

#wallethack
wallethack
5,997 penayangan
20 Berdiskusi
Populer
Terbaru

·
--
#hackersdrainover12.4mxrpfromdcentwallets
Kebocoran Dompet Terus “Berdarah” Bahkan Setelah Peringatan Dikeluarkan
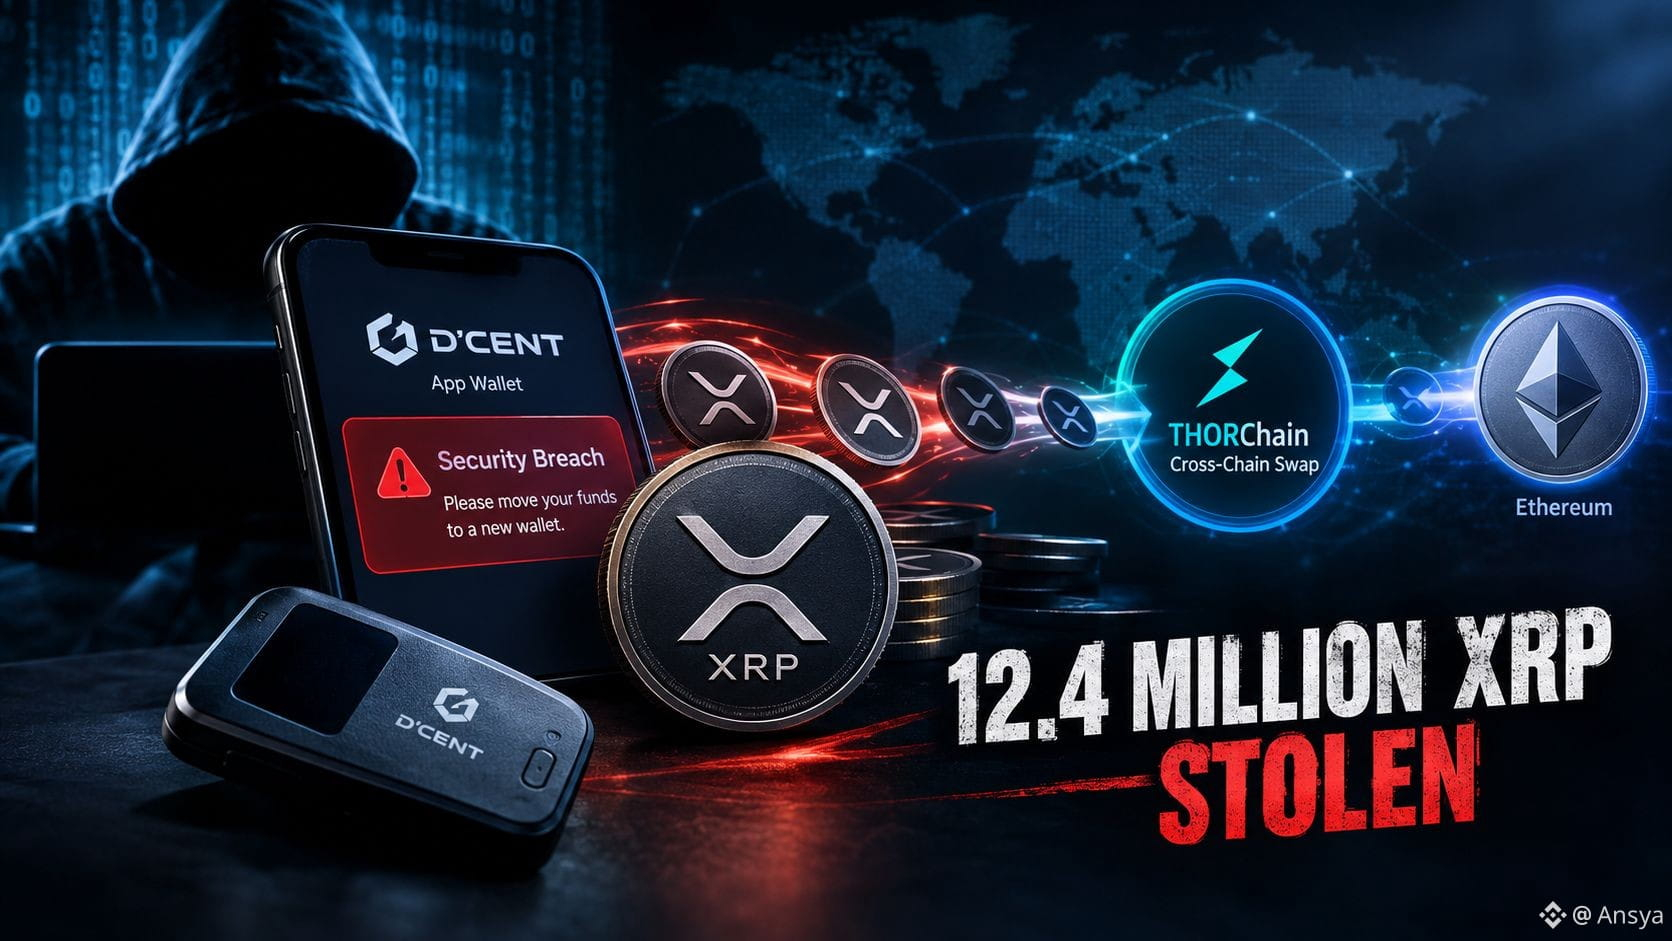
Lebih dari 7.300 dompet kripto kehilangan lebih dari 12,4 juta XRP — dan bagian paling aneh adalah pencurian itu berlanjut begitu lama meski pengguna sudah diberi tahu untuk memindahkan dana.
Berikut garis waktunya: penyedia dompet Korea Selatan, D'CENT, mengonfirmasi adanya pelanggaran keamanan yang memengaruhi App Wallet pada 16 September, setelah penyerang mulai mengeksploitasi kunci privat yang sudah dikompromikan sehari sebelumnya. Gelombang pertama begitu brutal — sekitar 3,6 juta XRP terkuras dari 1.682 dompet dalam waktu kurang dari tiga jam, menggabungkan pencurian manual atas saldo besar dengan skrip otomatis yang menyapu saldo yang lebih kecil. Meski ada peringatan publik, lebih dari 640.000 tambahan XRP menghilang setelah 21 September, dan pada 25 September total kerugian mencapai kira-kira 12,4 juta XRP, senilai sekitar $18–20 juta. Tidak ada eksploit yang menyerang XRP Ledger itu sendiri — setiap transfer menggunakan tanda tangan yang valid dari kunci yang sudah dikompromikan. Sekitar setengah dari dana yang dicuri sejak itu telah berpindah ke Ethereum melalui THORChain, protokol pertukaran lintas-jaringan (cross-chain) yang tidak memerlukan verifikasi identitas, sehingga upaya pemulihan menjadi lebih rumit. D'CENT mengatakan sedang bekerja sama dengan penegak hukum dan telah mendesak semua pengguna App Wallet untuk segera membuat frasa pemulihan (recovery phrase) baru.
Mengapa ini penting? Ini bukan kelemahan di level protokol — melainkan materi kunci yang telah dikompromikan, pengingat bahwa keamanan dompet sering kali bergantung pada detail implementasi yang tidak pernah dilihat pengguna. Berlanjutnya pengurasan setelah peringatan publik juga memunculkan pertanyaan nyata tentang seberapa efektif peringatan sampai ke pengguna yang terdampak tepat waktu, dan alat-alat pencucian lintas-rantai membuat pemulihan jauh lebih sulit begitu dana mulai bergerak.
Apakah D'CENT sepenuhnya mengidentifikasi akar penyebab kebocoran, atau apakah pengguna yang terdampak akan menerima penggantian, masih belum terjawab.
Apakah industri perlu cara yang lebih cepat dan lebih tegas untuk memperingatkan pengguna di tengah kebocoran — atau kewaspadaan pengguna selalu menjadi garis pertahanan terakhir? 🤔
#xrp #CryptoSecurity #WalletHack #DCENT
206 Atlas:
The delayed drain proves users ignored warnings, not that the alert failed. Security requires action, not just reading.
3
19
13.9k
·
--
Bullish
🚨 12,4 JUTA $XRP HILANG — DAN SALURANNYA TERUS BERJALAN
Ini adalah jenis cerita keamanan kripto yang membuat Anda berhenti dan menatap dua kali.
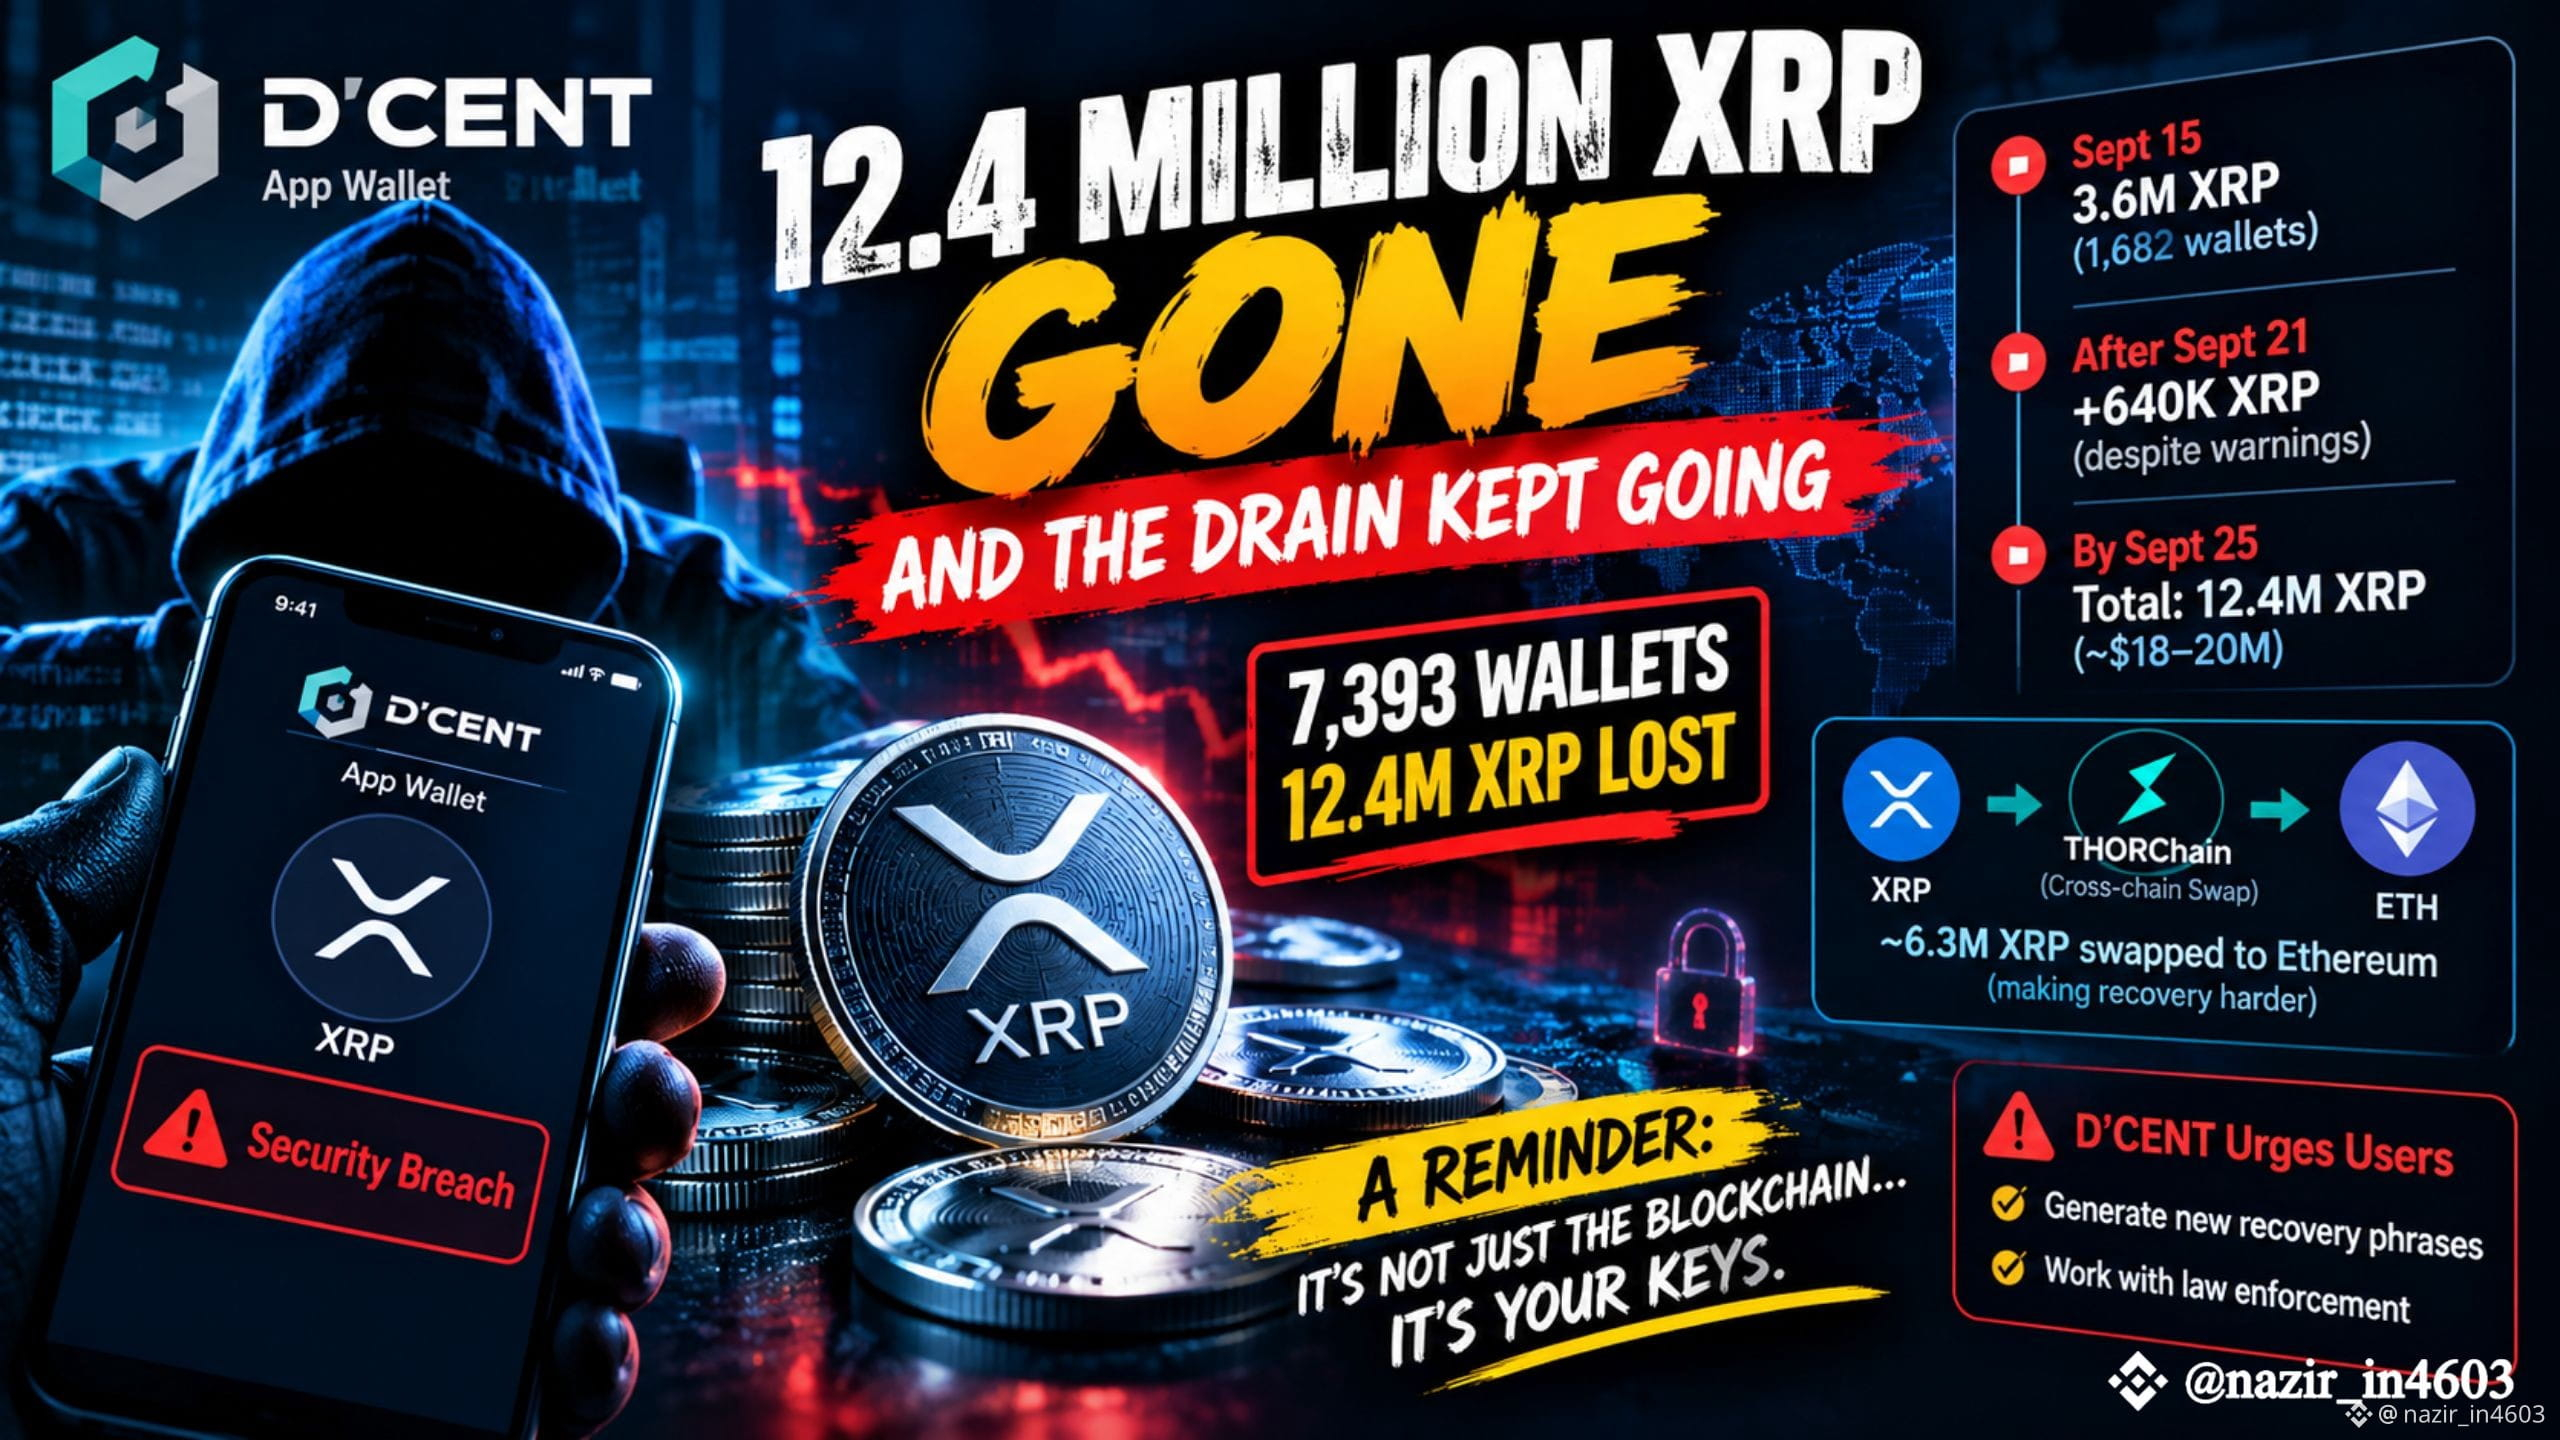
Insiden D’CENT App Wallet kini telah dikaitkan dengan sekitar 12,4 juta XRP yang dikuras dari 7.393 dompet. Namun bagian yang paling mengganggu bukan hanya jumlahnya.
Melainkan apa yang terjadi setelah peringatan mulai dikirim.
Gelombang besar pertama terjadi pada 15 September, ketika sekitar 3,6 juta XRP dikuras dari 1.682 dompet dalam hitungan jam. Para penyerang tidak merusak XRP Ledger itu sendiri — transfer ditandatangani menggunakan private key yang sudah disusupi.
Lalu muncul bagian yang benar-benar menimbulkan pertanyaan.
Bahkan setelah pengguna diperingatkan untuk memindahkan dana mereka, private key yang sama yang telah disusupi masih digunakan. Lebih dari 640.000 XRP diambil setelah 21 September, sehingga total kerugian mencapai sekitar 12,4 juta XRP. Beberapa dompet bahkan dikuras lagi setelah diisi ulang.
Dan uangnya mulai bergerak lintas chain. Analisis on-chain menunjukkan bahwa sekitar 6,3 juta XRP ditukar menuju Ethereum melalui THORChain, sehingga pemulihan dan pelacakan menjadi semakin rumit.
Itulah pelajaran sebenarnya di sini:
🔐 Sebuah blockchain bisa tetap aman sementara kunci yang mengendalikan dompet individu justru telah disusupi.
Bagi pengguna kripto, frasa “bukan kunci Anda, bukan koin Anda” mendadak terasa jauh lebih dari sekadar slogan.
Pertanyaan besar sekarang bukan hanya bagaimana kunci-kunci itu disusupi.
Melainkan juga ini:
Ketika kebobolan dompet sedang terjadi secara aktif, seberapa cepat pengguna yang terdampak benar-benar bisa diberi peringatan — dan berapa banyak waktu yang mereka punya untuk bereaksi? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
{future}(XRPUSDT)
🚨 12,4 JUTA $XRP HILANG — DAN SALURANNYA TERUS BERJALAN
Ini adalah jenis cerita keamanan kripto yang membuat Anda berhenti dan menatap dua kali.
Insiden D’CENT App Wallet kini telah dikaitkan dengan sekitar 12,4 juta XRP yang dikuras dari 7.393 dompet. Namun bagian yang paling mengganggu bukan hanya jumlahnya.
Melainkan apa yang terjadi setelah peringatan mulai dikirim.
Gelombang besar pertama terjadi pada 15 September, ketika sekitar 3,6 juta XRP dikuras dari 1.682 dompet dalam hitungan jam. Para penyerang tidak merusak XRP Ledger itu sendiri — transfer ditandatangani menggunakan private key yang sudah disusupi.
Lalu muncul bagian yang benar-benar menimbulkan pertanyaan.
Bahkan setelah pengguna diperingatkan untuk memindahkan dana mereka, private key yang sama yang telah disusupi masih digunakan. Lebih dari 640.000 XRP diambil setelah 21 September, sehingga total kerugian mencapai sekitar 12,4 juta XRP. Beberapa dompet bahkan dikuras lagi setelah diisi ulang.
Dan uangnya mulai bergerak lintas chain. Analisis on-chain menunjukkan bahwa sekitar 6,3 juta XRP ditukar menuju Ethereum melalui THORChain, sehingga pemulihan dan pelacakan menjadi semakin rumit.
Itulah pelajaran sebenarnya di sini:
🔐 Sebuah blockchain bisa tetap aman sementara kunci yang mengendalikan dompet individu justru telah disusupi.
Bagi pengguna kripto, frasa “bukan kunci Anda, bukan koin Anda” mendadak terasa jauh lebih dari sekadar slogan.
Pertanyaan besar sekarang bukan hanya bagaimana kunci-kunci itu disusupi.
Melainkan juga ini:
Ketika kebobolan dompet sedang terjadi secara aktif, seberapa cepat pengguna yang terdampak benar-benar bisa diberi peringatan — dan berapa banyak waktu yang mereka punya untuk bereaksi? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
100

$2.3M pencurian crypto saat kunci dompet terkompromi.
kunci pribadi yang terhubung ke dua dompet bocor, memungkinkan penyerang mencuri sekitar $2.3 juta dalam USDT. Insiden ini menyoroti risiko keamanan yang terus menerus dalam crypto dan kebutuhan mendesak akan perlindungan kunci yang lebih kuat.
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
16
833

🚨 Peringatan: Malware menargetkan dompet kripto di macOS melalui Telegram!
Perusahaan SlowMist telah mengungkap malware baru yang menargetkan pengguna macOS, mampu mencuri kredensial sesi Telegram dan membobol dompet mata uang kripto. Malware ini juga dapat menipu pengguna agar memberikan frasa pemulihan dompet mereka melalui aplikasi palsu, sehingga menjadi ancaman serius bagi aset digital.
Pengguna Mac harus sangat berhati-hati.
━━━━━━━━━━━━━━
📊 Dampak: 🔥 Sangat tinggi
🏷️ OTHER
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 Sumber: https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
1
11
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#EarningsSeason
240,476 penayangan
2,139 Berdiskusi
2
#BitwiseLaunchesFirstSpotNEARETF
13,309 penayangan
376 Berdiskusi
3
#USJobOpeningsFallToFiveMonthLow
18,952 penayangan
279 Berdiskusi
4
#ECBToTestAIAgentsInDigitalEuroPayments
17,180 penayangan
432 Berdiskusi
5
#JapanFSABacksFourthStablecoinTradeSettlementPilot
20,292 penayangan
470 Berdiskusi
6
#BitgetHackerFailsToMoveStolenFunds
35,706 penayangan
578 Berdiskusi
7
#BitMineETHHoldingsTop6Million
30,185 penayangan
682 Berdiskusi
8
#StrategyAdds1666BTCHoldingsReach847666
26,111 penayangan
477 Berdiskusi
9
#NvidiaApproves$150BBuyback
4,775 penayangan
71 Berdiskusi
10
#OpenAIDelaysGPT6.1OverSafetyIssues
38,751 penayangan
855 Berdiskusi