

#peckshield
peckshield
15,981 penayangan
38 Berdiskusi
Populer
Terbaru
·
--
🚨 $8.5 JUTA KEMBALI: PERMAINAN BOUNTY HACKER 75%! 🚨
Ada twist besar dalam eksploitasi Verus Bridge! Penyerang resmi mengembalikan 4.052 $ETH ($8.5M) setelah menguras $11.58M dari protokol.
$BEAT $AGT $ZEC
Menurut PeckShield, dana yang dikembalikan mewakili 75% dari aset yang dicuri. Sisa 25%—1.350 $ETH ($2.8M)—disimpan oleh peretas sebagai bounty "white hat" yang besar.
Negosiasi berhasil, dan 75% dari dana protokol resmi aman! 💸🛡️
Apakah bounty 25% terlalu tinggi, atau harga yang adil untuk pemulihan? 👇
#Ethereum #ETH #VerusBridge #PeckShield #BinanceSquare
1
296


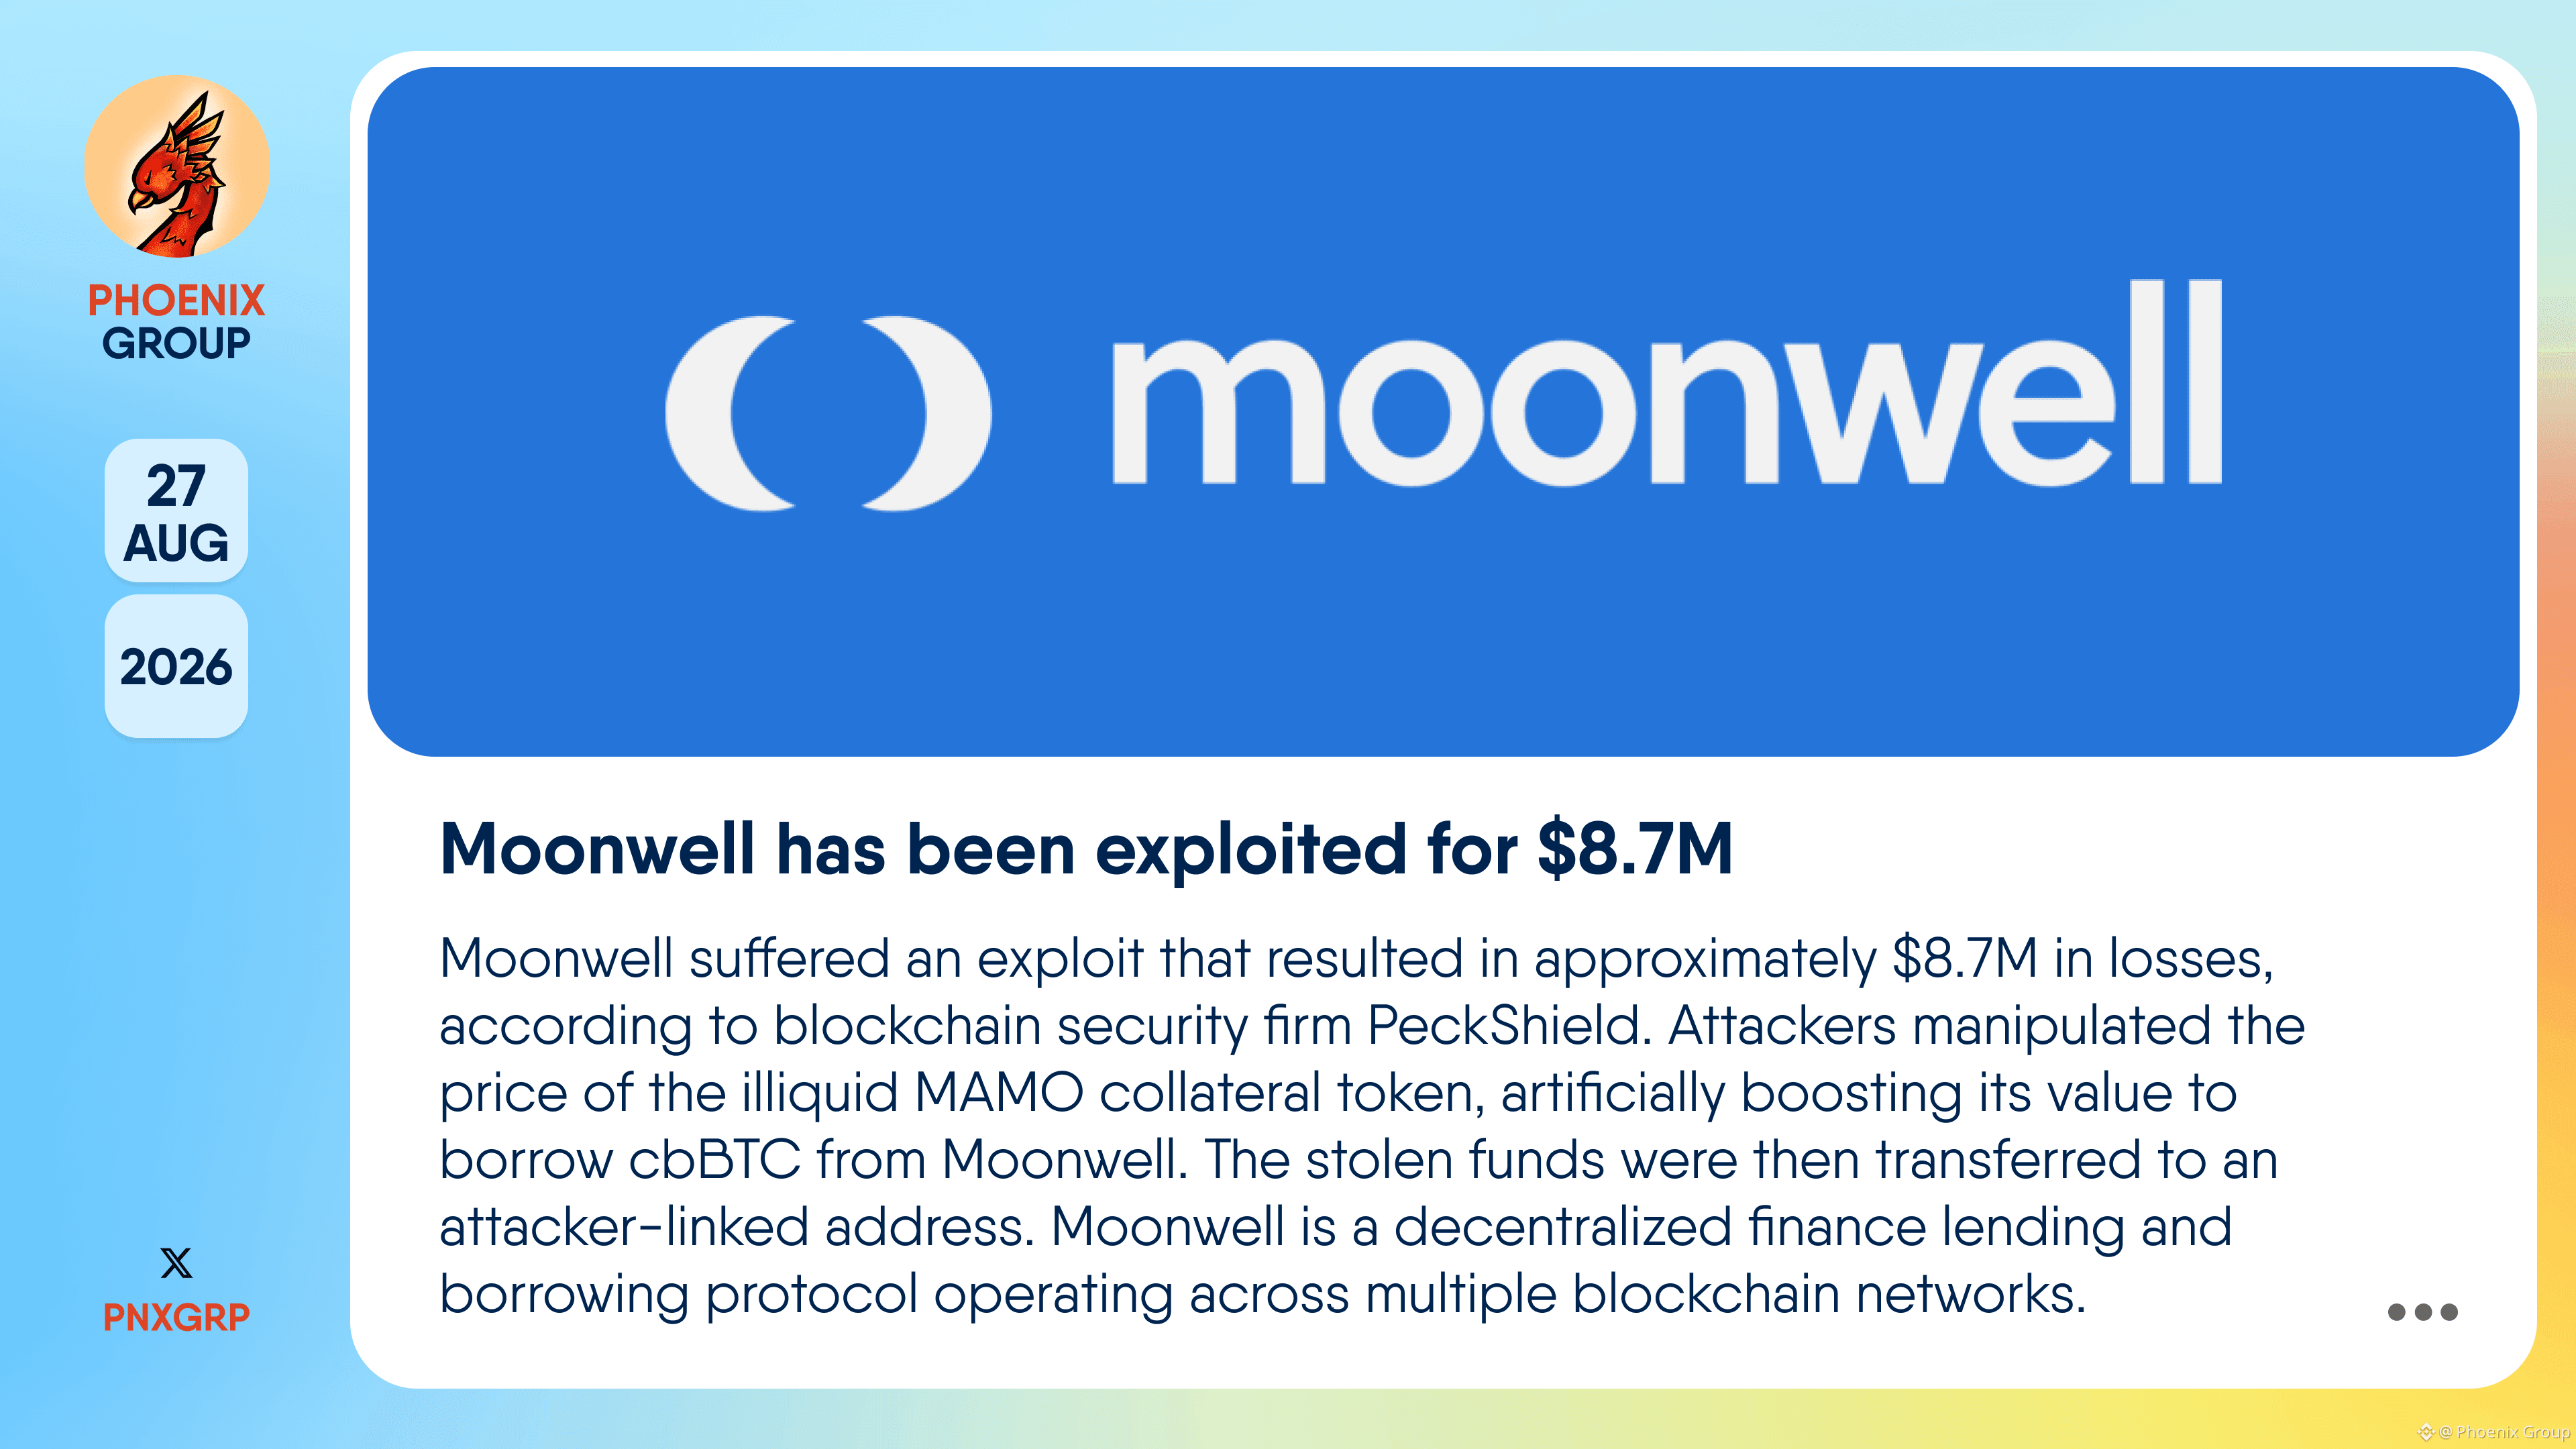
Moonwell telah dieksploitasi senilai $8,7M
#Moonwell mengalami eksploit yang mengakibatkan kerugian sekitar $8,7M, menurut firma keamanan blockchain #PeckShield . Para penyerang memanipulasi harga token jaminan MAMO yang kurang likuid, secara artifisial meningkatkan nilainya untuk meminjam cbBTC dari Moonwell. Dana yang dicuri kemudian ditransfer ke alamat yang terkait dengan penyerang.
Moonwell adalah protokol pinjam-meminjam keuangan terdesentralisasi yang beroperasi di berbagai jaringan blockchain.
👉 x.com/PeckShieldAlert/status/2092929813959049347
357

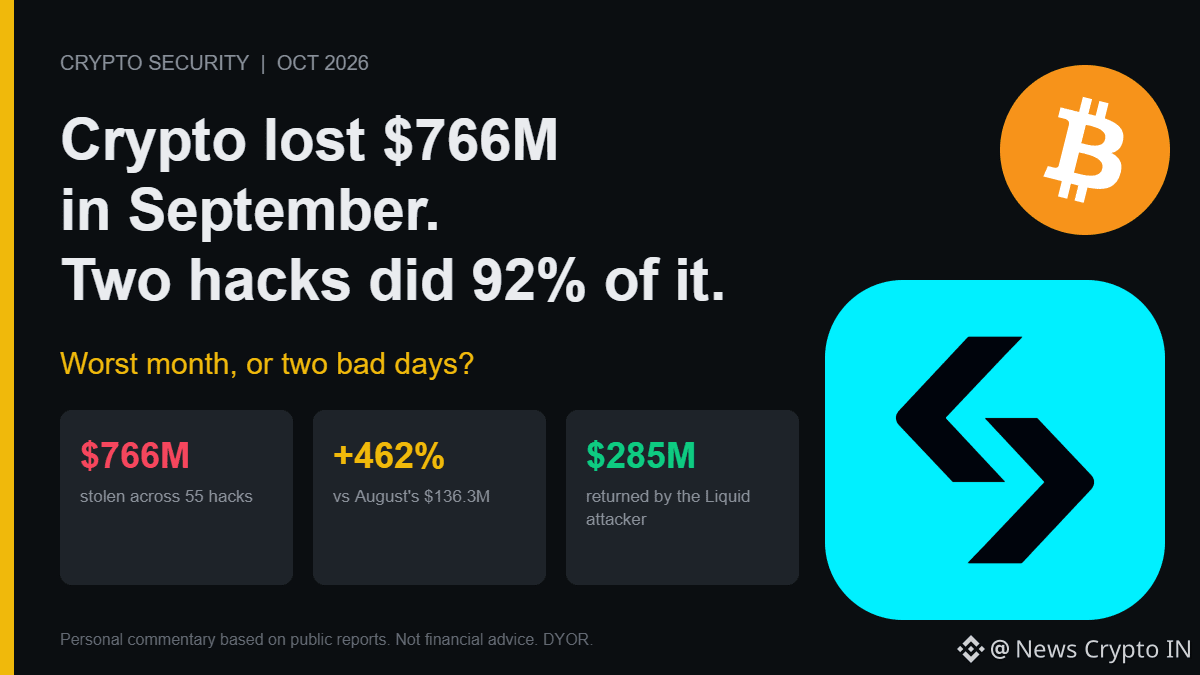
September secara resmi menjadi bulan peretasan terburuk kripto pada 2026: 55 insiden besar dan $766M dicuri, menurut PeckShield. Angka ini naik ~462% dibanding bulan Agustus yang mencapai $136.3M. CertiK menempatkan total tahun berjalan di 656 insiden dan sekitar $2.68B.
Sekarang lihat betapa terkonsentrasinya. Dua insiden—pelanggaran hot-wallet Bitget ($387.5M, 24 September) dan eksploit Liquid Network (~$320M, 6 September)—menyumbang 92% dari kerugian bulan tersebut. 53 peretasan lainnya jika digabung hanya menyumbang sekitar $60M (perhitungan saya).
Dan angka headline melebih-lebihkan apa yang sebenarnya hilang. Pelaku Liquid mengembalikan sekitar $285M, kira-kira 85% dari yang diambil. Setelah memperhitungkan dana yang sudah dikembalikan sejauh ini, kerugian riil September mendekati $470M (perhitungan saya). Tetap mengerikan. Hanya saja bukan angka yang ada di judul berita.
Dua serangan besar itu juga datang lewat celah yang tidak dicakup audit pintu-gerbang. Bitget dibobol melalui perangkat lunak keamanan pihak ketiga yang telah dikompromikan. Kekurangan Liquid adalah bug validasi pada basis kode Elements yang memungkinkan penyerang menerbitkan (mint) sekitar 4.000 L-BTC yang tidak didukung. Keduanya bukan bug smart-contract yang klasik.
Jadi kisah mana yang benar: industri yang diretas lebih sering, atau industri dengan beberapa titik kegagalan tunggal yang bersifat katastrofik?
#CryptoSecurity #PeckShield
644

·
--
Bullish
$766.5M dicuri pada bulan September, menurut perhitungan PeckShield. bulan terburuk tahun 2026
kedengarannya seperti gelombang. sebagian besar hanya dua nama
🔸 Bitget: sekitar $387.5M, sistem keamanan perangkat lunak pihak ketiga yang dikompromikan memungkinkan penyerang masuk
🔸 Liquid: mendekati 4.000 $BTC
{spot}(BTCUSDT)
, sebuah bug konsensus dalam kode sejak April 2018. 3.400 BTC kembali pada hari berikutnya
CertiK menghitung sedikit lebih tinggi: $768.4M dari 97 insiden
tidak ada yang terkena phishing frasa seed. satu masuk lewat perangkat lunak keamanan, yang lain lewat bug lama berusia bertahun-tahun
itulah bagian yang tidak bisa saya abaikan. tidak ada daftar periksa pengguna yang mencakup vendor keamanan bursa Anda
Bitget mengatakan penarikan token, fiat, dan P2P akan berlanjut pada 08:00 UTC pada 2 Okt. saldo saya sendiri di sana masih belum keluar; saya akan menuliskan di sini apa yang terjadi dengannya, ikuti jika Anda ingin melihat bagaimana kelanjutannya
#CryptoSecurity #Bitget #Hacks #PeckShield
$766.5M dicuri pada bulan September, menurut perhitungan PeckShield. bulan terburuk tahun 2026
kedengarannya seperti gelombang. sebagian besar hanya dua nama
🔸 Bitget: sekitar $387.5M, sistem keamanan perangkat lunak pihak ketiga yang dikompromikan memungkinkan penyerang masuk
🔸 Liquid: mendekati 4.000 $BTC
, sebuah bug konsensus dalam kode sejak April 2018. 3.400 BTC kembali pada hari berikutnya
CertiK menghitung sedikit lebih tinggi: $768.4M dari 97 insiden
tidak ada yang terkena phishing frasa seed. satu masuk lewat perangkat lunak keamanan, yang lain lewat bug lama berusia bertahun-tahun
itulah bagian yang tidak bisa saya abaikan. tidak ada daftar periksa pengguna yang mencakup vendor keamanan bursa Anda
Bitget mengatakan penarikan token, fiat, dan P2P akan berlanjut pada 08:00 UTC pada 2 Okt. saldo saya sendiri di sana masih belum keluar; saya akan menuliskan di sini apa yang terjadi dengannya, ikuti jika Anda ingin melihat bagaimana kelanjutannya
#CryptoSecurity #Bitget #Hacks #PeckShield
23
·
--
🎯 Pencurian gratis 74M, kabur—ini kejam banget
📰 Crypto.com terkait pinjaman terkait diserang: mengambil pinjaman 74 juta dolar, lalu memanipulasi harga token jaminan untuk menarik dana; PeckShield mengonfirmasi setidaknya 6 juta dolar ikut terlibat
💬 Intinya, pinjaman on-chain paling takut jurus ini: begitu harga jaminan dimanipulasi, langsung berubah jadi mesin penarikan. Ini bukan kasus tunggal—yang punya aset, segera cek pool staking untuk antisipasi risiko
🏷️ #安全事件 #DeFi #借贷协议 #PeckShield #risiko-di-rantai
36
Peringatan Keamanan Penting untuk Komunitas Mata Uang Kripto: Akun platform Gnosis di platform X mungkin saat ini berada di bawah kendali peretas.
Perusahaan keamanan siber PeckShield mengeluarkan peringatan setelah mendeteksi aktivitas mencurigakan pada akun tersebut. Jika Anda termasuk pengikutnya, kehati-hatian sangat diperlukan saat ini; jangan menekan tautan apa pun yang dipublikasikan melalui akun tersebut, dan jangan berinteraksi dengan cuitan-cuitan baru apa pun sampai penjelasan resmi dari tim dirilis.
Berikut yang harus Anda lakukan segera:
Hindari mengklik tautan apa pun yang terkait dengan Gnosis di platform X.
Abaikan setiap penawaran atau permintaan untuk menghubungkan dompet yang muncul melalui akun yang diretas.
Pantau saluran resmi lainnya dari proyek untuk mendapatkan pembaruan yang tepercaya.
Ingat selalu bahwa keamanan dimulai dari langkah proaktif Anda. Apakah Anda baru-baru ini mengalami upaya phishing serupa di proyek lain? Dan bagaimana Anda melindungi diri dari tautan berbahaya ini?
Bagikan pendapat dan pengalaman Anda di kolom komentar, dan jangan lupa untuk membagikan ulang agar teman-teman Anda di komunitas mendapat peringatan. 🛡️⚠️
$GNO
{spot}(GNOUSDT)
#Gnosis #CryptoSecurity #PeckShield #Blockchain #CyberSecurity #Web3 #CryptoNews
Peringatan Keamanan Penting untuk Komunitas Mata Uang Kripto: Akun platform Gnosis di platform X mungkin saat ini berada di bawah kendali peretas.
Perusahaan keamanan siber PeckShield mengeluarkan peringatan setelah mendeteksi aktivitas mencurigakan pada akun tersebut. Jika Anda termasuk pengikutnya, kehati-hatian sangat diperlukan saat ini; jangan menekan tautan apa pun yang dipublikasikan melalui akun tersebut, dan jangan berinteraksi dengan cuitan-cuitan baru apa pun sampai penjelasan resmi dari tim dirilis.
Berikut yang harus Anda lakukan segera:
Hindari mengklik tautan apa pun yang terkait dengan Gnosis di platform X.
Abaikan setiap penawaran atau permintaan untuk menghubungkan dompet yang muncul melalui akun yang diretas.
Pantau saluran resmi lainnya dari proyek untuk mendapatkan pembaruan yang tepercaya.
Ingat selalu bahwa keamanan dimulai dari langkah proaktif Anda. Apakah Anda baru-baru ini mengalami upaya phishing serupa di proyek lain? Dan bagaimana Anda melindungi diri dari tautan berbahaya ini?
Bagikan pendapat dan pengalaman Anda di kolom komentar, dan jangan lupa untuk membagikan ulang agar teman-teman Anda di komunitas mendapat peringatan. 🛡️⚠️
$GNO
#Gnosis #CryptoSecurity #PeckShield #Blockchain #CyberSecurity #Web3 #CryptoNews
75

·
--
Melalui serangan terhadap Protocol, pelaku telah mengembalikan 331,8 ETH (sekitar 623.9 ribu dolar AS) ke alamat multi-signature (multisig) milik pemilik Across Protocol Hub Pool.
Sekilas ini tampak seperti progres penghentian kerugian, tetapi yang benar-benar layak dibahas adalah pihak yang menerima pengembalian:
dana mengalir kembali ke alamat multisig, bukan langsung ke sisi pengguna. Ini berarti cara pendistribusiannya nanti, bagaimana pencatatan dilakukan, dan siapa yang akan mengonfirmasi jumlah kerugian—itulah titik risiko yang sesungguhnya.
Bahwa pelaku bersedia mengembalikan sekitar 620 ribu dolar AS biasanya berarti insiden ini lebih mirip insiden keamanan yang masih bisa dinegosiasikan, bukan pencurian yang benar-benar lepas kendali dan lari dengan dana. Namun, berita tidak memberikan jenis celah, total kerugian, dan apakah pengembalian dilakukan secara penuh, sehingga pasar tidak bisa langsung menganggap risiko sebagai telah selesai.
Yang lebih halus lagi: PeckShield lebih dulu mengungkapkan penjelasan sebelum pihak proyek. Ini memaksa Across untuk melengkapi detail dengan laporan insiden yang lebih transparan; jika pihak proyek hanya menekankan bahwa dana sudah dikembalikan tetapi menghindari jalur serangan, maka itu menjadi lampu merah yang perlu diperhatikan trader.
Bagi trader ACX, untuk jangka pendek yang benar-benar perlu dipantau bukan 331,8 ETH ini, melainkan: apakah masih ada pengembalian berikutnya, apakah jalur lintas rantai terkait akan dihentikan, dan apakah penyedia likuiditas mulai mundur.
Menurutmu, setelah protokol lintas rantai diretas, apakah dana yang dikembalikan bisa memulihkan kepercayaan?
#AcrossProtocol #ACX #跨链安全 #PeckShield #攻击
150
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#NFPWatch
10.5M penayangan
17,774 Berdiskusi
2
#BitcoinFundingRateTriplesTo10%
2,508 penayangan
141 Berdiskusi
3
#BitcoinSurpasses$86KUp2.99%
1,244 penayangan
26 Berdiskusi
4
#ZcashFalls21%FromSeptemberPeak
11,245 penayangan
220 Berdiskusi
5
#USSeptemberPayrollsAdd29KUnemploymentRises4.2%
2,246 penayangan
81 Berdiskusi
6
#XRPPostsFirstThreeGreenMonthsInQ3
12,499 penayangan
288 Berdiskusi
7
#BNBChainTokenizedStocksTop$1BAt30%Share
102 penayangan
23 Berdiskusi
8
#BitcoinRisesToward$85K
51,621 penayangan
115 Berdiskusi
9
#AmazonPlansToSell$8BNvidiaChips
5,813 penayangan
78 Berdiskusi
10
#NEARFallsToAround$4.70Down14%
39,577 penayangan
102 Berdiskusi