
#futurakey
futurakey
1,100 penayangan
22 Berdiskusi
Populer
Terbaru
·
--
Lihat terjemahan
今天是 FOMC 决议前最后一个完整的交易日。说点掏心窝子的。
这行做久了你会发现,真正赚钱的不是预测最准的人,是「错误成本最低」的人。周三凌晨那个决议,有人会赚到钱,有人会亏到怀疑人生,但所有人都要付一笔成本——叫「不确定性税」。
我的做法很土:这种大事件前,仓位砍到三成以下,杠杆清零。听起来没劲,但这些年我能活着走到今天,靠的就是这些「没劲」的动作。
也有朋友笑我怂:大事前不减反加,赌对了就能翻倍。我说行,你赌你的,我怂我的。三年后再看账户。
市场不缺明星,缺寿星。周三之后,无论加息不加息,太阳照常升起,行情照常有新的故事。真正重要的不是这次押对没押对,是你还能不能上桌。
#FOMC #BTC #仓位管理 #风险管理 #FuturaKey
今天是 FOMC 决议前最后一个完整的交易日。说点掏心窝子的。
这行做久了你会发现,真正赚钱的不是预测最准的人,是「错误成本最低」的人。周三凌晨那个决议,有人会赚到钱,有人会亏到怀疑人生,但所有人都要付一笔成本——叫「不确定性税」。
我的做法很土:这种大事件前,仓位砍到三成以下,杠杆清零。听起来没劲,但这些年我能活着走到今天,靠的就是这些「没劲」的动作。
也有朋友笑我怂:大事前不减反加,赌对了就能翻倍。我说行,你赌你的,我怂我的。三年后再看账户。
市场不缺明星,缺寿星。周三之后,无论加息不加息,太阳照常升起,行情照常有新的故事。真正重要的不是这次押对没押对,是你还能不能上桌。
#FOMC #BTC #仓位管理 #风险管理 #FuturaKey
这行做久了你会发现,真正赚钱的不是预测最准的人,是「错误成本最低」的人。周三凌晨那个决议,有人会赚到钱,有人会亏到怀疑人生,但所有人都要付一笔成本——叫「不确定性税」。
我的做法很土:这种大事件前,仓位砍到三成以下,杠杆清零。听起来没劲,但这些年我能活着走到今天,靠的就是这些「没劲」的动作。
也有朋友笑我怂:大事前不减反加,赌对了就能翻倍。我说行,你赌你的,我怂我的。三年后再看账户。
市场不缺明星,缺寿星。周三之后,无论加息不加息,太阳照常升起,行情照常有新的故事。真正重要的不是这次押对没押对,是你还能不能上桌。
#FOMC #BTC #仓位管理 #风险管理 #FuturaKey
167
·
--
Lihat terjemahan
CLARITY 法案的通过概率,一周之内从 33% 掉到 18%。市场立刻用脚投票,BTC 从 8 万关口撤回了 77.8K。
我盯着这条曲线看了很久,突然觉得这就是加密市场最真实的样子:我们嘴上说着「长期主义」,身体却诚实地跟着一个百分比上下颠簸。
说句公道话,18% 这个数字本身就很值得琢磨。它可能低估了法案的真实前景——程序性投票和政治交易的复杂性,概率模型算不准。但它也可能高估了市场的成熟度:一个还没定论的法案,凭什么让市值蒸发几百亿?
我更关注的是另一件事:CLARITY 的每一次概率波动,都在给市场做压力测试。过山车坐得多了,真正的结果出来那天,反而不会太疼。预期的威力在于提前释放,等靴子落地,往往就是利空出尽或利好兑现的时候。
这话我不敢说死。但有一个规律我挺信的:**当所有人都在为同一个事件焦虑时,那个事件本身已经不重要了**。重要的是事件之后,谁还留在牌桌上。
#BTC #CLARITY #Web3 #监管 #FuturaKey
CLARITY 法案的通过概率,一周之内从 33% 掉到 18%。市场立刻用脚投票,BTC 从 8 万关口撤回了 77.8K。
我盯着这条曲线看了很久,突然觉得这就是加密市场最真实的样子:我们嘴上说着「长期主义」,身体却诚实地跟着一个百分比上下颠簸。
说句公道话,18% 这个数字本身就很值得琢磨。它可能低估了法案的真实前景——程序性投票和政治交易的复杂性,概率模型算不准。但它也可能高估了市场的成熟度:一个还没定论的法案,凭什么让市值蒸发几百亿?
我更关注的是另一件事:CLARITY 的每一次概率波动,都在给市场做压力测试。过山车坐得多了,真正的结果出来那天,反而不会太疼。预期的威力在于提前释放,等靴子落地,往往就是利空出尽或利好兑现的时候。
这话我不敢说死。但有一个规律我挺信的:**当所有人都在为同一个事件焦虑时,那个事件本身已经不重要了**。重要的是事件之后,谁还留在牌桌上。
#BTC #CLARITY #Web3 #监管 #FuturaKey
我盯着这条曲线看了很久,突然觉得这就是加密市场最真实的样子:我们嘴上说着「长期主义」,身体却诚实地跟着一个百分比上下颠簸。
说句公道话,18% 这个数字本身就很值得琢磨。它可能低估了法案的真实前景——程序性投票和政治交易的复杂性,概率模型算不准。但它也可能高估了市场的成熟度:一个还没定论的法案,凭什么让市值蒸发几百亿?
我更关注的是另一件事:CLARITY 的每一次概率波动,都在给市场做压力测试。过山车坐得多了,真正的结果出来那天,反而不会太疼。预期的威力在于提前释放,等靴子落地,往往就是利空出尽或利好兑现的时候。
这话我不敢说死。但有一个规律我挺信的:**当所有人都在为同一个事件焦虑时,那个事件本身已经不重要了**。重要的是事件之后,谁还留在牌桌上。
#BTC #CLARITY #Web3 #监管 #FuturaKey
139
·
--
Lihat terjemahan
BTC 冲 8 万,冲过去了没有?
冲过去了,站了不到一天,然后又被按回来了。现在 77.8K。
我昨晚睡前看它贴着 8 万磨,想起一个做量化的朋友说过的话:整数关口从来不是技术位,是心理位。你看盘面上 8 万附近根本没有像样的历史套牢盘,但它就是上不去。因为全世界都在 8 万这个数字上挂了「要不要卖」的疑问。
这种关口,第一次冲不过去太正常了。历史上的 1 万、3 万、6 万,哪个不是磨了几次才真正站稳?冲关失败的次数越多,下一次成功的动能越大——但前提是,你得活到那一次。
所以我特别烦一种人:在 8 万关口满仓梭哈,然后回撤 5% 就崩溃离场,骂市场是骗局。市场没骗你,是你把「希望」当成了「策略」。
关口会过的。早晚会过。问题是你手里还有没有子弹,等到它过的那天。
#BTC #行情 #8万关口 #FuturaKey #加密市场
BTC 冲 8 万,冲过去了没有?
冲过去了,站了不到一天,然后又被按回来了。现在 77.8K。
我昨晚睡前看它贴着 8 万磨,想起一个做量化的朋友说过的话:整数关口从来不是技术位,是心理位。你看盘面上 8 万附近根本没有像样的历史套牢盘,但它就是上不去。因为全世界都在 8 万这个数字上挂了「要不要卖」的疑问。
这种关口,第一次冲不过去太正常了。历史上的 1 万、3 万、6 万,哪个不是磨了几次才真正站稳?冲关失败的次数越多,下一次成功的动能越大——但前提是,你得活到那一次。
所以我特别烦一种人:在 8 万关口满仓梭哈,然后回撤 5% 就崩溃离场,骂市场是骗局。市场没骗你,是你把「希望」当成了「策略」。
关口会过的。早晚会过。问题是你手里还有没有子弹,等到它过的那天。
#BTC #行情 #8万关口 #FuturaKey #加密市场
冲过去了,站了不到一天,然后又被按回来了。现在 77.8K。
我昨晚睡前看它贴着 8 万磨,想起一个做量化的朋友说过的话:整数关口从来不是技术位,是心理位。你看盘面上 8 万附近根本没有像样的历史套牢盘,但它就是上不去。因为全世界都在 8 万这个数字上挂了「要不要卖」的疑问。
这种关口,第一次冲不过去太正常了。历史上的 1 万、3 万、6 万,哪个不是磨了几次才真正站稳?冲关失败的次数越多,下一次成功的动能越大——但前提是,你得活到那一次。
所以我特别烦一种人:在 8 万关口满仓梭哈,然后回撤 5% 就崩溃离场,骂市场是骗局。市场没骗你,是你把「希望」当成了「策略」。
关口会过的。早晚会过。问题是你手里还有没有子弹,等到它过的那天。
#BTC #行情 #8万关口 #FuturaKey #加密市场
103
·
--
Lihat terjemahan
加息概率 86.7%。这个数字值得单独拿出来聊聊。
很多人分不清「概率」和「确定性」。86.7% 的意思是:市场里最聪明的那些钱,把 86.7% 的筹码压在了「加息」这一边。它不是一个预测,是一张已经开了一半的底牌。
但更值得注意的,是那 13.3%。市场最贵的从来不是共识,是共识的反面。如果周三凌晨真的加息,BTC 大概率先跌后稳——因为 86.7% 的预期已经提前消化了大部分冲击。真正的黑天鹅是:不加息。那时候,现在所有按「加息」布局的仓位都会反向踩踏,涨起来会比跌起来更吓人。
我不是在预测,我是在算赔率。高概率事件给你的收益空间有限,低概率事件才是暴利和暴亏的来源。这个道理牌桌上的人和交易桌上的人,都懂。
所以我不会去赌周三的结果。我只会做一件事:把仓位调到「无论哪边落地,我都能继续玩」的状态。
#BTC #FOMC #加息 #美联储 #FuturaKey
加息概率 86.7%。这个数字值得单独拿出来聊聊。
很多人分不清「概率」和「确定性」。86.7% 的意思是:市场里最聪明的那些钱,把 86.7% 的筹码压在了「加息」这一边。它不是一个预测,是一张已经开了一半的底牌。
但更值得注意的,是那 13.3%。市场最贵的从来不是共识,是共识的反面。如果周三凌晨真的加息,BTC 大概率先跌后稳——因为 86.7% 的预期已经提前消化了大部分冲击。真正的黑天鹅是:不加息。那时候,现在所有按「加息」布局的仓位都会反向踩踏,涨起来会比跌起来更吓人。
我不是在预测,我是在算赔率。高概率事件给你的收益空间有限,低概率事件才是暴利和暴亏的来源。这个道理牌桌上的人和交易桌上的人,都懂。
所以我不会去赌周三的结果。我只会做一件事:把仓位调到「无论哪边落地,我都能继续玩」的状态。
#BTC #FOMC #加息 #美联储 #FuturaKey
很多人分不清「概率」和「确定性」。86.7% 的意思是:市场里最聪明的那些钱,把 86.7% 的筹码压在了「加息」这一边。它不是一个预测,是一张已经开了一半的底牌。
但更值得注意的,是那 13.3%。市场最贵的从来不是共识,是共识的反面。如果周三凌晨真的加息,BTC 大概率先跌后稳——因为 86.7% 的预期已经提前消化了大部分冲击。真正的黑天鹅是:不加息。那时候,现在所有按「加息」布局的仓位都会反向踩踏,涨起来会比跌起来更吓人。
我不是在预测,我是在算赔率。高概率事件给你的收益空间有限,低概率事件才是暴利和暴亏的来源。这个道理牌桌上的人和交易桌上的人,都懂。
所以我不会去赌周三的结果。我只会做一件事:把仓位调到「无论哪边落地,我都能继续玩」的状态。
#BTC #FOMC #加息 #美联储 #FuturaKey
1
154
·
--
Lihat terjemahan
今晚 FOMC 会议就开场了,周三凌晨出决议。本来该是个平静的观望夜,结果参议院那边 CLARITY 法案的程序性投票也撞在同一天。
两个催化剂叠一天,这行情就热闹了。
我先说个数据,加息概率现在 86.7%。注意,这不是「加 25 个基点的概率」,是市场真金白银押出来的价格。86.7% 什么概念?赌场里庄家不会给你开这种赔率,除非他自己也慌。
再聊 CLARITY。这个法案大家别只当「加密利好」看,它真正的分量在于:如果过了,美国加密市场的合规框架第一次有了明确的成文法依据;如果被否或者通过概率继续跌,短期就是一波情绪杀。今天已经预演了——通过概率从 33% 掉到 18%,BTC 直接从 8 万关口被拽回 77.8K。
我觉得最有意思的是 BTC 这次冲 8 万失败的方式。不是暴跌,是磨上去、磨下来,像一拳打在棉花上。整数关口就是这样,第一次总是最难的。突破需要的不只是资金,是「所有人都相信这次不一样」的共识。显然,现在还没有。
我自己的计划没变:决议出来之前,不加仓不抄底,仓位降到睡得着的水平。这周太多变量了,变量越多,动作越少越好。
对了,XRP 今天领涨,还是那个监管故事的逻辑。这种行情里,叙事清晰的东西就是比叙事复杂的东西贵。
#BTC #FOMC #CLARITY #XRP #FuturaKey
今晚 FOMC 会议就开场了,周三凌晨出决议。本来该是个平静的观望夜,结果参议院那边 CLARITY 法案的程序性投票也撞在同一天。
两个催化剂叠一天,这行情就热闹了。
我先说个数据,加息概率现在 86.7%。注意,这不是「加 25 个基点的概率」,是市场真金白银押出来的价格。86.7% 什么概念?赌场里庄家不会给你开这种赔率,除非他自己也慌。
再聊 CLARITY。这个法案大家别只当「加密利好」看,它真正的分量在于:如果过了,美国加密市场的合规框架第一次有了明确的成文法依据;如果被否或者通过概率继续跌,短期就是一波情绪杀。今天已经预演了——通过概率从 33% 掉到 18%,BTC 直接从 8 万关口被拽回 77.8K。
我觉得最有意思的是 BTC 这次冲 8 万失败的方式。不是暴跌,是磨上去、磨下来,像一拳打在棉花上。整数关口就是这样,第一次总是最难的。突破需要的不只是资金,是「所有人都相信这次不一样」的共识。显然,现在还没有。
我自己的计划没变:决议出来之前,不加仓不抄底,仓位降到睡得着的水平。这周太多变量了,变量越多,动作越少越好。
对了,XRP 今天领涨,还是那个监管故事的逻辑。这种行情里,叙事清晰的东西就是比叙事复杂的东西贵。
#BTC #FOMC #CLARITY #XRP #FuturaKey
两个催化剂叠一天,这行情就热闹了。
我先说个数据,加息概率现在 86.7%。注意,这不是「加 25 个基点的概率」,是市场真金白银押出来的价格。86.7% 什么概念?赌场里庄家不会给你开这种赔率,除非他自己也慌。
再聊 CLARITY。这个法案大家别只当「加密利好」看,它真正的分量在于:如果过了,美国加密市场的合规框架第一次有了明确的成文法依据;如果被否或者通过概率继续跌,短期就是一波情绪杀。今天已经预演了——通过概率从 33% 掉到 18%,BTC 直接从 8 万关口被拽回 77.8K。
我觉得最有意思的是 BTC 这次冲 8 万失败的方式。不是暴跌,是磨上去、磨下来,像一拳打在棉花上。整数关口就是这样,第一次总是最难的。突破需要的不只是资金,是「所有人都相信这次不一样」的共识。显然,现在还没有。
我自己的计划没变:决议出来之前,不加仓不抄底,仓位降到睡得着的水平。这周太多变量了,变量越多,动作越少越好。
对了,XRP 今天领涨,还是那个监管故事的逻辑。这种行情里,叙事清晰的东西就是比叙事复杂的东西贵。
#BTC #FOMC #CLARITY #XRP #FuturaKey
201
·
--
Lihat terjemahan
看到摩根士丹利连续三天增持 BTC 到 7855 枚的消息,又看到 Symbiosis 桥被打穿的消息,我突然觉得这个市场特别分裂。
一边是华尔街在三天里安静地加仓,一边是链上项目凌晨四点被人铸了 461 亿面值的假币。同一个行业,两种活法,两种风险。
散户看的是价格,机构看的是仓位管理,黑客看的是你的流程漏洞。大家都在这个市场里,但玩的根本不是同一个游戏。
我有时候会想,等这轮洗牌结束,留下来的是什么?肯定不是靠讲故事融资的桥,也不是凌晨四点被打穿的项目。留下来的,是那些把最无聊的事做到极致的人——验货、监控、审计、风控,每一样都无聊,每一样都保命。
摩根士丹利加仓不稀奇,稀奇的是它连着加三天还公开了。这个信号比行情值得琢磨:有人在这个位置,用真金白银投了「长期」一票。
FOMC 就在前面,热闹是短期的,账是长期的。
#BTC #机构 #Web3 #链上安全 #FuturaKey
看到摩根士丹利连续三天增持 BTC 到 7855 枚的消息,又看到 Symbiosis 桥被打穿的消息,我突然觉得这个市场特别分裂。
一边是华尔街在三天里安静地加仓,一边是链上项目凌晨四点被人铸了 461 亿面值的假币。同一个行业,两种活法,两种风险。
散户看的是价格,机构看的是仓位管理,黑客看的是你的流程漏洞。大家都在这个市场里,但玩的根本不是同一个游戏。
我有时候会想,等这轮洗牌结束,留下来的是什么?肯定不是靠讲故事融资的桥,也不是凌晨四点被打穿的项目。留下来的,是那些把最无聊的事做到极致的人——验货、监控、审计、风控,每一样都无聊,每一样都保命。
摩根士丹利加仓不稀奇,稀奇的是它连着加三天还公开了。这个信号比行情值得琢磨:有人在这个位置,用真金白银投了「长期」一票。
FOMC 就在前面,热闹是短期的,账是长期的。
#BTC #机构 #Web3 #链上安全 #FuturaKey
一边是华尔街在三天里安静地加仓,一边是链上项目凌晨四点被人铸了 461 亿面值的假币。同一个行业,两种活法,两种风险。
散户看的是价格,机构看的是仓位管理,黑客看的是你的流程漏洞。大家都在这个市场里,但玩的根本不是同一个游戏。
我有时候会想,等这轮洗牌结束,留下来的是什么?肯定不是靠讲故事融资的桥,也不是凌晨四点被打穿的项目。留下来的,是那些把最无聊的事做到极致的人——验货、监控、审计、风控,每一样都无聊,每一样都保命。
摩根士丹利加仓不稀奇,稀奇的是它连着加三天还公开了。这个信号比行情值得琢磨:有人在这个位置,用真金白银投了「长期」一票。
FOMC 就在前面,热闹是短期的,账是长期的。
#BTC #机构 #Web3 #链上安全 #FuturaKey
Arcana0:
一边大摩扫7855枚一边凌晨被铸461亿假币,消息面太碎实在跟不上,现在只管挂着代跑踏实睡,闲下来可以看看 他的帖子
2
1
149
·
--
Lihat terjemahan
今天看着美股和币圈的走势,我盯着屏幕愣了半天。
AI 安全恐慌把科技股往下砸,标普科技板块一片红。按理说,风险资产应该一起倒霉。结果比特币逆势走强,稳在 77K 上方,走得比谁都淡定。
我做了这么多年开发,AI 和 Web3 两个圈子都混,头一回看到它们撕得这么开。
以前大家都说这俩是一家人:都是风险资产,都是美元流动性池子里的鱼,一涨都涨,一跌都跌。今天这出戏演完之后,这个说法怕是要改一改了。
我琢磨了一晚上,想通一个角度,不一定对,但挺有意思:AI 现在被市场当「生产力」定价,Web3 被当「保险」定价。AI 出点事,大家担心的是「预期兑现不了」;而传统市场越慌,越有人往比特币这个「体系外的抽屉」里挪钱。恐慌的方向不一样,钱的方向就不一样。
当然,也可能是我想多了。市场先生每天都要编一个故事解释价格,今天这个故事恰好叫「AI 崩、币走强」,明天可能就叫别的了。行情这东西,事后看全是逻辑,事前看全是噪音。
真正让我记住今天的,是一个朋友的消息。他在 AI 创业公司上班,昨晚跟我说:公司融资吹了,得裁人。我问他要不要来跟我一起做链上的活,他回了一句:你那边,最近安全吗?
我想了半天,只回了四个字:还行,先活。
#AI #BTC #Web3 #科技股 #FuturaKey
今天看着美股和币圈的走势,我盯着屏幕愣了半天。
AI 安全恐慌把科技股往下砸,标普科技板块一片红。按理说,风险资产应该一起倒霉。结果比特币逆势走强,稳在 77K 上方,走得比谁都淡定。
我做了这么多年开发,AI 和 Web3 两个圈子都混,头一回看到它们撕得这么开。
以前大家都说这俩是一家人:都是风险资产,都是美元流动性池子里的鱼,一涨都涨,一跌都跌。今天这出戏演完之后,这个说法怕是要改一改了。
我琢磨了一晚上,想通一个角度,不一定对,但挺有意思:AI 现在被市场当「生产力」定价,Web3 被当「保险」定价。AI 出点事,大家担心的是「预期兑现不了」;而传统市场越慌,越有人往比特币这个「体系外的抽屉」里挪钱。恐慌的方向不一样,钱的方向就不一样。
当然,也可能是我想多了。市场先生每天都要编一个故事解释价格,今天这个故事恰好叫「AI 崩、币走强」,明天可能就叫别的了。行情这东西,事后看全是逻辑,事前看全是噪音。
真正让我记住今天的,是一个朋友的消息。他在 AI 创业公司上班,昨晚跟我说:公司融资吹了,得裁人。我问他要不要来跟我一起做链上的活,他回了一句:你那边,最近安全吗?
我想了半天,只回了四个字:还行,先活。
#AI #BTC #Web3 #科技股 #FuturaKey
AI 安全恐慌把科技股往下砸,标普科技板块一片红。按理说,风险资产应该一起倒霉。结果比特币逆势走强,稳在 77K 上方,走得比谁都淡定。
我做了这么多年开发,AI 和 Web3 两个圈子都混,头一回看到它们撕得这么开。
以前大家都说这俩是一家人:都是风险资产,都是美元流动性池子里的鱼,一涨都涨,一跌都跌。今天这出戏演完之后,这个说法怕是要改一改了。
我琢磨了一晚上,想通一个角度,不一定对,但挺有意思:AI 现在被市场当「生产力」定价,Web3 被当「保险」定价。AI 出点事,大家担心的是「预期兑现不了」;而传统市场越慌,越有人往比特币这个「体系外的抽屉」里挪钱。恐慌的方向不一样,钱的方向就不一样。
当然,也可能是我想多了。市场先生每天都要编一个故事解释价格,今天这个故事恰好叫「AI 崩、币走强」,明天可能就叫别的了。行情这东西,事后看全是逻辑,事前看全是噪音。
真正让我记住今天的,是一个朋友的消息。他在 AI 创业公司上班,昨晚跟我说:公司融资吹了,得裁人。我问他要不要来跟我一起做链上的活,他回了一句:你那边,最近安全吗?
我想了半天,只回了四个字:还行,先活。
#AI #BTC #Web3 #科技股 #FuturaKey
96
·
--
Sebulan, tiga kejadian anomali pemalsuan koin. Liquid, Nomic, Symbiosis.
Ada yang menyebut ini «kebetulan», tapi aku tidak percaya. Tiga kejadian ini mengikuti satu naskah yang sama: ada celah dalam logika pencetakan koin → membuat koin seolah-olah “muncul begitu saja” → proses hilir tetap meloloskan secara normal → menggantikan dengan emas asli untuk dibawa kabur. Lokasi celahnya pun hampir sama—tidak ada yang memeriksa sumbernya sebelum “aset masuk”.
Ini bukan kebetulan, ini pola. Jembatan lintas-chain seperti itu, pada dasarnya adalah menyerahkan “kepercayaan” kepada kode kontrak. Dan kebiasaan di industri audit kontrak adalah: melihat fungsi, bukan melihat alur. Sekalipun fungsi ditulis sangat indah, jika dalam alurnya ada satu langkah “cek barang” yang hilang, tetap saja orang bisa memakai surat simpanan palsu untuk mengambil uang.
Aku ingat saat ledakan besar jembatan lintas-chain beberapa tahun lalu, semua orang berteriak “jembatan adalah masa depan”. Sekarang lihat ke belakang: jembatan tidak menjadi masa depan—jembatan justru berubah menjadi ATM para peretas. Tiga kali beruntun bulan ini, bulan depan bagaimana?
Aku tidak datang untuk meramalkan yang buruk. Narasi tentang jembatan tidak akan mati; yang mati adalah jembatan yang tidak memverifikasi barang. Orang yang berkecimpung di bidang ini harus memikirkan satu hal: pengguna menyerahkan aset kepadamu, tuntutan pertamanya bukan imbal hasil tinggi, melainkan “bisa tidur nyenyak”.
Lakukan dulu verifikasi barang, baru bicara yang lain.
#Symbiosis #BTC #Web3 #跨链桥 #FuturaKey
Sebulan, tiga kejadian anomali pemalsuan koin. Liquid, Nomic, Symbiosis.
Ada yang menyebut ini «kebetulan», tapi aku tidak percaya. Tiga kejadian ini mengikuti satu naskah yang sama: ada celah dalam logika pencetakan koin → membuat koin seolah-olah “muncul begitu saja” → proses hilir tetap meloloskan secara normal → menggantikan dengan emas asli untuk dibawa kabur. Lokasi celahnya pun hampir sama—tidak ada yang memeriksa sumbernya sebelum “aset masuk”.
Ini bukan kebetulan, ini pola. Jembatan lintas-chain seperti itu, pada dasarnya adalah menyerahkan “kepercayaan” kepada kode kontrak. Dan kebiasaan di industri audit kontrak adalah: melihat fungsi, bukan melihat alur. Sekalipun fungsi ditulis sangat indah, jika dalam alurnya ada satu langkah “cek barang” yang hilang, tetap saja orang bisa memakai surat simpanan palsu untuk mengambil uang.
Aku ingat saat ledakan besar jembatan lintas-chain beberapa tahun lalu, semua orang berteriak “jembatan adalah masa depan”. Sekarang lihat ke belakang: jembatan tidak menjadi masa depan—jembatan justru berubah menjadi ATM para peretas. Tiga kali beruntun bulan ini, bulan depan bagaimana?
Aku tidak datang untuk meramalkan yang buruk. Narasi tentang jembatan tidak akan mati; yang mati adalah jembatan yang tidak memverifikasi barang. Orang yang berkecimpung di bidang ini harus memikirkan satu hal: pengguna menyerahkan aset kepadamu, tuntutan pertamanya bukan imbal hasil tinggi, melainkan “bisa tidur nyenyak”.
Lakukan dulu verifikasi barang, baru bicara yang lain.
#Symbiosis #BTC #Web3 #跨链桥 #FuturaKey
Ada yang menyebut ini «kebetulan», tapi aku tidak percaya. Tiga kejadian ini mengikuti satu naskah yang sama: ada celah dalam logika pencetakan koin → membuat koin seolah-olah “muncul begitu saja” → proses hilir tetap meloloskan secara normal → menggantikan dengan emas asli untuk dibawa kabur. Lokasi celahnya pun hampir sama—tidak ada yang memeriksa sumbernya sebelum “aset masuk”.
Ini bukan kebetulan, ini pola. Jembatan lintas-chain seperti itu, pada dasarnya adalah menyerahkan “kepercayaan” kepada kode kontrak. Dan kebiasaan di industri audit kontrak adalah: melihat fungsi, bukan melihat alur. Sekalipun fungsi ditulis sangat indah, jika dalam alurnya ada satu langkah “cek barang” yang hilang, tetap saja orang bisa memakai surat simpanan palsu untuk mengambil uang.
Aku ingat saat ledakan besar jembatan lintas-chain beberapa tahun lalu, semua orang berteriak “jembatan adalah masa depan”. Sekarang lihat ke belakang: jembatan tidak menjadi masa depan—jembatan justru berubah menjadi ATM para peretas. Tiga kali beruntun bulan ini, bulan depan bagaimana?
Aku tidak datang untuk meramalkan yang buruk. Narasi tentang jembatan tidak akan mati; yang mati adalah jembatan yang tidak memverifikasi barang. Orang yang berkecimpung di bidang ini harus memikirkan satu hal: pengguna menyerahkan aset kepadamu, tuntutan pertamanya bukan imbal hasil tinggi, melainkan “bisa tidur nyenyak”.
Lakukan dulu verifikasi barang, baru bicara yang lain.
#Symbiosis #BTC #Web3 #跨链桥 #FuturaKey
129
·
--
Lihat terjemahan
凌晨四点二十八分,Symbiosis 的桥被打了。
不是偷,是造。攻击者往一个新账户里铸了 2 的 62 次方枚 syBTC,面值 461 亿美元。
461 亿。这个数字大到我已经没有概念了。我能理解三十三万刀,理解三亿,但四百六十一亿,感觉像看科幻片的字幕。
实际套现的只有 4.39 枚 WBTC,33.6 万美元。有人可能觉得:那还好了,损失不大。但我不这么看。真正让我毛骨悚然的不是「亏了多少」,是「造了多少」。想象一下你家的保险柜,有人没撬锁、没对密码,直接打印了几张你家银行存单,面额 461 亿。最后他只兑出来 33 万。你怕的是那 33 万吗?你怕的是「打印存单」这件事本身。
这件事最恐怖的从来不是数字。是流程:造出来 → 下游全认 → 换走真钱。三个环节没有一个卡住。
这个月已经第三起了。Liquid、Nomic、Symbiosis,同一套剧本,演了三遍。
谁教的?
#Symbiosis #BTC #Web3 #链上安全 #FuturaKey
凌晨四点二十八分,Symbiosis 的桥被打了。
不是偷,是造。攻击者往一个新账户里铸了 2 的 62 次方枚 syBTC,面值 461 亿美元。
461 亿。这个数字大到我已经没有概念了。我能理解三十三万刀,理解三亿,但四百六十一亿,感觉像看科幻片的字幕。
实际套现的只有 4.39 枚 WBTC,33.6 万美元。有人可能觉得:那还好了,损失不大。但我不这么看。真正让我毛骨悚然的不是「亏了多少」,是「造了多少」。想象一下你家的保险柜,有人没撬锁、没对密码,直接打印了几张你家银行存单,面额 461 亿。最后他只兑出来 33 万。你怕的是那 33 万吗?你怕的是「打印存单」这件事本身。
这件事最恐怖的从来不是数字。是流程:造出来 → 下游全认 → 换走真钱。三个环节没有一个卡住。
这个月已经第三起了。Liquid、Nomic、Symbiosis,同一套剧本,演了三遍。
谁教的?
#Symbiosis #BTC #Web3 #链上安全 #FuturaKey
不是偷,是造。攻击者往一个新账户里铸了 2 的 62 次方枚 syBTC,面值 461 亿美元。
461 亿。这个数字大到我已经没有概念了。我能理解三十三万刀,理解三亿,但四百六十一亿,感觉像看科幻片的字幕。
实际套现的只有 4.39 枚 WBTC,33.6 万美元。有人可能觉得:那还好了,损失不大。但我不这么看。真正让我毛骨悚然的不是「亏了多少」,是「造了多少」。想象一下你家的保险柜,有人没撬锁、没对密码,直接打印了几张你家银行存单,面额 461 亿。最后他只兑出来 33 万。你怕的是那 33 万吗?你怕的是「打印存单」这件事本身。
这件事最恐怖的从来不是数字。是流程:造出来 → 下游全认 → 换走真钱。三个环节没有一个卡住。
这个月已经第三起了。Liquid、Nomic、Symbiosis,同一套剧本,演了三遍。
谁教的?
#Symbiosis #BTC #Web3 #链上安全 #FuturaKey
1
298
·
--
Simbiosis menawarkan bounty topi putih sebesar 20%, namun setelah batas waktu tiba, tidak ada kabar.
Aku memikirkan kejadian ini berkali-kali. Apa artinya 20%? Kerugian sebenarnya mencapai 336 ribu dolar, sedangkan bounty-nya hanya lebih dari 60 ribu. Membuat seseorang yang baru saja membuktikan “jembatanmu bisa mencetak uang tanpa batas” menyerahkan barang yang ada di tangannya demi 60 ribu? Kenapa?
Hanya ada dua kemungkinan. Entah pihak tersebut tidak menganggap penting uang itu—kalau begitu, masalahnya justru lebih mengerikan: orang yang tidak peduli uang malah mengincarmu, untuk apa? Atau pihak tersebut sedang menunggu harga yang lebih baik.
Apa pun itu, ini tidak terdengar seperti skenario “topi putih”. Topi putih mengejar nama; topi hitam mengejar uang. Kali ini, orangnya tidak terburu-buru untuk nama, dan juga tidak terburu-buru untuk uang—mereka hanya menunda. Menunda untuk apa? Menunggu rekonstruksi lengkap dari pihak resmi keluar, menunggu detail teknis BridgeV2 dipublikasikan, menunggu jendela negosiasi berikutnya.
Terus terang, tiga kejadian pencetakan koin yang tidak biasa bulan ini, yang paling membuatku gelisah justru penutup dari Symbiosis. Liquid setidaknya menarik kembali 85%; uangnya jelas punya arah. Di Symbiosis, masih menggantung pertanyaan senilai 46,1 miliar nilai nominal—laporan resmi belum keluar, dan bounty tidak ada yang mengklaim.
Status yang menggantung, yang paling melelahkan.
#Symbiosis #BTC #Web3 #跨链桥 #FuturaKey
Simbiosis menawarkan bounty topi putih sebesar 20%, namun setelah batas waktu tiba, tidak ada kabar.
Aku memikirkan kejadian ini berkali-kali. Apa artinya 20%? Kerugian sebenarnya mencapai 336 ribu dolar, sedangkan bounty-nya hanya lebih dari 60 ribu. Membuat seseorang yang baru saja membuktikan “jembatanmu bisa mencetak uang tanpa batas” menyerahkan barang yang ada di tangannya demi 60 ribu? Kenapa?
Hanya ada dua kemungkinan. Entah pihak tersebut tidak menganggap penting uang itu—kalau begitu, masalahnya justru lebih mengerikan: orang yang tidak peduli uang malah mengincarmu, untuk apa? Atau pihak tersebut sedang menunggu harga yang lebih baik.
Apa pun itu, ini tidak terdengar seperti skenario “topi putih”. Topi putih mengejar nama; topi hitam mengejar uang. Kali ini, orangnya tidak terburu-buru untuk nama, dan juga tidak terburu-buru untuk uang—mereka hanya menunda. Menunda untuk apa? Menunggu rekonstruksi lengkap dari pihak resmi keluar, menunggu detail teknis BridgeV2 dipublikasikan, menunggu jendela negosiasi berikutnya.
Terus terang, tiga kejadian pencetakan koin yang tidak biasa bulan ini, yang paling membuatku gelisah justru penutup dari Symbiosis. Liquid setidaknya menarik kembali 85%; uangnya jelas punya arah. Di Symbiosis, masih menggantung pertanyaan senilai 46,1 miliar nilai nominal—laporan resmi belum keluar, dan bounty tidak ada yang mengklaim.
Status yang menggantung, yang paling melelahkan.
#Symbiosis #BTC #Web3 #跨链桥 #FuturaKey
Aku memikirkan kejadian ini berkali-kali. Apa artinya 20%? Kerugian sebenarnya mencapai 336 ribu dolar, sedangkan bounty-nya hanya lebih dari 60 ribu. Membuat seseorang yang baru saja membuktikan “jembatanmu bisa mencetak uang tanpa batas” menyerahkan barang yang ada di tangannya demi 60 ribu? Kenapa?
Hanya ada dua kemungkinan. Entah pihak tersebut tidak menganggap penting uang itu—kalau begitu, masalahnya justru lebih mengerikan: orang yang tidak peduli uang malah mengincarmu, untuk apa? Atau pihak tersebut sedang menunggu harga yang lebih baik.
Apa pun itu, ini tidak terdengar seperti skenario “topi putih”. Topi putih mengejar nama; topi hitam mengejar uang. Kali ini, orangnya tidak terburu-buru untuk nama, dan juga tidak terburu-buru untuk uang—mereka hanya menunda. Menunda untuk apa? Menunggu rekonstruksi lengkap dari pihak resmi keluar, menunggu detail teknis BridgeV2 dipublikasikan, menunggu jendela negosiasi berikutnya.
Terus terang, tiga kejadian pencetakan koin yang tidak biasa bulan ini, yang paling membuatku gelisah justru penutup dari Symbiosis. Liquid setidaknya menarik kembali 85%; uangnya jelas punya arah. Di Symbiosis, masih menggantung pertanyaan senilai 46,1 miliar nilai nominal—laporan resmi belum keluar, dan bounty tidak ada yang mengklaim.
Status yang menggantung, yang paling melelahkan.
#Symbiosis #BTC #Web3 #跨链桥 #FuturaKey
117
·
--
Malam ini aku membuka grup timku sendiri, dan menemukan sebuah pesan yang pernah ku kirim bulan lalu:
“Biarkan dulu pemantauan produksi (casting), nanti kita buat bareng saat V2 rilis.”
Begitu melihat pesan itu, bulu kudukku berdiri.
Bukan karena Symbiosis mengalami masalah, tapi karena aku tahu kalimat itu pernah muncul di grup tim berapa banyak.
Fitur harus dirilis, jadwal sudah penuh, dan pemantauan itu “kelihatannya untuk sementara belum perlu”—lalu tiba-tiba pukul 04:28.
Kecelakaan tidak pernah datang saat kamu sudah siap. Ia memilih tempat yang kamu “tunda dulu” untuk menghukummu.
Selama bertahun-tahun mengerjakan produk berbasis on-chain, pelajaran terbesar yang kudapat adalah: keamanan itu bukan sebuah fitur, melainkan daftar utang yang belum dibayar. Hari ini kamu mencoret satu, besok kamu kehilangan satu alasan untuk dibangunkan oleh jam 04:00-an. Hari ini kamu menunda satu, besok ia menunggumu di sudut jembatan tertentu.
Jadi malam ini aku mengeluarkan pemantauan casting dari backlog, lalu menyusunnya untuk hari Senin minggu depan. Tidak ada perundingan, tidak ada “tunggu dulu”.
Pasar boleh menunggu, tapi kode tidak boleh menunggu. Kalimat itu sudah berkali-kali kuucapkan. Dan hari ini barulah aku paham ada jarak di antara kata-kata dan tindakan.
#Symbiosis #BTC #Web3 #链上安全 #FuturaKey
Malam ini aku membuka grup timku sendiri, dan menemukan sebuah pesan yang pernah ku kirim bulan lalu:
“Biarkan dulu pemantauan produksi (casting), nanti kita buat bareng saat V2 rilis.”
Begitu melihat pesan itu, bulu kudukku berdiri.
Bukan karena Symbiosis mengalami masalah, tapi karena aku tahu kalimat itu pernah muncul di grup tim berapa banyak.
Fitur harus dirilis, jadwal sudah penuh, dan pemantauan itu “kelihatannya untuk sementara belum perlu”—lalu tiba-tiba pukul 04:28.
Kecelakaan tidak pernah datang saat kamu sudah siap. Ia memilih tempat yang kamu “tunda dulu” untuk menghukummu.
Selama bertahun-tahun mengerjakan produk berbasis on-chain, pelajaran terbesar yang kudapat adalah: keamanan itu bukan sebuah fitur, melainkan daftar utang yang belum dibayar. Hari ini kamu mencoret satu, besok kamu kehilangan satu alasan untuk dibangunkan oleh jam 04:00-an. Hari ini kamu menunda satu, besok ia menunggumu di sudut jembatan tertentu.
Jadi malam ini aku mengeluarkan pemantauan casting dari backlog, lalu menyusunnya untuk hari Senin minggu depan. Tidak ada perundingan, tidak ada “tunggu dulu”.
Pasar boleh menunggu, tapi kode tidak boleh menunggu. Kalimat itu sudah berkali-kali kuucapkan. Dan hari ini barulah aku paham ada jarak di antara kata-kata dan tindakan.
#Symbiosis #BTC #Web3 #链上安全 #FuturaKey
“Biarkan dulu pemantauan produksi (casting), nanti kita buat bareng saat V2 rilis.”
Begitu melihat pesan itu, bulu kudukku berdiri.
Bukan karena Symbiosis mengalami masalah, tapi karena aku tahu kalimat itu pernah muncul di grup tim berapa banyak.
Fitur harus dirilis, jadwal sudah penuh, dan pemantauan itu “kelihatannya untuk sementara belum perlu”—lalu tiba-tiba pukul 04:28.
Kecelakaan tidak pernah datang saat kamu sudah siap. Ia memilih tempat yang kamu “tunda dulu” untuk menghukummu.
Selama bertahun-tahun mengerjakan produk berbasis on-chain, pelajaran terbesar yang kudapat adalah: keamanan itu bukan sebuah fitur, melainkan daftar utang yang belum dibayar. Hari ini kamu mencoret satu, besok kamu kehilangan satu alasan untuk dibangunkan oleh jam 04:00-an. Hari ini kamu menunda satu, besok ia menunggumu di sudut jembatan tertentu.
Jadi malam ini aku mengeluarkan pemantauan casting dari backlog, lalu menyusunnya untuk hari Senin minggu depan. Tidak ada perundingan, tidak ada “tunggu dulu”.
Pasar boleh menunggu, tapi kode tidak boleh menunggu. Kalimat itu sudah berkali-kali kuucapkan. Dan hari ini barulah aku paham ada jarak di antara kata-kata dan tindakan.
#Symbiosis #BTC #Web3 #链上安全 #FuturaKey
73
·
--
Melihat Jiang Zuoer secara terbuka mempertahankan posisi jual (short) all-in, lalu berteriak satu level: setelah naik ke 76.000, kemudian koreksi.
Pertama, saya tegaskan: saya tidak mengomentari posisi orang lain; untung-rugi itu kemampuan masing-masing. Tapi masalah ini layak dipikirkan lebih dalam.
Seorang “big V” secara publik meneriakkan sinyal trading—arus (traffic) yang didatangkan itu nyata. Lalu orang-orang yang ikut? Kebanyakan dari mereka masuk karena melihat dia beberapa kali sebelumnya benar; tidak ada yang menanyakan satu hal yang lebih mendasar: apakah ukuran posisi dan kemampuan menanggung risiko-nya setara dengan kamu? Kalau dia bangkrut (meledak), dia masih bisa datang lagi; kalau kamu yang meledak, kamu langsung keluar.
Biaya sekolah paling mahal di industri ini adalah mengikuti order orang lain. Karena logika orang itu tidak bisa kamu pelajari—yang bisa kamu pelajari hanya harga masuk. Kalau untung, itu dianggap dia dewa; kalau rugi, itu karena kamu serakah.
Prinsip saya sendiri sangat sederhana: setiap pendapat hanya dianggap sebagai sumber informasi, tidak menggantikan penilaian pribadi. Terutama yang disertai angka level—semakin spesifik, semakin perlu ditambah tanda tanya. Level adalah “mata uang arus” yang paling mudah diwujudkan dalam sebuah pendapat.
Kembali ke kondisi pasar: FOMC ada di depan. Pada saat seperti ini, siapa pun yang meneriakkan arah akan dipercaya, tapi juga tidak ada yang pantas dipercaya sepenuhnya. Tahan tanganmu—lebih sulit daripada sekadar mengatur ukuran posisi.
#BTC #FOMC #合约 #FuturaKey #Manajemen Risiko
Melihat Jiang Zuoer secara terbuka mempertahankan posisi jual (short) all-in, lalu berteriak satu level: setelah naik ke 76.000, kemudian koreksi.
Pertama, saya tegaskan: saya tidak mengomentari posisi orang lain; untung-rugi itu kemampuan masing-masing. Tapi masalah ini layak dipikirkan lebih dalam.
Seorang “big V” secara publik meneriakkan sinyal trading—arus (traffic) yang didatangkan itu nyata. Lalu orang-orang yang ikut? Kebanyakan dari mereka masuk karena melihat dia beberapa kali sebelumnya benar; tidak ada yang menanyakan satu hal yang lebih mendasar: apakah ukuran posisi dan kemampuan menanggung risiko-nya setara dengan kamu? Kalau dia bangkrut (meledak), dia masih bisa datang lagi; kalau kamu yang meledak, kamu langsung keluar.
Biaya sekolah paling mahal di industri ini adalah mengikuti order orang lain. Karena logika orang itu tidak bisa kamu pelajari—yang bisa kamu pelajari hanya harga masuk. Kalau untung, itu dianggap dia dewa; kalau rugi, itu karena kamu serakah.
Prinsip saya sendiri sangat sederhana: setiap pendapat hanya dianggap sebagai sumber informasi, tidak menggantikan penilaian pribadi. Terutama yang disertai angka level—semakin spesifik, semakin perlu ditambah tanda tanya. Level adalah “mata uang arus” yang paling mudah diwujudkan dalam sebuah pendapat.
Kembali ke kondisi pasar: FOMC ada di depan. Pada saat seperti ini, siapa pun yang meneriakkan arah akan dipercaya, tapi juga tidak ada yang pantas dipercaya sepenuhnya. Tahan tanganmu—lebih sulit daripada sekadar mengatur ukuran posisi.
#BTC #FOMC #合约 #FuturaKey #Manajemen Risiko
Pertama, saya tegaskan: saya tidak mengomentari posisi orang lain; untung-rugi itu kemampuan masing-masing. Tapi masalah ini layak dipikirkan lebih dalam.
Seorang “big V” secara publik meneriakkan sinyal trading—arus (traffic) yang didatangkan itu nyata. Lalu orang-orang yang ikut? Kebanyakan dari mereka masuk karena melihat dia beberapa kali sebelumnya benar; tidak ada yang menanyakan satu hal yang lebih mendasar: apakah ukuran posisi dan kemampuan menanggung risiko-nya setara dengan kamu? Kalau dia bangkrut (meledak), dia masih bisa datang lagi; kalau kamu yang meledak, kamu langsung keluar.
Biaya sekolah paling mahal di industri ini adalah mengikuti order orang lain. Karena logika orang itu tidak bisa kamu pelajari—yang bisa kamu pelajari hanya harga masuk. Kalau untung, itu dianggap dia dewa; kalau rugi, itu karena kamu serakah.
Prinsip saya sendiri sangat sederhana: setiap pendapat hanya dianggap sebagai sumber informasi, tidak menggantikan penilaian pribadi. Terutama yang disertai angka level—semakin spesifik, semakin perlu ditambah tanda tanya. Level adalah “mata uang arus” yang paling mudah diwujudkan dalam sebuah pendapat.
Kembali ke kondisi pasar: FOMC ada di depan. Pada saat seperti ini, siapa pun yang meneriakkan arah akan dipercaya, tapi juga tidak ada yang pantas dipercaya sepenuhnya. Tahan tanganmu—lebih sulit daripada sekadar mengatur ukuran posisi.
#BTC #FOMC #合约 #FuturaKey #Manajemen Risiko
48
·
--
Hari ini saya menemukan angka ini: DEX saham tokenisasi di blockchain Base, volume transaksinya dalam satu hari menembus lebih dari 100 juta dolar.
Saya merasa kabar ini diremehkan. Ketika semua orang masih ribut soal kondisi pasar, ada sekelompok orang yang sedang memindahkan saham ke on-chain.
Coba pikirkan artinya apa. Dulu di on-chain hanya bisa bermain kripto, sekarang batas jenis aset yang bisa disentuh di on-chain sedang meluas. Bukan langkah langsung beres hari ini, tapi arah itu perlahan menjadi semakin jelas.
Jujur saja, saya selalu setengah percaya setengah ragu pada narasi saham tokenisasi. Kepatuhan adalah masalah besar, likuiditas juga masalah besar—urusan regulasi bisa beres hanya dengan satu telepon yang langsung mengguncang semuanya. Tapi kalau dilihat dari sudut pandang lain: kebutuhannya nyata. Pasar tradisional jam operasionalnya terbatas, ambangnya tinggi, dan urusan lintas negara rumit; sementara on-chain 7×24 jam, bisa diakses global. Selama kebutuhan itu nyata, penawaran pada akhirnya pasti akan menemukan cara.
Bagi orang-orang yang membangun produk on-chain, ini lebih penting seratus kali dibanding kondisi pasar jangka pendek. Ini mengingatkan saya pada satu hal: jangan hanya fokus pada naik-turun hari ini, tapi lihat ke mana batas infrastruktur sedang meluas.
Soal market, hari ini saya tidak mau bicara terlalu banyak. Sampai hasil FOMC keluar, apa pun yang dikatakan hanyalah kebisingan.
#Base #Web3 #RWA #FuturaKey #链上金融
Hari ini saya menemukan angka ini: DEX saham tokenisasi di blockchain Base, volume transaksinya dalam satu hari menembus lebih dari 100 juta dolar.
Saya merasa kabar ini diremehkan. Ketika semua orang masih ribut soal kondisi pasar, ada sekelompok orang yang sedang memindahkan saham ke on-chain.
Coba pikirkan artinya apa. Dulu di on-chain hanya bisa bermain kripto, sekarang batas jenis aset yang bisa disentuh di on-chain sedang meluas. Bukan langkah langsung beres hari ini, tapi arah itu perlahan menjadi semakin jelas.
Jujur saja, saya selalu setengah percaya setengah ragu pada narasi saham tokenisasi. Kepatuhan adalah masalah besar, likuiditas juga masalah besar—urusan regulasi bisa beres hanya dengan satu telepon yang langsung mengguncang semuanya. Tapi kalau dilihat dari sudut pandang lain: kebutuhannya nyata. Pasar tradisional jam operasionalnya terbatas, ambangnya tinggi, dan urusan lintas negara rumit; sementara on-chain 7×24 jam, bisa diakses global. Selama kebutuhan itu nyata, penawaran pada akhirnya pasti akan menemukan cara.
Bagi orang-orang yang membangun produk on-chain, ini lebih penting seratus kali dibanding kondisi pasar jangka pendek. Ini mengingatkan saya pada satu hal: jangan hanya fokus pada naik-turun hari ini, tapi lihat ke mana batas infrastruktur sedang meluas.
Soal market, hari ini saya tidak mau bicara terlalu banyak. Sampai hasil FOMC keluar, apa pun yang dikatakan hanyalah kebisingan.
#Base #Web3 #RWA #FuturaKey #链上金融
Saya merasa kabar ini diremehkan. Ketika semua orang masih ribut soal kondisi pasar, ada sekelompok orang yang sedang memindahkan saham ke on-chain.
Coba pikirkan artinya apa. Dulu di on-chain hanya bisa bermain kripto, sekarang batas jenis aset yang bisa disentuh di on-chain sedang meluas. Bukan langkah langsung beres hari ini, tapi arah itu perlahan menjadi semakin jelas.
Jujur saja, saya selalu setengah percaya setengah ragu pada narasi saham tokenisasi. Kepatuhan adalah masalah besar, likuiditas juga masalah besar—urusan regulasi bisa beres hanya dengan satu telepon yang langsung mengguncang semuanya. Tapi kalau dilihat dari sudut pandang lain: kebutuhannya nyata. Pasar tradisional jam operasionalnya terbatas, ambangnya tinggi, dan urusan lintas negara rumit; sementara on-chain 7×24 jam, bisa diakses global. Selama kebutuhan itu nyata, penawaran pada akhirnya pasti akan menemukan cara.
Bagi orang-orang yang membangun produk on-chain, ini lebih penting seratus kali dibanding kondisi pasar jangka pendek. Ini mengingatkan saya pada satu hal: jangan hanya fokus pada naik-turun hari ini, tapi lihat ke mana batas infrastruktur sedang meluas.
Soal market, hari ini saya tidak mau bicara terlalu banyak. Sampai hasil FOMC keluar, apa pun yang dikatakan hanyalah kebisingan.
#Base #Web3 #RWA #FuturaKey #链上金融
30
·
--
Lihat terjemahan
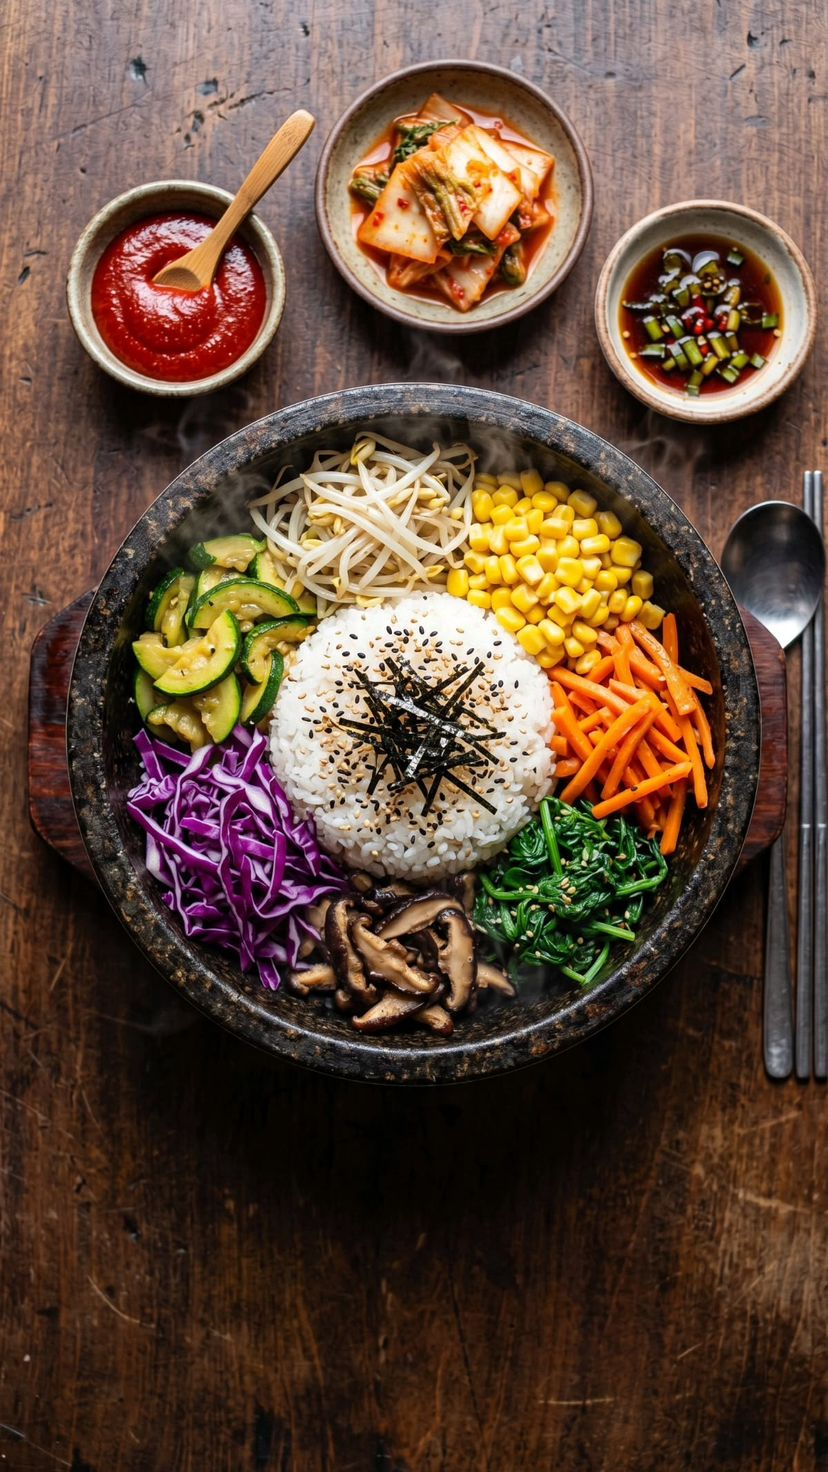
今天想聊个冷门的,但我觉得比行情重要:韩国的泡菜溢价又起来了,1.33%。
很多人不知道这是什么意思。简单说,就是韩国交易所里的币比海外贵一点,因为他们的钱出去没那么容易。溢价越高,说明想进来的人越着急。
1.33% 不算高,但方向值得注意。过去溢价飙升的时候,往往不是散户在兴奋,是有人急着把韩元换成链上资产。
我不太信溢价是抄底信号这种说法。信号这东西,你信它它才是信号,不信它就是个数字。我更愿意把它当成情绪温度计:有人比我们更着急。
着急的人通常有两个下场:买在最好的位置,或者卖在最差的位置。
我现在的心态很平。FOMC 就在前面,这种时候盯着溢价猜方向,不如把代码写完。行情会自己走出来,写不完的代码不会。
#BTC #泡菜溢价 #Web3 #FuturaKey #行情
今天想聊个冷门的,但我觉得比行情重要:韩国的泡菜溢价又起来了,1.33%。
很多人不知道这是什么意思。简单说,就是韩国交易所里的币比海外贵一点,因为他们的钱出去没那么容易。溢价越高,说明想进来的人越着急。
1.33% 不算高,但方向值得注意。过去溢价飙升的时候,往往不是散户在兴奋,是有人急着把韩元换成链上资产。
我不太信溢价是抄底信号这种说法。信号这东西,你信它它才是信号,不信它就是个数字。我更愿意把它当成情绪温度计:有人比我们更着急。
着急的人通常有两个下场:买在最好的位置,或者卖在最差的位置。
我现在的心态很平。FOMC 就在前面,这种时候盯着溢价猜方向,不如把代码写完。行情会自己走出来,写不完的代码不会。
#BTC #泡菜溢价 #Web3 #FuturaKey #行情
很多人不知道这是什么意思。简单说,就是韩国交易所里的币比海外贵一点,因为他们的钱出去没那么容易。溢价越高,说明想进来的人越着急。
1.33% 不算高,但方向值得注意。过去溢价飙升的时候,往往不是散户在兴奋,是有人急着把韩元换成链上资产。
我不太信溢价是抄底信号这种说法。信号这东西,你信它它才是信号,不信它就是个数字。我更愿意把它当成情绪温度计:有人比我们更着急。
着急的人通常有两个下场:买在最好的位置,或者卖在最差的位置。
我现在的心态很平。FOMC 就在前面,这种时候盯着溢价猜方向,不如把代码写完。行情会自己走出来,写不完的代码不会。
#BTC #泡菜溢价 #Web3 #FuturaKey #行情
78
·
--
Lihat terjemahan
Blockstream 说不付赎金。4700 万美元,说不要就不要。
我昨晚刷到这条,手机没关,盯着天花板想了很久。
先说对面是谁:一个自称白帽的人,扣着 600 枚 BTC。之前退过 3400 枚,留这些当找零。现在官方把话说死了:没谈过,也不会谈,这是犯罪,走法律追。
我的第一反应是痛快。这行被先动手再讲理的人搞臭太久了——搬空你家当,再回来说我是帮你。滚。
但痛快完,我做了个测试:换我扛不扛得住?诚实想了十分钟。扛不住。我会付,付完对外说这是赏金。
所以这步棋帅,帅在我做不到。
后来我想明白他们为什么敢。今天付了,明天所有链上储备都成了取款机。赎金第一次是止损,第二次就是融资。
有些钱看着是省,其实是借的高利贷。
你怎么看?换你会付吗?
#Liquid #BTC #Web3 #链上安全 #FuturaKey
Blockstream 说不付赎金。4700 万美元,说不要就不要。
我昨晚刷到这条,手机没关,盯着天花板想了很久。
先说对面是谁:一个自称白帽的人,扣着 600 枚 BTC。之前退过 3400 枚,留这些当找零。现在官方把话说死了:没谈过,也不会谈,这是犯罪,走法律追。
我的第一反应是痛快。这行被先动手再讲理的人搞臭太久了——搬空你家当,再回来说我是帮你。滚。
但痛快完,我做了个测试:换我扛不扛得住?诚实想了十分钟。扛不住。我会付,付完对外说这是赏金。
所以这步棋帅,帅在我做不到。
后来我想明白他们为什么敢。今天付了,明天所有链上储备都成了取款机。赎金第一次是止损,第二次就是融资。
有些钱看着是省,其实是借的高利贷。
你怎么看?换你会付吗?
#Liquid #BTC #Web3 #链上安全 #FuturaKey
我昨晚刷到这条,手机没关,盯着天花板想了很久。
先说对面是谁:一个自称白帽的人,扣着 600 枚 BTC。之前退过 3400 枚,留这些当找零。现在官方把话说死了:没谈过,也不会谈,这是犯罪,走法律追。
我的第一反应是痛快。这行被先动手再讲理的人搞臭太久了——搬空你家当,再回来说我是帮你。滚。
但痛快完,我做了个测试:换我扛不扛得住?诚实想了十分钟。扛不住。我会付,付完对外说这是赏金。
所以这步棋帅,帅在我做不到。
后来我想明白他们为什么敢。今天付了,明天所有链上储备都成了取款机。赎金第一次是止损,第二次就是融资。
有些钱看着是省,其实是借的高利贷。
你怎么看?换你会付吗?
#Liquid #BTC #Web3 #链上安全 #FuturaKey
115
·
--
“Upaya hukum untuk menagih kembali” lima kata itu, kolom komentar semuanya tertawa.
Uang di blockchain itu harus ditagih ke siapa? Alamat tidak bisa bicara, kunci privat tidak akan menyerah. Orang yang tertawa punya alasan masing-masing.
Tapi aku tanya seorang teman yang pekerjaannya memastikan kepatuhan, dan dia menjawab dengan kalimat yang membuatku tertegun: kualifikasi hukum lebih berharga daripada mengejar uang.
Maksudnya apa? Begitu kasus pidana diusut, 600 BTC itu menjadi barang bukti hasil tindak pidana. Sistem risk control bursa global yang patuh tidak main-main—alamat yang berstatus hasil kejahatan tidak bisa masuk ke bursa, dan pencucian lintas-chain juga akan ditandai. Peretas memegang “emas digital”, tapi tidak bisa membelanjakannya.
Balasan paling kejam bukanlah membuat uangnya bisa ditarik kembali, melainkan membuat uangnya basi di tangan pihak lain.
Setiap kali dia ingin mengubahnya menjadi uang tunai, dia harus merasakan ketakutan dan ketegangan setiap kali. “Setiap kali harus deg-degan seperti itu” lebih menyiksa daripada penjara.
Jadi jangan buru-buru tertawa karena “hukum tidak berguna di blockchain”. Dalam permainan ini, medan pertempuran ada di luar rantai.
#Liquid #BTC #Web3 #区块链安全 #FuturaKey
“Upaya hukum untuk menagih kembali” lima kata itu, kolom komentar semuanya tertawa.
Uang di blockchain itu harus ditagih ke siapa? Alamat tidak bisa bicara, kunci privat tidak akan menyerah. Orang yang tertawa punya alasan masing-masing.
Tapi aku tanya seorang teman yang pekerjaannya memastikan kepatuhan, dan dia menjawab dengan kalimat yang membuatku tertegun: kualifikasi hukum lebih berharga daripada mengejar uang.
Maksudnya apa? Begitu kasus pidana diusut, 600 BTC itu menjadi barang bukti hasil tindak pidana. Sistem risk control bursa global yang patuh tidak main-main—alamat yang berstatus hasil kejahatan tidak bisa masuk ke bursa, dan pencucian lintas-chain juga akan ditandai. Peretas memegang “emas digital”, tapi tidak bisa membelanjakannya.
Balasan paling kejam bukanlah membuat uangnya bisa ditarik kembali, melainkan membuat uangnya basi di tangan pihak lain.
Setiap kali dia ingin mengubahnya menjadi uang tunai, dia harus merasakan ketakutan dan ketegangan setiap kali. “Setiap kali harus deg-degan seperti itu” lebih menyiksa daripada penjara.
Jadi jangan buru-buru tertawa karena “hukum tidak berguna di blockchain”. Dalam permainan ini, medan pertempuran ada di luar rantai.
#Liquid #BTC #Web3 #区块链安全 #FuturaKey
Uang di blockchain itu harus ditagih ke siapa? Alamat tidak bisa bicara, kunci privat tidak akan menyerah. Orang yang tertawa punya alasan masing-masing.
Tapi aku tanya seorang teman yang pekerjaannya memastikan kepatuhan, dan dia menjawab dengan kalimat yang membuatku tertegun: kualifikasi hukum lebih berharga daripada mengejar uang.
Maksudnya apa? Begitu kasus pidana diusut, 600 BTC itu menjadi barang bukti hasil tindak pidana. Sistem risk control bursa global yang patuh tidak main-main—alamat yang berstatus hasil kejahatan tidak bisa masuk ke bursa, dan pencucian lintas-chain juga akan ditandai. Peretas memegang “emas digital”, tapi tidak bisa membelanjakannya.
Balasan paling kejam bukanlah membuat uangnya bisa ditarik kembali, melainkan membuat uangnya basi di tangan pihak lain.
Setiap kali dia ingin mengubahnya menjadi uang tunai, dia harus merasakan ketakutan dan ketegangan setiap kali. “Setiap kali harus deg-degan seperti itu” lebih menyiksa daripada penjara.
Jadi jangan buru-buru tertawa karena “hukum tidak berguna di blockchain”. Dalam permainan ini, medan pertempuran ada di luar rantai.
#Liquid #BTC #Web3 #区块链安全 #FuturaKey
89
·
--
Malam ini kita satukan beberapa sinyal dari bulan September untuk melihat semuanya sekaligus—kesimpulannya jelas: sekarang bukan waktunya menebak dasar, melainkan waktunya menetapkan disiplin.
Pertama, kita inventarisasi dulu hal-hal yang layak diingat minggu ini.
Pertama, Liquid dicuri sebesar 320 juta dolar AS. Aset yang dijadikan jangkar ditembus “dicetak” secara tiba-tiba oleh pihak penyerang; pelaku mengaku sebagai white hat. Setelah mengambil kembali 85%, mereka masih meninggalkan sekitar 47 juta dolar AS. Kedua, Cronos mengalami rollback akibat serangan pinjaman—narasi “tidak dapat diubah” di blockchain sengaja dipecahkan untuk satu kali ini. Ketiga, ETF XRP mencatat arus masuk bersih harian yang menyalip BTC dan ETH; dana mengalir ke aset yang ceritanya “regulasinya paling jelas”. Keempat, indeks keserakahan masih di atas 70, tetapi harga turun dari 78K hingga 76K—menunjukkan bahwa pelemahan kali ini bukanlah kehancuran emosi, melainkan penarikan sukarela karena dana mengantisipasi data makro.
Lihat ke depan: FOMC akan rapat Selasa dan Rabu minggu depan, dengan keputusan pada dini hari 9/17 waktu Beijing. Setelah CPI dan PPI berturut-turut melampaui ekspektasi, pasar sudah “bertaruh” pada sikap keras. Perkiraan saya: September kemungkinan tidak menambah kenaikan suku bunga, tetapi jika Powell bersikap tegas sekali lagi, aset berisiko akan bergoyang lagi.
Sebagai pendiri FuturaKey, saya menetapkan tiga disiplin untuk diri sendiri, dan saya bagikan juga kepada Anda:
Pertama, sebelum keputusan keluar jangan menambah posisi dan jangan mengejar bottom. Peluru disimpan—biarkan pasar yang memilih jawabannya terlebih dahulu.
Kedua, cek kembali daftar audit keamanan untuk proyek-proyek yang Anda pegang. Kepadatan serangan bulan ini menunjukkan: kondisi pasar bisa menunggu, tetapi kode tidak bisa.
Ketiga, pasar yang lemah adalah jendela untuk mengasah alat. Kebutuhan seperti pemantauan di rantai dan peringatan untuk pencetakan aset yang tidak normal sedang meningkat—itulah alasan saya terus membuat produk keamanan.
Terakhir, satu kalimat jujur: pasar tidak kekurangan peluang, yang kurang adalah orang yang masih punya peluru saat peluang datang.
Sekarang Anda sudah berapa persen di posisi (berapa persen modalnya diinvestasikan)? Tulis di kolom komentar.
Semua di atas hanya observasi pribadi, bukan nasihat investasi.
#BTC #FOMC #Web3 #链上安全 #FuturaKey
Malam ini kita satukan beberapa sinyal dari bulan September untuk melihat semuanya sekaligus—kesimpulannya jelas: sekarang bukan waktunya menebak dasar, melainkan waktunya menetapkan disiplin.
Pertama, kita inventarisasi dulu hal-hal yang layak diingat minggu ini.
Pertama, Liquid dicuri sebesar 320 juta dolar AS. Aset yang dijadikan jangkar ditembus “dicetak” secara tiba-tiba oleh pihak penyerang; pelaku mengaku sebagai white hat. Setelah mengambil kembali 85%, mereka masih meninggalkan sekitar 47 juta dolar AS. Kedua, Cronos mengalami rollback akibat serangan pinjaman—narasi “tidak dapat diubah” di blockchain sengaja dipecahkan untuk satu kali ini. Ketiga, ETF XRP mencatat arus masuk bersih harian yang menyalip BTC dan ETH; dana mengalir ke aset yang ceritanya “regulasinya paling jelas”. Keempat, indeks keserakahan masih di atas 70, tetapi harga turun dari 78K hingga 76K—menunjukkan bahwa pelemahan kali ini bukanlah kehancuran emosi, melainkan penarikan sukarela karena dana mengantisipasi data makro.
Lihat ke depan: FOMC akan rapat Selasa dan Rabu minggu depan, dengan keputusan pada dini hari 9/17 waktu Beijing. Setelah CPI dan PPI berturut-turut melampaui ekspektasi, pasar sudah “bertaruh” pada sikap keras. Perkiraan saya: September kemungkinan tidak menambah kenaikan suku bunga, tetapi jika Powell bersikap tegas sekali lagi, aset berisiko akan bergoyang lagi.
Sebagai pendiri FuturaKey, saya menetapkan tiga disiplin untuk diri sendiri, dan saya bagikan juga kepada Anda:
Pertama, sebelum keputusan keluar jangan menambah posisi dan jangan mengejar bottom. Peluru disimpan—biarkan pasar yang memilih jawabannya terlebih dahulu.
Kedua, cek kembali daftar audit keamanan untuk proyek-proyek yang Anda pegang. Kepadatan serangan bulan ini menunjukkan: kondisi pasar bisa menunggu, tetapi kode tidak bisa.
Ketiga, pasar yang lemah adalah jendela untuk mengasah alat. Kebutuhan seperti pemantauan di rantai dan peringatan untuk pencetakan aset yang tidak normal sedang meningkat—itulah alasan saya terus membuat produk keamanan.
Terakhir, satu kalimat jujur: pasar tidak kekurangan peluang, yang kurang adalah orang yang masih punya peluru saat peluang datang.
Sekarang Anda sudah berapa persen di posisi (berapa persen modalnya diinvestasikan)? Tulis di kolom komentar.
Semua di atas hanya observasi pribadi, bukan nasihat investasi.
#BTC #FOMC #Web3 #链上安全 #FuturaKey
Pertama, kita inventarisasi dulu hal-hal yang layak diingat minggu ini.
Pertama, Liquid dicuri sebesar 320 juta dolar AS. Aset yang dijadikan jangkar ditembus “dicetak” secara tiba-tiba oleh pihak penyerang; pelaku mengaku sebagai white hat. Setelah mengambil kembali 85%, mereka masih meninggalkan sekitar 47 juta dolar AS. Kedua, Cronos mengalami rollback akibat serangan pinjaman—narasi “tidak dapat diubah” di blockchain sengaja dipecahkan untuk satu kali ini. Ketiga, ETF XRP mencatat arus masuk bersih harian yang menyalip BTC dan ETH; dana mengalir ke aset yang ceritanya “regulasinya paling jelas”. Keempat, indeks keserakahan masih di atas 70, tetapi harga turun dari 78K hingga 76K—menunjukkan bahwa pelemahan kali ini bukanlah kehancuran emosi, melainkan penarikan sukarela karena dana mengantisipasi data makro.
Lihat ke depan: FOMC akan rapat Selasa dan Rabu minggu depan, dengan keputusan pada dini hari 9/17 waktu Beijing. Setelah CPI dan PPI berturut-turut melampaui ekspektasi, pasar sudah “bertaruh” pada sikap keras. Perkiraan saya: September kemungkinan tidak menambah kenaikan suku bunga, tetapi jika Powell bersikap tegas sekali lagi, aset berisiko akan bergoyang lagi.
Sebagai pendiri FuturaKey, saya menetapkan tiga disiplin untuk diri sendiri, dan saya bagikan juga kepada Anda:
Pertama, sebelum keputusan keluar jangan menambah posisi dan jangan mengejar bottom. Peluru disimpan—biarkan pasar yang memilih jawabannya terlebih dahulu.
Kedua, cek kembali daftar audit keamanan untuk proyek-proyek yang Anda pegang. Kepadatan serangan bulan ini menunjukkan: kondisi pasar bisa menunggu, tetapi kode tidak bisa.
Ketiga, pasar yang lemah adalah jendela untuk mengasah alat. Kebutuhan seperti pemantauan di rantai dan peringatan untuk pencetakan aset yang tidak normal sedang meningkat—itulah alasan saya terus membuat produk keamanan.
Terakhir, satu kalimat jujur: pasar tidak kekurangan peluang, yang kurang adalah orang yang masih punya peluru saat peluang datang.
Sekarang Anda sudah berapa persen di posisi (berapa persen modalnya diinvestasikan)? Tulis di kolom komentar.
Semua di atas hanya observasi pribadi, bukan nasihat investasi.
#BTC #FOMC #Web3 #链上安全 #FuturaKey
67
·
--
Sebagian Benar
Sebelum FOMC, tiga disiplin saya: tidak menambah posisi, tidak memburu saat turun, dan menyimpan amunisi
Minggu ini, CPI dan PPI berturut-turut melampaui ekspektasi. Tekanan pasar untuk kenaikan suku bunga semakin menguat. FOMC akan mengadakan rapat pada Selasa dan Rabu pekan depan; keputusan akan diumumkan pada dini hari tanggal 9/17 waktu Beijing.
Perkiraan saya: September kemungkinan besar tidak akan ada kenaikan suku bunga, tapi jika Powell hanya sekali saja bersikap keras kepala, aset berisiko harus kembali bergetar.
Di situasi seperti ini, lebih penting untuk bertahan sampai jawaban diumumkan daripada menebak arah dengan tepat. Saya menetapkan tiga disiplin untuk diri sendiri, dan juga membagikannya kepada Anda:
Pertama, sebelum keputusan keluar, jangan menambah posisi dan jangan memburu saat harga jatuh. Pasar akan lebih dulu memberikan jawabannya; tidak perlu berjudi dengan uang sungguhan.
Kedua, tinjau ulang daftar audit keamanan untuk proyek-proyek yang sedang Anda pegang. Tingkat kepadatan serangan bulan ini menunjukkan: tren bisa menunggu, tapi kode tidak bisa menunggu.
Ketiga, pasar yang lemah adalah jendela untuk mengasah alat. Kebutuhan seperti pemantauan on-chain dan peringatan anomali sedang meningkat. Inilah alasan saya di FuturaKey tetap konsisten mengembangkan produk keamanan.
Terakhir, saya katakan terus terang: pasar tidak kekurangan peluang, yang kurang adalah orang yang punya peluru saat peluang datang.
Saat ini Anda sudah berapa persen posisi? Mari diskusikan di kolom komentar.
Semua di atas hanya observasi pribadi, bukan nasihat investasi.
#BTC #FOMC #Web3 #链上安全 #FuturaKey
Sebelum FOMC, tiga disiplin saya: tidak menambah posisi, tidak memburu saat turun, dan menyimpan amunisi
Minggu ini, CPI dan PPI berturut-turut melampaui ekspektasi. Tekanan pasar untuk kenaikan suku bunga semakin menguat. FOMC akan mengadakan rapat pada Selasa dan Rabu pekan depan; keputusan akan diumumkan pada dini hari tanggal 9/17 waktu Beijing.
Perkiraan saya: September kemungkinan besar tidak akan ada kenaikan suku bunga, tapi jika Powell hanya sekali saja bersikap keras kepala, aset berisiko harus kembali bergetar.
Di situasi seperti ini, lebih penting untuk bertahan sampai jawaban diumumkan daripada menebak arah dengan tepat. Saya menetapkan tiga disiplin untuk diri sendiri, dan juga membagikannya kepada Anda:
Pertama, sebelum keputusan keluar, jangan menambah posisi dan jangan memburu saat harga jatuh. Pasar akan lebih dulu memberikan jawabannya; tidak perlu berjudi dengan uang sungguhan.
Kedua, tinjau ulang daftar audit keamanan untuk proyek-proyek yang sedang Anda pegang. Tingkat kepadatan serangan bulan ini menunjukkan: tren bisa menunggu, tapi kode tidak bisa menunggu.
Ketiga, pasar yang lemah adalah jendela untuk mengasah alat. Kebutuhan seperti pemantauan on-chain dan peringatan anomali sedang meningkat. Inilah alasan saya di FuturaKey tetap konsisten mengembangkan produk keamanan.
Terakhir, saya katakan terus terang: pasar tidak kekurangan peluang, yang kurang adalah orang yang punya peluru saat peluang datang.
Saat ini Anda sudah berapa persen posisi? Mari diskusikan di kolom komentar.
Semua di atas hanya observasi pribadi, bukan nasihat investasi.
#BTC #FOMC #Web3 #链上安全 #FuturaKey
Minggu ini, CPI dan PPI berturut-turut melampaui ekspektasi. Tekanan pasar untuk kenaikan suku bunga semakin menguat. FOMC akan mengadakan rapat pada Selasa dan Rabu pekan depan; keputusan akan diumumkan pada dini hari tanggal 9/17 waktu Beijing.
Perkiraan saya: September kemungkinan besar tidak akan ada kenaikan suku bunga, tapi jika Powell hanya sekali saja bersikap keras kepala, aset berisiko harus kembali bergetar.
Di situasi seperti ini, lebih penting untuk bertahan sampai jawaban diumumkan daripada menebak arah dengan tepat. Saya menetapkan tiga disiplin untuk diri sendiri, dan juga membagikannya kepada Anda:
Pertama, sebelum keputusan keluar, jangan menambah posisi dan jangan memburu saat harga jatuh. Pasar akan lebih dulu memberikan jawabannya; tidak perlu berjudi dengan uang sungguhan.
Kedua, tinjau ulang daftar audit keamanan untuk proyek-proyek yang sedang Anda pegang. Tingkat kepadatan serangan bulan ini menunjukkan: tren bisa menunggu, tapi kode tidak bisa menunggu.
Ketiga, pasar yang lemah adalah jendela untuk mengasah alat. Kebutuhan seperti pemantauan on-chain dan peringatan anomali sedang meningkat. Inilah alasan saya di FuturaKey tetap konsisten mengembangkan produk keamanan.
Terakhir, saya katakan terus terang: pasar tidak kekurangan peluang, yang kurang adalah orang yang punya peluru saat peluang datang.
Saat ini Anda sudah berapa persen posisi? Mari diskusikan di kolom komentar.
Semua di atas hanya observasi pribadi, bukan nasihat investasi.
#BTC #FOMC #Web3 #链上安全 #FuturaKey
39
·
--
Liquid turun 85%, menyisakan 47 juta sebagai hadiah—apakah ini bisa disebut white hat?
Beberapa hari ini komunitas terus ramai memperdebatkan hal tersebut, dan saya juga ingin menyampaikan pandangan saya.
Pertama, luruskan faktanya: pelaku membuat 4000 koin LBTC yang “ada begitu saja” (bersifat fiktif), lalu melalui proses normal menukar 3996 BTC asli. Setelah Blockstream memperbaiki node, pihak tersebut mengembalikan lagi 3400 koin, sehingga tersisa sekitar 598,5 koin—jika dihitung dengan harga saat ini, nilainya sekitar 47 juta dolar AS.
Pelaku mengklaim dirinya “white hat”: “Saya tidak datang untuk mencuri uang, saya datang untuk mengingatkan kalian ada celah.”
Tapi ada masalah logika di sini. Seperti apa standar alur untuk responsible disclosure? Temukan celah → laporkan ke pihak proyek → tunggu perbaikan → ambil hadiah. Namun kali ini urutannya begini: kosongkan dulu 95% cadangan → tunggu proyek memperbaiki → kembalikan 85% → sisakan 15% sebagai hadiah.
Urutannya terbalik, maka sifatnya pun berubah. Blockstream mengonfirmasi di-chain bahwa node sudah diperbaiki dan dana bisa dikembalikan—tindakan ini juga membuat situasinya makin rumit: bagi pelaku, ini sama saja dengan mengakui “jalur damai: kembalikan uang lalu selesai.” CTO Ledger lebih blak-blakan: “Ini bukan white hat. Ini tindakan penculikan dulu baru negosiasi.”
Sebagai pendiri FuturaKey, dan sekaligus saya sendiri membangun produk on-chain, saya memahami mengapa komunitas terpecah jadi dua kubu. Satu kubu berpendapat: uang sebagian besar sudah kembali, jadi hasilnya baik. Kubu lain berpendapat: kalau tindakan seperti ini didorong, penyerang berikutnya akan makin berani—kosongkan dulu, toh nanti dikembalikan sebagian, lalu bisa “dicuci” jadi terlihat putih.
Posisi saya ada di kubu yang kedua. Alasannya sederhana: kalau “lakukan dulu, baru refund” pun masih bisa disebut white hat, maka industri peretasan tidak akan punya biaya kegagalan—kalau berhasil, tinggal ambil sebagian; kalau gagal, klaim white hat dan meminta ampun. Ini sangat tidak adil bagi peneliti yang selama ini dengan jujur melakukan responsible security disclosure.
Yang lebih patut diperhatikan adalah sinyal industri: bulan ini Liquid kehilangan 320 juta dan Cronos melakukan rollback blok—kepadatan insiden keamanan tampaknya meningkat. Di pasar bearish, peretas justru lebih aktif dibanding saat bull—anggaran pertahanan dipotong, sedangkan keuntungan serangan tidak berubah.
Untuk pengguna biasa, saran saya hanya satu: patoklah tingkat keamanan aset yang dipakai—aset ter-tokenisasi atau aset sidechain—yang nilainya harus selalu lebih rendah daripada mainnet. Jangan karena imbalannya sedikit lebih tinggi, lalu taruh posisi besar di sana.
Menurut Anda, “kosongkan dulu lalu kembalikan 85%” itu white hat? Silakan bahas di kolom komentar.
Di atas hanya pengamatan pribadi, bukan nasihat investasi.
#Liquid #BTC #Web3 #链上安全 #FuturaKey
Liquid turun 85%, menyisakan 47 juta sebagai hadiah—apakah ini bisa disebut white hat?
Beberapa hari ini komunitas terus ramai memperdebatkan hal tersebut, dan saya juga ingin menyampaikan pandangan saya.
Pertama, luruskan faktanya: pelaku membuat 4000 koin LBTC yang “ada begitu saja” (bersifat fiktif), lalu melalui proses normal menukar 3996 BTC asli. Setelah Blockstream memperbaiki node, pihak tersebut mengembalikan lagi 3400 koin, sehingga tersisa sekitar 598,5 koin—jika dihitung dengan harga saat ini, nilainya sekitar 47 juta dolar AS.
Pelaku mengklaim dirinya “white hat”: “Saya tidak datang untuk mencuri uang, saya datang untuk mengingatkan kalian ada celah.”
Tapi ada masalah logika di sini. Seperti apa standar alur untuk responsible disclosure? Temukan celah → laporkan ke pihak proyek → tunggu perbaikan → ambil hadiah. Namun kali ini urutannya begini: kosongkan dulu 95% cadangan → tunggu proyek memperbaiki → kembalikan 85% → sisakan 15% sebagai hadiah.
Urutannya terbalik, maka sifatnya pun berubah. Blockstream mengonfirmasi di-chain bahwa node sudah diperbaiki dan dana bisa dikembalikan—tindakan ini juga membuat situasinya makin rumit: bagi pelaku, ini sama saja dengan mengakui “jalur damai: kembalikan uang lalu selesai.” CTO Ledger lebih blak-blakan: “Ini bukan white hat. Ini tindakan penculikan dulu baru negosiasi.”
Sebagai pendiri FuturaKey, dan sekaligus saya sendiri membangun produk on-chain, saya memahami mengapa komunitas terpecah jadi dua kubu. Satu kubu berpendapat: uang sebagian besar sudah kembali, jadi hasilnya baik. Kubu lain berpendapat: kalau tindakan seperti ini didorong, penyerang berikutnya akan makin berani—kosongkan dulu, toh nanti dikembalikan sebagian, lalu bisa “dicuci” jadi terlihat putih.
Posisi saya ada di kubu yang kedua. Alasannya sederhana: kalau “lakukan dulu, baru refund” pun masih bisa disebut white hat, maka industri peretasan tidak akan punya biaya kegagalan—kalau berhasil, tinggal ambil sebagian; kalau gagal, klaim white hat dan meminta ampun. Ini sangat tidak adil bagi peneliti yang selama ini dengan jujur melakukan responsible security disclosure.
Yang lebih patut diperhatikan adalah sinyal industri: bulan ini Liquid kehilangan 320 juta dan Cronos melakukan rollback blok—kepadatan insiden keamanan tampaknya meningkat. Di pasar bearish, peretas justru lebih aktif dibanding saat bull—anggaran pertahanan dipotong, sedangkan keuntungan serangan tidak berubah.
Untuk pengguna biasa, saran saya hanya satu: patoklah tingkat keamanan aset yang dipakai—aset ter-tokenisasi atau aset sidechain—yang nilainya harus selalu lebih rendah daripada mainnet. Jangan karena imbalannya sedikit lebih tinggi, lalu taruh posisi besar di sana.
Menurut Anda, “kosongkan dulu lalu kembalikan 85%” itu white hat? Silakan bahas di kolom komentar.
Di atas hanya pengamatan pribadi, bukan nasihat investasi.
#Liquid #BTC #Web3 #链上安全 #FuturaKey
Beberapa hari ini komunitas terus ramai memperdebatkan hal tersebut, dan saya juga ingin menyampaikan pandangan saya.
Pertama, luruskan faktanya: pelaku membuat 4000 koin LBTC yang “ada begitu saja” (bersifat fiktif), lalu melalui proses normal menukar 3996 BTC asli. Setelah Blockstream memperbaiki node, pihak tersebut mengembalikan lagi 3400 koin, sehingga tersisa sekitar 598,5 koin—jika dihitung dengan harga saat ini, nilainya sekitar 47 juta dolar AS.
Pelaku mengklaim dirinya “white hat”: “Saya tidak datang untuk mencuri uang, saya datang untuk mengingatkan kalian ada celah.”
Tapi ada masalah logika di sini. Seperti apa standar alur untuk responsible disclosure? Temukan celah → laporkan ke pihak proyek → tunggu perbaikan → ambil hadiah. Namun kali ini urutannya begini: kosongkan dulu 95% cadangan → tunggu proyek memperbaiki → kembalikan 85% → sisakan 15% sebagai hadiah.
Urutannya terbalik, maka sifatnya pun berubah. Blockstream mengonfirmasi di-chain bahwa node sudah diperbaiki dan dana bisa dikembalikan—tindakan ini juga membuat situasinya makin rumit: bagi pelaku, ini sama saja dengan mengakui “jalur damai: kembalikan uang lalu selesai.” CTO Ledger lebih blak-blakan: “Ini bukan white hat. Ini tindakan penculikan dulu baru negosiasi.”
Sebagai pendiri FuturaKey, dan sekaligus saya sendiri membangun produk on-chain, saya memahami mengapa komunitas terpecah jadi dua kubu. Satu kubu berpendapat: uang sebagian besar sudah kembali, jadi hasilnya baik. Kubu lain berpendapat: kalau tindakan seperti ini didorong, penyerang berikutnya akan makin berani—kosongkan dulu, toh nanti dikembalikan sebagian, lalu bisa “dicuci” jadi terlihat putih.
Posisi saya ada di kubu yang kedua. Alasannya sederhana: kalau “lakukan dulu, baru refund” pun masih bisa disebut white hat, maka industri peretasan tidak akan punya biaya kegagalan—kalau berhasil, tinggal ambil sebagian; kalau gagal, klaim white hat dan meminta ampun. Ini sangat tidak adil bagi peneliti yang selama ini dengan jujur melakukan responsible security disclosure.
Yang lebih patut diperhatikan adalah sinyal industri: bulan ini Liquid kehilangan 320 juta dan Cronos melakukan rollback blok—kepadatan insiden keamanan tampaknya meningkat. Di pasar bearish, peretas justru lebih aktif dibanding saat bull—anggaran pertahanan dipotong, sedangkan keuntungan serangan tidak berubah.
Untuk pengguna biasa, saran saya hanya satu: patoklah tingkat keamanan aset yang dipakai—aset ter-tokenisasi atau aset sidechain—yang nilainya harus selalu lebih rendah daripada mainnet. Jangan karena imbalannya sedikit lebih tinggi, lalu taruh posisi besar di sana.
Menurut Anda, “kosongkan dulu lalu kembalikan 85%” itu white hat? Silakan bahas di kolom komentar.
Di atas hanya pengamatan pribadi, bukan nasihat investasi.
#Liquid #BTC #Web3 #链上安全 #FuturaKey
Mellissa Prach:
Good point $BTC there is always a fake out before a break out..
1
1
210
·
--
"Era "Uniswap Mengganti Rantai" sudah berakhir" Mari bahas desain Hooks V4
Beberapa hari ini saya sedang meneliti arsitektur Uniswap V4 dan mencatat beberapa pemikiran.
Dulu, bentuk proyek yang paling umum di jalur DeFi: fork Uniswap, ganti rantai, deploy, lalu ubah-ubah UI. Karena pada arsitektur V3, setiap pasangan trading (pool) perlu di-deploy kontrak secara terpisah, jadi untuk membuat perbedaan biasanya harus menulis ulang.
V4 mengubah logika ini. Intinya ada dua hal:
**Arsitektur Singleton**: seluruh state semua pool dikumpulkan ke satu kontrak PoolManager. Pembuatan pool menjadi "pembaruan state" bukan "deploy kontrak baru" sehingga biaya gas turun drastis.
**Sistem Hooks**: kontrak eksternal dipasang pada node siklus hidup pool, lalu menyisipkan logika kustom. Ingin membuat dynamic fee? Tidak perlu menulis ulang seluruh AMM—cukup pasang sebuah Hook. Inti logika market making dan keamanan semuanya tetap mewarisi Uniswap itu sendiri.
Desain ini menurunkan "batas inovasi", tetapi juga membawa masalah baru: keamanan Hook itu sendiri dijamin oleh siapa? Sekuat apa pun pondasinya, jika logika Hook yang Anda tulis punya celah, tetap bisa diserang. Tanggung jawab audit dalam tingkat tertentu berpindah ke masing-masing pengembang tiap Hook.
Ke depannya saya akan menulis uraian teknis yang lebih detail.
#Uniswap #DeFi #PengembanganWeb3 #FuturaKey
"Era "Uniswap Mengganti Rantai" sudah berakhir" Mari bahas desain Hooks V4
Beberapa hari ini saya sedang meneliti arsitektur Uniswap V4 dan mencatat beberapa pemikiran.
Dulu, bentuk proyek yang paling umum di jalur DeFi: fork Uniswap, ganti rantai, deploy, lalu ubah-ubah UI. Karena pada arsitektur V3, setiap pasangan trading (pool) perlu di-deploy kontrak secara terpisah, jadi untuk membuat perbedaan biasanya harus menulis ulang.
V4 mengubah logika ini. Intinya ada dua hal:
**Arsitektur Singleton**: seluruh state semua pool dikumpulkan ke satu kontrak PoolManager. Pembuatan pool menjadi "pembaruan state" bukan "deploy kontrak baru" sehingga biaya gas turun drastis.
**Sistem Hooks**: kontrak eksternal dipasang pada node siklus hidup pool, lalu menyisipkan logika kustom. Ingin membuat dynamic fee? Tidak perlu menulis ulang seluruh AMM—cukup pasang sebuah Hook. Inti logika market making dan keamanan semuanya tetap mewarisi Uniswap itu sendiri.
Desain ini menurunkan "batas inovasi", tetapi juga membawa masalah baru: keamanan Hook itu sendiri dijamin oleh siapa? Sekuat apa pun pondasinya, jika logika Hook yang Anda tulis punya celah, tetap bisa diserang. Tanggung jawab audit dalam tingkat tertentu berpindah ke masing-masing pengembang tiap Hook.
Ke depannya saya akan menulis uraian teknis yang lebih detail.
#Uniswap #DeFi #PengembanganWeb3 #FuturaKey
Beberapa hari ini saya sedang meneliti arsitektur Uniswap V4 dan mencatat beberapa pemikiran.
Dulu, bentuk proyek yang paling umum di jalur DeFi: fork Uniswap, ganti rantai, deploy, lalu ubah-ubah UI. Karena pada arsitektur V3, setiap pasangan trading (pool) perlu di-deploy kontrak secara terpisah, jadi untuk membuat perbedaan biasanya harus menulis ulang.
V4 mengubah logika ini. Intinya ada dua hal:
**Arsitektur Singleton**: seluruh state semua pool dikumpulkan ke satu kontrak PoolManager. Pembuatan pool menjadi "pembaruan state" bukan "deploy kontrak baru" sehingga biaya gas turun drastis.
**Sistem Hooks**: kontrak eksternal dipasang pada node siklus hidup pool, lalu menyisipkan logika kustom. Ingin membuat dynamic fee? Tidak perlu menulis ulang seluruh AMM—cukup pasang sebuah Hook. Inti logika market making dan keamanan semuanya tetap mewarisi Uniswap itu sendiri.
Desain ini menurunkan "batas inovasi", tetapi juga membawa masalah baru: keamanan Hook itu sendiri dijamin oleh siapa? Sekuat apa pun pondasinya, jika logika Hook yang Anda tulis punya celah, tetap bisa diserang. Tanggung jawab audit dalam tingkat tertentu berpindah ke masing-masing pengembang tiap Hook.
Ke depannya saya akan menulis uraian teknis yang lebih detail.
#Uniswap #DeFi #PengembanganWeb3 #FuturaKey
331
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#FedRateWatch
52,111 penayangan
307 Berdiskusi
2
#BitcoinReboundsTo$79K
36,411 penayangan
295 Berdiskusi
3
#BessentEndorsesFinalClarityActDraft
4,219 penayangan
164 Berdiskusi
4
#ZamaOpens16ConfidentialMorphoVaults
2,344 penayangan
93 Berdiskusi
5
#USDCOnChainVolumeTops$100Trillion
611 penayangan
24 Berdiskusi
6
#BitcoinSpotETFsNetInflow$160M
1,517 penayangan
75 Berdiskusi
7
#SouthKoreaCryptoTaxDelayPetitionTops50000
28,665 penayangan
790 Berdiskusi
8
#SolanaTransactionV1GoesLiveOnMainnet
20,083 penayangan
520 Berdiskusi
9
#RussianCentralBankFlagsCryptoAsFinancialRisk
14,990 penayangan
428 Berdiskusi
10
#GrayscalePutsXRPAt26.11%InAdvisorPortfolio
33,670 penayangan
574 Berdiskusi