
#walletsecurity
walletsecurity
176,393 penayangan
458 Berdiskusi
Populer
Terbaru

·
--
Lihat terjemahan
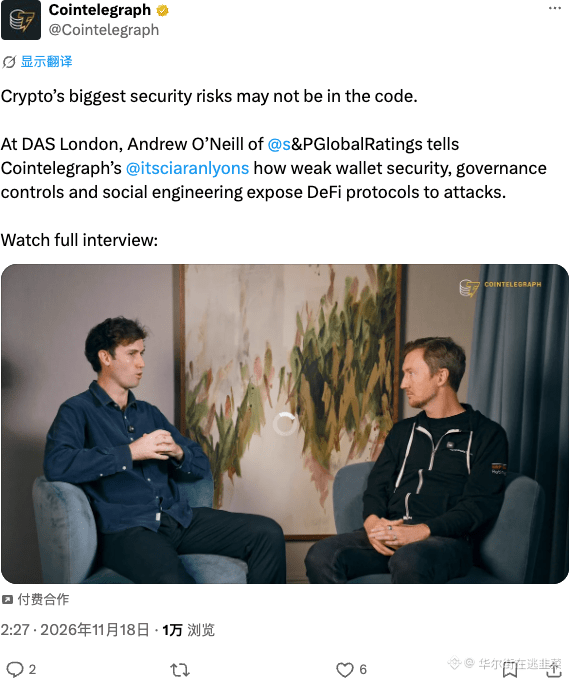
摩根士丹利高管直言,加密圈最大的安全漏洞不在代码,而在钱包安全差、治理失控和社会工程。天天盯着代码审计,结果连私钥管理得一塌糊涂,这种“人为刀俎我为鱼肉”才最致命。
#DeFi #WalletSecurity
摩根士丹利高管直言,加密圈最大的安全漏洞不在代码,而在钱包安全差、治理失控和社会工程。天天盯着代码审计,结果连私钥管理得一塌糊涂,这种“人为刀俎我为鱼肉”才最致命。
#DeFi #WalletSecurity
#DeFi #WalletSecurity
8

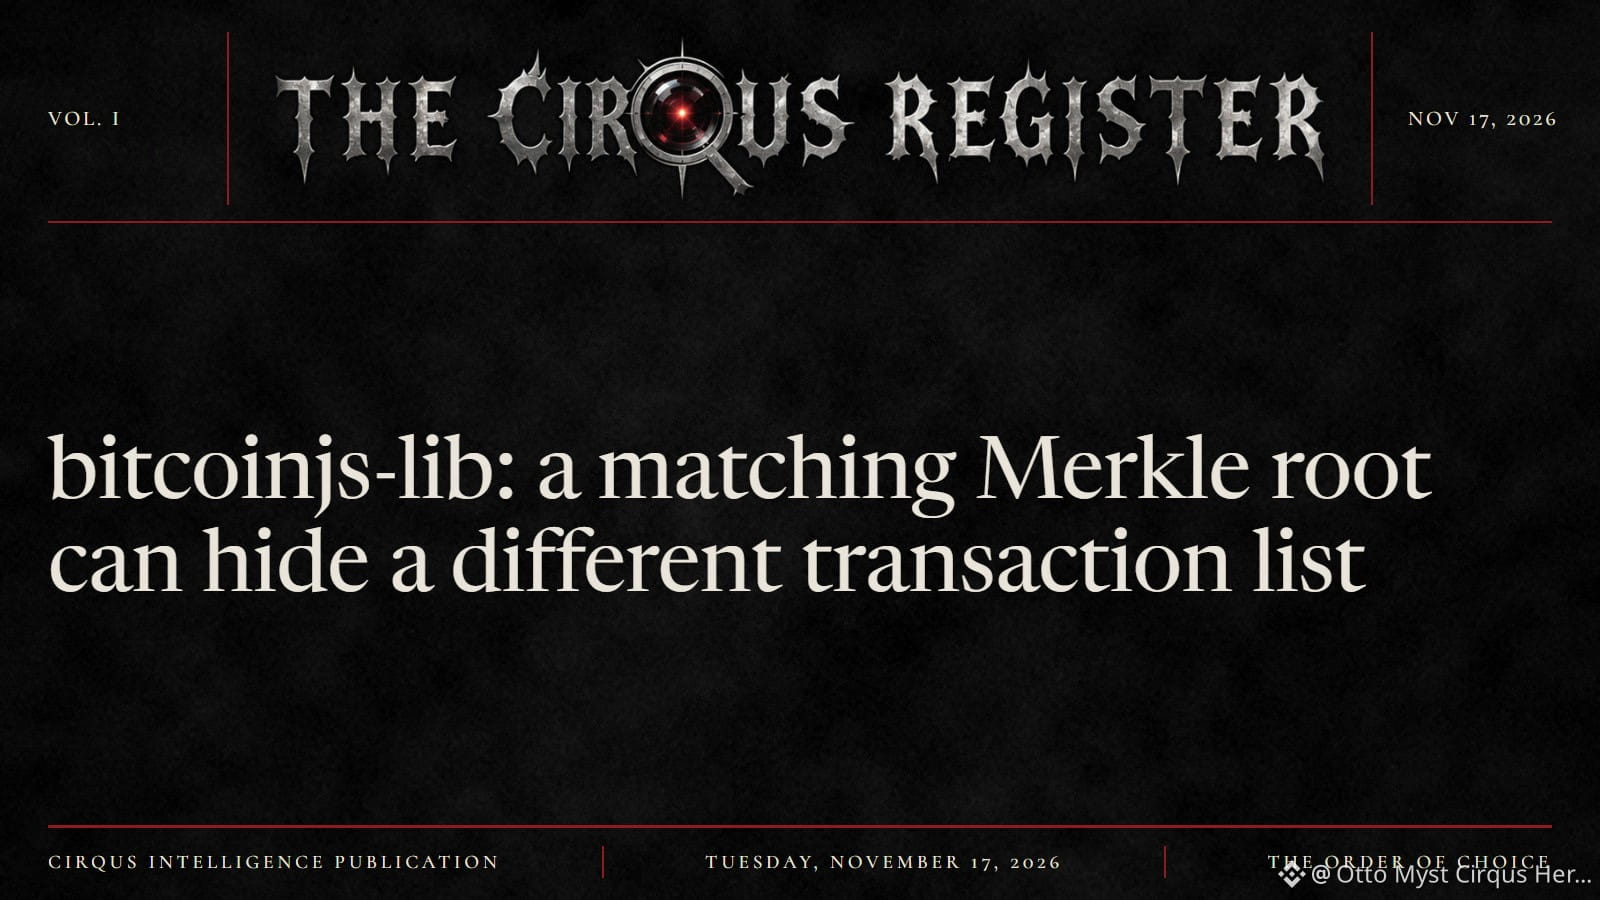
Root Merkle yang cocok tidak lagi membuktikan bahwa transaksinya sama.
Peringatan GHSA-8vv3-6qpc-gpw6 (CVSS 9.3): checkTxRoots milik bitcoinjs-lib tidak mendeteksi transaksi duplikat yang mengisi level Merkle ganjil. Peer dapat mengirim blok dengan daftar transaksi berbeda, tetapi root dan hash yang sama. Tidak perlu menambang.
Mengapa ini penting bagi $BTC pembangun: klien SPV, penjelajah blok, atau logika deposit yang memercayai checkTxRoots dapat mengkreditkan satu deposit dua kali.
Yang harus dilakukan:
• Periksa lockfile Anda
• Tingkatkan ke 5.2.1, 6.1.8, atau 7.0.2
• Versi di bawah v5 tidak memiliki patch
• Jangan hanya memasukkan hash blok ke daftar hitam sebagai respons: tindakan itu dapat menolak blok yang sah
Kesimpulan: TERBUKTI, tingkat keyakinan: tinggi.
Hal yang perlu diperhatikan: jika pada 16 Des 2026 peringatan tersebut masih menyatakan bahwa tidak ada perbaikan untuk versi di bawah 5, pengguna versi tersebut harus bermigrasi, bukan menunggu patch.
The Signal #004 dari Cirqus Intelligence. Nihil sine probatione.
Apakah logika deposit Anda memverifikasi daftar transaksinya sendiri, atau hanya memastikan root-nya tampak benar?
#Bitcoin #WalletSecurity #bitcoinjs #CryptoSecurity
Root Merkle yang cocok tidak lagi membuktikan bahwa transaksinya sama.
Peringatan GHSA-8vv3-6qpc-gpw6 (CVSS 9.3): checkTxRoots milik bitcoinjs-lib tidak mendeteksi transaksi duplikat yang mengisi level Merkle ganjil. Peer dapat mengirim blok dengan daftar transaksi berbeda, tetapi root dan hash yang sama. Tidak perlu menambang.
Mengapa ini penting bagi $BTC pembangun: klien SPV, penjelajah blok, atau logika deposit yang memercayai checkTxRoots dapat mengkreditkan satu deposit dua kali.
Yang harus dilakukan:
• Periksa lockfile Anda
• Tingkatkan ke 5.2.1, 6.1.8, atau 7.0.2
• Versi di bawah v5 tidak memiliki patch
• Jangan hanya memasukkan hash blok ke daftar hitam sebagai respons: tindakan itu dapat menolak blok yang sah
Kesimpulan: TERBUKTI, tingkat keyakinan: tinggi.
Hal yang perlu diperhatikan: jika pada 16 Des 2026 peringatan tersebut masih menyatakan bahwa tidak ada perbaikan untuk versi di bawah 5, pengguna versi tersebut harus bermigrasi, bukan menunggu patch.
The Signal #004 dari Cirqus Intelligence. Nihil sine probatione.
Apakah logika deposit Anda memverifikasi daftar transaksinya sendiri, atau hanya memastikan root-nya tampak benar?
#Bitcoin #WalletSecurity #bitcoinjs #CryptoSecurity
Peringatan GHSA-8vv3-6qpc-gpw6 (CVSS 9.3): checkTxRoots milik bitcoinjs-lib tidak mendeteksi transaksi duplikat yang mengisi level Merkle ganjil. Peer dapat mengirim blok dengan daftar transaksi berbeda, tetapi root dan hash yang sama. Tidak perlu menambang.
Mengapa ini penting bagi $BTC pembangun: klien SPV, penjelajah blok, atau logika deposit yang memercayai checkTxRoots dapat mengkreditkan satu deposit dua kali.
Yang harus dilakukan:
• Periksa lockfile Anda
• Tingkatkan ke 5.2.1, 6.1.8, atau 7.0.2
• Versi di bawah v5 tidak memiliki patch
• Jangan hanya memasukkan hash blok ke daftar hitam sebagai respons: tindakan itu dapat menolak blok yang sah
Kesimpulan: TERBUKTI, tingkat keyakinan: tinggi.
Hal yang perlu diperhatikan: jika pada 16 Des 2026 peringatan tersebut masih menyatakan bahwa tidak ada perbaikan untuk versi di bawah 5, pengguna versi tersebut harus bermigrasi, bukan menunggu patch.
The Signal #004 dari Cirqus Intelligence. Nihil sine probatione.
Apakah logika deposit Anda memverifikasi daftar transaksinya sendiri, atau hanya memastikan root-nya tampak benar?
#Bitcoin #WalletSecurity #bitcoinjs #CryptoSecurity
117
🚨 Dompet SAFE diduga mengalami kebocoran kunci dan kehilangan 6,5 juta dolar 🧠
📊 | $BTC | $ETH | $BNB |
- Ikuti dan tinggalkan komentar untuk berbagi pendapatmu 📈
- Dompet Safe dilaporkan kehilangan 6,5 juta dolar akibat dugaan kebocoran kunci privat
- Salah satu pendiri Zodiac mengatakan masalah ini bermula dari kunci yang tidak lagi aman dan pengaturan izin dompet yang terlalu luas
- Ia menegaskan bahwa kerentanan tersebut bukan berasal dari cacat kontrak pintar
- Insiden ini kembali menyoroti pentingnya pengelolaan izin dompet dan keamanan kunci 🔥
- Pencurian aset kripto kali ini mungkin memicu sikap hati-hati di pasar dalam jangka pendek
- Jika penyelidikan memastikan bahwa penyebabnya adalah kebocoran satu kunci, dampaknya terhadap kepercayaan pada Safe secara keseluruhan mungkin terbatas
- Dana besar diperkirakan akan tetap menunggu dan mengamati dalam jangka pendek, sementara pergerakan para whale cenderung netral
- Dalam jangka pendek, pasar kemungkinan besar akan tetap bergerak fluktuatif
- Menurutmu, apakah memperkuat pengelolaan keamanan kunci privat harus menjadi prioritas? Mari berdiskusi
- Jangan lupa ikuti dan tinggalkan komentar untuk membahas perubahan pasar secara rasional
#Crypto #WalletSecurity #DeFi #Whales #Blockchain
🚨 Dompet SAFE diduga mengalami kebocoran kunci dan kehilangan 6,5 juta dolar 🧠
📊 | $BTC | $ETH | $BNB |
- Ikuti dan tinggalkan komentar untuk berbagi pendapatmu 📈
- Dompet Safe dilaporkan kehilangan 6,5 juta dolar akibat dugaan kebocoran kunci privat
- Salah satu pendiri Zodiac mengatakan masalah ini bermula dari kunci yang tidak lagi aman dan pengaturan izin dompet yang terlalu luas
- Ia menegaskan bahwa kerentanan tersebut bukan berasal dari cacat kontrak pintar
- Insiden ini kembali menyoroti pentingnya pengelolaan izin dompet dan keamanan kunci 🔥
- Pencurian aset kripto kali ini mungkin memicu sikap hati-hati di pasar dalam jangka pendek
- Jika penyelidikan memastikan bahwa penyebabnya adalah kebocoran satu kunci, dampaknya terhadap kepercayaan pada Safe secara keseluruhan mungkin terbatas
- Dana besar diperkirakan akan tetap menunggu dan mengamati dalam jangka pendek, sementara pergerakan para whale cenderung netral
- Dalam jangka pendek, pasar kemungkinan besar akan tetap bergerak fluktuatif
- Menurutmu, apakah memperkuat pengelolaan keamanan kunci privat harus menjadi prioritas? Mari berdiskusi
- Jangan lupa ikuti dan tinggalkan komentar untuk membahas perubahan pasar secara rasional
#Crypto #WalletSecurity #DeFi #Whales #Blockchain
📊 | $BTC | $ETH | $BNB |
- Ikuti dan tinggalkan komentar untuk berbagi pendapatmu 📈
- Dompet Safe dilaporkan kehilangan 6,5 juta dolar akibat dugaan kebocoran kunci privat
- Salah satu pendiri Zodiac mengatakan masalah ini bermula dari kunci yang tidak lagi aman dan pengaturan izin dompet yang terlalu luas
- Ia menegaskan bahwa kerentanan tersebut bukan berasal dari cacat kontrak pintar
- Insiden ini kembali menyoroti pentingnya pengelolaan izin dompet dan keamanan kunci 🔥
- Pencurian aset kripto kali ini mungkin memicu sikap hati-hati di pasar dalam jangka pendek
- Jika penyelidikan memastikan bahwa penyebabnya adalah kebocoran satu kunci, dampaknya terhadap kepercayaan pada Safe secara keseluruhan mungkin terbatas
- Dana besar diperkirakan akan tetap menunggu dan mengamati dalam jangka pendek, sementara pergerakan para whale cenderung netral
- Dalam jangka pendek, pasar kemungkinan besar akan tetap bergerak fluktuatif
- Menurutmu, apakah memperkuat pengelolaan keamanan kunci privat harus menjadi prioritas? Mari berdiskusi
- Jangan lupa ikuti dan tinggalkan komentar untuk membahas perubahan pasar secara rasional
#Crypto #WalletSecurity #DeFi #Whales #Blockchain
124
Anda pernah menyetujuinya. Persetujuan itu masih aktif.
Persetujuan token tidak kedaluwarsa dengan sendirinya. Satu persetujuan berlaku untuk satu kontrak, satu token, dan satu jaringan, dan tetap aktif sampai Anda mencabutnya.
Pemeriksaan singkat:
— Ketik revoke.cash sendiri. Jangan ketuk tautan
— Tempel alamat publik Anda. Tidak perlu menghubungkan dompet
— Pilih jaringan. Persetujuan berlaku per rantai, jadi periksa setiap jaringan yang pernah Anda gunakan, baik $ETH side maupun $BNB side
— Urutkan berdasarkan Batas Alokasi dan cari yang Tak Terbatas
— Cabut persetujuan yang tidak lagi Anda gunakan
Tetaplah jujur:
— Batas Tak Terbatas berarti risiko lebih besar, bukan bukti peretasan
— Beberapa aplikasi memerlukan persetujuan tersebut, jadi jangan mencabutnya sembarangan
— Setiap pencabutan memerlukan biaya gas
— Jika frasa pemulihan Anda telah bocor, mencabut persetujuan saja tidak cukup: pindahkan aset ke dompet baru
Ini panduan, bukan vonis. Tanpa pengesahan, tanpa jaminan.
Kapan terakhir kali Anda memeriksa apa saja yang masih dipercaya oleh dompet Anda?
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
Anda pernah menyetujuinya. Persetujuan itu masih aktif.
Persetujuan token tidak kedaluwarsa dengan sendirinya. Satu persetujuan berlaku untuk satu kontrak, satu token, dan satu jaringan, dan tetap aktif sampai Anda mencabutnya.
Pemeriksaan singkat:
— Ketik revoke.cash sendiri. Jangan ketuk tautan
— Tempel alamat publik Anda. Tidak perlu menghubungkan dompet
— Pilih jaringan. Persetujuan berlaku per rantai, jadi periksa setiap jaringan yang pernah Anda gunakan, baik $ETH side maupun $BNB side
— Urutkan berdasarkan Batas Alokasi dan cari yang Tak Terbatas
— Cabut persetujuan yang tidak lagi Anda gunakan
Tetaplah jujur:
— Batas Tak Terbatas berarti risiko lebih besar, bukan bukti peretasan
— Beberapa aplikasi memerlukan persetujuan tersebut, jadi jangan mencabutnya sembarangan
— Setiap pencabutan memerlukan biaya gas
— Jika frasa pemulihan Anda telah bocor, mencabut persetujuan saja tidak cukup: pindahkan aset ke dompet baru
Ini panduan, bukan vonis. Tanpa pengesahan, tanpa jaminan.
Kapan terakhir kali Anda memeriksa apa saja yang masih dipercaya oleh dompet Anda?
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
Persetujuan token tidak kedaluwarsa dengan sendirinya. Satu persetujuan berlaku untuk satu kontrak, satu token, dan satu jaringan, dan tetap aktif sampai Anda mencabutnya.
Pemeriksaan singkat:
— Ketik revoke.cash sendiri. Jangan ketuk tautan
— Tempel alamat publik Anda. Tidak perlu menghubungkan dompet
— Pilih jaringan. Persetujuan berlaku per rantai, jadi periksa setiap jaringan yang pernah Anda gunakan, baik $ETH side maupun $BNB side
— Urutkan berdasarkan Batas Alokasi dan cari yang Tak Terbatas
— Cabut persetujuan yang tidak lagi Anda gunakan
Tetaplah jujur:
— Batas Tak Terbatas berarti risiko lebih besar, bukan bukti peretasan
— Beberapa aplikasi memerlukan persetujuan tersebut, jadi jangan mencabutnya sembarangan
— Setiap pencabutan memerlukan biaya gas
— Jika frasa pemulihan Anda telah bocor, mencabut persetujuan saja tidak cukup: pindahkan aset ke dompet baru
Ini panduan, bukan vonis. Tanpa pengesahan, tanpa jaminan.
Kapan terakhir kali Anda memeriksa apa saja yang masih dipercaya oleh dompet Anda?
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
1
52

·
--
🚨 $ETH PERGESERAN EKOSISTEM: MENYIKAPI PENGHENTIAN JARINGAN BLAST DAN PROTOKOL PEMULIHAN ASET 🔍
Pergeseran struktural menuntut ketelitian mutlak dalam pengelolaan aset seiring berkembangnya infrastruktur jaringan. Dengan penghentian dukungan jaringan yang akan datang pada antarmuka dompet utama, saldo historis yang ditampilkan secara on-chain mungkin tidak lagi mencerminkan akses likuiditas yang sebenarnya. 📊
Peserta yang cermat memahami bahwa penghentian antarmuka tidak membatalkan kepemilikan di lapisan dasar. Pemegang yang memenuhi syarat harus mengajukan klaim langsung melalui saluran pemulihan resmi Ethereum mainnet, alih-alih mengandalkan dasbor UI lama. 🛡️
Keamanan tetap menjadi prioritas utama selama migrasi struktural. Jangan pernah mengungkapkan kredensial pribadi atau berinteraksi dengan tautan klaim pihak ketiga yang belum terverifikasi dan menyamar sebagai alat dukungan. 💡 Langkah apa yang Anda lakukan untuk mengaudit paparan aset di penyimpanan dingin dan panas sebelum tanggal penghentian jaringan mendatang? 🤔
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
🚨 $ETH PERGESERAN EKOSISTEM: MENYIKAPI PENGHENTIAN JARINGAN BLAST DAN PROTOKOL PEMULIHAN ASET 🔍
Pergeseran struktural menuntut ketelitian mutlak dalam pengelolaan aset seiring berkembangnya infrastruktur jaringan. Dengan penghentian dukungan jaringan yang akan datang pada antarmuka dompet utama, saldo historis yang ditampilkan secara on-chain mungkin tidak lagi mencerminkan akses likuiditas yang sebenarnya. 📊
Peserta yang cermat memahami bahwa penghentian antarmuka tidak membatalkan kepemilikan di lapisan dasar. Pemegang yang memenuhi syarat harus mengajukan klaim langsung melalui saluran pemulihan resmi Ethereum mainnet, alih-alih mengandalkan dasbor UI lama. 🛡️
Keamanan tetap menjadi prioritas utama selama migrasi struktural. Jangan pernah mengungkapkan kredensial pribadi atau berinteraksi dengan tautan klaim pihak ketiga yang belum terverifikasi dan menyamar sebagai alat dukungan. 💡 Langkah apa yang Anda lakukan untuk mengaudit paparan aset di penyimpanan dingin dan panas sebelum tanggal penghentian jaringan mendatang? 🤔
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
Pergeseran struktural menuntut ketelitian mutlak dalam pengelolaan aset seiring berkembangnya infrastruktur jaringan. Dengan penghentian dukungan jaringan yang akan datang pada antarmuka dompet utama, saldo historis yang ditampilkan secara on-chain mungkin tidak lagi mencerminkan akses likuiditas yang sebenarnya. 📊
Peserta yang cermat memahami bahwa penghentian antarmuka tidak membatalkan kepemilikan di lapisan dasar. Pemegang yang memenuhi syarat harus mengajukan klaim langsung melalui saluran pemulihan resmi Ethereum mainnet, alih-alih mengandalkan dasbor UI lama. 🛡️
Keamanan tetap menjadi prioritas utama selama migrasi struktural. Jangan pernah mengungkapkan kredensial pribadi atau berinteraksi dengan tautan klaim pihak ketiga yang belum terverifikasi dan menyamar sebagai alat dukungan. 💡 Langkah apa yang Anda lakukan untuk mengaudit paparan aset di penyimpanan dingin dan panas sebelum tanggal penghentian jaringan mendatang? 🤔
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
12

·
--
⚠️Pembekuan unstaking selama tujuh hari tidak dapat membatalkan pencurian kunci privat. Pembekuan ini hanya bisa memberi waktu.
Pada 13 November, MANTRA menghentikan semua transaksi unbonding baru selama tujuh hari setelah muncul laporan bahwa penyerang menarik MANTRA yang di-stake dari dompet login sosial Keplr yang telah disusupi. Langkah ini tidak membatalkan penarikan yang sudah berada dalam antrean unbonding delapan hari.
MANTRA mengatakan pemegang yang terdampak harus mendelegasikan ulang sebelum penghitung waktu itu berakhir.
Celah keamanan ini berada di lapisan hulu: infrastruktur dompet tersemat Web3Auth yang digunakan untuk login Google/Apple Keplr. Keplr mengatakan akun yang menggunakan frasa pemulihan dan dompet perangkat keras tidak terdampak.
Ini bukan bukti bahwa akun Google atau Apple itu sendiri diretas.
Investigasi Bitquery pada 12 November melacak setidaknya $1.82M yang diambil antara 1–12 November dari 7,842 dompet Cosmos, 52 dompet Ethereum, dan 13 akun Hyperliquid. Lebih dari $1.01M keluar sebelum operasi penyelamatan pertama Web3Auth. Secara terpisah, Web3Auth memindahkan sekitar $6M ke dompet pemulihan. $6M tersebut bukan jumlah pencurian yang telah dikonfirmasi.
Hal-hal yang belum diketahui mencakup akar penyebab teknis, rekonsiliasi kerugian akhir, dan jadwal pengembalian yang telah dikonfirmasi.
MANTRA juga mengalami eksploitasi akuntansi rantai di lapisan hulu yang terpisah pada bulan Agustus. Penyebabnya berbeda, tetapi guncangan keamanan berulang di berbagai lapisan berdampak pada kepercayaan.
Pembekuan ini membatasi penarikan; tetapi tidak memperbaiki kunci yang disusupi ataupun melindungi semua rantai lainnya.
Ini bukan nasihat keuangan.
$MANTRA
{future}(MANTRAUSDT)
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
⚠️Pembekuan unstaking selama tujuh hari tidak dapat membatalkan pencurian kunci privat. Pembekuan ini hanya bisa memberi waktu.
Pada 13 November, MANTRA menghentikan semua transaksi unbonding baru selama tujuh hari setelah muncul laporan bahwa penyerang menarik MANTRA yang di-stake dari dompet login sosial Keplr yang telah disusupi. Langkah ini tidak membatalkan penarikan yang sudah berada dalam antrean unbonding delapan hari.
MANTRA mengatakan pemegang yang terdampak harus mendelegasikan ulang sebelum penghitung waktu itu berakhir.
Celah keamanan ini berada di lapisan hulu: infrastruktur dompet tersemat Web3Auth yang digunakan untuk login Google/Apple Keplr. Keplr mengatakan akun yang menggunakan frasa pemulihan dan dompet perangkat keras tidak terdampak.
Ini bukan bukti bahwa akun Google atau Apple itu sendiri diretas.
Investigasi Bitquery pada 12 November melacak setidaknya $1.82M yang diambil antara 1–12 November dari 7,842 dompet Cosmos, 52 dompet Ethereum, dan 13 akun Hyperliquid. Lebih dari $1.01M keluar sebelum operasi penyelamatan pertama Web3Auth. Secara terpisah, Web3Auth memindahkan sekitar $6M ke dompet pemulihan. $6M tersebut bukan jumlah pencurian yang telah dikonfirmasi.
Hal-hal yang belum diketahui mencakup akar penyebab teknis, rekonsiliasi kerugian akhir, dan jadwal pengembalian yang telah dikonfirmasi.
MANTRA juga mengalami eksploitasi akuntansi rantai di lapisan hulu yang terpisah pada bulan Agustus. Penyebabnya berbeda, tetapi guncangan keamanan berulang di berbagai lapisan berdampak pada kepercayaan.
Pembekuan ini membatasi penarikan; tetapi tidak memperbaiki kunci yang disusupi ataupun melindungi semua rantai lainnya.
Ini bukan nasihat keuangan.
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
Pada 13 November, MANTRA menghentikan semua transaksi unbonding baru selama tujuh hari setelah muncul laporan bahwa penyerang menarik MANTRA yang di-stake dari dompet login sosial Keplr yang telah disusupi. Langkah ini tidak membatalkan penarikan yang sudah berada dalam antrean unbonding delapan hari.
MANTRA mengatakan pemegang yang terdampak harus mendelegasikan ulang sebelum penghitung waktu itu berakhir.
Celah keamanan ini berada di lapisan hulu: infrastruktur dompet tersemat Web3Auth yang digunakan untuk login Google/Apple Keplr. Keplr mengatakan akun yang menggunakan frasa pemulihan dan dompet perangkat keras tidak terdampak.
Ini bukan bukti bahwa akun Google atau Apple itu sendiri diretas.
Investigasi Bitquery pada 12 November melacak setidaknya $1.82M yang diambil antara 1–12 November dari 7,842 dompet Cosmos, 52 dompet Ethereum, dan 13 akun Hyperliquid. Lebih dari $1.01M keluar sebelum operasi penyelamatan pertama Web3Auth. Secara terpisah, Web3Auth memindahkan sekitar $6M ke dompet pemulihan. $6M tersebut bukan jumlah pencurian yang telah dikonfirmasi.
Hal-hal yang belum diketahui mencakup akar penyebab teknis, rekonsiliasi kerugian akhir, dan jadwal pengembalian yang telah dikonfirmasi.
MANTRA juga mengalami eksploitasi akuntansi rantai di lapisan hulu yang terpisah pada bulan Agustus. Penyebabnya berbeda, tetapi guncangan keamanan berulang di berbagai lapisan berdampak pada kepercayaan.
Pembekuan ini membatasi penarikan; tetapi tidak memperbaiki kunci yang disusupi ataupun melindungi semua rantai lainnya.
Ini bukan nasihat keuangan.
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
1
419

·
--
Bearish
MANTRA MENJEDA UNSTAKING — TETAPI BEBERAPA HITUNG MUNDUR PENARIKAN MASIH BERJALAN
Bayangkan kripto Anda terkunci dalam staking, lalu Anda mengetahui bahwa orang lain telah mulai menariknya
Itulah situasi yang coba diatasi MANTRA
$MANTRA
{future}(MANTRAUSDT)
⚠️ Menyusul laporan tentang akses ke dompet Web3Auth dan Keplr yang telah disusupi, MANTRA mengumumkan jeda darurat selama 7 hari untuk permintaan unstaking baru
Para penyerang dilaporkan mencuri token likuid sebelum memulai unstaking tanpa izin atas $OM
Namun, ada pengecualian yang berbahaya
Permintaan unstaking yang sudah ada TIDAK dibekukan
Hitung mundur penarikan selama 8 hari terus berjalan, sehingga berpotensi memungkinkan penyerang yang memegang kunci yang telah disusupi untuk mengklaim token saat token tersebut tersedia
🔐 MANTRA telah mendesak pengguna yang terdampak untuk melakukan redelegasi sebelum hitung mundur itu berakhir
Redelegasi mungkin dapat menghentikan penarikan yang sedang berlangsung, tetapi tidak dapat membuat kunci privat yang terekspos menjadi aman kembali
Belum tentu semua dompet Keplr telah disusupi
Jika Anda terdampak, periksa status staking Anda dan ikuti petunjuk pemulihan resmi — jangan pernah memasukkan frasa pemulihan Anda ke situs web yang tidak Anda minta
Jeda sementara memberi waktu
Apa yang dilakukan pengguna dengan waktu itu sangat penting
{spot}(MANTRAUSDT)
$MANTRA #WalletSecurity #CryptoSecurity
MANTRA MENJEDA UNSTAKING — TETAPI BEBERAPA HITUNG MUNDUR PENARIKAN MASIH BERJALAN
Bayangkan kripto Anda terkunci dalam staking, lalu Anda mengetahui bahwa orang lain telah mulai menariknya
Itulah situasi yang coba diatasi MANTRA
$MANTRA
⚠️ Menyusul laporan tentang akses ke dompet Web3Auth dan Keplr yang telah disusupi, MANTRA mengumumkan jeda darurat selama 7 hari untuk permintaan unstaking baru
Para penyerang dilaporkan mencuri token likuid sebelum memulai unstaking tanpa izin atas $OM
Namun, ada pengecualian yang berbahaya
Permintaan unstaking yang sudah ada TIDAK dibekukan
Hitung mundur penarikan selama 8 hari terus berjalan, sehingga berpotensi memungkinkan penyerang yang memegang kunci yang telah disusupi untuk mengklaim token saat token tersebut tersedia
🔐 MANTRA telah mendesak pengguna yang terdampak untuk melakukan redelegasi sebelum hitung mundur itu berakhir
Redelegasi mungkin dapat menghentikan penarikan yang sedang berlangsung, tetapi tidak dapat membuat kunci privat yang terekspos menjadi aman kembali
Belum tentu semua dompet Keplr telah disusupi
Jika Anda terdampak, periksa status staking Anda dan ikuti petunjuk pemulihan resmi — jangan pernah memasukkan frasa pemulihan Anda ke situs web yang tidak Anda minta
Jeda sementara memberi waktu
Apa yang dilakukan pengguna dengan waktu itu sangat penting
$MANTRA #WalletSecurity #CryptoSecurity
Bayangkan kripto Anda terkunci dalam staking, lalu Anda mengetahui bahwa orang lain telah mulai menariknya
Itulah situasi yang coba diatasi MANTRA
$MANTRA
⚠️ Menyusul laporan tentang akses ke dompet Web3Auth dan Keplr yang telah disusupi, MANTRA mengumumkan jeda darurat selama 7 hari untuk permintaan unstaking baru
Para penyerang dilaporkan mencuri token likuid sebelum memulai unstaking tanpa izin atas $OM
Namun, ada pengecualian yang berbahaya
Permintaan unstaking yang sudah ada TIDAK dibekukan
Hitung mundur penarikan selama 8 hari terus berjalan, sehingga berpotensi memungkinkan penyerang yang memegang kunci yang telah disusupi untuk mengklaim token saat token tersebut tersedia
🔐 MANTRA telah mendesak pengguna yang terdampak untuk melakukan redelegasi sebelum hitung mundur itu berakhir
Redelegasi mungkin dapat menghentikan penarikan yang sedang berlangsung, tetapi tidak dapat membuat kunci privat yang terekspos menjadi aman kembali
Belum tentu semua dompet Keplr telah disusupi
Jika Anda terdampak, periksa status staking Anda dan ikuti petunjuk pemulihan resmi — jangan pernah memasukkan frasa pemulihan Anda ke situs web yang tidak Anda minta
Jeda sementara memberi waktu
Apa yang dilakukan pengguna dengan waktu itu sangat penting
$MANTRA #WalletSecurity #CryptoSecurity
417

⚠️ $MANTRA PENARIKAN STAKING DIJEDA SEMENTARA PARA PENYERANG TERUS MEMBIARKAN HITUNG MUNDUR BERJALAN 🦈
📊 Jeda darurat selama 7 hari memberi sedikit waktu, tetapi hitung mundur penarikan selama 8 hari tetap berjalan, sehingga kunci yang telah disusupi masih bisa menarik token likuid. 🕵️♂️ Para investor cerdas sudah memantau alur order untuk mencari sisa penarikan, dan lonjakan volume bisa menandakan aksi besar di menit-menit terakhir.
💡 Lakukan delegasi ulang sekarang jika Anda melihat permintaan aktif – ini bisa menghentikan penarikan yang tertunda, meski tidak akan menambal kebocoran . Tetap waspada, audit akses Keplr Anda, dan pastikan langkah-langkah pemulihan tetap aman. 🤔 Apakah Anda akan melakukan delegasi ulang sebelum waktunya habis?
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
⚠️ $MANTRA PENARIKAN STAKING DIJEDA SEMENTARA PARA PENYERANG TERUS MEMBIARKAN HITUNG MUNDUR BERJALAN 🦈
📊 Jeda darurat selama 7 hari memberi sedikit waktu, tetapi hitung mundur penarikan selama 8 hari tetap berjalan, sehingga kunci yang telah disusupi masih bisa menarik token likuid. 🕵️♂️ Para investor cerdas sudah memantau alur order untuk mencari sisa penarikan, dan lonjakan volume bisa menandakan aksi besar di menit-menit terakhir.
💡 Lakukan delegasi ulang sekarang jika Anda melihat permintaan aktif – ini bisa menghentikan penarikan yang tertunda, meski tidak akan menambal kebocoran . Tetap waspada, audit akses Keplr Anda, dan pastikan langkah-langkah pemulihan tetap aman. 🤔 Apakah Anda akan melakukan delegasi ulang sebelum waktunya habis?
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
📊 Jeda darurat selama 7 hari memberi sedikit waktu, tetapi hitung mundur penarikan selama 8 hari tetap berjalan, sehingga kunci yang telah disusupi masih bisa menarik token likuid. 🕵️♂️ Para investor cerdas sudah memantau alur order untuk mencari sisa penarikan, dan lonjakan volume bisa menandakan aksi besar di menit-menit terakhir.
💡 Lakukan delegasi ulang sekarang jika Anda melihat permintaan aktif – ini bisa menghentikan penarikan yang tertunda, meski tidak akan menambal kebocoran . Tetap waspada, audit akses Keplr Anda, dan pastikan langkah-langkah pemulihan tetap aman. 🤔 Apakah Anda akan melakukan delegasi ulang sebelum waktunya habis?
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
14
Pada 31 Oktober 2024, satu SMS menghentikan pencuri saat penarikan sedang berlangsung.
Total sekitar $2,000 diambil dari pendiri kami, termasuk 1.088 BNB. Aset itu dicuri dari MetaMask, Trust Wallet, dan akun OKX.
Di HTX, penyerang berhasil masuk ke akun dan mengonversi aset menjadi $BNB. Namun, penarikan tetap gagal: konfirmasi SMS dikirim ke nomor telepon terpisah.
Kami tidak dapat memastikan bagaimana mereka berhasil masuk. Hipotesis sementara: laptop yang diserahkan kepada orang asing untuk diperbaiki, menggunakan Windows tanpa lisensi dan tanpa antivirus. Ini adalah keadaan yang terjadi, bukan penyebab yang terbukti.
Ini bukan klaim bahwa SMS kuat. SIM swap memang terjadi. Ini hanya satu pengamatan terbatas: saluran terpisah menghentikan penarikan. Hanya itu yang disampaikan tanda C·H·A·O· pertama di HTX. Ini bukan audit keamanan bursa tersebut.
Pelajarannya: jangan percaya, verifikasi. Nihil sine probatione.
Karena itu, Cirqus Intelligence meluncurkan The Cirqus Register. Publikasi ini membahas perubahan, bukan berita. Setiap prakiraan diberi tanggal dan kriteria untuk menentukan apakah prakiraan itu menjadi kenyataan. Sebulan sekali, kami memeriksa prediksi kami sendiri—terutama yang meleset. Tanpa sinyal trading, tanpa prediksi harga.
Huruf Q bukan salah ketik. Q adalah lensanya.
Agen AI membantu riset, Verifier memeriksa klaim, dan manusia menyetujui setiap edisi.
Penarikan mana yang masih bergantung pada satu perangkat?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
Pada 31 Oktober 2024, satu SMS menghentikan pencuri saat penarikan sedang berlangsung.
Total sekitar $2,000 diambil dari pendiri kami, termasuk 1.088 BNB. Aset itu dicuri dari MetaMask, Trust Wallet, dan akun OKX.
Di HTX, penyerang berhasil masuk ke akun dan mengonversi aset menjadi $BNB . Namun, penarikan tetap gagal: konfirmasi SMS dikirim ke nomor telepon terpisah.
Kami tidak dapat memastikan bagaimana mereka berhasil masuk. Hipotesis sementara: laptop yang diserahkan kepada orang asing untuk diperbaiki, menggunakan Windows tanpa lisensi dan tanpa antivirus. Ini adalah keadaan yang terjadi, bukan penyebab yang terbukti.
Ini bukan klaim bahwa SMS kuat. SIM swap memang terjadi. Ini hanya satu pengamatan terbatas: saluran terpisah menghentikan penarikan. Hanya itu yang disampaikan tanda C·H·A·O· pertama di HTX. Ini bukan audit keamanan bursa tersebut.
Pelajarannya: jangan percaya, verifikasi. Nihil sine probatione.
Karena itu, Cirqus Intelligence meluncurkan The Cirqus Register. Publikasi ini membahas perubahan, bukan berita. Setiap prakiraan diberi tanggal dan kriteria untuk menentukan apakah prakiraan itu menjadi kenyataan. Sebulan sekali, kami memeriksa prediksi kami sendiri—terutama yang meleset. Tanpa sinyal trading, tanpa prediksi harga.
Huruf Q bukan salah ketik. Q adalah lensanya.
Agen AI membantu riset, Verifier memeriksa klaim, dan manusia menyetujui setiap edisi.
Penarikan mana yang masih bergantung pada satu perangkat?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
Total sekitar $2,000 diambil dari pendiri kami, termasuk 1.088 BNB. Aset itu dicuri dari MetaMask, Trust Wallet, dan akun OKX.
Di HTX, penyerang berhasil masuk ke akun dan mengonversi aset menjadi $BNB . Namun, penarikan tetap gagal: konfirmasi SMS dikirim ke nomor telepon terpisah.
Kami tidak dapat memastikan bagaimana mereka berhasil masuk. Hipotesis sementara: laptop yang diserahkan kepada orang asing untuk diperbaiki, menggunakan Windows tanpa lisensi dan tanpa antivirus. Ini adalah keadaan yang terjadi, bukan penyebab yang terbukti.
Ini bukan klaim bahwa SMS kuat. SIM swap memang terjadi. Ini hanya satu pengamatan terbatas: saluran terpisah menghentikan penarikan. Hanya itu yang disampaikan tanda C·H·A·O· pertama di HTX. Ini bukan audit keamanan bursa tersebut.
Pelajarannya: jangan percaya, verifikasi. Nihil sine probatione.
Karena itu, Cirqus Intelligence meluncurkan The Cirqus Register. Publikasi ini membahas perubahan, bukan berita. Setiap prakiraan diberi tanggal dan kriteria untuk menentukan apakah prakiraan itu menjadi kenyataan. Sebulan sekali, kami memeriksa prediksi kami sendiri—terutama yang meleset. Tanpa sinyal trading, tanpa prediksi harga.
Huruf Q bukan salah ketik. Q adalah lensanya.
Agen AI membantu riset, Verifier memeriksa klaim, dan manusia menyetujui setiap edisi.
Penarikan mana yang masih bergantung pada satu perangkat?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
1
132

·
--
Memutuskan Koneksi Tidak Sama dengan Mencabut Izin Wallet
Memutuskan koneksi dari aplikasi DeFi tidak selalu mencabut izin yang Anda berikan. Menurut Ethereum.org, batas penggunaan token dapat tetap aktif setelah Anda memutuskan koneksi—dan mungkin tidak memiliki masa kedaluwarsa. Persetujuan tanpa batas dapat memungkinkan sebuah kontrak membelanjakan semua token jenis tersebut yang tersimpan di wallet Anda. Binance Academy menyarankan untuk meninjau permintaan persetujuan dengan cermat dan mencabut izin yang tidak lagi Anda perlukan.
Karena itu, menjaga persetujuan tetap tertata merupakan kebiasaan keamanan tersendiri: periksa kontrak sebelum menandatangani, batasi jumlahnya jika wallet Anda memungkinkan, dan tinjau batas penggunaan di setiap jaringan. Pencabutan adalah transaksi on-chain dan dapat dikenai biaya jaringan.
Menurut saya: jangan berasumsi bahwa “putuskan koneksi” berarti “cabut izin”. Apakah Anda rutin mengaudit persetujuan wallet Anda?
Sumber: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #KeamananWallet
Memutuskan Koneksi Tidak Sama dengan Mencabut Izin Wallet
Memutuskan koneksi dari aplikasi DeFi tidak selalu mencabut izin yang Anda berikan. Menurut Ethereum.org, batas penggunaan token dapat tetap aktif setelah Anda memutuskan koneksi—dan mungkin tidak memiliki masa kedaluwarsa. Persetujuan tanpa batas dapat memungkinkan sebuah kontrak membelanjakan semua token jenis tersebut yang tersimpan di wallet Anda. Binance Academy menyarankan untuk meninjau permintaan persetujuan dengan cermat dan mencabut izin yang tidak lagi Anda perlukan.
Karena itu, menjaga persetujuan tetap tertata merupakan kebiasaan keamanan tersendiri: periksa kontrak sebelum menandatangani, batasi jumlahnya jika wallet Anda memungkinkan, dan tinjau batas penggunaan di setiap jaringan. Pencabutan adalah transaksi on-chain dan dapat dikenai biaya jaringan.
Menurut saya: jangan berasumsi bahwa “putuskan koneksi” berarti “cabut izin”. Apakah Anda rutin mengaudit persetujuan wallet Anda?
Sumber: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #KeamananWallet
Memutuskan koneksi dari aplikasi DeFi tidak selalu mencabut izin yang Anda berikan. Menurut Ethereum.org, batas penggunaan token dapat tetap aktif setelah Anda memutuskan koneksi—dan mungkin tidak memiliki masa kedaluwarsa. Persetujuan tanpa batas dapat memungkinkan sebuah kontrak membelanjakan semua token jenis tersebut yang tersimpan di wallet Anda. Binance Academy menyarankan untuk meninjau permintaan persetujuan dengan cermat dan mencabut izin yang tidak lagi Anda perlukan.
Karena itu, menjaga persetujuan tetap tertata merupakan kebiasaan keamanan tersendiri: periksa kontrak sebelum menandatangani, batasi jumlahnya jika wallet Anda memungkinkan, dan tinjau batas penggunaan di setiap jaringan. Pencabutan adalah transaksi on-chain dan dapat dikenai biaya jaringan.
Menurut saya: jangan berasumsi bahwa “putuskan koneksi” berarti “cabut izin”. Apakah Anda rutin mengaudit persetujuan wallet Anda?
Sumber: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #KeamananWallet
7
·
--
Bearish
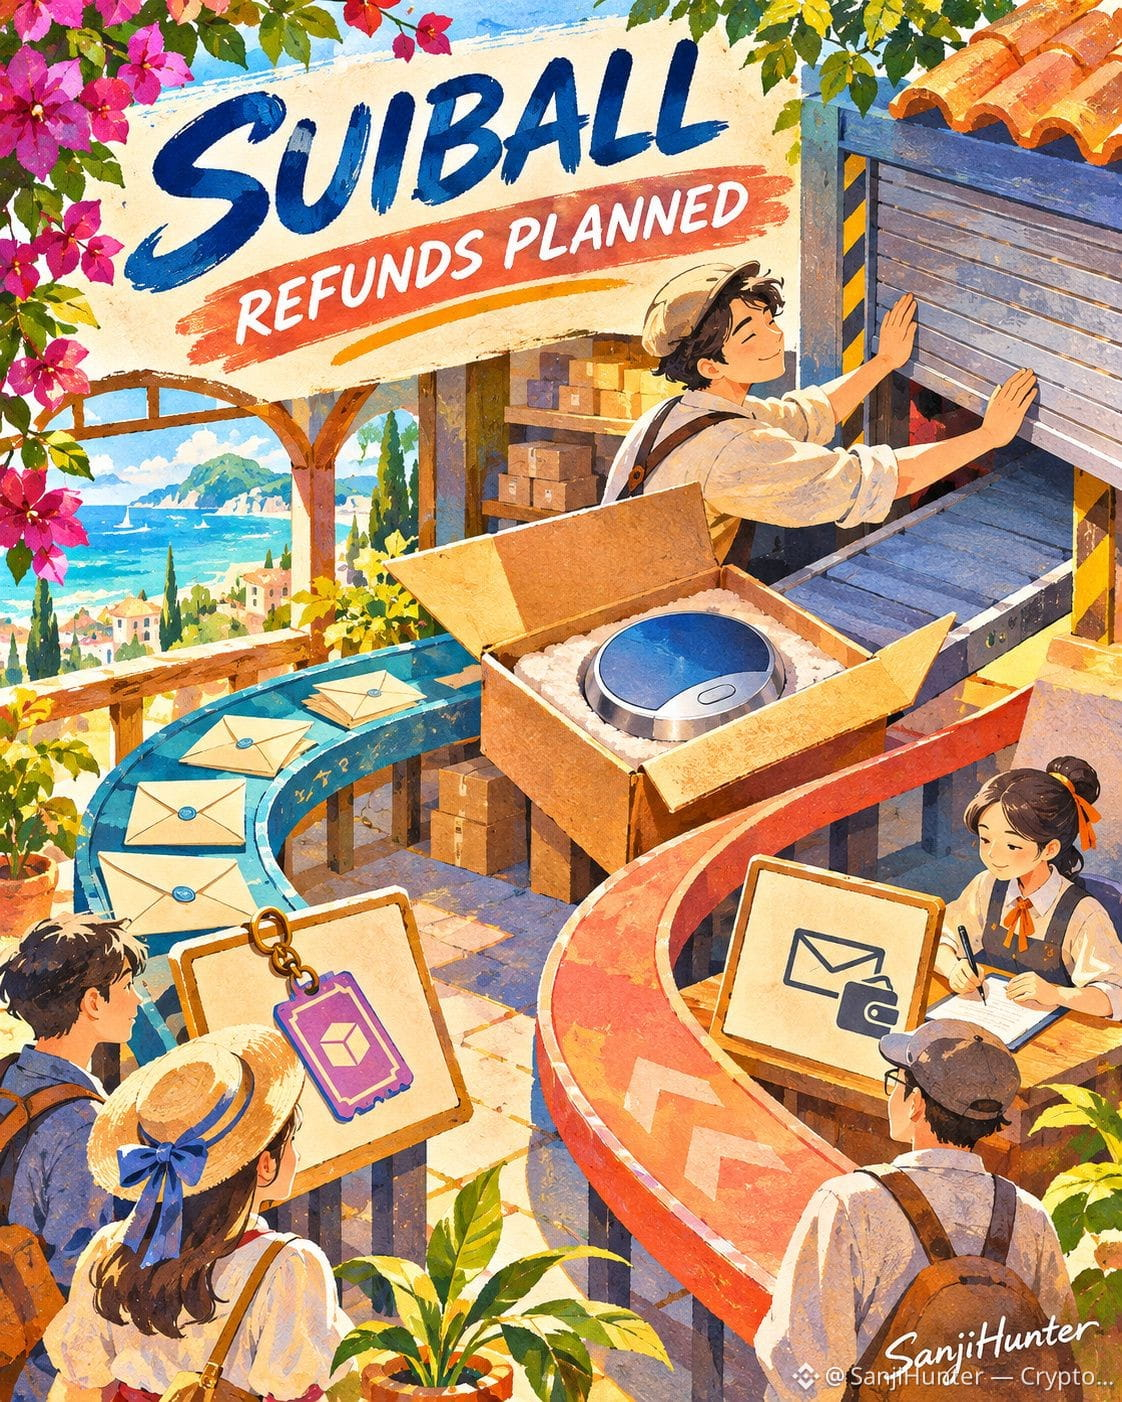
🚨 Dompet perangkat keras $SUI siap dikirim — kini seluruh proyek dihentikan
Suiball mengumumkan pembatalan peluncuran dompet perangkat kerasnya dan menjanjikan pengembalian dana USDC untuk semua pemesanan awal
Tim tersebut mengatakan bahwa masalah keamanan membuat Sui Foundation menarik dukungannya
Namun, detail terpenting bagi pelanggan adalah BAGAIMANA mereka membayar 👇
$SUI
{future}(SUIUSDT)
🔹 Pemesanan awal on-chain — Sekitar 80% pesanan akan menerima pengembalian dana USDC otomatis ke dompet yang menyimpan NFT reservasi soulbound mereka
Tidak perlu mengajukan klaim atau menghubungkan dompet
🔹 Pemesanan awal dengan kartu kredit — Pelanggan akan menerima email yang meminta alamat dompet Sui untuk penyaluran pengembalian dana secara terpisah
⚠️ Suiball mengatakan bahwa mereka TIDAK AKAN PERNAH meminta frasa pemulihan, kunci privat, atau pembayaran tambahan
Verifikasi komunikasi melalui saluran resmi sebelum merespons
Email pengembalian dana bisa saja dipalsukan — bahkan ketika pengirimnya tampak familier
Ini adalah penghentian proyek dompet perangkat keras, BUKAN bukti bahwa blockchain Sui itu sendiri diretas
{spot}(SUIUSDT)
Tonggak berikutnya adalah transaksi pengembalian dana yang terkonfirmasi, bukan janji lainnya
Pengembalian dana yang dijadwalkan tidak sama dengan uang yang sudah dikembalikan
$SUI #SUİ #WalletSecurity
🚨 Dompet perangkat keras $SUI siap dikirim — kini seluruh proyek dihentikan
Suiball mengumumkan pembatalan peluncuran dompet perangkat kerasnya dan menjanjikan pengembalian dana USDC untuk semua pemesanan awal
Tim tersebut mengatakan bahwa masalah keamanan membuat Sui Foundation menarik dukungannya
Namun, detail terpenting bagi pelanggan adalah BAGAIMANA mereka membayar 👇
$SUI
🔹 Pemesanan awal on-chain — Sekitar 80% pesanan akan menerima pengembalian dana USDC otomatis ke dompet yang menyimpan NFT reservasi soulbound mereka
Tidak perlu mengajukan klaim atau menghubungkan dompet
🔹 Pemesanan awal dengan kartu kredit — Pelanggan akan menerima email yang meminta alamat dompet Sui untuk penyaluran pengembalian dana secara terpisah
⚠️ Suiball mengatakan bahwa mereka TIDAK AKAN PERNAH meminta frasa pemulihan, kunci privat, atau pembayaran tambahan
Verifikasi komunikasi melalui saluran resmi sebelum merespons
Email pengembalian dana bisa saja dipalsukan — bahkan ketika pengirimnya tampak familier
Ini adalah penghentian proyek dompet perangkat keras, BUKAN bukti bahwa blockchain Sui itu sendiri diretas
Tonggak berikutnya adalah transaksi pengembalian dana yang terkonfirmasi, bukan janji lainnya
Pengembalian dana yang dijadwalkan tidak sama dengan uang yang sudah dikembalikan
$SUI #SUİ #WalletSecurity
Suiball mengumumkan pembatalan peluncuran dompet perangkat kerasnya dan menjanjikan pengembalian dana USDC untuk semua pemesanan awal
Tim tersebut mengatakan bahwa masalah keamanan membuat Sui Foundation menarik dukungannya
Namun, detail terpenting bagi pelanggan adalah BAGAIMANA mereka membayar 👇
$SUI
🔹 Pemesanan awal on-chain — Sekitar 80% pesanan akan menerima pengembalian dana USDC otomatis ke dompet yang menyimpan NFT reservasi soulbound mereka
Tidak perlu mengajukan klaim atau menghubungkan dompet
🔹 Pemesanan awal dengan kartu kredit — Pelanggan akan menerima email yang meminta alamat dompet Sui untuk penyaluran pengembalian dana secara terpisah
⚠️ Suiball mengatakan bahwa mereka TIDAK AKAN PERNAH meminta frasa pemulihan, kunci privat, atau pembayaran tambahan
Verifikasi komunikasi melalui saluran resmi sebelum merespons
Email pengembalian dana bisa saja dipalsukan — bahkan ketika pengirimnya tampak familier
Ini adalah penghentian proyek dompet perangkat keras, BUKAN bukti bahwa blockchain Sui itu sendiri diretas
Tonggak berikutnya adalah transaksi pengembalian dana yang terkonfirmasi, bukan janji lainnya
Pengembalian dana yang dijadwalkan tidak sama dengan uang yang sudah dikembalikan
$SUI #SUİ #WalletSecurity
233
Beberapa kunci Bitcoin tidak banyak membantu jika satu pencurian membocorkan semuanya.
Dompet multisignature dapat mewajibkan beberapa persetujuan terpisah sebelum membelanjakan $BTC. Misalnya, pengaturan dua-dari-tiga memerlukan dua kunci penandatanganan mana pun—bukan hanya kata sandi di satu perangkat.
Manfaat praktisnya adalah pemisahan: mencuri satu kunci saja tidak cukup. Namun, menyimpan semua kunci dan cadangannya di satu tempat dapat mengurangi perlindungan tersebut.
Sebelum memilih pengaturan ini, petakan perangkat dan lokasi mana saja yang dapat mengalami kegagalan secara bersamaan. Lalu, pastikan apakah masih ada cukup kunci penandatanganan untuk memulihkan akses.
Komprominya adalah kompleksitas: kehilangan akses ke terlalu banyak kunci dapat membuat Anda terkunci di luar dompet. Multisignature mengubah rancangan keamanan; fitur ini tidak menghilangkan perlunya membuat cadangan dengan cermat.
Sumber: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #KustodiMandiri
Beberapa kunci Bitcoin tidak banyak membantu jika satu pencurian membocorkan semuanya.
Dompet multisignature dapat mewajibkan beberapa persetujuan terpisah sebelum membelanjakan $BTC . Misalnya, pengaturan dua-dari-tiga memerlukan dua kunci penandatanganan mana pun—bukan hanya kata sandi di satu perangkat.
Manfaat praktisnya adalah pemisahan: mencuri satu kunci saja tidak cukup. Namun, menyimpan semua kunci dan cadangannya di satu tempat dapat mengurangi perlindungan tersebut.
Sebelum memilih pengaturan ini, petakan perangkat dan lokasi mana saja yang dapat mengalami kegagalan secara bersamaan. Lalu, pastikan apakah masih ada cukup kunci penandatanganan untuk memulihkan akses.
Komprominya adalah kompleksitas: kehilangan akses ke terlalu banyak kunci dapat membuat Anda terkunci di luar dompet. Multisignature mengubah rancangan keamanan; fitur ini tidak menghilangkan perlunya membuat cadangan dengan cermat.
Sumber: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #KustodiMandiri
Dompet multisignature dapat mewajibkan beberapa persetujuan terpisah sebelum membelanjakan $BTC . Misalnya, pengaturan dua-dari-tiga memerlukan dua kunci penandatanganan mana pun—bukan hanya kata sandi di satu perangkat.
Manfaat praktisnya adalah pemisahan: mencuri satu kunci saja tidak cukup. Namun, menyimpan semua kunci dan cadangannya di satu tempat dapat mengurangi perlindungan tersebut.
Sebelum memilih pengaturan ini, petakan perangkat dan lokasi mana saja yang dapat mengalami kegagalan secara bersamaan. Lalu, pastikan apakah masih ada cukup kunci penandatanganan untuk memulihkan akses.
Komprominya adalah kompleksitas: kehilangan akses ke terlalu banyak kunci dapat membuat Anda terkunci di luar dompet. Multisignature mengubah rancangan keamanan; fitur ini tidak menghilangkan perlunya membuat cadangan dengan cermat.
Sumber: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #KustodiMandiri
69

PAUS $ETH YANG TIDUR SELAMA SEBELAS TAHUN BARU SAJA TERBANGUN DAN MENGHINDARI PERANGKAP MEMATIKAN 🚨
Saat modal kuno bergerak setelah satu dekade tertidur, mata para predator langsung mengintai. Sebuah $ETH wallet yang lama tidak aktif melakukan transfer uji coba kecil, dan dalam hitungan menit, pelaku kejahatan membanjiri buku transaksinya dengan alamat dust yang mirip, dirancang untuk meniru pihak-pihak yang baru saja bertransaksi dengannya 🦈.
Taktik peracunan ini memanfaatkan kebiasaan manusia dengan menyisipkan replika-replika kecil ke dalam riwayat transaksi Anda. Paus ini berhasil mengenali alamat tujuan palsu dan mengamankan asetnya, tetapi memercayai catatan transaksi terbaru di UI tanpa verifikasi independen tetap menjadi titik buta yang berbahaya.
Apakah Anda selalu memeriksa ulang seluruh alamat tujuan setiap kali, atau hanya mengandalkan menu tarik-turun transaksi terbaru 👇?
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
PAUS $ETH YANG TIDUR SELAMA SEBELAS TAHUN BARU SAJA TERBANGUN DAN MENGHINDARI PERANGKAP MEMATIKAN 🚨
Saat modal kuno bergerak setelah satu dekade tertidur, mata para predator langsung mengintai. Sebuah $ETH wallet yang lama tidak aktif melakukan transfer uji coba kecil, dan dalam hitungan menit, pelaku kejahatan membanjiri buku transaksinya dengan alamat dust yang mirip, dirancang untuk meniru pihak-pihak yang baru saja bertransaksi dengannya 🦈.
Taktik peracunan ini memanfaatkan kebiasaan manusia dengan menyisipkan replika-replika kecil ke dalam riwayat transaksi Anda. Paus ini berhasil mengenali alamat tujuan palsu dan mengamankan asetnya, tetapi memercayai catatan transaksi terbaru di UI tanpa verifikasi independen tetap menjadi titik buta yang berbahaya.
Apakah Anda selalu memeriksa ulang seluruh alamat tujuan setiap kali, atau hanya mengandalkan menu tarik-turun transaksi terbaru 👇?
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
Saat modal kuno bergerak setelah satu dekade tertidur, mata para predator langsung mengintai. Sebuah $ETH wallet yang lama tidak aktif melakukan transfer uji coba kecil, dan dalam hitungan menit, pelaku kejahatan membanjiri buku transaksinya dengan alamat dust yang mirip, dirancang untuk meniru pihak-pihak yang baru saja bertransaksi dengannya 🦈.
Taktik peracunan ini memanfaatkan kebiasaan manusia dengan menyisipkan replika-replika kecil ke dalam riwayat transaksi Anda. Paus ini berhasil mengenali alamat tujuan palsu dan mengamankan asetnya, tetapi memercayai catatan transaksi terbaru di UI tanpa verifikasi independen tetap menjadi titik buta yang berbahaya.
Apakah Anda selalu memeriksa ulang seluruh alamat tujuan setiap kali, atau hanya mengandalkan menu tarik-turun transaksi terbaru 👇?
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
3
·
--
Bearish
🚨 Sebuah dompet Ethereum yang tidak aktif selama 11 TAHUN memindahkan $4,6 JUTA — dan penipu sudah menunggu dalam waktu 3 menit
Pada 9 November, dompet itu mengirim transaksi kecil sebesar 0.05 $ETH test
Hampir seketika, dua alamat yang mirip mulai membanjiri riwayat transaksinya dengan pembayaran-pembayaran kecil
Salah satunya dilaporkan mengirim 43 transfer dust
Serangan ini bukan tentang mencuri kunci privat 🔐
{future}(ETHUSDT)
Sasarannya jauh lebih sederhana — menyalin alamat penerima dari transaksi terbaru
Kedua alamat palsu itu mirip dengan tujuan yang sah
Namun, dompet tersebut akhirnya mentransfer 2,154.94 $ETH ke alamat yang benar, sehingga terhindar dari jebakan
⚠️ Pelajaran yang kerap terlewat?
Keberhasilan transfer uji coba tidak melindungi Anda jika Anda menyalin alamat berbahaya untuk transaksi berikutnya
Sebelum memindahkan dana dalam jumlah besar, cocokkan alamat tujuan LENGKAP dengan sumber tepercaya yang telah diverifikasi secara independen
Jangan pernah hanya mengandalkan riwayat transaksi terbaru
Dompet Anda bisa aman secara teknis, tetapi satu kesalahan salin-tempel dapat membuat semuanya berisiko
{spot}(ETHUSDT)
$ETH #Ethereum #WalletSecurity
🚨 Sebuah dompet Ethereum yang tidak aktif selama 11 TAHUN memindahkan $4,6 JUTA — dan penipu sudah menunggu dalam waktu 3 menit
Pada 9 November, dompet itu mengirim transaksi kecil sebesar 0.05 $ETH test
Hampir seketika, dua alamat yang mirip mulai membanjiri riwayat transaksinya dengan pembayaran-pembayaran kecil
Salah satunya dilaporkan mengirim 43 transfer dust
Serangan ini bukan tentang mencuri kunci privat 🔐
Sasarannya jauh lebih sederhana — menyalin alamat penerima dari transaksi terbaru
Kedua alamat palsu itu mirip dengan tujuan yang sah
Namun, dompet tersebut akhirnya mentransfer 2,154.94 $ETH ke alamat yang benar, sehingga terhindar dari jebakan
⚠️ Pelajaran yang kerap terlewat?
Keberhasilan transfer uji coba tidak melindungi Anda jika Anda menyalin alamat berbahaya untuk transaksi berikutnya
Sebelum memindahkan dana dalam jumlah besar, cocokkan alamat tujuan LENGKAP dengan sumber tepercaya yang telah diverifikasi secara independen
Jangan pernah hanya mengandalkan riwayat transaksi terbaru
Dompet Anda bisa aman secara teknis, tetapi satu kesalahan salin-tempel dapat membuat semuanya berisiko
$ETH #Ethereum #WalletSecurity
Pada 9 November, dompet itu mengirim transaksi kecil sebesar 0.05 $ETH test
Hampir seketika, dua alamat yang mirip mulai membanjiri riwayat transaksinya dengan pembayaran-pembayaran kecil
Salah satunya dilaporkan mengirim 43 transfer dust
Serangan ini bukan tentang mencuri kunci privat 🔐
Sasarannya jauh lebih sederhana — menyalin alamat penerima dari transaksi terbaru
Kedua alamat palsu itu mirip dengan tujuan yang sah
Namun, dompet tersebut akhirnya mentransfer 2,154.94 $ETH ke alamat yang benar, sehingga terhindar dari jebakan
⚠️ Pelajaran yang kerap terlewat?
Keberhasilan transfer uji coba tidak melindungi Anda jika Anda menyalin alamat berbahaya untuk transaksi berikutnya
Sebelum memindahkan dana dalam jumlah besar, cocokkan alamat tujuan LENGKAP dengan sumber tepercaya yang telah diverifikasi secara independen
Jangan pernah hanya mengandalkan riwayat transaksi terbaru
Dompet Anda bisa aman secara teknis, tetapi satu kesalahan salin-tempel dapat membuat semuanya berisiko
$ETH #Ethereum #WalletSecurity
11

·
--
Peringatan darurat dari Binance! Pengguna iPhone, waspadalah: iOS memiliki celah keamanan bernama "worse_query" yang memungkinkan aplikasi berbahaya mencuri frasa pemulihan dan kunci pribadi dompet Anda! Yang paling mengkhawatirkan, pembaruan Apple pada 9 November sama sekali tidak menyebutkan masalah ini! Segera periksa keamanan dompet Anda, jangan biarkan peretas dengan mudah mencuri $BTC dan $BNB Anda!
Binance baru saja mengeluarkan peringatan serius bagi pengguna iPhone! Ada celah di iOS bernama "worse_query" yang memungkinkan aplikasi berbahaya mencuri frasa pemulihan dan kunci pribadi dompet Anda. Bagian paling mengkhawatirkan? Pembaruan Apple pada 9 November bahkan tidak menyebutkan celah ini! Periksa keamanan dompet Anda sekarang dan jangan biarkan peretas dengan mudah mengambil $BTC dan $BNB Anda!
#cryptosecurity #walletsecurity #KeamananIOS
Peringatan darurat dari Binance! Pengguna iPhone, waspadalah: iOS memiliki celah keamanan bernama "worse_query" yang memungkinkan aplikasi berbahaya mencuri frasa pemulihan dan kunci pribadi dompet Anda! Yang paling mengkhawatirkan, pembaruan Apple pada 9 November sama sekali tidak menyebutkan masalah ini! Segera periksa keamanan dompet Anda, jangan biarkan peretas dengan mudah mencuri $BTC dan $BNB Anda!
Binance baru saja mengeluarkan peringatan serius bagi pengguna iPhone! Ada celah di iOS bernama "worse_query" yang memungkinkan aplikasi berbahaya mencuri frasa pemulihan dan kunci pribadi dompet Anda. Bagian paling mengkhawatirkan? Pembaruan Apple pada 9 November bahkan tidak menyebutkan celah ini! Periksa keamanan dompet Anda sekarang dan jangan biarkan peretas dengan mudah mengambil $BTC dan $BNB Anda!
#cryptosecurity #walletsecurity #KeamananIOS
Binance baru saja mengeluarkan peringatan serius bagi pengguna iPhone! Ada celah di iOS bernama "worse_query" yang memungkinkan aplikasi berbahaya mencuri frasa pemulihan dan kunci pribadi dompet Anda. Bagian paling mengkhawatirkan? Pembaruan Apple pada 9 November bahkan tidak menyebutkan celah ini! Periksa keamanan dompet Anda sekarang dan jangan biarkan peretas dengan mudah mengambil $BTC dan $BNB Anda!
#cryptosecurity #walletsecurity #KeamananIOS
556

·
--
Keplr menghentikan sementara login Google dan Apple setelah terjadi transaksi tanpa izin di beberapa dompet yang menggunakan login sosial, dan Web3Auth menyatakan bahwa angka pencurian sebesar $6,01 juta mencakup transfer pemulihan.
Web3Auth mengungkapkan masalah keamanan sekitar pukul 21:13 UTC pada 6 November 2026, lalu menghentikan sementara produk dompet tertanamnya. Keplr mengatakan sekitar pukul 04:38 UTC pada 7 November bahwa beberapa akun login Google dan Apple mengalami transaksi tanpa izin, lalu menonaktifkan sementara opsi masuk tersebut. Salah satu pendiri, Josh Lee, mengatakan kode Keplr sendiri tidak diretas. Ia memperkirakan sekitar 20% akun login sosial terdampak dan hanya sebagian kecil yang dieksploitasi sepenuhnya. Akun yang menggunakan frasa pemulihan dan dompet perangkat keras tidak terdampak, dan Web3Auth tidak menemukan bukti bahwa pengguna MetaMask terkena dampaknya.
Pada 8 November, Web3Auth membantah perkiraan pencurian sebesar $6,01 juta, dengan menyatakan bahwa sebagian dana yang terkuras merupakan pemulihan protektif ke dompet terverifikasi. Perusahaan itu menerbitkan alamat pemulihan di sebelas jaringan berbasis Cosmos dan delapan jaringan yang kompatibel dengan EVM. Keplr meminta pengguna login sosial agar tidak mengirim dana baru ke akun-akun tersebut, tidak mengimpornya kembali, dan mengabaikan pesan pemulihan tidak resmi.
#Crypto #WalletSecurity #Keplr
Lakukan riset sendiri. Ini bukan nasihat keuangan.
Keplr menghentikan sementara login Google dan Apple setelah terjadi transaksi tanpa izin di beberapa dompet yang menggunakan login sosial, dan Web3Auth menyatakan bahwa angka pencurian sebesar $6,01 juta mencakup transfer pemulihan.
Web3Auth mengungkapkan masalah keamanan sekitar pukul 21:13 UTC pada 6 November 2026, lalu menghentikan sementara produk dompet tertanamnya. Keplr mengatakan sekitar pukul 04:38 UTC pada 7 November bahwa beberapa akun login Google dan Apple mengalami transaksi tanpa izin, lalu menonaktifkan sementara opsi masuk tersebut. Salah satu pendiri, Josh Lee, mengatakan kode Keplr sendiri tidak diretas. Ia memperkirakan sekitar 20% akun login sosial terdampak dan hanya sebagian kecil yang dieksploitasi sepenuhnya. Akun yang menggunakan frasa pemulihan dan dompet perangkat keras tidak terdampak, dan Web3Auth tidak menemukan bukti bahwa pengguna MetaMask terkena dampaknya.
Pada 8 November, Web3Auth membantah perkiraan pencurian sebesar $6,01 juta, dengan menyatakan bahwa sebagian dana yang terkuras merupakan pemulihan protektif ke dompet terverifikasi. Perusahaan itu menerbitkan alamat pemulihan di sebelas jaringan berbasis Cosmos dan delapan jaringan yang kompatibel dengan EVM. Keplr meminta pengguna login sosial agar tidak mengirim dana baru ke akun-akun tersebut, tidak mengimpornya kembali, dan mengabaikan pesan pemulihan tidak resmi.
#Crypto #WalletSecurity #Keplr
Lakukan riset sendiri. Ini bukan nasihat keuangan.
Web3Auth mengungkapkan masalah keamanan sekitar pukul 21:13 UTC pada 6 November 2026, lalu menghentikan sementara produk dompet tertanamnya. Keplr mengatakan sekitar pukul 04:38 UTC pada 7 November bahwa beberapa akun login Google dan Apple mengalami transaksi tanpa izin, lalu menonaktifkan sementara opsi masuk tersebut. Salah satu pendiri, Josh Lee, mengatakan kode Keplr sendiri tidak diretas. Ia memperkirakan sekitar 20% akun login sosial terdampak dan hanya sebagian kecil yang dieksploitasi sepenuhnya. Akun yang menggunakan frasa pemulihan dan dompet perangkat keras tidak terdampak, dan Web3Auth tidak menemukan bukti bahwa pengguna MetaMask terkena dampaknya.
Pada 8 November, Web3Auth membantah perkiraan pencurian sebesar $6,01 juta, dengan menyatakan bahwa sebagian dana yang terkuras merupakan pemulihan protektif ke dompet terverifikasi. Perusahaan itu menerbitkan alamat pemulihan di sebelas jaringan berbasis Cosmos dan delapan jaringan yang kompatibel dengan EVM. Keplr meminta pengguna login sosial agar tidak mengirim dana baru ke akun-akun tersebut, tidak mengimpornya kembali, dan mengabaikan pesan pemulihan tidak resmi.
#Crypto #WalletSecurity #Keplr
Lakukan riset sendiri. Ini bukan nasihat keuangan.
AAPL-0,96%
GOOGUS-0,24%
201
Layar persetujuan token yang rapi bisa menyembunyikan kesalahan sederhana: memeriksa jaringan yang salah.
Alat pemeriksa persetujuan menampilkan izin untuk blockchain yang dipilih. Meninjau Ethereum Mainnet tidak memberi tahu Anda kontrak mana yang dapat menggunakan token Anda di Polygon atau jaringan lain yang Anda gunakan.
Untuk merapikan dompet secara menyeluruh, buat daftar jaringan tempat Anda pernah menggunakan aplikasi. Buka alat pemeriksa persetujuan tepercaya melalui alamat terverifikasinya, samakan jaringan di alat dan dompet, lalu tinjau izin penggunaan token di setiap jaringan secara terpisah.
Mencabut persetujuan memerlukan transaksi on-chain dan biaya jaringan. Setelah itu, muat ulang alat pemeriksa untuk memastikan izinnya telah berubah.
Batasannya: daftar kosong di satu jaringan bukan berarti seluruh dompet Anda sudah aman.
Sumber: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #Blockchain
Layar persetujuan token yang rapi bisa menyembunyikan kesalahan sederhana: memeriksa jaringan yang salah.
Alat pemeriksa persetujuan menampilkan izin untuk blockchain yang dipilih. Meninjau Ethereum Mainnet tidak memberi tahu Anda kontrak mana yang dapat menggunakan token Anda di Polygon atau jaringan lain yang Anda gunakan.
Untuk merapikan dompet secara menyeluruh, buat daftar jaringan tempat Anda pernah menggunakan aplikasi. Buka alat pemeriksa persetujuan tepercaya melalui alamat terverifikasinya, samakan jaringan di alat dan dompet, lalu tinjau izin penggunaan token di setiap jaringan secara terpisah.
Mencabut persetujuan memerlukan transaksi on-chain dan biaya jaringan. Setelah itu, muat ulang alat pemeriksa untuk memastikan izinnya telah berubah.
Batasannya: daftar kosong di satu jaringan bukan berarti seluruh dompet Anda sudah aman.
Sumber: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #Blockchain
Alat pemeriksa persetujuan menampilkan izin untuk blockchain yang dipilih. Meninjau Ethereum Mainnet tidak memberi tahu Anda kontrak mana yang dapat menggunakan token Anda di Polygon atau jaringan lain yang Anda gunakan.
Untuk merapikan dompet secara menyeluruh, buat daftar jaringan tempat Anda pernah menggunakan aplikasi. Buka alat pemeriksa persetujuan tepercaya melalui alamat terverifikasinya, samakan jaringan di alat dan dompet, lalu tinjau izin penggunaan token di setiap jaringan secara terpisah.
Mencabut persetujuan memerlukan transaksi on-chain dan biaya jaringan. Setelah itu, muat ulang alat pemeriksa untuk memastikan izinnya telah berubah.
Batasannya: daftar kosong di satu jaringan bukan berarti seluruh dompet Anda sudah aman.
Sumber: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #Blockchain
82
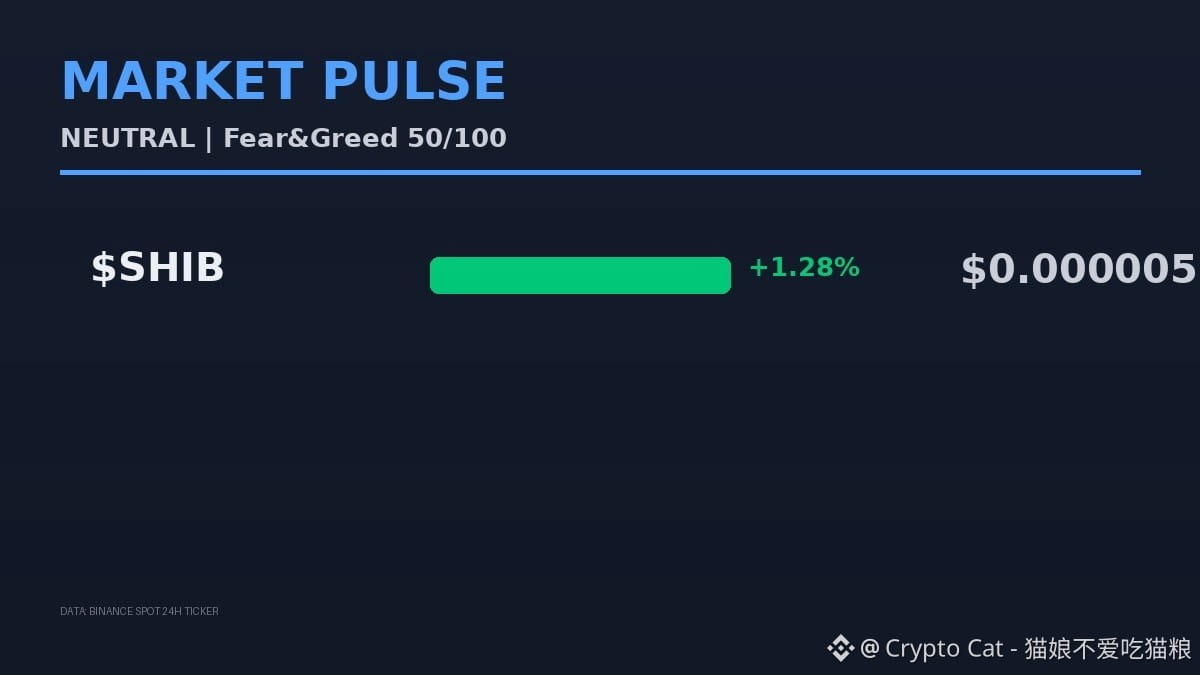
Kerentanan spyware berisiko tinggi di iOS terungkap. Dompet para pemegang aset kripto langsung terbuka, $SHIB saat ini dilaporkan berada di 0.000005 dan masih naik 1.28%. Kamu terkena dampaknya?
Jangan merasa ini tidak ada hubungannya denganmu. Kerentanan ini bisa langsung mengakses semua izin di dompetmu. Interaksi DeFi dan verifikasi dua langkah di bursa semuanya berpotensi dicuri. Banyak pengguna $SHIB suka menggunakan dompet di ponsel, jadi risikonya benar-benar meningkat.
Belum ada pergerakan pasar yang mencolok untuk sementara ini, dan kabarnya belum sepenuhnya menyebar. Jangan terburu-buru masuk atau menjual dulu. Pantau apakah nanti muncul laporan pencurian dalam skala besar. Tidak perlu malu untuk menunggu saat arahnya belum jelas.
Kalau menurutmu analisis saya masuk akal, coba asah kemampuan di Turnamen Trading Spot Season 10. Kamu akan tahu setelah ikut bertanding, dan kamu juga bisa mendapatkan komisi.
Apakah kerentanan ini akan berkembang menjadi insiden keamanan besar? Yang berpandangan bullish dan menganggap kabar buruk sudah tercermin di pasar, ketik 1. Yang berpandangan bearish dan memperkirakan harga akan anjlok, ketik 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
Kerentanan spyware berisiko tinggi di iOS terungkap. Dompet para pemegang aset kripto langsung terbuka, $SHIB saat ini dilaporkan berada di 0.000005 dan masih naik 1.28%. Kamu terkena dampaknya?
Jangan merasa ini tidak ada hubungannya denganmu. Kerentanan ini bisa langsung mengakses semua izin di dompetmu. Interaksi DeFi dan verifikasi dua langkah di bursa semuanya berpotensi dicuri. Banyak pengguna $SHIB suka menggunakan dompet di ponsel, jadi risikonya benar-benar meningkat.
Belum ada pergerakan pasar yang mencolok untuk sementara ini, dan kabarnya belum sepenuhnya menyebar. Jangan terburu-buru masuk atau menjual dulu. Pantau apakah nanti muncul laporan pencurian dalam skala besar. Tidak perlu malu untuk menunggu saat arahnya belum jelas.
Kalau menurutmu analisis saya masuk akal, coba asah kemampuan di Turnamen Trading Spot Season 10. Kamu akan tahu setelah ikut bertanding, dan kamu juga bisa mendapatkan komisi.
Apakah kerentanan ini akan berkembang menjadi insiden keamanan besar? Yang berpandangan bullish dan menganggap kabar buruk sudah tercermin di pasar, ketik 1. Yang berpandangan bearish dan memperkirakan harga akan anjlok, ketik 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
Jangan merasa ini tidak ada hubungannya denganmu. Kerentanan ini bisa langsung mengakses semua izin di dompetmu. Interaksi DeFi dan verifikasi dua langkah di bursa semuanya berpotensi dicuri. Banyak pengguna $SHIB suka menggunakan dompet di ponsel, jadi risikonya benar-benar meningkat.
Belum ada pergerakan pasar yang mencolok untuk sementara ini, dan kabarnya belum sepenuhnya menyebar. Jangan terburu-buru masuk atau menjual dulu. Pantau apakah nanti muncul laporan pencurian dalam skala besar. Tidak perlu malu untuk menunggu saat arahnya belum jelas.
Kalau menurutmu analisis saya masuk akal, coba asah kemampuan di Turnamen Trading Spot Season 10. Kamu akan tahu setelah ikut bertanding, dan kamu juga bisa mendapatkan komisi.
Apakah kerentanan ini akan berkembang menjadi insiden keamanan besar? Yang berpandangan bullish dan menganggap kabar buruk sudah tercermin di pasar, ketik 1. Yang berpandangan bearish dan memperkirakan harga akan anjlok, ketik 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
9
·
--
Artikel
Panduan Langkah demi Langkah bagi Pemula untuk Mengamankan Dompet Kripto AndaSaat pertama kali saya membeli $BTC senilai beberapa dolar pada harga $77,078, saya merasakan campuran antara antusiasme dan gugup. Melihat harganya turun 1.37% dalam satu hari mengingatkan saya bahwa pasar bisa bergerak cepat, tetapi keamanan dompet saya harus lebih stabil. Berikut daftar periksa sederhana yang bisa diikuti siapa saja untuk menjaga keamanan kripto mereka.
Mengapa Keamanan Itu Penting
Bahkan saat Indeks Fear & Greed menunjukkan angka 26 (Fear), risiko kehilangan dana akibat kesalahan sederhana tetap tinggi. Frasa pemulihan yang hilang atau perangkat yang diretas dapat mengubah $ETH penyimpanan senilai $2,257 menjadi akun bersaldo nol dalam hitungan menit. Jadikan keamanan sebagai kebiasaan, bukan sekadar pengaturan sekali saja.
Panduan Langkah demi Langkah bagi Pemula untuk Mengamankan Dompet Kripto Anda
Saat pertama kali saya membeli $BTC senilai beberapa dolar pada harga $77,078, saya merasakan campuran antara antusiasme dan gugup. Melihat harganya turun 1.37% dalam satu hari mengingatkan saya bahwa pasar bisa bergerak cepat, tetapi keamanan dompet saya harus lebih stabil. Berikut daftar periksa sederhana yang bisa diikuti siapa saja untuk menjaga keamanan kripto mereka.
Mengapa Keamanan Itu Penting
Bahkan saat Indeks Fear & Greed menunjukkan angka 26 (Fear), risiko kehilangan dana akibat kesalahan sederhana tetap tinggi. Frasa pemulihan yang hilang atau perangkat yang diretas dapat mengubah $ETH penyimpanan senilai $2,257 menjadi akun bersaldo nol dalam hitungan menit. Jadikan keamanan sebagai kebiasaan, bukan sekadar pengaturan sekali saja.
Mengapa Keamanan Itu Penting
Bahkan saat Indeks Fear & Greed menunjukkan angka 26 (Fear), risiko kehilangan dana akibat kesalahan sederhana tetap tinggi. Frasa pemulihan yang hilang atau perangkat yang diretas dapat mengubah $ETH penyimpanan senilai $2,257 menjadi akun bersaldo nol dalam hitungan menit. Jadikan keamanan sebagai kebiasaan, bukan sekadar pengaturan sekali saja.
147
·
--
Peringatan mendesak! BTCPay Server memperingatkan pengguna tentang risiko pencurian hot wallet! Jika Anda masih menggunakan perangkat lunak versi lama, segera matikan server! Peretas sedang menguras dana! #cryptosecurity #walletsecurity $BTC $BCH
Peringatan mendesak! BTCPay Server memperingatkan tentang pencurian hot wallet! Jika Anda masih menggunakan perangkat lunak yang sudah usang, segera matikan server Anda! Peretas sedang menguras dana! #cryptosecurity #walletsecurity $BTC $BCH
Peringatan mendesak! BTCPay Server memperingatkan pengguna tentang risiko pencurian hot wallet! Jika Anda masih menggunakan perangkat lunak versi lama, segera matikan server! Peretas sedang menguras dana! #cryptosecurity #walletsecurity $BTC $BCH
Peringatan mendesak! BTCPay Server memperingatkan tentang pencurian hot wallet! Jika Anda masih menggunakan perangkat lunak yang sudah usang, segera matikan server Anda! Peretas sedang menguras dana! #cryptosecurity #walletsecurity $BTC $BCH
Peringatan mendesak! BTCPay Server memperingatkan tentang pencurian hot wallet! Jika Anda masih menggunakan perangkat lunak yang sudah usang, segera matikan server Anda! Peretas sedang menguras dana! #cryptosecurity #walletsecurity $BTC $BCH
316
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#NvidiaBeatsEstimatesWith$130BQ4Outlook
3 penayangan
4 Berdiskusi
2
#AnthropicIPOPriceCouldExceed$80
0 penayangan
20 Berdiskusi
3
#CanNvidia’sDataCenterGrowthContinue?
0 penayangan
3 Berdiskusi
4
#NvidiaBoardNotConsideringHuang’sReturnasCEO
139,219 penayangan
1,040 Berdiskusi
5
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
36,370 penayangan
360 Berdiskusi
6
#AnthropicClearedToListOnNasdaqAsANT
30,910 penayangan
302 Berdiskusi
7
#WhatInvestmentSignalsDo13FFilingsReveal?
75,154 penayangan
697 Berdiskusi
8
#TetherCapitalMakesStrategicInvestmentInStables
17,540 penayangan
136 Berdiskusi
9
#EvernorthRecords$505MImpairmentOnPreListingXRP
2,128 penayangan
23 Berdiskusi
10
#GoldmanSachsReports$1.22BInEtherETFHoldings
1,536 penayangan
19 Berdiskusi