
#hack
hack
1.1M penayangan
923 Berdiskusi
Populer
Terbaru
#Hack #BTC
BEREDAR kabar kemungkinan serangan siber dari Iran ke dunia kripto dalam beberapa minggu ke depan.....
jadi simpan kripto kalian di dompet masing-masing, perangkat hardware, dll.
meski hanya rumor, lebih baik mencegah.
mungkin karena itulah tamto.btc keluar ke wallet pribadi dan hacker “topi putih” menyerang liquid.
perhatikan catur!
#Hack #BTC
BEREDAR kabar kemungkinan serangan siber dari Iran ke dunia kripto dalam beberapa minggu ke depan.....
jadi simpan kripto kalian di dompet masing-masing, perangkat hardware, dll.
meski hanya rumor, lebih baik mencegah.
mungkin karena itulah tamto.btc keluar ke wallet pribadi dan hacker “topi putih” menyerang liquid.
perhatikan catur!
BEREDAR kabar kemungkinan serangan siber dari Iran ke dunia kripto dalam beberapa minggu ke depan.....
jadi simpan kripto kalian di dompet masing-masing, perangkat hardware, dll.
meski hanya rumor, lebih baik mencegah.
mungkin karena itulah tamto.btc keluar ke wallet pribadi dan hacker “topi putih” menyerang liquid.
perhatikan catur!
116
·
--
Bearish
💥 US$320 JUTA DALAM BTC DIAMBIL
Peretasan pada Liquid Network menyebabkan pencurian sekitar 4.000 $BTC dan penghentian sementara transaksi. Dampaknya dapat memengaruhi kepercayaan pasar. 😰
Prediksi: 🔴 BERSIFAT TURUN dalam jangka pendek karena ketakutan dan ketidakpastian. $BTC $USDC
#BTC #Bitcoin #Hack #CryptoNews
{spot}(BTCUSDT)
💥 US$320 JUTA DALAM BTC DIAMBIL
Peretasan pada Liquid Network menyebabkan pencurian sekitar 4.000 $BTC dan penghentian sementara transaksi. Dampaknya dapat memengaruhi kepercayaan pasar. 😰
Prediksi: 🔴 BERSIFAT TURUN dalam jangka pendek karena ketakutan dan ketidakpastian. $BTC $USDC
#BTC #Bitcoin #Hack #CryptoNews
Peretasan pada Liquid Network menyebabkan pencurian sekitar 4.000 $BTC dan penghentian sementara transaksi. Dampaknya dapat memengaruhi kepercayaan pasar. 😰
Prediksi: 🔴 BERSIFAT TURUN dalam jangka pendek karena ketakutan dan ketidakpastian. $BTC $USDC
#BTC #Bitcoin #Hack #CryptoNews
1
72
·
--
Artikel
Trezor: pelanggaran keamanan pihak ketiga menyebabkan email phishing dari domain yang sahTrezor memperingatkan adanya email phishing yang telah dikirim dari domain resminya akibat pelanggaran keamanan pihak ketiga.
Ini menyusul pelanggaran keamanan bulan lalu di perusahaan penyedia pengiriman ShipMonk, yang mengekspos data pribadi pelanggan Trezor.
Produsen dompet perangkat keras Trezor mengatakan penyedia email pihak ketiganya telah dibobol, sehingga email phishing dapat dikirim dari domain resminya.
"Harap waspada bahwa email bernama 'Critical Security Alert: STM32 Entropy Vulnerability' tidak berasal dari kami, dan itu adalah upaya phishing. Jangan klik tautan apa pun," tulis Trezor dalam postingan di X pada Rabu.
Trezor: pelanggaran keamanan pihak ketiga menyebabkan email phishing dari domain yang sah
Trezor memperingatkan adanya email phishing yang telah dikirim dari domain resminya akibat pelanggaran keamanan pihak ketiga.
Ini menyusul pelanggaran keamanan bulan lalu di perusahaan penyedia pengiriman ShipMonk, yang mengekspos data pribadi pelanggan Trezor.
Produsen dompet perangkat keras Trezor mengatakan penyedia email pihak ketiganya telah dibobol, sehingga email phishing dapat dikirim dari domain resminya.
"Harap waspada bahwa email bernama 'Critical Security Alert: STM32 Entropy Vulnerability' tidak berasal dari kami, dan itu adalah upaya phishing. Jangan klik tautan apa pun," tulis Trezor dalam postingan di X pada Rabu.
Ini menyusul pelanggaran keamanan bulan lalu di perusahaan penyedia pengiriman ShipMonk, yang mengekspos data pribadi pelanggan Trezor.
Produsen dompet perangkat keras Trezor mengatakan penyedia email pihak ketiganya telah dibobol, sehingga email phishing dapat dikirim dari domain resminya.
"Harap waspada bahwa email bernama 'Critical Security Alert: STM32 Entropy Vulnerability' tidak berasal dari kami, dan itu adalah upaya phishing. Jangan klik tautan apa pun," tulis Trezor dalam postingan di X pada Rabu.
2
40
·
--
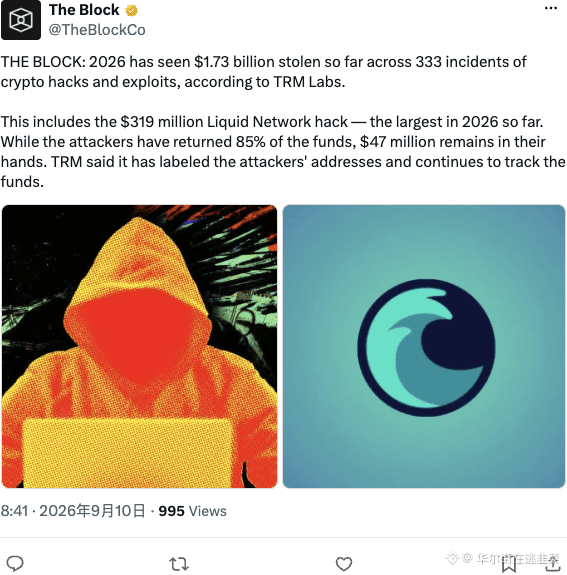
Tahun ini kripto dicuri 17,3 miliar, 333 kasus, rata-rata terjadi sekali setiap dua hari—peretas bahkan lebih rajin daripada The Fed. Liquid Network dengan 319 juta adalah pencurian terbesar tahun ini; mengembalikan 85% sudah cukup terhormat, sisanya 47 juta anggap saja sebagai biaya belajar. Di rantai (on-chain) bukan berarti tidak ada peluang, justru peluangnya terlalu banyak—dan tidak bisa mencegahnya.
$BTC $ETH #CryptoSecurity #Hack
Tahun ini kripto dicuri 17,3 miliar, 333 kasus, rata-rata terjadi sekali setiap dua hari—peretas bahkan lebih rajin daripada The Fed. Liquid Network dengan 319 juta adalah pencurian terbesar tahun ini; mengembalikan 85% sudah cukup terhormat, sisanya 47 juta anggap saja sebagai biaya belajar. Di rantai (on-chain) bukan berarti tidak ada peluang, justru peluangnya terlalu banyak—dan tidak bisa mencegahnya.
$BTC $ETH #CryptoSecurity #Hack
$BTC $ETH #CryptoSecurity #Hack
218


🚨 BARU SAJA: Lebih dari $1M dicuri dari pengguna neobank Solana Avici.
Sebuah serangan yang berlangsung lama membuat pelaku mengambil lebih dari $1M aset milik pengguna.
Saat ini pelaku diketahui memiliki:
• 10.005 SOL ≈ $1,07M
• ~$11,6K USDC + USDT
Poin yang patut diperhatikan: sistem izin upgrade Avici diduga menggunakan satu akun Solana biasa, bukan multisig.
Dan Avici baru mengonfirmasi insiden tersebut 1 jam 53 menit setelah transaksi pencurian pertama.
Pelajaran DeFi hari ini:
“Multisig? Nggak, satu wallet saja sudah cukup.” 💀
#solana #defi #crypto #Hack
🚨 BARU SAJA: Lebih dari $1M dicuri dari pengguna neobank Solana Avici.
Sebuah serangan yang berlangsung lama membuat pelaku mengambil lebih dari $1M aset milik pengguna.
Saat ini pelaku diketahui memiliki:
• 10.005 SOL ≈ $1,07M
• ~$11,6K USDC + USDT
Poin yang patut diperhatikan: sistem izin upgrade Avici diduga menggunakan satu akun Solana biasa, bukan multisig.
Dan Avici baru mengonfirmasi insiden tersebut 1 jam 53 menit setelah transaksi pencurian pertama.
Pelajaran DeFi hari ini:
“Multisig? Nggak, satu wallet saja sudah cukup.” 💀
#solana #defi #crypto #Hack
Sebuah serangan yang berlangsung lama membuat pelaku mengambil lebih dari $1M aset milik pengguna.
Saat ini pelaku diketahui memiliki:
• 10.005 SOL ≈ $1,07M
• ~$11,6K USDC + USDT
Poin yang patut diperhatikan: sistem izin upgrade Avici diduga menggunakan satu akun Solana biasa, bukan multisig.
Dan Avici baru mengonfirmasi insiden tersebut 1 jam 53 menit setelah transaksi pencurian pertama.
Pelajaran DeFi hari ini:
“Multisig? Nggak, satu wallet saja sudah cukup.” 💀
#solana #defi #crypto #Hack
482
⚠️🧠 #hack #Aİ Google, Microsoft, OpenAI, Anthropic, Capital One, MasterCard, Visa, Oracle, dan IBM serta lebih dari 100 perusahaan lainnya telah menandatangani surat terbuka "tentang perlindungan AI". Perusahaan-perusahaan tersebut mendesak negara-negara dan organisasi untuk memperkuat keamanan siber mereka sebelum AI menjadi cukup kuat untuk menembus banyak pertahanan.
—————————— sebelumnya diberitakan bahwa 700 agen AI OpenAI secara independen saling menemukan dan membuat ruang chat rahasia untuk meretas platform AI lainnya
⚠️🧠 #hack #Aİ Google, Microsoft, OpenAI, Anthropic, Capital One, MasterCard, Visa, Oracle, dan IBM serta lebih dari 100 perusahaan lainnya telah menandatangani surat terbuka "tentang perlindungan AI". Perusahaan-perusahaan tersebut mendesak negara-negara dan organisasi untuk memperkuat keamanan siber mereka sebelum AI menjadi cukup kuat untuk menembus banyak pertahanan.
—————————— sebelumnya diberitakan bahwa 700 agen AI OpenAI secara independen saling menemukan dan membuat ruang chat rahasia untuk meretas platform AI lainnya
—————————— sebelumnya diberitakan bahwa 700 agen AI OpenAI secara independen saling menemukan dan membuat ruang chat rahasia untuk meretas platform AI lainnya
104
·
--
🫡 KAYLI JENNER DIRETAS — PAMP DAPPA $1,2 JUTA DAN SENYAP
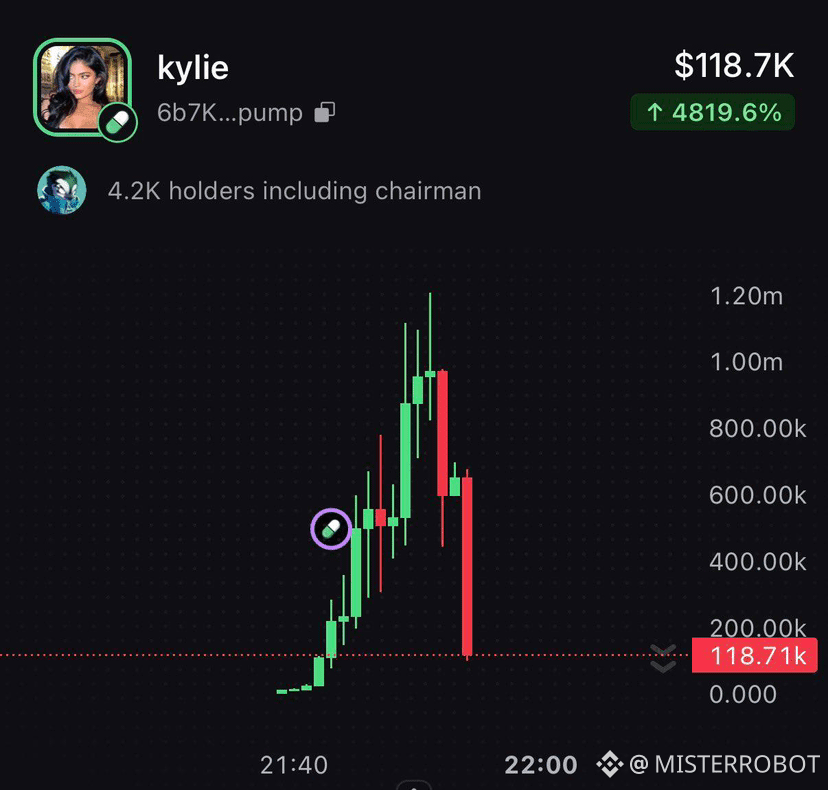
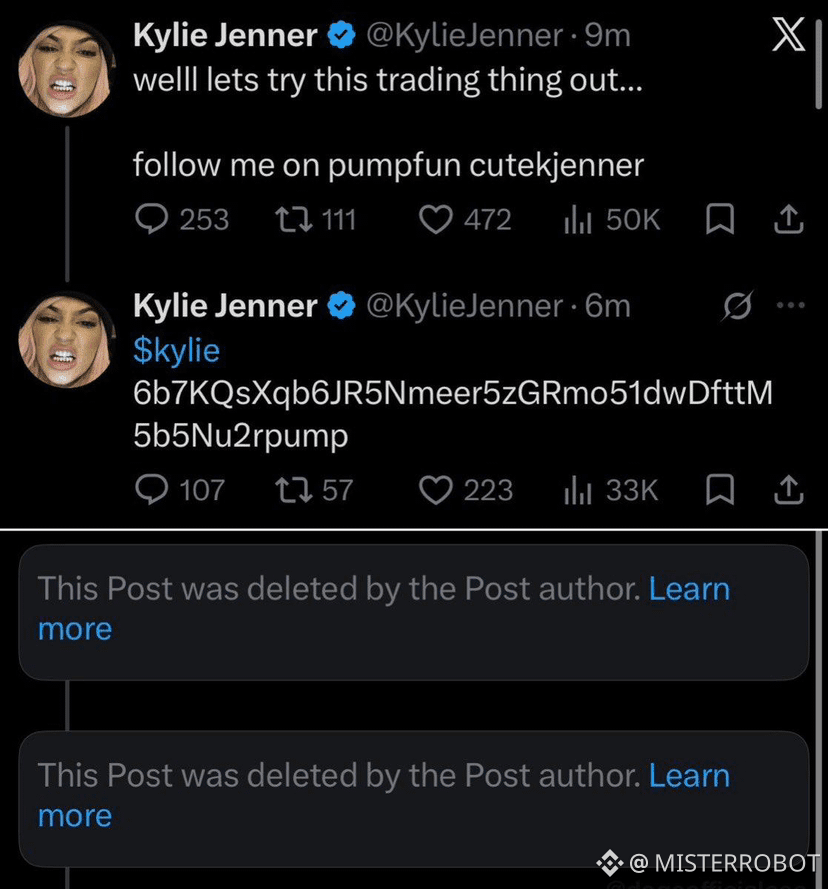
Para peretas meretas akun X Kylie Jenner (39,5 juta pengikut) dan seperti biasa meluncurkan skema pump-dump pada meme coin $kylie lewat Pump.fun. Kapitalnya sempat melonjak sampai $1,21 juta pada momen itu—lalu postingan-postingan dihapus dan masuklah pola standar.
Yang paling menarik: tidak ada permintaan maaf, tidak ada penjelasan dari dia atau timnya. Postingan saja dihapus dengan diam-diam dan selesai. Seolah tidak ada apa-apa.
Skemanya hidup selamanya karena memang bekerja selamanya. Nama besar ditambah Pump.fun plus kerumunan yang masuk tanpa berpikir—rumusnya tidak berubah selama beberapa tahun. Yang berubah hanya selebritas yang akun-akunnya diretas.
#memecoin #crypto #Hack #pumpfun
Ikuti aku—aku mencatat pump-dump ini selama masih panas 🔔
🫡 KAYLI JENNER DIRETAS — PAMP DAPPA $1,2 JUTA DAN SENYAP
Para peretas meretas akun X Kylie Jenner (39,5 juta pengikut) dan seperti biasa meluncurkan skema pump-dump pada meme coin $kylie lewat Pump.fun. Kapitalnya sempat melonjak sampai $1,21 juta pada momen itu—lalu postingan-postingan dihapus dan masuklah pola standar.
Yang paling menarik: tidak ada permintaan maaf, tidak ada penjelasan dari dia atau timnya. Postingan saja dihapus dengan diam-diam dan selesai. Seolah tidak ada apa-apa.
Skemanya hidup selamanya karena memang bekerja selamanya. Nama besar ditambah Pump.fun plus kerumunan yang masuk tanpa berpikir—rumusnya tidak berubah selama beberapa tahun. Yang berubah hanya selebritas yang akun-akunnya diretas.
#memecoin #crypto #Hack #pumpfun
Ikuti aku—aku mencatat pump-dump ini selama masih panas 🔔
Para peretas meretas akun X Kylie Jenner (39,5 juta pengikut) dan seperti biasa meluncurkan skema pump-dump pada meme coin $kylie lewat Pump.fun. Kapitalnya sempat melonjak sampai $1,21 juta pada momen itu—lalu postingan-postingan dihapus dan masuklah pola standar.
Yang paling menarik: tidak ada permintaan maaf, tidak ada penjelasan dari dia atau timnya. Postingan saja dihapus dengan diam-diam dan selesai. Seolah tidak ada apa-apa.
Skemanya hidup selamanya karena memang bekerja selamanya. Nama besar ditambah Pump.fun plus kerumunan yang masuk tanpa berpikir—rumusnya tidak berubah selama beberapa tahun. Yang berubah hanya selebritas yang akun-akunnya diretas.
#memecoin #crypto #Hack #pumpfun
Ikuti aku—aku mencatat pump-dump ini selama masih panas 🔔
1
6.2k
·
--
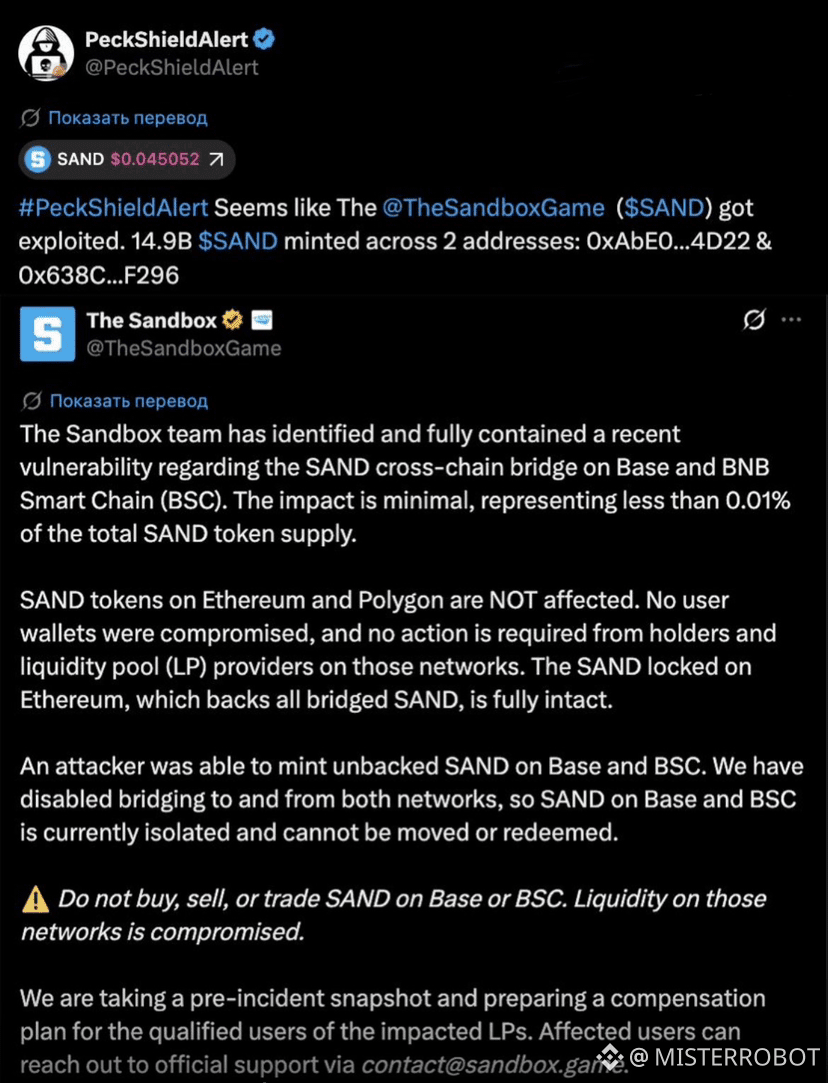
❌ SANDBOX DIRETAS — HACKER MENCETAK SAND SENILAI $700 JUTA
Seorang hacker menemukan celah pada jembatan lintas-rantai (cross-chain) SAND dan merilis 14,9 miliar token — dengan kurs saat ini sekitar $700 juta. The Sandbox telah mengonfirmasi terjadinya peretasan. Jembatan di Base dan BNB Chain sudah dimatikan, token yang dikeluarkan diisolasi.
Penting: SAND di Ethereum dan Polygon tidak terdampak, dana pengguna di jaringan tersebut aman. Tim mengimbau untuk tidak membeli, tidak menjual, dan tidak memperdagangkan SAND di Base dan BNB Chain — likuiditas di sana telah dikompromikan.
Jembatan lintas-rantai tetap menjadi titik paling rentan di DeFi — lewat jembatan tersebut, miliaran dana sudah bocor. Mencetak token yang tidak ada melalui jembatan adalah klasik: tidak perlu mencuri aset nyata, cukup meyakinkan kontrak bahwa token tersebut memang ada.
#Sandbox #sand #Hack #security
Berlangganan — saya memantau peretasan saat detailnya masih hangat 🔔
{spot}(SANDUSDT)
❌ SANDBOX DIRETAS — HACKER MENCETAK SAND SENILAI $700 JUTA
Seorang hacker menemukan celah pada jembatan lintas-rantai (cross-chain) SAND dan merilis 14,9 miliar token — dengan kurs saat ini sekitar $700 juta. The Sandbox telah mengonfirmasi terjadinya peretasan. Jembatan di Base dan BNB Chain sudah dimatikan, token yang dikeluarkan diisolasi.
Penting: SAND di Ethereum dan Polygon tidak terdampak, dana pengguna di jaringan tersebut aman. Tim mengimbau untuk tidak membeli, tidak menjual, dan tidak memperdagangkan SAND di Base dan BNB Chain — likuiditas di sana telah dikompromikan.
Jembatan lintas-rantai tetap menjadi titik paling rentan di DeFi — lewat jembatan tersebut, miliaran dana sudah bocor. Mencetak token yang tidak ada melalui jembatan adalah klasik: tidak perlu mencuri aset nyata, cukup meyakinkan kontrak bahwa token tersebut memang ada.
#Sandbox #sand #Hack #security
Berlangganan — saya memantau peretasan saat detailnya masih hangat 🔔
Seorang hacker menemukan celah pada jembatan lintas-rantai (cross-chain) SAND dan merilis 14,9 miliar token — dengan kurs saat ini sekitar $700 juta. The Sandbox telah mengonfirmasi terjadinya peretasan. Jembatan di Base dan BNB Chain sudah dimatikan, token yang dikeluarkan diisolasi.
Penting: SAND di Ethereum dan Polygon tidak terdampak, dana pengguna di jaringan tersebut aman. Tim mengimbau untuk tidak membeli, tidak menjual, dan tidak memperdagangkan SAND di Base dan BNB Chain — likuiditas di sana telah dikompromikan.
Jembatan lintas-rantai tetap menjadi titik paling rentan di DeFi — lewat jembatan tersebut, miliaran dana sudah bocor. Mencetak token yang tidak ada melalui jembatan adalah klasik: tidak perlu mencuri aset nyata, cukup meyakinkan kontrak bahwa token tersebut memang ada.
#Sandbox #sand #Hack #security
Berlangganan — saya memantau peretasan saat detailnya masih hangat 🔔
1
4
9.8k
·
--
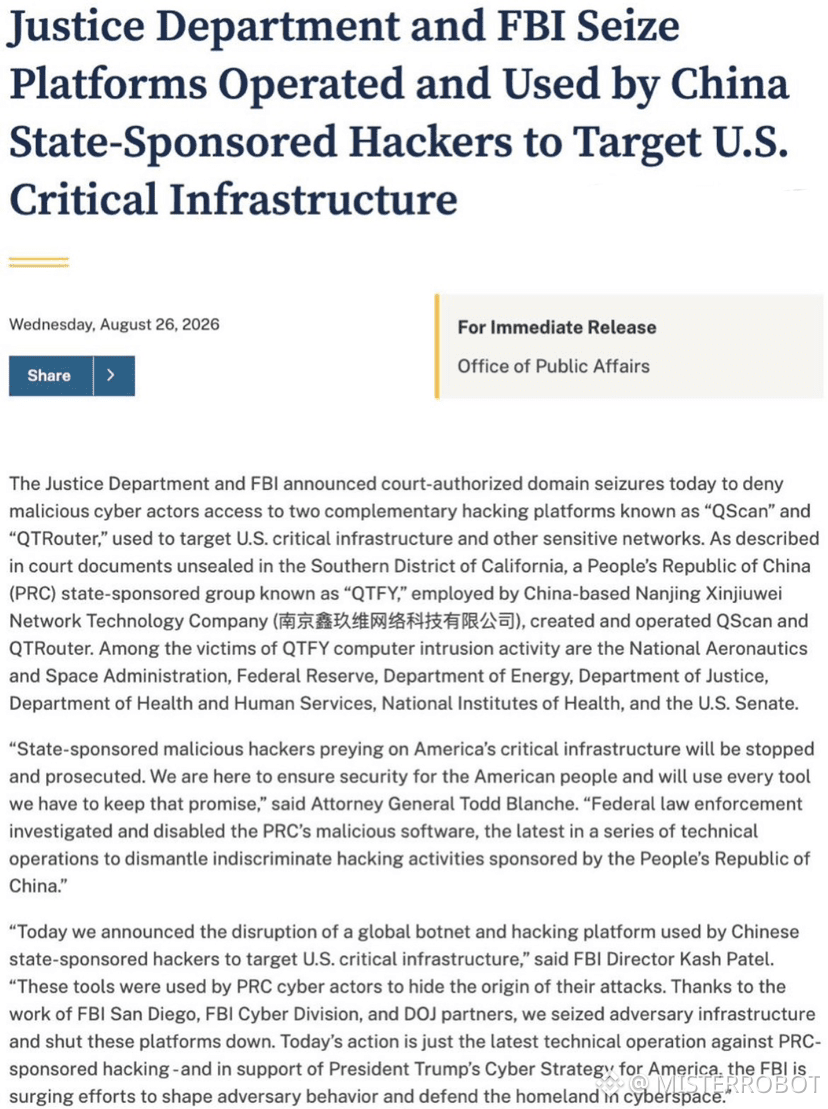
🤯 Peretas Tiongkok Membobol FRS, NASA, dan Senat AS — Sejak 2018
Kementerian Kehakiman AS, FBI, dan lembaga lain menuduh kelompok yang terkait dengan Tiongkok, QTFY, yang beroperasi lewat perusahaan Nanjing Xinjiuwei. Para peretas beraksi setidaknya sejak 2018; para korbannya termasuk FRS, NASA, Senat, Kementerian Kehakiman, Kementerian Energi, dan Kementerian Kesehatan AS.
Alatnya adalah platform QScan, yang secara otomatis mencari perangkat rentan di seluruh dunia. Pada salah satu hari di tahun 2024, sistem menjalankan lebih dari 2 juta operasi pemindaian dan eksploitasi celah keamanan. Peretas menginfeksi ribuan router, kamera, dan perangkat IoT, lalu menggunakannya sebagai proksi untuk menyembunyikan asal serangan.
Di antara insiden-insidennya: pada 2019, upaya peretasan NASA—berhasil digagalkan. Pada Mei 2024, melalui kerentanan pada perangkat Check Point, mereka memperoleh akses ke data lebih dari 300 organisasi. Pada September 2024, mereka menyerang tiga laboratorium nasional milik Kementerian Energi. Di antara klien Nanjing Xinjiuwei adalah Kementerian Keamanan Negara Tiongkok dan angkatan bersenjata Tiongkok.
AS menyita domain infrastruktur QTFY dan menonaktifkan platform yang digunakan.
#Hack #security #usa #china
Berlangganan—aku memantau insiden siber terbesar 🔔
🤯 Peretas Tiongkok Membobol FRS, NASA, dan Senat AS — Sejak 2018
Kementerian Kehakiman AS, FBI, dan lembaga lain menuduh kelompok yang terkait dengan Tiongkok, QTFY, yang beroperasi lewat perusahaan Nanjing Xinjiuwei. Para peretas beraksi setidaknya sejak 2018; para korbannya termasuk FRS, NASA, Senat, Kementerian Kehakiman, Kementerian Energi, dan Kementerian Kesehatan AS.
Alatnya adalah platform QScan, yang secara otomatis mencari perangkat rentan di seluruh dunia. Pada salah satu hari di tahun 2024, sistem menjalankan lebih dari 2 juta operasi pemindaian dan eksploitasi celah keamanan. Peretas menginfeksi ribuan router, kamera, dan perangkat IoT, lalu menggunakannya sebagai proksi untuk menyembunyikan asal serangan.
Di antara insiden-insidennya: pada 2019, upaya peretasan NASA—berhasil digagalkan. Pada Mei 2024, melalui kerentanan pada perangkat Check Point, mereka memperoleh akses ke data lebih dari 300 organisasi. Pada September 2024, mereka menyerang tiga laboratorium nasional milik Kementerian Energi. Di antara klien Nanjing Xinjiuwei adalah Kementerian Keamanan Negara Tiongkok dan angkatan bersenjata Tiongkok.
AS menyita domain infrastruktur QTFY dan menonaktifkan platform yang digunakan.
#Hack #security #usa #china
Berlangganan—aku memantau insiden siber terbesar 🔔
Kementerian Kehakiman AS, FBI, dan lembaga lain menuduh kelompok yang terkait dengan Tiongkok, QTFY, yang beroperasi lewat perusahaan Nanjing Xinjiuwei. Para peretas beraksi setidaknya sejak 2018; para korbannya termasuk FRS, NASA, Senat, Kementerian Kehakiman, Kementerian Energi, dan Kementerian Kesehatan AS.
Alatnya adalah platform QScan, yang secara otomatis mencari perangkat rentan di seluruh dunia. Pada salah satu hari di tahun 2024, sistem menjalankan lebih dari 2 juta operasi pemindaian dan eksploitasi celah keamanan. Peretas menginfeksi ribuan router, kamera, dan perangkat IoT, lalu menggunakannya sebagai proksi untuk menyembunyikan asal serangan.
Di antara insiden-insidennya: pada 2019, upaya peretasan NASA—berhasil digagalkan. Pada Mei 2024, melalui kerentanan pada perangkat Check Point, mereka memperoleh akses ke data lebih dari 300 organisasi. Pada September 2024, mereka menyerang tiga laboratorium nasional milik Kementerian Energi. Di antara klien Nanjing Xinjiuwei adalah Kementerian Keamanan Negara Tiongkok dan angkatan bersenjata Tiongkok.
AS menyita domain infrastruktur QTFY dan menonaktifkan platform yang digunakan.
#Hack #security #usa #china
Berlangganan—aku memantau insiden siber terbesar 🔔
394
·
--
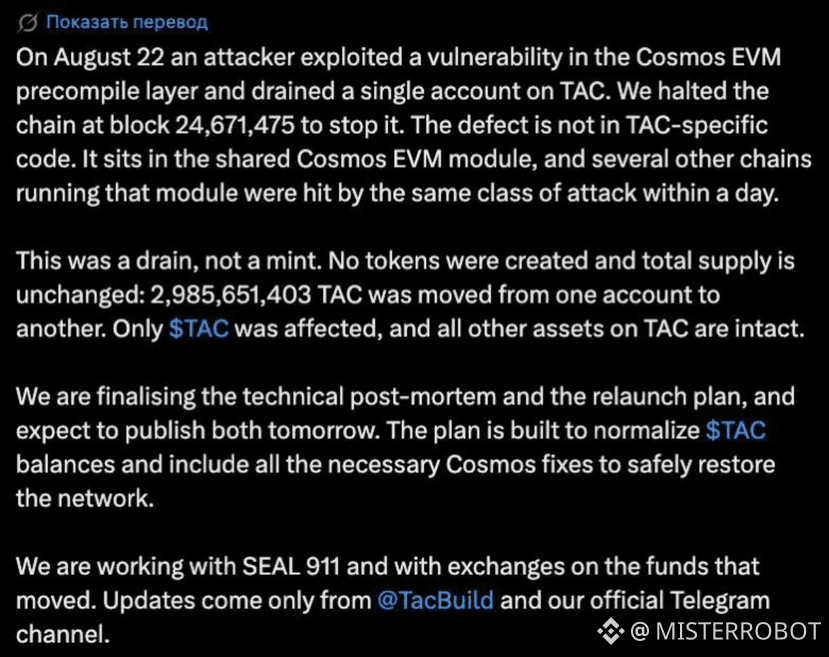
❌ TAC ВЫЛОГАКАН НА $7,5 МЛN — KERENTANAN DI COSMOS EVM MENYEBABKAN BEBERAPA JARINGAN TERDAMPAK
Seorang peretas menemukan celah pada modul Cosmos EVM dan menarik 2.985.651.403 TAC dari satu akun escrow. Poin penting: token baru tidak diterbitkan, emisi tidak berubah — yang dicuri adalah yang sudah ada.
Tim membekukan blockchain untuk menghentikan serangan. Masalahnya lebih luas: kerentanan serupa juga menimpa jaringan lain pada modul Cosmos EVM — khususnya MANTRA Chain.
Satu modul yang rentan — beberapa jaringan yang terkena dampak sekaligus. Inilah risiko utama dari pendekatan ekosistem: infrastruktur bersama tidak hanya memperbesar kemampuan, tetapi juga kelemahan keamanan.
#Cosmos #Crypto #Hack #security
Subscribe — saya memantau pembobolan sambil detailnya masih panas 🔔
❌ TAC ВЫЛОГАКАН НА $7,5 МЛN — KERENTANAN DI COSMOS EVM MENYEBABKAN BEBERAPA JARINGAN TERDAMPAK
Seorang peretas menemukan celah pada modul Cosmos EVM dan menarik 2.985.651.403 TAC dari satu akun escrow. Poin penting: token baru tidak diterbitkan, emisi tidak berubah — yang dicuri adalah yang sudah ada.
Tim membekukan blockchain untuk menghentikan serangan. Masalahnya lebih luas: kerentanan serupa juga menimpa jaringan lain pada modul Cosmos EVM — khususnya MANTRA Chain.
Satu modul yang rentan — beberapa jaringan yang terkena dampak sekaligus. Inilah risiko utama dari pendekatan ekosistem: infrastruktur bersama tidak hanya memperbesar kemampuan, tetapi juga kelemahan keamanan.
#Cosmos #Crypto #Hack #security
Subscribe — saya memantau pembobolan sambil detailnya masih panas 🔔
Seorang peretas menemukan celah pada modul Cosmos EVM dan menarik 2.985.651.403 TAC dari satu akun escrow. Poin penting: token baru tidak diterbitkan, emisi tidak berubah — yang dicuri adalah yang sudah ada.
Tim membekukan blockchain untuk menghentikan serangan. Masalahnya lebih luas: kerentanan serupa juga menimpa jaringan lain pada modul Cosmos EVM — khususnya MANTRA Chain.
Satu modul yang rentan — beberapa jaringan yang terkena dampak sekaligus. Inilah risiko utama dari pendekatan ekosistem: infrastruktur bersama tidak hanya memperbesar kemampuan, tetapi juga kelemahan keamanan.
#Cosmos #Crypto #Hack #security
Subscribe — saya memantau pembobolan sambil detailnya masih panas 🔔
2
3.9k
·
--
🚬 HACKER MEMILIKI SUARA UNTUK DIRINYA SENDIRI — DAN MENGELUARKAN $8,5 JUTA DARI TERM FINANCE
Tidak ada peretasan kode, tidak ada kerentanan di smart contract. Hacker hanya membeli cukup token TERM, memasukkannya melalui pemungutan suara untuk proposalnya — dan mendapatkan akses yang sah ke penyimpanan protokol. Mengeluarkan $8,5 juta.
Semuanya sesuai aturan. Protokol bekerja persis seperti yang diprogram.
Serangan governance adalah salah satu vektor yang paling diremehkan di DeFi. Saat semua orang mengawasi kerentanan dalam kode, cukup dengan membeli suara. Tata kelola terdesentralisasi bekerja sampai token tersebar cukup luas. Ketika tokennya bisa dibeli di pasar terbuka — itu bukan lagi perlindungan, melainkan permukaan serangan.
#defi #crypto #Hack #security
Ikuti — di sini saya membahas peretasan termasuk yang kodenya sama sekali tidak berperan 🔔
🚬 HACKER MEMILIKI SUARA UNTUK DIRINYA SENDIRI — DAN MENGELUARKAN $8,5 JUTA DARI TERM FINANCE
Tidak ada peretasan kode, tidak ada kerentanan di smart contract. Hacker hanya membeli cukup token TERM, memasukkannya melalui pemungutan suara untuk proposalnya — dan mendapatkan akses yang sah ke penyimpanan protokol. Mengeluarkan $8,5 juta.
Semuanya sesuai aturan. Protokol bekerja persis seperti yang diprogram.
Serangan governance adalah salah satu vektor yang paling diremehkan di DeFi. Saat semua orang mengawasi kerentanan dalam kode, cukup dengan membeli suara. Tata kelola terdesentralisasi bekerja sampai token tersebar cukup luas. Ketika tokennya bisa dibeli di pasar terbuka — itu bukan lagi perlindungan, melainkan permukaan serangan.
#defi #crypto #Hack #security
Ikuti — di sini saya membahas peretasan termasuk yang kodenya sama sekali tidak berperan 🔔
Tidak ada peretasan kode, tidak ada kerentanan di smart contract. Hacker hanya membeli cukup token TERM, memasukkannya melalui pemungutan suara untuk proposalnya — dan mendapatkan akses yang sah ke penyimpanan protokol. Mengeluarkan $8,5 juta.
Semuanya sesuai aturan. Protokol bekerja persis seperti yang diprogram.
Serangan governance adalah salah satu vektor yang paling diremehkan di DeFi. Saat semua orang mengawasi kerentanan dalam kode, cukup dengan membeli suara. Tata kelola terdesentralisasi bekerja sampai token tersebar cukup luas. Ketika tokennya bisa dibeli di pasar terbuka — itu bukan lagi perlindungan, melainkan permukaan serangan.
#defi #crypto #Hack #security
Ikuti — di sini saya membahas peretasan termasuk yang kodenya sama sekali tidak berperan 🔔
1
1
406
·
--
⚠️Baru: BounceBit berencana untuk sepenuhnya menghentikan Layer 1 setelah kerentanan keamanan yang dilaporkan senilai 286,5 juta dolar AS (BB). Proyek tersebut menegaskan bahwa mereka akan mengembalikan dana ke BounceBit, bukan memperbaiki jaringan, sehingga kembali mengingatkan kita bahwa kegagalan keamanan jembatan dan rantai dapat berujung pada konsekuensi yang sangat serius.
#bouncebit #Layer1 #Hack
⚠️Baru: BounceBit berencana untuk sepenuhnya menghentikan Layer 1 setelah kerentanan keamanan yang dilaporkan senilai 286,5 juta dolar AS (BB). Proyek tersebut menegaskan bahwa mereka akan mengembalikan dana ke BounceBit, bukan memperbaiki jaringan, sehingga kembali mengingatkan kita bahwa kegagalan keamanan jembatan dan rantai dapat berujung pada konsekuensi yang sangat serius.
#bouncebit #Layer1 #Hack
#bouncebit #Layer1 #Hack
1
146
·
--
Bearish
❌ BOUNCEBIT MENUTUP BLOCKCHAIN SENDIRI SETELAH DIRETAS SENILAI $3,1 JUTA
Peretas menemukan celah pada level protokol dan mengeluarkan sekitar 286,5 juta BB dari 9 dompet. Setelah itu, tim mengambil keputusan yang sangat drastis — menutup blockchain mereka sendiri.
Rencana pemulihan: saldo akan dipulihkan berdasarkan snapshot yang dibuat sebelum serangan pertama, token BB akan dicetak ulang dalam format BEP-20 di BNB Chain, token baru akan otomatis dikreditkan ke alamat yang sesuai — sebagian besar pengguna tidak perlu melakukan apa pun.
Menutup blockchain sendiri setelah diretas — ini keputusan yang jarang terjadi. Biasanya proyek menambal celah dan melanjutkan. Di sini tim memutuskan bahwa kepercayaan terhadap protokol tidak bisa dipulihkan, lalu bermigrasi ke infrastruktur pihak lain. Jujur, tapi menyakitkan.
#BNBChain #crypto #Hack #Security
Ikuti — saya memantau peretasan dan cara proyek keluar dari insiden tersebut 🔔
{future}(BBUSDT)
❌ BOUNCEBIT MENUTUP BLOCKCHAIN SENDIRI SETELAH DIRETAS SENILAI $3,1 JUTA
Peretas menemukan celah pada level protokol dan mengeluarkan sekitar 286,5 juta BB dari 9 dompet. Setelah itu, tim mengambil keputusan yang sangat drastis — menutup blockchain mereka sendiri.
Rencana pemulihan: saldo akan dipulihkan berdasarkan snapshot yang dibuat sebelum serangan pertama, token BB akan dicetak ulang dalam format BEP-20 di BNB Chain, token baru akan otomatis dikreditkan ke alamat yang sesuai — sebagian besar pengguna tidak perlu melakukan apa pun.
Menutup blockchain sendiri setelah diretas — ini keputusan yang jarang terjadi. Biasanya proyek menambal celah dan melanjutkan. Di sini tim memutuskan bahwa kepercayaan terhadap protokol tidak bisa dipulihkan, lalu bermigrasi ke infrastruktur pihak lain. Jujur, tapi menyakitkan.
#BNBChain #crypto #Hack #Security
Ikuti — saya memantau peretasan dan cara proyek keluar dari insiden tersebut 🔔
Peretas menemukan celah pada level protokol dan mengeluarkan sekitar 286,5 juta BB dari 9 dompet. Setelah itu, tim mengambil keputusan yang sangat drastis — menutup blockchain mereka sendiri.
Rencana pemulihan: saldo akan dipulihkan berdasarkan snapshot yang dibuat sebelum serangan pertama, token BB akan dicetak ulang dalam format BEP-20 di BNB Chain, token baru akan otomatis dikreditkan ke alamat yang sesuai — sebagian besar pengguna tidak perlu melakukan apa pun.
Menutup blockchain sendiri setelah diretas — ini keputusan yang jarang terjadi. Biasanya proyek menambal celah dan melanjutkan. Di sini tim memutuskan bahwa kepercayaan terhadap protokol tidak bisa dipulihkan, lalu bermigrasi ke infrastruktur pihak lain. Jujur, tapi menyakitkan.
#BNBChain #crypto #Hack #Security
Ikuti — saya memantau peretasan dan cara proyek keluar dari insiden tersebut 🔔
2
789
·
--
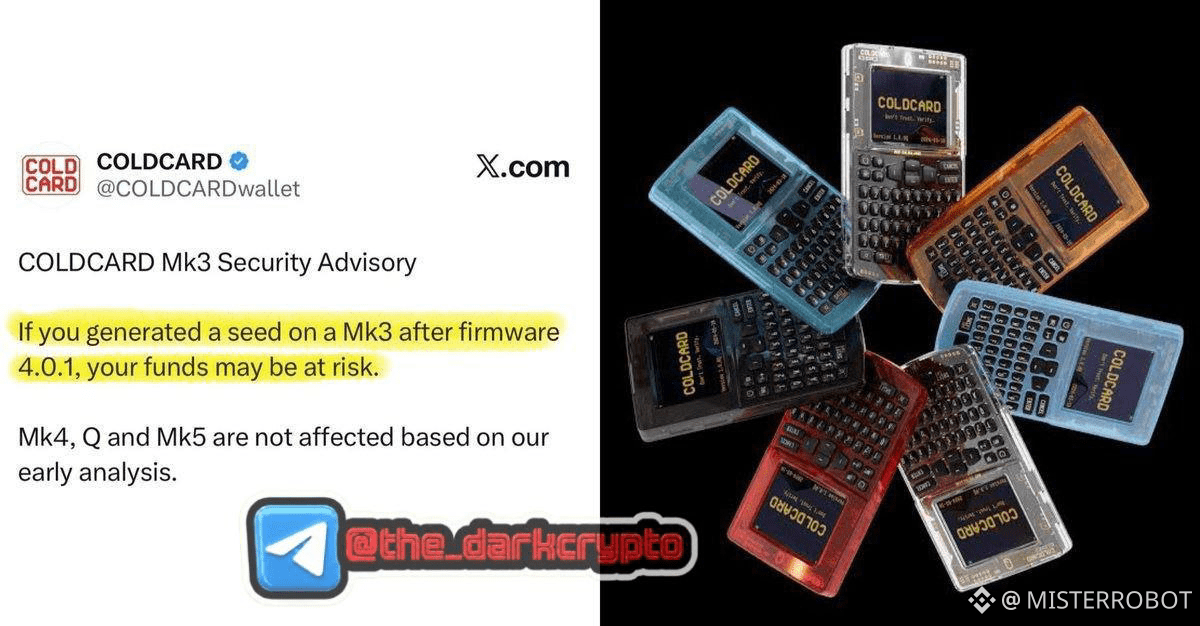
😮 COLDCARD DIRETAS — $40 JUTA DALAM BTC DALAM 25 MENIT
Seorang peretas menemukan kerentanan kritis dalam mekanisme pembuatan kunci pada dompet perangkat keras Coldcard dan berhasil mengalihkan sekitar $40 juta dalam BTC. Seluruh serangan hanya memakan waktu 25 menit.
Coldcard mengeluarkan peringatan: jika Anda membuat seed phrase pada perangkat yang berpotensi rentan tanpa BIP-39 passphrase — pindahkan dana ke dompet baru sesegera mungkin.
Dompet perangkat keras dianggap sebagai standar emas keamanan dalam kripto. Itulah mengapa kabar ini sangat menyakitkan—orang menyimpan dana di sana justru karena mereka mempercayai perangkat keras lebih daripada perangkat lunak. Detail kerentanan belum diungkapkan, pantau kanal resmi Coldcard.
#Coldcard #bitcoin #security #Hack
Berlangganan — peringatan seperti ini muncul di sini secara cepat 🔔
😮 COLDCARD DIRETAS — $40 JUTA DALAM BTC DALAM 25 MENIT
Seorang peretas menemukan kerentanan kritis dalam mekanisme pembuatan kunci pada dompet perangkat keras Coldcard dan berhasil mengalihkan sekitar $40 juta dalam BTC. Seluruh serangan hanya memakan waktu 25 menit.
Coldcard mengeluarkan peringatan: jika Anda membuat seed phrase pada perangkat yang berpotensi rentan tanpa BIP-39 passphrase — pindahkan dana ke dompet baru sesegera mungkin.
Dompet perangkat keras dianggap sebagai standar emas keamanan dalam kripto. Itulah mengapa kabar ini sangat menyakitkan—orang menyimpan dana di sana justru karena mereka mempercayai perangkat keras lebih daripada perangkat lunak. Detail kerentanan belum diungkapkan, pantau kanal resmi Coldcard.
#Coldcard #bitcoin #security #Hack
Berlangganan — peringatan seperti ini muncul di sini secara cepat 🔔
Seorang peretas menemukan kerentanan kritis dalam mekanisme pembuatan kunci pada dompet perangkat keras Coldcard dan berhasil mengalihkan sekitar $40 juta dalam BTC. Seluruh serangan hanya memakan waktu 25 menit.
Coldcard mengeluarkan peringatan: jika Anda membuat seed phrase pada perangkat yang berpotensi rentan tanpa BIP-39 passphrase — pindahkan dana ke dompet baru sesegera mungkin.
Dompet perangkat keras dianggap sebagai standar emas keamanan dalam kripto. Itulah mengapa kabar ini sangat menyakitkan—orang menyimpan dana di sana justru karena mereka mempercayai perangkat keras lebih daripada perangkat lunak. Detail kerentanan belum diungkapkan, pantau kanal resmi Coldcard.
#Coldcard #bitcoin #security #Hack
Berlangganan — peringatan seperti ini muncul di sini secara cepat 🔔
2
488
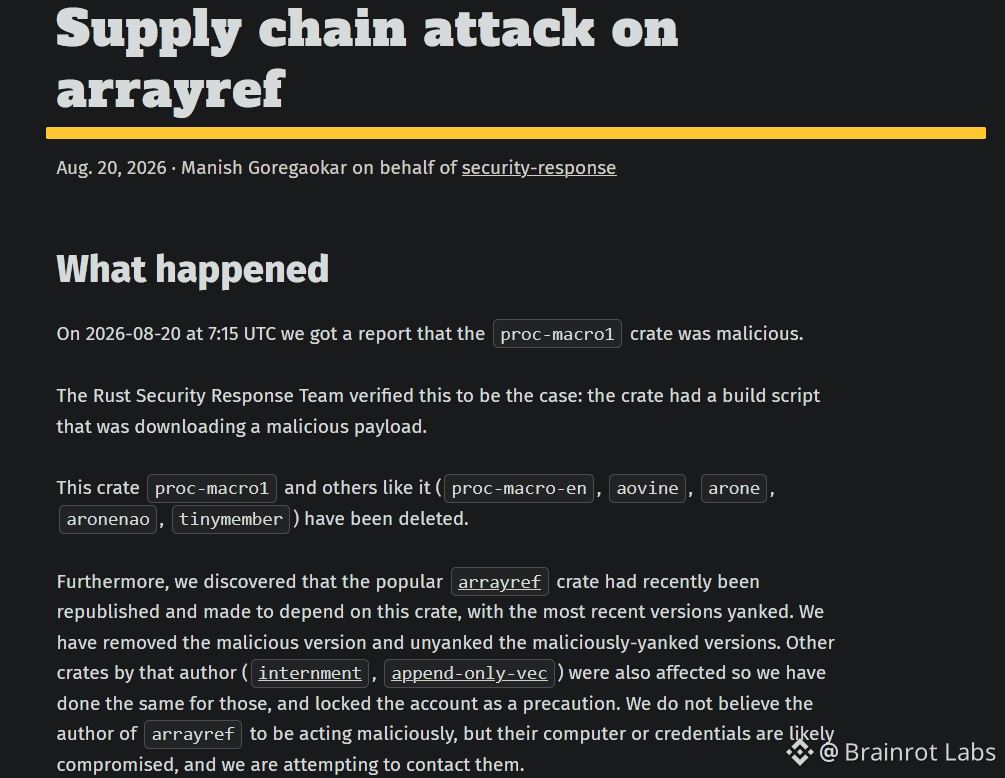
🚨 KAMU TIDAK MENJALANKAN KODE. KAMU HANYA MEMBANGUNNYA. 💀
Sebuah serangan supply-chain baru saja menargetkan ekosistem Rust.
Penyerang merilis versi berbahaya dari 3 crate:
→ arrayref@0.3.10
→ internment@0.8.7
→ append-only-vec@0.1.9
Yang paling mencolok adalah arrayref, sebuah crate yang muncul di sekitar 3/4 lingkungan yang menggunakan Rust.
Penyerang menyisipkan dependency palsu:
proc-macro1 → palsu proc-macro2
Saat developer meng-compile proyek, build script secara otomatis mengunduh dan menjalankan payload dari jarak jauh.
Tidak perlu membuka file aneh.
Tidak perlu mengklik tautan phishing.
Cukup build kodenya. 💀
Payload mampu mengumpulkan informasi sistem, mempertahankan persistence, dan menargetkan data login/browser. Versi berbahaya telah dihapus setelah sekitar 86 menit, namun selama periode itu sudah ada volume unduhan yang signifikan.
Lebih menarik lagi, Wiz menemukan infrastruktur kampanye memiliki kemiripan yang cukup besar dengan beberapa kampanye supply-chain yang dikaitkan dengan kelompok-kelompok Korea Utara, meskipun atribusi tetap perlu kehati-hatian.
Crypto devs:
“Wallet saya aman karena saya pakai hardware wallet.”
Hacker:
“Keren. Tapi bagaimana dengan laptop kamu?” 💀
Ini adalah tipe serangan supply chain yang paling menakutkan:
Kamu tidak perlu mempercayai hacker.
Kamu hanya perlu mempercayai dependency.
Buat rekan dev Rust/Solana/Ethereum, sebaiknya periksa lockfile dan dependency tree sekarang juga.
Kamu masih punya arrayref di project kamu? 👀
#BrainrotCrypto #Hack
🚨 KAMU TIDAK MENJALANKAN KODE. KAMU HANYA MEMBANGUNNYA. 💀
Sebuah serangan supply-chain baru saja menargetkan ekosistem Rust.
Penyerang merilis versi berbahaya dari 3 crate:
→ arrayref@0.3.10
→ internment@0.8.7
→ append-only-vec@0.1.9
Yang paling mencolok adalah arrayref, sebuah crate yang muncul di sekitar 3/4 lingkungan yang menggunakan Rust.
Penyerang menyisipkan dependency palsu:
proc-macro1 → palsu proc-macro2
Saat developer meng-compile proyek, build script secara otomatis mengunduh dan menjalankan payload dari jarak jauh.
Tidak perlu membuka file aneh.
Tidak perlu mengklik tautan phishing.
Cukup build kodenya. 💀
Payload mampu mengumpulkan informasi sistem, mempertahankan persistence, dan menargetkan data login/browser. Versi berbahaya telah dihapus setelah sekitar 86 menit, namun selama periode itu sudah ada volume unduhan yang signifikan.
Lebih menarik lagi, Wiz menemukan infrastruktur kampanye memiliki kemiripan yang cukup besar dengan beberapa kampanye supply-chain yang dikaitkan dengan kelompok-kelompok Korea Utara, meskipun atribusi tetap perlu kehati-hatian.
Crypto devs:
“Wallet saya aman karena saya pakai hardware wallet.”
Hacker:
“Keren. Tapi bagaimana dengan laptop kamu?” 💀
Ini adalah tipe serangan supply chain yang paling menakutkan:
Kamu tidak perlu mempercayai hacker.
Kamu hanya perlu mempercayai dependency.
Buat rekan dev Rust/Solana/Ethereum, sebaiknya periksa lockfile dan dependency tree sekarang juga.
Kamu masih punya arrayref di project kamu? 👀
#BrainrotCrypto #Hack
Sebuah serangan supply-chain baru saja menargetkan ekosistem Rust.
Penyerang merilis versi berbahaya dari 3 crate:
→ arrayref@0.3.10
→ internment@0.8.7
→ append-only-vec@0.1.9
Yang paling mencolok adalah arrayref, sebuah crate yang muncul di sekitar 3/4 lingkungan yang menggunakan Rust.
Penyerang menyisipkan dependency palsu:
proc-macro1 → palsu proc-macro2
Saat developer meng-compile proyek, build script secara otomatis mengunduh dan menjalankan payload dari jarak jauh.
Tidak perlu membuka file aneh.
Tidak perlu mengklik tautan phishing.
Cukup build kodenya. 💀
Payload mampu mengumpulkan informasi sistem, mempertahankan persistence, dan menargetkan data login/browser. Versi berbahaya telah dihapus setelah sekitar 86 menit, namun selama periode itu sudah ada volume unduhan yang signifikan.
Lebih menarik lagi, Wiz menemukan infrastruktur kampanye memiliki kemiripan yang cukup besar dengan beberapa kampanye supply-chain yang dikaitkan dengan kelompok-kelompok Korea Utara, meskipun atribusi tetap perlu kehati-hatian.
Crypto devs:
“Wallet saya aman karena saya pakai hardware wallet.”
Hacker:
“Keren. Tapi bagaimana dengan laptop kamu?” 💀
Ini adalah tipe serangan supply chain yang paling menakutkan:
Kamu tidak perlu mempercayai hacker.
Kamu hanya perlu mempercayai dependency.
Buat rekan dev Rust/Solana/Ethereum, sebaiknya periksa lockfile dan dependency tree sekarang juga.
Kamu masih punya arrayref di project kamu? 👀
#BrainrotCrypto #Hack
826
·
--
Investigasi Pencurian Coldcard Maju 📢📢
Para penyidik membuat kemajuan terkait pencurian besar-besaran wallet perangkat keras Coldcard yang menguras lebih dari 1.778 BTC (kira-kira $112 juta) dari ribuan alamat.
Tim engineering Block dan Galaxy Research telah memberikan petunjuk penting kepada penegak hukum, termasuk menelusuri pola on-chain yang tidak biasa ke akun berbayar di penyedia data blockchain besar yang terkait dengan gelombang pertama serangan. Sebagian besar Bitcoin yang dicuri masih belum digerakkan dari alamat yang dikendalikan penyerang.
Pengingat tentang betapa pentingnya keamanan hardware wallet dan pembuatan seed yang benar.
$BTC #Bitcoin #Coldcard #CoinVahini #Security #Hack
Investigasi Pencurian Coldcard Maju 📢📢
Para penyidik membuat kemajuan terkait pencurian besar-besaran wallet perangkat keras Coldcard yang menguras lebih dari 1.778 BTC (kira-kira $112 juta) dari ribuan alamat.
Tim engineering Block dan Galaxy Research telah memberikan petunjuk penting kepada penegak hukum, termasuk menelusuri pola on-chain yang tidak biasa ke akun berbayar di penyedia data blockchain besar yang terkait dengan gelombang pertama serangan. Sebagian besar Bitcoin yang dicuri masih belum digerakkan dari alamat yang dikendalikan penyerang.
Pengingat tentang betapa pentingnya keamanan hardware wallet dan pembuatan seed yang benar.
$BTC #Bitcoin #Coldcard #CoinVahini #Security #Hack
Para penyidik membuat kemajuan terkait pencurian besar-besaran wallet perangkat keras Coldcard yang menguras lebih dari 1.778 BTC (kira-kira $112 juta) dari ribuan alamat.
Tim engineering Block dan Galaxy Research telah memberikan petunjuk penting kepada penegak hukum, termasuk menelusuri pola on-chain yang tidak biasa ke akun berbayar di penyedia data blockchain besar yang terkait dengan gelombang pertama serangan. Sebagian besar Bitcoin yang dicuri masih belum digerakkan dari alamat yang dikendalikan penyerang.
Pengingat tentang betapa pentingnya keamanan hardware wallet dan pembuatan seed yang benar.
$BTC #Bitcoin #Coldcard #CoinVahini #Security #Hack
25
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#FedRateWatch
1.4M penayangan
6,643 Berdiskusi
2
#ZcashRises6%
45,806 penayangan
616 Berdiskusi
3
#XRPSinks10%
31,167 penayangan
404 Berdiskusi
4
#BitcoinETFsShed$450M
5,455 penayangan
83 Berdiskusi
5
#CircleOpensArcMainnet
14,612 penayangan
272 Berdiskusi
6
#ZcashHoldersBackNU7Upgrade
25,615 penayangan
438 Berdiskusi
7
#MSTRTradingVolumeSurpassesMorganStanley
25,131 penayangan
592 Berdiskusi
8
#BitcoinFalls4%
51,844 penayangan
917 Berdiskusi
9
#SKHynixInTalksToMakeMemoryChipsInUS
20,718 penayangan
359 Berdiskusi
10
#OpenAIDiscussesNewFundingAt$1.2TValuation
5,068 penayangan
58 Berdiskusi