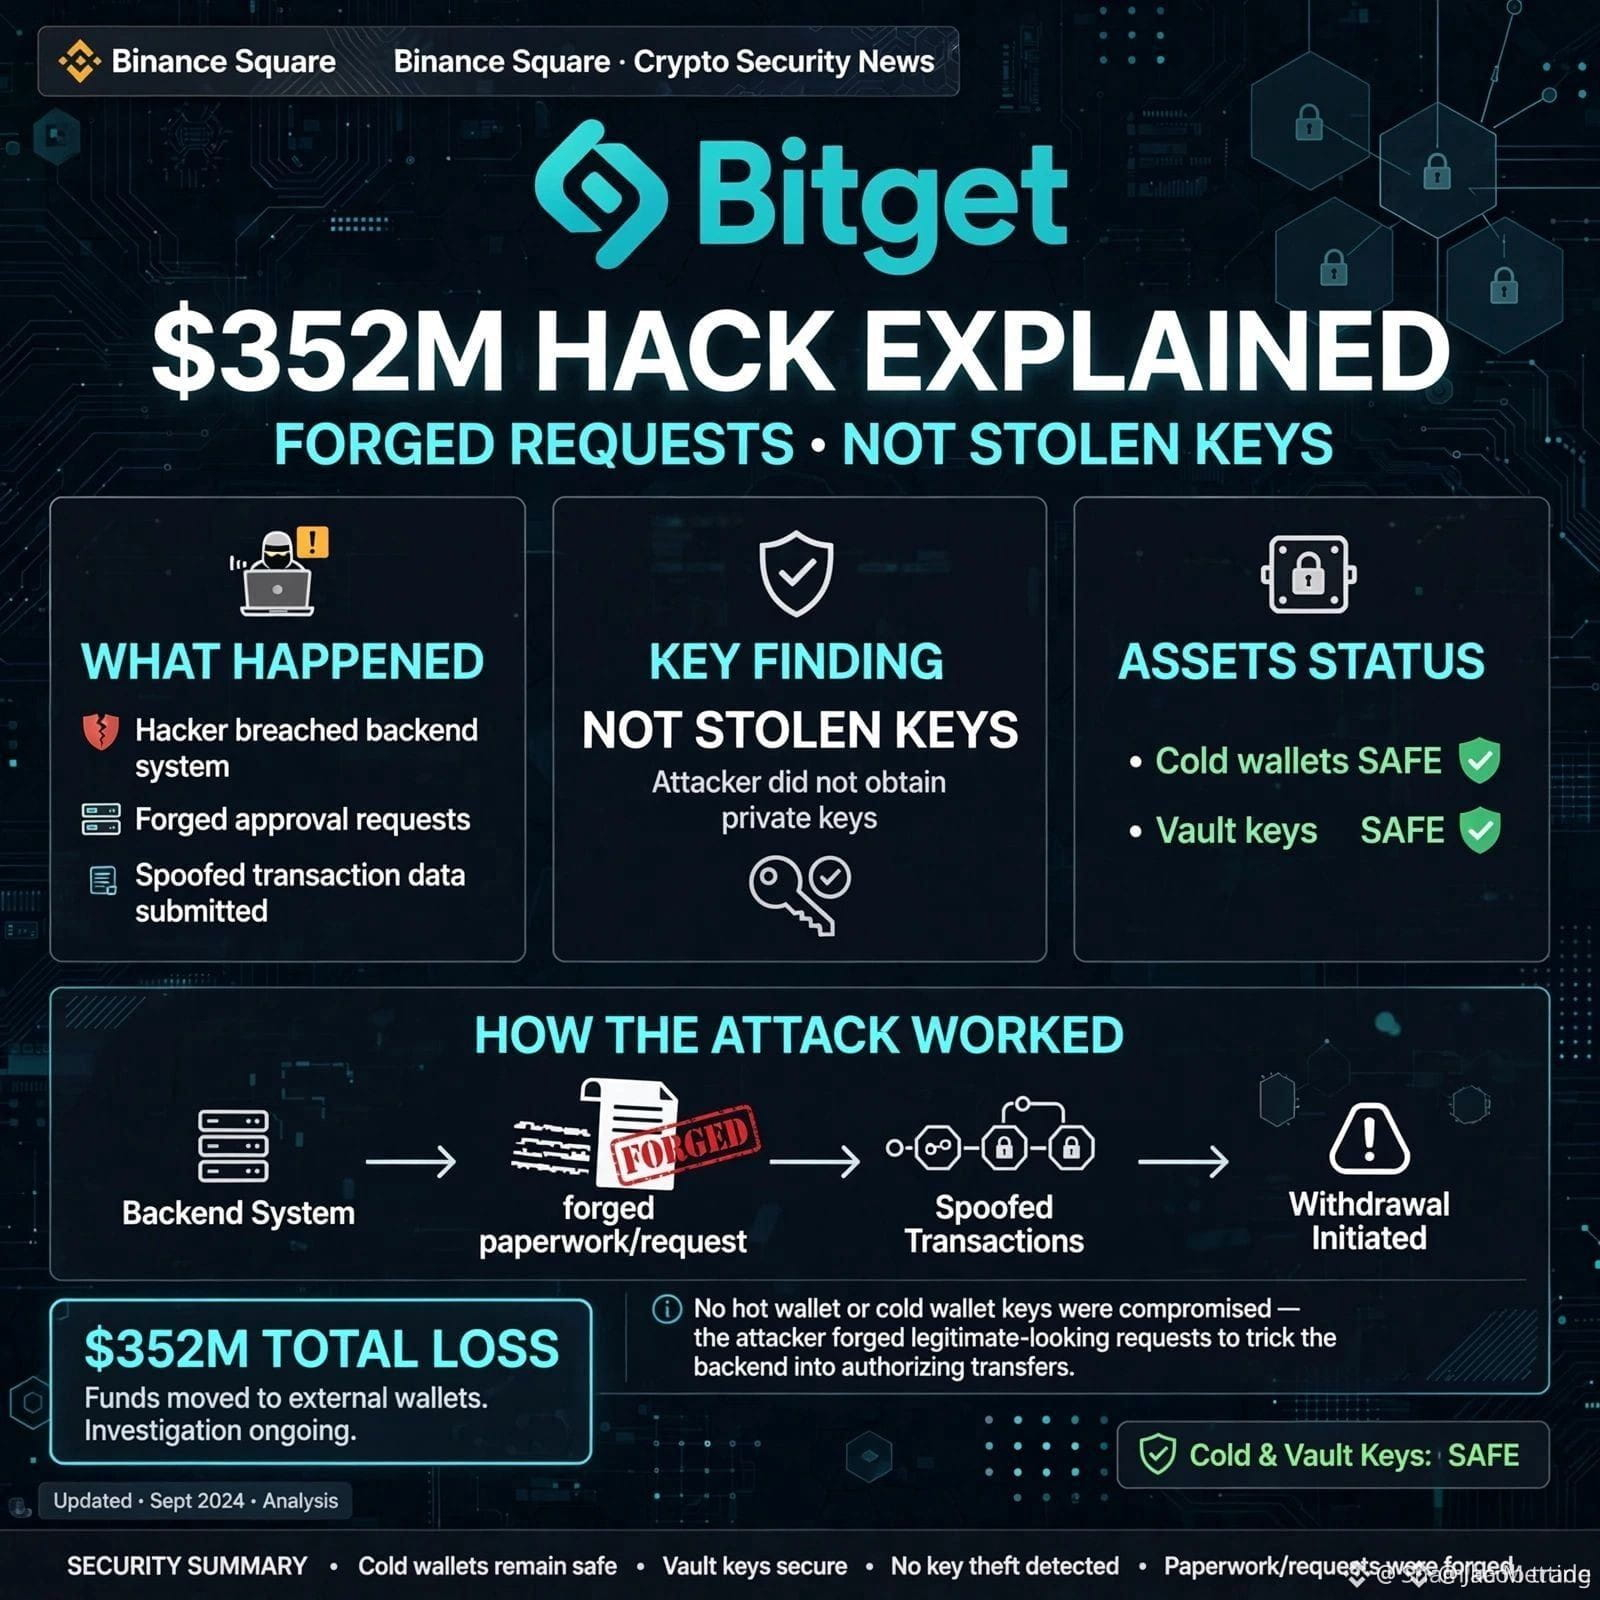
🚨 Rincian tentang kompromi Bitget senilai 352 juta dolar: permintaan palsu, bukan kunci yang dicuri!
Semua orang panik soal kunci privat. Tapi CEO Bitget, Gracy Chen, telah mengonfirmasi sesuatu yang lebih mengkhawatirkan.
Apa yang sebenarnya terjadi:
❌ Kunci privat (cold, hot, dan warm, yang disimpan di brankas aman) tidak dicuri
❌ Permintaan penarikan pengguna tidak dipalsukan
✅ Para penyerang mengkompromikan sistem vital di balik layar (backend) yang krusial
✅ Mereka memalsukan data transaksi
✅ Mereka memicu proses otorisasi Bitget untuk memindahkan 351,6 juta dolar
Bayangkan situasinya seperti ini: « Mereka tidak memaksa brankas, mereka memalsukan dokumennya. » Kunci brankas tidak pernah keluar dari gedung; seseorang hanya membuat tanda terima resmi yang dipalsukan.
Kondisi saat ini:
Terpantau pada 18:31 UTC tanggal 24 September
Dompet cold diamankan
Dana Perlindungan Pengguna sebesar 464 juta dolar akan menanggung nilai kerugian
CEO mengaitkan serangan ini dengan koneksi dari Korea Utara berdasarkan petunjuk yang diambil dari alamat IP
Dan menurut Anda, apakah platform CEX seharusnya membuat backend mereka open source?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
Semua orang panik soal kunci privat. Tapi CEO Bitget, Gracy Chen, telah mengonfirmasi sesuatu yang lebih mengkhawatirkan.
Apa yang sebenarnya terjadi:
❌ Kunci privat (cold, hot, dan warm, yang disimpan di brankas aman) tidak dicuri
❌ Permintaan penarikan pengguna tidak dipalsukan
✅ Para penyerang mengkompromikan sistem vital di balik layar (backend) yang krusial
✅ Mereka memalsukan data transaksi
✅ Mereka memicu proses otorisasi Bitget untuk memindahkan 351,6 juta dolar
Bayangkan situasinya seperti ini: « Mereka tidak memaksa brankas, mereka memalsukan dokumennya. » Kunci brankas tidak pernah keluar dari gedung; seseorang hanya membuat tanda terima resmi yang dipalsukan.
Kondisi saat ini:
Terpantau pada 18:31 UTC tanggal 24 September
Dompet cold diamankan
Dana Perlindungan Pengguna sebesar 464 juta dolar akan menanggung nilai kerugian
CEO mengaitkan serangan ini dengan koneksi dari Korea Utara berdasarkan petunjuk yang diambil dari alamat IP
Dan menurut Anda, apakah platform CEX seharusnya membuat backend mereka open source?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK