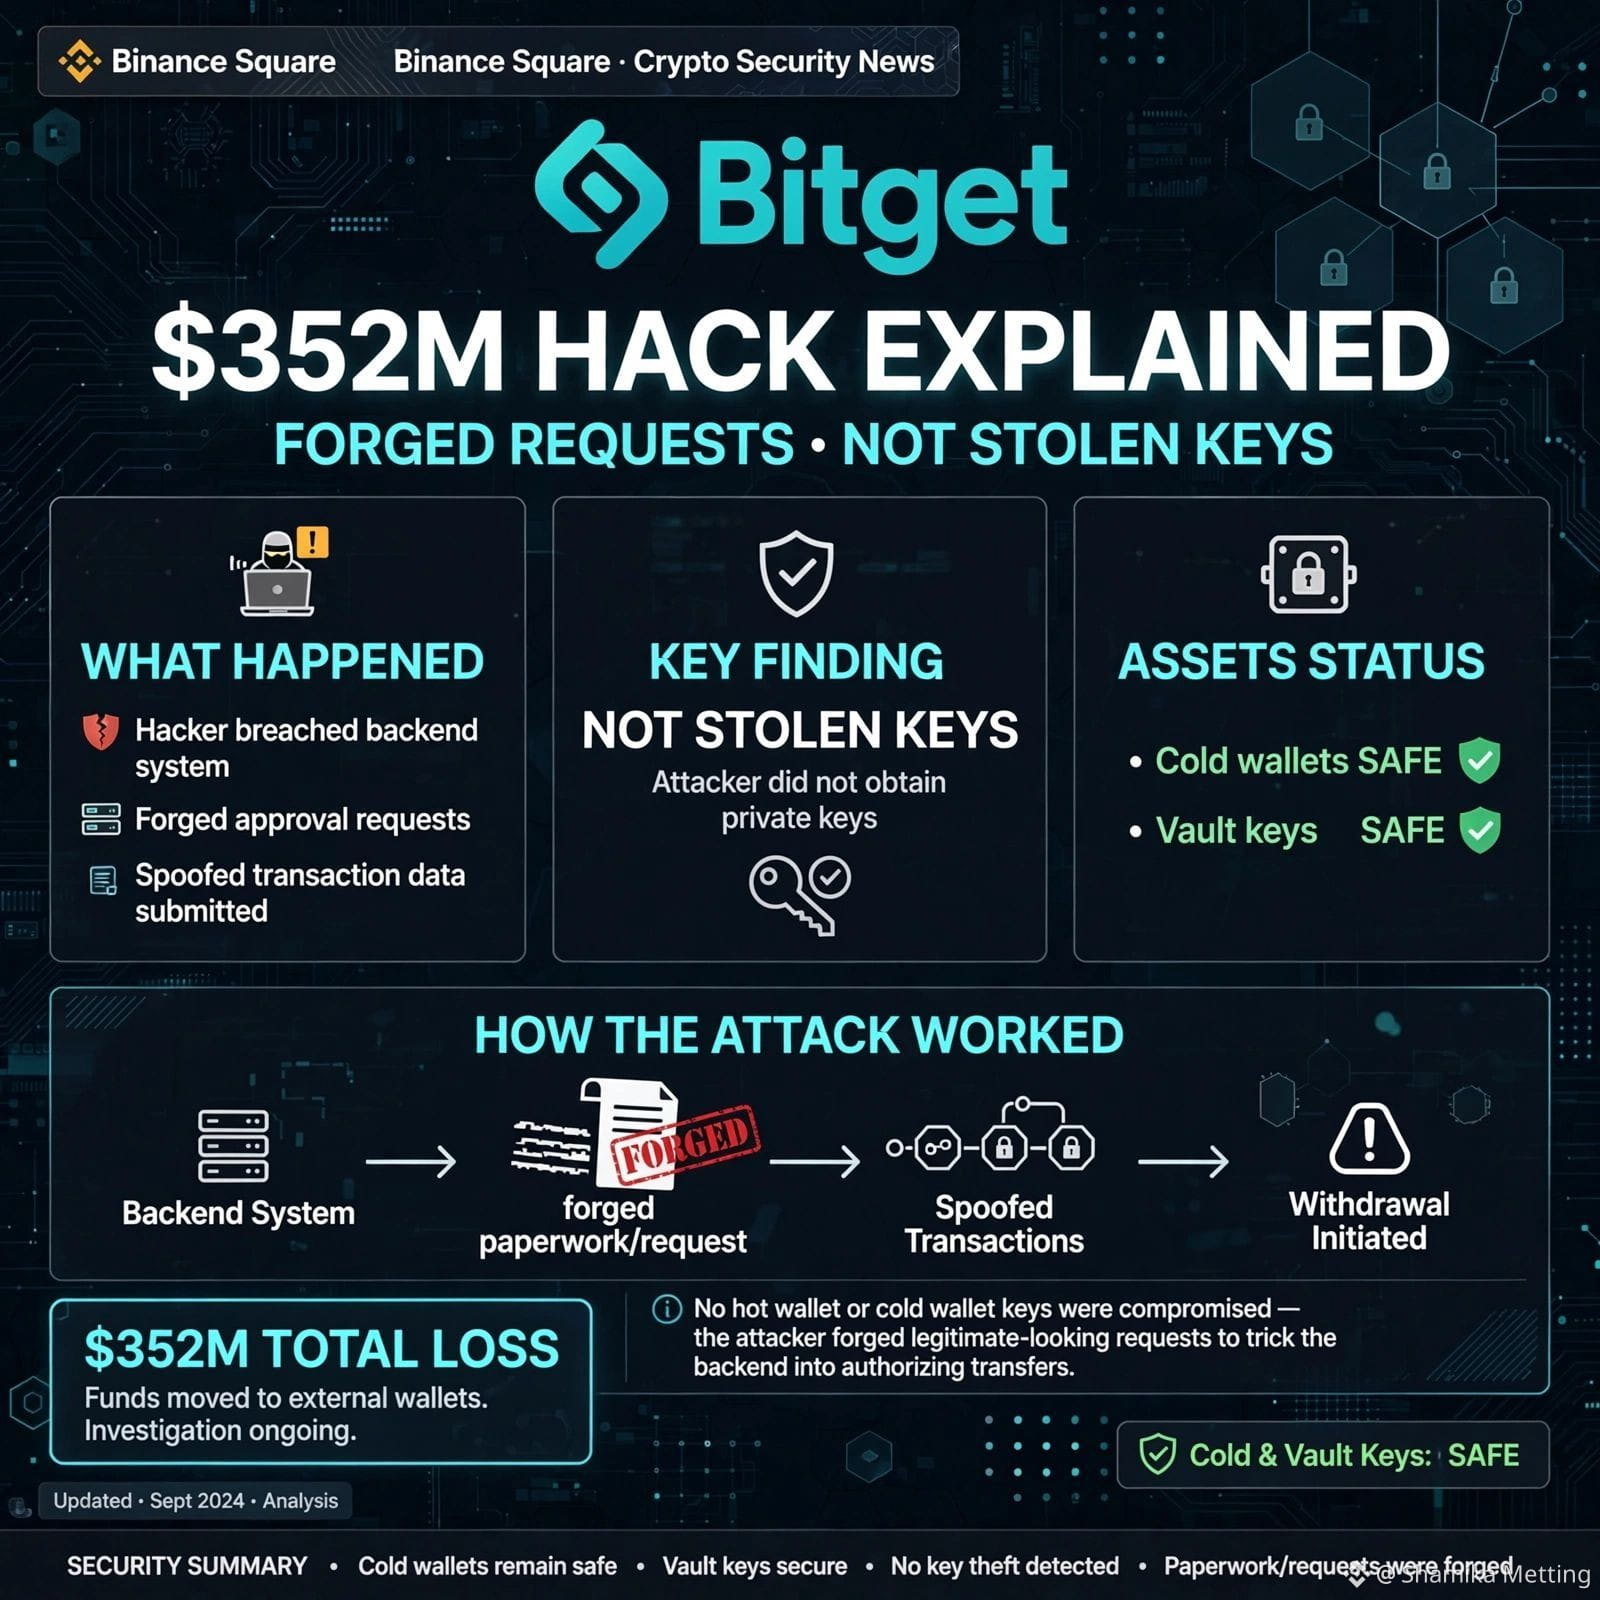
🚨 Peretasan Bitget senilai 352 juta dolar dijelaskan: permintaan palsu, bukan kunci yang dicuri!
Semua orang panik soal kunci privat. Namun CEO Bitget, Gracy Chen, mengonfirmasi sesuatu yang lebih mengkhawatirkan.
Apa yang benar-benar terjadi:
❌ Kunci privat (cold, hot, dan warm) tidak dicuri (tetap aman di brankas)
❌ Permintaan penarikan pengguna tidak dipalsukan
✅ Penyerang berhasil membobol sistem inti dan pendukung (Backend) yang krusial
✅ Mereka memalsukan data transaksi
✅ Mereka mengaktifkan proses otorisasi Bitget untuk menggerakkan dana 351,6 juta dolar
Bayangkan seperti ini: "Mereka tidak merusak brankas—mereka memalsukan surat-surat." Kunci brankas tidak pernah meninggalkan gedung; seseorang hanya membuat kuitansi resmi palsu.
Kondisi saat ini:
Terungkap pada 18:31 UTC, 24 September
Dompet cold aman
Dana kompensasi untuk perlindungan pengguna sebesar 464 juta dolar akan menanggung nilai kerugian
CEO mengaitkan serangan tersebut dengan keterhubungan Korea Utara melalui bukti dari alamat IP
Menurutmu—apakah platform CEX seharusnya membuat backend mereka open source?
Lanjutan, silakan
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Semua orang panik soal kunci privat. Namun CEO Bitget, Gracy Chen, mengonfirmasi sesuatu yang lebih mengkhawatirkan.
Apa yang benar-benar terjadi:
❌ Kunci privat (cold, hot, dan warm) tidak dicuri (tetap aman di brankas)
❌ Permintaan penarikan pengguna tidak dipalsukan
✅ Penyerang berhasil membobol sistem inti dan pendukung (Backend) yang krusial
✅ Mereka memalsukan data transaksi
✅ Mereka mengaktifkan proses otorisasi Bitget untuk menggerakkan dana 351,6 juta dolar
Bayangkan seperti ini: "Mereka tidak merusak brankas—mereka memalsukan surat-surat." Kunci brankas tidak pernah meninggalkan gedung; seseorang hanya membuat kuitansi resmi palsu.
Kondisi saat ini:
Terungkap pada 18:31 UTC, 24 September
Dompet cold aman
Dana kompensasi untuk perlindungan pengguna sebesar 464 juta dolar akan menanggung nilai kerugian
CEO mengaitkan serangan tersebut dengan keterhubungan Korea Utara melalui bukti dari alamat IP
Menurutmu—apakah platform CEX seharusnya membuat backend mereka open source?
Lanjutan, silakan
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys