
#across
across
13,920 penayangan
55 Berdiskusi
Populer
Terbaru

·
--
【Hanya menandatangani satu "otorisasi", US$300.000 di Aave terkuras dalam tiga menit! Kerugian akibat situs resmi Across diretas terungkap】
Data on-chain menunjukkan bahwa selama situs resmi jembatan lintas rantai Across diretas pada 10 November, sekitar US$402.000 dicuri dari 9 dompet di 5 rantai. Sekitar US$305.000 di antaranya berasal dari seorang pengguna yang menyimpan dana di Aave: ia menandatangani satu otorisasi di situs palsu, lalu peretas langsung mentransfer sekitar 148,6 aWETH miliknya dalam empat transaksi selama tiga menit (aWETH adalah token bukti simpanan ETH di Aave yang dapat ditransfer langsung). Saat ia mencabut otorisasi, tokennya sudah lenyap; Across menyatakan bahwa domainnya telah berhasil dipulihkan dan berjanji mengganti kerugian pengguna yang terdampak.
$AAVE $ETH
#Across #Aave #KeamananDompet
【Hanya menandatangani satu "otorisasi", US$300.000 di Aave terkuras dalam tiga menit! Kerugian akibat situs resmi Across diretas terungkap】
Data on-chain menunjukkan bahwa selama situs resmi jembatan lintas rantai Across diretas pada 10 November, sekitar US$402.000 dicuri dari 9 dompet di 5 rantai. Sekitar US$305.000 di antaranya berasal dari seorang pengguna yang menyimpan dana di Aave: ia menandatangani satu otorisasi di situs palsu, lalu peretas langsung mentransfer sekitar 148,6 aWETH miliknya dalam empat transaksi selama tiga menit (aWETH adalah token bukti simpanan ETH di Aave yang dapat ditransfer langsung). Saat ia mencabut otorisasi, tokennya sudah lenyap; Across menyatakan bahwa domainnya telah berhasil dipulihkan dan berjanji mengganti kerugian pengguna yang terdampak.
$AAVE $ETH
#Across #Aave #KeamananDompet
Data on-chain menunjukkan bahwa selama situs resmi jembatan lintas rantai Across diretas pada 10 November, sekitar US$402.000 dicuri dari 9 dompet di 5 rantai. Sekitar US$305.000 di antaranya berasal dari seorang pengguna yang menyimpan dana di Aave: ia menandatangani satu otorisasi di situs palsu, lalu peretas langsung mentransfer sekitar 148,6 aWETH miliknya dalam empat transaksi selama tiga menit (aWETH adalah token bukti simpanan ETH di Aave yang dapat ditransfer langsung). Saat ia mencabut otorisasi, tokennya sudah lenyap; Across menyatakan bahwa domainnya telah berhasil dipulihkan dan berjanji mengganti kerugian pengguna yang terdampak.
$AAVE $ETH
#Across #Aave #KeamananDompet
385
·
--
Lihat terjemahan
Across' domain was hijacked to serve a phishing page. GoPlus puts losses near 350,000 dollars. Across says its contracts weren't hacked and users will be made whole. #Across #Security
Across' domain was hijacked to serve a phishing page. GoPlus puts losses near 350,000 dollars. Across says its contracts weren't hacked and users will be made whole. #Across #Security
3

·
--
Bearish
🚨 Across Protocol memulihkan situs webnya setelah serangan phishing — tetapi BEBERAPA dompet MUNGKIN MASIH terekspos
Pada 10 November, para penyerang dilaporkan mengambil alih domain Across melalui serangan rekayasa sosial yang menargetkan registrar-nya, Namecheap
Pengunjung dialihkan ke situs web berbahaya yang dapat meminta persetujuan token berisiko
Across kini telah mendapatkan kembali kendali atas domain tersebut dan menyatakan sistemnya kembali beroperasi
Namun, ada detail keamanan yang perlu dipahami 👇
$BNB
{future}(BNBUSDT)
🔐 Memutuskan koneksi dompet Anda TIDAK mencabut persetujuan token
⚠️ Persetujuan berbahaya dapat tetap aktif bahkan setelah situs web phishing menghilang
Jika Anda menghubungkan dompet atau menandatangani apa pun di Across selama insiden 10 November, periksa persetujuan mencurigakan dan izin Permit2 di seluruh jaringan yang terdampak
Cabut izin yang tidak sah menggunakan alat tepercaya yang Anda akses secara mandiri — jangan pernah melalui tautan pemulihan yang tidak diminta
Across berjanji akan memberi kompensasi kepada pengguna yang terdampak, tetapi rincian kerugian akhir dan penggantian dana masih belum diungkapkan
Ini bukan eksploitasi terkonfirmasi terhadap kontrak pintar bridge tersebut
Penyerang menargetkan sesuatu yang dipercaya pengguna sebelum mencapai kontrak tersebut — situs web resminya
Domain yang berhasil dipulihkan tidak otomatis berarti dompet juga telah pulih
$ACX
#Across #DeFiSecurity
🚨 Across Protocol memulihkan situs webnya setelah serangan phishing — tetapi BEBERAPA dompet MUNGKIN MASIH terekspos
Pada 10 November, para penyerang dilaporkan mengambil alih domain Across melalui serangan rekayasa sosial yang menargetkan registrar-nya, Namecheap
Pengunjung dialihkan ke situs web berbahaya yang dapat meminta persetujuan token berisiko
Across kini telah mendapatkan kembali kendali atas domain tersebut dan menyatakan sistemnya kembali beroperasi
Namun, ada detail keamanan yang perlu dipahami 👇
$BNB
🔐 Memutuskan koneksi dompet Anda TIDAK mencabut persetujuan token
⚠️ Persetujuan berbahaya dapat tetap aktif bahkan setelah situs web phishing menghilang
Jika Anda menghubungkan dompet atau menandatangani apa pun di Across selama insiden 10 November, periksa persetujuan mencurigakan dan izin Permit2 di seluruh jaringan yang terdampak
Cabut izin yang tidak sah menggunakan alat tepercaya yang Anda akses secara mandiri — jangan pernah melalui tautan pemulihan yang tidak diminta
Across berjanji akan memberi kompensasi kepada pengguna yang terdampak, tetapi rincian kerugian akhir dan penggantian dana masih belum diungkapkan
Ini bukan eksploitasi terkonfirmasi terhadap kontrak pintar bridge tersebut
Penyerang menargetkan sesuatu yang dipercaya pengguna sebelum mencapai kontrak tersebut — situs web resminya
Domain yang berhasil dipulihkan tidak otomatis berarti dompet juga telah pulih
$ACX
#Across #DeFiSecurity
Pada 10 November, para penyerang dilaporkan mengambil alih domain Across melalui serangan rekayasa sosial yang menargetkan registrar-nya, Namecheap
Pengunjung dialihkan ke situs web berbahaya yang dapat meminta persetujuan token berisiko
Across kini telah mendapatkan kembali kendali atas domain tersebut dan menyatakan sistemnya kembali beroperasi
Namun, ada detail keamanan yang perlu dipahami 👇
$BNB
🔐 Memutuskan koneksi dompet Anda TIDAK mencabut persetujuan token
⚠️ Persetujuan berbahaya dapat tetap aktif bahkan setelah situs web phishing menghilang
Jika Anda menghubungkan dompet atau menandatangani apa pun di Across selama insiden 10 November, periksa persetujuan mencurigakan dan izin Permit2 di seluruh jaringan yang terdampak
Cabut izin yang tidak sah menggunakan alat tepercaya yang Anda akses secara mandiri — jangan pernah melalui tautan pemulihan yang tidak diminta
Across berjanji akan memberi kompensasi kepada pengguna yang terdampak, tetapi rincian kerugian akhir dan penggantian dana masih belum diungkapkan
Ini bukan eksploitasi terkonfirmasi terhadap kontrak pintar bridge tersebut
Penyerang menargetkan sesuatu yang dipercaya pengguna sebelum mencapai kontrak tersebut — situs web resminya
Domain yang berhasil dipulihkan tidak otomatis berarti dompet juga telah pulih
$ACX
#Across #DeFiSecurity
41

·
--
Kode Across tidak diretas. Dan justru itulah yang seharusnya membuat Anda khawatir.
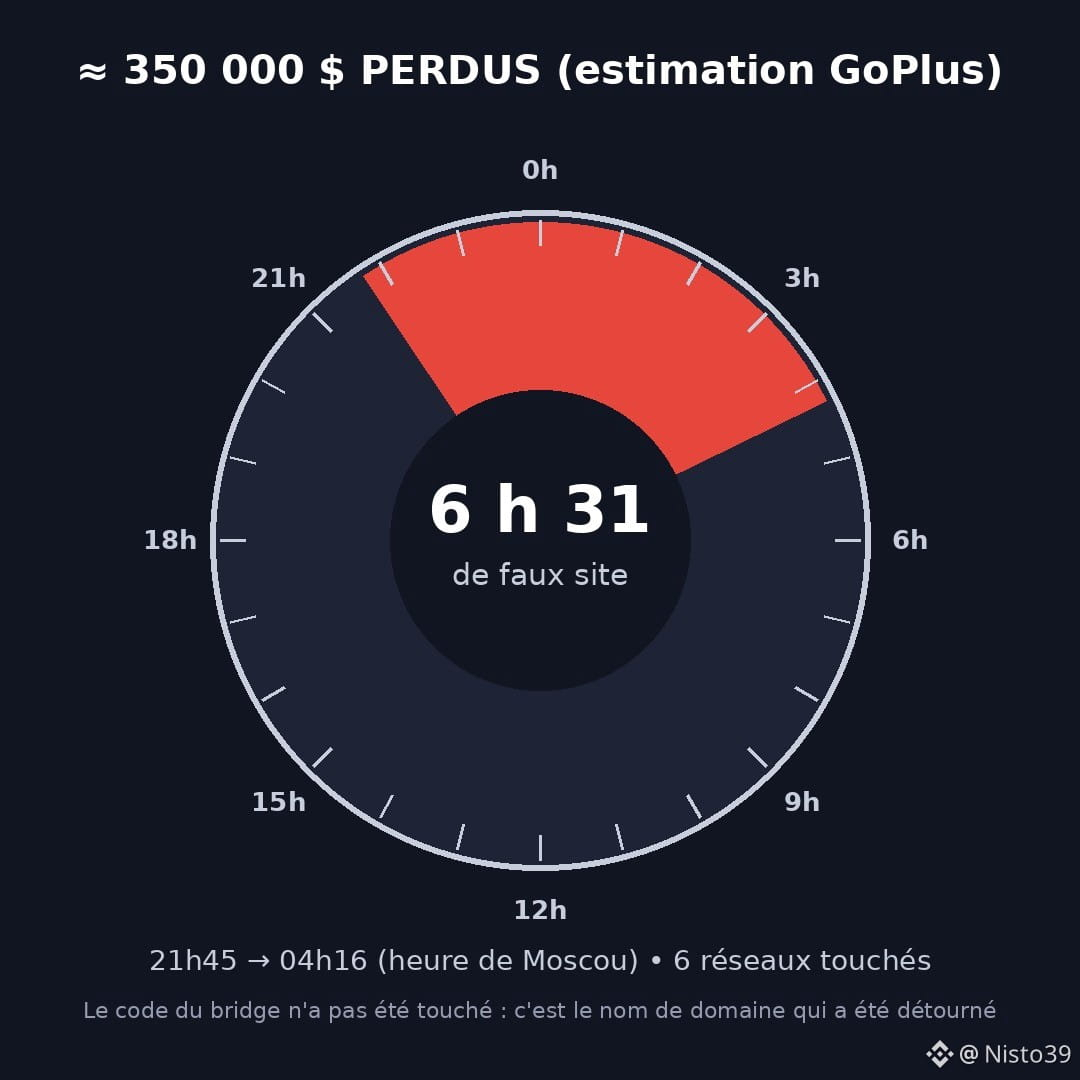
Selasa, 10 November, sekitar pukul 21.45 (waktu Moskow), seseorang mengambil alih nama domain across.to, alamat salah satu bridge yang paling banyak digunakan (sekitar 5,9 miliar dolar ditransfer dalam 30 hari menurut DefiLlama). Tidak ada celah keamanan pada smart contract. Hanya manipulasi manusia terhadap Namecheap, perusahaan yang mengelola nama domain tersebut, menurut tim Across.
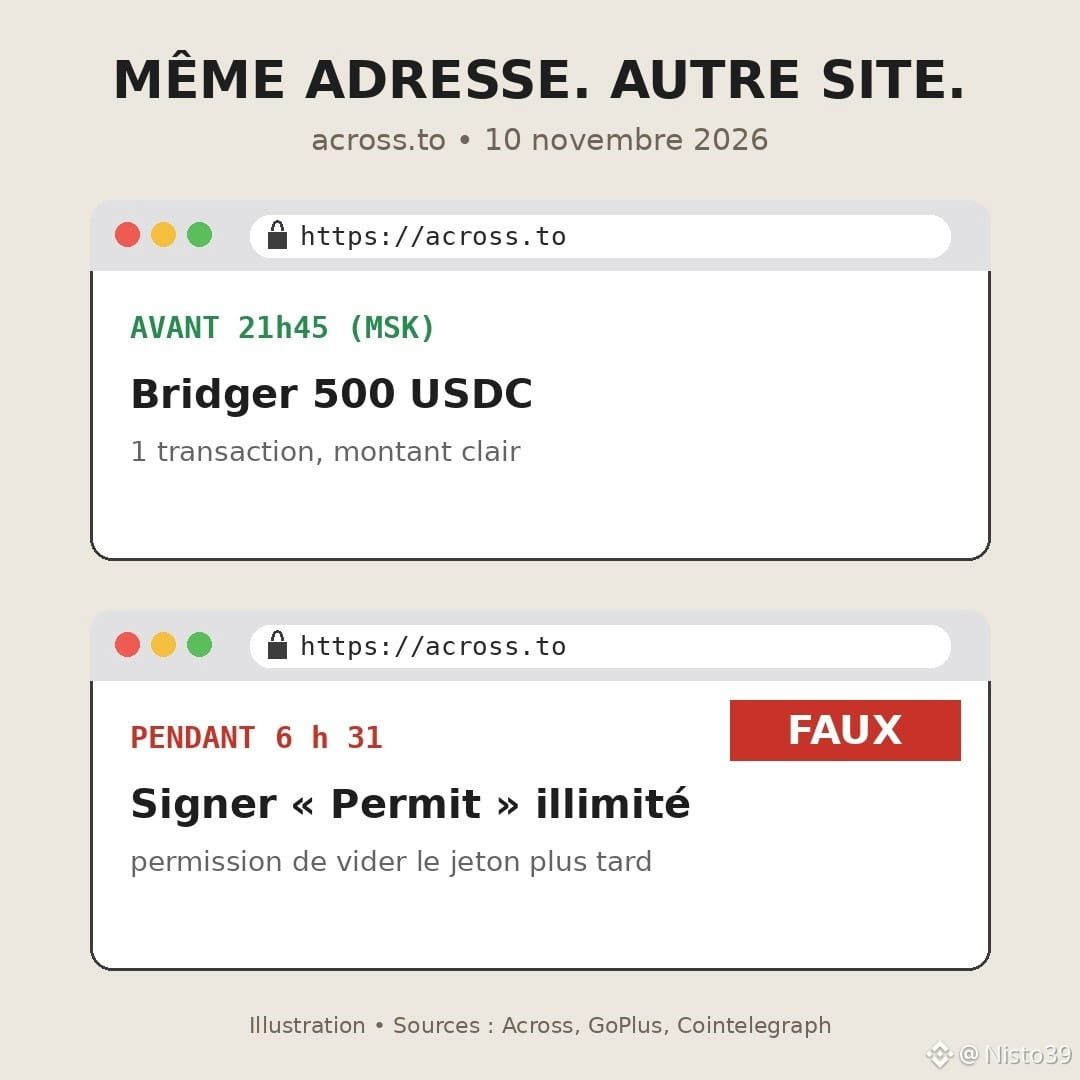
Akibatnya: Anda mengetik alamat yang benar, melihat logo yang benar, tetapi diarahkan ke situs palsu. Situs itu meminta Anda menandatangani «permit» dan persetujuan. Persetujuan adalah izin yang diberikan kepada suatu alamat untuk memindahkan token Anda di kemudian hari, tanpa meminta izin lagi. Cukup dengan satu tanda tangan, dompet Anda bisa dikuras kapan pun penyerang menginginkannya.
GoPlus memperkirakan kerugian sekitar 350.000 $, di Ethereum, Arbitrum, Base, BNB Chain, Ink, dan Plasma. Across belum mengonfirmasi jumlah totalnya, tetapi berjanji akan mengganti kerugian semua orang. Domain berhasil diambil alih kembali sekitar pukul 4.16 keesokan harinya. Enam setengah jam.
Pendapat saya, mungkin agak tidak populer: kita menghabiskan waktu berbulan-bulan untuk mengaudit kode, lalu mempercayakan pintu masuk toko kepada registrar yang bisa dihubungi lewat telepon. Titik terlemah bukan lagi blockchain, melainkan halaman web di depannya.
Pelajaran yang saya ambil: ketika situs yang sudah saya kenal luar dalam meminta tanda tangan yang tidak biasa untuk transfer sederhana sebesar $USDC atau $ETH, saya berhenti. Dan saya memeriksa persetujuan saya dari waktu ke waktu, bahkan saat tidak ada insiden.
Pertanyaan jujur: kapan terakhir kali Anda menandatangani persetujuan, apakah Anda membaca kepada siapa Anda memberikan izin?
#Across #Securite #Phishing #DeFi #Crypto
Kode Across tidak diretas. Dan justru itulah yang seharusnya membuat Anda khawatir.
Selasa, 10 November, sekitar pukul 21.45 (waktu Moskow), seseorang mengambil alih nama domain across.to, alamat salah satu bridge yang paling banyak digunakan (sekitar 5,9 miliar dolar ditransfer dalam 30 hari menurut DefiLlama). Tidak ada celah keamanan pada smart contract. Hanya manipulasi manusia terhadap Namecheap, perusahaan yang mengelola nama domain tersebut, menurut tim Across.
Akibatnya: Anda mengetik alamat yang benar, melihat logo yang benar, tetapi diarahkan ke situs palsu. Situs itu meminta Anda menandatangani «permit» dan persetujuan. Persetujuan adalah izin yang diberikan kepada suatu alamat untuk memindahkan token Anda di kemudian hari, tanpa meminta izin lagi. Cukup dengan satu tanda tangan, dompet Anda bisa dikuras kapan pun penyerang menginginkannya.
GoPlus memperkirakan kerugian sekitar 350.000 $, di Ethereum, Arbitrum, Base, BNB Chain, Ink, dan Plasma. Across belum mengonfirmasi jumlah totalnya, tetapi berjanji akan mengganti kerugian semua orang. Domain berhasil diambil alih kembali sekitar pukul 4.16 keesokan harinya. Enam setengah jam.
Pendapat saya, mungkin agak tidak populer: kita menghabiskan waktu berbulan-bulan untuk mengaudit kode, lalu mempercayakan pintu masuk toko kepada registrar yang bisa dihubungi lewat telepon. Titik terlemah bukan lagi blockchain, melainkan halaman web di depannya.
Pelajaran yang saya ambil: ketika situs yang sudah saya kenal luar dalam meminta tanda tangan yang tidak biasa untuk transfer sederhana sebesar $USDC atau $ETH , saya berhenti. Dan saya memeriksa persetujuan saya dari waktu ke waktu, bahkan saat tidak ada insiden.
Pertanyaan jujur: kapan terakhir kali Anda menandatangani persetujuan, apakah Anda membaca kepada siapa Anda memberikan izin?
#Across #Securite #Phishing #DeFi #Crypto
Selasa, 10 November, sekitar pukul 21.45 (waktu Moskow), seseorang mengambil alih nama domain across.to, alamat salah satu bridge yang paling banyak digunakan (sekitar 5,9 miliar dolar ditransfer dalam 30 hari menurut DefiLlama). Tidak ada celah keamanan pada smart contract. Hanya manipulasi manusia terhadap Namecheap, perusahaan yang mengelola nama domain tersebut, menurut tim Across.
Akibatnya: Anda mengetik alamat yang benar, melihat logo yang benar, tetapi diarahkan ke situs palsu. Situs itu meminta Anda menandatangani «permit» dan persetujuan. Persetujuan adalah izin yang diberikan kepada suatu alamat untuk memindahkan token Anda di kemudian hari, tanpa meminta izin lagi. Cukup dengan satu tanda tangan, dompet Anda bisa dikuras kapan pun penyerang menginginkannya.
GoPlus memperkirakan kerugian sekitar 350.000 $, di Ethereum, Arbitrum, Base, BNB Chain, Ink, dan Plasma. Across belum mengonfirmasi jumlah totalnya, tetapi berjanji akan mengganti kerugian semua orang. Domain berhasil diambil alih kembali sekitar pukul 4.16 keesokan harinya. Enam setengah jam.
Pendapat saya, mungkin agak tidak populer: kita menghabiskan waktu berbulan-bulan untuk mengaudit kode, lalu mempercayakan pintu masuk toko kepada registrar yang bisa dihubungi lewat telepon. Titik terlemah bukan lagi blockchain, melainkan halaman web di depannya.
Pelajaran yang saya ambil: ketika situs yang sudah saya kenal luar dalam meminta tanda tangan yang tidak biasa untuk transfer sederhana sebesar $USDC atau $ETH , saya berhenti. Dan saya memeriksa persetujuan saya dari waktu ke waktu, bahkan saat tidak ada insiden.
Pertanyaan jujur: kapan terakhir kali Anda menandatangani persetujuan, apakah Anda membaca kepada siapa Anda memberikan izin?
#Across #Securite #Phishing #DeFi #Crypto
96
·
--
Domain situs resmi protokol lintas rantai Across diambil alih melalui rekayasa sosial; pihak resmi telah merebutnya kembali dan berjanji mengganti kerugian pengguna terdampak sepenuhnya
Menurut X resmi Across: sekitar pukul 02.45 dini hari pada 11 November waktu Beijing (18.45 UTC pada tanggal 10), penyerang menguasai across.to melalui serangan rekayasa sosial terhadap registrar domain Namecheap, lalu mengarahkan pengunjung ke halaman phishing.
1. Tim menyatakan menerima peringatan dan menutup situs dalam waktu sekitar 15 menit; organisasi respons keamanan SEAL911 membantu menandai halaman phishing di sejumlah dompet utama, sementara Cloudflare menandai domain sebagai berisiko tinggi dan kemudian menghapus catatan DNS.
2. Pihak resmi menyatakan bahwa sebagian pengguna yang mengakses situs resmi sebelum Cloudflare memblokirnya sepenuhnya mungkin terdampak; pengguna integrasi pihak ketiga dan API tidak terdampak. Pihak resmi belum mengumumkan kerugian maupun jumlah pengguna terdampak. The Block mengutip perkiraan platform keamanan GoPlus bahwa kerugian mencapai sekitar 350 ribu dolar AS, melibatkan jaringan seperti $ETH, Arbitrum, Base, dan BNB Chain; halaman phishing tersebut mengelabui pengguna agar menandatangani persetujuan palsu.
3. Sekitar pukul 09.16 pada pagi yang sama, pihak resmi mengumumkan bahwa domain telah berhasil direbut kembali dengan bantuan pendiri Namecheap dan sistem telah berfungsi normal. Pihak resmi akan mengganti kerugian pengguna terdampak sepenuhnya dan menerbitkan laporan lengkap pascainsiden dalam beberapa hari ke depan. Harap berkomunikasi hanya melalui kanal resmi. Jangan mudah percaya pada pesan pribadi atau tautan dari orang yang tidak dikenal.
$ACX $ETH $BNB
Informasi ini hanya untuk referensi dan bukan merupakan saran investasi. DYOR; gunakan hanya kanal resmi dan jangan klik tautan klaim hadiah dari sumber yang tidak dikenal.
#Across #ACX #安全 #跨链 #phishing
Domain situs resmi protokol lintas rantai Across diambil alih melalui rekayasa sosial; pihak resmi telah merebutnya kembali dan berjanji mengganti kerugian pengguna terdampak sepenuhnya
Menurut X resmi Across: sekitar pukul 02.45 dini hari pada 11 November waktu Beijing (18.45 UTC pada tanggal 10), penyerang menguasai across.to melalui serangan rekayasa sosial terhadap registrar domain Namecheap, lalu mengarahkan pengunjung ke halaman phishing.
1. Tim menyatakan menerima peringatan dan menutup situs dalam waktu sekitar 15 menit; organisasi respons keamanan SEAL911 membantu menandai halaman phishing di sejumlah dompet utama, sementara Cloudflare menandai domain sebagai berisiko tinggi dan kemudian menghapus catatan DNS.
2. Pihak resmi menyatakan bahwa sebagian pengguna yang mengakses situs resmi sebelum Cloudflare memblokirnya sepenuhnya mungkin terdampak; pengguna integrasi pihak ketiga dan API tidak terdampak. Pihak resmi belum mengumumkan kerugian maupun jumlah pengguna terdampak. The Block mengutip perkiraan platform keamanan GoPlus bahwa kerugian mencapai sekitar 350 ribu dolar AS, melibatkan jaringan seperti $ETH , Arbitrum, Base, dan BNB Chain; halaman phishing tersebut mengelabui pengguna agar menandatangani persetujuan palsu.
3. Sekitar pukul 09.16 pada pagi yang sama, pihak resmi mengumumkan bahwa domain telah berhasil direbut kembali dengan bantuan pendiri Namecheap dan sistem telah berfungsi normal. Pihak resmi akan mengganti kerugian pengguna terdampak sepenuhnya dan menerbitkan laporan lengkap pascainsiden dalam beberapa hari ke depan. Harap berkomunikasi hanya melalui kanal resmi. Jangan mudah percaya pada pesan pribadi atau tautan dari orang yang tidak dikenal.
$ACX $ETH $BNB
Informasi ini hanya untuk referensi dan bukan merupakan saran investasi. DYOR; gunakan hanya kanal resmi dan jangan klik tautan klaim hadiah dari sumber yang tidak dikenal.
#Across #ACX #安全 #跨链 #phishing
Menurut X resmi Across: sekitar pukul 02.45 dini hari pada 11 November waktu Beijing (18.45 UTC pada tanggal 10), penyerang menguasai across.to melalui serangan rekayasa sosial terhadap registrar domain Namecheap, lalu mengarahkan pengunjung ke halaman phishing.
1. Tim menyatakan menerima peringatan dan menutup situs dalam waktu sekitar 15 menit; organisasi respons keamanan SEAL911 membantu menandai halaman phishing di sejumlah dompet utama, sementara Cloudflare menandai domain sebagai berisiko tinggi dan kemudian menghapus catatan DNS.
2. Pihak resmi menyatakan bahwa sebagian pengguna yang mengakses situs resmi sebelum Cloudflare memblokirnya sepenuhnya mungkin terdampak; pengguna integrasi pihak ketiga dan API tidak terdampak. Pihak resmi belum mengumumkan kerugian maupun jumlah pengguna terdampak. The Block mengutip perkiraan platform keamanan GoPlus bahwa kerugian mencapai sekitar 350 ribu dolar AS, melibatkan jaringan seperti $ETH , Arbitrum, Base, dan BNB Chain; halaman phishing tersebut mengelabui pengguna agar menandatangani persetujuan palsu.
3. Sekitar pukul 09.16 pada pagi yang sama, pihak resmi mengumumkan bahwa domain telah berhasil direbut kembali dengan bantuan pendiri Namecheap dan sistem telah berfungsi normal. Pihak resmi akan mengganti kerugian pengguna terdampak sepenuhnya dan menerbitkan laporan lengkap pascainsiden dalam beberapa hari ke depan. Harap berkomunikasi hanya melalui kanal resmi. Jangan mudah percaya pada pesan pribadi atau tautan dari orang yang tidak dikenal.
$ACX $ETH $BNB
Informasi ini hanya untuk referensi dan bukan merupakan saran investasi. DYOR; gunakan hanya kanal resmi dan jangan klik tautan klaim hadiah dari sumber yang tidak dikenal.
#Across #ACX #安全 #跨链 #phishing
52

Lihat terjemahan
Across khôi phục hệ thống sau khi bị chiếm quyền điều khiển tên miền
- Giao thức crosschain Across khôi phục hệ thống sau sự cố chiếm quyền điều khiển tên miền chính thức.
- Kẻ tấn công dùng social engineering nhắm vào nhà đăng ký tên miền Namecheap để giành quyền kiểm soát tên miền của Across.
- Nguồn RSS chưa cung cấp thêm chi tiết về thời gian, thiệt hại hoặc biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
Across khôi phục hệ thống sau khi bị chiếm quyền điều khiển tên miền
- Giao thức crosschain Across khôi phục hệ thống sau sự cố chiếm quyền điều khiển tên miền chính thức.
- Kẻ tấn công dùng social engineering nhắm vào nhà đăng ký tên miền Namecheap để giành quyền kiểm soát tên miền của Across.
- Nguồn RSS chưa cung cấp thêm chi tiết về thời gian, thiệt hại hoặc biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
- Giao thức crosschain Across khôi phục hệ thống sau sự cố chiếm quyền điều khiển tên miền chính thức.
- Kẻ tấn công dùng social engineering nhắm vào nhà đăng ký tên miền Namecheap để giành quyền kiểm soát tên miền của Across.
- Nguồn RSS chưa cung cấp thêm chi tiết về thời gian, thiệt hại hoặc biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
86

Lihat terjemahan
跨链协议 Across 官网域名遭劫持,前端和 API 已紧急暂停。
事件时间线(北京时间):
约凌晨 02:45,攻击者对域名注册商 Namecheap 发起社会工程攻击,夺取 Across 官网域名控制权;团队 15 分钟内收到告警并着手下线;SEAL911 协调主流钱包将该域名标记为钓鱼网站,Cloudflare 随后撤除其 DNS 记录。截至公告发布,钓鱼页面已无法访问。
影响范围:钓鱼页面被完全封锁前访问官网的用户可能受影响;攻击前访问官网、以及仅通过 API 或第三方集成使用协议的用户不受影响。
团队承诺全额补偿受影响用户,并建议用当时连接的钱包前往 Revoke.cash,撤销当天授予的相关权限。
这次攻击没有碰智能合约,而是从域名注册商这个链下入口切入,值得整个行业警惕:协议代码再扎实,注册商账号一次社工就可能让官网变成钓鱼页。目前 Namecheap 尚未回应,前端和 API 将持续暂停至域名确认安全,后续团队会公布完整事件复盘。
#跨链安全 #Across #钓鱼攻击
跨链协议 Across 官网域名遭劫持,前端和 API 已紧急暂停。
事件时间线(北京时间):
约凌晨 02:45,攻击者对域名注册商 Namecheap 发起社会工程攻击,夺取 Across 官网域名控制权;团队 15 分钟内收到告警并着手下线;SEAL911 协调主流钱包将该域名标记为钓鱼网站,Cloudflare 随后撤除其 DNS 记录。截至公告发布,钓鱼页面已无法访问。
影响范围:钓鱼页面被完全封锁前访问官网的用户可能受影响;攻击前访问官网、以及仅通过 API 或第三方集成使用协议的用户不受影响。
团队承诺全额补偿受影响用户,并建议用当时连接的钱包前往 Revoke.cash,撤销当天授予的相关权限。
这次攻击没有碰智能合约,而是从域名注册商这个链下入口切入,值得整个行业警惕:协议代码再扎实,注册商账号一次社工就可能让官网变成钓鱼页。目前 Namecheap 尚未回应,前端和 API 将持续暂停至域名确认安全,后续团队会公布完整事件复盘。
#跨链安全 #Across #钓鱼攻击
事件时间线(北京时间):
约凌晨 02:45,攻击者对域名注册商 Namecheap 发起社会工程攻击,夺取 Across 官网域名控制权;团队 15 分钟内收到告警并着手下线;SEAL911 协调主流钱包将该域名标记为钓鱼网站,Cloudflare 随后撤除其 DNS 记录。截至公告发布,钓鱼页面已无法访问。
影响范围:钓鱼页面被完全封锁前访问官网的用户可能受影响;攻击前访问官网、以及仅通过 API 或第三方集成使用协议的用户不受影响。
团队承诺全额补偿受影响用户,并建议用当时连接的钱包前往 Revoke.cash,撤销当天授予的相关权限。
这次攻击没有碰智能合约,而是从域名注册商这个链下入口切入,值得整个行业警惕:协议代码再扎实,注册商账号一次社工就可能让官网变成钓鱼页。目前 Namecheap 尚未回应,前端和 API 将持续暂停至域名确认安全,后续团队会公布完整事件复盘。
#跨链安全 #Across #钓鱼攻击
3

·
--
Domain Across dibajak: jika pernah menggunakan across.to, segera cabut otorisasi dan jangan membuka situs resminya dulu
Sekitar pukul 02.45 pagi ini (waktu Hong Kong), situs resmi jembatan lintas rantai Across, across.to, diambil alih pihak lain dan sempat diubah menjadi halaman phishing. Pihak resmi mengatakan bahwa registrar domain Namecheap terkena serangan rekayasa sosial, sehingga penyerang berhasil mengambil kendali domain. Tim menerima peringatan sekitar 15 menit kemudian dan menutup situs. Setelah itu, SEAL911 menandainya sebagai situs phishing dan Cloudflare menghapus resolusinya. Saat ini, halaman phishing tersebut sudah tidak bisa dibuka.
Siapa yang terdampak: pihak resmi menyatakan bahwa sebagian pengguna mungkin terdampak, terutama mereka yang membuka across.to sebelum situs ditutup lalu menghubungkan dompet atau memberikan otorisasi di sana. Pengguna yang hanya memakai layanan melalui integrasi pihak ketiga atau API disebut tidak terdampak. Ini bukan kasus peretasan bursa dan bukan pula kerentanan kontrak yang telah dikonfirmasi. Pihak resmi belum mengumumkan jumlah kerugian. Ada pengguna daring yang mengaku dananya dipindahkan, tetapi klaim tersebut belum diverifikasi secara independen.
Pihak resmi menyatakan akan mengganti rugi semua pengguna yang terdampak dan menyarankan agar mereka terlebih dahulu mencabut otorisasi terkait melalui revoke.cash—sekadar memutuskan koneksi dompet tidak otomatis membatalkan otorisasi. Antarmuka dan API akan tetap ditutup sampai domain dipastikan aman. Namecheap belum memberikan tanggapan secara terbuka, jadi jangan membuka across.to lagi atau menandatangani transaksi di sana.
Apakah belakangan ini Anda membuka across.to dan menandatangani transaksi di sana?
Ini bukan nasihat investasi.
Sumber: X resmi Across (sekitar 2026-11-11 02:45–08:14 HKT); dikutip oleh PANews dan Odaily · 2026-11-11 sekitar 09:30 HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
Domain Across dibajak: jika pernah menggunakan across.to, segera cabut otorisasi dan jangan membuka situs resminya dulu
Sekitar pukul 02.45 pagi ini (waktu Hong Kong), situs resmi jembatan lintas rantai Across, across.to, diambil alih pihak lain dan sempat diubah menjadi halaman phishing. Pihak resmi mengatakan bahwa registrar domain Namecheap terkena serangan rekayasa sosial, sehingga penyerang berhasil mengambil kendali domain. Tim menerima peringatan sekitar 15 menit kemudian dan menutup situs. Setelah itu, SEAL911 menandainya sebagai situs phishing dan Cloudflare menghapus resolusinya. Saat ini, halaman phishing tersebut sudah tidak bisa dibuka.
Siapa yang terdampak: pihak resmi menyatakan bahwa sebagian pengguna mungkin terdampak, terutama mereka yang membuka across.to sebelum situs ditutup lalu menghubungkan dompet atau memberikan otorisasi di sana. Pengguna yang hanya memakai layanan melalui integrasi pihak ketiga atau API disebut tidak terdampak. Ini bukan kasus peretasan bursa dan bukan pula kerentanan kontrak yang telah dikonfirmasi. Pihak resmi belum mengumumkan jumlah kerugian. Ada pengguna daring yang mengaku dananya dipindahkan, tetapi klaim tersebut belum diverifikasi secara independen.
Pihak resmi menyatakan akan mengganti rugi semua pengguna yang terdampak dan menyarankan agar mereka terlebih dahulu mencabut otorisasi terkait melalui revoke.cash—sekadar memutuskan koneksi dompet tidak otomatis membatalkan otorisasi. Antarmuka dan API akan tetap ditutup sampai domain dipastikan aman. Namecheap belum memberikan tanggapan secara terbuka, jadi jangan membuka across.to lagi atau menandatangani transaksi di sana.
Apakah belakangan ini Anda membuka across.to dan menandatangani transaksi di sana?
Ini bukan nasihat investasi.
Sumber: X resmi Across (sekitar 2026-11-11 02:45–08:14 HKT); dikutip oleh PANews dan Odaily · 2026-11-11 sekitar 09:30 HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
Sekitar pukul 02.45 pagi ini (waktu Hong Kong), situs resmi jembatan lintas rantai Across, across.to, diambil alih pihak lain dan sempat diubah menjadi halaman phishing. Pihak resmi mengatakan bahwa registrar domain Namecheap terkena serangan rekayasa sosial, sehingga penyerang berhasil mengambil kendali domain. Tim menerima peringatan sekitar 15 menit kemudian dan menutup situs. Setelah itu, SEAL911 menandainya sebagai situs phishing dan Cloudflare menghapus resolusinya. Saat ini, halaman phishing tersebut sudah tidak bisa dibuka.
Siapa yang terdampak: pihak resmi menyatakan bahwa sebagian pengguna mungkin terdampak, terutama mereka yang membuka across.to sebelum situs ditutup lalu menghubungkan dompet atau memberikan otorisasi di sana. Pengguna yang hanya memakai layanan melalui integrasi pihak ketiga atau API disebut tidak terdampak. Ini bukan kasus peretasan bursa dan bukan pula kerentanan kontrak yang telah dikonfirmasi. Pihak resmi belum mengumumkan jumlah kerugian. Ada pengguna daring yang mengaku dananya dipindahkan, tetapi klaim tersebut belum diverifikasi secara independen.
Pihak resmi menyatakan akan mengganti rugi semua pengguna yang terdampak dan menyarankan agar mereka terlebih dahulu mencabut otorisasi terkait melalui revoke.cash—sekadar memutuskan koneksi dompet tidak otomatis membatalkan otorisasi. Antarmuka dan API akan tetap ditutup sampai domain dipastikan aman. Namecheap belum memberikan tanggapan secara terbuka, jadi jangan membuka across.to lagi atau menandatangani transaksi di sana.
Apakah belakangan ini Anda membuka across.to dan menandatangani transaksi di sana?
Ini bukan nasihat investasi.
Sumber: X resmi Across (sekitar 2026-11-11 02:45–08:14 HKT); dikutip oleh PANews dan Odaily · 2026-11-11 sekitar 09:30 HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
forrestbit:
官网收回了,窗口期内签过的授权也不会自己消失。先自己查并撤掉异常许可;赔付只走官方渠道,私信里的「加速领取」别点。
1
94

·
--
Situs resmi dibajak.
Akun resmi protokol lintas rantai Across pertama kali mengeluarkan peringatan darurat pada 11 November pukul 03.05 (UTC+8): jangan membuka aplikasi, menghubungkan dompet, atau menandatangani maupun memberikan otorisasi apa pun di sana. Saat itu, mereka hanya mengatakan sedang menyelidiki masalah domain. Pada hari yang sama pukul 06.13, pihak resmi menjelaskan kronologinya: sekitar pukul 02.45, registrar domain Namecheap menjadi sasaran serangan rekayasa sosial, dan penyerang berhasil mengambil alih kendali atas domain Across. Tim menerima peringatan dalam waktu 15 menit dan segera berupaya menutup situs. Organisasi keamanan SEAL911 telah menandai across.to sebagai situs phishing. Cloudflare kemudian turut menandai domain tersebut sebagai berbahaya dan mencabut catatan DNS-nya. Pihak resmi menyatakan bahwa saat mereka mengunggah pengumuman, situs tersebut telah sepenuhnya dinonaktifkan dan halaman phishing juga sudah tidak bisa dibuka.
Pihak resmi juga menyebutkan bahwa selama jeda singkat sebelum Cloudflare sepenuhnya memblokir halaman phishing, sebagian pengguna yang mengunjungi across.to mungkin terdampak. Pengguna integrasi pihak ketiga dan API tidak terdampak, begitu pula pengguna yang telah memakai antarmuka situs sebelum serangan ini. Siapa pun yang merasa menjadi korban dapat mengirim pesan pribadi kepada akun resmi di X dan menyertakan detail transaksi. Pihak resmi berjanji akan mengganti kerugian pengguna yang terdampak, serta menyarankan agar mereka menggunakan dompet yang terhubung saat itu untuk mencabut otorisasi yang diberikan selama serangan melalui revoke.cash. Pihak resmi belum mengumumkan jumlah kerugian. Mereka menyatakan bahwa registrar belum memberikan tanggapan yang memadai. Antarmuka situs dan API akan tetap dinonaktifkan sampai kendali atas domain berhasil diamankan kembali.
#Across #安全 bukan merupakan saran investasi
Situs resmi dibajak.
Akun resmi protokol lintas rantai Across pertama kali mengeluarkan peringatan darurat pada 11 November pukul 03.05 (UTC+8): jangan membuka aplikasi, menghubungkan dompet, atau menandatangani maupun memberikan otorisasi apa pun di sana. Saat itu, mereka hanya mengatakan sedang menyelidiki masalah domain. Pada hari yang sama pukul 06.13, pihak resmi menjelaskan kronologinya: sekitar pukul 02.45, registrar domain Namecheap menjadi sasaran serangan rekayasa sosial, dan penyerang berhasil mengambil alih kendali atas domain Across. Tim menerima peringatan dalam waktu 15 menit dan segera berupaya menutup situs. Organisasi keamanan SEAL911 telah menandai across.to sebagai situs phishing. Cloudflare kemudian turut menandai domain tersebut sebagai berbahaya dan mencabut catatan DNS-nya. Pihak resmi menyatakan bahwa saat mereka mengunggah pengumuman, situs tersebut telah sepenuhnya dinonaktifkan dan halaman phishing juga sudah tidak bisa dibuka.
Pihak resmi juga menyebutkan bahwa selama jeda singkat sebelum Cloudflare sepenuhnya memblokir halaman phishing, sebagian pengguna yang mengunjungi across.to mungkin terdampak. Pengguna integrasi pihak ketiga dan API tidak terdampak, begitu pula pengguna yang telah memakai antarmuka situs sebelum serangan ini. Siapa pun yang merasa menjadi korban dapat mengirim pesan pribadi kepada akun resmi di X dan menyertakan detail transaksi. Pihak resmi berjanji akan mengganti kerugian pengguna yang terdampak, serta menyarankan agar mereka menggunakan dompet yang terhubung saat itu untuk mencabut otorisasi yang diberikan selama serangan melalui revoke.cash. Pihak resmi belum mengumumkan jumlah kerugian. Mereka menyatakan bahwa registrar belum memberikan tanggapan yang memadai. Antarmuka situs dan API akan tetap dinonaktifkan sampai kendali atas domain berhasil diamankan kembali.
#Across #安全 bukan merupakan saran investasi
Akun resmi protokol lintas rantai Across pertama kali mengeluarkan peringatan darurat pada 11 November pukul 03.05 (UTC+8): jangan membuka aplikasi, menghubungkan dompet, atau menandatangani maupun memberikan otorisasi apa pun di sana. Saat itu, mereka hanya mengatakan sedang menyelidiki masalah domain. Pada hari yang sama pukul 06.13, pihak resmi menjelaskan kronologinya: sekitar pukul 02.45, registrar domain Namecheap menjadi sasaran serangan rekayasa sosial, dan penyerang berhasil mengambil alih kendali atas domain Across. Tim menerima peringatan dalam waktu 15 menit dan segera berupaya menutup situs. Organisasi keamanan SEAL911 telah menandai across.to sebagai situs phishing. Cloudflare kemudian turut menandai domain tersebut sebagai berbahaya dan mencabut catatan DNS-nya. Pihak resmi menyatakan bahwa saat mereka mengunggah pengumuman, situs tersebut telah sepenuhnya dinonaktifkan dan halaman phishing juga sudah tidak bisa dibuka.
Pihak resmi juga menyebutkan bahwa selama jeda singkat sebelum Cloudflare sepenuhnya memblokir halaman phishing, sebagian pengguna yang mengunjungi across.to mungkin terdampak. Pengguna integrasi pihak ketiga dan API tidak terdampak, begitu pula pengguna yang telah memakai antarmuka situs sebelum serangan ini. Siapa pun yang merasa menjadi korban dapat mengirim pesan pribadi kepada akun resmi di X dan menyertakan detail transaksi. Pihak resmi berjanji akan mengganti kerugian pengguna yang terdampak, serta menyarankan agar mereka menggunakan dompet yang terhubung saat itu untuk mencabut otorisasi yang diberikan selama serangan melalui revoke.cash. Pihak resmi belum mengumumkan jumlah kerugian. Mereka menyatakan bahwa registrar belum memberikan tanggapan yang memadai. Antarmuka situs dan API akan tetap dinonaktifkan sampai kendali atas domain berhasil diamankan kembali.
#Across #安全 bukan merupakan saran investasi
267

🚨 Jembatan lintas rantai Across mengeluarkan peringatan keamanan: Jangan gunakan aplikasinya untuk sementara, sejumlah pengguna melaporkan dompet mereka diretas
Protokol jembatan lintas rantai Across mengingatkan pengguna di X pada hari Selasa agar untuk sementara tidak mengakses aplikasinya atau menghubungkan dompet, serta tidak menandatangani transaksi atau memberikan otorisasi apa pun hingga ada pemberitahuan lebih lanjut. Tim sedang menyelidiki insiden keamanan yang mungkin berdampak pada domain mereka.
Across belum menjelaskan sifat insiden tersebut dan belum mengonfirmasi apakah situs webnya telah disusupi. Seorang pengguna di X mengaku kehilangan USDC senilai $9.000, sementara pengguna lain mengatakan kehilangan 7.053 USDT0 dalam 7 transaksi di jaringan Plasma. Pengguna lainnya menduga situs web tersebut telah diretas. Across telah meminta pengguna yang terdampak untuk memberikan detail transaksi guna membantu penyelidikan. Laporan kerugian tersebut belum diverifikasi secara independen.
⭐ Antarmuka atau domain jembatan lintas rantai yang dibajak dapat langsung menipu pengguna agar menandatangani otorisasi berbahaya. Pengguna yang baru-baru ini menggunakan Across sebaiknya memeriksa dan mencabut otorisasi yang mencurigakan, lalu menunggu hingga peringatan resmi dicabut sebelum berinteraksi kembali.
#Across #跨链桥 #安全事件 #DeFi
🚨 Jembatan lintas rantai Across mengeluarkan peringatan keamanan: Jangan gunakan aplikasinya untuk sementara, sejumlah pengguna melaporkan dompet mereka diretas
Protokol jembatan lintas rantai Across mengingatkan pengguna di X pada hari Selasa agar untuk sementara tidak mengakses aplikasinya atau menghubungkan dompet, serta tidak menandatangani transaksi atau memberikan otorisasi apa pun hingga ada pemberitahuan lebih lanjut. Tim sedang menyelidiki insiden keamanan yang mungkin berdampak pada domain mereka.
Across belum menjelaskan sifat insiden tersebut dan belum mengonfirmasi apakah situs webnya telah disusupi. Seorang pengguna di X mengaku kehilangan USDC senilai $9.000, sementara pengguna lain mengatakan kehilangan 7.053 USDT0 dalam 7 transaksi di jaringan Plasma. Pengguna lainnya menduga situs web tersebut telah diretas. Across telah meminta pengguna yang terdampak untuk memberikan detail transaksi guna membantu penyelidikan. Laporan kerugian tersebut belum diverifikasi secara independen.
⭐ Antarmuka atau domain jembatan lintas rantai yang dibajak dapat langsung menipu pengguna agar menandatangani otorisasi berbahaya. Pengguna yang baru-baru ini menggunakan Across sebaiknya memeriksa dan mencabut otorisasi yang mencurigakan, lalu menunggu hingga peringatan resmi dicabut sebelum berinteraksi kembali.
#Across #跨链桥 #安全事件 #DeFi
Protokol jembatan lintas rantai Across mengingatkan pengguna di X pada hari Selasa agar untuk sementara tidak mengakses aplikasinya atau menghubungkan dompet, serta tidak menandatangani transaksi atau memberikan otorisasi apa pun hingga ada pemberitahuan lebih lanjut. Tim sedang menyelidiki insiden keamanan yang mungkin berdampak pada domain mereka.
Across belum menjelaskan sifat insiden tersebut dan belum mengonfirmasi apakah situs webnya telah disusupi. Seorang pengguna di X mengaku kehilangan USDC senilai $9.000, sementara pengguna lain mengatakan kehilangan 7.053 USDT0 dalam 7 transaksi di jaringan Plasma. Pengguna lainnya menduga situs web tersebut telah diretas. Across telah meminta pengguna yang terdampak untuk memberikan detail transaksi guna membantu penyelidikan. Laporan kerugian tersebut belum diverifikasi secara independen.
⭐ Antarmuka atau domain jembatan lintas rantai yang dibajak dapat langsung menipu pengguna agar menandatangani otorisasi berbahaya. Pengguna yang baru-baru ini menggunakan Across sebaiknya memeriksa dan mencabut otorisasi yang mencurigakan, lalu menunggu hingga peringatan resmi dicabut sebelum berinteraksi kembali.
#Across #跨链桥 #安全事件 #DeFi
1

🚨 KOMPROMI DOMAIN $ACROSS MENGUNGKAP KERENTANAN FRONTEND DI BERBAGAI BRIDGE LINTAS RANTAI ⚠️
Laporan terbaru terkait insiden keamanan tingkat domain di $ACROSS menyoroti rapuhnya lapisan antarmuka keuangan terdesentralisasi. Meski logika eksekusi kontrak pintar mungkin tetap aman, frontend yang telah disusupi menciptakan celah injeksi kritis yang mencegat persetujuan pengguna. 🔍
Modal institusional dan pelaku pasar aktif harus memperlakukan integritas antarmuka dengan tingkat keseriusan yang sama seperti kedalaman likuiditas on-chain. Hingga tim pengembang mengeluarkan pernyataan resmi bahwa semuanya aman, menghentikan semua interaksi adalah satu-satunya protokol mitigasi risiko yang masuk akal. 🛡️
💬 Bagaimana protokol terdesentralisasi sebaiknya merancang redundansi frontend untuk sepenuhnya menghilangkan risiko domain sebagai titik kegagalan tunggal? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
🚨 KOMPROMI DOMAIN $ACROSS MENGUNGKAP KERENTANAN FRONTEND DI BERBAGAI BRIDGE LINTAS RANTAI ⚠️
Laporan terbaru terkait insiden keamanan tingkat domain di $ACROSS menyoroti rapuhnya lapisan antarmuka keuangan terdesentralisasi. Meski logika eksekusi kontrak pintar mungkin tetap aman, frontend yang telah disusupi menciptakan celah injeksi kritis yang mencegat persetujuan pengguna. 🔍
Modal institusional dan pelaku pasar aktif harus memperlakukan integritas antarmuka dengan tingkat keseriusan yang sama seperti kedalaman likuiditas on-chain. Hingga tim pengembang mengeluarkan pernyataan resmi bahwa semuanya aman, menghentikan semua interaksi adalah satu-satunya protokol mitigasi risiko yang masuk akal. 🛡️
💬 Bagaimana protokol terdesentralisasi sebaiknya merancang redundansi frontend untuk sepenuhnya menghilangkan risiko domain sebagai titik kegagalan tunggal? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
Laporan terbaru terkait insiden keamanan tingkat domain di $ACROSS menyoroti rapuhnya lapisan antarmuka keuangan terdesentralisasi. Meski logika eksekusi kontrak pintar mungkin tetap aman, frontend yang telah disusupi menciptakan celah injeksi kritis yang mencegat persetujuan pengguna. 🔍
Modal institusional dan pelaku pasar aktif harus memperlakukan integritas antarmuka dengan tingkat keseriusan yang sama seperti kedalaman likuiditas on-chain. Hingga tim pengembang mengeluarkan pernyataan resmi bahwa semuanya aman, menghentikan semua interaksi adalah satu-satunya protokol mitigasi risiko yang masuk akal. 🛡️
💬 Bagaimana protokol terdesentralisasi sebaiknya merancang redundansi frontend untuk sepenuhnya menghilangkan risiko domain sebagai titik kegagalan tunggal? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
2

·
--
🚨 PERINGATAN KRITIS FRONTEND $ACROSS : AMANKAN DOMPET ANDA SEKARANG JUGA! ⚠️
Investor cerdas tahu bahwa kode yang mendasarinya hanya sekuat portal yang Anda gunakan untuk mengaksesnya. 🦈 Laporan terus berdatangan tentang antarmuka domain yang telah disusupi dan menguras dana melalui persetujuan berbahaya, meskipun kontrak pintar tetap tidak tersentuh.
Kerentanan infrastruktur mengingatkan kita bahwa menjaga modal selalu lebih penting daripada mengejar imbal hasil. ⚡ Sampai tim inti memberikan pernyataan resmi bahwa semuanya aman, anggap frontend itu seperti ladang ranjau dan hindari sepenuhnya. 🔍
Apakah Anda sedang mengaudit persetujuan token aktif hari ini, atau menunggu petir menyambar portofolio Anda? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
🚨 PERINGATAN KRITIS FRONTEND $ACROSS : AMANKAN DOMPET ANDA SEKARANG JUGA! ⚠️
Investor cerdas tahu bahwa kode yang mendasarinya hanya sekuat portal yang Anda gunakan untuk mengaksesnya. 🦈 Laporan terus berdatangan tentang antarmuka domain yang telah disusupi dan menguras dana melalui persetujuan berbahaya, meskipun kontrak pintar tetap tidak tersentuh.
Kerentanan infrastruktur mengingatkan kita bahwa menjaga modal selalu lebih penting daripada mengejar imbal hasil. ⚡ Sampai tim inti memberikan pernyataan resmi bahwa semuanya aman, anggap frontend itu seperti ladang ranjau dan hindari sepenuhnya. 🔍
Apakah Anda sedang mengaudit persetujuan token aktif hari ini, atau menunggu petir menyambar portofolio Anda? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
Investor cerdas tahu bahwa kode yang mendasarinya hanya sekuat portal yang Anda gunakan untuk mengaksesnya. 🦈 Laporan terus berdatangan tentang antarmuka domain yang telah disusupi dan menguras dana melalui persetujuan berbahaya, meskipun kontrak pintar tetap tidak tersentuh.
Kerentanan infrastruktur mengingatkan kita bahwa menjaga modal selalu lebih penting daripada mengejar imbal hasil. ⚡ Sampai tim inti memberikan pernyataan resmi bahwa semuanya aman, anggap frontend itu seperti ladang ranjau dan hindari sepenuhnya. 🔍
Apakah Anda sedang mengaudit persetujuan token aktif hari ini, atau menunggu petir menyambar portofolio Anda? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
13


·
--
🚨 Across Protocol memperingatkan pengguna agar tidak mengakses aplikasinya setelah muncul laporan pengurasan dompet
Jembatan lintas-chain Across pada Selasa meminta pengguna untuk tidak mengunjungi aplikasinya, menghubungkan dompet, atau menandatangani transaksi maupun persetujuan apa pun hingga pemberitahuan lebih lanjut, sementara mereka menyelidiki potensi insiden keamanan yang memengaruhi domain mereka.
Tim tersebut belum mengatakan apa penyebab masalah ini atau apakah kontrak pintar maupun operasi bridge mereka terdampak. Di X, seorang pengguna mengaku kehilangan USDC senilai $9,000 dan pengguna lain melaporkan kehilangan 7,053 USDT0 dalam tujuh transaksi di Plasma; laporan-laporan ini belum diverifikasi secara independen.
⭐ Antarmuka bridge tetap menjadi titik lemah di DeFi: domain yang dibajak dapat menguras aset pengguna yang menandatangani persetujuan, meskipun kontrak yang mendasarinya tetap utuh. Karena itu, trader sebaiknya menunggu pengumuman resmi bahwa semuanya aman dari Across sebelum berinteraksi.
#Across #DeFi #Security #Bridge
🚨 Across Protocol memperingatkan pengguna agar tidak mengakses aplikasinya setelah muncul laporan pengurasan dompet
Jembatan lintas-chain Across pada Selasa meminta pengguna untuk tidak mengunjungi aplikasinya, menghubungkan dompet, atau menandatangani transaksi maupun persetujuan apa pun hingga pemberitahuan lebih lanjut, sementara mereka menyelidiki potensi insiden keamanan yang memengaruhi domain mereka.
Tim tersebut belum mengatakan apa penyebab masalah ini atau apakah kontrak pintar maupun operasi bridge mereka terdampak. Di X, seorang pengguna mengaku kehilangan USDC senilai $9,000 dan pengguna lain melaporkan kehilangan 7,053 USDT0 dalam tujuh transaksi di Plasma; laporan-laporan ini belum diverifikasi secara independen.
⭐ Antarmuka bridge tetap menjadi titik lemah di DeFi: domain yang dibajak dapat menguras aset pengguna yang menandatangani persetujuan, meskipun kontrak yang mendasarinya tetap utuh. Karena itu, trader sebaiknya menunggu pengumuman resmi bahwa semuanya aman dari Across sebelum berinteraksi.
#Across #DeFi #Security #Bridge
Jembatan lintas-chain Across pada Selasa meminta pengguna untuk tidak mengunjungi aplikasinya, menghubungkan dompet, atau menandatangani transaksi maupun persetujuan apa pun hingga pemberitahuan lebih lanjut, sementara mereka menyelidiki potensi insiden keamanan yang memengaruhi domain mereka.
Tim tersebut belum mengatakan apa penyebab masalah ini atau apakah kontrak pintar maupun operasi bridge mereka terdampak. Di X, seorang pengguna mengaku kehilangan USDC senilai $9,000 dan pengguna lain melaporkan kehilangan 7,053 USDT0 dalam tujuh transaksi di Plasma; laporan-laporan ini belum diverifikasi secara independen.
⭐ Antarmuka bridge tetap menjadi titik lemah di DeFi: domain yang dibajak dapat menguras aset pengguna yang menandatangani persetujuan, meskipun kontrak yang mendasarinya tetap utuh. Karena itu, trader sebaiknya menunggu pengumuman resmi bahwa semuanya aman dari Across sebelum berinteraksi.
#Across #DeFi #Security #Bridge
103

·
--
Across baru saja mengeluarkan pernyataan resmi: untuk sementara jangan gunakan aplikasinya, jangan hubungkan dompet, jangan menandatangani apa pun, dan jangan menyetujui izin apa pun. Mereka sedang menyelidiki dugaan insiden keamanan. Ada pengguna yang mengatakan dompetnya terkuras setelah menggunakan bridge; seorang pengguna mengaku kehilangan 9000 USDC, sementara pengguna lain mengatakan 7 transaksi memindahkan 7053 USDT0. Pihak resmi sedang menindaklanjuti dan memverifikasi laporan tersebut, dan Cointelegraph juga belum mengonfirmasinya secara independen. Bridge ini telah memproses transaksi senilai lebih dari 40 miliar dolar AS. Dengan peringatan seperti ini, siapa yang berani bertaruh bahwa ini cuma alarm palsu? Jika Anda punya izin untuk Across, periksa dulu dan cabut izin yang perlu dicabut. Jangan menunggu sampai semuanya terbukti baru menyesal. Belakangan ini, Anda masih berani menggunakan bridge lintas jaringan?
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
Across baru saja mengeluarkan pernyataan resmi: untuk sementara jangan gunakan aplikasinya, jangan hubungkan dompet, jangan menandatangani apa pun, dan jangan menyetujui izin apa pun. Mereka sedang menyelidiki dugaan insiden keamanan. Ada pengguna yang mengatakan dompetnya terkuras setelah menggunakan bridge; seorang pengguna mengaku kehilangan 9000 USDC, sementara pengguna lain mengatakan 7 transaksi memindahkan 7053 USDT0. Pihak resmi sedang menindaklanjuti dan memverifikasi laporan tersebut, dan Cointelegraph juga belum mengonfirmasinya secara independen. Bridge ini telah memproses transaksi senilai lebih dari 40 miliar dolar AS. Dengan peringatan seperti ini, siapa yang berani bertaruh bahwa ini cuma alarm palsu? Jika Anda punya izin untuk Across, periksa dulu dan cabut izin yang perlu dicabut. Jangan menunggu sampai semuanya terbukti baru menyesal. Belakangan ini, Anda masih berani menggunakan bridge lintas jaringan?
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
33
·
--
【Jembatan lintas rantai Across bermasalah! Peringatan darurat dari pihak resmi: jangan buka, jangan hubungkan dompet, jangan tanda tangan】
Jembatan lintas rantai Across mengeluarkan peringatan sekitar pukul 3 dini hari tanggal 11 November waktu Beijing. Mereka menyatakan bahwa ada masalah dengan domain situs resmi dan sedang menyelidikinya. Pengguna diminta untuk tidak mengakses situs web, menghubungkan dompet, atau menandatangani transaksi maupun otorisasi apa pun sampai ada pemberitahuan lebih lanjut. Beberapa pengguna telah menyampaikan di kolom komentar bahwa dompet mereka diretas. Jika Anda menggunakan situs web Across selama periode ini, segera periksa dan cabut otorisasi yang tidak dikenal.
#Across #跨链桥 #KeamananDompet
【Jembatan lintas rantai Across bermasalah! Peringatan darurat dari pihak resmi: jangan buka, jangan hubungkan dompet, jangan tanda tangan】
Jembatan lintas rantai Across mengeluarkan peringatan sekitar pukul 3 dini hari tanggal 11 November waktu Beijing. Mereka menyatakan bahwa ada masalah dengan domain situs resmi dan sedang menyelidikinya. Pengguna diminta untuk tidak mengakses situs web, menghubungkan dompet, atau menandatangani transaksi maupun otorisasi apa pun sampai ada pemberitahuan lebih lanjut. Beberapa pengguna telah menyampaikan di kolom komentar bahwa dompet mereka diretas. Jika Anda menggunakan situs web Across selama periode ini, segera periksa dan cabut otorisasi yang tidak dikenal.
#Across #跨链桥 #KeamananDompet
Jembatan lintas rantai Across mengeluarkan peringatan sekitar pukul 3 dini hari tanggal 11 November waktu Beijing. Mereka menyatakan bahwa ada masalah dengan domain situs resmi dan sedang menyelidikinya. Pengguna diminta untuk tidak mengakses situs web, menghubungkan dompet, atau menandatangani transaksi maupun otorisasi apa pun sampai ada pemberitahuan lebih lanjut. Beberapa pengguna telah menyampaikan di kolom komentar bahwa dompet mereka diretas. Jika Anda menggunakan situs web Across selama periode ini, segera periksa dan cabut otorisasi yang tidak dikenal.
#Across #跨链桥 #KeamananDompet
40
Di sektor jembatan lintas rantai, Across Protocol selalu memilih jalur yang tidak banyak disorot. Protokol ini mengandalkan oracle optimistis UMA dan menggunakan model pencocokan intent untuk memindahkan dana lintas rantai. $ACX adalah token tata kelola protokol.
Snapshot on-chain terbaru: harga sekitar 0,0434 dolar AS, volume perdagangan 24 jam sekitar 1,48 juta dolar AS, dan kapitalisasi pasar yang beredar sekitar 31,49 juta dolar AS. Volume perdagangan relatif rendah dibandingkan kapitalisasi pasar. Ditambah hampir tidak adanya perbincangan pasar belakangan ini, aset ini berada dalam fase sepi yang khas.
Sepi bukan berarti peluang, apalagi aman. Untuk aset yang kurang mendapat perhatian seperti ini, indikator konkret yang lebih penting untuk dipantau adalah volume transfer lintas rantai, pendapatan biaya perutean, laju integrasi jaringan baru, serta jadwal pembukaan token dan rasio staking. Mengerjakan analisis fundamental sebelum narasi mulai ramai adalah cara yang tepat untuk menyikapi aset yang kurang dikenal.
#跨链桥 #Across #PengamatanOn-chain
Di sektor jembatan lintas rantai, Across Protocol selalu memilih jalur yang tidak banyak disorot. Protokol ini mengandalkan oracle optimistis UMA dan menggunakan model pencocokan intent untuk memindahkan dana lintas rantai. $ACX adalah token tata kelola protokol.
Snapshot on-chain terbaru: harga sekitar 0,0434 dolar AS, volume perdagangan 24 jam sekitar 1,48 juta dolar AS, dan kapitalisasi pasar yang beredar sekitar 31,49 juta dolar AS. Volume perdagangan relatif rendah dibandingkan kapitalisasi pasar. Ditambah hampir tidak adanya perbincangan pasar belakangan ini, aset ini berada dalam fase sepi yang khas.
Sepi bukan berarti peluang, apalagi aman. Untuk aset yang kurang mendapat perhatian seperti ini, indikator konkret yang lebih penting untuk dipantau adalah volume transfer lintas rantai, pendapatan biaya perutean, laju integrasi jaringan baru, serta jadwal pembukaan token dan rasio staking. Mengerjakan analisis fundamental sebelum narasi mulai ramai adalah cara yang tepat untuk menyikapi aset yang kurang dikenal.
#跨链桥 #Across #PengamatanOn-chain
Snapshot on-chain terbaru: harga sekitar 0,0434 dolar AS, volume perdagangan 24 jam sekitar 1,48 juta dolar AS, dan kapitalisasi pasar yang beredar sekitar 31,49 juta dolar AS. Volume perdagangan relatif rendah dibandingkan kapitalisasi pasar. Ditambah hampir tidak adanya perbincangan pasar belakangan ini, aset ini berada dalam fase sepi yang khas.
Sepi bukan berarti peluang, apalagi aman. Untuk aset yang kurang mendapat perhatian seperti ini, indikator konkret yang lebih penting untuk dipantau adalah volume transfer lintas rantai, pendapatan biaya perutean, laju integrasi jaringan baru, serta jadwal pembukaan token dan rasio staking. Mengerjakan analisis fundamental sebelum narasi mulai ramai adalah cara yang tepat untuk menyikapi aset yang kurang dikenal.
#跨链桥 #Across #PengamatanOn-chain

·
--
Sektor cross-chain belakangan ini tidak terlalu ramai, tetapi saat data sedang sepi, justru cocok untuk meninjau fundamental. $ACX adalah token asli Across Protocol. Across mengusung jembatan cross-chain cepat berbasis intent, dengan perutean dana melalui mekanisme oracle optimistis. Kecepatan dan pengalaman transfer antarjaringan Layer2 selalu menjadi ciri utamanya.
Snapshot on-chain: Harga saat ini sekitar 0,045 dolar AS, kapitalisasi pasar sekitar 32,71 juta dolar AS, sedangkan volume perdagangan 24 jam hanya sekitar 156 ribu dolar AS. Aktivitas volumenya jelas lesu. Ini menunjukkan perhatian pasar sedang rendah. Dalam kondisi seperti ini, pergerakan jangka pendek lebih mudah didominasi oleh sedikit aliran dana, sehingga mengejar kenaikan atau menjual saat turun bukanlah pilihan yang menarik dari segi risiko dan imbal hasil.
Ada tiga hal yang patut dipantau selanjutnya: pertama, apakah penggunaan jembatan cross-chain dan pendapatan biaya transaksi yang nyata dapat pulih seiring meningkatnya aktivitas ekosistem; kedua, laju integrasi protokol di jaringan baru dan Rollup baru—semakin luas cakupan peruteannya, semakin mudah efek jaringan terakumulasi; ketiga, apakah pemberdayaan nyata di sisi token, seperti penguncian melalui staking atau pembagian biaya, benar-benar terwujud.
Saat tidak ada narasi, harga sering kali lebih dulu mencerminkan ekspektasi, tetapi juga paling mudah diabaikan pasar. Untuk aset cross-chain berkapitalisasi pasar kecil seperti ini, periksa dahulu data bisnis yang nyata sebelum memutuskan untuk mengambil posisi. Mengendalikan ukuran posisi selalu lebih penting daripada menebak arah.
#跨链 #Layer2 #Across
Sektor cross-chain belakangan ini tidak terlalu ramai, tetapi saat data sedang sepi, justru cocok untuk meninjau fundamental. $ACX adalah token asli Across Protocol. Across mengusung jembatan cross-chain cepat berbasis intent, dengan perutean dana melalui mekanisme oracle optimistis. Kecepatan dan pengalaman transfer antarjaringan Layer2 selalu menjadi ciri utamanya.
Snapshot on-chain: Harga saat ini sekitar 0,045 dolar AS, kapitalisasi pasar sekitar 32,71 juta dolar AS, sedangkan volume perdagangan 24 jam hanya sekitar 156 ribu dolar AS. Aktivitas volumenya jelas lesu. Ini menunjukkan perhatian pasar sedang rendah. Dalam kondisi seperti ini, pergerakan jangka pendek lebih mudah didominasi oleh sedikit aliran dana, sehingga mengejar kenaikan atau menjual saat turun bukanlah pilihan yang menarik dari segi risiko dan imbal hasil.
Ada tiga hal yang patut dipantau selanjutnya: pertama, apakah penggunaan jembatan cross-chain dan pendapatan biaya transaksi yang nyata dapat pulih seiring meningkatnya aktivitas ekosistem; kedua, laju integrasi protokol di jaringan baru dan Rollup baru—semakin luas cakupan peruteannya, semakin mudah efek jaringan terakumulasi; ketiga, apakah pemberdayaan nyata di sisi token, seperti penguncian melalui staking atau pembagian biaya, benar-benar terwujud.
Saat tidak ada narasi, harga sering kali lebih dulu mencerminkan ekspektasi, tetapi juga paling mudah diabaikan pasar. Untuk aset cross-chain berkapitalisasi pasar kecil seperti ini, periksa dahulu data bisnis yang nyata sebelum memutuskan untuk mengambil posisi. Mengendalikan ukuran posisi selalu lebih penting daripada menebak arah.
#跨链 #Layer2 #Across
Snapshot on-chain: Harga saat ini sekitar 0,045 dolar AS, kapitalisasi pasar sekitar 32,71 juta dolar AS, sedangkan volume perdagangan 24 jam hanya sekitar 156 ribu dolar AS. Aktivitas volumenya jelas lesu. Ini menunjukkan perhatian pasar sedang rendah. Dalam kondisi seperti ini, pergerakan jangka pendek lebih mudah didominasi oleh sedikit aliran dana, sehingga mengejar kenaikan atau menjual saat turun bukanlah pilihan yang menarik dari segi risiko dan imbal hasil.
Ada tiga hal yang patut dipantau selanjutnya: pertama, apakah penggunaan jembatan cross-chain dan pendapatan biaya transaksi yang nyata dapat pulih seiring meningkatnya aktivitas ekosistem; kedua, laju integrasi protokol di jaringan baru dan Rollup baru—semakin luas cakupan peruteannya, semakin mudah efek jaringan terakumulasi; ketiga, apakah pemberdayaan nyata di sisi token, seperti penguncian melalui staking atau pembagian biaya, benar-benar terwujud.
Saat tidak ada narasi, harga sering kali lebih dulu mencerminkan ekspektasi, tetapi juga paling mudah diabaikan pasar. Untuk aset cross-chain berkapitalisasi pasar kecil seperti ini, periksa dahulu data bisnis yang nyata sebelum memutuskan untuk mengambil posisi. Mengendalikan ukuran posisi selalu lebih penting daripada menebak arah.
#跨链 #Layer2 #Across
3
·
--
Saat pasar lesu, penggunaan infrastruktur yang sesungguhnya justru lebih layak diperhatikan. $ACX adalah token ekosistem Across Protocol, sebuah protokol yang berfokus pada transfer lintas rantai dan agregasi likuiditas. Harga saat ini sekitar 0,0436 dolar AS, kapitalisasi pasar sekitar 31,63 juta dolar AS, sedangkan volume perdagangan 24 jam sekitar 195 ribu dolar AS. Tingkat perputaran perdagangan tergolong rendah, begitu pula diskusi komunitas.
Minimnya perhatian bukan berarti tidak ada nilai, tetapi juga berarti volatilitas dapat meningkat. Ke depannya, amati volume transaksi lintas rantai, insentif likuiditas, dan laju peluncuran di rantai baru. Jika volume perdagangan terus meningkat, barulah itu menunjukkan bahwa pasar sedang menilai ulang aset ini; sebelum itu, kesabaran lebih penting daripada mengejar kenaikan harga.
#Across #lintasrantai
Saat pasar lesu, penggunaan infrastruktur yang sesungguhnya justru lebih layak diperhatikan. $ACX adalah token ekosistem Across Protocol, sebuah protokol yang berfokus pada transfer lintas rantai dan agregasi likuiditas. Harga saat ini sekitar 0,0436 dolar AS, kapitalisasi pasar sekitar 31,63 juta dolar AS, sedangkan volume perdagangan 24 jam sekitar 195 ribu dolar AS. Tingkat perputaran perdagangan tergolong rendah, begitu pula diskusi komunitas.
Minimnya perhatian bukan berarti tidak ada nilai, tetapi juga berarti volatilitas dapat meningkat. Ke depannya, amati volume transaksi lintas rantai, insentif likuiditas, dan laju peluncuran di rantai baru. Jika volume perdagangan terus meningkat, barulah itu menunjukkan bahwa pasar sedang menilai ulang aset ini; sebelum itu, kesabaran lebih penting daripada mengejar kenaikan harga.
#Across #lintasrantai
Minimnya perhatian bukan berarti tidak ada nilai, tetapi juga berarti volatilitas dapat meningkat. Ke depannya, amati volume transaksi lintas rantai, insentif likuiditas, dan laju peluncuran di rantai baru. Jika volume perdagangan terus meningkat, barulah itu menunjukkan bahwa pasar sedang menilai ulang aset ini; sebelum itu, kesabaran lebih penting daripada mengejar kenaikan harga.
#Across #lintasrantai
30
·
--
Saat pasar sedang sepi, justru ini waktu yang tepat untuk mencermati infrastruktur lintas rantai yang kurang banyak dibicarakan. $ACX adalah token Across Protocol, dengan harga terbaru sekitar 0,0436 dolar AS, kapitalisasi pasar sekitar 31,63 juta dolar AS, dan volume perdagangan 24 jam sekitar 195 ribu dolar AS. Datanya cukup jelas: perhatian rendah, perputaran lemah, dan minim katalis sentimen yang terlihat dalam jangka pendek.
Namun, faktor kunci di sektor lintas rantai bukanlah ramainya percakapan di media sosial, melainkan penyelesaian transaksi yang stabil, kecepatan aset sampai, cakupan rantai yang didukung, serta pendapatan biaya yang nyata. Jika volume transaksi lintas rantai protokol terus meningkat, valuasi token mungkin mendapat dukungan yang lebih kuat. Sebaliknya, jika perdagangan tetap sepi dalam jangka panjang, fluktuasi harga juga mudah membesar.
Aset berkapitalisasi pasar kecil seperti ini lebih cocok dipantau terlebih dahulu melalui data on-chain sebelum memutuskan untuk berpartisipasi, alih-alih terburu-buru mengambil posisi besar hanya karena “tidak ada yang membicarakannya”. Bersabarlah dan tunggu sinyal konfirmasi dari volume perdagangan, penggunaan jembatan lintas rantai, atau kabar ekosistem.
#Across #跨链 #DeFi
Saat pasar sedang sepi, justru ini waktu yang tepat untuk mencermati infrastruktur lintas rantai yang kurang banyak dibicarakan. $ACX adalah token Across Protocol, dengan harga terbaru sekitar 0,0436 dolar AS, kapitalisasi pasar sekitar 31,63 juta dolar AS, dan volume perdagangan 24 jam sekitar 195 ribu dolar AS. Datanya cukup jelas: perhatian rendah, perputaran lemah, dan minim katalis sentimen yang terlihat dalam jangka pendek.
Namun, faktor kunci di sektor lintas rantai bukanlah ramainya percakapan di media sosial, melainkan penyelesaian transaksi yang stabil, kecepatan aset sampai, cakupan rantai yang didukung, serta pendapatan biaya yang nyata. Jika volume transaksi lintas rantai protokol terus meningkat, valuasi token mungkin mendapat dukungan yang lebih kuat. Sebaliknya, jika perdagangan tetap sepi dalam jangka panjang, fluktuasi harga juga mudah membesar.
Aset berkapitalisasi pasar kecil seperti ini lebih cocok dipantau terlebih dahulu melalui data on-chain sebelum memutuskan untuk berpartisipasi, alih-alih terburu-buru mengambil posisi besar hanya karena “tidak ada yang membicarakannya”. Bersabarlah dan tunggu sinyal konfirmasi dari volume perdagangan, penggunaan jembatan lintas rantai, atau kabar ekosistem.
#Across #跨链 #DeFi
Namun, faktor kunci di sektor lintas rantai bukanlah ramainya percakapan di media sosial, melainkan penyelesaian transaksi yang stabil, kecepatan aset sampai, cakupan rantai yang didukung, serta pendapatan biaya yang nyata. Jika volume transaksi lintas rantai protokol terus meningkat, valuasi token mungkin mendapat dukungan yang lebih kuat. Sebaliknya, jika perdagangan tetap sepi dalam jangka panjang, fluktuasi harga juga mudah membesar.
Aset berkapitalisasi pasar kecil seperti ini lebih cocok dipantau terlebih dahulu melalui data on-chain sebelum memutuskan untuk berpartisipasi, alih-alih terburu-buru mengambil posisi besar hanya karena “tidak ada yang membicarakannya”. Bersabarlah dan tunggu sinyal konfirmasi dari volume perdagangan, penggunaan jembatan lintas rantai, atau kabar ekosistem.
#Across #跨链 #DeFi
27

·
--
5M ACX dan $0.04375. Saat Polymarket mengisyaratkan tokennya sendiri, Across menawarkan jalan keluar dari tokennya
pertama — ambang batas untuk menukar token langsung menjadi saham
kedua — harga untuk menjual ACX begitu saja demi USDC, alih-alih menukarnya
lewat SPV, saham bisa didapat mulai dari 250k ACX, tetapi tempat hanya tersedia untuk 100 investor pertama dari AS dan sekitar 500 investor lainnya
di Centrifuge juga 1:1: pembelian langsung mulai dari 100000 $CFG
{future}(CFGUSDT)
, jumlah yang lebih kecil lewat trust CoinList. pemungutan suara CP172 lolos, tetapi penukaran belum tersedia
CoinGecko menghitung: dari Januari 2025 hingga Februari 2026, kurang dari 10% token di bursa-bursa teratas ditutup dengan keuntungan. saham tampak lebih adil daripada token, tetapi hanya bagi mereka yang memenuhi ambang batas
sementara itu, CEO Polymarket bicara soal aset onchain. tokennya belum ada: tak ada nama, ticker, ataupun tanggal. yang ada hanya merek dagang POLY
intinya, «token → saham» adalah pintu bagi dana investasi. kantong kecil tak muat melewati pintu itu; pilihan yang tersisa hanyalah buyback
#Polymarket #Across
5M ACX dan $0.04375. Saat Polymarket mengisyaratkan tokennya sendiri, Across menawarkan jalan keluar dari tokennya
pertama — ambang batas untuk menukar token langsung menjadi saham
kedua — harga untuk menjual ACX begitu saja demi USDC, alih-alih menukarnya
lewat SPV, saham bisa didapat mulai dari 250k ACX, tetapi tempat hanya tersedia untuk 100 investor pertama dari AS dan sekitar 500 investor lainnya
di Centrifuge juga 1:1: pembelian langsung mulai dari 100000 $CFG
, jumlah yang lebih kecil lewat trust CoinList. pemungutan suara CP172 lolos, tetapi penukaran belum tersedia
CoinGecko menghitung: dari Januari 2025 hingga Februari 2026, kurang dari 10% token di bursa-bursa teratas ditutup dengan keuntungan. saham tampak lebih adil daripada token, tetapi hanya bagi mereka yang memenuhi ambang batas
sementara itu, CEO Polymarket bicara soal aset onchain. tokennya belum ada: tak ada nama, ticker, ataupun tanggal. yang ada hanya merek dagang POLY
intinya, «token → saham» adalah pintu bagi dana investasi. kantong kecil tak muat melewati pintu itu; pilihan yang tersisa hanyalah buyback
#Polymarket #Across
pertama — ambang batas untuk menukar token langsung menjadi saham
kedua — harga untuk menjual ACX begitu saja demi USDC, alih-alih menukarnya
lewat SPV, saham bisa didapat mulai dari 250k ACX, tetapi tempat hanya tersedia untuk 100 investor pertama dari AS dan sekitar 500 investor lainnya
di Centrifuge juga 1:1: pembelian langsung mulai dari 100000 $CFG
, jumlah yang lebih kecil lewat trust CoinList. pemungutan suara CP172 lolos, tetapi penukaran belum tersedia
CoinGecko menghitung: dari Januari 2025 hingga Februari 2026, kurang dari 10% token di bursa-bursa teratas ditutup dengan keuntungan. saham tampak lebih adil daripada token, tetapi hanya bagi mereka yang memenuhi ambang batas
sementara itu, CEO Polymarket bicara soal aset onchain. tokennya belum ada: tak ada nama, ticker, ataupun tanggal. yang ada hanya merek dagang POLY
intinya, «token → saham» adalah pintu bagi dana investasi. kantong kecil tak muat melewati pintu itu; pilihan yang tersisa hanyalah buyback
#Polymarket #Across
181
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
176,627 penayangan
1,768 Berdiskusi
2
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
156,573 penayangan
1,543 Berdiskusi
3
#WillFOMCMinutesReinforceRateHikeExpectations?
45,618 penayangan
736 Berdiskusi
4
#BitcoinActiveSupplyInProfitDropsBelow45%
232,581 penayangan
1,801 Berdiskusi
5
#TONStrategyReports$23.97MQ3NetLoss
20,413 penayangan
150 Berdiskusi
6
#KavaSaysAbnormalActivityLimitedToKavaLend
154,661 penayangan
1,023 Berdiskusi
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
55,723 penayangan
412 Berdiskusi
8
#WhoWillSucceedJensenHuangatNvidia?
358,157 penayangan
2,160 Berdiskusi
9
#WhatWillDriveCryptoandStocks’NextRebound?
886,215 penayangan
3,970 Berdiskusi
10
#TradFiForBeginners
851,251 penayangan
4,984 Berdiskusi