Kode Across tidak diretas. Dan justru itulah yang seharusnya membuat Anda khawatir.
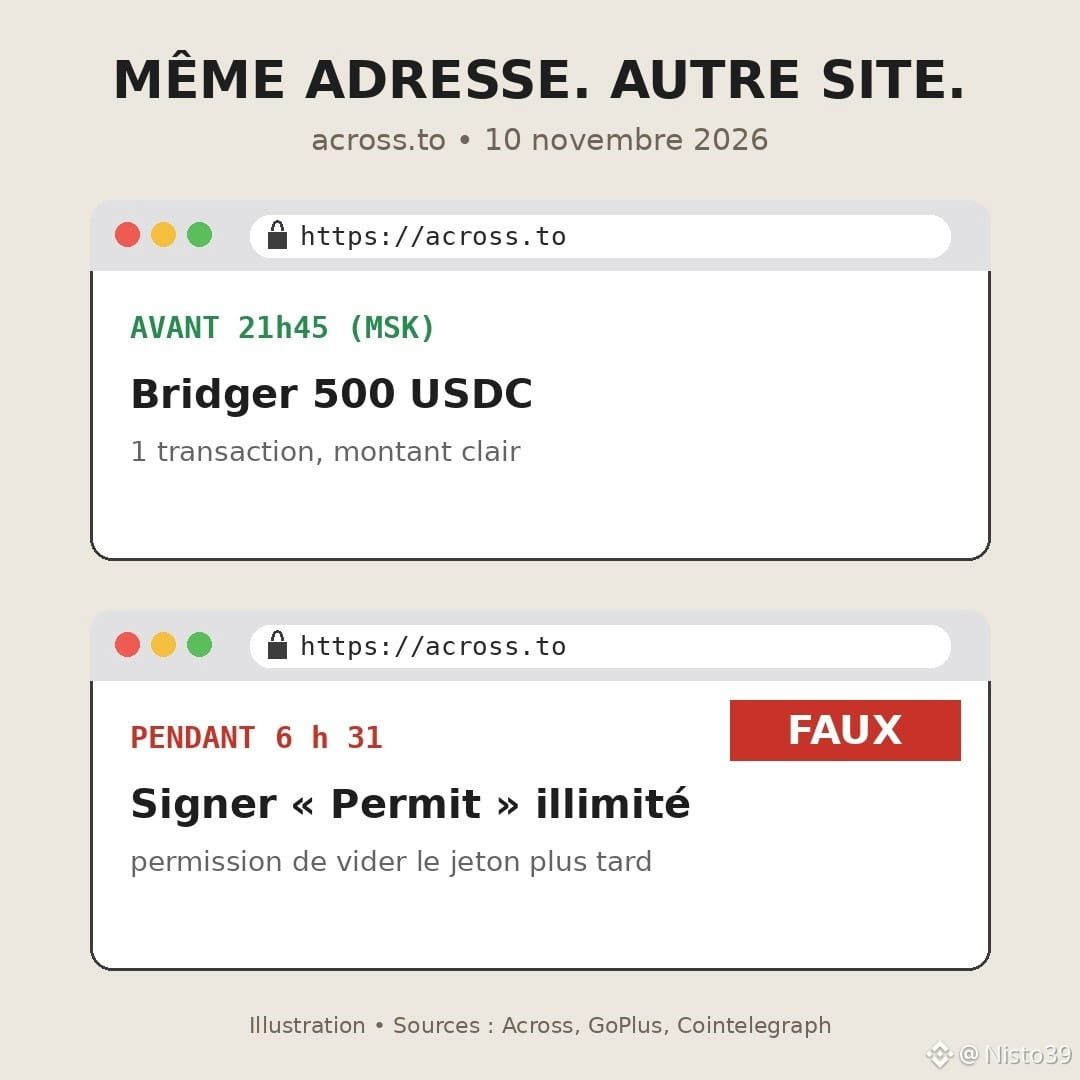
Selasa, 10 November, sekitar pukul 21.45 (waktu Moskow), seseorang mengambil alih nama domain across.to, alamat salah satu bridge yang paling banyak digunakan (sekitar 5,9 miliar dolar ditransfer dalam 30 hari menurut DefiLlama). Tidak ada celah keamanan pada smart contract. Hanya manipulasi manusia terhadap Namecheap, perusahaan yang mengelola nama domain tersebut, menurut tim Across.
Akibatnya: Anda mengetik alamat yang benar, melihat logo yang benar, tetapi diarahkan ke situs palsu. Situs itu meminta Anda menandatangani «permit» dan persetujuan. Persetujuan adalah izin yang diberikan kepada suatu alamat untuk memindahkan token Anda di kemudian hari, tanpa meminta izin lagi. Cukup dengan satu tanda tangan, dompet Anda bisa dikuras kapan pun penyerang menginginkannya.
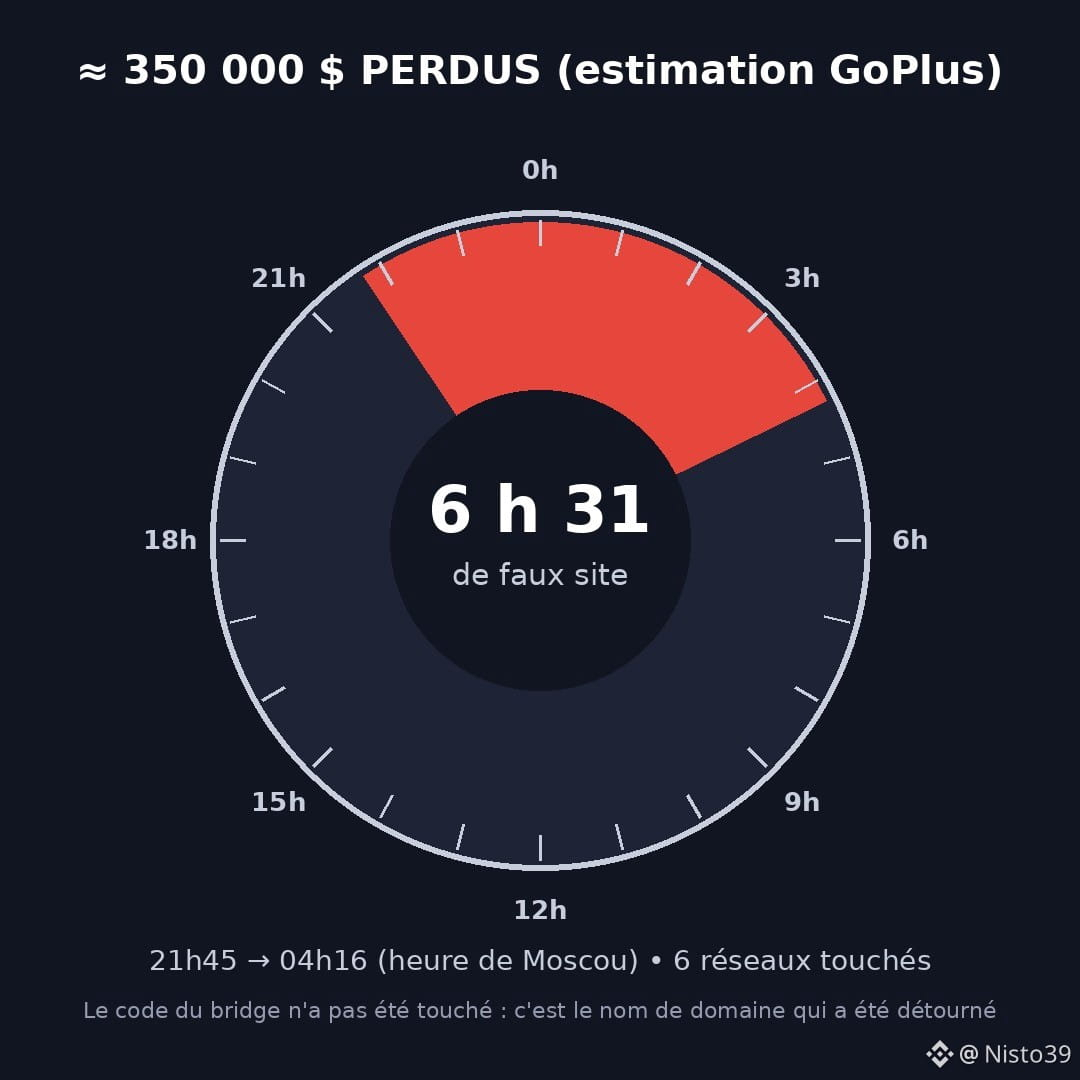
GoPlus memperkirakan kerugian sekitar 350.000 $, di Ethereum, Arbitrum, Base, BNB Chain, Ink, dan Plasma. Across belum mengonfirmasi jumlah totalnya, tetapi berjanji akan mengganti kerugian semua orang. Domain berhasil diambil alih kembali sekitar pukul 4.16 keesokan harinya. Enam setengah jam.
Pendapat saya, mungkin agak tidak populer: kita menghabiskan waktu berbulan-bulan untuk mengaudit kode, lalu mempercayakan pintu masuk toko kepada registrar yang bisa dihubungi lewat telepon. Titik terlemah bukan lagi blockchain, melainkan halaman web di depannya.
Pelajaran yang saya ambil: ketika situs yang sudah saya kenal luar dalam meminta tanda tangan yang tidak biasa untuk transfer sederhana sebesar $USDC atau $ETH , saya berhenti. Dan saya memeriksa persetujuan saya dari waktu ke waktu, bahkan saat tidak ada insiden.
Pertanyaan jujur: kapan terakhir kali Anda menandatangani persetujuan, apakah Anda membaca kepada siapa Anda memberikan izin?
#Across #Securite #Phishing #DeFi #Crypto
Selasa, 10 November, sekitar pukul 21.45 (waktu Moskow), seseorang mengambil alih nama domain across.to, alamat salah satu bridge yang paling banyak digunakan (sekitar 5,9 miliar dolar ditransfer dalam 30 hari menurut DefiLlama). Tidak ada celah keamanan pada smart contract. Hanya manipulasi manusia terhadap Namecheap, perusahaan yang mengelola nama domain tersebut, menurut tim Across.
Akibatnya: Anda mengetik alamat yang benar, melihat logo yang benar, tetapi diarahkan ke situs palsu. Situs itu meminta Anda menandatangani «permit» dan persetujuan. Persetujuan adalah izin yang diberikan kepada suatu alamat untuk memindahkan token Anda di kemudian hari, tanpa meminta izin lagi. Cukup dengan satu tanda tangan, dompet Anda bisa dikuras kapan pun penyerang menginginkannya.
GoPlus memperkirakan kerugian sekitar 350.000 $, di Ethereum, Arbitrum, Base, BNB Chain, Ink, dan Plasma. Across belum mengonfirmasi jumlah totalnya, tetapi berjanji akan mengganti kerugian semua orang. Domain berhasil diambil alih kembali sekitar pukul 4.16 keesokan harinya. Enam setengah jam.
Pendapat saya, mungkin agak tidak populer: kita menghabiskan waktu berbulan-bulan untuk mengaudit kode, lalu mempercayakan pintu masuk toko kepada registrar yang bisa dihubungi lewat telepon. Titik terlemah bukan lagi blockchain, melainkan halaman web di depannya.
Pelajaran yang saya ambil: ketika situs yang sudah saya kenal luar dalam meminta tanda tangan yang tidak biasa untuk transfer sederhana sebesar $USDC atau $ETH , saya berhenti. Dan saya memeriksa persetujuan saya dari waktu ke waktu, bahkan saat tidak ada insiden.
Pertanyaan jujur: kapan terakhir kali Anda menandatangani persetujuan, apakah Anda membaca kepada siapa Anda memberikan izin?
#Across #Securite #Phishing #DeFi #Crypto