
倔犟的小土豆
713 Publications

倔犟的小土豆
Signaler
Bloquer l’utilisateur
希望有一天我也会变得很优秀!
60 Suivis
4.2K+ Abonnés
491 J’aime
Publications
Tous
Citations
Direct
PINNED
·
--
En parcourant la documentation des droits d’accès du Vault de TermMax, je me suis rendu compte que la phrase « revenus passifs garantis » devrait plutôt mettre en gras « qui agit à ta place » que « revenus garantis ».
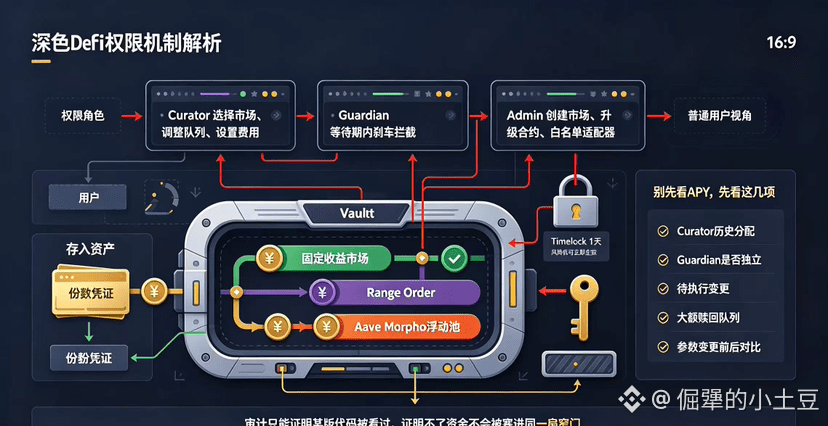
Le Vault lui-même suit la norme ERC-4626 : l’utilisateur dépose des actifs et reçoit des parts. Le Curator sélectionne les marchés, construit les Range Orders, gère les files de déploiement des fonds et définit les courbes de tarification. Les liquidités en attente peuvent aussi être allouées à des pools flexibles comme Aave ou Morpho. Pour l’utilisateur lambda, c’est très simple : la gestion complexe des horizons/échéances est encapsulée dans une seule interface. Cette « mise en produit » est effectivement plus fluide que d’aller soi-même faire du trading marché par marché.
Mais « moins d’opérations » ne veut pas dire « moins de confiance ». Le Curator peut décider où va le capital, et soumettre aussi des ajustements : listes blanches des marchés, frais de performance et modifications du timelock. Le Guardian peut annuler, pendant la période d’attente, les changements qui augmentent le risque. Le délai par défaut est d’1 jour ; les actions de réduction du risque peuvent prendre effet immédiatement. Cette conception ressemble à quelqu’un assis juste à côté du gestionnaire de fonds, avec un frein à portée de pied : la direction n’est toujours pas entre les mains du déposant.
Au-dessus encore, il y a d’autres rôles du protocole comme DEFAULT_ADMIN, PAUSER, CONFIGURATOR, etc. : création de marchés, mise à niveau de contrats, adaptation des white-list adapters, mise à jour de certaines configurations. L’oracle est plus sensible : les sources de pricing ont un mécanisme d’attente dédié et une source de secours. L’existence d’entrées d’autorisations et de multi-sig publiquement accessibles est un point positif. Mais le fait que les autorisations soient publiques ne signifie pas que le pouvoir a disparu : cela veut simplement dire où la clé est accrochée au mur.
Donc, pour évaluer Vault, je ne regarde pas d’abord l’APY de la page : je regarde d’abord l’historique des allocations du Curator, si le Guardian est indépendant, et si les changements en attente peuvent être compris par un utilisateur ordinaire. Ensuite, je regarde comment la file est organisée lors de retraits de montants importants. Idéalement, je demande aussi une table « avant/après » à chaque modification de paramètres. L’audit ne peut prouver que du code d’une version a été examiné : il ne prouve pas que le gestionnaire ne va pas envoyer la liquidité par la même porte étroite.
Ce que TermMax veut vraiment vendre, ce n’est pas seulement « te faire gagner des clics en moins », mais « te laisser gagner en décisions tout en contraignant le pouvoir ». La première moitié, le produit l’apporte. La seconde moitié dépend des preuves sur la durée : pas du nom d’un rôle.
#termmax @TermMax
En parcourant la documentation des droits d’accès du Vault de TermMax, je me suis rendu compte que la phrase « revenus passifs garantis » devrait plutôt mettre en gras « qui agit à ta place » que « revenus garantis ».
Le Vault lui-même suit la norme ERC-4626 : l’utilisateur dépose des actifs et reçoit des parts. Le Curator sélectionne les marchés, construit les Range Orders, gère les files de déploiement des fonds et définit les courbes de tarification. Les liquidités en attente peuvent aussi être allouées à des pools flexibles comme Aave ou Morpho. Pour l’utilisateur lambda, c’est très simple : la gestion complexe des horizons/échéances est encapsulée dans une seule interface. Cette « mise en produit » est effectivement plus fluide que d’aller soi-même faire du trading marché par marché.
Mais « moins d’opérations » ne veut pas dire « moins de confiance ». Le Curator peut décider où va le capital, et soumettre aussi des ajustements : listes blanches des marchés, frais de performance et modifications du timelock. Le Guardian peut annuler, pendant la période d’attente, les changements qui augmentent le risque. Le délai par défaut est d’1 jour ; les actions de réduction du risque peuvent prendre effet immédiatement. Cette conception ressemble à quelqu’un assis juste à côté du gestionnaire de fonds, avec un frein à portée de pied : la direction n’est toujours pas entre les mains du déposant.
Au-dessus encore, il y a d’autres rôles du protocole comme DEFAULT_ADMIN, PAUSER, CONFIGURATOR, etc. : création de marchés, mise à niveau de contrats, adaptation des white-list adapters, mise à jour de certaines configurations. L’oracle est plus sensible : les sources de pricing ont un mécanisme d’attente dédié et une source de secours. L’existence d’entrées d’autorisations et de multi-sig publiquement accessibles est un point positif. Mais le fait que les autorisations soient publiques ne signifie pas que le pouvoir a disparu : cela veut simplement dire où la clé est accrochée au mur.
Donc, pour évaluer Vault, je ne regarde pas d’abord l’APY de la page : je regarde d’abord l’historique des allocations du Curator, si le Guardian est indépendant, et si les changements en attente peuvent être compris par un utilisateur ordinaire. Ensuite, je regarde comment la file est organisée lors de retraits de montants importants. Idéalement, je demande aussi une table « avant/après » à chaque modification de paramètres. L’audit ne peut prouver que du code d’une version a été examiné : il ne prouve pas que le gestionnaire ne va pas envoyer la liquidité par la même porte étroite.
Ce que TermMax veut vraiment vendre, ce n’est pas seulement « te faire gagner des clics en moins », mais « te laisser gagner en décisions tout en contraignant le pouvoir ». La première moitié, le produit l’apporte. La seconde moitié dépend des preuves sur la durée : pas du nom d’un rôle.
#termmax @TermMax
Le Vault lui-même suit la norme ERC-4626 : l’utilisateur dépose des actifs et reçoit des parts. Le Curator sélectionne les marchés, construit les Range Orders, gère les files de déploiement des fonds et définit les courbes de tarification. Les liquidités en attente peuvent aussi être allouées à des pools flexibles comme Aave ou Morpho. Pour l’utilisateur lambda, c’est très simple : la gestion complexe des horizons/échéances est encapsulée dans une seule interface. Cette « mise en produit » est effectivement plus fluide que d’aller soi-même faire du trading marché par marché.
Mais « moins d’opérations » ne veut pas dire « moins de confiance ». Le Curator peut décider où va le capital, et soumettre aussi des ajustements : listes blanches des marchés, frais de performance et modifications du timelock. Le Guardian peut annuler, pendant la période d’attente, les changements qui augmentent le risque. Le délai par défaut est d’1 jour ; les actions de réduction du risque peuvent prendre effet immédiatement. Cette conception ressemble à quelqu’un assis juste à côté du gestionnaire de fonds, avec un frein à portée de pied : la direction n’est toujours pas entre les mains du déposant.
Au-dessus encore, il y a d’autres rôles du protocole comme DEFAULT_ADMIN, PAUSER, CONFIGURATOR, etc. : création de marchés, mise à niveau de contrats, adaptation des white-list adapters, mise à jour de certaines configurations. L’oracle est plus sensible : les sources de pricing ont un mécanisme d’attente dédié et une source de secours. L’existence d’entrées d’autorisations et de multi-sig publiquement accessibles est un point positif. Mais le fait que les autorisations soient publiques ne signifie pas que le pouvoir a disparu : cela veut simplement dire où la clé est accrochée au mur.
Donc, pour évaluer Vault, je ne regarde pas d’abord l’APY de la page : je regarde d’abord l’historique des allocations du Curator, si le Guardian est indépendant, et si les changements en attente peuvent être compris par un utilisateur ordinaire. Ensuite, je regarde comment la file est organisée lors de retraits de montants importants. Idéalement, je demande aussi une table « avant/après » à chaque modification de paramètres. L’audit ne peut prouver que du code d’une version a été examiné : il ne prouve pas que le gestionnaire ne va pas envoyer la liquidité par la même porte étroite.
Ce que TermMax veut vraiment vendre, ce n’est pas seulement « te faire gagner des clics en moins », mais « te laisser gagner en décisions tout en contraignant le pouvoir ». La première moitié, le produit l’apporte. La seconde moitié dépend des preuves sur la durée : pas du nom d’un rôle.
#termmax @TermMax
4
1
2
97
·
--
Aujourd’hui, n’ayant rien à faire, je suis allé fouiller la page d’écosystème de Dusk.
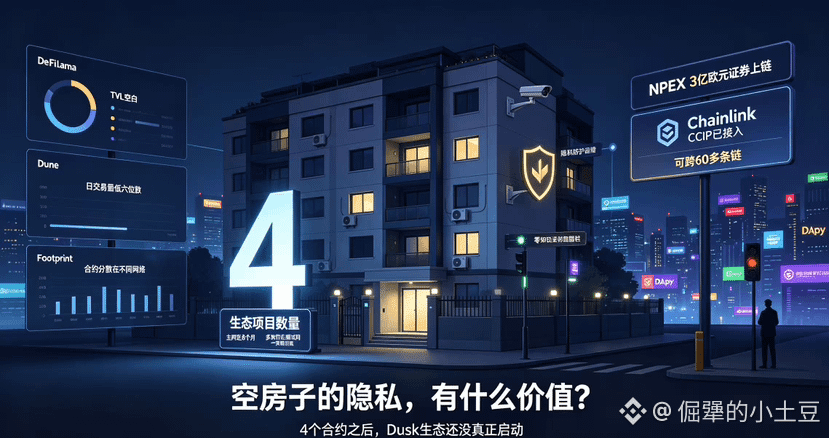
La page officielle des données listait les projets de l’écosystème. J’ai compté : il n’y en a que 4. Une Layer 1 dont le mainnet est en ligne depuis presque 8 mois… et dans l’écosystème, il n’y a que 4 projets. J’ai tout retourné côté Dune, DeFiLlama et Footprint : soit c’était vide, soit ce sont encore ces 4 contrats qui reviennent en boucle.
Ces 4 contrats sont en plus répartis sur différents réseaux, et la plupart se trouvent encore au stade du testnet.
Comparons avec d’autres L1 lancées à la même période sur le mainnet : chez elles, il y a au moins des dizaines, voire des centaines de projets. La liste des DApp ne se termine même pas quand on la fait défiler sur trois pages. Chez Dusk, je tourne une page et c’est terminé.
On pourrait dire : « Dusk est axé sur les institutions, il n’a pas besoin de beaucoup de DApp. » Mais ce chiffre de 4 contrats ne correspond même pas à une phase de démarrage. Une blockchain sans écosystème, c’est comme un lotissement de luxe entièrement rénové, mais où personne ne vit. Vous installez les meilleures serrures, le système de surveillance le plus cher… mais vous protégez des logements vides. Dans ce cas, quelle valeur a la confidentialité de pièces inhabitées ?
Je suis ensuite repassé aux données TVL : DeFiLlama indique un TVL vide, et le volume de transactions quotidiennes n’est qu’en bas six chiffres. La coopération de NPEX est bien le plus gros argument de Dusk : 300 millions d’euros en titres tokenisés, ça sonne impressionnant. Mais une collaboration ne suffit pas à faire vivre une chaîne. En parcourant la communauté, je n’ai trouvé aucun autre partenariat d’envergure au niveau institutionnel, à part NPEX. Et « la taille du stock d’actifs » n’est pas la même chose que « l’activité et la compensation on-chain ». Une analyse indique même que « l’écart entre les chiffres annoncés et leur mise en œuvre réelle est considérable ».
En janvier 2026, Dusk et Chainlink ont entièrement relié CCIP. En théorie, les jetons de titres NPEX émis sur Dusk peuvent être transférés vers plus de 60 chaînes. Mais l’infrastructure est en place, personne ne s’en sert : c’est comme poser des fondations sans y construire.
Si d’ici la fin de cette année, le nombre de contrats de Dusk reste sous les deux chiffres, alors je n’aurai vraiment plus les moyens de me raconter des histoires. Une chaîne de confidentialité que personne n’utilise : sa confidentialité n’a aucun sens. Il faut d’abord des utilisateurs, pour qu’il y ait une confidentialité à protéger. À l’heure actuelle, il n’y a même pas de monde ; la confidentialité devient une forme d’auto-enthousiasme.
La situation des 4 contrats me fait comprendre très clairement une chose : cet écosystème n’a pas encore vraiment démarré. Le fait que le mainnet soit stable, c’est seulement la première étape. La suite, c’est l’essentiel : les développeurs viennent-ils, et peuvent-ils rester ? La valeur d’une chaîne dépend finalement de ce qui s’y exécute.
#dusk $DUSK @Dusk
Aujourd’hui, n’ayant rien à faire, je suis allé fouiller la page d’écosystème de Dusk.
La page officielle des données listait les projets de l’écosystème. J’ai compté : il n’y en a que 4. Une Layer 1 dont le mainnet est en ligne depuis presque 8 mois… et dans l’écosystème, il n’y a que 4 projets. J’ai tout retourné côté Dune, DeFiLlama et Footprint : soit c’était vide, soit ce sont encore ces 4 contrats qui reviennent en boucle.
Ces 4 contrats sont en plus répartis sur différents réseaux, et la plupart se trouvent encore au stade du testnet.
Comparons avec d’autres L1 lancées à la même période sur le mainnet : chez elles, il y a au moins des dizaines, voire des centaines de projets. La liste des DApp ne se termine même pas quand on la fait défiler sur trois pages. Chez Dusk, je tourne une page et c’est terminé.
On pourrait dire : « Dusk est axé sur les institutions, il n’a pas besoin de beaucoup de DApp. » Mais ce chiffre de 4 contrats ne correspond même pas à une phase de démarrage. Une blockchain sans écosystème, c’est comme un lotissement de luxe entièrement rénové, mais où personne ne vit. Vous installez les meilleures serrures, le système de surveillance le plus cher… mais vous protégez des logements vides. Dans ce cas, quelle valeur a la confidentialité de pièces inhabitées ?
Je suis ensuite repassé aux données TVL : DeFiLlama indique un TVL vide, et le volume de transactions quotidiennes n’est qu’en bas six chiffres. La coopération de NPEX est bien le plus gros argument de Dusk : 300 millions d’euros en titres tokenisés, ça sonne impressionnant. Mais une collaboration ne suffit pas à faire vivre une chaîne. En parcourant la communauté, je n’ai trouvé aucun autre partenariat d’envergure au niveau institutionnel, à part NPEX. Et « la taille du stock d’actifs » n’est pas la même chose que « l’activité et la compensation on-chain ». Une analyse indique même que « l’écart entre les chiffres annoncés et leur mise en œuvre réelle est considérable ».
En janvier 2026, Dusk et Chainlink ont entièrement relié CCIP. En théorie, les jetons de titres NPEX émis sur Dusk peuvent être transférés vers plus de 60 chaînes. Mais l’infrastructure est en place, personne ne s’en sert : c’est comme poser des fondations sans y construire.
Si d’ici la fin de cette année, le nombre de contrats de Dusk reste sous les deux chiffres, alors je n’aurai vraiment plus les moyens de me raconter des histoires. Une chaîne de confidentialité que personne n’utilise : sa confidentialité n’a aucun sens. Il faut d’abord des utilisateurs, pour qu’il y ait une confidentialité à protéger. À l’heure actuelle, il n’y a même pas de monde ; la confidentialité devient une forme d’auto-enthousiasme.
La situation des 4 contrats me fait comprendre très clairement une chose : cet écosystème n’a pas encore vraiment démarré. Le fait que le mainnet soit stable, c’est seulement la première étape. La suite, c’est l’essentiel : les développeurs viennent-ils, et peuvent-ils rester ? La valeur d’une chaîne dépend finalement de ce qui s’y exécute.
#dusk $DUSK @Dusk
La page officielle des données listait les projets de l’écosystème. J’ai compté : il n’y en a que 4. Une Layer 1 dont le mainnet est en ligne depuis presque 8 mois… et dans l’écosystème, il n’y a que 4 projets. J’ai tout retourné côté Dune, DeFiLlama et Footprint : soit c’était vide, soit ce sont encore ces 4 contrats qui reviennent en boucle.
Ces 4 contrats sont en plus répartis sur différents réseaux, et la plupart se trouvent encore au stade du testnet.
Comparons avec d’autres L1 lancées à la même période sur le mainnet : chez elles, il y a au moins des dizaines, voire des centaines de projets. La liste des DApp ne se termine même pas quand on la fait défiler sur trois pages. Chez Dusk, je tourne une page et c’est terminé.
On pourrait dire : « Dusk est axé sur les institutions, il n’a pas besoin de beaucoup de DApp. » Mais ce chiffre de 4 contrats ne correspond même pas à une phase de démarrage. Une blockchain sans écosystème, c’est comme un lotissement de luxe entièrement rénové, mais où personne ne vit. Vous installez les meilleures serrures, le système de surveillance le plus cher… mais vous protégez des logements vides. Dans ce cas, quelle valeur a la confidentialité de pièces inhabitées ?
Je suis ensuite repassé aux données TVL : DeFiLlama indique un TVL vide, et le volume de transactions quotidiennes n’est qu’en bas six chiffres. La coopération de NPEX est bien le plus gros argument de Dusk : 300 millions d’euros en titres tokenisés, ça sonne impressionnant. Mais une collaboration ne suffit pas à faire vivre une chaîne. En parcourant la communauté, je n’ai trouvé aucun autre partenariat d’envergure au niveau institutionnel, à part NPEX. Et « la taille du stock d’actifs » n’est pas la même chose que « l’activité et la compensation on-chain ». Une analyse indique même que « l’écart entre les chiffres annoncés et leur mise en œuvre réelle est considérable ».
En janvier 2026, Dusk et Chainlink ont entièrement relié CCIP. En théorie, les jetons de titres NPEX émis sur Dusk peuvent être transférés vers plus de 60 chaînes. Mais l’infrastructure est en place, personne ne s’en sert : c’est comme poser des fondations sans y construire.
Si d’ici la fin de cette année, le nombre de contrats de Dusk reste sous les deux chiffres, alors je n’aurai vraiment plus les moyens de me raconter des histoires. Une chaîne de confidentialité que personne n’utilise : sa confidentialité n’a aucun sens. Il faut d’abord des utilisateurs, pour qu’il y ait une confidentialité à protéger. À l’heure actuelle, il n’y a même pas de monde ; la confidentialité devient une forme d’auto-enthousiasme.
La situation des 4 contrats me fait comprendre très clairement une chose : cet écosystème n’a pas encore vraiment démarré. Le fait que le mainnet soit stable, c’est seulement la première étape. La suite, c’est l’essentiel : les développeurs viennent-ils, et peuvent-ils rester ? La valeur d’une chaîne dépend finalement de ce qui s’y exécute.
#dusk $DUSK @Dusk
86
·
--
说起Dusk这个项目,我盯了挺久。
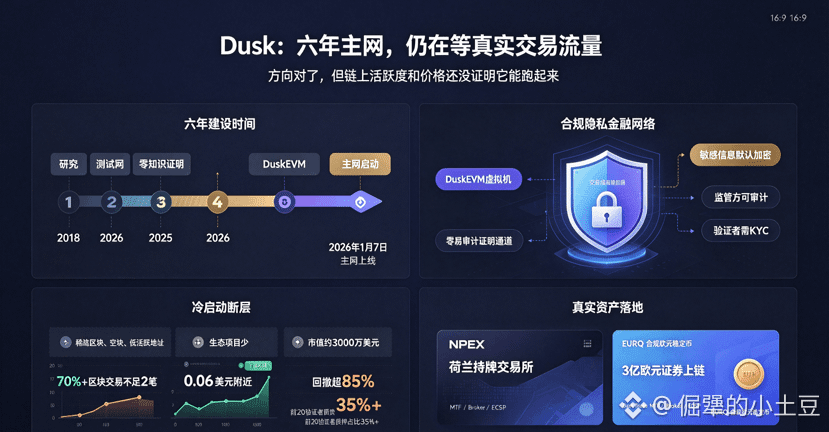
它2018年开始做,今年1月主网才上线,中间磨了六年。跟市面上那些“加密一切”的隐私项目不同,Dusk走的是另一条路——把隐私和合规缝在一起,专门服务受监管的金融场景。2026年1月7号主网正式启动,DuskEVM同步上线,完全兼容Solidity,开发者从以太坊迁过来基本不用改代码。核心组件Hedger用零知识证明给EVM交易加隐私层,敏感信息默认加密,但保留了对监管方的可审计通道。验证者需要完成KYC,这条被很多人批评“不够去中心化”,但我觉得这是对金融本质的诚实回应——真实世界的金融系统靠的是责任链条清晰,出了问题知道该找谁。
真正让我觉得不一样的,是它的落地。Dusk跟荷兰持牌交易所NPEX搞了正式合作,NPEX平台上超过3亿欧元的证券资产要搬到链上来。DuskTrade拿了欧盟MTF、Broker、ECSP牌照,Quantoz也通过Dusk发行了合规欧元稳定币EURQ。这些是真资产在跑,不是测试网上的demo。
但硬币总有另一面。主网上线快8个月了,官方生态页面上只有几个项目。超过70%的区块里交易数不足2笔,经常连续空块。8月初价格在0.06美元附近晃荡,市值约3000万美元出头。从年初高点下来回撤超过85%,6月币安还下架了DUSK/BTC交易对。社区里也在吵——200个验证者,前20个控制着35%以上的质押。
技术方向我认——隐私和合规之间一直找不到平衡点,Dusk确实找到了一个可以落地的位置。NPEX的合作也证明这套逻辑不是空转。但价格已经走过一波情绪拉盘了,接下来能不能转化成持续的用户增长和链上活动,现在看不清楚。我会继续盯着NPEX那3亿欧元资产能不能真正产生持续的交易流量,以及DuskEVM上有没有真正好用的应用长出来。在那之前,先看,不动。
#dusk $DUSK @Dusk
说起Dusk这个项目,我盯了挺久。
它2018年开始做,今年1月主网才上线,中间磨了六年。跟市面上那些“加密一切”的隐私项目不同,Dusk走的是另一条路——把隐私和合规缝在一起,专门服务受监管的金融场景。2026年1月7号主网正式启动,DuskEVM同步上线,完全兼容Solidity,开发者从以太坊迁过来基本不用改代码。核心组件Hedger用零知识证明给EVM交易加隐私层,敏感信息默认加密,但保留了对监管方的可审计通道。验证者需要完成KYC,这条被很多人批评“不够去中心化”,但我觉得这是对金融本质的诚实回应——真实世界的金融系统靠的是责任链条清晰,出了问题知道该找谁。
真正让我觉得不一样的,是它的落地。Dusk跟荷兰持牌交易所NPEX搞了正式合作,NPEX平台上超过3亿欧元的证券资产要搬到链上来。DuskTrade拿了欧盟MTF、Broker、ECSP牌照,Quantoz也通过Dusk发行了合规欧元稳定币EURQ。这些是真资产在跑,不是测试网上的demo。
但硬币总有另一面。主网上线快8个月了,官方生态页面上只有几个项目。超过70%的区块里交易数不足2笔,经常连续空块。8月初价格在0.06美元附近晃荡,市值约3000万美元出头。从年初高点下来回撤超过85%,6月币安还下架了DUSK/BTC交易对。社区里也在吵——200个验证者,前20个控制着35%以上的质押。
技术方向我认——隐私和合规之间一直找不到平衡点,Dusk确实找到了一个可以落地的位置。NPEX的合作也证明这套逻辑不是空转。但价格已经走过一波情绪拉盘了,接下来能不能转化成持续的用户增长和链上活动,现在看不清楚。我会继续盯着NPEX那3亿欧元资产能不能真正产生持续的交易流量,以及DuskEVM上有没有真正好用的应用长出来。在那之前,先看,不动。
#dusk $DUSK @Dusk
它2018年开始做,今年1月主网才上线,中间磨了六年。跟市面上那些“加密一切”的隐私项目不同,Dusk走的是另一条路——把隐私和合规缝在一起,专门服务受监管的金融场景。2026年1月7号主网正式启动,DuskEVM同步上线,完全兼容Solidity,开发者从以太坊迁过来基本不用改代码。核心组件Hedger用零知识证明给EVM交易加隐私层,敏感信息默认加密,但保留了对监管方的可审计通道。验证者需要完成KYC,这条被很多人批评“不够去中心化”,但我觉得这是对金融本质的诚实回应——真实世界的金融系统靠的是责任链条清晰,出了问题知道该找谁。
真正让我觉得不一样的,是它的落地。Dusk跟荷兰持牌交易所NPEX搞了正式合作,NPEX平台上超过3亿欧元的证券资产要搬到链上来。DuskTrade拿了欧盟MTF、Broker、ECSP牌照,Quantoz也通过Dusk发行了合规欧元稳定币EURQ。这些是真资产在跑,不是测试网上的demo。
但硬币总有另一面。主网上线快8个月了,官方生态页面上只有几个项目。超过70%的区块里交易数不足2笔,经常连续空块。8月初价格在0.06美元附近晃荡,市值约3000万美元出头。从年初高点下来回撤超过85%,6月币安还下架了DUSK/BTC交易对。社区里也在吵——200个验证者,前20个控制着35%以上的质押。
技术方向我认——隐私和合规之间一直找不到平衡点,Dusk确实找到了一个可以落地的位置。NPEX的合作也证明这套逻辑不是空转。但价格已经走过一波情绪拉盘了,接下来能不能转化成持续的用户增长和链上活动,现在看不清楚。我会继续盯着NPEX那3亿欧元资产能不能真正产生持续的交易流量,以及DuskEVM上有没有真正好用的应用长出来。在那之前,先看,不动。
#dusk $DUSK @Dusk
115
·
--
Hyperstaking, à première vue, paraît vraiment alléchant.
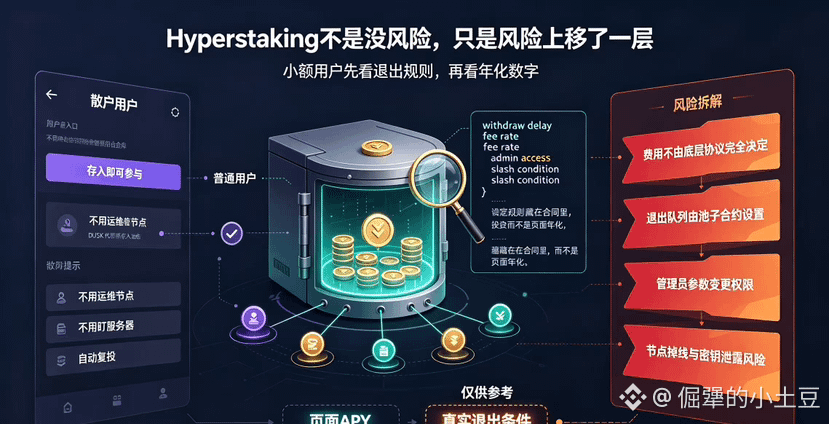
Les particuliers qui ne savent pas faire tourner des nœuds peuvent aussi participer au staking. D’après la documentation sur la Stake Abstraction de Dusk, le contrat intelligent s’occupe pour vous : il reçoit les fonds, les met en staking, et gère même les réinvestissements. Les petits utilisateurs n’ont pas besoin de surveiller eux-mêmes l’état en ligne des serveurs, ni de s’inquiéter des pénalités. Le seuil est passé de « gérer soi-même » à « déposer et c’est tout ».
Mais le risque sous-jacent n’a pas disparu, il s’est simplement déplacé en s’empilant par-dessus.
Le contrat de la pool a ses propres règles : comment les frais sont perçus, quand les récompenses sont distribuées, combien de temps l’on doit attendre avant de pouvoir sortir, et si l’administrateur peut modifier les paramètres… Tout cela n’est plus décidé par la couche de base de Dusk. Même si le protocole lui-même n’a pas de période d’attente de retrait, la pool peut quand même en définir une via sa propre file. En réalité, votre degré de liberté pour sortir dépend de ce que le contrat de la pool a prévu, plutôt que de ce que Dusk a écrit.
Il y a aussi un problème facile à négliger : la source de rendement de la pool provient, fondamentalement, d’un ou de quelques nœuds réels. La déconnexion d’un nœud, la fuite de clés, ou un souci lors d’un callback de contrat… Ces risques ne disparaissent pas parce que la pool s’occupe de tout. Ils ne font que passer d’un endroit à un autre : on ne les assume plus seul, on les partage à plusieurs.
Les écarts d’un à deux points sur le taux annuel affiché sur la page peuvent être bien moins importants que les conditions de sortie de la pool et la façon dont les droits et permissions sont conçus.
Je ne suis pas contre les pools de staking. Sans elles, les petits utilisateurs ne participeraient tout simplement pas à la sécurité du réseau. Mais « ne pas faire tourner ses propres nœuds » et « ne pas se soucier de qui fait tourner les nœuds » sont deux choses différentes. Quand les pools sur Dusk publieront des audits de contrat, les permissions des administrateurs, la formule des frais et le processus de sortie, je reconsidérerai les chiffres de rendement. En attendant, si l’on ne doit regarder qu’une chose, ce n’est même pas la pool qui affiche le taux annuel le plus élevé : je vais plutôt vérifier si, dans son contrat, il n’y a pas des limites que je n’aurais pas vues.
Pour du Hyperstaking avec $DUSK, ce qu’on ne devrait pas regarder en premier, ce sont les chiffres les plus élevés affichés par telle ou telle équipe ; il faut d’abord regarder qui décrit le plus clairement les risques et les conditions de sortie.
#dusk $DUSK @Dusk
Hyperstaking, à première vue, paraît vraiment alléchant.
Les particuliers qui ne savent pas faire tourner des nœuds peuvent aussi participer au staking. D’après la documentation sur la Stake Abstraction de Dusk, le contrat intelligent s’occupe pour vous : il reçoit les fonds, les met en staking, et gère même les réinvestissements. Les petits utilisateurs n’ont pas besoin de surveiller eux-mêmes l’état en ligne des serveurs, ni de s’inquiéter des pénalités. Le seuil est passé de « gérer soi-même » à « déposer et c’est tout ».
Mais le risque sous-jacent n’a pas disparu, il s’est simplement déplacé en s’empilant par-dessus.
Le contrat de la pool a ses propres règles : comment les frais sont perçus, quand les récompenses sont distribuées, combien de temps l’on doit attendre avant de pouvoir sortir, et si l’administrateur peut modifier les paramètres… Tout cela n’est plus décidé par la couche de base de Dusk. Même si le protocole lui-même n’a pas de période d’attente de retrait, la pool peut quand même en définir une via sa propre file. En réalité, votre degré de liberté pour sortir dépend de ce que le contrat de la pool a prévu, plutôt que de ce que Dusk a écrit.
Il y a aussi un problème facile à négliger : la source de rendement de la pool provient, fondamentalement, d’un ou de quelques nœuds réels. La déconnexion d’un nœud, la fuite de clés, ou un souci lors d’un callback de contrat… Ces risques ne disparaissent pas parce que la pool s’occupe de tout. Ils ne font que passer d’un endroit à un autre : on ne les assume plus seul, on les partage à plusieurs.
Les écarts d’un à deux points sur le taux annuel affiché sur la page peuvent être bien moins importants que les conditions de sortie de la pool et la façon dont les droits et permissions sont conçus.
Je ne suis pas contre les pools de staking. Sans elles, les petits utilisateurs ne participeraient tout simplement pas à la sécurité du réseau. Mais « ne pas faire tourner ses propres nœuds » et « ne pas se soucier de qui fait tourner les nœuds » sont deux choses différentes. Quand les pools sur Dusk publieront des audits de contrat, les permissions des administrateurs, la formule des frais et le processus de sortie, je reconsidérerai les chiffres de rendement. En attendant, si l’on ne doit regarder qu’une chose, ce n’est même pas la pool qui affiche le taux annuel le plus élevé : je vais plutôt vérifier si, dans son contrat, il n’y a pas des limites que je n’aurais pas vues.
Pour du Hyperstaking avec $DUSK , ce qu’on ne devrait pas regarder en premier, ce sont les chiffres les plus élevés affichés par telle ou telle équipe ; il faut d’abord regarder qui décrit le plus clairement les risques et les conditions de sortie.
#dusk $DUSK @Dusk
Les particuliers qui ne savent pas faire tourner des nœuds peuvent aussi participer au staking. D’après la documentation sur la Stake Abstraction de Dusk, le contrat intelligent s’occupe pour vous : il reçoit les fonds, les met en staking, et gère même les réinvestissements. Les petits utilisateurs n’ont pas besoin de surveiller eux-mêmes l’état en ligne des serveurs, ni de s’inquiéter des pénalités. Le seuil est passé de « gérer soi-même » à « déposer et c’est tout ».
Mais le risque sous-jacent n’a pas disparu, il s’est simplement déplacé en s’empilant par-dessus.
Le contrat de la pool a ses propres règles : comment les frais sont perçus, quand les récompenses sont distribuées, combien de temps l’on doit attendre avant de pouvoir sortir, et si l’administrateur peut modifier les paramètres… Tout cela n’est plus décidé par la couche de base de Dusk. Même si le protocole lui-même n’a pas de période d’attente de retrait, la pool peut quand même en définir une via sa propre file. En réalité, votre degré de liberté pour sortir dépend de ce que le contrat de la pool a prévu, plutôt que de ce que Dusk a écrit.
Il y a aussi un problème facile à négliger : la source de rendement de la pool provient, fondamentalement, d’un ou de quelques nœuds réels. La déconnexion d’un nœud, la fuite de clés, ou un souci lors d’un callback de contrat… Ces risques ne disparaissent pas parce que la pool s’occupe de tout. Ils ne font que passer d’un endroit à un autre : on ne les assume plus seul, on les partage à plusieurs.
Les écarts d’un à deux points sur le taux annuel affiché sur la page peuvent être bien moins importants que les conditions de sortie de la pool et la façon dont les droits et permissions sont conçus.
Je ne suis pas contre les pools de staking. Sans elles, les petits utilisateurs ne participeraient tout simplement pas à la sécurité du réseau. Mais « ne pas faire tourner ses propres nœuds » et « ne pas se soucier de qui fait tourner les nœuds » sont deux choses différentes. Quand les pools sur Dusk publieront des audits de contrat, les permissions des administrateurs, la formule des frais et le processus de sortie, je reconsidérerai les chiffres de rendement. En attendant, si l’on ne doit regarder qu’une chose, ce n’est même pas la pool qui affiche le taux annuel le plus élevé : je vais plutôt vérifier si, dans son contrat, il n’y a pas des limites que je n’aurais pas vues.
Pour du Hyperstaking avec $DUSK , ce qu’on ne devrait pas regarder en premier, ce sont les chiffres les plus élevés affichés par telle ou telle équipe ; il faut d’abord regarder qui décrit le plus clairement les risques et les conditions de sortie.
#dusk $DUSK @Dusk
115
·
--
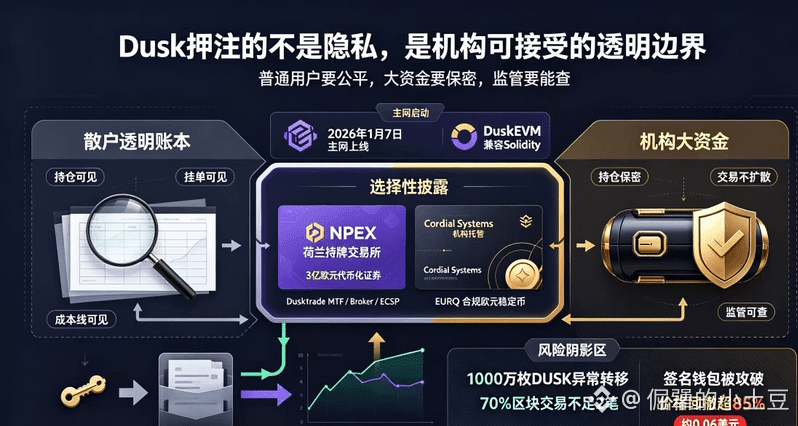
La transparence on-chain est un avantage pour les particuliers, mais un cauchemar pour les institutions. Les positions détenues, les ordres en carnet et la ligne de coût sont entièrement visibles : c’est équitable pour les gens ordinaires, mais c’est une torture pour les grosses sommes. C’est précisément cette contradiction que Dusk vise. Contrairement à ces projets « privatiser tout, et que personne ne regarde » dans la cryptographie, Dusk adopte une « divulgation sélective » : les transactions du quotidien restent invisibles pour les autres, mais quand le régulateur doit enquêter, il existe un chemin pour le faire. Le pari est que, dans le futur, les institutions entreront ; or, ces dernières ne peuvent pas accepter un grand livre totalement transparent.
Le réseau principal a officiellement démarré le 7 janvier 2026, et DuskEVM a été mis en ligne en même temps, avec une compatibilité totale avec Solidity. Pour les développeurs, migrer depuis Ethereum ne nécessite quasiment aucun changement de code. Ce qui me paraît vraiment différent, c’est le passage à l’acte. Dusk s’est engagé dans une coopération officielle avec la plateforme d’échange néerlandaise agréée NPEX : des titres tokenisés dépassant 300 millions d’euros ont déjà été émis et échangés on-chain. DuskTrade se positionne comme un nouveau type de broker : il fait basculer sur la blockchain l’achat/vente de titres, le contrôle (screening) et la compensation, de bout en bout, tout en obtenant des licences MTF, Broker et ECSP de l’UE. Cordial Systems a résolu le problème le plus pénible pour les institutions : la gestion des clés privées. Quantoz a également émis, via Dusk, une stablecoin réglementée en euros, l’EURQ. Ce sont des actifs réels qui tournent, pas un simple PPT.
Mais comme pour toute médaille, il y a un revers. L’incident de sécurité du 16 janvier : l’attaquant a obtenu des privilèges liés à une wallet de signatures de pont, et plus de 10 millions de tokens DUSK ont été transférés. L’équipe a ensuite isolé l’architecture de signature et de traitement des événements. Le volume réel de transactions on-chain n’est pas encore élevé : dans plus de 70 % des blocs, le nombre de transactions est inférieur à 2. Le prix a reculé de plus de 85 % depuis son plus haut du début d’année ; il oscille aujourd’hui autour de 0,06 $.
Je suis d’accord sur le sens : on n’a jamais vraiment trouvé l’équilibre entre confidentialité et conformité, et Dusk a effectivement trouvé une position qui peut être concrétisée. Mais la validité du raisonnement technologique et l’acceptation du marché sont deux choses différentes. La vraie épreuve, c’est de savoir si la tokenisation d’actifs peut générer, de façon durable, un flux d’activité et de transactions.
Ce qui précède relève d’observations personnelles et ne constitue pas un conseil en investissement.
#dusk $DUSK @Dusk
La transparence on-chain est un avantage pour les particuliers, mais un cauchemar pour les institutions. Les positions détenues, les ordres en carnet et la ligne de coût sont entièrement visibles : c’est équitable pour les gens ordinaires, mais c’est une torture pour les grosses sommes. C’est précisément cette contradiction que Dusk vise. Contrairement à ces projets « privatiser tout, et que personne ne regarde » dans la cryptographie, Dusk adopte une « divulgation sélective » : les transactions du quotidien restent invisibles pour les autres, mais quand le régulateur doit enquêter, il existe un chemin pour le faire. Le pari est que, dans le futur, les institutions entreront ; or, ces dernières ne peuvent pas accepter un grand livre totalement transparent.
Le réseau principal a officiellement démarré le 7 janvier 2026, et DuskEVM a été mis en ligne en même temps, avec une compatibilité totale avec Solidity. Pour les développeurs, migrer depuis Ethereum ne nécessite quasiment aucun changement de code. Ce qui me paraît vraiment différent, c’est le passage à l’acte. Dusk s’est engagé dans une coopération officielle avec la plateforme d’échange néerlandaise agréée NPEX : des titres tokenisés dépassant 300 millions d’euros ont déjà été émis et échangés on-chain. DuskTrade se positionne comme un nouveau type de broker : il fait basculer sur la blockchain l’achat/vente de titres, le contrôle (screening) et la compensation, de bout en bout, tout en obtenant des licences MTF, Broker et ECSP de l’UE. Cordial Systems a résolu le problème le plus pénible pour les institutions : la gestion des clés privées. Quantoz a également émis, via Dusk, une stablecoin réglementée en euros, l’EURQ. Ce sont des actifs réels qui tournent, pas un simple PPT.
Mais comme pour toute médaille, il y a un revers. L’incident de sécurité du 16 janvier : l’attaquant a obtenu des privilèges liés à une wallet de signatures de pont, et plus de 10 millions de tokens DUSK ont été transférés. L’équipe a ensuite isolé l’architecture de signature et de traitement des événements. Le volume réel de transactions on-chain n’est pas encore élevé : dans plus de 70 % des blocs, le nombre de transactions est inférieur à 2. Le prix a reculé de plus de 85 % depuis son plus haut du début d’année ; il oscille aujourd’hui autour de 0,06 $.
Je suis d’accord sur le sens : on n’a jamais vraiment trouvé l’équilibre entre confidentialité et conformité, et Dusk a effectivement trouvé une position qui peut être concrétisée. Mais la validité du raisonnement technologique et l’acceptation du marché sont deux choses différentes. La vraie épreuve, c’est de savoir si la tokenisation d’actifs peut générer, de façon durable, un flux d’activité et de transactions.
Ce qui précède relève d’observations personnelles et ne constitue pas un conseil en investissement.
#dusk $DUSK @Dusk
Le réseau principal a officiellement démarré le 7 janvier 2026, et DuskEVM a été mis en ligne en même temps, avec une compatibilité totale avec Solidity. Pour les développeurs, migrer depuis Ethereum ne nécessite quasiment aucun changement de code. Ce qui me paraît vraiment différent, c’est le passage à l’acte. Dusk s’est engagé dans une coopération officielle avec la plateforme d’échange néerlandaise agréée NPEX : des titres tokenisés dépassant 300 millions d’euros ont déjà été émis et échangés on-chain. DuskTrade se positionne comme un nouveau type de broker : il fait basculer sur la blockchain l’achat/vente de titres, le contrôle (screening) et la compensation, de bout en bout, tout en obtenant des licences MTF, Broker et ECSP de l’UE. Cordial Systems a résolu le problème le plus pénible pour les institutions : la gestion des clés privées. Quantoz a également émis, via Dusk, une stablecoin réglementée en euros, l’EURQ. Ce sont des actifs réels qui tournent, pas un simple PPT.
Mais comme pour toute médaille, il y a un revers. L’incident de sécurité du 16 janvier : l’attaquant a obtenu des privilèges liés à une wallet de signatures de pont, et plus de 10 millions de tokens DUSK ont été transférés. L’équipe a ensuite isolé l’architecture de signature et de traitement des événements. Le volume réel de transactions on-chain n’est pas encore élevé : dans plus de 70 % des blocs, le nombre de transactions est inférieur à 2. Le prix a reculé de plus de 85 % depuis son plus haut du début d’année ; il oscille aujourd’hui autour de 0,06 $.
Je suis d’accord sur le sens : on n’a jamais vraiment trouvé l’équilibre entre confidentialité et conformité, et Dusk a effectivement trouvé une position qui peut être concrétisée. Mais la validité du raisonnement technologique et l’acceptation du marché sont deux choses différentes. La vraie épreuve, c’est de savoir si la tokenisation d’actifs peut générer, de façon durable, un flux d’activité et de transactions.
Ce qui précède relève d’observations personnelles et ne constitue pas un conseil en investissement.
#dusk $DUSK @Dusk
80
·
--
Parlons de l’économie des jetons de Dusk : en réalité, le plus intéressant à examiner n’est pas l’étiquette du « déblocage sur 36 ans », mais bien la manière dont les récompenses de bloc sont réparties.
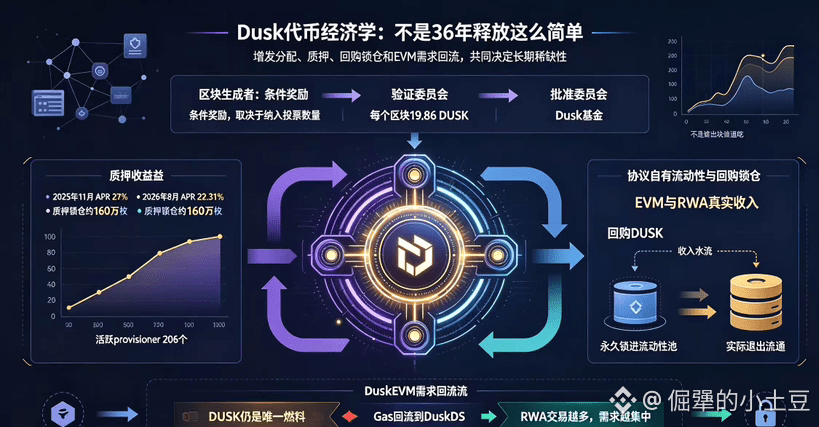
Chaque bloc produit de façon fixe 19,86 DUSK. Ce chiffre en lui-même n’a rien de très spécial ; ce qui est vraiment captivant, c’est le ratio de répartition. La majeure partie revient aux producteurs de bloc, mais attention : une partie est une récompense conditionnelle, qui dépend de la capacité à intégrer autant de votes que possible. Autrement dit, on ne peut pas obtenir le plein montant juste en produisant un bloc : il faut travailler sérieusement. Le comité de vérification et le comité d’approbation reçoivent chacun une part, et la Fondation Dusk en reçoit aussi une partie. Cette répartition découpe les incitations en trois volets : ceux qui font le travail, ceux qui confirment, et ceux qui servent de réserve à long terme au protocole—et pas simplement « qui produit un bloc gagne tout ».
Ensuite, parlons du rendement du staking. En novembre 2025, l’APR est encore d’environ 27 %, puis en août 2026 il tombe à 22,31 %. Dans le pool de staking, environ 1,6 million de DUSK sont verrouillés, et il y a 206 provisioners actifs. La baisse de l’APR a deux significations : d’une part, plus de monde arrive et se partage le même gâteau, d’autre part, le réseau mûrit peut-être réellement. La phase où l’on « stakait et on gagnait tranquillement 27 % » est en train de s’achever.
Après le lancement de DuskEVM, il y a aussi un détail facile à négliger : il n’a pas été introduit de token de gas distinct. Beaucoup de chaînes, en cherchant la compatibilité EVM, émettent un nouvel actif de gas, mais Dusk ne fait pas ça. DUSK reste le seul carburant ; le coût d’exécution finit par refluer vers DuskDS. Toute activité lancée sur DuskEVM ramène les besoins vers le même jeton—au lieu de le fragmenter.
La logique de cette conception est assez claire. Les incitations liées à l’émission stimulent l’implication au début, mais l’émission elle-même décroît de façon géométrique. En même temps, en utilisant les revenus réels pour racheter et verrouiller, on ramène l’effet de dilution de l’inflation. Et en ajoutant une exigence de captation de valeur par le jeton au sein de tout l’écosystème : plus il y a d’émission et de transactions d’actifs RWA, plus les besoins en gas et en validation augmentent ; plus les récompenses de staking des nœuds sont élevées ; plus les fonds sont verrouillés ; et moins il y a de jetons en circulation.
Bien sûr, pour que tout cela fonctionne réellement, il faut que DuskEVM puisse générer assez de volumes de transactions réelles. Si la chaîne n’est pas utilisée par grand monde, alors le rachat n’a plus vraiment de raison d’être, et la déflation ne restera qu’une hypothèse bienheureuse. Mais au moins, du point de vue de la conception, ce n’est pas un modèle « on émet sans se soucier du reste ».
#dusk $DUSK @Dusk
Parlons de l’économie des jetons de Dusk : en réalité, le plus intéressant à examiner n’est pas l’étiquette du « déblocage sur 36 ans », mais bien la manière dont les récompenses de bloc sont réparties.
Chaque bloc produit de façon fixe 19,86 DUSK. Ce chiffre en lui-même n’a rien de très spécial ; ce qui est vraiment captivant, c’est le ratio de répartition. La majeure partie revient aux producteurs de bloc, mais attention : une partie est une récompense conditionnelle, qui dépend de la capacité à intégrer autant de votes que possible. Autrement dit, on ne peut pas obtenir le plein montant juste en produisant un bloc : il faut travailler sérieusement. Le comité de vérification et le comité d’approbation reçoivent chacun une part, et la Fondation Dusk en reçoit aussi une partie. Cette répartition découpe les incitations en trois volets : ceux qui font le travail, ceux qui confirment, et ceux qui servent de réserve à long terme au protocole—et pas simplement « qui produit un bloc gagne tout ».
Ensuite, parlons du rendement du staking. En novembre 2025, l’APR est encore d’environ 27 %, puis en août 2026 il tombe à 22,31 %. Dans le pool de staking, environ 1,6 million de DUSK sont verrouillés, et il y a 206 provisioners actifs. La baisse de l’APR a deux significations : d’une part, plus de monde arrive et se partage le même gâteau, d’autre part, le réseau mûrit peut-être réellement. La phase où l’on « stakait et on gagnait tranquillement 27 % » est en train de s’achever.
Après le lancement de DuskEVM, il y a aussi un détail facile à négliger : il n’a pas été introduit de token de gas distinct. Beaucoup de chaînes, en cherchant la compatibilité EVM, émettent un nouvel actif de gas, mais Dusk ne fait pas ça. DUSK reste le seul carburant ; le coût d’exécution finit par refluer vers DuskDS. Toute activité lancée sur DuskEVM ramène les besoins vers le même jeton—au lieu de le fragmenter.
La logique de cette conception est assez claire. Les incitations liées à l’émission stimulent l’implication au début, mais l’émission elle-même décroît de façon géométrique. En même temps, en utilisant les revenus réels pour racheter et verrouiller, on ramène l’effet de dilution de l’inflation. Et en ajoutant une exigence de captation de valeur par le jeton au sein de tout l’écosystème : plus il y a d’émission et de transactions d’actifs RWA, plus les besoins en gas et en validation augmentent ; plus les récompenses de staking des nœuds sont élevées ; plus les fonds sont verrouillés ; et moins il y a de jetons en circulation.
Bien sûr, pour que tout cela fonctionne réellement, il faut que DuskEVM puisse générer assez de volumes de transactions réelles. Si la chaîne n’est pas utilisée par grand monde, alors le rachat n’a plus vraiment de raison d’être, et la déflation ne restera qu’une hypothèse bienheureuse. Mais au moins, du point de vue de la conception, ce n’est pas un modèle « on émet sans se soucier du reste ».
#dusk $DUSK @Dusk
Chaque bloc produit de façon fixe 19,86 DUSK. Ce chiffre en lui-même n’a rien de très spécial ; ce qui est vraiment captivant, c’est le ratio de répartition. La majeure partie revient aux producteurs de bloc, mais attention : une partie est une récompense conditionnelle, qui dépend de la capacité à intégrer autant de votes que possible. Autrement dit, on ne peut pas obtenir le plein montant juste en produisant un bloc : il faut travailler sérieusement. Le comité de vérification et le comité d’approbation reçoivent chacun une part, et la Fondation Dusk en reçoit aussi une partie. Cette répartition découpe les incitations en trois volets : ceux qui font le travail, ceux qui confirment, et ceux qui servent de réserve à long terme au protocole—et pas simplement « qui produit un bloc gagne tout ».
Ensuite, parlons du rendement du staking. En novembre 2025, l’APR est encore d’environ 27 %, puis en août 2026 il tombe à 22,31 %. Dans le pool de staking, environ 1,6 million de DUSK sont verrouillés, et il y a 206 provisioners actifs. La baisse de l’APR a deux significations : d’une part, plus de monde arrive et se partage le même gâteau, d’autre part, le réseau mûrit peut-être réellement. La phase où l’on « stakait et on gagnait tranquillement 27 % » est en train de s’achever.
Après le lancement de DuskEVM, il y a aussi un détail facile à négliger : il n’a pas été introduit de token de gas distinct. Beaucoup de chaînes, en cherchant la compatibilité EVM, émettent un nouvel actif de gas, mais Dusk ne fait pas ça. DUSK reste le seul carburant ; le coût d’exécution finit par refluer vers DuskDS. Toute activité lancée sur DuskEVM ramène les besoins vers le même jeton—au lieu de le fragmenter.
La logique de cette conception est assez claire. Les incitations liées à l’émission stimulent l’implication au début, mais l’émission elle-même décroît de façon géométrique. En même temps, en utilisant les revenus réels pour racheter et verrouiller, on ramène l’effet de dilution de l’inflation. Et en ajoutant une exigence de captation de valeur par le jeton au sein de tout l’écosystème : plus il y a d’émission et de transactions d’actifs RWA, plus les besoins en gas et en validation augmentent ; plus les récompenses de staking des nœuds sont élevées ; plus les fonds sont verrouillés ; et moins il y a de jetons en circulation.
Bien sûr, pour que tout cela fonctionne réellement, il faut que DuskEVM puisse générer assez de volumes de transactions réelles. Si la chaîne n’est pas utilisée par grand monde, alors le rachat n’a plus vraiment de raison d’être, et la déflation ne restera qu’une hypothèse bienheureuse. Mais au moins, du point de vue de la conception, ce n’est pas un modèle « on émet sans se soucier du reste ».
#dusk $DUSK @Dusk
1
111
·
--
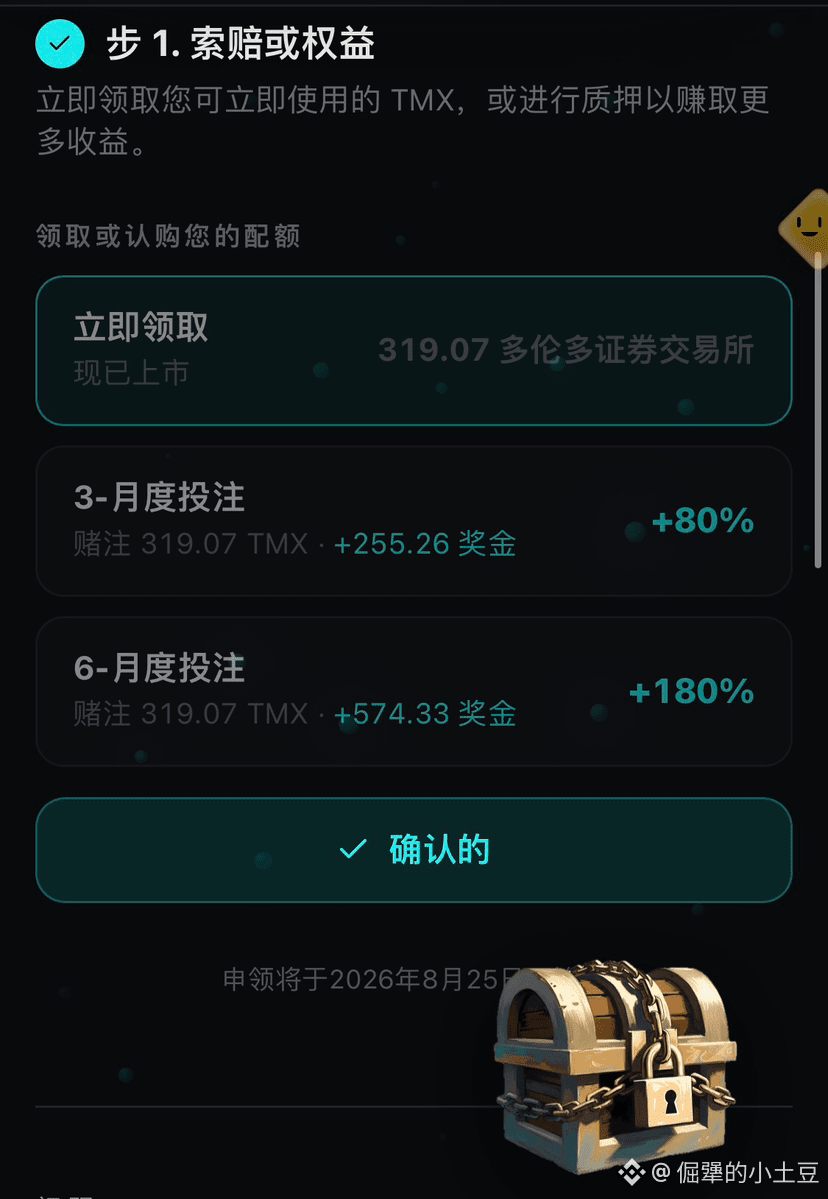
25号的TMX空投你们领取了多少?怎么我看有人开宝箱能开出来几千个代币,我就是一只猫头鹰?辛苦签到了一年多就给了我三百来个币,未免也太寒酸了一点吧,听说开盘价0.15,那等到能卖的时候那不是只剩下30U了,果然现在链上已经没有毛了…
昨天和朋友喝酒还聊到TermMax的治理设计,我还觉得还行,没想到今天就被社区反撸了。@termmax 白皮书里写了,TMX持有者可以投票调整利率参数、抵押品准入、协议升级这些核心规则等等,为啥不能让我们投票参与空投分配的问题呢…
不过我想到另一个问题:如果一个规则能被投票改变,那这个规则到底算不算规则?可能它也有它的原则性吧!
传统金融里利率是央行定的,你只能接受。DeFi用治理投票来定利率,听起来更民主了。但实际操作上,大户手里的票权占比摆在那,他投出来的结果大概率是符合他自己利益的。问题不在于他会不会这么做,在于他完全可以这么做,而且这么做是合法的。这就成了规则是大家定的,但定规则的那群人恰好是最能从规则里获利的那群人。
我不是说这一定是坏设计。任何治理系统都有类似的结构性问题,只是有些被藏得深一些,有些摆得更明显。TermMax把治理权交给了TMX持有者,这个选择本身没什么问题,但它天然会形成一个循环激励你通过治理拿到更有利的规则,你从规则里赚到更多钱,你用这些钱买更多TMX,然后你在治理中的话语权更大了。这个过程是可以自我强化的,而且不需要任何违规操作。
我没有答案。一边是原则性,一边是坚持了一年没有得到自己想要得结果,现在只能等到它上线那会看能不能有一个惊喜!
#termmax @TermMax
25号的TMX空投你们领取了多少?怎么我看有人开宝箱能开出来几千个代币,我就是一只猫头鹰?辛苦签到了一年多就给了我三百来个币,未免也太寒酸了一点吧,听说开盘价0.15,那等到能卖的时候那不是只剩下30U了,果然现在链上已经没有毛了…
昨天和朋友喝酒还聊到TermMax的治理设计,我还觉得还行,没想到今天就被社区反撸了。@TermMax 白皮书里写了,TMX持有者可以投票调整利率参数、抵押品准入、协议升级这些核心规则等等,为啥不能让我们投票参与空投分配的问题呢…
不过我想到另一个问题:如果一个规则能被投票改变,那这个规则到底算不算规则?可能它也有它的原则性吧!
传统金融里利率是央行定的,你只能接受。DeFi用治理投票来定利率,听起来更民主了。但实际操作上,大户手里的票权占比摆在那,他投出来的结果大概率是符合他自己利益的。问题不在于他会不会这么做,在于他完全可以这么做,而且这么做是合法的。这就成了规则是大家定的,但定规则的那群人恰好是最能从规则里获利的那群人。
我不是说这一定是坏设计。任何治理系统都有类似的结构性问题,只是有些被藏得深一些,有些摆得更明显。TermMax把治理权交给了TMX持有者,这个选择本身没什么问题,但它天然会形成一个循环激励你通过治理拿到更有利的规则,你从规则里赚到更多钱,你用这些钱买更多TMX,然后你在治理中的话语权更大了。这个过程是可以自我强化的,而且不需要任何违规操作。
我没有答案。一边是原则性,一边是坚持了一年没有得到自己想要得结果,现在只能等到它上线那会看能不能有一个惊喜!
#termmax @TermMax
昨天和朋友喝酒还聊到TermMax的治理设计,我还觉得还行,没想到今天就被社区反撸了。@TermMax 白皮书里写了,TMX持有者可以投票调整利率参数、抵押品准入、协议升级这些核心规则等等,为啥不能让我们投票参与空投分配的问题呢…
不过我想到另一个问题:如果一个规则能被投票改变,那这个规则到底算不算规则?可能它也有它的原则性吧!
传统金融里利率是央行定的,你只能接受。DeFi用治理投票来定利率,听起来更民主了。但实际操作上,大户手里的票权占比摆在那,他投出来的结果大概率是符合他自己利益的。问题不在于他会不会这么做,在于他完全可以这么做,而且这么做是合法的。这就成了规则是大家定的,但定规则的那群人恰好是最能从规则里获利的那群人。
我不是说这一定是坏设计。任何治理系统都有类似的结构性问题,只是有些被藏得深一些,有些摆得更明显。TermMax把治理权交给了TMX持有者,这个选择本身没什么问题,但它天然会形成一个循环激励你通过治理拿到更有利的规则,你从规则里赚到更多钱,你用这些钱买更多TMX,然后你在治理中的话语权更大了。这个过程是可以自我强化的,而且不需要任何违规操作。
我没有答案。一边是原则性,一边是坚持了一年没有得到自己想要得结果,现在只能等到它上线那会看能不能有一个惊喜!
#termmax @TermMax
3
1
249
·
--
Honnêtement, quand j’ai commencé à regarder Dusk, je pensais aussi que c’était juste une “privacy coin”.
En réalité, je ne touche pas beaucoup au secteur de la confidentialité. Monero, Zcash : ce sont des visages bien connus, leurs approches techniques sont assez mûres. Mais le problème, c’est qu’elles sont trop “pures”. Trop pures pour que les institutions osent s’y intéresser. Le défi de la conformité est infranchissable. Même la meilleure technologie ne peut alors que se divertir dans un petit cercle.
Mais Dusk n’est pas vraiment comme ça.
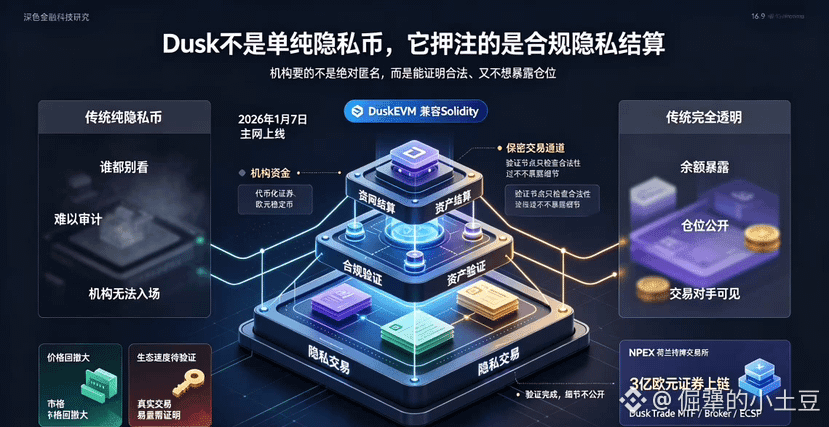
Ce n’est pas une monnaie qui ajoute la confidentialité comme une fonctionnalité. C’est “confidentialité + conformité + règlement” que l’on soude ensemble dès le départ. Ces trois éléments doivent tous être présents, sinon le système ne tient pas. Les institutions financières ont besoin de confidentialité, mais pas d’une confidentialité du type “que personne ne regarde”. Elles doivent prouver qu’une transaction est légale et conforme aux exigences réglementaires, tout en ne voulant pas exposer publiquement le solde, les positions et les contreparties.
C’est précisément cette contradiction que Dusk résout : la vérification peut être faite, mais les détails n’ont pas à être rendus publics.
Le 7 janvier 2026, le réseau principal démarre, DuskEVM est lancé, avec compatibilité Solidity : le coût de migration pour les développeurs est donc faible. La collaboration avec la bourse néerlandaise NPEX est déjà en place : plus de 300 millions d’euros d’actifs financiers sont émis et échangés on-chain. DuskTrade a obtenu les licences MTF, Broker et ECSP de l’Union européenne. Ce sont de vrais actifs en train de tourner, pas un PPT.
Mais le prix, lui, n’est pas convaincant. Par rapport aux plus hauts du début d’année, la correction a été importante. Et dans la communauté, on commence aussi à voir des gens remettre en question la vitesse d’exécution de l’écosystème.
La logique technique tient, mais le marché, lui, valide ou non : ce sont deux choses différentes.
Ce qui m’intéresse vraiment, c’est : à l’avenir, si davantage d’actifs financiers soumis à régulation entrent réellement on-chain, est-ce que Dusk pourra devenir une infrastructure de règlement que ces acteurs utilisent vraiment comme base ? Tant que les données ne sont pas là, je n’augmenterai pas massivement ma position, mais je ne vais pas non plus fermer la liste de surveillance.
#dusk $DUSK @Dusk
Honnêtement, quand j’ai commencé à regarder Dusk, je pensais aussi que c’était juste une “privacy coin”.
En réalité, je ne touche pas beaucoup au secteur de la confidentialité. Monero, Zcash : ce sont des visages bien connus, leurs approches techniques sont assez mûres. Mais le problème, c’est qu’elles sont trop “pures”. Trop pures pour que les institutions osent s’y intéresser. Le défi de la conformité est infranchissable. Même la meilleure technologie ne peut alors que se divertir dans un petit cercle.
Mais Dusk n’est pas vraiment comme ça.
Ce n’est pas une monnaie qui ajoute la confidentialité comme une fonctionnalité. C’est “confidentialité + conformité + règlement” que l’on soude ensemble dès le départ. Ces trois éléments doivent tous être présents, sinon le système ne tient pas. Les institutions financières ont besoin de confidentialité, mais pas d’une confidentialité du type “que personne ne regarde”. Elles doivent prouver qu’une transaction est légale et conforme aux exigences réglementaires, tout en ne voulant pas exposer publiquement le solde, les positions et les contreparties.
C’est précisément cette contradiction que Dusk résout : la vérification peut être faite, mais les détails n’ont pas à être rendus publics.
Le 7 janvier 2026, le réseau principal démarre, DuskEVM est lancé, avec compatibilité Solidity : le coût de migration pour les développeurs est donc faible. La collaboration avec la bourse néerlandaise NPEX est déjà en place : plus de 300 millions d’euros d’actifs financiers sont émis et échangés on-chain. DuskTrade a obtenu les licences MTF, Broker et ECSP de l’Union européenne. Ce sont de vrais actifs en train de tourner, pas un PPT.
Mais le prix, lui, n’est pas convaincant. Par rapport aux plus hauts du début d’année, la correction a été importante. Et dans la communauté, on commence aussi à voir des gens remettre en question la vitesse d’exécution de l’écosystème.
La logique technique tient, mais le marché, lui, valide ou non : ce sont deux choses différentes.
Ce qui m’intéresse vraiment, c’est : à l’avenir, si davantage d’actifs financiers soumis à régulation entrent réellement on-chain, est-ce que Dusk pourra devenir une infrastructure de règlement que ces acteurs utilisent vraiment comme base ? Tant que les données ne sont pas là, je n’augmenterai pas massivement ma position, mais je ne vais pas non plus fermer la liste de surveillance.
#dusk $DUSK @Dusk
En réalité, je ne touche pas beaucoup au secteur de la confidentialité. Monero, Zcash : ce sont des visages bien connus, leurs approches techniques sont assez mûres. Mais le problème, c’est qu’elles sont trop “pures”. Trop pures pour que les institutions osent s’y intéresser. Le défi de la conformité est infranchissable. Même la meilleure technologie ne peut alors que se divertir dans un petit cercle.
Mais Dusk n’est pas vraiment comme ça.
Ce n’est pas une monnaie qui ajoute la confidentialité comme une fonctionnalité. C’est “confidentialité + conformité + règlement” que l’on soude ensemble dès le départ. Ces trois éléments doivent tous être présents, sinon le système ne tient pas. Les institutions financières ont besoin de confidentialité, mais pas d’une confidentialité du type “que personne ne regarde”. Elles doivent prouver qu’une transaction est légale et conforme aux exigences réglementaires, tout en ne voulant pas exposer publiquement le solde, les positions et les contreparties.
C’est précisément cette contradiction que Dusk résout : la vérification peut être faite, mais les détails n’ont pas à être rendus publics.
Le 7 janvier 2026, le réseau principal démarre, DuskEVM est lancé, avec compatibilité Solidity : le coût de migration pour les développeurs est donc faible. La collaboration avec la bourse néerlandaise NPEX est déjà en place : plus de 300 millions d’euros d’actifs financiers sont émis et échangés on-chain. DuskTrade a obtenu les licences MTF, Broker et ECSP de l’Union européenne. Ce sont de vrais actifs en train de tourner, pas un PPT.
Mais le prix, lui, n’est pas convaincant. Par rapport aux plus hauts du début d’année, la correction a été importante. Et dans la communauté, on commence aussi à voir des gens remettre en question la vitesse d’exécution de l’écosystème.
La logique technique tient, mais le marché, lui, valide ou non : ce sont deux choses différentes.
Ce qui m’intéresse vraiment, c’est : à l’avenir, si davantage d’actifs financiers soumis à régulation entrent réellement on-chain, est-ce que Dusk pourra devenir une infrastructure de règlement que ces acteurs utilisent vraiment comme base ? Tant que les données ne sont pas là, je n’augmenterai pas massivement ma position, mais je ne vais pas non plus fermer la liste de surveillance.
#dusk $DUSK @Dusk
99
·
--
Lorsqu’on parle de l’écosystème Dusk, la ligne Cordial Systems est rarement mentionnée. Mais, dans les processus décisionnels d’une institution, c’est peut-être l’élément le plus en amont.
Pour un organisme réglementé qui veut manipuler des actifs on-chain, la première question n’est pas le montant des gains, mais qui contrôle la clé privée. Une phrase mnémotechnique stockée dans une extension de navigateur ne passe tout simplement pas un contrôle de conformité.
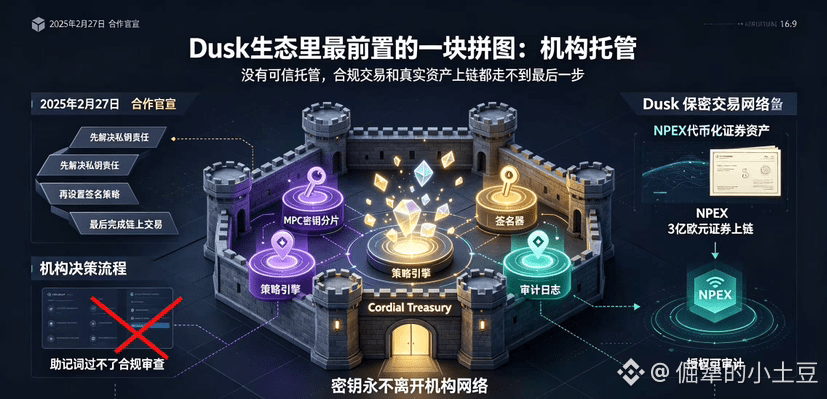
Cordial Systems est un fournisseur de logiciels de self-custody institutionnelle utilisant un modèle de sécurité zero trust. Son premier produit, Cordial Treasury, est une infrastructure de portefeuille MPC, permettant un déploiement entièrement en interne : le partage des clés, les étapes de signature et les journaux d’audit restent entièrement entre les mains de l’institution. Et pour ceux qui ne veulent pas assurer eux-mêmes la maintenance, il est aussi possible de choisir un cloud managé, où les clés tournent dans un environnement AWS isolé matériellement.
La collaboration entre Dusk et Cordial Systems a été officiellement annoncée dès le 27 février 2025. NPEX, plateforme de négociation de titres réglementée aux Pays-Bas (MTF), doit faire migrer sur la blockchain des actifs boursiers d’un montant supérieur à 300 millions d’euros. NPEX a choisi de déployer Cordial Treasury dans son propre environnement.
Les nœuds de Cordial Treasury incluent un moteur de stratégie et un signataire : les clés ne quittent jamais le réseau. Au-delà d’un seuil de montant, une signature conjointe est obligatoire ; les fonds ne peuvent être transférés que vers des adresses figurant sur une liste blanche ; les opérations anormales sont automatiquement bloquées et consignées. Dans les systèmes traditionnels, ces règles reposent sur des processus et des contraintes de postes ; on-chain, elles doivent être écrites comme du code.
En complément du modèle de transactions confidentielles de Dusk, il y a aussi un avantage moins évident : le prestataire de custody peut réaliser les validations et conserver les enregistrements, sans avoir à diffuser les informations de détention sur le grand livre public. Les validateurs doivent effectuer la procédure KYC. Certes, on lui reproche de « ne pas être assez décentralisé », mais c’est précisément une réponse honnête à la nature de la finance : dans le monde réel, les systèmes financiers s’appuient sur une chaîne de responsabilités claire. Quand quelque chose tourne mal, on sait qui contacter.
Cependant, les risques liés au custody sont eux aussi bien réels. Plus la solution est complexe, plus la surface d’erreur est grande. Les procédures de récupération du partage des clés, la capacité de continuité d’activité du prestataire, la couverture des audits et des assurances par des tiers : chaque maillon faible peut devenir une raison pour qu’une institution refuse. La fiabilité de ce type d’infrastructure se construit avec le temps.
Je ne considérerai pas le custody comme un moteur direct de valorisation de DUSK, mais s’il manque, toutes les conceptions de conformité en amont n’iront pas jusqu’à la dernière étape. C’est une condition nécessaire, pas un bonus.
#dusk $DUSK @Dusk
Lorsqu’on parle de l’écosystème Dusk, la ligne Cordial Systems est rarement mentionnée. Mais, dans les processus décisionnels d’une institution, c’est peut-être l’élément le plus en amont.
Pour un organisme réglementé qui veut manipuler des actifs on-chain, la première question n’est pas le montant des gains, mais qui contrôle la clé privée. Une phrase mnémotechnique stockée dans une extension de navigateur ne passe tout simplement pas un contrôle de conformité.
Cordial Systems est un fournisseur de logiciels de self-custody institutionnelle utilisant un modèle de sécurité zero trust. Son premier produit, Cordial Treasury, est une infrastructure de portefeuille MPC, permettant un déploiement entièrement en interne : le partage des clés, les étapes de signature et les journaux d’audit restent entièrement entre les mains de l’institution. Et pour ceux qui ne veulent pas assurer eux-mêmes la maintenance, il est aussi possible de choisir un cloud managé, où les clés tournent dans un environnement AWS isolé matériellement.
La collaboration entre Dusk et Cordial Systems a été officiellement annoncée dès le 27 février 2025. NPEX, plateforme de négociation de titres réglementée aux Pays-Bas (MTF), doit faire migrer sur la blockchain des actifs boursiers d’un montant supérieur à 300 millions d’euros. NPEX a choisi de déployer Cordial Treasury dans son propre environnement.
Les nœuds de Cordial Treasury incluent un moteur de stratégie et un signataire : les clés ne quittent jamais le réseau. Au-delà d’un seuil de montant, une signature conjointe est obligatoire ; les fonds ne peuvent être transférés que vers des adresses figurant sur une liste blanche ; les opérations anormales sont automatiquement bloquées et consignées. Dans les systèmes traditionnels, ces règles reposent sur des processus et des contraintes de postes ; on-chain, elles doivent être écrites comme du code.
En complément du modèle de transactions confidentielles de Dusk, il y a aussi un avantage moins évident : le prestataire de custody peut réaliser les validations et conserver les enregistrements, sans avoir à diffuser les informations de détention sur le grand livre public. Les validateurs doivent effectuer la procédure KYC. Certes, on lui reproche de « ne pas être assez décentralisé », mais c’est précisément une réponse honnête à la nature de la finance : dans le monde réel, les systèmes financiers s’appuient sur une chaîne de responsabilités claire. Quand quelque chose tourne mal, on sait qui contacter.
Cependant, les risques liés au custody sont eux aussi bien réels. Plus la solution est complexe, plus la surface d’erreur est grande. Les procédures de récupération du partage des clés, la capacité de continuité d’activité du prestataire, la couverture des audits et des assurances par des tiers : chaque maillon faible peut devenir une raison pour qu’une institution refuse. La fiabilité de ce type d’infrastructure se construit avec le temps.
Je ne considérerai pas le custody comme un moteur direct de valorisation de DUSK, mais s’il manque, toutes les conceptions de conformité en amont n’iront pas jusqu’à la dernière étape. C’est une condition nécessaire, pas un bonus.
#dusk $DUSK @Dusk
Pour un organisme réglementé qui veut manipuler des actifs on-chain, la première question n’est pas le montant des gains, mais qui contrôle la clé privée. Une phrase mnémotechnique stockée dans une extension de navigateur ne passe tout simplement pas un contrôle de conformité.
Cordial Systems est un fournisseur de logiciels de self-custody institutionnelle utilisant un modèle de sécurité zero trust. Son premier produit, Cordial Treasury, est une infrastructure de portefeuille MPC, permettant un déploiement entièrement en interne : le partage des clés, les étapes de signature et les journaux d’audit restent entièrement entre les mains de l’institution. Et pour ceux qui ne veulent pas assurer eux-mêmes la maintenance, il est aussi possible de choisir un cloud managé, où les clés tournent dans un environnement AWS isolé matériellement.
La collaboration entre Dusk et Cordial Systems a été officiellement annoncée dès le 27 février 2025. NPEX, plateforme de négociation de titres réglementée aux Pays-Bas (MTF), doit faire migrer sur la blockchain des actifs boursiers d’un montant supérieur à 300 millions d’euros. NPEX a choisi de déployer Cordial Treasury dans son propre environnement.
Les nœuds de Cordial Treasury incluent un moteur de stratégie et un signataire : les clés ne quittent jamais le réseau. Au-delà d’un seuil de montant, une signature conjointe est obligatoire ; les fonds ne peuvent être transférés que vers des adresses figurant sur une liste blanche ; les opérations anormales sont automatiquement bloquées et consignées. Dans les systèmes traditionnels, ces règles reposent sur des processus et des contraintes de postes ; on-chain, elles doivent être écrites comme du code.
En complément du modèle de transactions confidentielles de Dusk, il y a aussi un avantage moins évident : le prestataire de custody peut réaliser les validations et conserver les enregistrements, sans avoir à diffuser les informations de détention sur le grand livre public. Les validateurs doivent effectuer la procédure KYC. Certes, on lui reproche de « ne pas être assez décentralisé », mais c’est précisément une réponse honnête à la nature de la finance : dans le monde réel, les systèmes financiers s’appuient sur une chaîne de responsabilités claire. Quand quelque chose tourne mal, on sait qui contacter.
Cependant, les risques liés au custody sont eux aussi bien réels. Plus la solution est complexe, plus la surface d’erreur est grande. Les procédures de récupération du partage des clés, la capacité de continuité d’activité du prestataire, la couverture des audits et des assurances par des tiers : chaque maillon faible peut devenir une raison pour qu’une institution refuse. La fiabilité de ce type d’infrastructure se construit avec le temps.
Je ne considérerai pas le custody comme un moteur direct de valorisation de DUSK, mais s’il manque, toutes les conceptions de conformité en amont n’iront pas jusqu’à la dernière étape. C’est une condition nécessaire, pas un bonus.
#dusk $DUSK @Dusk
1
81
·
--
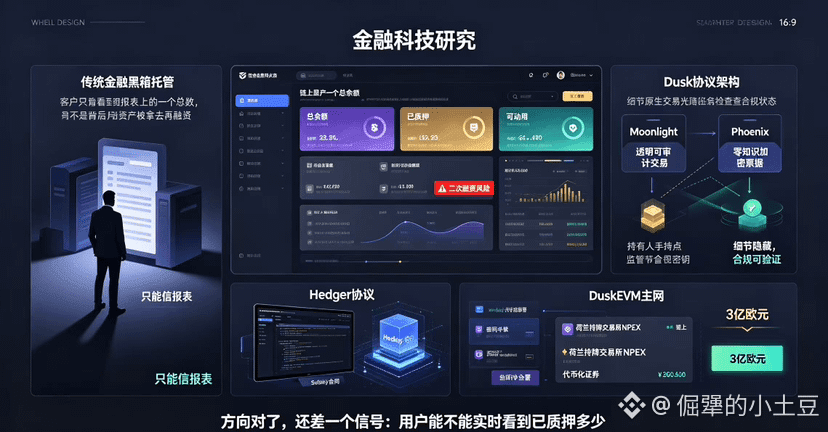
传统金融里,托管商把客户的券拿去再融资,收益归自己,风险留给客户——这种事之所以能发生,根本原因就是客户只能看到报表上的一个总数,看不到“其中有多少已经被质押了、多少被冻结了、还有多少是自由的”。
链上如果只显示一个总余额,这个问题并不会消失,反而可能被藏得更深。内部台账一加密,客户连怀疑的抓手都没有。
Dusk解决这个问题的方式,是把“能藏”和“能看见”拆成了两件事。 它搞了两个原生交易模型——Moonlight管透明的、可审计的交易,Phoenix用零知识证明把余额和转账加密成不可见的“票据”。日常交易别人看不见,但持有人和监管可以通过查看密钥选择性披露需要的信息。这不是事后加的功能,是从2018年成立起就写进协议的设计。
这套架构的核心价值在于,它让“限制状态”和“可用余额”可以分离。资产余额不只是“有多少”,还包括“已质押了多少、可再质押上限是多少”——这些字段如果能被持有人自己看见,中间人把券拿去二次融资就没那么容易藏住了。
Dusk还搞了个叫Hedger的协议,用零知识证明加同态加密,交易细节对外隐藏,但监管节点可以随时验证合规状态。2026年1月DuskEVM主网上线后,开发者可以直接部署Solidity合约。跟荷兰持牌交易所NPEX的合作已经落地,超过3亿欧元的代币化证券搬上了链。
我的判断是:方向对了,但还需要一个具体信号——用户能不能在钱包或区块浏览器里,清晰看到自己的资产中“已质押了多少”“可动用的还有多少”。 这个信号出来之前,我会继续观察。资产状态若只有“有多少”,没有“其中多少已被设限”,请把再质押当成默认可能发生的事。
#dusk $DUSK @Dusk
传统金融里,托管商把客户的券拿去再融资,收益归自己,风险留给客户——这种事之所以能发生,根本原因就是客户只能看到报表上的一个总数,看不到“其中有多少已经被质押了、多少被冻结了、还有多少是自由的”。
链上如果只显示一个总余额,这个问题并不会消失,反而可能被藏得更深。内部台账一加密,客户连怀疑的抓手都没有。
Dusk解决这个问题的方式,是把“能藏”和“能看见”拆成了两件事。 它搞了两个原生交易模型——Moonlight管透明的、可审计的交易,Phoenix用零知识证明把余额和转账加密成不可见的“票据”。日常交易别人看不见,但持有人和监管可以通过查看密钥选择性披露需要的信息。这不是事后加的功能,是从2018年成立起就写进协议的设计。
这套架构的核心价值在于,它让“限制状态”和“可用余额”可以分离。资产余额不只是“有多少”,还包括“已质押了多少、可再质押上限是多少”——这些字段如果能被持有人自己看见,中间人把券拿去二次融资就没那么容易藏住了。
Dusk还搞了个叫Hedger的协议,用零知识证明加同态加密,交易细节对外隐藏,但监管节点可以随时验证合规状态。2026年1月DuskEVM主网上线后,开发者可以直接部署Solidity合约。跟荷兰持牌交易所NPEX的合作已经落地,超过3亿欧元的代币化证券搬上了链。
我的判断是:方向对了,但还需要一个具体信号——用户能不能在钱包或区块浏览器里,清晰看到自己的资产中“已质押了多少”“可动用的还有多少”。 这个信号出来之前,我会继续观察。资产状态若只有“有多少”,没有“其中多少已被设限”,请把再质押当成默认可能发生的事。
#dusk $DUSK @Dusk
链上如果只显示一个总余额,这个问题并不会消失,反而可能被藏得更深。内部台账一加密,客户连怀疑的抓手都没有。
Dusk解决这个问题的方式,是把“能藏”和“能看见”拆成了两件事。 它搞了两个原生交易模型——Moonlight管透明的、可审计的交易,Phoenix用零知识证明把余额和转账加密成不可见的“票据”。日常交易别人看不见,但持有人和监管可以通过查看密钥选择性披露需要的信息。这不是事后加的功能,是从2018年成立起就写进协议的设计。
这套架构的核心价值在于,它让“限制状态”和“可用余额”可以分离。资产余额不只是“有多少”,还包括“已质押了多少、可再质押上限是多少”——这些字段如果能被持有人自己看见,中间人把券拿去二次融资就没那么容易藏住了。
Dusk还搞了个叫Hedger的协议,用零知识证明加同态加密,交易细节对外隐藏,但监管节点可以随时验证合规状态。2026年1月DuskEVM主网上线后,开发者可以直接部署Solidity合约。跟荷兰持牌交易所NPEX的合作已经落地,超过3亿欧元的代币化证券搬上了链。
我的判断是:方向对了,但还需要一个具体信号——用户能不能在钱包或区块浏览器里,清晰看到自己的资产中“已质押了多少”“可动用的还有多少”。 这个信号出来之前,我会继续观察。资产状态若只有“有多少”,没有“其中多少已被设限”,请把再质押当成默认可能发生的事。
#dusk $DUSK @Dusk
3
86
·
--
En parlant de TermMax, ma première réaction a été : après toutes ces années de DeFi, enfin quelqu’un comble sérieusement le manque en matière de taux d’intérêt fixes.
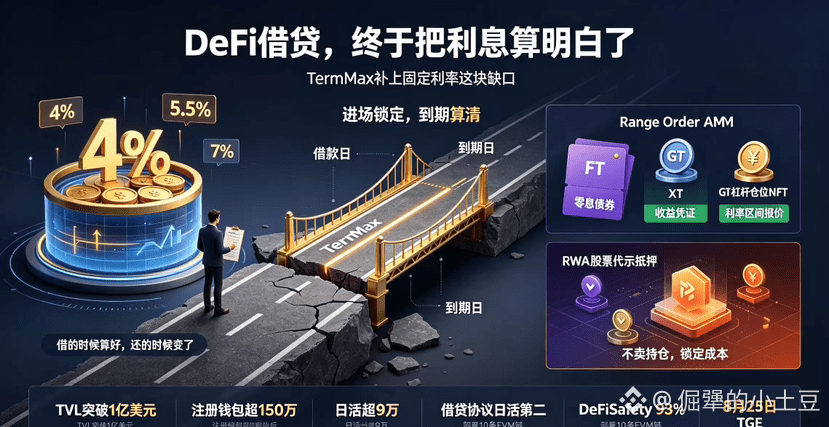
L’année dernière, j’ai emprunté des USDC sur Aave. Quand je suis entré, le taux était juste au-dessus de 4 %, puis quand je suis revenu, il avait grimpé à plus de 7 %. Tu peux dire que les intérêts sont élevés, c’est vrai… mais au fond, ça ne change pas grand-chose ; ce qui m’a vraiment mis mal à l’aise, c’est l’impression de “compter les choses correctement au moment d’emprunter, puis se rendre compte que, au moment de rembourser, ce n’est absolument pas la même histoire”. Les taux variables ont leurs avantages : flexibles, bon taux d’utilisation des capitaux. Mais pour ceux qui ont réellement besoin de planifier leurs finances, cette incertitude est, en soi, un coût.
Ce que fait TermMax, en réalité, est très simple : transformer un taux variable en taux fixe. Dès que tu entres, le taux est verrouillé, et au terme de l’échéance, tu sais exactement combien tu rembourseras dès le départ. L’emprunteur peut ainsi calculer à l’avance le coût du financement, et le prêteur peut aussi savoir à l’avance combien il gagnera à l’échéance. En finance traditionnelle, c’est une évidence ; dans la DeFi, les projets capables d’en faire autant se comptent sur les doigts d’une main.
Son mécanisme central repose sur un modèle à trois jetons. FT correspond à une obligation sans coupon : achetée à prix réduit, elle est rachetée à la valeur nominale à l’échéance, et le profit vient de l’écart. XT est un titre de rendement : 1 FT + 1 XT = 1 jeton de dette. GT est un NFT de position à effet de levier, qui regroupe le collatéral et la dette. Ce n’est pas un design complexe “fabriqué de toutes pièces”, mais plutôt une façon de découper la même idée en trois outils, chacun répondant à un besoin différent. À cela s’ajoute un design assez intéressant : l’AMM à ordres par intervalle (Range Order AMM). Les teneurs de marché peuvent proposer des prix sur des fourchettes de taux spécifiques, et l’utilisateur est automatiquement apparié au meilleur taux.
Les données montrent clairement que des gens sont prêts à payer pour la “certitude”. Depuis le lancement sur le mainnet en avril 2025, la TVL a dépassé 100 millions de dollars, les portefeuilles enregistrés sont à plus de 1,5 million et l’active daily dépasse 90 000. Le 25 mars, d’après les données de Token Terminal, TermMax se classe deuxième en adresses actives quotidiennes parmi les protocoles de prêt dans la DeFi, juste derrière Aave. Le projet est déployé sur 10 chaînes EVM, dont Ethereum, BNB Chain, Arbitrum, Base et Berachain. Des protocoles de premier plan comme Morpho, Aave, Venus et Pendle ont déjà été intégrés.
En janvier, il y a un événement qui m’a particulièrement marqué : TermMax a lancé sur BNB Chain un marché de prêts à taux fixe adossés à des actions tokenisées, en intégrant les titres tokenisés d’Ondo. Le collatéral en tokens d’actions contre des liquidités en stablecoins : pas besoin de vendre la position, et tu peux verrouiller le coût des intérêts.
#termmax @TermMax
En parlant de TermMax, ma première réaction a été : après toutes ces années de DeFi, enfin quelqu’un comble sérieusement le manque en matière de taux d’intérêt fixes.
L’année dernière, j’ai emprunté des USDC sur Aave. Quand je suis entré, le taux était juste au-dessus de 4 %, puis quand je suis revenu, il avait grimpé à plus de 7 %. Tu peux dire que les intérêts sont élevés, c’est vrai… mais au fond, ça ne change pas grand-chose ; ce qui m’a vraiment mis mal à l’aise, c’est l’impression de “compter les choses correctement au moment d’emprunter, puis se rendre compte que, au moment de rembourser, ce n’est absolument pas la même histoire”. Les taux variables ont leurs avantages : flexibles, bon taux d’utilisation des capitaux. Mais pour ceux qui ont réellement besoin de planifier leurs finances, cette incertitude est, en soi, un coût.
Ce que fait TermMax, en réalité, est très simple : transformer un taux variable en taux fixe. Dès que tu entres, le taux est verrouillé, et au terme de l’échéance, tu sais exactement combien tu rembourseras dès le départ. L’emprunteur peut ainsi calculer à l’avance le coût du financement, et le prêteur peut aussi savoir à l’avance combien il gagnera à l’échéance. En finance traditionnelle, c’est une évidence ; dans la DeFi, les projets capables d’en faire autant se comptent sur les doigts d’une main.
Son mécanisme central repose sur un modèle à trois jetons. FT correspond à une obligation sans coupon : achetée à prix réduit, elle est rachetée à la valeur nominale à l’échéance, et le profit vient de l’écart. XT est un titre de rendement : 1 FT + 1 XT = 1 jeton de dette. GT est un NFT de position à effet de levier, qui regroupe le collatéral et la dette. Ce n’est pas un design complexe “fabriqué de toutes pièces”, mais plutôt une façon de découper la même idée en trois outils, chacun répondant à un besoin différent. À cela s’ajoute un design assez intéressant : l’AMM à ordres par intervalle (Range Order AMM). Les teneurs de marché peuvent proposer des prix sur des fourchettes de taux spécifiques, et l’utilisateur est automatiquement apparié au meilleur taux.
Les données montrent clairement que des gens sont prêts à payer pour la “certitude”. Depuis le lancement sur le mainnet en avril 2025, la TVL a dépassé 100 millions de dollars, les portefeuilles enregistrés sont à plus de 1,5 million et l’active daily dépasse 90 000. Le 25 mars, d’après les données de Token Terminal, TermMax se classe deuxième en adresses actives quotidiennes parmi les protocoles de prêt dans la DeFi, juste derrière Aave. Le projet est déployé sur 10 chaînes EVM, dont Ethereum, BNB Chain, Arbitrum, Base et Berachain. Des protocoles de premier plan comme Morpho, Aave, Venus et Pendle ont déjà été intégrés.
En janvier, il y a un événement qui m’a particulièrement marqué : TermMax a lancé sur BNB Chain un marché de prêts à taux fixe adossés à des actions tokenisées, en intégrant les titres tokenisés d’Ondo. Le collatéral en tokens d’actions contre des liquidités en stablecoins : pas besoin de vendre la position, et tu peux verrouiller le coût des intérêts.
#termmax @TermMax
L’année dernière, j’ai emprunté des USDC sur Aave. Quand je suis entré, le taux était juste au-dessus de 4 %, puis quand je suis revenu, il avait grimpé à plus de 7 %. Tu peux dire que les intérêts sont élevés, c’est vrai… mais au fond, ça ne change pas grand-chose ; ce qui m’a vraiment mis mal à l’aise, c’est l’impression de “compter les choses correctement au moment d’emprunter, puis se rendre compte que, au moment de rembourser, ce n’est absolument pas la même histoire”. Les taux variables ont leurs avantages : flexibles, bon taux d’utilisation des capitaux. Mais pour ceux qui ont réellement besoin de planifier leurs finances, cette incertitude est, en soi, un coût.
Ce que fait TermMax, en réalité, est très simple : transformer un taux variable en taux fixe. Dès que tu entres, le taux est verrouillé, et au terme de l’échéance, tu sais exactement combien tu rembourseras dès le départ. L’emprunteur peut ainsi calculer à l’avance le coût du financement, et le prêteur peut aussi savoir à l’avance combien il gagnera à l’échéance. En finance traditionnelle, c’est une évidence ; dans la DeFi, les projets capables d’en faire autant se comptent sur les doigts d’une main.
Son mécanisme central repose sur un modèle à trois jetons. FT correspond à une obligation sans coupon : achetée à prix réduit, elle est rachetée à la valeur nominale à l’échéance, et le profit vient de l’écart. XT est un titre de rendement : 1 FT + 1 XT = 1 jeton de dette. GT est un NFT de position à effet de levier, qui regroupe le collatéral et la dette. Ce n’est pas un design complexe “fabriqué de toutes pièces”, mais plutôt une façon de découper la même idée en trois outils, chacun répondant à un besoin différent. À cela s’ajoute un design assez intéressant : l’AMM à ordres par intervalle (Range Order AMM). Les teneurs de marché peuvent proposer des prix sur des fourchettes de taux spécifiques, et l’utilisateur est automatiquement apparié au meilleur taux.
Les données montrent clairement que des gens sont prêts à payer pour la “certitude”. Depuis le lancement sur le mainnet en avril 2025, la TVL a dépassé 100 millions de dollars, les portefeuilles enregistrés sont à plus de 1,5 million et l’active daily dépasse 90 000. Le 25 mars, d’après les données de Token Terminal, TermMax se classe deuxième en adresses actives quotidiennes parmi les protocoles de prêt dans la DeFi, juste derrière Aave. Le projet est déployé sur 10 chaînes EVM, dont Ethereum, BNB Chain, Arbitrum, Base et Berachain. Des protocoles de premier plan comme Morpho, Aave, Venus et Pendle ont déjà été intégrés.
En janvier, il y a un événement qui m’a particulièrement marqué : TermMax a lancé sur BNB Chain un marché de prêts à taux fixe adossés à des actions tokenisées, en intégrant les titres tokenisés d’Ondo. Le collatéral en tokens d’actions contre des liquidités en stablecoins : pas besoin de vendre la position, et tu peux verrouiller le coût des intérêts.
#termmax @TermMax
3
281
·
--
J’ai lu le livre blanc de Dusk trois fois.
À partir de la troisième lecture, en descendant, j’ai commencé à m’inquiéter.
Le premier point qu’on ne peut pas éluder, c’est la clé d’audit. Le livre blanc le dit de façon très séduisante — « confidentialité auditable » : le régulateur peut voir, mais le citoyen ordinaire ne peut pas voir. Sauf que « pouvoir voir » et « qui a le droit de voir » sont deux choses différentes.
Si cette clé est entre les mains de l’utilisateur, et que l’utilisateur décide à qui divulguer les détails des transactions, alors il s’agit d’une vraie confidentialité. Mais dans l’architecture de Dusk, le mécanisme de divulgation sélective est conçu pour les « émetteurs, les plateformes d’échange, les auditeurs ou les autorités de régulation ». Dans le cas concret de NPEX aux Pays-Bas, l’autorité de régulation peut effectivement auditer en temps réel via une clé autorisée. Le vrai problème, c’est : l’utilisateur a-t-il un droit de veto ? Quand l’utilisateur souhaite garder le secret, mais que la régulation exige une divulgation, qui décide ? Les explications dans le document sur l’attribution du contrôle et les conditions de déclenchement ne sont pas aussi claires que les quatre mots « par défaut, privé ».
Le deuxième problème me touche encore davantage. Quel est l’enjeu pour Dusk ? C’est que, pour que les futures applications financières régulées aient besoin, au niveau du protocole, de confidentialité. Dit comme ça, ça sonne bien, mais il y a une condition implicite : il faut parier que la réglementation ne deviendra pas plus stricte.
Et si, un jour, une juridiction décide que toutes les transactions doivent être totalement transparentes ? Le mode Moonlight pourra sans doute s’en sortir, mais du côté de Phoenix, est-ce qu’on ne va pas le considérer comme un obstacle à la conformité ? Ce n’est pas un « gap » que le code peut combler. De plus, les exigences réglementaires varient d’un pays à l’autre : ce que MiCA reconnaît, la SEC ne le reconnaît pas forcément. Dusk a choisi une voie médiane qui tente de satisfaire les deux camps à la fois, alors que chacun veut du maximal, et au final, l’une et l’autre partie risquent de ne pas être pleinement satisfaites.
Les 300 millions d’euros d’actifs de NPEX sont bien déjà tokenisés on-chain, et le stablecoin EURQ tourne bien : ce sont des faits. Je reconnais aussi la direction — il faut trouver un équilibre entre confidentialité et conformité, pas faire un choix binaire. Mais ma crainte principale n’est pas que la technique ne marche pas : c’est que la régulation évolue encore de façon très volatile, et que Dusk a pris le chemin le plus étroit.
Je vais continuer à surveiller un signal : est-ce que Dusk publie les conditions de déclenchement complètes de la divulgation sélective et une explication claire sur l’attribution du contrôle ? Si oui, alors la confidentialité auditables est réellement vérifiable. Sinon, la clé de cette porte est entre les mains de quelqu’un, et l’utilisateur ne le saura jamais.
Avertissement des risques : ceci est une observation personnelle et ne constitue pas un conseil en investissement. DYOR.
#dusk $DUSK @Dusk
J’ai lu le livre blanc de Dusk trois fois.
À partir de la troisième lecture, en descendant, j’ai commencé à m’inquiéter.
Le premier point qu’on ne peut pas éluder, c’est la clé d’audit. Le livre blanc le dit de façon très séduisante — « confidentialité auditable » : le régulateur peut voir, mais le citoyen ordinaire ne peut pas voir. Sauf que « pouvoir voir » et « qui a le droit de voir » sont deux choses différentes.
Si cette clé est entre les mains de l’utilisateur, et que l’utilisateur décide à qui divulguer les détails des transactions, alors il s’agit d’une vraie confidentialité. Mais dans l’architecture de Dusk, le mécanisme de divulgation sélective est conçu pour les « émetteurs, les plateformes d’échange, les auditeurs ou les autorités de régulation ». Dans le cas concret de NPEX aux Pays-Bas, l’autorité de régulation peut effectivement auditer en temps réel via une clé autorisée. Le vrai problème, c’est : l’utilisateur a-t-il un droit de veto ? Quand l’utilisateur souhaite garder le secret, mais que la régulation exige une divulgation, qui décide ? Les explications dans le document sur l’attribution du contrôle et les conditions de déclenchement ne sont pas aussi claires que les quatre mots « par défaut, privé ».
Le deuxième problème me touche encore davantage. Quel est l’enjeu pour Dusk ? C’est que, pour que les futures applications financières régulées aient besoin, au niveau du protocole, de confidentialité. Dit comme ça, ça sonne bien, mais il y a une condition implicite : il faut parier que la réglementation ne deviendra pas plus stricte.
Et si, un jour, une juridiction décide que toutes les transactions doivent être totalement transparentes ? Le mode Moonlight pourra sans doute s’en sortir, mais du côté de Phoenix, est-ce qu’on ne va pas le considérer comme un obstacle à la conformité ? Ce n’est pas un « gap » que le code peut combler. De plus, les exigences réglementaires varient d’un pays à l’autre : ce que MiCA reconnaît, la SEC ne le reconnaît pas forcément. Dusk a choisi une voie médiane qui tente de satisfaire les deux camps à la fois, alors que chacun veut du maximal, et au final, l’une et l’autre partie risquent de ne pas être pleinement satisfaites.
Les 300 millions d’euros d’actifs de NPEX sont bien déjà tokenisés on-chain, et le stablecoin EURQ tourne bien : ce sont des faits. Je reconnais aussi la direction — il faut trouver un équilibre entre confidentialité et conformité, pas faire un choix binaire. Mais ma crainte principale n’est pas que la technique ne marche pas : c’est que la régulation évolue encore de façon très volatile, et que Dusk a pris le chemin le plus étroit.
Je vais continuer à surveiller un signal : est-ce que Dusk publie les conditions de déclenchement complètes de la divulgation sélective et une explication claire sur l’attribution du contrôle ? Si oui, alors la confidentialité auditables est réellement vérifiable. Sinon, la clé de cette porte est entre les mains de quelqu’un, et l’utilisateur ne le saura jamais.
Avertissement des risques : ceci est une observation personnelle et ne constitue pas un conseil en investissement. DYOR.
#dusk $DUSK @Dusk
À partir de la troisième lecture, en descendant, j’ai commencé à m’inquiéter.
Le premier point qu’on ne peut pas éluder, c’est la clé d’audit. Le livre blanc le dit de façon très séduisante — « confidentialité auditable » : le régulateur peut voir, mais le citoyen ordinaire ne peut pas voir. Sauf que « pouvoir voir » et « qui a le droit de voir » sont deux choses différentes.
Si cette clé est entre les mains de l’utilisateur, et que l’utilisateur décide à qui divulguer les détails des transactions, alors il s’agit d’une vraie confidentialité. Mais dans l’architecture de Dusk, le mécanisme de divulgation sélective est conçu pour les « émetteurs, les plateformes d’échange, les auditeurs ou les autorités de régulation ». Dans le cas concret de NPEX aux Pays-Bas, l’autorité de régulation peut effectivement auditer en temps réel via une clé autorisée. Le vrai problème, c’est : l’utilisateur a-t-il un droit de veto ? Quand l’utilisateur souhaite garder le secret, mais que la régulation exige une divulgation, qui décide ? Les explications dans le document sur l’attribution du contrôle et les conditions de déclenchement ne sont pas aussi claires que les quatre mots « par défaut, privé ».
Le deuxième problème me touche encore davantage. Quel est l’enjeu pour Dusk ? C’est que, pour que les futures applications financières régulées aient besoin, au niveau du protocole, de confidentialité. Dit comme ça, ça sonne bien, mais il y a une condition implicite : il faut parier que la réglementation ne deviendra pas plus stricte.
Et si, un jour, une juridiction décide que toutes les transactions doivent être totalement transparentes ? Le mode Moonlight pourra sans doute s’en sortir, mais du côté de Phoenix, est-ce qu’on ne va pas le considérer comme un obstacle à la conformité ? Ce n’est pas un « gap » que le code peut combler. De plus, les exigences réglementaires varient d’un pays à l’autre : ce que MiCA reconnaît, la SEC ne le reconnaît pas forcément. Dusk a choisi une voie médiane qui tente de satisfaire les deux camps à la fois, alors que chacun veut du maximal, et au final, l’une et l’autre partie risquent de ne pas être pleinement satisfaites.
Les 300 millions d’euros d’actifs de NPEX sont bien déjà tokenisés on-chain, et le stablecoin EURQ tourne bien : ce sont des faits. Je reconnais aussi la direction — il faut trouver un équilibre entre confidentialité et conformité, pas faire un choix binaire. Mais ma crainte principale n’est pas que la technique ne marche pas : c’est que la régulation évolue encore de façon très volatile, et que Dusk a pris le chemin le plus étroit.
Je vais continuer à surveiller un signal : est-ce que Dusk publie les conditions de déclenchement complètes de la divulgation sélective et une explication claire sur l’attribution du contrôle ? Si oui, alors la confidentialité auditables est réellement vérifiable. Sinon, la clé de cette porte est entre les mains de quelqu’un, et l’utilisateur ne le saura jamais.
Avertissement des risques : ceci est une observation personnelle et ne constitue pas un conseil en investissement. DYOR.
#dusk $DUSK @Dusk
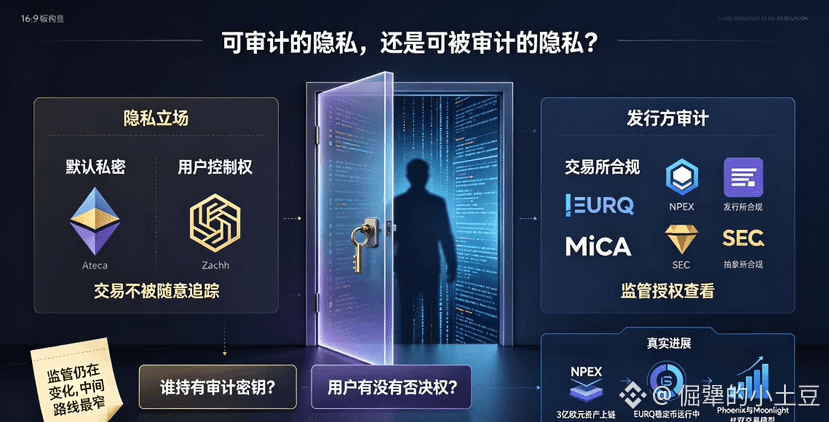
140
·
--
Le week-end, j’ai discuté de prêts DeFi dans un groupe avec des gens, et à la fin je me suis rendu compte que ce qui inquiète le plus tout le monde est étonnamment le même — pas qu’on ne trouve pas de pools, mais que les taux bougent de façon trop effrayante. La volatilité de la valeur des garanties suffit déjà à rendre les choses pénibles, et en plus, les intérêts suivent l’humeur du marché, changeant trois fois par jour. Emprunter une somme, puis au moment de rembourser, combien exactement devra-t-on payer ? On n’en a absolument aucune idée.
Ce que fait TermMax, c’est supprimer cette variable. Dès l’entrée, le taux est verrouillé : emprunter trois mois, c’est payer des intérêts pour trois mois ; emprunter un an, c’est payer des intérêts pour un an. À l’échéance, pas un centime de plus, pas un centime de moins. En calculant le coût à l’avance, on est enfin serein. Ce n’est pas en concurrence avec des protocoles à taux variable comme Morpho ou Aave : c’est plutôt une couche de “taux fixe” par-dessus — la liquidité sous-jacente passe toujours par ces protocoles, et au niveau du haut, on te fournit un devis déterministe.
Les données montrent clairement que certaines personnes sont prêtes à payer pour la “certitude”. La TVL dépasse les 90 millions de dollars, plus de 1,5 million de portefeuilles enregistrés, et une activité quotidienne d’environ 90 000, avec un pic à 170 000. Le déploiement se fait sur Ethereum, BNB Chain, Arbitrum, Base et Berachain. Morpho, Aave, Venus et Pendle ont déjà été intégrés. Le 25 mars, le nombre d’adresses actives quotidiennes a même atteint la deuxième place parmi les protocoles de prêt, juste derrière Aave.
Ce qui m’a encore plus surpris, c’est l’événement de janvier : TermMax a lancé sur BNB Chain un marché de prêts à taux fixe adossés à des actions tokenisées, en intégrant les titres tokenisés d’Ondo. Les actions tokenisées mises en garantie peuvent être échangées contre de la liquidité en stablecoins : pas besoin de vendre la position, et on peut verrouiller à l’avance le coût des intérêts. L’association “taux fixe + RWA” représente un nouveau pas dans le rapprochement entre la finance traditionnelle et la finance on-chain.
Côté financement, TermMax a levé auprès de Cumberland DRW, HashKey Capital et Decima Fund. EASY Residency (YZi Labs) a également obtenu son diplôme au 3e trimestre. Score DeFiSafety de 93%, au même niveau que Aave V3 : audits et primes pour failles via Immunefi incluses. Le volume total de TMX est de 1 milliard, avec un TGE prévu le 25 août.
Honnêtement, dans la finance traditionnelle, le taux fixe est déjà un standard. Dans DeFi, ce qui manque aujourd’hui, ce sont justement des outils capables de “faire ses comptes” clairement. On ne sait pas encore si TermMax va réussir, mais il prouve au moins une chose : sur la chaîne, emprunter ne veut pas forcément dire parier à chaque fois sur le taux. Avoir la sensation de calculer cette opération à l’avance, c’est bien plus rassurant que de courir après des APY plus hauts.
#termmax @TermMax
Le week-end, j’ai discuté de prêts DeFi dans un groupe avec des gens, et à la fin je me suis rendu compte que ce qui inquiète le plus tout le monde est étonnamment le même — pas qu’on ne trouve pas de pools, mais que les taux bougent de façon trop effrayante. La volatilité de la valeur des garanties suffit déjà à rendre les choses pénibles, et en plus, les intérêts suivent l’humeur du marché, changeant trois fois par jour. Emprunter une somme, puis au moment de rembourser, combien exactement devra-t-on payer ? On n’en a absolument aucune idée.
Ce que fait TermMax, c’est supprimer cette variable. Dès l’entrée, le taux est verrouillé : emprunter trois mois, c’est payer des intérêts pour trois mois ; emprunter un an, c’est payer des intérêts pour un an. À l’échéance, pas un centime de plus, pas un centime de moins. En calculant le coût à l’avance, on est enfin serein. Ce n’est pas en concurrence avec des protocoles à taux variable comme Morpho ou Aave : c’est plutôt une couche de “taux fixe” par-dessus — la liquidité sous-jacente passe toujours par ces protocoles, et au niveau du haut, on te fournit un devis déterministe.
Les données montrent clairement que certaines personnes sont prêtes à payer pour la “certitude”. La TVL dépasse les 90 millions de dollars, plus de 1,5 million de portefeuilles enregistrés, et une activité quotidienne d’environ 90 000, avec un pic à 170 000. Le déploiement se fait sur Ethereum, BNB Chain, Arbitrum, Base et Berachain. Morpho, Aave, Venus et Pendle ont déjà été intégrés. Le 25 mars, le nombre d’adresses actives quotidiennes a même atteint la deuxième place parmi les protocoles de prêt, juste derrière Aave.
Ce qui m’a encore plus surpris, c’est l’événement de janvier : TermMax a lancé sur BNB Chain un marché de prêts à taux fixe adossés à des actions tokenisées, en intégrant les titres tokenisés d’Ondo. Les actions tokenisées mises en garantie peuvent être échangées contre de la liquidité en stablecoins : pas besoin de vendre la position, et on peut verrouiller à l’avance le coût des intérêts. L’association “taux fixe + RWA” représente un nouveau pas dans le rapprochement entre la finance traditionnelle et la finance on-chain.
Côté financement, TermMax a levé auprès de Cumberland DRW, HashKey Capital et Decima Fund. EASY Residency (YZi Labs) a également obtenu son diplôme au 3e trimestre. Score DeFiSafety de 93%, au même niveau que Aave V3 : audits et primes pour failles via Immunefi incluses. Le volume total de TMX est de 1 milliard, avec un TGE prévu le 25 août.
Honnêtement, dans la finance traditionnelle, le taux fixe est déjà un standard. Dans DeFi, ce qui manque aujourd’hui, ce sont justement des outils capables de “faire ses comptes” clairement. On ne sait pas encore si TermMax va réussir, mais il prouve au moins une chose : sur la chaîne, emprunter ne veut pas forcément dire parier à chaque fois sur le taux. Avoir la sensation de calculer cette opération à l’avance, c’est bien plus rassurant que de courir après des APY plus hauts.
#termmax @TermMax
Ce que fait TermMax, c’est supprimer cette variable. Dès l’entrée, le taux est verrouillé : emprunter trois mois, c’est payer des intérêts pour trois mois ; emprunter un an, c’est payer des intérêts pour un an. À l’échéance, pas un centime de plus, pas un centime de moins. En calculant le coût à l’avance, on est enfin serein. Ce n’est pas en concurrence avec des protocoles à taux variable comme Morpho ou Aave : c’est plutôt une couche de “taux fixe” par-dessus — la liquidité sous-jacente passe toujours par ces protocoles, et au niveau du haut, on te fournit un devis déterministe.
Les données montrent clairement que certaines personnes sont prêtes à payer pour la “certitude”. La TVL dépasse les 90 millions de dollars, plus de 1,5 million de portefeuilles enregistrés, et une activité quotidienne d’environ 90 000, avec un pic à 170 000. Le déploiement se fait sur Ethereum, BNB Chain, Arbitrum, Base et Berachain. Morpho, Aave, Venus et Pendle ont déjà été intégrés. Le 25 mars, le nombre d’adresses actives quotidiennes a même atteint la deuxième place parmi les protocoles de prêt, juste derrière Aave.
Ce qui m’a encore plus surpris, c’est l’événement de janvier : TermMax a lancé sur BNB Chain un marché de prêts à taux fixe adossés à des actions tokenisées, en intégrant les titres tokenisés d’Ondo. Les actions tokenisées mises en garantie peuvent être échangées contre de la liquidité en stablecoins : pas besoin de vendre la position, et on peut verrouiller à l’avance le coût des intérêts. L’association “taux fixe + RWA” représente un nouveau pas dans le rapprochement entre la finance traditionnelle et la finance on-chain.
Côté financement, TermMax a levé auprès de Cumberland DRW, HashKey Capital et Decima Fund. EASY Residency (YZi Labs) a également obtenu son diplôme au 3e trimestre. Score DeFiSafety de 93%, au même niveau que Aave V3 : audits et primes pour failles via Immunefi incluses. Le volume total de TMX est de 1 milliard, avec un TGE prévu le 25 août.
Honnêtement, dans la finance traditionnelle, le taux fixe est déjà un standard. Dans DeFi, ce qui manque aujourd’hui, ce sont justement des outils capables de “faire ses comptes” clairement. On ne sait pas encore si TermMax va réussir, mais il prouve au moins une chose : sur la chaîne, emprunter ne veut pas forcément dire parier à chaque fois sur le taux. Avoir la sensation de calculer cette opération à l’avance, c’est bien plus rassurant que de courir après des APY plus hauts.
#termmax @TermMax
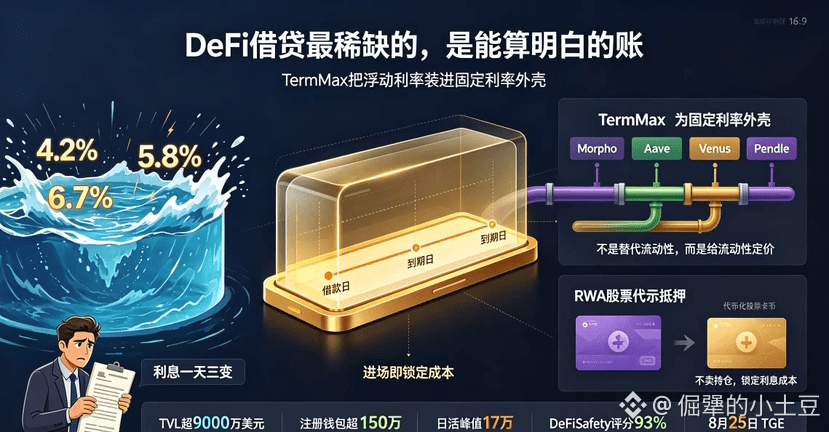
89
·
--
Quand on met en gage sur la blockchain publique (public chain), je me suis rendu compte petit à petit que beaucoup de gens se trompent de perspective.
Beaucoup de nouveaux pensent que le staking de DUSK, c’est simplement verrouiller des tokens pour « gagner sans rien faire ». En réalité, ce n’est pas si simple. Si vous faites du staking directement, vous devez exécuter vous-même un nœud. Il faut rester en ligne en permanence, et aussi bien configurer le système. L’activation du nœud nécessite d’attendre environ 4320 blocs, soit à peu près 12 heures. Le staking additionnel a aussi ses règles : quand vous ajoutez des fonds à un staking existant, seulement 90 % deviennent immédiatement actifs, les 10 % restants sont en état inactif, à moins d’annuler complètement le staking, vous ne pourrez pas les utiliser. Les récompenses ne sont pas fixes : elles dépendent de votre niveau de participation au consensus et du taux de staking effectif. Le raisonnement des gains ressemble davantage à une rémunération de la contribution que vous apportez au réseau qu’à une bulle gonflée par des subventions supplémentaires émises en continu par l’équipe du projet.
Ce qui est encore plus à surveiller, ce sont ses mécanismes de pénalité. Dusk utilise un « soft slashing » (pénalisation douce), pas une combustion directe de vos tokens. En cas de fautes répétées ou de longue période hors ligne, les récompenses sont suspendues, et le staking effectif diminue. Si votre taux d’être en ligne est inférieur à 95 %, 10 % des récompenses sont déduits directement. En cas d’infractions continues, à chaque fois 10 % du staking du nœud sont retirés et transférés au fonds de récompenses.
Mais une autre question me trotte toujours dans la tête. Le système de nœuds semble se construire étape par étape, mais une architecture complète ne veut pas automatiquement dire une vraie décentralisation. En fin de compte, il faut voir si la distribution des nœuds est suffisamment dispersée. Les coûts matériels et de maintenance opérationnelle capables d’être supportés par de simples participants à long terme peuvent-ils tenir ? Une fois que le seuil monte progressivement, puis que tout se concentre lentement entre les mains de quelques gros acteurs, même les meilleurs mécanismes finissent par se dénaturer.
De plus en plus, je pense que ce qui fera vraiment la différence entre les blockchains publiques à l’avenir ne sera peut-être pas simplement qui affiche à court terme les gains de staking les plus élevés. Certes, des rendements élevés peuvent attirer rapidement des capitaux, mais la plupart des gens qui viennent sont de simples arbitragistes de passage. Ceux qui restent réellement sur la durée le feront grâce à un ensemble de mécanismes où les droits et responsabilités sont clairement équilibrés, et où la participation au consensus est suffisamment fiable. Ce que Dusk construit actuellement, c’est précisément ce genre de système : l’identité du nœud est cachée pendant le processus de consensus. Pour être Provisioner, le minimum requis est de 1000 DUSK ; à l’heure actuelle, il y a déjà plus de 270 opérateurs de nœuds actifs. Quant à savoir si tout cela peut fonctionner pleinement, je continuerai d’observer la répartition des nœuds et l’évolution réelle de l’écosystème du staking.
#dusk $DUSK @Dusk
Quand on met en gage sur la blockchain publique (public chain), je me suis rendu compte petit à petit que beaucoup de gens se trompent de perspective.
Beaucoup de nouveaux pensent que le staking de DUSK, c’est simplement verrouiller des tokens pour « gagner sans rien faire ». En réalité, ce n’est pas si simple. Si vous faites du staking directement, vous devez exécuter vous-même un nœud. Il faut rester en ligne en permanence, et aussi bien configurer le système. L’activation du nœud nécessite d’attendre environ 4320 blocs, soit à peu près 12 heures. Le staking additionnel a aussi ses règles : quand vous ajoutez des fonds à un staking existant, seulement 90 % deviennent immédiatement actifs, les 10 % restants sont en état inactif, à moins d’annuler complètement le staking, vous ne pourrez pas les utiliser. Les récompenses ne sont pas fixes : elles dépendent de votre niveau de participation au consensus et du taux de staking effectif. Le raisonnement des gains ressemble davantage à une rémunération de la contribution que vous apportez au réseau qu’à une bulle gonflée par des subventions supplémentaires émises en continu par l’équipe du projet.
Ce qui est encore plus à surveiller, ce sont ses mécanismes de pénalité. Dusk utilise un « soft slashing » (pénalisation douce), pas une combustion directe de vos tokens. En cas de fautes répétées ou de longue période hors ligne, les récompenses sont suspendues, et le staking effectif diminue. Si votre taux d’être en ligne est inférieur à 95 %, 10 % des récompenses sont déduits directement. En cas d’infractions continues, à chaque fois 10 % du staking du nœud sont retirés et transférés au fonds de récompenses.
Mais une autre question me trotte toujours dans la tête. Le système de nœuds semble se construire étape par étape, mais une architecture complète ne veut pas automatiquement dire une vraie décentralisation. En fin de compte, il faut voir si la distribution des nœuds est suffisamment dispersée. Les coûts matériels et de maintenance opérationnelle capables d’être supportés par de simples participants à long terme peuvent-ils tenir ? Une fois que le seuil monte progressivement, puis que tout se concentre lentement entre les mains de quelques gros acteurs, même les meilleurs mécanismes finissent par se dénaturer.
De plus en plus, je pense que ce qui fera vraiment la différence entre les blockchains publiques à l’avenir ne sera peut-être pas simplement qui affiche à court terme les gains de staking les plus élevés. Certes, des rendements élevés peuvent attirer rapidement des capitaux, mais la plupart des gens qui viennent sont de simples arbitragistes de passage. Ceux qui restent réellement sur la durée le feront grâce à un ensemble de mécanismes où les droits et responsabilités sont clairement équilibrés, et où la participation au consensus est suffisamment fiable. Ce que Dusk construit actuellement, c’est précisément ce genre de système : l’identité du nœud est cachée pendant le processus de consensus. Pour être Provisioner, le minimum requis est de 1000 DUSK ; à l’heure actuelle, il y a déjà plus de 270 opérateurs de nœuds actifs. Quant à savoir si tout cela peut fonctionner pleinement, je continuerai d’observer la répartition des nœuds et l’évolution réelle de l’écosystème du staking.
#dusk $DUSK @Dusk
Beaucoup de nouveaux pensent que le staking de DUSK, c’est simplement verrouiller des tokens pour « gagner sans rien faire ». En réalité, ce n’est pas si simple. Si vous faites du staking directement, vous devez exécuter vous-même un nœud. Il faut rester en ligne en permanence, et aussi bien configurer le système. L’activation du nœud nécessite d’attendre environ 4320 blocs, soit à peu près 12 heures. Le staking additionnel a aussi ses règles : quand vous ajoutez des fonds à un staking existant, seulement 90 % deviennent immédiatement actifs, les 10 % restants sont en état inactif, à moins d’annuler complètement le staking, vous ne pourrez pas les utiliser. Les récompenses ne sont pas fixes : elles dépendent de votre niveau de participation au consensus et du taux de staking effectif. Le raisonnement des gains ressemble davantage à une rémunération de la contribution que vous apportez au réseau qu’à une bulle gonflée par des subventions supplémentaires émises en continu par l’équipe du projet.
Ce qui est encore plus à surveiller, ce sont ses mécanismes de pénalité. Dusk utilise un « soft slashing » (pénalisation douce), pas une combustion directe de vos tokens. En cas de fautes répétées ou de longue période hors ligne, les récompenses sont suspendues, et le staking effectif diminue. Si votre taux d’être en ligne est inférieur à 95 %, 10 % des récompenses sont déduits directement. En cas d’infractions continues, à chaque fois 10 % du staking du nœud sont retirés et transférés au fonds de récompenses.
Mais une autre question me trotte toujours dans la tête. Le système de nœuds semble se construire étape par étape, mais une architecture complète ne veut pas automatiquement dire une vraie décentralisation. En fin de compte, il faut voir si la distribution des nœuds est suffisamment dispersée. Les coûts matériels et de maintenance opérationnelle capables d’être supportés par de simples participants à long terme peuvent-ils tenir ? Une fois que le seuil monte progressivement, puis que tout se concentre lentement entre les mains de quelques gros acteurs, même les meilleurs mécanismes finissent par se dénaturer.
De plus en plus, je pense que ce qui fera vraiment la différence entre les blockchains publiques à l’avenir ne sera peut-être pas simplement qui affiche à court terme les gains de staking les plus élevés. Certes, des rendements élevés peuvent attirer rapidement des capitaux, mais la plupart des gens qui viennent sont de simples arbitragistes de passage. Ceux qui restent réellement sur la durée le feront grâce à un ensemble de mécanismes où les droits et responsabilités sont clairement équilibrés, et où la participation au consensus est suffisamment fiable. Ce que Dusk construit actuellement, c’est précisément ce genre de système : l’identité du nœud est cachée pendant le processus de consensus. Pour être Provisioner, le minimum requis est de 1000 DUSK ; à l’heure actuelle, il y a déjà plus de 270 opérateurs de nœuds actifs. Quant à savoir si tout cela peut fonctionner pleinement, je continuerai d’observer la répartition des nœuds et l’évolution réelle de l’écosystème du staking.
#dusk $DUSK @Dusk
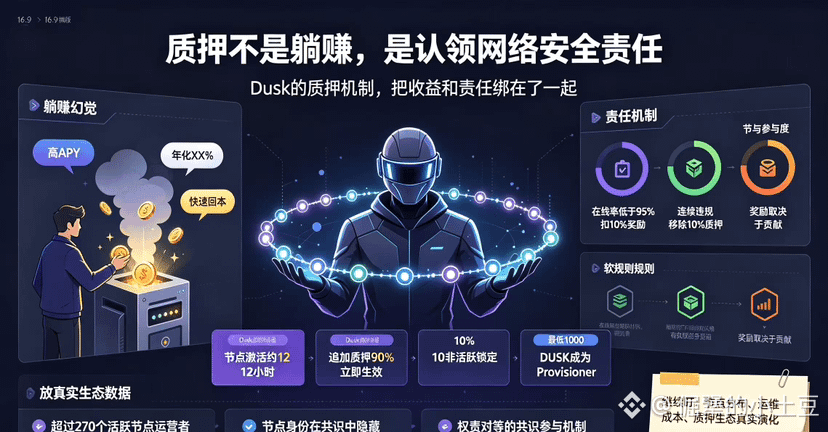
104
·
--
Le CTO de Dusk a récemment confirmé une chose : par défaut, les transferts DUSK sont privés. Le protocole contient un mécanisme de divulgation sélective, permettant à la partie autorisée de consulter les détails des transactions.
Quand j’ai lu cette phrase, ma première réaction n’a pas été « bonne confidentialité », mais plutôt une autre question : qui est cette « partie autorisée » ?
Ce n’est pas une question qu’on peut résoudre à la légère.
Si ce sont les utilisateurs eux-mêmes qui contrôlent les droits de divulgation, alors ce design est acceptable. Si vous voulez que quelqu’un voie, vous lui donnez accès ; s’il ne veut pas, vous verrouillez. Voilà la vraie protection de la vie privée. Mais si cette « partie autorisée » se situe au niveau du protocole ou correspond à une autorité de régulation, elle pourrait, sous certaines conditions, ouvrir la porte unilatéralement. Dans ce cas, la confidentialité par défaut n’est pas une confidentialité véritable : c’est un réglage qui peut être contourné.
Dusk a intégré dès le premier jour la conformité MiCA dans son architecture. Ses clients cibles sont les institutions du marché financier en Europe. La conformité est son argument clé : c’est cohérent. Mais la frontière entre conformité et confidentialité est beaucoup plus étroite que la plupart des gens ne l’imaginent. La conformité réglementaire exige que, « en cas de nécessité », les transactions puissent être consultées. La confidentialité des utilisateurs exige que « seul moi » puisse décider qui a le droit de regarder. Dusk affirme que les deux sont possibles, mais « en cas de nécessité », qui en juge ? Quels sont les critères de déclenchement ? Les utilisateurs ont-ils un droit de veto ?
J’ai parcouru la documentation, mais je n’y ai trouvé aucune précision concrète.
Quand le mécanisme de divulgation sélective n’est pas déclenché, la confidentialité est effectivement complète. Le problème, c’est : où sont écrites les conditions de déclenchement, qui les exécute, et les utilisateurs le savent-ils ? Si la clé de cette « porte » est entre les mains de l’utilisateur, il s’agit d’une confidentialité auditable. Si la clé est entre les mains de quelqu’un d’autre, c’est un outil de régulation qui se présente sous le masque de la confidentialité. Ce n’est pas la même chose.
DUSK a aujourd’hui une capitalisation de 26,63 M. Le cours a chuté de plus de 90 % par rapport à son plus haut. DuskEVM vient juste d’être lancé, et l’avancement du développement est réel. Mais concernant l’attribution du contrôle du mécanisme de divulgation sélective, je n’ai vu qu’un signal : soit Dusk publie clairement les conditions de déclenchement complètes et les explications sur le contrôle, soit les utilisateurs ne sauront jamais qui a la clé de cette porte.
Vous êtes plutôt pour A ou pour B ? Dites-le en commentaire.
#dusk $DUSK @Dusk
Le CTO de Dusk a récemment confirmé une chose : par défaut, les transferts DUSK sont privés. Le protocole contient un mécanisme de divulgation sélective, permettant à la partie autorisée de consulter les détails des transactions.
Quand j’ai lu cette phrase, ma première réaction n’a pas été « bonne confidentialité », mais plutôt une autre question : qui est cette « partie autorisée » ?
Ce n’est pas une question qu’on peut résoudre à la légère.
Si ce sont les utilisateurs eux-mêmes qui contrôlent les droits de divulgation, alors ce design est acceptable. Si vous voulez que quelqu’un voie, vous lui donnez accès ; s’il ne veut pas, vous verrouillez. Voilà la vraie protection de la vie privée. Mais si cette « partie autorisée » se situe au niveau du protocole ou correspond à une autorité de régulation, elle pourrait, sous certaines conditions, ouvrir la porte unilatéralement. Dans ce cas, la confidentialité par défaut n’est pas une confidentialité véritable : c’est un réglage qui peut être contourné.
Dusk a intégré dès le premier jour la conformité MiCA dans son architecture. Ses clients cibles sont les institutions du marché financier en Europe. La conformité est son argument clé : c’est cohérent. Mais la frontière entre conformité et confidentialité est beaucoup plus étroite que la plupart des gens ne l’imaginent. La conformité réglementaire exige que, « en cas de nécessité », les transactions puissent être consultées. La confidentialité des utilisateurs exige que « seul moi » puisse décider qui a le droit de regarder. Dusk affirme que les deux sont possibles, mais « en cas de nécessité », qui en juge ? Quels sont les critères de déclenchement ? Les utilisateurs ont-ils un droit de veto ?
J’ai parcouru la documentation, mais je n’y ai trouvé aucune précision concrète.
Quand le mécanisme de divulgation sélective n’est pas déclenché, la confidentialité est effectivement complète. Le problème, c’est : où sont écrites les conditions de déclenchement, qui les exécute, et les utilisateurs le savent-ils ? Si la clé de cette « porte » est entre les mains de l’utilisateur, il s’agit d’une confidentialité auditable. Si la clé est entre les mains de quelqu’un d’autre, c’est un outil de régulation qui se présente sous le masque de la confidentialité. Ce n’est pas la même chose.
DUSK a aujourd’hui une capitalisation de 26,63 M. Le cours a chuté de plus de 90 % par rapport à son plus haut. DuskEVM vient juste d’être lancé, et l’avancement du développement est réel. Mais concernant l’attribution du contrôle du mécanisme de divulgation sélective, je n’ai vu qu’un signal : soit Dusk publie clairement les conditions de déclenchement complètes et les explications sur le contrôle, soit les utilisateurs ne sauront jamais qui a la clé de cette porte.
Vous êtes plutôt pour A ou pour B ? Dites-le en commentaire.
#dusk $DUSK @Dusk
Quand j’ai lu cette phrase, ma première réaction n’a pas été « bonne confidentialité », mais plutôt une autre question : qui est cette « partie autorisée » ?
Ce n’est pas une question qu’on peut résoudre à la légère.
Si ce sont les utilisateurs eux-mêmes qui contrôlent les droits de divulgation, alors ce design est acceptable. Si vous voulez que quelqu’un voie, vous lui donnez accès ; s’il ne veut pas, vous verrouillez. Voilà la vraie protection de la vie privée. Mais si cette « partie autorisée » se situe au niveau du protocole ou correspond à une autorité de régulation, elle pourrait, sous certaines conditions, ouvrir la porte unilatéralement. Dans ce cas, la confidentialité par défaut n’est pas une confidentialité véritable : c’est un réglage qui peut être contourné.
Dusk a intégré dès le premier jour la conformité MiCA dans son architecture. Ses clients cibles sont les institutions du marché financier en Europe. La conformité est son argument clé : c’est cohérent. Mais la frontière entre conformité et confidentialité est beaucoup plus étroite que la plupart des gens ne l’imaginent. La conformité réglementaire exige que, « en cas de nécessité », les transactions puissent être consultées. La confidentialité des utilisateurs exige que « seul moi » puisse décider qui a le droit de regarder. Dusk affirme que les deux sont possibles, mais « en cas de nécessité », qui en juge ? Quels sont les critères de déclenchement ? Les utilisateurs ont-ils un droit de veto ?
J’ai parcouru la documentation, mais je n’y ai trouvé aucune précision concrète.
Quand le mécanisme de divulgation sélective n’est pas déclenché, la confidentialité est effectivement complète. Le problème, c’est : où sont écrites les conditions de déclenchement, qui les exécute, et les utilisateurs le savent-ils ? Si la clé de cette « porte » est entre les mains de l’utilisateur, il s’agit d’une confidentialité auditable. Si la clé est entre les mains de quelqu’un d’autre, c’est un outil de régulation qui se présente sous le masque de la confidentialité. Ce n’est pas la même chose.
DUSK a aujourd’hui une capitalisation de 26,63 M. Le cours a chuté de plus de 90 % par rapport à son plus haut. DuskEVM vient juste d’être lancé, et l’avancement du développement est réel. Mais concernant l’attribution du contrôle du mécanisme de divulgation sélective, je n’ai vu qu’un signal : soit Dusk publie clairement les conditions de déclenchement complètes et les explications sur le contrôle, soit les utilisateurs ne sauront jamais qui a la clé de cette porte.
Vous êtes plutôt pour A ou pour B ? Dites-le en commentaire.
#dusk $DUSK @Dusk
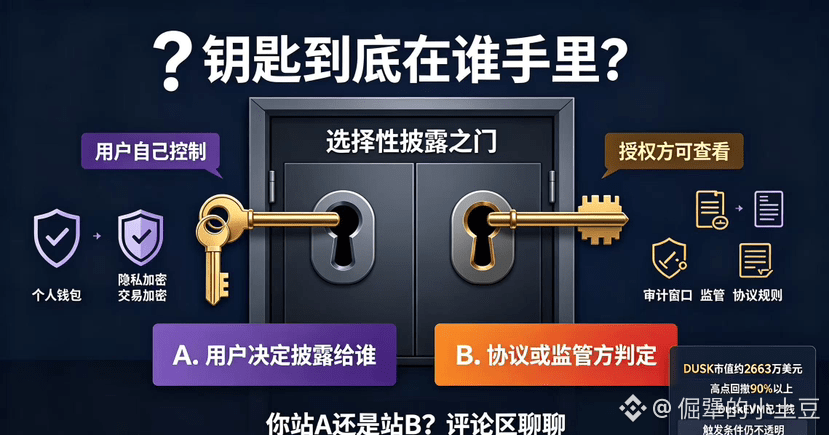
95
·
--
Comment j’ai remarqué ce projet Dusk ? Au début de l’année, pendant cette période, la nouvelle de son lancement sur le réseau principal m’a envahi la page d’accueil pendant plusieurs jours. À l’époque, DUSK avait bondi de 240 % en une semaine, c’était assez impressionnant. Mais je n’ai pas suivi, parce que j’ai déjà vu trop de scénarios : lancement sur le réseau principal, grosse pompe, puis retour à zéro.
Par la suite, la raison qui m’a vraiment donné envie de me replonger dans ses documents, c’est sa collaboration avec la bourse réglementée NPEX, aux Pays-Bas. NPEX est agréée : ce n’est pas une de ces bourses “bidon”. Dusk détient directement des actions de NPEX, et des actifs mobiliers d’une valeur de plus de 300 millions d’euros doivent être transférés sur la chaîne. Pour moi, ça la rend assez différente des autres projets de confidentialité : ce n’est pas “d’abord on fait la pub pour la technologie, puis on cherche des cas d’usage”. Au contraire, ils ont d’abord verrouillé un contexte réel, puis ont construit la technologie autour de ce contexte.
En parcourant le livre blanc de Dusk, l’idée centrale se résume en une phrase : dans les échanges du quotidien, les autres ne peuvent pas vous voir, mais quand le régulateur doit vérifier, vous avez un chemin pour lui permettre de le faire. Il ne s’agit pas de défier le régulateur ; c’est plutôt de transformer la capacité d’audit en une fonctionnalité optionnelle sous forme de protocole. Cette position est assez précise : sur une chaîne totalement anonyme comme Monero, les institutions n’osent pas intervenir ; sur une chaîne totalement transparente comme Ethereum, les gros investisseurs ne veulent pas l’utiliser. Dusk se place exactement entre les deux.
Côté technique, ils ont mis en place DuskEVM, compatible avec Solidity, et le réseau principal a démarré officiellement le 7 janvier 2026. Pour les développeurs venant d’Ethereum, la migration se fait avec très peu de changements de code. Ensuite, ils ont ajouté un module Hedger pour apporter une protection de la confidentialité aux transactions EVM, avec un chiffrement par défaut.
Mais le prix, lui, a vraiment chuté. Depuis le pic du début de l’année, il s’est replié de plus de 85 % ; il tourne autour de 0,06 dollar, et sa capitalisation est inférieure à 30 millions de dollars. Après le lancement du réseau principal, le volume de transactions on-chain n’est pas élevé non plus, et il manque encore beaucoup d’applications dans l’écosystème.
Mon avis actuel est le suivant : la direction est bonne, et la technologie a aussi de vrais cas de mise en œuvre, mais le prix a déjà fait une première phase de pump motivée par l’émotion. Ensuite, il faudra voir si les 300 millions d’euros d’actifs de NPEX peuvent vraiment générer un flux de transactions durable, et si, sur le réseau principal, de vraies applications utiles finiront par émerger. Tant que ces données ne sont pas disponibles, je regarde et je ne bouge pas.
#dusk $DUSK @Dusk_Foundation @Dusk_Foundation
Comment j’ai remarqué ce projet Dusk ? Au début de l’année, pendant cette période, la nouvelle de son lancement sur le réseau principal m’a envahi la page d’accueil pendant plusieurs jours. À l’époque, DUSK avait bondi de 240 % en une semaine, c’était assez impressionnant. Mais je n’ai pas suivi, parce que j’ai déjà vu trop de scénarios : lancement sur le réseau principal, grosse pompe, puis retour à zéro.
Par la suite, la raison qui m’a vraiment donné envie de me replonger dans ses documents, c’est sa collaboration avec la bourse réglementée NPEX, aux Pays-Bas. NPEX est agréée : ce n’est pas une de ces bourses “bidon”. Dusk détient directement des actions de NPEX, et des actifs mobiliers d’une valeur de plus de 300 millions d’euros doivent être transférés sur la chaîne. Pour moi, ça la rend assez différente des autres projets de confidentialité : ce n’est pas “d’abord on fait la pub pour la technologie, puis on cherche des cas d’usage”. Au contraire, ils ont d’abord verrouillé un contexte réel, puis ont construit la technologie autour de ce contexte.
En parcourant le livre blanc de Dusk, l’idée centrale se résume en une phrase : dans les échanges du quotidien, les autres ne peuvent pas vous voir, mais quand le régulateur doit vérifier, vous avez un chemin pour lui permettre de le faire. Il ne s’agit pas de défier le régulateur ; c’est plutôt de transformer la capacité d’audit en une fonctionnalité optionnelle sous forme de protocole. Cette position est assez précise : sur une chaîne totalement anonyme comme Monero, les institutions n’osent pas intervenir ; sur une chaîne totalement transparente comme Ethereum, les gros investisseurs ne veulent pas l’utiliser. Dusk se place exactement entre les deux.
Côté technique, ils ont mis en place DuskEVM, compatible avec Solidity, et le réseau principal a démarré officiellement le 7 janvier 2026. Pour les développeurs venant d’Ethereum, la migration se fait avec très peu de changements de code. Ensuite, ils ont ajouté un module Hedger pour apporter une protection de la confidentialité aux transactions EVM, avec un chiffrement par défaut.
Mais le prix, lui, a vraiment chuté. Depuis le pic du début de l’année, il s’est replié de plus de 85 % ; il tourne autour de 0,06 dollar, et sa capitalisation est inférieure à 30 millions de dollars. Après le lancement du réseau principal, le volume de transactions on-chain n’est pas élevé non plus, et il manque encore beaucoup d’applications dans l’écosystème.
Mon avis actuel est le suivant : la direction est bonne, et la technologie a aussi de vrais cas de mise en œuvre, mais le prix a déjà fait une première phase de pump motivée par l’émotion. Ensuite, il faudra voir si les 300 millions d’euros d’actifs de NPEX peuvent vraiment générer un flux de transactions durable, et si, sur le réseau principal, de vraies applications utiles finiront par émerger. Tant que ces données ne sont pas disponibles, je regarde et je ne bouge pas.
#dusk $DUSK @Dusk @Dusk
Par la suite, la raison qui m’a vraiment donné envie de me replonger dans ses documents, c’est sa collaboration avec la bourse réglementée NPEX, aux Pays-Bas. NPEX est agréée : ce n’est pas une de ces bourses “bidon”. Dusk détient directement des actions de NPEX, et des actifs mobiliers d’une valeur de plus de 300 millions d’euros doivent être transférés sur la chaîne. Pour moi, ça la rend assez différente des autres projets de confidentialité : ce n’est pas “d’abord on fait la pub pour la technologie, puis on cherche des cas d’usage”. Au contraire, ils ont d’abord verrouillé un contexte réel, puis ont construit la technologie autour de ce contexte.
En parcourant le livre blanc de Dusk, l’idée centrale se résume en une phrase : dans les échanges du quotidien, les autres ne peuvent pas vous voir, mais quand le régulateur doit vérifier, vous avez un chemin pour lui permettre de le faire. Il ne s’agit pas de défier le régulateur ; c’est plutôt de transformer la capacité d’audit en une fonctionnalité optionnelle sous forme de protocole. Cette position est assez précise : sur une chaîne totalement anonyme comme Monero, les institutions n’osent pas intervenir ; sur une chaîne totalement transparente comme Ethereum, les gros investisseurs ne veulent pas l’utiliser. Dusk se place exactement entre les deux.
Côté technique, ils ont mis en place DuskEVM, compatible avec Solidity, et le réseau principal a démarré officiellement le 7 janvier 2026. Pour les développeurs venant d’Ethereum, la migration se fait avec très peu de changements de code. Ensuite, ils ont ajouté un module Hedger pour apporter une protection de la confidentialité aux transactions EVM, avec un chiffrement par défaut.
Mais le prix, lui, a vraiment chuté. Depuis le pic du début de l’année, il s’est replié de plus de 85 % ; il tourne autour de 0,06 dollar, et sa capitalisation est inférieure à 30 millions de dollars. Après le lancement du réseau principal, le volume de transactions on-chain n’est pas élevé non plus, et il manque encore beaucoup d’applications dans l’écosystème.
Mon avis actuel est le suivant : la direction est bonne, et la technologie a aussi de vrais cas de mise en œuvre, mais le prix a déjà fait une première phase de pump motivée par l’émotion. Ensuite, il faudra voir si les 300 millions d’euros d’actifs de NPEX peuvent vraiment générer un flux de transactions durable, et si, sur le réseau principal, de vraies applications utiles finiront par émerger. Tant que ces données ne sont pas disponibles, je regarde et je ne bouge pas.
#dusk $DUSK @Dusk @Dusk
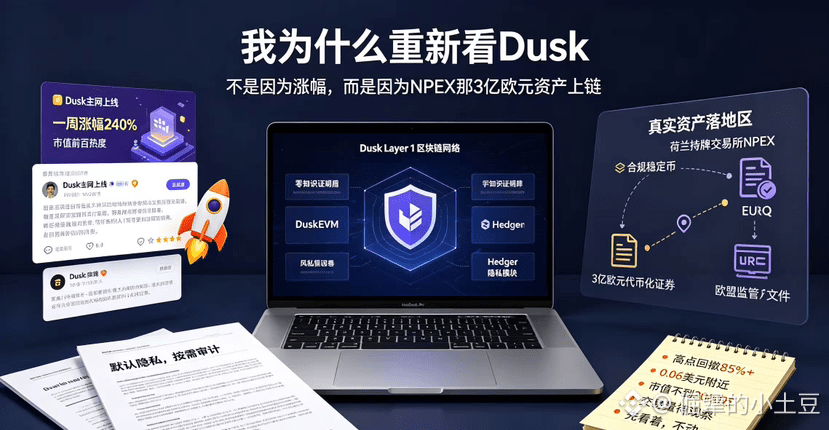
1
133
·
--
Projet Dusk : je n’y ai pas vraiment prêté attention au début. Jusqu’à la forte hausse lors du lancement du mainnet au début de l’année : là, je me suis remis à le lire sérieusement, notamment ses documents techniques.
Parlons de ce qui le rend réellement différent des autres monnaies axées sur la confidentialité.
La plupart des cryptos de confidentialité suivent une logique du type : « chiffrer tout, et que personne ne voie quoi que ce soit ». Dusk n’est pas du tout sur cette voie. Son design central s’appelle la « confidentialité vérifiable » : grâce aux preuves à divulgation nulle de connaissance, les détails des transactions sont chiffrés, mais les organismes de régulation conservent une clé d’audit conforme. Dans le livre blanc, ils appellent ça la « confidentialité par défaut, audit à la demande ». En langage simple : au quotidien, personne ne peut voir les transactions, mais quand le régulateur doit vérifier, tu peux fournir une preuve de conformité plutôt que d’entrer en opposition.
Pour parvenir à cet équilibre, Dusk a mis en place un modèle à deux comptes. Moonlight gère le compte transparent, Phoenix gère le compte de confidentialité. Tu peux tout basculer d’un clic, et les actifs des deux côtés restent interopérables. C’est un choix très pragmatique : des échanges totalement anonymes n’osent pas, des institutions totalement transparentes n’osent pas non plus — Dusk se place exactement entre les deux.
Le 7 janvier 2026, le mainnet est officiellement lancé, et DuskEVM est déployé en parallèle. Les développeurs peuvent directement déployer des smart contracts Solidity, compatibles avec MetaMask et Hardhat, des outils grand public. Le module Hedger se charge d’ajouter
Le total de DUSK est de 1 milliard de jetons, dont environ 496 millions en circulation. Le rendement annualisé du staking est passé d’environ 27 % en novembre 2025 à environ 22,31 % récemment. Après le lancement du mainnet en janvier 2026, le DUSK a bondi de plus de 240 % en une semaine ; la hausse mensuelle a frôlé les 470 %. Les volumes de transactions quotidiens ont même dépassé brièvement 200 millions de dollars. Début août, le prix fluctue autour de 0,06 $ ; la capitalisation est inférieure à 30 millions de dollars. La baisse depuis les plus hauts est assez importante : les prises de profits des premiers investisseurs se concrétisent progressivement.
Les risques doivent aussi être clairement expliqués.
Après le lancement du mainnet, côté applications écosystème, c’est vrai que c’est un peu froid : le volume de transactions on-chain n’est pas très élevé. La pression à la vente liée au déverrouillage continu des tokens est bien réelle. Et puis, la course dans la confidentialité est très concurrentielle : Monero, Zcash, et d’autres acteurs historiques ont une taille déjà établie.
Dusk résout un problème réel : la finance traditionnelle veut passer on-chain, mais elle n’a jamais réussi à trouver un équilibre entre confidentialité et conformité. La preuve de collaboration de NPEX ne rend pas cette logique vide. Mais à l’heure actuelle, à ce niveau, il est encore trop tôt pour dire « acheter le creux », et il est aussi un peu trop tôt pour dire « abandonner ». Je vais continuer de suivre le vrai volume de transactions une fois le mainnet stabilisé, ainsi que les données de rétention des utilisateurs.
#dusk $DUSK @Dusk
Projet Dusk : je n’y ai pas vraiment prêté attention au début. Jusqu’à la forte hausse lors du lancement du mainnet au début de l’année : là, je me suis remis à le lire sérieusement, notamment ses documents techniques.
Parlons de ce qui le rend réellement différent des autres monnaies axées sur la confidentialité.
La plupart des cryptos de confidentialité suivent une logique du type : « chiffrer tout, et que personne ne voie quoi que ce soit ». Dusk n’est pas du tout sur cette voie. Son design central s’appelle la « confidentialité vérifiable » : grâce aux preuves à divulgation nulle de connaissance, les détails des transactions sont chiffrés, mais les organismes de régulation conservent une clé d’audit conforme. Dans le livre blanc, ils appellent ça la « confidentialité par défaut, audit à la demande ». En langage simple : au quotidien, personne ne peut voir les transactions, mais quand le régulateur doit vérifier, tu peux fournir une preuve de conformité plutôt que d’entrer en opposition.
Pour parvenir à cet équilibre, Dusk a mis en place un modèle à deux comptes. Moonlight gère le compte transparent, Phoenix gère le compte de confidentialité. Tu peux tout basculer d’un clic, et les actifs des deux côtés restent interopérables. C’est un choix très pragmatique : des échanges totalement anonymes n’osent pas, des institutions totalement transparentes n’osent pas non plus — Dusk se place exactement entre les deux.
Le 7 janvier 2026, le mainnet est officiellement lancé, et DuskEVM est déployé en parallèle. Les développeurs peuvent directement déployer des smart contracts Solidity, compatibles avec MetaMask et Hardhat, des outils grand public. Le module Hedger se charge d’ajouter
Le total de DUSK est de 1 milliard de jetons, dont environ 496 millions en circulation. Le rendement annualisé du staking est passé d’environ 27 % en novembre 2025 à environ 22,31 % récemment. Après le lancement du mainnet en janvier 2026, le DUSK a bondi de plus de 240 % en une semaine ; la hausse mensuelle a frôlé les 470 %. Les volumes de transactions quotidiens ont même dépassé brièvement 200 millions de dollars. Début août, le prix fluctue autour de 0,06 $ ; la capitalisation est inférieure à 30 millions de dollars. La baisse depuis les plus hauts est assez importante : les prises de profits des premiers investisseurs se concrétisent progressivement.
Les risques doivent aussi être clairement expliqués.
Après le lancement du mainnet, côté applications écosystème, c’est vrai que c’est un peu froid : le volume de transactions on-chain n’est pas très élevé. La pression à la vente liée au déverrouillage continu des tokens est bien réelle. Et puis, la course dans la confidentialité est très concurrentielle : Monero, Zcash, et d’autres acteurs historiques ont une taille déjà établie.
Dusk résout un problème réel : la finance traditionnelle veut passer on-chain, mais elle n’a jamais réussi à trouver un équilibre entre confidentialité et conformité. La preuve de collaboration de NPEX ne rend pas cette logique vide. Mais à l’heure actuelle, à ce niveau, il est encore trop tôt pour dire « acheter le creux », et il est aussi un peu trop tôt pour dire « abandonner ». Je vais continuer de suivre le vrai volume de transactions une fois le mainnet stabilisé, ainsi que les données de rétention des utilisateurs.
#dusk $DUSK @Dusk
Parlons de ce qui le rend réellement différent des autres monnaies axées sur la confidentialité.
La plupart des cryptos de confidentialité suivent une logique du type : « chiffrer tout, et que personne ne voie quoi que ce soit ». Dusk n’est pas du tout sur cette voie. Son design central s’appelle la « confidentialité vérifiable » : grâce aux preuves à divulgation nulle de connaissance, les détails des transactions sont chiffrés, mais les organismes de régulation conservent une clé d’audit conforme. Dans le livre blanc, ils appellent ça la « confidentialité par défaut, audit à la demande ». En langage simple : au quotidien, personne ne peut voir les transactions, mais quand le régulateur doit vérifier, tu peux fournir une preuve de conformité plutôt que d’entrer en opposition.
Pour parvenir à cet équilibre, Dusk a mis en place un modèle à deux comptes. Moonlight gère le compte transparent, Phoenix gère le compte de confidentialité. Tu peux tout basculer d’un clic, et les actifs des deux côtés restent interopérables. C’est un choix très pragmatique : des échanges totalement anonymes n’osent pas, des institutions totalement transparentes n’osent pas non plus — Dusk se place exactement entre les deux.
Le 7 janvier 2026, le mainnet est officiellement lancé, et DuskEVM est déployé en parallèle. Les développeurs peuvent directement déployer des smart contracts Solidity, compatibles avec MetaMask et Hardhat, des outils grand public. Le module Hedger se charge d’ajouter
Le total de DUSK est de 1 milliard de jetons, dont environ 496 millions en circulation. Le rendement annualisé du staking est passé d’environ 27 % en novembre 2025 à environ 22,31 % récemment. Après le lancement du mainnet en janvier 2026, le DUSK a bondi de plus de 240 % en une semaine ; la hausse mensuelle a frôlé les 470 %. Les volumes de transactions quotidiens ont même dépassé brièvement 200 millions de dollars. Début août, le prix fluctue autour de 0,06 $ ; la capitalisation est inférieure à 30 millions de dollars. La baisse depuis les plus hauts est assez importante : les prises de profits des premiers investisseurs se concrétisent progressivement.
Les risques doivent aussi être clairement expliqués.
Après le lancement du mainnet, côté applications écosystème, c’est vrai que c’est un peu froid : le volume de transactions on-chain n’est pas très élevé. La pression à la vente liée au déverrouillage continu des tokens est bien réelle. Et puis, la course dans la confidentialité est très concurrentielle : Monero, Zcash, et d’autres acteurs historiques ont une taille déjà établie.
Dusk résout un problème réel : la finance traditionnelle veut passer on-chain, mais elle n’a jamais réussi à trouver un équilibre entre confidentialité et conformité. La preuve de collaboration de NPEX ne rend pas cette logique vide. Mais à l’heure actuelle, à ce niveau, il est encore trop tôt pour dire « acheter le creux », et il est aussi un peu trop tôt pour dire « abandonner ». Je vais continuer de suivre le vrai volume de transactions une fois le mainnet stabilisé, ainsi que les données de rétention des utilisateurs.
#dusk $DUSK @Dusk
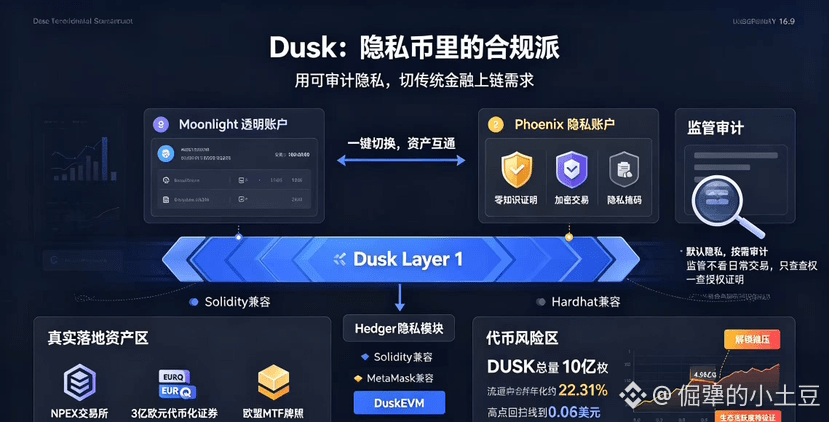
100
·
--
DUSK, pour être honnête, je l’observe depuis un moment. Contrairement à ces cryptomonnaies de confidentialité qui se contentent de répéter « anonymat d’abord, la régulation dehors », DUSK suit une autre voie : il cherche à concilier confidentialité et conformité.
Parlons d’abord de la technologie.
Dusk est une blockchain Layer 1 conçue spécialement pour la finance réglementée, et le réseau principal démarre officiellement le 7 janvier 2026. Son arme principale, c’est DuskEVM — une machine virtuelle de confidentialité compatible avec Solidity. Les développeurs qui viennent d’Ethereum peuvent migrer sans trop retoucher le code. Ensuite, il y a le module de confidentialité Hedger : grâce aux preuves à divulgation nulle de connaissance (zero-knowledge proofs), il masque des informations sensibles comme les soldes des comptes et les montants des transactions, de sorte que seuls les acteurs autorisés puissent les voir. Cette conception « confidentialité par défaut, audit à la demande » tombe précisément au bon moment avec le calendrier du cadre de régulation MiCA de l’Union européenne.
Ce qui me paraît vraiment différent, c’est la mise en œuvre.
Dusk collabore en profondeur avec la plateforme de trading NPEX, agréée aux Pays-Bas : des dizaines (plusieurs centaines) de millions d’euros d’actifs titrisés ont déjà été émis et échangés on-chain. Quantoz a aussi émis via Dusk un stablecoin conforme, l’EURQ. Ce n’est pas un simple démo sur testnet : ce sont de vrais actifs réglementés qui tournent.
Côté jeton, les données ne sont pas très belles.
L’offre totale de DUSK est de 1 milliard ; actuellement, environ 500 millions circulent. Après le lancement sur le réseau principal en janvier 2026, le prix a explosé de plus de 583% en un seul mois : de 0,039 $ jusqu’à 0,216 $. Mais l’euphorie s’est vite refroidie ; début août 2026, le prix tourne autour de 0,06 $. Depuis le plus haut, la baisse dépasse 85%. La liquidité n’est pas élevée non plus : le volume quotidien de transactions n’atteint qu’une centaine de millions de dollars environ ? (plutôt « un peu plus d’1 million de dollars »), ce qui suggère que les prises de profits se poursuivent et que les nouveaux acheteurs ne sont pas nombreux.
Mon avis.
Je reconnais la direction de Dusk : la finance traditionnelle veut passer on-chain, mais elle n’a jamais vraiment trouvé d’équilibre entre confidentialité et conformité. Dusk a effectivement trouvé une place où cela peut se concrétiser. Le partenariat avec NPEX prouve aussi que cette logique n’est pas un simple effet de mode. Mais le prix a déjà fait une vague de hausse puis est retombé. Le fait que 300 millions d’euros d’actifs on-chain puissent être déployés dans les temps, qu’ils puissent générer un flux de transactions durable, et la pression à la vente liée à l’augmentation continue du déblocage des jetons : tout cela sera bel et bien un test concret.
Je continuerai de suivre le vrai volume de transactions après la stabilité du réseau principal, ainsi que les données de rétention des utilisateurs. À ce niveau, dire qu’il faut « acheter le creux » serait encore trop tôt, et dire qu’il faut abandonner aussi, un peu trop tôt. Observons d’abord, sans se presser.
#dusk $DUSK @Dusk
DUSK, pour être honnête, je l’observe depuis un moment. Contrairement à ces cryptomonnaies de confidentialité qui se contentent de répéter « anonymat d’abord, la régulation dehors », DUSK suit une autre voie : il cherche à concilier confidentialité et conformité.
Parlons d’abord de la technologie.
Dusk est une blockchain Layer 1 conçue spécialement pour la finance réglementée, et le réseau principal démarre officiellement le 7 janvier 2026. Son arme principale, c’est DuskEVM — une machine virtuelle de confidentialité compatible avec Solidity. Les développeurs qui viennent d’Ethereum peuvent migrer sans trop retoucher le code. Ensuite, il y a le module de confidentialité Hedger : grâce aux preuves à divulgation nulle de connaissance (zero-knowledge proofs), il masque des informations sensibles comme les soldes des comptes et les montants des transactions, de sorte que seuls les acteurs autorisés puissent les voir. Cette conception « confidentialité par défaut, audit à la demande » tombe précisément au bon moment avec le calendrier du cadre de régulation MiCA de l’Union européenne.
Ce qui me paraît vraiment différent, c’est la mise en œuvre.
Dusk collabore en profondeur avec la plateforme de trading NPEX, agréée aux Pays-Bas : des dizaines (plusieurs centaines) de millions d’euros d’actifs titrisés ont déjà été émis et échangés on-chain. Quantoz a aussi émis via Dusk un stablecoin conforme, l’EURQ. Ce n’est pas un simple démo sur testnet : ce sont de vrais actifs réglementés qui tournent.
Côté jeton, les données ne sont pas très belles.
L’offre totale de DUSK est de 1 milliard ; actuellement, environ 500 millions circulent. Après le lancement sur le réseau principal en janvier 2026, le prix a explosé de plus de 583% en un seul mois : de 0,039 $ jusqu’à 0,216 $. Mais l’euphorie s’est vite refroidie ; début août 2026, le prix tourne autour de 0,06 $. Depuis le plus haut, la baisse dépasse 85%. La liquidité n’est pas élevée non plus : le volume quotidien de transactions n’atteint qu’une centaine de millions de dollars environ ? (plutôt « un peu plus d’1 million de dollars »), ce qui suggère que les prises de profits se poursuivent et que les nouveaux acheteurs ne sont pas nombreux.
Mon avis.
Je reconnais la direction de Dusk : la finance traditionnelle veut passer on-chain, mais elle n’a jamais vraiment trouvé d’équilibre entre confidentialité et conformité. Dusk a effectivement trouvé une place où cela peut se concrétiser. Le partenariat avec NPEX prouve aussi que cette logique n’est pas un simple effet de mode. Mais le prix a déjà fait une vague de hausse puis est retombé. Le fait que 300 millions d’euros d’actifs on-chain puissent être déployés dans les temps, qu’ils puissent générer un flux de transactions durable, et la pression à la vente liée à l’augmentation continue du déblocage des jetons : tout cela sera bel et bien un test concret.
Je continuerai de suivre le vrai volume de transactions après la stabilité du réseau principal, ainsi que les données de rétention des utilisateurs. À ce niveau, dire qu’il faut « acheter le creux » serait encore trop tôt, et dire qu’il faut abandonner aussi, un peu trop tôt. Observons d’abord, sans se presser.
#dusk $DUSK @Dusk
Parlons d’abord de la technologie.
Dusk est une blockchain Layer 1 conçue spécialement pour la finance réglementée, et le réseau principal démarre officiellement le 7 janvier 2026. Son arme principale, c’est DuskEVM — une machine virtuelle de confidentialité compatible avec Solidity. Les développeurs qui viennent d’Ethereum peuvent migrer sans trop retoucher le code. Ensuite, il y a le module de confidentialité Hedger : grâce aux preuves à divulgation nulle de connaissance (zero-knowledge proofs), il masque des informations sensibles comme les soldes des comptes et les montants des transactions, de sorte que seuls les acteurs autorisés puissent les voir. Cette conception « confidentialité par défaut, audit à la demande » tombe précisément au bon moment avec le calendrier du cadre de régulation MiCA de l’Union européenne.
Ce qui me paraît vraiment différent, c’est la mise en œuvre.
Dusk collabore en profondeur avec la plateforme de trading NPEX, agréée aux Pays-Bas : des dizaines (plusieurs centaines) de millions d’euros d’actifs titrisés ont déjà été émis et échangés on-chain. Quantoz a aussi émis via Dusk un stablecoin conforme, l’EURQ. Ce n’est pas un simple démo sur testnet : ce sont de vrais actifs réglementés qui tournent.
Côté jeton, les données ne sont pas très belles.
L’offre totale de DUSK est de 1 milliard ; actuellement, environ 500 millions circulent. Après le lancement sur le réseau principal en janvier 2026, le prix a explosé de plus de 583% en un seul mois : de 0,039 $ jusqu’à 0,216 $. Mais l’euphorie s’est vite refroidie ; début août 2026, le prix tourne autour de 0,06 $. Depuis le plus haut, la baisse dépasse 85%. La liquidité n’est pas élevée non plus : le volume quotidien de transactions n’atteint qu’une centaine de millions de dollars environ ? (plutôt « un peu plus d’1 million de dollars »), ce qui suggère que les prises de profits se poursuivent et que les nouveaux acheteurs ne sont pas nombreux.
Mon avis.
Je reconnais la direction de Dusk : la finance traditionnelle veut passer on-chain, mais elle n’a jamais vraiment trouvé d’équilibre entre confidentialité et conformité. Dusk a effectivement trouvé une place où cela peut se concrétiser. Le partenariat avec NPEX prouve aussi que cette logique n’est pas un simple effet de mode. Mais le prix a déjà fait une vague de hausse puis est retombé. Le fait que 300 millions d’euros d’actifs on-chain puissent être déployés dans les temps, qu’ils puissent générer un flux de transactions durable, et la pression à la vente liée à l’augmentation continue du déblocage des jetons : tout cela sera bel et bien un test concret.
Je continuerai de suivre le vrai volume de transactions après la stabilité du réseau principal, ainsi que les données de rétention des utilisateurs. À ce niveau, dire qu’il faut « acheter le creux » serait encore trop tôt, et dire qu’il faut abandonner aussi, un peu trop tôt. Observons d’abord, sans se presser.
#dusk $DUSK @Dusk
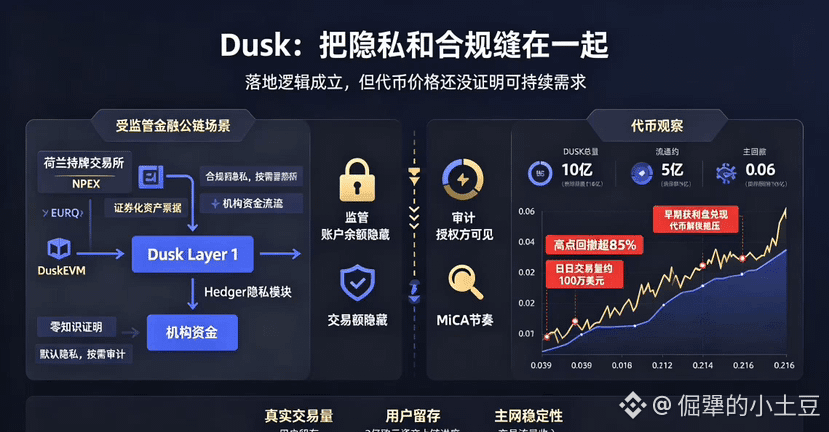
113
·
--
🎙️ Salle de diffusion en direct USD1xWLFI : questions-réponses entre les participants
Fin
02 h 18 min 00 sec
14.4k
27
31
·
--
En traduisant la documentation de Babylon, j’ai vu la section du Covenant Committee. Ma première réaction a été : « encore un comité ». Honnêtement, dès qu’un projet on-chain met en place un comité multisig, j’active automatiquement mes mécanismes de défense : c’est tellement facile à emballer comme de la décentralisation, alors que, en réalité, ça peut servir de porte dérobée. Mais ensuite, j’ai repris tout le processus de mise en gage et de retrait, et j’ai réalisé que je n’avais peut-être pas bien compris à quel endroit ça bloque exactement. @babylonlabs_io
Au terme normal, le rachat ne nécessite aucun signature du comité : si le time-lock a expiré, vous pouvez simplement partir. Le comité intervient sur deux points : le désengagement anticipé et la confiscation / pénalité en cas de mauvaise conduite. Autrement dit, seuls les parcours anormaux passent par eux. Pour un rachat BTC normal, le comité n’a pas le moindre contact.
Pourquoi ce design existe-t-il ? Parce que les scripts Bitcoin sont trop « bêtes ». Vous verrouillez un montant de BTC : si vous voulez partir plus tôt, le réseau Bitcoin principal ne comprend tout simplement pas la notion d’« anticipé ». Il ne sait que : une fois le temps venu, on peut déverrouiller. En fait, ce que fait le comité est assez basique : avec un multisig, on ajoute une couche de chemins d’autorisation pour permettre la « sortie anticipée ». Ce n’est pas une question de « permissions » ; c’est un exécuteur de conditions. Bien sûr, il y a des risques. Si le mécanisme de signature du comité était compromis, on pourrait en théorie signer une fausse transaction de désengagement. Dans la documentation, c’est un multisig 3/5, avec des membres publics. Mais est-ce que ce seuil est suffisant ? Comment les membres sont remplacés ? À l’heure actuelle, il n’y a pas de données d’exécution pour vérifier.
Donc, le Covenant Committee n’est pas une porte dérobée, mais ne le considérez pas non plus comme un design parfaitement décentralisé. C’est plutôt un compromis d’ingénierie dû au fait que le script Bitcoin est trop bête : ça marche, mais ce n’est pas vraiment élégant.
À mon avis, les trois choses qui méritent vraiment d’être regardées sont : premièrement, est-ce que les limites de contrôle vont s’élargir avec les mises à niveau ; deuxièmement, est-ce que la composition des membres va devenir de plus en plus concentrée ; et troisièmement, après amélioration des capacités de scripting de Bitcoin à l’avenir, est-ce que ce système pourra être remplacé. Tant que ces trois questions n’ont pas de réponses, dire que c’est « complètement décentralisé » et dire que c’est une « porte dérobée centralisée » est trop tôt. #baby $BABY
En traduisant la documentation de Babylon, j’ai vu la section du Covenant Committee. Ma première réaction a été : « encore un comité ». Honnêtement, dès qu’un projet on-chain met en place un comité multisig, j’active automatiquement mes mécanismes de défense : c’est tellement facile à emballer comme de la décentralisation, alors que, en réalité, ça peut servir de porte dérobée. Mais ensuite, j’ai repris tout le processus de mise en gage et de retrait, et j’ai réalisé que je n’avais peut-être pas bien compris à quel endroit ça bloque exactement. @BabylonLabs_io
Au terme normal, le rachat ne nécessite aucun signature du comité : si le time-lock a expiré, vous pouvez simplement partir. Le comité intervient sur deux points : le désengagement anticipé et la confiscation / pénalité en cas de mauvaise conduite. Autrement dit, seuls les parcours anormaux passent par eux. Pour un rachat BTC normal, le comité n’a pas le moindre contact.
Pourquoi ce design existe-t-il ? Parce que les scripts Bitcoin sont trop « bêtes ». Vous verrouillez un montant de BTC : si vous voulez partir plus tôt, le réseau Bitcoin principal ne comprend tout simplement pas la notion d’« anticipé ». Il ne sait que : une fois le temps venu, on peut déverrouiller. En fait, ce que fait le comité est assez basique : avec un multisig, on ajoute une couche de chemins d’autorisation pour permettre la « sortie anticipée ». Ce n’est pas une question de « permissions » ; c’est un exécuteur de conditions. Bien sûr, il y a des risques. Si le mécanisme de signature du comité était compromis, on pourrait en théorie signer une fausse transaction de désengagement. Dans la documentation, c’est un multisig 3/5, avec des membres publics. Mais est-ce que ce seuil est suffisant ? Comment les membres sont remplacés ? À l’heure actuelle, il n’y a pas de données d’exécution pour vérifier.
Donc, le Covenant Committee n’est pas une porte dérobée, mais ne le considérez pas non plus comme un design parfaitement décentralisé. C’est plutôt un compromis d’ingénierie dû au fait que le script Bitcoin est trop bête : ça marche, mais ce n’est pas vraiment élégant.
À mon avis, les trois choses qui méritent vraiment d’être regardées sont : premièrement, est-ce que les limites de contrôle vont s’élargir avec les mises à niveau ; deuxièmement, est-ce que la composition des membres va devenir de plus en plus concentrée ; et troisièmement, après amélioration des capacités de scripting de Bitcoin à l’avenir, est-ce que ce système pourra être remplacé. Tant que ces trois questions n’ont pas de réponses, dire que c’est « complètement décentralisé » et dire que c’est une « porte dérobée centralisée » est trop tôt. #baby $BABY
Au terme normal, le rachat ne nécessite aucun signature du comité : si le time-lock a expiré, vous pouvez simplement partir. Le comité intervient sur deux points : le désengagement anticipé et la confiscation / pénalité en cas de mauvaise conduite. Autrement dit, seuls les parcours anormaux passent par eux. Pour un rachat BTC normal, le comité n’a pas le moindre contact.
Pourquoi ce design existe-t-il ? Parce que les scripts Bitcoin sont trop « bêtes ». Vous verrouillez un montant de BTC : si vous voulez partir plus tôt, le réseau Bitcoin principal ne comprend tout simplement pas la notion d’« anticipé ». Il ne sait que : une fois le temps venu, on peut déverrouiller. En fait, ce que fait le comité est assez basique : avec un multisig, on ajoute une couche de chemins d’autorisation pour permettre la « sortie anticipée ». Ce n’est pas une question de « permissions » ; c’est un exécuteur de conditions. Bien sûr, il y a des risques. Si le mécanisme de signature du comité était compromis, on pourrait en théorie signer une fausse transaction de désengagement. Dans la documentation, c’est un multisig 3/5, avec des membres publics. Mais est-ce que ce seuil est suffisant ? Comment les membres sont remplacés ? À l’heure actuelle, il n’y a pas de données d’exécution pour vérifier.
Donc, le Covenant Committee n’est pas une porte dérobée, mais ne le considérez pas non plus comme un design parfaitement décentralisé. C’est plutôt un compromis d’ingénierie dû au fait que le script Bitcoin est trop bête : ça marche, mais ce n’est pas vraiment élégant.
À mon avis, les trois choses qui méritent vraiment d’être regardées sont : premièrement, est-ce que les limites de contrôle vont s’élargir avec les mises à niveau ; deuxièmement, est-ce que la composition des membres va devenir de plus en plus concentrée ; et troisièmement, après amélioration des capacités de scripting de Bitcoin à l’avenir, est-ce que ce système pourra être remplacé. Tant que ces trois questions n’ont pas de réponses, dire que c’est « complètement décentralisé » et dire que c’est une « porte dérobée centralisée » est trop tôt. #baby $BABY
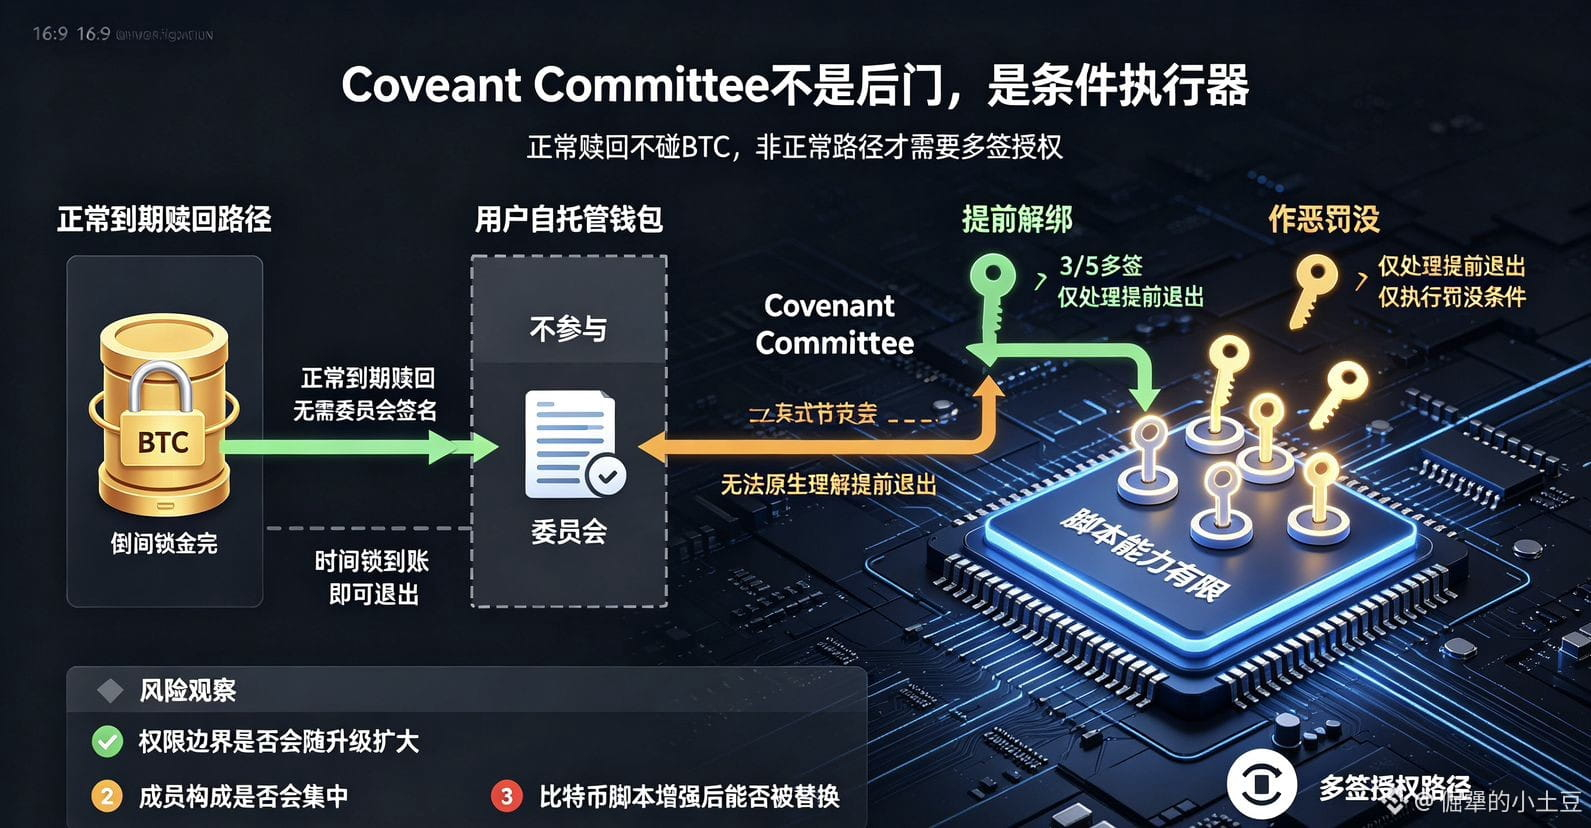
86
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
BOJRaisesRatesTo31YearHigh
2,298 vues
121 mentions
🚨Hausse étrange des taux de la BOJ...
#bojraisesratesto31yearhigh
Le Japon vient de relever ses taux à un plus haut sur 31 ans. Le yen, lui, continue de s’affaiblir.
Cela semble contradictoire — jusqu’à ce que vous regardiez le carry trade.
La BOJ a relevé son taux directeur de 25 points de base pour le porter à 1,25 %, le plus élevé depuis 1995, dans un vote de 7 contre 2. C’était aussi la deuxième hausse en seulement trois mois.
Pourtant, la paire USD/JPY a bondi, jusqu’à 158,05, après la décision.
Pourquoi ?
Les marchés se sont concentrés sur les deux responsables de la BOJ dissidents et ont jugé que les indications étaient moins “hawkish” que prévu.
Et cela compte bien au-delà du Japon.
Le yen a été l’une des principales monnaies de financement pour le carry trade — emprunter à bas coût en yen, puis investir dans des actifs offrant un rendement plus élevé ailleurs.
Donc la chaîne réelle est :
Resserrement de la BOJ → le financement en yen devient plus coûteux
mais :
le yen s’affaiblit → les positions de carry ne sont pas automatiquement forcées de sortir
Et la réaction du Bitcoin rend le tableau encore plus intéressant.
Le BTC a rebondi vivement après la décision de la BOJ, atteignant environ 81 000 $ selon Reuters.
Donc le signal d’aujourd’hui n’est pas simplement :
« Hausse des taux de la BOJ = BTC baissier. »
La question plus importante est de savoir si le resserrement du Japon finira par produire une appréciation durable du yen, suffisamment forte pour forcer un plus grand dénouement du carry trade.
Pour l’instant, le taux a bougé.
Le yen n’a pas suivi.
C’est la partie à surveiller.
$BTC $XRP
#BTCBreaks80K #BTC #BinanceSquare #Write2Earn
Stink meaner
·1 mentions J’aime
·83 vues
HKCompletesFirstHKDStablecoinUseCase
22,375 vues
549 mentions
VietnamPlansFirstCryptoLicensesIn2026
16,104 vues
362 mentions