J’ai lu le livre blanc de Dusk trois fois.
À partir de la troisième lecture, en descendant, j’ai commencé à m’inquiéter.
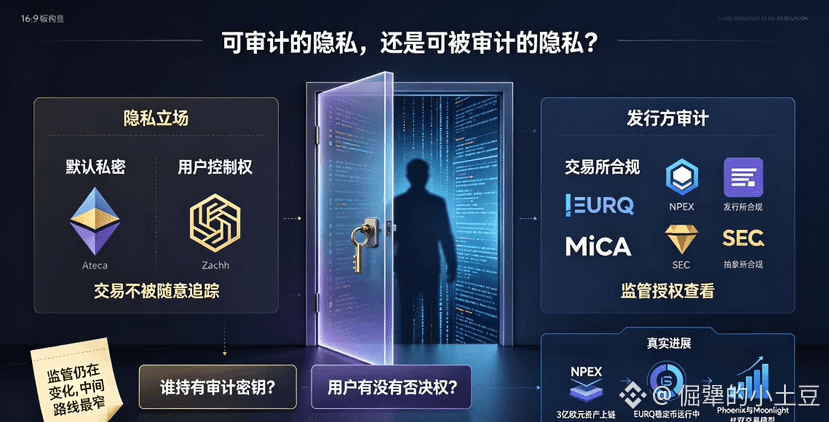
Le premier point qu’on ne peut pas éluder, c’est la clé d’audit. Le livre blanc le dit de façon très séduisante — « confidentialité auditable » : le régulateur peut voir, mais le citoyen ordinaire ne peut pas voir. Sauf que « pouvoir voir » et « qui a le droit de voir » sont deux choses différentes.
Si cette clé est entre les mains de l’utilisateur, et que l’utilisateur décide à qui divulguer les détails des transactions, alors il s’agit d’une vraie confidentialité. Mais dans l’architecture de Dusk, le mécanisme de divulgation sélective est conçu pour les « émetteurs, les plateformes d’échange, les auditeurs ou les autorités de régulation ». Dans le cas concret de NPEX aux Pays-Bas, l’autorité de régulation peut effectivement auditer en temps réel via une clé autorisée. Le vrai problème, c’est : l’utilisateur a-t-il un droit de veto ? Quand l’utilisateur souhaite garder le secret, mais que la régulation exige une divulgation, qui décide ? Les explications dans le document sur l’attribution du contrôle et les conditions de déclenchement ne sont pas aussi claires que les quatre mots « par défaut, privé ».
Le deuxième problème me touche encore davantage. Quel est l’enjeu pour Dusk ? C’est que, pour que les futures applications financières régulées aient besoin, au niveau du protocole, de confidentialité. Dit comme ça, ça sonne bien, mais il y a une condition implicite : il faut parier que la réglementation ne deviendra pas plus stricte.
Et si, un jour, une juridiction décide que toutes les transactions doivent être totalement transparentes ? Le mode Moonlight pourra sans doute s’en sortir, mais du côté de Phoenix, est-ce qu’on ne va pas le considérer comme un obstacle à la conformité ? Ce n’est pas un « gap » que le code peut combler. De plus, les exigences réglementaires varient d’un pays à l’autre : ce que MiCA reconnaît, la SEC ne le reconnaît pas forcément. Dusk a choisi une voie médiane qui tente de satisfaire les deux camps à la fois, alors que chacun veut du maximal, et au final, l’une et l’autre partie risquent de ne pas être pleinement satisfaites.
Les 300 millions d’euros d’actifs de NPEX sont bien déjà tokenisés on-chain, et le stablecoin EURQ tourne bien : ce sont des faits. Je reconnais aussi la direction — il faut trouver un équilibre entre confidentialité et conformité, pas faire un choix binaire. Mais ma crainte principale n’est pas que la technique ne marche pas : c’est que la régulation évolue encore de façon très volatile, et que Dusk a pris le chemin le plus étroit.
Je vais continuer à surveiller un signal : est-ce que Dusk publie les conditions de déclenchement complètes de la divulgation sélective et une explication claire sur l’attribution du contrôle ? Si oui, alors la confidentialité auditables est réellement vérifiable. Sinon, la clé de cette porte est entre les mains de quelqu’un, et l’utilisateur ne le saura jamais.
Avertissement des risques : ceci est une observation personnelle et ne constitue pas un conseil en investissement. DYOR.
#dusk $DUSK @Dusk
À partir de la troisième lecture, en descendant, j’ai commencé à m’inquiéter.
Le premier point qu’on ne peut pas éluder, c’est la clé d’audit. Le livre blanc le dit de façon très séduisante — « confidentialité auditable » : le régulateur peut voir, mais le citoyen ordinaire ne peut pas voir. Sauf que « pouvoir voir » et « qui a le droit de voir » sont deux choses différentes.
Si cette clé est entre les mains de l’utilisateur, et que l’utilisateur décide à qui divulguer les détails des transactions, alors il s’agit d’une vraie confidentialité. Mais dans l’architecture de Dusk, le mécanisme de divulgation sélective est conçu pour les « émetteurs, les plateformes d’échange, les auditeurs ou les autorités de régulation ». Dans le cas concret de NPEX aux Pays-Bas, l’autorité de régulation peut effectivement auditer en temps réel via une clé autorisée. Le vrai problème, c’est : l’utilisateur a-t-il un droit de veto ? Quand l’utilisateur souhaite garder le secret, mais que la régulation exige une divulgation, qui décide ? Les explications dans le document sur l’attribution du contrôle et les conditions de déclenchement ne sont pas aussi claires que les quatre mots « par défaut, privé ».
Le deuxième problème me touche encore davantage. Quel est l’enjeu pour Dusk ? C’est que, pour que les futures applications financières régulées aient besoin, au niveau du protocole, de confidentialité. Dit comme ça, ça sonne bien, mais il y a une condition implicite : il faut parier que la réglementation ne deviendra pas plus stricte.
Et si, un jour, une juridiction décide que toutes les transactions doivent être totalement transparentes ? Le mode Moonlight pourra sans doute s’en sortir, mais du côté de Phoenix, est-ce qu’on ne va pas le considérer comme un obstacle à la conformité ? Ce n’est pas un « gap » que le code peut combler. De plus, les exigences réglementaires varient d’un pays à l’autre : ce que MiCA reconnaît, la SEC ne le reconnaît pas forcément. Dusk a choisi une voie médiane qui tente de satisfaire les deux camps à la fois, alors que chacun veut du maximal, et au final, l’une et l’autre partie risquent de ne pas être pleinement satisfaites.
Les 300 millions d’euros d’actifs de NPEX sont bien déjà tokenisés on-chain, et le stablecoin EURQ tourne bien : ce sont des faits. Je reconnais aussi la direction — il faut trouver un équilibre entre confidentialité et conformité, pas faire un choix binaire. Mais ma crainte principale n’est pas que la technique ne marche pas : c’est que la régulation évolue encore de façon très volatile, et que Dusk a pris le chemin le plus étroit.
Je vais continuer à surveiller un signal : est-ce que Dusk publie les conditions de déclenchement complètes de la divulgation sélective et une explication claire sur l’attribution du contrôle ? Si oui, alors la confidentialité auditables est réellement vérifiable. Sinon, la clé de cette porte est entre les mains de quelqu’un, et l’utilisateur ne le saura jamais.
Avertissement des risques : ceci est une observation personnelle et ne constitue pas un conseil en investissement. DYOR.
#dusk $DUSK @Dusk