
Lào Thoại Ngân
305 Publications

Lào Thoại Ngân
Signaler
Bloquer l’utilisateur
280 Suivis
67 Abonnés
137 J’aime
Publications
Tous
Citations
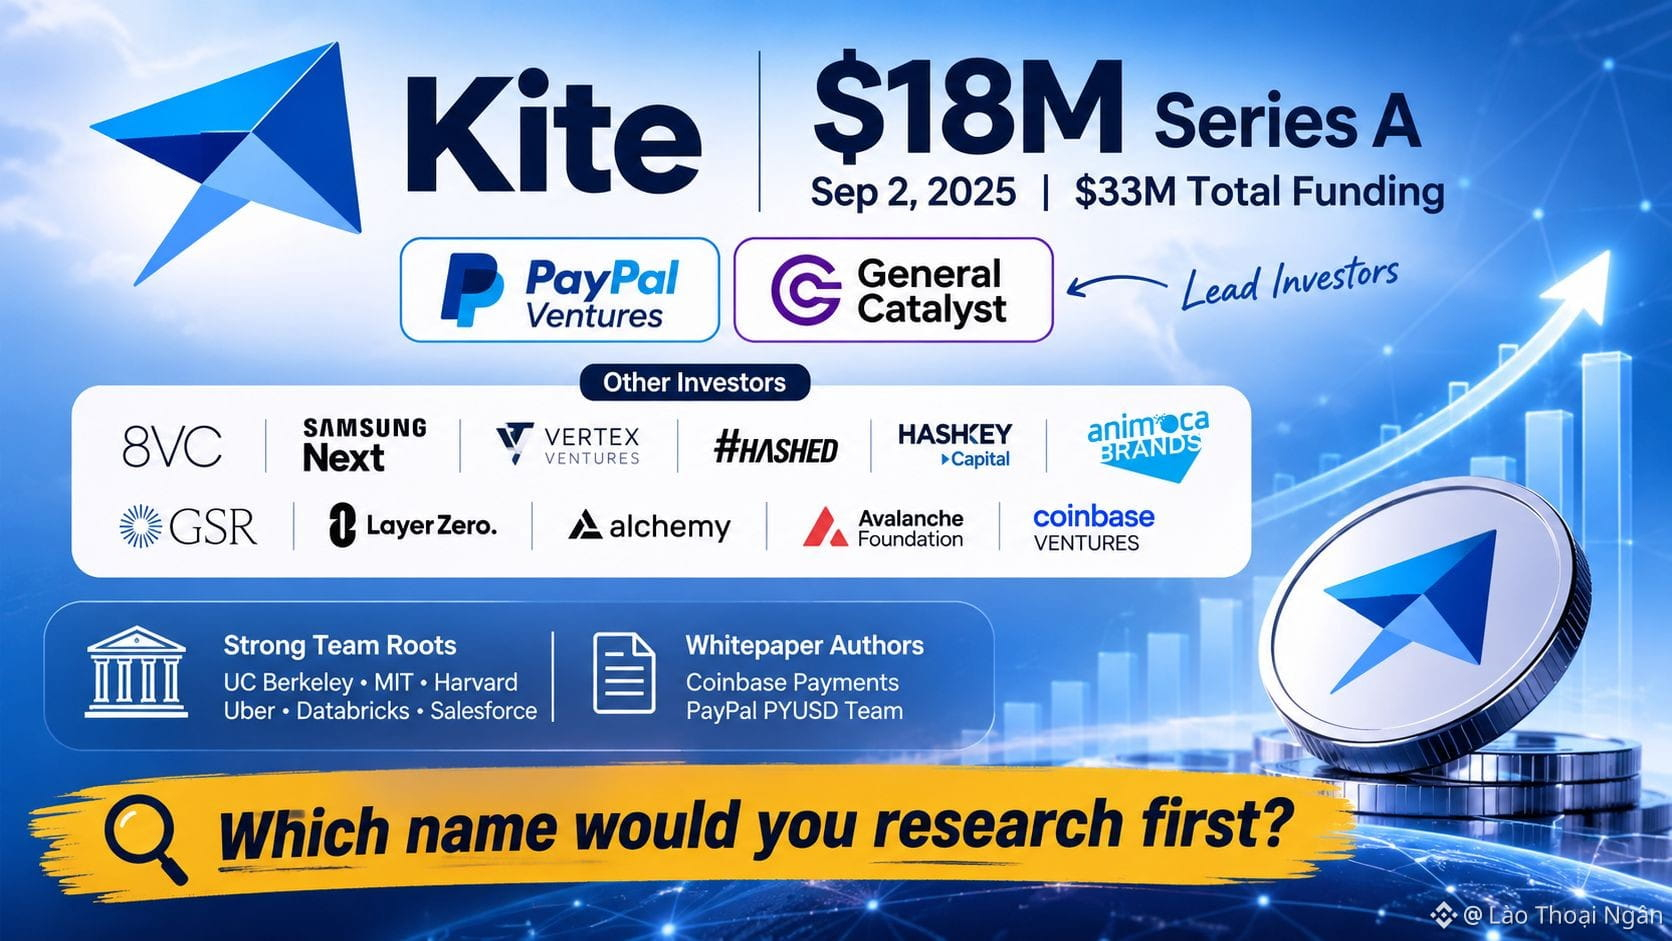
Deux noms dominent le tour de série A de Kite : PayPal Ventures et General Catalyst. Le tour s’est élevé à 18 millions de dollars. Annoncé le 2 septembre 2025, il a porté le financement total à 33 millions de dollars.
Le reste de la liste ressemble à une carte des endroits où les paiements par agents doivent fonctionner. 8VC, Samsung Next, Vertex Ventures, Hashed, HashKey Capital, Animoca Brands, GSR, LayerZero, Alchemy et l’Avalanche Foundation ont participé au tour, tout comme Coinbase Ventures. Kite s’appelait auparavant Zettablock. L’équipe compte des anciens de UC Berkeley, du MIT, de Harvard, d’Uber, de Databricks et de Salesforce, et la liste des auteurs du livre blanc comprend des personnes issues du groupe paiements de Coinbase et de l’équipe PYUSD de PayPal.
Alan Du, associé chez PayPal Ventures, a souligné que les paiements constituent le problème technique que Kite entend résoudre. Les capitaux ne sont pas un signe d’adoption, et personne ne devrait les considérer comme une preuve. Ils montrent toutefois qui suit le projet de près.
Dites-moi quel nom de cette liste vous commenceriez par étudier.
#KiteBBW $KITE
{spot}(KITEUSDT)
Deux noms dominent le tour de série A de Kite : PayPal Ventures et General Catalyst. Le tour s’est élevé à 18 millions de dollars. Annoncé le 2 septembre 2025, il a porté le financement total à 33 millions de dollars.
Le reste de la liste ressemble à une carte des endroits où les paiements par agents doivent fonctionner. 8VC, Samsung Next, Vertex Ventures, Hashed, HashKey Capital, Animoca Brands, GSR, LayerZero, Alchemy et l’Avalanche Foundation ont participé au tour, tout comme Coinbase Ventures. Kite s’appelait auparavant Zettablock. L’équipe compte des anciens de UC Berkeley, du MIT, de Harvard, d’Uber, de Databricks et de Salesforce, et la liste des auteurs du livre blanc comprend des personnes issues du groupe paiements de Coinbase et de l’équipe PYUSD de PayPal.
Alan Du, associé chez PayPal Ventures, a souligné que les paiements constituent le problème technique que Kite entend résoudre. Les capitaux ne sont pas un signe d’adoption, et personne ne devrait les considérer comme une preuve. Ils montrent toutefois qui suit le projet de près.
Dites-moi quel nom de cette liste vous commenceriez par étudier.
#KiteBBW $KITE
Le reste de la liste ressemble à une carte des endroits où les paiements par agents doivent fonctionner. 8VC, Samsung Next, Vertex Ventures, Hashed, HashKey Capital, Animoca Brands, GSR, LayerZero, Alchemy et l’Avalanche Foundation ont participé au tour, tout comme Coinbase Ventures. Kite s’appelait auparavant Zettablock. L’équipe compte des anciens de UC Berkeley, du MIT, de Harvard, d’Uber, de Databricks et de Salesforce, et la liste des auteurs du livre blanc comprend des personnes issues du groupe paiements de Coinbase et de l’équipe PYUSD de PayPal.
Alan Du, associé chez PayPal Ventures, a souligné que les paiements constituent le problème technique que Kite entend résoudre. Les capitaux ne sont pas un signe d’adoption, et personne ne devrait les considérer comme une preuve. Ils montrent toutefois qui suit le projet de près.
Dites-moi quel nom de cette liste vous commenceriez par étudier.
#KiteBBW $KITE
1
222
#BinancePick Participez aux pronostics pour gagner des récompenses
#BinancePick Participez aux pronostics pour gagner des récompenses
76
Voir la traduction
#BinancePick
Tham gia dự đoán nhận thưởng
#BinancePick
Tham gia dự đoán nhận thưởng
Tham gia dự đoán nhận thưởng
66
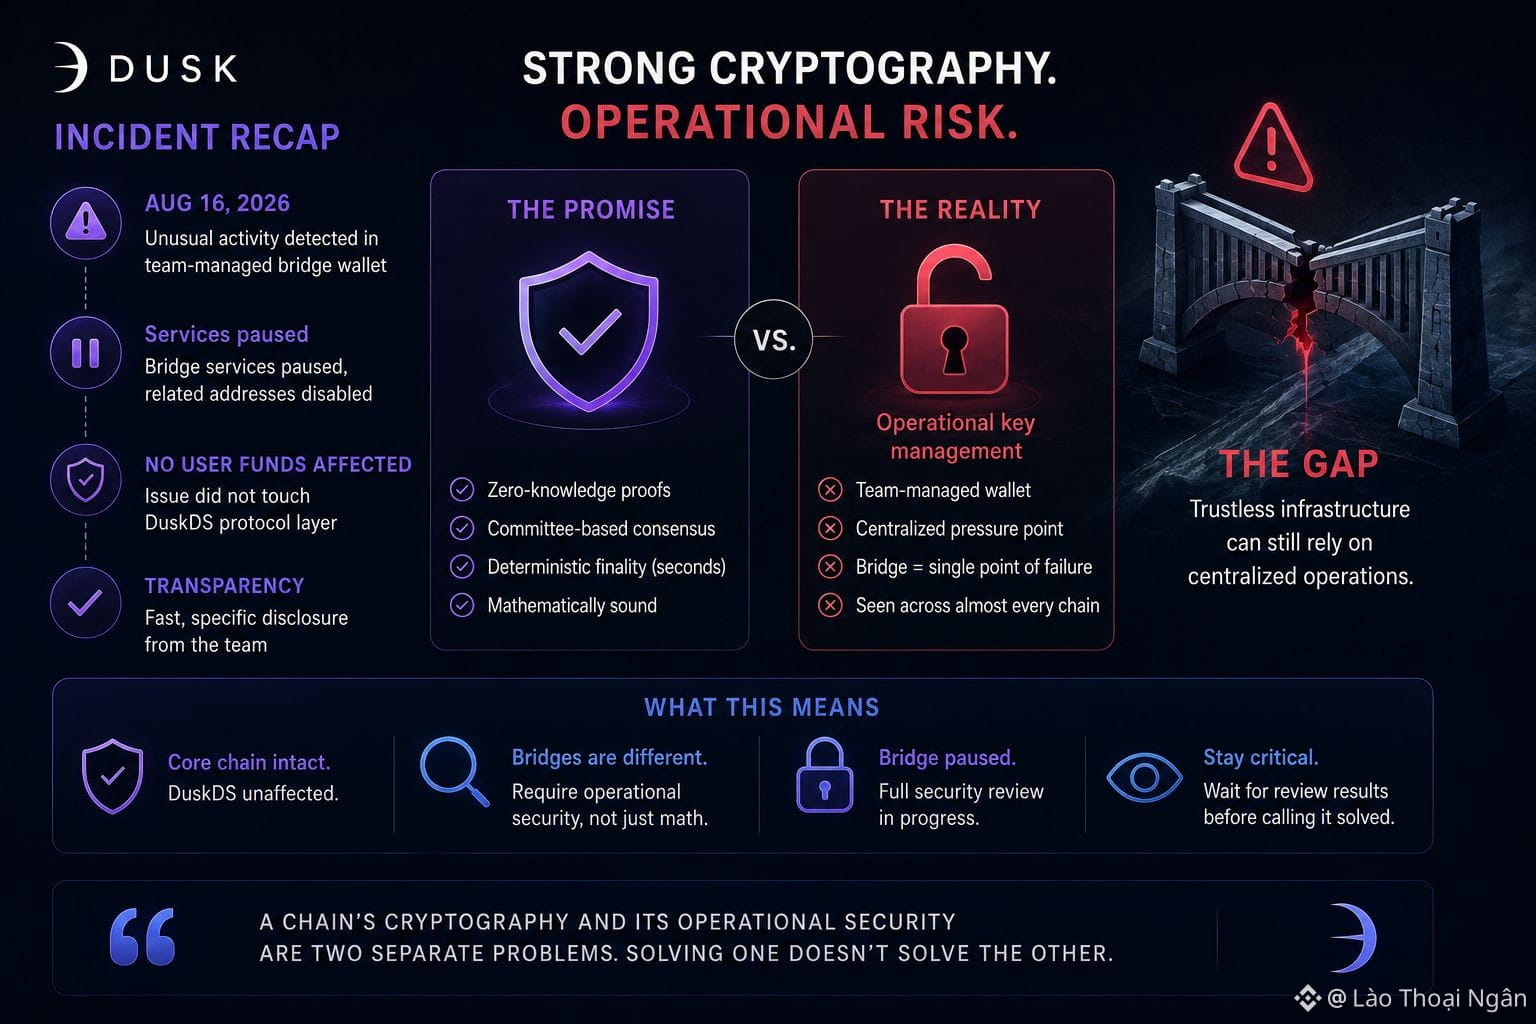
Le 16 août 2026, les systèmes de surveillance de Dusk ont détecté une activité inhabituelle liée à un portefeuille que l’équipe gère elle-même pour les opérations de pont. Dans les jours qui ont suivi, l’équipe a désactivé les adresses concernées, a interrompu entièrement les services de pont et a publié un avis indiquant qu’aucun fonds utilisateur n’avait été affecté et que le problème n’avait jamais touché la couche du protocole DuskDS. Je prends cette réponse au sérieux : honnête, rapide et précise.
Mais je continue de rester avec un détail : le point de défaillance était un portefeuille géré par l’équipe, et non un bug de smart contract ou une faille de consensus. L’ensemble de la promesse de Dusk repose sur des garanties cryptographiques, des preuves à connaissance nulle, un consensus basé sur des comités et une finalité déterministe en quelques secondes. Rien de tout cela n’a protégé le pont, car le point faible du pont était la gestion des clés opérationnelles : la même catégorie de risque qui a vidé des ponts sur presque toutes les chaînes dans la crypto. Dusk présente sa propre infrastructure comme capable, à terme, de prendre en charge des flux d’émission native pour des valeurs mobilières réglementées, une fois que les institutions et les plateformes auront leur propre autorisation et leur configuration produit prête. Un protocole peut être mathématiquement solide et dépendre malgré tout du fait que les personnes gèrent correctement les clés chaque jour.
Ce n’est pas une raison pour écarter le modèle de sécurité de Dusk. La chaîne principale est restée intacte, et la divulgation a été meilleure que ce que proposent la plupart des projets après un incident de ce type. Ce que cela montre, en revanche, c’est un écart entre le langage de Dusk sur la « sécurité sans confiance » et la réalité selon laquelle les ponts, la garde et les portefeuilles opérationnels demeurent des points de pression centralisés sur presque tous les réseaux, Dusk inclus. Toute personne qui considère la cryptographie de Dusk comme une garantie universelle de sécurité ignore où l’incident réel s’est produit. Le pont reste suspendu pendant que l’équipe mène une revue de sécurité plus approfondie, et je voudrais voir les résultats de cette revue avant de considérer que le pont est réglé plutôt que simplement corrigé. La cryptographie d’une chaîne et sa sécurité opérationnelle sont deux problèmes distincts, et cet incident le rappelle : résoudre l’un ne résout pas l’autre.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Le 16 août 2026, les systèmes de surveillance de Dusk ont détecté une activité inhabituelle liée à un portefeuille que l’équipe gère elle-même pour les opérations de pont. Dans les jours qui ont suivi, l’équipe a désactivé les adresses concernées, a interrompu entièrement les services de pont et a publié un avis indiquant qu’aucun fonds utilisateur n’avait été affecté et que le problème n’avait jamais touché la couche du protocole DuskDS. Je prends cette réponse au sérieux : honnête, rapide et précise.
Mais je continue de rester avec un détail : le point de défaillance était un portefeuille géré par l’équipe, et non un bug de smart contract ou une faille de consensus. L’ensemble de la promesse de Dusk repose sur des garanties cryptographiques, des preuves à connaissance nulle, un consensus basé sur des comités et une finalité déterministe en quelques secondes. Rien de tout cela n’a protégé le pont, car le point faible du pont était la gestion des clés opérationnelles : la même catégorie de risque qui a vidé des ponts sur presque toutes les chaînes dans la crypto. Dusk présente sa propre infrastructure comme capable, à terme, de prendre en charge des flux d’émission native pour des valeurs mobilières réglementées, une fois que les institutions et les plateformes auront leur propre autorisation et leur configuration produit prête. Un protocole peut être mathématiquement solide et dépendre malgré tout du fait que les personnes gèrent correctement les clés chaque jour.
Ce n’est pas une raison pour écarter le modèle de sécurité de Dusk. La chaîne principale est restée intacte, et la divulgation a été meilleure que ce que proposent la plupart des projets après un incident de ce type. Ce que cela montre, en revanche, c’est un écart entre le langage de Dusk sur la « sécurité sans confiance » et la réalité selon laquelle les ponts, la garde et les portefeuilles opérationnels demeurent des points de pression centralisés sur presque tous les réseaux, Dusk inclus. Toute personne qui considère la cryptographie de Dusk comme une garantie universelle de sécurité ignore où l’incident réel s’est produit. Le pont reste suspendu pendant que l’équipe mène une revue de sécurité plus approfondie, et je voudrais voir les résultats de cette revue avant de considérer que le pont est réglé plutôt que simplement corrigé. La cryptographie d’une chaîne et sa sécurité opérationnelle sont deux problèmes distincts, et cet incident le rappelle : résoudre l’un ne résout pas l’autre.
@Dusk #dusk $DUSK
Mais je continue de rester avec un détail : le point de défaillance était un portefeuille géré par l’équipe, et non un bug de smart contract ou une faille de consensus. L’ensemble de la promesse de Dusk repose sur des garanties cryptographiques, des preuves à connaissance nulle, un consensus basé sur des comités et une finalité déterministe en quelques secondes. Rien de tout cela n’a protégé le pont, car le point faible du pont était la gestion des clés opérationnelles : la même catégorie de risque qui a vidé des ponts sur presque toutes les chaînes dans la crypto. Dusk présente sa propre infrastructure comme capable, à terme, de prendre en charge des flux d’émission native pour des valeurs mobilières réglementées, une fois que les institutions et les plateformes auront leur propre autorisation et leur configuration produit prête. Un protocole peut être mathématiquement solide et dépendre malgré tout du fait que les personnes gèrent correctement les clés chaque jour.
Ce n’est pas une raison pour écarter le modèle de sécurité de Dusk. La chaîne principale est restée intacte, et la divulgation a été meilleure que ce que proposent la plupart des projets après un incident de ce type. Ce que cela montre, en revanche, c’est un écart entre le langage de Dusk sur la « sécurité sans confiance » et la réalité selon laquelle les ponts, la garde et les portefeuilles opérationnels demeurent des points de pression centralisés sur presque tous les réseaux, Dusk inclus. Toute personne qui considère la cryptographie de Dusk comme une garantie universelle de sécurité ignore où l’incident réel s’est produit. Le pont reste suspendu pendant que l’équipe mène une revue de sécurité plus approfondie, et je voudrais voir les résultats de cette revue avant de considérer que le pont est réglé plutôt que simplement corrigé. La cryptographie d’une chaîne et sa sécurité opérationnelle sont deux problèmes distincts, et cet incident le rappelle : résoudre l’un ne résout pas l’autre.
@Dusk #dusk $DUSK
1
88
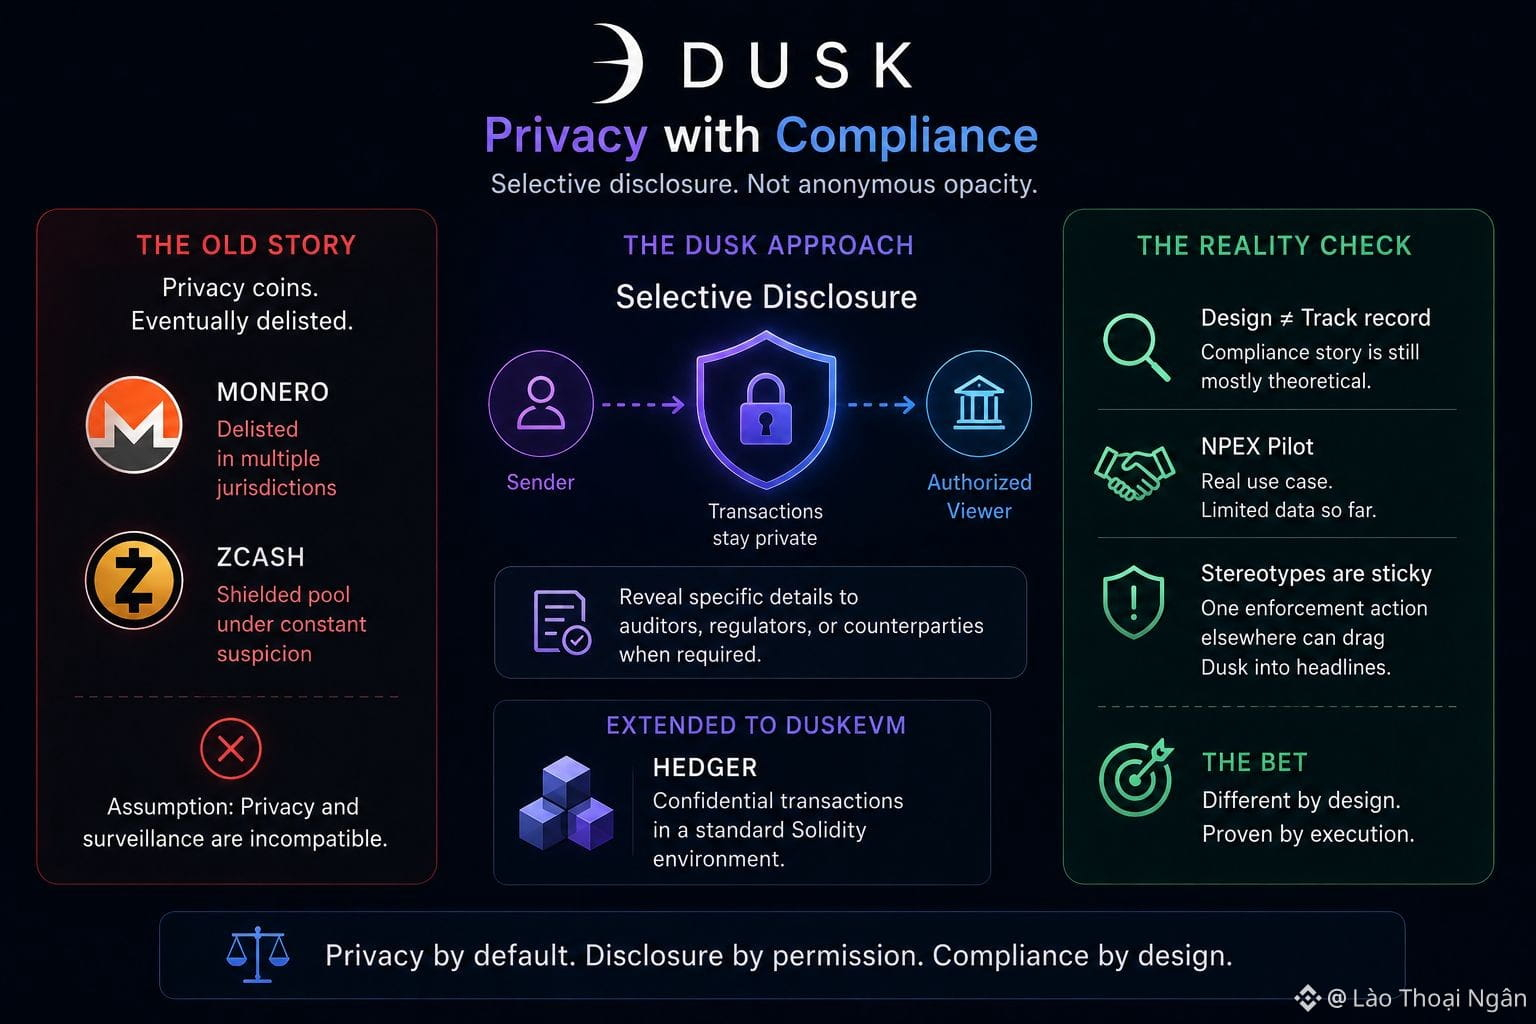
Mentionnez les « privacy coins » à n’importe qui a suivi quelques cycles de cotation en bourse et vous obtiendrez la même réaction réflexe : à terme, elles sont radiées. Monero a été retiré de grandes plateformes dans plus d’une juridiction. Zcash a passé des années à défendre son pool chiffré contre la même suspicion. L’hypothèse intégrée dans ce réflexe est que la confidentialité et les exigences de surveillance financière sont tout simplement incompatibles, point final. Dusk Network existe précisément pour tester si cette hypothèse est réellement vraie ou seulement un stéréotype issu de projets qui n’ont jamais tenté de résoudre le volet conformité.
La réponse de Dusk, c’est la divulgation sélective. Par défaut, les transactions restent cachées du registre public, mais le protocole permet à un expéditeur de révéler des détails précis à un observateur autorisé, qu’il s’agisse d’un auditeur, d’un régulateur ou d’une contrepartie ayant besoin de preuves pour son propre dossier de conformité. Sur le papier, c’est une conception significativement différente de l’anonymat « tout ou rien » des privacy coins précédents, et elle vise exactement l’objection qui a conduit ces monnaies à être retirées des exchanges, à tour de rôle. Cette logique de divulgation est aussi prévue pour s’étendre à DuskEVM, où un outil appelé Hedger doit transporter des workflows de transactions confidentielles dans un environnement Solidity par ailleurs ordinaire.
Je veux aussi être honnête au sujet des limites. Une conception qui peut satisfaire les régulateurs n’est pas la même chose qu’un historique prouvant qu’elle les a satisfaits, et l’histoire de conformité de Dusk reste encore largement théorique en dehors de son pilote NPEX. Les stéréotypes s’accrochent, et il suffirait d’une seule action d’application de la loi contre un projet de confidentialité sans lien pour que Dusk se retrouve dans les manchettes par association. La technologie me paraît réellement différenciée. Le fait que le marché et les régulateurs finissent par la traiter ainsi est une autre question, à laquelle Dusk n’a pas encore pleinement répondu.
@Dusk_Foundation #dusk $DUSK
Mentionnez les « privacy coins » à n’importe qui a suivi quelques cycles de cotation en bourse et vous obtiendrez la même réaction réflexe : à terme, elles sont radiées. Monero a été retiré de grandes plateformes dans plus d’une juridiction. Zcash a passé des années à défendre son pool chiffré contre la même suspicion. L’hypothèse intégrée dans ce réflexe est que la confidentialité et les exigences de surveillance financière sont tout simplement incompatibles, point final. Dusk Network existe précisément pour tester si cette hypothèse est réellement vraie ou seulement un stéréotype issu de projets qui n’ont jamais tenté de résoudre le volet conformité.
La réponse de Dusk, c’est la divulgation sélective. Par défaut, les transactions restent cachées du registre public, mais le protocole permet à un expéditeur de révéler des détails précis à un observateur autorisé, qu’il s’agisse d’un auditeur, d’un régulateur ou d’une contrepartie ayant besoin de preuves pour son propre dossier de conformité. Sur le papier, c’est une conception significativement différente de l’anonymat « tout ou rien » des privacy coins précédents, et elle vise exactement l’objection qui a conduit ces monnaies à être retirées des exchanges, à tour de rôle. Cette logique de divulgation est aussi prévue pour s’étendre à DuskEVM, où un outil appelé Hedger doit transporter des workflows de transactions confidentielles dans un environnement Solidity par ailleurs ordinaire.
Je veux aussi être honnête au sujet des limites. Une conception qui peut satisfaire les régulateurs n’est pas la même chose qu’un historique prouvant qu’elle les a satisfaits, et l’histoire de conformité de Dusk reste encore largement théorique en dehors de son pilote NPEX. Les stéréotypes s’accrochent, et il suffirait d’une seule action d’application de la loi contre un projet de confidentialité sans lien pour que Dusk se retrouve dans les manchettes par association. La technologie me paraît réellement différenciée. Le fait que le marché et les régulateurs finissent par la traiter ainsi est une autre question, à laquelle Dusk n’a pas encore pleinement répondu.
@Dusk #dusk $DUSK
La réponse de Dusk, c’est la divulgation sélective. Par défaut, les transactions restent cachées du registre public, mais le protocole permet à un expéditeur de révéler des détails précis à un observateur autorisé, qu’il s’agisse d’un auditeur, d’un régulateur ou d’une contrepartie ayant besoin de preuves pour son propre dossier de conformité. Sur le papier, c’est une conception significativement différente de l’anonymat « tout ou rien » des privacy coins précédents, et elle vise exactement l’objection qui a conduit ces monnaies à être retirées des exchanges, à tour de rôle. Cette logique de divulgation est aussi prévue pour s’étendre à DuskEVM, où un outil appelé Hedger doit transporter des workflows de transactions confidentielles dans un environnement Solidity par ailleurs ordinaire.
Je veux aussi être honnête au sujet des limites. Une conception qui peut satisfaire les régulateurs n’est pas la même chose qu’un historique prouvant qu’elle les a satisfaits, et l’histoire de conformité de Dusk reste encore largement théorique en dehors de son pilote NPEX. Les stéréotypes s’accrochent, et il suffirait d’une seule action d’application de la loi contre un projet de confidentialité sans lien pour que Dusk se retrouve dans les manchettes par association. La technologie me paraît réellement différenciée. Le fait que le marché et les régulateurs finissent par la traiter ainsi est une autre question, à laquelle Dusk n’a pas encore pleinement répondu.
@Dusk #dusk $DUSK
71
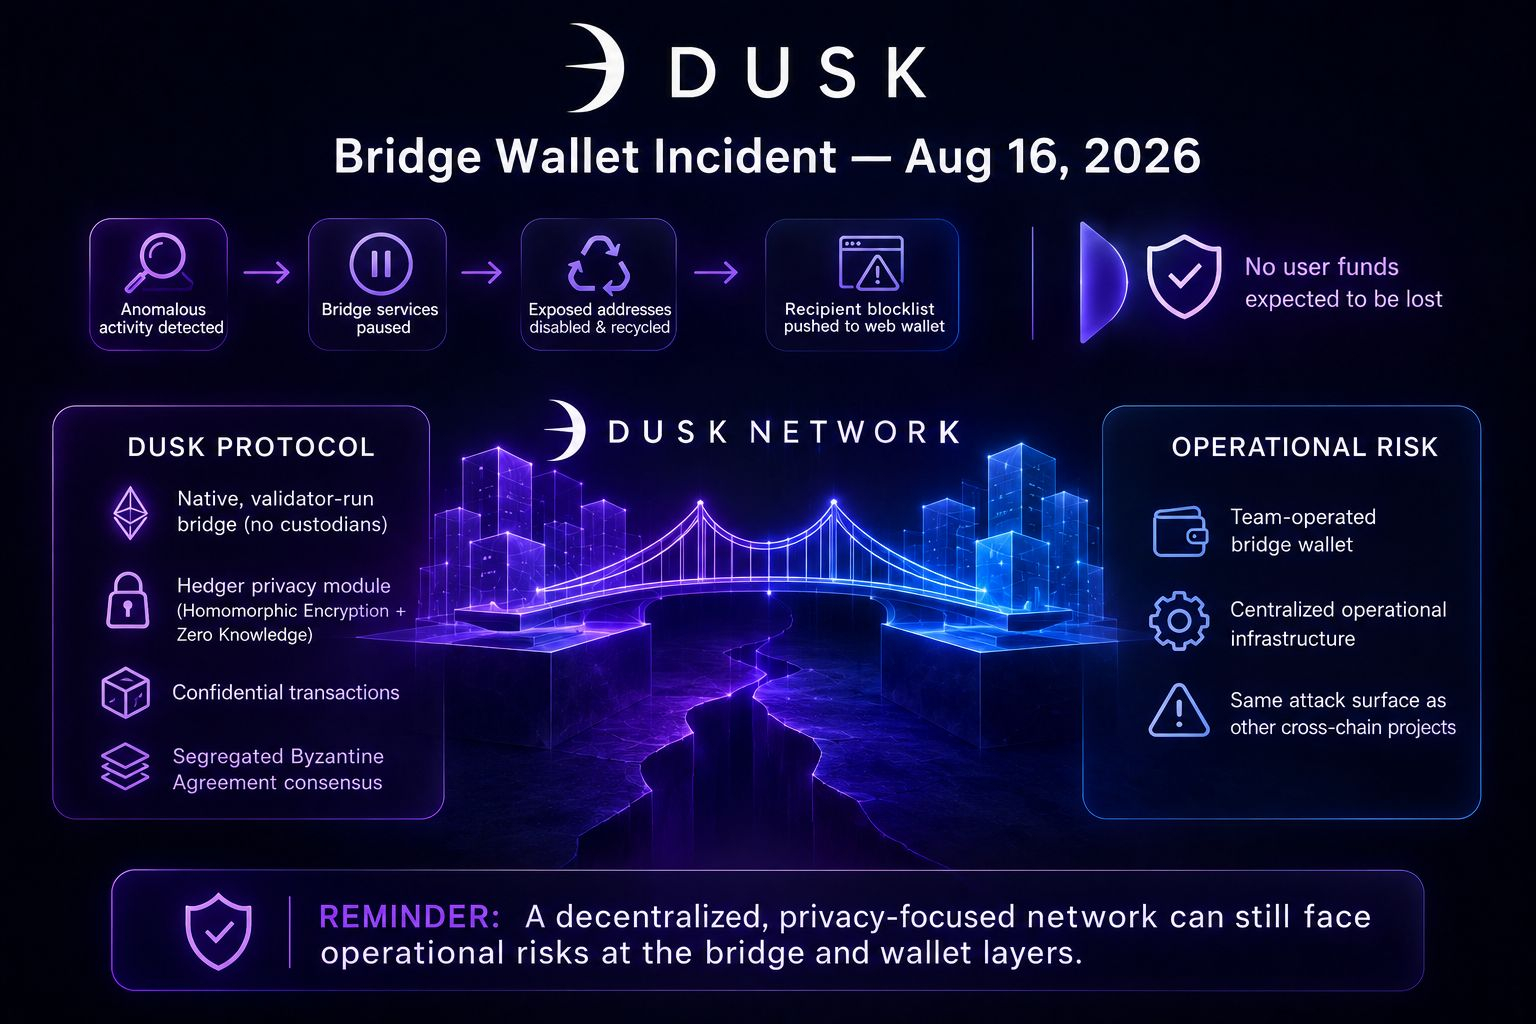
Le 16 août 2026, les systèmes de surveillance de Dusk Network ont signalé un comportement inhabituel lié à un portefeuille que l’équipe elle-même gérait pour les opérations de pont. Les services de pont ont été suspendus, un lot d’adresses exposées a été désactivé et recyclé, et une liste de blocage des destinataires a été déployée sur le portefeuille web afin qu’il puisse désormais avertir les utilisateurs avant qu’un transfert n’atteigne une destination connue comme dangereuse ou signalée. L’équipe indique qu’un petit nombre de transactions ont eu lieu pendant la fenêtre, que la coordination a été rapide avec Binance dès qu’une partie du flux a touché la plateforme d’échange, et qu’aucun fonds utilisateur n’est censé être perdu. Je n’ai aucune raison de douter de ce compte, et DuskDS lui-même n’a pas été affecté au niveau du protocole.
Voici la partie qui mérite qu’on s’y attarde. L’ensemble de l’argumentaire de Dusk Network repose sur des mots comme trustless (sans confiance) et décentralisé, et sa propre documentation décrit le nouveau pont DuskEVM comme natif, piloté par les validateurs, ne nécessitant aucun dépositaire externe. Ce nouveau pont se situe en dessous du prochain mainnet DuskEVM, la même couche qui est destinée à transporter, à terme, des transactions confidentielles via Hedger, son module de confidentialité basé sur le chiffrement homomorphe et des preuves de connaissance nulle. L’incident d’août ne s’est pas produit à cet endroit. Il est survenu dans un ancien portefeuille, géré par l’équipe, utilisé pour les opérations de pont inter-chaînes—un type d’infrastructure opérationnelle qui existe aux côtés du protocole plutôt que dans ses règles de consensus. Cette distinction est réelle, mais c’est aussi exactement la jonction où le risque centralisé a tendance à se nicher dans des projets qui, par ailleurs, se positionnent eux-mêmes sur la décentralisation.
Je ne pense pas que cet incident fragilise les preuves de sécurité de Phoenix ni le consensus Segregated Byzantine Agreement sous-jacent à la chaîne. Mais c’est un rappel clair : un réseau axé sur la confidentialité et orienté conformité porte encore la même surface d’attaque opérationnelle que tout projet qui transfère des actifs entre chaînes, et cette surface mérite d’être examinée indépendamment de la façon dont la cryptographie est hermétique.
@Dusk_Foundation #dusk $DUSK
Le 16 août 2026, les systèmes de surveillance de Dusk Network ont signalé un comportement inhabituel lié à un portefeuille que l’équipe elle-même gérait pour les opérations de pont. Les services de pont ont été suspendus, un lot d’adresses exposées a été désactivé et recyclé, et une liste de blocage des destinataires a été déployée sur le portefeuille web afin qu’il puisse désormais avertir les utilisateurs avant qu’un transfert n’atteigne une destination connue comme dangereuse ou signalée. L’équipe indique qu’un petit nombre de transactions ont eu lieu pendant la fenêtre, que la coordination a été rapide avec Binance dès qu’une partie du flux a touché la plateforme d’échange, et qu’aucun fonds utilisateur n’est censé être perdu. Je n’ai aucune raison de douter de ce compte, et DuskDS lui-même n’a pas été affecté au niveau du protocole.
Voici la partie qui mérite qu’on s’y attarde. L’ensemble de l’argumentaire de Dusk Network repose sur des mots comme trustless (sans confiance) et décentralisé, et sa propre documentation décrit le nouveau pont DuskEVM comme natif, piloté par les validateurs, ne nécessitant aucun dépositaire externe. Ce nouveau pont se situe en dessous du prochain mainnet DuskEVM, la même couche qui est destinée à transporter, à terme, des transactions confidentielles via Hedger, son module de confidentialité basé sur le chiffrement homomorphe et des preuves de connaissance nulle. L’incident d’août ne s’est pas produit à cet endroit. Il est survenu dans un ancien portefeuille, géré par l’équipe, utilisé pour les opérations de pont inter-chaînes—un type d’infrastructure opérationnelle qui existe aux côtés du protocole plutôt que dans ses règles de consensus. Cette distinction est réelle, mais c’est aussi exactement la jonction où le risque centralisé a tendance à se nicher dans des projets qui, par ailleurs, se positionnent eux-mêmes sur la décentralisation.
Je ne pense pas que cet incident fragilise les preuves de sécurité de Phoenix ni le consensus Segregated Byzantine Agreement sous-jacent à la chaîne. Mais c’est un rappel clair : un réseau axé sur la confidentialité et orienté conformité porte encore la même surface d’attaque opérationnelle que tout projet qui transfère des actifs entre chaînes, et cette surface mérite d’être examinée indépendamment de la façon dont la cryptographie est hermétique.
@Dusk #dusk $DUSK
Voici la partie qui mérite qu’on s’y attarde. L’ensemble de l’argumentaire de Dusk Network repose sur des mots comme trustless (sans confiance) et décentralisé, et sa propre documentation décrit le nouveau pont DuskEVM comme natif, piloté par les validateurs, ne nécessitant aucun dépositaire externe. Ce nouveau pont se situe en dessous du prochain mainnet DuskEVM, la même couche qui est destinée à transporter, à terme, des transactions confidentielles via Hedger, son module de confidentialité basé sur le chiffrement homomorphe et des preuves de connaissance nulle. L’incident d’août ne s’est pas produit à cet endroit. Il est survenu dans un ancien portefeuille, géré par l’équipe, utilisé pour les opérations de pont inter-chaînes—un type d’infrastructure opérationnelle qui existe aux côtés du protocole plutôt que dans ses règles de consensus. Cette distinction est réelle, mais c’est aussi exactement la jonction où le risque centralisé a tendance à se nicher dans des projets qui, par ailleurs, se positionnent eux-mêmes sur la décentralisation.
Je ne pense pas que cet incident fragilise les preuves de sécurité de Phoenix ni le consensus Segregated Byzantine Agreement sous-jacent à la chaîne. Mais c’est un rappel clair : un réseau axé sur la confidentialité et orienté conformité porte encore la même surface d’attaque opérationnelle que tout projet qui transfère des actifs entre chaînes, et cette surface mérite d’être examinée indépendamment de la façon dont la cryptographie est hermétique.
@Dusk #dusk $DUSK
79
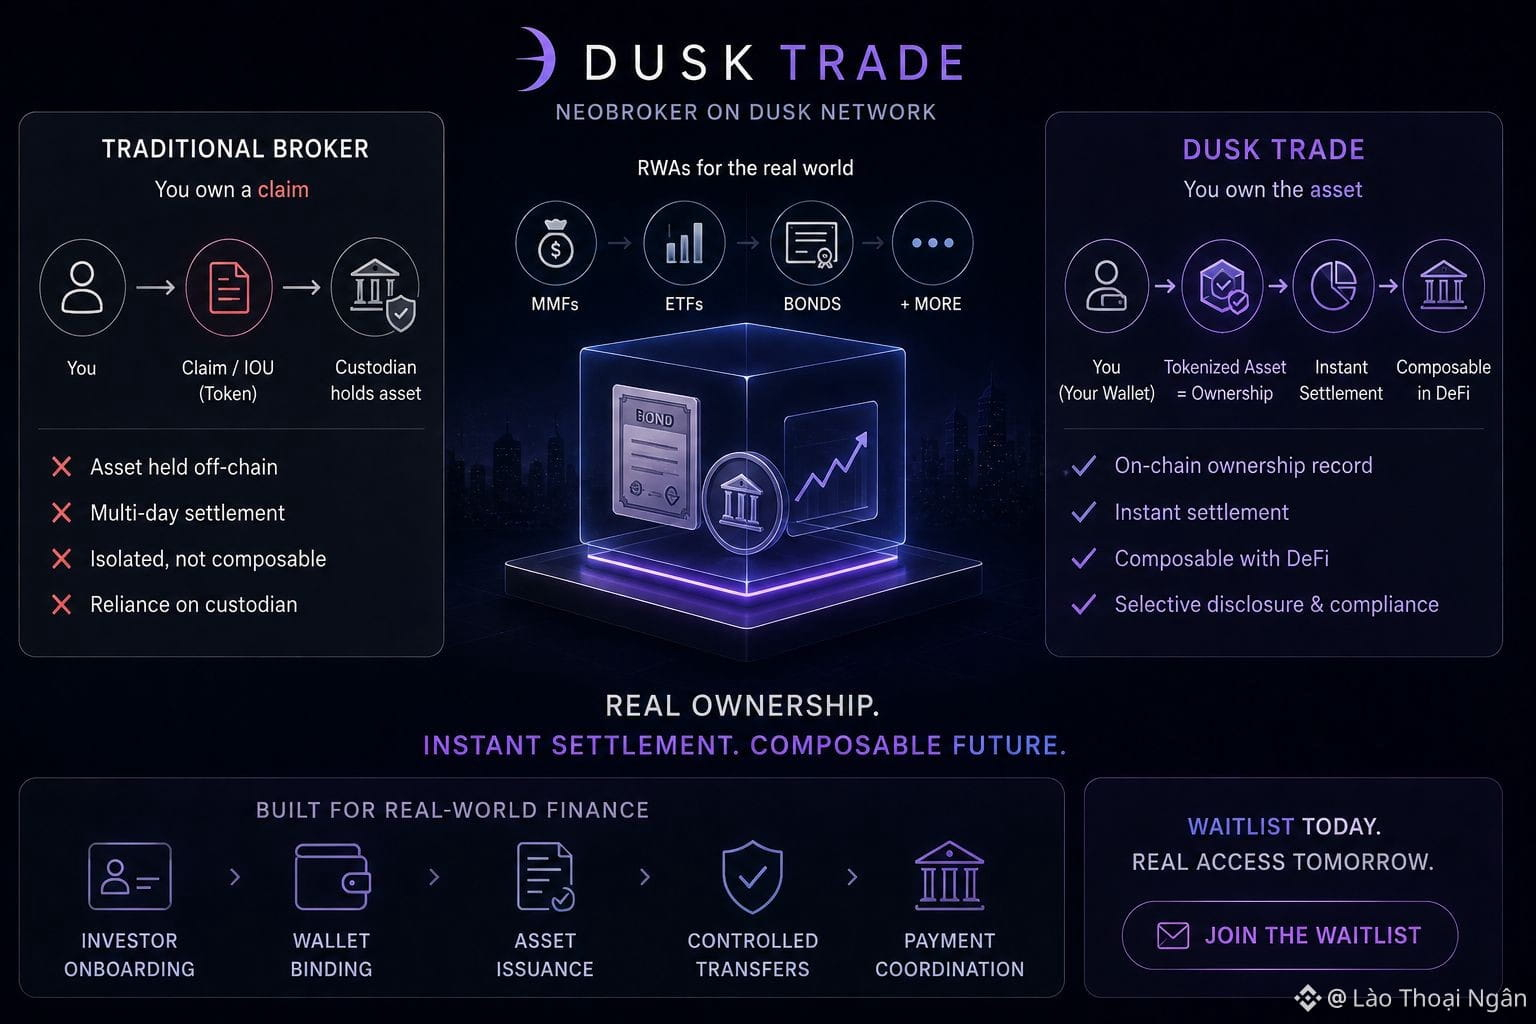
Un courtier qui ne conserve pas vos actifs en son propre nom ressemble à une contradiction jusqu’à ce que vous lisiez ce que Dusk Trade essaie réellement de faire.
Dusk Trade est le neobroker que Dusk construit au-dessus de sa propre chaîne, afin d’apporter des fonds du marché monétaire, des ETF, des obligations et d’autres actifs du monde réel dans des portefeuilles que les gens contrôlent réellement. Le discours est précis : une propriété réelle plutôt qu’une simple revendication sur une revendication, un règlement instantané plutôt qu’un cycle de plusieurs jours comme celui que les courtiers traditionnels continuent d’exécuter, et une interopérabilité avec le reste de la DeFi plutôt qu’un actif immobilisé dans un compte de garde.
Je veux m’arrêter une seconde sur ce mot-clé : la propriété. Beaucoup de produits tokenisés de RWA sur d’autres chaînes sont en réalité des reçus. Vous détenez un token qui représente une créance sur un dépositaire qui détient l’actif réel quelque part ailleurs, et vous faites confiance à la documentation de ce dépositaire. L’architecture de Dusk, avec divulgation sélective et règlement déterministe intégré à la couche de base, cherche à faire du token lui-même le registre de propriété plutôt qu’un simple pointeur vers un dossier détenu hors chaîne. Le processus de travail derrière tout cela est aussi très spécifique : intégration des investisseurs, liaison des portefeuilles, transferts contrôlés et coordination des paiements, et pas seulement un contrat de token déposé par-dessus un fonds existant. Les obligations et les fonds du marché monétaire ne sont pas des tokens sans permission. Ils comportent des conditions sur qui peut les détenir et sur la manière dont ils peuvent être transférés, ce qui correspond exactement à ce qu’une couche de courtage est censée gérer au départ, que ce soit en chaîne ou hors chaîne.
C’est une différence significative sur le papier. Qu’elle tienne ou non dépend entièrement de l’exécution une fois que de l’argent réel y circule. Une liste d’attente et un ensemble de documents de conception ne sont pas la même chose qu’une plateforme gérant des règlements d’obligations à grande échelle sous une pression réelle du marché. Je m’intéresse à Dusk Trade précisément parce que la revendication de propriété est inhabituelle, pas parce que la partie difficile est déjà terminée.
Regardez ce qui se passe une fois que la liste d’attente s’ouvre sur un produit réel, utilisé par de vraies personnes.
@Dusk_Foundation $DUSK #dusk $BTW $TUT
Un courtier qui ne conserve pas vos actifs en son propre nom ressemble à une contradiction jusqu’à ce que vous lisiez ce que Dusk Trade essaie réellement de faire.
Dusk Trade est le neobroker que Dusk construit au-dessus de sa propre chaîne, afin d’apporter des fonds du marché monétaire, des ETF, des obligations et d’autres actifs du monde réel dans des portefeuilles que les gens contrôlent réellement. Le discours est précis : une propriété réelle plutôt qu’une simple revendication sur une revendication, un règlement instantané plutôt qu’un cycle de plusieurs jours comme celui que les courtiers traditionnels continuent d’exécuter, et une interopérabilité avec le reste de la DeFi plutôt qu’un actif immobilisé dans un compte de garde.
Je veux m’arrêter une seconde sur ce mot-clé : la propriété. Beaucoup de produits tokenisés de RWA sur d’autres chaînes sont en réalité des reçus. Vous détenez un token qui représente une créance sur un dépositaire qui détient l’actif réel quelque part ailleurs, et vous faites confiance à la documentation de ce dépositaire. L’architecture de Dusk, avec divulgation sélective et règlement déterministe intégré à la couche de base, cherche à faire du token lui-même le registre de propriété plutôt qu’un simple pointeur vers un dossier détenu hors chaîne. Le processus de travail derrière tout cela est aussi très spécifique : intégration des investisseurs, liaison des portefeuilles, transferts contrôlés et coordination des paiements, et pas seulement un contrat de token déposé par-dessus un fonds existant. Les obligations et les fonds du marché monétaire ne sont pas des tokens sans permission. Ils comportent des conditions sur qui peut les détenir et sur la manière dont ils peuvent être transférés, ce qui correspond exactement à ce qu’une couche de courtage est censée gérer au départ, que ce soit en chaîne ou hors chaîne.
C’est une différence significative sur le papier. Qu’elle tienne ou non dépend entièrement de l’exécution une fois que de l’argent réel y circule. Une liste d’attente et un ensemble de documents de conception ne sont pas la même chose qu’une plateforme gérant des règlements d’obligations à grande échelle sous une pression réelle du marché. Je m’intéresse à Dusk Trade précisément parce que la revendication de propriété est inhabituelle, pas parce que la partie difficile est déjà terminée.
Regardez ce qui se passe une fois que la liste d’attente s’ouvre sur un produit réel, utilisé par de vraies personnes.
@Dusk $DUSK #dusk $BTW $TUT
Dusk Trade est le neobroker que Dusk construit au-dessus de sa propre chaîne, afin d’apporter des fonds du marché monétaire, des ETF, des obligations et d’autres actifs du monde réel dans des portefeuilles que les gens contrôlent réellement. Le discours est précis : une propriété réelle plutôt qu’une simple revendication sur une revendication, un règlement instantané plutôt qu’un cycle de plusieurs jours comme celui que les courtiers traditionnels continuent d’exécuter, et une interopérabilité avec le reste de la DeFi plutôt qu’un actif immobilisé dans un compte de garde.
Je veux m’arrêter une seconde sur ce mot-clé : la propriété. Beaucoup de produits tokenisés de RWA sur d’autres chaînes sont en réalité des reçus. Vous détenez un token qui représente une créance sur un dépositaire qui détient l’actif réel quelque part ailleurs, et vous faites confiance à la documentation de ce dépositaire. L’architecture de Dusk, avec divulgation sélective et règlement déterministe intégré à la couche de base, cherche à faire du token lui-même le registre de propriété plutôt qu’un simple pointeur vers un dossier détenu hors chaîne. Le processus de travail derrière tout cela est aussi très spécifique : intégration des investisseurs, liaison des portefeuilles, transferts contrôlés et coordination des paiements, et pas seulement un contrat de token déposé par-dessus un fonds existant. Les obligations et les fonds du marché monétaire ne sont pas des tokens sans permission. Ils comportent des conditions sur qui peut les détenir et sur la manière dont ils peuvent être transférés, ce qui correspond exactement à ce qu’une couche de courtage est censée gérer au départ, que ce soit en chaîne ou hors chaîne.
C’est une différence significative sur le papier. Qu’elle tienne ou non dépend entièrement de l’exécution une fois que de l’argent réel y circule. Une liste d’attente et un ensemble de documents de conception ne sont pas la même chose qu’une plateforme gérant des règlements d’obligations à grande échelle sous une pression réelle du marché. Je m’intéresse à Dusk Trade précisément parce que la revendication de propriété est inhabituelle, pas parce que la partie difficile est déjà terminée.
Regardez ce qui se passe une fois que la liste d’attente s’ouvre sur un produit réel, utilisé par de vraies personnes.
@Dusk $DUSK #dusk $BTW $TUT
84
Chaque cycle a une phrase que les gens répètent jusqu’à ce qu’elle perde son sens. Pour l’instant, c’est la tokenisation d’actifs. Obligations, fonds, crédit privé : tout cela est censé migrer onchain en 2026. Mais la plupart de ce discours n’est encore que du discours.
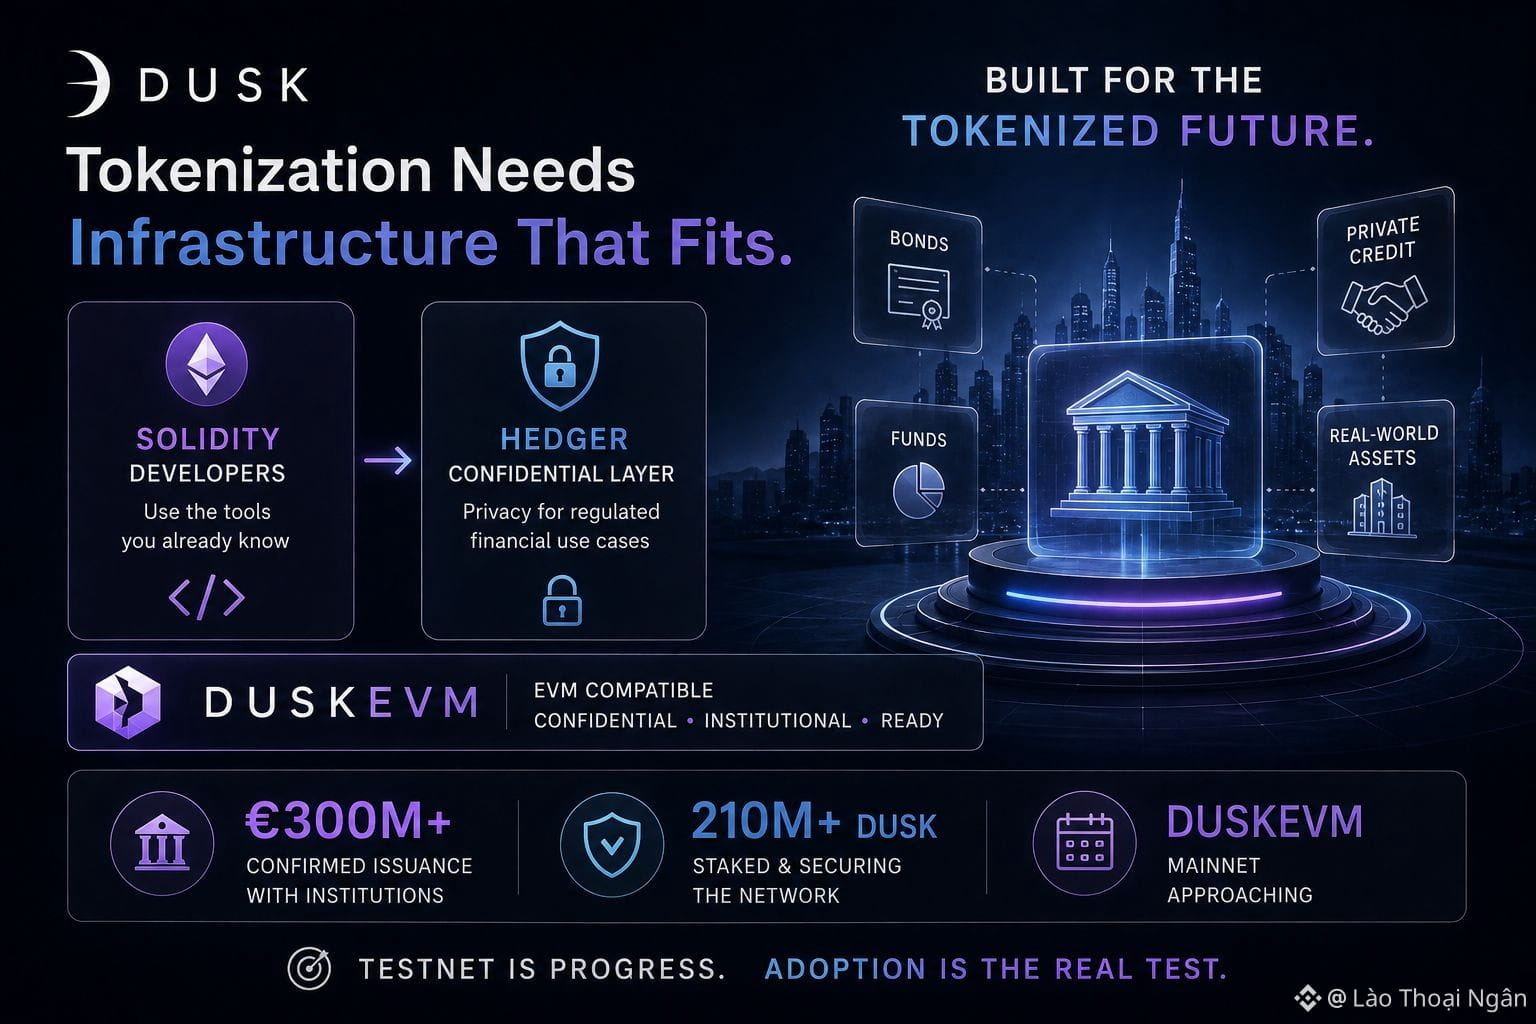
Ce qui rend Dusk Network intéressant à suivre dans ce bruit, c’est le timing. DuskEVM s’approche du mainnet presque exactement au moment où l’intérêt institutionnel pour les actifs tokenisés a cessé d’être purement théorique. Ce n’est pas une coïncidence : c’est le plan. Les développeurs Solidity, le plus grand vivier de créateurs de contrats intelligents au monde, pourront déployer sur Dusk avec les outils qu’ils utilisent déjà, tout en accédant à Hedger, la couche confidentielle de transactions du projet, conçue spécifiquement pour des cas d’usage financiers régulés.
Ce duo résout un problème précis. L’écosystème d’outillage d’Ethereum est immense. Son volet confidentialité, pour ce que les institutions veulent réellement déposer sous forme d’actifs, est mince. Dusk cherche à emprunter le premier et à corriger le second, plutôt que de demander aux développeurs d’abandonner tout ce qu’ils savent pour une chaîne de confidentialité de niche, avec une base de développeurs limitée.
Dusk ne s’appuie pas non plus uniquement sur des promesses pour étayer cet argument. Le réseau porte déjà plus de 300 millions d’euros d’émissions confirmées avec des partenaires institutionnels, ainsi qu’environ 210 millions de DUSK mis en jeu, sécurisant la chaîne elle-même. Des chiffres comme ceux-là ne prouvent pas que le mainnet de DuskEVM atterrira sans encombre, mais ils laissent penser que l’appétit institutionnel sur lequel ce timing repose est déjà là, et pas seulement promis dans une feuille de route.
Je veux toutefois faire attention. L’approche d’un mainnet n’est pas la livraison de résultats. Bon nombre de projets d’infrastructure ont atteint exactement ce moment : outillage prêt, timing parfait, puis ont eu du mal à attirer de vraies applications et de la vraie liquidité sur la chaîne une fois le lancement effectif. Dusk doit encore prouver cette partie. L’activité sur le testnet et le code audité sont nécessaires. Ce ne sont pas la même chose que des développeurs qui livrent des produits utilisés par de vraies personnes.
@Dusk_Foundation $DUSK #dusk $BTW $TRUMP
Chaque cycle a une phrase que les gens répètent jusqu’à ce qu’elle perde son sens. Pour l’instant, c’est la tokenisation d’actifs. Obligations, fonds, crédit privé : tout cela est censé migrer onchain en 2026. Mais la plupart de ce discours n’est encore que du discours.
Ce qui rend Dusk Network intéressant à suivre dans ce bruit, c’est le timing. DuskEVM s’approche du mainnet presque exactement au moment où l’intérêt institutionnel pour les actifs tokenisés a cessé d’être purement théorique. Ce n’est pas une coïncidence : c’est le plan. Les développeurs Solidity, le plus grand vivier de créateurs de contrats intelligents au monde, pourront déployer sur Dusk avec les outils qu’ils utilisent déjà, tout en accédant à Hedger, la couche confidentielle de transactions du projet, conçue spécifiquement pour des cas d’usage financiers régulés.
Ce duo résout un problème précis. L’écosystème d’outillage d’Ethereum est immense. Son volet confidentialité, pour ce que les institutions veulent réellement déposer sous forme d’actifs, est mince. Dusk cherche à emprunter le premier et à corriger le second, plutôt que de demander aux développeurs d’abandonner tout ce qu’ils savent pour une chaîne de confidentialité de niche, avec une base de développeurs limitée.
Dusk ne s’appuie pas non plus uniquement sur des promesses pour étayer cet argument. Le réseau porte déjà plus de 300 millions d’euros d’émissions confirmées avec des partenaires institutionnels, ainsi qu’environ 210 millions de DUSK mis en jeu, sécurisant la chaîne elle-même. Des chiffres comme ceux-là ne prouvent pas que le mainnet de DuskEVM atterrira sans encombre, mais ils laissent penser que l’appétit institutionnel sur lequel ce timing repose est déjà là, et pas seulement promis dans une feuille de route.
Je veux toutefois faire attention. L’approche d’un mainnet n’est pas la livraison de résultats. Bon nombre de projets d’infrastructure ont atteint exactement ce moment : outillage prêt, timing parfait, puis ont eu du mal à attirer de vraies applications et de la vraie liquidité sur la chaîne une fois le lancement effectif. Dusk doit encore prouver cette partie. L’activité sur le testnet et le code audité sont nécessaires. Ce ne sont pas la même chose que des développeurs qui livrent des produits utilisés par de vraies personnes.
@Dusk $DUSK #dusk $BTW $TRUMP
Ce qui rend Dusk Network intéressant à suivre dans ce bruit, c’est le timing. DuskEVM s’approche du mainnet presque exactement au moment où l’intérêt institutionnel pour les actifs tokenisés a cessé d’être purement théorique. Ce n’est pas une coïncidence : c’est le plan. Les développeurs Solidity, le plus grand vivier de créateurs de contrats intelligents au monde, pourront déployer sur Dusk avec les outils qu’ils utilisent déjà, tout en accédant à Hedger, la couche confidentielle de transactions du projet, conçue spécifiquement pour des cas d’usage financiers régulés.
Ce duo résout un problème précis. L’écosystème d’outillage d’Ethereum est immense. Son volet confidentialité, pour ce que les institutions veulent réellement déposer sous forme d’actifs, est mince. Dusk cherche à emprunter le premier et à corriger le second, plutôt que de demander aux développeurs d’abandonner tout ce qu’ils savent pour une chaîne de confidentialité de niche, avec une base de développeurs limitée.
Dusk ne s’appuie pas non plus uniquement sur des promesses pour étayer cet argument. Le réseau porte déjà plus de 300 millions d’euros d’émissions confirmées avec des partenaires institutionnels, ainsi qu’environ 210 millions de DUSK mis en jeu, sécurisant la chaîne elle-même. Des chiffres comme ceux-là ne prouvent pas que le mainnet de DuskEVM atterrira sans encombre, mais ils laissent penser que l’appétit institutionnel sur lequel ce timing repose est déjà là, et pas seulement promis dans une feuille de route.
Je veux toutefois faire attention. L’approche d’un mainnet n’est pas la livraison de résultats. Bon nombre de projets d’infrastructure ont atteint exactement ce moment : outillage prêt, timing parfait, puis ont eu du mal à attirer de vraies applications et de la vraie liquidité sur la chaîne une fois le lancement effectif. Dusk doit encore prouver cette partie. L’activité sur le testnet et le code audité sont nécessaires. Ce ne sont pas la même chose que des développeurs qui livrent des produits utilisés par de vraies personnes.
@Dusk $DUSK #dusk $BTW $TRUMP
71
Confidentialité ou transparence. La plupart des blockchains forcent un choix au niveau du protocole et vous y enferment. Dusk Network a refusé cette concession, en intégrant deux modèles de transaction dans la couche de base, l’une des décisions les plus pragmatiques que j’aie vues dans cet espace.
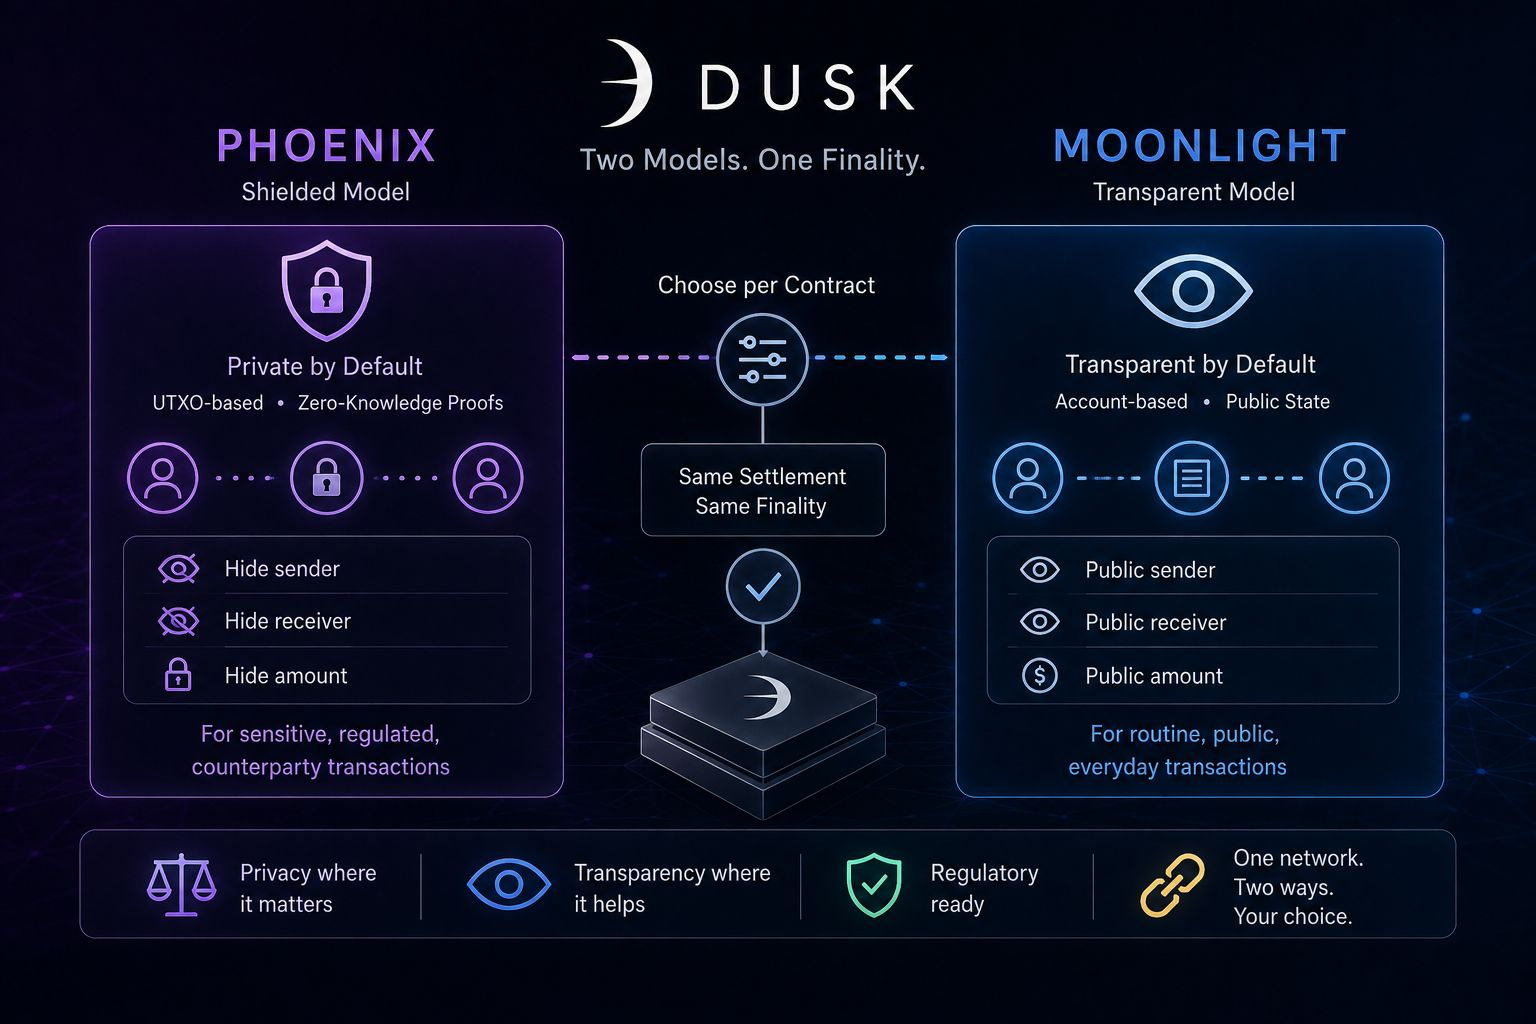
Phoenix est le modèle masqué, fondé sur UTXO, utilisant des preuves à divulgation nulle pour cacher l’expéditeur, le destinataire et le montant : le modèle auquel on recourt pour régler une transaction de sécurité lorsque les parties n’ont aucune raison de voir la position de l’autre. Moonlight est l’autre moitié : un modèle transparent, basé sur les comptes, plus proche de ce que les développeurs d’Ethereum attendent : soldes publics, lectures d’état simples, et pas de surcoût de génération de preuves à chaque transfert.
Pourquoi Dusk Network s’en donne-t-il la peine avec les deux ? Parce que toutes les transactions d’un réseau financier n’ont pas besoin du même niveau de confidentialité. Un DAO qui verse une subvention publique n’a pas besoin d’être protégé. Un émetteur d’obligations qui règle avec un acheteur institutionnel pourrait légalement l’exiger. Imposer un seul modèle à tous les cas d’usage expose soit trop les transactions sensibles, soit ajoute une friction inutile aux opérations courantes. Laisser les développeurs choisir par contrat est une réponse plus honnête à la façon dont fonctionne réellement l’infrastructure financière, et c’est, en miniature, l’essence même du système : rester privé quand la confidentialité est l’objectif, devenir transparent quand elle ne l’est pas, et régler dans l’un ou l’autre chemin avec la même finalité.
Je soulèverai néanmoins la tension évidente. L’optionnalité est puissante pour les développeurs, mais déstabilisante pour tout le monde. Si une interface de portefeuille ne précise pas clairement quel modèle utilise une transaction, les utilisateurs peuvent croire à tort qu’elle préserve la confidentialité, ou payer des coûts liés à la génération de preuves qu’ils n’auraient pas eu à engager. La documentation de Dusk Network est transparente sur cette séparation, ce que je respecte, mais la documentation ne remplace pas une expérience utilisateur irréprochable.
L’approche à double modèle est le bon choix pour une chaîne conçue pour la finance réglementée. Qu’il reste désormais à rendre ce choix lisible par des utilisateurs non techniques grâce aux outils de Dusk Network : c’est encore en cours. Et je préfère le dire clairement plutôt que de prétendre que tout est déjà parfaitement résolu.
@Dusk_Foundation #dusk $DUSK $BTW $ONG
Confidentialité ou transparence. La plupart des blockchains forcent un choix au niveau du protocole et vous y enferment. Dusk Network a refusé cette concession, en intégrant deux modèles de transaction dans la couche de base, l’une des décisions les plus pragmatiques que j’aie vues dans cet espace.
Phoenix est le modèle masqué, fondé sur UTXO, utilisant des preuves à divulgation nulle pour cacher l’expéditeur, le destinataire et le montant : le modèle auquel on recourt pour régler une transaction de sécurité lorsque les parties n’ont aucune raison de voir la position de l’autre. Moonlight est l’autre moitié : un modèle transparent, basé sur les comptes, plus proche de ce que les développeurs d’Ethereum attendent : soldes publics, lectures d’état simples, et pas de surcoût de génération de preuves à chaque transfert.
Pourquoi Dusk Network s’en donne-t-il la peine avec les deux ? Parce que toutes les transactions d’un réseau financier n’ont pas besoin du même niveau de confidentialité. Un DAO qui verse une subvention publique n’a pas besoin d’être protégé. Un émetteur d’obligations qui règle avec un acheteur institutionnel pourrait légalement l’exiger. Imposer un seul modèle à tous les cas d’usage expose soit trop les transactions sensibles, soit ajoute une friction inutile aux opérations courantes. Laisser les développeurs choisir par contrat est une réponse plus honnête à la façon dont fonctionne réellement l’infrastructure financière, et c’est, en miniature, l’essence même du système : rester privé quand la confidentialité est l’objectif, devenir transparent quand elle ne l’est pas, et régler dans l’un ou l’autre chemin avec la même finalité.
Je soulèverai néanmoins la tension évidente. L’optionnalité est puissante pour les développeurs, mais déstabilisante pour tout le monde. Si une interface de portefeuille ne précise pas clairement quel modèle utilise une transaction, les utilisateurs peuvent croire à tort qu’elle préserve la confidentialité, ou payer des coûts liés à la génération de preuves qu’ils n’auraient pas eu à engager. La documentation de Dusk Network est transparente sur cette séparation, ce que je respecte, mais la documentation ne remplace pas une expérience utilisateur irréprochable.
L’approche à double modèle est le bon choix pour une chaîne conçue pour la finance réglementée. Qu’il reste désormais à rendre ce choix lisible par des utilisateurs non techniques grâce aux outils de Dusk Network : c’est encore en cours. Et je préfère le dire clairement plutôt que de prétendre que tout est déjà parfaitement résolu.
@Dusk #dusk $DUSK $BTW $ONG
Phoenix est le modèle masqué, fondé sur UTXO, utilisant des preuves à divulgation nulle pour cacher l’expéditeur, le destinataire et le montant : le modèle auquel on recourt pour régler une transaction de sécurité lorsque les parties n’ont aucune raison de voir la position de l’autre. Moonlight est l’autre moitié : un modèle transparent, basé sur les comptes, plus proche de ce que les développeurs d’Ethereum attendent : soldes publics, lectures d’état simples, et pas de surcoût de génération de preuves à chaque transfert.
Pourquoi Dusk Network s’en donne-t-il la peine avec les deux ? Parce que toutes les transactions d’un réseau financier n’ont pas besoin du même niveau de confidentialité. Un DAO qui verse une subvention publique n’a pas besoin d’être protégé. Un émetteur d’obligations qui règle avec un acheteur institutionnel pourrait légalement l’exiger. Imposer un seul modèle à tous les cas d’usage expose soit trop les transactions sensibles, soit ajoute une friction inutile aux opérations courantes. Laisser les développeurs choisir par contrat est une réponse plus honnête à la façon dont fonctionne réellement l’infrastructure financière, et c’est, en miniature, l’essence même du système : rester privé quand la confidentialité est l’objectif, devenir transparent quand elle ne l’est pas, et régler dans l’un ou l’autre chemin avec la même finalité.
Je soulèverai néanmoins la tension évidente. L’optionnalité est puissante pour les développeurs, mais déstabilisante pour tout le monde. Si une interface de portefeuille ne précise pas clairement quel modèle utilise une transaction, les utilisateurs peuvent croire à tort qu’elle préserve la confidentialité, ou payer des coûts liés à la génération de preuves qu’ils n’auraient pas eu à engager. La documentation de Dusk Network est transparente sur cette séparation, ce que je respecte, mais la documentation ne remplace pas une expérience utilisateur irréprochable.
L’approche à double modèle est le bon choix pour une chaîne conçue pour la finance réglementée. Qu’il reste désormais à rendre ce choix lisible par des utilisateurs non techniques grâce aux outils de Dusk Network : c’est encore en cours. Et je préfère le dire clairement plutôt que de prétendre que tout est déjà parfaitement résolu.
@Dusk #dusk $DUSK $BTW $ONG
60
TermMax est passé du lancement sur 2 chaînes à 3, puis a rapporté des déploiements sur 7 chaînes, tandis que son interface V2 actuelle met désormais en avant environ 11 réseaux.
C’est une expansion significative de la capacité de TermMax à opérer. Mais cela ne m’indique pas si la liquidité s’est développée au même rythme.
Un nouveau réseau peut ajouter un autre endroit où des marchés de prêt et d’emprunt à taux fixe de TermMax peuvent exister. Ce que cela ne montre pas, c’est si ce réseau développe suffisamment de capitaux des deux côtés du marché pour devenir économiquement pertinent.
Cette distinction compte davantage à mesure que l’empreinte s’élargit.
Si la majeure partie de la liquidité utilisable reste concentrée sur quelques chaînes établies, alors l’ajout d’un réseau augmente l’accès sans pour autant distribuer le marché lui-même.
Ce que je ne sais pas encore, c’est si les déploiements plus récents de TermMax prennent progressivement une part plus importante de l’activité et de la liquidité, ou si le protocole devient plus multichaîne principalement au niveau du déploiement.
Le TVL total ne me permettrait pas de trancher cela. Il pourrait augmenter pendant que les mêmes deux ou trois réseaux continuent à détenir la majeure partie de la profondeur utilisable.
Un signal plus fort serait la répartition sous ce total : quelle quantité de liquidité de prêt et d’emprunt se trouve sur chaque réseau, à quel point elle reste concentrée sur les plus grandes chaînes, et si les déploiements plus récents conservent une activité sur plusieurs cycles de maturité.
Cela me dirait si TermMax ne fait qu’élargir le nombre d’endroits où un marché peut être lancé, ou s’il élargit réellement là où ses marchés deviennent économiquement utiles.
J’évaluerais donc la prochaine étape de l’expansion multichaîne de TermMax moins en fonction de l’apparition d’une autre chaîne dans l’interface et davantage en fonction de la baisse de la concentration de la liquidité à mesure que l’empreinte grandit.
La question la plus importante est de savoir si TermMax peut transformer une disponibilité réseau plus large en une profondeur de marché plus large.
Je surveille la part de liquidité par chaîne, la concentration dans les principaux réseaux, et si les nouvelles chaînes conservent une activité significative après leur période de lancement initiale.
@termmax #TermMax $BTW $ONG
TermMax est passé du lancement sur 2 chaînes à 3, puis a rapporté des déploiements sur 7 chaînes, tandis que son interface V2 actuelle met désormais en avant environ 11 réseaux.
C’est une expansion significative de la capacité de TermMax à opérer. Mais cela ne m’indique pas si la liquidité s’est développée au même rythme.
Un nouveau réseau peut ajouter un autre endroit où des marchés de prêt et d’emprunt à taux fixe de TermMax peuvent exister. Ce que cela ne montre pas, c’est si ce réseau développe suffisamment de capitaux des deux côtés du marché pour devenir économiquement pertinent.
Cette distinction compte davantage à mesure que l’empreinte s’élargit.
Si la majeure partie de la liquidité utilisable reste concentrée sur quelques chaînes établies, alors l’ajout d’un réseau augmente l’accès sans pour autant distribuer le marché lui-même.
Ce que je ne sais pas encore, c’est si les déploiements plus récents de TermMax prennent progressivement une part plus importante de l’activité et de la liquidité, ou si le protocole devient plus multichaîne principalement au niveau du déploiement.
Le TVL total ne me permettrait pas de trancher cela. Il pourrait augmenter pendant que les mêmes deux ou trois réseaux continuent à détenir la majeure partie de la profondeur utilisable.
Un signal plus fort serait la répartition sous ce total : quelle quantité de liquidité de prêt et d’emprunt se trouve sur chaque réseau, à quel point elle reste concentrée sur les plus grandes chaînes, et si les déploiements plus récents conservent une activité sur plusieurs cycles de maturité.
Cela me dirait si TermMax ne fait qu’élargir le nombre d’endroits où un marché peut être lancé, ou s’il élargit réellement là où ses marchés deviennent économiquement utiles.
J’évaluerais donc la prochaine étape de l’expansion multichaîne de TermMax moins en fonction de l’apparition d’une autre chaîne dans l’interface et davantage en fonction de la baisse de la concentration de la liquidité à mesure que l’empreinte grandit.
La question la plus importante est de savoir si TermMax peut transformer une disponibilité réseau plus large en une profondeur de marché plus large.
Je surveille la part de liquidité par chaîne, la concentration dans les principaux réseaux, et si les nouvelles chaînes conservent une activité significative après leur période de lancement initiale.
@TermMax #TermMax $BTW $ONG
C’est une expansion significative de la capacité de TermMax à opérer. Mais cela ne m’indique pas si la liquidité s’est développée au même rythme.
Un nouveau réseau peut ajouter un autre endroit où des marchés de prêt et d’emprunt à taux fixe de TermMax peuvent exister. Ce que cela ne montre pas, c’est si ce réseau développe suffisamment de capitaux des deux côtés du marché pour devenir économiquement pertinent.
Cette distinction compte davantage à mesure que l’empreinte s’élargit.
Si la majeure partie de la liquidité utilisable reste concentrée sur quelques chaînes établies, alors l’ajout d’un réseau augmente l’accès sans pour autant distribuer le marché lui-même.
Ce que je ne sais pas encore, c’est si les déploiements plus récents de TermMax prennent progressivement une part plus importante de l’activité et de la liquidité, ou si le protocole devient plus multichaîne principalement au niveau du déploiement.
Le TVL total ne me permettrait pas de trancher cela. Il pourrait augmenter pendant que les mêmes deux ou trois réseaux continuent à détenir la majeure partie de la profondeur utilisable.
Un signal plus fort serait la répartition sous ce total : quelle quantité de liquidité de prêt et d’emprunt se trouve sur chaque réseau, à quel point elle reste concentrée sur les plus grandes chaînes, et si les déploiements plus récents conservent une activité sur plusieurs cycles de maturité.
Cela me dirait si TermMax ne fait qu’élargir le nombre d’endroits où un marché peut être lancé, ou s’il élargit réellement là où ses marchés deviennent économiquement utiles.
J’évaluerais donc la prochaine étape de l’expansion multichaîne de TermMax moins en fonction de l’apparition d’une autre chaîne dans l’interface et davantage en fonction de la baisse de la concentration de la liquidité à mesure que l’empreinte grandit.
La question la plus importante est de savoir si TermMax peut transformer une disponibilité réseau plus large en une profondeur de marché plus large.
Je surveille la part de liquidité par chaîne, la concentration dans les principaux réseaux, et si les nouvelles chaînes conservent une activité significative après leur période de lancement initiale.
@TermMax #TermMax $BTW $ONG
467
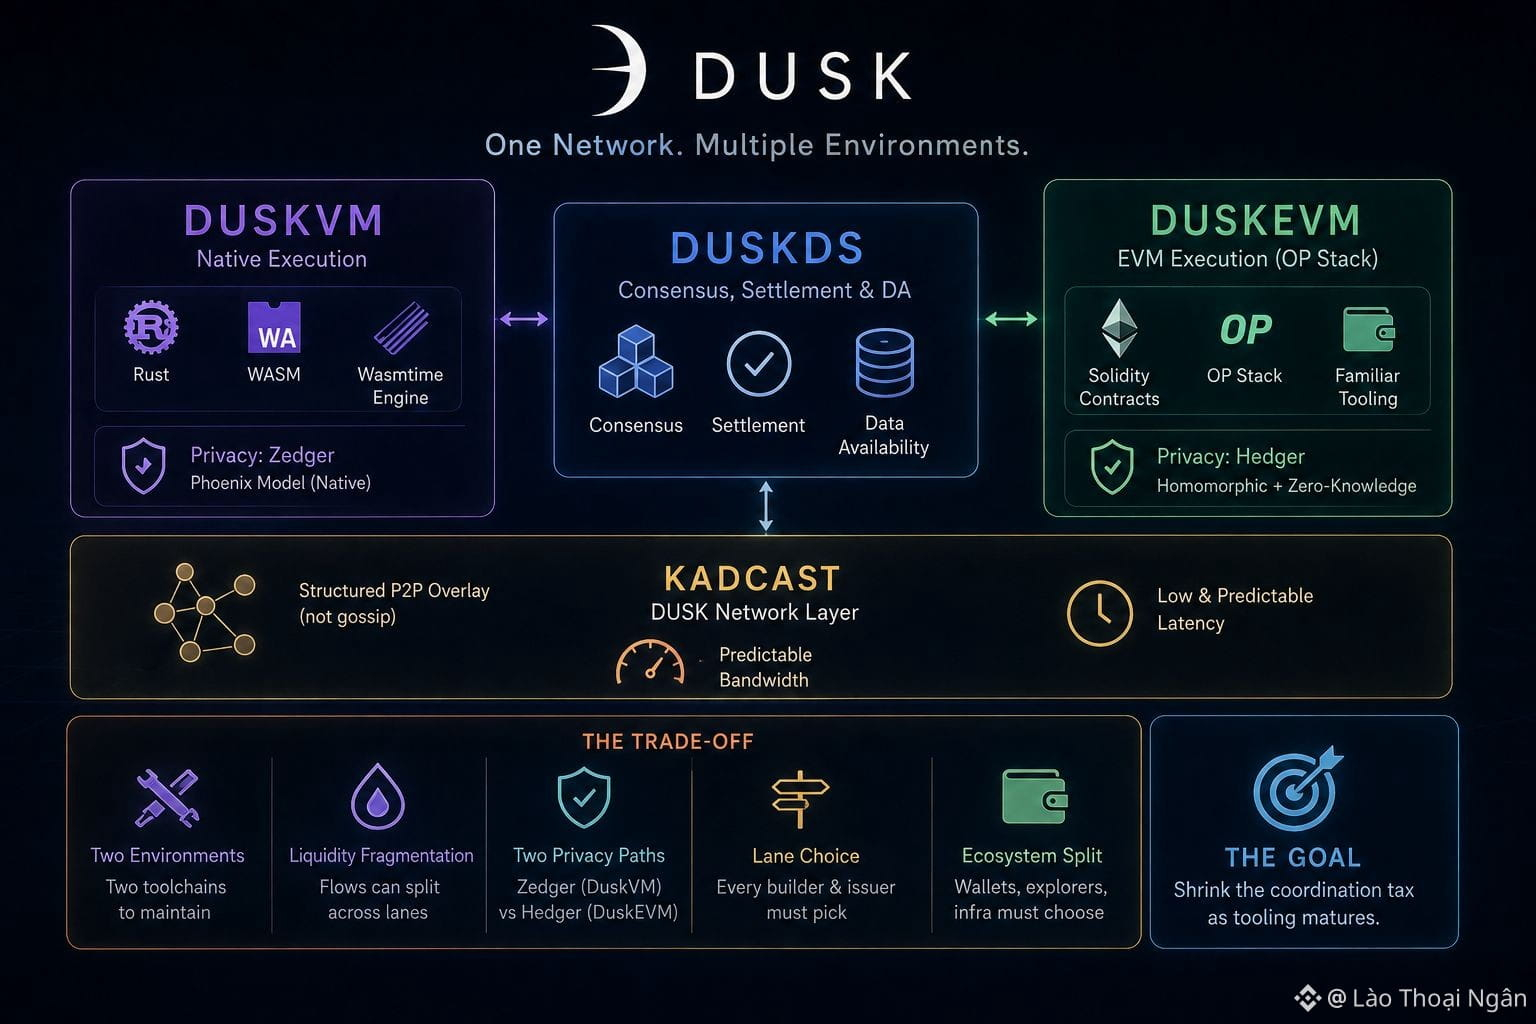
Modulaire est l’un des mots les plus agréables de cette industrie, et Dusk Network l’utilise énormément. DuskDS gère le consensus, le règlement et la disponibilité des données. DuskVM exécute directement des contrats Rust et WASM sur la couche de base via un moteur Wasmtime. DuskEVM est un environnement d’exécution OP Stack distinct où les contrats Solidity règlent ensuite via DuskDS, avec DUSK comme jeton de gaz. Sur le papier, cela ressemble au meilleur des deux mondes : un environnement natif pour les équipes qui veulent un accès direct aux primitives de confidentialité de Dusk, et un environnement EVM familier pour tout le monde.
Je veux m’arrêter une seconde sur le compromis plutôt que de répéter l’argumentaire. Deux environnements d’exécution signifient deux ensembles d’outils, deux endroits où la liquidité peut se regrouper séparément, et deux voies de confidentialité différentes : Zedger sur DuskVM et Hedger sur DuskEVM, construits sur des approches cryptographiques distinctes. Un développeur qui choisit DuskEVM pour la familiarité bénéficie de la prise en charge de Solidity, mais il s’oriente vers la combinaison du chiffrement homomorphe et du zéro connaissance de Hedger plutôt que vers le modèle Phoenix natif que la majeure partie de la littérature approfondie sur la confidentialité chez Dusk décrit.
Tout cela ne rend pas l’architecture « mauvaise ». Distinguer le règlement de l’exécution est un pari défendable, et de nombreuses chaînes répartissent l’état entre des rollups pour des raisons similaires. Mais dire que c’est uniquement « additif » sous-estime le coût. Chaque émetteur doit maintenant choisir une voie, et chaque wallet ou explorateur construit par la communauté doit décider de quel côté, ou des deux, il prend en charge.
En dessous des deux environnements se trouve Kadcast, la couche pair à pair propre à Dusk Network : une superposition structurée plutôt qu’une propagation basée sur le gossip à laquelle la plupart des chaînes ont par défaut recours, conçue précisément pour maintenir la bande passante et la latence prévisibles à mesure que le réseau grandit. Cette partie partagée constitue l’argument le plus solide pour dire qu’il s’agit d’un système coordonné, et non de deux chaînes portant le même nom. Pourtant, une couche réseau partagée ne fusionne pas à elle seule deux écosystèmes de développeurs. La modularité est une décision réelle, assortie d’un coût de coordination réel, ce n’est pas une mise à niveau gratuite.
@Dusk_Foundation #dusk $DUSK $BTW $ACE
Modulaire est l’un des mots les plus agréables de cette industrie, et Dusk Network l’utilise énormément. DuskDS gère le consensus, le règlement et la disponibilité des données. DuskVM exécute directement des contrats Rust et WASM sur la couche de base via un moteur Wasmtime. DuskEVM est un environnement d’exécution OP Stack distinct où les contrats Solidity règlent ensuite via DuskDS, avec DUSK comme jeton de gaz. Sur le papier, cela ressemble au meilleur des deux mondes : un environnement natif pour les équipes qui veulent un accès direct aux primitives de confidentialité de Dusk, et un environnement EVM familier pour tout le monde.
Je veux m’arrêter une seconde sur le compromis plutôt que de répéter l’argumentaire. Deux environnements d’exécution signifient deux ensembles d’outils, deux endroits où la liquidité peut se regrouper séparément, et deux voies de confidentialité différentes : Zedger sur DuskVM et Hedger sur DuskEVM, construits sur des approches cryptographiques distinctes. Un développeur qui choisit DuskEVM pour la familiarité bénéficie de la prise en charge de Solidity, mais il s’oriente vers la combinaison du chiffrement homomorphe et du zéro connaissance de Hedger plutôt que vers le modèle Phoenix natif que la majeure partie de la littérature approfondie sur la confidentialité chez Dusk décrit.
Tout cela ne rend pas l’architecture « mauvaise ». Distinguer le règlement de l’exécution est un pari défendable, et de nombreuses chaînes répartissent l’état entre des rollups pour des raisons similaires. Mais dire que c’est uniquement « additif » sous-estime le coût. Chaque émetteur doit maintenant choisir une voie, et chaque wallet ou explorateur construit par la communauté doit décider de quel côté, ou des deux, il prend en charge.
En dessous des deux environnements se trouve Kadcast, la couche pair à pair propre à Dusk Network : une superposition structurée plutôt qu’une propagation basée sur le gossip à laquelle la plupart des chaînes ont par défaut recours, conçue précisément pour maintenir la bande passante et la latence prévisibles à mesure que le réseau grandit. Cette partie partagée constitue l’argument le plus solide pour dire qu’il s’agit d’un système coordonné, et non de deux chaînes portant le même nom. Pourtant, une couche réseau partagée ne fusionne pas à elle seule deux écosystèmes de développeurs. La modularité est une décision réelle, assortie d’un coût de coordination réel, ce n’est pas une mise à niveau gratuite.
@Dusk #dusk $DUSK $BTW $ACE
Je veux m’arrêter une seconde sur le compromis plutôt que de répéter l’argumentaire. Deux environnements d’exécution signifient deux ensembles d’outils, deux endroits où la liquidité peut se regrouper séparément, et deux voies de confidentialité différentes : Zedger sur DuskVM et Hedger sur DuskEVM, construits sur des approches cryptographiques distinctes. Un développeur qui choisit DuskEVM pour la familiarité bénéficie de la prise en charge de Solidity, mais il s’oriente vers la combinaison du chiffrement homomorphe et du zéro connaissance de Hedger plutôt que vers le modèle Phoenix natif que la majeure partie de la littérature approfondie sur la confidentialité chez Dusk décrit.
Tout cela ne rend pas l’architecture « mauvaise ». Distinguer le règlement de l’exécution est un pari défendable, et de nombreuses chaînes répartissent l’état entre des rollups pour des raisons similaires. Mais dire que c’est uniquement « additif » sous-estime le coût. Chaque émetteur doit maintenant choisir une voie, et chaque wallet ou explorateur construit par la communauté doit décider de quel côté, ou des deux, il prend en charge.
En dessous des deux environnements se trouve Kadcast, la couche pair à pair propre à Dusk Network : une superposition structurée plutôt qu’une propagation basée sur le gossip à laquelle la plupart des chaînes ont par défaut recours, conçue précisément pour maintenir la bande passante et la latence prévisibles à mesure que le réseau grandit. Cette partie partagée constitue l’argument le plus solide pour dire qu’il s’agit d’un système coordonné, et non de deux chaînes portant le même nom. Pourtant, une couche réseau partagée ne fusionne pas à elle seule deux écosystèmes de développeurs. La modularité est une décision réelle, assortie d’un coût de coordination réel, ce n’est pas une mise à niveau gratuite.
@Dusk #dusk $DUSK $BTW $ACE
44
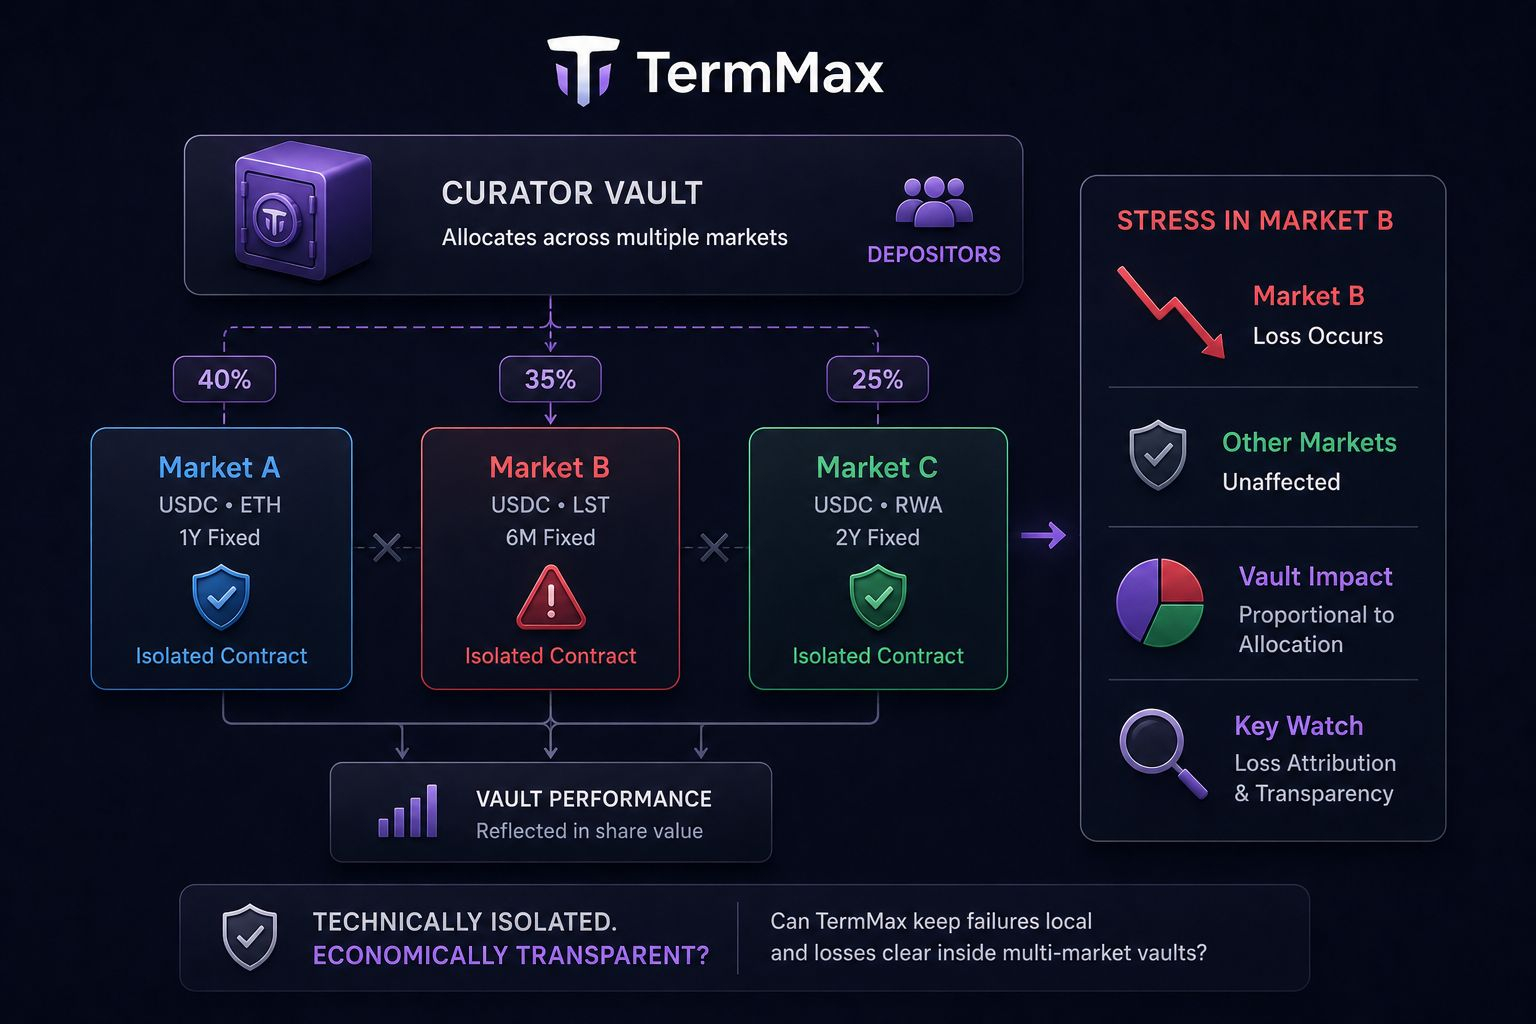
Ce qui ressort le plus pour moi dans TermMax, un protocole décentralisé d’emprunt et de prêt à taux fixe, c’est la façon dont son modèle de sécurité isole les marchés individuels.
Chaque marché TermMax fonctionne via son propre contrat. Si quelque chose se passe mal dans un marché, l’idée est d’empêcher que le problème ne se propage automatiquement aux contrats situés derrière d’autres marchés.
C’est une limite significative, surtout lorsque des garanties, des actifs de dette et des échéances peuvent porter des profils de risque très différents.
Mais les utilisateurs ne prennent pas toujours une exposition à ces marchés un par un.
Une trésorerie (vault) de conservateur TermMax peut se situer au-dessus de plusieurs marchés autorisés (whitelisted) partageant le même token de dette et allouer le capital des déposants entre eux. Ainsi, les marchés peuvent rester techniquement isolés les uns des autres, tandis que leurs gains et pertes alimentent tout de même la même position de trésorerie.
Si un marché sous-jacent est sous pression, les autres contrats de marché ne doivent pas nécessairement échouer pour que le déposant de la trésorerie subisse une perte.
Ce que je ne sais pas encore, c’est si cette perte reste attribuable de manière propre et nette au marché qui en est la cause, ou si la manière dont la trésorerie gère les positions peut rendre la limite économique plus difficile à tracer du point de vue du déposant.
C’est là qu’une preuve plus solide serait utile.
Si une trésorerie multi-marchés peut montrer que les pertes restent transparentes et globalement proportionnelles au capital alloué au marché sous tension, alors TermMax a préservé une limite économique significative, même si la trésorerie couvre plusieurs marchés isolés.
J’en apprendrais plus grâce à une attribution claire des pertes, marché par marché, en situation de stress, grâce à l’architecture d’isolation seule.
La question est de savoir si TermMax peut maintenir les défaillances techniquement localisées tout en gardant les pertes des déposants économiquement claires et bornées au sein de trésoreries multi-marchés.
Je surveille l’attribution des pertes au niveau de la trésorerie, les pondérations d’allocation et la façon dont le stress d’un seul marché se reflète ensuite dans la valeur des parts de la trésorerie.
@termmax #TermMax $BTW $ACE $PORTAL
Ce qui ressort le plus pour moi dans TermMax, un protocole décentralisé d’emprunt et de prêt à taux fixe, c’est la façon dont son modèle de sécurité isole les marchés individuels.
Chaque marché TermMax fonctionne via son propre contrat. Si quelque chose se passe mal dans un marché, l’idée est d’empêcher que le problème ne se propage automatiquement aux contrats situés derrière d’autres marchés.
C’est une limite significative, surtout lorsque des garanties, des actifs de dette et des échéances peuvent porter des profils de risque très différents.
Mais les utilisateurs ne prennent pas toujours une exposition à ces marchés un par un.
Une trésorerie (vault) de conservateur TermMax peut se situer au-dessus de plusieurs marchés autorisés (whitelisted) partageant le même token de dette et allouer le capital des déposants entre eux. Ainsi, les marchés peuvent rester techniquement isolés les uns des autres, tandis que leurs gains et pertes alimentent tout de même la même position de trésorerie.
Si un marché sous-jacent est sous pression, les autres contrats de marché ne doivent pas nécessairement échouer pour que le déposant de la trésorerie subisse une perte.
Ce que je ne sais pas encore, c’est si cette perte reste attribuable de manière propre et nette au marché qui en est la cause, ou si la manière dont la trésorerie gère les positions peut rendre la limite économique plus difficile à tracer du point de vue du déposant.
C’est là qu’une preuve plus solide serait utile.
Si une trésorerie multi-marchés peut montrer que les pertes restent transparentes et globalement proportionnelles au capital alloué au marché sous tension, alors TermMax a préservé une limite économique significative, même si la trésorerie couvre plusieurs marchés isolés.
J’en apprendrais plus grâce à une attribution claire des pertes, marché par marché, en situation de stress, grâce à l’architecture d’isolation seule.
La question est de savoir si TermMax peut maintenir les défaillances techniquement localisées tout en gardant les pertes des déposants économiquement claires et bornées au sein de trésoreries multi-marchés.
Je surveille l’attribution des pertes au niveau de la trésorerie, les pondérations d’allocation et la façon dont le stress d’un seul marché se reflète ensuite dans la valeur des parts de la trésorerie.
@TermMax #TermMax $BTW $ACE $PORTAL
Chaque marché TermMax fonctionne via son propre contrat. Si quelque chose se passe mal dans un marché, l’idée est d’empêcher que le problème ne se propage automatiquement aux contrats situés derrière d’autres marchés.
C’est une limite significative, surtout lorsque des garanties, des actifs de dette et des échéances peuvent porter des profils de risque très différents.
Mais les utilisateurs ne prennent pas toujours une exposition à ces marchés un par un.
Une trésorerie (vault) de conservateur TermMax peut se situer au-dessus de plusieurs marchés autorisés (whitelisted) partageant le même token de dette et allouer le capital des déposants entre eux. Ainsi, les marchés peuvent rester techniquement isolés les uns des autres, tandis que leurs gains et pertes alimentent tout de même la même position de trésorerie.
Si un marché sous-jacent est sous pression, les autres contrats de marché ne doivent pas nécessairement échouer pour que le déposant de la trésorerie subisse une perte.
Ce que je ne sais pas encore, c’est si cette perte reste attribuable de manière propre et nette au marché qui en est la cause, ou si la manière dont la trésorerie gère les positions peut rendre la limite économique plus difficile à tracer du point de vue du déposant.
C’est là qu’une preuve plus solide serait utile.
Si une trésorerie multi-marchés peut montrer que les pertes restent transparentes et globalement proportionnelles au capital alloué au marché sous tension, alors TermMax a préservé une limite économique significative, même si la trésorerie couvre plusieurs marchés isolés.
J’en apprendrais plus grâce à une attribution claire des pertes, marché par marché, en situation de stress, grâce à l’architecture d’isolation seule.
La question est de savoir si TermMax peut maintenir les défaillances techniquement localisées tout en gardant les pertes des déposants économiquement claires et bornées au sein de trésoreries multi-marchés.
Je surveille l’attribution des pertes au niveau de la trésorerie, les pondérations d’allocation et la façon dont le stress d’un seul marché se reflète ensuite dans la valeur des parts de la trésorerie.
@TermMax #TermMax $BTW $ACE $PORTAL
560
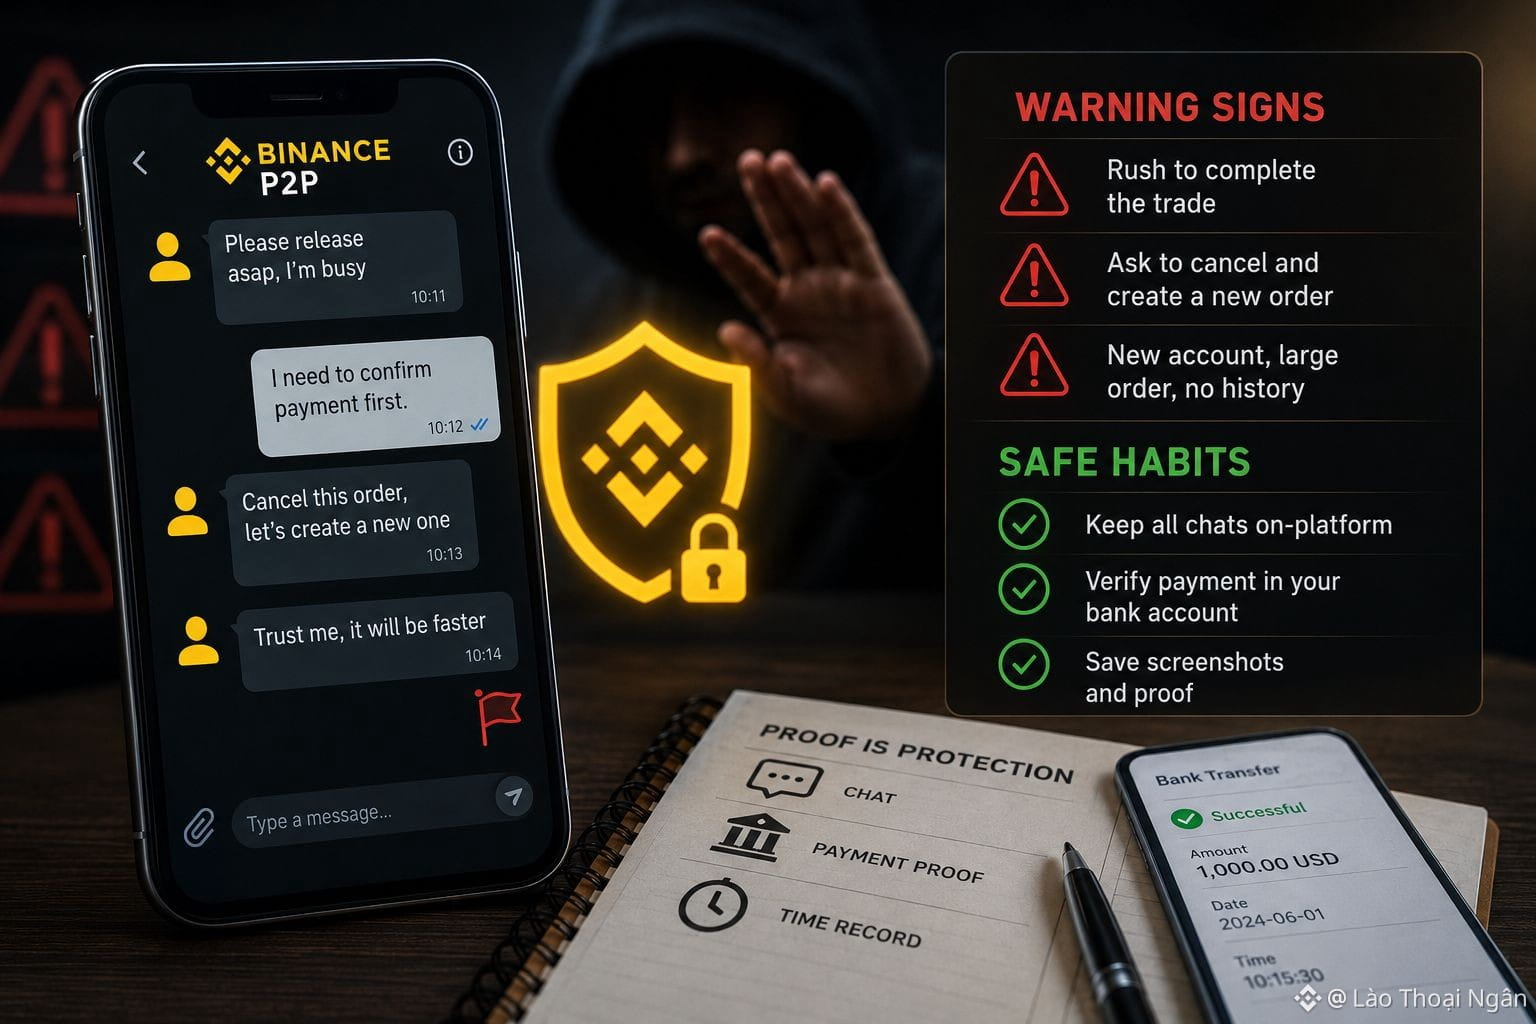
Il y a des signaux d’alerte que je n’ai vraiment remarqués qu’après quelques accrochages lors de mes transactions sur Binance P2P. L’un d’eux, c’est quand mon interlocuteur me presse sans cesse de finaliser la transaction très rapidement, en invoquant des raisons du type « je suis très occupé » ou « le temps va bientôt manquer », même si le délai de l’ordre est encore assez long.
Le deuxième signal, c’est quand l’acheteur me propose d’annuler l’ordre en cours afin d’en créer un nouveau avec un montant différent, souvent accompagné de raisons comme « erreur de saisie » ou « changement d’avis » concernant le montant. C’est une manœuvre qui rend le vendeur moins vigilant, car le nouvel ordre pourrait ne plus bénéficier de la même protection par marge si le processus n’est pas suivi correctement.
Le troisième signal, et probablement le plus courant, ce sont des comptes nouvellement créés : ils n’ont pas d’historique de transactions, mais passent des ordres dès le départ avec des montants très élevés. Je ne dis pas que tous les nouveaux comptes sont suspects, mais combiné à ce comportement de pression, c’est une combinaison qui mérite une extrême prudence.
À force de ces mésaventures, j’ai pris l’habitude de conserver tout ce qui concerne les transactions sur Binance P2P : des captures d’écran de la conversation, des images des relevés bancaires montrant le montant et l’heure de la transaction, et même de noter le moment exact où j’appuie sur « confirmer » ou « release ». Une fois, c’est grâce à ces captures que j’ai pu résoudre un litige avec l’équipe d’assistance en quelques heures seulement, au lieu de passer plusieurs jours dans des discussions sans preuves concrètes.
Pour moi, la prudence ne vient pas d’un manque de confiance envers Binance P2P, mais parce que je comprends que les preuves sont toujours ce qui me protège le mieux, dans n’importe quelle situation.
@Binance_Vietnam #BinanceP2PAnToan $BTW $ACE $PORTAL
Il y a des signaux d’alerte que je n’ai vraiment remarqués qu’après quelques accrochages lors de mes transactions sur Binance P2P. L’un d’eux, c’est quand mon interlocuteur me presse sans cesse de finaliser la transaction très rapidement, en invoquant des raisons du type « je suis très occupé » ou « le temps va bientôt manquer », même si le délai de l’ordre est encore assez long.
Le deuxième signal, c’est quand l’acheteur me propose d’annuler l’ordre en cours afin d’en créer un nouveau avec un montant différent, souvent accompagné de raisons comme « erreur de saisie » ou « changement d’avis » concernant le montant. C’est une manœuvre qui rend le vendeur moins vigilant, car le nouvel ordre pourrait ne plus bénéficier de la même protection par marge si le processus n’est pas suivi correctement.
Le troisième signal, et probablement le plus courant, ce sont des comptes nouvellement créés : ils n’ont pas d’historique de transactions, mais passent des ordres dès le départ avec des montants très élevés. Je ne dis pas que tous les nouveaux comptes sont suspects, mais combiné à ce comportement de pression, c’est une combinaison qui mérite une extrême prudence.
À force de ces mésaventures, j’ai pris l’habitude de conserver tout ce qui concerne les transactions sur Binance P2P : des captures d’écran de la conversation, des images des relevés bancaires montrant le montant et l’heure de la transaction, et même de noter le moment exact où j’appuie sur « confirmer » ou « release ». Une fois, c’est grâce à ces captures que j’ai pu résoudre un litige avec l’équipe d’assistance en quelques heures seulement, au lieu de passer plusieurs jours dans des discussions sans preuves concrètes.
Pour moi, la prudence ne vient pas d’un manque de confiance envers Binance P2P, mais parce que je comprends que les preuves sont toujours ce qui me protège le mieux, dans n’importe quelle situation.
@Binance Vietnam #BinanceP2PAnToan $BTW $ACE $PORTAL
Le deuxième signal, c’est quand l’acheteur me propose d’annuler l’ordre en cours afin d’en créer un nouveau avec un montant différent, souvent accompagné de raisons comme « erreur de saisie » ou « changement d’avis » concernant le montant. C’est une manœuvre qui rend le vendeur moins vigilant, car le nouvel ordre pourrait ne plus bénéficier de la même protection par marge si le processus n’est pas suivi correctement.
Le troisième signal, et probablement le plus courant, ce sont des comptes nouvellement créés : ils n’ont pas d’historique de transactions, mais passent des ordres dès le départ avec des montants très élevés. Je ne dis pas que tous les nouveaux comptes sont suspects, mais combiné à ce comportement de pression, c’est une combinaison qui mérite une extrême prudence.
À force de ces mésaventures, j’ai pris l’habitude de conserver tout ce qui concerne les transactions sur Binance P2P : des captures d’écran de la conversation, des images des relevés bancaires montrant le montant et l’heure de la transaction, et même de noter le moment exact où j’appuie sur « confirmer » ou « release ». Une fois, c’est grâce à ces captures que j’ai pu résoudre un litige avec l’équipe d’assistance en quelques heures seulement, au lieu de passer plusieurs jours dans des discussions sans preuves concrètes.
Pour moi, la prudence ne vient pas d’un manque de confiance envers Binance P2P, mais parce que je comprends que les preuves sont toujours ce qui me protège le mieux, dans n’importe quelle situation.
@Binance Vietnam #BinanceP2PAnToan $BTW $ACE $PORTAL
426
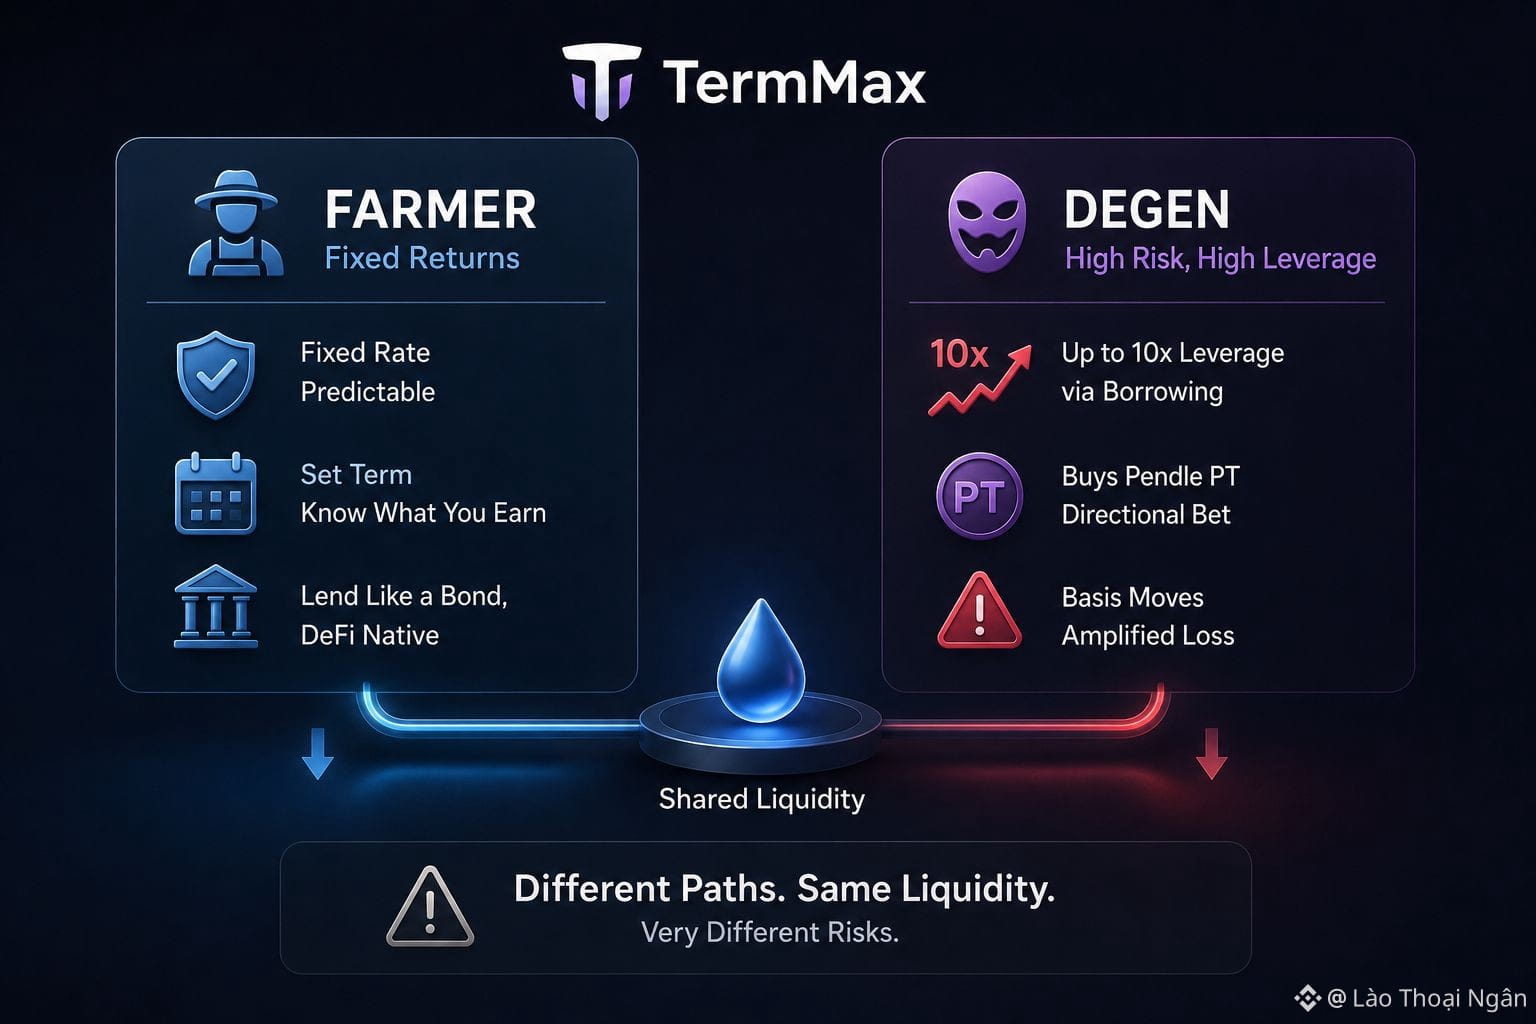
Lisez le propre cadrage de TermMax et vous y trouverez trois types d’utilisateurs décrits directement dans la documentation : les Degens, les Farmers et les LPs. C’est une étiquette honnête, et je respecte cette franchise, mais elle met aussi en lumière un manque auquel je reviens sans cesse. TermMax présente son architecture à taux fixe comme l’antidote au chaos des taux variables de la DeFi : un endroit où les prêteurs obtiennent enfin la prévisibilité d’une obligation plutôt qu’un chiffre qui se réinitialise à chaque bloc. Voilà le pitch du Farmer, et il est plutôt convaincant.
Puis il y a le coffre des Degen. Un déposant apporte du capital, le coffre emprunte neuf fois ce montant à la liquidité des LP à un taux fixe, puis la position combinée achète des Pendle Principal Tokens, avec environ 10x d’effet de levier sur l’écart de rendement sous-jacent. Ce n’est pas une obligation. C’est un pari directionnel avec effet de levier et un coût de financement fixe : plus proche d’un trade sur marge que d’un dépôt à terme, et TermMax l’intègre dans la même plateforme que celle qui met au premier plan « des rendements prévisibles pour les prêteurs ».
Il vaut aussi la peine de se demander qui lit réellement les clauses en petits caractères avant de déposer. Un Farmer qui poursuit un fixe de 6 % ne s’ouvre pas forcément la même page qu’un Degen qui vise du 10x, pourtant les deux dépôts puisent finalement dans la même liquidité sous-jacente et y retournent, ce qui signifie que le produit calme et le produit bruyant sont plus liés en coulisses que ne le laisse penser le branding distinct sur la page d’accueil pour un visiteur novice.
Aucun des deux produits n’a tort de proposer ce qu’il propose. Mais l’image de marque se situe plus près du revenu fixe que ce que l’offre complète représente réellement, et un nouvel utilisateur qui scanne « DeFi à taux fixe » pourrait ne pas réaliser immédiatement qu’une des voies chez TermMax porte un risque de défaut multiplié par dix si la base du PT évolue contre la position. Je voudrais que TermMax trace une ligne plus nette entre le produit Farmer et le produit Degen dans son marketing, parce qu’en l’état le cadrage serein présenté au début couvre un mécanisme beaucoup plus bruyant en dessous, et deux publics très différents qui lisent la même page d’accueil prennent des risques très différents sans en être avertis de façon équivalente.
@termmax #TermMax $BTW $PORTAL $HEMI
Lisez le propre cadrage de TermMax et vous y trouverez trois types d’utilisateurs décrits directement dans la documentation : les Degens, les Farmers et les LPs. C’est une étiquette honnête, et je respecte cette franchise, mais elle met aussi en lumière un manque auquel je reviens sans cesse. TermMax présente son architecture à taux fixe comme l’antidote au chaos des taux variables de la DeFi : un endroit où les prêteurs obtiennent enfin la prévisibilité d’une obligation plutôt qu’un chiffre qui se réinitialise à chaque bloc. Voilà le pitch du Farmer, et il est plutôt convaincant.
Puis il y a le coffre des Degen. Un déposant apporte du capital, le coffre emprunte neuf fois ce montant à la liquidité des LP à un taux fixe, puis la position combinée achète des Pendle Principal Tokens, avec environ 10x d’effet de levier sur l’écart de rendement sous-jacent. Ce n’est pas une obligation. C’est un pari directionnel avec effet de levier et un coût de financement fixe : plus proche d’un trade sur marge que d’un dépôt à terme, et TermMax l’intègre dans la même plateforme que celle qui met au premier plan « des rendements prévisibles pour les prêteurs ».
Il vaut aussi la peine de se demander qui lit réellement les clauses en petits caractères avant de déposer. Un Farmer qui poursuit un fixe de 6 % ne s’ouvre pas forcément la même page qu’un Degen qui vise du 10x, pourtant les deux dépôts puisent finalement dans la même liquidité sous-jacente et y retournent, ce qui signifie que le produit calme et le produit bruyant sont plus liés en coulisses que ne le laisse penser le branding distinct sur la page d’accueil pour un visiteur novice.
Aucun des deux produits n’a tort de proposer ce qu’il propose. Mais l’image de marque se situe plus près du revenu fixe que ce que l’offre complète représente réellement, et un nouvel utilisateur qui scanne « DeFi à taux fixe » pourrait ne pas réaliser immédiatement qu’une des voies chez TermMax porte un risque de défaut multiplié par dix si la base du PT évolue contre la position. Je voudrais que TermMax trace une ligne plus nette entre le produit Farmer et le produit Degen dans son marketing, parce qu’en l’état le cadrage serein présenté au début couvre un mécanisme beaucoup plus bruyant en dessous, et deux publics très différents qui lisent la même page d’accueil prennent des risques très différents sans en être avertis de façon équivalente.
@TermMax #TermMax $BTW $PORTAL $HEMI
Puis il y a le coffre des Degen. Un déposant apporte du capital, le coffre emprunte neuf fois ce montant à la liquidité des LP à un taux fixe, puis la position combinée achète des Pendle Principal Tokens, avec environ 10x d’effet de levier sur l’écart de rendement sous-jacent. Ce n’est pas une obligation. C’est un pari directionnel avec effet de levier et un coût de financement fixe : plus proche d’un trade sur marge que d’un dépôt à terme, et TermMax l’intègre dans la même plateforme que celle qui met au premier plan « des rendements prévisibles pour les prêteurs ».
Il vaut aussi la peine de se demander qui lit réellement les clauses en petits caractères avant de déposer. Un Farmer qui poursuit un fixe de 6 % ne s’ouvre pas forcément la même page qu’un Degen qui vise du 10x, pourtant les deux dépôts puisent finalement dans la même liquidité sous-jacente et y retournent, ce qui signifie que le produit calme et le produit bruyant sont plus liés en coulisses que ne le laisse penser le branding distinct sur la page d’accueil pour un visiteur novice.
Aucun des deux produits n’a tort de proposer ce qu’il propose. Mais l’image de marque se situe plus près du revenu fixe que ce que l’offre complète représente réellement, et un nouvel utilisateur qui scanne « DeFi à taux fixe » pourrait ne pas réaliser immédiatement qu’une des voies chez TermMax porte un risque de défaut multiplié par dix si la base du PT évolue contre la position. Je voudrais que TermMax trace une ligne plus nette entre le produit Farmer et le produit Degen dans son marketing, parce qu’en l’état le cadrage serein présenté au début couvre un mécanisme beaucoup plus bruyant en dessous, et deux publics très différents qui lisent la même page d’accueil prennent des risques très différents sans en être avertis de façon équivalente.
@TermMax #TermMax $BTW $PORTAL $HEMI
1
1
316
Il existe une manière paresseuse de lire n’importe quelle nouvelle chaîne compatible EVM : une autre fourche qui poursuit les mêmes guerres de la « liquidité minée », une autre chaîne qui promet des ponts et des incitations jusqu’à ce que les incitations s’épuisent. Je me surprends moi-même à adopter par défaut cette lecture, et Dusk Network est un test utile pour vérifier si c’est équitable.
En surface, Dusk correspond au schéma. DuskEVM exécute du Solidity standard, prend en charge des outils familiers et veut que les développeurs s’y présentent de la manière dont ils le font pour n’importe quelle chaîne EVM. Mais l’objectif affiché est différent d’une capture de liquidité. Le facteur différenciant, c’est Hedger, un moteur de confidentialité combinant le chiffrement homomorphe et des preuves à divulgation nulle de sorte que les contrats puissent gérer des soldes confidentiels tout en restant vérifiables, et qui vise clairement les institutions régulées plutôt que les chasseurs de rendement qui sautent entre des pools.
C’est là que le cliché devient mal à l’aise au lieu de se dissoudre proprement. La valeur totale immobilisée sur Dusk s’élève actuellement à moins d’un million de dollars, très loin derrière des pairs axés sur la confidentialité comme Secret Network, qui en détient plus de 3,5 millions, et Pieswap est essentiellement la seule bourse décentralisée fonctionnelle dans l’écosystème à l’heure actuelle. Un fonds de développement de 15 millions de DUSK existe pour financer les bâtisseurs, mais les outils et le soutien aux subventions n’ont pas suffi à déclencher l’arrivée d’une vague d’équipes. La communauté de Dusk se situe autour de 77 000 abonnés avec une participation régulière, mais les discussions penchent encore vers le mouvement des prix plutôt que vers ce qui a réellement été livré cette semaine, ce qui constitue en soi un signal discret sur la place que tient la société-produit. Donc la réponse honnête n’est pas que le cliché soit faux. C’est que Dusk a choisi un marché plus étroit, plus difficile, que la DeFi générique, et les marchés plus étroits mettent plus de temps à apporter la preuve, même lorsque la thèse est solide.
Je pense que la différenciation est réelle sur le papier. Le fait qu’elle se traduise dans l’usage plutôt que dans la documentation reste une question ouverte, et toute personne optimiste à propos de DuskEVM devrait combler cet écart plutôt que chercher à l’écarter.
@Dusk_Foundation #dusk $DUSK $BTW $PORTAL
Il existe une manière paresseuse de lire n’importe quelle nouvelle chaîne compatible EVM : une autre fourche qui poursuit les mêmes guerres de la « liquidité minée », une autre chaîne qui promet des ponts et des incitations jusqu’à ce que les incitations s’épuisent. Je me surprends moi-même à adopter par défaut cette lecture, et Dusk Network est un test utile pour vérifier si c’est équitable.
En surface, Dusk correspond au schéma. DuskEVM exécute du Solidity standard, prend en charge des outils familiers et veut que les développeurs s’y présentent de la manière dont ils le font pour n’importe quelle chaîne EVM. Mais l’objectif affiché est différent d’une capture de liquidité. Le facteur différenciant, c’est Hedger, un moteur de confidentialité combinant le chiffrement homomorphe et des preuves à divulgation nulle de sorte que les contrats puissent gérer des soldes confidentiels tout en restant vérifiables, et qui vise clairement les institutions régulées plutôt que les chasseurs de rendement qui sautent entre des pools.
C’est là que le cliché devient mal à l’aise au lieu de se dissoudre proprement. La valeur totale immobilisée sur Dusk s’élève actuellement à moins d’un million de dollars, très loin derrière des pairs axés sur la confidentialité comme Secret Network, qui en détient plus de 3,5 millions, et Pieswap est essentiellement la seule bourse décentralisée fonctionnelle dans l’écosystème à l’heure actuelle. Un fonds de développement de 15 millions de DUSK existe pour financer les bâtisseurs, mais les outils et le soutien aux subventions n’ont pas suffi à déclencher l’arrivée d’une vague d’équipes. La communauté de Dusk se situe autour de 77 000 abonnés avec une participation régulière, mais les discussions penchent encore vers le mouvement des prix plutôt que vers ce qui a réellement été livré cette semaine, ce qui constitue en soi un signal discret sur la place que tient la société-produit. Donc la réponse honnête n’est pas que le cliché soit faux. C’est que Dusk a choisi un marché plus étroit, plus difficile, que la DeFi générique, et les marchés plus étroits mettent plus de temps à apporter la preuve, même lorsque la thèse est solide.
Je pense que la différenciation est réelle sur le papier. Le fait qu’elle se traduise dans l’usage plutôt que dans la documentation reste une question ouverte, et toute personne optimiste à propos de DuskEVM devrait combler cet écart plutôt que chercher à l’écarter.
@Dusk #dusk $DUSK $BTW $PORTAL
En surface, Dusk correspond au schéma. DuskEVM exécute du Solidity standard, prend en charge des outils familiers et veut que les développeurs s’y présentent de la manière dont ils le font pour n’importe quelle chaîne EVM. Mais l’objectif affiché est différent d’une capture de liquidité. Le facteur différenciant, c’est Hedger, un moteur de confidentialité combinant le chiffrement homomorphe et des preuves à divulgation nulle de sorte que les contrats puissent gérer des soldes confidentiels tout en restant vérifiables, et qui vise clairement les institutions régulées plutôt que les chasseurs de rendement qui sautent entre des pools.
C’est là que le cliché devient mal à l’aise au lieu de se dissoudre proprement. La valeur totale immobilisée sur Dusk s’élève actuellement à moins d’un million de dollars, très loin derrière des pairs axés sur la confidentialité comme Secret Network, qui en détient plus de 3,5 millions, et Pieswap est essentiellement la seule bourse décentralisée fonctionnelle dans l’écosystème à l’heure actuelle. Un fonds de développement de 15 millions de DUSK existe pour financer les bâtisseurs, mais les outils et le soutien aux subventions n’ont pas suffi à déclencher l’arrivée d’une vague d’équipes. La communauté de Dusk se situe autour de 77 000 abonnés avec une participation régulière, mais les discussions penchent encore vers le mouvement des prix plutôt que vers ce qui a réellement été livré cette semaine, ce qui constitue en soi un signal discret sur la place que tient la société-produit. Donc la réponse honnête n’est pas que le cliché soit faux. C’est que Dusk a choisi un marché plus étroit, plus difficile, que la DeFi générique, et les marchés plus étroits mettent plus de temps à apporter la preuve, même lorsque la thèse est solide.
Je pense que la différenciation est réelle sur le papier. Le fait qu’elle se traduise dans l’usage plutôt que dans la documentation reste une question ouverte, et toute personne optimiste à propos de DuskEVM devrait combler cet écart plutôt que chercher à l’écarter.
@Dusk #dusk $DUSK $BTW $PORTAL
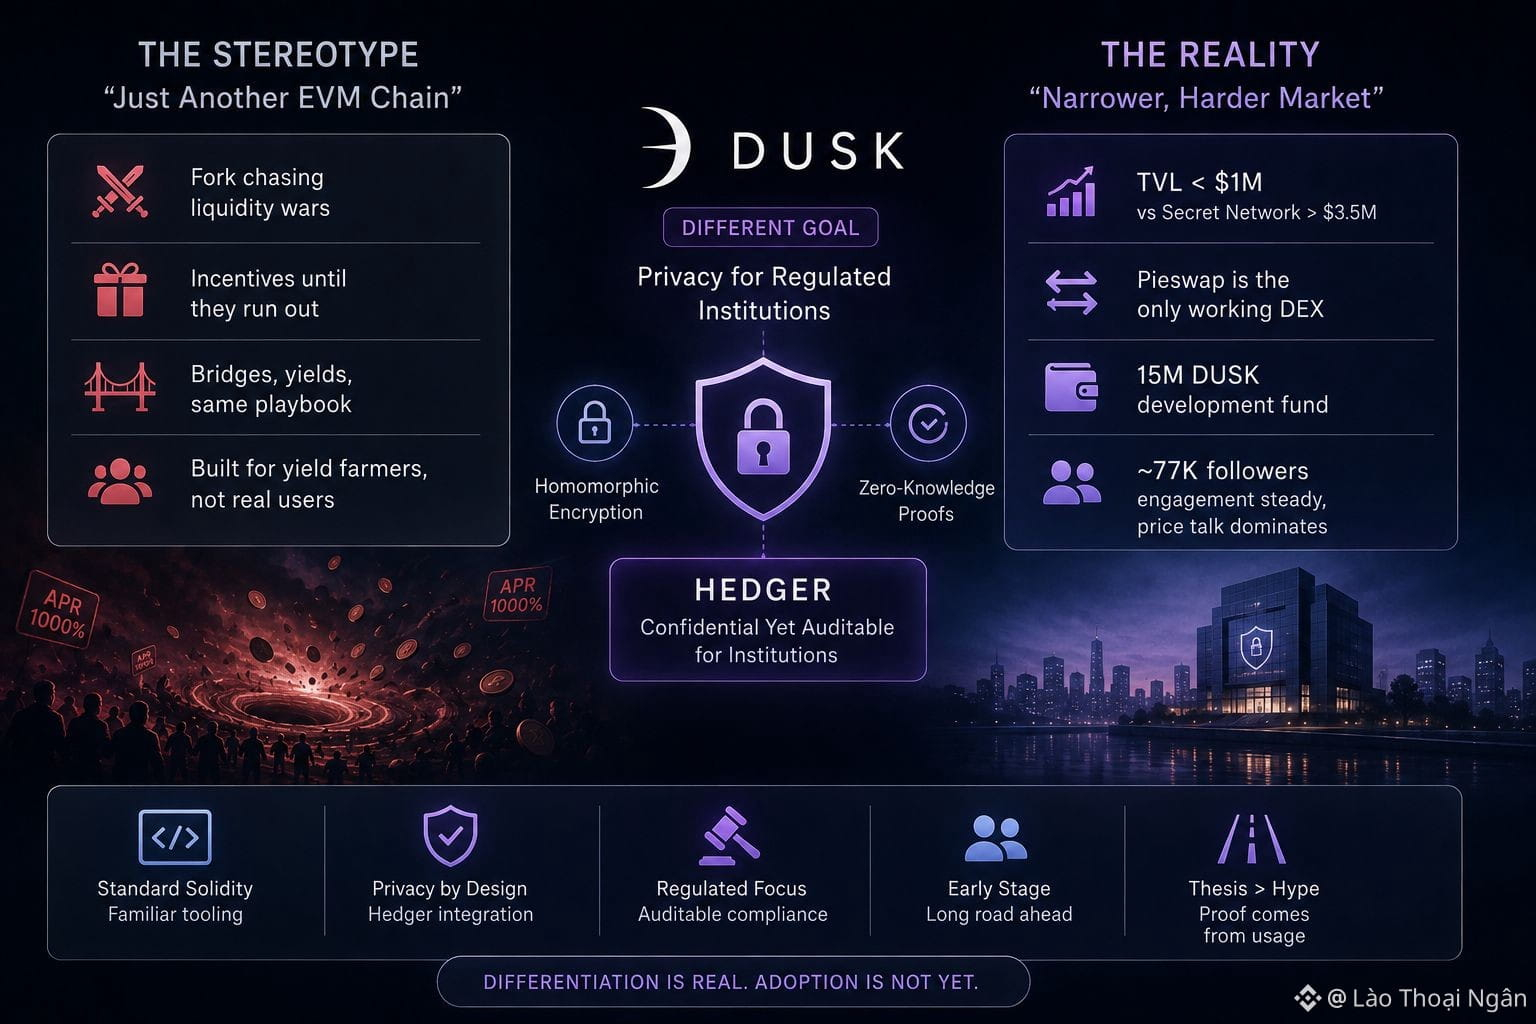
66
J’ai commencé à utiliser Binance P2P comme moyen d’envoyer de l’argent à ma famille à l’étranger, car convertir des cryptomonnaies en devise locale via un commerçant vérifié s’est avéré plus rapide que la plupart des services de transfert que j’avais testés auparavant. Binance P2P protège ce type de transaction grâce à la vérification KYC sur chaque compte, à un service d’« escrow » qui conserve l’actif en cryptomonnaie du vendeur jusqu’à ce que la commande soit confirmée, et à un système de chat qui enregistre l’intégralité de la conversation au cas où un contrôle serait nécessaire plus tard. En cas de problème, chacune des parties peut faire appel d’une contestation directement auprès du support Binance.
Comme je négocie assez souvent la même route, la vérification du partenaire est devenue naturelle pour moi très rapidement. Je regarde le nombre de commandes finalisées qu’a un commerçant, son taux d’achèvement, et si des avis récents mentionnent des paiements fluides et à l’heure. Je lis aussi l’historique des discussions des commandes passées lorsqu’un commerçant le montre, en faisant attention à la façon dont il communique, car un commerçant qui évite de répondre directement ou qui passe trop vite au-delà de mes questions n’est pas quelqu’un avec qui je veux commercer, même si son taux a l’air très intéressant.
Un commerçant que j’ai failli utiliser avait un taux d’achèvement correct, mais un schéma ressortait des retours récents : confirmations retardées et excuses vagues. Cela m’a suffi pour choisir quelqu’un d’autre. Désormais, je conserve une courte trace de chaque commerçant avec qui j’ai traité avec succès, ainsi que des captures d’écran des commandes finalisées, en partie pour me référer à moi-même et en partie parce que cela a rendu la conversation avec le support plus rapide lors de l’unique fois où j’avais besoin d’aide pour tracer un transfert retardé sur Binance P2P.
J’ai aussi appris à comparer les taux auprès de quelques commerçants vérifiés plutôt que de sauter sur le tout premier que je vois, car un processus légèrement plus lent finit presque toujours par payer en termes de tranquillité d’esprit. Ma famille sait désormais que lorsque les fonds arrivent, ils passent par un système que je fais réellement confiance, et pas seulement par l’option la plus rapide que j’avais trouvée ce jour-là.
@Binance_Vietnam #BinanceP2PAnToan $BTW $PORTAL $HEMI
J’ai commencé à utiliser Binance P2P comme moyen d’envoyer de l’argent à ma famille à l’étranger, car convertir des cryptomonnaies en devise locale via un commerçant vérifié s’est avéré plus rapide que la plupart des services de transfert que j’avais testés auparavant. Binance P2P protège ce type de transaction grâce à la vérification KYC sur chaque compte, à un service d’« escrow » qui conserve l’actif en cryptomonnaie du vendeur jusqu’à ce que la commande soit confirmée, et à un système de chat qui enregistre l’intégralité de la conversation au cas où un contrôle serait nécessaire plus tard. En cas de problème, chacune des parties peut faire appel d’une contestation directement auprès du support Binance.
Comme je négocie assez souvent la même route, la vérification du partenaire est devenue naturelle pour moi très rapidement. Je regarde le nombre de commandes finalisées qu’a un commerçant, son taux d’achèvement, et si des avis récents mentionnent des paiements fluides et à l’heure. Je lis aussi l’historique des discussions des commandes passées lorsqu’un commerçant le montre, en faisant attention à la façon dont il communique, car un commerçant qui évite de répondre directement ou qui passe trop vite au-delà de mes questions n’est pas quelqu’un avec qui je veux commercer, même si son taux a l’air très intéressant.
Un commerçant que j’ai failli utiliser avait un taux d’achèvement correct, mais un schéma ressortait des retours récents : confirmations retardées et excuses vagues. Cela m’a suffi pour choisir quelqu’un d’autre. Désormais, je conserve une courte trace de chaque commerçant avec qui j’ai traité avec succès, ainsi que des captures d’écran des commandes finalisées, en partie pour me référer à moi-même et en partie parce que cela a rendu la conversation avec le support plus rapide lors de l’unique fois où j’avais besoin d’aide pour tracer un transfert retardé sur Binance P2P.
J’ai aussi appris à comparer les taux auprès de quelques commerçants vérifiés plutôt que de sauter sur le tout premier que je vois, car un processus légèrement plus lent finit presque toujours par payer en termes de tranquillité d’esprit. Ma famille sait désormais que lorsque les fonds arrivent, ils passent par un système que je fais réellement confiance, et pas seulement par l’option la plus rapide que j’avais trouvée ce jour-là.
@Binance Vietnam #BinanceP2PAnToan $BTW $PORTAL $HEMI
Comme je négocie assez souvent la même route, la vérification du partenaire est devenue naturelle pour moi très rapidement. Je regarde le nombre de commandes finalisées qu’a un commerçant, son taux d’achèvement, et si des avis récents mentionnent des paiements fluides et à l’heure. Je lis aussi l’historique des discussions des commandes passées lorsqu’un commerçant le montre, en faisant attention à la façon dont il communique, car un commerçant qui évite de répondre directement ou qui passe trop vite au-delà de mes questions n’est pas quelqu’un avec qui je veux commercer, même si son taux a l’air très intéressant.
Un commerçant que j’ai failli utiliser avait un taux d’achèvement correct, mais un schéma ressortait des retours récents : confirmations retardées et excuses vagues. Cela m’a suffi pour choisir quelqu’un d’autre. Désormais, je conserve une courte trace de chaque commerçant avec qui j’ai traité avec succès, ainsi que des captures d’écran des commandes finalisées, en partie pour me référer à moi-même et en partie parce que cela a rendu la conversation avec le support plus rapide lors de l’unique fois où j’avais besoin d’aide pour tracer un transfert retardé sur Binance P2P.
J’ai aussi appris à comparer les taux auprès de quelques commerçants vérifiés plutôt que de sauter sur le tout premier que je vois, car un processus légèrement plus lent finit presque toujours par payer en termes de tranquillité d’esprit. Ma famille sait désormais que lorsque les fonds arrivent, ils passent par un système que je fais réellement confiance, et pas seulement par l’option la plus rapide que j’avais trouvée ce jour-là.
@Binance Vietnam #BinanceP2PAnToan $BTW $PORTAL $HEMI
180
Dites « couche 2 compatible EVM » à la plupart des traders crypto et à DuskEVM, le nouvel environnement d’exécution de Dusk Network, et vous risquez de le voir classé parmi des dizaines d’autres, conçus principalement pour réduire les frais de gaz sur les échanges et les frappes de NFT, largement interchangeables aux yeux de quiconque en a déjà utilisé trois ou quatre le même après-midi. Je comprends l’instinct qui consiste à le ranger dans ce dossier mental dès que les gens entendent qu’il fonctionne sur l’OP Stack et qu’il parle du Solidity standard.
Je ne pense pas que ce classement tienne quand on examine à quoi DuskEVM aboutit réellement. Il s’appuie sur DuskDS, la couche de base de Dusk Network, qui finalise les blocs via Succinct Attestation : une conception de preuve de mise en jeu (proof of stake) basée sur un comité, conçue pour un règlement déterministe plutôt que pour la finalité probabiliste que la plupart des rollups généralistes héritent d’Ethereum. Au-dessus, on trouve Hedger, qui combine un chiffrement homomorphe avec des preuves à divulgation nulle (zero-knowledge proofs) pour permettre à des applications DuskEVM d’effectuer des transactions confidentielles sans jamais quitter l’environnement EVM. Cet ensemble — des outils familiers, une finalité déterministe et une confidentialité optionnelle — n’est pas quelque chose que le L2 “classique” orienté passage à l’échelle a été conçu pour offrir. Même la structure de frais reflète cela : les utilisateurs paient le gaz en DUSK pour l’exécution, ainsi qu’une redevance distincte pour la disponibilité des données, afin de publier les lots sur DuskDS. Cette conception n’a de sens que si la couche de règlement située en dessous fait un travail distinct, plutôt que de se contenter de relayer des appels pour économiser du gaz.
Rien de tout cela ne garantit l’adoption. Une chaîne peut être architecturale-ment différente et pourtant ne pas réussir à attirer des développeurs, et DuskEVM est encore suffisamment tôt pour que sa couche applicative réelle soit mince par rapport à des rollups établis, avec une valeur totale verrouillée et des adresses actives quotidiennes qui perdraient nettement dans une comparaison côte à côte aujourd’hui. Mais le stéréotype selon lequel toutes les chaînes compatibles EVM sont interchangeables confond l’équipement (la couche d’outillage) et la couche de règlement, et, chez Dusk Network, ils font des tâches vraiment différentes.
@Dusk_Foundation #dusk $DUSK $VELVET $BTW
Dites « couche 2 compatible EVM » à la plupart des traders crypto et à DuskEVM, le nouvel environnement d’exécution de Dusk Network, et vous risquez de le voir classé parmi des dizaines d’autres, conçus principalement pour réduire les frais de gaz sur les échanges et les frappes de NFT, largement interchangeables aux yeux de quiconque en a déjà utilisé trois ou quatre le même après-midi. Je comprends l’instinct qui consiste à le ranger dans ce dossier mental dès que les gens entendent qu’il fonctionne sur l’OP Stack et qu’il parle du Solidity standard.
Je ne pense pas que ce classement tienne quand on examine à quoi DuskEVM aboutit réellement. Il s’appuie sur DuskDS, la couche de base de Dusk Network, qui finalise les blocs via Succinct Attestation : une conception de preuve de mise en jeu (proof of stake) basée sur un comité, conçue pour un règlement déterministe plutôt que pour la finalité probabiliste que la plupart des rollups généralistes héritent d’Ethereum. Au-dessus, on trouve Hedger, qui combine un chiffrement homomorphe avec des preuves à divulgation nulle (zero-knowledge proofs) pour permettre à des applications DuskEVM d’effectuer des transactions confidentielles sans jamais quitter l’environnement EVM. Cet ensemble — des outils familiers, une finalité déterministe et une confidentialité optionnelle — n’est pas quelque chose que le L2 “classique” orienté passage à l’échelle a été conçu pour offrir. Même la structure de frais reflète cela : les utilisateurs paient le gaz en DUSK pour l’exécution, ainsi qu’une redevance distincte pour la disponibilité des données, afin de publier les lots sur DuskDS. Cette conception n’a de sens que si la couche de règlement située en dessous fait un travail distinct, plutôt que de se contenter de relayer des appels pour économiser du gaz.
Rien de tout cela ne garantit l’adoption. Une chaîne peut être architecturale-ment différente et pourtant ne pas réussir à attirer des développeurs, et DuskEVM est encore suffisamment tôt pour que sa couche applicative réelle soit mince par rapport à des rollups établis, avec une valeur totale verrouillée et des adresses actives quotidiennes qui perdraient nettement dans une comparaison côte à côte aujourd’hui. Mais le stéréotype selon lequel toutes les chaînes compatibles EVM sont interchangeables confond l’équipement (la couche d’outillage) et la couche de règlement, et, chez Dusk Network, ils font des tâches vraiment différentes.
@Dusk #dusk $DUSK $VELVET $BTW
Je ne pense pas que ce classement tienne quand on examine à quoi DuskEVM aboutit réellement. Il s’appuie sur DuskDS, la couche de base de Dusk Network, qui finalise les blocs via Succinct Attestation : une conception de preuve de mise en jeu (proof of stake) basée sur un comité, conçue pour un règlement déterministe plutôt que pour la finalité probabiliste que la plupart des rollups généralistes héritent d’Ethereum. Au-dessus, on trouve Hedger, qui combine un chiffrement homomorphe avec des preuves à divulgation nulle (zero-knowledge proofs) pour permettre à des applications DuskEVM d’effectuer des transactions confidentielles sans jamais quitter l’environnement EVM. Cet ensemble — des outils familiers, une finalité déterministe et une confidentialité optionnelle — n’est pas quelque chose que le L2 “classique” orienté passage à l’échelle a été conçu pour offrir. Même la structure de frais reflète cela : les utilisateurs paient le gaz en DUSK pour l’exécution, ainsi qu’une redevance distincte pour la disponibilité des données, afin de publier les lots sur DuskDS. Cette conception n’a de sens que si la couche de règlement située en dessous fait un travail distinct, plutôt que de se contenter de relayer des appels pour économiser du gaz.
Rien de tout cela ne garantit l’adoption. Une chaîne peut être architecturale-ment différente et pourtant ne pas réussir à attirer des développeurs, et DuskEVM est encore suffisamment tôt pour que sa couche applicative réelle soit mince par rapport à des rollups établis, avec une valeur totale verrouillée et des adresses actives quotidiennes qui perdraient nettement dans une comparaison côte à côte aujourd’hui. Mais le stéréotype selon lequel toutes les chaînes compatibles EVM sont interchangeables confond l’équipement (la couche d’outillage) et la couche de règlement, et, chez Dusk Network, ils font des tâches vraiment différentes.
@Dusk #dusk $DUSK $VELVET $BTW
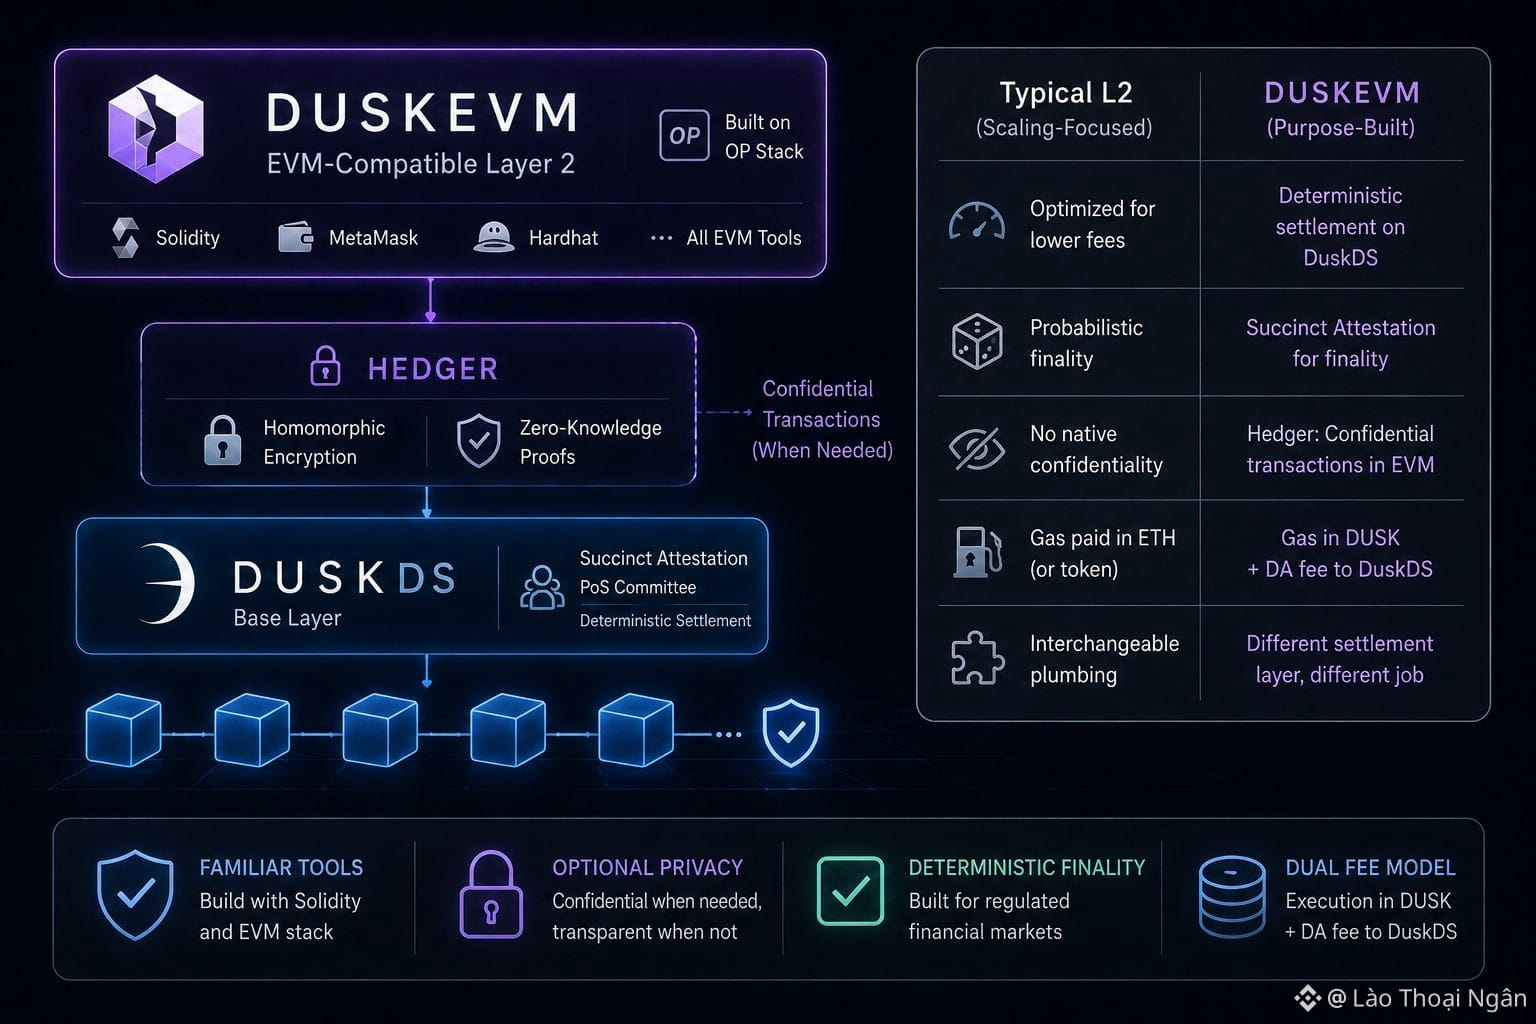
51
Dites « taux fixe » à quelqu’un ayant un profil traditionnel en finance et son cerveau le classe automatiquement dans une catégorie sûre, ennuyeuse, prévisible, la même que celle d’un bon du Trésor ou d’une obligation d’entreprise. J’ai vu des personnes appliquer cette hypothèse directement à TermMax sans vérifier si elle tient.
Un investisseur obligataire qui achète une note d’un an s’attend à récupérer des dollars, pas des parts de l’inventaire de l’émetteur. TermMax ne fonctionne pas ainsi si un emprunteur fait défaut. Si un prêt n’est pas remboursé à l’échéance et que la fenêtre de liquidation de deux heures ne parvient pas à clôturer la position parce que le marché est peu liquide ou volatil, le mécanisme de livraison physique du protocole s’enclenche. Au lieu de recevoir le jeton de dette que vous aviez initialement prêté, vous recevez directement la garantie de l’emprunteur, quelle qu’elle soit. Si vous avez prêté des USDC sur un marché adossé à un RWA moins liquide ou à un LST volatil, la livraison physique peut vous remettre un actif que vous n’aviez jamais choisi de détenir, à une valeur qui peut être inférieure à ce qui vous est dû, et gérer cette exposition non désirée ensuite devient votre travail, pas celui du protocole.
Ce n’est pas un défaut exclusif à TermMax. C’est plutôt une façon dont la plupart des prêts DeFi surcollatéralisés règlent le risque, et TermMax est plus transparent sur le mécanisme que bon nombre de concurrents qui l’enterrent dans une mécanique de liquidation. Mais le stéréotype selon lequel un taux fixe équivaut à une certitude de niveau TradFi s’effondre précisément ici. Une obligation comporte une créance juridique qui la sous-tend. Une position TermMax repose sur un smart contract et un pool de collatéral isolé par marché, ce qui limite la contagion mais n’élimine pas l’exposition au défaut.
Je préfère que TermMax mette en avant cette différence plutôt que de laisser de nouveaux utilisateurs supposer le contraire. Un taux fixe résout le risque de taux d’intérêt. Il ne résout pas le risque de crédit, et vouloir faire passer ces deux notions pour le même problème expose les gens à une mauvaise surprise dès le premier marché liquidé vers une livraison physique au lieu de cash.
@termmax #TermMax $VELVET $BTW $ACE
Dites « taux fixe » à quelqu’un ayant un profil traditionnel en finance et son cerveau le classe automatiquement dans une catégorie sûre, ennuyeuse, prévisible, la même que celle d’un bon du Trésor ou d’une obligation d’entreprise. J’ai vu des personnes appliquer cette hypothèse directement à TermMax sans vérifier si elle tient.
Un investisseur obligataire qui achète une note d’un an s’attend à récupérer des dollars, pas des parts de l’inventaire de l’émetteur. TermMax ne fonctionne pas ainsi si un emprunteur fait défaut. Si un prêt n’est pas remboursé à l’échéance et que la fenêtre de liquidation de deux heures ne parvient pas à clôturer la position parce que le marché est peu liquide ou volatil, le mécanisme de livraison physique du protocole s’enclenche. Au lieu de recevoir le jeton de dette que vous aviez initialement prêté, vous recevez directement la garantie de l’emprunteur, quelle qu’elle soit. Si vous avez prêté des USDC sur un marché adossé à un RWA moins liquide ou à un LST volatil, la livraison physique peut vous remettre un actif que vous n’aviez jamais choisi de détenir, à une valeur qui peut être inférieure à ce qui vous est dû, et gérer cette exposition non désirée ensuite devient votre travail, pas celui du protocole.
Ce n’est pas un défaut exclusif à TermMax. C’est plutôt une façon dont la plupart des prêts DeFi surcollatéralisés règlent le risque, et TermMax est plus transparent sur le mécanisme que bon nombre de concurrents qui l’enterrent dans une mécanique de liquidation. Mais le stéréotype selon lequel un taux fixe équivaut à une certitude de niveau TradFi s’effondre précisément ici. Une obligation comporte une créance juridique qui la sous-tend. Une position TermMax repose sur un smart contract et un pool de collatéral isolé par marché, ce qui limite la contagion mais n’élimine pas l’exposition au défaut.
Je préfère que TermMax mette en avant cette différence plutôt que de laisser de nouveaux utilisateurs supposer le contraire. Un taux fixe résout le risque de taux d’intérêt. Il ne résout pas le risque de crédit, et vouloir faire passer ces deux notions pour le même problème expose les gens à une mauvaise surprise dès le premier marché liquidé vers une livraison physique au lieu de cash.
@TermMax #TermMax $VELVET $BTW $ACE
Un investisseur obligataire qui achète une note d’un an s’attend à récupérer des dollars, pas des parts de l’inventaire de l’émetteur. TermMax ne fonctionne pas ainsi si un emprunteur fait défaut. Si un prêt n’est pas remboursé à l’échéance et que la fenêtre de liquidation de deux heures ne parvient pas à clôturer la position parce que le marché est peu liquide ou volatil, le mécanisme de livraison physique du protocole s’enclenche. Au lieu de recevoir le jeton de dette que vous aviez initialement prêté, vous recevez directement la garantie de l’emprunteur, quelle qu’elle soit. Si vous avez prêté des USDC sur un marché adossé à un RWA moins liquide ou à un LST volatil, la livraison physique peut vous remettre un actif que vous n’aviez jamais choisi de détenir, à une valeur qui peut être inférieure à ce qui vous est dû, et gérer cette exposition non désirée ensuite devient votre travail, pas celui du protocole.
Ce n’est pas un défaut exclusif à TermMax. C’est plutôt une façon dont la plupart des prêts DeFi surcollatéralisés règlent le risque, et TermMax est plus transparent sur le mécanisme que bon nombre de concurrents qui l’enterrent dans une mécanique de liquidation. Mais le stéréotype selon lequel un taux fixe équivaut à une certitude de niveau TradFi s’effondre précisément ici. Une obligation comporte une créance juridique qui la sous-tend. Une position TermMax repose sur un smart contract et un pool de collatéral isolé par marché, ce qui limite la contagion mais n’élimine pas l’exposition au défaut.
Je préfère que TermMax mette en avant cette différence plutôt que de laisser de nouveaux utilisateurs supposer le contraire. Un taux fixe résout le risque de taux d’intérêt. Il ne résout pas le risque de crédit, et vouloir faire passer ces deux notions pour le même problème expose les gens à une mauvaise surprise dès le premier marché liquidé vers une livraison physique au lieu de cash.
@TermMax #TermMax $VELVET $BTW $ACE
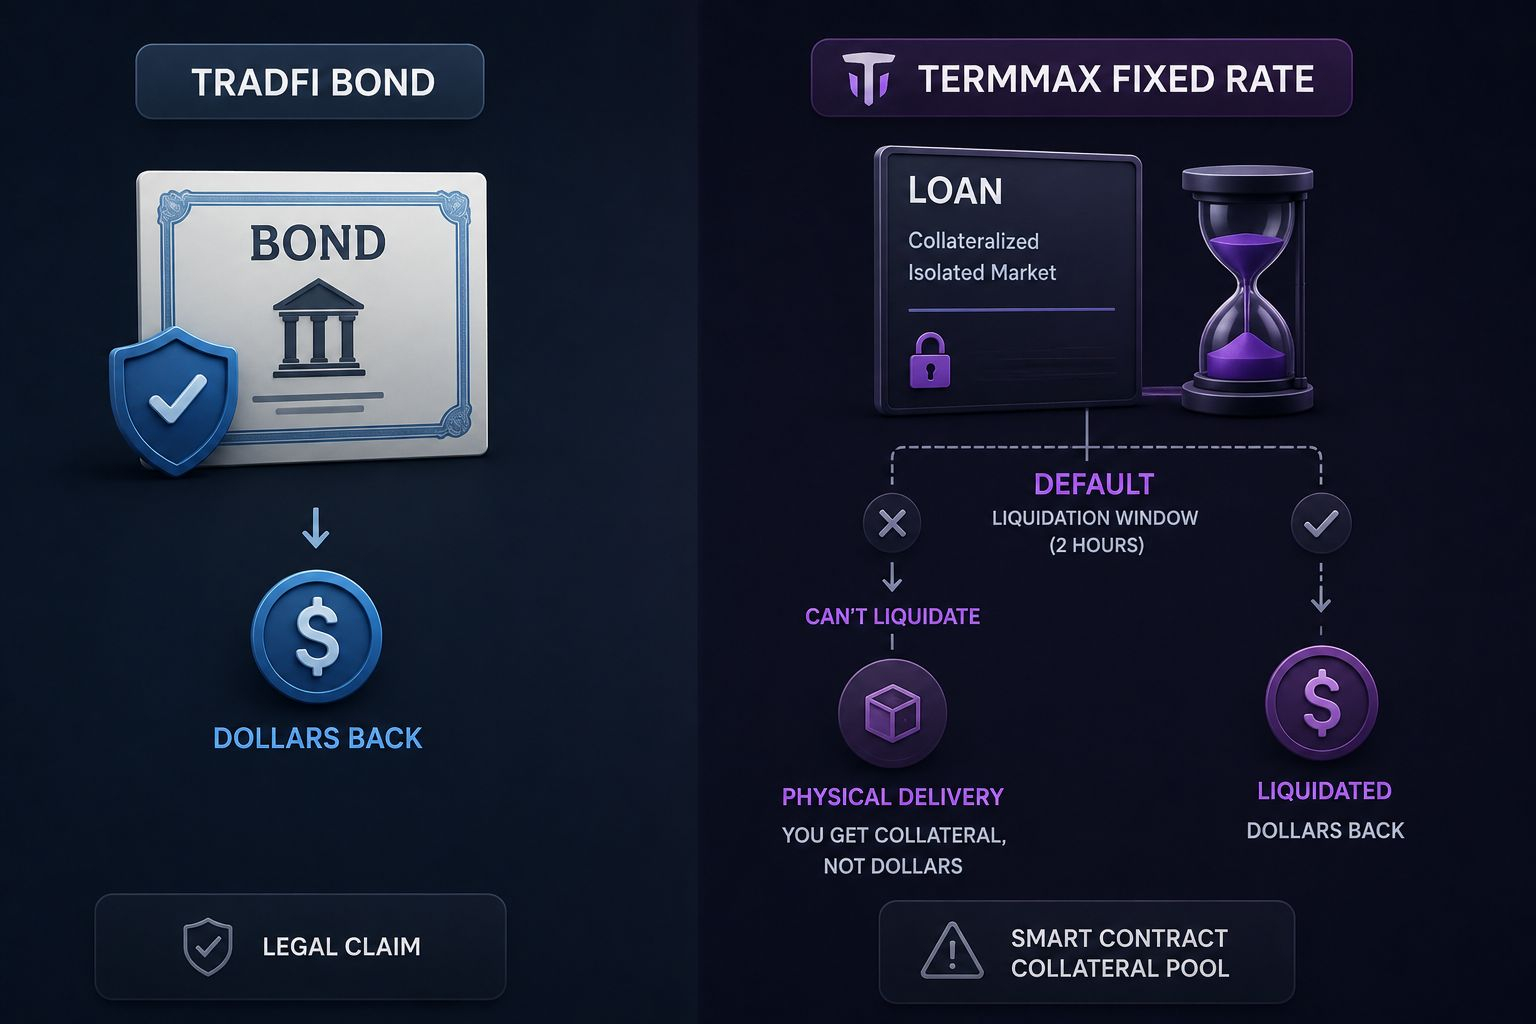
433
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
BinanceWithdrawalScamWarning
39,831 vues
641 mentions
Binance met en garde contre les arnaques aux retraits alors que les services reprennent : l’entreprise ne facturera jamais de frais, ne vendra pas de places dans la file d’attente et ne vous demandera pas de transférer vos fonds dans un « coffre »
Binance News
·14 mentions J’aime
·8k vues
USMidtermElections
602,855 vues
3,219 mentions
USOctoberNFP-AreRateCutsStillPossible
46,350 vues
528 mentions