

talha-110
522 Publications

talha-110
Signaler
Bloquer l’utilisateur
Trade régulièrement
2.4 an(s)
84 Suivis
91 Abonnés
288 J’aime
Publications
Tous
Citations
PINNED
·
--
Haussier
Partiellement vrai
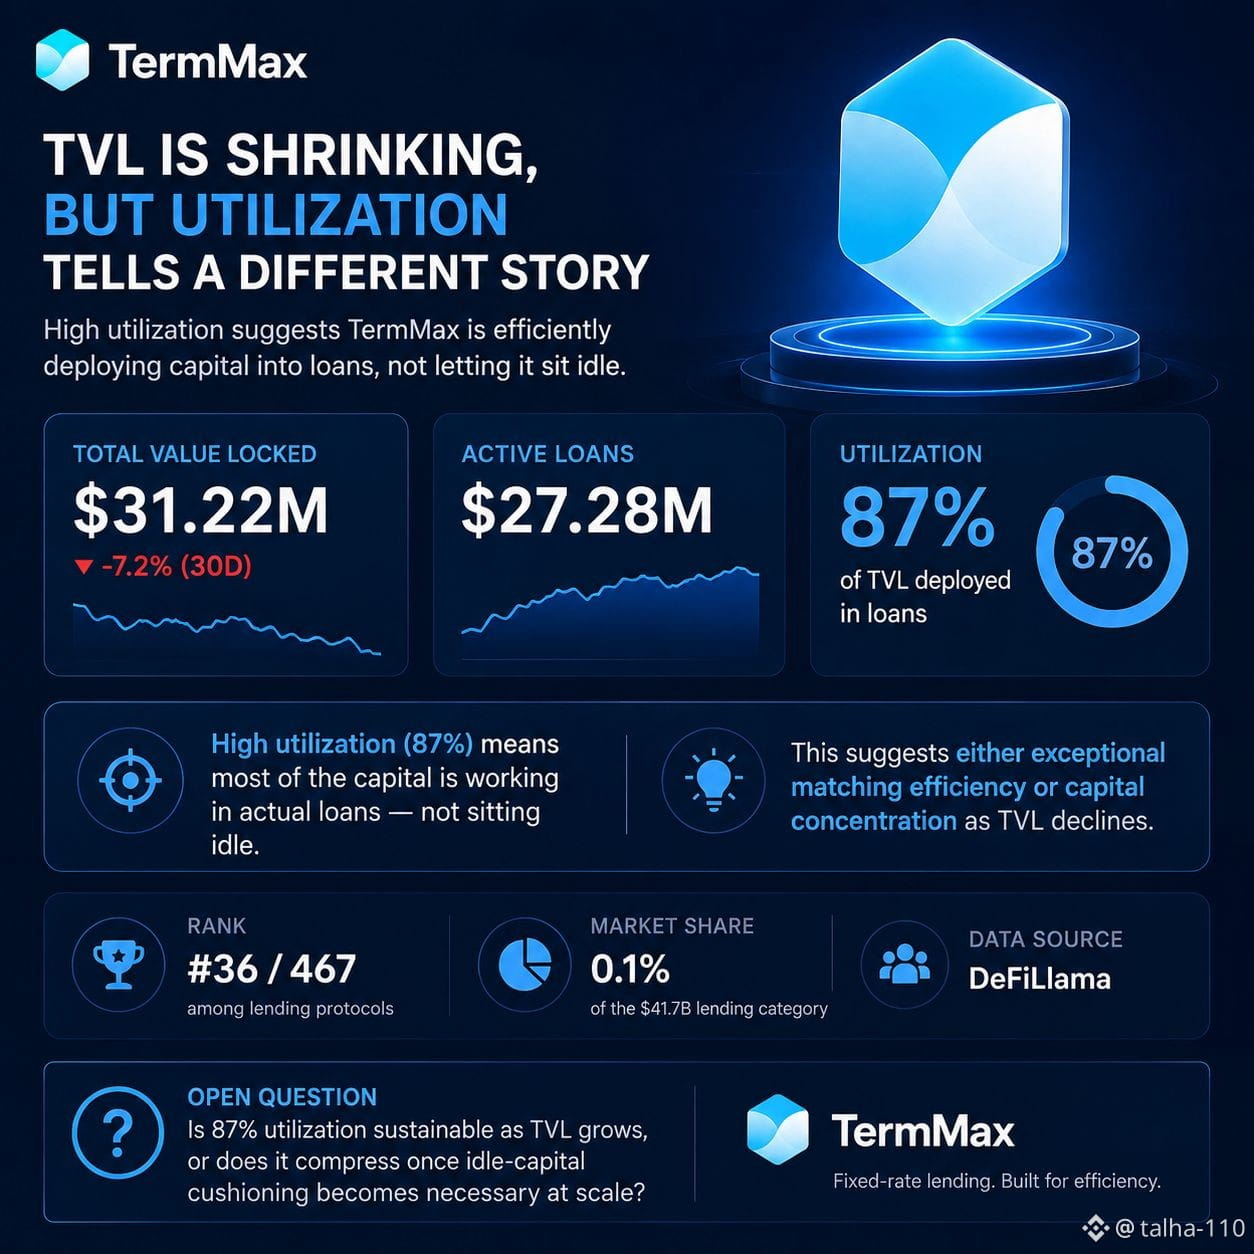
TermMax : la TVL se contracte, mais l’utilisation raconte une autre histoire
La TVL de TermMax s’élève actuellement à 31,22 M$ — en baisse de 7,2 % sur les 30 derniers jours. À elle seule, cette évolution donne l’impression d’un protocole qui perd de l’élan.
Mais si on la met en parallèle avec des prêts actifs de 27,28 M$, le tableau change. Cela représente environ 87 % du capital total verrouillé actuellement déployé dans des prêts réels — et non laissé inactif en attente d’un appariement.
C’est un taux d’utilisation exceptionnellement élevé pour un protocole de prêt à taux fixe. La plupart des plateformes de prêt conservent une part significative de capital inutilisé, car l’offre et la demande ne correspondent rarement parfaitement à un moment donné. Un ratio d’utilisation de 87 % suggère l’une de deux choses : soit le système de Range Order et la solution de curation de TermMax sont réellement efficaces pour mettre en relation les prêteurs et les emprunteurs, soit la baisse de la TVL elle-même concentre le capital restant sur des marchés déjà actifs — réduisant le dénominateur plus vite que le numérateur.
Le contexte compte aussi : TermMax se classe #36 parmi 467 protocoles de prêt suivis par DefiLlama, ne représentant que 0,1 % de la catégorie de prêts de 41,7 Md$. Taille absolue modeste, mais ce chiffre d’utilisation est un indicateur d’efficacité qui ne suit pas la TVL — c’est soit structurellement solide, soit ce ne l’est pas, indépendamment de la taille du protocole.
Question ouverte : l’utilisation de 87 % est-elle durable à mesure que la TVL augmente, ou se tasse-t-elle une fois que l’amortissement du capital inutilisé devient nécessaire à grande échelle ? #termmax @termmax
TermMax : la TVL se contracte, mais l’utilisation raconte une autre histoire
La TVL de TermMax s’élève actuellement à 31,22 M$ — en baisse de 7,2 % sur les 30 derniers jours. À elle seule, cette évolution donne l’impression d’un protocole qui perd de l’élan.
Mais si on la met en parallèle avec des prêts actifs de 27,28 M$, le tableau change. Cela représente environ 87 % du capital total verrouillé actuellement déployé dans des prêts réels — et non laissé inactif en attente d’un appariement.
C’est un taux d’utilisation exceptionnellement élevé pour un protocole de prêt à taux fixe. La plupart des plateformes de prêt conservent une part significative de capital inutilisé, car l’offre et la demande ne correspondent rarement parfaitement à un moment donné. Un ratio d’utilisation de 87 % suggère l’une de deux choses : soit le système de Range Order et la solution de curation de TermMax sont réellement efficaces pour mettre en relation les prêteurs et les emprunteurs, soit la baisse de la TVL elle-même concentre le capital restant sur des marchés déjà actifs — réduisant le dénominateur plus vite que le numérateur.
Le contexte compte aussi : TermMax se classe #36 parmi 467 protocoles de prêt suivis par DefiLlama, ne représentant que 0,1 % de la catégorie de prêts de 41,7 Md$. Taille absolue modeste, mais ce chiffre d’utilisation est un indicateur d’efficacité qui ne suit pas la TVL — c’est soit structurellement solide, soit ce ne l’est pas, indépendamment de la taille du protocole.
Question ouverte : l’utilisation de 87 % est-elle durable à mesure que la TVL augmente, ou se tasse-t-elle une fois que l’amortissement du capital inutilisé devient nécessaire à grande échelle ? #termmax @TermMax
39
3
32
234
·
--
Haussier
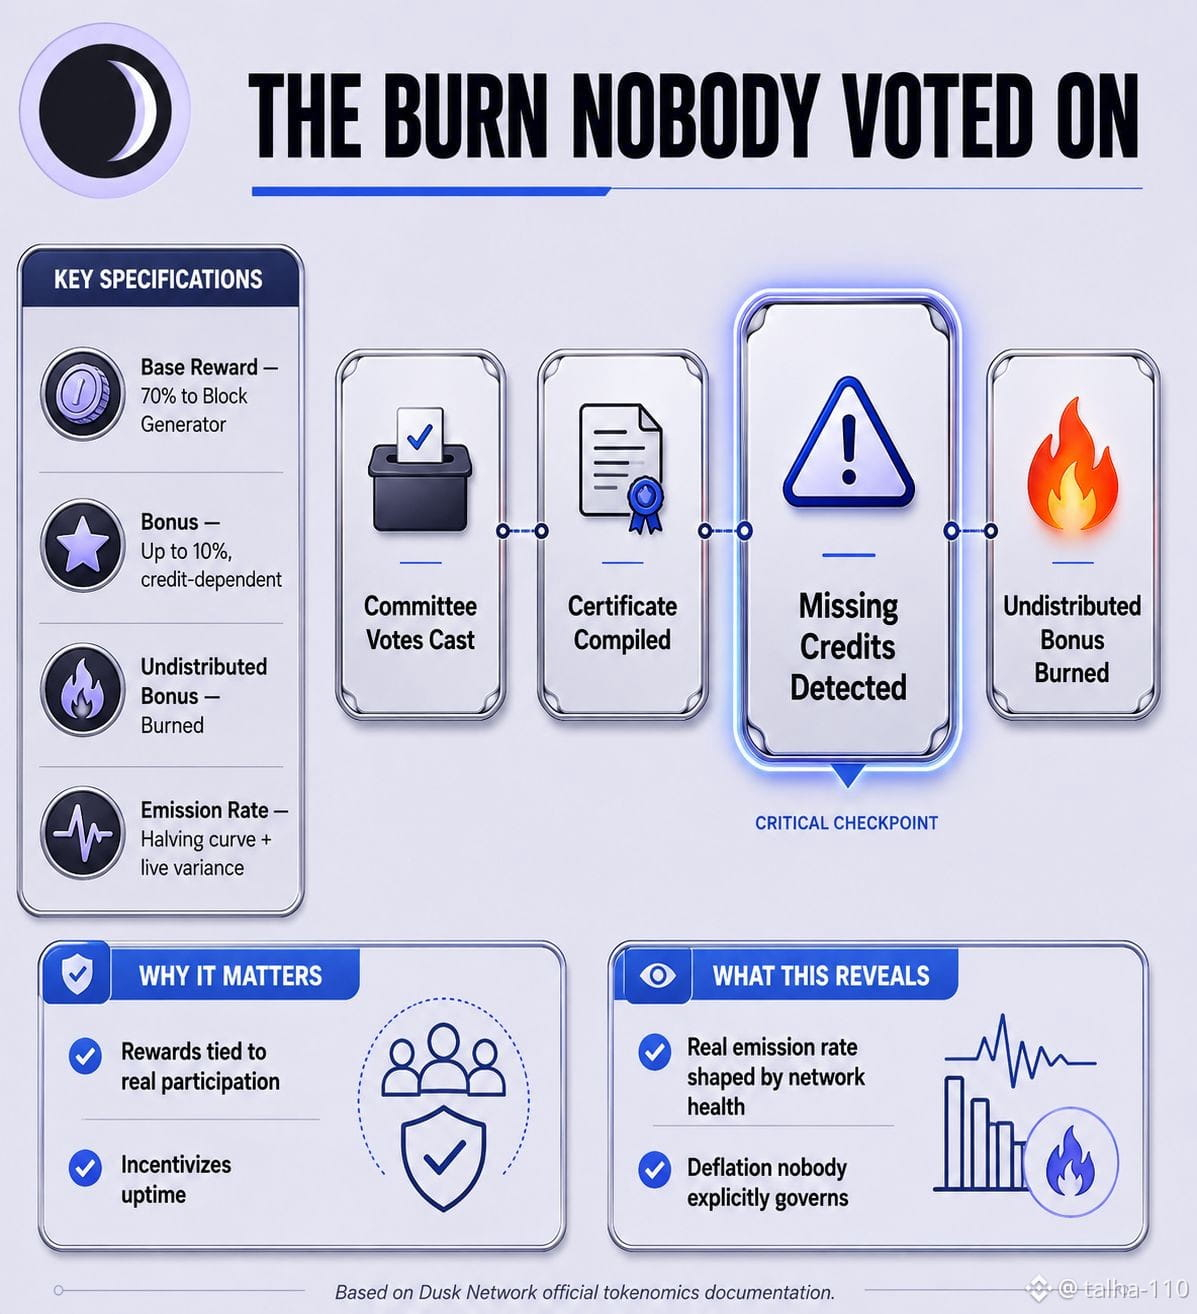
Chaque bloc sur Dusk, le Block Generator gagne une part garantie de 70 %, plus jusqu'à 10 % de bonus supplémentaire — mais ce bonus n'est pas fixe. Il évolue selon le nombre de crédits de comité (votes) effectivement inclus dans le certificat confirmant le bloc précédent. Si certains de ces votes manquent — par exemple, si des provisioners étaient hors ligne ou ont répondu trop lentement — la partie non distribuée de ce bonus ne se reporte sur personne. Elle est purement et simplement brûlée.
Ce que cela signifie discrètement, c’est que l’émission circulante réelle de Dusk n’est pas uniquement une fonction de la courbe de division par deux à laquelle tout le monde fait référence. Elle dépend aussi, bloc par bloc, du degré de participation complet du réseau à son propre consensus. Un réseau avec une forte disponibilité et des provisioners rapides et bien synchronisés brûle moins et verse davantage ; un réseau avec des comités lents ou partiellement hors ligne brûle silencieusement du DUSK qu’il n’a même jamais distribué. La courbe de division par deux vous indique le plafond. Le taux d’émission réel sous ce plafond est façonné en temps réel par la santé de la participation au consensus sur chaque bloc donné — un levier déflationniste sur lequel personne n’a voté, qui fonctionne tranquillement en arrière-plan de chaque bloc.
$DUSK #dusk @Dusk_Foundation
Chaque bloc sur Dusk, le Block Generator gagne une part garantie de 70 %, plus jusqu'à 10 % de bonus supplémentaire — mais ce bonus n'est pas fixe. Il évolue selon le nombre de crédits de comité (votes) effectivement inclus dans le certificat confirmant le bloc précédent. Si certains de ces votes manquent — par exemple, si des provisioners étaient hors ligne ou ont répondu trop lentement — la partie non distribuée de ce bonus ne se reporte sur personne. Elle est purement et simplement brûlée.
Ce que cela signifie discrètement, c’est que l’émission circulante réelle de Dusk n’est pas uniquement une fonction de la courbe de division par deux à laquelle tout le monde fait référence. Elle dépend aussi, bloc par bloc, du degré de participation complet du réseau à son propre consensus. Un réseau avec une forte disponibilité et des provisioners rapides et bien synchronisés brûle moins et verse davantage ; un réseau avec des comités lents ou partiellement hors ligne brûle silencieusement du DUSK qu’il n’a même jamais distribué. La courbe de division par deux vous indique le plafond. Le taux d’émission réel sous ce plafond est façonné en temps réel par la santé de la participation au consensus sur chaque bloc donné — un levier déflationniste sur lequel personne n’a voté, qui fonctionne tranquillement en arrière-plan de chaque bloc.
$DUSK #dusk @Dusk
1
432
·
--
Haussier
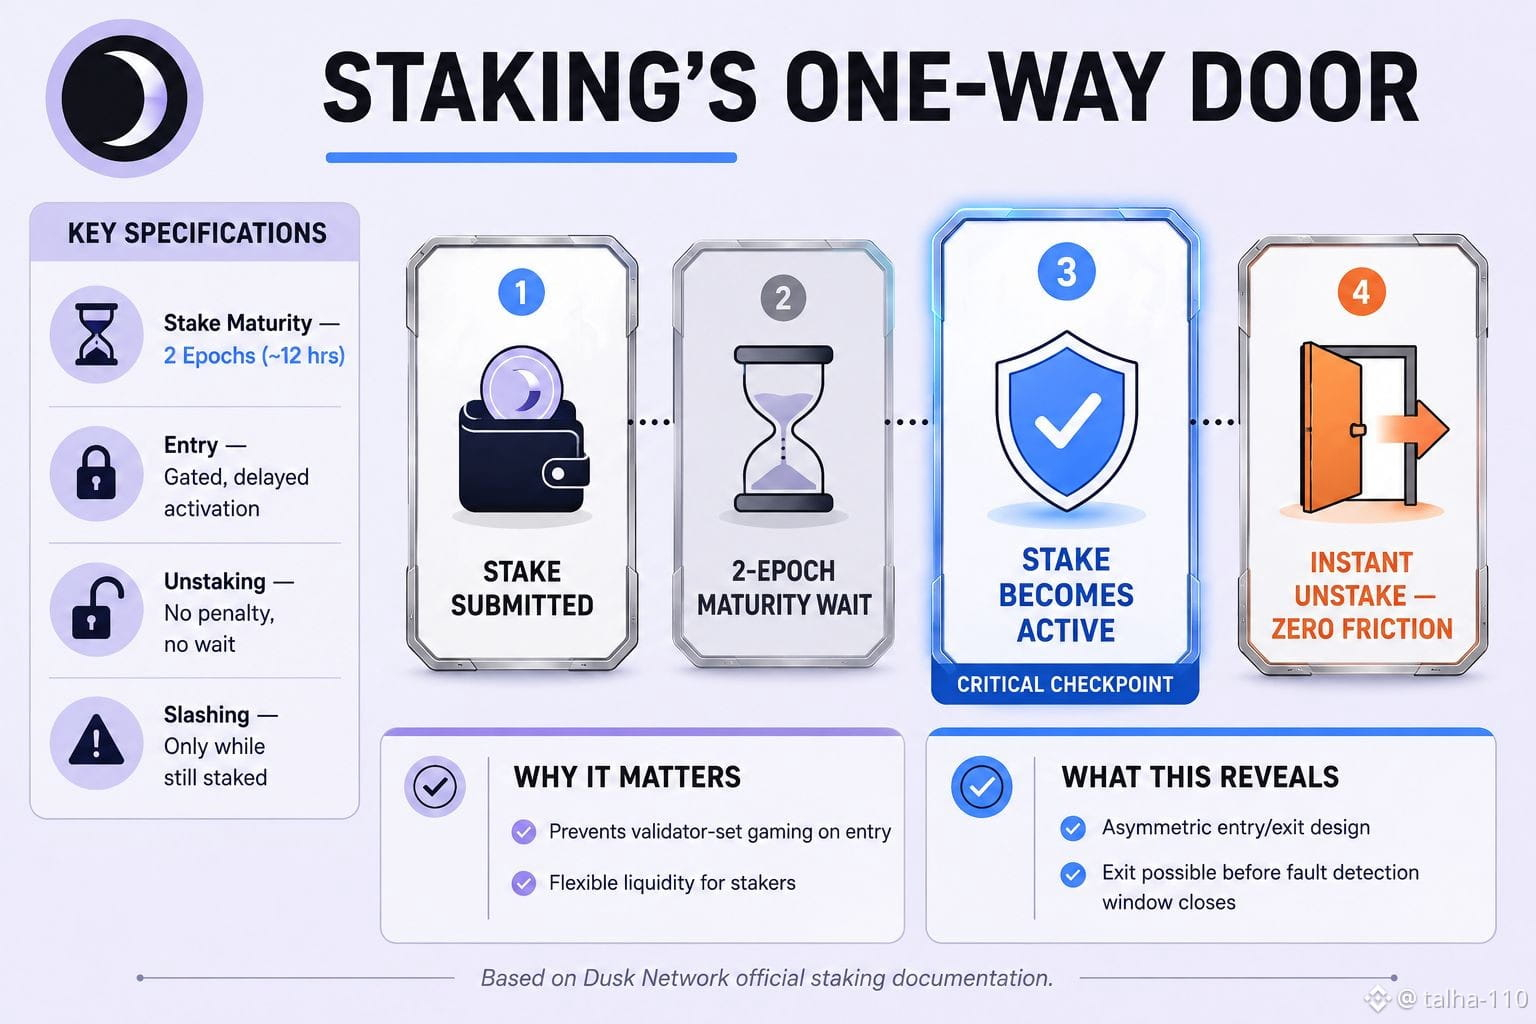
J’ai récemment creusé les mécanismes de staking de Dusk, et il y a quelque chose dans la conception entrée vs sortie qui ne cesse de me trotter dans la tête. Quand vous stakez du DUSK, vos fonds ne commencent pas à travailler immédiatement : ils restent dans une période d’acquisition de 2 epochs, soit environ 4320 blocs, proche de 12 heures, avant même que ce stake ne soit éligible pour voter ou produire des blocs et commencer à générer des gains. Ça se comprend : la plupart des réseaux PoS ont une version de ce principe, ce qui empêche de “jouer” l’ensemble des validateurs dès qu’on y fait son entrée.
Ce qui m’a surpris, c’est l’autre côté. Le désengagement sur Dusk n’a aucune de ces frictions. Pas de délai de refroidissement, pas de pénalité, rien. Les documentations officielles sont très claires : vous pouvez retirer l’intégralité de votre stake quand vous le souhaitez, instantanément. Comparez cela à des réseaux comme Ethereum ou des chaînes basées sur Cosmos, où le désabonnement peut prendre des jours ou des semaines, précisément pour laisser une fenêtre au “slashing” afin de détecter un mauvais comportement avant que quelqu’un puisse partir sans problème.
Au final, on se retrouve avec une configuration déséquilibrée : entrer demande de la patience, sortir ne demande rien. Et comme le slashing ne se déclenche que lorsqu’une faute est effectivement détectée on-chain pendant que vous êtes encore staké, cela ouvre un scénario qui mérite qu’on s’y attarde : un provisioner qui aurait discrètement construit un bon historique pourrait, en théorie, retirer l’intégralité de son stake instantanément juste avant de faire quelque chose de risqué, puis disparaître avant même que tout mécanisme de pénalité n’ait une chance de réagir.
Je ne dis pas que cela est exploité — je n’ai aucune preuve de ça. Mais quand la sortie est aussi grande ouverte, je me demande quel poids a réellement été donné à la décision de conception “sans friction à la sortie” lors de la planification tokenomics, plutôt que d’être simplement une fonction de commodité que personne n’aurait testée contre précisément cet angle.
$DUSK #dusk @Dusk_Foundation
J’ai récemment creusé les mécanismes de staking de Dusk, et il y a quelque chose dans la conception entrée vs sortie qui ne cesse de me trotter dans la tête. Quand vous stakez du DUSK, vos fonds ne commencent pas à travailler immédiatement : ils restent dans une période d’acquisition de 2 epochs, soit environ 4320 blocs, proche de 12 heures, avant même que ce stake ne soit éligible pour voter ou produire des blocs et commencer à générer des gains. Ça se comprend : la plupart des réseaux PoS ont une version de ce principe, ce qui empêche de “jouer” l’ensemble des validateurs dès qu’on y fait son entrée.
Ce qui m’a surpris, c’est l’autre côté. Le désengagement sur Dusk n’a aucune de ces frictions. Pas de délai de refroidissement, pas de pénalité, rien. Les documentations officielles sont très claires : vous pouvez retirer l’intégralité de votre stake quand vous le souhaitez, instantanément. Comparez cela à des réseaux comme Ethereum ou des chaînes basées sur Cosmos, où le désabonnement peut prendre des jours ou des semaines, précisément pour laisser une fenêtre au “slashing” afin de détecter un mauvais comportement avant que quelqu’un puisse partir sans problème.
Au final, on se retrouve avec une configuration déséquilibrée : entrer demande de la patience, sortir ne demande rien. Et comme le slashing ne se déclenche que lorsqu’une faute est effectivement détectée on-chain pendant que vous êtes encore staké, cela ouvre un scénario qui mérite qu’on s’y attarde : un provisioner qui aurait discrètement construit un bon historique pourrait, en théorie, retirer l’intégralité de son stake instantanément juste avant de faire quelque chose de risqué, puis disparaître avant même que tout mécanisme de pénalité n’ait une chance de réagir.
Je ne dis pas que cela est exploité — je n’ai aucune preuve de ça. Mais quand la sortie est aussi grande ouverte, je me demande quel poids a réellement été donné à la décision de conception “sans friction à la sortie” lors de la planification tokenomics, plutôt que d’être simplement une fonction de commodité que personne n’aurait testée contre précisément cet angle.
$DUSK #dusk @Dusk
1
1
51
·
--
Haussier
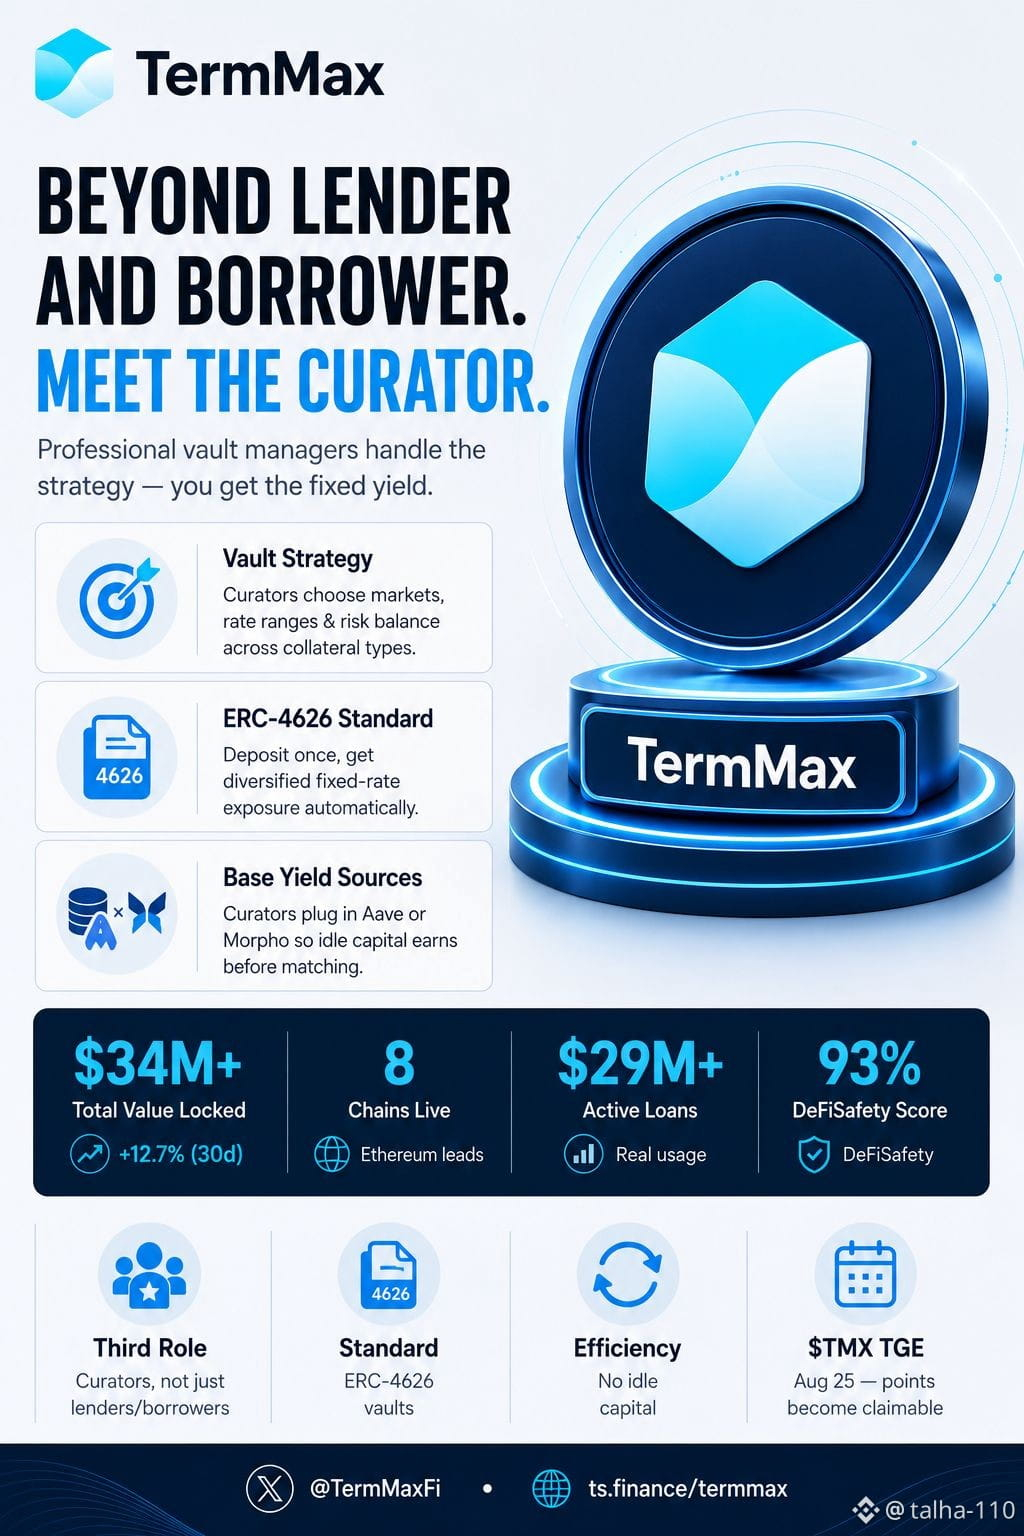
La plupart des personnes qui interagissent avec TermMax se répartissent entre prêteurs ou emprunteurs. Il existe toutefois un troisième rôle dont je n’avais pas vraiment tenu compte jusqu’à récemment : les curateurs.
Les curateurs sont les gestionnaires professionnels qui pilotent les coffres (vaults) du protocole. Ce sont eux qui décident quels marchés reçoivent du capital, quelles tranches de taux proposer, et comment équilibrer le risque entre différents types de collatéral. Au lieu que chaque utilisateur gère manuellement ses propres ordres à fourchette, les curateurs prennent en charge cette stratégie et le travail d’optimisation.
Pour les déposants, cela simplifie énormément les choses. Vous placez du capital dans un coffre, et le curateur le répartit pour vous entre plusieurs marchés à taux fixe. Vous continuez à bénéficier d’une exposition à rendement fixe — vous n’avez simplement plus à rester là à définir, ajuster et surveiller vos ordres individuels.
Voici la partie que j’ai trouvée vraiment ingénieuse : les coffres TermMax suivent la norme ERC-4626, et les curateurs peuvent brancher des protocoles externes comme Aave ou Morpho en tant que source de rendement de base. Ainsi, même avant que votre capital ne soit affecté à une position à taux fixe, il ne reste pas simplement inactif : il génère des revenus en arrière-plan tout le temps.
Il occupe cet espace intermédiaire utile — plus impliquant que le prêt purement passif, mais bien moins de travail que de gérer soi-même ses ordres à fourchette. Le curateur absorbe la complexité, et les déposants disposent d’une façon plus simple d’accéder à la partie à taux fixe.
Ce n’est pas la partie la plus spectaculaire de TermMax, mais c’est l’une de ces briques structurelles qui permet au protocole de réellement évoluer au-delà d’utilisateurs qui placent leurs ordres un par un.
#termmax @termmax
La plupart des personnes qui interagissent avec TermMax se répartissent entre prêteurs ou emprunteurs. Il existe toutefois un troisième rôle dont je n’avais pas vraiment tenu compte jusqu’à récemment : les curateurs.
Les curateurs sont les gestionnaires professionnels qui pilotent les coffres (vaults) du protocole. Ce sont eux qui décident quels marchés reçoivent du capital, quelles tranches de taux proposer, et comment équilibrer le risque entre différents types de collatéral. Au lieu que chaque utilisateur gère manuellement ses propres ordres à fourchette, les curateurs prennent en charge cette stratégie et le travail d’optimisation.
Pour les déposants, cela simplifie énormément les choses. Vous placez du capital dans un coffre, et le curateur le répartit pour vous entre plusieurs marchés à taux fixe. Vous continuez à bénéficier d’une exposition à rendement fixe — vous n’avez simplement plus à rester là à définir, ajuster et surveiller vos ordres individuels.
Voici la partie que j’ai trouvée vraiment ingénieuse : les coffres TermMax suivent la norme ERC-4626, et les curateurs peuvent brancher des protocoles externes comme Aave ou Morpho en tant que source de rendement de base. Ainsi, même avant que votre capital ne soit affecté à une position à taux fixe, il ne reste pas simplement inactif : il génère des revenus en arrière-plan tout le temps.
Il occupe cet espace intermédiaire utile — plus impliquant que le prêt purement passif, mais bien moins de travail que de gérer soi-même ses ordres à fourchette. Le curateur absorbe la complexité, et les déposants disposent d’une façon plus simple d’accéder à la partie à taux fixe.
Ce n’est pas la partie la plus spectaculaire de TermMax, mais c’est l’une de ces briques structurelles qui permet au protocole de réellement évoluer au-delà d’utilisateurs qui placent leurs ordres un par un.
#termmax @TermMax
10
6
134
·
--
Haussier
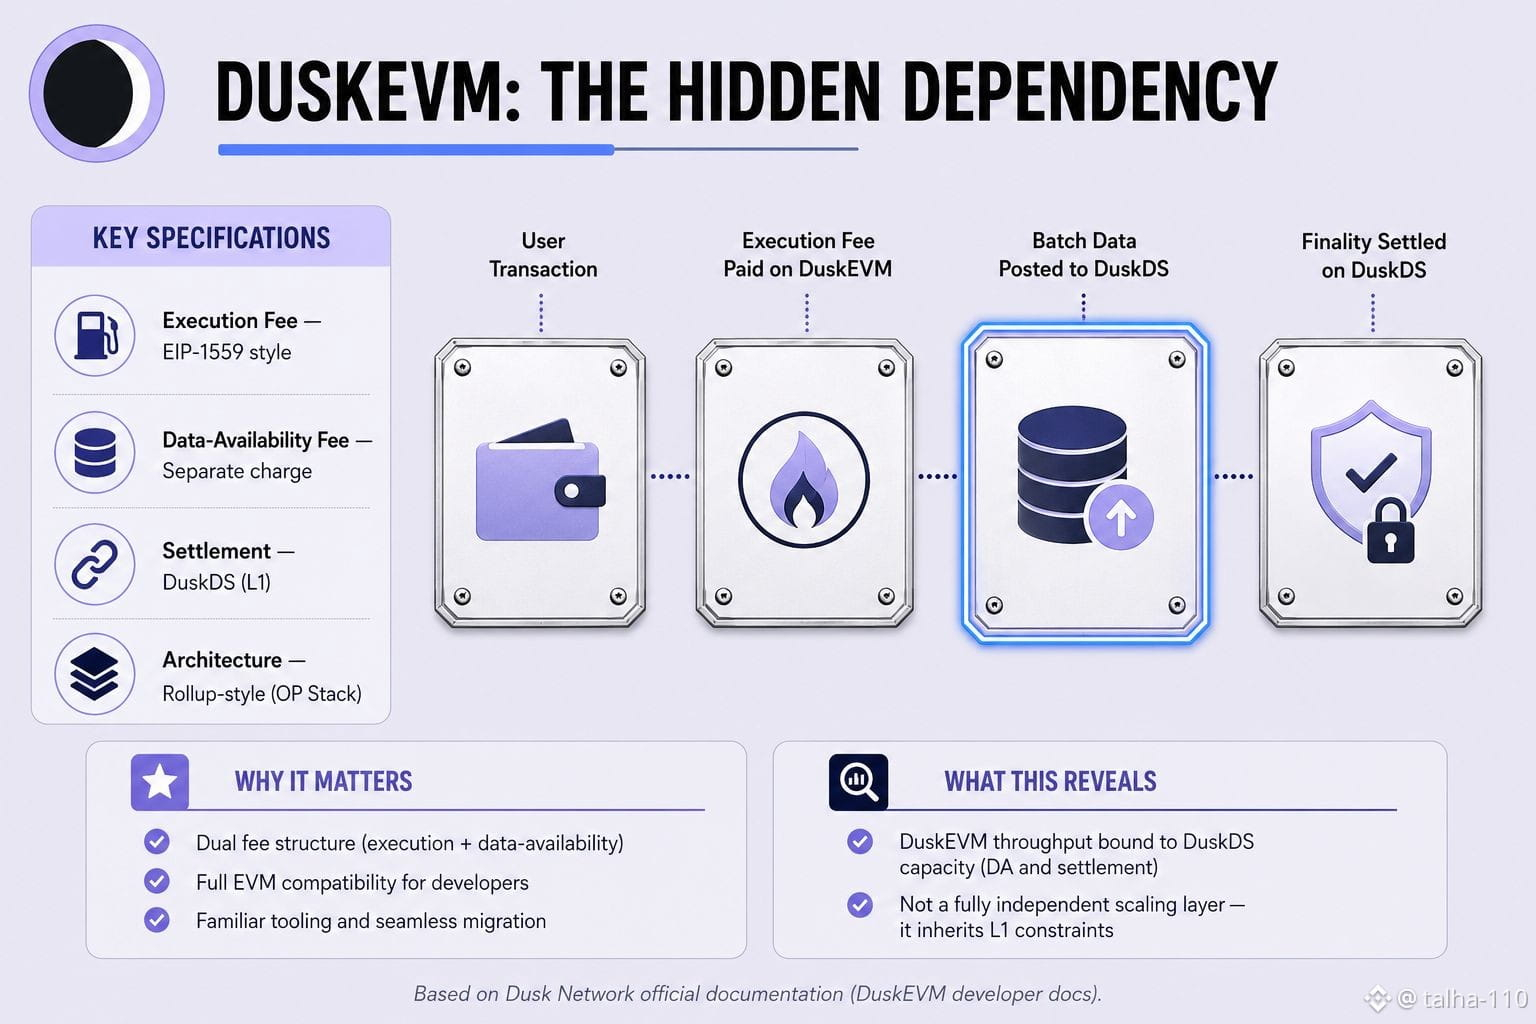
DuskEVM par har transaction do alag fees leta hai — ek standard EIP-1559-style execution fee, aur ek separate data-availability fee jo batch data ko DuskDS par post karne ke liye charge hoti hai. Ye do-tier fee model wallets/SDKs mein automatiquement estimate hoti hai, isliye zyadatar users ko pata bhi nahi chalta ke unka gas actually do alag cheezon ka combined cost hai. Jo interesting hai wo ye hai ke DuskEVM ko "couche de mise à l’échelle compatible avec l’EVM" ke tor par pitch kiya jata hai, lekin ye data-availability dependency reveal karti hai ke DuskEVM actually independent nahi hai — har transaction ka finality aur data storage still DuskDS par settle hoti hai. Matlab DuskEVM apni khud ki throughput capacity nahi rakhta, balke base layer (DuskDS) ki capacity se directement bound hai, bilkul rollup architecture ki tarah jahan L2 "plus rapide" lagta hai lekin uski sécurité et data guarantees still L1 pe depend karti hain. Isliye jab DuskDS load mein hogi, DuskEVM ki cost aur speed dono automatiquement affect ho sakti hain — chahe DuskEVM apna alag execution layer kyun na ho.
$DUSK #dusk @Dusk_Foundation
DuskEVM par har transaction do alag fees leta hai — ek standard EIP-1559-style execution fee, aur ek separate data-availability fee jo batch data ko DuskDS par post karne ke liye charge hoti hai. Ye do-tier fee model wallets/SDKs mein automatiquement estimate hoti hai, isliye zyadatar users ko pata bhi nahi chalta ke unka gas actually do alag cheezon ka combined cost hai. Jo interesting hai wo ye hai ke DuskEVM ko "couche de mise à l’échelle compatible avec l’EVM" ke tor par pitch kiya jata hai, lekin ye data-availability dependency reveal karti hai ke DuskEVM actually independent nahi hai — har transaction ka finality aur data storage still DuskDS par settle hoti hai. Matlab DuskEVM apni khud ki throughput capacity nahi rakhta, balke base layer (DuskDS) ki capacity se directement bound hai, bilkul rollup architecture ki tarah jahan L2 "plus rapide" lagta hai lekin uski sécurité et data guarantees still L1 pe depend karti hain. Isliye jab DuskDS load mein hogi, DuskEVM ki cost aur speed dono automatiquement affect ho sakti hain — chahe DuskEVM apna alag execution layer kyun na ho.
$DUSK #dusk @Dusk
$DUSK #dusk @Dusk
2
59
·
--
Haussier
Vérifié
Une chose dont on ne parle pas assez dans les prêts à taux fixe est le temps d’attente.
Vous choisissez un taux, vous déposez votre capital, puis vous attendez qu’un emprunteur vous corresponde. Tant que cette correspondance n’a pas lieu, l’argent reste souvent simplement là, à ne rien faire. Cet écart peut réduire discrètement vos rendements globaux, surtout si le marché est lent.
TermMax gère cela différemment.
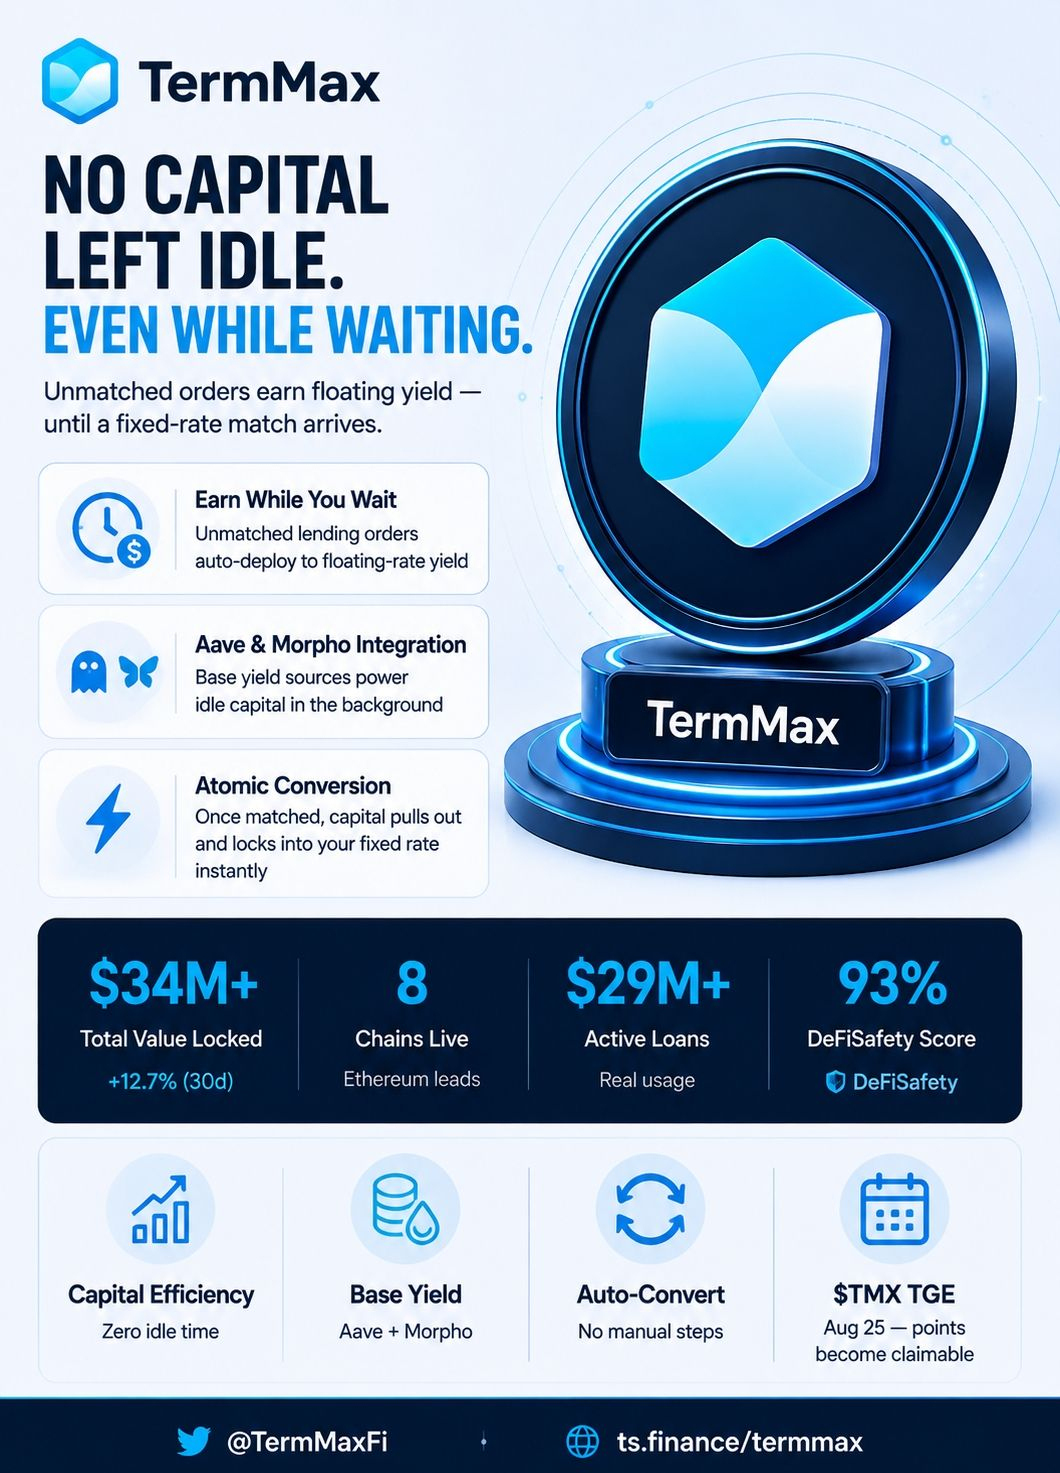
Si votre ordre de prêt n’a pas encore été entièrement apparié, la partie non appariée ne reste pas inactive. Elle peut être automatiquement mise à profit en arrière-plan sur des protocoles à taux variable comme Aave et Morpho. Ainsi, même pendant que vous attendez qu’une personne prenne votre taux fixe, votre capital continue de générer un certain rendement.
Une fois qu’un emprunteur correspond au taux que vous avez proposé, la position bascule vers la configuration classique à taux fixe. Le capital est retiré automatiquement — aucune étape manuelle n’est nécessaire.
La plupart des discussions autour de TermMax portent sur les taux fixes ou sur la structure du marché isolé. Cette partie — ce qui arrive au capital pendant la fenêtre non appariée — est généralement passée sous silence. Pourtant, c’est un choix de conception pratique qui améliore l’efficacité du capital sans modifier la promesse centrale du taux fixe.
Détail minime, mais réelle différence.
#termmax @termmax
Une chose dont on ne parle pas assez dans les prêts à taux fixe est le temps d’attente.
Vous choisissez un taux, vous déposez votre capital, puis vous attendez qu’un emprunteur vous corresponde. Tant que cette correspondance n’a pas lieu, l’argent reste souvent simplement là, à ne rien faire. Cet écart peut réduire discrètement vos rendements globaux, surtout si le marché est lent.
TermMax gère cela différemment.
Si votre ordre de prêt n’a pas encore été entièrement apparié, la partie non appariée ne reste pas inactive. Elle peut être automatiquement mise à profit en arrière-plan sur des protocoles à taux variable comme Aave et Morpho. Ainsi, même pendant que vous attendez qu’une personne prenne votre taux fixe, votre capital continue de générer un certain rendement.
Une fois qu’un emprunteur correspond au taux que vous avez proposé, la position bascule vers la configuration classique à taux fixe. Le capital est retiré automatiquement — aucune étape manuelle n’est nécessaire.
La plupart des discussions autour de TermMax portent sur les taux fixes ou sur la structure du marché isolé. Cette partie — ce qui arrive au capital pendant la fenêtre non appariée — est généralement passée sous silence. Pourtant, c’est un choix de conception pratique qui améliore l’efficacité du capital sans modifier la promesse centrale du taux fixe.
Détail minime, mais réelle différence.
#termmax @TermMax
18
6
122
·
--
Haussier
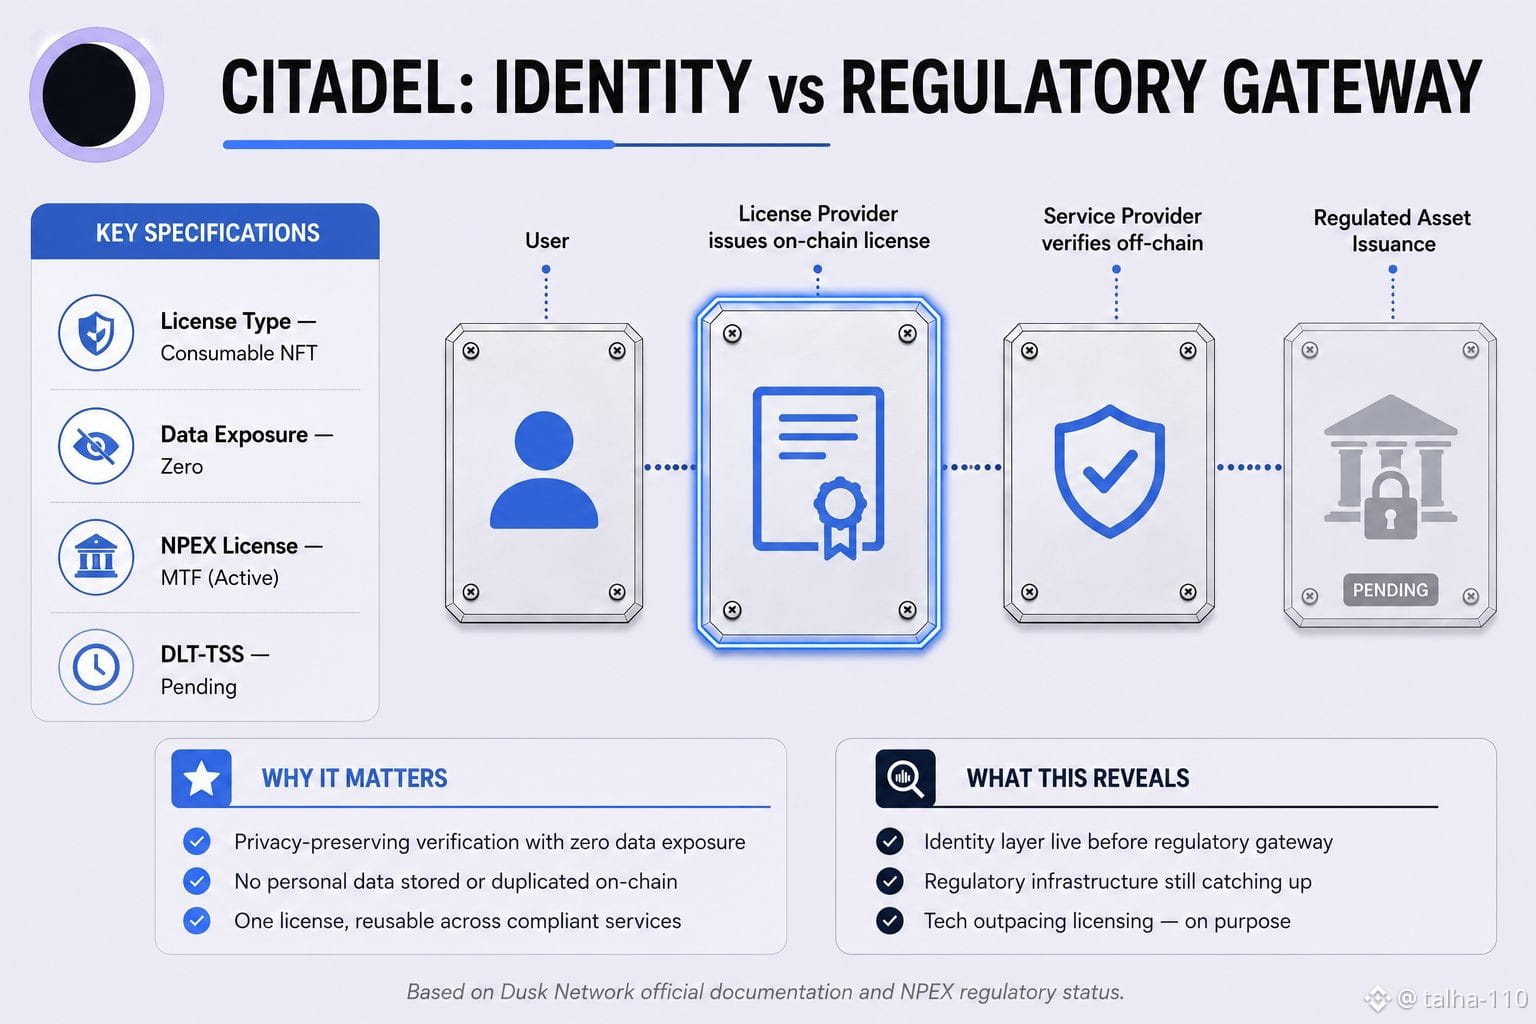
Le système KYC de la Citadelle du Crépuscule émet des « licences » basées sur des NFT — un utilisateur est vérifié une seule fois (pour quelque chose comme l’âge ou la résidence), un fournisseur de licence délivre une licence consommable sur la blockchain, et un fournisseur de services peut alors vérifier cette licence hors chaîne sans jamais voir les données personnelles sous-jacentes. Toute la couche d’identité est déjà en ligne et fonctionnelle. Mais en regardant à quoi cette infrastructure de conformité a réellement été conçue, il s’avère que le partenaire réglementaire de Dusk, NPEX, ne détient actuellement qu’une licence MTF (Multilateral Trading Facility) — la licence DLT-TSS, qui est celle qui est réellement nécessaire pour émettre et tokeniser nativement des actifs réglementés sur la chaîne, est encore « en cours ». Ainsi, la couche d’identité préservant la confidentialité est déjà prête, mais la véritable passerelle juridique pour l’émission d’actifs réglementés que ce système était censé prendre en charge attend toujours une approbation.
Si l’infrastructure d’identité a mûri avant la couche d’émission d’actifs, la question est la suivante : qu’est-ce qui bloque réellement le pipeline des RWA — la technologie, ou la réglementation ?
@Dusk_Foundation $DUSK #dusk
$GPS
$ACE
{spot}(GPSUSDT)
{spot}(ACEUSDT)
{spot}(DUSKUSDT)
Le système KYC de la Citadelle du Crépuscule émet des « licences » basées sur des NFT — un utilisateur est vérifié une seule fois (pour quelque chose comme l’âge ou la résidence), un fournisseur de licence délivre une licence consommable sur la blockchain, et un fournisseur de services peut alors vérifier cette licence hors chaîne sans jamais voir les données personnelles sous-jacentes. Toute la couche d’identité est déjà en ligne et fonctionnelle. Mais en regardant à quoi cette infrastructure de conformité a réellement été conçue, il s’avère que le partenaire réglementaire de Dusk, NPEX, ne détient actuellement qu’une licence MTF (Multilateral Trading Facility) — la licence DLT-TSS, qui est celle qui est réellement nécessaire pour émettre et tokeniser nativement des actifs réglementés sur la chaîne, est encore « en cours ». Ainsi, la couche d’identité préservant la confidentialité est déjà prête, mais la véritable passerelle juridique pour l’émission d’actifs réglementés que ce système était censé prendre en charge attend toujours une approbation.
Si l’infrastructure d’identité a mûri avant la couche d’émission d’actifs, la question est la suivante : qu’est-ce qui bloque réellement le pipeline des RWA — la technologie, ou la réglementation ?
@Dusk $DUSK #dusk
$GPS
$ACE
Si l’infrastructure d’identité a mûri avant la couche d’émission d’actifs, la question est la suivante : qu’est-ce qui bloque réellement le pipeline des RWA — la technologie, ou la réglementation ?
@Dusk $DUSK #dusk
$GPS
$ACE
3
3
249
·
--
Haussier
Je pensais autrefois que sur TermMax, le « taux fixe » signifiait essentiellement que le risque avait disparu — verrouiller un taux, connaître son rendement, passer à autre chose. En creusant dans la manière dont le protocole structure réellement ses marchés, cette hypothèse n’a finalement pas tenu.
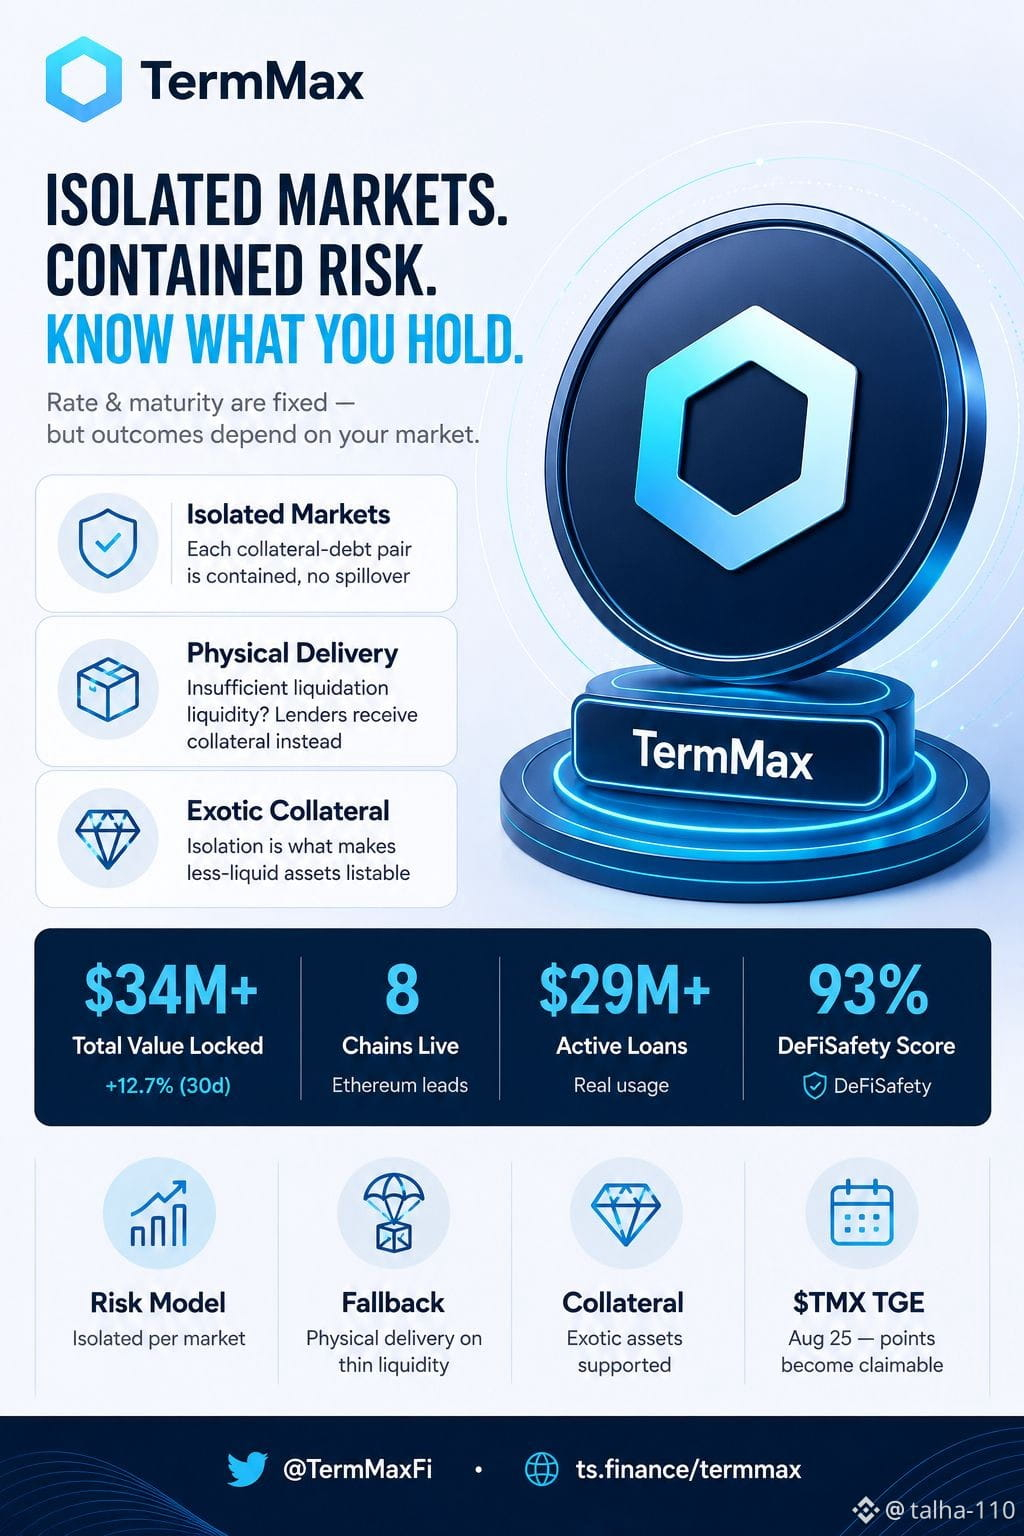
TermMax fonctionne sur des marchés isolés. Chacun correspond à une paire précise collatéral‑dette, et votre exposition reste contenue à l’intérieur de cette paire. C’est d’ailleurs l’objectif : c’est ce qui permet au protocole de prendre en charge des collatéraux exotiques ou moins liquides sans qu’un seul mauvais actif ne vide un pool mutualisé, comme il peut le faire sur certaines autres plateformes de prêt.
Mais l’isolement fonctionne dans les deux sens. Si le collatéral d’un marché chute fortement et qu’il n’y a pas assez de liquidité pour le liquider proprement, TermMax prévoit une solution de repli qui ne fait pas beaucoup parler d’elle : la livraison physique. Au lieu de récupérer votre token de dette, les prêteurs peuvent finir par détenir le collatéral réel de l’emprunteur.
Donc oui — le taux est fixe, l’échéance est fixe. Mais ce que vous emportez réellement en cas de scénario catastrophe dépend du marché isolé que vous avez choisi et de l’épaisseur de sa liquidité. C’est un détail facile à manquer quand « taux fixe » fait presque tout le travail dans le discours.
Tout cela ne rend pas la conception mauvaise — l’isolement est précisément ce qui rend possibles les marchés à collatéral exotique. Cela signifie seulement que le risque n’a pas disparu. Il s’est déplacé de « est‑ce que mon taux va changer ? » vers « quel marché ai‑je choisi ? »
#termmax @termmax
$GPS
$PIEVERSE
$ACE
{alpha}(560x0e63b9c287e32a05e6b9ab8ee8df88a2760225a9)
{spot}(GPSUSDT)
{spot}(ACEUSDT)
Je pensais autrefois que sur TermMax, le « taux fixe » signifiait essentiellement que le risque avait disparu — verrouiller un taux, connaître son rendement, passer à autre chose. En creusant dans la manière dont le protocole structure réellement ses marchés, cette hypothèse n’a finalement pas tenu.
TermMax fonctionne sur des marchés isolés. Chacun correspond à une paire précise collatéral‑dette, et votre exposition reste contenue à l’intérieur de cette paire. C’est d’ailleurs l’objectif : c’est ce qui permet au protocole de prendre en charge des collatéraux exotiques ou moins liquides sans qu’un seul mauvais actif ne vide un pool mutualisé, comme il peut le faire sur certaines autres plateformes de prêt.
Mais l’isolement fonctionne dans les deux sens. Si le collatéral d’un marché chute fortement et qu’il n’y a pas assez de liquidité pour le liquider proprement, TermMax prévoit une solution de repli qui ne fait pas beaucoup parler d’elle : la livraison physique. Au lieu de récupérer votre token de dette, les prêteurs peuvent finir par détenir le collatéral réel de l’emprunteur.
Donc oui — le taux est fixe, l’échéance est fixe. Mais ce que vous emportez réellement en cas de scénario catastrophe dépend du marché isolé que vous avez choisi et de l’épaisseur de sa liquidité. C’est un détail facile à manquer quand « taux fixe » fait presque tout le travail dans le discours.
Tout cela ne rend pas la conception mauvaise — l’isolement est précisément ce qui rend possibles les marchés à collatéral exotique. Cela signifie seulement que le risque n’a pas disparu. Il s’est déplacé de « est‑ce que mon taux va changer ? » vers « quel marché ai‑je choisi ? »
#termmax @TermMax
$GPS
$PIEVERSE
$ACE
3
6
571
·
--
Haussier
Vérifié
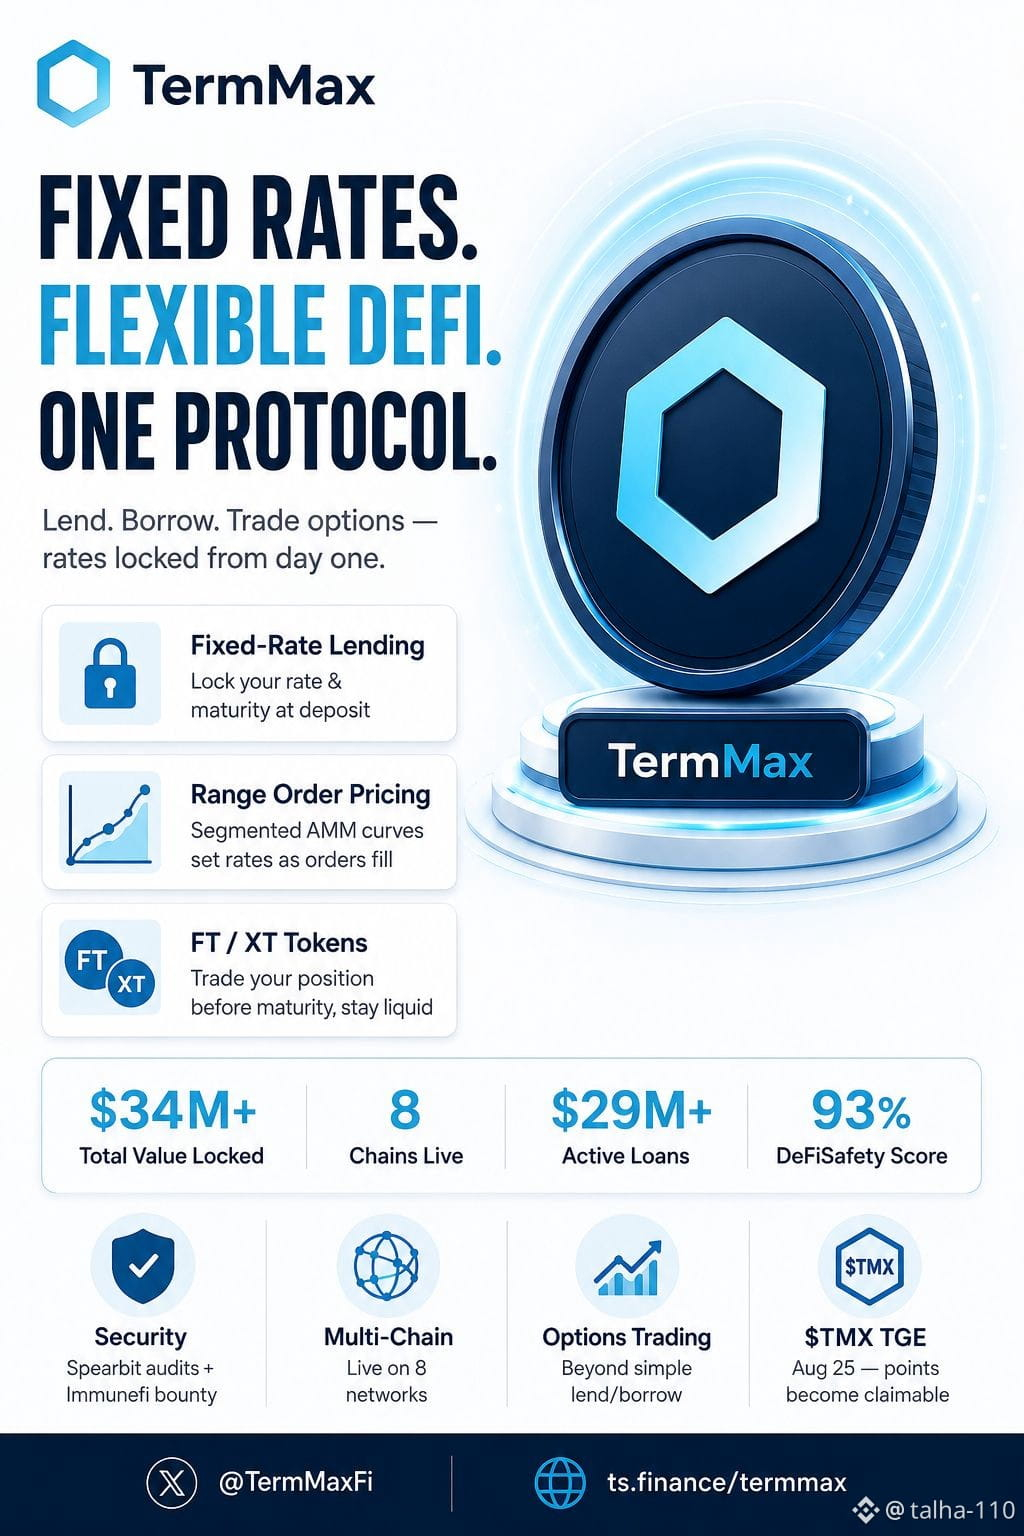
TermMax : Aperçu du protocole et analyse du mécanisme
Hypothèse initiale : en entrant, on pense à un autre protocole de prêt à taux fixe — qui suit une tendance. Une analyse plus approfondie du mécanisme révèle une conception plus délibérée.
Objectif principal :
Le prêt DeFi conventionnel fonctionne avec des taux variables — pilotés par l’utilisation, imprévisibles et changeants entre le moment du dépôt et le moment du retrait. TermMax élimine entièrement cette variable. Le taux et l’échéance sont fixés à l’entrée dans la position. Le rendement est connu dès le départ, et non découvert à la fin.
Mécanisme sous-jacent :
Le système s’appuie sur deux instruments essentiels — FT (Fixed-rate Token) et XT. Le prêt génère un FT, qui représente un engagement contraignant : un jeton de dette est remboursé à l’échéance. Point crucial : le FT reste liquide avant l’échéance — il peut être négocié sur le marché ouvert, ce qui signifie que le capital n’est pas immobilisé pour toute la durée.
L’exécution de la tarification passe par des Range Orders — des courbes de prix segmentées où le taux applicable change à mesure qu’une commande est exécutée sur plusieurs segments. Cette architecture est basée sur un AMM (V1), une évolution du modèle précédent basé sur carnet d’ordres et enchères, conçue spécifiquement pour améliorer l’agrégation de liquidité.
Métriques vérifiées :
Le protocole est en production sur 8 chaînes (Ethereum détenant la plus grande part), avec plus de 34 M$ de Total Value Locked et plus de 29 M$ de prêts actifs — indiquant un capital déployé et une utilisation réelle, et non une liquidité inactive.
La thèse plus large :
Une infrastructure à taux fixe n’est pas seulement une amélioration UX — c’est une condition préalable. À mesure que des actions tokenisées et des actifs du monde réel se déplacent on-chain, un financement prévisible devient aussi critique que le fait que l’actif soit on-chain.
Question ouverte : TermMax se positionne-t-il comme un marché de prêt, ou comme l’infrastructure de crédit à taux fixe dont le prochain cycle DeFi aura besoin ?
#TermMaxFi #termmax @termmax
$STAR
$BTW
$TUT
TermMax : Aperçu du protocole et analyse du mécanisme
Hypothèse initiale : en entrant, on pense à un autre protocole de prêt à taux fixe — qui suit une tendance. Une analyse plus approfondie du mécanisme révèle une conception plus délibérée.
Objectif principal :
Le prêt DeFi conventionnel fonctionne avec des taux variables — pilotés par l’utilisation, imprévisibles et changeants entre le moment du dépôt et le moment du retrait. TermMax élimine entièrement cette variable. Le taux et l’échéance sont fixés à l’entrée dans la position. Le rendement est connu dès le départ, et non découvert à la fin.
Mécanisme sous-jacent :
Le système s’appuie sur deux instruments essentiels — FT (Fixed-rate Token) et XT. Le prêt génère un FT, qui représente un engagement contraignant : un jeton de dette est remboursé à l’échéance. Point crucial : le FT reste liquide avant l’échéance — il peut être négocié sur le marché ouvert, ce qui signifie que le capital n’est pas immobilisé pour toute la durée.
L’exécution de la tarification passe par des Range Orders — des courbes de prix segmentées où le taux applicable change à mesure qu’une commande est exécutée sur plusieurs segments. Cette architecture est basée sur un AMM (V1), une évolution du modèle précédent basé sur carnet d’ordres et enchères, conçue spécifiquement pour améliorer l’agrégation de liquidité.
Métriques vérifiées :
Le protocole est en production sur 8 chaînes (Ethereum détenant la plus grande part), avec plus de 34 M$ de Total Value Locked et plus de 29 M$ de prêts actifs — indiquant un capital déployé et une utilisation réelle, et non une liquidité inactive.
La thèse plus large :
Une infrastructure à taux fixe n’est pas seulement une amélioration UX — c’est une condition préalable. À mesure que des actions tokenisées et des actifs du monde réel se déplacent on-chain, un financement prévisible devient aussi critique que le fait que l’actif soit on-chain.
Question ouverte : TermMax se positionne-t-il comme un marché de prêt, ou comme l’infrastructure de crédit à taux fixe dont le prochain cycle DeFi aura besoin ?
#TermMaxFi #termmax @TermMax
$STAR
$BTW
$TUT
3
4
142
·
--
Haussier
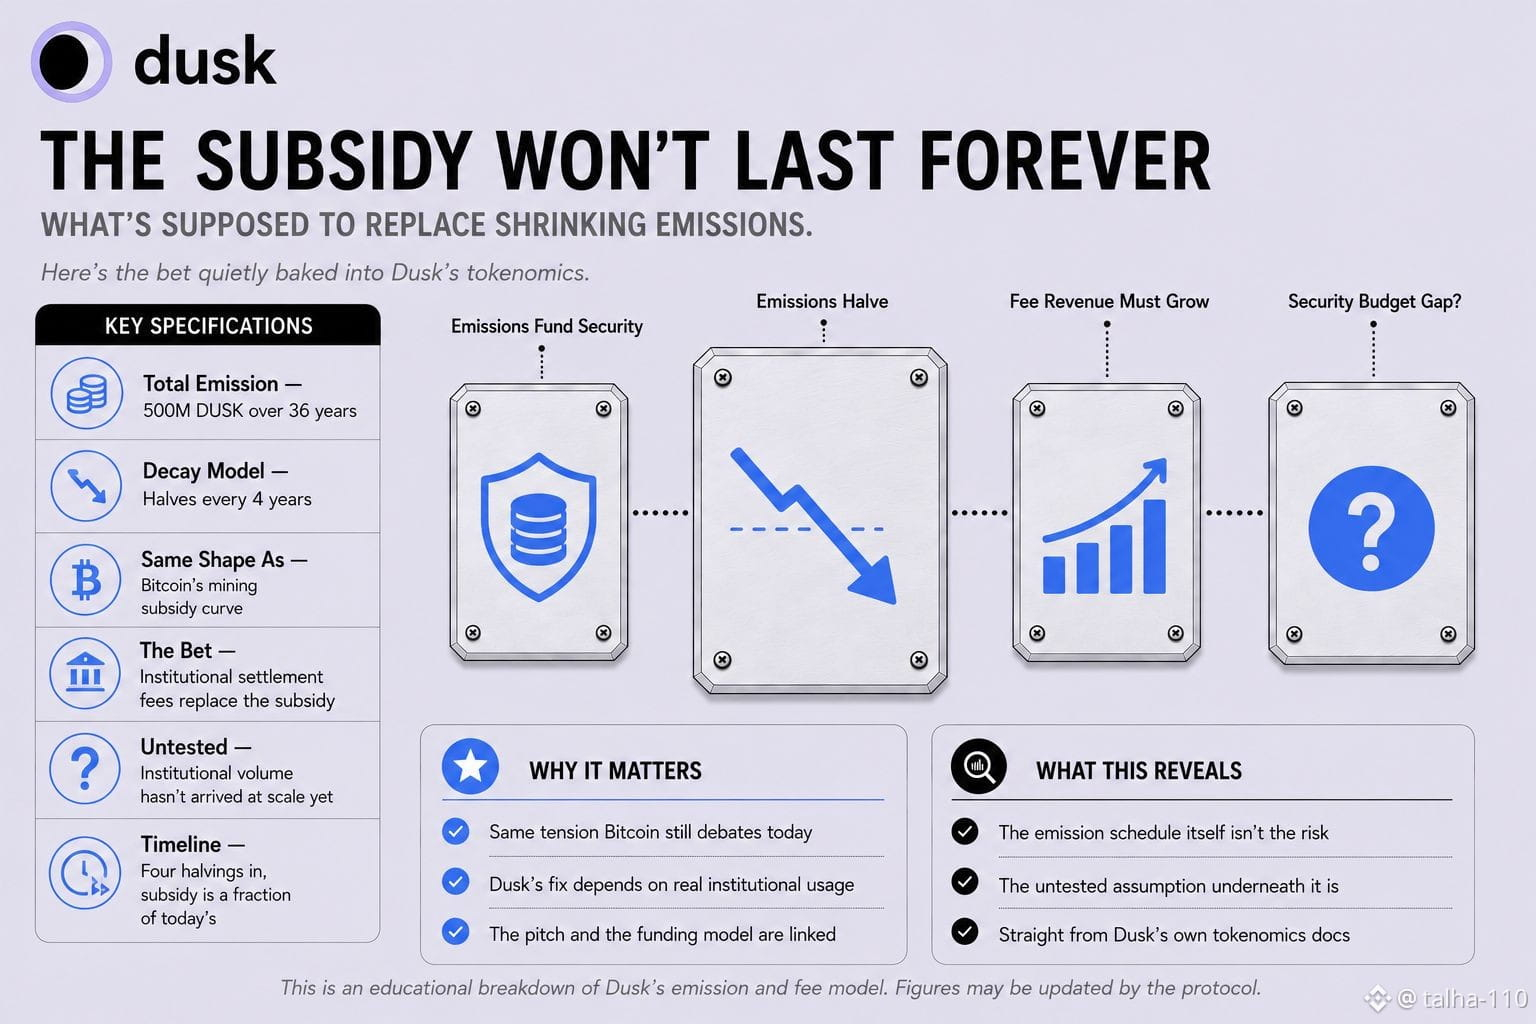
Les récompenses de jalonnement de Dusk suivent une courbe de décroissance géométrique qui réduit les émissions de moitié tous les quatre ans, la même forme de « halving » que celle qui s’applique à la récompense d’extraction de Bitcoin. Le tout s’étale sur un budget fixe de 500 millions de DUSK, libérés sur 36 ans, en plus des 500 millions qui existaient déjà avant le mainnet. À lui seul, ce détail n’a rien de surprenant : beaucoup de réseaux diminuent leurs émissions. Ce qui mérite qu’on s’y attarde, en revanche, c’est ce qui est censé prendre le relais une fois que ce financement devient assez faible. La version de Bitcoin de ce problème précis fait l’objet de débats constants : les mineurs finissent par avoir besoin des commissions de transaction pour remplacer pleinement la subvention de bloc, et la question de savoir si les revenus issus des seules commissions peuvent soutenir suffisamment la sécurité reste encore un sujet ouvert depuis des décennies. Dusk s’avance vers une position structurellement similaire, sauf que son argumentaire repose entièrement sur l’idée de devenir une infrastructure de règlement financier réglementé, de titres tokenisés, et de flux RWA institutionnels — le type d’usage censé générer un volume réel de commissions, précisément parce qu’il s’agit d’une activité financière concrète, et non de trading spéculatif. Il y a donc un pari implicite intégré dans la tokenomics. Au début, les émissions portent la majeure partie du poids du paiement des validateurs chargés de sécuriser le réseau. Après quatre « halvings », soit seize ans plus tard, cette subvention ne représente plus qu’une fraction de ce qu’elle était au départ, et les commissions de gaz issues d’une activité de règlement réelle sont censées avoir suffisamment augmenté pour combler l’écart. Personne ne sait encore si un volume de transactions de niveau institutionnel génère réellement des revenus de commissions à cette échelle, parce que les institutions pour lesquelles ce réseau est conçu n’ont pour l’instant pas encore fait leur apparition en quantité. Le calendrier des émissions n’est pas le risque. L’hypothèse, glissée en filigrane, selon laquelle le règlement d’actifs dans le monde réel finira par générer assez de revenus de commissions pour remplacer une subvention en diminution, c’est la partie qui n’a en réalité jamais été testée.
$DUSK #dusk @Dusk_Foundation
$HEMI
$CYS
{future}(COWUSDT)
{spot}(HEMIUSDT)
{alpha}(560x0c69199c1562233640e0db5ce2c399a88eb507c7)
Les récompenses de jalonnement de Dusk suivent une courbe de décroissance géométrique qui réduit les émissions de moitié tous les quatre ans, la même forme de « halving » que celle qui s’applique à la récompense d’extraction de Bitcoin. Le tout s’étale sur un budget fixe de 500 millions de DUSK, libérés sur 36 ans, en plus des 500 millions qui existaient déjà avant le mainnet. À lui seul, ce détail n’a rien de surprenant : beaucoup de réseaux diminuent leurs émissions. Ce qui mérite qu’on s’y attarde, en revanche, c’est ce qui est censé prendre le relais une fois que ce financement devient assez faible. La version de Bitcoin de ce problème précis fait l’objet de débats constants : les mineurs finissent par avoir besoin des commissions de transaction pour remplacer pleinement la subvention de bloc, et la question de savoir si les revenus issus des seules commissions peuvent soutenir suffisamment la sécurité reste encore un sujet ouvert depuis des décennies. Dusk s’avance vers une position structurellement similaire, sauf que son argumentaire repose entièrement sur l’idée de devenir une infrastructure de règlement financier réglementé, de titres tokenisés, et de flux RWA institutionnels — le type d’usage censé générer un volume réel de commissions, précisément parce qu’il s’agit d’une activité financière concrète, et non de trading spéculatif. Il y a donc un pari implicite intégré dans la tokenomics. Au début, les émissions portent la majeure partie du poids du paiement des validateurs chargés de sécuriser le réseau. Après quatre « halvings », soit seize ans plus tard, cette subvention ne représente plus qu’une fraction de ce qu’elle était au départ, et les commissions de gaz issues d’une activité de règlement réelle sont censées avoir suffisamment augmenté pour combler l’écart. Personne ne sait encore si un volume de transactions de niveau institutionnel génère réellement des revenus de commissions à cette échelle, parce que les institutions pour lesquelles ce réseau est conçu n’ont pour l’instant pas encore fait leur apparition en quantité. Le calendrier des émissions n’est pas le risque. L’hypothèse, glissée en filigrane, selon laquelle le règlement d’actifs dans le monde réel finira par générer assez de revenus de commissions pour remplacer une subvention en diminution, c’est la partie qui n’a en réalité jamais été testée.
$DUSK #dusk @Dusk
$HEMI
$CYS
$DUSK #dusk @Dusk
$HEMI
$CYS
2
5
446
·
--
Haussier
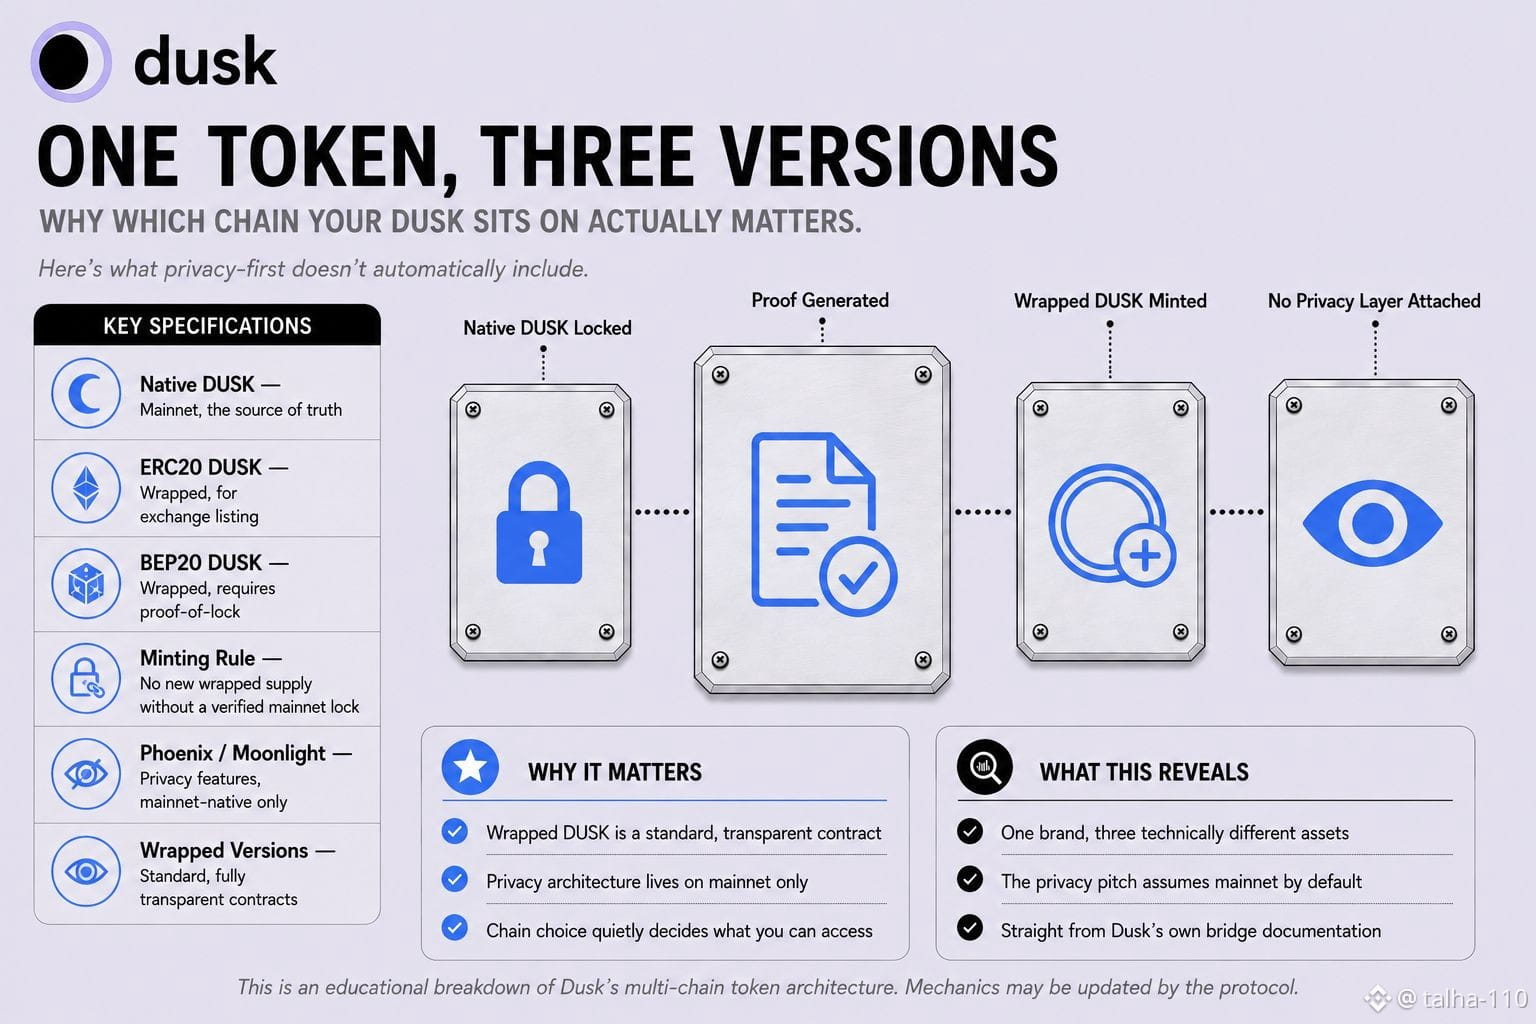
Au début, j’ai supposé que DUSK n’était que DUSK : un seul token, un seul registre, peu importe où vous le déteniez. En lisant la documentation officielle du pont de Dusk, cette hypothèse s’effondre dès qu’on observe comment le réseau structure réellement sa présence multi-chaînes. À l’heure actuelle, DUSK existe sous trois actifs distincts : DUSK natif sur le réseau principal de Dusk, ainsi que des versions ERC20 et BEP20 sur Ethereum et BSC, destinées aux inscriptions sur les exchanges et à la migration. Le pont qui les relie n’est pas symétrique. Le DUSK BEP20 est explicitement traité comme un actif tokenisé (wrapped), et la création de nouvelles quantités de BEP20 n’est autorisée qu’après une preuve cryptographique qu’une quantité équivalente a d’abord été verrouillée du côté du réseau principal. L’équipe de Dusk décrit DUSK natif du mainnet comme la source de vérité pour une raison exacte : tout le reste n’est qu’un dérivé qui n’existe que parce qu’une valeur réelle a été verrouillée ailleurs. C’est une conception de pont tout à fait normale : beaucoup de réseaux fonctionnent ainsi. Mais cela entre en collision avec l’argument de confidentialité d’une manière facile à manquer. Phoenix et Moonlight, les deux modèles de transactions qui offrent réellement une confidentialité ou une transparence publique par conception, sont des concepts natifs du mainnet. Les DUSK ERC20 et BEP20 ne sont que des contrats de tokens standards, déployés sur Ethereum et BSC, entièrement transparents par définition, sans qu’aucune architecture de confidentialité propre à Dusk ne soit associée à eux. Ainsi, selon la version de DUSK que quelqu’un détient effectivement — le DUSK natif du mainnet ou un actif tokenisé via le pont — il est possible qu’il n’ait tout simplement pas accès aux fonctionnalités de confidentialité de Dusk, que ce soit même s’il choisirait Phoenix ou Moonlight s’il le pouvait. La marque est axée sur la confidentialité en priorité. La capacité d’un détenteur à interagir avec cette couche de confidentialité dépend entièrement de la chaîne sur laquelle se trouve son DUSK, un détail que la formulation « confidentialité d’abord » ne met pas vraiment en avant.
$DUSK #dusk @Dusk_Foundation
$HEMI
$APR
{spot}(HEMIUSDT)
{alpha}(560x299ad4299da5b2b93fba4c96967b040c7f611099)
{spot}(DUSKUSDT)
Au début, j’ai supposé que DUSK n’était que DUSK : un seul token, un seul registre, peu importe où vous le déteniez. En lisant la documentation officielle du pont de Dusk, cette hypothèse s’effondre dès qu’on observe comment le réseau structure réellement sa présence multi-chaînes. À l’heure actuelle, DUSK existe sous trois actifs distincts : DUSK natif sur le réseau principal de Dusk, ainsi que des versions ERC20 et BEP20 sur Ethereum et BSC, destinées aux inscriptions sur les exchanges et à la migration. Le pont qui les relie n’est pas symétrique. Le DUSK BEP20 est explicitement traité comme un actif tokenisé (wrapped), et la création de nouvelles quantités de BEP20 n’est autorisée qu’après une preuve cryptographique qu’une quantité équivalente a d’abord été verrouillée du côté du réseau principal. L’équipe de Dusk décrit DUSK natif du mainnet comme la source de vérité pour une raison exacte : tout le reste n’est qu’un dérivé qui n’existe que parce qu’une valeur réelle a été verrouillée ailleurs. C’est une conception de pont tout à fait normale : beaucoup de réseaux fonctionnent ainsi. Mais cela entre en collision avec l’argument de confidentialité d’une manière facile à manquer. Phoenix et Moonlight, les deux modèles de transactions qui offrent réellement une confidentialité ou une transparence publique par conception, sont des concepts natifs du mainnet. Les DUSK ERC20 et BEP20 ne sont que des contrats de tokens standards, déployés sur Ethereum et BSC, entièrement transparents par définition, sans qu’aucune architecture de confidentialité propre à Dusk ne soit associée à eux. Ainsi, selon la version de DUSK que quelqu’un détient effectivement — le DUSK natif du mainnet ou un actif tokenisé via le pont — il est possible qu’il n’ait tout simplement pas accès aux fonctionnalités de confidentialité de Dusk, que ce soit même s’il choisirait Phoenix ou Moonlight s’il le pouvait. La marque est axée sur la confidentialité en priorité. La capacité d’un détenteur à interagir avec cette couche de confidentialité dépend entièrement de la chaîne sur laquelle se trouve son DUSK, un détail que la formulation « confidentialité d’abord » ne met pas vraiment en avant.
$DUSK #dusk @Dusk
$HEMI
$APR
$DUSK #dusk @Dusk
$HEMI
$APR
2
1
273
·
--
Haussier
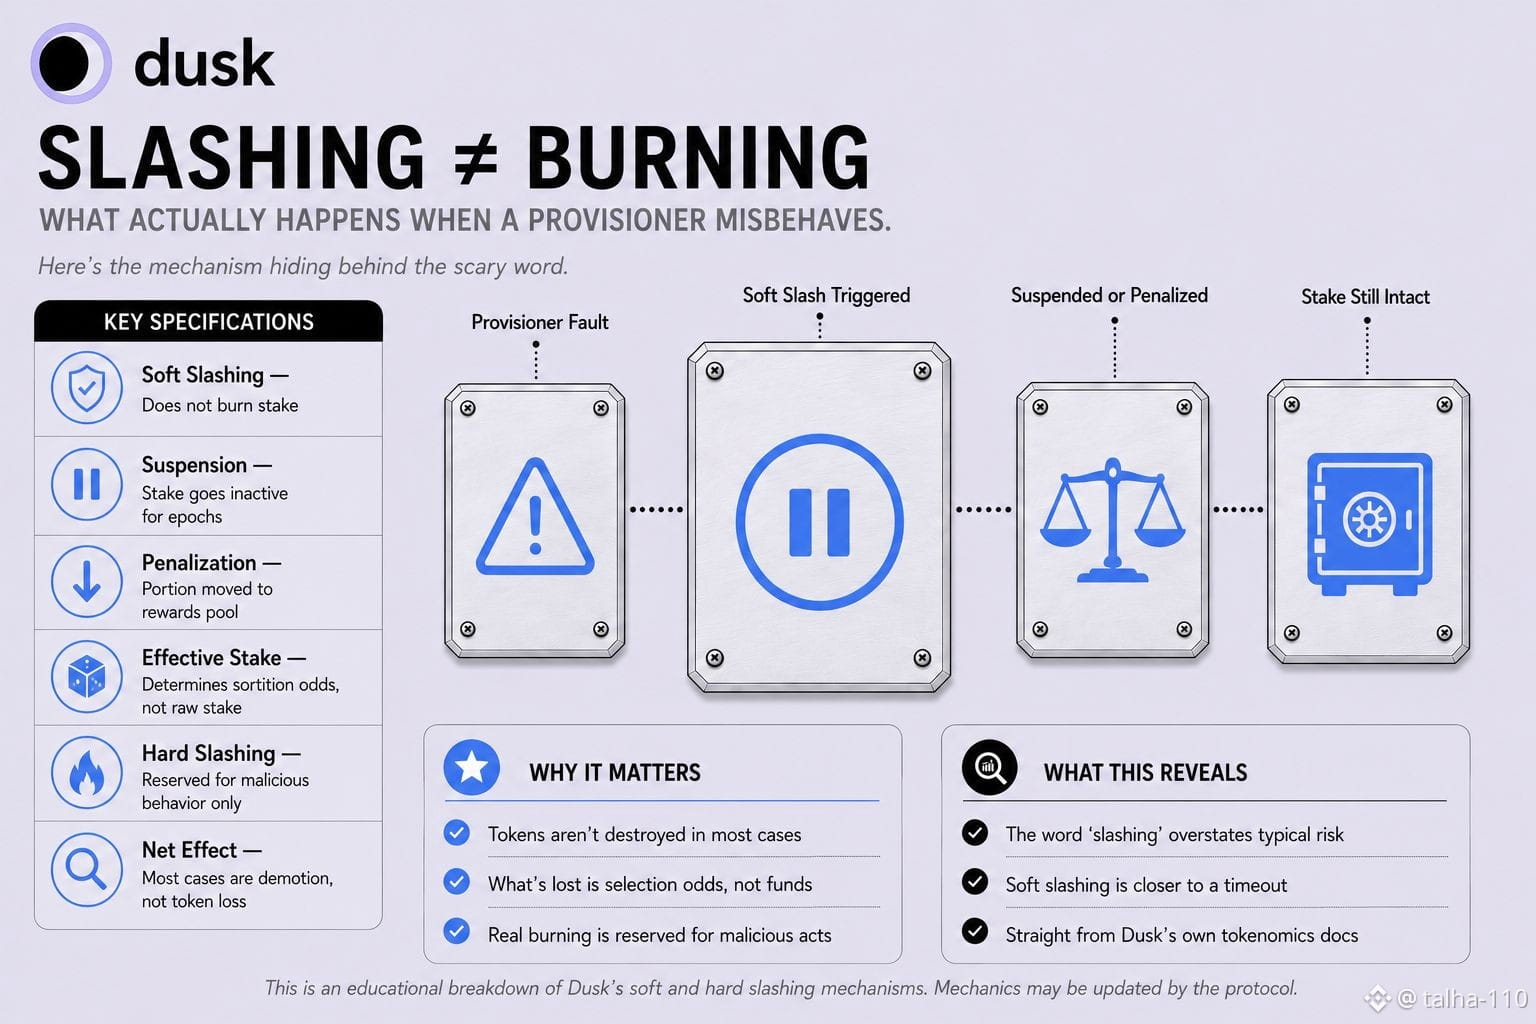
Au début, j’ai supposé que le « slashing » sur Dusk fonctionnait comme dans presque tous les autres contextes : qu’en cas de mauvaise conduite, une partie de votre DUSK mis en gage est détruite, disparaît définitivement ; c’est l’ensemble du mécanisme dissuasif. En lisant la documentation sur les tokenomics de Dusk, je me suis rendu compte que cette hypothèse est fausse dans la très grande majorité des cas réels. Dusk utilise le slashing « soft » comme mécanisme principal, et le slashing soft ne brûle explicitement aucun stake. Au lieu de cela, il agit de deux façons : la suspension, lorsque l’intégralité du stake d’un provisioner fautif devient inactif pendant une ou plusieurs époques, n’est pas éligible à la sélection, n’engendre aucun revenu, et n’entraîne aucune pénalisation, ou bien la pénalisation, lorsqu’une partie du stake est déplacée vers un pool de récompenses revendicables, ce qui réduit le stake effectif utilisé dans la sélection (sortition) sans détruire aucun jeton. Ainsi, le DUSK ne disparaît jamais. Ce qui disparaît, c’est l’influence : la capacité à être sélectionné comme votant ou comme générateur de bloc, car les probabilités de sortition dépendent du stake effectif, et non du stake brut. Un provisioner qui rate la production d’un bloc lorsqu’il est sélectionné ne perd pas d’argent au sens où la plupart des gens imaginent le slashing : il perd du statut, et ses chances d’être à nouveau choisi diminuent pendant un nombre déterminé d’époques. Le slashing « hard », celui qui brûle réellement du stake, existe aussi, mais il est réservé à des comportements réellement malveillants, et non aux pannes du quotidien et aux devoirs manqués que le slashing soft est conçu pour gérer. Cette distinction compte pour la façon dont vous pensez au risque lié à l’exécution ou à la délégation à un provisioner. Le mot effrayant est « slashing ». Le mécanisme réel, la plupart du temps, ressemble davantage à une rétrogradation temporaire qu’à une pénalité qui vous coûte des tokens.
$DUSK #dusk @Dusk_Foundation
Au début, j’ai supposé que le « slashing » sur Dusk fonctionnait comme dans presque tous les autres contextes : qu’en cas de mauvaise conduite, une partie de votre DUSK mis en gage est détruite, disparaît définitivement ; c’est l’ensemble du mécanisme dissuasif. En lisant la documentation sur les tokenomics de Dusk, je me suis rendu compte que cette hypothèse est fausse dans la très grande majorité des cas réels. Dusk utilise le slashing « soft » comme mécanisme principal, et le slashing soft ne brûle explicitement aucun stake. Au lieu de cela, il agit de deux façons : la suspension, lorsque l’intégralité du stake d’un provisioner fautif devient inactif pendant une ou plusieurs époques, n’est pas éligible à la sélection, n’engendre aucun revenu, et n’entraîne aucune pénalisation, ou bien la pénalisation, lorsqu’une partie du stake est déplacée vers un pool de récompenses revendicables, ce qui réduit le stake effectif utilisé dans la sélection (sortition) sans détruire aucun jeton. Ainsi, le DUSK ne disparaît jamais. Ce qui disparaît, c’est l’influence : la capacité à être sélectionné comme votant ou comme générateur de bloc, car les probabilités de sortition dépendent du stake effectif, et non du stake brut. Un provisioner qui rate la production d’un bloc lorsqu’il est sélectionné ne perd pas d’argent au sens où la plupart des gens imaginent le slashing : il perd du statut, et ses chances d’être à nouveau choisi diminuent pendant un nombre déterminé d’époques. Le slashing « hard », celui qui brûle réellement du stake, existe aussi, mais il est réservé à des comportements réellement malveillants, et non aux pannes du quotidien et aux devoirs manqués que le slashing soft est conçu pour gérer. Cette distinction compte pour la façon dont vous pensez au risque lié à l’exécution ou à la délégation à un provisioner. Le mot effrayant est « slashing ». Le mécanisme réel, la plupart du temps, ressemble davantage à une rétrogradation temporaire qu’à une pénalité qui vous coûte des tokens.
$DUSK #dusk @Dusk
$DUSK #dusk @Dusk
4
2
78
·
--
Haussier
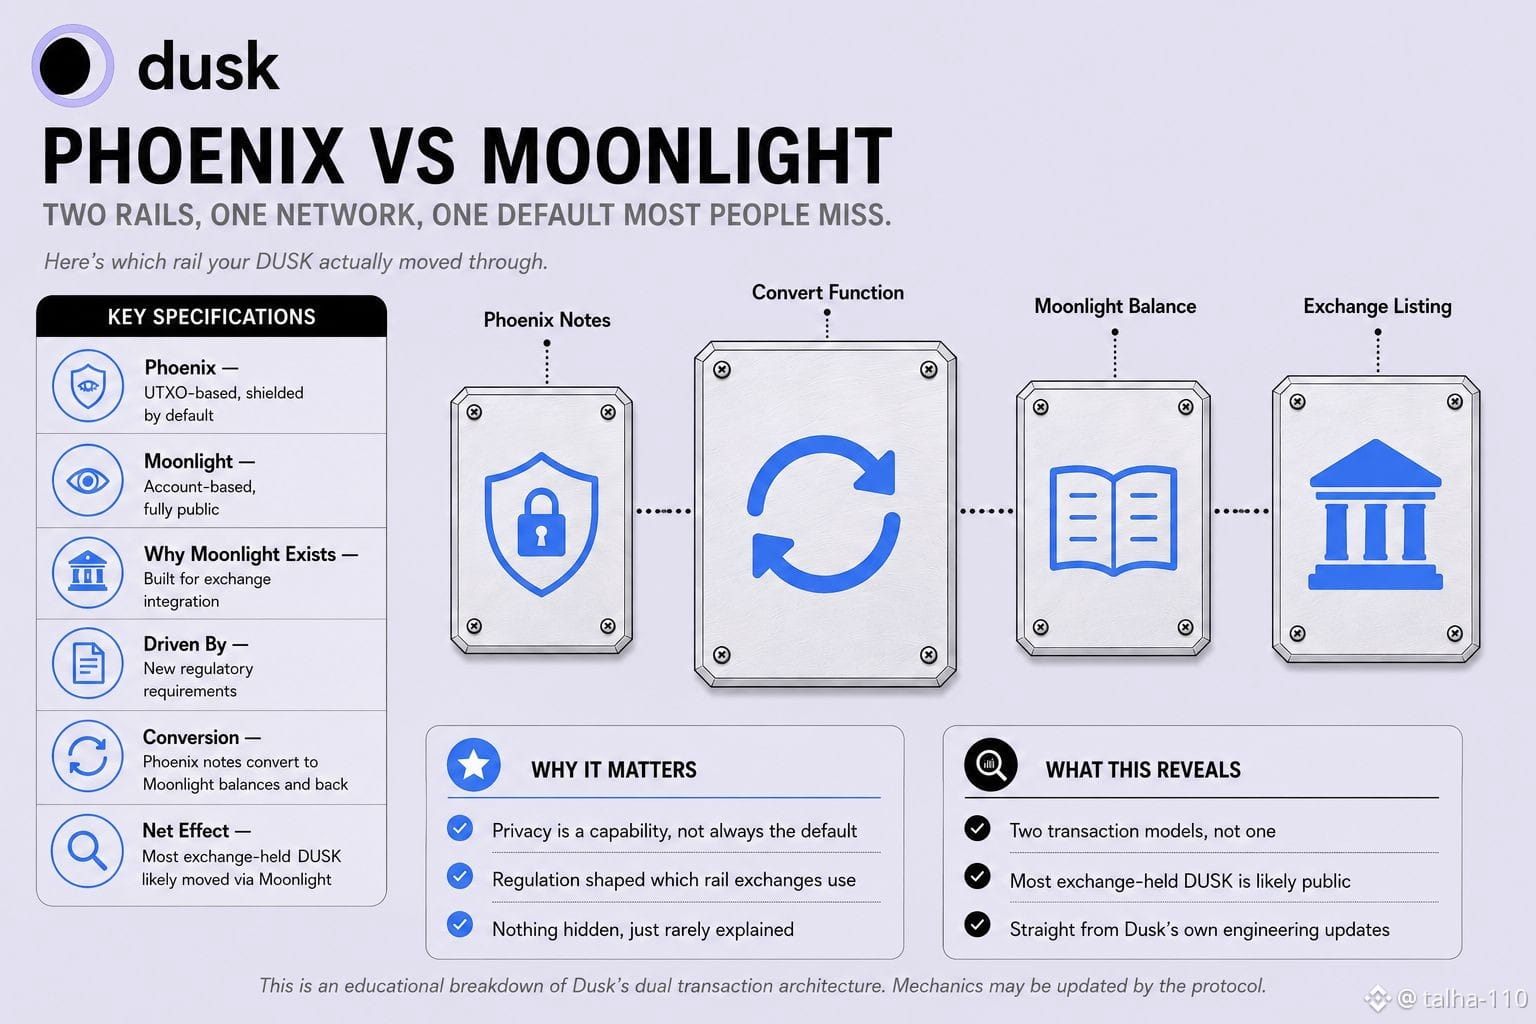
Au début, j’ai supposé que Dusk, en tant que « blockchain de confidentialité », signifiait que chaque transaction DUSK passe par défaut par la même voie chiffrée, Phoenix, des preuves à connaissance nulle, des soldes masqués—bref, que c’est simplement comme ça que fonctionne le réseau. En lisant les mises à jour techniques publiées par Dusk, je me suis rendu compte que ce n’est qu’une partie de l’image. En réalité, Dusk exécute deux modèles de transaction distincts en parallèle. Phoenix est basé sur UTXO et est chiffré, c’est la version privée avec laquelle tout le monde associe la marque. Moonlight, lui, est basé sur des comptes et est entièrement transparent : les adresses et les soldes sont listés publiquement, et le système fonctionne presque exactement comme un compte Ethereum « normal ». Ce qui est notable, c’est pourquoi Moonlight existe tout court. L’équipe de Dusk a déclaré directement qu’ils en avaient besoin précisément pour intégrer le mainnet avec les échanges, car de nouvelles réglementations exigeaient une voie transparente et facilement auditable pour ce type de mise en ligne et de travail de conformité. Ainsi, le modèle de transaction entièrement public n’a pas été une concession ajoutée après coup : c’était une exigence pour mettre DUSK sur les échanges dès le départ. Cela signifie que le DUSK actuellement détenu dans les soldes d’échange de la plupart des gens a très probablement transité par Moonlight, le côté transparent, plutôt que par Phoenix, le côté privé autour duquel toute la marque est construite. Les deux modèles se convertissent l’un dans l’autre : les notes Phoenix peuvent devenir des soldes Moonlight et inversement, donc rien n’est cassé ni dissimulé. Mais cela veut dire que « privacy-first » décrit la capacité du protocole, pas nécessairement le chemin par défaut que suit la majorité des DUSK une fois qu’il touche un échange centralisé, et c’est une affirmation sensiblement différente de celle qui est généralement mise en avant.
$DUSK #dusk @Dusk_Foundation
Au début, j’ai supposé que Dusk, en tant que « blockchain de confidentialité », signifiait que chaque transaction DUSK passe par défaut par la même voie chiffrée, Phoenix, des preuves à connaissance nulle, des soldes masqués—bref, que c’est simplement comme ça que fonctionne le réseau. En lisant les mises à jour techniques publiées par Dusk, je me suis rendu compte que ce n’est qu’une partie de l’image. En réalité, Dusk exécute deux modèles de transaction distincts en parallèle. Phoenix est basé sur UTXO et est chiffré, c’est la version privée avec laquelle tout le monde associe la marque. Moonlight, lui, est basé sur des comptes et est entièrement transparent : les adresses et les soldes sont listés publiquement, et le système fonctionne presque exactement comme un compte Ethereum « normal ». Ce qui est notable, c’est pourquoi Moonlight existe tout court. L’équipe de Dusk a déclaré directement qu’ils en avaient besoin précisément pour intégrer le mainnet avec les échanges, car de nouvelles réglementations exigeaient une voie transparente et facilement auditable pour ce type de mise en ligne et de travail de conformité. Ainsi, le modèle de transaction entièrement public n’a pas été une concession ajoutée après coup : c’était une exigence pour mettre DUSK sur les échanges dès le départ. Cela signifie que le DUSK actuellement détenu dans les soldes d’échange de la plupart des gens a très probablement transité par Moonlight, le côté transparent, plutôt que par Phoenix, le côté privé autour duquel toute la marque est construite. Les deux modèles se convertissent l’un dans l’autre : les notes Phoenix peuvent devenir des soldes Moonlight et inversement, donc rien n’est cassé ni dissimulé. Mais cela veut dire que « privacy-first » décrit la capacité du protocole, pas nécessairement le chemin par défaut que suit la majorité des DUSK une fois qu’il touche un échange centralisé, et c’est une affirmation sensiblement différente de celle qui est généralement mise en avant.
$DUSK #dusk @Dusk
$DUSK #dusk @Dusk
1
1
82
·
--
Baissier
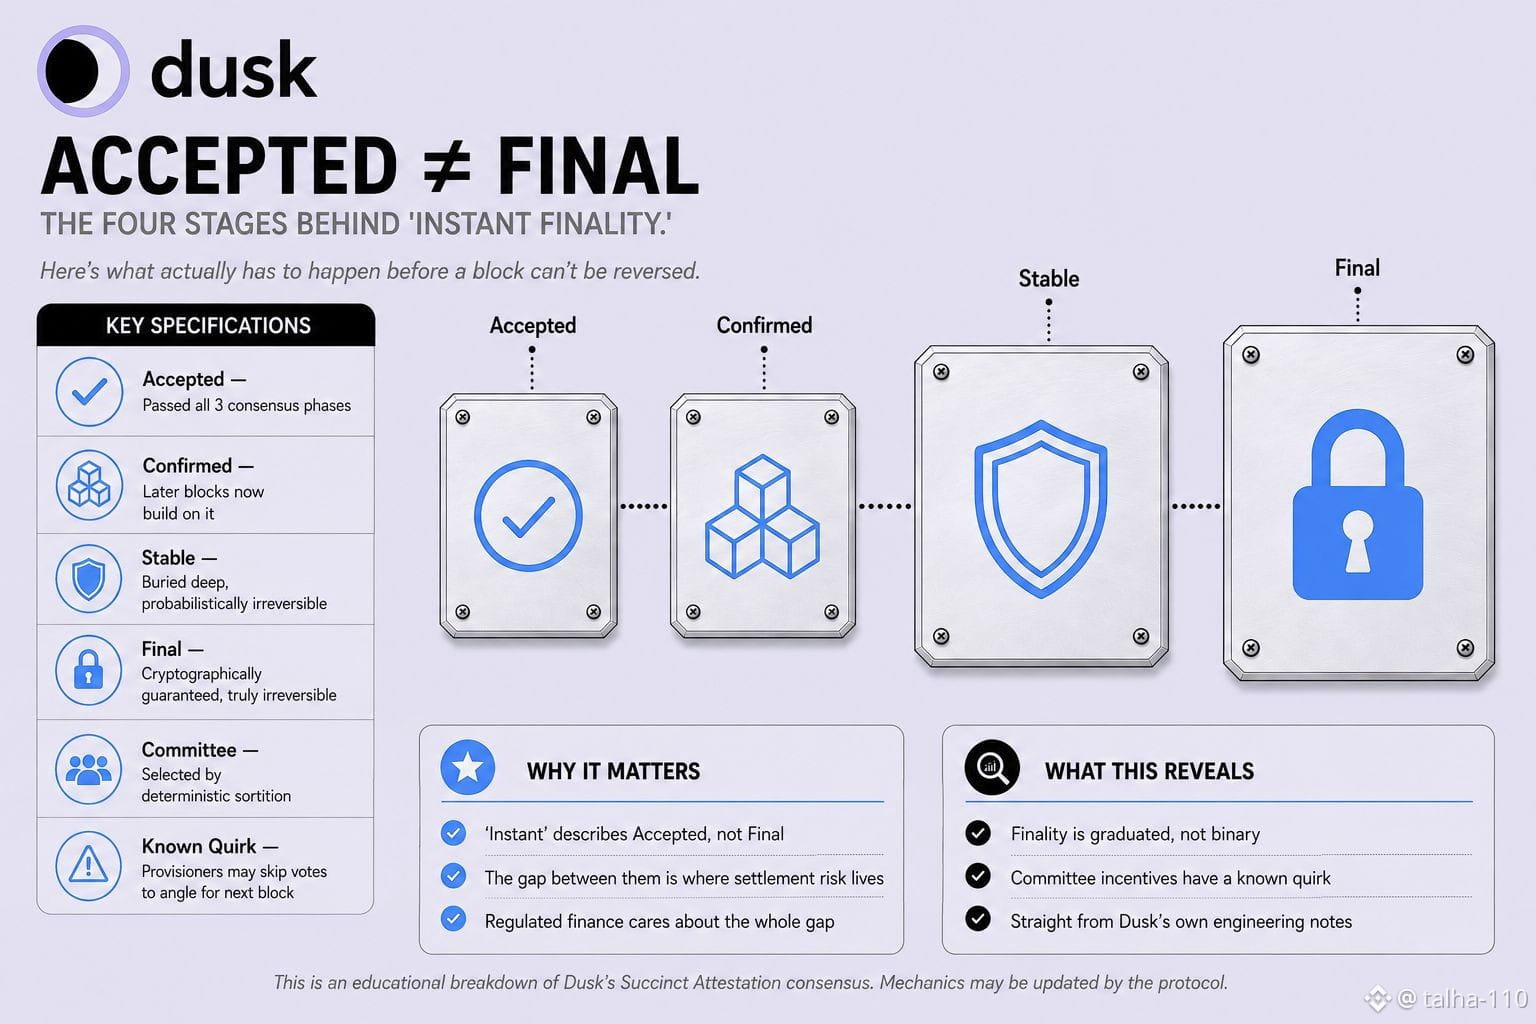
Au début, j’ai cru que le discours de « finalité déterministe » de Dusk voulait dire qu’un bloc est simplement final ou ne l’est pas, binaire, dès sa production. En lisant les propres états de finalité du réseau, ce cadre simplifie trop ce qui se passe réellement. Sur Dusk, un bloc traverse quatre étapes distinctes avant d’être réellement verrouillé : Accepté une fois qu’il franchit les trois phases de consensus de la ronde en cours, Confirmé lorsque des blocs ultérieurs se construisent au-dessus de lui, Stable une fois qu’il est suffisamment enfoui pour devenir probabilistiquement irréversible, et seulement ensuite Final, le point où une inversion devient cryptographiquement garantie impossible plutôt qu’« extrêmement improbable ». Ainsi, « finalité instantanée » fait beaucoup de travail dans cette expression. Le bloc est Accepté rapidement, véritablement vite : sur ce point, le discours tient. Mais Accepté et Final ne sont pas la même garantie, et l’écart entre les deux est exactement là où un règlement financier régulé se soucierait le plus. Il y a aussi une deuxième couche que la plupart des gens passent sous silence. Le consensus passe par des comités sélectionnés par une sélection déterministe (sortition), et si un provisionneur se retrouve sélectionné pour un comité de vote lors d’une ronde tout en étant aussi le générateur du bloc pour la suivante, il est incité à simplement ignorer son vote, en espérant être choisi comme proposeur la fois suivante. La note d’ingénierie de Dusk traite ce comportement comme un schéma attendu, pas comme une hypothèse, et le correctif consiste à l’exclure de ce comité si cela se produit. Donc, la couche de règlement présentée comme déterministe et instantanée est en réalité un processus gradué, avec une particularité d’incitation connue intégrée dans sa sélection des comités : deux choses vraies, et toutes deux discrètement plus compliquées que le pitch en une ligne.
$DUSK #dusk @Dusk_Foundation
Au début, j’ai cru que le discours de « finalité déterministe » de Dusk voulait dire qu’un bloc est simplement final ou ne l’est pas, binaire, dès sa production. En lisant les propres états de finalité du réseau, ce cadre simplifie trop ce qui se passe réellement. Sur Dusk, un bloc traverse quatre étapes distinctes avant d’être réellement verrouillé : Accepté une fois qu’il franchit les trois phases de consensus de la ronde en cours, Confirmé lorsque des blocs ultérieurs se construisent au-dessus de lui, Stable une fois qu’il est suffisamment enfoui pour devenir probabilistiquement irréversible, et seulement ensuite Final, le point où une inversion devient cryptographiquement garantie impossible plutôt qu’« extrêmement improbable ». Ainsi, « finalité instantanée » fait beaucoup de travail dans cette expression. Le bloc est Accepté rapidement, véritablement vite : sur ce point, le discours tient. Mais Accepté et Final ne sont pas la même garantie, et l’écart entre les deux est exactement là où un règlement financier régulé se soucierait le plus. Il y a aussi une deuxième couche que la plupart des gens passent sous silence. Le consensus passe par des comités sélectionnés par une sélection déterministe (sortition), et si un provisionneur se retrouve sélectionné pour un comité de vote lors d’une ronde tout en étant aussi le générateur du bloc pour la suivante, il est incité à simplement ignorer son vote, en espérant être choisi comme proposeur la fois suivante. La note d’ingénierie de Dusk traite ce comportement comme un schéma attendu, pas comme une hypothèse, et le correctif consiste à l’exclure de ce comité si cela se produit. Donc, la couche de règlement présentée comme déterministe et instantanée est en réalité un processus gradué, avec une particularité d’incitation connue intégrée dans sa sélection des comités : deux choses vraies, et toutes deux discrètement plus compliquées que le pitch en une ligne.
$DUSK #dusk @Dusk
$DUSK #dusk @Dusk
1
1
83
·
--
Haussier
Voir la traduction
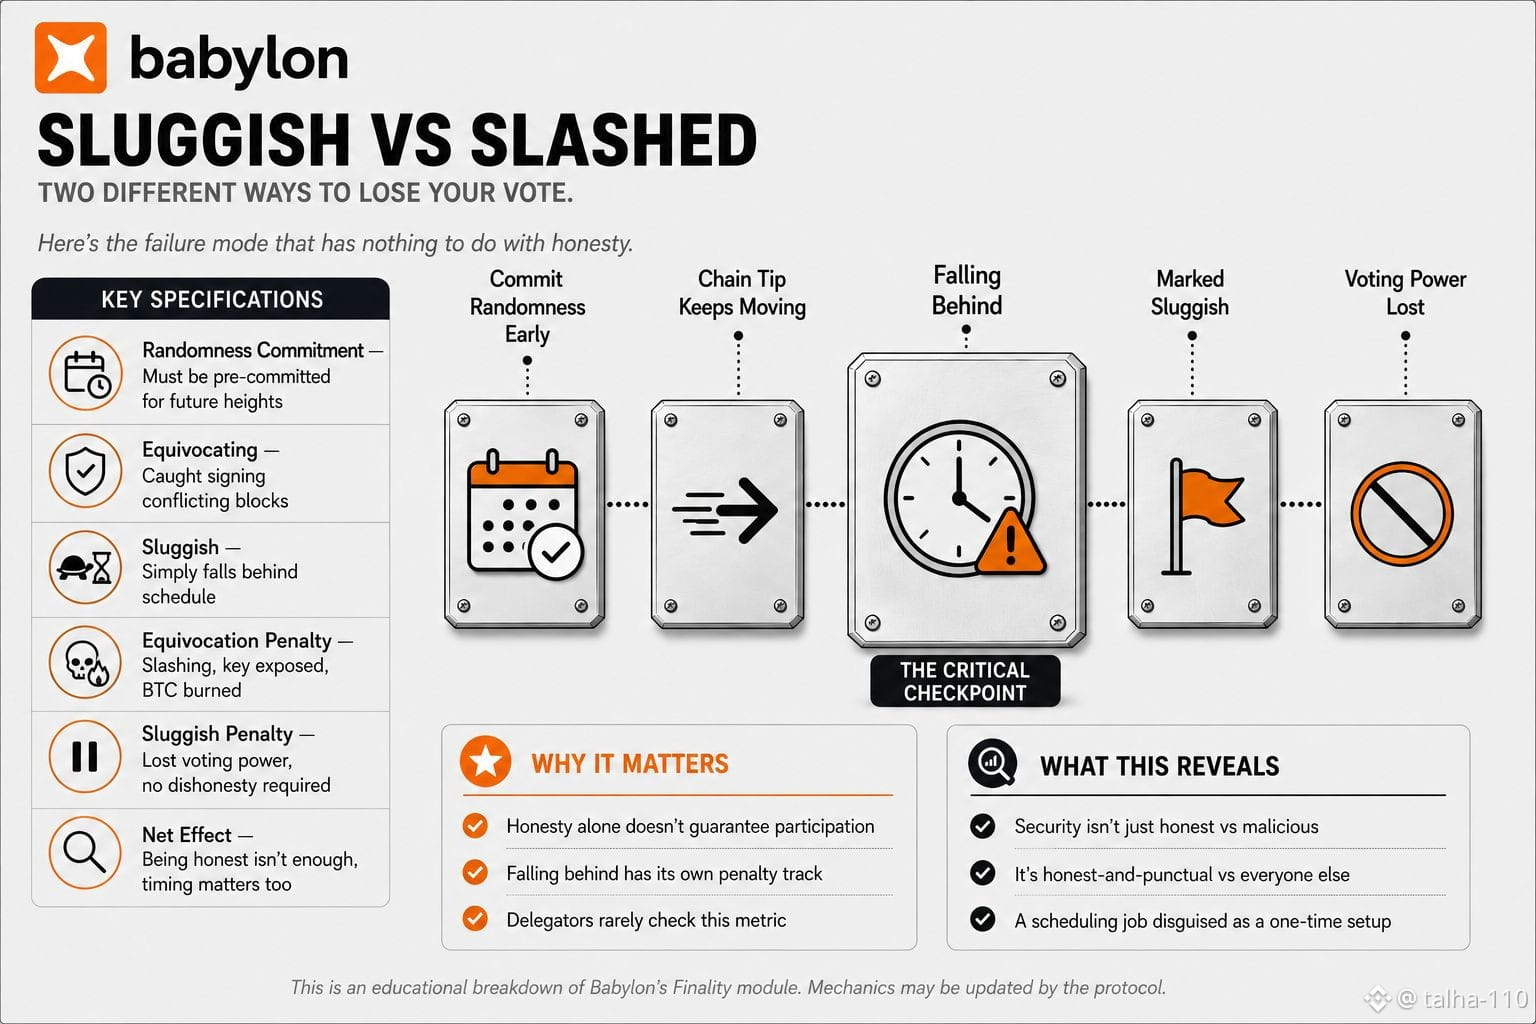
At first I assumed the only thing that could cost a Finality Provider their standing was outright malicious behavior, signing two conflicting blocks, getting caught, getting slashed, the classic honest-or-dishonest binary. Reading Babylon's own Finality module documentation, there's a second, quieter failure path that has nothing to do with honesty at all. Before a Finality Provider can even vote on a block, they have to proactively commit EOTS public randomness for that specific future height, in advance, before the block is even proposed. Babylon's system separately tracks two categories of problem providers, equivocating ones who get caught signing conflicting messages, and sluggish ones who simply fail to show up in time. Being slow isn't the same violation as being dishonest, but it still gets tracked and penalized as its own category. What that means in practice is a provider can be fully honest, never sign anything conflicting, never attempt anything adversarial, and still lose voting ability for a given height purely because their randomness commitment didn't keep pace with the chain's tip. Committing randomness isn't a one-time setup step, it's an ongoing forecasting job, staying ahead of a chain that keeps moving whether you're ready or not. So the actual security model being described isn't just honest versus malicious. It's honest-and-punctual versus everyone else, including honest providers who simply fell behind on a scheduling requirement most people staking to them probably never think to check.
@babylonlabs_io #baby $BABY
At first I assumed the only thing that could cost a Finality Provider their standing was outright malicious behavior, signing two conflicting blocks, getting caught, getting slashed, the classic honest-or-dishonest binary. Reading Babylon's own Finality module documentation, there's a second, quieter failure path that has nothing to do with honesty at all. Before a Finality Provider can even vote on a block, they have to proactively commit EOTS public randomness for that specific future height, in advance, before the block is even proposed. Babylon's system separately tracks two categories of problem providers, equivocating ones who get caught signing conflicting messages, and sluggish ones who simply fail to show up in time. Being slow isn't the same violation as being dishonest, but it still gets tracked and penalized as its own category. What that means in practice is a provider can be fully honest, never sign anything conflicting, never attempt anything adversarial, and still lose voting ability for a given height purely because their randomness commitment didn't keep pace with the chain's tip. Committing randomness isn't a one-time setup step, it's an ongoing forecasting job, staying ahead of a chain that keeps moving whether you're ready or not. So the actual security model being described isn't just honest versus malicious. It's honest-and-punctual versus everyone else, including honest providers who simply fell behind on a scheduling requirement most people staking to them probably never think to check.
@BabylonLabs_io #baby $BABY
@BabylonLabs_io #baby $BABY
2
2
77
·
--
Haussier
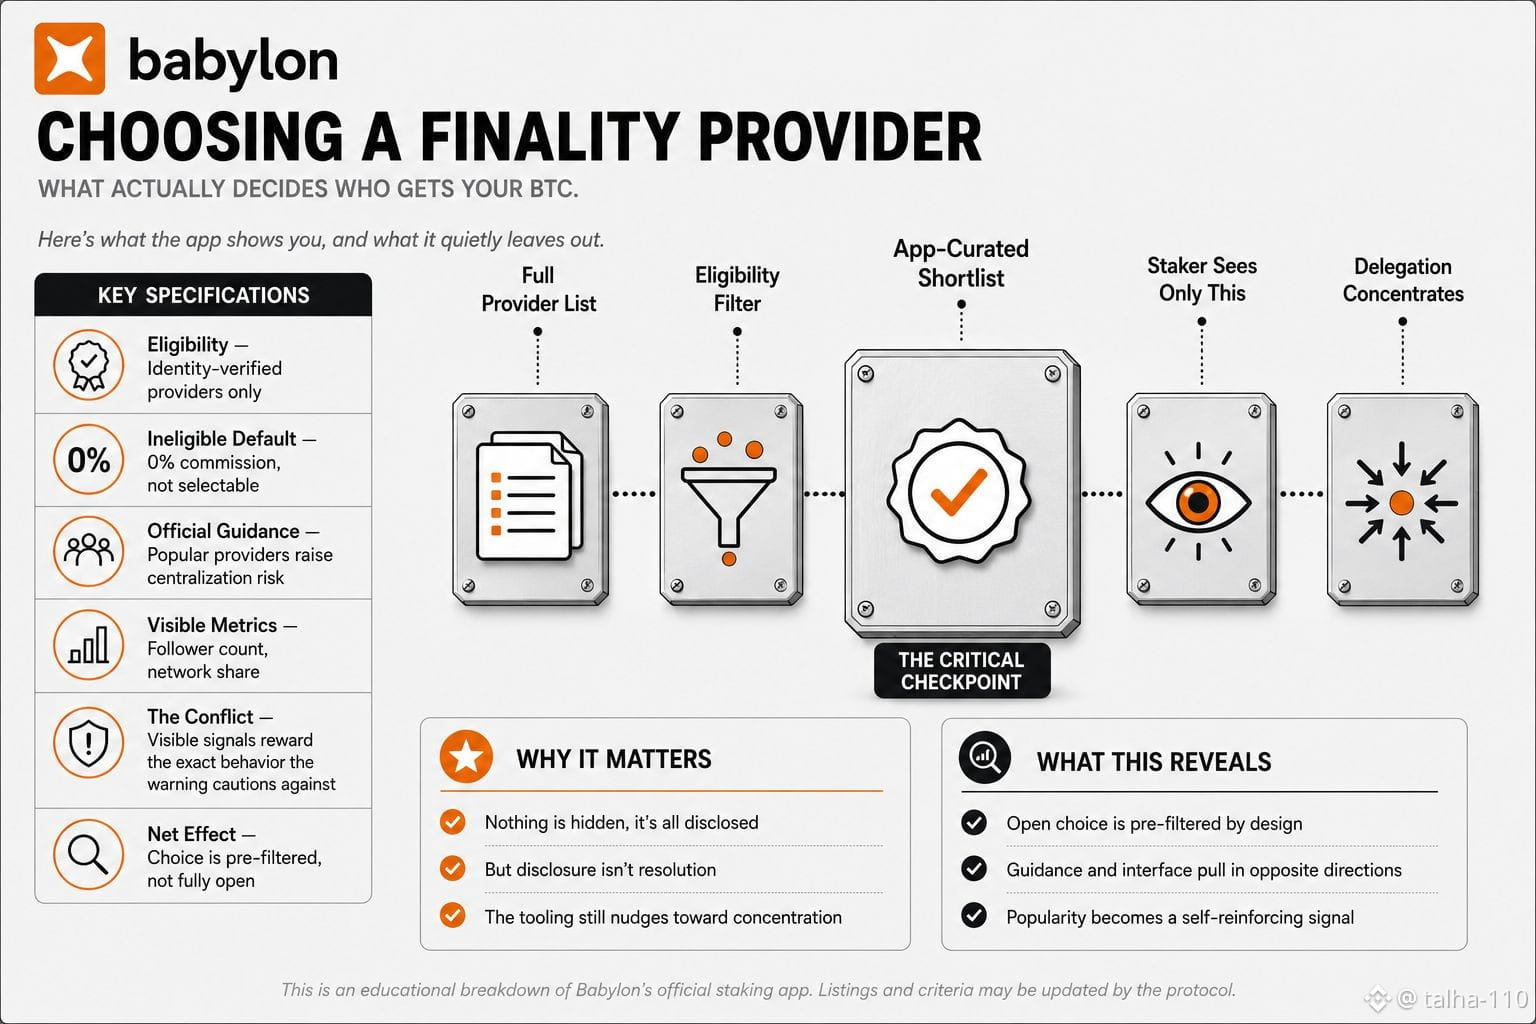
Au début, j’ai supposé que choisir un fournisseur de finalité fonctionnait comme choisir n’importe quel validateur Cosmos : ouvrir la liste, choisir qui l’on veut, et le réseau resterait naturellement distribué puisque les gens répartissent leur mise en fonction de leurs préférences. En lisant les règles d’éligibilité propres à Babylon pour l’application de staking officielle, je me suis rendu compte que le processus pousse vers une concentration d’une manière que cette hypothèse ne prend pas en compte. Seuls les fournisseurs de finalité qui passent une vérification d’identité stricte et des critères d’enregistrement sont listés dans l’application avec leur taux de commission, leur site web et une coche visible. Les fournisseurs qui ne respectent pas ce seuil peuvent techniquement toujours recevoir des délégations BTC si quelqu’un leur délègue directement en dehors de l’application, mais ils sont plafonnés à 0 % de commission par défaut, et l’application ne permet même pas à un staker “standard” de les sélectionner comme option. Ainsi, le “choix ouvert” est en réalité ouvert uniquement au sein d’une sélection courte préfiltrée et officiellement curatée ; pour toute personne en dehors de cette liste, ils sont fonctionnellement invisibles pour quiconque utilise le flux standard. Le guide de staking de Babylon ajoute une seconde couche : il avertit explicitement les stakers que déléguer aux fournisseurs les plus populaires augmente le risque de centralisation, tout en listant le nombre d’abonnés et la part du réseau comme signaux principaux pour évaluer un fournisseur. Ces deux conseils vont dans des directions opposées. Les signaux visibles que l’application met en avant sont exactement ceux qui rendent les fournisseurs populaires plus dignes de confiance — ce qui correspond précisément au comportement que la même documentation dit de surveiller avec prudence. Rien n’est caché ni malhonnête : tout est divulgué. Mais signaler une tension n’est pas la résoudre, et pour l’instant, les outils récompensent discrètement la concentration contre laquelle les recommandations mettent en garde.
@babylonlabs_io $BABY #baby $BTC
Au début, j’ai supposé que choisir un fournisseur de finalité fonctionnait comme choisir n’importe quel validateur Cosmos : ouvrir la liste, choisir qui l’on veut, et le réseau resterait naturellement distribué puisque les gens répartissent leur mise en fonction de leurs préférences. En lisant les règles d’éligibilité propres à Babylon pour l’application de staking officielle, je me suis rendu compte que le processus pousse vers une concentration d’une manière que cette hypothèse ne prend pas en compte. Seuls les fournisseurs de finalité qui passent une vérification d’identité stricte et des critères d’enregistrement sont listés dans l’application avec leur taux de commission, leur site web et une coche visible. Les fournisseurs qui ne respectent pas ce seuil peuvent techniquement toujours recevoir des délégations BTC si quelqu’un leur délègue directement en dehors de l’application, mais ils sont plafonnés à 0 % de commission par défaut, et l’application ne permet même pas à un staker “standard” de les sélectionner comme option. Ainsi, le “choix ouvert” est en réalité ouvert uniquement au sein d’une sélection courte préfiltrée et officiellement curatée ; pour toute personne en dehors de cette liste, ils sont fonctionnellement invisibles pour quiconque utilise le flux standard. Le guide de staking de Babylon ajoute une seconde couche : il avertit explicitement les stakers que déléguer aux fournisseurs les plus populaires augmente le risque de centralisation, tout en listant le nombre d’abonnés et la part du réseau comme signaux principaux pour évaluer un fournisseur. Ces deux conseils vont dans des directions opposées. Les signaux visibles que l’application met en avant sont exactement ceux qui rendent les fournisseurs populaires plus dignes de confiance — ce qui correspond précisément au comportement que la même documentation dit de surveiller avec prudence. Rien n’est caché ni malhonnête : tout est divulgué. Mais signaler une tension n’est pas la résoudre, et pour l’instant, les outils récompensent discrètement la concentration contre laquelle les recommandations mettent en garde.
@BabylonLabs_io $BABY #baby $BTC
@BabylonLabs_io $BABY #baby $BTC
2
97
·
--
Haussier
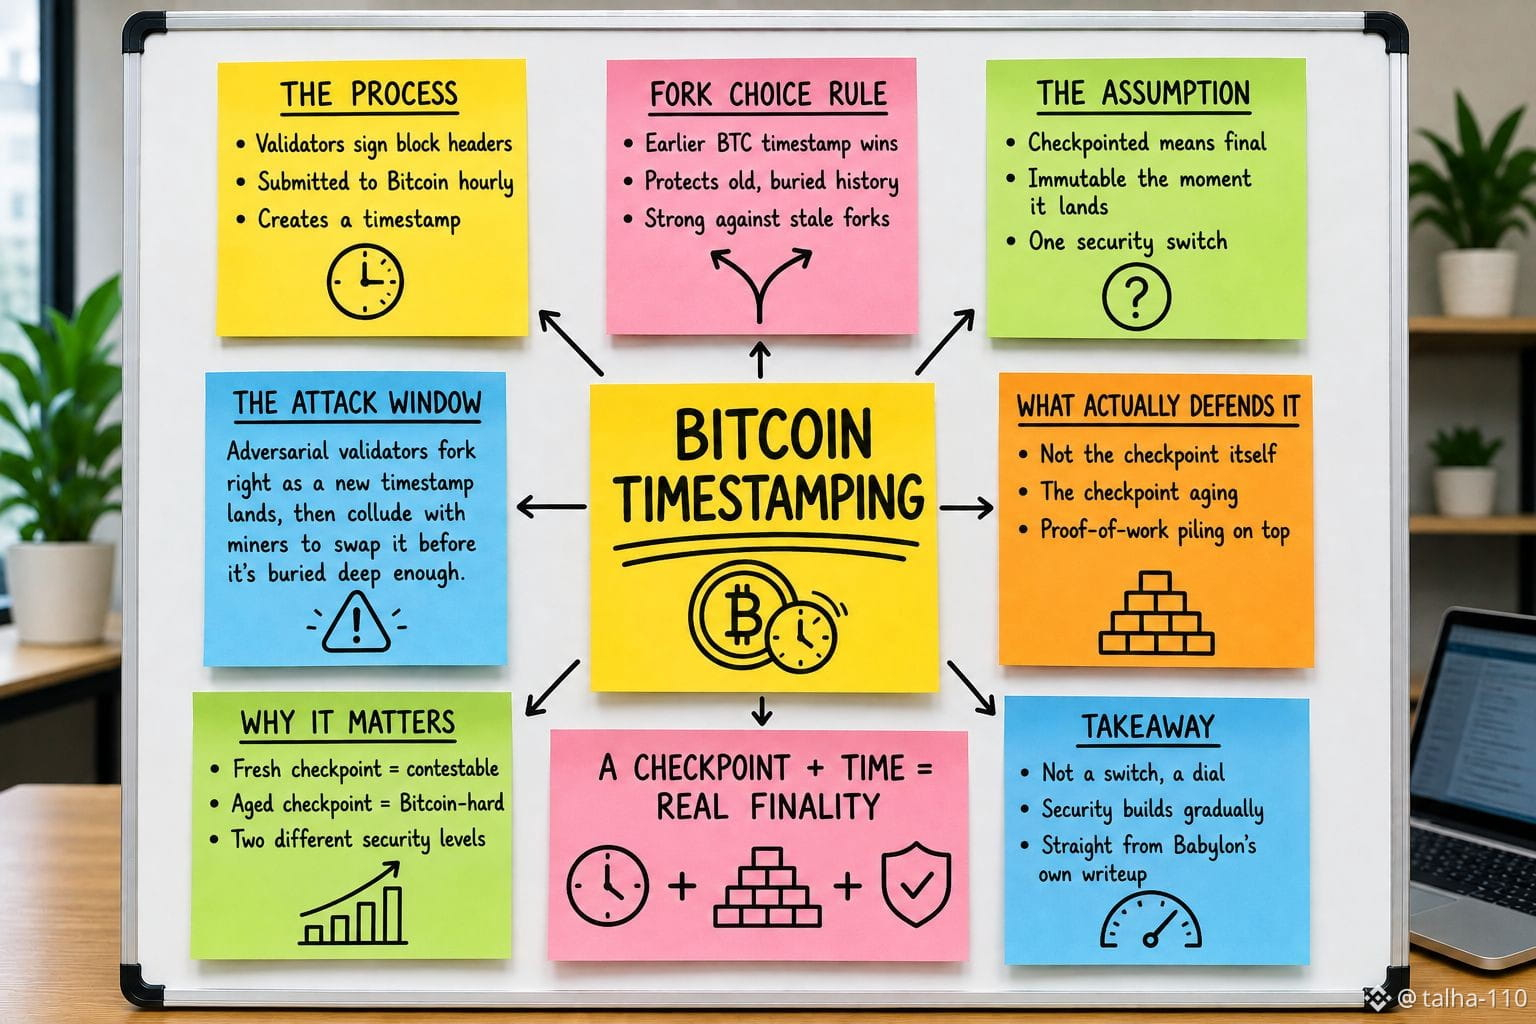
Au départ, j’ai supposé que « checkpointé vers Bitcoin » signifiait qu’un bloc de Babylon devenait essentiellement Bitcoin-final dès qu’il est estampillé par son horodatage, immuable à la seconde où il atterrit sur la chaîne. En lisant la propre documentation de Babylon sur le fast unbonding, j’ai compris que le modèle de sécurité réel a une fenêtre plus étroite que ce cadrage ne le suggère. Les validateurs signent les en-têtes des blocs Genesis et les soumettent à Bitcoin environ une fois par heure, et la règle de fork-choice dit que remporte la fourche celle qui a l’horodatage Bitcoin le plus ancien. C’est une protection vraiment solide contre les attaques qui démarrent à partir d’un historique ancien, déjà enfoui. Mais la documentation de Babylon décrit un scénario plus spécifique : si des validateurs adverses attendent que leurs demandes de retrait soient validées, alors ils forcent la chaîne au moment même où leurs blocs obtiennent un nouvel horodatage, puis s’entendent avec des mineurs Bitcoin pour remplacer cet horodatage par un horodatage ultérieur avant qu’il ne soit suffisamment enfoui pour devenir irréversible sur le plan économique, l’attaque peut encore fonctionner. La défense n’est pas que le checkpoint existe, mais qu’il vieillit : il s’accumule dessus assez de preuve de travail pour que le réécrire coûte trop cher. En réalité, il s’agit donc de deux niveaux de sécurité différents décrits sous une seule expression. Un checkpoint qui vient juste d’arriver dépend d’une majorité honnête et est théoriquement contestable. Un checkpoint qui est resté un moment est Bitcoin-hard et effectivement final. La présentation décrit la sécurité de Bitcoin comme s’il s’agissait d’un interrupteur unique qui s’enclenche à chaque engagement horaire. La garantie réelle ressemble davantage à un cadran qui ne se verrouille complètement qu’après un temps suffisant, pour que la preuve de travail propre à Bitcoin rende une inversion trop peu intéressante à tenter.
@babylonlabs_io $BABY #baby
Au départ, j’ai supposé que « checkpointé vers Bitcoin » signifiait qu’un bloc de Babylon devenait essentiellement Bitcoin-final dès qu’il est estampillé par son horodatage, immuable à la seconde où il atterrit sur la chaîne. En lisant la propre documentation de Babylon sur le fast unbonding, j’ai compris que le modèle de sécurité réel a une fenêtre plus étroite que ce cadrage ne le suggère. Les validateurs signent les en-têtes des blocs Genesis et les soumettent à Bitcoin environ une fois par heure, et la règle de fork-choice dit que remporte la fourche celle qui a l’horodatage Bitcoin le plus ancien. C’est une protection vraiment solide contre les attaques qui démarrent à partir d’un historique ancien, déjà enfoui. Mais la documentation de Babylon décrit un scénario plus spécifique : si des validateurs adverses attendent que leurs demandes de retrait soient validées, alors ils forcent la chaîne au moment même où leurs blocs obtiennent un nouvel horodatage, puis s’entendent avec des mineurs Bitcoin pour remplacer cet horodatage par un horodatage ultérieur avant qu’il ne soit suffisamment enfoui pour devenir irréversible sur le plan économique, l’attaque peut encore fonctionner. La défense n’est pas que le checkpoint existe, mais qu’il vieillit : il s’accumule dessus assez de preuve de travail pour que le réécrire coûte trop cher. En réalité, il s’agit donc de deux niveaux de sécurité différents décrits sous une seule expression. Un checkpoint qui vient juste d’arriver dépend d’une majorité honnête et est théoriquement contestable. Un checkpoint qui est resté un moment est Bitcoin-hard et effectivement final. La présentation décrit la sécurité de Bitcoin comme s’il s’agissait d’un interrupteur unique qui s’enclenche à chaque engagement horaire. La garantie réelle ressemble davantage à un cadran qui ne se verrouille complètement qu’après un temps suffisant, pour que la preuve de travail propre à Bitcoin rende une inversion trop peu intéressante à tenter.
@BabylonLabs_io $BABY #baby
@BabylonLabs_io $BABY #baby
3
3
107
·
--
Haussier
Vérifié
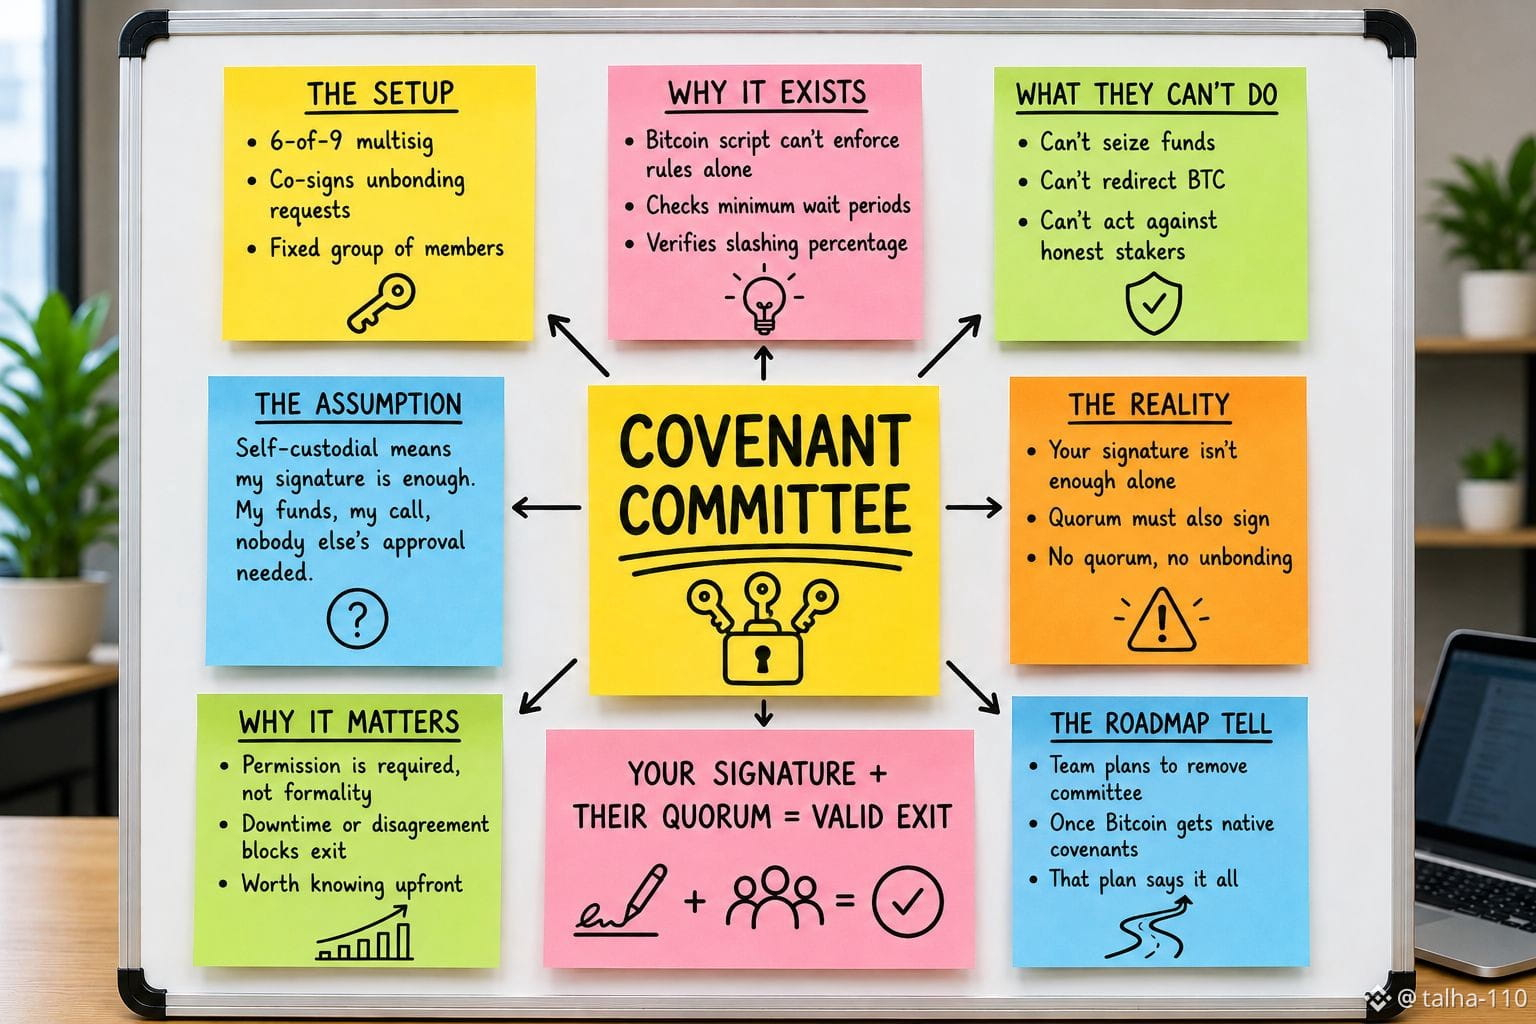
Au début, j’ai supposé que la self-custody signifiait exactement ce que le terme implique : ma signature, mes fonds, et aucune approbation de quelqu’un d’autre n’était requise pour les déplacer. En lisant le script de staking Bitcoin réel que Babylon utilise, ce n’est que partiellement vrai. Chaque position de staking est verrouillée par un script qui exige la signature du staker, oui, mais le désengagement avant l’expiration du timelock nécessite aussi des signatures d’un quorum de quelque chose appelé le comité de covenant, un groupe fixe fonctionnant avec une configuration de multi-signatures 6 sur 9. Le langage de script de Bitcoin n’est pas assez expressif pour imposer, à lui seul, des règles de désengagement comme des périodes d’attente minimales ou des pourcentages de slashing corrects : ce comité existe donc précisément pour vérifier chaque requête et la cosigner si elle est conforme au protocole. Ce qui signifie que se désengager avec son propre Bitcoin n’est pas simplement le fait de signer une transaction. C’est signer, puis attendre que suffisamment de neuf personnes précises signent aussi, pour que cette transaction soit valide. La documentation indique clairement que ce comité ne peut pas agir contre des stakers honnêtes : il ne peut pas saisir les fonds ni les rediriger ailleurs en dehors des règles. Mais son autorisation reste un ingrédient nécessaire, et pas une simple formalité. Si le quorum ne peut pas être atteint, pour une raison quelconque—indisponibilité, désaccord, non-disponibilité—le chemin de désengagement ne s’exécute pas, point final. L’équipe de Babylon elle-même a déclaré qu’elle a l’intention de s’éloigner de ce comité une fois que Bitcoin aura un support natif des covenants. Ce seul détail de la feuille de route vous dit déjà quelque chose : si la self-custody était déjà complète comme décrit, il n’y aurait rien à abandonner.
@babylonlabs_io #baby
$BABY
$KOMA
$AKE
Au début, j’ai supposé que la self-custody signifiait exactement ce que le terme implique : ma signature, mes fonds, et aucune approbation de quelqu’un d’autre n’était requise pour les déplacer. En lisant le script de staking Bitcoin réel que Babylon utilise, ce n’est que partiellement vrai. Chaque position de staking est verrouillée par un script qui exige la signature du staker, oui, mais le désengagement avant l’expiration du timelock nécessite aussi des signatures d’un quorum de quelque chose appelé le comité de covenant, un groupe fixe fonctionnant avec une configuration de multi-signatures 6 sur 9. Le langage de script de Bitcoin n’est pas assez expressif pour imposer, à lui seul, des règles de désengagement comme des périodes d’attente minimales ou des pourcentages de slashing corrects : ce comité existe donc précisément pour vérifier chaque requête et la cosigner si elle est conforme au protocole. Ce qui signifie que se désengager avec son propre Bitcoin n’est pas simplement le fait de signer une transaction. C’est signer, puis attendre que suffisamment de neuf personnes précises signent aussi, pour que cette transaction soit valide. La documentation indique clairement que ce comité ne peut pas agir contre des stakers honnêtes : il ne peut pas saisir les fonds ni les rediriger ailleurs en dehors des règles. Mais son autorisation reste un ingrédient nécessaire, et pas une simple formalité. Si le quorum ne peut pas être atteint, pour une raison quelconque—indisponibilité, désaccord, non-disponibilité—le chemin de désengagement ne s’exécute pas, point final. L’équipe de Babylon elle-même a déclaré qu’elle a l’intention de s’éloigner de ce comité une fois que Bitcoin aura un support natif des covenants. Ce seul détail de la feuille de route vous dit déjà quelque chose : si la self-custody était déjà complète comme décrit, il n’y aurait rien à abandonner.
@BabylonLabs_io #baby
$BABY
$KOMA
$AKE
@BabylonLabs_io #baby
$BABY
$KOMA
$AKE
16
6
679
·
--
Haussier
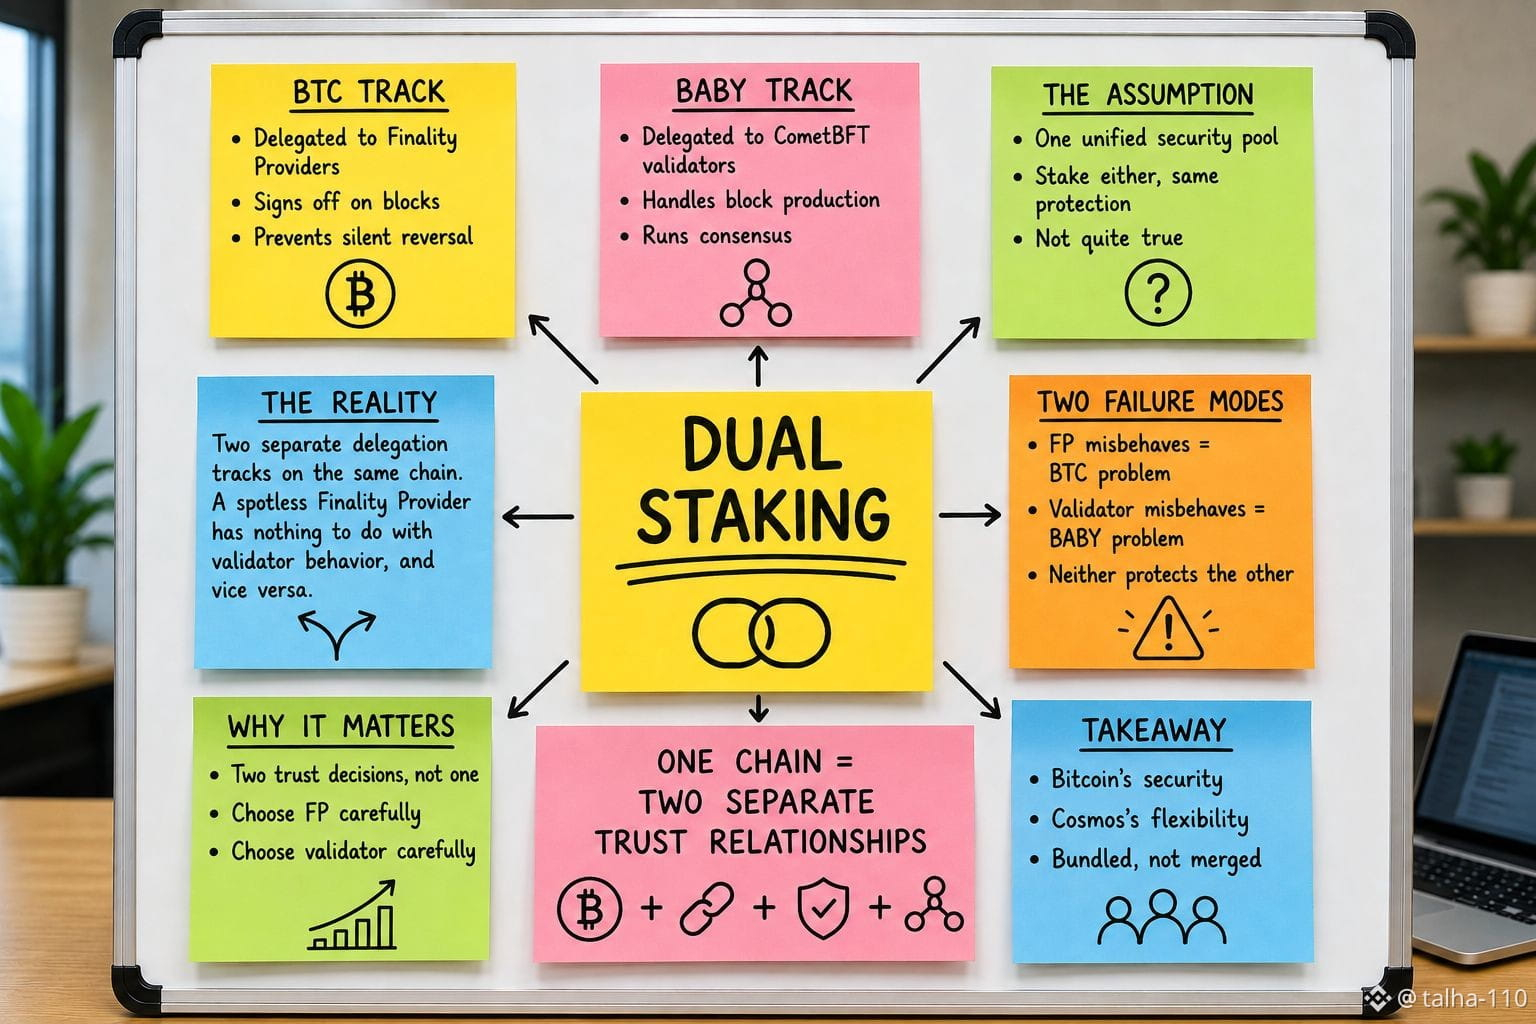
Au début, j’ai supposé que Babylon Genesis disposait d’un seul système de staking unifié : vous stakez l’un ou l’autre actif et, de toute façon, vous contribuez au même pool de sécurité. En lisant la façon dont le modèle de double staking est en réalité structuré, cette hypothèse ne tient pas. BTC et BABY ne passent pas par un mécanisme partagé : ils suivent deux parcours de délégation entièrement distincts, qui se trouvent simplement sur la même chaîne. BTC est délégué à des Finality Providers, dont le rôle est de signer les blocs afin que la finalité ne puisse pas être inversée discrètement. BABY est délégué à des validateurs CometBFT, qui gèrent la production effective des blocs et le consensus. Des rôles différents, des responsabilités différentes, et, lorsque vous déléguez à l’un ou l’autre, des ensembles de personnes différentes auxquelles vous faites confiance. Concrètement, cela signifie que quelqu’un peut gérer un Finality Provider avec un historique de signature irréprochable et n’avoir pourtant aucun lien avec le fait que les blocs soient produits correctement, tandis qu’un validateur peut être excellent en production de blocs tout en n’ayant absolument aucune exposition aux conditions de slashing adossées à Bitcoin sur l’autre voie. Le discours est « la sécurité de Bitcoin + la flexibilité de Cosmos », ce qui donne l’impression d’un système renforcé unique. En réalité, il s’agit de deux relations de confiance distinctes qui fonctionnent en parallèle, chacune avec son propre mode de défaillance, regroupées sous un seul nom de chaîne. Si un Finality Provider se comporte mal, c’est un problème de délégation BTC. Si un validateur se comporte mal, c’est un problème de délégation BABY. Aucun des deux ne vous protège automatiquement de l’autre : cela signifie que choisir à qui déléguer du BTC et choisir à qui déléguer du BABY sont deux décisions distinctes que les gens traitent silencieusement comme une seule.
@babylonlabs_io #baby $BABY
$GRVT $TRX
Au début, j’ai supposé que Babylon Genesis disposait d’un seul système de staking unifié : vous stakez l’un ou l’autre actif et, de toute façon, vous contribuez au même pool de sécurité. En lisant la façon dont le modèle de double staking est en réalité structuré, cette hypothèse ne tient pas. BTC et BABY ne passent pas par un mécanisme partagé : ils suivent deux parcours de délégation entièrement distincts, qui se trouvent simplement sur la même chaîne. BTC est délégué à des Finality Providers, dont le rôle est de signer les blocs afin que la finalité ne puisse pas être inversée discrètement. BABY est délégué à des validateurs CometBFT, qui gèrent la production effective des blocs et le consensus. Des rôles différents, des responsabilités différentes, et, lorsque vous déléguez à l’un ou l’autre, des ensembles de personnes différentes auxquelles vous faites confiance. Concrètement, cela signifie que quelqu’un peut gérer un Finality Provider avec un historique de signature irréprochable et n’avoir pourtant aucun lien avec le fait que les blocs soient produits correctement, tandis qu’un validateur peut être excellent en production de blocs tout en n’ayant absolument aucune exposition aux conditions de slashing adossées à Bitcoin sur l’autre voie. Le discours est « la sécurité de Bitcoin + la flexibilité de Cosmos », ce qui donne l’impression d’un système renforcé unique. En réalité, il s’agit de deux relations de confiance distinctes qui fonctionnent en parallèle, chacune avec son propre mode de défaillance, regroupées sous un seul nom de chaîne. Si un Finality Provider se comporte mal, c’est un problème de délégation BTC. Si un validateur se comporte mal, c’est un problème de délégation BABY. Aucun des deux ne vous protège automatiquement de l’autre : cela signifie que choisir à qui déléguer du BTC et choisir à qui déléguer du BABY sont deux décisions distinctes que les gens traitent silencieusement comme une seule.
@BabylonLabs_io #baby $BABY
$GRVT $TRX
@BabylonLabs_io #baby $BABY
$GRVT $TRX
12
4
292
·
--
Haussier
Vérifié
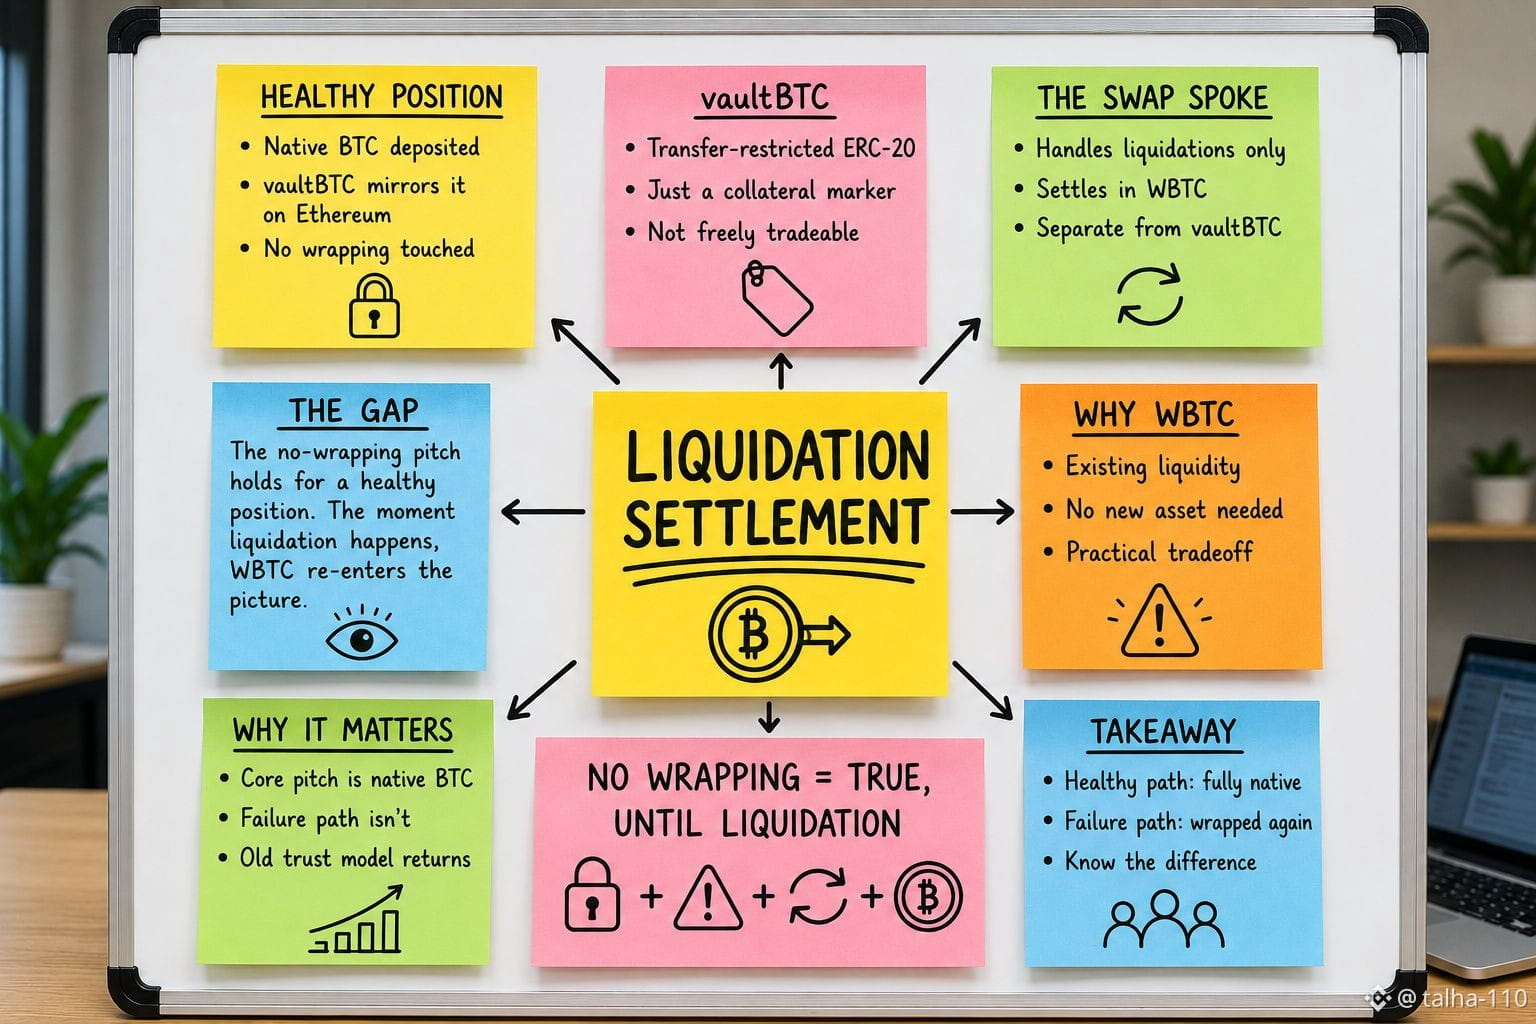
Au début, je pensais que toute la promesse des Trustless Bitcoin Vaults était que l’enrobage n’entre jamais en jeu : le BTC natif reste natif du début à la fin, avec l’emprunt, la garantie, tout. En lisant la proposition d’intégration d’Aave v4, cela reste vrai jusqu’au moment où quelque chose tourne mal. Quand le BTC est verrouillé dans un coffre, Ethereum le voit représenté sous la forme de vaultBTC, un jeton soumis à des restrictions de transfert qui reflète la position verrouillée : ce n’est pas échangeable librement, mais simplement un marqueur vérifiable de l’état de la garantie. Cette partie respecte encore la promesse de non-enrobage. Mais les liquidations ne se règlent pas via vaultBTC. Elles se font via un Swap Spoke distinct, libellé en WBTC, le même jeton de Bitcoin enveloppé dont tout le système était censé se passer. Donc la promesse tient pour une position saine. Déposer du BTC natif, emprunter dessus, rembourser, déverrouiller : aucun enrobage n’est touché. Dès qu’une position est liquidée, le chemin de sortie passe par le modèle d’actif enveloppé exact que TBV utilise pour contourner. Ce n’est pas exactement un défaut : le WBTC a de la liquidité que n’aurait pas un tout nouvel actif de règlement dès le premier jour. Mais cela signifie que l’affirmation « pas d’enrobage » est en réalité « pas d’enrobage, tant qu’il ne se passe rien de grave ». C’est sur le chemin de l’échec que l’ancien modèle de confiance revient discrètement.
@babylonlabs_io #baby
$BABY
$GRVT
$BTC
Au début, je pensais que toute la promesse des Trustless Bitcoin Vaults était que l’enrobage n’entre jamais en jeu : le BTC natif reste natif du début à la fin, avec l’emprunt, la garantie, tout. En lisant la proposition d’intégration d’Aave v4, cela reste vrai jusqu’au moment où quelque chose tourne mal. Quand le BTC est verrouillé dans un coffre, Ethereum le voit représenté sous la forme de vaultBTC, un jeton soumis à des restrictions de transfert qui reflète la position verrouillée : ce n’est pas échangeable librement, mais simplement un marqueur vérifiable de l’état de la garantie. Cette partie respecte encore la promesse de non-enrobage. Mais les liquidations ne se règlent pas via vaultBTC. Elles se font via un Swap Spoke distinct, libellé en WBTC, le même jeton de Bitcoin enveloppé dont tout le système était censé se passer. Donc la promesse tient pour une position saine. Déposer du BTC natif, emprunter dessus, rembourser, déverrouiller : aucun enrobage n’est touché. Dès qu’une position est liquidée, le chemin de sortie passe par le modèle d’actif enveloppé exact que TBV utilise pour contourner. Ce n’est pas exactement un défaut : le WBTC a de la liquidité que n’aurait pas un tout nouvel actif de règlement dès le premier jour. Mais cela signifie que l’affirmation « pas d’enrobage » est en réalité « pas d’enrobage, tant qu’il ne se passe rien de grave ». C’est sur le chemin de l’échec que l’ancien modèle de confiance revient discrètement.
@BabylonLabs_io #baby
$BABY
$GRVT
$BTC
@BabylonLabs_io #baby
$BABY
$GRVT
$BTC
17
3
92
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
AnthropicIPOProspectusCouldValueItOver$2T
494 vues
29 mentions
🚨 L’IPO D’ANTHROPIC POURRAIT ÊTRE LE TEST À 2 000 MILLIARDS DE DOLLARS POUR TOUTE LA VAGUE DE L’IA.
Le prospectus d’introduction en bourse récemment divulgué de $ANTHROPIC montre à quel point la course à l’IA est devenue extrême.
Le fabricant de Claude a généré environ 4,6 Md$ de revenus en 2025, en hausse d’environ 12 fois, mais il a tout de même enregistré une perte opérationnelle de plus de 8 Md$. Dans le même temps, il indique s’attendre à dépenser encore 518 Md$ pour le cloud et les infrastructures pendant qu’il accélère sa montée en charge.
Et pourtant, l’IPO pourrait valoriser Anthropic à plus de 2 000 milliards de dollars — plus du double des 965 Md$ évalués lors de son tour de financement de mai.
Voilà pourquoi cette cotation compte bien au-delà d’Anthropic.
Si les investisseurs acceptent une valorisation de 2 000 Md$ malgré des coûts d’infrastructures massifs, le marché envoie en pratique le message suivant :
la croissance de l’IA compte davantage que la rentabilité à court terme.
Si la demande est faible ?
Cela pourrait forcer une remise en question beaucoup plus large de l’ensemble du secteur de l’IA.
Les plus grands noms indirects à surveiller sont $AMZN et $GOOGL : tous deux sont de grands soutiens d’Anthropic et des partenaires d’infrastructure.
Cette IPO ne fera pas qu’établir un prix pour Anthropic.
Elle pourrait aussi tarifer la confiance du marché dans l’IA elle-même. 👀
#AnthropicIPOProspectusCouldValueItOver$2T #HackersDrainOver12.4MXRPFromDCENTWallets #SECSaysDecentralizedTokenBuybacksNotInvestmentContracts #UKFCAWinsCourtOrderToRecover851400Pounds #ChainlinkLaunchesCCIP2WithEnterpriseVerification
KimHotbae
·0 mentions J’aime
·74 vues
HackersDrainOver12.4MXRPFromDCENTWallets
4,615 vues
190 mentions
SECSaysDecentralizedTokenBuybacksNotInvestmentContracts
161 vues
7 mentions