

强叔交易日记
4.6k Publications
强叔交易日记
Signaler
Bloquer l’utilisateur
公众号:强叔交易日记。75折手续费QS6666我是强叔,区块链爱好者,由大a转站币圈,擅长趋势预判,优质项目发掘师,精准投标山寨百倍十倍币
71 Suivis
8.9K+ Abonnés
22.3K+ J’aime
Publications
Tous
Citations
·
--
Après avoir revu Dusk, j’ai au contraire commencé à m’intéresser à une question très rarement abordée : où devrait vraiment se situer le « pouvoir d’exécution » sur la chaîne ?
En étudiant récemment @Dusk_Foundation , je me suis rendu compte que je regardais de moins en moins une fonctionnalité isolée, et que je commençais plutôt à observer comment une blockchain financière publique répartit ses capacités d’exécution.
Dusk ne met pas tout dans un seul environnement d’exécution. DuskEVM gère Solidity, Vyper et les outils EVM familiers ; DuskVM s’exécute directement sur Dusk L1, vise les contrats Rust/WASM, et peut accéder aux actifs au niveau du protocole, au modèle de transaction natif, ainsi qu’aux capacités de confidentialité et de ZK ; la couche de base DuskDS se charge, elle, du consensus, du règlement et de la disponibilité des données. La documentation officielle décrit d’ailleurs très clairement cette répartition.
Je pense qu’il y a ici une distinction facile à négliger : la compatibilité EVM résout la question de « comment faire venir les développeurs », tandis qu’un environnement d’exécution natif répond à « quelles choses doivent absolument rester proches de la L1 pour fonctionner correctement ».
Pour des applications DeFi classiques, les outils EVM sont déjà très pratiques ; mais si l’application implique des transactions privées, des actifs réglementés, ou nécessite d’appeler directement les capacités natives de Dusk, alors traiter tout cela selon le paradigme EVM traditionnel peut au contraire limiter la conception du protocole.
C’est aussi l’angle sous lequel j’ai recommencé à comprendre Dusk. Il ne cherche pas simplement à être « compatible avec plus de choses » ; il essaie de donner à différents types d’applications des emplacements d’exécution différents, tout en ramenant le résultat final vers une même couche de règlement.
En regardant à nouveau $DUSK , on voit aussi qu’il joue simultanément le rôle de gas et de staking, ce qui fait que l’exécution des transactions et la sécurité du réseau partagent le même actif économique.
Bien sûr, pour savoir si cette architecture peut vraiment créer de la valeur, il faudra encore voir si les développeurs accepteront de quitter la voie purement EVM pour profiter des capacités natives, et quelle forme d’exécution les applications financières réelles finiront par choisir.
Donc, ce que j’ai surtout envie d’observer maintenant, ce n’est pas si Dusk « a ou non un EVM », mais s’il peut démontrer une chose : dans des scénarios financiers complexes, l’environnement d’exécution lui-même peut aussi faire partie de la conception du protocole. #dusk $DUSK @Dusk
Après avoir revu Dusk, j’ai au contraire commencé à m’intéresser à une question très rarement abordée : où devrait vraiment se situer le « pouvoir d’exécution » sur la chaîne ?
En étudiant récemment @Dusk , je me suis rendu compte que je regardais de moins en moins une fonctionnalité isolée, et que je commençais plutôt à observer comment une blockchain financière publique répartit ses capacités d’exécution.
Dusk ne met pas tout dans un seul environnement d’exécution. DuskEVM gère Solidity, Vyper et les outils EVM familiers ; DuskVM s’exécute directement sur Dusk L1, vise les contrats Rust/WASM, et peut accéder aux actifs au niveau du protocole, au modèle de transaction natif, ainsi qu’aux capacités de confidentialité et de ZK ; la couche de base DuskDS se charge, elle, du consensus, du règlement et de la disponibilité des données. La documentation officielle décrit d’ailleurs très clairement cette répartition.
Je pense qu’il y a ici une distinction facile à négliger : la compatibilité EVM résout la question de « comment faire venir les développeurs », tandis qu’un environnement d’exécution natif répond à « quelles choses doivent absolument rester proches de la L1 pour fonctionner correctement ».
Pour des applications DeFi classiques, les outils EVM sont déjà très pratiques ; mais si l’application implique des transactions privées, des actifs réglementés, ou nécessite d’appeler directement les capacités natives de Dusk, alors traiter tout cela selon le paradigme EVM traditionnel peut au contraire limiter la conception du protocole.
C’est aussi l’angle sous lequel j’ai recommencé à comprendre Dusk. Il ne cherche pas simplement à être « compatible avec plus de choses » ; il essaie de donner à différents types d’applications des emplacements d’exécution différents, tout en ramenant le résultat final vers une même couche de règlement.
En regardant à nouveau $DUSK , on voit aussi qu’il joue simultanément le rôle de gas et de staking, ce qui fait que l’exécution des transactions et la sécurité du réseau partagent le même actif économique.
Bien sûr, pour savoir si cette architecture peut vraiment créer de la valeur, il faudra encore voir si les développeurs accepteront de quitter la voie purement EVM pour profiter des capacités natives, et quelle forme d’exécution les applications financières réelles finiront par choisir.
Donc, ce que j’ai surtout envie d’observer maintenant, ce n’est pas si Dusk « a ou non un EVM », mais s’il peut démontrer une chose : dans des scénarios financiers complexes, l’environnement d’exécution lui-même peut aussi faire partie de la conception du protocole. #dusk $DUSK @Dusk
En étudiant récemment @Dusk , je me suis rendu compte que je regardais de moins en moins une fonctionnalité isolée, et que je commençais plutôt à observer comment une blockchain financière publique répartit ses capacités d’exécution.
Dusk ne met pas tout dans un seul environnement d’exécution. DuskEVM gère Solidity, Vyper et les outils EVM familiers ; DuskVM s’exécute directement sur Dusk L1, vise les contrats Rust/WASM, et peut accéder aux actifs au niveau du protocole, au modèle de transaction natif, ainsi qu’aux capacités de confidentialité et de ZK ; la couche de base DuskDS se charge, elle, du consensus, du règlement et de la disponibilité des données. La documentation officielle décrit d’ailleurs très clairement cette répartition.
Je pense qu’il y a ici une distinction facile à négliger : la compatibilité EVM résout la question de « comment faire venir les développeurs », tandis qu’un environnement d’exécution natif répond à « quelles choses doivent absolument rester proches de la L1 pour fonctionner correctement ».
Pour des applications DeFi classiques, les outils EVM sont déjà très pratiques ; mais si l’application implique des transactions privées, des actifs réglementés, ou nécessite d’appeler directement les capacités natives de Dusk, alors traiter tout cela selon le paradigme EVM traditionnel peut au contraire limiter la conception du protocole.
C’est aussi l’angle sous lequel j’ai recommencé à comprendre Dusk. Il ne cherche pas simplement à être « compatible avec plus de choses » ; il essaie de donner à différents types d’applications des emplacements d’exécution différents, tout en ramenant le résultat final vers une même couche de règlement.
En regardant à nouveau $DUSK , on voit aussi qu’il joue simultanément le rôle de gas et de staking, ce qui fait que l’exécution des transactions et la sécurité du réseau partagent le même actif économique.
Bien sûr, pour savoir si cette architecture peut vraiment créer de la valeur, il faudra encore voir si les développeurs accepteront de quitter la voie purement EVM pour profiter des capacités natives, et quelle forme d’exécution les applications financières réelles finiront par choisir.
Donc, ce que j’ai surtout envie d’observer maintenant, ce n’est pas si Dusk « a ou non un EVM », mais s’il peut démontrer une chose : dans des scénarios financiers complexes, l’environnement d’exécution lui-même peut aussi faire partie de la conception du protocole. #dusk $DUSK @Dusk
3
137
·
--
Il y a beaucoup de discussions sur les chaînes de confidentialité sur le marché, mais tout le monde tombe facilement dans un faux raisonnement : considérer la « conformité » comme une simple interface KYC et miser toute la « confidentialité » sur les preuves à divulgation nulle (ZKP). En relisant récemment la whitepaper de Dusk, je me suis arrêté un moment et j’ai réfléchi longuement : une vraie chaîne RWA de niveau institutionnel n’est pas juste un « patch confidentialité » ajouté à un DEX traditionnel, mais la manière de résoudre le conflit entre « certitude du règlement » et « caractère définitif au plan juridique » dans un réseau distribué.
Beaucoup se focalisent uniquement sur la façon dont la machine virtuelle Piecrust de Dusk exécute les preuves ZK, mais ignorent son mécanisme de consensus plus en profondeur : l’Attestation Succincte (SA). Dans un PoS traditionnel, le risque de fork probabiliste est le plus gros talon d’Achille pour mettre des actifs institutionnels on-chain. S’il existe un risque de rollback dans le règlement, la conformité financière traditionnelle ne peut tout simplement pas être envisagée. Le mécanisme SA de Dusk, grâce à des votes déterministes en deux phases, réduit la certitude du bloc à l’intérieur même d’un seul bloc. Ce qui compte vraiment n’est pas la hauteur du TPS, mais le fait qu’au niveau du socle, il offre aux institutions financières un gage de « règlement juridique irréversible ».
Quand on relie le consensus SA, la machine virtuelle Piecrust et Zedger (le modèle de transactions pour la confidentialité et la gestion d’actifs), on comprend alors où se situe la différenciation de cette conception : la confidentialité des actifs est dissimulée dans le module Zedger grâce à une architecture à base de preuves à divulgation nulle, mais les justificatifs d’audit de conformité peuvent être autorisés à des régulateurs via le mécanisme Citadel. Cela ne résout pas le problème de « comment cacher l’argent avec la décentralisation », mais plutôt celui de « comment faire circuler des actifs de conformité au niveau institutionnel, de manière légalement conforme et sans autorisation ».
Bien sûr, cette architecture fait encore face à des risques de vérification extrêmement stricts. La machine virtuelle ZK hautement spécialisée qu’est Piecrust, lorsqu’elle doit gérer une logique et une coordination inter-chaînes extrêmement complexes, pourra-t-elle supporter, de façon stable dans des environnements à forte performance et forte concurrence, les coûts de génération des preuves ZK et la charge CPU ? Il faut encore une vraie épreuve dans un contexte de réseau en surcharge. Par ailleurs, l’enjeu dynamique entre conformité avec autorisation et conformité sans autorisation sera toujours plus complexe que le simple code technique.
Pour revenir à la question initiale : de quoi manque une chaîne de confidentialité à visée de conformité ? Elle ne manque pas d’un simple schéma ZKP, mais d’une couche d’infrastructure de base qui permette aux capitaux de conformité d’oser se concrétiser. D’après le mécanisme, @Dusk_Foundation suit bien une voie parmi les plus difficiles, mais aussi la plus proche de l’essence même de la finance réglementée. $DUSK #dusk
#dusk $DUSK @Dusk
Il y a beaucoup de discussions sur les chaînes de confidentialité sur le marché, mais tout le monde tombe facilement dans un faux raisonnement : considérer la « conformité » comme une simple interface KYC et miser toute la « confidentialité » sur les preuves à divulgation nulle (ZKP). En relisant récemment la whitepaper de Dusk, je me suis arrêté un moment et j’ai réfléchi longuement : une vraie chaîne RWA de niveau institutionnel n’est pas juste un « patch confidentialité » ajouté à un DEX traditionnel, mais la manière de résoudre le conflit entre « certitude du règlement » et « caractère définitif au plan juridique » dans un réseau distribué.
Beaucoup se focalisent uniquement sur la façon dont la machine virtuelle Piecrust de Dusk exécute les preuves ZK, mais ignorent son mécanisme de consensus plus en profondeur : l’Attestation Succincte (SA). Dans un PoS traditionnel, le risque de fork probabiliste est le plus gros talon d’Achille pour mettre des actifs institutionnels on-chain. S’il existe un risque de rollback dans le règlement, la conformité financière traditionnelle ne peut tout simplement pas être envisagée. Le mécanisme SA de Dusk, grâce à des votes déterministes en deux phases, réduit la certitude du bloc à l’intérieur même d’un seul bloc. Ce qui compte vraiment n’est pas la hauteur du TPS, mais le fait qu’au niveau du socle, il offre aux institutions financières un gage de « règlement juridique irréversible ».
Quand on relie le consensus SA, la machine virtuelle Piecrust et Zedger (le modèle de transactions pour la confidentialité et la gestion d’actifs), on comprend alors où se situe la différenciation de cette conception : la confidentialité des actifs est dissimulée dans le module Zedger grâce à une architecture à base de preuves à divulgation nulle, mais les justificatifs d’audit de conformité peuvent être autorisés à des régulateurs via le mécanisme Citadel. Cela ne résout pas le problème de « comment cacher l’argent avec la décentralisation », mais plutôt celui de « comment faire circuler des actifs de conformité au niveau institutionnel, de manière légalement conforme et sans autorisation ».
Bien sûr, cette architecture fait encore face à des risques de vérification extrêmement stricts. La machine virtuelle ZK hautement spécialisée qu’est Piecrust, lorsqu’elle doit gérer une logique et une coordination inter-chaînes extrêmement complexes, pourra-t-elle supporter, de façon stable dans des environnements à forte performance et forte concurrence, les coûts de génération des preuves ZK et la charge CPU ? Il faut encore une vraie épreuve dans un contexte de réseau en surcharge. Par ailleurs, l’enjeu dynamique entre conformité avec autorisation et conformité sans autorisation sera toujours plus complexe que le simple code technique.
Pour revenir à la question initiale : de quoi manque une chaîne de confidentialité à visée de conformité ? Elle ne manque pas d’un simple schéma ZKP, mais d’une couche d’infrastructure de base qui permette aux capitaux de conformité d’oser se concrétiser. D’après le mécanisme, @Dusk suit bien une voie parmi les plus difficiles, mais aussi la plus proche de l’essence même de la finance réglementée. $DUSK #dusk
#dusk $DUSK @Dusk
Beaucoup se focalisent uniquement sur la façon dont la machine virtuelle Piecrust de Dusk exécute les preuves ZK, mais ignorent son mécanisme de consensus plus en profondeur : l’Attestation Succincte (SA). Dans un PoS traditionnel, le risque de fork probabiliste est le plus gros talon d’Achille pour mettre des actifs institutionnels on-chain. S’il existe un risque de rollback dans le règlement, la conformité financière traditionnelle ne peut tout simplement pas être envisagée. Le mécanisme SA de Dusk, grâce à des votes déterministes en deux phases, réduit la certitude du bloc à l’intérieur même d’un seul bloc. Ce qui compte vraiment n’est pas la hauteur du TPS, mais le fait qu’au niveau du socle, il offre aux institutions financières un gage de « règlement juridique irréversible ».
Quand on relie le consensus SA, la machine virtuelle Piecrust et Zedger (le modèle de transactions pour la confidentialité et la gestion d’actifs), on comprend alors où se situe la différenciation de cette conception : la confidentialité des actifs est dissimulée dans le module Zedger grâce à une architecture à base de preuves à divulgation nulle, mais les justificatifs d’audit de conformité peuvent être autorisés à des régulateurs via le mécanisme Citadel. Cela ne résout pas le problème de « comment cacher l’argent avec la décentralisation », mais plutôt celui de « comment faire circuler des actifs de conformité au niveau institutionnel, de manière légalement conforme et sans autorisation ».
Bien sûr, cette architecture fait encore face à des risques de vérification extrêmement stricts. La machine virtuelle ZK hautement spécialisée qu’est Piecrust, lorsqu’elle doit gérer une logique et une coordination inter-chaînes extrêmement complexes, pourra-t-elle supporter, de façon stable dans des environnements à forte performance et forte concurrence, les coûts de génération des preuves ZK et la charge CPU ? Il faut encore une vraie épreuve dans un contexte de réseau en surcharge. Par ailleurs, l’enjeu dynamique entre conformité avec autorisation et conformité sans autorisation sera toujours plus complexe que le simple code technique.
Pour revenir à la question initiale : de quoi manque une chaîne de confidentialité à visée de conformité ? Elle ne manque pas d’un simple schéma ZKP, mais d’une couche d’infrastructure de base qui permette aux capitaux de conformité d’oser se concrétiser. D’après le mécanisme, @Dusk suit bien une voie parmi les plus difficiles, mais aussi la plus proche de l’essence même de la finance réglementée. $DUSK #dusk
#dusk $DUSK @Dusk
141
·
--
Ces derniers temps, les mastodontes traditionnels des actions américaines et des institutions classiques comme BlackRock déplacent fréquemment des actifs on-chain. Tout le monde affirme que les RWA seront le grand thème de la seconde moitié du cycle, mais à mon avis, la plupart des blockchains publiques ne peuvent tout simplement pas supporter un véritable volume conforme. La finance traditionnelle craint surtout deux choses : la confidentialité des transactions publiques et l’incapacité à passer un audit réglementaire. Et c’est précisément là que la vieille chaîne de confidentialité conforme @Dusk_Foundation voit son point d’étranglement.
En tant qu’ancien habitué à examiner les infrastructures de base on-chain depuis des années, je trouve que $DUSK a effectivement quelque chose de différent. Les technologies fondamentales mentionnées dans le livre blanc combinent les preuves à divulgation nulle de connaissance (ZKP) et le chiffrement homomorphe pour mettre en place une divulgation sélective, permettant aux institutions de masquer leurs positions et les détails de leurs transactions tout en présentant aux régulateurs des preuves d’audit conformes, par exemple au règlement MiCA de l’UE. Comparé à ces projets de rustine qui greffent simplement des plugins de confidentialité sur l’EVM, cette approche qui intègre nativement la « confidentialité + conformité » dans la couche 1 est architecturalement plus propre. En outre, l’avancement du testnet DuskEVM a aussi résolu un ancien point faible : le seuil d’entrée extrêmement élevé pour le développement sur les chaînes de confidentialité, ainsi que l’incompatibilité avec l’écosystème Solidity.
Mais, tout bien considéré, ne jamais idolâtrer aucun projet est une base de rationalité. Les faiblesses de Dusk sont elles aussi très évidentes. Premièrement, la vitesse de construction de l’écosystème est vraiment trop lente ; après toutes ces années, en dehors de quelques plans de coopération avec certaines plateformes d’échange européennes agréées, la liquidité on-chain réelle et le TVL des applications restent encore très maigres. Deuxièmement, la « conformité » est en soi une arme à double tranchant : les puristes les plus radicaux du DeFi dans la crypto rejettent naturellement toute chaîne dotée d’une « interface réglementaire », tandis que les cycles d’approbation de conformité des institutions financières traditionnelles sont interminables, ce qui place Dusk dans une position extrêmement inconfortable entre les deux. Si, à l’avenir, les actifs RWA continuent de se concentrer sur les Layer 2 d’Ethereum ou sur les géants de la liquidité de base, Dusk risque fort de devenir un petit sous-secteur discret, « techniquement solide mais inutilisé ».
La confidentialité on-chain ne signifie pas l’anarchie absolue, et la transparence absolue est, elle aussi, condamnée à ne pas pouvoir absorber les gros capitaux du monde réel. Trouver un équilibre entre l’idéal décentralisé de la blockchain et l’ordre du cadre juridique réel n’est pas seulement une question de vie ou de mort pour Dusk, c’est aussi la question incontournable pour tout Web3 qui veut sortir de sa bulle d’auto-satisfaction.
#dusk $DUSK @Dusk
Ces derniers temps, les mastodontes traditionnels des actions américaines et des institutions classiques comme BlackRock déplacent fréquemment des actifs on-chain. Tout le monde affirme que les RWA seront le grand thème de la seconde moitié du cycle, mais à mon avis, la plupart des blockchains publiques ne peuvent tout simplement pas supporter un véritable volume conforme. La finance traditionnelle craint surtout deux choses : la confidentialité des transactions publiques et l’incapacité à passer un audit réglementaire. Et c’est précisément là que la vieille chaîne de confidentialité conforme @Dusk voit son point d’étranglement.
En tant qu’ancien habitué à examiner les infrastructures de base on-chain depuis des années, je trouve que $DUSK a effectivement quelque chose de différent. Les technologies fondamentales mentionnées dans le livre blanc combinent les preuves à divulgation nulle de connaissance (ZKP) et le chiffrement homomorphe pour mettre en place une divulgation sélective, permettant aux institutions de masquer leurs positions et les détails de leurs transactions tout en présentant aux régulateurs des preuves d’audit conformes, par exemple au règlement MiCA de l’UE. Comparé à ces projets de rustine qui greffent simplement des plugins de confidentialité sur l’EVM, cette approche qui intègre nativement la « confidentialité + conformité » dans la couche 1 est architecturalement plus propre. En outre, l’avancement du testnet DuskEVM a aussi résolu un ancien point faible : le seuil d’entrée extrêmement élevé pour le développement sur les chaînes de confidentialité, ainsi que l’incompatibilité avec l’écosystème Solidity.
Mais, tout bien considéré, ne jamais idolâtrer aucun projet est une base de rationalité. Les faiblesses de Dusk sont elles aussi très évidentes. Premièrement, la vitesse de construction de l’écosystème est vraiment trop lente ; après toutes ces années, en dehors de quelques plans de coopération avec certaines plateformes d’échange européennes agréées, la liquidité on-chain réelle et le TVL des applications restent encore très maigres. Deuxièmement, la « conformité » est en soi une arme à double tranchant : les puristes les plus radicaux du DeFi dans la crypto rejettent naturellement toute chaîne dotée d’une « interface réglementaire », tandis que les cycles d’approbation de conformité des institutions financières traditionnelles sont interminables, ce qui place Dusk dans une position extrêmement inconfortable entre les deux. Si, à l’avenir, les actifs RWA continuent de se concentrer sur les Layer 2 d’Ethereum ou sur les géants de la liquidité de base, Dusk risque fort de devenir un petit sous-secteur discret, « techniquement solide mais inutilisé ».
La confidentialité on-chain ne signifie pas l’anarchie absolue, et la transparence absolue est, elle aussi, condamnée à ne pas pouvoir absorber les gros capitaux du monde réel. Trouver un équilibre entre l’idéal décentralisé de la blockchain et l’ordre du cadre juridique réel n’est pas seulement une question de vie ou de mort pour Dusk, c’est aussi la question incontournable pour tout Web3 qui veut sortir de sa bulle d’auto-satisfaction.
#dusk $DUSK @Dusk
En tant qu’ancien habitué à examiner les infrastructures de base on-chain depuis des années, je trouve que $DUSK a effectivement quelque chose de différent. Les technologies fondamentales mentionnées dans le livre blanc combinent les preuves à divulgation nulle de connaissance (ZKP) et le chiffrement homomorphe pour mettre en place une divulgation sélective, permettant aux institutions de masquer leurs positions et les détails de leurs transactions tout en présentant aux régulateurs des preuves d’audit conformes, par exemple au règlement MiCA de l’UE. Comparé à ces projets de rustine qui greffent simplement des plugins de confidentialité sur l’EVM, cette approche qui intègre nativement la « confidentialité + conformité » dans la couche 1 est architecturalement plus propre. En outre, l’avancement du testnet DuskEVM a aussi résolu un ancien point faible : le seuil d’entrée extrêmement élevé pour le développement sur les chaînes de confidentialité, ainsi que l’incompatibilité avec l’écosystème Solidity.
Mais, tout bien considéré, ne jamais idolâtrer aucun projet est une base de rationalité. Les faiblesses de Dusk sont elles aussi très évidentes. Premièrement, la vitesse de construction de l’écosystème est vraiment trop lente ; après toutes ces années, en dehors de quelques plans de coopération avec certaines plateformes d’échange européennes agréées, la liquidité on-chain réelle et le TVL des applications restent encore très maigres. Deuxièmement, la « conformité » est en soi une arme à double tranchant : les puristes les plus radicaux du DeFi dans la crypto rejettent naturellement toute chaîne dotée d’une « interface réglementaire », tandis que les cycles d’approbation de conformité des institutions financières traditionnelles sont interminables, ce qui place Dusk dans une position extrêmement inconfortable entre les deux. Si, à l’avenir, les actifs RWA continuent de se concentrer sur les Layer 2 d’Ethereum ou sur les géants de la liquidité de base, Dusk risque fort de devenir un petit sous-secteur discret, « techniquement solide mais inutilisé ».
La confidentialité on-chain ne signifie pas l’anarchie absolue, et la transparence absolue est, elle aussi, condamnée à ne pas pouvoir absorber les gros capitaux du monde réel. Trouver un équilibre entre l’idéal décentralisé de la blockchain et l’ordre du cadre juridique réel n’est pas seulement une question de vie ou de mort pour Dusk, c’est aussi la question incontournable pour tout Web3 qui veut sortir de sa bulle d’auto-satisfaction.
#dusk $DUSK @Dusk
1
2
133
·
--
Arrêtons de faire semblant que conformité et vie privée peuvent aller de pair : parlons du vrai côté technique et des paradoxes de Dusk
Lors d’une récente soirée entre amis, tout le monde débattait de la faille du bridge cross-chain du mois dernier. Au fond, c’est la faute originelle d’un registre transparent : dès que tout est à découvert, les hackers n’ont qu’à cibler et frapper. Dans le milieu, quand on parle de confidentialité, on finit toujours par évoquer ZK, mais la plupart des protocoles se contentent d’utiliser ZK comme manteau noir pour esquiver la régulation. Pourtant, si vous avez parcouru le livre blanc de @Dusk_Foundation , vous découvrirez que ces gens ont choisi une voie extrêmement atypique, presque absurde : une « confidentialité conforme et légale ».
En tant qu’ancien du secteur, je dois le dire franchement : satisfaire à la fois la conformité institutionnelle et la confidentialité décentralisée, ça ressemble à vouloir un cheval qui « ne mange pas d’herbe mais peut tout de même courir à toute vitesse ». Pourtant, $DUSK a bel et bien pris ce morceau de choix à bras-le-corps, en s’appuyant sur une logique de base solide.
Contrairement aux tokens purement anonymes du dark web, Dusk a mis en place un modèle UTXO appelé Phoenix et un système d’identité Citadel, en s’appuyant sur les preuves à connaissance nulle PLONK pour faire tourner le zkVM Piecrust. Pour le dire de façon simple : c’est comme si vous alliez en boîte de nuit prouver que vous avez bien plus de 18 ans avec une carte cryptographique à connaissance nulle ; le personnel peut vérifier votre conformité, sans voir votre numéro de carte d’identité ni votre date de naissance. Même lors du règlement d’actifs financiers réels (RWA), un auditeur peut récupérer les preuves de conformité, tandis que les simples utilisateurs sur la chaîne ne voient pas le solde de vos positions.
Le déploiement du mainnet et de DuskEVM progresse effectivement de manière très solide, et la mise à niveau du nœud Aegis ainsi que le consensus Succinct Attestation témoignent d’un réel sérieux technique. Mais cela ne change pas leur dilemme concret : les institutions de conformité jugent que ce n’est pas assez centralisé façon banque centrale, tandis que les bandits de la crypto estiment que ce n’est pas assez anonymisé. À vouloir plaire aux deux camps, on finit facilement par recevoir des coups des deux côtés.
La blockchain, née comme une fête anarchiste, finit inévitablement par se heurter au mur réglementaire du monde réel. Dusk, c’est un peu comme si l’on enveloppait le code d’une couche de verre grâce aux mathématiques : à l’intérieur du dôme, une protection absolue de la vie privée ; à l’extérieur, des règles clairement délimitées. Ce n’est pas un compromis, mais une copie d’examen que ce secteur doit rendre en passant de la croissance sauvage à un ordre plus civilisé. #dusk.
#dusk $DUSK @Dusk
Arrêtons de faire semblant que conformité et vie privée peuvent aller de pair : parlons du vrai côté technique et des paradoxes de Dusk
Lors d’une récente soirée entre amis, tout le monde débattait de la faille du bridge cross-chain du mois dernier. Au fond, c’est la faute originelle d’un registre transparent : dès que tout est à découvert, les hackers n’ont qu’à cibler et frapper. Dans le milieu, quand on parle de confidentialité, on finit toujours par évoquer ZK, mais la plupart des protocoles se contentent d’utiliser ZK comme manteau noir pour esquiver la régulation. Pourtant, si vous avez parcouru le livre blanc de @Dusk , vous découvrirez que ces gens ont choisi une voie extrêmement atypique, presque absurde : une « confidentialité conforme et légale ».
En tant qu’ancien du secteur, je dois le dire franchement : satisfaire à la fois la conformité institutionnelle et la confidentialité décentralisée, ça ressemble à vouloir un cheval qui « ne mange pas d’herbe mais peut tout de même courir à toute vitesse ». Pourtant, $DUSK a bel et bien pris ce morceau de choix à bras-le-corps, en s’appuyant sur une logique de base solide.
Contrairement aux tokens purement anonymes du dark web, Dusk a mis en place un modèle UTXO appelé Phoenix et un système d’identité Citadel, en s’appuyant sur les preuves à connaissance nulle PLONK pour faire tourner le zkVM Piecrust. Pour le dire de façon simple : c’est comme si vous alliez en boîte de nuit prouver que vous avez bien plus de 18 ans avec une carte cryptographique à connaissance nulle ; le personnel peut vérifier votre conformité, sans voir votre numéro de carte d’identité ni votre date de naissance. Même lors du règlement d’actifs financiers réels (RWA), un auditeur peut récupérer les preuves de conformité, tandis que les simples utilisateurs sur la chaîne ne voient pas le solde de vos positions.
Le déploiement du mainnet et de DuskEVM progresse effectivement de manière très solide, et la mise à niveau du nœud Aegis ainsi que le consensus Succinct Attestation témoignent d’un réel sérieux technique. Mais cela ne change pas leur dilemme concret : les institutions de conformité jugent que ce n’est pas assez centralisé façon banque centrale, tandis que les bandits de la crypto estiment que ce n’est pas assez anonymisé. À vouloir plaire aux deux camps, on finit facilement par recevoir des coups des deux côtés.
La blockchain, née comme une fête anarchiste, finit inévitablement par se heurter au mur réglementaire du monde réel. Dusk, c’est un peu comme si l’on enveloppait le code d’une couche de verre grâce aux mathématiques : à l’intérieur du dôme, une protection absolue de la vie privée ; à l’extérieur, des règles clairement délimitées. Ce n’est pas un compromis, mais une copie d’examen que ce secteur doit rendre en passant de la croissance sauvage à un ordre plus civilisé. #dusk.
#dusk $DUSK @Dusk
Lors d’une récente soirée entre amis, tout le monde débattait de la faille du bridge cross-chain du mois dernier. Au fond, c’est la faute originelle d’un registre transparent : dès que tout est à découvert, les hackers n’ont qu’à cibler et frapper. Dans le milieu, quand on parle de confidentialité, on finit toujours par évoquer ZK, mais la plupart des protocoles se contentent d’utiliser ZK comme manteau noir pour esquiver la régulation. Pourtant, si vous avez parcouru le livre blanc de @Dusk , vous découvrirez que ces gens ont choisi une voie extrêmement atypique, presque absurde : une « confidentialité conforme et légale ».
En tant qu’ancien du secteur, je dois le dire franchement : satisfaire à la fois la conformité institutionnelle et la confidentialité décentralisée, ça ressemble à vouloir un cheval qui « ne mange pas d’herbe mais peut tout de même courir à toute vitesse ». Pourtant, $DUSK a bel et bien pris ce morceau de choix à bras-le-corps, en s’appuyant sur une logique de base solide.
Contrairement aux tokens purement anonymes du dark web, Dusk a mis en place un modèle UTXO appelé Phoenix et un système d’identité Citadel, en s’appuyant sur les preuves à connaissance nulle PLONK pour faire tourner le zkVM Piecrust. Pour le dire de façon simple : c’est comme si vous alliez en boîte de nuit prouver que vous avez bien plus de 18 ans avec une carte cryptographique à connaissance nulle ; le personnel peut vérifier votre conformité, sans voir votre numéro de carte d’identité ni votre date de naissance. Même lors du règlement d’actifs financiers réels (RWA), un auditeur peut récupérer les preuves de conformité, tandis que les simples utilisateurs sur la chaîne ne voient pas le solde de vos positions.
Le déploiement du mainnet et de DuskEVM progresse effectivement de manière très solide, et la mise à niveau du nœud Aegis ainsi que le consensus Succinct Attestation témoignent d’un réel sérieux technique. Mais cela ne change pas leur dilemme concret : les institutions de conformité jugent que ce n’est pas assez centralisé façon banque centrale, tandis que les bandits de la crypto estiment que ce n’est pas assez anonymisé. À vouloir plaire aux deux camps, on finit facilement par recevoir des coups des deux côtés.
La blockchain, née comme une fête anarchiste, finit inévitablement par se heurter au mur réglementaire du monde réel. Dusk, c’est un peu comme si l’on enveloppait le code d’une couche de verre grâce aux mathématiques : à l’intérieur du dôme, une protection absolue de la vie privée ; à l’extérieur, des règles clairement délimitées. Ce n’est pas un compromis, mais une copie d’examen que ce secteur doit rendre en passant de la croissance sauvage à un ordre plus civilisé. #dusk.
#dusk $DUSK @Dusk
165
·
--
J’ai relu une fois de plus le livre blanc de DUSK 2024, et je me suis en fait heurté à un détail très peu connu : il fixe une limite d’environ 1 Mo pour la taille des blocs, et le document indique qu’un bloc ne peut contenir qu’environ 250 transactions Phoenix. Ce chiffre semble n’être qu’un paramètre technique, mais en traçant des lignes tard dans la nuit, je n’ai cessé de me demander : lorsque les transactions privées passeront vraiment à l’échelle, le goulot d’étranglement passera-t-il de « peut-on préserver la confidentialité » à « qui a le droit de décider comment les ressources sont réparties » ? (dusk.network)
Dans le secteur, lorsqu’on parle de chaînes axées sur la confidentialité, beaucoup se focalisent sur les ZKP et la divulgation sélective, mais oublient facilement que l’espace de bloc est lui aussi une ressource rare. En clair, c’est comme un ascenseur dans un immeuble : quand personne ne se bouscule, on ne le remarque pas ; mais dès que l’heure de pointe arrive, ce qui détermine vraiment l’expérience n’est pas la sophistication de l’ascenseur, mais qui a la priorité pour y entrer.
Je trouve que l’intérêt de DUSK est précisément là : DUSK lui-même sert à payer le Gas et est aussi lié au staking ainsi qu’aux incitations du consensus ; les nœuds doivent verrouiller des DUSK pour participer à la sécurité du réseau, tandis que le Gas remplit les fonctions de tarification de l’espace de bloc, du coût d’exécution et de lutte contre le spam. (dusk.network) Cela signifie que ce n’est pas simplement une « monnaie pour payer des frais », mais un levier économique au cœur de la tarification des ressources du réseau et de son mécanisme de sécurité.
Mais je suis encore plus vigilant à l’étape suivante : si, à l’avenir, les paramètres, les frais ou les règles de ressources dépendent de plus en plus du poids des détenteurs, alors les gros porteurs pourraient entrer dans une boucle de rétroaction du type « plus on détient, plus on influence les règles → plus on profite des règles → on accumule encore davantage ». La gouvernance était à l’origine un outil de coordination, mais elle peut finir par devenir un amplificateur d’avantage financier.
Ma position est simple : DUSK combine confidentialité, conformité et finance on-chain, et cette direction me paraît pertinente ; mais le grand public voit souvent seulement à quel point les ZKP sont impressionnants, en oubliant que la vraie question difficile sur le long terme est : « qui décide des règles ? » Une véritable décentralisation, est-ce que cela signifie que tout le monde peut participer, ou que même les gros détenteurs doivent eux aussi être contraints par les règles ? Qu’en pensez-vous ?
#dusk $DUSK @Dusk
J’ai relu une fois de plus le livre blanc de DUSK 2024, et je me suis en fait heurté à un détail très peu connu : il fixe une limite d’environ 1 Mo pour la taille des blocs, et le document indique qu’un bloc ne peut contenir qu’environ 250 transactions Phoenix. Ce chiffre semble n’être qu’un paramètre technique, mais en traçant des lignes tard dans la nuit, je n’ai cessé de me demander : lorsque les transactions privées passeront vraiment à l’échelle, le goulot d’étranglement passera-t-il de « peut-on préserver la confidentialité » à « qui a le droit de décider comment les ressources sont réparties » ? (dusk.network)
Dans le secteur, lorsqu’on parle de chaînes axées sur la confidentialité, beaucoup se focalisent sur les ZKP et la divulgation sélective, mais oublient facilement que l’espace de bloc est lui aussi une ressource rare. En clair, c’est comme un ascenseur dans un immeuble : quand personne ne se bouscule, on ne le remarque pas ; mais dès que l’heure de pointe arrive, ce qui détermine vraiment l’expérience n’est pas la sophistication de l’ascenseur, mais qui a la priorité pour y entrer.
Je trouve que l’intérêt de DUSK est précisément là : DUSK lui-même sert à payer le Gas et est aussi lié au staking ainsi qu’aux incitations du consensus ; les nœuds doivent verrouiller des DUSK pour participer à la sécurité du réseau, tandis que le Gas remplit les fonctions de tarification de l’espace de bloc, du coût d’exécution et de lutte contre le spam. (dusk.network) Cela signifie que ce n’est pas simplement une « monnaie pour payer des frais », mais un levier économique au cœur de la tarification des ressources du réseau et de son mécanisme de sécurité.
Mais je suis encore plus vigilant à l’étape suivante : si, à l’avenir, les paramètres, les frais ou les règles de ressources dépendent de plus en plus du poids des détenteurs, alors les gros porteurs pourraient entrer dans une boucle de rétroaction du type « plus on détient, plus on influence les règles → plus on profite des règles → on accumule encore davantage ». La gouvernance était à l’origine un outil de coordination, mais elle peut finir par devenir un amplificateur d’avantage financier.
Ma position est simple : DUSK combine confidentialité, conformité et finance on-chain, et cette direction me paraît pertinente ; mais le grand public voit souvent seulement à quel point les ZKP sont impressionnants, en oubliant que la vraie question difficile sur le long terme est : « qui décide des règles ? » Une véritable décentralisation, est-ce que cela signifie que tout le monde peut participer, ou que même les gros détenteurs doivent eux aussi être contraints par les règles ? Qu’en pensez-vous ?
#dusk $DUSK @Dusk
Dans le secteur, lorsqu’on parle de chaînes axées sur la confidentialité, beaucoup se focalisent sur les ZKP et la divulgation sélective, mais oublient facilement que l’espace de bloc est lui aussi une ressource rare. En clair, c’est comme un ascenseur dans un immeuble : quand personne ne se bouscule, on ne le remarque pas ; mais dès que l’heure de pointe arrive, ce qui détermine vraiment l’expérience n’est pas la sophistication de l’ascenseur, mais qui a la priorité pour y entrer.
Je trouve que l’intérêt de DUSK est précisément là : DUSK lui-même sert à payer le Gas et est aussi lié au staking ainsi qu’aux incitations du consensus ; les nœuds doivent verrouiller des DUSK pour participer à la sécurité du réseau, tandis que le Gas remplit les fonctions de tarification de l’espace de bloc, du coût d’exécution et de lutte contre le spam. (dusk.network) Cela signifie que ce n’est pas simplement une « monnaie pour payer des frais », mais un levier économique au cœur de la tarification des ressources du réseau et de son mécanisme de sécurité.
Mais je suis encore plus vigilant à l’étape suivante : si, à l’avenir, les paramètres, les frais ou les règles de ressources dépendent de plus en plus du poids des détenteurs, alors les gros porteurs pourraient entrer dans une boucle de rétroaction du type « plus on détient, plus on influence les règles → plus on profite des règles → on accumule encore davantage ». La gouvernance était à l’origine un outil de coordination, mais elle peut finir par devenir un amplificateur d’avantage financier.
Ma position est simple : DUSK combine confidentialité, conformité et finance on-chain, et cette direction me paraît pertinente ; mais le grand public voit souvent seulement à quel point les ZKP sont impressionnants, en oubliant que la vraie question difficile sur le long terme est : « qui décide des règles ? » Une véritable décentralisation, est-ce que cela signifie que tout le monde peut participer, ou que même les gros détenteurs doivent eux aussi être contraints par les règles ? Qu’en pensez-vous ?
#dusk $DUSK @Dusk
1
1
175
·
--
Haussier
昨晚我把 DUSK 更新白皮书又翻了一遍。我在奖励机制那几段来回划线,最后盯住一个很容易被忽略的细节:投票者的奖励与 credits 挂钩,而共识中的影响力本身又和质押、节点参与深度相关。我的第一个疑问反而不是“隐私够不够强”,而是——当规则本身有经济回报时,谁最有动力长期影响规则?
很多人看隐私金融赛道,第一反应是零知识证明、选择性披露、合规这些“大词”。但我越做底层越觉得,真正容易被忽略的是治理权和经济激励之间的闭环。
打个生活化的比方:一栋小区规定停车费怎么收,普通住户一年投一次票,但几个拥有大量车位的人天天参与物业决策,还能从规则变化里持续受益。久而久之,票数多的人不只是“参与治理”,而是在参与制定一套更适合自己的收费表。
DUSK 这里也让我想到类似问题。DUSK 既承担质押、共识参与、治理意义上的权重,又承担交易和 Gas 支付等基础功能。它不是单纯“用来炒的币”,而是整套网络经济循环里的结算筹码。官方更新后的架构也继续把 DUSK 作为核心原生资产,用于 staking、governance、settlement 和 Gas。(Dusk)
我认可这种设计把代币和真实网络需求绑在一起,但我的质疑也正是在这里:当大户能用持币积累更强的话语权,又能通过规则获得更多经济回报,会不会形成“持币越多 → 影响越大 → 收益越多 → 继续加码”的内生循环?
很多人以为去中心化 = 大家都有投票权,我反而觉得真正该看的,是谁有能力持续买下这张桌子的发言权。
我的态度:机制设计值得研究,但治理公平不能只看有没有投票按钮。你觉得 DUSK 未来最难解决的,会是隐私技术,还是经济权力过度集中?留言聊聊
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
昨晚我把 DUSK 更新白皮书又翻了一遍。我在奖励机制那几段来回划线,最后盯住一个很容易被忽略的细节:投票者的奖励与 credits 挂钩,而共识中的影响力本身又和质押、节点参与深度相关。我的第一个疑问反而不是“隐私够不够强”,而是——当规则本身有经济回报时,谁最有动力长期影响规则?
很多人看隐私金融赛道,第一反应是零知识证明、选择性披露、合规这些“大词”。但我越做底层越觉得,真正容易被忽略的是治理权和经济激励之间的闭环。
打个生活化的比方:一栋小区规定停车费怎么收,普通住户一年投一次票,但几个拥有大量车位的人天天参与物业决策,还能从规则变化里持续受益。久而久之,票数多的人不只是“参与治理”,而是在参与制定一套更适合自己的收费表。
DUSK 这里也让我想到类似问题。DUSK 既承担质押、共识参与、治理意义上的权重,又承担交易和 Gas 支付等基础功能。它不是单纯“用来炒的币”,而是整套网络经济循环里的结算筹码。官方更新后的架构也继续把 DUSK 作为核心原生资产,用于 staking、governance、settlement 和 Gas。(Dusk)
我认可这种设计把代币和真实网络需求绑在一起,但我的质疑也正是在这里:当大户能用持币积累更强的话语权,又能通过规则获得更多经济回报,会不会形成“持币越多 → 影响越大 → 收益越多 → 继续加码”的内生循环?
很多人以为去中心化 = 大家都有投票权,我反而觉得真正该看的,是谁有能力持续买下这张桌子的发言权。
我的态度:机制设计值得研究,但治理公平不能只看有没有投票按钮。你觉得 DUSK 未来最难解决的,会是隐私技术,还是经济权力过度集中?留言聊聊
#dusk $DUSK @Dusk
很多人看隐私金融赛道,第一反应是零知识证明、选择性披露、合规这些“大词”。但我越做底层越觉得,真正容易被忽略的是治理权和经济激励之间的闭环。
打个生活化的比方:一栋小区规定停车费怎么收,普通住户一年投一次票,但几个拥有大量车位的人天天参与物业决策,还能从规则变化里持续受益。久而久之,票数多的人不只是“参与治理”,而是在参与制定一套更适合自己的收费表。
DUSK 这里也让我想到类似问题。DUSK 既承担质押、共识参与、治理意义上的权重,又承担交易和 Gas 支付等基础功能。它不是单纯“用来炒的币”,而是整套网络经济循环里的结算筹码。官方更新后的架构也继续把 DUSK 作为核心原生资产,用于 staking、governance、settlement 和 Gas。(Dusk)
我认可这种设计把代币和真实网络需求绑在一起,但我的质疑也正是在这里:当大户能用持币积累更强的话语权,又能通过规则获得更多经济回报,会不会形成“持币越多 → 影响越大 → 收益越多 → 继续加码”的内生循环?
很多人以为去中心化 = 大家都有投票权,我反而觉得真正该看的,是谁有能力持续买下这张桌子的发言权。
我的态度:机制设计值得研究,但治理公平不能只看有没有投票按钮。你觉得 DUSK 未来最难解决的,会是隐私技术,还是经济权力过度集中?留言聊聊
#dusk $DUSK @Dusk
148
·
--
J’ai relu à plusieurs reprises, dans le livre blanc de DUSK, un détail plutôt discret du « Stake Contract » — et je suis devenu un peu plus méfiant
Hier soir, en lisant avec attention le livre blanc DUSK 2024, j’ai volontairement surligné quelques passages de la partie contrats du chapitre 6. Beaucoup de gens se concentrent sur la confidentialité, les RWA et le récit de conformité ; moi, je me suis arrêté sur quelque chose de très fondamental : le Stake Contract sert-il à verrouiller des tokens, ou bien à redistribuer la « capacité d’expression » au sein du réseau ? L’écriture du livre blanc est assez directe : le staking de DUSK influence la participation au consensus et permet de recevoir des récompenses, tandis que le Gas doit aussi être payé en DUSK. (Dusk CMS)
Dans l’industrie, l’idée courante est la suivante : en PoS, « plus on stakera, plus c’est sûr » ; et le Gas, c’est « des frais ». Mais ce qui est vraiment facile à ignorer, c’est que, une fois ces deux éléments combinés, le token n’est plus seulement un moyen d’usage : il devient à la fois une autorisation de participation au réseau et un outil de distribution des revenus. Dans le mécanisme officiel, les récompenses des validateurs proviennent de la création de nouveaux DUSK et des frais de transactions des blocs ; un comportement malveillant peut aussi déclencher des pénalités, voire une réduction du staking. (Dusk)
J’ai en tête une analogie très simple : comme dans un petit immeuble, les frais de copropriété doivent être payés avec le même type de points, et le vote, le fait d’être membre du conseil syndical et de recevoir des récompenses sont aussi liés aux points. Au début, tout semble équitable, mais quand un gros détenteur accumule de plus en plus de points, il peut commencer à influencer les règles ; et dès que les règles lui permettent de gagner encore plus, il réinvestit les gains pour accumuler davantage de points — ce qui renforce encore son pouvoir de vote. C’est une boucle.
Du coup, aujourd’hui, quand je regarde $DUSK, je m’intéresse surtout à la façon dont il gère la frontière entre « poids du capital » et « revenus des règles ». DIP fournit bien des mécanismes de propositions publiques et de discussion communautaire, ce que je considère comme un point de conception intéressant. (DOCS) Mais beaucoup de gens passent à côté de ceci : avoir un processus de gouvernance ne signifie pas que le pouvoir de gouverner est naturellement équilibré. @Dusk_Foundation
Ma position est la suivante : la conception des mécanismes de DUSK est techniquement solide, mais ce qui vaut vraiment la peine d’être surveillé n’est pas la beauté de l’écriture du livre blanc, c’est plutôt la question de savoir si, à l’avenir, les gros détenteurs pourront figer davantage leurs revenus en pouvoir grâce aux règles.
Penses-tu que le « gros staking » dans le PoS est la base de la sécurité, ou bien un outil potentiel de capitalisation du pouvoir ? #dusk $DUSK @Dusk
J’ai relu à plusieurs reprises, dans le livre blanc de DUSK, un détail plutôt discret du « Stake Contract » — et je suis devenu un peu plus méfiant
Hier soir, en lisant avec attention le livre blanc DUSK 2024, j’ai volontairement surligné quelques passages de la partie contrats du chapitre 6. Beaucoup de gens se concentrent sur la confidentialité, les RWA et le récit de conformité ; moi, je me suis arrêté sur quelque chose de très fondamental : le Stake Contract sert-il à verrouiller des tokens, ou bien à redistribuer la « capacité d’expression » au sein du réseau ? L’écriture du livre blanc est assez directe : le staking de DUSK influence la participation au consensus et permet de recevoir des récompenses, tandis que le Gas doit aussi être payé en DUSK. (Dusk CMS)
Dans l’industrie, l’idée courante est la suivante : en PoS, « plus on stakera, plus c’est sûr » ; et le Gas, c’est « des frais ». Mais ce qui est vraiment facile à ignorer, c’est que, une fois ces deux éléments combinés, le token n’est plus seulement un moyen d’usage : il devient à la fois une autorisation de participation au réseau et un outil de distribution des revenus. Dans le mécanisme officiel, les récompenses des validateurs proviennent de la création de nouveaux DUSK et des frais de transactions des blocs ; un comportement malveillant peut aussi déclencher des pénalités, voire une réduction du staking. (Dusk)
J’ai en tête une analogie très simple : comme dans un petit immeuble, les frais de copropriété doivent être payés avec le même type de points, et le vote, le fait d’être membre du conseil syndical et de recevoir des récompenses sont aussi liés aux points. Au début, tout semble équitable, mais quand un gros détenteur accumule de plus en plus de points, il peut commencer à influencer les règles ; et dès que les règles lui permettent de gagner encore plus, il réinvestit les gains pour accumuler davantage de points — ce qui renforce encore son pouvoir de vote. C’est une boucle.
Du coup, aujourd’hui, quand je regarde $DUSK , je m’intéresse surtout à la façon dont il gère la frontière entre « poids du capital » et « revenus des règles ». DIP fournit bien des mécanismes de propositions publiques et de discussion communautaire, ce que je considère comme un point de conception intéressant. (DOCS) Mais beaucoup de gens passent à côté de ceci : avoir un processus de gouvernance ne signifie pas que le pouvoir de gouverner est naturellement équilibré. @Dusk
Ma position est la suivante : la conception des mécanismes de DUSK est techniquement solide, mais ce qui vaut vraiment la peine d’être surveillé n’est pas la beauté de l’écriture du livre blanc, c’est plutôt la question de savoir si, à l’avenir, les gros détenteurs pourront figer davantage leurs revenus en pouvoir grâce aux règles.
Penses-tu que le « gros staking » dans le PoS est la base de la sécurité, ou bien un outil potentiel de capitalisation du pouvoir ? #dusk $DUSK @Dusk
Hier soir, en lisant avec attention le livre blanc DUSK 2024, j’ai volontairement surligné quelques passages de la partie contrats du chapitre 6. Beaucoup de gens se concentrent sur la confidentialité, les RWA et le récit de conformité ; moi, je me suis arrêté sur quelque chose de très fondamental : le Stake Contract sert-il à verrouiller des tokens, ou bien à redistribuer la « capacité d’expression » au sein du réseau ? L’écriture du livre blanc est assez directe : le staking de DUSK influence la participation au consensus et permet de recevoir des récompenses, tandis que le Gas doit aussi être payé en DUSK. (Dusk CMS)
Dans l’industrie, l’idée courante est la suivante : en PoS, « plus on stakera, plus c’est sûr » ; et le Gas, c’est « des frais ». Mais ce qui est vraiment facile à ignorer, c’est que, une fois ces deux éléments combinés, le token n’est plus seulement un moyen d’usage : il devient à la fois une autorisation de participation au réseau et un outil de distribution des revenus. Dans le mécanisme officiel, les récompenses des validateurs proviennent de la création de nouveaux DUSK et des frais de transactions des blocs ; un comportement malveillant peut aussi déclencher des pénalités, voire une réduction du staking. (Dusk)
J’ai en tête une analogie très simple : comme dans un petit immeuble, les frais de copropriété doivent être payés avec le même type de points, et le vote, le fait d’être membre du conseil syndical et de recevoir des récompenses sont aussi liés aux points. Au début, tout semble équitable, mais quand un gros détenteur accumule de plus en plus de points, il peut commencer à influencer les règles ; et dès que les règles lui permettent de gagner encore plus, il réinvestit les gains pour accumuler davantage de points — ce qui renforce encore son pouvoir de vote. C’est une boucle.
Du coup, aujourd’hui, quand je regarde $DUSK , je m’intéresse surtout à la façon dont il gère la frontière entre « poids du capital » et « revenus des règles ». DIP fournit bien des mécanismes de propositions publiques et de discussion communautaire, ce que je considère comme un point de conception intéressant. (DOCS) Mais beaucoup de gens passent à côté de ceci : avoir un processus de gouvernance ne signifie pas que le pouvoir de gouverner est naturellement équilibré. @Dusk
Ma position est la suivante : la conception des mécanismes de DUSK est techniquement solide, mais ce qui vaut vraiment la peine d’être surveillé n’est pas la beauté de l’écriture du livre blanc, c’est plutôt la question de savoir si, à l’avenir, les gros détenteurs pourront figer davantage leurs revenus en pouvoir grâce aux règles.
Penses-tu que le « gros staking » dans le PoS est la base de la sécurité, ou bien un outil potentiel de capitalisation du pouvoir ? #dusk $DUSK @Dusk
1
4
152
·
--
Au cœur de la nuit, j’ai feuilleté le livre blanc de Dusk Network. La section 4, consacrée aux détails de base de l’échantillonnage probabiliste (Sortition) et des enchères aveugles (Blind Bid) du mécanisme de consensus Segregated Byzantine Agreement (SBA), m’a amené à surligner et relire longuement. La communication officielle affirme qu’il s’agit de la meilleure solution pour concilier conformité, confidentialité et règlement des RWA, mais une question me hante toujours : à l’abri du chiffrement par preuve à divulgation nulle de connaissance ZK, les nœuds producteurs de blocs désignés par enchères aveugles peuvent-ils vraiment atteindre une équivalence absolue entre pouvoir et responsabilité ?@Dusk_Foundation
Dans le secteur, la compréhension habituelle du segment RWA consiste à utiliser la technologie ZK pour masquer l’identité et les actifs, en laissant la conformité aux contrôles KYC hors chaîne ; mais l’angle mort largement négligé par le public est le suivant : une fois que la couche de confidentialité se superpose à la répartition des intérêts de la couche de consensus, le risque de manipulation en coulisses des mécanismes de gouvernance s’amplifie de manière exponentielle.
C’est un peu comme un club privé haut de gamme où la règle est d’entrer masqué dans une salle close et de soumettre des offres marquées à l’encre invisible pour remporter les droits d’exploitation d’un projet. En apparence, « anonymat + offres secrètes » garantit l’équité, mais si le commissaire de distribution et les quelques plus grands géants des offres secrètes utilisent en privé le même bassin de puissance de calcul et de capitaux, le masque ne peut absolument pas cacher la monopolisation du capital qui se cache derrière.
Dans ce dispositif, le rôle du jeton natif $DUSK est très subtil. En surface, il sert à payer le Gas et à accéder à la gouvernance on-chain, mais dans le mécanisme SBA, il devient surtout un jeton de pari dans le jeu de l’« enchère aveugle » pour la production de blocs. Cela engendre un biais d’incitation interne particulièrement toxique : les capitaux détenant d’énormes quantités de jetons peuvent, via le staking, contrôler les droits de vote et modifier les règles de rendement et de gouvernance ; puis, en s’appuyant sur ces règles pour obtenir davantage de $DUSK, ils renforcent encore leur pouvoir de vote, formant un cercle vicieux d’extraction inversée.
Je reconnais l’innovation architecturale de Dusk en matière de confidentialité conforme au niveau institutionnel et de consensus probabiliste PoS, mais l’idée largement répandue selon laquelle « avoir ZK signifie être absolument décentralisé » est clairement un piège contre-intuitif. Au fond, cela ressemble davantage à une « chaîne quasi autorisée » au service des grandes institutions financières ; le prétendu consensus totalement sans permission est très fragile face à la concentration du capital dans l’économie des jetons.
Si cela devait réellement être déployé, la boîte noire de puissance de calcul / des fonds dans le mécanisme d’enchères aveugles ne deviendrait-elle pas un outil légal de redistribution des cartes au profit des géants ? N’hésitez pas à partager votre avis dans les commentaires.
#dusk $DUSK @Dusk
Au cœur de la nuit, j’ai feuilleté le livre blanc de Dusk Network. La section 4, consacrée aux détails de base de l’échantillonnage probabiliste (Sortition) et des enchères aveugles (Blind Bid) du mécanisme de consensus Segregated Byzantine Agreement (SBA), m’a amené à surligner et relire longuement. La communication officielle affirme qu’il s’agit de la meilleure solution pour concilier conformité, confidentialité et règlement des RWA, mais une question me hante toujours : à l’abri du chiffrement par preuve à divulgation nulle de connaissance ZK, les nœuds producteurs de blocs désignés par enchères aveugles peuvent-ils vraiment atteindre une équivalence absolue entre pouvoir et responsabilité ?@Dusk
Dans le secteur, la compréhension habituelle du segment RWA consiste à utiliser la technologie ZK pour masquer l’identité et les actifs, en laissant la conformité aux contrôles KYC hors chaîne ; mais l’angle mort largement négligé par le public est le suivant : une fois que la couche de confidentialité se superpose à la répartition des intérêts de la couche de consensus, le risque de manipulation en coulisses des mécanismes de gouvernance s’amplifie de manière exponentielle.
C’est un peu comme un club privé haut de gamme où la règle est d’entrer masqué dans une salle close et de soumettre des offres marquées à l’encre invisible pour remporter les droits d’exploitation d’un projet. En apparence, « anonymat + offres secrètes » garantit l’équité, mais si le commissaire de distribution et les quelques plus grands géants des offres secrètes utilisent en privé le même bassin de puissance de calcul et de capitaux, le masque ne peut absolument pas cacher la monopolisation du capital qui se cache derrière.
Dans ce dispositif, le rôle du jeton natif $DUSK est très subtil. En surface, il sert à payer le Gas et à accéder à la gouvernance on-chain, mais dans le mécanisme SBA, il devient surtout un jeton de pari dans le jeu de l’« enchère aveugle » pour la production de blocs. Cela engendre un biais d’incitation interne particulièrement toxique : les capitaux détenant d’énormes quantités de jetons peuvent, via le staking, contrôler les droits de vote et modifier les règles de rendement et de gouvernance ; puis, en s’appuyant sur ces règles pour obtenir davantage de $DUSK , ils renforcent encore leur pouvoir de vote, formant un cercle vicieux d’extraction inversée.
Je reconnais l’innovation architecturale de Dusk en matière de confidentialité conforme au niveau institutionnel et de consensus probabiliste PoS, mais l’idée largement répandue selon laquelle « avoir ZK signifie être absolument décentralisé » est clairement un piège contre-intuitif. Au fond, cela ressemble davantage à une « chaîne quasi autorisée » au service des grandes institutions financières ; le prétendu consensus totalement sans permission est très fragile face à la concentration du capital dans l’économie des jetons.
Si cela devait réellement être déployé, la boîte noire de puissance de calcul / des fonds dans le mécanisme d’enchères aveugles ne deviendrait-elle pas un outil légal de redistribution des cartes au profit des géants ? N’hésitez pas à partager votre avis dans les commentaires.
#dusk $DUSK @Dusk
Dans le secteur, la compréhension habituelle du segment RWA consiste à utiliser la technologie ZK pour masquer l’identité et les actifs, en laissant la conformité aux contrôles KYC hors chaîne ; mais l’angle mort largement négligé par le public est le suivant : une fois que la couche de confidentialité se superpose à la répartition des intérêts de la couche de consensus, le risque de manipulation en coulisses des mécanismes de gouvernance s’amplifie de manière exponentielle.
C’est un peu comme un club privé haut de gamme où la règle est d’entrer masqué dans une salle close et de soumettre des offres marquées à l’encre invisible pour remporter les droits d’exploitation d’un projet. En apparence, « anonymat + offres secrètes » garantit l’équité, mais si le commissaire de distribution et les quelques plus grands géants des offres secrètes utilisent en privé le même bassin de puissance de calcul et de capitaux, le masque ne peut absolument pas cacher la monopolisation du capital qui se cache derrière.
Dans ce dispositif, le rôle du jeton natif $DUSK est très subtil. En surface, il sert à payer le Gas et à accéder à la gouvernance on-chain, mais dans le mécanisme SBA, il devient surtout un jeton de pari dans le jeu de l’« enchère aveugle » pour la production de blocs. Cela engendre un biais d’incitation interne particulièrement toxique : les capitaux détenant d’énormes quantités de jetons peuvent, via le staking, contrôler les droits de vote et modifier les règles de rendement et de gouvernance ; puis, en s’appuyant sur ces règles pour obtenir davantage de $DUSK , ils renforcent encore leur pouvoir de vote, formant un cercle vicieux d’extraction inversée.
Je reconnais l’innovation architecturale de Dusk en matière de confidentialité conforme au niveau institutionnel et de consensus probabiliste PoS, mais l’idée largement répandue selon laquelle « avoir ZK signifie être absolument décentralisé » est clairement un piège contre-intuitif. Au fond, cela ressemble davantage à une « chaîne quasi autorisée » au service des grandes institutions financières ; le prétendu consensus totalement sans permission est très fragile face à la concentration du capital dans l’économie des jetons.
Si cela devait réellement être déployé, la boîte noire de puissance de calcul / des fonds dans le mécanisme d’enchères aveugles ne deviendrait-elle pas un outil légal de redistribution des cartes au profit des géants ? N’hésitez pas à partager votre avis dans les commentaires.
#dusk $DUSK @Dusk
2
135
·
--
Après avoir souligné maintes fois, je me suis finalement arrêté sur ce détail facilement négligé dans le livre blanc de DUSK.
La nuit dernière, j’ai relu le livre blanc de DUSK et je suis resté un long moment dans la section sur le consensus : ce n’est pas simplement une façon de faire « voter ensemble » tous les nœuds, mais un processus où la vérification, le vote et la confirmation finale sont réalisés via le comité des Provisioner. Ce qui m’a vraiment fait réfléchir, ce n’est pas la vitesse, mais un problème plus fondamental : lorsque la sécurité du réseau, la proposition de blocs et les droits de vote sont liés au jalonnement, les tokens sont-ils réellement « utilisés », ou sont-ils déjà devenus, discrètement, des « pions de règle » ? À l’heure actuelle, DUSK remplit bien à la fois des fonctions de Gas et de jalonnement. (DOCS)
Dans l’industrie, quand on parle de PoS, la première réaction est souvent : « plus de jalonnement, plus de sécurité ». Mais après avoir souligné encore et encore, j’ai l’impression que l’angle mort se trouve précisément là : la sécurité et le pouvoir sont souvent deux faces de la même pièce. Dans la vie de tous les jours, c’est comme pour élire un conseil syndical de copropriété : plus on paie de charges, plus on possède de logements, et généralement plus on a de poids dans la parole ; et si le conseil peut aussi décider des règles de la prochaine collecte, les intérêts peuvent alors former une boucle.
Appliqué à DUSK, DUSK ne sert pas seulement à payer le Gas. Il assure aussi le jalonnement et participe au consensus, tandis que les récompenses de blocs proviennent de l’émission de nouveaux tokens et des frais de transaction. (DOCS) Cela signifie que les gros détenteurs, s’ils augmentent continuellement leurs positions, peuvent potentiellement obtenir des gains, accroître leur participation au réseau et, surtout, avoir davantage d’influence économique dans le processus de formation des règles. Ce qui mérite vraiment l’attention n’est pas seulement « l’existence des gros détenteurs », mais la possibilité d’une boucle endogène : « tirer profit des règles → augmenter le jalonnement → acquérir plus d’influence → pousser de nouveau des règles favorables ».
Ma position est simple : je reconnais que DUSK a conçu ensemble la confidentialité, la conformité, le règlement déterministe et le mécanisme PoS, et c’est bien plus solide que de se contenter d’un simple « récit de blockchain de confidentialité ». (Dusk) Mais je ne vais pas, parce que la technologie est belle, assimiler automatiquement la valeur du token à la valeur du réseau. Beaucoup de gens ne regardent que le TPS et le discours des institutions ; moi, je veux plutôt voir la répartition du pouvoir dans la gouvernance à long terme. À l’avenir, la véritable question à laquelle DUSK doit répondre n’est peut-être pas « peut-on aller vite », mais « qui décide des règles, et à qui les règles servent-elles finalement ? » Selon vous, quand le jalonnement est lié au pouvoir des règles, s’agit-il d’un mécanisme de sécurité, ou d’une autre façon de concentrer les intérêts ?
#dusk $DUSK @Dusk
Après avoir souligné maintes fois, je me suis finalement arrêté sur ce détail facilement négligé dans le livre blanc de DUSK.
La nuit dernière, j’ai relu le livre blanc de DUSK et je suis resté un long moment dans la section sur le consensus : ce n’est pas simplement une façon de faire « voter ensemble » tous les nœuds, mais un processus où la vérification, le vote et la confirmation finale sont réalisés via le comité des Provisioner. Ce qui m’a vraiment fait réfléchir, ce n’est pas la vitesse, mais un problème plus fondamental : lorsque la sécurité du réseau, la proposition de blocs et les droits de vote sont liés au jalonnement, les tokens sont-ils réellement « utilisés », ou sont-ils déjà devenus, discrètement, des « pions de règle » ? À l’heure actuelle, DUSK remplit bien à la fois des fonctions de Gas et de jalonnement. (DOCS)
Dans l’industrie, quand on parle de PoS, la première réaction est souvent : « plus de jalonnement, plus de sécurité ». Mais après avoir souligné encore et encore, j’ai l’impression que l’angle mort se trouve précisément là : la sécurité et le pouvoir sont souvent deux faces de la même pièce. Dans la vie de tous les jours, c’est comme pour élire un conseil syndical de copropriété : plus on paie de charges, plus on possède de logements, et généralement plus on a de poids dans la parole ; et si le conseil peut aussi décider des règles de la prochaine collecte, les intérêts peuvent alors former une boucle.
Appliqué à DUSK, DUSK ne sert pas seulement à payer le Gas. Il assure aussi le jalonnement et participe au consensus, tandis que les récompenses de blocs proviennent de l’émission de nouveaux tokens et des frais de transaction. (DOCS) Cela signifie que les gros détenteurs, s’ils augmentent continuellement leurs positions, peuvent potentiellement obtenir des gains, accroître leur participation au réseau et, surtout, avoir davantage d’influence économique dans le processus de formation des règles. Ce qui mérite vraiment l’attention n’est pas seulement « l’existence des gros détenteurs », mais la possibilité d’une boucle endogène : « tirer profit des règles → augmenter le jalonnement → acquérir plus d’influence → pousser de nouveau des règles favorables ».
Ma position est simple : je reconnais que DUSK a conçu ensemble la confidentialité, la conformité, le règlement déterministe et le mécanisme PoS, et c’est bien plus solide que de se contenter d’un simple « récit de blockchain de confidentialité ». (Dusk) Mais je ne vais pas, parce que la technologie est belle, assimiler automatiquement la valeur du token à la valeur du réseau. Beaucoup de gens ne regardent que le TPS et le discours des institutions ; moi, je veux plutôt voir la répartition du pouvoir dans la gouvernance à long terme. À l’avenir, la véritable question à laquelle DUSK doit répondre n’est peut-être pas « peut-on aller vite », mais « qui décide des règles, et à qui les règles servent-elles finalement ? » Selon vous, quand le jalonnement est lié au pouvoir des règles, s’agit-il d’un mécanisme de sécurité, ou d’une autre façon de concentrer les intérêts ?
#dusk $DUSK @Dusk
La nuit dernière, j’ai relu le livre blanc de DUSK et je suis resté un long moment dans la section sur le consensus : ce n’est pas simplement une façon de faire « voter ensemble » tous les nœuds, mais un processus où la vérification, le vote et la confirmation finale sont réalisés via le comité des Provisioner. Ce qui m’a vraiment fait réfléchir, ce n’est pas la vitesse, mais un problème plus fondamental : lorsque la sécurité du réseau, la proposition de blocs et les droits de vote sont liés au jalonnement, les tokens sont-ils réellement « utilisés », ou sont-ils déjà devenus, discrètement, des « pions de règle » ? À l’heure actuelle, DUSK remplit bien à la fois des fonctions de Gas et de jalonnement. (DOCS)
Dans l’industrie, quand on parle de PoS, la première réaction est souvent : « plus de jalonnement, plus de sécurité ». Mais après avoir souligné encore et encore, j’ai l’impression que l’angle mort se trouve précisément là : la sécurité et le pouvoir sont souvent deux faces de la même pièce. Dans la vie de tous les jours, c’est comme pour élire un conseil syndical de copropriété : plus on paie de charges, plus on possède de logements, et généralement plus on a de poids dans la parole ; et si le conseil peut aussi décider des règles de la prochaine collecte, les intérêts peuvent alors former une boucle.
Appliqué à DUSK, DUSK ne sert pas seulement à payer le Gas. Il assure aussi le jalonnement et participe au consensus, tandis que les récompenses de blocs proviennent de l’émission de nouveaux tokens et des frais de transaction. (DOCS) Cela signifie que les gros détenteurs, s’ils augmentent continuellement leurs positions, peuvent potentiellement obtenir des gains, accroître leur participation au réseau et, surtout, avoir davantage d’influence économique dans le processus de formation des règles. Ce qui mérite vraiment l’attention n’est pas seulement « l’existence des gros détenteurs », mais la possibilité d’une boucle endogène : « tirer profit des règles → augmenter le jalonnement → acquérir plus d’influence → pousser de nouveau des règles favorables ».
Ma position est simple : je reconnais que DUSK a conçu ensemble la confidentialité, la conformité, le règlement déterministe et le mécanisme PoS, et c’est bien plus solide que de se contenter d’un simple « récit de blockchain de confidentialité ». (Dusk) Mais je ne vais pas, parce que la technologie est belle, assimiler automatiquement la valeur du token à la valeur du réseau. Beaucoup de gens ne regardent que le TPS et le discours des institutions ; moi, je veux plutôt voir la répartition du pouvoir dans la gouvernance à long terme. À l’avenir, la véritable question à laquelle DUSK doit répondre n’est peut-être pas « peut-on aller vite », mais « qui décide des règles, et à qui les règles servent-elles finalement ? » Selon vous, quand le jalonnement est lié au pouvoir des règles, s’agit-il d’un mécanisme de sécurité, ou d’une autre façon de concentrer les intérêts ?
#dusk $DUSK @Dusk
4
141
·
--
Ces deux derniers jours, j’ai continué à étudier @Dusk_Foundation , et j’ai découvert que je devenais de plus en plus attentif à quelque chose qui semble très fondamental : la finalité.
Quand beaucoup de gens parlent de finance on-chain, l’attention se porte facilement sur le TPS, les frais et la confidentialité. Mais si des actifs entrent réellement dans le cycle d’émission, de négociation et de règlement de titres, je pense au contraire que la question la plus importante devient : « à quel moment cette transaction est-elle vraiment terminée ? »
L’approche de Dusk est assez intéressante. DuskDS traite la vérification des blocs via une Succinct Attestation ; l’ensemble du processus passe par trois étapes — Proposal, Validation et Ratification — pour aboutir finalement à une confirmation déterministe du bloc. Pour un utilisateur DeFi ordinaire, quelques secondes de plus ou de moins ne changent peut-être que l’expérience, mais pour le règlement de titres, la déterminisme est une tout autre affaire.
Parce que ce que les institutions financières craignent le plus n’est pas seulement la lenteur, mais le fait qu’une transaction soit déjà considérée comme finalisée alors qu’il subsiste encore une possibilité de rollback ou de réorganisation de l’état.
En allant plus loin, DuskDS n’est pas seulement une couche de consensus ; elle prend aussi en charge des capacités de base comme la disponibilité des données et le modèle de transaction. Le modèle de compte public de Moonlight, ainsi que le modèle de transactions privées de Phoenix, s’appuient tous deux sur cette couche sous-jacente. Ainsi, la confidentialité n’est pas traitée comme un module isolé, mais intégrée dans la même chaîne que le consensus et le règlement.
C’est aussi l’un des changements dans ma manière de comprendre Dusk récemment : ce qu’il vise vraiment n’est peut-être pas « comment construire une blockchain publique plus confidentielle », mais plutôt « une fois les actifs financiers mis on-chain, comment faire en sorte que les transactions respectent à la fois les exigences de protection des informations et une finalité de règlement acceptable pour les institutions ».
Bien sûr, la conception de l’architecture n’est qu’un point de départ. Ce qui m’intéresse davantage maintenant, c’est de voir jusqu’où des activités réelles comme NPEX peuvent aller, et si ces transactions peuvent au final générer une demande durable en $DUSK Gas et en staking.
Si la finance on-chain commence vraiment à se développer à grande échelle, la finalité ne sera peut-être pas l’argument le plus accrocheur, mais elle pourrait bien être la fondation la plus essentielle. #dusk
#dusk $DUSK @Dusk
Ces deux derniers jours, j’ai continué à étudier @Dusk , et j’ai découvert que je devenais de plus en plus attentif à quelque chose qui semble très fondamental : la finalité.
Quand beaucoup de gens parlent de finance on-chain, l’attention se porte facilement sur le TPS, les frais et la confidentialité. Mais si des actifs entrent réellement dans le cycle d’émission, de négociation et de règlement de titres, je pense au contraire que la question la plus importante devient : « à quel moment cette transaction est-elle vraiment terminée ? »
L’approche de Dusk est assez intéressante. DuskDS traite la vérification des blocs via une Succinct Attestation ; l’ensemble du processus passe par trois étapes — Proposal, Validation et Ratification — pour aboutir finalement à une confirmation déterministe du bloc. Pour un utilisateur DeFi ordinaire, quelques secondes de plus ou de moins ne changent peut-être que l’expérience, mais pour le règlement de titres, la déterminisme est une tout autre affaire.
Parce que ce que les institutions financières craignent le plus n’est pas seulement la lenteur, mais le fait qu’une transaction soit déjà considérée comme finalisée alors qu’il subsiste encore une possibilité de rollback ou de réorganisation de l’état.
En allant plus loin, DuskDS n’est pas seulement une couche de consensus ; elle prend aussi en charge des capacités de base comme la disponibilité des données et le modèle de transaction. Le modèle de compte public de Moonlight, ainsi que le modèle de transactions privées de Phoenix, s’appuient tous deux sur cette couche sous-jacente. Ainsi, la confidentialité n’est pas traitée comme un module isolé, mais intégrée dans la même chaîne que le consensus et le règlement.
C’est aussi l’un des changements dans ma manière de comprendre Dusk récemment : ce qu’il vise vraiment n’est peut-être pas « comment construire une blockchain publique plus confidentielle », mais plutôt « une fois les actifs financiers mis on-chain, comment faire en sorte que les transactions respectent à la fois les exigences de protection des informations et une finalité de règlement acceptable pour les institutions ».
Bien sûr, la conception de l’architecture n’est qu’un point de départ. Ce qui m’intéresse davantage maintenant, c’est de voir jusqu’où des activités réelles comme NPEX peuvent aller, et si ces transactions peuvent au final générer une demande durable en $DUSK Gas et en staking.
Si la finance on-chain commence vraiment à se développer à grande échelle, la finalité ne sera peut-être pas l’argument le plus accrocheur, mais elle pourrait bien être la fondation la plus essentielle. #dusk
#dusk $DUSK @Dusk
Quand beaucoup de gens parlent de finance on-chain, l’attention se porte facilement sur le TPS, les frais et la confidentialité. Mais si des actifs entrent réellement dans le cycle d’émission, de négociation et de règlement de titres, je pense au contraire que la question la plus importante devient : « à quel moment cette transaction est-elle vraiment terminée ? »
L’approche de Dusk est assez intéressante. DuskDS traite la vérification des blocs via une Succinct Attestation ; l’ensemble du processus passe par trois étapes — Proposal, Validation et Ratification — pour aboutir finalement à une confirmation déterministe du bloc. Pour un utilisateur DeFi ordinaire, quelques secondes de plus ou de moins ne changent peut-être que l’expérience, mais pour le règlement de titres, la déterminisme est une tout autre affaire.
Parce que ce que les institutions financières craignent le plus n’est pas seulement la lenteur, mais le fait qu’une transaction soit déjà considérée comme finalisée alors qu’il subsiste encore une possibilité de rollback ou de réorganisation de l’état.
En allant plus loin, DuskDS n’est pas seulement une couche de consensus ; elle prend aussi en charge des capacités de base comme la disponibilité des données et le modèle de transaction. Le modèle de compte public de Moonlight, ainsi que le modèle de transactions privées de Phoenix, s’appuient tous deux sur cette couche sous-jacente. Ainsi, la confidentialité n’est pas traitée comme un module isolé, mais intégrée dans la même chaîne que le consensus et le règlement.
C’est aussi l’un des changements dans ma manière de comprendre Dusk récemment : ce qu’il vise vraiment n’est peut-être pas « comment construire une blockchain publique plus confidentielle », mais plutôt « une fois les actifs financiers mis on-chain, comment faire en sorte que les transactions respectent à la fois les exigences de protection des informations et une finalité de règlement acceptable pour les institutions ».
Bien sûr, la conception de l’architecture n’est qu’un point de départ. Ce qui m’intéresse davantage maintenant, c’est de voir jusqu’où des activités réelles comme NPEX peuvent aller, et si ces transactions peuvent au final générer une demande durable en $DUSK Gas et en staking.
Si la finance on-chain commence vraiment à se développer à grande échelle, la finalité ne sera peut-être pas l’argument le plus accrocheur, mais elle pourrait bien être la fondation la plus essentielle. #dusk
#dusk $DUSK @Dusk
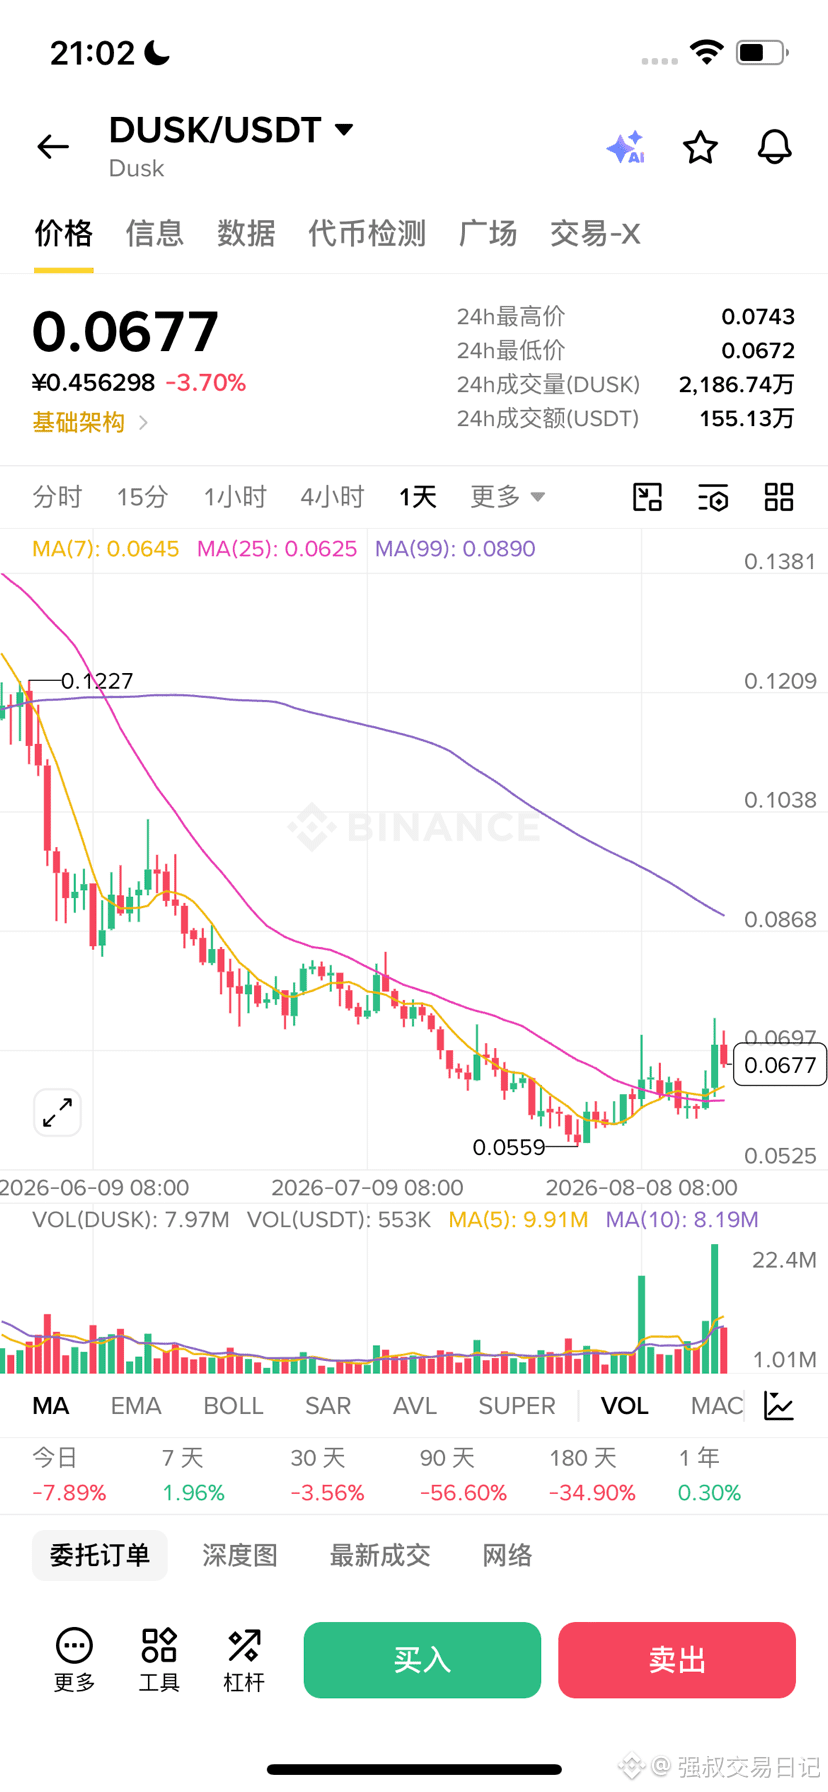
2
129
·
--
Hier soir, j’ai lu le livre blanc Dusk Whitepaper 2024 (section 3, mécanisme de consensus) et, dans l’algorithme de consensus Succinct Attestation (SA), les formules concernant la sélection du comité de Provisioner et l’agrégation des signatures BLS m’ont fait réfléchir pendant un moment. On parle partout de chaînes RWA conformes, tout le monde s’enthousiasme pour le grand récit « confidentialité + conformité », mais on oublie la lacune fondamentale sous-jacente : en finance conforme, on veut de la détermination, alors que les validations de confidentialité classiques ont un coût extrêmement élevé.
C’est un peu comme aller dans un club privé de tout premier rang : vous devez prouver au portier que vous avez le droit d’entrer, mais vous ne pouvez absolument pas montrer aux passants votre pièce d’identité et votre solde bancaire. La démarche de Dusk consiste à utiliser des preuves ZK combinées au consensus SA : le comité de validation ne vérifie que le « résultat mathématique », sans regarder le texte source de la confidentialité.
Mais il n’y a pas de repas gratuit : l’aboutissement de tous ces mécanismes se joue dans l’économie des tokens. Le rôle essentiel du token natif DUSK ici n’est pas seulement de payer le Gas : c’est aussi la « mise » qui permet d’obtenir des droits pour produire des blocs selon le consensus, et le « droit de vote » dans les règles de gouvernance.@Dusk_Foundation
Le problème, c’est que la sélection pondérée par le capital (stake-weighted sortition) signifie que les gros détenteurs, avec des montants de tokens très élevés, capturent la majorité écrasante des chances d’être tirés au sort pour le consensus. Cela crée un biais d’incitation interne extrêmement fort : les gros détenteurs peuvent, en mettant en gage DUSK, façonner/modifier les règles de paramètres de conformité, et récupérer ainsi, de manière tout à fait logique, la plus grande partie des récompenses de production de blocs et des subventions de Gas. Ensuite, avec davantage de tokens gagnés, ils peuvent renforcer en retour leur pouvoir de vote en gouvernance, formant ainsi une boucle fermée « ceux qui fixent les règles = ceux qui en tirent le plus de bénéfices ».
Mon avis : le ZK-VM (Rusk) de Dusk et le consensus SA sont indéniablement impressionnants au niveau du travail technique, et ils rendent avec une grande fluidité la détermination « façon finance » tout en préservant la confidentialité. En revanche, je garde un certain scepticisme : beaucoup pensent que les chaînes RWA apportent de la transparence aux investisseurs particuliers, mais la concentration des tokens à la base pourrait au contraire créer une boîte noire de conformité contrôlée par quelques baleines.
Si les règles de base peuvent être contrôlées de façon indirecte par les taux de mise en gage des gros détenteurs, cette « confidentialité de la conformité » protège-t-elle vraiment la confidentialité, ou bien protège-t-elle le monopole ? Dites-moi ce que vous en pensez dans les commentaires.
#dusk $DUSK @Dusk
Hier soir, j’ai lu le livre blanc Dusk Whitepaper 2024 (section 3, mécanisme de consensus) et, dans l’algorithme de consensus Succinct Attestation (SA), les formules concernant la sélection du comité de Provisioner et l’agrégation des signatures BLS m’ont fait réfléchir pendant un moment. On parle partout de chaînes RWA conformes, tout le monde s’enthousiasme pour le grand récit « confidentialité + conformité », mais on oublie la lacune fondamentale sous-jacente : en finance conforme, on veut de la détermination, alors que les validations de confidentialité classiques ont un coût extrêmement élevé.
C’est un peu comme aller dans un club privé de tout premier rang : vous devez prouver au portier que vous avez le droit d’entrer, mais vous ne pouvez absolument pas montrer aux passants votre pièce d’identité et votre solde bancaire. La démarche de Dusk consiste à utiliser des preuves ZK combinées au consensus SA : le comité de validation ne vérifie que le « résultat mathématique », sans regarder le texte source de la confidentialité.
Mais il n’y a pas de repas gratuit : l’aboutissement de tous ces mécanismes se joue dans l’économie des tokens. Le rôle essentiel du token natif DUSK ici n’est pas seulement de payer le Gas : c’est aussi la « mise » qui permet d’obtenir des droits pour produire des blocs selon le consensus, et le « droit de vote » dans les règles de gouvernance.@Dusk
Le problème, c’est que la sélection pondérée par le capital (stake-weighted sortition) signifie que les gros détenteurs, avec des montants de tokens très élevés, capturent la majorité écrasante des chances d’être tirés au sort pour le consensus. Cela crée un biais d’incitation interne extrêmement fort : les gros détenteurs peuvent, en mettant en gage DUSK, façonner/modifier les règles de paramètres de conformité, et récupérer ainsi, de manière tout à fait logique, la plus grande partie des récompenses de production de blocs et des subventions de Gas. Ensuite, avec davantage de tokens gagnés, ils peuvent renforcer en retour leur pouvoir de vote en gouvernance, formant ainsi une boucle fermée « ceux qui fixent les règles = ceux qui en tirent le plus de bénéfices ».
Mon avis : le ZK-VM (Rusk) de Dusk et le consensus SA sont indéniablement impressionnants au niveau du travail technique, et ils rendent avec une grande fluidité la détermination « façon finance » tout en préservant la confidentialité. En revanche, je garde un certain scepticisme : beaucoup pensent que les chaînes RWA apportent de la transparence aux investisseurs particuliers, mais la concentration des tokens à la base pourrait au contraire créer une boîte noire de conformité contrôlée par quelques baleines.
Si les règles de base peuvent être contrôlées de façon indirecte par les taux de mise en gage des gros détenteurs, cette « confidentialité de la conformité » protège-t-elle vraiment la confidentialité, ou bien protège-t-elle le monopole ? Dites-moi ce que vous en pensez dans les commentaires.
#dusk $DUSK @Dusk
C’est un peu comme aller dans un club privé de tout premier rang : vous devez prouver au portier que vous avez le droit d’entrer, mais vous ne pouvez absolument pas montrer aux passants votre pièce d’identité et votre solde bancaire. La démarche de Dusk consiste à utiliser des preuves ZK combinées au consensus SA : le comité de validation ne vérifie que le « résultat mathématique », sans regarder le texte source de la confidentialité.
Mais il n’y a pas de repas gratuit : l’aboutissement de tous ces mécanismes se joue dans l’économie des tokens. Le rôle essentiel du token natif DUSK ici n’est pas seulement de payer le Gas : c’est aussi la « mise » qui permet d’obtenir des droits pour produire des blocs selon le consensus, et le « droit de vote » dans les règles de gouvernance.@Dusk
Le problème, c’est que la sélection pondérée par le capital (stake-weighted sortition) signifie que les gros détenteurs, avec des montants de tokens très élevés, capturent la majorité écrasante des chances d’être tirés au sort pour le consensus. Cela crée un biais d’incitation interne extrêmement fort : les gros détenteurs peuvent, en mettant en gage DUSK, façonner/modifier les règles de paramètres de conformité, et récupérer ainsi, de manière tout à fait logique, la plus grande partie des récompenses de production de blocs et des subventions de Gas. Ensuite, avec davantage de tokens gagnés, ils peuvent renforcer en retour leur pouvoir de vote en gouvernance, formant ainsi une boucle fermée « ceux qui fixent les règles = ceux qui en tirent le plus de bénéfices ».
Mon avis : le ZK-VM (Rusk) de Dusk et le consensus SA sont indéniablement impressionnants au niveau du travail technique, et ils rendent avec une grande fluidité la détermination « façon finance » tout en préservant la confidentialité. En revanche, je garde un certain scepticisme : beaucoup pensent que les chaînes RWA apportent de la transparence aux investisseurs particuliers, mais la concentration des tokens à la base pourrait au contraire créer une boîte noire de conformité contrôlée par quelques baleines.
Si les règles de base peuvent être contrôlées de façon indirecte par les taux de mise en gage des gros détenteurs, cette « confidentialité de la conformité » protège-t-elle vraiment la confidentialité, ou bien protège-t-elle le monopole ? Dites-moi ce que vous en pensez dans les commentaires.
#dusk $DUSK @Dusk
巨鲸大户通过质押控制规则,形成合规垄断黑盒
0%
技术过于复杂导致落地慢,难以吸引主流金融机构
0%
散户缺乏话语权,沦为大户游戏里的流动性接盘侠
0%
0 Votes • Vote fermé
130
·
--
J’ai passé la nuit à disséquer et à remâcher le livre blanc de Dusk. La section 3.2, sur le mécanisme de propositions cachées et le design d’un tirage aveugle pour les validateurs invisibles, m’a fait barrer et rayer des choses pendant très longtemps. La plupart des gens parlent de Dusk en ne regardant que l’idée RWA ou les preuves à divulgation nulle de connaissance, mais ils ignorent le risque le plus profond, celui de collision : si, dans un état de confidentialité, on ne sait même pas qui produit les blocs, alors sur quoi le réseau s’appuie-t-il pour résister aux manipulations en coulisses ?
On pense généralement que « conformité + confidentialité » constitue le point final ultime de la couche 1, mais l’opinion courante fait souvent une erreur aveugle : confondre « confidentialité des données » et « sécurité des mécanismes ».@Dusk_Foundation
C’est comme aller jouer au poker dans un casino privé haut de gamme : avant de jouer, tout le monde porte un masque (preuve ZK à divulgation nulle), et le nombre de jetons de chacun est tenu secret (modèle de confidentialité Moonlight). Pour empêcher que le croupier et les joueurs fassent cause commune pour tricher, le casino impose que le partage soit décidé par tirage au sort. Mais le problème, c’est que si le processus de tirage et le résultat du tirage sont eux aussi dissimulés dans une boîte noire, alors un gros détenteur de billets, grâce à son avantage financier, peut tout simplement acheter la majorité des « billets de tirage » et, dans l’ombre, réaliser un mélange des cartes.
Et le DUSK Token est exactement les « jetons à la fois pour le pari et pour le tirage » de ce jeu. Dans l’architecture sous-jacente de Dusk, DUSK sert non seulement à payer les frais Gas et la puissance de calcul des preuves à divulgation nulle, mais surtout à jouer le rôle de jeton mis en gage en tant que Provisioner, afin de participer au mécanisme de tirage de consensus SBA.
Il y a là un risque de biais d’incitation inhérent : comme les nœuds producteurs de blocs peuvent prélever la majorité des frais et des récompenses d’émission supplémentaires sur chaque transaction conforme, de grandes institutions disposant de volumes de capitaux importants peuvent, en misant beaucoup de DUSK, obtenir statistiquement un pouvoir de décision et de validation. Sous le voile de la confidentialité, ces « gros » empochent ensuite de très fortes parts de revenus liés à la production de blocs, puis renforcent encore leurs mises, consolidant ainsi leur pouvoir de vote, et finissent par enclencher une boucle d’« expansion du capital ➔ contrôle de la validation ➔ répercussion sur la décentralisation » dans un cycle de monopole discret.
Mon avis :
L’architecture de Dusk, qui utilise la ZK-VM pour résoudre les douleurs de la conformité à l’entrée des institutions, est effectivement très impressionnante ; mais je reste constamment sur mes gardes quant à son modèle économique : lorsque la confidentialité devient un paravent pour les agissements malveillants des gros acteurs, les mécanismes de gouvernance et de mise du Token peuvent au contraire devenir un outil d’auto-renforcement du capital.
Au moment où « confidentialité absolue » et « concentration des jetons » s’entrechoquent, l’économie des tokens pourra-t-elle vraiment réprimer le jeu des intérêts humains ? Qu’en pensez-vous ? N’hésitez pas à en discuter en commentaires !
#dusk $DUSK @Dusk
J’ai passé la nuit à disséquer et à remâcher le livre blanc de Dusk. La section 3.2, sur le mécanisme de propositions cachées et le design d’un tirage aveugle pour les validateurs invisibles, m’a fait barrer et rayer des choses pendant très longtemps. La plupart des gens parlent de Dusk en ne regardant que l’idée RWA ou les preuves à divulgation nulle de connaissance, mais ils ignorent le risque le plus profond, celui de collision : si, dans un état de confidentialité, on ne sait même pas qui produit les blocs, alors sur quoi le réseau s’appuie-t-il pour résister aux manipulations en coulisses ?
On pense généralement que « conformité + confidentialité » constitue le point final ultime de la couche 1, mais l’opinion courante fait souvent une erreur aveugle : confondre « confidentialité des données » et « sécurité des mécanismes ».@Dusk
C’est comme aller jouer au poker dans un casino privé haut de gamme : avant de jouer, tout le monde porte un masque (preuve ZK à divulgation nulle), et le nombre de jetons de chacun est tenu secret (modèle de confidentialité Moonlight). Pour empêcher que le croupier et les joueurs fassent cause commune pour tricher, le casino impose que le partage soit décidé par tirage au sort. Mais le problème, c’est que si le processus de tirage et le résultat du tirage sont eux aussi dissimulés dans une boîte noire, alors un gros détenteur de billets, grâce à son avantage financier, peut tout simplement acheter la majorité des « billets de tirage » et, dans l’ombre, réaliser un mélange des cartes.
Et le DUSK Token est exactement les « jetons à la fois pour le pari et pour le tirage » de ce jeu. Dans l’architecture sous-jacente de Dusk, DUSK sert non seulement à payer les frais Gas et la puissance de calcul des preuves à divulgation nulle, mais surtout à jouer le rôle de jeton mis en gage en tant que Provisioner, afin de participer au mécanisme de tirage de consensus SBA.
Il y a là un risque de biais d’incitation inhérent : comme les nœuds producteurs de blocs peuvent prélever la majorité des frais et des récompenses d’émission supplémentaires sur chaque transaction conforme, de grandes institutions disposant de volumes de capitaux importants peuvent, en misant beaucoup de DUSK, obtenir statistiquement un pouvoir de décision et de validation. Sous le voile de la confidentialité, ces « gros » empochent ensuite de très fortes parts de revenus liés à la production de blocs, puis renforcent encore leurs mises, consolidant ainsi leur pouvoir de vote, et finissent par enclencher une boucle d’« expansion du capital ➔ contrôle de la validation ➔ répercussion sur la décentralisation » dans un cycle de monopole discret.
Mon avis :
L’architecture de Dusk, qui utilise la ZK-VM pour résoudre les douleurs de la conformité à l’entrée des institutions, est effectivement très impressionnante ; mais je reste constamment sur mes gardes quant à son modèle économique : lorsque la confidentialité devient un paravent pour les agissements malveillants des gros acteurs, les mécanismes de gouvernance et de mise du Token peuvent au contraire devenir un outil d’auto-renforcement du capital.
Au moment où « confidentialité absolue » et « concentration des jetons » s’entrechoquent, l’économie des tokens pourra-t-elle vraiment réprimer le jeu des intérêts humains ? Qu’en pensez-vous ? N’hésitez pas à en discuter en commentaires !
#dusk $DUSK @Dusk
On pense généralement que « conformité + confidentialité » constitue le point final ultime de la couche 1, mais l’opinion courante fait souvent une erreur aveugle : confondre « confidentialité des données » et « sécurité des mécanismes ».@Dusk
C’est comme aller jouer au poker dans un casino privé haut de gamme : avant de jouer, tout le monde porte un masque (preuve ZK à divulgation nulle), et le nombre de jetons de chacun est tenu secret (modèle de confidentialité Moonlight). Pour empêcher que le croupier et les joueurs fassent cause commune pour tricher, le casino impose que le partage soit décidé par tirage au sort. Mais le problème, c’est que si le processus de tirage et le résultat du tirage sont eux aussi dissimulés dans une boîte noire, alors un gros détenteur de billets, grâce à son avantage financier, peut tout simplement acheter la majorité des « billets de tirage » et, dans l’ombre, réaliser un mélange des cartes.
Et le DUSK Token est exactement les « jetons à la fois pour le pari et pour le tirage » de ce jeu. Dans l’architecture sous-jacente de Dusk, DUSK sert non seulement à payer les frais Gas et la puissance de calcul des preuves à divulgation nulle, mais surtout à jouer le rôle de jeton mis en gage en tant que Provisioner, afin de participer au mécanisme de tirage de consensus SBA.
Il y a là un risque de biais d’incitation inhérent : comme les nœuds producteurs de blocs peuvent prélever la majorité des frais et des récompenses d’émission supplémentaires sur chaque transaction conforme, de grandes institutions disposant de volumes de capitaux importants peuvent, en misant beaucoup de DUSK, obtenir statistiquement un pouvoir de décision et de validation. Sous le voile de la confidentialité, ces « gros » empochent ensuite de très fortes parts de revenus liés à la production de blocs, puis renforcent encore leurs mises, consolidant ainsi leur pouvoir de vote, et finissent par enclencher une boucle d’« expansion du capital ➔ contrôle de la validation ➔ répercussion sur la décentralisation » dans un cycle de monopole discret.
Mon avis :
L’architecture de Dusk, qui utilise la ZK-VM pour résoudre les douleurs de la conformité à l’entrée des institutions, est effectivement très impressionnante ; mais je reste constamment sur mes gardes quant à son modèle économique : lorsque la confidentialité devient un paravent pour les agissements malveillants des gros acteurs, les mécanismes de gouvernance et de mise du Token peuvent au contraire devenir un outil d’auto-renforcement du capital.
Au moment où « confidentialité absolue » et « concentration des jetons » s’entrechoquent, l’économie des tokens pourra-t-elle vraiment réprimer le jeu des intérêts humains ? Qu’en pensez-vous ? N’hésitez pas à en discuter en commentaires !
#dusk $DUSK @Dusk
机构级 RWA 资产合规代币化,吃下传统金融万亿级蛋糕
0%
凭借零知识证明技术,建立真正的 Web3 绝对隐私基础设施
0%
筹码过于集中导致去中心化失效,仅适合短期波段交易
0%
0 Votes • Vote fermé
115
·
--
Ne valse plus la conformité de la vie privée : parlons de ce qui coince vraiment dans @Dusk_Foundation
Après des années à jouer avec la chaîne, on en a marre de ces projets qui crient haut et fort vouloir faire du « privacy conformité », puis finissent tous en exercices de style. Aujourd’hui, pas de grands discours : je sors directement, du fin fond d’une whitepaper, le $DUSK — le morceau de résistance rarement mentionné : la machine virtuelle Piecrust et le protocole d’identité de Citadel.
Beaucoup pensent que la blockchain de la vie privée consiste simplement à cacher les montants. Si c’était aussi simple, le régulateur aurait déjà débranché la chaîne. Le vrai point dur de @Dusk_Foundation , c’est sa machine virtuelle Piecrust développée en interne. Prenons un exemple concret : l’audit des chaînes publiques classiques, c’est comme accrocher les relevés de tes comptes dans la rue pour que tout le village les voie ; avec Piecrust et Citadel, c’est plutôt comme te donner une pièce cryptographique qui prouve que « mes actifs sont légitimes ». Les validateurs peuvent être sûrs de ta conformité, sans pour autant savoir combien de jetons il y a dans ton portefeuille.
Ce truc-là, à écrire, c’est plutôt pénible. Les développeurs doivent séparer manuellement l’état privé et la vérification publique ; un faux pas et c’est une génération de preuve qui finit par dépasser le délai. Sur le papier, tout est parfait, sur le terrain, ce sont des pièges. Mais c’est précisément pour ça que le $DUSK tient bon dans le monde de la finance institutionnelle : il ne fait pas d’esbroufe irréelle. Il force, entre la vie privée et les deux ennemis jurés que sont la conformité réglementaire, à arracher une brèche avec les mathématiques.
L’histoire de la finance humaine a bricolé pendant des centaines d’années ; au fond, c’est toujours la même lutte entre « la vie privée individuelle » et « la confiance collective ». La vie privée n’est pas là pour fuir la lumière, mais pour garder, en plein jour, le droit de se taire. Jusqu’où #dusk peut aller dépend de l’issue de ce bras de fer entre les mathématiques et la nature humaine — et au final, ça s’arrête sur les jetons de qui.
#dusk $DUSK @Dusk
Ne valse plus la conformité de la vie privée : parlons de ce qui coince vraiment dans @Dusk
Après des années à jouer avec la chaîne, on en a marre de ces projets qui crient haut et fort vouloir faire du « privacy conformité », puis finissent tous en exercices de style. Aujourd’hui, pas de grands discours : je sors directement, du fin fond d’une whitepaper, le $DUSK — le morceau de résistance rarement mentionné : la machine virtuelle Piecrust et le protocole d’identité de Citadel.
Beaucoup pensent que la blockchain de la vie privée consiste simplement à cacher les montants. Si c’était aussi simple, le régulateur aurait déjà débranché la chaîne. Le vrai point dur de @Dusk , c’est sa machine virtuelle Piecrust développée en interne. Prenons un exemple concret : l’audit des chaînes publiques classiques, c’est comme accrocher les relevés de tes comptes dans la rue pour que tout le village les voie ; avec Piecrust et Citadel, c’est plutôt comme te donner une pièce cryptographique qui prouve que « mes actifs sont légitimes ». Les validateurs peuvent être sûrs de ta conformité, sans pour autant savoir combien de jetons il y a dans ton portefeuille.
Ce truc-là, à écrire, c’est plutôt pénible. Les développeurs doivent séparer manuellement l’état privé et la vérification publique ; un faux pas et c’est une génération de preuve qui finit par dépasser le délai. Sur le papier, tout est parfait, sur le terrain, ce sont des pièges. Mais c’est précisément pour ça que le $DUSK tient bon dans le monde de la finance institutionnelle : il ne fait pas d’esbroufe irréelle. Il force, entre la vie privée et les deux ennemis jurés que sont la conformité réglementaire, à arracher une brèche avec les mathématiques.
L’histoire de la finance humaine a bricolé pendant des centaines d’années ; au fond, c’est toujours la même lutte entre « la vie privée individuelle » et « la confiance collective ». La vie privée n’est pas là pour fuir la lumière, mais pour garder, en plein jour, le droit de se taire. Jusqu’où #dusk peut aller dépend de l’issue de ce bras de fer entre les mathématiques et la nature humaine — et au final, ça s’arrête sur les jetons de qui.
#dusk $DUSK @Dusk
Après des années à jouer avec la chaîne, on en a marre de ces projets qui crient haut et fort vouloir faire du « privacy conformité », puis finissent tous en exercices de style. Aujourd’hui, pas de grands discours : je sors directement, du fin fond d’une whitepaper, le $DUSK — le morceau de résistance rarement mentionné : la machine virtuelle Piecrust et le protocole d’identité de Citadel.
Beaucoup pensent que la blockchain de la vie privée consiste simplement à cacher les montants. Si c’était aussi simple, le régulateur aurait déjà débranché la chaîne. Le vrai point dur de @Dusk , c’est sa machine virtuelle Piecrust développée en interne. Prenons un exemple concret : l’audit des chaînes publiques classiques, c’est comme accrocher les relevés de tes comptes dans la rue pour que tout le village les voie ; avec Piecrust et Citadel, c’est plutôt comme te donner une pièce cryptographique qui prouve que « mes actifs sont légitimes ». Les validateurs peuvent être sûrs de ta conformité, sans pour autant savoir combien de jetons il y a dans ton portefeuille.
Ce truc-là, à écrire, c’est plutôt pénible. Les développeurs doivent séparer manuellement l’état privé et la vérification publique ; un faux pas et c’est une génération de preuve qui finit par dépasser le délai. Sur le papier, tout est parfait, sur le terrain, ce sont des pièges. Mais c’est précisément pour ça que le $DUSK tient bon dans le monde de la finance institutionnelle : il ne fait pas d’esbroufe irréelle. Il force, entre la vie privée et les deux ennemis jurés que sont la conformité réglementaire, à arracher une brèche avec les mathématiques.
L’histoire de la finance humaine a bricolé pendant des centaines d’années ; au fond, c’est toujours la même lutte entre « la vie privée individuelle » et « la confiance collective ». La vie privée n’est pas là pour fuir la lumière, mais pour garder, en plein jour, le droit de se taire. Jusqu’où #dusk peut aller dépend de l’issue de ce bras de fer entre les mathématiques et la nature humaine — et au final, ça s’arrête sur les jetons de qui.
#dusk $DUSK @Dusk
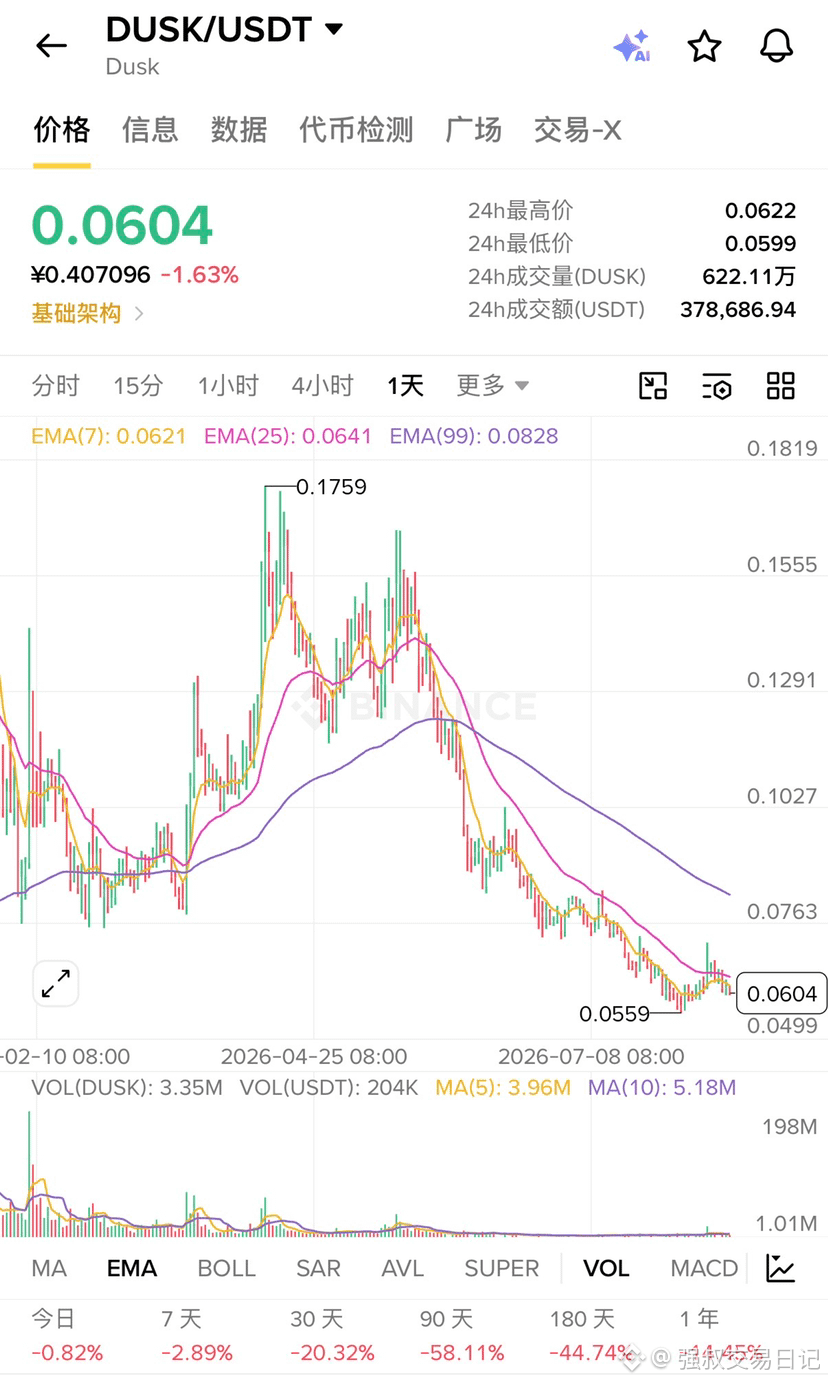
1
125
·
--
Il reste une question. Si, dans six mois, on se retourne, est-ce que le $7.7 d’aujourd’hui sera aussi « bon marché » qu’à l’époque le $1 ?
Partagez dans les commentaires.
Je suis curieux de savoir ce que vous en pensez.
$BNB #binance $BEAT
Il reste une question. Si, dans six mois, on se retourne, est-ce que le $7.7 d’aujourd’hui sera aussi « bon marché » qu’à l’époque le $1 ?
Partagez dans les commentaires.
Je suis curieux de savoir ce que vous en pensez.
$BNB #binance $BEAT
Partagez dans les commentaires.
Je suis curieux de savoir ce que vous en pensez.
$BNB #binance $BEAT
3
562
·
--
Beaucoup de gens demandent :
« Pourquoi tout le monde aime tellement se focaliser sur des records historiques ? »
La raison est simple.
Parce qu’un record historique signifie que le marché a déjà achevé un cycle de mise à niveau de sa compréhension.
Quand un projet sort d’un creux pour atteindre 8 $.
Ce qu’il change ne concerne pas seulement le prix.
Le plus important, c’est la façon dont les acteurs du marché le perçoivent.
Et une réévaluation de la perception vaut souvent bien plus qu’une hausse des prix.
$BEAT #Binance $BEAT
Beaucoup de gens demandent :
« Pourquoi tout le monde aime tellement se focaliser sur des records historiques ? »
La raison est simple.
Parce qu’un record historique signifie que le marché a déjà achevé un cycle de mise à niveau de sa compréhension.
Quand un projet sort d’un creux pour atteindre 8 $.
Ce qu’il change ne concerne pas seulement le prix.
Le plus important, c’est la façon dont les acteurs du marché le perçoivent.
Et une réévaluation de la perception vaut souvent bien plus qu’une hausse des prix.
$BEAT #Binance $BEAT
« Pourquoi tout le monde aime tellement se focaliser sur des records historiques ? »
La raison est simple.
Parce qu’un record historique signifie que le marché a déjà achevé un cycle de mise à niveau de sa compréhension.
Quand un projet sort d’un creux pour atteindre 8 $.
Ce qu’il change ne concerne pas seulement le prix.
Le plus important, c’est la façon dont les acteurs du marché le perçoivent.
Et une réévaluation de la perception vaut souvent bien plus qu’une hausse des prix.
$BEAT #Binance $BEAT
1
622
·
--
Beaucoup de gens aiment acheter au plus bas.
Les vrais investisseurs qui gagnent de l’argent,
sont souvent ceux qui obtiennent de nouveaux plus hauts.
$BEAT $5.4.
La tendance continue.
$BNB #binance $BEAT
Beaucoup de gens aiment acheter au plus bas.
Les vrais investisseurs qui gagnent de l’argent,
sont souvent ceux qui obtiennent de nouveaux plus hauts.
$BEAT $5.4.
La tendance continue.
$BNB #binance $BEAT
Les vrais investisseurs qui gagnent de l’argent,
sont souvent ceux qui obtiennent de nouveaux plus hauts.
$BEAT $5.4.
La tendance continue.
$BNB #binance $BEAT
1
366
·
--
Dernièrement, beaucoup de gens discutent de $BEAT.
Au fond, le marché n’aime jamais vraiment la montée.
Mais plutôt la raison derrière cette montée.
Audiera génère un revenu hebdomadaire de 2,86 millions USDT, avec un total de brûlage dépassant 12,35 millions.
C’est l'une des raisons. $BNB #binance $BEAT
Dernièrement, beaucoup de gens discutent de $BEAT.
Au fond, le marché n’aime jamais vraiment la montée.
Mais plutôt la raison derrière cette montée.
Audiera génère un revenu hebdomadaire de 2,86 millions USDT, avec un total de brûlage dépassant 12,35 millions.
C’est l'une des raisons. $BNB #binance $BEAT
Au fond, le marché n’aime jamais vraiment la montée.
Mais plutôt la raison derrière cette montée.
Audiera génère un revenu hebdomadaire de 2,86 millions USDT, avec un total de brûlage dépassant 12,35 millions.
C’est l'une des raisons. $BNB #binance $BEAT
1
161
·
--
Le cache-misère des dark pools on-chain, ou le besoin réel des traders de nouvelle génération ?
Honnêtement, ça fait longtemps que le monde souffre du "trading transparent". C'est aussi pourquoi j'ai récemment relu le white paper de @GeniusOfficial pour voir si leur prétendue expérience CEX on-chain n'est pas qu'un gros pipeau.
Beaucoup de gens passent leurs journées à mater leurs "Ghost Orders" en vantant la privacy, mais en tant que dev vétéran qui se bat avec des smart contracts tous les jours, je m'intéresse davantage à la technologie cachée dans les profondeurs du white paper : **routage inter-chaînes atomique et découplage de signature abstraite**.
Pour le dire simplement, c'est comme acheter une boisson dans un distributeur automatique à Tokyo : tu n’as pas besoin de connaître la logistique, comment les pièces sont triées, ou comment la machine est connectée ; tu appuies sur un bouton et la boisson tombe. Actuellement, la plupart des agrégateurs te font passer par des étapes de validation, de signature et de changement de Gas pour faire du cross-chain, c'est aussi compliqué que de demander un visa. Genius veut utiliser un réseau de calcul multipartite (MPC) caché et un matriçage de portefeuilles pour regrouper toutes les interactions multi-chaînes des utilisateurs dans un environnement de base, laissant le système gérer la signature et la distribution des ordres en arrière-plan.
Cette logique est sexy, c'est comme construire un dark pool avancé on-chain. Les ordres des gros poissons sont découpés en centaines de morceaux, traités sur différentes chaînes, puis les résultats sont fusionnés. Cela peut vraiment résoudre en grande partie le problème de la "fuite d'Alpha", protégeant ainsi les cartes maîtresses des gros fonds.
Mais l'esprit critique des vieux traders doit aussi se réveiller : cette façon d'emballer la complexité dans une boîte noire exige une réactivité et une résilience à la censure très élevées des nœuds de base. Si la profondeur de liquidité des agrégateurs ne suit pas, ou si les délais de distribution de paquets en arrière-plan sont retardés de quelques millisecondes, cela pourrait faire la différence entre la vie et la mort dans des marchés extrêmes. Est-ce un véritable outil de productivité, ou juste un autre trou noir de liquidité déguisé avec un nouveau jargon ? Cela dépendra des retours des traders haute fréquence dans des situations extrêmes.
D'après le modèle de token de $GENIUS , sa valeur centrale est complètement ancrée dans la consommation de frais de Genius Terminal et le seuil d'accès aux fonctionnalités avancées. Cela correspond parfaitement à nos vieux goûts : pas de concepts futiles, ce qui compte, c'est de générer des revenus réels de protocole.
#genius $GENIUS
Le cache-misère des dark pools on-chain, ou le besoin réel des traders de nouvelle génération ?
Honnêtement, ça fait longtemps que le monde souffre du "trading transparent". C'est aussi pourquoi j'ai récemment relu le white paper de @GeniusOfficial pour voir si leur prétendue expérience CEX on-chain n'est pas qu'un gros pipeau.
Beaucoup de gens passent leurs journées à mater leurs "Ghost Orders" en vantant la privacy, mais en tant que dev vétéran qui se bat avec des smart contracts tous les jours, je m'intéresse davantage à la technologie cachée dans les profondeurs du white paper : **routage inter-chaînes atomique et découplage de signature abstraite**.
Pour le dire simplement, c'est comme acheter une boisson dans un distributeur automatique à Tokyo : tu n’as pas besoin de connaître la logistique, comment les pièces sont triées, ou comment la machine est connectée ; tu appuies sur un bouton et la boisson tombe. Actuellement, la plupart des agrégateurs te font passer par des étapes de validation, de signature et de changement de Gas pour faire du cross-chain, c'est aussi compliqué que de demander un visa. Genius veut utiliser un réseau de calcul multipartite (MPC) caché et un matriçage de portefeuilles pour regrouper toutes les interactions multi-chaînes des utilisateurs dans un environnement de base, laissant le système gérer la signature et la distribution des ordres en arrière-plan.
Cette logique est sexy, c'est comme construire un dark pool avancé on-chain. Les ordres des gros poissons sont découpés en centaines de morceaux, traités sur différentes chaînes, puis les résultats sont fusionnés. Cela peut vraiment résoudre en grande partie le problème de la "fuite d'Alpha", protégeant ainsi les cartes maîtresses des gros fonds.
Mais l'esprit critique des vieux traders doit aussi se réveiller : cette façon d'emballer la complexité dans une boîte noire exige une réactivité et une résilience à la censure très élevées des nœuds de base. Si la profondeur de liquidité des agrégateurs ne suit pas, ou si les délais de distribution de paquets en arrière-plan sont retardés de quelques millisecondes, cela pourrait faire la différence entre la vie et la mort dans des marchés extrêmes. Est-ce un véritable outil de productivité, ou juste un autre trou noir de liquidité déguisé avec un nouveau jargon ? Cela dépendra des retours des traders haute fréquence dans des situations extrêmes.
D'après le modèle de token de $GENIUS , sa valeur centrale est complètement ancrée dans la consommation de frais de Genius Terminal et le seuil d'accès aux fonctionnalités avancées. Cela correspond parfaitement à nos vieux goûts : pas de concepts futiles, ce qui compte, c'est de générer des revenus réels de protocole.
#genius $GENIUS
Honnêtement, ça fait longtemps que le monde souffre du "trading transparent". C'est aussi pourquoi j'ai récemment relu le white paper de @GeniusOfficial pour voir si leur prétendue expérience CEX on-chain n'est pas qu'un gros pipeau.
Beaucoup de gens passent leurs journées à mater leurs "Ghost Orders" en vantant la privacy, mais en tant que dev vétéran qui se bat avec des smart contracts tous les jours, je m'intéresse davantage à la technologie cachée dans les profondeurs du white paper : **routage inter-chaînes atomique et découplage de signature abstraite**.
Pour le dire simplement, c'est comme acheter une boisson dans un distributeur automatique à Tokyo : tu n’as pas besoin de connaître la logistique, comment les pièces sont triées, ou comment la machine est connectée ; tu appuies sur un bouton et la boisson tombe. Actuellement, la plupart des agrégateurs te font passer par des étapes de validation, de signature et de changement de Gas pour faire du cross-chain, c'est aussi compliqué que de demander un visa. Genius veut utiliser un réseau de calcul multipartite (MPC) caché et un matriçage de portefeuilles pour regrouper toutes les interactions multi-chaînes des utilisateurs dans un environnement de base, laissant le système gérer la signature et la distribution des ordres en arrière-plan.
Cette logique est sexy, c'est comme construire un dark pool avancé on-chain. Les ordres des gros poissons sont découpés en centaines de morceaux, traités sur différentes chaînes, puis les résultats sont fusionnés. Cela peut vraiment résoudre en grande partie le problème de la "fuite d'Alpha", protégeant ainsi les cartes maîtresses des gros fonds.
Mais l'esprit critique des vieux traders doit aussi se réveiller : cette façon d'emballer la complexité dans une boîte noire exige une réactivité et une résilience à la censure très élevées des nœuds de base. Si la profondeur de liquidité des agrégateurs ne suit pas, ou si les délais de distribution de paquets en arrière-plan sont retardés de quelques millisecondes, cela pourrait faire la différence entre la vie et la mort dans des marchés extrêmes. Est-ce un véritable outil de productivité, ou juste un autre trou noir de liquidité déguisé avec un nouveau jargon ? Cela dépendra des retours des traders haute fréquence dans des situations extrêmes.
D'après le modèle de token de $GENIUS , sa valeur centrale est complètement ancrée dans la consommation de frais de Genius Terminal et le seuil d'accès aux fonctionnalités avancées. Cela correspond parfaitement à nos vieux goûts : pas de concepts futiles, ce qui compte, c'est de générer des revenus réels de protocole.
#genius $GENIUS
4
161
·
--
À l'ère de BTCFi 2.0, avons-nous vraiment besoin de tant d'actifs dérivés ?
Chaque jour, j'entends des gens dans le groupe parler de diverses mises, pour être honnête, je suis devenu insensible. Jusqu'à ce que je revisite @Bedrock récemment et que je découvre que ce qu'ils proposent avec Bedrock 2.0 a changé la donne. Avant, tout le monde jouait avec uniBTC en pensant que c'était juste un matriochka, mais cette fois, il y a un détail technique intéressant caché dans le livre blanc : PoSL (Proof of Stake Liquidity framework). En gros, c'est comme mettre vos dérivés BTC dans un « pool de sécurité partagé » multi-signatures, au lieu de bloquer les fonds sur une seule chaîne, la liquidité est débloquée via des appels inter-chaînes asynchrones.
C'est un peu comme si vous mettiez votre voiture en gage dans plusieurs boutiques différentes, mais la clé de la voiture reste dans un coffre-fort, personne ne peut l'utiliser, mais vous pouvez toucher plusieurs bénéfices.
Les anciens traders de $BR le savent bien, le rendement actuel du BTC, c'est tout simplement des points et des récompenses de liquidité qui passent de la main gauche à la main droite. Ce qui est intelligent avec Bedrock 2.0, c'est qu'il n'oblige plus les utilisateurs à parier sur le succès d'un seul protocole, mais utilise un coffre-fort modulable pour profiter des stratégies Delta neutres et des rendements des actifs réels (RWA).
Pour le dire simplement, avant, nous cherchions partout où stocker nos lingots d'or, maintenant, cela vous aide à transformer vos lingots en un type de « crédit de puissance » universel.
Le développement de la blockchain a toujours été ainsi, nous pensons toujours que nous créons de la nouvelle valeur, alors qu'en réalité, nous habillons juste la liquidité de différentes manières. Mais c'est peut-être ce qui rend le monde crypto si fascinant, nous cherchons la pierre la plus solide dans la bulle.
#bedrock $BR
À l'ère de BTCFi 2.0, avons-nous vraiment besoin de tant d'actifs dérivés ?
Chaque jour, j'entends des gens dans le groupe parler de diverses mises, pour être honnête, je suis devenu insensible. Jusqu'à ce que je revisite @Bedrock récemment et que je découvre que ce qu'ils proposent avec Bedrock 2.0 a changé la donne. Avant, tout le monde jouait avec uniBTC en pensant que c'était juste un matriochka, mais cette fois, il y a un détail technique intéressant caché dans le livre blanc : PoSL (Proof of Stake Liquidity framework). En gros, c'est comme mettre vos dérivés BTC dans un « pool de sécurité partagé » multi-signatures, au lieu de bloquer les fonds sur une seule chaîne, la liquidité est débloquée via des appels inter-chaînes asynchrones.
C'est un peu comme si vous mettiez votre voiture en gage dans plusieurs boutiques différentes, mais la clé de la voiture reste dans un coffre-fort, personne ne peut l'utiliser, mais vous pouvez toucher plusieurs bénéfices.
Les anciens traders de $BR le savent bien, le rendement actuel du BTC, c'est tout simplement des points et des récompenses de liquidité qui passent de la main gauche à la main droite. Ce qui est intelligent avec Bedrock 2.0, c'est qu'il n'oblige plus les utilisateurs à parier sur le succès d'un seul protocole, mais utilise un coffre-fort modulable pour profiter des stratégies Delta neutres et des rendements des actifs réels (RWA).
Pour le dire simplement, avant, nous cherchions partout où stocker nos lingots d'or, maintenant, cela vous aide à transformer vos lingots en un type de « crédit de puissance » universel.
Le développement de la blockchain a toujours été ainsi, nous pensons toujours que nous créons de la nouvelle valeur, alors qu'en réalité, nous habillons juste la liquidité de différentes manières. Mais c'est peut-être ce qui rend le monde crypto si fascinant, nous cherchons la pierre la plus solide dans la bulle.
#bedrock $BR
Chaque jour, j'entends des gens dans le groupe parler de diverses mises, pour être honnête, je suis devenu insensible. Jusqu'à ce que je revisite @Bedrock récemment et que je découvre que ce qu'ils proposent avec Bedrock 2.0 a changé la donne. Avant, tout le monde jouait avec uniBTC en pensant que c'était juste un matriochka, mais cette fois, il y a un détail technique intéressant caché dans le livre blanc : PoSL (Proof of Stake Liquidity framework). En gros, c'est comme mettre vos dérivés BTC dans un « pool de sécurité partagé » multi-signatures, au lieu de bloquer les fonds sur une seule chaîne, la liquidité est débloquée via des appels inter-chaînes asynchrones.
C'est un peu comme si vous mettiez votre voiture en gage dans plusieurs boutiques différentes, mais la clé de la voiture reste dans un coffre-fort, personne ne peut l'utiliser, mais vous pouvez toucher plusieurs bénéfices.
Les anciens traders de $BR le savent bien, le rendement actuel du BTC, c'est tout simplement des points et des récompenses de liquidité qui passent de la main gauche à la main droite. Ce qui est intelligent avec Bedrock 2.0, c'est qu'il n'oblige plus les utilisateurs à parier sur le succès d'un seul protocole, mais utilise un coffre-fort modulable pour profiter des stratégies Delta neutres et des rendements des actifs réels (RWA).
Pour le dire simplement, avant, nous cherchions partout où stocker nos lingots d'or, maintenant, cela vous aide à transformer vos lingots en un type de « crédit de puissance » universel.
Le développement de la blockchain a toujours été ainsi, nous pensons toujours que nous créons de la nouvelle valeur, alors qu'en réalité, nous habillons juste la liquidité de différentes manières. Mais c'est peut-être ce qui rend le monde crypto si fascinant, nous cherchons la pierre la plus solide dans la bulle.
#bedrock $BR
5
253
·
--
Ne vous laissez plus berner par les "matryoshkas" dans les positions bloquées, parlons de la véritable innovation de Bedrock 2.0.
Le marché est dans un trend horizontal, tel un poisson mort, et la liquidité stakée sur ce secteur est en train d'être ruinée. Aujourd'hui, pas de blabla grandiloquent, juste un vieux crypto-trader aguerri qui a traîné sur la chaîne pendant des années, pour examiner le @Bedrock et leurs récentes manigances avec Bedrock 2.0.
Pour être franc, les BTCFi qui pullulaient auparavant étaient essentiellement une compétition de matryoshkas. Vous échangez du BTC contre divers actifs emballés, puis vous les stakez pour obtenir un reçu, à part ajouter des cibles pour les hackers, je ne vois pas ce qu'il y a de fun là-dedans. Mais cette fois, en fouillant dans leurs détails techniques, j'ai découvert quelque chose qui n'a pas été beaucoup promu par le marché : **Mécanisme de Part Non Symétrique (Asymmetric Rheological Share Mechanism)**.
Pour faire simple, ce truc n'est pas l'ancienne simple correspondance statique de 1:1, mais il découple les droits de liquidation et les multiplicateurs de rendement des actifs sous-jacents. Auparavant, quand on jouait à DeFi avec un certain uniToken, ce qu'on craignait le plus, c'était que le protocole sous-jacent se fasse hacker ou que, lors d'une liquidation, on subisse un effet de cascade. Ce mécanisme non symétrique, lorsqu'il est routé via des sources multiples comme Babylon ou Symbiotic, a créé une zone de séparation au niveau des smart contracts. Cela signifie que même si la liquidité d'une matryoshka s'effondre, elle peut diriger les pertes en mode "explosion ciblée" dans des parts non symétriques spécifiques, évitant ainsi d'entraîner tous les détenteurs de $BR et les stakers de uniBTC dans la chute. Cela montre qu'ils prennent vraiment des mesures pour prévenir les risques systémiques, c'est bien plus pragmatique que de crier des slogans sur Twitter tous les jours.
Après plusieurs cycles haussiers et baissiers, les gens en ont marre des points et des stratagèmes. Dans ce marché de jeux à stock avec une liquidité asséchée, la capacité défensive du code détermine souvent la survie, plus que la capacité d'attaque des récits.
D'un point de vue philosophique, l'ensemble du monde crypto lutte contre l'augmentation de l'entropie centralisée, et divers protocoles de re-staking tentent essentiellement de lutter contre la diminution des rendements marginaux par l'accumulation de crédits. Ce jeu dynamique entre sécurité et efficacité n'a jamais de fin, celui qui survivra jusqu'à la fin, c'est celui dont le modèle mathématique se rapproche le plus des lois physiques sous-jacentes, et non celui dont le PPT est le plus beau.
#bedrock $BR
Ne vous laissez plus berner par les "matryoshkas" dans les positions bloquées, parlons de la véritable innovation de Bedrock 2.0.
Le marché est dans un trend horizontal, tel un poisson mort, et la liquidité stakée sur ce secteur est en train d'être ruinée. Aujourd'hui, pas de blabla grandiloquent, juste un vieux crypto-trader aguerri qui a traîné sur la chaîne pendant des années, pour examiner le @Bedrock et leurs récentes manigances avec Bedrock 2.0.
Pour être franc, les BTCFi qui pullulaient auparavant étaient essentiellement une compétition de matryoshkas. Vous échangez du BTC contre divers actifs emballés, puis vous les stakez pour obtenir un reçu, à part ajouter des cibles pour les hackers, je ne vois pas ce qu'il y a de fun là-dedans. Mais cette fois, en fouillant dans leurs détails techniques, j'ai découvert quelque chose qui n'a pas été beaucoup promu par le marché : **Mécanisme de Part Non Symétrique (Asymmetric Rheological Share Mechanism)**.
Pour faire simple, ce truc n'est pas l'ancienne simple correspondance statique de 1:1, mais il découple les droits de liquidation et les multiplicateurs de rendement des actifs sous-jacents. Auparavant, quand on jouait à DeFi avec un certain uniToken, ce qu'on craignait le plus, c'était que le protocole sous-jacent se fasse hacker ou que, lors d'une liquidation, on subisse un effet de cascade. Ce mécanisme non symétrique, lorsqu'il est routé via des sources multiples comme Babylon ou Symbiotic, a créé une zone de séparation au niveau des smart contracts. Cela signifie que même si la liquidité d'une matryoshka s'effondre, elle peut diriger les pertes en mode "explosion ciblée" dans des parts non symétriques spécifiques, évitant ainsi d'entraîner tous les détenteurs de $BR et les stakers de uniBTC dans la chute. Cela montre qu'ils prennent vraiment des mesures pour prévenir les risques systémiques, c'est bien plus pragmatique que de crier des slogans sur Twitter tous les jours.
Après plusieurs cycles haussiers et baissiers, les gens en ont marre des points et des stratagèmes. Dans ce marché de jeux à stock avec une liquidité asséchée, la capacité défensive du code détermine souvent la survie, plus que la capacité d'attaque des récits.
D'un point de vue philosophique, l'ensemble du monde crypto lutte contre l'augmentation de l'entropie centralisée, et divers protocoles de re-staking tentent essentiellement de lutter contre la diminution des rendements marginaux par l'accumulation de crédits. Ce jeu dynamique entre sécurité et efficacité n'a jamais de fin, celui qui survivra jusqu'à la fin, c'est celui dont le modèle mathématique se rapproche le plus des lois physiques sous-jacentes, et non celui dont le PPT est le plus beau.
#bedrock $BR
Le marché est dans un trend horizontal, tel un poisson mort, et la liquidité stakée sur ce secteur est en train d'être ruinée. Aujourd'hui, pas de blabla grandiloquent, juste un vieux crypto-trader aguerri qui a traîné sur la chaîne pendant des années, pour examiner le @Bedrock et leurs récentes manigances avec Bedrock 2.0.
Pour être franc, les BTCFi qui pullulaient auparavant étaient essentiellement une compétition de matryoshkas. Vous échangez du BTC contre divers actifs emballés, puis vous les stakez pour obtenir un reçu, à part ajouter des cibles pour les hackers, je ne vois pas ce qu'il y a de fun là-dedans. Mais cette fois, en fouillant dans leurs détails techniques, j'ai découvert quelque chose qui n'a pas été beaucoup promu par le marché : **Mécanisme de Part Non Symétrique (Asymmetric Rheological Share Mechanism)**.
Pour faire simple, ce truc n'est pas l'ancienne simple correspondance statique de 1:1, mais il découple les droits de liquidation et les multiplicateurs de rendement des actifs sous-jacents. Auparavant, quand on jouait à DeFi avec un certain uniToken, ce qu'on craignait le plus, c'était que le protocole sous-jacent se fasse hacker ou que, lors d'une liquidation, on subisse un effet de cascade. Ce mécanisme non symétrique, lorsqu'il est routé via des sources multiples comme Babylon ou Symbiotic, a créé une zone de séparation au niveau des smart contracts. Cela signifie que même si la liquidité d'une matryoshka s'effondre, elle peut diriger les pertes en mode "explosion ciblée" dans des parts non symétriques spécifiques, évitant ainsi d'entraîner tous les détenteurs de $BR et les stakers de uniBTC dans la chute. Cela montre qu'ils prennent vraiment des mesures pour prévenir les risques systémiques, c'est bien plus pragmatique que de crier des slogans sur Twitter tous les jours.
Après plusieurs cycles haussiers et baissiers, les gens en ont marre des points et des stratagèmes. Dans ce marché de jeux à stock avec une liquidité asséchée, la capacité défensive du code détermine souvent la survie, plus que la capacité d'attaque des récits.
D'un point de vue philosophique, l'ensemble du monde crypto lutte contre l'augmentation de l'entropie centralisée, et divers protocoles de re-staking tentent essentiellement de lutter contre la diminution des rendements marginaux par l'accumulation de crédits. Ce jeu dynamique entre sécurité et efficacité n'a jamais de fin, celui qui survivra jusqu'à la fin, c'est celui dont le modèle mathématique se rapproche le plus des lois physiques sous-jacentes, et non celui dont le PPT est le plus beau.
#bedrock $BR
5
171
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
QNTRises39%
7,063 vues
465 mentions
#qntrises39%
🚀 $QNT POMPES +39% SUR D’IMMENSES ACTUS INSTITUTIONNELLES ! 💥
QNT explose en passant la barre des 100 $ après un énorme élan dans l’adoption institutionnelle ! 🔥
$QNT
📰 La grande nouvelle qui alimente la reprise :
L’infrastructure Overledger de Quant Network mène la poussée pour des dépôts tokenisés et des solutions de banque digitale. Avec un volume entreprise en hausse de plus de 553 %, QNT est passé de 70 $ à plus de 100 $ en quelques heures seulement ! 📊📈
🟡 Mises à jour Binance à connaître :
Migration des soldes du compte de financement : Binance migre officiellement les soldes crypto des utilisateurs des Funding Accounts vers les Spot Accounts.
Rebranding de « Stocks Account » : Les Funding Accounts seront renommés en Stocks Account, réservés au règlement des transactions sur actions et options sur actions, via 6 actifs majeurs (USD, USDC, USDT, USD1, U, BNB).
Action requise : Vérifiez votre application Binance pour la fonctionnalité « One-Click Migration » afin de transférer votre crypto vers les Spot Accounts avant le début des transferts automatiques par lots !
🤔 QNT est-il prêt à fracasser 110 $ ensuite, ou est-ce qu’on consolide ici ? Donnez vos prédictions de prix ci-dessous ! 👇
#QNT #Quant #BinanceUpdates #CryptoNews
Lily星星
·1 mentions J’aime
·2.9k vues
EthereumBreaksAbove$2700
999 vues
57 mentions
BitgetBreachForgedRequestsNotStolenKeys
5,821 vues
370 mentions