

Jacky 傑克_JBitLog 幣誌
100 Publications
Jacky 傑克_JBitLog 幣誌
Signaler
Bloquer l’utilisateur
🔍 用白話講幣圈,讓你從「觀望」到「開始」
📘 60秒陪你搞懂加密貨幣
💼 行銷打工人 aka JBitLog 幣誌創辦人
🔏 新手不踩雷指南、合作或問題聯繫👇
1 Suivis
33 Abonnés
39 J’aime
Publications
Article
Voir la traduction
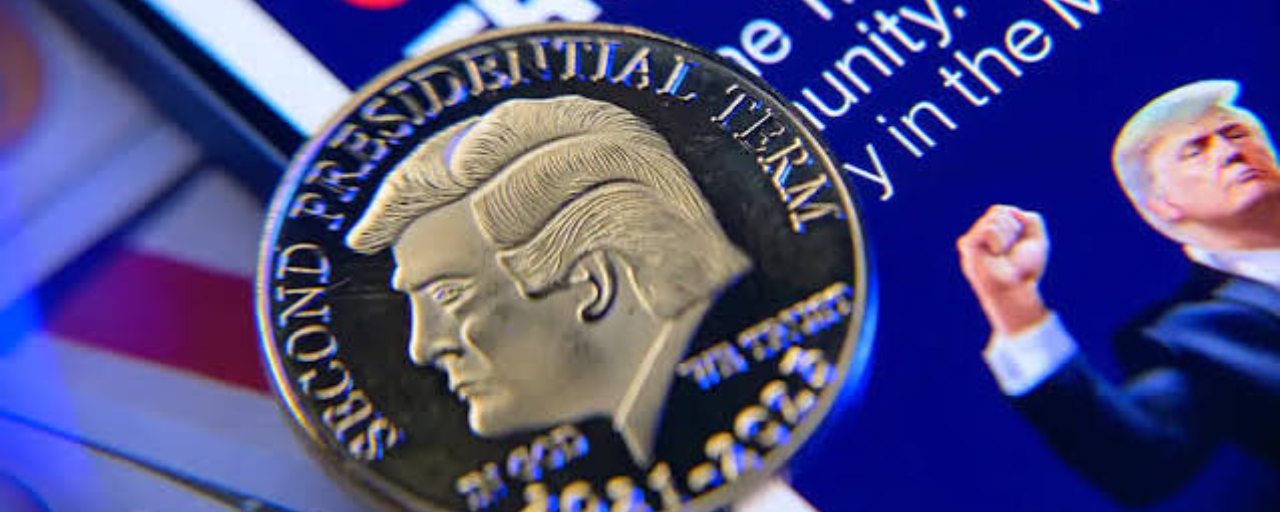
【川普再度辦迷因幣晚宴,持幣越久越有機會參加?】川普官方宣布 11 月 22 日要在維吉尼亞州的 Trump National 高爾夫球場辦一場晚宴,座位只留給前 185 名持有「川普幣」(TRUMP)的投資人。
而前 29 名可以多參加一場跟川普的 VIP 酒會,甚至前 4 名的大戶,可再拿一支 18K 金的川普手錶。但不管你持有多少川普幣,還是沒辦法跟總統私下會面。
這次的排名機制,除了持有量之外,還有另一套「時間加權分數」機制,也就是持有的數量乘上持有的時間,買得越多、抱得越久,排名就越前面,名單資格預計在 11 月 12 日定案。
◆◆◆
那如果抱到一半,把川普幣賣掉會怎樣?
先講排名怎麼算。根據川普幣官網的常見問答,每一場活動都有自己的排行榜,各自從開始計分那天算到名單定案那天,不會從上一場一路累積下來。
以這次晚宴為例,計分從 9 月 30 日開始,11 月 12 日定案。所以買得越早、買得越多,一路抱到 11 月 12 日時,分數就越高。
但如果中途全部賣掉,就會從所有進行中的排行榜上被除名。
而且排名機制不只這一場。新加坡 F1 那一場的排名 10 月 5 日才截止,晚宴這一場 9 月 30 日就已經開始計分,接下來還有 2027 年 2 月 7 日定案的超級盃。
上一場有擠進名單的人,還能把最後分數的 10% 帶進下一場,但前提是手上的川普幣不能比上一場少,只要賣到比上一場少,這 10% 就沒了。
也就是說,前一場還沒截止,下一場就已經開始計分,再下一場的定案日也排好了,加上上榜的人還有加分可以拿,持有的人永遠都有一個「等一下再賣」的理由。
◆◆◆
那買了川普幣的人,現在處境如何?
至 10/6 截稿前,川普幣一顆約 2.05 美元,從 2025 年 1 月 19 日的高點 73.43 美元至今已跌超過 97%。
而鏈上分析公司 Nansen 統計,到今年 6 月底,買過川普幣的 148 萬個錢包裡,其中約 988,905 個還是虧損的,合計虧掉 38.1 億美元,約新台幣 1,200 億元。
老實說,我認為這件事值得記住的,是排名機制讓「要不要賣」多了一個跟價格無關的理由。
你買一檔 ETF,賣掉就是賣掉,不會因此失去什麼。但在這個排行榜裡,賣掉的同時也放棄了參與活動的名次,在判斷要不要停損的時候,就多了一個捨不得的理由。
或許你會說,前 185 名是有錢人的遊戲,跟一般人無關。
這句話對了一半,以第一場晚宴為例,其中的 25 位 VIP 平均花了 480 萬美元買幣,那個門檻多數人碰不到。但這次只要你持有足夠久的川普幣,都有機會擠進排行榜,不過前提是你沒有賣掉。
所以如果你現在手上有川普幣,會因為有機會跟川普共度晚宴,決定繼續持有而不認賠賣出嗎?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
【川普再度辦迷因幣晚宴,持幣越久越有機會參加?】
川普官方宣布 11 月 22 日要在維吉尼亞州的 Trump National 高爾夫球場辦一場晚宴,座位只留給前 185 名持有「川普幣」(TRUMP)的投資人。
而前 29 名可以多參加一場跟川普的 VIP 酒會,甚至前 4 名的大戶,可再拿一支 18K 金的川普手錶。但不管你持有多少川普幣,還是沒辦法跟總統私下會面。
這次的排名機制,除了持有量之外,還有另一套「時間加權分數」機制,也就是持有的數量乘上持有的時間,買得越多、抱得越久,排名就越前面,名單資格預計在 11 月 12 日定案。
◆◆◆
那如果抱到一半,把川普幣賣掉會怎樣?
先講排名怎麼算。根據川普幣官網的常見問答,每一場活動都有自己的排行榜,各自從開始計分那天算到名單定案那天,不會從上一場一路累積下來。
以這次晚宴為例,計分從 9 月 30 日開始,11 月 12 日定案。所以買得越早、買得越多,一路抱到 11 月 12 日時,分數就越高。
但如果中途全部賣掉,就會從所有進行中的排行榜上被除名。
而且排名機制不只這一場。新加坡 F1 那一場的排名 10 月 5 日才截止,晚宴這一場 9 月 30 日就已經開始計分,接下來還有 2027 年 2 月 7 日定案的超級盃。
上一場有擠進名單的人,還能把最後分數的 10% 帶進下一場,但前提是手上的川普幣不能比上一場少,只要賣到比上一場少,這 10% 就沒了。
也就是說,前一場還沒截止,下一場就已經開始計分,再下一場的定案日也排好了,加上上榜的人還有加分可以拿,持有的人永遠都有一個「等一下再賣」的理由。
◆◆◆
那買了川普幣的人,現在處境如何?
至 10/6 截稿前,川普幣一顆約 2.05 美元,從 2025 年 1 月 19 日的高點 73.43 美元至今已跌超過 97%。
而鏈上分析公司 Nansen 統計,到今年 6 月底,買過川普幣的 148 萬個錢包裡,其中約 988,905 個還是虧損的,合計虧掉 38.1 億美元,約新台幣 1,200 億元。
老實說,我認為這件事值得記住的,是排名機制讓「要不要賣」多了一個跟價格無關的理由。
你買一檔 ETF,賣掉就是賣掉,不會因此失去什麼。但在這個排行榜裡,賣掉的同時也放棄了參與活動的名次,在判斷要不要停損的時候,就多了一個捨不得的理由。
或許你會說,前 185 名是有錢人的遊戲,跟一般人無關。
這句話對了一半,以第一場晚宴為例,其中的 25 位 VIP 平均花了 480 萬美元買幣,那個門檻多數人碰不到。但這次只要你持有足夠久的川普幣,都有機會擠進排行榜,不過前提是你沒有賣掉。
所以如果你現在手上有川普幣,會因為有機會跟川普共度晚宴,決定繼續持有而不認賠賣出嗎?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
1
73
Article
Voir la traduction
【你每天看著升降息機率投資,但其實都是別人押注的價格?】台股今天開盤就衝上新高,台積電同步改寫天價;比特幣回到 8 萬 6 千美元上下。目前市場普遍認為 10 月聯準會升息的機率將大幅降低,原因是美國勞工統計局(BLS)10 月 2 日公布的 9 月就業報告表示:非農就業人數只增加 2 萬 9 千人,失業率升到 4.2%。
當工作機會變少,聯準會持續升息的理由就少一個,當這條敘事線沒有問題,那麼就是升息的「機率」到底有多少?
四家媒體,有四種不同的機率數字:
Decrypt(10/2):升息機率從一週前的 70% 掉到 14%經濟日報引芝商所(10/3):按兵不動的機率攀升到將近 84%非凡新聞(10/4):維持利率不變 77.9%、升息 1 碼(0.25 個百分點)22.1%財經 M 平方(10/3):升息機率為 22.10%
---
那這些百分比是誰算出來的?
芝商所(CME Group)表示:這些機率是「由 30 天期聯邦基金利率期貨價格推導出來的」,問的是「交易員認為聯準會改變利率的可能性有多高」。
所以它本身是從價格算出來的。因為期貨價格每一秒都在動,從價格反推出來的機率就跟著動。四家媒體只是在不同時間點抄下這個數字,沒有誰報導錯誤。
這也是為什麼這個升息機率,在一個禮拜就能從七成掉到兩成上下。因為這段期間聯準會沒有開會、沒有發任何聲明,變的是市場對新數據的反應,其中分量最重的就是那份就業報告。
所以變的不是聯準會,而是押注資金的投資人。
---
台股今天開盤不到十分鐘就站上 49,000 點,台積電也從 2,500 元一路往上。而比特幣從 10 月 1 日的 8 萬 3 千美元上下,走到今天早上的 8 萬 6 千美元上下。
同一份美國就業數字,同時推著你定期定額那檔 ETF,和你帳戶裡的幣。
老實說,我認為升息機率最大的問題不是它不準,而是它被當成「投資消息」在用。你盯著它,就以為自己在看聯準會下一步要做什麼。
但實際上你看到的是市場現在押了多少錢,而你也在這個市場裡面。所以拿它來決定今天要不要加碼,等於是用別人的「現在」出價,去預測「未來」還沒發生的事。
或許你會說,期貨定價是市場上最聰明的那些錢的集體判斷,比任何評論都準,照它走有什麼不對?
這句話本身沒錯,它確實是市場共識在「現在」這一刻的即時反映。只是它不是未來的預告。所以如果你打算看著升息機率做決定,我會建議先做兩件事:
看到新聞寫「升息機率 XX%」,先看那則新聞是哪一天發的。隔一兩天,數字就可能差很多這個百分比是交易員在期貨市場下注算出來的,不是聯準會自己說的。聯準會到底升不升息,要等台灣時間 10 月 29 日凌晨的會議結果
那你現在手上還沒進場的那筆資金,是在等哪個數字呢?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
【你每天看著升降息機率投資,但其實都是別人押注的價格?】
台股今天開盤就衝上新高,台積電同步改寫天價;比特幣回到 8 萬 6 千美元上下。目前市場普遍認為 10 月聯準會升息的機率將大幅降低,原因是美國勞工統計局(BLS)10 月 2 日公布的 9 月就業報告表示:非農就業人數只增加 2 萬 9 千人,失業率升到 4.2%。
當工作機會變少,聯準會持續升息的理由就少一個,當這條敘事線沒有問題,那麼就是升息的「機率」到底有多少?
四家媒體,有四種不同的機率數字:
Decrypt(10/2):升息機率從一週前的 70% 掉到 14%經濟日報引芝商所(10/3):按兵不動的機率攀升到將近 84%非凡新聞(10/4):維持利率不變 77.9%、升息 1 碼(0.25 個百分點)22.1%財經 M 平方(10/3):升息機率為 22.10%
---
那這些百分比是誰算出來的?
芝商所(CME Group)表示:這些機率是「由 30 天期聯邦基金利率期貨價格推導出來的」,問的是「交易員認為聯準會改變利率的可能性有多高」。
所以它本身是從價格算出來的。因為期貨價格每一秒都在動,從價格反推出來的機率就跟著動。四家媒體只是在不同時間點抄下這個數字,沒有誰報導錯誤。
這也是為什麼這個升息機率,在一個禮拜就能從七成掉到兩成上下。因為這段期間聯準會沒有開會、沒有發任何聲明,變的是市場對新數據的反應,其中分量最重的就是那份就業報告。
所以變的不是聯準會,而是押注資金的投資人。
---
台股今天開盤不到十分鐘就站上 49,000 點,台積電也從 2,500 元一路往上。而比特幣從 10 月 1 日的 8 萬 3 千美元上下,走到今天早上的 8 萬 6 千美元上下。
同一份美國就業數字,同時推著你定期定額那檔 ETF,和你帳戶裡的幣。
老實說,我認為升息機率最大的問題不是它不準,而是它被當成「投資消息」在用。你盯著它,就以為自己在看聯準會下一步要做什麼。
但實際上你看到的是市場現在押了多少錢,而你也在這個市場裡面。所以拿它來決定今天要不要加碼,等於是用別人的「現在」出價,去預測「未來」還沒發生的事。
或許你會說,期貨定價是市場上最聰明的那些錢的集體判斷,比任何評論都準,照它走有什麼不對?
這句話本身沒錯,它確實是市場共識在「現在」這一刻的即時反映。只是它不是未來的預告。所以如果你打算看著升息機率做決定,我會建議先做兩件事:
看到新聞寫「升息機率 XX%」,先看那則新聞是哪一天發的。隔一兩天,數字就可能差很多這個百分比是交易員在期貨市場下注算出來的,不是聯準會自己說的。聯準會到底升不升息,要等台灣時間 10 月 29 日凌晨的會議結果
那你現在手上還沒進場的那筆資金,是在等哪個數字呢?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
83
Article
Voir la traduction
【駭客事件後,Bitget 將開放全幣種提幣,但損失的錢仍下落不明?】Bitget 執行長 Gracy Chen 在 9 月 30 日的 X 貼文說,所有代幣會在 10 月 2 日、也就是明天恢復提領。
同時,官方發布的新聞稿說保護基金已經補回到 3.09 億美元,換算新台幣大約 99 億元。這是它 9 月 28 日才對外承諾的「一週內至少 3 億美元」,結果 9 月 30 日就做到。
而根據 Bitget 公布的最新儲備證明也顯示,納入快照的 19 項資產,儲備率全部都在 100% 以上。
不過要分清楚的是:
儲備證明證實的是「用戶帳上的幣,平台手上真的有」保護基金是平台另外存的一筆錢,專門吸收「意外損失」的成本
那被駭客偷走的那筆呢?
◆◆◆
鏈上偵查員 ZachXBT 在 9 月 30 日指出,疑似北韓的攻擊者把偷走的 1.89 萬顆 ZEC 裡,大約 2,700 顆轉進 Zcash 的 Ironwood 遮蔽池。
ZEC 是隱私幣 Zcash 的代號,而遮蔽池的作用,就是把付款方、收款方和金額等資訊都藏起來。所以資金一旦進去,連執法機關在用的鏈上分析工具也追不下去。
而前一天的 9 月 29 日,跨鏈服務 NEAR Intents 才說它擋下了超過 5,000 萬美元的可疑金流,但它也表示:被擋下來的那批錢,後來都轉去了其他服務商。
所以被駭客偷走的 3.88 億美元(約新台幣 124 億元),基本上是討不回來,很可能是由 Bitget 的保護基金吸收損失。
◆◆◆
根據我的觀察,Bitget 這次確實照承諾把保護基金補回來了,但補回的 3.09 億美元,剛好落在官方自己訂的「最低 3 億美元」門檻上,而且比這次被偷走的 3.88 億美元還少。
也就是說,按官方公布的數字推算,如果短期內再發生一次同樣規模的攻擊,這筆基金沒辦法全額吸收。
明天全幣種開放提領後,你會把幣留在 Bitget,還是先領出來?
先說說我自己,我會將一部分的錢領出來,觀察一陣子後,再決定後面的分配狀況。
⚠️ 以上內容僅供參考,不構成任何投資建議。
【駭客事件後,Bitget 將開放全幣種提幣,但損失的錢仍下落不明?】
Bitget 執行長 Gracy Chen 在 9 月 30 日的 X 貼文說,所有代幣會在 10 月 2 日、也就是明天恢復提領。
同時,官方發布的新聞稿說保護基金已經補回到 3.09 億美元,換算新台幣大約 99 億元。這是它 9 月 28 日才對外承諾的「一週內至少 3 億美元」,結果 9 月 30 日就做到。
而根據 Bitget 公布的最新儲備證明也顯示,納入快照的 19 項資產,儲備率全部都在 100% 以上。
不過要分清楚的是:
儲備證明證實的是「用戶帳上的幣,平台手上真的有」保護基金是平台另外存的一筆錢,專門吸收「意外損失」的成本
那被駭客偷走的那筆呢?
◆◆◆
鏈上偵查員 ZachXBT 在 9 月 30 日指出,疑似北韓的攻擊者把偷走的 1.89 萬顆 ZEC 裡,大約 2,700 顆轉進 Zcash 的 Ironwood 遮蔽池。
ZEC 是隱私幣 Zcash 的代號,而遮蔽池的作用,就是把付款方、收款方和金額等資訊都藏起來。所以資金一旦進去,連執法機關在用的鏈上分析工具也追不下去。
而前一天的 9 月 29 日,跨鏈服務 NEAR Intents 才說它擋下了超過 5,000 萬美元的可疑金流,但它也表示:被擋下來的那批錢,後來都轉去了其他服務商。
所以被駭客偷走的 3.88 億美元(約新台幣 124 億元),基本上是討不回來,很可能是由 Bitget 的保護基金吸收損失。
◆◆◆
根據我的觀察,Bitget 這次確實照承諾把保護基金補回來了,但補回的 3.09 億美元,剛好落在官方自己訂的「最低 3 億美元」門檻上,而且比這次被偷走的 3.88 億美元還少。
也就是說,按官方公布的數字推算,如果短期內再發生一次同樣規模的攻擊,這筆基金沒辦法全額吸收。
明天全幣種開放提領後,你會把幣留在 Bitget,還是先領出來?
先說說我自己,我會將一部分的錢領出來,觀察一陣子後,再決定後面的分配狀況。
⚠️ 以上內容僅供參考,不構成任何投資建議。
210
Article
Voir la traduction
【10 月起在台灣轉幣超過 3 萬要交個資,你還會想用台灣交易所嗎?】金管會在 8 月 4 日公布,規劃推動虛擬資產的「轉帳規則」(Travel Rule),第一階段預計 115 年 10 月、也就是明天開始施行。移轉價值超過新台幣 3 萬元時,如果轉出的人是個人,平台要額外取得你的出生日期和住所地地址;如果是公司,則要取得官方辨識編號和設立登記地地址。
這套做法金管會稱為「上限強化型」的資訊蒐集機制,是參考防制洗錢金融行動工作組織(FATF)修正後的第十六項建議訂出來的。
同時,當平台擔任接收方、而這筆移轉超過 3 萬元時,它要拿轉出方給的接收人資訊,跟自己手上的客戶資料核對一次。
不過生日和地址這兩樣,其實早就在名單上了。現行的「提供虛擬資產服務之事業或人員防制洗錢及打擊資恐辦法」第 7 條,已經規定平台擔任轉出方時必須取得這些資訊:
轉出人姓名轉出虛擬資產的錢包資訊以及下列三項之一:官方身分證明文件號碼、地址、或出生日期及出生地
只是 10 月起,轉帳超過 3 萬元的話上面的所有資料恐都要交出去。
那 3 萬元以下的轉帳,是不是就不用管?
---
金管會的新聞稿表明:「VASP 不論移轉價值多寡,均應實施 Travel Rule」。換句話說,不管轉帳金額多寡,你都要交出個資,只是超過 3 萬,需要交出更多的個資。
金管會規劃的第一階段,只適用「境內 VASP 間之移轉」。也就是只有台灣境內的合規交易所互轉時,需要遵守這條規範。
但如果你的習慣是在台灣交易所把台幣換成泰達幣(俗稱 U),再轉去幣安、OKX、Bitget 這些境外平台操作,這段「境內轉境外」的操作,將被金管會列管在第二階段,預計 2027 年底開始實施。
而根據金管會證券期貨局 115 年 9 月 3 日的最新名單,台灣目前完成洗錢防制登記的業者一共有 10 家。
那麼 10 月之後,在台灣交易所之間轉幣,就真的要開始交生日和住家地址了嗎?
---
問題在於,這套規則到現在還沒走完立法程序。至於這次的修正草案,那份新聞稿寫的只是「將於近期辦理法規預告」,而預告刊登公報的隔天起算 30 天,各界都可以陳述意見。
所以我對「10 月上路」這個時程,目前是持保留態度的。
根據我的觀察,這件事真正值得記住的,或許不是那 3 萬元的門檻,是這套規則只規範「完成洗錢防制登記的境內業者」,所以沒有登記的平台,並不受這套規範拘束。
你的幣只要是從其他平台轉出去,其實也沒人可管。
如果轉帳規則真的上路,會影響你使用台灣交易所的意願嗎?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
【10 月起在台灣轉幣超過 3 萬要交個資,你還會想用台灣交易所嗎?】
金管會在 8 月 4 日公布,規劃推動虛擬資產的「轉帳規則」(Travel Rule),第一階段預計 115 年 10 月、也就是明天開始施行。移轉價值超過新台幣 3 萬元時,如果轉出的人是個人,平台要額外取得你的出生日期和住所地地址;如果是公司,則要取得官方辨識編號和設立登記地地址。
這套做法金管會稱為「上限強化型」的資訊蒐集機制,是參考防制洗錢金融行動工作組織(FATF)修正後的第十六項建議訂出來的。
同時,當平台擔任接收方、而這筆移轉超過 3 萬元時,它要拿轉出方給的接收人資訊,跟自己手上的客戶資料核對一次。
不過生日和地址這兩樣,其實早就在名單上了。現行的「提供虛擬資產服務之事業或人員防制洗錢及打擊資恐辦法」第 7 條,已經規定平台擔任轉出方時必須取得這些資訊:
轉出人姓名轉出虛擬資產的錢包資訊以及下列三項之一:官方身分證明文件號碼、地址、或出生日期及出生地
只是 10 月起,轉帳超過 3 萬元的話上面的所有資料恐都要交出去。
那 3 萬元以下的轉帳,是不是就不用管?
---
金管會的新聞稿表明:「VASP 不論移轉價值多寡,均應實施 Travel Rule」。換句話說,不管轉帳金額多寡,你都要交出個資,只是超過 3 萬,需要交出更多的個資。
金管會規劃的第一階段,只適用「境內 VASP 間之移轉」。也就是只有台灣境內的合規交易所互轉時,需要遵守這條規範。
但如果你的習慣是在台灣交易所把台幣換成泰達幣(俗稱 U),再轉去幣安、OKX、Bitget 這些境外平台操作,這段「境內轉境外」的操作,將被金管會列管在第二階段,預計 2027 年底開始實施。
而根據金管會證券期貨局 115 年 9 月 3 日的最新名單,台灣目前完成洗錢防制登記的業者一共有 10 家。
那麼 10 月之後,在台灣交易所之間轉幣,就真的要開始交生日和住家地址了嗎?
---
問題在於,這套規則到現在還沒走完立法程序。至於這次的修正草案,那份新聞稿寫的只是「將於近期辦理法規預告」,而預告刊登公報的隔天起算 30 天,各界都可以陳述意見。
所以我對「10 月上路」這個時程,目前是持保留態度的。
根據我的觀察,這件事真正值得記住的,或許不是那 3 萬元的門檻,是這套規則只規範「完成洗錢防制登記的境內業者」,所以沒有登記的平台,並不受這套規範拘束。
你的幣只要是從其他平台轉出去,其實也沒人可管。
如果轉帳規則真的上路,會影響你使用台灣交易所的意願嗎?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
185
Article
【La Californie interdit aux responsables d’émettre des monnaies mèmes ; le gouverneur cite directement Trump, mais qu’en est-il des près de 990 000 portefeuilles qui ont perdu de l’argent ?】Le gouverneur de Californie, Gavin Newsom, a signé le 27 septembre, dans le calendrier américain, la loi de la Chambre n° 2409 (AB 2409), qui interdit aux agents publics californiens d’émettre des monnaies mèmes, c’est-à-dire des cryptomonnaies dont l’usage n’est pas réel et dont le prix repose uniquement sur le buzz.
Dans son communiqué de presse du gouvernement de l’État, il a également désigné directement le président américain Donald Trump et sa « Trump Coin » (TRUMP), en déclarant : « aucun responsable ne devrait tirer profit de sa position. »
Selon les données compilées par la société d’analyse on-chain Nansen jusqu’à la fin du mois de juin de cette année, il existe 1 480 000 portefeuilles qui ont acheté des Trump Coins, dont 988 905 ont quitté le marché avec une perte. La perte totale s’élève à 3,81 milliards de dollars, soit environ 120 milliards de dollars NT en conversion en dollars taïwanais. Et le prix de la Trump Coin a également chuté d’environ 97 % par rapport à son sommet.
【La Californie interdit aux responsables d’émettre des monnaies mèmes ; le gouverneur cite directement Trump, mais qu’en est-il des près de 990 000 portefeuilles qui ont perdu de l’argent ?】
Le gouverneur de Californie, Gavin Newsom, a signé le 27 septembre, dans le calendrier américain, la loi de la Chambre n° 2409 (AB 2409), qui interdit aux agents publics californiens d’émettre des monnaies mèmes, c’est-à-dire des cryptomonnaies dont l’usage n’est pas réel et dont le prix repose uniquement sur le buzz.
Dans son communiqué de presse du gouvernement de l’État, il a également désigné directement le président américain Donald Trump et sa « Trump Coin » (TRUMP), en déclarant : « aucun responsable ne devrait tirer profit de sa position. »
Selon les données compilées par la société d’analyse on-chain Nansen jusqu’à la fin du mois de juin de cette année, il existe 1 480 000 portefeuilles qui ont acheté des Trump Coins, dont 988 905 ont quitté le marché avec une perte. La perte totale s’élève à 3,81 milliards de dollars, soit environ 120 milliards de dollars NT en conversion en dollars taïwanais. Et le prix de la Trump Coin a également chuté d’environ 97 % par rapport à son sommet.
3
11
12.1k
Article
【Analyse de l’affaire : Bitget piraté, 124 milliards de NTB, l’officiel dit que les actifs des utilisateurs n’ont perdu “pas un sou”, mais les retraits doivent attendre jusqu’en octobre ?】Le principal exchange, Bitget, a subi un piratage à 2 h 31 (heure de Taipei) dans la nuit du 25 septembre. Au moment où l’article a été rédigé, le 27 septembre, la page officielle de suivi des fonds de Bitget indique que le montant effectivement piraté s’élève à 391,22 millions de dollars, soit environ 12,4 milliards de dollars NTB (nouveaux dollars taiwanais).
Ce chiffre est un peu supérieur aux 387,5 millions de dollars annoncés par les autorités le 25/9. La différence vient du fait que la page de suivi inclut aussi les actifs piratés sur trois chaînes distinctes : ALGO, TIA et ATOM. Et avec la publication par les autorités, le 26, du calendrier de reprise des retraits, l’affaire arrive finalement à un premier point final.
La chronologie officielle de traitement est la suivante (heure de Taipei) :
【Analyse de l’affaire : Bitget piraté, 124 milliards de NTB, l’officiel dit que les actifs des utilisateurs n’ont perdu “pas un sou”, mais les retraits doivent attendre jusqu’en octobre ?】
Le principal exchange, Bitget, a subi un piratage à 2 h 31 (heure de Taipei) dans la nuit du 25 septembre. Au moment où l’article a été rédigé, le 27 septembre, la page officielle de suivi des fonds de Bitget indique que le montant effectivement piraté s’élève à 391,22 millions de dollars, soit environ 12,4 milliards de dollars NTB (nouveaux dollars taiwanais).
Ce chiffre est un peu supérieur aux 387,5 millions de dollars annoncés par les autorités le 25/9. La différence vient du fait que la page de suivi inclut aussi les actifs piratés sur trois chaînes distinctes : ALGO, TIA et ATOM. Et avec la publication par les autorités, le 26, du calendrier de reprise des retraits, l’affaire arrive finalement à un premier point final.
La chronologie officielle de traitement est la suivante (heure de Taipei) :
2
2
3
5.4k
Article
Voir la traduction
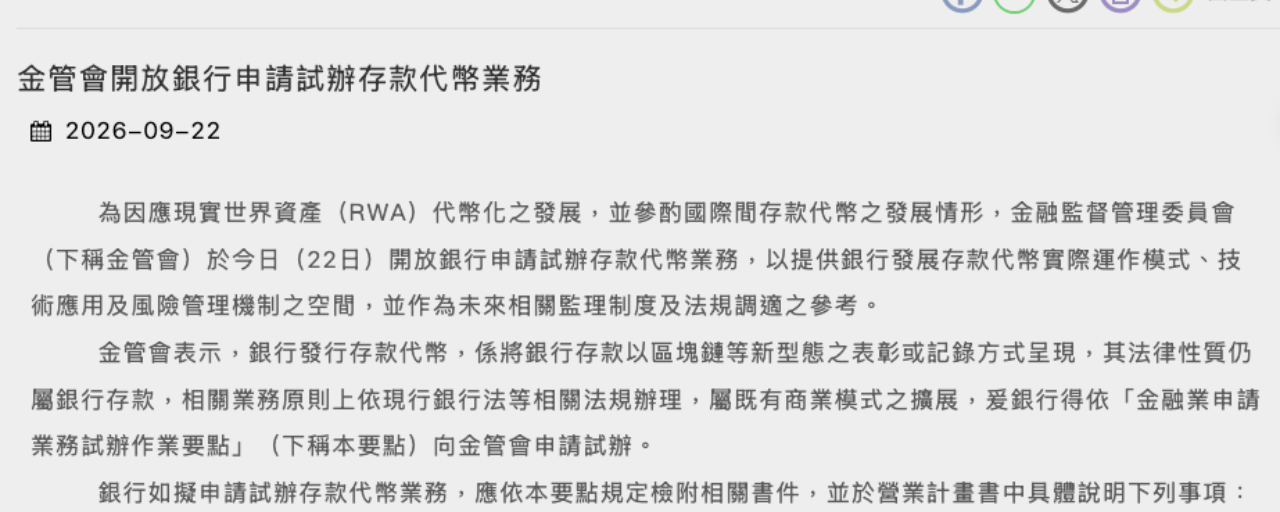
【台灣銀行存款即將上鏈!但金管會為什麼反覆強調它「跟穩定幣完全不一樣」?】金管會在 9 月 22 日宣布,開放所有銀行申請試辦「存款代幣」業務,也就是讓銀行把存款改用區塊鏈的方式來記錄和轉移。新聞稿也表明:「其法律性質仍屬銀行存款」,所以不用等新法,照現行的銀行法就能申請。
而這次開放,其實是台新銀行率先表態。金管會銀行局長童政彰在記者會上透露,台新銀行先透過金管會的「監理門診」提出構想,但到 22 日為止,台新和其他銀行都還沒有正式遞件。
童政彰推測,銀行會主動來問,應該是已經看到客戶有把資金放上區塊鏈的需求。
但就算之後上路,初期大概也只會先做同一家銀行客戶之間的「行內」清算,而且主要會是企業間的往來。
童政彰舉的例子是進出口貿易:廠商簽約之後,過去要靠銀行開信用狀、押匯來處理金流,未來理論上可以透過智能合約,直接在鏈上完成締約和付款,省掉部分人工作業。
他也提到,開放前金管會已經跟中央銀行溝通過,目前主要設想的幣別是新台幣,美元等外幣還要再跟央行討論。所以短期內,你開網銀也不會看到任何變化。
同時,童政彰反覆強調,存款代幣表彰的「還是存款」。也就是說存款變成代幣之後,原本的保障一樣不少:
存款保險照常適用銀行照樣要提列存款準備金銀行仍須給付利息
至於穩定幣,他的說法則是:穩定幣屬於虛擬資產,靠連結有價值的資產來維持價格,「它在運用的場景跟相關的法規是完全不一樣的」。
把兩者放在一起看,差別大概可以分為以下:
誰發行:存款代幣是銀行,穩定幣是私人公司法律上是什麼:存款代幣是銀行存款,穩定幣是虛擬資產照哪套規則走:存款代幣照現行銀行法,穩定幣要看虛擬資產的規範
許多接觸幣圈投資的人,都已經習慣把泰達幣(俗稱 U)當成「放在交易所的美元資產」,卻忘記它只是價格錨定美元的「虛擬資產」。
而這條界線有沒有畫清楚,也直接決定銀行能不能馬上動作。
存款代幣因為法律上還是存款,銀行現在就能照現行銀行法申請試辦;然而虛擬資產這一邊,金管會主委彭金隆同一天才說,相關的 9 項子法規劃 10 月起舉行公聽會,目標明年第 1 季發布…
根據我的觀察,這次開放最有價值的,或許不是銀行多了一條區塊鏈通路,而是金管會替「法定貨幣」和「穩定幣」劃清界線。
你還認為放在交易所的 USDT,跟銀行裡的美元存款差不多嗎?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
【台灣銀行存款即將上鏈!但金管會為什麼反覆強調它「跟穩定幣完全不一樣」?】
金管會在 9 月 22 日宣布,開放所有銀行申請試辦「存款代幣」業務,也就是讓銀行把存款改用區塊鏈的方式來記錄和轉移。新聞稿也表明:「其法律性質仍屬銀行存款」,所以不用等新法,照現行的銀行法就能申請。
而這次開放,其實是台新銀行率先表態。金管會銀行局長童政彰在記者會上透露,台新銀行先透過金管會的「監理門診」提出構想,但到 22 日為止,台新和其他銀行都還沒有正式遞件。
童政彰推測,銀行會主動來問,應該是已經看到客戶有把資金放上區塊鏈的需求。
但就算之後上路,初期大概也只會先做同一家銀行客戶之間的「行內」清算,而且主要會是企業間的往來。
童政彰舉的例子是進出口貿易:廠商簽約之後,過去要靠銀行開信用狀、押匯來處理金流,未來理論上可以透過智能合約,直接在鏈上完成締約和付款,省掉部分人工作業。
他也提到,開放前金管會已經跟中央銀行溝通過,目前主要設想的幣別是新台幣,美元等外幣還要再跟央行討論。所以短期內,你開網銀也不會看到任何變化。
同時,童政彰反覆強調,存款代幣表彰的「還是存款」。也就是說存款變成代幣之後,原本的保障一樣不少:
存款保險照常適用銀行照樣要提列存款準備金銀行仍須給付利息
至於穩定幣,他的說法則是:穩定幣屬於虛擬資產,靠連結有價值的資產來維持價格,「它在運用的場景跟相關的法規是完全不一樣的」。
把兩者放在一起看,差別大概可以分為以下:
誰發行:存款代幣是銀行,穩定幣是私人公司法律上是什麼:存款代幣是銀行存款,穩定幣是虛擬資產照哪套規則走:存款代幣照現行銀行法,穩定幣要看虛擬資產的規範
許多接觸幣圈投資的人,都已經習慣把泰達幣(俗稱 U)當成「放在交易所的美元資產」,卻忘記它只是價格錨定美元的「虛擬資產」。
而這條界線有沒有畫清楚,也直接決定銀行能不能馬上動作。
存款代幣因為法律上還是存款,銀行現在就能照現行銀行法申請試辦;然而虛擬資產這一邊,金管會主委彭金隆同一天才說,相關的 9 項子法規劃 10 月起舉行公聽會,目標明年第 1 季發布…
根據我的觀察,這次開放最有價值的,或許不是銀行多了一條區塊鏈通路,而是金管會替「法定貨幣」和「穩定幣」劃清界線。
你還認為放在交易所的 USDT,跟銀行裡的美元存款差不多嗎?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
567
Article
Voir la traduction
【馬斯克宣布 X 貼文直接連結交易所下單,是為了滿足「FOMO 仔」嗎?】馬斯克的社群平台 X 在 9 月 15 日宣布,貼文裡類似 $BTC 的代號,點下去會跳出價格走勢圖和相關討論,而且旁邊還多了一顆「Trade」按鈕,按了會直接連結到 Coinbase、Kraken 等五家合作平台下單,目前已經在美國上線。其中 Kraken 直言,美國使用者點任何一個加密貨幣的代號,都能被導到 Kraken。
X 產品工程主管 Mridul Singhai 表示,這是為了縮短「時間軸上的代號」跟「市場本身」之間的距離。換句話說,從看到一則貼文到跳進交易所的下單頁,中間只剩兩次點擊。
雖然這個功能目前只開放給美國用戶,但在台灣,如果你有用幣安交易所,其實「幣安廣場」也有類似的機制,而且能讓寫文的創作者,分到用戶下單的手續費。
---
根據幣安官方的說明,從 2026 年 2 月 2 日起,所有完成身分驗證的使用者都能參加「Write to Earn」的活動。
只要發文者在貼文裡放上 $BTC 這種幣種代號或行情小工具,讀者點下去之後完成交易,發文者就能拿到這筆交易手續費的 20%。每週排名前 30 名的發文者,最高可以拿到 50%。
而且分潤機制不只有現貨,還包括槓桿與合約。用幣安官網公布的一般用戶費率算一次,假設同樣拿 1,000 USDT 出來:
買現貨:手續費 0.1%,大約是 1 U開 20 倍合約:部位變成 2 萬 U,吃單手續費 0.05%,大約是 10 U
這套機制除了鼓勵創作者之外,也希望讓更多用戶願意停留在幣安生態交流。不過要注意,目前的機制是,讀者必須在點擊代號後的「1 分鐘內」下單才算數。
---
至於 X 設計「Trade」按鈕的機制會發生什麼事,其實這個月初已經在 X 上演過一次類似案例。
9 月 5 日,有駭客盜用 Neuralink 高層 Shivon Zilis 的 X 帳號,捏造故事來推一顆叫 SLINK 的迷因幣。而馬斯克在相關貼文底下回了一個「💯」,SLINK 的市值半小時內從 50 萬美元衝到 8,200 萬美元,45 分鐘後又跌回原點。
提前埋伏的內部錢包在高點出貨,合計獲利超過 470 萬美元,然而看到馬斯克互動才衝進去的人,損失慘重。不過那一次,買家還得自己複製合約地址、自己找地方下單。
所以我認為,在貼文旁設計「交易」按鈕,雖說是讓用戶減少點擊次數,但更多的是滿足幣圈投機者的「FOMO 慾望」,因為它直接讓你連冷靜的機會都沒有。
而幣安幣安廣場的「1 分鐘」規則,其實也是為了減少思考的機會。
你有沒有看完某些創作者的貼文,就直接衝動下單過?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
【馬斯克宣布 X 貼文直接連結交易所下單,是為了滿足「FOMO 仔」嗎?】
馬斯克的社群平台 X 在 9 月 15 日宣布,貼文裡類似 $BTC 的代號,點下去會跳出價格走勢圖和相關討論,而且旁邊還多了一顆「Trade」按鈕,按了會直接連結到 Coinbase、Kraken 等五家合作平台下單,目前已經在美國上線。其中 Kraken 直言,美國使用者點任何一個加密貨幣的代號,都能被導到 Kraken。
X 產品工程主管 Mridul Singhai 表示,這是為了縮短「時間軸上的代號」跟「市場本身」之間的距離。換句話說,從看到一則貼文到跳進交易所的下單頁,中間只剩兩次點擊。
雖然這個功能目前只開放給美國用戶,但在台灣,如果你有用幣安交易所,其實「幣安廣場」也有類似的機制,而且能讓寫文的創作者,分到用戶下單的手續費。
---
根據幣安官方的說明,從 2026 年 2 月 2 日起,所有完成身分驗證的使用者都能參加「Write to Earn」的活動。
只要發文者在貼文裡放上 $BTC 這種幣種代號或行情小工具,讀者點下去之後完成交易,發文者就能拿到這筆交易手續費的 20%。每週排名前 30 名的發文者,最高可以拿到 50%。
而且分潤機制不只有現貨,還包括槓桿與合約。用幣安官網公布的一般用戶費率算一次,假設同樣拿 1,000 USDT 出來:
買現貨:手續費 0.1%,大約是 1 U開 20 倍合約:部位變成 2 萬 U,吃單手續費 0.05%,大約是 10 U
這套機制除了鼓勵創作者之外,也希望讓更多用戶願意停留在幣安生態交流。不過要注意,目前的機制是,讀者必須在點擊代號後的「1 分鐘內」下單才算數。
---
至於 X 設計「Trade」按鈕的機制會發生什麼事,其實這個月初已經在 X 上演過一次類似案例。
9 月 5 日,有駭客盜用 Neuralink 高層 Shivon Zilis 的 X 帳號,捏造故事來推一顆叫 SLINK 的迷因幣。而馬斯克在相關貼文底下回了一個「💯」,SLINK 的市值半小時內從 50 萬美元衝到 8,200 萬美元,45 分鐘後又跌回原點。
提前埋伏的內部錢包在高點出貨,合計獲利超過 470 萬美元,然而看到馬斯克互動才衝進去的人,損失慘重。不過那一次,買家還得自己複製合約地址、自己找地方下單。
所以我認為,在貼文旁設計「交易」按鈕,雖說是讓用戶減少點擊次數,但更多的是滿足幣圈投機者的「FOMO 慾望」,因為它直接讓你連冷靜的機會都沒有。
而幣安幣安廣場的「1 分鐘」規則,其實也是為了減少思考的機會。
你有沒有看完某些創作者的貼文,就直接衝動下單過?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
177
Article
Voir la traduction
【還在看 YouTube 學投資?自稱「不帶單、不賣明牌」的幣圈交易導師,被警方認定是詐團首腦】刑事警察局在 9 月 16 日公布一起假投資案。其中的詐騙首腦,是一名 34 歲的謝姓男子。他在 YouTube 與 X 上經營一個叫「交易幣修課」的頻道,並以「導師」的身分上傳影片,分析加密貨幣與投資知識。
而且他們在 X 帳號的簡介上也寫著「8 年經驗一對一私人教練」,以及「數百位學員見證、不帶單不賣明牌」。
等到取得信任之後,他用話術引導被害人改用一個叫「恆豐」的投資 App 買泰達幣(俗稱 U)。讓他們以為自己是透過正常管道在買幣,殊不知錢跟幣都流進了詐團控制的人頭公司帳戶與錢包。
目前一共有 46 人受騙,總財損超過 5,869 萬元,平均每一個人被騙走大約 128 萬元。其中一位甚至是公司負責人,在短短兩個月內就被騙走 1,550 萬元。
---
「不帶單、不報明牌」這七個字,是台灣投資教學市場上最常見的用詞。而在這起詐騙案裡,交易幣修課的導師也確實沒幫任何人代操,但他們做的,是指定你用哪一個平台。
警方指出,一名 28 歲的洪姓電腦工程師負責跟中國的系統商對接後台、架設假的投資平台,並串接台股資料的網站,畫面上甚至有假的獲利數字。
同時,他們也找上一名 57 歲、被稱作「神鬼會計師」的王姓男子成立空殼公司、調度車手,把錢經過公司帳戶、地下匯兌與加密貨幣錢包繞圈,做出金流的斷點。
從前端的獲客教學,到後端的金流斷點,一整條詐騙產業鏈就這樣完成。
---
根據我的觀察,這個案子真正值得記住的,是 YouTube 已成為多數人學習幣圈、投資的主要管道,但是投資教學頻道能給你看的資訊,只有它自己寫的簡介,和影片下面那些留言,不過這些都能造假。
建議在網路學習投資時,請養成一個習慣,看他過去的內容和對外的回覆,並且多花點時間觀察,當對方有指定特定平台時,也請再三查證平台的真實性,減少自己受騙的機會。
你現在跟著學投資的那個人,有沒有指定你要用哪個平台?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
【還在看 YouTube 學投資?自稱「不帶單、不賣明牌」的幣圈交易導師,被警方認定是詐團首腦】
刑事警察局在 9 月 16 日公布一起假投資案。其中的詐騙首腦,是一名 34 歲的謝姓男子。他在 YouTube 與 X 上經營一個叫「交易幣修課」的頻道,並以「導師」的身分上傳影片,分析加密貨幣與投資知識。
而且他們在 X 帳號的簡介上也寫著「8 年經驗一對一私人教練」,以及「數百位學員見證、不帶單不賣明牌」。
等到取得信任之後,他用話術引導被害人改用一個叫「恆豐」的投資 App 買泰達幣(俗稱 U)。讓他們以為自己是透過正常管道在買幣,殊不知錢跟幣都流進了詐團控制的人頭公司帳戶與錢包。
目前一共有 46 人受騙,總財損超過 5,869 萬元,平均每一個人被騙走大約 128 萬元。其中一位甚至是公司負責人,在短短兩個月內就被騙走 1,550 萬元。
---
「不帶單、不報明牌」這七個字,是台灣投資教學市場上最常見的用詞。而在這起詐騙案裡,交易幣修課的導師也確實沒幫任何人代操,但他們做的,是指定你用哪一個平台。
警方指出,一名 28 歲的洪姓電腦工程師負責跟中國的系統商對接後台、架設假的投資平台,並串接台股資料的網站,畫面上甚至有假的獲利數字。
同時,他們也找上一名 57 歲、被稱作「神鬼會計師」的王姓男子成立空殼公司、調度車手,把錢經過公司帳戶、地下匯兌與加密貨幣錢包繞圈,做出金流的斷點。
從前端的獲客教學,到後端的金流斷點,一整條詐騙產業鏈就這樣完成。
---
根據我的觀察,這個案子真正值得記住的,是 YouTube 已成為多數人學習幣圈、投資的主要管道,但是投資教學頻道能給你看的資訊,只有它自己寫的簡介,和影片下面那些留言,不過這些都能造假。
建議在網路學習投資時,請養成一個習慣,看他過去的內容和對外的回覆,並且多花點時間觀察,當對方有指定特定平台時,也請再三查證平台的真實性,減少自己受騙的機會。
你現在跟著學投資的那個人,有沒有指定你要用哪個平台?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
344
Article
Voir la traduction
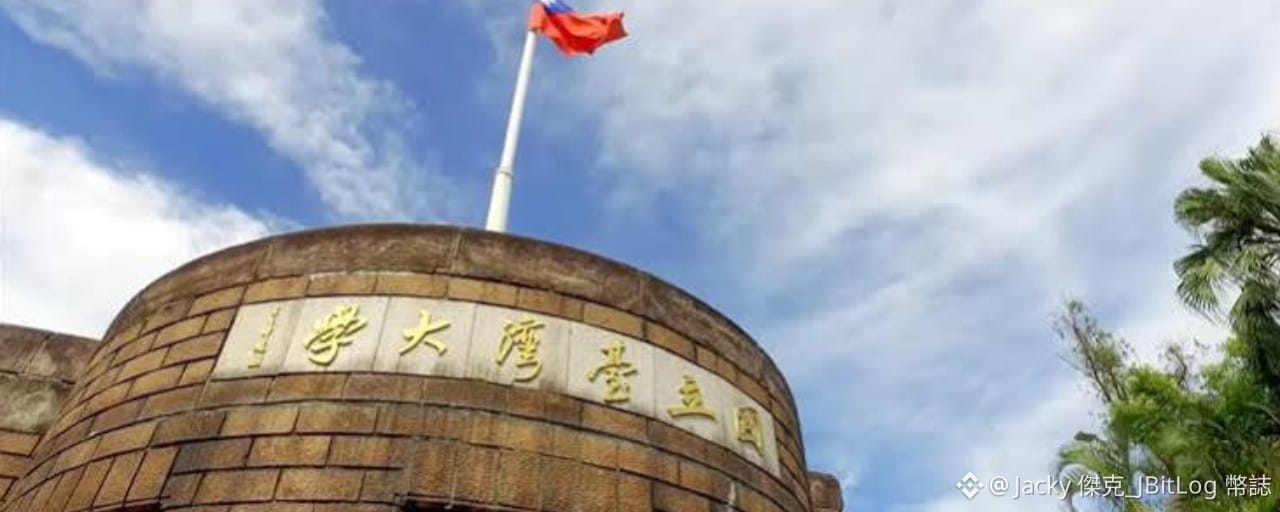
【台大證研社第一堂課排到馬路上,但這群瘋投資的年輕人,可能還沒看過真正的爆跌?】台大證券研究社在 9 月 16 日晚上 7 點上本學期第一堂社課,隊伍從博雅教學館的走廊一路排到草地旁的馬路。一段 14 秒的排隊影片在 17 日凌晨貼上 Threads,當天下午就累積 12.4 萬次瀏覽。
會排成這樣,是因為社團公告寫明只收「繳費成功的前 200 名」,而且要在第一堂課現場繳費,先到先贏。那堂課的主題是「基本面投資與選股策略」,講者是前社長 aka 投資粉專「雪人的投資夏天」的雪人。
但瘋投資的不只台大學生,根據證交所統計,8 月台股新開戶 91,429 人,其中 30 歲以下 64,246 人,占了 70.3%:
19 歲以下:40,214 人20 到 30 歲:24,032 人
全台累計的證券開戶數也來到 1,469.8 萬人,再創新高。凱基證券 9 月 16 日公布的內部統計也顯示,旗下 19 到 22 歲的大學生客戶,今年投資美股的人數比去年多了 41.9%,投資台股的人數多了 32.2%。
為什麼這一屆年輕人這麼急著進場?
---
先看看台股,加權指數去年最後一個交易日收在 28,963 點,而到了 9 月 18 日已經收在 47,180 點,今年已經漲了 6 成多。
再接著看薪水,主計總處 9 月公布的資料,今年 1 到 7 月的經常性薪資中位數是 39,341 元,扣掉物價之後的實質經常性薪資,比去年同期只多了 1.12%,而這其實已經是近 6 年同期最好的成績。
一邊是台股漲 60%,一邊是薪水多 1%。
所以對一個剛出社會、甚至還沒出社會的人來說,「只靠工作存錢」的無力感已經不是幻覺。因此年輕人排隊搶社課名額,與其說是貪心,其實更像是算過一遍之後的反應。
同一時間,比特幣也在回溫。
今年 7 月 1 日它一度跌到 58,566 美元,到 9 月 21 日已經漲回 8.1 萬美元左右。加密貨幣交易所 BIT 的研究報告甚至直接寫出「比特幣已經擺脫熊市結構,進入新一輪牛市週期」
---
或許你會說,台股、比特幣都開始漲了,現在進場有什麼問題?
問題在於,根據比特幣的歷史,每次回溫之前都會先來個暴跌。從 2025 年 10 月 6 日創下 126,080 美元的歷史高點,到今年 7 月 1 日卻跌到 58,566 美元。就算回到今天的 8.1 萬美元,它也還比高點低了 35%。
根據我的觀察,這波投資熱真正值得擔心的,不是年輕人太早進場,而是很多人接觸投資時,剛好遇到多頭行情,就感覺自己是「少年股神」或「少年幣神」,閉著眼睛投都會賺錢。
如果你是這一兩年才開始投資,同時想跨足加密貨幣市場,或許優先要思考的不是比特幣會漲多少,是當它在跌一半的時候,你投入的資金,會不會讓你睡不著?
你是哪一年開始接觸股市或加密市場的?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
【台大證研社第一堂課排到馬路上,但這群瘋投資的年輕人,可能還沒看過真正的爆跌?】
台大證券研究社在 9 月 16 日晚上 7 點上本學期第一堂社課,隊伍從博雅教學館的走廊一路排到草地旁的馬路。一段 14 秒的排隊影片在 17 日凌晨貼上 Threads,當天下午就累積 12.4 萬次瀏覽。
會排成這樣,是因為社團公告寫明只收「繳費成功的前 200 名」,而且要在第一堂課現場繳費,先到先贏。那堂課的主題是「基本面投資與選股策略」,講者是前社長 aka 投資粉專「雪人的投資夏天」的雪人。
但瘋投資的不只台大學生,根據證交所統計,8 月台股新開戶 91,429 人,其中 30 歲以下 64,246 人,占了 70.3%:
19 歲以下:40,214 人20 到 30 歲:24,032 人
全台累計的證券開戶數也來到 1,469.8 萬人,再創新高。凱基證券 9 月 16 日公布的內部統計也顯示,旗下 19 到 22 歲的大學生客戶,今年投資美股的人數比去年多了 41.9%,投資台股的人數多了 32.2%。
為什麼這一屆年輕人這麼急著進場?
---
先看看台股,加權指數去年最後一個交易日收在 28,963 點,而到了 9 月 18 日已經收在 47,180 點,今年已經漲了 6 成多。
再接著看薪水,主計總處 9 月公布的資料,今年 1 到 7 月的經常性薪資中位數是 39,341 元,扣掉物價之後的實質經常性薪資,比去年同期只多了 1.12%,而這其實已經是近 6 年同期最好的成績。
一邊是台股漲 60%,一邊是薪水多 1%。
所以對一個剛出社會、甚至還沒出社會的人來說,「只靠工作存錢」的無力感已經不是幻覺。因此年輕人排隊搶社課名額,與其說是貪心,其實更像是算過一遍之後的反應。
同一時間,比特幣也在回溫。
今年 7 月 1 日它一度跌到 58,566 美元,到 9 月 21 日已經漲回 8.1 萬美元左右。加密貨幣交易所 BIT 的研究報告甚至直接寫出「比特幣已經擺脫熊市結構,進入新一輪牛市週期」
---
或許你會說,台股、比特幣都開始漲了,現在進場有什麼問題?
問題在於,根據比特幣的歷史,每次回溫之前都會先來個暴跌。從 2025 年 10 月 6 日創下 126,080 美元的歷史高點,到今年 7 月 1 日卻跌到 58,566 美元。就算回到今天的 8.1 萬美元,它也還比高點低了 35%。
根據我的觀察,這波投資熱真正值得擔心的,不是年輕人太早進場,而是很多人接觸投資時,剛好遇到多頭行情,就感覺自己是「少年股神」或「少年幣神」,閉著眼睛投都會賺錢。
如果你是這一兩年才開始投資,同時想跨足加密貨幣市場,或許優先要思考的不是比特幣會漲多少,是當它在跌一半的時候,你投入的資金,會不會讓你睡不著?
你是哪一年開始接觸股市或加密市場的?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
184
Article
【Le bitcoin perd près de 5 % en deux jours, mais au moment où la Fed annonce une hausse des taux, le cours grimpe pourtant ?】Le 16 septembre, à 2 h 19 (heure de Taipei), le Sénat américain a procédé au vote n° 234 sur le (Digital Assets Market Clarity Act)(Clarity Act, abrégé en (loi CLARITY)). Le résultat : 49 voix pour, 50 contre, et 1 personne ne s’est pas prononcée.
Complément d’explication : ce scrutin ne décide pas de savoir si un projet de loi passe ou non, mais plutôt s’il faut « le mettre sur la table pour en discuter ». Les règles du Sénat imposent d’abord d’atteindre 60 voix ; cette fois, même la discussion n’a pas commencé.
Tous les démocrates ont voté contre, et en plus, quatre sénateurs républicains ont fait un vote dissident. Le principal blocage vient du fait que les démocrates voulaient ajouter une clause limitant les profits « du président et de sa famille tirés de l’activité liée aux crypto-monnaies », ce qui a empêché les deux camps de s’entendre.
【Le bitcoin perd près de 5 % en deux jours, mais au moment où la Fed annonce une hausse des taux, le cours grimpe pourtant ?】
Le 16 septembre, à 2 h 19 (heure de Taipei), le Sénat américain a procédé au vote n° 234 sur le (Digital Assets Market Clarity Act)(Clarity Act, abrégé en (loi CLARITY)). Le résultat : 49 voix pour, 50 contre, et 1 personne ne s’est pas prononcée.
Complément d’explication : ce scrutin ne décide pas de savoir si un projet de loi passe ou non, mais plutôt s’il faut « le mettre sur la table pour en discuter ». Les règles du Sénat imposent d’abord d’atteindre 60 voix ; cette fois, même la discussion n’a pas commencé.
Tous les démocrates ont voté contre, et en plus, quatre sénateurs républicains ont fait un vote dissident. Le principal blocage vient du fait que les démocrates voulaient ajouter une clause limitant les profits « du président et de sa famille tirés de l’activité liée aux crypto-monnaies », ce qui a empêché les deux camps de s’entendre.
1.5k
Article
【Le Tether (USDT) traîne encore une mauvaise réputation ! Ces fausses publicités d’investissement que vous voyez, seraient en réalité conçues par une société de marketing « légitime » ?】La brigade de la police criminelle de Tainan et le huitième détachement d’enquête du Bureau de la police criminelle ont annoncé le 15 septembre une affaire. Une société de technologie de marketing numérique, enregistrée à Tainan en 2023, a conçu de fausses publicités d’investissement pour un groupe de fraude, et les a diffusées sur Facebook.
La police a recensé 36 victimes, avec une perte totale dépassant 55,54 millions de yuans ; dont l’une des victimes a perdu jusqu’à 11,39 millions de yuans. Et les honoraires de service facturés par cette société au groupe de fraude dépassent 28 millions de yuans ; les enquêteurs estiment au départ qu’elle a tiré un profit illégal d’environ 83,54 millions de yuans.
Le principal suspect, outre la société de marketing enregistrée à Tainan, a aussi mis en place à l’étranger une société écran de technologie publicitaire. Dans cette affaire, 13 personnes ont été transférées au parquet de Tainan ; parmi elles, le suspect principal Li, âgé de 36 ans, et trois autres « publicistes », soit quatre personnes au total, ont été placés en détention provisoire.
【Le Tether (USDT) traîne encore une mauvaise réputation ! Ces fausses publicités d’investissement que vous voyez, seraient en réalité conçues par une société de marketing « légitime » ?】
La brigade de la police criminelle de Tainan et le huitième détachement d’enquête du Bureau de la police criminelle ont annoncé le 15 septembre une affaire. Une société de technologie de marketing numérique, enregistrée à Tainan en 2023, a conçu de fausses publicités d’investissement pour un groupe de fraude, et les a diffusées sur Facebook.
La police a recensé 36 victimes, avec une perte totale dépassant 55,54 millions de yuans ; dont l’une des victimes a perdu jusqu’à 11,39 millions de yuans. Et les honoraires de service facturés par cette société au groupe de fraude dépassent 28 millions de yuans ; les enquêteurs estiment au départ qu’elle a tiré un profit illégal d’environ 83,54 millions de yuans.
Le principal suspect, outre la société de marketing enregistrée à Tainan, a aussi mis en place à l’étranger une société écran de technologie publicitaire. Dans cette affaire, 13 personnes ont été transférées au parquet de Tainan ; parmi elles, le suspect principal Li, âgé de 36 ans, et trois autres « publicistes », soit quatre personnes au total, ont été placés en détention provisoire.
7
Article
【Suite de la fuite de données personnelles du géant bancaire britannique ! Les hackers lancent une menace : avant que l’entreprise ne paie le prix, chaque jour des données clients seront-elles rendues publiques ?】La banque numérique britannique Revolut a reconnu, le 12 septembre, une défaillance interne, qui a entraîné la transmission complète des documents d’identité des clients et de l’historique complet des transactions en bitcoins à des groupes de fraude.
Cependant, à partir du 13 septembre, les copies des passeports et des permis de conduire, ainsi que le selfie avec le document tenu à la main utilisé pour le KYC, de ces listes de clients ont été, tour à tour, publiés sur X et Telegram.
D’après les informations de CryptoTimes et de FinanceFeeds, les attaquants auraient aussi laissé ce message : en échange de la fuite des données clients, Revolut paiera le prix — et tous les jours, davantage de données seront publiées.
Parmi les victimes actuellement identifiées figurent :
【Suite de la fuite de données personnelles du géant bancaire britannique ! Les hackers lancent une menace : avant que l’entreprise ne paie le prix, chaque jour des données clients seront-elles rendues publiques ?】
La banque numérique britannique Revolut a reconnu, le 12 septembre, une défaillance interne, qui a entraîné la transmission complète des documents d’identité des clients et de l’historique complet des transactions en bitcoins à des groupes de fraude.
Cependant, à partir du 13 septembre, les copies des passeports et des permis de conduire, ainsi que le selfie avec le document tenu à la main utilisé pour le KYC, de ces listes de clients ont été, tour à tour, publiés sur X et Telegram.
D’après les informations de CryptoTimes et de FinanceFeeds, les attaquants auraient aussi laissé ce message : en échange de la fuite des données clients, Revolut paiera le prix — et tous les jours, davantage de données seront publiées.
Parmi les victimes actuellement identifiées figurent :
123
Article
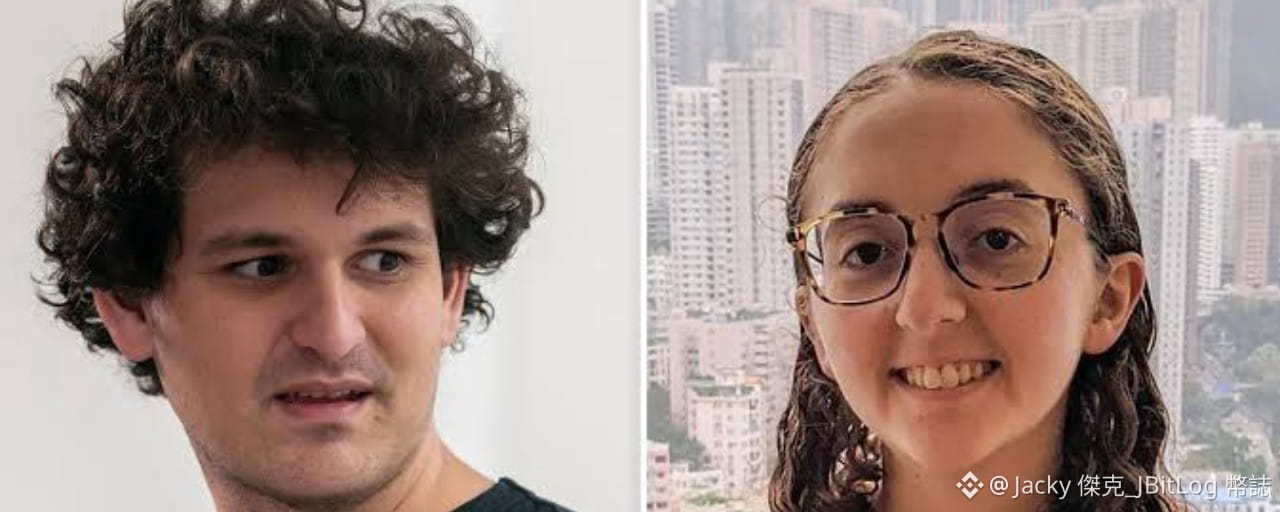
【Elle, l’ex-petite amie du principal suspect de l’affaire FTX, se reconvertit dans l’expiation par la charité ! Si vous êtes une victime, payez-vous ?】Une plateforme de dons caritatifs basée aux États-Unis appelée Manifund : le fondateur Austin Chen a publié un message le 11 septembre (heure locale américaine) annonçant que Caroline Ellison, l’ancienne directrice générale d’Alameda Research, avait officiellement rejoint son équipe.
Explication complémentaire : Alameda Research est une société liée à l’exchange de cryptomonnaies FTX. FTX a fait faillite en novembre 2022. Son fondateur, Sam Bankman-Fried, a été condamné en mars 2024 à 25 ans de prison pour détournement de fonds clients ; il est actuellement encore en prison.
Les principales missions d’Ellison sont les suivantes : développer la plateforme de collecte de fonds de Manifund et étudier comment acheminer efficacement l’argent destiné à la charité vers les bons endroits.
【Elle, l’ex-petite amie du principal suspect de l’affaire FTX, se reconvertit dans l’expiation par la charité ! Si vous êtes une victime, payez-vous ?】
Une plateforme de dons caritatifs basée aux États-Unis appelée Manifund : le fondateur Austin Chen a publié un message le 11 septembre (heure locale américaine) annonçant que Caroline Ellison, l’ancienne directrice générale d’Alameda Research, avait officiellement rejoint son équipe.
Explication complémentaire : Alameda Research est une société liée à l’exchange de cryptomonnaies FTX. FTX a fait faillite en novembre 2022. Son fondateur, Sam Bankman-Fried, a été condamné en mars 2024 à 25 ans de prison pour détournement de fonds clients ; il est actuellement encore en prison.
Les principales missions d’Ellison sont les suivantes : développer la plateforme de collecte de fonds de Manifund et étudier comment acheminer efficacement l’argent destiné à la charité vers les bons endroits.
2
188
Article
【Je croyais que le KYC te protégeait ? Un faux e-mail de “gouvernement” au Royaume-Uni a exposé la vie privée et vidé les actifs de nombreuses personnes !】Le géant britannique de la banque numérique Revolut a admis le 12 septembre qu’un e-mail déguisé en organisme gouvernemental avait trompé les processus de vérification internes, permettant à des fraudeurs de mettre la main sur des documents d’identité de certains clients et sur l’historique complet de transactions en bitcoins.
D’après CoinDesk, l’e-mail de notification envoyé aux utilisateurs est apparu le vendredi 11 septembre en soirée. L’expéditeur s’y faisait passer pour un organisme gouvernemental légal, et les pièces justificatives ainsi que tous les fichiers joints ont été approuvés lors des contrôles internes de Revolut.
Et la liste transmise incluait :
Un passeport ou un permis de conduire, ainsi que la photo selfie utilisée pour le KYC
【Je croyais que le KYC te protégeait ? Un faux e-mail de “gouvernement” au Royaume-Uni a exposé la vie privée et vidé les actifs de nombreuses personnes !】
Le géant britannique de la banque numérique Revolut a admis le 12 septembre qu’un e-mail déguisé en organisme gouvernemental avait trompé les processus de vérification internes, permettant à des fraudeurs de mettre la main sur des documents d’identité de certains clients et sur l’historique complet de transactions en bitcoins.
D’après CoinDesk, l’e-mail de notification envoyé aux utilisateurs est apparu le vendredi 11 septembre en soirée. L’expéditeur s’y faisait passer pour un organisme gouvernemental légal, et les pièces justificatives ainsi que tous les fichiers joints ont été approuvés lors des contrôles internes de Revolut.
Et la liste transmise incluait :
Un passeport ou un permis de conduire, ainsi que la photo selfie utilisée pour le KYC
162
Article
【Les États-Unis passent à l’action et sanctionnent une plateforme d’escroquerie chinoise, mais Taïwan compte aussi des cas similaires ?】Le ministère américain des Finances, le 9 septembre, a inscrit une plateforme chinoise appelée Xinbi Guarantee (nouveau dollar en garantie) sur la liste des sanctions, la qualifiant d’organisation criminelle transnationale.
L’activité de cette plateforme consiste à faire de l’intermédiation dans des transactions de type garantie, autrement dit à jouer le rôle de tiers qui conserve les fonds pour les deux parties. Toutefois, les deux parties qu’elle sert, d’un côté, ce sont des opérateurs de zones d’escroquerie au Sud-Est asiatique, et de l’autre, des commerçants qui leur vendent des circuits de blanchiment et des outils pour commettre leurs actes.
Et les produits mis en ligne sur cette plateforme ne sont absolument pas comme dans un achat en ligne classique.
Ce que veut le groupe d’escroquerie, ce sont des comptes bancaires de prête-noms, des listes de données personnelles qui ont fuité, des circuits de flux financiers permettant de recevoir l’argent, ainsi qu’un service pour convertir l’argent issu d’activités illégales en devises et le faire sortir du pays. Mais, dans ce type de transaction, ni l’un ni l’autre ne fait confiance à l’autre. On paie d’abord pour être sûr de recevoir la marchandise, mais on craint de ne pas l’obtenir ; on envoie d’abord la marchandise pour être sûr d’être payé, mais on risque de ne pas recevoir l’argent. Et une fois que quelque chose tourne mal, personne ne peut porter plainte.
【Les États-Unis passent à l’action et sanctionnent une plateforme d’escroquerie chinoise, mais Taïwan compte aussi des cas similaires ?】
Le ministère américain des Finances, le 9 septembre, a inscrit une plateforme chinoise appelée Xinbi Guarantee (nouveau dollar en garantie) sur la liste des sanctions, la qualifiant d’organisation criminelle transnationale.
L’activité de cette plateforme consiste à faire de l’intermédiation dans des transactions de type garantie, autrement dit à jouer le rôle de tiers qui conserve les fonds pour les deux parties. Toutefois, les deux parties qu’elle sert, d’un côté, ce sont des opérateurs de zones d’escroquerie au Sud-Est asiatique, et de l’autre, des commerçants qui leur vendent des circuits de blanchiment et des outils pour commettre leurs actes.
Et les produits mis en ligne sur cette plateforme ne sont absolument pas comme dans un achat en ligne classique.
Ce que veut le groupe d’escroquerie, ce sont des comptes bancaires de prête-noms, des listes de données personnelles qui ont fuité, des circuits de flux financiers permettant de recevoir l’argent, ainsi qu’un service pour convertir l’argent issu d’activités illégales en devises et le faire sortir du pays. Mais, dans ce type de transaction, ni l’un ni l’autre ne fait confiance à l’autre. On paie d’abord pour être sûr de recevoir la marchandise, mais on craint de ne pas l’obtenir ; on envoie d’abord la marchandise pour être sûr d’être payé, mais on risque de ne pas recevoir l’argent. Et une fois que quelque chose tourne mal, personne ne peut porter plainte.
204
Article
【Le fils de l’ancien président américain lance une monnaie mème « ordinateur portable » ; la liste d’airdrop inclut même des investisseurs qui ont lamentablement perdu en achetant la pièce liée à Trump ?】Le fils de l’ancien président américain Joe Biden, Hunter Biden, a posté sur X, le 7 septembre (heure locale américaine), un identifiant de jeton, $LAPTOP, ainsi qu’une date « 9 septembre ». Il a aussi accompagné son message d’un extrait d’environ 31 secondes montrant un présentateur de Fox News discutant d’ordinateurs portables.
Cet ordinateur portable, c’est exactement le même modèle dont le contenu a fuité avant l’élection présidentielle américaine de 2020, et la controverse n’a cessé de s’étendre jusqu’à maintenant. Et désormais, il veut utiliser son nom pour lancer une monnaie mème (une crypto-monnaie qui n’a pas d’usage réel, dont le prix ne tient que grâce au buzz).
D’après un rapport du (Wall Street Journal), la quantité totale de cette pièce est de 1 milliard d’unités et elle est émise sur la blockchain Base. Elle a été lancée par Coinbase pour le réseau de couche 2 d’Ethereum.
【Le fils de l’ancien président américain lance une monnaie mème « ordinateur portable » ; la liste d’airdrop inclut même des investisseurs qui ont lamentablement perdu en achetant la pièce liée à Trump ?】
Le fils de l’ancien président américain Joe Biden, Hunter Biden, a posté sur X, le 7 septembre (heure locale américaine), un identifiant de jeton, $LAPTOP, ainsi qu’une date « 9 septembre ». Il a aussi accompagné son message d’un extrait d’environ 31 secondes montrant un présentateur de Fox News discutant d’ordinateurs portables.
Cet ordinateur portable, c’est exactement le même modèle dont le contenu a fuité avant l’élection présidentielle américaine de 2020, et la controverse n’a cessé de s’étendre jusqu’à maintenant. Et désormais, il veut utiliser son nom pour lancer une monnaie mème (une crypto-monnaie qui n’a pas d’usage réel, dont le prix ne tient que grâce au buzz).
D’après un rapport du (Wall Street Journal), la quantité totale de cette pièce est de 1 milliard d’unités et elle est émise sur la blockchain Base. Elle a été lancée par Coinbase pour le réseau de couche 2 d’Ethereum.
296
Article
【En appuyant simplement sur un “like” par inadvertance, Elon Musk fait grimper une memecoin jusqu’à 82 millions de dollars : la fautive serait… la petite amie ?】Dans la nuit du 5 septembre, heure de Taipei, une memecoin appelée SLINK (sans utilité réelle, dont le prix repose uniquement sur le buzz) a vu sa capitalisation passer de 500 000 dollars à 82 millions de dollars sur Robinhood Chain en une demi-heure. Quarante-cinq minutes plus tard, elle est presque retombée à son point de départ.
Mais cela n’est pas simplement une hausse ou une chute brutale.
D’après l’enquête du journaliste d’un média crypto, ForesightNews, Eric, le manipulateur a d’abord compromis le compte X de Shivon Zilis, directrice des opérations et des projets spéciaux chez Neuralink. Elle touche rarement aux cryptomonnaies, mais c’est la mère de plusieurs enfants de Musk ; son compte compte des centaines de milliers d’abonnés.
【En appuyant simplement sur un “like” par inadvertance, Elon Musk fait grimper une memecoin jusqu’à 82 millions de dollars : la fautive serait… la petite amie ?】
Dans la nuit du 5 septembre, heure de Taipei, une memecoin appelée SLINK (sans utilité réelle, dont le prix repose uniquement sur le buzz) a vu sa capitalisation passer de 500 000 dollars à 82 millions de dollars sur Robinhood Chain en une demi-heure. Quarante-cinq minutes plus tard, elle est presque retombée à son point de départ.
Mais cela n’est pas simplement une hausse ou une chute brutale.
D’après l’enquête du journaliste d’un média crypto, ForesightNews, Eric, le manipulateur a d’abord compromis le compte X de Shivon Zilis, directrice des opérations et des projets spéciaux chez Neuralink. Elle touche rarement aux cryptomonnaies, mais c’est la mère de plusieurs enfants de Musk ; son compte compte des centaines de milliers d’abonnés.
250
Article
【190 titres américains mis sur la blockchain, le directeur général des salles de cinéma américaines s’emporte contre une autorisation inexistante : ce que vous achetez est vraiment des « actions en chaîne » ?】Le président et directeur général d’une chaîne américaine de cinémas, AMC, Adam Aron, a publié un message sur X le 4 septembre, heure de Taïwan, déclarant qu’il avait découvert que Robinhood avait transformé les actions d’AMC, ainsi que celles de plus de 190 autres sociétés américaines, en des jetons pouvant être négociés sur la blockchain, et qu’AMC n’avait jamais été consultée du début à la fin.
En une seule fois, il a utilisé six adjectifs négatifs, dont trois étaient « contemptible, outrageous, disgusting », à savoir méprisable, scandaleux et écœurant. Il a souligné qu’AMC n’a absolument rien à voir avec cette affaire, qu’il ne l’approuverait en aucun cas, et qu’il a déjà fait intervenir des avocats externes spécialisés en valeurs mobilières.
【190 titres américains mis sur la blockchain, le directeur général des salles de cinéma américaines s’emporte contre une autorisation inexistante : ce que vous achetez est vraiment des « actions en chaîne » ?】
Le président et directeur général d’une chaîne américaine de cinémas, AMC, Adam Aron, a publié un message sur X le 4 septembre, heure de Taïwan, déclarant qu’il avait découvert que Robinhood avait transformé les actions d’AMC, ainsi que celles de plus de 190 autres sociétés américaines, en des jetons pouvant être négociés sur la blockchain, et qu’AMC n’avait jamais été consultée du début à la fin.
En une seule fois, il a utilisé six adjectifs négatifs, dont trois étaient « contemptible, outrageous, disgusting », à savoir méprisable, scandaleux et écœurant. Il a souligné qu’AMC n’a absolument rien à voir avec cette affaire, qu’il ne l’approuverait en aucun cas, et qu’il a déjà fait intervenir des avocats externes spécialisés en valeurs mobilières.
En une seule fois, il a utilisé six adjectifs négatifs, dont trois étaient « contemptible, outrageous, disgusting », à savoir méprisable, scandaleux et écœurant. Il a souligné qu’AMC n’a absolument rien à voir avec cette affaire, qu’il ne l’approuverait en aucun cas, et qu’il a déjà fait intervenir des avocats externes spécialisés en valeurs mobilières.
111
Article
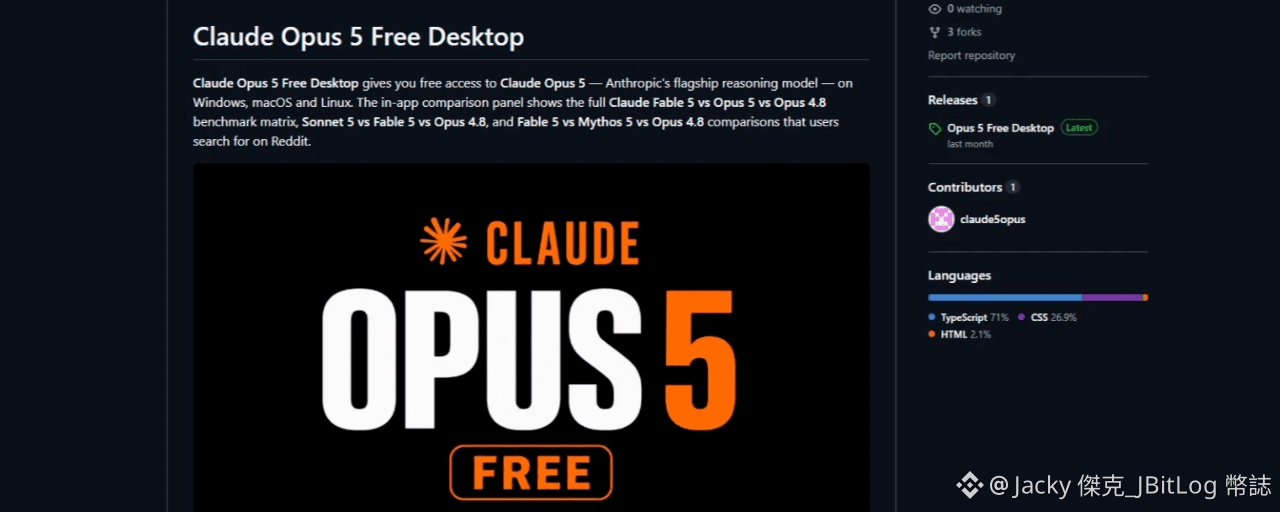
【 « Claude Opus 5 gratuit » apparaît en ligne, mais les personnes cupides pourraient se faire vider leurs actifs chiffrés ?】La société de cybersécurité Morphisec a publié, le 1er septembre, un rapport indiquant que quelqu’un avait ouvert sur la plateforme d’hébergement de code GitHub un projet appelé « Claude-Opus-5-Free-Desktop », affirmant qu’il permettait d’utiliser gratuitement le modèle d’IA Claude Opus 5 qui, à l’origine, devait être payant.
Le fichier à télécharger s’appelle ClaudeOpus5-desktop.zip, fait environ 101 Mo. La page affiche aussi des captures d’écran des manipulations et un tableau comparatif des performances. On dirait donc, à première vue, un projet open source normal, comme n’importe quel autre.
Et après que les personnes qui le téléchargent cliquent pour l’exécuter, aucune fenêtre ne s’affiche à l’écran. Ce qu’il installe, c’est un programme malveillant Windows d’espionnage appelé RevStealer.
【 « Claude Opus 5 gratuit » apparaît en ligne, mais les personnes cupides pourraient se faire vider leurs actifs chiffrés ?】
La société de cybersécurité Morphisec a publié, le 1er septembre, un rapport indiquant que quelqu’un avait ouvert sur la plateforme d’hébergement de code GitHub un projet appelé « Claude-Opus-5-Free-Desktop », affirmant qu’il permettait d’utiliser gratuitement le modèle d’IA Claude Opus 5 qui, à l’origine, devait être payant.
Le fichier à télécharger s’appelle ClaudeOpus5-desktop.zip, fait environ 101 Mo. La page affiche aussi des captures d’écran des manipulations et un tableau comparatif des performances. On dirait donc, à première vue, un projet open source normal, comme n’importe quel autre.
Et après que les personnes qui le téléchargent cliquent pour l’exécuter, aucune fenêtre ne s’affiche à l’écran. Ce qu’il installe, c’est un programme malveillant Windows d’espionnage appelé RevStealer.
131
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
BinanceLaunchesBinanceIntelligence
3,767 vues
95 mentions
🚨 BINANCE VIENT D’INTÉGRER L’IA DIRECTEMENT À SA PLATEFORME D’ÉCHANGE — ET CELA POURRAIT CHANGER LA FAÇON DONT LES PARTICULIERS TRADENT.
Binance a officiellement lancé Binance Intelligence, une nouvelle couche d’IA intégrée à l’écosystème Binance. Elle regroupe trois produits :
Binance AI pour les utilisateurs du quotidien,
Binance AI Pro pour les processus de trading automatisés,
et Agent OS pour les développeurs qui créent des agents financiers.
La partie qui devrait intéresser les traders ?
Binance AI peut fournir des synthèses du marché, des alertes intelligentes, des récapitulatifs de profits et pertes (PnL) ainsi que des informations personnalisées, tandis que AI Pro est conçu pour transformer une idée de trading formulée en langage courant en une stratégie visuelle.
Cela signifie que la prochaine phase de la concurrence entre plateformes d’échange ne se jouera peut-être pas sur :
les frais les plus bas contre la liquidité la plus importante.
Mais plutôt sur :
qui offre aux traders la meilleure couche d’exécution basée sur l’IA.
Si Binance Intelligence entraîne réellement une activité accrue des utilisateurs, davantage de stratégies automatisées et une fréquence de trading plus élevée, surveillez $BNB en premier.
Adoption de l’IA ↑
→ engagement sur Binance ↑
→ activité de trading ↑
→ le récit autour de l’écosystème se renforce.
Le catalyseur que je surveillerais maintenant :
déploiement mondial + lancement d’AI Pro + adoption mesurable par les utilisateurs.
Parce qu’une fois que l’IA ne se contente plus de vous dire ce qui se passe sur le marché…
…et commence à vous aider à élaborer vos propres transactions ?
C’est là que cela prend une tout autre ampleur qu’un simple chatbot. 👀
#binancelaunchesbinanceintelligence #EvernorthXRPTreasuryCompletesSPACMerger #ADAGains10%Above$0.27 #ETHUp70%InQ3ButLiquidityFalls #EthStakingExitQueueHits2026High
KimHotbae
·9 mentions J’aime
·8.5k vues
EvernorthXRPTreasuryCompletesSPACMerger
6,820 vues
96 mentions
ADAGains10%Above$0.27
19,485 vues
194 mentions