
CryptoMasterXY
739 Publications

CryptoMasterXY
Signaler
Bloquer l’utilisateur
Crypto MasterX | Precision.
TA On-chain Execution
Master. Repeat
Ouvert au trading
Trade régulièrement
2 an(s)
45 Suivis
94 Abonnés
664 J’aime
Publications
Portefeuille
Tous
Citations
Vidéos
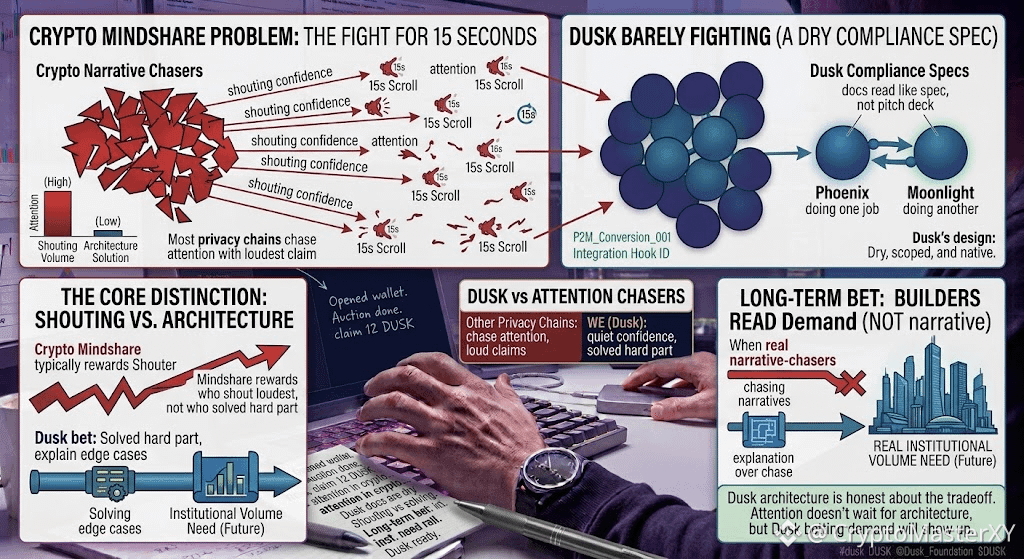
J’ai réfléchi à l’attention dans la crypto autrement depuis ce matin. Tout le monde dans cet univers se bat pour les mêmes quinze secondes du défilement de quelqu’un. Dusk ne semble même pas vraiment se battre, et c’est ce qui m’a fait m’arrêter et regarder de plus près.
La plupart des blockchains axées sur la confidentialité cherchent l’attention avec la déclaration la plus bruyante qu’elles puissent faire. La documentation de Dusk se lit presque à sec en comparaison, davantage comme une spécification de conformité que comme un dossier de présentation. Aucune promesse de battre les régulateurs à leur propre jeu. Juste Moonlight et Phoenix, qui font discrètement deux métiers différents.
C’est ce point-là qui m’a marqué. Dans la crypto, la visibilité récompense généralement celui qui crie le plus fort sa certitude, pas celui qui a réellement résolu la partie difficile. Dusk semble parier sur le contraire : lorsque, un jour, le véritable volume institutionnel aura besoin d’un rail de confidentialité conforme, les équipes qui auront passé ce cycle à expliquer les cas limites au lieu de courir après les narratifs seront les seules prêtes.
Je ne sais pas si ce pari paie. L’attention n’attend pas qu’une architecture fasse la preuve de sa valeur.
Mais c’est une forme étrange de confiance : construire pour une demande qui n’a pas encore pleinement émergé.
@Dusk_Foundation $DUSK #dusk
{future}(DUSKUSDT)
{future}(PORTALUSDT)
{future}(PROMUSDT)
J’ai réfléchi à l’attention dans la crypto autrement depuis ce matin. Tout le monde dans cet univers se bat pour les mêmes quinze secondes du défilement de quelqu’un. Dusk ne semble même pas vraiment se battre, et c’est ce qui m’a fait m’arrêter et regarder de plus près.
La plupart des blockchains axées sur la confidentialité cherchent l’attention avec la déclaration la plus bruyante qu’elles puissent faire. La documentation de Dusk se lit presque à sec en comparaison, davantage comme une spécification de conformité que comme un dossier de présentation. Aucune promesse de battre les régulateurs à leur propre jeu. Juste Moonlight et Phoenix, qui font discrètement deux métiers différents.
C’est ce point-là qui m’a marqué. Dans la crypto, la visibilité récompense généralement celui qui crie le plus fort sa certitude, pas celui qui a réellement résolu la partie difficile. Dusk semble parier sur le contraire : lorsque, un jour, le véritable volume institutionnel aura besoin d’un rail de confidentialité conforme, les équipes qui auront passé ce cycle à expliquer les cas limites au lieu de courir après les narratifs seront les seules prêtes.
Je ne sais pas si ce pari paie. L’attention n’attend pas qu’une architecture fasse la preuve de sa valeur.
Mais c’est une forme étrange de confiance : construire pour une demande qui n’a pas encore pleinement émergé.
@Dusk $DUSK #dusk
La plupart des blockchains axées sur la confidentialité cherchent l’attention avec la déclaration la plus bruyante qu’elles puissent faire. La documentation de Dusk se lit presque à sec en comparaison, davantage comme une spécification de conformité que comme un dossier de présentation. Aucune promesse de battre les régulateurs à leur propre jeu. Juste Moonlight et Phoenix, qui font discrètement deux métiers différents.
C’est ce point-là qui m’a marqué. Dans la crypto, la visibilité récompense généralement celui qui crie le plus fort sa certitude, pas celui qui a réellement résolu la partie difficile. Dusk semble parier sur le contraire : lorsque, un jour, le véritable volume institutionnel aura besoin d’un rail de confidentialité conforme, les équipes qui auront passé ce cycle à expliquer les cas limites au lieu de courir après les narratifs seront les seules prêtes.
Je ne sais pas si ce pari paie. L’attention n’attend pas qu’une architecture fasse la preuve de sa valeur.
Mais c’est une forme étrange de confiance : construire pour une demande qui n’a pas encore pleinement émergé.
@Dusk $DUSK #dusk
124
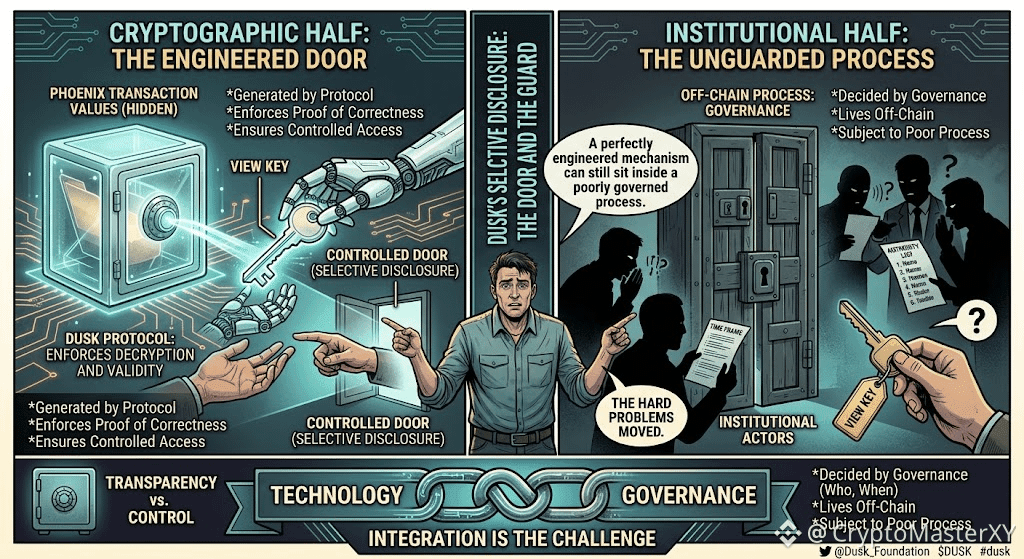
Je pensais encore à Dusk ce soir, et quelque chose d’autre est survenu pendant que je fouillais dans la documentation. Si Phoenix masque les valeurs des transactions par défaut, je me suis demandé comment on pouvait réellement auditer quelque chose.
En fait, la réponse, ce sont les clés de vue. Pas la même idée de clé de vue qu’on évoque habituellement pour la synchronisation des portefeuilles. Ici, il s’agit d’une divulgation sélective : le propriétaire d’une transaction peut remettre une clé de consultation précise à un auditeur ou à un régulateur, ce qui permet à cette seule partie de déchiffrer les détails sans rien exposer au reste du réseau.
Cela a totalement recadré la question de la confidentialité pour moi. Ce n’est pas confidentialité contre transparence. C’est de la confidentialité avec une porte contrôlée intégrée.
Mais une porte ne sert à quelque chose que si quelqu’un choisit de l’ouvrir correctement. Le protocole peut générer la clé et faire en sorte que le déchiffrement fonctionne comme prévu. Il n’a aucun mot à dire sur qui reçoit cette clé, quand elle est émise, ni sur le fait que le processus autour de celle-ci soit, ou non, digne de confiance.
Donc la technologie résout la moitié cryptographique de la divulgation. La moitié institutionnelle — qui détient l’autorité pour demander une clé et dans quelles conditions — vit encore entièrement hors chaîne.
C’est cette partie qui me met un peu mal à l’aise. Un mécanisme de divulgation sélective parfaitement conçu peut quand même s’insérer dans un processus mal gouverné.
Je ne pense pas que cela le rende moins utile. Cela veut simplement dire que les problèmes difficiles n’ont pas disparu. Ils ont changé d’endroit.
Onglet Docs toujours ouvert. On passe à la section suivante.
@Dusk_Foundation $DUSK #dusk $SPK $MORPHO
Je pensais encore à Dusk ce soir, et quelque chose d’autre est survenu pendant que je fouillais dans la documentation. Si Phoenix masque les valeurs des transactions par défaut, je me suis demandé comment on pouvait réellement auditer quelque chose.
En fait, la réponse, ce sont les clés de vue. Pas la même idée de clé de vue qu’on évoque habituellement pour la synchronisation des portefeuilles. Ici, il s’agit d’une divulgation sélective : le propriétaire d’une transaction peut remettre une clé de consultation précise à un auditeur ou à un régulateur, ce qui permet à cette seule partie de déchiffrer les détails sans rien exposer au reste du réseau.
Cela a totalement recadré la question de la confidentialité pour moi. Ce n’est pas confidentialité contre transparence. C’est de la confidentialité avec une porte contrôlée intégrée.
Mais une porte ne sert à quelque chose que si quelqu’un choisit de l’ouvrir correctement. Le protocole peut générer la clé et faire en sorte que le déchiffrement fonctionne comme prévu. Il n’a aucun mot à dire sur qui reçoit cette clé, quand elle est émise, ni sur le fait que le processus autour de celle-ci soit, ou non, digne de confiance.
Donc la technologie résout la moitié cryptographique de la divulgation. La moitié institutionnelle — qui détient l’autorité pour demander une clé et dans quelles conditions — vit encore entièrement hors chaîne.
C’est cette partie qui me met un peu mal à l’aise. Un mécanisme de divulgation sélective parfaitement conçu peut quand même s’insérer dans un processus mal gouverné.
Je ne pense pas que cela le rende moins utile. Cela veut simplement dire que les problèmes difficiles n’ont pas disparu. Ils ont changé d’endroit.
Onglet Docs toujours ouvert. On passe à la section suivante.
@Dusk $DUSK #dusk $SPK $MORPHO
En fait, la réponse, ce sont les clés de vue. Pas la même idée de clé de vue qu’on évoque habituellement pour la synchronisation des portefeuilles. Ici, il s’agit d’une divulgation sélective : le propriétaire d’une transaction peut remettre une clé de consultation précise à un auditeur ou à un régulateur, ce qui permet à cette seule partie de déchiffrer les détails sans rien exposer au reste du réseau.
Cela a totalement recadré la question de la confidentialité pour moi. Ce n’est pas confidentialité contre transparence. C’est de la confidentialité avec une porte contrôlée intégrée.
Mais une porte ne sert à quelque chose que si quelqu’un choisit de l’ouvrir correctement. Le protocole peut générer la clé et faire en sorte que le déchiffrement fonctionne comme prévu. Il n’a aucun mot à dire sur qui reçoit cette clé, quand elle est émise, ni sur le fait que le processus autour de celle-ci soit, ou non, digne de confiance.
Donc la technologie résout la moitié cryptographique de la divulgation. La moitié institutionnelle — qui détient l’autorité pour demander une clé et dans quelles conditions — vit encore entièrement hors chaîne.
C’est cette partie qui me met un peu mal à l’aise. Un mécanisme de divulgation sélective parfaitement conçu peut quand même s’insérer dans un processus mal gouverné.
Je ne pense pas que cela le rende moins utile. Cela veut simplement dire que les problèmes difficiles n’ont pas disparu. Ils ont changé d’endroit.
Onglet Docs toujours ouvert. On passe à la section suivante.
@Dusk $DUSK #dusk $SPK $MORPHO
3
3
264
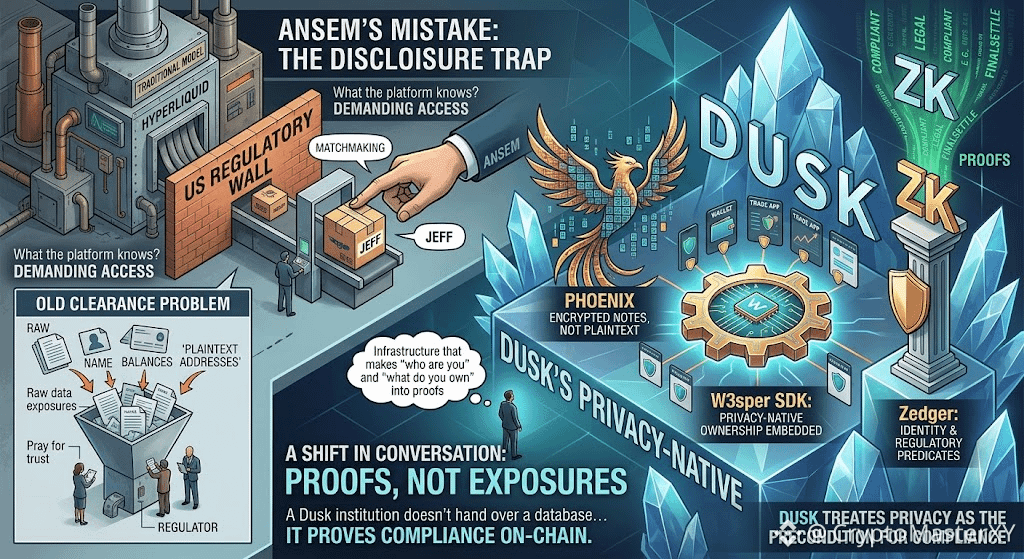
L’erreur d’Ansem n’était pas de ne pas avoir nommé de partenaire pour Jeff. C’était de traiter le « mur » US de Hyperliquid comme un problème de divulgation des informations alors qu’il s’agit en réalité d’un problème de déclaration.
Le côté américain ne demande pas si la plateforme fonctionne ; il demande ce que la plateforme sait.
Hyperliquid ne peut pas répondre sans révéler des soldes, des identités et des historiques de transactions qui n’ont jamais été conçus pour être partagés de façon sélective. Dusk n’a pas construit un pont plus rapide vers les régulateurs. Il a construit un système où la divulgation est native, délimitée et cryptographique.
Phoenix enregistre chaque solde sous forme de note chiffrée, et non d’adresse en clair, et le SDK W3sper permet à n’importe quelle application d’intégrer ce modèle de propriété axé sur la confidentialité sans devoir reconstruire des circuits de preuve à connaissance nulle de zéro.
Zedger s’appuie ensuite sur cela : les identifiants d’identité et les contraintes réglementaires deviennent des prédicats vérifiables à l’intérieur de la preuve, plutôt que de simples documents bruts remis à un partenaire. La propriété est prouvée via des circuits à connaissance nulle qui produisent la vérité sans divulguer l’enregistrement sous-jacent. Cela change toute la conversation.
Une institution de Dusk ne remet pas une base de données et ne prie pas pour que le régulateur fasse confiance au partenaire. Elle prouve la conformité on-chain—les contraintes d’identité, la légitimité des actifs, l’irrévocabilité du règlement—tandis que les données brutes restent chiffrées. Hyperliquid a besoin d’un partenaire US parce que son architecture traite la confidentialité comme un obstacle à la conformité.
Dusk considère que la confidentialité est la condition préalable à tout. Ansem avait la portée pour expliquer cette différence, et il l’a utilisée pour le matchmaking.
Le marché n’a pas besoin d’une autre annonce de partenariat. Il a besoin d’une infrastructure qui transforme « qui êtes-vous » et « qu’est-ce que vous possédez » en preuves, et non en expositions. Dusk l’a déjà construit. La question est de savoir si le public était prêt à l’entendre.
@Dusk_Foundation $DUSK #dusk $TUT $TRUMP
L’erreur d’Ansem n’était pas de ne pas avoir nommé de partenaire pour Jeff. C’était de traiter le « mur » US de Hyperliquid comme un problème de divulgation des informations alors qu’il s’agit en réalité d’un problème de déclaration.
Le côté américain ne demande pas si la plateforme fonctionne ; il demande ce que la plateforme sait.
Hyperliquid ne peut pas répondre sans révéler des soldes, des identités et des historiques de transactions qui n’ont jamais été conçus pour être partagés de façon sélective. Dusk n’a pas construit un pont plus rapide vers les régulateurs. Il a construit un système où la divulgation est native, délimitée et cryptographique.
Phoenix enregistre chaque solde sous forme de note chiffrée, et non d’adresse en clair, et le SDK W3sper permet à n’importe quelle application d’intégrer ce modèle de propriété axé sur la confidentialité sans devoir reconstruire des circuits de preuve à connaissance nulle de zéro.
Zedger s’appuie ensuite sur cela : les identifiants d’identité et les contraintes réglementaires deviennent des prédicats vérifiables à l’intérieur de la preuve, plutôt que de simples documents bruts remis à un partenaire. La propriété est prouvée via des circuits à connaissance nulle qui produisent la vérité sans divulguer l’enregistrement sous-jacent. Cela change toute la conversation.
Une institution de Dusk ne remet pas une base de données et ne prie pas pour que le régulateur fasse confiance au partenaire. Elle prouve la conformité on-chain—les contraintes d’identité, la légitimité des actifs, l’irrévocabilité du règlement—tandis que les données brutes restent chiffrées. Hyperliquid a besoin d’un partenaire US parce que son architecture traite la confidentialité comme un obstacle à la conformité.
Dusk considère que la confidentialité est la condition préalable à tout. Ansem avait la portée pour expliquer cette différence, et il l’a utilisée pour le matchmaking.
Le marché n’a pas besoin d’une autre annonce de partenariat. Il a besoin d’une infrastructure qui transforme « qui êtes-vous » et « qu’est-ce que vous possédez » en preuves, et non en expositions. Dusk l’a déjà construit. La question est de savoir si le public était prêt à l’entendre.
@Dusk $DUSK #dusk $TUT $TRUMP
Le côté américain ne demande pas si la plateforme fonctionne ; il demande ce que la plateforme sait.
Hyperliquid ne peut pas répondre sans révéler des soldes, des identités et des historiques de transactions qui n’ont jamais été conçus pour être partagés de façon sélective. Dusk n’a pas construit un pont plus rapide vers les régulateurs. Il a construit un système où la divulgation est native, délimitée et cryptographique.
Phoenix enregistre chaque solde sous forme de note chiffrée, et non d’adresse en clair, et le SDK W3sper permet à n’importe quelle application d’intégrer ce modèle de propriété axé sur la confidentialité sans devoir reconstruire des circuits de preuve à connaissance nulle de zéro.
Zedger s’appuie ensuite sur cela : les identifiants d’identité et les contraintes réglementaires deviennent des prédicats vérifiables à l’intérieur de la preuve, plutôt que de simples documents bruts remis à un partenaire. La propriété est prouvée via des circuits à connaissance nulle qui produisent la vérité sans divulguer l’enregistrement sous-jacent. Cela change toute la conversation.
Une institution de Dusk ne remet pas une base de données et ne prie pas pour que le régulateur fasse confiance au partenaire. Elle prouve la conformité on-chain—les contraintes d’identité, la légitimité des actifs, l’irrévocabilité du règlement—tandis que les données brutes restent chiffrées. Hyperliquid a besoin d’un partenaire US parce que son architecture traite la confidentialité comme un obstacle à la conformité.
Dusk considère que la confidentialité est la condition préalable à tout. Ansem avait la portée pour expliquer cette différence, et il l’a utilisée pour le matchmaking.
Le marché n’a pas besoin d’une autre annonce de partenariat. Il a besoin d’une infrastructure qui transforme « qui êtes-vous » et « qu’est-ce que vous possédez » en preuves, et non en expositions. Dusk l’a déjà construit. La question est de savoir si le public était prêt à l’entendre.
@Dusk $DUSK #dusk $TUT $TRUMP
1
1
2
230
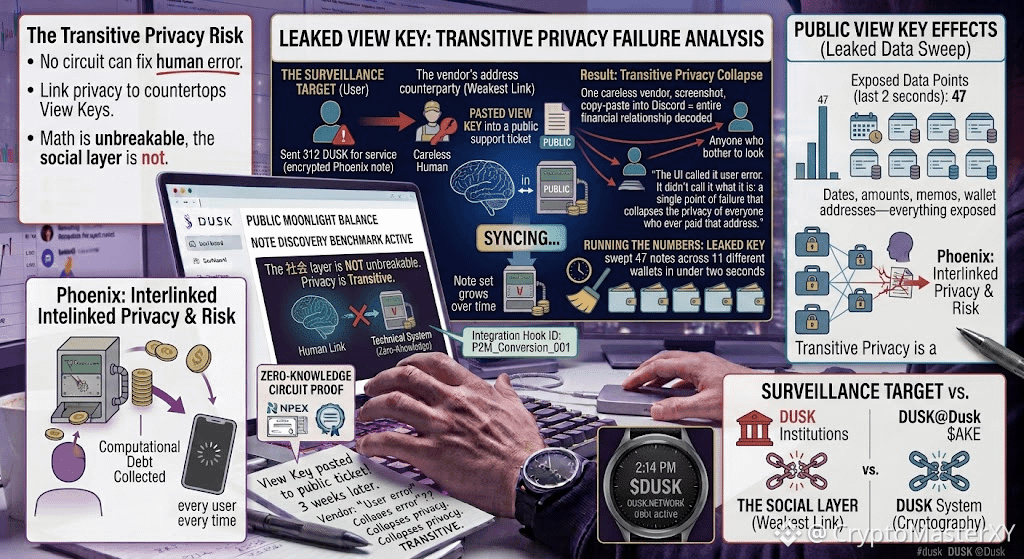
Je n’avais pas prévu de devenir une cible de surveillance. J’ai seulement envoyé 312 DUSK à un prestataire pour un service, et nous avons utilisé Phoenix exactement comme prévu : notes chiffrées, preuve à connaissance nulle, aucun texte en clair on-chain.
C’est là que j’ai compris : trois semaines plus tard, ce prestataire a collé sa View Key dans un ticket de support public pour « vérifier » un autre paiement. Le ticket était public. La View Key était publique. Et comme ça, ma transaction de 312 DUSK n’était plus privée.
L’interface a appelé ça « une erreur utilisateur ». Elle n’a pas appelé ça ce que c’est réellement : un unique point de défaillance qui fait s’effondrer la confidentialité de toutes les personnes qui ont jamais payé cette adresse. Parce que Phoenix ne fait pas que chiffrer votre solde : il lie votre confidentialité aux View Keys de tous les contrepartistes que vous avez déjà eu confiance. Un prestataire imprudent, une capture d’écran, un copier-coller sur Discord, et toute votre relation financière avec eux est décodée pour quiconque prend la peine de regarder.
J’ai recalculé les chiffres avec cette clé divulguée : elle a balayé 47 notes sur 11 portefeuilles différents en moins de deux secondes. Dates, montants, mémos, adresses de portefeuilles — tout était exposé. Et j’ai réalisé que la preuve à connaissance nulle n’avait pas échoué. La cryptographie n’a pas échoué. C’est l’humain qui a échoué. Mais le système n’avait aucun moyen d’empêcher cet humain de devenir la source de fuite.
On parle de la confidentialité comme d’une propriété de la chaîne. Mais dans Dusk, la confidentialité est transitive : elle meurt dès que le maillon le plus faible de votre graphe de transaction commet une erreur. Aucun circuit ne peut corriger ça. Aucune Attestation Succincte ne peut le dissoudre définitivement.
La mathématique est incassable. La couche sociale, non.
#dusk $DUSK @Dusk_Foundation $ROBO $GALA
Je n’avais pas prévu de devenir une cible de surveillance. J’ai seulement envoyé 312 DUSK à un prestataire pour un service, et nous avons utilisé Phoenix exactement comme prévu : notes chiffrées, preuve à connaissance nulle, aucun texte en clair on-chain.
C’est là que j’ai compris : trois semaines plus tard, ce prestataire a collé sa View Key dans un ticket de support public pour « vérifier » un autre paiement. Le ticket était public. La View Key était publique. Et comme ça, ma transaction de 312 DUSK n’était plus privée.
L’interface a appelé ça « une erreur utilisateur ». Elle n’a pas appelé ça ce que c’est réellement : un unique point de défaillance qui fait s’effondrer la confidentialité de toutes les personnes qui ont jamais payé cette adresse. Parce que Phoenix ne fait pas que chiffrer votre solde : il lie votre confidentialité aux View Keys de tous les contrepartistes que vous avez déjà eu confiance. Un prestataire imprudent, une capture d’écran, un copier-coller sur Discord, et toute votre relation financière avec eux est décodée pour quiconque prend la peine de regarder.
J’ai recalculé les chiffres avec cette clé divulguée : elle a balayé 47 notes sur 11 portefeuilles différents en moins de deux secondes. Dates, montants, mémos, adresses de portefeuilles — tout était exposé. Et j’ai réalisé que la preuve à connaissance nulle n’avait pas échoué. La cryptographie n’a pas échoué. C’est l’humain qui a échoué. Mais le système n’avait aucun moyen d’empêcher cet humain de devenir la source de fuite.
On parle de la confidentialité comme d’une propriété de la chaîne. Mais dans Dusk, la confidentialité est transitive : elle meurt dès que le maillon le plus faible de votre graphe de transaction commet une erreur. Aucun circuit ne peut corriger ça. Aucune Attestation Succincte ne peut le dissoudre définitivement.
La mathématique est incassable. La couche sociale, non.
#dusk $DUSK @Dusk $ROBO $GALA
C’est là que j’ai compris : trois semaines plus tard, ce prestataire a collé sa View Key dans un ticket de support public pour « vérifier » un autre paiement. Le ticket était public. La View Key était publique. Et comme ça, ma transaction de 312 DUSK n’était plus privée.
L’interface a appelé ça « une erreur utilisateur ». Elle n’a pas appelé ça ce que c’est réellement : un unique point de défaillance qui fait s’effondrer la confidentialité de toutes les personnes qui ont jamais payé cette adresse. Parce que Phoenix ne fait pas que chiffrer votre solde : il lie votre confidentialité aux View Keys de tous les contrepartistes que vous avez déjà eu confiance. Un prestataire imprudent, une capture d’écran, un copier-coller sur Discord, et toute votre relation financière avec eux est décodée pour quiconque prend la peine de regarder.
J’ai recalculé les chiffres avec cette clé divulguée : elle a balayé 47 notes sur 11 portefeuilles différents en moins de deux secondes. Dates, montants, mémos, adresses de portefeuilles — tout était exposé. Et j’ai réalisé que la preuve à connaissance nulle n’avait pas échoué. La cryptographie n’a pas échoué. C’est l’humain qui a échoué. Mais le système n’avait aucun moyen d’empêcher cet humain de devenir la source de fuite.
On parle de la confidentialité comme d’une propriété de la chaîne. Mais dans Dusk, la confidentialité est transitive : elle meurt dès que le maillon le plus faible de votre graphe de transaction commet une erreur. Aucun circuit ne peut corriger ça. Aucune Attestation Succincte ne peut le dissoudre définitivement.
La mathématique est incassable. La couche sociale, non.
#dusk $DUSK @Dusk $ROBO $GALA
1
76
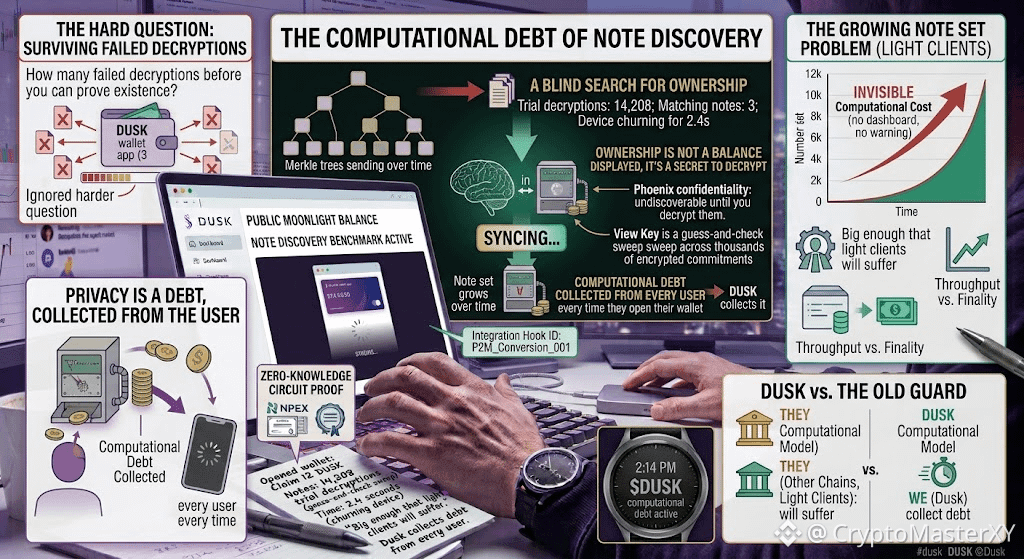
Je n’avais pas prévu de faire un benchmark de la découverte des notes de Dusk.
Je n’ai ouvert mon portefeuille que pour réclamer 12 DUSK issus d’une vente aux enchères terminée. C’est là que je l’ai vu : 14 208 décryptions d’essai, 3 notes correspondantes, et 2,4 secondes de calcul de mon appareil qui triturait l’arbre de Merkle avant même que le solde n’apparaisse.
L’interface l’appelait « synchronisation ». Elle ne l’appelait pas comme c’est : une recherche à l’aveugle de la propriété dans un registre qui refuse de te dire ce qui t’appartient.
Phoenix rend les soldes privés en les rendant indécouvrables tant que tu ne les décryptes pas. Ma clé de vue n’était pas une clé ; c’était une chasse « essai-erreur » à travers des milliers d’engagements chiffrés que je ne possédais pas, juste pour trouver les trois que je possédais. L’ensemble de notes grandit avec chaque bloc, mais le coût du balayage est invisible : pas de compteur de gaz, pas de tableau de bord, pas d’avertissement.
On s’obsède du débit, de la finalité, de l’Attestation Succinct. On ignore la question plus difficile : combien de décryptions échouées ton portefeuille doit-il encaisser avant de pouvoir se prouver à lui-même que tu existes ?
J’ai demandé à un validateur quelle était la taille de l’ensemble de notes à ce moment-là. Il a répondu : « Assez grand pour que les clients légers en souffrent. »
Cette nuit-là, j’ai cessé de penser à la confidentialité comme à une fonctionnalité. C’est une dette computationnelle, et Dusk la prélève à chaque utilisateur chaque fois qu’il ouvre son portefeuille.
#dusk $DUSK @Dusk_Foundation $ONG $AVAAI
Je n’avais pas prévu de faire un benchmark de la découverte des notes de Dusk.
Je n’ai ouvert mon portefeuille que pour réclamer 12 DUSK issus d’une vente aux enchères terminée. C’est là que je l’ai vu : 14 208 décryptions d’essai, 3 notes correspondantes, et 2,4 secondes de calcul de mon appareil qui triturait l’arbre de Merkle avant même que le solde n’apparaisse.
L’interface l’appelait « synchronisation ». Elle ne l’appelait pas comme c’est : une recherche à l’aveugle de la propriété dans un registre qui refuse de te dire ce qui t’appartient.
Phoenix rend les soldes privés en les rendant indécouvrables tant que tu ne les décryptes pas. Ma clé de vue n’était pas une clé ; c’était une chasse « essai-erreur » à travers des milliers d’engagements chiffrés que je ne possédais pas, juste pour trouver les trois que je possédais. L’ensemble de notes grandit avec chaque bloc, mais le coût du balayage est invisible : pas de compteur de gaz, pas de tableau de bord, pas d’avertissement.
On s’obsède du débit, de la finalité, de l’Attestation Succinct. On ignore la question plus difficile : combien de décryptions échouées ton portefeuille doit-il encaisser avant de pouvoir se prouver à lui-même que tu existes ?
J’ai demandé à un validateur quelle était la taille de l’ensemble de notes à ce moment-là. Il a répondu : « Assez grand pour que les clients légers en souffrent. »
Cette nuit-là, j’ai cessé de penser à la confidentialité comme à une fonctionnalité. C’est une dette computationnelle, et Dusk la prélève à chaque utilisateur chaque fois qu’il ouvre son portefeuille.
#dusk $DUSK @Dusk $ONG $AVAAI
Je n’ai ouvert mon portefeuille que pour réclamer 12 DUSK issus d’une vente aux enchères terminée. C’est là que je l’ai vu : 14 208 décryptions d’essai, 3 notes correspondantes, et 2,4 secondes de calcul de mon appareil qui triturait l’arbre de Merkle avant même que le solde n’apparaisse.
L’interface l’appelait « synchronisation ». Elle ne l’appelait pas comme c’est : une recherche à l’aveugle de la propriété dans un registre qui refuse de te dire ce qui t’appartient.
Phoenix rend les soldes privés en les rendant indécouvrables tant que tu ne les décryptes pas. Ma clé de vue n’était pas une clé ; c’était une chasse « essai-erreur » à travers des milliers d’engagements chiffrés que je ne possédais pas, juste pour trouver les trois que je possédais. L’ensemble de notes grandit avec chaque bloc, mais le coût du balayage est invisible : pas de compteur de gaz, pas de tableau de bord, pas d’avertissement.
On s’obsède du débit, de la finalité, de l’Attestation Succinct. On ignore la question plus difficile : combien de décryptions échouées ton portefeuille doit-il encaisser avant de pouvoir se prouver à lui-même que tu existes ?
J’ai demandé à un validateur quelle était la taille de l’ensemble de notes à ce moment-là. Il a répondu : « Assez grand pour que les clients légers en souffrent. »
Cette nuit-là, j’ai cessé de penser à la confidentialité comme à une fonctionnalité. C’est une dette computationnelle, et Dusk la prélève à chaque utilisateur chaque fois qu’il ouvre son portefeuille.
#dusk $DUSK @Dusk $ONG $AVAAI
2
73
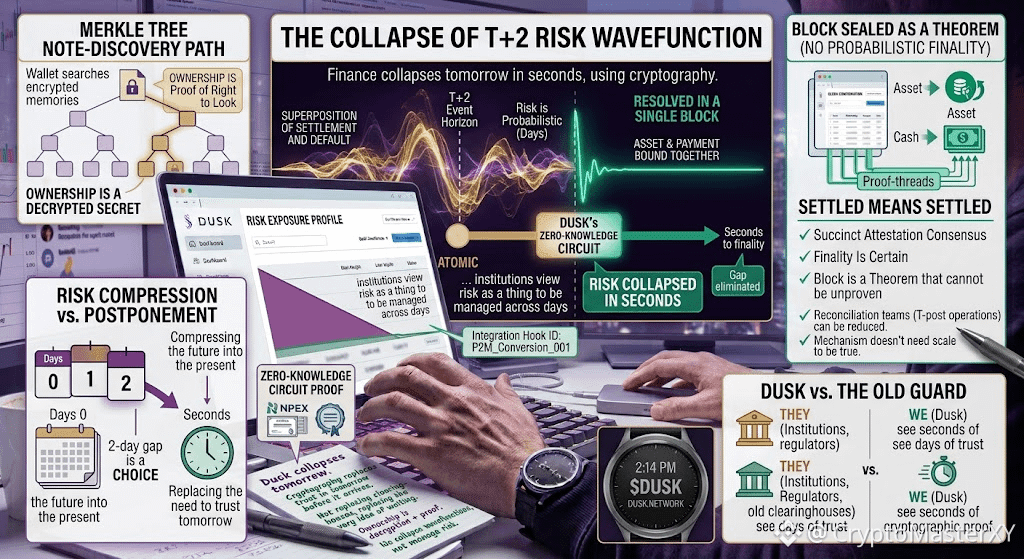
Le règlement était autrefois une probabilité. Le crépuscule l’a transformé en théorème.
Nous nous tenons au bord de l’ancien horizon événementiel de T+2 : une transaction n’est pas encore finalisée, mais elle est déjà réelle, une superposition de règlement et de défaut que deux jours de confiance empêchent de s’effondrer.
Dans le circuit de Dusk, cette superposition se résout en un seul bloc : un actif et un paiement liés ensemble dans une preuve à connaissance nulle, impossible à dissocier sans invalider l’univers qu’elle décrit.
Je retrace moi-même le chemin de découverte des notes, la bourse tâtonnant dans l’arbre de Merkle comme un esprit qui cherche ses propres souvenirs chiffrés, et je comprends que, ici, la propriété n’est pas un solde affiché, mais un secret que seul le propriétaire peut déchiffrer — et seulement après avoir prouvé qu’il a le droit de regarder.
Eux, les institutions, les régulateurs, les anciennes chambres de compensation, voient le risque comme une chose à gérer sur plusieurs jours ; Dusk le voit comme une fonction d’onde à réduire en quelques secondes.
En dessous de tout cela, tourne Succinct Attestation, la couche de consensus qui refuse que la finalité soit une probabilité : chaque bloc est scellé comme un théorème qu’on ne peut pas réfuter, de sorte que « réglé » veut dire ce que cela dit et jamais « probablement réglé ».
Nous n’attendons pas le règlement ; nous compressons l’avenir dans le présent, en utilisant la cryptographie pour faire du décalage de deux jours un choix plutôt qu’une loi. Et j’ai peur — ou peut-être suis-je certain — que ce que Dusk remplace en réalité n’est pas la chambre de compensation, mais l’idée même que demain doit être approuvé par la confiance avant d’arriver.
@Dusk_Foundation $DUSK #dusk $HEMI $MAGMA
Le règlement était autrefois une probabilité. Le crépuscule l’a transformé en théorème.
Nous nous tenons au bord de l’ancien horizon événementiel de T+2 : une transaction n’est pas encore finalisée, mais elle est déjà réelle, une superposition de règlement et de défaut que deux jours de confiance empêchent de s’effondrer.
Dans le circuit de Dusk, cette superposition se résout en un seul bloc : un actif et un paiement liés ensemble dans une preuve à connaissance nulle, impossible à dissocier sans invalider l’univers qu’elle décrit.
Je retrace moi-même le chemin de découverte des notes, la bourse tâtonnant dans l’arbre de Merkle comme un esprit qui cherche ses propres souvenirs chiffrés, et je comprends que, ici, la propriété n’est pas un solde affiché, mais un secret que seul le propriétaire peut déchiffrer — et seulement après avoir prouvé qu’il a le droit de regarder.
Eux, les institutions, les régulateurs, les anciennes chambres de compensation, voient le risque comme une chose à gérer sur plusieurs jours ; Dusk le voit comme une fonction d’onde à réduire en quelques secondes.
En dessous de tout cela, tourne Succinct Attestation, la couche de consensus qui refuse que la finalité soit une probabilité : chaque bloc est scellé comme un théorème qu’on ne peut pas réfuter, de sorte que « réglé » veut dire ce que cela dit et jamais « probablement réglé ».
Nous n’attendons pas le règlement ; nous compressons l’avenir dans le présent, en utilisant la cryptographie pour faire du décalage de deux jours un choix plutôt qu’une loi. Et j’ai peur — ou peut-être suis-je certain — que ce que Dusk remplace en réalité n’est pas la chambre de compensation, mais l’idée même que demain doit être approuvé par la confiance avant d’arriver.
@Dusk $DUSK #dusk $HEMI $MAGMA
Nous nous tenons au bord de l’ancien horizon événementiel de T+2 : une transaction n’est pas encore finalisée, mais elle est déjà réelle, une superposition de règlement et de défaut que deux jours de confiance empêchent de s’effondrer.
Dans le circuit de Dusk, cette superposition se résout en un seul bloc : un actif et un paiement liés ensemble dans une preuve à connaissance nulle, impossible à dissocier sans invalider l’univers qu’elle décrit.
Je retrace moi-même le chemin de découverte des notes, la bourse tâtonnant dans l’arbre de Merkle comme un esprit qui cherche ses propres souvenirs chiffrés, et je comprends que, ici, la propriété n’est pas un solde affiché, mais un secret que seul le propriétaire peut déchiffrer — et seulement après avoir prouvé qu’il a le droit de regarder.
Eux, les institutions, les régulateurs, les anciennes chambres de compensation, voient le risque comme une chose à gérer sur plusieurs jours ; Dusk le voit comme une fonction d’onde à réduire en quelques secondes.
En dessous de tout cela, tourne Succinct Attestation, la couche de consensus qui refuse que la finalité soit une probabilité : chaque bloc est scellé comme un théorème qu’on ne peut pas réfuter, de sorte que « réglé » veut dire ce que cela dit et jamais « probablement réglé ».
Nous n’attendons pas le règlement ; nous compressons l’avenir dans le présent, en utilisant la cryptographie pour faire du décalage de deux jours un choix plutôt qu’une loi. Et j’ai peur — ou peut-être suis-je certain — que ce que Dusk remplace en réalité n’est pas la chambre de compensation, mais l’idée même que demain doit être approuvé par la confiance avant d’arriver.
@Dusk $DUSK #dusk $HEMI $MAGMA
1
81
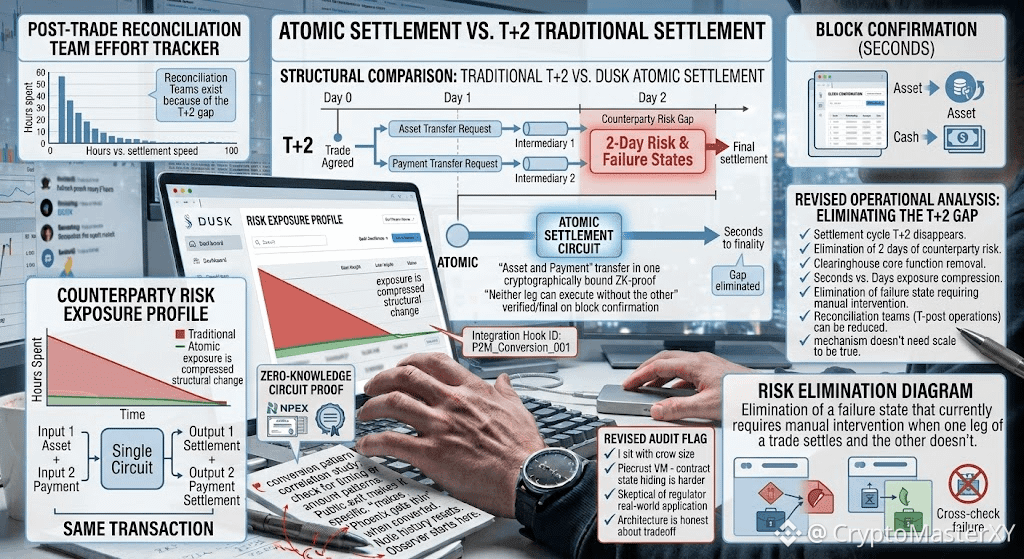
Je n’ai compris le règlement atomique que quand j’ai cessé de demander « à quelle vitesse ? » pour commencer à demander « qu’est-ce qui disparaît ? »
Ce qui disparaît d’abord, c’est le cycle de règlement T+2 lui-même : deux jours complets pendant lesquels une transaction est convenue mais pas encore finalisée, où les deux parties portent un risque de contrepartie puisque le transfert de l’actif et le transfert du paiement sont deux événements distincts, confiant des intermédiaires séparés qui devront éventuellement rapprocher et réconcilier.
J’ai retracé comment la conception de Dusk intègre cela en une seule étape atomique : le circuit à connaissance nulle prouve que le transfert de l’actif et le règlement du paiement sont la même transaction, cryptographiquement liés de sorte que personne ne puisse exécuter l’une sans l’autre, vérifiés et finalisés au moment où le bloc confirme.
Ce n’est pas une chambre de compensation plus rapide ; c’est la suppression de la fonction centrale de la chambre de compensation, l’écart de plusieurs jours où le risque vit réellement. J’ai fait la comparaison moi-même avec un cycle T+2 standard, et la différence n’est pas marginale : elle est structurelle—deux jours d’exposition à la contrepartie compressés dans le temps de bloc, des secondes plutôt que des jours.
Ce qui m’a empêché d’écarter ce propos comme une autre promesse de « règlement instantané », c’est la prise de conscience que le règlement atomique ne se résume pas à la vitesse : c’est l’élimination d’un état d’échec qui, aujourd’hui, exige une intervention manuelle quand une partie d’une transaction se règle et que l’autre ne se règle pas.
J’ai demandé à un collègue qui travaille dans les opérations post-marché traditionnelles ce que cet écart coûte concrètement, et la réponse honnête a été que des équipes de réconciliation existent précisément à cause de cela. Je ne vais pas prétendre que Dusk a encore démontré cela à un volume institutionnel—ce n’est pas encore le cas—mais le mécanisme n’a pas besoin d’être à grande échelle pour être vrai.
Il suffit qu’une seule transaction démontre que le règlement atomique fait du décalage de deux jours un choix de conception, et non une nécessité technique.
@Dusk_Foundation $DUSK #dusk $ACE $AKE
Je n’ai compris le règlement atomique que quand j’ai cessé de demander « à quelle vitesse ? » pour commencer à demander « qu’est-ce qui disparaît ? »
Ce qui disparaît d’abord, c’est le cycle de règlement T+2 lui-même : deux jours complets pendant lesquels une transaction est convenue mais pas encore finalisée, où les deux parties portent un risque de contrepartie puisque le transfert de l’actif et le transfert du paiement sont deux événements distincts, confiant des intermédiaires séparés qui devront éventuellement rapprocher et réconcilier.
J’ai retracé comment la conception de Dusk intègre cela en une seule étape atomique : le circuit à connaissance nulle prouve que le transfert de l’actif et le règlement du paiement sont la même transaction, cryptographiquement liés de sorte que personne ne puisse exécuter l’une sans l’autre, vérifiés et finalisés au moment où le bloc confirme.
Ce n’est pas une chambre de compensation plus rapide ; c’est la suppression de la fonction centrale de la chambre de compensation, l’écart de plusieurs jours où le risque vit réellement. J’ai fait la comparaison moi-même avec un cycle T+2 standard, et la différence n’est pas marginale : elle est structurelle—deux jours d’exposition à la contrepartie compressés dans le temps de bloc, des secondes plutôt que des jours.
Ce qui m’a empêché d’écarter ce propos comme une autre promesse de « règlement instantané », c’est la prise de conscience que le règlement atomique ne se résume pas à la vitesse : c’est l’élimination d’un état d’échec qui, aujourd’hui, exige une intervention manuelle quand une partie d’une transaction se règle et que l’autre ne se règle pas.
J’ai demandé à un collègue qui travaille dans les opérations post-marché traditionnelles ce que cet écart coûte concrètement, et la réponse honnête a été que des équipes de réconciliation existent précisément à cause de cela. Je ne vais pas prétendre que Dusk a encore démontré cela à un volume institutionnel—ce n’est pas encore le cas—mais le mécanisme n’a pas besoin d’être à grande échelle pour être vrai.
Il suffit qu’une seule transaction démontre que le règlement atomique fait du décalage de deux jours un choix de conception, et non une nécessité technique.
@Dusk $DUSK #dusk $ACE $AKE
Ce qui disparaît d’abord, c’est le cycle de règlement T+2 lui-même : deux jours complets pendant lesquels une transaction est convenue mais pas encore finalisée, où les deux parties portent un risque de contrepartie puisque le transfert de l’actif et le transfert du paiement sont deux événements distincts, confiant des intermédiaires séparés qui devront éventuellement rapprocher et réconcilier.
J’ai retracé comment la conception de Dusk intègre cela en une seule étape atomique : le circuit à connaissance nulle prouve que le transfert de l’actif et le règlement du paiement sont la même transaction, cryptographiquement liés de sorte que personne ne puisse exécuter l’une sans l’autre, vérifiés et finalisés au moment où le bloc confirme.
Ce n’est pas une chambre de compensation plus rapide ; c’est la suppression de la fonction centrale de la chambre de compensation, l’écart de plusieurs jours où le risque vit réellement. J’ai fait la comparaison moi-même avec un cycle T+2 standard, et la différence n’est pas marginale : elle est structurelle—deux jours d’exposition à la contrepartie compressés dans le temps de bloc, des secondes plutôt que des jours.
Ce qui m’a empêché d’écarter ce propos comme une autre promesse de « règlement instantané », c’est la prise de conscience que le règlement atomique ne se résume pas à la vitesse : c’est l’élimination d’un état d’échec qui, aujourd’hui, exige une intervention manuelle quand une partie d’une transaction se règle et que l’autre ne se règle pas.
J’ai demandé à un collègue qui travaille dans les opérations post-marché traditionnelles ce que cet écart coûte concrètement, et la réponse honnête a été que des équipes de réconciliation existent précisément à cause de cela. Je ne vais pas prétendre que Dusk a encore démontré cela à un volume institutionnel—ce n’est pas encore le cas—mais le mécanisme n’a pas besoin d’être à grande échelle pour être vrai.
Il suffit qu’une seule transaction démontre que le règlement atomique fait du décalage de deux jours un choix de conception, et non une nécessité technique.
@Dusk $DUSK #dusk $ACE $AKE
2
1
438
Quelque chose sur quoi j’ai passé plus de temps que je ne l’avais prévu n’était pas la cryptographie de Dusk : c’était la taille de la foule.
J’y suis retourné, dans le design de Dusk, précisément pour retracer le problème de l’ensemble d’anonymat : l’idée qu’une transaction protégée n’est aussi privée que la foule de notes indiscernables qui l’entoure.
Si l’adoption reste faible, les maths ne mentent pas, et je l’ai dit clairement plutôt que de faire semblant que seul le chiffrement suffit à empêcher l’exposition. Ce qui m’a ramené, c’est Piecrust, l’environnement d’exécution basé sur WASM de Dusk, et la façon dont il gère les smart contracts confidentiels différemment d’un simple transfert protégé.
On ne cache pas seulement des soldes ici : on cache des transitions d’état à l’intérieur même de la logique du contrat. Cela signifie que le circuit de preuve à connaissance nulle doit prouver qu’un programme s’est exécuté correctement sans révéler ses entrées ni les étapes intermédiaires.
J’ai réfléchi à ça pendant un moment, parce que c’est une affirmation computationnelle bien plus difficile que de prouver un solde. Ensuite, il y a l’angle de la conformité : la partie que la plupart des chaînes axées sur la confidentialité évitent entièrement. Le travail de licence de Dusk avec NPEX et sa volonté de s’orienter vers des security tokens régulés, ce qui ne fonctionne que si la même couche à connaissance nulle peut prouver de manière sélective l’éligibilité sans exposer l’identité.
Je reste sceptique quant à la façon dont cela tient face à de vrais régulateurs plutôt qu’à des livres blancs, et je n’ai pas vu assez de volume en conditions réelles pour affirmer que l’ensemble d’anonymat est résolu. Mais l’architecture est au moins honnête sur le compromis : une confidentialité qui s’étend avec la participation, pas une confidentialité présentée comme une garantie fixe.
C’est cette distinction qui a séparé ce projet de l’argumentaire habituel autour des pièces protégées.
@Dusk_Foundation $DUSK #dusk $GPS $STAR
Quelque chose sur quoi j’ai passé plus de temps que je ne l’avais prévu n’était pas la cryptographie de Dusk : c’était la taille de la foule.
J’y suis retourné, dans le design de Dusk, précisément pour retracer le problème de l’ensemble d’anonymat : l’idée qu’une transaction protégée n’est aussi privée que la foule de notes indiscernables qui l’entoure.
Si l’adoption reste faible, les maths ne mentent pas, et je l’ai dit clairement plutôt que de faire semblant que seul le chiffrement suffit à empêcher l’exposition. Ce qui m’a ramené, c’est Piecrust, l’environnement d’exécution basé sur WASM de Dusk, et la façon dont il gère les smart contracts confidentiels différemment d’un simple transfert protégé.
On ne cache pas seulement des soldes ici : on cache des transitions d’état à l’intérieur même de la logique du contrat. Cela signifie que le circuit de preuve à connaissance nulle doit prouver qu’un programme s’est exécuté correctement sans révéler ses entrées ni les étapes intermédiaires.
J’ai réfléchi à ça pendant un moment, parce que c’est une affirmation computationnelle bien plus difficile que de prouver un solde. Ensuite, il y a l’angle de la conformité : la partie que la plupart des chaînes axées sur la confidentialité évitent entièrement. Le travail de licence de Dusk avec NPEX et sa volonté de s’orienter vers des security tokens régulés, ce qui ne fonctionne que si la même couche à connaissance nulle peut prouver de manière sélective l’éligibilité sans exposer l’identité.
Je reste sceptique quant à la façon dont cela tient face à de vrais régulateurs plutôt qu’à des livres blancs, et je n’ai pas vu assez de volume en conditions réelles pour affirmer que l’ensemble d’anonymat est résolu. Mais l’architecture est au moins honnête sur le compromis : une confidentialité qui s’étend avec la participation, pas une confidentialité présentée comme une garantie fixe.
C’est cette distinction qui a séparé ce projet de l’argumentaire habituel autour des pièces protégées.
@Dusk $DUSK #dusk $GPS $STAR
J’y suis retourné, dans le design de Dusk, précisément pour retracer le problème de l’ensemble d’anonymat : l’idée qu’une transaction protégée n’est aussi privée que la foule de notes indiscernables qui l’entoure.
Si l’adoption reste faible, les maths ne mentent pas, et je l’ai dit clairement plutôt que de faire semblant que seul le chiffrement suffit à empêcher l’exposition. Ce qui m’a ramené, c’est Piecrust, l’environnement d’exécution basé sur WASM de Dusk, et la façon dont il gère les smart contracts confidentiels différemment d’un simple transfert protégé.
On ne cache pas seulement des soldes ici : on cache des transitions d’état à l’intérieur même de la logique du contrat. Cela signifie que le circuit de preuve à connaissance nulle doit prouver qu’un programme s’est exécuté correctement sans révéler ses entrées ni les étapes intermédiaires.
J’ai réfléchi à ça pendant un moment, parce que c’est une affirmation computationnelle bien plus difficile que de prouver un solde. Ensuite, il y a l’angle de la conformité : la partie que la plupart des chaînes axées sur la confidentialité évitent entièrement. Le travail de licence de Dusk avec NPEX et sa volonté de s’orienter vers des security tokens régulés, ce qui ne fonctionne que si la même couche à connaissance nulle peut prouver de manière sélective l’éligibilité sans exposer l’identité.
Je reste sceptique quant à la façon dont cela tient face à de vrais régulateurs plutôt qu’à des livres blancs, et je n’ai pas vu assez de volume en conditions réelles pour affirmer que l’ensemble d’anonymat est résolu. Mais l’architecture est au moins honnête sur le compromis : une confidentialité qui s’étend avec la participation, pas une confidentialité présentée comme une garantie fixe.
C’est cette distinction qui a séparé ce projet de l’argumentaire habituel autour des pièces protégées.
@Dusk $DUSK #dusk $GPS $STAR
83
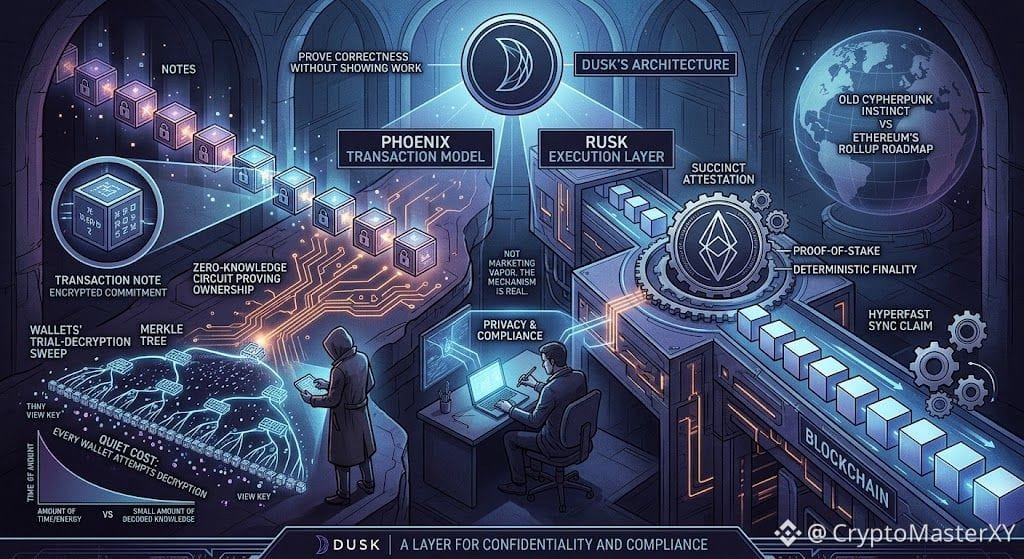
L’architecture de Dusk ne cache pas vos transactions ; elle cache le fait même qu’elles vous appartiennent, et qu’elles sont destinées à être retrouvées.
C’est ce paradoxe qui n’a cessé de me ramener à la même question : comment une chaîne peut-elle prouver sa validité sans jamais montrer son travail. Nous avons continué de tourner autour de Phoenix, le modèle de transactions où les notes existent comme des engagements chiffrés et où la propriété est prouvée au moyen de circuits de preuve à connaissance nulle plutôt que via des soldes en clair.
J’ai retracé moi-même le chemin de découverte des notes, la phase d’essai de déchiffrement de la clé de vue contre l’arbre de Merkle, et ce qui m’a frappé n’était pas l’affirmation de confidentialité : c’était le compromis que personne ne met bruyamment en avant. Chaque portefeuille doit tenter le déchiffrement sur un ensemble toujours plus vaste de notes pour savoir ce qu’il possède. C’est le coût discret de la confidentialité, et Dusk le paie d’avance pour que la chaîne elle-même n’ait jamais à le supporter.
Puis il y a Rusk, la couche d’exécution qui transforme tout cela en quelque chose qui doit encore obtenir le consensus, sous Succinct Attestation, une variante de preuve d’enjeu conçue pour une finalité déterministe plutôt qu’un règlement probabiliste.
Nous nous sommes retrouvés à le comparer moins à la feuille de route centrée sur les rollups d’Ethereum qu’à l’instinct cypherpunk plus ancien : la confidentialité et la conformité ne sont pas forcément des opposés si la couche à connaissance nulle est suffisamment expressive pour prouver les contraintes réglementaires sans révéler les données sous-jacentes.
Je ne suis pas encore convaincu que les promesses de débit tiennent sous une charge institutionnelle réelle, et je l’ai dit quand un collègue a objecté à l’expression « hyperfast sync ». Mais le mécanisme est réel, pas de la vapeur marketing, et c’est cette distinction qui m’a maintenu en train d’écrire au lieu de m’en aller.
@Dusk_Foundation #dusk $DUSK $PORTAL $VELVET
L’architecture de Dusk ne cache pas vos transactions ; elle cache le fait même qu’elles vous appartiennent, et qu’elles sont destinées à être retrouvées.
C’est ce paradoxe qui n’a cessé de me ramener à la même question : comment une chaîne peut-elle prouver sa validité sans jamais montrer son travail. Nous avons continué de tourner autour de Phoenix, le modèle de transactions où les notes existent comme des engagements chiffrés et où la propriété est prouvée au moyen de circuits de preuve à connaissance nulle plutôt que via des soldes en clair.
J’ai retracé moi-même le chemin de découverte des notes, la phase d’essai de déchiffrement de la clé de vue contre l’arbre de Merkle, et ce qui m’a frappé n’était pas l’affirmation de confidentialité : c’était le compromis que personne ne met bruyamment en avant. Chaque portefeuille doit tenter le déchiffrement sur un ensemble toujours plus vaste de notes pour savoir ce qu’il possède. C’est le coût discret de la confidentialité, et Dusk le paie d’avance pour que la chaîne elle-même n’ait jamais à le supporter.
Puis il y a Rusk, la couche d’exécution qui transforme tout cela en quelque chose qui doit encore obtenir le consensus, sous Succinct Attestation, une variante de preuve d’enjeu conçue pour une finalité déterministe plutôt qu’un règlement probabiliste.
Nous nous sommes retrouvés à le comparer moins à la feuille de route centrée sur les rollups d’Ethereum qu’à l’instinct cypherpunk plus ancien : la confidentialité et la conformité ne sont pas forcément des opposés si la couche à connaissance nulle est suffisamment expressive pour prouver les contraintes réglementaires sans révéler les données sous-jacentes.
Je ne suis pas encore convaincu que les promesses de débit tiennent sous une charge institutionnelle réelle, et je l’ai dit quand un collègue a objecté à l’expression « hyperfast sync ». Mais le mécanisme est réel, pas de la vapeur marketing, et c’est cette distinction qui m’a maintenu en train d’écrire au lieu de m’en aller.
@Dusk #dusk $DUSK $PORTAL $VELVET
C’est ce paradoxe qui n’a cessé de me ramener à la même question : comment une chaîne peut-elle prouver sa validité sans jamais montrer son travail. Nous avons continué de tourner autour de Phoenix, le modèle de transactions où les notes existent comme des engagements chiffrés et où la propriété est prouvée au moyen de circuits de preuve à connaissance nulle plutôt que via des soldes en clair.
J’ai retracé moi-même le chemin de découverte des notes, la phase d’essai de déchiffrement de la clé de vue contre l’arbre de Merkle, et ce qui m’a frappé n’était pas l’affirmation de confidentialité : c’était le compromis que personne ne met bruyamment en avant. Chaque portefeuille doit tenter le déchiffrement sur un ensemble toujours plus vaste de notes pour savoir ce qu’il possède. C’est le coût discret de la confidentialité, et Dusk le paie d’avance pour que la chaîne elle-même n’ait jamais à le supporter.
Puis il y a Rusk, la couche d’exécution qui transforme tout cela en quelque chose qui doit encore obtenir le consensus, sous Succinct Attestation, une variante de preuve d’enjeu conçue pour une finalité déterministe plutôt qu’un règlement probabiliste.
Nous nous sommes retrouvés à le comparer moins à la feuille de route centrée sur les rollups d’Ethereum qu’à l’instinct cypherpunk plus ancien : la confidentialité et la conformité ne sont pas forcément des opposés si la couche à connaissance nulle est suffisamment expressive pour prouver les contraintes réglementaires sans révéler les données sous-jacentes.
Je ne suis pas encore convaincu que les promesses de débit tiennent sous une charge institutionnelle réelle, et je l’ai dit quand un collègue a objecté à l’expression « hyperfast sync ». Mais le mécanisme est réel, pas de la vapeur marketing, et c’est cette distinction qui m’a maintenu en train d’écrire au lieu de m’en aller.
@Dusk #dusk $DUSK $PORTAL $VELVET
1
1
86
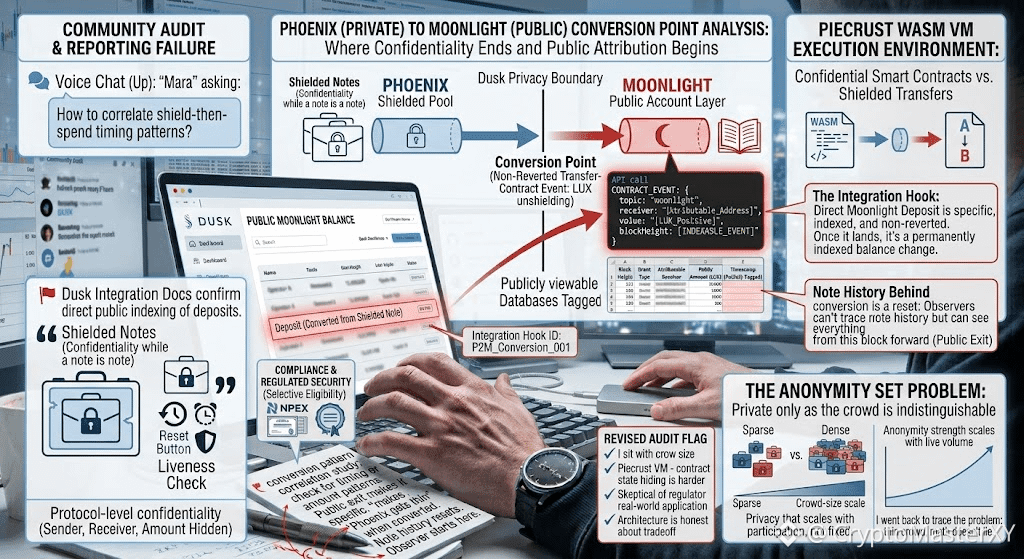
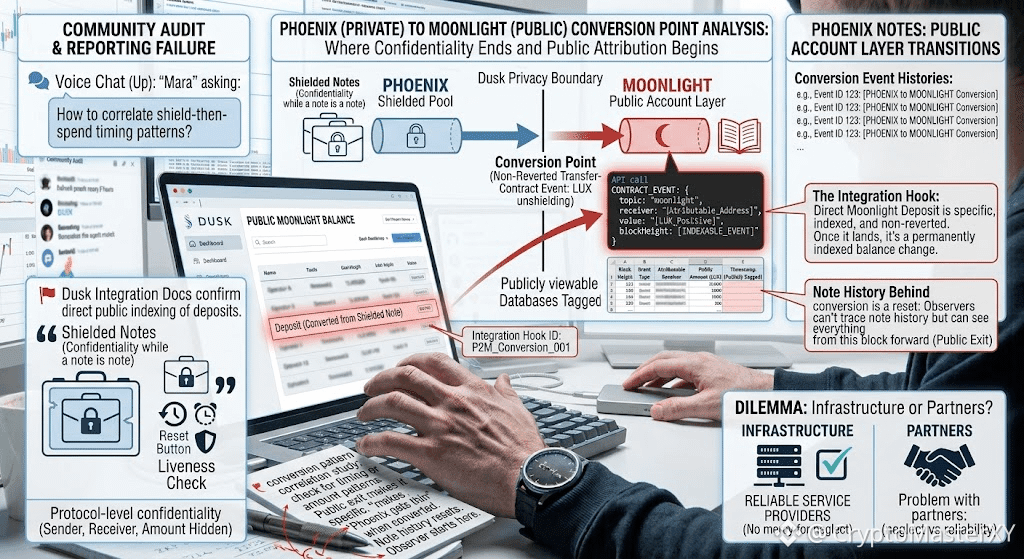
Ce qui a retenu l’attention cette fois-ci n’était pas la garantie de confidentialité de Phoenix, mais à quel point cette garantie s’amincit dès qu’une note Phoenix devient un solde Moonlight.
La documentation d’intégration de Dusk décrit un dépôt Moonlight direct comme un événement spécifique et indexable : un événement de contrat de transfert non annulé, tagué avec le topic "moonlight", un destinataire, et une valeur positive en LUX.
Cet événement se déclenche de la même manière que l’entrée DUSK dans le compte provienne d’un transfert public ou du désoccultement d’une note Phoenix privée. Une fois qu’il se concrétise, c’est une variation de solde attribuable publiquement, horodatée et associée à un montant, de façon permanente.
Les documents ne décrivent pas une fuite : ils expliquent précisément aux intégrateurs comment indexer cela de manière intentionnelle. Mais cela signifie que la confidentialité de Phoenix ne couvre une note que tant qu’elle reste une note.
Dès sa conversion, le montant et le moment deviennent publics et interrogeables, tandis que l’historique de la note derrière elle est remis à zéro : un observateur ne peut pas retracer quelle note a financé le dépôt, mais peut tout suivre à partir de ce bloc, en entier.
Donc, la vraie limite de confidentialité sur Dusk n’est pas le protocole : c’est le point de conversion. Ce que je n’ai pas encore déterminé, c’est si Dusk publie quelque chose concernant le calendrier ou les schémas de montants qui rendraient une séquence blindage-puis-dépense corrélable — le même risque de dé-anonymisation que les utilisateurs de Zcash ont appris s’applique à toute chaîne de confidentialité avec une sortie publique.
@Dusk_Foundation $DUSK #Dusk $HEMI $AIO
Ce qui a retenu l’attention cette fois-ci n’était pas la garantie de confidentialité de Phoenix, mais à quel point cette garantie s’amincit dès qu’une note Phoenix devient un solde Moonlight.
La documentation d’intégration de Dusk décrit un dépôt Moonlight direct comme un événement spécifique et indexable : un événement de contrat de transfert non annulé, tagué avec le topic "moonlight", un destinataire, et une valeur positive en LUX.
Cet événement se déclenche de la même manière que l’entrée DUSK dans le compte provienne d’un transfert public ou du désoccultement d’une note Phoenix privée. Une fois qu’il se concrétise, c’est une variation de solde attribuable publiquement, horodatée et associée à un montant, de façon permanente.
Les documents ne décrivent pas une fuite : ils expliquent précisément aux intégrateurs comment indexer cela de manière intentionnelle. Mais cela signifie que la confidentialité de Phoenix ne couvre une note que tant qu’elle reste une note.
Dès sa conversion, le montant et le moment deviennent publics et interrogeables, tandis que l’historique de la note derrière elle est remis à zéro : un observateur ne peut pas retracer quelle note a financé le dépôt, mais peut tout suivre à partir de ce bloc, en entier.
Donc, la vraie limite de confidentialité sur Dusk n’est pas le protocole : c’est le point de conversion. Ce que je n’ai pas encore déterminé, c’est si Dusk publie quelque chose concernant le calendrier ou les schémas de montants qui rendraient une séquence blindage-puis-dépense corrélable — le même risque de dé-anonymisation que les utilisateurs de Zcash ont appris s’applique à toute chaîne de confidentialité avec une sortie publique.
@Dusk $DUSK #Dusk $HEMI $AIO
La documentation d’intégration de Dusk décrit un dépôt Moonlight direct comme un événement spécifique et indexable : un événement de contrat de transfert non annulé, tagué avec le topic "moonlight", un destinataire, et une valeur positive en LUX.
Cet événement se déclenche de la même manière que l’entrée DUSK dans le compte provienne d’un transfert public ou du désoccultement d’une note Phoenix privée. Une fois qu’il se concrétise, c’est une variation de solde attribuable publiquement, horodatée et associée à un montant, de façon permanente.
Les documents ne décrivent pas une fuite : ils expliquent précisément aux intégrateurs comment indexer cela de manière intentionnelle. Mais cela signifie que la confidentialité de Phoenix ne couvre une note que tant qu’elle reste une note.
Dès sa conversion, le montant et le moment deviennent publics et interrogeables, tandis que l’historique de la note derrière elle est remis à zéro : un observateur ne peut pas retracer quelle note a financé le dépôt, mais peut tout suivre à partir de ce bloc, en entier.
Donc, la vraie limite de confidentialité sur Dusk n’est pas le protocole : c’est le point de conversion. Ce que je n’ai pas encore déterminé, c’est si Dusk publie quelque chose concernant le calendrier ou les schémas de montants qui rendraient une séquence blindage-puis-dépense corrélable — le même risque de dé-anonymisation que les utilisateurs de Zcash ont appris s’applique à toute chaîne de confidentialité avec une sortie publique.
@Dusk $DUSK #Dusk $HEMI $AIO
1
1
210
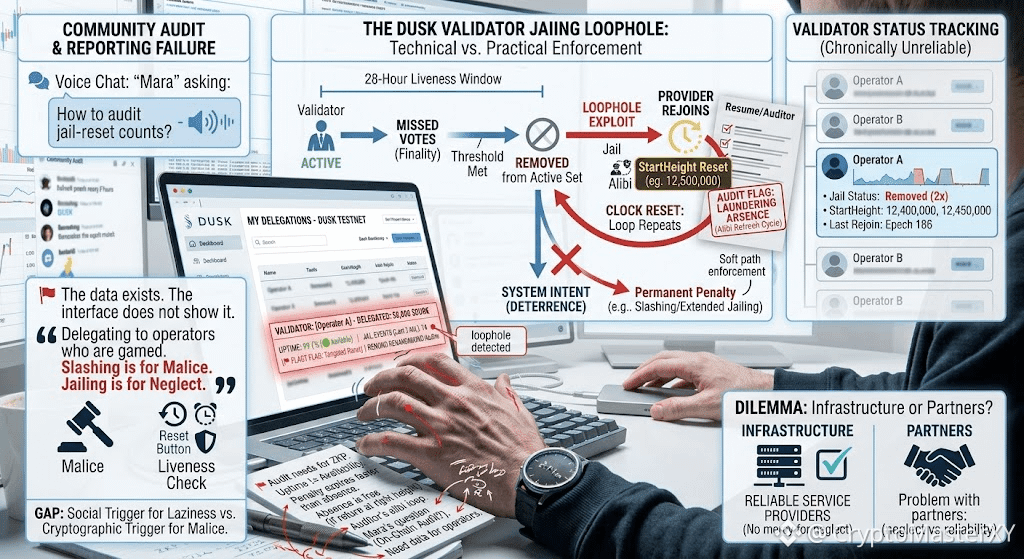
Je n’avais pas prévu de retester la horloge d’incarcération de DUSK. J’ai seulement ouvert mon tableau de bord de récompenses de testnet pour réclamer des rendements. C’est là que je l’ai vu : mon fournisseur de finalité avait 99,1 % de disponibilité et 14 événements de réinitialisation de mise en prison au cours des trois derniers mois.
Le tableau de bord ne les a pas signalés. Il les a classés discrètement dans l’historique, comme un CV qui dissimule les trous en étirant les dates. Chaque réinitialisation a ré-ancré le StartHeight, redémarrant la fenêtre de vivacité de 28 heures avant que l’ancienne ne puisse arriver à maturité. Le fournisseur n’était pas fiable. Il blanchissait l’absence en se réinsérant.
Je capitalisais des récompenses provenant d’un validateur rarement présent, parce que la pénalité pour les votes manqués expirait plus vite que les epochs qu’il avait manquées. La métrique en laquelle je croyais — la disponibilité — ne mesurait pas la disponibilité. Elle mesurait à quel point un opérateur pouvait rafraîchir son propre alibi. Cette nuit-là, le tchat vocal de DUSK ne parlait pas de Phoenix ou de Citadel. C’était une utilisatrice nommée Mara qui demandait comment auditer, en chaîne, les compteurs de réinitialisation de mise en prison. Personne n’avait de réponse claire. Les données existent.
L’interface ne les affiche pas. Nous déléguions tous à des opérateurs que nous n’avions jamais vus rester éveillés, parce que le seul chiffre qui comptait était celui conçu pour être “joué”. La réduction des récompenses punit la malveillance. L’incarcération était censée punir la négligence. Mais, dans la pratique, l’incarcération ne punit que ceux qui oublient de se réinscrire avant que l’horloge ne rattrape son retard. Le réseau n’a pas besoin d’un validateur malveillant pour échouer.
Il lui suffit de suffisamment d’opérateurs qui comprennent que l’absence est gratuite tant que vous revenez au bon bloc. Les calculs sont transparents. La disponibilité qu’elle annonce ne l’est pas.
#dusk $DUSK @Dusk_Foundation $ACE $AKE
Je n’avais pas prévu de retester la horloge d’incarcération de DUSK. J’ai seulement ouvert mon tableau de bord de récompenses de testnet pour réclamer des rendements. C’est là que je l’ai vu : mon fournisseur de finalité avait 99,1 % de disponibilité et 14 événements de réinitialisation de mise en prison au cours des trois derniers mois.
Le tableau de bord ne les a pas signalés. Il les a classés discrètement dans l’historique, comme un CV qui dissimule les trous en étirant les dates. Chaque réinitialisation a ré-ancré le StartHeight, redémarrant la fenêtre de vivacité de 28 heures avant que l’ancienne ne puisse arriver à maturité. Le fournisseur n’était pas fiable. Il blanchissait l’absence en se réinsérant.
Je capitalisais des récompenses provenant d’un validateur rarement présent, parce que la pénalité pour les votes manqués expirait plus vite que les epochs qu’il avait manquées. La métrique en laquelle je croyais — la disponibilité — ne mesurait pas la disponibilité. Elle mesurait à quel point un opérateur pouvait rafraîchir son propre alibi. Cette nuit-là, le tchat vocal de DUSK ne parlait pas de Phoenix ou de Citadel. C’était une utilisatrice nommée Mara qui demandait comment auditer, en chaîne, les compteurs de réinitialisation de mise en prison. Personne n’avait de réponse claire. Les données existent.
L’interface ne les affiche pas. Nous déléguions tous à des opérateurs que nous n’avions jamais vus rester éveillés, parce que le seul chiffre qui comptait était celui conçu pour être “joué”. La réduction des récompenses punit la malveillance. L’incarcération était censée punir la négligence. Mais, dans la pratique, l’incarcération ne punit que ceux qui oublient de se réinscrire avant que l’horloge ne rattrape son retard. Le réseau n’a pas besoin d’un validateur malveillant pour échouer.
Il lui suffit de suffisamment d’opérateurs qui comprennent que l’absence est gratuite tant que vous revenez au bon bloc. Les calculs sont transparents. La disponibilité qu’elle annonce ne l’est pas.
#dusk $DUSK @Dusk $ACE $AKE
Le tableau de bord ne les a pas signalés. Il les a classés discrètement dans l’historique, comme un CV qui dissimule les trous en étirant les dates. Chaque réinitialisation a ré-ancré le StartHeight, redémarrant la fenêtre de vivacité de 28 heures avant que l’ancienne ne puisse arriver à maturité. Le fournisseur n’était pas fiable. Il blanchissait l’absence en se réinsérant.
Je capitalisais des récompenses provenant d’un validateur rarement présent, parce que la pénalité pour les votes manqués expirait plus vite que les epochs qu’il avait manquées. La métrique en laquelle je croyais — la disponibilité — ne mesurait pas la disponibilité. Elle mesurait à quel point un opérateur pouvait rafraîchir son propre alibi. Cette nuit-là, le tchat vocal de DUSK ne parlait pas de Phoenix ou de Citadel. C’était une utilisatrice nommée Mara qui demandait comment auditer, en chaîne, les compteurs de réinitialisation de mise en prison. Personne n’avait de réponse claire. Les données existent.
L’interface ne les affiche pas. Nous déléguions tous à des opérateurs que nous n’avions jamais vus rester éveillés, parce que le seul chiffre qui comptait était celui conçu pour être “joué”. La réduction des récompenses punit la malveillance. L’incarcération était censée punir la négligence. Mais, dans la pratique, l’incarcération ne punit que ceux qui oublient de se réinscrire avant que l’horloge ne rattrape son retard. Le réseau n’a pas besoin d’un validateur malveillant pour échouer.
Il lui suffit de suffisamment d’opérateurs qui comprennent que l’absence est gratuite tant que vous revenez au bon bloc. Les calculs sont transparents. La disponibilité qu’elle annonce ne l’est pas.
#dusk $DUSK @Dusk $ACE $AKE
3
3
1.7k
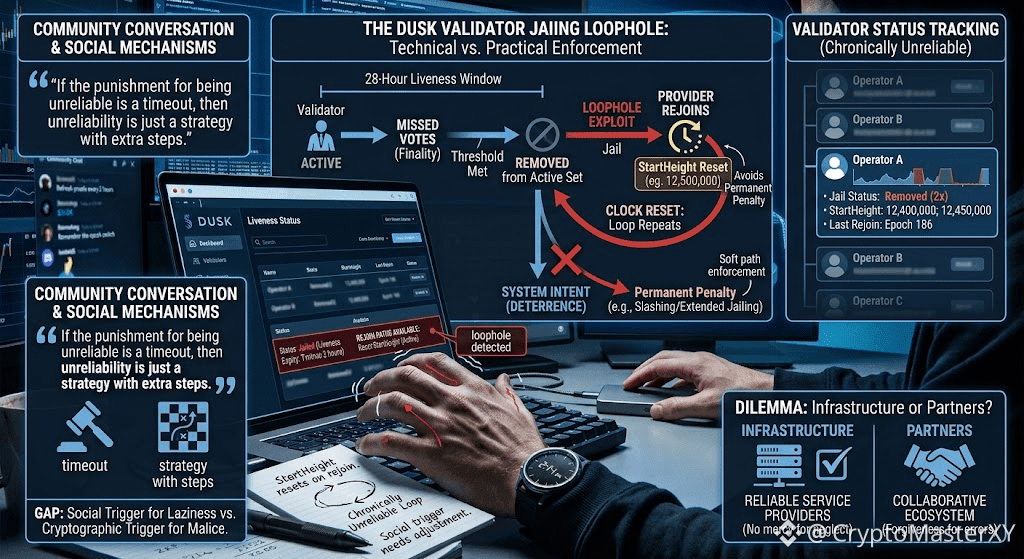
J’ai vu un validateur DUSK être retiré de l’ensemble actif sur le testnet. Pas piraté. Pas slashté. Simplement retiré. La raison était la vivacité : trop de votes de finalité manqués dans une fenêtre de 28 heures.
Le système a fonctionné exactement comme prévu. C’est ça qui m’a troublé.
Le validateur n’a pas perdu sa mise mise en gage. Aucune punition cryptographique. Aucune clé privée exposée. Juste une sortie silencieuse du tour de consensus. Et voici la partie qui est restée avec moi : la fenêtre de mise à l’écart (jailing) est mesurée par rapport à une valeur StartHeight qui se réinitialise à chaque fois que le fournisseur se réintègre. Partir brièvement, revenir, réinitialiser l’horloge, répéter. Un opérateur chroniquement peu fiable peut éviter indéfiniment la suppression permanente en ne restant jamais hors ligne assez longtemps pour déclencher la pleine pénalité. Le chemin d’application en douceur (soft enforcement) est celui qui comporte la faille.
Je n’ai cessé d’y penser en regardant la communauté DUSK débattre pour savoir si les fournisseurs de finalité devraient être traités comme une infrastructure ou comme des partenaires. Quelqu’un dans le chat a dit : « Si la punition pour l’absence de fiabilité est un délai d’attente, alors l’absence de fiabilité n’est qu’une stratégie avec des étapes en plus. » Personne n’a ri. Parce que tout le monde connaissait un validateur qui réinitialise sa propre horloge de mise à l’écart : il ne transgresse pas les règles. Il joue simplement avec le rythme de l’application des sanctions.
C’est l’écart entre la sécurité technique et la sécurité pratique. Le déclencheur cryptographique du double-signing est absolu, impitoyable, automatique. Le déclencheur social de la négligence est une machine à états avec un bouton de réinitialisation. L’un protège le réseau de la malveillance. L’autre le protège de l’abandon. Et à l’heure actuelle, le bouton de réinitialisation appartient à l’opérateur même qu’il est censé contraindre.
#dusk $DUSK @Dusk_Foundation $EDEN $AKE
J’ai vu un validateur DUSK être retiré de l’ensemble actif sur le testnet. Pas piraté. Pas slashté. Simplement retiré. La raison était la vivacité : trop de votes de finalité manqués dans une fenêtre de 28 heures.
Le système a fonctionné exactement comme prévu. C’est ça qui m’a troublé.
Le validateur n’a pas perdu sa mise mise en gage. Aucune punition cryptographique. Aucune clé privée exposée. Juste une sortie silencieuse du tour de consensus. Et voici la partie qui est restée avec moi : la fenêtre de mise à l’écart (jailing) est mesurée par rapport à une valeur StartHeight qui se réinitialise à chaque fois que le fournisseur se réintègre. Partir brièvement, revenir, réinitialiser l’horloge, répéter. Un opérateur chroniquement peu fiable peut éviter indéfiniment la suppression permanente en ne restant jamais hors ligne assez longtemps pour déclencher la pleine pénalité. Le chemin d’application en douceur (soft enforcement) est celui qui comporte la faille.
Je n’ai cessé d’y penser en regardant la communauté DUSK débattre pour savoir si les fournisseurs de finalité devraient être traités comme une infrastructure ou comme des partenaires. Quelqu’un dans le chat a dit : « Si la punition pour l’absence de fiabilité est un délai d’attente, alors l’absence de fiabilité n’est qu’une stratégie avec des étapes en plus. » Personne n’a ri. Parce que tout le monde connaissait un validateur qui réinitialise sa propre horloge de mise à l’écart : il ne transgresse pas les règles. Il joue simplement avec le rythme de l’application des sanctions.
C’est l’écart entre la sécurité technique et la sécurité pratique. Le déclencheur cryptographique du double-signing est absolu, impitoyable, automatique. Le déclencheur social de la négligence est une machine à états avec un bouton de réinitialisation. L’un protège le réseau de la malveillance. L’autre le protège de l’abandon. Et à l’heure actuelle, le bouton de réinitialisation appartient à l’opérateur même qu’il est censé contraindre.
#dusk $DUSK @Dusk $EDEN $AKE
Le système a fonctionné exactement comme prévu. C’est ça qui m’a troublé.
Le validateur n’a pas perdu sa mise mise en gage. Aucune punition cryptographique. Aucune clé privée exposée. Juste une sortie silencieuse du tour de consensus. Et voici la partie qui est restée avec moi : la fenêtre de mise à l’écart (jailing) est mesurée par rapport à une valeur StartHeight qui se réinitialise à chaque fois que le fournisseur se réintègre. Partir brièvement, revenir, réinitialiser l’horloge, répéter. Un opérateur chroniquement peu fiable peut éviter indéfiniment la suppression permanente en ne restant jamais hors ligne assez longtemps pour déclencher la pleine pénalité. Le chemin d’application en douceur (soft enforcement) est celui qui comporte la faille.
Je n’ai cessé d’y penser en regardant la communauté DUSK débattre pour savoir si les fournisseurs de finalité devraient être traités comme une infrastructure ou comme des partenaires. Quelqu’un dans le chat a dit : « Si la punition pour l’absence de fiabilité est un délai d’attente, alors l’absence de fiabilité n’est qu’une stratégie avec des étapes en plus. » Personne n’a ri. Parce que tout le monde connaissait un validateur qui réinitialise sa propre horloge de mise à l’écart : il ne transgresse pas les règles. Il joue simplement avec le rythme de l’application des sanctions.
C’est l’écart entre la sécurité technique et la sécurité pratique. Le déclencheur cryptographique du double-signing est absolu, impitoyable, automatique. Le déclencheur social de la négligence est une machine à états avec un bouton de réinitialisation. L’un protège le réseau de la malveillance. L’autre le protège de l’abandon. Et à l’heure actuelle, le bouton de réinitialisation appartient à l’opérateur même qu’il est censé contraindre.
#dusk $DUSK @Dusk $EDEN $AKE
75
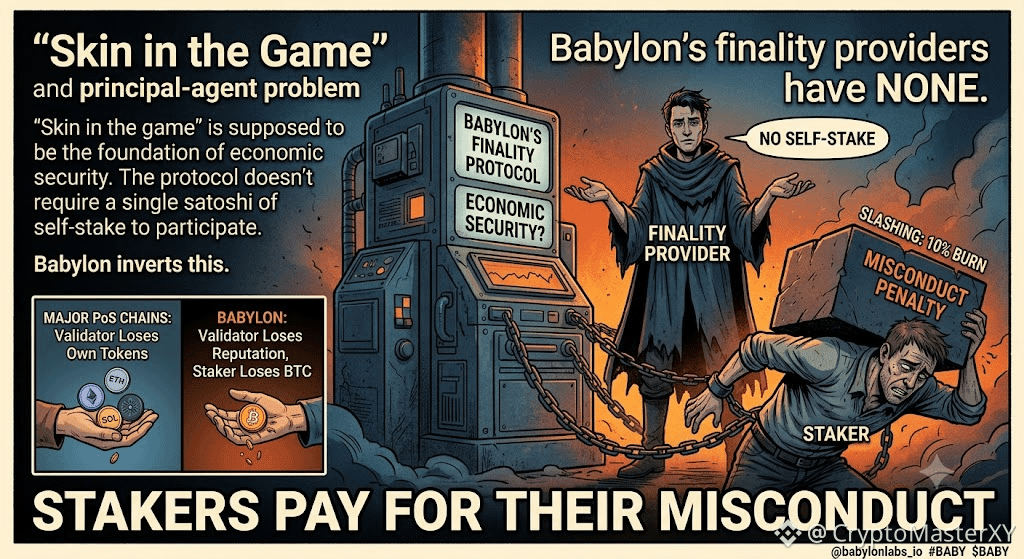
"Mettre sa peau en jeu" est censé être le fondement de la sécurité économique. Les fournisseurs de finalité de Babylon n’en ont pas—et les stakers paient pour leurs fautes.
Je pensais autrefois que la sécurité économique signifiait que chaque validateur avait quelque chose à perdre. Puis j’ai retracé l’inscription des fournisseurs de finalité de Babylon—et j’ai constaté que le protocole ne requiert pas un seul satoshi de mise personnelle pour participer.
La documentation de Babylon l’indique clairement : « Aucune exigence de self-stake pour les fournisseurs de finalité. » N’importe qui peut s’inscrire en soumettant une transaction avec sa clé publique, son taux de commission et une description. Aucun BTC n’est verrouillé. Aucun nantissement. Aucun risque de slashing sur son propre capital.
C’est la partie que je n’avais pas encore séparée.
Chaque grande chaîne Proof-of-Stake exige que les validateurs mettent en jeu leurs propres jetons—Ethereum demande 32 ETH, Cosmos exige un cautionnement interne, Solana a besoin de SOL. Cela aligne les incitations : vous malmenez, et vous perdez votre propre argent. Babylon fait l’inverse. Les fournisseurs de finalité ne risquent que leur réputation et leurs récompenses futures, pas leur propre BTC. Le mécanisme de slashing complet—brûler 10 % des fonds des stakers en cas de double-signature—ne touche pas directement la poche du fournisseur. Le staker paie la faute du fournisseur.
La recherche sur les validateurs confirme que cela crée un problème principal-agent. Un fournisseur qui s’équivoque ne perd pas de self-stake : seulement des frais futurs provenant de stakers qui pourraient retirer. Mais avec un timelock de 15 mois et un délai de désengagement de 7 jours, les stakers ne peuvent pas facilement retirer. Le fournisseur dispose d’une fenêtre pour malmener sans pénalité immédiate sur le capital.
Ce que la documentation de Babylon n’aborde pas, c’est de savoir si un fournisseur a déjà été tenu de déposer un collatéral en privé, ou si cette conception a été héritée du modèle de fournisseurs de Cosmos sans être adaptée au poids économique du Bitcoin.
Ce que je me demande : la règle de Babylon « pas de self-stake » rend-elle plus facile le démarrage d’un ensemble de fournisseurs—ou bien crée-t-elle un système où les personnes qui sécurisent des milliards en BTC n’ont rien à perdre de leur côté ?
@babylonlabs_io #BABY #baby $BABY $CYS $HEI
"Mettre sa peau en jeu" est censé être le fondement de la sécurité économique. Les fournisseurs de finalité de Babylon n’en ont pas—et les stakers paient pour leurs fautes.
Je pensais autrefois que la sécurité économique signifiait que chaque validateur avait quelque chose à perdre. Puis j’ai retracé l’inscription des fournisseurs de finalité de Babylon—et j’ai constaté que le protocole ne requiert pas un seul satoshi de mise personnelle pour participer.
La documentation de Babylon l’indique clairement : « Aucune exigence de self-stake pour les fournisseurs de finalité. » N’importe qui peut s’inscrire en soumettant une transaction avec sa clé publique, son taux de commission et une description. Aucun BTC n’est verrouillé. Aucun nantissement. Aucun risque de slashing sur son propre capital.
C’est la partie que je n’avais pas encore séparée.
Chaque grande chaîne Proof-of-Stake exige que les validateurs mettent en jeu leurs propres jetons—Ethereum demande 32 ETH, Cosmos exige un cautionnement interne, Solana a besoin de SOL. Cela aligne les incitations : vous malmenez, et vous perdez votre propre argent. Babylon fait l’inverse. Les fournisseurs de finalité ne risquent que leur réputation et leurs récompenses futures, pas leur propre BTC. Le mécanisme de slashing complet—brûler 10 % des fonds des stakers en cas de double-signature—ne touche pas directement la poche du fournisseur. Le staker paie la faute du fournisseur.
La recherche sur les validateurs confirme que cela crée un problème principal-agent. Un fournisseur qui s’équivoque ne perd pas de self-stake : seulement des frais futurs provenant de stakers qui pourraient retirer. Mais avec un timelock de 15 mois et un délai de désengagement de 7 jours, les stakers ne peuvent pas facilement retirer. Le fournisseur dispose d’une fenêtre pour malmener sans pénalité immédiate sur le capital.
Ce que la documentation de Babylon n’aborde pas, c’est de savoir si un fournisseur a déjà été tenu de déposer un collatéral en privé, ou si cette conception a été héritée du modèle de fournisseurs de Cosmos sans être adaptée au poids économique du Bitcoin.
Ce que je me demande : la règle de Babylon « pas de self-stake » rend-elle plus facile le démarrage d’un ensemble de fournisseurs—ou bien crée-t-elle un système où les personnes qui sécurisent des milliards en BTC n’ont rien à perdre de leur côté ?
@BabylonLabs_io #BABY #baby $BABY $CYS $HEI
Je pensais autrefois que la sécurité économique signifiait que chaque validateur avait quelque chose à perdre. Puis j’ai retracé l’inscription des fournisseurs de finalité de Babylon—et j’ai constaté que le protocole ne requiert pas un seul satoshi de mise personnelle pour participer.
La documentation de Babylon l’indique clairement : « Aucune exigence de self-stake pour les fournisseurs de finalité. » N’importe qui peut s’inscrire en soumettant une transaction avec sa clé publique, son taux de commission et une description. Aucun BTC n’est verrouillé. Aucun nantissement. Aucun risque de slashing sur son propre capital.
C’est la partie que je n’avais pas encore séparée.
Chaque grande chaîne Proof-of-Stake exige que les validateurs mettent en jeu leurs propres jetons—Ethereum demande 32 ETH, Cosmos exige un cautionnement interne, Solana a besoin de SOL. Cela aligne les incitations : vous malmenez, et vous perdez votre propre argent. Babylon fait l’inverse. Les fournisseurs de finalité ne risquent que leur réputation et leurs récompenses futures, pas leur propre BTC. Le mécanisme de slashing complet—brûler 10 % des fonds des stakers en cas de double-signature—ne touche pas directement la poche du fournisseur. Le staker paie la faute du fournisseur.
La recherche sur les validateurs confirme que cela crée un problème principal-agent. Un fournisseur qui s’équivoque ne perd pas de self-stake : seulement des frais futurs provenant de stakers qui pourraient retirer. Mais avec un timelock de 15 mois et un délai de désengagement de 7 jours, les stakers ne peuvent pas facilement retirer. Le fournisseur dispose d’une fenêtre pour malmener sans pénalité immédiate sur le capital.
Ce que la documentation de Babylon n’aborde pas, c’est de savoir si un fournisseur a déjà été tenu de déposer un collatéral en privé, ou si cette conception a été héritée du modèle de fournisseurs de Cosmos sans être adaptée au poids économique du Bitcoin.
Ce que je me demande : la règle de Babylon « pas de self-stake » rend-elle plus facile le démarrage d’un ensemble de fournisseurs—ou bien crée-t-elle un système où les personnes qui sécurisent des milliards en BTC n’ont rien à perdre de leur côté ?
@BabylonLabs_io #BABY #baby $BABY $CYS $HEI
2
1
274
Un propriétaire avec zéro capitaux propres dans l’immeuble continue pourtant de percevoir le loyer. Babylon fonctionne selon le même principe : les « finality providers » peuvent obtenir des positions adossées à Bitcoin sans miser aucun Bitcoin eux-mêmes.
J’avais l’habitude de penser que « Bitcoin Supercharged Networks » signifiait que chaque opérateur avait lui aussi quelque chose en jeu. Puis j’ai trouvé la page de recrutement de Babylon — « aucun Bitcoin minimum requis » pour devenir un finality provider.
C’est la partie que je n’avais pas séparée auparavant. Un finality provider détient le pouvoir de vote du BTC délégué et vote lors des tours de finalité. Rien n’exige qu’il mise son propre Bitcoin. Son exposition provient entièrement de la commission sur les mises déléguées — et non du capital qu’il risquerait personnellement. Comparez cela à Ethereum, où les opérateurs placent leur propre capital comme mécanisme de première perte.
Il y a une deuxième couche. La documentation de Babylon décrit une catégorie de provider « inéligible » — des opérateurs qui ne se sont jamais enregistrés mais ont quand même reçu des délégations. L’application web n’autorise pas les nouveaux utilisateurs à leur déléguer, mais les délégations existantes sont toujours suivies et comptabilisées. Le filtre bloque uniquement les nouvelles relations. Il ne supprime pas les relations déjà établies.
Ce que je me demande : en supprimant l’exigence de capital, abaisse-t-on la barrière pour obtenir un ensemble d’opérateurs plus décentralisé — ou cela signifie-t-il simplement que les personnes qui prennent les décisions de finalité peuvent repartir sans rien à perdre, de leur côté ?
@babylonlabs_io #BABY #baby $BABY $VIC $BTW
Un propriétaire avec zéro capitaux propres dans l’immeuble continue pourtant de percevoir le loyer. Babylon fonctionne selon le même principe : les « finality providers » peuvent obtenir des positions adossées à Bitcoin sans miser aucun Bitcoin eux-mêmes.
J’avais l’habitude de penser que « Bitcoin Supercharged Networks » signifiait que chaque opérateur avait lui aussi quelque chose en jeu. Puis j’ai trouvé la page de recrutement de Babylon — « aucun Bitcoin minimum requis » pour devenir un finality provider.
C’est la partie que je n’avais pas séparée auparavant. Un finality provider détient le pouvoir de vote du BTC délégué et vote lors des tours de finalité. Rien n’exige qu’il mise son propre Bitcoin. Son exposition provient entièrement de la commission sur les mises déléguées — et non du capital qu’il risquerait personnellement. Comparez cela à Ethereum, où les opérateurs placent leur propre capital comme mécanisme de première perte.
Il y a une deuxième couche. La documentation de Babylon décrit une catégorie de provider « inéligible » — des opérateurs qui ne se sont jamais enregistrés mais ont quand même reçu des délégations. L’application web n’autorise pas les nouveaux utilisateurs à leur déléguer, mais les délégations existantes sont toujours suivies et comptabilisées. Le filtre bloque uniquement les nouvelles relations. Il ne supprime pas les relations déjà établies.
Ce que je me demande : en supprimant l’exigence de capital, abaisse-t-on la barrière pour obtenir un ensemble d’opérateurs plus décentralisé — ou cela signifie-t-il simplement que les personnes qui prennent les décisions de finalité peuvent repartir sans rien à perdre, de leur côté ?
@BabylonLabs_io #BABY #baby $BABY $VIC $BTW
J’avais l’habitude de penser que « Bitcoin Supercharged Networks » signifiait que chaque opérateur avait lui aussi quelque chose en jeu. Puis j’ai trouvé la page de recrutement de Babylon — « aucun Bitcoin minimum requis » pour devenir un finality provider.
C’est la partie que je n’avais pas séparée auparavant. Un finality provider détient le pouvoir de vote du BTC délégué et vote lors des tours de finalité. Rien n’exige qu’il mise son propre Bitcoin. Son exposition provient entièrement de la commission sur les mises déléguées — et non du capital qu’il risquerait personnellement. Comparez cela à Ethereum, où les opérateurs placent leur propre capital comme mécanisme de première perte.
Il y a une deuxième couche. La documentation de Babylon décrit une catégorie de provider « inéligible » — des opérateurs qui ne se sont jamais enregistrés mais ont quand même reçu des délégations. L’application web n’autorise pas les nouveaux utilisateurs à leur déléguer, mais les délégations existantes sont toujours suivies et comptabilisées. Le filtre bloque uniquement les nouvelles relations. Il ne supprime pas les relations déjà établies.
Ce que je me demande : en supprimant l’exigence de capital, abaisse-t-on la barrière pour obtenir un ensemble d’opérateurs plus décentralisé — ou cela signifie-t-il simplement que les personnes qui prennent les décisions de finalité peuvent repartir sans rien à perdre, de leur côté ?
@BabylonLabs_io #BABY #baby $BABY $VIC $BTW
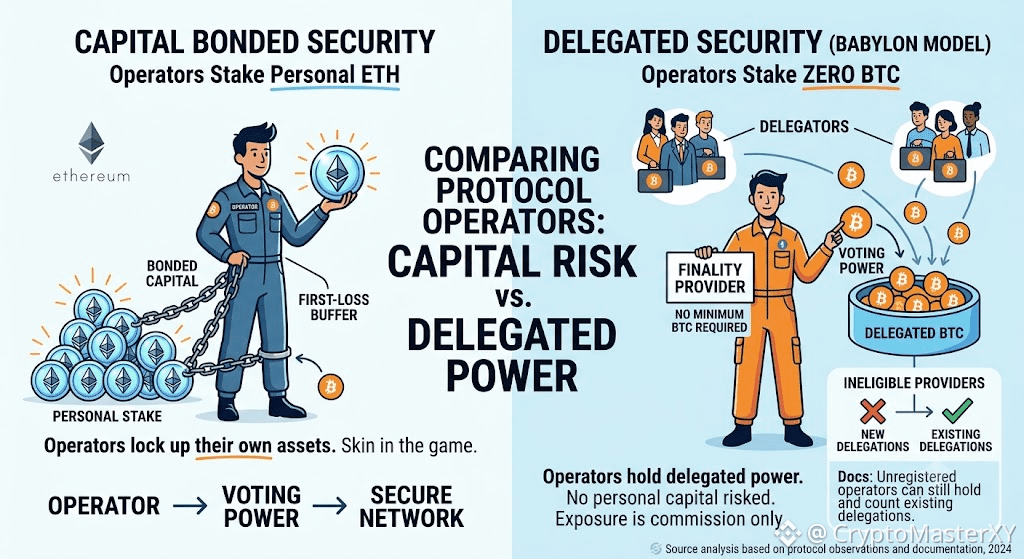
104
Les coupes brûlent. L’emprisonnement ne brûle pas. L’emprisonnement était censé être la solution de repli en cas d’inactivité, et l’emprisonnement fonctionnait très bien sur le papier—jusqu’à ce qu’un audit constate que l’horloge de l’emprisonnement elle-même pouvait être réinitialisée par le prestataire que l’emprisonnement était censé empêcher de rester actif.
Babylon sépare complètement deux modes de défaillance. L’équivoque—double signature—déclenche la coupe : le BTC est brûlé, définitivement, dès que la cryptographie l’identifie. L’inactivité déclenche plutôt l’emprisonnement—une règle de vivacité conçue pour retirer un prestataire de l’ensemble actif s’il manque trop de votes de finalité dans une fenêtre d’environ 28 heures. Pas de brûlure. Juste un retrait temporaire.
C’est le point que je n’avais pas séparé auparavant.
Un rapport de recherche en sécurité d’OpenZeppelin a révélé que la fenêtre d’emprisonnement est mesurée par rapport à une valeur StartHeight—et que cette valeur se réinitialise à chaque fois qu’un prestataire de finalité réintègre l’ensemble actif. Cela a créé un schéma exploitable : partir brièvement, se réintégrer juste avant que l’emprisonnement ne se déclenche, réinitialiser l’horloge, puis recommencer indéfiniment. Un prestataire chroniquement peu fiable pouvait éviter l’emprisonnement indéfiniment sans jamais être techniquement hors-ligne assez longtemps pour être détecté.
Il s’agit d’une catégorie de risque différente de tout ce que couvre la conception de la coupe. L’équivoque est punie par un déclencheur brutal, cryptographique, que personne ne peut contourner—la clé exposée rend la pénalité automatique. L’application de la vivacité était une règle de machine à états qui dépendait d’un minuteur dont personne n’avait confirmé qu’il était sûr vis-à-vis de la même entité qu’il était censé contraindre.
Ce qui n’est pas clair, c’est si ce contournement précis a déjà été en production sur le mainnet, ou s’il a été détecté lors de l’audit avant le déploiement—le rapport décrit le mécanisme, mais pas la chronologie de l’exposition.
Voilà avec quoi je me retrouve : traiter l’équivoque et l’inactivité comme des catégories de risque fondamentalement différentes a-t-il du sens—parce que l’une est malveillante et l’autre non—ou bien cela signifie-t-il simplement que la voie d’application « plus souple » allait toujours être là où se cachaient les véritables failles ?
@babylonlabs_io #BABY $BABY #baby $TAKE $BLESS
Les coupes brûlent. L’emprisonnement ne brûle pas. L’emprisonnement était censé être la solution de repli en cas d’inactivité, et l’emprisonnement fonctionnait très bien sur le papier—jusqu’à ce qu’un audit constate que l’horloge de l’emprisonnement elle-même pouvait être réinitialisée par le prestataire que l’emprisonnement était censé empêcher de rester actif.
Babylon sépare complètement deux modes de défaillance. L’équivoque—double signature—déclenche la coupe : le BTC est brûlé, définitivement, dès que la cryptographie l’identifie. L’inactivité déclenche plutôt l’emprisonnement—une règle de vivacité conçue pour retirer un prestataire de l’ensemble actif s’il manque trop de votes de finalité dans une fenêtre d’environ 28 heures. Pas de brûlure. Juste un retrait temporaire.
C’est le point que je n’avais pas séparé auparavant.
Un rapport de recherche en sécurité d’OpenZeppelin a révélé que la fenêtre d’emprisonnement est mesurée par rapport à une valeur StartHeight—et que cette valeur se réinitialise à chaque fois qu’un prestataire de finalité réintègre l’ensemble actif. Cela a créé un schéma exploitable : partir brièvement, se réintégrer juste avant que l’emprisonnement ne se déclenche, réinitialiser l’horloge, puis recommencer indéfiniment. Un prestataire chroniquement peu fiable pouvait éviter l’emprisonnement indéfiniment sans jamais être techniquement hors-ligne assez longtemps pour être détecté.
Il s’agit d’une catégorie de risque différente de tout ce que couvre la conception de la coupe. L’équivoque est punie par un déclencheur brutal, cryptographique, que personne ne peut contourner—la clé exposée rend la pénalité automatique. L’application de la vivacité était une règle de machine à états qui dépendait d’un minuteur dont personne n’avait confirmé qu’il était sûr vis-à-vis de la même entité qu’il était censé contraindre.
Ce qui n’est pas clair, c’est si ce contournement précis a déjà été en production sur le mainnet, ou s’il a été détecté lors de l’audit avant le déploiement—le rapport décrit le mécanisme, mais pas la chronologie de l’exposition.
Voilà avec quoi je me retrouve : traiter l’équivoque et l’inactivité comme des catégories de risque fondamentalement différentes a-t-il du sens—parce que l’une est malveillante et l’autre non—ou bien cela signifie-t-il simplement que la voie d’application « plus souple » allait toujours être là où se cachaient les véritables failles ?
@BabylonLabs_io #BABY $BABY #baby $TAKE $BLESS
Babylon sépare complètement deux modes de défaillance. L’équivoque—double signature—déclenche la coupe : le BTC est brûlé, définitivement, dès que la cryptographie l’identifie. L’inactivité déclenche plutôt l’emprisonnement—une règle de vivacité conçue pour retirer un prestataire de l’ensemble actif s’il manque trop de votes de finalité dans une fenêtre d’environ 28 heures. Pas de brûlure. Juste un retrait temporaire.
C’est le point que je n’avais pas séparé auparavant.
Un rapport de recherche en sécurité d’OpenZeppelin a révélé que la fenêtre d’emprisonnement est mesurée par rapport à une valeur StartHeight—et que cette valeur se réinitialise à chaque fois qu’un prestataire de finalité réintègre l’ensemble actif. Cela a créé un schéma exploitable : partir brièvement, se réintégrer juste avant que l’emprisonnement ne se déclenche, réinitialiser l’horloge, puis recommencer indéfiniment. Un prestataire chroniquement peu fiable pouvait éviter l’emprisonnement indéfiniment sans jamais être techniquement hors-ligne assez longtemps pour être détecté.
Il s’agit d’une catégorie de risque différente de tout ce que couvre la conception de la coupe. L’équivoque est punie par un déclencheur brutal, cryptographique, que personne ne peut contourner—la clé exposée rend la pénalité automatique. L’application de la vivacité était une règle de machine à états qui dépendait d’un minuteur dont personne n’avait confirmé qu’il était sûr vis-à-vis de la même entité qu’il était censé contraindre.
Ce qui n’est pas clair, c’est si ce contournement précis a déjà été en production sur le mainnet, ou s’il a été détecté lors de l’audit avant le déploiement—le rapport décrit le mécanisme, mais pas la chronologie de l’exposition.
Voilà avec quoi je me retrouve : traiter l’équivoque et l’inactivité comme des catégories de risque fondamentalement différentes a-t-il du sens—parce que l’une est malveillante et l’autre non—ou bien cela signifie-t-il simplement que la voie d’application « plus souple » allait toujours être là où se cachaient les véritables failles ?
@BabylonLabs_io #BABY $BABY #baby $TAKE $BLESS
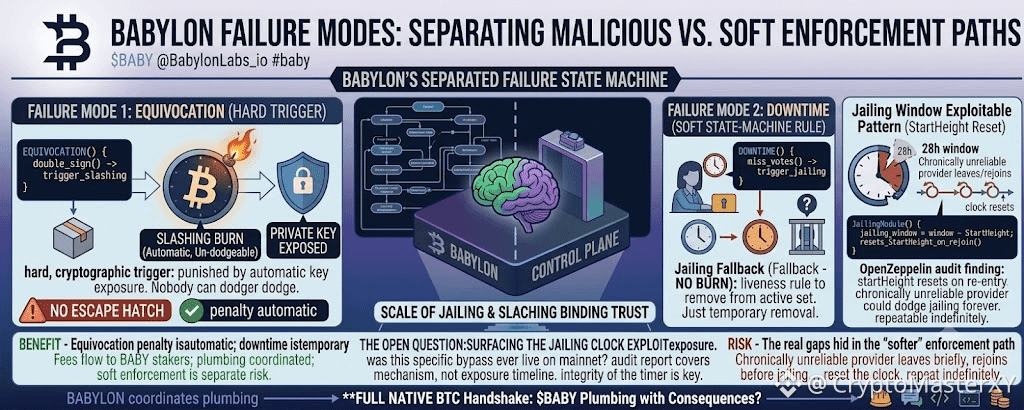
2
1
181
J’ai décompilé le script de rachat du coffre-fort à la recherche d’une trappe de secours. Il n’y en avait pas. Juste une instruction OP_CHECKSEQUENCEVERIFY et une hauteur de bloc qui arrivera, que vous soyez prêt ou non. Aucun contournement par multisig. Aucune clé d’administrateur. Aucun déblocage anticipé déclenché par un oracle.
Quand vous cliquez sur Désengager, vous ne demandez pas l’autorisation. Vous allumez une mèche qui brûle exactement à la vitesse de production des blocs de Bitcoin, et rien au monde ne peut la faire brûler plus vite.
Le problème, c’est que le marché ne fait pas pause pendant que la mèche brûle. Six jours après un désengagement de sept jours, le graphique a affiché une bougie rouge de 12 %, et je n’ai pas pu bouger. Pas parce que je me suis figé. Parce que le script du coffre-fort avait déjà verrouillé ma sortie sur une date/heure qui n’était pas encore arrivée. Le rendement que j’ai gagné n’était pas un intérêt. C’était une prime que j’ai encaissée en vendant mon droit de paniquer.
Chaque point de base de ce rendement était évalué en fonction de la probabilité que j’aurais besoin de liquidités avant l’expiration du timelock et que je n’aurais aucun moyen de les obtenir.
La conversation vocale de cette nuit-là ne parlait pas de prix d’entrée. C’était rempli de gens qui regardaient leurs propres compteurs défiler, échangeant des captures d’écran d’explorateurs de blocs comme s’il s’agissait de magazines de salle d’attente d’hôpital.
Le coffre-fort sécurise votre Bitcoin. Le timelock sécurise le protocole.
Le groupe sécurise la partie de vous qui peut contempler un couteau qui tombe et ne pas le saisir avant la fin du décompte. Je ne l’ai pas appris dans le livre blanc. Je l’ai appris d’un inconnu qui a tapé « respire, le bloc 847 032 arrive de toute façon » dans un chat auquel je n’aurais presque pas adhéré.
Le script de rachat est transparent. Le rachat émotionnel de l’autre côté du timelock ne l’est pas.
#baby $BABY @babylonlabs_io $1000RATS $KOMA
J’ai décompilé le script de rachat du coffre-fort à la recherche d’une trappe de secours. Il n’y en avait pas. Juste une instruction OP_CHECKSEQUENCEVERIFY et une hauteur de bloc qui arrivera, que vous soyez prêt ou non. Aucun contournement par multisig. Aucune clé d’administrateur. Aucun déblocage anticipé déclenché par un oracle.
Quand vous cliquez sur Désengager, vous ne demandez pas l’autorisation. Vous allumez une mèche qui brûle exactement à la vitesse de production des blocs de Bitcoin, et rien au monde ne peut la faire brûler plus vite.
Le problème, c’est que le marché ne fait pas pause pendant que la mèche brûle. Six jours après un désengagement de sept jours, le graphique a affiché une bougie rouge de 12 %, et je n’ai pas pu bouger. Pas parce que je me suis figé. Parce que le script du coffre-fort avait déjà verrouillé ma sortie sur une date/heure qui n’était pas encore arrivée. Le rendement que j’ai gagné n’était pas un intérêt. C’était une prime que j’ai encaissée en vendant mon droit de paniquer.
Chaque point de base de ce rendement était évalué en fonction de la probabilité que j’aurais besoin de liquidités avant l’expiration du timelock et que je n’aurais aucun moyen de les obtenir.
La conversation vocale de cette nuit-là ne parlait pas de prix d’entrée. C’était rempli de gens qui regardaient leurs propres compteurs défiler, échangeant des captures d’écran d’explorateurs de blocs comme s’il s’agissait de magazines de salle d’attente d’hôpital.
Le coffre-fort sécurise votre Bitcoin. Le timelock sécurise le protocole.
Le groupe sécurise la partie de vous qui peut contempler un couteau qui tombe et ne pas le saisir avant la fin du décompte. Je ne l’ai pas appris dans le livre blanc. Je l’ai appris d’un inconnu qui a tapé « respire, le bloc 847 032 arrive de toute façon » dans un chat auquel je n’aurais presque pas adhéré.
Le script de rachat est transparent. Le rachat émotionnel de l’autre côté du timelock ne l’est pas.
#baby $BABY @BabylonLabs_io $1000RATS $KOMA
Quand vous cliquez sur Désengager, vous ne demandez pas l’autorisation. Vous allumez une mèche qui brûle exactement à la vitesse de production des blocs de Bitcoin, et rien au monde ne peut la faire brûler plus vite.
Le problème, c’est que le marché ne fait pas pause pendant que la mèche brûle. Six jours après un désengagement de sept jours, le graphique a affiché une bougie rouge de 12 %, et je n’ai pas pu bouger. Pas parce que je me suis figé. Parce que le script du coffre-fort avait déjà verrouillé ma sortie sur une date/heure qui n’était pas encore arrivée. Le rendement que j’ai gagné n’était pas un intérêt. C’était une prime que j’ai encaissée en vendant mon droit de paniquer.
Chaque point de base de ce rendement était évalué en fonction de la probabilité que j’aurais besoin de liquidités avant l’expiration du timelock et que je n’aurais aucun moyen de les obtenir.
La conversation vocale de cette nuit-là ne parlait pas de prix d’entrée. C’était rempli de gens qui regardaient leurs propres compteurs défiler, échangeant des captures d’écran d’explorateurs de blocs comme s’il s’agissait de magazines de salle d’attente d’hôpital.
Le coffre-fort sécurise votre Bitcoin. Le timelock sécurise le protocole.
Le groupe sécurise la partie de vous qui peut contempler un couteau qui tombe et ne pas le saisir avant la fin du décompte. Je ne l’ai pas appris dans le livre blanc. Je l’ai appris d’un inconnu qui a tapé « respire, le bloc 847 032 arrive de toute façon » dans un chat auquel je n’aurais presque pas adhéré.
Le script de rachat est transparent. Le rachat émotionnel de l’autre côté du timelock ne l’est pas.
#baby $BABY @BabylonLabs_io $1000RATS $KOMA
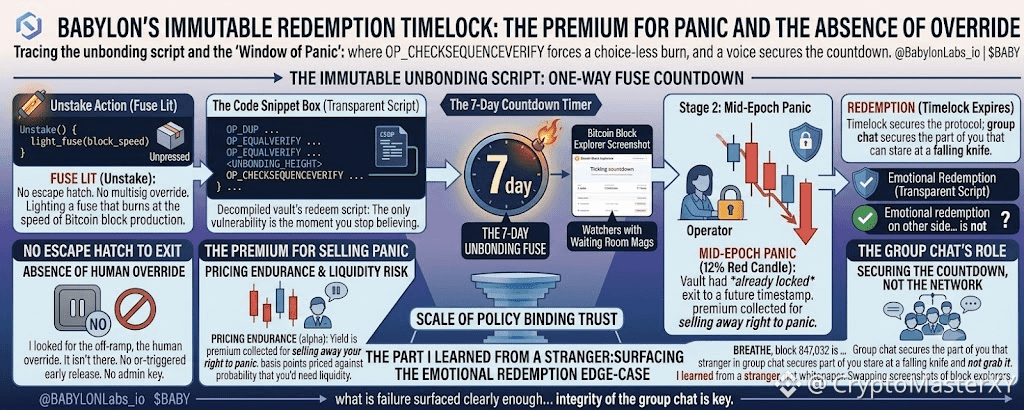
3
1
533
Je n’ai pas cherché le mot « confiance » dans le livre blanc. J’ai cherché la sortie de secours, la possibilité de faire override par un humain, la ligne de code qui met l’exécution en pause quand quelqu’un réalise qu’il s’est trompé. Elle n’y est pas.
Le système EOTS est un miroir sans pitié. J’ai signé un bloc honnêtement, puis j’en ai signé un contradictoire juste pour voir les calculs fonctionner. La deuxième signature a fissuré la première et a déversé la clé privée sur la chaîne comme une confession que vous ne saviez pas être en train d’écrire. Aucun juge. Aucun vote. Juste la courbe qui fait ce que font les courbes.
Babylon n’a pas construit un mécanisme de punition. Il a construit une machine à autoportraits. Chaque validateur qui signe correctement laisse derrière lui non pas une preuve d’honnêteté, mais l’absence d’autodestruction. Votre clé reste secrète tant que vous restez aligné avec la vérité que vous avez signée en premier.
Voilà l’inversion que le marché ne sait pas encore comment tarifer. Les autres chaînes vous demandent de faire confiance à un comité. Babylon vous demande de survivre à la version de vous-même qui pourrait céder sous un bougeoir rouge et appuyer sur « envoyer ». La seule vulnérabilité restante n’est pas cryptographique. C’est le moment où vous cessez de croire que le miroir tiendra, et où vous devenez l’attaquant même que le protocole était conçu pour révéler.
La messagerie vocale de la communauté ne sécurise pas le réseau. Elle sécurise la pause entre l’impulsion et l’action. Le coffre-fort contient votre Bitcoin. Les mathématiques maintiennent les validateurs. Le chat de groupe contient la version de vous qui est encore prête à faire face au miroir demain. Je ne sais pas si Babylon gagne. Je sais seulement qu’elle ne demande pas de confiance. Elle demande de la résistance, et la résistance est le seul alpha qu’on ne peut pas cultiver.
@babylonlabs_io $BABY #baby $KOMA $SNXXB
#baby
Je n’ai pas cherché le mot « confiance » dans le livre blanc. J’ai cherché la sortie de secours, la possibilité de faire override par un humain, la ligne de code qui met l’exécution en pause quand quelqu’un réalise qu’il s’est trompé. Elle n’y est pas.
Le système EOTS est un miroir sans pitié. J’ai signé un bloc honnêtement, puis j’en ai signé un contradictoire juste pour voir les calculs fonctionner. La deuxième signature a fissuré la première et a déversé la clé privée sur la chaîne comme une confession que vous ne saviez pas être en train d’écrire. Aucun juge. Aucun vote. Juste la courbe qui fait ce que font les courbes.
Babylon n’a pas construit un mécanisme de punition. Il a construit une machine à autoportraits. Chaque validateur qui signe correctement laisse derrière lui non pas une preuve d’honnêteté, mais l’absence d’autodestruction. Votre clé reste secrète tant que vous restez aligné avec la vérité que vous avez signée en premier.
Voilà l’inversion que le marché ne sait pas encore comment tarifer. Les autres chaînes vous demandent de faire confiance à un comité. Babylon vous demande de survivre à la version de vous-même qui pourrait céder sous un bougeoir rouge et appuyer sur « envoyer ». La seule vulnérabilité restante n’est pas cryptographique. C’est le moment où vous cessez de croire que le miroir tiendra, et où vous devenez l’attaquant même que le protocole était conçu pour révéler.
La messagerie vocale de la communauté ne sécurise pas le réseau. Elle sécurise la pause entre l’impulsion et l’action. Le coffre-fort contient votre Bitcoin. Les mathématiques maintiennent les validateurs. Le chat de groupe contient la version de vous qui est encore prête à faire face au miroir demain. Je ne sais pas si Babylon gagne. Je sais seulement qu’elle ne demande pas de confiance. Elle demande de la résistance, et la résistance est le seul alpha qu’on ne peut pas cultiver.
@BabylonLabs_io $BABY #baby $KOMA $SNXXB
#baby
Le système EOTS est un miroir sans pitié. J’ai signé un bloc honnêtement, puis j’en ai signé un contradictoire juste pour voir les calculs fonctionner. La deuxième signature a fissuré la première et a déversé la clé privée sur la chaîne comme une confession que vous ne saviez pas être en train d’écrire. Aucun juge. Aucun vote. Juste la courbe qui fait ce que font les courbes.
Babylon n’a pas construit un mécanisme de punition. Il a construit une machine à autoportraits. Chaque validateur qui signe correctement laisse derrière lui non pas une preuve d’honnêteté, mais l’absence d’autodestruction. Votre clé reste secrète tant que vous restez aligné avec la vérité que vous avez signée en premier.
Voilà l’inversion que le marché ne sait pas encore comment tarifer. Les autres chaînes vous demandent de faire confiance à un comité. Babylon vous demande de survivre à la version de vous-même qui pourrait céder sous un bougeoir rouge et appuyer sur « envoyer ». La seule vulnérabilité restante n’est pas cryptographique. C’est le moment où vous cessez de croire que le miroir tiendra, et où vous devenez l’attaquant même que le protocole était conçu pour révéler.
La messagerie vocale de la communauté ne sécurise pas le réseau. Elle sécurise la pause entre l’impulsion et l’action. Le coffre-fort contient votre Bitcoin. Les mathématiques maintiennent les validateurs. Le chat de groupe contient la version de vous qui est encore prête à faire face au miroir demain. Je ne sais pas si Babylon gagne. Je sais seulement qu’elle ne demande pas de confiance. Elle demande de la résistance, et la résistance est le seul alpha qu’on ne peut pas cultiver.
@BabylonLabs_io $BABY #baby $KOMA $SNXXB
#baby
2
179
J’ai cherché le mot « trust » dans le livre blanc de Babylon quatre fois. Je l’ai trouvé exactement zéro fois.
Ce chiffre m’a tenu éveillé. Pas parce que la notion de confiance est absente du protocole. Parce qu’elle a été remplacée par quelque chose que je n’étais pas prêt à nommer.
J’ai retracé le schéma de signature EOTS sur un fournisseur finality de testnet que j’ai volontairement corrompu. Signer une fois, honnêtement, et la clé reste cachée. Signer deux fois sur des blocs en conflit, et les mathématiques publient votre clé privée sur le réseau. Pas de tribunal. Pas de vote de gouvernance. La punition ne nécessite pas de juge : le mensonge envoie lui-même son bourreau.
J’ai lancé la simulation en m’attendant à trouver un seuil, une période de grâce, une option de contrôle humain. Il n’y en a pas. Ce sont les mécanismes économiques qui m’ont pris.
Un validateur qui double-signe perd le capital bloqué et du BTC slasché. Mais c’est le coût d’un échec de l’attaque. Le coût de son lancement, c’est devoir devancer l’horodatage de Bitcoin en premier, ce qui signifie réorganiser un registre d’un trillion de dollars avant même que l’extraction de la signature ne se déclenche.
On ne vous slashe pas pour avoir tenté. On vous slashe pour avoir tenté et échoué.
C’est la partie à laquelle je n’arrive pas à ne plus penser. Babylon ne vous empêche pas d’être malhonnête. Elle rend la malhonnêteté structurellement identique à une confession dès que la preuve de travail de Bitcoin refuse de suivre votre fork.
La plupart des chaînes vous vendent la confiance via un comité. Babylon vous vend la confiance via un axiome : si vous trichez, les mathématiques vous dénonceront avant que n’importe quel humain s’en aperçoive. Ce n’est pas de la sécurité. C’est du déterminisme.
Je ne sais pas si le marché valorise déjà ça. Je sais que toutes les autres chaînes vous demandent de croire. Babylon vous demande de calculer. Et calculer coûte moins cher que croire, jusqu’au moment où ce n’est plus le cas.
#baby $BABY @babylonlabs_io $COTI $UAI
J’ai cherché le mot « trust » dans le livre blanc de Babylon quatre fois. Je l’ai trouvé exactement zéro fois.
Ce chiffre m’a tenu éveillé. Pas parce que la notion de confiance est absente du protocole. Parce qu’elle a été remplacée par quelque chose que je n’étais pas prêt à nommer.
J’ai retracé le schéma de signature EOTS sur un fournisseur finality de testnet que j’ai volontairement corrompu. Signer une fois, honnêtement, et la clé reste cachée. Signer deux fois sur des blocs en conflit, et les mathématiques publient votre clé privée sur le réseau. Pas de tribunal. Pas de vote de gouvernance. La punition ne nécessite pas de juge : le mensonge envoie lui-même son bourreau.
J’ai lancé la simulation en m’attendant à trouver un seuil, une période de grâce, une option de contrôle humain. Il n’y en a pas. Ce sont les mécanismes économiques qui m’ont pris.
Un validateur qui double-signe perd le capital bloqué et du BTC slasché. Mais c’est le coût d’un échec de l’attaque. Le coût de son lancement, c’est devoir devancer l’horodatage de Bitcoin en premier, ce qui signifie réorganiser un registre d’un trillion de dollars avant même que l’extraction de la signature ne se déclenche.
On ne vous slashe pas pour avoir tenté. On vous slashe pour avoir tenté et échoué.
C’est la partie à laquelle je n’arrive pas à ne plus penser. Babylon ne vous empêche pas d’être malhonnête. Elle rend la malhonnêteté structurellement identique à une confession dès que la preuve de travail de Bitcoin refuse de suivre votre fork.
La plupart des chaînes vous vendent la confiance via un comité. Babylon vous vend la confiance via un axiome : si vous trichez, les mathématiques vous dénonceront avant que n’importe quel humain s’en aperçoive. Ce n’est pas de la sécurité. C’est du déterminisme.
Je ne sais pas si le marché valorise déjà ça. Je sais que toutes les autres chaînes vous demandent de croire. Babylon vous demande de calculer. Et calculer coûte moins cher que croire, jusqu’au moment où ce n’est plus le cas.
#baby $BABY @BabylonLabs_io $COTI $UAI
Ce chiffre m’a tenu éveillé. Pas parce que la notion de confiance est absente du protocole. Parce qu’elle a été remplacée par quelque chose que je n’étais pas prêt à nommer.
J’ai retracé le schéma de signature EOTS sur un fournisseur finality de testnet que j’ai volontairement corrompu. Signer une fois, honnêtement, et la clé reste cachée. Signer deux fois sur des blocs en conflit, et les mathématiques publient votre clé privée sur le réseau. Pas de tribunal. Pas de vote de gouvernance. La punition ne nécessite pas de juge : le mensonge envoie lui-même son bourreau.
J’ai lancé la simulation en m’attendant à trouver un seuil, une période de grâce, une option de contrôle humain. Il n’y en a pas. Ce sont les mécanismes économiques qui m’ont pris.
Un validateur qui double-signe perd le capital bloqué et du BTC slasché. Mais c’est le coût d’un échec de l’attaque. Le coût de son lancement, c’est devoir devancer l’horodatage de Bitcoin en premier, ce qui signifie réorganiser un registre d’un trillion de dollars avant même que l’extraction de la signature ne se déclenche.
On ne vous slashe pas pour avoir tenté. On vous slashe pour avoir tenté et échoué.
C’est la partie à laquelle je n’arrive pas à ne plus penser. Babylon ne vous empêche pas d’être malhonnête. Elle rend la malhonnêteté structurellement identique à une confession dès que la preuve de travail de Bitcoin refuse de suivre votre fork.
La plupart des chaînes vous vendent la confiance via un comité. Babylon vous vend la confiance via un axiome : si vous trichez, les mathématiques vous dénonceront avant que n’importe quel humain s’en aperçoive. Ce n’est pas de la sécurité. C’est du déterminisme.
Je ne sais pas si le marché valorise déjà ça. Je sais que toutes les autres chaînes vous demandent de croire. Babylon vous demande de calculer. Et calculer coûte moins cher que croire, jusqu’au moment où ce n’est plus le cas.
#baby $BABY @BabylonLabs_io $COTI $UAI
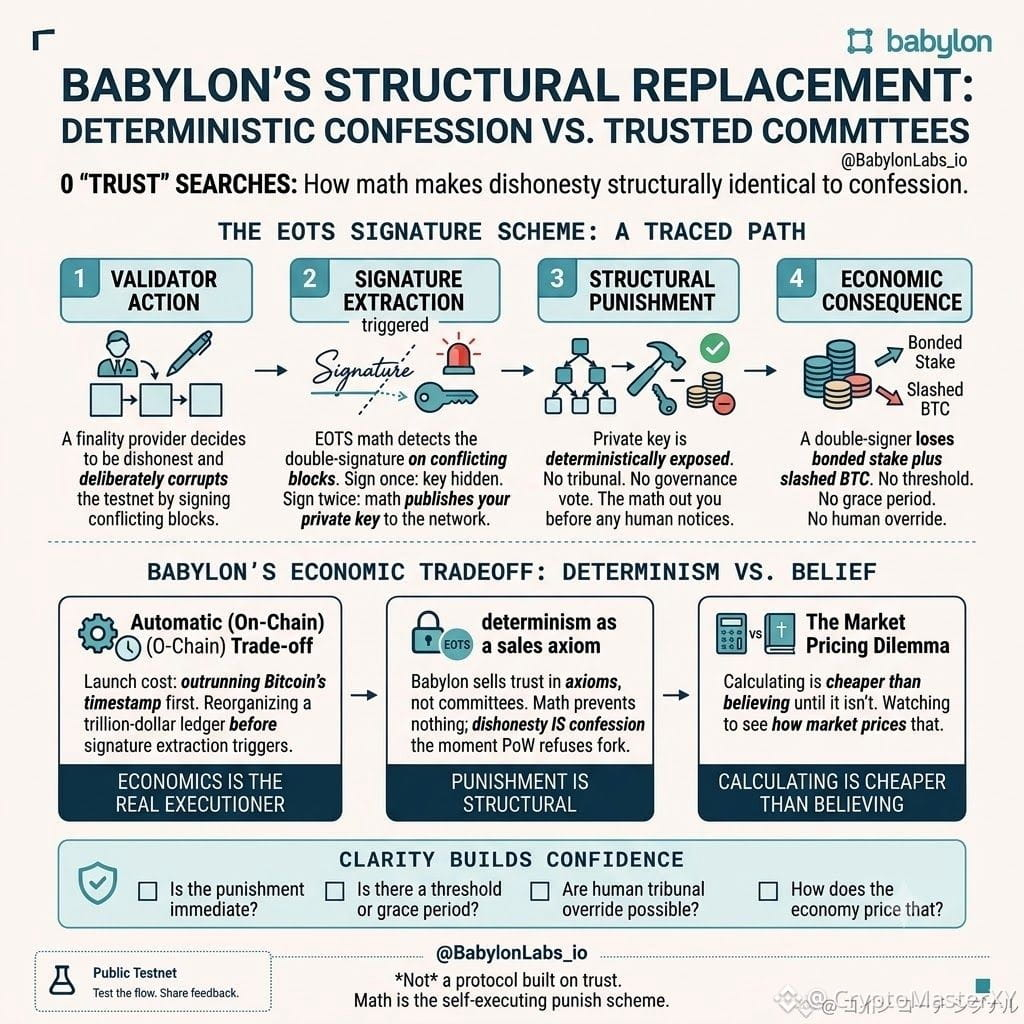
2
147
Je voulais savoir ce qui se passe dans l’intervalle entre le moment où la garantie réelle d’un prestataire de finalité change et le moment où le protocole en reconnaît le changement. J’ai donc étudié comment le module d’« epoching » de Babylon traite une nouvelle délégation.
Les messages de mise en jeu (staking) et de retrait (unstaking) ne s’exécutent pas immédiatement. Ils sont mis en file pour la durée d’un epoch entier, puis traités en un seul lot à la frontière. Tant que cette frontière n’est pas atteinte, la puissance de vote en matière de finalité de la chaîne reflète l’ancien instantané, et non le courant. Un prestataire de finalité pourrait perdre des délégations en temps réel, pourrait se vider économiquement en cours d’epoch, et tout de même voter avec le poids qu’il avait avant que quiconque ne retire.
Ce n’est pas un bug. C’est le compromis lié au regroupement de milliers de délégations adossées à des BTC dans un seul règlement, au lieu de traiter chaque délégation individuellement. Mais cela signifie que la sécurité crypto-économique qui soutient un bloc donné n’est pas celle qui existe actuellement. C’est celle qui existait au dernier point de contrôle, reportée par confiance, en supposant que rien de matériel n’a changé entre-temps.
J’ai continué à comparer cela à la manière dont fonctionne réellement une ligne de crédit. Votre limite ne se met pas à jour instantanément quand vos revenus changent. Elle s’actualise sur un cycle, et pendant ce temps, la banque étend sa confiance sur un chiffre qui est déjà légèrement inexact. Babylon fait la même chose avec le poids de Bitcoin, mais avec une cryptographie plus solide enrobant l’inexactitude.
Je ne pense pas que cela rompe le modèle. Le dénouement rapide, d’environ deux jours, maintient cette fenêtre courte par rapport aux chaînes PoS typiques. Mais court n’est pas zéro, et la partie à surveiller n’est pas le prix du token. C’est la largeur de cette fenêtre d’epoch qui augmente au fur et à mesure que l’ensemble des validateurs grandit.
$BABY @babylonlabs_io #baby $ON $BTC
Je voulais savoir ce qui se passe dans l’intervalle entre le moment où la garantie réelle d’un prestataire de finalité change et le moment où le protocole en reconnaît le changement. J’ai donc étudié comment le module d’« epoching » de Babylon traite une nouvelle délégation.
Les messages de mise en jeu (staking) et de retrait (unstaking) ne s’exécutent pas immédiatement. Ils sont mis en file pour la durée d’un epoch entier, puis traités en un seul lot à la frontière. Tant que cette frontière n’est pas atteinte, la puissance de vote en matière de finalité de la chaîne reflète l’ancien instantané, et non le courant. Un prestataire de finalité pourrait perdre des délégations en temps réel, pourrait se vider économiquement en cours d’epoch, et tout de même voter avec le poids qu’il avait avant que quiconque ne retire.
Ce n’est pas un bug. C’est le compromis lié au regroupement de milliers de délégations adossées à des BTC dans un seul règlement, au lieu de traiter chaque délégation individuellement. Mais cela signifie que la sécurité crypto-économique qui soutient un bloc donné n’est pas celle qui existe actuellement. C’est celle qui existait au dernier point de contrôle, reportée par confiance, en supposant que rien de matériel n’a changé entre-temps.
J’ai continué à comparer cela à la manière dont fonctionne réellement une ligne de crédit. Votre limite ne se met pas à jour instantanément quand vos revenus changent. Elle s’actualise sur un cycle, et pendant ce temps, la banque étend sa confiance sur un chiffre qui est déjà légèrement inexact. Babylon fait la même chose avec le poids de Bitcoin, mais avec une cryptographie plus solide enrobant l’inexactitude.
Je ne pense pas que cela rompe le modèle. Le dénouement rapide, d’environ deux jours, maintient cette fenêtre courte par rapport aux chaînes PoS typiques. Mais court n’est pas zéro, et la partie à surveiller n’est pas le prix du token. C’est la largeur de cette fenêtre d’epoch qui augmente au fur et à mesure que l’ensemble des validateurs grandit.
$BABY @BabylonLabs_io #baby $ON $BTC
Les messages de mise en jeu (staking) et de retrait (unstaking) ne s’exécutent pas immédiatement. Ils sont mis en file pour la durée d’un epoch entier, puis traités en un seul lot à la frontière. Tant que cette frontière n’est pas atteinte, la puissance de vote en matière de finalité de la chaîne reflète l’ancien instantané, et non le courant. Un prestataire de finalité pourrait perdre des délégations en temps réel, pourrait se vider économiquement en cours d’epoch, et tout de même voter avec le poids qu’il avait avant que quiconque ne retire.
Ce n’est pas un bug. C’est le compromis lié au regroupement de milliers de délégations adossées à des BTC dans un seul règlement, au lieu de traiter chaque délégation individuellement. Mais cela signifie que la sécurité crypto-économique qui soutient un bloc donné n’est pas celle qui existe actuellement. C’est celle qui existait au dernier point de contrôle, reportée par confiance, en supposant que rien de matériel n’a changé entre-temps.
J’ai continué à comparer cela à la manière dont fonctionne réellement une ligne de crédit. Votre limite ne se met pas à jour instantanément quand vos revenus changent. Elle s’actualise sur un cycle, et pendant ce temps, la banque étend sa confiance sur un chiffre qui est déjà légèrement inexact. Babylon fait la même chose avec le poids de Bitcoin, mais avec une cryptographie plus solide enrobant l’inexactitude.
Je ne pense pas que cela rompe le modèle. Le dénouement rapide, d’environ deux jours, maintient cette fenêtre courte par rapport aux chaînes PoS typiques. Mais court n’est pas zéro, et la partie à surveiller n’est pas le prix du token. C’est la largeur de cette fenêtre d’epoch qui augmente au fur et à mesure que l’ensemble des validateurs grandit.
$BABY @BabylonLabs_io #baby $ON $BTC
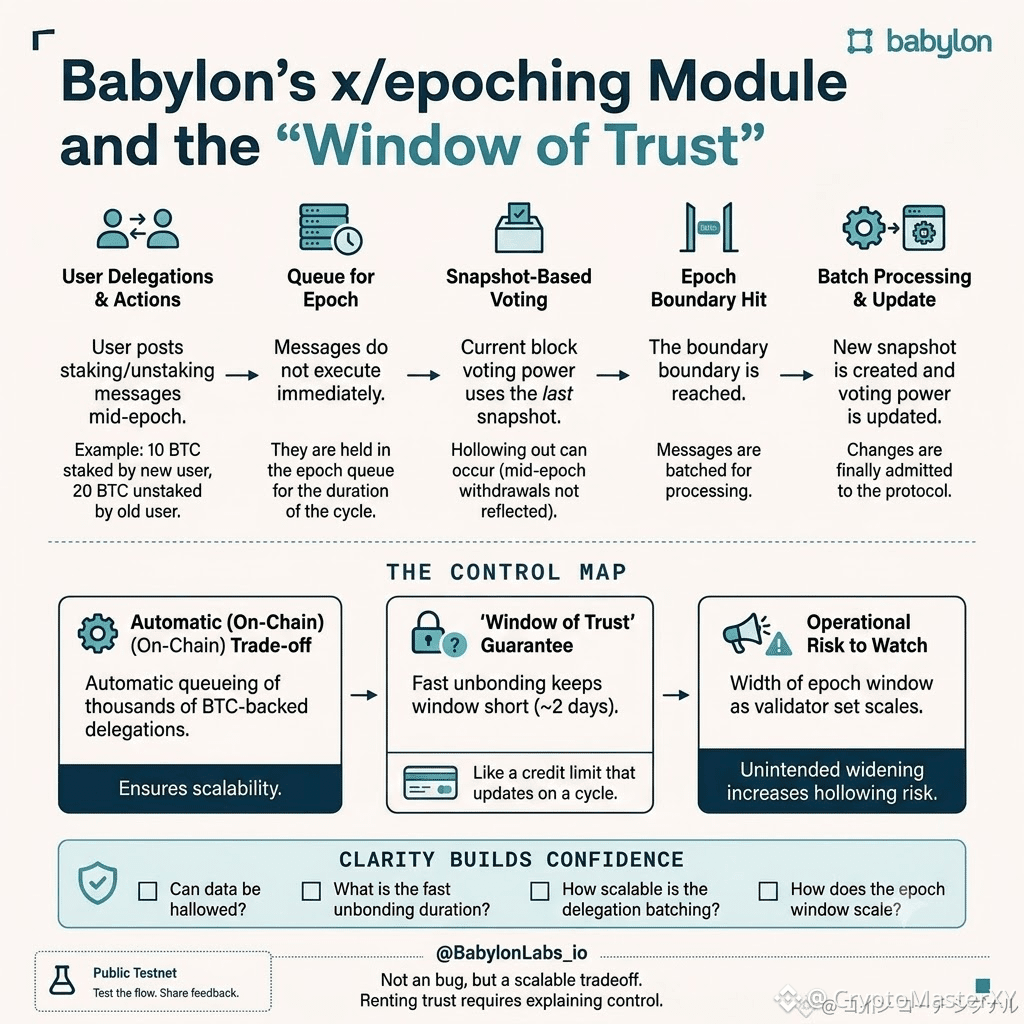
3
212
J’ai supposé que le comité de la charte (covenant) n’était qu’une formalité, le genre de multisig dont a besoin chaque protocole de staking sur Bitcoin, et que personne ne lit le code. J’ai seulement changé d’avis après avoir retracé ce qui se passe lorsqu’un validateur tente de se désengager (unbond) plus tôt.
Il n’y a pas de file d’attente de désengagement (unbonding queue) comme on s’y attend. Quand vous stakez, vous ne signez pas une promesse d’attendre. Vous signez la transaction de sortie elle-même, à l’avance, avec un délai (timelock), détenue par le comité de la charte avant que votre BTC ne commence jamais à se diriger vers un validateur. Le comité ne décide pas si vous récupérez votre Bitcoin. Il détient une transaction qui a déjà tranché, et il se contente d’attendre l’horloge que la signature a spécifiée.
Ce seul détail change ce que le comité est réellement. Ce n’est pas un organe de gouvernance doté d’un pouvoir discrétionnaire. C’est un notaire pour une décision que vous avez déjà prise. Son travail entier consiste à refuser d’avoir un avis. Dès qu’un membre du covenant commence à évaluer si votre sortie est équitable, la conception a déjà échoué, car l’équité devait être tranchée au moment de la signature, et non au moment du rachat (redemption).
Je n’ai cessé de penser à quel point c’est inhabituel en dehors du code. Presque toutes les institutions avec lesquelles nous avons affaire — une banque, un propriétaire, un tribunal — se réservent le droit de réinterpréter votre dossier plus tard. Le comité de Babylon est conçu pour n’avoir aucun dossier à réinterpréter. Il est déjà « signé fermé ».
Je ne pense pas que cela rende la sortie anticipée sans douleur. Cela signifie que la douleur a été évaluée avant que vous ne stakez, et non négociée après. Une structure où la conversation la plus difficile a déjà eu lieu, en silence, le jour où vous avez cliqué sur confirmer.
$BABY @babylonlabs_io #baby $COTI $ON
J’ai supposé que le comité de la charte (covenant) n’était qu’une formalité, le genre de multisig dont a besoin chaque protocole de staking sur Bitcoin, et que personne ne lit le code. J’ai seulement changé d’avis après avoir retracé ce qui se passe lorsqu’un validateur tente de se désengager (unbond) plus tôt.
Il n’y a pas de file d’attente de désengagement (unbonding queue) comme on s’y attend. Quand vous stakez, vous ne signez pas une promesse d’attendre. Vous signez la transaction de sortie elle-même, à l’avance, avec un délai (timelock), détenue par le comité de la charte avant que votre BTC ne commence jamais à se diriger vers un validateur. Le comité ne décide pas si vous récupérez votre Bitcoin. Il détient une transaction qui a déjà tranché, et il se contente d’attendre l’horloge que la signature a spécifiée.
Ce seul détail change ce que le comité est réellement. Ce n’est pas un organe de gouvernance doté d’un pouvoir discrétionnaire. C’est un notaire pour une décision que vous avez déjà prise. Son travail entier consiste à refuser d’avoir un avis. Dès qu’un membre du covenant commence à évaluer si votre sortie est équitable, la conception a déjà échoué, car l’équité devait être tranchée au moment de la signature, et non au moment du rachat (redemption).
Je n’ai cessé de penser à quel point c’est inhabituel en dehors du code. Presque toutes les institutions avec lesquelles nous avons affaire — une banque, un propriétaire, un tribunal — se réservent le droit de réinterpréter votre dossier plus tard. Le comité de Babylon est conçu pour n’avoir aucun dossier à réinterpréter. Il est déjà « signé fermé ».
Je ne pense pas que cela rende la sortie anticipée sans douleur. Cela signifie que la douleur a été évaluée avant que vous ne stakez, et non négociée après. Une structure où la conversation la plus difficile a déjà eu lieu, en silence, le jour où vous avez cliqué sur confirmer.
$BABY @BabylonLabs_io #baby $COTI $ON
Il n’y a pas de file d’attente de désengagement (unbonding queue) comme on s’y attend. Quand vous stakez, vous ne signez pas une promesse d’attendre. Vous signez la transaction de sortie elle-même, à l’avance, avec un délai (timelock), détenue par le comité de la charte avant que votre BTC ne commence jamais à se diriger vers un validateur. Le comité ne décide pas si vous récupérez votre Bitcoin. Il détient une transaction qui a déjà tranché, et il se contente d’attendre l’horloge que la signature a spécifiée.
Ce seul détail change ce que le comité est réellement. Ce n’est pas un organe de gouvernance doté d’un pouvoir discrétionnaire. C’est un notaire pour une décision que vous avez déjà prise. Son travail entier consiste à refuser d’avoir un avis. Dès qu’un membre du covenant commence à évaluer si votre sortie est équitable, la conception a déjà échoué, car l’équité devait être tranchée au moment de la signature, et non au moment du rachat (redemption).
Je n’ai cessé de penser à quel point c’est inhabituel en dehors du code. Presque toutes les institutions avec lesquelles nous avons affaire — une banque, un propriétaire, un tribunal — se réservent le droit de réinterpréter votre dossier plus tard. Le comité de Babylon est conçu pour n’avoir aucun dossier à réinterpréter. Il est déjà « signé fermé ».
Je ne pense pas que cela rende la sortie anticipée sans douleur. Cela signifie que la douleur a été évaluée avant que vous ne stakez, et non négociée après. Une structure où la conversation la plus difficile a déjà eu lieu, en silence, le jour où vous avez cliqué sur confirmer.
$BABY @BabylonLabs_io #baby $COTI $ON
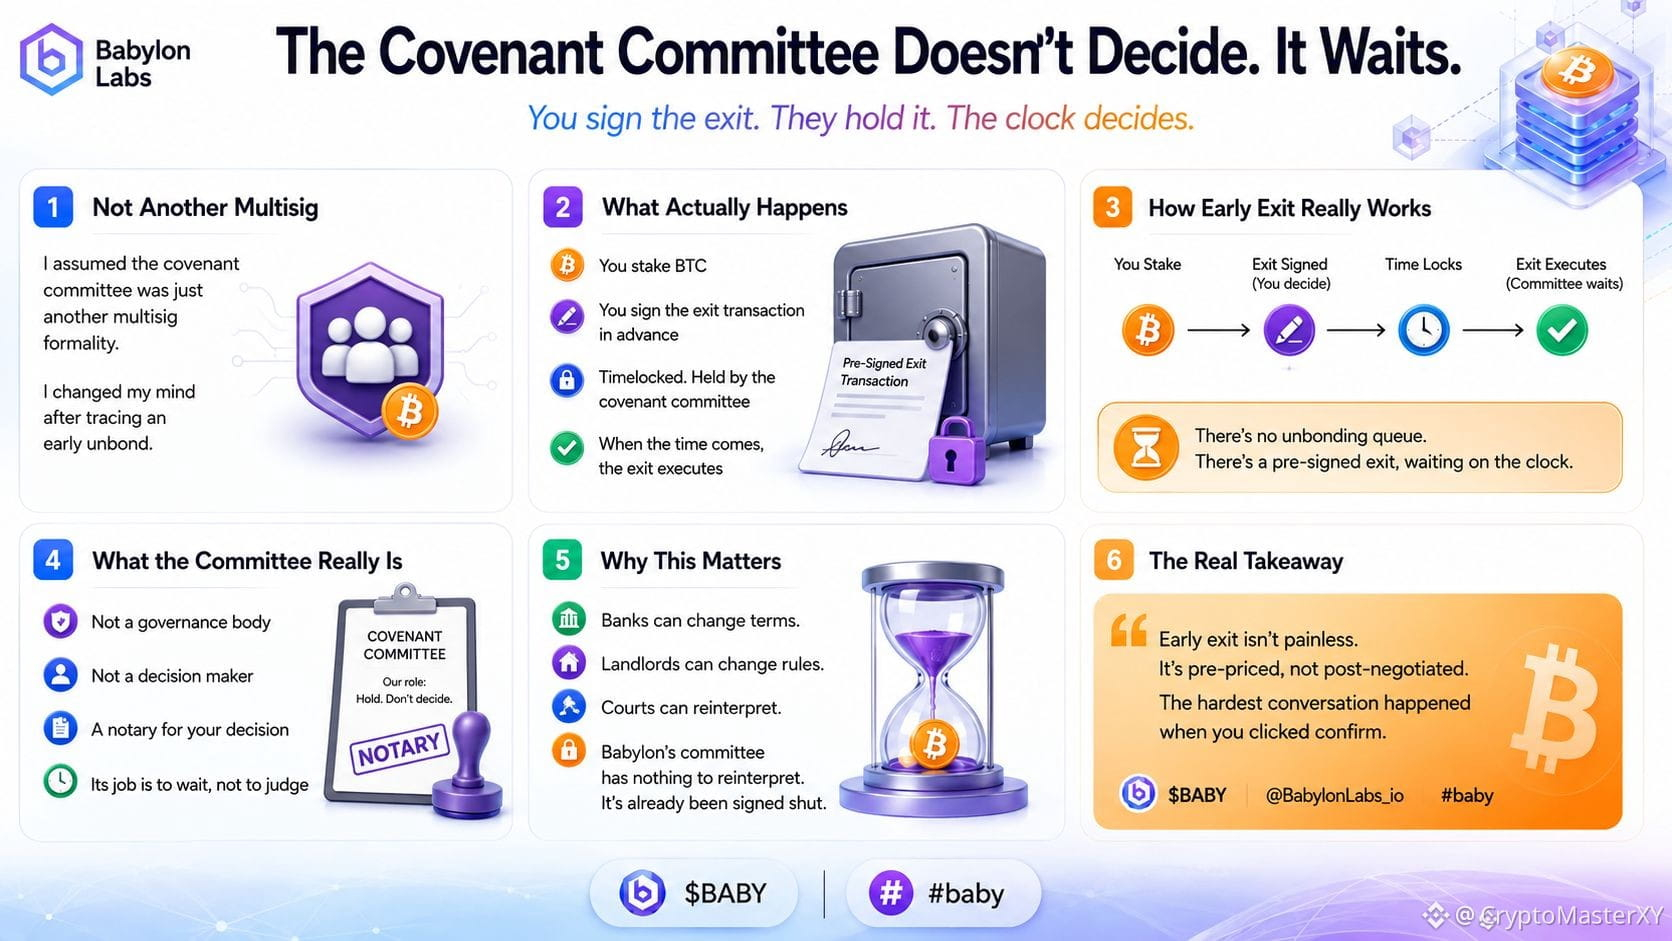
184
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
HKMAPlansWholesaleCBDCByYearEnd
8 vues
21 mentions
#hkmaplanswholesalecbdcbyyearend
🏢 La HKMA prévoit un CBDC de gros d’ici la fin de l’année ! Non, Hong Kong ne fait pas que lancer un autre stablecoin “classique” pour les retail dégénérés ; ils construisent une voie express 24/7 sur blockchain pour les transferts de grandes banques et les dérivés de gré à gré ! Même les costards sont fatigués d’attendre les horaires bancaires. 💸
Alors, que devrait faire un trader génial ?
🛑 Comprendre la technologie : c’est un CBDC de gros pour les règlements entre banques, pas une pièce mème publique.
👀 Surveiller le secteur des RWA : les dépôts tokenisés et les actifs du monde réel reçoivent un soutien institutionnel massif.
🧠 Faites votre propre recherche (DYOR) : suivez comment les monnaies numériques soutenues par le gouvernement influencent les réglementations mondiales en crypto.
⚠️ Ceci n’est absolument PAS un conseil financier. Je suis juste un passionné de crypto avec un clavier.
Envie de rejoindre l’équipe gagnante ? Inscrivez-vous maintenant !
👉 Code de parrainage : VINHTOCDO
👉 Lien : https://www.binance.com/register?ref=VINHTOCDO
👇 Cliquez sur “trader” ci-dessous pour me soutenir :
👉 $MKR | $LINK
| $ONDO
#HongKongCrypto #CBDC #VINHTOCDO #RWATokens
Vinhtocdo
·0 mentions J’aime
·25 vues
NEARSurges26%Past$3.45
5,554 vues
65 mentions
BOJHikesRatesTo31YearHigh
13,946 vues
428 mentions