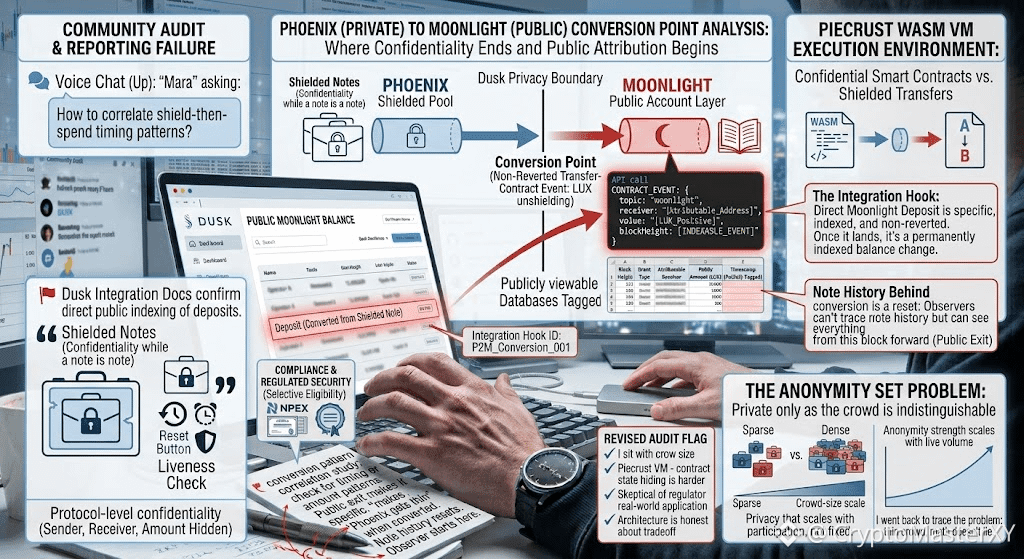
Quelque chose sur quoi j’ai passé plus de temps que je ne l’avais prévu n’était pas la cryptographie de Dusk : c’était la taille de la foule.
J’y suis retourné, dans le design de Dusk, précisément pour retracer le problème de l’ensemble d’anonymat : l’idée qu’une transaction protégée n’est aussi privée que la foule de notes indiscernables qui l’entoure.
Si l’adoption reste faible, les maths ne mentent pas, et je l’ai dit clairement plutôt que de faire semblant que seul le chiffrement suffit à empêcher l’exposition. Ce qui m’a ramené, c’est Piecrust, l’environnement d’exécution basé sur WASM de Dusk, et la façon dont il gère les smart contracts confidentiels différemment d’un simple transfert protégé.
On ne cache pas seulement des soldes ici : on cache des transitions d’état à l’intérieur même de la logique du contrat. Cela signifie que le circuit de preuve à connaissance nulle doit prouver qu’un programme s’est exécuté correctement sans révéler ses entrées ni les étapes intermédiaires.
J’ai réfléchi à ça pendant un moment, parce que c’est une affirmation computationnelle bien plus difficile que de prouver un solde. Ensuite, il y a l’angle de la conformité : la partie que la plupart des chaînes axées sur la confidentialité évitent entièrement. Le travail de licence de Dusk avec NPEX et sa volonté de s’orienter vers des security tokens régulés, ce qui ne fonctionne que si la même couche à connaissance nulle peut prouver de manière sélective l’éligibilité sans exposer l’identité.
Je reste sceptique quant à la façon dont cela tient face à de vrais régulateurs plutôt qu’à des livres blancs, et je n’ai pas vu assez de volume en conditions réelles pour affirmer que l’ensemble d’anonymat est résolu. Mais l’architecture est au moins honnête sur le compromis : une confidentialité qui s’étend avec la participation, pas une confidentialité présentée comme une garantie fixe.
C’est cette distinction qui a séparé ce projet de l’argumentaire habituel autour des pièces protégées.
@Dusk $DUSK #dusk $GPS $STAR
J’y suis retourné, dans le design de Dusk, précisément pour retracer le problème de l’ensemble d’anonymat : l’idée qu’une transaction protégée n’est aussi privée que la foule de notes indiscernables qui l’entoure.
Si l’adoption reste faible, les maths ne mentent pas, et je l’ai dit clairement plutôt que de faire semblant que seul le chiffrement suffit à empêcher l’exposition. Ce qui m’a ramené, c’est Piecrust, l’environnement d’exécution basé sur WASM de Dusk, et la façon dont il gère les smart contracts confidentiels différemment d’un simple transfert protégé.
On ne cache pas seulement des soldes ici : on cache des transitions d’état à l’intérieur même de la logique du contrat. Cela signifie que le circuit de preuve à connaissance nulle doit prouver qu’un programme s’est exécuté correctement sans révéler ses entrées ni les étapes intermédiaires.
J’ai réfléchi à ça pendant un moment, parce que c’est une affirmation computationnelle bien plus difficile que de prouver un solde. Ensuite, il y a l’angle de la conformité : la partie que la plupart des chaînes axées sur la confidentialité évitent entièrement. Le travail de licence de Dusk avec NPEX et sa volonté de s’orienter vers des security tokens régulés, ce qui ne fonctionne que si la même couche à connaissance nulle peut prouver de manière sélective l’éligibilité sans exposer l’identité.
Je reste sceptique quant à la façon dont cela tient face à de vrais régulateurs plutôt qu’à des livres blancs, et je n’ai pas vu assez de volume en conditions réelles pour affirmer que l’ensemble d’anonymat est résolu. Mais l’architecture est au moins honnête sur le compromis : une confidentialité qui s’étend avec la participation, pas une confidentialité présentée comme une garantie fixe.
C’est cette distinction qui a séparé ce projet de l’argumentaire habituel autour des pièces protégées.
@Dusk $DUSK #dusk $GPS $STAR