
Apex_Coin
8.3k Publications
Apex_Coin
Signaler
Bloquer l’utilisateur
Web3 explorer | Profits never rest | Riding the waves of crypto | Analyze. Trade. Earn. #BinanceLife
1.0K+ Suivis
14.3K+ Abonnés
4.9K+ J’aime
Publications
Tous
Citations
Direct
·
--
#ETH Analyse de tendance 📊
L’ETH montre quelques signes de reprise à court terme, mais je continue de surveiller de près le BTC avant de me montrer trop confiant.
Si le BTC remonte vers la zone des 79 500 $, l’ETH pourrait lui aussi avoir la possibilité de rebondir plus fortement. C’est pourquoi toute personne détenant une position vendeuse sur l’ETH ouverte sous les 2 450 $ devrait gérer prudemment son risque.
Pour moi, la grande question reste la direction du BTC. L’ETH attend souvent que le BTC fasse un prochain mouvement clair — puis il suit la hausse ou rattrape son retard après avoir baissé.
Je surveille aussi la possibilité d’une nouvelle forte vague de ventes sur l’ETH, accompagnée d’un volume plus élevé. Si le BTC passe sous la zone des 72 000 à 74 000 $ avec un volume important, cela pourrait accroître les risques d’une nouvelle baisse de l’ETH.
Pour l’instant, je ne prends donc position dans aucun des deux sens. Je préfère attendre que le BTC confirme la direction, puis observer la réaction de l’ETH.
Pensez-vous que l’ETH est prêt à rebondir plus fortement, ou qu’une nouvelle baisse se profile encore ? 👀
#BTC #Bitcoin #CryptoTrading #BinanceSquare $ETH $BTC
#ETH Analyse de tendance 📊
L’ETH montre quelques signes de reprise à court terme, mais je continue de surveiller de près le BTC avant de me montrer trop confiant.
Si le BTC remonte vers la zone des 79 500 $, l’ETH pourrait lui aussi avoir la possibilité de rebondir plus fortement. C’est pourquoi toute personne détenant une position vendeuse sur l’ETH ouverte sous les 2 450 $ devrait gérer prudemment son risque.
Pour moi, la grande question reste la direction du BTC. L’ETH attend souvent que le BTC fasse un prochain mouvement clair — puis il suit la hausse ou rattrape son retard après avoir baissé.
Je surveille aussi la possibilité d’une nouvelle forte vague de ventes sur l’ETH, accompagnée d’un volume plus élevé. Si le BTC passe sous la zone des 72 000 à 74 000 $ avec un volume important, cela pourrait accroître les risques d’une nouvelle baisse de l’ETH.
Pour l’instant, je ne prends donc position dans aucun des deux sens. Je préfère attendre que le BTC confirme la direction, puis observer la réaction de l’ETH.
Pensez-vous que l’ETH est prêt à rebondir plus fortement, ou qu’une nouvelle baisse se profile encore ? 👀
#BTC #Bitcoin #CryptoTrading #BinanceSquare $ETH $BTC
L’ETH montre quelques signes de reprise à court terme, mais je continue de surveiller de près le BTC avant de me montrer trop confiant.
Si le BTC remonte vers la zone des 79 500 $, l’ETH pourrait lui aussi avoir la possibilité de rebondir plus fortement. C’est pourquoi toute personne détenant une position vendeuse sur l’ETH ouverte sous les 2 450 $ devrait gérer prudemment son risque.
Pour moi, la grande question reste la direction du BTC. L’ETH attend souvent que le BTC fasse un prochain mouvement clair — puis il suit la hausse ou rattrape son retard après avoir baissé.
Je surveille aussi la possibilité d’une nouvelle forte vague de ventes sur l’ETH, accompagnée d’un volume plus élevé. Si le BTC passe sous la zone des 72 000 à 74 000 $ avec un volume important, cela pourrait accroître les risques d’une nouvelle baisse de l’ETH.
Pour l’instant, je ne prends donc position dans aucun des deux sens. Je préfère attendre que le BTC confirme la direction, puis observer la réaction de l’ETH.
Pensez-vous que l’ETH est prêt à rebondir plus fortement, ou qu’une nouvelle baisse se profile encore ? 👀
#BTC #Bitcoin #CryptoTrading #BinanceSquare $ETH $BTC
119
·
--
🚨 6,3 MILLIARDS DE DOLLARS ont été déplacés… mais le plus grand mystère n’est pas l’argent.
C’est de savoir comment l’attaquant a obtenu le pouvoir de le déplacer.
L’incident de sécurité de Binance du 29 octobre pourrait devenir l’un des plus importants vols de l’histoire des cryptomonnaies. Les premières estimations évoquaient 5,875 milliards de dollars de sorties suspectes, tandis que Binance a ensuite évalué l’impact à près de 6,3 milliards de dollars.
Et maintenant, l’enquête pointe vers un nom bien connu :
Le groupe Lazarus de Corée du Nord. 🇰🇵
ZachXBT a évoqué la possibilité d’une implication de Lazarus, tandis que TRM Labs a associé l’opération à TraderTraitor, une unité de piratage parrainée par l’État nord-coréen et liée à l’écosystème plus vaste de Lazarus.
C’est là que les choses deviennent vraiment intéressantes.
Binance n’aurait trouvé aucune preuve d’une fuite des clés privées des portefeuilles.
Le point d’entrée présumé pourrait plutôt être l’ordinateur portable compromis d’un ingénieur DevOps. Les attaquants auraient accédé à un environnement de services internes et obtenu la capacité d’envoyer des transactions de retrait non autorisées.
Réfléchissez-y.
Vous n’avez pas forcément besoin des clés si vous pouvez compromettre le système qui leur dit quoi faire.
Des milliards ont potentiellement été exposés à cause de cette faille.
Environ 3 milliards de dollars d’actifs concernés auraient été gelés, les émetteurs de stablecoins et d’autres entreprises du secteur des cryptomonnaies étant intervenus contre les adresses identifiées.
Mais geler de l’USDT ou de l’USDC est très différent de récupérer du BTC ou de l’ETH.
C’est pourquoi je pense que l’incident de Binance est plus important qu’un autre « piratage crypto ».
Si l’implication de Lazarus ou d’un autre groupe soutenu par un État est confirmée, l’avertissement s’adresse à toutes les plateformes d’échange, tous les dépositaires et tous les fournisseurs d’infrastructures crypto.
Le maillon le plus faible n’est peut-être pas le portefeuille. Ce pourrait être les personnes, les appareils et les systèmes qui l’entourent.
Binance affirme que les fonds des utilisateurs sont en sécurité et que les pertes seront couvertes par le fonds SAFU et les fonds de l’entreprise.
Malgré tout, une question continue de me préoccuper :
👉 Si les clés privées n’ont jamais été volées, comment quelqu’un a-t-il obtenu un accès suffisant pour déplacer des milliards ?
La réponse pourrait compter davantage pour l’avenir des cryptomonnaies que l’identité du pirate lui-même.
Qu’en pensez-vous ?
$BNB $BTC $ETH
#Binance #Crypto #Bitcoin
🚨 6,3 MILLIARDS DE DOLLARS ont été déplacés… mais le plus grand mystère n’est pas l’argent.
C’est de savoir comment l’attaquant a obtenu le pouvoir de le déplacer.
L’incident de sécurité de Binance du 29 octobre pourrait devenir l’un des plus importants vols de l’histoire des cryptomonnaies. Les premières estimations évoquaient 5,875 milliards de dollars de sorties suspectes, tandis que Binance a ensuite évalué l’impact à près de 6,3 milliards de dollars.
Et maintenant, l’enquête pointe vers un nom bien connu :
Le groupe Lazarus de Corée du Nord. 🇰🇵
ZachXBT a évoqué la possibilité d’une implication de Lazarus, tandis que TRM Labs a associé l’opération à TraderTraitor, une unité de piratage parrainée par l’État nord-coréen et liée à l’écosystème plus vaste de Lazarus.
C’est là que les choses deviennent vraiment intéressantes.
Binance n’aurait trouvé aucune preuve d’une fuite des clés privées des portefeuilles.
Le point d’entrée présumé pourrait plutôt être l’ordinateur portable compromis d’un ingénieur DevOps. Les attaquants auraient accédé à un environnement de services internes et obtenu la capacité d’envoyer des transactions de retrait non autorisées.
Réfléchissez-y.
Vous n’avez pas forcément besoin des clés si vous pouvez compromettre le système qui leur dit quoi faire.
Des milliards ont potentiellement été exposés à cause de cette faille.
Environ 3 milliards de dollars d’actifs concernés auraient été gelés, les émetteurs de stablecoins et d’autres entreprises du secteur des cryptomonnaies étant intervenus contre les adresses identifiées.
Mais geler de l’USDT ou de l’USDC est très différent de récupérer du BTC ou de l’ETH.
C’est pourquoi je pense que l’incident de Binance est plus important qu’un autre « piratage crypto ».
Si l’implication de Lazarus ou d’un autre groupe soutenu par un État est confirmée, l’avertissement s’adresse à toutes les plateformes d’échange, tous les dépositaires et tous les fournisseurs d’infrastructures crypto.
Le maillon le plus faible n’est peut-être pas le portefeuille. Ce pourrait être les personnes, les appareils et les systèmes qui l’entourent.
Binance affirme que les fonds des utilisateurs sont en sécurité et que les pertes seront couvertes par le fonds SAFU et les fonds de l’entreprise.
Malgré tout, une question continue de me préoccuper :
👉 Si les clés privées n’ont jamais été volées, comment quelqu’un a-t-il obtenu un accès suffisant pour déplacer des milliards ?
La réponse pourrait compter davantage pour l’avenir des cryptomonnaies que l’identité du pirate lui-même.
Qu’en pensez-vous ?
$BNB $BTC $ETH
#Binance #Crypto #Bitcoin
C’est de savoir comment l’attaquant a obtenu le pouvoir de le déplacer.
L’incident de sécurité de Binance du 29 octobre pourrait devenir l’un des plus importants vols de l’histoire des cryptomonnaies. Les premières estimations évoquaient 5,875 milliards de dollars de sorties suspectes, tandis que Binance a ensuite évalué l’impact à près de 6,3 milliards de dollars.
Et maintenant, l’enquête pointe vers un nom bien connu :
Le groupe Lazarus de Corée du Nord. 🇰🇵
ZachXBT a évoqué la possibilité d’une implication de Lazarus, tandis que TRM Labs a associé l’opération à TraderTraitor, une unité de piratage parrainée par l’État nord-coréen et liée à l’écosystème plus vaste de Lazarus.
C’est là que les choses deviennent vraiment intéressantes.
Binance n’aurait trouvé aucune preuve d’une fuite des clés privées des portefeuilles.
Le point d’entrée présumé pourrait plutôt être l’ordinateur portable compromis d’un ingénieur DevOps. Les attaquants auraient accédé à un environnement de services internes et obtenu la capacité d’envoyer des transactions de retrait non autorisées.
Réfléchissez-y.
Vous n’avez pas forcément besoin des clés si vous pouvez compromettre le système qui leur dit quoi faire.
Des milliards ont potentiellement été exposés à cause de cette faille.
Environ 3 milliards de dollars d’actifs concernés auraient été gelés, les émetteurs de stablecoins et d’autres entreprises du secteur des cryptomonnaies étant intervenus contre les adresses identifiées.
Mais geler de l’USDT ou de l’USDC est très différent de récupérer du BTC ou de l’ETH.
C’est pourquoi je pense que l’incident de Binance est plus important qu’un autre « piratage crypto ».
Si l’implication de Lazarus ou d’un autre groupe soutenu par un État est confirmée, l’avertissement s’adresse à toutes les plateformes d’échange, tous les dépositaires et tous les fournisseurs d’infrastructures crypto.
Le maillon le plus faible n’est peut-être pas le portefeuille. Ce pourrait être les personnes, les appareils et les systèmes qui l’entourent.
Binance affirme que les fonds des utilisateurs sont en sécurité et que les pertes seront couvertes par le fonds SAFU et les fonds de l’entreprise.
Malgré tout, une question continue de me préoccuper :
👉 Si les clés privées n’ont jamais été volées, comment quelqu’un a-t-il obtenu un accès suffisant pour déplacer des milliards ?
La réponse pourrait compter davantage pour l’avenir des cryptomonnaies que l’identité du pirate lui-même.
Qu’en pensez-vous ?
$BNB $BTC $ETH
#Binance #Crypto #Bitcoin
119
·
--
🚨 Piratage de Binance : le groupe Lazarus est suspecté
L’incident chez Binance prend une tournure encore plus grave.
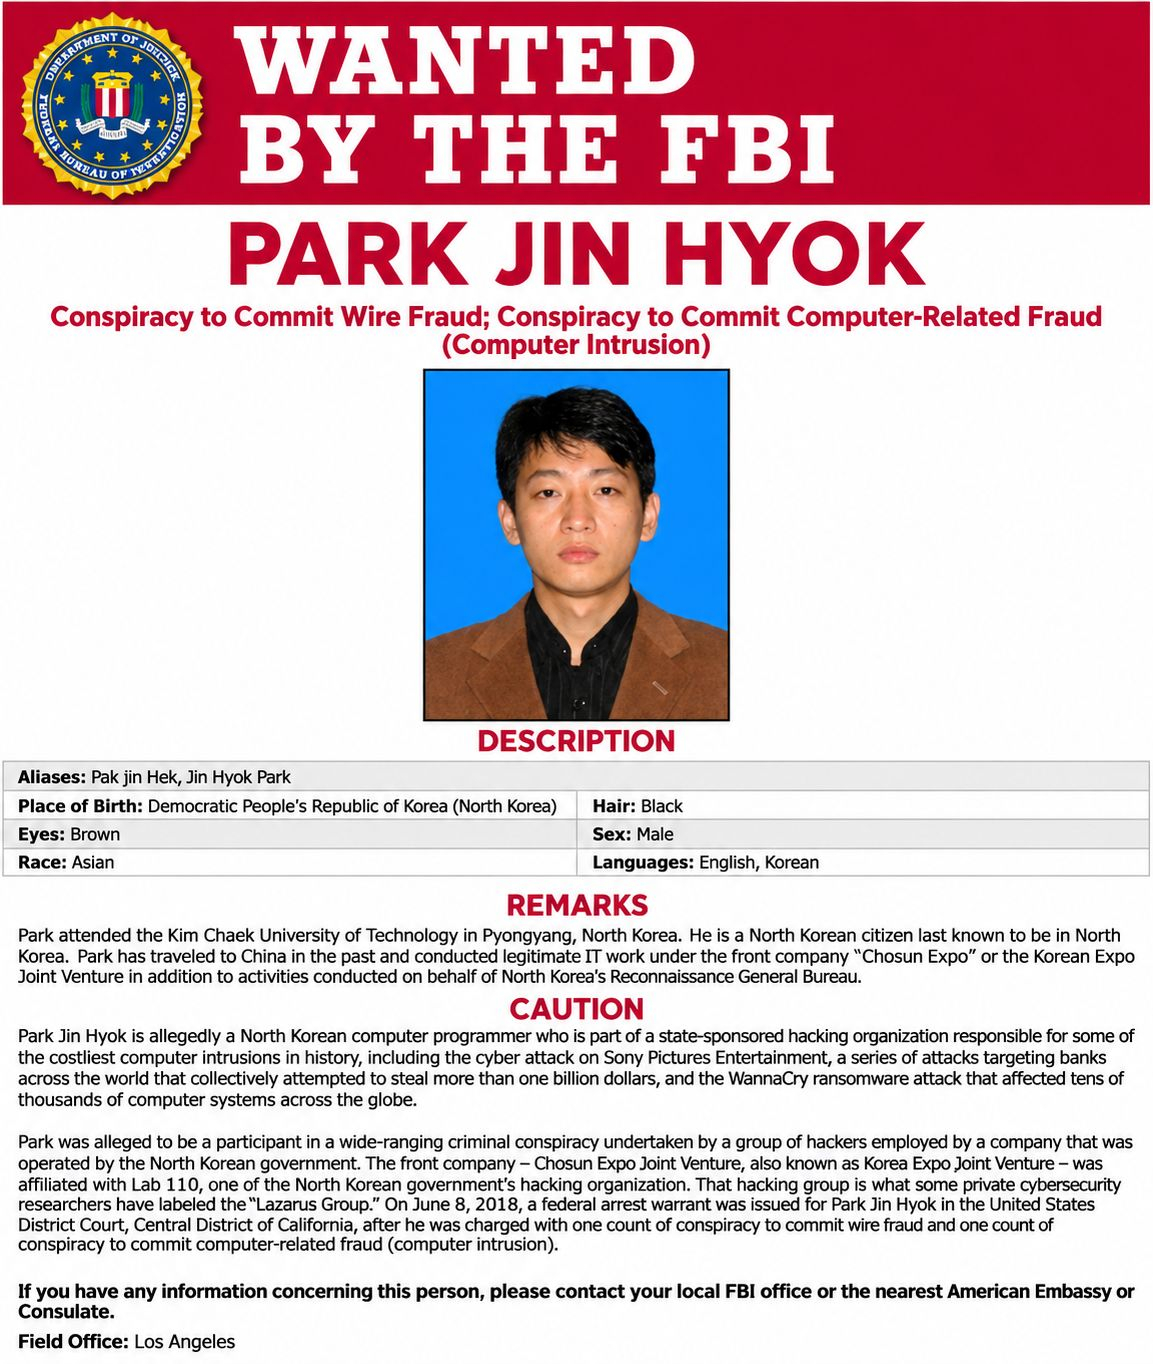
L’enquêteur spécialisé dans la blockchain ZachXBT a désigné le groupe Lazarus de Corée du Nord comme suspect potentiel, même si aucun lien entre le groupe et l’attaque n’a encore été officiellement confirmé.
Les premiers rapports évoquaient des sorties d’actifs d’environ 5,875 milliards de dollars, mais @CZ indique que la perte nette réelle dépasse légèrement 1 milliard de dollars.
La nouvelle la plus importante ? Binance affirme qu’elle couvrira l’intégralité des pertes, tandis qu’environ 50 % des actifs concernés auraient déjà été récupérés.
Un chiffre colossal sur le papier, mais la récupération des fonds et l’enquête finale pourraient révéler une tout autre réalité.
🔎 La question essentielle désormais : qui était réellement derrière l’attaque, et quelle part des fonds volés pourra finalement être récupérée ?
@heyi $IDOL $Q $SOL
#Crypto #BinanceHack #ZachXBT #LazarusGroup #Bitcoin
🚨 Piratage de Binance : le groupe Lazarus est suspecté
L’incident chez Binance prend une tournure encore plus grave.
L’enquêteur spécialisé dans la blockchain ZachXBT a désigné le groupe Lazarus de Corée du Nord comme suspect potentiel, même si aucun lien entre le groupe et l’attaque n’a encore été officiellement confirmé.
Les premiers rapports évoquaient des sorties d’actifs d’environ 5,875 milliards de dollars, mais @CZ indique que la perte nette réelle dépasse légèrement 1 milliard de dollars.
La nouvelle la plus importante ? Binance affirme qu’elle couvrira l’intégralité des pertes, tandis qu’environ 50 % des actifs concernés auraient déjà été récupérés.
Un chiffre colossal sur le papier, mais la récupération des fonds et l’enquête finale pourraient révéler une tout autre réalité.
🔎 La question essentielle désormais : qui était réellement derrière l’attaque, et quelle part des fonds volés pourra finalement être récupérée ?
@Yi He $IDOL $Q $SOL
#Crypto #BinanceHack #ZachXBT #LazarusGroup #Bitcoin
L’incident chez Binance prend une tournure encore plus grave.
L’enquêteur spécialisé dans la blockchain ZachXBT a désigné le groupe Lazarus de Corée du Nord comme suspect potentiel, même si aucun lien entre le groupe et l’attaque n’a encore été officiellement confirmé.
Les premiers rapports évoquaient des sorties d’actifs d’environ 5,875 milliards de dollars, mais @CZ indique que la perte nette réelle dépasse légèrement 1 milliard de dollars.
La nouvelle la plus importante ? Binance affirme qu’elle couvrira l’intégralité des pertes, tandis qu’environ 50 % des actifs concernés auraient déjà été récupérés.
Un chiffre colossal sur le papier, mais la récupération des fonds et l’enquête finale pourraient révéler une tout autre réalité.
🔎 La question essentielle désormais : qui était réellement derrière l’attaque, et quelle part des fonds volés pourra finalement être récupérée ?
@Yi He $IDOL $Q $SOL
#Crypto #BinanceHack #ZachXBT #LazarusGroup #Bitcoin
221
·
--
Article
🔥 Attaque de Binance : la question des 5,7 milliards que tout le monde ignoreJe repense sans cesse à une phrase d’Elon Musk après la cyberattaque de Binance : « Chaque jour est un jour zéro. »
C’est court, mais cela résume un aspect inquiétant de la sécurité des cryptomonnaies. Nous pouvons bâtir des plateformes d’échange gigantesques, des écosystèmes pesant des milliards et des systèmes de sécurité sophistiqués, mais une seule faille inconnue peut encore tout changer en quelques minutes.
Le commentaire de Musk est intervenu après la cyberattaque visant Binance, remettant au premier plan la question plus générale de la cybersécurité. Il a également republié une analyse de The Kobeissi Letter affirmant qu’environ 5,7 milliards de dollars avaient quitté Binance à la suite de l’incident.
🔥 Attaque de Binance : la question des 5,7 milliards que tout le monde ignore
Je repense sans cesse à une phrase d’Elon Musk après la cyberattaque de Binance : « Chaque jour est un jour zéro. »
C’est court, mais cela résume un aspect inquiétant de la sécurité des cryptomonnaies. Nous pouvons bâtir des plateformes d’échange gigantesques, des écosystèmes pesant des milliards et des systèmes de sécurité sophistiqués, mais une seule faille inconnue peut encore tout changer en quelques minutes.
Le commentaire de Musk est intervenu après la cyberattaque visant Binance, remettant au premier plan la question plus générale de la cybersécurité. Il a également republié une analyse de The Kobeissi Letter affirmant qu’environ 5,7 milliards de dollars avaient quitté Binance à la suite de l’incident.
C’est court, mais cela résume un aspect inquiétant de la sécurité des cryptomonnaies. Nous pouvons bâtir des plateformes d’échange gigantesques, des écosystèmes pesant des milliards et des systèmes de sécurité sophistiqués, mais une seule faille inconnue peut encore tout changer en quelques minutes.
Le commentaire de Musk est intervenu après la cyberattaque visant Binance, remettant au premier plan la question plus générale de la cybersécurité. Il a également republié une analyse de The Kobeissi Letter affirmant qu’environ 5,7 milliards de dollars avaient quitté Binance à la suite de l’incident.
77
·
--
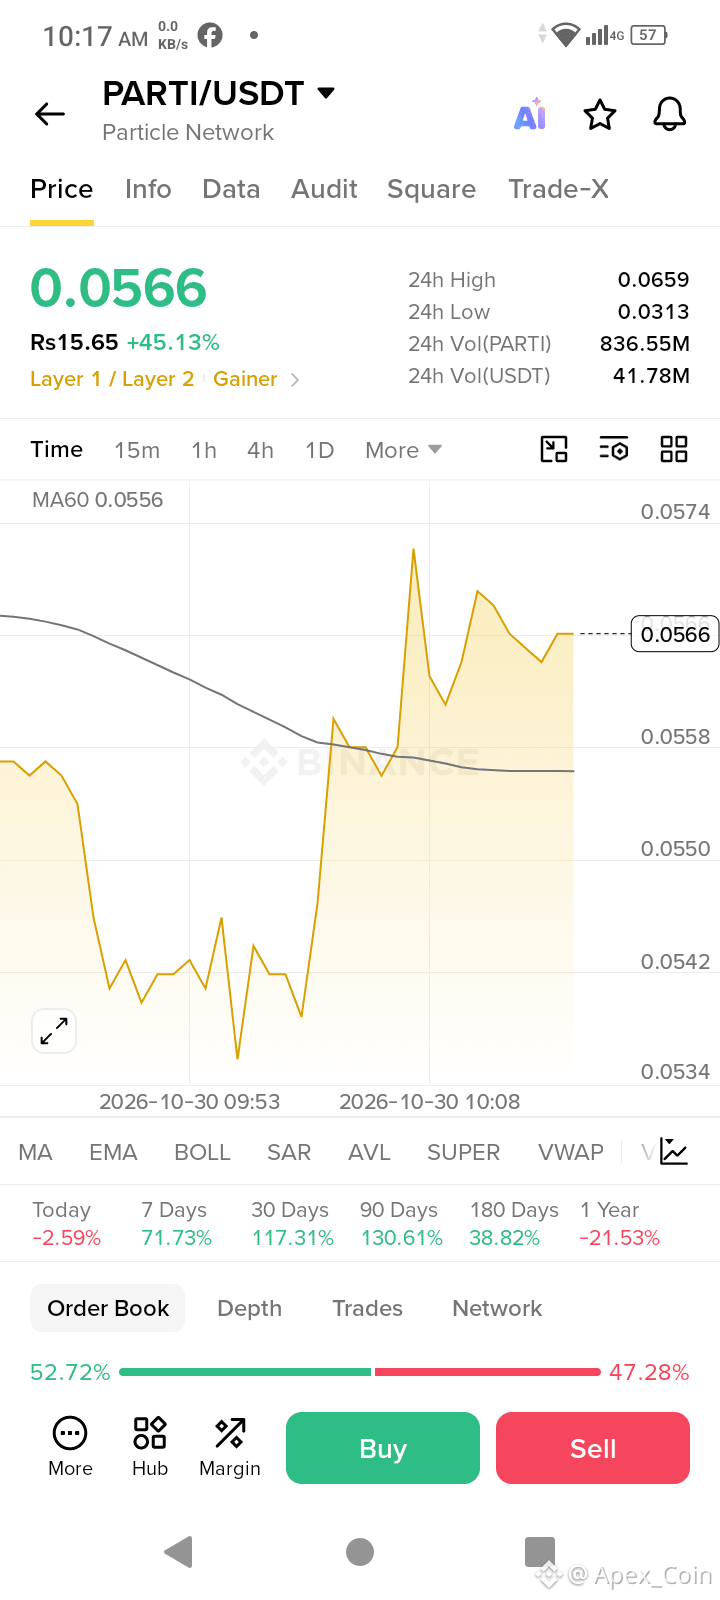
$PARTI évolue rapidement aujourd’hui 👀
Le graphique a attiré mon attention parce que $PARTI se situe autour de 0,0566 $, avec une hausse d’environ 45 % sur 24 h.
Ce qui ressort aussi, c’est le volume — environ 41,78 M USDT sur 24 h, tandis que le cours est passé d’un plus bas proche de 0,0313 $ à un plus haut autour de 0,0659 $.
C’est une hausse assez importante sur une courte période.
Mais c’est aussi là que je serais prudent. Après un tel mouvement, courir après la bougie verte peut être risqué. Je préfère voir si $PARTI peut se maintenir au-dessus de la récente zone de cassure et si le volume reste soutenu.
Pour l’instant, la dynamique est vraiment intéressante, mais le prochain mouvement compte davantage que le précédent.
Surveilleriez-vous PARTI pour une nouvelle cassure, ou attendriez-vous d’abord un repli ? 👀
#PARTI #ParticleNetwork #CryptoWatchMay2024 #BinanceSquare
$PARTI évolue rapidement aujourd’hui 👀
Le graphique a attiré mon attention parce que $PARTI se situe autour de 0,0566 $, avec une hausse d’environ 45 % sur 24 h.
Ce qui ressort aussi, c’est le volume — environ 41,78 M USDT sur 24 h, tandis que le cours est passé d’un plus bas proche de 0,0313 $ à un plus haut autour de 0,0659 $.
C’est une hausse assez importante sur une courte période.
Mais c’est aussi là que je serais prudent. Après un tel mouvement, courir après la bougie verte peut être risqué. Je préfère voir si $PARTI peut se maintenir au-dessus de la récente zone de cassure et si le volume reste soutenu.
Pour l’instant, la dynamique est vraiment intéressante, mais le prochain mouvement compte davantage que le précédent.
Surveilleriez-vous PARTI pour une nouvelle cassure, ou attendriez-vous d’abord un repli ? 👀
#PARTI #ParticleNetwork #CryptoWatchMay2024 #BinanceSquare
Le graphique a attiré mon attention parce que $PARTI se situe autour de 0,0566 $, avec une hausse d’environ 45 % sur 24 h.
Ce qui ressort aussi, c’est le volume — environ 41,78 M USDT sur 24 h, tandis que le cours est passé d’un plus bas proche de 0,0313 $ à un plus haut autour de 0,0659 $.
C’est une hausse assez importante sur une courte période.
Mais c’est aussi là que je serais prudent. Après un tel mouvement, courir après la bougie verte peut être risqué. Je préfère voir si $PARTI peut se maintenir au-dessus de la récente zone de cassure et si le volume reste soutenu.
Pour l’instant, la dynamique est vraiment intéressante, mais le prochain mouvement compte davantage que le précédent.
Surveilleriez-vous PARTI pour une nouvelle cassure, ou attendriez-vous d’abord un repli ? 👀
#PARTI #ParticleNetwork #CryptoWatchMay2024 #BinanceSquare
214
·
--
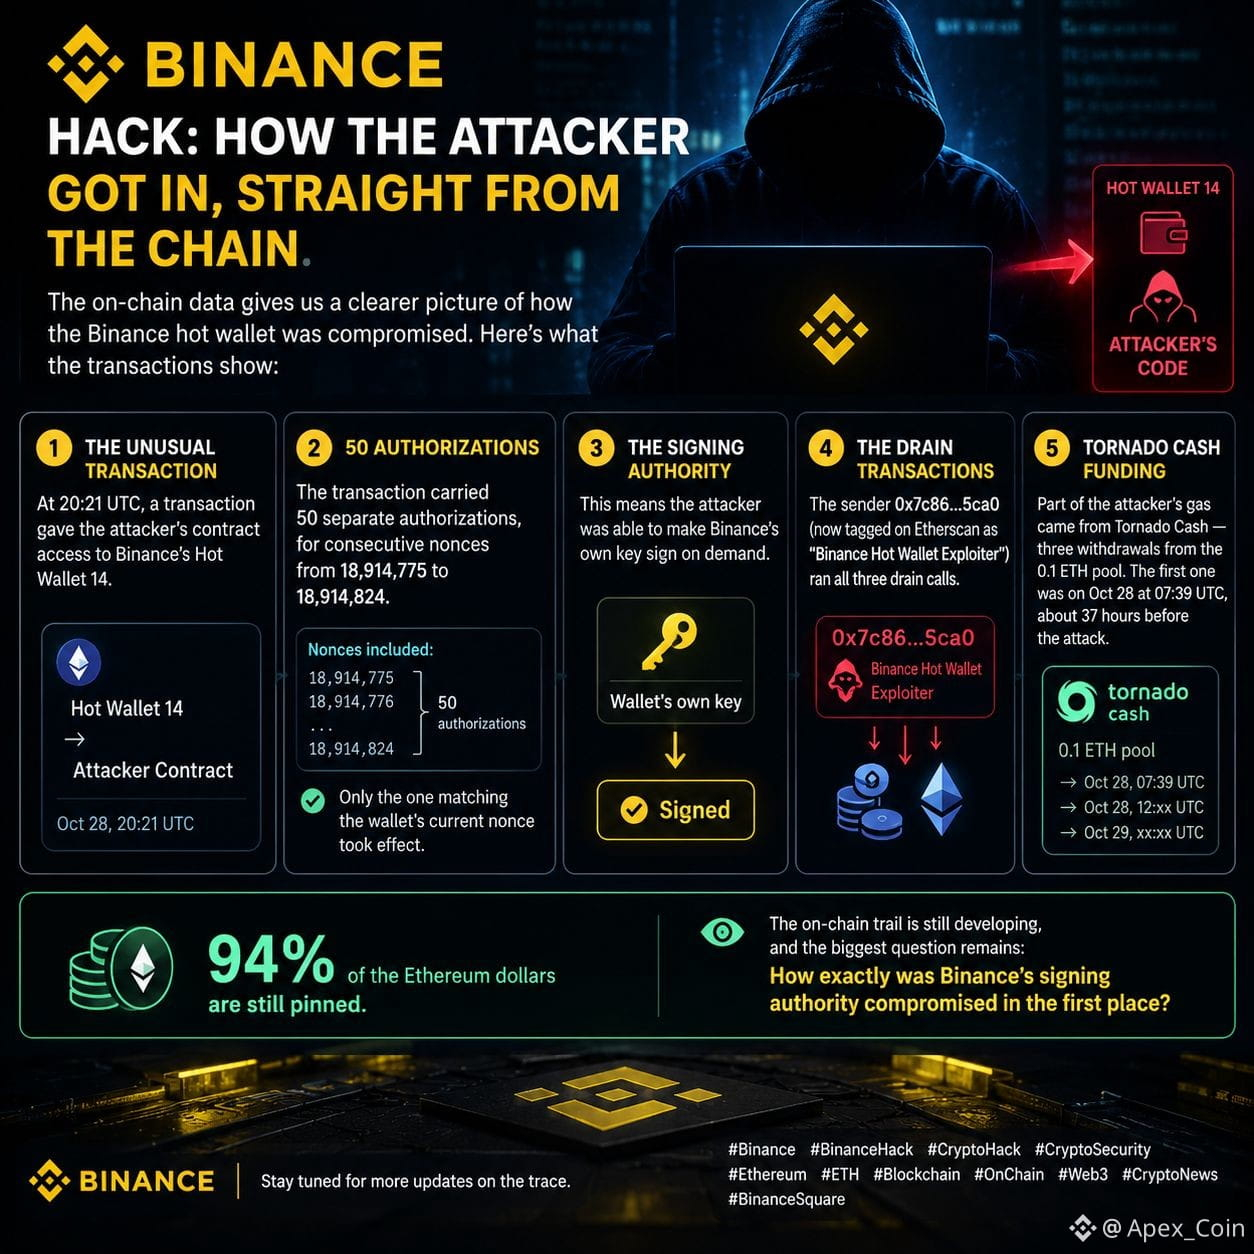
L’incident du portefeuille chaud de Binance devient encore plus intéressant lorsqu’on suit les transactions au lieu de se contenter des gros titres.
Vers 20 h 21 UTC, une transaction inhabituelle a donné au contrat de l’attaquant accès au portefeuille chaud 14. Ce qui ressort, c’est que la transaction contenait 50 autorisations distinctes, couvrant des nonces consécutifs allant de 18,914,775 à 18,914,824.
Mais seule l’autorisation correspondant au nonce actuel du portefeuille a été exécutée.
Ce détail est probablement le plus important indice : l’attaquant ne s’est pas contenté d’envoyer des transactions aléatoires. D’une manière ou d’une autre, il a réussi à faire approuver les opérations par l’autorité de signature propre au portefeuille.
Le portefeuille désormais identifié sur Etherscan comme le « Binance Hot Wallet Exploiter » est à l’origine des trois transactions de drainage.
Un autre élément intéressant se dessine aussi. Une partie des fonds utilisés par l’attaquant pour payer les frais de gas est passée par Tornado Cash, notamment via trois retraits du pool de 0,1 ETH. Le premier a eu lieu le 28 octobre, environ 37 heures avant l’exploitation.
Et malgré l’attaque, environ 94 % des fonds concernés sur Ethereum restent verrouillés pour le moment.
L’analyse des transactions sur la chaîne se poursuit, et la principale question que je me pose est simple : comment l’autorité de signature de Binance a-t-elle été compromise au départ ?
Je vais suivre les mouvements du portefeuille à mesure que les éléments se précisent.
#Binance #BinanceHack #CryptoSecurity #Ethereum #CryptoNews
L’incident du portefeuille chaud de Binance devient encore plus intéressant lorsqu’on suit les transactions au lieu de se contenter des gros titres.
Vers 20 h 21 UTC, une transaction inhabituelle a donné au contrat de l’attaquant accès au portefeuille chaud 14. Ce qui ressort, c’est que la transaction contenait 50 autorisations distinctes, couvrant des nonces consécutifs allant de 18,914,775 à 18,914,824.
Mais seule l’autorisation correspondant au nonce actuel du portefeuille a été exécutée.
Ce détail est probablement le plus important indice : l’attaquant ne s’est pas contenté d’envoyer des transactions aléatoires. D’une manière ou d’une autre, il a réussi à faire approuver les opérations par l’autorité de signature propre au portefeuille.
Le portefeuille désormais identifié sur Etherscan comme le « Binance Hot Wallet Exploiter » est à l’origine des trois transactions de drainage.
Un autre élément intéressant se dessine aussi. Une partie des fonds utilisés par l’attaquant pour payer les frais de gas est passée par Tornado Cash, notamment via trois retraits du pool de 0,1 ETH. Le premier a eu lieu le 28 octobre, environ 37 heures avant l’exploitation.
Et malgré l’attaque, environ 94 % des fonds concernés sur Ethereum restent verrouillés pour le moment.
L’analyse des transactions sur la chaîne se poursuit, et la principale question que je me pose est simple : comment l’autorité de signature de Binance a-t-elle été compromise au départ ?
Je vais suivre les mouvements du portefeuille à mesure que les éléments se précisent.
#Binance #BinanceHack #CryptoSecurity #Ethereum #CryptoNews
Vers 20 h 21 UTC, une transaction inhabituelle a donné au contrat de l’attaquant accès au portefeuille chaud 14. Ce qui ressort, c’est que la transaction contenait 50 autorisations distinctes, couvrant des nonces consécutifs allant de 18,914,775 à 18,914,824.
Mais seule l’autorisation correspondant au nonce actuel du portefeuille a été exécutée.
Ce détail est probablement le plus important indice : l’attaquant ne s’est pas contenté d’envoyer des transactions aléatoires. D’une manière ou d’une autre, il a réussi à faire approuver les opérations par l’autorité de signature propre au portefeuille.
Le portefeuille désormais identifié sur Etherscan comme le « Binance Hot Wallet Exploiter » est à l’origine des trois transactions de drainage.
Un autre élément intéressant se dessine aussi. Une partie des fonds utilisés par l’attaquant pour payer les frais de gas est passée par Tornado Cash, notamment via trois retraits du pool de 0,1 ETH. Le premier a eu lieu le 28 octobre, environ 37 heures avant l’exploitation.
Et malgré l’attaque, environ 94 % des fonds concernés sur Ethereum restent verrouillés pour le moment.
L’analyse des transactions sur la chaîne se poursuit, et la principale question que je me pose est simple : comment l’autorité de signature de Binance a-t-elle été compromise au départ ?
Je vais suivre les mouvements du portefeuille à mesure que les éléments se précisent.
#Binance #BinanceHack #CryptoSecurity #Ethereum #CryptoNews
1
147
·
--
Partiellement vrai
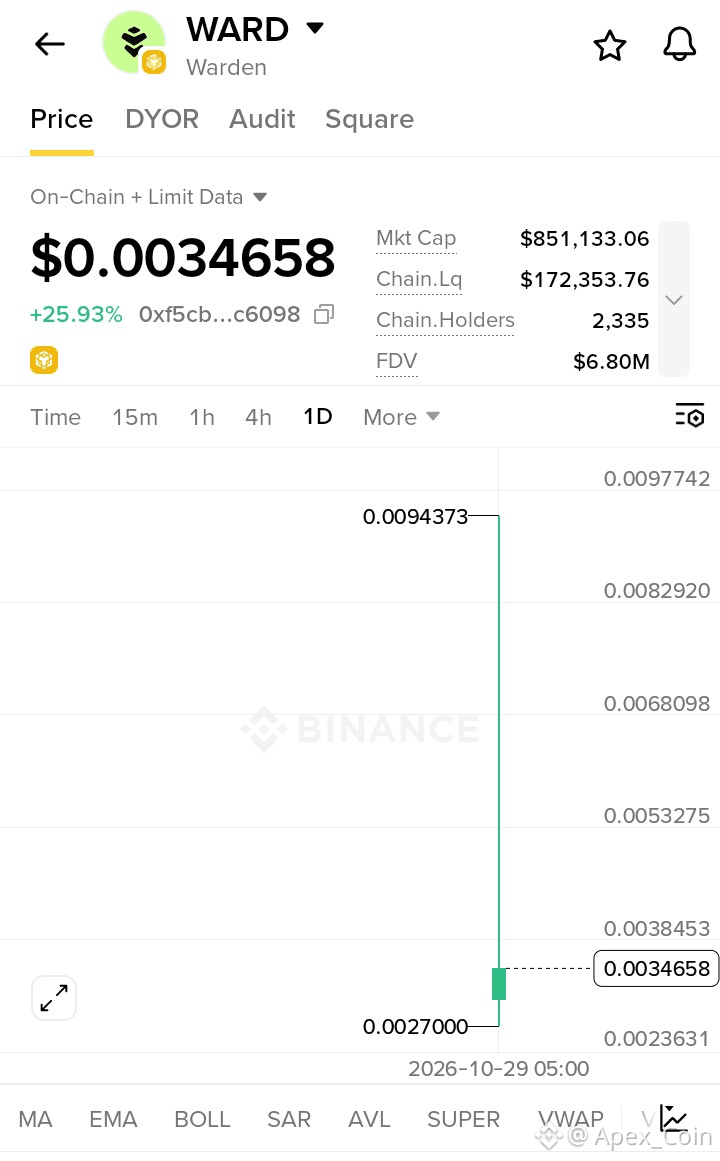
🚨 WARD bouge vite aujourd’hui !
$WARD est en hausse d’environ 25,9 % et se négocie actuellement près de 0,00346 $. Le graphique a déjà atteint environ 0,00943 $, donc la volatilité est clairement élevée. 👀
Une chose à surveiller : le projet a annoncé un échange de contrat prévu pour aujourd’hui,
29 octobre. Cela pourrait être un facteur important derrière cette activité soudaine.
Je serais prudent à l’idée de courir après une bougie verte aussi forte. Mieux vaut observer comment le prix réagit après l’échange.
Détiendriez-vous $WARD
{alpha}(560xf5cb7cc90040aa717a16887c8b7d7c10a7c60984)
ici ou attendrez-vous une configuration plus claire ? 🤔
#WARD #Crypto #BinanceSquare
🚨 WARD bouge vite aujourd’hui !
$WARD est en hausse d’environ 25,9 % et se négocie actuellement près de 0,00346 $. Le graphique a déjà atteint environ 0,00943 $, donc la volatilité est clairement élevée. 👀
Une chose à surveiller : le projet a annoncé un échange de contrat prévu pour aujourd’hui,
29 octobre. Cela pourrait être un facteur important derrière cette activité soudaine.
Je serais prudent à l’idée de courir après une bougie verte aussi forte. Mieux vaut observer comment le prix réagit après l’échange.
Détiendriez-vous $WARD
ici ou attendrez-vous une configuration plus claire ? 🤔
#WARD #Crypto #BinanceSquare
$WARD est en hausse d’environ 25,9 % et se négocie actuellement près de 0,00346 $. Le graphique a déjà atteint environ 0,00943 $, donc la volatilité est clairement élevée. 👀
Une chose à surveiller : le projet a annoncé un échange de contrat prévu pour aujourd’hui,
29 octobre. Cela pourrait être un facteur important derrière cette activité soudaine.
Je serais prudent à l’idée de courir après une bougie verte aussi forte. Mieux vaut observer comment le prix réagit après l’échange.
Détiendriez-vous $WARD
ici ou attendrez-vous une configuration plus claire ? 🤔
#WARD #Crypto #BinanceSquare
1
623
·
--
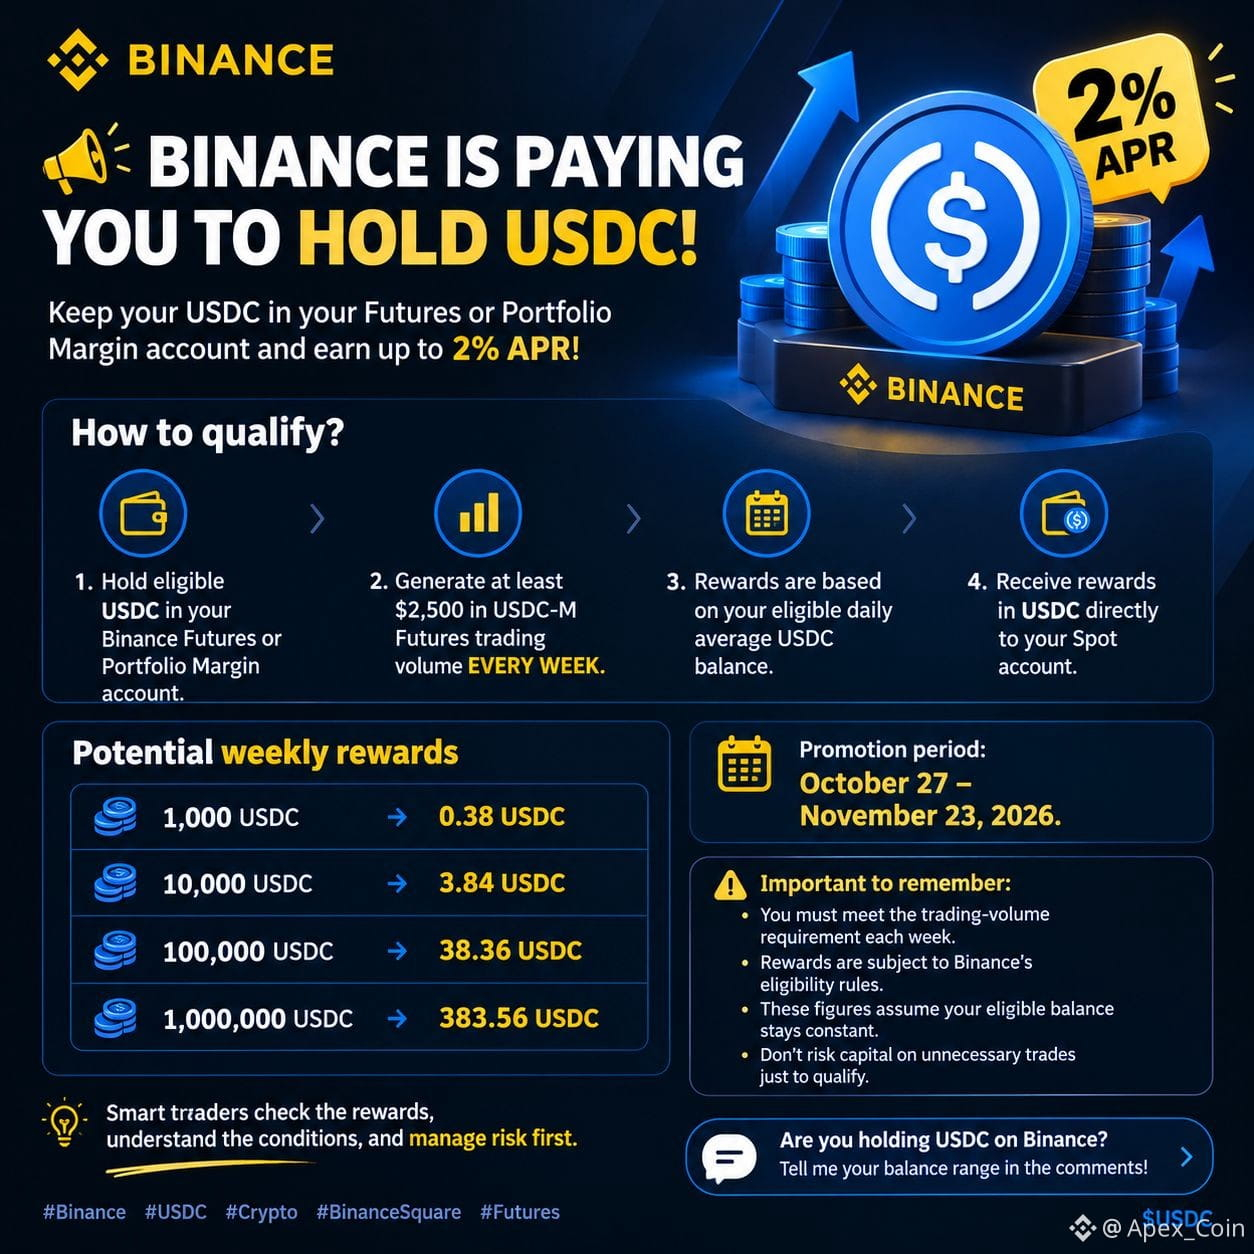
💰 Vous détenez des USDC sur Binance ?
Il y a une promotion qui mérite d’être connue.
Au lieu de laisser simplement vos USDC admissibles dormir sur votre compte Futures ou de marge de portefeuille, Binance propose des récompenses qui peuvent représenter environ 2 % de taux annuel, mais une condition importante s’applique.
Pour être admissible, vous devez :
• Conserver des USDC admissibles sur votre compte Binance Futures ou de marge de portefeuille
• Atteindre un volume de trading hebdomadaire d’au moins 2 500 USDC-M Futures
• Votre récompense est calculée à partir du solde quotidien moyen admissible en USDC
• Les récompenses sont versées directement sur votre portefeuille Spot en USDC
À titre indicatif, les récompenses hebdomadaires potentielles sont d’environ :
🔹 1,000 USDC → 0.38 USDC
🔹 10,000 USDC → 3.84 USDC
🔹 100,000 USDC → 38.36 USDC
🔹 1,000,000 USDC → 383.56 USDC
📅 La promotion se déroule du 27 octobre au 23 novembre 2026.
Une chose que je garderais personnellement à l’esprit : n’augmentez pas votre volume de trading uniquement pour obtenir une petite récompense. Le volume requis compte chaque semaine, et des transactions superflues peuvent coûter plus cher que la récompense elle-même.
L’idée est intéressante, mais la vraie question est de savoir si la récompense en vaut la peine compte tenu de votre activité de trading habituelle.
Envisageriez-vous de détenir des USDC pour profiter de cette promotion, ou la condition de trading n’en vaut-elle pas la peine ?
👀
#Binance #USDC #Crypto #BinanceSquare #Futures $USDC
{spot}(USDCUSDT)
💰 Vous détenez des USDC sur Binance ?
Il y a une promotion qui mérite d’être connue.
Au lieu de laisser simplement vos USDC admissibles dormir sur votre compte Futures ou de marge de portefeuille, Binance propose des récompenses qui peuvent représenter environ 2 % de taux annuel, mais une condition importante s’applique.
Pour être admissible, vous devez :
• Conserver des USDC admissibles sur votre compte Binance Futures ou de marge de portefeuille
• Atteindre un volume de trading hebdomadaire d’au moins 2 500 USDC-M Futures
• Votre récompense est calculée à partir du solde quotidien moyen admissible en USDC
• Les récompenses sont versées directement sur votre portefeuille Spot en USDC
À titre indicatif, les récompenses hebdomadaires potentielles sont d’environ :
🔹 1,000 USDC → 0.38 USDC
🔹 10,000 USDC → 3.84 USDC
🔹 100,000 USDC → 38.36 USDC
🔹 1,000,000 USDC → 383.56 USDC
📅 La promotion se déroule du 27 octobre au 23 novembre 2026.
Une chose que je garderais personnellement à l’esprit : n’augmentez pas votre volume de trading uniquement pour obtenir une petite récompense. Le volume requis compte chaque semaine, et des transactions superflues peuvent coûter plus cher que la récompense elle-même.
L’idée est intéressante, mais la vraie question est de savoir si la récompense en vaut la peine compte tenu de votre activité de trading habituelle.
Envisageriez-vous de détenir des USDC pour profiter de cette promotion, ou la condition de trading n’en vaut-elle pas la peine ?
👀
#Binance #USDC #Crypto #BinanceSquare #Futures $USDC
Il y a une promotion qui mérite d’être connue.
Au lieu de laisser simplement vos USDC admissibles dormir sur votre compte Futures ou de marge de portefeuille, Binance propose des récompenses qui peuvent représenter environ 2 % de taux annuel, mais une condition importante s’applique.
Pour être admissible, vous devez :
• Conserver des USDC admissibles sur votre compte Binance Futures ou de marge de portefeuille
• Atteindre un volume de trading hebdomadaire d’au moins 2 500 USDC-M Futures
• Votre récompense est calculée à partir du solde quotidien moyen admissible en USDC
• Les récompenses sont versées directement sur votre portefeuille Spot en USDC
À titre indicatif, les récompenses hebdomadaires potentielles sont d’environ :
🔹 1,000 USDC → 0.38 USDC
🔹 10,000 USDC → 3.84 USDC
🔹 100,000 USDC → 38.36 USDC
🔹 1,000,000 USDC → 383.56 USDC
📅 La promotion se déroule du 27 octobre au 23 novembre 2026.
Une chose que je garderais personnellement à l’esprit : n’augmentez pas votre volume de trading uniquement pour obtenir une petite récompense. Le volume requis compte chaque semaine, et des transactions superflues peuvent coûter plus cher que la récompense elle-même.
L’idée est intéressante, mais la vraie question est de savoir si la récompense en vaut la peine compte tenu de votre activité de trading habituelle.
Envisageriez-vous de détenir des USDC pour profiter de cette promotion, ou la condition de trading n’en vaut-elle pas la peine ?
👀
#Binance #USDC #Crypto #BinanceSquare #Futures $USDC
99
·
--
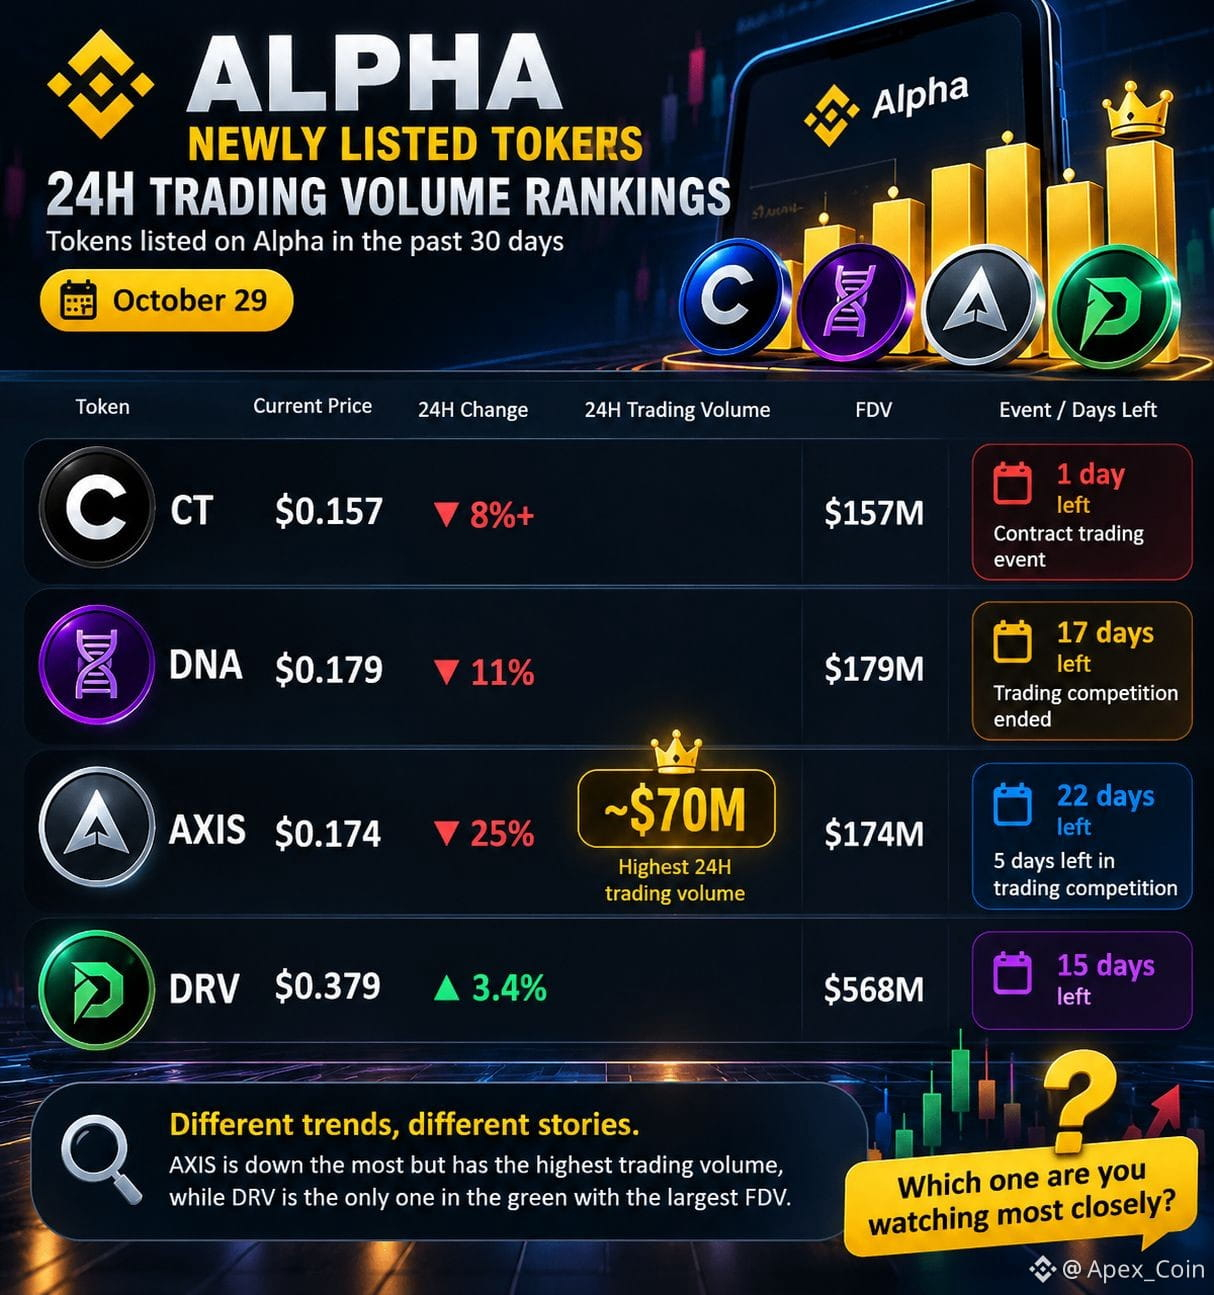
📊 29 octobre — Tokens cotés sur Alpha à surveiller
En examinant le volume de trading sur 24 h des tokens nouvellement cotés sur Alpha au cours des 30 derniers jours, on constate une activité assez contrastée.
🔹$CT — Il ne reste qu’un jour pour l’événement de trading du contrat. Le prix tourne autour de 0,157 $, en baisse d’un peu plus de 8 % sur 24 h, avec une FDV proche de 157 M$.
$DNA — Il reste environ 17 jours, même si sa compétition de trading est déjà terminée. Le token se situe autour de 0,179 $, en baisse d’environ 11 %, avec une FDV proche de 179 M$.
🔹$AXIS — Il reste 22 jours, dont 5 jours pour sa compétition de trading. C’est celui dont le prix a le plus chuté, avec une baisse d’environ 25 % à 0,174 $. Malgré tout, son volume sur 24 h, proche de 70 M$, en fait le token le plus activement échangé de ce groupe.
$DRV — Il reste environ 15 jours.
Fait intéressant, c’est le seul qui soit actuellement en hausse, avec un gain d’environ 3,4 % à 0,379 $. Sa FDV a également grimpé à environ 568 M$, la plus élevée parmi ces tokens.
Ce qui me frappe, c’est l’écart entre l’évolution des prix et l’activité de trading. AXIS est en forte baisse, mais attire le plus gros volume, tandis que DRV affiche une dynamique positive et la FDV la plus élevée.
Je surveillerais si ce volume se transforme en demande durable ou s’il ne s’agit que d’activité de trading à court terme. 👀
Lequel suivez-vous de plus près ?
#BinanceAlpha #Crypto.
📊 29 octobre — Tokens cotés sur Alpha à surveiller
En examinant le volume de trading sur 24 h des tokens nouvellement cotés sur Alpha au cours des 30 derniers jours, on constate une activité assez contrastée.
🔹$CT — Il ne reste qu’un jour pour l’événement de trading du contrat. Le prix tourne autour de 0,157 $, en baisse d’un peu plus de 8 % sur 24 h, avec une FDV proche de 157 M$.
$DNA — Il reste environ 17 jours, même si sa compétition de trading est déjà terminée. Le token se situe autour de 0,179 $, en baisse d’environ 11 %, avec une FDV proche de 179 M$.
🔹$AXIS — Il reste 22 jours, dont 5 jours pour sa compétition de trading. C’est celui dont le prix a le plus chuté, avec une baisse d’environ 25 % à 0,174 $. Malgré tout, son volume sur 24 h, proche de 70 M$, en fait le token le plus activement échangé de ce groupe.
$DRV — Il reste environ 15 jours.
Fait intéressant, c’est le seul qui soit actuellement en hausse, avec un gain d’environ 3,4 % à 0,379 $. Sa FDV a également grimpé à environ 568 M$, la plus élevée parmi ces tokens.
Ce qui me frappe, c’est l’écart entre l’évolution des prix et l’activité de trading. AXIS est en forte baisse, mais attire le plus gros volume, tandis que DRV affiche une dynamique positive et la FDV la plus élevée.
Je surveillerais si ce volume se transforme en demande durable ou s’il ne s’agit que d’activité de trading à court terme. 👀
Lequel suivez-vous de plus près ?
#BinanceAlpha #Crypto.
En examinant le volume de trading sur 24 h des tokens nouvellement cotés sur Alpha au cours des 30 derniers jours, on constate une activité assez contrastée.
🔹$CT — Il ne reste qu’un jour pour l’événement de trading du contrat. Le prix tourne autour de 0,157 $, en baisse d’un peu plus de 8 % sur 24 h, avec une FDV proche de 157 M$.
$DNA — Il reste environ 17 jours, même si sa compétition de trading est déjà terminée. Le token se situe autour de 0,179 $, en baisse d’environ 11 %, avec une FDV proche de 179 M$.
🔹$AXIS — Il reste 22 jours, dont 5 jours pour sa compétition de trading. C’est celui dont le prix a le plus chuté, avec une baisse d’environ 25 % à 0,174 $. Malgré tout, son volume sur 24 h, proche de 70 M$, en fait le token le plus activement échangé de ce groupe.
$DRV — Il reste environ 15 jours.
Fait intéressant, c’est le seul qui soit actuellement en hausse, avec un gain d’environ 3,4 % à 0,379 $. Sa FDV a également grimpé à environ 568 M$, la plus élevée parmi ces tokens.
Ce qui me frappe, c’est l’écart entre l’évolution des prix et l’activité de trading. AXIS est en forte baisse, mais attire le plus gros volume, tandis que DRV affiche une dynamique positive et la FDV la plus élevée.
Je surveillerais si ce volume se transforme en demande durable ou s’il ne s’agit que d’activité de trading à court terme. 👀
Lequel suivez-vous de plus près ?
#BinanceAlpha #Crypto.
2
1.4k
·
--
Ripple semble attirer sérieusement l’attention des acteurs institutionnels.
La décision de BNY Mellon de prendre en charge la conservation de XRP et de RLUSD renforce encore la crédibilité de l’écosystème de Ripple. Dans le même temps, Robinhood travaille avec RLUSD pour des opérations de règlement institutionnel et de gestion de trésorerie, ce qui pourrait avoir son importance si les stablecoins occupent une place croissante dans les activités financières traditionnelles.
Et les actifs liés à XRP n’étaient pas les seuls à attirer l’attention. BNB a également affiché de solides performances, tandis que la présence de BNB Standard Corporation au Nasdaq apporte un autre éclairage intéressant sur l’ensemble de l’écosystème BNB.
La grande question, à mes yeux, est de savoir si ces évolutions peuvent se traduire par une demande institutionnelle durable, plutôt que par un simple enthousiasme passager des marchés.
Ripple semble attirer sérieusement l’attention des acteurs institutionnels.
La décision de BNY Mellon de prendre en charge la conservation de XRP et de RLUSD renforce encore la crédibilité de l’écosystème de Ripple. Dans le même temps, Robinhood travaille avec RLUSD pour des opérations de règlement institutionnel et de gestion de trésorerie, ce qui pourrait avoir son importance si les stablecoins occupent une place croissante dans les activités financières traditionnelles.
Et les actifs liés à XRP n’étaient pas les seuls à attirer l’attention. BNB a également affiché de solides performances, tandis que la présence de BNB Standard Corporation au Nasdaq apporte un autre éclairage intéressant sur l’ensemble de l’écosystème BNB.
La grande question, à mes yeux, est de savoir si ces évolutions peuvent se traduire par une demande institutionnelle durable, plutôt que par un simple enthousiasme passager des marchés.
La décision de BNY Mellon de prendre en charge la conservation de XRP et de RLUSD renforce encore la crédibilité de l’écosystème de Ripple. Dans le même temps, Robinhood travaille avec RLUSD pour des opérations de règlement institutionnel et de gestion de trésorerie, ce qui pourrait avoir son importance si les stablecoins occupent une place croissante dans les activités financières traditionnelles.
Et les actifs liés à XRP n’étaient pas les seuls à attirer l’attention. BNB a également affiché de solides performances, tandis que la présence de BNB Standard Corporation au Nasdaq apporte un autre éclairage intéressant sur l’ensemble de l’écosystème BNB.
La grande question, à mes yeux, est de savoir si ces évolutions peuvent se traduire par une demande institutionnelle durable, plutôt que par un simple enthousiasme passager des marchés.
212
·
--
L’histoire de la fiscalité des cryptomonnaies en Corée du Sud redevient intéressante.
🇰🇷
L’impôt de 22 % sur les gains en cryptomonnaies était initialement prévu pour 2022, mais après trois reports, la date actuellement retenue est le 1er janvier 2027.
Mais même cette date pourrait ne pas être définitive.
Le 20 octobre, des responsables des finances auraient rencontré les cinq plus grandes plateformes d’échange du pays — Upbit, Bithumb, Coinone, Gopax et Korbit — pour discuter de la capacité réelle du secteur à être prêt pour la mise en place prévue en 2027.
Dans le même temps, le député Park Min-gyu a présenté le 16 octobre un projet de loi qui reporterait une nouvelle fois l’impôt, cette fois à 2029.
Ce qui est intéressant, c’est que la question ne porte pas simplement sur le taux d’imposition.
L’impôt de 22 % s’appliquerait aux gains annuels en cryptomonnaies dépassant 2,5 millions de wons, mais les infrastructures de déclaration et de collecte des données nécessaires à sa bonne application semblent encore poser problème.
Et il y a une distinction importante à faire : le gouvernement n’a pas officiellement approuvé un nouveau report. Le Parlement devrait encore voter toute modification.
Malgré tout, avec plus de 13 millions de personnes impliquées sur le marché des cryptomonnaies en Corée du Sud, la pression est assez évidente.
Ce que je trouve ironique, c’est que la Corée du Sud s’efforce de traiter les stablecoins davantage comme des instruments financiers réglementés, alors que le cadre de base pour imposer les profits tirés des cryptomonnaies continue d’être reporté.
Le report donnera peut-être au marché davantage de temps pour se préparer.
Mais deux années supplémentaires pourraient-elles réellement attirer davantage d’investisseurs particuliers vers les cryptomonnaies, ou ne feraient-elles que repousser encore le même problème ?
#Crypto #Bitcoin #CryptoNews #CryptoTax #BinanceSquare $APR
{future}(APRUSDT)
L’histoire de la fiscalité des cryptomonnaies en Corée du Sud redevient intéressante.
🇰🇷
L’impôt de 22 % sur les gains en cryptomonnaies était initialement prévu pour 2022, mais après trois reports, la date actuellement retenue est le 1er janvier 2027.
Mais même cette date pourrait ne pas être définitive.
Le 20 octobre, des responsables des finances auraient rencontré les cinq plus grandes plateformes d’échange du pays — Upbit, Bithumb, Coinone, Gopax et Korbit — pour discuter de la capacité réelle du secteur à être prêt pour la mise en place prévue en 2027.
Dans le même temps, le député Park Min-gyu a présenté le 16 octobre un projet de loi qui reporterait une nouvelle fois l’impôt, cette fois à 2029.
Ce qui est intéressant, c’est que la question ne porte pas simplement sur le taux d’imposition.
L’impôt de 22 % s’appliquerait aux gains annuels en cryptomonnaies dépassant 2,5 millions de wons, mais les infrastructures de déclaration et de collecte des données nécessaires à sa bonne application semblent encore poser problème.
Et il y a une distinction importante à faire : le gouvernement n’a pas officiellement approuvé un nouveau report. Le Parlement devrait encore voter toute modification.
Malgré tout, avec plus de 13 millions de personnes impliquées sur le marché des cryptomonnaies en Corée du Sud, la pression est assez évidente.
Ce que je trouve ironique, c’est que la Corée du Sud s’efforce de traiter les stablecoins davantage comme des instruments financiers réglementés, alors que le cadre de base pour imposer les profits tirés des cryptomonnaies continue d’être reporté.
Le report donnera peut-être au marché davantage de temps pour se préparer.
Mais deux années supplémentaires pourraient-elles réellement attirer davantage d’investisseurs particuliers vers les cryptomonnaies, ou ne feraient-elles que repousser encore le même problème ?
#Crypto #Bitcoin #CryptoNews #CryptoTax #BinanceSquare $APR
🇰🇷
L’impôt de 22 % sur les gains en cryptomonnaies était initialement prévu pour 2022, mais après trois reports, la date actuellement retenue est le 1er janvier 2027.
Mais même cette date pourrait ne pas être définitive.
Le 20 octobre, des responsables des finances auraient rencontré les cinq plus grandes plateformes d’échange du pays — Upbit, Bithumb, Coinone, Gopax et Korbit — pour discuter de la capacité réelle du secteur à être prêt pour la mise en place prévue en 2027.
Dans le même temps, le député Park Min-gyu a présenté le 16 octobre un projet de loi qui reporterait une nouvelle fois l’impôt, cette fois à 2029.
Ce qui est intéressant, c’est que la question ne porte pas simplement sur le taux d’imposition.
L’impôt de 22 % s’appliquerait aux gains annuels en cryptomonnaies dépassant 2,5 millions de wons, mais les infrastructures de déclaration et de collecte des données nécessaires à sa bonne application semblent encore poser problème.
Et il y a une distinction importante à faire : le gouvernement n’a pas officiellement approuvé un nouveau report. Le Parlement devrait encore voter toute modification.
Malgré tout, avec plus de 13 millions de personnes impliquées sur le marché des cryptomonnaies en Corée du Sud, la pression est assez évidente.
Ce que je trouve ironique, c’est que la Corée du Sud s’efforce de traiter les stablecoins davantage comme des instruments financiers réglementés, alors que le cadre de base pour imposer les profits tirés des cryptomonnaies continue d’être reporté.
Le report donnera peut-être au marché davantage de temps pour se préparer.
Mais deux années supplémentaires pourraient-elles réellement attirer davantage d’investisseurs particuliers vers les cryptomonnaies, ou ne feraient-elles que repousser encore le même problème ?
#Crypto #Bitcoin #CryptoNews #CryptoTax #BinanceSquare $APR
107
·
--
Je réfléchis au récit autour des agents IA #Kite , et il y a une chose qu’il est facile de perdre de vue : le fait qu’un agent soit intelligent ne signifie pas automatiquement qu’on peut lui faire confiance.
Imaginez que vous donniez à une IA la possibilité d’acheter un service, d’accéder à une API ou d’effectuer des paiements en votre nom. La vraie question devient alors : qu’est-ce que cet agent est réellement autorisé à faire, et comment pouvons-nous vérifier ses actions ?
C’est ce qui m’intéresse dans Kite AI.
Avec son Agent Passport, un agent peut avoir sa propre identité et son propre portefeuille, tout en respectant les autorisations définies par l’utilisateur. Ainsi, au lieu de donner à une IA un accès illimité à des fonds ou à des services, on peut fixer des limites précises à ce qu’elle est autorisée à exécuter.
La couche des paiements et des transactions est également importante. Si les agents doivent interagir avec de vraies entreprises et d’autres agents, leurs activités doivent pouvoir être suivies et vérifiées plus facilement.
Je pense que c’est un défi bien plus vaste que celui qui consiste simplement à rendre les modèles d’IA plus intelligents. Un agent plus intelligent peut prendre de meilleures décisions, mais sans identité, sans autorisations et sans infrastructure de paiement fiable, ces décisions risquent de ne pas être utiles dans l’économie réelle.
Je suis maintenant davantage curieux de voir ce que les développeurs vont réellement créer avec ces outils. Vont-ils dépasser le stade des démonstrations et des expérimentations pour créer des applications que les gens utiliseront vraiment ?
Pour moi, le véritable test de l’économie des agents ne réside pas dans le degré d’intelligence qu’ils atteindront.
Il s’agit de savoir si nous pouvons leur faire confiance pour agir en notre nom.
#KiteBBW $KITE
Je réfléchis au récit autour des agents IA #Kite , et il y a une chose qu’il est facile de perdre de vue : le fait qu’un agent soit intelligent ne signifie pas automatiquement qu’on peut lui faire confiance.
Imaginez que vous donniez à une IA la possibilité d’acheter un service, d’accéder à une API ou d’effectuer des paiements en votre nom. La vraie question devient alors : qu’est-ce que cet agent est réellement autorisé à faire, et comment pouvons-nous vérifier ses actions ?
C’est ce qui m’intéresse dans Kite AI.
Avec son Agent Passport, un agent peut avoir sa propre identité et son propre portefeuille, tout en respectant les autorisations définies par l’utilisateur. Ainsi, au lieu de donner à une IA un accès illimité à des fonds ou à des services, on peut fixer des limites précises à ce qu’elle est autorisée à exécuter.
La couche des paiements et des transactions est également importante. Si les agents doivent interagir avec de vraies entreprises et d’autres agents, leurs activités doivent pouvoir être suivies et vérifiées plus facilement.
Je pense que c’est un défi bien plus vaste que celui qui consiste simplement à rendre les modèles d’IA plus intelligents. Un agent plus intelligent peut prendre de meilleures décisions, mais sans identité, sans autorisations et sans infrastructure de paiement fiable, ces décisions risquent de ne pas être utiles dans l’économie réelle.
Je suis maintenant davantage curieux de voir ce que les développeurs vont réellement créer avec ces outils. Vont-ils dépasser le stade des démonstrations et des expérimentations pour créer des applications que les gens utiliseront vraiment ?
Pour moi, le véritable test de l’économie des agents ne réside pas dans le degré d’intelligence qu’ils atteindront.
Il s’agit de savoir si nous pouvons leur faire confiance pour agir en notre nom.
#KiteBBW $KITE
Imaginez que vous donniez à une IA la possibilité d’acheter un service, d’accéder à une API ou d’effectuer des paiements en votre nom. La vraie question devient alors : qu’est-ce que cet agent est réellement autorisé à faire, et comment pouvons-nous vérifier ses actions ?
C’est ce qui m’intéresse dans Kite AI.
Avec son Agent Passport, un agent peut avoir sa propre identité et son propre portefeuille, tout en respectant les autorisations définies par l’utilisateur. Ainsi, au lieu de donner à une IA un accès illimité à des fonds ou à des services, on peut fixer des limites précises à ce qu’elle est autorisée à exécuter.
La couche des paiements et des transactions est également importante. Si les agents doivent interagir avec de vraies entreprises et d’autres agents, leurs activités doivent pouvoir être suivies et vérifiées plus facilement.
Je pense que c’est un défi bien plus vaste que celui qui consiste simplement à rendre les modèles d’IA plus intelligents. Un agent plus intelligent peut prendre de meilleures décisions, mais sans identité, sans autorisations et sans infrastructure de paiement fiable, ces décisions risquent de ne pas être utiles dans l’économie réelle.
Je suis maintenant davantage curieux de voir ce que les développeurs vont réellement créer avec ces outils. Vont-ils dépasser le stade des démonstrations et des expérimentations pour créer des applications que les gens utiliseront vraiment ?
Pour moi, le véritable test de l’économie des agents ne réside pas dans le degré d’intelligence qu’ils atteindront.
Il s’agit de savoir si nous pouvons leur faire confiance pour agir en notre nom.
#KiteBBW $KITE
1
136
·
--
#earningsseason
$SMCI profite une nouvelle fois de l’engouement pour les infrastructures d’IA.
Super Micro Computer a bondi de près de 10 % après la publication de chiffres préliminaires laissant entrevoir un chiffre d’affaires trimestriel plus élevé et des marges bénéficiaires supérieures aux attentes. Cette réaction est compréhensible, mais ce qui a retenu mon attention, c’est ce qui se cache derrière ces chiffres : la demande soutenue pour les serveurs et les systèmes de centres de données nécessaires à l’exécution de charges de travail d’IA toujours plus lourdes.
La grande question, désormais, est de savoir si cette demande peut continuer à se traduire par des bénéfices réels et durables. Les dépenses consacrées à l’IA restent énormes, mais la concurrence s’intensifie aussi dans le secteur du matériel informatique, ce qui pourrait exercer une pression sur les marges au fil du temps.
Si $SMCI peut maintenir cette dynamique, le secteur plus large du matériel informatique pour l’IA et des centres de données pourrait rester sous les feux de la rampe. Toutefois, des attentes élevées peuvent devenir un défi en soi : les résultats futurs devront continuer à justifier cet optimisme.
#Aİ #Stocks #NASDAQ
#earningsseason
$SMCI profite une nouvelle fois de l’engouement pour les infrastructures d’IA.
Super Micro Computer a bondi de près de 10 % après la publication de chiffres préliminaires laissant entrevoir un chiffre d’affaires trimestriel plus élevé et des marges bénéficiaires supérieures aux attentes. Cette réaction est compréhensible, mais ce qui a retenu mon attention, c’est ce qui se cache derrière ces chiffres : la demande soutenue pour les serveurs et les systèmes de centres de données nécessaires à l’exécution de charges de travail d’IA toujours plus lourdes.
La grande question, désormais, est de savoir si cette demande peut continuer à se traduire par des bénéfices réels et durables. Les dépenses consacrées à l’IA restent énormes, mais la concurrence s’intensifie aussi dans le secteur du matériel informatique, ce qui pourrait exercer une pression sur les marges au fil du temps.
Si $SMCI peut maintenir cette dynamique, le secteur plus large du matériel informatique pour l’IA et des centres de données pourrait rester sous les feux de la rampe. Toutefois, des attentes élevées peuvent devenir un défi en soi : les résultats futurs devront continuer à justifier cet optimisme.
#Aİ #Stocks #NASDAQ
$SMCI profite une nouvelle fois de l’engouement pour les infrastructures d’IA.
Super Micro Computer a bondi de près de 10 % après la publication de chiffres préliminaires laissant entrevoir un chiffre d’affaires trimestriel plus élevé et des marges bénéficiaires supérieures aux attentes. Cette réaction est compréhensible, mais ce qui a retenu mon attention, c’est ce qui se cache derrière ces chiffres : la demande soutenue pour les serveurs et les systèmes de centres de données nécessaires à l’exécution de charges de travail d’IA toujours plus lourdes.
La grande question, désormais, est de savoir si cette demande peut continuer à se traduire par des bénéfices réels et durables. Les dépenses consacrées à l’IA restent énormes, mais la concurrence s’intensifie aussi dans le secteur du matériel informatique, ce qui pourrait exercer une pression sur les marges au fil du temps.
Si $SMCI peut maintenir cette dynamique, le secteur plus large du matériel informatique pour l’IA et des centres de données pourrait rester sous les feux de la rampe. Toutefois, des attentes élevées peuvent devenir un défi en soi : les résultats futurs devront continuer à justifier cet optimisme.
#Aİ #Stocks #NASDAQ
1
235
·
--
J’avais l’habitude de penser que l’une des plus grandes forces des blockchains, c’était que tout y était visible.
Puis j’ai commencé à envisager les choses du point de vue d’un ordre qui n’a pas encore été exécuté.
Si le réseau peut voir ce que vous cherchez à faire avant que la condition soit remplie, cette information n’est alors plus vraiment neutre. Les autres participants peuvent réagir. Une stratégie peut être copiée, anticipée ou potentiellement exploitée par des opérations de trading avant même d’avoir la chance d’être exécutée.
C’est cet aspect des Covenants de Nillion que je trouve le plus intéressant.
L’idée n’est pas simplement de « rendre les transactions privées ». Il s’agit plutôt de changer le moment où l’information devient utile pour tous les autres.
Une instruction peut être enregistrée sur Ethereum tandis que les détails concrets restent illisibles jusqu’à ce que la condition requise soit remplie. Ainsi, la blockchain peut toujours faire respecter la logique, sans que la stratégie ait nécessairement à se dévoiler trop tôt.
Cette distinction me semble assez importante.
Car le vrai problème de certaines activités financières on-chain n’est peut-être pas que les blockchains soient trop transparentes. C’est peut-être qu’elles le sont au mauvais moment.
Bien sûr, je ne partirais pas du principe que le problème est résolu simplement parce que le concept fonctionne. Il reste des questions concernant la complexité, les coûts d’exécution, la fiabilité et le comportement de ces conditions privées dans des environnements DeFi plus complexes. Une plus grande confidentialité peut aussi nécessiter davantage de mécanismes en coulisses.
Et c’est ce compromis que je suis de près.
Le fait que $DUSK soit la première phase de la feuille de route de Nillion en 7 ères et soit déjà en ligne sur le mainnet rend tout cela plus intéressant à mes yeux qu’une expérience purement théorique sur un testnet.
La prochaine étape des marchés on-chain ne consiste peut-être pas à tout cacher.
Peut-être s’agit-il simplement de comprendre ce qui doit être visible, et à quel moment.
Préféreriez-vous un carnet d’ordres entièrement transparent, ou un système on-chain où votre intention ne devient visible que lorsqu’elle compte vraiment ?
#Nillion #NIL #Dusk #Covenants
J’avais l’habitude de penser que l’une des plus grandes forces des blockchains, c’était que tout y était visible.
Puis j’ai commencé à envisager les choses du point de vue d’un ordre qui n’a pas encore été exécuté.
Si le réseau peut voir ce que vous cherchez à faire avant que la condition soit remplie, cette information n’est alors plus vraiment neutre. Les autres participants peuvent réagir. Une stratégie peut être copiée, anticipée ou potentiellement exploitée par des opérations de trading avant même d’avoir la chance d’être exécutée.
C’est cet aspect des Covenants de Nillion que je trouve le plus intéressant.
L’idée n’est pas simplement de « rendre les transactions privées ». Il s’agit plutôt de changer le moment où l’information devient utile pour tous les autres.
Une instruction peut être enregistrée sur Ethereum tandis que les détails concrets restent illisibles jusqu’à ce que la condition requise soit remplie. Ainsi, la blockchain peut toujours faire respecter la logique, sans que la stratégie ait nécessairement à se dévoiler trop tôt.
Cette distinction me semble assez importante.
Car le vrai problème de certaines activités financières on-chain n’est peut-être pas que les blockchains soient trop transparentes. C’est peut-être qu’elles le sont au mauvais moment.
Bien sûr, je ne partirais pas du principe que le problème est résolu simplement parce que le concept fonctionne. Il reste des questions concernant la complexité, les coûts d’exécution, la fiabilité et le comportement de ces conditions privées dans des environnements DeFi plus complexes. Une plus grande confidentialité peut aussi nécessiter davantage de mécanismes en coulisses.
Et c’est ce compromis que je suis de près.
Le fait que $DUSK soit la première phase de la feuille de route de Nillion en 7 ères et soit déjà en ligne sur le mainnet rend tout cela plus intéressant à mes yeux qu’une expérience purement théorique sur un testnet.
La prochaine étape des marchés on-chain ne consiste peut-être pas à tout cacher.
Peut-être s’agit-il simplement de comprendre ce qui doit être visible, et à quel moment.
Préféreriez-vous un carnet d’ordres entièrement transparent, ou un système on-chain où votre intention ne devient visible que lorsqu’elle compte vraiment ?
#Nillion #NIL #Dusk #Covenants
Puis j’ai commencé à envisager les choses du point de vue d’un ordre qui n’a pas encore été exécuté.
Si le réseau peut voir ce que vous cherchez à faire avant que la condition soit remplie, cette information n’est alors plus vraiment neutre. Les autres participants peuvent réagir. Une stratégie peut être copiée, anticipée ou potentiellement exploitée par des opérations de trading avant même d’avoir la chance d’être exécutée.
C’est cet aspect des Covenants de Nillion que je trouve le plus intéressant.
L’idée n’est pas simplement de « rendre les transactions privées ». Il s’agit plutôt de changer le moment où l’information devient utile pour tous les autres.
Une instruction peut être enregistrée sur Ethereum tandis que les détails concrets restent illisibles jusqu’à ce que la condition requise soit remplie. Ainsi, la blockchain peut toujours faire respecter la logique, sans que la stratégie ait nécessairement à se dévoiler trop tôt.
Cette distinction me semble assez importante.
Car le vrai problème de certaines activités financières on-chain n’est peut-être pas que les blockchains soient trop transparentes. C’est peut-être qu’elles le sont au mauvais moment.
Bien sûr, je ne partirais pas du principe que le problème est résolu simplement parce que le concept fonctionne. Il reste des questions concernant la complexité, les coûts d’exécution, la fiabilité et le comportement de ces conditions privées dans des environnements DeFi plus complexes. Une plus grande confidentialité peut aussi nécessiter davantage de mécanismes en coulisses.
Et c’est ce compromis que je suis de près.
Le fait que $DUSK soit la première phase de la feuille de route de Nillion en 7 ères et soit déjà en ligne sur le mainnet rend tout cela plus intéressant à mes yeux qu’une expérience purement théorique sur un testnet.
La prochaine étape des marchés on-chain ne consiste peut-être pas à tout cacher.
Peut-être s’agit-il simplement de comprendre ce qui doit être visible, et à quel moment.
Préféreriez-vous un carnet d’ordres entièrement transparent, ou un système on-chain où votre intention ne devient visible que lorsqu’elle compte vraiment ?
#Nillion #NIL #Dusk #Covenants
1
285
·
--
$WLD présente une configuration haussière, avec une structure journalière et en 4H qui se maintient au-dessus des EMA50 et EMA200. La pression acheteuse augmente, mais le prix est déjà assez étendu ; je préfère donc attendre une entrée disciplinée plutôt que de courir après le mouvement.
Ma stratégie :
🟢 Entrée longue : $0.5329–$0.5352
🛑 Stop-loss : $0.5130
🎯 TP1 : $0.5496 (+2.9%)
🎯 TP2 : $0.5600 (+4.9%)
🎯 TP3 : $0.5755 (+7.8%)
Le plan est simple : entrer uniquement dans la zone, prendre des bénéfices partiels au TP1, puis envisager de rapprocher le stop du prix d’entrée afin de protéger le capital.
La structure haussière est intéressante, mais la gestion du risque compte davantage que le fait de courir après les objectifs. Si la zone d’entrée est manquée, je préfère attendre une autre configuration plutôt que de forcer une transaction.
Qu’en pensez-vous — $WLD peut-il atteindre l’objectif final ? 📈
$WLD
$WLD présente une configuration haussière, avec une structure journalière et en 4H qui se maintient au-dessus des EMA50 et EMA200. La pression acheteuse augmente, mais le prix est déjà assez étendu ; je préfère donc attendre une entrée disciplinée plutôt que de courir après le mouvement.
Ma stratégie :
🟢 Entrée longue : $0.5329–$0.5352
🛑 Stop-loss : $0.5130
🎯 TP1 : $0.5496 (+2.9%)
🎯 TP2 : $0.5600 (+4.9%)
🎯 TP3 : $0.5755 (+7.8%)
Le plan est simple : entrer uniquement dans la zone, prendre des bénéfices partiels au TP1, puis envisager de rapprocher le stop du prix d’entrée afin de protéger le capital.
La structure haussière est intéressante, mais la gestion du risque compte davantage que le fait de courir après les objectifs. Si la zone d’entrée est manquée, je préfère attendre une autre configuration plutôt que de forcer une transaction.
Qu’en pensez-vous — $WLD peut-il atteindre l’objectif final ? 📈
$WLD
Ma stratégie :
🟢 Entrée longue : $0.5329–$0.5352
🛑 Stop-loss : $0.5130
🎯 TP1 : $0.5496 (+2.9%)
🎯 TP2 : $0.5600 (+4.9%)
🎯 TP3 : $0.5755 (+7.8%)
Le plan est simple : entrer uniquement dans la zone, prendre des bénéfices partiels au TP1, puis envisager de rapprocher le stop du prix d’entrée afin de protéger le capital.
La structure haussière est intéressante, mais la gestion du risque compte davantage que le fait de courir après les objectifs. Si la zone d’entrée est manquée, je préfère attendre une autre configuration plutôt que de forcer une transaction.
Qu’en pensez-vous — $WLD peut-il atteindre l’objectif final ? 📈
$WLD
2
395
·
--
#dusk $DUSK @Dusk_Foundation
Je pensais que Dusk n’était qu’une autre chaîne RWA jusqu’à ce que les données de marché commencent à contredire le récit.
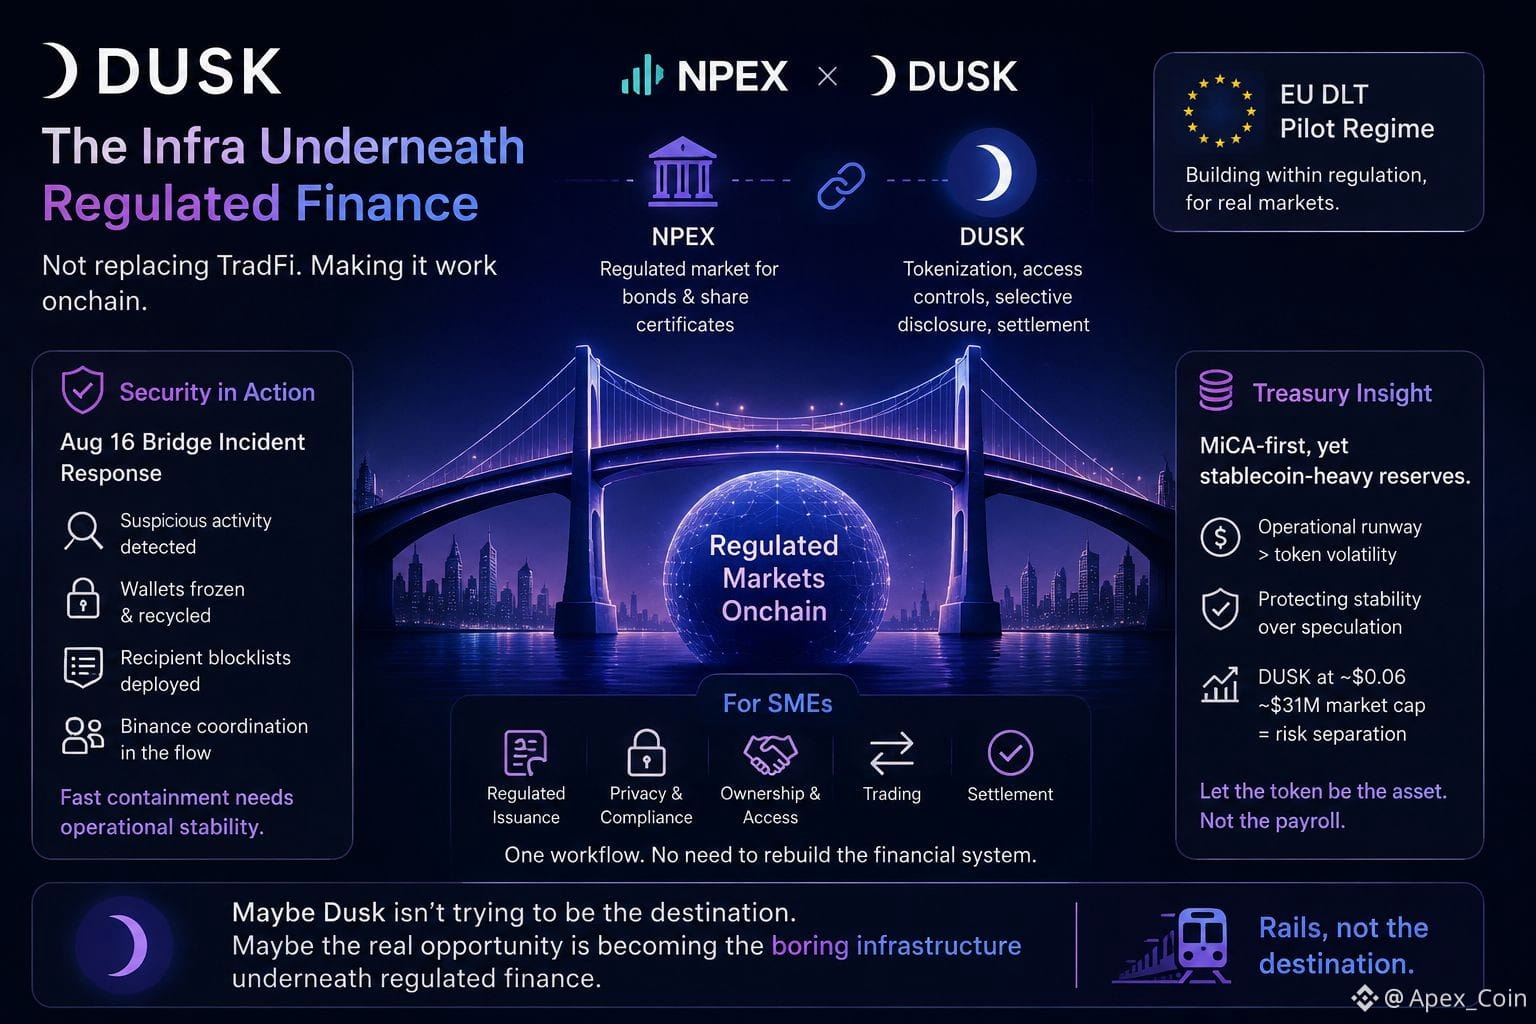
Aujourd’hui, DUSK se situe autour de 0,072 $ , avec environ 43 M$ de capitalisation boursière et 4 M$ de volume sur 24 h.
C’est dérisoire comparé à l’infrastructure financière que Dusk essaie de construire.
Regardez l’architecture plutôt que le graphique du token.
NPEX apporte un marché d’entreprises (PME) réglementé. Dusk apporte la couche blockchain pour l’émission, le trading et le règlement, tandis que la confidentialité, la divulgation sélective et la conformité sont intégrées au flux de travail. Leur modèle est en cours de développement autour du régime pilote européen DLT.
Puis il y a la contradiction que je trouve la plus intéressante.
Dusk veut que la finance réglementée devienne programmable, mais sa valeur la plus forte pourrait venir du fait de rendre la blockchain presque invisible pour l’utilisateur final.
Même l’incident du pont l’a montré.
La surveillance a détecté des activités suspectes, les services du pont ont été mis en pause, les adresses ont été recyclées, le blocage des destinataires a été déployé et une coordination avec Binance a suivi. Ce n’est pas un récit de token. C’est une infrastructure opérationnelle.
Et c’est là que les PME entrent en jeu.
Le problème n’est pas de créer un autre token.
Il s’agit de connecter émission → conformité → propriété → trading → règlement, sans forcer les entreprises à reconstruire le système financier autour de la crypto.
Alors je commence à voir Dusk moins comme une destination RWA et davantage comme une couche d’exécution réglementée.
L’ironie ?
Si Dusk réussit, la plus grande preuve pourrait être que personne ne parle de la blockchain en dessous.
On se contentera de constater que les actifs réglementés se déplacent enfin différemment.
#dusk $DUSK @Dusk
Je pensais que Dusk n’était qu’une autre chaîne RWA jusqu’à ce que les données de marché commencent à contredire le récit.
Aujourd’hui, DUSK se situe autour de 0,072 $ , avec environ 43 M$ de capitalisation boursière et 4 M$ de volume sur 24 h.
C’est dérisoire comparé à l’infrastructure financière que Dusk essaie de construire.
Regardez l’architecture plutôt que le graphique du token.
NPEX apporte un marché d’entreprises (PME) réglementé. Dusk apporte la couche blockchain pour l’émission, le trading et le règlement, tandis que la confidentialité, la divulgation sélective et la conformité sont intégrées au flux de travail. Leur modèle est en cours de développement autour du régime pilote européen DLT.
Puis il y a la contradiction que je trouve la plus intéressante.
Dusk veut que la finance réglementée devienne programmable, mais sa valeur la plus forte pourrait venir du fait de rendre la blockchain presque invisible pour l’utilisateur final.
Même l’incident du pont l’a montré.
La surveillance a détecté des activités suspectes, les services du pont ont été mis en pause, les adresses ont été recyclées, le blocage des destinataires a été déployé et une coordination avec Binance a suivi. Ce n’est pas un récit de token. C’est une infrastructure opérationnelle.
Et c’est là que les PME entrent en jeu.
Le problème n’est pas de créer un autre token.
Il s’agit de connecter émission → conformité → propriété → trading → règlement, sans forcer les entreprises à reconstruire le système financier autour de la crypto.
Alors je commence à voir Dusk moins comme une destination RWA et davantage comme une couche d’exécution réglementée.
L’ironie ?
Si Dusk réussit, la plus grande preuve pourrait être que personne ne parle de la blockchain en dessous.
On se contentera de constater que les actifs réglementés se déplacent enfin différemment.
Je pensais que Dusk n’était qu’une autre chaîne RWA jusqu’à ce que les données de marché commencent à contredire le récit.
Aujourd’hui, DUSK se situe autour de 0,072 $ , avec environ 43 M$ de capitalisation boursière et 4 M$ de volume sur 24 h.
C’est dérisoire comparé à l’infrastructure financière que Dusk essaie de construire.
Regardez l’architecture plutôt que le graphique du token.
NPEX apporte un marché d’entreprises (PME) réglementé. Dusk apporte la couche blockchain pour l’émission, le trading et le règlement, tandis que la confidentialité, la divulgation sélective et la conformité sont intégrées au flux de travail. Leur modèle est en cours de développement autour du régime pilote européen DLT.
Puis il y a la contradiction que je trouve la plus intéressante.
Dusk veut que la finance réglementée devienne programmable, mais sa valeur la plus forte pourrait venir du fait de rendre la blockchain presque invisible pour l’utilisateur final.
Même l’incident du pont l’a montré.
La surveillance a détecté des activités suspectes, les services du pont ont été mis en pause, les adresses ont été recyclées, le blocage des destinataires a été déployé et une coordination avec Binance a suivi. Ce n’est pas un récit de token. C’est une infrastructure opérationnelle.
Et c’est là que les PME entrent en jeu.
Le problème n’est pas de créer un autre token.
Il s’agit de connecter émission → conformité → propriété → trading → règlement, sans forcer les entreprises à reconstruire le système financier autour de la crypto.
Alors je commence à voir Dusk moins comme une destination RWA et davantage comme une couche d’exécution réglementée.
L’ironie ?
Si Dusk réussit, la plus grande preuve pourrait être que personne ne parle de la blockchain en dessous.
On se contentera de constater que les actifs réglementés se déplacent enfin différemment.
1
5
193
·
--
#dusk $DUSK @Dusk_Foundation
J’ai d’abord examiné l’architecture cryptographique de DUSK comme une question de primitives qu’elle utilise.
Puis j’ai commencé à suivre un chemin Merkle et le flux de transactions de Hedger, et un schéma plus intéressant est apparu :
DUSK ne cherche pas à utiliser moins de cryptographie. Elle cherche à placer une cryptographie différente là où elle a le plus de sens.
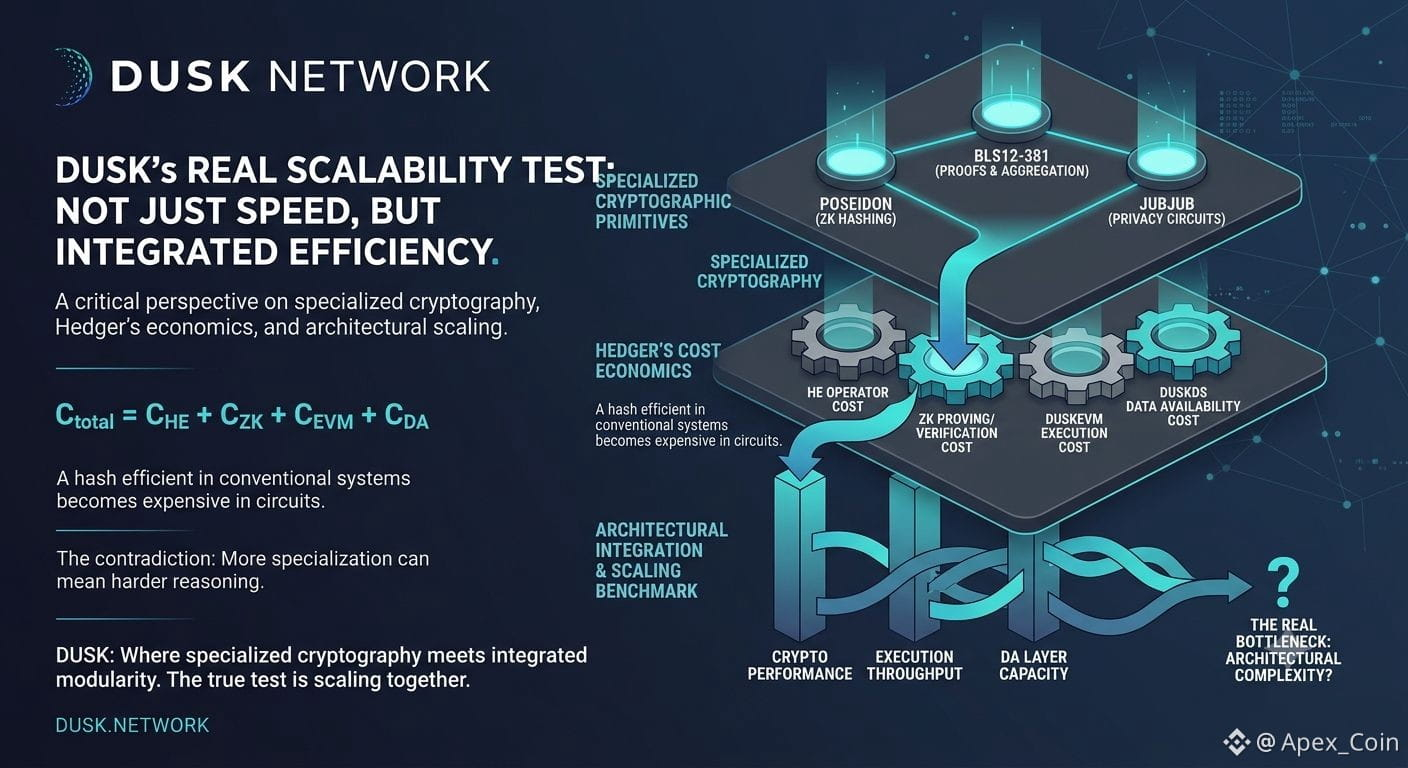
BLS12-381 pour les opérations de preuve et de signature. Jubjub pour le travail de circuits orientés confidentialité. Poseidon pour le hachage dans les environnements ZK.
Cette distinction compte, car le calcul normal et le calcul ZK n’ont pas du tout les mêmes structures de coût. Un hachage efficace dans un système conventionnel peut devenir coûteux une fois traduit en contraintes de circuit.
L’agrégation BLS ajoute une couche supplémentaire : plusieurs attestations peuvent être agrégées, ce qui réduit le travail de vérification et la pression sur les données.
Au premier abord, cela ressemble à une histoire d’efficacité relativement directe.
Mais il y a une contradiction que je trouve plus intéressante :
Plus on spécialise la cryptographie, plus des opérations individuelles peuvent devenir efficaces, tandis que l’architecture globale peut devenir plus difficile à comprendre.
Je vois le même problème en pensant aux économies de Hedger.
Une transaction confidentielle n’est pas simplement « gaz + cryptographie ». Son coût peut venir du HE, de la preuve/vérification ZK, de l’exécution DuskEVM et de la disponibilité des données DuskDS :
Ctotal = CHE + CZK + CEVM + CDA
Donc, même rendre le ZK 2× plus rapide ne rend pas nécessairement la confidentialité 2× moins chère.
C’est pourquoi je pense que le véritable test de scalabilité de DUSK n’est pas uniquement la rapidité à laquelle sa cryptographie devient performante.
La question est de savoir si la cryptographie spécialisée, l’exécution et la disponibilité des données peuvent évoluer ensemble sans que l’architecture elle-même ne devienne le goulot d’étranglement.
C’est le benchmark que je surveillerai.
#dusk $DUSK @Dusk
J’ai d’abord examiné l’architecture cryptographique de DUSK comme une question de primitives qu’elle utilise.
Puis j’ai commencé à suivre un chemin Merkle et le flux de transactions de Hedger, et un schéma plus intéressant est apparu :
DUSK ne cherche pas à utiliser moins de cryptographie. Elle cherche à placer une cryptographie différente là où elle a le plus de sens.
BLS12-381 pour les opérations de preuve et de signature. Jubjub pour le travail de circuits orientés confidentialité. Poseidon pour le hachage dans les environnements ZK.
Cette distinction compte, car le calcul normal et le calcul ZK n’ont pas du tout les mêmes structures de coût. Un hachage efficace dans un système conventionnel peut devenir coûteux une fois traduit en contraintes de circuit.
L’agrégation BLS ajoute une couche supplémentaire : plusieurs attestations peuvent être agrégées, ce qui réduit le travail de vérification et la pression sur les données.
Au premier abord, cela ressemble à une histoire d’efficacité relativement directe.
Mais il y a une contradiction que je trouve plus intéressante :
Plus on spécialise la cryptographie, plus des opérations individuelles peuvent devenir efficaces, tandis que l’architecture globale peut devenir plus difficile à comprendre.
Je vois le même problème en pensant aux économies de Hedger.
Une transaction confidentielle n’est pas simplement « gaz + cryptographie ». Son coût peut venir du HE, de la preuve/vérification ZK, de l’exécution DuskEVM et de la disponibilité des données DuskDS :
Ctotal = CHE + CZK + CEVM + CDA
Donc, même rendre le ZK 2× plus rapide ne rend pas nécessairement la confidentialité 2× moins chère.
C’est pourquoi je pense que le véritable test de scalabilité de DUSK n’est pas uniquement la rapidité à laquelle sa cryptographie devient performante.
La question est de savoir si la cryptographie spécialisée, l’exécution et la disponibilité des données peuvent évoluer ensemble sans que l’architecture elle-même ne devienne le goulot d’étranglement.
C’est le benchmark que je surveillerai.
J’ai d’abord examiné l’architecture cryptographique de DUSK comme une question de primitives qu’elle utilise.
Puis j’ai commencé à suivre un chemin Merkle et le flux de transactions de Hedger, et un schéma plus intéressant est apparu :
DUSK ne cherche pas à utiliser moins de cryptographie. Elle cherche à placer une cryptographie différente là où elle a le plus de sens.
BLS12-381 pour les opérations de preuve et de signature. Jubjub pour le travail de circuits orientés confidentialité. Poseidon pour le hachage dans les environnements ZK.
Cette distinction compte, car le calcul normal et le calcul ZK n’ont pas du tout les mêmes structures de coût. Un hachage efficace dans un système conventionnel peut devenir coûteux une fois traduit en contraintes de circuit.
L’agrégation BLS ajoute une couche supplémentaire : plusieurs attestations peuvent être agrégées, ce qui réduit le travail de vérification et la pression sur les données.
Au premier abord, cela ressemble à une histoire d’efficacité relativement directe.
Mais il y a une contradiction que je trouve plus intéressante :
Plus on spécialise la cryptographie, plus des opérations individuelles peuvent devenir efficaces, tandis que l’architecture globale peut devenir plus difficile à comprendre.
Je vois le même problème en pensant aux économies de Hedger.
Une transaction confidentielle n’est pas simplement « gaz + cryptographie ». Son coût peut venir du HE, de la preuve/vérification ZK, de l’exécution DuskEVM et de la disponibilité des données DuskDS :
Ctotal = CHE + CZK + CEVM + CDA
Donc, même rendre le ZK 2× plus rapide ne rend pas nécessairement la confidentialité 2× moins chère.
C’est pourquoi je pense que le véritable test de scalabilité de DUSK n’est pas uniquement la rapidité à laquelle sa cryptographie devient performante.
La question est de savoir si la cryptographie spécialisée, l’exécution et la disponibilité des données peuvent évoluer ensemble sans que l’architecture elle-même ne devienne le goulot d’étranglement.
C’est le benchmark que je surveillerai.
1
4
182
·
--
#dusk $DUSK @Dusk_Foundation
J’ai commencé à rechercher Dusk pour la cryptographie. Je me suis finalement davantage intéressé à ce que la cryptographie ne peut pas protéger.
Argon2, Equihash, PLONK, consensus en étapes : le protocole a une ingénierie sérieuse derrière lui. Dusk sépare le fait de proposer un état du fait d’amener les votants à s’y mettre d’accord, en créant un point de contrôle supplémentaire au lieu de laisser « bloc produit » signifier automatiquement « état accepté ».
Puis, le 16 août a révélé une couche de risque très différente.
Une activité inhabituelle autour d’une équipe gérant un portefeuille-relais a amené Dusk à mettre en pause les services de pont, tandis que DuskDS continuait de produire des blocs. La protection immédiate des utilisateurs ? Une liste noire des destinataires dans le Web Wallet.
Cette contradiction est facile à manquer :
Plus la sécurité du protocole s’approfondit, plus la couche opérationnelle devient évidente.
Et le marché traite encore DUSK comme un petit actif. Aujourd’hui, il est d’environ 0,075 $, avec environ 5,7 M$ de volume sur 24 h et une capitalisation d’environ 38 M$.
Pendant ce temps, le modèle de jetons est conçu pour un avenir bien plus vaste : 500 M de DUSK déjà émis, 500 M supplémentaires distribués sur 36 ans, avec un halving tous les quatre
ans.
Alors je ne demande pas si Dusk a encore une bonne cryptographie.
Je me demande si l’usage, la liquidité, la sécurité opérationnelle et la confiance institutionnelle peuvent croître ensemble.
Parce qu’une finance régulée ne cassera probablement pas d’abord la couche la plus solide.
Elle mettra à l’épreuve la couche que tout le monde supposait déjà résolue.
#dusk $DUSK @Dusk
J’ai commencé à rechercher Dusk pour la cryptographie. Je me suis finalement davantage intéressé à ce que la cryptographie ne peut pas protéger.
Argon2, Equihash, PLONK, consensus en étapes : le protocole a une ingénierie sérieuse derrière lui. Dusk sépare le fait de proposer un état du fait d’amener les votants à s’y mettre d’accord, en créant un point de contrôle supplémentaire au lieu de laisser « bloc produit » signifier automatiquement « état accepté ».
Puis, le 16 août a révélé une couche de risque très différente.
Une activité inhabituelle autour d’une équipe gérant un portefeuille-relais a amené Dusk à mettre en pause les services de pont, tandis que DuskDS continuait de produire des blocs. La protection immédiate des utilisateurs ? Une liste noire des destinataires dans le Web Wallet.
Cette contradiction est facile à manquer :
Plus la sécurité du protocole s’approfondit, plus la couche opérationnelle devient évidente.
Et le marché traite encore DUSK comme un petit actif. Aujourd’hui, il est d’environ 0,075 $, avec environ 5,7 M$ de volume sur 24 h et une capitalisation d’environ 38 M$.
Pendant ce temps, le modèle de jetons est conçu pour un avenir bien plus vaste : 500 M de DUSK déjà émis, 500 M supplémentaires distribués sur 36 ans, avec un halving tous les quatre
ans.
Alors je ne demande pas si Dusk a encore une bonne cryptographie.
Je me demande si l’usage, la liquidité, la sécurité opérationnelle et la confiance institutionnelle peuvent croître ensemble.
Parce qu’une finance régulée ne cassera probablement pas d’abord la couche la plus solide.
Elle mettra à l’épreuve la couche que tout le monde supposait déjà résolue.
J’ai commencé à rechercher Dusk pour la cryptographie. Je me suis finalement davantage intéressé à ce que la cryptographie ne peut pas protéger.
Argon2, Equihash, PLONK, consensus en étapes : le protocole a une ingénierie sérieuse derrière lui. Dusk sépare le fait de proposer un état du fait d’amener les votants à s’y mettre d’accord, en créant un point de contrôle supplémentaire au lieu de laisser « bloc produit » signifier automatiquement « état accepté ».
Puis, le 16 août a révélé une couche de risque très différente.
Une activité inhabituelle autour d’une équipe gérant un portefeuille-relais a amené Dusk à mettre en pause les services de pont, tandis que DuskDS continuait de produire des blocs. La protection immédiate des utilisateurs ? Une liste noire des destinataires dans le Web Wallet.
Cette contradiction est facile à manquer :
Plus la sécurité du protocole s’approfondit, plus la couche opérationnelle devient évidente.
Et le marché traite encore DUSK comme un petit actif. Aujourd’hui, il est d’environ 0,075 $, avec environ 5,7 M$ de volume sur 24 h et une capitalisation d’environ 38 M$.
Pendant ce temps, le modèle de jetons est conçu pour un avenir bien plus vaste : 500 M de DUSK déjà émis, 500 M supplémentaires distribués sur 36 ans, avec un halving tous les quatre
ans.
Alors je ne demande pas si Dusk a encore une bonne cryptographie.
Je me demande si l’usage, la liquidité, la sécurité opérationnelle et la confiance institutionnelle peuvent croître ensemble.
Parce qu’une finance régulée ne cassera probablement pas d’abord la couche la plus solide.
Elle mettra à l’épreuve la couche que tout le monde supposait déjà résolue.
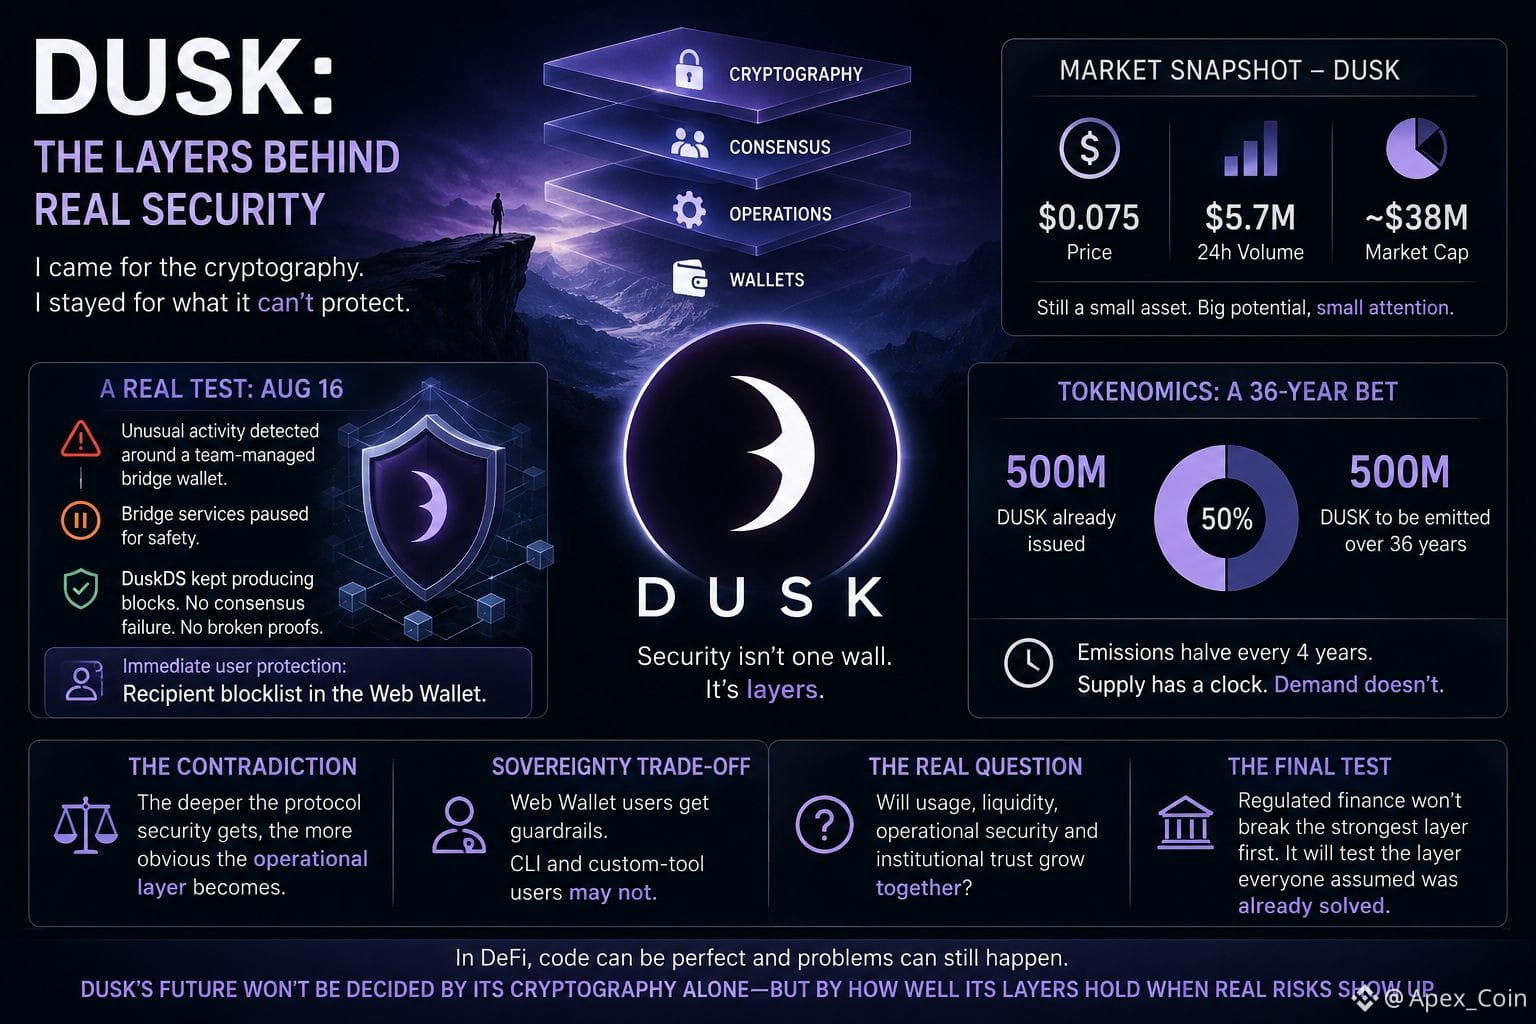
2
2
152
·
--
#dusk $DUSK @Dusk_Foundation
J’ai commencé à regarder Dusk comme une chaîne RWA. Plus j’ai creusé, plus j’ai réalisé que la contradiction intéressante est la suivante :
Plus Dusk rend les actifs conformes, moins ils peuvent devenir permissionless.
Ce n’est pas nécessairement un défaut. C’est peut-être même le but.
La tokenisation ne change que la manière dont un actif est représenté. Elle ne crée pas d’acheteurs, de liquidité ni de droits juridiques. Dusk cherche à intégrer ces règles directement dans l’infrastructure : qui peut détenir un actif, comment il circule, ce qui est divulgué et comment le règlement fonctionne.
DuskEVM rend cela plus pratique. Les développeurs peuvent utiliser Solidity et des outils EVM familiers, tandis que Hedger ajoute des données de transaction confidentielles mais vérifiables. Chainlink CCIP fournit aussi à Dusk un moyen de connecter des actifs tokenisés entre différentes chaînes.
Ensuite, j’ai vérifié le marché.
DUSK se situe autour de 0,073 $, avec une capitalisation boursière d’environ 45,7 M$ et un volume sur 24 h de 6,1 M$ au 22–23 août.
Cela me dit que le marché valorise encore un réseau relativement petit face à une thèse institutionnelle beaucoup plus vaste.
Et les incitations sont elles aussi intéressantes : les générateurs de blocs obtiennent 70 % + jusqu’à 10 %, tandis que le développement et les comités reçoivent le reste.
Donc ma question n’est pas de savoir si Dusk peut tokeniser des actifs.
La question est de savoir si une liquidité réglementée peut devenir programmable sans devenir trop restreinte au point de rester liquide.
C’est la partie que je surveille.
#dusk $DUSK @Dusk
J’ai commencé à regarder Dusk comme une chaîne RWA. Plus j’ai creusé, plus j’ai réalisé que la contradiction intéressante est la suivante :
Plus Dusk rend les actifs conformes, moins ils peuvent devenir permissionless.
Ce n’est pas nécessairement un défaut. C’est peut-être même le but.
La tokenisation ne change que la manière dont un actif est représenté. Elle ne crée pas d’acheteurs, de liquidité ni de droits juridiques. Dusk cherche à intégrer ces règles directement dans l’infrastructure : qui peut détenir un actif, comment il circule, ce qui est divulgué et comment le règlement fonctionne.
DuskEVM rend cela plus pratique. Les développeurs peuvent utiliser Solidity et des outils EVM familiers, tandis que Hedger ajoute des données de transaction confidentielles mais vérifiables. Chainlink CCIP fournit aussi à Dusk un moyen de connecter des actifs tokenisés entre différentes chaînes.
Ensuite, j’ai vérifié le marché.
DUSK se situe autour de 0,073 $, avec une capitalisation boursière d’environ 45,7 M$ et un volume sur 24 h de 6,1 M$ au 22–23 août.
Cela me dit que le marché valorise encore un réseau relativement petit face à une thèse institutionnelle beaucoup plus vaste.
Et les incitations sont elles aussi intéressantes : les générateurs de blocs obtiennent 70 % + jusqu’à 10 %, tandis que le développement et les comités reçoivent le reste.
Donc ma question n’est pas de savoir si Dusk peut tokeniser des actifs.
La question est de savoir si une liquidité réglementée peut devenir programmable sans devenir trop restreinte au point de rester liquide.
C’est la partie que je surveille.
J’ai commencé à regarder Dusk comme une chaîne RWA. Plus j’ai creusé, plus j’ai réalisé que la contradiction intéressante est la suivante :
Plus Dusk rend les actifs conformes, moins ils peuvent devenir permissionless.
Ce n’est pas nécessairement un défaut. C’est peut-être même le but.
La tokenisation ne change que la manière dont un actif est représenté. Elle ne crée pas d’acheteurs, de liquidité ni de droits juridiques. Dusk cherche à intégrer ces règles directement dans l’infrastructure : qui peut détenir un actif, comment il circule, ce qui est divulgué et comment le règlement fonctionne.
DuskEVM rend cela plus pratique. Les développeurs peuvent utiliser Solidity et des outils EVM familiers, tandis que Hedger ajoute des données de transaction confidentielles mais vérifiables. Chainlink CCIP fournit aussi à Dusk un moyen de connecter des actifs tokenisés entre différentes chaînes.
Ensuite, j’ai vérifié le marché.
DUSK se situe autour de 0,073 $, avec une capitalisation boursière d’environ 45,7 M$ et un volume sur 24 h de 6,1 M$ au 22–23 août.
Cela me dit que le marché valorise encore un réseau relativement petit face à une thèse institutionnelle beaucoup plus vaste.
Et les incitations sont elles aussi intéressantes : les générateurs de blocs obtiennent 70 % + jusqu’à 10 %, tandis que le développement et les comités reçoivent le reste.
Donc ma question n’est pas de savoir si Dusk peut tokeniser des actifs.
La question est de savoir si une liquidité réglementée peut devenir programmable sans devenir trop restreinte au point de rester liquide.
C’est la partie que je surveille.
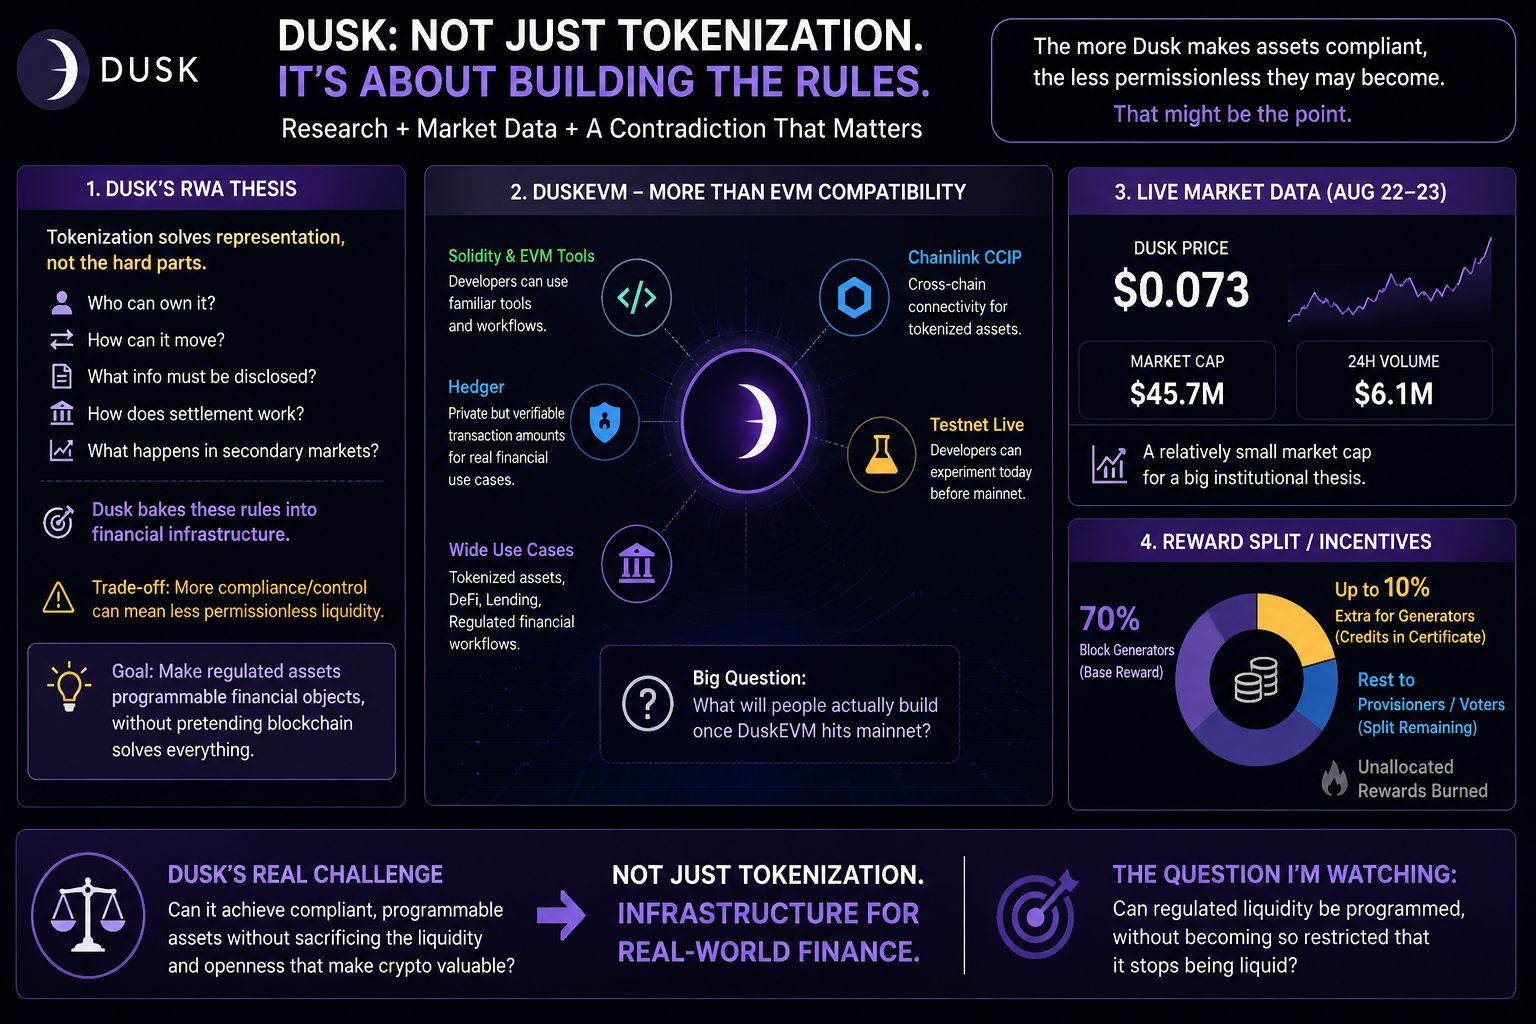
6
5
140
·
--
#dusk $DUSK @Dusk_Foundation
Je suis entré dans la tâche CreatorPad en m’attendant à ce que Hedger soit une autre simple proposition de confidentialité, mais ce qui a attiré mon attention, c’est à quel point le côté technique se relie à un événement concret.
Le hash de Reinforced Concrete de Dusk, environ 17 fois plus rapide que Poseidon, est impressionnant sur le papier, mais l’incident du pont du 16 août m’a fait réfléchir davantage à ce que cette technologie implique en pratique.
L’équipe a repéré une activité inhabituelle autour d’un portefeuille utilisé pour les opérations du pont, a désactivé les adresses concernées, a mis le pont en pause et a ajouté une liste de blocage des destinataires dans Web Wallet pour empêcher les fonds d’atteindre les adresses signalées.
Au début, j’ai trouvé cela un peu surprenant pour une chaîne construite autour de la confidentialité par défaut. Mais cela m’a amené à repenser la signification de la confidentialité chez Dusk.
Peut-être que, ici, la confidentialité ne consiste pas à tout rendre invisible pour toujours. Il s’agit plutôt de protéger les informations sensibles tout en permettant au protocole, à la couche de conformité ou aux parties autorisées d’intervenir lorsque quelque chose se passe mal.
Cela fait écho à CITADEL aussi.
Au lieu de partager l’intégralité de vos informations KYC avec chaque service financier, un prestataire pourrait vous vérifier une seule fois et délivrer une licence numérique. Plus tard, vous pourriez prouver votre éligibilité sans exposer à répétition les données personnelles d’origine.
Cela semble beaucoup plus adapté à la finance réglementée.
Mais je reste encore bloqué sur une question : qui, concrètement, obtient cette visibilité quand une intervention est nécessaire ?
Et est-ce que la notion de « confidentialité auditables » signifie que quelqu’un peut toujours voir suffisamment pour agir, même quand l’utilisateur ne voit pas ce que lui voit ?
$DUSK
#dusk $DUSK @Dusk
Je suis entré dans la tâche CreatorPad en m’attendant à ce que Hedger soit une autre simple proposition de confidentialité, mais ce qui a attiré mon attention, c’est à quel point le côté technique se relie à un événement concret.
Le hash de Reinforced Concrete de Dusk, environ 17 fois plus rapide que Poseidon, est impressionnant sur le papier, mais l’incident du pont du 16 août m’a fait réfléchir davantage à ce que cette technologie implique en pratique.
L’équipe a repéré une activité inhabituelle autour d’un portefeuille utilisé pour les opérations du pont, a désactivé les adresses concernées, a mis le pont en pause et a ajouté une liste de blocage des destinataires dans Web Wallet pour empêcher les fonds d’atteindre les adresses signalées.
Au début, j’ai trouvé cela un peu surprenant pour une chaîne construite autour de la confidentialité par défaut. Mais cela m’a amené à repenser la signification de la confidentialité chez Dusk.
Peut-être que, ici, la confidentialité ne consiste pas à tout rendre invisible pour toujours. Il s’agit plutôt de protéger les informations sensibles tout en permettant au protocole, à la couche de conformité ou aux parties autorisées d’intervenir lorsque quelque chose se passe mal.
Cela fait écho à CITADEL aussi.
Au lieu de partager l’intégralité de vos informations KYC avec chaque service financier, un prestataire pourrait vous vérifier une seule fois et délivrer une licence numérique. Plus tard, vous pourriez prouver votre éligibilité sans exposer à répétition les données personnelles d’origine.
Cela semble beaucoup plus adapté à la finance réglementée.
Mais je reste encore bloqué sur une question : qui, concrètement, obtient cette visibilité quand une intervention est nécessaire ?
Et est-ce que la notion de « confidentialité auditables » signifie que quelqu’un peut toujours voir suffisamment pour agir, même quand l’utilisateur ne voit pas ce que lui voit ?
$DUSK
Je suis entré dans la tâche CreatorPad en m’attendant à ce que Hedger soit une autre simple proposition de confidentialité, mais ce qui a attiré mon attention, c’est à quel point le côté technique se relie à un événement concret.
Le hash de Reinforced Concrete de Dusk, environ 17 fois plus rapide que Poseidon, est impressionnant sur le papier, mais l’incident du pont du 16 août m’a fait réfléchir davantage à ce que cette technologie implique en pratique.
L’équipe a repéré une activité inhabituelle autour d’un portefeuille utilisé pour les opérations du pont, a désactivé les adresses concernées, a mis le pont en pause et a ajouté une liste de blocage des destinataires dans Web Wallet pour empêcher les fonds d’atteindre les adresses signalées.
Au début, j’ai trouvé cela un peu surprenant pour une chaîne construite autour de la confidentialité par défaut. Mais cela m’a amené à repenser la signification de la confidentialité chez Dusk.
Peut-être que, ici, la confidentialité ne consiste pas à tout rendre invisible pour toujours. Il s’agit plutôt de protéger les informations sensibles tout en permettant au protocole, à la couche de conformité ou aux parties autorisées d’intervenir lorsque quelque chose se passe mal.
Cela fait écho à CITADEL aussi.
Au lieu de partager l’intégralité de vos informations KYC avec chaque service financier, un prestataire pourrait vous vérifier une seule fois et délivrer une licence numérique. Plus tard, vous pourriez prouver votre éligibilité sans exposer à répétition les données personnelles d’origine.
Cela semble beaucoup plus adapté à la finance réglementée.
Mais je reste encore bloqué sur une question : qui, concrètement, obtient cette visibilité quand une intervention est nécessaire ?
Et est-ce que la notion de « confidentialité auditables » signifie que quelqu’un peut toujours voir suffisamment pour agir, même quand l’utilisateur ne voit pas ce que lui voit ?
$DUSK
3
1
111
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
BinanceReopensWithdrawalsForMoreAssets
34,741 vues
804 mentions
Incident de sécurité | Mise à jour du rétablissement n° 6 : les retraits reprennent pour davantage d’actifs (2026-11-03)
Binance Announcement
·174 mentions J’aime
·483.2k vues
AppleReportsMixedResults
21,697 vues
581 mentions
BinanceHourlyDepositsExceedWithdrawals
8,635 vues
243 mentions