
#wallethack
wallethack
11,553 vues
23 mentions
Populaire
Récents

·
--
Baissier
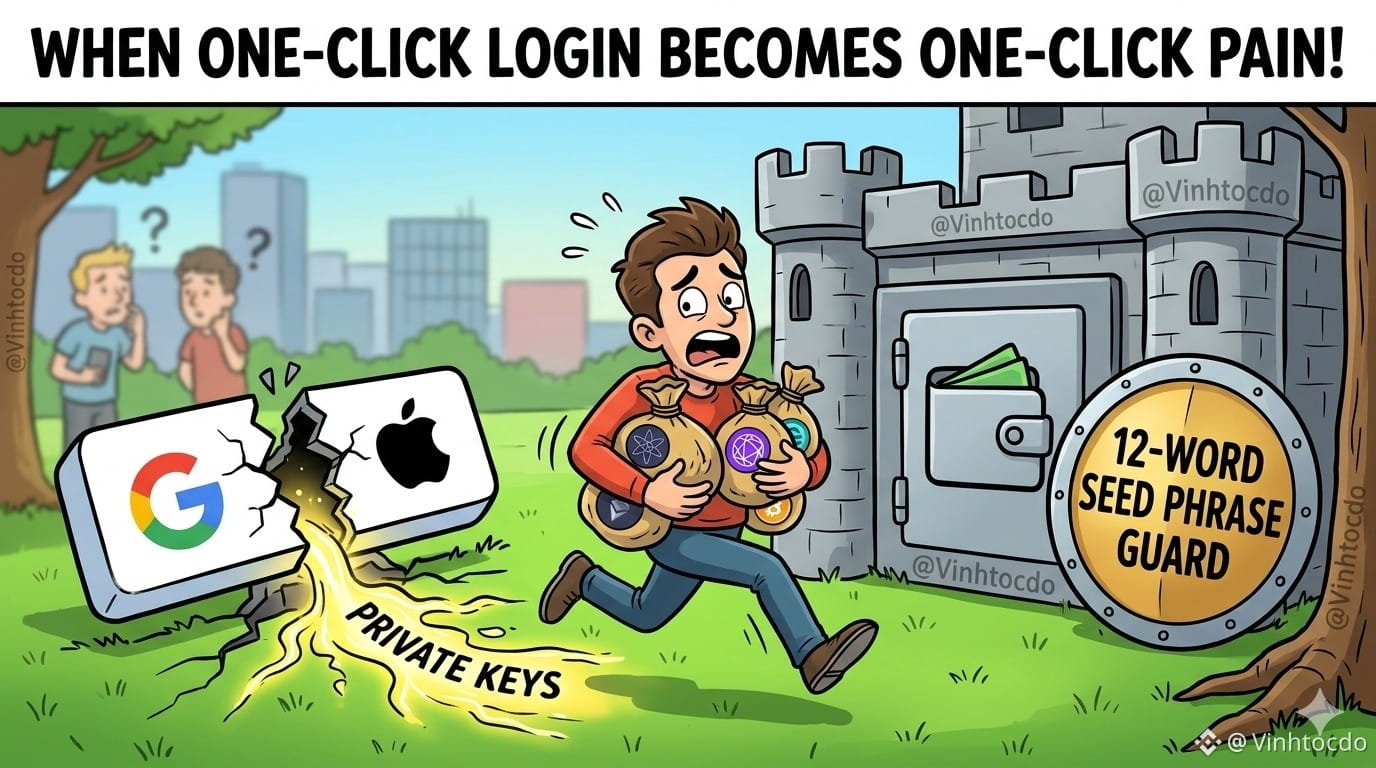
Alerte du portefeuille Keplr : quand la « connexion en un clic » touche un point sensible ! 🤦♂️
Le portefeuille Keplr vient d’émettre une alerte urgente : si vous avez utilisé Google ou votre identifiant Apple pour vous connecter à votre portefeuille, dépêchez-vous de transférer vos actifs ! La raison ? L’infrastructure de Web3Auth présente une faille qui expose les clés privées des utilisateurs. Comme quoi, « c’est pratique, mais on a failli y laisser son argent » ! Le pire, c’est pour ceux dont le solde affiche soudain zéro ou qui se retrouvent avec leur staking bloqué. Ils ne peuvent plus que « réciter des incantations » en attendant que Keplr coordonne les opérations de sauvetage.
Que doivent faire les traders et les utilisateurs ?
1. Arrêtez les dépôts : n’envoyez absolument plus de fonds vers les portefeuilles créés avec des comptes de réseaux sociaux.
2. Évacuation d’urgence : transférez immédiatement vos actifs vers un nouveau portefeuille créé avec une phrase de récupération traditionnelle (12/24 mots) ou vers un portefeuille matériel, par précaution.
3. Méfiez-vous des arnaques : en ce moment, les vrais sauveteurs se font rares, tandis que les imposteurs se faisant passer pour le « support de récupération des actifs » sont légion. Ne cliquez pas n’importe où !
⚠️ Ceci ne constitue pas un conseil financier !
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
Cliquez sur une transaction ci-dessous pour me soutenir :
$ATOM
{spot}(ATOMUSDT)
$TIA
{spot}(TIAUSDT)
$ONE
{future}(ONEUSDT)
Alerte du portefeuille Keplr : quand la « connexion en un clic » touche un point sensible ! 🤦♂️
Le portefeuille Keplr vient d’émettre une alerte urgente : si vous avez utilisé Google ou votre identifiant Apple pour vous connecter à votre portefeuille, dépêchez-vous de transférer vos actifs ! La raison ? L’infrastructure de Web3Auth présente une faille qui expose les clés privées des utilisateurs. Comme quoi, « c’est pratique, mais on a failli y laisser son argent » ! Le pire, c’est pour ceux dont le solde affiche soudain zéro ou qui se retrouvent avec leur staking bloqué. Ils ne peuvent plus que « réciter des incantations » en attendant que Keplr coordonne les opérations de sauvetage.
Que doivent faire les traders et les utilisateurs ?
1. Arrêtez les dépôts : n’envoyez absolument plus de fonds vers les portefeuilles créés avec des comptes de réseaux sociaux.
2. Évacuation d’urgence : transférez immédiatement vos actifs vers un nouveau portefeuille créé avec une phrase de récupération traditionnelle (12/24 mots) ou vers un portefeuille matériel, par précaution.
3. Méfiez-vous des arnaques : en ce moment, les vrais sauveteurs se font rares, tandis que les imposteurs se faisant passer pour le « support de récupération des actifs » sont légion. Ne cliquez pas n’importe où !
⚠️ Ceci ne constitue pas un conseil financier !
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
Cliquez sur une transaction ci-dessous pour me soutenir :
$ATOM
$TIA
$ONE
Le portefeuille Keplr vient d’émettre une alerte urgente : si vous avez utilisé Google ou votre identifiant Apple pour vous connecter à votre portefeuille, dépêchez-vous de transférer vos actifs ! La raison ? L’infrastructure de Web3Auth présente une faille qui expose les clés privées des utilisateurs. Comme quoi, « c’est pratique, mais on a failli y laisser son argent » ! Le pire, c’est pour ceux dont le solde affiche soudain zéro ou qui se retrouvent avec leur staking bloqué. Ils ne peuvent plus que « réciter des incantations » en attendant que Keplr coordonne les opérations de sauvetage.
Que doivent faire les traders et les utilisateurs ?
1. Arrêtez les dépôts : n’envoyez absolument plus de fonds vers les portefeuilles créés avec des comptes de réseaux sociaux.
2. Évacuation d’urgence : transférez immédiatement vos actifs vers un nouveau portefeuille créé avec une phrase de récupération traditionnelle (12/24 mots) ou vers un portefeuille matériel, par précaution.
3. Méfiez-vous des arnaques : en ce moment, les vrais sauveteurs se font rares, tandis que les imposteurs se faisant passer pour le « support de récupération des actifs » sont légion. Ne cliquez pas n’importe où !
⚠️ Ceci ne constitue pas un conseil financier !
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
Cliquez sur une transaction ci-dessous pour me soutenir :
$ATOM
$TIA
$ONE
User-6279aa89:
Follow me and I’ll follow you back; let’s grow together on Binance Square. newbies
4
8
1.5k

Vol de crypto de 2,3 millions de dollars alors que les clés de portefeuille ont été compromises.
Les clés privées liées à deux portefeuilles ont été divulguées, permettant aux attaquants de voler environ 2,3 millions de dollars en USDT. L'incident met en lumière les risques de sécurité persistants dans la crypto et le besoin critique d'une protection des clés plus forte.
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
Vol de crypto de 2,3 millions de dollars alors que les clés de portefeuille ont été compromises.
Les clés privées liées à deux portefeuilles ont été divulguées, permettant aux attaquants de voler environ 2,3 millions de dollars en USDT. L'incident met en lumière les risques de sécurité persistants dans la crypto et le besoin critique d'une protection des clés plus forte.
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
Les clés privées liées à deux portefeuilles ont été divulguées, permettant aux attaquants de voler environ 2,3 millions de dollars en USDT. L'incident met en lumière les risques de sécurité persistants dans la crypto et le besoin critique d'une protection des clés plus forte.
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
16
840
·
--
Haussier
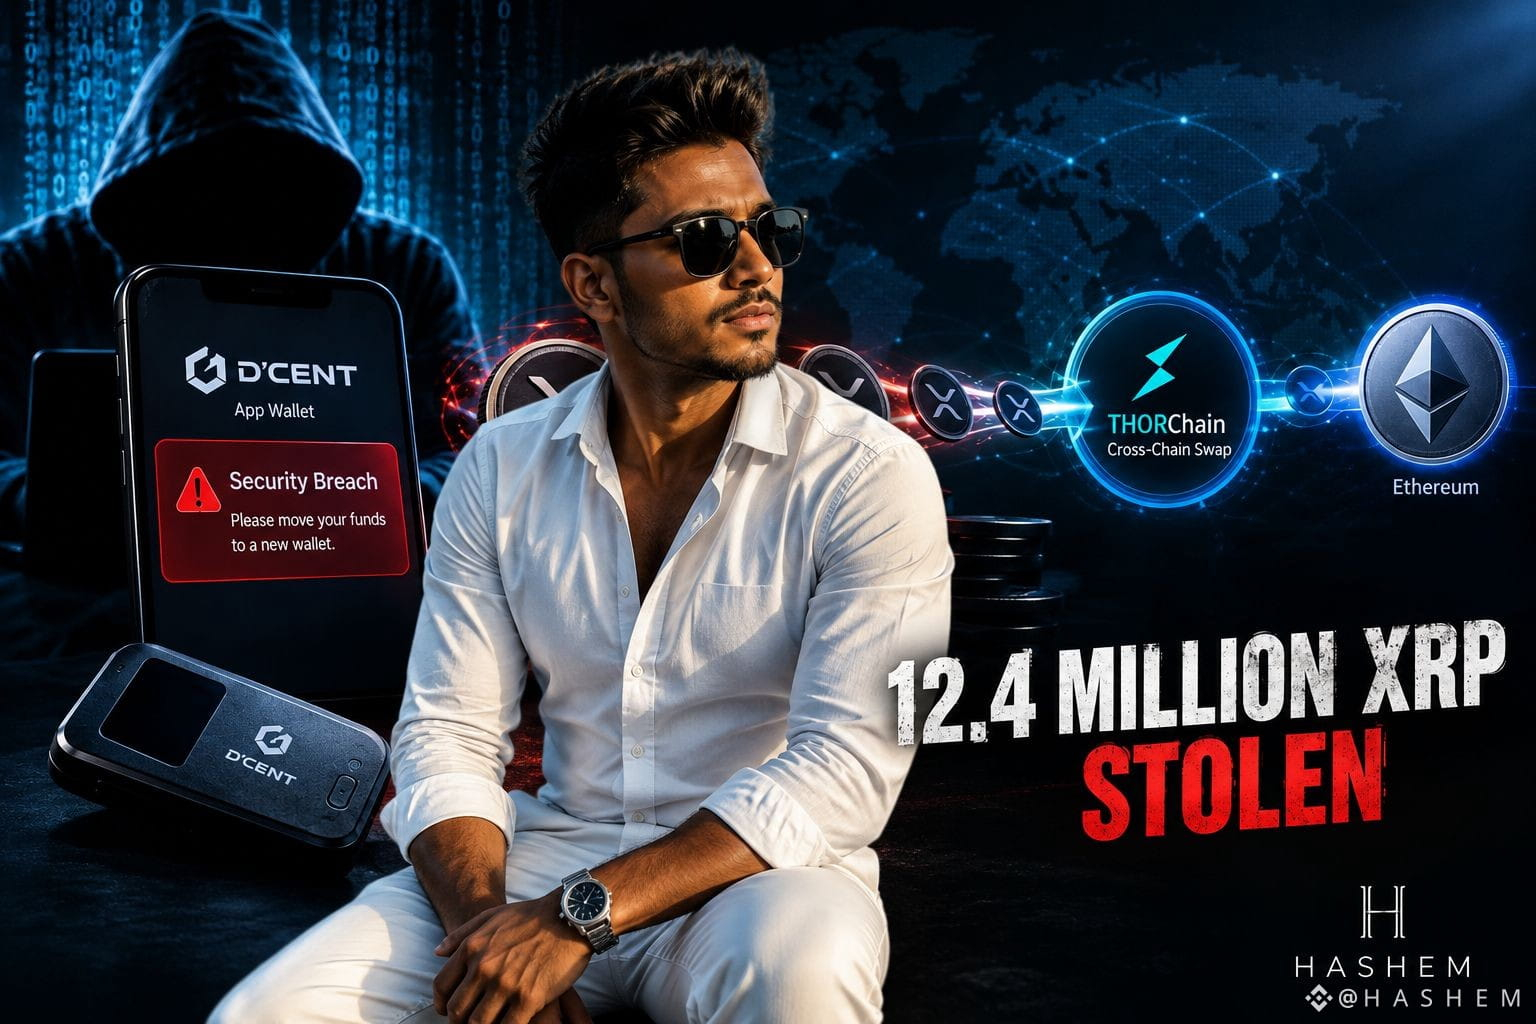
🚨 12,4 MILLIONS $XRP DISPARUS — ET LE DRAIN CONTINUAIT
Voici le genre d’histoire de sécurité crypto qui vous fait vous arrêter et regarder deux fois.
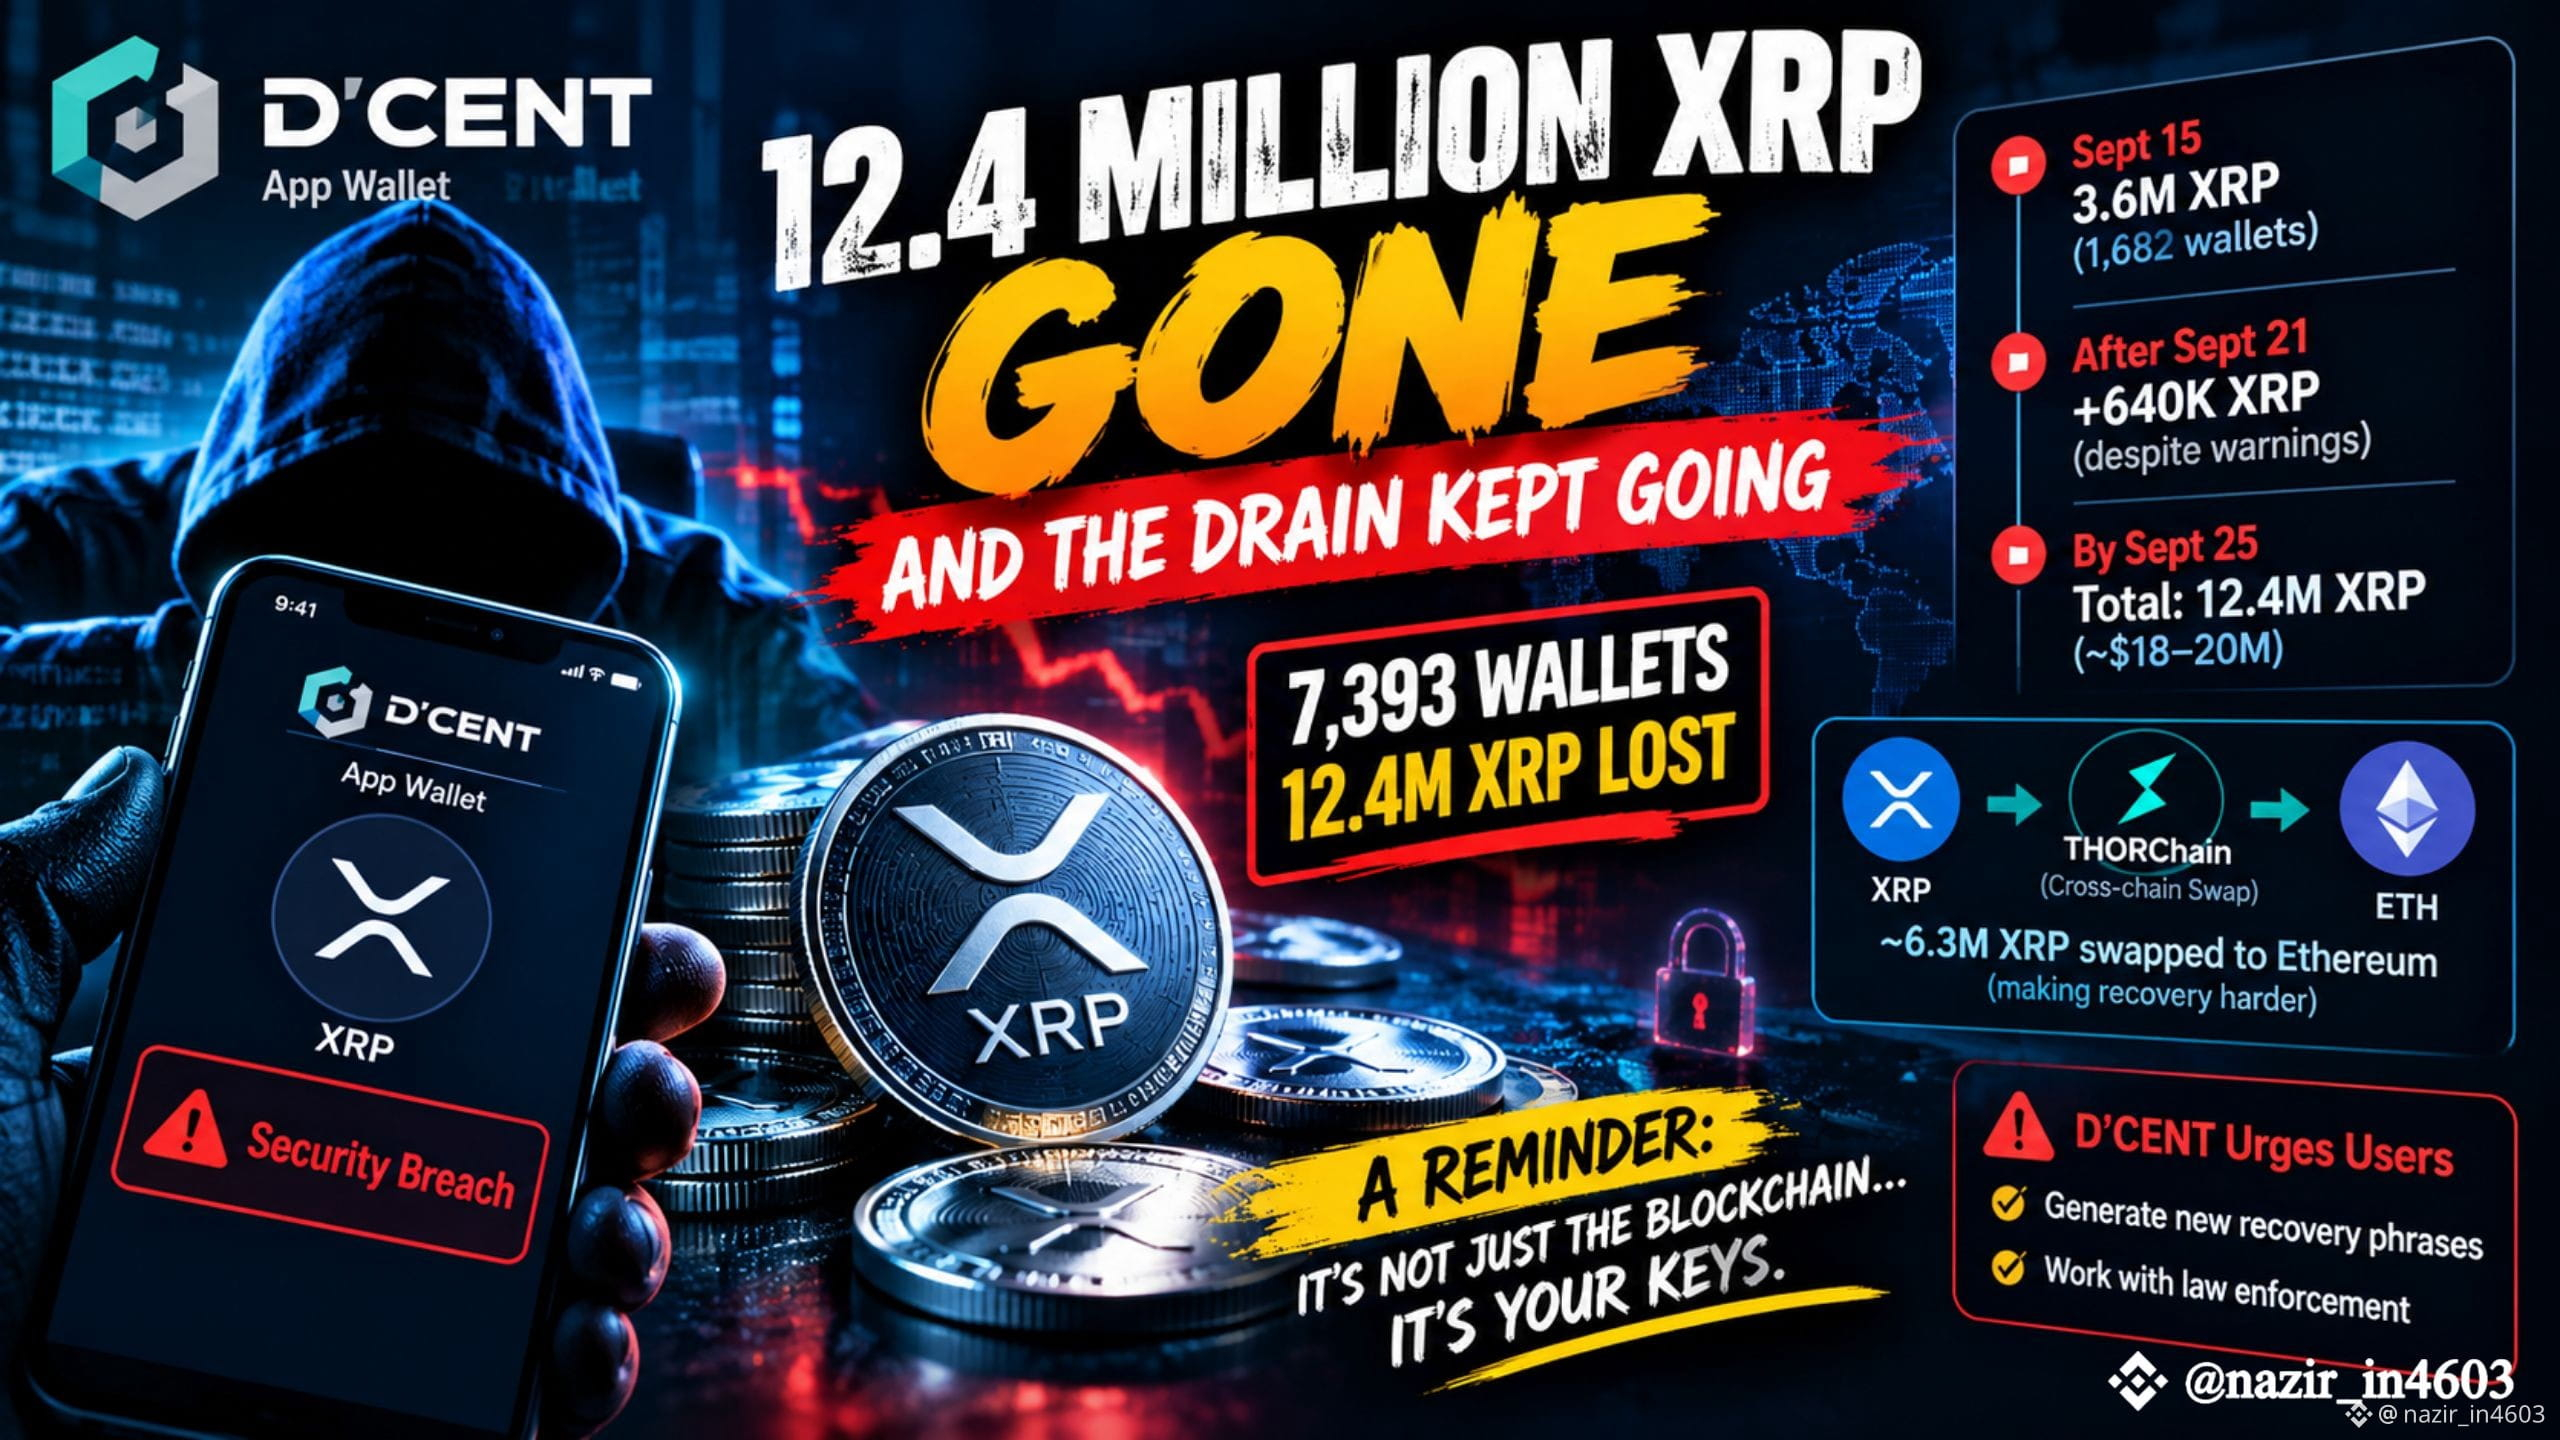
L’incident du portefeuille de l’application D’CENT a désormais été relié à environ 12,4 millions de XRP drainés depuis 7 393 portefeuilles. Mais la partie la plus inquiétante n’est pas seulement le montant.
C’est ce qui s’est passé après que les avertissements ont commencé.
La première grande vague a frappé le 15 septembre, lorsque environ 3,6 millions de XRP ont été drainés depuis 1 682 portefeuilles en quelques heures. Les attaquants ne violaient pas directement le XRP Ledger lui-même : les transferts étaient signés à l’aide de clés privées qui avaient déjà été compromises.
Puis est venue la partie qui soulève vraiment des questions.
Même après que les utilisateurs aient été avertis de déplacer leurs fonds, les mêmes clés compromises étaient toujours utilisées. Plus de 640 000 XRP ont été retirés après le 21 septembre, portant les pertes globales à environ 12,4 millions de XRP. Certains portefeuilles ont même été drainés à nouveau après avoir été réapprovisionnés.
Et l’argent s’est ensuite mis à circuler entre les chaînes. L’analyse on-chain indique qu’environ 6,3 millions de XRP ont été échangés vers Ethereum via THORChain, rendant la récupération et le suivi encore plus compliqués.
Voici donc la vraie leçon :
🔐 Une blockchain peut rester sécurisée, alors que les clés qui contrôlent des portefeuilles individuels sont compromises.
Pour les utilisateurs de crypto, la formule « not your keys, not your coins » (« pas vos clés, pas vos pièces ») ressemble soudain beaucoup moins à un slogan.
La grande question n’est donc pas uniquement de savoir comment les clés ont été compromises.
C’est aussi ceci :
Lorsqu’une brèche de portefeuille est en train de se produire activement, à quelle vitesse les utilisateurs concernés peuvent-ils réellement être avertis — et combien de temps ont-ils pour réagir ? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
{future}(XRPUSDT)
🚨 12,4 MILLIONS $XRP DISPARUS — ET LE DRAIN CONTINUAIT
Voici le genre d’histoire de sécurité crypto qui vous fait vous arrêter et regarder deux fois.
L’incident du portefeuille de l’application D’CENT a désormais été relié à environ 12,4 millions de XRP drainés depuis 7 393 portefeuilles. Mais la partie la plus inquiétante n’est pas seulement le montant.
C’est ce qui s’est passé après que les avertissements ont commencé.
La première grande vague a frappé le 15 septembre, lorsque environ 3,6 millions de XRP ont été drainés depuis 1 682 portefeuilles en quelques heures. Les attaquants ne violaient pas directement le XRP Ledger lui-même : les transferts étaient signés à l’aide de clés privées qui avaient déjà été compromises.
Puis est venue la partie qui soulève vraiment des questions.
Même après que les utilisateurs aient été avertis de déplacer leurs fonds, les mêmes clés compromises étaient toujours utilisées. Plus de 640 000 XRP ont été retirés après le 21 septembre, portant les pertes globales à environ 12,4 millions de XRP. Certains portefeuilles ont même été drainés à nouveau après avoir été réapprovisionnés.
Et l’argent s’est ensuite mis à circuler entre les chaînes. L’analyse on-chain indique qu’environ 6,3 millions de XRP ont été échangés vers Ethereum via THORChain, rendant la récupération et le suivi encore plus compliqués.
Voici donc la vraie leçon :
🔐 Une blockchain peut rester sécurisée, alors que les clés qui contrôlent des portefeuilles individuels sont compromises.
Pour les utilisateurs de crypto, la formule « not your keys, not your coins » (« pas vos clés, pas vos pièces ») ressemble soudain beaucoup moins à un slogan.
La grande question n’est donc pas uniquement de savoir comment les clés ont été compromises.
C’est aussi ceci :
Lorsqu’une brèche de portefeuille est en train de se produire activement, à quelle vitesse les utilisateurs concernés peuvent-ils réellement être avertis — et combien de temps ont-ils pour réagir ? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
Voici le genre d’histoire de sécurité crypto qui vous fait vous arrêter et regarder deux fois.
L’incident du portefeuille de l’application D’CENT a désormais été relié à environ 12,4 millions de XRP drainés depuis 7 393 portefeuilles. Mais la partie la plus inquiétante n’est pas seulement le montant.
C’est ce qui s’est passé après que les avertissements ont commencé.
La première grande vague a frappé le 15 septembre, lorsque environ 3,6 millions de XRP ont été drainés depuis 1 682 portefeuilles en quelques heures. Les attaquants ne violaient pas directement le XRP Ledger lui-même : les transferts étaient signés à l’aide de clés privées qui avaient déjà été compromises.
Puis est venue la partie qui soulève vraiment des questions.
Même après que les utilisateurs aient été avertis de déplacer leurs fonds, les mêmes clés compromises étaient toujours utilisées. Plus de 640 000 XRP ont été retirés après le 21 septembre, portant les pertes globales à environ 12,4 millions de XRP. Certains portefeuilles ont même été drainés à nouveau après avoir été réapprovisionnés.
Et l’argent s’est ensuite mis à circuler entre les chaînes. L’analyse on-chain indique qu’environ 6,3 millions de XRP ont été échangés vers Ethereum via THORChain, rendant la récupération et le suivi encore plus compliqués.
Voici donc la vraie leçon :
🔐 Une blockchain peut rester sécurisée, alors que les clés qui contrôlent des portefeuilles individuels sont compromises.
Pour les utilisateurs de crypto, la formule « not your keys, not your coins » (« pas vos clés, pas vos pièces ») ressemble soudain beaucoup moins à un slogan.
La grande question n’est donc pas uniquement de savoir comment les clés ont été compromises.
C’est aussi ceci :
Lorsqu’une brèche de portefeuille est en train de se produire activement, à quelle vitesse les utilisateurs concernés peuvent-ils réellement être avertis — et combien de temps ont-ils pour réagir ? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
129
🚨 Alerte : des logiciels malveillants ciblent les portefeuilles crypto sur macOS via Telegram !
La société SlowMist a révélé l’existence de nouveaux logiciels malveillants visant les utilisateurs de macOS, capables de voler des identifiants de session Telegram et de pirater des portefeuilles de crypto-monnaies. Ils peuvent également tromper les utilisateurs pour obtenir des phrases de récupération de leurs portefeuilles via de fausses applications, ce qui représente une menace grave pour les actifs numériques.
Les utilisateurs de Mac doivent faire preuve d’une extrême prudence.
━━━━━━━━━━━━━━
📊 Impact : 🔥 Très élevé
🏷️ OTHER
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 Source : https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
🚨 Alerte : des logiciels malveillants ciblent les portefeuilles crypto sur macOS via Telegram !
La société SlowMist a révélé l’existence de nouveaux logiciels malveillants visant les utilisateurs de macOS, capables de voler des identifiants de session Telegram et de pirater des portefeuilles de crypto-monnaies. Ils peuvent également tromper les utilisateurs pour obtenir des phrases de récupération de leurs portefeuilles via de fausses applications, ce qui représente une menace grave pour les actifs numériques.
Les utilisateurs de Mac doivent faire preuve d’une extrême prudence.
━━━━━━━━━━━━━━
📊 Impact : 🔥 Très élevé
🏷️ OTHER
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 Source : https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
La société SlowMist a révélé l’existence de nouveaux logiciels malveillants visant les utilisateurs de macOS, capables de voler des identifiants de session Telegram et de pirater des portefeuilles de crypto-monnaies. Ils peuvent également tromper les utilisateurs pour obtenir des phrases de récupération de leurs portefeuilles via de fausses applications, ce qui représente une menace grave pour les actifs numériques.
Les utilisateurs de Mac doivent faire preuve d’une extrême prudence.
━━━━━━━━━━━━━━
📊 Impact : 🔥 Très élevé
🏷️ OTHER
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 Source : https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
1
26
·
--
#hackersdrainover12.4mxrpfromdcentwallets
Une brèche de portefeuille a continué de saigner même après l’envoi des avertissements
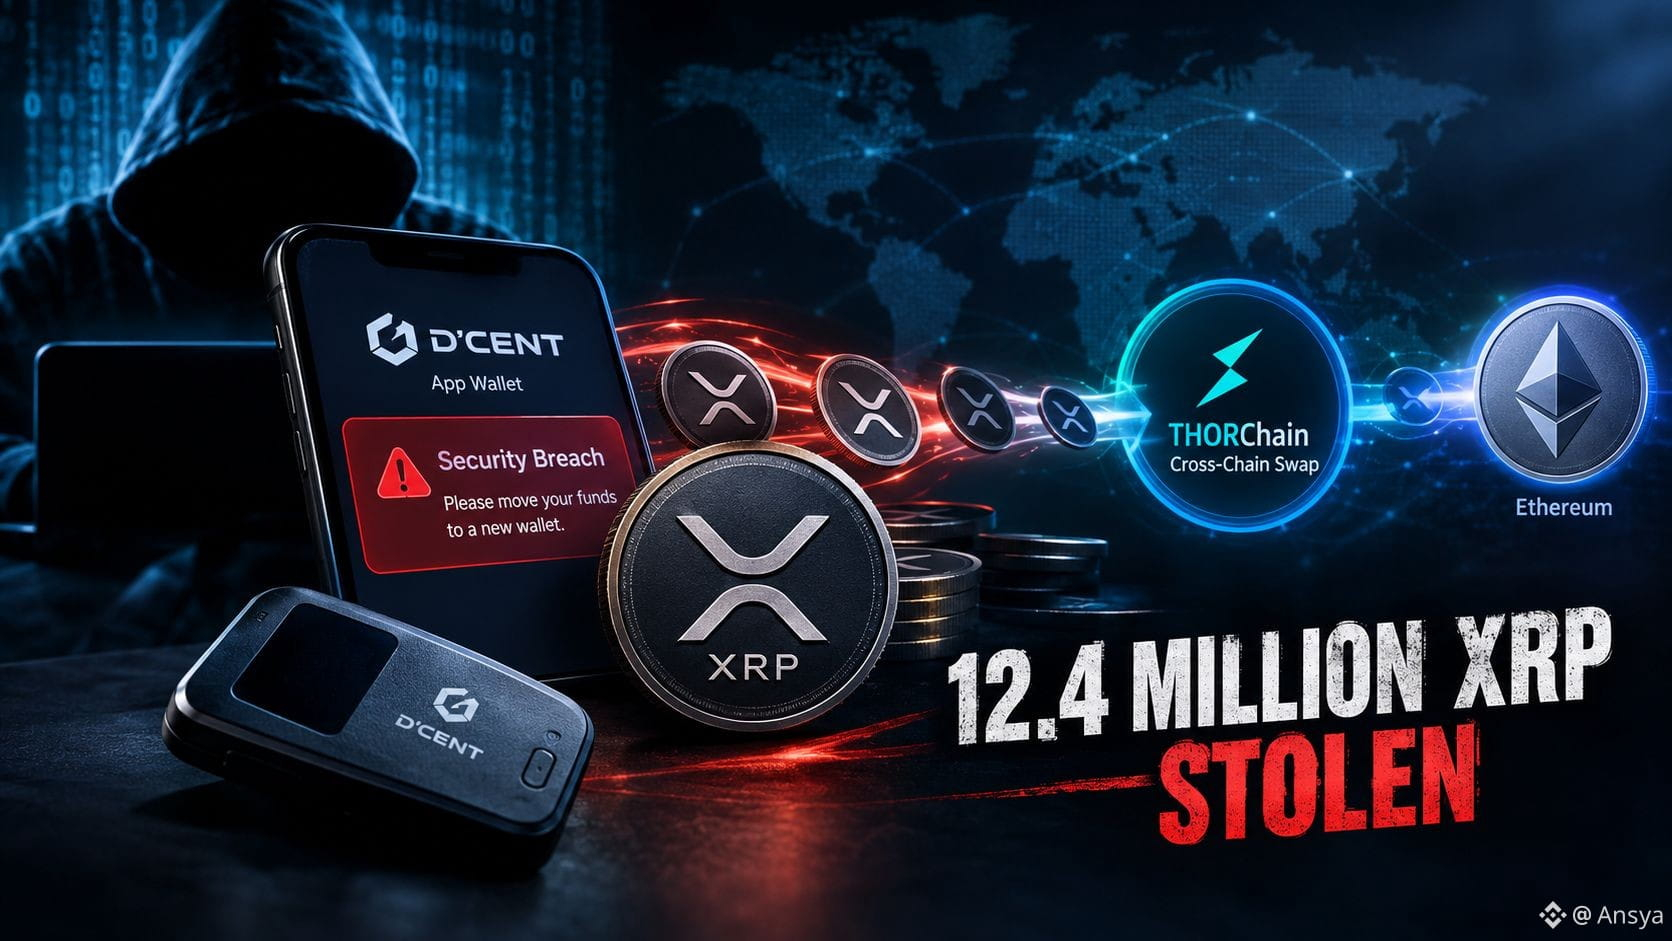
Plus de 7 300 portefeuilles crypto ont perdu plus de 12,4 millions de XRP — et la partie la plus étrange, c’est à quel point le vol a continué longtemps même après que les utilisateurs aient été informés de déplacer leurs fonds.
Voici la chronologie : le fournisseur sud-coréen de portefeuilles D'CENT a confirmé une brèche de sécurité affectant son App Wallet le 16 septembre, après que des attaquants ont commencé à exploiter des clés privées compromises la veille. La première vague a été brutale : environ 3,6 millions de XRP ont été vidés depuis 1 682 portefeuilles en moins de trois heures, mélangeant un vol manuel de soldes importants et des scripts automatisés qui balayaient des montants plus modestes. Malgré les avertissements publics, plus de 640 000 XRP supplémentaires ont disparu après le 21 septembre, et, d’ici le 25 septembre, les pertes totales atteignaient environ 12,4 millions de XRP, soit l’équivalent d’environ 18 à 20 millions de dollars. Aucune faille n’a touché le XRP Ledger lui-même : chaque transfert utilisait des signatures valides provenant de clés déjà compromises. Environ la moitié des fonds volés ont depuis été déplacés vers Ethereum via THORChain, un protocole d’échange inter-chaînes qui ne nécessite pas de vérification d’identité, ce qui complique les efforts de récupération. D'CENT indique travailler avec les forces de l’ordre et a exhorté tous les utilisateurs d’App Wallet à générer immédiatement de nouvelles phrases de récupération.
Pourquoi est-ce important ? Ce n’était pas une faille au niveau du protocole : c’étaient des éléments de clé compromis, un rappel que la sécurité d’un portefeuille dépend souvent de détails d’implémentation que les utilisateurs ne voient jamais. La poursuite du drainage après les alertes publiques soulève aussi une vraie question sur l’efficacité avec laquelle les avertissements atteignent les utilisateurs concernés à temps, et sur le fait que les outils de blanchiment inter-chaînes rendent la récupération nettement plus difficile une fois les fonds en mouvement.
Que D'CENT identifie pleinement la cause racine de la brèche, ou que des utilisateurs concernés perçoivent un remboursement, reste à déterminer.
Le secteur a-t-il besoin de moyens plus rapides et plus coercitifs pour avertir les utilisateurs en plein milieu d’une brèche — ou la vigilance de l’utilisateur est-elle toujours la dernière ligne de défense ? 🤔
#xrp #CryptoSecurity #WalletHack #DCENT
#hackersdrainover12.4mxrpfromdcentwallets
Une brèche de portefeuille a continué de saigner même après l’envoi des avertissements
Plus de 7 300 portefeuilles crypto ont perdu plus de 12,4 millions de XRP — et la partie la plus étrange, c’est à quel point le vol a continué longtemps même après que les utilisateurs aient été informés de déplacer leurs fonds.
Voici la chronologie : le fournisseur sud-coréen de portefeuilles D'CENT a confirmé une brèche de sécurité affectant son App Wallet le 16 septembre, après que des attaquants ont commencé à exploiter des clés privées compromises la veille. La première vague a été brutale : environ 3,6 millions de XRP ont été vidés depuis 1 682 portefeuilles en moins de trois heures, mélangeant un vol manuel de soldes importants et des scripts automatisés qui balayaient des montants plus modestes. Malgré les avertissements publics, plus de 640 000 XRP supplémentaires ont disparu après le 21 septembre, et, d’ici le 25 septembre, les pertes totales atteignaient environ 12,4 millions de XRP, soit l’équivalent d’environ 18 à 20 millions de dollars. Aucune faille n’a touché le XRP Ledger lui-même : chaque transfert utilisait des signatures valides provenant de clés déjà compromises. Environ la moitié des fonds volés ont depuis été déplacés vers Ethereum via THORChain, un protocole d’échange inter-chaînes qui ne nécessite pas de vérification d’identité, ce qui complique les efforts de récupération. D'CENT indique travailler avec les forces de l’ordre et a exhorté tous les utilisateurs d’App Wallet à générer immédiatement de nouvelles phrases de récupération.
Pourquoi est-ce important ? Ce n’était pas une faille au niveau du protocole : c’étaient des éléments de clé compromis, un rappel que la sécurité d’un portefeuille dépend souvent de détails d’implémentation que les utilisateurs ne voient jamais. La poursuite du drainage après les alertes publiques soulève aussi une vraie question sur l’efficacité avec laquelle les avertissements atteignent les utilisateurs concernés à temps, et sur le fait que les outils de blanchiment inter-chaînes rendent la récupération nettement plus difficile une fois les fonds en mouvement.
Que D'CENT identifie pleinement la cause racine de la brèche, ou que des utilisateurs concernés perçoivent un remboursement, reste à déterminer.
Le secteur a-t-il besoin de moyens plus rapides et plus coercitifs pour avertir les utilisateurs en plein milieu d’une brèche — ou la vigilance de l’utilisateur est-elle toujours la dernière ligne de défense ? 🤔
#xrp #CryptoSecurity #WalletHack #DCENT
Une brèche de portefeuille a continué de saigner même après l’envoi des avertissements
Plus de 7 300 portefeuilles crypto ont perdu plus de 12,4 millions de XRP — et la partie la plus étrange, c’est à quel point le vol a continué longtemps même après que les utilisateurs aient été informés de déplacer leurs fonds.
Voici la chronologie : le fournisseur sud-coréen de portefeuilles D'CENT a confirmé une brèche de sécurité affectant son App Wallet le 16 septembre, après que des attaquants ont commencé à exploiter des clés privées compromises la veille. La première vague a été brutale : environ 3,6 millions de XRP ont été vidés depuis 1 682 portefeuilles en moins de trois heures, mélangeant un vol manuel de soldes importants et des scripts automatisés qui balayaient des montants plus modestes. Malgré les avertissements publics, plus de 640 000 XRP supplémentaires ont disparu après le 21 septembre, et, d’ici le 25 septembre, les pertes totales atteignaient environ 12,4 millions de XRP, soit l’équivalent d’environ 18 à 20 millions de dollars. Aucune faille n’a touché le XRP Ledger lui-même : chaque transfert utilisait des signatures valides provenant de clés déjà compromises. Environ la moitié des fonds volés ont depuis été déplacés vers Ethereum via THORChain, un protocole d’échange inter-chaînes qui ne nécessite pas de vérification d’identité, ce qui complique les efforts de récupération. D'CENT indique travailler avec les forces de l’ordre et a exhorté tous les utilisateurs d’App Wallet à générer immédiatement de nouvelles phrases de récupération.
Pourquoi est-ce important ? Ce n’était pas une faille au niveau du protocole : c’étaient des éléments de clé compromis, un rappel que la sécurité d’un portefeuille dépend souvent de détails d’implémentation que les utilisateurs ne voient jamais. La poursuite du drainage après les alertes publiques soulève aussi une vraie question sur l’efficacité avec laquelle les avertissements atteignent les utilisateurs concernés à temps, et sur le fait que les outils de blanchiment inter-chaînes rendent la récupération nettement plus difficile une fois les fonds en mouvement.
Que D'CENT identifie pleinement la cause racine de la brèche, ou que des utilisateurs concernés perçoivent un remboursement, reste à déterminer.
Le secteur a-t-il besoin de moyens plus rapides et plus coercitifs pour avertir les utilisateurs en plein milieu d’une brèche — ou la vigilance de l’utilisateur est-elle toujours la dernière ligne de défense ? 🤔
#xrp #CryptoSecurity #WalletHack #DCENT
10
1
25
20.6k
·
--
Haussier
$ETH $XRP $BNB 🚨 7,300+ PORTEFEUILLES VIDÉS… PLUS DE 12,4M XRP DISPARUS ! 😳🔓
Un important incident de sécurité lié à un portefeuille concernant D’CENT s’est transformé en une énorme perte de XRP — et la partie la plus inquiétante est que le vidage aurait continué même après l’émission d’alertes.
📌 Que s’est-il passé ?
🔹 D’CENT a confirmé une brèche de sécurité affectant son App Wallet le 16 septembre, après que des clés privées compromises aient été exploitées.
🔹 Lors de la première vague, environ 3,6M XRP ont été vidés à partir d’environ 1 682 portefeuilles en moins de trois heures.
🔹 Les attaquants auraient utilisé à la fois des transferts manuels pour les soldes les plus importants et des scripts automatisés pour balayer les avoirs plus modestes.
🔹 Même après des avertissements publics, un autre volume de 640K+ XRP aurait été vidé après le 21 septembre.
🔹 Le 25 septembre, les pertes totales atteignaient environ 12,4M XRP, estimées à environ 18–20 M$.
⚠️ Le XRP Ledger lui-même n’a pas été piraté.
Les transactions auraient été signées à l’aide d’identifiants valides liés à des clés privées compromises — ce qui en fait un incident de sécurité lié au portefeuille / aux clés, plutôt qu’une exploitation au niveau du protocole.
🌉 Puis est survenu le problème le plus important…
Une partie significative du XRP volé aurait été transférée entre plusieurs chaînes via THORChain, rendant le traçage des fonds et une éventuelle récupération plus complexes.
🛡️ D’CENT a déclaré travailler avec les forces de l’ordre et a exhorté les utilisateurs d’App Wallet concernés à générer immédiatement de nouvelles phrases de récupération.
💡 La leçon à retenir
La sécurité crypto ne concerne pas uniquement la blockchain.
Parfois, la vulnérabilité la plus grave se situe juste au-dessus — dans le logiciel du portefeuille, la gestion des clés privées, ou la rapidité avec laquelle les utilisateurs peuvent être avertis pendant une brèche active.
Et une fois que les actifs volés commencent à circuler entre plusieurs chaînes, la récupération peut devenir nettement plus difficile.
🤔 Qu’en pensez-vous ?
Les fournisseurs de portefeuilles devraient-ils mettre en place des systèmes d’urgence plus solides pour alerter instantanément les utilisateurs concernés pendant une brèche active — ou l’auto-conservation implique-t-elle finalement que les utilisateurs doivent rester la dernière ligne de défense ?
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
{spot}(XRPUSDT)
{spot}(BTCUSDT)
{spot}(BNBUSDT)
$ETH $XRP $BNB 🚨 7,300+ PORTEFEUILLES VIDÉS… PLUS DE 12,4M XRP DISPARUS ! 😳🔓
Un important incident de sécurité lié à un portefeuille concernant D’CENT s’est transformé en une énorme perte de XRP — et la partie la plus inquiétante est que le vidage aurait continué même après l’émission d’alertes.
📌 Que s’est-il passé ?
🔹 D’CENT a confirmé une brèche de sécurité affectant son App Wallet le 16 septembre, après que des clés privées compromises aient été exploitées.
🔹 Lors de la première vague, environ 3,6M XRP ont été vidés à partir d’environ 1 682 portefeuilles en moins de trois heures.
🔹 Les attaquants auraient utilisé à la fois des transferts manuels pour les soldes les plus importants et des scripts automatisés pour balayer les avoirs plus modestes.
🔹 Même après des avertissements publics, un autre volume de 640K+ XRP aurait été vidé après le 21 septembre.
🔹 Le 25 septembre, les pertes totales atteignaient environ 12,4M XRP, estimées à environ 18–20 M$.
⚠️ Le XRP Ledger lui-même n’a pas été piraté.
Les transactions auraient été signées à l’aide d’identifiants valides liés à des clés privées compromises — ce qui en fait un incident de sécurité lié au portefeuille / aux clés, plutôt qu’une exploitation au niveau du protocole.
🌉 Puis est survenu le problème le plus important…
Une partie significative du XRP volé aurait été transférée entre plusieurs chaînes via THORChain, rendant le traçage des fonds et une éventuelle récupération plus complexes.
🛡️ D’CENT a déclaré travailler avec les forces de l’ordre et a exhorté les utilisateurs d’App Wallet concernés à générer immédiatement de nouvelles phrases de récupération.
💡 La leçon à retenir
La sécurité crypto ne concerne pas uniquement la blockchain.
Parfois, la vulnérabilité la plus grave se situe juste au-dessus — dans le logiciel du portefeuille, la gestion des clés privées, ou la rapidité avec laquelle les utilisateurs peuvent être avertis pendant une brèche active.
Et une fois que les actifs volés commencent à circuler entre plusieurs chaînes, la récupération peut devenir nettement plus difficile.
🤔 Qu’en pensez-vous ?
Les fournisseurs de portefeuilles devraient-ils mettre en place des systèmes d’urgence plus solides pour alerter instantanément les utilisateurs concernés pendant une brèche active — ou l’auto-conservation implique-t-elle finalement que les utilisateurs doivent rester la dernière ligne de défense ?
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
Un important incident de sécurité lié à un portefeuille concernant D’CENT s’est transformé en une énorme perte de XRP — et la partie la plus inquiétante est que le vidage aurait continué même après l’émission d’alertes.
📌 Que s’est-il passé ?
🔹 D’CENT a confirmé une brèche de sécurité affectant son App Wallet le 16 septembre, après que des clés privées compromises aient été exploitées.
🔹 Lors de la première vague, environ 3,6M XRP ont été vidés à partir d’environ 1 682 portefeuilles en moins de trois heures.
🔹 Les attaquants auraient utilisé à la fois des transferts manuels pour les soldes les plus importants et des scripts automatisés pour balayer les avoirs plus modestes.
🔹 Même après des avertissements publics, un autre volume de 640K+ XRP aurait été vidé après le 21 septembre.
🔹 Le 25 septembre, les pertes totales atteignaient environ 12,4M XRP, estimées à environ 18–20 M$.
⚠️ Le XRP Ledger lui-même n’a pas été piraté.
Les transactions auraient été signées à l’aide d’identifiants valides liés à des clés privées compromises — ce qui en fait un incident de sécurité lié au portefeuille / aux clés, plutôt qu’une exploitation au niveau du protocole.
🌉 Puis est survenu le problème le plus important…
Une partie significative du XRP volé aurait été transférée entre plusieurs chaînes via THORChain, rendant le traçage des fonds et une éventuelle récupération plus complexes.
🛡️ D’CENT a déclaré travailler avec les forces de l’ordre et a exhorté les utilisateurs d’App Wallet concernés à générer immédiatement de nouvelles phrases de récupération.
💡 La leçon à retenir
La sécurité crypto ne concerne pas uniquement la blockchain.
Parfois, la vulnérabilité la plus grave se situe juste au-dessus — dans le logiciel du portefeuille, la gestion des clés privées, ou la rapidité avec laquelle les utilisateurs peuvent être avertis pendant une brèche active.
Et une fois que les actifs volés commencent à circuler entre plusieurs chaînes, la récupération peut devenir nettement plus difficile.
🤔 Qu’en pensez-vous ?
Les fournisseurs de portefeuilles devraient-ils mettre en place des systèmes d’urgence plus solides pour alerter instantanément les utilisateurs concernés pendant une brèche active — ou l’auto-conservation implique-t-elle finalement que les utilisateurs doivent rester la dernière ligne de défense ?
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
135
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#USPPIMissMayEaseBTCPressure
7,052 vues
290 mentions
2
#BitcoinCoreDisclosesTorTrafficVulnerability
861 vues
82 mentions
3
#WhatWillDriveCryptoandStocks’NextRebound?
98,672 vues
1,280 mentions
4
#BitcoinBreaksBelow200WeekMovingAverage
18,343 vues
293 mentions
5
#SpaceXTeslaMergerTalksWouldCombine30220BTC
6,858 vues
151 mentions
6
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
32,382 vues
592 mentions
7
#USCryptoETFsLose$1.48BInFiveDays
1,303 vues
34 mentions
8
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
2,982 vues
17 mentions
9
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
3,279 vues
92 mentions
10
#JaneStreetNearlyOctuplesFidelityBitcoinETFHoldings
11,565 vues
192 mentions