
#slowmist
slowmist
3,222 vues
49 mentions
Populaire
Récents

·
--
L’adresse de dépôt copiée depuis une page peut être fausse une fois collée. Ce n’est pas une façon de faire peur : c’est une méthode réelle révélée par SlowMist le 27 octobre, que toute personne qui dépose encore des fonds sur une plateforme d’échange devrait connaître.
Tout se passe dans un recoin auquel beaucoup ne prêtent pas attention : la fenêtre de chat du service client, en bas à droite du site. SlowMist a examiné deux échantillons et découvert qu’un script censé assurer le fonctionnement du service client contenait un chargeur supplémentaire. Celui-ci téléchargeait ensuite un second fichier depuis une adresse ressemblant beaucoup au domaine officiel : le g de « global » y était remplacé par un q, une différence facile à manquer d’un coup d’œil. Une fois exécuté, le script pouvait lire les cookies accessibles au JavaScript du navigateur, ainsi que les données stockées dans localStorage et sessionStorage. Il pouvait aussi surveiller le formulaire et les requêtes de connexion, puis transmettre les identifiants saisis. Les cookies protégés par HttpOnly ne sont pas accessibles au script : il faut le préciser, car il ne peut pas récupérer tous les identifiants de connexion.
Pour les particuliers, le risque le plus direct concerne la page de dépôt. Selon SlowMist, sur les pages de dépôt des sites MGBX, Biking Exchange et BitxEX, ce code malveillant parcourait la page toutes les 200 millisecondes et remplaçait les adresses affichées par celles de l’attaquant. Les cryptomonnaies concernées incluaient le bitcoin, les cryptomonnaies des réseaux compatibles avec Ethereum, TRON, Solana, le litecoin et le dogecoin. Le code modifiait aussi la fonction de copie : il altérait le bouton de copie et interceptait l’action elle-même. Autrement dit, l’adresse affichée sur la page et celle que vous collez peuvent être la même fausse adresse dès le départ. On conseillait autrefois de comparer l’adresse copiée à celle affichée sur la page ; avec cette méthode, cette vérification pourrait justement confirmer la fausse adresse.
Commençons par préciser ce que l’on sait, pour éviter que l’histoire ne se déforme en circulant. SlowMist n’a pas confirmé combien d’utilisateurs avaient réellement été touchés, ni si des comptes avaient effectivement été utilisés pour se connecter. Aucun montant volé n’a été communiqué. La manière dont le script a été introduit reste elle aussi inconnue. Cela ne signifie pas non plus que tous les sites utilisant ce système de service client ont été compromis. Je décris ce que les échantillons examinés par SlowMist permettaient de faire, pas que chaque fenêtre de chat que vous avez ouverte pose problème.
Pour protéger vos propres fonds, voici trois mesures à prendre dès maintenant. Premièrement, ne vous contentez pas de comparer l’adresse de dépôt à celle affichée sur la page actuelle : vérifiez-la avec une adresse à laquelle un dépôt antérieur a bien été crédité, ou avec l’historique de l’application officielle de la plateforme. Ne transférez qu’une fois tous les caractères identiques, car la page et le presse-papiers peuvent avoir été modifiés simultanément. Deuxièmement, ne transférez pas une grosse somme en une seule fois. Envoyez d’abord un petit montant et attendez qu’il soit crédité avant d’envoyer le reste. Si l’adresse est compromise, la perte sera limitée à ce premier petit transfert. Troisièmement, si vous vous êtes récemment connecté sur un site doté d’une fenêtre de chat du service client et que vous avez des doutes, changez votre mot de passe depuis un navigateur sain, déconnectez les autres appareils et activez la double authentification. Ne changez pas votre mot de passe sur la même page, qui est peut-être déjà compromise.
Au fond, cette fois, la méthode n’a touché ni à la blockchain ni aux portefeuilles : elle s’en est prise à ce recoin d’une page web sur lequel vous et moi cliquons tous les jours. Prendre une demi-minute de plus pour vérifier une adresse avant un dépôt est bien plus utile que de courir après le service client une fois le problème survenu.
Avant de déposer, vérifiez-vous les premiers et derniers caractères de l’adresse, ou copiez-collez-vous directement avant de transférer ?
#钱包安全 #防骗提醒 #SlowMist #Sécurité des plateformes d’échange
—— Web3 Leek Xiaokai
Ce post reflète uniquement une opinion personnelle et rassemble des informations publiques ; il ne constitue pas un conseil en investissement. L’évolution de l’affaire et l’étendue des personnes concernées dépendront des prochaines communications de SlowMist et des plateformes concernées.
L’adresse de dépôt copiée depuis une page peut être fausse une fois collée. Ce n’est pas une façon de faire peur : c’est une méthode réelle révélée par SlowMist le 27 octobre, que toute personne qui dépose encore des fonds sur une plateforme d’échange devrait connaître.
Tout se passe dans un recoin auquel beaucoup ne prêtent pas attention : la fenêtre de chat du service client, en bas à droite du site. SlowMist a examiné deux échantillons et découvert qu’un script censé assurer le fonctionnement du service client contenait un chargeur supplémentaire. Celui-ci téléchargeait ensuite un second fichier depuis une adresse ressemblant beaucoup au domaine officiel : le g de « global » y était remplacé par un q, une différence facile à manquer d’un coup d’œil. Une fois exécuté, le script pouvait lire les cookies accessibles au JavaScript du navigateur, ainsi que les données stockées dans localStorage et sessionStorage. Il pouvait aussi surveiller le formulaire et les requêtes de connexion, puis transmettre les identifiants saisis. Les cookies protégés par HttpOnly ne sont pas accessibles au script : il faut le préciser, car il ne peut pas récupérer tous les identifiants de connexion.
Pour les particuliers, le risque le plus direct concerne la page de dépôt. Selon SlowMist, sur les pages de dépôt des sites MGBX, Biking Exchange et BitxEX, ce code malveillant parcourait la page toutes les 200 millisecondes et remplaçait les adresses affichées par celles de l’attaquant. Les cryptomonnaies concernées incluaient le bitcoin, les cryptomonnaies des réseaux compatibles avec Ethereum, TRON, Solana, le litecoin et le dogecoin. Le code modifiait aussi la fonction de copie : il altérait le bouton de copie et interceptait l’action elle-même. Autrement dit, l’adresse affichée sur la page et celle que vous collez peuvent être la même fausse adresse dès le départ. On conseillait autrefois de comparer l’adresse copiée à celle affichée sur la page ; avec cette méthode, cette vérification pourrait justement confirmer la fausse adresse.
Commençons par préciser ce que l’on sait, pour éviter que l’histoire ne se déforme en circulant. SlowMist n’a pas confirmé combien d’utilisateurs avaient réellement été touchés, ni si des comptes avaient effectivement été utilisés pour se connecter. Aucun montant volé n’a été communiqué. La manière dont le script a été introduit reste elle aussi inconnue. Cela ne signifie pas non plus que tous les sites utilisant ce système de service client ont été compromis. Je décris ce que les échantillons examinés par SlowMist permettaient de faire, pas que chaque fenêtre de chat que vous avez ouverte pose problème.
Pour protéger vos propres fonds, voici trois mesures à prendre dès maintenant. Premièrement, ne vous contentez pas de comparer l’adresse de dépôt à celle affichée sur la page actuelle : vérifiez-la avec une adresse à laquelle un dépôt antérieur a bien été crédité, ou avec l’historique de l’application officielle de la plateforme. Ne transférez qu’une fois tous les caractères identiques, car la page et le presse-papiers peuvent avoir été modifiés simultanément. Deuxièmement, ne transférez pas une grosse somme en une seule fois. Envoyez d’abord un petit montant et attendez qu’il soit crédité avant d’envoyer le reste. Si l’adresse est compromise, la perte sera limitée à ce premier petit transfert. Troisièmement, si vous vous êtes récemment connecté sur un site doté d’une fenêtre de chat du service client et que vous avez des doutes, changez votre mot de passe depuis un navigateur sain, déconnectez les autres appareils et activez la double authentification. Ne changez pas votre mot de passe sur la même page, qui est peut-être déjà compromise.
Au fond, cette fois, la méthode n’a touché ni à la blockchain ni aux portefeuilles : elle s’en est prise à ce recoin d’une page web sur lequel vous et moi cliquons tous les jours. Prendre une demi-minute de plus pour vérifier une adresse avant un dépôt est bien plus utile que de courir après le service client une fois le problème survenu.
Avant de déposer, vérifiez-vous les premiers et derniers caractères de l’adresse, ou copiez-collez-vous directement avant de transférer ?
#钱包安全 #防骗提醒 #SlowMist #Sécurité des plateformes d’échange
—— Web3 Leek Xiaokai
Ce post reflète uniquement une opinion personnelle et rassemble des informations publiques ; il ne constitue pas un conseil en investissement. L’évolution de l’affaire et l’étendue des personnes concernées dépendront des prochaines communications de SlowMist et des plateformes concernées.
Tout se passe dans un recoin auquel beaucoup ne prêtent pas attention : la fenêtre de chat du service client, en bas à droite du site. SlowMist a examiné deux échantillons et découvert qu’un script censé assurer le fonctionnement du service client contenait un chargeur supplémentaire. Celui-ci téléchargeait ensuite un second fichier depuis une adresse ressemblant beaucoup au domaine officiel : le g de « global » y était remplacé par un q, une différence facile à manquer d’un coup d’œil. Une fois exécuté, le script pouvait lire les cookies accessibles au JavaScript du navigateur, ainsi que les données stockées dans localStorage et sessionStorage. Il pouvait aussi surveiller le formulaire et les requêtes de connexion, puis transmettre les identifiants saisis. Les cookies protégés par HttpOnly ne sont pas accessibles au script : il faut le préciser, car il ne peut pas récupérer tous les identifiants de connexion.
Pour les particuliers, le risque le plus direct concerne la page de dépôt. Selon SlowMist, sur les pages de dépôt des sites MGBX, Biking Exchange et BitxEX, ce code malveillant parcourait la page toutes les 200 millisecondes et remplaçait les adresses affichées par celles de l’attaquant. Les cryptomonnaies concernées incluaient le bitcoin, les cryptomonnaies des réseaux compatibles avec Ethereum, TRON, Solana, le litecoin et le dogecoin. Le code modifiait aussi la fonction de copie : il altérait le bouton de copie et interceptait l’action elle-même. Autrement dit, l’adresse affichée sur la page et celle que vous collez peuvent être la même fausse adresse dès le départ. On conseillait autrefois de comparer l’adresse copiée à celle affichée sur la page ; avec cette méthode, cette vérification pourrait justement confirmer la fausse adresse.
Commençons par préciser ce que l’on sait, pour éviter que l’histoire ne se déforme en circulant. SlowMist n’a pas confirmé combien d’utilisateurs avaient réellement été touchés, ni si des comptes avaient effectivement été utilisés pour se connecter. Aucun montant volé n’a été communiqué. La manière dont le script a été introduit reste elle aussi inconnue. Cela ne signifie pas non plus que tous les sites utilisant ce système de service client ont été compromis. Je décris ce que les échantillons examinés par SlowMist permettaient de faire, pas que chaque fenêtre de chat que vous avez ouverte pose problème.
Pour protéger vos propres fonds, voici trois mesures à prendre dès maintenant. Premièrement, ne vous contentez pas de comparer l’adresse de dépôt à celle affichée sur la page actuelle : vérifiez-la avec une adresse à laquelle un dépôt antérieur a bien été crédité, ou avec l’historique de l’application officielle de la plateforme. Ne transférez qu’une fois tous les caractères identiques, car la page et le presse-papiers peuvent avoir été modifiés simultanément. Deuxièmement, ne transférez pas une grosse somme en une seule fois. Envoyez d’abord un petit montant et attendez qu’il soit crédité avant d’envoyer le reste. Si l’adresse est compromise, la perte sera limitée à ce premier petit transfert. Troisièmement, si vous vous êtes récemment connecté sur un site doté d’une fenêtre de chat du service client et que vous avez des doutes, changez votre mot de passe depuis un navigateur sain, déconnectez les autres appareils et activez la double authentification. Ne changez pas votre mot de passe sur la même page, qui est peut-être déjà compromise.
Au fond, cette fois, la méthode n’a touché ni à la blockchain ni aux portefeuilles : elle s’en est prise à ce recoin d’une page web sur lequel vous et moi cliquons tous les jours. Prendre une demi-minute de plus pour vérifier une adresse avant un dépôt est bien plus utile que de courir après le service client une fois le problème survenu.
Avant de déposer, vérifiez-vous les premiers et derniers caractères de l’adresse, ou copiez-collez-vous directement avant de transférer ?
#钱包安全 #防骗提醒 #SlowMist #Sécurité des plateformes d’échange
—— Web3 Leek Xiaokai
Ce post reflète uniquement une opinion personnelle et rassemble des informations publiques ; il ne constitue pas un conseil en investissement. L’évolution de l’affaire et l’étendue des personnes concernées dépendront des prochaines communications de SlowMist et des plateformes concernées.
12

L’alerte de ce soir contourne la vérification de sécurité sur laquelle la plupart d’entre nous comptent — elle m’a stoppé net en plein défilement.
SlowMist a découvert du code malveillant dans le widget de chat Udesk : un fichier altéré qui charge un second script depuis un domaine ressemblant, udeskqlobal[.]com, et récupère les données de connexion des pages qui le chargent. Sur les pages de dépôt de MGBX, Biking Exchange et BitxEX, le code va plus loin : il remplace toutes les 200 millisecondes les adresses de dépôt affichées par des adresses de portefeuilles contrôlés par les attaquants, sur BTC, les chaînes EVM, Tron, Solana, Litecoin et Dogecoin, et modifie aussi les adresses copiées dans le presse-papiers.
Ce qui m’inquiète le plus : vérifier l’adresse collée en la comparant à celle affichée sur la page ne permet pas de détecter le problème, puisque les deux peuvent afficher la même valeur altérée. SlowMist n’a confirmé ni perte de fonds ni la manière dont le code a été introduit — cela reste inconnu.
Si vous utilisez ces plateformes, vérifiez les adresses de dépôt ailleurs que sur la page. À titre indicatif seulement : $BTC $80,542 (+0.5%/24h), $ETH $2,347 (+1.2%), Binance spot, 23:55 WIB — aucune réaction liée à cette alerte. Faites vos propres recherches.
Quand avez-vous vérifié pour la dernière fois une adresse de dépôt par un autre moyen ?
$BTC #CryptoNews #Security #Udesk #SlowMist
L’alerte de ce soir contourne la vérification de sécurité sur laquelle la plupart d’entre nous comptent — elle m’a stoppé net en plein défilement.
SlowMist a découvert du code malveillant dans le widget de chat Udesk : un fichier altéré qui charge un second script depuis un domaine ressemblant, udeskqlobal[.]com, et récupère les données de connexion des pages qui le chargent. Sur les pages de dépôt de MGBX, Biking Exchange et BitxEX, le code va plus loin : il remplace toutes les 200 millisecondes les adresses de dépôt affichées par des adresses de portefeuilles contrôlés par les attaquants, sur BTC, les chaînes EVM, Tron, Solana, Litecoin et Dogecoin, et modifie aussi les adresses copiées dans le presse-papiers.
Ce qui m’inquiète le plus : vérifier l’adresse collée en la comparant à celle affichée sur la page ne permet pas de détecter le problème, puisque les deux peuvent afficher la même valeur altérée. SlowMist n’a confirmé ni perte de fonds ni la manière dont le code a été introduit — cela reste inconnu.
Si vous utilisez ces plateformes, vérifiez les adresses de dépôt ailleurs que sur la page. À titre indicatif seulement : $BTC $80,542 (+0.5%/24h), $ETH $2,347 (+1.2%), Binance spot, 23:55 WIB — aucune réaction liée à cette alerte. Faites vos propres recherches.
Quand avez-vous vérifié pour la dernière fois une adresse de dépôt par un autre moyen ?
$BTC #CryptoNews #Security #Udesk #SlowMist
SlowMist a découvert du code malveillant dans le widget de chat Udesk : un fichier altéré qui charge un second script depuis un domaine ressemblant, udeskqlobal[.]com, et récupère les données de connexion des pages qui le chargent. Sur les pages de dépôt de MGBX, Biking Exchange et BitxEX, le code va plus loin : il remplace toutes les 200 millisecondes les adresses de dépôt affichées par des adresses de portefeuilles contrôlés par les attaquants, sur BTC, les chaînes EVM, Tron, Solana, Litecoin et Dogecoin, et modifie aussi les adresses copiées dans le presse-papiers.
Ce qui m’inquiète le plus : vérifier l’adresse collée en la comparant à celle affichée sur la page ne permet pas de détecter le problème, puisque les deux peuvent afficher la même valeur altérée. SlowMist n’a confirmé ni perte de fonds ni la manière dont le code a été introduit — cela reste inconnu.
Si vous utilisez ces plateformes, vérifiez les adresses de dépôt ailleurs que sur la page. À titre indicatif seulement : $BTC $80,542 (+0.5%/24h), $ETH $2,347 (+1.2%), Binance spot, 23:55 WIB — aucune réaction liée à cette alerte. Faites vos propres recherches.
Quand avez-vous vérifié pour la dernière fois une adresse de dépôt par un autre moyen ?
$BTC #CryptoNews #Security #Udesk #SlowMist
10

·
--
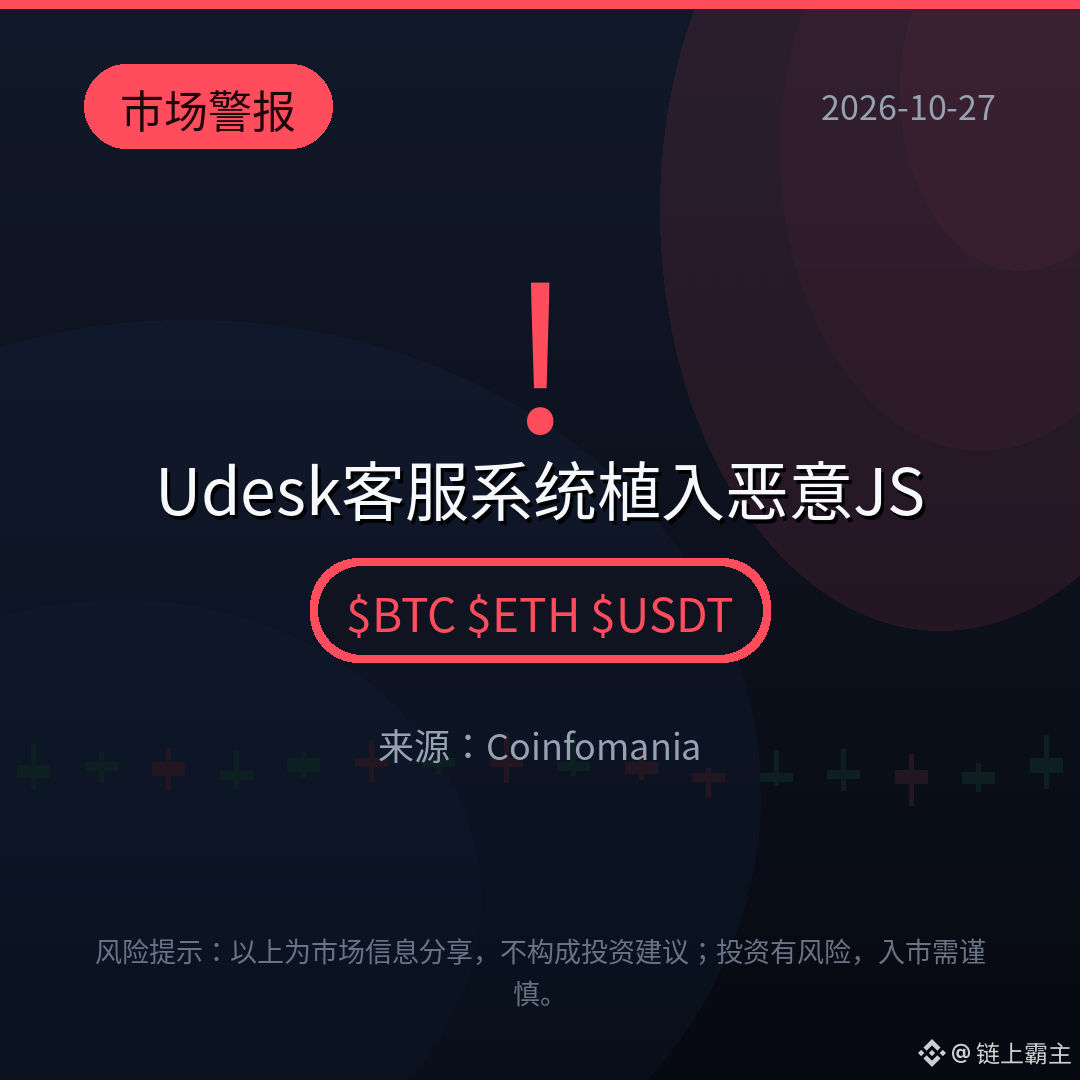
【Alerte marché】Dernière alerte de SlowMist : du code JavaScript malveillant a été injecté dans le système de service client Udesk. Il peut voler les cookies et les informations de session des utilisateurs, ainsi que modifier les adresses de dépôt afin de détourner les fonds vers les comptes des attaquants. SlowMist a lancé l’alerte et recommande aux utilisateurs de vérifier les adresses de dépôt, de restaurer une version fiable des scripts et de renforcer la sécurité de leurs comptes. Les attaques visant le service client sont les plus difficiles à prévenir. Vérifiez-vous l’adresse une seconde fois avant de déposer des fonds ?
$BTC $ETH $USDT
#网络安全 #SlowMist #Sécurité des dépôts
(Source : Coinfomania)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif sur le marché et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
【Alerte marché】Dernière alerte de SlowMist : du code JavaScript malveillant a été injecté dans le système de service client Udesk. Il peut voler les cookies et les informations de session des utilisateurs, ainsi que modifier les adresses de dépôt afin de détourner les fonds vers les comptes des attaquants. SlowMist a lancé l’alerte et recommande aux utilisateurs de vérifier les adresses de dépôt, de restaurer une version fiable des scripts et de renforcer la sécurité de leurs comptes. Les attaques visant le service client sont les plus difficiles à prévenir. Vérifiez-vous l’adresse une seconde fois avant de déposer des fonds ?
$BTC $ETH $USDT
#网络安全 #SlowMist #Sécurité des dépôts
(Source : Coinfomania)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif sur le marché et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
$BTC $ETH $USDT
#网络安全 #SlowMist #Sécurité des dépôts
(Source : Coinfomania)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif sur le marché et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
434

·
--
Le conseil « vérifie les premiers et les derniers caractères après avoir collé » ne sauve pas la mise cette fois.
Le 27 octobre, SlowMist a révélé la présence d’un script dans le widget d’assistance Udesk, qui remplace l’adresse de dépôt à la fois sur la page et dans le presse-papiers. Tu colles, tu compares avec la page : tout correspond. Parce que c’est faux aux deux endroits.
Comment ça marche, en gros :
- le site n’a pas été piraté ; le code arrive via le chat d’assistance intégré, depuis le domaine udeskqlobal, où le g est remplacé par un q
- la page de dépôt est analysée toutes les 200 millisecondes : l’adresse est donc déjà remplacée avant même que tu aies le temps de la copier. Les adresses BTC, EVM, TRON, Solana, LTC et DOGE sont remplacées par celles des pirates
- le script lit aussi les cookies et les données de session
Pas de panique sur l’ampleur : le rapport mentionne trois plateformes parmi les cibles de l’attaque. Aucune grande plateforme d’échange n’en fait partie. Et c’est un rapport d’un fournisseur de solutions de sécurité.
Ce qui marche : vérifie l’adresse de dépôt ailleurs que sur la page. Dans l’application, sur un autre appareil ou dans l’historique d’anciens dépôts.
La suite que j’attends : est-ce que la liste des cibles va dépasser les trois ?
#SlowMist #security
Le conseil « vérifie les premiers et les derniers caractères après avoir collé » ne sauve pas la mise cette fois.
Le 27 octobre, SlowMist a révélé la présence d’un script dans le widget d’assistance Udesk, qui remplace l’adresse de dépôt à la fois sur la page et dans le presse-papiers. Tu colles, tu compares avec la page : tout correspond. Parce que c’est faux aux deux endroits.
Comment ça marche, en gros :
- le site n’a pas été piraté ; le code arrive via le chat d’assistance intégré, depuis le domaine udeskqlobal, où le g est remplacé par un q
- la page de dépôt est analysée toutes les 200 millisecondes : l’adresse est donc déjà remplacée avant même que tu aies le temps de la copier. Les adresses BTC, EVM, TRON, Solana, LTC et DOGE sont remplacées par celles des pirates
- le script lit aussi les cookies et les données de session
Pas de panique sur l’ampleur : le rapport mentionne trois plateformes parmi les cibles de l’attaque. Aucune grande plateforme d’échange n’en fait partie. Et c’est un rapport d’un fournisseur de solutions de sécurité.
Ce qui marche : vérifie l’adresse de dépôt ailleurs que sur la page. Dans l’application, sur un autre appareil ou dans l’historique d’anciens dépôts.
La suite que j’attends : est-ce que la liste des cibles va dépasser les trois ?
#SlowMist #security
Le 27 octobre, SlowMist a révélé la présence d’un script dans le widget d’assistance Udesk, qui remplace l’adresse de dépôt à la fois sur la page et dans le presse-papiers. Tu colles, tu compares avec la page : tout correspond. Parce que c’est faux aux deux endroits.
Comment ça marche, en gros :
- le site n’a pas été piraté ; le code arrive via le chat d’assistance intégré, depuis le domaine udeskqlobal, où le g est remplacé par un q
- la page de dépôt est analysée toutes les 200 millisecondes : l’adresse est donc déjà remplacée avant même que tu aies le temps de la copier. Les adresses BTC, EVM, TRON, Solana, LTC et DOGE sont remplacées par celles des pirates
- le script lit aussi les cookies et les données de session
Pas de panique sur l’ampleur : le rapport mentionne trois plateformes parmi les cibles de l’attaque. Aucune grande plateforme d’échange n’en fait partie. Et c’est un rapport d’un fournisseur de solutions de sécurité.
Ce qui marche : vérifie l’adresse de dépôt ailleurs que sur la page. Dans l’application, sur un autre appareil ou dans l’historique d’anciens dépôts.
La suite que j’attends : est-ce que la liste des cibles va dépasser les trois ?
#SlowMist #security
38
·
--
Le même groupe a créé plus de 1 500 faux sites : de fausses plateformes d’échange et de faux portefeuilles sont parmi eux
La semaine dernière, nous avons parlé du groupe DarkSword, qui vole les clés privées des portefeuilles et les éléments du trousseau iOS à l’aide d’un cheval de Troie. Aujourd’hui, SlowMist a apporté une nouvelle information : ce même groupe a créé plus de 1 500 faux sites en ligne, qui sont encore accessibles. Ce n’est pas une vieille histoire remise au goût du jour : c’est l’ampleur du phénomène qui vient d’être confirmée aujourd’hui.
Ces faux sites prennent toutes sortes d’apparences : faux sites de commerce en ligne, fausses plateformes d’échange, faux portefeuilles, mais aussi sites de jeux et services liés aux cryptomonnaies. 23pds, responsable de la sécurité de l’information chez SlowMist, a cité aujourd’hui de faux sites Binance et OKX. Le décompte de MistEye dépasse lui aussi les 1 500 sites : il ne s’agit pas d’une estimation, mais du nombre de sites déjà identifiés.
Les particuliers risquent surtout de se faire piéger de trois façons. D’abord, en recherchant le nom d’une plateforme d’échange : les premiers résultats peuvent inclure de faux sites dont l’apparence est presque identique à celle des vrais, jusqu’à la page de connexion. Ensuite, en cliquant sur un lien envoyé dans un groupe, par SMS ou en message privé : le site vous demande d’abord de vous connecter, puis de procéder à une vérification de sécurité ; une fois celle-ci terminée, votre portefeuille est vidé. Enfin, il y a les fausses applications de portefeuille : dès le téléchargement, elles vous demandent d’importer votre phrase de récupération. Dès que vous la saisissez, c’est comme si vous leur remettiez les clés de vos propres mains.
Trois gestes à adopter dès maintenant. Premièrement, accédez aux plateformes d’échange et aux portefeuilles uniquement via vos favoris ou leurs applications officielles. Ne cliquez ni sur les résultats de recherche ni sur les liens envoyés par d’autres personnes ; si vous voulez vous connecter, ouvrez vous-même vos favoris. Deuxièmement, si un site ou une application vous demande votre phrase de récupération ou votre clé privée, fermez-le immédiatement : un véritable service officiel ne vous les demandera jamais sur une page web. Troisièmement, mettez rapidement votre iPhone à jour vers la dernière version du système. Ne stockez pas non plus votre phrase de récupération dans Notes ou dans Photos : le cheval de Troie cherche précisément à voler ces éléments du trousseau et de l’application Notes.
Avez-vous déjà ouvert un faux site presque identique au vrai ? Comment avez-vous repéré que quelque chose clochait ?
#钱包安全 #防骗 #DarkSword #SlowMist
—— web3, le petit Xiaokai, poireau du Web3
Avertissement : cet article est uniquement destiné à partager des informations de sécurité et à des fins pédagogiques ; il ne constitue pas un conseil en investissement. Les transactions en cryptomonnaies comportent des risques très élevés. Prenez vos décisions avec prudence.
Le même groupe a créé plus de 1 500 faux sites : de fausses plateformes d’échange et de faux portefeuilles sont parmi eux
La semaine dernière, nous avons parlé du groupe DarkSword, qui vole les clés privées des portefeuilles et les éléments du trousseau iOS à l’aide d’un cheval de Troie. Aujourd’hui, SlowMist a apporté une nouvelle information : ce même groupe a créé plus de 1 500 faux sites en ligne, qui sont encore accessibles. Ce n’est pas une vieille histoire remise au goût du jour : c’est l’ampleur du phénomène qui vient d’être confirmée aujourd’hui.
Ces faux sites prennent toutes sortes d’apparences : faux sites de commerce en ligne, fausses plateformes d’échange, faux portefeuilles, mais aussi sites de jeux et services liés aux cryptomonnaies. 23pds, responsable de la sécurité de l’information chez SlowMist, a cité aujourd’hui de faux sites Binance et OKX. Le décompte de MistEye dépasse lui aussi les 1 500 sites : il ne s’agit pas d’une estimation, mais du nombre de sites déjà identifiés.
Les particuliers risquent surtout de se faire piéger de trois façons. D’abord, en recherchant le nom d’une plateforme d’échange : les premiers résultats peuvent inclure de faux sites dont l’apparence est presque identique à celle des vrais, jusqu’à la page de connexion. Ensuite, en cliquant sur un lien envoyé dans un groupe, par SMS ou en message privé : le site vous demande d’abord de vous connecter, puis de procéder à une vérification de sécurité ; une fois celle-ci terminée, votre portefeuille est vidé. Enfin, il y a les fausses applications de portefeuille : dès le téléchargement, elles vous demandent d’importer votre phrase de récupération. Dès que vous la saisissez, c’est comme si vous leur remettiez les clés de vos propres mains.
Trois gestes à adopter dès maintenant. Premièrement, accédez aux plateformes d’échange et aux portefeuilles uniquement via vos favoris ou leurs applications officielles. Ne cliquez ni sur les résultats de recherche ni sur les liens envoyés par d’autres personnes ; si vous voulez vous connecter, ouvrez vous-même vos favoris. Deuxièmement, si un site ou une application vous demande votre phrase de récupération ou votre clé privée, fermez-le immédiatement : un véritable service officiel ne vous les demandera jamais sur une page web. Troisièmement, mettez rapidement votre iPhone à jour vers la dernière version du système. Ne stockez pas non plus votre phrase de récupération dans Notes ou dans Photos : le cheval de Troie cherche précisément à voler ces éléments du trousseau et de l’application Notes.
Avez-vous déjà ouvert un faux site presque identique au vrai ? Comment avez-vous repéré que quelque chose clochait ?
#钱包安全 #防骗 #DarkSword #SlowMist
—— web3, le petit Xiaokai, poireau du Web3
Avertissement : cet article est uniquement destiné à partager des informations de sécurité et à des fins pédagogiques ; il ne constitue pas un conseil en investissement. Les transactions en cryptomonnaies comportent des risques très élevés. Prenez vos décisions avec prudence.
La semaine dernière, nous avons parlé du groupe DarkSword, qui vole les clés privées des portefeuilles et les éléments du trousseau iOS à l’aide d’un cheval de Troie. Aujourd’hui, SlowMist a apporté une nouvelle information : ce même groupe a créé plus de 1 500 faux sites en ligne, qui sont encore accessibles. Ce n’est pas une vieille histoire remise au goût du jour : c’est l’ampleur du phénomène qui vient d’être confirmée aujourd’hui.
Ces faux sites prennent toutes sortes d’apparences : faux sites de commerce en ligne, fausses plateformes d’échange, faux portefeuilles, mais aussi sites de jeux et services liés aux cryptomonnaies. 23pds, responsable de la sécurité de l’information chez SlowMist, a cité aujourd’hui de faux sites Binance et OKX. Le décompte de MistEye dépasse lui aussi les 1 500 sites : il ne s’agit pas d’une estimation, mais du nombre de sites déjà identifiés.
Les particuliers risquent surtout de se faire piéger de trois façons. D’abord, en recherchant le nom d’une plateforme d’échange : les premiers résultats peuvent inclure de faux sites dont l’apparence est presque identique à celle des vrais, jusqu’à la page de connexion. Ensuite, en cliquant sur un lien envoyé dans un groupe, par SMS ou en message privé : le site vous demande d’abord de vous connecter, puis de procéder à une vérification de sécurité ; une fois celle-ci terminée, votre portefeuille est vidé. Enfin, il y a les fausses applications de portefeuille : dès le téléchargement, elles vous demandent d’importer votre phrase de récupération. Dès que vous la saisissez, c’est comme si vous leur remettiez les clés de vos propres mains.
Trois gestes à adopter dès maintenant. Premièrement, accédez aux plateformes d’échange et aux portefeuilles uniquement via vos favoris ou leurs applications officielles. Ne cliquez ni sur les résultats de recherche ni sur les liens envoyés par d’autres personnes ; si vous voulez vous connecter, ouvrez vous-même vos favoris. Deuxièmement, si un site ou une application vous demande votre phrase de récupération ou votre clé privée, fermez-le immédiatement : un véritable service officiel ne vous les demandera jamais sur une page web. Troisièmement, mettez rapidement votre iPhone à jour vers la dernière version du système. Ne stockez pas non plus votre phrase de récupération dans Notes ou dans Photos : le cheval de Troie cherche précisément à voler ces éléments du trousseau et de l’application Notes.
Avez-vous déjà ouvert un faux site presque identique au vrai ? Comment avez-vous repéré que quelque chose clochait ?
#钱包安全 #防骗 #DarkSword #SlowMist
—— web3, le petit Xiaokai, poireau du Web3
Avertissement : cet article est uniquement destiné à partager des informations de sécurité et à des fins pédagogiques ; il ne constitue pas un conseil en investissement. Les transactions en cryptomonnaies comportent des risques très élevés. Prenez vos décisions avec prudence.
47
·
--
Aujourd’hui, SlowMist a publié une analyse sur deux vulnérabilités PHP critiques, référencées CVE-2026-109618 et CVE-2026-109619. Elles ont obtenu un score CVSS de 9,2 sur 10, soit le niveau de gravité le plus élevé. Presque toutes les versions de PHP, de la 5.4 à la 8.5.11, sont concernées. Les correctifs officiels sont déjà disponibles et les failles ont été corrigées dans les versions 8.5.12, 8.4.27, 8.3.36 et 8.2.35. Plus inquiétant encore, des détails ont fuité avant l’heure : l’équipe de renseignement sur les menaces d’Amazon a découvert que des tentatives d’exploitation concrètes avaient commencé quatre jours avant la divulgation publique.
Quel rapport avec nos portefeuilles ? SlowMist a utilisé son système de scan MistEye pour analyser 1 488 noms de domaine liés au secteur crypto et a découvert que 793 d’entre eux présentaient une empreinte PHP, soit plus de la moitié. De nombreux sites officiels de projets, pages de réclamation d’airdrops, interfaces d’administration et services de portefeuilles hébergés utilisent PHP. Si un pirate exploite cette faille pour prendre le contrôle du serveur d’un site de projet, il n’a même pas besoin de toucher aux contrats on-chain : il peut simplement modifier la page du site et remplacer l’adresse de réception. La page vous semble toujours familière, vous signez, et votre argent est déjà dans le portefeuille de quelqu’un d’autre.
À noter : Trust Wallet, BNB Chain et PancakeSwap ont tous pris la parole aujourd’hui pour dire que leurs piles technologiques n’ont rien à voir avec PHP et qu’ils ne sont pas concernés. CZ a également publié un message aujourd’hui, qui fait justement écho à la suite : l’IA n’a pas besoin de casser la cryptographie de Bitcoin ; le vrai danger vient des fuites de données, combinées au phishing et à l’ingénierie sociale.
Comment les petits investisseurs comme nous risquent-ils de se faire piéger ? Il y a deux scénarios courants. Premièrement, le site d’un projet est discrètement modifié. Vous y réclamez un airdrop, faites du staking ou un transfert ; le contenu de la signature affichée par votre portefeuille vous échappe, vous confirmez sans y réfléchir, et votre argent disparaît. Deuxièmement, des pirates profitent de l’actualité pour envoyer de fausses fenêtres pop-up de mise à jour de sécurité ou de faux messages du service client afin de vous piéger. Ils surfent sur l’événement pour appâter leurs victimes : c’est le genre de menace dont parlait CZ.
Comment se protéger ? Voici trois mesures à appliquer dès maintenant. Premièrement, dans les prochains jours, avant de vous connecter au site officiel d’un projet, vérifiez si celui-ci a annoncé avoir appliqué un correctif. Si aucune annonce n’a été faite, évitez de connecter votre portefeuille à son site ces jours-ci. Mieux vaut rater une occasion que se faire dépouiller. Deuxièmement, avant chaque signature, même si vous ne comprenez pas tout le contenu, vérifiez au moins que l’adresse de réception vous est familière. Si elle ne correspond pas, arrêtez tout et fermez la page immédiatement. Troisièmement, partez du principe que toute personne qui vous parle de mise à jour de sécurité, de mise à niveau du système ou vous demande de cliquer pour vous vérifier est un escroc. Vérifiez auprès des canaux d’annonce officiels du projet ; si une mise à jour est réellement nécessaire, elle sera forcément annoncée officiellement. Et mettez vos grosses sommes à l’abri dans un portefeuille matériel : ces jours-ci, c’est particulièrement prudent.
Avant de signer une transaction, vous prenez le temps de vérifier les détails de la signature ou vous confirmez sans réfléchir ?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— web3韭菜小凯
Avertissement : ce qui précède est un partage personnel et ne constitue pas un conseil en investissement. Ce contenu est fourni à des fins d’apprentissage et d’échange uniquement. Le secteur crypto comporte des risques ; agissez avec prudence.
Aujourd’hui, SlowMist a publié une analyse sur deux vulnérabilités PHP critiques, référencées CVE-2026-109618 et CVE-2026-109619. Elles ont obtenu un score CVSS de 9,2 sur 10, soit le niveau de gravité le plus élevé. Presque toutes les versions de PHP, de la 5.4 à la 8.5.11, sont concernées. Les correctifs officiels sont déjà disponibles et les failles ont été corrigées dans les versions 8.5.12, 8.4.27, 8.3.36 et 8.2.35. Plus inquiétant encore, des détails ont fuité avant l’heure : l’équipe de renseignement sur les menaces d’Amazon a découvert que des tentatives d’exploitation concrètes avaient commencé quatre jours avant la divulgation publique.
Quel rapport avec nos portefeuilles ? SlowMist a utilisé son système de scan MistEye pour analyser 1 488 noms de domaine liés au secteur crypto et a découvert que 793 d’entre eux présentaient une empreinte PHP, soit plus de la moitié. De nombreux sites officiels de projets, pages de réclamation d’airdrops, interfaces d’administration et services de portefeuilles hébergés utilisent PHP. Si un pirate exploite cette faille pour prendre le contrôle du serveur d’un site de projet, il n’a même pas besoin de toucher aux contrats on-chain : il peut simplement modifier la page du site et remplacer l’adresse de réception. La page vous semble toujours familière, vous signez, et votre argent est déjà dans le portefeuille de quelqu’un d’autre.
À noter : Trust Wallet, BNB Chain et PancakeSwap ont tous pris la parole aujourd’hui pour dire que leurs piles technologiques n’ont rien à voir avec PHP et qu’ils ne sont pas concernés. CZ a également publié un message aujourd’hui, qui fait justement écho à la suite : l’IA n’a pas besoin de casser la cryptographie de Bitcoin ; le vrai danger vient des fuites de données, combinées au phishing et à l’ingénierie sociale.
Comment les petits investisseurs comme nous risquent-ils de se faire piéger ? Il y a deux scénarios courants. Premièrement, le site d’un projet est discrètement modifié. Vous y réclamez un airdrop, faites du staking ou un transfert ; le contenu de la signature affichée par votre portefeuille vous échappe, vous confirmez sans y réfléchir, et votre argent disparaît. Deuxièmement, des pirates profitent de l’actualité pour envoyer de fausses fenêtres pop-up de mise à jour de sécurité ou de faux messages du service client afin de vous piéger. Ils surfent sur l’événement pour appâter leurs victimes : c’est le genre de menace dont parlait CZ.
Comment se protéger ? Voici trois mesures à appliquer dès maintenant. Premièrement, dans les prochains jours, avant de vous connecter au site officiel d’un projet, vérifiez si celui-ci a annoncé avoir appliqué un correctif. Si aucune annonce n’a été faite, évitez de connecter votre portefeuille à son site ces jours-ci. Mieux vaut rater une occasion que se faire dépouiller. Deuxièmement, avant chaque signature, même si vous ne comprenez pas tout le contenu, vérifiez au moins que l’adresse de réception vous est familière. Si elle ne correspond pas, arrêtez tout et fermez la page immédiatement. Troisièmement, partez du principe que toute personne qui vous parle de mise à jour de sécurité, de mise à niveau du système ou vous demande de cliquer pour vous vérifier est un escroc. Vérifiez auprès des canaux d’annonce officiels du projet ; si une mise à jour est réellement nécessaire, elle sera forcément annoncée officiellement. Et mettez vos grosses sommes à l’abri dans un portefeuille matériel : ces jours-ci, c’est particulièrement prudent.
Avant de signer une transaction, vous prenez le temps de vérifier les détails de la signature ou vous confirmez sans réfléchir ?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— web3韭菜小凯
Avertissement : ce qui précède est un partage personnel et ne constitue pas un conseil en investissement. Ce contenu est fourni à des fins d’apprentissage et d’échange uniquement. Le secteur crypto comporte des risques ; agissez avec prudence.
Quel rapport avec nos portefeuilles ? SlowMist a utilisé son système de scan MistEye pour analyser 1 488 noms de domaine liés au secteur crypto et a découvert que 793 d’entre eux présentaient une empreinte PHP, soit plus de la moitié. De nombreux sites officiels de projets, pages de réclamation d’airdrops, interfaces d’administration et services de portefeuilles hébergés utilisent PHP. Si un pirate exploite cette faille pour prendre le contrôle du serveur d’un site de projet, il n’a même pas besoin de toucher aux contrats on-chain : il peut simplement modifier la page du site et remplacer l’adresse de réception. La page vous semble toujours familière, vous signez, et votre argent est déjà dans le portefeuille de quelqu’un d’autre.
À noter : Trust Wallet, BNB Chain et PancakeSwap ont tous pris la parole aujourd’hui pour dire que leurs piles technologiques n’ont rien à voir avec PHP et qu’ils ne sont pas concernés. CZ a également publié un message aujourd’hui, qui fait justement écho à la suite : l’IA n’a pas besoin de casser la cryptographie de Bitcoin ; le vrai danger vient des fuites de données, combinées au phishing et à l’ingénierie sociale.
Comment les petits investisseurs comme nous risquent-ils de se faire piéger ? Il y a deux scénarios courants. Premièrement, le site d’un projet est discrètement modifié. Vous y réclamez un airdrop, faites du staking ou un transfert ; le contenu de la signature affichée par votre portefeuille vous échappe, vous confirmez sans y réfléchir, et votre argent disparaît. Deuxièmement, des pirates profitent de l’actualité pour envoyer de fausses fenêtres pop-up de mise à jour de sécurité ou de faux messages du service client afin de vous piéger. Ils surfent sur l’événement pour appâter leurs victimes : c’est le genre de menace dont parlait CZ.
Comment se protéger ? Voici trois mesures à appliquer dès maintenant. Premièrement, dans les prochains jours, avant de vous connecter au site officiel d’un projet, vérifiez si celui-ci a annoncé avoir appliqué un correctif. Si aucune annonce n’a été faite, évitez de connecter votre portefeuille à son site ces jours-ci. Mieux vaut rater une occasion que se faire dépouiller. Deuxièmement, avant chaque signature, même si vous ne comprenez pas tout le contenu, vérifiez au moins que l’adresse de réception vous est familière. Si elle ne correspond pas, arrêtez tout et fermez la page immédiatement. Troisièmement, partez du principe que toute personne qui vous parle de mise à jour de sécurité, de mise à niveau du système ou vous demande de cliquer pour vous vérifier est un escroc. Vérifiez auprès des canaux d’annonce officiels du projet ; si une mise à jour est réellement nécessaire, elle sera forcément annoncée officiellement. Et mettez vos grosses sommes à l’abri dans un portefeuille matériel : ces jours-ci, c’est particulièrement prudent.
Avant de signer une transaction, vous prenez le temps de vérifier les détails de la signature ou vous confirmez sans réfléchir ?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— web3韭菜小凯
Avertissement : ce qui précède est un partage personnel et ne constitue pas un conseil en investissement. Ce contenu est fourni à des fins d’apprentissage et d’échange uniquement. Le secteur crypto comporte des risques ; agissez avec prudence.
48
·
--
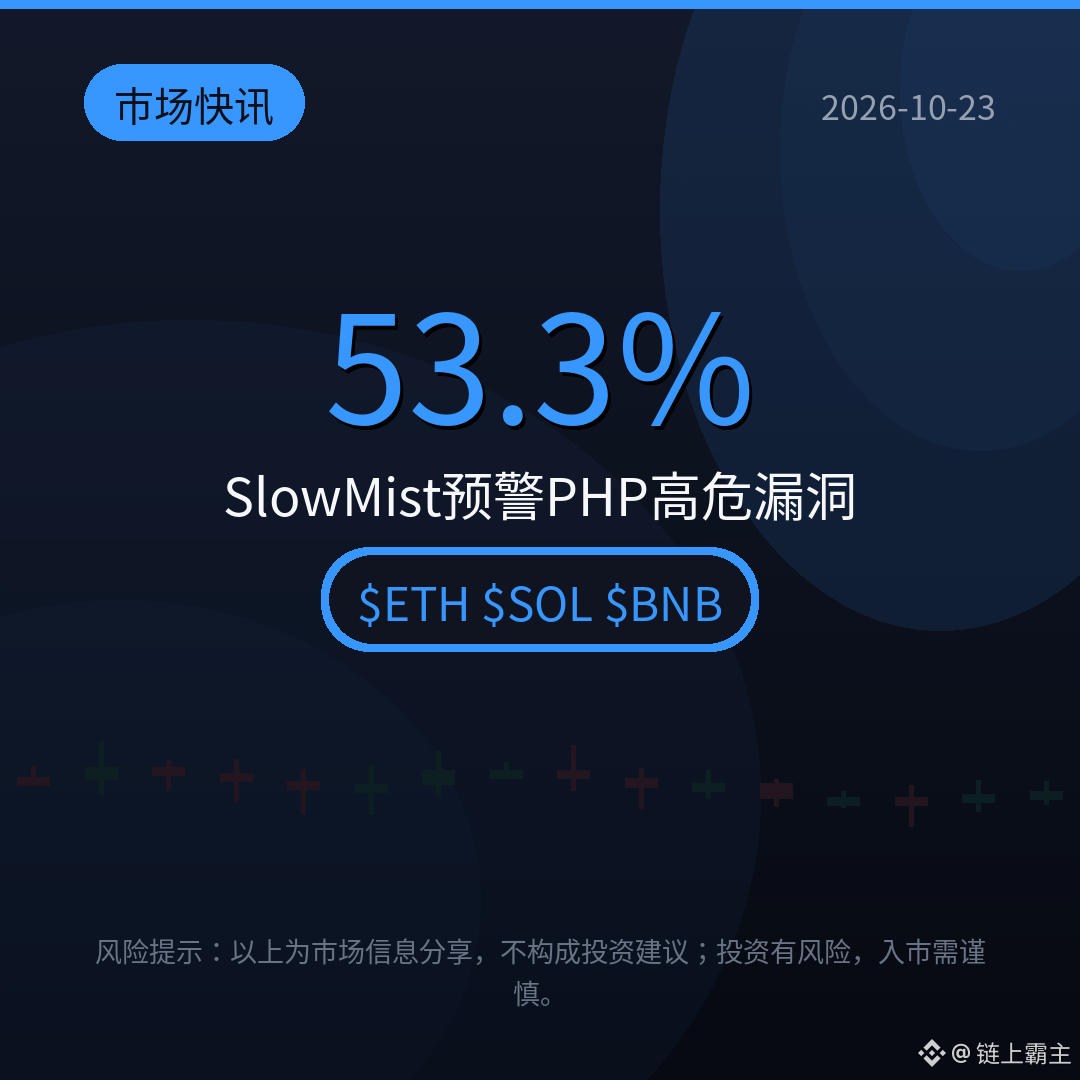
53,3 % des domaines crypto utilisent peut-être une version vulnérable de PHP : un rapport de SlowMist met en garde contre deux vulnérabilités critiques de PHP (CVE-2026-109618/619, CVSS 9.2) qui menacent les infrastructures Web3 hors chaîne. Les attaquants n’ont pas besoin d’identifiants : une requête spécialement conçue suffit à exécuter du code arbitraire. Toutes les versions de PHP de 5.4 à 8.5.11 sont concernées, et Amazon a déjà observé des exploitations réelles il y a quatre jours. MistEye a analysé 1 488 domaines crypto, dont 793 exposaient une empreinte PHP ; les attaquants pourraient modifier l’interface pour inciter les utilisateurs à signer des transactions malveillantes. Des correctifs, notamment PHP 8.5.12, sont disponibles : mettez à jour immédiatement. Les plateformes que vous utilisez ont-elles été mises à jour ? Dites-le en commentaire.
$ETH $SOL $BNB
#Web3安全 #SlowMist #PHP漏洞
(Source : KuCoin)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; faites preuve de prudence.
53,3 % des domaines crypto utilisent peut-être une version vulnérable de PHP : un rapport de SlowMist met en garde contre deux vulnérabilités critiques de PHP (CVE-2026-109618/619, CVSS 9.2) qui menacent les infrastructures Web3 hors chaîne. Les attaquants n’ont pas besoin d’identifiants : une requête spécialement conçue suffit à exécuter du code arbitraire. Toutes les versions de PHP de 5.4 à 8.5.11 sont concernées, et Amazon a déjà observé des exploitations réelles il y a quatre jours. MistEye a analysé 1 488 domaines crypto, dont 793 exposaient une empreinte PHP ; les attaquants pourraient modifier l’interface pour inciter les utilisateurs à signer des transactions malveillantes. Des correctifs, notamment PHP 8.5.12, sont disponibles : mettez à jour immédiatement. Les plateformes que vous utilisez ont-elles été mises à jour ? Dites-le en commentaire.
$ETH $SOL $BNB
#Web3安全 #SlowMist #PHP漏洞
(Source : KuCoin)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; faites preuve de prudence.
$ETH $SOL $BNB
#Web3安全 #SlowMist #PHP漏洞
(Source : KuCoin)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; faites preuve de prudence.
171

·
--
🚨 PROTÉGEZ VOTRE $BTC : DES ACTEURS MALVEILLANTS DÉPLOIENT DE FAUSSES MISES À JOUR MATÉRIELLES ! 🛡️
La poussière n’est pas encore retombée après la récente brèche dans la chaîne d’approvisionnement en matériel, et les acteurs malveillants sont déjà à l’affût. SlowMist vient de signaler des campagnes d’hameçonnage sophistiquées qui diffusent de fausses mises à jour de micrologiciel conçues pour vider les trésoreries non protégées. 🔍
En période de volatilité, votre sécurité opérationnelle constitue la dernière ligne de défense de votre infrastructure $BTC . Vérifiez chaque nom de domaine, ignorez les demandes de mise à jour non vérifiées et verrouillez vos protocoles de stockage à froid pendant que le marché cherche sa direction. 💡
Les investisseurs avisés sécurisent toujours la conservation autonome de leurs actifs avant la prochaine vague de liquidités. 💬 À quelle fréquence vérifiez-vous la sécurité de votre propre infrastructure entre les cycles de marché ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
🚨 PROTÉGEZ VOTRE $BTC : DES ACTEURS MALVEILLANTS DÉPLOIENT DE FAUSSES MISES À JOUR MATÉRIELLES ! 🛡️
La poussière n’est pas encore retombée après la récente brèche dans la chaîne d’approvisionnement en matériel, et les acteurs malveillants sont déjà à l’affût. SlowMist vient de signaler des campagnes d’hameçonnage sophistiquées qui diffusent de fausses mises à jour de micrologiciel conçues pour vider les trésoreries non protégées. 🔍
En période de volatilité, votre sécurité opérationnelle constitue la dernière ligne de défense de votre infrastructure $BTC . Vérifiez chaque nom de domaine, ignorez les demandes de mise à jour non vérifiées et verrouillez vos protocoles de stockage à froid pendant que le marché cherche sa direction. 💡
Les investisseurs avisés sécurisent toujours la conservation autonome de leurs actifs avant la prochaine vague de liquidités. 💬 À quelle fréquence vérifiez-vous la sécurité de votre propre infrastructure entre les cycles de marché ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
La poussière n’est pas encore retombée après la récente brèche dans la chaîne d’approvisionnement en matériel, et les acteurs malveillants sont déjà à l’affût. SlowMist vient de signaler des campagnes d’hameçonnage sophistiquées qui diffusent de fausses mises à jour de micrologiciel conçues pour vider les trésoreries non protégées. 🔍
En période de volatilité, votre sécurité opérationnelle constitue la dernière ligne de défense de votre infrastructure $BTC . Vérifiez chaque nom de domaine, ignorez les demandes de mise à jour non vérifiées et verrouillez vos protocoles de stockage à froid pendant que le marché cherche sa direction. 💡
Les investisseurs avisés sécurisent toujours la conservation autonome de leurs actifs avant la prochaine vague de liquidités. 💬 À quelle fréquence vérifiez-vous la sécurité de votre propre infrastructure entre les cycles de marché ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
17

🚨 1,17 milliard de dollars dérobés au T3 2026 : la faille Bitget et le nouveau seuil de sécurité
📊 Analyse d’Alpha :
SlowMist a recensé 1,17 milliard de dollars de cryptomonnaies dérobés lors de piratages au T3 2026. À lui seul, le mois de septembre a vu 762 millions de dollars dérobés lors de 50 incidents. L’exploit de Bitget représente 387,5 millions de dollars du total. Ces pertes dépassent celles de l’ensemble du premier semestre. Les données mettent en évidence une concentration extrême sur les 5 principales attaques....
🔗 Analyse complète sur YourWeb3Guy :
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Sécurité
🚨 1,17 milliard de dollars dérobés au T3 2026 : la faille Bitget et le nouveau seuil de sécurité
📊 Analyse d’Alpha :
SlowMist a recensé 1,17 milliard de dollars de cryptomonnaies dérobés lors de piratages au T3 2026. À lui seul, le mois de septembre a vu 762 millions de dollars dérobés lors de 50 incidents. L’exploit de Bitget représente 387,5 millions de dollars du total. Ces pertes dépassent celles de l’ensemble du premier semestre. Les données mettent en évidence une concentration extrême sur les 5 principales attaques....
🔗 Analyse complète sur YourWeb3Guy :
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Sécurité
📊 Analyse d’Alpha :
SlowMist a recensé 1,17 milliard de dollars de cryptomonnaies dérobés lors de piratages au T3 2026. À lui seul, le mois de septembre a vu 762 millions de dollars dérobés lors de 50 incidents. L’exploit de Bitget représente 387,5 millions de dollars du total. Ces pertes dépassent celles de l’ensemble du premier semestre. Les données mettent en évidence une concentration extrême sur les 5 principales attaques....
🔗 Analyse complète sur YourWeb3Guy :
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Sécurité
34

·
--
Article
⚠️Même l’iPhone n’est pas sûr ! Comment un logiciel malveillant nommé FomoPeek s’infiltre-t-il dans les portefeuilles de cryptomonnaies ?🚨 Alerte de sécurité urgente : le logiciel malveillant « FomoPeek » cible les iPhones pour voler des cryptos !
La société de cybersécurité renommée SlowMist, en collaboration avec l’équipe sécurité d’OKX, a émis une alerte de sécurité extrêmement grave à l’attention de tous les investisseurs en cryptomonnaies concernant une application nommée FomoPeek.
Selon le rapport publié, il apparaît que les versions (v1.1 et v1.2) de cette application contiennent un logiciel malveillant sophistiqué, conçu sur mesure pour voler des actifs numériques et des données sensibles depuis des appareils iOS.
⚠️Même l’iPhone n’est pas sûr ! Comment un logiciel malveillant nommé FomoPeek s’infiltre-t-il dans les portefeuilles de cryptomonnaies ?
🚨 Alerte de sécurité urgente : le logiciel malveillant « FomoPeek » cible les iPhones pour voler des cryptos !
La société de cybersécurité renommée SlowMist, en collaboration avec l’équipe sécurité d’OKX, a émis une alerte de sécurité extrêmement grave à l’attention de tous les investisseurs en cryptomonnaies concernant une application nommée FomoPeek.
Selon le rapport publié, il apparaît que les versions (v1.1 et v1.2) de cette application contiennent un logiciel malveillant sophistiqué, conçu sur mesure pour voler des actifs numériques et des données sensibles depuis des appareils iOS.
La société de cybersécurité renommée SlowMist, en collaboration avec l’équipe sécurité d’OKX, a émis une alerte de sécurité extrêmement grave à l’attention de tous les investisseurs en cryptomonnaies concernant une application nommée FomoPeek.
Selon le rapport publié, il apparaît que les versions (v1.1 et v1.2) de cette application contiennent un logiciel malveillant sophistiqué, conçu sur mesure pour voler des actifs numériques et des données sensibles depuis des appareils iOS.
1
147
SlowMist n’a pas encore confirmé si l’attaque via Safari sur l’iPhone a entraîné un vol de cryptomonnaies. Le malware analysé exploite des failles déjà corrigées dans iOS 18.4 à 18.6.2, et on ne sait pas s’il fonctionne sur iOS 26.5. L’entreprise reste silencieuse au sujet d’éventuelles pertes.
#SlowMist #iOS #CryptoSecurity #BinanceSquare
En savoir plus : https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
SlowMist n’a pas encore confirmé si l’attaque via Safari sur l’iPhone a entraîné un vol de cryptomonnaies. Le malware analysé exploite des failles déjà corrigées dans iOS 18.4 à 18.6.2, et on ne sait pas s’il fonctionne sur iOS 26.5. L’entreprise reste silencieuse au sujet d’éventuelles pertes.
#SlowMist #iOS #CryptoSecurity #BinanceSquare
En savoir plus : https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
#SlowMist #iOS #CryptoSecurity #BinanceSquare
En savoir plus : https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
77

SlowMist n’a pas encore confirmé le vol de crypto via Safari sur iPhone
- SlowMist n’a pas encore confirmé les informations concernant un vol de cryptomonnaies via une vulnérabilité de Safari sur iPhone.
- L’exemple de Safari analysé vise iOS 18.4 à 18.6.2, en exploitant des vulnérabilités qui avaient déjà été corrigées auparavant.
- L’efficacité de l’attaque sur iOS 26.5 n’est toujours pas vérifiée.
- La source RSS ne fournit pas encore plus de détails.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
Source : CoinTelegraph
SlowMist n’a pas encore confirmé le vol de crypto via Safari sur iPhone
- SlowMist n’a pas encore confirmé les informations concernant un vol de cryptomonnaies via une vulnérabilité de Safari sur iPhone.
- L’exemple de Safari analysé vise iOS 18.4 à 18.6.2, en exploitant des vulnérabilités qui avaient déjà été corrigées auparavant.
- L’efficacité de l’attaque sur iOS 26.5 n’est toujours pas vérifiée.
- La source RSS ne fournit pas encore plus de détails.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
Source : CoinTelegraph
- SlowMist n’a pas encore confirmé les informations concernant un vol de cryptomonnaies via une vulnérabilité de Safari sur iPhone.
- L’exemple de Safari analysé vise iOS 18.4 à 18.6.2, en exploitant des vulnérabilités qui avaient déjà été corrigées auparavant.
- L’efficacité de l’attaque sur iOS 26.5 n’est toujours pas vérifiée.
- La source RSS ne fournit pas encore plus de détails.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
Source : CoinTelegraph
30

·
--
🚨 APPLICATIONS D’APPLE POISONNÉES VISANT DES PORTEFEUILLES CRYPTO SUR $ETH ET AU-DELÀ ! ⚠️
📌 Une faille de sécurité silencieuse s’infiltre dans des applications iOS du quotidien : des applis de livraison et d’utilité compromises drainent discrètement des clés privées directement depuis vos appareils. 🔍 Le fondateur de SlowMist, Yu Xian, a découvert des charges malveillantes exploitant des logiciels Apple non corrigés pour compromettre la sécurité des portefeuilles sans déclencher d’alertes immédiates.
💡 Protéger vos positions ne consiste pas seulement à mettre des stop-loss ; la discipline de conservation à froid et la mise à jour d’iOS, d’iPadOS et de macOS vers les dernières versions sont une défense obligatoire dès maintenant. 💬 À quelle fréquence auditez-vous les autorisations de vos applications mobiles et les mises à jour système pour garder vos clés en sécurité ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
🚨 APPLICATIONS D’APPLE POISONNÉES VISANT DES PORTEFEUILLES CRYPTO SUR $ETH ET AU-DELÀ ! ⚠️
📌 Une faille de sécurité silencieuse s’infiltre dans des applications iOS du quotidien : des applis de livraison et d’utilité compromises drainent discrètement des clés privées directement depuis vos appareils. 🔍 Le fondateur de SlowMist, Yu Xian, a découvert des charges malveillantes exploitant des logiciels Apple non corrigés pour compromettre la sécurité des portefeuilles sans déclencher d’alertes immédiates.
💡 Protéger vos positions ne consiste pas seulement à mettre des stop-loss ; la discipline de conservation à froid et la mise à jour d’iOS, d’iPadOS et de macOS vers les dernières versions sont une défense obligatoire dès maintenant. 💬 À quelle fréquence auditez-vous les autorisations de vos applications mobiles et les mises à jour système pour garder vos clés en sécurité ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
📌 Une faille de sécurité silencieuse s’infiltre dans des applications iOS du quotidien : des applis de livraison et d’utilité compromises drainent discrètement des clés privées directement depuis vos appareils. 🔍 Le fondateur de SlowMist, Yu Xian, a découvert des charges malveillantes exploitant des logiciels Apple non corrigés pour compromettre la sécurité des portefeuilles sans déclencher d’alertes immédiates.
💡 Protéger vos positions ne consiste pas seulement à mettre des stop-loss ; la discipline de conservation à froid et la mise à jour d’iOS, d’iPadOS et de macOS vers les dernières versions sont une défense obligatoire dès maintenant. 💬 À quelle fréquence auditez-vous les autorisations de vos applications mobiles et les mises à jour système pour garder vos clés en sécurité ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
29
·
--
Slow Fog lance l’outil de renseignement sur la chaîne « TrackAgent » pour le traçage des informations liées à l’IA, afin de renforcer la sécurité de la blockchain. #SlowMist #TrackAgent #sécurité de la blockchain
Slow Fog lance l’outil de renseignement sur la chaîne « TrackAgent » pour le traçage des informations liées à l’IA, afin de renforcer la sécurité de la blockchain. #SlowMist #TrackAgent #sécurité de la blockchain
45
·
--
🚨 ALERTE DE SÉCURITÉ PHP CRITIQUE
La PHP Foundation a annoncé deux vulnérabilités critiques qui pourraient permettre l’exécution de code à distance (RCE) sans authentification.
🔴 CVE : CVE-2026-109618 & CVE-2026-109619
⚠️ Gravité : CVSS v4.0 — 9.2
🛡️ Correctifs de sécurité : publiés le 21 octobre 2026
Ces failles pourraient permettre à des attaquants d’exécuter du code malveillant sur des serveurs vulnérables sans authentification, exposant ainsi les sites web et les applications à de graves risques.
🔐 Que doivent faire les administrateurs ?
• Mettre immédiatement à jour vers une version corrigée de PHP.
• Donner la priorité aux serveurs exposés à Internet.
• Vérifier que les correctifs ont bien été appliqués.
• Isoler les systèmes exposés si une mise à jour immédiate est impossible.
La cybersécurité est un élément essentiel de la protection de l’écosystème numérique. Une seule vulnérabilité non corrigée peut avoir des conséquences considérables.
Restez informés. Restez en sécurité.
Source : https://x.com/ThePHPF/status/2112633155631108544
#CyberSecurity #PHP #InfoSec #RCE #SlowMist
🚨 ALERTE DE SÉCURITÉ PHP CRITIQUE
La PHP Foundation a annoncé deux vulnérabilités critiques qui pourraient permettre l’exécution de code à distance (RCE) sans authentification.
🔴 CVE : CVE-2026-109618 & CVE-2026-109619
⚠️ Gravité : CVSS v4.0 — 9.2
🛡️ Correctifs de sécurité : publiés le 21 octobre 2026
Ces failles pourraient permettre à des attaquants d’exécuter du code malveillant sur des serveurs vulnérables sans authentification, exposant ainsi les sites web et les applications à de graves risques.
🔐 Que doivent faire les administrateurs ?
• Mettre immédiatement à jour vers une version corrigée de PHP.
• Donner la priorité aux serveurs exposés à Internet.
• Vérifier que les correctifs ont bien été appliqués.
• Isoler les systèmes exposés si une mise à jour immédiate est impossible.
La cybersécurité est un élément essentiel de la protection de l’écosystème numérique. Une seule vulnérabilité non corrigée peut avoir des conséquences considérables.
Restez informés. Restez en sécurité.
Source : https://x.com/ThePHPF/status/2112633155631108544
#CyberSecurity #PHP #InfoSec #RCE #SlowMist
La PHP Foundation a annoncé deux vulnérabilités critiques qui pourraient permettre l’exécution de code à distance (RCE) sans authentification.
🔴 CVE : CVE-2026-109618 & CVE-2026-109619
⚠️ Gravité : CVSS v4.0 — 9.2
🛡️ Correctifs de sécurité : publiés le 21 octobre 2026
Ces failles pourraient permettre à des attaquants d’exécuter du code malveillant sur des serveurs vulnérables sans authentification, exposant ainsi les sites web et les applications à de graves risques.
🔐 Que doivent faire les administrateurs ?
• Mettre immédiatement à jour vers une version corrigée de PHP.
• Donner la priorité aux serveurs exposés à Internet.
• Vérifier que les correctifs ont bien été appliqués.
• Isoler les systèmes exposés si une mise à jour immédiate est impossible.
La cybersécurité est un élément essentiel de la protection de l’écosystème numérique. Une seule vulnérabilité non corrigée peut avoir des conséquences considérables.
Restez informés. Restez en sécurité.
Source : https://x.com/ThePHPF/status/2112633155631108544
#CyberSecurity #PHP #InfoSec #RCE #SlowMist
1
48

·
--
Six en-têtes de requête ont suffi à deviner la graine du portefeuille : les réclamations Qubic sont ouvertes jusqu’en 2027Le protocole n’a pas été piraté : c’est le portefeuille lui-même qui a affaibli l’aléa.
Bilan de SlowMist du 20 octobre : le portefeuille web de Qubic générait des graines de 55 bits avec Math.random() en JavaScript, sans les mélanger au mot de passe de l’utilisateur ni à l’entropie de l’appareil. Du 17 octobre à 23 h 42 au 18 octobre à 1 h 26 UTC, les attaquants ont transféré environ 2 940 milliards de QU depuis 1 404 adresses (soit environ 1,3 à 1,4 million de dollars à l’époque).
Plus frappant encore, le trajet des données : le même flux aléatoire écrivait aussi le champ « dejaVu » dans les en-têtes réseau, transmis en TCP en clair. Vérification locale de SlowMist : six champs « dejaVu » consécutifs suffisent à retrouver l’état du générateur en environ 15 ms, puis la clé publique des requêtes de solde permet de vérifier la graine.
Six en-têtes de requête ont suffi à deviner la graine du portefeuille : les réclamations Qubic sont ouvertes jusqu’en 2027
Le protocole n’a pas été piraté : c’est le portefeuille lui-même qui a affaibli l’aléa.
Bilan de SlowMist du 20 octobre : le portefeuille web de Qubic générait des graines de 55 bits avec Math.random() en JavaScript, sans les mélanger au mot de passe de l’utilisateur ni à l’entropie de l’appareil. Du 17 octobre à 23 h 42 au 18 octobre à 1 h 26 UTC, les attaquants ont transféré environ 2 940 milliards de QU depuis 1 404 adresses (soit environ 1,3 à 1,4 million de dollars à l’époque).
Plus frappant encore, le trajet des données : le même flux aléatoire écrivait aussi le champ « dejaVu » dans les en-têtes réseau, transmis en TCP en clair. Vérification locale de SlowMist : six champs « dejaVu » consécutifs suffisent à retrouver l’état du générateur en environ 15 ms, puis la clé publique des requêtes de solde permet de vérifier la graine.
Bilan de SlowMist du 20 octobre : le portefeuille web de Qubic générait des graines de 55 bits avec Math.random() en JavaScript, sans les mélanger au mot de passe de l’utilisateur ni à l’entropie de l’appareil. Du 17 octobre à 23 h 42 au 18 octobre à 1 h 26 UTC, les attaquants ont transféré environ 2 940 milliards de QU depuis 1 404 adresses (soit environ 1,3 à 1,4 million de dollars à l’époque).
Plus frappant encore, le trajet des données : le même flux aléatoire écrivait aussi le champ « dejaVu » dans les en-têtes réseau, transmis en TCP en clair. Vérification locale de SlowMist : six champs « dejaVu » consécutifs suffisent à retrouver l’état du générateur en environ 15 ms, puis la clé publique des requêtes de solde permet de vérifier la graine.
71
$US
{future}(USUSDT)
$GTC
{future}(GTCUSDT)
$CT
{future}(CTUSDT)
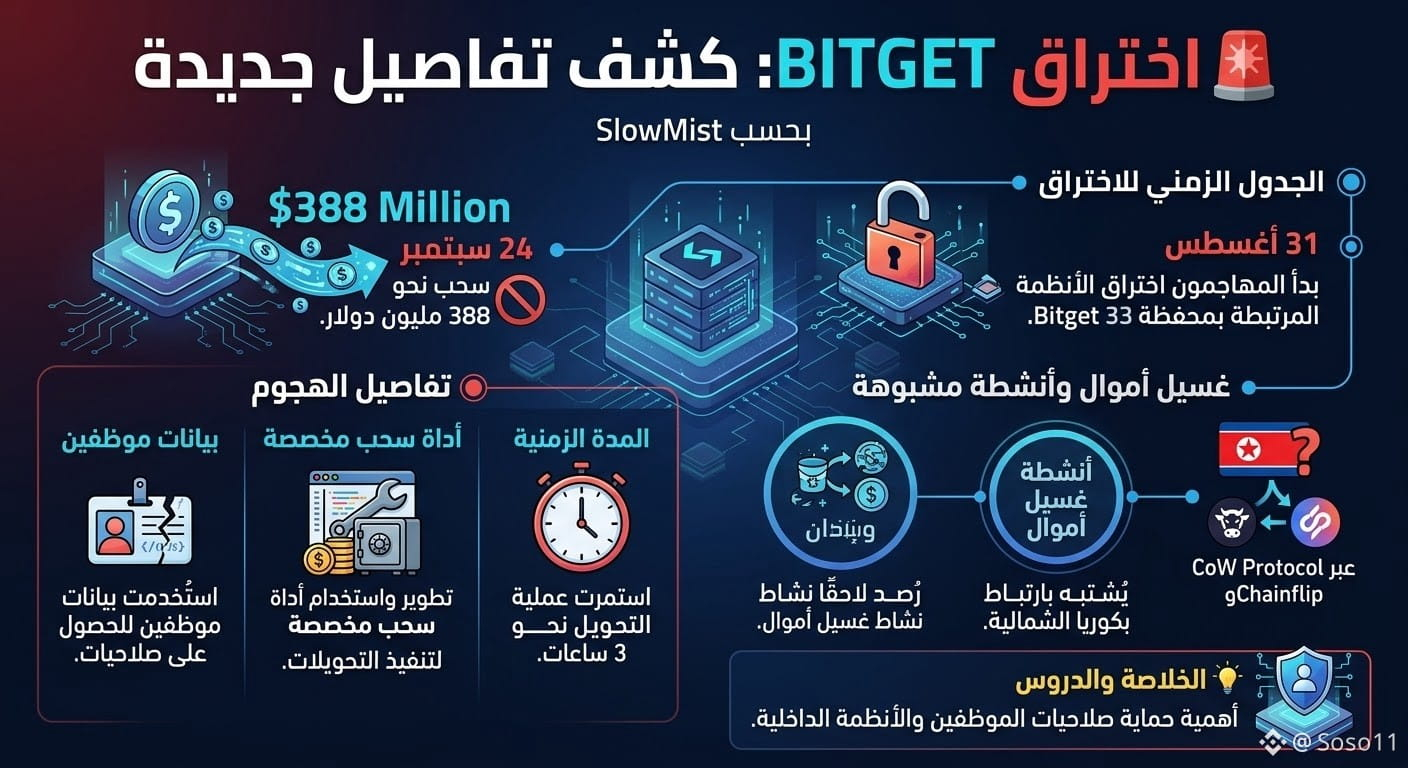
🚨 La violation de Bitget révèle de nouveaux détails
Selon SlowMist, les attaquants ont commencé à compromettre des systèmes liés au portefeuille Bitget le 31 août, soit quelques semaines avant le retrait d’environ 388 millions de dollars le 24 septembre.
🔹 Des identifiants d’employés et un outil de retrait dédié ont été utilisés
🔹 Le transfert a duré environ 3 heures
🔹 Une activité de blanchiment d’argent, soupçonnée d’être liée à la Corée du Nord via CoW Protocol et Chainflip, a ensuite été observée.
💡 Cette intrusion met à nouveau en évidence l’importance de protéger les droits des employés et les systèmes internes.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
$US
$GTC
$CT
🚨 La violation de Bitget révèle de nouveaux détails
Selon SlowMist, les attaquants ont commencé à compromettre des systèmes liés au portefeuille Bitget le 31 août, soit quelques semaines avant le retrait d’environ 388 millions de dollars le 24 septembre.
🔹 Des identifiants d’employés et un outil de retrait dédié ont été utilisés
🔹 Le transfert a duré environ 3 heures
🔹 Une activité de blanchiment d’argent, soupçonnée d’être liée à la Corée du Nord via CoW Protocol et Chainflip, a ensuite été observée.
💡 Cette intrusion met à nouveau en évidence l’importance de protéger les droits des employés et les systèmes internes.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
$GTC
$CT
🚨 La violation de Bitget révèle de nouveaux détails
Selon SlowMist, les attaquants ont commencé à compromettre des systèmes liés au portefeuille Bitget le 31 août, soit quelques semaines avant le retrait d’environ 388 millions de dollars le 24 septembre.
🔹 Des identifiants d’employés et un outil de retrait dédié ont été utilisés
🔹 Le transfert a duré environ 3 heures
🔹 Une activité de blanchiment d’argent, soupçonnée d’être liée à la Corée du Nord via CoW Protocol et Chainflip, a ensuite été observée.
💡 Cette intrusion met à nouveau en évidence l’importance de protéger les droits des employés et les systèmes internes.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
402
Cette semaine, on a eu un gros signal d'alarme pour le monde de la DeFi : Aztec a subi un deuxième hack en moins de 7 jours, avec des pertes de 2,1 millions de dollars. SlowMist met en garde : les smart contracts dépréciés peuvent toujours être exploités, peu importe si le projet a annoncé qu'il arrêtait le support.
Pour les traders, la leçon ici ne se limite pas à une plateforme spécifique. Les anciens contrats existent éternellement sur la blockchain. S'ils ne sont pas complètement désactivés, ce sont des "bombes à retardement" que les attaquants peuvent déclencher à tout moment.
Personnellement, je pense que cet événement souligne un principe fondamental : toujours vérifier les approbations (approval) de votre wallet et rester vigilant avec les projets qui ont été mis à jour mais n'ont pas nettoyé leurs anciens contrats. Le risque de sécurité ne disparaît pas quand un protocole "met à jour" – il change juste de cachette.
Faites toujours vos propres recherches avant d'interagir avec un smart contract. La gestion des risques est primordiale.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
Cette semaine, on a eu un gros signal d'alarme pour le monde de la DeFi : Aztec a subi un deuxième hack en moins de 7 jours, avec des pertes de 2,1 millions de dollars. SlowMist met en garde : les smart contracts dépréciés peuvent toujours être exploités, peu importe si le projet a annoncé qu'il arrêtait le support.
Pour les traders, la leçon ici ne se limite pas à une plateforme spécifique. Les anciens contrats existent éternellement sur la blockchain. S'ils ne sont pas complètement désactivés, ce sont des "bombes à retardement" que les attaquants peuvent déclencher à tout moment.
Personnellement, je pense que cet événement souligne un principe fondamental : toujours vérifier les approbations (approval) de votre wallet et rester vigilant avec les projets qui ont été mis à jour mais n'ont pas nettoyé leurs anciens contrats. Le risque de sécurité ne disparaît pas quand un protocole "met à jour" – il change juste de cachette.
Faites toujours vos propres recherches avant d'interagir avec un smart contract. La gestion des risques est primordiale.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
Pour les traders, la leçon ici ne se limite pas à une plateforme spécifique. Les anciens contrats existent éternellement sur la blockchain. S'ils ne sont pas complètement désactivés, ce sont des "bombes à retardement" que les attaquants peuvent déclencher à tout moment.
Personnellement, je pense que cet événement souligne un principe fondamental : toujours vérifier les approbations (approval) de votre wallet et rester vigilant avec les projets qui ont été mis à jour mais n'ont pas nettoyé leurs anciens contrats. Le risque de sécurité ne disparaît pas quand un protocole "met à jour" – il change juste de cachette.
Faites toujours vos propres recherches avant d'interagir avec un smart contract. La gestion des risques est primordiale.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
142
FomoPeek nuisible sur iOS lié à une affaire de vol de crypto-monnaie de 580 000 USD
- SlowMist indique que des versions malveillantes de FomoPeek ont déjà été distribuées via l’App Store d’Apple.
- L’application exploite une vulnérabilité du noyau iOS pour échapper au sandbox et accéder à des données sensibles provenant d’autres applications.
- FomoPeek est lié à l’affaire de vol de crypto-monnaie d’une valeur de 580 000 USD.
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
Source : CoinTelegraph
FomoPeek nuisible sur iOS lié à une affaire de vol de crypto-monnaie de 580 000 USD
- SlowMist indique que des versions malveillantes de FomoPeek ont déjà été distribuées via l’App Store d’Apple.
- L’application exploite une vulnérabilité du noyau iOS pour échapper au sandbox et accéder à des données sensibles provenant d’autres applications.
- FomoPeek est lié à l’affaire de vol de crypto-monnaie d’une valeur de 580 000 USD.
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
Source : CoinTelegraph
- SlowMist indique que des versions malveillantes de FomoPeek ont déjà été distribuées via l’App Store d’Apple.
- L’application exploite une vulnérabilité du noyau iOS pour échapper au sandbox et accéder à des données sensibles provenant d’autres applications.
- FomoPeek est lié à l’affaire de vol de crypto-monnaie d’une valeur de 580 000 USD.
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
Source : CoinTelegraph
13
·
--
🚨#تعرض Projet #SecondFi (anciennement connu sous le nom de portefeuille Yoroi, intégré dans le système financier de Cardano) #لاختراق a subi un gros coup en raison d'un bug dans leur logiciel de génération de portefeuilles web (Wallet-Generation Software). Ce bug a permis aux attaquants d'accéder aux clés privées des créateurs et de siphonner les fonds des utilisateurs sans autorisation. Une exploitation massive dans le projet #كاردانو a drainé plus de 20 millions de dollars. Le projet SecondFi dans l'écosystème de Cardano a été gravement exploité après qu'un bug dans le programme de génération de portefeuilles a permis aux attaquants de liquider les fonds des utilisateurs. La société de sécurité #SlowMist indique que les dommages totaux pourraient dépasser 20 millions de dollars, incluant plus de 129 millions d'ADA$ et d'autres tokens. Les utilisateurs sont priés de transférer immédiatement leurs fonds vers un nouveau portefeuille.
🚨#تعرض Projet #SecondFi (anciennement connu sous le nom de portefeuille Yoroi, intégré dans le système financier de Cardano) #لاختراق a subi un gros coup en raison d'un bug dans leur logiciel de génération de portefeuilles web (Wallet-Generation Software). Ce bug a permis aux attaquants d'accéder aux clés privées des créateurs et de siphonner les fonds des utilisateurs sans autorisation. Une exploitation massive dans le projet #كاردانو a drainé plus de 20 millions de dollars. Le projet SecondFi dans l'écosystème de Cardano a été gravement exploité après qu'un bug dans le programme de génération de portefeuilles a permis aux attaquants de liquider les fonds des utilisateurs. La société de sécurité #SlowMist indique que les dommages totaux pourraient dépasser 20 millions de dollars, incluant plus de 129 millions d'ADA$ et d'autres tokens. Les utilisateurs sont priés de transférer immédiatement leurs fonds vers un nouveau portefeuille.
186
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#USMidterms-WhatAreMarketsExpecting?
108,788 vues
861 mentions
2
#USOctoberNFP-AreRateCutsStillPossible
258,614 vues
1,994 mentions
3
#AMDBeatsExpectations-AINarrativeContinues
25,694 vues
326 mentions
4
#BinanceIncidentReport
262,448 vues
1,435 mentions
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
18,272 vues
108 mentions
6
#HongKongPassesCryptoAssetReportingFrameworkAmendment
4 vues
1 mentions
7
#37thQuarterlyBNBBurnRemoves1.64MillionBNB
1,008 vues
42 mentions
8
#BinanceReopensWithdrawalsForMoreAssets
373,695 vues
2,408 mentions
9
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
3,611 vues
100 mentions
10
#BinanceHourlyDepositsExceedWithdrawals
158,139 vues
1,178 mentions