

#rseth
rseth
24,500 vues
117 mentions
Populaire
Récents

KelpDAO accuse LayerZero : allégations d’endossement d’un appareil ayant conduit à l’exploit rsETH de 292 millions de dollars
- KelpDAO a poursuivi LayerZero et Bryan Pellegrino après l’exploit rsETH survenu le 18/4.
- L’accusation affirme que l’équipement de pontage (bridge) a été endossé par écrit par LayerZero.
- L’exploit est lié à un montant pouvant atteindre 292 millions de dollars.
#BinanceSquare #CryptoNews #ETH #DeFi
$rseth #rseth
vlikevn Titanbot
Source : The Block
KelpDAO poursuit LayerZero - exploit de pont rsETH de 292 M$
- KelpDAO poursuit LayerZero pour l’exploit du pont rsETH d’une valeur de 292 M$
- LayerZero aurait soutenu la mise en place du pont avant que l’attaque ne survienne
- Le PDG Bryan Pellegrino rejette la plainte en raison de son manque de logique
$rseth #rseth
#vlikevn #Titanbot
Source : CoinTelegraph

·
--
LayerZero摊上大事了。KelpDAO直接起诉它和Bryan Pellegrino,指控安全失职导致今年rsETH桥被黑。这次不是发推道歉了事,是直接法庭上见真章。跨链桥这行,信任就是一切,诉讼一开,LayerZero的审计、保险、机构合作全得被扒层皮。反过来,KelpDAO这波也算给行业立规矩:桥安全出了篓子,协议方别想甩锅,该担的责任得担。
$ZRO #LayerZero #KelpDAO #rsETH
LayerZero摊上大事了。KelpDAO直接起诉它和Bryan Pellegrino,指控安全失职导致今年rsETH桥被黑。这次不是发推道歉了事,是直接法庭上见真章。跨链桥这行,信任就是一切,诉讼一开,LayerZero的审计、保险、机构合作全得被扒层皮。反过来,KelpDAO这波也算给行业立规矩:桥安全出了篓子,协议方别想甩锅,该担的责任得担。
$ZRO #LayerZero #KelpDAO #rsETH
$ZRO #LayerZero #KelpDAO #rsETH
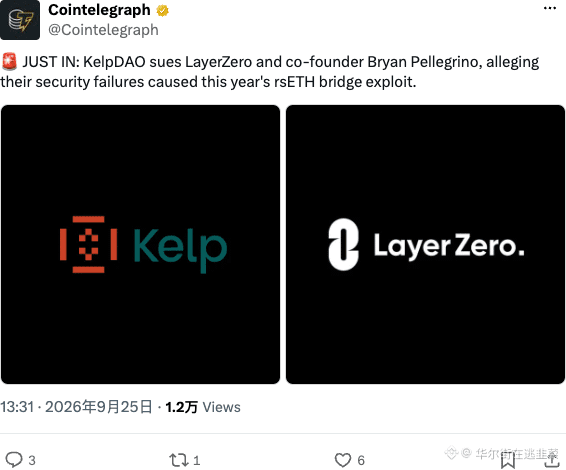
风中浪客:
跨链桥出事最怕扯皮,KelpDAO 直接起诉算是把 $ZRO 架火上烤了。桥这生意信任一崩比啥都贵,先观望,别急着接飞刀。
1
111
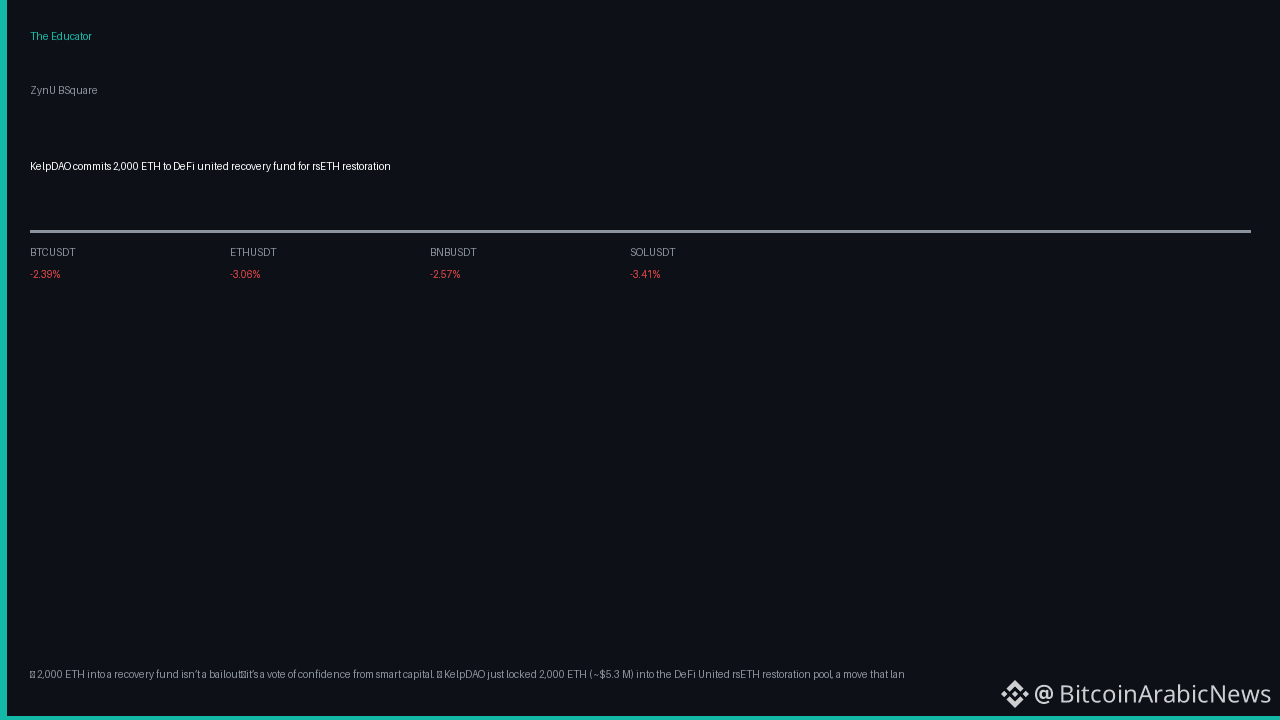
🔥 Mettre 2 000 ETH dans un fonds de redressement n’est pas un plan de sauvetage : c’est un vote de confiance du capital intelligent.
📊 KelpDAO vient de verrouiller 2 000 ETH (~5,3 M$) dans le pool de restauration rsETH de DeFi United, une opération qui s’inscrit au cœur du rallye #DeFi rally d’aujourd’hui et de la frénésie #rsETH buzz. L’ETH se situe à 2 670 $, en baisse de 3,06% sur 24 h, avec 975 M$ de volume, tandis que le marché des futures affiche un taux de financement haussier de +0,0040% et un ratio long‑short de 2,82, ce qui signifie que les longs agressifs dominent.
💡 Dans un marché où l’indice de sentiment affiche 71/100 (Gourmandise) et où le MACD du Bitcoin vient de passer en territoire baissier, ce type d’injection coordonnée de “smart money” suggère que la prochaine phase du cycle pourrait être une « re‑accumulation » plutôt qu’une panique généralisée. Quand des traders de style institutionnel doublent sur les futures ETH, ils parient essentiellement que la baisse alimentera une tendance haussière plus forte—exactement le schéma observé avant chacun des rallyes du milieu de cycle. #CryptoCycle #SmartMoney
🛠️ À retenir concrètement : surveillez les indicateurs on‑chain de l’ETH et les flux entrants du fonds rsETH ; si le fonds continue de grossir pendant que l’intérêt ouvert des futures grimpe au‑delà de 6 Md$, envisagez d’ajouter à votre position sur l’ETH lors des replis, avec une entrée échelonnée pour capter le potentiel haussier sans vous sur‑exposer à la volatilité à court terme.
❓ Comment ajustez‑vous votre stratégie ETH à la lumière de l’engagement de KelpDAO—vous ajoutez sur la baisse, vous restez stable, ou vous attendez une cassure plus claire ?
7

·
--
Le hacker a volé $rsETH, mais des robots MEV ont frappé en premierPoint clé à dire d’emblée : ce n’est pas Safe qui est compromis en tant que tel ; c’est le module personnalisé accroché au portefeuille qui a laissé la porte dérobée trop ouverte.
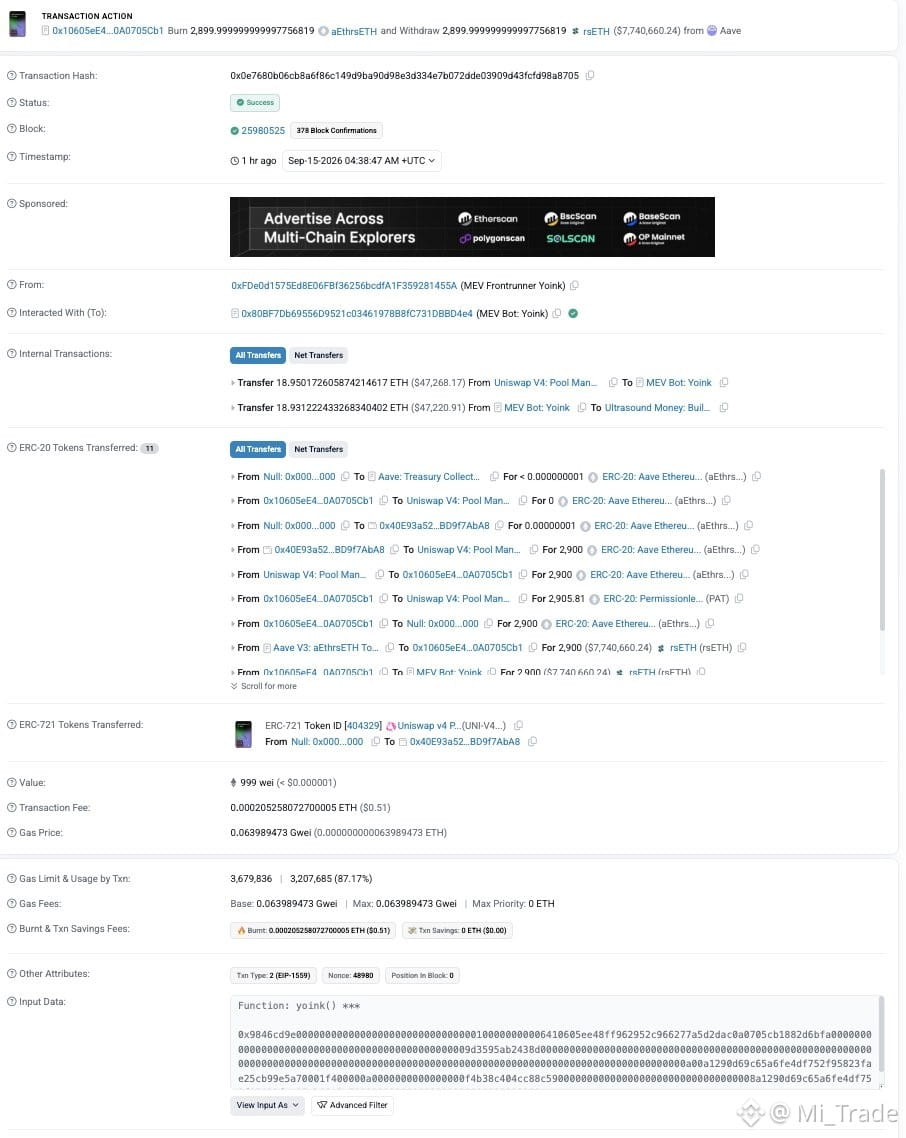
Le 15 septembre vers 04:38 UTC, des équipes de sécurité comme Blockaid et d’autres ont suivi une utilisation abusive d’une autorisation de module sur un Ethereum Safe : l’attaquant, via un keeper multicall rendu public, a redirigé un module de liquidité Uniswap v4 personnalisé vers une hooked pool qu’il contrôlait, puis a décomposé l’aEthrsETH en environ 2 900 jetons $rsETH, soit une valorisation d’environ 7,73 millions de dollars (les médias évoquent aussi environ 7,8 millions). La qualification côté sécurité est un abus d’autorisation du module, et non un compromis du cœur de Safe ou de la clé de l’owner.
Le hacker a volé $rsETH, mais des robots MEV ont frappé en premier
Point clé à dire d’emblée : ce n’est pas Safe qui est compromis en tant que tel ; c’est le module personnalisé accroché au portefeuille qui a laissé la porte dérobée trop ouverte.
Le 15 septembre vers 04:38 UTC, des équipes de sécurité comme Blockaid et d’autres ont suivi une utilisation abusive d’une autorisation de module sur un Ethereum Safe : l’attaquant, via un keeper multicall rendu public, a redirigé un module de liquidité Uniswap v4 personnalisé vers une hooked pool qu’il contrôlait, puis a décomposé l’aEthrsETH en environ 2 900 jetons $rsETH, soit une valorisation d’environ 7,73 millions de dollars (les médias évoquent aussi environ 7,8 millions). La qualification côté sécurité est un abus d’autorisation du module, et non un compromis du cœur de Safe ou de la clé de l’owner.
Le 15 septembre vers 04:38 UTC, des équipes de sécurité comme Blockaid et d’autres ont suivi une utilisation abusive d’une autorisation de module sur un Ethereum Safe : l’attaquant, via un keeper multicall rendu public, a redirigé un module de liquidité Uniswap v4 personnalisé vers une hooked pool qu’il contrôlait, puis a décomposé l’aEthrsETH en environ 2 900 jetons $rsETH, soit une valorisation d’environ 7,73 millions de dollars (les médias évoquent aussi environ 7,8 millions). La qualification côté sécurité est un abus d’autorisation du module, et non un compromis du cœur de Safe ou de la clé de l’owner.
224

·
--
#новости
#взлом #rseth
🪞 Un pirate informatique a tenté de voler 7,8 M$, mais un autre bot a intercepté l’argent pendant même l’attaque.
L’auteur de l’attaque a découvert une vulnérabilité dans un module tiers connecté à un portefeuille Safe appartenant à un utilisateur inconnu, et a tenté de retirer ~2900 rsETH (7,8 M$).
Cependant, la transaction a été repérée par le bot MEV Yoink, qui a mené la même attaque plus tôt et a intercepté presque toute la somme.
Le protocole Kelp DAO, qui émet rsETH, a temporairement gelé l’adresse du bot. Ni Kelp DAO ni Safe n’ont été piratés.
Les fonds n’ont pas encore été restitués au propriétaire du portefeuille, et le développeur de Yoink n’a pas publiquement déclaré qu’il comptait le faire.
❗️Chez Kelp DAO, les utilisateurs ont été invités à révoquer temporairement les autorisations accordées à leurs contrats. Les fonds des utilisateurs ayant interagi avec le protocole pourraient être en danger.
1
139

·
--
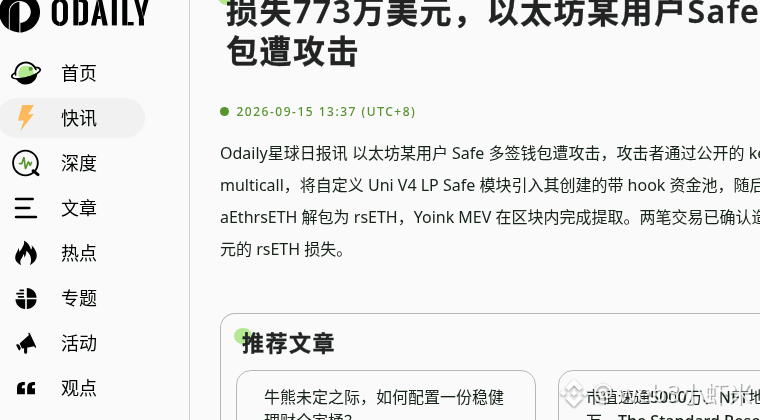
Je viens d’apprendre : un utilisateur d’Ethereum a perdu environ 7,73 millions de dollars en rsETH via un multi-signature Safe. L’attaquant, en s’appuyant sur un keeper multicall public, a fait entrer le module Safe Uni V4 LP personnalisé dans un pool avec un hook malveillant, puis a décompressé aEthrsETH en rsETH ; dans le même bloc, un robot MEV a volé le départ (yoink) et emporté les fonds. Blockaid surveille.
Kelp indique que le contrat principal et les dépôts sont normaux, et a mis en pause pendant environ 24 heures les transferts vers les adresses de paiement suspectes ; le mint/le rachat continuent normalement. L’enjeu principal, ce sont les autorisations du module personnalisé, pas le cœur de Safe / Kelp.
#DeFi #安全 #ETH #rsETH
65
·
--
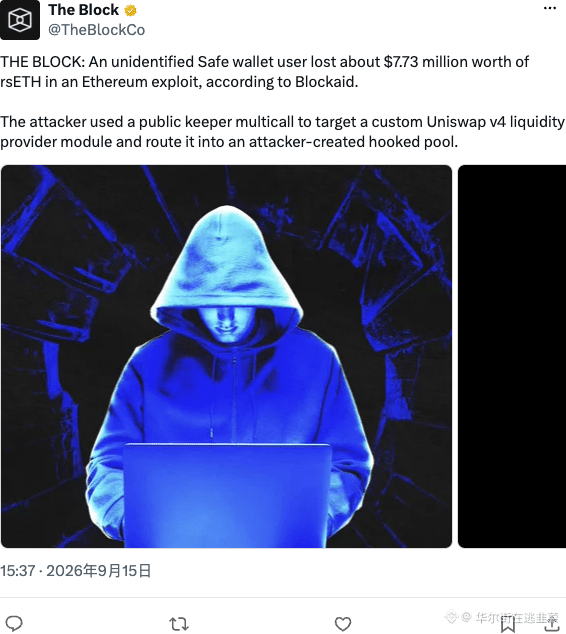
Le rsETH du portefeuille Safe anonyme a été siphonné pour 77,3 millions de dollars. Le hacker n’a pas fait dans la fantaisie : il a directement utilisé un keeper multicall public pour attaquer le module LP personnalisé d’Uniswap v4, puis l’a fait rentrer en ligne droite dans un contrat de hook qu’il avait lui-même fabriqué. En clair : l’autorisation des modules laisse une porte dérobée ; un simple clic de signature et l’argent s’envole. Utiliser Safe ne veut pas dire que c’est sûr : le point sensible, c’est le plugin. Vérifiez vos autorisations dès maintenant.
$ETH #rsETH #Uniswap
$ETH #rsETH #Uniswap
92

🚨 $RSETH SOUS ATTAQUE : $7,7 M DE BALAYAGE DE LIQUIDITÉ DÉCHAÎNÉ ! 🦈
📊 La plateforme d’observation on-chain Blockaid a signalé un accès au portefeuille Safe sur Ethereum : l’attaquant a détourné le Keeper Multicall public afin de router un Uniswap V4 LP personnalisé vers un pool de Hook malveillant. ⚡ Le Hook malveillant a dénoué aEth‑rsETH en rsETH, et Yoink MEV est intervenu pour extraire l’intégralité du stack en un seul bloc. 🔍 Cette opération illustre comment les acteurs « smart money » utilisent des hooks de contrat pour siphonner la liquidité en un instant, laissant l’écosystème dans l’urgence de trouver le prochain correctif de défense.
💬 Comment la communauté rsETH renforcera-t-elle ses coffres face à ce type de raid piloté par les hooks ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #RSETH #SmartMoney #Hack #LiquiditySweep #Crypto
🦈 ⚡
11
·
--
Vérifié
🔧 Kelp DAO confirme que rs$ETH a complètement récupéré après 5 semaines de rétablissement suite à l'attaque de 293 millions USD.
{future}(ETHUSDT)
Selon le dernier communiqué, le lot de 20.373,7 rsETH a enfin été transféré vers le système de pont cross-chain, officialisant ainsi la fin du plan de récupération. Actuellement, les fonctions de mint, redeem et distribution des récompenses sont de nouveau opérationnelles.
📊 L'attaque du 18/04 n'a pas seulement impacté Kelp DAO, mais a également provoqué un effet domino sur l'ensemble de l'écosystème DeFi. Les hackers ont utilisé une grande quantité de rsETH comme collatéral pour emprunter du WETH, entraînant des créances douteuses d'environ 190 millions USD pour le protocole de prêt.
👀 Bien que le processus de rétablissement soit terminé, la valeur totale verrouillée (TVL) du marché DeFi n'a pas encore retrouvé son niveau d'avant l'incident, montrant que les effets des hacks à grande échelle persistent encore.
#DeFi #rsETH #KelpDAO #Crypto
🔧 Kelp DAO confirme que rs$ETH a complètement récupéré après 5 semaines de rétablissement suite à l'attaque de 293 millions USD.
Selon le dernier communiqué, le lot de 20.373,7 rsETH a enfin été transféré vers le système de pont cross-chain, officialisant ainsi la fin du plan de récupération. Actuellement, les fonctions de mint, redeem et distribution des récompenses sont de nouveau opérationnelles.
📊 L'attaque du 18/04 n'a pas seulement impacté Kelp DAO, mais a également provoqué un effet domino sur l'ensemble de l'écosystème DeFi. Les hackers ont utilisé une grande quantité de rsETH comme collatéral pour emprunter du WETH, entraînant des créances douteuses d'environ 190 millions USD pour le protocole de prêt.
👀 Bien que le processus de rétablissement soit terminé, la valeur totale verrouillée (TVL) du marché DeFi n'a pas encore retrouvé son niveau d'avant l'incident, montrant que les effets des hacks à grande échelle persistent encore.
#DeFi #rsETH #KelpDAO #Crypto
2
2.1k
·
--
Kelp DAO rappelle : À partir du 15 juin, le support cross-chain pour rsETH sur plusieurs chaînes sera arrêté. Les utilisateurs possédant ou utilisant les fonctionnalités cross-chain de rsETH sont invités à vérifier à l'avance le réseau de leurs actifs, le chemin cross-chain et les positions DeFi associées, afin d'éviter des restrictions dans les opérations futures.
Ce type d'événement calendaire n'affecte pas nécessairement directement le prix, mais peut influencer la migration de liquidités, l'expérience cross-chain et certaines interactions protocolaires. Les utilisateurs ayant récemment utilisé l'écosystème Kelp peuvent se concentrer sur les mises à jour officielles et les arrangements de migration. #KelpDAO #rsETH
Ce type d'événement calendaire n'affecte pas nécessairement directement le prix, mais peut influencer la migration de liquidités, l'expérience cross-chain et certaines interactions protocolaires. Les utilisateurs ayant récemment utilisé l'écosystème Kelp peuvent se concentrer sur les mises à jour officielles et les arrangements de migration. #KelpDAO #rsETH
96
Article
⚠️ AAVE : Les Failles Cachées d'un Géant DeFi qui Tranquille$AAVE
{future}(AAVEUSDT)
Titre court : AAVE en Danger
📉 L'Incident rsETH : Chute Brutale du TVL
Le 18 avril 2026, AAVE a subi un choc majeur suite à l'incident de sécurité rsETH :
TVL a chuté de près de 17% en une seule journée
Des fonds massifs ont été retirés en urgence par les investisseurs
L'impact continue de se faire sentir sur la confiance du marché
🔴 Les Problèmes Fondamentaux d'AAVE
1. Centralisation Cachée
AAVE prétend être décentralisé, mais :
La gouvernance par token est concentrée entre quelques grands détenteurs
Les mises à jour du protocole nécessitent l'approbation du Core Team
2. Risques de Smart Contracts
Plusieurs vulnérabilités ont été découvertes dans le passé
L'incident rsETH montre que l'intégration avec d'autres protocoles crée des points de faille
3. Manque de Transparence
Les réserves de liquidité ne sont pas pleinement auditées en temps réel
La communication sur les incidents est souvent tardive
4. Concurrence Dévastatrice
Protocoles comme Compound, Morpho, et Spark offrent des taux meilleurs
Solana et Ethereum L2 captent chaque jour plus de TVL
💥 Ce que les Investisseurs Doivent Savoir
Risque de chute TVL : -17% en 1 jour
Retraits massifs : Fonds retirés en urgence
Confiance érodée : Par l'incident rsETH
Concurrence intense : Protocoles plus performants arrivent
🎯 Conclusion : AAVE n'est Plus Infaillible
AAVE n'est plus le protocole DeFi « sans risque » qu'on vous a vendu. L'incident rsETH a révélé les failles structurelles :
❌ Centralisation de la gouvernance
❌ Risques d'interopérabilité
❌ Manque de transparence
❌ Concurrence qui rattrape
M.
#AAVE #DeFi #Crypto #BinanceSquare #Risque #rsETH #TVL
⚠️ AAVE : Les Failles Cachées d'un Géant DeFi qui Tranquille
$AAVE
Titre court : AAVE en Danger
📉 L'Incident rsETH : Chute Brutale du TVL
Le 18 avril 2026, AAVE a subi un choc majeur suite à l'incident de sécurité rsETH :
TVL a chuté de près de 17% en une seule journée
Des fonds massifs ont été retirés en urgence par les investisseurs
L'impact continue de se faire sentir sur la confiance du marché
🔴 Les Problèmes Fondamentaux d'AAVE
1. Centralisation Cachée
AAVE prétend être décentralisé, mais :
La gouvernance par token est concentrée entre quelques grands détenteurs
Les mises à jour du protocole nécessitent l'approbation du Core Team
2. Risques de Smart Contracts
Plusieurs vulnérabilités ont été découvertes dans le passé
L'incident rsETH montre que l'intégration avec d'autres protocoles crée des points de faille
3. Manque de Transparence
Les réserves de liquidité ne sont pas pleinement auditées en temps réel
La communication sur les incidents est souvent tardive
4. Concurrence Dévastatrice
Protocoles comme Compound, Morpho, et Spark offrent des taux meilleurs
Solana et Ethereum L2 captent chaque jour plus de TVL
💥 Ce que les Investisseurs Doivent Savoir
Risque de chute TVL : -17% en 1 jour
Retraits massifs : Fonds retirés en urgence
Confiance érodée : Par l'incident rsETH
Concurrence intense : Protocoles plus performants arrivent
🎯 Conclusion : AAVE n'est Plus Infaillible
AAVE n'est plus le protocole DeFi « sans risque » qu'on vous a vendu. L'incident rsETH a révélé les failles structurelles :
❌ Centralisation de la gouvernance
❌ Risques d'interopérabilité
❌ Manque de transparence
❌ Concurrence qui rattrape
M.
#AAVE #DeFi #Crypto #BinanceSquare #Risque #rsETH #TVL
1.5k
·
--
L'attaque par messages falsifiés sur le pont inter-chaînes a libéré 116 500 rsETH de nulle part, et l'attaquant a directement ouvert une position sur Aave en empruntant plus de 80 000 WETH - ce n'est pas un bug DeFi, c'est la rupture de l'hypothèse de confiance dans l'infrastructure.
Le point de discorde ici : l'analyse rétrospective d'Aave rejette la responsabilité sur "l'infrastructure de pont inter-chaînes tierce", mais Aave V3 a accepté ce lot de rsETH comme collatéral, où est le risque ? Le niveau protocolaire n'a aucune capacité de vérification de l'authenticité des actifs inter-chaînes.
Certains disent que cela prouve qu'Aave lui-même n'a pas de problème, le processus a été respecté, et les créances douteuses ont finalement été comblées. Je ne le vois pas ainsi. La récupération des actifs soutenus est due au fait que LayerZero a ensuite renfloué, ce n'est pas Aave qui a pris le relais - et si LayerZero n'avait pas renfloué ?
Sur qui retombe la mauvaise créance ?
Maintenant, le marché rsETH "retourne à la normale", mais le chemin de réparation dépend de la volonté des tiers de combler le trou, ce n'est pas une tolérance d'erreur conçue par le protocole. La prochaine fois qu'il y aura un refus de renflouer, le résultat sera différent.
Je n'ai pas de position liée à DeFi sur cette affaire. Le ratio contrat/spot $BTC est toujours à 7,7x, le BTC lui-même n'a pratiquement pas bougé aujourd'hui (+0,3%, autour de 74k), le marché ne l'a pas évalué comme un risque systémique. Je ne le pense pas non plus, mais le risque de collatéral des actifs inter-chaînes dans les protocoles de prêt n'est jamais assez valorisé.
C'est mon jugement, ton argent, tes décisions.
$BTC #Aave #DeFi #rsETH
159
·
--
En avril, le rsETH volé a été déposé dans Aave pour emprunter 191 M$ de WETH. L’utilisation du pool a atteint 100 %. 8,45 Md$ de TVL ont été drainés en deux jours.
Les outils de prêt courants présentent des lacunes évidentes :
Écart de la déviation conjointe multi-garantie — non pris en charge par l’interface Aave, ProfitLab, Hypernative. Seule une partie de DeFi Saver.
Déviation d’oracle non déduite — absente dans l’interface Aave, DeFi Saver, ProfitLab.
Recommandations actionnables — aucune dans l’interface Aave, Hypernative. ProfitLab manuel uniquement. DeFi Saver exécute automatiquement.
Agrégation inter-protocoles — aucune vue unifiée pour Aave + Compound.
Votre outil affiche-t-il le risque réel ?
#AAVE #defi #lending #rseth
167
KelpDAO engage une procédure contre LayerZero et son PDG, Bryan Pellegrino, après le piratage de 292 M$ sur le pont rsETH. L’organisation affirme que LayerZero a approuvé le pont avant l’attaque, tandis que le PDG nie toute responsabilité.
#KelpDAO #LayerZero #rsETH #Crypto #BinanceSquare
En savoir plus : https://cointelegraph.com/news/kelpdao-layerzero-lawsuit-rseth-exploit?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
#KelpDAO #LayerZero #rsETH #Crypto #BinanceSquare
En savoir plus : https://cointelegraph.com/news/kelpdao-layerzero-lawsuit-rseth-exploit?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
56
KelpDAO poursuit LayerZero et son PDG pour l’attaque du pont rsETH de 292 millions de dollars
- KelpDAO estime que LayerZero a approuvé la configuration du pont avant l’incident.
- Le PDG Bryan Pellegrino qualifie cette action en justice d’infondée et indigne.
- Les pertes liées à l’attaque du pont rsETH sont estimées à 292 millions de dollars.
#BinanceSquare #CryptoNews #LayerZero #rsETH
$rseth
#vlikevn Titanbot
Source : CoinTelegraph
2
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#EarningsSeason
111,604 vues
1,064 mentions
2
#ECBToTestAIAgentsInDigitalEuroPayments
3,821 vues
197 mentions
3
#JapanFSABacksFourthStablecoinTradeSettlementPilot
5,049 vues
273 mentions
4
#BitgetHackerFailsToMoveStolenFunds
15,424 vues
403 mentions
5
#BitMineETHHoldingsTop6Million
17,173 vues
548 mentions
6
#StrategyAdds1666BTCHoldingsReach847666
14,330 vues
389 mentions
7
#NvidiaApproves$150BBuyback
3,737 vues
63 mentions
8
#OpenAIDelaysGPT6.1OverSafetyIssues
27,185 vues
725 mentions
9
#AMDToAcquireWorldLabsFor$8.2B
1,872 vues
52 mentions
10
#AnthropicIPOProspectusCouldValueItOver$2T
5,861 vues
77 mentions