
#notionalfinance
notionalfinance
619 vues
5 mentions
Populaire
Récents

·
--
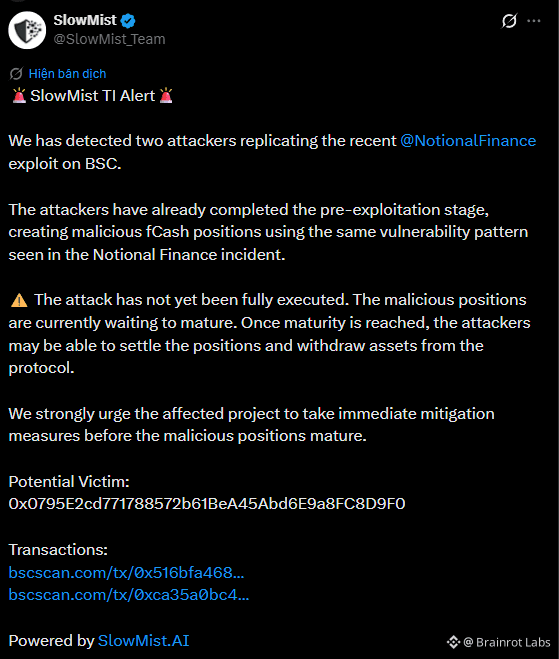
📰 SlowMist émet une alerte : deux attaquants répliquent sur la chaîne BSC les méthodes d’attaque récemment utilisées contre Notional Finance. Le plus problématique, c’est que l’attaque n’est pas encore terminée : les opérations malveillantes attendent la dernière étape.
🔥 Les deux attaquants ont déjà achevé la phase de préparation et, en exploitant le même schéma de vulnérabilité, ont créé des positions malveillantes en fCash. L’exécution complète n’est pas encore terminée : ces positions attendent l’échéance.
Une fois les positions arrivées à échéance, les attaquants pourraient, via le règlement des positions, extraire des actifs des protocoles concernés. Honnêtement, cet état de « positions déjà mises en place, il ne reste qu’à attendre l’échéance » est un peu plus inquiétant que le fait qu’une attaque survienne soudainement.
⚠️ Mais, à l’inverse, l’équipe du projet dispose encore d’une fenêtre de protection. SlowMist a clairement recommandé aux projets impactés de mettre en œuvre immédiatement des mesures d’atténuation : il faut finaliser le traitement avant l’échéance des positions malveillantes, et ne pas se relâcher sous prétexte que les actifs n’ont pas encore été retirés.
🤔 Pensez-vous que les projets concernés pourront finaliser la protection avant l’échéance de ces positions malveillantes en fCash ?
#BSC #NotionalFinance #链上安全 #SécuritéDeFi
📰 SlowMist émet une alerte : deux attaquants répliquent sur la chaîne BSC les méthodes d’attaque récemment utilisées contre Notional Finance. Le plus problématique, c’est que l’attaque n’est pas encore terminée : les opérations malveillantes attendent la dernière étape.
🔥 Les deux attaquants ont déjà achevé la phase de préparation et, en exploitant le même schéma de vulnérabilité, ont créé des positions malveillantes en fCash. L’exécution complète n’est pas encore terminée : ces positions attendent l’échéance.
Une fois les positions arrivées à échéance, les attaquants pourraient, via le règlement des positions, extraire des actifs des protocoles concernés. Honnêtement, cet état de « positions déjà mises en place, il ne reste qu’à attendre l’échéance » est un peu plus inquiétant que le fait qu’une attaque survienne soudainement.
⚠️ Mais, à l’inverse, l’équipe du projet dispose encore d’une fenêtre de protection. SlowMist a clairement recommandé aux projets impactés de mettre en œuvre immédiatement des mesures d’atténuation : il faut finaliser le traitement avant l’échéance des positions malveillantes, et ne pas se relâcher sous prétexte que les actifs n’ont pas encore été retirés.
🤔 Pensez-vous que les projets concernés pourront finaliser la protection avant l’échéance de ces positions malveillantes en fCash ?
#BSC #NotionalFinance #链上安全 #SécuritéDeFi
🔥 Les deux attaquants ont déjà achevé la phase de préparation et, en exploitant le même schéma de vulnérabilité, ont créé des positions malveillantes en fCash. L’exécution complète n’est pas encore terminée : ces positions attendent l’échéance.
Une fois les positions arrivées à échéance, les attaquants pourraient, via le règlement des positions, extraire des actifs des protocoles concernés. Honnêtement, cet état de « positions déjà mises en place, il ne reste qu’à attendre l’échéance » est un peu plus inquiétant que le fait qu’une attaque survienne soudainement.
⚠️ Mais, à l’inverse, l’équipe du projet dispose encore d’une fenêtre de protection. SlowMist a clairement recommandé aux projets impactés de mettre en œuvre immédiatement des mesures d’atténuation : il faut finaliser le traitement avant l’échéance des positions malveillantes, et ne pas se relâcher sous prétexte que les actifs n’ont pas encore été retirés.
🤔 Pensez-vous que les projets concernés pourront finaliser la protection avant l’échéance de ces positions malveillantes en fCash ?
#BSC #NotionalFinance #链上安全 #SécuritéDeFi
34


L'EXPLOIT VIENT DE RECEVOIR UNE MISE À JOUR COPIER-COLLER. 💀
SlowMist a détecté 2 attaquants réutilisant un schéma d'exploitation récent sur Notional, cette fois visant BNB Chain.
Les deux attaquants ont terminé leur phase de préparation, en créant des positions fCash malveillantes selon le même modèle. Mais le plus inquiétant est :
L'exploit ne s'est pas encore produit.
Les positions sont actuellement en attente d'échéance. À l'échéance, les attaquants pourraient régler et retirer des actifs du contrat si aucune mesure de blocage n'est mise en place.
SlowMist recommande aux projets concernés de réduire les risques avant la date d'échéance.
En lisant la partie « pas encore exploité », j'ai l'impression de regarder un hacker programmer une livraison à l'avance. 💀
L'exploit est en attente. L'horloge tourne.
Vous pensez que les protocoles concernés auront le temps de fermer avant l'échéance des positions ?
#defi #BNBChain #NotionalFinance #BrainrotCrypto
L'EXPLOIT VIENT DE RECEVOIR UNE MISE À JOUR COPIER-COLLER. 💀
SlowMist a détecté 2 attaquants réutilisant un schéma d'exploitation récent sur Notional, cette fois visant BNB Chain.
Les deux attaquants ont terminé leur phase de préparation, en créant des positions fCash malveillantes selon le même modèle. Mais le plus inquiétant est :
L'exploit ne s'est pas encore produit.
Les positions sont actuellement en attente d'échéance. À l'échéance, les attaquants pourraient régler et retirer des actifs du contrat si aucune mesure de blocage n'est mise en place.
SlowMist recommande aux projets concernés de réduire les risques avant la date d'échéance.
En lisant la partie « pas encore exploité », j'ai l'impression de regarder un hacker programmer une livraison à l'avance. 💀
L'exploit est en attente. L'horloge tourne.
Vous pensez que les protocoles concernés auront le temps de fermer avant l'échéance des positions ?
#defi #BNBChain #NotionalFinance #BrainrotCrypto
SlowMist a détecté 2 attaquants réutilisant un schéma d'exploitation récent sur Notional, cette fois visant BNB Chain.
Les deux attaquants ont terminé leur phase de préparation, en créant des positions fCash malveillantes selon le même modèle. Mais le plus inquiétant est :
L'exploit ne s'est pas encore produit.
Les positions sont actuellement en attente d'échéance. À l'échéance, les attaquants pourraient régler et retirer des actifs du contrat si aucune mesure de blocage n'est mise en place.
SlowMist recommande aux projets concernés de réduire les risques avant la date d'échéance.
En lisant la partie « pas encore exploité », j'ai l'impression de regarder un hacker programmer une livraison à l'avance. 💀
L'exploit est en attente. L'horloge tourne.
Vous pensez que les protocoles concernés auront le temps de fermer avant l'échéance des positions ?
#defi #BNBChain #NotionalFinance #BrainrotCrypto
1.1k

·
--
🚨 EXPLOIT DE FINANCEMENT NOTIONNEL À 1,7 M$ : 689 $ETH BLANCHISSEMENT via des POOLS DE CONFIDENTIALITÉ ⚠️
Les vulnérabilités de sécurité du protocole continuent de mettre à l’épreuve l’infrastructure des marchés DeFi. PeckShield rapporte que le protocole à taux fixe Notional Finance a subi un exploit sur un contrat d’entiercement, siphonnant environ 1,7 million de $DAI et $USDC . 🔍
L’attaquant a neutralisé immédiatement les métriques de traçage en échangeant les actifs en stablecoin contre environ 689.2 $ETH avant de router le capital vers Tornado Cash. 🌊 Pendant que l’équipe principale enquête sur le vecteur à l’origine du problème, les investisseurs avisés restent attentifs aux risques structurels des protocoles de prêt et de produits dérivés. 💡
🤔 Comment cette faille de sécurité va-t-elle impacter la confiance des traders dans les protocoles de rendement à taux fixe ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ETH #DeFi #CryptoSecurity #NotionalFinance #CryptoNews
🛡️ 🔍
🚨 EXPLOIT DE FINANCEMENT NOTIONNEL À 1,7 M$ : 689 $ETH BLANCHISSEMENT via des POOLS DE CONFIDENTIALITÉ ⚠️
Les vulnérabilités de sécurité du protocole continuent de mettre à l’épreuve l’infrastructure des marchés DeFi. PeckShield rapporte que le protocole à taux fixe Notional Finance a subi un exploit sur un contrat d’entiercement, siphonnant environ 1,7 million de $DAI et $USDC . 🔍
L’attaquant a neutralisé immédiatement les métriques de traçage en échangeant les actifs en stablecoin contre environ 689.2 $ETH avant de router le capital vers Tornado Cash. 🌊 Pendant que l’équipe principale enquête sur le vecteur à l’origine du problème, les investisseurs avisés restent attentifs aux risques structurels des protocoles de prêt et de produits dérivés. 💡
🤔 Comment cette faille de sécurité va-t-elle impacter la confiance des traders dans les protocoles de rendement à taux fixe ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ETH #DeFi #CryptoSecurity #NotionalFinance #CryptoNews
🛡️ 🔍
Les vulnérabilités de sécurité du protocole continuent de mettre à l’épreuve l’infrastructure des marchés DeFi. PeckShield rapporte que le protocole à taux fixe Notional Finance a subi un exploit sur un contrat d’entiercement, siphonnant environ 1,7 million de $DAI et $USDC . 🔍
L’attaquant a neutralisé immédiatement les métriques de traçage en échangeant les actifs en stablecoin contre environ 689.2 $ETH avant de router le capital vers Tornado Cash. 🌊 Pendant que l’équipe principale enquête sur le vecteur à l’origine du problème, les investisseurs avisés restent attentifs aux risques structurels des protocoles de prêt et de produits dérivés. 💡
🤔 Comment cette faille de sécurité va-t-elle impacter la confiance des traders dans les protocoles de rendement à taux fixe ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ETH #DeFi #CryptoSecurity #NotionalFinance #CryptoNews
🛡️ 🔍
4
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BTCBreaks80K
179,957 vues
2,950 mentions
2
#比特币突破8万
119,267 vues
351 mentions
3
#BitcoinMarketCapTopsTesla
9,121 vues
392 mentions
4
#SOLJumpsAbout10%
18,514 vues
473 mentions
5
#EthereumReclaims$2600
2,013 vues
67 mentions
6
#LineraShutsDownAfterFundraisingFallsShort
3,130 vues
102 mentions
7
#SECReceivesAmendedInjectiveETFFiling
13,545 vues
366 mentions
8
#SanDiskToJoinSP100OnSep21
10,614 vues
236 mentions
9
#PolygonToDeployContractBurning100MPOL
6,444 vues
190 mentions
10
#TRMReportsYouTubeScamStole274.6ETH
3,315 vues
86 mentions