
#hackers
hackers
449,758 vues
256 mentions
Populaire
Récents
·
--
Baissier
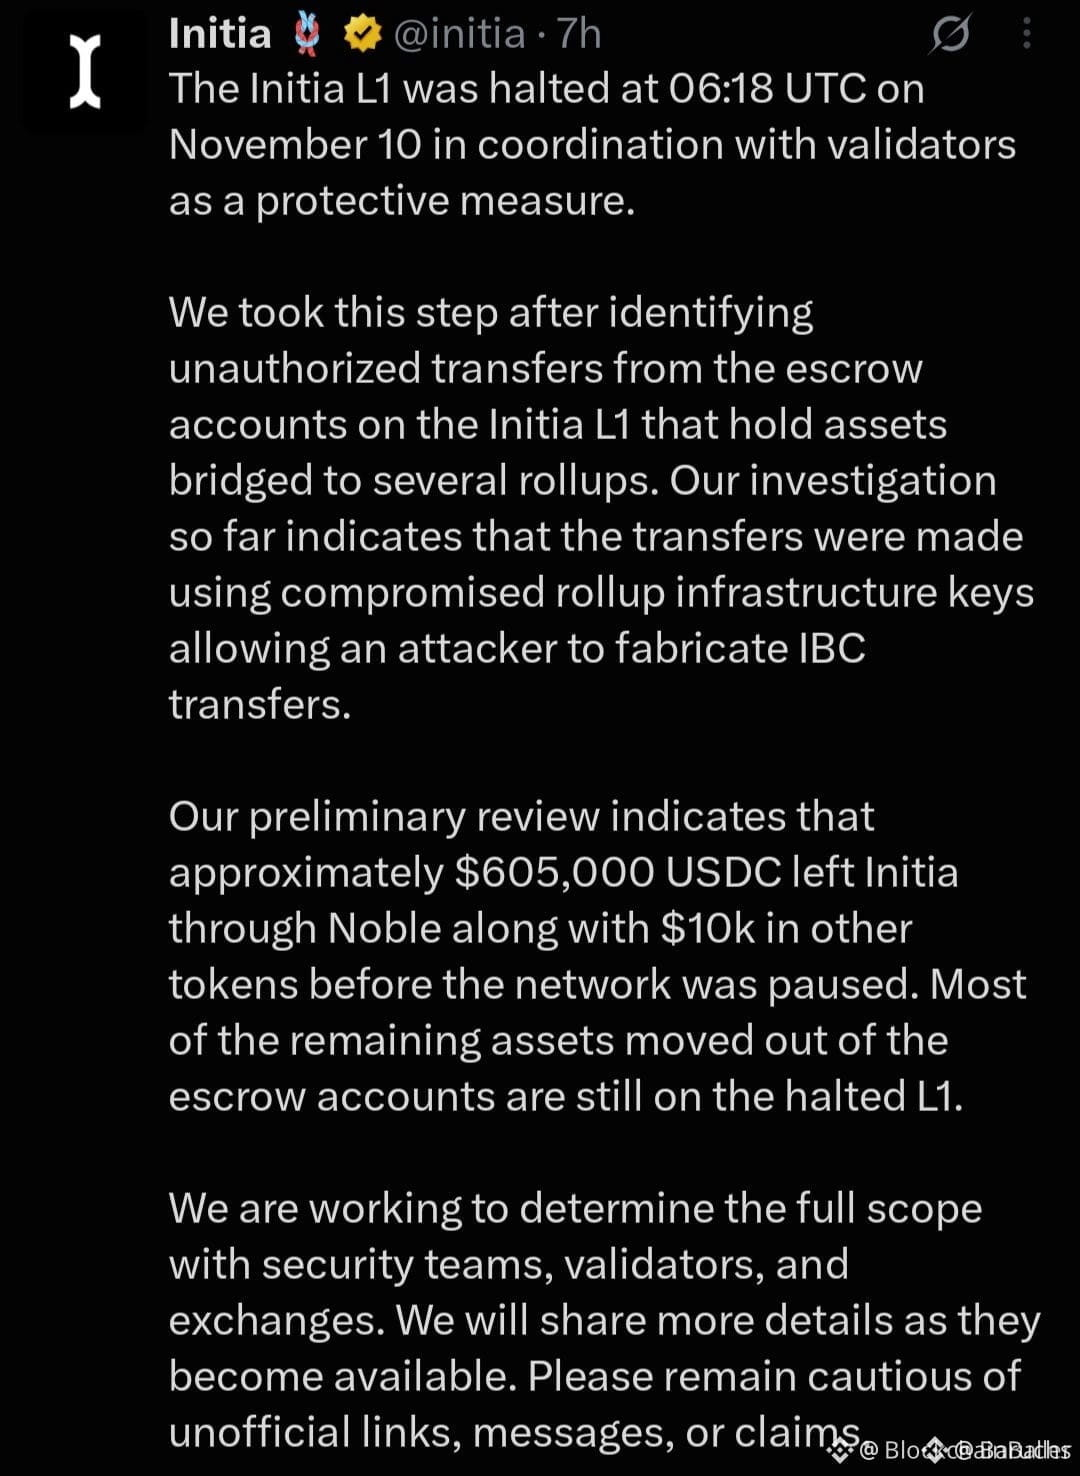
🚨🚨🚨 $INIT AVERTISSEMENT‼️‼️‼️
Initia a arrêté son réseau principal parce que certaines clés ont été piratées et qu’environ 615 000 dollars ont été transférés sans autorisation.
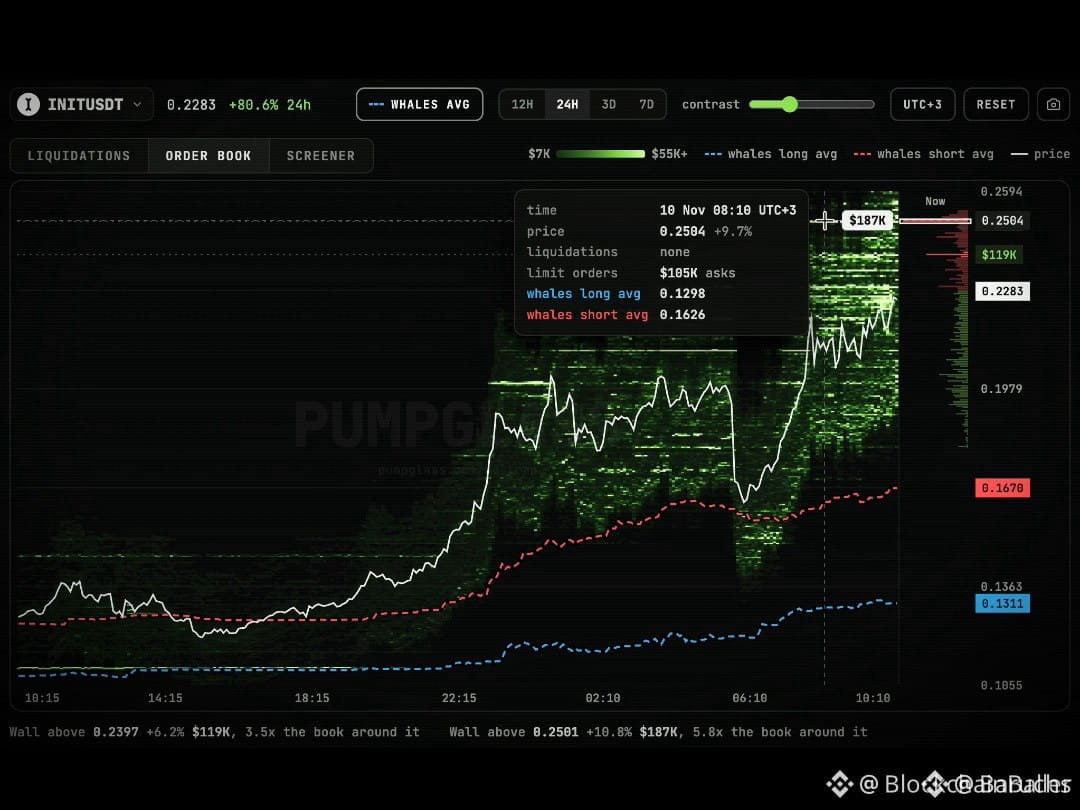
Pourtant, le prix de $INIT est en hausse, même après ce piratage.
Est-ce simplement de la publicité ou un short squeeze ?
La hausse du prix ne signifie pas que le problème est résolu. Soyez prudent
#hackers #BitcoinFiveWeeklyLosses
🚨🚨🚨 $INIT AVERTISSEMENT‼️‼️‼️
Initia a arrêté son réseau principal parce que certaines clés ont été piratées et qu’environ 615 000 dollars ont été transférés sans autorisation.
Pourtant, le prix de $INIT est en hausse, même après ce piratage.
Est-ce simplement de la publicité ou un short squeeze ?
La hausse du prix ne signifie pas que le problème est résolu. Soyez prudent
#hackers #BitcoinFiveWeeklyLosses
Initia a arrêté son réseau principal parce que certaines clés ont été piratées et qu’environ 615 000 dollars ont été transférés sans autorisation.
Pourtant, le prix de $INIT est en hausse, même après ce piratage.
Est-ce simplement de la publicité ou un short squeeze ?
La hausse du prix ne signifie pas que le problème est résolu. Soyez prudent
#hackers #BitcoinFiveWeeklyLosses
1
942
·
--
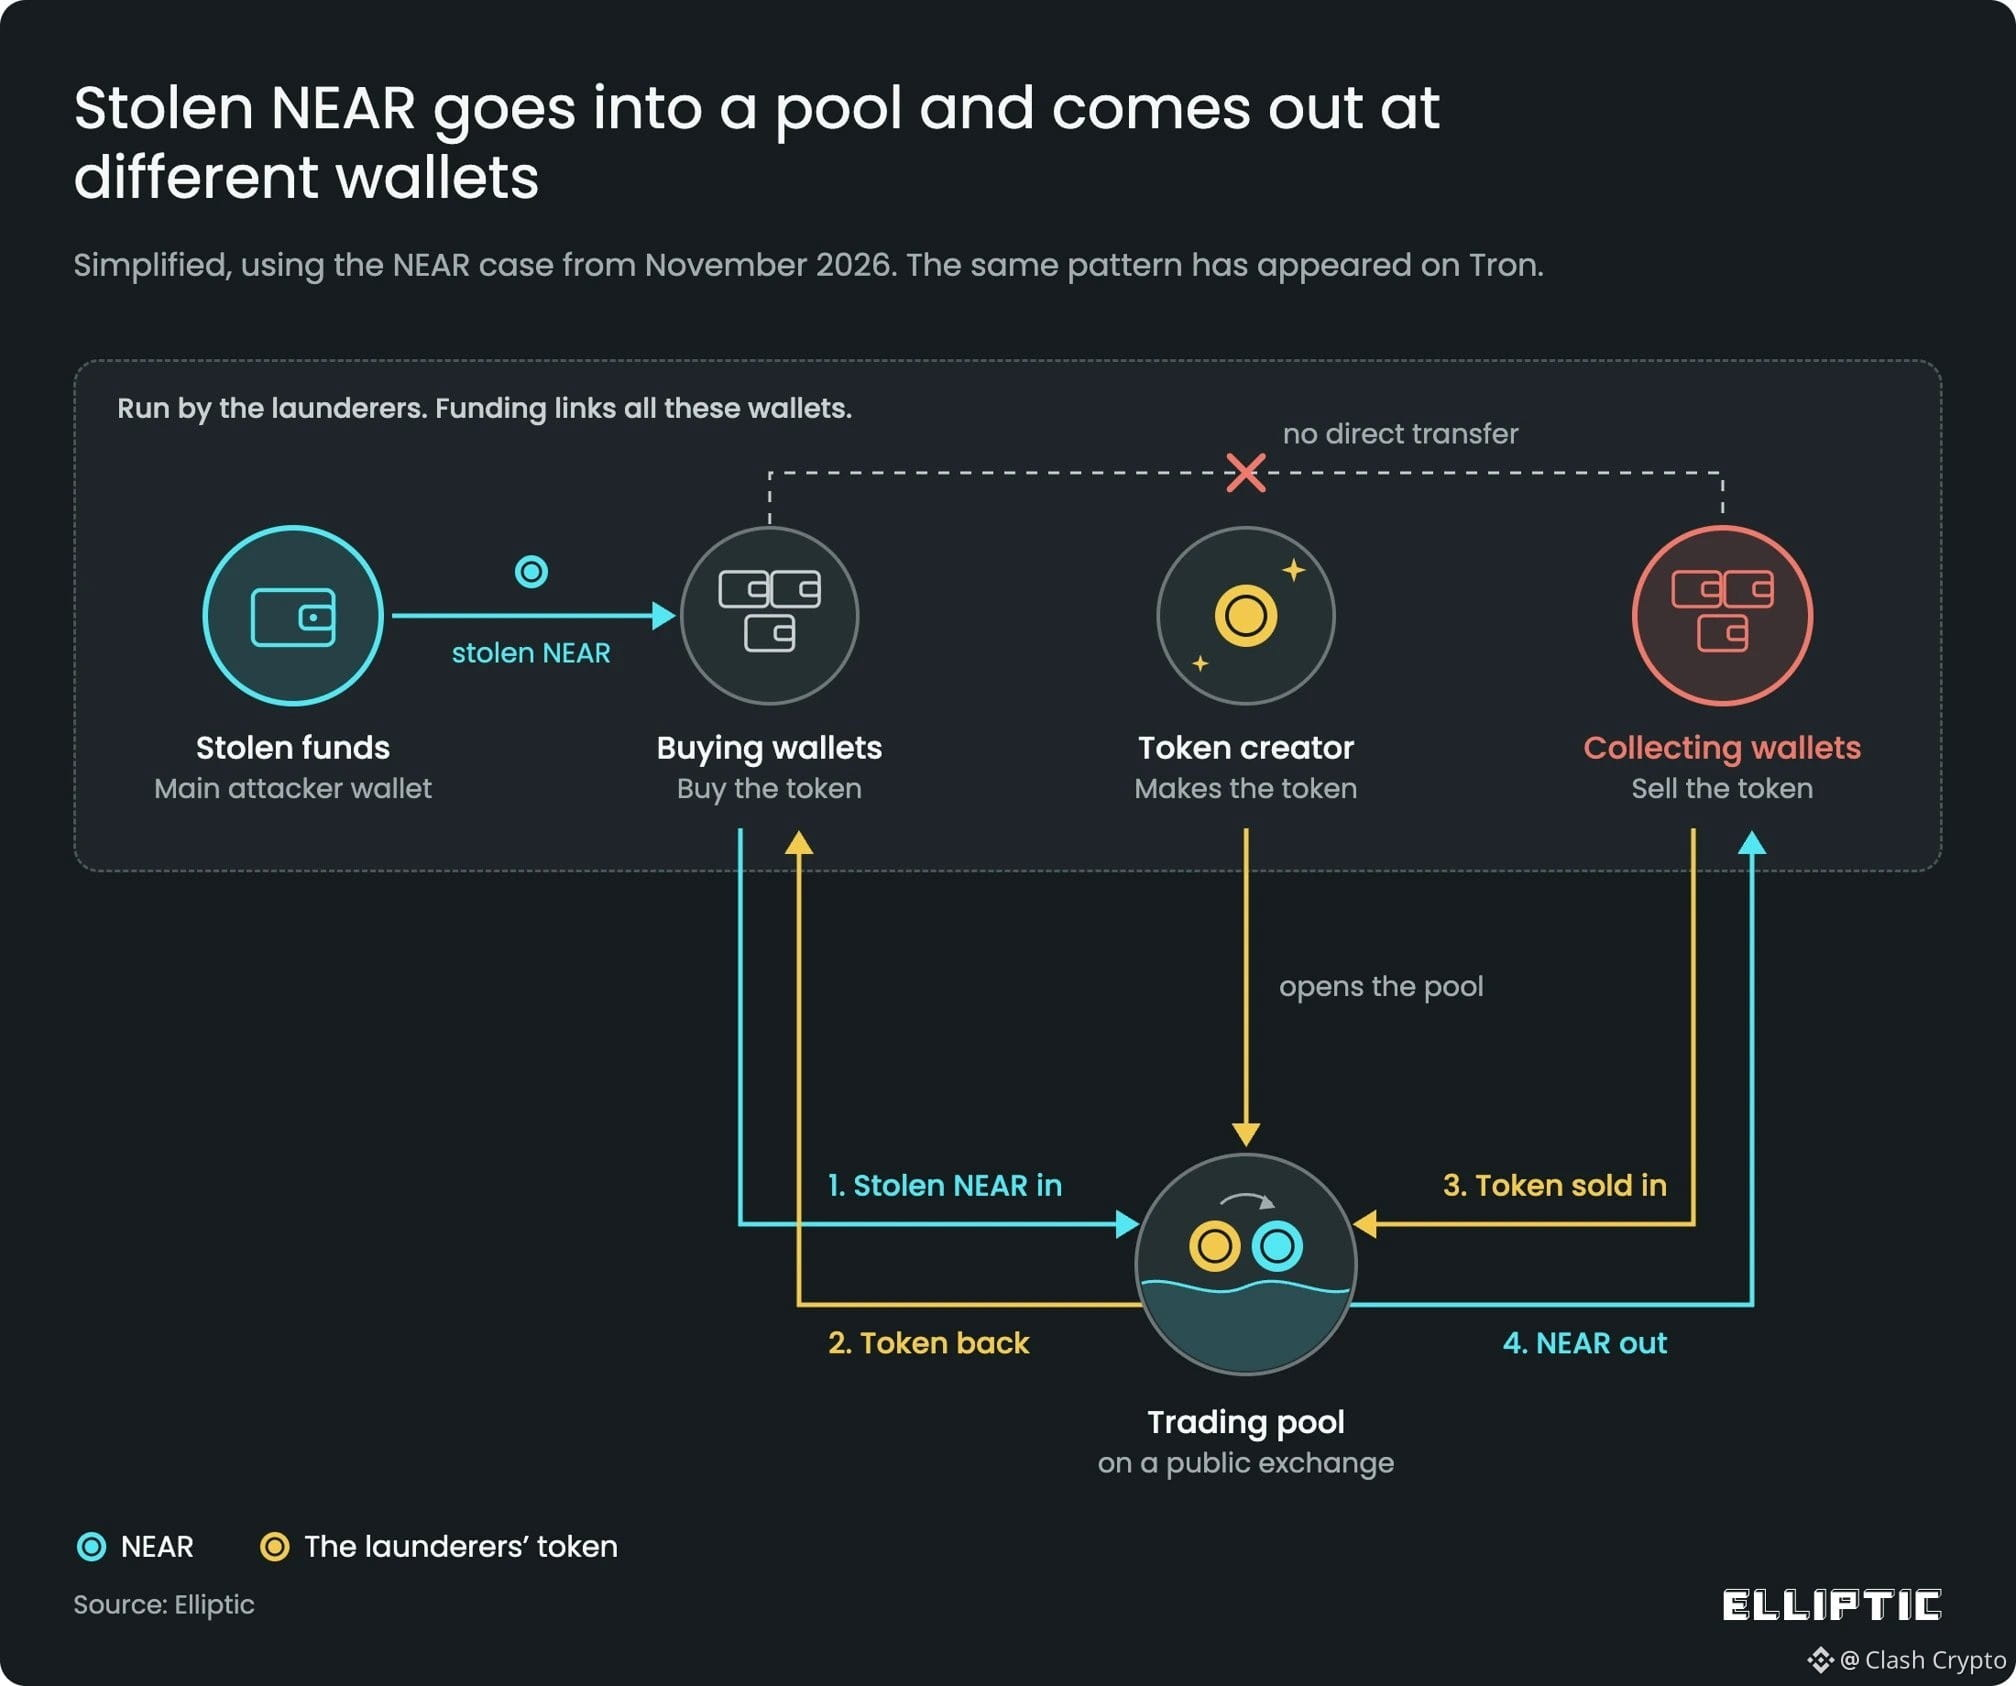
Elliptic : les Nord-Coréens #Hackers créent des jetons mèmes sur $NEAR pour blanchir les fonds du piratage de Binance 🔴
🤥 Des pirates informatiques nord-coréens créent des jetons mèmes et utilisent des pools de liquidité DEX pour blanchir les fonds volés lors du piratage de Binance, qui a coûté 6,4 milliards de dollars. Entre le 5 et le 7 novembre, les attaquants ont créé au moins six jetons mèmes sur NEAR, chacun coûtant environ 90 dollars à lancer, et ont fait transiter quelque 117 000 NEAR (430 000 dollars) par les pools afin de compliquer le traçage des fonds. Elliptic avait précédemment identifié une technique similaire lors du blanchiment des fonds volés dans le piratage de Bybit en 2025.
Elliptic : les Nord-Coréens #Hackers créent des jetons mèmes sur $NEAR pour blanchir les fonds du piratage de Binance 🔴
🤥 Des pirates informatiques nord-coréens créent des jetons mèmes et utilisent des pools de liquidité DEX pour blanchir les fonds volés lors du piratage de Binance, qui a coûté 6,4 milliards de dollars. Entre le 5 et le 7 novembre, les attaquants ont créé au moins six jetons mèmes sur NEAR, chacun coûtant environ 90 dollars à lancer, et ont fait transiter quelque 117 000 NEAR (430 000 dollars) par les pools afin de compliquer le traçage des fonds. Elliptic avait précédemment identifié une technique similaire lors du blanchiment des fonds volés dans le piratage de Bybit en 2025.
🤥 Des pirates informatiques nord-coréens créent des jetons mèmes et utilisent des pools de liquidité DEX pour blanchir les fonds volés lors du piratage de Binance, qui a coûté 6,4 milliards de dollars. Entre le 5 et le 7 novembre, les attaquants ont créé au moins six jetons mèmes sur NEAR, chacun coûtant environ 90 dollars à lancer, et ont fait transiter quelque 117 000 NEAR (430 000 dollars) par les pools afin de compliquer le traçage des fonds. Elliptic avait précédemment identifié une technique similaire lors du blanchiment des fonds volés dans le piratage de Bybit en 2025.
578

Article
Notre incroyable univers Crypto n° 38Le vol de Bitcoin le plus célèbre : 120 000 BTC ont disparu et les hackers ont fini par tomber !
Nous poursuivons notre voyage dans l’incroyable univers Crypto avec une histoire de hackers, de millions de dollars et de plateformes d’échange qui ont dû lutter pour survivre.
Le 2 août 2016, Bitfinex, l’une des plateformes d’échange les plus connues de l’époque, a subi l’un des plus grands vols de l’histoire du Bitcoin.
Les attaquants ont réussi à dérober environ 119 755 BTC à la plateforme. À l’époque, le coup a été dévastateur et beaucoup pensaient que la plateforme d’échange ne s’en remettrait pas.
Notre incroyable univers Crypto n° 38
Le vol de Bitcoin le plus célèbre : 120 000 BTC ont disparu et les hackers ont fini par tomber !
Nous poursuivons notre voyage dans l’incroyable univers Crypto avec une histoire de hackers, de millions de dollars et de plateformes d’échange qui ont dû lutter pour survivre.
Le 2 août 2016, Bitfinex, l’une des plateformes d’échange les plus connues de l’époque, a subi l’un des plus grands vols de l’histoire du Bitcoin.
Les attaquants ont réussi à dérober environ 119 755 BTC à la plateforme. À l’époque, le coup a été dévastateur et beaucoup pensaient que la plateforme d’échange ne s’en remettrait pas.
Nous poursuivons notre voyage dans l’incroyable univers Crypto avec une histoire de hackers, de millions de dollars et de plateformes d’échange qui ont dû lutter pour survivre.
Le 2 août 2016, Bitfinex, l’une des plateformes d’échange les plus connues de l’époque, a subi l’un des plus grands vols de l’histoire du Bitcoin.
Les attaquants ont réussi à dérober environ 119 755 BTC à la plateforme. À l’époque, le coup a été dévastateur et beaucoup pensaient que la plateforme d’échange ne s’en remettrait pas.
2
96


·
--
Anatomie de la mégaattaque contre #Binance
Une fausse offre d’emploi et une IA compromettent 6,3 milliards de dollars d’actifs numériques
Comment s’est déroulé le mode opératoire de la faille ?
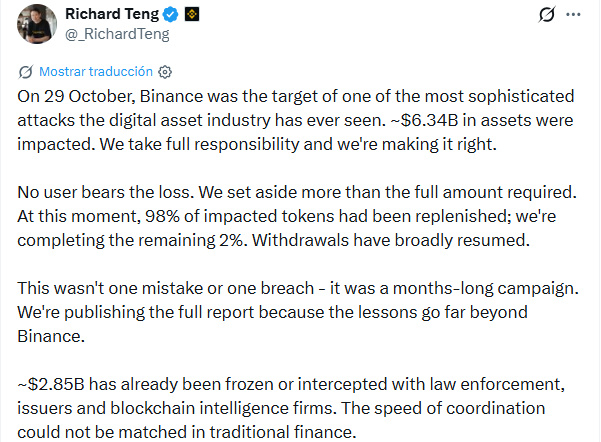
Les #hackers ont mené une campagne d’ingénierie sociale de plusieurs mois, qui comprenait un faux entretien d’embauche destiné à infecter l’ordinateur d’un employé. Ils ont ensuite manipulé un outil d’IA interne pour élever leurs privilèges et exécuter le script qui a compromis l’infrastructure de signature des portefeuilles.
Impact financier et récupération : L’attaque a touché environ 6,34 milliards de dollars d’actifs numériques. Binance a déjà réussi à geler ou à prendre le contrôle de 2,85 milliards de dollars et a reconstitué 98 % des fonds touchés, assurant qu’aucun utilisateur ne subira de pertes.
Attribution et tensions diplomatiques : Binance et le FBI ont tous deux attribué l’attaque à des cybercriminels soutenus par la Corée du Nord. Cependant, le gouvernement nord-coréen, par l’intermédiaire de la sœur de Kim Jong-un, a qualifié ces accusations de « grave provocation politique ».
Reprise des opérations : Après avoir colmaté les failles et mis en place de nouvelles mesures de sécurité, Binance a entamé la réouverture progressive des retraits sur les principaux réseaux, tels qu’Ethereum, BSC, Solana, TRON et Arbitrum. Les dépôts horaires dépassent déjà les retraits, signe d’une stabilisation rapide de la plateforme.
#CryptoNews
$BNB
{future}(BNBUSDT)
$ETH
{future}(ETHUSDT)
$BTC
{future}(BTCUSDT)
Anatomie de la mégaattaque contre #Binance
Une fausse offre d’emploi et une IA compromettent 6,3 milliards de dollars d’actifs numériques
Comment s’est déroulé le mode opératoire de la faille ?
Les #hackers ont mené une campagne d’ingénierie sociale de plusieurs mois, qui comprenait un faux entretien d’embauche destiné à infecter l’ordinateur d’un employé. Ils ont ensuite manipulé un outil d’IA interne pour élever leurs privilèges et exécuter le script qui a compromis l’infrastructure de signature des portefeuilles.
Impact financier et récupération : L’attaque a touché environ 6,34 milliards de dollars d’actifs numériques. Binance a déjà réussi à geler ou à prendre le contrôle de 2,85 milliards de dollars et a reconstitué 98 % des fonds touchés, assurant qu’aucun utilisateur ne subira de pertes.
Attribution et tensions diplomatiques : Binance et le FBI ont tous deux attribué l’attaque à des cybercriminels soutenus par la Corée du Nord. Cependant, le gouvernement nord-coréen, par l’intermédiaire de la sœur de Kim Jong-un, a qualifié ces accusations de « grave provocation politique ».
Reprise des opérations : Après avoir colmaté les failles et mis en place de nouvelles mesures de sécurité, Binance a entamé la réouverture progressive des retraits sur les principaux réseaux, tels qu’Ethereum, BSC, Solana, TRON et Arbitrum. Les dépôts horaires dépassent déjà les retraits, signe d’une stabilisation rapide de la plateforme.
#CryptoNews
$BNB
$ETH
$BTC
Une fausse offre d’emploi et une IA compromettent 6,3 milliards de dollars d’actifs numériques
Comment s’est déroulé le mode opératoire de la faille ?
Les #hackers ont mené une campagne d’ingénierie sociale de plusieurs mois, qui comprenait un faux entretien d’embauche destiné à infecter l’ordinateur d’un employé. Ils ont ensuite manipulé un outil d’IA interne pour élever leurs privilèges et exécuter le script qui a compromis l’infrastructure de signature des portefeuilles.
Impact financier et récupération : L’attaque a touché environ 6,34 milliards de dollars d’actifs numériques. Binance a déjà réussi à geler ou à prendre le contrôle de 2,85 milliards de dollars et a reconstitué 98 % des fonds touchés, assurant qu’aucun utilisateur ne subira de pertes.
Attribution et tensions diplomatiques : Binance et le FBI ont tous deux attribué l’attaque à des cybercriminels soutenus par la Corée du Nord. Cependant, le gouvernement nord-coréen, par l’intermédiaire de la sœur de Kim Jong-un, a qualifié ces accusations de « grave provocation politique ».
Reprise des opérations : Après avoir colmaté les failles et mis en place de nouvelles mesures de sécurité, Binance a entamé la réouverture progressive des retraits sur les principaux réseaux, tels qu’Ethereum, BSC, Solana, TRON et Arbitrum. Les dépôts horaires dépassent déjà les retraits, signe d’une stabilisation rapide de la plateforme.
#CryptoNews
$BNB
$ETH
$BTC
1
11
13.1k
·
--
Selon le Financial Times, les #hackers à l’origine du vol de 6,3 milliards de dollars américains dans #Binance la semaine dernière pourraient avoir besoin de plusieurs mois pour blanchir les cryptomonnaies volées, alors qu’environ 3,3 milliards de dollars américains sont toujours sous leur contrôle. Blanchir des volumes aussi importants sans faire chuter la valeur des jetons volés ni déclencher immédiatement des alertes oblige à fragmenter les transactions en petites sommes sur une période prolongée.
Pour dissimuler la trace de la plupart des transactions, les pirates ont recours à des mélangeurs de cryptomonnaies, à la finance décentralisée et aux bureaux OTC. Le FBI et des agences internationales surveillent activement les adresses des portefeuilles concernés afin de demander aux plateformes d’échange de bloquer toute tentative de dépôt.
Selon le Financial Times, les #hackers à l’origine du vol de 6,3 milliards de dollars américains dans #Binance la semaine dernière pourraient avoir besoin de plusieurs mois pour blanchir les cryptomonnaies volées, alors qu’environ 3,3 milliards de dollars américains sont toujours sous leur contrôle. Blanchir des volumes aussi importants sans faire chuter la valeur des jetons volés ni déclencher immédiatement des alertes oblige à fragmenter les transactions en petites sommes sur une période prolongée.
Pour dissimuler la trace de la plupart des transactions, les pirates ont recours à des mélangeurs de cryptomonnaies, à la finance décentralisée et aux bureaux OTC. Le FBI et des agences internationales surveillent activement les adresses des portefeuilles concernés afin de demander aux plateformes d’échange de bloquer toute tentative de dépôt.
Pour dissimuler la trace de la plupart des transactions, les pirates ont recours à des mélangeurs de cryptomonnaies, à la finance décentralisée et aux bureaux OTC. Le FBI et des agences internationales surveillent activement les adresses des portefeuilles concernés afin de demander aux plateformes d’échange de bloquer toute tentative de dépôt.
185

·
--
📰 Binance a mis de côté plus de 6,3 milliards de dollars pour couvrir les pertes liées à un piratage majeur
Binance a commencé à récupérer les actifs perdus par les utilisateurs à la suite d’une cyberattaque de grande ampleur et a mis de côté plus de 6,34 milliards de dollars de ses propres fonds pour couvrir les pertes. Les représentants de la plateforme d’échange l’ont annoncé sur X. Binance a commencé à récupérer les actifs concernés pour ses utilisateurs et continue de collaborer avec les forces de l’ordre, les émetteurs et les spécialistes du renseignement sur la blockchain […] L’article Binance a mis de côté plus de 6,3 milliards de dollars pour couvrir les pertes liées à un piratage majeur est d’abord paru sur INCRYPTED.
Source : Incrypted
Heure : 2026-10-30 11:34:24
Crédit : olena kocherhina
#hackers #actualités
Partagez votre avis dans la section des commentaires ci-dessous
📰 Binance a mis de côté plus de 6,3 milliards de dollars pour couvrir les pertes liées à un piratage majeur
Binance a commencé à récupérer les actifs perdus par les utilisateurs à la suite d’une cyberattaque de grande ampleur et a mis de côté plus de 6,34 milliards de dollars de ses propres fonds pour couvrir les pertes. Les représentants de la plateforme d’échange l’ont annoncé sur X. Binance a commencé à récupérer les actifs concernés pour ses utilisateurs et continue de collaborer avec les forces de l’ordre, les émetteurs et les spécialistes du renseignement sur la blockchain […] L’article Binance a mis de côté plus de 6,3 milliards de dollars pour couvrir les pertes liées à un piratage majeur est d’abord paru sur INCRYPTED.
Source : Incrypted
Heure : 2026-10-30 11:34:24
Crédit : olena kocherhina
#hackers #actualités
Partagez votre avis dans la section des commentaires ci-dessous
Binance a commencé à récupérer les actifs perdus par les utilisateurs à la suite d’une cyberattaque de grande ampleur et a mis de côté plus de 6,34 milliards de dollars de ses propres fonds pour couvrir les pertes. Les représentants de la plateforme d’échange l’ont annoncé sur X. Binance a commencé à récupérer les actifs concernés pour ses utilisateurs et continue de collaborer avec les forces de l’ordre, les émetteurs et les spécialistes du renseignement sur la blockchain […] L’article Binance a mis de côté plus de 6,3 milliards de dollars pour couvrir les pertes liées à un piratage majeur est d’abord paru sur INCRYPTED.
Source : Incrypted
Heure : 2026-10-30 11:34:24
Crédit : olena kocherhina
#hackers #actualités
Partagez votre avis dans la section des commentaires ci-dessous
119
·
--
📰 Polymarket reprend ses activités après que des pirates ont vidé des millions de dollars des comptes utilisateurs
Polymarket a brièvement suspendu les échanges après une faille de sécurité impliquant un tiers, promettant de rembourser les utilisateurs concernés alors que des transactions non autorisées étaient signalées. L’article Polymarket reprend ses activités après que des pirates ont vidé des millions de dollars des comptes utilisateurs est paru d’abord sur Crypto News Australia.
Source : Crypto News Australia
Heure : 2026-10-30 06:57:34
Crédit : aaron feuerstein
#trading #polymarket #hackers
$SNT $BTC
Partagez votre avis dans la section commentaires ci-dessous
📰 Polymarket reprend ses activités après que des pirates ont vidé des millions de dollars des comptes utilisateurs
Polymarket a brièvement suspendu les échanges après une faille de sécurité impliquant un tiers, promettant de rembourser les utilisateurs concernés alors que des transactions non autorisées étaient signalées. L’article Polymarket reprend ses activités après que des pirates ont vidé des millions de dollars des comptes utilisateurs est paru d’abord sur Crypto News Australia.
Source : Crypto News Australia
Heure : 2026-10-30 06:57:34
Crédit : aaron feuerstein
#trading #polymarket #hackers
$SNT $BTC
Partagez votre avis dans la section commentaires ci-dessous
Polymarket a brièvement suspendu les échanges après une faille de sécurité impliquant un tiers, promettant de rembourser les utilisateurs concernés alors que des transactions non autorisées étaient signalées. L’article Polymarket reprend ses activités après que des pirates ont vidé des millions de dollars des comptes utilisateurs est paru d’abord sur Crypto News Australia.
Source : Crypto News Australia
Heure : 2026-10-30 06:57:34
Crédit : aaron feuerstein
#trading #polymarket #hackers
$SNT $BTC
Partagez votre avis dans la section commentaires ci-dessous
72
·
--
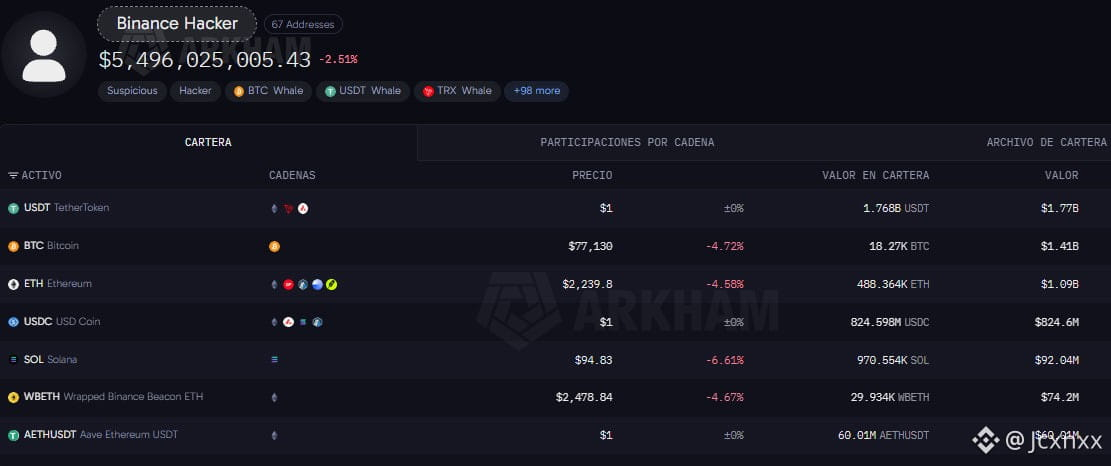
🚨 VOICI LE PORTEFEUILLE DU PIRATE DE BINANCE. VÉRIFIEZ PAR VOUS-MÊMES ! 👇👀
💰 Arkham affiche environ 5 496 millions de dollars répartis entre différentes cryptomonnaies.
₿ 1 410 millions en BTC.
⟠ 1 050 millions en ETH.
💵 Des milliards en stablecoins.
🔴 Et d’autres actifs comme TRX, SOL et W BETH.
⚠️ IMPORTANT : Tether et Circle ont gelé une part importante des stablecoins, mais le BTC et l’ETH ne peuvent pas être bloqués de la même manière.
Autrement dit, l’attaquant contrôle encore une quantité énorme de cryptomonnaies potentiellement transférables.
🔎 Je vous laisse le lien pour que vous puissiez examiner les portefeuilles, les mouvements et les transactions par vous-mêmes :
arkm.com/explorer/entit…
🤔 Comment récupérer des milliards en Bitcoin et en Ethereum si l’attaquant décide de les déplacer ?
#BİNANCE #hackers #CarteraCripto
🚨 VOICI LE PORTEFEUILLE DU PIRATE DE BINANCE. VÉRIFIEZ PAR VOUS-MÊMES ! 👇👀
💰 Arkham affiche environ 5 496 millions de dollars répartis entre différentes cryptomonnaies.
₿ 1 410 millions en BTC.
⟠ 1 050 millions en ETH.
💵 Des milliards en stablecoins.
🔴 Et d’autres actifs comme TRX, SOL et W BETH.
⚠️ IMPORTANT : Tether et Circle ont gelé une part importante des stablecoins, mais le BTC et l’ETH ne peuvent pas être bloqués de la même manière.
Autrement dit, l’attaquant contrôle encore une quantité énorme de cryptomonnaies potentiellement transférables.
🔎 Je vous laisse le lien pour que vous puissiez examiner les portefeuilles, les mouvements et les transactions par vous-mêmes :
arkm.com/explorer/entit…
🤔 Comment récupérer des milliards en Bitcoin et en Ethereum si l’attaquant décide de les déplacer ?
#BİNANCE #hackers #CarteraCripto
💰 Arkham affiche environ 5 496 millions de dollars répartis entre différentes cryptomonnaies.
₿ 1 410 millions en BTC.
⟠ 1 050 millions en ETH.
💵 Des milliards en stablecoins.
🔴 Et d’autres actifs comme TRX, SOL et W BETH.
⚠️ IMPORTANT : Tether et Circle ont gelé une part importante des stablecoins, mais le BTC et l’ETH ne peuvent pas être bloqués de la même manière.
Autrement dit, l’attaquant contrôle encore une quantité énorme de cryptomonnaies potentiellement transférables.
🔎 Je vous laisse le lien pour que vous puissiez examiner les portefeuilles, les mouvements et les transactions par vous-mêmes :
arkm.com/explorer/entit…
🤔 Comment récupérer des milliards en Bitcoin et en Ethereum si l’attaquant décide de les déplacer ?
#BİNANCE #hackers #CarteraCripto
1
159
·
--
La société d’analyse blockchain Chainalysis a détecté un blanchiment d’argent sans précédent lors du piratage de la plateforme d’échange #Binance , où des transactions automatisées dissimulent les fonds volés.
Les #hackers ont utilisé des méthodes automatisées et des schémas spécifiques de transactions via des ponts interchaînes, ainsi que des conversions rapides en altcoins sur des plateformes d’échange décentralisées, afin de fragmenter, déplacer et dissimuler les fonds volés à grande vitesse.
Des rapports préliminaires de sécurité et de renseignement on-chain ont relevé des similitudes techniques et des schémas opérationnels liés à des cybercriminels nord-coréens, notamment au groupe associé à l’unité Lazarus.
La société d’analyse blockchain Chainalysis a détecté un blanchiment d’argent sans précédent lors du piratage de la plateforme d’échange #Binance , où des transactions automatisées dissimulent les fonds volés.
Les #hackers ont utilisé des méthodes automatisées et des schémas spécifiques de transactions via des ponts interchaînes, ainsi que des conversions rapides en altcoins sur des plateformes d’échange décentralisées, afin de fragmenter, déplacer et dissimuler les fonds volés à grande vitesse.
Des rapports préliminaires de sécurité et de renseignement on-chain ont relevé des similitudes techniques et des schémas opérationnels liés à des cybercriminels nord-coréens, notamment au groupe associé à l’unité Lazarus.
Les #hackers ont utilisé des méthodes automatisées et des schémas spécifiques de transactions via des ponts interchaînes, ainsi que des conversions rapides en altcoins sur des plateformes d’échange décentralisées, afin de fragmenter, déplacer et dissimuler les fonds volés à grande vitesse.
Des rapports préliminaires de sécurité et de renseignement on-chain ont relevé des similitudes techniques et des schémas opérationnels liés à des cybercriminels nord-coréens, notamment au groupe associé à l’unité Lazarus.
1
112

·
--
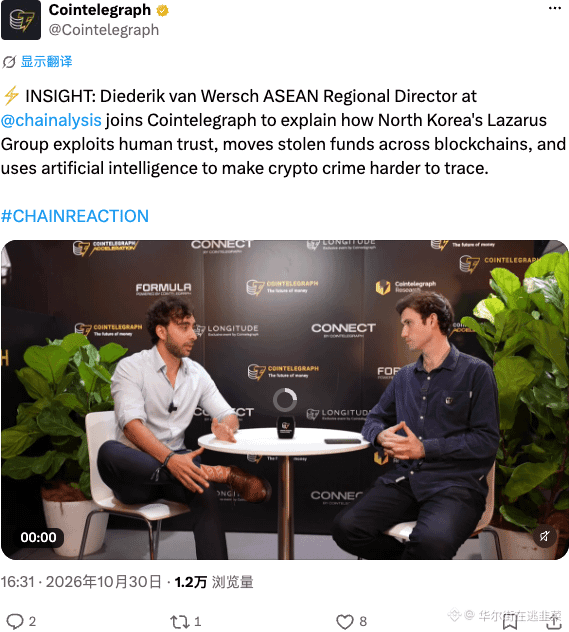
Un dirigeant de Chainalysis souligne que les pirates nord-coréens exploitent l’IA et les failles humaines, rendant plus difficile le traçage des crimes liés aux cryptomonnaies.
Ces types maîtrisent à la fois la technologie et la psychologie ; l’IA est même devenue leur complice. À ce rythme, nous sommes réduits à regarder sans pouvoir les rattraper.
#CRYPTO #AI #HACKERS
Un dirigeant de Chainalysis souligne que les pirates nord-coréens exploitent l’IA et les failles humaines, rendant plus difficile le traçage des crimes liés aux cryptomonnaies.
Ces types maîtrisent à la fois la technologie et la psychologie ; l’IA est même devenue leur complice. À ce rythme, nous sommes réduits à regarder sans pouvoir les rattraper.
#CRYPTO #AI #HACKERS
Ces types maîtrisent à la fois la technologie et la psychologie ; l’IA est même devenue leur complice. À ce rythme, nous sommes réduits à regarder sans pouvoir les rattraper.
#CRYPTO #AI #HACKERS
1
30
·
--
Préparez-vous, c’est plus sérieux que ça en avait l’air..
Des banques du monde entier se font pirater depuis quelques heures…
C’est le moment de ne pas bouger le petit doigt, de ne pas trader, de ne pas spéculer, sauf à miser sur la baisse, mais même ça, c’est risqué..
Des moments divertissants s’annoncent, de quoi être en vie et profiter du marché..
Je suis peut-être le seul fou à aimer quand il se passe des choses, même si je ne pense pas être seul
#btc #hackers $BNB #WorldCoin.
Préparez-vous, c’est plus sérieux que ça en avait l’air..
Des banques du monde entier se font pirater depuis quelques heures…
C’est le moment de ne pas bouger le petit doigt, de ne pas trader, de ne pas spéculer, sauf à miser sur la baisse, mais même ça, c’est risqué..
Des moments divertissants s’annoncent, de quoi être en vie et profiter du marché..
Je suis peut-être le seul fou à aimer quand il se passe des choses, même si je ne pense pas être seul
#btc #hackers $BNB #WorldCoin.
Des banques du monde entier se font pirater depuis quelques heures…
C’est le moment de ne pas bouger le petit doigt, de ne pas trader, de ne pas spéculer, sauf à miser sur la baisse, mais même ça, c’est risqué..
Des moments divertissants s’annoncent, de quoi être en vie et profiter du marché..
Je suis peut-être le seul fou à aimer quand il se passe des choses, même si je ne pense pas être seul
#btc #hackers $BNB #WorldCoin.
9
10
19.4k
·
--
Baissier
Tout allait bien, et tout à coup je vois que Binance s'est fait pirater, 😳
Juste au moment où j'en ai acheté $BNB
Et là, ça me fout dedans @CZ
#BinanceSquareFamily #hackers #Binance #BNB_Market_Update #crashmarket
Tout allait bien, et tout à coup je vois que Binance s'est fait pirater, 😳
Juste au moment où j'en ai acheté $BNB
Et là, ça me fout dedans @CZ
#BinanceSquareFamily #hackers #Binance #BNB_Market_Update #crashmarket
Juste au moment où j'en ai acheté $BNB
Et là, ça me fout dedans @CZ
#BinanceSquareFamily #hackers #Binance #BNB_Market_Update #crashmarket
2
341
·
--
OR Comment un seul piratage a dégénéré en catastrophe crypto
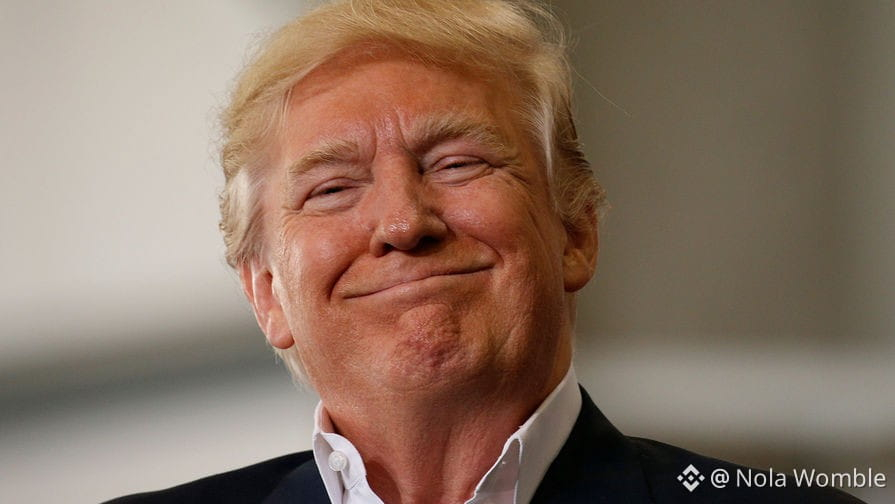
Des pirates ont eu accès au compte X (Twitter) de Real <a>$TRUMP </a> Coins - lié à la vente de pièces physiques de collection à l’effigie de Trump - et l’ont utilisé pour promouvoir un nouveau token nommé GOLD.
En s’appuyant sur une marque très médiatisée, la capitalisation boursière du token a explosé pour atteindre près de 60 millions en peu de temps. Puis est survenue une chute brutale : la valeur du token s’est effondrée d’environ 99 %, laissant des milliers de traders avec des pertes catastrophiques.
D’après des analyses on-chain, des portefeuilles associés au déploiement ont vendu environ 224,5 millions de GOLD, réalisant quelque 330 000 de profits. Parallèlement, une personne affirmant être à l’origine de la compromission a allégué avoir encaissé plus de 8,2 millions.
Des spéculations ont aussi circulé en ligne évoquant une possible implication de hackers iraniens, bien qu’aucune confirmation officielle n’ait été fournie.
À retenir : même un nom connu et un compte très médiatisé ne garantissent pas qu’un token soit légitime. En crypto, vérifiez toujours la source officielle et auditez les données on-chain avant d’acheter.
#TRUMP #GOLD #iran #hackers
OR Comment un seul piratage a dégénéré en catastrophe crypto
Des pirates ont eu accès au compte X (Twitter) de Real <a>$TRUMP </a> Coins - lié à la vente de pièces physiques de collection à l’effigie de Trump - et l’ont utilisé pour promouvoir un nouveau token nommé GOLD.
En s’appuyant sur une marque très médiatisée, la capitalisation boursière du token a explosé pour atteindre près de 60 millions en peu de temps. Puis est survenue une chute brutale : la valeur du token s’est effondrée d’environ 99 %, laissant des milliers de traders avec des pertes catastrophiques.
D’après des analyses on-chain, des portefeuilles associés au déploiement ont vendu environ 224,5 millions de GOLD, réalisant quelque 330 000 de profits. Parallèlement, une personne affirmant être à l’origine de la compromission a allégué avoir encaissé plus de 8,2 millions.
Des spéculations ont aussi circulé en ligne évoquant une possible implication de hackers iraniens, bien qu’aucune confirmation officielle n’ait été fournie.
À retenir : même un nom connu et un compte très médiatisé ne garantissent pas qu’un token soit légitime. En crypto, vérifiez toujours la source officielle et auditez les données on-chain avant d’acheter.
#TRUMP #GOLD #iran #hackers
Des pirates ont eu accès au compte X (Twitter) de Real <a>$TRUMP </a> Coins - lié à la vente de pièces physiques de collection à l’effigie de Trump - et l’ont utilisé pour promouvoir un nouveau token nommé GOLD.
En s’appuyant sur une marque très médiatisée, la capitalisation boursière du token a explosé pour atteindre près de 60 millions en peu de temps. Puis est survenue une chute brutale : la valeur du token s’est effondrée d’environ 99 %, laissant des milliers de traders avec des pertes catastrophiques.
D’après des analyses on-chain, des portefeuilles associés au déploiement ont vendu environ 224,5 millions de GOLD, réalisant quelque 330 000 de profits. Parallèlement, une personne affirmant être à l’origine de la compromission a allégué avoir encaissé plus de 8,2 millions.
Des spéculations ont aussi circulé en ligne évoquant une possible implication de hackers iraniens, bien qu’aucune confirmation officielle n’ait été fournie.
À retenir : même un nom connu et un compte très médiatisé ne garantissent pas qu’un token soit légitime. En crypto, vérifiez toujours la source officielle et auditez les données on-chain avant d’acheter.
#TRUMP #GOLD #iran #hackers
200
·
--
🔥 🔥🔥🔥🔥Près de 1 milliard de dollars de pertes sur six mois
Les projets crypto ont perdu 972 millions de dollars à la suite de 207 piratages au cours du premier semestre 2026.
📊 Immunefi a enregistré un nombre record d’attaques, bien que la perte moyenne par incident ait diminué.
Les risques évoluent : du code vers l’infrastructure, les clés et des attaques visant des personnes
#HackerAlert #hackers #HackerNews
$BNB
{future}(BNBUSDT)
🔥 🔥🔥🔥🔥Près de 1 milliard de dollars de pertes sur six mois
Les projets crypto ont perdu 972 millions de dollars à la suite de 207 piratages au cours du premier semestre 2026.
📊 Immunefi a enregistré un nombre record d’attaques, bien que la perte moyenne par incident ait diminué.
Les risques évoluent : du code vers l’infrastructure, les clés et des attaques visant des personnes
#HackerAlert #hackers #HackerNews
$BNB
Les projets crypto ont perdu 972 millions de dollars à la suite de 207 piratages au cours du premier semestre 2026.
📊 Immunefi a enregistré un nombre record d’attaques, bien que la perte moyenne par incident ait diminué.
Les risques évoluent : du code vers l’infrastructure, les clés et des attaques visant des personnes
#HackerAlert #hackers #HackerNews
$BNB
1
7
454

·
--
#Des hackers visent Revolut ! exigent 3M$ en XMR, menacent de divulguer les données clients
Ce géant européen de la fintech a été piraté : les attaquants exigent spécifiquement des paiements en Monero, en invoquant des « préoccupations liées à la confidentialité », tout en donnant un délai serré de 24 heures. Ce choix n’est pas aléatoire : les fonctions de confidentialité de XMR permettent aux hackers de transférer des fonds sans être détectés. À court terme, cela pourrait relancer la spéculation autour du XMR, mais à long terme, ce type d’incident accroît la pression réglementaire. Les utilisateurs de Revolut font désormais face à des risques de fuite de données, et la sécurité dans l’écosystème crypto revient au premier plan.
#RevolutHack $XMR $BTC
#Hackers target Revolut demandant 3M$ en Monero, menaçant de vendre des données clients
Ce géant européen de la fintech vient d’être piraté : les attaquants demandent spécifiquement des paiements en Monero, citant des « préoccupations liées à la confidentialité » et imposant un délai strict de 24 heures. Le choix n’est pas aléatoire : les fonctionnalités de confidentialité de XMR permettent aux hackers de déplacer des fonds sans être repérés. À court terme, cela pourrait alimenter la spéculation sur le XMR, mais à long terme, ce genre d’événements augmente la pression réglementaire. Les utilisateurs de Revolut sont désormais exposés à des risques de violation de données, remettant la sécurité des cryptos sous les projecteurs.
#RevolutHack $XMR
#Des hackers visent Revolut ! exigent 3M$ en XMR, menacent de divulguer les données clients
Ce géant européen de la fintech a été piraté : les attaquants exigent spécifiquement des paiements en Monero, en invoquant des « préoccupations liées à la confidentialité », tout en donnant un délai serré de 24 heures. Ce choix n’est pas aléatoire : les fonctions de confidentialité de XMR permettent aux hackers de transférer des fonds sans être détectés. À court terme, cela pourrait relancer la spéculation autour du XMR, mais à long terme, ce type d’incident accroît la pression réglementaire. Les utilisateurs de Revolut font désormais face à des risques de fuite de données, et la sécurité dans l’écosystème crypto revient au premier plan.
#RevolutHack $XMR $BTC
#Hackers target Revolut demandant 3M$ en Monero, menaçant de vendre des données clients
Ce géant européen de la fintech vient d’être piraté : les attaquants demandent spécifiquement des paiements en Monero, citant des « préoccupations liées à la confidentialité » et imposant un délai strict de 24 heures. Le choix n’est pas aléatoire : les fonctionnalités de confidentialité de XMR permettent aux hackers de déplacer des fonds sans être repérés. À court terme, cela pourrait alimenter la spéculation sur le XMR, mais à long terme, ce genre d’événements augmente la pression réglementaire. Les utilisateurs de Revolut sont désormais exposés à des risques de violation de données, remettant la sécurité des cryptos sous les projecteurs.
#RevolutHack $XMR
Ce géant européen de la fintech a été piraté : les attaquants exigent spécifiquement des paiements en Monero, en invoquant des « préoccupations liées à la confidentialité », tout en donnant un délai serré de 24 heures. Ce choix n’est pas aléatoire : les fonctions de confidentialité de XMR permettent aux hackers de transférer des fonds sans être détectés. À court terme, cela pourrait relancer la spéculation autour du XMR, mais à long terme, ce type d’incident accroît la pression réglementaire. Les utilisateurs de Revolut font désormais face à des risques de fuite de données, et la sécurité dans l’écosystème crypto revient au premier plan.
#RevolutHack $XMR $BTC
#Hackers target Revolut demandant 3M$ en Monero, menaçant de vendre des données clients
Ce géant européen de la fintech vient d’être piraté : les attaquants demandent spécifiquement des paiements en Monero, citant des « préoccupations liées à la confidentialité » et imposant un délai strict de 24 heures. Le choix n’est pas aléatoire : les fonctionnalités de confidentialité de XMR permettent aux hackers de déplacer des fonds sans être repérés. À court terme, cela pourrait alimenter la spéculation sur le XMR, mais à long terme, ce genre d’événements augmente la pression réglementaire. Les utilisateurs de Revolut sont désormais exposés à des risques de violation de données, remettant la sécurité des cryptos sous les projecteurs.
#RevolutHack $XMR
94
Les hackers utilisent des chatbots IA pour infiltrer des malwares et faire miner les GPU des gamers #Criptomonedas
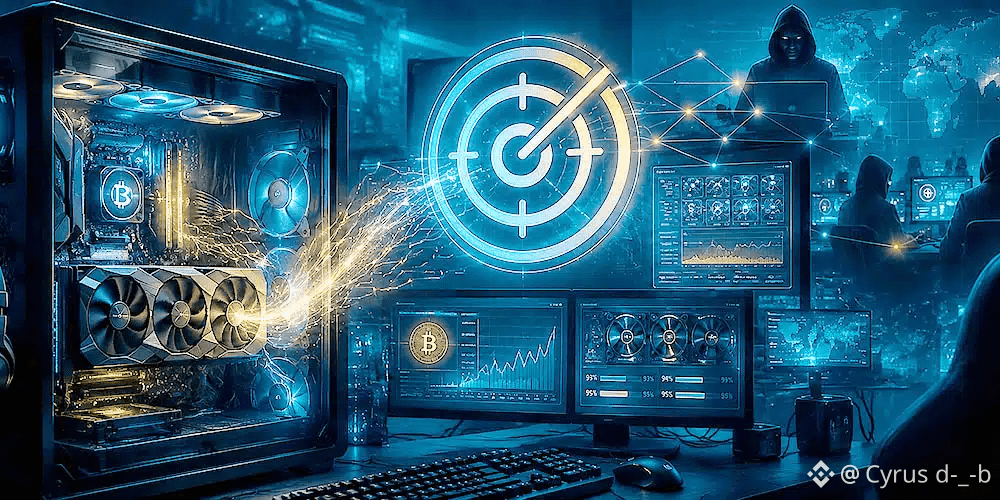
Les #hackers ont trouvé une méthode plutôt sale, disons-le comme ça, pour tirer profit du boom de l'IA : utiliser des chatbots et des résultats de recherche piégés pour introduire des malwares déguisés en utilitaires PC bien connus. #Microsoft a détecté une campagne de cryptojacking de hackers via des chatbots qui cible directement les utilisateurs avec des machines puissantes, en particulier les gamers et les passionnés de hardware, car c'est là qu'on trouve des GPU capables de miner des cryptomonnaies sans que l'attaquant ait à payer la facture d'électricité.
Étant donné qu'Iran était le paradis de la #criptomineria grâce à son énergie ultra bon marché, et en tenant compte de tout ce qui se passe avec le pays et les États-Unis, les hackers doivent désormais trouver des moyens de réduire ce coût énergétique pour le reste de la planète afin de maintenir leur ratio de #Mining , et cela passe par les PCs de joueurs du monde entier.
Le piège commence par quelque chose de très courant que vous faites probablement tous les jours. Nous recherchons un outil comme HWMonitor, CrystalDiskInfo, Display Driver Uninstaller, FurMark, Pack ou PDFgear, et nous finissons sans le savoir sur un site frauduleux qui semble légitime, nous téléchargeons un fichier ZIP et croyons que nous installons le logiciel officiel et habituel.
Le problème, c'est que ce paquet est préparé pour exécuter du code malveillant via le DLL sideloading, une technique qui exploite des exécutables légitimes pour charger une DLL et déclencher l'infection sans éveiller trop de soupçons.
Microsoft explique que la campagne s'appuie sur plus de 150 domaines malveillants et qu'elle est active depuis mars 2026, donc c'est vraiment récent et coïncide, comme nous l'avons dit, avec le désespoir d'avoir terminé la fête de l'énergie bon marché en Iran.
Une fois dans le système, le malware installe ScreenConnect, un outil légitime d'accès à distance utilisé ici de manière abusive. Ensuite, il déploie des mineurs comme gminer, lolMiner et SRBMiner-MULTI, tous orientés vers l'exploitation de la GPU.
$BTC $BNB
{spot}(BTCUSDT)
Les hackers utilisent des chatbots IA pour infiltrer des malwares et faire miner les GPU des gamers #Criptomonedas
Les #hackers ont trouvé une méthode plutôt sale, disons-le comme ça, pour tirer profit du boom de l'IA : utiliser des chatbots et des résultats de recherche piégés pour introduire des malwares déguisés en utilitaires PC bien connus. #Microsoft a détecté une campagne de cryptojacking de hackers via des chatbots qui cible directement les utilisateurs avec des machines puissantes, en particulier les gamers et les passionnés de hardware, car c'est là qu'on trouve des GPU capables de miner des cryptomonnaies sans que l'attaquant ait à payer la facture d'électricité.
Étant donné qu'Iran était le paradis de la #criptomineria grâce à son énergie ultra bon marché, et en tenant compte de tout ce qui se passe avec le pays et les États-Unis, les hackers doivent désormais trouver des moyens de réduire ce coût énergétique pour le reste de la planète afin de maintenir leur ratio de #Mining , et cela passe par les PCs de joueurs du monde entier.
Le piège commence par quelque chose de très courant que vous faites probablement tous les jours. Nous recherchons un outil comme HWMonitor, CrystalDiskInfo, Display Driver Uninstaller, FurMark, Pack ou PDFgear, et nous finissons sans le savoir sur un site frauduleux qui semble légitime, nous téléchargeons un fichier ZIP et croyons que nous installons le logiciel officiel et habituel.
Le problème, c'est que ce paquet est préparé pour exécuter du code malveillant via le DLL sideloading, une technique qui exploite des exécutables légitimes pour charger une DLL et déclencher l'infection sans éveiller trop de soupçons.
Microsoft explique que la campagne s'appuie sur plus de 150 domaines malveillants et qu'elle est active depuis mars 2026, donc c'est vraiment récent et coïncide, comme nous l'avons dit, avec le désespoir d'avoir terminé la fête de l'énergie bon marché en Iran.
Une fois dans le système, le malware installe ScreenConnect, un outil légitime d'accès à distance utilisé ici de manière abusive. Ensuite, il déploie des mineurs comme gminer, lolMiner et SRBMiner-MULTI, tous orientés vers l'exploitation de la GPU.
$BTC $BNB
Les #hackers ont trouvé une méthode plutôt sale, disons-le comme ça, pour tirer profit du boom de l'IA : utiliser des chatbots et des résultats de recherche piégés pour introduire des malwares déguisés en utilitaires PC bien connus. #Microsoft a détecté une campagne de cryptojacking de hackers via des chatbots qui cible directement les utilisateurs avec des machines puissantes, en particulier les gamers et les passionnés de hardware, car c'est là qu'on trouve des GPU capables de miner des cryptomonnaies sans que l'attaquant ait à payer la facture d'électricité.
Étant donné qu'Iran était le paradis de la #criptomineria grâce à son énergie ultra bon marché, et en tenant compte de tout ce qui se passe avec le pays et les États-Unis, les hackers doivent désormais trouver des moyens de réduire ce coût énergétique pour le reste de la planète afin de maintenir leur ratio de #Mining , et cela passe par les PCs de joueurs du monde entier.
Le piège commence par quelque chose de très courant que vous faites probablement tous les jours. Nous recherchons un outil comme HWMonitor, CrystalDiskInfo, Display Driver Uninstaller, FurMark, Pack ou PDFgear, et nous finissons sans le savoir sur un site frauduleux qui semble légitime, nous téléchargeons un fichier ZIP et croyons que nous installons le logiciel officiel et habituel.
Le problème, c'est que ce paquet est préparé pour exécuter du code malveillant via le DLL sideloading, une technique qui exploite des exécutables légitimes pour charger une DLL et déclencher l'infection sans éveiller trop de soupçons.
Microsoft explique que la campagne s'appuie sur plus de 150 domaines malveillants et qu'elle est active depuis mars 2026, donc c'est vraiment récent et coïncide, comme nous l'avons dit, avec le désespoir d'avoir terminé la fête de l'énergie bon marché en Iran.
Une fois dans le système, le malware installe ScreenConnect, un outil légitime d'accès à distance utilisé ici de manière abusive. Ensuite, il déploie des mineurs comme gminer, lolMiner et SRBMiner-MULTI, tous orientés vers l'exploitation de la GPU.
$BTC $BNB
136
·
--
⚠️ DROPBOX CONFIRME UNE VULNÉRABILITÉ DE MILLIERS DE COMPTES PAR DES PIRATES 💻
Dropbox Inc. a confirmé qu’un groupe de cybercriminels est entré dans des milliers de comptes de sa plateforme au cours du dernier mois, en accédant et en téléchargeant du contenu stocké dans le cloud, a rapporté Bloomberg News 🚨.
L’entreprise a reconnu que l’incident de sécurité a touché des utilisateurs individuels et professionnels, en compromettant des données confidentielles 📊.
L’équipe technique de Dropbox est déjà en train de notifier les comptes concernés et de mettre en place des protocoles renforcés pour atténuer de nouveaux risques et protéger les fichiers hébergés sur son réseau 🛡️.
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
⚠️ DROPBOX CONFIRME UNE VULNÉRABILITÉ DE MILLIERS DE COMPTES PAR DES PIRATES 💻
Dropbox Inc. a confirmé qu’un groupe de cybercriminels est entré dans des milliers de comptes de sa plateforme au cours du dernier mois, en accédant et en téléchargeant du contenu stocké dans le cloud, a rapporté Bloomberg News 🚨.
L’entreprise a reconnu que l’incident de sécurité a touché des utilisateurs individuels et professionnels, en compromettant des données confidentielles 📊.
L’équipe technique de Dropbox est déjà en train de notifier les comptes concernés et de mettre en place des protocoles renforcés pour atténuer de nouveaux risques et protéger les fichiers hébergés sur son réseau 🛡️.
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
$ETH
$BNB
Dropbox Inc. a confirmé qu’un groupe de cybercriminels est entré dans des milliers de comptes de sa plateforme au cours du dernier mois, en accédant et en téléchargeant du contenu stocké dans le cloud, a rapporté Bloomberg News 🚨.
L’entreprise a reconnu que l’incident de sécurité a touché des utilisateurs individuels et professionnels, en compromettant des données confidentielles 📊.
L’équipe technique de Dropbox est déjà en train de notifier les comptes concernés et de mettre en place des protocoles renforcés pour atténuer de nouveaux risques et protéger les fichiers hébergés sur son réseau 🛡️.
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
$ETH
$BNB
634
·
--
Revolut visé par une rançon de 3 millions de Monero ou 10 000 Bitcoins ! « Aucun contact direct » des hackers. Cette affaire montre à quel point le BTC et les cryptomonnaies axées sur la confidentialité comme XMR sont des cibles de choix pour les pirates. Le marché pourrait connaître des secousses à court terme, mais à long terme, la sécurité reste la priorité absolue. #黑客事件 $BTC $XMR
Revolut targeted with $3M Monero or 10,000 Bitcoin ransom! "No direct contact" from hackers. This drama shows how BTC and privacy coins like XMR are hacker hotspots. Market may dip short-term, but security is king in the long run. #hackers $BTC $XMR
Revolut visé par une rançon de 3 millions de Monero ou 10 000 Bitcoins ! « Aucun contact direct » des hackers. Cette affaire montre à quel point le BTC et les cryptomonnaies axées sur la confidentialité comme XMR sont des cibles de choix pour les pirates. Le marché pourrait connaître des secousses à court terme, mais à long terme, la sécurité reste la priorité absolue. #黑客事件 $BTC $XMR
Revolut targeted with $3M Monero or 10,000 Bitcoin ransom! "No direct contact" from hackers. This drama shows how BTC and privacy coins like XMR are hacker hotspots. Market may dip short-term, but security is king in the long run. #hackers $BTC $XMR
Revolut targeted with $3M Monero or 10,000 Bitcoin ransom! "No direct contact" from hackers. This drama shows how BTC and privacy coins like XMR are hacker hotspots. Market may dip short-term, but security is king in the long run. #hackers $BTC $XMR
189
·
--
#enigmatic mouvement à la fin de 2026!!!
Le gigantesque piratage de sidechain Bitcoin qui a eu lieu le 6 septembre 2026 a entraîné le détournement de 320 #million dollars de Bitcoin depuis les #liquidNetwork , mais #hackers ont déjà fait leur retour d’environ 273 millions de dollars (3 400 BTC), ne laissant plus que 47 millions de dollars (598,5 BTC) encore en attente.
#enigmatic mouvement à la fin de 2026!!!
Le gigantesque piratage de sidechain Bitcoin qui a eu lieu le 6 septembre 2026 a entraîné le détournement de 320 #million dollars de Bitcoin depuis les #liquidNetwork , mais #hackers ont déjà fait leur retour d’environ 273 millions de dollars (3 400 BTC), ne laissant plus que 47 millions de dollars (598,5 BTC) encore en attente.
Le gigantesque piratage de sidechain Bitcoin qui a eu lieu le 6 septembre 2026 a entraîné le détournement de 320 #million dollars de Bitcoin depuis les #liquidNetwork , mais #hackers ont déjà fait leur retour d’environ 273 millions de dollars (3 400 BTC), ne laissant plus que 47 millions de dollars (598,5 BTC) encore en attente.
70
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#A Packed Week of Earnings and Data Tests Markets
25,245 vues
193 mentions
2
#AnthropicIPOTestsInvestorAppetiteForAI
24,531 vues
483 mentions
3
#HuangReportedlyConsidersReturnToNvidia
49,489 vues
627 mentions
4
#MUFGSMFGMizuhoPlanYenBackedStablecoin
2,577 vues
58 mentions
5
#HKMAAndSwiftExploreTokenizedDepositInteroperability
158 vues
5 mentions
6
#CryptoSelloffTriggersMultipleWhaleLiquidations
347,205 vues
2,678 mentions
7
#BitcoinSpotETFsPost$1.065BOutflowsForThirdStraightWeek
4,764 vues
91 mentions
8
#About64000BitcoinMiningMachinesReportedlyHijacked
36,208 vues
414 mentions
9
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
266,423 vues
2,015 mentions
10
#WillFOMCMinutesReinforceRateHikeExpectations?
100,904 vues
1,038 mentions