

#cryptosecurit
cryptosecurit
777 vues
24 mentions
Populaire
Récents
·
--
Haussier
🔐 VOTRE LISTE DE CONTRÔLE DE SÉCURITÉ CRYPTO
Avant de trader aujourd’hui :
✅ Activez la 2FA
✅ Utilisez un mot de passe fort et unique
✅ Vérifiez soigneusement les URL des sites web
✅ Ne partagez jamais votre seed phrase
✅ Ne cliquez pas sur des liens suspects
✅ Vérifiez les adresses des portefeuilles
✅ Méfiez-vous des faux comptes d’assistance
N’oubliez pas :
Si quelqu’un vous demande votre seed phrase, c’est un énorme signal d’alerte. 🚩
#CryptoSecurit #bitcoin #BinanceSquare #Web3
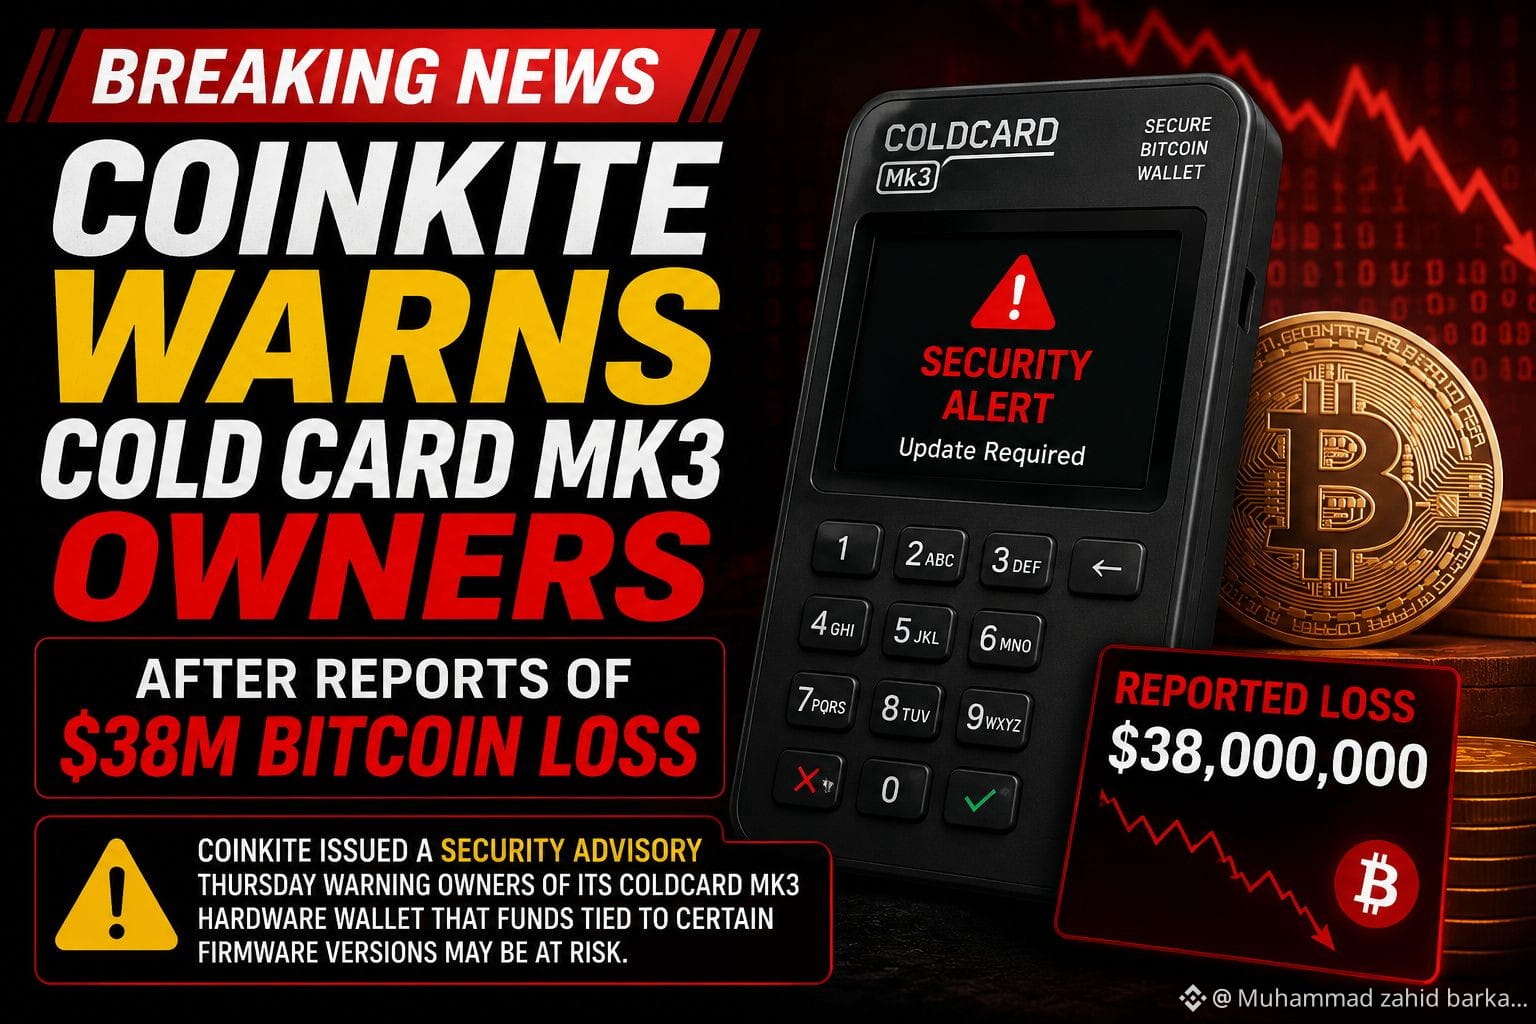
Coinkite émet un avertissement urgent aux utilisateurs de Coldcard Mk3 après une perte de 38 M$ en Bitcoin
Dernières nouvelles !
Si vous possédez un portefeuille matériel Coldcard Mk3 Bitcoin, prêtez une attention particulière.
Coinkite a publié un avertissement de sécurité urgent indiquant que certaines versions du micrologiciel pourraient mettre les fonds Bitcoin des utilisateurs en danger.
L’alerte fait suite à des signalements associés à une perte estimée à 38 millions de dollars en Bitcoin, suscitant de sérieuses inquiétudes concernant la sécurité du portefeuille.
Si vous utilisez une Coldcard Mk3, vérifiez immédiatement votre version de micrologiciel, suivez les recommandations officielles de sécurité de Coinkite et ne partagez jamais votre phrase de récupération avec qui que ce soit.
Ceci rappelle que même les portefeuilles matériels nécessitent des mises à jour régulières de sécurité et un entretien soigneux.
Suivez-nous pour plus d’actualités sur la sécurité du Bitcoin et des cryptos !
Hashtags :
#bitcoinhakving #bitcoin #Coldcard #coinrocco #CryptoSecurit
$NVDAB
{spot}(NVDABUSDT)
$AAPL.US
{stock_us}(AAPL.US)
Coinkite émet un avertissement urgent aux utilisateurs de Coldcard Mk3 après une perte de 38 M$ en Bitcoin
Dernières nouvelles !
Si vous possédez un portefeuille matériel Coldcard Mk3 Bitcoin, prêtez une attention particulière.
Coinkite a publié un avertissement de sécurité urgent indiquant que certaines versions du micrologiciel pourraient mettre les fonds Bitcoin des utilisateurs en danger.
L’alerte fait suite à des signalements associés à une perte estimée à 38 millions de dollars en Bitcoin, suscitant de sérieuses inquiétudes concernant la sécurité du portefeuille.
Si vous utilisez une Coldcard Mk3, vérifiez immédiatement votre version de micrologiciel, suivez les recommandations officielles de sécurité de Coinkite et ne partagez jamais votre phrase de récupération avec qui que ce soit.
Ceci rappelle que même les portefeuilles matériels nécessitent des mises à jour régulières de sécurité et un entretien soigneux.
Suivez-nous pour plus d’actualités sur la sécurité du Bitcoin et des cryptos !
Hashtags :
#bitcoinhakving #bitcoin #Coldcard #coinrocco #CryptoSecurit
$NVDAB
$AAPL.US
99
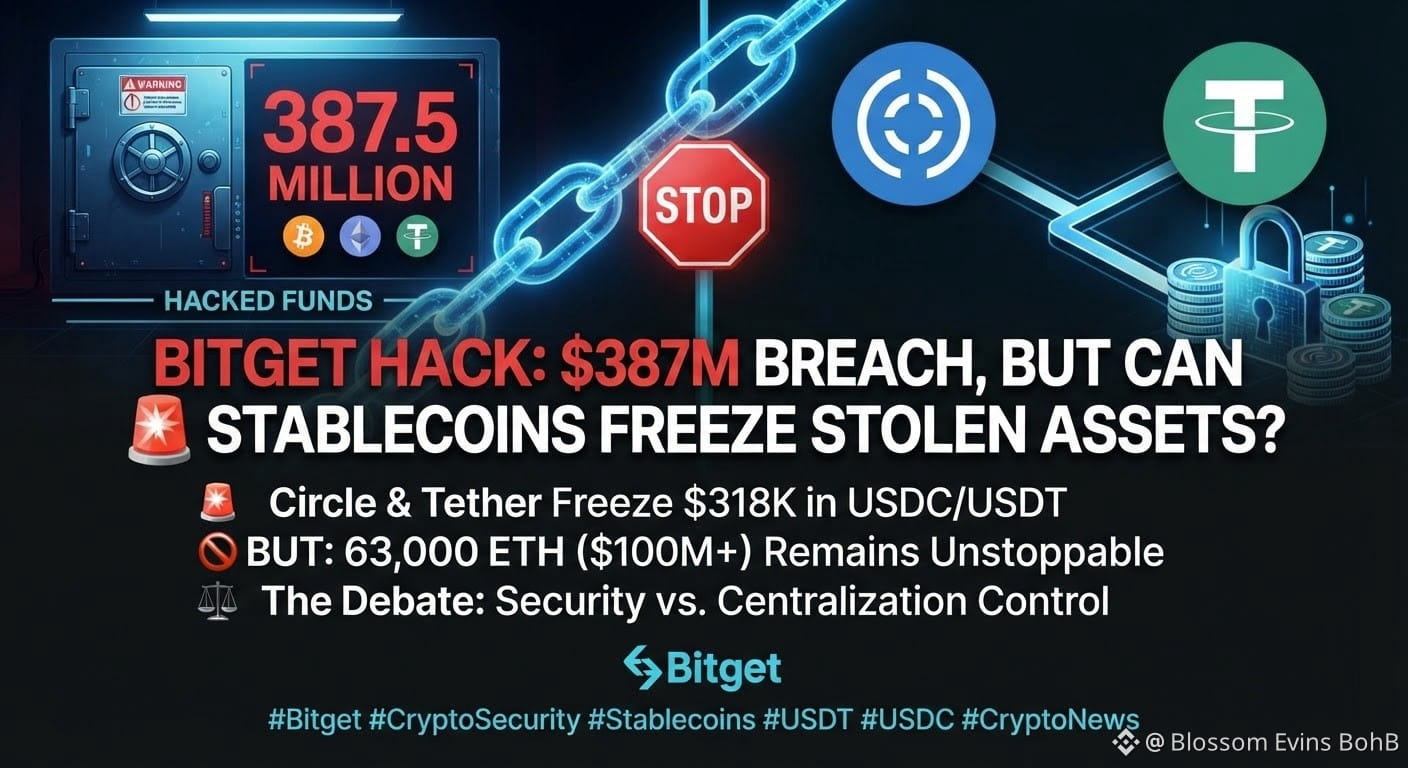
🚨 UN PIRATAGE À 387 M$ — MAIS UNE PARTIE DE L’ARGENT POURRAIT VRAIMENT ÊTRE GELÉE 👀
La brèche de sécurité de Bitget soulève une question plus vaste pour le marché crypto :
Quel contrôle les émetteurs de stablecoins ont-ils réellement sur les fonds volés ?
Bitget avait d’abord estimé l’incident du 24 septembre à environ 351,6 M$, avant de réviser le chiffre à environ 387,5 M$ en incluant des actifs supplémentaires comme le Zcash et le TRON.
Et maintenant, voici le point le plus intéressant. 👇
🔒 Circle et Tether sont intervenus
Un portefeuille identifié comme « Bitget Exploiter 8 » a été blacklisté par Circle, et Tether a ensuite bloqué la même adresse.
D’après les informations, ce portefeuille contenait environ :
• 99 990 USDC
• 218 023 USDT
• 170,47 ETH
Ainsi, environ 318 K$ de valeur en USDC et USDT a été, en pratique, gelé.
Mais il y a un hic. ⚠️
Circle et Tether peuvent geler leurs propres tokens au niveau du contrat.
Ils ne peuvent pas geler l’ETH natif.
Des rapports indiquent que d’autres portefeuilles de l’attaquant contenaient encore plus de 63 000 ETH, montrant à quel point les mécanismes de contrôle diffèrent entre les stablecoins et des actifs comme l’ETH.
La PDG de Bitget, Gracy Chen, a déclaré que les attaquants avaient compromis un système backend connecté à l’infrastructure de portefeuille de la bourse et manipulé les données de transaction, plutôt que de s’emparer des clés privées des utilisateurs.
Bitget a aussi indiqué que ses cold wallets n’ont pas été affectés et que son Fonds de protection des utilisateurs détient plus de 464 M$.
👀 La question la plus importante :
Cet incident montre-t-il la solidité de la sécurité des stablecoins — ou les risques liés au contrôle centralisé ?
$BTC • $ETH • $XRP
#CryptoSecurit #Circle #USDC✅ #USDT #CryptoNewss
99
·
--
🚨 5 ARNAQUES CRYPTO À CONNAÎTRE
⚠️ Faux cadeaux
⚠️ Faux service client
⚠️ Sites de phishing
⚠️ Fausses plateformes d'investissement
⚠️ Arnaques « Envoyez de la crypto et recevez le double »
Si quelqu'un promet des rendements garantis, arrêtez-vous.
Si quelqu'un vous pousse à agir immédiatement, arrêtez-vous.
Si quelqu'un vous demande votre phrase de récupération, ARRÊTEZ.
Restez en sécurité. 🔐
#CryptoScams #CryptoSecurit #BinanceSquare
5
·
--
594 BTC dérobés en seulement 25 minutes — Comment des pirates ont-ils compromis un portefeuille « cold wallet » ?
Les titres récents indiquant que 594 BTC ont été volés en 25 minutes sont un rappel saisissant : « cold wallet » ne veut pas dire « invulnérable ».
Dans la plupart des failles de sécurité, les attaquants ne cassent pas le matériel lui-même : ils ciblent plutôt les vulnérabilités humaines et logicielles. Parmi les exploits courants, on trouve des phrases de récupération (seed) divulguées, des mises à jour de firmware frauduleuses, de fausses applications de portefeuille, des arnaques par hameçonnage (phishing) et de l’ingénierie sociale ciblée. En fin de compte, votre sécurité ne peut être aussi forte que la façon dont vous protégez vos clés privées.
Malgré cette nouvelle choquante, Bitcoin reste résilient : il évolue autour de 63,4 K$ avec des gains modestes pendant que les acheteurs balayent le sentiment négatif. La stabilité du marché montre que des failles de sécurité isolées ne modifient pas les fondamentaux essentiels de Bitcoin — même si elles soulignent l’importance cruciale d’adopter des habitudes strictes d’auto-conservation (self-custody).
Points clés :
- Protégez vos clés privées à tout prix.
- Vérifiez et confirmez toujours chaque détail de transaction.
- Ne révélez jamais, en aucune circonstance, votre phrase de récupération.
#Bitcoin #CryptoSecurit #BTC #SelfCustody #Blockchain $BTC
70
·
--
🔐 Comment garder vos cryptos en sécurité : Un guide simple pour les nouveaux utilisateurs
La sécurité doit toujours passer avant les profits. Commencez par un mot de passe solide et unique et activez la 2FA sur chaque compte crypto. Ne partagez jamais votre phrase de récupération, vos clés privées ou vos OTP avec qui que ce soit. Vérifiez les URL des sites, évitez les liens et messages suspects, et restez vigilant face aux escroqueries de phishing prétendant être des plateformes de confiance.
Avant d'investir, prenez le temps d'apprendre. Quelques minutes de prudence peuvent protéger des années d'économies.
Restez en sécurité. Restez informé. Toujours DYOR. 🛡️
#IndiaCreatesOnSquare #CryptoSecurit #BinanceSquare #DYOR
65
·
--
#kelpdaoexploitfreeze
🚨 La Corée du Nord a volé 292 millions de dollars de KelpDAO — Voici exactement comment ils ont fait !
Le plus grand hack DeFi de 2026 est lié au groupe Lazarus de la Corée du Nord — et la méthode d'attaque était différente de tout ce que nous avons vu auparavant !
Ce qui s'est passé le 18 avril 2026 :
Des hackers ont exploité le pont inter-chaînes LayerZero de KelpDAO — mais ce n'était PAS un bug de contrat intelligent typique. Chaque transaction on-chain semblait complètement valide !
La méthode d'attaque — Étape par étape :
1️⃣ Le groupe Lazarus a compromis les nœuds RPC internes de KelpDAO
2️⃣ A DDoSé les nœuds externes pour éliminer toute seconde vérification
3️⃣ A alimenté des données fausses à un système de vérification à point de défaillance unique
4️⃣ A trompé le contrat Ethereum pour libérer 116 500 rsETH
5️⃣ A déposé 90 000 rsETH volés dans Aave comme collatéral
6️⃣ A emprunté plus de 190 millions de dollars en ETH réel contre un collatéral sans valeur
7️⃣ A blanchi 176 millions de dollars via THORChain en Bitcoin
La réponse au gel :
Le 20 avril, le Conseil de sécurité d'Arbitrum a exécuté une action d'urgence — gelant 30 766 ETH d'une valeur d'environ 71 millions de dollars liés à l'exploitant. Cela a été l'une des réponses de gouvernance les plus rapides de l'histoire de DeFi !
$ETH $AAVE
La cause racine ? Un setup de "1-sur-1" avec un seul vérificateur — ce qui signifie qu'un SEUL validateur devait approuver les messages inter-chaînes. Pas de seconde vérification. Pas de sauvegarde. Un point de défaillance unique que les meilleurs hackers de la Corée du Nord ont exploité à la perfection.
Ce n'est pas un conseil financier. Faites vos propres recherches 📊
#DeFiHack #NorthKorea #CryptoSecurit
{spot}(ETHUSDT)
{spot}(AAVEUSDT)
#kelpdaoexploitfreeze
🚨 La Corée du Nord a volé 292 millions de dollars de KelpDAO — Voici exactement comment ils ont fait !
Le plus grand hack DeFi de 2026 est lié au groupe Lazarus de la Corée du Nord — et la méthode d'attaque était différente de tout ce que nous avons vu auparavant !
Ce qui s'est passé le 18 avril 2026 :
Des hackers ont exploité le pont inter-chaînes LayerZero de KelpDAO — mais ce n'était PAS un bug de contrat intelligent typique. Chaque transaction on-chain semblait complètement valide !
La méthode d'attaque — Étape par étape :
1️⃣ Le groupe Lazarus a compromis les nœuds RPC internes de KelpDAO
2️⃣ A DDoSé les nœuds externes pour éliminer toute seconde vérification
3️⃣ A alimenté des données fausses à un système de vérification à point de défaillance unique
4️⃣ A trompé le contrat Ethereum pour libérer 116 500 rsETH
5️⃣ A déposé 90 000 rsETH volés dans Aave comme collatéral
6️⃣ A emprunté plus de 190 millions de dollars en ETH réel contre un collatéral sans valeur
7️⃣ A blanchi 176 millions de dollars via THORChain en Bitcoin
La réponse au gel :
Le 20 avril, le Conseil de sécurité d'Arbitrum a exécuté une action d'urgence — gelant 30 766 ETH d'une valeur d'environ 71 millions de dollars liés à l'exploitant. Cela a été l'une des réponses de gouvernance les plus rapides de l'histoire de DeFi !
$ETH $AAVE
La cause racine ? Un setup de "1-sur-1" avec un seul vérificateur — ce qui signifie qu'un SEUL validateur devait approuver les messages inter-chaînes. Pas de seconde vérification. Pas de sauvegarde. Un point de défaillance unique que les meilleurs hackers de la Corée du Nord ont exploité à la perfection.
Ce n'est pas un conseil financier. Faites vos propres recherches 📊
#DeFiHack #NorthKorea #CryptoSecurit
170
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#UKFCAWinsCourtOrderToRecover851400Pounds
2,813 vues
272 mentions
2
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
14,577 vues
559 mentions
3
#GoldFallsTo$4144
6,571 vues
106 mentions
4
#QNTFallsOver40%FromMorningHigh
43,938 vues
962 mentions
5
#USDTAdds845900HoldersInPast7Days
3,437 vues
211 mentions
6
#KospiFalls2.7%SamsungSKHynixDropOver5%
10,465 vues
425 mentions
7
#BitgetCEOConfirms$388MStolenInHack
3,639 vues
38 mentions
8
#BTCFallsBelow$83000
20,280 vues
145 mentions
9
#BitgetDetailsSecurityIncidentTimeline
25,488 vues
585 mentions
10
#BitcoinSpotETFs$2.39BWeeklyNetInflow
8,321 vues
37 mentions