

#bitgetdetailssecurityincidenttimeline
bitgetdetailssecurityincidenttimeline
Populaire
Récents
·
--
#BitgetDetailsSecurityIncidentTimeline
ALERTE 🚨
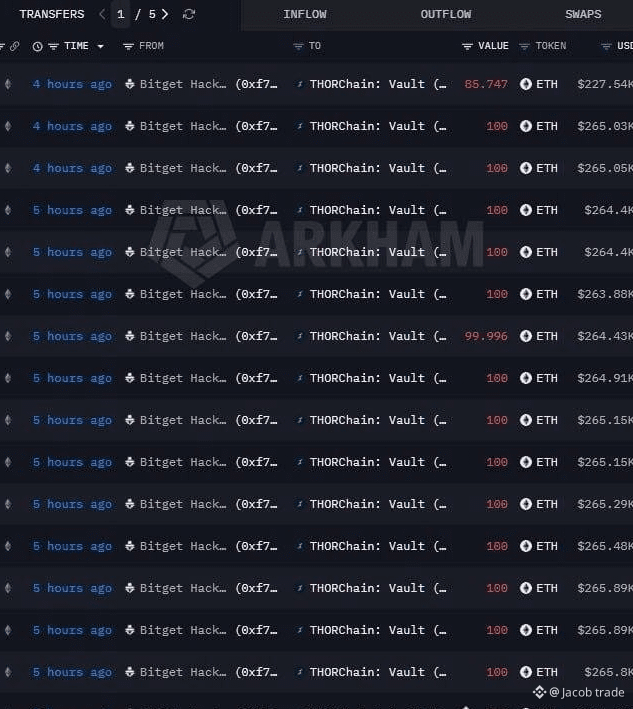
Le pirate de Bitget échange désormais l’ETH volé contre du BTC, intensifiant l’exploit de 387,5 M$. 🚀
Lookonchain rapporte que l’attaquant convertit l’ETH en Bitcoin, un actif plus difficile à geler, signalant des étapes de blanchiment plus profondes. 🔄 Bitget a repris les retraits par phases, assurant aux utilisateurs une couverture totale, quelle que soit la récupération des fonds. L’opération intensifie l’attention des autorités de régulation.
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$HBAR
{future}(HBARUSDT)
#bitget #Bitcoin #Ethereum #CryptoNews
#BitgetDetailsSecurityIncidentTimeline
ALERTE 🚨
Le pirate de Bitget échange désormais l’ETH volé contre du BTC, intensifiant l’exploit de 387,5 M$. 🚀
Lookonchain rapporte que l’attaquant convertit l’ETH en Bitcoin, un actif plus difficile à geler, signalant des étapes de blanchiment plus profondes. 🔄 Bitget a repris les retraits par phases, assurant aux utilisateurs une couverture totale, quelle que soit la récupération des fonds. L’opération intensifie l’attention des autorités de régulation.
$BTC
$ETH
$HBAR
#bitget #Bitcoin #Ethereum #CryptoNews
57

#bitgetdetailssecurityincidenttimeline
🚨 Bitget vient de révéler le calendrier complet de l’incident de sécurité.
Le 24 septembre, Bitget a découvert des transferts non autorisés provenant d’une partie de son infrastructure pour les portefeuilles chauds et tièdes. Le montant estimé touché a ensuite été ajusté, passant de 351,6 millions de dollars à 387,5 millions de dollars, après l’identification d’opérations supplémentaires.
⏰ 18:31 UTC : détection de transferts non autorisés
🛑 Le même jour : retraits temporairement suspendus
🔍 25 septembre : identification de la méthode d’attaque et correction de la faille
💰 387,5 millions de dollars : montant total touché après révision
🛡️ Portefeuilles froids : non impactés
🏦 Fonds de protection : plus de 464 millions de dollars
📅 28 septembre : la reprise graduelle des retraits de BTC devrait commencer
Bitget affirme que l’incident a été contenu, que les soldes des comptes des utilisateurs n’ont pas été affectés et que Mandiant + SlowMist aident à l’enquête.
🔥 La grande question maintenant :
La reprise des retraits par étapes va-t-elle restaurer la confiance — ou les traders resteront-ils sur leurs gardes ? 👀
Merci de suivre
#Bitget #crypto #security
Felipe-Brayner:
Esse desgoverno, conseguiu atingir os investidores da Binance e outras corretoras no Brasil.
2
5
5.7k
·
--
Haussier
#bitgetdetailssecurityincidenttimeline
🚨 BITGET VIENT DE RÉVÉLER LA CHRONOLOGIE COMPLÈTE DE L’INCIDENT DE SÉCURITÉ.
Le 24 septembre, Bitget a détecté des transferts non autorisés provenant d’une partie de son infrastructure de portefeuilles « hot » et « warm ». Le montant estimé des fonds touchés a ensuite été révisé de 351,6 M$ à 387,5 M$ après l’identification de transactions supplémentaires.
⏰ 18:31 UTC : Transferts non autorisés détectés
🛑 Le même jour : Retraits temporairement suspendus
🔍 25 sept. : Trajectoire de l’attaque identifiée et vulnérabilité corrigée
💰 387,5 M$ : Montant total révisé des fonds touchés
🛡️ Portefeuilles froids : Non concernés
🏦 Fonds de protection : Plus de 464 M$
📅 28 sept. : Reprise progressive des retraits en BTC prévue
Bitget affirme que l’incident est maîtrisé, que les soldes des comptes utilisateurs ne sont pas affectés, et que Mandiant + SlowMist participent à l’enquête.
🔥 La grande question à présent :
La reprise des retraits par phases de Bitget va-t-elle redonner confiance — ou les traders resteront-ils prudents ? 👀
#Bitget #crypto #security
fjag2000:
Si se restaura o no la confianza de los usuarios eso dependerá de cómo entró el hacker
esa misma gente de bitget dijo que nadie había robado claves privadas de los usuarios…
eso quiere decir que entraron con una vulnerabilidad del sistema, es decir algo que era responsabilidad de ellos!!
por lo tanto no creo que la confianza se recupere aunque esto no es más que en mi humilde opinión …ya veremos que pasa
1
6
14.3k

·
--
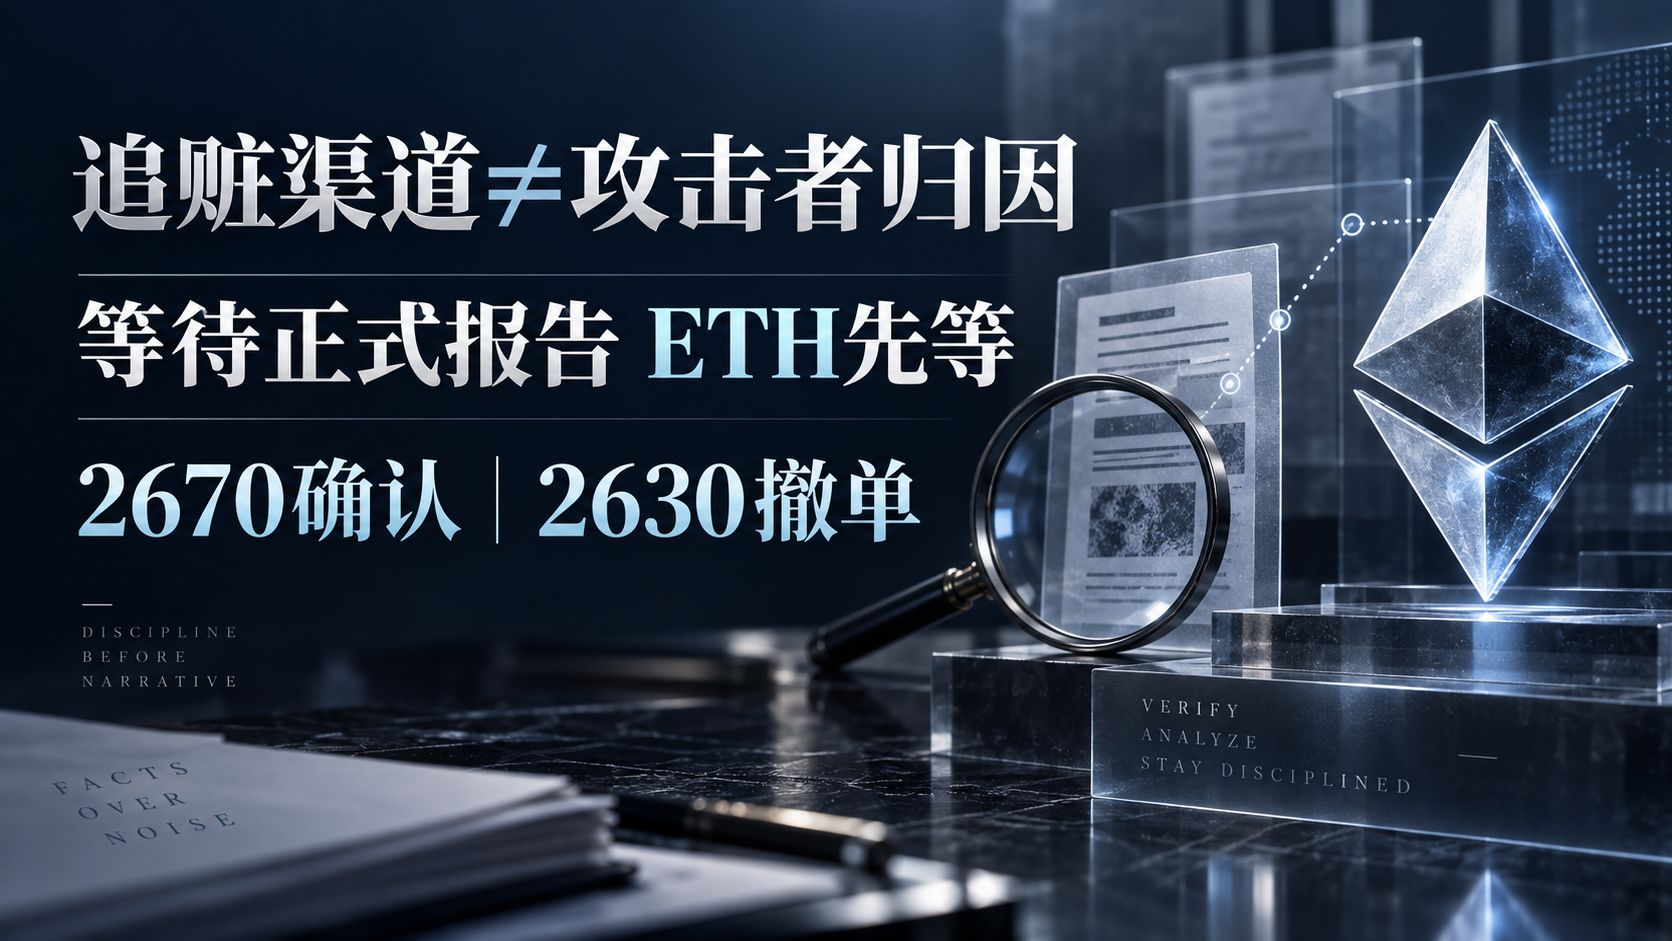
La chronologie de Bitget reste en tête du classement des tendances sur la place publique | Utiliser une plateforme de traque des fonds ne revient pas à confirmer l’auteur de l’attaque | ETH proche de 2664 dollars : j’attends
Mon approche : d’abord distinguer clairement les preuves. Je ne qualifie pas l’attaquant uniquement sur la base du nom d’une plateforme de traque, et je n’en profite pas pour augmenter une position acheteuse ou vendeuse sur l’ETH. Sur la place publique, #BitgetDetailsSecurityIncidentTimeline compte 45 discussions ; le passage par onglet sur la page d’accueil empêche de comparer le nombre de discussions entre onglets pour mesurer la “chaleur”, ce qui accélère les interprétations.
Un premier niveau de faits provient de la mise à jour officielle de Bitget sur l’incident : la plateforme utilise l’un des canaux de recouvrement d’actifs, à savoir la LazarusBounty de Bybit, et précise également que l’enquête indépendante de collecte de preuves est toujours en cours. Les constatations non officiellement vérifiées ne doivent pas être considérées comme des conclusions certaines ; durant l’enquête, aucune spéculation n’est faite quant à l’attribution à un attaquant. Les résultats détaillés seront divulgués via un rapport de sécurité officiel. Le nom de l’outil et l’attribution de l’incident sont deux types d’informations : on ne peut pas, uniquement à partir du nom, écrire que “une organisation donnée est déjà confirmée comme auteur”.
J’ai recoupé l’aide officielle de Bybit. Elle explique que LazarusBounty est un programme de récompenses visant à aider à identifier et geler des fonds illégaux, et distingue clairement cela du Bug Bounty, qui concerne des vulnérabilités du rapporteur. Cette description a été mise à jour en 2025 : ce n’est pas un résultat d’enquête nouvellement publié aujourd’hui. Elle permet de comprendre l’usage de l’outil, mais ne remplace pas les preuves médico-légales de cet événement. J’ai aussi recoupé la mise à jour sécurité de Bitget du 25 septembre : son enquête et son suivi des fonds se poursuivent.
Pourquoi cela affecte-t-il le trading ? Une attribution erronée pourrait transformer un événement lié à la garde par une plateforme en une menace qui existerait sur toutes les chaînes. Mais même si on ne sait pas qui est l’attaquant, on ne peut pas ignorer les risques de fonds et de canaux déjà confirmés. Je vérifie d’abord la localisation des actifs, les autorisations nécessaires et les voies de sortie, puis je décide d’ajouter ou non du risque — sans commencer par deviner un nom.
Pour l’ETH, il faut distinguer. Les actifs officiellement affectés incluent l’ETH, mais cela ne signifie pas que le consensus d’Ethereum a été compromis. Même avec un canal de recouvrement, on ne prouve pas que tous les fonds gelés reviennent aux utilisateurs : on ne peut donc pas le considérer comme un nouvel afflux d’acheteurs. J’attends le rapport officiel et l’état de récupération ; je n’utilise pas une attribution non vérifiée comme caution pour un rebond, et je ne considère pas le travail de traque comme une réparation de liquidité.
Comment le marché a-t-il réagi ? Je revérifie le prix ETH/USD de Kraken autour de 2664,20 dollars : sur 24 h glissantes, de 2635,57 à 2716,32. Le prix est sorti du plus bas, mais n’a pas atteint mon seuil de confirmation ; on ne peut pas l’attribuer à un sujet de sécurité. 2670 correspond aux conditions de participation, 2630 au niveau d’annulation avant l’entrée — ce ne sont pas des garanties de supports/résistances efficaces. Si le rapport officiel modifie l’évaluation du risque ou si des anomalies de canal sont confirmées, le prix qui atteint ces niveaux ne compte pas.
Si c’était moi qui trade : je ne participe pas. Position à zéro. Aucun short, aucun levier. Je n’essaie d’acheter au comptant avec un montant total maximal de 0,3% que si (1) le chandelier horaire clôture au-dessus de 2670 dollars, (2) le repli de 2665 à 2670 est défendu, et (3) le canal de dépôt/retrait annoncé et celui réellement utilisé sont normaux. 2690 : je réduis de moitié. 2710 : je ferme le reste. Après l’entrée, si le prix touche 2648 dollars (stop-loss dur), je sors. Ou si deux chandeliers horaires consécutifs ferment en dessous de 2665, je liquide le solde entièrement. Si avant l’entrée le prix casse 2630, j’annule le plan et je ne “lisse” pas les pertes. Les dispositions non encore déclenchées ne constituent pas une transaction, et on ne peut pas les écrire comme un profit.
Source : déclaration officielle de Bitget sur l’incident et mise à jour sécurité du 25 septembre ; FAQ officielle LazarusBounty de Bybit ; cotations Kraken.
#BitgetDetailsSecurityIncidentTimeline #ETH
Ce qui précède n’est qu’une observation personnelle du marché et ne constitue pas un conseil en investissement.
90
·
--
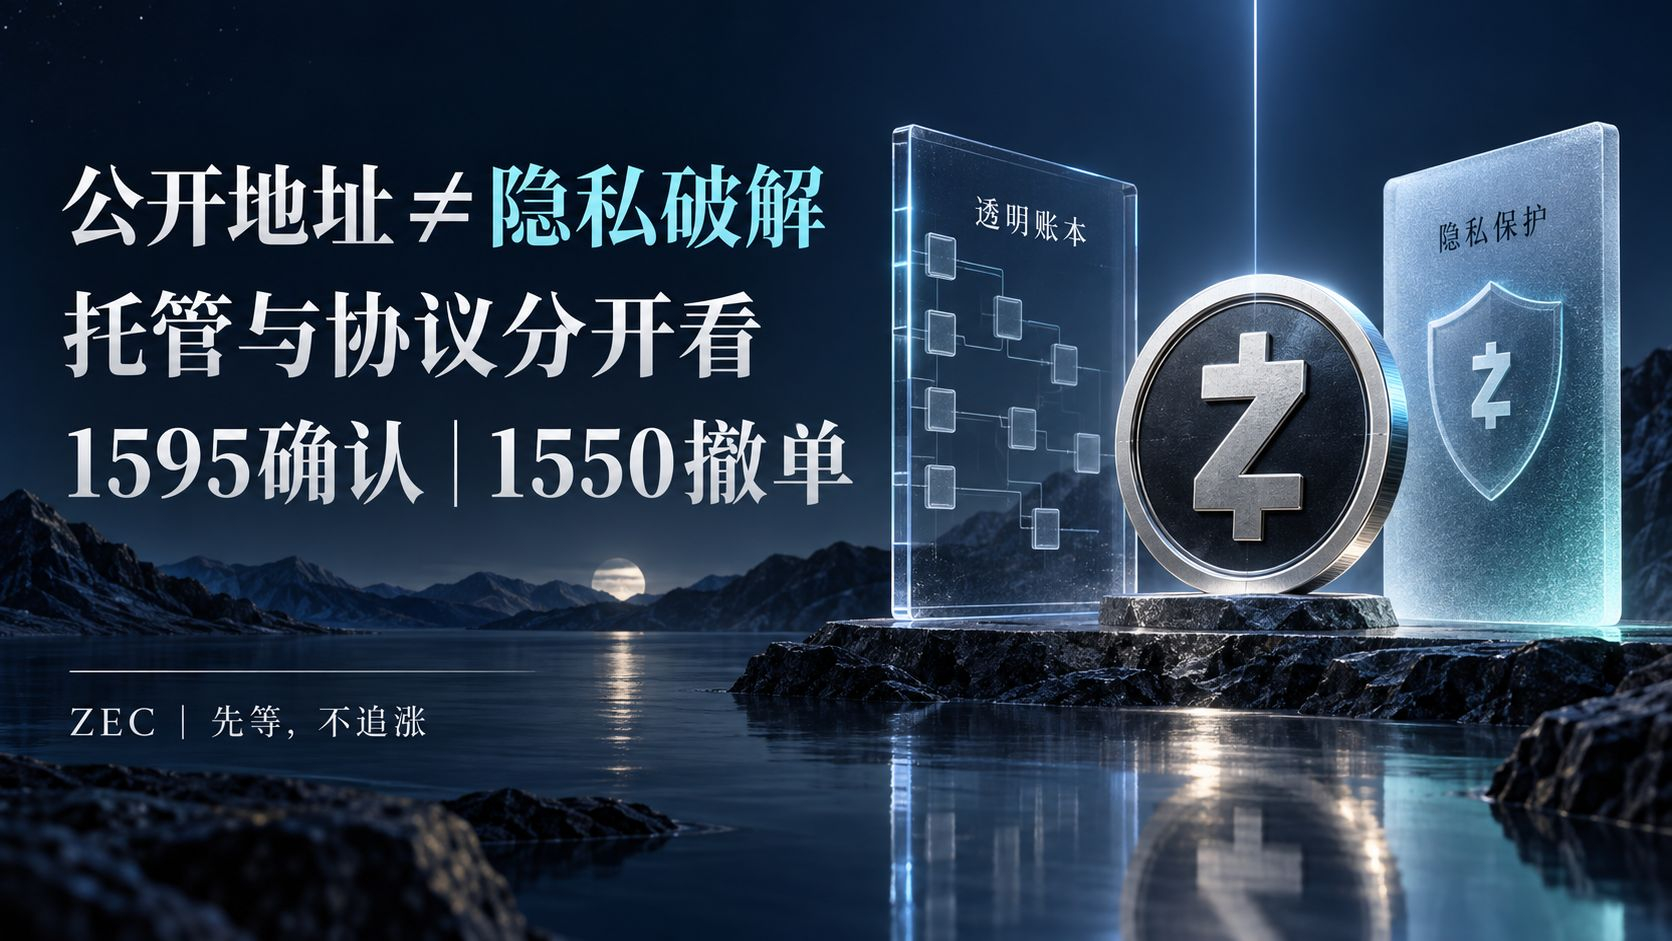
La chronologie de Bitget reste en tête des tendances sur la page d’accueil|Le fait de publier une adresse ZEC ne signifie pas que le protocole de confidentialité a été percé|Autour de 1588 USD, j’attends d’abord
Mon point de vue : je ne transforme pas un incident de garde en échec de protocole, et je ne poursuis pas la hausse. Le sujet « chronologie de sécurité sur la page d’accueil » a été consulté 249 fois, discuté par 45 personnes : c’est identique aux tours précédents. ZEC apparaît dans la liste de recherche sur six heures, mais sans indicateur de hausse rapide. La popularité n’est pas une preuve de demande d’achat.
Faits vérifiés : la mise à jour officielle de Bitget du 25 septembre liste les adresses de réception de ZEC impliquées, commençant par « t1 » ; elle confirme que les actifs touchés incluent le ZEC. L’enquête et la traque se poursuivent ; la version mise à jour expliquée le 27 septembre liste également le réseau Zcash : la portée concerne des échanges « chauds » et l’infrastructure de portefeuilles « tièdes » de certaines plateformes. Ce n’est pas une nouvelle attaque aujourd’hui, ni la divulgation d’une faille cryptographique à l’échelle du réseau.
Explication officielle de Zcash et vocabulaire technique : les adresses transparentes commençant par « t » voient leur adresse et les montants associés enregistrés publiquement sur la chaîne. Le blocage des transactions protège des données de confidentialité correspondantes ; on ne peut pas dire que les transactions mixtes cachent uniformément tout. Il s’agit d’un mécanisme existant, pas d’une fonctionnalité ajoutée aujourd’hui ; une adresse de réception ne constitue pas une conclusion complète pour la traque des fonds.
Pourquoi le marché est-il impacté ? Mon analyse : si l’on interprète le fait de « publier des adresses ZEC » comme « la technologie de confidentialité a échoué », on risque de paniquer et de vendre pour de mauvaises raisons. À l’inverse, si l’on comprend « le nom de la pièce inclut la confidentialité » comme « chaque transfert est naturellement invisible », on sous-estime aussi l’exposition de l’information. Publier un extrait de registre transparent ne peut ni prouver que tout le chemin des fonds est déjà identifié, ni prouver que le mécanisme de masquage a été percé. Les droits de garde, la confidentialité des transactions et la capacité de retrait des exchanges doivent être vérifiés séparément ; la confidentialité ne remplace pas la sécurité du compte.
Concernant les cotations réelles : Kraken confirme le ZEC/USD à 1588.40 USD ; la fourchette sur 24 heures va de 1536.24 à 1678.70. Le prix a rebondi par rapport au creux, mais la cotation reste sous ma ligne de confirmation à 1595 ; le changement de cotation ne prouve pas une réaction à ce vieux communiqué. Je n’invente aucun afflux institutionnel, et je ne traite pas le rétablissement des retraits d’autres cryptos comme la preuve que ZEC a déjà rétabli la fonctionnalité.
Si c’était moi qui traderais : je n’entre pas, position 0 %, pas de short, je n’envisage que des achats au comptant sans levier. Attendre que la clôture horaire passe au-dessus de 1595, puis lors du re-test de 1590 à 1595, tant que la zone tient, et seulement si la cotation de la plateforme utilisée ainsi que les dépôts/retraits fonctionnent normalement : alors je participerai à hauteur maximale de 0.3 % du capital total. À 1610, je réduis de moitié ; à 1630, je clôture le reste. Après l’entrée : stop-loss ferme à 1575, ou sortie totale si deux clôtures horaires consécutives sont en dessous de 1590 ; avant d’entrer, si la cassure se produit sous 1550, j’annule l’ordre et je ne renforce pas. Un re-capture de la ligne de confirmation validée infirme mon avis de ne pas participer ; si un rapport technique officiel confirme un problème au niveau du protocole, ou si un canal de trading est anormal, même en cas de percée j’annule le plan. Non déclenché ne vaut pas exécution, et encore moins profit.
Sources : [Mise à jour Bitget](https://www.bitget.com/support/articles/12560603896108), [Zcash transparent vs masqué](https://z.cash/learn/what-is-the-difference-between-shielded-and-transparent-zcash/), [Vocabulaire technique](https://zcash.readthedocs.io/en/latest/rtd_pages/glossary.html) ; données de marché : Kraken.
#BitgetDetailsSecurityIncidentTimeline #ZEC
Ceci ne constitue qu’une observation personnelle du marché et ne constitue pas un conseil en investissement.
127

🚨 Incident majeur de sécurité dans les crypto-monnaies à 388 M$
Un problème de sécurité important impliquant Bitget a suscité des inquiétudes après que près de 388 M$ d’actifs transférés aient fait l’objet d’un examen.
Bitget indique que la vulnérabilité a désormais été corrigée, et que des transferts non autorisés supplémentaires ne seraient plus possibles.
Cet incident met une fois de plus en évidence à quel point la sécurité et la gestion des risques sont cruciales dans l’industrie des crypto-monnaies. 🔐
$BTC $ETH $BNB
#QNTFallsOver40%FromMorningHigh #BitgetDetailsSecurityIncidentTimeline #FedProposesPaymentStablecoinRules #ChinaMayLetAlibabaByteDanceBuyNvidiaChips #SKoreaFSCConsidersVirtualAssetMarketMaker
{spot}(BNBUSDT)
{spot}(ETHUSDT)
🚨 Incident majeur de sécurité dans les crypto-monnaies à 388 M$
Un problème de sécurité important impliquant Bitget a suscité des inquiétudes après que près de 388 M$ d’actifs transférés aient fait l’objet d’un examen.
Bitget indique que la vulnérabilité a désormais été corrigée, et que des transferts non autorisés supplémentaires ne seraient plus possibles.
Cet incident met une fois de plus en évidence à quel point la sécurité et la gestion des risques sont cruciales dans l’industrie des crypto-monnaies. 🔐
$BTC $ETH $BNB
#QNTFallsOver40%FromMorningHigh #BitgetDetailsSecurityIncidentTimeline #FedProposesPaymentStablecoinRules #ChinaMayLetAlibabaByteDanceBuyNvidiaChips #SKoreaFSCConsidersVirtualAssetMarketMaker
72

·
--
Haussier
#BitgetCEOConfirms$388MStolenInHack
🚨 Le PDG de Bitget confirme le vol de 388 M$ lors d’un piratage majeur : le fonds de protection couvrira intégralement les pertes 🛡️💥
Le PDG de Bitget, Gracy Chen, a officiellement précisé que l’exploit récent de la plateforme a entraîné environ 387,5 millions de dollars à 388 millions de dollars d’actifs numériques volés — contre des estimations initiales plus faibles.
La faille est survenue après que des attaquants ont compromis un système backend critique et manipulé les données de transaction, incitant les systèmes internes à approuver des transferts non autorisés sur plusieurs blockchains (notamment XRP Ledger, TRON et Zcash). Les enquêteurs ont relié les schémas d’IP et les signatures on-chain à des groupes de piratage affiliés à la DPRK.
📰 Points clés & Réponse officielle :
Garantie intégrale des fonds : Bitget a confirmé que son fonds de protection de 464 M$+ absorbera entièrement la perte, garantissant que les soldes des comptes utilisateurs restent sûrs et adossés 1:1.
Opérations de récupération : Bitget collabore avec les forces de l’ordre, des équipes d’analytique on-chain et des protocoles inter-chaînes comme THORChain pour tracer et geler les adresses de portefeuilles exploitées.
Renforcement du système : les modules de signature côté backend font l’objet de refontes complètes de sécurité afin de prévenir de futures vulnérabilités d’usurpation.
📍#BitgetDetailsSecurityIncidentTimeline #BitgetToken
1
147
·
--
La chronologie de Bitget reste dans le top des tendances|Le fait que la clé privée n’ait pas fuité ne veut pas dire que le lien d’autorisation est sûr|À 2649 dollars l’ETH, j’attends
Mon point de vue est de d’abord vérifier le processus d’autorisation, sans relâcher les discipline de garde juste parce que « la clé privée n’a pas fuité ». Sur la place publique, la discussion #BitgetDetailsSecurityIncidentTimeline est toujours en tête de la page d’accueil, et affiche 45 personnes qui en parlent, comme lors du cycle précédent ; c’est la continuité du sujet, pas une nouvelle attaque.
L’ETH n’apparaît pas dans la liste de recherche des six dernières heures pour ce cycle, et je n’écris pas non plus que la chaleur des événements de sécurité signifie que des fonds en ethereum affluent.
Les faits vérifiables proviennent de la déclaration officielle de Bitget du 27 septembre : la plateforme indique qu’à ce stade, la possibilité d’une fuite de clé privée ou d’une intrusion a été écartée, mais que des systèmes backend clés de l’infrastructure du portefeuille ont été compromis. Ils auraient servi à forger des données de transactions et à déclencher des transferts d’actifs non autorisés. En plus, la mise à jour du centre d’assistance du 25 septembre précise que l’attaquant a contourné les contrôles de sécurité déjà en place. Les reportages de Binance sur le live du CEO mentionnent aussi des instructions de retrait falsifiées. Plusieurs éléments convergent dans le même sens, mais l’enquête est encore en cours : la conclusion actuelle de la plateforme n’est ni une garantie de sécurité permanente, ni un fait sur lequel je me fonde après avoir vu un rapport indépendant d’audit complet.
Le mécanisme qui compte pour décider d’une transaction, ce n’est pas seulement « où se trouvent les clés ». À mon avis, protéger les clés et protéger « qui peut faire signer au système quoi » sont deux couches de contrôle : si la première n’a pas été compromise, la seconde—les instructions backend et le chemin d’autorisation—peut encore présenter des risques. On ne peut pas en déduire que tous les hardware wallets ou tous les multi-sig sont inutiles, ni imputer les risques de procédure d’une plateforme donnée à la couche de consensus Ethereum. Les matériaux ne prouvent pas que la blockchain Ethereum mainnet est devenue invalide à cause de cet incident ; l’événement concerne des actifs comme l’ETH, mais « atteinte au protocole Ethereum » n’est pas la même phrase que « protocole compromis ».
Pourquoi cela a-t-il un impact sur le marché crypto ? La confiance dans la garde influence où les utilisateurs placent leurs soldes, la vitesse de transfert des fonds entre plateformes, et la capacité à exécuter des stop-loss. Un budget de risque ne doit pas seulement regarder la volatilité du cours : il faut aussi prévoir une marge pour les anomalies de canal. Mon action ne consiste pas à deviner l’identité de l’attaquant, mais à réduire la dépendance à un seul canal et à vérifier l’état réellement utilisable. Le fait que le service indique « fonctionnement normal » n’est que la condition préalable à l’exécution ; cela ne signifie pas qu’il n’y aura plus de risques ensuite. De plus, une discussion sécurité ne peut pas devenir automatiquement une raison de faire short sur l’ETH.
Comment le marché a-t-il réagi ? Avant l’annonce, Kraken publie l’ETH/USD autour de 2649,25 dollars ; sur 24 heures glissantes, il passe de 2635,57 à 2716,32 dollars, et reste dans la moitié basse de la fourchette. Je n’ai pas de preuve pour attribuer le repli à cette chronologie. Pour l’ETF spot sur l’ETH aux États-Unis, la date de finalisation la plus récente affichée pour la dernière clôture est le 25 septembre, donc je ne peux pas la présenter comme une nouvelle souscription d’aujourd’hui. À court terme, j’observe si 2665 dollars peut être reconquis ; 2630 dollars est un critère de retrait avant entrée, ce n’est pas un support qui ne sera jamais cassé.
Si c’était moi qui trade : je n’entre pas (position nulle), je ne fais pas de short et je n’ajoute pas d’effet de levier. J’utilise au maximum 0,3 % du capital total pour faire un essai long spot seulement si, après coup, l’heure clôture au-dessus de 2665 dollars, puis que le repli de 2655 à 2665 est maintenu, et que le devis de la plateforme ainsi que les retraits/dépôts fonctionnent normalement. Ensuite : 2685 dollars (réduire de moitié), 2700 dollars (fermer le reste). Stop-loss dur à 2640 dollars après entrée, ou clôture de deux bougies horaires consécutives en dessous de 2655 dollars : dans ce cas, je ferme tout. Si, avant l’entrée, le prix casse 2630 dollars, j’annule le plan et ne compense pas les pertes. Si, par la suite, une enquête officielle modifie la conclusion sur le chemin d’autorisation actuel, ou si un canal montre une anomalie, j’annule l’entrée. Un plan non déclenché ne compte pas comme une transaction gagnante, et ne peut pas servir à une reconstitution de profit.
Sources : déclaration officielle Bitget sur l’incident, mise à jour du centre d’assistance ; Kraken. #BitgetDetailsSecurityIncidentTimeline #ETH
Ce qui précède n’est qu’une observation personnelle du marché et ne constitue pas un conseil en investissement.
97
·
--
Bitget événements : chronologie en tête des tendances|révision de la perte encore une fois, victime de vol ?|BTC à 827 000 je préfère attendre
Mon attitude est prudente : je ne veux pas recalculer d’anciens événements et les confondre avec une nouvelle attaque survenue aujourd’hui. Sur la page d’accueil du forum, cette série affiche #BitgetDetailsSecurityIncidentTimeline : 45 personnes en discussion. Sur la page dédiée au sujet, on en voit 78 ; les instantanés des pages diffèrent, donc on ne peut pas assimiler la différence à des flux de fonds.
La tendance de discussion sur la baisse du BTC sous 83 000, elle, est montée à 73 personnes, mais les posts de panique et de “buy the dip” ne peuvent pas remplacer des preuves.
Cette fois, j’ai recoupé les informations avec les documents officiels : la déclaration de l’Académie Bitget datée du 27 septembre, les mises à jour du centre d’assistance du 25 septembre, et l’annonce initiale. Le montant d’impact estimé d’abord à environ 351,6 millions de dollars, puis mis à jour à environ 387,5 millions. L’écart de 35,9 millions provient d’une classification plus complète des transferts liés à l’événement initial : des transactions en lien avec Zcash et TRON, qui n’avaient pas été comptabilisées au départ, ont été ajoutées. L’officiel précise clairement que cette révision du chiffre ne correspond pas à de nouveaux transferts non autorisés survenus après la prise de contrôle de l’incident, ni à un autre incident de sécurité. Le montant n’est pas une nouvelle perte annoncée aujourd’hui ; on ne peut pas supprimer la date juste pour “exciter” le titre.
Cela dit, “pas encore un nouveau vol” ne veut pas dire que le risque est totalement nul. Bitget affirme que l’incident est maîtrisé, que la faille a été corrigée, et que Mandiant ainsi que SlowMist continuent de soutenir l’enquête. Ce sont les divulgations actuelles de la plateforme, pas un audit de sécurité mené de mon côté. Le suivi on-chain, la vérification des remboursements effectifs et le rétablissement des services suivent chacun leurs propres critères de validation. La révision du périmètre des pertes n’est qu’un de ces éléments. Mon point de vue : une transparence accrue aide à réduire les attentes erronées, mais la reconstruction de la confiance dépendra d’autres validations ultérieures ; on ne peut pas déduire qu’il faut acheter des coins à partir d’une seule chronologie.
Pourquoi l’impact sur le BTC ? Les traders pourraient ajuster les soldes des plateformes et leurs positions entre plateformes en raison du risque de garde. Cela peut changer la liquidité locale, les cotations et les frictions dans la planification des fonds, sans impliquer nécessairement une vente uniforme du BTC sur l’ensemble du marché. La question de trading plus précise est : le canal que je compte utiliser peut-il exécuter normalement l’opération, et existe-t-il un soutien continu des prix ? On ne peut pas mélanger l’événement de la plateforme et le risque du protocole Bitcoin en une seule affaire ; je n’ai pas trouvé, dans les éléments de ce tour, de preuve que la chaîne principale Bitcoin serait devenue invalide à cause de cet incident.
Comment le marché réagit-il ? Avant la publication de Kraken : BTC/USD autour de 82 704,5 dollars. Sur les 24 heures glissantes : 82 566,4 à 85 142,8 dollars. C’est en dessous de 83 000 et proche du bas de la fourchette. Ce sont des faits de cotation, et ils ne prouvent pas que “la sortie de la chronologie a causé la baisse”. Le tableau des flux de l’ETF spot US indique la date d’exécution la plus récente comme étant encore le 25 septembre ; on ne peut pas utiliser les entrées de la semaine dernière pour “compenser” la baisse d’aujourd’hui. 83 000 est seulement un entier à observer pour voir s’il se rétablit ; je ne ferai pas de position long à fort levier en dessous, guidé par la tendance.
Si c’était mon propre trading : je ne participe pas. Position nulle. Pas de vente à découvert, pas d’ajout de levier. Je n’envisagerais de tester un long spot avec au maximum 0,3 % du capital total que si la bougie en une heure repasse au-dessus de 83 300 dollars, puis revient sur 83 150 à 83 300 en y tenant, et si les cotations et les canaux de dépôts/retraits que j’utilise fonctionnent réellement. Sinon : 83 800 pour couper la moitié, puis 84 300 pour clôturer le reste. Avant l’entrée : un stop-loss “hard” à 82 800, ou bien si deux bougies horaires consécutives clôturent en dessous de 83 150, clôture de tout. Avant d’entrer : si 82 200 est franchi à la baisse, j’annule le plan et je n’ajoute pas pour lisser.
Si, par la suite, des vérifications officielles changent la conclusion selon laquelle l’incident est maîtrisé, ou si un problème apparaît côté canal, alors même si le prix déclenche les conditions, j’annule ma participation. Ces arrangements ne constituent pas un relevé d’exécution, et il n’y a aucun profit réalisé.
Sources : déclaration d’événement sur le site officiel Bitget et annonces du centre d’assistance ; cotations Kraken. #BitgetDetailsSecurityIncidentTimeline #BTC
Ce qui précède correspond uniquement à des observations personnelles du marché et ne constitue pas un conseil en investissement.
84
#BitgetDetailsSecurityIncidentTimeline
🚨 Mise à jour sur l’incident de sécurité Bitget : ce que vous devez savoir 🚨
Bitget a officiellement publié la chronologie détaillée concernant la récente exploitation du portefeuille chaud de 387,5 millions $ survenue les 24–25 septembre. Voici les faits essentiels pour vous tenir informé :
📅 Calendrier de réouverture des retraits :
1.28 sept. (Aujourd’hui) : les retraits de Bitcoin natif ($BTC ) reprennent.
2.$ETH , $BSCZ.ETF , réseaux Arbitrum, Base et Optimism.
3.USDT (sur Ethereum, Solana, BSC, Tron)
4.2 oct. : tous les autres altcoins et le trading P2P.
78
·
--
La chronologie des incidents de sécurité reste en tête des tendances | Ne pas confondre le fonds de protection et les preuves de réserves | Pour ZEC à 1 559 $ : j’attends d’abord
Mon attitude est claire : une déclaration garantissant les fonds ne peut pas, à elle seule, devenir une raison d’acheter ; on regarde d’abord les actifs, les dettes et le parcours de retrait, puis seulement un éventuel rebond. Sur la place Binance, pour ce cycle, le sujet « Bitget » reste celui qui circule : 249 vues, 45 discussions, identique à la précédente vague, ce qui ne signifie pas que la “chaleur” s’accélère. ZEC figure dans la liste de recherche, mais sans indicateur de montée rapide : l’attention n’est pas une preuve d’achat net.
Le fait de base, c’est que le 27 septembre, Bitget a publié une précision officielle séparant clairement le fonds de protection des utilisateurs et la preuve de réserves : le premier correspond à une garantie de fonds supplémentaire liée aux événements de sécurité répondant aux conditions ; la seconde sert à améliorer la transparence de l’actif de la plateforme par rapport au solde des utilisateurs. Après l’événement, les dernières informations de réserves doivent encore être finalisées, puis vérifiées avant d’être publiées. Le 25 septembre, une mise à jour officielle a aussi confirmé que les actifs affectés incluent le ZEC. Ce que je croise, ce sont deux documents de la plateforme, et non pas une conclusion d’audit de tiers déjà obtenue.
Pourquoi cela impacte-t-il le marché crypto ? Voici mon jugement indépendant : les traders ont tendance à relier en une seule promesse de sécurité les éléments « il y a des fonds », « il y a des réserves », « ça se retire » ; en réalité, ces trois points doivent être vérifiés séparément. Les conditions d’application du fonds, si les actifs sont suffisants, et si le type de coin et le réseau que vous utilisez sont ouverts : ce ne sont pas la même preuve. Un montant global ou un pourcentage ne remplace pas des tests concrets de réception ; un solde affiché sur le papier ne fait pas disparaître automatiquement le coût de liquidité pendant l’attente.
Concernant le ZEC, je ne présente pas l’incident comme un “protocole de confidentialité” qui aurait été piraté, et je ne déduis pas non plus du mécanisme de fonds de protection une remontée forcément garantie du prix. Les dates des annonces des plateformes utilisées, les réseaux pris en charge et l’état des retraits doivent être vérifiés séparément ; les dispositions d’une plateforme ne peuvent pas être réutilisées pour une autre. Même en self-custody, il faut des sauvegardes et une discipline d’exécution : ce n’est pas un risque à zéro.
Comment le marché a-t-il réagi ? Avant la publication, Kraken a revalidé ZEC/USD à 1 558,63 $ ; sur 24 heures : plus bas 1 536,24 $, plus haut 1 678,70 $. Le prix reste dans une zone relativement basse de l’intervalle : il n’a pas franchi ma ligne de confirmation à 1 565 $. Cela ne fait que décrire le niveau actuel ; cela ne prouve pas que cette volatilité soit causée par l’actualité de sécurité. Le classement de recherche n’a pas non plus fourni de données sur les flux de fonds ou l’écart de prix entre plateformes : je n’ajoute pas une histoire de “rush” du marché.
Si c’était mon propre trading : je ne participe pas, position à 0 %. Je ne considère que des essais longs sur spot sans levier, pas de short. Si la clôture horaire repasse au-dessus de 1 565, puis qu’elle reteste 1 558 à 1 565 et tient, et que la plateforme et les canaux d’échange/retrait que j’utilise fonctionnent correctement, alors j’entre avec un maximum de 0,3 % du capital total ; à 1 580 je réduis de moitié, puis à 1 600 je liquiderai le reste. À l’entrée : stop-loss ferme à 1 545 ; ou, si deux clôtures horaires consécutives restent en dessous de 1 558, je sors entièrement. Avant l’entrée : si ça casse 1 530, j’annule le plan d’essai long, sans “moyennage”. Le scénario retenu : tenir 1 565 et vérifier le canal invalide mon “pas encore” ; si le canal est anormal, même si le prix franchit à la hausse, j’annule l’entrée. Tant que le plan n’est pas déclenché, il n’y a pas de transaction : je n’écris pas cela comme un profit.
Sources : [Annonce officielle Bitget](https://www.bitget.com/zh-CN/amp/academy/bitget-security-incident-what-happened-timeline-impact-response), [Mise à jour officielle](https://www.bitget.com/support/articles/12560603896108) ; données de marché : Kraken ; sujet : place Binance.
#BitgetDetailsSecurityIncidentTimeline #ZEC
Ce qui précède n’est que mon observation personnelle du marché et ne constitue pas un conseil en investissement.
67

·
--
Haussier
🚨 Bitget a été touché ! Et maintenant ? 🚨
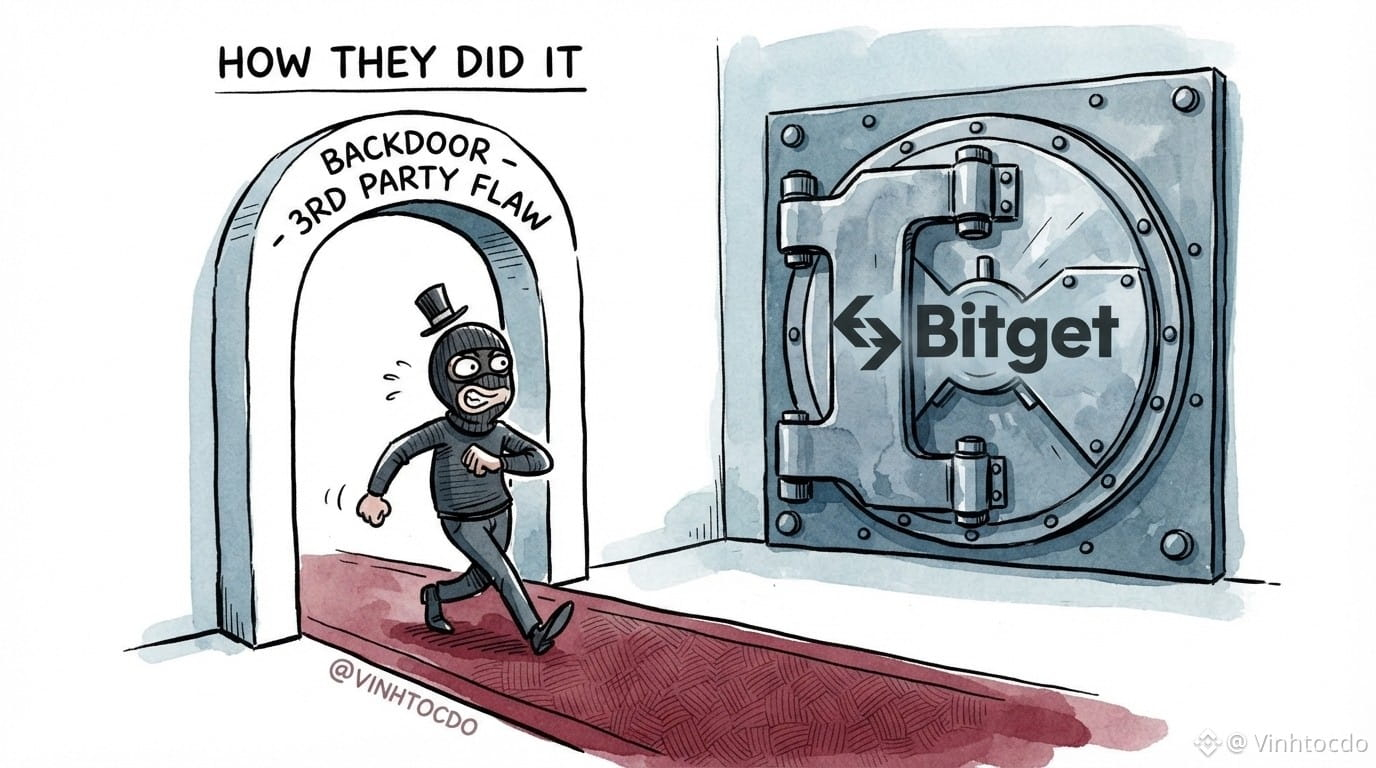
#BitgetDetailsSecurityIncidentTimeline montre que des pirates ont utilisé une faille de sécurité tierce pour usurper des demandes de retrait depuis des portefeuilles “hot”. Aucune clé privée n’a fuité, mais 388 M$ a disparu ! 💸
Que doivent faire les traders ?
🧘♂️ Respirez.
📉 Ne paniquez pas en vendant tout.
⏳ Attendez que les retraits BTC/ETH soient entièrement réouverts cette semaine.
🔒 Vérifiez deux fois vos propres clés API.
⚠️ Ceci n’est pas un conseil financier !
Vous voulez un trajet plus sûr ? Rejoignez Binance !
👉 Utilisez mon code : VINHTOCDO
👉 Lien : [binance.com](https://www.binance.com/register?ref=VINHTOCDO)
Cliquez sur les widgets de trading ci-dessous pour me soutenir ! 👇
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$XRP
{future}(XRPUSDT)
#CryptoSecurity #bitgethack #Web3 #BinanceSquare #VINHTOCDO #TradingTips
🚨 Bitget a été touché ! Et maintenant ? 🚨
#BitgetDetailsSecurityIncidentTimeline montre que des pirates ont utilisé une faille de sécurité tierce pour usurper des demandes de retrait depuis des portefeuilles “hot”. Aucune clé privée n’a fuité, mais 388 M$ a disparu ! 💸
Que doivent faire les traders ?
🧘♂️ Respirez.
📉 Ne paniquez pas en vendant tout.
⏳ Attendez que les retraits BTC/ETH soient entièrement réouverts cette semaine.
🔒 Vérifiez deux fois vos propres clés API.
⚠️ Ceci n’est pas un conseil financier !
Vous voulez un trajet plus sûr ? Rejoignez Binance !
👉 Utilisez mon code : VINHTOCDO
👉 Lien : binance.com
Cliquez sur les widgets de trading ci-dessous pour me soutenir ! 👇
$BTC
$ETH
$XRP
#CryptoSecurity #bitgethack #Web3 #BinanceSquare #VINHTOCDO #TradingTips
2
82

·
--
Haussier
#BitgetDetailsSecurityIncidentTimeline
Bitget a publié une chronologie de son incident de sécurité du 24 septembre. Selon Bitget, des transferts non autorisés ont été détectés à 18h31 UTC, après quoi sa réponse d’urgence a été activée et les retraits ont été temporairement suspendus.
24 sept. : Transferts non autorisés détectés ; retraits mis en pause pendant les échanges, tandis que les dépôts restent disponibles.
Estimation initiale : Environ 351,6 M$ d’actifs touchés.
25 sept. : Bitget a indiqué que la voie d’attaque et la vulnérabilité sous-jacente avaient été identifiées et corrigées. Une classification plus poussée on-chain a révisé le montant touché à environ 387,5 M$.
Enquête : Mandiant et SlowMist assistent à l’enquête médico-légale et à la traçabilité des fonds.
26 sept. : Bitget a annoncé un plan par étapes de restauration des retraits.
28 sept. et au-delà : Les retraits devraient reprendre progressivement, en commençant par le BTC, puis l’ETH, l’USDT et les autres actifs.
Bitget indique que ses portefeuilles froids n’ont pas été touchés et que l’impact financier est couvert par son Fonds de protection des utilisateurs. L’entreprise précise également que l’incident reste maîtrisé pendant que les efforts de reprise et d’enquête se poursuivent.
Discussion : L’essentiel à présent est d’assurer la transparence concernant la voie d’attaque, l’efficacité des correctifs de sécurité, la récupération des actifs touchés et de savoir si le processus de retraits progressifs se déroule sans autres problèmes.
116

·
--
Haussier
Voir la traduction
XRP$XRP is around $1.48–$1.49, down roughly 3% over 24 hours at the time of reporting.
MarketBeat +1
ETF demand: U.S. spot XRP ETFs reportedly hold about 1.18 billion XRP.
Pluang$XRP
{future}(XRPUSDT)
Ripple escrow: Ripple is scheduled to unlock up to 1 billion XRP on October 1; the amount actually reaching the market can be lower because some XRP is typically re-escrowed.
Pluang
Evernorth: Shareholders of Armada Acquisition Corp. II are scheduled to vote September 30 on the proposed transaction that could take XRP-focused Evernorth public.
CryptoRank
Security issue: Around $83 million in stolen XRP from the Bitget hack has reportedly been moved between external wallets, while XRP itself cannot be frozen by Ripple at the protocol level. $XAU
{future}(XAUUSDT)
#QNTFallsOver40%FromMorningHigh #ChinaMayLetAlibabaByteDanceBuyNvidiaChips #BitgetDetailsSecurityIncidentTimeline #BitgetDetailsSecurityIncidentTimeline
XRP$XRP is around $1.48–$1.49, down roughly 3% over 24 hours at the time of reporting.
MarketBeat +1
ETF demand: U.S. spot XRP ETFs reportedly hold about 1.18 billion XRP.
Pluang$XRP
Ripple escrow: Ripple is scheduled to unlock up to 1 billion XRP on October 1; the amount actually reaching the market can be lower because some XRP is typically re-escrowed.
Pluang
Evernorth: Shareholders of Armada Acquisition Corp. II are scheduled to vote September 30 on the proposed transaction that could take XRP-focused Evernorth public.
CryptoRank
Security issue: Around $83 million in stolen XRP from the Bitget hack has reportedly been moved between external wallets, while XRP itself cannot be frozen by Ripple at the protocol level. $XAU
#QNTFallsOver40%FromMorningHigh #ChinaMayLetAlibabaByteDanceBuyNvidiaChips #BitgetDetailsSecurityIncidentTimeline #BitgetDetailsSecurityIncidentTimeline
44
·
--
#BitgetDetailsSecurityIncidentTimeline L’enquête est toujours en cours. Mandiant et SlowMist fournissent une assistance pour l’enquête médico-légale et le traçage des fonds. �
#BitgetDetailsSecurityIncidentTimeline L’enquête est toujours en cours. Mandiant et SlowMist fournissent une assistance pour l’enquête médico-légale et le traçage des fonds. �
1
5

·
--
Baissier
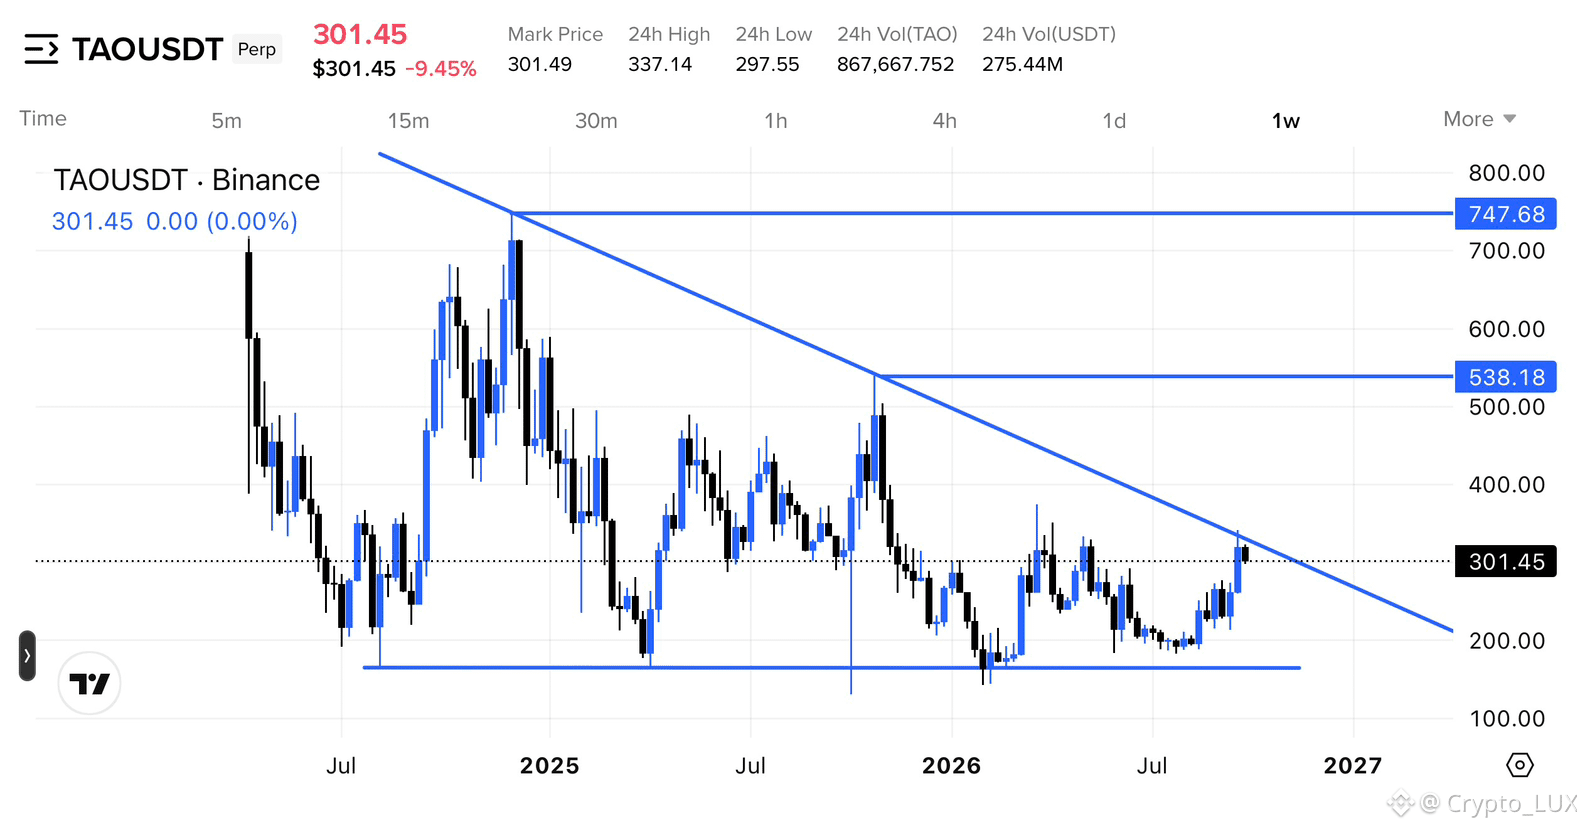
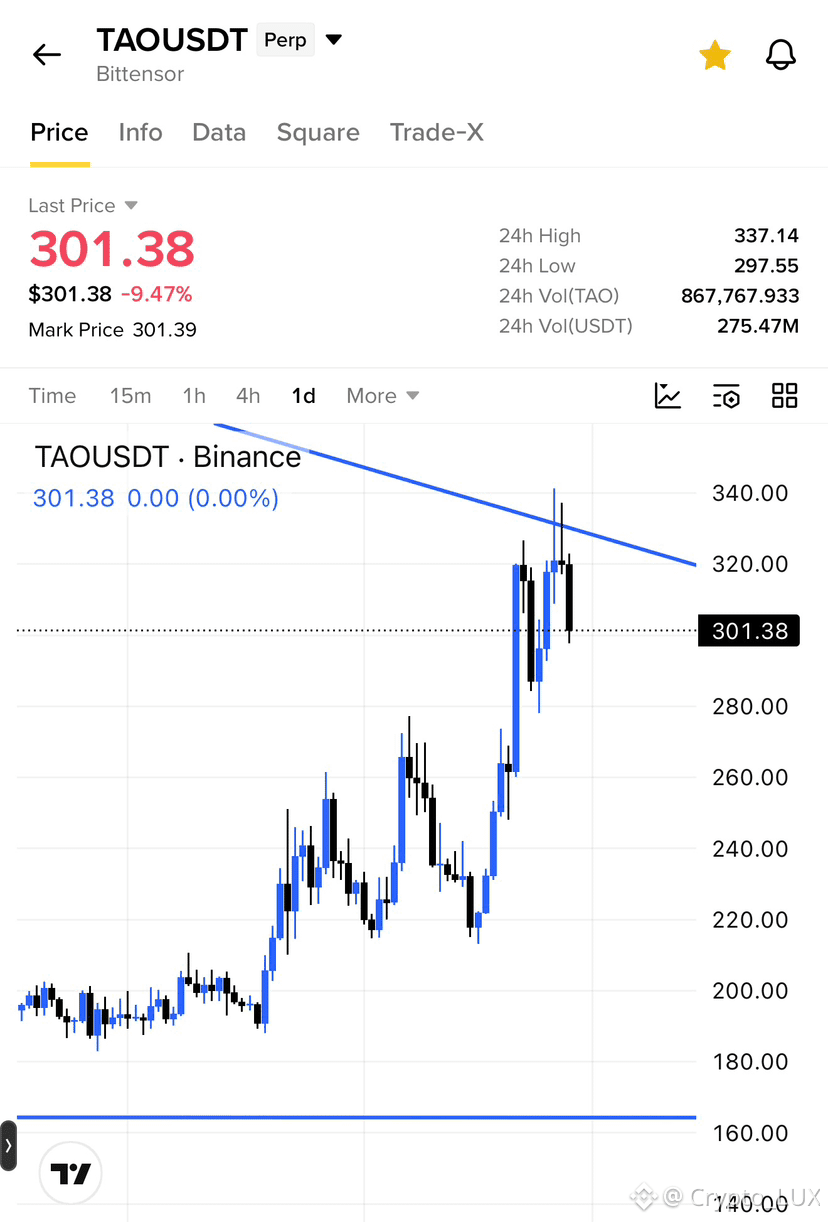
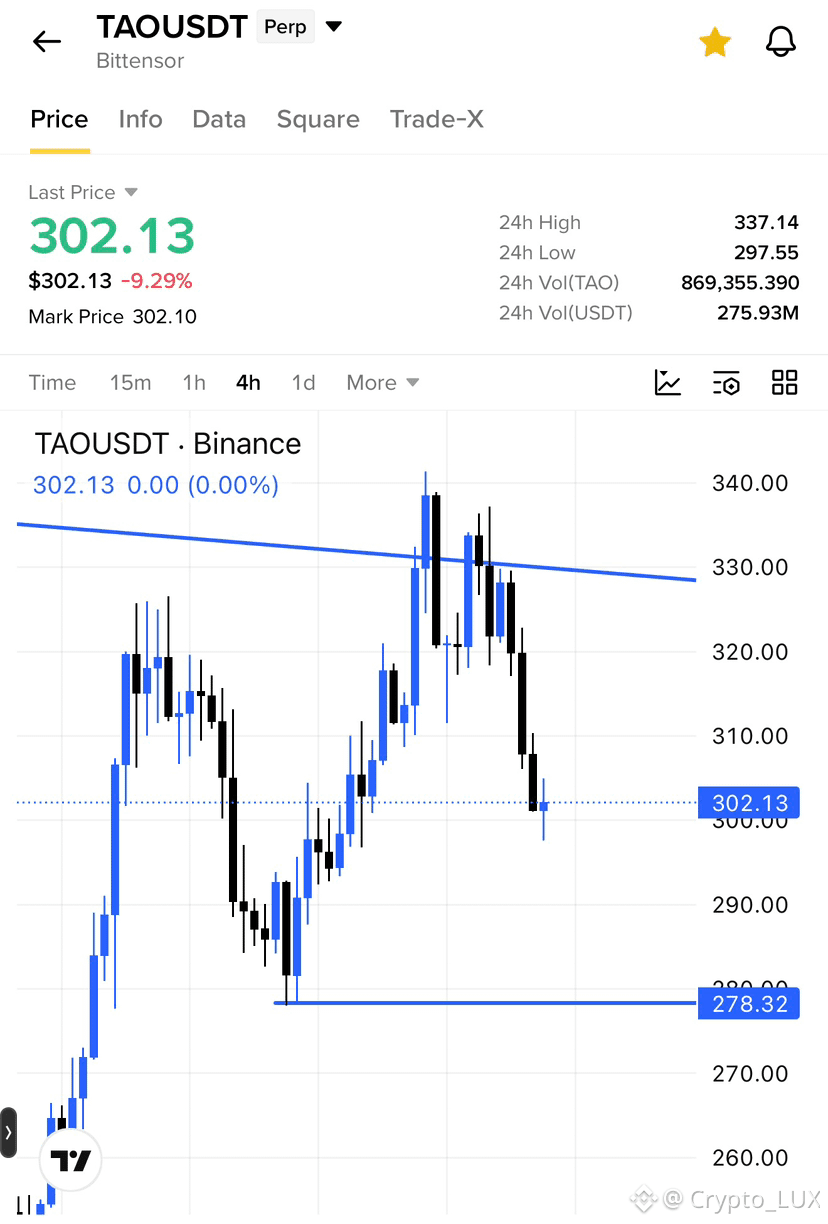
$TAO REJETÉ DE LA LIGNE DE TENDANCE BAISSIÈRE DESCENDANTE.
TAO montre un rejet clair depuis la ligne de tendance baissière sur un horizon plus élevé ; le prix est maintenant de retour autour de 301 $ après avoir échoué à tenir la zone 320–330.
La structure en 4H devient baissière, tandis que les graphiques journaliers et hebdomadaires montrent la même résistance descendante qui continue d’agir comme un plafond majeur.
Si 300 est cassé avec confirmation, les prochains niveaux que je surveille sont 290 → 278. Et je regarde personnellement le 260 $ pour un long shoot, car des majeurs comme $BTC et $SOL sont en train de se vider : donc on garde un œil du côté baissier jusqu’à ce que les majeurs montrent un peu d’achats !
Côté haussier, TAO doit reconquérir la zone des 330 $ et casser la ligne de tendance baissière avec une clôture solide avant que la structure puisse repasser à la hausse.
Niveaux clés :
Support : 300 / 290 / 278
Résistance : 320 / 330
Le rejet est là ; maintenant on observe si 277 $ tient, ou si la prochaine jambe baissière commence.
{future}(BTCUSDT)
{future}(TAOUSDT)
{future}(SOLUSDT)
#GoldFallsTo$4144 #QNTFallsOver40%FromMorningHigh #BitgetCEOConfirms$388MStolenInHack #BTCFallsBelow$83000 #BitgetDetailsSecurityIncidentTimeline
$TAO REJETÉ DE LA LIGNE DE TENDANCE BAISSIÈRE DESCENDANTE.
TAO montre un rejet clair depuis la ligne de tendance baissière sur un horizon plus élevé ; le prix est maintenant de retour autour de 301 $ après avoir échoué à tenir la zone 320–330.
La structure en 4H devient baissière, tandis que les graphiques journaliers et hebdomadaires montrent la même résistance descendante qui continue d’agir comme un plafond majeur.
Si 300 est cassé avec confirmation, les prochains niveaux que je surveille sont 290 → 278. Et je regarde personnellement le 260 $ pour un long shoot, car des majeurs comme $BTC et $SOL sont en train de se vider : donc on garde un œil du côté baissier jusqu’à ce que les majeurs montrent un peu d’achats !
Côté haussier, TAO doit reconquérir la zone des 330 $ et casser la ligne de tendance baissière avec une clôture solide avant que la structure puisse repasser à la hausse.
Niveaux clés :
Support : 300 / 290 / 278
Résistance : 320 / 330
Le rejet est là ; maintenant on observe si 277 $ tient, ou si la prochaine jambe baissière commence.
#GoldFallsTo$4144 #QNTFallsOver40%FromMorningHigh #BitgetCEOConfirms$388MStolenInHack #BTCFallsBelow$83000 #BitgetDetailsSecurityIncidentTimeline
FBDunless498:
sir short entry price when..?
3
7
2.1k
·
--
Article
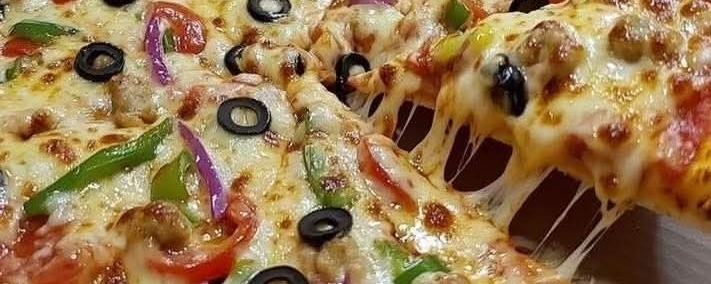
La première personne à acheter de la nourriture avec du Bitcoin
🍕En 2010, l’une des histoires les plus célèbres de l’histoire des cryptomonnaies a eu lieu.
Le programmeur américain Laszlo Hanyecz faisait partie des premiers à utiliser Bitcoin pour acheter quelque chose de réel dans le monde.
Le 22 mai 2010, il a payé 10 000 $BTC pour deux pizzas. À cette époque, la valeur du Bitcoin était très faible, et la plupart des gens ne s’attendaient pas à ce que la monnaie prenne une grande valeur à l’avenir.
La première personne à acheter de la nourriture avec du Bitcoin 🍕
En 2010, l’une des histoires les plus célèbres de l’histoire des cryptomonnaies a eu lieu.
Le programmeur américain Laszlo Hanyecz faisait partie des premiers à utiliser Bitcoin pour acheter quelque chose de réel dans le monde.
Le 22 mai 2010, il a payé 10 000 $BTC pour deux pizzas. À cette époque, la valeur du Bitcoin était très faible, et la plupart des gens ne s’attendaient pas à ce que la monnaie prenne une grande valeur à l’avenir.
1
1
828
·
--
$ALGO
{future}(ALGOUSDT)
Signal LONG 🟢📈
$ALGO — setup long
Entrée : 0.1289 – 0.1297
SL : 0.107
TP1 : 0.162
TP2 : 0.1946
La structure reste la même ici. Le repli était correctif, pas un effondrement, et les acheteurs sont revenus pour apparaître autour de cette zone de support, sans hésitation. Si la zone continue d’être défendue, alors on peut s’attendre à la poursuite.
⚠️ Attendez la confirmation et gérez le risque. Faites vos propres recherches $ALGO
#BitgetDetailsSecurityIncidentTimeline #Write2Earn ! #FedProposesPaymentStablecoinRules有50人讨论 #PEPE #ChinaMayLetAlibabaByteDanceBuyNvidiaChips
$ALGO
Signal LONG 🟢📈
$ALGO — setup long
Entrée : 0.1289 – 0.1297
SL : 0.107
TP1 : 0.162
TP2 : 0.1946
La structure reste la même ici. Le repli était correctif, pas un effondrement, et les acheteurs sont revenus pour apparaître autour de cette zone de support, sans hésitation. Si la zone continue d’être défendue, alors on peut s’attendre à la poursuite.
⚠️ Attendez la confirmation et gérez le risque. Faites vos propres recherches $ALGO
#BitgetDetailsSecurityIncidentTimeline #Write2Earn ! #FedProposesPaymentStablecoinRules有50人讨论 #PEPE #ChinaMayLetAlibabaByteDanceBuyNvidiaChips
2
2
318

·
--
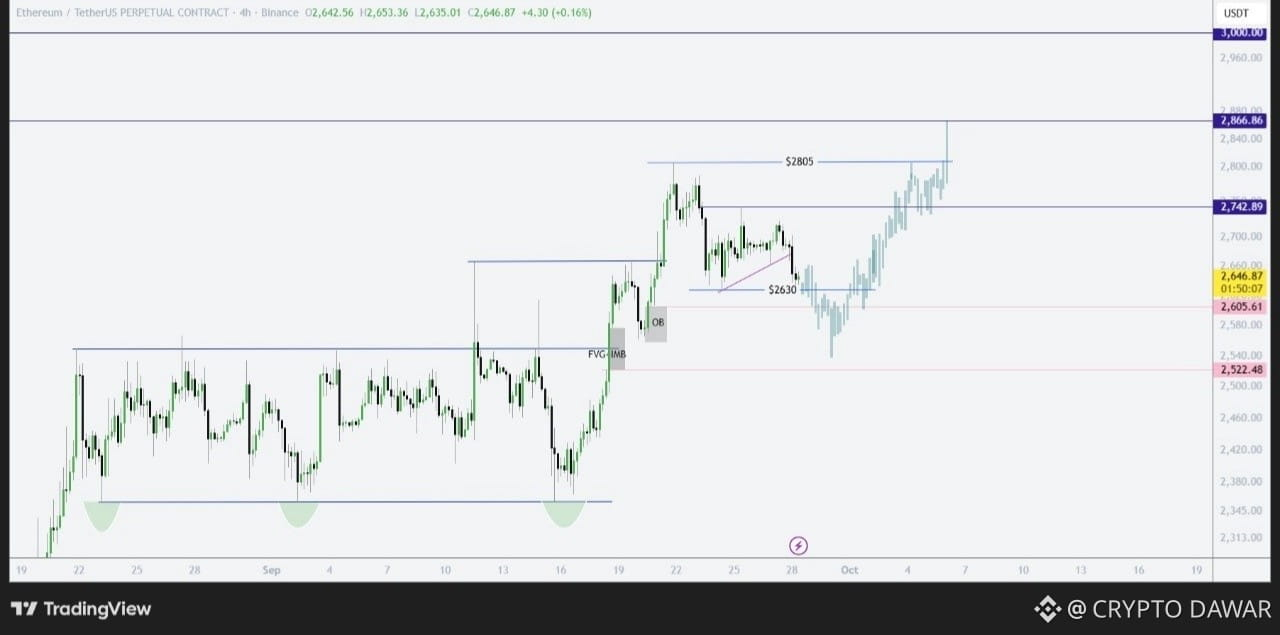
#ETH — Analyse- 👀
Selon le plan de jeu, je m’attends à une réaction venant de l’une de ces deux zones importantes.🕔
$ETH
{spot}(ETHUSDT)
$QNT
{spot}(QNTUSDT)
$HBAR
{spot}(HBARUSDT)
#QNTFallsOver40%FromMorningHigh #BitgetDetailsSecurityIncidentTimeline #CryptoDawar #Qnt
#ETH — Analyse- 👀
Selon le plan de jeu, je m’attends à une réaction venant de l’une de ces deux zones importantes.🕔
$ETH
$QNT
$HBAR
#QNTFallsOver40%FromMorningHigh #BitgetDetailsSecurityIncidentTimeline #CryptoDawar #Qnt
Selon le plan de jeu, je m’attends à une réaction venant de l’une de ces deux zones importantes.🕔
$ETH
$QNT
$HBAR
#QNTFallsOver40%FromMorningHigh #BitgetDetailsSecurityIncidentTimeline #CryptoDawar #Qnt
1
497
·
--
Haussier
Que votre matinée soit bénie
🚨Urgent👇
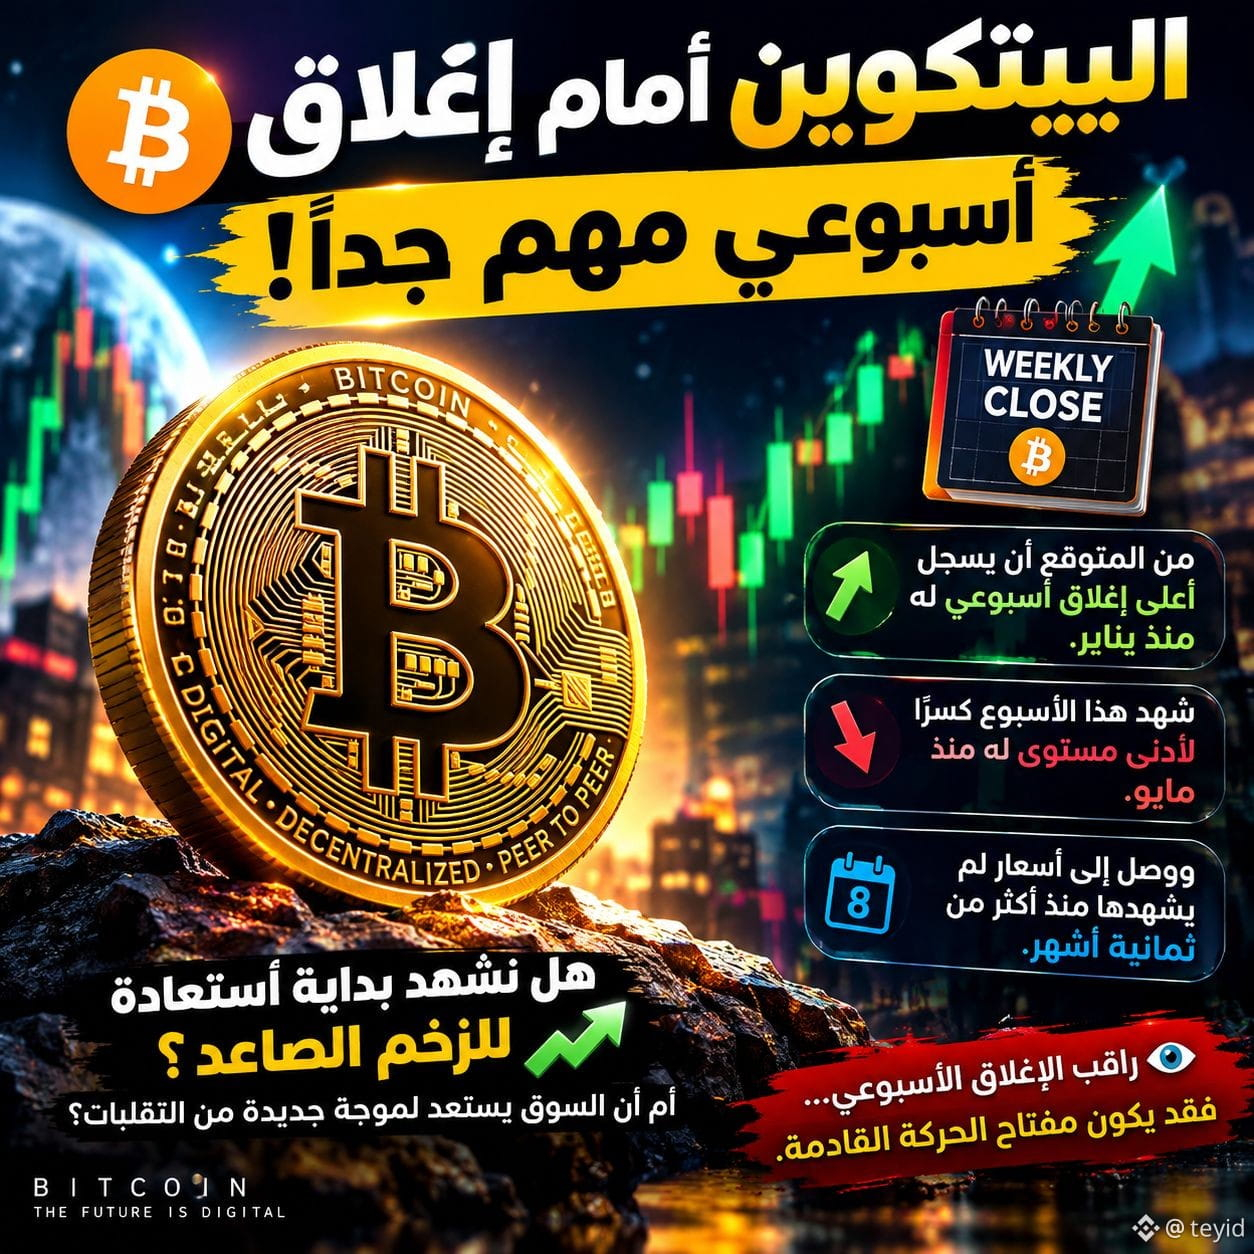
Le Bitcoin $BTC avant la clôture hebdomadaire très importante !
Le Bitcoin $BTC se prépare à clôturer la semaine avec une clôture qui pourrait être la plus élevée depuis janvier, malgré le fait que le prix ait, au cours de la semaine, cassé son plus bas depuis mai et atteint des niveaux que nous n’avions pas vus depuis plus de 8 mois.
📊 La volatilité a été forte… mais la clôture hebdomadaire pourrait donner un signal important pour l’étape à venir.
🔥 Assistons-nous à un retour du momentum haussier ?
Ou le marché se prépare-t-il à une nouvelle vague de volatilité ?
👀 Surveillez la clôture hebdomadaire… car elle pourrait être la clé du prochain mouvement.$BTC 🤑
#Bitcoin #BTC #Crypto #البيتكوين #العملات_الرقمية
#BitgetDetailsSecurityIncidentTimeline
1
624
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
2,129 vues
219 mentions
2
#GoldFallsTo$4144
2,565 vues
74 mentions
3
#QNTFallsOver40%FromMorningHigh
23,430 vues
643 mentions
4
#KospiFalls2.7%SamsungSKHynixDropOver5%
4,318 vues
288 mentions
5
#BitgetCEOConfirms$388MStolenInHack
1,766 vues
30 mentions
6
#BTCFallsBelow$83000
14,407 vues
124 mentions
7
#BitgetDetailsSecurityIncidentTimeline
14,396 vues
432 mentions
8
#BitcoinSpotETFs$2.39BWeeklyNetInflow
5,912 vues
26 mentions
9
#FedProposesPaymentStablecoinRules
44,078 vues
798 mentions
10
#ChinaMayLetAlibabaByteDanceBuyNvidiaChips
45,914 vues
808 mentions