
#cryptoexploit
cryptoexploit
6,920 vues
41 mentions
Populaire
Récents
·
--
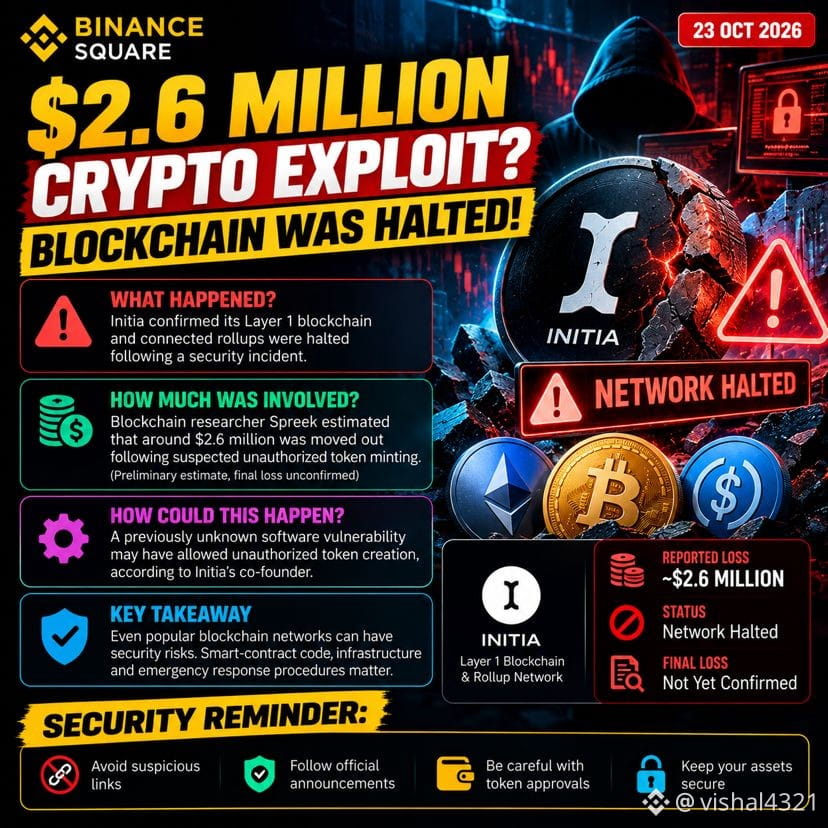
🚨 2,6 MILLIONS DE DOLLARS DE CRYPTOS DÉTOURNÉS ? UNE BLOCKCHAIN A ÉTÉ MISE À L’ARRÊT !
Le 23 octobre, Initia aurait suspendu sa blockchain de couche 1 et les rollups qui y sont connectés à la suite d’un incident de sécurité.
Voici ce que nous savons. 👇
🔴 QUE S’EST-IL PASSÉ ?
Le réseau a été mis à l’arrêt pendant que l’équipe enquêtait sur une faille de sécurité présumée.
💰 QUEL MONTANT ÉTAIT EN JEU ?
L’enquêteur blockchain Spreek estime qu’environ 2,6 millions de dollars d’actifs auraient été transférés. Le montant définitif des pertes confirmées reste incertain.
🔍 QUELLE EN EST LA CAUSE ?
Les premières déclarations du cofondateur d’Initia évoquent une possible faille permettant la création non autorisée de tokens.
⚠️ POURQUOI EST-CE IMPORTANT ?
La sécurité d’une blockchain ne consiste pas uniquement à protéger les portefeuilles. Les failles logicielles et l’infrastructure réseau peuvent également mettre les utilisateurs en danger.
🛡️ LA GRANDE LEÇON
Suivez toujours les mises à jour de sécurité officielles, vérifiez les liens de récupération et comprenez les risques liés aux réseaux que vous utilisez.
Que vous suiviez $INIT, $ETH ou $BTC, la sécurité ne devrait jamais être reléguée au second plan.
💬 LA GRANDE QUESTION :
Les équipes blockchain devraient-elles être autorisées à mettre les réseaux à l’arrêt en cas d’urgence ?
🅰️ OUI — La protection des utilisateurs d’abord.
🅱️ NON — La décentralisation avant tout.
👇 Commentez A ou B et dites-nous pourquoi !
#CryptoNews #BlockchainSecurity #CryptoExploit #DeFi #BinanceSquare
🚨 2,6 MILLIONS DE DOLLARS DE CRYPTOS DÉTOURNÉS ? UNE BLOCKCHAIN A ÉTÉ MISE À L’ARRÊT !
Le 23 octobre, Initia aurait suspendu sa blockchain de couche 1 et les rollups qui y sont connectés à la suite d’un incident de sécurité.
Voici ce que nous savons. 👇
🔴 QUE S’EST-IL PASSÉ ?
Le réseau a été mis à l’arrêt pendant que l’équipe enquêtait sur une faille de sécurité présumée.
💰 QUEL MONTANT ÉTAIT EN JEU ?
L’enquêteur blockchain Spreek estime qu’environ 2,6 millions de dollars d’actifs auraient été transférés. Le montant définitif des pertes confirmées reste incertain.
🔍 QUELLE EN EST LA CAUSE ?
Les premières déclarations du cofondateur d’Initia évoquent une possible faille permettant la création non autorisée de tokens.
⚠️ POURQUOI EST-CE IMPORTANT ?
La sécurité d’une blockchain ne consiste pas uniquement à protéger les portefeuilles. Les failles logicielles et l’infrastructure réseau peuvent également mettre les utilisateurs en danger.
🛡️ LA GRANDE LEÇON
Suivez toujours les mises à jour de sécurité officielles, vérifiez les liens de récupération et comprenez les risques liés aux réseaux que vous utilisez.
Que vous suiviez $INIT, $ETH ou $BTC, la sécurité ne devrait jamais être reléguée au second plan.
💬 LA GRANDE QUESTION :
Les équipes blockchain devraient-elles être autorisées à mettre les réseaux à l’arrêt en cas d’urgence ?
🅰️ OUI — La protection des utilisateurs d’abord.
🅱️ NON — La décentralisation avant tout.
👇 Commentez A ou B et dites-nous pourquoi !
#CryptoNews #BlockchainSecurity #CryptoExploit #DeFi #BinanceSquare
Le 23 octobre, Initia aurait suspendu sa blockchain de couche 1 et les rollups qui y sont connectés à la suite d’un incident de sécurité.
Voici ce que nous savons. 👇
🔴 QUE S’EST-IL PASSÉ ?
Le réseau a été mis à l’arrêt pendant que l’équipe enquêtait sur une faille de sécurité présumée.
💰 QUEL MONTANT ÉTAIT EN JEU ?
L’enquêteur blockchain Spreek estime qu’environ 2,6 millions de dollars d’actifs auraient été transférés. Le montant définitif des pertes confirmées reste incertain.
🔍 QUELLE EN EST LA CAUSE ?
Les premières déclarations du cofondateur d’Initia évoquent une possible faille permettant la création non autorisée de tokens.
⚠️ POURQUOI EST-CE IMPORTANT ?
La sécurité d’une blockchain ne consiste pas uniquement à protéger les portefeuilles. Les failles logicielles et l’infrastructure réseau peuvent également mettre les utilisateurs en danger.
🛡️ LA GRANDE LEÇON
Suivez toujours les mises à jour de sécurité officielles, vérifiez les liens de récupération et comprenez les risques liés aux réseaux que vous utilisez.
Que vous suiviez $INIT, $ETH ou $BTC, la sécurité ne devrait jamais être reléguée au second plan.
💬 LA GRANDE QUESTION :
Les équipes blockchain devraient-elles être autorisées à mettre les réseaux à l’arrêt en cas d’urgence ?
🅰️ OUI — La protection des utilisateurs d’abord.
🅱️ NON — La décentralisation avant tout.
👇 Commentez A ou B et dites-nous pourquoi !
#CryptoNews #BlockchainSecurity #CryptoExploit #DeFi #BinanceSquare
123
·
--
Baissier
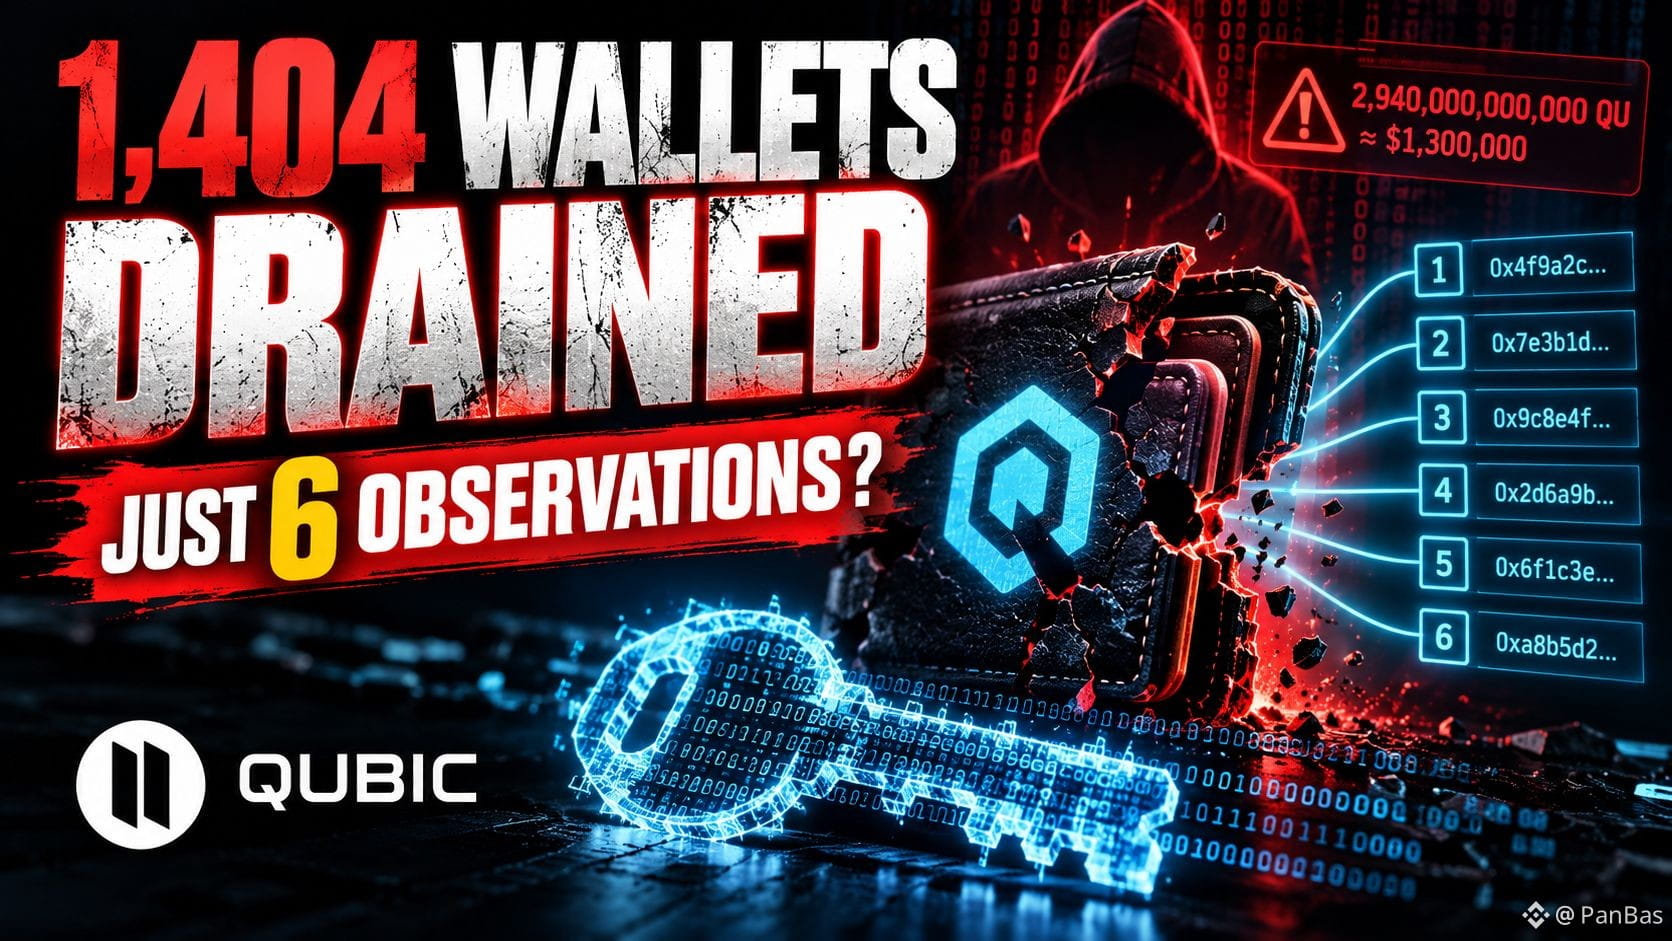
🚨 1 404 PORTEFEUILLES CRYPTO VIDÉS — ET SEULEMENT 6 OBSERVATIONS DU RÉSEAU POURRAIENT RÉVÉLER UNE CLÉ PRIVÉE ! 👀
Imaginez sécuriser votre portefeuille, ne jamais partager votre phrase de récupération… et tout perdre quand même.
C’est le cauchemar derrière l’incident de sécurité de Qubic.
💥 QUE S’EST-IL PASSÉ ?
Entre le 17 et le 18 octobre, un attaquant a vidé :
🔴 1 404 portefeuilles
🔴 2,94 BILLIONS de QU
🔴 Environ 1,3 MILLION de dollars
Le réseau Qubic a été mis à l’arrêt pour limiter les dégâts.
Selon le projet, 87,1 % des jetons volés ont été immobilisés sur la blockchain, tandis que les 12,9 % restants ont été transférés vers MEXC, où le compte destinataire a été gelé.
Mais la découverte la plus inquiétante a été faite plus tard.
🔍 DÉCOUVERTE DE SLOWMIST
Le 20 octobre, des chercheurs en sécurité ont révélé que le portefeuille Qubic utilisait un générateur aléatoire insuffisamment sécurisé pour créer certaines clés privées.
Lors d’un test contrôlé, les chercheurs ont reconstitué une clé privée vulnérable à partir de seulement SIX observations consécutives du réseau, dans des conditions spécifiques.
⚠️ Cela ne prouve PAS que l’attaquant a utilisé exactement cette méthode.
Le problème concernait la génération de la phrase de récupération du portefeuille, et non une compromission avérée du protocole central de la blockchain Qubic.
🚨 QUI DEVRAIT S’EN PRÉOCCUPER ?
Les personnes qui ont créé un portefeuille Qubic avant le 18 octobre à l’aide :
• De n’importe quel navigateur sur iPhone ou iPad
• De Safari sur Mac
Ou de l’application iOS Qubic avant juillet 2025.
La version 4.26.4 corrige la génération des NOUVELLES phrases de récupération.
Mais les phrases faibles générées auparavant restent vulnérables.
💭 L’AVIS DE PANBAS :
Le plus effrayant, ce n’est pas le vol de 1,3 million de dollars.
C’est qu’un portefeuille puisse sembler parfaitement sécurisé alors que sa clé privée était prévisible depuis le début.
Des fonds gelés ne sont pas des fonds récupérés.
Si votre portefeuille est susceptible d’être concerné, suivez les instructions officielles de migration. Ne partagez jamais votre phrase de récupération et ne faites pas confiance aux offres de récupération non sollicitées.
👇 Feriez-vous encore confiance à un portefeuille après avoir découvert que ses clés n’étaient pas vraiment aléatoires ?
#Qubic #WalletSecurity #CryptoExploit
🚨 1 404 PORTEFEUILLES CRYPTO VIDÉS — ET SEULEMENT 6 OBSERVATIONS DU RÉSEAU POURRAIENT RÉVÉLER UNE CLÉ PRIVÉE ! 👀
Imaginez sécuriser votre portefeuille, ne jamais partager votre phrase de récupération… et tout perdre quand même.
C’est le cauchemar derrière l’incident de sécurité de Qubic.
💥 QUE S’EST-IL PASSÉ ?
Entre le 17 et le 18 octobre, un attaquant a vidé :
🔴 1 404 portefeuilles
🔴 2,94 BILLIONS de QU
🔴 Environ 1,3 MILLION de dollars
Le réseau Qubic a été mis à l’arrêt pour limiter les dégâts.
Selon le projet, 87,1 % des jetons volés ont été immobilisés sur la blockchain, tandis que les 12,9 % restants ont été transférés vers MEXC, où le compte destinataire a été gelé.
Mais la découverte la plus inquiétante a été faite plus tard.
🔍 DÉCOUVERTE DE SLOWMIST
Le 20 octobre, des chercheurs en sécurité ont révélé que le portefeuille Qubic utilisait un générateur aléatoire insuffisamment sécurisé pour créer certaines clés privées.
Lors d’un test contrôlé, les chercheurs ont reconstitué une clé privée vulnérable à partir de seulement SIX observations consécutives du réseau, dans des conditions spécifiques.
⚠️ Cela ne prouve PAS que l’attaquant a utilisé exactement cette méthode.
Le problème concernait la génération de la phrase de récupération du portefeuille, et non une compromission avérée du protocole central de la blockchain Qubic.
🚨 QUI DEVRAIT S’EN PRÉOCCUPER ?
Les personnes qui ont créé un portefeuille Qubic avant le 18 octobre à l’aide :
• De n’importe quel navigateur sur iPhone ou iPad
• De Safari sur Mac
Ou de l’application iOS Qubic avant juillet 2025.
La version 4.26.4 corrige la génération des NOUVELLES phrases de récupération.
Mais les phrases faibles générées auparavant restent vulnérables.
💭 L’AVIS DE PANBAS :
Le plus effrayant, ce n’est pas le vol de 1,3 million de dollars.
C’est qu’un portefeuille puisse sembler parfaitement sécurisé alors que sa clé privée était prévisible depuis le début.
Des fonds gelés ne sont pas des fonds récupérés.
Si votre portefeuille est susceptible d’être concerné, suivez les instructions officielles de migration. Ne partagez jamais votre phrase de récupération et ne faites pas confiance aux offres de récupération non sollicitées.
👇 Feriez-vous encore confiance à un portefeuille après avoir découvert que ses clés n’étaient pas vraiment aléatoires ?
#Qubic #WalletSecurity #CryptoExploit
Imaginez sécuriser votre portefeuille, ne jamais partager votre phrase de récupération… et tout perdre quand même.
C’est le cauchemar derrière l’incident de sécurité de Qubic.
💥 QUE S’EST-IL PASSÉ ?
Entre le 17 et le 18 octobre, un attaquant a vidé :
🔴 1 404 portefeuilles
🔴 2,94 BILLIONS de QU
🔴 Environ 1,3 MILLION de dollars
Le réseau Qubic a été mis à l’arrêt pour limiter les dégâts.
Selon le projet, 87,1 % des jetons volés ont été immobilisés sur la blockchain, tandis que les 12,9 % restants ont été transférés vers MEXC, où le compte destinataire a été gelé.
Mais la découverte la plus inquiétante a été faite plus tard.
🔍 DÉCOUVERTE DE SLOWMIST
Le 20 octobre, des chercheurs en sécurité ont révélé que le portefeuille Qubic utilisait un générateur aléatoire insuffisamment sécurisé pour créer certaines clés privées.
Lors d’un test contrôlé, les chercheurs ont reconstitué une clé privée vulnérable à partir de seulement SIX observations consécutives du réseau, dans des conditions spécifiques.
⚠️ Cela ne prouve PAS que l’attaquant a utilisé exactement cette méthode.
Le problème concernait la génération de la phrase de récupération du portefeuille, et non une compromission avérée du protocole central de la blockchain Qubic.
🚨 QUI DEVRAIT S’EN PRÉOCCUPER ?
Les personnes qui ont créé un portefeuille Qubic avant le 18 octobre à l’aide :
• De n’importe quel navigateur sur iPhone ou iPad
• De Safari sur Mac
Ou de l’application iOS Qubic avant juillet 2025.
La version 4.26.4 corrige la génération des NOUVELLES phrases de récupération.
Mais les phrases faibles générées auparavant restent vulnérables.
💭 L’AVIS DE PANBAS :
Le plus effrayant, ce n’est pas le vol de 1,3 million de dollars.
C’est qu’un portefeuille puisse sembler parfaitement sécurisé alors que sa clé privée était prévisible depuis le début.
Des fonds gelés ne sont pas des fonds récupérés.
Si votre portefeuille est susceptible d’être concerné, suivez les instructions officielles de migration. Ne partagez jamais votre phrase de récupération et ne faites pas confiance aux offres de récupération non sollicitées.
👇 Feriez-vous encore confiance à un portefeuille après avoir découvert que ses clés n’étaient pas vraiment aléatoires ?
#Qubic #WalletSecurity #CryptoExploit
18
·
--
Baissier
🚨 10 MILLIONS DE $CYS CRÉÉS DE TOUTES PIÈCES.
LE PIRATE A RÉCUPÉRÉ LES TOKENS. LE MARCHÉ, LUI, A HÉRITÉ DU PROBLÈME. 👀
Imaginez vous réveiller et découvrir que quelqu’un vient de créer 10 millions de tokens que votre projet n’a jamais autorisés.
Bienvenue dans la crypto.
Le bridge cross-chain de Cysic a été exploité, permettant à un pirate de créer 10 000 000 CYS sur BNB Chain.
Et voici ce qui a retenu mon attention.
💥 10 millions de CYS créés.
🔒 Environ 2,8 millions gelés.
💸 Environ 727 000 $ auraient été transférés vers Ethereum.
Le bridge a été suspendu.
Problème résolu ?
Pas si vite.
Ces 10 millions de tokens représentaient environ 6,2 % de l’offre en circulation annoncée précédemment.
Ce n’est pas une erreur d’arrondi.
Et geler les tokens restants n’efface pas comme par magie ce qui s’est passé avant le gel.
Maintenant, je ne pense pas que tous les projets victimes d’un piratage méritent d’être enterrés.
Mais je ne crois pas non plus qu’interrompre un bridge suffise automatiquement à rétablir la confiance.
Il y a une énorme différence entre stopper une attaque et réparer ses conséquences.
Voici ce que je surveille :
Cysic peut-il rendre compte des tokens non autorisés, expliquer les dégâts et montrer comment cette faille sera empêchée de se reproduire ?
D’ici là, l’histoire n’est pas terminée.
🔥 ET VOICI MA QUESTION POUR VOUS.
Envisageriez-vous d’acheter $CYS après cet incident si le prix chutait considérablement ?
Ou un bridge compromis suffit-il à inscrire un projet sur votre liste noire personnelle ?
Je suis sincèrement curieux de savoir POURQUOI.
Parce que dans la crypto, le token le moins cher n’est pas toujours la meilleure affaire. Parfois, il est bon marché pour une très bonne raison.
👇 À vous de jouer.
{future}(CYSUSDT)
#Cysic #bridgesecurity #CryptoExploit
🚨 10 MILLIONS DE $CYS CRÉÉS DE TOUTES PIÈCES.
LE PIRATE A RÉCUPÉRÉ LES TOKENS. LE MARCHÉ, LUI, A HÉRITÉ DU PROBLÈME. 👀
Imaginez vous réveiller et découvrir que quelqu’un vient de créer 10 millions de tokens que votre projet n’a jamais autorisés.
Bienvenue dans la crypto.
Le bridge cross-chain de Cysic a été exploité, permettant à un pirate de créer 10 000 000 CYS sur BNB Chain.
Et voici ce qui a retenu mon attention.
💥 10 millions de CYS créés.
🔒 Environ 2,8 millions gelés.
💸 Environ 727 000 $ auraient été transférés vers Ethereum.
Le bridge a été suspendu.
Problème résolu ?
Pas si vite.
Ces 10 millions de tokens représentaient environ 6,2 % de l’offre en circulation annoncée précédemment.
Ce n’est pas une erreur d’arrondi.
Et geler les tokens restants n’efface pas comme par magie ce qui s’est passé avant le gel.
Maintenant, je ne pense pas que tous les projets victimes d’un piratage méritent d’être enterrés.
Mais je ne crois pas non plus qu’interrompre un bridge suffise automatiquement à rétablir la confiance.
Il y a une énorme différence entre stopper une attaque et réparer ses conséquences.
Voici ce que je surveille :
Cysic peut-il rendre compte des tokens non autorisés, expliquer les dégâts et montrer comment cette faille sera empêchée de se reproduire ?
D’ici là, l’histoire n’est pas terminée.
🔥 ET VOICI MA QUESTION POUR VOUS.
Envisageriez-vous d’acheter $CYS après cet incident si le prix chutait considérablement ?
Ou un bridge compromis suffit-il à inscrire un projet sur votre liste noire personnelle ?
Je suis sincèrement curieux de savoir POURQUOI.
Parce que dans la crypto, le token le moins cher n’est pas toujours la meilleure affaire. Parfois, il est bon marché pour une très bonne raison.
👇 À vous de jouer.
#Cysic #bridgesecurity #CryptoExploit
LE PIRATE A RÉCUPÉRÉ LES TOKENS. LE MARCHÉ, LUI, A HÉRITÉ DU PROBLÈME. 👀
Imaginez vous réveiller et découvrir que quelqu’un vient de créer 10 millions de tokens que votre projet n’a jamais autorisés.
Bienvenue dans la crypto.
Le bridge cross-chain de Cysic a été exploité, permettant à un pirate de créer 10 000 000 CYS sur BNB Chain.
Et voici ce qui a retenu mon attention.
💥 10 millions de CYS créés.
🔒 Environ 2,8 millions gelés.
💸 Environ 727 000 $ auraient été transférés vers Ethereum.
Le bridge a été suspendu.
Problème résolu ?
Pas si vite.
Ces 10 millions de tokens représentaient environ 6,2 % de l’offre en circulation annoncée précédemment.
Ce n’est pas une erreur d’arrondi.
Et geler les tokens restants n’efface pas comme par magie ce qui s’est passé avant le gel.
Maintenant, je ne pense pas que tous les projets victimes d’un piratage méritent d’être enterrés.
Mais je ne crois pas non plus qu’interrompre un bridge suffise automatiquement à rétablir la confiance.
Il y a une énorme différence entre stopper une attaque et réparer ses conséquences.
Voici ce que je surveille :
Cysic peut-il rendre compte des tokens non autorisés, expliquer les dégâts et montrer comment cette faille sera empêchée de se reproduire ?
D’ici là, l’histoire n’est pas terminée.
🔥 ET VOICI MA QUESTION POUR VOUS.
Envisageriez-vous d’acheter $CYS après cet incident si le prix chutait considérablement ?
Ou un bridge compromis suffit-il à inscrire un projet sur votre liste noire personnelle ?
Je suis sincèrement curieux de savoir POURQUOI.
Parce que dans la crypto, le token le moins cher n’est pas toujours la meilleure affaire. Parfois, il est bon marché pour une très bonne raison.
👇 À vous de jouer.
#Cysic #bridgesecurity #CryptoExploit
684
🚨 $H TOKEN S'EFFONDRE DE -92%! NE PAS ACHETER LE DIP! 🛑📉
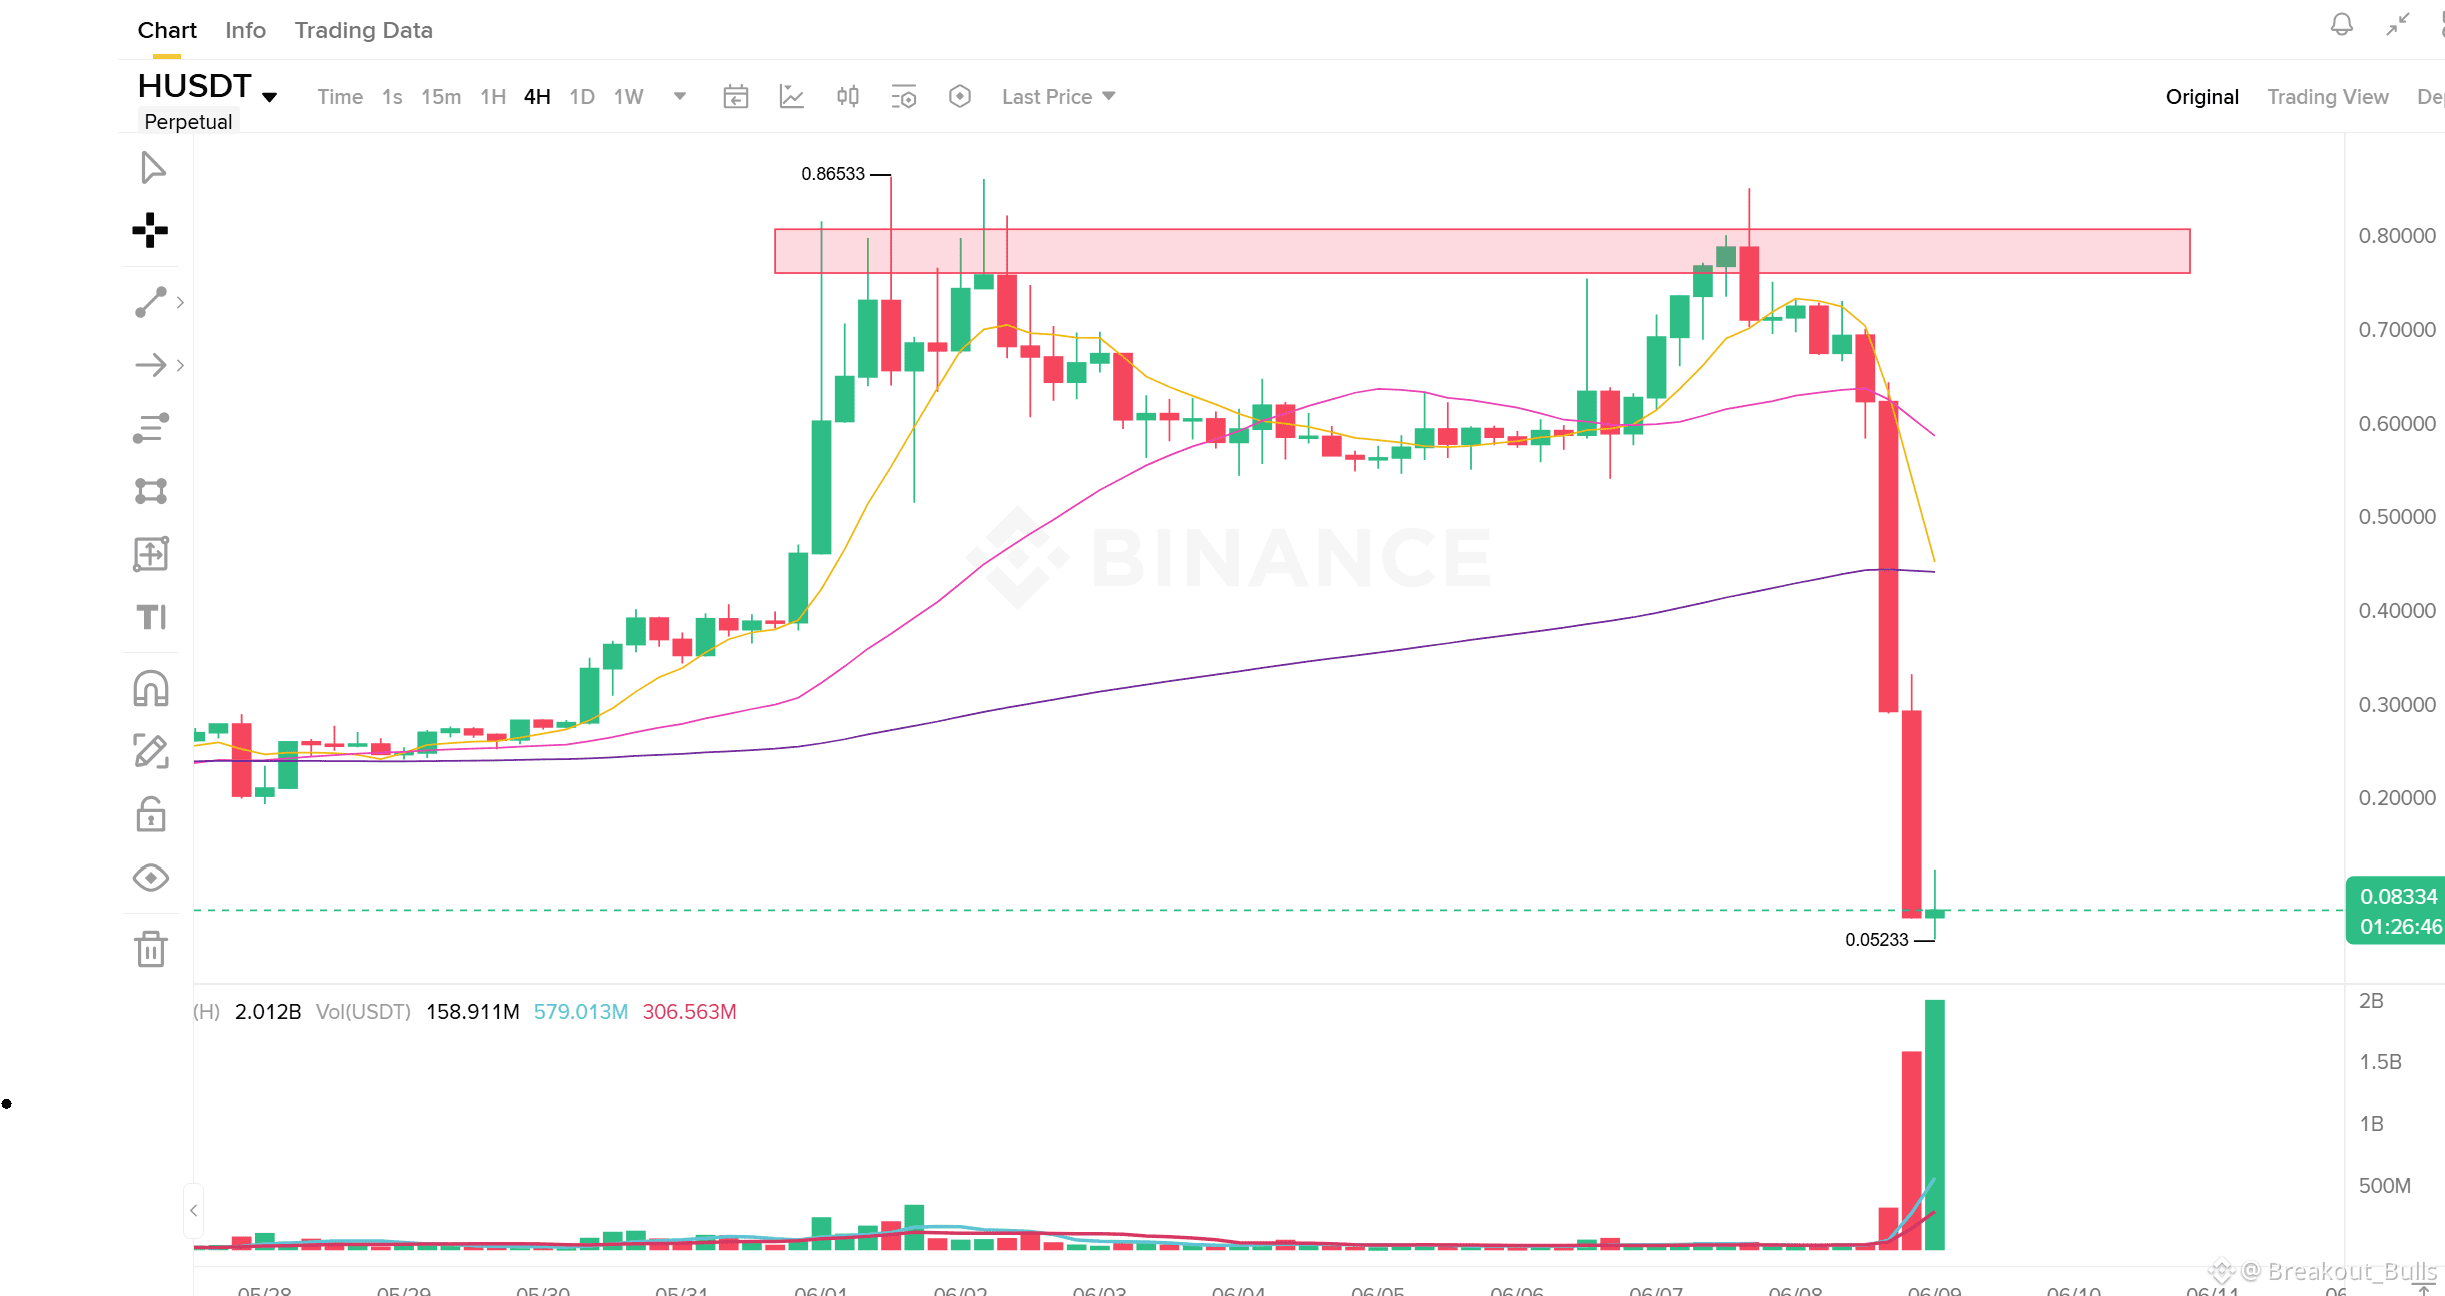
Le dump massif sur $H (Humanity Protocol) n'est pas une correction normale—c'est une exploitation brutale de plus de 19 millions de dollars ! Plus de 17 portefeuilles de projets officiels ont été complètement vidés. Les Dégâts : Le token a été complètement oblité, plongeant violemment de 0,853 $ à 0,052 $ en une seule journée. La Stratégie : Le RSI est à un niveau extrême de survente, mais l'analyse technique ne signifie absolument rien quand la sécurité d'un projet est compromise. Les carnets de commandes sont fins, et l'attaquant pourrait encore être en train de short. Ne tentez pas de rattraper ce couteau qui tombe ! Protégez votre capital et restez loin de ce graphique jusqu'à nouvel ordre. ❌⚠️#HumanityProtocol #CryptoNews #CryptoExploit #RiskManagement
$H
{future}(HUSDT)
🚨 Avertissement : Ce n'est pas un conseil financier (NFA). Cet actif subit actuellement un événement de sécurité critique. Gérez strictement vos risques !
🚨 $H TOKEN S'EFFONDRE DE -92%! NE PAS ACHETER LE DIP! 🛑📉
Le dump massif sur $H (Humanity Protocol) n'est pas une correction normale—c'est une exploitation brutale de plus de 19 millions de dollars ! Plus de 17 portefeuilles de projets officiels ont été complètement vidés. Les Dégâts : Le token a été complètement oblité, plongeant violemment de 0,853 $ à 0,052 $ en une seule journée. La Stratégie : Le RSI est à un niveau extrême de survente, mais l'analyse technique ne signifie absolument rien quand la sécurité d'un projet est compromise. Les carnets de commandes sont fins, et l'attaquant pourrait encore être en train de short. Ne tentez pas de rattraper ce couteau qui tombe ! Protégez votre capital et restez loin de ce graphique jusqu'à nouvel ordre. ❌⚠️#HumanityProtocol #CryptoNews #CryptoExploit #RiskManagement
$H
🚨 Avertissement : Ce n'est pas un conseil financier (NFA). Cet actif subit actuellement un événement de sécurité critique. Gérez strictement vos risques !
Le dump massif sur $H (Humanity Protocol) n'est pas une correction normale—c'est une exploitation brutale de plus de 19 millions de dollars ! Plus de 17 portefeuilles de projets officiels ont été complètement vidés. Les Dégâts : Le token a été complètement oblité, plongeant violemment de 0,853 $ à 0,052 $ en une seule journée. La Stratégie : Le RSI est à un niveau extrême de survente, mais l'analyse technique ne signifie absolument rien quand la sécurité d'un projet est compromise. Les carnets de commandes sont fins, et l'attaquant pourrait encore être en train de short. Ne tentez pas de rattraper ce couteau qui tombe ! Protégez votre capital et restez loin de ce graphique jusqu'à nouvel ordre. ❌⚠️#HumanityProtocol #CryptoNews #CryptoExploit #RiskManagement
$H
🚨 Avertissement : Ce n'est pas un conseil financier (NFA). Cet actif subit actuellement un événement de sécurité critique. Gérez strictement vos risques !
548

·
--
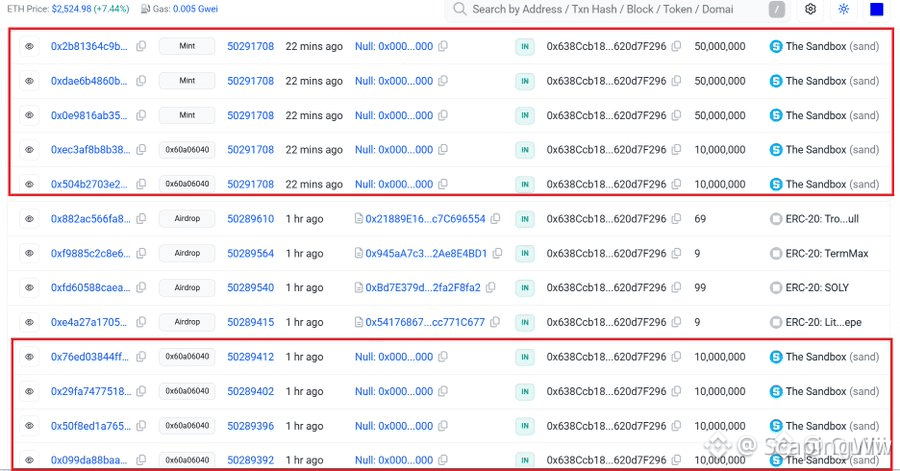
🚨 L’EXPLOIT MAJEUR FAIT CHUTER $SAND AS APRÈS UNE ATTAQUE DES AGRESSEURS MINT 49 MILLIARDS DE JETONS NON GARANTIS ! 📉
Une faille de sécurité catastrophique vient de secouer $SAND après que des acteurs malveillants ont frappé (mint) un énorme volume de 49 milliards de jetons non garantis, asséchant la liquidité sur BSC comme sur Base. 🚨 L’équipe centrale a confirmé la brèche, en coupant immédiatement l’accès aux ponts et en isolant les pools touchés afin de contenir la contagion.
Quand un approvisionnement fantôme de cette ampleur frappe des protocoles inter-chaînes, la profondeur du carnet d’ordres disparaît rapidement tandis que l’argent « intelligent » se positionne pour réduire le risque. 📉 Les indicateurs de risque montrent une perturbation sévère sur les paires décentralisées, les arbitragistes gelant l’activité.
📌 Les paramètres de risque se resserrent très vite sur les marchés de prêt, forçant les traders à naviguer une volatilité brutale. 💬 Vous restez à l’écart en attendant que la sécurité des ponts se stabilise, ou vous couvrez activement votre exposition à l’altcoin ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #SAND #CryptoExploit #Altcoins #RiskManagement
⚠️ 🚨
🚨 L’EXPLOIT MAJEUR FAIT CHUTER $SAND AS APRÈS UNE ATTAQUE DES AGRESSEURS MINT 49 MILLIARDS DE JETONS NON GARANTIS ! 📉
Une faille de sécurité catastrophique vient de secouer $SAND après que des acteurs malveillants ont frappé (mint) un énorme volume de 49 milliards de jetons non garantis, asséchant la liquidité sur BSC comme sur Base. 🚨 L’équipe centrale a confirmé la brèche, en coupant immédiatement l’accès aux ponts et en isolant les pools touchés afin de contenir la contagion.
Quand un approvisionnement fantôme de cette ampleur frappe des protocoles inter-chaînes, la profondeur du carnet d’ordres disparaît rapidement tandis que l’argent « intelligent » se positionne pour réduire le risque. 📉 Les indicateurs de risque montrent une perturbation sévère sur les paires décentralisées, les arbitragistes gelant l’activité.
📌 Les paramètres de risque se resserrent très vite sur les marchés de prêt, forçant les traders à naviguer une volatilité brutale. 💬 Vous restez à l’écart en attendant que la sécurité des ponts se stabilise, ou vous couvrez activement votre exposition à l’altcoin ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #SAND #CryptoExploit #Altcoins #RiskManagement
⚠️ 🚨
Une faille de sécurité catastrophique vient de secouer $SAND après que des acteurs malveillants ont frappé (mint) un énorme volume de 49 milliards de jetons non garantis, asséchant la liquidité sur BSC comme sur Base. 🚨 L’équipe centrale a confirmé la brèche, en coupant immédiatement l’accès aux ponts et en isolant les pools touchés afin de contenir la contagion.
Quand un approvisionnement fantôme de cette ampleur frappe des protocoles inter-chaînes, la profondeur du carnet d’ordres disparaît rapidement tandis que l’argent « intelligent » se positionne pour réduire le risque. 📉 Les indicateurs de risque montrent une perturbation sévère sur les paires décentralisées, les arbitragistes gelant l’activité.
📌 Les paramètres de risque se resserrent très vite sur les marchés de prêt, forçant les traders à naviguer une volatilité brutale. 💬 Vous restez à l’écart en attendant que la sécurité des ponts se stabilise, ou vous couvrez activement votre exposition à l’altcoin ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #SAND #CryptoExploit #Altcoins #RiskManagement
⚠️ 🚨
59

·
--
🚨 LE PROTOCOLE $AVICI SUBIT UN EXPLOIT SUR CHAÎNE DE 1,02 M$ ET DES FONDS SONT TRANSMIS À DES MIXERS 🔻
Le suivi on-chain révèle un exploit critique au sein du cadre $AVICI, drainant environ 1,02 M$ de liquidités. 🔍 L’acteur malveillant a routé 10 000 $SOL via des stablecoins avant d’exécuter un échange inter-chaînes vers 418 $ETH .
Le capital volé est officiellement entré dans des protocoles de confidentialité, confirmant la fuite de capitaux institutionnels et des mécanismes de blanchiment rapide. 📉 Les dynamiques de « smart money » exigent toujours des paramètres de risque stricts lorsque des protocoles fondamentaux subissent de graves failles structurelles. 💬 Comment évaluez-vous le risque de sécurité avant de placer du capital dans des coffres de projets émergents ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #AVICI #DeFiSecurity #OnChainAnalysis #CryptoExploit
🚨 🛡️
🚨 LE PROTOCOLE $AVICI SUBIT UN EXPLOIT SUR CHAÎNE DE 1,02 M$ ET DES FONDS SONT TRANSMIS À DES MIXERS 🔻
Le suivi on-chain révèle un exploit critique au sein du cadre $AVICI, drainant environ 1,02 M$ de liquidités. 🔍 L’acteur malveillant a routé 10 000 $SOL via des stablecoins avant d’exécuter un échange inter-chaînes vers 418 $ETH .
Le capital volé est officiellement entré dans des protocoles de confidentialité, confirmant la fuite de capitaux institutionnels et des mécanismes de blanchiment rapide. 📉 Les dynamiques de « smart money » exigent toujours des paramètres de risque stricts lorsque des protocoles fondamentaux subissent de graves failles structurelles. 💬 Comment évaluez-vous le risque de sécurité avant de placer du capital dans des coffres de projets émergents ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #AVICI #DeFiSecurity #OnChainAnalysis #CryptoExploit
🚨 🛡️
Le suivi on-chain révèle un exploit critique au sein du cadre $AVICI, drainant environ 1,02 M$ de liquidités. 🔍 L’acteur malveillant a routé 10 000 $SOL via des stablecoins avant d’exécuter un échange inter-chaînes vers 418 $ETH .
Le capital volé est officiellement entré dans des protocoles de confidentialité, confirmant la fuite de capitaux institutionnels et des mécanismes de blanchiment rapide. 📉 Les dynamiques de « smart money » exigent toujours des paramètres de risque stricts lorsque des protocoles fondamentaux subissent de graves failles structurelles. 💬 Comment évaluez-vous le risque de sécurité avant de placer du capital dans des coffres de projets émergents ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #AVICI #DeFiSecurity #OnChainAnalysis #CryptoExploit
🚨 🛡️
54
·
--

Article
Effondrement du Token H : Chute de 92% après un hack de 19 millions de dollars !Récemment, un incident de sécurité majeur lié au token $H s'est produit, où plus de 17 wallets connectés au Humanity Protocol ont été compromis, entraînant des pertes dépassant 19 millions de dollars. Le token 'H' a chuté de 92% aujourd'hui, atteignant des bas à 0,052 $ contre un sommet de 0,853 $. Actuellement, le RSI est à des niveaux de survente extrême, mais cela ne doit pas être considéré comme un signal d'achat lors d'une correction.
$H
#HTokenCrash
#CryptoExploit
#HumanityProtocol
#CryptoLoss
#StaySafeCrypto
Effondrement du Token H : Chute de 92% après un hack de 19 millions de dollars !
Récemment, un incident de sécurité majeur lié au token $H s'est produit, où plus de 17 wallets connectés au Humanity Protocol ont été compromis, entraînant des pertes dépassant 19 millions de dollars. Le token 'H' a chuté de 92% aujourd'hui, atteignant des bas à 0,052 $ contre un sommet de 0,853 $. Actuellement, le RSI est à des niveaux de survente extrême, mais cela ne doit pas être considéré comme un signal d'achat lors d'une correction.
$H
#HTokenCrash
#CryptoExploit
#HumanityProtocol
#CryptoLoss
#StaySafeCrypto
$H
#HTokenCrash
#CryptoExploit
#HumanityProtocol
#CryptoLoss
#StaySafeCrypto
332

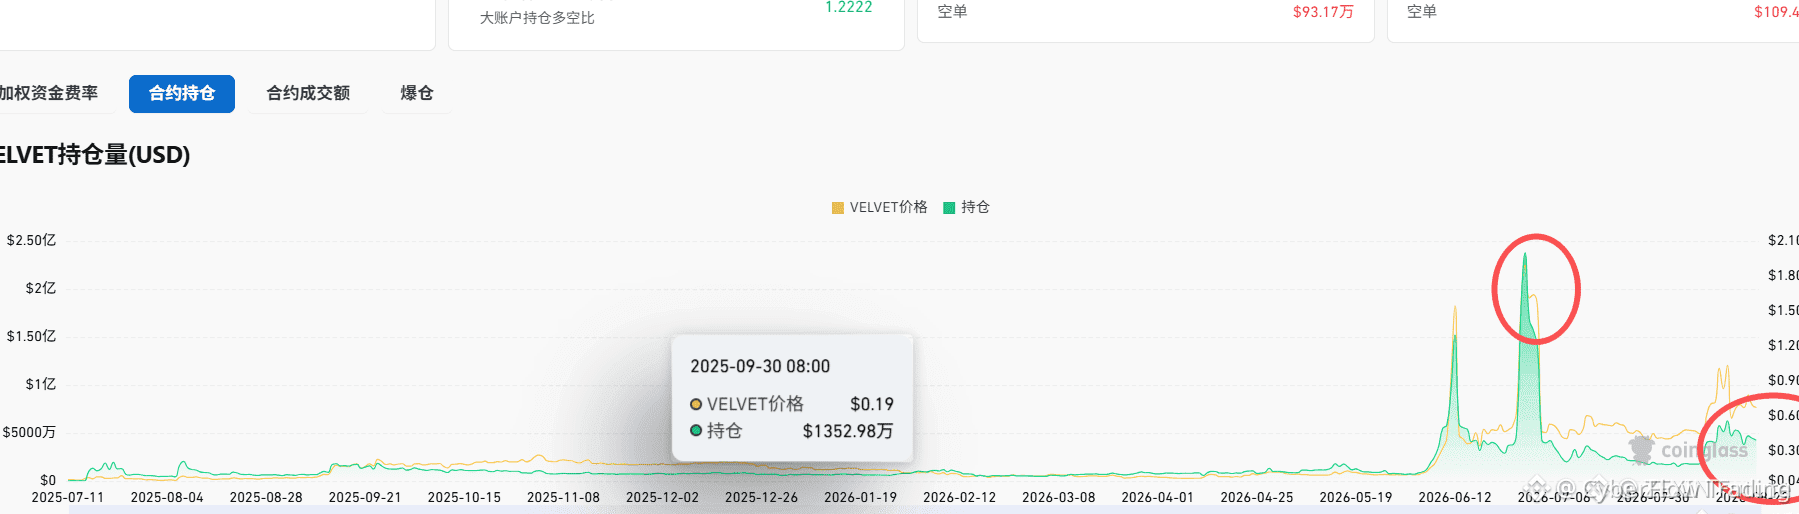
🚨 $VELVET SMART CONTRACT EXPLOITÉ : LA LIQUIDITÉ EST COMPLÈTEMENT VIDÉE À ZÉRO ! 📉
Le smart contract $VELVET vient de subir un drain catastrophique, envoyant les carnets d’ordres dans une chute totale alors que la liquidité on-chain s’évapore instantanément. 🩸 Les traders à exécution rapide profitent du dénouement immédiat tandis que la profondeur des ordres d’achat s’effondre sur tous les carnets. 📉
Avec les fonds du protocole entièrement vidés, les murs d’achats restants sont démolis en temps réel. ⚠️ Il s’agit d’une cascade d’exploit typique où la vitesse du prix s’accélère vers le bas jusqu’à ce que la liquidité touche un plancher absolu. 🔍
💬 Gérez-vous votre exposition sur des protocoles compromis ou observez-vous cette rupture à forte vélocité depuis les côtés ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #VELVET #CryptoExploit #ShortSetup #Crypto
🚨 🩸
🚨 $VELVET SMART CONTRACT EXPLOITÉ : LA LIQUIDITÉ EST COMPLÈTEMENT VIDÉE À ZÉRO ! 📉
Le smart contract $VELVET vient de subir un drain catastrophique, envoyant les carnets d’ordres dans une chute totale alors que la liquidité on-chain s’évapore instantanément. 🩸 Les traders à exécution rapide profitent du dénouement immédiat tandis que la profondeur des ordres d’achat s’effondre sur tous les carnets. 📉
Avec les fonds du protocole entièrement vidés, les murs d’achats restants sont démolis en temps réel. ⚠️ Il s’agit d’une cascade d’exploit typique où la vitesse du prix s’accélère vers le bas jusqu’à ce que la liquidité touche un plancher absolu. 🔍
💬 Gérez-vous votre exposition sur des protocoles compromis ou observez-vous cette rupture à forte vélocité depuis les côtés ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #VELVET #CryptoExploit #ShortSetup #Crypto
🚨 🩸
Le smart contract $VELVET vient de subir un drain catastrophique, envoyant les carnets d’ordres dans une chute totale alors que la liquidité on-chain s’évapore instantanément. 🩸 Les traders à exécution rapide profitent du dénouement immédiat tandis que la profondeur des ordres d’achat s’effondre sur tous les carnets. 📉
Avec les fonds du protocole entièrement vidés, les murs d’achats restants sont démolis en temps réel. ⚠️ Il s’agit d’une cascade d’exploit typique où la vitesse du prix s’accélère vers le bas jusqu’à ce que la liquidité touche un plancher absolu. 🔍
💬 Gérez-vous votre exposition sur des protocoles compromis ou observez-vous cette rupture à forte vélocité depuis les côtés ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #VELVET #CryptoExploit #ShortSetup #Crypto
🚨 🩸
275

Exploit Ledger de 93 M$ : La plateforme de base mise à mal
- L'attaque contre Ledger a entraîné une fuite d'environ 92,9 millions de dollars
- Impact sur Bitcoin (BTC), Ethereum (ETH), TRON, BNB Chain et Polygon
- Il s'agit du plus grand vol d'actifs lié à Ledger
- Les actifs ont été retirés via plusieurs plateformes blockchain différentes
#BinanceSquare #CryptoNews #Ledger #Blockchain #CryptoExploit
$btc btc $eth eth $bnb bnb
vlikevn Titanbot
Source : U.Today
Exploit Ledger de 93 M$ : La plateforme de base mise à mal
- L'attaque contre Ledger a entraîné une fuite d'environ 92,9 millions de dollars
- Impact sur Bitcoin (BTC), Ethereum (ETH), TRON, BNB Chain et Polygon
- Il s'agit du plus grand vol d'actifs lié à Ledger
- Les actifs ont été retirés via plusieurs plateformes blockchain différentes
#BinanceSquare #CryptoNews #Ledger #Blockchain #CryptoExploit
$btc btc $eth eth $bnb bnb
vlikevn Titanbot
Source : U.Today
- L'attaque contre Ledger a entraîné une fuite d'environ 92,9 millions de dollars
- Impact sur Bitcoin (BTC), Ethereum (ETH), TRON, BNB Chain et Polygon
- Il s'agit du plus grand vol d'actifs lié à Ledger
- Les actifs ont été retirés via plusieurs plateformes blockchain différentes
#BinanceSquare #CryptoNews #Ledger #Blockchain #CryptoExploit
$btc btc $eth eth $bnb bnb
vlikevn Titanbot
Source : U.Today
301
🚨 LE POOL DE LIQUIDITÉ DE $79AU VIDÉ À LA SUITE D’UNE FUITE DE CLÉ PRIVÉE DE 12,5 M$ SUR BNB CHAIN ! 📉
⚠️ Les failles de sécurité des clés privées frappent à nouveau : 79thVault a subi un prélèvement massif de 12,5 millions de dollars sur BNB Chain. 🔍 L’exploiteur a pris le contrôle de la clé opérationnelle de l’équipe et siphonné directement 2,01 millions de $79AU depuis la paire de liquidité.
🚨 Après 95 swaps de vente incessants, les réserves d’USDT du pool ont été vidées, passant de 15,2 M$ à seulement 3,9 M$, tandis que le pirate a extrait 16 249 $BNB . 🏦 Cela rappelle cruellement que la sécurité des contrats intelligents ne sert à rien si la gestion des clés fait défaut.
💬 Comment auditez-vous les protocoles de trésorerie des projets et la configuration des portefeuilles actifs avant d’y investir ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #79AU #BNB #DeFi #CryptoExploit #Security
🚨 🛡️
🚨 LE POOL DE LIQUIDITÉ DE $79AU VIDÉ À LA SUITE D’UNE FUITE DE CLÉ PRIVÉE DE 12,5 M$ SUR BNB CHAIN ! 📉
⚠️ Les failles de sécurité des clés privées frappent à nouveau : 79thVault a subi un prélèvement massif de 12,5 millions de dollars sur BNB Chain. 🔍 L’exploiteur a pris le contrôle de la clé opérationnelle de l’équipe et siphonné directement 2,01 millions de $79AU depuis la paire de liquidité.
🚨 Après 95 swaps de vente incessants, les réserves d’USDT du pool ont été vidées, passant de 15,2 M$ à seulement 3,9 M$, tandis que le pirate a extrait 16 249 $BNB . 🏦 Cela rappelle cruellement que la sécurité des contrats intelligents ne sert à rien si la gestion des clés fait défaut.
💬 Comment auditez-vous les protocoles de trésorerie des projets et la configuration des portefeuilles actifs avant d’y investir ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #79AU #BNB #DeFi #CryptoExploit #Security
🚨 🛡️
⚠️ Les failles de sécurité des clés privées frappent à nouveau : 79thVault a subi un prélèvement massif de 12,5 millions de dollars sur BNB Chain. 🔍 L’exploiteur a pris le contrôle de la clé opérationnelle de l’équipe et siphonné directement 2,01 millions de $79AU depuis la paire de liquidité.
🚨 Après 95 swaps de vente incessants, les réserves d’USDT du pool ont été vidées, passant de 15,2 M$ à seulement 3,9 M$, tandis que le pirate a extrait 16 249 $BNB . 🏦 Cela rappelle cruellement que la sécurité des contrats intelligents ne sert à rien si la gestion des clés fait défaut.
💬 Comment auditez-vous les protocoles de trésorerie des projets et la configuration des portefeuilles actifs avant d’y investir ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #79AU #BNB #DeFi #CryptoExploit #Security
🚨 🛡️
23
·
--

Article
Alerte Sécurité : L'Exploitation de Kelp DAO entraîne une perte de 293 millions de dollars$AAVE $ETH
Le protocole de restaking liquide Kelp DAO a subi une violation majeure de la sécurité, entraînant une perte estimée à 293,7 millions de dollars. Cet incident, survenu à la mi-avril 2026, marque la plus grande exploitation DeFi de l'année à ce jour et a déclenché un effet de contagion significatif à travers l'écosystème.
🔍 Analyse Technique : La Vulnérabilité LayerZero
L'exploitation a ciblé l'infrastructure cross-chain de Kelp DAO, en particulier le pont rsETH alimenté par LayerZero Endpoint V2.
Cause Racine : Les analystes en sécurité ont identifié une vulnérabilité dans la configuration du vérificateur 1-à-1 du protocole.
Alerte Sécurité : L'Exploitation de Kelp DAO entraîne une perte de 293 millions de dollars
$AAVE $ETH
Le protocole de restaking liquide Kelp DAO a subi une violation majeure de la sécurité, entraînant une perte estimée à 293,7 millions de dollars. Cet incident, survenu à la mi-avril 2026, marque la plus grande exploitation DeFi de l'année à ce jour et a déclenché un effet de contagion significatif à travers l'écosystème.
🔍 Analyse Technique : La Vulnérabilité LayerZero
L'exploitation a ciblé l'infrastructure cross-chain de Kelp DAO, en particulier le pont rsETH alimenté par LayerZero Endpoint V2.
Cause Racine : Les analystes en sécurité ont identifié une vulnérabilité dans la configuration du vérificateur 1-à-1 du protocole.
Le protocole de restaking liquide Kelp DAO a subi une violation majeure de la sécurité, entraînant une perte estimée à 293,7 millions de dollars. Cet incident, survenu à la mi-avril 2026, marque la plus grande exploitation DeFi de l'année à ce jour et a déclenché un effet de contagion significatif à travers l'écosystème.
🔍 Analyse Technique : La Vulnérabilité LayerZero
L'exploitation a ciblé l'infrastructure cross-chain de Kelp DAO, en particulier le pont rsETH alimenté par LayerZero Endpoint V2.
Cause Racine : Les analystes en sécurité ont identifié une vulnérabilité dans la configuration du vérificateur 1-à-1 du protocole.
1
127
🍀Transformer la chance en logique🍀
BONJOUR À TOUS
MISE À JOUR D’ANALYSE DE MARCHÉ
🔍
L’indice Crypto Fear & Greed (Peur et cupidité) s’est officiellement effondré, passant à 25, soit une Peur Extrême. Les analystes avertissent que si le Bitcoin ne parvient pas à maintenir son niveau de support local actuel, la prochaine cible macro claire à surveiller est une baisse vers 58 000 $....
#CryptoNews #Bitcoin #Ethereum #CryptoMarket #DeFi #CryptoExploit
Rappel : Cette publication est fournie uniquement à titre informatif. Elle ne constitue ni n’est destinée à être utilisée comme conseil juridique, fiscal, en investissement, financier ou autre.....
🍀Transformer la chance en logique🍀
BONJOUR À TOUS
MISE À JOUR D’ANALYSE DE MARCHÉ
🔍
L’indice Crypto Fear & Greed (Peur et cupidité) s’est officiellement effondré, passant à 25, soit une Peur Extrême. Les analystes avertissent que si le Bitcoin ne parvient pas à maintenir son niveau de support local actuel, la prochaine cible macro claire à surveiller est une baisse vers 58 000 $....
#CryptoNews #Bitcoin #Ethereum #CryptoMarket #DeFi #CryptoExploit
Rappel : Cette publication est fournie uniquement à titre informatif. Elle ne constitue ni n’est destinée à être utilisée comme conseil juridique, fiscal, en investissement, financier ou autre.....
BONJOUR À TOUS
MISE À JOUR D’ANALYSE DE MARCHÉ
🔍
L’indice Crypto Fear & Greed (Peur et cupidité) s’est officiellement effondré, passant à 25, soit une Peur Extrême. Les analystes avertissent que si le Bitcoin ne parvient pas à maintenir son niveau de support local actuel, la prochaine cible macro claire à surveiller est une baisse vers 58 000 $....
#CryptoNews #Bitcoin #Ethereum #CryptoMarket #DeFi #CryptoExploit
Rappel : Cette publication est fournie uniquement à titre informatif. Elle ne constitue ni n’est destinée à être utilisée comme conseil juridique, fiscal, en investissement, financier ou autre.....
100

🚨 LA CHAÎNE CRO EST ARRÊTÉE APRÈS UN GROS EXPLOIT DEFI VIDANT PLUS DE 75 MILLIONS DE DOLLARS ! 🚨
Des observateurs de « smart money » viennent de signaler une grave faille de sécurité visant les protocoles Cronos DeFi pour plus de 75 millions de dollars. 🚨 L’attaquant a rapidement transféré 6,29 millions de dollars via des ponts inter-chaînes vers 2,592 $ETH , poussant les validateurs à mettre l’ensemble du réseau en pause afin de bloquer les 68,7 millions de dollars restants d’actifs compromis.
Les chaînes suspendues stoppent net la liquidité, laissant les traders observer les mouvements on-chain pendant que l’exploiteur tente de blanchir les fonds. 📊 Attendez-vous à une volatilité accrue sur les jetons de l’écosystème lorsque la validation du réseau reprendra. 💡
💬 Cette faille de sécurité va-t-elle déclencher une contagion plus large dans les écosystèmes de couche 1, ou l’arrêt parviendra-t-il à isoler les retombées ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #CRO #ETH #DeFi #CryptoExploit #Security
🚨 🐻
🚨 LA CHAÎNE CRO EST ARRÊTÉE APRÈS UN GROS EXPLOIT DEFI VIDANT PLUS DE 75 MILLIONS DE DOLLARS ! 🚨
Des observateurs de « smart money » viennent de signaler une grave faille de sécurité visant les protocoles Cronos DeFi pour plus de 75 millions de dollars. 🚨 L’attaquant a rapidement transféré 6,29 millions de dollars via des ponts inter-chaînes vers 2,592 $ETH , poussant les validateurs à mettre l’ensemble du réseau en pause afin de bloquer les 68,7 millions de dollars restants d’actifs compromis.
Les chaînes suspendues stoppent net la liquidité, laissant les traders observer les mouvements on-chain pendant que l’exploiteur tente de blanchir les fonds. 📊 Attendez-vous à une volatilité accrue sur les jetons de l’écosystème lorsque la validation du réseau reprendra. 💡
💬 Cette faille de sécurité va-t-elle déclencher une contagion plus large dans les écosystèmes de couche 1, ou l’arrêt parviendra-t-il à isoler les retombées ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #CRO #ETH #DeFi #CryptoExploit #Security
🚨 🐻
Des observateurs de « smart money » viennent de signaler une grave faille de sécurité visant les protocoles Cronos DeFi pour plus de 75 millions de dollars. 🚨 L’attaquant a rapidement transféré 6,29 millions de dollars via des ponts inter-chaînes vers 2,592 $ETH , poussant les validateurs à mettre l’ensemble du réseau en pause afin de bloquer les 68,7 millions de dollars restants d’actifs compromis.
Les chaînes suspendues stoppent net la liquidité, laissant les traders observer les mouvements on-chain pendant que l’exploiteur tente de blanchir les fonds. 📊 Attendez-vous à une volatilité accrue sur les jetons de l’écosystème lorsque la validation du réseau reprendra. 💡
💬 Cette faille de sécurité va-t-elle déclencher une contagion plus large dans les écosystèmes de couche 1, ou l’arrêt parviendra-t-il à isoler les retombées ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #CRO #ETH #DeFi #CryptoExploit #Security
🚨 🐻
44
🚨 $ETH FACES DUMP PRESSION SOUS FORME D’ATTAQUEURS CONVERTISSENT DES SACS D’EXPLOIT À 4,2 M$ EN ETH ! ⚠️
Une compromission suspecte d’une clé privée vient tout juste de vider 4,2 millions de dollars sur des portefeuilles chauds multi-chaînes, provoquant des ondes de choc dans le suivi du flux d’ordres. 📊 L’exploit a transféré des fonds sur plusieurs réseaux : vidant USDT, USDC, $BNB et $TRX , la grande majorité étant instantanément échangée sur le marché directement contre $ETH .
🦈 Lorsque les attaquants consolident les fonds volés en éther liquide, l’histoire montre que des vagues de pression à la vente ou des mouvements de mixage pour la confidentialité suivent généralement. Gardez votre risque bien maîtrisé pendant que cette liquidité du hacker est chargée on-chain. 💬 Pensez-vous que ce capital de hacker va toucher les marchés spot immédiatement, ou qu’il passera d’abord par des mixeurs ? 👇
⚠️ Ce n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ETH #CryptoExploit #HotWallet #Web3Security #BNB
🚨 🩸
🚨 $ETH FACES DUMP PRESSION SOUS FORME D’ATTAQUEURS CONVERTISSENT DES SACS D’EXPLOIT À 4,2 M$ EN ETH ! ⚠️
Une compromission suspecte d’une clé privée vient tout juste de vider 4,2 millions de dollars sur des portefeuilles chauds multi-chaînes, provoquant des ondes de choc dans le suivi du flux d’ordres. 📊 L’exploit a transféré des fonds sur plusieurs réseaux : vidant USDT, USDC, $BNB et $TRX , la grande majorité étant instantanément échangée sur le marché directement contre $ETH .
🦈 Lorsque les attaquants consolident les fonds volés en éther liquide, l’histoire montre que des vagues de pression à la vente ou des mouvements de mixage pour la confidentialité suivent généralement. Gardez votre risque bien maîtrisé pendant que cette liquidité du hacker est chargée on-chain. 💬 Pensez-vous que ce capital de hacker va toucher les marchés spot immédiatement, ou qu’il passera d’abord par des mixeurs ? 👇
⚠️ Ce n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ETH #CryptoExploit #HotWallet #Web3Security #BNB
🚨 🩸
Une compromission suspecte d’une clé privée vient tout juste de vider 4,2 millions de dollars sur des portefeuilles chauds multi-chaînes, provoquant des ondes de choc dans le suivi du flux d’ordres. 📊 L’exploit a transféré des fonds sur plusieurs réseaux : vidant USDT, USDC, $BNB et $TRX , la grande majorité étant instantanément échangée sur le marché directement contre $ETH .
🦈 Lorsque les attaquants consolident les fonds volés en éther liquide, l’histoire montre que des vagues de pression à la vente ou des mouvements de mixage pour la confidentialité suivent généralement. Gardez votre risque bien maîtrisé pendant que cette liquidité du hacker est chargée on-chain. 💬 Pensez-vous que ce capital de hacker va toucher les marchés spot immédiatement, ou qu’il passera d’abord par des mixeurs ? 👇
⚠️ Ce n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ETH #CryptoExploit #HotWallet #Web3Security #BNB
🚨 🩸
29
🔥 POST-MORTEM DE RHEA : LE DÉFI PERPÉTUEL DE L'ORACLE DEFI
⚡ L'enquête sur l'attaque de Rhea Finance vient d'être publiée. 🔍
Elle révèle un ennemi familier : la manipulation des oracles.
🧠 Les attaquants ont tiré parti des prêts flash pour exploiter l'intégration de Rhea avec Chainlink.
Ce n'est pas une question de robustesse de Chainlink, mais de la complexité de l'intégration.
📊 Beaucoup voient cela comme un autre échec isolé de protocole.
Mais selon moi : c'est une fissure systémique récurrente dans les fondations de DeFi. 🚧
⚖️ Les protocoles supposent souvent que les oracles externes fournissent une vérité impénétrable.
🧩 Cependant, la *couche d'interaction* reste un vecteur d'attaque critique.
🔥 La perte de 2,6 millions de dollars de Rhea Finance met en évidence cette vulnérabilité.
Le marché perçoit les "oracles sécurisés" comme une solution universelle.
Cet incident devrait briser ce faux sentiment de sécurité.
Nous avons besoin d'une validation multi-niveaux et d'une atténuation des risques en temps réel. ✨
Sinon, la croissance de DeFi restera enchaînée par des exploits évitables.
DeFi peut-elle vraiment évoluer sans maîtriser cette danse complexe des données ?
#DeFiSecurity #OracleRisk #CryptoExploit #BinanceSquare #BlockchainTech
🔥 POST-MORTEM DE RHEA : LE DÉFI PERPÉTUEL DE L'ORACLE DEFI
⚡ L'enquête sur l'attaque de Rhea Finance vient d'être publiée. 🔍
Elle révèle un ennemi familier : la manipulation des oracles.
🧠 Les attaquants ont tiré parti des prêts flash pour exploiter l'intégration de Rhea avec Chainlink.
Ce n'est pas une question de robustesse de Chainlink, mais de la complexité de l'intégration.
📊 Beaucoup voient cela comme un autre échec isolé de protocole.
Mais selon moi : c'est une fissure systémique récurrente dans les fondations de DeFi. 🚧
⚖️ Les protocoles supposent souvent que les oracles externes fournissent une vérité impénétrable.
🧩 Cependant, la *couche d'interaction* reste un vecteur d'attaque critique.
🔥 La perte de 2,6 millions de dollars de Rhea Finance met en évidence cette vulnérabilité.
Le marché perçoit les "oracles sécurisés" comme une solution universelle.
Cet incident devrait briser ce faux sentiment de sécurité.
Nous avons besoin d'une validation multi-niveaux et d'une atténuation des risques en temps réel. ✨
Sinon, la croissance de DeFi restera enchaînée par des exploits évitables.
DeFi peut-elle vraiment évoluer sans maîtriser cette danse complexe des données ?
#DeFiSecurity #OracleRisk #CryptoExploit #BinanceSquare #BlockchainTech
⚡ L'enquête sur l'attaque de Rhea Finance vient d'être publiée. 🔍
Elle révèle un ennemi familier : la manipulation des oracles.
🧠 Les attaquants ont tiré parti des prêts flash pour exploiter l'intégration de Rhea avec Chainlink.
Ce n'est pas une question de robustesse de Chainlink, mais de la complexité de l'intégration.
📊 Beaucoup voient cela comme un autre échec isolé de protocole.
Mais selon moi : c'est une fissure systémique récurrente dans les fondations de DeFi. 🚧
⚖️ Les protocoles supposent souvent que les oracles externes fournissent une vérité impénétrable.
🧩 Cependant, la *couche d'interaction* reste un vecteur d'attaque critique.
🔥 La perte de 2,6 millions de dollars de Rhea Finance met en évidence cette vulnérabilité.
Le marché perçoit les "oracles sécurisés" comme une solution universelle.
Cet incident devrait briser ce faux sentiment de sécurité.
Nous avons besoin d'une validation multi-niveaux et d'une atténuation des risques en temps réel. ✨
Sinon, la croissance de DeFi restera enchaînée par des exploits évitables.
DeFi peut-elle vraiment évoluer sans maîtriser cette danse complexe des données ?
#DeFiSecurity #OracleRisk #CryptoExploit #BinanceSquare #BlockchainTech
21
23
4k
·
--
💥 IMPORTANT : Nesa ($NES) s’effondre après une importante faille de sécurité Cosmos EVM
Le jeton $NES a enregistré aujourd’hui une capitulation massive des prix, perdant une valeur critique en l’espace de quelques heures. Cet effondrement soudain du marché a déclenché une panique généralisée chez les détenteurs de tokens et a forcé une vague de liquidations douloureuses sur plusieurs grandes paires de trading décentralisé.
Le token Nesa ($NES ) a subi une forte baisse de 40% aujourd’hui, après des rapports faisant état d’une exploitation de vulnérabilité EVM sur Cosmos et de ventes massives provenant de portefeuilles on-chain importants.
🔍 Qu’est-ce qui a déclenché la chute ?
Des enquêteurs on-chain et des équipes de développement ont identifié une faille de sécurité grave visant une vulnérabilité Cosmos EVM sur le réseau Nesa Layer-1. Des acteurs malveillants ont réussi à manipuler les mécanismes du protocole, leur permettant d’extraire puis de déverser d’importantes quantités de tokens directement dans des pools de liquidité vulnérables.
#CryptoNews #Nesa #NES #CryptoExploit
{alpha}(560x3131f6b80c26936ab03f7d9d29eb4ddf36ac3fb5)
#Altcoins
💥 IMPORTANT : Nesa ($NES ) s’effondre après une importante faille de sécurité Cosmos EVM
Le jeton $NES a enregistré aujourd’hui une capitulation massive des prix, perdant une valeur critique en l’espace de quelques heures. Cet effondrement soudain du marché a déclenché une panique généralisée chez les détenteurs de tokens et a forcé une vague de liquidations douloureuses sur plusieurs grandes paires de trading décentralisé.
Le token Nesa ($NES ) a subi une forte baisse de 40% aujourd’hui, après des rapports faisant état d’une exploitation de vulnérabilité EVM sur Cosmos et de ventes massives provenant de portefeuilles on-chain importants.
🔍 Qu’est-ce qui a déclenché la chute ?
Des enquêteurs on-chain et des équipes de développement ont identifié une faille de sécurité grave visant une vulnérabilité Cosmos EVM sur le réseau Nesa Layer-1. Des acteurs malveillants ont réussi à manipuler les mécanismes du protocole, leur permettant d’extraire puis de déverser d’importantes quantités de tokens directement dans des pools de liquidité vulnérables.
#CryptoNews #Nesa #NES #CryptoExploit
#Altcoins
Le jeton $NES a enregistré aujourd’hui une capitulation massive des prix, perdant une valeur critique en l’espace de quelques heures. Cet effondrement soudain du marché a déclenché une panique généralisée chez les détenteurs de tokens et a forcé une vague de liquidations douloureuses sur plusieurs grandes paires de trading décentralisé.
Le token Nesa ($NES ) a subi une forte baisse de 40% aujourd’hui, après des rapports faisant état d’une exploitation de vulnérabilité EVM sur Cosmos et de ventes massives provenant de portefeuilles on-chain importants.
🔍 Qu’est-ce qui a déclenché la chute ?
Des enquêteurs on-chain et des équipes de développement ont identifié une faille de sécurité grave visant une vulnérabilité Cosmos EVM sur le réseau Nesa Layer-1. Des acteurs malveillants ont réussi à manipuler les mécanismes du protocole, leur permettant d’extraire puis de déverser d’importantes quantités de tokens directement dans des pools de liquidité vulnérables.
#CryptoNews #Nesa #NES #CryptoExploit
#Altcoins
1
1.4k
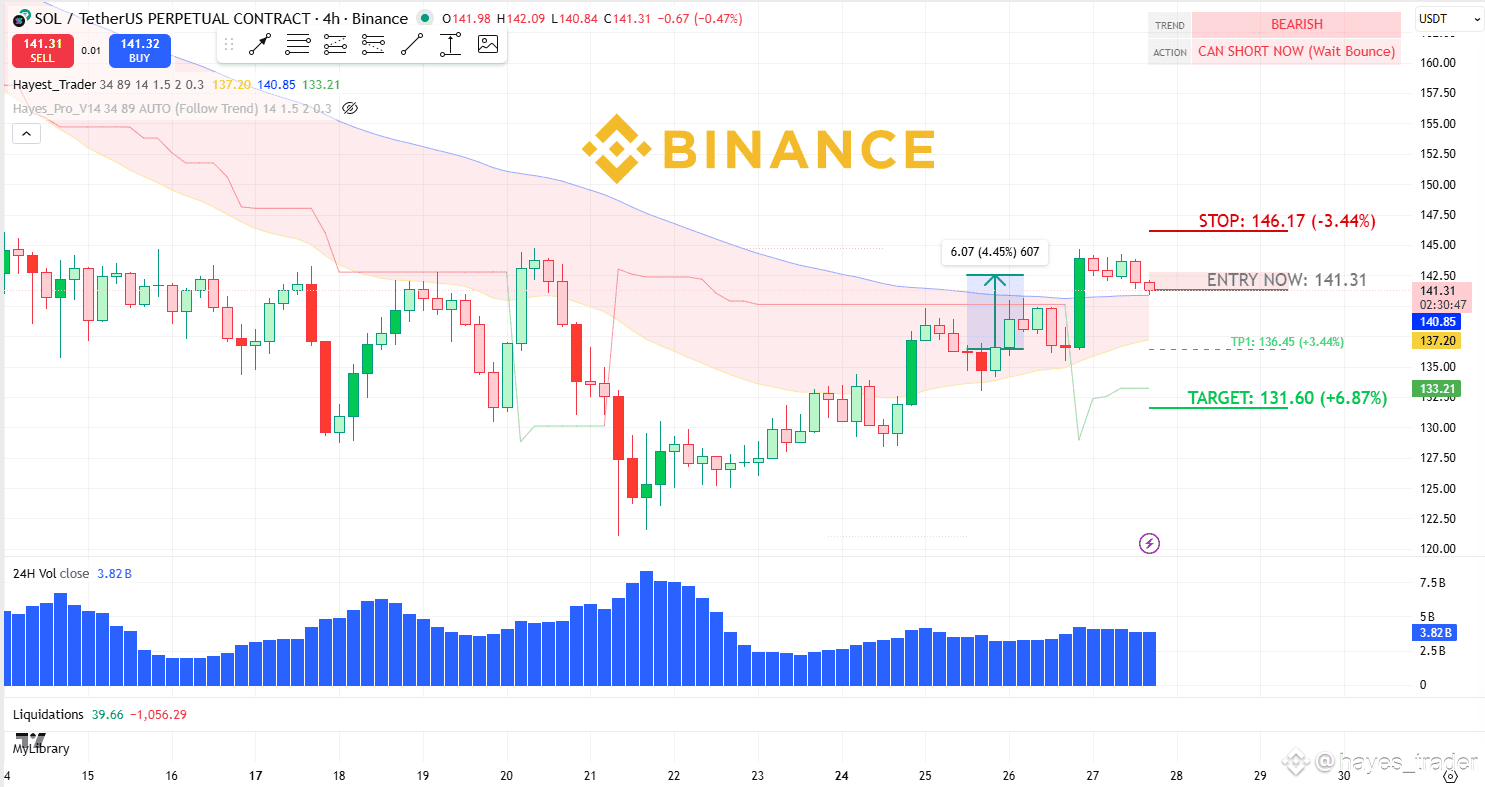
SOLANA : L'EXPLOIT D'UPBIT ALIMENTE LE SENTIMENT BAISSIER
Techniquement, SOL montre une faiblesse significative, étant rejeté par une résistance clé de 4H et semblant prêt à une rupture.
Cette configuration baissière est amplifiée par d'importants vents contraires on-chain : le récent exploit de 38,5 millions de dollars d'Upbit a créé un "rabais sur les contrats à terme à long terme", un signal clair que le marché intègre activement une baisse supplémentaire.
Le trade est une vente à découvert à partir des niveaux actuels, avec des cibles à 136 et 131. La configuration est invalidée si le prix reprend la résistance à 146.
#solana #CryptoExploit #TradingSignal
$IO $PEPE $SOL
{spot}(SOLUSDT)
SOLANA : L'EXPLOIT D'UPBIT ALIMENTE LE SENTIMENT BAISSIER
Techniquement, SOL montre une faiblesse significative, étant rejeté par une résistance clé de 4H et semblant prêt à une rupture.
Cette configuration baissière est amplifiée par d'importants vents contraires on-chain : le récent exploit de 38,5 millions de dollars d'Upbit a créé un "rabais sur les contrats à terme à long terme", un signal clair que le marché intègre activement une baisse supplémentaire.
Le trade est une vente à découvert à partir des niveaux actuels, avec des cibles à 136 et 131. La configuration est invalidée si le prix reprend la résistance à 146.
#solana #CryptoExploit #TradingSignal
$IO $PEPE $SOL
Techniquement, SOL montre une faiblesse significative, étant rejeté par une résistance clé de 4H et semblant prêt à une rupture.
Cette configuration baissière est amplifiée par d'importants vents contraires on-chain : le récent exploit de 38,5 millions de dollars d'Upbit a créé un "rabais sur les contrats à terme à long terme", un signal clair que le marché intègre activement une baisse supplémentaire.
Le trade est une vente à découvert à partir des niveaux actuels, avec des cibles à 136 et 131. La configuration est invalidée si le prix reprend la résistance à 146.
#solana #CryptoExploit #TradingSignal
$IO $PEPE $SOL
2.8k
🚨 $cbBTC DÉVERSEMENT DEPUIS MOONWELL PENDANT QUE DES ATTAQUANTS EXPLOITENT LA TARIFICATION DES GARANTIES ! 📉
La surveillance on-chain a signalé une activité d’exploitation suspecte visant Moonwell sur Base, entraînant le siphonnage de plus de 50,6 $cbBTC d’une valeur supérieure à 4 M$. 📊 L’attaquant a manipulé les valorisations des garanties $MAMO pour emprunter des actifs de haut niveau contre une profondeur de garanties artificiellement gonflée.
L’association de garanties illiquides reste un angle mort majeur pour les marchés de prêt qui ne disposent pas de plafonds de prix stricts ou de filtres d’oracles robustes. 💡 Les acteurs avisés prennent note dès que des anomalies d’oracle créent une vulnérabilité asymétrique dans les pools de liquidité automatisés. 🔍
🤔 Les actifs de garantie à faible liquidité deviennent-ils le plus grand risque systémique pour les protocoles DeFi cette année ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #cbBTC #DeFi #Base #CryptoExploit #Security
⚠️ 🚨
🚨 $cbBTC DÉVERSEMENT DEPUIS MOONWELL PENDANT QUE DES ATTAQUANTS EXPLOITENT LA TARIFICATION DES GARANTIES ! 📉
La surveillance on-chain a signalé une activité d’exploitation suspecte visant Moonwell sur Base, entraînant le siphonnage de plus de 50,6 $cbBTC d’une valeur supérieure à 4 M$. 📊 L’attaquant a manipulé les valorisations des garanties $MAMO pour emprunter des actifs de haut niveau contre une profondeur de garanties artificiellement gonflée.
L’association de garanties illiquides reste un angle mort majeur pour les marchés de prêt qui ne disposent pas de plafonds de prix stricts ou de filtres d’oracles robustes. 💡 Les acteurs avisés prennent note dès que des anomalies d’oracle créent une vulnérabilité asymétrique dans les pools de liquidité automatisés. 🔍
🤔 Les actifs de garantie à faible liquidité deviennent-ils le plus grand risque systémique pour les protocoles DeFi cette année ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #cbBTC #DeFi #Base #CryptoExploit #Security
⚠️ 🚨
La surveillance on-chain a signalé une activité d’exploitation suspecte visant Moonwell sur Base, entraînant le siphonnage de plus de 50,6 $cbBTC d’une valeur supérieure à 4 M$. 📊 L’attaquant a manipulé les valorisations des garanties $MAMO pour emprunter des actifs de haut niveau contre une profondeur de garanties artificiellement gonflée.
L’association de garanties illiquides reste un angle mort majeur pour les marchés de prêt qui ne disposent pas de plafonds de prix stricts ou de filtres d’oracles robustes. 💡 Les acteurs avisés prennent note dès que des anomalies d’oracle créent une vulnérabilité asymétrique dans les pools de liquidité automatisés. 🔍
🤔 Les actifs de garantie à faible liquidité deviennent-ils le plus grand risque systémique pour les protocoles DeFi cette année ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #cbBTC #DeFi #Base #CryptoExploit #Security
⚠️ 🚨
21
·
--
Le protocole Humanity a subi une grave violation de sécurité, perdant plus de 36 millions de dollars après que des attaquants auraient accédé aux clés privées via le portable compromis d'un employé. L'exploit leur a permis de frapper et de décharger 100 millions de tokens H supplémentaires, déclenchant un effondrement cataclysmique du marché et faisant chuter le prix du token de 99,9%.
#HumanityProtocol
#CryptoExploit
#TokenCrash
#BlockchainSecurity
#PrivateKeyLeak
Le protocole Humanity a subi une grave violation de sécurité, perdant plus de 36 millions de dollars après que des attaquants auraient accédé aux clés privées via le portable compromis d'un employé. L'exploit leur a permis de frapper et de décharger 100 millions de tokens H supplémentaires, déclenchant un effondrement cataclysmique du marché et faisant chuter le prix du token de 99,9%.
#HumanityProtocol
#CryptoExploit
#TokenCrash
#BlockchainSecurity
#PrivateKeyLeak
#HumanityProtocol
#CryptoExploit
#TokenCrash
#BlockchainSecurity
#PrivateKeyLeak
60
·
--
Partiellement vrai
Alerte de Marché : Une énorme exploitation se déroule en ce moment, et les dommages sont sévères ! 🛑🚨
Plus de 17 portefeuilles crypto majeurs liés directement à l'écosystème du Humanity Protocol ont été compromis et complètement vidés. Les pertes totales ont déjà dépassé un chiffre incroyable de 19 millions de dollars, prenant la communauté complètement par surprise. 💸💔
Le Token $H S'est Effondré 📉💥
Suite à cette énorme brèche de sécurité, le token natif du projet, $H, a subi une chute catastrophique. L'actif a plongé de manière incroyable de -92% aujourd'hui seulement, tombant de son sommet quotidien de $0.853 à un bas de $0.052. La liquidité du marché est en train d'être anéantie alors que les exploitants dumpent des actifs. 🌪️📉
Alerte Critique pour les Acheteurs de Dip ! ⚠️🧠
Si vous regardez les indicateurs techniques, l'Indice de Force Relative sur 7 jours (RSI7) est à un niveau extrêmement survendu sans précédent de 2.1. Dans un trading normal, un chiffre aussi bas ressemble au signal d'achat ultime—mais pas aujourd'hui. ❌🛑
Ceci est une exploitation structurelle en cours, pas une correction de marché standard. Acheter le dip en ce moment est incroyablement dangereux, car les contrats intelligents sous-jacents et les écosystèmes de portefeuilles restent compromis. 🛑🛡️
Que devriez-vous faire ? Si vous détenez des actifs dans l'écosystème du Humanity Protocol, vérifiez immédiatement les permissions de votre portefeuille et révoquez toutes les connexions de contrats intelligents risquées. Restez en sécurité, protégez votre capital, et ne tentez pas de rattraper des couteaux qui tombent ! 🏛️🔒
Avez-vous réussi à éviter cette exploitation ? Laissez vos pensées ou des mises à jour en direct dans les commentaires ci-dessous pour aider à garder la communauté en sécurité ! 👇👇
#HumanityProtocol #Htoken #CryptoExploit #SecurityAlert #RiskManagement #BinanceSquare
Alerte de Marché : Une énorme exploitation se déroule en ce moment, et les dommages sont sévères ! 🛑🚨
Plus de 17 portefeuilles crypto majeurs liés directement à l'écosystème du Humanity Protocol ont été compromis et complètement vidés. Les pertes totales ont déjà dépassé un chiffre incroyable de 19 millions de dollars, prenant la communauté complètement par surprise. 💸💔
Le Token $H S'est Effondré 📉💥
Suite à cette énorme brèche de sécurité, le token natif du projet, $H , a subi une chute catastrophique. L'actif a plongé de manière incroyable de -92% aujourd'hui seulement, tombant de son sommet quotidien de $0.853 à un bas de $0.052. La liquidité du marché est en train d'être anéantie alors que les exploitants dumpent des actifs. 🌪️📉
Alerte Critique pour les Acheteurs de Dip ! ⚠️🧠
Si vous regardez les indicateurs techniques, l'Indice de Force Relative sur 7 jours (RSI7) est à un niveau extrêmement survendu sans précédent de 2.1. Dans un trading normal, un chiffre aussi bas ressemble au signal d'achat ultime—mais pas aujourd'hui. ❌🛑
Ceci est une exploitation structurelle en cours, pas une correction de marché standard. Acheter le dip en ce moment est incroyablement dangereux, car les contrats intelligents sous-jacents et les écosystèmes de portefeuilles restent compromis. 🛑🛡️
Que devriez-vous faire ? Si vous détenez des actifs dans l'écosystème du Humanity Protocol, vérifiez immédiatement les permissions de votre portefeuille et révoquez toutes les connexions de contrats intelligents risquées. Restez en sécurité, protégez votre capital, et ne tentez pas de rattraper des couteaux qui tombent ! 🏛️🔒
Avez-vous réussi à éviter cette exploitation ? Laissez vos pensées ou des mises à jour en direct dans les commentaires ci-dessous pour aider à garder la communauté en sécurité ! 👇👇
#HumanityProtocol #Htoken #CryptoExploit #SecurityAlert #RiskManagement #BinanceSquare
Plus de 17 portefeuilles crypto majeurs liés directement à l'écosystème du Humanity Protocol ont été compromis et complètement vidés. Les pertes totales ont déjà dépassé un chiffre incroyable de 19 millions de dollars, prenant la communauté complètement par surprise. 💸💔
Le Token $H S'est Effondré 📉💥
Suite à cette énorme brèche de sécurité, le token natif du projet, $H , a subi une chute catastrophique. L'actif a plongé de manière incroyable de -92% aujourd'hui seulement, tombant de son sommet quotidien de $0.853 à un bas de $0.052. La liquidité du marché est en train d'être anéantie alors que les exploitants dumpent des actifs. 🌪️📉
Alerte Critique pour les Acheteurs de Dip ! ⚠️🧠
Si vous regardez les indicateurs techniques, l'Indice de Force Relative sur 7 jours (RSI7) est à un niveau extrêmement survendu sans précédent de 2.1. Dans un trading normal, un chiffre aussi bas ressemble au signal d'achat ultime—mais pas aujourd'hui. ❌🛑
Ceci est une exploitation structurelle en cours, pas une correction de marché standard. Acheter le dip en ce moment est incroyablement dangereux, car les contrats intelligents sous-jacents et les écosystèmes de portefeuilles restent compromis. 🛑🛡️
Que devriez-vous faire ? Si vous détenez des actifs dans l'écosystème du Humanity Protocol, vérifiez immédiatement les permissions de votre portefeuille et révoquez toutes les connexions de contrats intelligents risquées. Restez en sécurité, protégez votre capital, et ne tentez pas de rattraper des couteaux qui tombent ! 🏛️🔒
Avez-vous réussi à éviter cette exploitation ? Laissez vos pensées ou des mises à jour en direct dans les commentaires ci-dessous pour aider à garder la communauté en sécurité ! 👇👇
#HumanityProtocol #Htoken #CryptoExploit #SecurityAlert #RiskManagement #BinanceSquare
581
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#JobsReportRaisesHikeOdds
507,675 vues
3,277 mentions
2
#CPITestsDecemberRateOutlook
144,463 vues
1,074 mentions
3
#BitcoinRebounds$75KAsChipsLead
46,401 vues
338 mentions
4
#US Data Center Rules May Constrain AI Expansion
70,790 vues
226 mentions
5
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
4,124 vues
65 mentions
6
#WillAnthropicListOnTime
151,071 vues
1,317 mentions
7
#WillUS-IranTensionsBoostSafe-HavenDemand?
66,399 vues
480 mentions
8
#BitcoinETFsSee$412MNetOutflows
14,894 vues
73 mentions
9
#HKSFCPlansToRestrictCryptoAndExchangeTerms
57,799 vues
516 mentions
10
#TradFiForBeginners
89,867 vues
970 mentions