
#coldcardexploitdrains1367btc
coldcardexploitdrains1367btc
73,427 vues
822 mentions
Populaire
Récents
·
--
#ColdcardExploitDrains1367BTC Le hashtag #ColdcardExploitDrains1367BTC fait référence à un incident majeur de sécurité lié au Bitcoin, signalé fin juillet/début août 2026.
Détails clés :
Des attaquants auraient vidé 1 367 BTC (d’une valeur d’environ 89 millions de dollars à l’époque) depuis 4 585 adresses Bitcoin. �
CoinDesk +1
Les enquêteurs ont relié le vol à une vulnérabilité logicielle (firmware) affectant certains anciens processus de génération de graines pour les portefeuilles Coldcard, où une faible qualité d’aléa (randomness) rendait certaines clés privées prévisibles. �
The Hacker News +1
Le fabricant du portefeuille a publié un firmware corrigé, mais les utilisateurs ayant généré des graines concernées ont été invités à créer un tout nouveau portefeuille/une nouvelle graine avec le firmware mis à jour et à transférer leurs BTC, car la mise à jour du firmware seule ne sécurise pas une graine déjà compromise. �
The Hacker News
Si vous utilisez un portefeuille matériel Coldcard, il est important de vérifier si votre appareil et la version du firmware utilisée lors de la création de votre graine font partie des versions concernées, et de suivre rapidement les consignes de migration du fabricant. �
The Hacker News +1
#ColdcardExploitDrains1367BTC Le hashtag #ColdcardExploitDrains1367BTC fait référence à un incident majeur de sécurité lié au Bitcoin, signalé fin juillet/début août 2026.
Détails clés :
Des attaquants auraient vidé 1 367 BTC (d’une valeur d’environ 89 millions de dollars à l’époque) depuis 4 585 adresses Bitcoin. �
CoinDesk +1
Les enquêteurs ont relié le vol à une vulnérabilité logicielle (firmware) affectant certains anciens processus de génération de graines pour les portefeuilles Coldcard, où une faible qualité d’aléa (randomness) rendait certaines clés privées prévisibles. �
The Hacker News +1
Le fabricant du portefeuille a publié un firmware corrigé, mais les utilisateurs ayant généré des graines concernées ont été invités à créer un tout nouveau portefeuille/une nouvelle graine avec le firmware mis à jour et à transférer leurs BTC, car la mise à jour du firmware seule ne sécurise pas une graine déjà compromise. �
The Hacker News
Si vous utilisez un portefeuille matériel Coldcard, il est important de vérifier si votre appareil et la version du firmware utilisée lors de la création de votre graine font partie des versions concernées, et de suivre rapidement les consignes de migration du fabricant. �
The Hacker News +1
Détails clés :
Des attaquants auraient vidé 1 367 BTC (d’une valeur d’environ 89 millions de dollars à l’époque) depuis 4 585 adresses Bitcoin. �
CoinDesk +1
Les enquêteurs ont relié le vol à une vulnérabilité logicielle (firmware) affectant certains anciens processus de génération de graines pour les portefeuilles Coldcard, où une faible qualité d’aléa (randomness) rendait certaines clés privées prévisibles. �
The Hacker News +1
Le fabricant du portefeuille a publié un firmware corrigé, mais les utilisateurs ayant généré des graines concernées ont été invités à créer un tout nouveau portefeuille/une nouvelle graine avec le firmware mis à jour et à transférer leurs BTC, car la mise à jour du firmware seule ne sécurise pas une graine déjà compromise. �
The Hacker News
Si vous utilisez un portefeuille matériel Coldcard, il est important de vérifier si votre appareil et la version du firmware utilisée lors de la création de votre graine font partie des versions concernées, et de suivre rapidement les consignes de migration du fabricant. �
The Hacker News +1
102

·
--

Article
Piratage de Coldcard : la self-custody est-elle encore sûre après l’exploit de 89 M$ ?" Le piratage de Coldcard, le portefeuille matériel, a envoyé des ondes de choc dans la communauté crypto, drainant environ 89 millions $ depuis des milliers d’adresses. 🚨 L’exploit, qui ciblait une faille du micrologiciel datant de mars 2021, a soulevé de sérieuses questions sur la sécurité de la self-custody. Mais cela signifie-t-il que les portefeuilles matériels ne sont désormais plus sûrs ? Décomposons ce qui s’est passé, les risques, et ce que vous pouvez faire pour protéger vos fonds. 🧐
L’attaque : comment elle s’est produite ⚙️
L’attaque a exploité un bug du micrologiciel qui affaiblissait la génération des phrases de récupération. Au lieu d’utiliser le générateur de nombres aléatoires matériel de l’appareil, la faille a fait passer une partie du processus par un générateur logiciel beaucoup moins aléatoire, rendant mathématiquement possible pour les attaquants de reconstruire des clés privées hors ligne.
Piratage de Coldcard : la self-custody est-elle encore sûre après l’exploit de 89 M$ ?"
Le piratage de Coldcard, le portefeuille matériel, a envoyé des ondes de choc dans la communauté crypto, drainant environ 89 millions $ depuis des milliers d’adresses. 🚨 L’exploit, qui ciblait une faille du micrologiciel datant de mars 2021, a soulevé de sérieuses questions sur la sécurité de la self-custody. Mais cela signifie-t-il que les portefeuilles matériels ne sont désormais plus sûrs ? Décomposons ce qui s’est passé, les risques, et ce que vous pouvez faire pour protéger vos fonds. 🧐
L’attaque : comment elle s’est produite ⚙️
L’attaque a exploité un bug du micrologiciel qui affaiblissait la génération des phrases de récupération. Au lieu d’utiliser le générateur de nombres aléatoires matériel de l’appareil, la faille a fait passer une partie du processus par un générateur logiciel beaucoup moins aléatoire, rendant mathématiquement possible pour les attaquants de reconstruire des clés privées hors ligne.
L’attaque : comment elle s’est produite ⚙️
L’attaque a exploité un bug du micrologiciel qui affaiblissait la génération des phrases de récupération. Au lieu d’utiliser le générateur de nombres aléatoires matériel de l’appareil, la faille a fait passer une partie du processus par un générateur logiciel beaucoup moins aléatoire, rendant mathématiquement possible pour les attaquants de reconstruire des clés privées hors ligne.
2
549
·
--
🚨 CASSURE: 100 M$+ EN BITCOIN PRÉCISÉMENT VOLÉS DANS DES PORTEFEUILLES MATÉRIELS COLDcard
Un important incident de sécurité suscite de nouvelles inquiétudes au sein de la communauté crypto. 💥
🔴 Les pertes annoncées dépassent 100 MILLIONS de dollars 🛡️ La sécurité des portefeuilles matériels est mise sous surveillance ₿ Les détenteurs de Bitcoin sont invités à rester vigilants
Ceci est un sérieux rappel: la sécurité crypto ne doit jamais être prise à la légère.
#Bitcoin #BTC #Crypto #Coldcard #Cybersecurity #CryptoSecurity
#USIranDealOrNoDeal #PalantirJumps10%OnQ2Beat #CoinbaseBTCPremiumNegative77Days #ColdcardExploitDrains1367BTC #USJapanJointYenInterventionFirstSince2011
🚨 CASSURE: 100 M$+ EN BITCOIN PRÉCISÉMENT VOLÉS DANS DES PORTEFEUILLES MATÉRIELS COLDcard
Un important incident de sécurité suscite de nouvelles inquiétudes au sein de la communauté crypto. 💥
🔴 Les pertes annoncées dépassent 100 MILLIONS de dollars 🛡️ La sécurité des portefeuilles matériels est mise sous surveillance ₿ Les détenteurs de Bitcoin sont invités à rester vigilants
Ceci est un sérieux rappel: la sécurité crypto ne doit jamais être prise à la légère.
#Bitcoin #BTC #Crypto #Coldcard #Cybersecurity #CryptoSecurity
#USIranDealOrNoDeal #PalantirJumps10%OnQ2Beat #CoinbaseBTCPremiumNegative77Days #ColdcardExploitDrains1367BTC #USJapanJointYenInterventionFirstSince2011
Un important incident de sécurité suscite de nouvelles inquiétudes au sein de la communauté crypto. 💥
🔴 Les pertes annoncées dépassent 100 MILLIONS de dollars 🛡️ La sécurité des portefeuilles matériels est mise sous surveillance ₿ Les détenteurs de Bitcoin sont invités à rester vigilants
Ceci est un sérieux rappel: la sécurité crypto ne doit jamais être prise à la légère.
#Bitcoin #BTC #Crypto #Coldcard #Cybersecurity #CryptoSecurity
#USIranDealOrNoDeal #PalantirJumps10%OnQ2Beat #CoinbaseBTCPremiumNegative77Days #ColdcardExploitDrains1367BTC #USJapanJointYenInterventionFirstSince2011
1
136
·
--
Baissier
#coldcardexploitdrains1367btc
🚨 ALERTE SÉCURITÉ COLDCARD : LES PORTEFEUILLES BTC SONT VISÉS
Une faille majeure de Coldcard a déjà entraîné près de 89 M$ de pertes en BTC signalées, tandis que les attaques font encore l’objet d’enquêtes. Le problème concerne une entropie faible ou prévisible dans les graines (seeds) générées par le micrologiciel concerné.
Ce que les utilisateurs doivent savoir :
La mise à jour du micrologiciel seule ne peut pas protéger une graine vulnérable déjà générée. Les utilisateurs concernés doivent suivre les consignes officielles de migration et créer une nouvelle graine sur du matériel corrigé. L’entropie basée sur des dés est également prise en charge par Coldcard.
🎯 TRADING VIEW : VENDRE / RÉDUIRE LE RISQUE 📉
Pour les détenteurs concernés, la sécurité passe avant le trading. Protégez d’abord votre BTC et évitez d’interagir avec des comptes d’assistance suspects ou de partager votre phrase de seed.
❓ Cette alerte de sécurité vous pousserait-elle à réduire votre exposition au BTC ?
"CLIQUEZ SUR LA BALISE PIÈCE JAUNE CI-DESSOUS POUR ACCÉDER À LA PAGE DE TRADING SOUHAITÉE ET PROFITER DE L’OPPORTUNITÉ"$BTC $BICO $VIC
#BitcoinSecurity #Coldcard
{spot}(VICUSDT)
{spot}(BICOUSDT)
{spot}(BTCUSDT)
#coldcardexploitdrains1367btc
🚨 ALERTE SÉCURITÉ COLDCARD : LES PORTEFEUILLES BTC SONT VISÉS
Une faille majeure de Coldcard a déjà entraîné près de 89 M$ de pertes en BTC signalées, tandis que les attaques font encore l’objet d’enquêtes. Le problème concerne une entropie faible ou prévisible dans les graines (seeds) générées par le micrologiciel concerné.
Ce que les utilisateurs doivent savoir :
La mise à jour du micrologiciel seule ne peut pas protéger une graine vulnérable déjà générée. Les utilisateurs concernés doivent suivre les consignes officielles de migration et créer une nouvelle graine sur du matériel corrigé. L’entropie basée sur des dés est également prise en charge par Coldcard.
🎯 TRADING VIEW : VENDRE / RÉDUIRE LE RISQUE 📉
Pour les détenteurs concernés, la sécurité passe avant le trading. Protégez d’abord votre BTC et évitez d’interagir avec des comptes d’assistance suspects ou de partager votre phrase de seed.
❓ Cette alerte de sécurité vous pousserait-elle à réduire votre exposition au BTC ?
"CLIQUEZ SUR LA BALISE PIÈCE JAUNE CI-DESSOUS POUR ACCÉDER À LA PAGE DE TRADING SOUHAITÉE ET PROFITER DE L’OPPORTUNITÉ"$BTC $BICO $VIC
#BitcoinSecurity #Coldcard
🚨 ALERTE SÉCURITÉ COLDCARD : LES PORTEFEUILLES BTC SONT VISÉS
Une faille majeure de Coldcard a déjà entraîné près de 89 M$ de pertes en BTC signalées, tandis que les attaques font encore l’objet d’enquêtes. Le problème concerne une entropie faible ou prévisible dans les graines (seeds) générées par le micrologiciel concerné.
Ce que les utilisateurs doivent savoir :
La mise à jour du micrologiciel seule ne peut pas protéger une graine vulnérable déjà générée. Les utilisateurs concernés doivent suivre les consignes officielles de migration et créer une nouvelle graine sur du matériel corrigé. L’entropie basée sur des dés est également prise en charge par Coldcard.
🎯 TRADING VIEW : VENDRE / RÉDUIRE LE RISQUE 📉
Pour les détenteurs concernés, la sécurité passe avant le trading. Protégez d’abord votre BTC et évitez d’interagir avec des comptes d’assistance suspects ou de partager votre phrase de seed.
❓ Cette alerte de sécurité vous pousserait-elle à réduire votre exposition au BTC ?
"CLIQUEZ SUR LA BALISE PIÈCE JAUNE CI-DESSOUS POUR ACCÉDER À LA PAGE DE TRADING SOUHAITÉE ET PROFITER DE L’OPPORTUNITÉ"$BTC $BICO $VIC
#BitcoinSecurity #Coldcard
1
225
·
--
Haussier
#coldcardexploitdrains1367btc
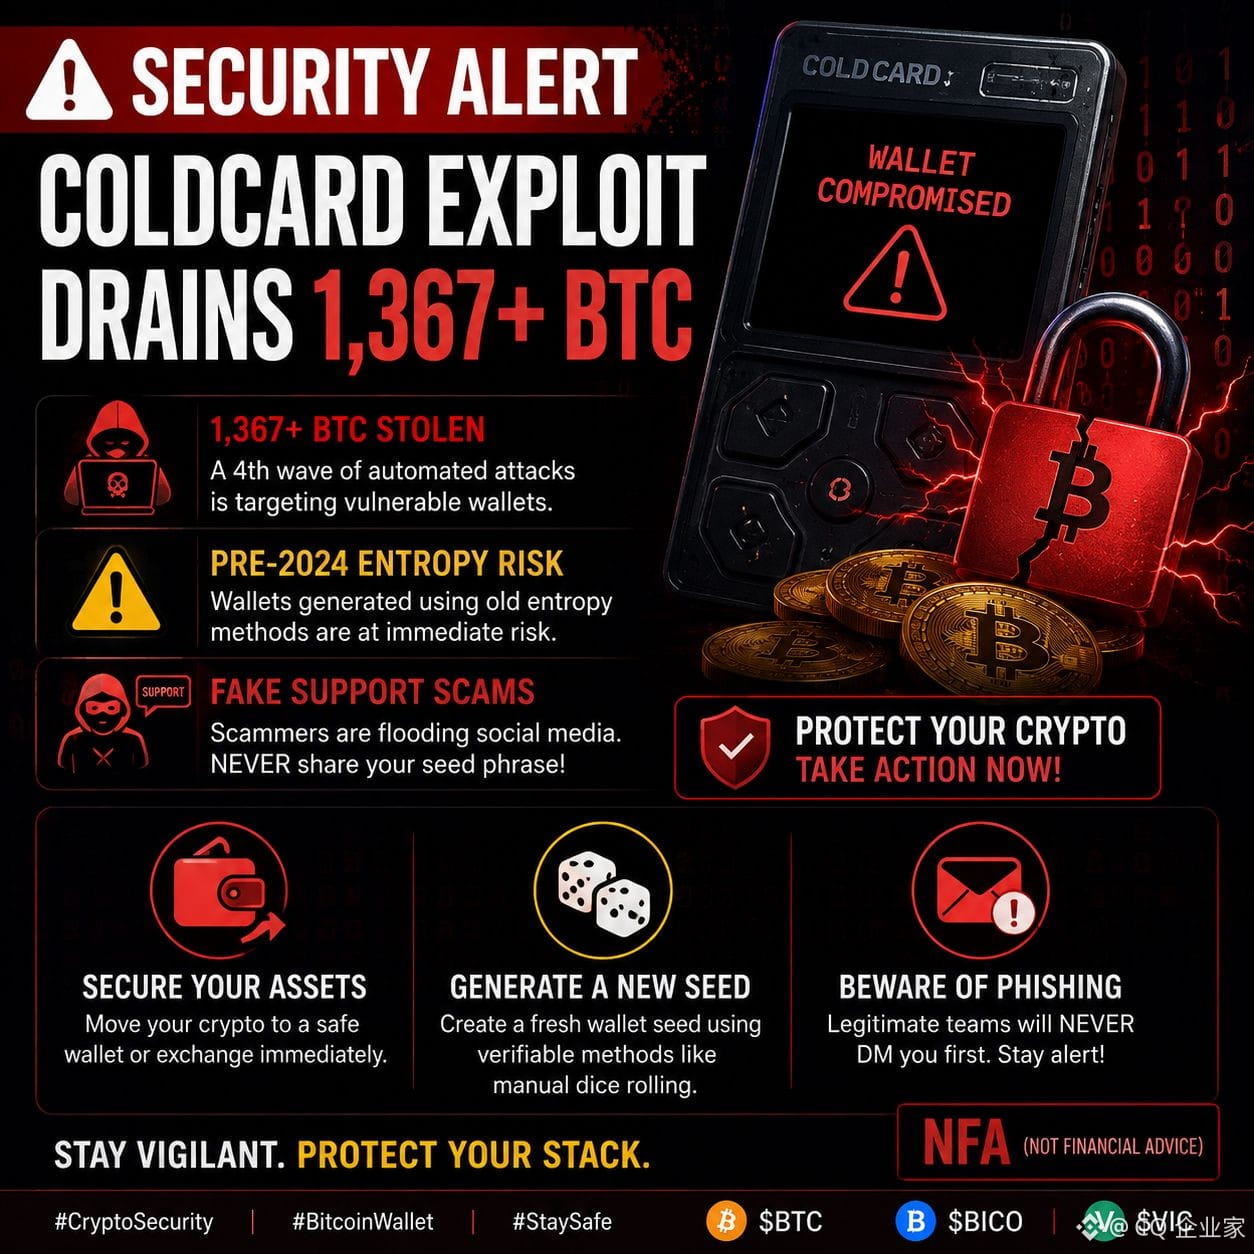
🚨 Alerte de sécurité
Des rapports indiquent que plus de 1 367 BTC ont été dérobés lors du dernier exploit lié aux Cold Card, tandis que des attaquants continuent de rechercher des portefeuilles vulnérables.
Si votre portefeuille a été créé avec des méthodes d’entropie plus anciennes, il vaut la peine de revoir votre configuration de sécurité. Soyez particulièrement prudent avec de faux comptes de support : ne partagez jamais votre phrase de seed avec qui que ce soit.
Que pouvez-vous faire ??
• Transférez vos fonds vers un portefeuille sécurisé si vous avez des doutes.
• Générez une nouvelle phrase de seed à l’aide d’une méthode de confiance et vérifiable.
• Ignorez les DM non sollicités prétendant offrir une assistance : les équipes légitimes ne vous contacteront pas les premières.
Restez vigilant. Quelques minutes de contrôles de sécurité aujourd’hui peuvent aider à protéger vos actifs demain.
$BTC $BICO $VIC
#coldcardexploitdrains1367btc
🚨 Alerte de sécurité
Des rapports indiquent que plus de 1 367 BTC ont été dérobés lors du dernier exploit lié aux Cold Card, tandis que des attaquants continuent de rechercher des portefeuilles vulnérables.
Si votre portefeuille a été créé avec des méthodes d’entropie plus anciennes, il vaut la peine de revoir votre configuration de sécurité. Soyez particulièrement prudent avec de faux comptes de support : ne partagez jamais votre phrase de seed avec qui que ce soit.
Que pouvez-vous faire ??
• Transférez vos fonds vers un portefeuille sécurisé si vous avez des doutes.
• Générez une nouvelle phrase de seed à l’aide d’une méthode de confiance et vérifiable.
• Ignorez les DM non sollicités prétendant offrir une assistance : les équipes légitimes ne vous contacteront pas les premières.
Restez vigilant. Quelques minutes de contrôles de sécurité aujourd’hui peuvent aider à protéger vos actifs demain.
$BTC $BICO $VIC
🚨 Alerte de sécurité
Des rapports indiquent que plus de 1 367 BTC ont été dérobés lors du dernier exploit lié aux Cold Card, tandis que des attaquants continuent de rechercher des portefeuilles vulnérables.
Si votre portefeuille a été créé avec des méthodes d’entropie plus anciennes, il vaut la peine de revoir votre configuration de sécurité. Soyez particulièrement prudent avec de faux comptes de support : ne partagez jamais votre phrase de seed avec qui que ce soit.
Que pouvez-vous faire ??
• Transférez vos fonds vers un portefeuille sécurisé si vous avez des doutes.
• Générez une nouvelle phrase de seed à l’aide d’une méthode de confiance et vérifiable.
• Ignorez les DM non sollicités prétendant offrir une assistance : les équipes légitimes ne vous contacteront pas les premières.
Restez vigilant. Quelques minutes de contrôles de sécurité aujourd’hui peuvent aider à protéger vos actifs demain.
$BTC $BICO $VIC
2
6
11.9k
#ColdcardExploitDrains1367BTC
ColdcardExploitDrains1367BTC fait référence à une crise de sécurité en cours durant laquelle des attaquants ont exploité une vulnérabilité critique du micrologiciel dans des portefeuilles matériels Coldcard. D’après des données suivies par Galaxy Research, l’exploitation a d’abord drainé 1 367 BTC (valant environ 89 millions de dollars) sur 4 585 adresses au cours de trois vagues d’attaques automatisées distinctes, à partir du 30 juillet 2026. Une quatrième vague, survenue depuis, a encore fait augmenter les pertes estimées, en ciblant plus de 5 200 adresses.
La cause racine
Contrairement à la panique initiale, le protocole Bitcoin lui-même n’a pas été piraté. Le problème provient exclusivement d’une faille introduite dans une version de micrologiciel Coldcard de mars 2021 (v4.0.1) par le fabricant Coinkite.
Randomness faible : le bug a amené les appareils concernés (principalement Coldcard Mk3) à contourner le générateur aléatoire interne sécurisé (RNG) lors de la génération de nouvelles phrases de graines.
Repli déterministe : le portefeuille a utilisé par défaut un générateur logiciel prédictible. Cela a fortement réduit l’entropie cryptographique, en créant un ensemble borné de variantes possibles des phrases de graines.
$NVDAB $NVDA.US $AAPL.US
#ColdcardExploitDrains1367BTC
ColdcardExploitDrains1367BTC fait référence à une crise de sécurité en cours durant laquelle des attaquants ont exploité une vulnérabilité critique du micrologiciel dans des portefeuilles matériels Coldcard. D’après des données suivies par Galaxy Research, l’exploitation a d’abord drainé 1 367 BTC (valant environ 89 millions de dollars) sur 4 585 adresses au cours de trois vagues d’attaques automatisées distinctes, à partir du 30 juillet 2026. Une quatrième vague, survenue depuis, a encore fait augmenter les pertes estimées, en ciblant plus de 5 200 adresses.
La cause racine
Contrairement à la panique initiale, le protocole Bitcoin lui-même n’a pas été piraté. Le problème provient exclusivement d’une faille introduite dans une version de micrologiciel Coldcard de mars 2021 (v4.0.1) par le fabricant Coinkite.
Randomness faible : le bug a amené les appareils concernés (principalement Coldcard Mk3) à contourner le générateur aléatoire interne sécurisé (RNG) lors de la génération de nouvelles phrases de graines.
Repli déterministe : le portefeuille a utilisé par défaut un générateur logiciel prédictible. Cela a fortement réduit l’entropie cryptographique, en créant un ensemble borné de variantes possibles des phrases de graines.
$NVDAB $NVDA.US $AAPL.US
ColdcardExploitDrains1367BTC fait référence à une crise de sécurité en cours durant laquelle des attaquants ont exploité une vulnérabilité critique du micrologiciel dans des portefeuilles matériels Coldcard. D’après des données suivies par Galaxy Research, l’exploitation a d’abord drainé 1 367 BTC (valant environ 89 millions de dollars) sur 4 585 adresses au cours de trois vagues d’attaques automatisées distinctes, à partir du 30 juillet 2026. Une quatrième vague, survenue depuis, a encore fait augmenter les pertes estimées, en ciblant plus de 5 200 adresses.
La cause racine
Contrairement à la panique initiale, le protocole Bitcoin lui-même n’a pas été piraté. Le problème provient exclusivement d’une faille introduite dans une version de micrologiciel Coldcard de mars 2021 (v4.0.1) par le fabricant Coinkite.
Randomness faible : le bug a amené les appareils concernés (principalement Coldcard Mk3) à contourner le générateur aléatoire interne sécurisé (RNG) lors de la génération de nouvelles phrases de graines.
Repli déterministe : le portefeuille a utilisé par défaut un générateur logiciel prédictible. Cela a fortement réduit l’entropie cryptographique, en créant un ensemble borné de variantes possibles des phrases de graines.
$NVDAB $NVDA.US $AAPL.US
1
60
·
--
Haussier
#ColdcardExploitDrains1367BTC $BTC
{spot}(BTCUSDT)
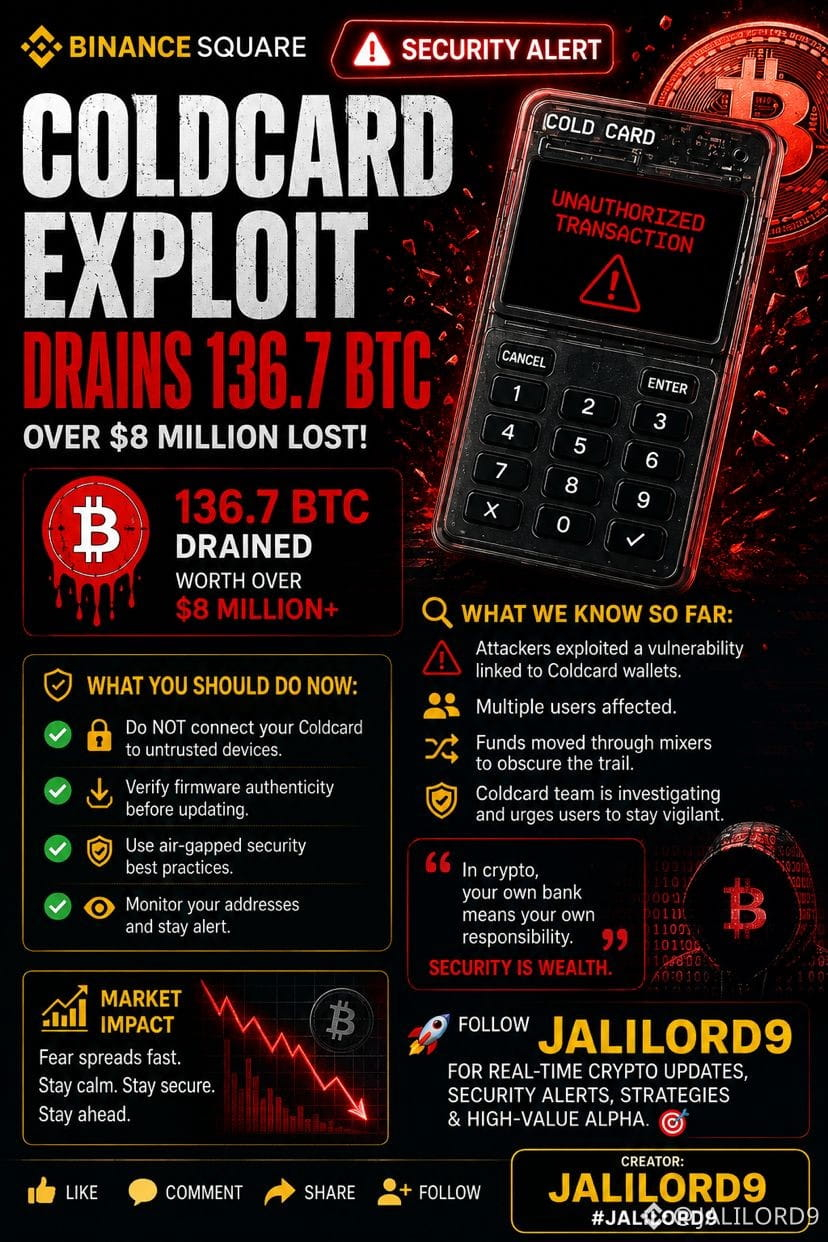
🚨 ALERTE SÉCURITÉ COLD CARD : 136,7 BTC DÉROBÉS ?
Un exploit lié à Coldcard ferait de nouveau la une, en mettant sous les projecteurs l’une des plus grandes vérités du monde crypto : l’auto-conservation signifie que la sécurité est VOTRE responsabilité. 🔐₿
💰 136,7 BTC auraient été détournés
⚠️ Les utilisateurs de wallets matériels observent de près
🔎 La question clé : comment l’attaquant a-t-il obtenu l’accès ?
🛡️ Vérifiez le firmware, évitez les appareils non fiables et examinez soigneusement l’activité du wallet.
Ce n’est pas juste un autre titre crypto.
C’est un rappel : détenir vos propres clés implique aussi de respecter vos propres standards de sécurité.
👇 Selon VOUS, que s’est-il passé ici — une vulnérabilité du wallet, une configuration compromise, ou une attaque côté utilisateur ?
Suivez JALILORD9 pour plus d’alertes sécurité crypto, des mises à jour marché & un “alpha” de grande valeur.
🔥 LIKE • COMMENTER • PARTAGER • S’ABONNER
#ColdcardExploitDrains1367BTC #Bitcoin #BTC #CryptoSecurity #BitcoinSecurity #Coldcard #CryptoNews #SelfCustody #BinanceSquare #JALILORD9
#ColdcardExploitDrains1367BTC $BTC
🚨 ALERTE SÉCURITÉ COLD CARD : 136,7 BTC DÉROBÉS ?
Un exploit lié à Coldcard ferait de nouveau la une, en mettant sous les projecteurs l’une des plus grandes vérités du monde crypto : l’auto-conservation signifie que la sécurité est VOTRE responsabilité. 🔐₿
💰 136,7 BTC auraient été détournés
⚠️ Les utilisateurs de wallets matériels observent de près
🔎 La question clé : comment l’attaquant a-t-il obtenu l’accès ?
🛡️ Vérifiez le firmware, évitez les appareils non fiables et examinez soigneusement l’activité du wallet.
Ce n’est pas juste un autre titre crypto.
C’est un rappel : détenir vos propres clés implique aussi de respecter vos propres standards de sécurité.
👇 Selon VOUS, que s’est-il passé ici — une vulnérabilité du wallet, une configuration compromise, ou une attaque côté utilisateur ?
Suivez JALILORD9 pour plus d’alertes sécurité crypto, des mises à jour marché & un “alpha” de grande valeur.
🔥 LIKE • COMMENTER • PARTAGER • S’ABONNER
#ColdcardExploitDrains1367BTC #Bitcoin #BTC #CryptoSecurity #BitcoinSecurity #Coldcard #CryptoNews #SelfCustody #BinanceSquare #JALILORD9
🚨 ALERTE SÉCURITÉ COLD CARD : 136,7 BTC DÉROBÉS ?
Un exploit lié à Coldcard ferait de nouveau la une, en mettant sous les projecteurs l’une des plus grandes vérités du monde crypto : l’auto-conservation signifie que la sécurité est VOTRE responsabilité. 🔐₿
💰 136,7 BTC auraient été détournés
⚠️ Les utilisateurs de wallets matériels observent de près
🔎 La question clé : comment l’attaquant a-t-il obtenu l’accès ?
🛡️ Vérifiez le firmware, évitez les appareils non fiables et examinez soigneusement l’activité du wallet.
Ce n’est pas juste un autre titre crypto.
C’est un rappel : détenir vos propres clés implique aussi de respecter vos propres standards de sécurité.
👇 Selon VOUS, que s’est-il passé ici — une vulnérabilité du wallet, une configuration compromise, ou une attaque côté utilisateur ?
Suivez JALILORD9 pour plus d’alertes sécurité crypto, des mises à jour marché & un “alpha” de grande valeur.
🔥 LIKE • COMMENTER • PARTAGER • S’ABONNER
#ColdcardExploitDrains1367BTC #Bitcoin #BTC #CryptoSecurity #BitcoinSecurity #Coldcard #CryptoNews #SelfCustody #BinanceSquare #JALILORD9
1
112
·
--
#ColdcardExploitDrains1367BTC
*#ColdcardExploitDrains1367BTC* — il s’agit d’une faille majeure de portefeuille matériel qui a frappé le 30 juillet.
### Que s’est-il passé
- *Quand* : le 30 juillet, en moins d’1 heure
- *Montant* : les pirates ont vidé *plus de 1 000 BTC* de *1 196 portefeuilles* en 41 minutes. Galaxy Research a ensuite identifié 2 autres vagues, portant les pertes estimées totales à *∼89 millions de dollars*.
- *Appareil* : *Coldcard*, un portefeuille matériel portable très populaire, utilisé pour stocker le Bitcoin hors ligne/sans contact direct. 96da5cf3
### Comment la faille a fonctionné
Des chercheurs en sécurité de l’équipe *Bitcoin Engineering and Security de Block* l’ont rattachée à une *erreur de code dans le logiciel de génération de nombres aléatoires de Coldcard*. 96da
Le bug a rendu certaines phrases de récupération *assez prévisibles* pour que des attaquants sophistiqués puissent les déduire. Ils ont ainsi pu voler des BTC *sans jamais toucher physiquement le portefeuille*. 5cf3
Galaxy/Block ont averti que leurs constats reposent sur une analyse de la blockchain et qu’ils n’ont pas confirmé que chaque portefeuille concerné a été créé avec le logiciel vulnérable. 5cf3
### Ce que Coldcard/Coinkite a fait
- L’entreprise canadienne *Coinkite*, qui fabrique Coldcard, a publié une *mise à jour logicielle* pour empêcher le problème sur les nouveaux portefeuilles créés.
- *Important* : installer la mise à jour *ne protégera pas* les personnes qui ont déjà créé une phrase de récupération avec le logiciel concerné. 5cf3fc1d
### Impact sur le marché
Le Bitcoin a chuté de 1,3 % à 62 549 $ dans les 24 h suivant la nouvelle. On a parlé d’un « double coup dur », Strategy ayant aussi vendu 1 638 BTC. 96da
### Que faire si vous utilisez Coldcard
1. *Mettez le micrologiciel à jour immédiatement* si vous ne l’avez pas fait. Cela protège les nouveaux portefeuilles.
2. *Si votre graine a été créée avant le correctif* : Block et Coinkite vous conseillent d’envisager de transférer vos fonds vers un nouveau portefeuille avec une nouvelle graine créée à l’aide du logiciel corrigé.
3. Surveillez les consignes officielles de Coinkite — ils ont indiqué que des attaques peuvent encore avoir lieu. 5cf3
C’est l’une des plus importantes failles de portefeuille matériel recensées. Elle montre que même les appareils « air-gapped » peuvent avoir des défauts logiciels.
Voulez-vous que je vérifie si le modèle/la version de micrologiciel de votre Coldcard est concerné et que je vous explique comment migrer en toute sécurité ?
#ColdcardExploitDrains1367BTC
*#ColdcardExploitDrains1367BTC* — il s’agit d’une faille majeure de portefeuille matériel qui a frappé le 30 juillet.
### Que s’est-il passé
- *Quand* : le 30 juillet, en moins d’1 heure
- *Montant* : les pirates ont vidé *plus de 1 000 BTC* de *1 196 portefeuilles* en 41 minutes. Galaxy Research a ensuite identifié 2 autres vagues, portant les pertes estimées totales à *∼89 millions de dollars*.
- *Appareil* : *Coldcard*, un portefeuille matériel portable très populaire, utilisé pour stocker le Bitcoin hors ligne/sans contact direct. 96da5cf3
### Comment la faille a fonctionné
Des chercheurs en sécurité de l’équipe *Bitcoin Engineering and Security de Block* l’ont rattachée à une *erreur de code dans le logiciel de génération de nombres aléatoires de Coldcard*. 96da
Le bug a rendu certaines phrases de récupération *assez prévisibles* pour que des attaquants sophistiqués puissent les déduire. Ils ont ainsi pu voler des BTC *sans jamais toucher physiquement le portefeuille*. 5cf3
Galaxy/Block ont averti que leurs constats reposent sur une analyse de la blockchain et qu’ils n’ont pas confirmé que chaque portefeuille concerné a été créé avec le logiciel vulnérable. 5cf3
### Ce que Coldcard/Coinkite a fait
- L’entreprise canadienne *Coinkite*, qui fabrique Coldcard, a publié une *mise à jour logicielle* pour empêcher le problème sur les nouveaux portefeuilles créés.
- *Important* : installer la mise à jour *ne protégera pas* les personnes qui ont déjà créé une phrase de récupération avec le logiciel concerné. 5cf3fc1d
### Impact sur le marché
Le Bitcoin a chuté de 1,3 % à 62 549 $ dans les 24 h suivant la nouvelle. On a parlé d’un « double coup dur », Strategy ayant aussi vendu 1 638 BTC. 96da
### Que faire si vous utilisez Coldcard
1. *Mettez le micrologiciel à jour immédiatement* si vous ne l’avez pas fait. Cela protège les nouveaux portefeuilles.
2. *Si votre graine a été créée avant le correctif* : Block et Coinkite vous conseillent d’envisager de transférer vos fonds vers un nouveau portefeuille avec une nouvelle graine créée à l’aide du logiciel corrigé.
3. Surveillez les consignes officielles de Coinkite — ils ont indiqué que des attaques peuvent encore avoir lieu. 5cf3
C’est l’une des plus importantes failles de portefeuille matériel recensées. Elle montre que même les appareils « air-gapped » peuvent avoir des défauts logiciels.
Voulez-vous que je vérifie si le modèle/la version de micrologiciel de votre Coldcard est concerné et que je vous explique comment migrer en toute sécurité ?
*#ColdcardExploitDrains1367BTC* — il s’agit d’une faille majeure de portefeuille matériel qui a frappé le 30 juillet.
### Que s’est-il passé
- *Quand* : le 30 juillet, en moins d’1 heure
- *Montant* : les pirates ont vidé *plus de 1 000 BTC* de *1 196 portefeuilles* en 41 minutes. Galaxy Research a ensuite identifié 2 autres vagues, portant les pertes estimées totales à *∼89 millions de dollars*.
- *Appareil* : *Coldcard*, un portefeuille matériel portable très populaire, utilisé pour stocker le Bitcoin hors ligne/sans contact direct. 96da5cf3
### Comment la faille a fonctionné
Des chercheurs en sécurité de l’équipe *Bitcoin Engineering and Security de Block* l’ont rattachée à une *erreur de code dans le logiciel de génération de nombres aléatoires de Coldcard*. 96da
Le bug a rendu certaines phrases de récupération *assez prévisibles* pour que des attaquants sophistiqués puissent les déduire. Ils ont ainsi pu voler des BTC *sans jamais toucher physiquement le portefeuille*. 5cf3
Galaxy/Block ont averti que leurs constats reposent sur une analyse de la blockchain et qu’ils n’ont pas confirmé que chaque portefeuille concerné a été créé avec le logiciel vulnérable. 5cf3
### Ce que Coldcard/Coinkite a fait
- L’entreprise canadienne *Coinkite*, qui fabrique Coldcard, a publié une *mise à jour logicielle* pour empêcher le problème sur les nouveaux portefeuilles créés.
- *Important* : installer la mise à jour *ne protégera pas* les personnes qui ont déjà créé une phrase de récupération avec le logiciel concerné. 5cf3fc1d
### Impact sur le marché
Le Bitcoin a chuté de 1,3 % à 62 549 $ dans les 24 h suivant la nouvelle. On a parlé d’un « double coup dur », Strategy ayant aussi vendu 1 638 BTC. 96da
### Que faire si vous utilisez Coldcard
1. *Mettez le micrologiciel à jour immédiatement* si vous ne l’avez pas fait. Cela protège les nouveaux portefeuilles.
2. *Si votre graine a été créée avant le correctif* : Block et Coinkite vous conseillent d’envisager de transférer vos fonds vers un nouveau portefeuille avec une nouvelle graine créée à l’aide du logiciel corrigé.
3. Surveillez les consignes officielles de Coinkite — ils ont indiqué que des attaques peuvent encore avoir lieu. 5cf3
C’est l’une des plus importantes failles de portefeuille matériel recensées. Elle montre que même les appareils « air-gapped » peuvent avoir des défauts logiciels.
Voulez-vous que je vérifie si le modèle/la version de micrologiciel de votre Coldcard est concerné et que je vous explique comment migrer en toute sécurité ?
1
119
·
--
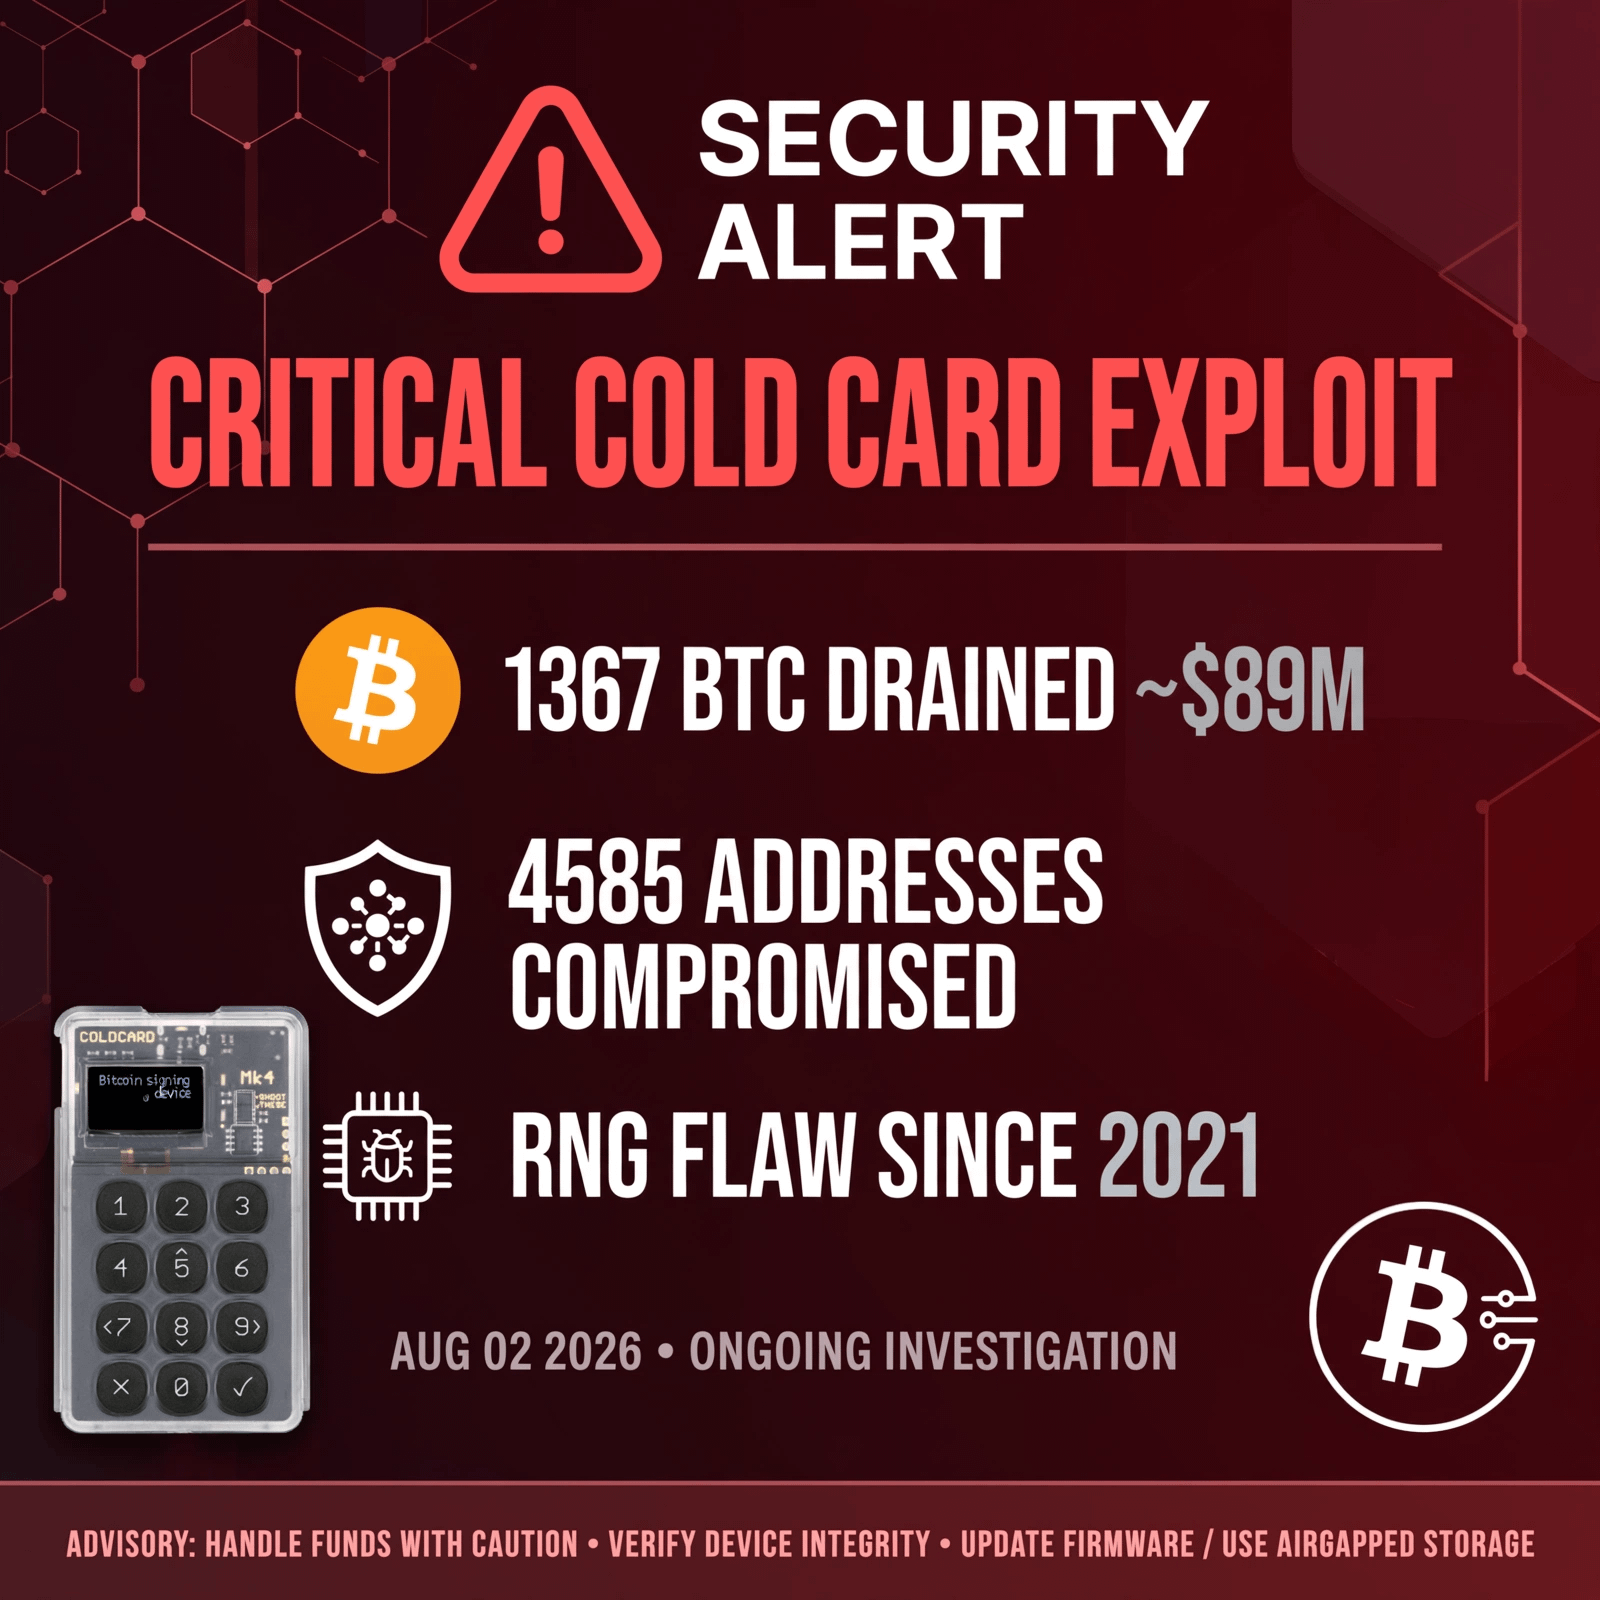
#coldcardexploitdrains1367btc 🚨 INFO CRITIQUE : l’exploitation de ColdCard vide 1367 BTC (≈89 M$)
Une vulnérabilité critique du RNG depuis 2021 a rendu les graines de ColdCard devinables.
4 585 adresses compromises dans 42 pays.
L’attaquant a vidé les portefeuilles sans toucher aux appareils.
CZ déclare : « Rien n’est 100 % sûr : diversifiez vos portefeuilles »
Vos cold wallets sont-ils en sécurité ? Vérifiez le firmware MAINTENANT !
#Bitcoin #Coldcard #CryptoHack #BTC #BreakingNews #CryptoSecurity
#coldcardexploitdrains1367btc 🚨 INFO CRITIQUE : l’exploitation de ColdCard vide 1367 BTC (≈89 M$)
Une vulnérabilité critique du RNG depuis 2021 a rendu les graines de ColdCard devinables.
4 585 adresses compromises dans 42 pays.
L’attaquant a vidé les portefeuilles sans toucher aux appareils.
CZ déclare : « Rien n’est 100 % sûr : diversifiez vos portefeuilles »
Vos cold wallets sont-ils en sécurité ? Vérifiez le firmware MAINTENANT !
#Bitcoin #Coldcard #CryptoHack #BTC #BreakingNews #CryptoSecurity
Une vulnérabilité critique du RNG depuis 2021 a rendu les graines de ColdCard devinables.
4 585 adresses compromises dans 42 pays.
L’attaquant a vidé les portefeuilles sans toucher aux appareils.
CZ déclare : « Rien n’est 100 % sûr : diversifiez vos portefeuilles »
Vos cold wallets sont-ils en sécurité ? Vérifiez le firmware MAINTENANT !
#Bitcoin #Coldcard #CryptoHack #BTC #BreakingNews #CryptoSecurity
1
3
702
Détention de 0.5 USDT en $BTC
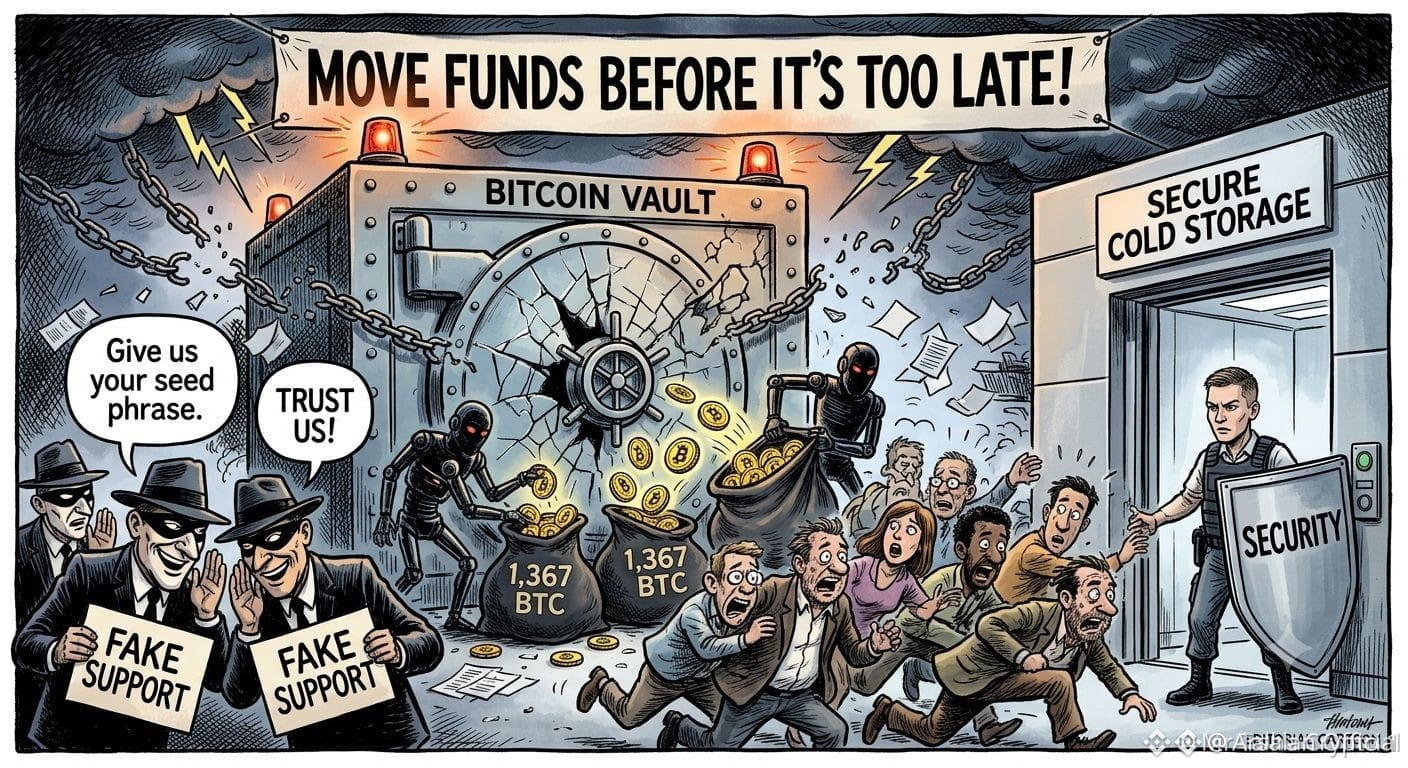
#ColdcardExploitDrains1367BTC Ce hashtag renvoie à des informations indiquant qu’une faille du micrologiciel d’un wallet matériel Coldcard aurait été exploitée et que des pertes observées atteignaient environ 1 367 BTC sur 4 585 adresses d’ici le 1er au 3 août 2026, selon des articles citant Galaxy Research. Plusieurs médias la décrivent comme un problème de génération de seed / de hasard (randomness) pouvant permettre aux attaquants de reconstruire les clés privées des wallets concernés. (financefeeds.com)
En termes simples : la revendication n’est pas que Bitcoin lui-même aurait été cassé, mais que certaines seed de wallets générées par Coldcard pourraient être prévisibles en raison d’une vulnérabilité du micrologiciel. Si c’est vrai, les attaquants pourraient déduire les clés hors ligne puis vider les fonds plus tard. Des rapports indiquent que la période vulnérable remonte à un micrologiciel introduit en 2021, avec plusieurs vagues d’attaque identifiées fin juillet et début août 2026. (decrypt.co)
Pourquoi c’est important pour les utilisateurs :
Il s’agit d’une histoire de sécurité liée à la self-custody, pas d’un incident sur la plateforme Binance. (ig.com)
Le chiffre « 1 367 BTC » est une estimation observée par des enquêteurs, donc il pourrait évoluer à mesure que davantage d’adresses seront analysées. (finance.yahoo.com)
Si quelqu’un a utilisé un appareil/micrologiciel Coldcard concerné pour générer une seed, la principale préoccupation serait la migration du wallet vers un wallet sûr nouvellement généré, plutôt qu’un comportement ordinaire de trading sur un compte d’échange. Ce dernier point est une déduction basée sur la nature de la faille rapportée. (ig.com)
Si vous utilisez personnellement Coldcard, la démarche prudente consiste à vérifier le modèle exact de l’appareil et la version du micrologiciel, consulter les recommandations officielles du fournisseur en cas d’incident, et éviter de partager ou de réutiliser toute phrase de seed qui aurait été générée sur une version concernée. Je ne peux pas vérifier à partir des informations actuelles quels utilisateurs individuels sont touchés, donc considérez ceci comme un incident de sécurité sérieux, mais qui continue d’évoluer. (financefeeds.com$BTC
{spot}(BTCUSDT)
$COLD.US $ETH
#ColdcardExploitDrains1367BTC Ce hashtag renvoie à des informations indiquant qu’une faille du micrologiciel d’un wallet matériel Coldcard aurait été exploitée et que des pertes observées atteignaient environ 1 367 BTC sur 4 585 adresses d’ici le 1er au 3 août 2026, selon des articles citant Galaxy Research. Plusieurs médias la décrivent comme un problème de génération de seed / de hasard (randomness) pouvant permettre aux attaquants de reconstruire les clés privées des wallets concernés. (financefeeds.com)
En termes simples : la revendication n’est pas que Bitcoin lui-même aurait été cassé, mais que certaines seed de wallets générées par Coldcard pourraient être prévisibles en raison d’une vulnérabilité du micrologiciel. Si c’est vrai, les attaquants pourraient déduire les clés hors ligne puis vider les fonds plus tard. Des rapports indiquent que la période vulnérable remonte à un micrologiciel introduit en 2021, avec plusieurs vagues d’attaque identifiées fin juillet et début août 2026. (decrypt.co)
Pourquoi c’est important pour les utilisateurs :
Il s’agit d’une histoire de sécurité liée à la self-custody, pas d’un incident sur la plateforme Binance. (ig.com)
Le chiffre « 1 367 BTC » est une estimation observée par des enquêteurs, donc il pourrait évoluer à mesure que davantage d’adresses seront analysées. (finance.yahoo.com)
Si quelqu’un a utilisé un appareil/micrologiciel Coldcard concerné pour générer une seed, la principale préoccupation serait la migration du wallet vers un wallet sûr nouvellement généré, plutôt qu’un comportement ordinaire de trading sur un compte d’échange. Ce dernier point est une déduction basée sur la nature de la faille rapportée. (ig.com)
Si vous utilisez personnellement Coldcard, la démarche prudente consiste à vérifier le modèle exact de l’appareil et la version du micrologiciel, consulter les recommandations officielles du fournisseur en cas d’incident, et éviter de partager ou de réutiliser toute phrase de seed qui aurait été générée sur une version concernée. Je ne peux pas vérifier à partir des informations actuelles quels utilisateurs individuels sont touchés, donc considérez ceci comme un incident de sécurité sérieux, mais qui continue d’évoluer. (financefeeds.com$BTC
$COLD.US $ETH
En termes simples : la revendication n’est pas que Bitcoin lui-même aurait été cassé, mais que certaines seed de wallets générées par Coldcard pourraient être prévisibles en raison d’une vulnérabilité du micrologiciel. Si c’est vrai, les attaquants pourraient déduire les clés hors ligne puis vider les fonds plus tard. Des rapports indiquent que la période vulnérable remonte à un micrologiciel introduit en 2021, avec plusieurs vagues d’attaque identifiées fin juillet et début août 2026. (decrypt.co)
Pourquoi c’est important pour les utilisateurs :
Il s’agit d’une histoire de sécurité liée à la self-custody, pas d’un incident sur la plateforme Binance. (ig.com)
Le chiffre « 1 367 BTC » est une estimation observée par des enquêteurs, donc il pourrait évoluer à mesure que davantage d’adresses seront analysées. (finance.yahoo.com)
Si quelqu’un a utilisé un appareil/micrologiciel Coldcard concerné pour générer une seed, la principale préoccupation serait la migration du wallet vers un wallet sûr nouvellement généré, plutôt qu’un comportement ordinaire de trading sur un compte d’échange. Ce dernier point est une déduction basée sur la nature de la faille rapportée. (ig.com)
Si vous utilisez personnellement Coldcard, la démarche prudente consiste à vérifier le modèle exact de l’appareil et la version du micrologiciel, consulter les recommandations officielles du fournisseur en cas d’incident, et éviter de partager ou de réutiliser toute phrase de seed qui aurait été générée sur une version concernée. Je ne peux pas vérifier à partir des informations actuelles quels utilisateurs individuels sont touchés, donc considérez ceci comme un incident de sécurité sérieux, mais qui continue d’évoluer. (financefeeds.com$BTC
$COLD.US $ETH
30
·
--
Haussier
#coldcardexploitdrains1367btc
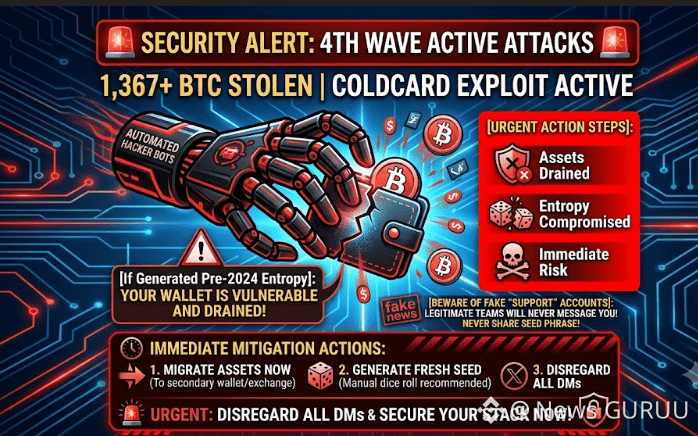
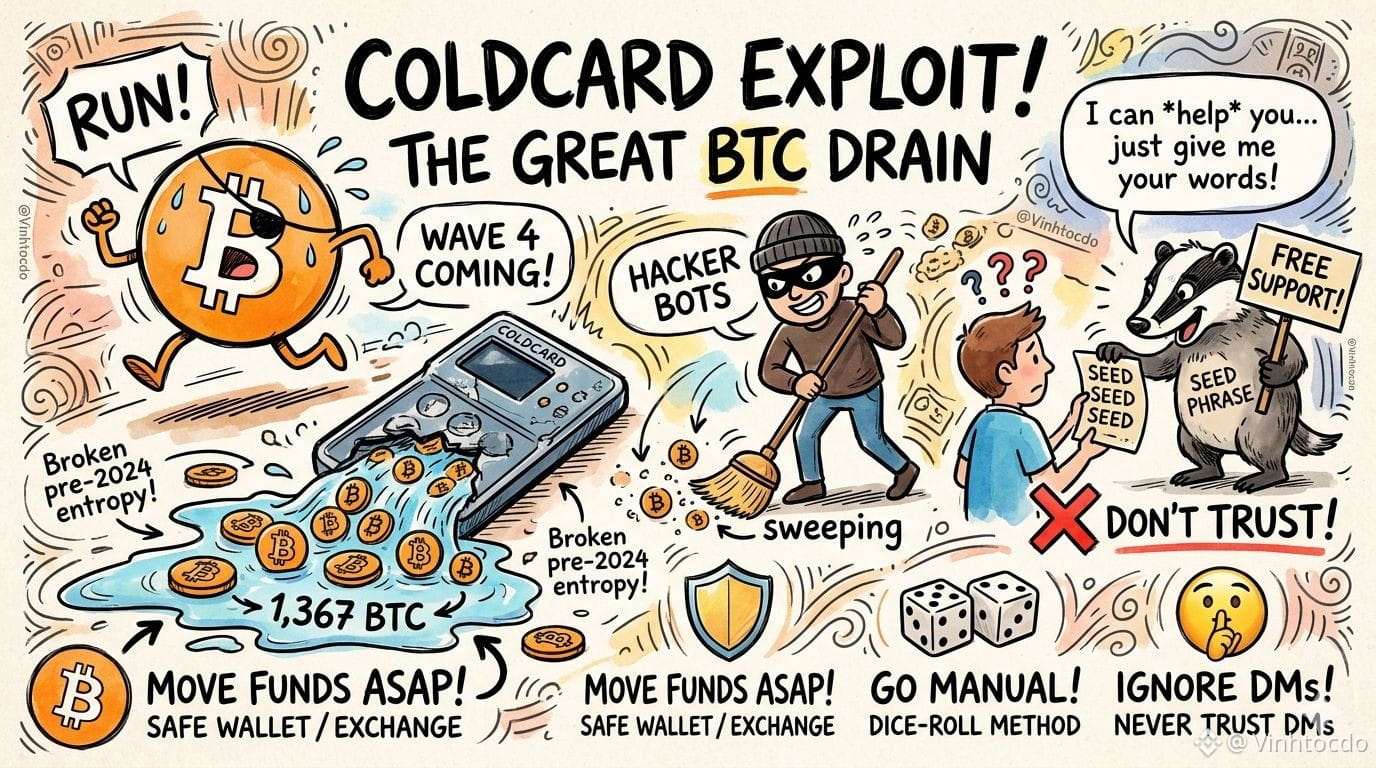
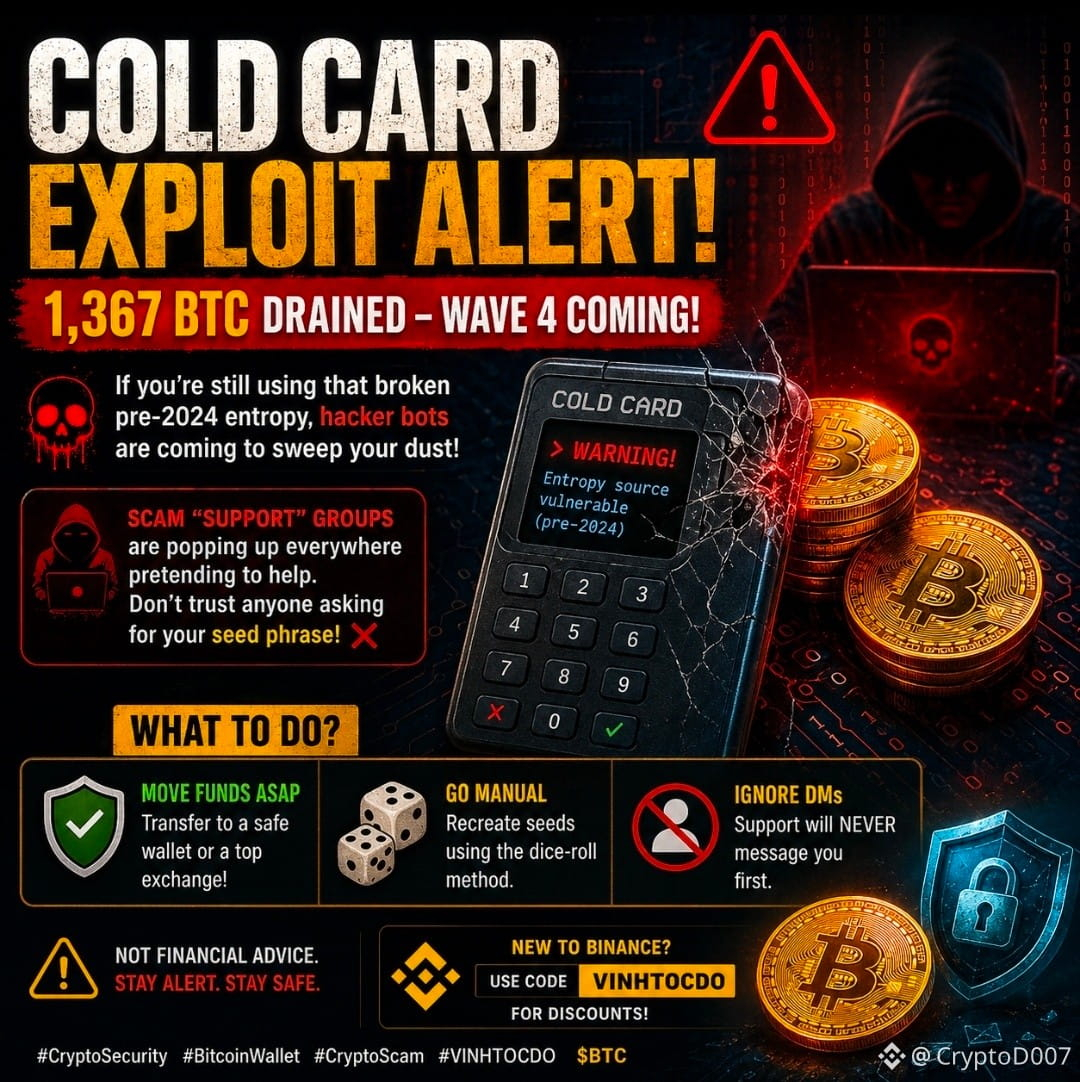
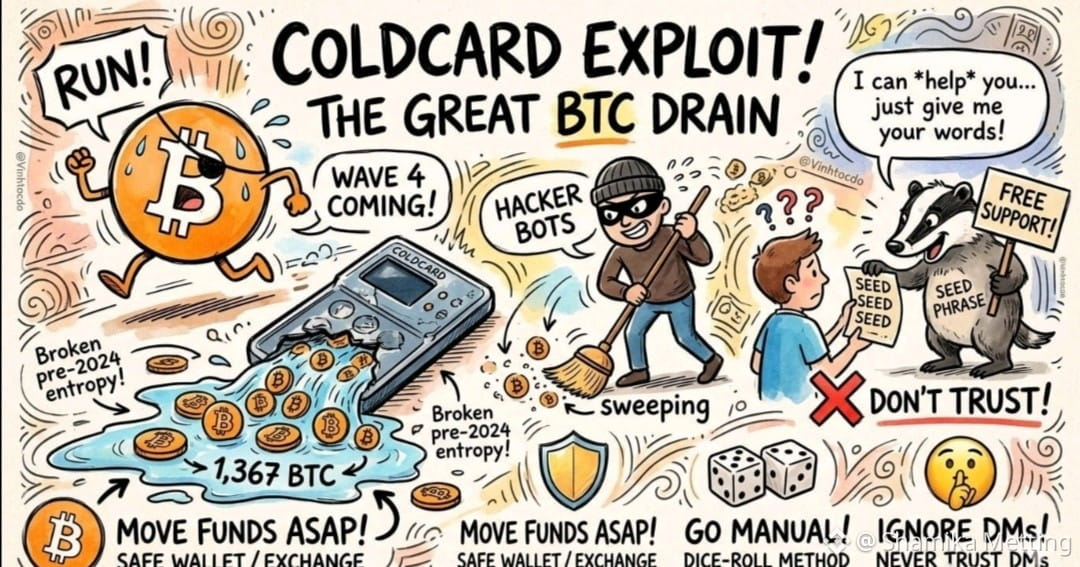
🚨 Drame d’exploit Coldcard ! 1 367 BTC drainés et la vague 4 d’attaques arrive pour tous ceux qui utilisent encore cette faille d’entropie pré-2024 ! 🌊 Si vous n’avez pas déplacé vos fonds, des robots de hackers arrivent pour balayer votre poussière.
Le pire ? Des groupes de « support » frauduleux apparaissent partout en prétendant aider. Ne faites confiance à personne qui vous demande votre phrase de seed ! ❌
Que faire ?
🛡️ Déplacez des fonds ASAP : transférez vers un portefeuille sûr ou vers une plateforme d’échange de premier plan !
🎲 Passez en manuel : recréez les seeds en utilisant la méthode de lancer de dés.
🤫 Ignorez les DM : le support ne vous contactera JAMAIS en premier.
Ce n’est pas un conseil financier.
👉 Nouveau sur Binance ? Utilisez le code VINHTOCDO pour des réductions !
#CryptoSecurity #BitcoinWallet #CryptoScam #VINHTOCDO
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$BNB
{future}(BNBUSDT)
#coldcardexploitdrains1367btc
🚨 Drame d’exploit Coldcard ! 1 367 BTC drainés et la vague 4 d’attaques arrive pour tous ceux qui utilisent encore cette faille d’entropie pré-2024 ! 🌊 Si vous n’avez pas déplacé vos fonds, des robots de hackers arrivent pour balayer votre poussière.
Le pire ? Des groupes de « support » frauduleux apparaissent partout en prétendant aider. Ne faites confiance à personne qui vous demande votre phrase de seed ! ❌
Que faire ?
🛡️ Déplacez des fonds ASAP : transférez vers un portefeuille sûr ou vers une plateforme d’échange de premier plan !
🎲 Passez en manuel : recréez les seeds en utilisant la méthode de lancer de dés.
🤫 Ignorez les DM : le support ne vous contactera JAMAIS en premier.
Ce n’est pas un conseil financier.
👉 Nouveau sur Binance ? Utilisez le code VINHTOCDO pour des réductions !
#CryptoSecurity #BitcoinWallet #CryptoScam #VINHTOCDO
$BTC
$ETH
$BNB
🚨 Drame d’exploit Coldcard ! 1 367 BTC drainés et la vague 4 d’attaques arrive pour tous ceux qui utilisent encore cette faille d’entropie pré-2024 ! 🌊 Si vous n’avez pas déplacé vos fonds, des robots de hackers arrivent pour balayer votre poussière.
Le pire ? Des groupes de « support » frauduleux apparaissent partout en prétendant aider. Ne faites confiance à personne qui vous demande votre phrase de seed ! ❌
Que faire ?
🛡️ Déplacez des fonds ASAP : transférez vers un portefeuille sûr ou vers une plateforme d’échange de premier plan !
🎲 Passez en manuel : recréez les seeds en utilisant la méthode de lancer de dés.
🤫 Ignorez les DM : le support ne vous contactera JAMAIS en premier.
Ce n’est pas un conseil financier.
👉 Nouveau sur Binance ? Utilisez le code VINHTOCDO pour des réductions !
#CryptoSecurity #BitcoinWallet #CryptoScam #VINHTOCDO
$BTC
$ETH
$BNB
4
4
1.3k
#ColdcardExploitDrains1367BTC
Une vulnérabilité critique du micrologiciel dans les portefeuilles matériels Coldcard a conduit à l’un des incidents de sécurité les plus graves de l’histoire du Bitcoin.
Des attaquants ont exploité une faille présente dans une version de micrologiciel de mars 2021 qui générait des semences de portefeuille à l’aide d’un hasard logiciel faible, leur permettant de reproduire des clés privées hors ligne. Au cours de plus de trois vagues confirmées, environ 1 367 BTC (d’une valeur d’environ 89 millions de dollars) ont été vidés de **4 585 adresses.
Une quatrième vague suspectée a désormais émergé, avec plus de 380 BTC potentiellement dérobés à 462 nouvelles victimes.
Coldcard a détruit tout le stock restant vulnérable et exhorte les utilisateurs à créer des semences fraîches et à transférer leurs fonds immédiatement.
#CryptoSecurity #SelfCustody #HardwareWallet $BTC
#ColdcardExploitDrains1367BTC
Une vulnérabilité critique du micrologiciel dans les portefeuilles matériels Coldcard a conduit à l’un des incidents de sécurité les plus graves de l’histoire du Bitcoin.
Des attaquants ont exploité une faille présente dans une version de micrologiciel de mars 2021 qui générait des semences de portefeuille à l’aide d’un hasard logiciel faible, leur permettant de reproduire des clés privées hors ligne. Au cours de plus de trois vagues confirmées, environ 1 367 BTC (d’une valeur d’environ 89 millions de dollars) ont été vidés de **4 585 adresses.
Une quatrième vague suspectée a désormais émergé, avec plus de 380 BTC potentiellement dérobés à 462 nouvelles victimes.
Coldcard a détruit tout le stock restant vulnérable et exhorte les utilisateurs à créer des semences fraîches et à transférer leurs fonds immédiatement.
#CryptoSecurity #SelfCustody #HardwareWallet $BTC
Une vulnérabilité critique du micrologiciel dans les portefeuilles matériels Coldcard a conduit à l’un des incidents de sécurité les plus graves de l’histoire du Bitcoin.
Des attaquants ont exploité une faille présente dans une version de micrologiciel de mars 2021 qui générait des semences de portefeuille à l’aide d’un hasard logiciel faible, leur permettant de reproduire des clés privées hors ligne. Au cours de plus de trois vagues confirmées, environ 1 367 BTC (d’une valeur d’environ 89 millions de dollars) ont été vidés de **4 585 adresses.
Une quatrième vague suspectée a désormais émergé, avec plus de 380 BTC potentiellement dérobés à 462 nouvelles victimes.
Coldcard a détruit tout le stock restant vulnérable et exhorte les utilisateurs à créer des semences fraîches et à transférer leurs fonds immédiatement.
#CryptoSecurity #SelfCustody #HardwareWallet $BTC
1
71
·
--
#ColdcardExploitDrains1367BTC 🚨 1,367 BTC Épuisés ! Votre portefeuille est-il le prochain ? 🚨
Une importante faille a déjà vidé 1 367 BTC, et des rapports indiquent qu’une autre vague d’attaques pourrait viser des portefeuilles créés avec une entropie vulnérable datant d’avant 2024.
⚠️ Ne paniquez pas — mais ne l’ignorez pas non plus.
✅ Déplacez vos fonds vers un portefeuille sécurisé ou une plateforme d’échange de confiance. 🎲 Si vous êtes concerné, générez une toute nouvelle graine (seed) avec une méthode sécurisée hors ligne (par exemple l’approche du lancer de dés). 🚫 Ne partagez jamais votre phrase de récupération (seed phrase). Les équipes d’assistance légitimes ne vous la demanderont jamais et ne vous écriront jamais en DM en premier.
En crypto, la sécurité n’est pas optionnelle — c’est votre premier investissement.
Restez vigilant. Restez vérifié. Protégez vos actifs avant que des escrocs n’y parviennent.
#CryptoSecurity #Bitcoin #BTC #CryptoScam
$BTC
#ColdcardExploitDrains1367BTC 🚨 1,367 BTC Épuisés ! Votre portefeuille est-il le prochain ? 🚨
Une importante faille a déjà vidé 1 367 BTC, et des rapports indiquent qu’une autre vague d’attaques pourrait viser des portefeuilles créés avec une entropie vulnérable datant d’avant 2024.
⚠️ Ne paniquez pas — mais ne l’ignorez pas non plus.
✅ Déplacez vos fonds vers un portefeuille sécurisé ou une plateforme d’échange de confiance. 🎲 Si vous êtes concerné, générez une toute nouvelle graine (seed) avec une méthode sécurisée hors ligne (par exemple l’approche du lancer de dés). 🚫 Ne partagez jamais votre phrase de récupération (seed phrase). Les équipes d’assistance légitimes ne vous la demanderont jamais et ne vous écriront jamais en DM en premier.
En crypto, la sécurité n’est pas optionnelle — c’est votre premier investissement.
Restez vigilant. Restez vérifié. Protégez vos actifs avant que des escrocs n’y parviennent.
#CryptoSecurity #Bitcoin #BTC #CryptoScam
$BTC
Une importante faille a déjà vidé 1 367 BTC, et des rapports indiquent qu’une autre vague d’attaques pourrait viser des portefeuilles créés avec une entropie vulnérable datant d’avant 2024.
⚠️ Ne paniquez pas — mais ne l’ignorez pas non plus.
✅ Déplacez vos fonds vers un portefeuille sécurisé ou une plateforme d’échange de confiance. 🎲 Si vous êtes concerné, générez une toute nouvelle graine (seed) avec une méthode sécurisée hors ligne (par exemple l’approche du lancer de dés). 🚫 Ne partagez jamais votre phrase de récupération (seed phrase). Les équipes d’assistance légitimes ne vous la demanderont jamais et ne vous écriront jamais en DM en premier.
En crypto, la sécurité n’est pas optionnelle — c’est votre premier investissement.
Restez vigilant. Restez vérifié. Protégez vos actifs avant que des escrocs n’y parviennent.
#CryptoSecurity #Bitcoin #BTC #CryptoScam
$BTC
93
·
--
#ColdcardExploitDrains1367BTC Les pertes signalées liées à l’exploitation de Coldcard ont désormais atteint 1 367 BTC (soit environ 89 millions de dollars), touchant quelque 4 585 adresses Bitcoin dans le cadre de trois vagues d’attaque coordonnées. �
Déchiffrer +1
Mises à jour clés :
Les attaquants ont exploité une vulnérabilité du micrologiciel introduite en 2021, qui a affaibli le hasard utilisé pour générer les phrases de départ (seed phrases) sur les appareils Coldcard concernés. �
CoinDesk +1
Des chercheurs en sécurité pensent que la campagne n’est peut-être pas terminée, certains analystes estimant que des signaux pourraient indiquer une éventuelle quatrième vague d’attaques. �
TradingView
Les utilisateurs disposant de portefeuilles Coldcard concernés sont invités à migrer immédiatement leurs fonds vers un nouveau portefeuille généré sur un matériel non affecté et à éviter de réutiliser des phrases de départ compromises. �
Crypto Briefing +1
L’incident a relancé le débat sur la sécurité des portefeuilles matériels, bien que les chercheurs soulignent qu’il s’agit d’un problème du micrologiciel Coldcard, et non d’une faille du Bitcoin lui-même.#ColdcardExploitDrains1367BTC #YenRisesTo156 #USJapanJointYenInterventionFirstSince2011 #ColdcardHaltsShipmentsAfterFirmwareFlaw $AAPLB $BTC $BTTC
#ColdcardExploitDrains1367BTC Les pertes signalées liées à l’exploitation de Coldcard ont désormais atteint 1 367 BTC (soit environ 89 millions de dollars), touchant quelque 4 585 adresses Bitcoin dans le cadre de trois vagues d’attaque coordonnées. �
Déchiffrer +1
Mises à jour clés :
Les attaquants ont exploité une vulnérabilité du micrologiciel introduite en 2021, qui a affaibli le hasard utilisé pour générer les phrases de départ (seed phrases) sur les appareils Coldcard concernés. �
CoinDesk +1
Des chercheurs en sécurité pensent que la campagne n’est peut-être pas terminée, certains analystes estimant que des signaux pourraient indiquer une éventuelle quatrième vague d’attaques. �
TradingView
Les utilisateurs disposant de portefeuilles Coldcard concernés sont invités à migrer immédiatement leurs fonds vers un nouveau portefeuille généré sur un matériel non affecté et à éviter de réutiliser des phrases de départ compromises. �
Crypto Briefing +1
L’incident a relancé le débat sur la sécurité des portefeuilles matériels, bien que les chercheurs soulignent qu’il s’agit d’un problème du micrologiciel Coldcard, et non d’une faille du Bitcoin lui-même.#ColdcardExploitDrains1367BTC #YenRisesTo156 #USJapanJointYenInterventionFirstSince2011 #ColdcardHaltsShipmentsAfterFirmwareFlaw $AAPLB $BTC $BTTC
Déchiffrer +1
Mises à jour clés :
Les attaquants ont exploité une vulnérabilité du micrologiciel introduite en 2021, qui a affaibli le hasard utilisé pour générer les phrases de départ (seed phrases) sur les appareils Coldcard concernés. �
CoinDesk +1
Des chercheurs en sécurité pensent que la campagne n’est peut-être pas terminée, certains analystes estimant que des signaux pourraient indiquer une éventuelle quatrième vague d’attaques. �
TradingView
Les utilisateurs disposant de portefeuilles Coldcard concernés sont invités à migrer immédiatement leurs fonds vers un nouveau portefeuille généré sur un matériel non affecté et à éviter de réutiliser des phrases de départ compromises. �
Crypto Briefing +1
L’incident a relancé le débat sur la sécurité des portefeuilles matériels, bien que les chercheurs soulignent qu’il s’agit d’un problème du micrologiciel Coldcard, et non d’une faille du Bitcoin lui-même.#ColdcardExploitDrains1367BTC #YenRisesTo156 #USJapanJointYenInterventionFirstSince2011 #ColdcardHaltsShipmentsAfterFirmwareFlaw $AAPLB $BTC $BTTC
1
593

#coldcardexploitdrains1367btc
🚨 Drame d’exploitation Coldcard ! 1 367 BTC ont été retirés, et la quatrième vague d’attaques arrive pour tous ceux qui utilisent encore cette faible entropie avant 2024 ! 🌊 Si vous n’avez pas encore transféré vos fonds, les robots des pirates viendront vous “nettoyer”.
Et le pire ? Des groupes “d’assistance” frauduleux apparaissent partout et prétendent aider. Ne faites confiance à personne qui demande votre phrase de graine ! ❌
Que faire ?
🛡️ Transférez les fonds immédiatement : vers un portefeuille sûr ou vers une bourse fiable !
🎲 Faites-le manuellement : recréez les phrases en utilisant la méthode du lancer de dés.
🤫 Ignorez les messages privés : le support ne vous contactera jamais en premier.
Ce n’est pas un conseil financier.
Merci de continuer à suivre
#CryptoSecurity #BitcoinWallet #CryptoScam
$BTC
{future}(BTCUSDT)
#coldcardexploitdrains1367btc
🚨 Drame d’exploitation Coldcard ! 1 367 BTC ont été retirés, et la quatrième vague d’attaques arrive pour tous ceux qui utilisent encore cette faible entropie avant 2024 ! 🌊 Si vous n’avez pas encore transféré vos fonds, les robots des pirates viendront vous “nettoyer”.
Et le pire ? Des groupes “d’assistance” frauduleux apparaissent partout et prétendent aider. Ne faites confiance à personne qui demande votre phrase de graine ! ❌
Que faire ?
🛡️ Transférez les fonds immédiatement : vers un portefeuille sûr ou vers une bourse fiable !
🎲 Faites-le manuellement : recréez les phrases en utilisant la méthode du lancer de dés.
🤫 Ignorez les messages privés : le support ne vous contactera jamais en premier.
Ce n’est pas un conseil financier.
Merci de continuer à suivre
#CryptoSecurity #BitcoinWallet #CryptoScam
$BTC
🚨 Drame d’exploitation Coldcard ! 1 367 BTC ont été retirés, et la quatrième vague d’attaques arrive pour tous ceux qui utilisent encore cette faible entropie avant 2024 ! 🌊 Si vous n’avez pas encore transféré vos fonds, les robots des pirates viendront vous “nettoyer”.
Et le pire ? Des groupes “d’assistance” frauduleux apparaissent partout et prétendent aider. Ne faites confiance à personne qui demande votre phrase de graine ! ❌
Que faire ?
🛡️ Transférez les fonds immédiatement : vers un portefeuille sûr ou vers une bourse fiable !
🎲 Faites-le manuellement : recréez les phrases en utilisant la méthode du lancer de dés.
🤫 Ignorez les messages privés : le support ne vous contactera jamais en premier.
Ce n’est pas un conseil financier.
Merci de continuer à suivre
#CryptoSecurity #BitcoinWallet #CryptoScam
$BTC
4
2k
·
--
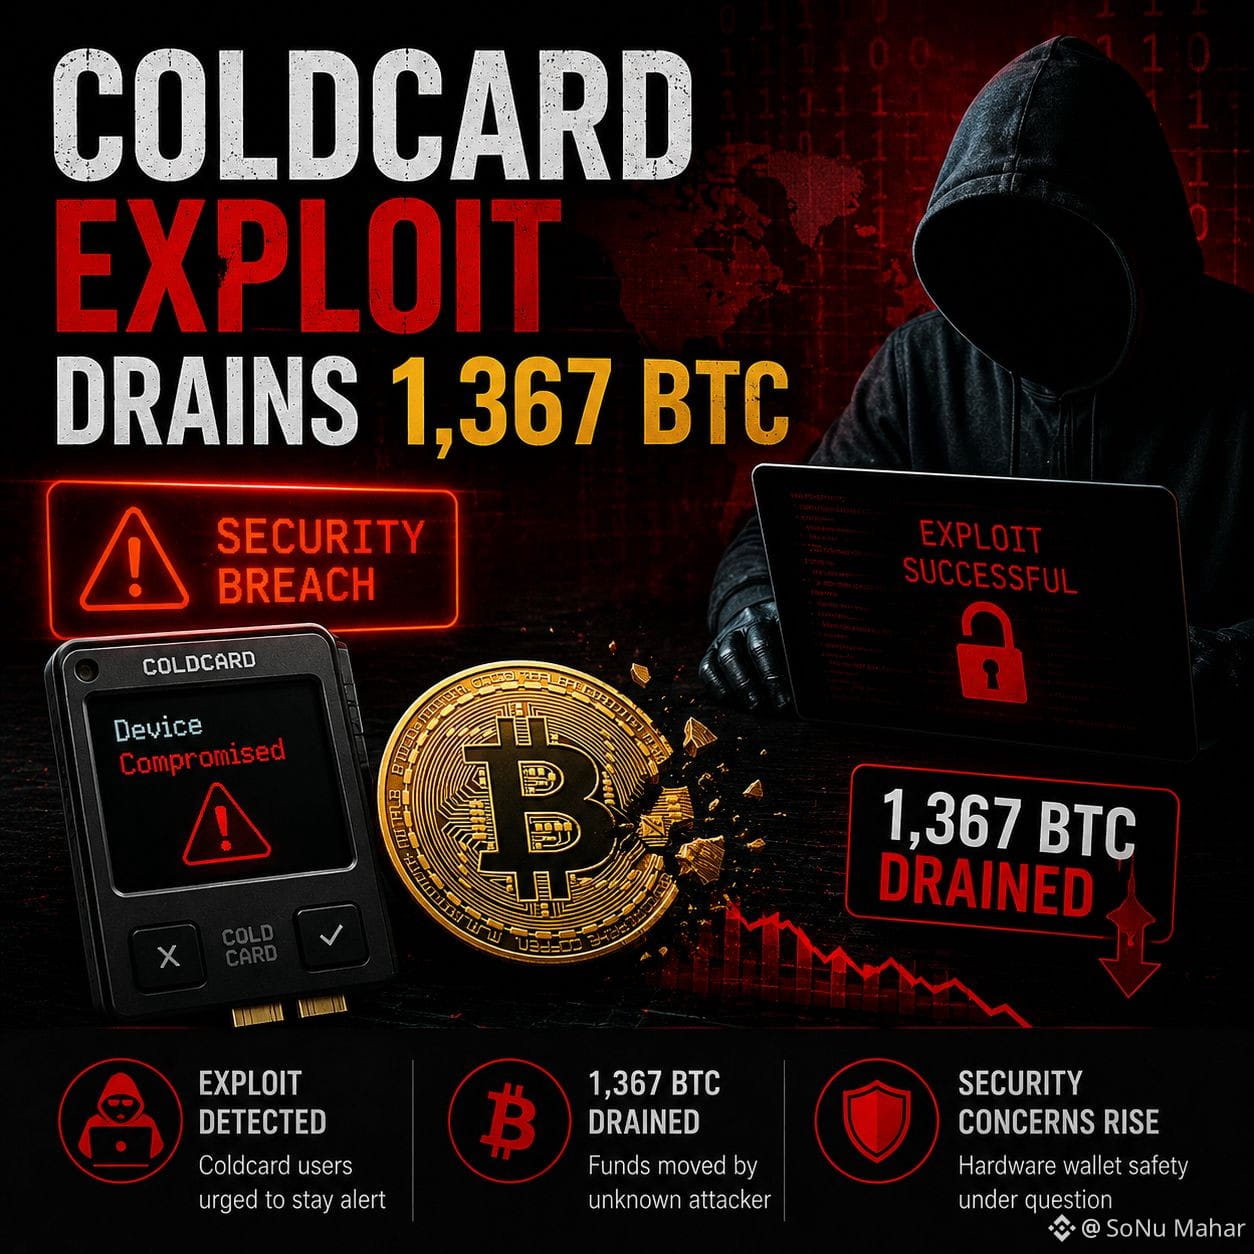
#ColdcardExploitDrains1367BTC # 🚨Exploitation Coldcard : vidange de 1 367 BT🚨 : la sécurité crypto sous les projecteurs
Un grave incident de sécurité a secoué la communauté crypto après qu’une exploitation aurait, selon les informations, vidé 1 367 BTC depuis des portefeuilles concernés. La brèche a suscité de nouvelles inquiétudes quant à la sûreté des actifs numériques et à l’importance de pratiques solides de sécurité des portefeuilles.
Alors que les enquêtes se poursuivent, des analystes de la blockchain suivent le mouvement du Bitcoin volé afin d’identifier les attaquants et de récupérer les fonds lorsque cela est possible. L’incident rappelle que même des solutions de stockage crypto avancées peuvent devenir des cibles d’exploits sophistiqués.
Les experts en sécurité exhortent les utilisateurs à vérifier le micrologiciel du portefeuille, à protéger les phrases de récupération hors ligne, à activer toutes les fonctionnalités de sécurité disponibles et à éviter de télécharger des logiciels depuis des sources non officielles.
À mesure que l’enquête progresse, l’industrie crypto devrait renforcer les normes de sécurité des portefeuilles et améliorer la protection contre les attaques futures. Les investisseurs sont invités à rester informés et à suivre les mises à jour officielles avant de prendre toute décision.
$BTC $ETH $SOL
#ColdcardExploitDrains1367BTC # 🚨Exploitation Coldcard : vidange de 1 367 BT🚨 : la sécurité crypto sous les projecteurs
Un grave incident de sécurité a secoué la communauté crypto après qu’une exploitation aurait, selon les informations, vidé 1 367 BTC depuis des portefeuilles concernés. La brèche a suscité de nouvelles inquiétudes quant à la sûreté des actifs numériques et à l’importance de pratiques solides de sécurité des portefeuilles.
Alors que les enquêtes se poursuivent, des analystes de la blockchain suivent le mouvement du Bitcoin volé afin d’identifier les attaquants et de récupérer les fonds lorsque cela est possible. L’incident rappelle que même des solutions de stockage crypto avancées peuvent devenir des cibles d’exploits sophistiqués.
Les experts en sécurité exhortent les utilisateurs à vérifier le micrologiciel du portefeuille, à protéger les phrases de récupération hors ligne, à activer toutes les fonctionnalités de sécurité disponibles et à éviter de télécharger des logiciels depuis des sources non officielles.
À mesure que l’enquête progresse, l’industrie crypto devrait renforcer les normes de sécurité des portefeuilles et améliorer la protection contre les attaques futures. Les investisseurs sont invités à rester informés et à suivre les mises à jour officielles avant de prendre toute décision.
$BTC $ETH $SOL
Un grave incident de sécurité a secoué la communauté crypto après qu’une exploitation aurait, selon les informations, vidé 1 367 BTC depuis des portefeuilles concernés. La brèche a suscité de nouvelles inquiétudes quant à la sûreté des actifs numériques et à l’importance de pratiques solides de sécurité des portefeuilles.
Alors que les enquêtes se poursuivent, des analystes de la blockchain suivent le mouvement du Bitcoin volé afin d’identifier les attaquants et de récupérer les fonds lorsque cela est possible. L’incident rappelle que même des solutions de stockage crypto avancées peuvent devenir des cibles d’exploits sophistiqués.
Les experts en sécurité exhortent les utilisateurs à vérifier le micrologiciel du portefeuille, à protéger les phrases de récupération hors ligne, à activer toutes les fonctionnalités de sécurité disponibles et à éviter de télécharger des logiciels depuis des sources non officielles.
À mesure que l’enquête progresse, l’industrie crypto devrait renforcer les normes de sécurité des portefeuilles et améliorer la protection contre les attaques futures. Les investisseurs sont invités à rester informés et à suivre les mises à jour officielles avant de prendre toute décision.
$BTC $ETH $SOL
104
·
--
#ColdcardExploitDrains1367BTC
🚨 ALERTE SÉCURITÉ CRITIQUE : 1 367 BTC vidés dans une faille massive de COLD CARD !
La vague 4 des attaques de vidage automatisées frappe en ce moment. Si vous avez généré une phrase-seed Coldcard avant 2024 à cause du défaut d’entropie, votre portefeuille est dans la ligne de mire.
Des robots pirates scannent activement le mempool et balayent les soldes restants jusqu’à zéro. 📉💸
⚠️ LE DOUBLE PIÈGE (ATTENTION AUX FAUX SERVICES)
Comme si l’exploit ne suffisait pas, de faux « services support » apparaissent partout dans les commentaires et les DM.
RÈGLE D’OR : QUICONQUE demande votre phrase-seed, un « wallet sync », ou un « lien de validation » cherche à vous voler. Point.
🛡️ PLAN D’ACTION IMMÉDIAT (FAITES-LE MAINTENANT)
METTEZ VOS FONDS À L’ABRI DÈS QUE POSSIBLE
N’attendez pas. Transférez immédiatement vos actifs vers un portefeuille sûr confirmé ou vers un échange de premier plan pendant que vous vous réorganisez.
RE-ROULEZ VOTRE ENTROPIE (LANCER DE DÉS MANUEL)
Détruisez les anciennes seeds antérieures à 2024. Recréez votre nouvelle phrase-seed en utilisant uniquement des lancers de dés physiques sur votre appareil matériel.
COUPEZ & BLOQUEZ TOUS LES DM
Le vrai support ne vous contactera JAMAIS le premier. Ignorez tous les messages directs qui prétendent fournir une assistance technique.
🔥 PARTAGEZ POUR SAUVER UN PORTEFEUILLE. Taggez un ami qui a une Coldcard avant que la Vague 4 ne les efface !
Ce n’est pas un conseil financier. Restez en sécurité, anonymes. 🔒
#btc #CryptoNews #BinanceSquare #CyberSecurity
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$BICO
{future}(BICOUSDT)
#ColdcardExploitDrains1367BTC
🚨 ALERTE SÉCURITÉ CRITIQUE : 1 367 BTC vidés dans une faille massive de COLD CARD !
La vague 4 des attaques de vidage automatisées frappe en ce moment. Si vous avez généré une phrase-seed Coldcard avant 2024 à cause du défaut d’entropie, votre portefeuille est dans la ligne de mire.
Des robots pirates scannent activement le mempool et balayent les soldes restants jusqu’à zéro. 📉💸
⚠️ LE DOUBLE PIÈGE (ATTENTION AUX FAUX SERVICES)
Comme si l’exploit ne suffisait pas, de faux « services support » apparaissent partout dans les commentaires et les DM.
RÈGLE D’OR : QUICONQUE demande votre phrase-seed, un « wallet sync », ou un « lien de validation » cherche à vous voler. Point.
🛡️ PLAN D’ACTION IMMÉDIAT (FAITES-LE MAINTENANT)
METTEZ VOS FONDS À L’ABRI DÈS QUE POSSIBLE
N’attendez pas. Transférez immédiatement vos actifs vers un portefeuille sûr confirmé ou vers un échange de premier plan pendant que vous vous réorganisez.
RE-ROULEZ VOTRE ENTROPIE (LANCER DE DÉS MANUEL)
Détruisez les anciennes seeds antérieures à 2024. Recréez votre nouvelle phrase-seed en utilisant uniquement des lancers de dés physiques sur votre appareil matériel.
COUPEZ & BLOQUEZ TOUS LES DM
Le vrai support ne vous contactera JAMAIS le premier. Ignorez tous les messages directs qui prétendent fournir une assistance technique.
🔥 PARTAGEZ POUR SAUVER UN PORTEFEUILLE. Taggez un ami qui a une Coldcard avant que la Vague 4 ne les efface !
Ce n’est pas un conseil financier. Restez en sécurité, anonymes. 🔒
#btc #CryptoNews #BinanceSquare #CyberSecurity
$BTC
$ETH
$BICO
🚨 ALERTE SÉCURITÉ CRITIQUE : 1 367 BTC vidés dans une faille massive de COLD CARD !
La vague 4 des attaques de vidage automatisées frappe en ce moment. Si vous avez généré une phrase-seed Coldcard avant 2024 à cause du défaut d’entropie, votre portefeuille est dans la ligne de mire.
Des robots pirates scannent activement le mempool et balayent les soldes restants jusqu’à zéro. 📉💸
⚠️ LE DOUBLE PIÈGE (ATTENTION AUX FAUX SERVICES)
Comme si l’exploit ne suffisait pas, de faux « services support » apparaissent partout dans les commentaires et les DM.
RÈGLE D’OR : QUICONQUE demande votre phrase-seed, un « wallet sync », ou un « lien de validation » cherche à vous voler. Point.
🛡️ PLAN D’ACTION IMMÉDIAT (FAITES-LE MAINTENANT)
METTEZ VOS FONDS À L’ABRI DÈS QUE POSSIBLE
N’attendez pas. Transférez immédiatement vos actifs vers un portefeuille sûr confirmé ou vers un échange de premier plan pendant que vous vous réorganisez.
RE-ROULEZ VOTRE ENTROPIE (LANCER DE DÉS MANUEL)
Détruisez les anciennes seeds antérieures à 2024. Recréez votre nouvelle phrase-seed en utilisant uniquement des lancers de dés physiques sur votre appareil matériel.
COUPEZ & BLOQUEZ TOUS LES DM
Le vrai support ne vous contactera JAMAIS le premier. Ignorez tous les messages directs qui prétendent fournir une assistance technique.
🔥 PARTAGEZ POUR SAUVER UN PORTEFEUILLE. Taggez un ami qui a une Coldcard avant que la Vague 4 ne les efface !
Ce n’est pas un conseil financier. Restez en sécurité, anonymes. 🔒
#btc #CryptoNews #BinanceSquare #CyberSecurity
$BTC
$ETH
$BICO
87
#ColdcardExploitDrains1367BTC
🚨 1,367 $BTC Vidangé... Mais Le Bitcoin a-t-il été piraté ?
La réponse est non.
Un incident récent impliquant 1,367 $BTC a choqué la communauté crypto. Mais le réseau Bitcoin n’a pas été compromis.
Le problème était lié à une faille de sécurité d’un portefeuille matériel, et non au Bitcoin lui-même.
Leçon clé pour chaque investisseur en crypto : Gardez le micrologiciel de votre portefeuille à jour.
Utilisez des pratiques de sécurité fiables.
Sauvegardez toujours votre phrase de récupération en toute sécurité. Ne partagez jamais votre phrase de seed avec qui que ce soit.
Ceci est un rappel : en crypto, votre sécurité est tout aussi importante que votre investissement.
Qu’en pensez-vous — est-ce que cela va pousser davantage de personnes à renforcer la sécurité de leur portefeuille ?
#BTC #CryptoSecurity
#Blockchain #Web3
#ColdcardExploitDrains1367BTC
🚨 1,367 $BTC Vidangé... Mais Le Bitcoin a-t-il été piraté ?
La réponse est non.
Un incident récent impliquant 1,367 $BTC a choqué la communauté crypto. Mais le réseau Bitcoin n’a pas été compromis.
Le problème était lié à une faille de sécurité d’un portefeuille matériel, et non au Bitcoin lui-même.
Leçon clé pour chaque investisseur en crypto : Gardez le micrologiciel de votre portefeuille à jour.
Utilisez des pratiques de sécurité fiables.
Sauvegardez toujours votre phrase de récupération en toute sécurité. Ne partagez jamais votre phrase de seed avec qui que ce soit.
Ceci est un rappel : en crypto, votre sécurité est tout aussi importante que votre investissement.
Qu’en pensez-vous — est-ce que cela va pousser davantage de personnes à renforcer la sécurité de leur portefeuille ?
#BTC #CryptoSecurity
#Blockchain #Web3
🚨 1,367 $BTC Vidangé... Mais Le Bitcoin a-t-il été piraté ?
La réponse est non.
Un incident récent impliquant 1,367 $BTC a choqué la communauté crypto. Mais le réseau Bitcoin n’a pas été compromis.
Le problème était lié à une faille de sécurité d’un portefeuille matériel, et non au Bitcoin lui-même.
Leçon clé pour chaque investisseur en crypto : Gardez le micrologiciel de votre portefeuille à jour.
Utilisez des pratiques de sécurité fiables.
Sauvegardez toujours votre phrase de récupération en toute sécurité. Ne partagez jamais votre phrase de seed avec qui que ce soit.
Ceci est un rappel : en crypto, votre sécurité est tout aussi importante que votre investissement.
Qu’en pensez-vous — est-ce que cela va pousser davantage de personnes à renforcer la sécurité de leur portefeuille ?
#BTC #CryptoSecurity
#Blockchain #Web3
101
·
--
Haussier
#ColdcardExploitDrains1367BTC
piratage du portefeuille matériel Coldcard : le vol de 89 millions de dollars : que signifie-t-il pour l’autoconservation (self-custody) des cryptomonnaies ?
Une vulnérabilité du micrologiciel des portefeuilles matériels Coldcard, fabriqués par l’entreprise canadienne Coinkite, a été exploitée pour voler environ 1367 BTC (pour une valeur proche de 89 millions de dollars) à partir de milliers d’adresses depuis le 30 juillet 2026.
L’incident a choqué le marché des cryptomonnaies, car il a touché le stockage à froid, considéré depuis longtemps comme la manière la plus sûre de conserver des bitcoins.
$NVDAB
{spot}(NVDABUSDT)
$NVDA.US
{stock_us}(NVDA.US)
$GOOG.US
{stock_us}(GOOG.US)
#ColdcardExploitDrains1367BTC
piratage du portefeuille matériel Coldcard : le vol de 89 millions de dollars : que signifie-t-il pour l’autoconservation (self-custody) des cryptomonnaies ?
Une vulnérabilité du micrologiciel des portefeuilles matériels Coldcard, fabriqués par l’entreprise canadienne Coinkite, a été exploitée pour voler environ 1367 BTC (pour une valeur proche de 89 millions de dollars) à partir de milliers d’adresses depuis le 30 juillet 2026.
L’incident a choqué le marché des cryptomonnaies, car il a touché le stockage à froid, considéré depuis longtemps comme la manière la plus sûre de conserver des bitcoins.
$NVDAB
$NVDA.US
$GOOG.US
piratage du portefeuille matériel Coldcard : le vol de 89 millions de dollars : que signifie-t-il pour l’autoconservation (self-custody) des cryptomonnaies ?
Une vulnérabilité du micrologiciel des portefeuilles matériels Coldcard, fabriqués par l’entreprise canadienne Coinkite, a été exploitée pour voler environ 1367 BTC (pour une valeur proche de 89 millions de dollars) à partir de milliers d’adresses depuis le 30 juillet 2026.
L’incident a choqué le marché des cryptomonnaies, car il a touché le stockage à froid, considéré depuis longtemps comme la manière la plus sûre de conserver des bitcoins.
$NVDAB
$NVDA.US
$GOOG.US
1
1
188
#coldcardexploitdrains1367btc
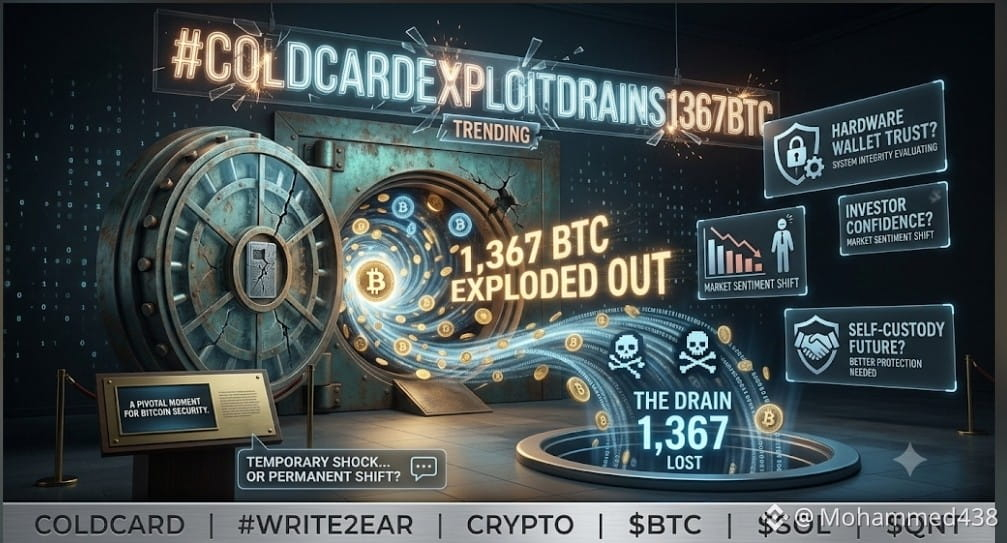
L’exploitation de Coldcard aurait entraîné la perte de 1 367 BTC, suscitant de nouvelles inquiétudes au sein de la communauté crypto concernant la sécurité des portefeuilles et la protection des actifs.
Mais cette histoire est plus vaste que ce seul incident...
Elle met en évidence une question cruciale pour chaque détenteur de Bitcoin :
À quel point les actifs numériques sont-ils sûrs, même lorsqu’ils sont stockés avec des solutions de sécurité avancées ?
Cet événement pourrait avoir un impact sur :
🔐 La confiance accordée aux wallets matériels et les normes de sécurité.
₿ La confiance des investisseurs Bitcoin.
📉 Le sentiment du marché concernant la sécurité des cryptos.
🌐 L’avenir du développement des solutions de self-custody.
Chaque grand incident de sécurité dans la crypto devient un rappel que l’innovation doit toujours avancer de pair avec la protection.
Désormais, le marché se demande :
Est-ce que cela deviendra un choc temporaire... ou un tournant qui change la façon dont les investisseurs pensent la sécurité du Bitcoin ? 👀
💬 Faites-vous encore confiance aux wallets matériels pour un stockage à long terme du Bitcoin ?
#Coldcard #Write2Earn #Crypto
$BTC
{spot}(BTCUSDT)
$SOL
{spot}(SOLUSDT)
$QNT
{spot}(QNTUSDT)
#coldcardexploitdrains1367btc
L’exploitation de Coldcard aurait entraîné la perte de 1 367 BTC, suscitant de nouvelles inquiétudes au sein de la communauté crypto concernant la sécurité des portefeuilles et la protection des actifs.
Mais cette histoire est plus vaste que ce seul incident...
Elle met en évidence une question cruciale pour chaque détenteur de Bitcoin :
À quel point les actifs numériques sont-ils sûrs, même lorsqu’ils sont stockés avec des solutions de sécurité avancées ?
Cet événement pourrait avoir un impact sur :
🔐 La confiance accordée aux wallets matériels et les normes de sécurité.
₿ La confiance des investisseurs Bitcoin.
📉 Le sentiment du marché concernant la sécurité des cryptos.
🌐 L’avenir du développement des solutions de self-custody.
Chaque grand incident de sécurité dans la crypto devient un rappel que l’innovation doit toujours avancer de pair avec la protection.
Désormais, le marché se demande :
Est-ce que cela deviendra un choc temporaire... ou un tournant qui change la façon dont les investisseurs pensent la sécurité du Bitcoin ? 👀
💬 Faites-vous encore confiance aux wallets matériels pour un stockage à long terme du Bitcoin ?
#Coldcard #Write2Earn #Crypto
$BTC
$SOL
$QNT
L’exploitation de Coldcard aurait entraîné la perte de 1 367 BTC, suscitant de nouvelles inquiétudes au sein de la communauté crypto concernant la sécurité des portefeuilles et la protection des actifs.
Mais cette histoire est plus vaste que ce seul incident...
Elle met en évidence une question cruciale pour chaque détenteur de Bitcoin :
À quel point les actifs numériques sont-ils sûrs, même lorsqu’ils sont stockés avec des solutions de sécurité avancées ?
Cet événement pourrait avoir un impact sur :
🔐 La confiance accordée aux wallets matériels et les normes de sécurité.
₿ La confiance des investisseurs Bitcoin.
📉 Le sentiment du marché concernant la sécurité des cryptos.
🌐 L’avenir du développement des solutions de self-custody.
Chaque grand incident de sécurité dans la crypto devient un rappel que l’innovation doit toujours avancer de pair avec la protection.
Désormais, le marché se demande :
Est-ce que cela deviendra un choc temporaire... ou un tournant qui change la façon dont les investisseurs pensent la sécurité du Bitcoin ? 👀
💬 Faites-vous encore confiance aux wallets matériels pour un stockage à long terme du Bitcoin ?
#Coldcard #Write2Earn #Crypto
$BTC
$SOL
$QNT
2
1
905
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BOJHikesRatesTo31YearHigh
945 vues
80 mentions
2
#ChainlinkPowersBottomlinePaymentPlatform
5,367 vues
182 mentions
3
#DtcpayCompletes$25MSeriesA
0 vues
2 mentions
4
#StellarActivatesProtocol28At211TPS
14,248 vues
357 mentions
5
#SECGrantsInnovationExemptionForTokenizedStocks
11,349 vues
290 mentions
6
#XRPGains3%AsRippleAddsMPPSupport
8,881 vues
219 mentions
7
#SPGlobalToAcquireOpenZeppelin
5,439 vues
149 mentions
8
#WorldLaunchesSelfCustodyAppIn150Countries
2,526 vues
74 mentions
9
#BitcoinSurpasses$77000
22,121 vues
252 mentions
10
#ParadigmDisclosesZECHolding
99,570 vues
1,315 mentions