

#coldcard
coldcard
160,555 vues
518 mentions
Populaire
Récents

·
--
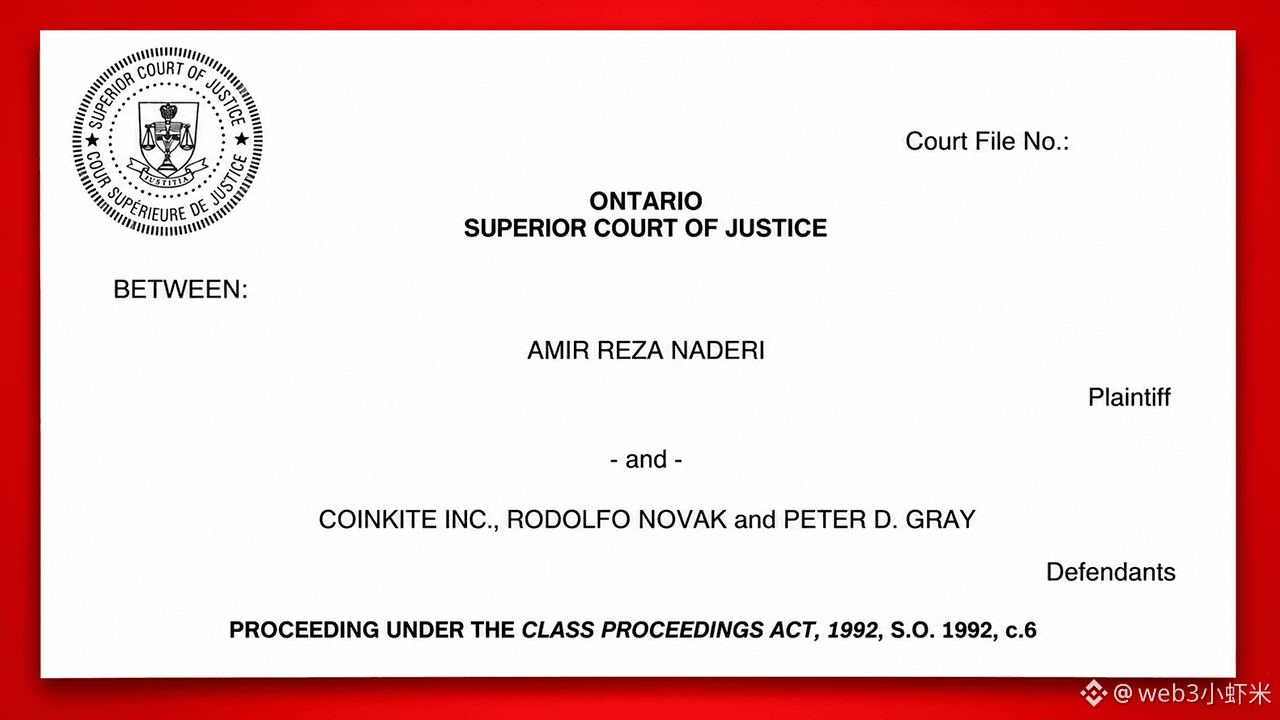
Je tombe sur un article du Globe and Mail : Coinkite, fabricant de portefeuilles matériels de Toronto, et ses cofondateurs sont visés par un recours collectif envisagé devant la Cour supérieure de justice de l’Ontario. La plainte allègue qu’une faille du micrologiciel Coldcard permettait de deviner les phrases de récupération et que des bitcoins appartenant à des utilisateurs ont été dérobés, pour un montant dépassant 140 millions de dollars.
Les faits clés : la plainte a été déposée le 11 septembre. Parmi les défendeurs figurent le PDG Rodolfo Novak et le cofondateur Peter Gray. Elle allègue que le micrologiciel de 2021 reliait le générateur de nombres aléatoires à un PRNG logiciel moins robuste, un problème déjà signalé en mai 2025 par l’ingénieur James O'Beirne. Les attaques se seraient déroulées en plusieurs vagues à partir du 30/07/2026. Selon la plainte, les pertes estimées dépassent 140 millions de dollars. Le plaignant Amir Naderi affirme avoir perdu environ 80 000 $. L’entreprise refuse de commenter les détails de la procédure et indique qu’elle publiera une analyse complète de l’incident dans les prochains jours. Auparavant, le PDG avait déjà reconnu publiquement l’existence d’un bug dans le micrologiciel. Le recours n’a pas encore été certifié et les allégations n’ont pas été prouvées.
Même un portefeuille hors ligne n’est pas absolument sûr : si la génération de la phrase de récupération est compromise, le fait d’être hors ligne ne suffit pas à protéger les fonds.
#$BTC #Coldcard #portefeuille matériel
4

On achète un portefeuille matériel pour avoir l’esprit tranquille, et on découvre que la phrase de récupération est « pseudo-aléatoire ». Coldcard, de Coinkite, est dans la tourmente : la mise à jour du firmware de mars 2021 aurait désactivé en douce le générateur de nombres véritablement aléatoires de la puce. La phrase de récupération n’aurait eu que 40 bits d’entropie, alors que la norme BIP-39 en exige 128 : autant inscrire le code de la porte d’entrée dans le manuel du produit. Le 30 juillet, un attaquant a vidé 594 BTC (environ 38 millions de dollars) de plus de 500 portefeuilles en 25 minutes. Le montant total des vols dépasserait 140 millions de dollars, et le nombre de victimes s’élèverait à plus de 5 200. Le 11 septembre, la Cour supérieure de l’Ontario a officiellement été saisie d’un recours collectif. Les plaignants affirment que l’équipe fondatrice était au courant depuis mai 2025. L’entreprise le nie et affirme qu’elle ne l’a découvert que le jour même, avant de déployer un correctif. Le correctif est sorti, mais pas une seule des cryptos volées n’a été récupérée. Au fond, quand on achète un portefeuille froid, on cherche une vraie sécurité ou juste à se rassurer ? Dites-nous en commentaire : A, je continue à utiliser mon portefeuille matériel après la mise à jour ; B, la confiance est rompue, je remets tout sur une plateforme d’échange.
$ETH $SOL
#Coldcard #PortefeuilleMatériel
$ETH $SOL
#Coldcard #PortefeuilleMatériel
107

·
--
【Flash marché】Le plus ironique, ce n’est pas que la faille soit restée cachée pendant 5 ans : selon la plainte, des ingénieurs avaient averti Coinkite dès mai 2025. Pourtant, le 30 juillet de cette année, des attaquants ont dérobé 594 BTC, soit environ 38 millions de dollars, en 25 minutes. Les pertes totales dépasseraient 140 millions de dollars, selon les allégations. Le recours collectif a été porté devant un tribunal de l’Ontario et concerne toute la gamme, du Mk2 au Q. Plus inquiétant encore, installer un nouveau micrologiciel ne peut pas sauver les anciennes phrases de récupération déjà générées : sans en créer une nouvelle, la porte reste grande ouverte. Pour la sécurité de votre portefeuille matériel, oserez-vous encore vous fier entièrement à la parole du fabricant ?
$BTC $ETH $SOL
#比特币 #硬件钱包 #Coldcard
(Source : Bitcoin.com News)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; faites preuve de prudence avant d’investir.
$BTC $ETH $SOL
#比特币 #硬件钱包 #Coldcard
(Source : Bitcoin.com News)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; faites preuve de prudence avant d’investir.
9
·
--
Je suis tombé sur une déclaration de demande publiée par la Cour supérieure de justice de l’Ontario : le fabricant de Coldcard, Coinkite, ainsi que ses cofondateurs Rodolfo Novak et Peter D. Gray font l’objet d’un recours collectif.
Selon la déclaration, un défaut de compilation aurait amené le micrologiciel utilisé depuis mars 2021 à recourir au générateur de nombres pseudoaléatoires Yasmarang de MicroPython, ce qui permettait de retrouver les phrases de récupération. Des pirates auraient exploité cette faille à partir du 30 juillet 2026 pour dérober des cryptomonnaies. Lors de la première attaque, ils auraient transféré environ 594 BTC en quelque 25 minutes ; les pertes cumulées dépasseraient 140 millions de dollars américains. Le document affirme également que les deux fondateurs avaient connaissance de cette faille au plus tard en mai 2025. Les demandeurs sollicitent la certification du recours collectif et réclament des dommages-intérêts en vertu, entre autres, de la Loi sur la protection du consommateur de l’Ontario.
$BTC #Coldcard #Portefeuille matériel
52

·
--
Un cold wallet traîné en justice : recours collectif pour une faille dans les phrases de récupérationUn portefeuille matériel devant la Cour supérieure de justice de l’Ontario — les plaignants parlent d’un « recours collectif », mais le tribunal ne s’est pas encore prononcé.
Acte de procédure rendu public par la Cour supérieure de justice de l’Ontario (dossier n° CV-26-00018158, délivré électroniquement vers le 11-09-2026) : le plaignant Amir Reza Naderi, au nom d’un groupe proposé, poursuit Coinkite Inc., fabricant de Coldcard, ainsi que ses cofondateurs Rodolfo Novak et Peter D. Gray. Selon l’acte, après une mise à jour du firmware en mars 2021, la génération des phrases de récupération aurait reposé sur Yasmarang, un générateur de nombres pseudo-aléatoires non cryptographique de MicroPython, ce qui aurait permis de la reproduire hors ligne. La faille aurait été exploitée à partir du 30-07-2026 ; environ 594 $BTC auraient été transférés au cours des quelque 25 premières minutes (soit environ 38 millions de dollars selon l’estimation de l’acte), et le total allégué par la suite dépasserait 140 millions de dollars. Le plaignant affirme avoir lui-même perdu environ 1,2294 $BTC le 6 août. Il est également allégué que les défendeurs avaient été informés d’une faille potentielle au plus tard en mai 2025, sans avoir émis d’avertissement adéquat. Les réparations demandées invoquent notamment la législation sur la protection des consommateurs, la loi sur la vente de marchandises, la négligence et la rupture de contrat — il s’agit des allégations des plaignants, qui n’ont pas encore été jugées.
Un cold wallet traîné en justice : recours collectif pour une faille dans les phrases de récupération
Un portefeuille matériel devant la Cour supérieure de justice de l’Ontario — les plaignants parlent d’un « recours collectif », mais le tribunal ne s’est pas encore prononcé.
Acte de procédure rendu public par la Cour supérieure de justice de l’Ontario (dossier n° CV-26-00018158, délivré électroniquement vers le 11-09-2026) : le plaignant Amir Reza Naderi, au nom d’un groupe proposé, poursuit Coinkite Inc., fabricant de Coldcard, ainsi que ses cofondateurs Rodolfo Novak et Peter D. Gray. Selon l’acte, après une mise à jour du firmware en mars 2021, la génération des phrases de récupération aurait reposé sur Yasmarang, un générateur de nombres pseudo-aléatoires non cryptographique de MicroPython, ce qui aurait permis de la reproduire hors ligne. La faille aurait été exploitée à partir du 30-07-2026 ; environ 594 $BTC auraient été transférés au cours des quelque 25 premières minutes (soit environ 38 millions de dollars selon l’estimation de l’acte), et le total allégué par la suite dépasserait 140 millions de dollars. Le plaignant affirme avoir lui-même perdu environ 1,2294 $BTC le 6 août. Il est également allégué que les défendeurs avaient été informés d’une faille potentielle au plus tard en mai 2025, sans avoir émis d’avertissement adéquat. Les réparations demandées invoquent notamment la législation sur la protection des consommateurs, la loi sur la vente de marchandises, la négligence et la rupture de contrat — il s’agit des allégations des plaignants, qui n’ont pas encore été jugées.
Acte de procédure rendu public par la Cour supérieure de justice de l’Ontario (dossier n° CV-26-00018158, délivré électroniquement vers le 11-09-2026) : le plaignant Amir Reza Naderi, au nom d’un groupe proposé, poursuit Coinkite Inc., fabricant de Coldcard, ainsi que ses cofondateurs Rodolfo Novak et Peter D. Gray. Selon l’acte, après une mise à jour du firmware en mars 2021, la génération des phrases de récupération aurait reposé sur Yasmarang, un générateur de nombres pseudo-aléatoires non cryptographique de MicroPython, ce qui aurait permis de la reproduire hors ligne. La faille aurait été exploitée à partir du 30-07-2026 ; environ 594 $BTC auraient été transférés au cours des quelque 25 premières minutes (soit environ 38 millions de dollars selon l’estimation de l’acte), et le total allégué par la suite dépasserait 140 millions de dollars. Le plaignant affirme avoir lui-même perdu environ 1,2294 $BTC le 6 août. Il est également allégué que les défendeurs avaient été informés d’une faille potentielle au plus tard en mai 2025, sans avoir émis d’avertissement adéquat. Les réparations demandées invoquent notamment la législation sur la protection des consommateurs, la loi sur la vente de marchandises, la négligence et la rupture de contrat — il s’agit des allégations des plaignants, qui n’ont pas encore été jugées.
145

·
--
🚨 $BTC ALERTE AUX UTILISATEURS : une faille de Coldcard pourrait exposer vos clés 🛑
La récente plainte en recours collectif déposée en Ontario révèle que le micrologiciel de Coldcard utilise un générateur de nombres pseudoaléatoires prévisible depuis mars 2021, transformant une graine qui devrait être à usage unique en un script rejouable. 🦈 Les investisseurs avisés qui ont déjà flairé la fuite se tournent vers des appareils qui garantissent une véritable entropie.
Pour les détenteurs de bitcoins, cette faille se traduit par un siphonnage discret de leurs liquidités : si un acteur malveillant parvient à extraire la phrase mnémonique, il peut passer devant vous pour s’emparer de vos fonds. 📊 Surveillez toute transaction sortante inhabituelle et envisagez de migrer vers un portefeuille doté d’un générateur de nombres aléatoires matériel. 💡
💬 Prévoyez-vous de migrer votre portefeuille cette semaine ou attendez-vous un correctif ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #Coldcard #Security #Crypto
🔥 💎
9

📢 Quel portefeuille matériel acheter après les affaires Ledger et Coldcard (octobre 2026)
Selon Galaxy Research, deux incidents survenus en 2026 seulement — celui impliquant un revendeur non officiel de Ledger et une faille du micrologiciel de Coldcard — ont entraîné le vol de plus de 200 millions de dollars américains en cryptomonnaies. Dans la plupart des cas cette année, la puce du portefeuille n’a pas été endommagée : le problème venait de l’endroit où…
#Coldcard #Ledger #GalaxyDigital #crypto #billetera $BTC $WBTC
31
🚨 ALERTE BITCOIN : UN COMPTE OFFICIEL A DIFFUSÉ UN LIEN FRAUDULEUX
Le 11 octobre, COLDCARD, fabricant de portefeuilles physiques pour le $BTC, a signalé qu’un lien frauduleux avait été diffusé depuis son compte officiel sur X.
⚠️ QUE S’EST-IL PASSÉ ?
🔸 Le message simulait une alerte de sécurité urgente.
🔸 Il redirigeait vers une fausse page prétendant permettre une migration de fonds.
🔸 COLDCARD a supprimé la publication et enquête sur son apparition.
🚨 LES PORTEFEUILLES ONT-ILS ÉTÉ PIRATÉS ?
Rien ne confirme que les appareils aient été compromis ni que le lien ait entraîné des pertes financières.
🛡️ COMMENT PROTÉGER VOS FONDS
1️⃣ Ne cliquez pas sur les liens de migration partagés dans des publications suspectes.
2️⃣ Ne saisissez jamais votre phrase de récupération (les mots qui permettent d’accéder à vos fonds) sur un site Web.
3️⃣ Vérifiez les alertes en vous rendant directement sur le site du fabricant.
4️⃣ Si vous avez révélé votre phrase, considérez-la comme compromise et transférez vos fonds vers un nouveau portefeuille sécurisé.
📌 NOTRE ANALYSE
Après notre couverture de Ledger, un autre type de risque apparaît : le phishing (une tromperie visant à voler des données ou des fonds) par l’intermédiaire de canaux apparemment officiels.
Un compte légitime ne garantit pas que chaque lien publié soit sûr.
🔎 CE QUE NOUS SURVEILLONS
🔴 Risque : victimes confirmées ou nouvelles publications frauduleuses.
🟡 À surveiller : enquête en cours.
🟢 Amélioration : origine élucidée et mesures de sécurité renforcées.
⚠️ Ne confondez pas un lien frauduleux avec un piratage confirmé des appareils.
📌 ALERTE / SÉCURITÉ
#bitcoin #BTC #Coldcard #Sécurité
131
·
--
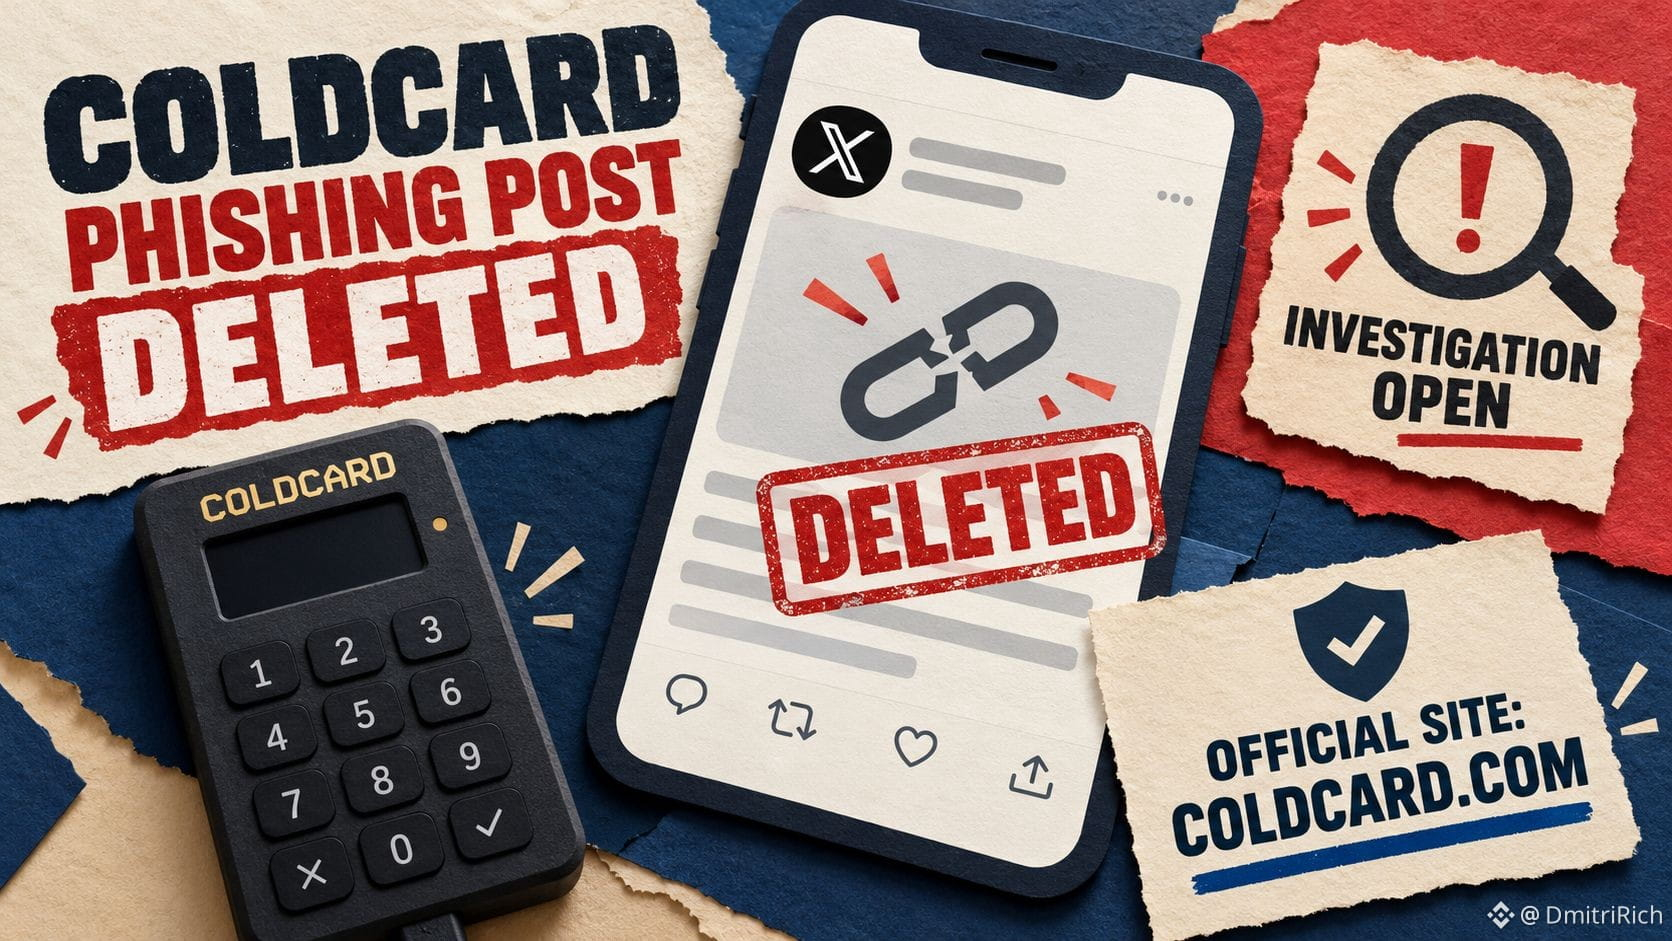
Utilisateurs de Coldcard : ignorez l’avertissement concernant un « micrologiciel critique », supprimé du compte X officiel.
#Coldcard indique que le lien était une tentative d’hameçonnage et que coldcard.com est son seul site officiel ; aucune faille dans le micrologiciel ni aucune perte n’ont été confirmées.
L’incident lié au compte fait toujours l’objet d’une enquête.
#Coldcard indique que le lien était une tentative d’hameçonnage et que coldcard.com est son seul site officiel ; aucune faille dans le micrologiciel ni aucune perte n’ont été confirmées.
L’incident lié au compte fait toujours l’objet d’une enquête.
127


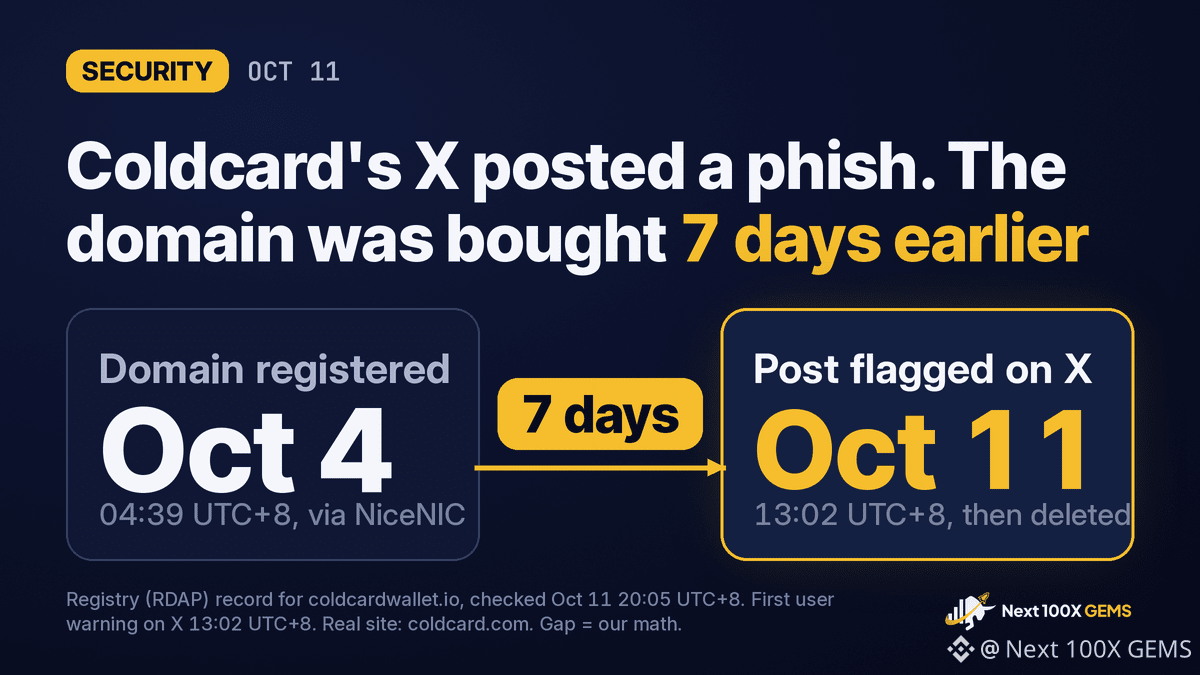
Le lien d’hameçonnage publié aujourd’hui depuis le compte X officiel de Coldcard utilisait un domaine enregistré 7 jours plus tôt.
Nous avons vérifié les données du registre pour coldcardwallet.io. Le domaine a été enregistré le 4 octobre à 04:39 UTC+8 auprès du bureau d’enregistrement NiceNIC. Les utilisateurs ont signalé la publication pour la première fois le 11 octobre à 13:02 UTC+8 : le domaine était donc entre les mains de quelqu’un au moins une semaine avant sa publication.
Le lien menait à migrate.coldcardwallet.io. Les véritables recommandations de Coldcard concernant le bug de juillet lié à la phrase de récupération se trouvent à coldcard.com/security/migrate. Le faux site reprenait le mot auquel les détenteurs s’attendaient déjà, et son domaine correspond au pseudonyme X, COLDCARDwallet, plutôt qu’au véritable site web.
Le piège était adapté à cette communauté. Ce bug du micrologiciel affaiblissait la génération des phrases de récupération et, selon Galaxy Digital, les attaquants ont dérobé au moins 100 millions de dollars en bitcoins à 7 300 portefeuilles. Les détenteurs concernés ont effectivement été invités à transférer leurs fonds vers un nouveau portefeuille : le message « migrez maintenant » publié depuis le compte officiel paraissait donc crédible.
Coldcard a supprimé la publication et affirme n’avoir trouvé aucune connexion ni session correspondante de son côté. L’entreprise a demandé à X d’enquêter.
Une véritable migration Coldcard s’effectue sur l’appareil. Un site web qui vous demande les mots de votre phrase de récupération est une attaque.
$BTC
#Coldcard #Bitcoin
Ceci ne constitue pas un conseil financier. Faites vos propres recherches.
1
193
·
--
Enquête urgente : le portefeuille Coldcard enquête sur l’apparition d’un lien d’hameçonnage sur son compte X
Coldcard, spécialiste des portefeuilles de stockage à froid de cryptomonnaies, a annoncé qu’elle enquêtait officiellement sur la manière dont un lien d’hameçonnage (phishing) a pu apparaître sur son compte officiel sur X, renforçant ainsi la vigilance des utilisateurs en matière de sécurité.
📌 Points clés et analyses :
• L’incident cible les utilisateurs de portefeuilles à froid en tentant de les rediriger vers des sites malveillants qui imitent la plateforme d’origine.
• L’équipe de Coldcard a immédiatement commencé à examiner les éventuelles failles de sécurité ou intrusions externes affectant son compte sur les réseaux sociaux.
• Le principal défi réside dans la rapidité avec laquelle les faux liens se propagent sur les comptes d’entreprises de confiance, avant l’intervention des équipes d’assistance.
💡 En résumé : cet incident nous rappelle que même les comptes officiels de grandes entreprises spécialisées dans la sécurité peuvent être piratés. Les investisseurs doivent donc éviter de cliquer sur des liens sans discernement.
💬 Comment protégez-vous vos actifs numériques contre les attaques d’hameçonnage qui ciblent les comptes de plateformes de stockage à froid sur les réseaux sociaux ?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
82

·
--
Un lien frauduleux s’est glissé sur la page X de Coldcard, nous rappelant que même les entreprises axées sur la sécurité peuvent être ciblées.
🧠 En clair
Imaginez qu’un lien d’hameçonnage soit comme une fausse sonnette qui sonne sur votre téléphone : il semble légitime, mais cliquer dessus peut laisser des inconnus entrer. Coldcard a averti ses abonnés d’ignorer le lien malveillant et a promis de donner des nouvelles après vérification des détails.
✅ Ce que cela signifie pour vous
• Vérifiez toujours les URL avant de cliquer, même sur des comptes de confiance.
• Maintenez le micrologiciel de votre portefeuille matériel à jour pour bénéficier des dernières protections.
• Suivez les canaux officiels pour recevoir les alertes et ne partagez jamais vos phrases de récupération ni vos clés privées.
Restez vigilant et protégez vos cryptoactifs.
#CryptoSafety #PhishingAlert #Coldcard
27
·
--
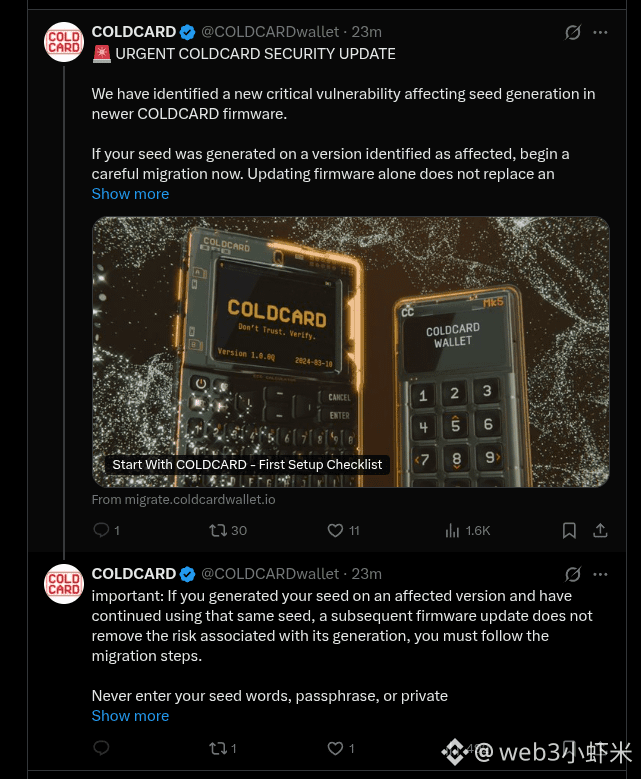
Le compte X officiel de COLDCARD a publié aujourd’hui un message de phishing : 🚨 « Mise à jour de sécurité urgente » prétendant qu’une faille affectait la génération de la phrase de récupération par le firmware et incitant les utilisateurs à migrer au plus vite — le lien en dessous renvoyait vers migrate.coldcardwallet.io, puis le message a été supprimé.
L’entreprise a reconnu qu’un lien de phishing avait été publié sur son compte et l’a supprimé. Elle rappelle que son seul site officiel est coldcard.com : ne cliquez pas sur le lien de migration et ne saisissez pas votre phrase de récupération.
Même le compte officiel d’un portefeuille matériel peut servir à une tentative de phishing. Quel est donc ce nouveau type d’ingénierie sociale ? Regardez bien ce qui cloche dans le nom de domaine.
#钓鱼 #COLDCARD #PortefeuilleMatériel
127

·
--
Une faille du firmware de Coldcard permet un vol de 38 M$ en BTC, 594 BTC ont été dérobés en seulement 25 minutes à environ 500 portefeuilles. Les utilisateurs sont invités de toute urgence à migrer leurs graines maintenant. La sécurité matérielle fait aujourd’hui l’objet d’un examen intense. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
Une faille du firmware de Coldcard permet un vol de 38 M$ en BTC, 594 BTC ont été dérobés en seulement 25 minutes à environ 500 portefeuilles. Les utilisateurs sont invités de toute urgence à migrer leurs graines maintenant. La sécurité matérielle fait aujourd’hui l’objet d’un examen intense. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
79

Coinkite conseille aux utilisateurs de Coldcard Mk3 de migrer leurs fonds suite à un risque potentiel de génération de seed. Par ailleurs, des experts en sécurité enquêtent sur un énorme détournement de portefeuille Bitcoin de 38 millions de dollars.
#CryptoSecurity #Coldcard
Coinkite conseille aux utilisateurs de Coldcard Mk3 de migrer leurs fonds suite à un risque potentiel de génération de seed. Par ailleurs, des experts en sécurité enquêtent sur un énorme détournement de portefeuille Bitcoin de 38 millions de dollars.
#CryptoSecurity #Coldcard
#CryptoSecurity #Coldcard
64
·
--
Coldcard volé pour 110 millions de dollars : comment le hacker s’y est-il pris ? J’ai étudié pendant trois jours et j’explique clairement toute la chaîneCes jours-ci, l’événement de sécurité le plus important dans le secteur des cryptomonnaies, c’est la vulnérabilité de génération de nombres aléatoires du portefeuille matériel Coldcard : environ 5000 portefeuilles, 1755 bitcoins volés, d’une valeur de plus de 110 millions de dollars.
La plupart des rapports disent seulement « des défauts dans la génération de nombres aléatoires permettent de déduire les mots de passe/mnémoniques ». Mais en tant que personne qui veut comprendre le fonctionnement, j’ai consulté une grande quantité de documentation technique (analyse officielle de Block, traçage on-chain de Galaxy Research, projets PoC de la communauté) et j’ai disséqué toute la chaîne d’attaque. Je partage cela avec les mêmes amis curieux.
【commençons par la conclusion la plus importante】
Le hacker n’a pas deviné les mots mnémoniques par force brute, ni deviné les clés privées — ces deux options correspondent à un espace de 2^256, donc physiquement impossible. Il a énuméré l’état interne du générateur de nombres aléatoires (PRNG) qui produit le mnémonique. Cet espace ne fait que 2^32 (environ 4,2 milliards).
Coldcard volé pour 110 millions de dollars : comment le hacker s’y est-il pris ? J’ai étudié pendant trois jours et j’explique clairement toute la chaîne
Ces jours-ci, l’événement de sécurité le plus important dans le secteur des cryptomonnaies, c’est la vulnérabilité de génération de nombres aléatoires du portefeuille matériel Coldcard : environ 5000 portefeuilles, 1755 bitcoins volés, d’une valeur de plus de 110 millions de dollars.
La plupart des rapports disent seulement « des défauts dans la génération de nombres aléatoires permettent de déduire les mots de passe/mnémoniques ». Mais en tant que personne qui veut comprendre le fonctionnement, j’ai consulté une grande quantité de documentation technique (analyse officielle de Block, traçage on-chain de Galaxy Research, projets PoC de la communauté) et j’ai disséqué toute la chaîne d’attaque. Je partage cela avec les mêmes amis curieux.
【commençons par la conclusion la plus importante】
Le hacker n’a pas deviné les mots mnémoniques par force brute, ni deviné les clés privées — ces deux options correspondent à un espace de 2^256, donc physiquement impossible. Il a énuméré l’état interne du générateur de nombres aléatoires (PRNG) qui produit le mnémonique. Cet espace ne fait que 2^32 (environ 4,2 milliards).
101

🚨 Des rapports font état de l’exploitation d’une faille de sécurité dans les portefeuilles Coldcard, entraînant des pertes considérables
Selon des rapports de sécurité, une faille dans les portefeuilles matériels Coldcard aurait permis à des pirates de dérober les fonds des utilisateurs. Des sociétés de surveillance de la blockchain indiquent que les pertes dépasseraient 130 millions de dollars, soulevant des questions sur la sécurité du stockage hors ligne.
━━━━━━━━━━━━━━
📊 Impact : 🔥 Très élevé
🏷️ AUTRE
#Coldcard #HardwareWallet #Cybersecurity #CryptoSecurity #Blockchain
📰 Source : techcrunch.com
10
🚨 140 millions de dollars en bitcoins volés à la suite d’une faille dans un portefeuille Coldcard
Un rapport récent révèle que des bitcoins d’une valeur de 140 millions de dollars américains ont été volés en exploitant une faille de sécurité dans le logiciel du portefeuille matériel Coldcard. Les vols ont été perpétrés en trois étapes depuis juillet 2026, ce qui laisse penser que la faille a été exploitée de manière systématique et souligne l’importance de la vigilance en matière de sécurité pour les utilisateurs de cryptomonnaies.
━━━━━━━━━━━━━━
📊 Impact : 🔥 Très élevé
🏷️ BITCOIN
#Bitcoin #Coldcard #Cybersecurity #CryptoSecurity #HardwareWallet
📰 Source : news.livedoor.com
11
🚨 Des vols ciblent les portefeuilles Coldcard lors d’attaques informatiques
Des portefeuilles Coldcard, un type de portefeuille matériel (Hard Wallets) réputé pour sa sécurité, ont été la cible d’une série d’attaques informatiques. Ces attaques ont touché plus de 5 200 personnes et ont entraîné des vols d’une valeur dépassant 116 millions de dollars depuis jeudi dernier, suscitant des interrogations sur la sécurité de solutions de stockage similaires.
━━━━━━━━━━━━━━
📊 Impact : 🔥 Très élevé
🏷️ BITCOIN
#Bitcoin #Coldcard #Security #CryptoHack #HardWallet
📰 Source : biztoc.com
1
25
·
--
Failles du firmware Coldcard : les pertes dépassent 70 M$ alors que 1 082 BTC ont été drainés depuis 1 196 portefeuilles. CZ exhorte à scinder les fonds ; Coinkite publie des correctifs, mais les anciennes graines restent exposées au risque. L’autoconservation a été durement ébranlée aujourd’hui. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
Failles du firmware Coldcard : les pertes dépassent 70 M$ alors que 1 082 BTC ont été drainés depuis 1 196 portefeuilles. CZ exhorte à scinder les fonds ; Coinkite publie des correctifs, mais les anciennes graines restent exposées au risque. L’autoconservation a été durement ébranlée aujourd’hui. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
86
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
41,141 vues
909 mentions
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
29,611 vues
593 mentions
3
#$1.5BInLeveragedCryptoBetsLiquidated
59,869 vues
271 mentions
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
5,147 vues
86 mentions
5
#KOSPIFalls3.53%BackBelow6000
75,771 vues
1,179 mentions
6
#AmazonSharesFallAbout7%InPremarketTrading
37,512 vues
651 mentions
7
#USMidtermElections
291,240 vues
2,443 mentions
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
40,378 vues
96 mentions
9
#BinanceWillListPredictPREDICT
115,858 vues
1,474 mentions
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
3,530 vues
118 mentions