🚨 Les hackers de Coldcard sont passés à l’action !
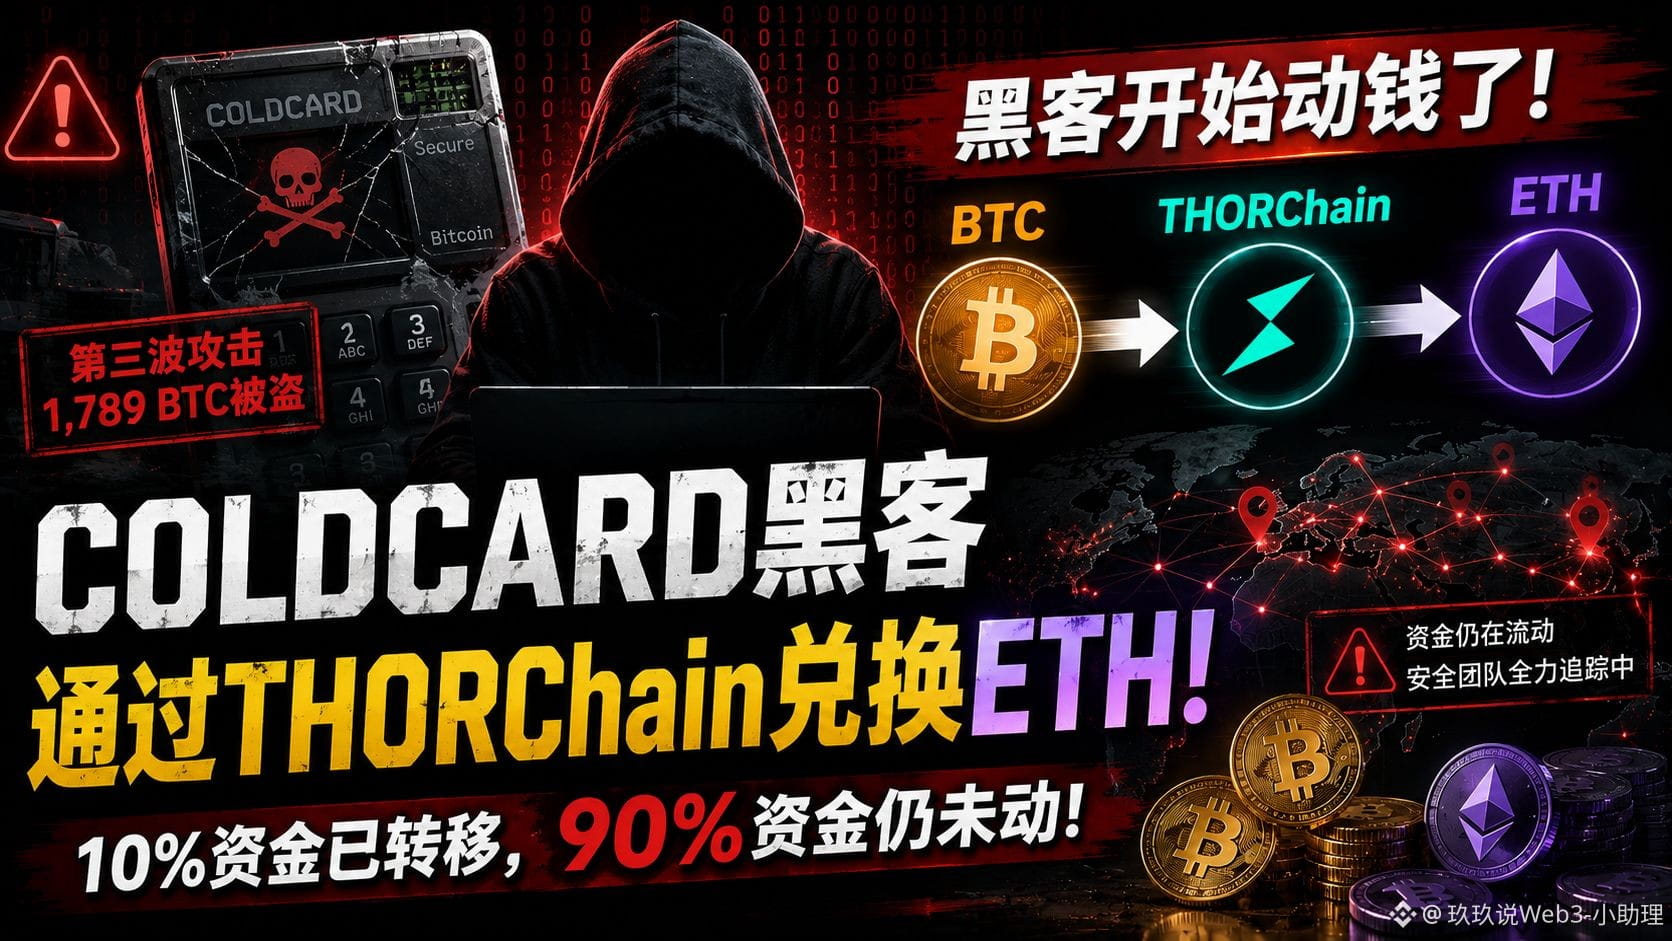
Le BTC volé a été échangé pour la première fois en ETH via THORChain, les 90 % restants des fonds n’ont toujours pas bougé !
Groupe : 点击进入玖玖的粉丝群
Les fonds des hackers de Coldcard commencent enfin à montrer des mouvements significatifs.
Alex Thorn, responsable chez Galaxy Research, a révélé que les hackers liés à la troisième vague d’attaques Coldcard ont commencé à convertir une partie du BTC volé en ETH via THORChain.
À l’heure actuelle, environ 10 % des fonds ont été transférés, tandis qu’environ 90 % restent immobiles.
C’est aussi la première fois depuis les trois vagues d’attaques qu’on observe réellement des fonds quitter les adresses initiales des hackers pour se déplacer vers l’extérieur. ⚠️
Ce qui est encore plus intéressant, c’est que les fonds n’ont pas simplement été envoyés vers une plateforme d’échange.
L’analyse on-chain montre que l’attaquant a tenté de procéder à un échange inter-chaînes via THORChain, en convertissant du BTC en ETH. Mais le processus semble s’être déroulé difficilement.
Certaines transactions ont été continuellement renvoyées, obligeant le hacker à réessayer à plusieurs reprises, jusqu’à ce que des analystes on-chain suivent les fonds jusqu’à une nouvelle adresse Ethereum.
Qu’est-ce que cela signifie ?
Cela indique au moins que l’attaquant commence à tenter de modifier la forme on-chain et le parcours des fonds volés.
C’est également ce qui préoccupe le plus les équipes de sécurité actuellement. En effet, une fois que le BTC est converti via une chaîne vers d’autres actifs, puis fractionné et déplacé via plusieurs adresses, le suivi peut devenir encore plus difficile. Pour l’instant, on ne peut toutefois pas déterminer ce que les hackers feront ensuite.
Ils pourraient continuer les opérations inter-chaînes, ou tenter de déplacer les actifs par d’autres moyens.
Auparavant, les attaques liées à Coldcard avaient déjà été considérées comme ayant causé des pertes massives en BTC.
Galaxy Research avait relié la vulnérabilité à des pertes d’au moins 1789 BTC provenant de 8865 adresses, pour une valeur d’environ 114,7 millions de dollars à l’époque.
Et ce n’est pas la première fois que les hackers tentent de dissimuler les fonds.
Une partie des BTC et ETH liés aux attaques avait déjà été transférée vers des services de mixage de cryptomonnaies.
Ainsi, cette reprise d’activité des fonds constitue un signal très important pour les équipes de sécurité on-chain. 👀
Cliquez sur l’avatar pour rejoindre le groupe de discussion Jiujiu et obtenir des stratégies quotidiennes 🚀
#BTC #Coldcard #THORChain
Le BTC volé a été échangé pour la première fois en ETH via THORChain, les 90 % restants des fonds n’ont toujours pas bougé !
Groupe : 点击进入玖玖的粉丝群
Les fonds des hackers de Coldcard commencent enfin à montrer des mouvements significatifs.
Alex Thorn, responsable chez Galaxy Research, a révélé que les hackers liés à la troisième vague d’attaques Coldcard ont commencé à convertir une partie du BTC volé en ETH via THORChain.
À l’heure actuelle, environ 10 % des fonds ont été transférés, tandis qu’environ 90 % restent immobiles.
C’est aussi la première fois depuis les trois vagues d’attaques qu’on observe réellement des fonds quitter les adresses initiales des hackers pour se déplacer vers l’extérieur. ⚠️
Ce qui est encore plus intéressant, c’est que les fonds n’ont pas simplement été envoyés vers une plateforme d’échange.
L’analyse on-chain montre que l’attaquant a tenté de procéder à un échange inter-chaînes via THORChain, en convertissant du BTC en ETH. Mais le processus semble s’être déroulé difficilement.
Certaines transactions ont été continuellement renvoyées, obligeant le hacker à réessayer à plusieurs reprises, jusqu’à ce que des analystes on-chain suivent les fonds jusqu’à une nouvelle adresse Ethereum.
Qu’est-ce que cela signifie ?
Cela indique au moins que l’attaquant commence à tenter de modifier la forme on-chain et le parcours des fonds volés.
C’est également ce qui préoccupe le plus les équipes de sécurité actuellement. En effet, une fois que le BTC est converti via une chaîne vers d’autres actifs, puis fractionné et déplacé via plusieurs adresses, le suivi peut devenir encore plus difficile. Pour l’instant, on ne peut toutefois pas déterminer ce que les hackers feront ensuite.
Ils pourraient continuer les opérations inter-chaînes, ou tenter de déplacer les actifs par d’autres moyens.
Auparavant, les attaques liées à Coldcard avaient déjà été considérées comme ayant causé des pertes massives en BTC.
Galaxy Research avait relié la vulnérabilité à des pertes d’au moins 1789 BTC provenant de 8865 adresses, pour une valeur d’environ 114,7 millions de dollars à l’époque.
Et ce n’est pas la première fois que les hackers tentent de dissimuler les fonds.
Une partie des BTC et ETH liés aux attaques avait déjà été transférée vers des services de mixage de cryptomonnaies.
Ainsi, cette reprise d’activité des fonds constitue un signal très important pour les équipes de sécurité on-chain. 👀
Cliquez sur l’avatar pour rejoindre le groupe de discussion Jiujiu et obtenir des stratégies quotidiennes 🚀
#BTC #Coldcard #THORChain