
#walletsecurity
walletsecurity
176,404 vues
458 mentions
Populaire
Récents

·
--
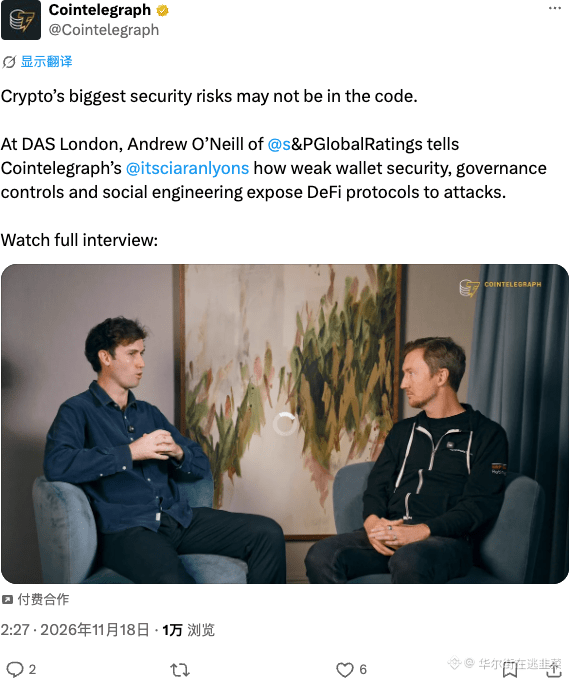
Un dirigeant de Morgan Stanley déclare sans détour que les plus grandes failles de sécurité du monde des cryptomonnaies ne se trouvent pas dans le code, mais dans la mauvaise sécurité des portefeuilles, une gouvernance défaillante et l’ingénierie sociale. On passe ses journées à surveiller les audits de code, alors que la gestion des clés privées est un vrai désastre : être ainsi à la merci des autres est ce qu’il y a de plus fatal.
#DeFi #SécuritéDesPortefeuilles
Un dirigeant de Morgan Stanley déclare sans détour que les plus grandes failles de sécurité du monde des cryptomonnaies ne se trouvent pas dans le code, mais dans la mauvaise sécurité des portefeuilles, une gouvernance défaillante et l’ingénierie sociale. On passe ses journées à surveiller les audits de code, alors que la gestion des clés privées est un vrai désastre : être ainsi à la merci des autres est ce qu’il y a de plus fatal.
#DeFi #SécuritéDesPortefeuilles
#DeFi #SécuritéDesPortefeuilles
8

Une racine Merkle identique ne prouve plus que les transactions sont les mêmes.
Avis GHSA-8vv3-6qpc-gpw6 (CVSS 9.3) : la fonction checkTxRoots de bitcoinjs-lib ne détecte pas les transactions dupliquées qui complètent un niveau Merkle impair. Un pair peut envoyer un bloc avec une liste de transactions différente, mais la même racine et le même hash. Aucun minage nécessaire.
Pourquoi c’est important pour les $BTC constructeurs : les clients SPV, explorateurs ou mécanismes de dépôt qui se fient à checkTxRoots pourraient créditer deux fois un même dépôt.
Que faire :
• Vérifiez votre fichier de verrouillage
• Passez à la version 5.2.1, 6.1.8 ou 7.0.2
• Il n’existe aucun correctif pour les versions antérieures à la v5
• Ne vous contentez pas de mettre le hash du bloc sur liste noire en réponse : cela pourrait rejeter un bloc valide
Verdict : PROUVÉ, niveau de confiance : élevé.
Point de vigilance : si, au 16 décembre 2026, l’avis ne propose toujours aucun correctif pour les versions antérieures à la v5, les utilisateurs concernés devront migrer au lieu d’attendre un correctif.
Le Signal #004 de Cirqus Intelligence. Nihil sine probatione.
Votre mécanisme de dépôt vérifie-t-il la liste des transactions elle-même, ou seulement que sa racine semble correcte ?
#Bitcoin #WalletSecurity #bitcoinjs #SécuritéCrypto
Une racine Merkle identique ne prouve plus que les transactions sont les mêmes.
Avis GHSA-8vv3-6qpc-gpw6 (CVSS 9.3) : la fonction checkTxRoots de bitcoinjs-lib ne détecte pas les transactions dupliquées qui complètent un niveau Merkle impair. Un pair peut envoyer un bloc avec une liste de transactions différente, mais la même racine et le même hash. Aucun minage nécessaire.
Pourquoi c’est important pour les $BTC constructeurs : les clients SPV, explorateurs ou mécanismes de dépôt qui se fient à checkTxRoots pourraient créditer deux fois un même dépôt.
Que faire :
• Vérifiez votre fichier de verrouillage
• Passez à la version 5.2.1, 6.1.8 ou 7.0.2
• Il n’existe aucun correctif pour les versions antérieures à la v5
• Ne vous contentez pas de mettre le hash du bloc sur liste noire en réponse : cela pourrait rejeter un bloc valide
Verdict : PROUVÉ, niveau de confiance : élevé.
Point de vigilance : si, au 16 décembre 2026, l’avis ne propose toujours aucun correctif pour les versions antérieures à la v5, les utilisateurs concernés devront migrer au lieu d’attendre un correctif.
Le Signal #004 de Cirqus Intelligence. Nihil sine probatione.
Votre mécanisme de dépôt vérifie-t-il la liste des transactions elle-même, ou seulement que sa racine semble correcte ?
#Bitcoin #WalletSecurity #bitcoinjs #SécuritéCrypto
Avis GHSA-8vv3-6qpc-gpw6 (CVSS 9.3) : la fonction checkTxRoots de bitcoinjs-lib ne détecte pas les transactions dupliquées qui complètent un niveau Merkle impair. Un pair peut envoyer un bloc avec une liste de transactions différente, mais la même racine et le même hash. Aucun minage nécessaire.
Pourquoi c’est important pour les $BTC constructeurs : les clients SPV, explorateurs ou mécanismes de dépôt qui se fient à checkTxRoots pourraient créditer deux fois un même dépôt.
Que faire :
• Vérifiez votre fichier de verrouillage
• Passez à la version 5.2.1, 6.1.8 ou 7.0.2
• Il n’existe aucun correctif pour les versions antérieures à la v5
• Ne vous contentez pas de mettre le hash du bloc sur liste noire en réponse : cela pourrait rejeter un bloc valide
Verdict : PROUVÉ, niveau de confiance : élevé.
Point de vigilance : si, au 16 décembre 2026, l’avis ne propose toujours aucun correctif pour les versions antérieures à la v5, les utilisateurs concernés devront migrer au lieu d’attendre un correctif.
Le Signal #004 de Cirqus Intelligence. Nihil sine probatione.
Votre mécanisme de dépôt vérifie-t-il la liste des transactions elle-même, ou seulement que sa racine semble correcte ?
#Bitcoin #WalletSecurity #bitcoinjs #SécuritéCrypto
117
🚨 Le portefeuille SAFE soupçonné d’avoir été victime d’une fuite de clé : 6,5 millions de dollars dérobés 🧠
📊 | $BTC | $ETH | $BNB |
- Suivez-nous et laissez un commentaire pour partager votre point de vue 📈
- Selon des informations, 6,5 millions de dollars auraient été dérobés du portefeuille Safe après une possible fuite de clé privée
- Le cofondateur de Zodiac affirme que le problème résulte d’une compromission de clé et de paramètres d’autorisation trop permissifs du portefeuille
- Il souligne que la vulnérabilité ne provenait pas d’une faille des contrats intelligents
- L’incident souligne une nouvelle fois l’importance de la gestion des autorisations du portefeuille et de la sécurité des clés 🔥
- Ce vol de cryptomonnaies pourrait susciter une prudence à court terme sur le marché
- Si l’enquête confirme qu’il s’agit de la compromission d’une seule clé, l’impact sur la confiance envers Safe dans son ensemble pourrait être limité
- Les gros investisseurs devraient rester attentistes à court terme, tandis que les mouvements des baleines devraient rester neutres
- À court terme, le marché devrait probablement rester dans une phase de fluctuations
- Pensez-vous que le renforcement de la sécurité des clés privées devrait être une priorité ? Le débat est ouvert
- Suivez-nous et laissez un commentaire pour discuter de manière raisonnée des évolutions du marché
#Crypto #WalletSecurity #DeFi #Whales #Blockchain
🚨 Le portefeuille SAFE soupçonné d’avoir été victime d’une fuite de clé : 6,5 millions de dollars dérobés 🧠
📊 | $BTC | $ETH | $BNB |
- Suivez-nous et laissez un commentaire pour partager votre point de vue 📈
- Selon des informations, 6,5 millions de dollars auraient été dérobés du portefeuille Safe après une possible fuite de clé privée
- Le cofondateur de Zodiac affirme que le problème résulte d’une compromission de clé et de paramètres d’autorisation trop permissifs du portefeuille
- Il souligne que la vulnérabilité ne provenait pas d’une faille des contrats intelligents
- L’incident souligne une nouvelle fois l’importance de la gestion des autorisations du portefeuille et de la sécurité des clés 🔥
- Ce vol de cryptomonnaies pourrait susciter une prudence à court terme sur le marché
- Si l’enquête confirme qu’il s’agit de la compromission d’une seule clé, l’impact sur la confiance envers Safe dans son ensemble pourrait être limité
- Les gros investisseurs devraient rester attentistes à court terme, tandis que les mouvements des baleines devraient rester neutres
- À court terme, le marché devrait probablement rester dans une phase de fluctuations
- Pensez-vous que le renforcement de la sécurité des clés privées devrait être une priorité ? Le débat est ouvert
- Suivez-nous et laissez un commentaire pour discuter de manière raisonnée des évolutions du marché
#Crypto #WalletSecurity #DeFi #Whales #Blockchain
📊 | $BTC | $ETH | $BNB |
- Suivez-nous et laissez un commentaire pour partager votre point de vue 📈
- Selon des informations, 6,5 millions de dollars auraient été dérobés du portefeuille Safe après une possible fuite de clé privée
- Le cofondateur de Zodiac affirme que le problème résulte d’une compromission de clé et de paramètres d’autorisation trop permissifs du portefeuille
- Il souligne que la vulnérabilité ne provenait pas d’une faille des contrats intelligents
- L’incident souligne une nouvelle fois l’importance de la gestion des autorisations du portefeuille et de la sécurité des clés 🔥
- Ce vol de cryptomonnaies pourrait susciter une prudence à court terme sur le marché
- Si l’enquête confirme qu’il s’agit de la compromission d’une seule clé, l’impact sur la confiance envers Safe dans son ensemble pourrait être limité
- Les gros investisseurs devraient rester attentistes à court terme, tandis que les mouvements des baleines devraient rester neutres
- À court terme, le marché devrait probablement rester dans une phase de fluctuations
- Pensez-vous que le renforcement de la sécurité des clés privées devrait être une priorité ? Le débat est ouvert
- Suivez-nous et laissez un commentaire pour discuter de manière raisonnée des évolutions du marché
#Crypto #WalletSecurity #DeFi #Whales #Blockchain
124
Vous l’avez approuvée une fois. Elle est toujours active.
Une autorisation de jeton n’expire pas d’elle-même. Une autorisation couvre un contrat, un jeton et un réseau, et reste active jusqu’à ce que vous la révoquiez.
Vérification rapide :
— Saisissez revoke.cash vous-même. Ne cliquez sur aucun lien
— Collez votre adresse publique. Aucune connexion au portefeuille n’est nécessaire
— Choisissez un réseau. Les autorisations sont propres à chaque chaîne : vérifiez donc chacune de celles que vous avez utilisées, aussi bien $ETH side que $BNB side
— Triez par allocation et repérez les autorisations illimitées
— Révoquez celles que vous n’utilisez plus
Quelques précisions :
— Une autorisation illimitée représente un risque accru, mais ne prouve pas qu’il y a eu piratage
— Certaines applis ont besoin de leur autorisation : ne révoquez donc pas à l’aveugle
— Chaque révocation coûte des frais de gaz
— Si votre phrase de récupération est compromise, la révocation ne suffit pas : transférez vos fonds vers un nouveau portefeuille
Ceci est un guide pratique, pas un verdict. Pas de sceau d’authenticité, aucune garantie.
Quand avez-vous vérifié pour la dernière fois ce à quoi votre portefeuille fait encore confiance ?
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
Vous l’avez approuvée une fois. Elle est toujours active.
Une autorisation de jeton n’expire pas d’elle-même. Une autorisation couvre un contrat, un jeton et un réseau, et reste active jusqu’à ce que vous la révoquiez.
Vérification rapide :
— Saisissez revoke.cash vous-même. Ne cliquez sur aucun lien
— Collez votre adresse publique. Aucune connexion au portefeuille n’est nécessaire
— Choisissez un réseau. Les autorisations sont propres à chaque chaîne : vérifiez donc chacune de celles que vous avez utilisées, aussi bien $ETH side que $BNB side
— Triez par allocation et repérez les autorisations illimitées
— Révoquez celles que vous n’utilisez plus
Quelques précisions :
— Une autorisation illimitée représente un risque accru, mais ne prouve pas qu’il y a eu piratage
— Certaines applis ont besoin de leur autorisation : ne révoquez donc pas à l’aveugle
— Chaque révocation coûte des frais de gaz
— Si votre phrase de récupération est compromise, la révocation ne suffit pas : transférez vos fonds vers un nouveau portefeuille
Ceci est un guide pratique, pas un verdict. Pas de sceau d’authenticité, aucune garantie.
Quand avez-vous vérifié pour la dernière fois ce à quoi votre portefeuille fait encore confiance ?
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
Une autorisation de jeton n’expire pas d’elle-même. Une autorisation couvre un contrat, un jeton et un réseau, et reste active jusqu’à ce que vous la révoquiez.
Vérification rapide :
— Saisissez revoke.cash vous-même. Ne cliquez sur aucun lien
— Collez votre adresse publique. Aucune connexion au portefeuille n’est nécessaire
— Choisissez un réseau. Les autorisations sont propres à chaque chaîne : vérifiez donc chacune de celles que vous avez utilisées, aussi bien $ETH side que $BNB side
— Triez par allocation et repérez les autorisations illimitées
— Révoquez celles que vous n’utilisez plus
Quelques précisions :
— Une autorisation illimitée représente un risque accru, mais ne prouve pas qu’il y a eu piratage
— Certaines applis ont besoin de leur autorisation : ne révoquez donc pas à l’aveugle
— Chaque révocation coûte des frais de gaz
— Si votre phrase de récupération est compromise, la révocation ne suffit pas : transférez vos fonds vers un nouveau portefeuille
Ceci est un guide pratique, pas un verdict. Pas de sceau d’authenticité, aucune garantie.
Quand avez-vous vérifié pour la dernière fois ce à quoi votre portefeuille fait encore confiance ?
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
1
52

·
--
🚨 $ETH CHANGEMENT D’ÉCOSYSTÈME : ANTICIPER LA FIN DU RÉSEAU BLAST ET LES PROTOCOLES DE RÉCUPÉRATION DES ACTIFS 🔍
Les changements structurels exigent une précision absolue dans la gestion des actifs à mesure que les infrastructures réseau évoluent. Avec l’interruption prochaine de la prise en charge du réseau sur une importante interface de portefeuille, les soldes historiques affichés sur la chaîne pourraient ne plus refléter l’accès réel aux liquidités. 📊
Les participants avertis savent que la fermeture d’une interface n’invalide pas la propriété sur la couche de base. Les détenteurs admissibles doivent soumettre leurs demandes directement par les canaux officiels de récupération du réseau principal Ethereum, plutôt que de se fier aux anciens tableaux de bord de l’interface. 🛡️
La sécurité reste primordiale lors des migrations structurelles. Ne divulguez jamais vos identifiants privés et n’interagissez pas avec des liens de réclamation tiers non vérifiés qui se font passer pour des outils d’assistance. 💡 Quelles mesures prenez-vous pour vérifier les risques liés à vos portefeuilles de stockage à froid et à chaud avant la prochaine date de coupure du réseau ? 🤔
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
🚨 $ETH CHANGEMENT D’ÉCOSYSTÈME : ANTICIPER LA FIN DU RÉSEAU BLAST ET LES PROTOCOLES DE RÉCUPÉRATION DES ACTIFS 🔍
Les changements structurels exigent une précision absolue dans la gestion des actifs à mesure que les infrastructures réseau évoluent. Avec l’interruption prochaine de la prise en charge du réseau sur une importante interface de portefeuille, les soldes historiques affichés sur la chaîne pourraient ne plus refléter l’accès réel aux liquidités. 📊
Les participants avertis savent que la fermeture d’une interface n’invalide pas la propriété sur la couche de base. Les détenteurs admissibles doivent soumettre leurs demandes directement par les canaux officiels de récupération du réseau principal Ethereum, plutôt que de se fier aux anciens tableaux de bord de l’interface. 🛡️
La sécurité reste primordiale lors des migrations structurelles. Ne divulguez jamais vos identifiants privés et n’interagissez pas avec des liens de réclamation tiers non vérifiés qui se font passer pour des outils d’assistance. 💡 Quelles mesures prenez-vous pour vérifier les risques liés à vos portefeuilles de stockage à froid et à chaud avant la prochaine date de coupure du réseau ? 🤔
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
Les changements structurels exigent une précision absolue dans la gestion des actifs à mesure que les infrastructures réseau évoluent. Avec l’interruption prochaine de la prise en charge du réseau sur une importante interface de portefeuille, les soldes historiques affichés sur la chaîne pourraient ne plus refléter l’accès réel aux liquidités. 📊
Les participants avertis savent que la fermeture d’une interface n’invalide pas la propriété sur la couche de base. Les détenteurs admissibles doivent soumettre leurs demandes directement par les canaux officiels de récupération du réseau principal Ethereum, plutôt que de se fier aux anciens tableaux de bord de l’interface. 🛡️
La sécurité reste primordiale lors des migrations structurelles. Ne divulguez jamais vos identifiants privés et n’interagissez pas avec des liens de réclamation tiers non vérifiés qui se font passer pour des outils d’assistance. 💡 Quelles mesures prenez-vous pour vérifier les risques liés à vos portefeuilles de stockage à froid et à chaud avant la prochaine date de coupure du réseau ? 🤔
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
12

·
--
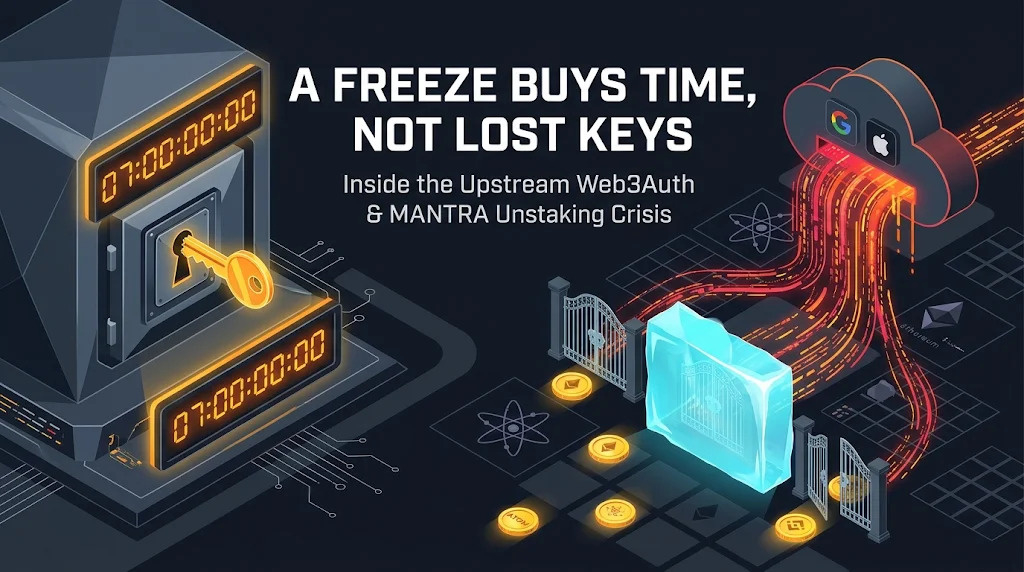
⚠️Un gel de sept jours des opérations de unstaking ne peut pas révoquer une clé privée volée. Il peut seulement faire gagner du temps.
Le 13 novembre, MANTRA a suspendu pendant sept jours toutes les nouvelles transactions de délégation, après que des signalements ont indiqué que des attaquants retiraient des MANTRA mis en staking depuis des portefeuilles Keplr à connexion sociale compromis. Cette mesure n’annule pas les retraits déjà engagés dans la file d’attente de déliaison de huit jours.
MANTRA indique que les détenteurs concernés doivent redéléguer leurs fonds avant l’expiration de ce délai.
La faille se situe en amont : dans l’infrastructure de portefeuille intégré de Web3Auth, utilisée pour la connexion Google/Apple de Keplr. Keplr indique que les comptes avec phrase de récupération et les comptes utilisant un portefeuille matériel n’ont pas été touchés.
Rien ne prouve que les comptes Google ou Apple eux-mêmes aient été piratés.
L’enquête de Bitquery du 12 novembre a retracé au moins 1,82 M$ dérobés entre le 1er et le 12 novembre depuis 7 842 portefeuilles Cosmos, 52 portefeuilles Ethereum et 13 comptes Hyperliquid. Plus de 1,01 M$ ont été transférés avant la première opération de récupération de Web3Auth. Par ailleurs, Web3Auth a transféré environ 6 M$ vers des portefeuilles de récupération. Ces 6 M$ ne correspondent pas à un montant de vol confirmé.
Les éléments manquants sont la cause technique de la faille, le bilan définitif des pertes et un calendrier de restitution confirmé.
MANTRA a également subi en août un exploit distinct en amont, qui ciblait la comptabilité de la chaîne. La cause est différente, mais la répétition de chocs de sécurité à différents niveaux compte pour la confiance.
Le gel limite les retraits ; il ne répare pas les clés compromises et ne protège pas les autres chaînes.
Ceci ne constitue pas un conseil financier.
$MANTRA
{future}(MANTRAUSDT)
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
⚠️Un gel de sept jours des opérations de unstaking ne peut pas révoquer une clé privée volée. Il peut seulement faire gagner du temps.
Le 13 novembre, MANTRA a suspendu pendant sept jours toutes les nouvelles transactions de délégation, après que des signalements ont indiqué que des attaquants retiraient des MANTRA mis en staking depuis des portefeuilles Keplr à connexion sociale compromis. Cette mesure n’annule pas les retraits déjà engagés dans la file d’attente de déliaison de huit jours.
MANTRA indique que les détenteurs concernés doivent redéléguer leurs fonds avant l’expiration de ce délai.
La faille se situe en amont : dans l’infrastructure de portefeuille intégré de Web3Auth, utilisée pour la connexion Google/Apple de Keplr. Keplr indique que les comptes avec phrase de récupération et les comptes utilisant un portefeuille matériel n’ont pas été touchés.
Rien ne prouve que les comptes Google ou Apple eux-mêmes aient été piratés.
L’enquête de Bitquery du 12 novembre a retracé au moins 1,82 M$ dérobés entre le 1er et le 12 novembre depuis 7 842 portefeuilles Cosmos, 52 portefeuilles Ethereum et 13 comptes Hyperliquid. Plus de 1,01 M$ ont été transférés avant la première opération de récupération de Web3Auth. Par ailleurs, Web3Auth a transféré environ 6 M$ vers des portefeuilles de récupération. Ces 6 M$ ne correspondent pas à un montant de vol confirmé.
Les éléments manquants sont la cause technique de la faille, le bilan définitif des pertes et un calendrier de restitution confirmé.
MANTRA a également subi en août un exploit distinct en amont, qui ciblait la comptabilité de la chaîne. La cause est différente, mais la répétition de chocs de sécurité à différents niveaux compte pour la confiance.
Le gel limite les retraits ; il ne répare pas les clés compromises et ne protège pas les autres chaînes.
Ceci ne constitue pas un conseil financier.
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
Le 13 novembre, MANTRA a suspendu pendant sept jours toutes les nouvelles transactions de délégation, après que des signalements ont indiqué que des attaquants retiraient des MANTRA mis en staking depuis des portefeuilles Keplr à connexion sociale compromis. Cette mesure n’annule pas les retraits déjà engagés dans la file d’attente de déliaison de huit jours.
MANTRA indique que les détenteurs concernés doivent redéléguer leurs fonds avant l’expiration de ce délai.
La faille se situe en amont : dans l’infrastructure de portefeuille intégré de Web3Auth, utilisée pour la connexion Google/Apple de Keplr. Keplr indique que les comptes avec phrase de récupération et les comptes utilisant un portefeuille matériel n’ont pas été touchés.
Rien ne prouve que les comptes Google ou Apple eux-mêmes aient été piratés.
L’enquête de Bitquery du 12 novembre a retracé au moins 1,82 M$ dérobés entre le 1er et le 12 novembre depuis 7 842 portefeuilles Cosmos, 52 portefeuilles Ethereum et 13 comptes Hyperliquid. Plus de 1,01 M$ ont été transférés avant la première opération de récupération de Web3Auth. Par ailleurs, Web3Auth a transféré environ 6 M$ vers des portefeuilles de récupération. Ces 6 M$ ne correspondent pas à un montant de vol confirmé.
Les éléments manquants sont la cause technique de la faille, le bilan définitif des pertes et un calendrier de restitution confirmé.
MANTRA a également subi en août un exploit distinct en amont, qui ciblait la comptabilité de la chaîne. La cause est différente, mais la répétition de chocs de sécurité à différents niveaux compte pour la confiance.
Le gel limite les retraits ; il ne répare pas les clés compromises et ne protège pas les autres chaînes.
Ceci ne constitue pas un conseil financier.
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
1
419

·
--
Baissier
MANTRA SUSPEND LES DEMANDES DE RETRAIT DU STAKING — MAIS CERTAINS DÉLAIS DE RETRAIT SONT TOUJOURS EN COURS
Imaginez que vos cryptomonnaies soient bloquées en staking et que vous découvriez que quelqu’un d’autre a commencé à les retirer.
C’est la situation que MANTRA tente de maîtriser.
$MANTRA
{future}(MANTRAUSDT)
⚠️ À la suite de signalements faisant état d’un accès compromis aux portefeuilles Web3Auth et Keplr, MANTRA a annoncé une suspension d’urgence de 7 jours des nouvelles demandes de retrait du staking.
Des attaquants auraient volé des jetons liquides avant de lancer le retrait non autorisé de $OM .
Mais il existe une exception dangereuse.
Les demandes de retrait du staking déjà en cours ne sont PAS gelées.
Le délai de retrait de 8 jours continue de courir, ce qui pourrait permettre aux attaquants disposant de clés compromises de réclamer les jetons lorsqu’ils seront disponibles.
🔐 MANTRA a exhorté les utilisateurs concernés à redéléguer leurs jetons avant la fin du délai.
La redélégation peut interrompre un retrait en cours, mais elle ne peut pas rendre à nouveau sécurisée une clé privée exposée.
Tous les portefeuilles Keplr ne sont pas nécessairement compromis.
Si vous êtes concerné, vérifiez le statut de votre staking et suivez les instructions officielles de récupération — ne saisissez jamais votre phrase de récupération sur un site Web non sollicité.
Une suspension temporaire permet de gagner du temps.
Ce que les utilisateurs font de ce temps est important.
{spot}(MANTRAUSDT)
$MANTRA #WalletSecurity #CryptoSecurity
MANTRA SUSPEND LES DEMANDES DE RETRAIT DU STAKING — MAIS CERTAINS DÉLAIS DE RETRAIT SONT TOUJOURS EN COURS
Imaginez que vos cryptomonnaies soient bloquées en staking et que vous découvriez que quelqu’un d’autre a commencé à les retirer.
C’est la situation que MANTRA tente de maîtriser.
$MANTRA
⚠️ À la suite de signalements faisant état d’un accès compromis aux portefeuilles Web3Auth et Keplr, MANTRA a annoncé une suspension d’urgence de 7 jours des nouvelles demandes de retrait du staking.
Des attaquants auraient volé des jetons liquides avant de lancer le retrait non autorisé de $OM .
Mais il existe une exception dangereuse.
Les demandes de retrait du staking déjà en cours ne sont PAS gelées.
Le délai de retrait de 8 jours continue de courir, ce qui pourrait permettre aux attaquants disposant de clés compromises de réclamer les jetons lorsqu’ils seront disponibles.
🔐 MANTRA a exhorté les utilisateurs concernés à redéléguer leurs jetons avant la fin du délai.
La redélégation peut interrompre un retrait en cours, mais elle ne peut pas rendre à nouveau sécurisée une clé privée exposée.
Tous les portefeuilles Keplr ne sont pas nécessairement compromis.
Si vous êtes concerné, vérifiez le statut de votre staking et suivez les instructions officielles de récupération — ne saisissez jamais votre phrase de récupération sur un site Web non sollicité.
Une suspension temporaire permet de gagner du temps.
Ce que les utilisateurs font de ce temps est important.
$MANTRA #WalletSecurity #CryptoSecurity
Imaginez que vos cryptomonnaies soient bloquées en staking et que vous découvriez que quelqu’un d’autre a commencé à les retirer.
C’est la situation que MANTRA tente de maîtriser.
$MANTRA
⚠️ À la suite de signalements faisant état d’un accès compromis aux portefeuilles Web3Auth et Keplr, MANTRA a annoncé une suspension d’urgence de 7 jours des nouvelles demandes de retrait du staking.
Des attaquants auraient volé des jetons liquides avant de lancer le retrait non autorisé de $OM .
Mais il existe une exception dangereuse.
Les demandes de retrait du staking déjà en cours ne sont PAS gelées.
Le délai de retrait de 8 jours continue de courir, ce qui pourrait permettre aux attaquants disposant de clés compromises de réclamer les jetons lorsqu’ils seront disponibles.
🔐 MANTRA a exhorté les utilisateurs concernés à redéléguer leurs jetons avant la fin du délai.
La redélégation peut interrompre un retrait en cours, mais elle ne peut pas rendre à nouveau sécurisée une clé privée exposée.
Tous les portefeuilles Keplr ne sont pas nécessairement compromis.
Si vous êtes concerné, vérifiez le statut de votre staking et suivez les instructions officielles de récupération — ne saisissez jamais votre phrase de récupération sur un site Web non sollicité.
Une suspension temporaire permet de gagner du temps.
Ce que les utilisateurs font de ce temps est important.
$MANTRA #WalletSecurity #CryptoSecurity
417

⚠️ $MANTRA DÉLIAISON EN PAUSE PENDANT QUE LES ATTAQUANTS FONT TOURNER LE COMPTE À REBOURS 🦈
📊 La pause d’urgence de 7 jours a créé une courte fenêtre, mais le compte à rebours de retrait de 8 jours est toujours en cours, permettant aux clés compromises de retirer les jetons liquides. 🕵️♂️ Les investisseurs avisés scrutent déjà les flux d’ordres à la recherche de retraits résiduels, et les pics de volume pourraient signaler une dernière opération à la dernière minute.
💡 Redéléguez maintenant si vous repérez une demande active : cela peut bloquer le retrait en attente, mais ne corrigera pas une fuite. Restez extrêmement vigilant, vérifiez votre accès à Keplr et gardez les étapes de récupération bien sécurisées. 🤔 Allez-vous redéléguer avant la fin du compte à rebours ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
⚠️ $MANTRA DÉLIAISON EN PAUSE PENDANT QUE LES ATTAQUANTS FONT TOURNER LE COMPTE À REBOURS 🦈
📊 La pause d’urgence de 7 jours a créé une courte fenêtre, mais le compte à rebours de retrait de 8 jours est toujours en cours, permettant aux clés compromises de retirer les jetons liquides. 🕵️♂️ Les investisseurs avisés scrutent déjà les flux d’ordres à la recherche de retraits résiduels, et les pics de volume pourraient signaler une dernière opération à la dernière minute.
💡 Redéléguez maintenant si vous repérez une demande active : cela peut bloquer le retrait en attente, mais ne corrigera pas une fuite. Restez extrêmement vigilant, vérifiez votre accès à Keplr et gardez les étapes de récupération bien sécurisées. 🤔 Allez-vous redéléguer avant la fin du compte à rebours ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
📊 La pause d’urgence de 7 jours a créé une courte fenêtre, mais le compte à rebours de retrait de 8 jours est toujours en cours, permettant aux clés compromises de retirer les jetons liquides. 🕵️♂️ Les investisseurs avisés scrutent déjà les flux d’ordres à la recherche de retraits résiduels, et les pics de volume pourraient signaler une dernière opération à la dernière minute.
💡 Redéléguez maintenant si vous repérez une demande active : cela peut bloquer le retrait en attente, mais ne corrigera pas une fuite. Restez extrêmement vigilant, vérifiez votre accès à Keplr et gardez les étapes de récupération bien sécurisées. 🤔 Allez-vous redéléguer avant la fin du compte à rebours ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
14
Le 31 octobre 2024, un SMS a arrêté un voleur en pleine tentative de retrait.
Au total, environ 2 000 $ ont été dérobés à notre fondateur, dont 1,088 BNB. Les fonds ont été volés sur MetaMask, Trust Wallet et un compte OKX.
Sur HTX, l’attaquant a réussi à accéder au compte et à convertir les actifs en $BNB. Mais le retrait a échoué : une confirmation par SMS a été envoyée à un autre numéro de téléphone.
Nous n’avons pas pu déterminer comment il s’est introduit dans le compte. Notre hypothèse de travail : l’ordinateur portable, confié à un inconnu pour réparation, tournait sous Windows sans licence et sans antivirus. Ce sont des circonstances, pas une cause avérée.
Nous ne prétendons pas que les SMS offrent une protection solide. Les échanges de carte SIM existent. Nous faisons simplement une observation précise : un canal distinct a bloqué le retrait. C’est tout ce que signifie le premier signe distinctif C·H·A·O· sur HTX. Ce n’est pas un audit de sécurité de la plateforme d’échange.
La leçon à retenir : ne faites pas confiance, vérifiez. Nihil sine probatione.
C’est pourquoi Cirqus Intelligence lance The Cirqus Register. Il publie des évolutions, pas des actualités. Chaque prévision est datée et assortie d’un critère permettant de vérifier si elle s’est réalisée. Une fois par mois, nous faisons le bilan de nos propres prévisions, en commençant par celles que nous avons ratées. Pas de signaux de trading, pas de prévisions de cours.
Le Q n’est pas une faute de frappe. C’est le prisme.
Des agents IA contribuent à la recherche, un vérificateur contrôle les affirmations et une personne valide chaque édition.
Parmi vos retraits, lesquels dépendent encore d’un seul appareil ?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
Le 31 octobre 2024, un SMS a arrêté un voleur en pleine tentative de retrait.
Au total, environ 2 000 $ ont été dérobés à notre fondateur, dont 1,088 BNB. Les fonds ont été volés sur MetaMask, Trust Wallet et un compte OKX.
Sur HTX, l’attaquant a réussi à accéder au compte et à convertir les actifs en $BNB . Mais le retrait a échoué : une confirmation par SMS a été envoyée à un autre numéro de téléphone.
Nous n’avons pas pu déterminer comment il s’est introduit dans le compte. Notre hypothèse de travail : l’ordinateur portable, confié à un inconnu pour réparation, tournait sous Windows sans licence et sans antivirus. Ce sont des circonstances, pas une cause avérée.
Nous ne prétendons pas que les SMS offrent une protection solide. Les échanges de carte SIM existent. Nous faisons simplement une observation précise : un canal distinct a bloqué le retrait. C’est tout ce que signifie le premier signe distinctif C·H·A·O· sur HTX. Ce n’est pas un audit de sécurité de la plateforme d’échange.
La leçon à retenir : ne faites pas confiance, vérifiez. Nihil sine probatione.
C’est pourquoi Cirqus Intelligence lance The Cirqus Register. Il publie des évolutions, pas des actualités. Chaque prévision est datée et assortie d’un critère permettant de vérifier si elle s’est réalisée. Une fois par mois, nous faisons le bilan de nos propres prévisions, en commençant par celles que nous avons ratées. Pas de signaux de trading, pas de prévisions de cours.
Le Q n’est pas une faute de frappe. C’est le prisme.
Des agents IA contribuent à la recherche, un vérificateur contrôle les affirmations et une personne valide chaque édition.
Parmi vos retraits, lesquels dépendent encore d’un seul appareil ?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
Au total, environ 2 000 $ ont été dérobés à notre fondateur, dont 1,088 BNB. Les fonds ont été volés sur MetaMask, Trust Wallet et un compte OKX.
Sur HTX, l’attaquant a réussi à accéder au compte et à convertir les actifs en $BNB . Mais le retrait a échoué : une confirmation par SMS a été envoyée à un autre numéro de téléphone.
Nous n’avons pas pu déterminer comment il s’est introduit dans le compte. Notre hypothèse de travail : l’ordinateur portable, confié à un inconnu pour réparation, tournait sous Windows sans licence et sans antivirus. Ce sont des circonstances, pas une cause avérée.
Nous ne prétendons pas que les SMS offrent une protection solide. Les échanges de carte SIM existent. Nous faisons simplement une observation précise : un canal distinct a bloqué le retrait. C’est tout ce que signifie le premier signe distinctif C·H·A·O· sur HTX. Ce n’est pas un audit de sécurité de la plateforme d’échange.
La leçon à retenir : ne faites pas confiance, vérifiez. Nihil sine probatione.
C’est pourquoi Cirqus Intelligence lance The Cirqus Register. Il publie des évolutions, pas des actualités. Chaque prévision est datée et assortie d’un critère permettant de vérifier si elle s’est réalisée. Une fois par mois, nous faisons le bilan de nos propres prévisions, en commençant par celles que nous avons ratées. Pas de signaux de trading, pas de prévisions de cours.
Le Q n’est pas une faute de frappe. C’est le prisme.
Des agents IA contribuent à la recherche, un vérificateur contrôle les affirmations et une personne valide chaque édition.
Parmi vos retraits, lesquels dépendent encore d’un seul appareil ?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
1
134

·
--
Se déconnecter ne revient pas à révoquer les autorisations du portefeuille
Se déconnecter d’une application DeFi ne révoque pas nécessairement l’autorisation que vous lui avez accordée. Selon Ethereum.org, les allocations de jetons peuvent rester actives après la déconnexion, et peuvent même ne pas avoir de date d’expiration. Une approbation illimitée peut permettre à un contrat de dépenser tous les jetons de ce type détenus dans votre portefeuille. Binance Academy recommande d’examiner attentivement les demandes d’approbation et de révoquer les autorisations dont vous n’avez plus besoin.
Cela fait de la gestion des approbations une habitude de sécurité à part entière : vérifiez le contrat avant de signer, limitez le montant lorsque votre portefeuille le permet et vérifiez les allocations sur chaque réseau. La révocation est une transaction sur la blockchain et peut entraîner des frais de réseau.
Mon avis : ne partez pas du principe que « se déconnecter » signifie « révoquer ». Vérifiez-vous régulièrement les approbations de votre portefeuille ?
Sources : Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #SécuritéDuPortefeuille
Se déconnecter ne revient pas à révoquer les autorisations du portefeuille
Se déconnecter d’une application DeFi ne révoque pas nécessairement l’autorisation que vous lui avez accordée. Selon Ethereum.org, les allocations de jetons peuvent rester actives après la déconnexion, et peuvent même ne pas avoir de date d’expiration. Une approbation illimitée peut permettre à un contrat de dépenser tous les jetons de ce type détenus dans votre portefeuille. Binance Academy recommande d’examiner attentivement les demandes d’approbation et de révoquer les autorisations dont vous n’avez plus besoin.
Cela fait de la gestion des approbations une habitude de sécurité à part entière : vérifiez le contrat avant de signer, limitez le montant lorsque votre portefeuille le permet et vérifiez les allocations sur chaque réseau. La révocation est une transaction sur la blockchain et peut entraîner des frais de réseau.
Mon avis : ne partez pas du principe que « se déconnecter » signifie « révoquer ». Vérifiez-vous régulièrement les approbations de votre portefeuille ?
Sources : Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #SécuritéDuPortefeuille
Se déconnecter d’une application DeFi ne révoque pas nécessairement l’autorisation que vous lui avez accordée. Selon Ethereum.org, les allocations de jetons peuvent rester actives après la déconnexion, et peuvent même ne pas avoir de date d’expiration. Une approbation illimitée peut permettre à un contrat de dépenser tous les jetons de ce type détenus dans votre portefeuille. Binance Academy recommande d’examiner attentivement les demandes d’approbation et de révoquer les autorisations dont vous n’avez plus besoin.
Cela fait de la gestion des approbations une habitude de sécurité à part entière : vérifiez le contrat avant de signer, limitez le montant lorsque votre portefeuille le permet et vérifiez les allocations sur chaque réseau. La révocation est une transaction sur la blockchain et peut entraîner des frais de réseau.
Mon avis : ne partez pas du principe que « se déconnecter » signifie « révoquer ». Vérifiez-vous régulièrement les approbations de votre portefeuille ?
Sources : Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #SécuritéDuPortefeuille
7
·
--
Baissier
🚨 Un portefeuille matériel $SUI était prêt à être expédié — maintenant, tout le projet est abandonné
Suiball a annoncé l’annulation du lancement de son portefeuille matériel et promis des remboursements en USDC pour toutes les précommandes
L’équipe affirme que des problèmes de sécurité ont conduit la Sui Foundation à retirer son soutien
Mais le détail le plus important pour les clients, c’est COMMENT ils ont payé 👇
$SUI
{future}(SUIUSDT)
🔹 Précommandes sur la blockchain — Environ 80 % des commandes feront l’objet d’un remboursement automatique en USDC vers les portefeuilles détenant leurs NFT de réservation non transférables
Aucune demande ni connexion de portefeuille n’est nécessaire
🔹 Précommandes par carte bancaire — Les clients recevront un e-mail leur demandant une adresse de portefeuille Sui pour procéder à un remboursement distinct
⚠️ Suiball affirme qu’elle ne demandera JAMAIS de phrases de récupération, de clés privées ni de paiements supplémentaires
Vérifiez les communications par les canaux officiels avant d’y répondre
Un e-mail de remboursement peut être usurpé — même si l’expéditeur vous semble familier
Il s’agit de l’arrêt d’un projet de portefeuille matériel, et NON d’une preuve que la blockchain Sui elle-même a été piratée
{spot}(SUIUSDT)
La prochaine étape importante est la confirmation des transactions de remboursement, pas une nouvelle promesse
Un remboursement programmé, ce n’est pas la même chose que de l’argent effectivement rendu
$SUI #SUİ #WalletSecurity
🚨 Un portefeuille matériel $SUI était prêt à être expédié — maintenant, tout le projet est abandonné
Suiball a annoncé l’annulation du lancement de son portefeuille matériel et promis des remboursements en USDC pour toutes les précommandes
L’équipe affirme que des problèmes de sécurité ont conduit la Sui Foundation à retirer son soutien
Mais le détail le plus important pour les clients, c’est COMMENT ils ont payé 👇
$SUI
🔹 Précommandes sur la blockchain — Environ 80 % des commandes feront l’objet d’un remboursement automatique en USDC vers les portefeuilles détenant leurs NFT de réservation non transférables
Aucune demande ni connexion de portefeuille n’est nécessaire
🔹 Précommandes par carte bancaire — Les clients recevront un e-mail leur demandant une adresse de portefeuille Sui pour procéder à un remboursement distinct
⚠️ Suiball affirme qu’elle ne demandera JAMAIS de phrases de récupération, de clés privées ni de paiements supplémentaires
Vérifiez les communications par les canaux officiels avant d’y répondre
Un e-mail de remboursement peut être usurpé — même si l’expéditeur vous semble familier
Il s’agit de l’arrêt d’un projet de portefeuille matériel, et NON d’une preuve que la blockchain Sui elle-même a été piratée
La prochaine étape importante est la confirmation des transactions de remboursement, pas une nouvelle promesse
Un remboursement programmé, ce n’est pas la même chose que de l’argent effectivement rendu
$SUI #SUİ #WalletSecurity
Suiball a annoncé l’annulation du lancement de son portefeuille matériel et promis des remboursements en USDC pour toutes les précommandes
L’équipe affirme que des problèmes de sécurité ont conduit la Sui Foundation à retirer son soutien
Mais le détail le plus important pour les clients, c’est COMMENT ils ont payé 👇
$SUI
🔹 Précommandes sur la blockchain — Environ 80 % des commandes feront l’objet d’un remboursement automatique en USDC vers les portefeuilles détenant leurs NFT de réservation non transférables
Aucune demande ni connexion de portefeuille n’est nécessaire
🔹 Précommandes par carte bancaire — Les clients recevront un e-mail leur demandant une adresse de portefeuille Sui pour procéder à un remboursement distinct
⚠️ Suiball affirme qu’elle ne demandera JAMAIS de phrases de récupération, de clés privées ni de paiements supplémentaires
Vérifiez les communications par les canaux officiels avant d’y répondre
Un e-mail de remboursement peut être usurpé — même si l’expéditeur vous semble familier
Il s’agit de l’arrêt d’un projet de portefeuille matériel, et NON d’une preuve que la blockchain Sui elle-même a été piratée
La prochaine étape importante est la confirmation des transactions de remboursement, pas une nouvelle promesse
Un remboursement programmé, ce n’est pas la même chose que de l’argent effectivement rendu
$SUI #SUİ #WalletSecurity
233
Plusieurs clés Bitcoin ne servent pas à grand-chose si un seul vol les expose toutes.
Un portefeuille à signatures multiples peut exiger plusieurs approbations indépendantes avant de dépenser des $BTC. Par exemple, une configuration deux sur trois nécessite deux clés de signature, quelles qu’elles soient — pas seulement un mot de passe sur un appareil.
L’avantage pratique, c’est la séparation : le vol d’une seule clé ne suffit pas. Mais conserver toutes les clés et leurs sauvegardes au même endroit peut compromettre cette protection.
Avant de choisir cette configuration, déterminez quels appareils et lieux pourraient être touchés simultanément par une panne ou un incident. Vérifiez ensuite s’il resterait suffisamment de clés de signature pour récupérer l’accès.
Le compromis, c’est la complexité : perdre l’accès à trop de clés peut vous bloquer. Les signatures multiples modifient la conception de la sécurité ; elles ne dispensent pas de faire des sauvegardes avec soin.
Source : Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #GardeAutonome
Plusieurs clés Bitcoin ne servent pas à grand-chose si un seul vol les expose toutes.
Un portefeuille à signatures multiples peut exiger plusieurs approbations indépendantes avant de dépenser des $BTC . Par exemple, une configuration deux sur trois nécessite deux clés de signature, quelles qu’elles soient — pas seulement un mot de passe sur un appareil.
L’avantage pratique, c’est la séparation : le vol d’une seule clé ne suffit pas. Mais conserver toutes les clés et leurs sauvegardes au même endroit peut compromettre cette protection.
Avant de choisir cette configuration, déterminez quels appareils et lieux pourraient être touchés simultanément par une panne ou un incident. Vérifiez ensuite s’il resterait suffisamment de clés de signature pour récupérer l’accès.
Le compromis, c’est la complexité : perdre l’accès à trop de clés peut vous bloquer. Les signatures multiples modifient la conception de la sécurité ; elles ne dispensent pas de faire des sauvegardes avec soin.
Source : Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #GardeAutonome
Un portefeuille à signatures multiples peut exiger plusieurs approbations indépendantes avant de dépenser des $BTC . Par exemple, une configuration deux sur trois nécessite deux clés de signature, quelles qu’elles soient — pas seulement un mot de passe sur un appareil.
L’avantage pratique, c’est la séparation : le vol d’une seule clé ne suffit pas. Mais conserver toutes les clés et leurs sauvegardes au même endroit peut compromettre cette protection.
Avant de choisir cette configuration, déterminez quels appareils et lieux pourraient être touchés simultanément par une panne ou un incident. Vérifiez ensuite s’il resterait suffisamment de clés de signature pour récupérer l’accès.
Le compromis, c’est la complexité : perdre l’accès à trop de clés peut vous bloquer. Les signatures multiples modifient la conception de la sécurité ; elles ne dispensent pas de faire des sauvegardes avec soin.
Source : Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #GardeAutonome
69

UNE BALEINE ENDORMIE DEPUIS ONZE ANS $ETH VIENT DE SE RÉVEILLER ET D’ÉVITER UN PIÈGE MORTEL 🚨
Quand un ancien capital se réveille après une décennie d’hibernation, les regards prédateurs se tournent aussitôt vers lui. Un portefeuille $ETH dormant a effectué un petit transfert test et, en quelques minutes, des acteurs malveillants ont inondé son registre d’adresses de poussière ressemblant à des adresses récentes, conçues pour imiter ses contreparties 🦈.
Cette tactique d’empoisonnement exploite les habitudes humaines en plantant de minuscules répliques dans l’historique de vos transactions. Même si cette baleine a repéré la destination contrefaite et mis ses avoirs en sécurité, se fier aux entrées récentes de l’interface sans vérification indépendante reste un dangereux angle mort.
Vérifiez-vous chaque fois l’adresse de destination complète, ou vous fiez-vous aveuglément au menu déroulant de vos transactions récentes 👇 ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
UNE BALEINE ENDORMIE DEPUIS ONZE ANS $ETH VIENT DE SE RÉVEILLER ET D’ÉVITER UN PIÈGE MORTEL 🚨
Quand un ancien capital se réveille après une décennie d’hibernation, les regards prédateurs se tournent aussitôt vers lui. Un portefeuille $ETH dormant a effectué un petit transfert test et, en quelques minutes, des acteurs malveillants ont inondé son registre d’adresses de poussière ressemblant à des adresses récentes, conçues pour imiter ses contreparties 🦈.
Cette tactique d’empoisonnement exploite les habitudes humaines en plantant de minuscules répliques dans l’historique de vos transactions. Même si cette baleine a repéré la destination contrefaite et mis ses avoirs en sécurité, se fier aux entrées récentes de l’interface sans vérification indépendante reste un dangereux angle mort.
Vérifiez-vous chaque fois l’adresse de destination complète, ou vous fiez-vous aveuglément au menu déroulant de vos transactions récentes 👇 ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
Quand un ancien capital se réveille après une décennie d’hibernation, les regards prédateurs se tournent aussitôt vers lui. Un portefeuille $ETH dormant a effectué un petit transfert test et, en quelques minutes, des acteurs malveillants ont inondé son registre d’adresses de poussière ressemblant à des adresses récentes, conçues pour imiter ses contreparties 🦈.
Cette tactique d’empoisonnement exploite les habitudes humaines en plantant de minuscules répliques dans l’historique de vos transactions. Même si cette baleine a repéré la destination contrefaite et mis ses avoirs en sécurité, se fier aux entrées récentes de l’interface sans vérification indépendante reste un dangereux angle mort.
Vérifiez-vous chaque fois l’adresse de destination complète, ou vous fiez-vous aveuglément au menu déroulant de vos transactions récentes 👇 ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
3
·
--
Baissier
🚨 Un portefeuille Ethereum dormant depuis 11 ANS a transféré 4,6 MILLIONS de dollars — et des escrocs étaient prêts en moins de 3 minutes
Le 9 novembre, le portefeuille a envoyé une petite transaction test de 0,05 $ETH test
Presque immédiatement, deux adresses ressemblantes ont commencé à inonder son historique de transactions de minuscules paiements
L’une aurait envoyé 43 transferts de poussière
L’attaque ne visait pas à voler une clé privée 🔐
{future}(ETHUSDT)
Elle ciblait quelque chose de bien plus simple : copier une adresse de destinataire dans les transactions récentes
Les deux fausses adresses ressemblaient à la destination légitime
Mais le portefeuille a finalement transféré 2 154,94 $ETH à la bonne adresse, évitant ainsi le piège
⚠️ La leçon qu’on oublie trop souvent ?
Une transaction test réussie ne vous protège pas si vous copiez une adresse compromise pour la transaction suivante
Avant de transférer des sommes importantes, comparez l’adresse de destination COMPLÈTE à une source fiable, vérifiée de manière indépendante
Ne vous fiez jamais uniquement à l’historique récent des transactions
Votre portefeuille peut être techniquement sécurisé, mais une seule erreur de copier-coller peut tout mettre en danger
{spot}(ETHUSDT)
$ETH #Ethereum #WalletSecurity
🚨 Un portefeuille Ethereum dormant depuis 11 ANS a transféré 4,6 MILLIONS de dollars — et des escrocs étaient prêts en moins de 3 minutes
Le 9 novembre, le portefeuille a envoyé une petite transaction test de 0,05 $ETH test
Presque immédiatement, deux adresses ressemblantes ont commencé à inonder son historique de transactions de minuscules paiements
L’une aurait envoyé 43 transferts de poussière
L’attaque ne visait pas à voler une clé privée 🔐
Elle ciblait quelque chose de bien plus simple : copier une adresse de destinataire dans les transactions récentes
Les deux fausses adresses ressemblaient à la destination légitime
Mais le portefeuille a finalement transféré 2 154,94 $ETH à la bonne adresse, évitant ainsi le piège
⚠️ La leçon qu’on oublie trop souvent ?
Une transaction test réussie ne vous protège pas si vous copiez une adresse compromise pour la transaction suivante
Avant de transférer des sommes importantes, comparez l’adresse de destination COMPLÈTE à une source fiable, vérifiée de manière indépendante
Ne vous fiez jamais uniquement à l’historique récent des transactions
Votre portefeuille peut être techniquement sécurisé, mais une seule erreur de copier-coller peut tout mettre en danger
$ETH #Ethereum #WalletSecurity
Le 9 novembre, le portefeuille a envoyé une petite transaction test de 0,05 $ETH test
Presque immédiatement, deux adresses ressemblantes ont commencé à inonder son historique de transactions de minuscules paiements
L’une aurait envoyé 43 transferts de poussière
L’attaque ne visait pas à voler une clé privée 🔐
Elle ciblait quelque chose de bien plus simple : copier une adresse de destinataire dans les transactions récentes
Les deux fausses adresses ressemblaient à la destination légitime
Mais le portefeuille a finalement transféré 2 154,94 $ETH à la bonne adresse, évitant ainsi le piège
⚠️ La leçon qu’on oublie trop souvent ?
Une transaction test réussie ne vous protège pas si vous copiez une adresse compromise pour la transaction suivante
Avant de transférer des sommes importantes, comparez l’adresse de destination COMPLÈTE à une source fiable, vérifiée de manière indépendante
Ne vous fiez jamais uniquement à l’historique récent des transactions
Votre portefeuille peut être techniquement sécurisé, mais une seule erreur de copier-coller peut tout mettre en danger
$ETH #Ethereum #WalletSecurity
11

·
--
Alerte urgente de Binance ! Utilisateurs d’iPhone, attention : iOS présente une faille de sécurité appelée « worse_query » qui permet aux applications malveillantes de voler la phrase de récupération et les clés privées de votre portefeuille ! Le plus effrayant, c’est que la mise à jour d’Apple du 9 novembre ne mentionne même pas ce problème ! Vérifiez immédiatement la sécurité de votre portefeuille et ne laissez pas les pirates voler facilement vos $BTC et vos $BNB !
Binance vient de lancer un sérieux avertissement aux utilisateurs d’iPhone ! Une faille iOS appelée « worse_query » permet aux applications malveillantes de voler les phrases de récupération et les clés privées de votre portefeuille. Le plus effrayant ? La mise à jour d’Apple du 9 novembre ne mentionne même pas cette faille ! Vérifiez la sécurité de votre portefeuille dès maintenant et ne laissez pas les pirates s’emparer facilement de vos $BTC et de vos $BNB !
#cryptosecurity #walletsecurity #SécuritéiOS
Alerte urgente de Binance ! Utilisateurs d’iPhone, attention : iOS présente une faille de sécurité appelée « worse_query » qui permet aux applications malveillantes de voler la phrase de récupération et les clés privées de votre portefeuille ! Le plus effrayant, c’est que la mise à jour d’Apple du 9 novembre ne mentionne même pas ce problème ! Vérifiez immédiatement la sécurité de votre portefeuille et ne laissez pas les pirates voler facilement vos $BTC et vos $BNB !
Binance vient de lancer un sérieux avertissement aux utilisateurs d’iPhone ! Une faille iOS appelée « worse_query » permet aux applications malveillantes de voler les phrases de récupération et les clés privées de votre portefeuille. Le plus effrayant ? La mise à jour d’Apple du 9 novembre ne mentionne même pas cette faille ! Vérifiez la sécurité de votre portefeuille dès maintenant et ne laissez pas les pirates s’emparer facilement de vos $BTC et de vos $BNB !
#cryptosecurity #walletsecurity #SécuritéiOS
Binance vient de lancer un sérieux avertissement aux utilisateurs d’iPhone ! Une faille iOS appelée « worse_query » permet aux applications malveillantes de voler les phrases de récupération et les clés privées de votre portefeuille. Le plus effrayant ? La mise à jour d’Apple du 9 novembre ne mentionne même pas cette faille ! Vérifiez la sécurité de votre portefeuille dès maintenant et ne laissez pas les pirates s’emparer facilement de vos $BTC et de vos $BNB !
#cryptosecurity #walletsecurity #SécuritéiOS
556

·
--
Keplr a suspendu les connexions via Google et Apple après des transactions non autorisées sur certains portefeuilles utilisant la connexion sociale. Web3Auth affirme que le montant de 6,01 millions de dollars associé au vol incluait des transferts de récupération.
Web3Auth a révélé un problème de sécurité vers 21 h 13 UTC le 6 novembre 2026 et a suspendu son produit de portefeuille intégré. Keplr a indiqué vers 04 h 38 UTC le 7 novembre que des transactions non autorisées avaient eu lieu sur certains comptes connectés via Google et Apple, et a suspendu ces options de connexion. Le cofondateur Josh Lee a déclaré que le code de Keplr n’avait pas été piraté. Selon son estimation, environ 20 % des comptes utilisant la connexion sociale avaient été affectés, et seule une partie d’entre eux avait été entièrement compromise. Les comptes utilisant une phrase de récupération ou un portefeuille matériel n’ont pas été touchés, et Web3Auth n’a trouvé aucun indice laissant penser que des utilisateurs de MetaMask avaient été affectés.
Le 8 novembre, Web3Auth a contesté l’estimation de 6,01 millions de dollars volés, affirmant que certains retraits correspondaient à des transferts de récupération préventifs vers des portefeuilles vérifiés. L’entreprise a publié des adresses de récupération sur onze réseaux basés sur Cosmos et huit chaînes compatibles avec l’EVM. Keplr a conseillé aux utilisateurs de la connexion sociale de ne pas envoyer de nouveaux fonds vers ces comptes, de ne pas les réimporter et d’ignorer les messages de récupération non officiels.
#Crypto #WalletSecurity #Keplr
Faites vos propres recherches. Ceci ne constitue pas un conseil financier.
Keplr a suspendu les connexions via Google et Apple après des transactions non autorisées sur certains portefeuilles utilisant la connexion sociale. Web3Auth affirme que le montant de 6,01 millions de dollars associé au vol incluait des transferts de récupération.
Web3Auth a révélé un problème de sécurité vers 21 h 13 UTC le 6 novembre 2026 et a suspendu son produit de portefeuille intégré. Keplr a indiqué vers 04 h 38 UTC le 7 novembre que des transactions non autorisées avaient eu lieu sur certains comptes connectés via Google et Apple, et a suspendu ces options de connexion. Le cofondateur Josh Lee a déclaré que le code de Keplr n’avait pas été piraté. Selon son estimation, environ 20 % des comptes utilisant la connexion sociale avaient été affectés, et seule une partie d’entre eux avait été entièrement compromise. Les comptes utilisant une phrase de récupération ou un portefeuille matériel n’ont pas été touchés, et Web3Auth n’a trouvé aucun indice laissant penser que des utilisateurs de MetaMask avaient été affectés.
Le 8 novembre, Web3Auth a contesté l’estimation de 6,01 millions de dollars volés, affirmant que certains retraits correspondaient à des transferts de récupération préventifs vers des portefeuilles vérifiés. L’entreprise a publié des adresses de récupération sur onze réseaux basés sur Cosmos et huit chaînes compatibles avec l’EVM. Keplr a conseillé aux utilisateurs de la connexion sociale de ne pas envoyer de nouveaux fonds vers ces comptes, de ne pas les réimporter et d’ignorer les messages de récupération non officiels.
#Crypto #WalletSecurity #Keplr
Faites vos propres recherches. Ceci ne constitue pas un conseil financier.
Web3Auth a révélé un problème de sécurité vers 21 h 13 UTC le 6 novembre 2026 et a suspendu son produit de portefeuille intégré. Keplr a indiqué vers 04 h 38 UTC le 7 novembre que des transactions non autorisées avaient eu lieu sur certains comptes connectés via Google et Apple, et a suspendu ces options de connexion. Le cofondateur Josh Lee a déclaré que le code de Keplr n’avait pas été piraté. Selon son estimation, environ 20 % des comptes utilisant la connexion sociale avaient été affectés, et seule une partie d’entre eux avait été entièrement compromise. Les comptes utilisant une phrase de récupération ou un portefeuille matériel n’ont pas été touchés, et Web3Auth n’a trouvé aucun indice laissant penser que des utilisateurs de MetaMask avaient été affectés.
Le 8 novembre, Web3Auth a contesté l’estimation de 6,01 millions de dollars volés, affirmant que certains retraits correspondaient à des transferts de récupération préventifs vers des portefeuilles vérifiés. L’entreprise a publié des adresses de récupération sur onze réseaux basés sur Cosmos et huit chaînes compatibles avec l’EVM. Keplr a conseillé aux utilisateurs de la connexion sociale de ne pas envoyer de nouveaux fonds vers ces comptes, de ne pas les réimporter et d’ignorer les messages de récupération non officiels.
#Crypto #WalletSecurity #Keplr
Faites vos propres recherches. Ceci ne constitue pas un conseil financier.
AAPL-0,81%
GOOGUS-0,51%
201
Un écran d’approbation de jetons épuré peut masquer une simple erreur : vérifier le mauvais réseau.
Les outils d’approbation affichent les autorisations pour la blockchain sélectionnée. Examiner Ethereum Mainnet ne vous indique pas quels contrats peuvent dépenser vos jetons sur Polygon ou sur un autre réseau que vous utilisez.
Pour nettoyer efficacement votre portefeuille, dressez la liste des réseaux sur lesquels vous avez utilisé des applications. Ouvrez un outil de vérification des approbations fiable à partir de son adresse vérifiée, faites correspondre le réseau dans l’outil et dans votre portefeuille, puis examinez séparément les autorisations de dépense sur chaque réseau.
Révoquer une approbation nécessite une transaction sur la chaîne et des frais de réseau. Ensuite, actualisez l’outil de vérification pour confirmer que l’autorisation a bien été modifiée.
Limite : une liste vide sur un réseau ne signifie pas que tout est en ordre pour l’ensemble de votre portefeuille.
Source : Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #Blockchain
Un écran d’approbation de jetons épuré peut masquer une simple erreur : vérifier le mauvais réseau.
Les outils d’approbation affichent les autorisations pour la blockchain sélectionnée. Examiner Ethereum Mainnet ne vous indique pas quels contrats peuvent dépenser vos jetons sur Polygon ou sur un autre réseau que vous utilisez.
Pour nettoyer efficacement votre portefeuille, dressez la liste des réseaux sur lesquels vous avez utilisé des applications. Ouvrez un outil de vérification des approbations fiable à partir de son adresse vérifiée, faites correspondre le réseau dans l’outil et dans votre portefeuille, puis examinez séparément les autorisations de dépense sur chaque réseau.
Révoquer une approbation nécessite une transaction sur la chaîne et des frais de réseau. Ensuite, actualisez l’outil de vérification pour confirmer que l’autorisation a bien été modifiée.
Limite : une liste vide sur un réseau ne signifie pas que tout est en ordre pour l’ensemble de votre portefeuille.
Source : Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #Blockchain
Les outils d’approbation affichent les autorisations pour la blockchain sélectionnée. Examiner Ethereum Mainnet ne vous indique pas quels contrats peuvent dépenser vos jetons sur Polygon ou sur un autre réseau que vous utilisez.
Pour nettoyer efficacement votre portefeuille, dressez la liste des réseaux sur lesquels vous avez utilisé des applications. Ouvrez un outil de vérification des approbations fiable à partir de son adresse vérifiée, faites correspondre le réseau dans l’outil et dans votre portefeuille, puis examinez séparément les autorisations de dépense sur chaque réseau.
Révoquer une approbation nécessite une transaction sur la chaîne et des frais de réseau. Ensuite, actualisez l’outil de vérification pour confirmer que l’autorisation a bien été modifiée.
Limite : une liste vide sur un réseau ne signifie pas que tout est en ordre pour l’ensemble de votre portefeuille.
Source : Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #Blockchain
82
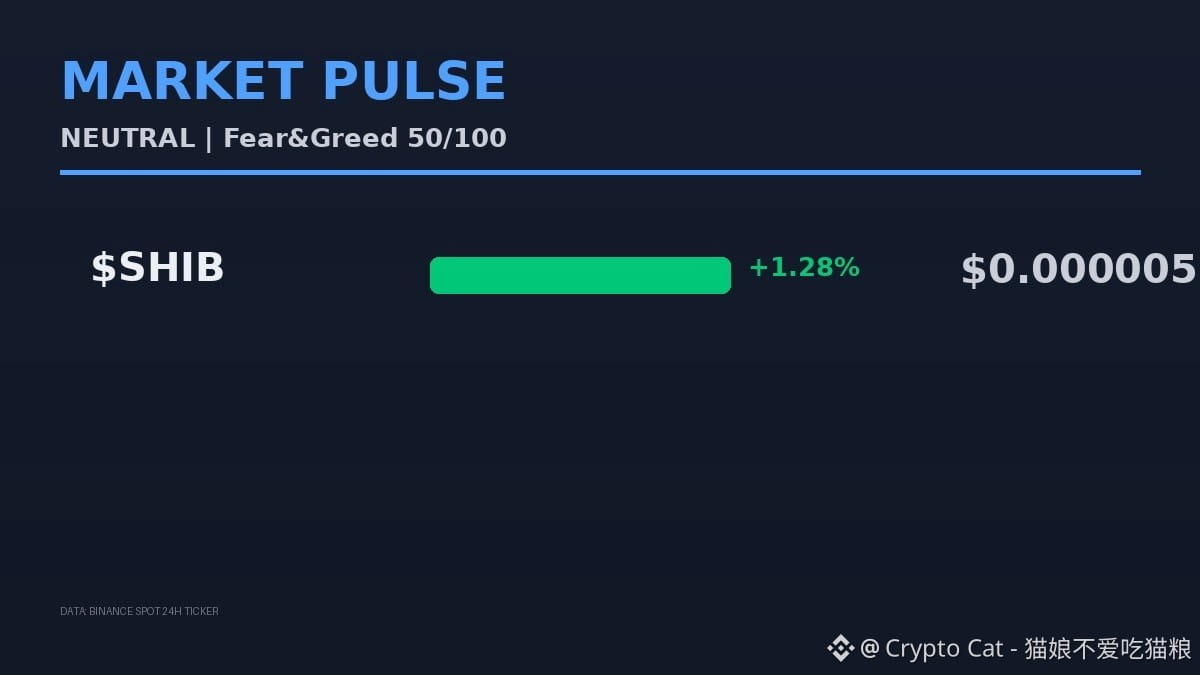
Une faille critique de logiciel espion sur iOS vient d’être révélée : les portefeuilles des détenteurs de cryptomonnaies sont complètement exposés. Le $SHIB s’échange actuellement à 0.000005, en hausse de 1.28 %. Êtes-vous touché ?
Ne pensez pas que cela ne vous concerne pas : cette faille peut révéler toutes les autorisations de votre portefeuille. Vos interactions DeFi et la double authentification de votre plateforme d’échange pourraient être compromises. Beaucoup de personnes qui utilisent le $SHIB préfèrent les portefeuilles sur mobile, ce qui fait grimper le risque en flèche.
Pour l’instant, le marché ne montre pas de mouvement notable. La nouvelle n’a pas encore pleinement fait son effet. Inutile de vous précipiter pour acheter ou vendre : attendez de voir si des informations faisant état de vols à grande échelle sont publiées. Il n’y a aucune honte à rester à l’écart tant que la situation n’est pas claire.
Si vous trouvez mon analyse pertinente, allez vous entraîner au tournoi de trading au comptant, Saison 10. Vous saurez si vous avez le niveau en participant à une manche, et vous pourrez aussi toucher des commissions de parrainage.
Cette faille va-t-elle dégénérer en incident de sécurité à grande échelle ? Si vous pensez que le pire est passé et que la nouvelle est déjà intégrée aux cours, tapez 1. Si vous pensez qu’elle va faire chuter le marché, tapez 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
Une faille critique de logiciel espion sur iOS vient d’être révélée : les portefeuilles des détenteurs de cryptomonnaies sont complètement exposés. Le $SHIB s’échange actuellement à 0.000005, en hausse de 1.28 %. Êtes-vous touché ?
Ne pensez pas que cela ne vous concerne pas : cette faille peut révéler toutes les autorisations de votre portefeuille. Vos interactions DeFi et la double authentification de votre plateforme d’échange pourraient être compromises. Beaucoup de personnes qui utilisent le $SHIB préfèrent les portefeuilles sur mobile, ce qui fait grimper le risque en flèche.
Pour l’instant, le marché ne montre pas de mouvement notable. La nouvelle n’a pas encore pleinement fait son effet. Inutile de vous précipiter pour acheter ou vendre : attendez de voir si des informations faisant état de vols à grande échelle sont publiées. Il n’y a aucune honte à rester à l’écart tant que la situation n’est pas claire.
Si vous trouvez mon analyse pertinente, allez vous entraîner au tournoi de trading au comptant, Saison 10. Vous saurez si vous avez le niveau en participant à une manche, et vous pourrez aussi toucher des commissions de parrainage.
Cette faille va-t-elle dégénérer en incident de sécurité à grande échelle ? Si vous pensez que le pire est passé et que la nouvelle est déjà intégrée aux cours, tapez 1. Si vous pensez qu’elle va faire chuter le marché, tapez 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
Ne pensez pas que cela ne vous concerne pas : cette faille peut révéler toutes les autorisations de votre portefeuille. Vos interactions DeFi et la double authentification de votre plateforme d’échange pourraient être compromises. Beaucoup de personnes qui utilisent le $SHIB préfèrent les portefeuilles sur mobile, ce qui fait grimper le risque en flèche.
Pour l’instant, le marché ne montre pas de mouvement notable. La nouvelle n’a pas encore pleinement fait son effet. Inutile de vous précipiter pour acheter ou vendre : attendez de voir si des informations faisant état de vols à grande échelle sont publiées. Il n’y a aucune honte à rester à l’écart tant que la situation n’est pas claire.
Si vous trouvez mon analyse pertinente, allez vous entraîner au tournoi de trading au comptant, Saison 10. Vous saurez si vous avez le niveau en participant à une manche, et vous pourrez aussi toucher des commissions de parrainage.
Cette faille va-t-elle dégénérer en incident de sécurité à grande échelle ? Si vous pensez que le pire est passé et que la nouvelle est déjà intégrée aux cours, tapez 1. Si vous pensez qu’elle va faire chuter le marché, tapez 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
9
·
--
Article
Guide pas à pas pour sécuriser votre portefeuille crypto quand on débuteLorsque j’ai acheté pour quelques dollars de $BTC à 77 078 $, j’ai ressenti à la fois de l’enthousiasme et de la nervosité. Voir le cours baisser de 1,37 % en une seule journée m’a rappelé que le marché peut évoluer rapidement, mais que la sécurité de mon portefeuille devrait être encore plus stable. Voici une liste de vérification simple que tout le monde peut suivre pour protéger ses cryptomonnaies.
Pourquoi la sécurité est importante
Même lorsque l’indice de peur et de cupidité affiche 26 (peur), le risque de perdre ses fonds à cause d’une simple erreur reste élevé. Une phrase de récupération perdue ou un appareil compromis peut transformer en quelques minutes un $ETH avoir modeste de 2 257 $ en un compte au solde nul. Faites de la sécurité une habitude, et non une configuration ponctuelle.
Guide pas à pas pour sécuriser votre portefeuille crypto quand on débute
Lorsque j’ai acheté pour quelques dollars de $BTC à 77 078 $, j’ai ressenti à la fois de l’enthousiasme et de la nervosité. Voir le cours baisser de 1,37 % en une seule journée m’a rappelé que le marché peut évoluer rapidement, mais que la sécurité de mon portefeuille devrait être encore plus stable. Voici une liste de vérification simple que tout le monde peut suivre pour protéger ses cryptomonnaies.
Pourquoi la sécurité est importante
Même lorsque l’indice de peur et de cupidité affiche 26 (peur), le risque de perdre ses fonds à cause d’une simple erreur reste élevé. Une phrase de récupération perdue ou un appareil compromis peut transformer en quelques minutes un $ETH avoir modeste de 2 257 $ en un compte au solde nul. Faites de la sécurité une habitude, et non une configuration ponctuelle.
Pourquoi la sécurité est importante
Même lorsque l’indice de peur et de cupidité affiche 26 (peur), le risque de perdre ses fonds à cause d’une simple erreur reste élevé. Une phrase de récupération perdue ou un appareil compromis peut transformer en quelques minutes un $ETH avoir modeste de 2 257 $ en un compte au solde nul. Faites de la sécurité une habitude, et non une configuration ponctuelle.
147
·
--
Alerte urgente ! BTCPay Server avertit les utilisateurs du risque de vol des fonds des portefeuilles chauds ! Si vous utilisez encore une ancienne version du logiciel, arrêtez immédiatement vos serveurs ! Les pirates dérobent des fonds à tour de bras ! #cryptosecurity #walletsecurity $BTC $BCH
Alerte urgente ! BTCPay Server avertit du risque de vol des portefeuilles chauds ! Si vous utilisez une version obsolète du logiciel, arrêtez immédiatement vos serveurs ! Les pirates siphonnent les fonds ! #cryptosecurity #walletsecurity $BTC $BCH
Alerte urgente ! BTCPay Server avertit les utilisateurs du risque de vol des fonds des portefeuilles chauds ! Si vous utilisez encore une ancienne version du logiciel, arrêtez immédiatement vos serveurs ! Les pirates dérobent des fonds à tour de bras ! #cryptosecurity #walletsecurity $BTC $BCH
Alerte urgente ! BTCPay Server avertit du risque de vol des portefeuilles chauds ! Si vous utilisez une version obsolète du logiciel, arrêtez immédiatement vos serveurs ! Les pirates siphonnent les fonds ! #cryptosecurity #walletsecurity $BTC $BCH
Alerte urgente ! BTCPay Server avertit du risque de vol des portefeuilles chauds ! Si vous utilisez une version obsolète du logiciel, arrêtez immédiatement vos serveurs ! Les pirates siphonnent les fonds ! #cryptosecurity #walletsecurity $BTC $BCH
316
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#NvidiaBeatsEstimatesWith$130BQ4Outlook
204 vues
7 mentions
2
#AnthropicIPOPriceCouldExceed$80
240 vues
23 mentions
3
#CanNvidia’sDataCenterGrowthContinue?
691 vues
18 mentions
4
#NvidiaBoardNotConsideringHuang’sReturnasCEO
141,455 vues
1,053 mentions
5
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
37,452 vues
372 mentions
6
#AnthropicClearedToListOnNasdaqAsANT
31,852 vues
305 mentions
7
#WhatInvestmentSignalsDo13FFilingsReveal?
76,877 vues
702 mentions
8
#TetherCapitalMakesStrategicInvestmentInStables
17,894 vues
143 mentions
9
#EvernorthRecords$505MImpairmentOnPreListingXRP
2,180 vues
23 mentions
10
#GoldmanSachsReports$1.22BInEtherETFHoldings
1,581 vues
19 mentions