

#phishingscam
phishingscam
255,378 vues
213 mentions
Populaire
Récents
·
--
Attention aux arnaques (hameçonnage) : ⛔️ 📵 ❌️ 👇👇
1. Dans les moments de confusion, les fraudeurs envoient souvent des e-mails, des SMS ou de faux liens en se faisant passer pour le service d’assistance de Binance afin de voler vos mots de passe. N’ouvrez aucun lien externe et ne communiquez pas vos clés.
2. Surveillez les canaux officiels : consultez directement l’application Binance ou ses comptes vérifiés pour vérifier l’état des retraits et des opérations.
#phishingscam
32

🟢🚨 DERNIÈRE MINUTE :
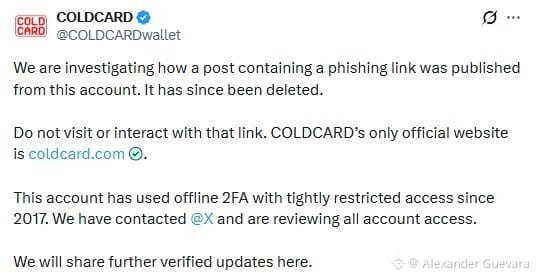
Le fabricant de portefeuilles matériels COLDCARD affirme qu’un lien d’hameçonnage a été publié depuis son compte officiel sur X, alors que ce compte utilise une authentification à deux facteurs hors ligne et que son accès est strictement limité depuis 2017.
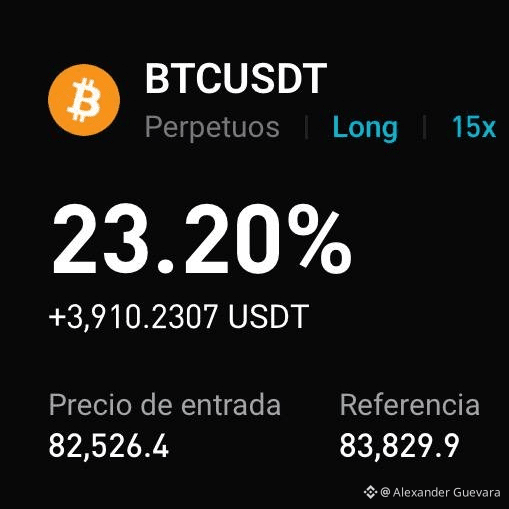
🇺🇸 Nous sommes toujours en gain, rejoignez-nous :
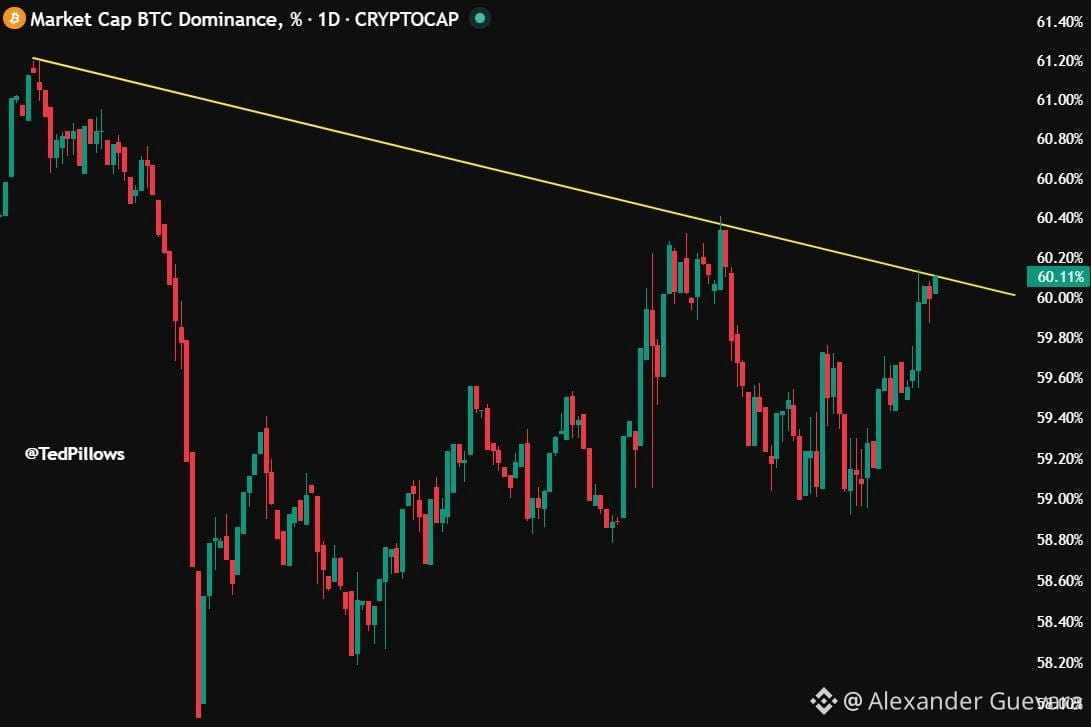
🇺🇸$BTC .D est maintenant à son niveau de résistance.
Un rejet à partir d’ici serait vraiment favorable aux altcoins.
#BTC #Coldcard #phishingscam #Twitter #TrendingTopic
76
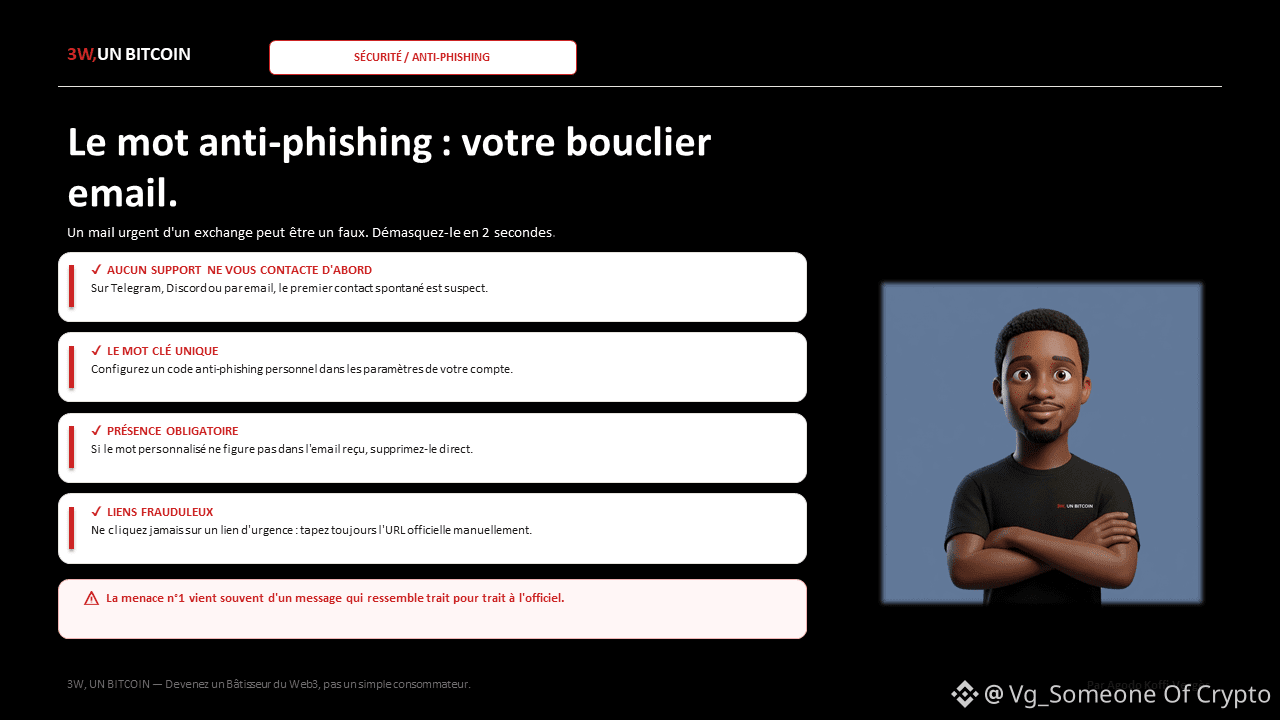
Un mail de Binance qui vous alerte sur votre compte peut être un piège. Voici comment le démasquer en 2 secondes.
La menace n°1 en crypto ne vient pas d'un virus elle vient d'un message qui vous ressemble à s'y méprendre.
Règle d'or que je détaille dans 3W, UN BITCOIN : un support technique ne vous contacte JAMAIS en premier, que ce soit sur Telegram, Discord ou par mail.
L'astuce que peu de débutants connaissent : configurez un mot anti-phishing dans les paramètres de sécurité de votre exchange (Binance et d'autres le proposent). Ce mot doit apparaître dans CHAQUE mail légitime envoyé par la plateforme.
Exemple concret : si votre mot est « mon soleil » et qu'un mail prétendument urgent ne le contient pas → c'est un faux, supprimez-le sans hésiter.
Avez-vous déjà configuré ce genre de protection sur vos comptes ?
#phishingscam #defi #EducationalContent #StaySafeCryptoCommunity #Web3
5
1.3k

·
--
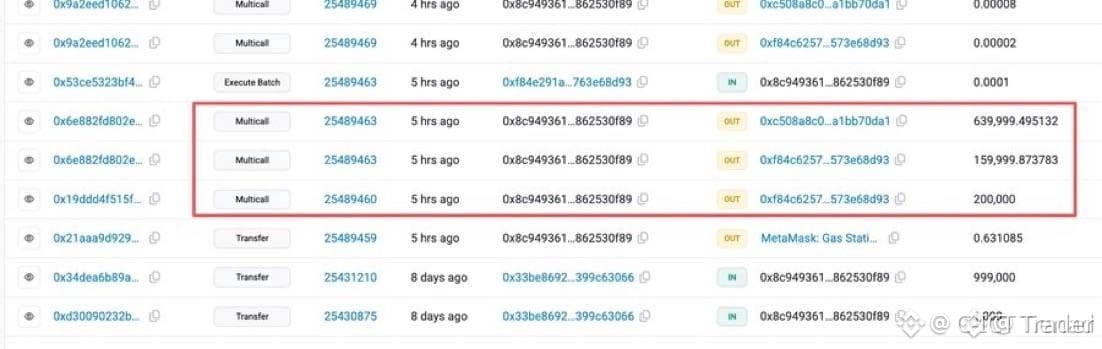
$VANRY PHISHING INCIDENT DRAINS $1M - LE MARCHÉ EN ALERTE MAXIMALE ⚡
Une seule transaction de phishing sur une bourse de premier plan a entraîné une perte de 999 999 $, nous rappelant à quelle vitesse la liquidité peut disparaître lorsque des signatures sont approuvées avec négligence. Cet événement raréfie déjà les carnets d’ordres, car les traders réévaluent le risque de contrepartie.
À l’inverse, les ventes liées à la panique créent souvent des écarts de liquidité que des acheteurs patients exploitent. Lors du dernier incident similaire, le token concerné a récupéré 12 % en 48 heures, les ordres d’achat accumulés ayant absorbé la panique. En faites-vous une opportunité d’achat, ou vous mettez-vous à l’écart ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#VANRY #SecurityAlert #PhishingScam #CryptoNews
⚡
1
151
·
--
Vérifié
$ETH ALERTE SCAM🚨 : 24,23 MILLIONS $ EN STETH & RETH DRAINÉS VIA PHISHING PERMISSION
Un utilisateur DeFi expérimenté est tombé dans l'un des plus gros cambriolages de phishing on-chain de l'histoire de Web3, perdant 24,23 millions $ en cryptomonnaie sans jamais exposer de mot de passe, clé privée ou phrase de récupération.
L'attaque a exploité la fonction Permis ERC-20, un mécanisme d'économie de gaz qui permet les transferts de tokens uniquement sur la base d'une signature hors chaîne. La victime a connecté son wallet à un site qui a cloné un protocole décentralisé légitime, où une demande de signature de Permis malveillante était déguisée en interaction de routine.
Au moment où la victime a signé, l'attaquant a obtenu une autorisation totale pour déplacer les fonds. En quelques secondes, 9 579 stETH et 4 851 rETH ont été drainés directement dans les wallets du hacker, le tout sans que la victime n'envoie manuellement une seule transaction.
L'incident a été signalé en direct par la société de sécurité Scam Sniffer et est vérifiable de manière permanente sur la blockchain Ethereum, prouvant que les signatures de wallet peuvent être tout aussi dévastatrices qu'une phrase de récupération fuitée.
#CryptoSecurity #STAYSAFU #phishingscam #Web3
6
295

·
--
$BTC Réseau de Phishing Dévoilé, Actifs Gelés par les Autorités 🛡️
Un énorme cas de phishing crypto a avancé après que la Direction de l'Application de la Loi de l'Inde ait déposé un dossier d'accusation lié à une escroquerie estimée à 20 millions de dollars. L'opération a utilisé le détournement SEO et un faux site Coinbase Pro pour voler les identifiants de connexion et les détails 2FA, puis a routé les fonds à travers des milliers de portefeuilles et d'échanges locaux.
La leçon clé est simple : les surfaces d'attaque continuent de se développer, et la sécurité opérationnelle est aussi importante que le timing du marché. La coopération transfrontalière se renforce, mais les utilisateurs doivent toujours vérifier chaque chemin de connexion et traiter la sécurité des comptes comme une partie essentielle de la gestion des risques.
Ce n'est pas un conseil financier. Gérez votre risque.
#BTC #CryptoSecurity #PhishingScam #CryptoNews
🛡️
41
·
--
⚠️ La plus dangereuse erreur en crypto : cliquer sur un lien sans vérifier.
Le phishing ne ressemble plus du tout à une arnaque évidente.
On peut recevoir un message du type :
« Votre compte doit être confirmé »
« Vous avez reçu un bonus 🎁 »
« Activité suspecte détectée »
Et tout semble tellement réel que la main se met à vouloir cliquer 😬
Mais c’est exactement ce que les escrocs attendent.
Moi, je me suis rappelé une règle simple : si un message me force à me dépêcher, je ne me dépêche pas.
Je le ferme et je vais moi-même sur le site officiel ou dans l’application pour tout revérifier.
Il faut retenir l’essentiel :
❌ Ne pas saisir son mot de passe via le lien de quelqu’un d’autre
❌ Ne pas communiquer les codes 2FA
❌ Ne jamais envoyer sa phrase seed à qui que ce soit
❌ Ne pas connecter son portefeuille à des sites inconnus
Parfois, une minute de vigilance peut préserver tout ce que vous avez mis si longtemps à rassembler. 🔐
Et vous, vérifiez-vous les liens avant d’y accéder ?
#phishingscam #defi
1
13
2.2k
·
--
Haussier
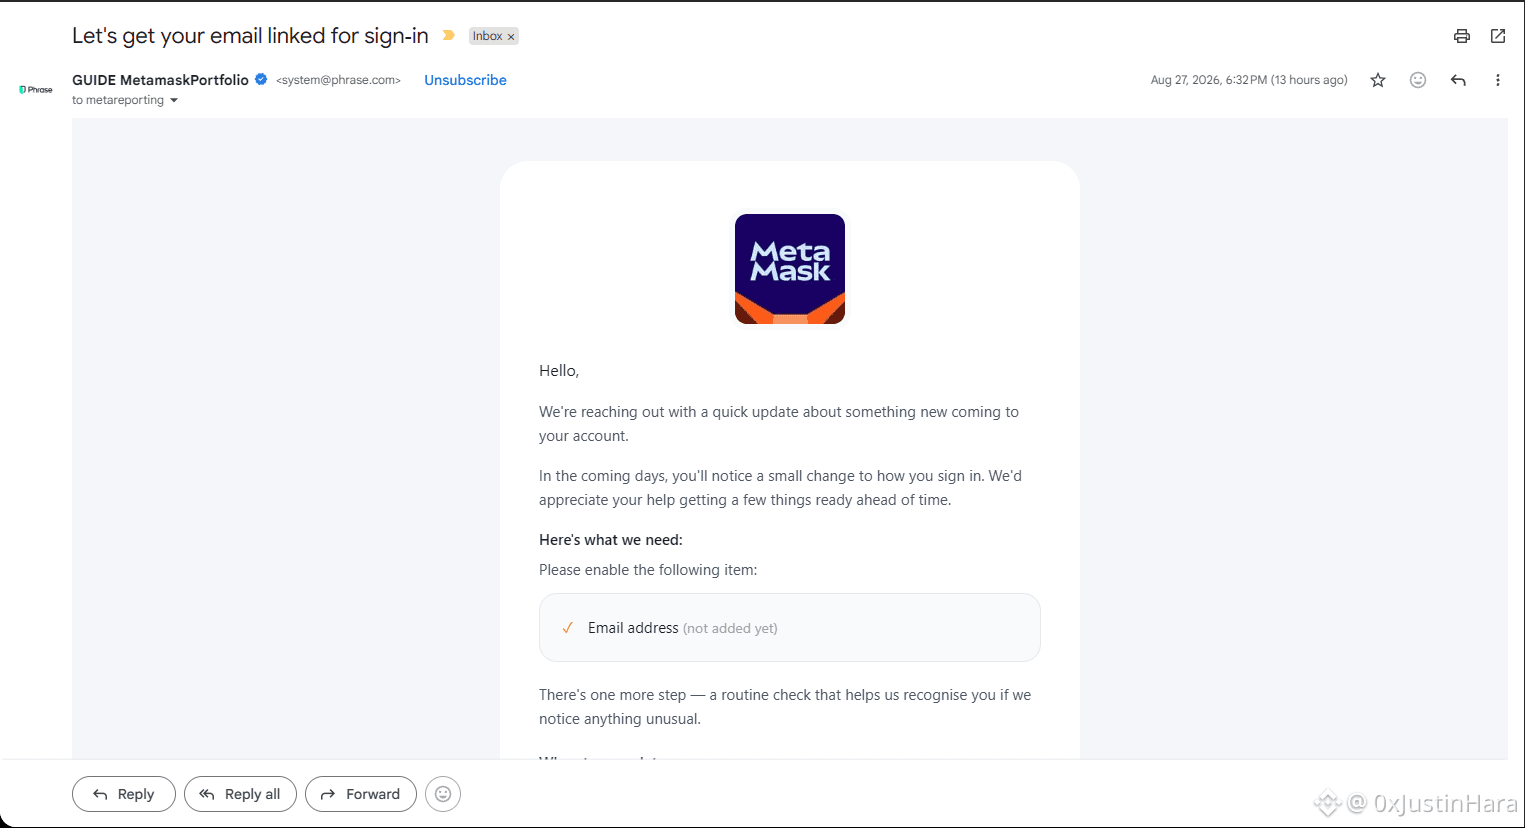
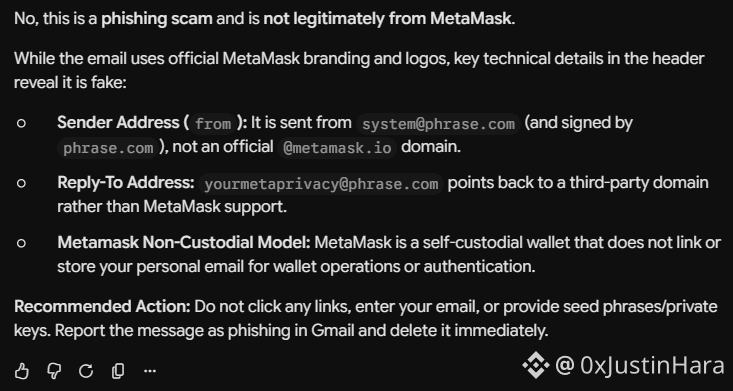
Tu sais que c’est un signe de bull run quand des choses comme ça arrivent fréquemment. Attention les gars, soyez plus prudents pendant votre parcours en bull run à partir d’ici ! Vérifiez toujours tout avant de cliquer sur quoi que ce soit. Ou mieux, ne vérifiez plus votre e-mail !
$BTC
#ScamAwareness #phishingscam
$BTC
#ScamAwareness #phishingscam
41

Article
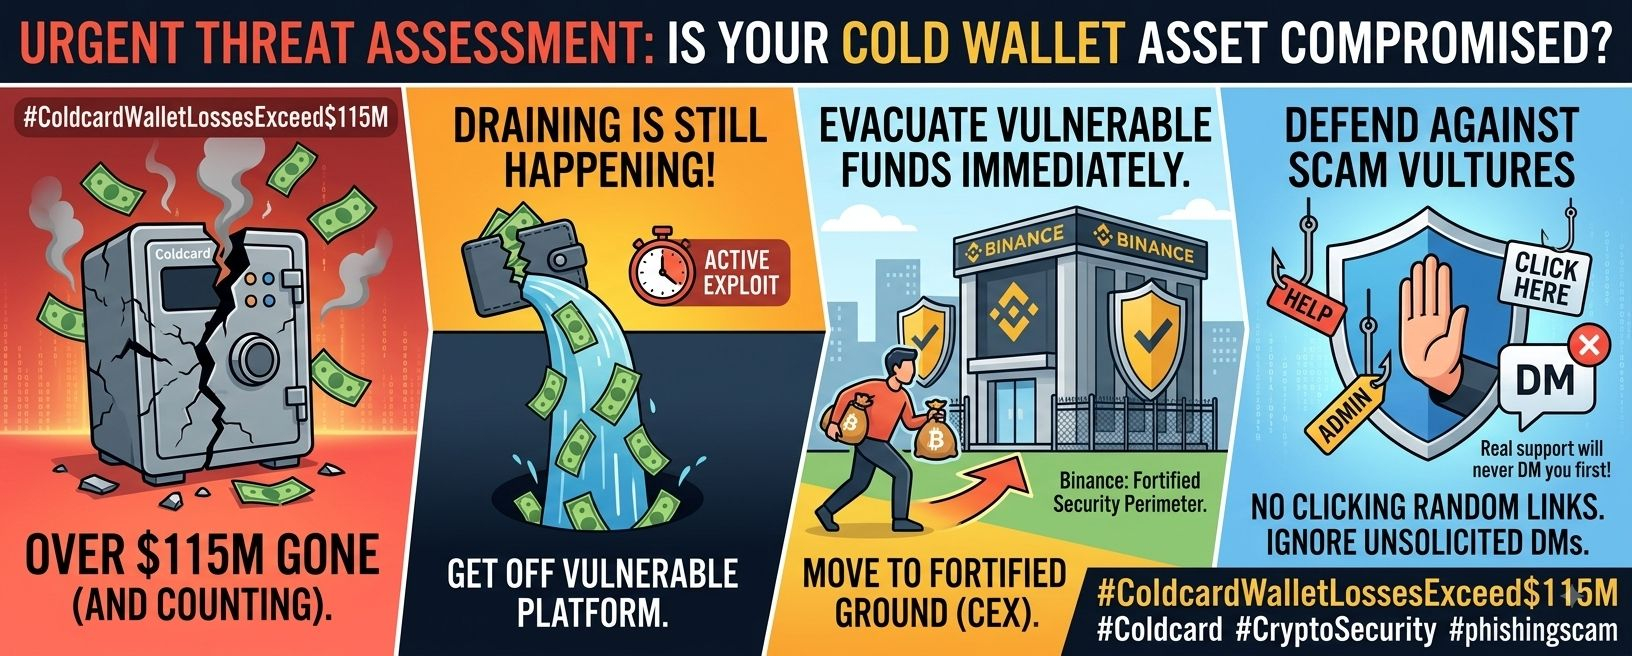
🚨 Évaluation des menaces : Violation d’infrastructure de Coldcard (115 M$+)#ColdcardWalletLossesExceed$115M
La prémisse de l’auto-conservation impénétrable vient d’être sévèrement mise à l’épreuve. D’après des informations provenant de Galaxy, l’écosystème matériel Coldcard historiquement fiable subit actuellement un exploit sans précédent, des acteurs malveillants siphonnant déjà plus de 115 millions de dollars de capital. Le plus inquiétant est que l’hémorragie ne s’est pas arrêtée : il s’agit d’une extraction active et en cours.
Étapes de mitigation stratégique :
Mettez à l’abri l’infrastructure vulnérable : si votre capital repose actuellement sur un appareil Coldcard, le plan structurel immédiat consiste à transférer vos actifs vers un environnement d’échange renforcé et hautement sécurisé, comme Binance, afin d’éliminer votre exposition à cette faille matérielle spécifique.
🚨 Évaluation des menaces : Violation d’infrastructure de Coldcard (115 M$+)
#ColdcardWalletLossesExceed$115M
La prémisse de l’auto-conservation impénétrable vient d’être sévèrement mise à l’épreuve. D’après des informations provenant de Galaxy, l’écosystème matériel Coldcard historiquement fiable subit actuellement un exploit sans précédent, des acteurs malveillants siphonnant déjà plus de 115 millions de dollars de capital. Le plus inquiétant est que l’hémorragie ne s’est pas arrêtée : il s’agit d’une extraction active et en cours.
Étapes de mitigation stratégique :
Mettez à l’abri l’infrastructure vulnérable : si votre capital repose actuellement sur un appareil Coldcard, le plan structurel immédiat consiste à transférer vos actifs vers un environnement d’échange renforcé et hautement sécurisé, comme Binance, afin d’éliminer votre exposition à cette faille matérielle spécifique.
1
306
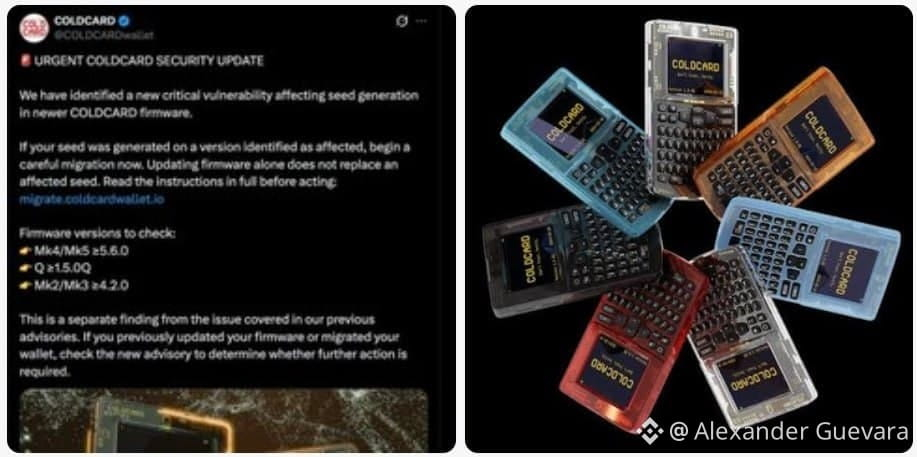
🚨Le compte de COLDCARD sur X a publié puis supprimé un lien d’hameçonnage. L’entreprise craint que des accès administrateur aient été compromis et vendus sur le darknet.
#Coldwallet #Coldcard #Twitter #darknet #phishingscam $BTC
🚨Le compte de COLDCARD sur X a publié puis supprimé un lien d’hameçonnage. L’entreprise craint que des accès administrateur aient été compromis et vendus sur le darknet.
#Coldwallet #Coldcard #Twitter #darknet #phishingscam $BTC
#Coldwallet #Coldcard #Twitter #darknet #phishingscam $BTC
111

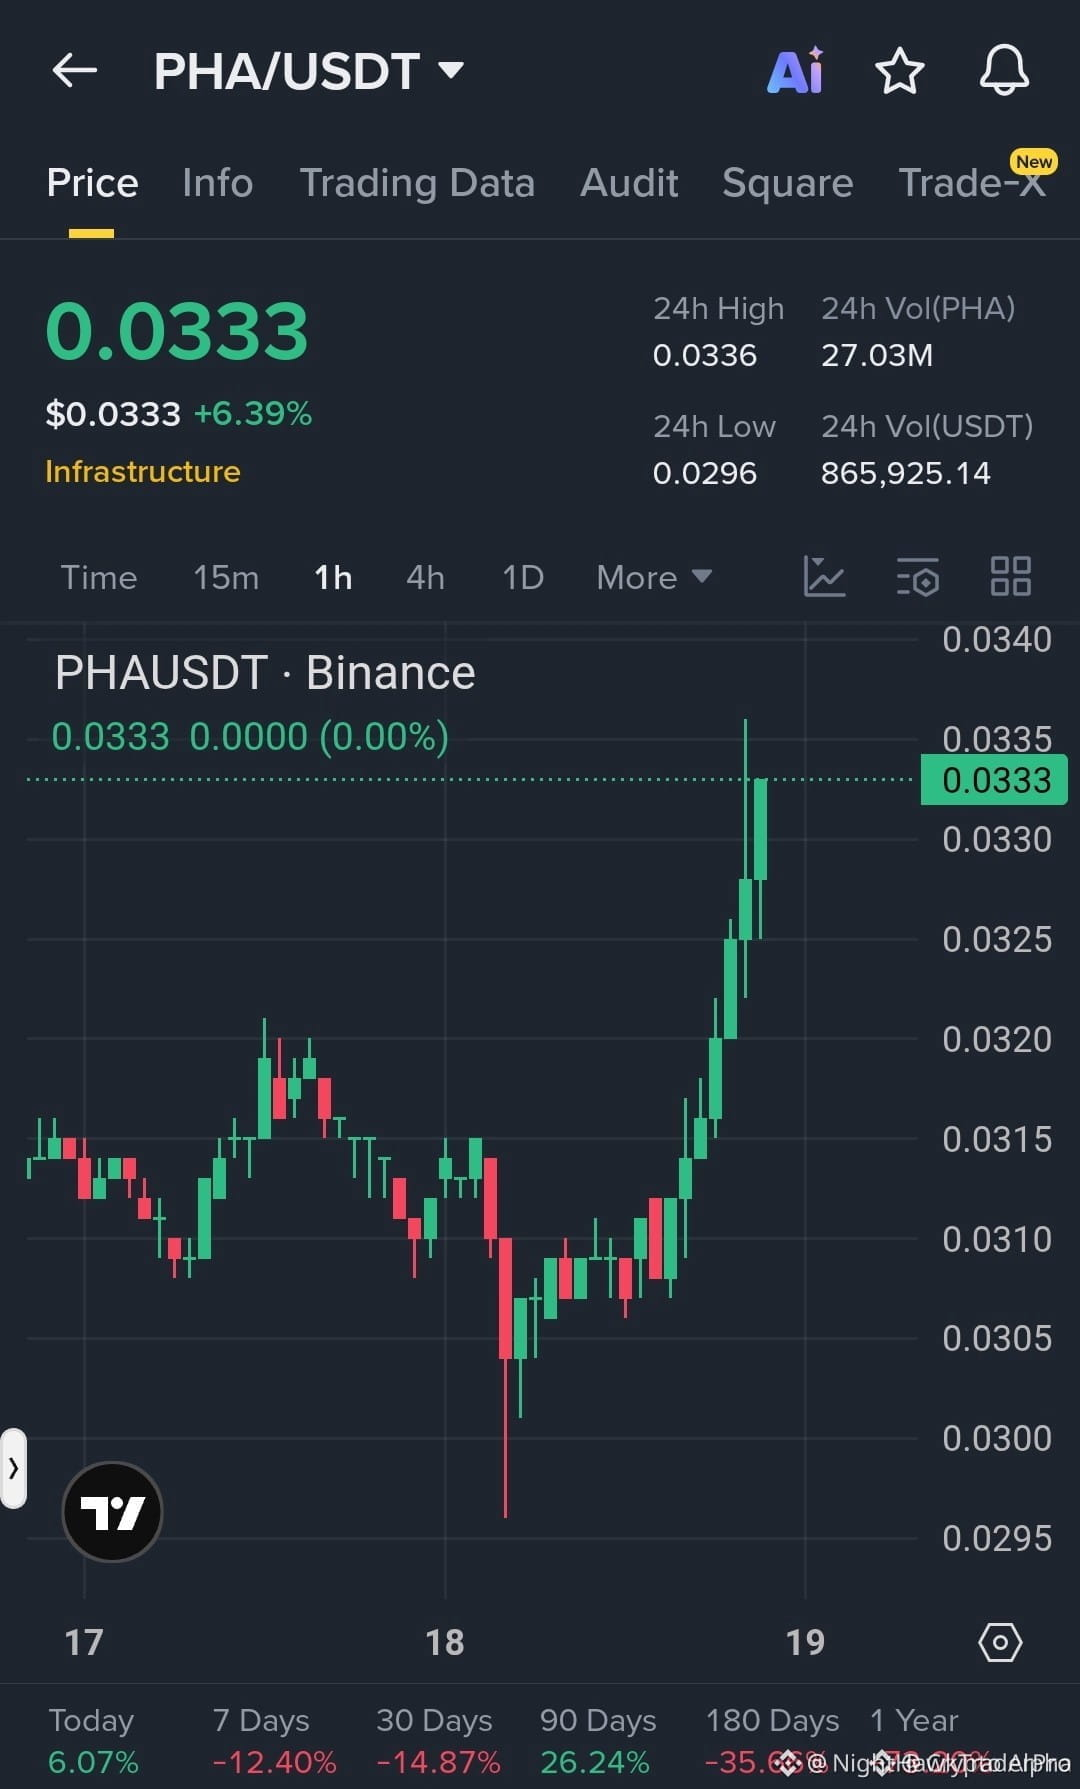
$PHA LA PRESSION DE BREAKOUT AUGMENTE 🚨
Entrée : 0.0330 - 0.0334 🔥
Cible : 0.0340 / 0.0352 / 0.0365 🚀
Stop Loss : 0.0318 ⚠️
$PHA vient de reprendre la zone de support à 0.0310 et les acheteurs poussent fort. Des bougies vertes consécutives plus un volume en hausse montrent que l'élan ne dort pas. Si le prix continue de tenir au-dessus de la pression de résistance, ce mouvement peut s'accélérer rapidement.
Ce n'est pas un conseil financier. Gérez votre risque.
#Crypto #Altcoins #BinanceSquare #Trading #phishingscam
⚡
{future}(PHAUSDT)
$PHA LA PRESSION DE BREAKOUT AUGMENTE 🚨
Entrée : 0.0330 - 0.0334 🔥
Cible : 0.0340 / 0.0352 / 0.0365 🚀
Stop Loss : 0.0318 ⚠️
$PHA vient de reprendre la zone de support à 0.0310 et les acheteurs poussent fort. Des bougies vertes consécutives plus un volume en hausse montrent que l'élan ne dort pas. Si le prix continue de tenir au-dessus de la pression de résistance, ce mouvement peut s'accélérer rapidement.
Ce n'est pas un conseil financier. Gérez votre risque.
#Crypto #Altcoins #BinanceSquare #Trading #phishingscam
⚡
44

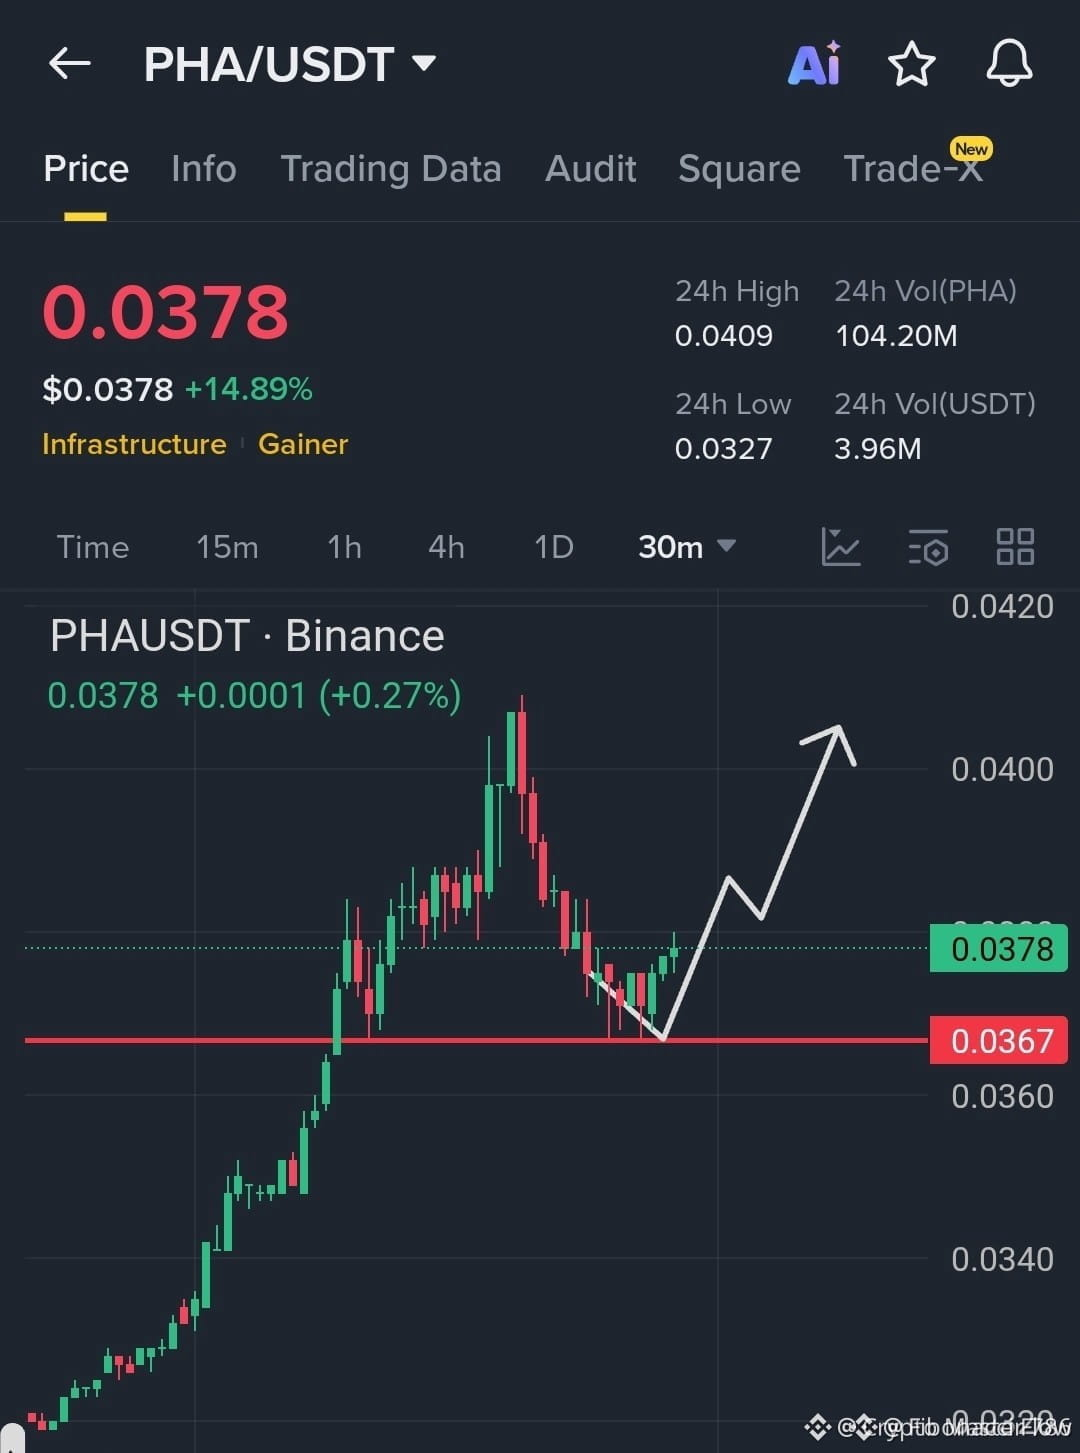
$PHA EST À UN TEST DE SUPPORT CRITIQUE ⚡
Entrée : 0.0372–0.0378 🔥
Cible : 0.0395 / 0.0410 / 0.0430 ✅
Stop Loss : 0.0364 🛑
$PHA maintient la zone de support à 0.0367 après un retracement contrôlé depuis le récent spike. L'activité acheteuse revient progressivement, avec la prochaine zone de liquidité située près de 0.040–0.042 si l'élan se maintient. L'effet de levier augmente le risque d'exécution, donc la taille des positions et la discipline des stops restent essentielles.
Ce n'est pas un conseil financier. Gérez votre risque.
#Crypto #Altcoins #Trading #BinanceSquar #phishingscam
🧭
{future}(PHAUSDT)
$PHA EST À UN TEST DE SUPPORT CRITIQUE ⚡
Entrée : 0.0372–0.0378 🔥
Cible : 0.0395 / 0.0410 / 0.0430 ✅
Stop Loss : 0.0364 🛑
$PHA maintient la zone de support à 0.0367 après un retracement contrôlé depuis le récent spike. L'activité acheteuse revient progressivement, avec la prochaine zone de liquidité située près de 0.040–0.042 si l'élan se maintient. L'effet de levier augmente le risque d'exécution, donc la taille des positions et la discipline des stops restent essentielles.
Ce n'est pas un conseil financier. Gérez votre risque.
#Crypto #Altcoins #Trading #BinanceSquar #phishingscam
🧭
42

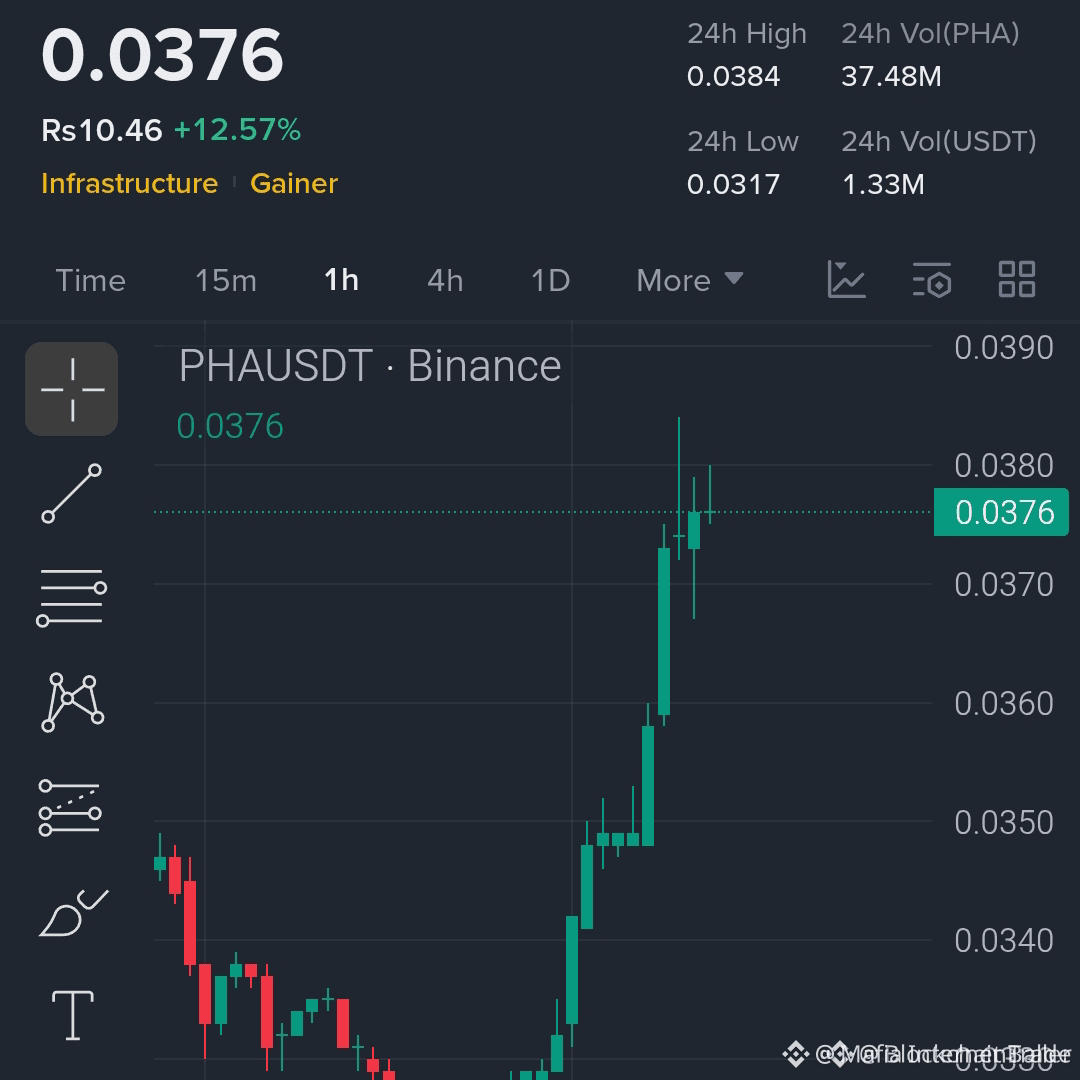
$PHA LA PRESSION DE BREAKOUT EST ACTIVE ⚡
Zone d'achat : 0.0370 - 0.0376 🔥
Cibles : 0.0390 / 0.0415 / 0.0440 🚀
Stop : 0.0355 🛑
Breakout propre sur le 1H.
La momentum pousse fort.
Le volume soutient les acheteurs.
C'est une configuration de continuation, pas du bruit aléatoire. Leverage est à haut risque à 10x, donc dimensionnez intelligemment et restez vigilant.
Ce n'est pas un conseil financier. Gérez votre risque.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
🦅
{future}(PHAUSDT)
$PHA LA PRESSION DE BREAKOUT EST ACTIVE ⚡
Zone d'achat : 0.0370 - 0.0376 🔥
Cibles : 0.0390 / 0.0415 / 0.0440 🚀
Stop : 0.0355 🛑
Breakout propre sur le 1H.
La momentum pousse fort.
Le volume soutient les acheteurs.
C'est une configuration de continuation, pas du bruit aléatoire. Leverage est à haut risque à 10x, donc dimensionnez intelligemment et restez vigilant.
Ce n'est pas un conseil financier. Gérez votre risque.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
🦅
94
·
--
🚨 ALERTE ESCROQUERIE : Protégez votre portefeuille des faux partenariats Telegram ! ⚠️ ATTENTION TRADERS & CRÉATEURS ! 🛑
Une escroquerie hautement sophistiquée et dangereuse circule dans l'espace crypto aujourd'hui, le 19 mai 2026 📅. Des fraudeurs de phishing ciblent activement les utilisateurs sur Telegram et les réseaux sociaux. Si vous n'êtes pas prudent, votre portefeuille entier pourrait être vidé en quelques secondes ! 💸😱
🛑 Comment fonctionne l'escroquerie :
L'appât 🎣 : Un escroc glisse dans vos DMs en se faisant passer pour un chef de projet. Ils proposent un partenariat lucratif, un sponsoring, ou un contrat de collaboration à "$1,000+/mois" pour vous exciter.
🚨 ALERTE ESCROQUERIE : Protégez votre portefeuille des faux partenariats Telegram ! ⚠️
ATTENTION TRADERS & CRÉATEURS ! 🛑
Une escroquerie hautement sophistiquée et dangereuse circule dans l'espace crypto aujourd'hui, le 19 mai 2026 📅. Des fraudeurs de phishing ciblent activement les utilisateurs sur Telegram et les réseaux sociaux. Si vous n'êtes pas prudent, votre portefeuille entier pourrait être vidé en quelques secondes ! 💸😱
🛑 Comment fonctionne l'escroquerie :
L'appât 🎣 : Un escroc glisse dans vos DMs en se faisant passer pour un chef de projet. Ils proposent un partenariat lucratif, un sponsoring, ou un contrat de collaboration à "$1,000+/mois" pour vous exciter.
231

·
--
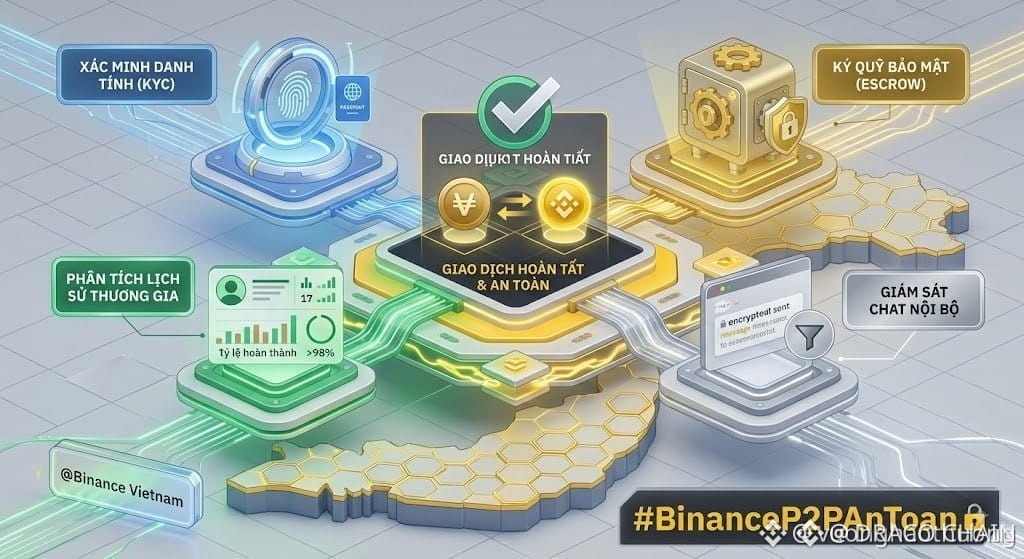
RESTEZ VIGILANT FACE AUX FAUX SMS ET AUX ATTAQUES D’HAMEÇONNAGE PAR E-MAILS ! $BNB 📱⚡️
Les réseaux de fraude recherchent constamment des points d’entrée faibles. Ils rédigent des alertes SMS et e-mails convaincantes qui imitent des messages bancaires officiels ou des confirmations de dépôt. Mais les personnes avisées connaissent le vrai protocole 🧠
Votre plateforme ne vous demandera jamais de déverrouiller des pièces via des applications de chat comme Zalo ou Telegram. Chaque action se déroule directement dans l’application officielle. Tout le reste est un piège de liquidité — conçu pour vider vos actifs en silence 💸
Restez sur vos gardes et vérifiez chaque notification avant d’agir. Avez-vous déjà reçu un message suspect comme celui-ci ? Partagez votre expérience ci-dessous 🛡️
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BNB #PhishingScam #CryptoSafety #SecureWallet #BinanceP2PAnToan
🔒🤝
39
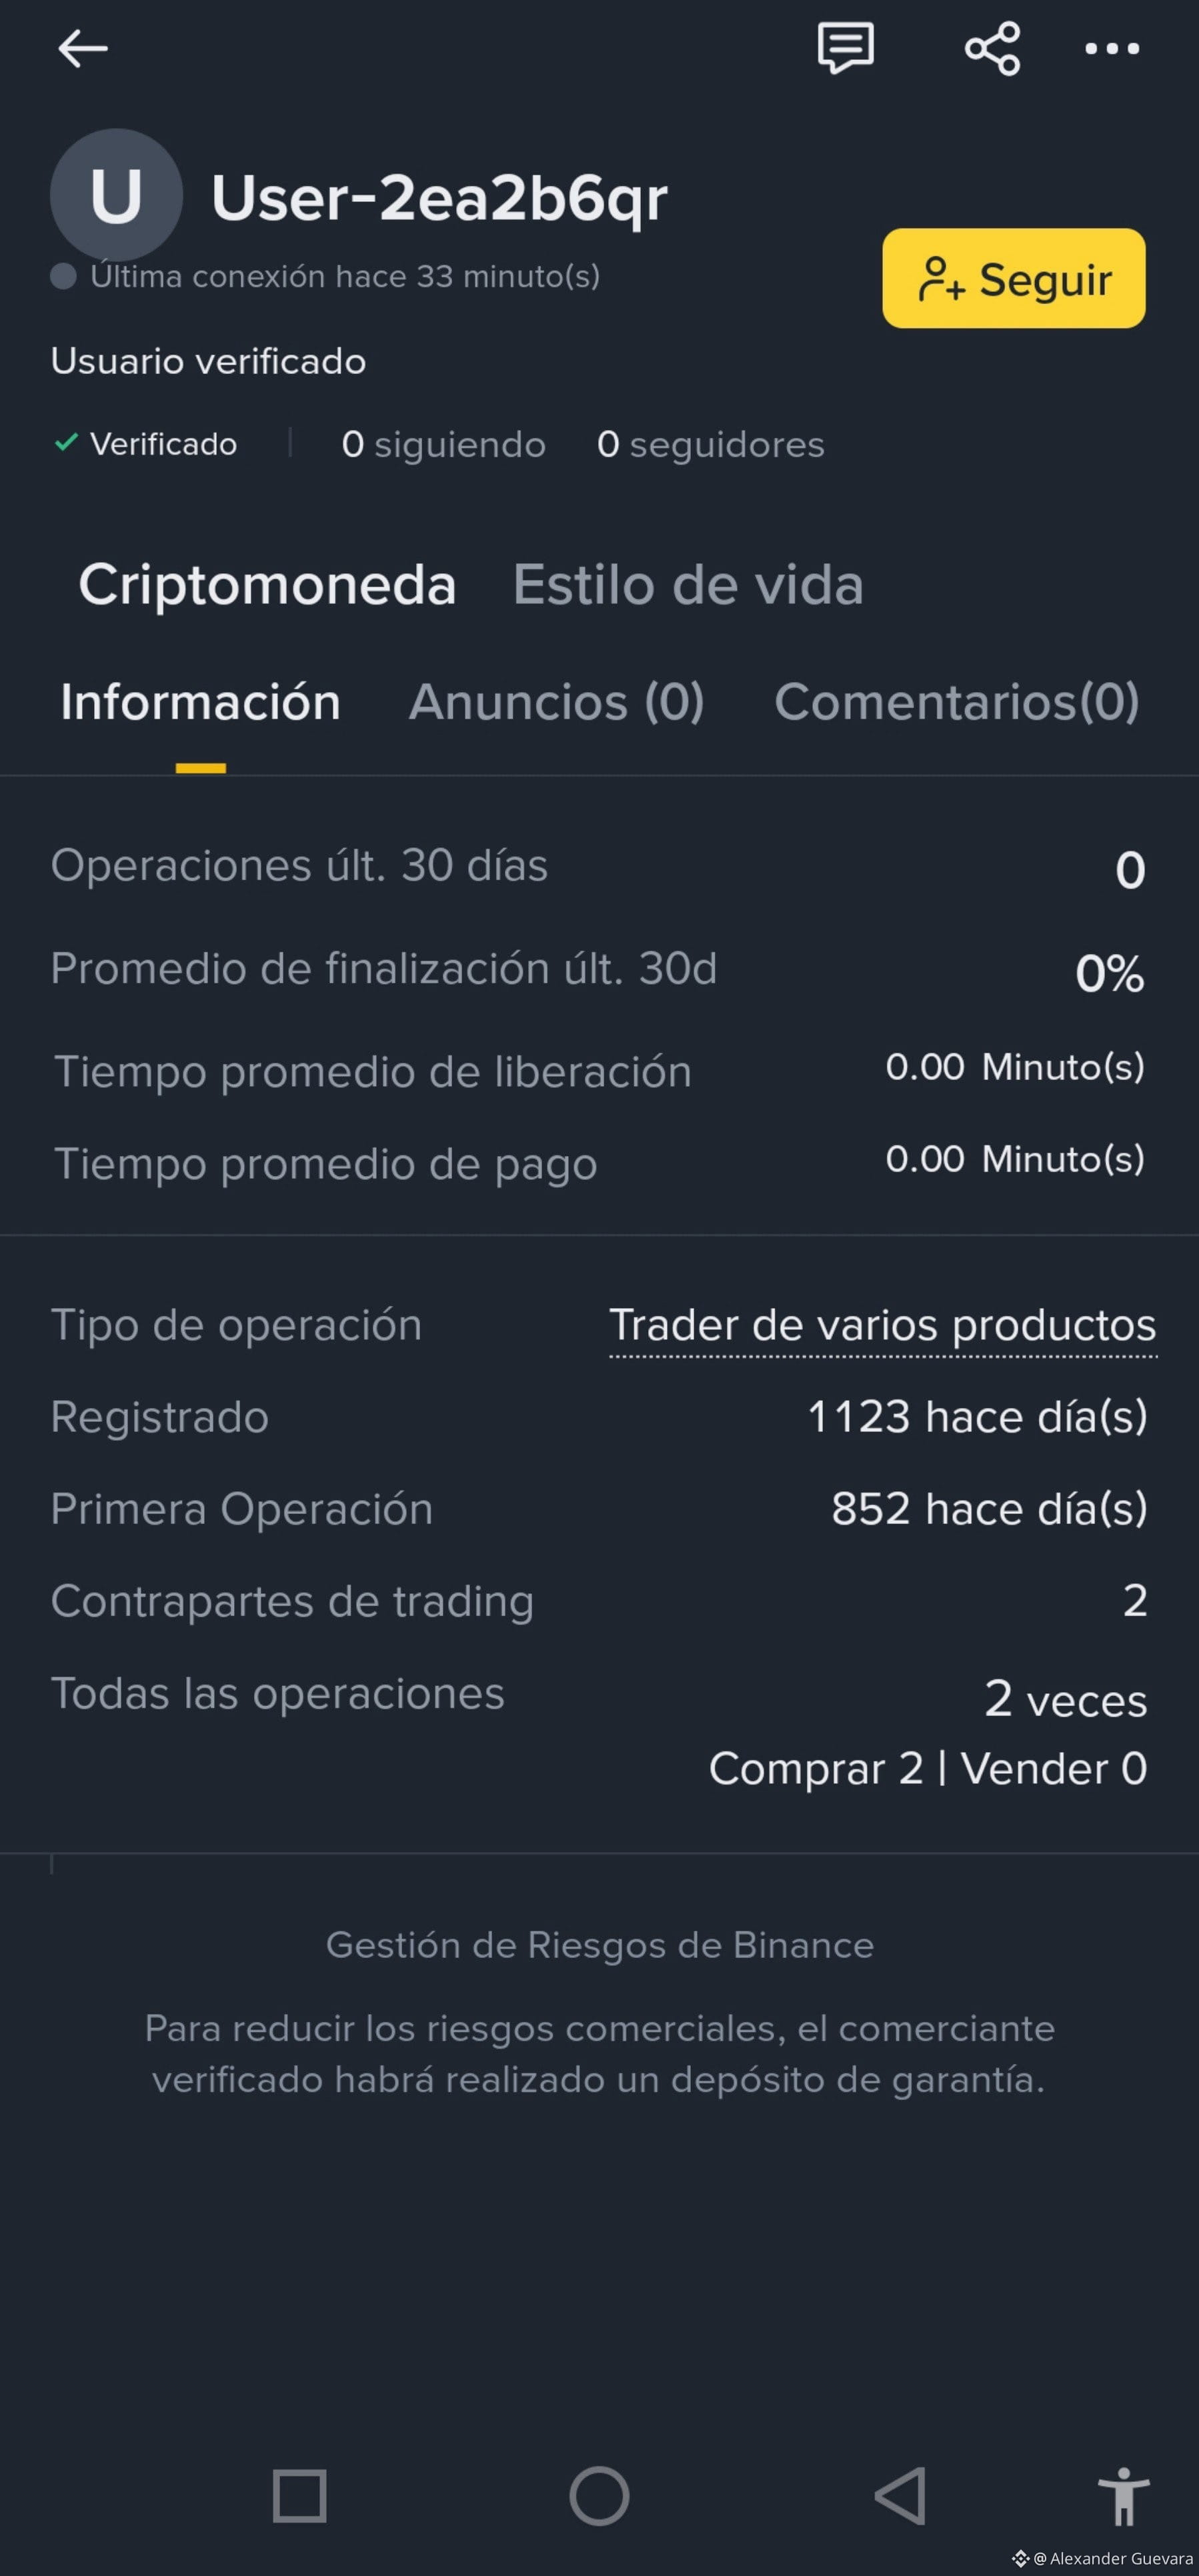
Ne faites jamais confiance à des comptes qui sont ouverts depuis très longtemps. Il est possible que ce cas se soit produit à cause de la vente d’un compte, chose assez habituelle : des personnes moins expérimentées vendent leurs comptes pour quelques centimes de dollar, puis les utilisent pour de possibles arnaques.
Ne vendez pas vos comptes à qui que ce soit : vous pourriez vous retrouver en prison, et en plus très mal conseillé.
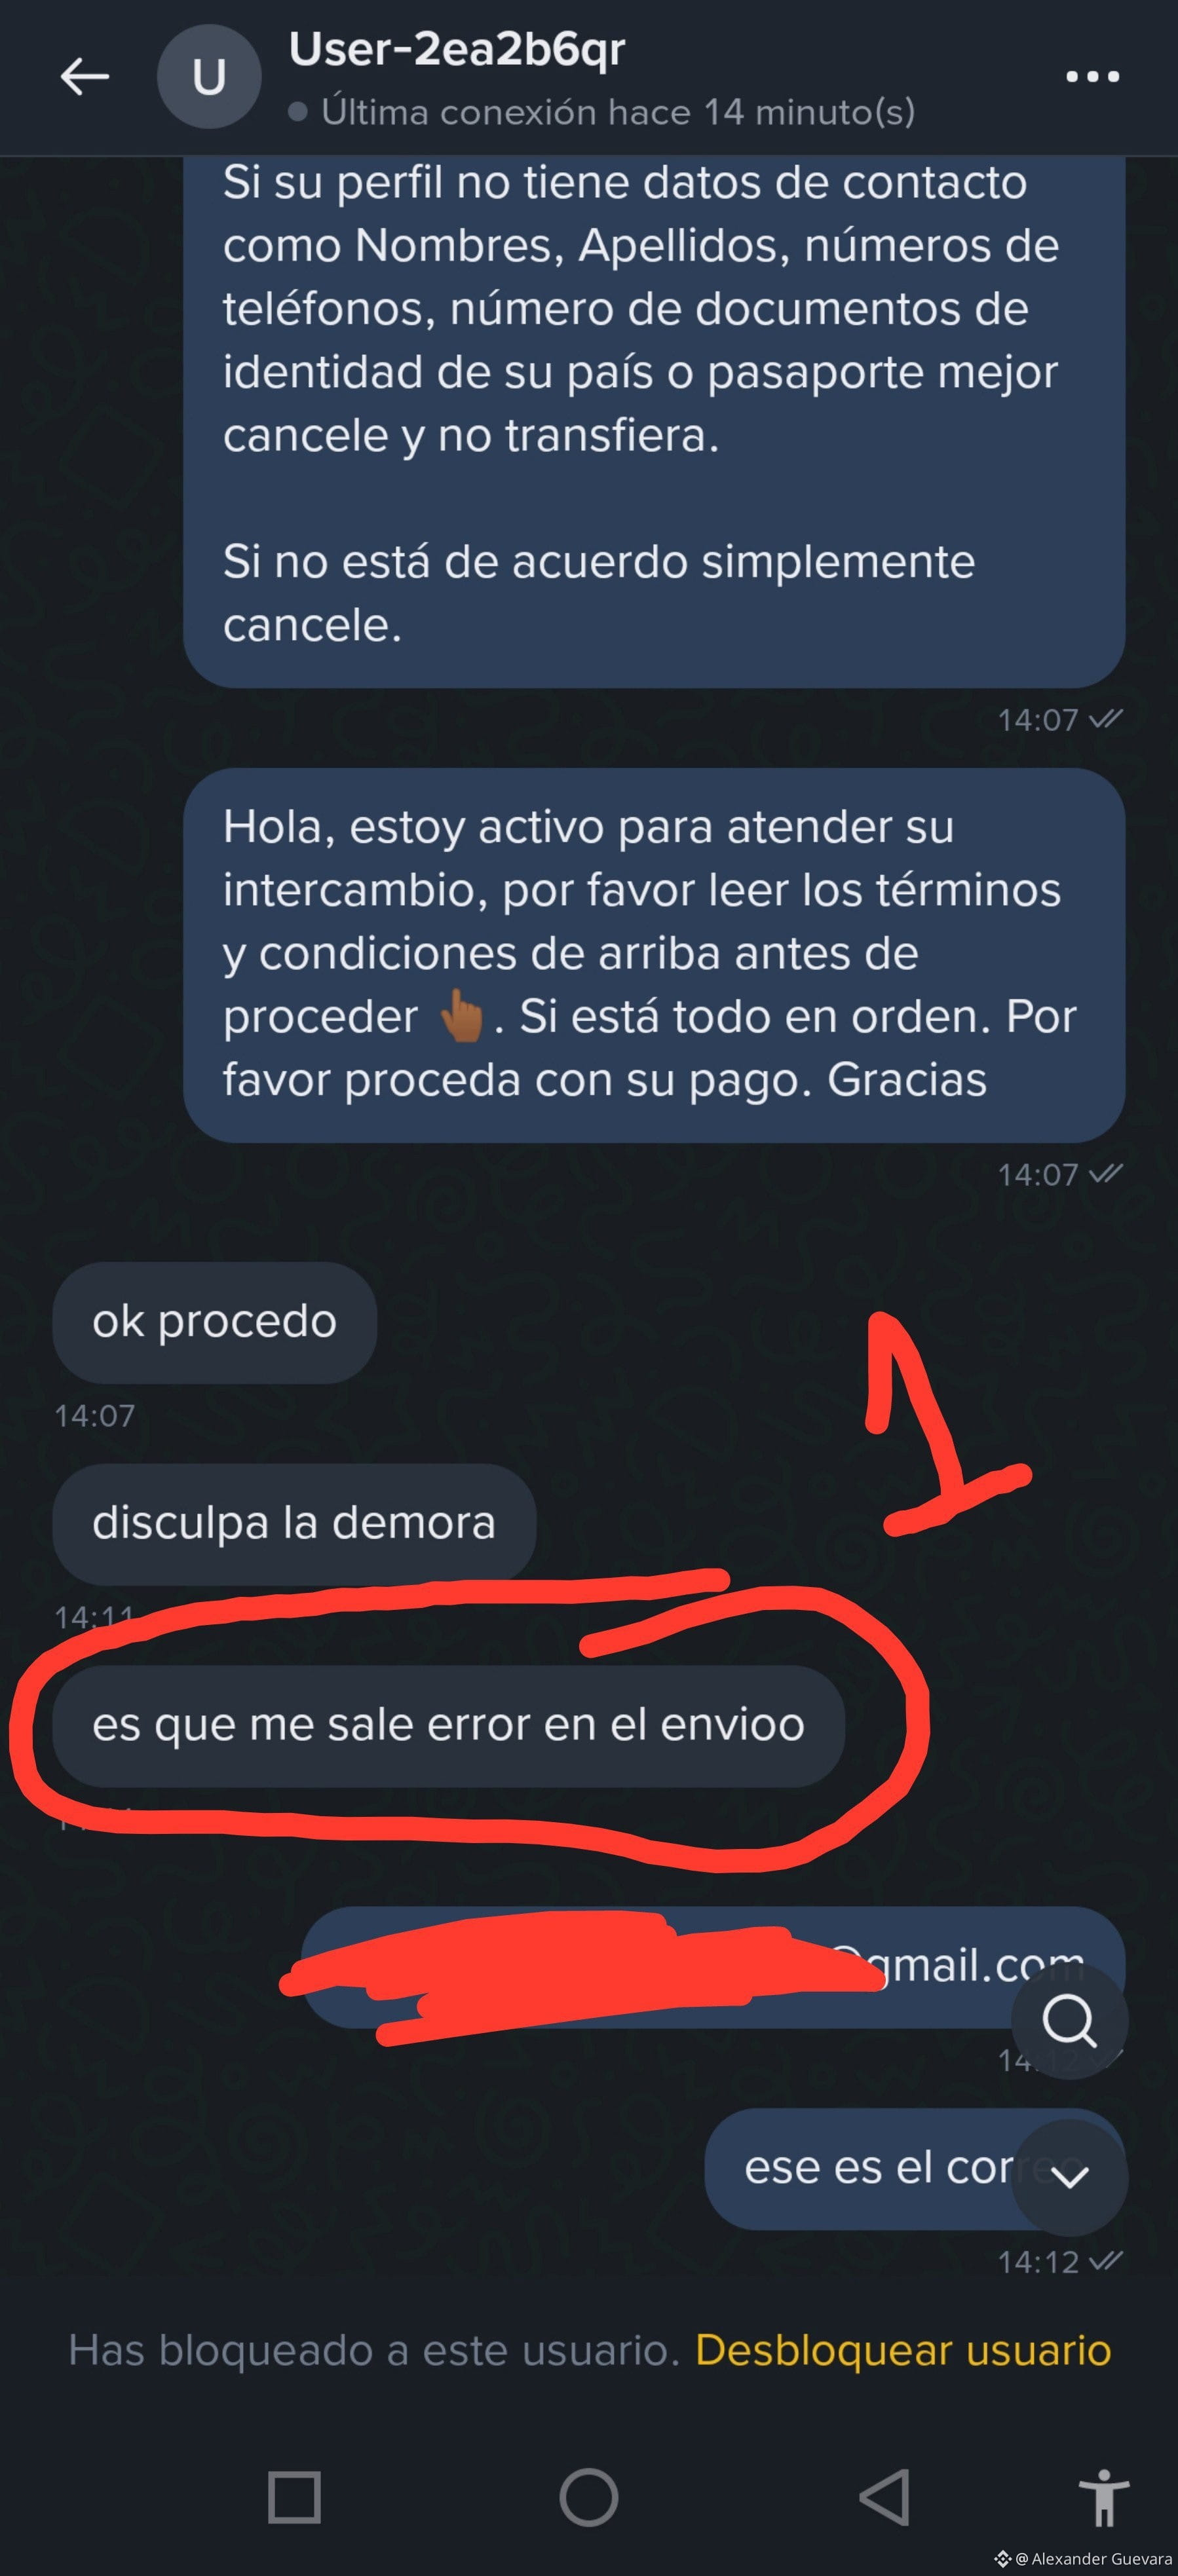
Ceci est un cas où l’acheteur, en utilisant <0-9]{11}>@Binancelatam </0-9]{11}>, tente d’acheter du Crypto en utilisant <0-9]{11}>#zinli </0-9]{11} comme méthode de paiement. Il passe une commande en essayant de tromper le commerçant en indiquant qu’il rencontre des problèmes avec la plateforme (sans préciser quel problème). Le commerçant lui réitère les informations afin de recevoir le solde sur Zinli. Premier signe d’arnaque : « on me renvoie une erreur d’envoi » 🚩
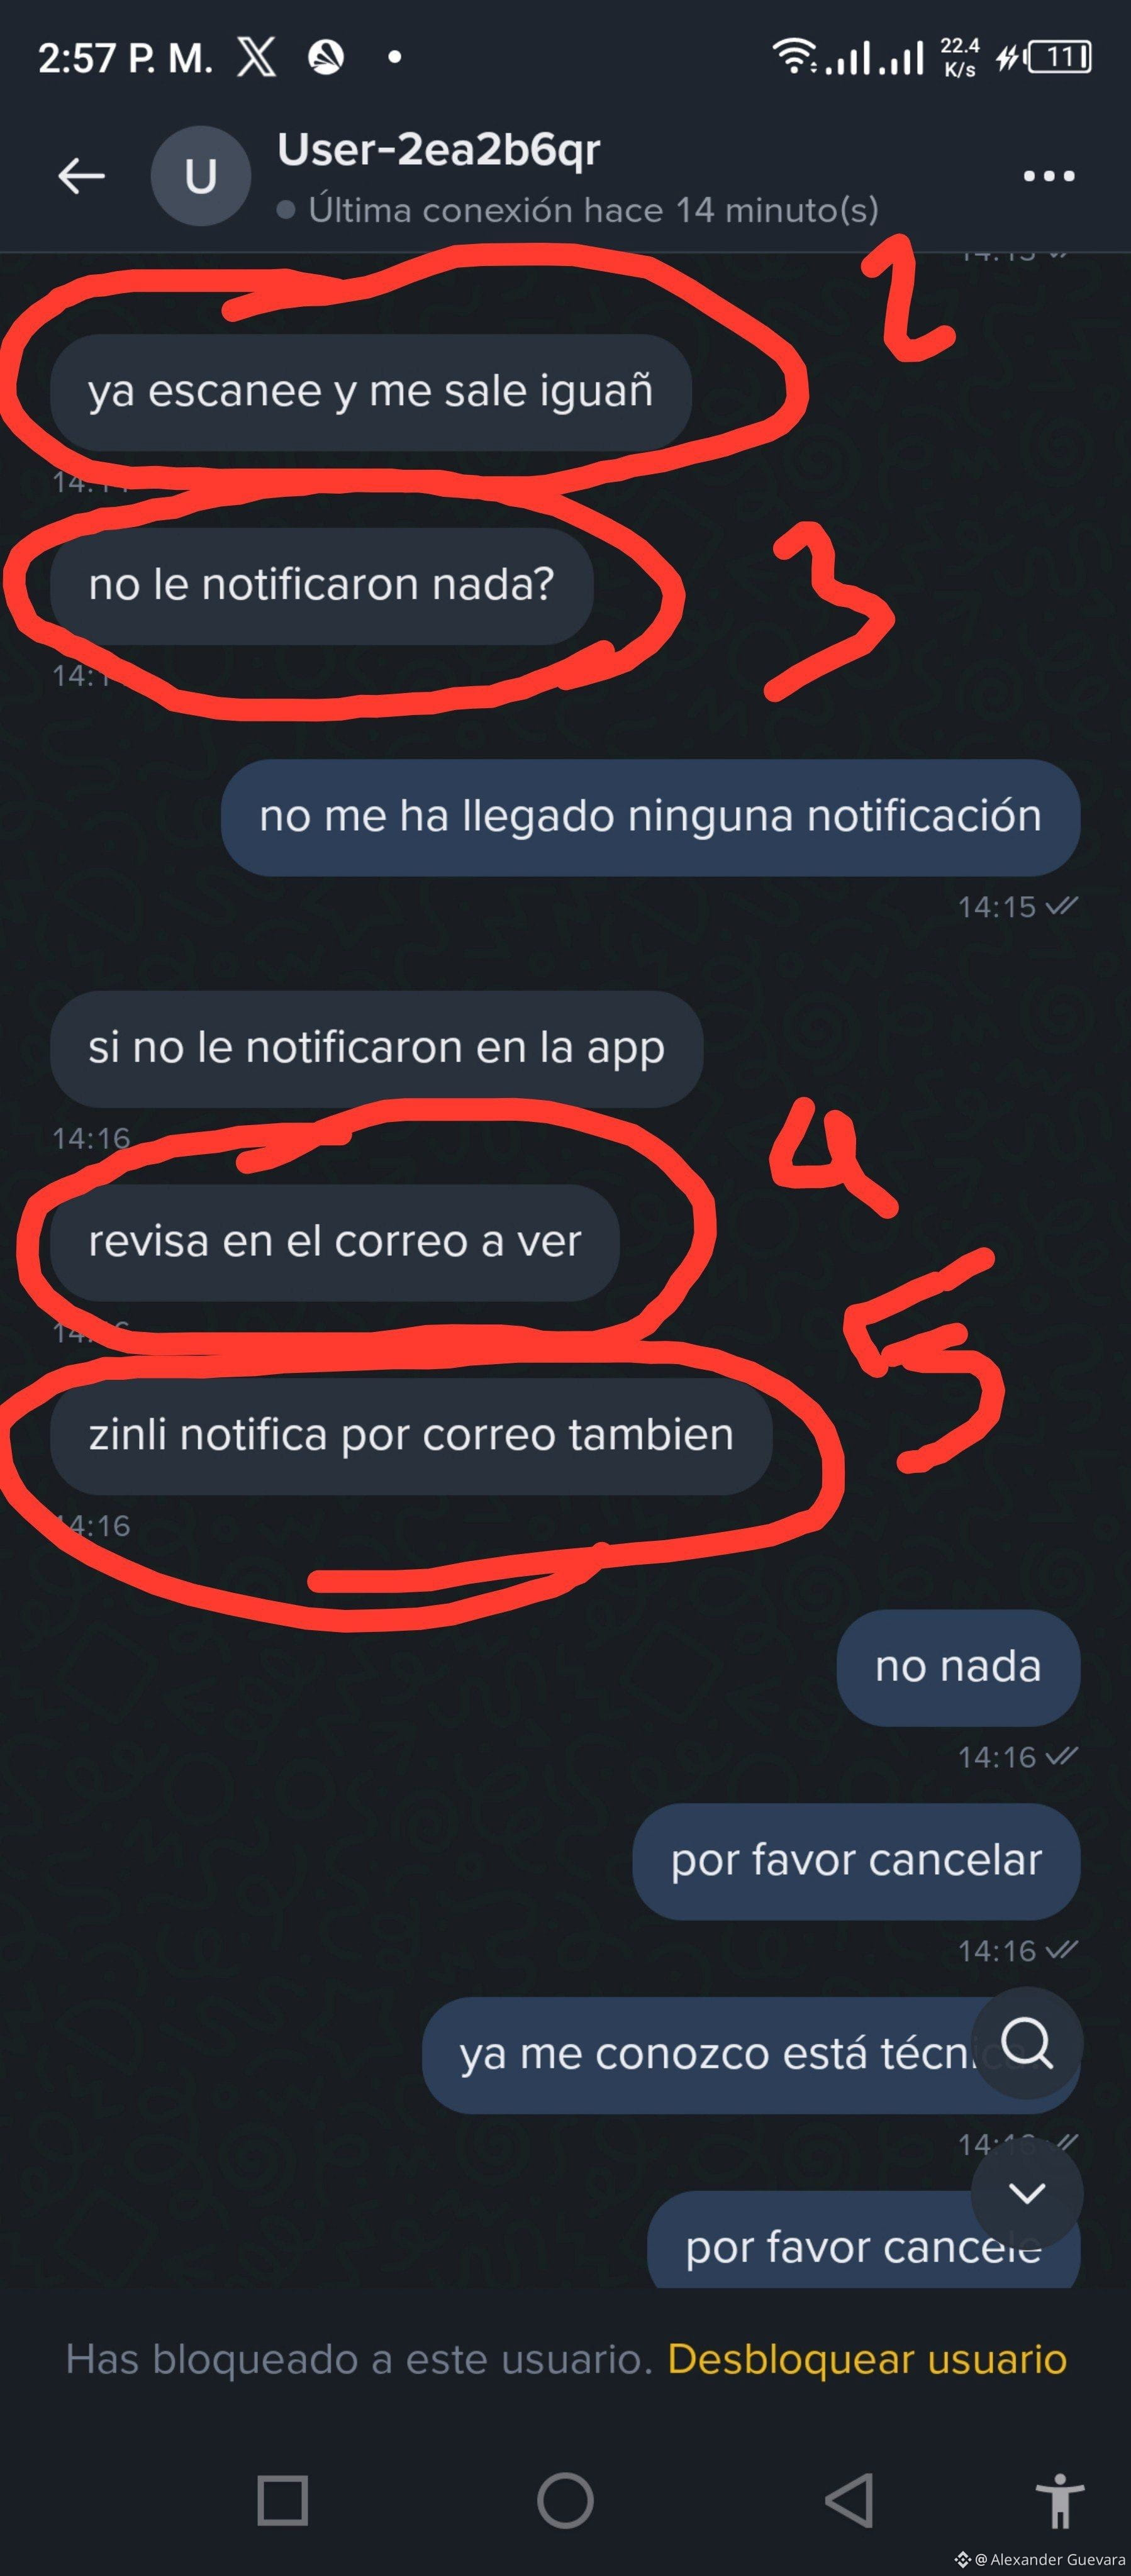
Et les red flags suivantes correspondent à l’insistance de l’acheteur sur un soi-disant e-mail qui aurait dû arriver dans la boîte de réception du vendeur à cause de la prétendue défaillance de l’envoi. (2,3,4,5) 🚩
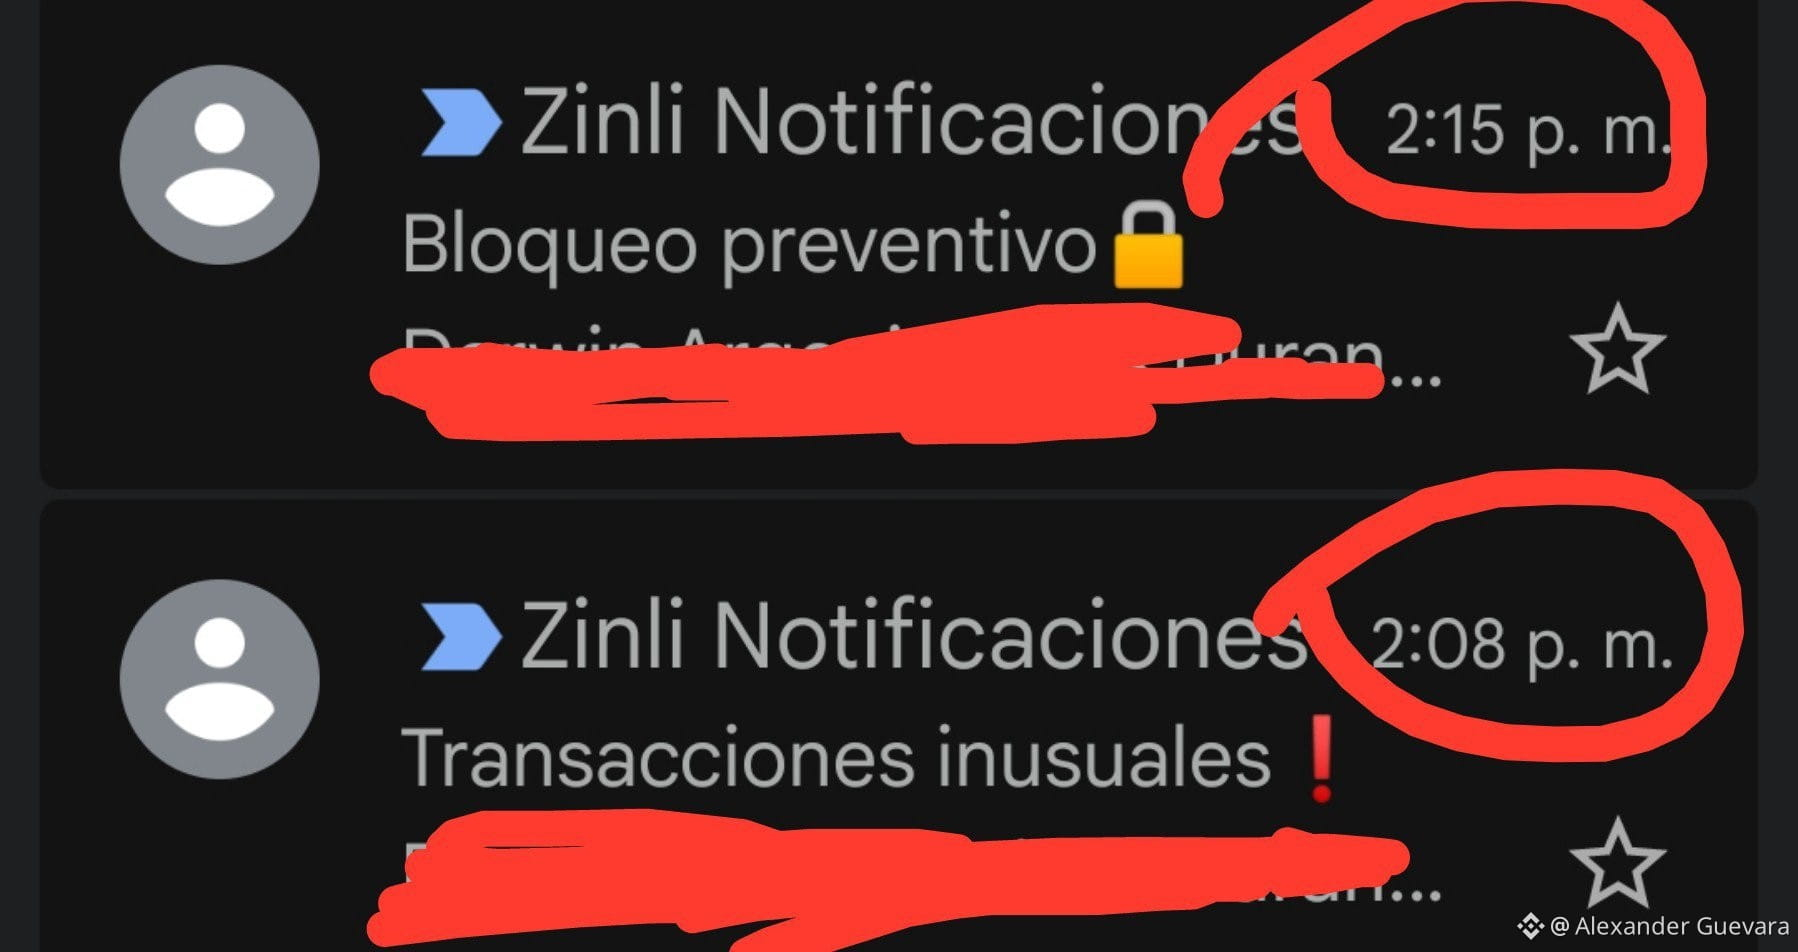
Et quelle surprise… WOW : deux e-mails de Zinli sont bien arrivés, indiquant que le compte est suspendu et qu’il faut le débloquer en cliquant sur le lien. Coïncidence ? NON.
Le premier e-mail a été envoyé au moment même où la commande a été prise, et le second e-mail a été envoyé lorsque l’acheteur escroc a indiqué qu’il fallait vérifier l’e-mail à cause de la prétendue défaillance qu’il présentait.
#phishingscam #scam #Latinoamérica #BinanceSquareFamily $BNB $AAPLB $LDO
Ne faites jamais confiance à des comptes qui sont ouverts depuis très longtemps. Il est possible que ce cas se soit produit à cause de la vente d’un compte, chose assez habituelle : des personnes moins expérimentées vendent leurs comptes pour quelques centimes de dollar, puis les utilisent pour de possibles arnaques.
Ne vendez pas vos comptes à qui que ce soit : vous pourriez vous retrouver en prison, et en plus très mal conseillé.
Ceci est un cas où l’acheteur, en utilisant <0-9]{11}>@Binance LATAM Official </0-9]{11}>, tente d’acheter du Crypto en utilisant <0-9]{11}>#zinli </0-9]{11} comme méthode de paiement. Il passe une commande en essayant de tromper le commerçant en indiquant qu’il rencontre des problèmes avec la plateforme (sans préciser quel problème). Le commerçant lui réitère les informations afin de recevoir le solde sur Zinli. Premier signe d’arnaque : « on me renvoie une erreur d’envoi » 🚩
Et les red flags suivantes correspondent à l’insistance de l’acheteur sur un soi-disant e-mail qui aurait dû arriver dans la boîte de réception du vendeur à cause de la prétendue défaillance de l’envoi. (2,3,4,5) 🚩
Et quelle surprise… WOW : deux e-mails de Zinli sont bien arrivés, indiquant que le compte est suspendu et qu’il faut le débloquer en cliquant sur le lien. Coïncidence ? NON.
Le premier e-mail a été envoyé au moment même où la commande a été prise, et le second e-mail a été envoyé lorsque l’acheteur escroc a indiqué qu’il fallait vérifier l’e-mail à cause de la prétendue défaillance qu’il présentait.
#phishingscam #scam #Latinoamérica #BinanceSquareFamily $BNB $AAPLB $LDO
169
$PHA LES WHALES VIENNENT DE FAIRE UN FLIP ⚠️
0.0432 - 0.0436 🔥
0.0440 / 0.0445 🚀
0.0425 🛡️
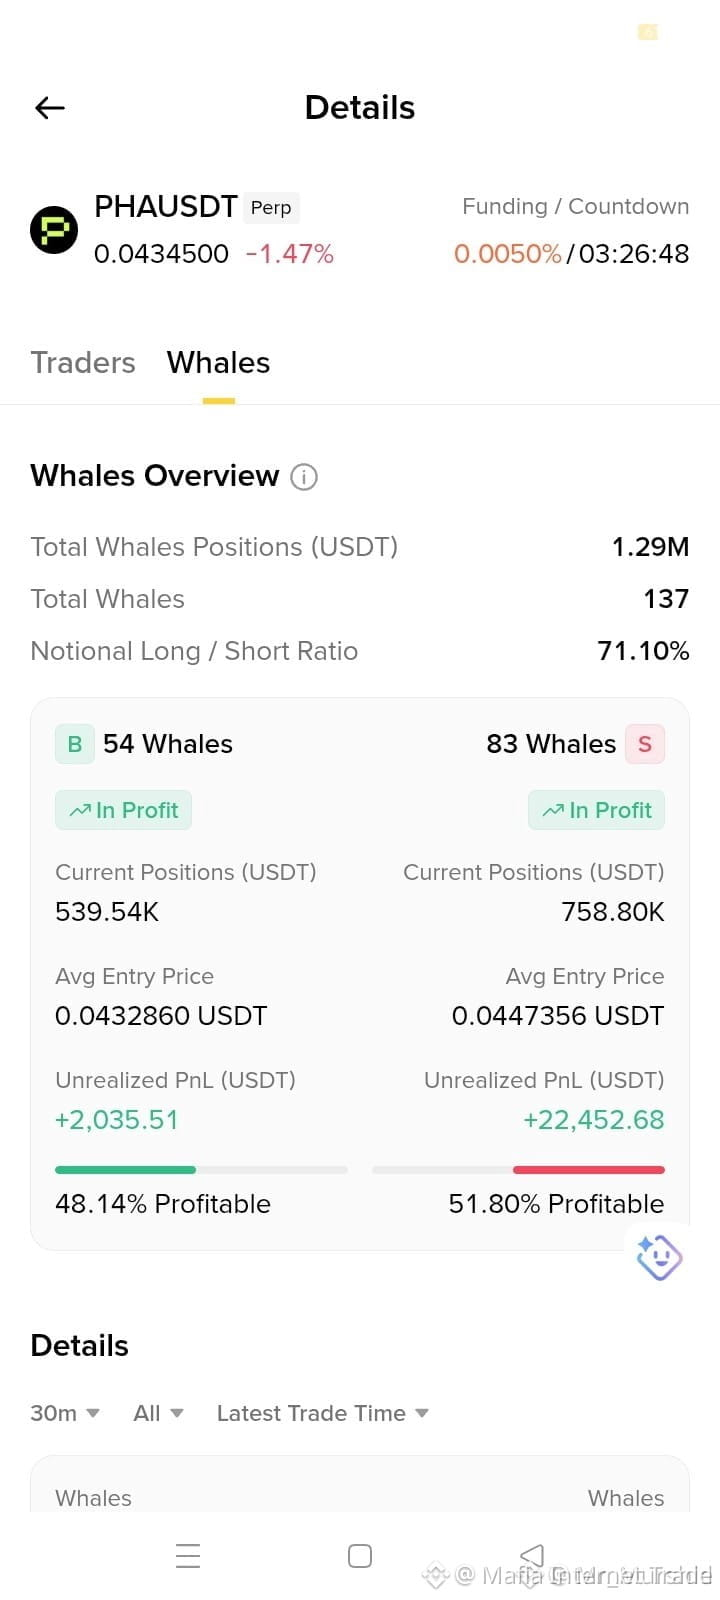
L'activité des whales chauffe rapidement. La position totale des whales s'élève à 1,29 M$, avec 137 whales actifs et une exposition aux futures à 71,10 %. Les shorts dominent actuellement avec 83 whales contrôlant 758,80 K$, tandis que 54 whales en position longue détiennent 539,54 K$. La volatilité est en direct. La liquidité peut changer rapidement. Évitez l'effet de levier imprudent et attendez la confirmation.
Ce n'est pas un conseil financier. Gérez votre risque.
#phishingscam #Crypto #Altcoins #WhaleAlert #BinanceSquar
🚀
{future}(PHAUSDT)
$PHA LES WHALES VIENNENT DE FAIRE UN FLIP ⚠️
0.0432 - 0.0436 🔥
0.0440 / 0.0445 🚀
0.0425 🛡️
L'activité des whales chauffe rapidement. La position totale des whales s'élève à 1,29 M$, avec 137 whales actifs et une exposition aux futures à 71,10 %. Les shorts dominent actuellement avec 83 whales contrôlant 758,80 K$, tandis que 54 whales en position longue détiennent 539,54 K$. La volatilité est en direct. La liquidité peut changer rapidement. Évitez l'effet de levier imprudent et attendez la confirmation.
Ce n'est pas un conseil financier. Gérez votre risque.
#phishingscam #Crypto #Altcoins #WhaleAlert #BinanceSquar
🚀
68
·
--
$PHA LA MOMENTUM FRAGILE AUX HAUTS ⚠️
Entrée : 0.03908 – 0.03910 🔻
Cible : 0.03870 / 0.03820 / 0.03750 📉
Stop Loss : 0.03930 🛡️
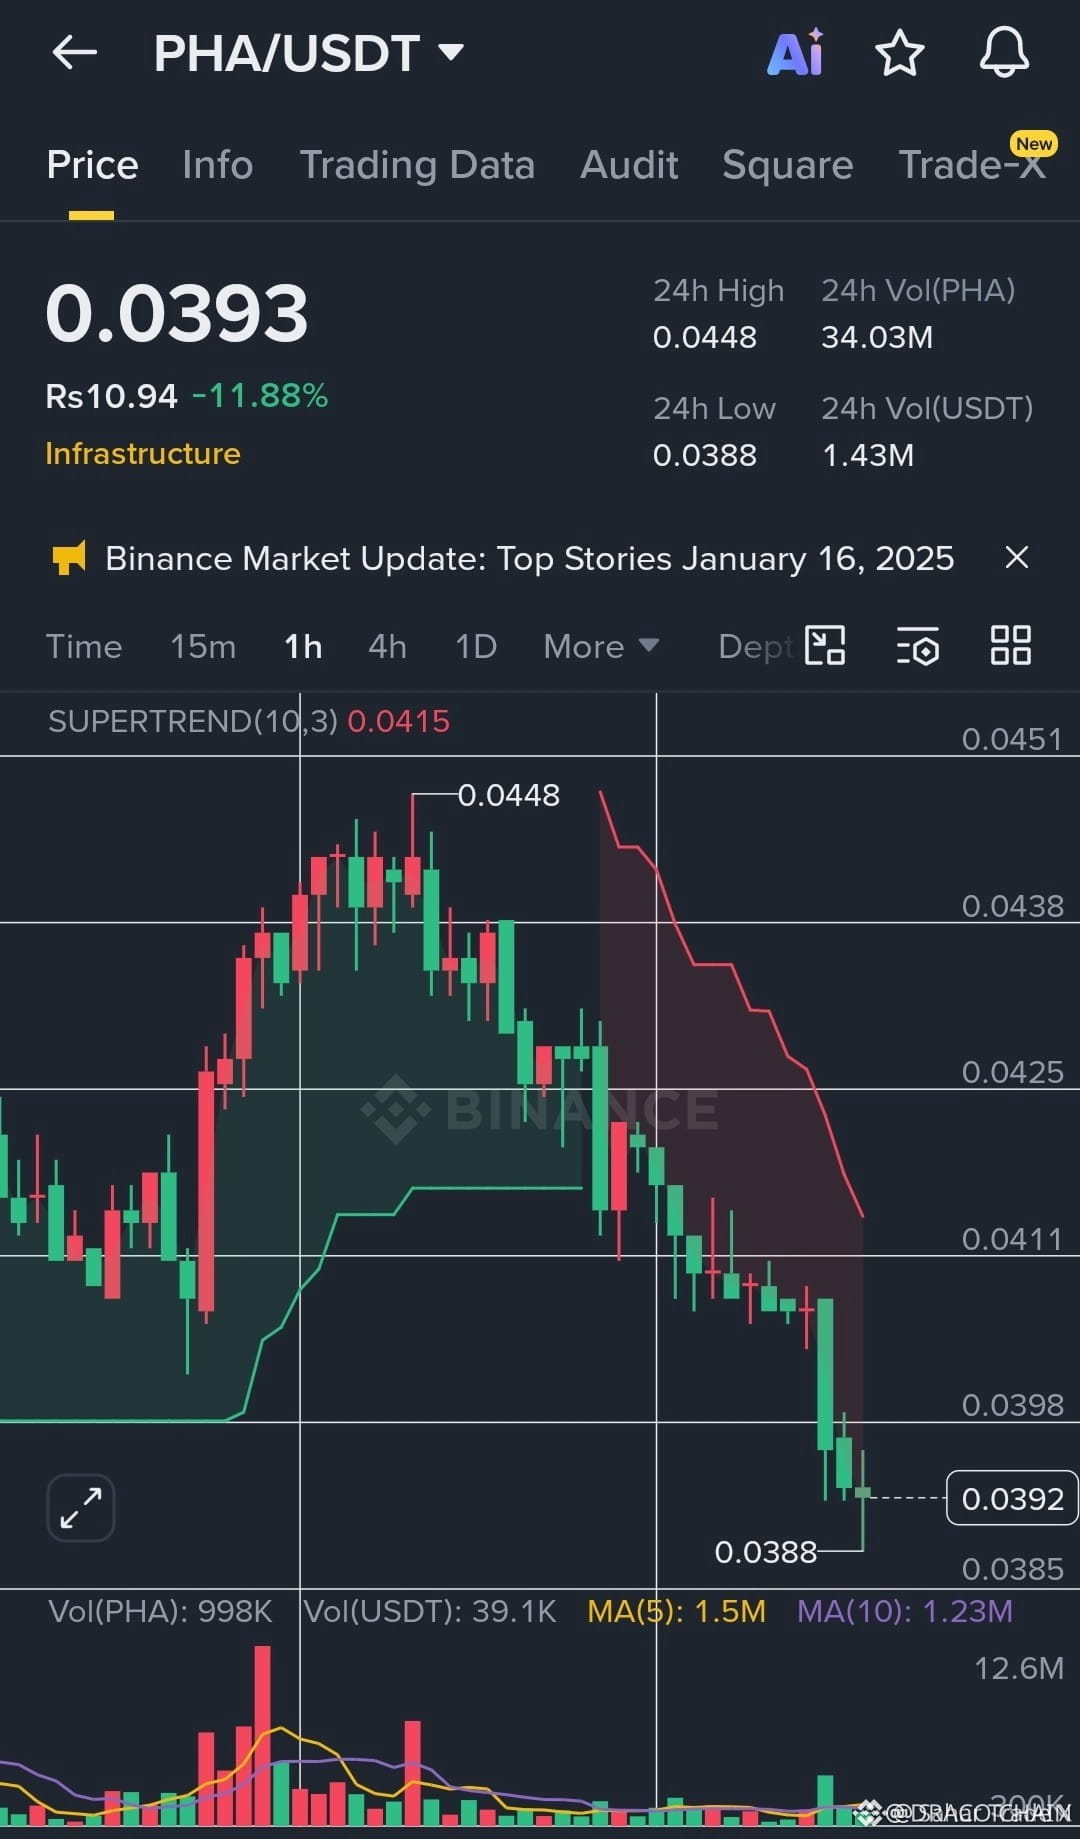
Le prix peine à maintenir le mouvement précédent vers 0.043, avec des rebonds plus faibles indiquant un contrôle des acheteurs qui s'amenuise. Le setup privilégie une exécution disciplinée : prendre des bénéfices partiels au premier niveau de baisse, puis réduire le risque d'exposition si le momentum se confirme. La liquidité reste faible autour des sommets ratés, donc évitez de surdimensionner et laissez la confirmation guider la gestion.
Ce n'est pas un conseil financier. Gérez votre risque.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
⚡
{future}(PHAUSDT)
$PHA LA MOMENTUM FRAGILE AUX HAUTS ⚠️
Entrée : 0.03908 – 0.03910 🔻
Cible : 0.03870 / 0.03820 / 0.03750 📉
Stop Loss : 0.03930 🛡️
Le prix peine à maintenir le mouvement précédent vers 0.043, avec des rebonds plus faibles indiquant un contrôle des acheteurs qui s'amenuise. Le setup privilégie une exécution disciplinée : prendre des bénéfices partiels au premier niveau de baisse, puis réduire le risque d'exposition si le momentum se confirme. La liquidité reste faible autour des sommets ratés, donc évitez de surdimensionner et laissez la confirmation guider la gestion.
Ce n'est pas un conseil financier. Gérez votre risque.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
⚡
132

·
--
Article
Kimsuky nord-coréen exposé par une massive fuite de donnéesEn juin 2025, la communauté de la cybersécurité a été secouée. Un membre du groupe de hackers nord-coréen notoire Kimsuky APT est devenu la victime d'une massive violation de données, révélant des centaines de gigaoctets de fichiers internes sensibles, d'outils et de détails opérationnels.
Selon les experts en sécurité de Slow Mist, les données divulguées comprenaient des historiques de navigation, des journaux détaillés de campagnes de phishing, des manuels pour des portes dérobées personnalisées et des systèmes d'attaque tels que la porte dérobée du noyau TomCat, des balises Cobalt Strike modifiées, l'exploit Ivanti RootRot, et des logiciels malveillants Android comme Toybox.
Kimsuky nord-coréen exposé par une massive fuite de données
En juin 2025, la communauté de la cybersécurité a été secouée. Un membre du groupe de hackers nord-coréen notoire Kimsuky APT est devenu la victime d'une massive violation de données, révélant des centaines de gigaoctets de fichiers internes sensibles, d'outils et de détails opérationnels.
Selon les experts en sécurité de Slow Mist, les données divulguées comprenaient des historiques de navigation, des journaux détaillés de campagnes de phishing, des manuels pour des portes dérobées personnalisées et des systèmes d'attaque tels que la porte dérobée du noyau TomCat, des balises Cobalt Strike modifiées, l'exploit Ivanti RootRot, et des logiciels malveillants Android comme Toybox.
Selon les experts en sécurité de Slow Mist, les données divulguées comprenaient des historiques de navigation, des journaux détaillés de campagnes de phishing, des manuels pour des portes dérobées personnalisées et des systèmes d'attaque tels que la porte dérobée du noyau TomCat, des balises Cobalt Strike modifiées, l'exploit Ivanti RootRot, et des logiciels malveillants Android comme Toybox.
bnuriymuhammed:
CYB
3
2
3
5.4k
$PHA PRESSION À LA BAISSE EN COURS ⚡
Entrée : 0.0555 - 0.0562 🔥
Cible : 0.0540 / 0.0525 / 0.0505 ✅
Stop Loss : 0.0585 🛑
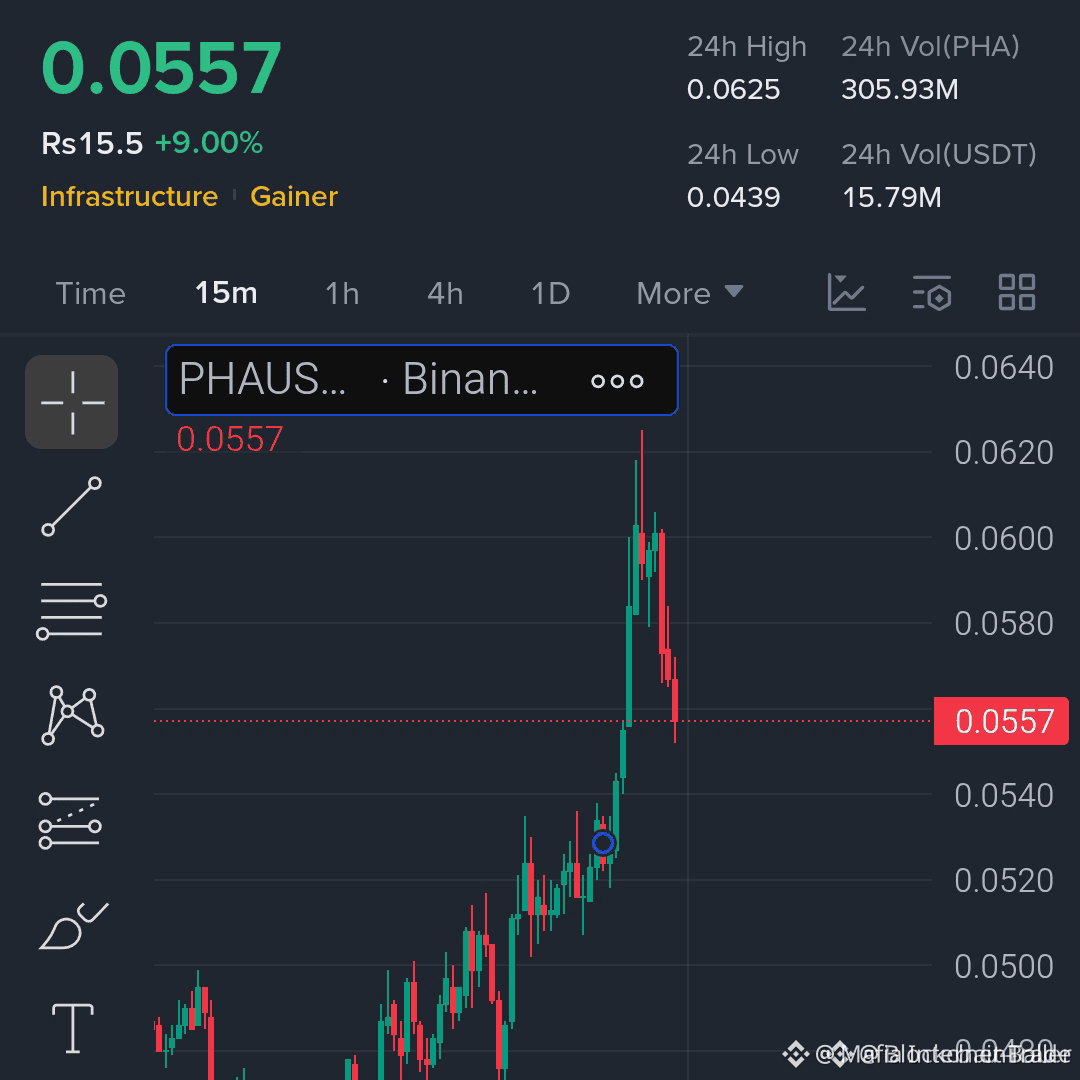
$PHA est en dessous de la zone de résistance à 0.0565 et les baissiers appuient sur le cours. La configuration de vente à découvert reste active tant que le prix ne parvient pas à reprendre ce niveau. Leverage max 10x, donc taille propre et ne sois pas imprudent.
Ce n'est pas un conseil financier. Gère ton risque.
#Crypto #BinanceSquar #Altcoins #Trading #phishingscam
⚡
{future}(PHAUSDT)
$PHA PRESSION À LA BAISSE EN COURS ⚡
Entrée : 0.0555 - 0.0562 🔥
Cible : 0.0540 / 0.0525 / 0.0505 ✅
Stop Loss : 0.0585 🛑
$PHA est en dessous de la zone de résistance à 0.0565 et les baissiers appuient sur le cours. La configuration de vente à découvert reste active tant que le prix ne parvient pas à reprendre ce niveau. Leverage max 10x, donc taille propre et ne sois pas imprudent.
Ce n'est pas un conseil financier. Gère ton risque.
#Crypto #BinanceSquar #Altcoins #Trading #phishingscam
⚡
43
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinanceReports80%Recoveryof$6.3BillioninLossesfromHackIncident
22,489 vues
195 mentions
2
#HeYiSaysWithdrawalsExpectedtoResumeWithin42Hours
43,132 vues
803 mentions
3
#CZSaysCompensationIsinPlaceUsersAreProtected
49,006 vues
677 mentions
4
#RichardTengSaysBinanceWillCoverAllHackedLosseswithCompanyFunds
7,949 vues
49 mentions
5
#IntelHasItsWorstDaySince1974
8,932 vues
260 mentions
6
#TRMCambodianCasinosReceived$1.07BInCrypto
1,853 vues
49 mentions
7
#USDCCirculationFallsAbout800MInSevenDays
26,850 vues
435 mentions
8
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
9,011 vues
76 mentions
9
#OpenAICutsFundraisingTargetBy$10B
1,868 vues
60 mentions
10
#ASICHasReceivedNoPredictionMarketApplications
38,912 vues
852 mentions