
#zkproofs
zkproofs
210,239 vues
1,617 mentions
Populaire
Récents

·
--
Tout le monde pense que stocker simplement ses pièces dans un hot wallet suffit comme protection, mais en réalité, c’est comme laisser la clé de sa maison sous le paillasson.
Vous l’avez vu arriver. Les frais de gaz élevés rognent chaque échange et, après un seul lien de phishing, vos fonds disparaissent parce qu’il n’y avait aucun verrou supplémentaire sur la porte.
Les preuves ZK vous permettent de vérifier des choses sans divulguer toutes vos informations, un peu comme prouver que vous avez plus de 21 ans sans montrer votre pièce d’identité complète. Les multisigs ajoutent cette étape d’approbation en plus pour qu’une seule personne ne puisse pas déplacer tout l’argent.
Le regroupement (batching) des transactions pour réduire les coûts, c’est la même logique que de regrouper ses courses pour économiser sur le carburant. De meilleures opérations cryptographiques signifient simplement que les calculs derrière tout cela sont plus solides et plus difficiles à briser.
Les chaînes qui offrent un support renforcé ici rendent la vie plus facile aux utilisateurs du quotidien sur $ETH et $BNB. $SOL commence aussi à surfer sur la même vague.
Où pensez-vous que tout cela mène ensuite ?
#ZKProofs #CryptoSecurity #Blockchain
Tout le monde pense que stocker simplement ses pièces dans un hot wallet suffit comme protection, mais en réalité, c’est comme laisser la clé de sa maison sous le paillasson.
Vous l’avez vu arriver. Les frais de gaz élevés rognent chaque échange et, après un seul lien de phishing, vos fonds disparaissent parce qu’il n’y avait aucun verrou supplémentaire sur la porte.
Les preuves ZK vous permettent de vérifier des choses sans divulguer toutes vos informations, un peu comme prouver que vous avez plus de 21 ans sans montrer votre pièce d’identité complète. Les multisigs ajoutent cette étape d’approbation en plus pour qu’une seule personne ne puisse pas déplacer tout l’argent.
Le regroupement (batching) des transactions pour réduire les coûts, c’est la même logique que de regrouper ses courses pour économiser sur le carburant. De meilleures opérations cryptographiques signifient simplement que les calculs derrière tout cela sont plus solides et plus difficiles à briser.
Les chaînes qui offrent un support renforcé ici rendent la vie plus facile aux utilisateurs du quotidien sur $ETH et $BNB . $SOL commence aussi à surfer sur la même vague.
Où pensez-vous que tout cela mène ensuite ?
#ZKProofs #CryptoSecurity #Blockchain
Vous l’avez vu arriver. Les frais de gaz élevés rognent chaque échange et, après un seul lien de phishing, vos fonds disparaissent parce qu’il n’y avait aucun verrou supplémentaire sur la porte.
Les preuves ZK vous permettent de vérifier des choses sans divulguer toutes vos informations, un peu comme prouver que vous avez plus de 21 ans sans montrer votre pièce d’identité complète. Les multisigs ajoutent cette étape d’approbation en plus pour qu’une seule personne ne puisse pas déplacer tout l’argent.
Le regroupement (batching) des transactions pour réduire les coûts, c’est la même logique que de regrouper ses courses pour économiser sur le carburant. De meilleures opérations cryptographiques signifient simplement que les calculs derrière tout cela sont plus solides et plus difficiles à briser.
Les chaînes qui offrent un support renforcé ici rendent la vie plus facile aux utilisateurs du quotidien sur $ETH et $BNB . $SOL commence aussi à surfer sur la même vague.
Où pensez-vous que tout cela mène ensuite ?
#ZKProofs #CryptoSecurity #Blockchain
18

Le plus grand bond en avant dans la mise à l’échelle de la blockchain cette décennie n’a rien à voir avec des puces plus rapides et tout à voir avec la cryptographie que la plupart des gens ignorent encore.
Vous avez payé des frais de gaz ruinous et vu une clé compromise effacer un protocole auquel vous croyiez. La peur de se faire « rug pull » ou de se faire exclure par les prix n’est que de la reconnaissance de schémas issue des deux derniers cycles.
Les preuves ZK permettent à un réseau de confirmer qu’un calcul est correct sans rejouer chaque étape. Combinées au batching, des milliers d’échanges peuvent être réglés en une seule transaction peu coûteuse. Un <a>$ETH swap</a> qui coûtait cinquante dollars en 2021 ne coûte plus que quelques centimes sur un rollup, et la même approche s’impose sur $BTC layers et $SOL.
Les multisigs apportent cette discipline en la plaçant en garde, de sorte qu’aucune phrase-seed unique et aucune personne seule ne peuvent faire couler le navire. Chaque effondrement dont on parle encore, de Mt. Gox à aujourd’hui, a commencé par une opération cryptographique considérée comme optionnelle.
Où pensez-vous que cela mène dès que chaque protocole vraiment sérieux le déploie ?
#ZKProofs #CryptoSecurity #Ethereum
Le plus grand bond en avant dans la mise à l’échelle de la blockchain cette décennie n’a rien à voir avec des puces plus rapides et tout à voir avec la cryptographie que la plupart des gens ignorent encore.
Vous avez payé des frais de gaz ruinous et vu une clé compromise effacer un protocole auquel vous croyiez. La peur de se faire « rug pull » ou de se faire exclure par les prix n’est que de la reconnaissance de schémas issue des deux derniers cycles.
Les preuves ZK permettent à un réseau de confirmer qu’un calcul est correct sans rejouer chaque étape. Combinées au batching, des milliers d’échanges peuvent être réglés en une seule transaction peu coûteuse. Un <a>$ETH swap</a> qui coûtait cinquante dollars en 2021 ne coûte plus que quelques centimes sur un rollup, et la même approche s’impose sur $BTC layers et $SOL .
Les multisigs apportent cette discipline en la plaçant en garde, de sorte qu’aucune phrase-seed unique et aucune personne seule ne peuvent faire couler le navire. Chaque effondrement dont on parle encore, de Mt. Gox à aujourd’hui, a commencé par une opération cryptographique considérée comme optionnelle.
Où pensez-vous que cela mène dès que chaque protocole vraiment sérieux le déploie ?
#ZKProofs #CryptoSecurity #Ethereum
Vous avez payé des frais de gaz ruinous et vu une clé compromise effacer un protocole auquel vous croyiez. La peur de se faire « rug pull » ou de se faire exclure par les prix n’est que de la reconnaissance de schémas issue des deux derniers cycles.
Les preuves ZK permettent à un réseau de confirmer qu’un calcul est correct sans rejouer chaque étape. Combinées au batching, des milliers d’échanges peuvent être réglés en une seule transaction peu coûteuse. Un <a>$ETH swap</a> qui coûtait cinquante dollars en 2021 ne coûte plus que quelques centimes sur un rollup, et la même approche s’impose sur $BTC layers et $SOL .
Les multisigs apportent cette discipline en la plaçant en garde, de sorte qu’aucune phrase-seed unique et aucune personne seule ne peuvent faire couler le navire. Chaque effondrement dont on parle encore, de Mt. Gox à aujourd’hui, a commencé par une opération cryptographique considérée comme optionnelle.
Où pensez-vous que cela mène dès que chaque protocole vraiment sérieux le déploie ?
#ZKProofs #CryptoSecurity #Ethereum
19

Avez-vous remarqué que les mises à niveau d’Ethereum qui valent vraiment l’attention ne se retrouvent jamais dans la liste des tendances ?
Les traders se font encore détruire de la même manière à chaque cycle. Des frais élevés vous empêchent d’entrer, des transactions bloquées empêchent de sortir, et des configurations multisig maladroites laissent les fonds exposés juste au moment où la volatilité frappe.
Le vrai travail se fait dans le meilleur support des preuves ZK, des multisigs, du batching et des opérations cryptographiques sur $ETH. La vérification ZK devient moins chère et plus rapide, exactement ce dont les L2 sur $ARB et $OP avaient besoin pour arrêter de surpromettre les coûts. C’est l’étude de cas discrète d’une chaîne qui corrige ses propres goulots d’étranglement au lieu de poursuivre des gros titres.
Les multisigs ajoutaient autrefois du gaz en plus et retardaient les choses, ce qui punissait toute personne essayant d’être prudente. Le batching regroupe désormais plusieurs opérations dans une seule transaction, un niveau d’efficacité qui aurait permis d’économiser beaucoup d’argent pendant la dernière flambée des frais. Des opérations cryptographiques optimisées réduisent le gaspillage et réduisent l’espace d’attaque en même temps.
Où pensez-vous que cela laisse $ETH une fois que la prochaine vague de volume arrive ?
#Ethereum #ZKProofs #DeFi
Avez-vous remarqué que les mises à niveau d’Ethereum qui valent vraiment l’attention ne se retrouvent jamais dans la liste des tendances ?
Les traders se font encore détruire de la même manière à chaque cycle. Des frais élevés vous empêchent d’entrer, des transactions bloquées empêchent de sortir, et des configurations multisig maladroites laissent les fonds exposés juste au moment où la volatilité frappe.
Le vrai travail se fait dans le meilleur support des preuves ZK, des multisigs, du batching et des opérations cryptographiques sur $ETH . La vérification ZK devient moins chère et plus rapide, exactement ce dont les L2 sur $ARB et $OP avaient besoin pour arrêter de surpromettre les coûts. C’est l’étude de cas discrète d’une chaîne qui corrige ses propres goulots d’étranglement au lieu de poursuivre des gros titres.
Les multisigs ajoutaient autrefois du gaz en plus et retardaient les choses, ce qui punissait toute personne essayant d’être prudente. Le batching regroupe désormais plusieurs opérations dans une seule transaction, un niveau d’efficacité qui aurait permis d’économiser beaucoup d’argent pendant la dernière flambée des frais. Des opérations cryptographiques optimisées réduisent le gaspillage et réduisent l’espace d’attaque en même temps.
Où pensez-vous que cela laisse $ETH une fois que la prochaine vague de volume arrive ?
#Ethereum #ZKProofs #DeFi
Les traders se font encore détruire de la même manière à chaque cycle. Des frais élevés vous empêchent d’entrer, des transactions bloquées empêchent de sortir, et des configurations multisig maladroites laissent les fonds exposés juste au moment où la volatilité frappe.
Le vrai travail se fait dans le meilleur support des preuves ZK, des multisigs, du batching et des opérations cryptographiques sur $ETH . La vérification ZK devient moins chère et plus rapide, exactement ce dont les L2 sur $ARB et $OP avaient besoin pour arrêter de surpromettre les coûts. C’est l’étude de cas discrète d’une chaîne qui corrige ses propres goulots d’étranglement au lieu de poursuivre des gros titres.
Les multisigs ajoutaient autrefois du gaz en plus et retardaient les choses, ce qui punissait toute personne essayant d’être prudente. Le batching regroupe désormais plusieurs opérations dans une seule transaction, un niveau d’efficacité qui aurait permis d’économiser beaucoup d’argent pendant la dernière flambée des frais. Des opérations cryptographiques optimisées réduisent le gaspillage et réduisent l’espace d’attaque en même temps.
Où pensez-vous que cela laisse $ETH une fois que la prochaine vague de volume arrive ?
#Ethereum #ZKProofs #DeFi
204

·
--
Le minuit (NIGHT) est-il l’avenir des blockchains axées sur la confidentialité ? 🌐
Salut tout le monde ! Aujourd’hui, parlons du réseau Midnight et de son token natif, NIGHT. Construit par l’équipe derrière Cardano (IOG), ce projet de couche 1 suscite beaucoup d’attention sur le marché grâce à son approche unique de la « confidentialité rationnelle ».
Contrairement aux cryptomonnaies de confidentialité traditionnelles qui cachent tout et font face à des interdictions réglementaires, Midnight utilise des preuves à divulgation nulle (ZK) pour équilibrer la confidentialité de l’utilisateur et la conformité.
Ce qui le rend particulièrement intéressant, c’est son modèle à double token. En détenant le token NIGHT non protégé, vous générez DUST, qui agit comme un carburant renouvelable pour les transactions du réseau.
Détenez-vous ou observez-vous NIGHT dans votre portefeuille ? Quelle est votre prédiction à long terme pour ce projet ? Discutons-en ci-dessous ! 👇
#MidnightNetwork2026 #NİGHT #Cardano #zkProofs #CryptoInsights🚀💰📉
Le minuit (NIGHT) est-il l’avenir des blockchains axées sur la confidentialité ? 🌐
Salut tout le monde ! Aujourd’hui, parlons du réseau Midnight et de son token natif, NIGHT. Construit par l’équipe derrière Cardano (IOG), ce projet de couche 1 suscite beaucoup d’attention sur le marché grâce à son approche unique de la « confidentialité rationnelle ».
Contrairement aux cryptomonnaies de confidentialité traditionnelles qui cachent tout et font face à des interdictions réglementaires, Midnight utilise des preuves à divulgation nulle (ZK) pour équilibrer la confidentialité de l’utilisateur et la conformité.
Ce qui le rend particulièrement intéressant, c’est son modèle à double token. En détenant le token NIGHT non protégé, vous générez DUST, qui agit comme un carburant renouvelable pour les transactions du réseau.
Détenez-vous ou observez-vous NIGHT dans votre portefeuille ? Quelle est votre prédiction à long terme pour ce projet ? Discutons-en ci-dessous ! 👇
#MidnightNetwork2026 #NİGHT #Cardano #zkProofs #CryptoInsights🚀💰📉
Salut tout le monde ! Aujourd’hui, parlons du réseau Midnight et de son token natif, NIGHT. Construit par l’équipe derrière Cardano (IOG), ce projet de couche 1 suscite beaucoup d’attention sur le marché grâce à son approche unique de la « confidentialité rationnelle ».
Contrairement aux cryptomonnaies de confidentialité traditionnelles qui cachent tout et font face à des interdictions réglementaires, Midnight utilise des preuves à divulgation nulle (ZK) pour équilibrer la confidentialité de l’utilisateur et la conformité.
Ce qui le rend particulièrement intéressant, c’est son modèle à double token. En détenant le token NIGHT non protégé, vous générez DUST, qui agit comme un carburant renouvelable pour les transactions du réseau.
Détenez-vous ou observez-vous NIGHT dans votre portefeuille ? Quelle est votre prédiction à long terme pour ce projet ? Discutons-en ci-dessous ! 👇
#MidnightNetwork2026 #NİGHT #Cardano #zkProofs #CryptoInsights🚀💰📉
Feed-Creator-90e2aae2b:
看好他
1
197
·
--
Haussier
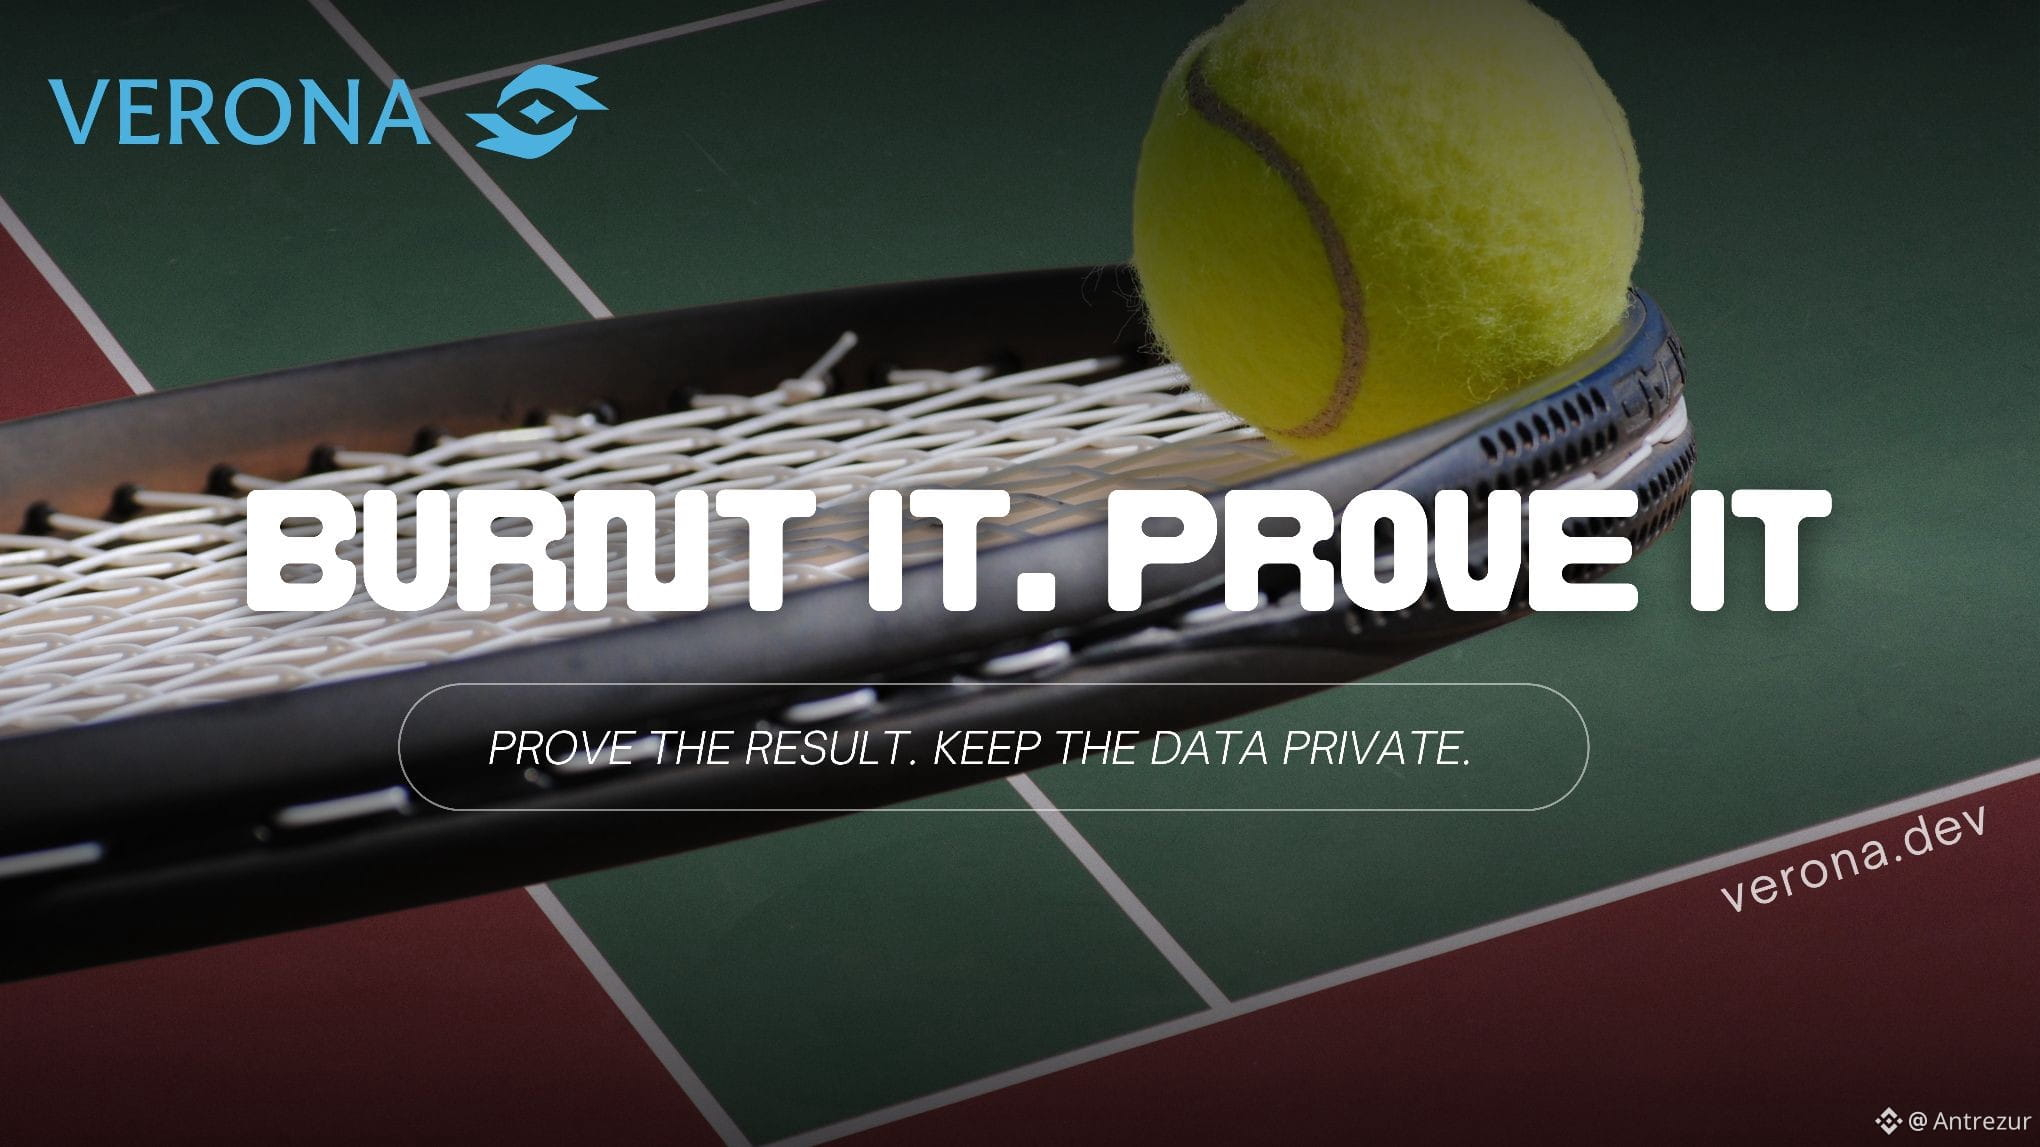
Deux billets pour les demi-finales masculines de l’US Open sont à gagner dans la dernière campagne de Verona à Vérone. Pour participer, les participants doivent simplement créer un compte Verona, connecter leur WHOOP, jouer au tennis et commencer à accumuler des calories.
Mais la partie la plus intéressante ne se limite pas au prix. Les participants n’ont pas besoin de prouver leur activité avec des captures d’écran pouvant être manipulées, ni de transmettre à l’organisateur l’ensemble de leur historique d’entraînement.
Grâce à zkTLS, $Verona récupère directement l’activité de tennis depuis WHOOP et calcule le total des calories brûlées sur les 30 derniers jours. Le classement affiche uniquement le nombre vérifié, tandis que les données brutes d’entraînement et les jetons d’accès sont détruits une fois le total généré.
Les dix participants ayant le plus grand nombre de calories accèdent à l’étape finale. Un gagnant sera ensuite sélectionné au hasard sur la chaîne (on-chain) à l’aide d’une graine publique, permettant à chacun de vérifier le processus.
Cette campagne offre un exemple simple de la façon dont fonctionne Verona : transformer une activité réelle en preuve fiable, sans exposer les données personnelles derrière celle-ci.
Prouver le résultat, pas exposer les données.
https://campaignos.builtonverona.com/
#zkProofs
Deux billets pour les demi-finales masculines de l’US Open sont à gagner dans la dernière campagne de Verona à Vérone. Pour participer, les participants doivent simplement créer un compte Verona, connecter leur WHOOP, jouer au tennis et commencer à accumuler des calories.
Mais la partie la plus intéressante ne se limite pas au prix. Les participants n’ont pas besoin de prouver leur activité avec des captures d’écran pouvant être manipulées, ni de transmettre à l’organisateur l’ensemble de leur historique d’entraînement.
Grâce à zkTLS, $Verona récupère directement l’activité de tennis depuis WHOOP et calcule le total des calories brûlées sur les 30 derniers jours. Le classement affiche uniquement le nombre vérifié, tandis que les données brutes d’entraînement et les jetons d’accès sont détruits une fois le total généré.
Les dix participants ayant le plus grand nombre de calories accèdent à l’étape finale. Un gagnant sera ensuite sélectionné au hasard sur la chaîne (on-chain) à l’aide d’une graine publique, permettant à chacun de vérifier le processus.
Cette campagne offre un exemple simple de la façon dont fonctionne Verona : transformer une activité réelle en preuve fiable, sans exposer les données personnelles derrière celle-ci.
Prouver le résultat, pas exposer les données.
https://campaignos.builtonverona.com/
#zkProofs
Mais la partie la plus intéressante ne se limite pas au prix. Les participants n’ont pas besoin de prouver leur activité avec des captures d’écran pouvant être manipulées, ni de transmettre à l’organisateur l’ensemble de leur historique d’entraînement.
Grâce à zkTLS, $Verona récupère directement l’activité de tennis depuis WHOOP et calcule le total des calories brûlées sur les 30 derniers jours. Le classement affiche uniquement le nombre vérifié, tandis que les données brutes d’entraînement et les jetons d’accès sont détruits une fois le total généré.
Les dix participants ayant le plus grand nombre de calories accèdent à l’étape finale. Un gagnant sera ensuite sélectionné au hasard sur la chaîne (on-chain) à l’aide d’une graine publique, permettant à chacun de vérifier le processus.
Cette campagne offre un exemple simple de la façon dont fonctionne Verona : transformer une activité réelle en preuve fiable, sans exposer les données personnelles derrière celle-ci.
Prouver le résultat, pas exposer les données.
https://campaignos.builtonverona.com/
#zkProofs
100
·
--
Vérifié
Les preuves à connaissance zéro deviennent de plus en plus pertinentes pour Bitcoin, mais il existe une question pratique souvent négligée :
À quel prix, Bitcoin peut-il vérifier ces preuves ?
C’est là que le BABE de Babylon devient intéressant.
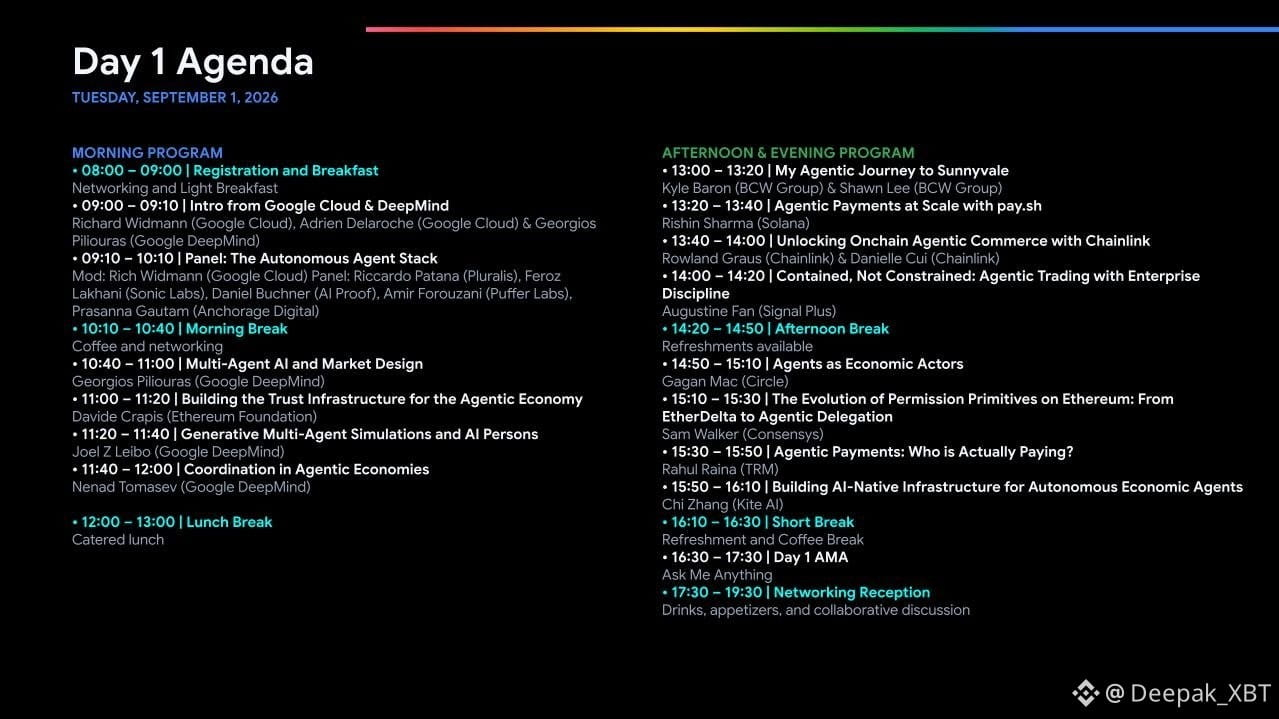
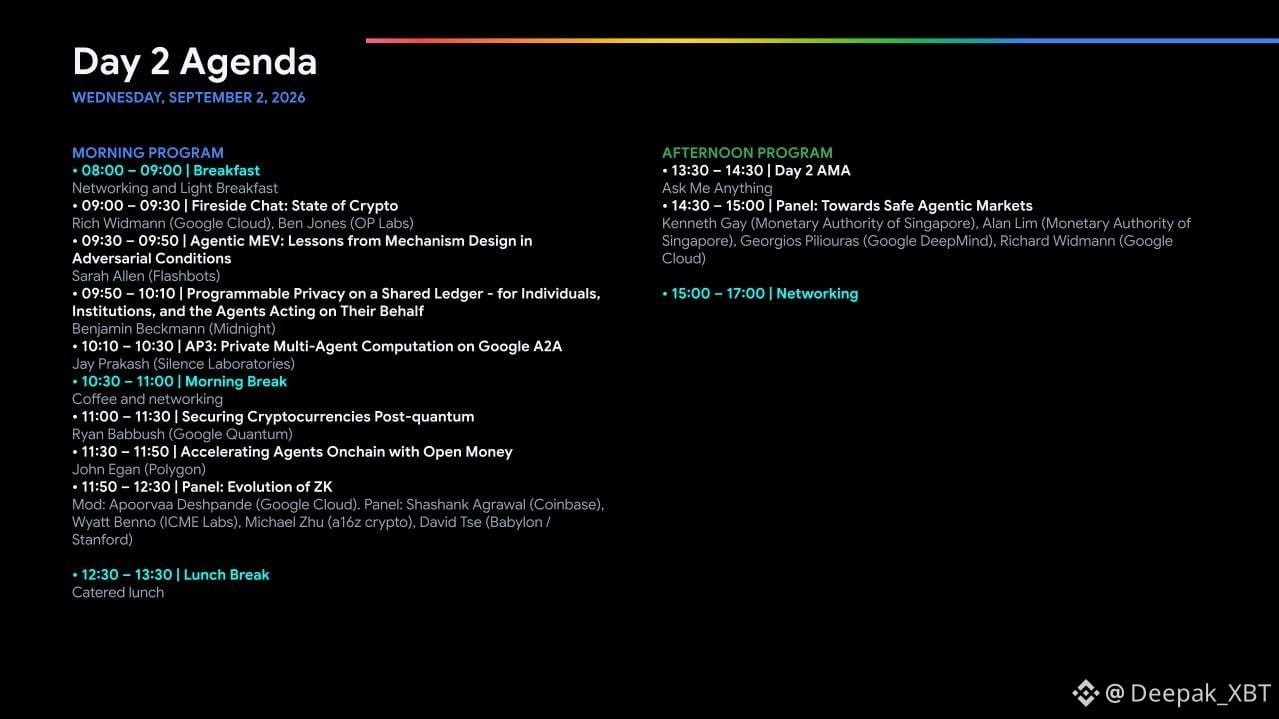
Aujourd’hui, lors du Google Web3 x AI Summit 2026, le cofondateur de Babylon, David Tse, participe à un panel avec Michael Zhu d’a16z, Wyatt Benno d’ICME Labs et Shashank Agrawal de Coinbase pour discuter de l’évolution des preuves ZK.
David devrait expliquer comment BABE peut rendre la vérification des preuves ZK sur Bitcoin 1 000 fois moins coûteuse. La recherche sous-jacente décrit BABE comme un protocole permettant de vérifier des preuves Groth16 sur Bitcoin tout en réduisant fortement les coûts associés.
Ce qui m’intéresse ici, ce n’est pas simplement le chiffre 1 000x.
Si la vérification devient suffisamment bon marché, les preuves ZK pourraient devenir beaucoup plus pratiques pour des applications basées sur Bitcoin, lorsque Bitcoin lui-même doit vérifier l’activité ou l’état provenant d’un autre système.
Cela pourrait compter pour des cas comme des coffres Bitcoin sans confiance, où les retraits peuvent être liés à la vérification d’un état précis de smart contract sur Bitcoin.
Pour moi, BABE est intéressant parce qu’il s’attaque au goulot d’étranglement moins visible : rendre la vérification cryptographique économiquement praticable sur Bitcoin.
J’ai hâte d’entendre l’explication de David aujourd’hui.
@babylonlabs_io $BABY
{future}(BABYUSDT)
#Babylon #bitcoin.” #zkProofs #Web3
Les preuves à connaissance zéro deviennent de plus en plus pertinentes pour Bitcoin, mais il existe une question pratique souvent négligée :
À quel prix, Bitcoin peut-il vérifier ces preuves ?
C’est là que le BABE de Babylon devient intéressant.
Aujourd’hui, lors du Google Web3 x AI Summit 2026, le cofondateur de Babylon, David Tse, participe à un panel avec Michael Zhu d’a16z, Wyatt Benno d’ICME Labs et Shashank Agrawal de Coinbase pour discuter de l’évolution des preuves ZK.
David devrait expliquer comment BABE peut rendre la vérification des preuves ZK sur Bitcoin 1 000 fois moins coûteuse. La recherche sous-jacente décrit BABE comme un protocole permettant de vérifier des preuves Groth16 sur Bitcoin tout en réduisant fortement les coûts associés.
Ce qui m’intéresse ici, ce n’est pas simplement le chiffre 1 000x.
Si la vérification devient suffisamment bon marché, les preuves ZK pourraient devenir beaucoup plus pratiques pour des applications basées sur Bitcoin, lorsque Bitcoin lui-même doit vérifier l’activité ou l’état provenant d’un autre système.
Cela pourrait compter pour des cas comme des coffres Bitcoin sans confiance, où les retraits peuvent être liés à la vérification d’un état précis de smart contract sur Bitcoin.
Pour moi, BABE est intéressant parce qu’il s’attaque au goulot d’étranglement moins visible : rendre la vérification cryptographique économiquement praticable sur Bitcoin.
J’ai hâte d’entendre l’explication de David aujourd’hui.
@BabylonLabs_io $BABY
#Babylon #bitcoin.” #zkProofs #Web3
À quel prix, Bitcoin peut-il vérifier ces preuves ?
C’est là que le BABE de Babylon devient intéressant.
Aujourd’hui, lors du Google Web3 x AI Summit 2026, le cofondateur de Babylon, David Tse, participe à un panel avec Michael Zhu d’a16z, Wyatt Benno d’ICME Labs et Shashank Agrawal de Coinbase pour discuter de l’évolution des preuves ZK.
David devrait expliquer comment BABE peut rendre la vérification des preuves ZK sur Bitcoin 1 000 fois moins coûteuse. La recherche sous-jacente décrit BABE comme un protocole permettant de vérifier des preuves Groth16 sur Bitcoin tout en réduisant fortement les coûts associés.
Ce qui m’intéresse ici, ce n’est pas simplement le chiffre 1 000x.
Si la vérification devient suffisamment bon marché, les preuves ZK pourraient devenir beaucoup plus pratiques pour des applications basées sur Bitcoin, lorsque Bitcoin lui-même doit vérifier l’activité ou l’état provenant d’un autre système.
Cela pourrait compter pour des cas comme des coffres Bitcoin sans confiance, où les retraits peuvent être liés à la vérification d’un état précis de smart contract sur Bitcoin.
Pour moi, BABE est intéressant parce qu’il s’attaque au goulot d’étranglement moins visible : rendre la vérification cryptographique économiquement praticable sur Bitcoin.
J’ai hâte d’entendre l’explication de David aujourd’hui.
@BabylonLabs_io $BABY
#Babylon #bitcoin.” #zkProofs #Web3
189
·
--
Haussier
Trading sur 30 j de 16.2K USDT en $DUSK
@Dusk_Foundation $DUSK
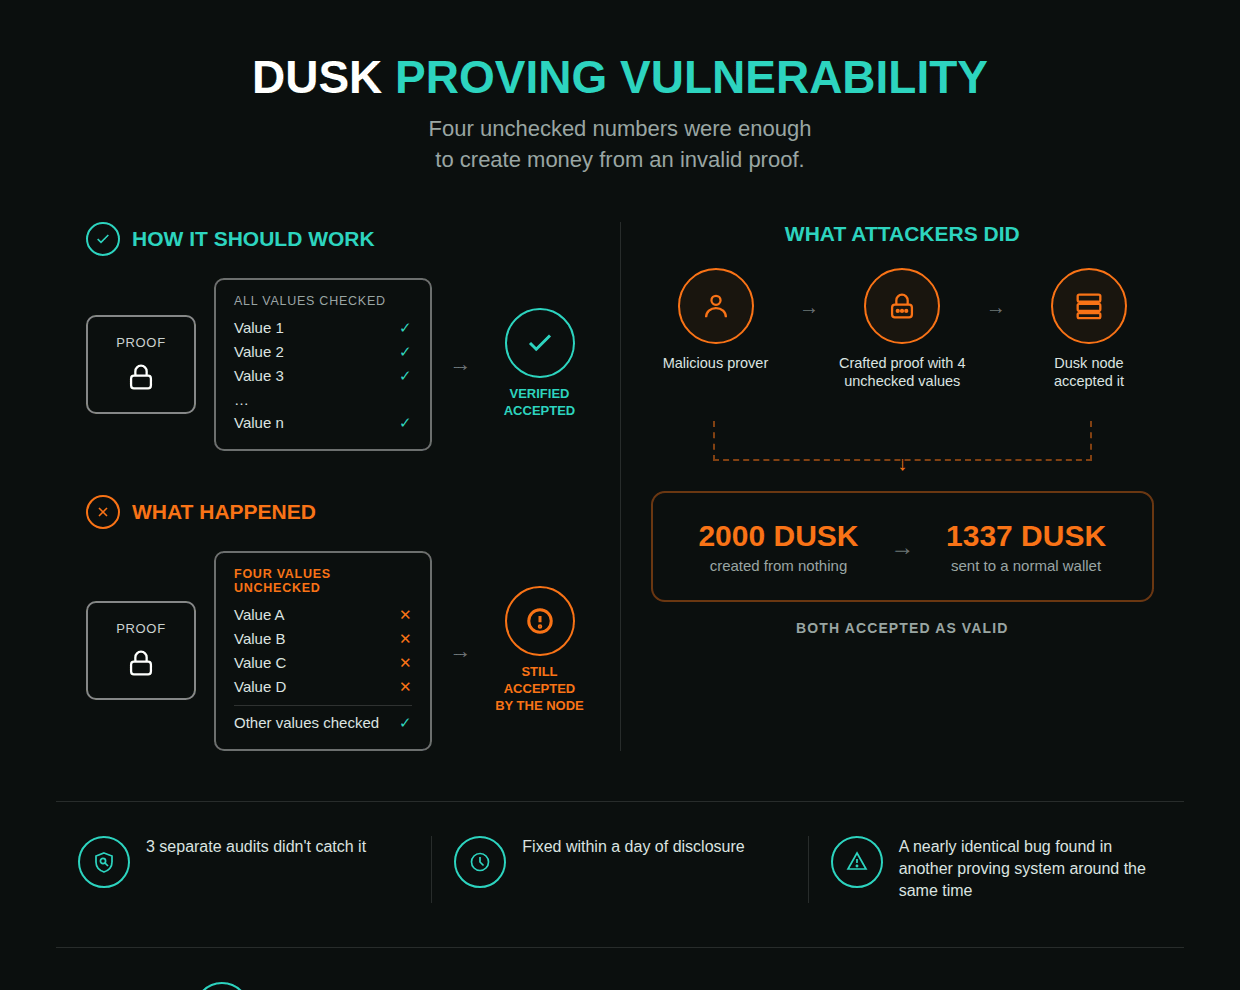
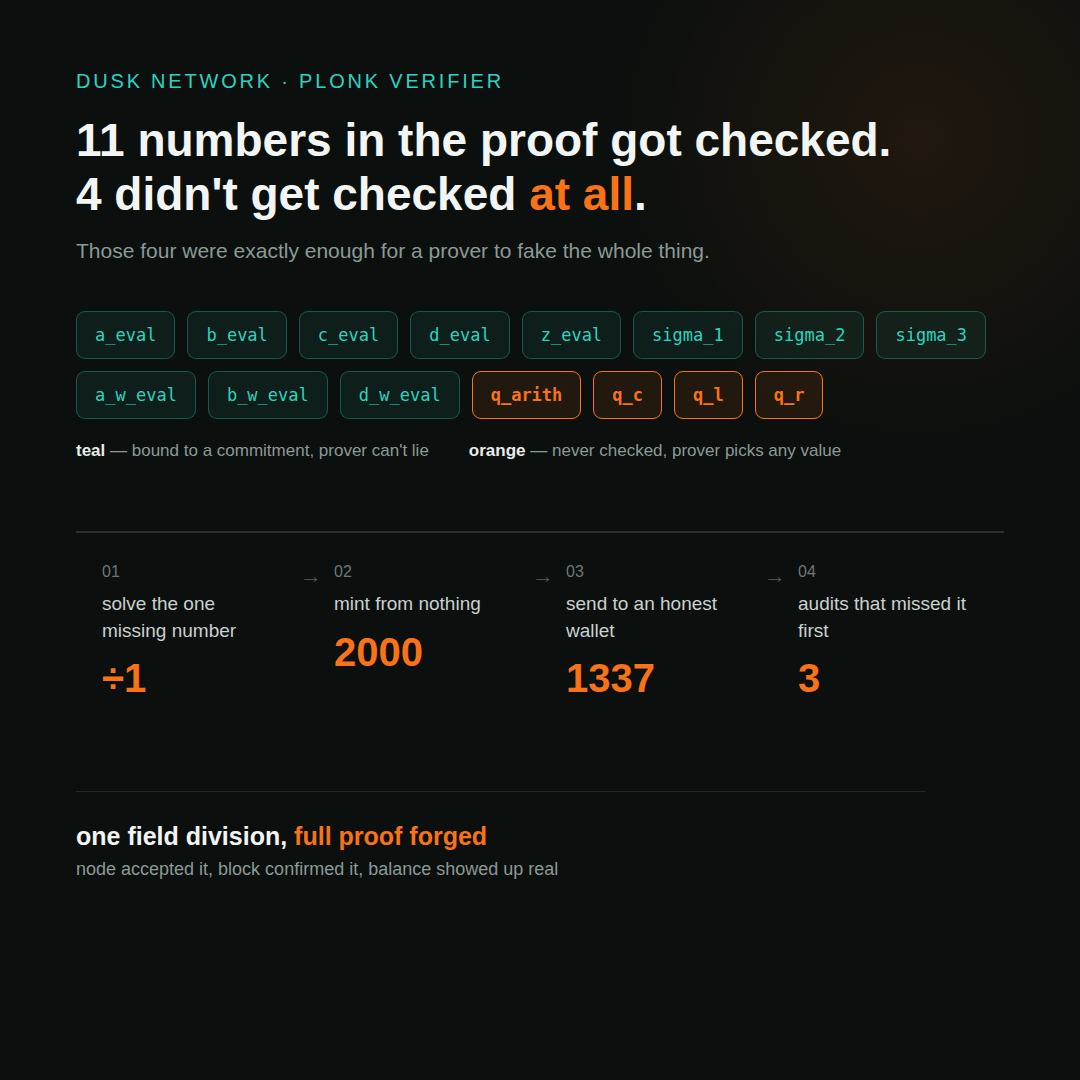
J’ai supposé qu’une preuve à connaissance nulle vérifie tout, ou alors ne vérifie rien. pas de confiance partielle. il s’est avéré que le propre code de prouvage de Dusk laissait quatre nombres entièrement non contrôlés, et cela a suffi à créer de l’argent à partir d’une preuve invalide.
quand j’ai regardé ça pour la première fois, j’ai littéralement pensé qu’une preuve forgée exigerait de casser de la cryptographie réelle. le véritable manque était beaucoup plus simple que ça.
voici pourquoi. chaque transaction Dusk blindée porte une preuve, et cette preuve doit convaincre le réseau de choses comme la propriété, les soldes corrects et des entrées valides. presque tous les nombres à l’intérieur de cette preuve sont verrouillés, rattachés à un engagement de confiance, afin que le prouveur ne puisse pas simplement mentir à leur sujet. mais quatre nombres spécifiques, liés à la manière dont la logique de la transaction est vérifiée, n’ont jamais été contraints de cette façon. ils existaient dans la preuve, ont été utilisés dans les calculs finaux, mais personne ne les a jamais vérifiés par rapport aux valeurs qu’ils étaient censés représenter.
ainsi, un prouveur malveillant pouvait résoudre directement les valeurs manquantes. une division. c’est tout. des chercheurs en sécurité ont démontré le problème contre un nœud Dusk, créant 2000 DUSK sortant de nulle part et en envoyant 1337 à un portefeuille normal via une transaction ordinaire. le nœud a accepté les deux comme valides.
ce qui a rendu cette affaire plus difficile pour moi, c’est que le code de Dusk avait déjà fait l’objet de trois audits séparés avant que ce problème soit découvert.
la même conception qui rend les preuves à connaissance nulle puissantes, en faisant confiance à un verdict final plutôt qu’à une nouvelle vérification de chaque affirmation par soi-même, est exactement ce qui a permis à quatre nombres non contraints de rester cachés au grand jour pendant si longtemps.
Dusk a corrigé le problème dans la journée suivant sa notification, mais un bogue presque identique a été découvert indépendamment peu de temps après dans le système de prouvage d’une autre équipe. si deux implémentations sans lien ont publié la même faille aveugle, je ne sais pas combien d’autres sont encore là, non découvertes.
#dusk $TUT $ZRO
#zkProofs
@Dusk $DUSK
J’ai supposé qu’une preuve à connaissance nulle vérifie tout, ou alors ne vérifie rien. pas de confiance partielle. il s’est avéré que le propre code de prouvage de Dusk laissait quatre nombres entièrement non contrôlés, et cela a suffi à créer de l’argent à partir d’une preuve invalide.
quand j’ai regardé ça pour la première fois, j’ai littéralement pensé qu’une preuve forgée exigerait de casser de la cryptographie réelle. le véritable manque était beaucoup plus simple que ça.
voici pourquoi. chaque transaction Dusk blindée porte une preuve, et cette preuve doit convaincre le réseau de choses comme la propriété, les soldes corrects et des entrées valides. presque tous les nombres à l’intérieur de cette preuve sont verrouillés, rattachés à un engagement de confiance, afin que le prouveur ne puisse pas simplement mentir à leur sujet. mais quatre nombres spécifiques, liés à la manière dont la logique de la transaction est vérifiée, n’ont jamais été contraints de cette façon. ils existaient dans la preuve, ont été utilisés dans les calculs finaux, mais personne ne les a jamais vérifiés par rapport aux valeurs qu’ils étaient censés représenter.
ainsi, un prouveur malveillant pouvait résoudre directement les valeurs manquantes. une division. c’est tout. des chercheurs en sécurité ont démontré le problème contre un nœud Dusk, créant 2000 DUSK sortant de nulle part et en envoyant 1337 à un portefeuille normal via une transaction ordinaire. le nœud a accepté les deux comme valides.
ce qui a rendu cette affaire plus difficile pour moi, c’est que le code de Dusk avait déjà fait l’objet de trois audits séparés avant que ce problème soit découvert.
la même conception qui rend les preuves à connaissance nulle puissantes, en faisant confiance à un verdict final plutôt qu’à une nouvelle vérification de chaque affirmation par soi-même, est exactement ce qui a permis à quatre nombres non contraints de rester cachés au grand jour pendant si longtemps.
Dusk a corrigé le problème dans la journée suivant sa notification, mais un bogue presque identique a été découvert indépendamment peu de temps après dans le système de prouvage d’une autre équipe. si deux implémentations sans lien ont publié la même faille aveugle, je ne sais pas combien d’autres sont encore là, non découvertes.
#dusk $TUT $ZRO
#zkProofs
J’ai supposé qu’une preuve à connaissance nulle vérifie tout, ou alors ne vérifie rien. pas de confiance partielle. il s’est avéré que le propre code de prouvage de Dusk laissait quatre nombres entièrement non contrôlés, et cela a suffi à créer de l’argent à partir d’une preuve invalide.
quand j’ai regardé ça pour la première fois, j’ai littéralement pensé qu’une preuve forgée exigerait de casser de la cryptographie réelle. le véritable manque était beaucoup plus simple que ça.
voici pourquoi. chaque transaction Dusk blindée porte une preuve, et cette preuve doit convaincre le réseau de choses comme la propriété, les soldes corrects et des entrées valides. presque tous les nombres à l’intérieur de cette preuve sont verrouillés, rattachés à un engagement de confiance, afin que le prouveur ne puisse pas simplement mentir à leur sujet. mais quatre nombres spécifiques, liés à la manière dont la logique de la transaction est vérifiée, n’ont jamais été contraints de cette façon. ils existaient dans la preuve, ont été utilisés dans les calculs finaux, mais personne ne les a jamais vérifiés par rapport aux valeurs qu’ils étaient censés représenter.
ainsi, un prouveur malveillant pouvait résoudre directement les valeurs manquantes. une division. c’est tout. des chercheurs en sécurité ont démontré le problème contre un nœud Dusk, créant 2000 DUSK sortant de nulle part et en envoyant 1337 à un portefeuille normal via une transaction ordinaire. le nœud a accepté les deux comme valides.
ce qui a rendu cette affaire plus difficile pour moi, c’est que le code de Dusk avait déjà fait l’objet de trois audits séparés avant que ce problème soit découvert.
la même conception qui rend les preuves à connaissance nulle puissantes, en faisant confiance à un verdict final plutôt qu’à une nouvelle vérification de chaque affirmation par soi-même, est exactement ce qui a permis à quatre nombres non contraints de rester cachés au grand jour pendant si longtemps.
Dusk a corrigé le problème dans la journée suivant sa notification, mais un bogue presque identique a été découvert indépendamment peu de temps après dans le système de prouvage d’une autre équipe. si deux implémentations sans lien ont publié la même faille aveugle, je ne sais pas combien d’autres sont encore là, non découvertes.
#dusk $TUT $ZRO
#zkProofs
7
8
195
·
--
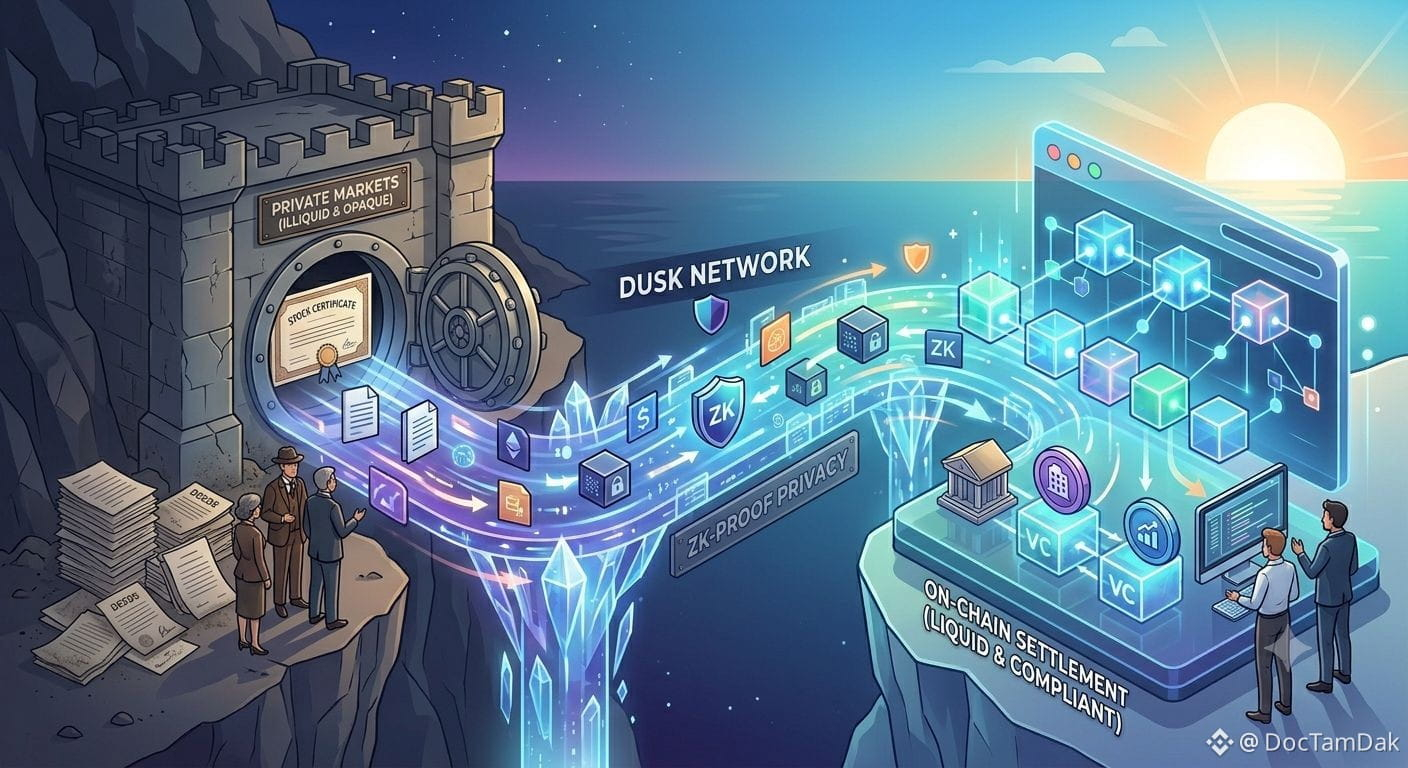
De l’ombre à l’aube : relier les marchés privés et le règlement on-chain 🌉
Des milliers de milliards dans les marchés privés (immobilier, private equity, etc.) sont bloqués dans des processus lents, peu liquides et manuels. Les transférer on-chain libère une liquidité mondiale — mais les institutions ne peuvent pas négocier des actifs de plusieurs millions de dollars sur des registres publics entièrement transparents. Elles ont besoin d’une confidentialité absolue.
Découvrez @Dusk_Foundation Network. Il agit comme le pont ultime pour les Actifs du Monde Réel (RWA) en combinant des preuves à divulgation nulle de connaissance (ZK) avec une conformité programmable.
🚀 Pourquoi $DUSK change la donne :
🔒 Une vraie confidentialité : masque les données sensibles des transactions (qui, quoi, combien) tout en prouvant leur validité.
✅ Conformité automatisée : les règles réglementaires sont intégrées directement dans les smart contracts.
⚡ Règlement instantané : zéro risque de contrepartie grâce à une finalité on-chain quasi instantanée.
Passer de marchés privés opaques à un règlement on-chain automatisé et conforme est le catalyseur de la prochaine vague de croissance de plusieurs billions de dollars pour les RWA.
💬 La confidentialité ZK sera-t-elle la clé ultime de l’adoption massive par les institutions ? Laissez vos réflexions ci-dessous ! 👇
#dusk #RWA #zkProofs #CryptoInnovation #BinanceSquare
{future}(DUSKUSDT)
De l’ombre à l’aube : relier les marchés privés et le règlement on-chain 🌉
Des milliers de milliards dans les marchés privés (immobilier, private equity, etc.) sont bloqués dans des processus lents, peu liquides et manuels. Les transférer on-chain libère une liquidité mondiale — mais les institutions ne peuvent pas négocier des actifs de plusieurs millions de dollars sur des registres publics entièrement transparents. Elles ont besoin d’une confidentialité absolue.
Découvrez @Dusk Network. Il agit comme le pont ultime pour les Actifs du Monde Réel (RWA) en combinant des preuves à divulgation nulle de connaissance (ZK) avec une conformité programmable.
🚀 Pourquoi $DUSK change la donne :
🔒 Une vraie confidentialité : masque les données sensibles des transactions (qui, quoi, combien) tout en prouvant leur validité.
✅ Conformité automatisée : les règles réglementaires sont intégrées directement dans les smart contracts.
⚡ Règlement instantané : zéro risque de contrepartie grâce à une finalité on-chain quasi instantanée.
Passer de marchés privés opaques à un règlement on-chain automatisé et conforme est le catalyseur de la prochaine vague de croissance de plusieurs billions de dollars pour les RWA.
💬 La confidentialité ZK sera-t-elle la clé ultime de l’adoption massive par les institutions ? Laissez vos réflexions ci-dessous ! 👇
#dusk #RWA #zkProofs #CryptoInnovation #BinanceSquare
Des milliers de milliards dans les marchés privés (immobilier, private equity, etc.) sont bloqués dans des processus lents, peu liquides et manuels. Les transférer on-chain libère une liquidité mondiale — mais les institutions ne peuvent pas négocier des actifs de plusieurs millions de dollars sur des registres publics entièrement transparents. Elles ont besoin d’une confidentialité absolue.
Découvrez @Dusk Network. Il agit comme le pont ultime pour les Actifs du Monde Réel (RWA) en combinant des preuves à divulgation nulle de connaissance (ZK) avec une conformité programmable.
🚀 Pourquoi $DUSK change la donne :
🔒 Une vraie confidentialité : masque les données sensibles des transactions (qui, quoi, combien) tout en prouvant leur validité.
✅ Conformité automatisée : les règles réglementaires sont intégrées directement dans les smart contracts.
⚡ Règlement instantané : zéro risque de contrepartie grâce à une finalité on-chain quasi instantanée.
Passer de marchés privés opaques à un règlement on-chain automatisé et conforme est le catalyseur de la prochaine vague de croissance de plusieurs billions de dollars pour les RWA.
💬 La confidentialité ZK sera-t-elle la clé ultime de l’adoption massive par les institutions ? Laissez vos réflexions ci-dessous ! 👇
#dusk #RWA #zkProofs #CryptoInnovation #BinanceSquare
2
63
·
--
Annonce officielle de Mina Protocol, la mise à niveau de Mesa Devnet est programmée au 19 août. En tant qu’étape technique importante de l’écosystème Mina, les mises à niveau de Devnet préparent généralement le terrain pour les déploiements de mainnet à venir ; il vaut la peine de suivre les progrès d’adaptation côté développeurs et les réactions de l’écosystème.
Pour la filière des preuves à connaissance nulle, Mina se distingue depuis longtemps par son argument de vente axé sur la validation en chaîne légère ; chaque itération de Devnet détermine si les applications zk peuvent fonctionner sur une infrastructure plus robuste. Il est recommandé de consulter le blog technique officiel pour comprendre la compatibilité, les changements d’API et les exigences de migration des nœuds liées à cette mise à niveau.
#MinaProtocol #Devnet #zkProofs
Annonce officielle de Mina Protocol, la mise à niveau de Mesa Devnet est programmée au 19 août. En tant qu’étape technique importante de l’écosystème Mina, les mises à niveau de Devnet préparent généralement le terrain pour les déploiements de mainnet à venir ; il vaut la peine de suivre les progrès d’adaptation côté développeurs et les réactions de l’écosystème.
Pour la filière des preuves à connaissance nulle, Mina se distingue depuis longtemps par son argument de vente axé sur la validation en chaîne légère ; chaque itération de Devnet détermine si les applications zk peuvent fonctionner sur une infrastructure plus robuste. Il est recommandé de consulter le blog technique officiel pour comprendre la compatibilité, les changements d’API et les exigences de migration des nœuds liées à cette mise à niveau.
#MinaProtocol #Devnet #zkProofs
Pour la filière des preuves à connaissance nulle, Mina se distingue depuis longtemps par son argument de vente axé sur la validation en chaîne légère ; chaque itération de Devnet détermine si les applications zk peuvent fonctionner sur une infrastructure plus robuste. Il est recommandé de consulter le blog technique officiel pour comprendre la compatibilité, les changements d’API et les exigences de migration des nœuds liées à cette mise à niveau.
#MinaProtocol #Devnet #zkProofs
112

Claude Code peut désormais construire des applications privées sur Midnight 🌙
$VVV routes prompts via un proxy qui supprime les métadonnées identifiantes avant qu’elles n’atteignent les GPU exécutant le modèle, et l’historique de chat reste dans le navigateur de l’utilisateur au lieu d’être hébergé sur un serveur.
Sur la blockchain, ce contrôle est resté entre les mains de l’utilisateur au niveau de la transaction.
$ZEC permet à un détenteur de choisir quels transferts sont protégés et lesquels restent transparents, paiement par paiement.
Ce choix s’arrête au niveau du paiement.
Midnight déplace ce choix dans la couche applicative. Avec Compact, les développeurs peuvent définir ce qui reste privé et ce qui doit être divulgué, tandis que des preuves à connaissance nulle vérifient les informations requises.
Compact apparaît à peine dans les données d’entraînement des modèles d’aujourd’hui, c’est pourquoi un IA à qui l’on demande de l’écrire a tendance à inventer une syntaxe qui ne compile pas.
Midnight a corrigé cela avec seize plugins open source qui fournissent à Claude Code sa propre pile de développement. Ils couvrent :
• Développement de contrats Compact et exemples
• Vérification du code par rapport au véritable outil
• Développement de portefeuille et de nœud
• Gestion des erreurs
Cela signifie qu’une équipe front-end peut construire un contrat Compact sans embaucher un cryptographe, ouvrant le développement d’applications privées à bien plus d’équipes.
#zkProofs #AI
Claude Code peut désormais construire des applications privées sur Midnight 🌙
$VVV routes prompts via un proxy qui supprime les métadonnées identifiantes avant qu’elles n’atteignent les GPU exécutant le modèle, et l’historique de chat reste dans le navigateur de l’utilisateur au lieu d’être hébergé sur un serveur.
Sur la blockchain, ce contrôle est resté entre les mains de l’utilisateur au niveau de la transaction.
$ZEC permet à un détenteur de choisir quels transferts sont protégés et lesquels restent transparents, paiement par paiement.
Ce choix s’arrête au niveau du paiement.
Midnight déplace ce choix dans la couche applicative. Avec Compact, les développeurs peuvent définir ce qui reste privé et ce qui doit être divulgué, tandis que des preuves à connaissance nulle vérifient les informations requises.
Compact apparaît à peine dans les données d’entraînement des modèles d’aujourd’hui, c’est pourquoi un IA à qui l’on demande de l’écrire a tendance à inventer une syntaxe qui ne compile pas.
Midnight a corrigé cela avec seize plugins open source qui fournissent à Claude Code sa propre pile de développement. Ils couvrent :
• Développement de contrats Compact et exemples
• Vérification du code par rapport au véritable outil
• Développement de portefeuille et de nœud
• Gestion des erreurs
Cela signifie qu’une équipe front-end peut construire un contrat Compact sans embaucher un cryptographe, ouvrant le développement d’applications privées à bien plus d’équipes.
#zkProofs #AI
$VVV routes prompts via un proxy qui supprime les métadonnées identifiantes avant qu’elles n’atteignent les GPU exécutant le modèle, et l’historique de chat reste dans le navigateur de l’utilisateur au lieu d’être hébergé sur un serveur.
Sur la blockchain, ce contrôle est resté entre les mains de l’utilisateur au niveau de la transaction.
$ZEC permet à un détenteur de choisir quels transferts sont protégés et lesquels restent transparents, paiement par paiement.
Ce choix s’arrête au niveau du paiement.
Midnight déplace ce choix dans la couche applicative. Avec Compact, les développeurs peuvent définir ce qui reste privé et ce qui doit être divulgué, tandis que des preuves à connaissance nulle vérifient les informations requises.
Compact apparaît à peine dans les données d’entraînement des modèles d’aujourd’hui, c’est pourquoi un IA à qui l’on demande de l’écrire a tendance à inventer une syntaxe qui ne compile pas.
Midnight a corrigé cela avec seize plugins open source qui fournissent à Claude Code sa propre pile de développement. Ils couvrent :
• Développement de contrats Compact et exemples
• Vérification du code par rapport au véritable outil
• Développement de portefeuille et de nœud
• Gestion des erreurs
Cela signifie qu’une équipe front-end peut construire un contrat Compact sans embaucher un cryptographe, ouvrant le développement d’applications privées à bien plus d’équipes.
#zkProofs #AI
5
393
·
--
#dusk $DUSK @Dusk_Foundation
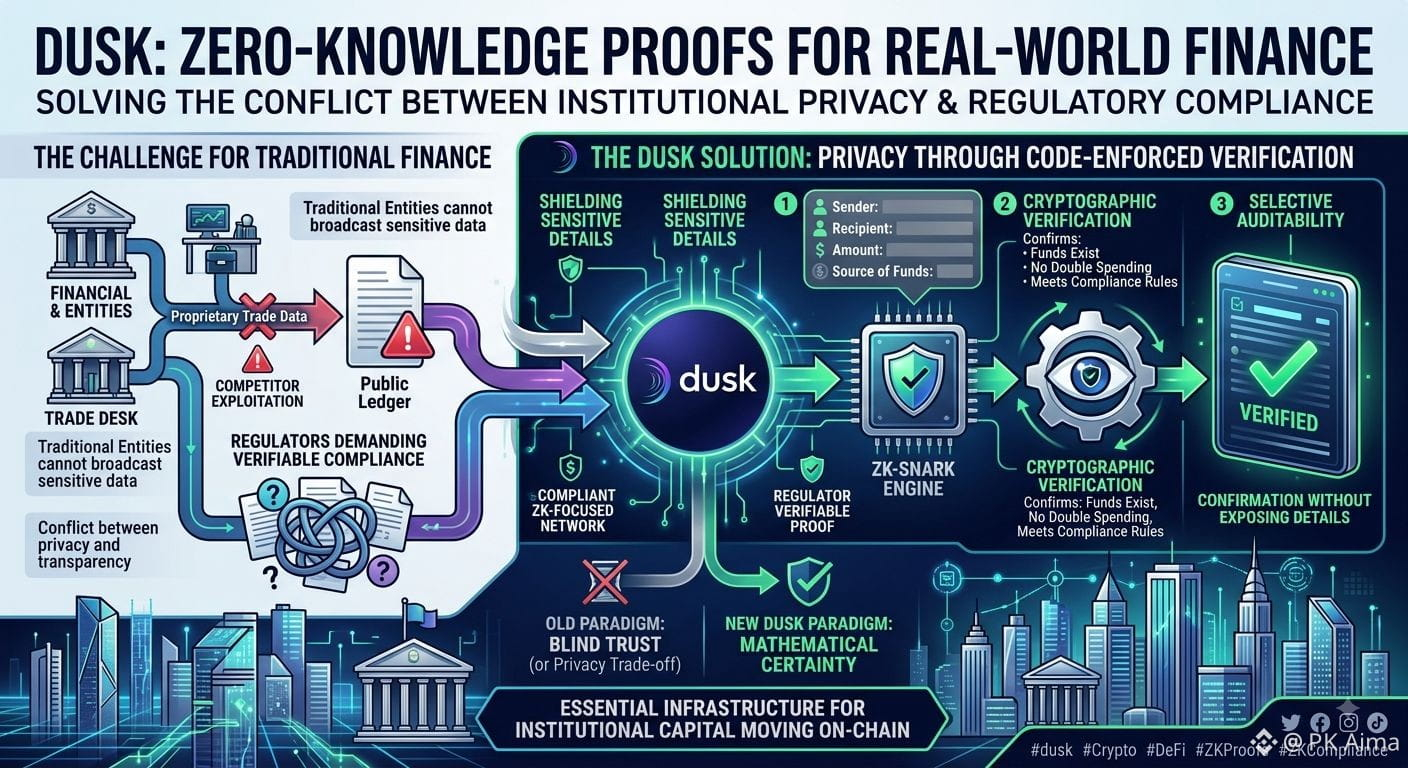
Les preuves à connaissance nulle comptent parmi les technologies les plus convaincantes en train de transformer la crypto, et Dusk les exécute d’une manière qui a réellement du sens pour la finance du monde réel. Dusk utilise des ZK SNARKs pour vérifier cryptographiquement les transactions, en confirmant que les fonds existent et en empêchant la double dépense, sans révéler les montants des transactions ni les identités des contreparties.
Vous ne cachez pas le fait qu’une action a eu lieu : vous protégez des détails sensibles tout en permettant au réseau de vérifier la validité.
Cette distinction est cruciale pour l’adoption par les institutions.
Les acteurs traditionnels de la finance ne peuvent pas diffuser des données de négociation propriétaires sur des registres publics afin que des concurrents puissent les exploiter, mais les régulateurs exigent malgré tout une preuve vérifiable de la conformité.
Dusk résout ce dilemme en remplaçant la confiance aveugle par une certitude mathématique et une auditabilité sélective. La confidentialité et la confiance ne constituent plus un compromis : elles passent par une vérification appliquée par le code.
À mesure que le capital institutionnel se déplace on-chain, les réseaux conformes axés ZK, comme $DUSK , demeurent une infrastructure essentielle à surveiller.
Que pensez-vous de la conformité ZK par rapport aux registres publics ?
#dusk #Crypto #DeFi: #ZKProofs
#dusk $DUSK @Dusk
Les preuves à connaissance nulle comptent parmi les technologies les plus convaincantes en train de transformer la crypto, et Dusk les exécute d’une manière qui a réellement du sens pour la finance du monde réel. Dusk utilise des ZK SNARKs pour vérifier cryptographiquement les transactions, en confirmant que les fonds existent et en empêchant la double dépense, sans révéler les montants des transactions ni les identités des contreparties.
Vous ne cachez pas le fait qu’une action a eu lieu : vous protégez des détails sensibles tout en permettant au réseau de vérifier la validité.
Cette distinction est cruciale pour l’adoption par les institutions.
Les acteurs traditionnels de la finance ne peuvent pas diffuser des données de négociation propriétaires sur des registres publics afin que des concurrents puissent les exploiter, mais les régulateurs exigent malgré tout une preuve vérifiable de la conformité.
Dusk résout ce dilemme en remplaçant la confiance aveugle par une certitude mathématique et une auditabilité sélective. La confidentialité et la confiance ne constituent plus un compromis : elles passent par une vérification appliquée par le code.
À mesure que le capital institutionnel se déplace on-chain, les réseaux conformes axés ZK, comme $DUSK , demeurent une infrastructure essentielle à surveiller.
Que pensez-vous de la conformité ZK par rapport aux registres publics ?
#dusk #Crypto #DeFi: #ZKProofs
Les preuves à connaissance nulle comptent parmi les technologies les plus convaincantes en train de transformer la crypto, et Dusk les exécute d’une manière qui a réellement du sens pour la finance du monde réel. Dusk utilise des ZK SNARKs pour vérifier cryptographiquement les transactions, en confirmant que les fonds existent et en empêchant la double dépense, sans révéler les montants des transactions ni les identités des contreparties.
Vous ne cachez pas le fait qu’une action a eu lieu : vous protégez des détails sensibles tout en permettant au réseau de vérifier la validité.
Cette distinction est cruciale pour l’adoption par les institutions.
Les acteurs traditionnels de la finance ne peuvent pas diffuser des données de négociation propriétaires sur des registres publics afin que des concurrents puissent les exploiter, mais les régulateurs exigent malgré tout une preuve vérifiable de la conformité.
Dusk résout ce dilemme en remplaçant la confiance aveugle par une certitude mathématique et une auditabilité sélective. La confidentialité et la confiance ne constituent plus un compromis : elles passent par une vérification appliquée par le code.
À mesure que le capital institutionnel se déplace on-chain, les réseaux conformes axés ZK, comme $DUSK , demeurent une infrastructure essentielle à surveiller.
Que pensez-vous de la conformité ZK par rapport aux registres publics ?
#dusk #Crypto #DeFi: #ZKProofs
22
1
11
302
@Dusk_Foundation a attiré mon attention pour une raison à laquelle je ne m’attendais pas : son modèle de confidentialité ne vise pas à tout cacher, mais à contrôler ce qui est révélé.
Je débatais avec un ami pour savoir si la finance réglementée a vraiment besoin de la confidentialité de type blockchain.
Au départ, je pensais que la divulgation sélective ressemblait davantage à une fonctionnalité de conformité qu’à un véritable moteur d’adoption. Puis j’ai regardé de plus près l’approche de Dusk en matière de conformité à preuve zéro (Zero-Knowledge Compliance).
La partie intéressante, c’est le comportement qu’elle peut créer.
Au lieu de mettre les soldes, les transferts et les activités financières sensibles à la vue de tous, les utilisateurs peuvent prouver qu’ils respectent les règles requises sans exposer les détails sous-jacents.
Les régulateurs peuvent quand même obtenir une visibilité autorisée lorsque c’est nécessaire.
Cela change la structure des incitations. La confidentialité n’est pas seulement faite pour protéger les utilisateurs ; elle peut aussi supprimer la raison pour laquelle les institutions évitent potentiellement le règlement public en premier lieu.
J’ai ajouté une petite position $DUSK pour avoir de la peau dans le jeu, mais je la considère encore comme un test plutôt que comme un pari de conviction.
Mon incertitude, c’est de savoir si cette architecture peut attirer suffisamment d’activité financière réelle et de liquidité pour rendre la couche de confidentialité économiquement significative.
J’ai toutefois changé d’avis : la partie la plus difficile de l’adoption institutionnelle n’est peut-être pas de convaincre les institutions que la blockchain fonctionne. Il s’agit plutôt de leur donner une raison d’arrêter de craindre ce que tout le monde peut voir.
$HEMI $COW #DUSK #Privacy #Web3 #zkProofs
{spot}(COWUSDT)
{spot}(HEMIUSDT)
{spot}(DUSKUSDT)
Selon vous, quel est le plus grand avantage de Dusk ?
@Dusk a attiré mon attention pour une raison à laquelle je ne m’attendais pas : son modèle de confidentialité ne vise pas à tout cacher, mais à contrôler ce qui est révélé.
Je débatais avec un ami pour savoir si la finance réglementée a vraiment besoin de la confidentialité de type blockchain.
Au départ, je pensais que la divulgation sélective ressemblait davantage à une fonctionnalité de conformité qu’à un véritable moteur d’adoption. Puis j’ai regardé de plus près l’approche de Dusk en matière de conformité à preuve zéro (Zero-Knowledge Compliance).
La partie intéressante, c’est le comportement qu’elle peut créer.
Au lieu de mettre les soldes, les transferts et les activités financières sensibles à la vue de tous, les utilisateurs peuvent prouver qu’ils respectent les règles requises sans exposer les détails sous-jacents.
Les régulateurs peuvent quand même obtenir une visibilité autorisée lorsque c’est nécessaire.
Cela change la structure des incitations. La confidentialité n’est pas seulement faite pour protéger les utilisateurs ; elle peut aussi supprimer la raison pour laquelle les institutions évitent potentiellement le règlement public en premier lieu.
J’ai ajouté une petite position $DUSK pour avoir de la peau dans le jeu, mais je la considère encore comme un test plutôt que comme un pari de conviction.
Mon incertitude, c’est de savoir si cette architecture peut attirer suffisamment d’activité financière réelle et de liquidité pour rendre la couche de confidentialité économiquement significative.
J’ai toutefois changé d’avis : la partie la plus difficile de l’adoption institutionnelle n’est peut-être pas de convaincre les institutions que la blockchain fonctionne. Il s’agit plutôt de leur donner une raison d’arrêter de craindre ce que tout le monde peut voir.
$HEMI $COW #DUSK #Privacy #Web3 #zkProofs
Selon vous, quel est le plus grand avantage de Dusk ?
Je débatais avec un ami pour savoir si la finance réglementée a vraiment besoin de la confidentialité de type blockchain.
Au départ, je pensais que la divulgation sélective ressemblait davantage à une fonctionnalité de conformité qu’à un véritable moteur d’adoption. Puis j’ai regardé de plus près l’approche de Dusk en matière de conformité à preuve zéro (Zero-Knowledge Compliance).
La partie intéressante, c’est le comportement qu’elle peut créer.
Au lieu de mettre les soldes, les transferts et les activités financières sensibles à la vue de tous, les utilisateurs peuvent prouver qu’ils respectent les règles requises sans exposer les détails sous-jacents.
Les régulateurs peuvent quand même obtenir une visibilité autorisée lorsque c’est nécessaire.
Cela change la structure des incitations. La confidentialité n’est pas seulement faite pour protéger les utilisateurs ; elle peut aussi supprimer la raison pour laquelle les institutions évitent potentiellement le règlement public en premier lieu.
J’ai ajouté une petite position $DUSK pour avoir de la peau dans le jeu, mais je la considère encore comme un test plutôt que comme un pari de conviction.
Mon incertitude, c’est de savoir si cette architecture peut attirer suffisamment d’activité financière réelle et de liquidité pour rendre la couche de confidentialité économiquement significative.
J’ai toutefois changé d’avis : la partie la plus difficile de l’adoption institutionnelle n’est peut-être pas de convaincre les institutions que la blockchain fonctionne. Il s’agit plutôt de leur donner une raison d’arrêter de craindre ce que tout le monde peut voir.
$HEMI $COW #DUSK #Privacy #Web3 #zkProofs
Selon vous, quel est le plus grand avantage de Dusk ?
🔐 Privacy First
50%
🧾 Selective Disclosure
20%
🏦 Institutional Fit
30%
⚙️ Settlement
0%
10 Votes • Vote fermé
97
35
2.7k

🛡️ BOUCLIER DE PREUVES ZK POUR LES DONNÉES KYC — MAIS LA VÉRITABLE POINT DE BLOCAGE EST LA COORDINATION DE LA CONFIANCE 🔍
Déplacer l’authentification en amont avec des preuves à connaissance nulle est élégant : votre télémétrie d’identité ne quitte jamais votre contrôle. 📊 Pourtant, l’ensemble de la pile se bloque dès lors que plusieurs émetteurs doivent s’aligner sur une seule couche de vérification. Les calculs cryptographiques sont résolus. Le problème de coordination ne l’est pas.
💡 C’est le goulot d’étranglement discret que chaque architecte d’infrastructure observe en ce moment. 🔍 Chaque institution gère son propre graphe de confiance, ses propres règles de révocation, son propre niveau de confiance dans l’attestation. Relier ces îlots sans divulguer de données — c’est le protocole inachevé. Celui qui maîtrise la couche de coordination multi-émetteurs possède l’ensemble de la pile d’identité. 💬 Quel ancrage doit sceller cette confiance : des entités réglementées, des fournisseurs KYC existants, ou un réseau décentralisé neutre ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ZKProofs #Web3Identity #Crypto #KYC #Blockchain
🔍 💡
🛡️ BOUCLIER DE PREUVES ZK POUR LES DONNÉES KYC — MAIS LA VÉRITABLE POINT DE BLOCAGE EST LA COORDINATION DE LA CONFIANCE 🔍
Déplacer l’authentification en amont avec des preuves à connaissance nulle est élégant : votre télémétrie d’identité ne quitte jamais votre contrôle. 📊 Pourtant, l’ensemble de la pile se bloque dès lors que plusieurs émetteurs doivent s’aligner sur une seule couche de vérification. Les calculs cryptographiques sont résolus. Le problème de coordination ne l’est pas.
💡 C’est le goulot d’étranglement discret que chaque architecte d’infrastructure observe en ce moment. 🔍 Chaque institution gère son propre graphe de confiance, ses propres règles de révocation, son propre niveau de confiance dans l’attestation. Relier ces îlots sans divulguer de données — c’est le protocole inachevé. Celui qui maîtrise la couche de coordination multi-émetteurs possède l’ensemble de la pile d’identité. 💬 Quel ancrage doit sceller cette confiance : des entités réglementées, des fournisseurs KYC existants, ou un réseau décentralisé neutre ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ZKProofs #Web3Identity #Crypto #KYC #Blockchain
🔍 💡
Déplacer l’authentification en amont avec des preuves à connaissance nulle est élégant : votre télémétrie d’identité ne quitte jamais votre contrôle. 📊 Pourtant, l’ensemble de la pile se bloque dès lors que plusieurs émetteurs doivent s’aligner sur une seule couche de vérification. Les calculs cryptographiques sont résolus. Le problème de coordination ne l’est pas.
💡 C’est le goulot d’étranglement discret que chaque architecte d’infrastructure observe en ce moment. 🔍 Chaque institution gère son propre graphe de confiance, ses propres règles de révocation, son propre niveau de confiance dans l’attestation. Relier ces îlots sans divulguer de données — c’est le protocole inachevé. Celui qui maîtrise la couche de coordination multi-émetteurs possède l’ensemble de la pile d’identité. 💬 Quel ancrage doit sceller cette confiance : des entités réglementées, des fournisseurs KYC existants, ou un réseau décentralisé neutre ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ZKProofs #Web3Identity #Crypto #KYC #Blockchain
🔍 💡
21

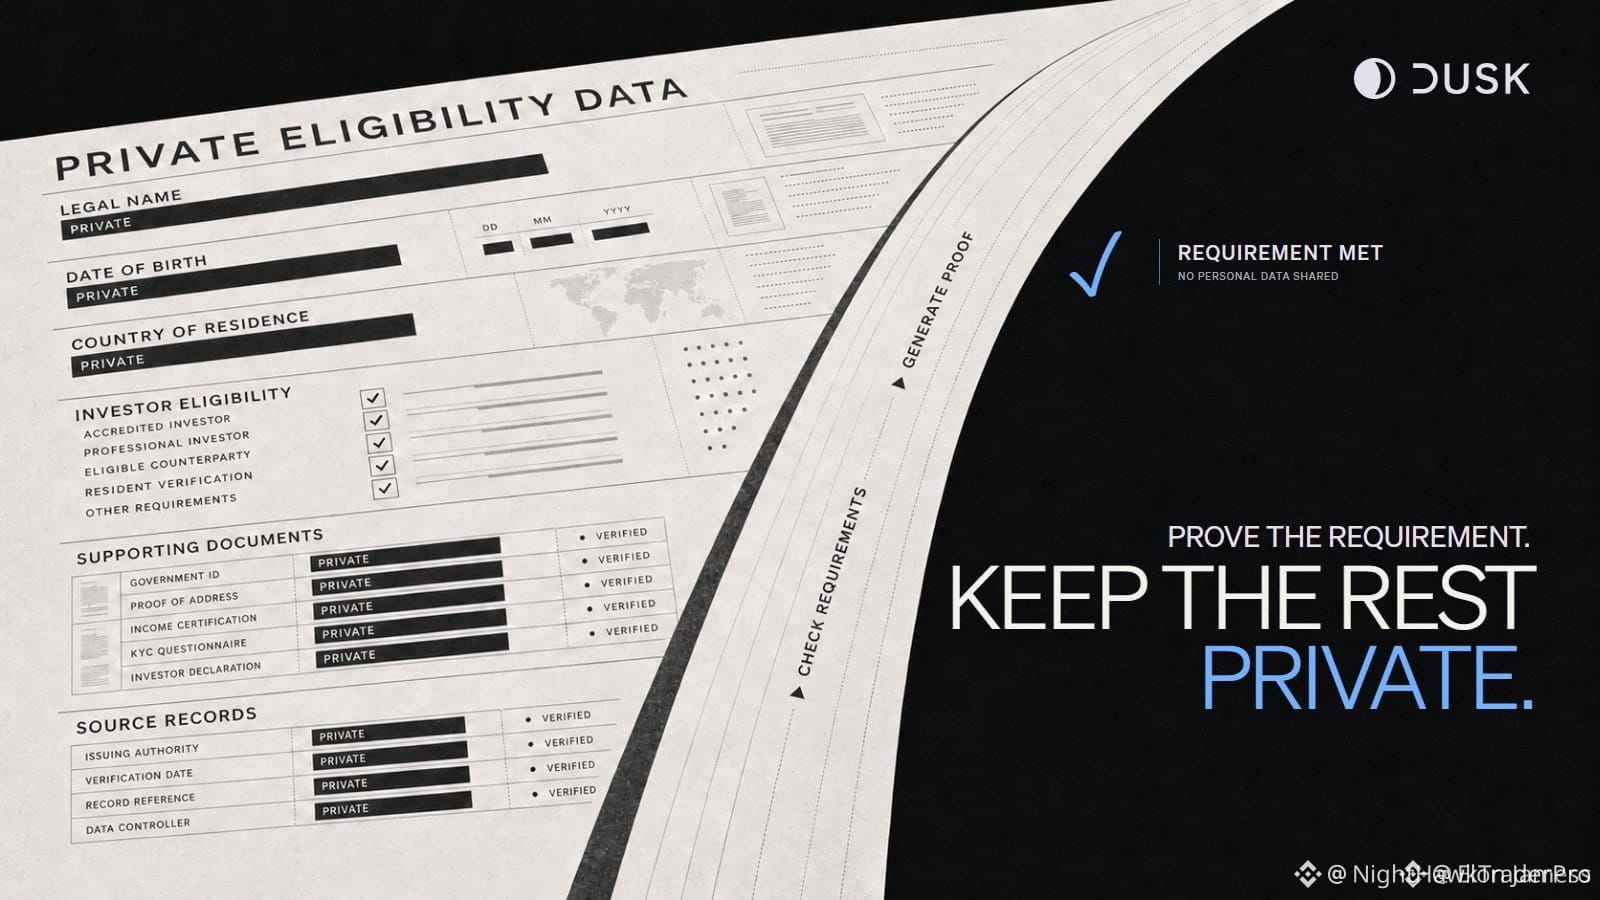
LE PORTEFEUILLE DE CONFIDENTIALITÉ EST LE PROCHAIN AVANTAGE COMMERCIAL 🧠🔐 — $DUSK JUSTE RENVERSÉ LA TABLE
---
Le marché se réveille face à une vérité brutale : vous ne pouvez pas construire une finance de niveau institutionnel dans une maison de verre. Chaque transaction, chaque identifiant, chaque preuve d’éligibilité — exposés pour que n’importe qui puisse les extraire. Ce n’est pas de la conformité, c’est une reddition.
L’approche de divulgation sélective de $DUSK est le coup de riposte. Les applications vérifient ce dont elles ont besoin — résidence, statut d’investisseur, éligibilité — sans vous forcer à vous déshabiller. Les preuves ZK sont le portier, la confidentialité est le cordon de velours. 🛡️
C’est le genre d’infrastructure qui fait le pont entre « on a besoin de régulation » et « on a besoin de liberté ». La chaîne qui résout cette tension en premier gagne les flux. L’offre se construit en silence pendant que la foule fixe encore des bougies rouges ailleurs. 💥
Pensez-vous que la divulgation sélective est l’élément qui ramène les institutions sur le terrain, ou la confidentialité reste-t-elle une vente difficile dans les marchés réglementés ? Dites-nous votre avis ci-dessous. 👇
---
⚠️ Ce n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ $DUSK #Privacy #ZKProofs #DeFi #CryptoRegulation
⚡🌐
LE PORTEFEUILLE DE CONFIDENTIALITÉ EST LE PROCHAIN AVANTAGE COMMERCIAL 🧠🔐 — $DUSK JUSTE RENVERSÉ LA TABLE
---
Le marché se réveille face à une vérité brutale : vous ne pouvez pas construire une finance de niveau institutionnel dans une maison de verre. Chaque transaction, chaque identifiant, chaque preuve d’éligibilité — exposés pour que n’importe qui puisse les extraire. Ce n’est pas de la conformité, c’est une reddition.
L’approche de divulgation sélective de $DUSK est le coup de riposte. Les applications vérifient ce dont elles ont besoin — résidence, statut d’investisseur, éligibilité — sans vous forcer à vous déshabiller. Les preuves ZK sont le portier, la confidentialité est le cordon de velours. 🛡️
C’est le genre d’infrastructure qui fait le pont entre « on a besoin de régulation » et « on a besoin de liberté ». La chaîne qui résout cette tension en premier gagne les flux. L’offre se construit en silence pendant que la foule fixe encore des bougies rouges ailleurs. 💥
Pensez-vous que la divulgation sélective est l’élément qui ramène les institutions sur le terrain, ou la confidentialité reste-t-elle une vente difficile dans les marchés réglementés ? Dites-nous votre avis ci-dessous. 👇
---
⚠️ Ce n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ $DUSK #Privacy #ZKProofs #DeFi #CryptoRegulation
⚡🌐
---
Le marché se réveille face à une vérité brutale : vous ne pouvez pas construire une finance de niveau institutionnel dans une maison de verre. Chaque transaction, chaque identifiant, chaque preuve d’éligibilité — exposés pour que n’importe qui puisse les extraire. Ce n’est pas de la conformité, c’est une reddition.
L’approche de divulgation sélective de $DUSK est le coup de riposte. Les applications vérifient ce dont elles ont besoin — résidence, statut d’investisseur, éligibilité — sans vous forcer à vous déshabiller. Les preuves ZK sont le portier, la confidentialité est le cordon de velours. 🛡️
C’est le genre d’infrastructure qui fait le pont entre « on a besoin de régulation » et « on a besoin de liberté ». La chaîne qui résout cette tension en premier gagne les flux. L’offre se construit en silence pendant que la foule fixe encore des bougies rouges ailleurs. 💥
Pensez-vous que la divulgation sélective est l’élément qui ramène les institutions sur le terrain, ou la confidentialité reste-t-elle une vente difficile dans les marchés réglementés ? Dites-nous votre avis ci-dessous. 👇
---
⚠️ Ce n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ $DUSK #Privacy #ZKProofs #DeFi #CryptoRegulation
⚡🌐
36
·
--
Haussier
Partiellement vrai
#opg @OpenGradient
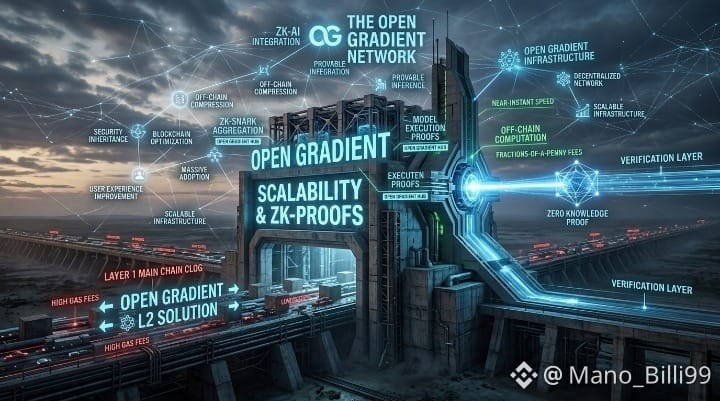
Soyons honnêtes : Web3 a un problème majeur d’onboarding et cela se résume généralement à l’expérience utilisateur. Si nous voulons que les applications décentralisées puissent réellement rivaliser avec la technologie traditionnelle, il nous faut des améliorations massives en matière d’évolutivité. Aujourd’hui, obliger un utilisateur “lambda” à payer 15 $ de frais réseau et à attendre plusieurs minutes juste pour confirmer une transaction de base, c’est tout simplement rédhibitoire. Ils vont juste partir.
C’est exactement pourquoi l’industrie se tourne fortement vers les ZK-Rollups. Au lieu de pousser chaque interaction directement sur la blockchain principale et d’encombrer le réseau, les ZK-Rollups regroupent des milliers de transactions, les traitent quelque part rapidement et à moindre coût, puis envoient une seule preuve cryptographique incontestable à la chaîne principale pour démontrer que tout a été fait correctement.
Cela supprime entièrement le goulot d’étranglement traditionnel. Vous obtenez la vitesse quasi instantanée et des coûts de quelques fractions de centime, comme avec une base de données privée et rapide, mais sans renoncer à la sécurité ni à la décentralisation de la blockchain principale. En gros, c’est le code ultime pour faire évoluer Web3 sans prendre de raccourcis.
Taux de jetons : [+2.72 ]
$OPG
{future}(OPGUSDT)
#zkProofs #OpenGradient #Scalability
#opg @OpenGradient
Soyons honnêtes : Web3 a un problème majeur d’onboarding et cela se résume généralement à l’expérience utilisateur. Si nous voulons que les applications décentralisées puissent réellement rivaliser avec la technologie traditionnelle, il nous faut des améliorations massives en matière d’évolutivité. Aujourd’hui, obliger un utilisateur “lambda” à payer 15 $ de frais réseau et à attendre plusieurs minutes juste pour confirmer une transaction de base, c’est tout simplement rédhibitoire. Ils vont juste partir.
C’est exactement pourquoi l’industrie se tourne fortement vers les ZK-Rollups. Au lieu de pousser chaque interaction directement sur la blockchain principale et d’encombrer le réseau, les ZK-Rollups regroupent des milliers de transactions, les traitent quelque part rapidement et à moindre coût, puis envoient une seule preuve cryptographique incontestable à la chaîne principale pour démontrer que tout a été fait correctement.
Cela supprime entièrement le goulot d’étranglement traditionnel. Vous obtenez la vitesse quasi instantanée et des coûts de quelques fractions de centime, comme avec une base de données privée et rapide, mais sans renoncer à la sécurité ni à la décentralisation de la blockchain principale. En gros, c’est le code ultime pour faire évoluer Web3 sans prendre de raccourcis.
Taux de jetons : [+2.72 ]
$OPG
#zkProofs #OpenGradient #Scalability
Soyons honnêtes : Web3 a un problème majeur d’onboarding et cela se résume généralement à l’expérience utilisateur. Si nous voulons que les applications décentralisées puissent réellement rivaliser avec la technologie traditionnelle, il nous faut des améliorations massives en matière d’évolutivité. Aujourd’hui, obliger un utilisateur “lambda” à payer 15 $ de frais réseau et à attendre plusieurs minutes juste pour confirmer une transaction de base, c’est tout simplement rédhibitoire. Ils vont juste partir.
C’est exactement pourquoi l’industrie se tourne fortement vers les ZK-Rollups. Au lieu de pousser chaque interaction directement sur la blockchain principale et d’encombrer le réseau, les ZK-Rollups regroupent des milliers de transactions, les traitent quelque part rapidement et à moindre coût, puis envoient une seule preuve cryptographique incontestable à la chaîne principale pour démontrer que tout a été fait correctement.
Cela supprime entièrement le goulot d’étranglement traditionnel. Vous obtenez la vitesse quasi instantanée et des coûts de quelques fractions de centime, comme avec une base de données privée et rapide, mais sans renoncer à la sécurité ni à la décentralisation de la blockchain principale. En gros, c’est le code ultime pour faire évoluer Web3 sans prendre de raccourcis.
Taux de jetons : [+2.72 ]
$OPG
#zkProofs #OpenGradient #Scalability
39
1
9
136

·
--
Les preuves ZK deviennent la couche de confiance pour l’IA — et la crypto la construit d’abord
L’intelligence artificielle a un problème de confiance. Vous ne pouvez pas vérifier si un modèle d’IA a correctement exécuté, si ses données d’entraînement étaient propres, ou si la sortie a été manipulée. Vous devez simplement faire confiance au fournisseur.
Les preuves à connaissance nulle changent cela — et la crypto dispose déjà de l’infrastructure.
Les circuits ZK peuvent prouver qu’un calcul s’est déroulé correctement sans révéler les données sous-jacentes. Appliqué à l’IA, cela signifie une inférence vérifiable : vous pouvez confirmer cryptographiquement qu’un modèle a produit une sortie spécifique à partir d’une entrée donnée, sans exposer les poids du modèle ni les données privées.
C’est extrêmement important. Des diagnostics d’IA médicale qui nécessitent la confidentialité. Des modèles financiers qui doivent être audités sans divulguer la stratégie. Des agents autonomes qui s’exécutent on-chain où chaque étape doit être vérifiée sans confiance.
Les blockchains sont la couche de règlement naturelle pour cela. Les contrats intelligents peuvent recevoir des preuves ZK, les vérifier on-chain, et déclencher des actions — créant des pipelines d’IA où la confiance est imposée par les mathématiques, pas par des promesses.
$ETH héberge déjà l’écosystème de rollup ZK le plus abouti. $SOL construit rapidement avec des programmes de validateurs à haut débit. $AVAX les sous-réseaux sont conçus sur mesure pour des charges de travail ZK-AI.
La convergence de la cryptographie ZK et de l’IA n’est pas un récit d’avenir — elle est en train d’être construite maintenant. Les projets qui maîtrisent le calcul vérifiable définiront le prochain cycle d’infrastructure.
#ZKProofs #AIxCrypto #Web3Infrastructure #CryptoTrends #Blockchain
Les preuves ZK deviennent la couche de confiance pour l’IA — et la crypto la construit d’abord
L’intelligence artificielle a un problème de confiance. Vous ne pouvez pas vérifier si un modèle d’IA a correctement exécuté, si ses données d’entraînement étaient propres, ou si la sortie a été manipulée. Vous devez simplement faire confiance au fournisseur.
Les preuves à connaissance nulle changent cela — et la crypto dispose déjà de l’infrastructure.
Les circuits ZK peuvent prouver qu’un calcul s’est déroulé correctement sans révéler les données sous-jacentes. Appliqué à l’IA, cela signifie une inférence vérifiable : vous pouvez confirmer cryptographiquement qu’un modèle a produit une sortie spécifique à partir d’une entrée donnée, sans exposer les poids du modèle ni les données privées.
C’est extrêmement important. Des diagnostics d’IA médicale qui nécessitent la confidentialité. Des modèles financiers qui doivent être audités sans divulguer la stratégie. Des agents autonomes qui s’exécutent on-chain où chaque étape doit être vérifiée sans confiance.
Les blockchains sont la couche de règlement naturelle pour cela. Les contrats intelligents peuvent recevoir des preuves ZK, les vérifier on-chain, et déclencher des actions — créant des pipelines d’IA où la confiance est imposée par les mathématiques, pas par des promesses.
$ETH héberge déjà l’écosystème de rollup ZK le plus abouti. $SOL construit rapidement avec des programmes de validateurs à haut débit. $AVAX les sous-réseaux sont conçus sur mesure pour des charges de travail ZK-AI.
La convergence de la cryptographie ZK et de l’IA n’est pas un récit d’avenir — elle est en train d’être construite maintenant. Les projets qui maîtrisent le calcul vérifiable définiront le prochain cycle d’infrastructure.
#ZKProofs #AIxCrypto #Web3Infrastructure #CryptoTrends #Blockchain
L’intelligence artificielle a un problème de confiance. Vous ne pouvez pas vérifier si un modèle d’IA a correctement exécuté, si ses données d’entraînement étaient propres, ou si la sortie a été manipulée. Vous devez simplement faire confiance au fournisseur.
Les preuves à connaissance nulle changent cela — et la crypto dispose déjà de l’infrastructure.
Les circuits ZK peuvent prouver qu’un calcul s’est déroulé correctement sans révéler les données sous-jacentes. Appliqué à l’IA, cela signifie une inférence vérifiable : vous pouvez confirmer cryptographiquement qu’un modèle a produit une sortie spécifique à partir d’une entrée donnée, sans exposer les poids du modèle ni les données privées.
C’est extrêmement important. Des diagnostics d’IA médicale qui nécessitent la confidentialité. Des modèles financiers qui doivent être audités sans divulguer la stratégie. Des agents autonomes qui s’exécutent on-chain où chaque étape doit être vérifiée sans confiance.
Les blockchains sont la couche de règlement naturelle pour cela. Les contrats intelligents peuvent recevoir des preuves ZK, les vérifier on-chain, et déclencher des actions — créant des pipelines d’IA où la confiance est imposée par les mathématiques, pas par des promesses.
$ETH héberge déjà l’écosystème de rollup ZK le plus abouti. $SOL construit rapidement avec des programmes de validateurs à haut débit. $AVAX les sous-réseaux sont conçus sur mesure pour des charges de travail ZK-AI.
La convergence de la cryptographie ZK et de l’IA n’est pas un récit d’avenir — elle est en train d’être construite maintenant. Les projets qui maîtrisent le calcul vérifiable définiront le prochain cycle d’infrastructure.
#ZKProofs #AIxCrypto #Web3Infrastructure #CryptoTrends #Blockchain
1
117

·
--
Utilité des preuves à divulgation nulle de connaissance (ZKP)
La technologie ZKP sort de la phase académique pour entrer dans la production de base. Au-delà de la confidentialité, les ZKP sont essentiels pour l'évolutivité des blockchains en permettant la vérification instantanée de transactions complexes sans lourde computation.
Ce changement va radicalement réduire les coûts de gaz et augmenter les vitesses d'exécution.
#ZKProofs #Cryptography #Web3Dev
Utilité des preuves à divulgation nulle de connaissance (ZKP)
La technologie ZKP sort de la phase académique pour entrer dans la production de base. Au-delà de la confidentialité, les ZKP sont essentiels pour l'évolutivité des blockchains en permettant la vérification instantanée de transactions complexes sans lourde computation.
Ce changement va radicalement réduire les coûts de gaz et augmenter les vitesses d'exécution.
#ZKProofs #Cryptography #Web3Dev
La technologie ZKP sort de la phase académique pour entrer dans la production de base. Au-delà de la confidentialité, les ZKP sont essentiels pour l'évolutivité des blockchains en permettant la vérification instantanée de transactions complexes sans lourde computation.
Ce changement va radicalement réduire les coûts de gaz et augmenter les vitesses d'exécution.
#ZKProofs #Cryptography #Web3Dev
1
319
FEUILLE DE ROUTE DE LA PREUVE À ZÉRO-CONNAISSANCE DE TRON : CONFIDENTIALITÉ ET PASSAGE À L’ÉCHELLE 🔐
Les preuves à connaissance nulle représentent la prochaine frontière pour TRON. Notre feuille de route inclut l’intégration de ZK-SNARK pour renforcer la confidentialité et la scalabilité.
Les ZKP permettent aux utilisateurs de prouver que les transactions sont valides sans révéler de détails.
Pour la scalabilité, les ZK-rollups peuvent traiter des milliers de transactions hors chaîne.
À mesure que la technologie ZK mûrit, TRON sera à l’avant-garde des technologies blockchain préservant la confidentialité et offrant une meilleure scalabilité.
@TRON DAO
#TRONEcoStar #ZKProofs #Privacy
FEUILLE DE ROUTE DE LA PREUVE À ZÉRO-CONNAISSANCE DE TRON : CONFIDENTIALITÉ ET PASSAGE À L’ÉCHELLE 🔐
Les preuves à connaissance nulle représentent la prochaine frontière pour TRON. Notre feuille de route inclut l’intégration de ZK-SNARK pour renforcer la confidentialité et la scalabilité.
Les ZKP permettent aux utilisateurs de prouver que les transactions sont valides sans révéler de détails.
Pour la scalabilité, les ZK-rollups peuvent traiter des milliers de transactions hors chaîne.
À mesure que la technologie ZK mûrit, TRON sera à l’avant-garde des technologies blockchain préservant la confidentialité et offrant une meilleure scalabilité.
@TRON DAO
#TRONEcoStar #ZKProofs #Privacy
Les preuves à connaissance nulle représentent la prochaine frontière pour TRON. Notre feuille de route inclut l’intégration de ZK-SNARK pour renforcer la confidentialité et la scalabilité.
Les ZKP permettent aux utilisateurs de prouver que les transactions sont valides sans révéler de détails.
Pour la scalabilité, les ZK-rollups peuvent traiter des milliers de transactions hors chaîne.
À mesure que la technologie ZK mûrit, TRON sera à l’avant-garde des technologies blockchain préservant la confidentialité et offrant une meilleure scalabilité.
@TRON DAO
#TRONEcoStar #ZKProofs #Privacy
10
Tu partages tes données tous les jours 🪪
En t’inscrivant, en passant à la caisse et en vérifiant ton âge, chaque étape demande davantage d’informations personnelles que ce dont la tâche a réellement besoin.
La plupart des blockchains, y compris Cardano ( $ADA ), sont par défaut transparentes, ce qui rend les données de transaction publiquement visibles par conception.
C’est pourquoi des réseaux axés sur la confidentialité comme $XMR restent pertinents pour les utilisateurs qui souhaitent une plus grande confidentialité financière.
Midnight répond à cela grâce à la divulgation sélective, en utilisant des preuves à connaissance nulle pour que tu puisses prouver un seul fait, comme le fait d’avoir plus de 18 ans, tandis que tous les autres détails restent privés.
La confidentialité par défaut pour les données du quotidien est le manque que Midnight a été conçu pour combler, en transformant l’excès de partage en preuve de seulement ce qui est nécessaire.
#Privacy #zkProofs
Tu partages tes données tous les jours 🪪
En t’inscrivant, en passant à la caisse et en vérifiant ton âge, chaque étape demande davantage d’informations personnelles que ce dont la tâche a réellement besoin.
La plupart des blockchains, y compris Cardano ( $ADA ), sont par défaut transparentes, ce qui rend les données de transaction publiquement visibles par conception.
C’est pourquoi des réseaux axés sur la confidentialité comme $XMR restent pertinents pour les utilisateurs qui souhaitent une plus grande confidentialité financière.
Midnight répond à cela grâce à la divulgation sélective, en utilisant des preuves à connaissance nulle pour que tu puisses prouver un seul fait, comme le fait d’avoir plus de 18 ans, tandis que tous les autres détails restent privés.
La confidentialité par défaut pour les données du quotidien est le manque que Midnight a été conçu pour combler, en transformant l’excès de partage en preuve de seulement ce qui est nécessaire.
#Privacy #zkProofs
En t’inscrivant, en passant à la caisse et en vérifiant ton âge, chaque étape demande davantage d’informations personnelles que ce dont la tâche a réellement besoin.
La plupart des blockchains, y compris Cardano ( $ADA ), sont par défaut transparentes, ce qui rend les données de transaction publiquement visibles par conception.
C’est pourquoi des réseaux axés sur la confidentialité comme $XMR restent pertinents pour les utilisateurs qui souhaitent une plus grande confidentialité financière.
Midnight répond à cela grâce à la divulgation sélective, en utilisant des preuves à connaissance nulle pour que tu puisses prouver un seul fait, comme le fait d’avoir plus de 18 ans, tandis que tous les autres détails restent privés.
La confidentialité par défaut pour les données du quotidien est le manque que Midnight a été conçu pour combler, en transformant l’excès de partage en preuve de seulement ce qui est nécessaire.
#Privacy #zkProofs
2
195
·
--
Vérification de la sécurité des Rollups avec des Multi-Provers 🕵️♂️🛡️
Compter sur un seul type de prouveur ZK ou Optimiste peut conduire à des bugs système. Les configurations multi-provers nécessitent différents mécanismes de preuve indépendants pour s'accorder avant de finaliser.
#BlockchainSecurity #Rollups #ZKProofs #Web3Tech .
Vérification de la sécurité des Rollups avec des Multi-Provers 🕵️♂️🛡️
Compter sur un seul type de prouveur ZK ou Optimiste peut conduire à des bugs système. Les configurations multi-provers nécessitent différents mécanismes de preuve indépendants pour s'accorder avant de finaliser.
#BlockchainSecurity #Rollups #ZKProofs #Web3Tech .
Compter sur un seul type de prouveur ZK ou Optimiste peut conduire à des bugs système. Les configurations multi-provers nécessitent différents mécanismes de preuve indépendants pour s'accorder avant de finaliser.
#BlockchainSecurity #Rollups #ZKProofs #Web3Tech .
1
70
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#AnthropicCEOCallsForAISlowdown
60,761 vues
813 mentions
2
#BitcoinThirdSingleBlockReorgInFourWeeks
808 vues
59 mentions
3
#LSKSurgesOver515%In24Hours
965 vues
43 mentions
4
#EURequiresWalletMakersReportFlawsIn24Hours
75 vues
15 mentions
5
#ZcashNU7VoteEndsSeptember14
553 vues
32 mentions
6
#AnthropicChoosesNasdaqForPotentialIPO
29,708 vues
345 mentions
7
#SECReceivesGrayscaleLitecoinTrustETFFiling
191,414 vues
2,108 mentions
8
#ClarityActFacesProceduralVoteSept15
361,556 vues
2,993 mentions
9
#US10YearTreasuryYieldNears5%
135,624 vues
1,686 mentions
10
#CryptoLiquidations$674MIn24H
32,262 vues
241 mentions