
#phishing
phishing
233,872 vues
467 mentions
Populaire
Récents

·
--
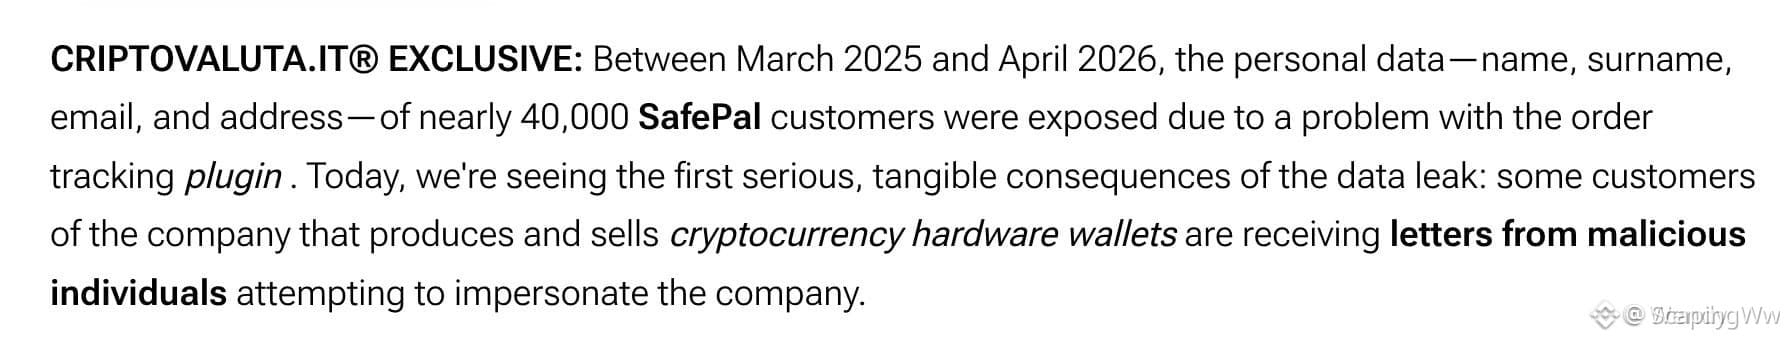
🚨 LE HAMEÇONNAGE PAR COURRIER POSTAL CIBLE LES UTILISATEURS $SFP DANS UNE NOUVELLE ATTAQUE FULGURANTE
Lorsque des individus malveillants délaissent les écrans pour s’attaquer à votre boîte aux lettres, le paysage des menaces change complètement. Une récente fuite de données a exposé les détails de commande de milliers de propriétaires de portefeuilles matériels, donnant lieu à l’envoi de lettres postales ciblées contenant de fausses alertes de mise à jour du micrologiciel particulièrement convaincantes 📊.
Les escrocs exploitent de véritables adresses et noms de particuliers pour attirer les victimes vers des portails malveillants de collecte d’identifiants, accessibles par QR code. Ne faites jamais confiance aux courriers non sollicités qui vous demandent de saisir votre phrase de récupération ou d’effectuer sans préavis une mise à niveau de sécurité 💡.
🛡️ Comment vérifiez-vous actuellement l’authenticité des avis de sécurité externes concernant votre matériel avant d’interagir avec eux ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #SFP #CryptoSecurity #Phishing #SafePal
⚡
🚨 LE HAMEÇONNAGE PAR COURRIER POSTAL CIBLE LES UTILISATEURS $SFP DANS UNE NOUVELLE ATTAQUE FULGURANTE
Lorsque des individus malveillants délaissent les écrans pour s’attaquer à votre boîte aux lettres, le paysage des menaces change complètement. Une récente fuite de données a exposé les détails de commande de milliers de propriétaires de portefeuilles matériels, donnant lieu à l’envoi de lettres postales ciblées contenant de fausses alertes de mise à jour du micrologiciel particulièrement convaincantes 📊.
Les escrocs exploitent de véritables adresses et noms de particuliers pour attirer les victimes vers des portails malveillants de collecte d’identifiants, accessibles par QR code. Ne faites jamais confiance aux courriers non sollicités qui vous demandent de saisir votre phrase de récupération ou d’effectuer sans préavis une mise à niveau de sécurité 💡.
🛡️ Comment vérifiez-vous actuellement l’authenticité des avis de sécurité externes concernant votre matériel avant d’interagir avec eux ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #SFP #CryptoSecurity #Phishing #SafePal
⚡
Lorsque des individus malveillants délaissent les écrans pour s’attaquer à votre boîte aux lettres, le paysage des menaces change complètement. Une récente fuite de données a exposé les détails de commande de milliers de propriétaires de portefeuilles matériels, donnant lieu à l’envoi de lettres postales ciblées contenant de fausses alertes de mise à jour du micrologiciel particulièrement convaincantes 📊.
Les escrocs exploitent de véritables adresses et noms de particuliers pour attirer les victimes vers des portails malveillants de collecte d’identifiants, accessibles par QR code. Ne faites jamais confiance aux courriers non sollicités qui vous demandent de saisir votre phrase de récupération ou d’effectuer sans préavis une mise à niveau de sécurité 💡.
🛡️ Comment vérifiez-vous actuellement l’authenticité des avis de sécurité externes concernant votre matériel avant d’interagir avec eux ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #SFP #CryptoSecurity #Phishing #SafePal
⚡
19

·
--
Votre phrase de récupération est une clé maîtresse — pas un ticket d’assistance
Une véritable phrase de récupération peut déverrouiller un portefeuille en auto-garde. Aucun agent d’assistance digne de confiance ne vous demandera de la coller dans une conversation ou sur un site web.
Binance Academy rappelle que les clés privées et les phrases de récupération doivent rester secrètes. Les messages urgents d’assistance qui vous demandent ces mots, sous prétexte de « vérifier votre portefeuille » ou de « rétablir l’accès », sont donc particulièrement dangereux.
Pourquoi est-ce important ? Un mot de passe robuste ne peut pas protéger un portefeuille si sa phrase de sauvegarde est exposée. Une phrase copiée peut permettre à quelqu’un d’accéder aux mêmes clés depuis un autre appareil.
Mon avis : considérez toute demande de mots de récupération comme un signal d’alarme. Fermez le lien, puis ouvrez le portefeuille ou la plateforme d’échange uniquement depuis son application officielle ou un favori auquel vous faites déjà confiance.
Comment vérifier si un message d’assistance lié aux cryptomonnaies est authentique ?
Source : https://academy.binance.com/en/articles/crypto-wallet-types-explained
#Cybersecurity #CryptoSafety #Hameçonnage
Votre phrase de récupération est une clé maîtresse — pas un ticket d’assistance
Une véritable phrase de récupération peut déverrouiller un portefeuille en auto-garde. Aucun agent d’assistance digne de confiance ne vous demandera de la coller dans une conversation ou sur un site web.
Binance Academy rappelle que les clés privées et les phrases de récupération doivent rester secrètes. Les messages urgents d’assistance qui vous demandent ces mots, sous prétexte de « vérifier votre portefeuille » ou de « rétablir l’accès », sont donc particulièrement dangereux.
Pourquoi est-ce important ? Un mot de passe robuste ne peut pas protéger un portefeuille si sa phrase de sauvegarde est exposée. Une phrase copiée peut permettre à quelqu’un d’accéder aux mêmes clés depuis un autre appareil.
Mon avis : considérez toute demande de mots de récupération comme un signal d’alarme. Fermez le lien, puis ouvrez le portefeuille ou la plateforme d’échange uniquement depuis son application officielle ou un favori auquel vous faites déjà confiance.
Comment vérifier si un message d’assistance lié aux cryptomonnaies est authentique ?
Source : https://academy.binance.com/en/articles/crypto-wallet-types-explained
#Cybersecurity #CryptoSafety #Hameçonnage
Une véritable phrase de récupération peut déverrouiller un portefeuille en auto-garde. Aucun agent d’assistance digne de confiance ne vous demandera de la coller dans une conversation ou sur un site web.
Binance Academy rappelle que les clés privées et les phrases de récupération doivent rester secrètes. Les messages urgents d’assistance qui vous demandent ces mots, sous prétexte de « vérifier votre portefeuille » ou de « rétablir l’accès », sont donc particulièrement dangereux.
Pourquoi est-ce important ? Un mot de passe robuste ne peut pas protéger un portefeuille si sa phrase de sauvegarde est exposée. Une phrase copiée peut permettre à quelqu’un d’accéder aux mêmes clés depuis un autre appareil.
Mon avis : considérez toute demande de mots de récupération comme un signal d’alarme. Fermez le lien, puis ouvrez le portefeuille ou la plateforme d’échange uniquement depuis son application officielle ou un favori auquel vous faites déjà confiance.
Comment vérifier si un message d’assistance lié aux cryptomonnaies est authentique ?
Source : https://academy.binance.com/en/articles/crypto-wallet-types-explained
#Cybersecurity #CryptoSafety #Hameçonnage
4
·
--
Le dernier rapport de Bitget Wallet indique que les alertes de risque de phishing ont été multipliées par 7 au troisième trimestre ! Environ 37 000 demandes de signature suspectes ont été signalées chaque semaine. Ce n’est pas qu’il y a plus de phishing, c’est que la surveillance est plus efficace ! Utilisateurs de crypto, restez vigilants ! #加密安全 #钓鱼攻击 $BTC $ETH
Bitget Wallet signale une hausse de 7 fois des alertes de phishing ! Environ 37 000 demandes de phishing ont été signalées chaque semaine au troisième trimestre. Davantage de détection, pas davantage d’attaques. Utilisateurs de crypto, restez vigilants ! #cryptosecurity #phishing $BTC $ETH
Le dernier rapport de Bitget Wallet indique que les alertes de risque de phishing ont été multipliées par 7 au troisième trimestre ! Environ 37 000 demandes de signature suspectes ont été signalées chaque semaine. Ce n’est pas qu’il y a plus de phishing, c’est que la surveillance est plus efficace ! Utilisateurs de crypto, restez vigilants ! #加密安全 #钓鱼攻击 $BTC $ETH
Bitget Wallet signale une hausse de 7 fois des alertes de phishing ! Environ 37 000 demandes de phishing ont été signalées chaque semaine au troisième trimestre. Davantage de détection, pas davantage d’attaques. Utilisateurs de crypto, restez vigilants ! #cryptosecurity #phishing $BTC $ETH
Bitget Wallet signale une hausse de 7 fois des alertes de phishing ! Environ 37 000 demandes de phishing ont été signalées chaque semaine au troisième trimestre. Davantage de détection, pas davantage d’attaques. Utilisateurs de crypto, restez vigilants ! #cryptosecurity #phishing $BTC $ETH
224

·
--
Des escrocs utilisent le nom de Binance pour réclamer des « frais de vérification » de 0,0042 BTC — et leur faux délai expire aujourd’hui.
Les faits : Bitdefender Antispam Lab a découvert le 3 novembre deux campagnes de phishing exploitant le piratage de Binance du 29 octobre (environ 6,3 milliards de dollars). La première consiste en un faux e-mail du « SAFU Reconciliation Desk », qui affirme que votre adresse BTC est « NON RÉCLAMÉE » et promet une allocation en BTC — à condition d’envoyer d’abord des « frais de vérification » de 0,0042 BTC (environ 327 $). La seconde est un e-mail se faisant passer pour Trust Wallet et menaçant de suspendre le compte après le 7 novembre si le portefeuille n’est pas « vérifié ». CZ a également mis en garde le 5 novembre contre de faux sites Trust Wallet qui incitent les utilisateurs à connecter leur portefeuille. Binance n’a jamais annoncé de procédure de demande d’indemnisation.
Mon avis : il s’agit d’une deuxième escroquerie visant les mêmes victimes — les fraudeurs utilisent le nom du fonds d’urgence de Binance (SAFU) pour donner une apparence officielle à leur arnaque. Le procédé est classique : promettre un gros versement, mais exiger un paiement préalable. Une fois les BTC envoyés, il est pratiquement impossible de les récupérer. Alors que le BTC se maintient autour de 75 970 $, ce genre d’e-mail risque de se multiplier.
Ce que je surveille : l’apparition de nouveaux témoignages de victimes après l’expiration de ce délai du 7 novembre, et la publication éventuelle d’un nouvel avertissement officiel de Binance.
Vous avez déjà reçu un e-mail de « compensation » de ce genre ? Racontez-nous en commentaire pour que les autres restent vigilants.
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #Phishing $BTC
Des escrocs utilisent le nom de Binance pour réclamer des « frais de vérification » de 0,0042 BTC — et leur faux délai expire aujourd’hui.
Les faits : Bitdefender Antispam Lab a découvert le 3 novembre deux campagnes de phishing exploitant le piratage de Binance du 29 octobre (environ 6,3 milliards de dollars). La première consiste en un faux e-mail du « SAFU Reconciliation Desk », qui affirme que votre adresse BTC est « NON RÉCLAMÉE » et promet une allocation en BTC — à condition d’envoyer d’abord des « frais de vérification » de 0,0042 BTC (environ 327 $). La seconde est un e-mail se faisant passer pour Trust Wallet et menaçant de suspendre le compte après le 7 novembre si le portefeuille n’est pas « vérifié ». CZ a également mis en garde le 5 novembre contre de faux sites Trust Wallet qui incitent les utilisateurs à connecter leur portefeuille. Binance n’a jamais annoncé de procédure de demande d’indemnisation.
Mon avis : il s’agit d’une deuxième escroquerie visant les mêmes victimes — les fraudeurs utilisent le nom du fonds d’urgence de Binance (SAFU) pour donner une apparence officielle à leur arnaque. Le procédé est classique : promettre un gros versement, mais exiger un paiement préalable. Une fois les BTC envoyés, il est pratiquement impossible de les récupérer. Alors que le BTC se maintient autour de 75 970 $, ce genre d’e-mail risque de se multiplier.
Ce que je surveille : l’apparition de nouveaux témoignages de victimes après l’expiration de ce délai du 7 novembre, et la publication éventuelle d’un nouvel avertissement officiel de Binance.
Vous avez déjà reçu un e-mail de « compensation » de ce genre ? Racontez-nous en commentaire pour que les autres restent vigilants.
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #Phishing $BTC
Les faits : Bitdefender Antispam Lab a découvert le 3 novembre deux campagnes de phishing exploitant le piratage de Binance du 29 octobre (environ 6,3 milliards de dollars). La première consiste en un faux e-mail du « SAFU Reconciliation Desk », qui affirme que votre adresse BTC est « NON RÉCLAMÉE » et promet une allocation en BTC — à condition d’envoyer d’abord des « frais de vérification » de 0,0042 BTC (environ 327 $). La seconde est un e-mail se faisant passer pour Trust Wallet et menaçant de suspendre le compte après le 7 novembre si le portefeuille n’est pas « vérifié ». CZ a également mis en garde le 5 novembre contre de faux sites Trust Wallet qui incitent les utilisateurs à connecter leur portefeuille. Binance n’a jamais annoncé de procédure de demande d’indemnisation.
Mon avis : il s’agit d’une deuxième escroquerie visant les mêmes victimes — les fraudeurs utilisent le nom du fonds d’urgence de Binance (SAFU) pour donner une apparence officielle à leur arnaque. Le procédé est classique : promettre un gros versement, mais exiger un paiement préalable. Une fois les BTC envoyés, il est pratiquement impossible de les récupérer. Alors que le BTC se maintient autour de 75 970 $, ce genre d’e-mail risque de se multiplier.
Ce que je surveille : l’apparition de nouveaux témoignages de victimes après l’expiration de ce délai du 7 novembre, et la publication éventuelle d’un nouvel avertissement officiel de Binance.
Vous avez déjà reçu un e-mail de « compensation » de ce genre ? Racontez-nous en commentaire pour que les autres restent vigilants.
Ceci est mon analyse, pas un conseil financier — faites toujours vos propres recherches.
#KeamananCrypto #Phishing $BTC
23
·
--
🚨 $BNB ALERTE AU PHISHING : VÉRIFIEZ CHAQUE MESSAGE ! 🛡️
📧 Les escrocs affûtent leurs hameçons et imitent les e-mails de Binance pour dérober vos clés. La meilleure défense ? Vérifiez l’adresse de l’expéditeur sur la page officielle de vérification de Binance avant de cliquer. 🔍 Un rapide coup d’œil au nom de domaine et au sceau de sécurité peut empêcher une ponction de liquidités avant qu’elle n’atteigne votre portefeuille.
💡 N’oubliez pas : Binance ne demande jamais d’informations privées dans des messages non sollicités. Si quelque chose vous semble suspect, considérez-le comme un signal d’alerte et signalez-le. 💬 Comment vérifiez-vous l’authenticité avant d’agir ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BNB #Security #Phishing #Crypto
🔥 🦈
🚨 $BNB ALERTE AU PHISHING : VÉRIFIEZ CHAQUE MESSAGE ! 🛡️
📧 Les escrocs affûtent leurs hameçons et imitent les e-mails de Binance pour dérober vos clés. La meilleure défense ? Vérifiez l’adresse de l’expéditeur sur la page officielle de vérification de Binance avant de cliquer. 🔍 Un rapide coup d’œil au nom de domaine et au sceau de sécurité peut empêcher une ponction de liquidités avant qu’elle n’atteigne votre portefeuille.
💡 N’oubliez pas : Binance ne demande jamais d’informations privées dans des messages non sollicités. Si quelque chose vous semble suspect, considérez-le comme un signal d’alerte et signalez-le. 💬 Comment vérifiez-vous l’authenticité avant d’agir ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BNB #Security #Phishing #Crypto
🔥 🦈
📧 Les escrocs affûtent leurs hameçons et imitent les e-mails de Binance pour dérober vos clés. La meilleure défense ? Vérifiez l’adresse de l’expéditeur sur la page officielle de vérification de Binance avant de cliquer. 🔍 Un rapide coup d’œil au nom de domaine et au sceau de sécurité peut empêcher une ponction de liquidités avant qu’elle n’atteigne votre portefeuille.
💡 N’oubliez pas : Binance ne demande jamais d’informations privées dans des messages non sollicités. Si quelque chose vous semble suspect, considérez-le comme un signal d’alerte et signalez-le. 💬 Comment vérifiez-vous l’authenticité avant d’agir ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BNB #Security #Phishing #Crypto
🔥 🦈
4

Article
Comment repérer une fausse application de portefeuille et protéger vos cryptomonnaiesLes arnaques se multiplient quand les marchés vacillent. Hier, le $BTC a chuté de 2,31 % et le $ETH a reculé de 2,05 %, et j’ai constaté une hausse des téléchargements de faux portefeuilles promettant une « protection instantanée ». Je me suis déjà fait avoir, alors je partage les étapes exactes que je suis pour éviter de tomber dans le piège.
Signes d’alerte d’une fausse application
Un portefeuille contrefait peut imiter l’interface du vrai jusque dans son logo, mais il est généralement téléchargé depuis un site tiers ou une boutique d’applications peu connue. Si les avis sont inexistants ou si le nom du développeur ressemble à une suite de caractères aléatoires, passez votre chemin. Les vraies applications $BTC, $ETH, $BNB et SOL sont uniquement disponibles dans les boutiques officielles.
Comment repérer une fausse application de portefeuille et protéger vos cryptomonnaies
Les arnaques se multiplient quand les marchés vacillent. Hier, le $BTC a chuté de 2,31 % et le $ETH a reculé de 2,05 %, et j’ai constaté une hausse des téléchargements de faux portefeuilles promettant une « protection instantanée ». Je me suis déjà fait avoir, alors je partage les étapes exactes que je suis pour éviter de tomber dans le piège.
Signes d’alerte d’une fausse application
Un portefeuille contrefait peut imiter l’interface du vrai jusque dans son logo, mais il est généralement téléchargé depuis un site tiers ou une boutique d’applications peu connue. Si les avis sont inexistants ou si le nom du développeur ressemble à une suite de caractères aléatoires, passez votre chemin. Les vraies applications $BTC , $ETH , $BNB et SOL sont uniquement disponibles dans les boutiques officielles.
Signes d’alerte d’une fausse application
Un portefeuille contrefait peut imiter l’interface du vrai jusque dans son logo, mais il est généralement téléchargé depuis un site tiers ou une boutique d’applications peu connue. Si les avis sont inexistants ou si le nom du développeur ressemble à une suite de caractères aléatoires, passez votre chemin. Les vraies applications $BTC , $ETH , $BNB et SOL sont uniquement disponibles dans les boutiques officielles.
119
Article
Arnaques par hameçonnage dans les cryptomonnaies : repérer le piège et protéger votre portefeuilleLe marché tremble sous l’effet d’un indice de peur à 30, et cette nervosité rend les escrocs plus audacieux que jamais. J’ai vu des amis perdre $BTC et $ETH parce qu’un simple clic leur semblait sans danger. Transformons cette peur en une série de mesures concrètes que vous pouvez prendre dès maintenant.
À quoi ressemble l’arnaque
Une fausse application ou un faux site Web promet des « gains $BTC immédiats » ou un « stockage $ETH sécurisé ». Le design imite celui des portefeuilles officiels, et l’URL peut comporter une minuscule faute de frappe. Dès que vous saisissez votre phrase de récupération, le voleur repart avec vos fonds. J’ai un jour ouvert un « portefeuille $SOL » qui me demandait ma clé privée ; dès que je l’ai saisie, mon solde s’est volatilisé.
Arnaques par hameçonnage dans les cryptomonnaies : repérer le piège et protéger votre portefeuille
Le marché tremble sous l’effet d’un indice de peur à 30, et cette nervosité rend les escrocs plus audacieux que jamais. J’ai vu des amis perdre $BTC et $ETH parce qu’un simple clic leur semblait sans danger. Transformons cette peur en une série de mesures concrètes que vous pouvez prendre dès maintenant.
À quoi ressemble l’arnaque
Une fausse application ou un faux site Web promet des « gains $BTC immédiats » ou un « stockage $ETH sécurisé ». Le design imite celui des portefeuilles officiels, et l’URL peut comporter une minuscule faute de frappe. Dès que vous saisissez votre phrase de récupération, le voleur repart avec vos fonds. J’ai un jour ouvert un « portefeuille $SOL » qui me demandait ma clé privée ; dès que je l’ai saisie, mon solde s’est volatilisé.
À quoi ressemble l’arnaque
Une fausse application ou un faux site Web promet des « gains $BTC immédiats » ou un « stockage $ETH sécurisé ». Le design imite celui des portefeuilles officiels, et l’URL peut comporter une minuscule faute de frappe. Dès que vous saisissez votre phrase de récupération, le voleur repart avec vos fonds. J’ai un jour ouvert un « portefeuille $SOL » qui me demandait ma clé privée ; dès que je l’ai saisie, mon solde s’est volatilisé.
88
·
--
🚨 $BTC ALERTE AU HAMEÇONNAGE : FUITE DES COORDONNÉES D’UNE GRANDE PLATEFORME D’ÉCHANGE 🛡️
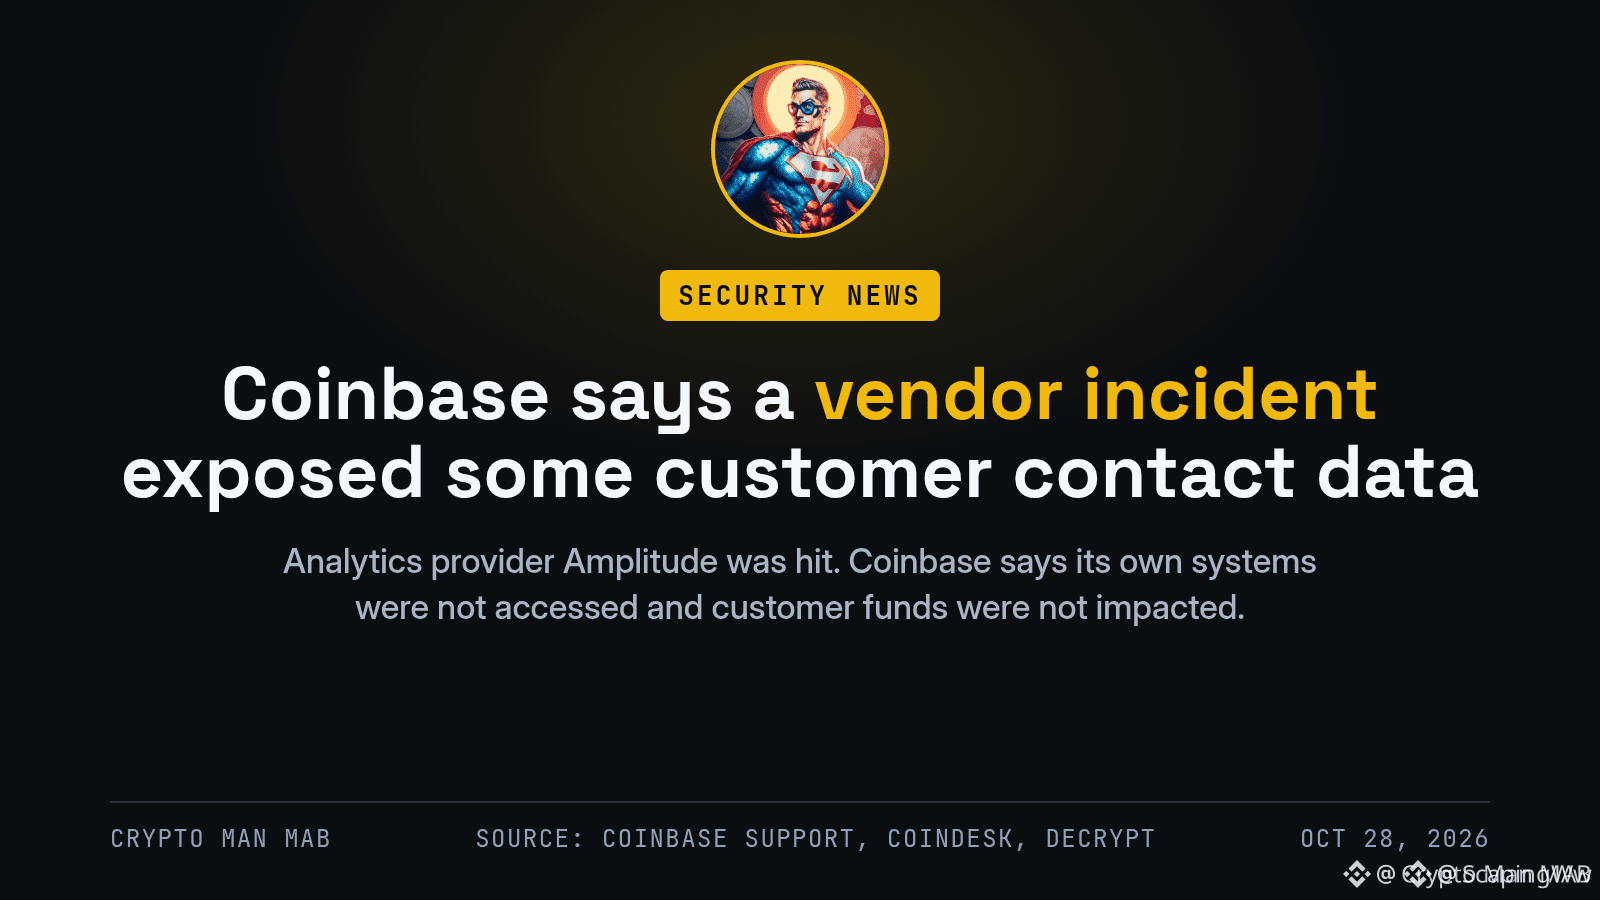
📊 Un récent incident de sécurité sur une grande plateforme d’échange a exposé les coordonnées d’une infime partie de ses utilisateurs. La plateforme assure qu’aucun portefeuille n’a été compromis et que les fonds sont intacts, mais cette fuite fournit aux hameçonneurs une nouvelle liste d’adresses.
🛡️ C’est le point de départ idéal pour de faux appels du service d’assistance, de fausses alertes de retrait et le vol d’identifiants. N’oubliez pas : aucune entité légitime ne vous demandera jamais votre mot de passe ni votre code 2FA. Restez vigilant, vérifiez chaque demande reçue et sécurisez votre boîte de réception. 💬 Avez-vous repéré des courriels suspects cette semaine ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #Security #Phishing #CryptoNews
🔥 💎
🚨 $BTC ALERTE AU HAMEÇONNAGE : FUITE DES COORDONNÉES D’UNE GRANDE PLATEFORME D’ÉCHANGE 🛡️
📊 Un récent incident de sécurité sur une grande plateforme d’échange a exposé les coordonnées d’une infime partie de ses utilisateurs. La plateforme assure qu’aucun portefeuille n’a été compromis et que les fonds sont intacts, mais cette fuite fournit aux hameçonneurs une nouvelle liste d’adresses.
🛡️ C’est le point de départ idéal pour de faux appels du service d’assistance, de fausses alertes de retrait et le vol d’identifiants. N’oubliez pas : aucune entité légitime ne vous demandera jamais votre mot de passe ni votre code 2FA. Restez vigilant, vérifiez chaque demande reçue et sécurisez votre boîte de réception. 💬 Avez-vous repéré des courriels suspects cette semaine ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #Security #Phishing #CryptoNews
🔥 💎
📊 Un récent incident de sécurité sur une grande plateforme d’échange a exposé les coordonnées d’une infime partie de ses utilisateurs. La plateforme assure qu’aucun portefeuille n’a été compromis et que les fonds sont intacts, mais cette fuite fournit aux hameçonneurs une nouvelle liste d’adresses.
🛡️ C’est le point de départ idéal pour de faux appels du service d’assistance, de fausses alertes de retrait et le vol d’identifiants. N’oubliez pas : aucune entité légitime ne vous demandera jamais votre mot de passe ni votre code 2FA. Restez vigilant, vérifiez chaque demande reçue et sécurisez votre boîte de réception. 💬 Avez-vous repéré des courriels suspects cette semaine ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #Security #Phishing #CryptoNews
🔥 💎
8

·
--
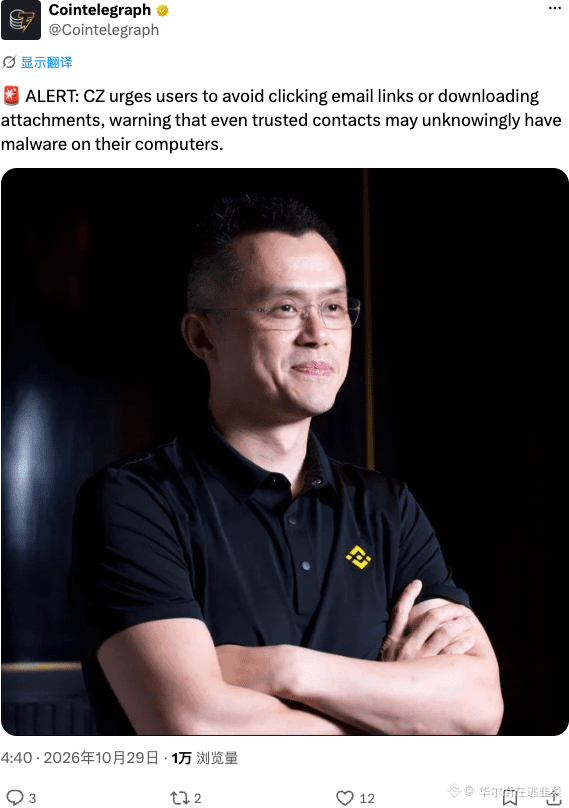
CZ a lancé l’alerte : ne cliquez pas à l’aveuglette sur les liens des e-mails et ne téléchargez pas leurs pièces jointes. Même les contacts auxquels vous faites confiance peuvent avoir un ordinateur infecté ; cette vague de phishing est vraiment vicieuse.
On peut bien suivre les ragots, mais côté sécurité, il faut rester vigilant. Ne venez pas reprocher à CZ de ne pas vous avoir prévenus si vous perdez un jour votre clé privée.
#CZ #Security #Hameçonnage
CZ a lancé l’alerte : ne cliquez pas à l’aveuglette sur les liens des e-mails et ne téléchargez pas leurs pièces jointes. Même les contacts auxquels vous faites confiance peuvent avoir un ordinateur infecté ; cette vague de phishing est vraiment vicieuse.
On peut bien suivre les ragots, mais côté sécurité, il faut rester vigilant. Ne venez pas reprocher à CZ de ne pas vous avoir prévenus si vous perdez un jour votre clé privée.
#CZ #Security #Hameçonnage
On peut bien suivre les ragots, mais côté sécurité, il faut rester vigilant. Ne venez pas reprocher à CZ de ne pas vous avoir prévenus si vous perdez un jour votre clé privée.
#CZ #Security #Hameçonnage
16
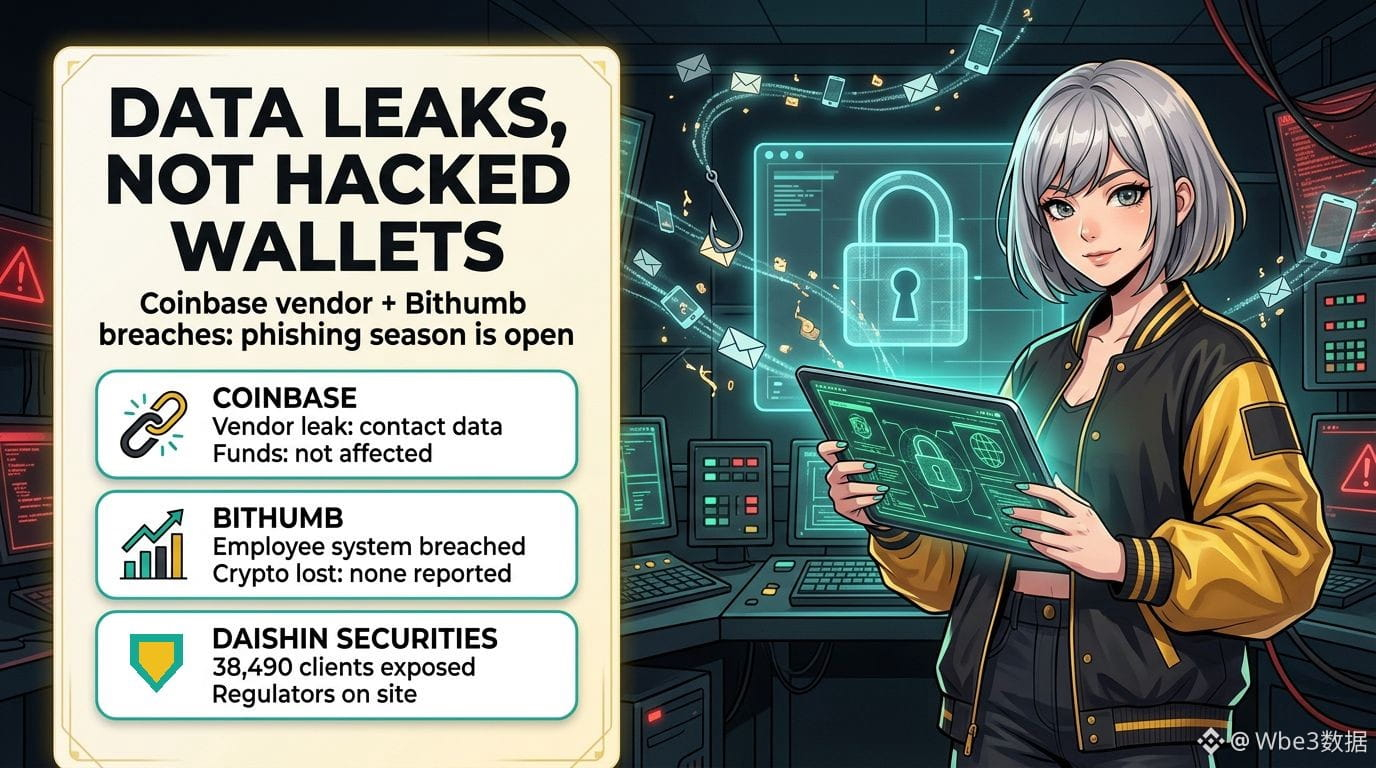
Deux alertes de fuite de données touchant des plateformes d’échange en une journée, et vos cryptos ne sont pas la véritable cible. Votre boîte de réception, si.
Voici ce que nous savons réellement à ce mercredi :
• Coinbase : Amplitude, un fournisseur de services d’analyse utilisé par Coinbase, a subi un incident de sécurité qui a exposé les coordonnées de ce que Coinbase décrit comme « une petite partie » de ses clients. Coinbase affirme qu’aucun accès non autorisé à ses propres systèmes n’a eu lieu et que les fonds des clients n’ont pas été touchés. Un chercheur en sécurité a affirmé que plus de 70 000 utilisateurs étaient concernés, mais Coinbase n’a confirmé aucun chiffre : cette estimation est donc à considérer comme non vérifiée.
• Bithumb : la deuxième plus grande plateforme d’échange de Corée du Sud affirme qu’une personne extérieure a pénétré dans un système mobile interne destiné aux employés et a dérobé des informations personnelles. Elle indique que ce système est distinct de la plateforme de trading, qu’aucune cryptomonnaie n’a été dérobée et qu’elle vérifie toujours si les données des membres sont concernées.
• Le contexte général : Daishin Securities indique que les données de 38 490 clients ont été divulguées lors d’une attaque distincte. Les autorités de régulation financière coréennes ont tenu une réunion d’urgence aujourd’hui et ont envoyé des inspecteurs sur place.
Pourquoi c’est important : les noms, adresses e-mail et numéros de téléphone divulgués ne vident que rarement directement les portefeuilles. Mais ils alimentent la vague suivante : des appels du « service client » qui connaissent déjà votre nom, de faux e-mails signalant une fuite de données et des tentatives de détournement de carte SIM.
Une liste de précautions, sans paniquer, pour cette semaine :
1. Activez un code anti-hameçonnage et une liste blanche de retraits sur chaque plateforme d’échange que vous utilisez.
2. Remplacez l’authentification à deux facteurs par SMS par une clé d’accès ou une clé de sécurité physique, lorsque c’est possible.
3. Demandez à votre opérateur un code PIN pour bloquer le transfert de votre numéro.
4. Partez du principe que toute personne qui vous contacte au sujet d’un « problème de sécurité » est une arnaqueuse ou un arnaqueur. Le véritable service client ne vous demandera jamais de codes, de mots de passe ni de phrases de récupération.
Avez-vous déjà reçu un message d’hameçonnage qui en savait trop sur vous ?
#CryptoSecurity #Phishing #DataBreach
Ceci ne constitue pas un conseil financier.
Deux alertes de fuite de données touchant des plateformes d’échange en une journée, et vos cryptos ne sont pas la véritable cible. Votre boîte de réception, si.
Voici ce que nous savons réellement à ce mercredi :
• Coinbase : Amplitude, un fournisseur de services d’analyse utilisé par Coinbase, a subi un incident de sécurité qui a exposé les coordonnées de ce que Coinbase décrit comme « une petite partie » de ses clients. Coinbase affirme qu’aucun accès non autorisé à ses propres systèmes n’a eu lieu et que les fonds des clients n’ont pas été touchés. Un chercheur en sécurité a affirmé que plus de 70 000 utilisateurs étaient concernés, mais Coinbase n’a confirmé aucun chiffre : cette estimation est donc à considérer comme non vérifiée.
• Bithumb : la deuxième plus grande plateforme d’échange de Corée du Sud affirme qu’une personne extérieure a pénétré dans un système mobile interne destiné aux employés et a dérobé des informations personnelles. Elle indique que ce système est distinct de la plateforme de trading, qu’aucune cryptomonnaie n’a été dérobée et qu’elle vérifie toujours si les données des membres sont concernées.
• Le contexte général : Daishin Securities indique que les données de 38 490 clients ont été divulguées lors d’une attaque distincte. Les autorités de régulation financière coréennes ont tenu une réunion d’urgence aujourd’hui et ont envoyé des inspecteurs sur place.
Pourquoi c’est important : les noms, adresses e-mail et numéros de téléphone divulgués ne vident que rarement directement les portefeuilles. Mais ils alimentent la vague suivante : des appels du « service client » qui connaissent déjà votre nom, de faux e-mails signalant une fuite de données et des tentatives de détournement de carte SIM.
Une liste de précautions, sans paniquer, pour cette semaine :
1. Activez un code anti-hameçonnage et une liste blanche de retraits sur chaque plateforme d’échange que vous utilisez.
2. Remplacez l’authentification à deux facteurs par SMS par une clé d’accès ou une clé de sécurité physique, lorsque c’est possible.
3. Demandez à votre opérateur un code PIN pour bloquer le transfert de votre numéro.
4. Partez du principe que toute personne qui vous contacte au sujet d’un « problème de sécurité » est une arnaqueuse ou un arnaqueur. Le véritable service client ne vous demandera jamais de codes, de mots de passe ni de phrases de récupération.
Avez-vous déjà reçu un message d’hameçonnage qui en savait trop sur vous ?
#CryptoSecurity #Phishing #DataBreach
Ceci ne constitue pas un conseil financier.
Voici ce que nous savons réellement à ce mercredi :
• Coinbase : Amplitude, un fournisseur de services d’analyse utilisé par Coinbase, a subi un incident de sécurité qui a exposé les coordonnées de ce que Coinbase décrit comme « une petite partie » de ses clients. Coinbase affirme qu’aucun accès non autorisé à ses propres systèmes n’a eu lieu et que les fonds des clients n’ont pas été touchés. Un chercheur en sécurité a affirmé que plus de 70 000 utilisateurs étaient concernés, mais Coinbase n’a confirmé aucun chiffre : cette estimation est donc à considérer comme non vérifiée.
• Bithumb : la deuxième plus grande plateforme d’échange de Corée du Sud affirme qu’une personne extérieure a pénétré dans un système mobile interne destiné aux employés et a dérobé des informations personnelles. Elle indique que ce système est distinct de la plateforme de trading, qu’aucune cryptomonnaie n’a été dérobée et qu’elle vérifie toujours si les données des membres sont concernées.
• Le contexte général : Daishin Securities indique que les données de 38 490 clients ont été divulguées lors d’une attaque distincte. Les autorités de régulation financière coréennes ont tenu une réunion d’urgence aujourd’hui et ont envoyé des inspecteurs sur place.
Pourquoi c’est important : les noms, adresses e-mail et numéros de téléphone divulgués ne vident que rarement directement les portefeuilles. Mais ils alimentent la vague suivante : des appels du « service client » qui connaissent déjà votre nom, de faux e-mails signalant une fuite de données et des tentatives de détournement de carte SIM.
Une liste de précautions, sans paniquer, pour cette semaine :
1. Activez un code anti-hameçonnage et une liste blanche de retraits sur chaque plateforme d’échange que vous utilisez.
2. Remplacez l’authentification à deux facteurs par SMS par une clé d’accès ou une clé de sécurité physique, lorsque c’est possible.
3. Demandez à votre opérateur un code PIN pour bloquer le transfert de votre numéro.
4. Partez du principe que toute personne qui vous contacte au sujet d’un « problème de sécurité » est une arnaqueuse ou un arnaqueur. Le véritable service client ne vous demandera jamais de codes, de mots de passe ni de phrases de récupération.
Avez-vous déjà reçu un message d’hameçonnage qui en savait trop sur vous ?
#CryptoSecurity #Phishing #DataBreach
Ceci ne constitue pas un conseil financier.
68
·
--
🚨 COINBASE DIT « AUCUNE INTRUSION ». VOTRE BOÎTE DE RÉCEPTION DIT PEUT-ÊTRE LE CONTRAIRE
Le fournisseur d’analyses de Coinbase, Amplitude, a subi un incident de sécurité qui a exposé les coordonnées de certains utilisateurs de Coinbase.
→ Coinbase affirme que ses propres systèmes et les fonds de ses clients n’ont pas été touchés
→ Des pirates auraient obtenu les coordonnées de plus de 70 000 utilisateurs (Coinbase n’a pas confirmé ce chiffre)
→ Le même jour, en Corée : Bithumb a confirmé une fuite de données, tout comme Mirae Asset et Daishin Securities
Mon avis : « les fonds n’ont pas été touchés » n’est pas une raison de se rassurer. Les adresses e-mail et les numéros de téléphone divulgués sont précisément ce dont les auteurs de campagnes d’hameçonnage et de détournement de carte SIM ont besoin. Les faux appels du « service client » commencent généralement juste après des titres comme celui-ci. La vraie période de risque, ce sont les prochaines semaines, pas aujourd’hui.
La liste de vérification de CZ mérite deux minutes : une adresse e-mail distincte pour chaque plateforme d’échange, pas de 2FA par SMS, liste blanche de retrait activée, code anti-hameçonnage activé.
Petite vérification : utilisez-vous une adresse e-mail différente pour chaque plateforme d’échange ? Oui ou non 👇
#Coinbase #CryptoSecurity #Phishing #CryptoNews
🚨 COINBASE DIT « AUCUNE INTRUSION ». VOTRE BOÎTE DE RÉCEPTION DIT PEUT-ÊTRE LE CONTRAIRE
Le fournisseur d’analyses de Coinbase, Amplitude, a subi un incident de sécurité qui a exposé les coordonnées de certains utilisateurs de Coinbase.
→ Coinbase affirme que ses propres systèmes et les fonds de ses clients n’ont pas été touchés
→ Des pirates auraient obtenu les coordonnées de plus de 70 000 utilisateurs (Coinbase n’a pas confirmé ce chiffre)
→ Le même jour, en Corée : Bithumb a confirmé une fuite de données, tout comme Mirae Asset et Daishin Securities
Mon avis : « les fonds n’ont pas été touchés » n’est pas une raison de se rassurer. Les adresses e-mail et les numéros de téléphone divulgués sont précisément ce dont les auteurs de campagnes d’hameçonnage et de détournement de carte SIM ont besoin. Les faux appels du « service client » commencent généralement juste après des titres comme celui-ci. La vraie période de risque, ce sont les prochaines semaines, pas aujourd’hui.
La liste de vérification de CZ mérite deux minutes : une adresse e-mail distincte pour chaque plateforme d’échange, pas de 2FA par SMS, liste blanche de retrait activée, code anti-hameçonnage activé.
Petite vérification : utilisez-vous une adresse e-mail différente pour chaque plateforme d’échange ? Oui ou non 👇
#Coinbase #CryptoSecurity #Phishing #CryptoNews
Le fournisseur d’analyses de Coinbase, Amplitude, a subi un incident de sécurité qui a exposé les coordonnées de certains utilisateurs de Coinbase.
→ Coinbase affirme que ses propres systèmes et les fonds de ses clients n’ont pas été touchés
→ Des pirates auraient obtenu les coordonnées de plus de 70 000 utilisateurs (Coinbase n’a pas confirmé ce chiffre)
→ Le même jour, en Corée : Bithumb a confirmé une fuite de données, tout comme Mirae Asset et Daishin Securities
Mon avis : « les fonds n’ont pas été touchés » n’est pas une raison de se rassurer. Les adresses e-mail et les numéros de téléphone divulgués sont précisément ce dont les auteurs de campagnes d’hameçonnage et de détournement de carte SIM ont besoin. Les faux appels du « service client » commencent généralement juste après des titres comme celui-ci. La vraie période de risque, ce sont les prochaines semaines, pas aujourd’hui.
La liste de vérification de CZ mérite deux minutes : une adresse e-mail distincte pour chaque plateforme d’échange, pas de 2FA par SMS, liste blanche de retrait activée, code anti-hameçonnage activé.
Petite vérification : utilisez-vous une adresse e-mail différente pour chaque plateforme d’échange ? Oui ou non 👇
#Coinbase #CryptoSecurity #Phishing #CryptoNews
1
72

·
--
🚨 $DOGE ALERTE DE FAILLE DE SÉCURITÉ : LA FUITE DE DONNÉES DE KEYSTONE POURRAIT DÉCLENCHER UNE CHASSE À LA LIQUIDITÉ 🦈
La faille de Keystone a exposé une partie des clés privées, faisant de la communauté $DOGE une cible de choix pour les campagnes d’hameçonnage. Les investisseurs institutionnels avisés suivent ces événements de près ; une vague soudaine de ventes peut créer un vide de liquidité dont les joueurs avertis tirent parti. 📊⚡
L’appel de Mishaboar à renforcer les bonnes pratiques de sécurité des portefeuilles correspond à un schéma classique de chasse à la liquidité : dès que la faille est rendue publique, les attaquants inondent le marché de fausses offres, provoquant des ventes paniques. 🦈 Restez vigilants, vérifiez chaque lien et envisagez de transférer vos actifs vers un portefeuille hors ligne protégé par une multisignature. 💡
💬 Comment protégez-vous vos avoirs $DOGE pendant cette faille ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #DOGE #Security #Phishing #Crypto
🔥 💎
🚨 $DOGE ALERTE DE FAILLE DE SÉCURITÉ : LA FUITE DE DONNÉES DE KEYSTONE POURRAIT DÉCLENCHER UNE CHASSE À LA LIQUIDITÉ 🦈
La faille de Keystone a exposé une partie des clés privées, faisant de la communauté $DOGE une cible de choix pour les campagnes d’hameçonnage. Les investisseurs institutionnels avisés suivent ces événements de près ; une vague soudaine de ventes peut créer un vide de liquidité dont les joueurs avertis tirent parti. 📊⚡
L’appel de Mishaboar à renforcer les bonnes pratiques de sécurité des portefeuilles correspond à un schéma classique de chasse à la liquidité : dès que la faille est rendue publique, les attaquants inondent le marché de fausses offres, provoquant des ventes paniques. 🦈 Restez vigilants, vérifiez chaque lien et envisagez de transférer vos actifs vers un portefeuille hors ligne protégé par une multisignature. 💡
💬 Comment protégez-vous vos avoirs $DOGE pendant cette faille ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #DOGE #Security #Phishing #Crypto
🔥 💎
La faille de Keystone a exposé une partie des clés privées, faisant de la communauté $DOGE une cible de choix pour les campagnes d’hameçonnage. Les investisseurs institutionnels avisés suivent ces événements de près ; une vague soudaine de ventes peut créer un vide de liquidité dont les joueurs avertis tirent parti. 📊⚡
L’appel de Mishaboar à renforcer les bonnes pratiques de sécurité des portefeuilles correspond à un schéma classique de chasse à la liquidité : dès que la faille est rendue publique, les attaquants inondent le marché de fausses offres, provoquant des ventes paniques. 🦈 Restez vigilants, vérifiez chaque lien et envisagez de transférer vos actifs vers un portefeuille hors ligne protégé par une multisignature. 💡
💬 Comment protégez-vous vos avoirs $DOGE pendant cette faille ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #DOGE #Security #Phishing #Crypto
🔥 💎
11
·
--
Le 8 octobre, environ 2,84 millions de dollars ont été volés à un détenteur institutionnel sur BNB Chain. Selon ZachXBT, le groupe SquidSquad, lié à la Corée du Nord, serait impliqué. Le 20 octobre, l’attaquant a déposé 1 111 $ETH dans Tornado Cash et les a retirés vers trois adresses, avant de les transférer sur Tron. Ces groupes usurpent des identités et utilisent des logiciels malveillants. La règle essentielle est donc simple : n’ouvrez pas les fichiers envoyés par des « investisseurs » ou des « partenaires » et vérifiez chaque lien.
Utilisez-vous un portefeuille matériel ou gardez-vous tout sur une plateforme d’échange ? 👇
#CryptoSecurity #Phishing #ZachXBT
Le 8 octobre, environ 2,84 millions de dollars ont été volés à un détenteur institutionnel sur BNB Chain. Selon ZachXBT, le groupe SquidSquad, lié à la Corée du Nord, serait impliqué. Le 20 octobre, l’attaquant a déposé 1 111 $ETH dans Tornado Cash et les a retirés vers trois adresses, avant de les transférer sur Tron. Ces groupes usurpent des identités et utilisent des logiciels malveillants. La règle essentielle est donc simple : n’ouvrez pas les fichiers envoyés par des « investisseurs » ou des « partenaires » et vérifiez chaque lien.
Utilisez-vous un portefeuille matériel ou gardez-vous tout sur une plateforme d’échange ? 👇
#CryptoSecurity #Phishing #ZachXBT
Utilisez-vous un portefeuille matériel ou gardez-vous tout sur une plateforme d’échange ? 👇
#CryptoSecurity #Phishing #ZachXBT
119
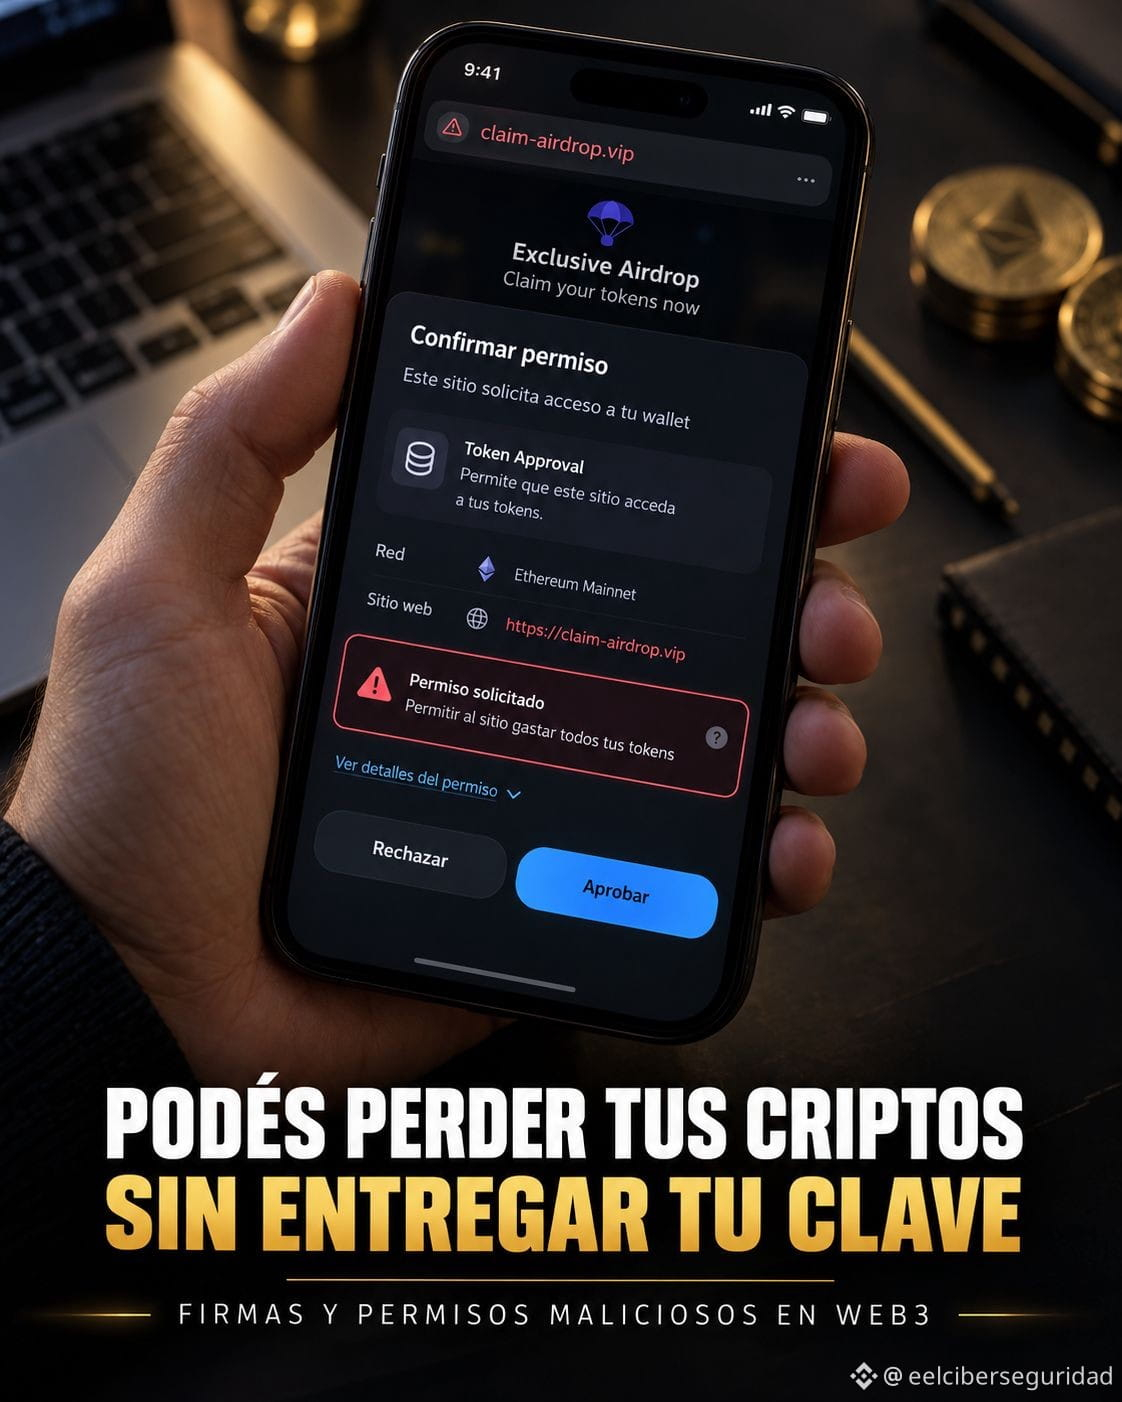
🚨 VOUS POUVEZ PERDRE VOS CRYPTOMONNAIES SANS QUE PERSONNE NE VOUS VOLE VOTRE MOT DE PASSE.
Imaginez que vous trouviez un site qui promet d’offrir des cryptomonnaies. Vous y accédez, vous connectez votre portefeuille numérique et un message vous demande une autorisation.
Vous acceptez, pensant qu’il s’agit d’une étape nécessaire pour recevoir la récompense.
Mais ce que vous venez d’autoriser peut être tout autre chose.
Sur certains portefeuilles et réseaux blockchain, les applications utilisent des contrats intelligents pour effectuer des opérations en cryptomonnaies. Pour cela, elles ont besoin d’autorisations.
Le problème survient lorsqu’un escroc utilise un faux site pour vous tromper et vous faire autoriser un contrat sous son contrôle à déplacer vos jetons.
Si vous accordez cette autorisation, l’attaquant pourrait transférer les cryptomonnaies concernées, même sans connaître votre mot de passe ni votre phrase de récupération.
Cela arrive-t-il vraiment ? Oui.
Cette pratique, connue sous le nom de « malicious token approval », est utilisée dans des escroqueries visant les utilisateurs de portefeuilles Web3.
Et attention : cela ne signifie pas que connecter un portefeuille à n’importe quel site permet automatiquement d’en voler les fonds. Le danger réside dans les opérations et les autorisations que vous acceptez.
Comment vous protéger ?
Avant de confirmer une opération, vérifiez ce que vous autorisez, à qui et pour quel montant. Méfiez-vous des cadeaux inattendus et évitez d’accorder des autorisations illimitées.
Vous pouvez également consulter les autorisations existantes à l’aide d’outils comme Revoke.cash et révoquer celles que vous ne reconnaissez pas.
La sécurité de vos cryptomonnaies ne se limite pas à protéger votre mot de passe. Elle dépend aussi de ce que vous autorisez avec votre portefeuille.
Car dans le monde des cryptos, une autorisation accordée par erreur peut avoir de réelles conséquences financières.
#Ciberseguridad #Criptomonedas #Web3 #phishing $ETH
🚨 VOUS POUVEZ PERDRE VOS CRYPTOMONNAIES SANS QUE PERSONNE NE VOUS VOLE VOTRE MOT DE PASSE.
Imaginez que vous trouviez un site qui promet d’offrir des cryptomonnaies. Vous y accédez, vous connectez votre portefeuille numérique et un message vous demande une autorisation.
Vous acceptez, pensant qu’il s’agit d’une étape nécessaire pour recevoir la récompense.
Mais ce que vous venez d’autoriser peut être tout autre chose.
Sur certains portefeuilles et réseaux blockchain, les applications utilisent des contrats intelligents pour effectuer des opérations en cryptomonnaies. Pour cela, elles ont besoin d’autorisations.
Le problème survient lorsqu’un escroc utilise un faux site pour vous tromper et vous faire autoriser un contrat sous son contrôle à déplacer vos jetons.
Si vous accordez cette autorisation, l’attaquant pourrait transférer les cryptomonnaies concernées, même sans connaître votre mot de passe ni votre phrase de récupération.
Cela arrive-t-il vraiment ? Oui.
Cette pratique, connue sous le nom de « malicious token approval », est utilisée dans des escroqueries visant les utilisateurs de portefeuilles Web3.
Et attention : cela ne signifie pas que connecter un portefeuille à n’importe quel site permet automatiquement d’en voler les fonds. Le danger réside dans les opérations et les autorisations que vous acceptez.
Comment vous protéger ?
Avant de confirmer une opération, vérifiez ce que vous autorisez, à qui et pour quel montant. Méfiez-vous des cadeaux inattendus et évitez d’accorder des autorisations illimitées.
Vous pouvez également consulter les autorisations existantes à l’aide d’outils comme Revoke.cash et révoquer celles que vous ne reconnaissez pas.
La sécurité de vos cryptomonnaies ne se limite pas à protéger votre mot de passe. Elle dépend aussi de ce que vous autorisez avec votre portefeuille.
Car dans le monde des cryptos, une autorisation accordée par erreur peut avoir de réelles conséquences financières.
#Ciberseguridad #Criptomonedas #Web3 #phishing $ETH
Imaginez que vous trouviez un site qui promet d’offrir des cryptomonnaies. Vous y accédez, vous connectez votre portefeuille numérique et un message vous demande une autorisation.
Vous acceptez, pensant qu’il s’agit d’une étape nécessaire pour recevoir la récompense.
Mais ce que vous venez d’autoriser peut être tout autre chose.
Sur certains portefeuilles et réseaux blockchain, les applications utilisent des contrats intelligents pour effectuer des opérations en cryptomonnaies. Pour cela, elles ont besoin d’autorisations.
Le problème survient lorsqu’un escroc utilise un faux site pour vous tromper et vous faire autoriser un contrat sous son contrôle à déplacer vos jetons.
Si vous accordez cette autorisation, l’attaquant pourrait transférer les cryptomonnaies concernées, même sans connaître votre mot de passe ni votre phrase de récupération.
Cela arrive-t-il vraiment ? Oui.
Cette pratique, connue sous le nom de « malicious token approval », est utilisée dans des escroqueries visant les utilisateurs de portefeuilles Web3.
Et attention : cela ne signifie pas que connecter un portefeuille à n’importe quel site permet automatiquement d’en voler les fonds. Le danger réside dans les opérations et les autorisations que vous acceptez.
Comment vous protéger ?
Avant de confirmer une opération, vérifiez ce que vous autorisez, à qui et pour quel montant. Méfiez-vous des cadeaux inattendus et évitez d’accorder des autorisations illimitées.
Vous pouvez également consulter les autorisations existantes à l’aide d’outils comme Revoke.cash et révoquer celles que vous ne reconnaissez pas.
La sécurité de vos cryptomonnaies ne se limite pas à protéger votre mot de passe. Elle dépend aussi de ce que vous autorisez avec votre portefeuille.
Car dans le monde des cryptos, une autorisation accordée par erreur peut avoir de réelles conséquences financières.
#Ciberseguridad #Criptomonedas #Web3 #phishing $ETH
1
124

📢 Le compte officiel de Coldcard sur X a publié un lien d’hameçonnage : que s’est-il passé et comment vous protéger
Le compte officiel de Coldcard sur X, fabricant de portefeuilles matériels pour bitcoin, a publié une fausse alerte de sécurité contenant un lien d’hameçonnage. Le message est apparu vers 02:00 UTC le dimanche 11 octobre (21 h le samedi à Bogotá) et indiquait que le récent micrologiciel présentait une faille critique dans…
#phishing #Coldcard #BTC #Twitter #bitcoin $BTC
📢 Le compte officiel de Coldcard sur X a publié un lien d’hameçonnage : que s’est-il passé et comment vous protéger
Le compte officiel de Coldcard sur X, fabricant de portefeuilles matériels pour bitcoin, a publié une fausse alerte de sécurité contenant un lien d’hameçonnage. Le message est apparu vers 02:00 UTC le dimanche 11 octobre (21 h le samedi à Bogotá) et indiquait que le récent micrologiciel présentait une faille critique dans…
#phishing #Coldcard #BTC #Twitter #bitcoin $BTC
Le compte officiel de Coldcard sur X, fabricant de portefeuilles matériels pour bitcoin, a publié une fausse alerte de sécurité contenant un lien d’hameçonnage. Le message est apparu vers 02:00 UTC le dimanche 11 octobre (21 h le samedi à Bogotá) et indiquait que le récent micrologiciel présentait une faille critique dans…
#phishing #Coldcard #BTC #Twitter #bitcoin $BTC
54

·
--
Article
Voir la traduction
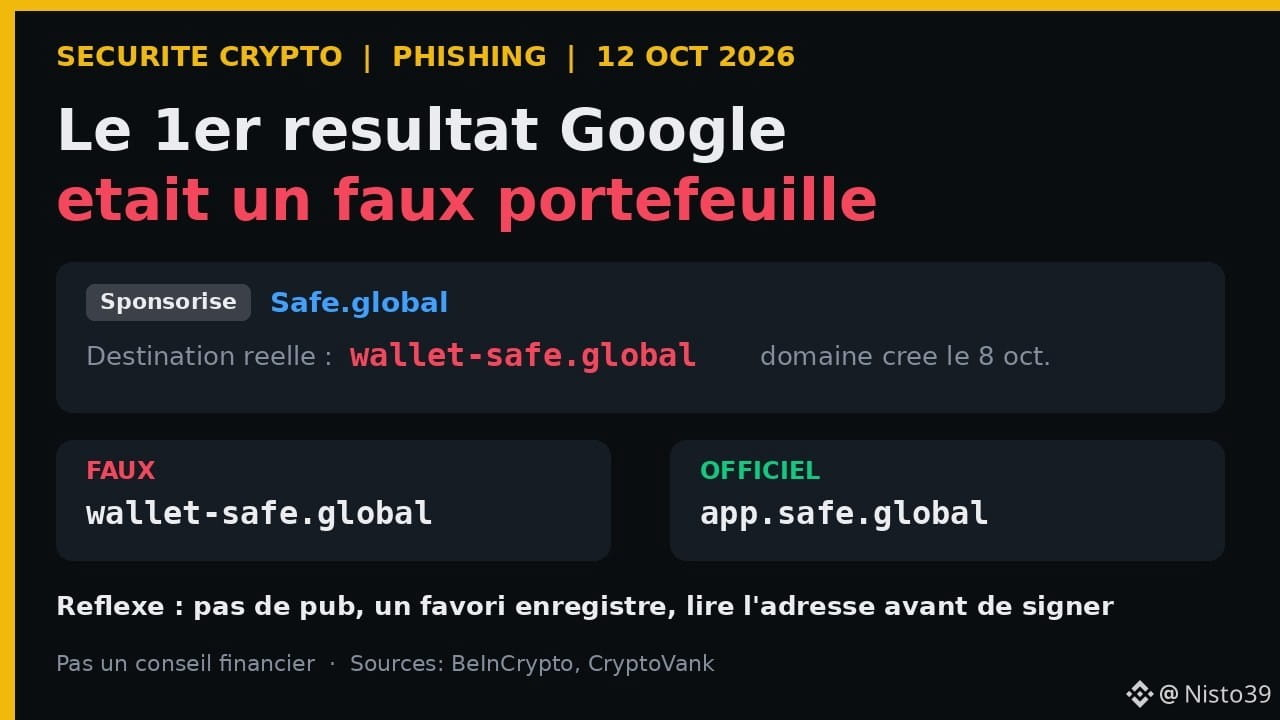
Le 1er résultat Google était un faux portefeuille : la leçon du clone de SafeLe 11 octobre 2026, le premier résultat Google pour « gnosis safe » n’était pas le vrai site de Safe, mais une **publicité payée** qui menait vers un clone presque parfait. Martin Köppelmann, cofondateur de Gnosis (l’équipe qui a créé Safe), a lancé l’alerte sur X. L’idée à retenir est simple et vaut pour tout le monde : **en crypto, le clic le plus dangereux est souvent celui tout en haut de Google.**
📋 Ce qui s’est passé (BeInCrypto, CryptoVank, 11-12 oct. 2026)
• Safe est un portefeuille « multisig » utilisé par des projets et des entreprises ; il sécurise plus de 60 milliards de dollars d’actifs.
• Une annonce sponsorisée affichait « Safe.global » mais envoyait vers **wallet-safe.global**, un faux domaine.
• Selon les registres publics (RDAP) consultés par CryptoVank, ce domaine a été enregistré le **8 octobre 2026**, moins de trois jours avant l’alerte.
• Premier signalement public vers 06h47 (heure de Moscou) le 11 octobre par un utilisateur de X ; Köppelmann l’a relayé à 11h02.
• La page copiait l’appli officielle jusqu’à sa dernière bannière produit.
• À ce stade, aucune perte confirmée n’a été reliée à cette annonce, et l’infrastructure de Safe n’a pas été piratée : c’est une **imitation de site**, pas une faille du portefeuille.
• Sites officiels : safe.global et app.safe.global.
⚙️ Le mécanisme, en clair
1. Les escrocs achètent une pub Google sur un mot-clé populaire (ici l’ancien nom « gnosis safe », abandonné en 2022 mais encore très tapé).
2. La pub apparaît **au-dessus** des vrais résultats, avec un nom qui ressemble à l’officiel.
3. La victime arrive sur un clone, clique « connecter mon portefeuille », puis « signer ».
4. Cette signature n’est pas un simple « bonjour » : elle peut donner au site l’autorisation de **vider le compte**. Un seul clic suffit.
Mots simples. Phishing (hameçonnage) : faux site qui imite un vrai pour voler vos accès. Drainer : programme caché derrière le faux site qui aspire les fonds dès que vous signez. Signer une transaction : donner votre accord, comme une signature au bas d’un chèque. Multisig : portefeuille qui exige plusieurs signatures pour bouger l’argent. Domaine : l’adresse du site (ce qui est écrit dans la barre du navigateur).
🧭 Pourquoi ça compte
Ce n’est pas un cas isolé : des annonces du même type ont déjà visé Ledger, Trezor ou Uniswap par le passé. Et ça tombe la même semaine que l’affaire des Ledger piégés vendus par un revendeur en Asie du Sud-Est. Le message commun : **les voleurs ne cassent plus le coffre, ils piègent le chemin pour y aller** (la boutique, la pub, le lien). Le multisig protège bien contre le vol d’une seule clé, mais pas si vous signez vous-même sur un faux site.
⚠️ Nuance (à ne pas sauter)
• Google n’est pas « le pirate » : il vend l’espace, les escrocs l’achètent. Mais les annonces frauduleuses passent encore ses filtres.
• Toutes les pubs ne sont pas des arnaques ; le problème, c’est qu’on ne peut pas les distinguer à l’œil.
• Un site peut avoir le cadenas HTTPS et être faux : le cadenas veut dire « connexion chiffrée », pas « site honnête ».
• Ce risque touche aussi les exchanges, les applis mobiles et les liens envoyés sur WhatsApp ou Telegram.
🌍 Ce que ça change pour quelqu’un comme Aminata à Douala
Aminata gère la caisse d’une petite coopérative de couturières. Elles ont commencé à garder une partie de leur épargne en dollars numériques, avec un portefeuille qui demande deux signatures. Un soir, pressée, elle tape le nom du portefeuille sur Google depuis le téléphone d’une collègue. Ce qu’elle peut faire, sans être experte :
1. **Ne jamais cliquer sur un résultat marqué « Sponsorisé »** pour un portefeuille ou un exchange.
2. Enregistrer l’adresse officielle **une fois** (favori ou raccourci sur l’écran d’accueil), vérifiée depuis le compte officiel du projet, et passer toujours par là.
3. Lire la barre d’adresse lettre par lettre : « wallet-safe » ≠ « safe ». Un tiret ou un mot en plus suffit.
4. Avant de signer, se demander : « Est-ce que j’ai demandé cette action ? » Si l’écran parle d’« approve » ou d’« autorisation illimitée » sans raison, elle refuse.
5. Pas de smartphone à elle ? Sur un téléphone partagé ou dans un cyber, elle évite toute connexion de portefeuille.
📍 À surveiller
• La réponse de Google sur le filtrage des annonces crypto
• D’autres clones visant des portefeuilles connus cette semaine
• L’arrivée d’alertes « site suspect » directement dans les portefeuilles avant signature
$ETH $USDC
Ceci n’est pas un conseil financier.
💬 Question pour vous : quand vous cherchez une appli crypto, vous passez par Google… ou vous avez un favori enregistré ?
#crypto #phishing #securite #Afrique #web3
Le 1er résultat Google était un faux portefeuille : la leçon du clone de Safe
Le 11 octobre 2026, le premier résultat Google pour « gnosis safe » n’était pas le vrai site de Safe, mais une **publicité payée** qui menait vers un clone presque parfait. Martin Köppelmann, cofondateur de Gnosis (l’équipe qui a créé Safe), a lancé l’alerte sur X. L’idée à retenir est simple et vaut pour tout le monde : **en crypto, le clic le plus dangereux est souvent celui tout en haut de Google.**
📋 Ce qui s’est passé (BeInCrypto, CryptoVank, 11-12 oct. 2026)
• Safe est un portefeuille « multisig » utilisé par des projets et des entreprises ; il sécurise plus de 60 milliards de dollars d’actifs.
• Une annonce sponsorisée affichait « Safe.global » mais envoyait vers **wallet-safe.global**, un faux domaine.
• Selon les registres publics (RDAP) consultés par CryptoVank, ce domaine a été enregistré le **8 octobre 2026**, moins de trois jours avant l’alerte.
• Premier signalement public vers 06h47 (heure de Moscou) le 11 octobre par un utilisateur de X ; Köppelmann l’a relayé à 11h02.
• La page copiait l’appli officielle jusqu’à sa dernière bannière produit.
• À ce stade, aucune perte confirmée n’a été reliée à cette annonce, et l’infrastructure de Safe n’a pas été piratée : c’est une **imitation de site**, pas une faille du portefeuille.
• Sites officiels : safe.global et app.safe.global.
⚙️ Le mécanisme, en clair
1. Les escrocs achètent une pub Google sur un mot-clé populaire (ici l’ancien nom « gnosis safe », abandonné en 2022 mais encore très tapé).
2. La pub apparaît **au-dessus** des vrais résultats, avec un nom qui ressemble à l’officiel.
3. La victime arrive sur un clone, clique « connecter mon portefeuille », puis « signer ».
4. Cette signature n’est pas un simple « bonjour » : elle peut donner au site l’autorisation de **vider le compte**. Un seul clic suffit.
Mots simples. Phishing (hameçonnage) : faux site qui imite un vrai pour voler vos accès. Drainer : programme caché derrière le faux site qui aspire les fonds dès que vous signez. Signer une transaction : donner votre accord, comme une signature au bas d’un chèque. Multisig : portefeuille qui exige plusieurs signatures pour bouger l’argent. Domaine : l’adresse du site (ce qui est écrit dans la barre du navigateur).
🧭 Pourquoi ça compte
Ce n’est pas un cas isolé : des annonces du même type ont déjà visé Ledger, Trezor ou Uniswap par le passé. Et ça tombe la même semaine que l’affaire des Ledger piégés vendus par un revendeur en Asie du Sud-Est. Le message commun : **les voleurs ne cassent plus le coffre, ils piègent le chemin pour y aller** (la boutique, la pub, le lien). Le multisig protège bien contre le vol d’une seule clé, mais pas si vous signez vous-même sur un faux site.
⚠️ Nuance (à ne pas sauter)
• Google n’est pas « le pirate » : il vend l’espace, les escrocs l’achètent. Mais les annonces frauduleuses passent encore ses filtres.
• Toutes les pubs ne sont pas des arnaques ; le problème, c’est qu’on ne peut pas les distinguer à l’œil.
• Un site peut avoir le cadenas HTTPS et être faux : le cadenas veut dire « connexion chiffrée », pas « site honnête ».
• Ce risque touche aussi les exchanges, les applis mobiles et les liens envoyés sur WhatsApp ou Telegram.
🌍 Ce que ça change pour quelqu’un comme Aminata à Douala
Aminata gère la caisse d’une petite coopérative de couturières. Elles ont commencé à garder une partie de leur épargne en dollars numériques, avec un portefeuille qui demande deux signatures. Un soir, pressée, elle tape le nom du portefeuille sur Google depuis le téléphone d’une collègue. Ce qu’elle peut faire, sans être experte :
1. **Ne jamais cliquer sur un résultat marqué « Sponsorisé »** pour un portefeuille ou un exchange.
2. Enregistrer l’adresse officielle **une fois** (favori ou raccourci sur l’écran d’accueil), vérifiée depuis le compte officiel du projet, et passer toujours par là.
3. Lire la barre d’adresse lettre par lettre : « wallet-safe » ≠ « safe ». Un tiret ou un mot en plus suffit.
4. Avant de signer, se demander : « Est-ce que j’ai demandé cette action ? » Si l’écran parle d’« approve » ou d’« autorisation illimitée » sans raison, elle refuse.
5. Pas de smartphone à elle ? Sur un téléphone partagé ou dans un cyber, elle évite toute connexion de portefeuille.
📍 À surveiller
• La réponse de Google sur le filtrage des annonces crypto
• D’autres clones visant des portefeuilles connus cette semaine
• L’arrivée d’alertes « site suspect » directement dans les portefeuilles avant signature
$ETH $USDC
Ceci n’est pas un conseil financier.
💬 Question pour vous : quand vous cherchez une appli crypto, vous passez par Google… ou vous avez un favori enregistré ?
#crypto #phishing #securite #Afrique #web3
📋 Ce qui s’est passé (BeInCrypto, CryptoVank, 11-12 oct. 2026)
• Safe est un portefeuille « multisig » utilisé par des projets et des entreprises ; il sécurise plus de 60 milliards de dollars d’actifs.
• Une annonce sponsorisée affichait « Safe.global » mais envoyait vers **wallet-safe.global**, un faux domaine.
• Selon les registres publics (RDAP) consultés par CryptoVank, ce domaine a été enregistré le **8 octobre 2026**, moins de trois jours avant l’alerte.
• Premier signalement public vers 06h47 (heure de Moscou) le 11 octobre par un utilisateur de X ; Köppelmann l’a relayé à 11h02.
• La page copiait l’appli officielle jusqu’à sa dernière bannière produit.
• À ce stade, aucune perte confirmée n’a été reliée à cette annonce, et l’infrastructure de Safe n’a pas été piratée : c’est une **imitation de site**, pas une faille du portefeuille.
• Sites officiels : safe.global et app.safe.global.
⚙️ Le mécanisme, en clair
1. Les escrocs achètent une pub Google sur un mot-clé populaire (ici l’ancien nom « gnosis safe », abandonné en 2022 mais encore très tapé).
2. La pub apparaît **au-dessus** des vrais résultats, avec un nom qui ressemble à l’officiel.
3. La victime arrive sur un clone, clique « connecter mon portefeuille », puis « signer ».
4. Cette signature n’est pas un simple « bonjour » : elle peut donner au site l’autorisation de **vider le compte**. Un seul clic suffit.
Mots simples. Phishing (hameçonnage) : faux site qui imite un vrai pour voler vos accès. Drainer : programme caché derrière le faux site qui aspire les fonds dès que vous signez. Signer une transaction : donner votre accord, comme une signature au bas d’un chèque. Multisig : portefeuille qui exige plusieurs signatures pour bouger l’argent. Domaine : l’adresse du site (ce qui est écrit dans la barre du navigateur).
🧭 Pourquoi ça compte
Ce n’est pas un cas isolé : des annonces du même type ont déjà visé Ledger, Trezor ou Uniswap par le passé. Et ça tombe la même semaine que l’affaire des Ledger piégés vendus par un revendeur en Asie du Sud-Est. Le message commun : **les voleurs ne cassent plus le coffre, ils piègent le chemin pour y aller** (la boutique, la pub, le lien). Le multisig protège bien contre le vol d’une seule clé, mais pas si vous signez vous-même sur un faux site.
⚠️ Nuance (à ne pas sauter)
• Google n’est pas « le pirate » : il vend l’espace, les escrocs l’achètent. Mais les annonces frauduleuses passent encore ses filtres.
• Toutes les pubs ne sont pas des arnaques ; le problème, c’est qu’on ne peut pas les distinguer à l’œil.
• Un site peut avoir le cadenas HTTPS et être faux : le cadenas veut dire « connexion chiffrée », pas « site honnête ».
• Ce risque touche aussi les exchanges, les applis mobiles et les liens envoyés sur WhatsApp ou Telegram.
🌍 Ce que ça change pour quelqu’un comme Aminata à Douala
Aminata gère la caisse d’une petite coopérative de couturières. Elles ont commencé à garder une partie de leur épargne en dollars numériques, avec un portefeuille qui demande deux signatures. Un soir, pressée, elle tape le nom du portefeuille sur Google depuis le téléphone d’une collègue. Ce qu’elle peut faire, sans être experte :
1. **Ne jamais cliquer sur un résultat marqué « Sponsorisé »** pour un portefeuille ou un exchange.
2. Enregistrer l’adresse officielle **une fois** (favori ou raccourci sur l’écran d’accueil), vérifiée depuis le compte officiel du projet, et passer toujours par là.
3. Lire la barre d’adresse lettre par lettre : « wallet-safe » ≠ « safe ». Un tiret ou un mot en plus suffit.
4. Avant de signer, se demander : « Est-ce que j’ai demandé cette action ? » Si l’écran parle d’« approve » ou d’« autorisation illimitée » sans raison, elle refuse.
5. Pas de smartphone à elle ? Sur un téléphone partagé ou dans un cyber, elle évite toute connexion de portefeuille.
📍 À surveiller
• La réponse de Google sur le filtrage des annonces crypto
• D’autres clones visant des portefeuilles connus cette semaine
• L’arrivée d’alertes « site suspect » directement dans les portefeuilles avant signature
$ETH $USDC
Ceci n’est pas un conseil financier.
💬 Question pour vous : quand vous cherchez une appli crypto, vous passez par Google… ou vous avez un favori enregistré ?
#crypto #phishing #securite #Afrique #web3
30
🚨 ALERTE DE SÉCURITÉ Web3 : Les signatures de phishing peuvent vider votre wallet en quelques secondes
Le vol de cryptomonnaies a évolué. Les escrocs n'ont plus besoin de vos 12 mots clés ; ils utilisent maintenant des scripts appelés Crypto Drainers conçus pour vous piéger avec des signatures off-chain qui vous laissent à zéro d'un seul clic. 🛑💼
Comment fonctionne le piège invisible :
* Signatures sans Gas (Permit/Permit2) : Conçues pour économiser sur les frais, elles sont exploitées par des sites frauduleux. En vous demandant "signez pour connecter le wallet ou réclamer un airdrop", vous signez en réalité une autorisation de retrait illimité.
* Exécution différée : L'attaquant conserve votre signature numérique et peut exécuter le vol des jours ou des semaines plus tard, vous faisant croire au départ que le site était sécurisé.
* Affecte les tokens et les NFTs : Une seule signature malveillante peut autoriser le vide complet de vos stablecoins (USDT/USDC) ou de collections entières.
🔒 Comment vous protéger dès aujourd'hui :
1. Lisez avant de signer : Si la fenêtre de votre wallet affiche des termes comme Permit, Permit2 ou Approve sur un site suspect, annulez immédiatement.
2. Utilisez des wallets brûleurs : Ne connectez jamais votre wallet d'épargne principal à des sites de réclamation de récompenses ou à de nouvelles dApps.
3. Auditez vos accès : Connectez-vous régulièrement à des outils comme Revoke.cash ou le tableau de ScamSniffer pour révoquer des permissions anciennes ou illimitées.
Votre signature sur la blockchain est définitive et irréversible. Gardez votre OpSec au plus haut niveau ! 🛡️ Quelles outils utilisez-vous pour vérifier la sécurité de vos dApps avant d'interagir avec elles ? J'attends vos retours en bas ! 👇
#CryptoSecurity #WalletDrainer #phishing
🚨 ALERTE DE SÉCURITÉ Web3 : Les signatures de phishing peuvent vider votre wallet en quelques secondes
Le vol de cryptomonnaies a évolué. Les escrocs n'ont plus besoin de vos 12 mots clés ; ils utilisent maintenant des scripts appelés Crypto Drainers conçus pour vous piéger avec des signatures off-chain qui vous laissent à zéro d'un seul clic. 🛑💼
Comment fonctionne le piège invisible :
* Signatures sans Gas (Permit/Permit2) : Conçues pour économiser sur les frais, elles sont exploitées par des sites frauduleux. En vous demandant "signez pour connecter le wallet ou réclamer un airdrop", vous signez en réalité une autorisation de retrait illimité.
* Exécution différée : L'attaquant conserve votre signature numérique et peut exécuter le vol des jours ou des semaines plus tard, vous faisant croire au départ que le site était sécurisé.
* Affecte les tokens et les NFTs : Une seule signature malveillante peut autoriser le vide complet de vos stablecoins (USDT/USDC) ou de collections entières.
🔒 Comment vous protéger dès aujourd'hui :
1. Lisez avant de signer : Si la fenêtre de votre wallet affiche des termes comme Permit, Permit2 ou Approve sur un site suspect, annulez immédiatement.
2. Utilisez des wallets brûleurs : Ne connectez jamais votre wallet d'épargne principal à des sites de réclamation de récompenses ou à de nouvelles dApps.
3. Auditez vos accès : Connectez-vous régulièrement à des outils comme Revoke.cash ou le tableau de ScamSniffer pour révoquer des permissions anciennes ou illimitées.
Votre signature sur la blockchain est définitive et irréversible. Gardez votre OpSec au plus haut niveau ! 🛡️ Quelles outils utilisez-vous pour vérifier la sécurité de vos dApps avant d'interagir avec elles ? J'attends vos retours en bas ! 👇
#CryptoSecurity #WalletDrainer #phishing
Le vol de cryptomonnaies a évolué. Les escrocs n'ont plus besoin de vos 12 mots clés ; ils utilisent maintenant des scripts appelés Crypto Drainers conçus pour vous piéger avec des signatures off-chain qui vous laissent à zéro d'un seul clic. 🛑💼
Comment fonctionne le piège invisible :
* Signatures sans Gas (Permit/Permit2) : Conçues pour économiser sur les frais, elles sont exploitées par des sites frauduleux. En vous demandant "signez pour connecter le wallet ou réclamer un airdrop", vous signez en réalité une autorisation de retrait illimité.
* Exécution différée : L'attaquant conserve votre signature numérique et peut exécuter le vol des jours ou des semaines plus tard, vous faisant croire au départ que le site était sécurisé.
* Affecte les tokens et les NFTs : Une seule signature malveillante peut autoriser le vide complet de vos stablecoins (USDT/USDC) ou de collections entières.
🔒 Comment vous protéger dès aujourd'hui :
1. Lisez avant de signer : Si la fenêtre de votre wallet affiche des termes comme Permit, Permit2 ou Approve sur un site suspect, annulez immédiatement.
2. Utilisez des wallets brûleurs : Ne connectez jamais votre wallet d'épargne principal à des sites de réclamation de récompenses ou à de nouvelles dApps.
3. Auditez vos accès : Connectez-vous régulièrement à des outils comme Revoke.cash ou le tableau de ScamSniffer pour révoquer des permissions anciennes ou illimitées.
Votre signature sur la blockchain est définitive et irréversible. Gardez votre OpSec au plus haut niveau ! 🛡️ Quelles outils utilisez-vous pour vérifier la sécurité de vos dApps avant d'interagir avec elles ? J'attends vos retours en bas ! 👇
#CryptoSecurity #WalletDrainer #phishing
2
470
Ledger enquête sur des signalements faisant état d’environ 86 millions de dollars de vols de cryptomonnaies dans des portefeuilles, liés au revendeur sud-asiatique CryptoBilis. Un faux site d’hameçonnage, bien référencé dans les résultats de recherche Google, a attiré plus d’un million de visites au cours des 30 derniers jours, incitant les utilisateurs à révéler leurs phrases de récupération de 24 mots. L’entreprise a demandé au distributeur de suspendre les ventes pendant la poursuite de l’enquête.
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
Ledger enquête sur des signalements faisant état d’environ 86 millions de dollars de vols de cryptomonnaies dans des portefeuilles, liés au revendeur sud-asiatique CryptoBilis. Un faux site d’hameçonnage, bien référencé dans les résultats de recherche Google, a attiré plus d’un million de visites au cours des 30 derniers jours, incitant les utilisateurs à révéler leurs phrases de récupération de 24 mots. L’entreprise a demandé au distributeur de suspendre les ventes pendant la poursuite de l’enquête.
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
21
$NOXA X COMPTE HACKÉ — NE CLIQUEZ SUR AUCUN LIEN 🚨
Onchain Lens vient de signaler que le compte X officiel de Noxa est compromis. Des membres de la communauté ont vu leurs portefeuilles se faire vider après avoir cliqué sur des liens publiés par le compte.
C’est en cours — les attaquants publient activement des liens malveillants. Ne connectez pas votre portefeuille, ne signez rien et n’interagissez avec aucun lien provenant de ce compte jusqu’à nouvel ordre.
Avez-vous déjà interagi avec des publications récentes du compte Noxa X ?
Ceci ne constitue pas un conseil financier. Gérez toujours votre risque.
#NOXA #SecurityAlert #CryptoAlert #Phishing
⚡
$NOXA X COMPTE HACKÉ — NE CLIQUEZ SUR AUCUN LIEN 🚨
Onchain Lens vient de signaler que le compte X officiel de Noxa est compromis. Des membres de la communauté ont vu leurs portefeuilles se faire vider après avoir cliqué sur des liens publiés par le compte.
C’est en cours — les attaquants publient activement des liens malveillants. Ne connectez pas votre portefeuille, ne signez rien et n’interagissez avec aucun lien provenant de ce compte jusqu’à nouvel ordre.
Avez-vous déjà interagi avec des publications récentes du compte Noxa X ?
Ceci ne constitue pas un conseil financier. Gérez toujours votre risque.
#NOXA #SecurityAlert #CryptoAlert #Phishing
⚡
Onchain Lens vient de signaler que le compte X officiel de Noxa est compromis. Des membres de la communauté ont vu leurs portefeuilles se faire vider après avoir cliqué sur des liens publiés par le compte.
C’est en cours — les attaquants publient activement des liens malveillants. Ne connectez pas votre portefeuille, ne signez rien et n’interagissez avec aucun lien provenant de ce compte jusqu’à nouvel ordre.
Avez-vous déjà interagi avec des publications récentes du compte Noxa X ?
Ceci ne constitue pas un conseil financier. Gérez toujours votre risque.
#NOXA #SecurityAlert #CryptoAlert #Phishing
⚡
85

·
--
ALERTE D’ARNAQUE À 1 MILLION DE $ : Attaque par hameçonnage qui vide massivement des USDT sur Ethereum !
Dernières nouvelles datant d’il y a seulement 16 secondes, via Cointelegraph ! Un utilisateur de crypto a malheureusement perdu près de 1 000 000 $ en $USDT après avoir, par erreur, signé une approbation de jeton malveillante par hameçonnage sur le réseau Ethereum.
Cette perte dévastatrice est un rappel dur et douloureux pour toute la communauté web3 : vérifiez toujours deux fois chaque interaction avec un smart contract et ne signez jamais aveuglément des approbations de jetons. La sécurité doit toujours passer en premier !
À quelle fréquence vérifiez-vous et révoquez-vous les approbations de jetons de votre portefeuille pour rester en sécurité contre le phishing ? Restez en sécurité, là-bas !
#USDT #Ethereum #phishing #WriteToEarn
ALERTE D’ARNAQUE À 1 MILLION DE $ : Attaque par hameçonnage qui vide massivement des USDT sur Ethereum !
Dernières nouvelles datant d’il y a seulement 16 secondes, via Cointelegraph ! Un utilisateur de crypto a malheureusement perdu près de 1 000 000 $ en $USDT après avoir, par erreur, signé une approbation de jeton malveillante par hameçonnage sur le réseau Ethereum.
Cette perte dévastatrice est un rappel dur et douloureux pour toute la communauté web3 : vérifiez toujours deux fois chaque interaction avec un smart contract et ne signez jamais aveuglément des approbations de jetons. La sécurité doit toujours passer en premier !
À quelle fréquence vérifiez-vous et révoquez-vous les approbations de jetons de votre portefeuille pour rester en sécurité contre le phishing ? Restez en sécurité, là-bas !
#USDT #Ethereum #phishing #WriteToEarn
Dernières nouvelles datant d’il y a seulement 16 secondes, via Cointelegraph ! Un utilisateur de crypto a malheureusement perdu près de 1 000 000 $ en $USDT après avoir, par erreur, signé une approbation de jeton malveillante par hameçonnage sur le réseau Ethereum.
Cette perte dévastatrice est un rappel dur et douloureux pour toute la communauté web3 : vérifiez toujours deux fois chaque interaction avec un smart contract et ne signez jamais aveuglément des approbations de jetons. La sécurité doit toujours passer en premier !
À quelle fréquence vérifiez-vous et révoquez-vous les approbations de jetons de votre portefeuille pour rester en sécurité contre le phishing ? Restez en sécurité, là-bas !
#USDT #Ethereum #phishing #WriteToEarn
86
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#WhatWillDriveCryptoandStocks’NextRebound?
27,954 vues
460 mentions
2
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
8,543 vues
203 mentions
3
#HuangExitNvidiaStrategyInFocus
171,811 vues
1,527 mentions
4
#AnthropicRejectsIPODelayValuationinQuestion
790,329 vues
5,709 mentions
5
#HedgeFundsCMEBitcoinNetShortsFall89%
13,678 vues
213 mentions
6
#BitMineReports$6.3BNetLossForFiscal2026
24,003 vues
189 mentions
7
#BitcoinETFOutflowsHit1.6B
0 vues
3 mentions
8
#TradFiForBeginners
566,271 vues
3,956 mentions
9
#SoFiExpandsSoFiUSDStablecoinToPolygon
8,296 vues
122 mentions
10
#TetherGoldXAUTCompletesKPMGAudit
11,851 vues
136 mentions