🚨 LE HAMEÇONNAGE PAR COURRIER POSTAL CIBLE LES UTILISATEURS $SFP DANS UNE NOUVELLE ATTAQUE FULGURANTE
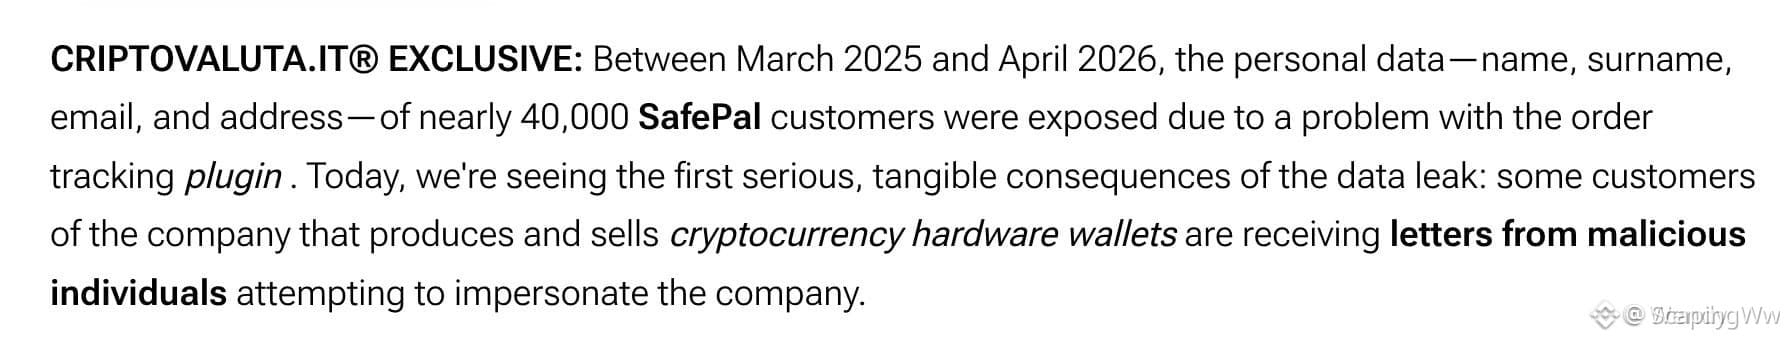
Lorsque des individus malveillants délaissent les écrans pour s’attaquer à votre boîte aux lettres, le paysage des menaces change complètement. Une récente fuite de données a exposé les détails de commande de milliers de propriétaires de portefeuilles matériels, donnant lieu à l’envoi de lettres postales ciblées contenant de fausses alertes de mise à jour du micrologiciel particulièrement convaincantes 📊.
Les escrocs exploitent de véritables adresses et noms de particuliers pour attirer les victimes vers des portails malveillants de collecte d’identifiants, accessibles par QR code. Ne faites jamais confiance aux courriers non sollicités qui vous demandent de saisir votre phrase de récupération ou d’effectuer sans préavis une mise à niveau de sécurité 💡.
🛡️ Comment vérifiez-vous actuellement l’authenticité des avis de sécurité externes concernant votre matériel avant d’interagir avec eux ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #SFP #CryptoSecurity #Phishing #SafePal
⚡
Lorsque des individus malveillants délaissent les écrans pour s’attaquer à votre boîte aux lettres, le paysage des menaces change complètement. Une récente fuite de données a exposé les détails de commande de milliers de propriétaires de portefeuilles matériels, donnant lieu à l’envoi de lettres postales ciblées contenant de fausses alertes de mise à jour du micrologiciel particulièrement convaincantes 📊.
Les escrocs exploitent de véritables adresses et noms de particuliers pour attirer les victimes vers des portails malveillants de collecte d’identifiants, accessibles par QR code. Ne faites jamais confiance aux courriers non sollicités qui vous demandent de saisir votre phrase de récupération ou d’effectuer sans préavis une mise à niveau de sécurité 💡.
🛡️ Comment vérifiez-vous actuellement l’authenticité des avis de sécurité externes concernant votre matériel avant d’interagir avec eux ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #SFP #CryptoSecurity #Phishing #SafePal
⚡