

#movevm
movevm
8,963 vues
34 mentions
Populaire
Récents

·
--
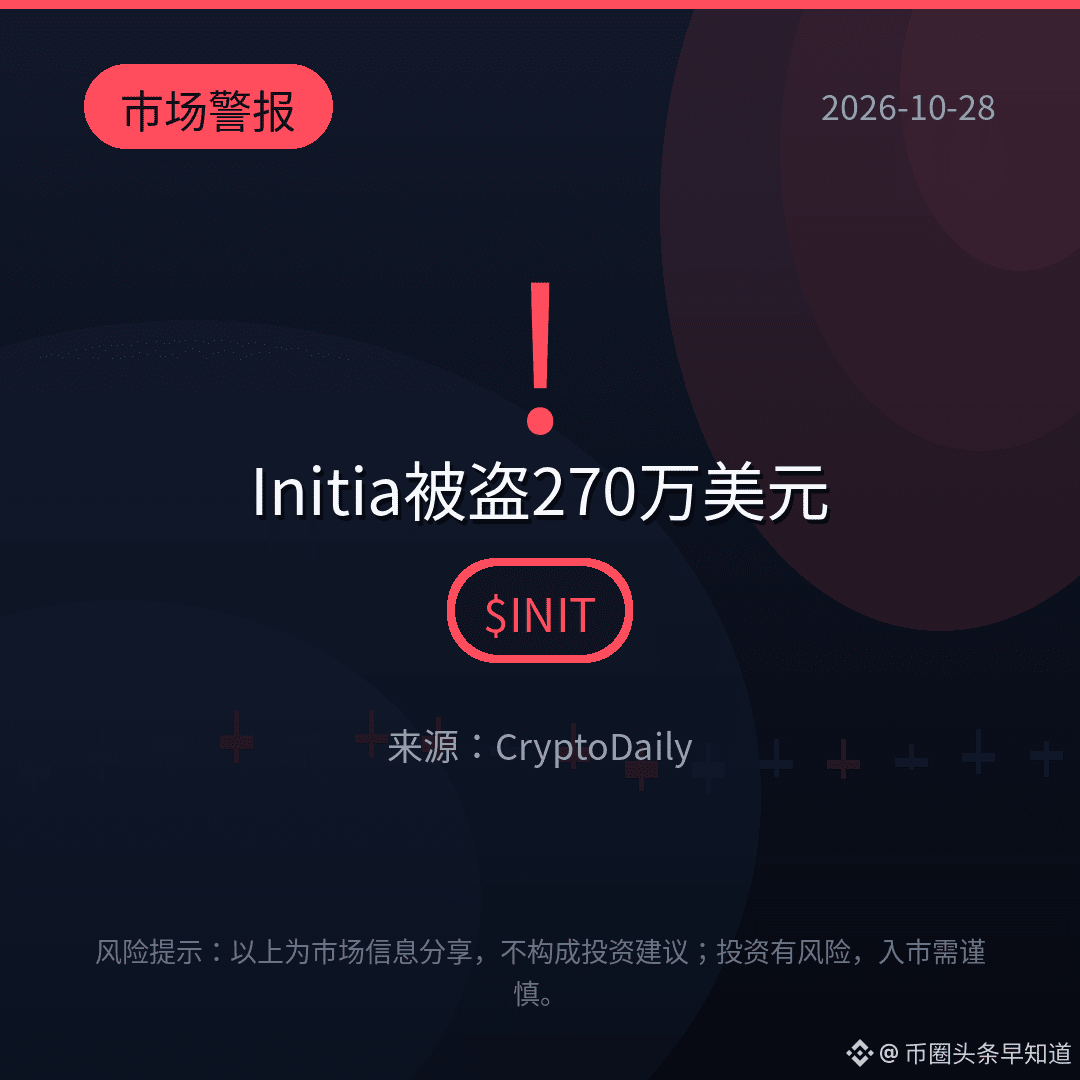
【Flash marché】2,7 millions de dollars « imprimés » à partir de rien : une vulnérabilité du cache MoveVM d’Initia a permis aux attaquants de falsifier l’état et d’inscrire des dettes sans garantie. Environ 105 WETH, 1,4 million d’AUSD0 et 1,08 million d’USDC ont ensuite été transférés via un pont interchaînes.
Des actifs « fantômes » ont été créés, mais l’offre d’INIT n’a pas augmenté. La faille se trouvait dans la couche d’exécution.
La chaîne est à l’arrêt depuis le 23 octobre, et le correctif est en cours d’examen.
Une faille dans la couche d’exécution : ça vous inquiète ?
$INIT $ETH $USDC
#INIT #MoveVM #interchaînes
(Source : CryptoDaily)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
4

·
--
Une faille dans le cache a fait perdre environ 2,7 millions de dollars à Initia en quelques minutes. L’attaquant n’a pas émis de nouveaux INIT ni modifié l’offre totale de jetons : il a falsifié l’état de MoveVM pour créditer son compte de WETH, d’iUSD et d’USDC sans aucune couverture réelle. Des chiffres sont ainsi apparus de nulle part dans les comptes, tandis que des actifs bien réels étaient transférés sur la chaîne.
Le déroulement est clair : le 23 octobre à 22 h 59 (UTC+8), l’attaquant a exploité une faille dans le cache des scripts de MoveVM pour contourner les contrôles de sécurité. Avant la mise en pause du réseau, environ 105 WETH et 1,4 million d’AUSD0 ont été transférés via LayerZero. Environ 1,08 million d’USDC ont également été transférés via Noble et CCTP. Le tout a ensuite été converti en 1 135,52 ETH, qui se trouvent actuellement sur une adresse Ethereum.
Ce qui rend cette affaire notable, c’est que l’offre totale n’a pas changé et qu’aucun INIT n’a été émis, mais que les actifs volés sont bien réels. La L1 et les rollups sont toujours en pause. Le correctif de sécurité devrait être achevé et audité dans les prochains jours, tandis que les efforts de récupération des actifs se poursuivent avec des partenaires spécialisés en sécurité. Pour les bridges inter-chaînes et l’écosystème MoveVM, maintenant que ce contournement des contrôles au niveau du cache a été confirmé, les détails des correctifs dans le rapport d’analyse à venir seront plus instructifs que le montant des pertes.$BTC #Initia #MoveVM
$ETH $USDC #Ethereum

·
--
Une fois le cache des scripts compromis, les fonds sont souvent drainés plus vite qu’une annonce ne peut être publiée.
Initia a révélé une attaque exploitant une vulnérabilité du cache des scripts de MoveVM : l’attaquant a ainsi transféré environ 2,7 millions de dollars d’actifs. L’équipe indique que les efforts pour les récupérer sont toujours en cours. Ce type de problème ne relève pas simplement d’une « erreur dans la logique métier », mais de la cohérence du cache au niveau de l’exécution : une fois un chemin de script compromis, les vérifications on-chain peuvent encore le faire paraître « valide ».
Comment interpréter cela : pour l’écosystème Move et tout environnement d’exécution fortement tributaire du cache, c’est une leçon publique. Après une mise à niveau, vérifiez en priorité les stratégies d’invalidation du cache, la liaison aux hachages des scripts et la possibilité d’activer immédiatement un mécanisme d’arrêt d’urgence. Côté utilisateurs, vérifiez d’abord les canaux officiels et ne cliquez pas sur les pages d’hameçonnage promettant une « récupération anticipée ».
#Initia #MoveVM #安全 #OnChain
16
·
--
Une faille dans le MoveVM d’Initia permettait de falsifier l’état. Un attaquant a ainsi retiré environ 2,7 millions de dollars.
L’incident s’est produit le 23 octobre à 22 h 59 (UTC+8). Selon les informations publiées par Initia, l’attaquant a exploité une faille dans le cache des scripts de MoveVM pour contourner les contrôles de sécurité et falsifier l’état de MoveVM, en se créditant des WETH, iUSD et USDC sans couverture réelle. La difficulté, c’est qu’il ne s’agissait pas d’une émission directe de jetons : l’attaquant a fait en sorte que l’état paraisse légitime, en contournant les contrôles de sécurité.
Environ 2,7 millions de dollars ont été transférés hors de la chaîne, mais Initia souligne que l’offre totale des jetons n’a pas changé et que $INIT n’a pas non plus fait l’objet d’une émission supplémentaire. Autrement dit, les registres ont été manipulés, mais la quantité totale de jetons n’a pas augmenté. Pour les détenteurs, des données d’offre intactes ne signifient pas que les pertes sont inexistantes : il faudra suivre les mouvements réels des fonds volés et les mesures prises par la suite.
MoveVM mise depuis longtemps sur la sécurité des types et son modèle de ressources. Cette fois, le problème se situait dans le cache des scripts, un détail d’implémentation de la couche d’exécution. Alors que de plus en plus de projets interchaînes et modulaires choisissent MoveVM comme environnement d’exécution, une faille dans la logique de validation de la couche de cache peut permettre à un état falsifié de contourner les contrôles censés s’appliquer. Les équipes de l’écosystème Move feraient bien de prendre cette piste en compte dans leurs propres vérifications.
$USDC #Initia #MoveVM #IncidentDeSécurité

·
--
1、Contexte
Récemment, l’organisme de sécurité Hexens a révélé avoir découvert une vulnérabilité critique dans la machine virtuelle Move de la blockchain Aptos. Le problème a été corrigé rapidement après le rapport, sans entraîner de pertes de fonds sur la chaîne. D’après les informations publiques, le cœur de la vulnérabilité est lié à un défaut de traitement du cache, et pourrait provoquer des problèmes de confusion de types. Pour Aptos, qui s’appuie sur Move comme environnement d’exécution principal, ce type de défaut au niveau inférieur est particulièrement sensible, car il ne touche pas un protocole unique, mais l’ensemble des frontières de confiance de la couche d’exécution.⚠️
2、Analyse de la vulnérabilité
D’un point de vue technique, Move est depuis longtemps réputé pour la sécurité des ressources et le contrôle des permissions. Ainsi, lors de cet incident, l’enjeu ne réside pas dans une simple erreur de logique de contrat, mais dans une exception au niveau de l’implémentation de la machine virtuelle. Si le mécanisme de cache réutilise ou identifie mal les types dans certaines conditions, un attaquant pourrait contourner les contraintes existantes et obtenir des rôles à haut niveau de permissions qu’il ne devrait pas avoir. En théorie, cela signifie que la surface d’attaque pourrait passer d’une application unique à des infrastructures critiques, comme la frappe de stablecoins, la vérification de ponts inter-chaînes et des modules de gestion DeFi.
Hexens a également indiqué que l’équipe de recherche a mis en place, à faible coût, un environnement de simulation proche du réseau principal, puis a validé à plusieurs reprises les chemins d’exploitation. Cela montre que le problème n’est pas seulement un risque théorique, mais qu’il possède une certaine faisabilité opérationnelle. Toutefois, Aptos officiel souligne que l’exploitabilité dans un environnement réel est relativement faible, ce qui reflète l’écart entre une gravité « théoriquement élevée » et un seuil d’accès « en conditions réelles ». Objectivement, ces divergences ne sont pas rares dans les incidents de sécurité : l’essentiel reste que la vulnérabilité ait été corrigée à temps.
3、Impact sur le marché et l’écosystème
Cet événement envoie à l’écosystème d’Aptos deux signaux. Premièrement, la sécurité des couches de base des chaînes ne peut pas reposer uniquement sur les avantages de conception du langage : l’implémentation de la machine virtuelle, les mécanismes de cache et les optimisations d’exécution peuvent aussi devenir des sources de risques systémiques. Deuxièmement, les primes de bug, la divulgation par les white hats et les mécanismes de correction rapide deviennent des composantes importantes de la compétitivité des chaînes publiques. Comme il n’y a eu aucune perte de fonds, cela indique, dans l’essence, que l’écosystème a répondu efficacement en situation d’urgence.🛡️
Du point de vue du marché, le sentiment à court terme pourrait être perturbé par l’expression « vulnérabilité critique ». Mais à moyen et long terme, les points les plus dignes d’attention sont surtout l’efficacité de la réparation, la transparence et les actions d’audit ultérieures. Si les autorités peuvent expliquer plus en détail la portée du correctif, le processus de vérification et les mesures de prévention de risques similaires, cela contribuerait plutôt à renforcer la confiance du public envers les capacités de gouvernance technique d’Aptos.
4、Conclusion
Dans l’ensemble, ce n’est pas un cygne noir ayant déjà causé des pertes, mais un cas qui révèle le risque d’exécution au niveau inférieur, tout en testant la capacité du projet à répondre à la sécurité. À ce stade, les investisseurs devraient surtout se concentrer sur le fait qu’Aptos renforce par la suite l’audit de la machine virtuelle, l’isolation des permissions et la défense conjointe des infrastructures critiques. Pour l’ensemble de l’industrie, le cœur de la sécurité des chaînes publiques ne consiste plus seulement à savoir si « le code peut s’exécuter », mais à savoir si « le système peut détecter et neutraliser le risque rapidement dans des scénarios sous forte pression ».📌
#Aptos #MoveVM #crypto
140

Voir la traduction
⚔️ ĐỐI ĐẦU RỰC LỬA: $SUI vs $APT — Ai sẽ là vua Move VM chu kỳ này?Cùng xuất thân từ dự án Diem huyền thoại của Meta và sử dụng ngôn ngữ Move tối tân, cuộc chiến giữa $SUI và $APT luôn là tâm điểm chú ý của dòng tiền Layer 1 thế hệ mới.
Đặt lên bàn cân số liệu thực tế phiên hôm nay:
• Thanh khoản Spot 24h: $SUI áp đảo hoàn toàn với 77.57M USDT, gấp hơn 6.5 lần so với $APT (chỉ đạt 11.78M USDT).
• Khối lượng Phái sinh & OI: Open Interest của $SUI nén chặt ở mức 87.95M USDT; trong khi $APT chỉ đạt 15.73M USDT.
• Dấu chân Top Trader: Tài khoản tay to trên Binance Futures của $APT đang âm thầm gom Long cực mạnh với tỷ lệ Long/Short lên tới 2.32 (69.87% Long), trong khi $SUI duy trì tỷ lệ 1.75 (63.62% Long).
• Định giá & Dư địa: $SUI (0.88 USDT, MCap ~3.1B, FDV ~8.8B USD) vs $APT (0.62 USDT, MCap ~310M, FDV ~620M USD).
Góc nhìn dòng tiền:
$SUI đang chiếm trọn sự chú ý và thanh khoản của đám đông nhờ hệ sinh thái DeFi sôi động, nhưng mức FDV lớn và lịch unlock liên tục là bài toán cần thận trọng. Ngược lại, $APT dù thanh khoản bán lẻ trầm lắng hơn nhưng với vốn hóa nhẹ và tỷ lệ Long áp đảo của Smart Money, một nhịp nén vol ở phiên London hoàn toàn có thể kích hoạt sóng hồi bất ngờ.
Nếu chỉ được chọn ALL-IN một bên từ giờ đến hết chu kỳ, anh em chọn $SUI hay $APT?
$SUI $APT #CryptoDuel #MoveVM #Altcoins #BinanceSquare
⚔️ ĐỐI ĐẦU RỰC LỬA: $SUI vs $APT — Ai sẽ là vua Move VM chu kỳ này?
Cùng xuất thân từ dự án Diem huyền thoại của Meta và sử dụng ngôn ngữ Move tối tân, cuộc chiến giữa $SUI và $APT luôn là tâm điểm chú ý của dòng tiền Layer 1 thế hệ mới.
Đặt lên bàn cân số liệu thực tế phiên hôm nay:
• Thanh khoản Spot 24h: $SUI áp đảo hoàn toàn với 77.57M USDT, gấp hơn 6.5 lần so với $APT (chỉ đạt 11.78M USDT).
• Khối lượng Phái sinh & OI: Open Interest của $SUI nén chặt ở mức 87.95M USDT; trong khi $APT chỉ đạt 15.73M USDT.
• Dấu chân Top Trader: Tài khoản tay to trên Binance Futures của $APT đang âm thầm gom Long cực mạnh với tỷ lệ Long/Short lên tới 2.32 (69.87% Long), trong khi $SUI duy trì tỷ lệ 1.75 (63.62% Long).
• Định giá & Dư địa: $SUI (0.88 USDT, MCap ~3.1B, FDV ~8.8B USD) vs $APT (0.62 USDT, MCap ~310M, FDV ~620M USD).
Góc nhìn dòng tiền:
$SUI đang chiếm trọn sự chú ý và thanh khoản của đám đông nhờ hệ sinh thái DeFi sôi động, nhưng mức FDV lớn và lịch unlock liên tục là bài toán cần thận trọng. Ngược lại, $APT dù thanh khoản bán lẻ trầm lắng hơn nhưng với vốn hóa nhẹ và tỷ lệ Long áp đảo của Smart Money, một nhịp nén vol ở phiên London hoàn toàn có thể kích hoạt sóng hồi bất ngờ.
Nếu chỉ được chọn ALL-IN một bên từ giờ đến hết chu kỳ, anh em chọn $SUI hay $APT ?
$SUI $APT #CryptoDuel #MoveVM #Altcoins #BinanceSquare
287
·
--
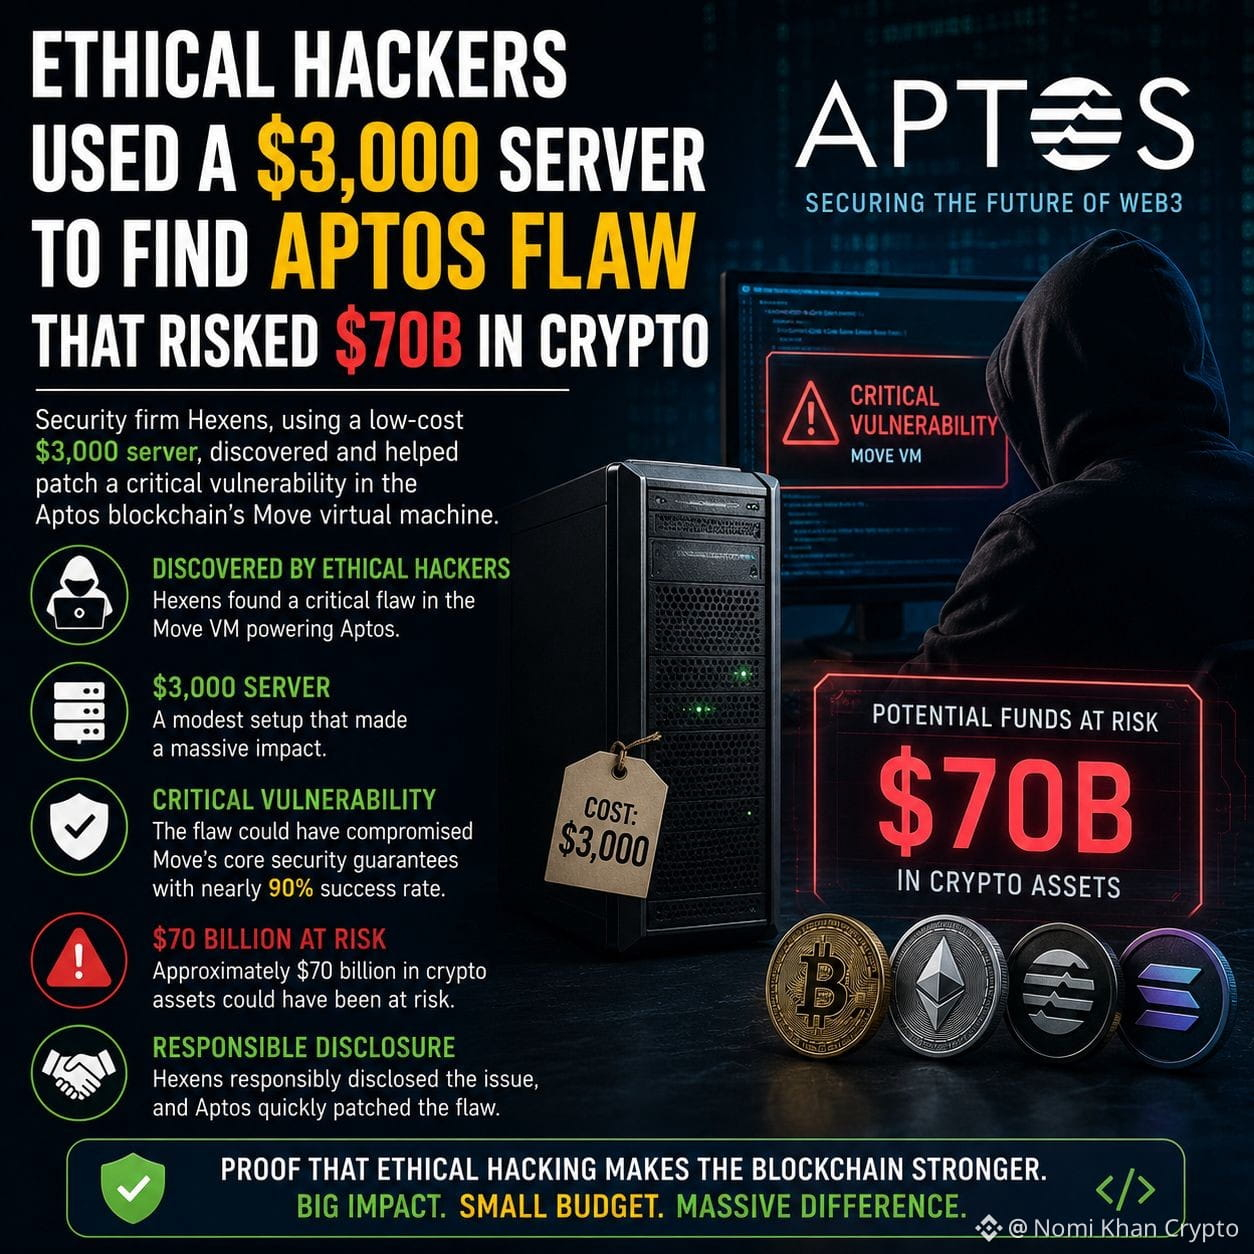
🚨 Des pirates informatiques éthiques ont empêché un potentiel désastre crypto de 70 milliards de dollars
Une équipe de hackers éthiques de Hexens a découvert une vulnérabilité critique dans la machine virtuelle Move de la blockchain Aptos, avec rien de plus qu’un serveur à 3 000 dollars.
$APT
{spot}(APTUSDT)
$DL
{alpha}(560xcd806d0eb9465020994c9e977cbe34fe430172ae)
Le défaut aurait un taux de réussite d’environ 90 % et aurait pu affaiblir les garanties de sécurité fondamentales du langage de programmation Move, mettant potentiellement en danger quelque 70 milliards de dollars d’actifs crypto.
En agissant de manière responsable, les chercheurs ont signalé le problème à l’équipe d’Aptos, permettant de corriger la vulnérabilité avant qu’elle ne puisse être exploitée.
Cet incident met en lumière le rôle essentiel des pirates informatiques éthiques et des audits de sécurité proactifs dans la protection de l’écosystème blockchain.
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
🚨 Des pirates informatiques éthiques ont empêché un potentiel désastre crypto de 70 milliards de dollars
Une équipe de hackers éthiques de Hexens a découvert une vulnérabilité critique dans la machine virtuelle Move de la blockchain Aptos, avec rien de plus qu’un serveur à 3 000 dollars.
$APT
$DL
Le défaut aurait un taux de réussite d’environ 90 % et aurait pu affaiblir les garanties de sécurité fondamentales du langage de programmation Move, mettant potentiellement en danger quelque 70 milliards de dollars d’actifs crypto.
En agissant de manière responsable, les chercheurs ont signalé le problème à l’équipe d’Aptos, permettant de corriger la vulnérabilité avant qu’elle ne puisse être exploitée.
Cet incident met en lumière le rôle essentiel des pirates informatiques éthiques et des audits de sécurité proactifs dans la protection de l’écosystème blockchain.
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
165

·
--
$APT VULNERABILITÉ POUVANT EXPOSER JUSQU’À 700 MILLIARDS DE DOLLARS – RÉSOLUE EN QUELQUES HEURES 🛡️
Une vulnérabilité critique a été découverte dans l’Aptos Move VM en février, avec une exposition théorique au risque de 700 milliards de dollars à travers l’écosystème. L’équipe Aptos a corrigé le mainnet en quelques heures, et aucun fonds utilisateur n’a été perdu.
Hexens a démontré un taux de réussite d’attaque de 90% en n’utilisant qu’un serveur à 3 000 $, sans accès aux validateurs requis. Bien que l’exploitabilité en conditions réelles ait été jugée minimale, ces résultats montrent comment des failles uniques dans une VM peuvent se propager via des ponts, des stablecoins et des protocoles DeFi.
Faites-vous suffisamment attention aux risques d’infrastructure sous-jacents dans les écosystèmes de couche 1 ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#APT #Security #Vulnerability #MoveVM #Blockchain
🛡️
28
·
--
LesHackersÉthiquesDétectentUneFailleD’AptosRisquant70Md$
🚨 Alerte Sécurité Web3 : Des Hackers Éthiques Protègent Aptos contre une Menace de 70 Md$
Un rappel saisissant de l’importance cruciale des pirates « white-hat » pour l’écosystème blockchain. Une vulnérabilité massive, essentielle pour l’activité, vient d’être découverte et corrigée sur le réseau Aptos, ce qui aurait pu mettre en danger environ 70 milliards d’actifs.
Voici ce qui s’est passé :
🛡️ La Faille :Des hackers éthiques ont identifié une faille grave dissimulée au sein de la machine virtuelle Move (MoveVM) — le moteur qui alimente les contrats intelligents d’Aptos.
•📉 Le Risque :En cas d’exploitation, le bug aurait pu déclencher des crashs catastrophiques par déni de service (DoS) sur les nœuds du réseau, ou arrêter totalement les opérations, gelant ainsi des milliards de valeur.
💰 L’Asymétrie :Fait stupéfiant, les chercheurs ont noté que l’exécution de l’exploit aurait coûté à un attaquant aussi peu que 3 000 $.
✅ La Résolution :L’équipe d’Aptos a réagi rapidement pour déployer un correctif, sécurisant avec succès le réseau avant que des acteurs malveillants puissent tirer parti de la faille.
💡 Le Grand Enseignement
Ceci est un exemple typique de la raison pour laquelle des programmes robustes de bug bounty et des audits continus des protocoles ne sont pas facultatifs : ils sont à la base. La sécurité dans Web3 n’est pas une étape ponctuelle ; c’est une bataille permanente. Chapeau aux chercheurs en sécurité qui ont repéré cela avant que le pire n’arrive.
#CryptoSecurity #Blockchain #CyberSecurity #EthicalHacking #MoveVM
133
·
--
La saison des imitations a discrètement fait monter un coin dont vous n’êtes peut-être pas au courant 👀
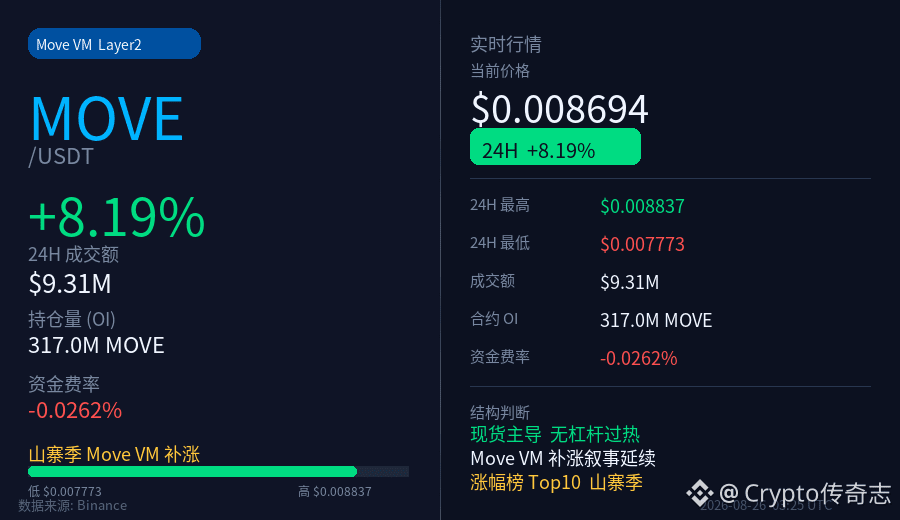
MOVE (Move VM Layer2) est aujourd’hui entré discrètement dans le top 10 du classement des hausses, +8,2 %, et la structure est très propre —
📌 Où en est-on ?
- Prix actuel : 0,00869 $
- Variation 24 h : +8,19 %
- Volume : environ 9,3 M USDT
- Intérêts ouverts (OI) sur contrats : 317 M unités de MOVE
📌 Et la structure ?
- Taux de financement : -0,026 %, léger subventionnement des positions vendeuses
- Cela indique que cette hausse est poussée par le spot, pas par une accumulation de levier sur les contrats
- Pas d’anomalie évidente sur l’OI : aucun signal de surchauffe pour une chasse aux hausses
📌 Quelle histoire se cache derrière ?
La hausse de sentiment globale en « saison des altcoins » se diffuse. La filière Move VM, en tant que narration de prochaine génération de machine virtuelle de contrats intelligents, semble avoir été intégrée à une séquence de rattrapage par les flux. La mise à niveau « BNBChain Pasteur » stimule la dynamique de l’écosystème, et l’ensemble des couches L2/VM moins populaires en profite.
Ce n’est pas une incitation à acheter, mais juste un rappel : quand le classement des hausses affiche une structure qui n’est presque pas discutée, mais qui monte tranquillement, c’est souvent un signal à surveiller davantage au milieu de la saison des altcoins 👇
#MOVE #山寨季 #MoveVM #Layer2 #Binance广场
Cliquez sur la petite carte ci-dessous pour voir rapidement les tendances 👇
1
139
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
35,131 vues
871 mentions
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
25,538 vues
560 mentions
3
#$1.5BInLeveragedCryptoBetsLiquidated
53,777 vues
267 mentions
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
4,703 vues
83 mentions
5
#KOSPIFalls3.53%BackBelow6000
70,994 vues
1,159 mentions
6
#AmazonSharesFallAbout7%InPremarketTrading
33,793 vues
634 mentions
7
#USMidtermElections
277,575 vues
2,421 mentions
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
35,771 vues
96 mentions
9
#BinanceWillListPredictPREDICT
107,969 vues
1,453 mentions
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
3,428 vues
115 mentions