
#defihack
defihack
32,237 vues
148 mentions
Populaire
Récents

Un exploit de Kava Lend entraîne une chute de 40 % du cours du KAVA
Un exploit de sécurité sur Kava Lend a entraîné une perte de 3,8 millions de dollars après le transfert de 49,2 millions de jetons KAVA vers la BNB Chain, où ils ont été liquidés. L’attaque a fait perdre 40 % de sa valeur au jeton KAVA.
#Kava #DeFiHack
Un exploit de Kava Lend entraîne une chute de 40 % du cours du KAVA
Un exploit de sécurité sur Kava Lend a entraîné une perte de 3,8 millions de dollars après le transfert de 49,2 millions de jetons KAVA vers la BNB Chain, où ils ont été liquidés. L’attaque a fait perdre 40 % de sa valeur au jeton KAVA.
#Kava #DeFiHack
Un exploit de sécurité sur Kava Lend a entraîné une perte de 3,8 millions de dollars après le transfert de 49,2 millions de jetons KAVA vers la BNB Chain, où ils ont été liquidés. L’attaque a fait perdre 40 % de sa valeur au jeton KAVA.
#Kava #DeFiHack
287
L’un des plus gros piratages DeFi de l’année vient de reprendre.
Les portefeuilles liés à l’exploitation de Drift Protocol ont recommencé à déplacer des fonds après deux mois de calme. Lundi, des outils de suivi ont repéré environ 25 700 $ETH (~61,6 M$) transférés vers Tornado Cash en deux heures — un premier mouvement depuis la fin de l’été.
Selon le décompte de Lookonchain, le même groupe de portefeuilles contrôle toujours environ 81 864 ETH (~195 M$). Les estimations antérieures varient — environ 13 400 ETH pour Onchain Lens et 21 300 ETH pour PeckShield — car chacune a été relevée à un moment différent de la série de transferts. Les chiffres exacts proviennent des outils de suivi.
Pourquoi c’est important : l’attaque du 1er avril a dérobé environ 285 M$ à la plateforme de contrats perpétuels sur Solana, et Mandiant l’a attribuée à un groupe lié à la Corée du Nord. Avec environ 195 M$ susceptibles d’être déplacés à tout moment, chaque opération de blanchiment fait peser une menace immédiate. Le fonds de récupération DFX de Drift, ouvert le 1er octobre, ne détient que 3,1 M$ environ, alors que les réclamations approchent les 300 M$.
Les transactions sont publiques et chaque mouvement est surveillé — mais un transfert vers un mixeur n’est pas une vente. Alors, les 61,6 M$ passés par Tornado Cash suffisent-ils encore à effrayer le marché, ou s’agit-il simplement d’un mécanisme de sortie sans effet sur les cours ? NFA. DYOR.
#Ethereum #CryptoNews #DeFiHack #TornadoCash
L’un des plus gros piratages DeFi de l’année vient de reprendre.
Les portefeuilles liés à l’exploitation de Drift Protocol ont recommencé à déplacer des fonds après deux mois de calme. Lundi, des outils de suivi ont repéré environ 25 700 $ETH (~61,6 M$) transférés vers Tornado Cash en deux heures — un premier mouvement depuis la fin de l’été.
Selon le décompte de Lookonchain, le même groupe de portefeuilles contrôle toujours environ 81 864 ETH (~195 M$). Les estimations antérieures varient — environ 13 400 ETH pour Onchain Lens et 21 300 ETH pour PeckShield — car chacune a été relevée à un moment différent de la série de transferts. Les chiffres exacts proviennent des outils de suivi.
Pourquoi c’est important : l’attaque du 1er avril a dérobé environ 285 M$ à la plateforme de contrats perpétuels sur Solana, et Mandiant l’a attribuée à un groupe lié à la Corée du Nord. Avec environ 195 M$ susceptibles d’être déplacés à tout moment, chaque opération de blanchiment fait peser une menace immédiate. Le fonds de récupération DFX de Drift, ouvert le 1er octobre, ne détient que 3,1 M$ environ, alors que les réclamations approchent les 300 M$.
Les transactions sont publiques et chaque mouvement est surveillé — mais un transfert vers un mixeur n’est pas une vente. Alors, les 61,6 M$ passés par Tornado Cash suffisent-ils encore à effrayer le marché, ou s’agit-il simplement d’un mécanisme de sortie sans effet sur les cours ? NFA. DYOR.
#Ethereum #CryptoNews #DeFiHack #TornadoCash
Les portefeuilles liés à l’exploitation de Drift Protocol ont recommencé à déplacer des fonds après deux mois de calme. Lundi, des outils de suivi ont repéré environ 25 700 $ETH (~61,6 M$) transférés vers Tornado Cash en deux heures — un premier mouvement depuis la fin de l’été.
Selon le décompte de Lookonchain, le même groupe de portefeuilles contrôle toujours environ 81 864 ETH (~195 M$). Les estimations antérieures varient — environ 13 400 ETH pour Onchain Lens et 21 300 ETH pour PeckShield — car chacune a été relevée à un moment différent de la série de transferts. Les chiffres exacts proviennent des outils de suivi.
Pourquoi c’est important : l’attaque du 1er avril a dérobé environ 285 M$ à la plateforme de contrats perpétuels sur Solana, et Mandiant l’a attribuée à un groupe lié à la Corée du Nord. Avec environ 195 M$ susceptibles d’être déplacés à tout moment, chaque opération de blanchiment fait peser une menace immédiate. Le fonds de récupération DFX de Drift, ouvert le 1er octobre, ne détient que 3,1 M$ environ, alors que les réclamations approchent les 300 M$.
Les transactions sont publiques et chaque mouvement est surveillé — mais un transfert vers un mixeur n’est pas une vente. Alors, les 61,6 M$ passés par Tornado Cash suffisent-ils encore à effrayer le marché, ou s’agit-il simplement d’un mécanisme de sortie sans effet sur les cours ? NFA. DYOR.
#Ethereum #CryptoNews #DeFiHack #TornadoCash
18
·
--
#drifthackvictimsbeginclaims Bonne nouvelle pour les victimes de Drift !
Le portail de réclamation est actif. De nombreux traders qui ont été durement touchés par l’exploit commencent maintenant les démarches pour récupérer leurs fonds.
Si vous aviez des fonds sur Drift lors de l’incident, consultez immédiatement les canaux officiels.
Le temps est compté — n’attendez pas.
#solana #DeFiHack #BinanceCommunity $HANMI $BTW $OGN
#drifthackvictimsbeginclaims Bonne nouvelle pour les victimes de Drift !
Le portail de réclamation est actif. De nombreux traders qui ont été durement touchés par l’exploit commencent maintenant les démarches pour récupérer leurs fonds.
Si vous aviez des fonds sur Drift lors de l’incident, consultez immédiatement les canaux officiels.
Le temps est compté — n’attendez pas.
#solana #DeFiHack #BinanceCommunity $HANMI $BTW $OGN
Le portail de réclamation est actif. De nombreux traders qui ont été durement touchés par l’exploit commencent maintenant les démarches pour récupérer leurs fonds.
Si vous aviez des fonds sur Drift lors de l’incident, consultez immédiatement les canaux officiels.
Le temps est compté — n’attendez pas.
#solana #DeFiHack #BinanceCommunity $HANMI $BTW $OGN
472
·
--
Le réseau Cronos s’arrête après une faille Tectonic exploitant 75M. Crypto.com confirme que ses plateformes ne sont pas affectées. $CRONOS $BTC #DeFiHack #CryptoSecurity #Binance
Le réseau Cronos s’arrête après une faille Tectonic exploitant 75M. Crypto.com confirme que ses plateformes ne sont pas affectées. $CRONOS $BTC #DeFiHack #CryptoSecurity #Binance
32

Article
🚨 Un autre piratage DeFi : Term Labs touché par un exploit de gouvernance de 8,5 millions de dollars ! 📉Le protocole de prêt DeFi Term Labs a subi un détournement d’actifs estimé à 8,5 millions de dollars après un important exploit de gouvernance ayant affecté ses coffres Term. La société de sécurité blockchain PeckShield a suivi l’attaque, confirmant que l’acteur malveillant est parvenu à prendre le contrôle des coffres de stratégie.
Répartition de l’exploit
Les actifs volés : l’attaquant a extrait 2 843 Ethereum (ETH) (d’une valeur d’environ 6,87 millions de dollars) et 1,68 million de USDC directement du protocole.
Le flux de fonds : après avoir vidé les coffres, le pirate a immédiatement échangé 1,68 million de USDC contre environ 1,68 million de DAI.
🚨 Un autre piratage DeFi : Term Labs touché par un exploit de gouvernance de 8,5 millions de dollars ! 📉
Le protocole de prêt DeFi Term Labs a subi un détournement d’actifs estimé à 8,5 millions de dollars après un important exploit de gouvernance ayant affecté ses coffres Term. La société de sécurité blockchain PeckShield a suivi l’attaque, confirmant que l’acteur malveillant est parvenu à prendre le contrôle des coffres de stratégie.
Répartition de l’exploit
Les actifs volés : l’attaquant a extrait 2 843 Ethereum (ETH) (d’une valeur d’environ 6,87 millions de dollars) et 1,68 million de USDC directement du protocole.
Le flux de fonds : après avoir vidé les coffres, le pirate a immédiatement échangé 1,68 million de USDC contre environ 1,68 million de DAI.
Répartition de l’exploit
Les actifs volés : l’attaquant a extrait 2 843 Ethereum (ETH) (d’une valeur d’environ 6,87 millions de dollars) et 1,68 million de USDC directement du protocole.
Le flux de fonds : après avoir vidé les coffres, le pirate a immédiatement échangé 1,68 million de USDC contre environ 1,68 million de DAI.
1
270

·
--
Dernière minute ! Near Intents a été piraté à hauteur de 3,8 millions de dollars, quelques jours seulement après avoir nié tout lien avec des pirates nord-coréens. La plateforme a gelé les échanges inter-chaînes et promis d’indemniser chaque utilisateur touché. Le monde des cryptos est vraiment imprévisible : dans la DeFi, la sécurité n’est jamais garantie !
Dernière minute ! Near Intents s’est fait voler 3,8 millions de dollars lors d’un piratage, quelques jours seulement après avoir nié tout lien avec des pirates nord-coréens. La plateforme a gelé les échanges inter-chaînes et promis de rembourser chaque utilisateur touché. Le monde des cryptos est complètement fou : dans la DeFi, la sécurité n’est jamais garantie !
#DeFi安全 #DeFiHack $NEAR
Dernière minute ! Near Intents a été piraté à hauteur de 3,8 millions de dollars, quelques jours seulement après avoir nié tout lien avec des pirates nord-coréens. La plateforme a gelé les échanges inter-chaînes et promis d’indemniser chaque utilisateur touché. Le monde des cryptos est vraiment imprévisible : dans la DeFi, la sécurité n’est jamais garantie !
Dernière minute ! Near Intents s’est fait voler 3,8 millions de dollars lors d’un piratage, quelques jours seulement après avoir nié tout lien avec des pirates nord-coréens. La plateforme a gelé les échanges inter-chaînes et promis de rembourser chaque utilisateur touché. Le monde des cryptos est complètement fou : dans la DeFi, la sécurité n’est jamais garantie !
#DeFi安全 #DeFiHack $NEAR
Dernière minute ! Near Intents s’est fait voler 3,8 millions de dollars lors d’un piratage, quelques jours seulement après avoir nié tout lien avec des pirates nord-coréens. La plateforme a gelé les échanges inter-chaînes et promis de rembourser chaque utilisateur touché. Le monde des cryptos est complètement fou : dans la DeFi, la sécurité n’est jamais garantie !
#DeFi安全 #DeFiHack $NEAR
1
240
#drifthackvictimsbeginclaims Bonne nouvelle pour les victimes de Drift !
Le portail de réclamations est désormais disponible. De nombreux traders qui ont subi de lourdes pertes à cause de l’exploit ont commencé à récupérer leurs fonds.
Si vous aviez des fonds sur Drift au moment de l’incident, consultez immédiatement les canaux officiels.
Le temps est compté — n’attendez pas.
Veuillez suivre
#solana #defiHack #BinanceCommunity $HANMI $BTW $OGN
#drifthackvictimsbeginclaims Bonne nouvelle pour les victimes de Drift !
Le portail de réclamations est désormais disponible. De nombreux traders qui ont subi de lourdes pertes à cause de l’exploit ont commencé à récupérer leurs fonds.
Si vous aviez des fonds sur Drift au moment de l’incident, consultez immédiatement les canaux officiels.
Le temps est compté — n’attendez pas.
Veuillez suivre
#solana #defiHack #BinanceCommunity $HANMI $BTW $OGN
Le portail de réclamations est désormais disponible. De nombreux traders qui ont subi de lourdes pertes à cause de l’exploit ont commencé à récupérer leurs fonds.
Si vous aviez des fonds sur Drift au moment de l’incident, consultez immédiatement les canaux officiels.
Le temps est compté — n’attendez pas.
Veuillez suivre
#solana #defiHack #BinanceCommunity $HANMI $BTW $OGN
1
107
·
--
🚨Des piratages récents de protocoles DeFi mettent en évidence des défis de sécurité persistants
Le secteur de la finance décentralisée a été confronté, ces derniers mois, à plusieurs incidents de sécurité notables. Le piratage d’Ostium, qui a entraîné des pertes de plus de 23,75 millions de dollars, constitue l’un des événements les plus marquants. D’autres protocoles ont également subi des exploitations, soulignant des vulnérabilités liées à la conception des contrats intelligents, aux dépendances aux oracles et aux contrôles d’accès.
Les schémas fréquents observés dans ces attaques comprennent des manipulations via prêts flash, des failles de réentrance et des clés privées compromises. Bien que de nombreux projets investissent massivement dans des audits et des programmes de récompenses pour les bugs, l’évolution rapide des techniques d’attaque continue, dans certains cas, de dépasser les mesures préventives.
Ces incidents ont suscité des appels en faveur de normes améliorées, notamment la vérification formelle, la gouvernance par multi-signature et des mécanismes d’assurance. La valeur totale immobilisée (TVL) des protocoles touchés connaît souvent de fortes baisses après le piratage, la reprise dépendant de la réactivité de l’équipe et du soutien de la communauté.
L’écosystème DeFi dans son ensemble demeure toutefois résilient, la valeur totale immobilisée restant substantielle malgré les revers individuels. Développeurs et utilisateurs accordent de plus en plus la priorité à la “hygiène de sécurité”, mais la nature sans autorisation de cet espace garantit que les risques persistent. Les innovations continues dans les outils de sécurité et les produits d’assurance visent à réduire les impacts futurs tout en préservant les bénéfices essentiels de la finance décentralisée.
#DeFiHack
🚨Des piratages récents de protocoles DeFi mettent en évidence des défis de sécurité persistants
Le secteur de la finance décentralisée a été confronté, ces derniers mois, à plusieurs incidents de sécurité notables. Le piratage d’Ostium, qui a entraîné des pertes de plus de 23,75 millions de dollars, constitue l’un des événements les plus marquants. D’autres protocoles ont également subi des exploitations, soulignant des vulnérabilités liées à la conception des contrats intelligents, aux dépendances aux oracles et aux contrôles d’accès.
Les schémas fréquents observés dans ces attaques comprennent des manipulations via prêts flash, des failles de réentrance et des clés privées compromises. Bien que de nombreux projets investissent massivement dans des audits et des programmes de récompenses pour les bugs, l’évolution rapide des techniques d’attaque continue, dans certains cas, de dépasser les mesures préventives.
Ces incidents ont suscité des appels en faveur de normes améliorées, notamment la vérification formelle, la gouvernance par multi-signature et des mécanismes d’assurance. La valeur totale immobilisée (TVL) des protocoles touchés connaît souvent de fortes baisses après le piratage, la reprise dépendant de la réactivité de l’équipe et du soutien de la communauté.
L’écosystème DeFi dans son ensemble demeure toutefois résilient, la valeur totale immobilisée restant substantielle malgré les revers individuels. Développeurs et utilisateurs accordent de plus en plus la priorité à la “hygiène de sécurité”, mais la nature sans autorisation de cet espace garantit que les risques persistent. Les innovations continues dans les outils de sécurité et les produits d’assurance visent à réduire les impacts futurs tout en préservant les bénéfices essentiels de la finance décentralisée.
#DeFiHack
Le secteur de la finance décentralisée a été confronté, ces derniers mois, à plusieurs incidents de sécurité notables. Le piratage d’Ostium, qui a entraîné des pertes de plus de 23,75 millions de dollars, constitue l’un des événements les plus marquants. D’autres protocoles ont également subi des exploitations, soulignant des vulnérabilités liées à la conception des contrats intelligents, aux dépendances aux oracles et aux contrôles d’accès.
Les schémas fréquents observés dans ces attaques comprennent des manipulations via prêts flash, des failles de réentrance et des clés privées compromises. Bien que de nombreux projets investissent massivement dans des audits et des programmes de récompenses pour les bugs, l’évolution rapide des techniques d’attaque continue, dans certains cas, de dépasser les mesures préventives.
Ces incidents ont suscité des appels en faveur de normes améliorées, notamment la vérification formelle, la gouvernance par multi-signature et des mécanismes d’assurance. La valeur totale immobilisée (TVL) des protocoles touchés connaît souvent de fortes baisses après le piratage, la reprise dépendant de la réactivité de l’équipe et du soutien de la communauté.
L’écosystème DeFi dans son ensemble demeure toutefois résilient, la valeur totale immobilisée restant substantielle malgré les revers individuels. Développeurs et utilisateurs accordent de plus en plus la priorité à la “hygiène de sécurité”, mais la nature sans autorisation de cet espace garantit que les risques persistent. Les innovations continues dans les outils de sécurité et les produits d’assurance visent à réduire les impacts futurs tout en préservant les bénéfices essentiels de la finance décentralisée.
#DeFiHack
109
·
--
Chinois :
La plateforme NEAR Intents, sous l’égide du protocole NEAR, a été piratée ! Une perte de 3,8 millions de dollars ! Selon des informations, cette faille est liée à un incident précédent au cours duquel NEAR avait aidé lors de l’événement de sécurité de Bitget. La plateforme s’engage à indemniser les utilisateurs, mais cette série d’actions fait vraiment craindre le pire. Les vieux problèmes de sécurité en DeFi reviennent : il faut être vigilant, les amis ! #DeFiHack #SecurityAlert $NEAR
La plateforme NEAR Intents de NEAR vient d’être victime d’une exploitation estimée à 3,8 millions de dollars ! Le bug provient d’une assistance apportée lors d’une brèche de sécurité de Bitget. Ils promettent d’indemniser les utilisateurs touchés, mais cela montre qu’aider les autres peut aussi se retourner contre soi en crypto. Restez vigilants ! #SecurityAlert #DeFiHack $NEAR
Chinois :
La plateforme NEAR Intents, sous l’égide du protocole NEAR, a été piratée ! Une perte de 3,8 millions de dollars ! Selon des informations, cette faille est liée à un incident précédent au cours duquel NEAR avait aidé lors de l’événement de sécurité de Bitget. La plateforme s’engage à indemniser les utilisateurs, mais cette série d’actions fait vraiment craindre le pire. Les vieux problèmes de sécurité en DeFi reviennent : il faut être vigilant, les amis ! #DeFiHack #SecurityAlert $NEAR
La plateforme NEAR Intents de NEAR vient d’être victime d’une exploitation estimée à 3,8 millions de dollars ! Le bug provient d’une assistance apportée lors d’une brèche de sécurité de Bitget. Ils promettent d’indemniser les utilisateurs touchés, mais cela montre qu’aider les autres peut aussi se retourner contre soi en crypto. Restez vigilants ! #SecurityAlert #DeFiHack $NEAR
La plateforme NEAR Intents, sous l’égide du protocole NEAR, a été piratée ! Une perte de 3,8 millions de dollars ! Selon des informations, cette faille est liée à un incident précédent au cours duquel NEAR avait aidé lors de l’événement de sécurité de Bitget. La plateforme s’engage à indemniser les utilisateurs, mais cette série d’actions fait vraiment craindre le pire. Les vieux problèmes de sécurité en DeFi reviennent : il faut être vigilant, les amis ! #DeFiHack #SecurityAlert $NEAR
La plateforme NEAR Intents de NEAR vient d’être victime d’une exploitation estimée à 3,8 millions de dollars ! Le bug provient d’une assistance apportée lors d’une brèche de sécurité de Bitget. Ils promettent d’indemniser les utilisateurs touchés, mais cela montre qu’aider les autres peut aussi se retourner contre soi en crypto. Restez vigilants ! #SecurityAlert #DeFiHack $NEAR
195

·
--
$OSTIUM TRÉSOR COMPROMIS – TOUTE LA TRADING ARRÊTÉE 🚨
L’exploitation du Trésor OLP a forcé Ostium à suspendre toutes les opérations. Pertes estimées : 18 M$ — environ 35 % du pool de 34 M$. Il s’agit d’une brèche structurelle, et non d’un simple événement de liquidation. L’équipe enquête, mais la garantie principale du protocole a été considérablement vidée.
Détenez-vous encore des positions sur Ostium, ou êtes-vous sorti avant la suspension ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#OSTIUM #SecurityAlert #DeFiHack #CryptoNews
🚨
$OSTIUM TRÉSOR COMPROMIS – TOUTE LA TRADING ARRÊTÉE 🚨
L’exploitation du Trésor OLP a forcé Ostium à suspendre toutes les opérations. Pertes estimées : 18 M$ — environ 35 % du pool de 34 M$. Il s’agit d’une brèche structurelle, et non d’un simple événement de liquidation. L’équipe enquête, mais la garantie principale du protocole a été considérablement vidée.
Détenez-vous encore des positions sur Ostium, ou êtes-vous sorti avant la suspension ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#OSTIUM #SecurityAlert #DeFiHack #CryptoNews
🚨
L’exploitation du Trésor OLP a forcé Ostium à suspendre toutes les opérations. Pertes estimées : 18 M$ — environ 35 % du pool de 34 M$. Il s’agit d’une brèche structurelle, et non d’un simple événement de liquidation. L’équipe enquête, mais la garantie principale du protocole a été considérablement vidée.
Détenez-vous encore des positions sur Ostium, ou êtes-vous sorti avant la suspension ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#OSTIUM #SecurityAlert #DeFiHack #CryptoNews
🚨
38
🚨 ALERTE !!!
RAYDIUM A ÉTÉ EXPLOITÉ À HAUTEUR DE 1,34 MILLION USD EN RAISON D'UN FAUX PAS DANS LA VÉRIFICATION LP MINT 🔥🟡📉
Raydium confirme que le programme Legacy AMM V3 a cessé ses opérations après avoir été exploité pour environ 1,34 million USD — l'attaquant a profité d'une faille de vérification LP mint pour passer le test de ratio 🛠
Seuls les pools Legacy AMM V3 inactifs ont été touchés — les programmes mainnet actuels, SDK et DApp de Raydium ne sont absolument pas affectés 💰
Raydium s'engage à indemniser pleinement tous les utilisateurs touchés et procède à une évaluation de sécurité complète pour tous les programmes mainnet 📊
Cet incident met en évidence les risques potentiels dans les anciens contrats (dépréciés) qui peuvent toujours être exploités même si le protocole principal ne présente aucun problème 🎯
Bonne nouvelle : les pertes ont été circonscrites et Raydium remboursera les utilisateurs. Mais c'est un rappel de l'importance de nettoyer le code ancien dans les protocoles DeFi. Ce n'est pas un conseil d'investissement.
#Raydium #DeFiHack #Solana
$SOL $BTC $AXTI
🚨 ALERTE !!!
RAYDIUM A ÉTÉ EXPLOITÉ À HAUTEUR DE 1,34 MILLION USD EN RAISON D'UN FAUX PAS DANS LA VÉRIFICATION LP MINT 🔥🟡📉
Raydium confirme que le programme Legacy AMM V3 a cessé ses opérations après avoir été exploité pour environ 1,34 million USD — l'attaquant a profité d'une faille de vérification LP mint pour passer le test de ratio 🛠
Seuls les pools Legacy AMM V3 inactifs ont été touchés — les programmes mainnet actuels, SDK et DApp de Raydium ne sont absolument pas affectés 💰
Raydium s'engage à indemniser pleinement tous les utilisateurs touchés et procède à une évaluation de sécurité complète pour tous les programmes mainnet 📊
Cet incident met en évidence les risques potentiels dans les anciens contrats (dépréciés) qui peuvent toujours être exploités même si le protocole principal ne présente aucun problème 🎯
Bonne nouvelle : les pertes ont été circonscrites et Raydium remboursera les utilisateurs. Mais c'est un rappel de l'importance de nettoyer le code ancien dans les protocoles DeFi. Ce n'est pas un conseil d'investissement.
#Raydium #DeFiHack #Solana
$SOL $BTC $AXTI
RAYDIUM A ÉTÉ EXPLOITÉ À HAUTEUR DE 1,34 MILLION USD EN RAISON D'UN FAUX PAS DANS LA VÉRIFICATION LP MINT 🔥🟡📉
Raydium confirme que le programme Legacy AMM V3 a cessé ses opérations après avoir été exploité pour environ 1,34 million USD — l'attaquant a profité d'une faille de vérification LP mint pour passer le test de ratio 🛠
Seuls les pools Legacy AMM V3 inactifs ont été touchés — les programmes mainnet actuels, SDK et DApp de Raydium ne sont absolument pas affectés 💰
Raydium s'engage à indemniser pleinement tous les utilisateurs touchés et procède à une évaluation de sécurité complète pour tous les programmes mainnet 📊
Cet incident met en évidence les risques potentiels dans les anciens contrats (dépréciés) qui peuvent toujours être exploités même si le protocole principal ne présente aucun problème 🎯
Bonne nouvelle : les pertes ont été circonscrites et Raydium remboursera les utilisateurs. Mais c'est un rappel de l'importance de nettoyer le code ancien dans les protocoles DeFi. Ce n'est pas un conseil d'investissement.
#Raydium #DeFiHack #Solana
$SOL $BTC $AXTI
1
198
·
--
Le réseau Cronos interrompt ses opérations après une faille DeFi Tectonic de 75 M$Le réseau Cronos a annoncé une suspension temporaire de ses opérations le 31 août, à la suite d’une faille de sécurité visant le protocole Tectonic, avec des pertes estimées à près de 75 millions de dollars. L’exploitation, confirmée par des sources familiarisées avec l’incident, a entraîné un arrêt immédiat du réseau afin d’empêcher d’autres transactions non autorisées et de permettre la réalisation d’enquêtes médico-légales.
Le PDG de Crypto.com, Kris Marszalek, a précisé que l’application mobile et la plateforme d’échange de l’entreprise n’ont pas été affectées par l’incident Tectonic. Les fonctions de trading et de retrait se sont poursuivies sans interruption, indiquant que la faille était contenue au sein de l’écosystème Cronos plutôt que de s’étendre à une infrastructure plus large.
Le réseau Cronos interrompt ses opérations après une faille DeFi Tectonic de 75 M$
Le réseau Cronos a annoncé une suspension temporaire de ses opérations le 31 août, à la suite d’une faille de sécurité visant le protocole Tectonic, avec des pertes estimées à près de 75 millions de dollars. L’exploitation, confirmée par des sources familiarisées avec l’incident, a entraîné un arrêt immédiat du réseau afin d’empêcher d’autres transactions non autorisées et de permettre la réalisation d’enquêtes médico-légales.
Le PDG de Crypto.com, Kris Marszalek, a précisé que l’application mobile et la plateforme d’échange de l’entreprise n’ont pas été affectées par l’incident Tectonic. Les fonctions de trading et de retrait se sont poursuivies sans interruption, indiquant que la faille était contenue au sein de l’écosystème Cronos plutôt que de s’étendre à une infrastructure plus large.
Le PDG de Crypto.com, Kris Marszalek, a précisé que l’application mobile et la plateforme d’échange de l’entreprise n’ont pas été affectées par l’incident Tectonic. Les fonctions de trading et de retrait se sont poursuivies sans interruption, indiquant que la faille était contenue au sein de l’écosystème Cronos plutôt que de s’étendre à une infrastructure plus large.
38

$ÉTÉ SOUS ATTAQUE – $6M DÉTOURNÉS LORS D’UNE ATTAQUE EN COURS 🚨
Finance Summer vient d’être durement touchée — plus de 6 millions de dollars ont été dérobés alors que l’attaque est toujours en cours. Blockaid le suit en ce moment, ce qui signifie que ce n’est pas encore un fait accompli. Les pools de liquidité subissent de forts chocs et si vous détenez des positions liées, vous devez vérifier votre exposition immédiatement.
Ce type d’événement provoque généralement des liquidations en cascade sur des protocoles connectés. Le marché n’a pas encore pleinement intégré les conséquences.
Êtes-vous long sur le marché ou êtes-vous déjà sorti ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#SummerFinance #DeFiHack #CryptoAlert #Security
🚨
$ÉTÉ SOUS ATTAQUE – $6M DÉTOURNÉS LORS D’UNE ATTAQUE EN COURS 🚨
Finance Summer vient d’être durement touchée — plus de 6 millions de dollars ont été dérobés alors que l’attaque est toujours en cours. Blockaid le suit en ce moment, ce qui signifie que ce n’est pas encore un fait accompli. Les pools de liquidité subissent de forts chocs et si vous détenez des positions liées, vous devez vérifier votre exposition immédiatement.
Ce type d’événement provoque généralement des liquidations en cascade sur des protocoles connectés. Le marché n’a pas encore pleinement intégré les conséquences.
Êtes-vous long sur le marché ou êtes-vous déjà sorti ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#SummerFinance #DeFiHack #CryptoAlert #Security
🚨
Finance Summer vient d’être durement touchée — plus de 6 millions de dollars ont été dérobés alors que l’attaque est toujours en cours. Blockaid le suit en ce moment, ce qui signifie que ce n’est pas encore un fait accompli. Les pools de liquidité subissent de forts chocs et si vous détenez des positions liées, vous devez vérifier votre exposition immédiatement.
Ce type d’événement provoque généralement des liquidations en cascade sur des protocoles connectés. Le marché n’a pas encore pleinement intégré les conséquences.
Êtes-vous long sur le marché ou êtes-vous déjà sorti ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#SummerFinance #DeFiHack #CryptoAlert #Security
🚨
35

·
--
Baissier
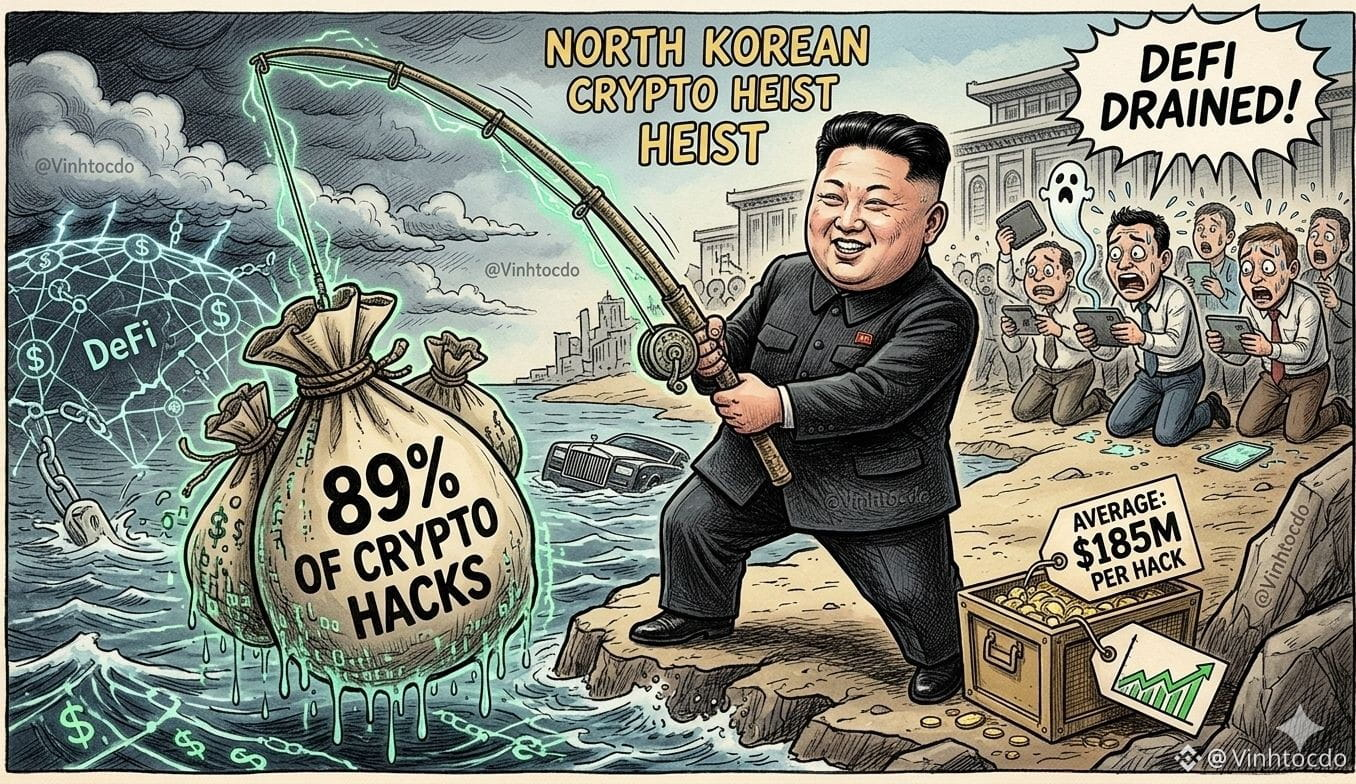
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
Les données de Chainalysis viennent de révéler un chiffre stupéfiant : les piratages présumés menés par la Corée du Nord représenteraient près de 89 % des pertes totales en crypto cette année !
En moyenne, chaque attaque rapporte environ 185,65 millions de dollars, soit 3,7 fois plus qu’en 2021. Alors comme ça, ces « génies » de la tech ne codent pas des projets, mais passent leur temps à s’entraîner à « déverrouiller » des portefeuilles ?
En creusant un peu : les failles de sécurité des projets DeFi deviennent de plus en plus lucratives. Quand les hackers atteignent un niveau « cosmique », la moindre petite faille suffit pour que toute la liquidité s’évapore en un clin d’œil.
Que doivent faire les traders ?
1️⃣ Ne cliquez jamais sur des liens inconnus ou des liens d’airdrops douteux, au risque de voir votre portefeuille disparaître.
2️⃣ Retirez une partie de vos fonds vers un portefeuille froid si vous comptez les conserver à long terme. Ne laissez pas tout sur une plateforme d’échange ou dans un portefeuille chaud.
3️⃣ Ne prenez jamais en photo votre clé (les 12 caractères de sécurité) pour la conserver sur votre téléphone et ne l’envoyez jamais par messagerie sur les réseaux sociaux.
Ceci ne constitue pas un conseil financier !
Inscrivez-vous dès maintenant sur Binance pour trader en toute sécurité avec le code VINHTOCDO ou via ce lien : [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#CryptoSecurity #Chainalysis #BitcoinSecurity #DeFiHack #CryptoSafety #VINHTOCDO #NorthKoreaHackers
Cliquez sur le bouton de trading ci-dessous pour me soutenir $BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
$ETH
{future}(ETHUSDT)
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
Les données de Chainalysis viennent de révéler un chiffre stupéfiant : les piratages présumés menés par la Corée du Nord représenteraient près de 89 % des pertes totales en crypto cette année !
En moyenne, chaque attaque rapporte environ 185,65 millions de dollars, soit 3,7 fois plus qu’en 2021. Alors comme ça, ces « génies » de la tech ne codent pas des projets, mais passent leur temps à s’entraîner à « déverrouiller » des portefeuilles ?
En creusant un peu : les failles de sécurité des projets DeFi deviennent de plus en plus lucratives. Quand les hackers atteignent un niveau « cosmique », la moindre petite faille suffit pour que toute la liquidité s’évapore en un clin d’œil.
Que doivent faire les traders ?
1️⃣ Ne cliquez jamais sur des liens inconnus ou des liens d’airdrops douteux, au risque de voir votre portefeuille disparaître.
2️⃣ Retirez une partie de vos fonds vers un portefeuille froid si vous comptez les conserver à long terme. Ne laissez pas tout sur une plateforme d’échange ou dans un portefeuille chaud.
3️⃣ Ne prenez jamais en photo votre clé (les 12 caractères de sécurité) pour la conserver sur votre téléphone et ne l’envoyez jamais par messagerie sur les réseaux sociaux.
Ceci ne constitue pas un conseil financier !
Inscrivez-vous dès maintenant sur Binance pour trader en toute sécurité avec le code VINHTOCDO ou via ce lien : https://www.binance.com/register?ref=VINHTOCDO
#CryptoSecurity #Chainalysis #BitcoinSecurity #DeFiHack #CryptoSafety #VINHTOCDO #NorthKoreaHackers
Cliquez sur le bouton de trading ci-dessous pour me soutenir $BTC
$BNB
$ETH
Les données de Chainalysis viennent de révéler un chiffre stupéfiant : les piratages présumés menés par la Corée du Nord représenteraient près de 89 % des pertes totales en crypto cette année !
En moyenne, chaque attaque rapporte environ 185,65 millions de dollars, soit 3,7 fois plus qu’en 2021. Alors comme ça, ces « génies » de la tech ne codent pas des projets, mais passent leur temps à s’entraîner à « déverrouiller » des portefeuilles ?
En creusant un peu : les failles de sécurité des projets DeFi deviennent de plus en plus lucratives. Quand les hackers atteignent un niveau « cosmique », la moindre petite faille suffit pour que toute la liquidité s’évapore en un clin d’œil.
Que doivent faire les traders ?
1️⃣ Ne cliquez jamais sur des liens inconnus ou des liens d’airdrops douteux, au risque de voir votre portefeuille disparaître.
2️⃣ Retirez une partie de vos fonds vers un portefeuille froid si vous comptez les conserver à long terme. Ne laissez pas tout sur une plateforme d’échange ou dans un portefeuille chaud.
3️⃣ Ne prenez jamais en photo votre clé (les 12 caractères de sécurité) pour la conserver sur votre téléphone et ne l’envoyez jamais par messagerie sur les réseaux sociaux.
Ceci ne constitue pas un conseil financier !
Inscrivez-vous dès maintenant sur Binance pour trader en toute sécurité avec le code VINHTOCDO ou via ce lien : https://www.binance.com/register?ref=VINHTOCDO
#CryptoSecurity #Chainalysis #BitcoinSecurity #DeFiHack #CryptoSafety #VINHTOCDO #NorthKoreaHackers
Cliquez sur le bouton de trading ci-dessous pour me soutenir $BTC
$BNB
$ETH
5
804
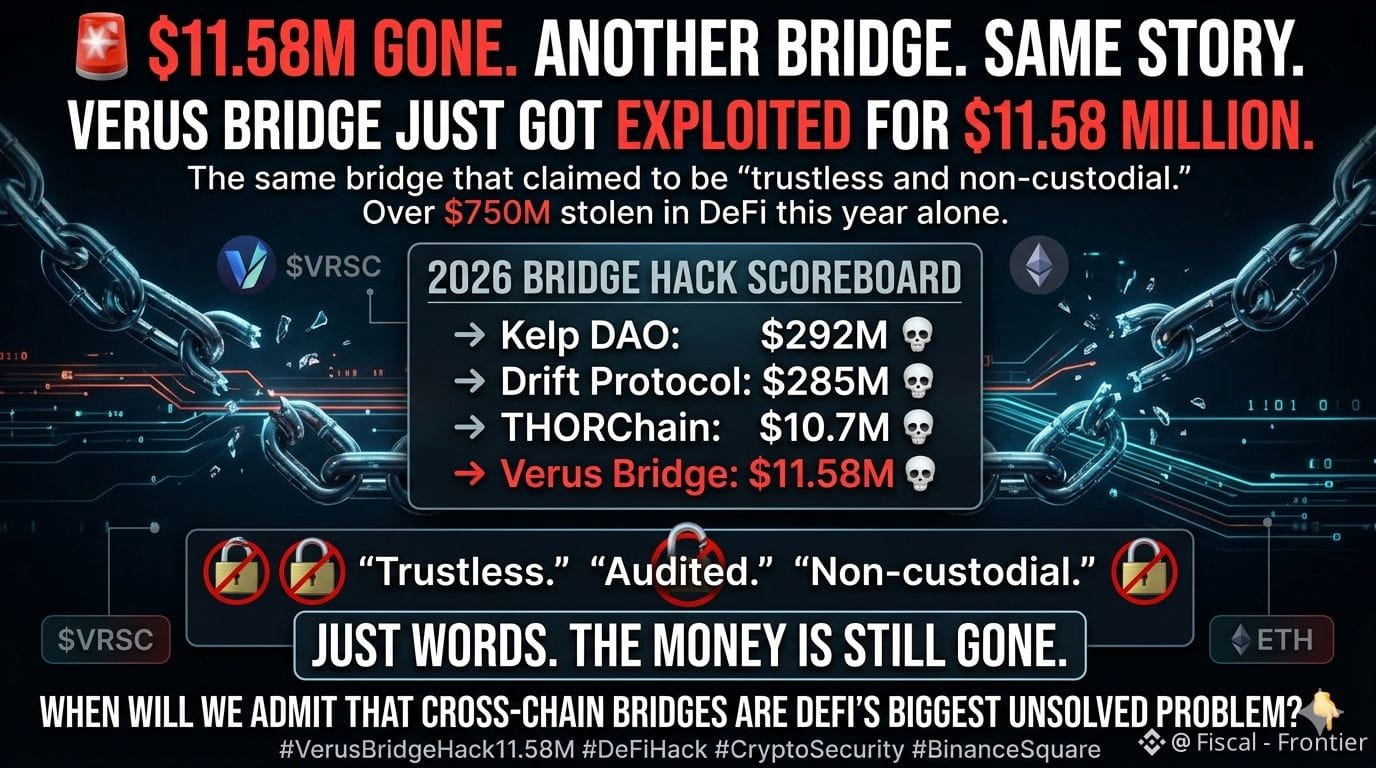
🚨 $11,58M envolés. Encore un pont. Même histoire.
Le Verus Bridge vient d'être exploité pour $11,58 millions.
Le même pont qui prétendait être "sans confiance et non-custodial."
Tableau des hacks de ponts 2026 :
→ Kelp DAO : $292M 💀
→ Drift Protocol : $285M 💀
→ THORChain : $10,7M 💀
→ Verus Bridge : $11,58M 💀
Plus de $750M volés dans le DeFi rien que cette année.
"Sans confiance." "Audité." "Non-custodial."
Que des mots. L'argent est toujours parti.
Quand allons-nous admettre que les ponts inter-chaînes sont le plus grand problème non résolu du DeFi ?
$HYPE $BTC $ZEC
#VerusBridgeHack11.58M #DeFiHack #CryptoSecurity #BinanceSquare
#VerusBridgeHack11.58M
🚨 $11,58M envolés. Encore un pont. Même histoire.
Le Verus Bridge vient d'être exploité pour $11,58 millions.
Le même pont qui prétendait être "sans confiance et non-custodial."
Tableau des hacks de ponts 2026 :
→ Kelp DAO : $292M 💀
→ Drift Protocol : $285M 💀
→ THORChain : $10,7M 💀
→ Verus Bridge : $11,58M 💀
Plus de $750M volés dans le DeFi rien que cette année.
"Sans confiance." "Audité." "Non-custodial."
Que des mots. L'argent est toujours parti.
Quand allons-nous admettre que les ponts inter-chaînes sont le plus grand problème non résolu du DeFi ?
$HYPE $BTC $ZEC
#VerusBridgeHack11.58M #DeFiHack #CryptoSecurity #BinanceSquare
#VerusBridgeHack11.58M
Le Verus Bridge vient d'être exploité pour $11,58 millions.
Le même pont qui prétendait être "sans confiance et non-custodial."
Tableau des hacks de ponts 2026 :
→ Kelp DAO : $292M 💀
→ Drift Protocol : $285M 💀
→ THORChain : $10,7M 💀
→ Verus Bridge : $11,58M 💀
Plus de $750M volés dans le DeFi rien que cette année.
"Sans confiance." "Audité." "Non-custodial."
Que des mots. L'argent est toujours parti.
Quand allons-nous admettre que les ponts inter-chaînes sont le plus grand problème non résolu du DeFi ?
$HYPE $BTC $ZEC
#VerusBridgeHack11.58M #DeFiHack #CryptoSecurity #BinanceSquare
#VerusBridgeHack11.58M
484

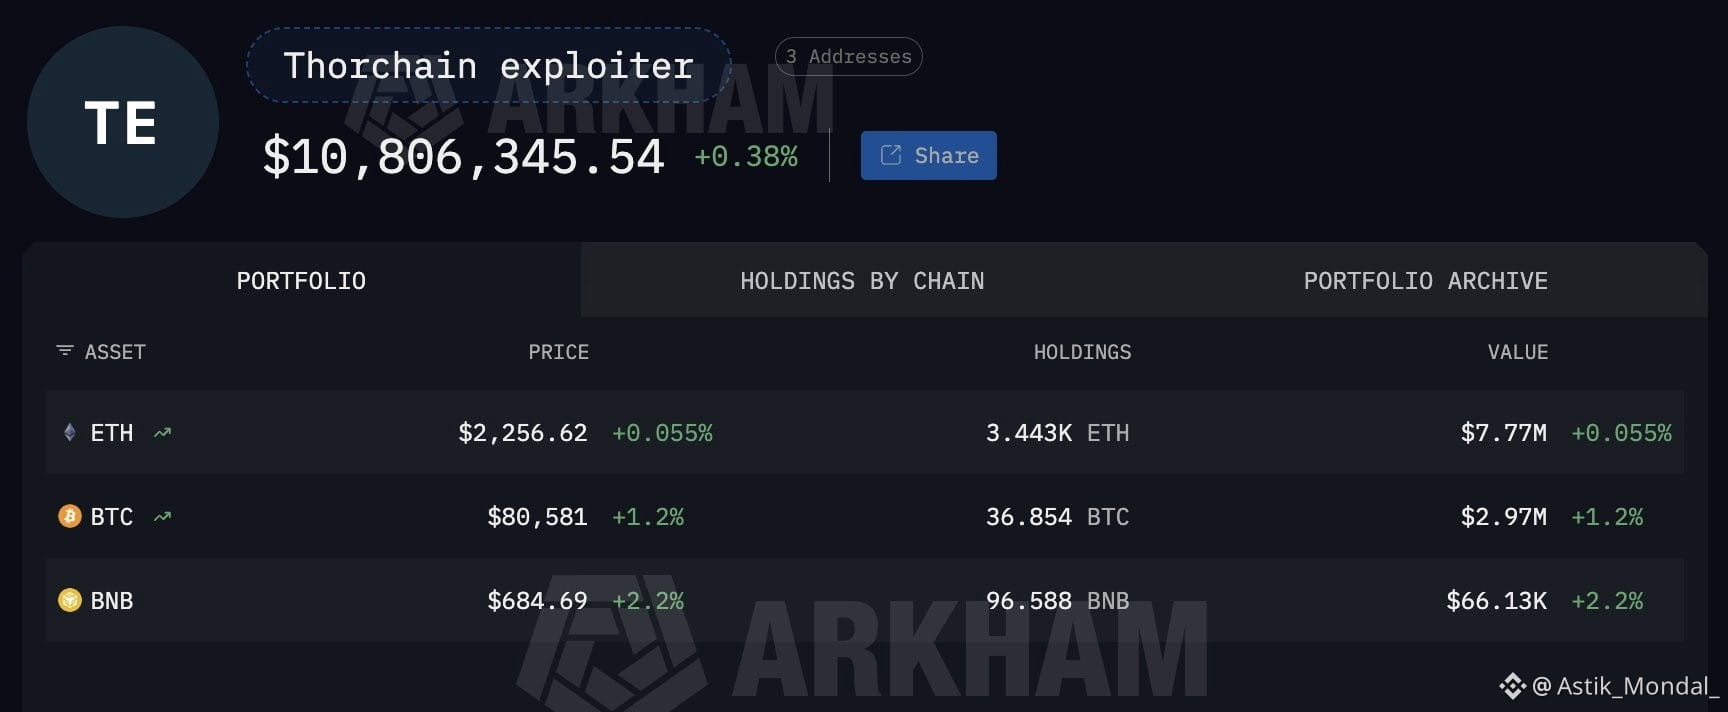
🚨 THORChain vient d'encaisser un coup de 7,4 millions de dollars et ça a touché Bitcoin, Ethereum, BSC, et Base en même temps.
Ce n'est pas un hack unidirectionnel. C'est chirurgical.
Les exploits multi-chaînes sont d'une autre catégorie.
Ils ne se produisent pas par accident. Cela nécessite une connaissance approfondie des protocoles, des semaines de planification, et la capacité d'exécuter sur quatre réseaux simultanément avant que quiconque puisse tirer la sonnette d'alarme.
Celui qui a fait ça savait exactement où frapper.
ZachXBT l'a signalé. Et quand ZachXBT sonne l'alarme, il faut prêter attention.
7,4 millions de dollars, ça ressemble à un chiffre. Mais dans le DeFi, un exploit multi-chaînes coordonné est une preuve de concept. Ça indique à chaque autre attaquant dans le monde exactement où se trouvent les failles.
THORChain a déjà été ici auparavant.
C'est la partie qui devrait vous mettre mal à l'aise.
Un protocole qui gère la liquidité inter-chaînes à cette échelle qui se fait frapper à nouveau n'est pas seulement un échec de sécurité, c'est un problème de crédibilité existentielle.
Chaque pont. Chaque DEX. Chaque protocole inter-chaînes surveille ça en ce moment.
Parce que si l'architecture de THORChain peut être siphonnée à travers quatre chaînes d'un coup, rien avec une exposition multi-chaînes n'est vraiment sûr ce soir.
Audit de vos positions. Surveillez les portefeuilles. Cette histoire n'est pas terminée.
#THORChain #DeFiHack #CryptoSecurity #ZachXBT #Crypto
🚨 THORChain vient d'encaisser un coup de 7,4 millions de dollars et ça a touché Bitcoin, Ethereum, BSC, et Base en même temps.
Ce n'est pas un hack unidirectionnel. C'est chirurgical.
Les exploits multi-chaînes sont d'une autre catégorie.
Ils ne se produisent pas par accident. Cela nécessite une connaissance approfondie des protocoles, des semaines de planification, et la capacité d'exécuter sur quatre réseaux simultanément avant que quiconque puisse tirer la sonnette d'alarme.
Celui qui a fait ça savait exactement où frapper.
ZachXBT l'a signalé. Et quand ZachXBT sonne l'alarme, il faut prêter attention.
7,4 millions de dollars, ça ressemble à un chiffre. Mais dans le DeFi, un exploit multi-chaînes coordonné est une preuve de concept. Ça indique à chaque autre attaquant dans le monde exactement où se trouvent les failles.
THORChain a déjà été ici auparavant.
C'est la partie qui devrait vous mettre mal à l'aise.
Un protocole qui gère la liquidité inter-chaînes à cette échelle qui se fait frapper à nouveau n'est pas seulement un échec de sécurité, c'est un problème de crédibilité existentielle.
Chaque pont. Chaque DEX. Chaque protocole inter-chaînes surveille ça en ce moment.
Parce que si l'architecture de THORChain peut être siphonnée à travers quatre chaînes d'un coup, rien avec une exposition multi-chaînes n'est vraiment sûr ce soir.
Audit de vos positions. Surveillez les portefeuilles. Cette histoire n'est pas terminée.
#THORChain #DeFiHack #CryptoSecurity #ZachXBT #Crypto
Ce n'est pas un hack unidirectionnel. C'est chirurgical.
Les exploits multi-chaînes sont d'une autre catégorie.
Ils ne se produisent pas par accident. Cela nécessite une connaissance approfondie des protocoles, des semaines de planification, et la capacité d'exécuter sur quatre réseaux simultanément avant que quiconque puisse tirer la sonnette d'alarme.
Celui qui a fait ça savait exactement où frapper.
ZachXBT l'a signalé. Et quand ZachXBT sonne l'alarme, il faut prêter attention.
7,4 millions de dollars, ça ressemble à un chiffre. Mais dans le DeFi, un exploit multi-chaînes coordonné est une preuve de concept. Ça indique à chaque autre attaquant dans le monde exactement où se trouvent les failles.
THORChain a déjà été ici auparavant.
C'est la partie qui devrait vous mettre mal à l'aise.
Un protocole qui gère la liquidité inter-chaînes à cette échelle qui se fait frapper à nouveau n'est pas seulement un échec de sécurité, c'est un problème de crédibilité existentielle.
Chaque pont. Chaque DEX. Chaque protocole inter-chaînes surveille ça en ce moment.
Parce que si l'architecture de THORChain peut être siphonnée à travers quatre chaînes d'un coup, rien avec une exposition multi-chaînes n'est vraiment sûr ce soir.
Audit de vos positions. Surveillez les portefeuilles. Cette histoire n'est pas terminée.
#THORChain #DeFiHack #CryptoSecurity #ZachXBT #Crypto
1
193
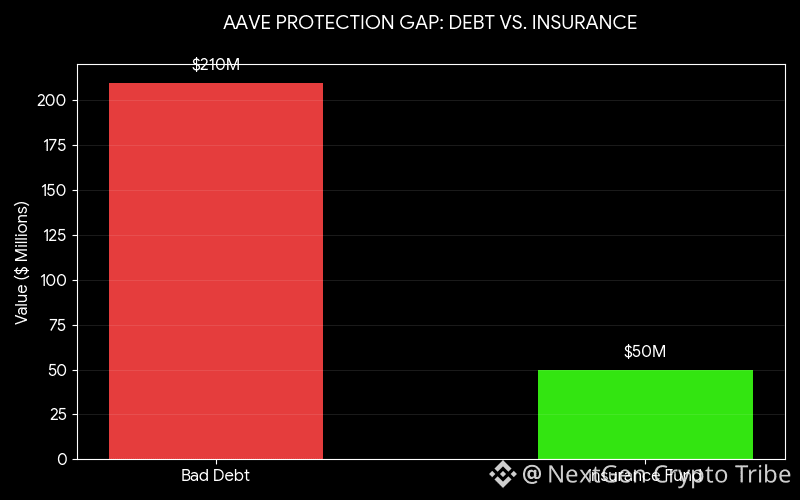
🚨Le marché DeFi vient de perdre 13 milliards de dollars en 48 heures, et Aave se bat pour sa survie.
Ce n'était pas un piratage sur $AAVE , mais un empoisonnement de garanties. Des hackers ont volé 293 millions de dollars à Kelp DAO, ont déversé les jetons sans valeur dans Aave, et se sont enfuis avec 200 millions de dollars en réel $ETH . Maintenant, Aave se retrouve avec un énorme trou dans ses livres et un taux d'utilisation de 100 %, ce qui signifie que de nombreux utilisateurs ne peuvent pas retirer leurs fonds.
La vérification de la réalité : L'assurance d'Aave ne couvre que 30 % de la perte. Le reste ? Cela pourrait venir des poches des déposants ordinaires. Nous assistons au premier véritable test des pertes socialisées de DeFi.
La question : Est-ce la fin de la domination du Liquid Restaking, ou juste une leçon brutale sur le risque inter-chaînes ?
Gardez-vous vos fonds dans Aave, ou le retrait de 13 milliards de dollars était-il la décision intelligente ?
#Aave #KelpDAO #DeFiHack #CryptoCrisis2026 #ETH
🚨Le marché DeFi vient de perdre 13 milliards de dollars en 48 heures, et Aave se bat pour sa survie.
Ce n'était pas un piratage sur $AAVE , mais un empoisonnement de garanties. Des hackers ont volé 293 millions de dollars à Kelp DAO, ont déversé les jetons sans valeur dans Aave, et se sont enfuis avec 200 millions de dollars en réel $ETH . Maintenant, Aave se retrouve avec un énorme trou dans ses livres et un taux d'utilisation de 100 %, ce qui signifie que de nombreux utilisateurs ne peuvent pas retirer leurs fonds.
La vérification de la réalité : L'assurance d'Aave ne couvre que 30 % de la perte. Le reste ? Cela pourrait venir des poches des déposants ordinaires. Nous assistons au premier véritable test des pertes socialisées de DeFi.
La question : Est-ce la fin de la domination du Liquid Restaking, ou juste une leçon brutale sur le risque inter-chaînes ?
Gardez-vous vos fonds dans Aave, ou le retrait de 13 milliards de dollars était-il la décision intelligente ?
#Aave #KelpDAO #DeFiHack #CryptoCrisis2026 #ETH
Ce n'était pas un piratage sur $AAVE , mais un empoisonnement de garanties. Des hackers ont volé 293 millions de dollars à Kelp DAO, ont déversé les jetons sans valeur dans Aave, et se sont enfuis avec 200 millions de dollars en réel $ETH . Maintenant, Aave se retrouve avec un énorme trou dans ses livres et un taux d'utilisation de 100 %, ce qui signifie que de nombreux utilisateurs ne peuvent pas retirer leurs fonds.
La vérification de la réalité : L'assurance d'Aave ne couvre que 30 % de la perte. Le reste ? Cela pourrait venir des poches des déposants ordinaires. Nous assistons au premier véritable test des pertes socialisées de DeFi.
La question : Est-ce la fin de la domination du Liquid Restaking, ou juste une leçon brutale sur le risque inter-chaînes ?
Gardez-vous vos fonds dans Aave, ou le retrait de 13 milliards de dollars était-il la décision intelligente ?
#Aave #KelpDAO #DeFiHack #CryptoCrisis2026 #ETH
1
301
·
--

Article
Crise de Liquidité Aave : 8 milliards de dollars de TVL disparaissent alors que le hack de Kelp DAO laisse 195 millions de dollars en Mauvaise Dette!Le monde DeFi est en émoi. Aave a vu près de 8 milliards de dollars d'actifs quitter le protocole en seulement 24 heures. Un exploit sophistiqué de Kelp DAO a forcé Aave à sa plus dangereuse pression de liquidité à ce jour, laissant le protocole avec un trou massif dans son bilan et des pools de $USDC/$USDT complètement vidés.
1. L'Exploitation : Comment la "Mauvaise Dette" a été Créée 🕵️♂️
Le désastre a commencé par un hack de 293 millions de dollars de rsETH de Kelp DAO via une vulnérabilité du pont LayerZero.
L'Arme de la Manipulation : Les attaquants n'ont pas seulement volé les jetons ; ils ont déposé 116 500 rsETH dans Aave v3 en tant que garantie.
Crise de Liquidité Aave : 8 milliards de dollars de TVL disparaissent alors que le hack de Kelp DAO laisse 195 millions de dollars en Mauvaise Dette!
Le monde DeFi est en émoi. Aave a vu près de 8 milliards de dollars d'actifs quitter le protocole en seulement 24 heures. Un exploit sophistiqué de Kelp DAO a forcé Aave à sa plus dangereuse pression de liquidité à ce jour, laissant le protocole avec un trou massif dans son bilan et des pools de $USDC/$USDT complètement vidés.
1. L'Exploitation : Comment la "Mauvaise Dette" a été Créée 🕵️♂️
Le désastre a commencé par un hack de 293 millions de dollars de rsETH de Kelp DAO via une vulnérabilité du pont LayerZero.
L'Arme de la Manipulation : Les attaquants n'ont pas seulement volé les jetons ; ils ont déposé 116 500 rsETH dans Aave v3 en tant que garantie.
1. L'Exploitation : Comment la "Mauvaise Dette" a été Créée 🕵️♂️
Le désastre a commencé par un hack de 293 millions de dollars de rsETH de Kelp DAO via une vulnérabilité du pont LayerZero.
L'Arme de la Manipulation : Les attaquants n'ont pas seulement volé les jetons ; ils ont déposé 116 500 rsETH dans Aave v3 en tant que garantie.
1
180
·
--
🚨 **ALERTE : L'Exploitation du Pont Kelp DAO de 292M $ Secoue le DeFi – TVL S'effondre de 132B $ en 48 Heures !** 🚨
Juste arrivé – Mise à jour du 21 avril 2026 :
Les attaquants ont exploité une vulnérabilité critique dans le **pont LayerZero de Kelp DAO**, s'emparant de **116 500 rsETH** d'une valeur massive de **292 millions $**.
Ils ne se sont pas arrêtés là. Les actifs volés ont été immédiatement utilisés comme garantie sur **Aave** pour emprunter **191 millions $ d'actifs réels** – un mouvement sophistiqué qui envoie maintenant des ondes de choc à travers tout l'écosystème.
### Contagion Systémique en Pleine Action
La Valeur Totale Bloquée (TVL) du DeFi a **plongé de 132 milliards $ en seulement 48 heures**, passant de **995B $ à 863B $**.
**Aave** à lui seul a enregistré **84,5 milliards $ de sorties** alors que les utilisateurs se précipitaient pour sortir par crainte d'une exposition à de mauvaises dettes.
### Escalade du Conflit d'Attribution
- **LayerZero** pointe du doigt le **Groupe Lazarus de la Corée du Nord**, affirmant que l'attaque a été lancée depuis un nœud RPC compromis.
- Pendant ce temps, **Kelp DAO** et **Aave** sont engagés dans des discussions animées sur la responsabilité des **195M $–230M $** de mauvaises dettes potentielles.
Ce n’est pas juste un autre hack — cela expose de profondes fissures dans la sécurité des ponts inter-chaînes et la gestion des risques de garantie.
Détenteurs de DeFi : surveillez-vous vos positions ? Protocoles : Il est temps de se concentrer sur les audits et la transparence ?
Partagez vos pensées ci-dessous 👇
Restez prudents là-bas.
#KelpDAO #LayerZero #DeFiHack
#DeFi
#BinanceSquare
🚨 **ALERTE : L'Exploitation du Pont Kelp DAO de 292M $ Secoue le DeFi – TVL S'effondre de 132B $ en 48 Heures !** 🚨
Juste arrivé – Mise à jour du 21 avril 2026 :
Les attaquants ont exploité une vulnérabilité critique dans le **pont LayerZero de Kelp DAO**, s'emparant de **116 500 rsETH** d'une valeur massive de **292 millions $**.
Ils ne se sont pas arrêtés là. Les actifs volés ont été immédiatement utilisés comme garantie sur **Aave** pour emprunter **191 millions $ d'actifs réels** – un mouvement sophistiqué qui envoie maintenant des ondes de choc à travers tout l'écosystème.
### Contagion Systémique en Pleine Action
La Valeur Totale Bloquée (TVL) du DeFi a **plongé de 132 milliards $ en seulement 48 heures**, passant de **995B $ à 863B $**.
**Aave** à lui seul a enregistré **84,5 milliards $ de sorties** alors que les utilisateurs se précipitaient pour sortir par crainte d'une exposition à de mauvaises dettes.
### Escalade du Conflit d'Attribution
- **LayerZero** pointe du doigt le **Groupe Lazarus de la Corée du Nord**, affirmant que l'attaque a été lancée depuis un nœud RPC compromis.
- Pendant ce temps, **Kelp DAO** et **Aave** sont engagés dans des discussions animées sur la responsabilité des **195M $–230M $** de mauvaises dettes potentielles.
Ce n’est pas juste un autre hack — cela expose de profondes fissures dans la sécurité des ponts inter-chaînes et la gestion des risques de garantie.
Détenteurs de DeFi : surveillez-vous vos positions ? Protocoles : Il est temps de se concentrer sur les audits et la transparence ?
Partagez vos pensées ci-dessous 👇
Restez prudents là-bas.
#KelpDAO #LayerZero #DeFiHack
#DeFi
#BinanceSquare
Juste arrivé – Mise à jour du 21 avril 2026 :
Les attaquants ont exploité une vulnérabilité critique dans le **pont LayerZero de Kelp DAO**, s'emparant de **116 500 rsETH** d'une valeur massive de **292 millions $**.
Ils ne se sont pas arrêtés là. Les actifs volés ont été immédiatement utilisés comme garantie sur **Aave** pour emprunter **191 millions $ d'actifs réels** – un mouvement sophistiqué qui envoie maintenant des ondes de choc à travers tout l'écosystème.
### Contagion Systémique en Pleine Action
La Valeur Totale Bloquée (TVL) du DeFi a **plongé de 132 milliards $ en seulement 48 heures**, passant de **995B $ à 863B $**.
**Aave** à lui seul a enregistré **84,5 milliards $ de sorties** alors que les utilisateurs se précipitaient pour sortir par crainte d'une exposition à de mauvaises dettes.
### Escalade du Conflit d'Attribution
- **LayerZero** pointe du doigt le **Groupe Lazarus de la Corée du Nord**, affirmant que l'attaque a été lancée depuis un nœud RPC compromis.
- Pendant ce temps, **Kelp DAO** et **Aave** sont engagés dans des discussions animées sur la responsabilité des **195M $–230M $** de mauvaises dettes potentielles.
Ce n’est pas juste un autre hack — cela expose de profondes fissures dans la sécurité des ponts inter-chaînes et la gestion des risques de garantie.
Détenteurs de DeFi : surveillez-vous vos positions ? Protocoles : Il est temps de se concentrer sur les audits et la transparence ?
Partagez vos pensées ci-dessous 👇
Restez prudents là-bas.
#KelpDAO #LayerZero #DeFiHack
#DeFi
#BinanceSquare
2
18
·
--
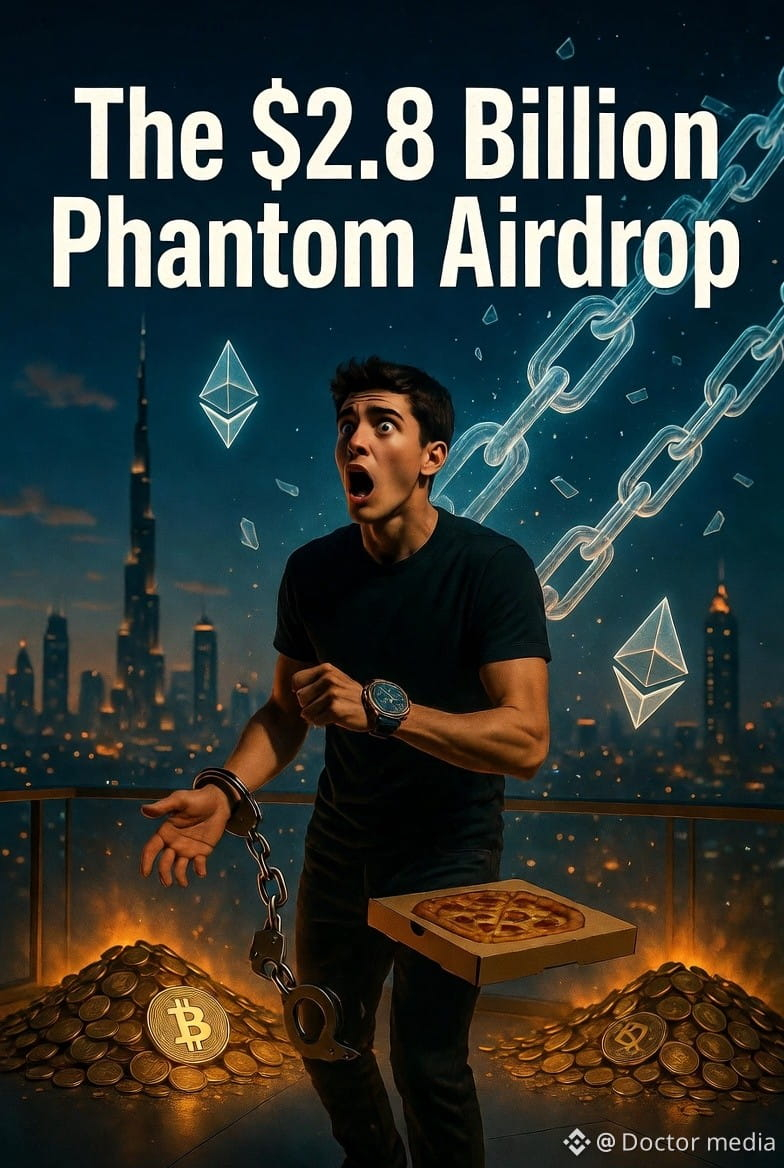
**🚨 De la pauvreté à la richesse, puis à la ruine : L'airdrop fantôme de 2,8 milliards de dollars qui a disparu après une commande de pizza**
En 2021, Alex Rivera, un développeur autodidacte de 24 ans, a découvert une faille critique dans le protocole de pont d'une blockchain Layer-2 populaire. Lors d'une forte congestion du réseau, il a exécuté des transactions de dépôt-retrait minutées qui ont trompé le contrat intelligent en faisant frapper d'énormes tokens non autorisés. En seulement 48 heures, il a siphonné 47 200 ETH d'actifs. Alors que le marché haussier flambait, sa fortune volée a atteint 2,8 milliards de dollars.
Pendant trois ans, Alex a vécu dans le luxe en tant que tycoon fantôme. Il possédait un penthouse élégant à Dubaï surplombant la skyline, collectionnait des supercars rares, sponsorisait des événements esports underground et emmenait des amis sur des îles privées. Il maintenait un faux projet DeFi comme couverture, se faisant passer pour un fondateur crypto à succès.
**La faille fatale : La mémoire on-chain n'oublie jamais**
Son empire s'est effondré non pas à cause d'enquêteurs d'élite, mais de deux erreurs simples. Fin 2023, une story Instagram exhibant une Patek Philippe à 180 000 dollars sur le balcon de son penthouse a révélé une architecture distinctive qui l'a lié via OSINT.
Pire encore, l'oubli de la pizza à 47 dollars. En testant un mixer anonyme, Alex a envoyé un petit transfert pour des pizzas. L'échange a exigé un KYC, connectant définitivement son identité et ses portefeuilles à l'exploit de 2021 sur la blockchain immuable.
**Les conséquences :** En 2025, Alex a accepté un accord de plaidoyer et a purgé 14 mois de prison. Les autorités ont saisi et liquidé la plupart des actifs.
**Moralité :** On peut voler neuf chiffres avec du code, mais la blockchain — et une commande de pizza imprudente — te retrouvera toujours.
#CryptoHeist #Blockchain #DeFiHack #OnChainJustice #CryptoNews #RagsToRuin
$GUA
{future}(GUAUSDT)
$ALLO
{future}(ALLOUSDT)
$XLM
{future}(XLMUSDT)
**🚨 De la pauvreté à la richesse, puis à la ruine : L'airdrop fantôme de 2,8 milliards de dollars qui a disparu après une commande de pizza**
En 2021, Alex Rivera, un développeur autodidacte de 24 ans, a découvert une faille critique dans le protocole de pont d'une blockchain Layer-2 populaire. Lors d'une forte congestion du réseau, il a exécuté des transactions de dépôt-retrait minutées qui ont trompé le contrat intelligent en faisant frapper d'énormes tokens non autorisés. En seulement 48 heures, il a siphonné 47 200 ETH d'actifs. Alors que le marché haussier flambait, sa fortune volée a atteint 2,8 milliards de dollars.
Pendant trois ans, Alex a vécu dans le luxe en tant que tycoon fantôme. Il possédait un penthouse élégant à Dubaï surplombant la skyline, collectionnait des supercars rares, sponsorisait des événements esports underground et emmenait des amis sur des îles privées. Il maintenait un faux projet DeFi comme couverture, se faisant passer pour un fondateur crypto à succès.
**La faille fatale : La mémoire on-chain n'oublie jamais**
Son empire s'est effondré non pas à cause d'enquêteurs d'élite, mais de deux erreurs simples. Fin 2023, une story Instagram exhibant une Patek Philippe à 180 000 dollars sur le balcon de son penthouse a révélé une architecture distinctive qui l'a lié via OSINT.
Pire encore, l'oubli de la pizza à 47 dollars. En testant un mixer anonyme, Alex a envoyé un petit transfert pour des pizzas. L'échange a exigé un KYC, connectant définitivement son identité et ses portefeuilles à l'exploit de 2021 sur la blockchain immuable.
**Les conséquences :** En 2025, Alex a accepté un accord de plaidoyer et a purgé 14 mois de prison. Les autorités ont saisi et liquidé la plupart des actifs.
**Moralité :** On peut voler neuf chiffres avec du code, mais la blockchain — et une commande de pizza imprudente — te retrouvera toujours.
#CryptoHeist #Blockchain #DeFiHack #OnChainJustice #CryptoNews #RagsToRuin
$GUA
$ALLO
$XLM
En 2021, Alex Rivera, un développeur autodidacte de 24 ans, a découvert une faille critique dans le protocole de pont d'une blockchain Layer-2 populaire. Lors d'une forte congestion du réseau, il a exécuté des transactions de dépôt-retrait minutées qui ont trompé le contrat intelligent en faisant frapper d'énormes tokens non autorisés. En seulement 48 heures, il a siphonné 47 200 ETH d'actifs. Alors que le marché haussier flambait, sa fortune volée a atteint 2,8 milliards de dollars.
Pendant trois ans, Alex a vécu dans le luxe en tant que tycoon fantôme. Il possédait un penthouse élégant à Dubaï surplombant la skyline, collectionnait des supercars rares, sponsorisait des événements esports underground et emmenait des amis sur des îles privées. Il maintenait un faux projet DeFi comme couverture, se faisant passer pour un fondateur crypto à succès.
**La faille fatale : La mémoire on-chain n'oublie jamais**
Son empire s'est effondré non pas à cause d'enquêteurs d'élite, mais de deux erreurs simples. Fin 2023, une story Instagram exhibant une Patek Philippe à 180 000 dollars sur le balcon de son penthouse a révélé une architecture distinctive qui l'a lié via OSINT.
Pire encore, l'oubli de la pizza à 47 dollars. En testant un mixer anonyme, Alex a envoyé un petit transfert pour des pizzas. L'échange a exigé un KYC, connectant définitivement son identité et ses portefeuilles à l'exploit de 2021 sur la blockchain immuable.
**Les conséquences :** En 2025, Alex a accepté un accord de plaidoyer et a purgé 14 mois de prison. Les autorités ont saisi et liquidé la plupart des actifs.
**Moralité :** On peut voler neuf chiffres avec du code, mais la blockchain — et une commande de pizza imprudente — te retrouvera toujours.
#CryptoHeist #Blockchain #DeFiHack #OnChainJustice #CryptoNews #RagsToRuin
$GUA
$ALLO
$XLM
1
421
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#CanBTCReboundAfterFallingBelow60K?
434,235 vues
1,853 mentions
2
#GlobalStocksFaceLongestLosingStreakSince2023
148,467 vues
1,302 mentions
3
#BlackRockIBITPostsRecord$541MSingleDayOutflow
4,598 vues
41 mentions
4
#AnthropicPlungesTowardIPOPriceonDay2
70,446 vues
728 mentions
5
#TwentyOneCapitalAdds172.25BTC
22,355 vues
264 mentions
6
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
2,539 vues
26 mentions
7
#BNBDropsBelow540USDTWith8.46%DailyDecline
41,059 vues
360 mentions
8
#HKBillProposesHK$100KFineForUnauthorizedCryptoTitles
1,455 vues
19 mentions
9
#BitMineFaces$10.1BUnrealizedETHLoss
2,623 vues
25 mentions
10
#StrategyReports$35BNetReserves
2,315 vues
18 mentions