

talha-110
522 Publicaciones

talha-110
Denunciar
Bloquear usuario
Trader frecuente
2.4 años
84 Siguiendo
91 Seguidores
288 Me gusta
Publicaciones
Todo
Cotizaciones
PINNED
·
--
Alcista
Parcialmente cierto
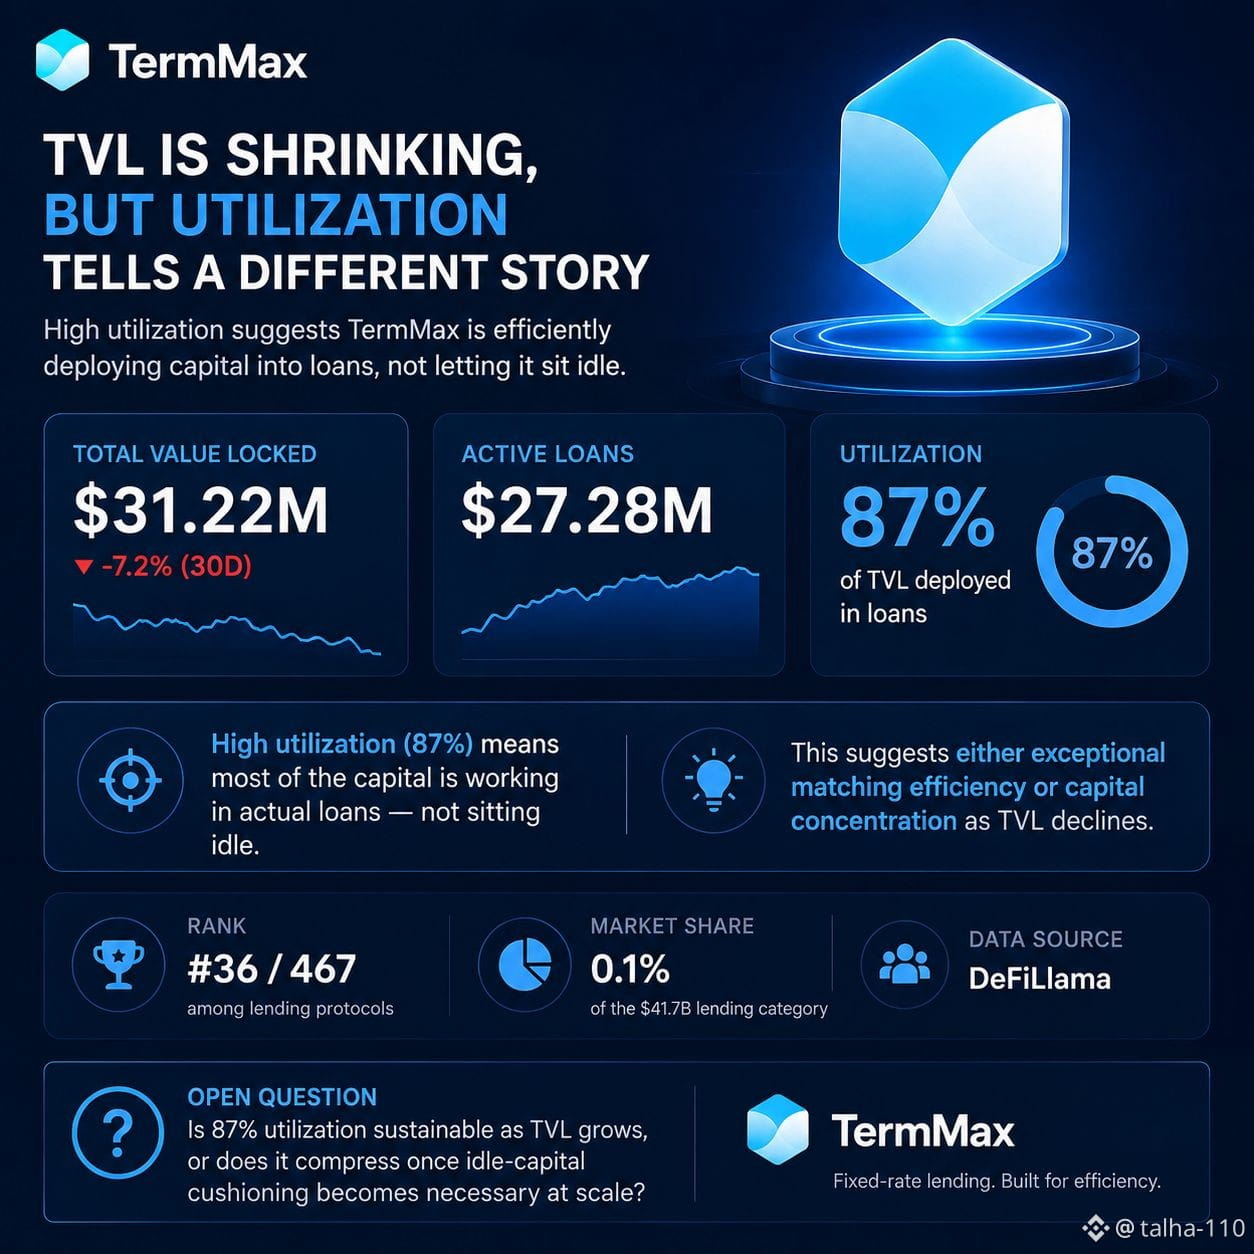
TermMax: el TVL se está reduciendo, pero la utilización cuenta otra historia
El TVL de TermMax está ahora en 31,22 M$ — un 7,2% menos en los últimos 30 días. Por sí solo, eso suena como que el protocolo pierde impulso.
Pero si lo emparejas con préstamos activos de 27,28 M$, el panorama cambia. Eso equivale a aproximadamente el 87% del capital total bloqueado actualmente desplegado en préstamos reales — no está ocioso esperando ser igualado.
Eso es una tasa de utilización inusualmente alta para un protocolo de préstamos a tipo fijo. La mayoría de las plataformas de préstamos mantienen un capital ocioso significativo porque la oferta y la demanda rara vez coinciden perfectamente en un momento dado. Una relación de utilización del 87% sugiere una de dos cosas: o el sistema de Range Order y de curadores de TermMax es realmente eficiente para emparejar prestamistas con prestatarios, o la caída del TVL en sí está concentrando el capital restante en mercados que ya están activos — reduciendo el denominador más rápido que el numerador.
El contexto también importa: TermMax ocupa el puesto #36 entre 467 protocolos de préstamos rastreados por DefiLlama, con solo el 0,1% de la categoría de préstamos de 41,7 B$. Tamaño absoluto pequeño, pero ese número de utilización es el tipo de métrica de eficiencia que no escala con el TVL — o es estructuralmente sólida o no, independientemente del tamaño del protocolo.
Pregunta abierta: ¿la utilización del 87% es sostenible a medida que crece el TVL, o se comprime cuando se vuelve necesario un “colchón” de capital ocioso a escala? #termmax @termmax
TermMax: el TVL se está reduciendo, pero la utilización cuenta otra historia
El TVL de TermMax está ahora en 31,22 M$ — un 7,2% menos en los últimos 30 días. Por sí solo, eso suena como que el protocolo pierde impulso.
Pero si lo emparejas con préstamos activos de 27,28 M$, el panorama cambia. Eso equivale a aproximadamente el 87% del capital total bloqueado actualmente desplegado en préstamos reales — no está ocioso esperando ser igualado.
Eso es una tasa de utilización inusualmente alta para un protocolo de préstamos a tipo fijo. La mayoría de las plataformas de préstamos mantienen un capital ocioso significativo porque la oferta y la demanda rara vez coinciden perfectamente en un momento dado. Una relación de utilización del 87% sugiere una de dos cosas: o el sistema de Range Order y de curadores de TermMax es realmente eficiente para emparejar prestamistas con prestatarios, o la caída del TVL en sí está concentrando el capital restante en mercados que ya están activos — reduciendo el denominador más rápido que el numerador.
El contexto también importa: TermMax ocupa el puesto #36 entre 467 protocolos de préstamos rastreados por DefiLlama, con solo el 0,1% de la categoría de préstamos de 41,7 B$. Tamaño absoluto pequeño, pero ese número de utilización es el tipo de métrica de eficiencia que no escala con el TVL — o es estructuralmente sólida o no, independientemente del tamaño del protocolo.
Pregunta abierta: ¿la utilización del 87% es sostenible a medida que crece el TVL, o se comprime cuando se vuelve necesario un “colchón” de capital ocioso a escala? #termmax @TermMax
39
3
32
234
·
--
Alcista
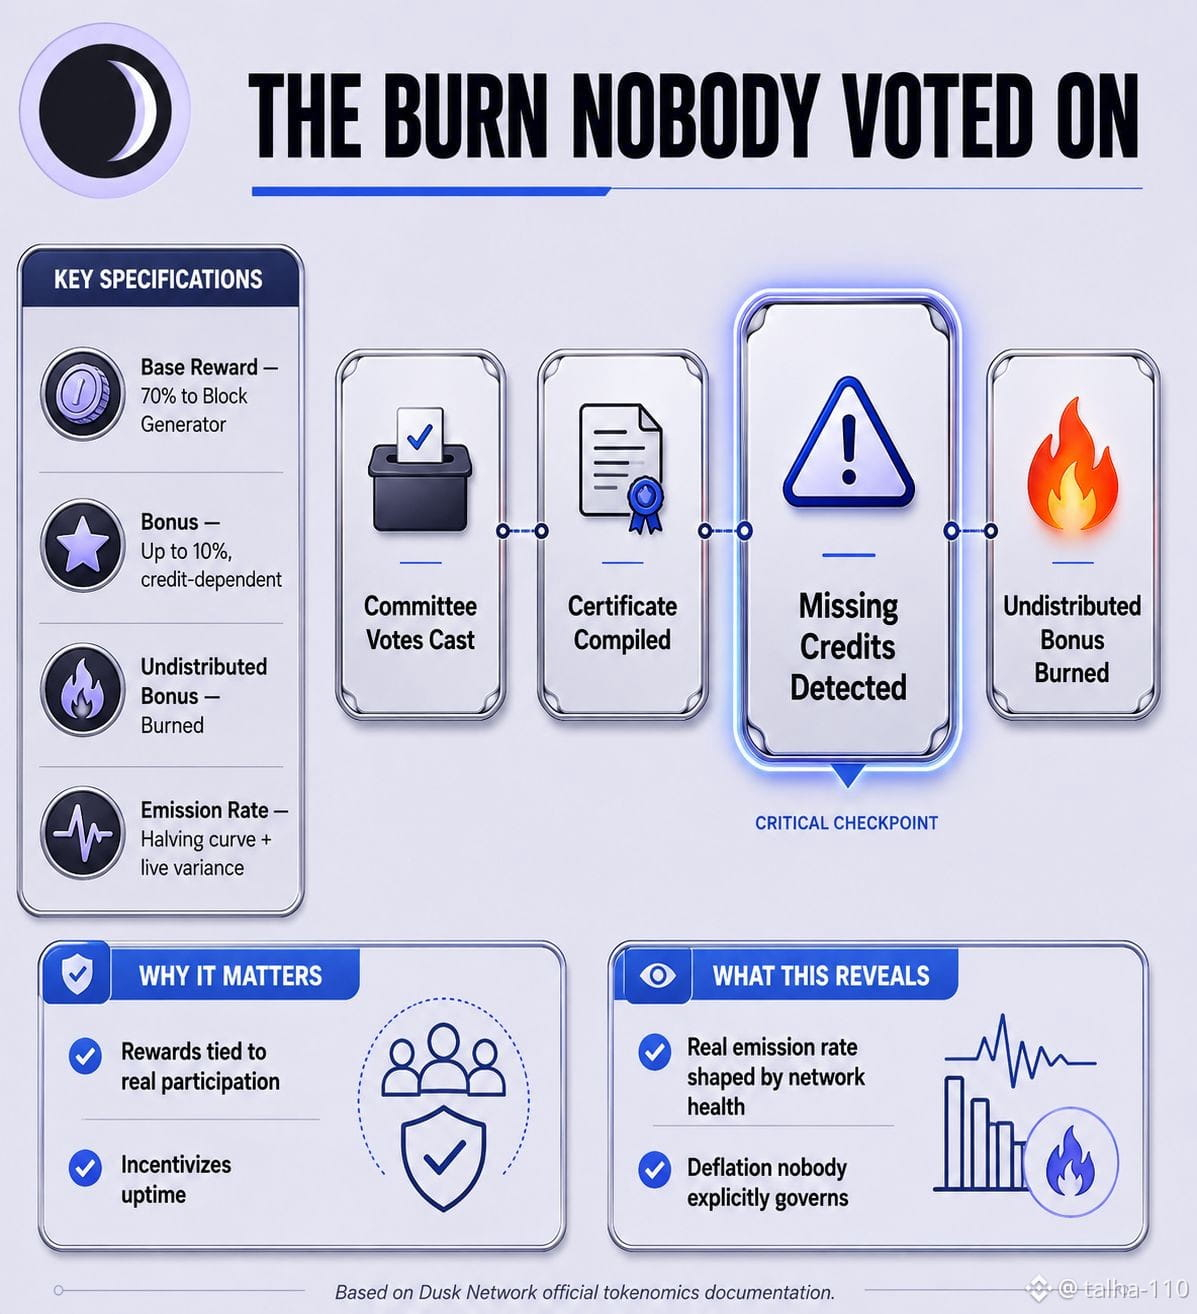
En cada bloque en Dusk, el Generador de Bloques obtiene una parte garantizada del 70%, además de hasta un 10% adicional de bonificación, pero esa bonificación no está fijada. Se escala según cuántos créditos de comité (votos) se incluyeron realmente en el certificado que confirma el bloque anterior. Si faltan algunos de esos votos —por ejemplo, los provisioners estaban desconectados o tardaban en responder— la parte no distribuida de esa bonificación no se transfiere a nadie. Se quema directamente.
Lo que eso significa en silencio es que la emisión real en circulación de Dusk no depende únicamente del calendario de “halving” al que todos apuntan. También depende, bloque por bloque, de qué tan completa sea la participación de la red en su propio consenso. Una red con buen tiempo de actividad y provisioners rápidos y bien sincronizados quema menos y paga más; una red con comités lentos o parcialmente desconectados está quemando DUSK silenciosamente que ni siquiera llegó a distribuirse. La curva del halving te da el techo. La tasa de emisión real por debajo de ese techo se está moldeando en tiempo real según lo saludable que sea la participación en el consenso en cada bloque. Es un mecanismo deflacionario del que nadie votó, funcionando en silencio en segundo plano en cada bloque.
$DUSK #dusk @Dusk_Foundation
En cada bloque en Dusk, el Generador de Bloques obtiene una parte garantizada del 70%, además de hasta un 10% adicional de bonificación, pero esa bonificación no está fijada. Se escala según cuántos créditos de comité (votos) se incluyeron realmente en el certificado que confirma el bloque anterior. Si faltan algunos de esos votos —por ejemplo, los provisioners estaban desconectados o tardaban en responder— la parte no distribuida de esa bonificación no se transfiere a nadie. Se quema directamente.
Lo que eso significa en silencio es que la emisión real en circulación de Dusk no depende únicamente del calendario de “halving” al que todos apuntan. También depende, bloque por bloque, de qué tan completa sea la participación de la red en su propio consenso. Una red con buen tiempo de actividad y provisioners rápidos y bien sincronizados quema menos y paga más; una red con comités lentos o parcialmente desconectados está quemando DUSK silenciosamente que ni siquiera llegó a distribuirse. La curva del halving te da el techo. La tasa de emisión real por debajo de ese techo se está moldeando en tiempo real según lo saludable que sea la participación en el consenso en cada bloque. Es un mecanismo deflacionario del que nadie votó, funcionando en silencio en segundo plano en cada bloque.
$DUSK #dusk @Dusk
1
432
·
--
Alcista
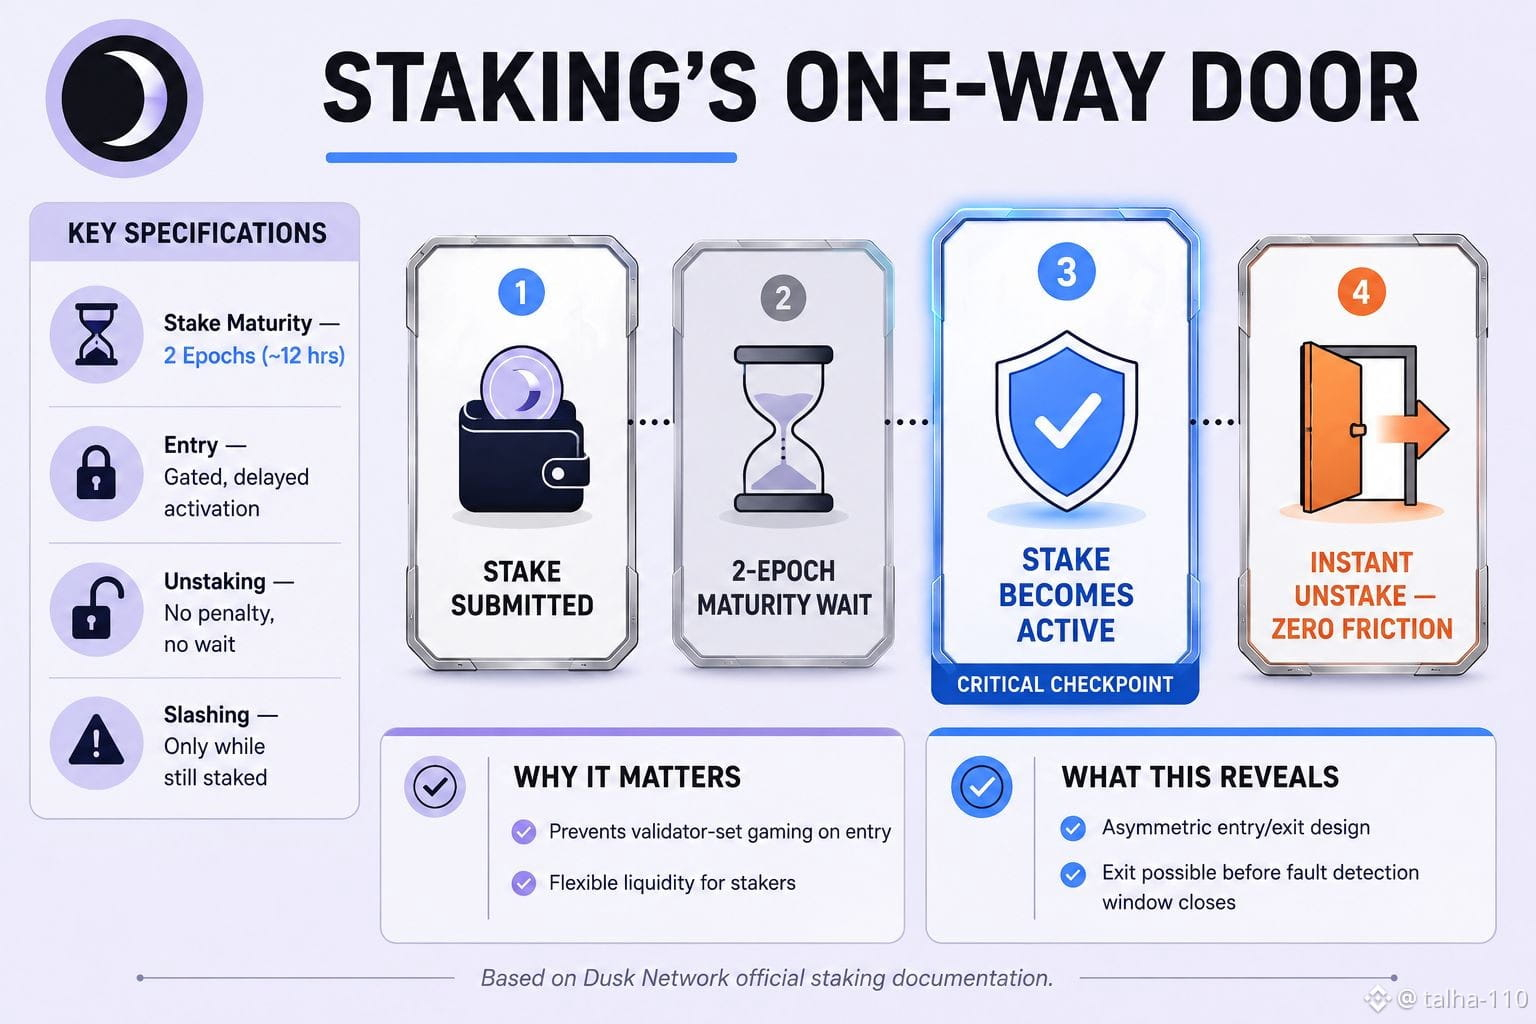
Últimamente he estado profundizando en los mecanismos de staking de Dusk, y hay algo sobre el diseño de entrada vs. salida que no me deja en paz. Cuando haces staking de DUSK, tus fondos no empiezan a funcionar de inmediato: permanecen en un periodo de madurez de 2 epoch, aproximadamente 4320 bloques, cerca de 12 horas, antes de que ese staking sea elegible para votar o producir bloques y comience a generar ganancias. Es razonable: la mayoría de redes PoS tienen alguna versión de esto; evita que la gente “juegue” con el conjunto de validadores en el momento en que aparece.
Lo que me tomó por sorpresa fue el otro lado. Deshacer el staking (unstaking) en Dusk no tiene ninguna de esa fricción. Sin enfriamiento, sin penalización, nada. La documentación oficial es tajante al respecto: puedes retirar todo tu staking cuando quieras, instantáneamente. Compáralo con redes como Ethereum o cadenas basadas en Cosmos, donde el des-encaje (unbonding) puede tardar días o semanas, específicamente para que exista una ventana en la que el slashing pueda detectar una mala conducta antes de que alguien pueda irse limpio.
Así terminas con esta configuración desequilibrada: entrar requiere paciencia, salir no cuesta nada. Y debido a que el slashing solo se activa cuando realmente se detecta una falta en la cadena mientras aún estás staked, se abre un escenario con el que vale la pena quedarse — un “provisioner” que en silencio haya construido un buen historial podría, en teoría, retirar todo su staking al instante antes de hacer algo riesgoso, y simplemente desaparecer antes de que cualquier mecanismo de penalización incluso tenga oportunidad de reaccionar.
No estoy diciendo que esto se esté explotando; no tengo evidencia. Pero cuando la puerta de salida está tan abierta, me hace preguntarme cuánta importancia se le dio realmente a la elección de diseño de “sin fricción de salida” durante la planificación de la tokenomics, en lugar de que solo fuera una función de conveniencia que nadie probó con estrés frente a este ángulo exacto.
$DUSK #dusk @Dusk_Foundation
Últimamente he estado profundizando en los mecanismos de staking de Dusk, y hay algo sobre el diseño de entrada vs. salida que no me deja en paz. Cuando haces staking de DUSK, tus fondos no empiezan a funcionar de inmediato: permanecen en un periodo de madurez de 2 epoch, aproximadamente 4320 bloques, cerca de 12 horas, antes de que ese staking sea elegible para votar o producir bloques y comience a generar ganancias. Es razonable: la mayoría de redes PoS tienen alguna versión de esto; evita que la gente “juegue” con el conjunto de validadores en el momento en que aparece.
Lo que me tomó por sorpresa fue el otro lado. Deshacer el staking (unstaking) en Dusk no tiene ninguna de esa fricción. Sin enfriamiento, sin penalización, nada. La documentación oficial es tajante al respecto: puedes retirar todo tu staking cuando quieras, instantáneamente. Compáralo con redes como Ethereum o cadenas basadas en Cosmos, donde el des-encaje (unbonding) puede tardar días o semanas, específicamente para que exista una ventana en la que el slashing pueda detectar una mala conducta antes de que alguien pueda irse limpio.
Así terminas con esta configuración desequilibrada: entrar requiere paciencia, salir no cuesta nada. Y debido a que el slashing solo se activa cuando realmente se detecta una falta en la cadena mientras aún estás staked, se abre un escenario con el que vale la pena quedarse — un “provisioner” que en silencio haya construido un buen historial podría, en teoría, retirar todo su staking al instante antes de hacer algo riesgoso, y simplemente desaparecer antes de que cualquier mecanismo de penalización incluso tenga oportunidad de reaccionar.
No estoy diciendo que esto se esté explotando; no tengo evidencia. Pero cuando la puerta de salida está tan abierta, me hace preguntarme cuánta importancia se le dio realmente a la elección de diseño de “sin fricción de salida” durante la planificación de la tokenomics, en lugar de que solo fuera una función de conveniencia que nadie probó con estrés frente a este ángulo exacto.
$DUSK #dusk @Dusk
1
1
51
·
--
Alcista
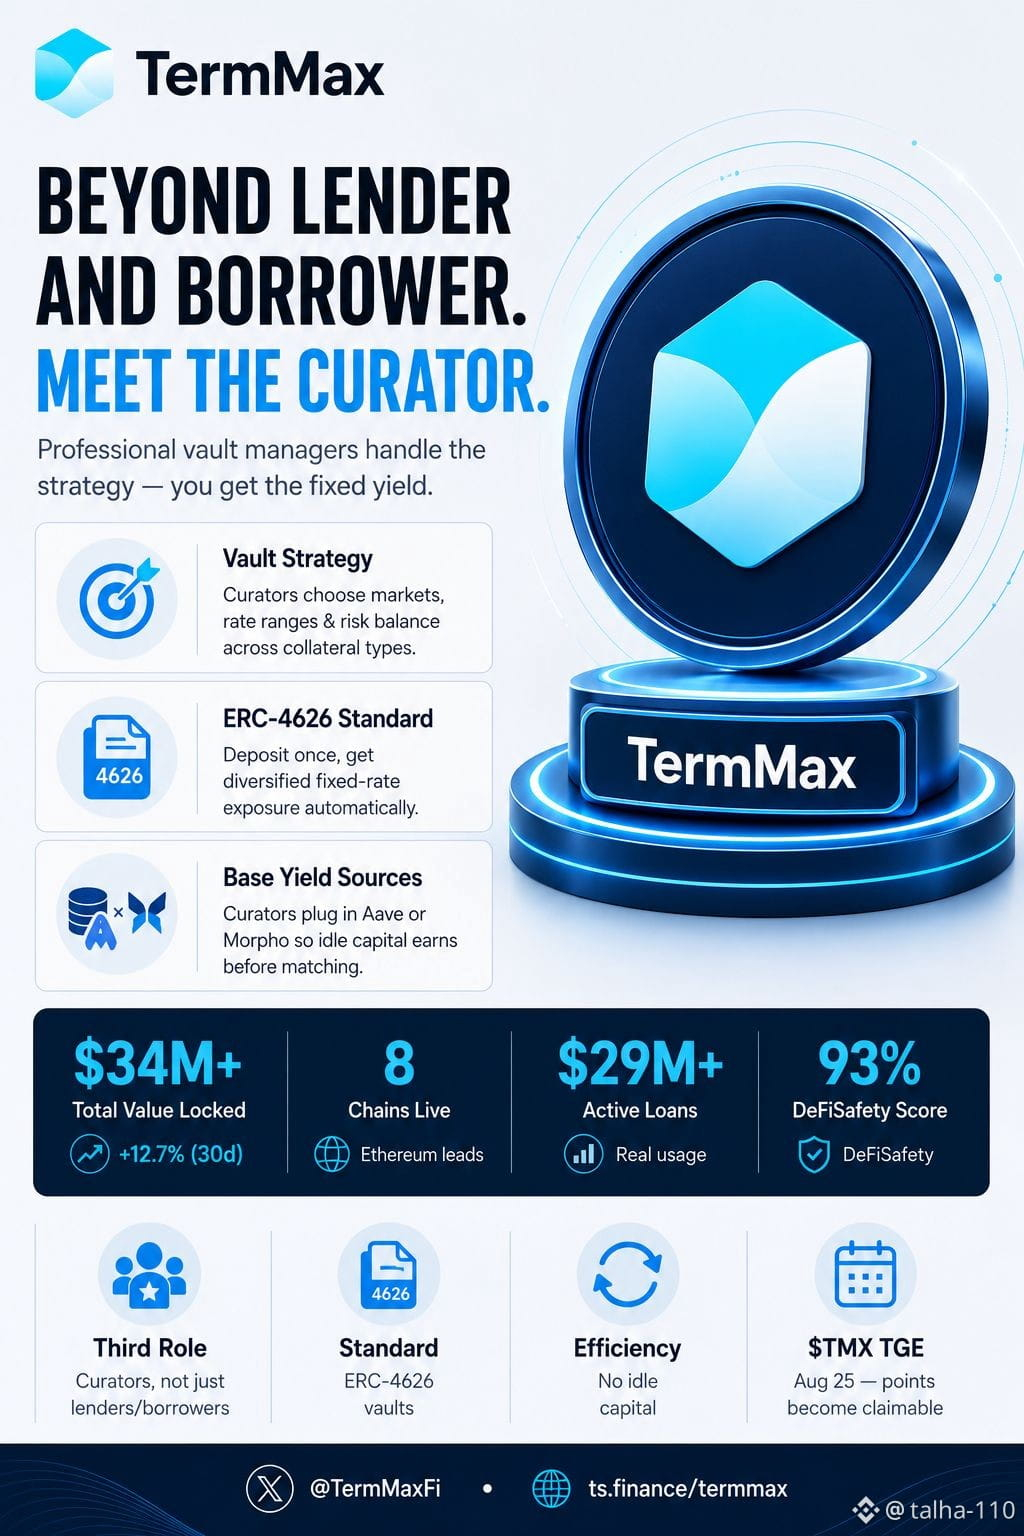
La mayoría de las personas que interactúan con TermMax aparecen como prestamistas o prestatarios. Hay un tercer rol al que no le había prestado mucha atención hasta hace poco: los Curadores.
Los curadores son los administradores profesionales que gestionan las bóvedas del protocolo. Son quienes deciden qué mercados reciben capital, qué rangos de tasas ofrecer y cómo equilibrar el riesgo entre distintos tipos de garantía. En lugar de que cada usuario gestione manualmente sus propias órdenes de rango, los curadores se encargan de esa estrategia y del trabajo de optimización.
Para los depositantes, esto lo simplifica muchísimo. Usted aporta capital a una bóveda y el curador lo distribuye entre varios mercados de tasa fija por usted. Usted sigue obteniendo exposición a rendimiento fijo: solo que no tiene que estar allí configurando, ajustando y monitoreando órdenes individuales por su cuenta.
La parte que me pareció genuinamente ingeniosa es esta: las bóvedas de TermMax siguen el estándar ERC-4626, y los curadores pueden integrar protocolos externos como Aave o Morpho como fuente base de rendimiento. Así que, incluso antes de que su capital se empareje en una posición de tasa fija, no se queda simplemente ocioso: está ganando en segundo plano todo el tiempo.
Se encuentra en ese punto intermedio útil: más práctico que un simple préstamo pasivo, pero mucho menos trabajo que ejecutar sus propias órdenes de rango. El curador absorbe la complejidad y los depositantes obtienen una forma más sencilla de acceder a la parte de tasa fija.
No es lo más llamativo de TermMax, pero es una de esas piezas estructurales que permite que el protocolo realmente escale más allá de usuarios individuales colocando sus propias órdenes una por una.
#termmax @termmax
La mayoría de las personas que interactúan con TermMax aparecen como prestamistas o prestatarios. Hay un tercer rol al que no le había prestado mucha atención hasta hace poco: los Curadores.
Los curadores son los administradores profesionales que gestionan las bóvedas del protocolo. Son quienes deciden qué mercados reciben capital, qué rangos de tasas ofrecer y cómo equilibrar el riesgo entre distintos tipos de garantía. En lugar de que cada usuario gestione manualmente sus propias órdenes de rango, los curadores se encargan de esa estrategia y del trabajo de optimización.
Para los depositantes, esto lo simplifica muchísimo. Usted aporta capital a una bóveda y el curador lo distribuye entre varios mercados de tasa fija por usted. Usted sigue obteniendo exposición a rendimiento fijo: solo que no tiene que estar allí configurando, ajustando y monitoreando órdenes individuales por su cuenta.
La parte que me pareció genuinamente ingeniosa es esta: las bóvedas de TermMax siguen el estándar ERC-4626, y los curadores pueden integrar protocolos externos como Aave o Morpho como fuente base de rendimiento. Así que, incluso antes de que su capital se empareje en una posición de tasa fija, no se queda simplemente ocioso: está ganando en segundo plano todo el tiempo.
Se encuentra en ese punto intermedio útil: más práctico que un simple préstamo pasivo, pero mucho menos trabajo que ejecutar sus propias órdenes de rango. El curador absorbe la complejidad y los depositantes obtienen una forma más sencilla de acceder a la parte de tasa fija.
No es lo más llamativo de TermMax, pero es una de esas piezas estructurales que permite que el protocolo realmente escale más allá de usuarios individuales colocando sus propias órdenes una por una.
#termmax @TermMax
10
6
134
·
--
Alcista
Ver traducción
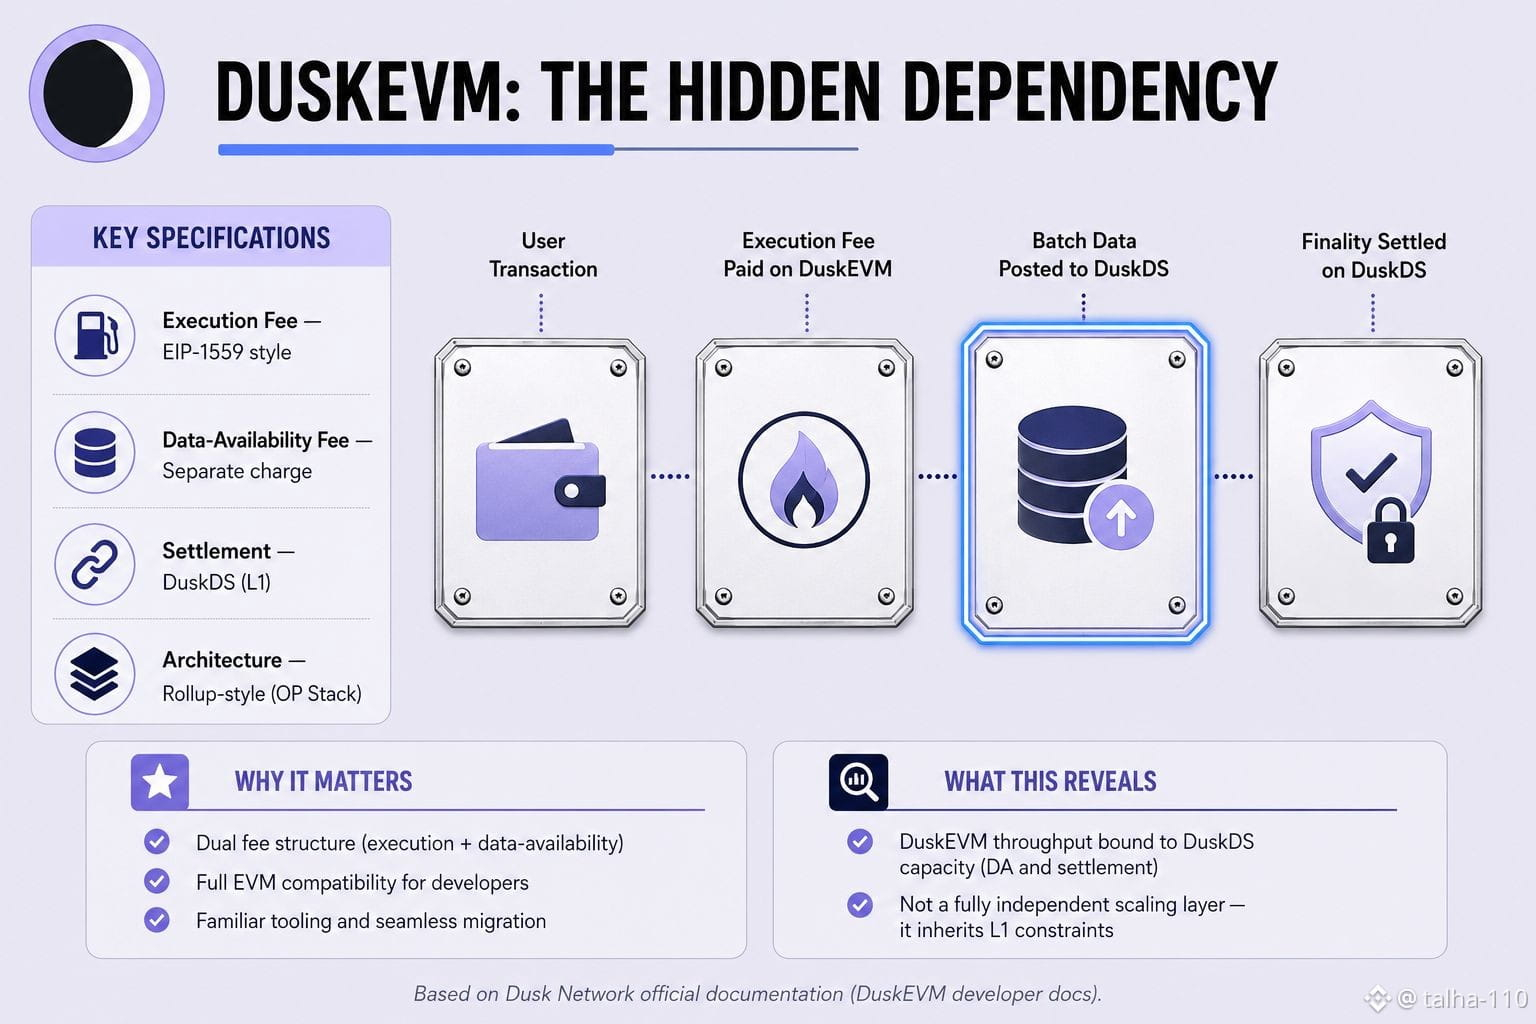
DuskEVM par har transaction do alag fees leta hai — ek standard EIP-1559-style execution fee, aur ek separate data-availability fee jo batch data ko DuskDS par post karne ke liye charge hoti hai. Ye do-tier fee model wallets/SDKs mein automatically estimate hoti hai, isliye zyadatar users ko pata bhi nahi chalta ke unka gas actually do alag cheezon ka combined cost hai. Jo interesting hai wo ye hai ke DuskEVM ko "EVM-compatible scaling layer" ke tor par pitch kiya jata hai, lekin ye data-availability dependency reveal karti hai ke DuskEVM actually independent nahi hai — har transaction ka finality aur data storage still DuskDS par settle hoti hai. Matlab DuskEVM apni khud ki throughput capacity nahi rakhta, balke base layer (DuskDS) ki capacity se directly bound hai, bilkul rollup architecture ki tarah jahan L2 "faster" lagta hai lekin uski security aur data guarantees still L1 pe depend karti hain. Isliye jab DuskDS load mein hogi, DuskEVM ki cost aur speed dono automatically affect ho sakti hain — chahe DuskEVM apna alag execution layer kyun na ho.
$DUSK #dusk @Dusk_Foundation
DuskEVM par har transaction do alag fees leta hai — ek standard EIP-1559-style execution fee, aur ek separate data-availability fee jo batch data ko DuskDS par post karne ke liye charge hoti hai. Ye do-tier fee model wallets/SDKs mein automatically estimate hoti hai, isliye zyadatar users ko pata bhi nahi chalta ke unka gas actually do alag cheezon ka combined cost hai. Jo interesting hai wo ye hai ke DuskEVM ko "EVM-compatible scaling layer" ke tor par pitch kiya jata hai, lekin ye data-availability dependency reveal karti hai ke DuskEVM actually independent nahi hai — har transaction ka finality aur data storage still DuskDS par settle hoti hai. Matlab DuskEVM apni khud ki throughput capacity nahi rakhta, balke base layer (DuskDS) ki capacity se directly bound hai, bilkul rollup architecture ki tarah jahan L2 "faster" lagta hai lekin uski security aur data guarantees still L1 pe depend karti hain. Isliye jab DuskDS load mein hogi, DuskEVM ki cost aur speed dono automatically affect ho sakti hain — chahe DuskEVM apna alag execution layer kyun na ho.
$DUSK #dusk @Dusk
$DUSK #dusk @Dusk
2
59
·
--
Alcista
Con verificación
Una cosa que no se comenta lo suficiente en los préstamos a tasa fija es el tiempo de espera.
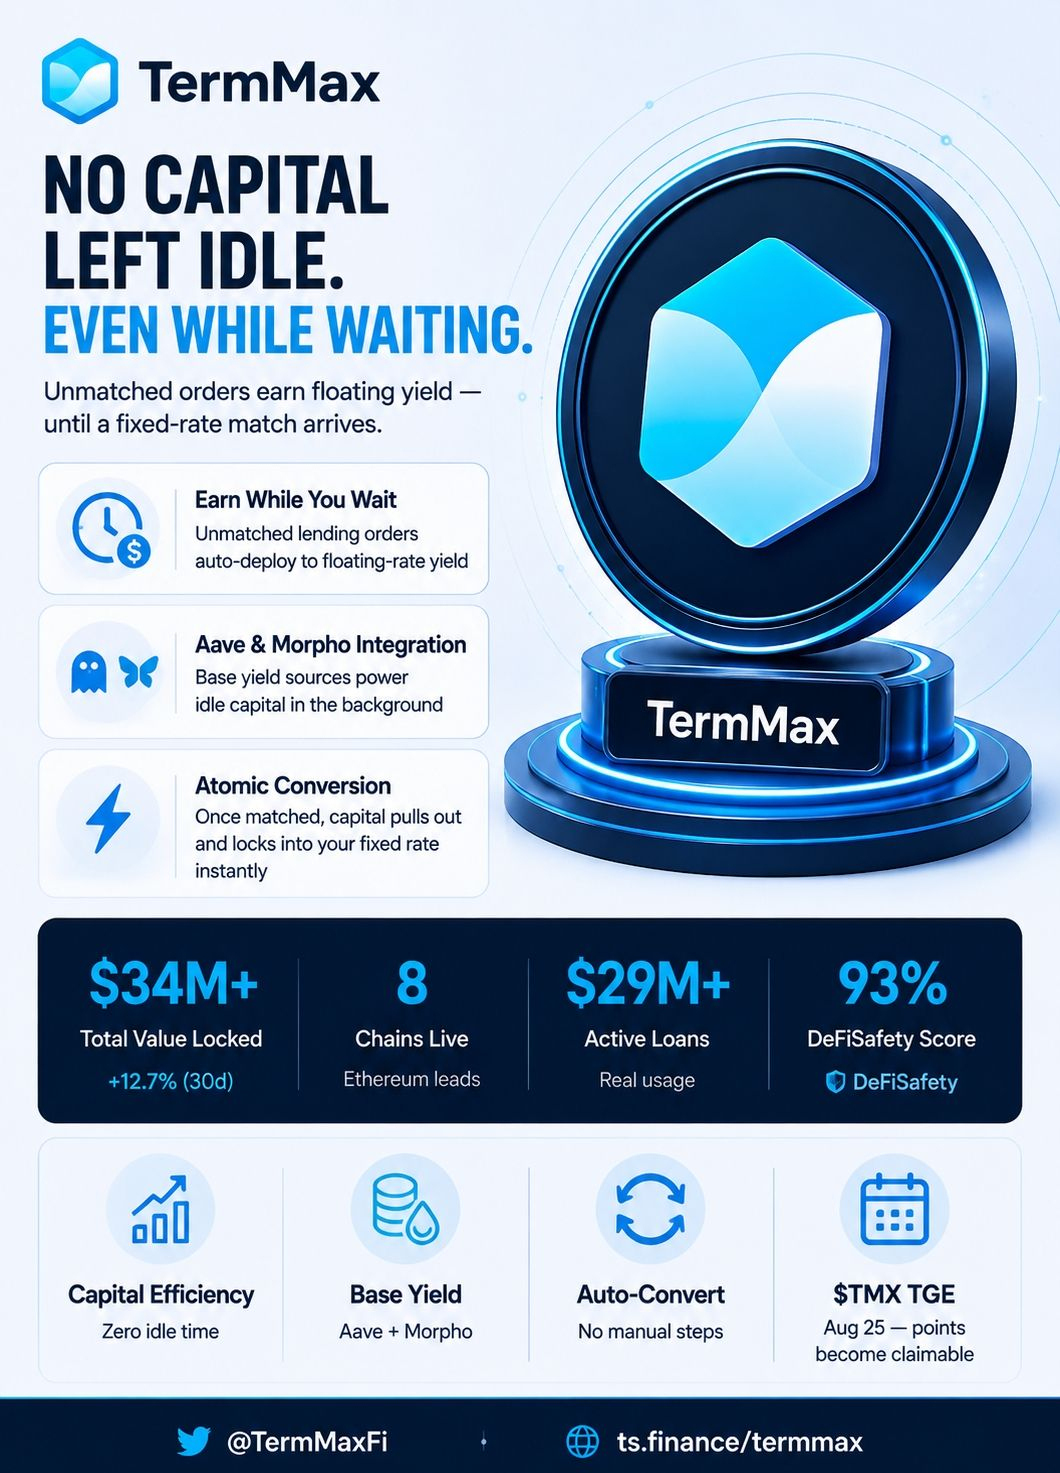
Usted elige una tasa, deposita su capital y luego espera a que un prestatario lo iguale. Hasta que ocurra ese emparejamiento, el dinero a menudo simplemente queda ahí sin hacer nada. Ese margen puede reducir en silencio sus rendimientos generales, especialmente si el mercado está lento.
TermMax lo gestiona de forma diferente.
Si su orden de préstamo aún no se ha emparejado completamente, la parte no emparejada no se queda ociosa. Puede ponerse automáticamente a trabajar en segundo plano en protocolos de tasa variable como Aave y Morpho. Así, incluso mientras espera a que alguien acepte su tasa fija, el capital sigue generando algún rendimiento.
Cuando un prestatario empareja la tasa que usted ofreció, la posición pasa a la configuración normal de tasa fija. El capital se retira automáticamente, sin pasos manuales.
La mayoría de las conversaciones sobre TermMax se centra en las tasas fijas o en la estructura aislada del mercado. Esta parte —lo que le sucede al capital durante la ventana en la que aún no hay emparejamiento— normalmente se pasa por alto. Pero es una elección de diseño práctica que mejora la eficiencia del capital sin cambiar la promesa central de la tasa fija.
Un detalle pequeño, pero que marca una diferencia real.
#termmax @termmax
Una cosa que no se comenta lo suficiente en los préstamos a tasa fija es el tiempo de espera.
Usted elige una tasa, deposita su capital y luego espera a que un prestatario lo iguale. Hasta que ocurra ese emparejamiento, el dinero a menudo simplemente queda ahí sin hacer nada. Ese margen puede reducir en silencio sus rendimientos generales, especialmente si el mercado está lento.
TermMax lo gestiona de forma diferente.
Si su orden de préstamo aún no se ha emparejado completamente, la parte no emparejada no se queda ociosa. Puede ponerse automáticamente a trabajar en segundo plano en protocolos de tasa variable como Aave y Morpho. Así, incluso mientras espera a que alguien acepte su tasa fija, el capital sigue generando algún rendimiento.
Cuando un prestatario empareja la tasa que usted ofreció, la posición pasa a la configuración normal de tasa fija. El capital se retira automáticamente, sin pasos manuales.
La mayoría de las conversaciones sobre TermMax se centra en las tasas fijas o en la estructura aislada del mercado. Esta parte —lo que le sucede al capital durante la ventana en la que aún no hay emparejamiento— normalmente se pasa por alto. Pero es una elección de diseño práctica que mejora la eficiencia del capital sin cambiar la promesa central de la tasa fija.
Un detalle pequeño, pero que marca una diferencia real.
#termmax @TermMax
18
6
122
·
--
Alcista
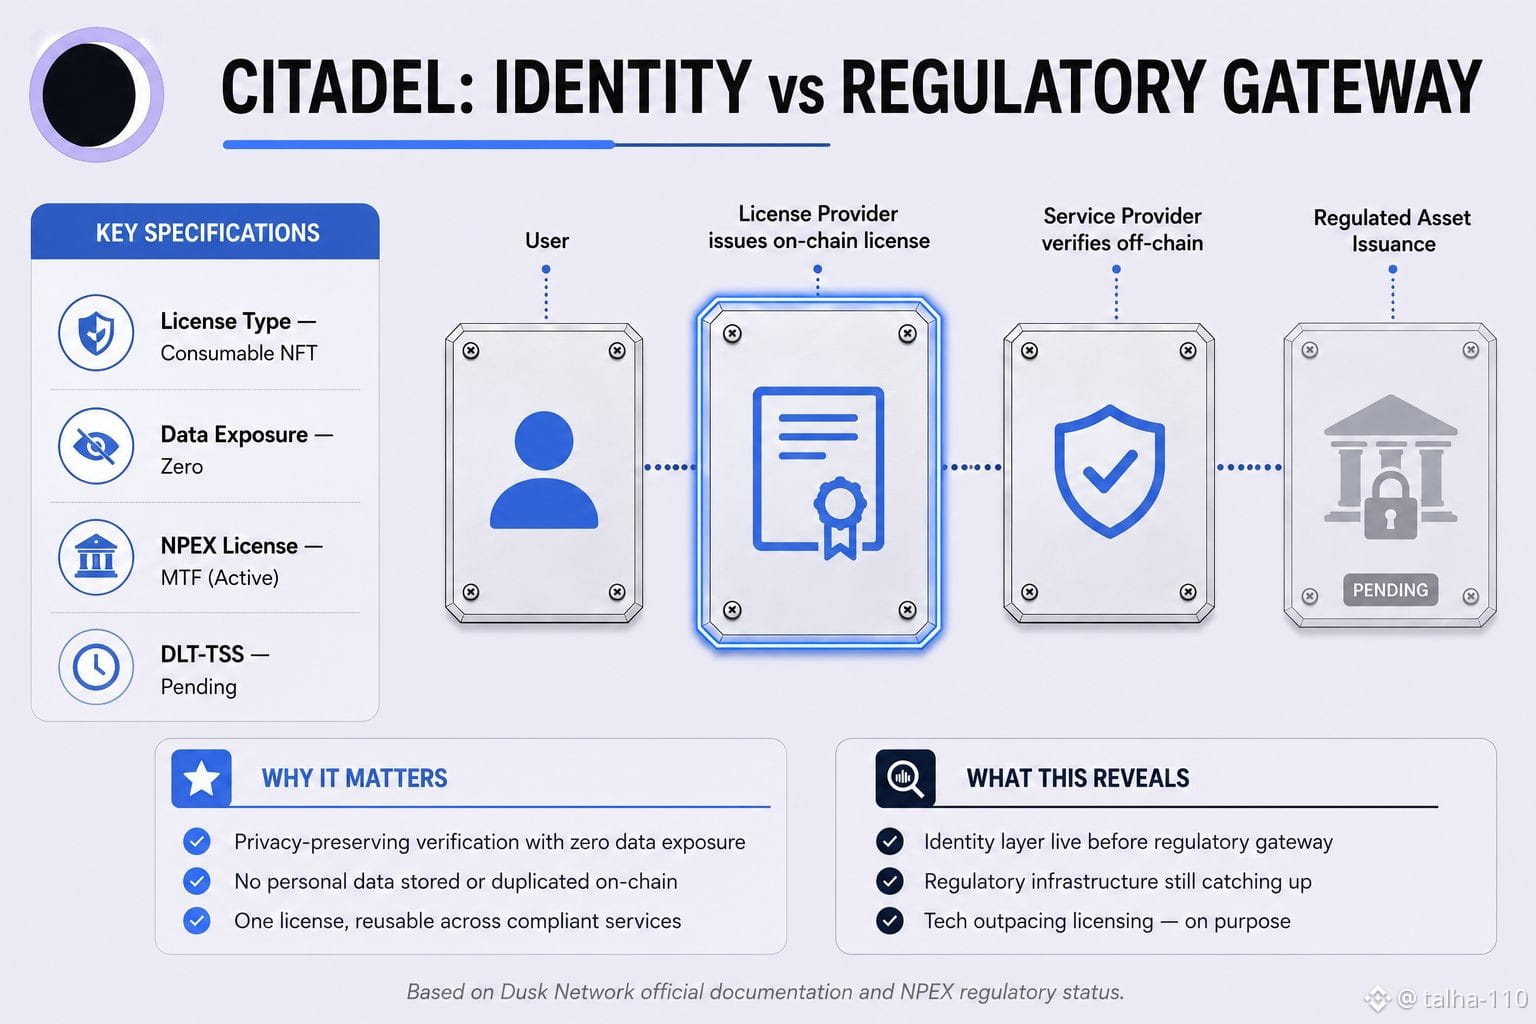
El sistema KYC de la Ciudadela del Crepúsculo emite "licencias" basadas en NFT: un usuario se verifica una sola vez (para algo como la edad o la residencia), un Proveedor de Licencias emite una licencia consumible on-chain y un Proveedor de Servicios puede verificar esa licencia off-chain sin ver nunca los datos personales subyacentes. Toda la capa de identidad ya está en funcionamiento y es operativa. Pero cuando revisé para qué se construyó realmente esta infraestructura de cumplimiento, resulta que el socio regulador de Dusk, NPEX, actualmente solo posee una licencia MTF (Multilateral Trading Facility) — la licencia DLT-TSS, que es la que realmente se necesita para emitir y tokenizar de forma nativa activos regulados on-chain, todavía está "en proceso". Así que la capa de identidad que preserva la privacidad está ahí, completamente lista, pero la puerta legal para la emisión del activo regulado que este sistema estaba diseñado para respaldar aún está a la espera de aprobación.
Si la infraestructura de identidad maduró antes que la capa de emisión de activos, la pregunta es: ¿qué está realmente frenando el pipeline de RWA — la tecnología o la regulación?
@Dusk_Foundation $DUSK #dusk
$GPS
$ACE
{spot}(GPSUSDT)
{spot}(ACEUSDT)
{spot}(DUSKUSDT)
El sistema KYC de la Ciudadela del Crepúsculo emite "licencias" basadas en NFT: un usuario se verifica una sola vez (para algo como la edad o la residencia), un Proveedor de Licencias emite una licencia consumible on-chain y un Proveedor de Servicios puede verificar esa licencia off-chain sin ver nunca los datos personales subyacentes. Toda la capa de identidad ya está en funcionamiento y es operativa. Pero cuando revisé para qué se construyó realmente esta infraestructura de cumplimiento, resulta que el socio regulador de Dusk, NPEX, actualmente solo posee una licencia MTF (Multilateral Trading Facility) — la licencia DLT-TSS, que es la que realmente se necesita para emitir y tokenizar de forma nativa activos regulados on-chain, todavía está "en proceso". Así que la capa de identidad que preserva la privacidad está ahí, completamente lista, pero la puerta legal para la emisión del activo regulado que este sistema estaba diseñado para respaldar aún está a la espera de aprobación.
Si la infraestructura de identidad maduró antes que la capa de emisión de activos, la pregunta es: ¿qué está realmente frenando el pipeline de RWA — la tecnología o la regulación?
@Dusk $DUSK #dusk
$GPS
$ACE
Si la infraestructura de identidad maduró antes que la capa de emisión de activos, la pregunta es: ¿qué está realmente frenando el pipeline de RWA — la tecnología o la regulación?
@Dusk $DUSK #dusk
$GPS
$ACE
3
3
249
·
--
Alcista
Solía pensar que "tipo de interés fijo" en TermMax básicamente significaba que el riesgo había desaparecido: fijas una tasa, sabes tu rendimiento y sigues adelante. Al profundizar en cómo el protocolo realmente estructura sus mercados, esa suposición no resistió.
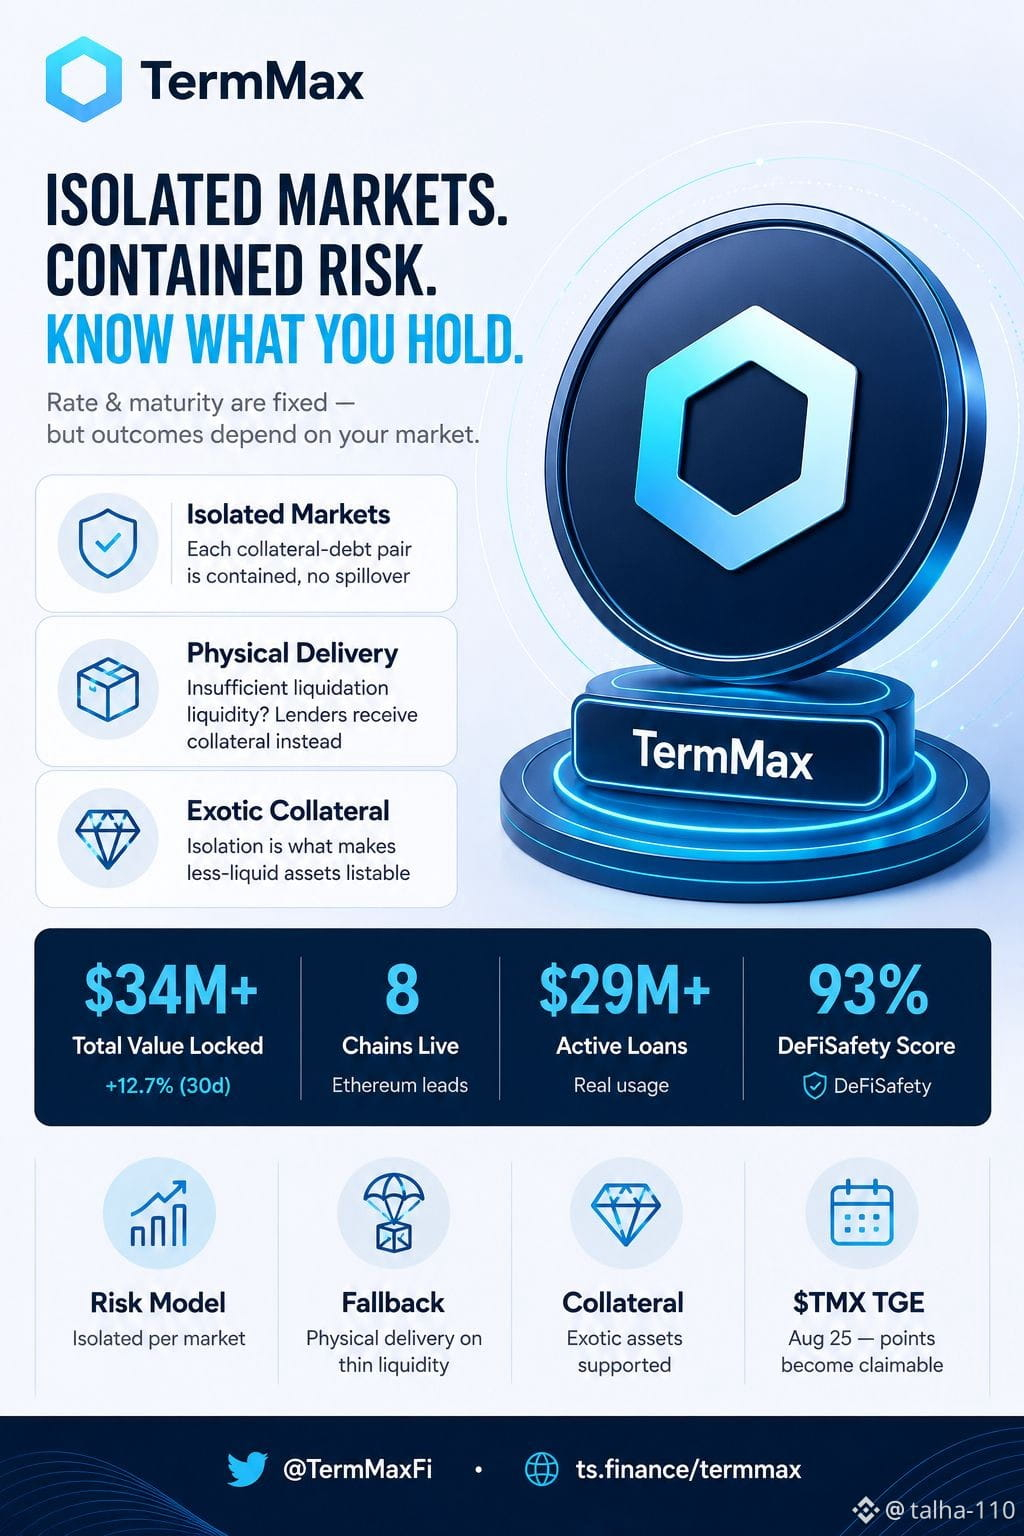
TermMax opera en mercados aislados. Cada uno es un par específico de garantía-deuda, y tu exposición se mantiene contenida dentro de ese par. De hecho, esa es la idea: es lo que le permite al protocolo soportar garantías exóticas o de menor liquidez sin que un mal activo drene un fondo compartido, como puede ocurrir en algunas otras plataformas de préstamos.
Pero el aislamiento funciona en ambos sentidos. Si la garantía de un mercado cae con fuerza y no hay liquidez suficiente para liquidarla de forma limpia, TermMax tiene un plan de respaldo que no recibe mucha atención: la entrega física. En lugar de recuperar tu token de deuda, los prestamistas pueden terminar sosteniendo la garantía real del prestatario.
Así que sí: la tasa está fija, la madurez está fija. Pero lo que realmente te llevas en un escenario peor depende de qué mercado aislado elegiste y de cuán delgada era su liquidez. Es un detalle fácil de pasar por alto cuando "tipo de interés fijo" está haciendo casi todo el trabajo al hablar.
Nada de esto vuelve malo el diseño: el aislamiento es exactamente lo que hace posible que existan mercados con garantías exóticas. Solo significa que el riesgo no desapareció. Se movió de "¿cambiará mi tasa?" a "¿qué mercado elegí?"
#termmax @termmax
$GPS
$PIEVERSE
$ACE
{alpha}(560x0e63b9c287e32a05e6b9ab8ee8df88a2760225a9)
{spot}(GPSUSDT)
{spot}(ACEUSDT)
Solía pensar que "tipo de interés fijo" en TermMax básicamente significaba que el riesgo había desaparecido: fijas una tasa, sabes tu rendimiento y sigues adelante. Al profundizar en cómo el protocolo realmente estructura sus mercados, esa suposición no resistió.
TermMax opera en mercados aislados. Cada uno es un par específico de garantía-deuda, y tu exposición se mantiene contenida dentro de ese par. De hecho, esa es la idea: es lo que le permite al protocolo soportar garantías exóticas o de menor liquidez sin que un mal activo drene un fondo compartido, como puede ocurrir en algunas otras plataformas de préstamos.
Pero el aislamiento funciona en ambos sentidos. Si la garantía de un mercado cae con fuerza y no hay liquidez suficiente para liquidarla de forma limpia, TermMax tiene un plan de respaldo que no recibe mucha atención: la entrega física. En lugar de recuperar tu token de deuda, los prestamistas pueden terminar sosteniendo la garantía real del prestatario.
Así que sí: la tasa está fija, la madurez está fija. Pero lo que realmente te llevas en un escenario peor depende de qué mercado aislado elegiste y de cuán delgada era su liquidez. Es un detalle fácil de pasar por alto cuando "tipo de interés fijo" está haciendo casi todo el trabajo al hablar.
Nada de esto vuelve malo el diseño: el aislamiento es exactamente lo que hace posible que existan mercados con garantías exóticas. Solo significa que el riesgo no desapareció. Se movió de "¿cambiará mi tasa?" a "¿qué mercado elegí?"
#termmax @TermMax
$GPS
$PIEVERSE
$ACE
3
6
571
·
--
Alcista
Con verificación
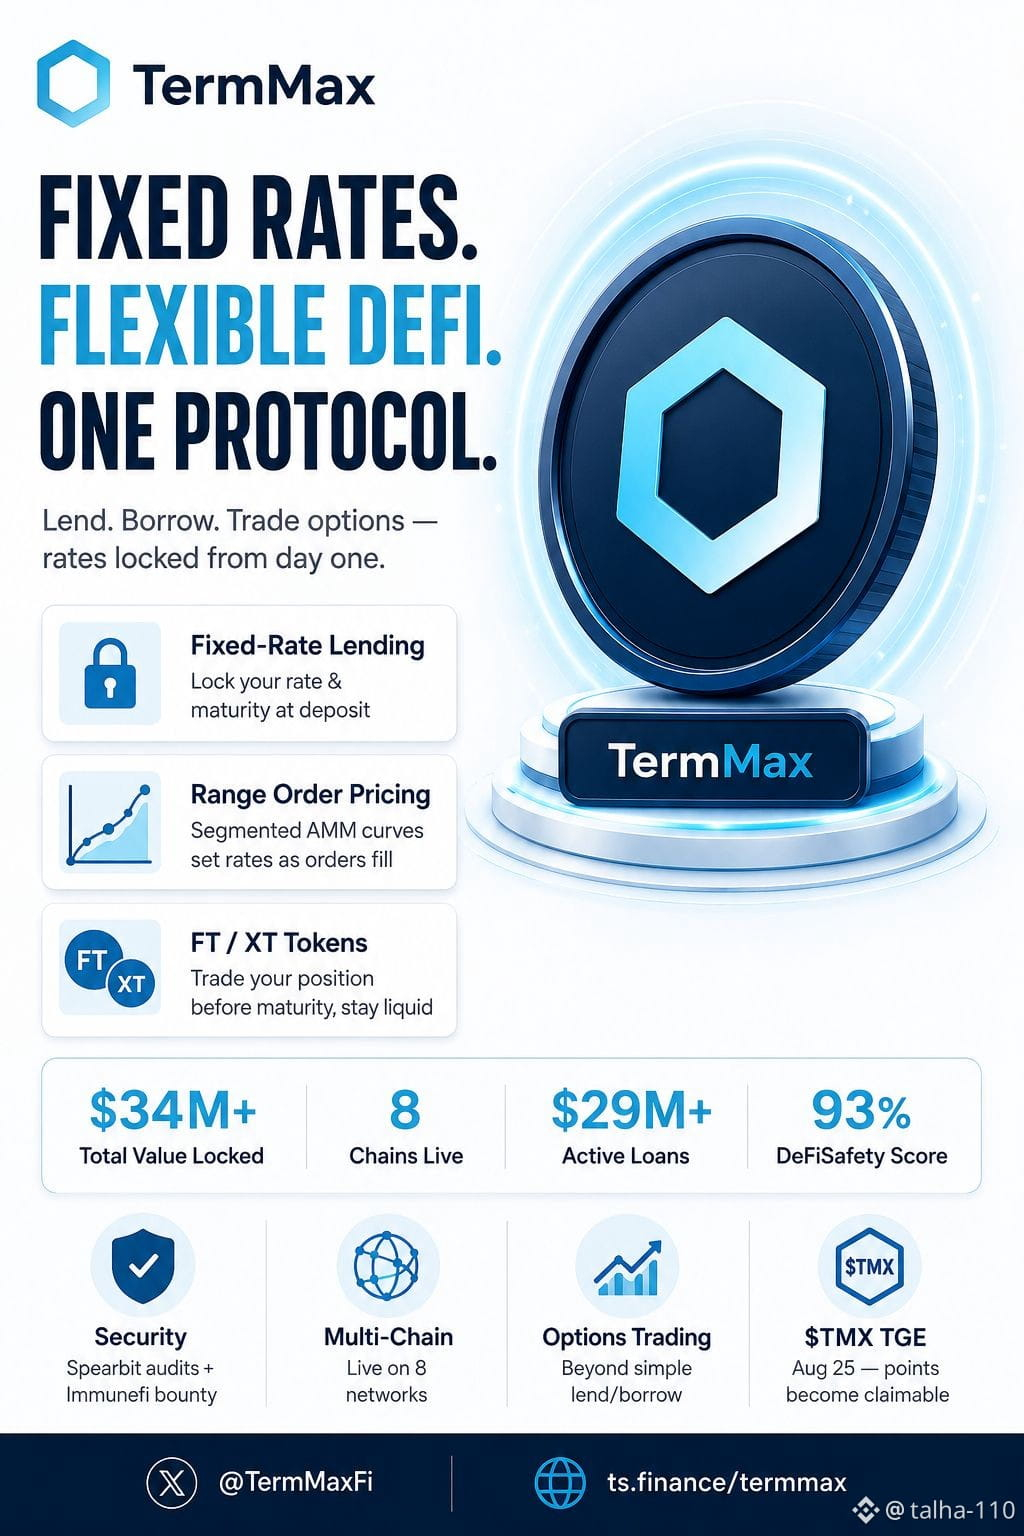
TermMax: descripción general del protocolo y análisis del mecanismo
Suposición inicial al observarlo: otro protocolo de préstamos con tasa fija que persigue una tendencia. Un análisis más profundo del mecanismo revela un diseño más deliberado.
Propósito central:
El préstamo convencional en DeFi opera con tasas variables: dependen de la utilización, son impredecibles y cambian entre el momento del depósito y el de la retirada. TermMax elimina por completo esa variable. Tanto la tasa como el vencimiento están fijados en la entrada de la posición. El rendimiento se conoce desde el día uno, no se descubre al final.
Mecanismo subyacente:
El sistema se construye alrededor de dos instrumentos principales: FT (Fixed-rate Token) y XT. El préstamo genera un FT, que representa un compromiso vinculante: un token de deuda que se repaga al vencimiento. Crucialmente, el FT permanece líquido antes del vencimiento: puede negociarse en el mercado abierto, lo que significa que el capital no queda inmovilizado durante todo el plazo.
La ejecución de la fijación de precios se realiza mediante Range Orders (Órdenes de rango): curvas de precios segmentadas donde la tasa aplicable cambia a medida que una orden se completa a través de segmentos. Esta es una arquitectura basada en AMM (V1), una evolución del modelo anterior de libro de órdenes y subasta, diseñada específicamente para mejorar la agregación de liquidez.
Métricas verificadas:
El protocolo está activo en 8 cadenas (Ethereum conserva la mayor parte), con $34M+ en Total Value Locked y $29M+ en préstamos activos, lo que indica capital desplegado y uso real, no liquidez ociosa.
La tesis más amplia:
La infraestructura de tasa fija no es solo una mejora de UX: es un requisito previo. A medida que las acciones tokenizadas y los activos del mundo real se mueven onchain, la financiación predecible se vuelve tan crítica como que el propio activo esté onchain.
Pregunta abierta: ¿TermMax se posiciona como un mercado de préstamos, o como la infraestructura de crédito de tasa fija que el próximo ciclo de DeFi requerirá?
#TermMaxFi #termmax @termmax
$STAR
$BTW
$TUT
TermMax: descripción general del protocolo y análisis del mecanismo
Suposición inicial al observarlo: otro protocolo de préstamos con tasa fija que persigue una tendencia. Un análisis más profundo del mecanismo revela un diseño más deliberado.
Propósito central:
El préstamo convencional en DeFi opera con tasas variables: dependen de la utilización, son impredecibles y cambian entre el momento del depósito y el de la retirada. TermMax elimina por completo esa variable. Tanto la tasa como el vencimiento están fijados en la entrada de la posición. El rendimiento se conoce desde el día uno, no se descubre al final.
Mecanismo subyacente:
El sistema se construye alrededor de dos instrumentos principales: FT (Fixed-rate Token) y XT. El préstamo genera un FT, que representa un compromiso vinculante: un token de deuda que se repaga al vencimiento. Crucialmente, el FT permanece líquido antes del vencimiento: puede negociarse en el mercado abierto, lo que significa que el capital no queda inmovilizado durante todo el plazo.
La ejecución de la fijación de precios se realiza mediante Range Orders (Órdenes de rango): curvas de precios segmentadas donde la tasa aplicable cambia a medida que una orden se completa a través de segmentos. Esta es una arquitectura basada en AMM (V1), una evolución del modelo anterior de libro de órdenes y subasta, diseñada específicamente para mejorar la agregación de liquidez.
Métricas verificadas:
El protocolo está activo en 8 cadenas (Ethereum conserva la mayor parte), con $34M+ en Total Value Locked y $29M+ en préstamos activos, lo que indica capital desplegado y uso real, no liquidez ociosa.
La tesis más amplia:
La infraestructura de tasa fija no es solo una mejora de UX: es un requisito previo. A medida que las acciones tokenizadas y los activos del mundo real se mueven onchain, la financiación predecible se vuelve tan crítica como que el propio activo esté onchain.
Pregunta abierta: ¿TermMax se posiciona como un mercado de préstamos, o como la infraestructura de crédito de tasa fija que el próximo ciclo de DeFi requerirá?
#TermMaxFi #termmax @TermMax
$STAR
$BTW
$TUT
3
4
142
·
--
Alcista
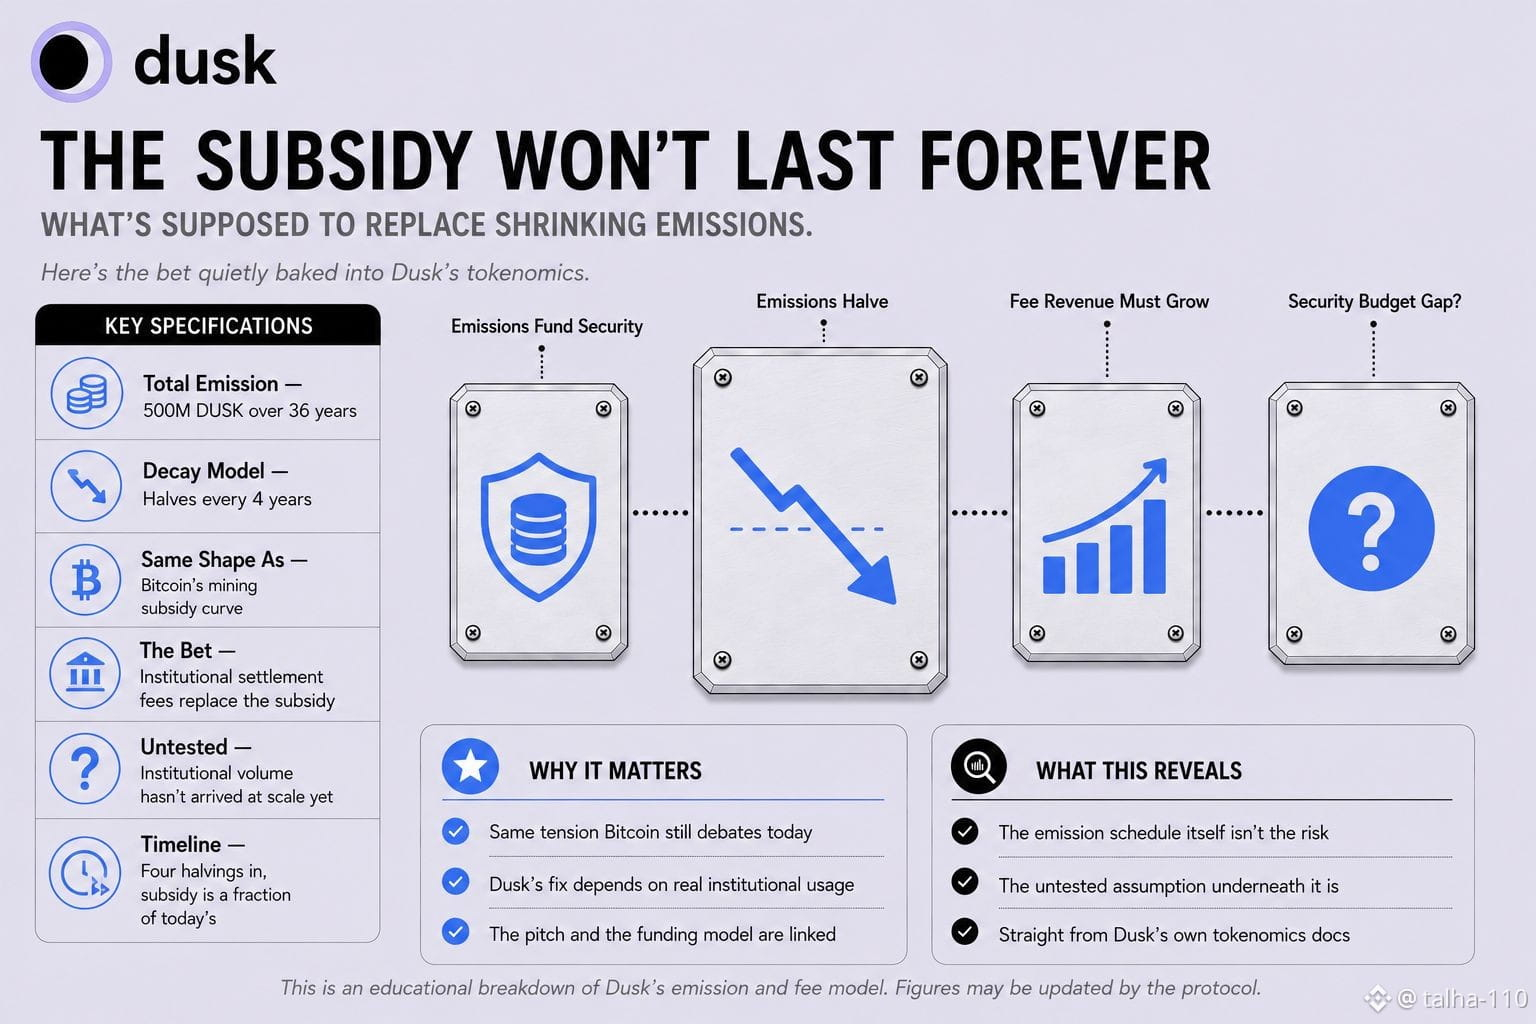
Las recompensas de staking de Dusk siguen una curva de decaimiento geométrico que reduce las emisiones a la mitad cada cuatro años, la misma forma de “halving” que sigue la recompensa minera de Bitcoin, repartida en un presupuesto fijo de 500 millones de DUSK liberados durante 36 años, además de los 500 millones que ya existían antes del mainnet. Solo ese detalle no resulta sorprendente: muchas redes reducen gradualmente sus emisiones. Lo que sí merece pararse a considerar es qué se supone que reemplace esa financiación cuando se reduzca lo suficiente. La versión de Bitcoin de este problema se debate constantemente; los mineros eventualmente necesitan comisiones por transacción para reemplazar por completo la subvención del bloque, y si los ingresos por comisiones por sí solos pueden sostener la seguridad necesaria sigue siendo un argumento abierto desde hace décadas. Dusk se adentra en una posición estructuralmente similar, con la diferencia de que su propuesta completa depende de convertirse en infraestructura para la liquidación financiera regulada, valores tokenizados, flujos de RWA institucionales: el tipo de uso que se supone que genera un volumen real de comisiones precisamente porque es actividad financiera real, no trading especulativo. Así que hay una apuesta implícita integrada en la tokenómica. Al principio, las emisiones soportan gran parte del peso de pagar a los proveedores de servicios para asegurar la red. Cuatro halving después, dieciséis años más tarde, esa subvención es una fracción de lo que era al inicio, y se espera que las comisiones de gas provenientes de la actividad real de liquidación hayan crecido lo suficiente como para compensar la diferencia. Nadie sabe todavía si el volumen de transacciones de nivel institucional realmente genera ingresos por comisiones a esa escala, porque las instituciones para las que se construye esta red en su mayor parte aún no han aparecido en el volumen. El calendario de emisiones no es el riesgo. El supuesto integrado de forma silenciosa debajo de todo—que la liquidación de activos del mundo real eventualmente generará suficientes ingresos por comisiones para reemplazar una subvención menguante—es la parte que nadie ha probado realmente.
$DUSK #dusk @Dusk_Foundation
$HEMI
$CYS
{future}(COWUSDT)
{spot}(HEMIUSDT)
{alpha}(560x0c69199c1562233640e0db5ce2c399a88eb507c7)
Las recompensas de staking de Dusk siguen una curva de decaimiento geométrico que reduce las emisiones a la mitad cada cuatro años, la misma forma de “halving” que sigue la recompensa minera de Bitcoin, repartida en un presupuesto fijo de 500 millones de DUSK liberados durante 36 años, además de los 500 millones que ya existían antes del mainnet. Solo ese detalle no resulta sorprendente: muchas redes reducen gradualmente sus emisiones. Lo que sí merece pararse a considerar es qué se supone que reemplace esa financiación cuando se reduzca lo suficiente. La versión de Bitcoin de este problema se debate constantemente; los mineros eventualmente necesitan comisiones por transacción para reemplazar por completo la subvención del bloque, y si los ingresos por comisiones por sí solos pueden sostener la seguridad necesaria sigue siendo un argumento abierto desde hace décadas. Dusk se adentra en una posición estructuralmente similar, con la diferencia de que su propuesta completa depende de convertirse en infraestructura para la liquidación financiera regulada, valores tokenizados, flujos de RWA institucionales: el tipo de uso que se supone que genera un volumen real de comisiones precisamente porque es actividad financiera real, no trading especulativo. Así que hay una apuesta implícita integrada en la tokenómica. Al principio, las emisiones soportan gran parte del peso de pagar a los proveedores de servicios para asegurar la red. Cuatro halving después, dieciséis años más tarde, esa subvención es una fracción de lo que era al inicio, y se espera que las comisiones de gas provenientes de la actividad real de liquidación hayan crecido lo suficiente como para compensar la diferencia. Nadie sabe todavía si el volumen de transacciones de nivel institucional realmente genera ingresos por comisiones a esa escala, porque las instituciones para las que se construye esta red en su mayor parte aún no han aparecido en el volumen. El calendario de emisiones no es el riesgo. El supuesto integrado de forma silenciosa debajo de todo—que la liquidación de activos del mundo real eventualmente generará suficientes ingresos por comisiones para reemplazar una subvención menguante—es la parte que nadie ha probado realmente.
$DUSK #dusk @Dusk
$HEMI
$CYS
$DUSK #dusk @Dusk
$HEMI
$CYS
2
5
446
·
--
Alcista
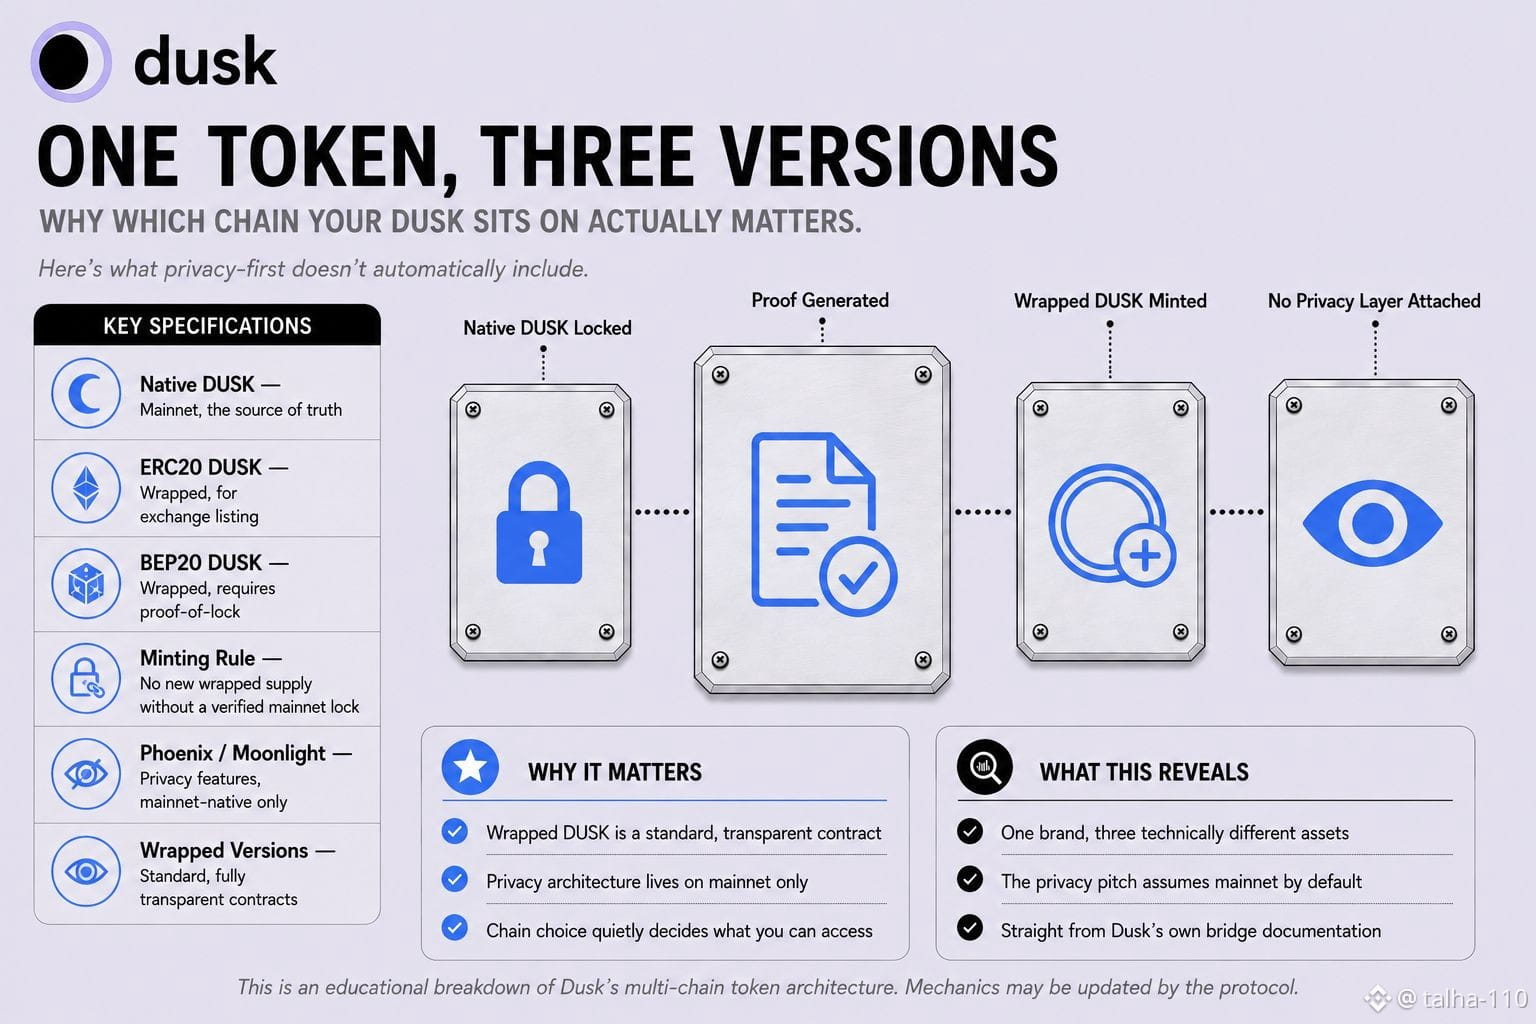
Al principio asumí que DUSK era solo DUSK, un solo token, un solo libro mayor, dondequiera que lo tuvieras. Al leer la documentación de su propio puente de Dusk, esa suposición se desmorona en el momento en que miras cómo la red realmente estructura su presencia multi-cadena. Ahora mismo, DUSK existe como tres activos separados: DUSK nativo en la red principal de Dusk, además de versiones ERC20 y BEP20 en Ethereum y BSC para listados en exchanges y migración. El puente que los conecta no es simétrico. DUSK BEP20 se trata explícitamente como un activo envuelto, y la creación de un nuevo suministro BEP20 solo se permite después de una prueba criptográfica de que una cantidad equivalente se bloqueó primero en el lado de la red principal. El propio equipo de Dusk describe el DUSK nativo de la mainnet como la fuente de verdad precisamente por esta razón: todo lo demás es un derivado que solo existe porque algo real quedó bloqueado en otro lugar. Ese es un diseño de puente normal; muchas redes funcionan así. Pero choca con el discurso de privacidad de una forma fácil de pasar por alto. Phoenix y Moonlight, los dos modelos de transacción que realmente ofrecen privacidad o transparencia pública por diseño, son conceptos nativos de la mainnet. Los DUSK ERC20 y BEP20 son solo contratos de token estándar sentados sobre Ethereum y BSC, completamente transparentes por definición, sin ninguna de la arquitectura de privacidad de Dusk conectada a ellos. Así que, dependiendo de qué versión de DUSK alguien realmente tenga—si DUSK nativo en mainnet o un activo envuelto de puente—puede que no tenga acceso a ninguna de las funciones de privacidad de Dusk en absoluto, independientemente de si elegirían Phoenix o Moonlight en caso de que pudieran. La marca es privacidad primero. Que el DUSK de un determinado poseedor sea incluso capaz de tocar esa capa de privacidad depende por completo de en qué cadena esté asentado, un detalle que el encuadre de "privacidad primero" no saca realmente a la luz.
$DUSK #dusk @Dusk_Foundation
$HEMI
$APR
{spot}(HEMIUSDT)
{alpha}(560x299ad4299da5b2b93fba4c96967b040c7f611099)
{spot}(DUSKUSDT)
Al principio asumí que DUSK era solo DUSK, un solo token, un solo libro mayor, dondequiera que lo tuvieras. Al leer la documentación de su propio puente de Dusk, esa suposición se desmorona en el momento en que miras cómo la red realmente estructura su presencia multi-cadena. Ahora mismo, DUSK existe como tres activos separados: DUSK nativo en la red principal de Dusk, además de versiones ERC20 y BEP20 en Ethereum y BSC para listados en exchanges y migración. El puente que los conecta no es simétrico. DUSK BEP20 se trata explícitamente como un activo envuelto, y la creación de un nuevo suministro BEP20 solo se permite después de una prueba criptográfica de que una cantidad equivalente se bloqueó primero en el lado de la red principal. El propio equipo de Dusk describe el DUSK nativo de la mainnet como la fuente de verdad precisamente por esta razón: todo lo demás es un derivado que solo existe porque algo real quedó bloqueado en otro lugar. Ese es un diseño de puente normal; muchas redes funcionan así. Pero choca con el discurso de privacidad de una forma fácil de pasar por alto. Phoenix y Moonlight, los dos modelos de transacción que realmente ofrecen privacidad o transparencia pública por diseño, son conceptos nativos de la mainnet. Los DUSK ERC20 y BEP20 son solo contratos de token estándar sentados sobre Ethereum y BSC, completamente transparentes por definición, sin ninguna de la arquitectura de privacidad de Dusk conectada a ellos. Así que, dependiendo de qué versión de DUSK alguien realmente tenga—si DUSK nativo en mainnet o un activo envuelto de puente—puede que no tenga acceso a ninguna de las funciones de privacidad de Dusk en absoluto, independientemente de si elegirían Phoenix o Moonlight en caso de que pudieran. La marca es privacidad primero. Que el DUSK de un determinado poseedor sea incluso capaz de tocar esa capa de privacidad depende por completo de en qué cadena esté asentado, un detalle que el encuadre de "privacidad primero" no saca realmente a la luz.
$DUSK #dusk @Dusk
$HEMI
$APR
$DUSK #dusk @Dusk
$HEMI
$APR
2
1
273
·
--
Alcista
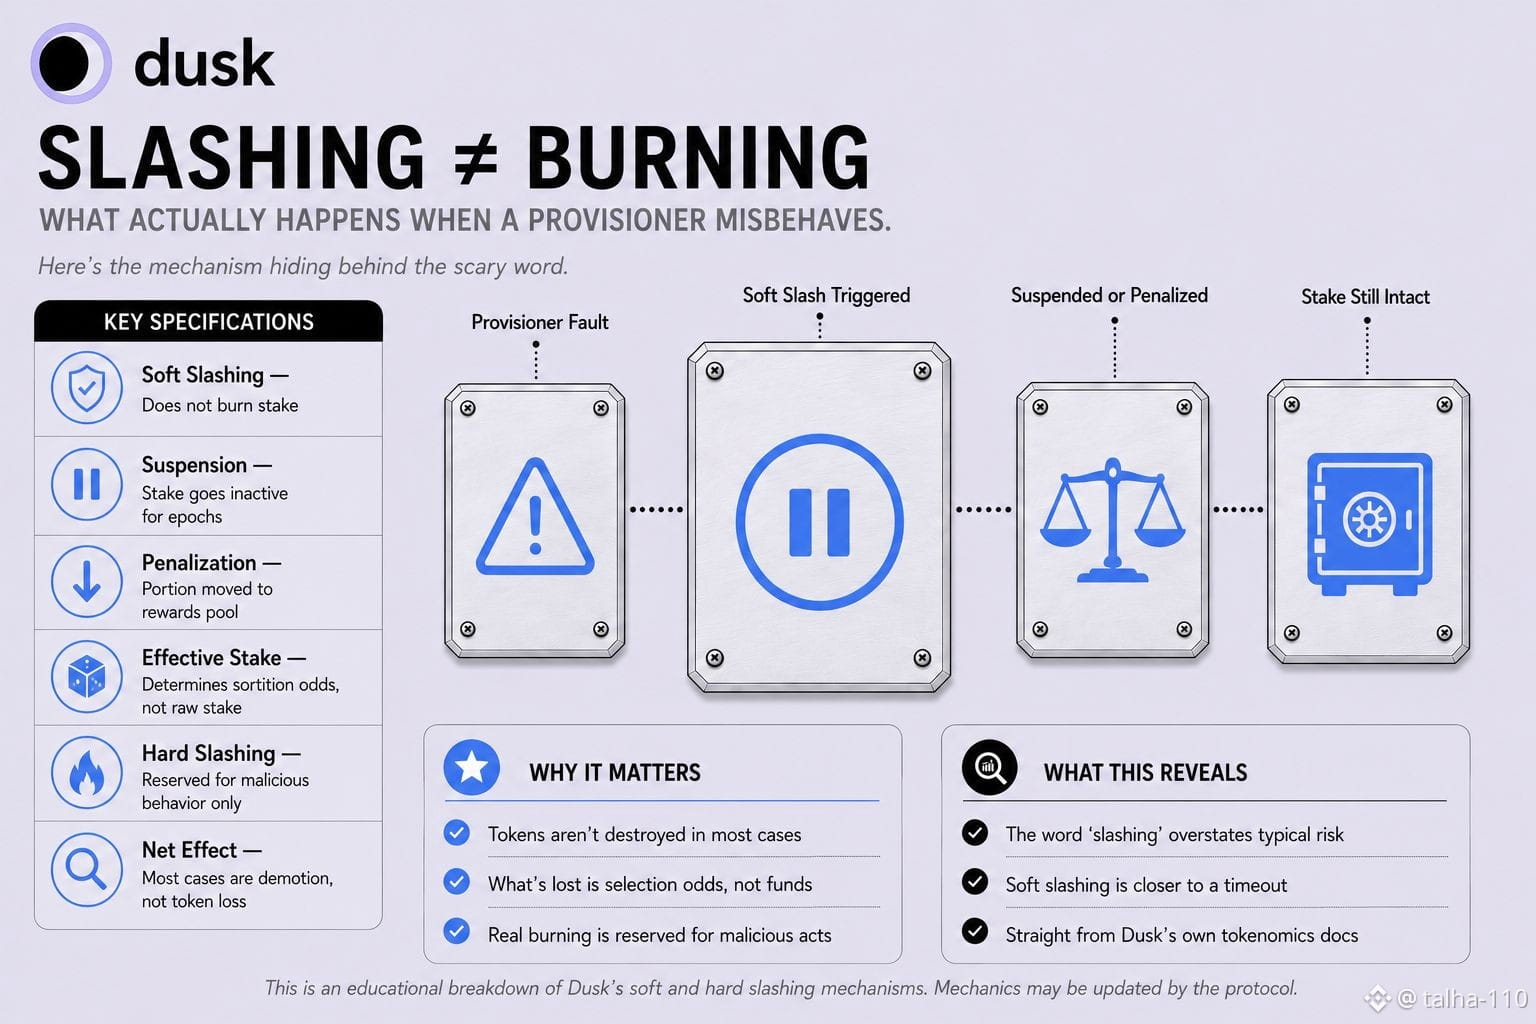
Al principio asumí que el "recorte" (slashing) en Dusk funcionaba como en casi todas partes: que si se comporta mal, una parte del DUSK que has apostado se destruye, se pierde para siempre, esa es toda la disuasión. Al leer la documentación de tokenomics de Dusk, esa suposición es incorrecta en la gran mayoría de casos reales. Dusk ejecuta el slashing suave como mecanismo principal, y el slashing suave explícitamente no quema la participación (stake) en absoluto. En su lugar, funciona de dos maneras: suspensión, donde la totalidad de la participación del proveedor de provisiones (provisioner) que se comporta mal queda inactiva durante uno o más epochs, no es elegible para la selección, no gana nada y no sufre penalización; o penalización, donde una porción del stake se mueve al grupo de recompensas reclamables, lo que reduce el stake efectivo usado en la sortition sin destruir realmente ningún token. Así que el DUSK nunca desaparece. Lo que desaparece es la influencia: la capacidad de ser seleccionado como votante o generador de bloques, porque las probabilidades de la sortition escalan con el stake efectivo, no con el stake bruto. Un provisioner que no logra producir un bloque cuando es seleccionado no pierde dinero en el sentido en que la mayoría de la gente imagina que funciona el slashing; pierde estatus, y sus probabilidades de volver a ser elegido se reducen durante un número determinado de epochs. También existe el slashing duro, el tipo que de verdad quema stake, pero se reserva para conductas genuinamente maliciosas, no para las indisponibilidades cotidianas y deberes incumplidos que el slashing suave está diseñado para manejar. Esa distinción importa para cómo piensas el riesgo de ejecutar o delegar a un provisioner. La palabra que da miedo es "slashing". El mecanismo real, la mayor parte del tiempo, se parece más a una degradación temporal que a una penalización que te cueste tokens.
$DUSK #dusk @Dusk_Foundation
Al principio asumí que el "recorte" (slashing) en Dusk funcionaba como en casi todas partes: que si se comporta mal, una parte del DUSK que has apostado se destruye, se pierde para siempre, esa es toda la disuasión. Al leer la documentación de tokenomics de Dusk, esa suposición es incorrecta en la gran mayoría de casos reales. Dusk ejecuta el slashing suave como mecanismo principal, y el slashing suave explícitamente no quema la participación (stake) en absoluto. En su lugar, funciona de dos maneras: suspensión, donde la totalidad de la participación del proveedor de provisiones (provisioner) que se comporta mal queda inactiva durante uno o más epochs, no es elegible para la selección, no gana nada y no sufre penalización; o penalización, donde una porción del stake se mueve al grupo de recompensas reclamables, lo que reduce el stake efectivo usado en la sortition sin destruir realmente ningún token. Así que el DUSK nunca desaparece. Lo que desaparece es la influencia: la capacidad de ser seleccionado como votante o generador de bloques, porque las probabilidades de la sortition escalan con el stake efectivo, no con el stake bruto. Un provisioner que no logra producir un bloque cuando es seleccionado no pierde dinero en el sentido en que la mayoría de la gente imagina que funciona el slashing; pierde estatus, y sus probabilidades de volver a ser elegido se reducen durante un número determinado de epochs. También existe el slashing duro, el tipo que de verdad quema stake, pero se reserva para conductas genuinamente maliciosas, no para las indisponibilidades cotidianas y deberes incumplidos que el slashing suave está diseñado para manejar. Esa distinción importa para cómo piensas el riesgo de ejecutar o delegar a un provisioner. La palabra que da miedo es "slashing". El mecanismo real, la mayor parte del tiempo, se parece más a una degradación temporal que a una penalización que te cueste tokens.
$DUSK #dusk @Dusk
$DUSK #dusk @Dusk
4
2
78
·
--
Alcista
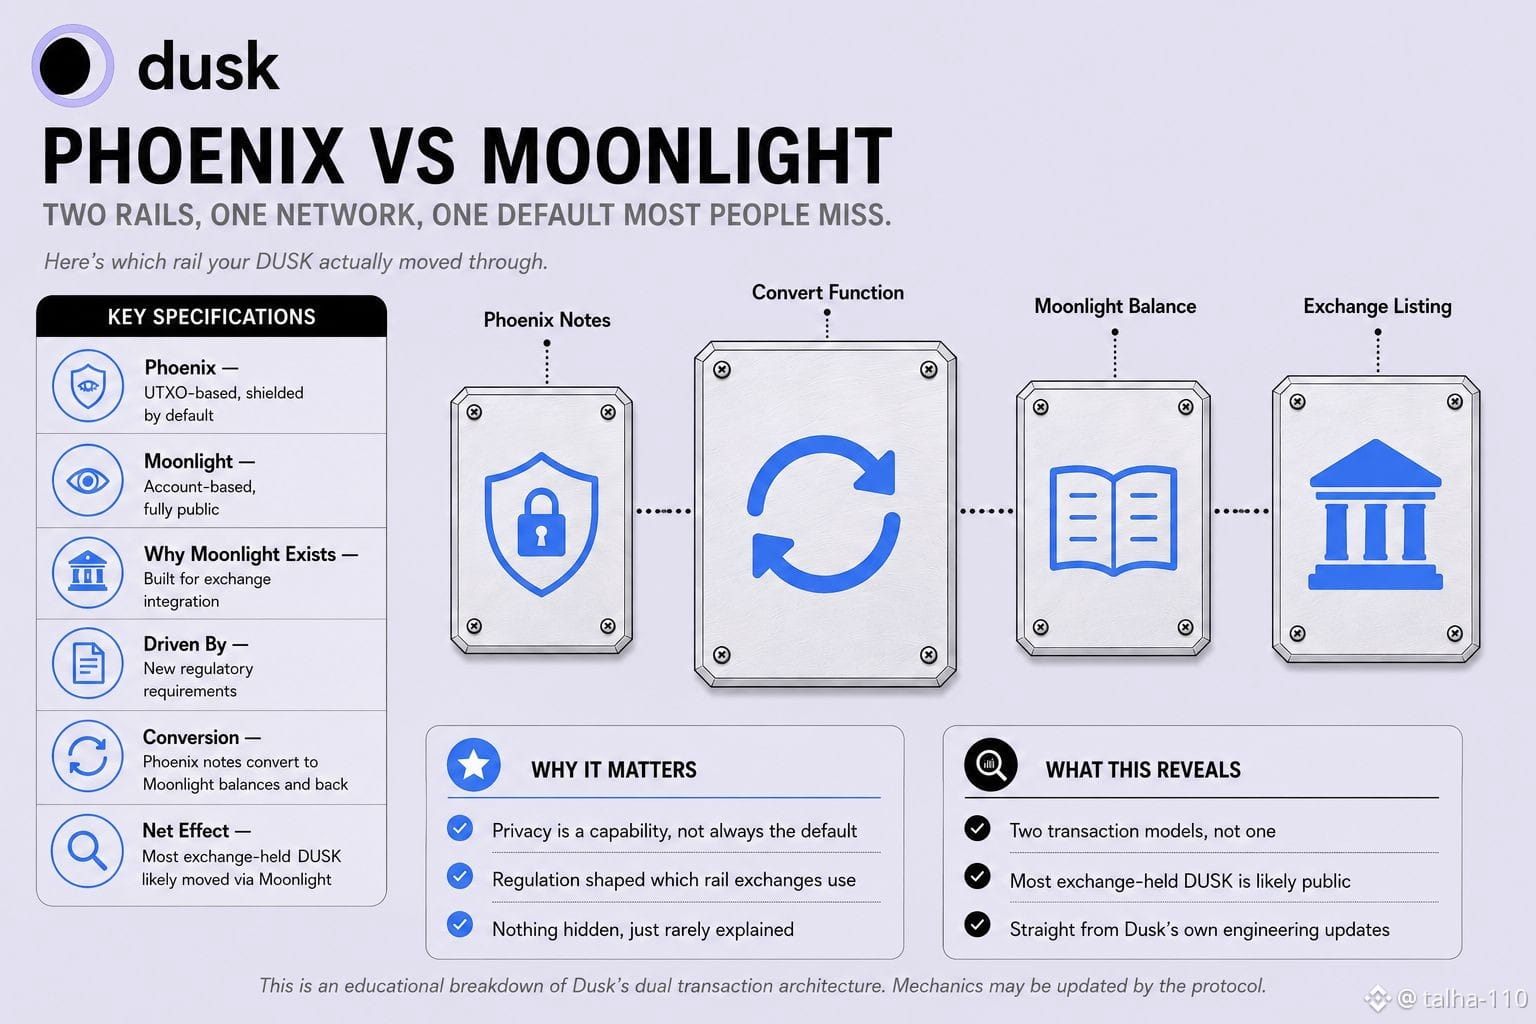
Al principio asumí que Dusk, al ser una "blockchain de privacidad", significaba que cada transacción de DUSK pasaba por el mismo carril protegido (shielded) de forma predeterminada: Phoenix, pruebas de conocimiento cero, saldos ocultos; así es, simplemente así funciona la red. Leyendo las propias actualizaciones de ingeniería de Dusk, resulta que solo es la mitad de la historia. Dusk en realidad ejecuta dos modelos de transacción separados en paralelo. Phoenix es de tipo UTXO y está protegido; es la opción privada con la que todo el mundo asocia la marca. Moonlight, en cambio, es por cuentas y es totalmente transparente: las direcciones y los saldos se listan públicamente, funcionando casi exactamente como una cuenta normal de Ethereum. Lo más notable es por qué existe Moonlight en primer lugar. El propio equipo de Dusk ha dicho directamente que lo necesitaban específicamente para integrar mainnet con exchanges, porque las nuevas regulaciones exigían un carril transparente y fácilmente auditable para ese tipo de listado y trabajo de cumplimiento. Así que el modelo de transacciones completamente público no fue un compromiso añadido a última hora, sino un requisito para colocar DUSK en los exchanges desde el inicio. Eso significa que el DUSK que ahora mismo tienen la mayoría de las personas en los saldos de sus exchanges probablemente haya pasado por Moonlight, el lado transparente, y no por Phoenix, el lado privado en torno al cual se construye toda la marca. Los dos modelos sí se convierten entre sí: las notas de Phoenix pueden convertirse en saldos de Moonlight y viceversa, así que aquí no hay nada roto ni oculto. Pero esto implica que "privacy-first" describe la capacidad del protocolo, no necesariamente la ruta predeterminada que sigue la mayor parte de DUSK cuando toca un exchange centralizado, y ese es un matiz de afirmación de forma significativamente distinta a la que normalmente se está presentando.
$DUSK #dusk @Dusk_Foundation
Al principio asumí que Dusk, al ser una "blockchain de privacidad", significaba que cada transacción de DUSK pasaba por el mismo carril protegido (shielded) de forma predeterminada: Phoenix, pruebas de conocimiento cero, saldos ocultos; así es, simplemente así funciona la red. Leyendo las propias actualizaciones de ingeniería de Dusk, resulta que solo es la mitad de la historia. Dusk en realidad ejecuta dos modelos de transacción separados en paralelo. Phoenix es de tipo UTXO y está protegido; es la opción privada con la que todo el mundo asocia la marca. Moonlight, en cambio, es por cuentas y es totalmente transparente: las direcciones y los saldos se listan públicamente, funcionando casi exactamente como una cuenta normal de Ethereum. Lo más notable es por qué existe Moonlight en primer lugar. El propio equipo de Dusk ha dicho directamente que lo necesitaban específicamente para integrar mainnet con exchanges, porque las nuevas regulaciones exigían un carril transparente y fácilmente auditable para ese tipo de listado y trabajo de cumplimiento. Así que el modelo de transacciones completamente público no fue un compromiso añadido a última hora, sino un requisito para colocar DUSK en los exchanges desde el inicio. Eso significa que el DUSK que ahora mismo tienen la mayoría de las personas en los saldos de sus exchanges probablemente haya pasado por Moonlight, el lado transparente, y no por Phoenix, el lado privado en torno al cual se construye toda la marca. Los dos modelos sí se convierten entre sí: las notas de Phoenix pueden convertirse en saldos de Moonlight y viceversa, así que aquí no hay nada roto ni oculto. Pero esto implica que "privacy-first" describe la capacidad del protocolo, no necesariamente la ruta predeterminada que sigue la mayor parte de DUSK cuando toca un exchange centralizado, y ese es un matiz de afirmación de forma significativamente distinta a la que normalmente se está presentando.
$DUSK #dusk @Dusk
$DUSK #dusk @Dusk
1
1
82
·
--
Bajista
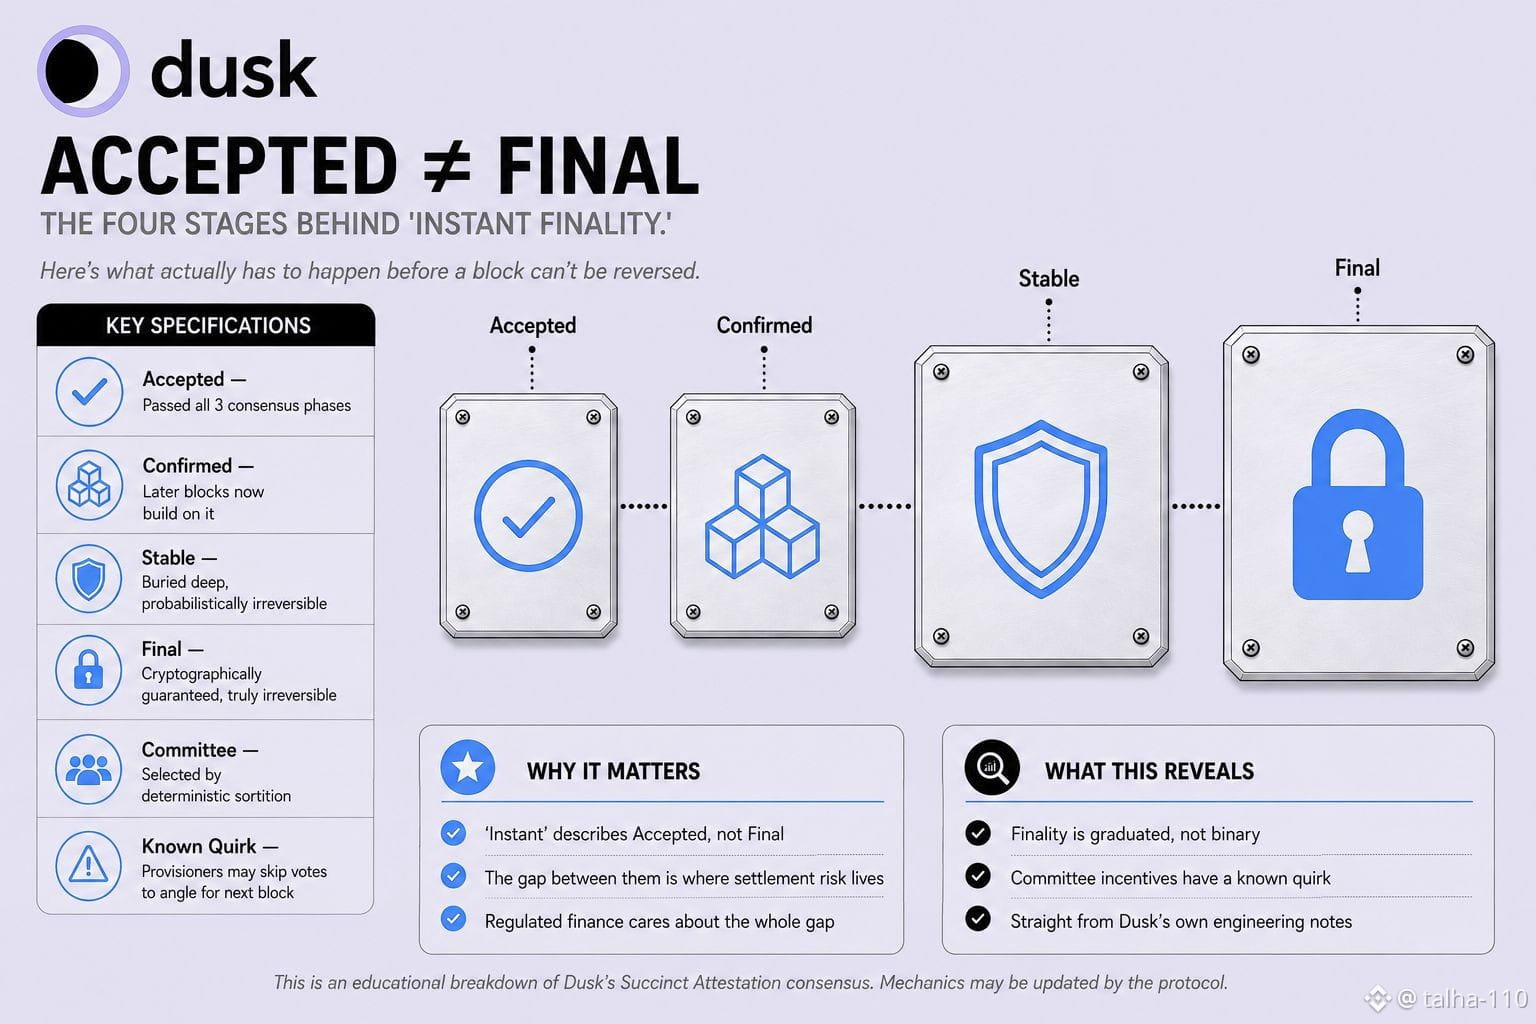
Al principio asumí que la propuesta de “finalidad determinista” de Dusk significaba que un bloque es simplemente final o no, binario, en el momento en que se produce. Al leer los propios estados de finalización de la red, ese encuadre simplifica en exceso lo que realmente está ocurriendo. Un bloque en Dusk pasa por cuatro etapas distintas antes de que quede verdaderamente bloqueado: Aceptado una vez que supera las tres fases de consenso de la ronda actual, Confirmado cuando los bloques posteriores se construyen sobre él, Estable cuando queda lo bastante enterrado como para que sea probabilísticamente irreversible, y solo entonces Final, el punto en el que revertir se vuelve criptográficamente garantizado como imposible en lugar de simplemente extremadamente improbable. Así que “finalidad instantánea” está haciendo mucho trabajo en esa frase. El bloque es Aceptado rápido, de verdad rápido: ahí la propuesta acierta. Pero Aceptado y Final no son la misma garantía, y la brecha entre ambas es exactamente donde un sistema de liquidación financiera regulada se fijaría más. Hay además una segunda capa que la mayoría de la gente pasa por alto. El consenso se ejecuta a través de comités seleccionados mediante ordenación determinista, y si un provisioner termina siendo seleccionado para un comité de votación en una ronda mientras también es generador del bloque en la siguiente, se ve incentivado a simplemente saltarse su voto, esperando que lo elijan como proponente la próxima vez. El propio informe de ingeniería de Dusk trata esto como un patrón de comportamiento esperado, no como una hipótesis, y la corrección es excluirlo de ese comité si ocurre. Así que la capa de liquidación que se comercializa como determinista e instantánea en realidad es un proceso escalonado con un detalle de incentivos conocido integrado en la selección de su comité: ambas cosas son ciertas y, además, en silencio, es más complicado que la propuesta de una sola línea.
$DUSK #dusk @Dusk_Foundation
Al principio asumí que la propuesta de “finalidad determinista” de Dusk significaba que un bloque es simplemente final o no, binario, en el momento en que se produce. Al leer los propios estados de finalización de la red, ese encuadre simplifica en exceso lo que realmente está ocurriendo. Un bloque en Dusk pasa por cuatro etapas distintas antes de que quede verdaderamente bloqueado: Aceptado una vez que supera las tres fases de consenso de la ronda actual, Confirmado cuando los bloques posteriores se construyen sobre él, Estable cuando queda lo bastante enterrado como para que sea probabilísticamente irreversible, y solo entonces Final, el punto en el que revertir se vuelve criptográficamente garantizado como imposible en lugar de simplemente extremadamente improbable. Así que “finalidad instantánea” está haciendo mucho trabajo en esa frase. El bloque es Aceptado rápido, de verdad rápido: ahí la propuesta acierta. Pero Aceptado y Final no son la misma garantía, y la brecha entre ambas es exactamente donde un sistema de liquidación financiera regulada se fijaría más. Hay además una segunda capa que la mayoría de la gente pasa por alto. El consenso se ejecuta a través de comités seleccionados mediante ordenación determinista, y si un provisioner termina siendo seleccionado para un comité de votación en una ronda mientras también es generador del bloque en la siguiente, se ve incentivado a simplemente saltarse su voto, esperando que lo elijan como proponente la próxima vez. El propio informe de ingeniería de Dusk trata esto como un patrón de comportamiento esperado, no como una hipótesis, y la corrección es excluirlo de ese comité si ocurre. Así que la capa de liquidación que se comercializa como determinista e instantánea en realidad es un proceso escalonado con un detalle de incentivos conocido integrado en la selección de su comité: ambas cosas son ciertas y, además, en silencio, es más complicado que la propuesta de una sola línea.
$DUSK #dusk @Dusk
$DUSK #dusk @Dusk
1
1
83
·
--
Alcista
Ver traducción
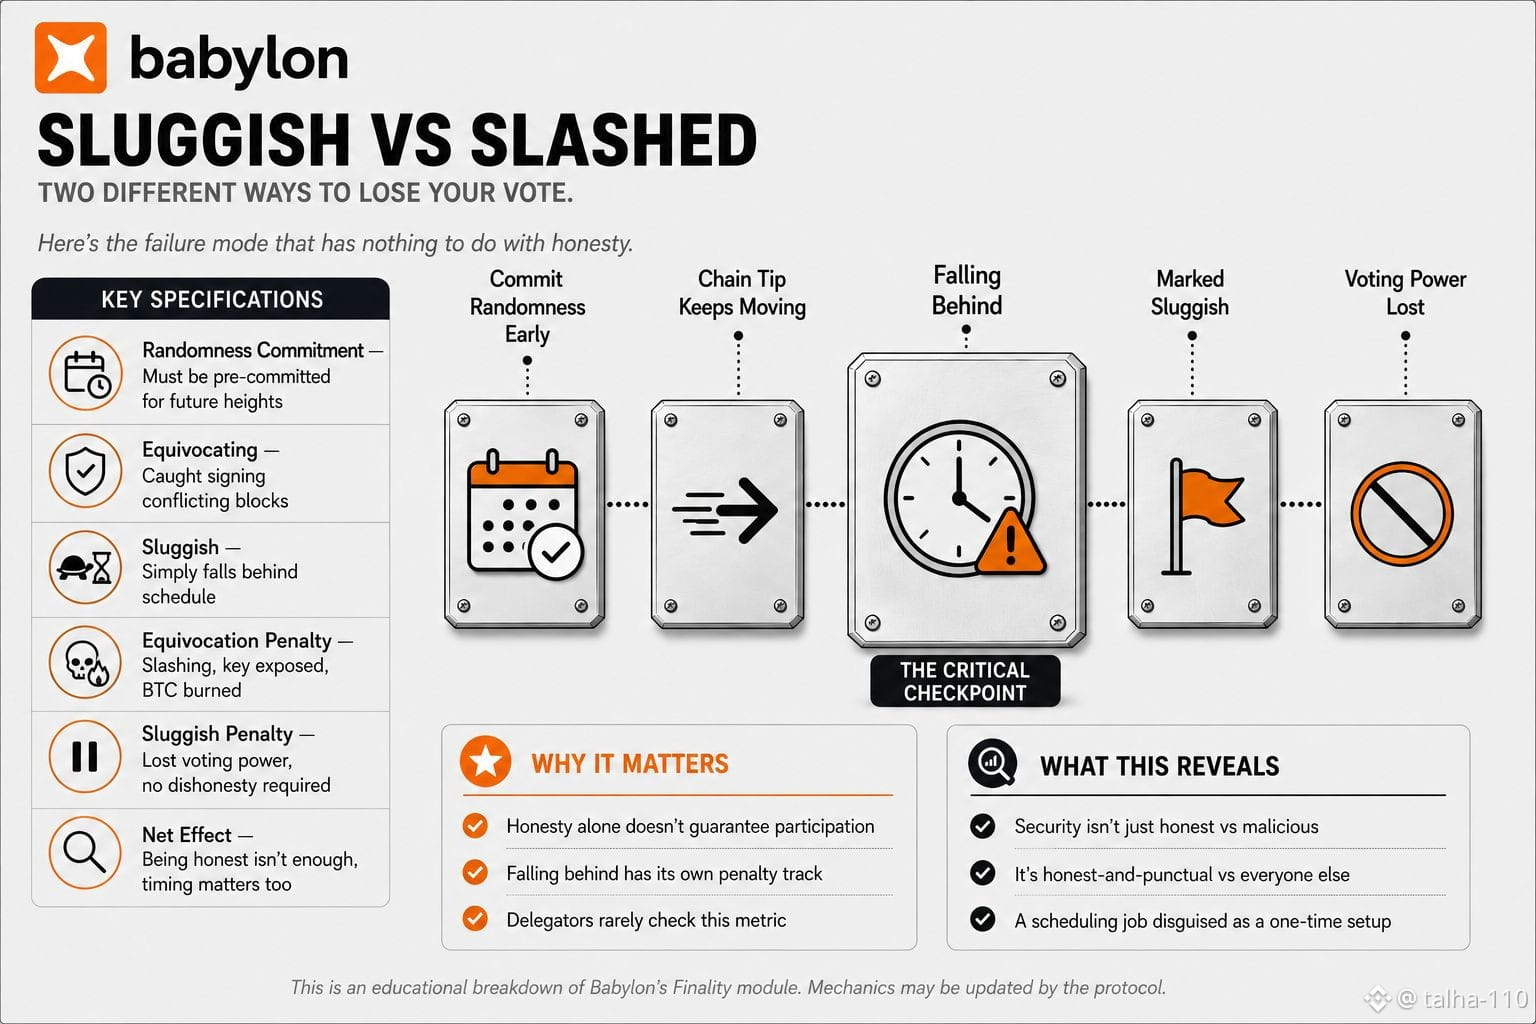
At first I assumed the only thing that could cost a Finality Provider their standing was outright malicious behavior, signing two conflicting blocks, getting caught, getting slashed, the classic honest-or-dishonest binary. Reading Babylon's own Finality module documentation, there's a second, quieter failure path that has nothing to do with honesty at all. Before a Finality Provider can even vote on a block, they have to proactively commit EOTS public randomness for that specific future height, in advance, before the block is even proposed. Babylon's system separately tracks two categories of problem providers, equivocating ones who get caught signing conflicting messages, and sluggish ones who simply fail to show up in time. Being slow isn't the same violation as being dishonest, but it still gets tracked and penalized as its own category. What that means in practice is a provider can be fully honest, never sign anything conflicting, never attempt anything adversarial, and still lose voting ability for a given height purely because their randomness commitment didn't keep pace with the chain's tip. Committing randomness isn't a one-time setup step, it's an ongoing forecasting job, staying ahead of a chain that keeps moving whether you're ready or not. So the actual security model being described isn't just honest versus malicious. It's honest-and-punctual versus everyone else, including honest providers who simply fell behind on a scheduling requirement most people staking to them probably never think to check.
@babylonlabs_io #baby $BABY
At first I assumed the only thing that could cost a Finality Provider their standing was outright malicious behavior, signing two conflicting blocks, getting caught, getting slashed, the classic honest-or-dishonest binary. Reading Babylon's own Finality module documentation, there's a second, quieter failure path that has nothing to do with honesty at all. Before a Finality Provider can even vote on a block, they have to proactively commit EOTS public randomness for that specific future height, in advance, before the block is even proposed. Babylon's system separately tracks two categories of problem providers, equivocating ones who get caught signing conflicting messages, and sluggish ones who simply fail to show up in time. Being slow isn't the same violation as being dishonest, but it still gets tracked and penalized as its own category. What that means in practice is a provider can be fully honest, never sign anything conflicting, never attempt anything adversarial, and still lose voting ability for a given height purely because their randomness commitment didn't keep pace with the chain's tip. Committing randomness isn't a one-time setup step, it's an ongoing forecasting job, staying ahead of a chain that keeps moving whether you're ready or not. So the actual security model being described isn't just honest versus malicious. It's honest-and-punctual versus everyone else, including honest providers who simply fell behind on a scheduling requirement most people staking to them probably never think to check.
@BabylonLabs_io #baby $BABY
@BabylonLabs_io #baby $BABY
2
2
77
·
--
Alcista
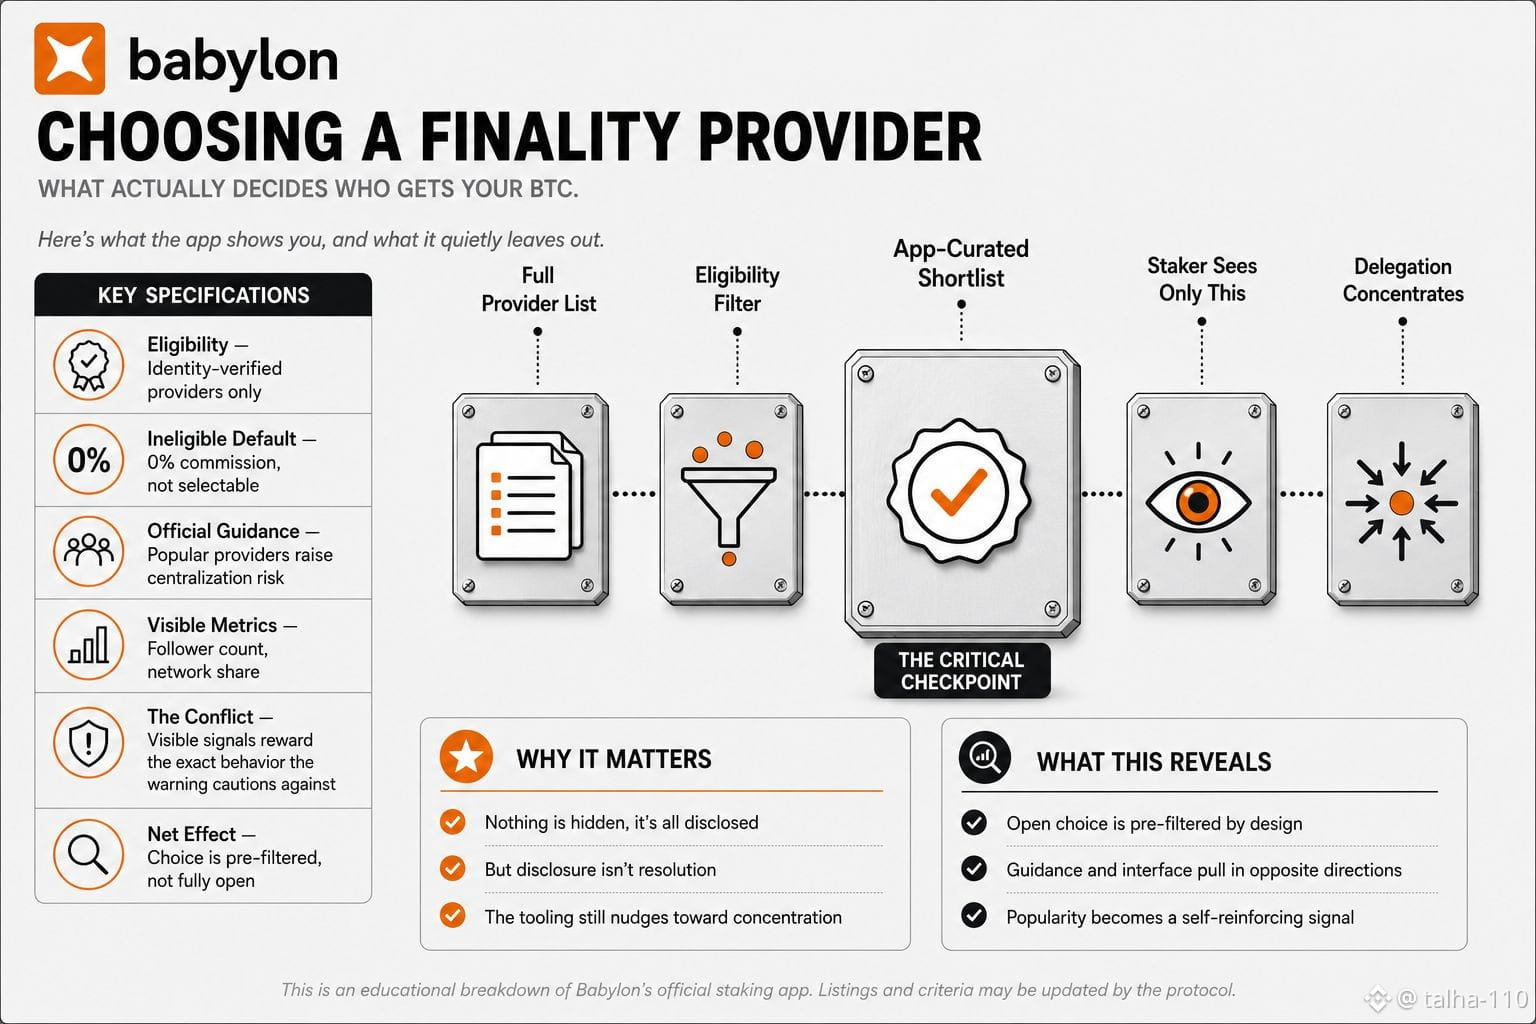
Al principio asumí que elegir un Proveedor de Finalidad funcionaba como elegir cualquier validador de Cosmos: abre la lista, elige a quien quieras y la red naturalmente se mantiene distribuida a medida que las personas reparten su participación según sus preferencias. Al leer las propias reglas de elegibilidad de Babylon para la aplicación oficial de staking, el proceso impulsa hacia la concentración de una manera que esa suposición no contempla. Solo los Proveedores de Finalidad que pasan verificaciones estrictas de identidad y criterios de registro aparecen listados en la aplicación, junto con su tasa de comisión, su sitio web y una marca de verificación visible. Los proveedores que no cumplen ese estándar técnicamente aún pueden recibir delegaciones de BTC si alguien les delega directamente fuera de la aplicación, pero por defecto están limitados a una comisión del 0% y la app ni siquiera permite que un staker habitual los seleccione como opción. Así que la “elección abierta” en realidad es abierta solo dentro de una lista corta previamente filtrada y curada oficialmente; para cualquiera que use el flujo estándar, todo lo que queda fuera de esa lista es funcionalmente invisible. La guía de staking de Babylon agrega una segunda capa a esto: advierte explícitamente a los stakers que delegar en los proveedores más populares incrementa el riesgo de centralización, y al mismo tiempo enumera el número de seguidores y la cuota de red como las señales principales para evaluar a un proveedor. Esas dos piezas de consejo apuntan en direcciones opuestas. Las señales visibles que la app muestra son exactamente las que hacen que los proveedores populares parezcan más confiables, que es precisamente el tipo de comportamiento del que la misma documentación dice que hay que tener cuidado. Nada de esto está oculto ni es deshonesto; todo se divulga. Pero revelar una tensión no es lo mismo que resolverla, y ahora mismo las herramientas recompensan en silencio la concentración contra la que la guía advierte.
@babylonlabs_io $BABY #baby $BTC
Al principio asumí que elegir un Proveedor de Finalidad funcionaba como elegir cualquier validador de Cosmos: abre la lista, elige a quien quieras y la red naturalmente se mantiene distribuida a medida que las personas reparten su participación según sus preferencias. Al leer las propias reglas de elegibilidad de Babylon para la aplicación oficial de staking, el proceso impulsa hacia la concentración de una manera que esa suposición no contempla. Solo los Proveedores de Finalidad que pasan verificaciones estrictas de identidad y criterios de registro aparecen listados en la aplicación, junto con su tasa de comisión, su sitio web y una marca de verificación visible. Los proveedores que no cumplen ese estándar técnicamente aún pueden recibir delegaciones de BTC si alguien les delega directamente fuera de la aplicación, pero por defecto están limitados a una comisión del 0% y la app ni siquiera permite que un staker habitual los seleccione como opción. Así que la “elección abierta” en realidad es abierta solo dentro de una lista corta previamente filtrada y curada oficialmente; para cualquiera que use el flujo estándar, todo lo que queda fuera de esa lista es funcionalmente invisible. La guía de staking de Babylon agrega una segunda capa a esto: advierte explícitamente a los stakers que delegar en los proveedores más populares incrementa el riesgo de centralización, y al mismo tiempo enumera el número de seguidores y la cuota de red como las señales principales para evaluar a un proveedor. Esas dos piezas de consejo apuntan en direcciones opuestas. Las señales visibles que la app muestra son exactamente las que hacen que los proveedores populares parezcan más confiables, que es precisamente el tipo de comportamiento del que la misma documentación dice que hay que tener cuidado. Nada de esto está oculto ni es deshonesto; todo se divulga. Pero revelar una tensión no es lo mismo que resolverla, y ahora mismo las herramientas recompensan en silencio la concentración contra la que la guía advierte.
@BabylonLabs_io $BABY #baby $BTC
@BabylonLabs_io $BABY #baby $BTC
2
97
·
--
Alcista
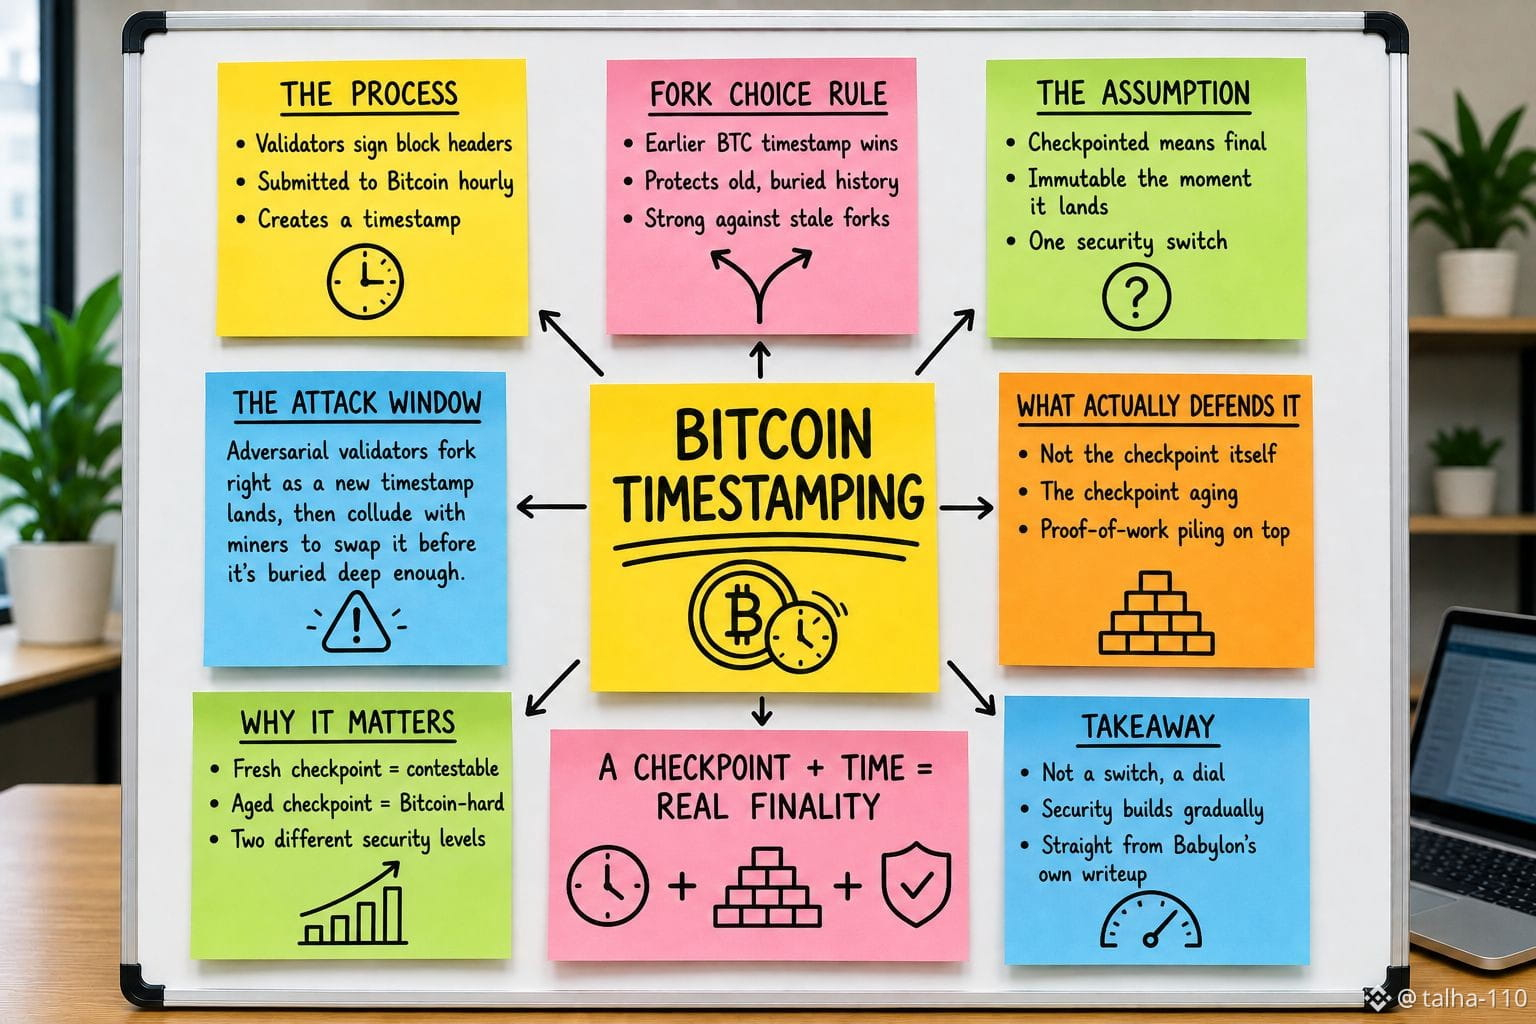
Al principio asumí que "checkpointed to Bitcoin" significaba que un bloque de Babylon se vuelve esencialmente Bitcoin-final en el mismo momento en que se le asigna una marca de tiempo, inmutable en cuanto aterriza en la cadena. Leyendo el propio documento de Babylon sobre el desunbonding rápido, el modelo de seguridad real tiene una ventana más estrecha de lo que esa formulación sugiere. Los validadores firman los encabezados de los bloques génesis y los envían a Bitcoin aproximadamente una vez cada hora, y la regla de fork-choice indica que gana el fork cuya marca de tiempo en Bitcoin es más temprana. Esa protección es realmente fuerte contra ataques que comienzan desde un historial antiguo, ya enterrado. Pero la propia documentación de Babylon describe un escenario más específico: si los validadores adversarios esperan hasta que sus solicitudes de retirada se liberen, entonces bifurcan la cadena justo cuando sus bloques obtienen una marca de tiempo nueva, y luego se confabulan con mineros de Bitcoin para reemplazar esa marca de tiempo por una posterior antes de que quede lo bastante profunda como para ser económicamente irreversible, el ataque aún puede funcionar. La defensa contra eso no es que exista el checkpoint, sino que el checkpoint envejece: se acumula suficiente prueba de trabajo encima de él como para que reescribirlo sea demasiado costoso como para molestarse. Así que, en realidad, se describen dos niveles de seguridad distintos bajo una sola frase. Un checkpoint que acaba de llegar depende de la mayoría honesta y, teóricamente, puede ser impugnado. Un checkpoint que lleva un tiempo asentado es Bitcoin-hard y, de hecho, es final. La propuesta habla de la seguridad de Bitcoin como si fuera un único interruptor que se activa en cada compromiso horario. La garantía real está más cerca de un dial que solo se bloquea completamente después de que haya pasado el tiempo suficiente para que la prueba de trabajo de Bitcoin haga que intentar revertir no valga la pena.
@babylonlabs_io $BABY #baby
Al principio asumí que "checkpointed to Bitcoin" significaba que un bloque de Babylon se vuelve esencialmente Bitcoin-final en el mismo momento en que se le asigna una marca de tiempo, inmutable en cuanto aterriza en la cadena. Leyendo el propio documento de Babylon sobre el desunbonding rápido, el modelo de seguridad real tiene una ventana más estrecha de lo que esa formulación sugiere. Los validadores firman los encabezados de los bloques génesis y los envían a Bitcoin aproximadamente una vez cada hora, y la regla de fork-choice indica que gana el fork cuya marca de tiempo en Bitcoin es más temprana. Esa protección es realmente fuerte contra ataques que comienzan desde un historial antiguo, ya enterrado. Pero la propia documentación de Babylon describe un escenario más específico: si los validadores adversarios esperan hasta que sus solicitudes de retirada se liberen, entonces bifurcan la cadena justo cuando sus bloques obtienen una marca de tiempo nueva, y luego se confabulan con mineros de Bitcoin para reemplazar esa marca de tiempo por una posterior antes de que quede lo bastante profunda como para ser económicamente irreversible, el ataque aún puede funcionar. La defensa contra eso no es que exista el checkpoint, sino que el checkpoint envejece: se acumula suficiente prueba de trabajo encima de él como para que reescribirlo sea demasiado costoso como para molestarse. Así que, en realidad, se describen dos niveles de seguridad distintos bajo una sola frase. Un checkpoint que acaba de llegar depende de la mayoría honesta y, teóricamente, puede ser impugnado. Un checkpoint que lleva un tiempo asentado es Bitcoin-hard y, de hecho, es final. La propuesta habla de la seguridad de Bitcoin como si fuera un único interruptor que se activa en cada compromiso horario. La garantía real está más cerca de un dial que solo se bloquea completamente después de que haya pasado el tiempo suficiente para que la prueba de trabajo de Bitcoin haga que intentar revertir no valga la pena.
@BabylonLabs_io $BABY #baby
@BabylonLabs_io $BABY #baby
3
3
107
·
--
Alcista
Con verificación
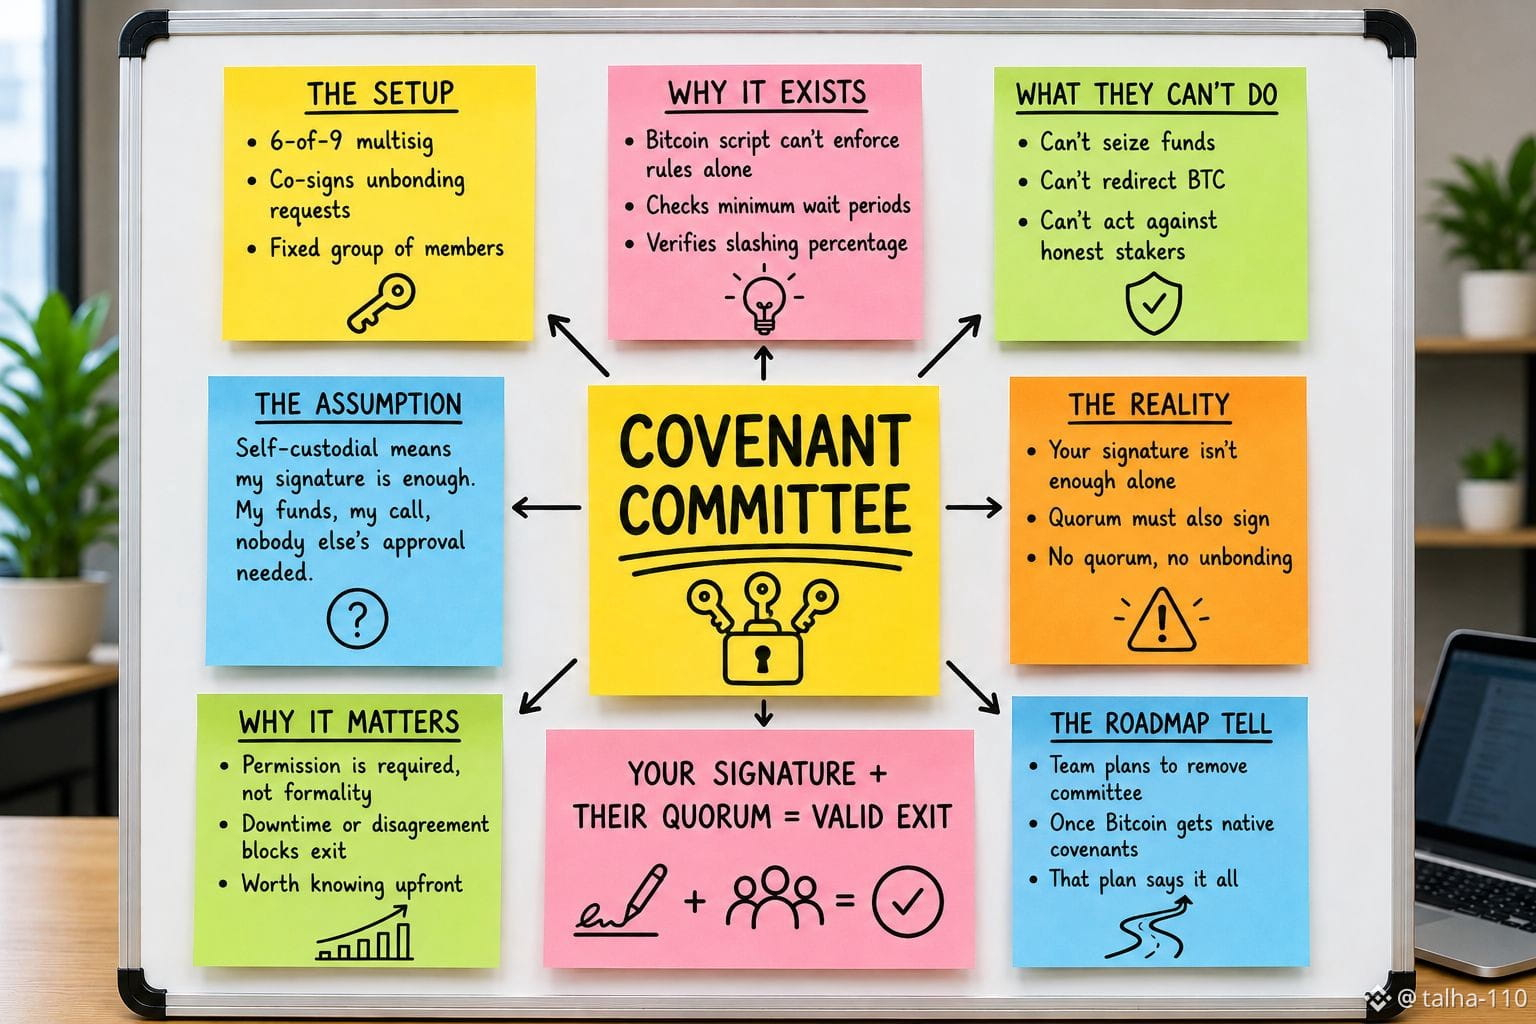
Al principio asumí que la custodia propia significaba exactamente lo que suena: mi firma, mis fondos, sin necesidad de la aprobación de nadie más para moverlos. Leyendo el script real de staking de Bitcoin que usa Babylon, eso solo es parcialmente cierto. Cada posición de staking queda bloqueada mediante un script que requiere la firma del staker; sí, pero deshacer el unbonding antes de que expire el timelock también requiere firmas de un quórum de algo llamado comité de covenant, un grupo fijo que opera con una configuración de multisig 6 de 9. El lenguaje de scripting de Bitcoin no es lo bastante expresivo como para hacer cumplir por sí solo reglas de unbonding como periodos mínimos de espera o porcentajes correctos de slashing, así que este comité existe específicamente para verificar cada solicitud y cofirmarla si es compatible con el protocolo. Lo que significa que deshacer tu propio Bitcoin no es solo tú firmando una transacción. Es que firmas, y luego esperas a que suficientes de nueve personas específicas también firmen para que esa transacción sea válida en absoluto. La documentación lo deja claro: este comité no puede actuar en contra de los stakers honestos, no puede incautar fondos ni redirigirlos a ningún lugar fuera de las reglas. Pero su permiso sigue siendo un ingrediente necesario, no un simple trámite. Si no se puede alcanzar el quórum, por el motivo que sea —tiempo de inactividad, desacuerdo, indisponibilidad— la ruta de unbonding no se ejecuta, punto final. El propio equipo de Babylon ha dicho que tiene la intención de alejarse de este comité una vez que Bitcoin tenga soporte nativo de covenant. Ese detalle de la hoja de ruta por sí solo te dice algo: si la autogestión ya estuviera completa como se describe, no habría nada de lo que apartarse.
@babylonlabs_io #baby
$BABY
$KOMA
$AKE
Al principio asumí que la custodia propia significaba exactamente lo que suena: mi firma, mis fondos, sin necesidad de la aprobación de nadie más para moverlos. Leyendo el script real de staking de Bitcoin que usa Babylon, eso solo es parcialmente cierto. Cada posición de staking queda bloqueada mediante un script que requiere la firma del staker; sí, pero deshacer el unbonding antes de que expire el timelock también requiere firmas de un quórum de algo llamado comité de covenant, un grupo fijo que opera con una configuración de multisig 6 de 9. El lenguaje de scripting de Bitcoin no es lo bastante expresivo como para hacer cumplir por sí solo reglas de unbonding como periodos mínimos de espera o porcentajes correctos de slashing, así que este comité existe específicamente para verificar cada solicitud y cofirmarla si es compatible con el protocolo. Lo que significa que deshacer tu propio Bitcoin no es solo tú firmando una transacción. Es que firmas, y luego esperas a que suficientes de nueve personas específicas también firmen para que esa transacción sea válida en absoluto. La documentación lo deja claro: este comité no puede actuar en contra de los stakers honestos, no puede incautar fondos ni redirigirlos a ningún lugar fuera de las reglas. Pero su permiso sigue siendo un ingrediente necesario, no un simple trámite. Si no se puede alcanzar el quórum, por el motivo que sea —tiempo de inactividad, desacuerdo, indisponibilidad— la ruta de unbonding no se ejecuta, punto final. El propio equipo de Babylon ha dicho que tiene la intención de alejarse de este comité una vez que Bitcoin tenga soporte nativo de covenant. Ese detalle de la hoja de ruta por sí solo te dice algo: si la autogestión ya estuviera completa como se describe, no habría nada de lo que apartarse.
@BabylonLabs_io #baby
$BABY
$KOMA
$AKE
@BabylonLabs_io #baby
$BABY
$KOMA
$AKE
16
6
679
·
--
Alcista
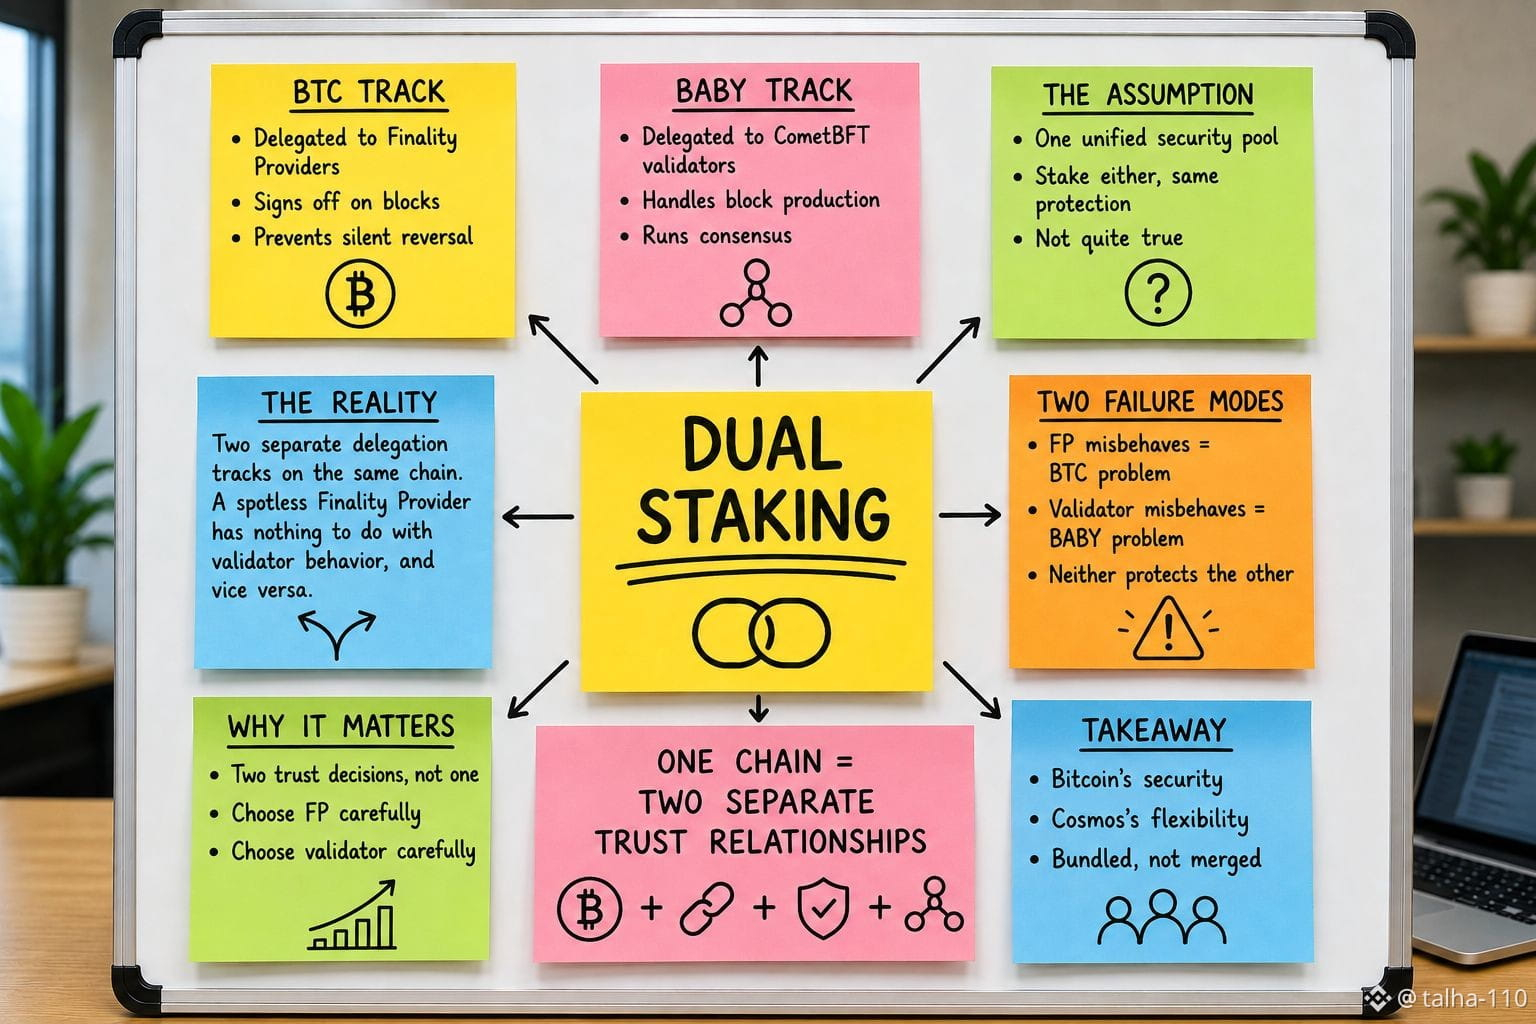
Al principio asumí que Babylon Genesis tenía un único sistema de staking unificado: haces staking de cualquiera de los activos y estás contribuyendo al mismo pool de seguridad en ambos casos. Al leer cómo realmente está estructurado el modelo de doble staking, esa suposición no se sostiene. BTC y BABY no alimentan un mecanismo compartido; pasan por dos pistas de delegación completamente separadas que, por casualidad, están en la misma cadena. BTC se delega a Finality Providers, cuyo trabajo es firmar bloques para que la finalidad no pueda revertirse silenciosamente. BABY se delega a validadores de CometBFT, que se encargan de la producción real de bloques y del consenso. Funciones distintas, responsabilidades distintas, y conjuntos distintos de personas a las que estás confiando si delegas en uno u otro. Lo que esto significa en la práctica es que alguien podría ejecutar un Finality Provider con un historial de firmas impecable y aun así no tener nada que ver con que los bloques se produzcan correctamente, y un validador podría ser excelente en producción de bloques mientras no tenga ninguna exposición a las condiciones de slashing respaldadas por Bitcoin en la otra pista. El argumento es "la seguridad de Bitcoin más la flexibilidad de Cosmos", lo cual suena como un único sistema reforzado. Lo que realmente es son dos relaciones de confianza separadas corriendo en paralelo, cada una con su propio modo de fallo, agrupadas bajo un solo nombre de cadena. Si un Finality Provider se comporta mal, ese es un problema de delegación de BTC. Si un validador se comporta mal, ese es un problema de delegación de BABY. Ninguno te protege automáticamente del otro, lo que significa que elegir a quién delegar BTC y a quién delegar BABY son dos decisiones separadas que la gente está tratando en silencio como si fueran una sola.
@babylonlabs_io #baby $BABY
$GRVT $TRX
Al principio asumí que Babylon Genesis tenía un único sistema de staking unificado: haces staking de cualquiera de los activos y estás contribuyendo al mismo pool de seguridad en ambos casos. Al leer cómo realmente está estructurado el modelo de doble staking, esa suposición no se sostiene. BTC y BABY no alimentan un mecanismo compartido; pasan por dos pistas de delegación completamente separadas que, por casualidad, están en la misma cadena. BTC se delega a Finality Providers, cuyo trabajo es firmar bloques para que la finalidad no pueda revertirse silenciosamente. BABY se delega a validadores de CometBFT, que se encargan de la producción real de bloques y del consenso. Funciones distintas, responsabilidades distintas, y conjuntos distintos de personas a las que estás confiando si delegas en uno u otro. Lo que esto significa en la práctica es que alguien podría ejecutar un Finality Provider con un historial de firmas impecable y aun así no tener nada que ver con que los bloques se produzcan correctamente, y un validador podría ser excelente en producción de bloques mientras no tenga ninguna exposición a las condiciones de slashing respaldadas por Bitcoin en la otra pista. El argumento es "la seguridad de Bitcoin más la flexibilidad de Cosmos", lo cual suena como un único sistema reforzado. Lo que realmente es son dos relaciones de confianza separadas corriendo en paralelo, cada una con su propio modo de fallo, agrupadas bajo un solo nombre de cadena. Si un Finality Provider se comporta mal, ese es un problema de delegación de BTC. Si un validador se comporta mal, ese es un problema de delegación de BABY. Ninguno te protege automáticamente del otro, lo que significa que elegir a quién delegar BTC y a quién delegar BABY son dos decisiones separadas que la gente está tratando en silencio como si fueran una sola.
@BabylonLabs_io #baby $BABY
$GRVT $TRX
@BabylonLabs_io #baby $BABY
$GRVT $TRX
12
4
292
·
--
Alcista
Con verificación
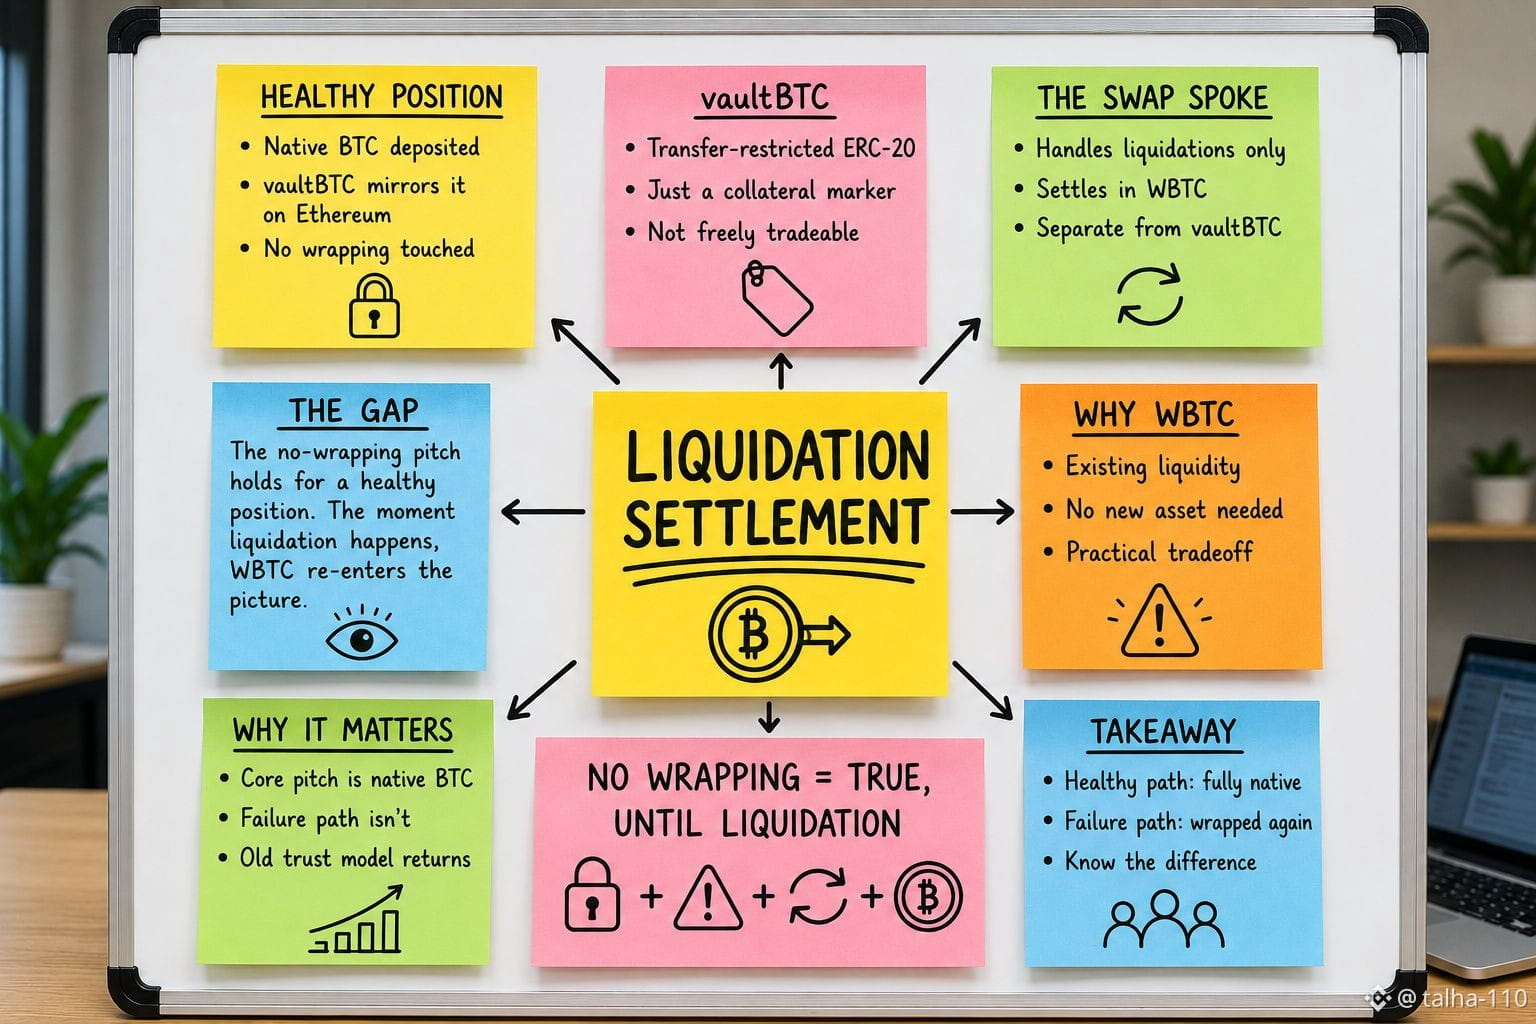
Al principio asumí que toda la propuesta de las Trustless Bitcoin Vaults era que el wrapping nunca entraba en juego: el BTC nativo se mantiene nativo todo el tiempo, desde el borrowing, el colateral, hasta todo lo demás. Al leer la propuesta de integración real de Aave v4, eso se cumple hasta que algo sale mal. Cuando el BTC se bloquea en una bóveda, Ethereum lo ve representado como vaultBTC, un token con restricción de transferencia que replica la posición bloqueada, no negociable libremente, solo una marca verificable del estado del colateral. Esa parte aún respeta la promesa de no hacer wrapping. Pero las liquidaciones no se resuelven en vaultBTC. Se liquidan a través de un Swap Spoke separado, denominado en WBTC, el mismo token de Bitcoin envuelto del que supuestamente todo el sistema estaba diseñado para no depender. Así que el argumento se sostiene para una posición saludable. Depositas BTC nativo, pides prestado contra él, lo devuelves, desbloqueas, y ningún wrapper tocó nada. En el momento en que una posición se liquida, la ruta de salida utiliza el exacto modelo de activo envuelto que TBV existe para evitar y para desviar. Eso no es exactamente un fallo: WBTC tiene liquidez que un activo de liquidación completamente nuevo no tendría el primer día. Pero sí significa que la afirmación de “no wrapping” es realmente “no wrapping, siempre que no ocurra nada”. La ruta de fallo es donde el antiguo modelo de confianza regresa silenciosamente.
@babylonlabs_io #baby
$BABY
$GRVT
$BTC
Al principio asumí que toda la propuesta de las Trustless Bitcoin Vaults era que el wrapping nunca entraba en juego: el BTC nativo se mantiene nativo todo el tiempo, desde el borrowing, el colateral, hasta todo lo demás. Al leer la propuesta de integración real de Aave v4, eso se cumple hasta que algo sale mal. Cuando el BTC se bloquea en una bóveda, Ethereum lo ve representado como vaultBTC, un token con restricción de transferencia que replica la posición bloqueada, no negociable libremente, solo una marca verificable del estado del colateral. Esa parte aún respeta la promesa de no hacer wrapping. Pero las liquidaciones no se resuelven en vaultBTC. Se liquidan a través de un Swap Spoke separado, denominado en WBTC, el mismo token de Bitcoin envuelto del que supuestamente todo el sistema estaba diseñado para no depender. Así que el argumento se sostiene para una posición saludable. Depositas BTC nativo, pides prestado contra él, lo devuelves, desbloqueas, y ningún wrapper tocó nada. En el momento en que una posición se liquida, la ruta de salida utiliza el exacto modelo de activo envuelto que TBV existe para evitar y para desviar. Eso no es exactamente un fallo: WBTC tiene liquidez que un activo de liquidación completamente nuevo no tendría el primer día. Pero sí significa que la afirmación de “no wrapping” es realmente “no wrapping, siempre que no ocurra nada”. La ruta de fallo es donde el antiguo modelo de confianza regresa silenciosamente.
@BabylonLabs_io #baby
$BABY
$GRVT
$BTC
@BabylonLabs_io #baby
$BABY
$GRVT
$BTC
17
3
92
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
AnthropicIPOProspectusCouldValueItOver$2T
0 visualizaciones
20 participa(n) en el debate
$QNT está teniendo su momento y es una noticia real, no solo humo.
The Clearing House (mueve 2T/día en pagos bancarios en EE. UU.) acaba de elegir a Quant como socio tecnológico para su red de depósitos tokenizados, respaldada por 25 bancos importantes. Esto se suma a que Quant ya está impulsando el piloto de depósitos tokenizados del Reino Unido con Barclays, HSBC y Lloyds, que acaba de procesar sus primeros pagos en vivo para clientes.
Reacción del precio: QNT subió ~58% en un día; ahora cotiza cerca de $173, arriba ~160% en una semana, después de estar alrededor de $61 hace solo semanas.
Vale la pena recordar: el acuerdo es con la empresa, no una garantía de que el token en sí capture la subida. Y técnicamente, QNT está muy sobrecomprado (RSI ~82) mientras el resto de las criptomonedas se está replegando, así que no te sorprendas si hay una fuerte corrección.
Gran victoria en infraestructura real. Solo no persigas la vela. No es asesoramiento financiero.
#QNT/USDT
Sofia Ellen
·1 «Me gusta»
·1.2k visualizaciones
HackersDrainOver12.4MXRPFromDCENTWallets
0 visualizaciones
0 participa(n) en el debate
SECSaysDecentralizedTokenBuybacksNotInvestmentContracts
0 visualizaciones
0 participa(n) en el debate