
yyy
收手吧,阿祖。
Shitposts. Head of E-beggers. Chief Fud Officer.
X 账号:@y_cryptoanalyst
9 Siguiendo
696 Seguidores
23.6K+ Me gusta
Publicaciones
Todo
Cotizaciones
PINNED
yyy
·
--
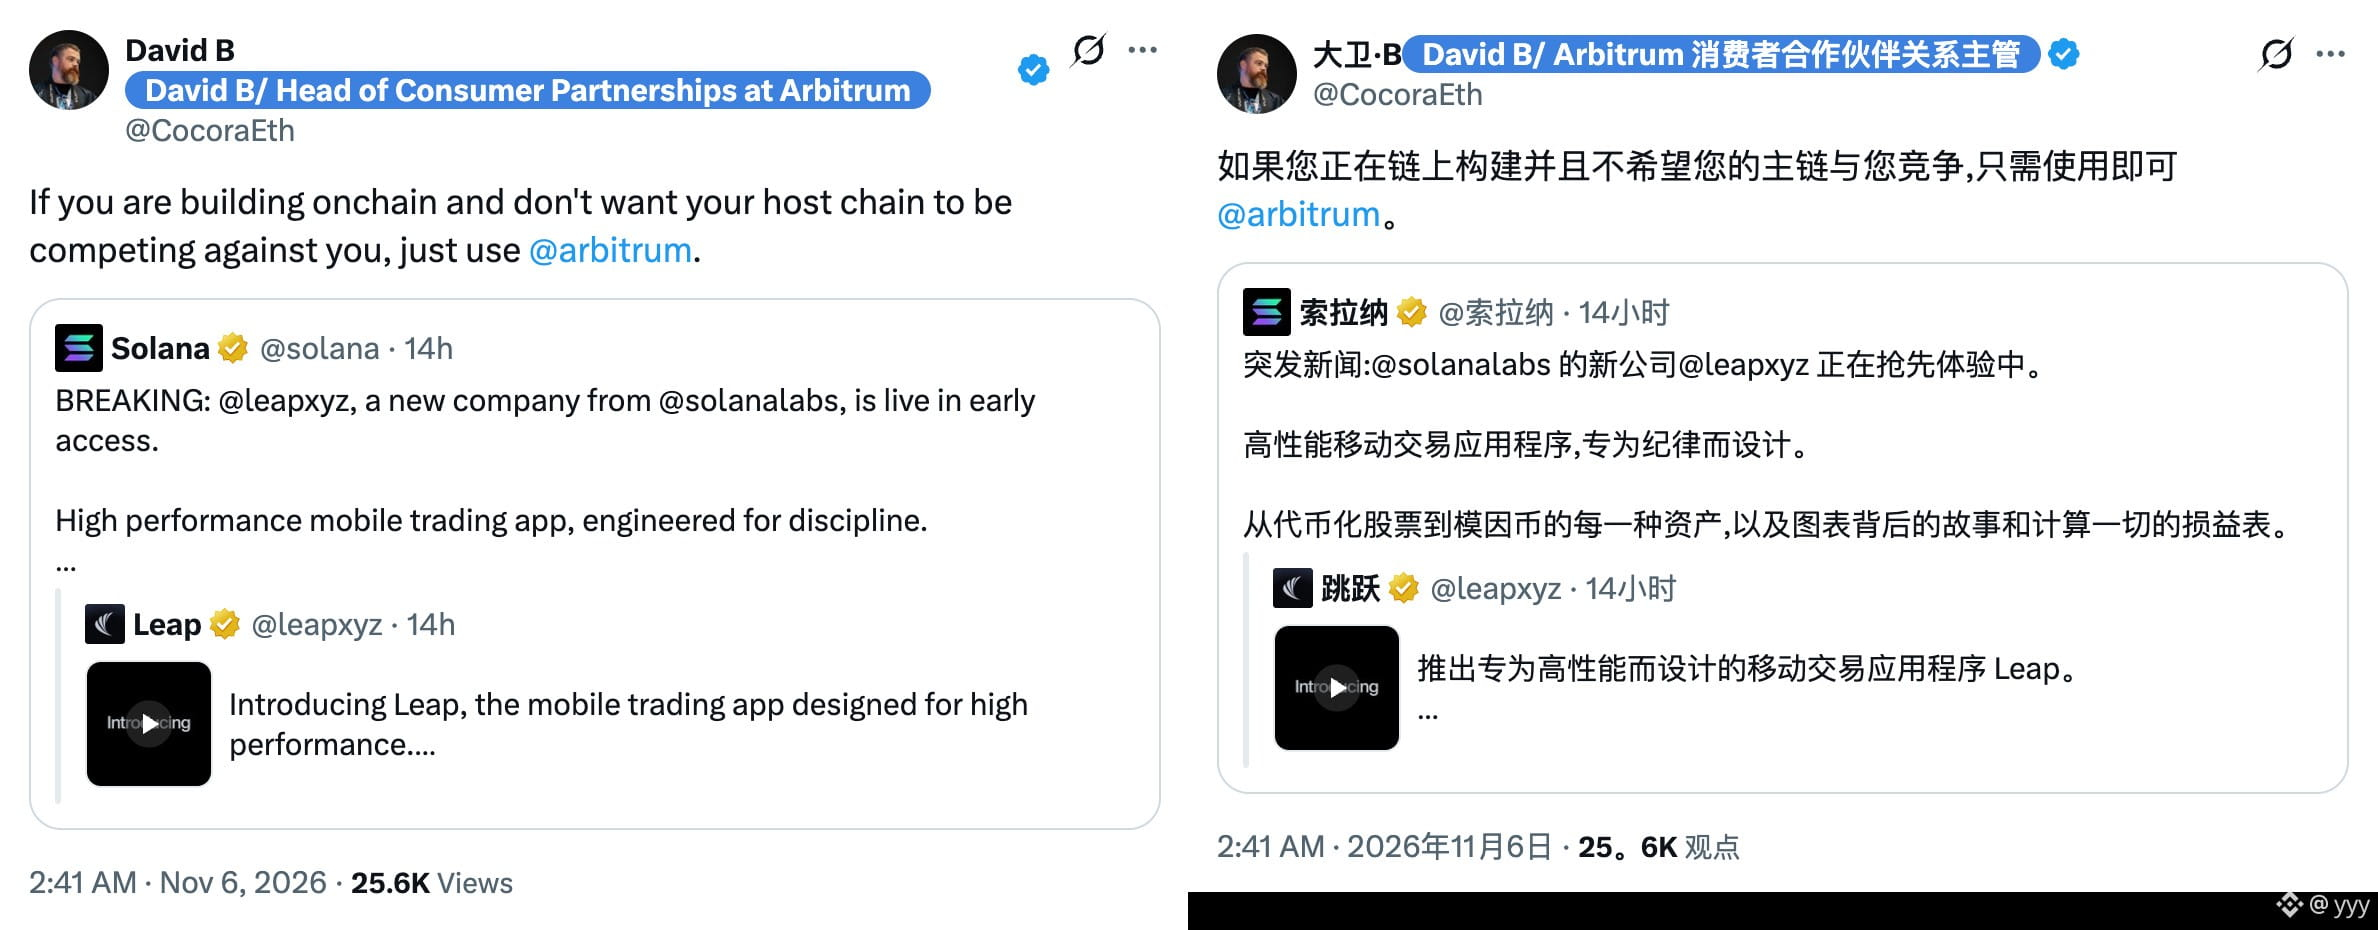
Miembros de los equipos de Arbitrum y Solana se enfrentaron abiertamente en X, y todo empezó porque la cuenta oficial de Solana promocionó descaradamente un nuevo producto propio.
Solana Labs, liderada por @toly, lanzó una aplicación móvil de trading llamada @leapxyz. La iniciativa fue criticada por intentar llevarse una parte del pastel de los protocolos de trading ya existentes en el ecosistema de Solana.
@CocoraEth, miembro del equipo central de Arbitrum, se burló de este intento de acaparar el mercado: si los desarrolladores on-chain no quieren que su propia cadena compita directamente con ellos, que elijan Arbitrum.
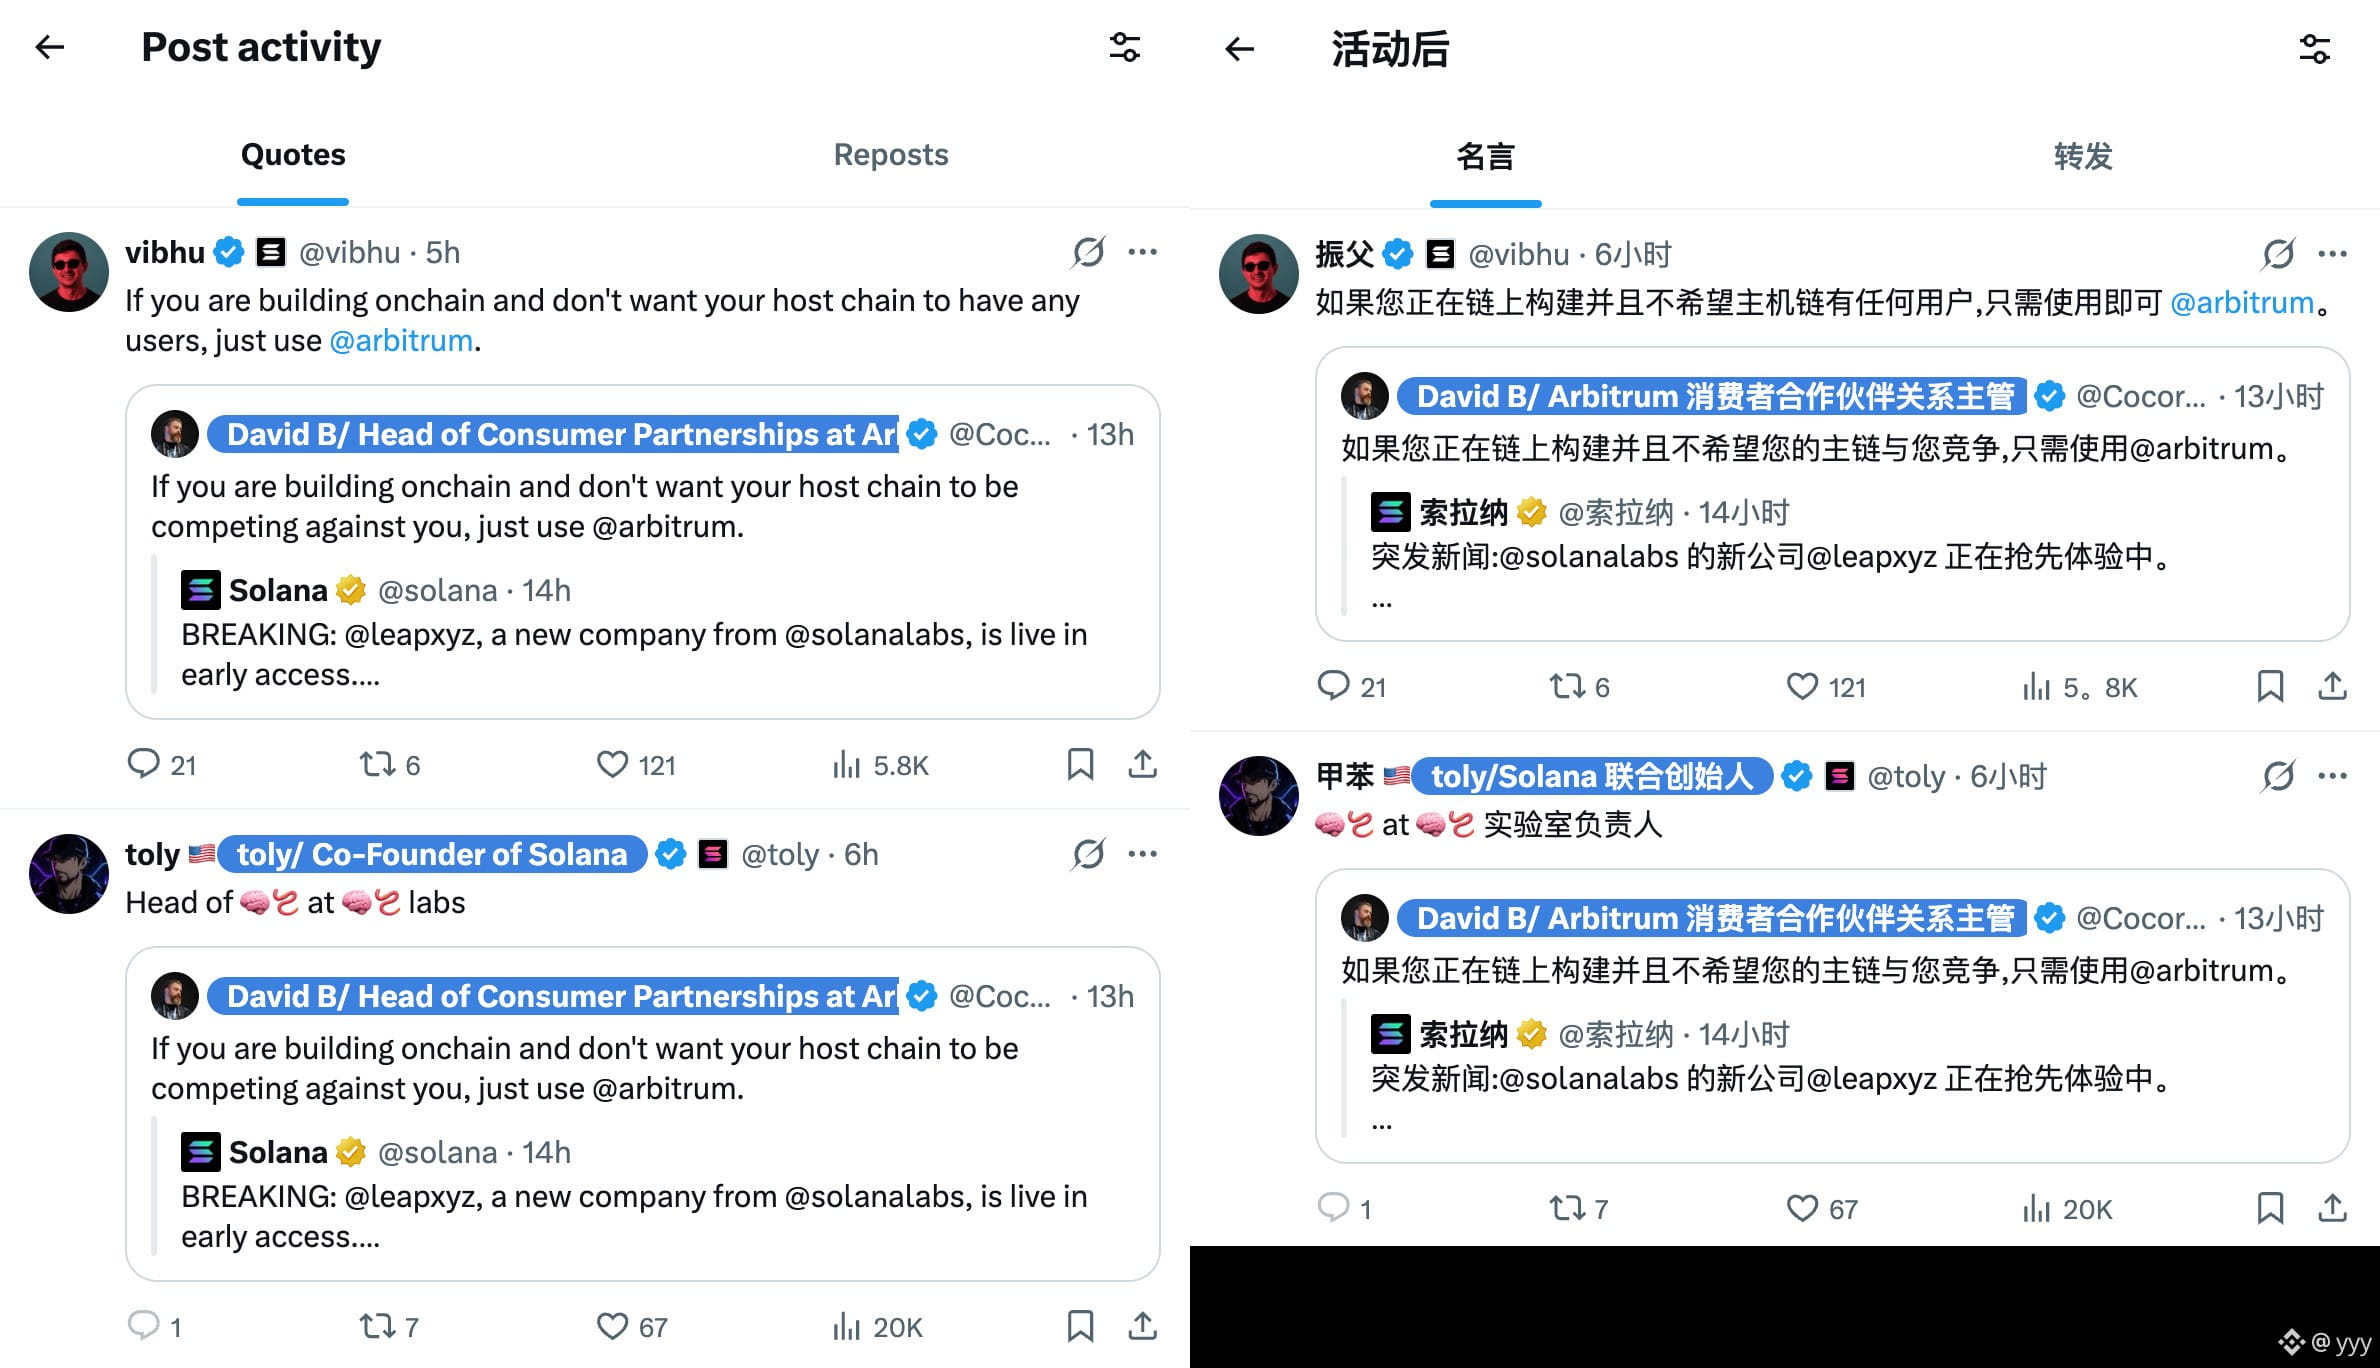
@vibhu, responsable de producto de la Fundación Solana, no se quedó callado y respondió con una pulla directa: si los desarrolladores on-chain no quieren que su cadena tenga usuarios, que elijan Arbitrum.
Ahora todo es un caos. Figuras clave de Solana, como @rajgokal y @toly, ya se han sumado a esta guerra de indirectas.
#Arbitrum #solana $ARB $SOL
Solana Labs, liderada por @toly, lanzó una aplicación móvil de trading llamada @leapxyz. La iniciativa fue criticada por intentar llevarse una parte del pastel de los protocolos de trading ya existentes en el ecosistema de Solana.
@CocoraEth, miembro del equipo central de Arbitrum, se burló de este intento de acaparar el mercado: si los desarrolladores on-chain no quieren que su propia cadena compita directamente con ellos, que elijan Arbitrum.
@vibhu, responsable de producto de la Fundación Solana, no se quedó callado y respondió con una pulla directa: si los desarrolladores on-chain no quieren que su cadena tenga usuarios, que elijan Arbitrum.
Ahora todo es un caos. Figuras clave de Solana, como @rajgokal y @toly, ya se han sumado a esta guerra de indirectas.
#Arbitrum #solana $ARB $SOL
yyy
·
--
Un caso clásico que demuestra que L2 está mucho más centralizado que L1: las medidas de Arbitrum y Polygon contra el hacker de Binance.
Arbitrum actuó primero y pidió permiso después; Polygon quiso, pero no pudo.
El primero activó de emergencia un mecanismo privilegiado para congelar la dirección del hacker y transferir los activos por la fuerza, todo en uno;
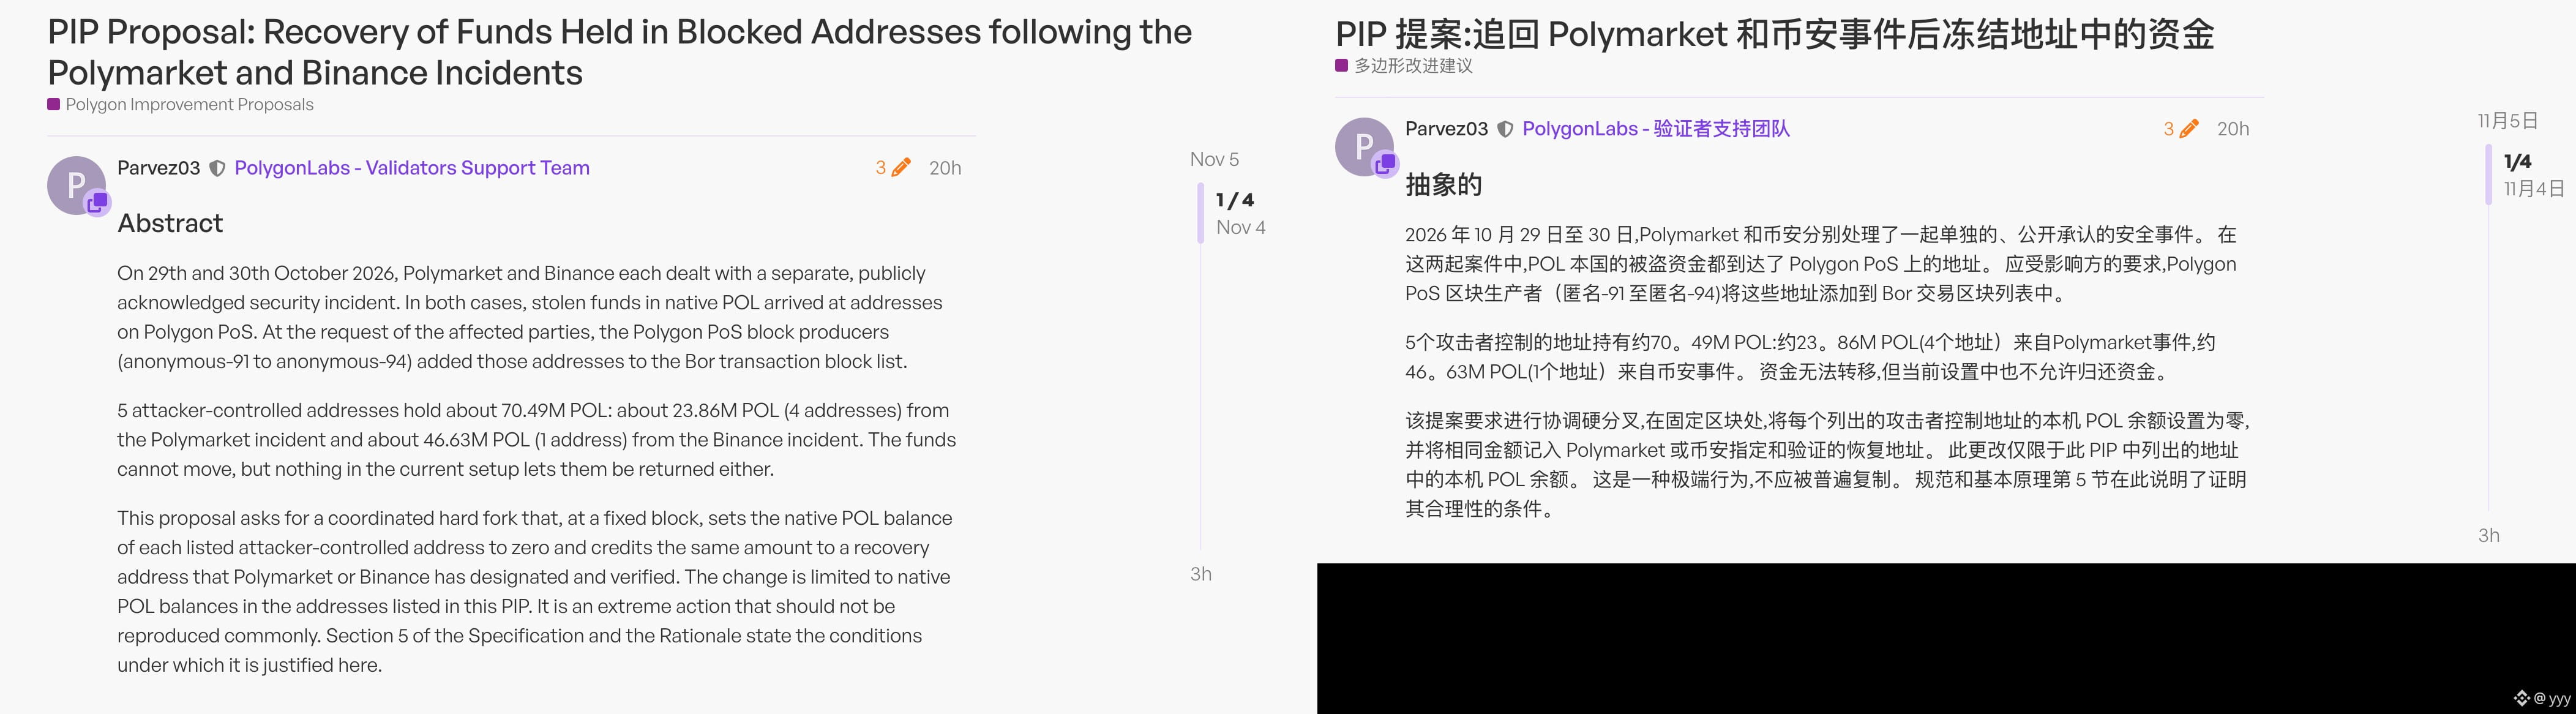
el segundo solo pudo congelar primero la dirección del hacker, pero no pudo transferir por la fuerza los fondos robados;
para recuperar estos 70,49 millones de tokens $POL, Polygon solo puede iniciar una propuesta para realizar una bifurcación dura. Una vez aprobada, podrá modificar el estado y recuperar los fondos.
#Arbitrum #Polygon $ARB $POL
Arbitrum actuó primero y pidió permiso después; Polygon quiso, pero no pudo.
El primero activó de emergencia un mecanismo privilegiado para congelar la dirección del hacker y transferir los activos por la fuerza, todo en uno;
el segundo solo pudo congelar primero la dirección del hacker, pero no pudo transferir por la fuerza los fondos robados;
para recuperar estos 70,49 millones de tokens $POL, Polygon solo puede iniciar una propuesta para realizar una bifurcación dura. Una vez aprobada, podrá modificar el estado y recuperar los fondos.
#Arbitrum #Polygon $ARB $POL
yyy
·
--
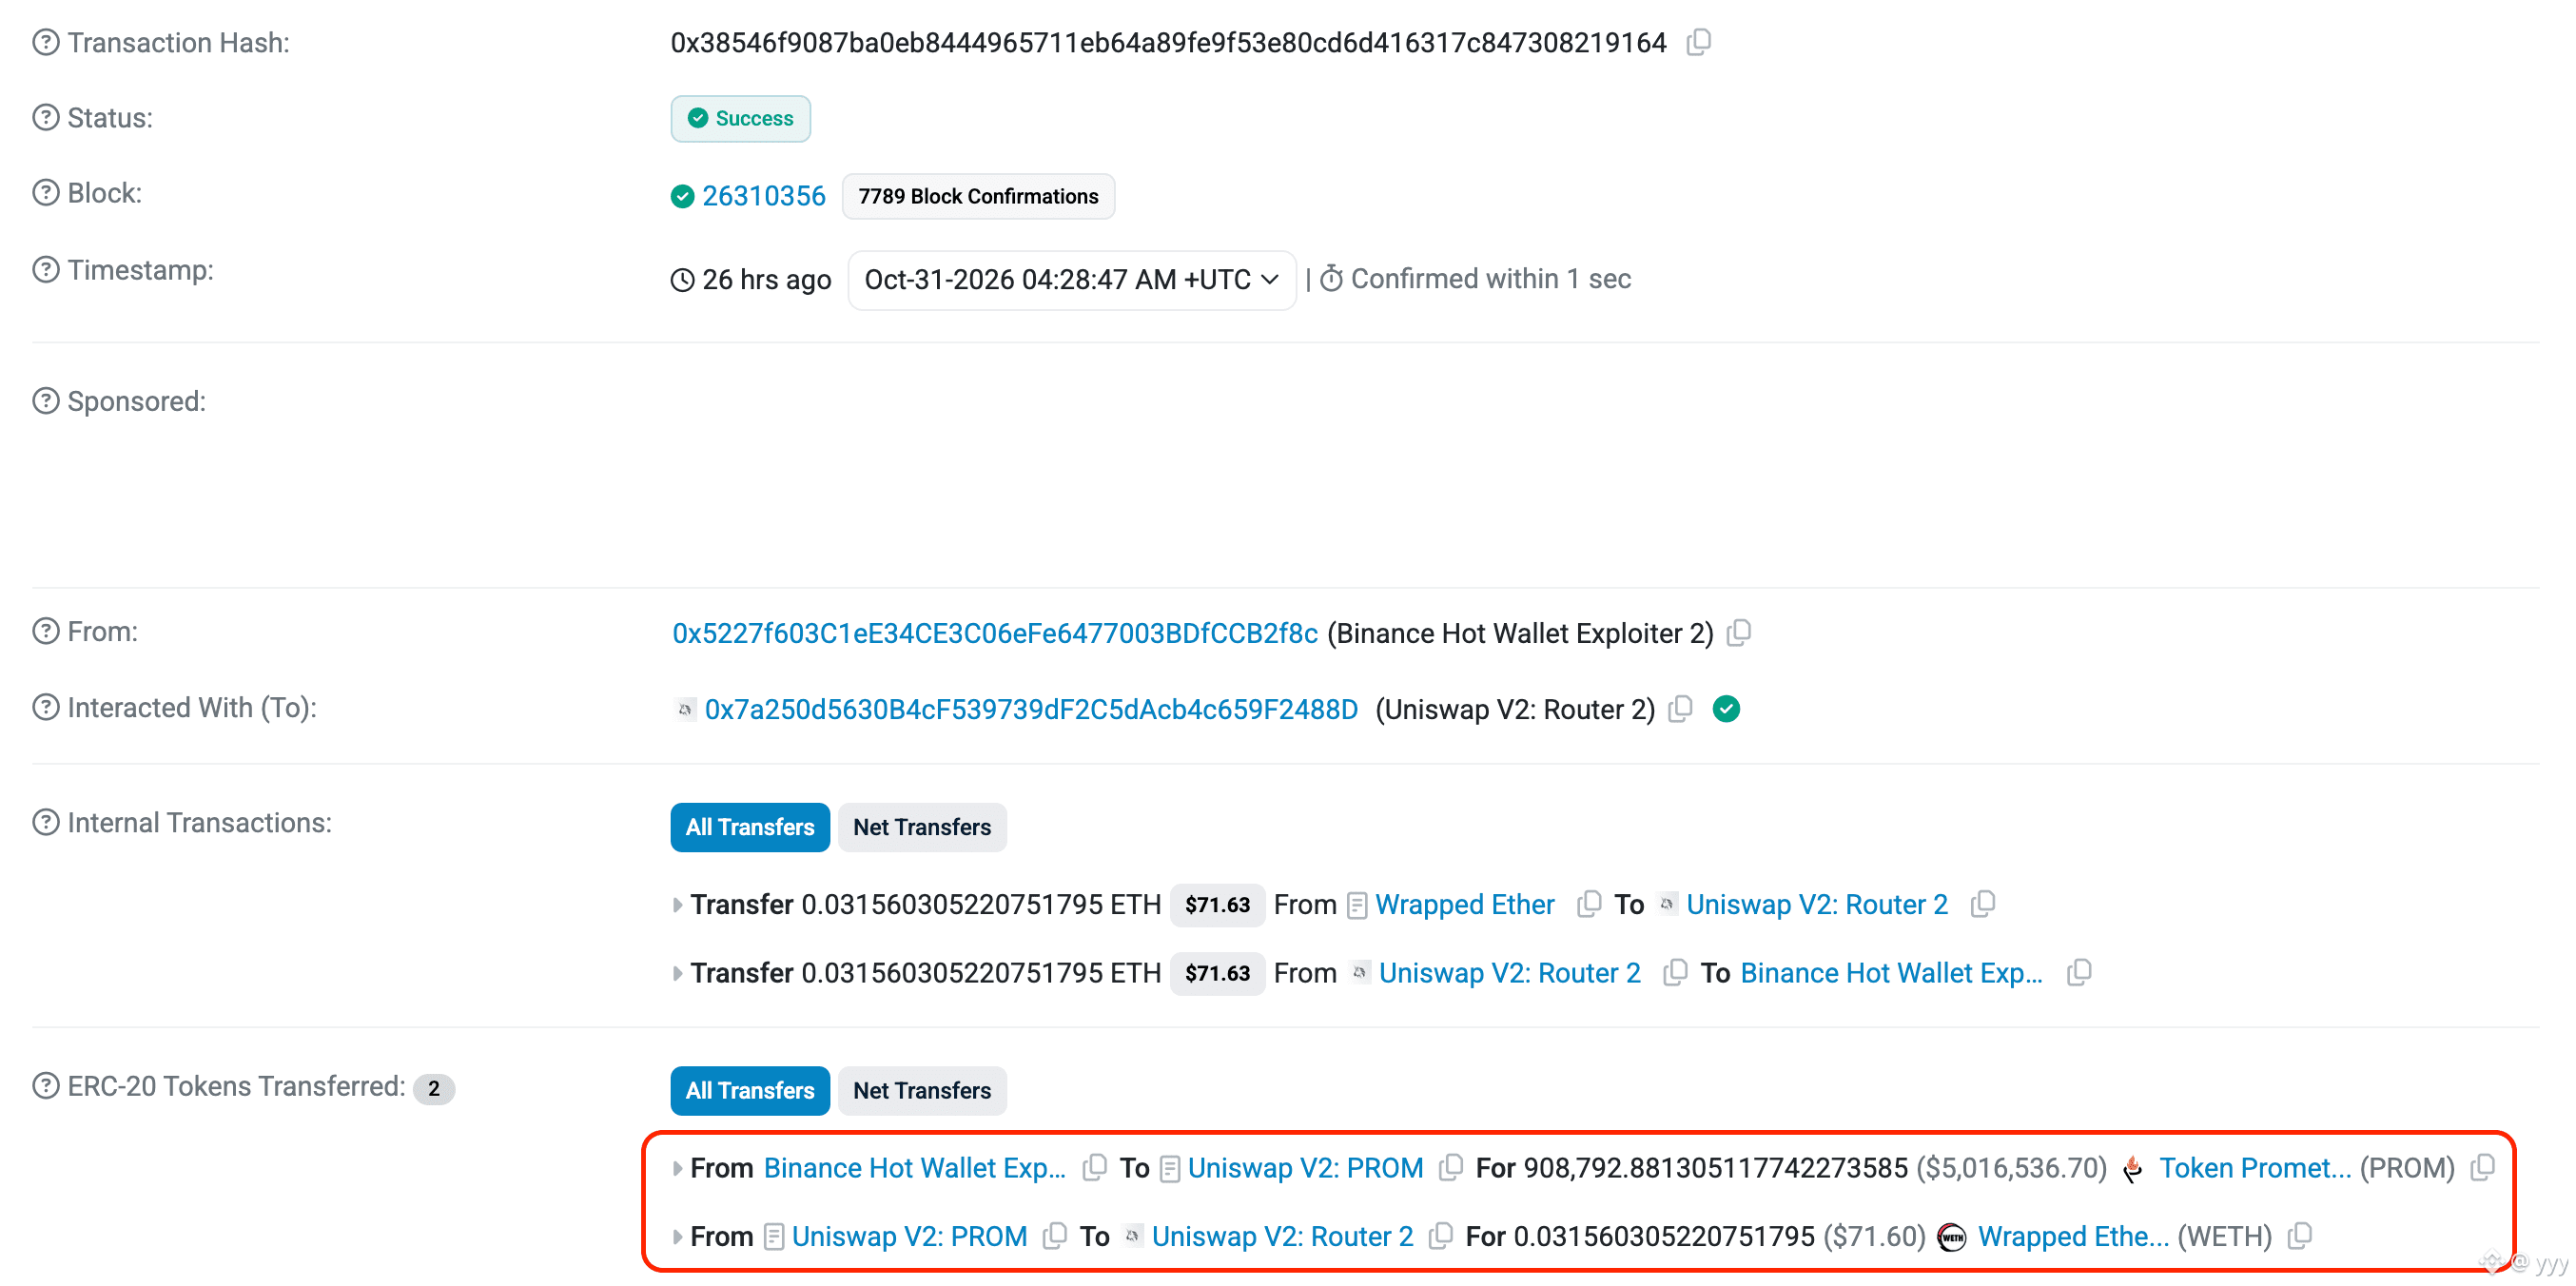
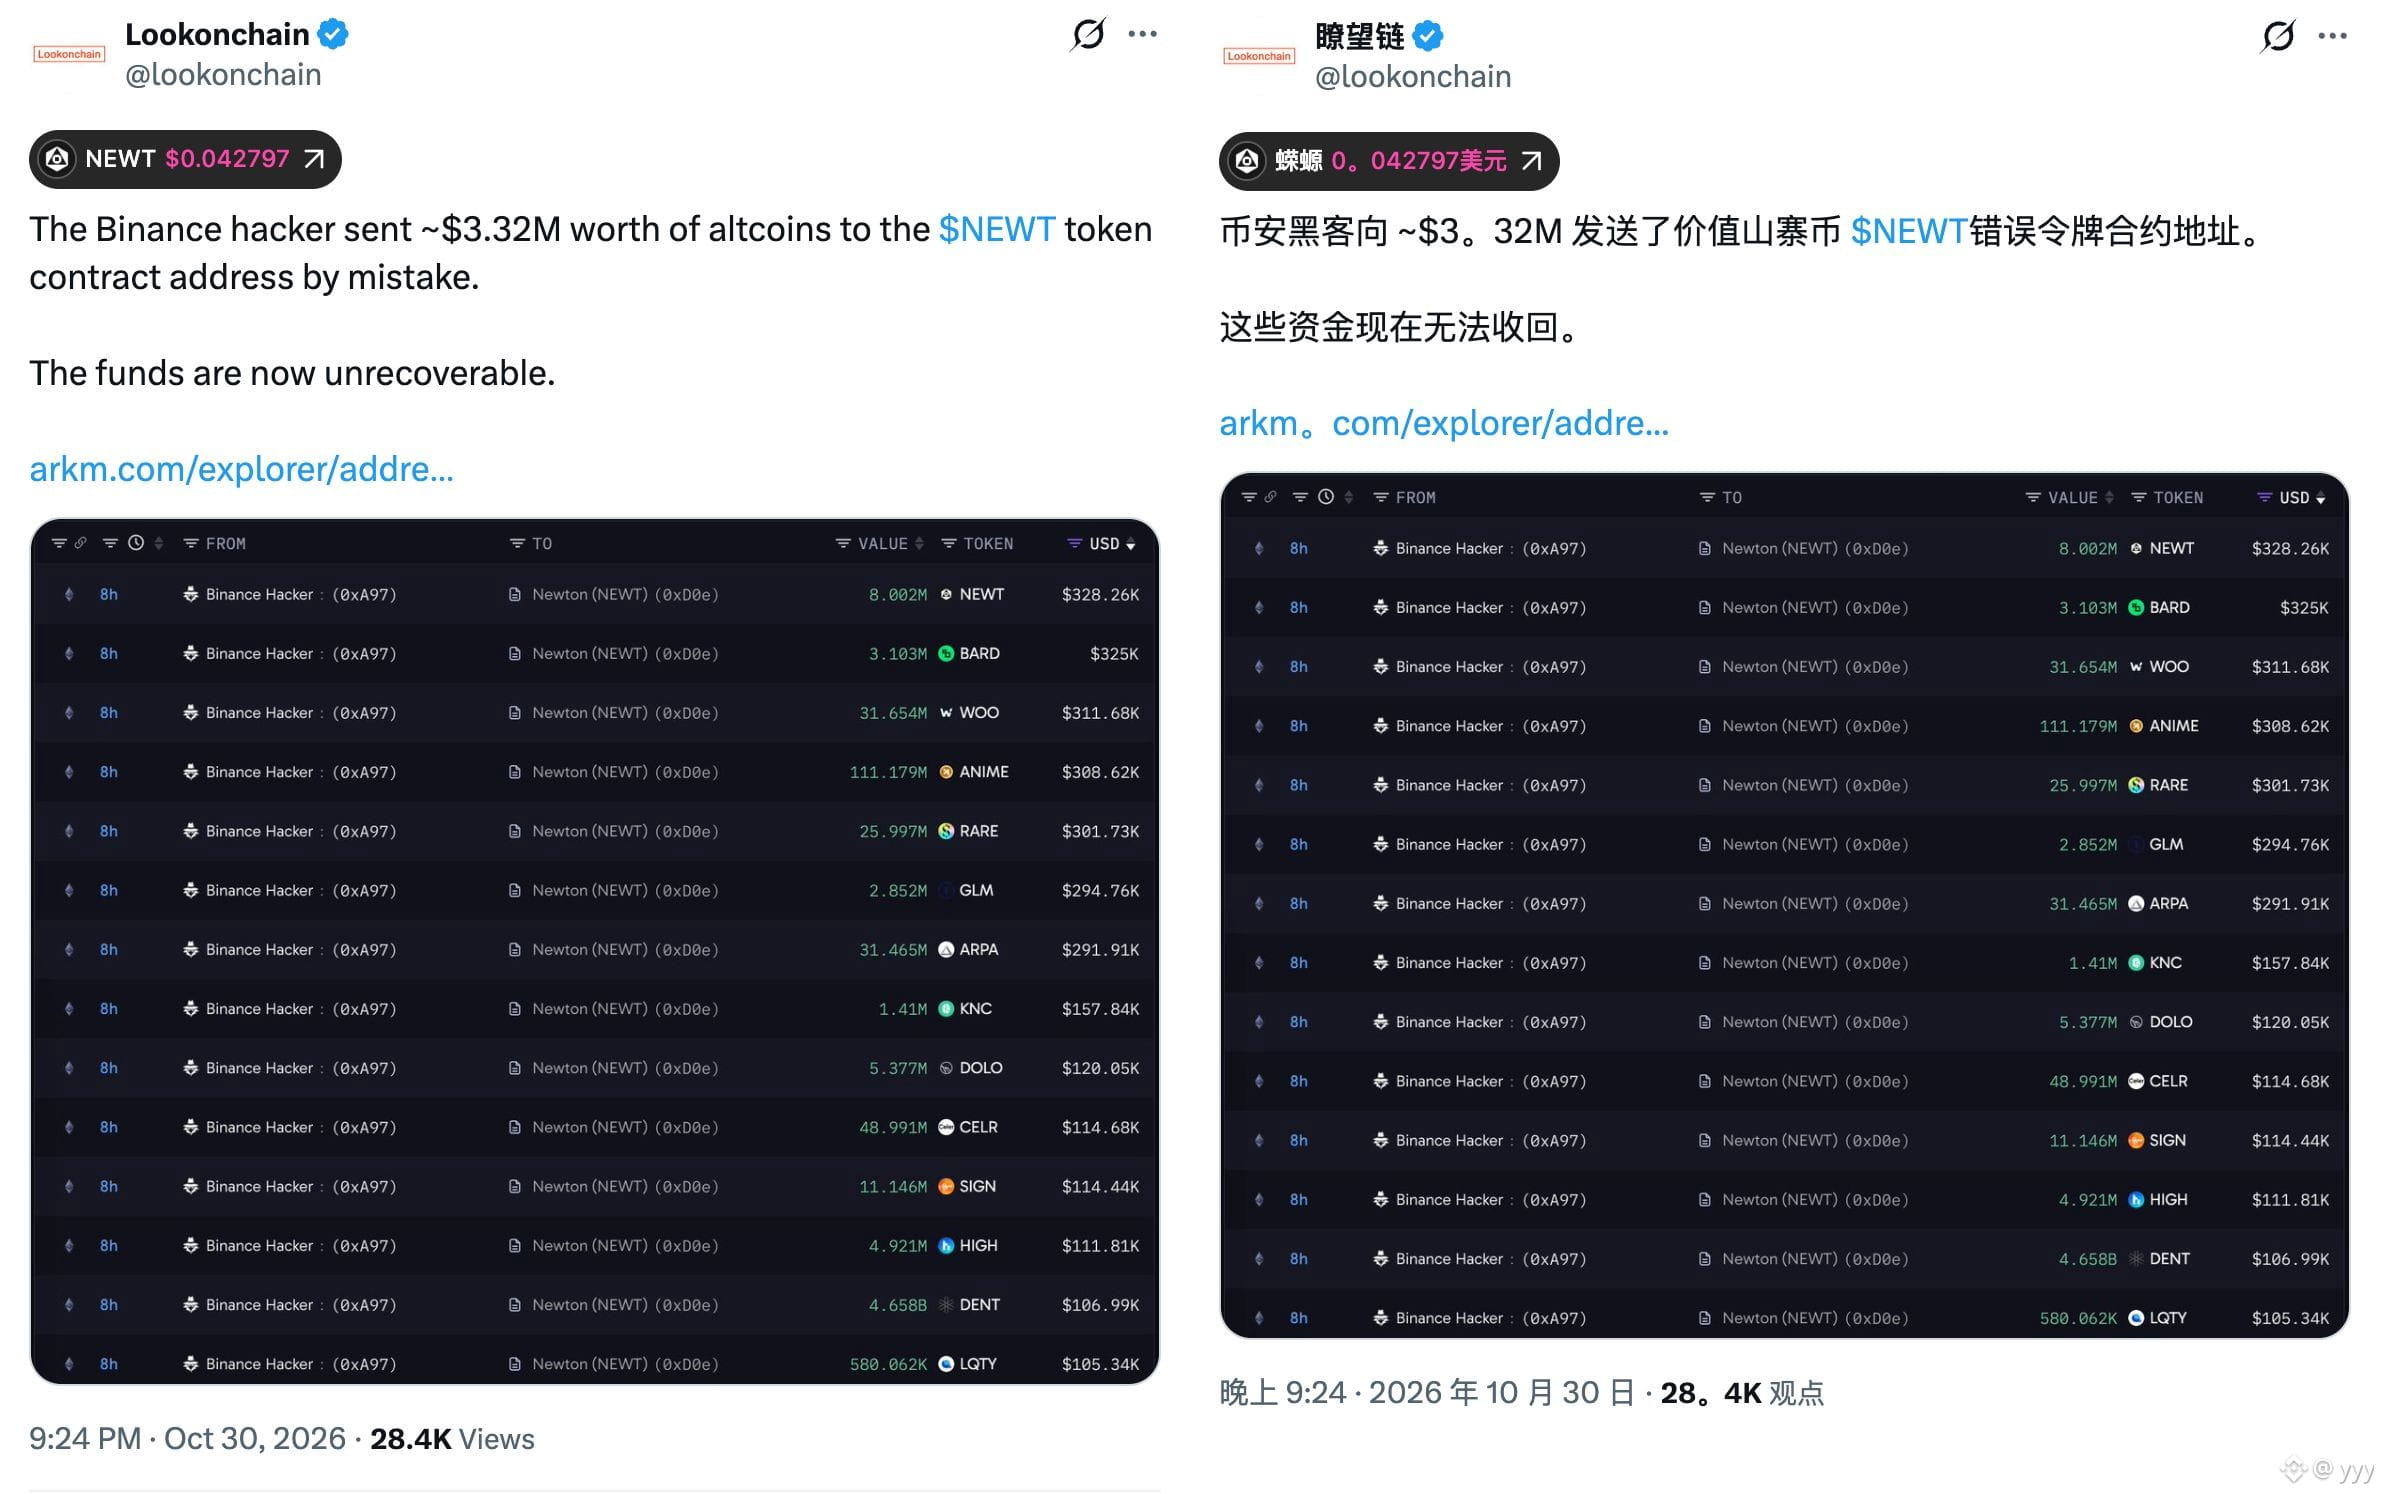
Se descubrió que el hacker que atacó Binance cometió un error de principiante: transfirió altcoins valoradas en unos 3,3 millones de dólares a la dirección del contrato del token $NEWT .
Es como enviar las monedas directamente a un agujero negro: quedan bloqueadas para siempre y no se pueden recuperar.
Otro error anterior fue no transferir de inmediato a través de la cadena los fondos robados en Arbitrum. Permanecieron allí durante unas horas y Arbitrum SC los congeló de emergencia.
#Binance #Arbitrum $ARB
Es como enviar las monedas directamente a un agujero negro: quedan bloqueadas para siempre y no se pueden recuperar.
Otro error anterior fue no transferir de inmediato a través de la cadena los fondos robados en Arbitrum. Permanecieron allí durante unas horas y Arbitrum SC los congeló de emergencia.
#Binance #Arbitrum $ARB
yyy
·
--
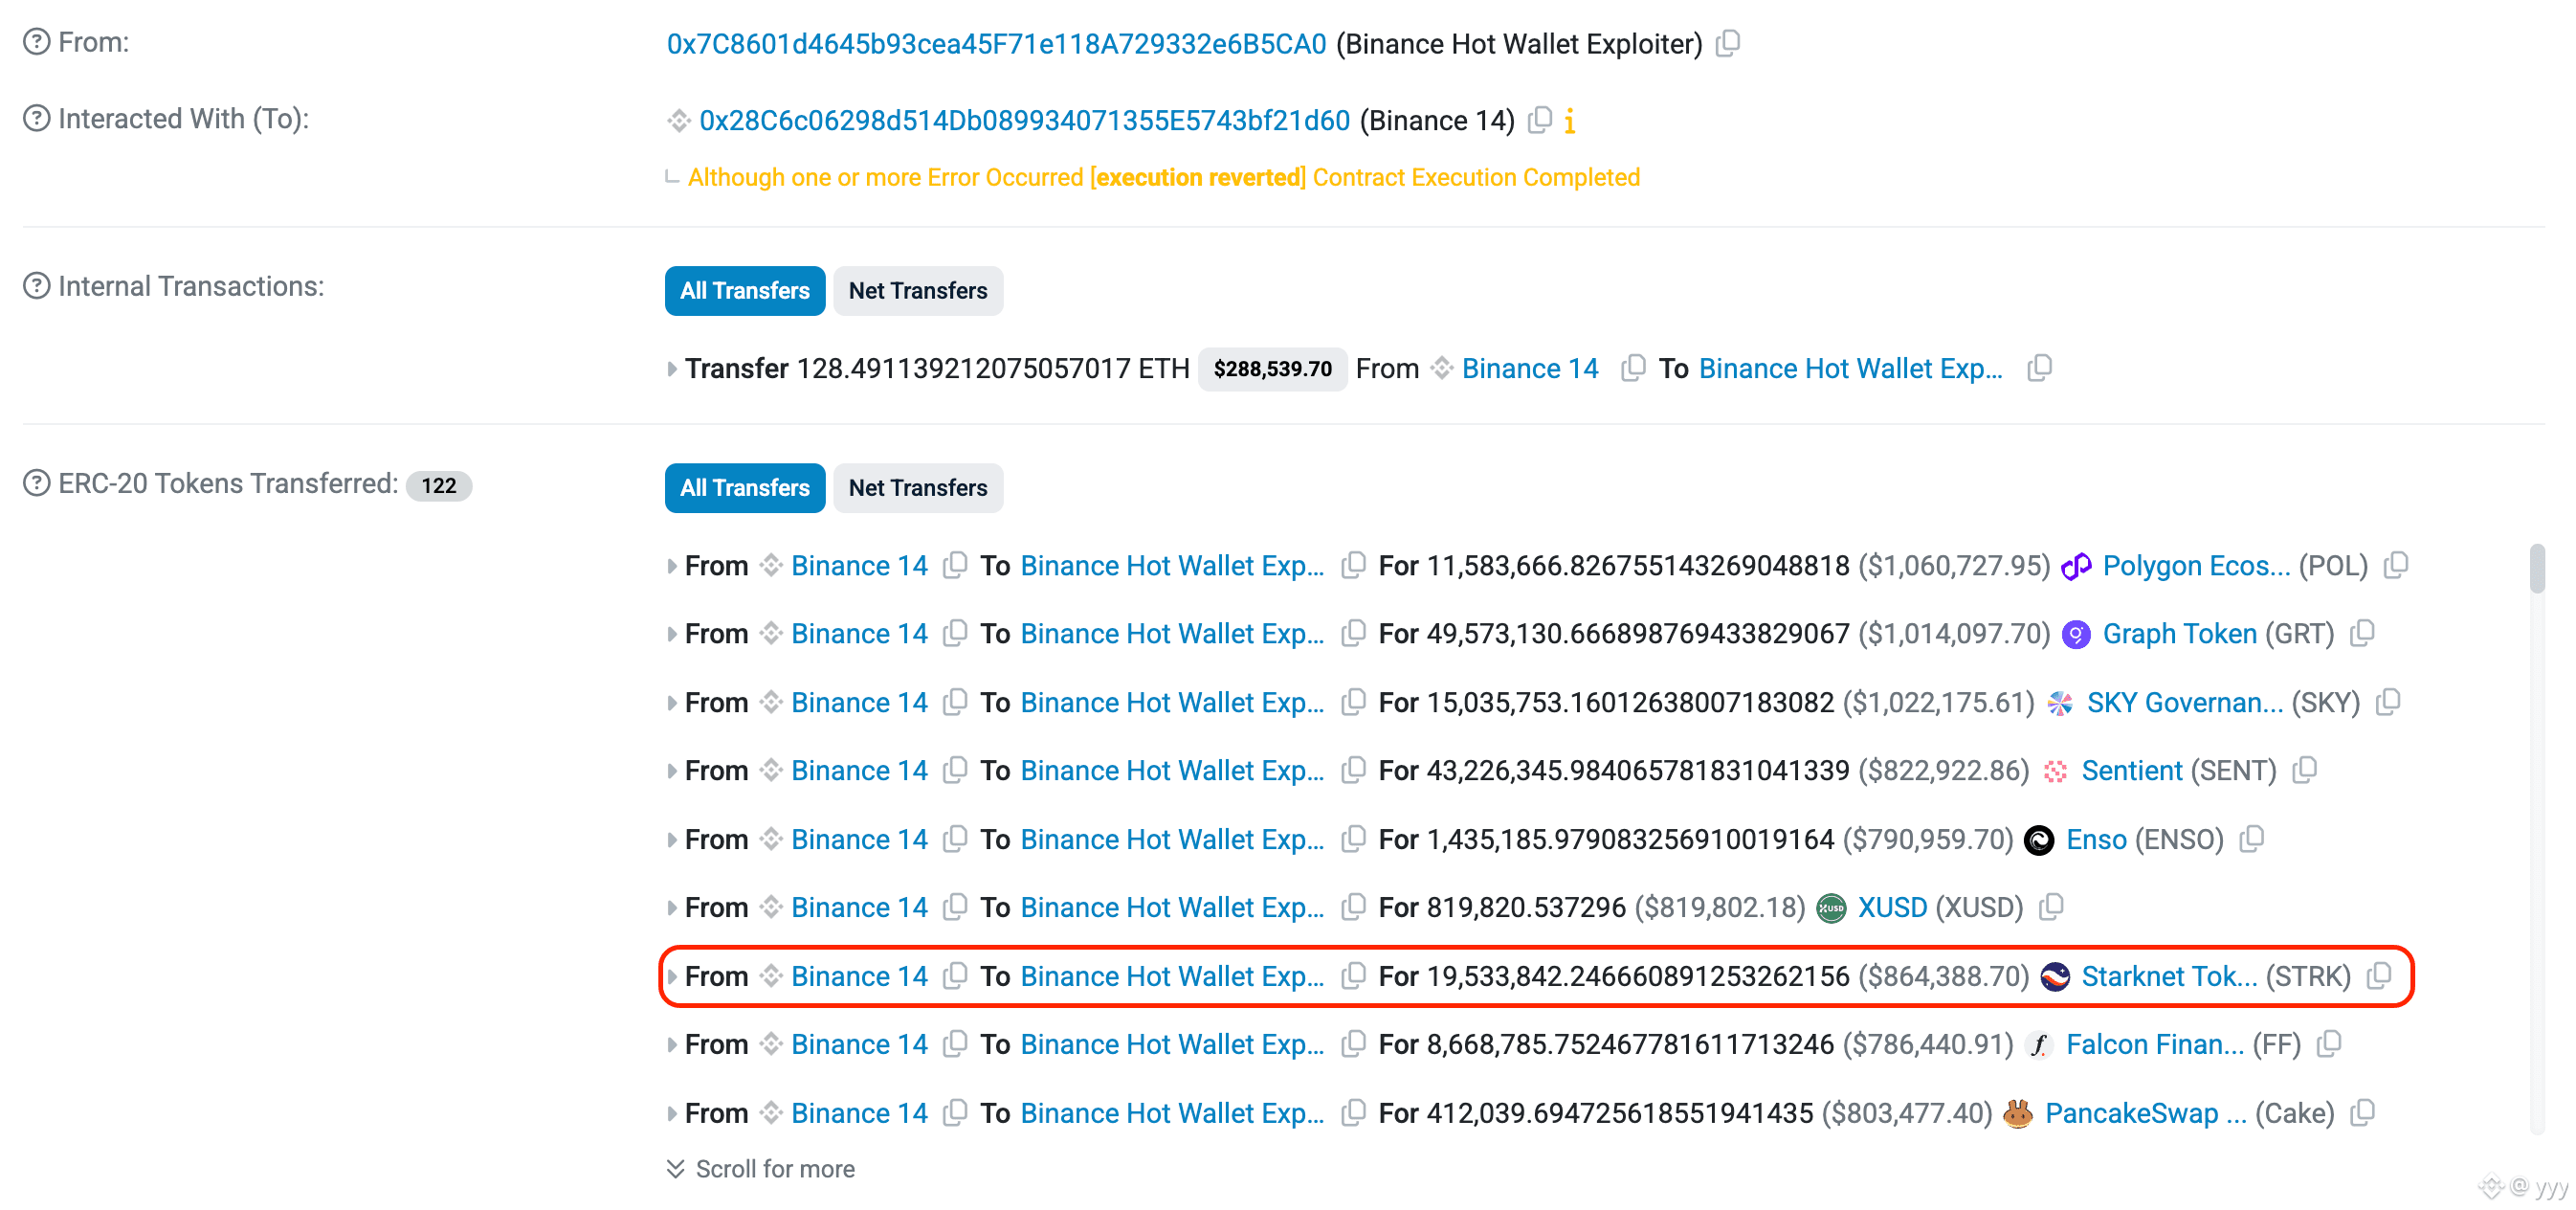
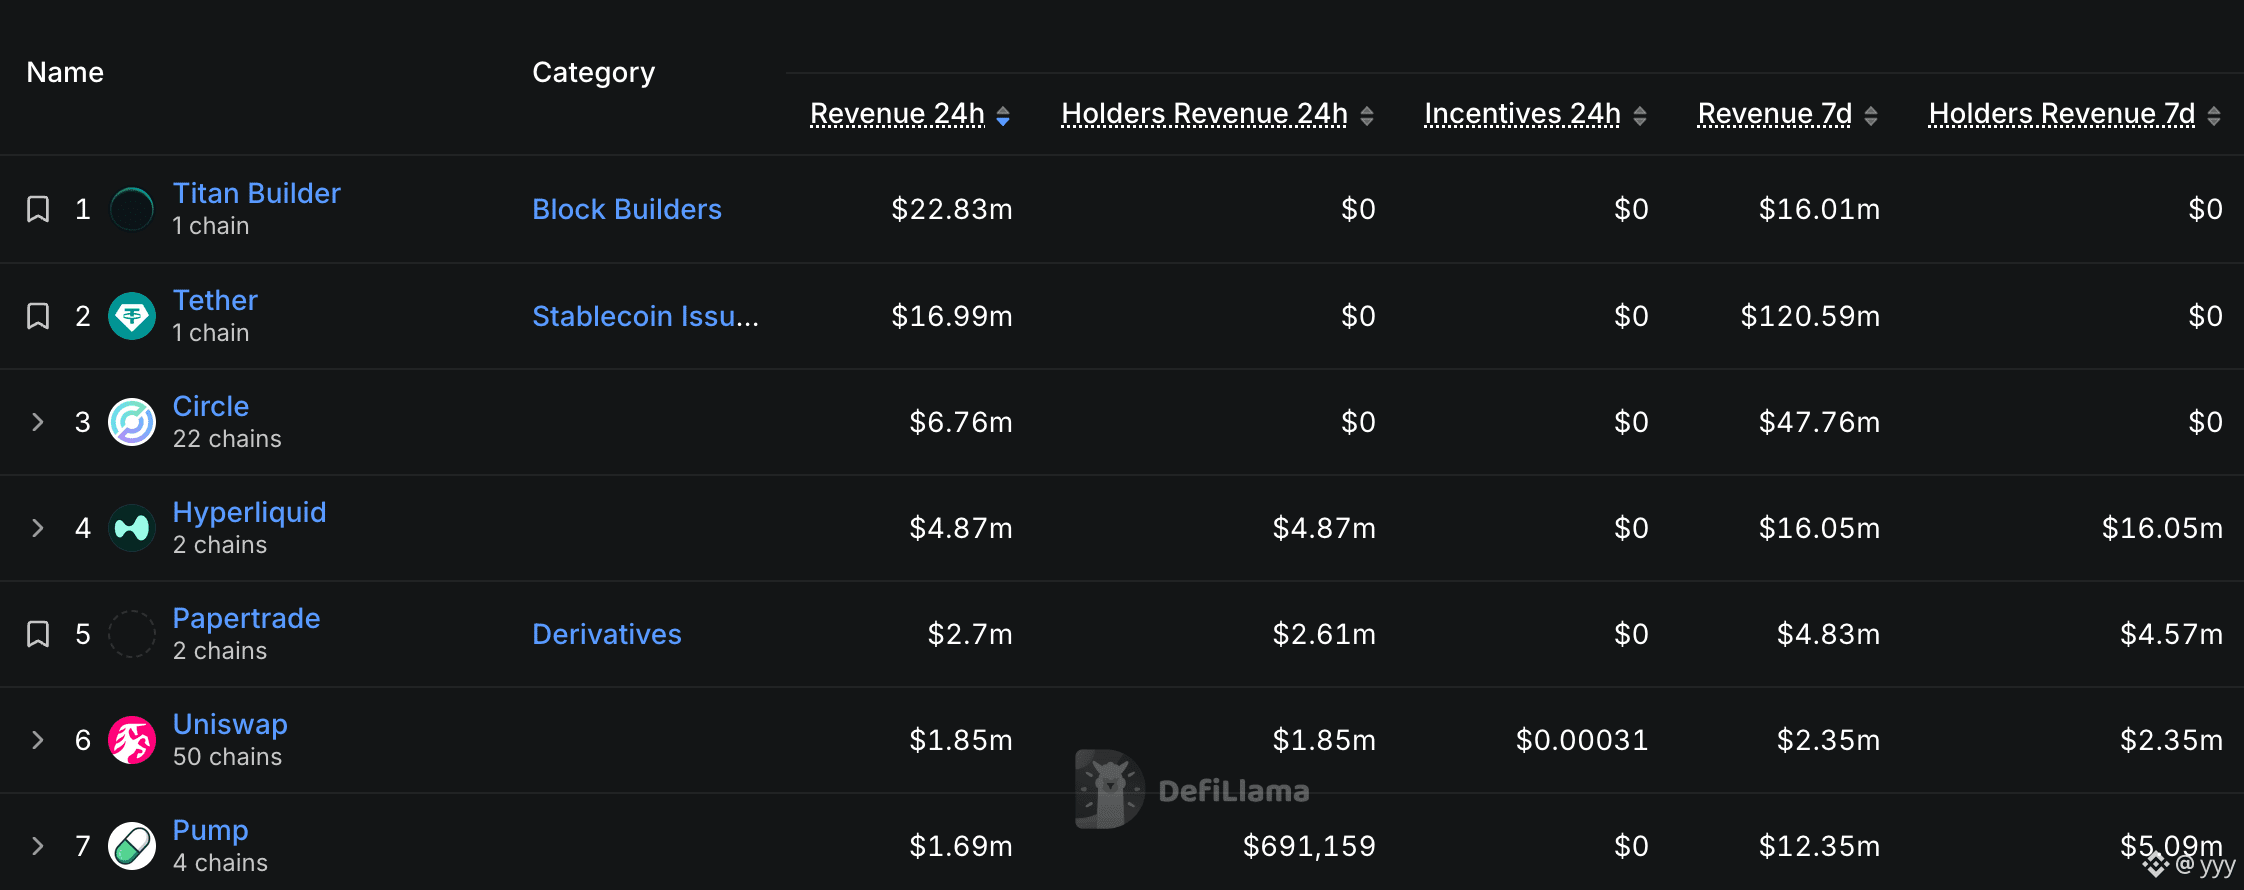
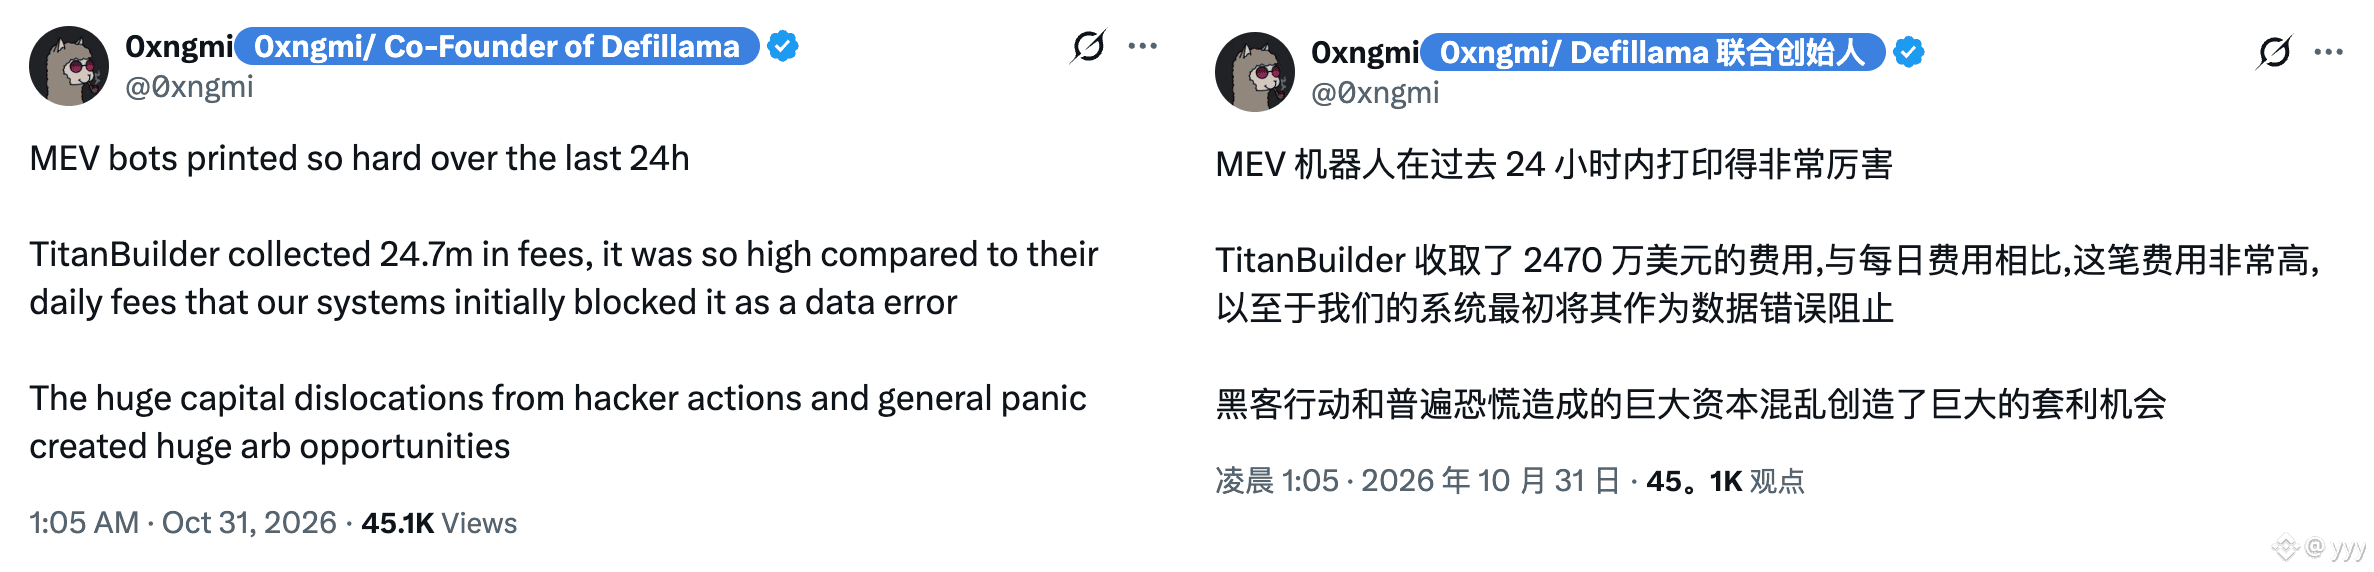
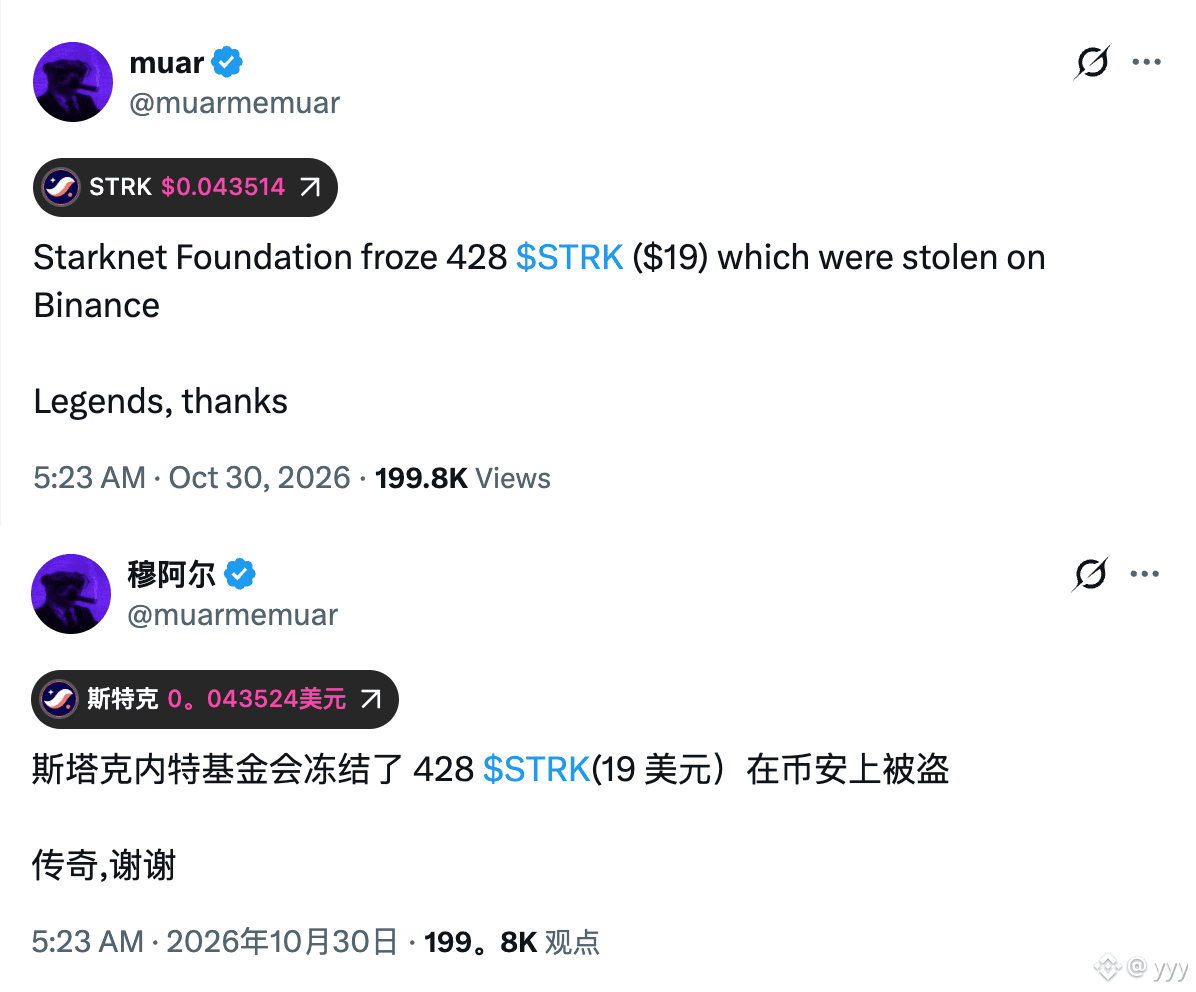
El chiste de que Starknet congeló 428 tokens por un valor de unos 19 dólares, transferidos por el hacker de Binance, de los tokens $STRK , tómatelo solo como algo divertido; no hay pruebas on-chain que demuestren que sea cierto.
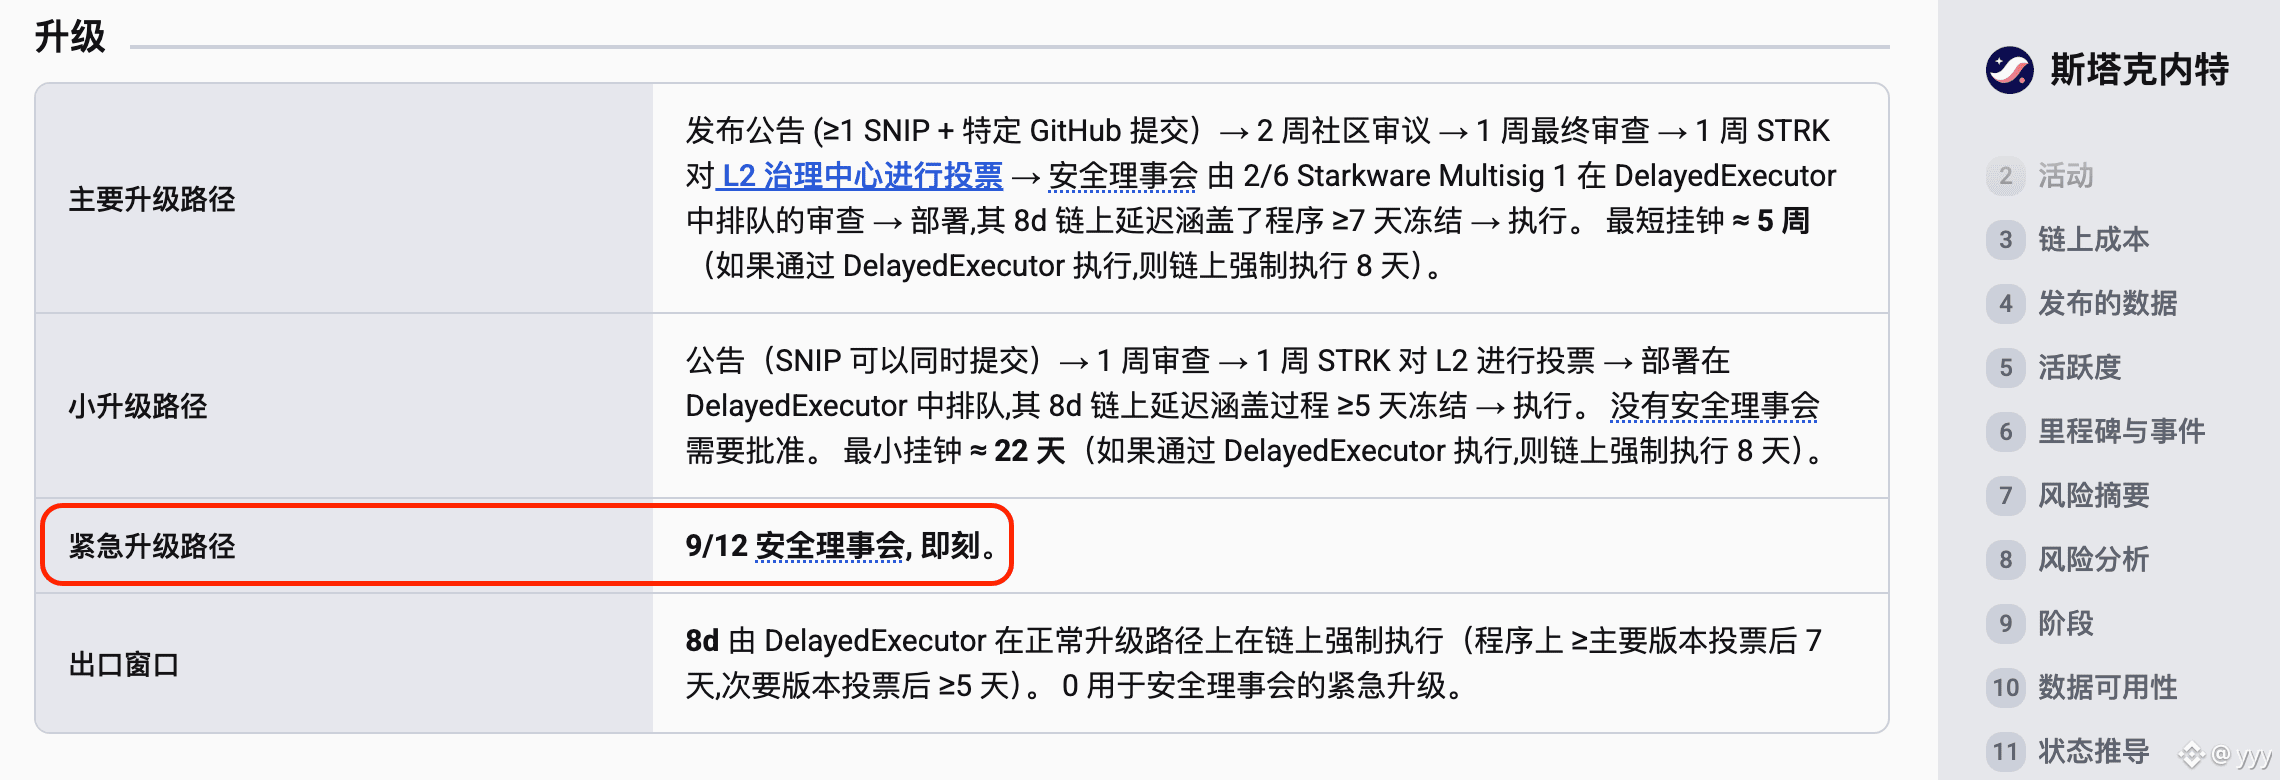
Para activar el privilegio de congelación, no basta con que el fundador @EliBenSasson u otra persona con privilegios pulse un botón para congelar todo de inmediato.
Al igual que Arbitrum, Starknet necesita las firmas de 9 de los 12 miembros del comité de seguridad (SC) para ejecutar una congelación de emergencia.
Si me dices que Starknet se tomó tantas molestias coordinando a los distintos firmantes multisig solo para ayudar a Binance a recuperar 19 dólares, no me lo creo ni por un segundo.
#Binance #STARKNET $STRK
Para activar el privilegio de congelación, no basta con que el fundador @EliBenSasson u otra persona con privilegios pulse un botón para congelar todo de inmediato.
Al igual que Arbitrum, Starknet necesita las firmas de 9 de los 12 miembros del comité de seguridad (SC) para ejecutar una congelación de emergencia.
Si me dices que Starknet se tomó tantas molestias coordinando a los distintos firmantes multisig solo para ayudar a Binance a recuperar 19 dólares, no me lo creo ni por un segundo.
#Binance #STARKNET $STRK
yyy
·
--
El chiste de que Starknet congeló 428 tokens por un valor de unos 19 dólares, transferidos por el hacker de Binance, de los tokens $STRK , tómatelo solo como algo divertido; no hay pruebas on-chain que demuestren que sea cierto.
Para activar el privilegio de congelación, no basta con que el fundador @EliBenSasson u otra persona con privilegios pulse un botón para congelar todo de inmediato.
Al igual que Arbitrum, Starknet necesita las firmas de 9 de los 12 miembros del comité de seguridad (SC) para ejecutar una congelación de emergencia.
Si me dices que Starknet se tomó tantas molestias coordinando a los distintos firmantes multisig solo para ayudar a Binance a recuperar 19 dólares, no me lo creo ni por un segundo.
#Binance #STARKNET $STRK
Para activar el privilegio de congelación, no basta con que el fundador @EliBenSasson u otra persona con privilegios pulse un botón para congelar todo de inmediato.
Al igual que Arbitrum, Starknet necesita las firmas de 9 de los 12 miembros del comité de seguridad (SC) para ejecutar una congelación de emergencia.
Si me dices que Starknet se tomó tantas molestias coordinando a los distintos firmantes multisig solo para ayudar a Binance a recuperar 19 dólares, no me lo creo ni por un segundo.
#Binance #STARKNET $STRK
yyy
·
--
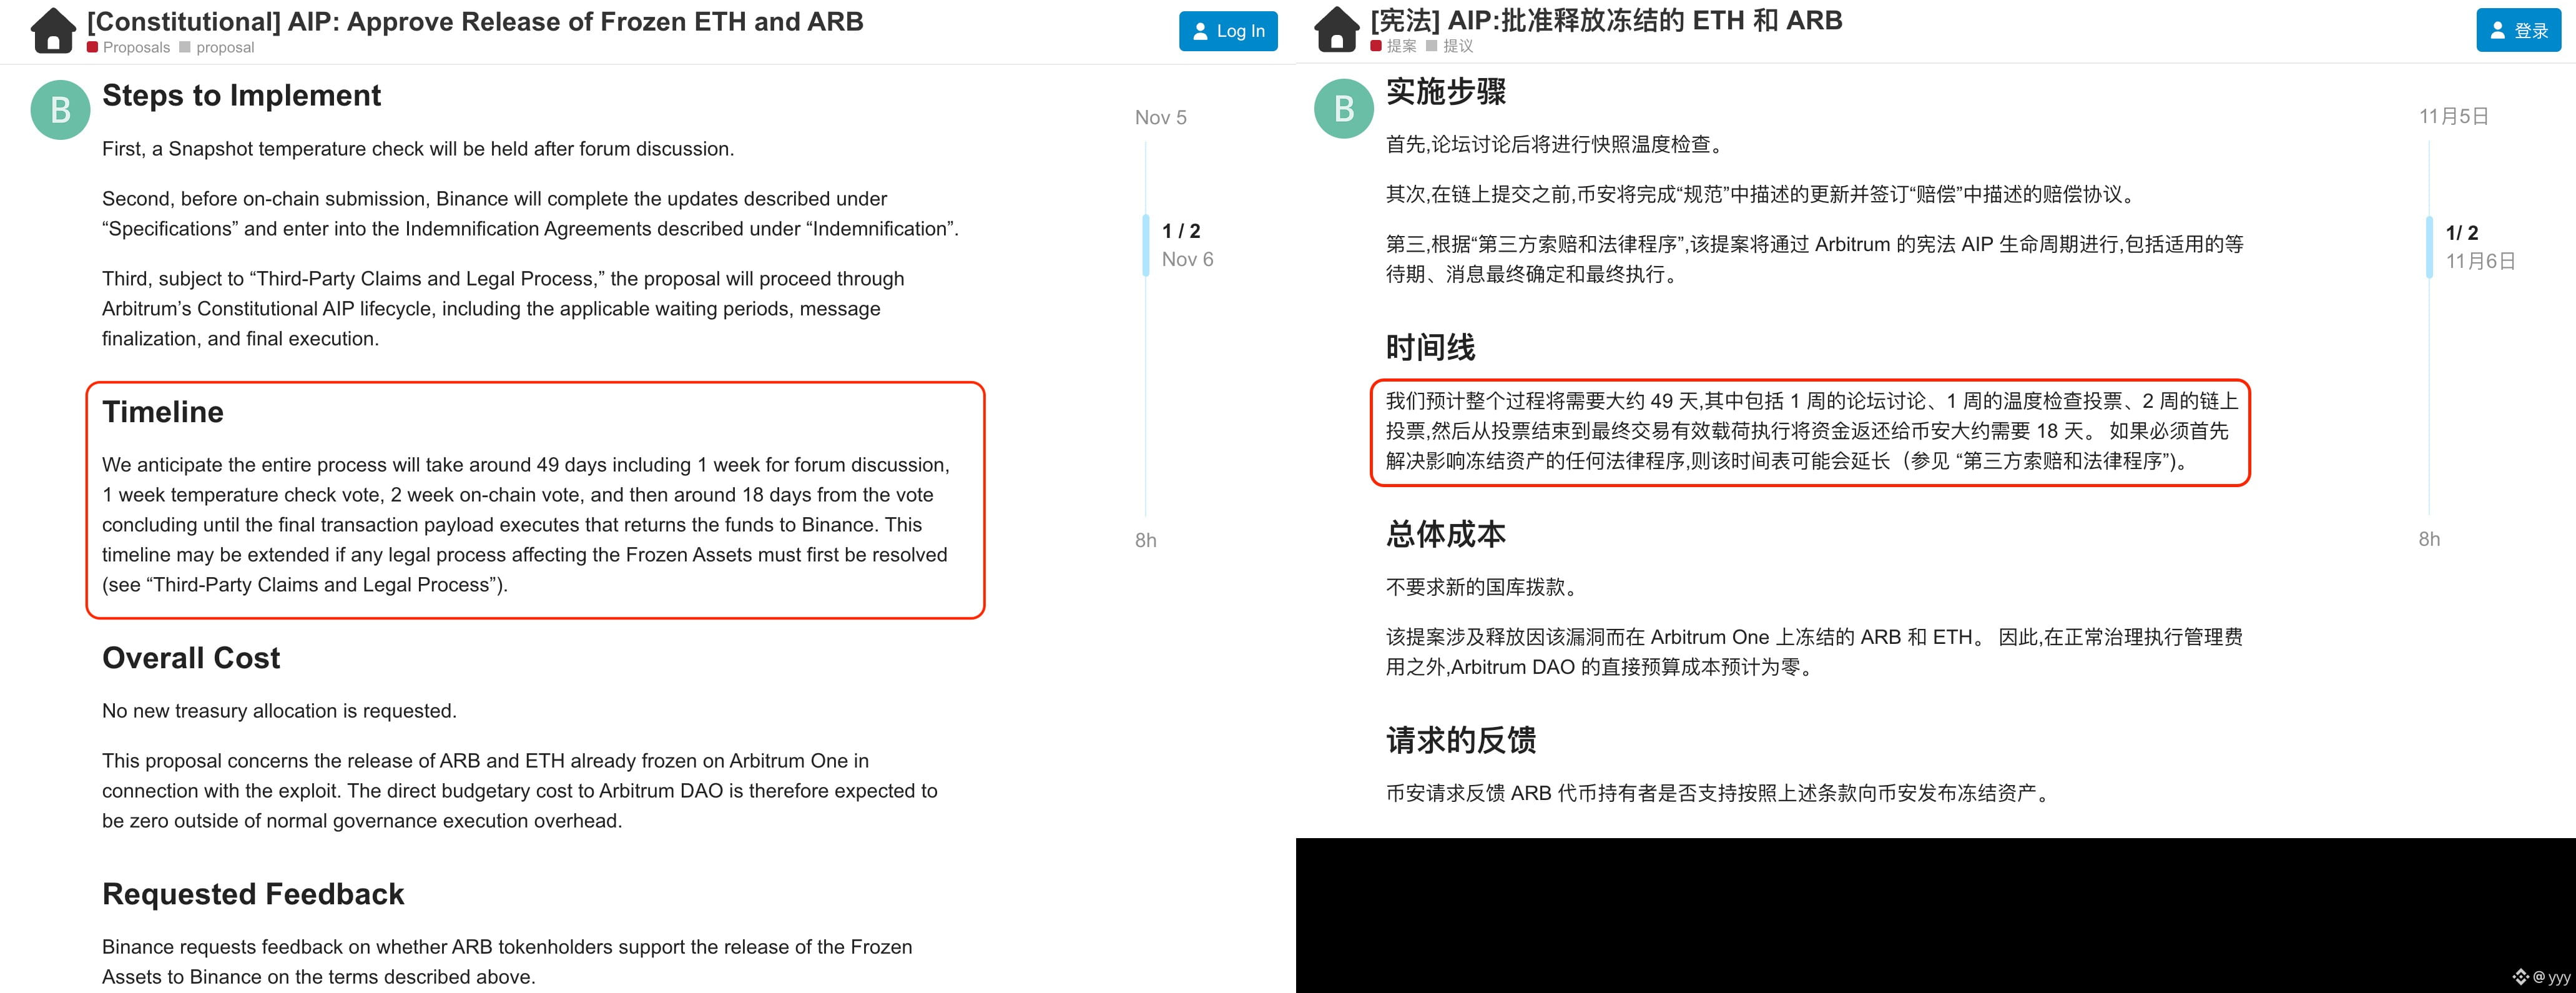
Desde el lanzamiento de la red principal de Arbitrum, se ha ejercido en cadena el privilegio de congelación de emergencia en dos ocasiones, y ambas tuvieron lugar este año.
La primera fue en abril de este año, cuando el Comité de Seguridad (SC) de Arbitrum congeló de emergencia los 30,766 ETH en poder del hacker de KelpDAO;
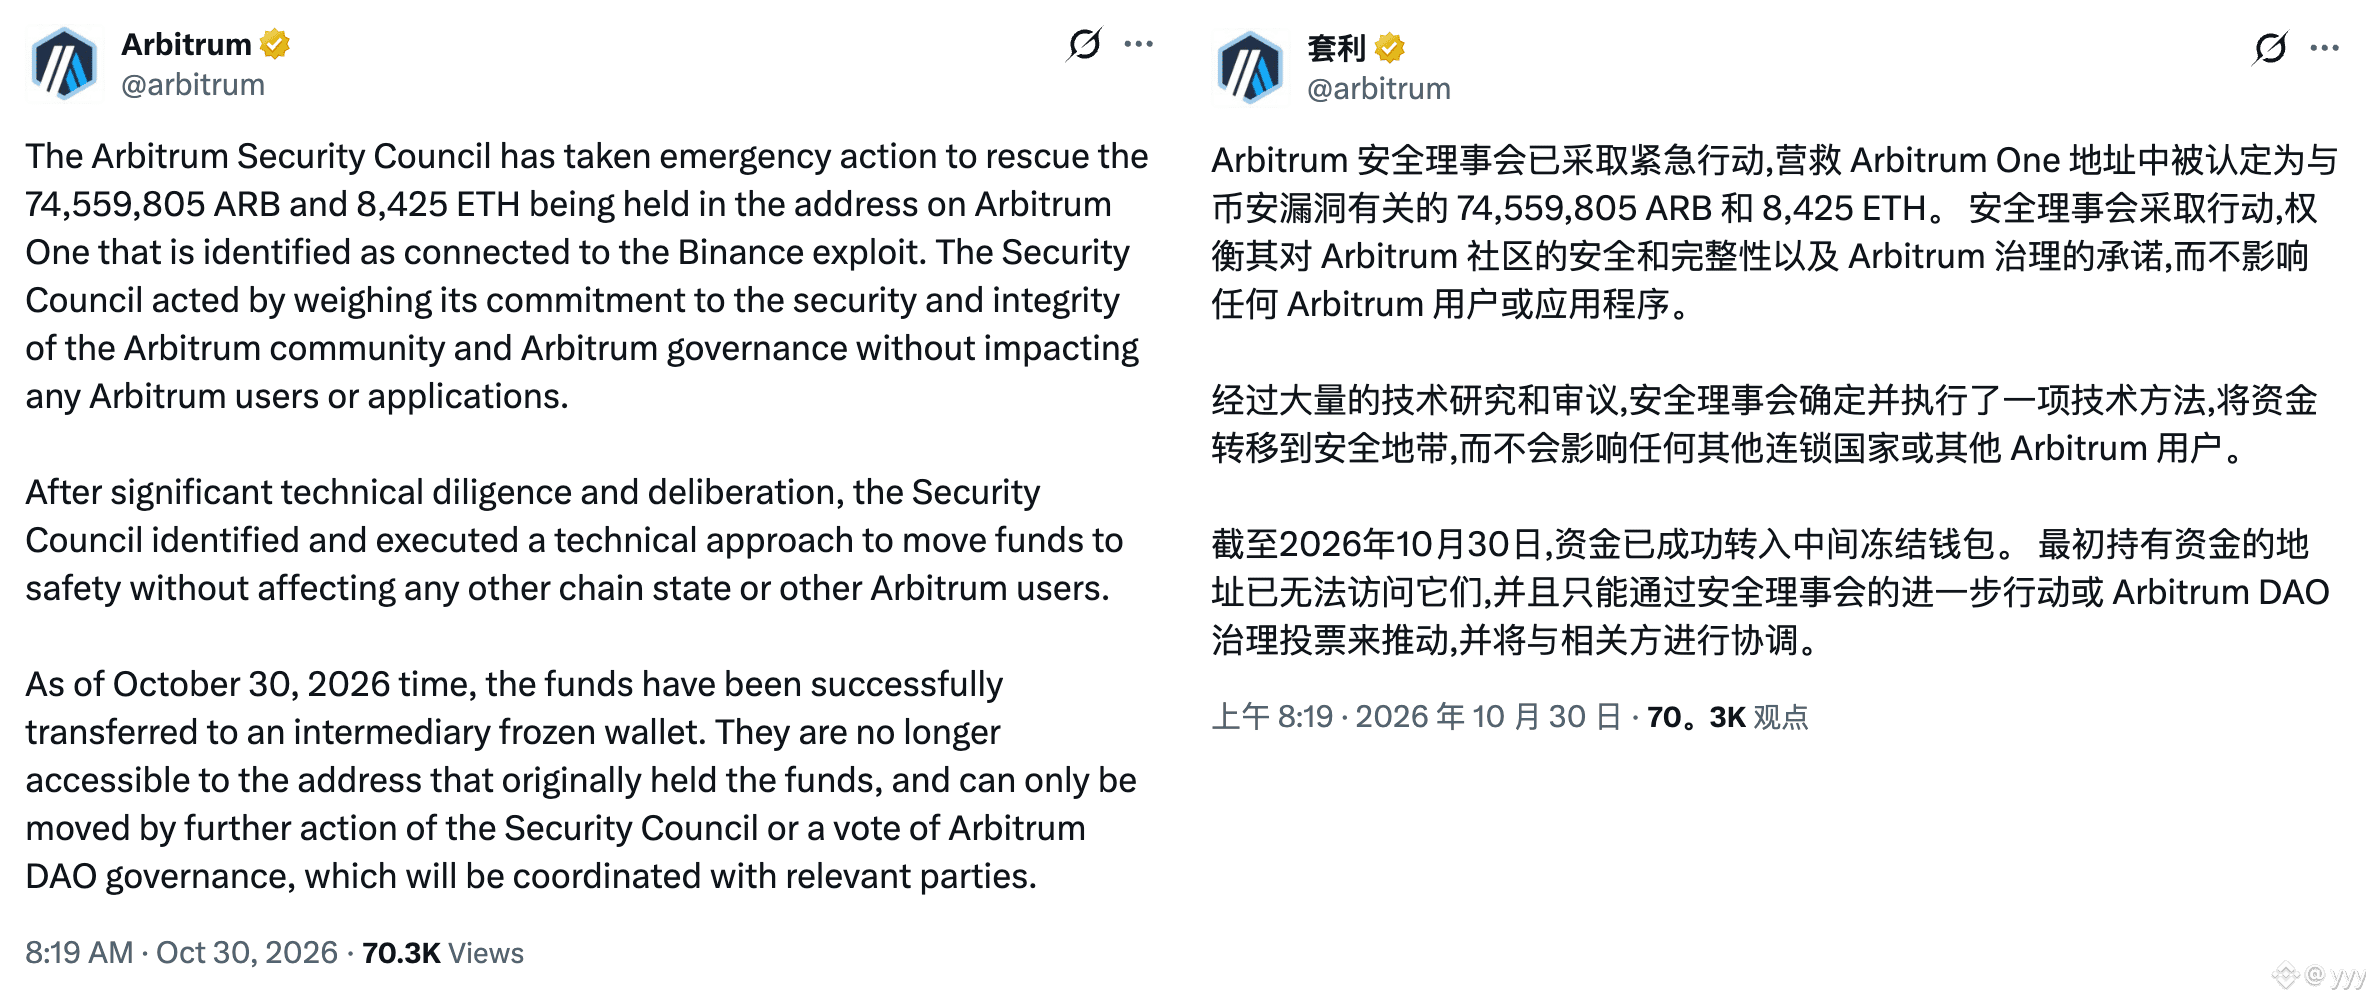
La segunda ocurrió hoy, cuando el SC de Arbitrum congeló de emergencia las direcciones relacionadas con la vulnerabilidad de Binance, que tenían 74,559,805 ARB y 8425 ETH.
La sección de comentarios se llenó de críticas la última vez, y esta vez también ha sido objeto de reproches.
Mi postura siempre ha sido la misma:
El propósito de la descentralización es contrarrestar el poder y servir a la gente común; si el propósito de la centralización es ayudar a la gente común y no beneficiar los intereses privados de quienes tienen el poder, creo que merece ser defendida.
Congelar a los hackers es precisamente ese tipo de centralización.
#Binance $ARB $BNB
La primera fue en abril de este año, cuando el Comité de Seguridad (SC) de Arbitrum congeló de emergencia los 30,766 ETH en poder del hacker de KelpDAO;
La segunda ocurrió hoy, cuando el SC de Arbitrum congeló de emergencia las direcciones relacionadas con la vulnerabilidad de Binance, que tenían 74,559,805 ARB y 8425 ETH.
La sección de comentarios se llenó de críticas la última vez, y esta vez también ha sido objeto de reproches.
Mi postura siempre ha sido la misma:
El propósito de la descentralización es contrarrestar el poder y servir a la gente común; si el propósito de la centralización es ayudar a la gente común y no beneficiar los intereses privados de quienes tienen el poder, creo que merece ser defendida.
Congelar a los hackers es precisamente ese tipo de centralización.
#Binance $ARB $BNB
Con verificación
yyy
·
--
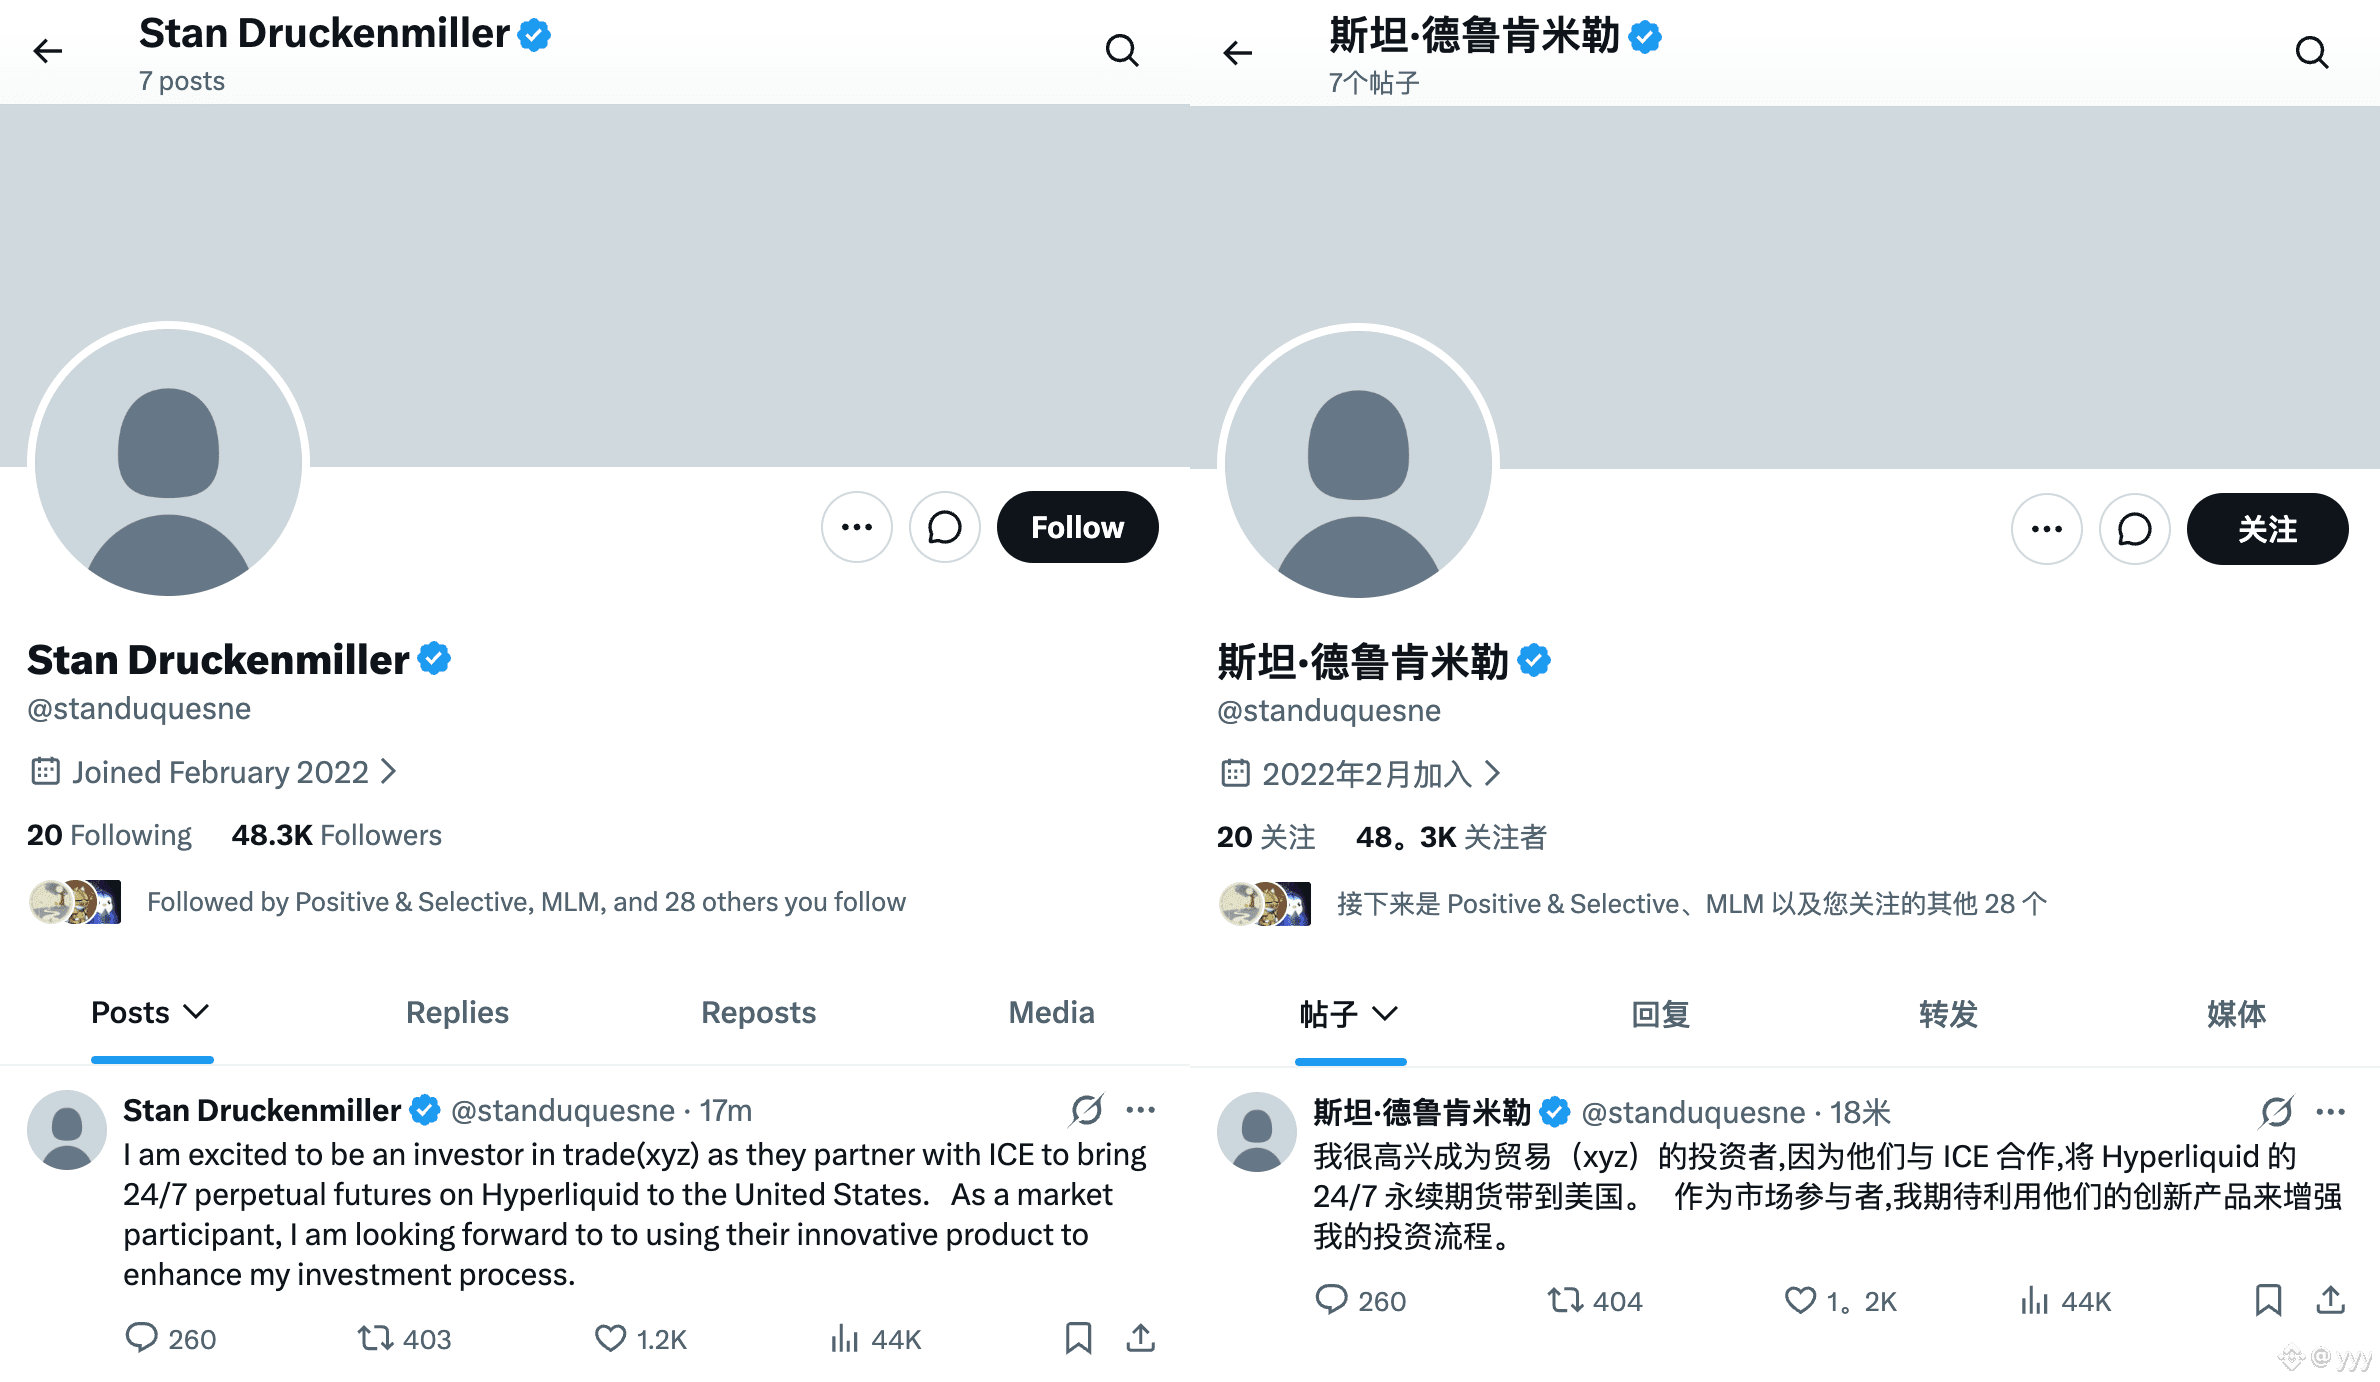
AlcistaHace 5 meses, ICE impulsó una revisión de Hyperliquid por parte de los organismos reguladores estadounidenses y advirtió sobre los posibles riesgos de manipulación del mercado;
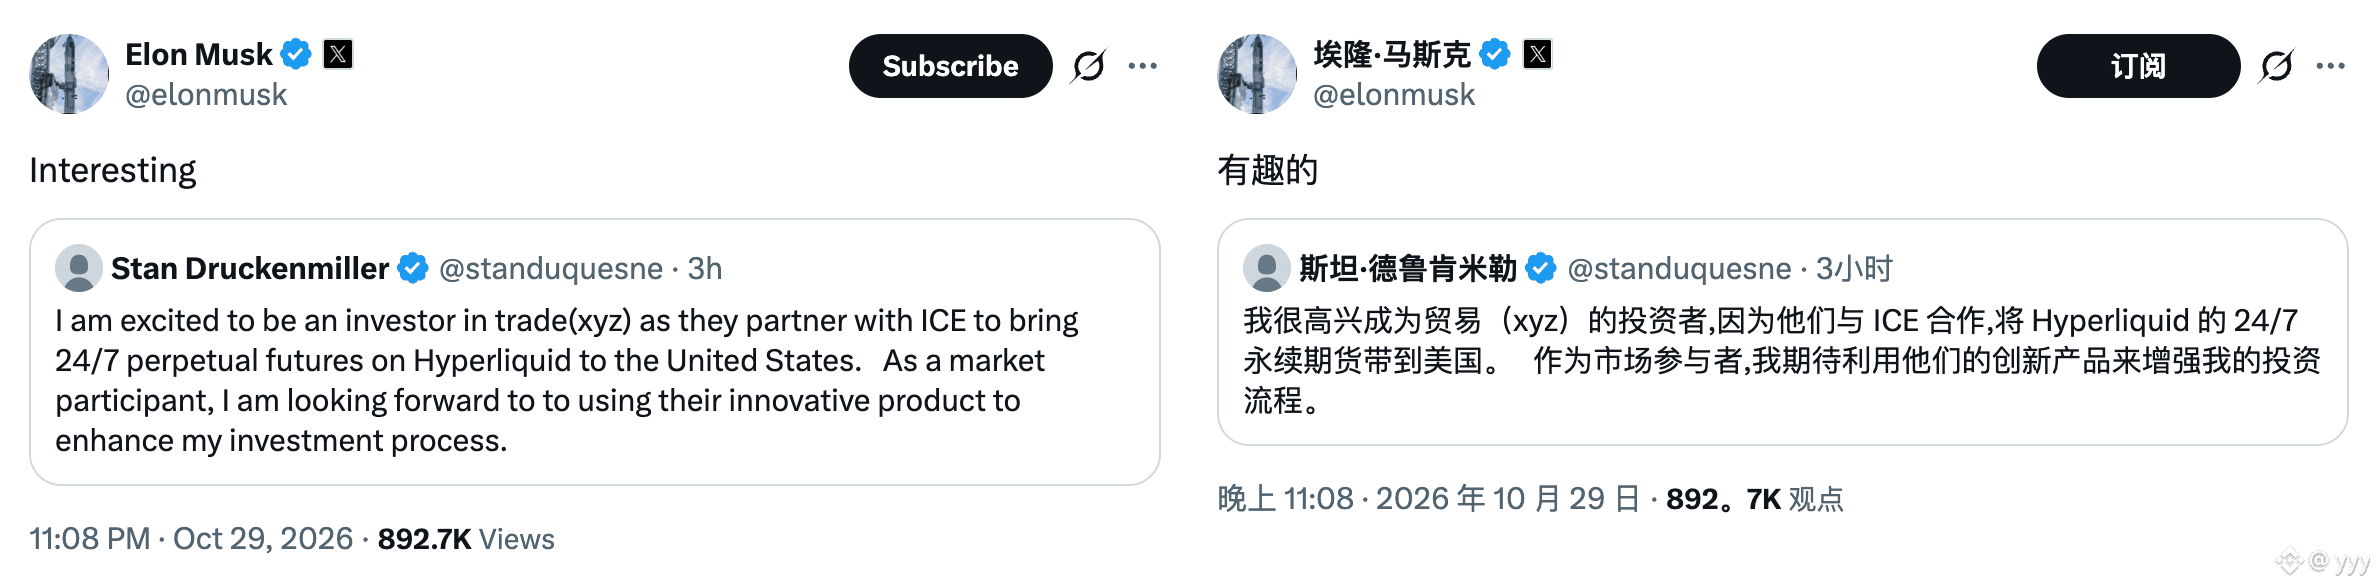
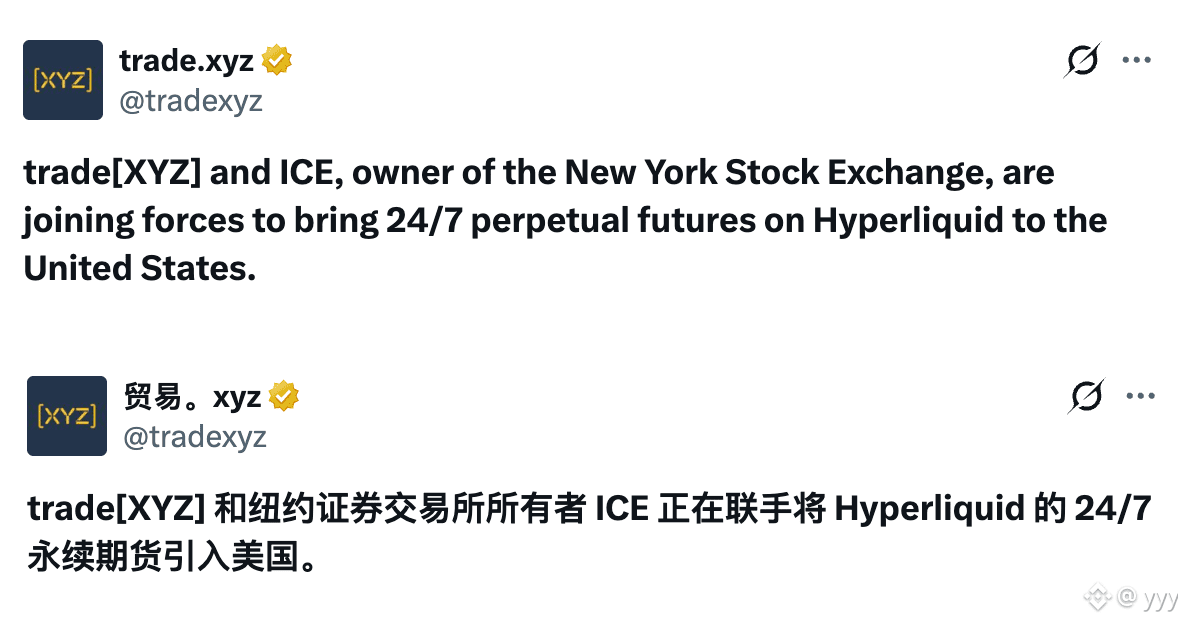
5 meses después, ICE realizó una inversión estratégica en @tradexyz, el principal proyecto del ecosistema Hyperliquid HIP-3, y llevará al mercado estadounidense contratos perpetuos basados en HL.
Con el viento primaveral a favor, galopa veloz.
#Hyperliquid #ICE $HYPE
5 meses después, ICE realizó una inversión estratégica en @tradexyz, el principal proyecto del ecosistema Hyperliquid HIP-3, y llevará al mercado estadounidense contratos perpetuos basados en HL.
Con el viento primaveral a favor, galopa veloz.
#Hyperliquid #ICE $HYPE
Inicia sesión para explorar más contenidos