

CryptoForge
97 Publicaciones

CryptoForge
Denunciar
Bloquear usuario
Crypto analyst| passionate Blockchain technology
Trader frecuente
5 años
415 Siguiendo
219 Seguidores
170 Me gusta
Publicaciones
Todo
Cotizaciones
·
--
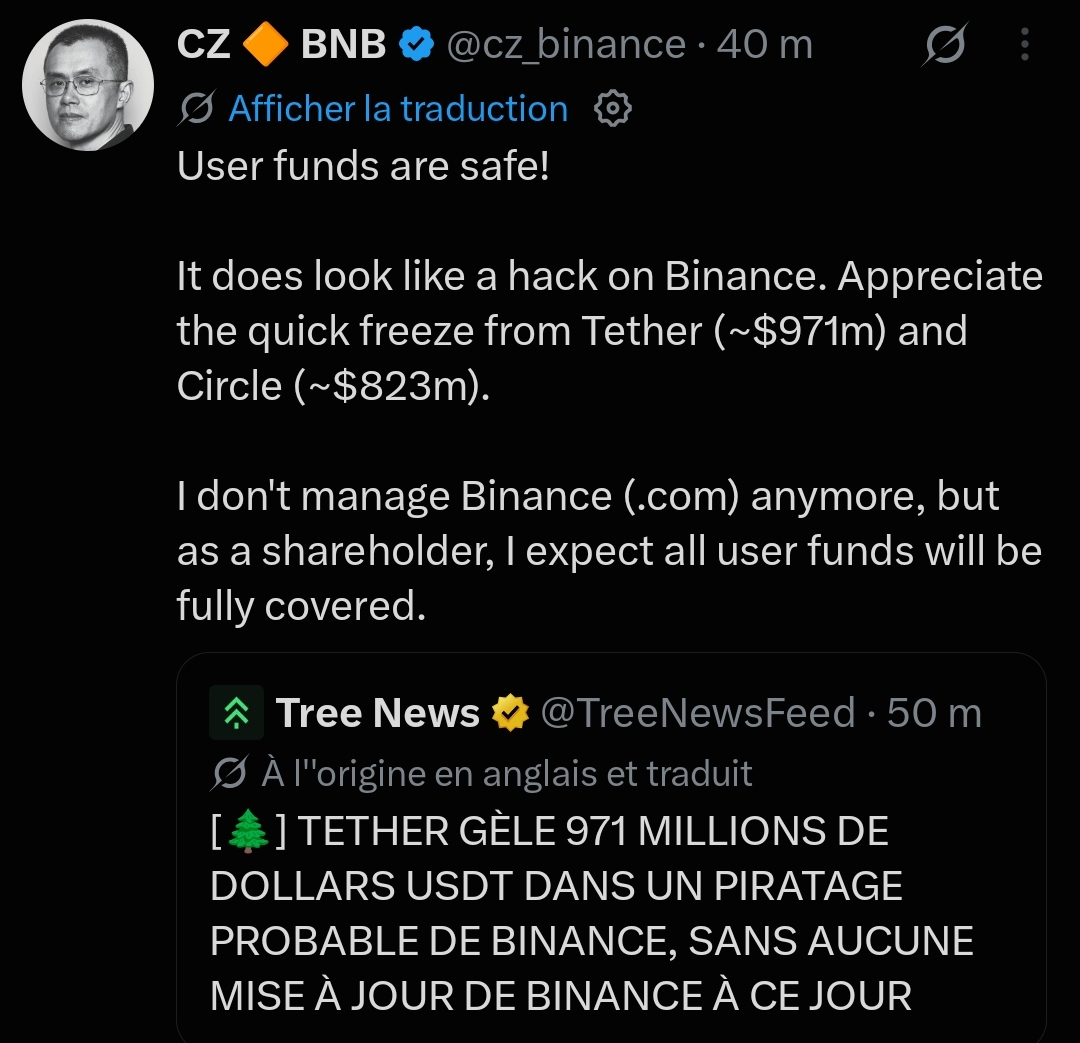
Binance ha sido hackeado: desaparecieron 5.600 millones de dólares.
Este es el mayor atraco de criptomonedas del siglo. Las cifras son asombrosas:
• 1.450 millones de dólares en BTC
• 875 millones de dólares en ETH
• 1.570 millones de dólares en USDT
• 823 millones de dólares en USDC
• + cientos de millones en TRX, XAUT, WBETH…
¿Pero lo más increíble? Tether y Circle lograron congelar casi 1.800 millones de dólares en pleno movimiento. CZ confirmó el hackeo y aseguró que se cubrirán los fondos de los usuarios.
El mercado está entrando en pánico. BTC cayó por debajo de los 79.000 dólares.
Este es oficialmente el mayor hackeo de la historia de las criptomonedas. El récord anterior (Bybit, 1.500 millones de dólares) ha quedado pulverizado.
#Binance #cryptouniverseofficial #Hack #bitcoin #Urgent
137
·
--
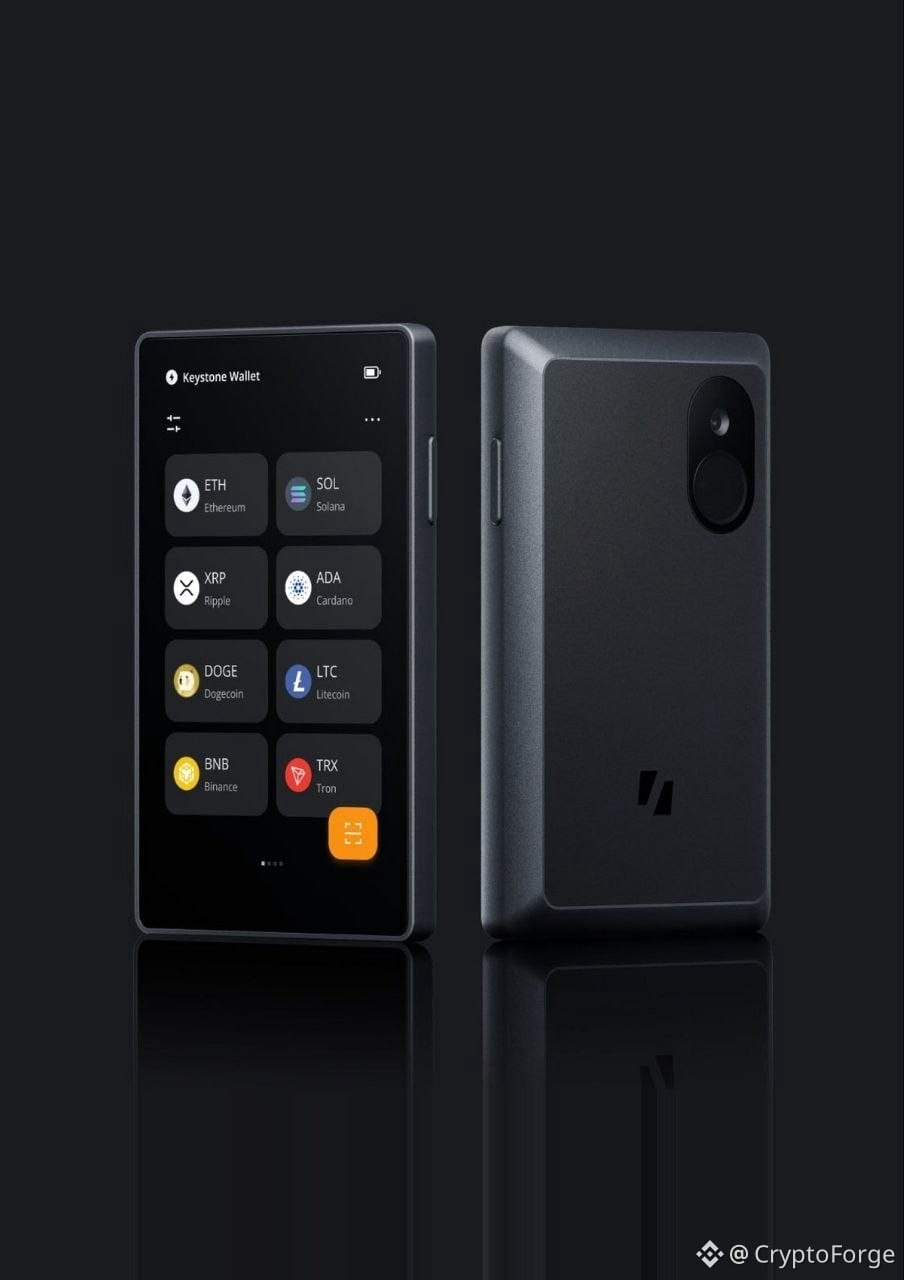
Keystone está destruyendo 18,835 billeteras de criptomonedas. Un hacker robó la clave que certifica que son auténticas. Como resultado, billeteras falsas podrían pasar la verificación oficial y robar tus fondos.
Además de eso, 25,964 registros de clientes quedaron expuestos… incluso aunque la empresa llevaba mucho tiempo prometiendo eliminarlos. La herramienta de eliminación estaba rota.
¿Tus frases semilla? No afectadas, según Keystone. Pero si recibiste una billetera después del 20 de octubre: verifícala antes de usarla.
123
·
--
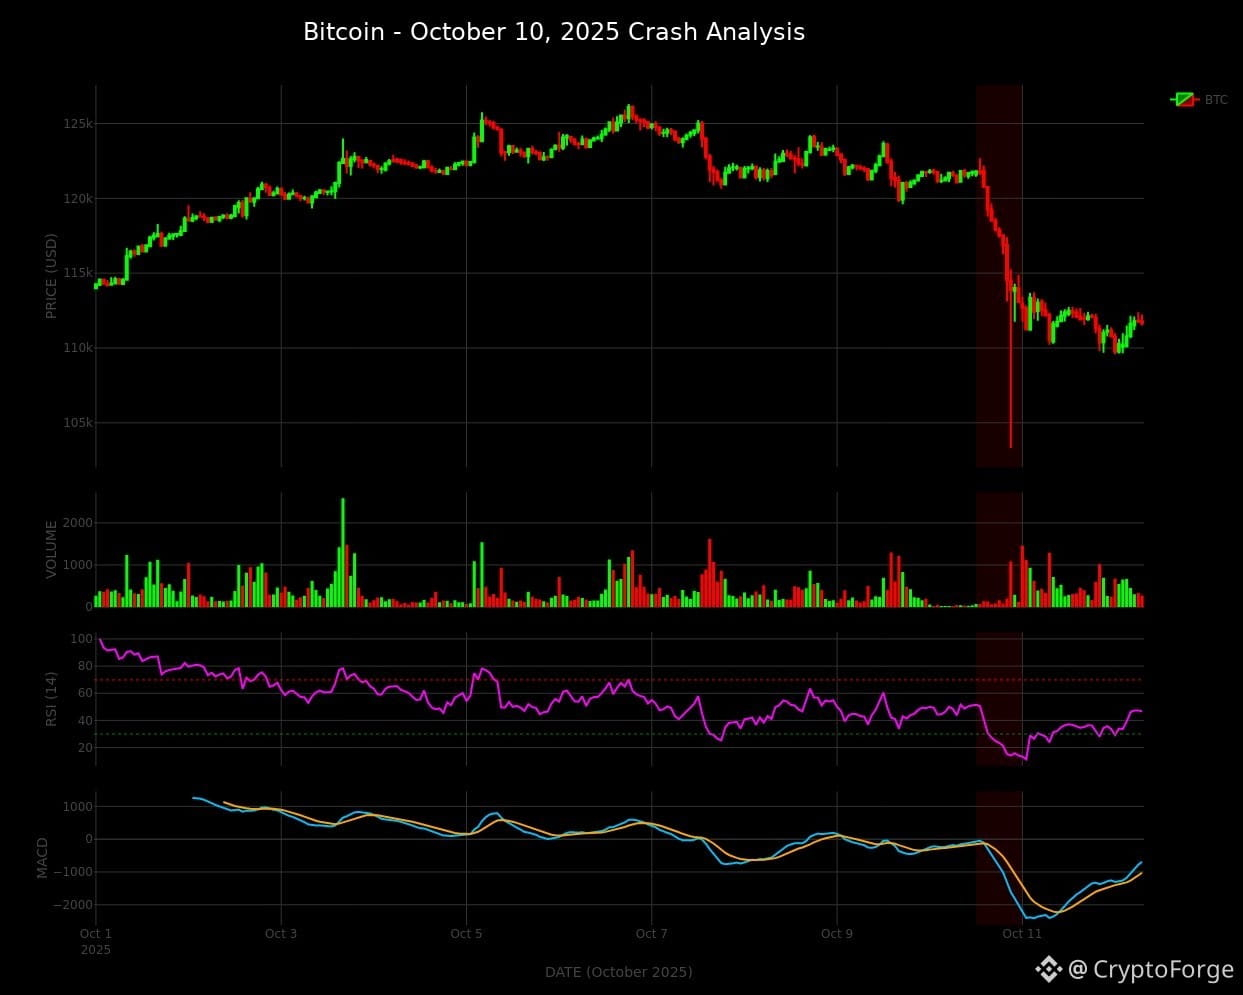
🚨 10/10/2025
Hoy hace un año, el sector cripto vivió la mayor ola de liquidaciones de su historia.
Se esfumaron 19.000 millones de dólares. 1,6 millones de traders quedaron fuera de juego.
🚨 10/10/2025
Hoy hace un año, el sector cripto vivió la mayor ola de liquidaciones de su historia.
Se esfumaron 19.000 millones de dólares. 1,6 millones de traders quedaron fuera de juego.
Hoy hace un año, el sector cripto vivió la mayor ola de liquidaciones de su historia.
Se esfumaron 19.000 millones de dólares. 1,6 millones de traders quedaron fuera de juego.
113
·
--
4.3 Posibles reacciones en cadena
Algunos especulan que la advertencia pública de Karpelès (con aproximadamente 90.000 visualizaciones) pudo haber alertado al atacante y llevado a acelerar la transferencia de fondos desde varias billeteras. Sin embargo, este vínculo no se ha confirmado.
5. Recomendaciones para los usuarios
Para los usuarios que compraron un dispositivo de CryptoBilis en los últimos 90 días:
1. Aún sin configurar: no continúe con la inicialización.
2. Ya configurado: considere transferir sus activos a un dispositivo nuevo usando una frase de recuperación completamente nueva.
3. Si sospecha que el dispositivo fue manipulado: evite introducir una frase de recuperación existente en cualquier software o sitio web no verificado.
Consejo general: compre billeteras de hardware a través de canales oficiales autorizados y, al recibir el dispositivo, verifique su autenticidad siguiendo los procedimientos oficiales.
6. Alcance del incidente
Si se confirma la estimación de 86 millones de dólares, este sería uno de los incidentes más graves jamás vinculados a la cadena de distribución de una billetera de hardware. Sin embargo, la diferencia fundamental radica en que se trata de un ataque en el nivel del revendedor, y no de un fallo que afecte a todos los sistemas o productos de Ledger.
Ledger afirma que la investigación sigue en curso y que publicará novedades a medida que avance.
CryptoForge
·
--
El fundador de Binance, CZ, comentó que las pruebas apuntan a un ataque localizado a la cadena de suministro dirigido a un único proveedor, en lugar de a un fallo que afecte a toda la línea de productos de Ledger.
3. Cambios inusuales en CryptoBilis
3.1 Cambio de propiedad
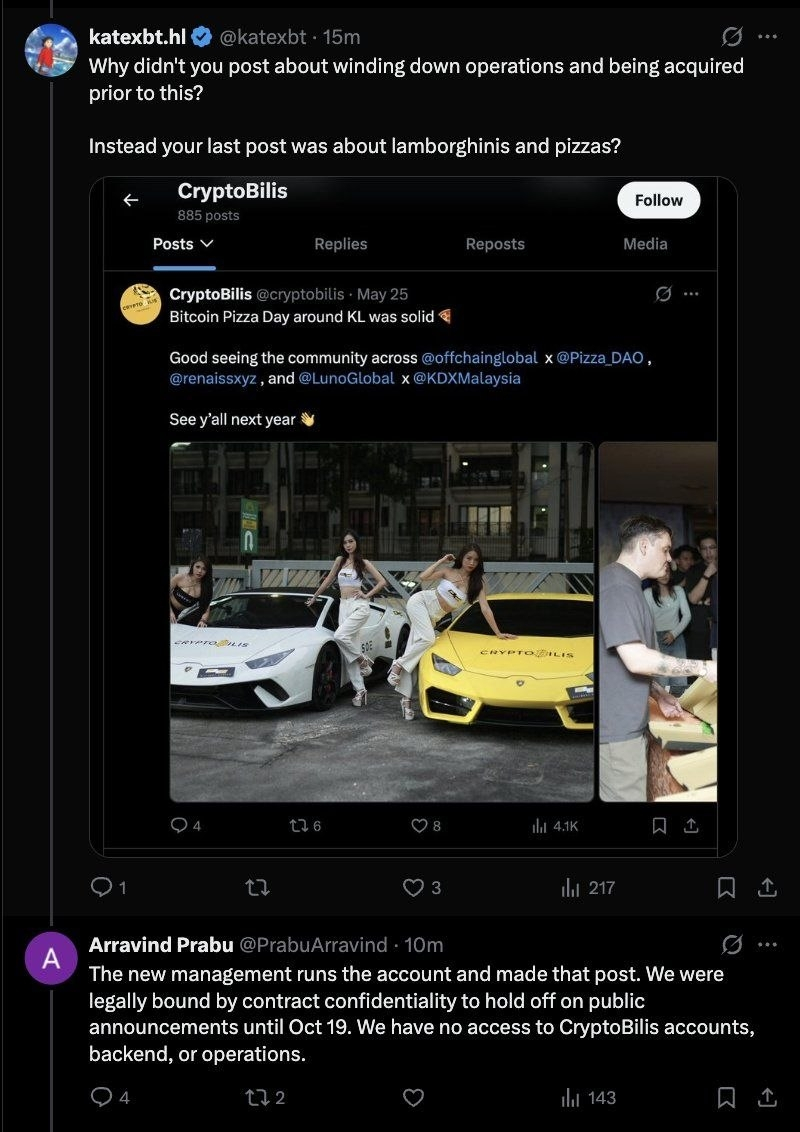
Los registros de la empresa indican que, al 3 de agosto, una persona llamada Jiaming, cuyo domicilio registrado está en la provincia de Heilongjiang, China, poseía el 100 % de las acciones de CryptoBilis.
El antiguo cofundador confirmó que la adquisición se finalizó en marzo y que el anterior propietario había dejado todos sus cargos operativos, directivos y administrativos. Este fundador, que ya no tiene acceso a las operaciones desde la venta, declaró: "ya no formamos parte de la empresa", y pidió transparencia a la actual dirección.
3.2 Vínculo con el ataque no confirmado
En esta etapa, no hay pruebas concluyentes que establezcan un vínculo directo entre el cambio de propiedad de CryptoBilis y las intrusiones en las billeteras.
4. El descubrimiento de Mark Karpelès de un módulo implantado
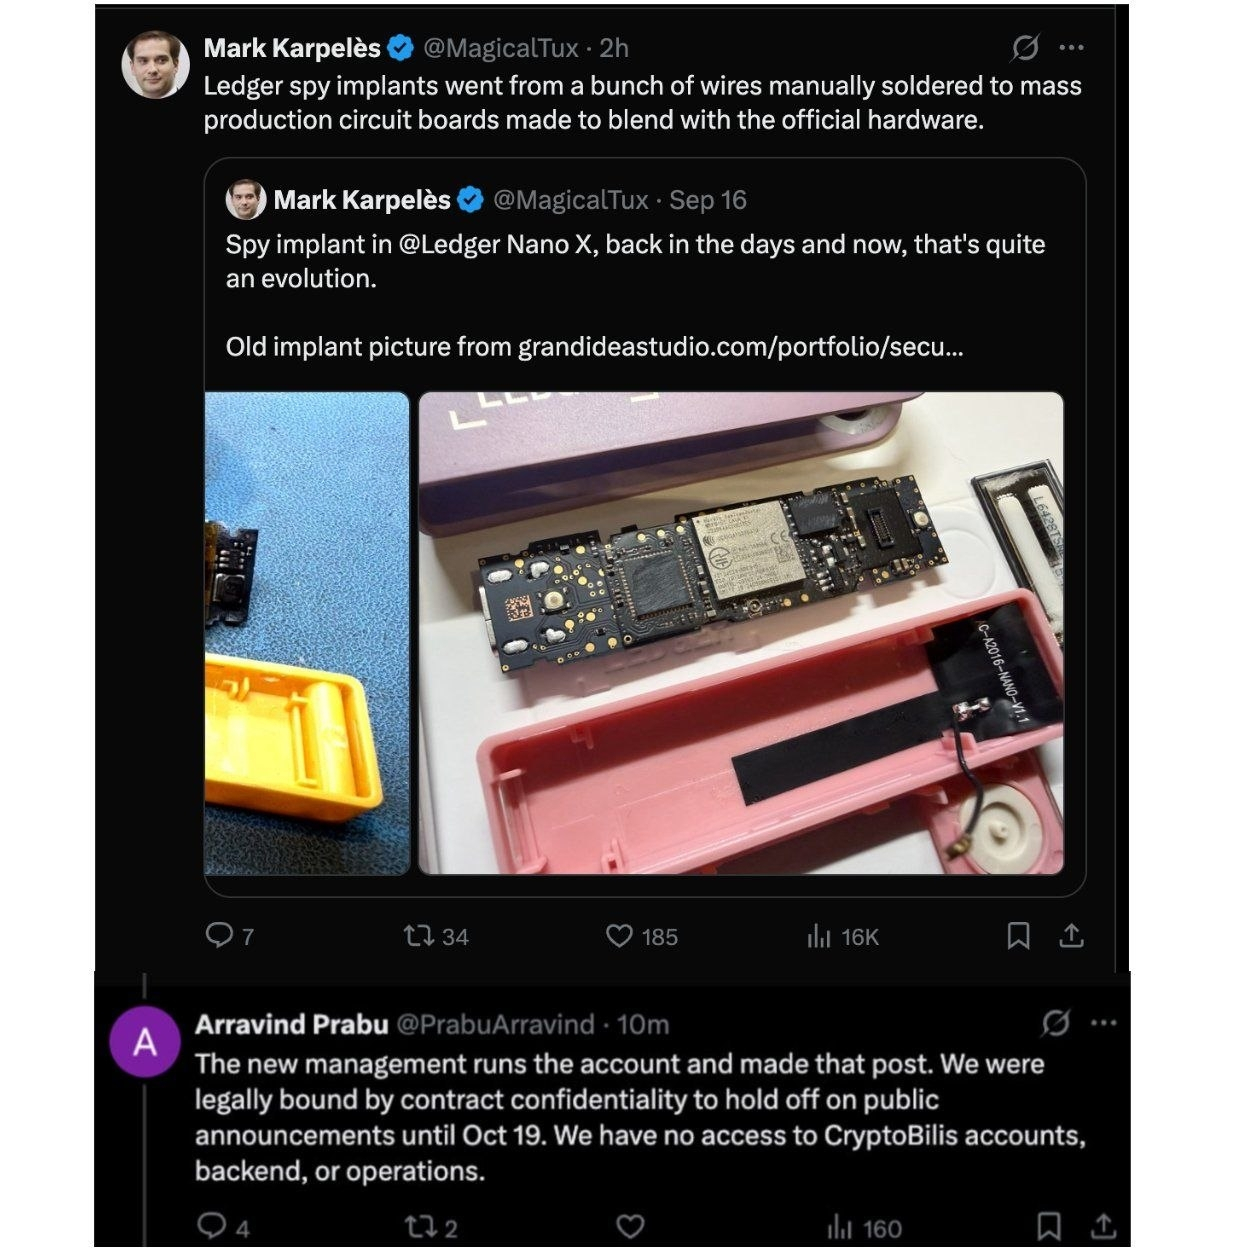
El exdirector ejecutivo de Mt. Gox, Mark Karpelès, reveló que un dispositivo Ledger procedente de Malasia que examinó contenía un presunto módulo espía.
4.1 Detalles técnicos
El módulo estaba oculto en el espacio del acolchado original de la pantalla e incluía los siguientes componentes:
· Un componente de comunicación LTE
· Una antena
· Una eSIM
· Un microcontrolador conectado al bus SPI de Ledger
4.2 Principio del ataque
Según Karpelès, el módulo implantado analiza el contenido que aparece en la pantalla, registra la frase de recuperación cuando se muestra al usuario y luego la transmite a un tercero a través de la red LTE. A continuación, el atacante puede vigilar las direcciones de las billeteras de la víctima y elegir el momento oportuno para transferir los activos.
Problema importante: como el elemento seguro original permanece intacto, es posible que la verificación oficial de autenticidad de Ledger no detecte este tipo de modificación física.
34
·
--
El fundador de Binance, CZ, comentó que las pruebas apuntan a un ataque localizado a la cadena de suministro dirigido a un único proveedor, en lugar de a un fallo que afecte a toda la línea de productos de Ledger.
3. Cambios inusuales en CryptoBilis
3.1 Cambio de propiedad
Los registros de la empresa indican que, al 3 de agosto, una persona llamada Jiaming, cuyo domicilio registrado está en la provincia de Heilongjiang, China, poseía el 100 % de las acciones de CryptoBilis.
El antiguo cofundador confirmó que la adquisición se finalizó en marzo y que el anterior propietario había dejado todos sus cargos operativos, directivos y administrativos. Este fundador, que ya no tiene acceso a las operaciones desde la venta, declaró: "ya no formamos parte de la empresa", y pidió transparencia a la actual dirección.
3.2 Vínculo con el ataque no confirmado
En esta etapa, no hay pruebas concluyentes que establezcan un vínculo directo entre el cambio de propiedad de CryptoBilis y las intrusiones en las billeteras.
4. El descubrimiento de Mark Karpelès de un módulo implantado
El exdirector ejecutivo de Mt. Gox, Mark Karpelès, reveló que un dispositivo Ledger procedente de Malasia que examinó contenía un presunto módulo espía.
4.1 Detalles técnicos
El módulo estaba oculto en el espacio del acolchado original de la pantalla e incluía los siguientes componentes:
· Un componente de comunicación LTE
· Una antena
· Una eSIM
· Un microcontrolador conectado al bus SPI de Ledger
4.2 Principio del ataque
Según Karpelès, el módulo implantado analiza el contenido que aparece en la pantalla, registra la frase de recuperación cuando se muestra al usuario y luego la transmite a un tercero a través de la red LTE. A continuación, el atacante puede vigilar las direcciones de las billeteras de la víctima y elegir el momento oportuno para transferir los activos.
Problema importante: como el elemento seguro original permanece intacto, es posible que la verificación oficial de autenticidad de Ledger no detecte este tipo de modificación física.
CryptoForge
·
--
Caso Ledger: roban más de 86 millones de dólares; se sospecha que el revendedor CryptoBilis está en el centro de un ataque a la cadena de suministro
Puntos clave: Ledger está investigando un posible ataque a la cadena de suministro relacionado con el revendedor CryptoBilis en el sudeste asiático. Un investigador de la cadena estima que las pérdidas superan los 86 millones de dólares. Según se informa, en marzo el revendedor cambió de propietario y pasó a manos de un ciudadano chino; además, el antiguo director ejecutivo de Mt. Gox afirma haber descubierto un dispositivo manipulado que contenía un módulo espía LTE. Hasta ahora, Ledger no ha confirmado ni la causa del incidente ni el importe exacto de las pérdidas.
1. Antecedentes del caso
El 9 de octubre, Ledger emitió un comunicado en el que indicaba que estaba investigando informes sobre fondos perdidos por usuarios del sudeste asiático, todos los cuales habían comprado su dispositivo al revendedor CryptoBilis.
Medidas oficiales adoptadas por Ledger:
· Solicitó a CryptoBilis que suspendiera de inmediato todas las ventas y los envíos
· Recomendó a los usuarios que hubieran comprado un dispositivo en los últimos 90 días que no lo configuraran si aún no lo habían hecho
· Aconsejó a los usuarios que ya hubieran activado su dispositivo que consideraran transferir sus activos a una nueva billetera utilizando una frase de recuperación completamente nueva
Ledger recalca que, según la información disponible, el incidente se limita a este revendedor y a este mercado en particular. No se han observado informes relacionados con productos comprados directamente a Ledger, y la infraestructura, los sistemas y los servicios propios de Ledger no se han visto comprometidos.
2. Estimaciones de pérdidas en la cadena
El investigador de la cadena Specter afirmó en X que había rastreado los fondos robados en Bitcoin, Ethereum y Tron, por un importe total superior a los 86 millones de dólares, procedentes de cientos de billeteras de víctimas.
Otro investigador, tanuki42, calcula las pérdidas en más de 72 millones de dólares. Según los datos detallados publicados por KuCoin: aproximadamente 42 millones de dólares en ETH, 17,6 millones en BTC y 16,5 millones en USDT.
Ledger no ha confirmado estas cifras, y no está claro si las estimaciones de ambos investigadores abarcan el mismo conjunto de transacciones.
1
45
·
--
Caso Ledger: roban más de 86 millones de dólares; se sospecha que el revendedor CryptoBilis está en el centro de un ataque a la cadena de suministro
Puntos clave: Ledger está investigando un posible ataque a la cadena de suministro relacionado con el revendedor CryptoBilis en el sudeste asiático. Un investigador de la cadena estima que las pérdidas superan los 86 millones de dólares. Según se informa, en marzo el revendedor cambió de propietario y pasó a manos de un ciudadano chino; además, el antiguo director ejecutivo de Mt. Gox afirma haber descubierto un dispositivo manipulado que contenía un módulo espía LTE. Hasta ahora, Ledger no ha confirmado ni la causa del incidente ni el importe exacto de las pérdidas.
1. Antecedentes del caso
El 9 de octubre, Ledger emitió un comunicado en el que indicaba que estaba investigando informes sobre fondos perdidos por usuarios del sudeste asiático, todos los cuales habían comprado su dispositivo al revendedor CryptoBilis.
Medidas oficiales adoptadas por Ledger:
· Solicitó a CryptoBilis que suspendiera de inmediato todas las ventas y los envíos
· Recomendó a los usuarios que hubieran comprado un dispositivo en los últimos 90 días que no lo configuraran si aún no lo habían hecho
· Aconsejó a los usuarios que ya hubieran activado su dispositivo que consideraran transferir sus activos a una nueva billetera utilizando una frase de recuperación completamente nueva
Ledger recalca que, según la información disponible, el incidente se limita a este revendedor y a este mercado en particular. No se han observado informes relacionados con productos comprados directamente a Ledger, y la infraestructura, los sistemas y los servicios propios de Ledger no se han visto comprometidos.
2. Estimaciones de pérdidas en la cadena
El investigador de la cadena Specter afirmó en X que había rastreado los fondos robados en Bitcoin, Ethereum y Tron, por un importe total superior a los 86 millones de dólares, procedentes de cientos de billeteras de víctimas.
Otro investigador, tanuki42, calcula las pérdidas en más de 72 millones de dólares. Según los datos detallados publicados por KuCoin: aproximadamente 42 millones de dólares en ETH, 17,6 millones en BTC y 16,5 millones en USDT.
Ledger no ha confirmado estas cifras, y no está claro si las estimaciones de ambos investigadores abarcan el mismo conjunto de transacciones.
1
108
·
--
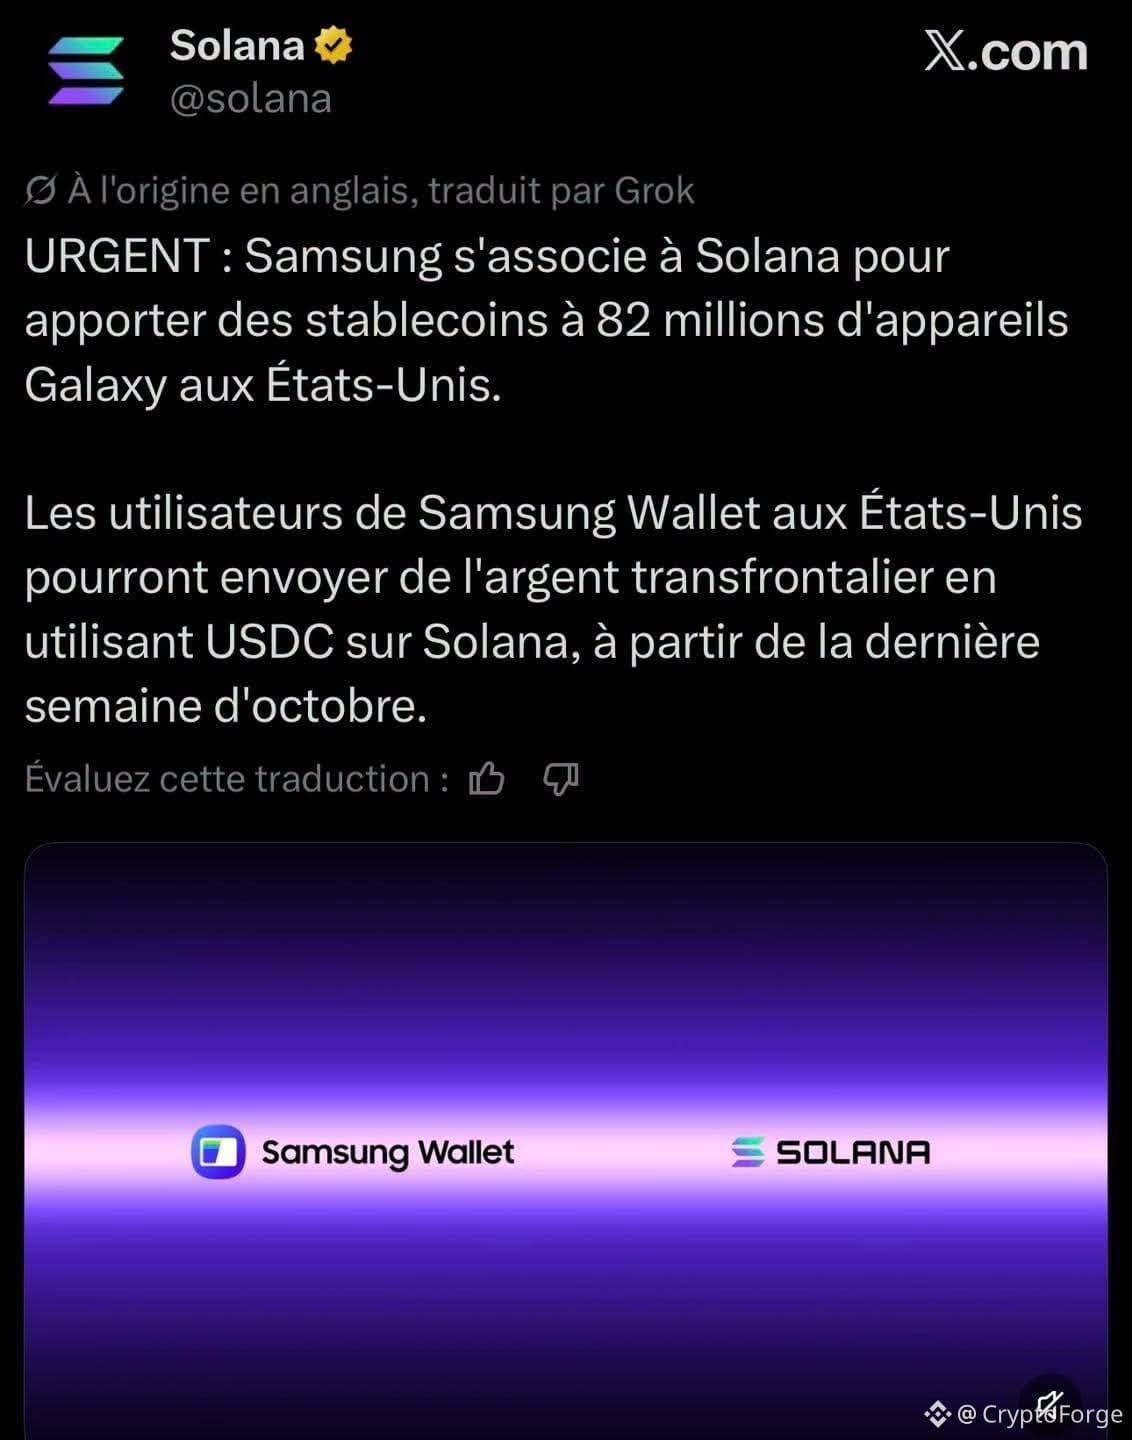
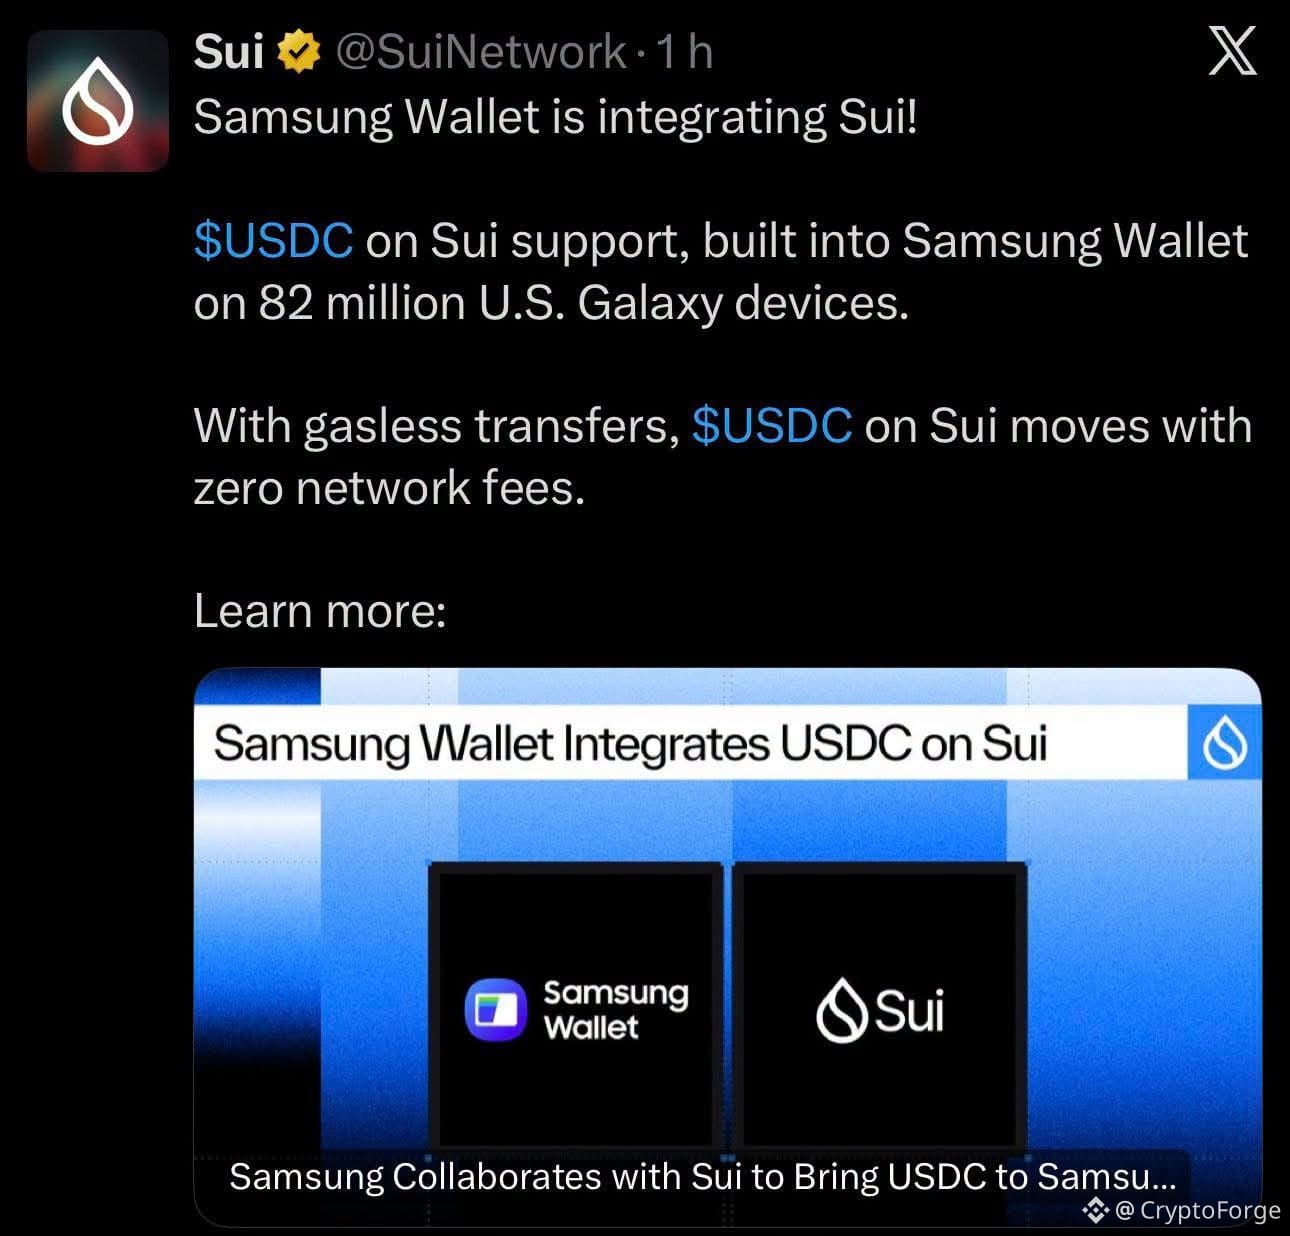
No es una alianza exclusiva de Solana; eso es solo marketing.
No es una alianza exclusiva de Solana; eso es solo marketing.
134
·
--
Hack de Bitget: Lo que realmente sabemos horas después del hack
🔹 ≈$351.6M quedaron en las billeteras calientes de Bitget después de que su sistema de seguridad detectara la primera transferencia no autorizada a las 18:31 UTC del 24 de septiembre. Las billeteras frías no se vieron afectadas.
🔹 Método sorprendente: no se robaron claves privadas. Según la CEO Gracy Chen, el atacante vulneró un sistema de backend y falsificó los datos de las transacciones, de modo que la propia infraestructura de Bitget aprobó los retiros.
🔹 Principales pérdidas:
· XRP: 102.9M XRP (≈$157.5M)** — la mayor pérdida individual
· ETH: **31,890 ETH (≈$85.8M)
· Stablecoins: ≈$75.5M**
· La mayoría de los fondos EVM ya se han intercambiado por **67,982 ETH (≈$183M)
🔹 Atribución: Chen señala direcciones IP vinculadas a VPN utilizadas por un grupo norcoreano (DPRK). Investigadores on-chain conectan la ruta de XRP con el hack de AFX de julio, atribuido a TraderTraitor (vinculado a Lazarus). Aún no se ha publicado ninguna prueba técnica.
🔹 Cobertura: el Fondo de Protección de Usuarios de 5,500 BTC (≈$464M) absorbe la pérdida y se espera que se reponga más adelante. Los depósitos y el trading siguen abiertos, los saldos están intactos y Mandiant y SlowMist están investigando.
🔹 Retiros congelados sin fecha de reapertura. Cuando Bybit perdió $1.5B en febrero de 2025, nunca suspendió los retiros, en parte porque Bitget le había prestado 40,000 ETH. Esta vez, los papeles están invertidos.
🔹 Contexto: septiembre ya es el peor mes de 2026 para hacks, con más de $700M** perdidos, incluido el **$320M de Liquid el 7 de septiembre.
Idea clave
Esto no significa que haya fallado el almacenamiento en frío. Significa que el punto débil se ha desplazado al sistema centralizado que decide qué se le permite enviar a una billetera caliente.
Qué vigilar
Para evaluar el alcance real del impacto:
· ⏳ Qué tan rápido se reabren los retiros
· 📄 Si el informe del incidente realmente explica la brecha del backend
153
·
--
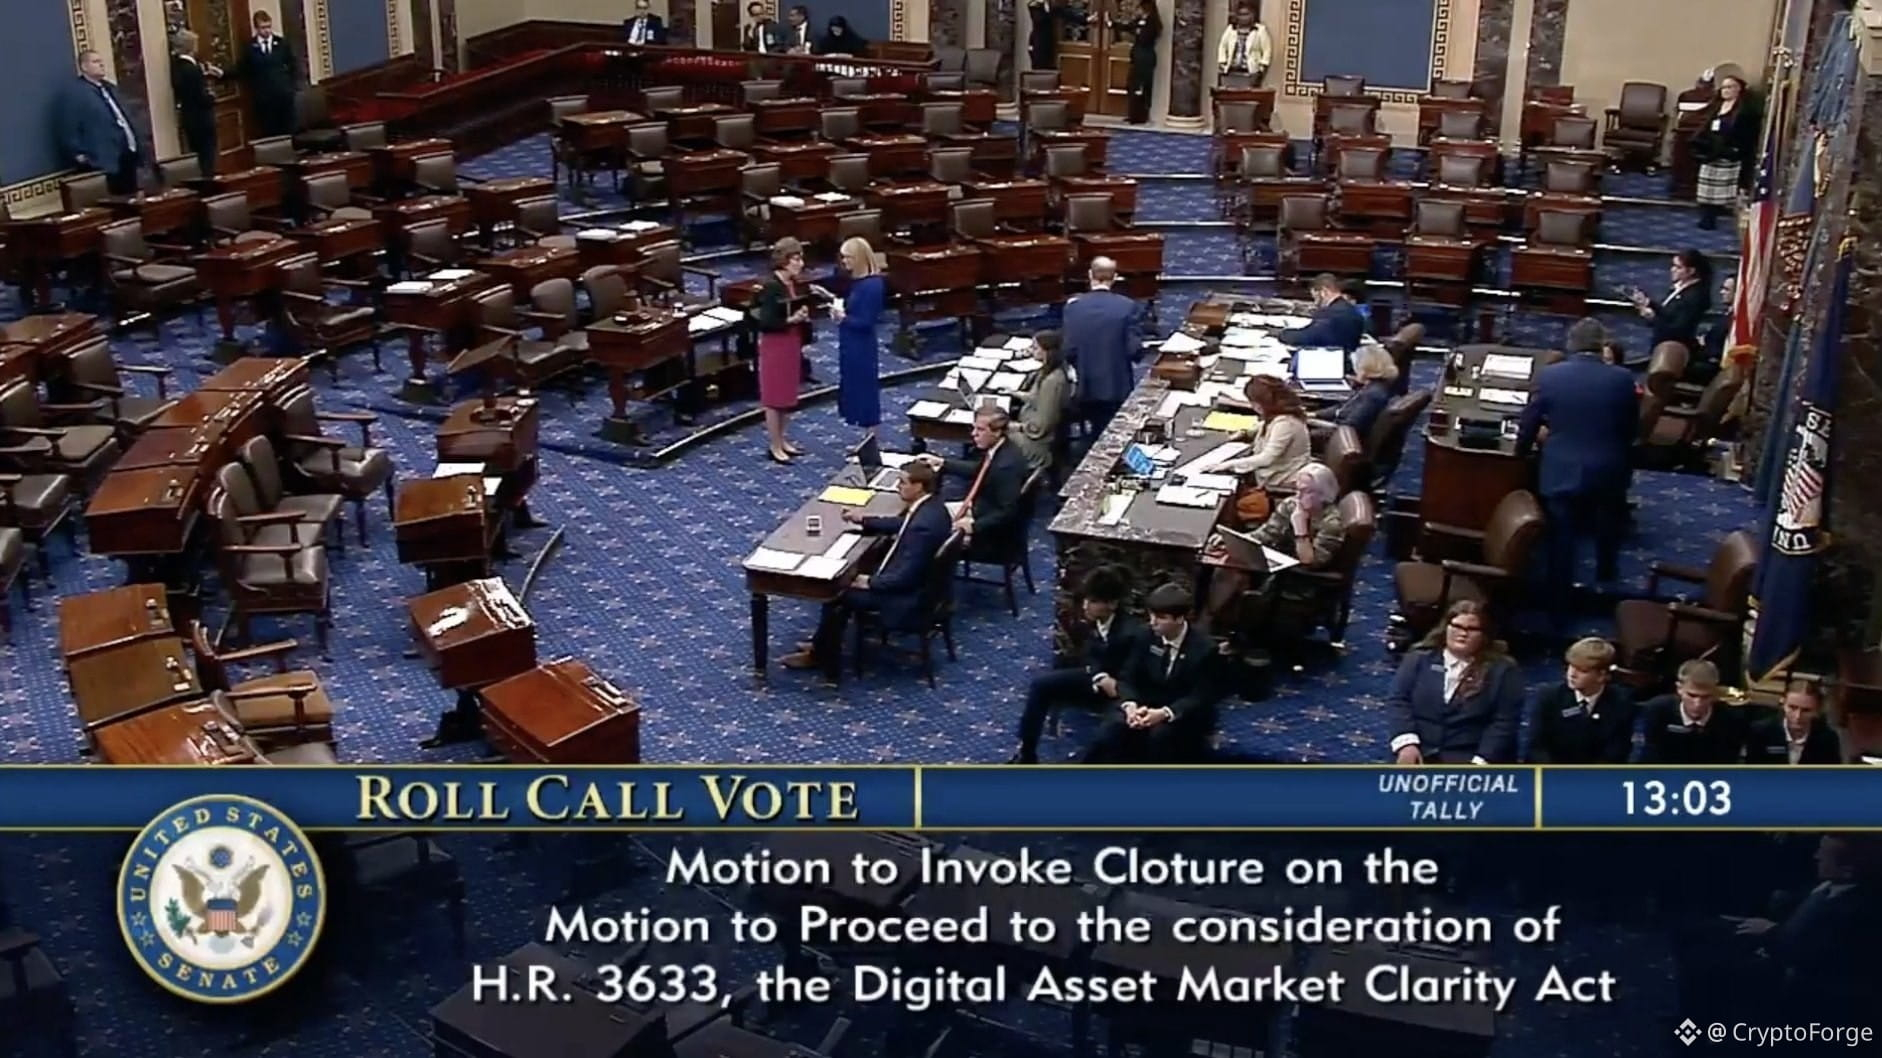
🇺🇸❌ El Senado de EE. UU. rechaza la Ley CLARITY.
El proyecto de ley sobre la estructura del mercado de cripto más esperado no obtuvo los 60 votos necesarios para superar la moción de cierre. La votación terminó en un fracaso por 50 a 49, probablemente retrasando el proceso legislativo hasta 2027.
🗣️ La batalla de Warren.
Elizabeth Warren calificó las disposiciones éticas del texto de «mera hoja de parra». Según ella, la versión actual debilita las protecciones financieras y podría preparar el terreno para una nueva crisis en 2008. Su principal caballo de batalla: los conflictos de intereses vinculados a las actividades cripto de Trump, estimados en más de mil millones de dólares para el presidente y su familia el año pasado.
🔄 Lo que realmente significa.
No es una votación «a favor o en contra de la cripto». Es un desacuerdo sobre quién establece las reglas y en beneficio de quién. Los defensores del texto sostienen que un marco federal claro reduciría justamente los riesgos. Pero por el momento, la SEC y la CFTC seguirán avanzando mediante sus propios poderes: normas reversibles con cada cambio de administración.
La lucha por un marco duradero no ha terminado. Solo se ha pospuesto.
70
·
--
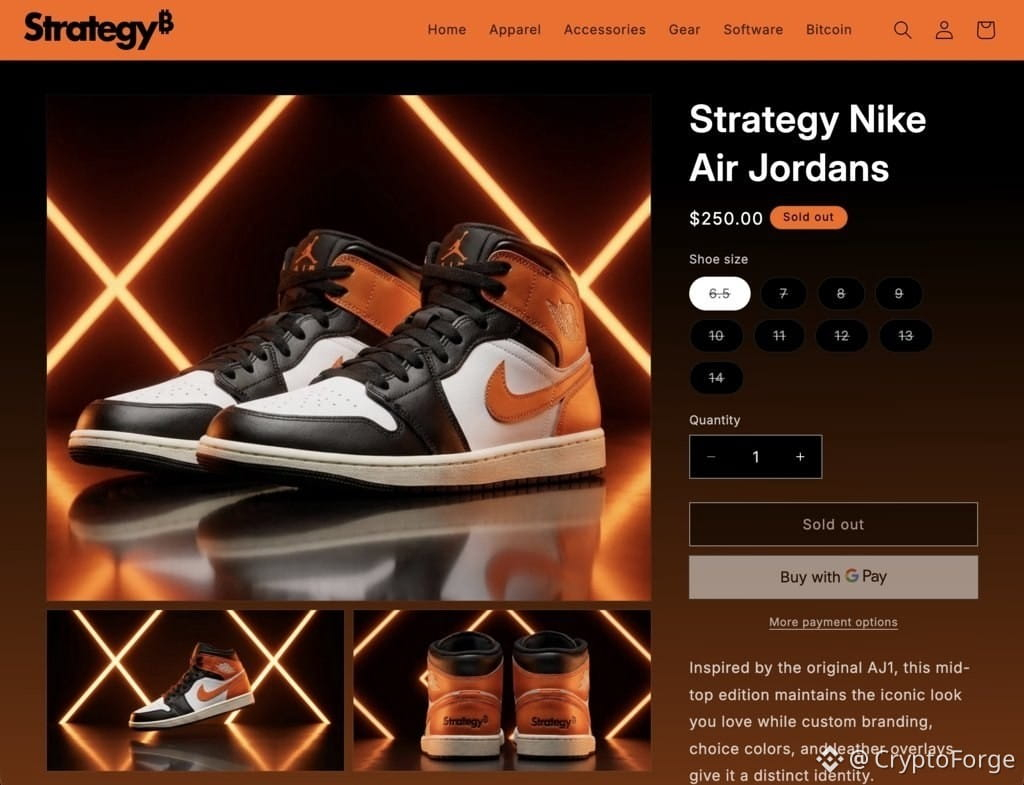
La estrategia consiste en vender zapatillas Air Jordan en colores Bitcoin (negro/naranja) por 250 dólares, pero es imposible pagarlas con BTC: solo se aceptan tarjeta de crédito o Google Pay. Es totalmente irónico para una empresa que posee cientos de miles de BTC y basa su identidad entera en Bitcoin. El modelo ya está agotado, como prueba del éxito de su marketing a pesar de lo absurdo del método de pago.
La estrategia consiste en vender zapatillas Air Jordan en colores Bitcoin (negro/naranja) por 250 dólares, pero es imposible pagarlas con BTC: solo se aceptan tarjeta de crédito o Google Pay. Es totalmente irónico para una empresa que posee cientos de miles de BTC y basa su identidad entera en Bitcoin. El modelo ya está agotado, como prueba del éxito de su marketing a pesar de lo absurdo del método de pago.
125
·
--
Nadie está más estresado que el tipo que ha estado en las criptomonedas desde 2021 y que aún no es rico.
Ha pasado por todo.
Ha visto cómo le borraban la cuenta.
Ha escuchado a todo el mundo decirle que se acabó.
Y ahora ve llegar a los recién llegados, preguntándose por qué, después de todos estos años, él sigue sin tener nada.
Lo más difícil no es perder.
Es aguantar durante años…
y darse cuenta de que el premio todavía no ha llegado.
124
·
--
⚠️ Un VERDADERO CABALLO DE TROYA podría estar escondido en la copia descargada ilegalmente de tu película "The Odyssey"...
Según Bitdefender, copias falsas de la película están circulando disfrazadas como versiones HD/WebRip/Blu-ray. Sin embargo, en lugar de la película, algunos archivos .exe instalan Lumma Stealer, un malware especializado en el robo de datos.
Una vez que se ejecuta, puede recuperar tus monederos de criptomonedas, contraseñas, datos guardados y cookies de sesión, lo que potencialmente permite el secuestro de cuentas incluso aquellas protegidas mediante autenticación de dos factores. A veces se oculta detrás de iconos estilo VLC.
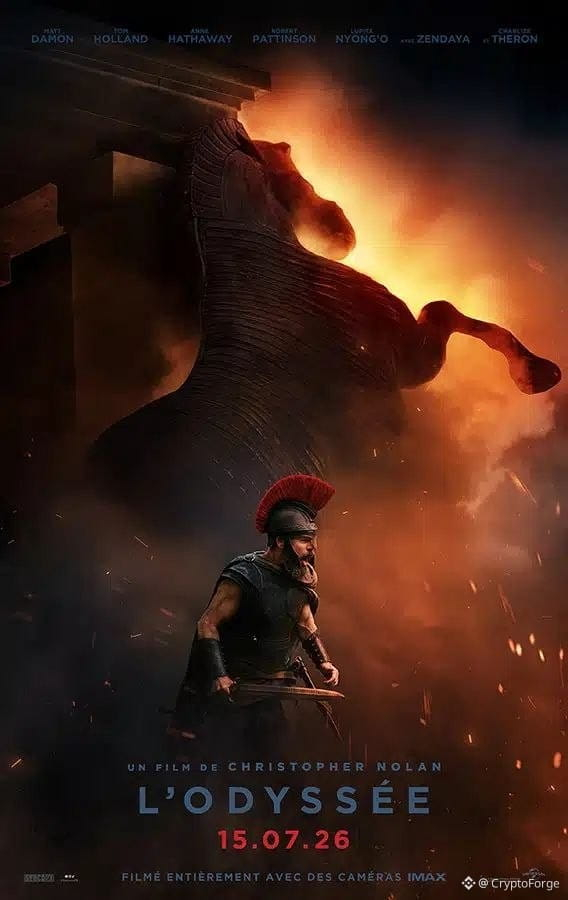
56
·
--
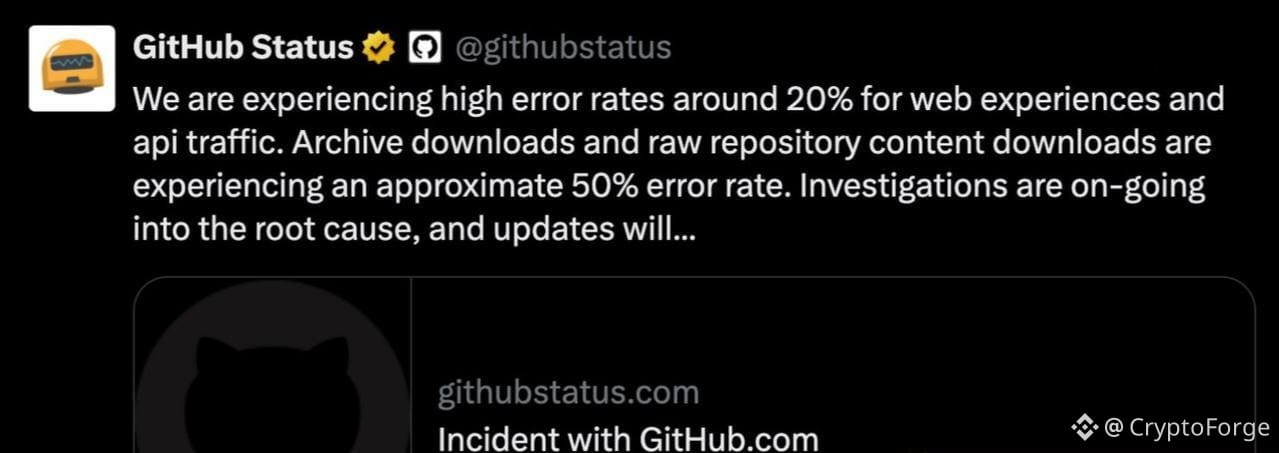
🚨 GitHub está caído a nivel mundial.
GitHub y Copilot están experimentando problemas: 20% de errores en el sitio web y la API, y 50% de errores en archivos y contenido sin procesar. Los problemas afectan la API, Actions, problemas, solicitudes de fusión y webhooks. El equipo está investigando; aún no se conoce el tiempo de resolución.
GitHub y Copilot están experimentando problemas: 20% de errores en el sitio web y la API, y 50% de errores en archivos y contenido sin procesar. Los problemas afectan la API, Actions, problemas, solicitudes de fusión y webhooks. El equipo está investigando; aún no se conoce el tiempo de resolución.
86
·
--
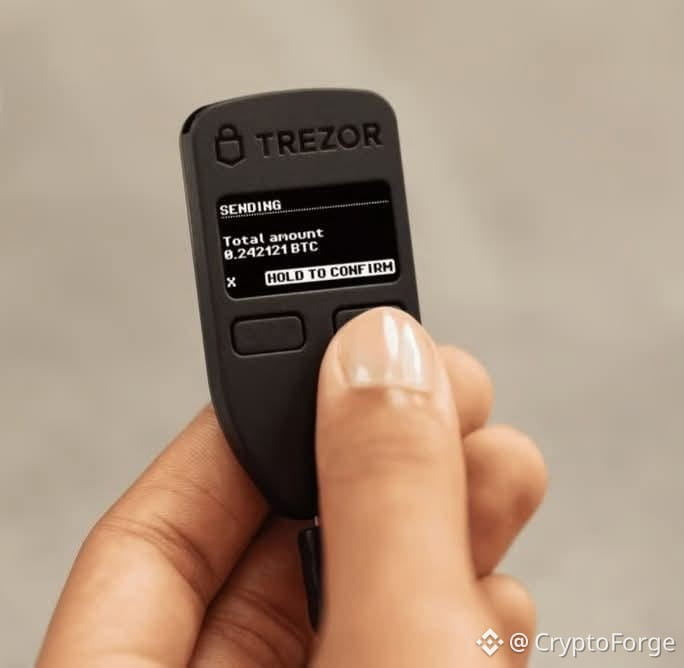
⚠️🔐 Casi 14.000 clientes de @Trezor han visto expuestos sus datos personales después de que un proveedor de envíos fuera hackeado.
En total, 11.742 clientes se vieron afectados por una brecha de datos completa, incluyendo su nombre, dirección de correo electrónico, número de teléfono y, lo más importante, su dirección de envío, mientras que otros 1.947 clientes tuvieron parte de su información expuesta.
El incidente afectó a nuevos clientes que recibieron un pedido dentro de los 90 días previos al 8 de agosto de 2026, en Estados Unidos, Reino Unido, Suecia, Colombia, Brasil, Italia y Portugal.
Trezor aclara que sus sistemas y billeteras de hardware no fueron comprometidos.
2
·
--
Con verificación
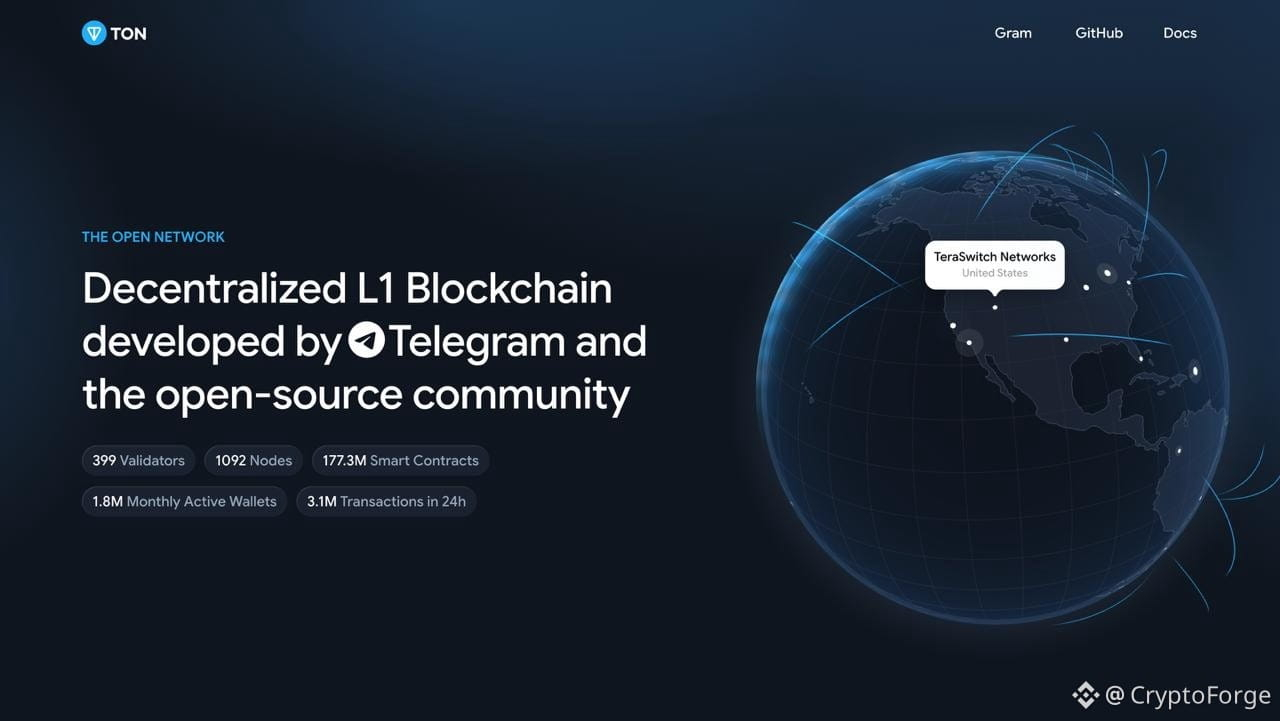
🧵 Telegram $GRAM - TESIS COMPLETA
La apuesta de los mil millones de usuarios 🌍
⚠️ PRIMERO, LA TRAMPA A EVITAR
$GRAM NO es un token nuevo. Es el antiguo $TON (Toncoin), renombrado el 15 de junio de 2026, después de una votación de la comunidad (81,22% a favor). Vuelve al nombre original del whitepaper de Telegram de 2018.
Conversión 1:1, sin migración, saldos sin cambios 👉 Cualquier sitio que te pida "reclamar GRAM" o "migrar" tu TON es una ESTAFA. No existe una migración legítima.
La cadena conserva su nombre: The Open Network (TON).
Gram = el token. TON = la blockchain.
3
250
·
--
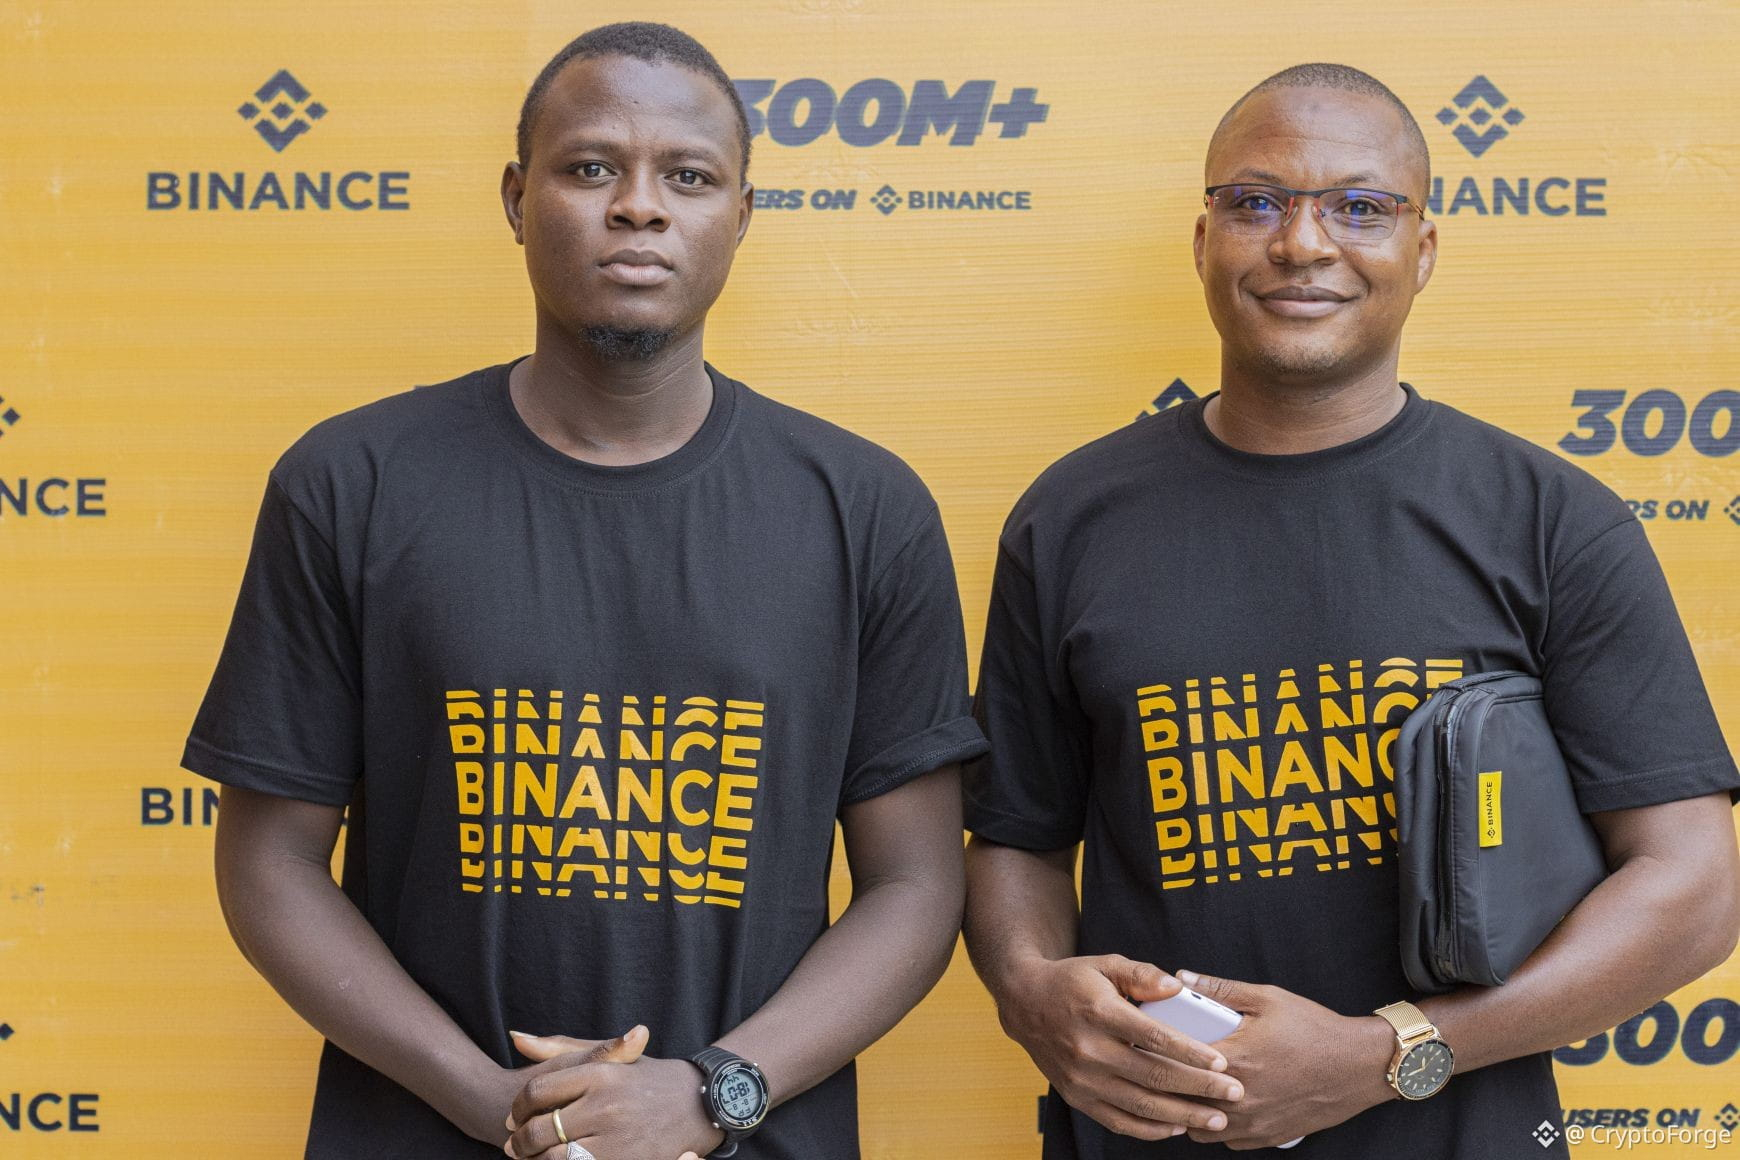
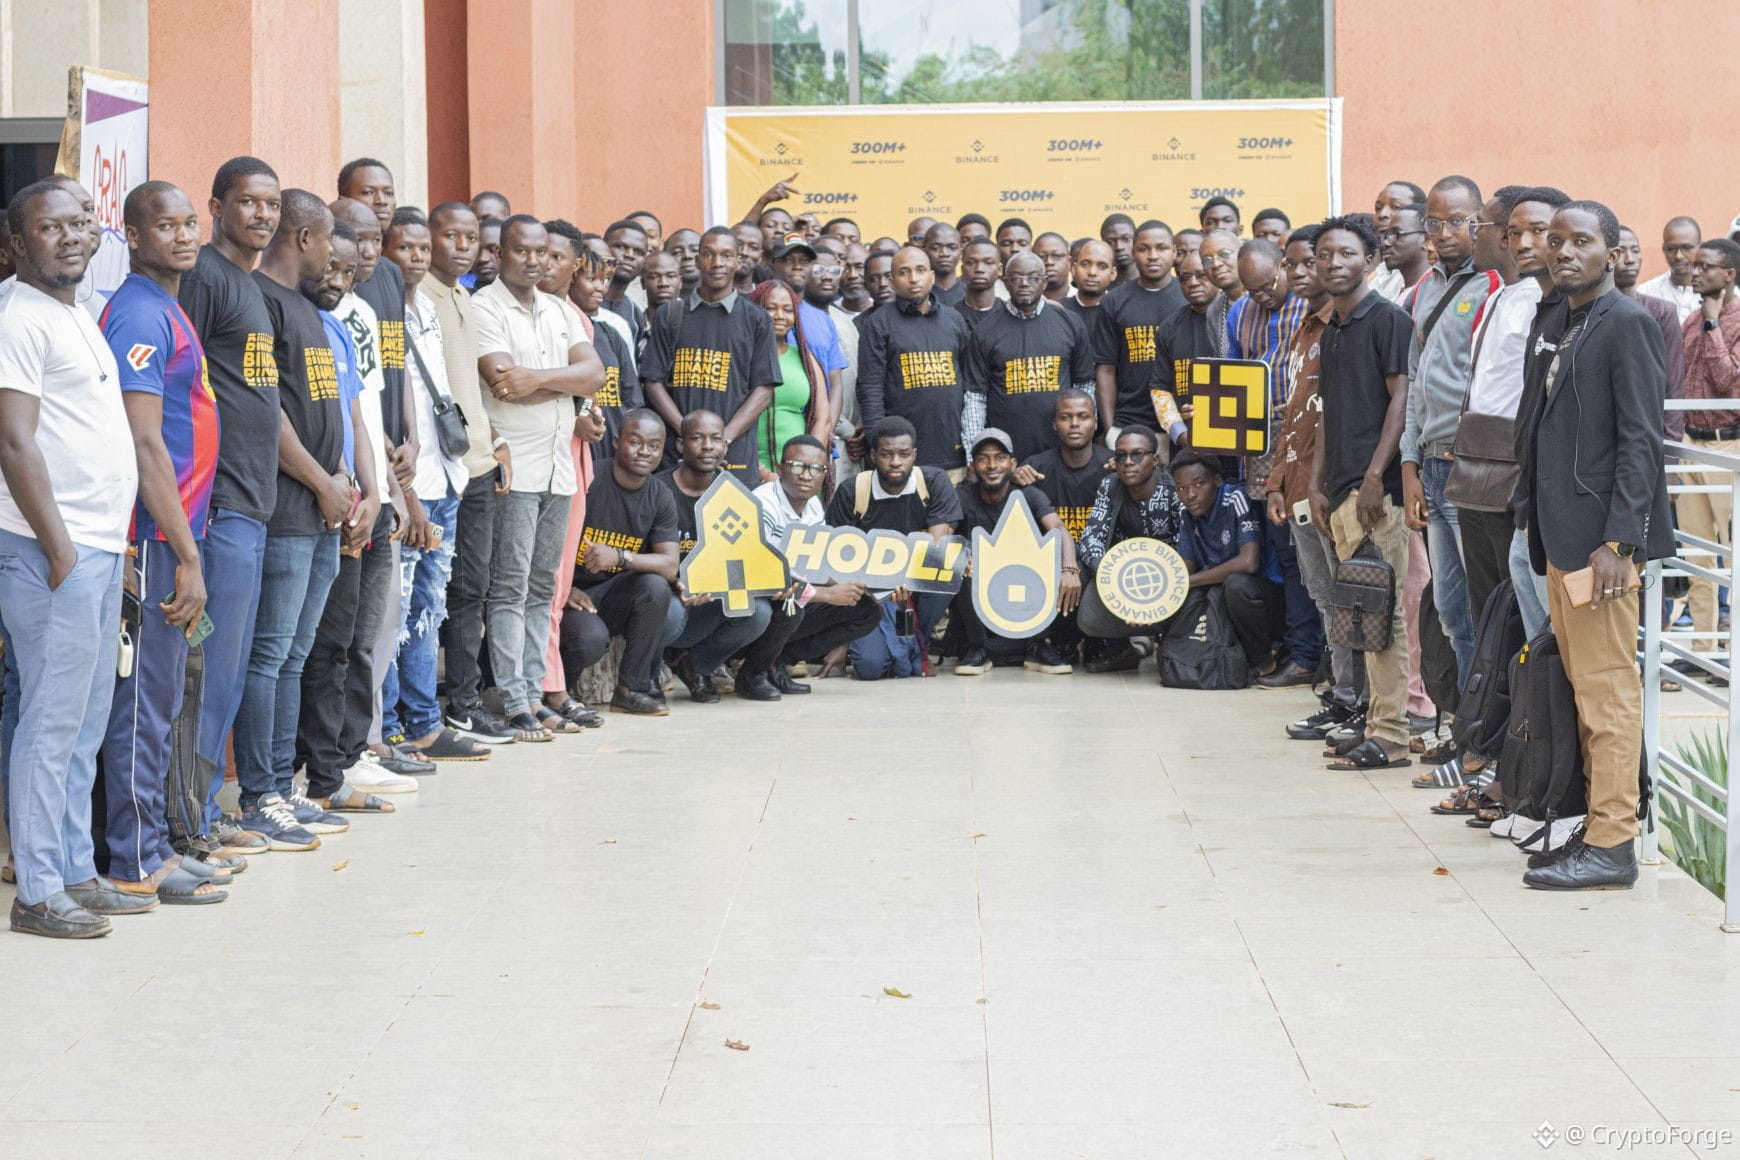
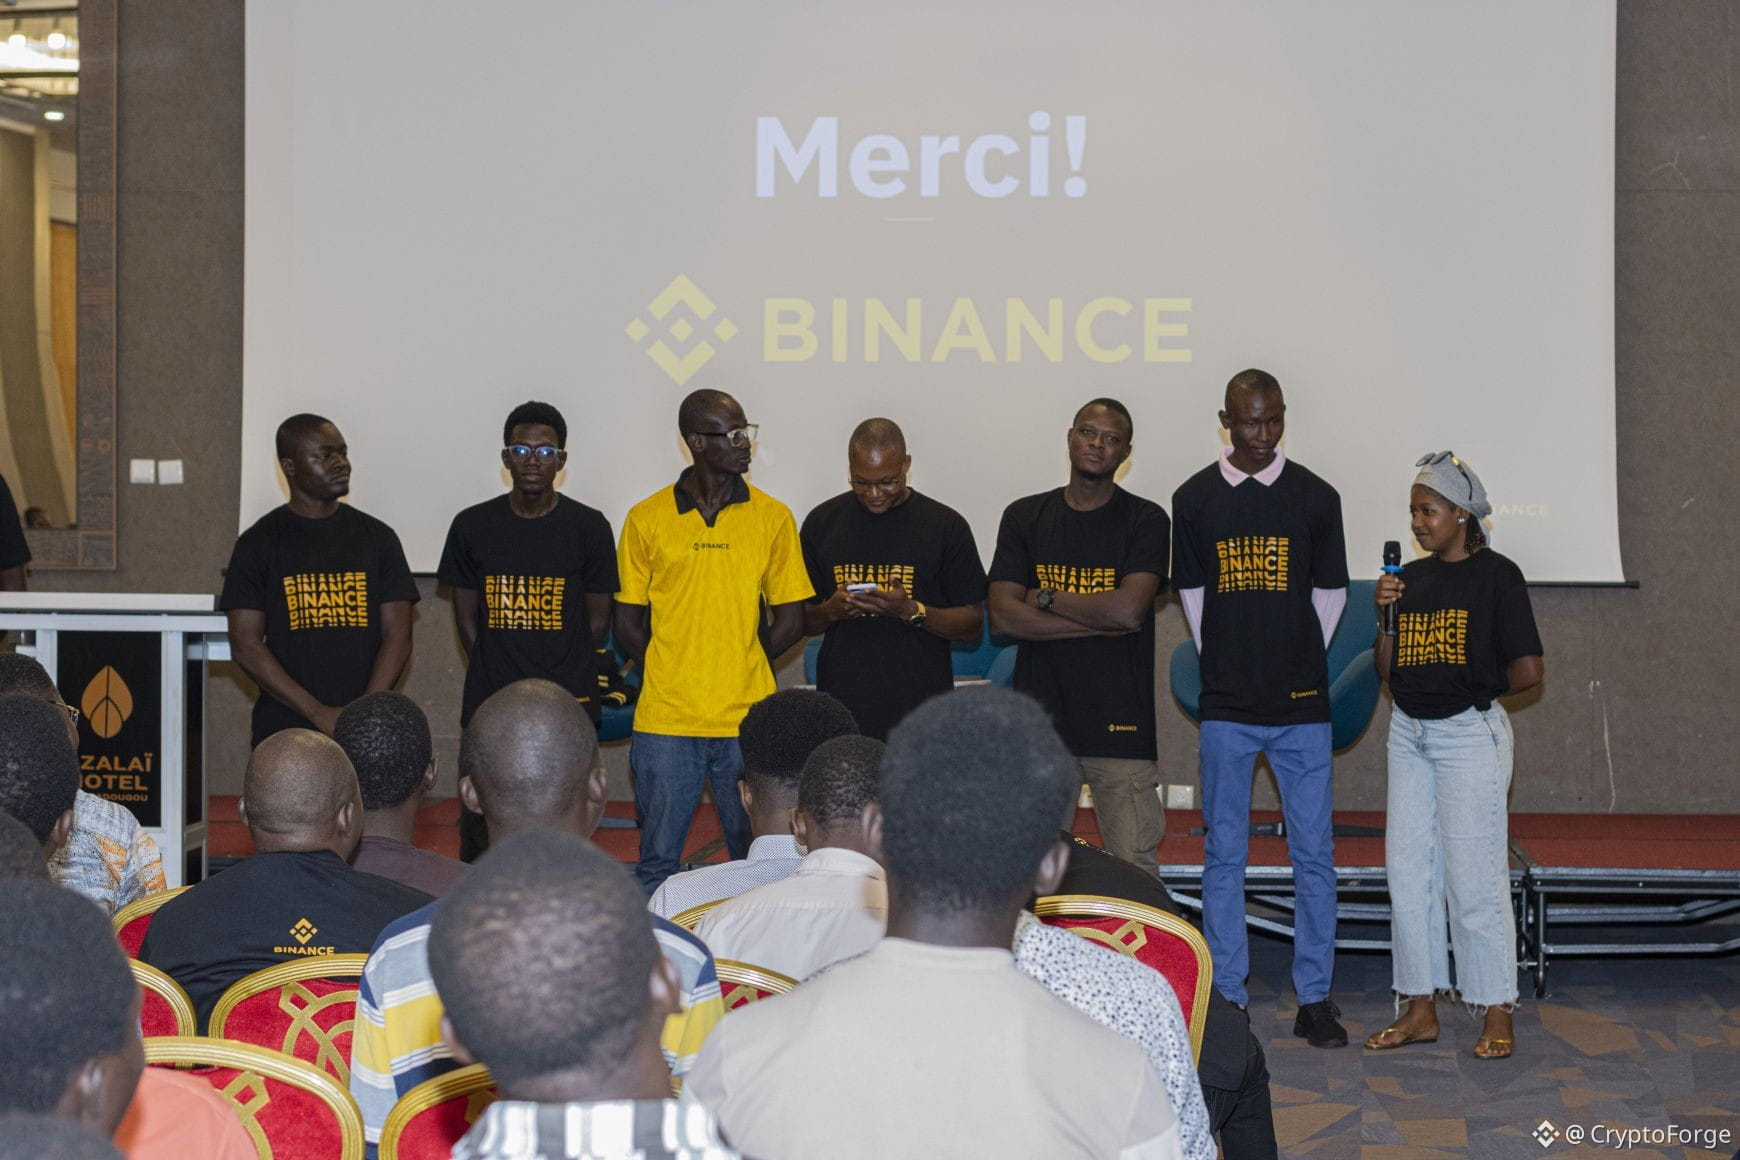
Más de 300 personas se reunieron en torno a Web3 en Burkina Faso🇧🇫!
El sábado, tuve la oportunidad de formar parte del equipo organizador del Binance Meetup, organizado por @BinanceAfrique que a través de Binance Angels, aquí mismo en Burkina Faso.
El evento reunió a más de 300 participantes, todos impulsados por la misma curiosidad y la misma creencia: que Web3 tiene un papel real que desempeñar en nuestra región.
Para mí, este tipo de encuentros va mucho más allá de una simple reunión. Es un espacio genuino para el intercambio, el aprendizaje mutuo y, sobre todo, una forma concreta de demostrar a las personas que existen oportunidades profesionales reales en este ámbito.
Nuestro objetivo era directo: ayudar a los asistentes a entender cómo pueden encontrar su lugar en un ecosistema que evoluciona a una velocidad vertiginosa.
Las conversaciones fueron animadas, las preguntas agudas y la energía en la sala fue realmente interactiva.
Un gran agradecimiento a @Binance por crear estos espacios de conexión y de intercambio de conocimientos; son esenciales para impulsar el momento de Web3 en toda África.
El Web3 africano todavía se está construyendo. Y es juntos, sobre el terreno, como daremos forma a lo que viene después.
Más de 300 personas se reunieron en torno a Web3 en Burkina Faso🇧🇫!
El sábado, tuve la oportunidad de formar parte del equipo organizador del Binance Meetup, organizado por @Binance Afrique que a través de Binance Angels, aquí mismo en Burkina Faso.
El evento reunió a más de 300 participantes, todos impulsados por la misma curiosidad y la misma creencia: que Web3 tiene un papel real que desempeñar en nuestra región.
Para mí, este tipo de encuentros va mucho más allá de una simple reunión. Es un espacio genuino para el intercambio, el aprendizaje mutuo y, sobre todo, una forma concreta de demostrar a las personas que existen oportunidades profesionales reales en este ámbito.
Nuestro objetivo era directo: ayudar a los asistentes a entender cómo pueden encontrar su lugar en un ecosistema que evoluciona a una velocidad vertiginosa.
Las conversaciones fueron animadas, las preguntas agudas y la energía en la sala fue realmente interactiva.
Un gran agradecimiento a @Binance por crear estos espacios de conexión y de intercambio de conocimientos; son esenciales para impulsar el momento de Web3 en toda África.
El Web3 africano todavía se está construyendo. Y es juntos, sobre el terreno, como daremos forma a lo que viene después.
67
·
--
¡El mercado bajista es una oportunidad increíble! NO, está totalmente equivocado para el 99 % de los inversores. ❌
Aquellos que están aquí desde 2021 y que han aprendido las lecciones del pasado saben que no es realmente una oportunidad para el 99 % de los poseedores.
Si realmente estamos en un mercado bajista, les aseguro que para 2027, el 95 % de los altcoins que están acumulando actualmente para obtener grandes ganancias estarán obsoletos.
Estoy convencido de ello.
A principios de 2023, varias criptomonedas que anteriormente dominaban el mercado han sido destronadas, ya sea por una nueva criptomoneda o por una criptomoneda más antigua que ha innovado. Algunas tendencias se han apagado, dando paso a otras.
SAND, MANA, GALA, AXS, MATIC, FANTOM, BAKE, HARMONY ONE, ROSE, ENJ, QNT, ADA, BABYDOGE, CAKE, SUSHI… La lista es larga.
Los traders de oscilación pueden ciertamente beneficiarse de un mercado bajista. Pero no los inversores en altcoins a largo plazo.
Si maneja mal su mercado bajista, no tendrá nada en la recuperación.
El Bitcoin es el mejor en períodos de mercado bajista.
Sé que les gustan los cumplidos, incluso si es así como pierden dinero.
80
·
--
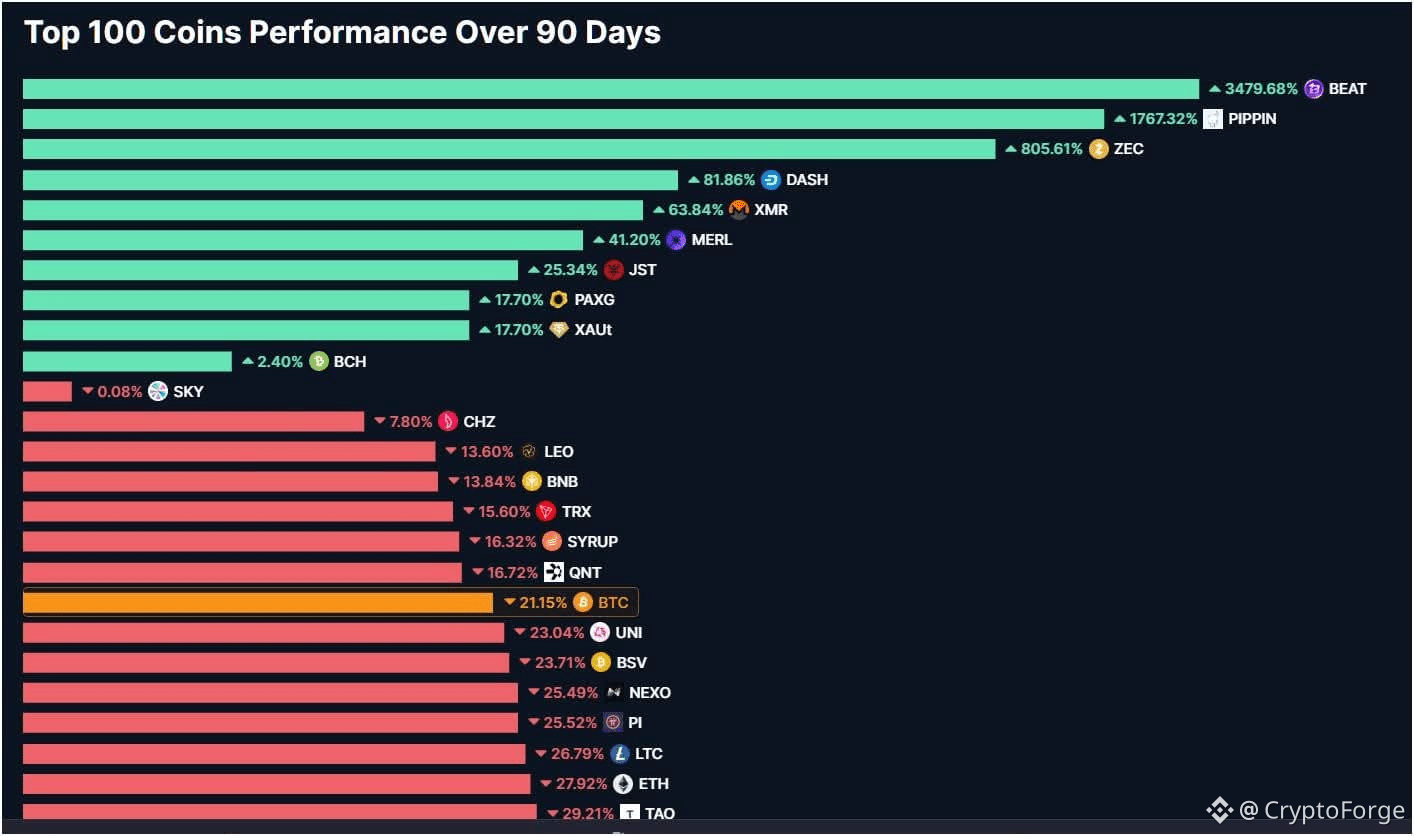
El índice de la altseason a menudo se malinterpreta. Muchos piensan que indica automáticamente una temporada alcista de altcoins, mientras que su modo de cálculo es mucho más matizado.
Concretamente, este índice mide el rendimiento de las 100 principales altcoins durante un período de 90 días, comparándolas con el rendimiento del Bitcoin en el mismo período.
Cuando el índice muestra 17, esto significa que 17 altcoins del top 100 han superado al Bitcoin en los últimos 90 días.
Por el contrario, un índice alto (por ejemplo, 92) significa que 92 altcoins han hecho mejor que el Bitcoin, pero eso no necesariamente implica que el mercado esté en alza.
Punto fundamental a comprender:
👉 Superar al Bitcoin no significa estar en alza.
Si el Bitcoin cae fuertemente y ciertas altcoins caen menos que él, se consideran "más eficientes" en el cálculo del índice.
Así:
Puedes estar globalmente en pérdidas,
Mientras ves que el índice de altseason sube fuertemente.
En algunos casos extremos, el índice puede incluso acercarse a 90 o más, simplemente porque el Bitcoin corrige más violentamente que el resto del mercado — sin que haya realmente una altseason.
El índice de altseason es un indicador estadístico, no una señal de mercado suficiente por sí sola.
Puede ayudar a leer una tendencia relativa, pero nunca debe servir como la única base para tomar una decisión de inversión o de trading.
3
730
·
--
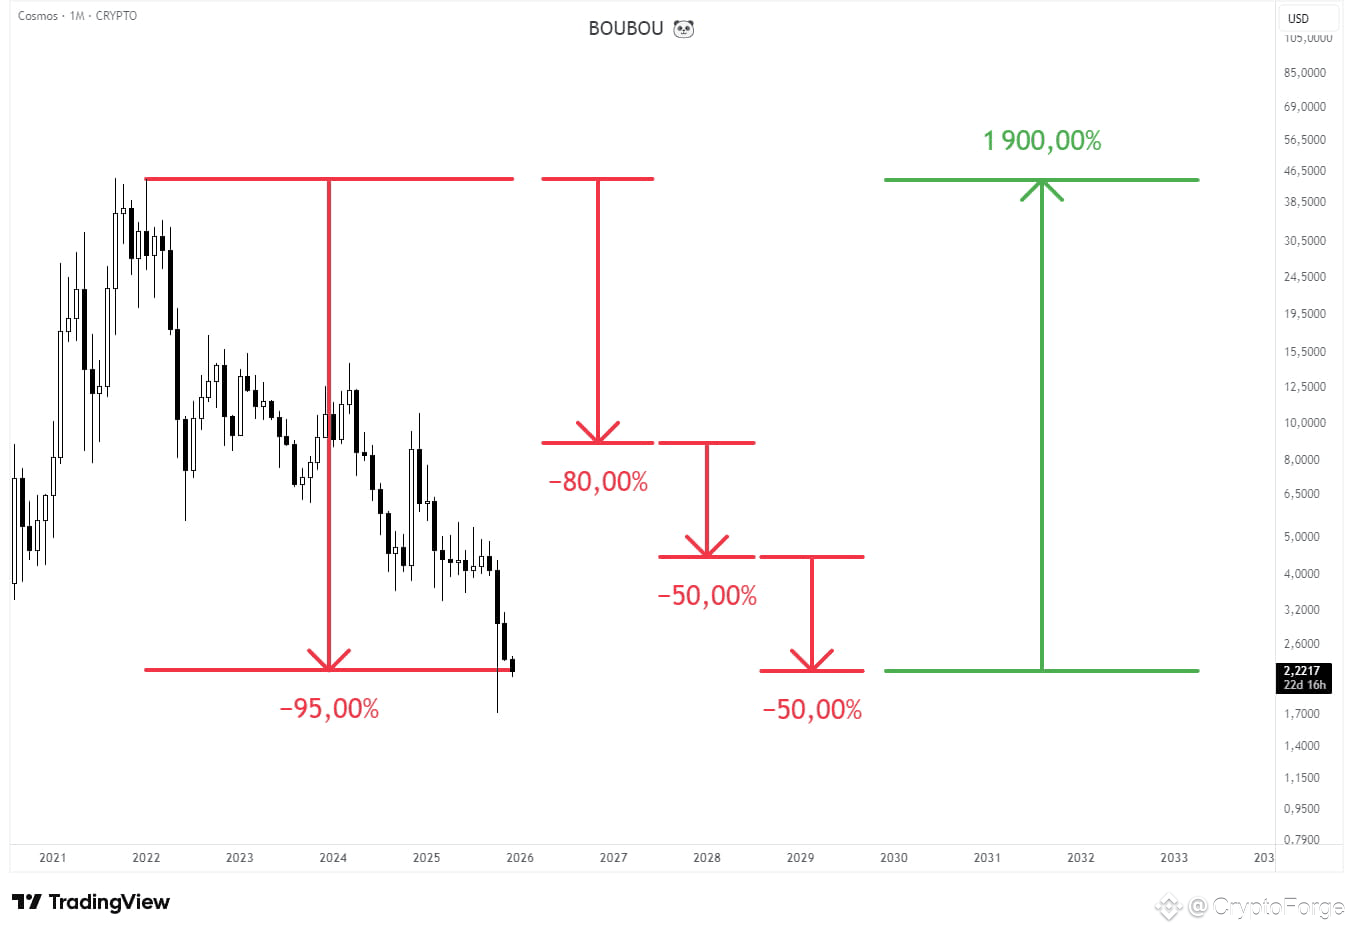
Una cripto que pierde el 90 %, primero es una caída del 80 %, luego otra del 50 %, y otra vez del 50 %.
Para simplemente volver a su precio inicial, necesita luego un aumento del 1 900 %. Cosa que los influencers nunca mencionan.
Una cripto que pierde el 90 %, primero es una caída del 80 %, luego otra del 50 %, y otra vez del 50 %.
Para simplemente volver a su precio inicial, necesita luego un aumento del 1 900 %. Cosa que los influencers nunca mencionan.
Para simplemente volver a su precio inicial, necesita luego un aumento del 1 900 %. Cosa que los influencers nunca mencionan.
8
3
18
20.6k
·
--
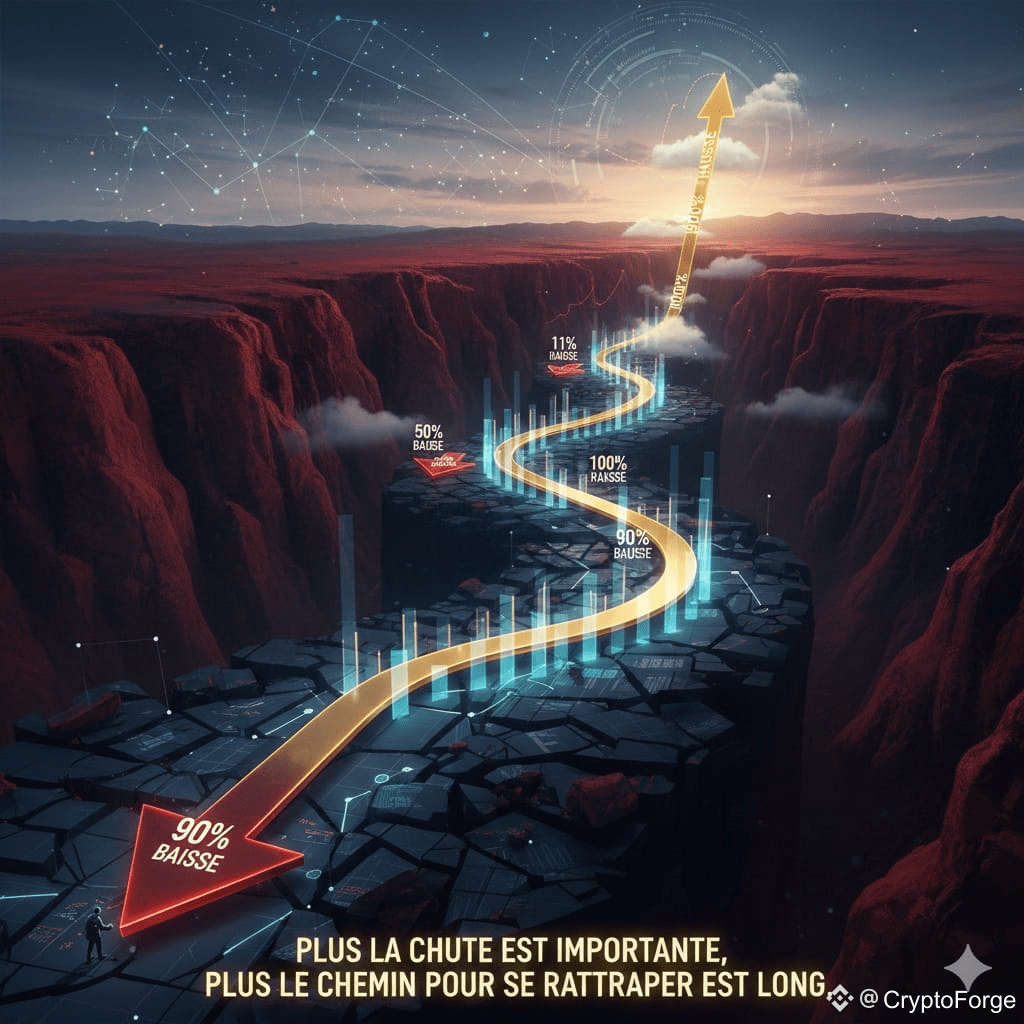
Pequeño recordatorio importante :
Para recuperar su precio inicial después de una disminución, un activo debe alcanzar un porcentaje de aumento superior al de la disminución.
Algunos ejemplos para ilustrar este principio:
· ➡️ Después de una caída del 10 %, se necesita un aumento del 11 % para volver al punto de equilibrio.
· ➡️ Después de una caída del 30 %, se necesita un aumento del 43 %.
· ➡️ Después de una caída del 50 %, se necesita un aumento del 100 % (es decir, un doble) para recuperarlo.
· ➡️ Después de una caída del 70 %, se necesita un aumento del 233 %.
· ➡️ Después de una caída del 90 %, se necesita un aumento del 900 %.
En resumen, cuanto mayor es la caída, más largo es el camino para recuperarse. Siempre es más fácil perder un porcentaje que recuperarlo.
1
5
2k
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
FedWatch
16.3M visualizaciones
39,527 participa(n) en el debate
🏦 LA INFLACIÓN EN EE. UU. SE NIEGA A CEDER Y PONE PRESIÓN
📈 El indicador favorito de la Fed vuelve a subir un escalón
El indicador preferido de la Reserva Federal para medir el costo de vida, el PCE subyacente, subió al 3.1% interanual en septiembre, superando el 3% que traía el mes anterior.
Aunque el número era justo lo que esperaban los analistas, demuestra que la inflación sigue terca y no quiere aflojar del todo. Esto les deja una papa caliente a las autoridades financieras de EE. UU., que ahora tendrán que pensarlo dos veces antes de bajar las tasas de interés, manteniendo a los inversores en pura zozobra sobre lo que pasará con el dinero.
#FedWatch $BTC $RWUSD
Rëy Nömhäs
·1 «Me gusta»
·91 visualizaciones
EarningsSeason
6.5M visualizaciones
32,244 participa(n) en el debate
USMidtermElections
52,903 visualizaciones
677 participa(n) en el debate