El fundador de Binance, CZ, comentó que las pruebas apuntan a un ataque localizado a la cadena de suministro dirigido a un único proveedor, en lugar de a un fallo que afecte a toda la línea de productos de Ledger.
3. Cambios inusuales en CryptoBilis
3.1 Cambio de propiedad
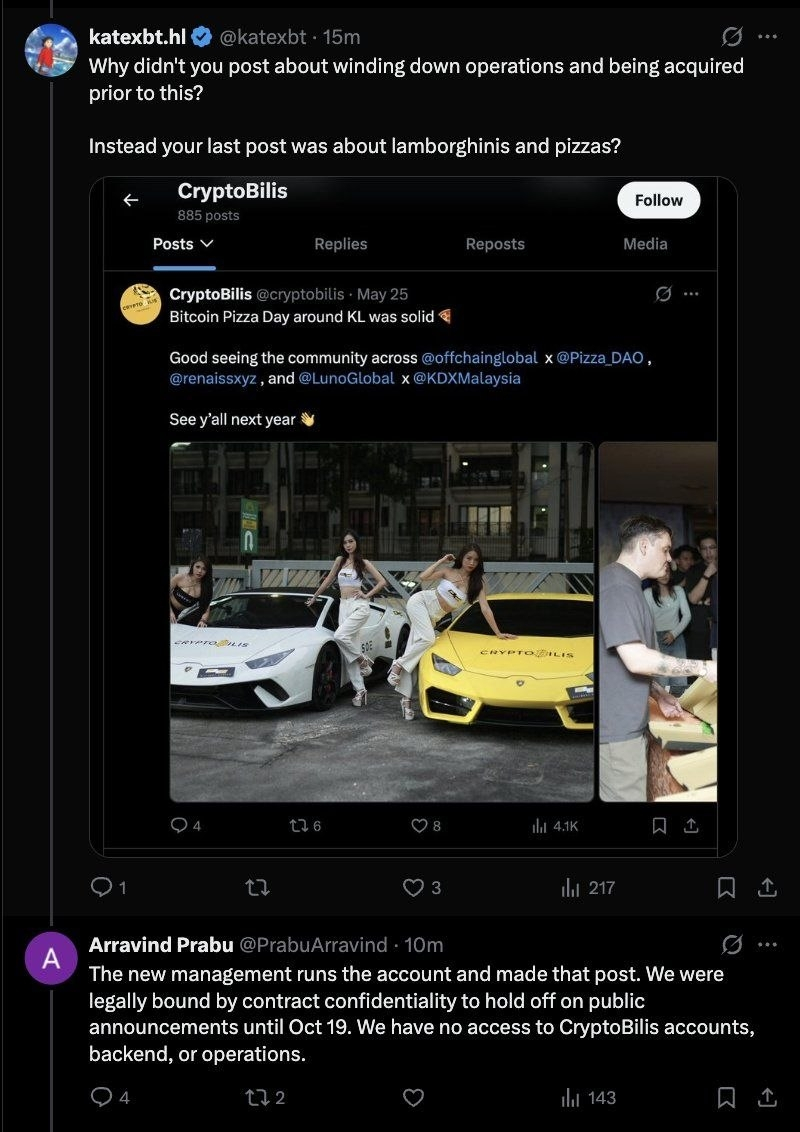
Los registros de la empresa indican que, al 3 de agosto, una persona llamada Jiaming, cuyo domicilio registrado está en la provincia de Heilongjiang, China, poseía el 100 % de las acciones de CryptoBilis.
El antiguo cofundador confirmó que la adquisición se finalizó en marzo y que el anterior propietario había dejado todos sus cargos operativos, directivos y administrativos. Este fundador, que ya no tiene acceso a las operaciones desde la venta, declaró: "ya no formamos parte de la empresa", y pidió transparencia a la actual dirección.
3.2 Vínculo con el ataque no confirmado
En esta etapa, no hay pruebas concluyentes que establezcan un vínculo directo entre el cambio de propiedad de CryptoBilis y las intrusiones en las billeteras.
4. El descubrimiento de Mark Karpelès de un módulo implantado
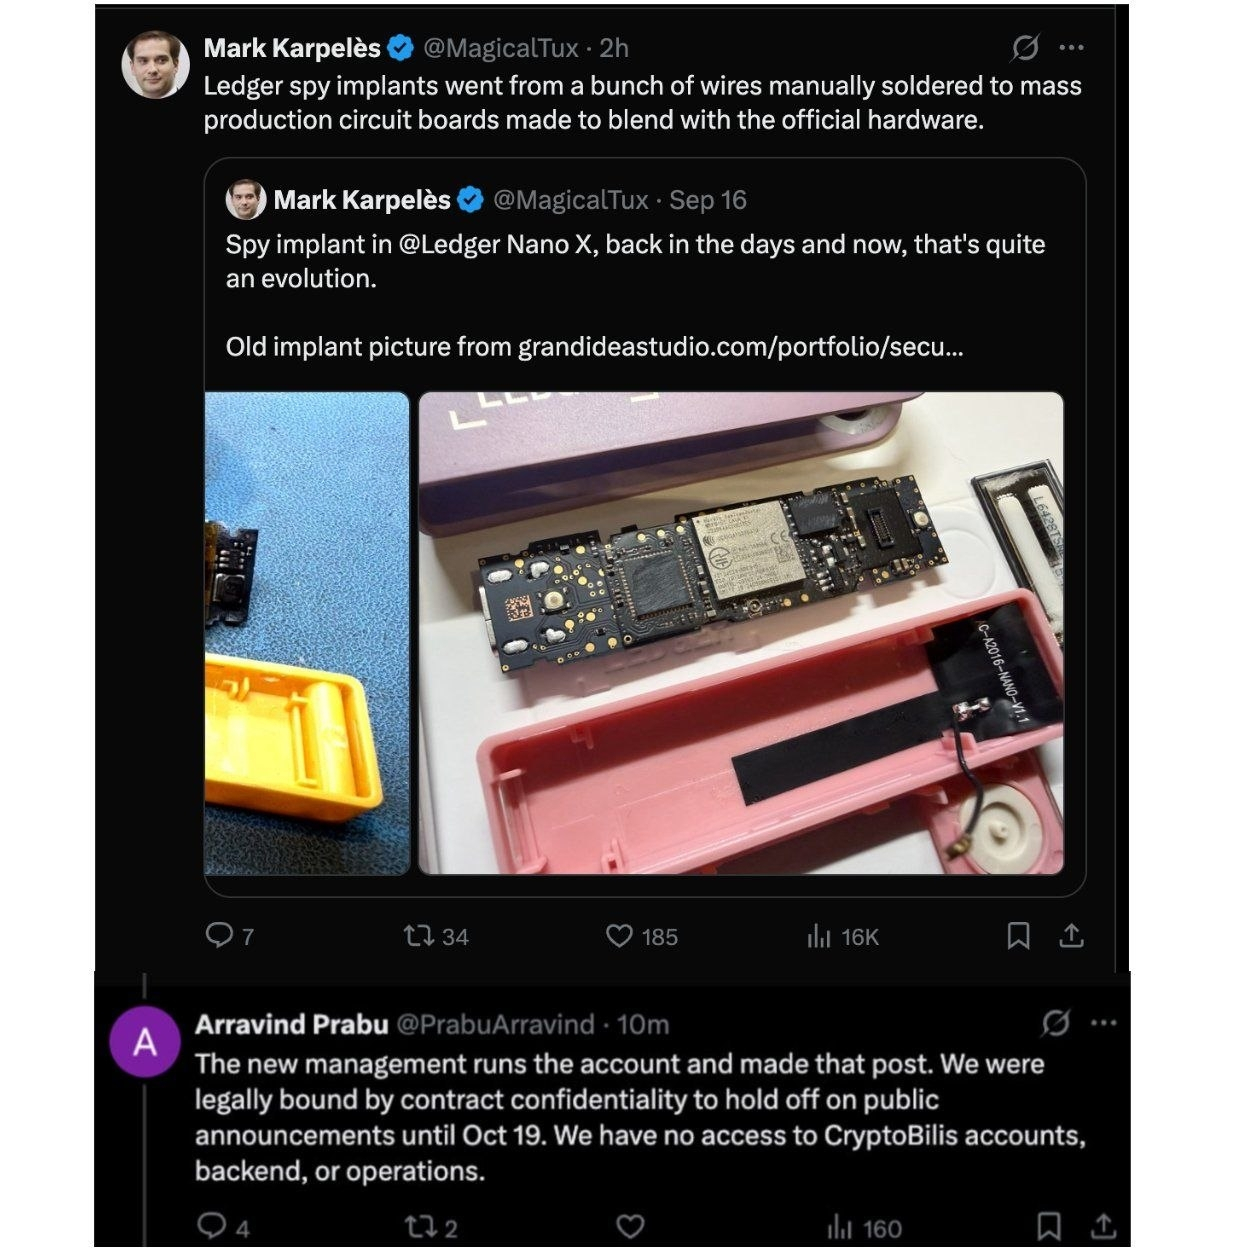
El exdirector ejecutivo de Mt. Gox, Mark Karpelès, reveló que un dispositivo Ledger procedente de Malasia que examinó contenía un presunto módulo espía.
4.1 Detalles técnicos
El módulo estaba oculto en el espacio del acolchado original de la pantalla e incluía los siguientes componentes:
· Un componente de comunicación LTE
· Una antena
· Una eSIM
· Un microcontrolador conectado al bus SPI de Ledger
4.2 Principio del ataque
Según Karpelès, el módulo implantado analiza el contenido que aparece en la pantalla, registra la frase de recuperación cuando se muestra al usuario y luego la transmite a un tercero a través de la red LTE. A continuación, el atacante puede vigilar las direcciones de las billeteras de la víctima y elegir el momento oportuno para transferir los activos.
Problema importante: como el elemento seguro original permanece intacto, es posible que la verificación oficial de autenticidad de Ledger no detecte este tipo de modificación física.