🎣 Ataques de phishing en criptomonedas — Cómo mantenerse seguro
🚨 1. ¿Qué es el phishing de criptomonedas?
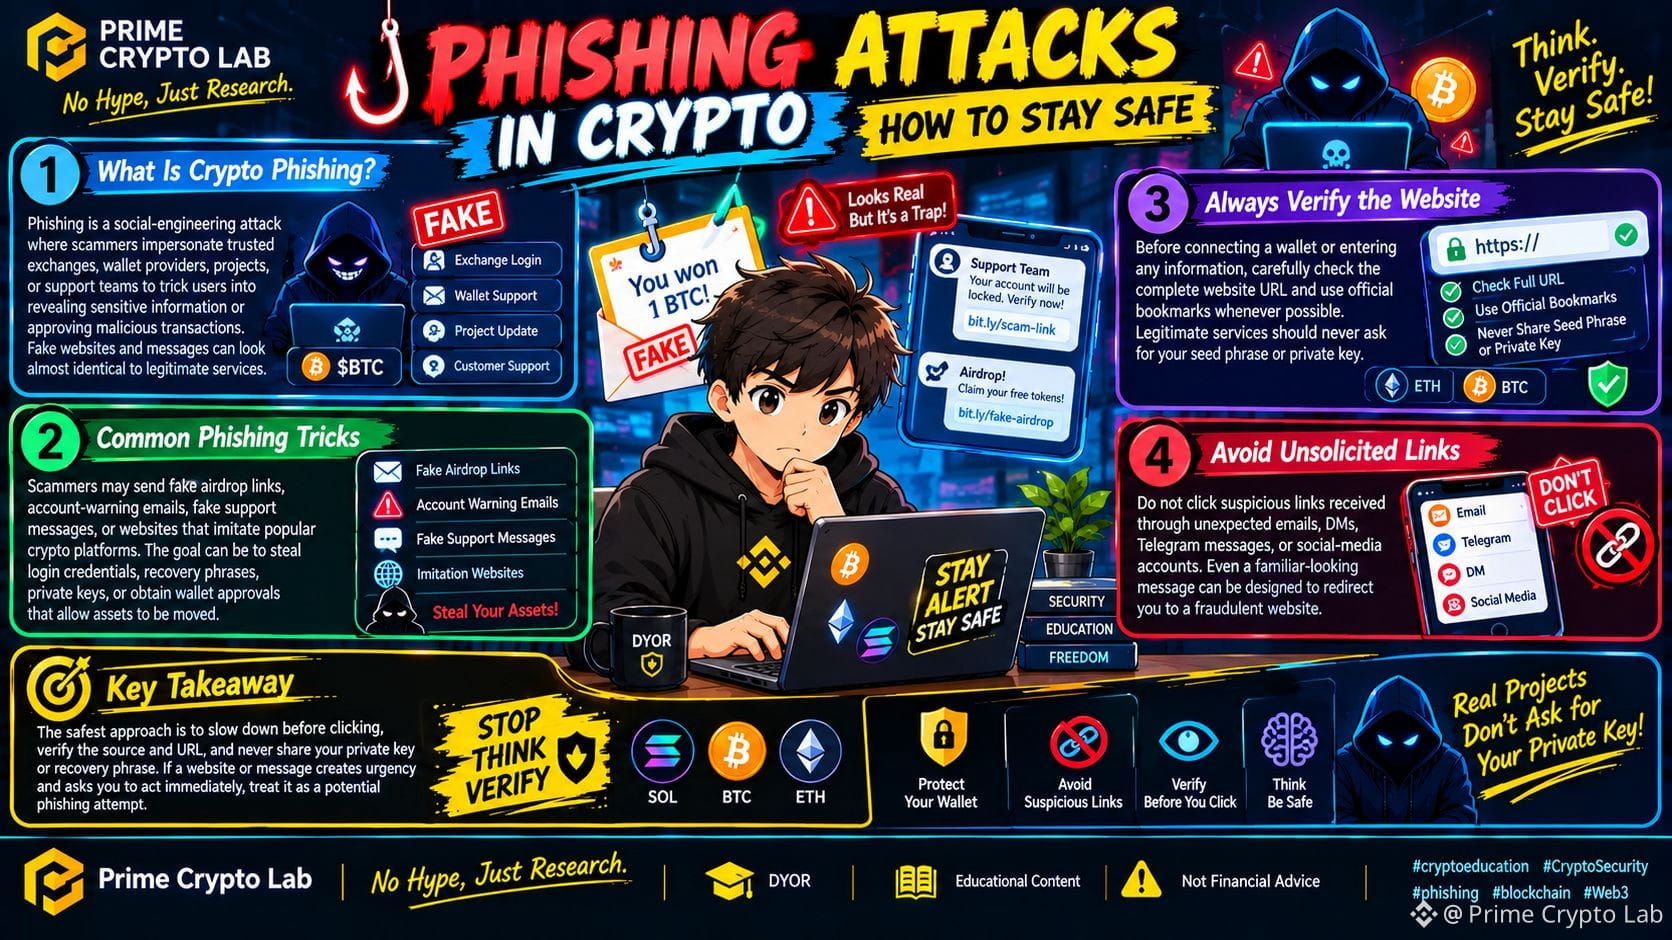
Bitcoin $BTC — El phishing es un ataque de ingeniería social en el que los estafadores se hacen pasar por exchanges, proveedores de wallets, proyectos o equipos de soporte de confianza para engañar a los usuarios y que revelen información sensible o aprueben transacciones maliciosas. Los sitios web y mensajes falsos pueden parecerse casi idénticamente a los servicios legítimos.
🔗 2. Trucos comunes de phishing
Los estafadores pueden enviar enlaces falsos de airdrops, correos electrónicos de advertencia de cuenta, mensajes falsos de soporte o sitios web que imitan plataformas cripto populares. El objetivo puede ser robar credenciales de inicio de sesión, frases de recuperación, claves privadas o conseguir aprobaciones de wallet que permitan mover los activos.
🔍 3. Verifica siempre el sitio web
Ethereum $ETH — Antes de conectar una wallet o ingresar cualquier información, revisa cuidadosamente la URL completa del sitio web y utiliza marcadores oficiales siempre que sea posible. Los servicios legítimos nunca deberían pedirte tu frase semilla ni tu clave privada.
🛡️ 4. Evita enlaces no solicitados
No hagas clic en enlaces sospechosos recibidos a través de correos electrónicos inesperados, DMs, mensajes de Telegram o cuentas de redes sociales. Incluso un mensaje que parezca familiar puede estar diseñado para redirigirte a un sitio web fraudulento.
🎯 Idea clave
Solana $SOL — El enfoque más seguro es tomarte tu tiempo antes de hacer clic, verificar el origen y la URL, y nunca compartir tu clave privada ni tu frase de recuperación. Si un sitio web o un mensaje crea urgencia y te pide que actúes de inmediato, trátalo como un posible intento de phishing.
Prime Crypto Lab — Sin exageraciones, solo investigación.
DYOR | Contenido educativo | No es asesoramiento financiero
#cryptoeducation #CryptoSecurity #phishing #blockchain #Web3