
#securityalert
securityalert
518,653 visualizaciones
1,274 participa(n) en el debate
Populares
Novedades
·
--
🛡️ Comment sécuriser votre compte Binance à 100 % : Le guide ultime anti-piratage !La sécurité de vos fonds est la règle n°1 en crypto. Chaque jour, des pirates utilisent des méthodes de plus en plus sophistiquées (phishing, faux support client, malwares) pour s'emparer des identifiants des utilisateurs.
Heureusement, Binance met à votre disposition un arsenal d'outils de sécurité ultras puissants. Voici la checklist indispensable pour verrouiller votre compte comme un coffre-fort. 🔐
1. Activer l'Authentification à Deux Facteurs (2FA)
Ne vous contentez pas du simple mot de passe. Activez au moins deux méthodes de vérification :
🛡️ Comment sécuriser votre compte Binance à 100 % : Le guide ultime anti-piratage !
La sécurité de vos fonds est la règle n°1 en crypto. Chaque jour, des pirates utilisent des méthodes de plus en plus sophistiquées (phishing, faux support client, malwares) pour s'emparer des identifiants des utilisateurs.
Heureusement, Binance met à votre disposition un arsenal d'outils de sécurité ultras puissants. Voici la checklist indispensable pour verrouiller votre compte comme un coffre-fort. 🔐
1. Activer l'Authentification à Deux Facteurs (2FA)
Ne vous contentez pas du simple mot de passe. Activez au moins deux méthodes de vérification :
Heureusement, Binance met à votre disposition un arsenal d'outils de sécurité ultras puissants. Voici la checklist indispensable pour verrouiller votre compte comme un coffre-fort. 🔐
1. Activer l'Authentification à Deux Facteurs (2FA)
Ne vous contentez pas du simple mot de passe. Activez au moins deux méthodes de vérification :
2
314

·
--
🚨 $BTC ALERTA: ADVERTENCIAS FALSAS DE HARDWARE WALLET SE DIFUNDEN VÍA CORREO BREACH 🦈
📊 La filtración se centra en la infraestructura de correo, no en las carteras en sí. Trezor confirmó un servicio de correo comprometido, mientras que BitBox señaló un proveedor de boletines compartido que atacaba a varias empresas de Bitcoin. 📌 Este desliz de la cadena de suministro permite a los atacantes hacerse pasar por marcas de confianza, aprovechando la credibilidad de la marca para impulsar alertas de seguridad fraudulentas.
🔍 Trate cualquier correo inesperado sobre seguridad de la cartera como no verificado: haga una pausa, compruebe a través de canales oficiales y nunca actúe ante enlaces o solicitudes urgentes. 💡 El hardware sigue siendo seguro, pero la capa de comunicación ahora es un vector de alto riesgo.
💬 ¿Cómo están reforzando los pasos de verificación para alertas críticas? 👇
⚠️ No es asesoramiento financiero. Administre siempre su riesgo. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Phishing
🔥 💎
🚨 $BTC ALERTA: ADVERTENCIAS FALSAS DE HARDWARE WALLET SE DIFUNDEN VÍA CORREO BREACH 🦈
📊 La filtración se centra en la infraestructura de correo, no en las carteras en sí. Trezor confirmó un servicio de correo comprometido, mientras que BitBox señaló un proveedor de boletines compartido que atacaba a varias empresas de Bitcoin. 📌 Este desliz de la cadena de suministro permite a los atacantes hacerse pasar por marcas de confianza, aprovechando la credibilidad de la marca para impulsar alertas de seguridad fraudulentas.
🔍 Trate cualquier correo inesperado sobre seguridad de la cartera como no verificado: haga una pausa, compruebe a través de canales oficiales y nunca actúe ante enlaces o solicitudes urgentes. 💡 El hardware sigue siendo seguro, pero la capa de comunicación ahora es un vector de alto riesgo.
💬 ¿Cómo están reforzando los pasos de verificación para alertas críticas? 👇
⚠️ No es asesoramiento financiero. Administre siempre su riesgo. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Phishing
🔥 💎
📊 La filtración se centra en la infraestructura de correo, no en las carteras en sí. Trezor confirmó un servicio de correo comprometido, mientras que BitBox señaló un proveedor de boletines compartido que atacaba a varias empresas de Bitcoin. 📌 Este desliz de la cadena de suministro permite a los atacantes hacerse pasar por marcas de confianza, aprovechando la credibilidad de la marca para impulsar alertas de seguridad fraudulentas.
🔍 Trate cualquier correo inesperado sobre seguridad de la cartera como no verificado: haga una pausa, compruebe a través de canales oficiales y nunca actúe ante enlaces o solicitudes urgentes. 💡 El hardware sigue siendo seguro, pero la capa de comunicación ahora es un vector de alto riesgo.
💬 ¿Cómo están reforzando los pasos de verificación para alertas críticas? 👇
⚠️ No es asesoramiento financiero. Administre siempre su riesgo. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Phishing
🔥 💎
42

🚨 $BTC ALERTA: ¡CORREOS FALSOS DE BILLETERAS DE HARDWARE QUE APUÑALAN A LOS USUARIOS! 💥
🦈 Trezor confirmó que su servicio de correo fue vulnerado, y BitBox señaló a un proveedor de boletines compartidos que fue afectado. El ataque se aprovecha de la confianza en la marca, no de las billeteras en sí.
📊 Las alertas falsas pueden atraer a los usuarios para realizar acciones irreversibles, así que siempre verifica a través de un canal independiente antes de hacer clic en cualquier enlace. Comprueba el remitente, revisa el mensaje en busca de URLs extrañas y trata cualquier solicitud urgente con escepticismo. 🔍
💬 ¿Estás verificando dos veces cada correo de seguridad antes de actuar? 👇
⚠️ No es asesoramiento financiero. Siempre gestiona tu riesgo. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🚀 🔥
🚨 $BTC ALERTA: ¡CORREOS FALSOS DE BILLETERAS DE HARDWARE QUE APUÑALAN A LOS USUARIOS! 💥
🦈 Trezor confirmó que su servicio de correo fue vulnerado, y BitBox señaló a un proveedor de boletines compartidos que fue afectado. El ataque se aprovecha de la confianza en la marca, no de las billeteras en sí.
📊 Las alertas falsas pueden atraer a los usuarios para realizar acciones irreversibles, así que siempre verifica a través de un canal independiente antes de hacer clic en cualquier enlace. Comprueba el remitente, revisa el mensaje en busca de URLs extrañas y trata cualquier solicitud urgente con escepticismo. 🔍
💬 ¿Estás verificando dos veces cada correo de seguridad antes de actuar? 👇
⚠️ No es asesoramiento financiero. Siempre gestiona tu riesgo. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🚀 🔥
🦈 Trezor confirmó que su servicio de correo fue vulnerado, y BitBox señaló a un proveedor de boletines compartidos que fue afectado. El ataque se aprovecha de la confianza en la marca, no de las billeteras en sí.
📊 Las alertas falsas pueden atraer a los usuarios para realizar acciones irreversibles, así que siempre verifica a través de un canal independiente antes de hacer clic en cualquier enlace. Comprueba el remitente, revisa el mensaje en busca de URLs extrañas y trata cualquier solicitud urgente con escepticismo. 🔍
💬 ¿Estás verificando dos veces cada correo de seguridad antes de actuar? 👇
⚠️ No es asesoramiento financiero. Siempre gestiona tu riesgo. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🚀 🔥
21
·
--
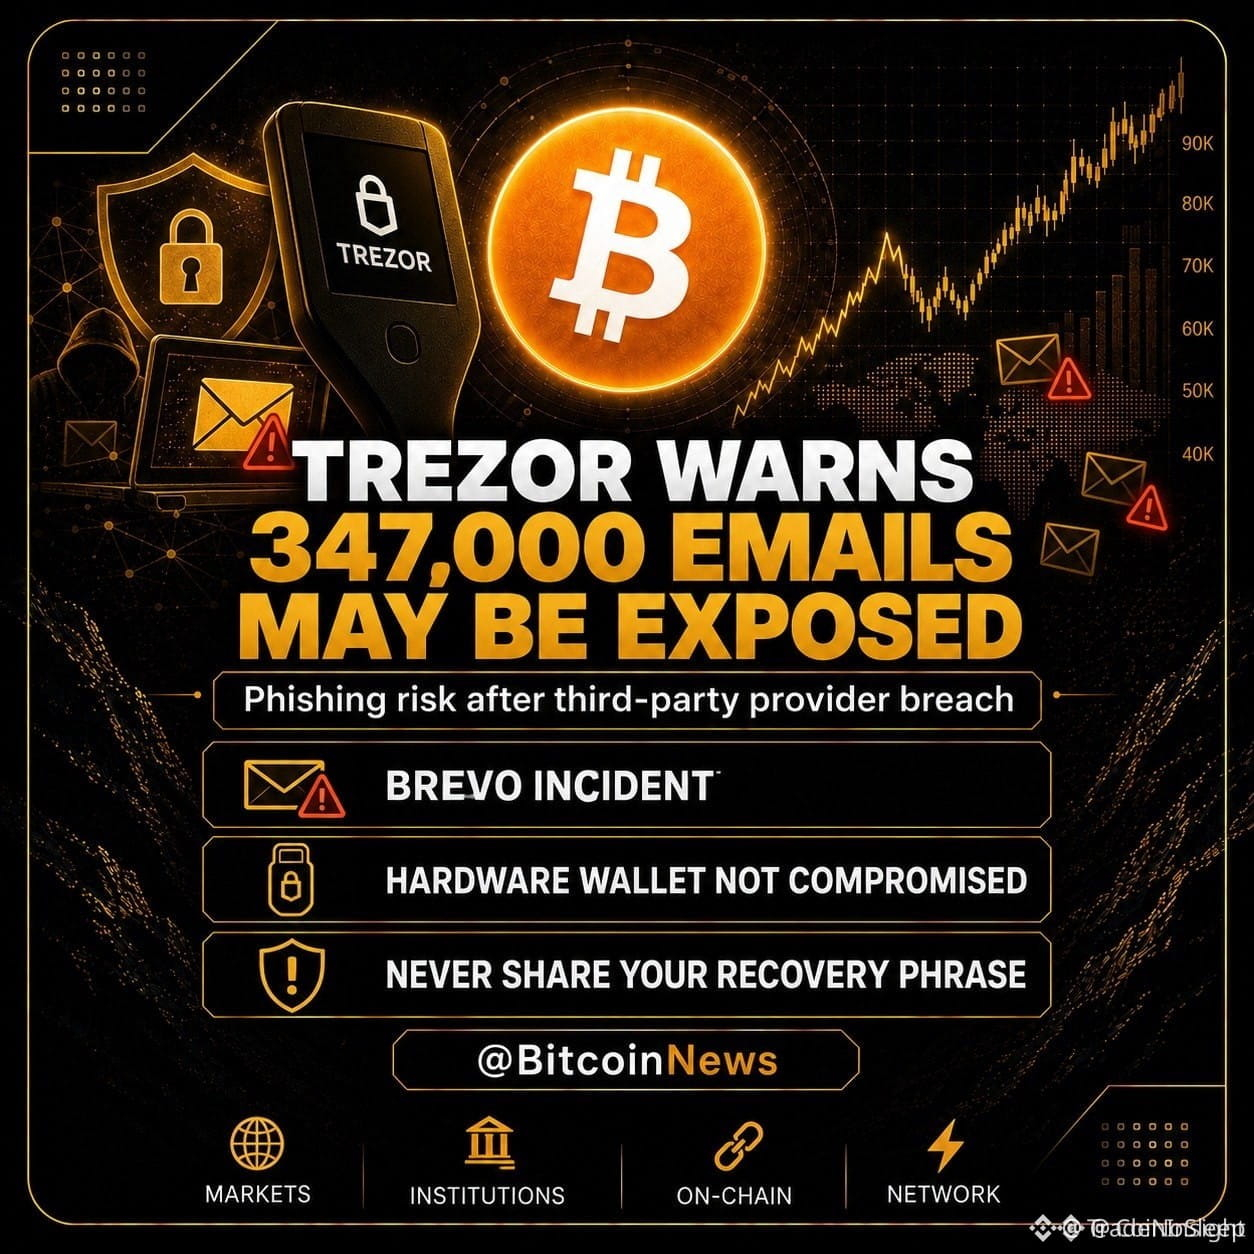
🚨 AVISO DE SEGURIDAD CRÍTICO SOBRE ATAQUES DE PHISHING RELACIONADOS CON $BTC HOLDINGS Y TREZOR ⚠️
Una importante filtración de un boletín de terceros ha expuesto 347.000 direcciones de correo electrónico, activando un sofisticado vector de phishing dirigido a usuarios de almacenamiento en frío $BTC . 🔒 Los atacantes están difundiendo falsas alertas de seguridad sobre una supuesta vulnerabilidad de entropía inexistente para engañar a los titulares y que revelen frases de recuperación. 🔍
Los dispositivos de hardware siguen completamente indemnes, lo que demuestra que la arquitectura de seguridad institucional se mantiene firme, mientras que la ingeniería social sigue siendo la principal superficie de ataque. 🛡️ Los participantes inteligentes del mercado reconocen que la seguridad operativa es igual de vital que gestionar la estructura técnica del gráfico. 💡
Nunca introduzcas claves de recuperación en ninguna interfaz de software ni a través de enlaces de correo electrónico, bajo ninguna circunstancia. 🤔 ¿Tus protocolos de almacenamiento en frío están totalmente aislados de trampas de ingeniería social? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSecurity #Web3
🛡️ 👁️
🚨 AVISO DE SEGURIDAD CRÍTICO SOBRE ATAQUES DE PHISHING RELACIONADOS CON $BTC HOLDINGS Y TREZOR ⚠️
Una importante filtración de un boletín de terceros ha expuesto 347.000 direcciones de correo electrónico, activando un sofisticado vector de phishing dirigido a usuarios de almacenamiento en frío $BTC . 🔒 Los atacantes están difundiendo falsas alertas de seguridad sobre una supuesta vulnerabilidad de entropía inexistente para engañar a los titulares y que revelen frases de recuperación. 🔍
Los dispositivos de hardware siguen completamente indemnes, lo que demuestra que la arquitectura de seguridad institucional se mantiene firme, mientras que la ingeniería social sigue siendo la principal superficie de ataque. 🛡️ Los participantes inteligentes del mercado reconocen que la seguridad operativa es igual de vital que gestionar la estructura técnica del gráfico. 💡
Nunca introduzcas claves de recuperación en ninguna interfaz de software ni a través de enlaces de correo electrónico, bajo ninguna circunstancia. 🤔 ¿Tus protocolos de almacenamiento en frío están totalmente aislados de trampas de ingeniería social? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSecurity #Web3
🛡️ 👁️
Una importante filtración de un boletín de terceros ha expuesto 347.000 direcciones de correo electrónico, activando un sofisticado vector de phishing dirigido a usuarios de almacenamiento en frío $BTC . 🔒 Los atacantes están difundiendo falsas alertas de seguridad sobre una supuesta vulnerabilidad de entropía inexistente para engañar a los titulares y que revelen frases de recuperación. 🔍
Los dispositivos de hardware siguen completamente indemnes, lo que demuestra que la arquitectura de seguridad institucional se mantiene firme, mientras que la ingeniería social sigue siendo la principal superficie de ataque. 🛡️ Los participantes inteligentes del mercado reconocen que la seguridad operativa es igual de vital que gestionar la estructura técnica del gráfico. 💡
Nunca introduzcas claves de recuperación en ninguna interfaz de software ni a través de enlaces de correo electrónico, bajo ninguna circunstancia. 🤔 ¿Tus protocolos de almacenamiento en frío están totalmente aislados de trampas de ingeniería social? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSecurity #Web3
🛡️ 👁️
6
·
--
🚨 ALERTA DE SEGURIDAD CRIPTO: INCIDENTE EN LIQUID NETWORK
El sector de la seguridad en cripto está observando un gran incidente relacionado con Liquid Network, en el que supuestamente se movieron alrededor de 4.000 BTC equivalentes a unos 320 millones de dólares en el momento, durante un exploit.
Lo que hace la historia inusual es que las partes implicadas supuestamente se describieron a sí mismas como investigadores de seguridad de “sombrero blanco”.
Según los informes, aproximadamente el 85% del Bitcoin fue devuelto más tarde, mientras que siguen las dudas sobre los fondos que no se han recuperado.
🔐 Por qué esto importa
El incidente es otro recordatorio de que incluso la infraestructura blockchain establecida puede enfrentar riesgos de seguridad.
Para la industria cripto en general, las preguntas clave ahora son:
• ¿Qué causó la vulnerabilidad?
• ¿Quién fue responsable de las transacciones?
• ¿Se recuperarán los fondos restantes?
• ¿Qué medidas de seguridad evitarán que se repita?
👀 La seguridad en cripto sigue siendo uno de los problemas más grandes que la industria necesita resolver.
$NVDAB $ASTER
#SecurityAlert #CryptoSecurity #BinanceSquareTalks
🚨 ALERTA DE SEGURIDAD CRIPTO: INCIDENTE EN LIQUID NETWORK
El sector de la seguridad en cripto está observando un gran incidente relacionado con Liquid Network, en el que supuestamente se movieron alrededor de 4.000 BTC equivalentes a unos 320 millones de dólares en el momento, durante un exploit.
Lo que hace la historia inusual es que las partes implicadas supuestamente se describieron a sí mismas como investigadores de seguridad de “sombrero blanco”.
Según los informes, aproximadamente el 85% del Bitcoin fue devuelto más tarde, mientras que siguen las dudas sobre los fondos que no se han recuperado.
🔐 Por qué esto importa
El incidente es otro recordatorio de que incluso la infraestructura blockchain establecida puede enfrentar riesgos de seguridad.
Para la industria cripto en general, las preguntas clave ahora son:
• ¿Qué causó la vulnerabilidad?
• ¿Quién fue responsable de las transacciones?
• ¿Se recuperarán los fondos restantes?
• ¿Qué medidas de seguridad evitarán que se repita?
👀 La seguridad en cripto sigue siendo uno de los problemas más grandes que la industria necesita resolver.
$NVDAB $ASTER
#SecurityAlert #CryptoSecurity #BinanceSquareTalks
El sector de la seguridad en cripto está observando un gran incidente relacionado con Liquid Network, en el que supuestamente se movieron alrededor de 4.000 BTC equivalentes a unos 320 millones de dólares en el momento, durante un exploit.
Lo que hace la historia inusual es que las partes implicadas supuestamente se describieron a sí mismas como investigadores de seguridad de “sombrero blanco”.
Según los informes, aproximadamente el 85% del Bitcoin fue devuelto más tarde, mientras que siguen las dudas sobre los fondos que no se han recuperado.
🔐 Por qué esto importa
El incidente es otro recordatorio de que incluso la infraestructura blockchain establecida puede enfrentar riesgos de seguridad.
Para la industria cripto en general, las preguntas clave ahora son:
• ¿Qué causó la vulnerabilidad?
• ¿Quién fue responsable de las transacciones?
• ¿Se recuperarán los fondos restantes?
• ¿Qué medidas de seguridad evitarán que se repita?
👀 La seguridad en cripto sigue siendo uno de los problemas más grandes que la industria necesita resolver.
$NVDAB $ASTER
#SecurityAlert #CryptoSecurity #BinanceSquareTalks

316

🚨 FALLO DE CONTRATO DE ATOMICQUEUE EXPUESTO EN ETHER.FI ATAQUE — ¡REVISE SUS $ETH PERMISOS! 🚨
Una vulnerabilidad dentro del contrato AtomicQueue acaba de afectar a ether.fi, lo que resultó en un exploit de aproximadamente 15.45 $ETH . 🔍 La brecha se debe a que falta una comprobación de control de acceso en el parámetro del solucionador dentro de la función solve, lo que permite que actores malintencionados manipulen los flujos de llamada.
Al aprovechar las autorizaciones previas concedidas de tokens ERC-20, el atacante obligó a las direcciones de las víctimas a ejecutar llamadas de transferencia no autorizadas sin verificación de firma. ⚠️ Errores técnicos como aprobaciones no verificadas dejan el capital totalmente expuesto a actores maliciosos que escanean flujos de órdenes no monitoreados.
💬 ¿Revoca regularmente las autorizaciones antiguas de tokens en sus protocolos DeFi activos, o deja sus autorizaciones abiertas? 👇
⚠️ No es asesoramiento financiero. Siempre gestione su riesgo. 🛡️
🏷️ #ETH #DeFi #SecurityAlert #Crypto
🚨 🛡️
🚨 FALLO DE CONTRATO DE ATOMICQUEUE EXPUESTO EN ETHER.FI ATAQUE — ¡REVISE SUS $ETH PERMISOS! 🚨
Una vulnerabilidad dentro del contrato AtomicQueue acaba de afectar a ether.fi, lo que resultó en un exploit de aproximadamente 15.45 $ETH . 🔍 La brecha se debe a que falta una comprobación de control de acceso en el parámetro del solucionador dentro de la función solve, lo que permite que actores malintencionados manipulen los flujos de llamada.
Al aprovechar las autorizaciones previas concedidas de tokens ERC-20, el atacante obligó a las direcciones de las víctimas a ejecutar llamadas de transferencia no autorizadas sin verificación de firma. ⚠️ Errores técnicos como aprobaciones no verificadas dejan el capital totalmente expuesto a actores maliciosos que escanean flujos de órdenes no monitoreados.
💬 ¿Revoca regularmente las autorizaciones antiguas de tokens en sus protocolos DeFi activos, o deja sus autorizaciones abiertas? 👇
⚠️ No es asesoramiento financiero. Siempre gestione su riesgo. 🛡️
🏷️ #ETH #DeFi #SecurityAlert #Crypto
🚨 🛡️
Una vulnerabilidad dentro del contrato AtomicQueue acaba de afectar a ether.fi, lo que resultó en un exploit de aproximadamente 15.45 $ETH . 🔍 La brecha se debe a que falta una comprobación de control de acceso en el parámetro del solucionador dentro de la función solve, lo que permite que actores malintencionados manipulen los flujos de llamada.
Al aprovechar las autorizaciones previas concedidas de tokens ERC-20, el atacante obligó a las direcciones de las víctimas a ejecutar llamadas de transferencia no autorizadas sin verificación de firma. ⚠️ Errores técnicos como aprobaciones no verificadas dejan el capital totalmente expuesto a actores maliciosos que escanean flujos de órdenes no monitoreados.
💬 ¿Revoca regularmente las autorizaciones antiguas de tokens en sus protocolos DeFi activos, o deja sus autorizaciones abiertas? 👇
⚠️ No es asesoramiento financiero. Siempre gestione su riesgo. 🛡️
🏷️ #ETH #DeFi #SecurityAlert #Crypto
🚨 🛡️
30

·
--
🔴 $VTHO ALERTA: LOS HACKERS DIFUNDEN CORREOS DE PHISHING – ¡ASEGURA TU CARTERA AHORA! 🚨
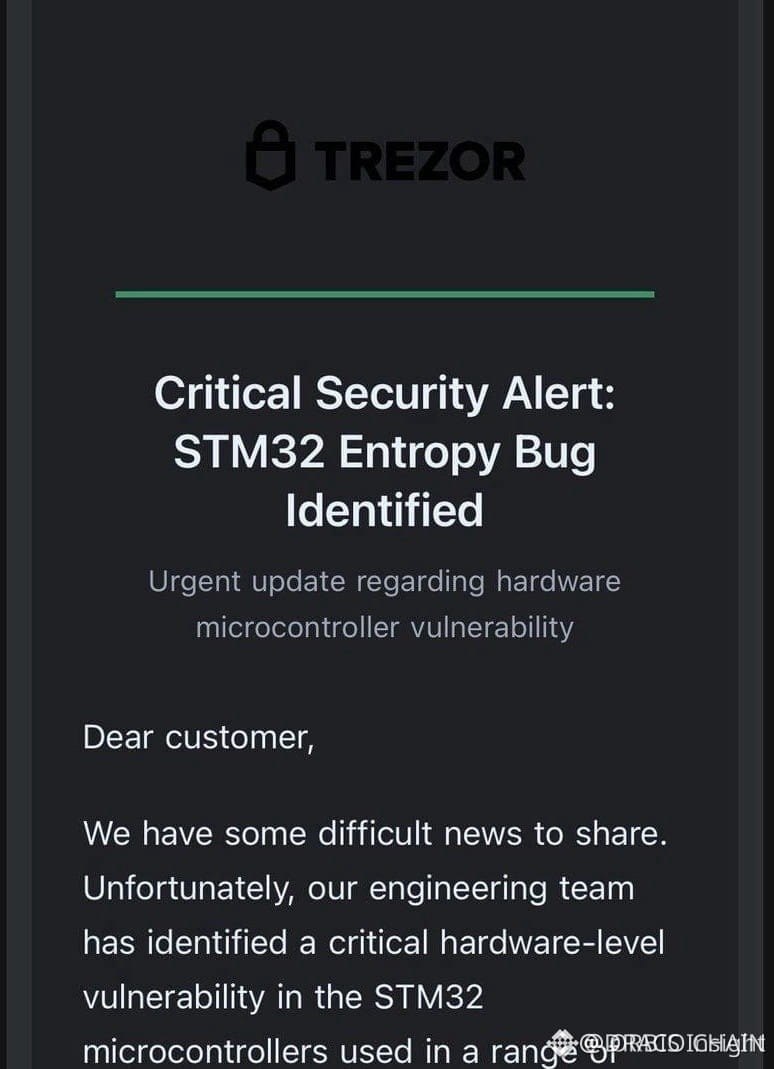
🦈 Los operadores de “dinero inteligente” ya están alertando de una brecha en la pasarela de correo de Trezor; los hackers están inundando las bandejas de entrada con un anzuelo de “Alerta Crítica de Seguridad”. 📊 La ola de phishing se dirige a los titulares de $VTHO and $IOST , aprovechando el reciente sentimiento de “venta suave” para obtener activos con un solo clic.
💡 Mitigación inmediata: cancela cualquier enlace o archivo adjunto del supuesto correo de Trezor, revoca todas las conexiones de dApp desconocidas y rota la semilla de tu dispositivo. 📌 Una bandeja de entrada limpia es tu primera línea de defensa contra la caza de liquidez que, de otro modo, podría convertir tu cartera en un estanque alimentado por tiburones.
💬 ¿Ya aseguraste tu billetera de hardware y auditarte los permisos de tu dApp? 👇
⚠️ No es asesoramiento financiero. Siempre gestiona tu riesgo. 🛡️
🏷️ #VTHO #SecurityAlert #Phishing #CryptoSafety
🛡️ 🔥
🔴 $VTHO ALERTA: LOS HACKERS DIFUNDEN CORREOS DE PHISHING – ¡ASEGURA TU CARTERA AHORA! 🚨
🦈 Los operadores de “dinero inteligente” ya están alertando de una brecha en la pasarela de correo de Trezor; los hackers están inundando las bandejas de entrada con un anzuelo de “Alerta Crítica de Seguridad”. 📊 La ola de phishing se dirige a los titulares de $VTHO and $IOST , aprovechando el reciente sentimiento de “venta suave” para obtener activos con un solo clic.
💡 Mitigación inmediata: cancela cualquier enlace o archivo adjunto del supuesto correo de Trezor, revoca todas las conexiones de dApp desconocidas y rota la semilla de tu dispositivo. 📌 Una bandeja de entrada limpia es tu primera línea de defensa contra la caza de liquidez que, de otro modo, podría convertir tu cartera en un estanque alimentado por tiburones.
💬 ¿Ya aseguraste tu billetera de hardware y auditarte los permisos de tu dApp? 👇
⚠️ No es asesoramiento financiero. Siempre gestiona tu riesgo. 🛡️
🏷️ #VTHO #SecurityAlert #Phishing #CryptoSafety
🛡️ 🔥
🦈 Los operadores de “dinero inteligente” ya están alertando de una brecha en la pasarela de correo de Trezor; los hackers están inundando las bandejas de entrada con un anzuelo de “Alerta Crítica de Seguridad”. 📊 La ola de phishing se dirige a los titulares de $VTHO and $IOST , aprovechando el reciente sentimiento de “venta suave” para obtener activos con un solo clic.
💡 Mitigación inmediata: cancela cualquier enlace o archivo adjunto del supuesto correo de Trezor, revoca todas las conexiones de dApp desconocidas y rota la semilla de tu dispositivo. 📌 Una bandeja de entrada limpia es tu primera línea de defensa contra la caza de liquidez que, de otro modo, podría convertir tu cartera en un estanque alimentado por tiburones.
💬 ¿Ya aseguraste tu billetera de hardware y auditarte los permisos de tu dApp? 👇
⚠️ No es asesoramiento financiero. Siempre gestiona tu riesgo. 🛡️
🏷️ #VTHO #SecurityAlert #Phishing #CryptoSafety
🛡️ 🔥
253

·
--
Artículo
Guía de configuración de la autenticación de dos factores (Parte 1) 1. Por qué la autenticación de dos factores
Aspectos en Binance
Si tienes cripto en Binance, tu contraseña no es
no es suficiente para mantener tu cuenta segura. Las filtraciones de datos,
los correos de phishing y los ataques de SIM-swap ocurren cada
día, y una contraseña sola puede robarse, adivinarse o
filtrada. La autenticación de dos factores (2FA) agrega un
segundo nivel de verificación, así que incluso si alguien obtiene
tu contraseña; aun así no pueden iniciar sesión ni mover tu
fondos sin el segundo código.
Binance exige 2FA para retiros por encima de ciertos
umbrales y lo recomienda firmemente para cada cuenta. En esta guía, aprenderás las diferentes 2FA
Guía de configuración de la autenticación de dos factores (Parte 1)
1. Por qué la autenticación de dos factores
Aspectos en Binance
Si tienes cripto en Binance, tu contraseña no es
no es suficiente para mantener tu cuenta segura. Las filtraciones de datos,
los correos de phishing y los ataques de SIM-swap ocurren cada
día, y una contraseña sola puede robarse, adivinarse o
filtrada. La autenticación de dos factores (2FA) agrega un
segundo nivel de verificación, así que incluso si alguien obtiene
tu contraseña; aun así no pueden iniciar sesión ni mover tu
fondos sin el segundo código.
Binance exige 2FA para retiros por encima de ciertos
umbrales y lo recomienda firmemente para cada cuenta. En esta guía, aprenderás las diferentes 2FA
Aspectos en Binance
Si tienes cripto en Binance, tu contraseña no es
no es suficiente para mantener tu cuenta segura. Las filtraciones de datos,
los correos de phishing y los ataques de SIM-swap ocurren cada
día, y una contraseña sola puede robarse, adivinarse o
filtrada. La autenticación de dos factores (2FA) agrega un
segundo nivel de verificación, así que incluso si alguien obtiene
tu contraseña; aun así no pueden iniciar sesión ni mover tu
fondos sin el segundo código.
Binance exige 2FA para retiros por encima de ciertos
umbrales y lo recomienda firmemente para cada cuenta. En esta guía, aprenderás las diferentes 2FA
115
·
--
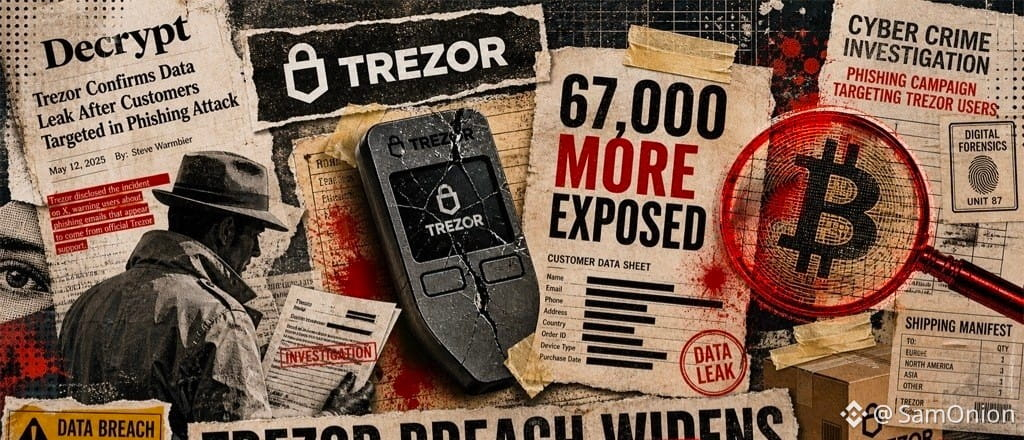
🚨 El desastre se agrava: ¡Los datos de 67,000 clientes más #Trezor expuestos en una nueva filtración cada vez más grave! 🔐 🚫 🔴
⚠️ Datos de envío y teléfono en una subasta de la dark web... y la empresa advierte de una ola excepcional de phishing #scams ! ✅ 🔍 ⚖️ 😱
#BitcoinEthereumHitMultiMonthHighs
#SecurityAlert
$BTC
{spot}(BTCUSDT)
#zec
$ZEC
{spot}(ZECUSDT)
🚨 El desastre se agrava: ¡Los datos de 67,000 clientes más #Trezor expuestos en una nueva filtración cada vez más grave! 🔐 🚫 🔴
⚠️ Datos de envío y teléfono en una subasta de la dark web... y la empresa advierte de una ola excepcional de phishing #scams ! ✅ 🔍 ⚖️ 😱
#BitcoinEthereumHitMultiMonthHighs
#SecurityAlert
$BTC
#zec
$ZEC
⚠️ Datos de envío y teléfono en una subasta de la dark web... y la empresa advierte de una ola excepcional de phishing #scams ! ✅ 🔍 ⚖️ 😱
#BitcoinEthereumHitMultiMonthHighs
#SecurityAlert
$BTC
#zec
$ZEC

Good luck 🍀
De SamOnion
1
178
·
--
¡Genial, amigos míos! ¡Otra noticia candente que hace falta analizar aquí!
---
🔥 **¡GOLPE ELECTROCANTE! El gobierno de EE. UU. y sus socios “barre” MALWARE que roba CRIPTO!** 🔥
¿Ya escucharon esta noticia? Las autoridades de Estados Unidos acaban de dar un paso contundente, demostrando su determinación por proteger nuestro espacio cripto.
Estos son los puntos clave que ustedes deben tener claros:
* **Acción coordinada:** El gobierno federal de EE. UU. junto con socios del sector privado realizó una campaña importante para neutralizar un tipo de malware especializado en robar cripto.
* **Los daños fueron evitados:** Se cree que este código malicioso redirigió y se apoderó de aproximadamente $150,000 USD en cripto durante los últimos 8 años.
* **Señal importante:** Esta acción vuelve a confirmar el fortalecimiento de la cooperación entre el gobierno y el sector privado en la lucha contra el cibercrimen, especialmente en el ámbito de los activos digitales.
---
📈 **PERSPECTIVA PERSONAL:**
Aunque la cifra de $150,000 USD parezca poca cosa en comparación con la enorme escala del mercado cripto, el hecho de que el gobierno de EE. UU. y los socios privados se coordinen es realmente llamativo. Es una señal clara de que las autoridades están “mejorando” cada vez más su lucha contra el cibercrimen en el espacio cripto.
A largo plazo, esto puede ayudar a construir confianza y aumentar la legitimidad del mercado. Sin embargo, amigos inversionistas: ¡**la seguridad de la billetera personal sigue siendo el ESCUDO MÁS IMPORTANTE**! Manténganse siempre alerta, revisen bien todas las transacciones y las fuentes de información para proteger sus propios activos. Este tipo de campañas se agradecen, pero el control y la cautela de cada inversor es el factor clave.
---
¿Qué opinan ustedes sobre esta noticia? ¿Será el inicio de una ola de persecución de malware aún mayor? Dejen su comentario y no se olviden de presionar **EL BOTÓN DE SEGUIR** de mi canal para no perderse las actualizaciones y los análisis más candentes del mercado cripto.
#CryptoNews #TrendingNews #SecurityAlert #Bitcoin #ETH
¡Genial, amigos míos! ¡Otra noticia candente que hace falta analizar aquí!
---
🔥 **¡GOLPE ELECTROCANTE! El gobierno de EE. UU. y sus socios “barre” MALWARE que roba CRIPTO!** 🔥
¿Ya escucharon esta noticia? Las autoridades de Estados Unidos acaban de dar un paso contundente, demostrando su determinación por proteger nuestro espacio cripto.
Estos son los puntos clave que ustedes deben tener claros:
* **Acción coordinada:** El gobierno federal de EE. UU. junto con socios del sector privado realizó una campaña importante para neutralizar un tipo de malware especializado en robar cripto.
* **Los daños fueron evitados:** Se cree que este código malicioso redirigió y se apoderó de aproximadamente $150,000 USD en cripto durante los últimos 8 años.
* **Señal importante:** Esta acción vuelve a confirmar el fortalecimiento de la cooperación entre el gobierno y el sector privado en la lucha contra el cibercrimen, especialmente en el ámbito de los activos digitales.
---
📈 **PERSPECTIVA PERSONAL:**
Aunque la cifra de $150,000 USD parezca poca cosa en comparación con la enorme escala del mercado cripto, el hecho de que el gobierno de EE. UU. y los socios privados se coordinen es realmente llamativo. Es una señal clara de que las autoridades están “mejorando” cada vez más su lucha contra el cibercrimen en el espacio cripto.
A largo plazo, esto puede ayudar a construir confianza y aumentar la legitimidad del mercado. Sin embargo, amigos inversionistas: ¡**la seguridad de la billetera personal sigue siendo el ESCUDO MÁS IMPORTANTE**! Manténganse siempre alerta, revisen bien todas las transacciones y las fuentes de información para proteger sus propios activos. Este tipo de campañas se agradecen, pero el control y la cautela de cada inversor es el factor clave.
---
¿Qué opinan ustedes sobre esta noticia? ¿Será el inicio de una ola de persecución de malware aún mayor? Dejen su comentario y no se olviden de presionar **EL BOTÓN DE SEGUIR** de mi canal para no perderse las actualizaciones y los análisis más candentes del mercado cripto.
#CryptoNews #TrendingNews #SecurityAlert #Bitcoin #ETH
---
🔥 **¡GOLPE ELECTROCANTE! El gobierno de EE. UU. y sus socios “barre” MALWARE que roba CRIPTO!** 🔥
¿Ya escucharon esta noticia? Las autoridades de Estados Unidos acaban de dar un paso contundente, demostrando su determinación por proteger nuestro espacio cripto.
Estos son los puntos clave que ustedes deben tener claros:
* **Acción coordinada:** El gobierno federal de EE. UU. junto con socios del sector privado realizó una campaña importante para neutralizar un tipo de malware especializado en robar cripto.
* **Los daños fueron evitados:** Se cree que este código malicioso redirigió y se apoderó de aproximadamente $150,000 USD en cripto durante los últimos 8 años.
* **Señal importante:** Esta acción vuelve a confirmar el fortalecimiento de la cooperación entre el gobierno y el sector privado en la lucha contra el cibercrimen, especialmente en el ámbito de los activos digitales.
---
📈 **PERSPECTIVA PERSONAL:**
Aunque la cifra de $150,000 USD parezca poca cosa en comparación con la enorme escala del mercado cripto, el hecho de que el gobierno de EE. UU. y los socios privados se coordinen es realmente llamativo. Es una señal clara de que las autoridades están “mejorando” cada vez más su lucha contra el cibercrimen en el espacio cripto.
A largo plazo, esto puede ayudar a construir confianza y aumentar la legitimidad del mercado. Sin embargo, amigos inversionistas: ¡**la seguridad de la billetera personal sigue siendo el ESCUDO MÁS IMPORTANTE**! Manténganse siempre alerta, revisen bien todas las transacciones y las fuentes de información para proteger sus propios activos. Este tipo de campañas se agradecen, pero el control y la cautela de cada inversor es el factor clave.
---
¿Qué opinan ustedes sobre esta noticia? ¿Será el inicio de una ola de persecución de malware aún mayor? Dejen su comentario y no se olviden de presionar **EL BOTÓN DE SEGUIR** de mi canal para no perderse las actualizaciones y los análisis más candentes del mercado cripto.
#CryptoNews #TrendingNews #SecurityAlert #Bitcoin #ETH
10
·
--
🚨 Una blockchain de capa 1 se detuvo durante 4 horas para frenar un exploit de 4,9 millones de dólares, parcheando la liquidación de opciones binarias. Los investigadores vinculan ~1.980 ETH con la dirección del incidente. Aunque el equipo lo llama una actualización, el congelamiento sugiere una intervención urgente de seguridad. Los tenedores de ETH deberían vigilar movimientos on-chain desde las billeteras marcadas. ¿Podría esto erosionar la confianza en la resiliencia de la cadena?
#SecurityAlert
$ETH #TradingSignal #CryptoAnalysis
🚨 Una blockchain de capa 1 se detuvo durante 4 horas para frenar un exploit de 4,9 millones de dólares, parcheando la liquidación de opciones binarias. Los investigadores vinculan ~1.980 ETH con la dirección del incidente. Aunque el equipo lo llama una actualización, el congelamiento sugiere una intervención urgente de seguridad. Los tenedores de ETH deberían vigilar movimientos on-chain desde las billeteras marcadas. ¿Podría esto erosionar la confianza en la resiliencia de la cadena?
#SecurityAlert
$ETH #TradingSignal #CryptoAnalysis
#SecurityAlert
$ETH #TradingSignal #CryptoAnalysis
6
🚨 OLA MASIVA DE REINICIOS DE CONTRASEÑA NO APROBADOS DIRIGE A CUENTAS DE CRIPTO X 📄 $BTC 🛡️
Una repentina ola de correos electrónicos no autorizados para restablecer contraseñas está afectando a cuentas criptográficas de alto perfil y a personas de la industria. 🚨 Aunque parece que los malos actores simplemente están publicando nombres de usuario para activar flujos de restablecimiento, esta fase de sondeo a menudo precede a intentos de phishing dirigidos. 🛡️
No se confirma ninguna brecha en la plataforma, pero el dinero inteligente sabe que el riesgo de adelantarse a los eventos lo es todo. 💡 Asegura tu seguridad ahora activando Password Reset Protect en X y verificando tu 2FA antes de que el próximo pico de volatilidad golpee el mercado. 📌
💬 ¿Ya has ajustado hoy la configuración de seguridad o estás dejando tu cuenta expuesta a vectores de phishing? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #SecurityAlert #Web3
🚨 🛡️
🚨 OLA MASIVA DE REINICIOS DE CONTRASEÑA NO APROBADOS DIRIGE A CUENTAS DE CRIPTO X 📄 $BTC 🛡️
Una repentina ola de correos electrónicos no autorizados para restablecer contraseñas está afectando a cuentas criptográficas de alto perfil y a personas de la industria. 🚨 Aunque parece que los malos actores simplemente están publicando nombres de usuario para activar flujos de restablecimiento, esta fase de sondeo a menudo precede a intentos de phishing dirigidos. 🛡️
No se confirma ninguna brecha en la plataforma, pero el dinero inteligente sabe que el riesgo de adelantarse a los eventos lo es todo. 💡 Asegura tu seguridad ahora activando Password Reset Protect en X y verificando tu 2FA antes de que el próximo pico de volatilidad golpee el mercado. 📌
💬 ¿Ya has ajustado hoy la configuración de seguridad o estás dejando tu cuenta expuesta a vectores de phishing? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #SecurityAlert #Web3
🚨 🛡️
Una repentina ola de correos electrónicos no autorizados para restablecer contraseñas está afectando a cuentas criptográficas de alto perfil y a personas de la industria. 🚨 Aunque parece que los malos actores simplemente están publicando nombres de usuario para activar flujos de restablecimiento, esta fase de sondeo a menudo precede a intentos de phishing dirigidos. 🛡️
No se confirma ninguna brecha en la plataforma, pero el dinero inteligente sabe que el riesgo de adelantarse a los eventos lo es todo. 💡 Asegura tu seguridad ahora activando Password Reset Protect en X y verificando tu 2FA antes de que el próximo pico de volatilidad golpee el mercado. 📌
💬 ¿Ya has ajustado hoy la configuración de seguridad o estás dejando tu cuenta expuesta a vectores de phishing? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #SecurityAlert #Web3
🚨 🛡️
21

·
--
🚨 UN GRAN AUMENTO DE SEGURIDAD ATACA LAS PRINCIPALES CUENTAS CRIPTO EN X — ¡PROTEGE TU $BTC ! ⚡
Los operadores institucionales y voces destacadas de la industria están enfrentando una ola repentina de solicitudes automatizadas de restablecimiento de contraseñas en plataformas sociales. 🔍 Aunque el análisis de seguridad inicial sugiere extracción automatizada de nombres de usuario en lugar de una brecha de protocolo, la ingeniería social dirigida sigue siendo un vector principal para la interrupción del mercado.
🛡️ Proteger la seguridad operativa es tan crucial como gestionar los umbrales de liquidación al navegar regímenes de alta volatilidad. 💡 El capital inteligente debe activar de inmediato la configuración de protección de seguridad y reforzar la verificación de dos factores para neutralizar posibles vectores de acceso antes de que se desarrolle cualquier impacto en la ejecución del mercado. 💬 ¿Has verificado hoy los parámetros de protección de tu cuenta, o estás dejando tu seguridad al azar? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #SecurityAlert #Crypto #RiskManagement
🛡️ 🔒
🚨 UN GRAN AUMENTO DE SEGURIDAD ATACA LAS PRINCIPALES CUENTAS CRIPTO EN X — ¡PROTEGE TU $BTC ! ⚡
Los operadores institucionales y voces destacadas de la industria están enfrentando una ola repentina de solicitudes automatizadas de restablecimiento de contraseñas en plataformas sociales. 🔍 Aunque el análisis de seguridad inicial sugiere extracción automatizada de nombres de usuario en lugar de una brecha de protocolo, la ingeniería social dirigida sigue siendo un vector principal para la interrupción del mercado.
🛡️ Proteger la seguridad operativa es tan crucial como gestionar los umbrales de liquidación al navegar regímenes de alta volatilidad. 💡 El capital inteligente debe activar de inmediato la configuración de protección de seguridad y reforzar la verificación de dos factores para neutralizar posibles vectores de acceso antes de que se desarrolle cualquier impacto en la ejecución del mercado. 💬 ¿Has verificado hoy los parámetros de protección de tu cuenta, o estás dejando tu seguridad al azar? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #SecurityAlert #Crypto #RiskManagement
🛡️ 🔒
Los operadores institucionales y voces destacadas de la industria están enfrentando una ola repentina de solicitudes automatizadas de restablecimiento de contraseñas en plataformas sociales. 🔍 Aunque el análisis de seguridad inicial sugiere extracción automatizada de nombres de usuario en lugar de una brecha de protocolo, la ingeniería social dirigida sigue siendo un vector principal para la interrupción del mercado.
🛡️ Proteger la seguridad operativa es tan crucial como gestionar los umbrales de liquidación al navegar regímenes de alta volatilidad. 💡 El capital inteligente debe activar de inmediato la configuración de protección de seguridad y reforzar la verificación de dos factores para neutralizar posibles vectores de acceso antes de que se desarrolle cualquier impacto en la ejecución del mercado. 💬 ¿Has verificado hoy los parámetros de protección de tu cuenta, o estás dejando tu seguridad al azar? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #SecurityAlert #Crypto #RiskManagement
🛡️ 🔒
1
20

🚨 $FOGO MAINNET BLOQUEADA DURANTE 46 HORAS TRAS UN EXPLOIT MASIVO DE 400M DE TOKENS! 🩸
La red $FOGO permanece totalmente bloqueada tras que los atacantes drenaran el 10.3% del suministro en circulación en un brutal exploit. 🚨 El TVL se mantiene congelado en 98.7 millones de dólares mientras el consejo central de siete validadores retiró el enchufe de emergencia para poner en lista negra direcciones, desatando un intenso debate sobre el control centralizado frente a la seguridad de la red.
⚠️ Con trampas de “compensación” falsa inundando las redes sociales y los tiempos de reinicio del mainnet aún totalmente sin confirmación, se impone una precaución extrema. 📊 Los “interruptores” centralizados protegieron los fondos restantes, pero el costo es la estagnación total de la cadena. 🤔 ¿Un interruptor de apagado centralizado de un validador arruina el espíritu central de la cripto, o es necesario el control de emergencia? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #FOGO #CryptoNews #SecurityAlert #DeFi
🚨 📉
🚨 $FOGO MAINNET BLOQUEADA DURANTE 46 HORAS TRAS UN EXPLOIT MASIVO DE 400M DE TOKENS! 🩸
La red $FOGO permanece totalmente bloqueada tras que los atacantes drenaran el 10.3% del suministro en circulación en un brutal exploit. 🚨 El TVL se mantiene congelado en 98.7 millones de dólares mientras el consejo central de siete validadores retiró el enchufe de emergencia para poner en lista negra direcciones, desatando un intenso debate sobre el control centralizado frente a la seguridad de la red.
⚠️ Con trampas de “compensación” falsa inundando las redes sociales y los tiempos de reinicio del mainnet aún totalmente sin confirmación, se impone una precaución extrema. 📊 Los “interruptores” centralizados protegieron los fondos restantes, pero el costo es la estagnación total de la cadena. 🤔 ¿Un interruptor de apagado centralizado de un validador arruina el espíritu central de la cripto, o es necesario el control de emergencia? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #FOGO #CryptoNews #SecurityAlert #DeFi
🚨 📉
La red $FOGO permanece totalmente bloqueada tras que los atacantes drenaran el 10.3% del suministro en circulación en un brutal exploit. 🚨 El TVL se mantiene congelado en 98.7 millones de dólares mientras el consejo central de siete validadores retiró el enchufe de emergencia para poner en lista negra direcciones, desatando un intenso debate sobre el control centralizado frente a la seguridad de la red.
⚠️ Con trampas de “compensación” falsa inundando las redes sociales y los tiempos de reinicio del mainnet aún totalmente sin confirmación, se impone una precaución extrema. 📊 Los “interruptores” centralizados protegieron los fondos restantes, pero el costo es la estagnación total de la cadena. 🤔 ¿Un interruptor de apagado centralizado de un validador arruina el espíritu central de la cripto, o es necesario el control de emergencia? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #FOGO #CryptoNews #SecurityAlert #DeFi
🚨 📉
160
·
--
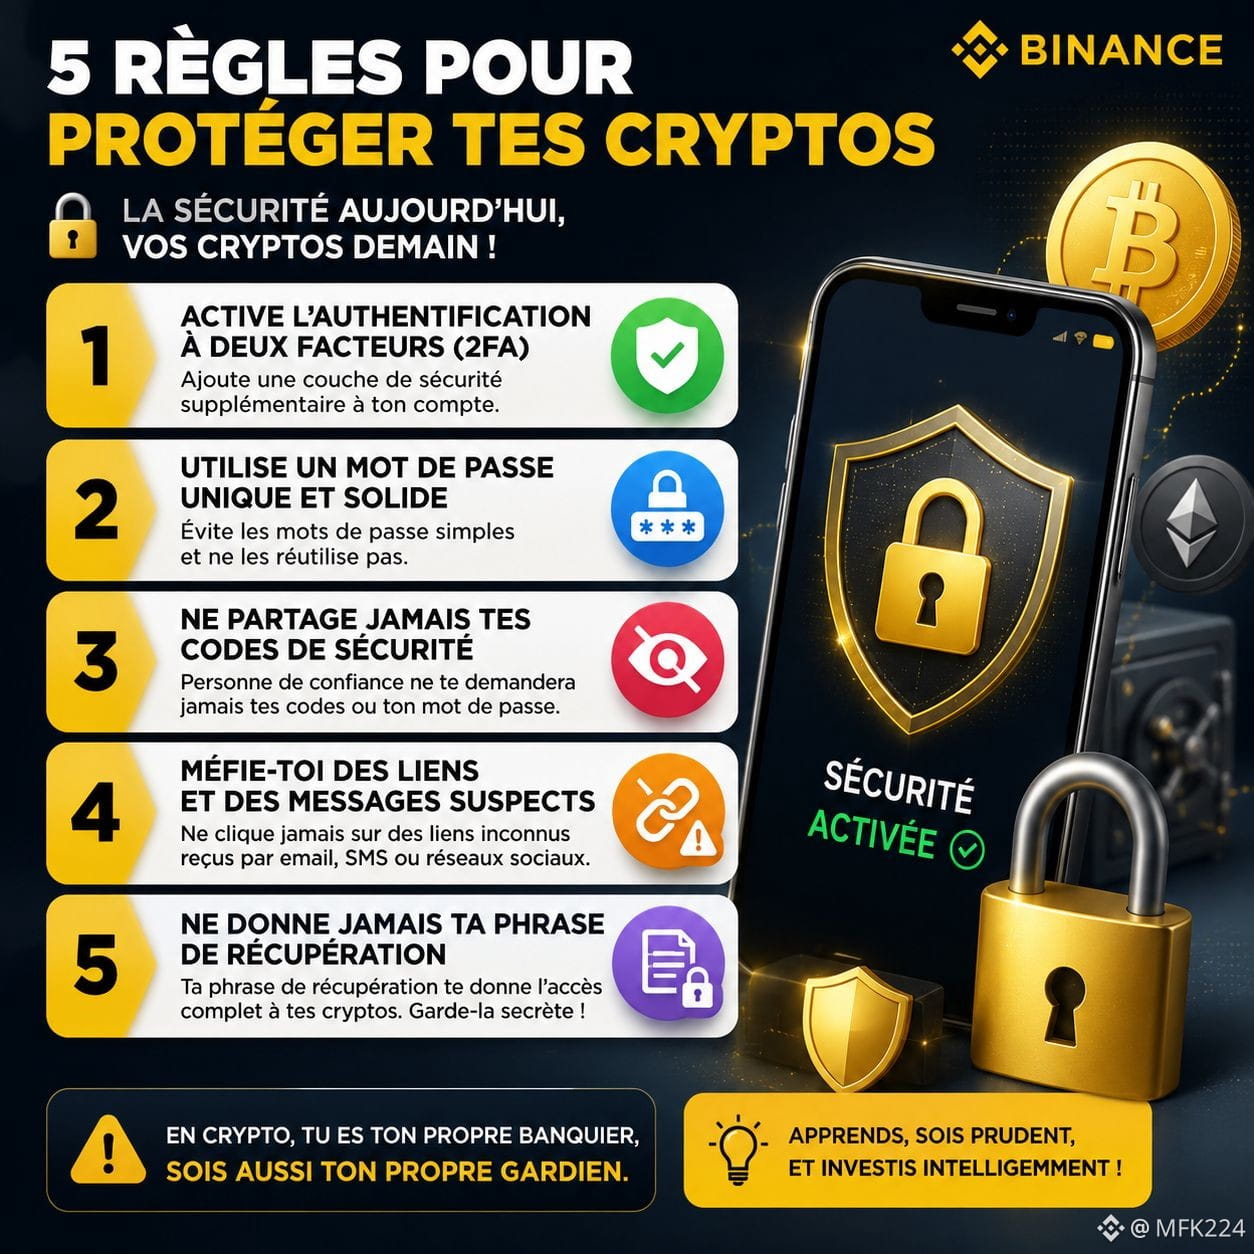
🚨 5 REGLAS PARA PROTEGER TUS CRYPTOS
Puedes ganar dinero con cripto y perderlo todo si tu cuenta no está bien protegida.
Aquí tienes 5 reglas simples:
1️⃣ Activa la autenticación de dos factores.
2️⃣ Usa una contraseña única y sólida.
3️⃣ Nunca compartas tus códigos de seguridad.
4️⃣ Ojo con los enlaces recibidos por mensaje privado.
5️⃣ No le des nunca tu frase de recuperación a nadie.
💡 En cripto, la seguridad debe estar por encima de la búsqueda de rentabilidad.
👉 ¿Qué regla añadirías a esta lista?
#CryptoSecurity #Binance #cryptoeducation #SecurityAlert #cryptouniverseofficial
🚨 5 REGLAS PARA PROTEGER TUS CRYPTOS
Puedes ganar dinero con cripto y perderlo todo si tu cuenta no está bien protegida.
Aquí tienes 5 reglas simples:
1️⃣ Activa la autenticación de dos factores.
2️⃣ Usa una contraseña única y sólida.
3️⃣ Nunca compartas tus códigos de seguridad.
4️⃣ Ojo con los enlaces recibidos por mensaje privado.
5️⃣ No le des nunca tu frase de recuperación a nadie.
💡 En cripto, la seguridad debe estar por encima de la búsqueda de rentabilidad.
👉 ¿Qué regla añadirías a esta lista?
#CryptoSecurity #Binance #cryptoeducation #SecurityAlert #cryptouniverseofficial
Puedes ganar dinero con cripto y perderlo todo si tu cuenta no está bien protegida.
Aquí tienes 5 reglas simples:
1️⃣ Activa la autenticación de dos factores.
2️⃣ Usa una contraseña única y sólida.
3️⃣ Nunca compartas tus códigos de seguridad.
4️⃣ Ojo con los enlaces recibidos por mensaje privado.
5️⃣ No le des nunca tu frase de recuperación a nadie.
💡 En cripto, la seguridad debe estar por encima de la búsqueda de rentabilidad.
👉 ¿Qué regla añadirías a esta lista?
#CryptoSecurity #Binance #cryptoeducation #SecurityAlert #cryptouniverseofficial
1
1
167
🚨 400 MILLION $FOGO TOKENS SIFONADOS EN UNA BRECHA DE LA FUNDACIÓN MIENTRAS LOS ATAQUES ARREMETEN 💣
La Fundación Fogo acaba de sufrir una brecha de seguridad, con atacantes que transfirieron ilícitamente aproximadamente 400 millones $FOGO tokens a una dirección desconocida. 🚨 Si bien la red de la Capa 1 SVM en sí permanece completamente operativa y sin compromisos, los participantes del mercado deberían prepararse para una posible presión vendedora si estos fondos robados llegan a la liquidez secundaria. 📊
Se ha alertado a los exchanges de primera línea y los investigadores forenses están en ello, pero los libros de órdenes clave podrían enfrentar turbulencias en el corto plazo. 🔍 Los traders que observen el impulso deberían seguir con atención los movimientos on-chain antes de entrar en cualquier oferta de alivio. 🤔 ¿Cómo te estás posicionando en torno a $FOGO mientras la fundación trabaja para contener las consecuencias? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #FOGO #SecurityAlert #Layer1 #Crypto
📉 ⚠️
🚨 400 MILLION $FOGO TOKENS SIFONADOS EN UNA BRECHA DE LA FUNDACIÓN MIENTRAS LOS ATAQUES ARREMETEN 💣
La Fundación Fogo acaba de sufrir una brecha de seguridad, con atacantes que transfirieron ilícitamente aproximadamente 400 millones $FOGO tokens a una dirección desconocida. 🚨 Si bien la red de la Capa 1 SVM en sí permanece completamente operativa y sin compromisos, los participantes del mercado deberían prepararse para una posible presión vendedora si estos fondos robados llegan a la liquidez secundaria. 📊
Se ha alertado a los exchanges de primera línea y los investigadores forenses están en ello, pero los libros de órdenes clave podrían enfrentar turbulencias en el corto plazo. 🔍 Los traders que observen el impulso deberían seguir con atención los movimientos on-chain antes de entrar en cualquier oferta de alivio. 🤔 ¿Cómo te estás posicionando en torno a $FOGO mientras la fundación trabaja para contener las consecuencias? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #FOGO #SecurityAlert #Layer1 #Crypto
📉 ⚠️
La Fundación Fogo acaba de sufrir una brecha de seguridad, con atacantes que transfirieron ilícitamente aproximadamente 400 millones $FOGO tokens a una dirección desconocida. 🚨 Si bien la red de la Capa 1 SVM en sí permanece completamente operativa y sin compromisos, los participantes del mercado deberían prepararse para una posible presión vendedora si estos fondos robados llegan a la liquidez secundaria. 📊
Se ha alertado a los exchanges de primera línea y los investigadores forenses están en ello, pero los libros de órdenes clave podrían enfrentar turbulencias en el corto plazo. 🔍 Los traders que observen el impulso deberían seguir con atención los movimientos on-chain antes de entrar en cualquier oferta de alivio. 🤔 ¿Cómo te estás posicionando en torno a $FOGO mientras la fundación trabaja para contener las consecuencias? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #FOGO #SecurityAlert #Layer1 #Crypto
📉 ⚠️
85
·
--
Alcista
🚨 ESTAFAS CRIPTO: LA TRAMPA NO SIEMPRE ES OBVIA
“Tu cuenta de Binance está en riesgo. Haz clic aquí de inmediato.”
El mensaje parece oficial.
El sitio web parece Binance.
Y aun así… podría ser una estafa.
Los estafadores no siempre intentan hackear tu cuenta. A veces, intentan convencerte de que tú mismo les des acceso.
🎣 Phishing. Agentes de soporte falsos. Airdrops falsos. Deepfakes.
Con la IA haciendo que las estafas sean más convincentes que nunca, mantenerse alerta es más importante que nunca.
🛡️ Antes de tomar cualquier acción, recuerda estas 4 reglas:
🔹 No actúes bajo presión. La urgencia es una de las armas favoritas de un estafador.
🔹 Revisa siempre la URL antes de iniciar sesión. Una letra puede marcar la diferencia.
🔹 Nunca compartas tu contraseña, clave privada ni frase semilla.
🔹 Habilita 2FA y usa todas las funciones de seguridad disponibles en tu cuenta.
⚠️ Regla de oro: Si alguien te pide que envíes cripto para recibir más cripto a cambio, da un paso atrás.
En cripto, las transacciones confirmadas generalmente no se pueden revertir. Tu primera línea de defensa eres tú.
🔐 Mantente alerta. Mantente #SAFU🙏 #2FA $NVDA.US $AAPLB #SecurityAlert
*Este contenido es solo para fines educativos e informativos y no constituye asesoramiento financiero.*
🚨 ESTAFAS CRIPTO: LA TRAMPA NO SIEMPRE ES OBVIA
“Tu cuenta de Binance está en riesgo. Haz clic aquí de inmediato.”
El mensaje parece oficial.
El sitio web parece Binance.
Y aun así… podría ser una estafa.
Los estafadores no siempre intentan hackear tu cuenta. A veces, intentan convencerte de que tú mismo les des acceso.
🎣 Phishing. Agentes de soporte falsos. Airdrops falsos. Deepfakes.
Con la IA haciendo que las estafas sean más convincentes que nunca, mantenerse alerta es más importante que nunca.
🛡️ Antes de tomar cualquier acción, recuerda estas 4 reglas:
🔹 No actúes bajo presión. La urgencia es una de las armas favoritas de un estafador.
🔹 Revisa siempre la URL antes de iniciar sesión. Una letra puede marcar la diferencia.
🔹 Nunca compartas tu contraseña, clave privada ni frase semilla.
🔹 Habilita 2FA y usa todas las funciones de seguridad disponibles en tu cuenta.
⚠️ Regla de oro: Si alguien te pide que envíes cripto para recibir más cripto a cambio, da un paso atrás.
En cripto, las transacciones confirmadas generalmente no se pueden revertir. Tu primera línea de defensa eres tú.
🔐 Mantente alerta. Mantente #SAFU🙏 #2FA $NVDA.US $AAPLB #SecurityAlert
*Este contenido es solo para fines educativos e informativos y no constituye asesoramiento financiero.*
“Tu cuenta de Binance está en riesgo. Haz clic aquí de inmediato.”
El mensaje parece oficial.
El sitio web parece Binance.
Y aun así… podría ser una estafa.
Los estafadores no siempre intentan hackear tu cuenta. A veces, intentan convencerte de que tú mismo les des acceso.
🎣 Phishing. Agentes de soporte falsos. Airdrops falsos. Deepfakes.
Con la IA haciendo que las estafas sean más convincentes que nunca, mantenerse alerta es más importante que nunca.
🛡️ Antes de tomar cualquier acción, recuerda estas 4 reglas:
🔹 No actúes bajo presión. La urgencia es una de las armas favoritas de un estafador.
🔹 Revisa siempre la URL antes de iniciar sesión. Una letra puede marcar la diferencia.
🔹 Nunca compartas tu contraseña, clave privada ni frase semilla.
🔹 Habilita 2FA y usa todas las funciones de seguridad disponibles en tu cuenta.
⚠️ Regla de oro: Si alguien te pide que envíes cripto para recibir más cripto a cambio, da un paso atrás.
En cripto, las transacciones confirmadas generalmente no se pueden revertir. Tu primera línea de defensa eres tú.
🔐 Mantente alerta. Mantente #SAFU🙏 #2FA $NVDA.US $AAPLB #SecurityAlert
*Este contenido es solo para fines educativos e informativos y no constituye asesoramiento financiero.*
143
·
--
🚨 AMENAZA CRÍTICA DE SEGURIDAD: OBJETIVOS $BTC Y CARTERAS WEB3 MEDIANTE EXTENSIONES MALICIOSAS! ⚠️
La protección del capital institucional comienza con una seguridad operativa absoluta en toda tu capa de interfaz. 🔍 La firma de forense cibernético Socket ha descubierto una amplia campaña de intrusión que involucra 77 extensiones de Firefox comprometidas, que se hacen pasar por proveedores principales de carteras Web3 como Rabby y TronLink para capturar semillas privadas.
Los atacantes disfrazaron cargas maliciosas dentro de herramientas aparentemente inofensivas, desplegando actualizaciones troyanizadas para interceptar frases semilla críticas. 💡 Desinstalar la extensión no revoca las credenciales comprometidas, lo que vuelve las direcciones antiguas permanentemente inseguras y exige una migración inmediata de activos a un almacenamiento limpio.
💬 ¿Has auditado tu configuración operativa y los permisos de la extensión para proteger tu portafolio? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #Web3Security #Crypto #SecurityAlert
🛡️ 🔍
🚨 AMENAZA CRÍTICA DE SEGURIDAD: OBJETIVOS $BTC Y CARTERAS WEB3 MEDIANTE EXTENSIONES MALICIOSAS! ⚠️
La protección del capital institucional comienza con una seguridad operativa absoluta en toda tu capa de interfaz. 🔍 La firma de forense cibernético Socket ha descubierto una amplia campaña de intrusión que involucra 77 extensiones de Firefox comprometidas, que se hacen pasar por proveedores principales de carteras Web3 como Rabby y TronLink para capturar semillas privadas.
Los atacantes disfrazaron cargas maliciosas dentro de herramientas aparentemente inofensivas, desplegando actualizaciones troyanizadas para interceptar frases semilla críticas. 💡 Desinstalar la extensión no revoca las credenciales comprometidas, lo que vuelve las direcciones antiguas permanentemente inseguras y exige una migración inmediata de activos a un almacenamiento limpio.
💬 ¿Has auditado tu configuración operativa y los permisos de la extensión para proteger tu portafolio? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #Web3Security #Crypto #SecurityAlert
🛡️ 🔍
La protección del capital institucional comienza con una seguridad operativa absoluta en toda tu capa de interfaz. 🔍 La firma de forense cibernético Socket ha descubierto una amplia campaña de intrusión que involucra 77 extensiones de Firefox comprometidas, que se hacen pasar por proveedores principales de carteras Web3 como Rabby y TronLink para capturar semillas privadas.
Los atacantes disfrazaron cargas maliciosas dentro de herramientas aparentemente inofensivas, desplegando actualizaciones troyanizadas para interceptar frases semilla críticas. 💡 Desinstalar la extensión no revoca las credenciales comprometidas, lo que vuelve las direcciones antiguas permanentemente inseguras y exige una migración inmediata de activos a un almacenamiento limpio.
💬 ¿Has auditado tu configuración operativa y los permisos de la extensión para proteger tu portafolio? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #Web3Security #Crypto #SecurityAlert
🛡️ 🔍
32
🚨 ALERTA CRÍTICA DE SEGURIDAD EMITIDA PARA EL ECOSISTEMA $ATOM EVM COMO VÁLIDOS PAUSEN LAS CADENAS! 🔴
Cosmos Labs ha confirmado una brecha de seguridad activa que compromete su módulo EVM, lo que ha provocado una directiva urgente para que los validadores asociados detengan las operaciones de la cadena de inmediato. 🔍 Los equipos de ingeniería están en plena labor gestionando el contención mientras la red en general se prepara para las consecuencias. 🚨
Cuando la infraestructura se enfrenta a un ataque vectorial en tiempo real, la preservación del capital tiene prioridad sobre jugadas especulativas hasta que el informe post-incidente esté disponible. 💡 El capital inteligente está dando un paso atrás para permitir que el flujo de órdenes se estabilice antes de tocar este sector. 💬 ¿Estás manteniendo posiciones en cadenas EVM afectadas o moviendo el colateral a almacenamiento en frío hasta la resolución? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #ATOM #Cosmos #SecurityAlert #CryptoNews
⚠️ 🛡️
🚨 ALERTA CRÍTICA DE SEGURIDAD EMITIDA PARA EL ECOSISTEMA $ATOM EVM COMO VÁLIDOS PAUSEN LAS CADENAS! 🔴
Cosmos Labs ha confirmado una brecha de seguridad activa que compromete su módulo EVM, lo que ha provocado una directiva urgente para que los validadores asociados detengan las operaciones de la cadena de inmediato. 🔍 Los equipos de ingeniería están en plena labor gestionando el contención mientras la red en general se prepara para las consecuencias. 🚨
Cuando la infraestructura se enfrenta a un ataque vectorial en tiempo real, la preservación del capital tiene prioridad sobre jugadas especulativas hasta que el informe post-incidente esté disponible. 💡 El capital inteligente está dando un paso atrás para permitir que el flujo de órdenes se estabilice antes de tocar este sector. 💬 ¿Estás manteniendo posiciones en cadenas EVM afectadas o moviendo el colateral a almacenamiento en frío hasta la resolución? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #ATOM #Cosmos #SecurityAlert #CryptoNews
⚠️ 🛡️
Cosmos Labs ha confirmado una brecha de seguridad activa que compromete su módulo EVM, lo que ha provocado una directiva urgente para que los validadores asociados detengan las operaciones de la cadena de inmediato. 🔍 Los equipos de ingeniería están en plena labor gestionando el contención mientras la red en general se prepara para las consecuencias. 🚨
Cuando la infraestructura se enfrenta a un ataque vectorial en tiempo real, la preservación del capital tiene prioridad sobre jugadas especulativas hasta que el informe post-incidente esté disponible. 💡 El capital inteligente está dando un paso atrás para permitir que el flujo de órdenes se estabilice antes de tocar este sector. 💬 ¿Estás manteniendo posiciones en cadenas EVM afectadas o moviendo el colateral a almacenamiento en frío hasta la resolución? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #ATOM #Cosmos #SecurityAlert #CryptoNews
⚠️ 🛡️
68

·
--
🚨 LA BRECHA DEL PROVEEDOR DE SAFEPAL EXPONE A 40K CLIENTES MIENTRAS $SFP FONDOS SIGUEN SEGUROS! 🛡️
Un fallo de la cadena de suministro de un tercero filtró datos personales de envío de 39.798 compradores de carteras de hardware. Aunque las claves privadas y las frases semilla permanecen intactas en el almacenamiento en frío, los datos de entrega física ahora están en manos de actores maliciosos. 🔍
Esto pone de relieve el clásico punto ciego de la cadena de suministro: la logística del comercio electrónico expone a los titulares offline a phishing dirigido y la ingeniería social. El dinero inteligente se mantiene alerta cuando inevitablemente empiecen a inundar la bandeja de entrada con comunicaciones falsas de la marca. 💡
💬 ¿Estás depurando tu huella digital al pedir seguridad de hardware, o confías por completo en la silicio de almacenamiento en frío? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #SFP #SecurityAlert #CryptoSecurity #SafePal
🎯 🛡️
🚨 LA BRECHA DEL PROVEEDOR DE SAFEPAL EXPONE A 40K CLIENTES MIENTRAS $SFP FONDOS SIGUEN SEGUROS! 🛡️
Un fallo de la cadena de suministro de un tercero filtró datos personales de envío de 39.798 compradores de carteras de hardware. Aunque las claves privadas y las frases semilla permanecen intactas en el almacenamiento en frío, los datos de entrega física ahora están en manos de actores maliciosos. 🔍
Esto pone de relieve el clásico punto ciego de la cadena de suministro: la logística del comercio electrónico expone a los titulares offline a phishing dirigido y la ingeniería social. El dinero inteligente se mantiene alerta cuando inevitablemente empiecen a inundar la bandeja de entrada con comunicaciones falsas de la marca. 💡
💬 ¿Estás depurando tu huella digital al pedir seguridad de hardware, o confías por completo en la silicio de almacenamiento en frío? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #SFP #SecurityAlert #CryptoSecurity #SafePal
🎯 🛡️
Un fallo de la cadena de suministro de un tercero filtró datos personales de envío de 39.798 compradores de carteras de hardware. Aunque las claves privadas y las frases semilla permanecen intactas en el almacenamiento en frío, los datos de entrega física ahora están en manos de actores maliciosos. 🔍
Esto pone de relieve el clásico punto ciego de la cadena de suministro: la logística del comercio electrónico expone a los titulares offline a phishing dirigido y la ingeniería social. El dinero inteligente se mantiene alerta cuando inevitablemente empiecen a inundar la bandeja de entrada con comunicaciones falsas de la marca. 💡
💬 ¿Estás depurando tu huella digital al pedir seguridad de hardware, o confías por completo en la silicio de almacenamiento en frío? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #SFP #SecurityAlert #CryptoSecurity #SafePal
🎯 🛡️
40
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#BTCBreaks80K
60,722 visualizaciones
1,382 participa(n) en el debate
2
#比特币突破8万
59,380 visualizaciones
212 participa(n) en el debate
3
#BuffettBecomesBerkshireChairmanEmeritus
14,166 visualizaciones
476 participa(n) en el debate
4
#ZcashSpotETFTops$230MMonthlyInflow
4,151 visualizaciones
70 participa(n) en el debate
5
#HYPEJumpsOver11%
60,513 visualizaciones
1,057 participa(n) en el debate
6
#ZcashDevelopersTargetNU7MainnetActivationNov5
26,772 visualizaciones
512 participa(n) en el debate
7
#BitcoinSpotETFsNetInflow$159M
23,540 visualizaciones
100 participa(n) en el debate
8
#HKMAPlansWholesaleCBDCByYearEnd
44,292 visualizaciones
913 participa(n) en el debate
9
#NEARSurges26%Past$3.45
21,308 visualizaciones
148 participa(n) en el debate
10
#BOJHikesRatesTo31YearHigh
77,849 visualizaciones
1,303 participa(n) en el debate