

#security
security
1.9M visualizaciones
5,581 participa(n) en el debate
Populares
Novedades
·
--
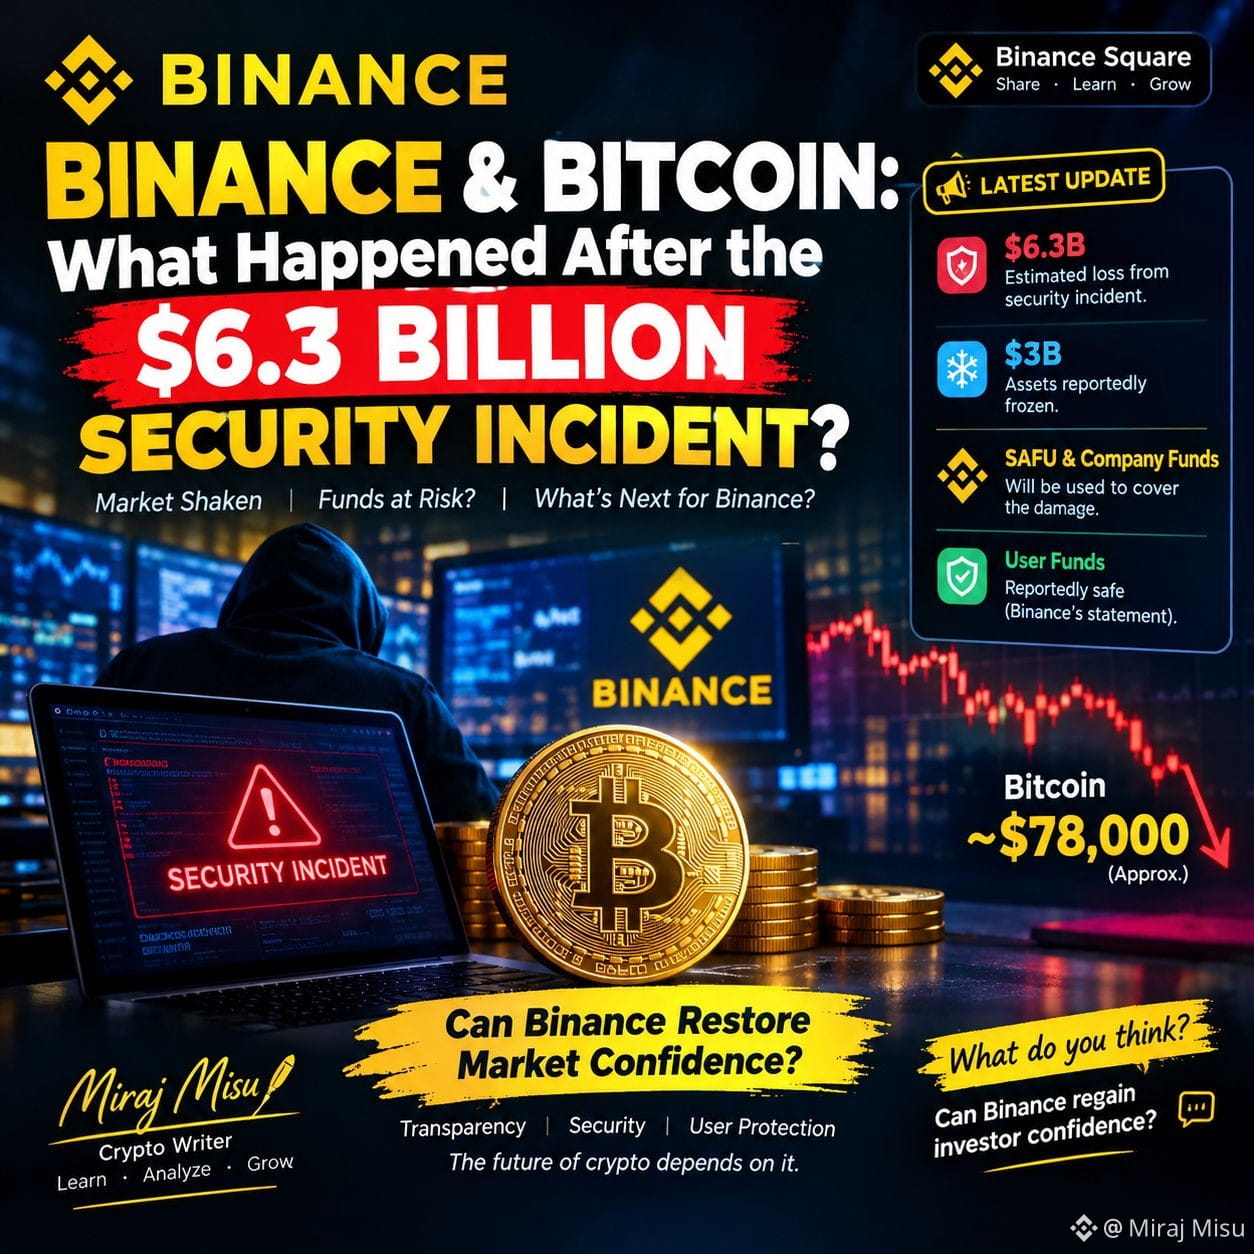
🚨 ¿QUÉ PASÓ EN BINANCE Y QUÉ SIGNIFICA PARA TU DINERO? 🧠👇La noticia del momento en el mundo crypto: Binance sufrió un incidente de seguridad estimado en $6.3 mil millones de dólares debido al compromiso de una credencial de acceso (DevOps).
Pero aquí está lo verdaderamente importante para todos los usuarios:
🛡️ Tus fondos están 100% seguros: Binance confirmó que cubrirá el 100% de las pérdidas con el fondo SAFU y recursos propios.
❄️ Reacción rápida: Gracias a la coordinación on-chain, ya se han logrado congelar cerca de $3,000 millones del total. ⚡ Retiros pausados temporalmente: La plataforma pausó los retiros por precaución mientras realiza auditorías de seguridad (los depósitos siguen funcionando normal).
Esto demuestra dos cosas: la necesidad de seguir reforzando la seguridad en toda la industria y la importancia de que los exchanges tengan fondos de respaldo reales como SAFU.
💬 ¡Queremos saber tu opinión!
1️⃣ ¿Crees que la respuesta de Binance con el fondo SAFU transmite confianza?
2️⃣ ¿Qué medidas personales de seguridad tomas tú en momentos de volatilidad o eventos como este?👇 ¡Déjalo en los comentarios y debatamos!#Binance #CryptoNews #SAFU #Web3 #Security
1
1.3k
·
--
🚨 El mayor hackeo de la historia de las criptomonedas y de la humanidad... Nuevos detalles, el importe real de las pérdidas y el destino de los fondos de los usuarios.
Amigos, hablemos con franqueza y sin dejarnos llevar por el alarmismo de las redes sociales. El último ataque dirigido contra Binance es un acontecimiento decisivo que sacudió todo el sector de las criptomonedas. Este es un análisis técnico y detallado de lo que ocurrió entre bastidores.
Los últimos informes de investigación forense digital confirman que el total de activos retirados de las billeteras calientes ascendió a unos 6.400 millones de dólares. Empresas como Tether y Circle, junto con varias redes blockchain, consiguieron congelar cerca de 2.800 millones de dólares en tiempo récord.
Según informes de Chainalysis y TRM Labs, las sospechas apuntan con un alto grado de confianza a grupos cibernéticos sofisticados que atacaron a los ingenieros de la plataforma mediante ingeniería social y aprovecharon protocolos avanzados para efectuar los retiros en cuestión de minutos, evitando la congelación inmediata mediante mecanismos de finanzas descentralizadas.
A pesar de la magnitud de la cifra, la dirección de la plataforma asegura que se compromete plenamente a cubrir cualquier déficit con sus reservas y el fondo de protección (SAFU), lo que significa que los fondos de los usuarios están protegidos y totalmente cubiertos.
La mayor lección de este incidente es la importancia de adoptar estrategias de seguridad múltiples.
¿Creen que este acontecimiento impondrá nuevos estándares de seguridad para toda la industria de las criptomonedas? 📉🧠
#crypto #BinanceSquareFamily #blockchain #security #Web3
$BTC $ETH $USDC
{spot}(BTCUSDT)
🚨 El mayor hackeo de la historia de las criptomonedas y de la humanidad... Nuevos detalles, el importe real de las pérdidas y el destino de los fondos de los usuarios.
Amigos, hablemos con franqueza y sin dejarnos llevar por el alarmismo de las redes sociales. El último ataque dirigido contra Binance es un acontecimiento decisivo que sacudió todo el sector de las criptomonedas. Este es un análisis técnico y detallado de lo que ocurrió entre bastidores.
Los últimos informes de investigación forense digital confirman que el total de activos retirados de las billeteras calientes ascendió a unos 6.400 millones de dólares. Empresas como Tether y Circle, junto con varias redes blockchain, consiguieron congelar cerca de 2.800 millones de dólares en tiempo récord.
Según informes de Chainalysis y TRM Labs, las sospechas apuntan con un alto grado de confianza a grupos cibernéticos sofisticados que atacaron a los ingenieros de la plataforma mediante ingeniería social y aprovecharon protocolos avanzados para efectuar los retiros en cuestión de minutos, evitando la congelación inmediata mediante mecanismos de finanzas descentralizadas.
A pesar de la magnitud de la cifra, la dirección de la plataforma asegura que se compromete plenamente a cubrir cualquier déficit con sus reservas y el fondo de protección (SAFU), lo que significa que los fondos de los usuarios están protegidos y totalmente cubiertos.
La mayor lección de este incidente es la importancia de adoptar estrategias de seguridad múltiples.
¿Creen que este acontecimiento impondrá nuevos estándares de seguridad para toda la industria de las criptomonedas? 📉🧠
#crypto #BinanceSquareFamily #blockchain #security #Web3
$BTC $ETH $USDC


Saad User-ddfc2:
مسموح ينزلونها في محفظتي محفظتي مافيها تلا 2دولار
1
8
11.2k
·
--
#Binancehacked #CryptoMarket #Security 🚨⚠️
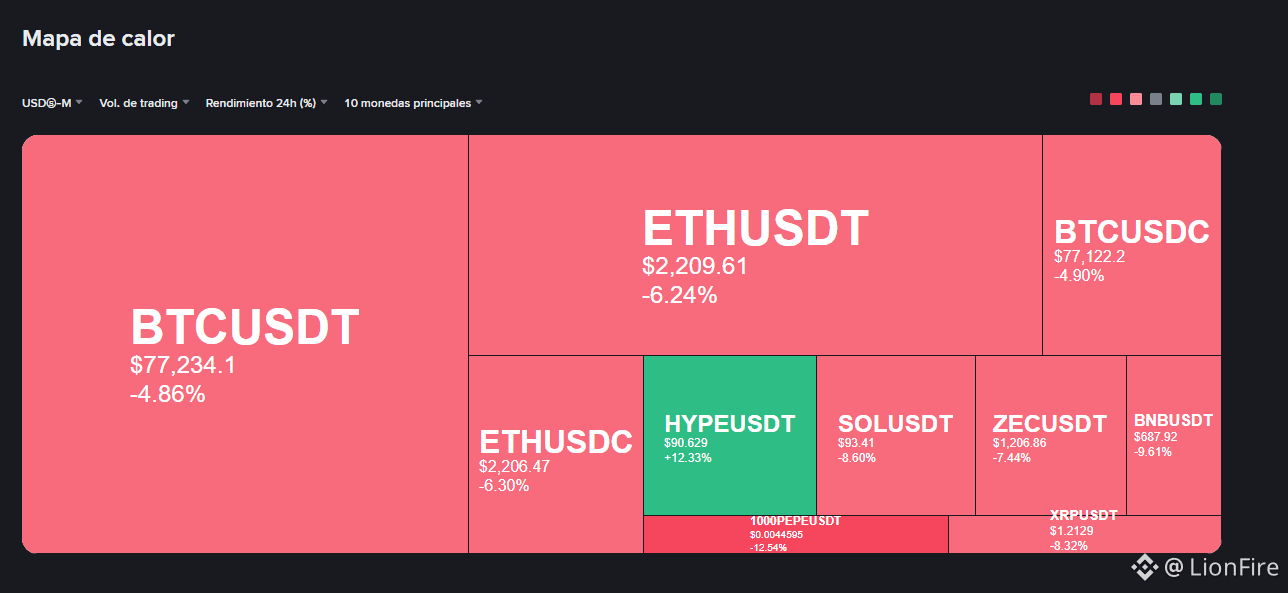
⚠️ ALERTA DE SEGURIDAD: Reportes sobre incidente en Binance y el detonante detrás de la fuerte caída del mercado 📉⚡
Las últimas horas han estado marcadas por una volatilidad extrema y un retroceso generalizado que ha arrastrado a las principales criptomonedas hacia zonas de soporte crítico. Detrás de este movimiento repentino se encuentran las crecientes alertas y reportes sobre un supuesto incidente de seguridad o hackeo en la plataforma Binance, un evento que ha disparado de inmediato las alarmas institucionales y la liquidación masiva de posiciones en el mercado de derivados.
🔍 1. La anatomía del pánico y su impacto en el precio:
El efecto dominó en los exchanges: Cuando surgen noticias o rumores sobre brechas de seguridad en las plataformas de intercambio más grandes del ecosistema, el mercado reacciona de forma refleja con ventas de pánico, buscando liquidez y reduciendo la exposición al riesgo en cuestión de minutos.
Purgas de apalancamiento: Este tipo de sacudidas informativas actúan como catalizadores violentos que barren las posiciones largas sobreapalancadas, acelerando la caída de Bitcoin y arrastrando al resto de altcoins hacia soportes profundos que no se veían en semanas.
🧠 2. Disciplina táctica ante la incertidumbre:
Verificación sobre el ruido: En momentos críticos, la marea de información errónea y especulación se multiplica exponencialmente. Operar por miedo o caer en la desesperación sin contrastar canales oficiales es el camino más rápido para regalar capital.
Gestión de riesgo inquebrantable: Ya sea que el mercado reaccione a factores macroeconómicos, políticos o incidentes de ciberseguridad en la infraestructura, la única defensa real del trader es mantener stops claros y exposición controlada.
💡 Las crisis repentinas ponen a prueba la verdadera fortaleza psicológica del inversor. Mantener la calma, proteger los fondos y esperar a que la tormenta informativa se disipe es fundamental antes de tomar decisiones precipitadas.
152
·
--
#Binancehacked #security 🔒🛡️
🛡️ BLINDAJE Y RESPUESTA: Medidas de seguridad y protección al usuario tras el incidente en la plataforma 📊⚡
Ante eventos de alta tensión en la infraestructura de los exchanges, la respuesta de seguridad y los protocolos de contingencia implementados por las plataformas marcan la diferencia entre una crisis sistémica y una contención efectiva. Tras el reciente incidente, es vital analizar las capas de protección y los mecanismos de defensa que resguardan el ecosistema.
🔍 1. Mecanismos de contención y congelamiento de fondos:
Gracias a la rápida intervención y colaboración con emisores como Tether, se ha logrado congelar una parte masiva de los activos vinculados al incidente (alcanzando cerca de $2,600 millones inmovilizados), reduciendo drásticamente el impacto financiero real.
Suspensión temporal y auditoría: La pausa transitoria en funciones críticas de retiro y trading actúa como un cortafuegos indispensable para aislar la brecha y auditar la integridad de los sistemas antes de restablecer operaciones con total seguridad.
🛡️ 2. El fondo SAFU y la red de respaldo estructural:
El Fondo de Activos Seguros para Usuarios, dotado con aproximadamente $1,000 millones, opera como la red de seguridad definitiva para respaldar a los usuarios ante imprevistos extremos cuando las barreras operativas fallan.
Sistemas de riesgo impulsados por IA: Las capas de monitoreo automatizado bloquean proactivamente intentos de usurpación de cuentas, fraudes y movimientos anómalos, protegiendo a millones de usuarios de forma preventiva.
⚙️ 3. Las 8 capas de protección a nivel de cuenta:
Autenticación avanzada: Desde claves de acceso (passkeys con FIDO y datos biométricos) hasta verificación facial y códigos OTP temporales que dificultan cualquier intento de acceso no autorizado.
Control de retiros: El sistema de bloqueo y rechazo individual de retiros sospechosos ante cambios inusuales de ubicación o dispositivo actúa como el último filtro de defensa antes de comprometer fondos personales.
66

·
--
Un enorme hackeo sacudió Binance, pero la historia es distinta de lo que imaginas.
El hackeo no se debió al robo de una sola clave privada.
En cambio, el objetivo fue el dispositivo de un ingeniero de DevOps para acceder a un servidor interno.
El atacante explotó con astucia una vulnerabilidad en el mecanismo de firma EIP-7702.
Envió 50 firmas simultáneas a la billetera Binance 14 en cuestión de segundos.
Esto le permitió retirar fondos sin vulnerar la clave de la propia billetera.
Las estimaciones oficiales indican un impacto financiero de 6.300 millones de dólares.
Sin embargo, la rápida intervención ayudó a congelar 3.000 millones de dólares.
Esto se logró en colaboración con importantes socios como Tether y Circle.
Lo que significa que la pérdida neta real es mucho menor.
La plataforma tomó medidas inmediatas para controlar por completo la situación.
Entre ellas, la suspensión temporal de todos los depósitos y retiros.
También revocó la autorización de las direcciones afectadas para impedir nuevos retiros.
Colaboró con las autoridades y empresas de análisis de blockchain para rastrear los fondos.
Se comprometió a cubrir todas las pérdidas con el fondo de emergencia SAFU.
Aseguró que los fondos de los usuarios están a salvo y que no sufrirán pérdidas.
Hasta el momento, no hay pruebas de que se hayan filtrado claves privadas.
La investigación sigue en curso y, una vez concluida, se publicará un informe técnico detallado.
¿Qué opinas de la rapidez con la que la plataforma respondió a este hackeo? 👇
#Binance #Crypto #Security #Blockchain
Professor 0100:
https://app.binance.com/uni-qr/prophet?from=share&seasonId=prophet_1019_s1&ref=1136520271
10
1
13
11.6k

·
--
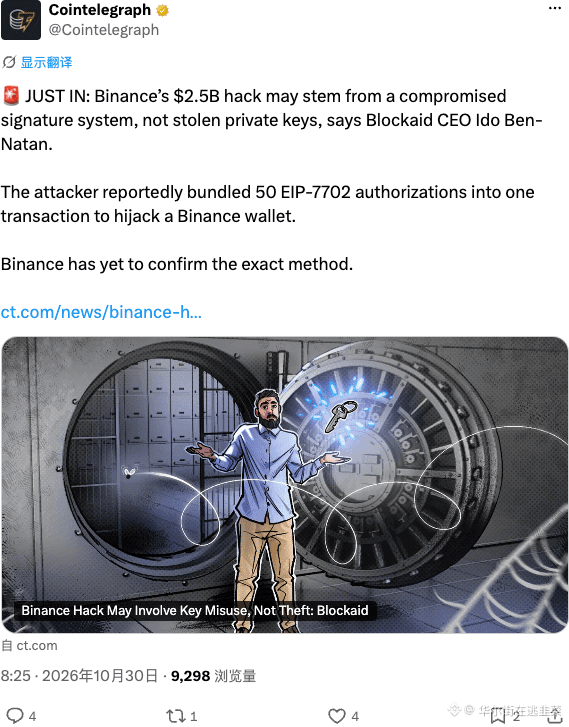
El hacker de 2.500 millones de dólares no robó claves privadas, sino que secuestró firmas de EIP-7702, algo aún más disparatado que robar una cartera. Basta con agrupar 50 autorizaciones en una sola transacción para sortear las defensas, lo que demuestra que el mecanismo de firma subyacente tiene un gran fallo. Binance aún no se ha pronunciado, pero el daño a la confianza es incluso mayor que el causado por la pérdida de fondos. A partir de ahora, quienes buscan recompensas también tendrán que vigilar de cerca las autorizaciones de firma.
$BNB #Seguridad
$BNB #Seguridad
611
·
--
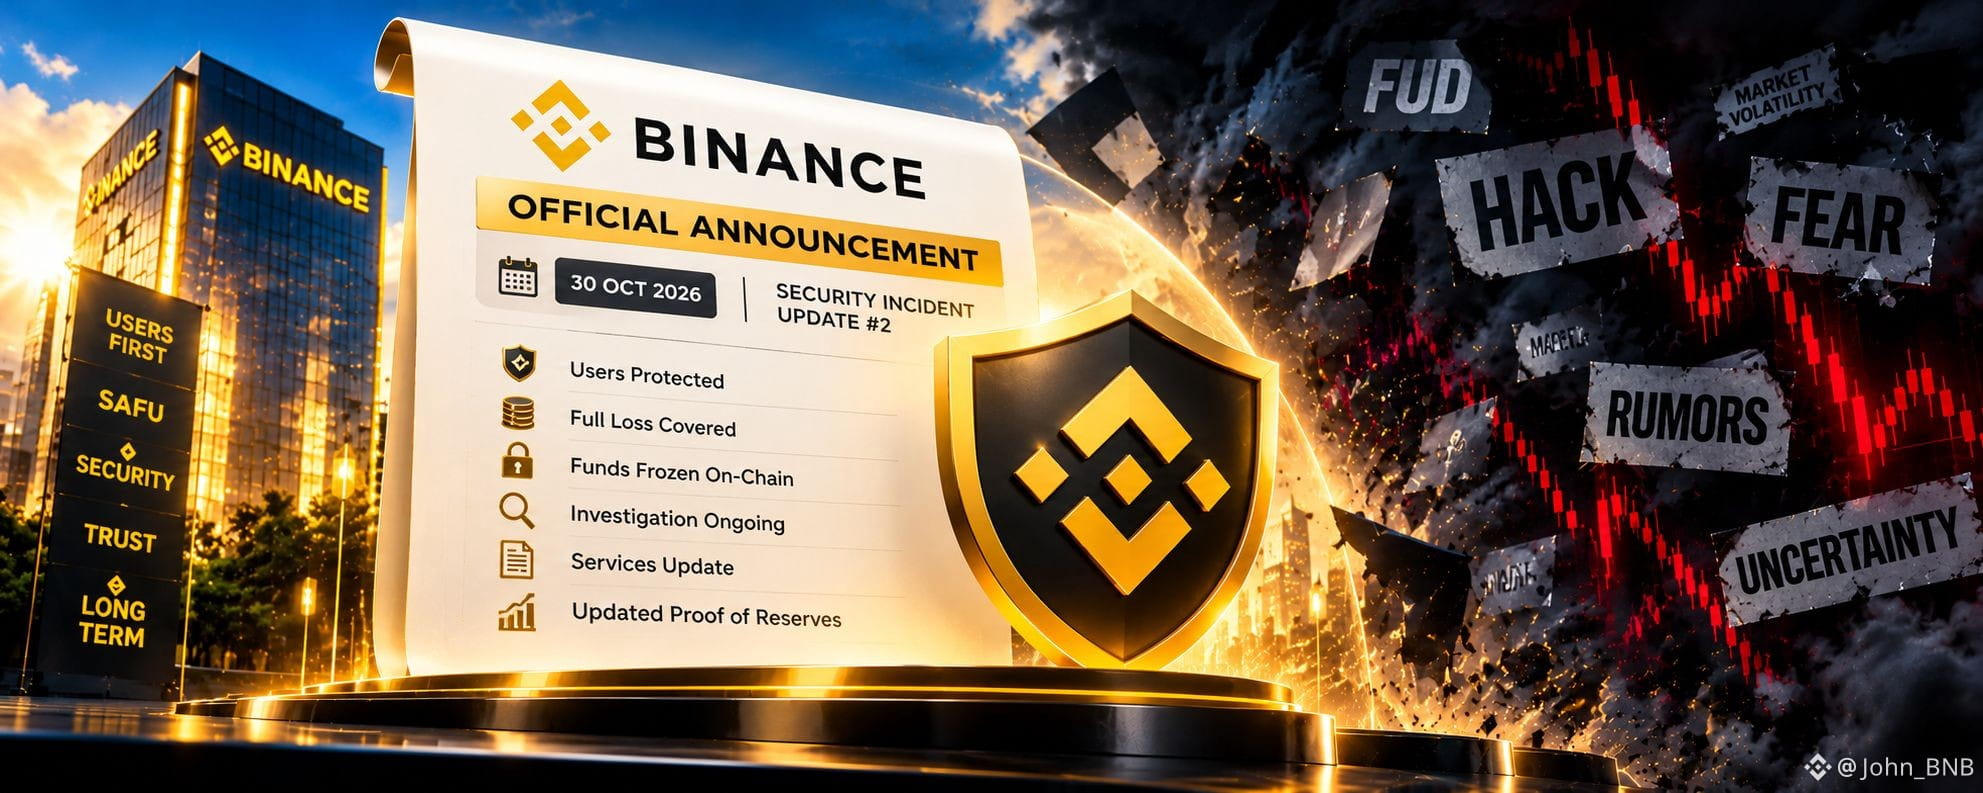
🚨 ACTUALIZACIÓN N.º 2 SOBRE EL INCIDENTE DE SEGURIDAD DE BINANCE
Binance ha publicado otra actualización oficial sobre el reciente incidente de seguridad relacionado con una billetera caliente. Estos son los puntos clave que todos deberían conocer:
🔹 Impacto estimado: aproximadamente $6.3 mil millones en activos digitales.
🔹 Los usuarios son lo primero: Binance se compromete a cubrir íntegramente las pérdidas económicas mediante SAFU y fondos de la empresa. Los usuarios no asumirán las pérdidas.
🔹 $6.34 MIL MILLONES preparados: ya se tienen más de $5 mil millones en los mismos tokens afectados, lo que cubre aproximadamente el 80 % del monto afectado. Los activos restantes se están comprando a través de los mercados y canales OTC.
🔹 $3 MIL MILLONES congelados: aproximadamente $3 mil millones en activos afectados se han congelado en la cadena de bloques gracias a la cooperación con socios.
🔹 Investigación de seguridad: se han identificado puntos adicionales de vulneración. Sin embargo, hasta ahora Binance no ha encontrado pruebas de que se hayan filtrado claves privadas de billeteras.
🔹 Retiros: se prevé que se reanuden en aproximadamente 34 horas, de forma gradual y sujetos a controles de seguridad. Los depósitos y los servicios no afectados siguen funcionando.
🔹 Prueba de reservas: está prevista una instantánea actualizada de PoR, cuyos resultados se esperan para el 2 de noviembre de 2026.
🔹 Transparencia técnica: se esperan más hallazgos de la investigación en aproximadamente 48 horas, sujetos a verificación y a los requisitos de la investigación.
Mi conclusión:
Un incidente de seguridad de esta magnitud es grave. Pero lo que importa ahora es cómo responde la plataforma, protege a los usuarios, restablece la confianza y refuerza su infraestructura.
Proteger a los usuarios debe ser lo primero. La seguridad debe seguir evolucionando.
Mantente informado. Mantente SAFU. 🔒
📌 Anuncio oficial: https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751
#Binance #safu #security #CryptoCommunity
1
242

·
--
Ver traducción
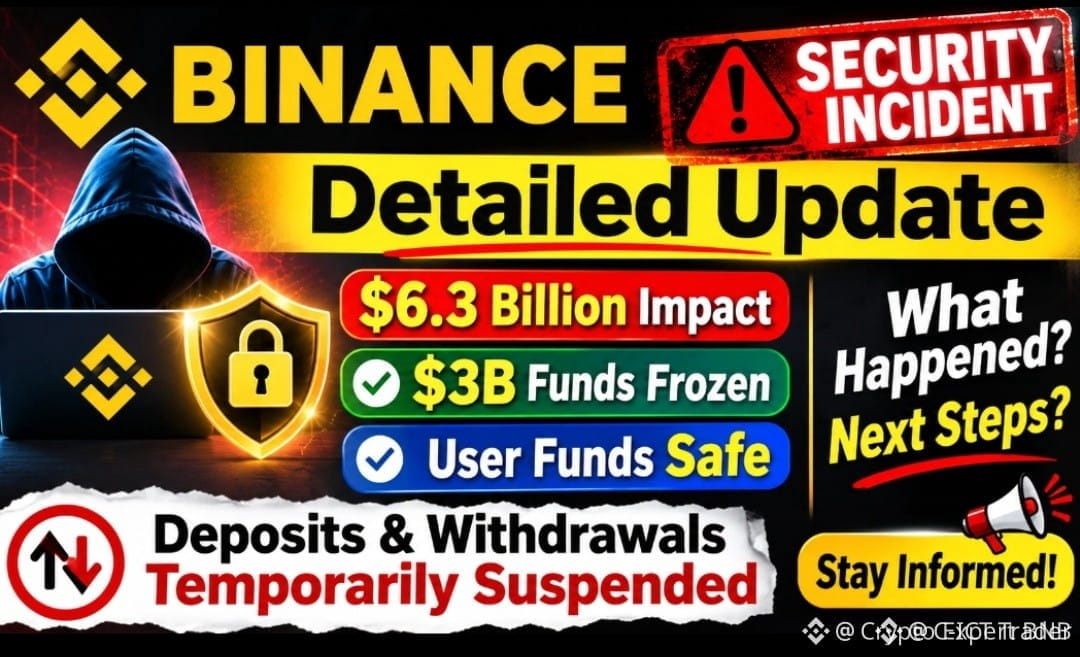
🚨 $BNB SECURITY INCIDENT UNVEILS $6.3B HIT – WHAT'S NEXT? 🦈
The recent breach traced to a compromised DevOps laptop has already carved a $6.3 B dent, prompting Binance to lock $3 B on‑chain and suspend all flows. 📊 The swift freeze signals a coordinated liquidity defense, a classic SAFU play to prevent market shock.
Smart‑money eyes the order flow; with withdrawals halted, order books may thin, creating short‑term imbalances that could trigger opportunistic swings. 🌊 Keep an eye on volume spikes and any re‑entry of frozen assets, as they often seed the next liquidity sweep. 💬 How do you anticipate the market will digest this liquidity vacuum? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BNB #Security #CryptoRisk #BinanceUpdate
🦈 🔥
8
·
--
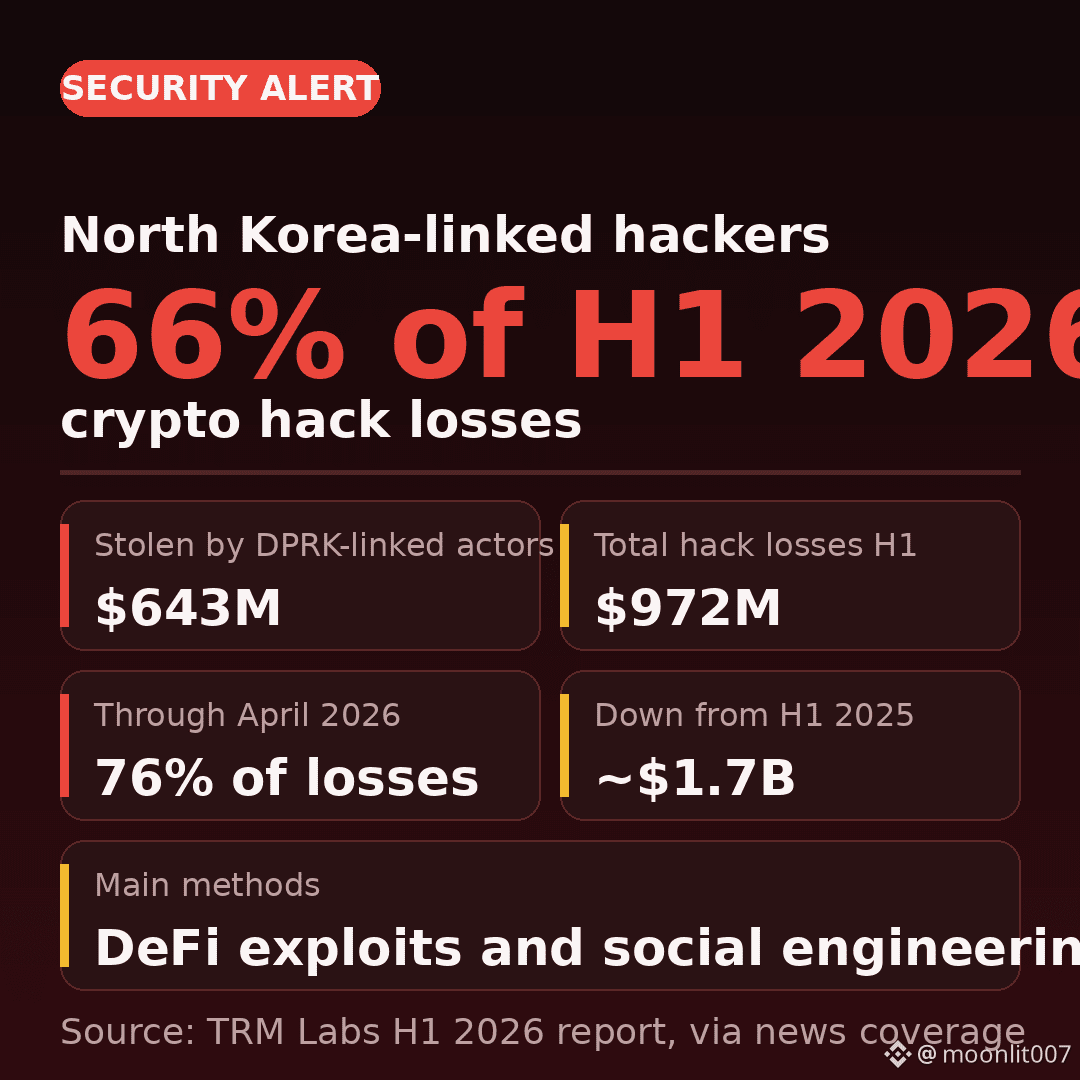
🚨 Los hackers vinculados a Corea del Norte representaron cerca de dos tercios de las pérdidas por hackeos de criptomonedas en el primer semestre de 2026
Un informe de TRM Labs sobre el primer semestre de 2026 reveló que actores vinculados a Corea del Norte robaron unos 643 millones de dólares, es decir, el 66 % de los 972 millones de dólares en pérdidas mundiales por hackeos de criptomonedas.
📊 Puntos clave:
La proporción fue del 76 % hasta abril, impulsada por dos grandes ataques en abril contra KelpDAO y Drift Protocol. Las pérdidas siguen siendo inferiores a los aproximadamente 1.700 millones de dólares del mismo período del año pasado. La proporción de robos de criptomonedas atribuida a Corea del Norte ha aumentado cada año desde 2020.
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses #crypto #security
43
·
--
ACTUALIZACIÓN OFICIAL DEL INCIDENTE DE SEGURIDAD: 100 % SAFU Y MEDIDAS DE RECUPERACIÓN PARA TODO EL SECTOR 🚨Tras el complejo incidente de seguridad del 29 de octubre, Binance ha ofrecido a la comunidad una actualización transparente. Estos son los hechos plenamente verificados:
🔹
Los fondos de los usuarios están seguros:
Binance está absorbiendo el 100 % del impacto financiero. Todas las pérdidas están cubiertas por el fondo SAFU y la tesorería corporativa. Ningún usuario perderá sus activos.
🔹 Solidez de las reservas: Binance ha reservado 6,34 mil millones de dólares para cubrir el incidente. Ya se mantienen más de 5 mil millones de dólares en los activos afectados exactos (BTC, ETH, BNB, etc.), lo que garantiza que no haya presión bajista en el mercado abierto.
ACTUALIZACIÓN OFICIAL DEL INCIDENTE DE SEGURIDAD: 100 % SAFU Y MEDIDAS DE RECUPERACIÓN PARA TODO EL SECTOR 🚨
Tras el complejo incidente de seguridad del 29 de octubre, Binance ha ofrecido a la comunidad una actualización transparente. Estos son los hechos plenamente verificados:
🔹
Los fondos de los usuarios están seguros:
Binance está absorbiendo el 100 % del impacto financiero. Todas las pérdidas están cubiertas por el fondo SAFU y la tesorería corporativa. Ningún usuario perderá sus activos.
🔹 Solidez de las reservas: Binance ha reservado 6,34 mil millones de dólares para cubrir el incidente. Ya se mantienen más de 5 mil millones de dólares en los activos afectados exactos (BTC, ETH, BNB, etc.), lo que garantiza que no haya presión bajista en el mercado abierto.
1
26
·
--
🚨 Actualización de seguridad de Binance: incidente de $6.3B
El 29 de oct., las billeteras activas de Binance fueron vulneradas.
Robado: $6.3B | Congelado: ~$3B por emisores de monedas estables
Estado: En investigación; los retiros se reanudarán pronto.
Binance confirma: los fondos de los usuarios están SAFU; todas las pérdidas estarán totalmente cubiertas.
Consejo: activa siempre la autenticación de dos factores (2FA), el código antiphishing y usa billeteras frías.
¡Mantente SAFU!
#Binance #SAFU #Security #CryptoNewss #Alert!!
$AAPLB $NVDAB $BTC
2
468
·
--
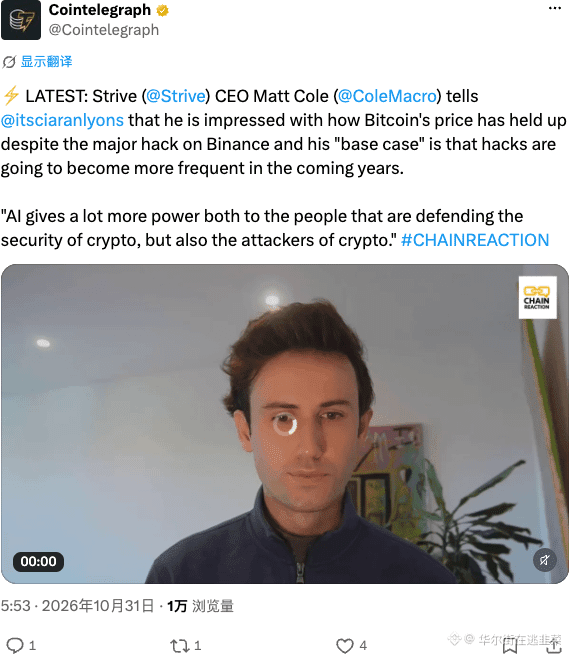
Bitcoin resistió el hackeo de Binance, pero Cole, CEO de Strive, lo dejó claro: los ataques informáticos solo van a aumentar. La IA es a la vez un muro de defensa y un arma nuclear: hace que la eficiencia de los ataques se dispare exponencialmente. Ya se nota en la cadena; las defensas no dan abasto y, tarde o temprano, dejarán las billeteras peladas.
#AI #Security #Cripto
#AI #Security #Cripto
6

Incidente de seguridad de Binance e impacto en el mercado
El incidente de seguridad reportado el 30 de octubre y su impacto estimado generaron cierta incertidumbre en el sentimiento del mercado a corto plazo. Sin embargo, gracias a nuestros socios del sector y a Binance, se han congelado rápidamente aproximadamente 3.000 millones de dólares en fondos en cadena para proteger los activos de los usuarios. La transparencia y la colaboración del sector están permitiendo gestionar bien esta crisis. ¡Cuídense!
#Binance #CryptoNews #Security #BinanceSquare
1
30
·
--
Las vulnerabilidades de seguridad son el talón de Aquiles de un proyecto; en esta retrospectiva, Blockaid deja muy claras las lecciones aprendidas. Exponer las vulnerabilidades y explicarlas con claridad tiene más valor que trabajar a puerta cerrada. Los equipos de seguridad son oro puro; al fin y al cabo, la seguridad no se negocia: es una ventaja competitiva.
$BLKAI #Security
$BLKAI #Security
1
🔐 ¡La seguridad de tus criptomonedas es lo primero!
Nunca compartas tu contraseña, código OTP ni códigos de recuperación con nadie
Un poco de cuidado puede proteger el dinero que tanto te ha costado ganar
¿Has recibido alguna vez un mensaje sospechoso sobre criptomonedas?
#Binance #CryptoSafety #Security
Nunca compartas tu contraseña, código OTP ni códigos de recuperación con nadie
Un poco de cuidado puede proteger el dinero que tanto te ha costado ganar
¿Has recibido alguna vez un mensaje sospechoso sobre criptomonedas?
#Binance #CryptoSafety #Security
80
¿Qué pasó exactamente con el hackeo de Binance? Déjame explicarlo de forma sencilla 👇
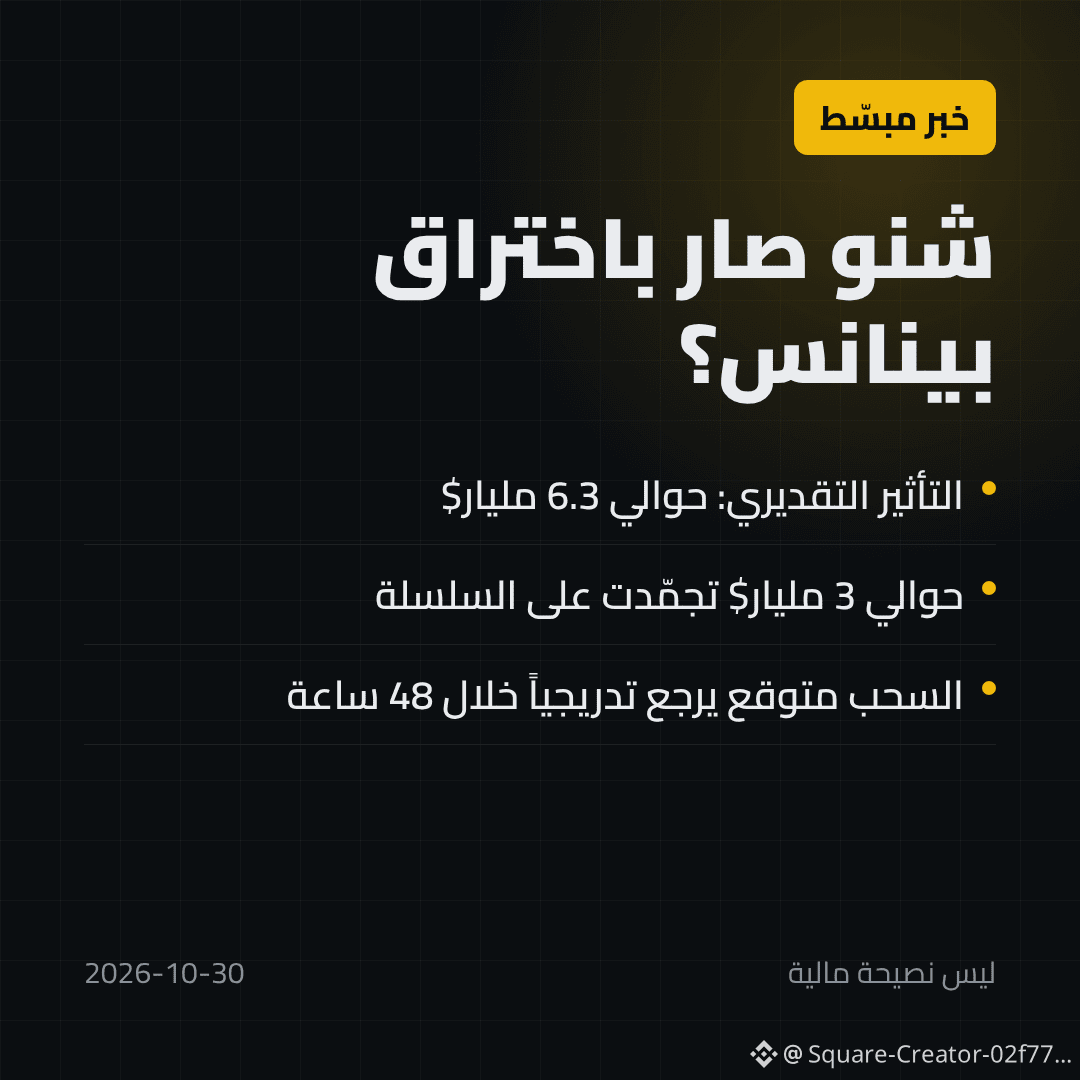
Según el comunicado de Binance: la causa fue el portátil comprometido de un ingeniero de DevOps. El atacante lo usó para acceder a un servicio interno y enviar solicitudes de retiro no autorizadas desde una billetera caliente.
Binance dijo que no encontró ninguna evidencia de que se hubieran filtrado claves privadas.
Las cifras:
• Impacto estimado según el comunicado: alrededor de 6.300 millones de dólares
• Aproximadamente 3.000 millones de esa cantidad fueron congelados en la cadena
• Tether congeló más de 1.500 millones de USDT, y Circle más de 800 millones de USDC
He Yi dijo que los depósitos funcionan con normalidad y que se espera que los retiros se reanuden gradualmente en las próximas 48 horas.
Las cifras podrían actualizarse, así que sigan los canales oficiales.
$BNB $BTC
En su opinión, ¿la transparencia marca la diferencia en una situación así? 🤔
#BinanceSquare #CryptoNews #Seguridad
383
·
--
Lo importante del incidente de 6.300 millones de dólares de Binance #security no es la cifra de los titulares. Es la vía del ataque y lo que la contención aún no ha demostrado.
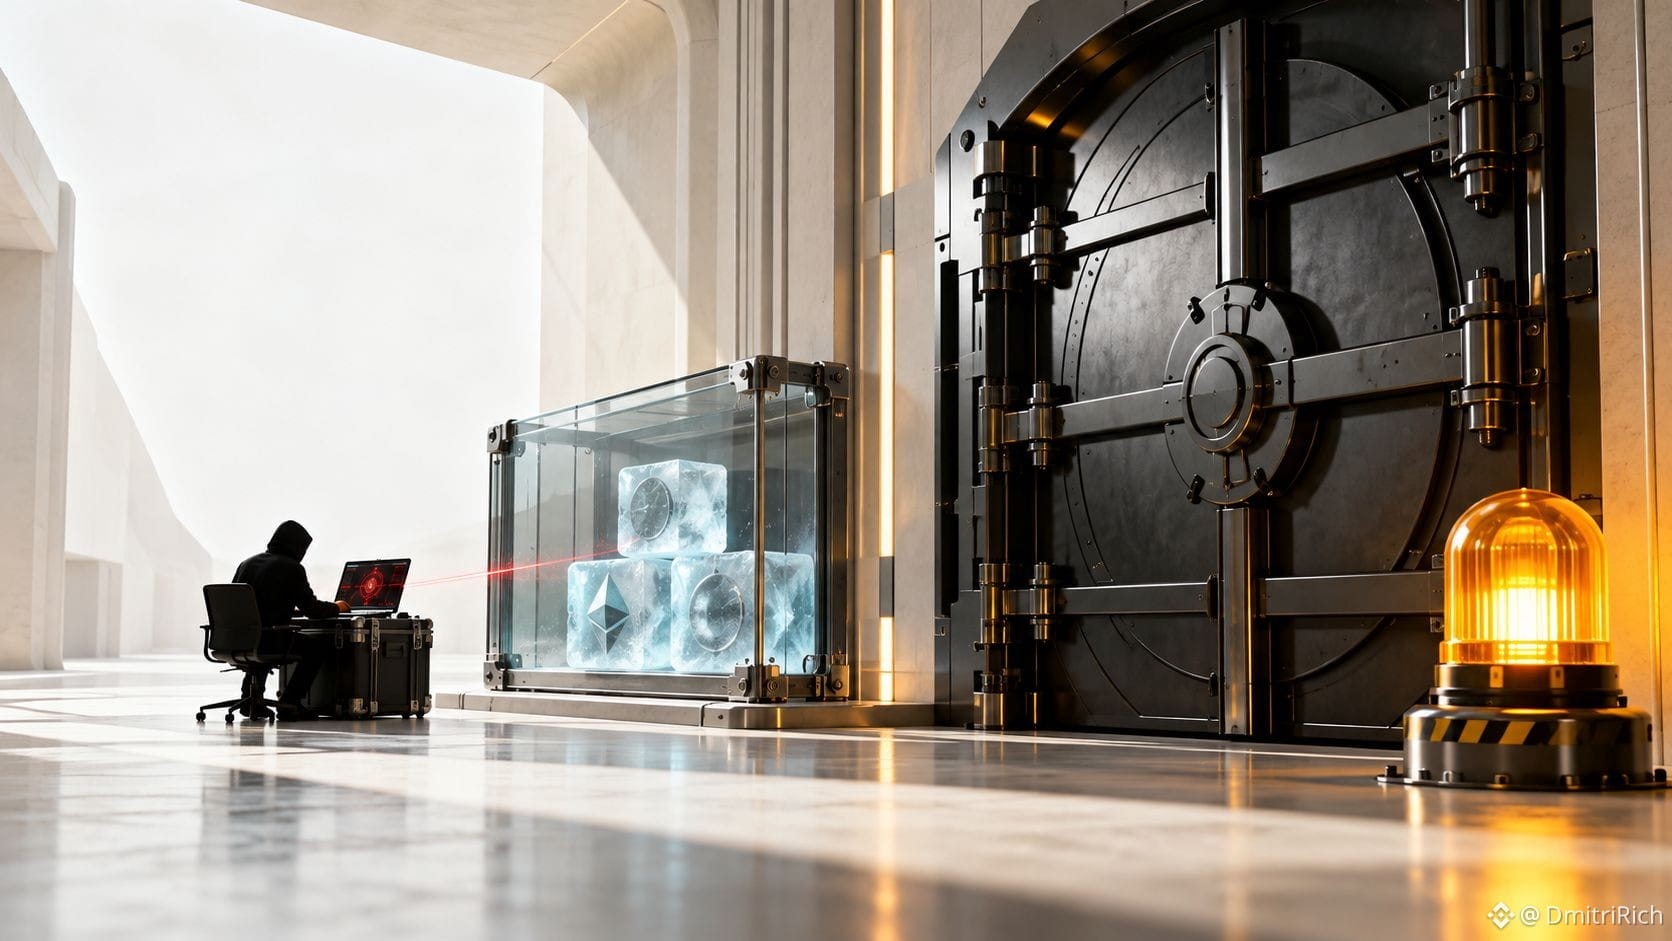
La investigación inicial de Binance apunta a que el portátil de un ingeniero de DevOps fue comprometido, lo que permitió al atacante acceder a un contenedor de servicio y solicitar retiros no autorizados. El exchange afirma que no hay indicios de que se hayan filtrado claves privadas de las billeteras. Se han congelado alrededor de 3.000 millones de dólares en la cadena de bloques, mientras que #Binance afirma que SAFU y los fondos de la empresa cubrirán las pérdidas y que los fondos de los usuarios siguen a salvo.
Esto distingue tres cosas que los traders no deberían confundir: activos congelados, activos recuperados y saldos de los clientes protegidos. No son lo mismo.
Los depósitos y retiros siguen suspendidos. Para $BNB y la percepción del riesgo del exchange, la próxima confirmación será operativa: que se reanuden los servicios, que se publique una Prueba de Reservas actualizada y que el análisis retrospectivo explique cómo fallaron los controles de autorización.
{future}(BNBUSDT)
Lo importante del incidente de 6.300 millones de dólares de Binance #security no es la cifra de los titulares. Es la vía del ataque y lo que la contención aún no ha demostrado.
La investigación inicial de Binance apunta a que el portátil de un ingeniero de DevOps fue comprometido, lo que permitió al atacante acceder a un contenedor de servicio y solicitar retiros no autorizados. El exchange afirma que no hay indicios de que se hayan filtrado claves privadas de las billeteras. Se han congelado alrededor de 3.000 millones de dólares en la cadena de bloques, mientras que #Binance afirma que SAFU y los fondos de la empresa cubrirán las pérdidas y que los fondos de los usuarios siguen a salvo.
Esto distingue tres cosas que los traders no deberían confundir: activos congelados, activos recuperados y saldos de los clientes protegidos. No son lo mismo.
Los depósitos y retiros siguen suspendidos. Para $BNB y la percepción del riesgo del exchange, la próxima confirmación será operativa: que se reanuden los servicios, que se publique una Prueba de Reservas actualizada y que el análisis retrospectivo explique cómo fallaron los controles de autorización.
114
🚨 Hackeo de Binance: $6.3B robados
Binance confirmó una importante brecha de seguridad. Según los informes, los hackers robaron unos $6.3 mil millones en criptomonedas, posiblemente el mayor hackeo de criptomonedas de la historia.
Binance ha pausado los depósitos y retiros, y ha congelado alrededor de $3 mil millones de los fondos afectados. La plataforma afirma que cubrirá todas las pérdidas y que los fondos de los usuarios están seguros.
Encuesta: ¿Podrá Binance recuperar la confianza de los usuarios después de este hackeo?
Sí
No
A la espera de novedades
Comentario: ¿Vas a mantener tus fondos en Binance o a pasarlos a autocustodia? 👇
#Binance #Crypto #security #BinanceSquareFamily
48

🚨 $ETH SE PREPARA MIENTRAS UN EXPLOIT DEFI DE 75 MILLONES DE DÓLARES SACUDE LA RED CRONOS! 🩸
Una enorme brecha de 75 millones de dólares acaba de afectar a Tectonic en Cronos, causando conmoción en el mundo DeFi entre cadenas. ⚠️ El atacante transfirió rápidamente 6,29 millones de dólares a 2.592 $ETH mientras mantenía casi 68,7 millones de dólares atrapados en la cadena, cuando los validadores de la red activaron la alarma y detuvieron las operaciones.
Los grandes inversores siguen de cerca la billetera del atacante mientras estos fondos llegan a los profundos fondos de liquidez de Ethereum. 🔍 Las vulnerabilidades de seguridad entre cadenas vuelven a salir a la luz, dejando en el aire la confianza de los usuarios. 💬 ¿Ayudará realmente esta pausa forzada de la red a recuperar los millones restantes, o el daño a la liquidez de Cronos ya está hecho? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #ETH #DeFi #Security #Crypto
🚨 🩸
15
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#TRMCambodianCasinosReceived$1.07BInCrypto
20 visualizaciones
9 participa(n) en el debate
2
#IolePlansToSellAll151.21Bitcoin
585 visualizaciones
50 participa(n) en el debate
3
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
2,704 visualizaciones
48 participa(n) en el debate
4
#OpenAICutsFundraisingTargetBy$10B
722 visualizaciones
48 participa(n) en el debate
5
#ASICHasReceivedNoPredictionMarketApplications
10,094 visualizaciones
341 participa(n) en el debate
6
#RecallAnnouncesLiquidationPlansToBurn35.86%OfSupply
460 visualizaciones
20 participa(n) en el debate
7
#TetherReports$191.5BInQ3Reserves
164 visualizaciones
17 participa(n) en el debate
8
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
68,469 visualizaciones
1,278 participa(n) en el debate
9
#HKDollarStablecoinHKDAPToLaunchOnSolana
51,285 visualizaciones
848 participa(n) en el debate
10
#$1.5BInLeveragedCryptoBetsLiquidated
86,233 visualizaciones
296 participa(n) en el debate