
#safepal
safepal
107,642 visualizaciones
248 participa(n) en el debate
Populares
Novedades
·
--
Alcista
🚀 $SFP
{spot}(SFPUSDT)
— MOMENTO DE RUPTURA 🔥
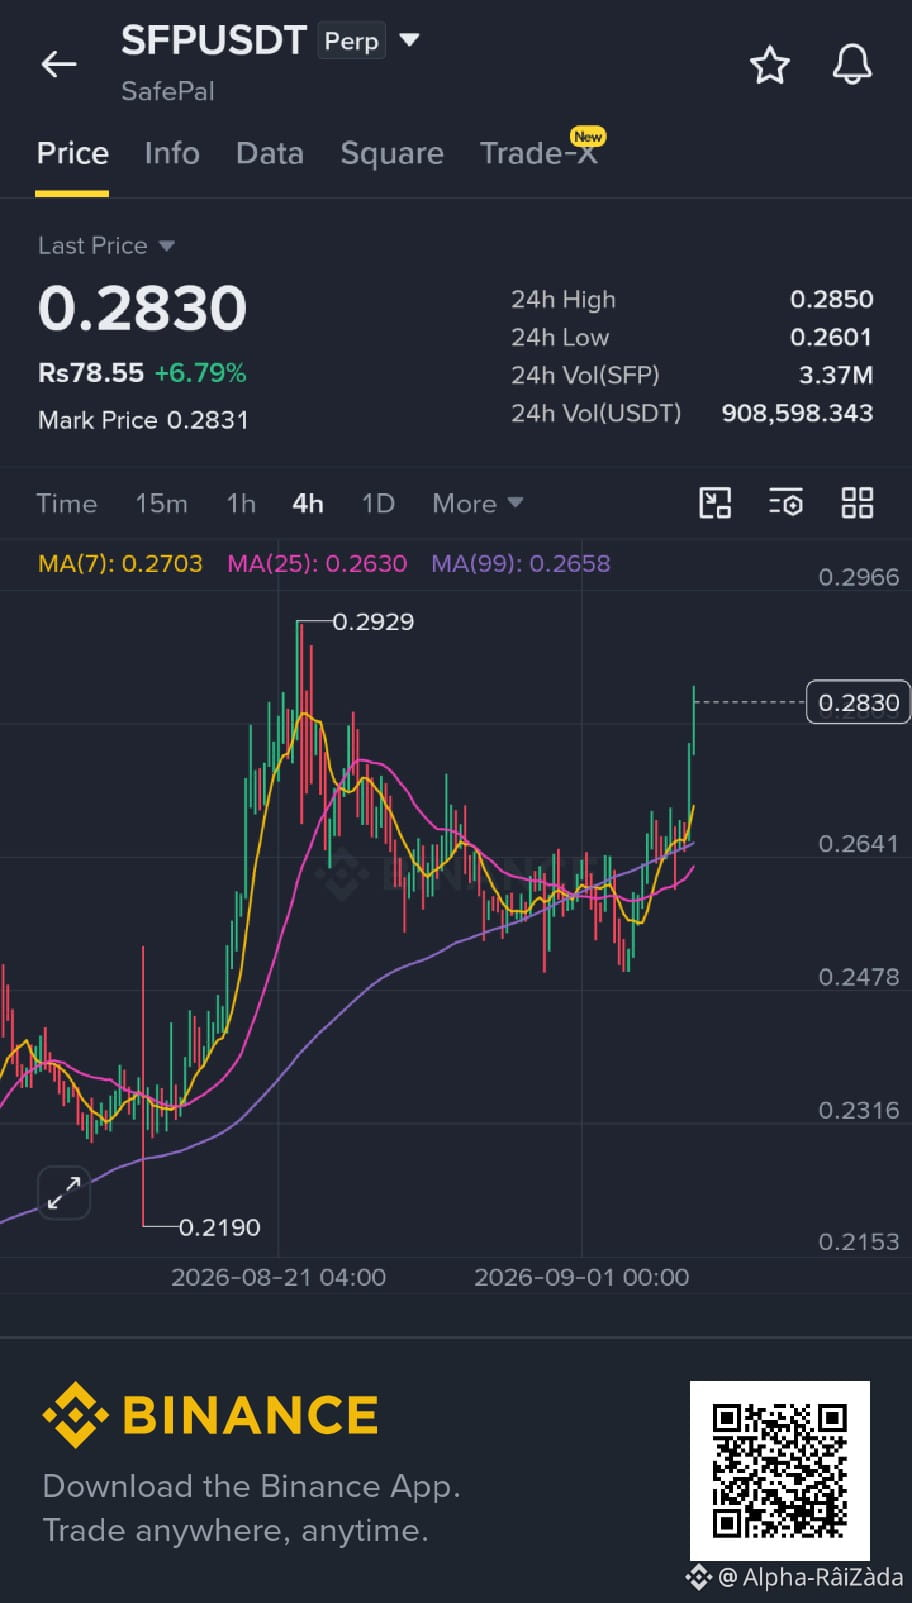
$SFP ha salido del rango de consolidación de $0.26–$0.27 y está probando la resistencia de $0.285. Los datos actuales del mercado también muestran que SFP cotiza cerca del área de $0.28 con impulso positivo.
📍 ENTRADA: $0.280–$0.285
🎯 TP1: $0.290
🎯 TP2: $0.300
🎯 TP3: $0.315
🛑 SL: $0.272
🔑 Clave: Mantenerse por encima de $0.28 → la continuación de la ruptura sigue en foco.
⚠️ Espera confirmación/retest y evita perseguir el precio. DYOR • NFA
#SFP #SafePal #Breakout #LongSetup
🚀 $SFP
— MOMENTO DE RUPTURA 🔥
$SFP ha salido del rango de consolidación de $0.26–$0.27 y está probando la resistencia de $0.285. Los datos actuales del mercado también muestran que SFP cotiza cerca del área de $0.28 con impulso positivo.
📍 ENTRADA: $0.280–$0.285
🎯 TP1: $0.290
🎯 TP2: $0.300
🎯 TP3: $0.315
🛑 SL: $0.272
🔑 Clave: Mantenerse por encima de $0.28 → la continuación de la ruptura sigue en foco.
⚠️ Espera confirmación/retest y evita perseguir el precio. DYOR • NFA
#SFP #SafePal #Breakout #LongSetup
— MOMENTO DE RUPTURA 🔥
$SFP ha salido del rango de consolidación de $0.26–$0.27 y está probando la resistencia de $0.285. Los datos actuales del mercado también muestran que SFP cotiza cerca del área de $0.28 con impulso positivo.
📍 ENTRADA: $0.280–$0.285
🎯 TP1: $0.290
🎯 TP2: $0.300
🎯 TP3: $0.315
🛑 SL: $0.272
🔑 Clave: Mantenerse por encima de $0.28 → la continuación de la ruptura sigue en foco.
⚠️ Espera confirmación/retest y evita perseguir el precio. DYOR • NFA
#SFP #SafePal #Breakout #LongSetup
1


🚨 SafePal contrata firmas de seguridad externas después del incidente de filtración de datos.
SafePal indicó que están haciendo:
🔎 Monitorear diariamente sitios web de estafa y cuentas falsas
🛡️ Elegir 1 de 4 empresas antifishing para ayudar a gestionar la eliminación de forma más rápida
🌑 Continuar monitoreando la dark web para detectar datos filtrados que se estén vendiendo o publicando
🔐 Elegir 1 de 3 organizaciones de seguridad independientes para auditar de manera integral el sistema de pedidos
Además, SafePal indicó que también se está revisando el proceso de pedidos y envíos para reducir la cantidad de datos almacenados.
Una advertencia especialmente importante:
SafePal nunca solicitará la seed phrase / recovery phrase.
Si recibes un mensaje que te pida que compartas la seed phrase, que escanees un QR o que hagas clic en un enlace desconocido:
No lo hagas. 🚨
En incidentes relacionados con carteras cripto, a veces la filtración de datos solo es el primer paso; lo siguiente puede ser lo peligroso del phishing.
Si usan SafePal, recuerden revisar cuidadosamente todos los canales de contacto antes de interactuar.
Not your seed phrase, not your keys.
STAYSAFE
#BrainrotCrypto #SafePal
🚨 SafePal contrata firmas de seguridad externas después del incidente de filtración de datos.
SafePal indicó que están haciendo:
🔎 Monitorear diariamente sitios web de estafa y cuentas falsas
🛡️ Elegir 1 de 4 empresas antifishing para ayudar a gestionar la eliminación de forma más rápida
🌑 Continuar monitoreando la dark web para detectar datos filtrados que se estén vendiendo o publicando
🔐 Elegir 1 de 3 organizaciones de seguridad independientes para auditar de manera integral el sistema de pedidos
Además, SafePal indicó que también se está revisando el proceso de pedidos y envíos para reducir la cantidad de datos almacenados.
Una advertencia especialmente importante:
SafePal nunca solicitará la seed phrase / recovery phrase.
Si recibes un mensaje que te pida que compartas la seed phrase, que escanees un QR o que hagas clic en un enlace desconocido:
No lo hagas. 🚨
En incidentes relacionados con carteras cripto, a veces la filtración de datos solo es el primer paso; lo siguiente puede ser lo peligroso del phishing.
Si usan SafePal, recuerden revisar cuidadosamente todos los canales de contacto antes de interactuar.
Not your seed phrase, not your keys.
STAYSAFE
#BrainrotCrypto #SafePal
SafePal indicó que están haciendo:
🔎 Monitorear diariamente sitios web de estafa y cuentas falsas
🛡️ Elegir 1 de 4 empresas antifishing para ayudar a gestionar la eliminación de forma más rápida
🌑 Continuar monitoreando la dark web para detectar datos filtrados que se estén vendiendo o publicando
🔐 Elegir 1 de 3 organizaciones de seguridad independientes para auditar de manera integral el sistema de pedidos
Además, SafePal indicó que también se está revisando el proceso de pedidos y envíos para reducir la cantidad de datos almacenados.
Una advertencia especialmente importante:
SafePal nunca solicitará la seed phrase / recovery phrase.
Si recibes un mensaje que te pida que compartas la seed phrase, que escanees un QR o que hagas clic en un enlace desconocido:
No lo hagas. 🚨
En incidentes relacionados con carteras cripto, a veces la filtración de datos solo es el primer paso; lo siguiente puede ser lo peligroso del phishing.
Si usan SafePal, recuerden revisar cuidadosamente todos los canales de contacto antes de interactuar.
Not your seed phrase, not your keys.
STAYSAFE
#BrainrotCrypto #SafePal
469
·
--
⚠️
#SafePal reporta una exposición de datos que afecta a casi 40.000 clientes.
El problema estaría en la capa comercial/logística relacionada con los pedidos. Datos como nombres, direcciones, historial de compras y contactos pueden terminar siendo utilizados para phishing, falsas entregas o ataques de ingeniería social.
Tu wallet puede seguir siendo segura, pero los datos alrededor de ella también importan.
Si compraste una SafePal, mantente atento a correos, mensajes o enlaces sospechosos. Nunca compartas ni introduzcas tu seed phrase en una página a la que llegues desde un mensaje inesperado. Por cierto, la wallet qué he canjeado gracias a los diamantes de CoinMarketCap está por llegar.
Las claves privadas, frases semilla y fondos no fueron comprometidos.
⚠️
#SafePal reporta una exposición de datos que afecta a casi 40.000 clientes.
El problema estaría en la capa comercial/logística relacionada con los pedidos. Datos como nombres, direcciones, historial de compras y contactos pueden terminar siendo utilizados para phishing, falsas entregas o ataques de ingeniería social.
Tu wallet puede seguir siendo segura, pero los datos alrededor de ella también importan.
Si compraste una SafePal, mantente atento a correos, mensajes o enlaces sospechosos. Nunca compartas ni introduzcas tu seed phrase en una página a la que llegues desde un mensaje inesperado. Por cierto, la wallet qué he canjeado gracias a los diamantes de CoinMarketCap está por llegar.
Las claves privadas, frases semilla y fondos no fueron comprometidos.
#SafePal reporta una exposición de datos que afecta a casi 40.000 clientes.
El problema estaría en la capa comercial/logística relacionada con los pedidos. Datos como nombres, direcciones, historial de compras y contactos pueden terminar siendo utilizados para phishing, falsas entregas o ataques de ingeniería social.
Tu wallet puede seguir siendo segura, pero los datos alrededor de ella también importan.
Si compraste una SafePal, mantente atento a correos, mensajes o enlaces sospechosos. Nunca compartas ni introduzcas tu seed phrase en una página a la que llegues desde un mensaje inesperado. Por cierto, la wallet qué he canjeado gracias a los diamantes de CoinMarketCap está por llegar.
Las claves privadas, frases semilla y fondos no fueron comprometidos.
1
197

·
--
🚨 LA BRECHA DEL PROVEEDOR DE SAFEPAL EXPONE A 40K CLIENTES MIENTRAS $SFP FONDOS SIGUEN SEGUROS! 🛡️
Un fallo de la cadena de suministro de un tercero filtró datos personales de envío de 39.798 compradores de carteras de hardware. Aunque las claves privadas y las frases semilla permanecen intactas en el almacenamiento en frío, los datos de entrega física ahora están en manos de actores maliciosos. 🔍
Esto pone de relieve el clásico punto ciego de la cadena de suministro: la logística del comercio electrónico expone a los titulares offline a phishing dirigido y la ingeniería social. El dinero inteligente se mantiene alerta cuando inevitablemente empiecen a inundar la bandeja de entrada con comunicaciones falsas de la marca. 💡
💬 ¿Estás depurando tu huella digital al pedir seguridad de hardware, o confías por completo en la silicio de almacenamiento en frío? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #SFP #SecurityAlert #CryptoSecurity #SafePal
🎯 🛡️
🚨 LA BRECHA DEL PROVEEDOR DE SAFEPAL EXPONE A 40K CLIENTES MIENTRAS $SFP FONDOS SIGUEN SEGUROS! 🛡️
Un fallo de la cadena de suministro de un tercero filtró datos personales de envío de 39.798 compradores de carteras de hardware. Aunque las claves privadas y las frases semilla permanecen intactas en el almacenamiento en frío, los datos de entrega física ahora están en manos de actores maliciosos. 🔍
Esto pone de relieve el clásico punto ciego de la cadena de suministro: la logística del comercio electrónico expone a los titulares offline a phishing dirigido y la ingeniería social. El dinero inteligente se mantiene alerta cuando inevitablemente empiecen a inundar la bandeja de entrada con comunicaciones falsas de la marca. 💡
💬 ¿Estás depurando tu huella digital al pedir seguridad de hardware, o confías por completo en la silicio de almacenamiento en frío? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #SFP #SecurityAlert #CryptoSecurity #SafePal
🎯 🛡️
Un fallo de la cadena de suministro de un tercero filtró datos personales de envío de 39.798 compradores de carteras de hardware. Aunque las claves privadas y las frases semilla permanecen intactas en el almacenamiento en frío, los datos de entrega física ahora están en manos de actores maliciosos. 🔍
Esto pone de relieve el clásico punto ciego de la cadena de suministro: la logística del comercio electrónico expone a los titulares offline a phishing dirigido y la ingeniería social. El dinero inteligente se mantiene alerta cuando inevitablemente empiecen a inundar la bandeja de entrada con comunicaciones falsas de la marca. 💡
💬 ¿Estás depurando tu huella digital al pedir seguridad de hardware, o confías por completo en la silicio de almacenamiento en frío? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #SFP #SecurityAlert #CryptoSecurity #SafePal
🎯 🛡️
40
·
--
Tres semanas, tres incidentes de billeteras de hardware: la superficie de exposición se ha desplazado de las claves a la identidad16 de agosto, SafePal revela que su sistema de consulta de pedidos tiene una vulnerabilidad de autorización: al modificar el número de pedido, los usuarios pueden ver información de pedidos de otras personas. Un total de aproximadamente 39.798 clientes se vieron afectados; la información divulgada incluye nombre, correo electrónico, teléfono, dirección de envío y detalles de compra, correspondientes a pedidos entre el 2 de marzo de 2025 y el 11 de abril de 2026. La clave privada, las frases mnemotécnicas y la contraseña de la cartera no se vieron afectadas.
Deben registrarse las acciones de mitigación de SafePal: se retiraron más de 30 sitios web de phishing construidos con estos datos, se redujo el período de retención de los datos personales a 90 días, se notificó uno por uno a los clientes afectados y se contrató a una empresa de seguridad independiente para auditar los resultados de la corrección.
Tres semanas, tres incidentes de billeteras de hardware: la superficie de exposición se ha desplazado de las claves a la identidad
16 de agosto, SafePal revela que su sistema de consulta de pedidos tiene una vulnerabilidad de autorización: al modificar el número de pedido, los usuarios pueden ver información de pedidos de otras personas. Un total de aproximadamente 39.798 clientes se vieron afectados; la información divulgada incluye nombre, correo electrónico, teléfono, dirección de envío y detalles de compra, correspondientes a pedidos entre el 2 de marzo de 2025 y el 11 de abril de 2026. La clave privada, las frases mnemotécnicas y la contraseña de la cartera no se vieron afectadas.
Deben registrarse las acciones de mitigación de SafePal: se retiraron más de 30 sitios web de phishing construidos con estos datos, se redujo el período de retención de los datos personales a 90 días, se notificó uno por uno a los clientes afectados y se contrató a una empresa de seguridad independiente para auditar los resultados de la corrección.
Deben registrarse las acciones de mitigación de SafePal: se retiraron más de 30 sitios web de phishing construidos con estos datos, se redujo el período de retención de los datos personales a 90 días, se notificó uno por uno a los clientes afectados y se contrató a una empresa de seguridad independiente para auditar los resultados de la corrección.
1
92

·
--
La cartera de hardware @SafePalCN en la que participó Binance, filtró datos de información de recepción de clientes.
Hasta el año pasado, la percepción general de todos era que la seguridad de las carteras de hardware es muy alta: aislamiento físico y, por lo general, no es fácil de robar.
Este año, tres incidentes consecutivos de seguridad en carteras de hardware han roto esa percepción.
Hasta el desarrollo actual de la industria, los hackers ya se han centrado en el sector de las carteras de hardware, apuntando a algunas grandes ballenas de la era antigua.
Al fin y al cabo, muchas personas guardan grandes cantidades de dinero en carteras de hardware.
Las claves privadas de las carteras de hardware podrían ser descifradas una a una, y la información del destinatario de la cartera de hardware podría filtrarse.
No existe un lugar de almacenamiento absolutamente seguro.
Actualmente, quizá lo único que funcione mejor sea algo como Binance: como un gran exchange, podría hacerse cargo de la responsabilidad frente a los usuarios.
#SafePal数据泄露4万用户 #safepal
La cartera de hardware @SafePalCN en la que participó Binance, filtró datos de información de recepción de clientes.
Hasta el año pasado, la percepción general de todos era que la seguridad de las carteras de hardware es muy alta: aislamiento físico y, por lo general, no es fácil de robar.
Este año, tres incidentes consecutivos de seguridad en carteras de hardware han roto esa percepción.
Hasta el desarrollo actual de la industria, los hackers ya se han centrado en el sector de las carteras de hardware, apuntando a algunas grandes ballenas de la era antigua.
Al fin y al cabo, muchas personas guardan grandes cantidades de dinero en carteras de hardware.
Las claves privadas de las carteras de hardware podrían ser descifradas una a una, y la información del destinatario de la cartera de hardware podría filtrarse.
No existe un lugar de almacenamiento absolutamente seguro.
Actualmente, quizá lo único que funcione mejor sea algo como Binance: como un gran exchange, podría hacerse cargo de la responsabilidad frente a los usuarios.
#SafePal数据泄露4万用户 #safepal
Hasta el año pasado, la percepción general de todos era que la seguridad de las carteras de hardware es muy alta: aislamiento físico y, por lo general, no es fácil de robar.
Este año, tres incidentes consecutivos de seguridad en carteras de hardware han roto esa percepción.
Hasta el desarrollo actual de la industria, los hackers ya se han centrado en el sector de las carteras de hardware, apuntando a algunas grandes ballenas de la era antigua.
Al fin y al cabo, muchas personas guardan grandes cantidades de dinero en carteras de hardware.
Las claves privadas de las carteras de hardware podrían ser descifradas una a una, y la información del destinatario de la cartera de hardware podría filtrarse.
No existe un lugar de almacenamiento absolutamente seguro.
Actualmente, quizá lo único que funcione mejor sea algo como Binance: como un gran exchange, podría hacerse cargo de la responsabilidad frente a los usuarios.
#SafePal数据泄露4万用户 #safepal
207
2
14
207
·
--
El incumplimiento de datos de SafePal expone a casi 40K usuarios
Según se informa, SafePal expuso información personal y de pedidos de casi 40.000 usuarios.
Las claves privadas, las frases semilla, las contraseñas y los fondos no se vieron comprometidos.
Pero los datos filtrados aún pueden impulsar estafas de phishing y suplantación de identidad.
En las criptomonedas, tu información personal también puede ser un objetivo.
Mantente alerta. Verifica cada mensaje, enlace y solicitud de “soporte”. Nunca compartas tu frase semilla.
#CryptoSecurity #ScamAlert #Safepal #Binance
El incumplimiento de datos de SafePal expone a casi 40K usuarios
Según se informa, SafePal expuso información personal y de pedidos de casi 40.000 usuarios.
Las claves privadas, las frases semilla, las contraseñas y los fondos no se vieron comprometidos.
Pero los datos filtrados aún pueden impulsar estafas de phishing y suplantación de identidad.
En las criptomonedas, tu información personal también puede ser un objetivo.
Mantente alerta. Verifica cada mensaje, enlace y solicitud de “soporte”. Nunca compartas tu frase semilla.
#CryptoSecurity #ScamAlert #Safepal #Binance
Según se informa, SafePal expuso información personal y de pedidos de casi 40.000 usuarios.
Las claves privadas, las frases semilla, las contraseñas y los fondos no se vieron comprometidos.
Pero los datos filtrados aún pueden impulsar estafas de phishing y suplantación de identidad.
En las criptomonedas, tu información personal también puede ser un objetivo.
Mantente alerta. Verifica cada mensaje, enlace y solicitud de “soporte”. Nunca compartas tu frase semilla.
#CryptoSecurity #ScamAlert #Safepal #Binance
1
74
·
--
Alcista
🚨 ALERTA: @SafePal ha revelado una filtración de datos que afecta a 39,798 clientes.
Si bien se informa que los fondos y las credenciales de la billetera están a salvo, los usuarios deben mantenerse atentos ante intentos de phishing de estafadores que se hacen pasar por el personal de SafePal. Verifica los mensajes a través de canales oficiales antes de compartir cualquier información. #SafePal #CryptoSecurity #Phishing
🚨 ALERTA: @SafePal ha revelado una filtración de datos que afecta a 39,798 clientes.
Si bien se informa que los fondos y las credenciales de la billetera están a salvo, los usuarios deben mantenerse atentos ante intentos de phishing de estafadores que se hacen pasar por el personal de SafePal. Verifica los mensajes a través de canales oficiales antes de compartir cualquier información. #SafePal #CryptoSecurity #Phishing
Si bien se informa que los fondos y las credenciales de la billetera están a salvo, los usuarios deben mantenerse atentos ante intentos de phishing de estafadores que se hacen pasar por el personal de SafePal. Verifica los mensajes a través de canales oficiales antes de compartir cualquier información. #SafePal #CryptoSecurity #Phishing
1
4
99
·
--
Confirmó SafePal que se produjo una brecha de datos que reveló información de pedidos de alrededor de 39,798 clientes, pero que no provocó de forma directa el acceso indebido a las carteras ni a las claves privadas.
La brecha se debió a una vulnerabilidad en la función de adición de seguimiento de pedidos, lo que llevó a la filtración de nombres, datos de contacto y datos de compra de los pedidos entre marzo de 2025 y abril de 2026.
Las frases de recuperación de las carteras, las claves privadas y los fondos siguen estando a salvo, pero los datos expuestos aumentan el riesgo de phishing y suplantación de identidad, similar a incidentes recientes relacionados con Trezor y Ledger.
Se recomienda que los usuarios afectados y no afectados fortalezcan sus medidas de seguridad, actúen con cautela ante cualquier mensaje no solicitado que afirme proceder de “SafePal” y den seguimiento a las auditorías en curso y a los esfuerzos de eliminación de contenido#SafePal $BTC $SOL $ETH
Confirmó SafePal que se produjo una brecha de datos que reveló información de pedidos de alrededor de 39,798 clientes, pero que no provocó de forma directa el acceso indebido a las carteras ni a las claves privadas.
La brecha se debió a una vulnerabilidad en la función de adición de seguimiento de pedidos, lo que llevó a la filtración de nombres, datos de contacto y datos de compra de los pedidos entre marzo de 2025 y abril de 2026.
Las frases de recuperación de las carteras, las claves privadas y los fondos siguen estando a salvo, pero los datos expuestos aumentan el riesgo de phishing y suplantación de identidad, similar a incidentes recientes relacionados con Trezor y Ledger.
Se recomienda que los usuarios afectados y no afectados fortalezcan sus medidas de seguridad, actúen con cautela ante cualquier mensaje no solicitado que afirme proceder de “SafePal” y den seguimiento a las auditorías en curso y a los esfuerzos de eliminación de contenido#SafePal $BTC $SOL $ETH
La brecha se debió a una vulnerabilidad en la función de adición de seguimiento de pedidos, lo que llevó a la filtración de nombres, datos de contacto y datos de compra de los pedidos entre marzo de 2025 y abril de 2026.
Las frases de recuperación de las carteras, las claves privadas y los fondos siguen estando a salvo, pero los datos expuestos aumentan el riesgo de phishing y suplantación de identidad, similar a incidentes recientes relacionados con Trezor y Ledger.
Se recomienda que los usuarios afectados y no afectados fortalezcan sus medidas de seguridad, actúen con cautela ante cualquier mensaje no solicitado que afirme proceder de “SafePal” y den seguimiento a las auditorías en curso y a los esfuerzos de eliminación de contenido#SafePal $BTC $SOL $ETH

انت وحظك
De Black robe
22

SafePal 正式集成 Robinhood L2 主网,<0-9>把 RWAFi 这条线越铺越宽。</0-9>
除了打通 L2,SafePal 已经上线 Robinhood Chain 原生股票代币交易,后续还会联手永续 DEX 一起做深链上流动性和交易深度。
叠加此前接入的 xStocks、Ondo 等代币化资产协议,用户现在可以在钱包里直接触达 NVIDIA、Tesla、SpaceX 股票,以及标普 500 ETF、黄金等大宗商品的链上敞口。
个人视角:钱包不再只是收发工具,而是慢慢变成“链上券商入口”。当传统资产被搬到链上,谁能提供最顺滑的入金 + 交易 + 托管闭环,谁就握住了 RWA 下一轮的用户增量。
#SafePal #RWA #Robinhood
SafePal 正式集成 Robinhood L2 主网,<0-9>把 RWAFi 这条线越铺越宽。</0-9>
除了打通 L2,SafePal 已经上线 Robinhood Chain 原生股票代币交易,后续还会联手永续 DEX 一起做深链上流动性和交易深度。
叠加此前接入的 xStocks、Ondo 等代币化资产协议,用户现在可以在钱包里直接触达 NVIDIA、Tesla、SpaceX 股票,以及标普 500 ETF、黄金等大宗商品的链上敞口。
个人视角:钱包不再只是收发工具,而是慢慢变成“链上券商入口”。当传统资产被搬到链上,谁能提供最顺滑的入金 + 交易 + 托管闭环,谁就握住了 RWA 下一轮的用户增量。
#SafePal #RWA #Robinhood
除了打通 L2,SafePal 已经上线 Robinhood Chain 原生股票代币交易,后续还会联手永续 DEX 一起做深链上流动性和交易深度。
叠加此前接入的 xStocks、Ondo 等代币化资产协议,用户现在可以在钱包里直接触达 NVIDIA、Tesla、SpaceX 股票,以及标普 500 ETF、黄金等大宗商品的链上敞口。
个人视角:钱包不再只是收发工具,而是慢慢变成“链上券商入口”。当传统资产被搬到链上,谁能提供最顺滑的入金 + 交易 + 托管闭环,谁就握住了 RWA 下一轮的用户增量。
#SafePal #RWA #Robinhood
4

·
--
🚨 LA EXPOSICIÓN DE DATOS DE SAFEPAL AFECTA A 40K USUARIOS — $PORTAL & $DOLO OBSERVADO DE CERCA ⚡
🔍 La filtración de SafePal es un caso clásico de “claves intactas, el golpe entra por la óptica”: se expuso información del cliente, pero las claves privadas y las frases semilla no fueron tocadas. Eso reduce el daño fundamental, pero la óptica aun así crea una carga de aversión al riesgo en las reservas (liquidity pools) de $PORTAL y $DOLO . 📊
💡 Los traders institucionales están observando si esto se mantiene como un evento aislado de reputación o si se transforma en preocupaciones más amplias de confianza. No hay compromiso de claves, así que la estructura técnica sigue siendo el principal motor. 📌 Estén atentos a un squeeze (apretón) si la siguiente actualización confirma cero compromiso de billeteras. 💬 ¿Estás comprando la caída de titulares o reduciendo el riesgo hasta tener confirmación? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #PORTAL #DOLO #SafePal #CryptoNews #Binance
⚖️ 🔒
🚨 LA EXPOSICIÓN DE DATOS DE SAFEPAL AFECTA A 40K USUARIOS — $PORTAL & $DOLO OBSERVADO DE CERCA ⚡
🔍 La filtración de SafePal es un caso clásico de “claves intactas, el golpe entra por la óptica”: se expuso información del cliente, pero las claves privadas y las frases semilla no fueron tocadas. Eso reduce el daño fundamental, pero la óptica aun así crea una carga de aversión al riesgo en las reservas (liquidity pools) de $PORTAL y $DOLO . 📊
💡 Los traders institucionales están observando si esto se mantiene como un evento aislado de reputación o si se transforma en preocupaciones más amplias de confianza. No hay compromiso de claves, así que la estructura técnica sigue siendo el principal motor. 📌 Estén atentos a un squeeze (apretón) si la siguiente actualización confirma cero compromiso de billeteras. 💬 ¿Estás comprando la caída de titulares o reduciendo el riesgo hasta tener confirmación? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #PORTAL #DOLO #SafePal #CryptoNews #Binance
⚖️ 🔒
🔍 La filtración de SafePal es un caso clásico de “claves intactas, el golpe entra por la óptica”: se expuso información del cliente, pero las claves privadas y las frases semilla no fueron tocadas. Eso reduce el daño fundamental, pero la óptica aun así crea una carga de aversión al riesgo en las reservas (liquidity pools) de $PORTAL y $DOLO . 📊
💡 Los traders institucionales están observando si esto se mantiene como un evento aislado de reputación o si se transforma en preocupaciones más amplias de confianza. No hay compromiso de claves, así que la estructura técnica sigue siendo el principal motor. 📌 Estén atentos a un squeeze (apretón) si la siguiente actualización confirma cero compromiso de billeteras. 💬 ¿Estás comprando la caída de titulares o reduciendo el riesgo hasta tener confirmación? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #PORTAL #DOLO #SafePal #CryptoNews #Binance
⚖️ 🔒
128
·
--
Alcista
$SFP
{spot}(SFPUSDT)
/USDT — CONFIGURACIÓN FUERTEMENTE ALCISTA
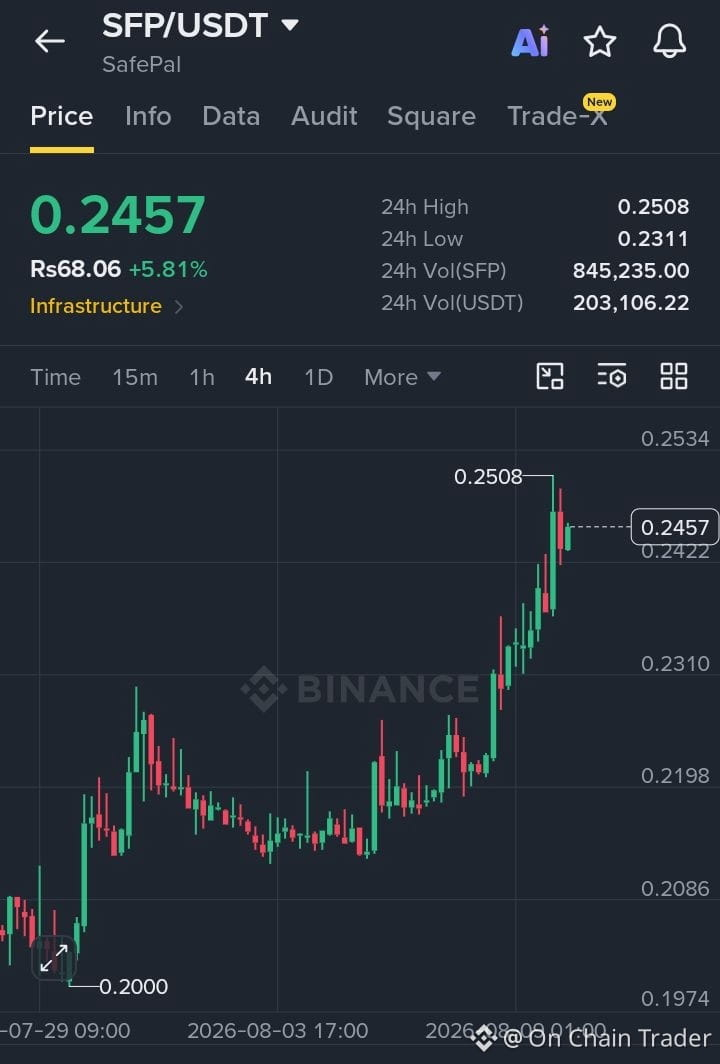
SFP está rompiendo al alza con fuerte impulso y manteniéndose por encima de $0.2420.
Entrada: $0.2410–$0.2450
TP1: $0.2508 | TP2: $0.2600 | TP3: $0.2750
SL: $0.2320
Sesgo: ALCISTA — una ruptura por encima de $0.2508 puede abrir la puerta a otra subida.
#SFP #SafePal #Crypto #BinanceSquare
$SFP
/USDT — CONFIGURACIÓN FUERTEMENTE ALCISTA
SFP está rompiendo al alza con fuerte impulso y manteniéndose por encima de $0.2420.
Entrada: $0.2410–$0.2450
TP1: $0.2508 | TP2: $0.2600 | TP3: $0.2750
SL: $0.2320
Sesgo: ALCISTA — una ruptura por encima de $0.2508 puede abrir la puerta a otra subida.
#SFP #SafePal #Crypto #BinanceSquare
/USDT — CONFIGURACIÓN FUERTEMENTE ALCISTA
SFP está rompiendo al alza con fuerte impulso y manteniéndose por encima de $0.2420.
Entrada: $0.2410–$0.2450
TP1: $0.2508 | TP2: $0.2600 | TP3: $0.2750
SL: $0.2320
Sesgo: ALCISTA — una ruptura por encima de $0.2508 puede abrir la puerta a otra subida.
#SFP #SafePal #Crypto #BinanceSquare
1
103

·
--
NOTICIA IMPORTANTE😐
🚨 Brecha de datos de SafePal: Casi 40K clientes afectados
El proveedor de billeteras cripto SafePal ha informado una brecha de datos que afecta a 39.798 clientes, exponiendo nombres, direcciones y datos de contacto vinculados a pedidos.
🔐 La buena noticia: No se vieron comprometidas claves privadas, frases semilla, contraseñas ni fondos de criptomonedas.
⚠️ ¿El mayor riesgo ahora? Estafas de phishing y suplantación dirigidas a los usuarios afectados.
La seguridad cripto no se trata solo de proteger tus claves: tus datos personales también importan.
#SafePal #CryptoNewss
NOTICIA IMPORTANTE😐
🚨 Brecha de datos de SafePal: Casi 40K clientes afectados
El proveedor de billeteras cripto SafePal ha informado una brecha de datos que afecta a 39.798 clientes, exponiendo nombres, direcciones y datos de contacto vinculados a pedidos.
🔐 La buena noticia: No se vieron comprometidas claves privadas, frases semilla, contraseñas ni fondos de criptomonedas.
⚠️ ¿El mayor riesgo ahora? Estafas de phishing y suplantación dirigidas a los usuarios afectados.
La seguridad cripto no se trata solo de proteger tus claves: tus datos personales también importan.
#SafePal #CryptoNewss
🚨 Brecha de datos de SafePal: Casi 40K clientes afectados
El proveedor de billeteras cripto SafePal ha informado una brecha de datos que afecta a 39.798 clientes, exponiendo nombres, direcciones y datos de contacto vinculados a pedidos.
🔐 La buena noticia: No se vieron comprometidas claves privadas, frases semilla, contraseñas ni fondos de criptomonedas.
⚠️ ¿El mayor riesgo ahora? Estafas de phishing y suplantación dirigidas a los usuarios afectados.
La seguridad cripto no se trata solo de proteger tus claves: tus datos personales también importan.
#SafePal #CryptoNewss
53

Revelación oficial de SafePal en su cuenta de Twitter: se acusa a su complemento de seguimiento de pedidos de presentar una vulnerabilidad de seguridad; la información de aproximadamente 39.798 clientes habría sido accedida sin autorización entre el 2 de marzo de 2025 y el 11 de abril de 2026.
El contenido filtrado incluye campos sensibles como nombre, correo electrónico, dirección de entrega, número de teléfono y detalles de compra, entre otros, con un alcance bastante amplio. Por el momento, SafePal indica que el problema ya fue reparado mediante la introducción de medidas de seguridad adicionales, y que ha enviado notificaciones por correo electrónico por separado a todos los usuarios afectados; la investigación continúa en curso.
Desde la perspectiva del usuario, este caso vuelve a recordarnos varios puntos clave:
1. Los complementos de terceros son el vector de ataque que más fácilmente se pasa por alto en el ecosistema de las carteras. Aunque el programa principal esté perfectamente protegido, si existe un defecto en algún eslabón de la cadena de suministro, los datos del usuario podrían filtrarse en grandes cantidades.
2. Incluso para marcas de carteras no custodias, por lo general se requiere mantener sistemas backend Web2 como los de comercio electrónico, logística y gestión de pedidos, y estos sistemas también se rigen por estándares tradicionales de seguridad de datos. Si se descuidan, lo afectado no solo es la reputación de la marca, sino también el costo de cumplimiento en términos reales.
3. Tras recibir la notificación correspondiente, los usuarios deben comprobar inmediatamente los riesgos de phishing. Los atacantes suelen emplear mensajes como “reenvío de pedido” o “actualización de seguridad” para cometer una estafa en segunda instancia; no haga clic en enlaces incluidos en correos electrónicos desconocidos.
En la industria Web3, la confianza se construye lentamente, pero se puede derrumbar en un instante. Esperamos que más equipos prioricen la seguridad de la infraestructura en un lugar más destacado, mientras siguen buscando iteraciones de funciones.
#SafePal #Web3安全 #保留隐私
Revelación oficial de SafePal en su cuenta de Twitter: se acusa a su complemento de seguimiento de pedidos de presentar una vulnerabilidad de seguridad; la información de aproximadamente 39.798 clientes habría sido accedida sin autorización entre el 2 de marzo de 2025 y el 11 de abril de 2026.
El contenido filtrado incluye campos sensibles como nombre, correo electrónico, dirección de entrega, número de teléfono y detalles de compra, entre otros, con un alcance bastante amplio. Por el momento, SafePal indica que el problema ya fue reparado mediante la introducción de medidas de seguridad adicionales, y que ha enviado notificaciones por correo electrónico por separado a todos los usuarios afectados; la investigación continúa en curso.
Desde la perspectiva del usuario, este caso vuelve a recordarnos varios puntos clave:
1. Los complementos de terceros son el vector de ataque que más fácilmente se pasa por alto en el ecosistema de las carteras. Aunque el programa principal esté perfectamente protegido, si existe un defecto en algún eslabón de la cadena de suministro, los datos del usuario podrían filtrarse en grandes cantidades.
2. Incluso para marcas de carteras no custodias, por lo general se requiere mantener sistemas backend Web2 como los de comercio electrónico, logística y gestión de pedidos, y estos sistemas también se rigen por estándares tradicionales de seguridad de datos. Si se descuidan, lo afectado no solo es la reputación de la marca, sino también el costo de cumplimiento en términos reales.
3. Tras recibir la notificación correspondiente, los usuarios deben comprobar inmediatamente los riesgos de phishing. Los atacantes suelen emplear mensajes como “reenvío de pedido” o “actualización de seguridad” para cometer una estafa en segunda instancia; no haga clic en enlaces incluidos en correos electrónicos desconocidos.
En la industria Web3, la confianza se construye lentamente, pero se puede derrumbar en un instante. Esperamos que más equipos prioricen la seguridad de la infraestructura en un lugar más destacado, mientras siguen buscando iteraciones de funciones.
#SafePal #Web3安全 #保留隐私
El contenido filtrado incluye campos sensibles como nombre, correo electrónico, dirección de entrega, número de teléfono y detalles de compra, entre otros, con un alcance bastante amplio. Por el momento, SafePal indica que el problema ya fue reparado mediante la introducción de medidas de seguridad adicionales, y que ha enviado notificaciones por correo electrónico por separado a todos los usuarios afectados; la investigación continúa en curso.
Desde la perspectiva del usuario, este caso vuelve a recordarnos varios puntos clave:
1. Los complementos de terceros son el vector de ataque que más fácilmente se pasa por alto en el ecosistema de las carteras. Aunque el programa principal esté perfectamente protegido, si existe un defecto en algún eslabón de la cadena de suministro, los datos del usuario podrían filtrarse en grandes cantidades.
2. Incluso para marcas de carteras no custodias, por lo general se requiere mantener sistemas backend Web2 como los de comercio electrónico, logística y gestión de pedidos, y estos sistemas también se rigen por estándares tradicionales de seguridad de datos. Si se descuidan, lo afectado no solo es la reputación de la marca, sino también el costo de cumplimiento en términos reales.
3. Tras recibir la notificación correspondiente, los usuarios deben comprobar inmediatamente los riesgos de phishing. Los atacantes suelen emplear mensajes como “reenvío de pedido” o “actualización de seguridad” para cometer una estafa en segunda instancia; no haga clic en enlaces incluidos en correos electrónicos desconocidos.
En la industria Web3, la confianza se construye lentamente, pero se puede derrumbar en un instante. Esperamos que más equipos prioricen la seguridad de la infraestructura en un lugar más destacado, mientras siguen buscando iteraciones de funciones.
#SafePal #Web3安全 #保留隐私
28

SafePal sufre una filtración de datos; 40.000 clientes afectados
- Filtración de datos: 40.000 cuentas expuestas con información de pedidos
- Las claves privadas, las frases semilla y los criptoactivos no se ven afectados
#SafePal #CryptoSecurity #BTC #ETH
$btc $eth
#vlikevn Titanbot
Fuente: CoinDesk
SafePal sufre una filtración de datos; 40.000 clientes afectados
- Filtración de datos: 40.000 cuentas expuestas con información de pedidos
- Las claves privadas, las frases semilla y los criptoactivos no se ven afectados
#SafePal #CryptoSecurity #BTC #ETH
$btc $eth
#vlikevn Titanbot
Fuente: CoinDesk
- Filtración de datos: 40.000 cuentas expuestas con información de pedidos
- Las claves privadas, las frases semilla y los criptoactivos no se ven afectados
#SafePal #CryptoSecurity #BTC #ETH
$btc $eth
#vlikevn Titanbot
Fuente: CoinDesk
113
·
--
Bajista
SafePal revela una brecha de datos que afecta a unos 40 000 clientes
SafePal anunció un incidente de seguridad que provocó la exposición de datos personales de aproximadamente 40 000 clientes, incluidos nombres, direcciones residenciales y números de teléfono.
Según la empresa, la vulnerabilidad en un sistema de seguimiento de pedidos se aprovechó para acceder de forma no autorizada a los datos de los pedidos durante más de un año. Además, se identificaron y detuvieron más de 30 sitios de phishing relacionados con los datos filtrados.
🔐 Lo más importante: SafePal afirma que las Seed Phrases, las claves privadas y el dinero de los usuarios no se vieron afectados.
Pero el incidente resalta un punto clave en el mundo Web3:
proteger los activos no significa solo resguardar las claves privadas, sino también proteger los datos personales para que no sean explotados en ataques de phishing e ingeniería social.
Si te ves afectado, evita cualquier mensaje o enlace que te pida una Seed Phrase o Private Key, o que afirme que es necesario “asegurar” tus fondos.
En las criptomonedas, el ataque puede comenzar con un dato personal… y terminar con un intento de acceder a tus fondos.
{future}(SFPUSDT)
#SafePal #CryptoSecurity
#CyberSecurity #Web3
SafePal revela una brecha de datos que afecta a unos 40 000 clientes
SafePal anunció un incidente de seguridad que provocó la exposición de datos personales de aproximadamente 40 000 clientes, incluidos nombres, direcciones residenciales y números de teléfono.
Según la empresa, la vulnerabilidad en un sistema de seguimiento de pedidos se aprovechó para acceder de forma no autorizada a los datos de los pedidos durante más de un año. Además, se identificaron y detuvieron más de 30 sitios de phishing relacionados con los datos filtrados.
🔐 Lo más importante: SafePal afirma que las Seed Phrases, las claves privadas y el dinero de los usuarios no se vieron afectados.
Pero el incidente resalta un punto clave en el mundo Web3:
proteger los activos no significa solo resguardar las claves privadas, sino también proteger los datos personales para que no sean explotados en ataques de phishing e ingeniería social.
Si te ves afectado, evita cualquier mensaje o enlace que te pida una Seed Phrase o Private Key, o que afirme que es necesario “asegurar” tus fondos.
En las criptomonedas, el ataque puede comenzar con un dato personal… y terminar con un intento de acceder a tus fondos.
#SafePal #CryptoSecurity
#CyberSecurity #Web3
SafePal anunció un incidente de seguridad que provocó la exposición de datos personales de aproximadamente 40 000 clientes, incluidos nombres, direcciones residenciales y números de teléfono.
Según la empresa, la vulnerabilidad en un sistema de seguimiento de pedidos se aprovechó para acceder de forma no autorizada a los datos de los pedidos durante más de un año. Además, se identificaron y detuvieron más de 30 sitios de phishing relacionados con los datos filtrados.
🔐 Lo más importante: SafePal afirma que las Seed Phrases, las claves privadas y el dinero de los usuarios no se vieron afectados.
Pero el incidente resalta un punto clave en el mundo Web3:
proteger los activos no significa solo resguardar las claves privadas, sino también proteger los datos personales para que no sean explotados en ataques de phishing e ingeniería social.
Si te ves afectado, evita cualquier mensaje o enlace que te pida una Seed Phrase o Private Key, o que afirme que es necesario “asegurar” tus fondos.
En las criptomonedas, el ataque puede comenzar con un dato personal… y terminar con un intento de acceder a tus fondos.
#SafePal #CryptoSecurity
#CyberSecurity #Web3
2
225
SafePal Wallet recientemente ha divulgado un incidente de seguridad de datos. Según su publicación oficial en X, se detectó una vulnerabilidad en un complemento de seguimiento de pedidos, lo que provocó que cierta información de algunos clientes fuera accedida sin autorización.
De acuerdo con la información oficial, este incidente afectó aproximadamente a 39,798 clientes, con una ventana de tiempo concentrada entre el 2 de marzo de 2025 y el 11 de abril de 2026. El alcance de la información expuesta incluye: nombre, dirección de correo electrónico, dirección de entrega, número de teléfono y detalles de la compra, entre otros.
Actualmente, SafePal ha implementado medidas de seguridad adicionales para completar la reparación y ha enviado notificaciones por correo electrónico a todos los clientes afectados. La empresa indica que seguirá divulgando los últimos avances de la investigación.
Desde la perspectiva del usuario, se recomienda que los usuarios involucrados consideren lo siguiente:
1. Esté atento a si recibe notificaciones por correo electrónico oficiales de SafePal y desconfíe de correos de phishing que imiten a atención al cliente.
2. En caso de que se hayan visto comprometidos el correo y la contraseña, cámbielos cuanto antes y habilite la verificación en dos pasos.
3. Tenga cuidado con llamadas o mensajes de texto desconocidos que usen el pretexto de “problemas con el pedido”, para evitar que se sigan filtrando datos financieros personales.
4. Siga los avances posteriores de la investigación a través de los canales oficiales y esté atento a si se requieren medidas adicionales de protección de identidad.
La seguridad de la wallet no solo depende de proteger los activos on-chain; cada complemento y componente de terceros en la experiencia de uso también puede convertirse en una superficie de ataque. Este incidente también sirve como otro recordatorio para toda la industria Web3: no se puede pasar por alto la auditoría de seguridad de los componentes del front-end.
#SafePal #钱包安全 #Web3
SafePal Wallet recientemente ha divulgado un incidente de seguridad de datos. Según su publicación oficial en X, se detectó una vulnerabilidad en un complemento de seguimiento de pedidos, lo que provocó que cierta información de algunos clientes fuera accedida sin autorización.
De acuerdo con la información oficial, este incidente afectó aproximadamente a 39,798 clientes, con una ventana de tiempo concentrada entre el 2 de marzo de 2025 y el 11 de abril de 2026. El alcance de la información expuesta incluye: nombre, dirección de correo electrónico, dirección de entrega, número de teléfono y detalles de la compra, entre otros.
Actualmente, SafePal ha implementado medidas de seguridad adicionales para completar la reparación y ha enviado notificaciones por correo electrónico a todos los clientes afectados. La empresa indica que seguirá divulgando los últimos avances de la investigación.
Desde la perspectiva del usuario, se recomienda que los usuarios involucrados consideren lo siguiente:
1. Esté atento a si recibe notificaciones por correo electrónico oficiales de SafePal y desconfíe de correos de phishing que imiten a atención al cliente.
2. En caso de que se hayan visto comprometidos el correo y la contraseña, cámbielos cuanto antes y habilite la verificación en dos pasos.
3. Tenga cuidado con llamadas o mensajes de texto desconocidos que usen el pretexto de “problemas con el pedido”, para evitar que se sigan filtrando datos financieros personales.
4. Siga los avances posteriores de la investigación a través de los canales oficiales y esté atento a si se requieren medidas adicionales de protección de identidad.
La seguridad de la wallet no solo depende de proteger los activos on-chain; cada complemento y componente de terceros en la experiencia de uso también puede convertirse en una superficie de ataque. Este incidente también sirve como otro recordatorio para toda la industria Web3: no se puede pasar por alto la auditoría de seguridad de los componentes del front-end.
#SafePal #钱包安全 #Web3
De acuerdo con la información oficial, este incidente afectó aproximadamente a 39,798 clientes, con una ventana de tiempo concentrada entre el 2 de marzo de 2025 y el 11 de abril de 2026. El alcance de la información expuesta incluye: nombre, dirección de correo electrónico, dirección de entrega, número de teléfono y detalles de la compra, entre otros.
Actualmente, SafePal ha implementado medidas de seguridad adicionales para completar la reparación y ha enviado notificaciones por correo electrónico a todos los clientes afectados. La empresa indica que seguirá divulgando los últimos avances de la investigación.
Desde la perspectiva del usuario, se recomienda que los usuarios involucrados consideren lo siguiente:
1. Esté atento a si recibe notificaciones por correo electrónico oficiales de SafePal y desconfíe de correos de phishing que imiten a atención al cliente.
2. En caso de que se hayan visto comprometidos el correo y la contraseña, cámbielos cuanto antes y habilite la verificación en dos pasos.
3. Tenga cuidado con llamadas o mensajes de texto desconocidos que usen el pretexto de “problemas con el pedido”, para evitar que se sigan filtrando datos financieros personales.
4. Siga los avances posteriores de la investigación a través de los canales oficiales y esté atento a si se requieren medidas adicionales de protección de identidad.
La seguridad de la wallet no solo depende de proteger los activos on-chain; cada complemento y componente de terceros en la experiencia de uso también puede convertirse en una superficie de ataque. Este incidente también sirve como otro recordatorio para toda la industria Web3: no se puede pasar por alto la auditoría de seguridad de los componentes del front-end.
#SafePal #钱包安全 #Web3
23
·
--
Alcista
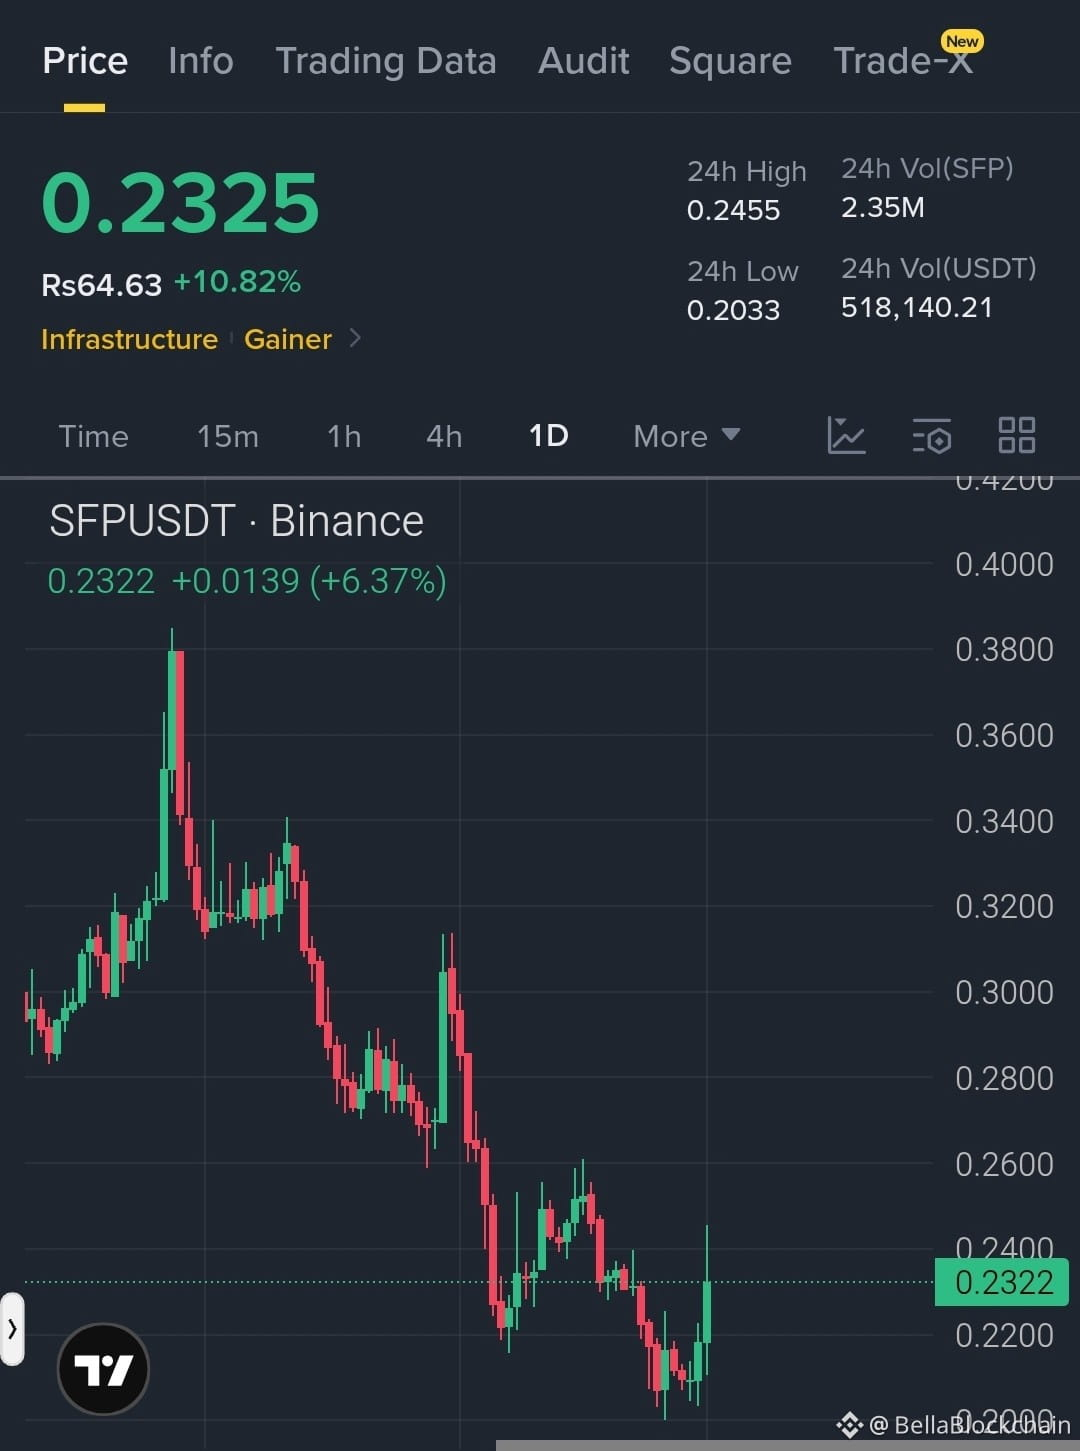
$SFP muestra fuertes señales de una reversión alcista después de establecer una base de soporte sólida cerca del nivel de 0.2000. La acción reciente del precio demuestra una ruptura limpia de una consolidación local con impulso en aumento, posicionando el token para una continuación alcista sostenida hacia la resistencia clave por encima y las zonas de liquidez.
* Objetivo 1: 0.2600
* Objetivo 2: 0.3000
* Objetivo 3: 0.3400
#SFP #SafePal #Altcoins
$SFP
{future}(SFPUSDT)
$SFP muestra fuertes señales de una reversión alcista después de establecer una base de soporte sólida cerca del nivel de 0.2000. La acción reciente del precio demuestra una ruptura limpia de una consolidación local con impulso en aumento, posicionando el token para una continuación alcista sostenida hacia la resistencia clave por encima y las zonas de liquidez.
* Objetivo 1: 0.2600
* Objetivo 2: 0.3000
* Objetivo 3: 0.3400
#SFP #SafePal #Altcoins
$SFP
* Objetivo 1: 0.2600
* Objetivo 2: 0.3000
* Objetivo 3: 0.3400
#SFP #SafePal #Altcoins
$SFP
1
21
SafePal se integra oficialmente a la red principal L2 de Robinhood, empujando el mapa del RWAFi un gran paso más.
Esta vez no se trata solo de compatibilidad a nivel de monedero: SafePal ya ha habilitado el trading de tokens de acciones nativas en la Robinhood Chain, y en el futuro colaborará con un DEX de futuros perpetuos para profundizar la liquidez y la profundidad de las operaciones on-chain.
Sumado a los proveedores de activos tokenizados que ya se integraron antes, como xStocks y Ondo, los usuarios ahora pueden comprar directamente en cadena acciones de estrellas como NVIDIA, Tesla y SpaceX, e incluso configurar con un clic ETFs del S&P 500 y oro.
Para el usuario común, el significado es bastante directo: los activos principales del mundo tradicional —como las acciones de EE. UU. y las materias primas— se están trasladando a las carteras on-chain, compartiendo la misma lógica de trading y liquidación con los criptoactivos. El ritmo del RWAFi de lo narrativo hacia productos utilizables se está acelerando claramente.
Lo siguiente que vale la pena observar es si la profundidad de los tokens de acciones podrá sostener la demanda real de trading cuando se lance el DEX de futuros perpetuos, y si el ecosistema de Robinhood L2 podrá atraer a más emisores de activos tradicionales para que entren en escena.
#RWA #SafePal #RobinhoodChain
SafePal se integra oficialmente a la red principal L2 de Robinhood, empujando el mapa del RWAFi un gran paso más.
Esta vez no se trata solo de compatibilidad a nivel de monedero: SafePal ya ha habilitado el trading de tokens de acciones nativas en la Robinhood Chain, y en el futuro colaborará con un DEX de futuros perpetuos para profundizar la liquidez y la profundidad de las operaciones on-chain.
Sumado a los proveedores de activos tokenizados que ya se integraron antes, como xStocks y Ondo, los usuarios ahora pueden comprar directamente en cadena acciones de estrellas como NVIDIA, Tesla y SpaceX, e incluso configurar con un clic ETFs del S&P 500 y oro.
Para el usuario común, el significado es bastante directo: los activos principales del mundo tradicional —como las acciones de EE. UU. y las materias primas— se están trasladando a las carteras on-chain, compartiendo la misma lógica de trading y liquidación con los criptoactivos. El ritmo del RWAFi de lo narrativo hacia productos utilizables se está acelerando claramente.
Lo siguiente que vale la pena observar es si la profundidad de los tokens de acciones podrá sostener la demanda real de trading cuando se lance el DEX de futuros perpetuos, y si el ecosistema de Robinhood L2 podrá atraer a más emisores de activos tradicionales para que entren en escena.
#RWA #SafePal #RobinhoodChain
Esta vez no se trata solo de compatibilidad a nivel de monedero: SafePal ya ha habilitado el trading de tokens de acciones nativas en la Robinhood Chain, y en el futuro colaborará con un DEX de futuros perpetuos para profundizar la liquidez y la profundidad de las operaciones on-chain.
Sumado a los proveedores de activos tokenizados que ya se integraron antes, como xStocks y Ondo, los usuarios ahora pueden comprar directamente en cadena acciones de estrellas como NVIDIA, Tesla y SpaceX, e incluso configurar con un clic ETFs del S&P 500 y oro.
Para el usuario común, el significado es bastante directo: los activos principales del mundo tradicional —como las acciones de EE. UU. y las materias primas— se están trasladando a las carteras on-chain, compartiendo la misma lógica de trading y liquidación con los criptoactivos. El ritmo del RWAFi de lo narrativo hacia productos utilizables se está acelerando claramente.
Lo siguiente que vale la pena observar es si la profundidad de los tokens de acciones podrá sostener la demanda real de trading cuando se lance el DEX de futuros perpetuos, y si el ecosistema de Robinhood L2 podrá atraer a más emisores de activos tradicionales para que entren en escena.
#RWA #SafePal #RobinhoodChain
5

·
--
Alcista
👀 El segundo trimestre de 2026 fue récord en cuanto al número de hackeos en #krypto . ¡De abril a junio: 85 ataques, los más en toda la historia de las observaciones!
Desde el inicio de 2026, la industria ya ha registrado 121 intrusiones y las pérdidas totales alcanzaron aprox. $942 millones. ¡Y por eso la seguridad del monedero no es “una opción”, sino “la base”!
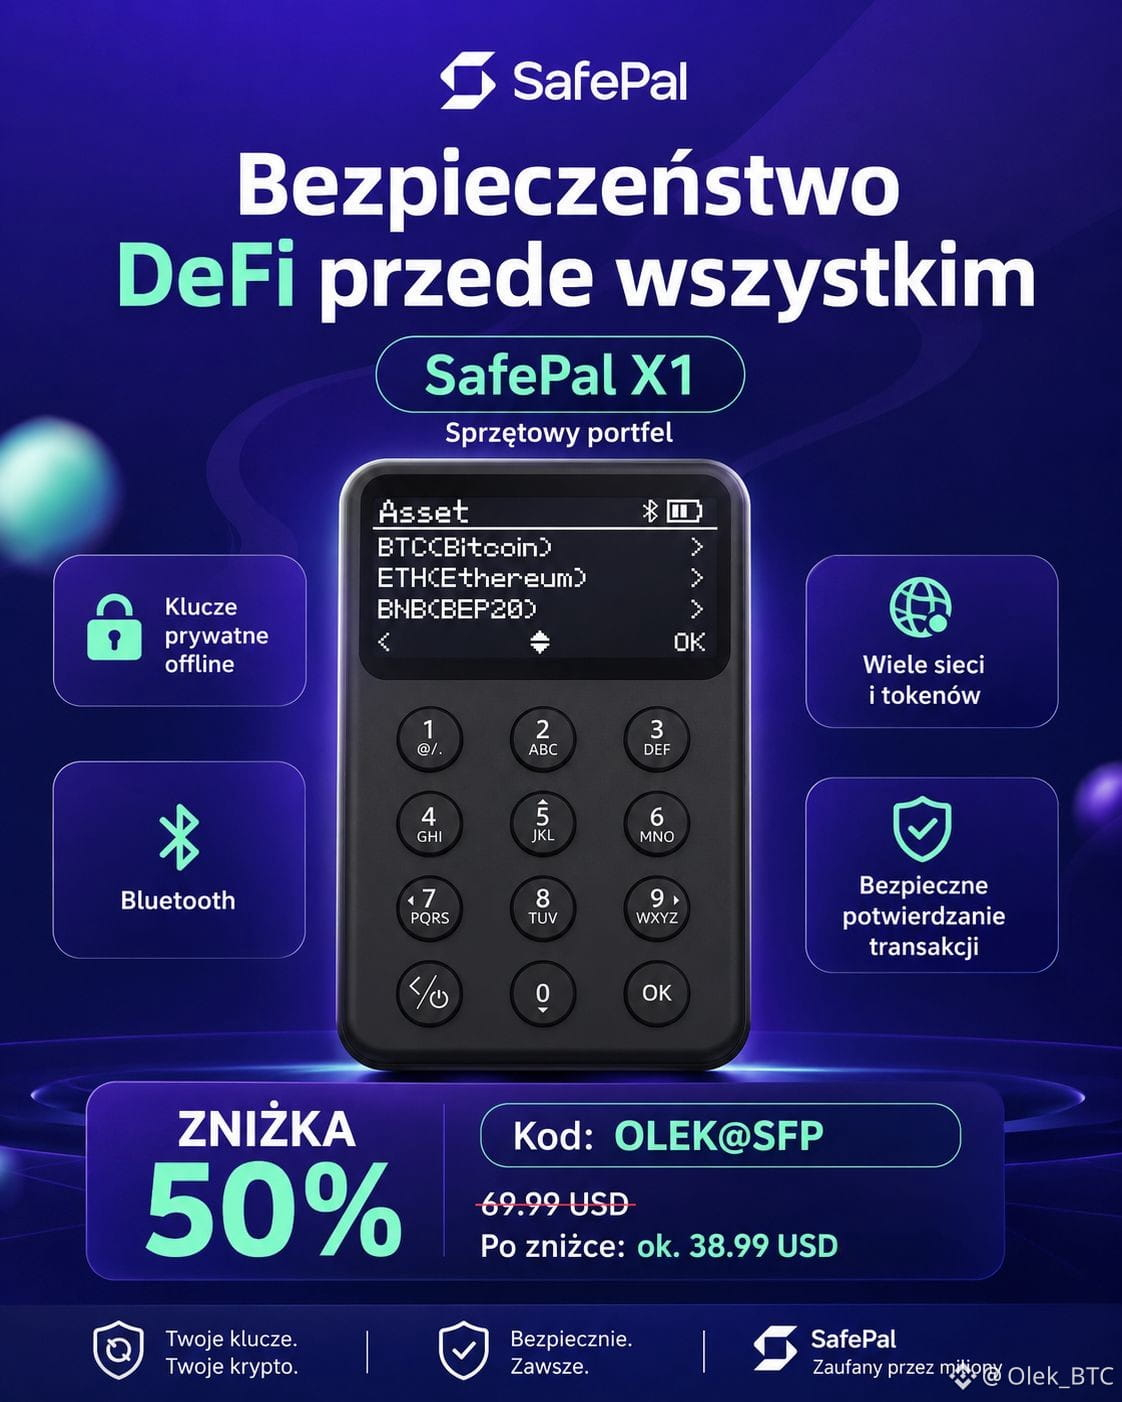
🔥 “#SafePal X1” es un monedero de hardware que mantiene tus claves privadas fuera del teléfono y del ordenador.
En la práctica, esto significa que la transacción debe confirmarse físicamente en el dispositivo, por lo que el phishing, el scam-link o el navegador infectado lo tienen mucho más difícil.
Para quienes me siguen y quieren asegurar mejor sus criptoactivos, tengo un código -50% para comprar SafePal X1 en la tienda oficial @SafePal .
⚡️ Precio: $69.99 + $9 de envío. Con el código ➣ $38.99 por un nuevo hardware wallet. Código ➣ OLEK@SFP
En #crypto mo se puede ganar mucho, pero basta con una mala firma para perderlo todo. Mejor asegurar el monedero antes que llorar después.
❗️ ¡Sígueme para más! #Kryptowaluty #DeFi $SFP
{spot}(SFPUSDT)
👀 El segundo trimestre de 2026 fue récord en cuanto al número de hackeos en #krypto . ¡De abril a junio: 85 ataques, los más en toda la historia de las observaciones!
Desde el inicio de 2026, la industria ya ha registrado 121 intrusiones y las pérdidas totales alcanzaron aprox. $942 millones. ¡Y por eso la seguridad del monedero no es “una opción”, sino “la base”!
🔥 “#SafePal X1” es un monedero de hardware que mantiene tus claves privadas fuera del teléfono y del ordenador.
En la práctica, esto significa que la transacción debe confirmarse físicamente en el dispositivo, por lo que el phishing, el scam-link o el navegador infectado lo tienen mucho más difícil.
Para quienes me siguen y quieren asegurar mejor sus criptoactivos, tengo un código -50% para comprar SafePal X1 en la tienda oficial @SafePal .
⚡️ Precio: $69.99 + $9 de envío. Con el código ➣ $38.99 por un nuevo hardware wallet. Código ➣ OLEK@SFP
En #crypto mo se puede ganar mucho, pero basta con una mala firma para perderlo todo. Mejor asegurar el monedero antes que llorar después.
❗️ ¡Sígueme para más! #Kryptowaluty #DeFi $SFP
Desde el inicio de 2026, la industria ya ha registrado 121 intrusiones y las pérdidas totales alcanzaron aprox. $942 millones. ¡Y por eso la seguridad del monedero no es “una opción”, sino “la base”!
🔥 “#SafePal X1” es un monedero de hardware que mantiene tus claves privadas fuera del teléfono y del ordenador.
En la práctica, esto significa que la transacción debe confirmarse físicamente en el dispositivo, por lo que el phishing, el scam-link o el navegador infectado lo tienen mucho más difícil.
Para quienes me siguen y quieren asegurar mejor sus criptoactivos, tengo un código -50% para comprar SafePal X1 en la tienda oficial @SafePal .
⚡️ Precio: $69.99 + $9 de envío. Con el código ➣ $38.99 por un nuevo hardware wallet. Código ➣ OLEK@SFP
En #crypto mo se puede ganar mucho, pero basta con una mala firma para perderlo todo. Mejor asegurar el monedero antes que llorar después.
❗️ ¡Sígueme para más! #Kryptowaluty #DeFi $SFP
140
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#BTCBreaks80K
25,801 visualizaciones
763 participa(n) en el debate
2
#比特币突破8万
35,834 visualizaciones
94 participa(n) en el debate
3
#BuffettBecomesBerkshireChairmanEmeritus
3,081 visualizaciones
206 participa(n) en el debate
4
#ZcashSpotETFTops$230MMonthlyInflow
1,204 visualizaciones
47 participa(n) en el debate
5
#HYPEJumpsOver11%
34,819 visualizaciones
808 participa(n) en el debate
6
#ZcashDevelopersTargetNU7MainnetActivationNov5
13,584 visualizaciones
337 participa(n) en el debate
7
#BitcoinSpotETFsNetInflow$159M
11,450 visualizaciones
91 participa(n) en el debate
8
#HKMAPlansWholesaleCBDCByYearEnd
30,698 visualizaciones
776 participa(n) en el debate
9
#NEARSurges26%Past$3.45
17,111 visualizaciones
144 participa(n) en el debate
10
#BOJHikesRatesTo31YearHigh
54,995 visualizaciones
1,142 participa(n) en el debate