

#rseth
rseth
24,500 visualizaciones
117 participa(n) en el debate
Populares
Novedades

KelpDAO demanda a LayerZero: acusaciones de respaldo por escrito que llevaron a un exploit de rsETH por 292 millones de dólares
- KelpDAO demandó a LayerZero y a Bryan Pellegrino tras el exploit de rsETH del 18/4.
- Acusa de que el dispositivo del puente fue respaldado por escrito desde LayerZero.
- El exploit estuvo relacionado con un monto de hasta 292 millones de dólares.
#BinanceSquare #CryptoNews #ETH #DeFi
$rseth #rseth
vlikevn Titanbot
Fuente: The Block
KelpDAO demanda a LayerZero por un exploit de puente de rsETH de $292M
- KelpDAO demanda a LayerZero por el exploit del puente de rsETH valorado en $292M
- LayerZero respaldó la configuración del puente antes de que ocurriera el ataque
- El CEO Bryan Pellegrino rechaza la demanda por falta de coherencia
$rseth #rseth
#vlikevn #Titanbot
Fuente: CoinTelegraph
- KelpDAO demanda a LayerZero por el exploit del puente de rsETH valorado en $292M
- LayerZero respaldó la configuración del puente antes de que ocurriera el ataque
- El CEO Bryan Pellegrino rechaza la demanda por falta de coherencia
$rseth #rseth
#vlikevn #Titanbot
Fuente: CoinTelegraph

·
--
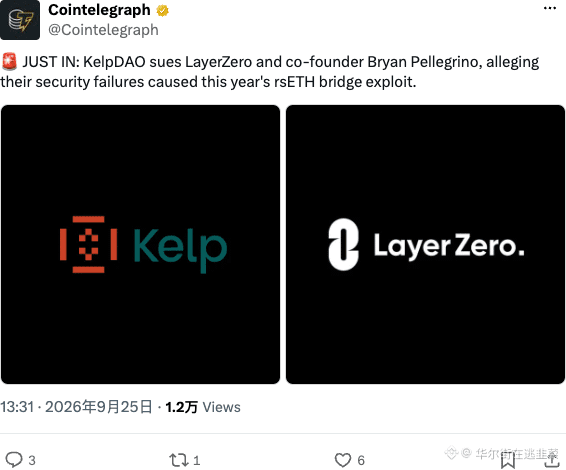
LayerZero está en problemas. KelpDAO la demandó directamente a ella y a Bryan Pellegrino, acusándolos de negligencia en seguridad que provocó que este año se hackeara el puente de rsETH. Esta vez no es solo publicar un tuit para pedir disculpas: es ir directo a la corte. En el negocio de los puentes entre cadenas, la confianza lo es todo; en cuanto se abre un proceso, se van a desmenuzar hasta el último detalle la auditoría de LayerZero, su seguro y sus colaboraciones institucionales. Al mismo tiempo, esta jugada de KelpDAO también sirve para marcar el precedente en la industria: si un puente de seguridad falla y hay un desastre, las partes del protocolo no podrán lavarse las manos; la responsabilidad que corresponda tendrá que asumirse.
$ZRO #LayerZero #KelpDAO #rsETH
$ZRO #LayerZero #KelpDAO #rsETH
风中浪客:
跨链桥出事最怕扯皮,KelpDAO 直接起诉算是把 $ZRO 架火上烤了。桥这生意信任一崩比啥都贵,先观望,别急着接飞刀。
1
111
🔥 Meter 2.000 ETH en un fondo de recuperación no es un rescate: es un voto de confianza del capital inteligente.
📊 KelpDAO acaba de bloquear 2.000 ETH (~5,3 M$) en el pool de restauración de rsETH de DeFi United, una acción que llega en medio de la subida de hoy #DeFi rally y el zumbido #rsETH buzz. ETH cotiza a 2.670 $, baja un 3,06% en 24 h con un volumen de 975 M$, mientras que el mercado de futuros muestra una tasa de financiación alcista de +0,0040% y una relación long-short de 2,82, lo que significa que dominan los longs agresivos.
💡 En un mercado donde el índice de sentimiento marca 71/100 (Codicia) y el MACD de Bitcoin acaba de volverse bajista, este tipo de inyección coordinada de “dinero inteligente” señala que la próxima fase del ciclo podría ser una “re-acumulación” en lugar de una venta en pánico. Cuando traders con estilo institucional duplican su apuesta en los futuros de ETH, en esencia están apostando a que la caída alimentará una tendencia alcista más fuerte—exactamente el patrón que hemos visto antes de cada rally a mitad de ciclo. #CryptoCycle #SmartMoney
🛠️ Idea práctica: mantén un ojo en las métricas on-chain de ETH y en la entrada al fondo de rsETH; si el fondo sigue creciendo mientras el interés abierto en futuros sube por encima de 6 B$, considera añadir a tu posición en ETH en las caídas, usando una entrada escalonada para capturar el posible alza sin sobreexponerte a la volatilidad de corto plazo.
❓ ¿Cómo estás ajustando tu estrategia con ETH a la luz del compromiso de KelpDAO: estás añadiendo en la caída, manteniéndote estable o esperando una ruptura más clara?
7

·
--
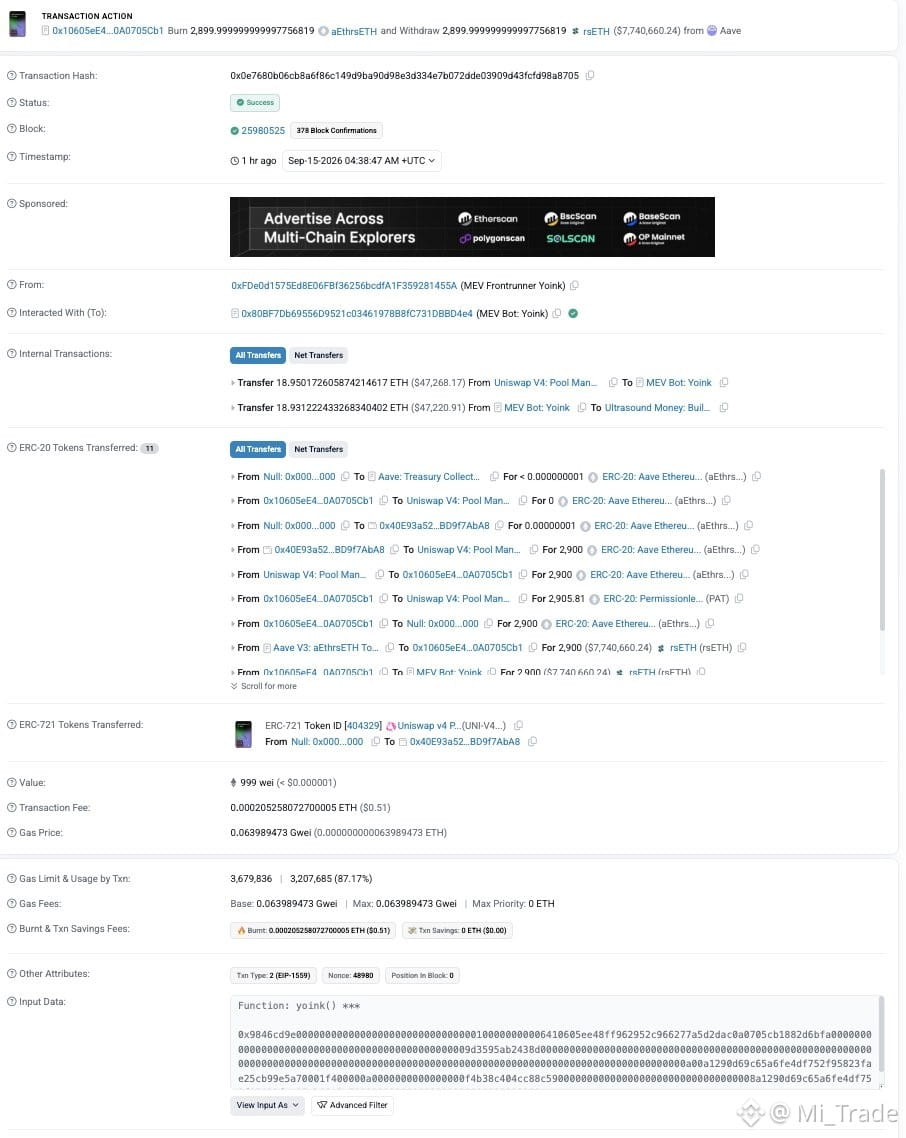
El hacker robó $rsETH, pero un robot MEV se adelantóPrimero: no es que Safe en sí se haya visto comprometido; el problema es que el módulo personalizado cargado en la wallet dejó una puerta trasera demasiado abierta.
El 15 de septiembre, aproximadamente a las 04:38 UTC, equipos de seguridad como Blockaid y otros rastrearon un caso de abuso de autorización de módulos en un Ethereum Safe. El atacante, mediante un keeper multicall publicado, dirigió el módulo de liquidez personalizado de Uniswap v4 hacia un pool con hooks creado por él mismo, convirtiendo ~2900 unidades de aEthrsETH en aproximadamente $rsETH (alrededor de 773 mil USD; los medios también mencionan ~780 mil USD). La clasificación de seguridad fue abuso de autorización del módulo, no un compromiso del núcleo de Safe ni de la clave del owner.
El hacker robó $rsETH, pero un robot MEV se adelantó
Primero: no es que Safe en sí se haya visto comprometido; el problema es que el módulo personalizado cargado en la wallet dejó una puerta trasera demasiado abierta.
El 15 de septiembre, aproximadamente a las 04:38 UTC, equipos de seguridad como Blockaid y otros rastrearon un caso de abuso de autorización de módulos en un Ethereum Safe. El atacante, mediante un keeper multicall publicado, dirigió el módulo de liquidez personalizado de Uniswap v4 hacia un pool con hooks creado por él mismo, convirtiendo ~2900 unidades de aEthrsETH en aproximadamente $rsETH (alrededor de 773 mil USD; los medios también mencionan ~780 mil USD). La clasificación de seguridad fue abuso de autorización del módulo, no un compromiso del núcleo de Safe ni de la clave del owner.
El 15 de septiembre, aproximadamente a las 04:38 UTC, equipos de seguridad como Blockaid y otros rastrearon un caso de abuso de autorización de módulos en un Ethereum Safe. El atacante, mediante un keeper multicall publicado, dirigió el módulo de liquidez personalizado de Uniswap v4 hacia un pool con hooks creado por él mismo, convirtiendo ~2900 unidades de aEthrsETH en aproximadamente $rsETH (alrededor de 773 mil USD; los medios también mencionan ~780 mil USD). La clasificación de seguridad fue abuso de autorización del módulo, no un compromiso del núcleo de Safe ni de la clave del owner.
224

·
--
#новости
#взлом #rseth
🪞 Un hacker intentó robar $7,8m, pero otro bot interceptó el dinero justo durante el ataque.
El agresor descubrió una vulnerabilidad en un módulo externo conectado a una Safe-wallet de un usuario desconocido, e intentó retirar ~2900 rsETH ($7,8m).
Sin embargo, la transacción fue detectada por el bot MEV Yoink, que realizó el mismo ataque antes y se llevó casi toda la cantidad.
El protocolo Kelp DAO, que emite rsETH, congeló temporalmente la dirección del bot. Ni Kelp DAO ni Safe fueron hackeados.
Los fondos aún no han sido devueltos al propietario de la wallet, y el desarrollador del bot Yoink no ha informado públicamente que vaya a hacerlo.
❗️En Kelp DAO pidieron a los usuarios que retiren temporalmente los permisos de sus contratos. Los fondos de los usuarios que interactuaron con el protocolo podrían estar en riesgo.
1
139

·
--
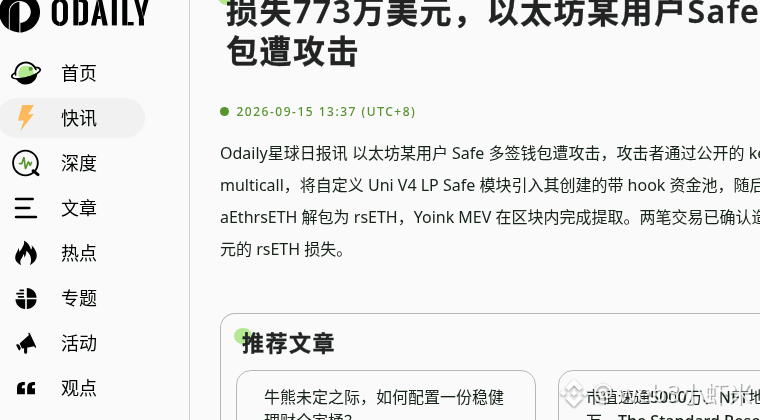
Acabo de ver esto: un usuario de Ethereum con una Safe multisig perdió ~7.73 millones de dólares en rsETH. El atacante usó un keeper multicall público para arrastrar el módulo Safe de un LP de Uni V4 personalizado a una piscina con un hook malicioso, y luego desempaquetó aEthrsETH para convertirlo en rsETH; dentro del mismo bloque, los bots MEV se adelantaron y se llevaron los fondos. Blockaid está monitoreando.
Kelp dice que el contrato principal y el colateral están bien, y ha pausado transferencias durante ~24 horas para las direcciones de cobro sospechosas; mint/redeem funcionan con normalidad. Lo importante es la superficie de autorización del módulo personalizado, no que la parte central de Safe / Kelp haya fallado.
#DeFi #安全 #ETH #rsETH
65
·
--
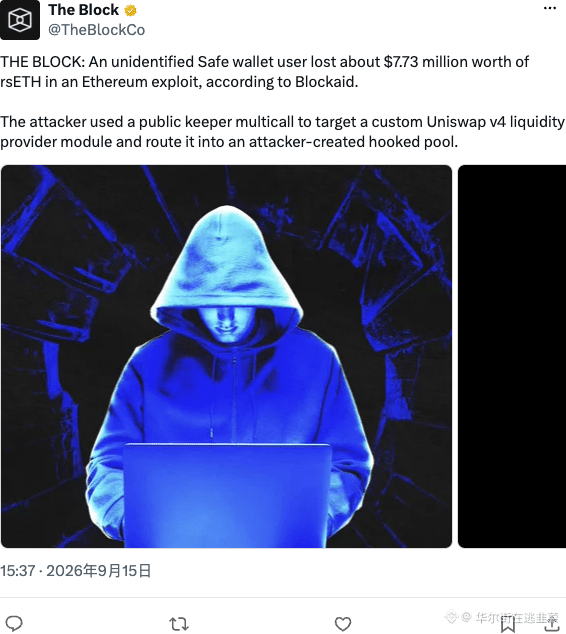
El rsETH del monedero Safe anónimo al que le robaron 77,3 millones de dólares; el hacker no se complicó, usó directamente un keeper multicall público para llamar a un módulo de LP personalizado de Uniswap v4, y lo llevó en una línea hasta su propio contrato hook. En pocas palabras: la autorización del módulo deja una puerta trasera; con que se firme una vez, el dinero se va. Usar Safe no significa que sea seguro: el punto débil son los plugins. Revisa tus autorizaciones cuanto antes.
$ETH #rsETH #Uniswap
$ETH #rsETH #Uniswap
92

🚨 $RSETH BAJO ATAQUE: ¡ARRASE DE LIQUIDEZ DE $7.7M DESATADO! 🦈
📊 El radar on-chain de Blockaid marcó que una billetera Safe fue atacada en Ethereum: el atacante secuestró el Keeper Multicall público para redirigir un LP personalizado de Uniswap V4 hacia un Pool de Hooks malicioso. ⚡ El Hook forajido desempaquetó aEth‑rsETH en rsETH, y Yoink MEV entró para extraer todo el stack en un solo bloque. 🔍 Esta jugada demuestra cómo los operadores con dinero inteligente convierten los hooks de contratos en armas para drenar liquidez en un flash, dejando al ecosistema luchando por el siguiente parche defensivo.
💬 ¿Cómo reforzará la comunidad de rsETH sus bóvedas contra este tipo de incursión impulsada por hooks? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #RSETH #SmartMoney #Hack #LiquiditySweep #Crypto
🦈 ⚡
11
·
--
Con verificación
🔧 Kelp DAO confirma que rs$ETH se ha recuperado completamente después de 5 semanas de trabajo tras el ataque de 293 millones de USD.
{future}(ETHUSDT)
Según el último anuncio, el lote de 20.373,7 rsETH finalmente se ha transferido al sistema de puente cross-chain, completando oficialmente el plan de recuperación. Actualmente, las funciones de mint, redeem y distribución de recompensas están operando con normalidad nuevamente.
📊 El ataque del 18/04 no solo afectó a Kelp DAO, sino que también causó un efecto dominó en todo el ecosistema DeFi. Los hackers utilizaron una gran cantidad de rsETH como colateral para pedir prestado WETH, lo que generó una deuda incobrable de aproximadamente 190 millones de USD para el protocolo de préstamos.
👀 A pesar de que el proceso de recuperación ha finalizado, el valor total bloqueado (TVL) del mercado DeFi aún no ha vuelto a los niveles anteriores al incidente, lo que indica que los efectos de los hackeos a gran escala aún persisten.
#DeFi #rsETH #KelpDAO #Crypto
🔧 Kelp DAO confirma que rs$ETH se ha recuperado completamente después de 5 semanas de trabajo tras el ataque de 293 millones de USD.
Según el último anuncio, el lote de 20.373,7 rsETH finalmente se ha transferido al sistema de puente cross-chain, completando oficialmente el plan de recuperación. Actualmente, las funciones de mint, redeem y distribución de recompensas están operando con normalidad nuevamente.
📊 El ataque del 18/04 no solo afectó a Kelp DAO, sino que también causó un efecto dominó en todo el ecosistema DeFi. Los hackers utilizaron una gran cantidad de rsETH como colateral para pedir prestado WETH, lo que generó una deuda incobrable de aproximadamente 190 millones de USD para el protocolo de préstamos.
👀 A pesar de que el proceso de recuperación ha finalizado, el valor total bloqueado (TVL) del mercado DeFi aún no ha vuelto a los niveles anteriores al incidente, lo que indica que los efectos de los hackeos a gran escala aún persisten.
#DeFi #rsETH #KelpDAO #Crypto
2
2.1k
·
--
Kelp DAO recuerda: a partir del 15 de junio, se detendrá el soporte de rsETH entre múltiples cadenas. A los usuarios que posean o utilicen la funcionalidad de rsETH entre cadenas, se les recomienda verificar con antelación la red donde están sus activos, las rutas de cruce y las posiciones DeFi relacionadas, para evitar restricciones en operaciones futuras.
Este tipo de eventos de calendario no necesariamente afectan directamente el precio, pero pueden impactar la migración de liquidez, la experiencia de cruce y la interacción con ciertos protocolos. Los usuarios recientes del ecosistema Kelp deben prestar atención a los anuncios oficiales y a los planes de migración. #KelpDAO #rsETH
Este tipo de eventos de calendario no necesariamente afectan directamente el precio, pero pueden impactar la migración de liquidez, la experiencia de cruce y la interacción con ciertos protocolos. Los usuarios recientes del ecosistema Kelp deben prestar atención a los anuncios oficiales y a los planes de migración. #KelpDAO #rsETH
96
Artículo
⚠️ AAVE: Las Fallas Ocultas de un Gigante DeFi que Tranquiliza$AAVE
Título corto: AAVE en Peligro
📉 El Incidente rsETH: Caída Brutal del TVL
El 18 de abril de 2026, AAVE sufrió un choque importante tras el incidente de seguridad rsETH:
El TVL cayó casi un 17% en un solo día
Se retiraron fondos masivos de manera urgente por parte de los inversores
El impacto sigue haciéndose sentir en la confianza del mercado
🔴 Los Problemas Fundamentales de AAVE
1. Centralización Oculta
AAVE dice ser descentralizado, pero:
La gobernanza por token está concentrada entre unos pocos grandes holders
⚠️ AAVE: Las Fallas Ocultas de un Gigante DeFi que Tranquiliza
$AAVE
Título corto: AAVE en Peligro
📉 El Incidente rsETH: Caída Brutal del TVL
El 18 de abril de 2026, AAVE sufrió un choque importante tras el incidente de seguridad rsETH:
El TVL cayó casi un 17% en un solo día
Se retiraron fondos masivos de manera urgente por parte de los inversores
El impacto sigue haciéndose sentir en la confianza del mercado
🔴 Los Problemas Fundamentales de AAVE
1. Centralización Oculta
AAVE dice ser descentralizado, pero:
La gobernanza por token está concentrada entre unos pocos grandes holders
1.5k
·
--
El puente entre cadenas fue atacado con mensajes falsificados, liberando 116,500 rsETH de la nada, y el atacante directamente fue a Aave para abrir una posición y tomó prestados más de 80,000 WETH—esto no es un bug de DeFi, es la suposición de confianza en la infraestructura que se rompió.
Aquí está el punto de controversia: el análisis de Aave le echa la culpa a la "infraestructura de puente entre cadenas de terceros", pero Aave V3 aceptó ese lote de rsETH como colateral, ¿dónde está el riesgo? La capa del protocolo no tiene ninguna capacidad de verificación sobre la autenticidad de los activos entre cadenas.
Algunos dicen que esto prueba que Aave en sí mismo no tiene problemas, el proceso se completó y las pérdidas malas finalmente se cubrieron. Yo no lo veo así. La recuperación del respaldo de activos se debe a que LayerZero luego hizo un "top up", no porque Aave tuviera una garantía propia—¿y si LayerZero no hubiera hecho el aporte?
¿Sobre quién caerán las malas deudas?
Ahora el mercado de rsETH "ha vuelto a la normalidad", pero esta ruta de reparación depende de que un tercero esté dispuesto a tapar el agujero, no es un diseño de tolerancia a fallos del protocolo. La próxima vez que alguien no quiera cubrir, el resultado será diferente.
No tengo posiciones relacionadas con DeFi en este asunto. $BTC el contrato/spot todavía está en 7.7x, BTC en sí mismo apenas se movió hoy (+0.3%, cerca de 74k), el mercado no ha evaluado esto como un riesgo sistémico. Yo tampoco creo que lo sea, pero el riesgo de colateral de activos entre cadenas en los protocolos de préstamo siempre ha estado subestimado.
Este es mi juicio, tu dinero, tú decides.
$BTC #Aave #DeFi #rsETH
159
·
--
En abril, el rsETH robado fue depositado en Aave para pedir prestado 191M de WETH. La utilización del pool llegó al 100%. El TVL de 8.45B se drenó en dos días.
Las herramientas comunes de préstamos tienen brechas claras:
Desviación conjunta de múltiples colaterales — no respaldada por la UI de Aave, ProfitLab, Hypernative. Solo DeFi Saver es parcial.
Desviación del oráculo no descontada — faltante en la UI de Aave, DeFi Saver, ProfitLab.
Recomendaciones accionables — ninguna en la UI de Aave, Hypernative. Solo ProfitLab manual. DeFi Saver ejecuta automáticamente.
Agregación entre protocolos — sin una vista unificada para Aave + Compound.
¿Tu herramienta muestra el riesgo real?
#AAVE #defi #lending #rseth
167
KelpDAO move un proceso contra LayerZero y su CEO, Bryan Pellegrino, después del hack de $292M en el puente rsETH. La organización alega que LayerZero aprobó el puente antes del ataque, mientras que el CEO niega cualquier responsabilidad.
#KelpDAO #LayerZero #rsETH #Crypto #BinanceSquare
Lee más: https://cointelegraph.com/news/kelpdao-layerzero-lawsuit-rseth-exploit?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
#KelpDAO #LayerZero #rsETH #Crypto #BinanceSquare
Lee más: https://cointelegraph.com/news/kelpdao-layerzero-lawsuit-rseth-exploit?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
56
KelpDAO demanda a LayerZero y al CEO por el ataque al puente rsETH de 292 millones de USD
- KelpDAO sostiene que LayerZero aprobó la configuración del puente antes de que ocurriera el ataque.
- El CEO Bryan Pellegrino calificó la demanda como infundada y poco digna.
- Los daños del ataque al puente rsETH se estiman en 292 millones de USD.
#BinanceSquare #CryptoNews #LayerZero #rsETH
$rseth
#vlikevn Titanbot
Fuente: CoinTelegraph
2
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#BitMineETHHoldingsTop6Million
574 visualizaciones
82 participa(n) en el debate
2
#StrategyAdds1666BTCHoldingsReach847666
596 visualizaciones
64 participa(n) en el debate
3
#NvidiaApproves$150BBuyback
1,864 visualizaciones
49 participa(n) en el debate
4
#OpenAIDelaysGPT6.1OverSafetyIssues
10,420 visualizaciones
400 participa(n) en el debate
5
#AMDToAcquireWorldLabsFor$8.2B
1,013 visualizaciones
41 participa(n) en el debate
6
#AnthropicIPOProspectusCouldValueItOver$2T
3,658 visualizaciones
70 participa(n) en el debate
7
#HackersDrainOver12.4MXRPFromDCENTWallets
24,388 visualizaciones
525 participa(n) en el debate
8
#SECSaysDecentralizedTokenBuybacksNotInvestmentContracts
2,145 visualizaciones
37 participa(n) en el debate
9
#UKFCAWinsCourtOrderToRecover851400Pounds
80,399 visualizaciones
1,386 participa(n) en el debate
10
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
86,649 visualizaciones
1,503 participa(n) en el debate