

#peckshield
peckshield
15,978 visualizaciones
38 participa(n) en el debate
Populares
Novedades
·
--
🚨 $8.5 MILLONES DEVUELTOS: ¡EL JUEGO DEL 75% DE RECOMPENSA POR HACKERS! 🚨
¡Un giro masivo en la explotación del Verus Bridge! El atacante ha devuelto oficialmente 4,052 $ETH ($8.5M) después de drenar $11.58M del protocolo.
$BEAT $AGT $ZEC
Según PeckShield, los fondos devueltos representan el 75% de los activos robados. El 25% restante—1,350 $ETH ($2.8M)—está siendo mantenido por el explotador como una enorme recompensa de "sombrero blanco".
¡La negociación funcionó, y el 75% de los fondos del protocolo están oficialmente a salvo! 💸🛡️
¿Es una recompensa del 25% demasiado alta o un precio justo para la recuperación? 👇
#Ethereum #ETH #VerusBridge #PeckShield #BinanceSquare
1
296


Moonwell ha sido explotado por $8.7M
#Moonwell sufrió un exploit que resultó en aproximadamente $8.7M en pérdidas, según la firma de seguridad blockchain #PeckShield . Los atacantes manipularon el precio del token de garantía MAMO, que es ilíquido, elevando artificialmente su valor para pedir prestado cbBTC de Moonwell. Luego, los fondos robados fueron transferidos a una dirección vinculada al atacante.
Moonwell es un protocolo de préstamos y empréstitos de finanzas descentralizadas (DeFi) que opera en múltiples redes blockchain.
👉 x.com/PeckShieldAlert/status/2092929813959049347
357

·
--
Alcista
$766.5M robados en septiembre, según el conteo de PeckShield. peor mes de 2026
suena como una ola. son mayormente dos nombres
🔸 Bitget: unos $387.5M, el atacante entró gracias a un software de seguridad de terceros comprometido
🔸 Liquid: cerca de 4,000 $BTC
{spot}(BTCUSDT)
, un fallo de consenso en el código desde abril de 2018. 3,400 BTC regresaron al día siguiente
CertiK contabiliza un poco más alto: $768.4M en 97 incidentes
nadie fue víctima de phishing de una frase semilla. una entró a través de software de seguridad y la otra, mediante un bug de hace años
a esa parte no puedo encogler de hombros. ningún checklist de usuarios cubre el proveedor de seguridad de tu exchange
Bitget dice que las retiradas de tokens, fiat y P2P se reanudan a las 08:00 UTC del 2 de octubre. mi propio saldo allí todavía no ha salido; escribiré aquí qué sucede con él, sígueme si quieres ver cómo termina esto
#CryptoSecurity #Bitget #Hacks #PeckShield
$766.5M robados en septiembre, según el conteo de PeckShield. peor mes de 2026
suena como una ola. son mayormente dos nombres
🔸 Bitget: unos $387.5M, el atacante entró gracias a un software de seguridad de terceros comprometido
🔸 Liquid: cerca de 4,000 $BTC
, un fallo de consenso en el código desde abril de 2018. 3,400 BTC regresaron al día siguiente
CertiK contabiliza un poco más alto: $768.4M en 97 incidentes
nadie fue víctima de phishing de una frase semilla. una entró a través de software de seguridad y la otra, mediante un bug de hace años
a esa parte no puedo encogler de hombros. ningún checklist de usuarios cubre el proveedor de seguridad de tu exchange
Bitget dice que las retiradas de tokens, fiat y P2P se reanudan a las 08:00 UTC del 2 de octubre. mi propio saldo allí todavía no ha salido; escribiré aquí qué sucede con él, sígueme si quieres ver cómo termina esto
#CryptoSecurity #Bitget #Hacks #PeckShield
23

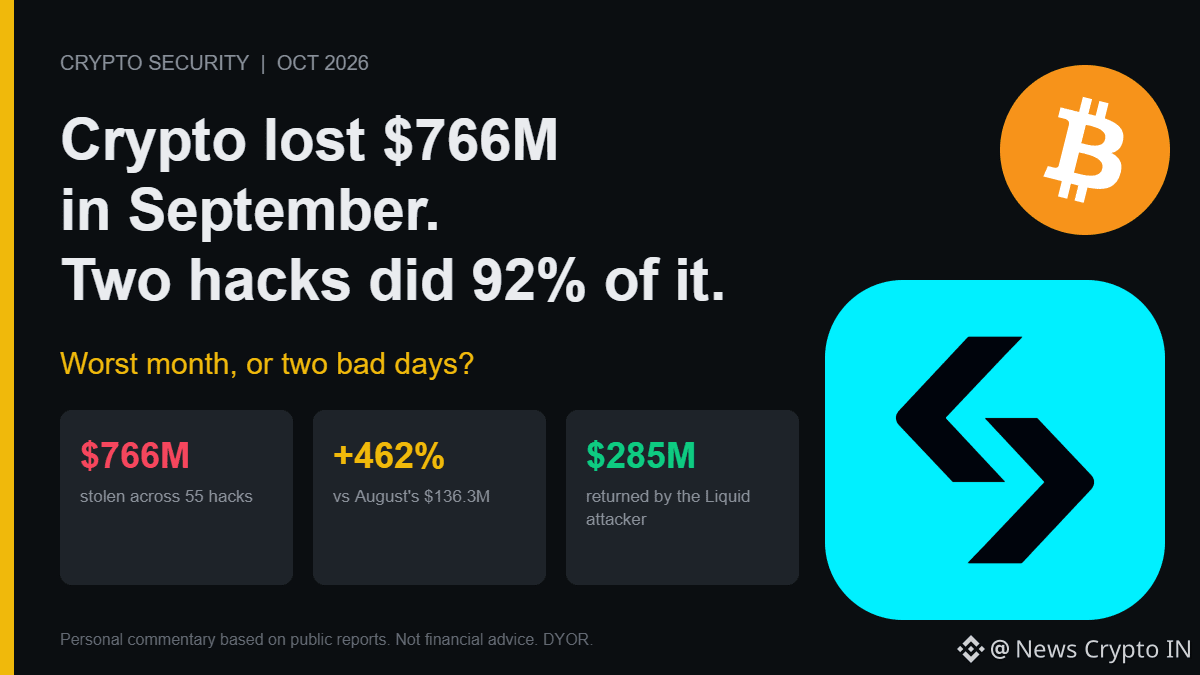
Septiembre fue oficialmente el peor mes de hackeos de las criptomonedas de 2026: 55 incidentes importantes y $766M robados, según PeckShield. Esto es ~462% más que los $136,3M de agosto. CertiK sitúa el total acumulado del año en 656 incidentes y alrededor de $2,68B.
Ahora mira qué tan concentrado está. Dos incidentes, la brecha de la hot-wallet de Bitget ($387,5M, 24 de septiembre) y el exploit de Liquid Network (~$320M, 6 de septiembre), representan el 92% de las pérdidas del mes. Los otros 53 hackeos juntos suman aproximadamente $60M (según mis cuentas).
Y el titular exagera lo que realmente se perdió. El atacante de Liquid devolvió alrededor de $285M, aproximadamente el 85% de lo que se llevó. Neto de los fondos devueltos hasta ahora, la pérdida real de septiembre se acerca más a $470M (según mis cuentas). Aun así es terrible. Solo que no es el número que aparece en los titulares.
Los dos golpes grandes también llegaron a través de puertas que las auditorías no cubren. Bitget fue comprometido mediante un software de seguridad de terceros con credenciales comprometidas. El fallo de Liquid fue un bug de validación en el código base de Elements que permitió a un atacante acuñar alrededor de 4.000 L-BTC sin respaldo. Ninguno fue un bug clásico de smart contract.
Entonces, ¿qué historia es la verdadera: una industria que se hackea con más frecuencia o una industria con un par de puntos únicos de falla catastróficos?
#CryptoSecurity #PeckShield
633
·
--
🎯 Aprovecharse 74M y huir con el cuchillo, esta vez va en serio
📰 Ataque a préstamos vinculados de Crypto.com: tras pedir prestados 74 millones de dólares, maniobraron para liquidar el precio de los tokens en garantía y sacaron efectivo; PeckShield confirma que al menos se llevaron 6 millones
💬 En pocas palabras: lo que más teme el lending on-chain es esta jugada. En cuanto manipulan el precio de la garantía, directamente se convierte en una máquina de sacar dinero. No es un caso aislado: si tienes activos, revisa la piscina de staking cuanto antes para evitar la trampa
🏷️ #安全事件 #DeFi #借贷协议 #PeckShield #RiesgoEnLaCadena
36
Aviso de seguridad importante para la comunidad de criptomonedas: la cuenta de la plataforma Gnosis en la plataforma X podría estar actualmente bajo el control de ciberdelincuentes.
La empresa de ciberseguridad PeckShield lanzó una alerta después de detectar actividad sospechosa en la cuenta. Si eres seguidor, se requiere mucha precaución en este momento; no hagas clic en ningún enlace publicado a través de la cuenta, ni interactúes con ningún tweet nuevo hasta que el equipo emita una aclaración oficial.
Esto es lo que debes hacer de inmediato:
Evita hacer clic en cualquier enlace relacionado con Gnosis en la plataforma X.
Ignora cualquier oferta o solicitud de vinculación de carteras que aparezca a través de la cuenta comprometida.
Sigue los demás canales oficiales del proyecto para obtener actualizaciones confiables.
Recuerda siempre que la seguridad comienza con un paso preventivo por tu parte. ¿Has sido recientemente víctima de intentos de phishing similares en otros proyectos? ¿Cómo te proteges de estos enlaces maliciosos?
Compartan sus opiniones y experiencias en los comentarios, y no olviden volver a publicar para alertar a sus amigos en la comunidad. 🛡️⚠️
$GNO
{spot}(GNOUSDT)
#Gnosis #CryptoSecurity #PeckShield #Blockchain #CyberSecurity #Web3 #CryptoNews
Aviso de seguridad importante para la comunidad de criptomonedas: la cuenta de la plataforma Gnosis en la plataforma X podría estar actualmente bajo el control de ciberdelincuentes.
La empresa de ciberseguridad PeckShield lanzó una alerta después de detectar actividad sospechosa en la cuenta. Si eres seguidor, se requiere mucha precaución en este momento; no hagas clic en ningún enlace publicado a través de la cuenta, ni interactúes con ningún tweet nuevo hasta que el equipo emita una aclaración oficial.
Esto es lo que debes hacer de inmediato:
Evita hacer clic en cualquier enlace relacionado con Gnosis en la plataforma X.
Ignora cualquier oferta o solicitud de vinculación de carteras que aparezca a través de la cuenta comprometida.
Sigue los demás canales oficiales del proyecto para obtener actualizaciones confiables.
Recuerda siempre que la seguridad comienza con un paso preventivo por tu parte. ¿Has sido recientemente víctima de intentos de phishing similares en otros proyectos? ¿Cómo te proteges de estos enlaces maliciosos?
Compartan sus opiniones y experiencias en los comentarios, y no olviden volver a publicar para alertar a sus amigos en la comunidad. 🛡️⚠️
$GNO
#Gnosis #CryptoSecurity #PeckShield #Blockchain #CyberSecurity #Web3 #CryptoNews
75

·
--
Los atacantes de Across Protocol han devuelto 331.8 ETH (aprox. 623,900 dólares) a la dirección multisig de los propietarios del Across Protocol Hub Pool.
A primera vista parece un progreso para contener la pérdida, pero lo verdaderamente interesante es el destinatario del reembolso:
El dinero regresa a una dirección multisig, no vuelve directamente al lado de los usuarios. Esto significa que el verdadero punto de riesgo está en cómo se distribuirá y contabilizará posteriormente, y quién confirmará el monto de las pérdidas.
Que el atacante esté dispuesto a devolver aproximadamente 623,900 dólares suele indicar que el incidente se parece más a una situación de seguridad negociable que a un robo total y sin control. Pero la noticia no proporciona el tipo de vulnerabilidad, la pérdida total ni si el reembolso es íntegro; el mercado no puede tratarlo directamente como que el riesgo se ha eliminado.
Más sutil aún: PeckShield divulgó la información antes que el equipo del proyecto. Esto obliga a Across a completar los detalles con un informe de incidente más transparente; si la parte del proyecto solo enfatiza que ya se devolvió el dinero y evita la ruta del ataque, entonces esa es la señal roja que los traders deberían vigilar.
Para los traders de ACX, en el corto plazo lo que realmente hay que vigilar no son esos 331.8 ETH, sino: si habrá más reembolsos, si se pausarán las rutas de interoperabilidad entre cadenas relacionadas y si los proveedores de liquidez han empezado a retirarse.
¿Crees que, después de que se hackeara un protocolo de interoperabilidad entre cadenas, el dinero devuelto puede recuperar la confianza?
#AcrossProtocol #ACX #跨链安全 #PeckShield #攻擊
150
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#NFPWatch
10.5M visualizaciones
17,288 participa(n) en el debate
2
#ZcashFalls21%FromSeptemberPeak
0 visualizaciones
3 participa(n) en el debate
3
#XRPPostsFirstThreeGreenMonthsInQ3
3,721 visualizaciones
115 participa(n) en el debate
4
#BitcoinRisesToward$85K
34,683 visualizaciones
92 participa(n) en el debate
5
#AmazonPlansToSell$8BNvidiaChips
4,346 visualizaciones
66 participa(n) en el debate
6
#NEARFallsToAround$4.70Down14%
35,169 visualizaciones
92 participa(n) en el debate
7
#EthereumFoundationLaunchesZkAPIOnMainnet
52,159 visualizaciones
777 participa(n) en el debate
8
#EvernorthPlansNasdaqListingOct8
77,013 visualizaciones
657 participa(n) en el debate
9
#SECProposesCryptoCustodyFramework
66,400 visualizaciones
590 participa(n) en el debate
10
#IMFApproves$139MDisbursementToElSalvador
31,779 visualizaciones
32 participa(n) en el debate