
#hardwarewallet
hardwarewallet
108,527 visualizaciones
398 participa(n) en el debate
Populares
Novedades

Ver traducción
Ambire Ice Hiển thị Thay Đổi Chủ Tài Khoản và Ngưỡng Phê Duyệt trên Màn hình Ký
- Ambire Ice phần cứng ví sẽ giải mã các giao dịch Safe.
- Báo hiệu các thay đổi về quyền kiểm soát tài khoản.
- Thiết kế nhằm vào các quyết định của người ký trước khi phê duyệt.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Nguồn: NewsBTC
Ambire Ice Hiển thị Thay Đổi Chủ Tài Khoản và Ngưỡng Phê Duyệt trên Màn hình Ký
- Ambire Ice phần cứng ví sẽ giải mã các giao dịch Safe.
- Báo hiệu các thay đổi về quyền kiểm soát tài khoản.
- Thiết kế nhằm vào các quyết định của người ký trước khi phê duyệt.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Nguồn: NewsBTC
- Ambire Ice phần cứng ví sẽ giải mã các giao dịch Safe.
- Báo hiệu các thay đổi về quyền kiểm soát tài khoản.
- Thiết kế nhằm vào các quyết định của người ký trước khi phê duyệt.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Nguồn: NewsBTC
93
·
--
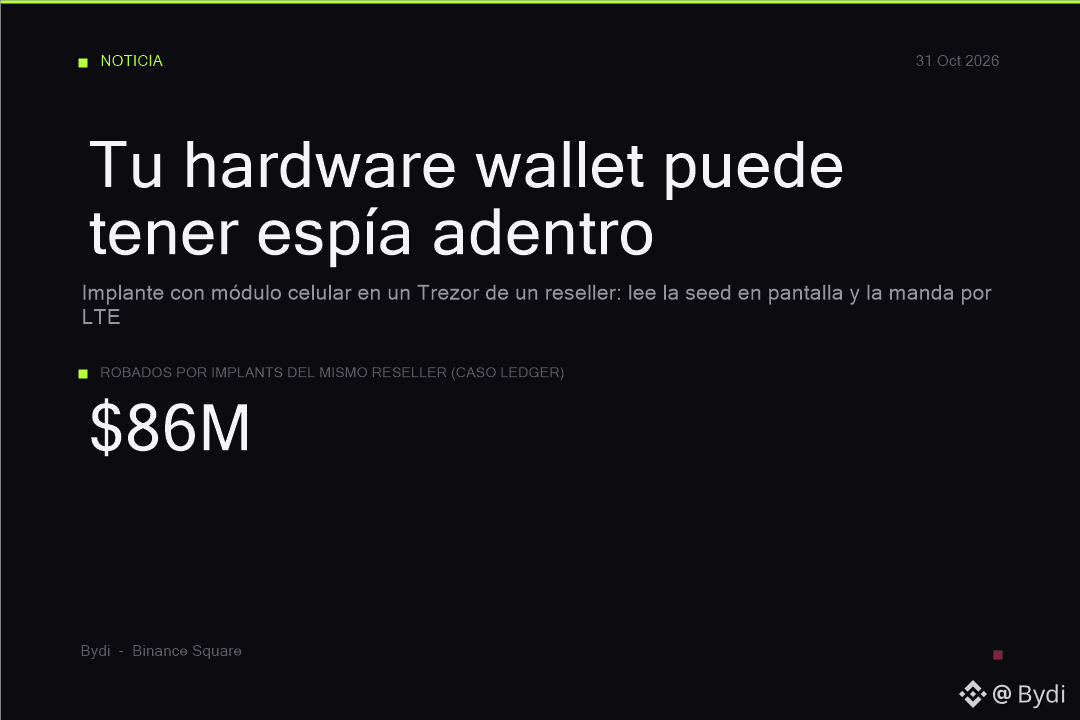
espía literal DENTRO de tu cold wallet 🚨
encontraron un Trezor Safe 5 de un reseller con una placa extra entre la mainboard y la pantalla: módulo celular con antena que lee tu seed phrase EN PANTALLA y la manda por LTE cuando conectas el bicho. ni pesar el dispositivo es test confiable, eso dijo Trezor
el mismo reseller ya vendió implants de Ledger: ~86M robados y una víctima perdió 60+ BTC. la orden de Trezor: si compraste ahí desde marzo 2026, mover TODO a wallet nueva con seed NUEVA (restaurar el backup viejo no arregla nada, la frase ya está quemada)
yo imaginando mi wallet mandando la seed por señal de celular como si fuera a hacer check-in al hotel
comprar directo al fabricante o es ruleta rusa, no hay punto medio
¿el suyo vino del fabricante o de un marketplace? cuénteme y que no sea por tokopedia porfa
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
espía literal DENTRO de tu cold wallet 🚨
encontraron un Trezor Safe 5 de un reseller con una placa extra entre la mainboard y la pantalla: módulo celular con antena que lee tu seed phrase EN PANTALLA y la manda por LTE cuando conectas el bicho. ni pesar el dispositivo es test confiable, eso dijo Trezor
el mismo reseller ya vendió implants de Ledger: ~86M robados y una víctima perdió 60+ BTC. la orden de Trezor: si compraste ahí desde marzo 2026, mover TODO a wallet nueva con seed NUEVA (restaurar el backup viejo no arregla nada, la frase ya está quemada)
yo imaginando mi wallet mandando la seed por señal de celular como si fuera a hacer check-in al hotel
comprar directo al fabricante o es ruleta rusa, no hay punto medio
¿el suyo vino del fabricante o de un marketplace? cuénteme y que no sea por tokopedia porfa
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
encontraron un Trezor Safe 5 de un reseller con una placa extra entre la mainboard y la pantalla: módulo celular con antena que lee tu seed phrase EN PANTALLA y la manda por LTE cuando conectas el bicho. ni pesar el dispositivo es test confiable, eso dijo Trezor
el mismo reseller ya vendió implants de Ledger: ~86M robados y una víctima perdió 60+ BTC. la orden de Trezor: si compraste ahí desde marzo 2026, mover TODO a wallet nueva con seed NUEVA (restaurar el backup viejo no arregla nada, la frase ya está quemada)
yo imaginando mi wallet mandando la seed por señal de celular como si fuera a hacer check-in al hotel
comprar directo al fabricante o es ruleta rusa, no hay punto medio
¿el suyo vino del fabricante o de un marketplace? cuénteme y que no sea por tokopedia porfa
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
Mr W3N:
por eso nunca hay que comprar a los revendedores!!
1
2
2.4k

·
--
🚨 ALERTA DE SEGURIDAD DE TREZOR: ¡LAS PREOCUPACIONES POR LA MANIPULACIÓN DE LA CARTERA DE HARDWARE ENCIENDEN LAS ALARMAS! 🔐⚠️
Imagina comprar una cartera de hardware para proteger tu criptomonedas, solo para descubrir que el propio dispositivo podría haber sido manipulado. 😨
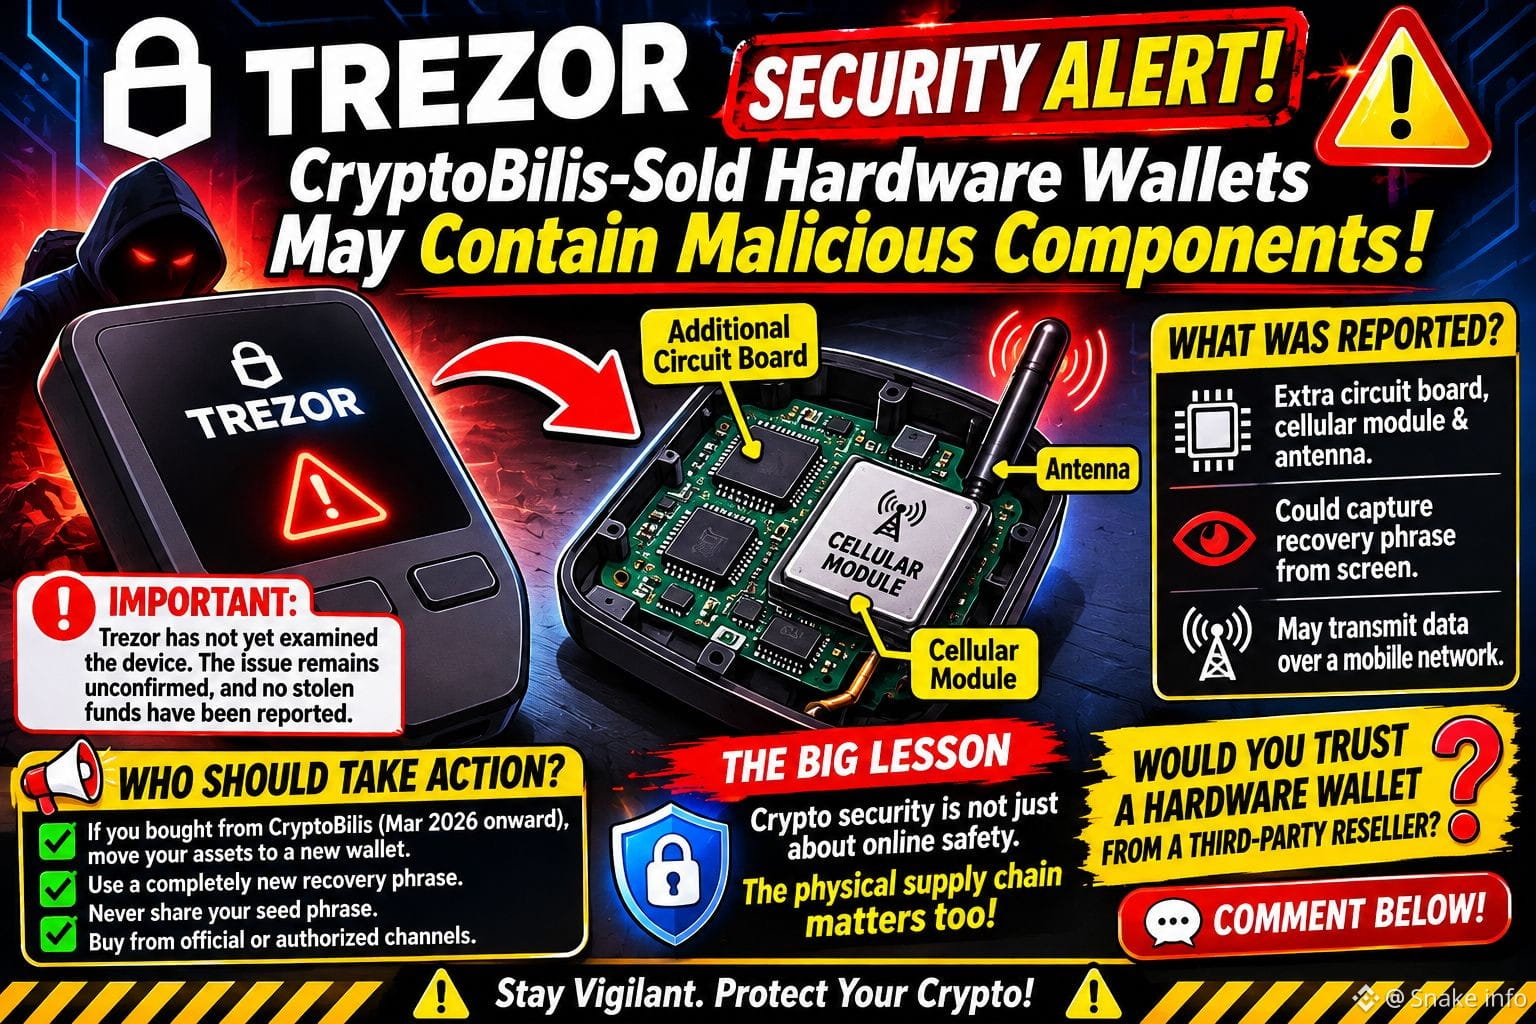
Trezor ha expresado preocupaciones después de que un cliente en Indonesia supuestamente descubriera hardware sospechoso dentro de un Trezor Safe 5 comprado a través del revendedor CryptoBilis.
🔍 ¿QUÉ SE INFORMÓ?
⚠️ Supuestamente se encontraron una placa de circuito adicional, un módulo celular y una antena dentro del dispositivo.
🔑 La modificación sospechosa podría exponer potencialmente información sensible, incluida la frase de recuperación que se muestra en la pantalla de la cartera.
📡 Una conexión celular podría transmitir potencialmente la información capturada a un tercero.
IMPORTANTE: El dispositivo informado aún no ha sido examinado de forma independiente por el laboratorio de Trezor, por lo que el supuesto implante sigue sin confirmarse. No se han reportado a la empresa fondos robados relacionados.
🛡️ ¿QUIÉN DEBERÍA TOMAR MEDIDAS?
👉 Trezor aconseja a los clientes que compraron dispositivos suministrados por CryptoBilis a partir de marzo de 2026 que trasladen sus activos a una cartera recién creada con una frase de recuperación completamente nueva.
👉 Nunca reutilices una frase de recuperación que pueda haber quedado expuesta.
👉 Nunca compartas tu frase semilla con nadie que afirme brindar soporte técnico.
👉 Compra carteras de hardware a través de canales oficiales o autorizados siempre que sea posible.
🔥 LA GRAN LECCIÓN
La seguridad cripto no se trata solo de proteger tus claves privadas en línea. La cadena de suministro física también importa.
Tu cartera solo es tan confiable como las medidas de seguridad que la protegen.
💬 PREGUNTA: ¿Confiarías en una cartera de hardware comprada a través de un revendedor externo después de oír sobre este incidente informado? 👇
⚠️ Solo contenido educativo y de concienciación sobre seguridad. Verifica los anuncios oficiales antes de tomar medidas.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
HAGA CLIC ABAJO PARA COMERCIAR👇
$BNB $FUEL $BEAT
{future}(BEATUSDT)
{alpha}(560x5c8daeabc57e9249606d3bd6d1e097ef492ea3c5)
{future}(BNBUSDT)
🚨 ALERTA DE SEGURIDAD DE TREZOR: ¡LAS PREOCUPACIONES POR LA MANIPULACIÓN DE LA CARTERA DE HARDWARE ENCIENDEN LAS ALARMAS! 🔐⚠️
Imagina comprar una cartera de hardware para proteger tu criptomonedas, solo para descubrir que el propio dispositivo podría haber sido manipulado. 😨
Trezor ha expresado preocupaciones después de que un cliente en Indonesia supuestamente descubriera hardware sospechoso dentro de un Trezor Safe 5 comprado a través del revendedor CryptoBilis.
🔍 ¿QUÉ SE INFORMÓ?
⚠️ Supuestamente se encontraron una placa de circuito adicional, un módulo celular y una antena dentro del dispositivo.
🔑 La modificación sospechosa podría exponer potencialmente información sensible, incluida la frase de recuperación que se muestra en la pantalla de la cartera.
📡 Una conexión celular podría transmitir potencialmente la información capturada a un tercero.
IMPORTANTE: El dispositivo informado aún no ha sido examinado de forma independiente por el laboratorio de Trezor, por lo que el supuesto implante sigue sin confirmarse. No se han reportado a la empresa fondos robados relacionados.
🛡️ ¿QUIÉN DEBERÍA TOMAR MEDIDAS?
👉 Trezor aconseja a los clientes que compraron dispositivos suministrados por CryptoBilis a partir de marzo de 2026 que trasladen sus activos a una cartera recién creada con una frase de recuperación completamente nueva.
👉 Nunca reutilices una frase de recuperación que pueda haber quedado expuesta.
👉 Nunca compartas tu frase semilla con nadie que afirme brindar soporte técnico.
👉 Compra carteras de hardware a través de canales oficiales o autorizados siempre que sea posible.
🔥 LA GRAN LECCIÓN
La seguridad cripto no se trata solo de proteger tus claves privadas en línea. La cadena de suministro física también importa.
Tu cartera solo es tan confiable como las medidas de seguridad que la protegen.
💬 PREGUNTA: ¿Confiarías en una cartera de hardware comprada a través de un revendedor externo después de oír sobre este incidente informado? 👇
⚠️ Solo contenido educativo y de concienciación sobre seguridad. Verifica los anuncios oficiales antes de tomar medidas.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
HAGA CLIC ABAJO PARA COMERCIAR👇
$BNB $FUEL $BEAT
Imagina comprar una cartera de hardware para proteger tu criptomonedas, solo para descubrir que el propio dispositivo podría haber sido manipulado. 😨
Trezor ha expresado preocupaciones después de que un cliente en Indonesia supuestamente descubriera hardware sospechoso dentro de un Trezor Safe 5 comprado a través del revendedor CryptoBilis.
🔍 ¿QUÉ SE INFORMÓ?
⚠️ Supuestamente se encontraron una placa de circuito adicional, un módulo celular y una antena dentro del dispositivo.
🔑 La modificación sospechosa podría exponer potencialmente información sensible, incluida la frase de recuperación que se muestra en la pantalla de la cartera.
📡 Una conexión celular podría transmitir potencialmente la información capturada a un tercero.
IMPORTANTE: El dispositivo informado aún no ha sido examinado de forma independiente por el laboratorio de Trezor, por lo que el supuesto implante sigue sin confirmarse. No se han reportado a la empresa fondos robados relacionados.
🛡️ ¿QUIÉN DEBERÍA TOMAR MEDIDAS?
👉 Trezor aconseja a los clientes que compraron dispositivos suministrados por CryptoBilis a partir de marzo de 2026 que trasladen sus activos a una cartera recién creada con una frase de recuperación completamente nueva.
👉 Nunca reutilices una frase de recuperación que pueda haber quedado expuesta.
👉 Nunca compartas tu frase semilla con nadie que afirme brindar soporte técnico.
👉 Compra carteras de hardware a través de canales oficiales o autorizados siempre que sea posible.
🔥 LA GRAN LECCIÓN
La seguridad cripto no se trata solo de proteger tus claves privadas en línea. La cadena de suministro física también importa.
Tu cartera solo es tan confiable como las medidas de seguridad que la protegen.
💬 PREGUNTA: ¿Confiarías en una cartera de hardware comprada a través de un revendedor externo después de oír sobre este incidente informado? 👇
⚠️ Solo contenido educativo y de concienciación sobre seguridad. Verifica los anuncios oficiales antes de tomar medidas.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
HAGA CLIC ABAJO PARA COMERCIAR👇
$BNB $FUEL $BEAT
2
715
·
--
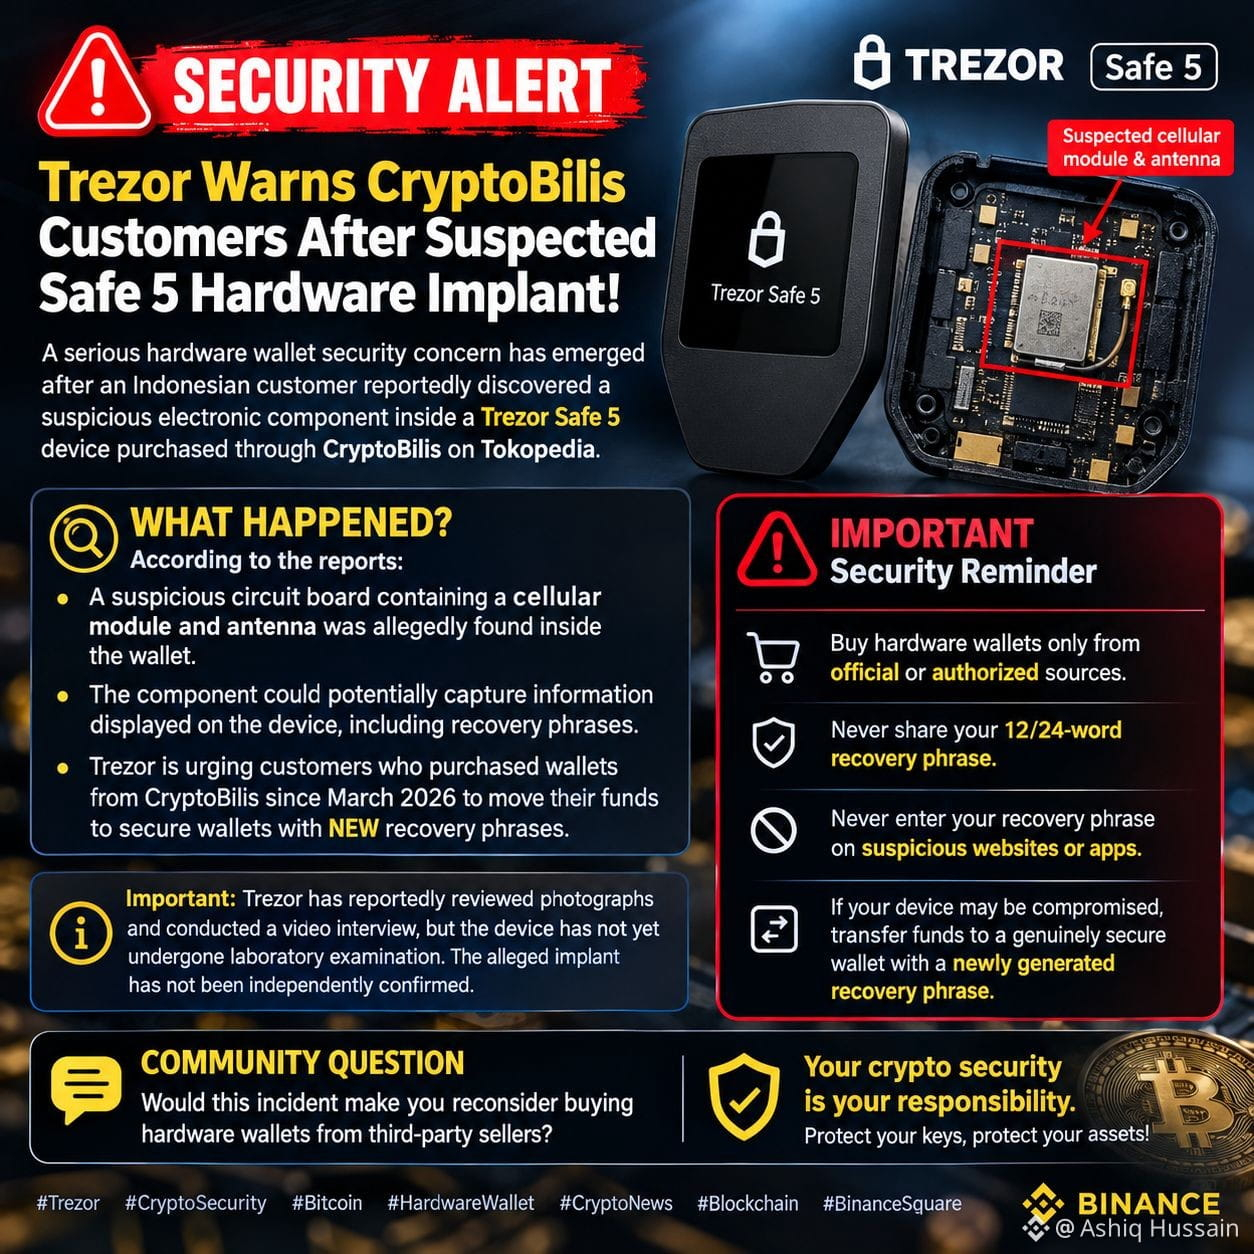
🚨 ALERTA DE SEGURIDAD: ¡Trezor advierte a los clientes de CryptoBilis tras la presunta instalación de un implante en una billetera Safe 5! ⚠️
Ha surgido una grave preocupación sobre la seguridad de las billeteras de hardware después de que, según se informa, un cliente indonesio descubriera un componente electrónico sospechoso dentro de un dispositivo Trezor Safe 5 comprado a través de CryptoBilis en Tokopedia.
🔍 ¿Qué ocurrió?
Según los informes:
- Al parecer, se encontró dentro de la billetera una placa de circuito sospechosa que contenía un módulo celular y una antena.
- El componente podría capturar la información que aparece en la pantalla del dispositivo, incluidas las frases de recuperación.
- Trezor insta a los clientes que hayan comprado billeteras a CryptoBilis desde marzo de 2026 a transferir sus fondos a billeteras seguras con NUEVAS frases de recuperación.
⚠️ Recordatorio importante de seguridad:
✅ Compra billeteras de hardware solo en fuentes oficiales o autorizadas.
✅ Nunca compartas tu frase de recuperación de 12 o 24 palabras.
✅ Nunca introduzcas tu frase de recuperación en sitios web o aplicaciones sospechosos.
✅ Si tu dispositivo podría estar comprometido, transfiere los fondos a una billetera realmente segura con una frase de recuperación recién generada.
📌 Importante: Según se informa, Trezor revisó fotografías y realizó una entrevista por video, pero el dispositivo aún no ha sido sometido a un examen de laboratorio. El presunto implante no ha sido confirmado de forma independiente.
💬 Pregunta para la comunidad:
¿Este incidente te haría reconsiderar la compra de billeteras de hardware a vendedores externos?
{spot}(BTCUSDT)
🔐 Recuerda: la seguridad de tus criptomonedas es tu responsabilidad. ¡Protege tus claves, protege tus activos!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
🚨 ALERTA DE SEGURIDAD: ¡Trezor advierte a los clientes de CryptoBilis tras la presunta instalación de un implante en una billetera Safe 5! ⚠️
Ha surgido una grave preocupación sobre la seguridad de las billeteras de hardware después de que, según se informa, un cliente indonesio descubriera un componente electrónico sospechoso dentro de un dispositivo Trezor Safe 5 comprado a través de CryptoBilis en Tokopedia.
🔍 ¿Qué ocurrió?
Según los informes:
- Al parecer, se encontró dentro de la billetera una placa de circuito sospechosa que contenía un módulo celular y una antena.
- El componente podría capturar la información que aparece en la pantalla del dispositivo, incluidas las frases de recuperación.
- Trezor insta a los clientes que hayan comprado billeteras a CryptoBilis desde marzo de 2026 a transferir sus fondos a billeteras seguras con NUEVAS frases de recuperación.
⚠️ Recordatorio importante de seguridad:
✅ Compra billeteras de hardware solo en fuentes oficiales o autorizadas.
✅ Nunca compartas tu frase de recuperación de 12 o 24 palabras.
✅ Nunca introduzcas tu frase de recuperación en sitios web o aplicaciones sospechosos.
✅ Si tu dispositivo podría estar comprometido, transfiere los fondos a una billetera realmente segura con una frase de recuperación recién generada.
📌 Importante: Según se informa, Trezor revisó fotografías y realizó una entrevista por video, pero el dispositivo aún no ha sido sometido a un examen de laboratorio. El presunto implante no ha sido confirmado de forma independiente.
💬 Pregunta para la comunidad:
¿Este incidente te haría reconsiderar la compra de billeteras de hardware a vendedores externos?
🔐 Recuerda: la seguridad de tus criptomonedas es tu responsabilidad. ¡Protege tus claves, protege tus activos!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
Ha surgido una grave preocupación sobre la seguridad de las billeteras de hardware después de que, según se informa, un cliente indonesio descubriera un componente electrónico sospechoso dentro de un dispositivo Trezor Safe 5 comprado a través de CryptoBilis en Tokopedia.
🔍 ¿Qué ocurrió?
Según los informes:
- Al parecer, se encontró dentro de la billetera una placa de circuito sospechosa que contenía un módulo celular y una antena.
- El componente podría capturar la información que aparece en la pantalla del dispositivo, incluidas las frases de recuperación.
- Trezor insta a los clientes que hayan comprado billeteras a CryptoBilis desde marzo de 2026 a transferir sus fondos a billeteras seguras con NUEVAS frases de recuperación.
⚠️ Recordatorio importante de seguridad:
✅ Compra billeteras de hardware solo en fuentes oficiales o autorizadas.
✅ Nunca compartas tu frase de recuperación de 12 o 24 palabras.
✅ Nunca introduzcas tu frase de recuperación en sitios web o aplicaciones sospechosos.
✅ Si tu dispositivo podría estar comprometido, transfiere los fondos a una billetera realmente segura con una frase de recuperación recién generada.
📌 Importante: Según se informa, Trezor revisó fotografías y realizó una entrevista por video, pero el dispositivo aún no ha sido sometido a un examen de laboratorio. El presunto implante no ha sido confirmado de forma independiente.
💬 Pregunta para la comunidad:
¿Este incidente te haría reconsiderar la compra de billeteras de hardware a vendedores externos?
🔐 Recuerda: la seguridad de tus criptomonedas es tu responsabilidad. ¡Protege tus claves, protege tus activos!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
139

·
--
#TrezorAdvierteQueBilleteraVendidaPorCryptoBilisPuedeContenerComponentesMaliciosos
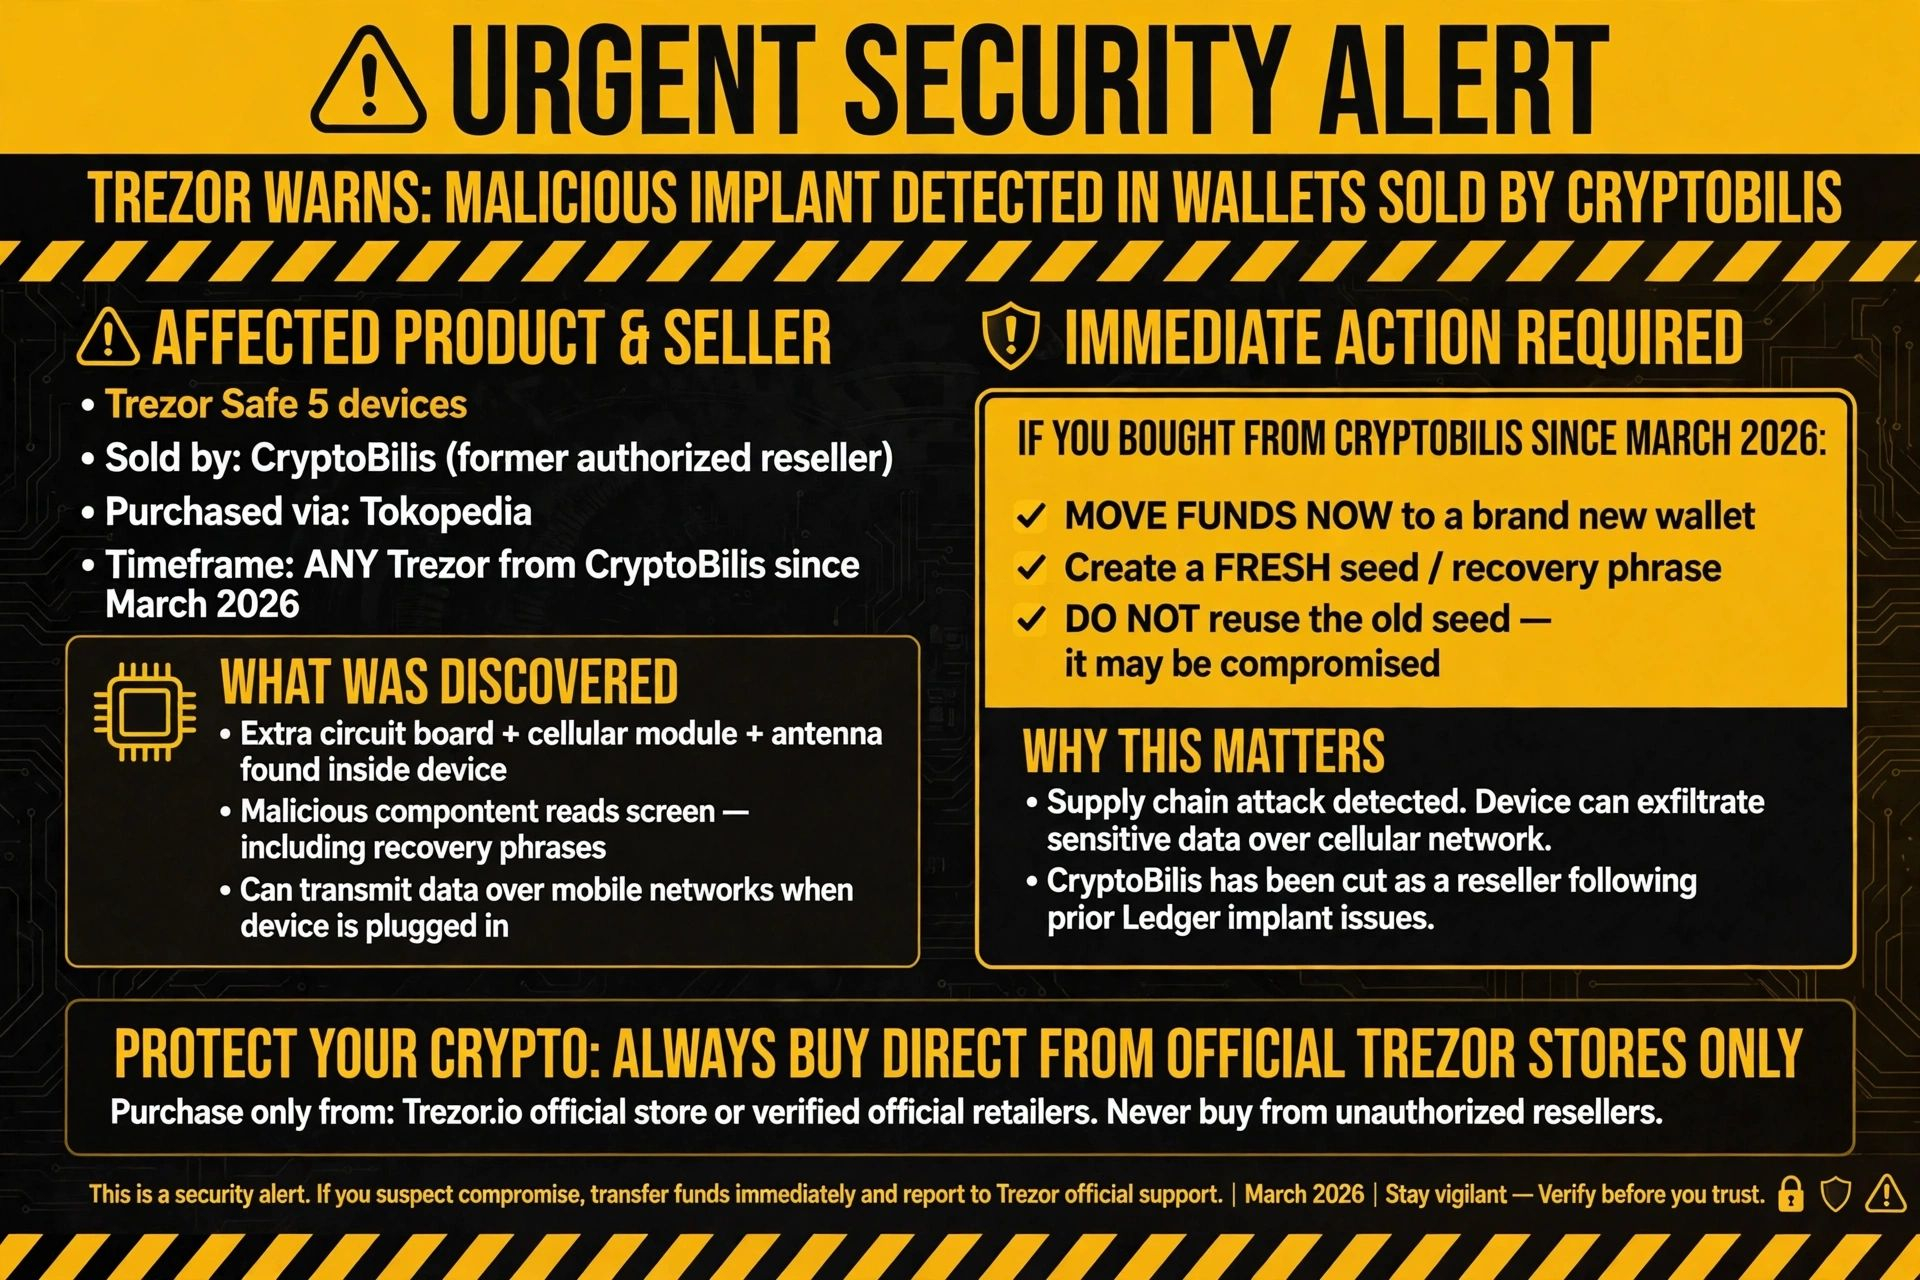
🚨 URGENTE: ¡Trezor advierte sobre un posible implante malicioso en billeteras vendidas por CryptoBilis!
Trezor acaba de emitir una seria alerta de seguridad. Un cliente informó que encontró un implante de hardware dentro de un Trezor Safe 5 comprado al antiguo distribuidor autorizado CryptoBilis (a través de Tokopedia en agosto).
Según se alega, la placa de circuito adicional + el módulo celular + la antena leen la pantalla (incluidas las frases de recuperación) y pueden transmitir datos a través de redes móviles cuando el dispositivo está conectado.
Todavía no se han reportado pérdidas de fondos, pero Trezor considera que la alerta es creíble.
*Si compraste CUALQUIER Trezor a CryptoBilis desde marzo de 2026 → Transfiere tus fondos de inmediato a una billetera completamente nueva con una NUEVA frase semilla. NO reutilices la frase semilla anterior.*
CryptoBilis ya había sido eliminado como distribuidor tras los anteriores incidentes de implantes en dispositivos Ledger.
Los ataques a la cadena de suministro son la nueva pesadilla. Incluso las billeteras de hardware de confianza pueden ser comprometidas antes de llegar a tus manos. Compra siempre directamente en tiendas oficiales cuando sea posible, verifica el embalaje y nunca ignores la regla de la «nueva frase semilla» si algo te parece sospechoso. La autocustodia solo funciona si el dispositivo está limpio. Mantente alerta, mantente a salvo.
¿Quién más está revisando dos veces sus billeteras de hardware ahora mismo? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
#TrezorAdvierteQueBilleteraVendidaPorCryptoBilisPuedeContenerComponentesMaliciosos
🚨 URGENTE: ¡Trezor advierte sobre un posible implante malicioso en billeteras vendidas por CryptoBilis!
Trezor acaba de emitir una seria alerta de seguridad. Un cliente informó que encontró un implante de hardware dentro de un Trezor Safe 5 comprado al antiguo distribuidor autorizado CryptoBilis (a través de Tokopedia en agosto).
Según se alega, la placa de circuito adicional + el módulo celular + la antena leen la pantalla (incluidas las frases de recuperación) y pueden transmitir datos a través de redes móviles cuando el dispositivo está conectado.
Todavía no se han reportado pérdidas de fondos, pero Trezor considera que la alerta es creíble.
*Si compraste CUALQUIER Trezor a CryptoBilis desde marzo de 2026 → Transfiere tus fondos de inmediato a una billetera completamente nueva con una NUEVA frase semilla. NO reutilices la frase semilla anterior.*
CryptoBilis ya había sido eliminado como distribuidor tras los anteriores incidentes de implantes en dispositivos Ledger.
Los ataques a la cadena de suministro son la nueva pesadilla. Incluso las billeteras de hardware de confianza pueden ser comprometidas antes de llegar a tus manos. Compra siempre directamente en tiendas oficiales cuando sea posible, verifica el embalaje y nunca ignores la regla de la «nueva frase semilla» si algo te parece sospechoso. La autocustodia solo funciona si el dispositivo está limpio. Mantente alerta, mantente a salvo.
¿Quién más está revisando dos veces sus billeteras de hardware ahora mismo? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
🚨 URGENTE: ¡Trezor advierte sobre un posible implante malicioso en billeteras vendidas por CryptoBilis!
Trezor acaba de emitir una seria alerta de seguridad. Un cliente informó que encontró un implante de hardware dentro de un Trezor Safe 5 comprado al antiguo distribuidor autorizado CryptoBilis (a través de Tokopedia en agosto).
Según se alega, la placa de circuito adicional + el módulo celular + la antena leen la pantalla (incluidas las frases de recuperación) y pueden transmitir datos a través de redes móviles cuando el dispositivo está conectado.
Todavía no se han reportado pérdidas de fondos, pero Trezor considera que la alerta es creíble.
*Si compraste CUALQUIER Trezor a CryptoBilis desde marzo de 2026 → Transfiere tus fondos de inmediato a una billetera completamente nueva con una NUEVA frase semilla. NO reutilices la frase semilla anterior.*
CryptoBilis ya había sido eliminado como distribuidor tras los anteriores incidentes de implantes en dispositivos Ledger.
Los ataques a la cadena de suministro son la nueva pesadilla. Incluso las billeteras de hardware de confianza pueden ser comprometidas antes de llegar a tus manos. Compra siempre directamente en tiendas oficiales cuando sea posible, verifica el embalaje y nunca ignores la regla de la «nueva frase semilla» si algo te parece sospechoso. La autocustodia solo funciona si el dispositivo está limpio. Mantente alerta, mantente a salvo.
¿Quién más está revisando dos veces sus billeteras de hardware ahora mismo? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
3
108

TREZOR ADVIERTE A LOS USUARIOS DE CRIPTOMONEDAS: ¡LAS CARTERAS DE HARDWARE PODRÍAN CONTENER COMPONENTES MALICIOSOS!¡Una importante alerta de seguridad cripto está acaparando los titulares! Trezor ha alertado a sus clientes tras recibir un informe creíble sobre un presunto implante de hardware en un Trezor Safe 5 comprado a través del distribuidor CryptoBilis.
Esto podría ser otro grave problema de seguridad en la cadena de suministro para el sector cripto. Esto es lo que necesitas saber. 👇
🔴 1. ¿CÓMO FUNCIONA EL IMPLANTE SOSPECHOSO?
Según el informe del cliente, el dispositivo supuestamente contenía:
Una placa de circuito adicional.
Un módulo de comunicación celular.
Una antena capaz de transmitir información.
TREZOR ADVIERTE A LOS USUARIOS DE CRIPTOMONEDAS: ¡LAS CARTERAS DE HARDWARE PODRÍAN CONTENER COMPONENTES MALICIOSOS!
¡Una importante alerta de seguridad cripto está acaparando los titulares! Trezor ha alertado a sus clientes tras recibir un informe creíble sobre un presunto implante de hardware en un Trezor Safe 5 comprado a través del distribuidor CryptoBilis.
Esto podría ser otro grave problema de seguridad en la cadena de suministro para el sector cripto. Esto es lo que necesitas saber. 👇
🔴 1. ¿CÓMO FUNCIONA EL IMPLANTE SOSPECHOSO?
Según el informe del cliente, el dispositivo supuestamente contenía:
Una placa de circuito adicional.
Un módulo de comunicación celular.
Una antena capaz de transmitir información.
Esto podría ser otro grave problema de seguridad en la cadena de suministro para el sector cripto. Esto es lo que necesitas saber. 👇
🔴 1. ¿CÓMO FUNCIONA EL IMPLANTE SOSPECHOSO?
Según el informe del cliente, el dispositivo supuestamente contenía:
Una placa de circuito adicional.
Un módulo de comunicación celular.
Una antena capaz de transmitir información.
61

·
--
Urgente: Trezor advierte sobre billeteras de hardware comprometidas de CryptoBilis.
Trezor ha alertado a los compradores de dispositivos Trezor Safe 5 adquiridos a CryptoBilis a partir de marzo de 2026 para que transfieran inmediatamente sus fondos a una billetera nueva con una frase semilla nueva.
La alerta se produce tras la divulgación responsable realizada el 28 de octubre por un cliente indonesio que descubrió una placa de circuito adicional con un módulo celular y una antena dentro del dispositivo.
El implante puede leer la pantalla, incluida la copia de seguridad de la billetera, y transmitir datos a través de una red móvil cuando se conecta.
Esto pone de manifiesto un ataque a la cadena de suministro y los crecientes desafíos de seguridad cripto para los usuarios de billeteras de hardware.
Trezor recomienda a los usuarios afectados transferir sus activos a una billetera de hardware segura o, temporalmente, a una billetera de software o un exchange de confianza, verificando la dirección de recepción.
Los clientes que aún no hayan configurado el dispositivo no deben utilizarlo.
Los compradores que cumplan los requisitos recibirán un Trezor de reemplazo o un vale, y deberán conservar el dispositivo de CryptoBilis y ponerse en contacto con el servicio de asistencia de Trezor.
¿Qué medidas están tomando para verificar la integridad de la cadena de suministro de sus billeteras de hardware?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
Urgente: Trezor advierte sobre billeteras de hardware comprometidas de CryptoBilis.
Trezor ha alertado a los compradores de dispositivos Trezor Safe 5 adquiridos a CryptoBilis a partir de marzo de 2026 para que transfieran inmediatamente sus fondos a una billetera nueva con una frase semilla nueva.
La alerta se produce tras la divulgación responsable realizada el 28 de octubre por un cliente indonesio que descubrió una placa de circuito adicional con un módulo celular y una antena dentro del dispositivo.
El implante puede leer la pantalla, incluida la copia de seguridad de la billetera, y transmitir datos a través de una red móvil cuando se conecta.
Esto pone de manifiesto un ataque a la cadena de suministro y los crecientes desafíos de seguridad cripto para los usuarios de billeteras de hardware.
Trezor recomienda a los usuarios afectados transferir sus activos a una billetera de hardware segura o, temporalmente, a una billetera de software o un exchange de confianza, verificando la dirección de recepción.
Los clientes que aún no hayan configurado el dispositivo no deben utilizarlo.
Los compradores que cumplan los requisitos recibirán un Trezor de reemplazo o un vale, y deberán conservar el dispositivo de CryptoBilis y ponerse en contacto con el servicio de asistencia de Trezor.
¿Qué medidas están tomando para verificar la integridad de la cadena de suministro de sus billeteras de hardware?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
Trezor ha alertado a los compradores de dispositivos Trezor Safe 5 adquiridos a CryptoBilis a partir de marzo de 2026 para que transfieran inmediatamente sus fondos a una billetera nueva con una frase semilla nueva.
La alerta se produce tras la divulgación responsable realizada el 28 de octubre por un cliente indonesio que descubrió una placa de circuito adicional con un módulo celular y una antena dentro del dispositivo.
El implante puede leer la pantalla, incluida la copia de seguridad de la billetera, y transmitir datos a través de una red móvil cuando se conecta.
Esto pone de manifiesto un ataque a la cadena de suministro y los crecientes desafíos de seguridad cripto para los usuarios de billeteras de hardware.
Trezor recomienda a los usuarios afectados transferir sus activos a una billetera de hardware segura o, temporalmente, a una billetera de software o un exchange de confianza, verificando la dirección de recepción.
Los clientes que aún no hayan configurado el dispositivo no deben utilizarlo.
Los compradores que cumplan los requisitos recibirán un Trezor de reemplazo o un vale, y deberán conservar el dispositivo de CryptoBilis y ponerse en contacto con el servicio de asistencia de Trezor.
¿Qué medidas están tomando para verificar la integridad de la cadena de suministro de sus billeteras de hardware?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
6

·
--
Trezor advierte oficialmente que el Safe 5 comprado a través del canal CryptoBilis podría tener un chip implantado; insta a los titulares a transferir sus fondos con urgencia
La línea de defensa de seguridad de las billeteras de hardware se extiende ahora del software a los chips físicos.
Según informó Decrypt, Trezor, fabricante de billeteras de hardware, respondió oficialmente por primera vez a las sospechas de que se habría implantado un chip de hardware en productos vendidos por un distribuidor externo. Trezor recomienda a los usuarios que hayan comprado un modelo Safe 5 a través de CryptoBilis desde marzo que transfieran cuanto antes los activos almacenados en el dispositivo.
Cabe señalar que Trezor afirma que todavía no ha examinado los dispositivos en cuestión y que, por ahora, trata los informes como indicios creíbles. CryptoBilis es un distribuidor externo, no un canal de venta oficial, lo que significa que el alcance del riesgo es relativamente limitado y se concentra principalmente en productos de lotes específicos vendidos a través de un canal concreto.
Por la naturaleza del incidente, se trata de un nuevo desafío para la seguridad física de las billeteras de hardware. Hasta ahora, los debates sobre la seguridad de las billeteras se centraban sobre todo en vulnerabilidades de software, filtraciones de frases de recuperación o errores de los usuarios. Si se confirma la implantación del chip, el ataque habría llegado directamente al hardware del dispositivo, lo que significa que incluso la última barrera física que protege las claves privadas podría eludirse. Este incidente, junto con varios casos recientes de seguridad en plataformas de intercambio y las controversias que han afectado a productos de almacenamiento de claves como Keystone, alimenta un debate más amplio sobre la seguridad de la autocustodia de activos.
Sin embargo, todavía hay varias cuestiones clave por esclarecer: primero, Trezor aún no ha examinado los dispositivos y por ahora solo está tratando el caso como un informe creíble, por lo que la conclusión definitiva queda pendiente de verificación oficial; segundo, el canal implicado pertenece a un distribuidor externo y no está claro si los productos vendidos por los canales oficiales se han visto afectados; tercero, el riesgo podría limitarse a lotes específicos y no afectar a toda la línea de productos.
Para quienes tengan uno de estos dispositivos, lo más prudente ahora es confirmar el canal y la fecha de compra. Si compraron un Safe 5 a través de CryptoBilis después de marzo, deberían transferir sus activos cuanto antes para reducir la incertidumbre. Para el sector en su conjunto, cómo garantizar la seguridad física de las billeteras de hardware durante la producción, la logística y la distribución podría convertirse en un tema de escrutinio constante.
Habrá que estar atentos a si Trezor publica los resultados oficiales de las pruebas y una declaración formal, así como a las medidas que adopte posteriormente el canal implicado.
#Trezor #CryptoSecurity #BilleteraDeHardware
La información anterior es una recopilación de datos y un análisis personal; no constituye asesoramiento de inversión.
Seguiré el caso y publicaré actualizaciones si se producen novedades importantes.
Trezor advierte oficialmente que el Safe 5 comprado a través del canal CryptoBilis podría tener un chip implantado; insta a los titulares a transferir sus fondos con urgencia
La línea de defensa de seguridad de las billeteras de hardware se extiende ahora del software a los chips físicos.
Según informó Decrypt, Trezor, fabricante de billeteras de hardware, respondió oficialmente por primera vez a las sospechas de que se habría implantado un chip de hardware en productos vendidos por un distribuidor externo. Trezor recomienda a los usuarios que hayan comprado un modelo Safe 5 a través de CryptoBilis desde marzo que transfieran cuanto antes los activos almacenados en el dispositivo.
Cabe señalar que Trezor afirma que todavía no ha examinado los dispositivos en cuestión y que, por ahora, trata los informes como indicios creíbles. CryptoBilis es un distribuidor externo, no un canal de venta oficial, lo que significa que el alcance del riesgo es relativamente limitado y se concentra principalmente en productos de lotes específicos vendidos a través de un canal concreto.
Por la naturaleza del incidente, se trata de un nuevo desafío para la seguridad física de las billeteras de hardware. Hasta ahora, los debates sobre la seguridad de las billeteras se centraban sobre todo en vulnerabilidades de software, filtraciones de frases de recuperación o errores de los usuarios. Si se confirma la implantación del chip, el ataque habría llegado directamente al hardware del dispositivo, lo que significa que incluso la última barrera física que protege las claves privadas podría eludirse. Este incidente, junto con varios casos recientes de seguridad en plataformas de intercambio y las controversias que han afectado a productos de almacenamiento de claves como Keystone, alimenta un debate más amplio sobre la seguridad de la autocustodia de activos.
Sin embargo, todavía hay varias cuestiones clave por esclarecer: primero, Trezor aún no ha examinado los dispositivos y por ahora solo está tratando el caso como un informe creíble, por lo que la conclusión definitiva queda pendiente de verificación oficial; segundo, el canal implicado pertenece a un distribuidor externo y no está claro si los productos vendidos por los canales oficiales se han visto afectados; tercero, el riesgo podría limitarse a lotes específicos y no afectar a toda la línea de productos.
Para quienes tengan uno de estos dispositivos, lo más prudente ahora es confirmar el canal y la fecha de compra. Si compraron un Safe 5 a través de CryptoBilis después de marzo, deberían transferir sus activos cuanto antes para reducir la incertidumbre. Para el sector en su conjunto, cómo garantizar la seguridad física de las billeteras de hardware durante la producción, la logística y la distribución podría convertirse en un tema de escrutinio constante.
Habrá que estar atentos a si Trezor publica los resultados oficiales de las pruebas y una declaración formal, así como a las medidas que adopte posteriormente el canal implicado.
#Trezor #CryptoSecurity #BilleteraDeHardware
La información anterior es una recopilación de datos y un análisis personal; no constituye asesoramiento de inversión.
Seguiré el caso y publicaré actualizaciones si se producen novedades importantes.
La línea de defensa de seguridad de las billeteras de hardware se extiende ahora del software a los chips físicos.
Según informó Decrypt, Trezor, fabricante de billeteras de hardware, respondió oficialmente por primera vez a las sospechas de que se habría implantado un chip de hardware en productos vendidos por un distribuidor externo. Trezor recomienda a los usuarios que hayan comprado un modelo Safe 5 a través de CryptoBilis desde marzo que transfieran cuanto antes los activos almacenados en el dispositivo.
Cabe señalar que Trezor afirma que todavía no ha examinado los dispositivos en cuestión y que, por ahora, trata los informes como indicios creíbles. CryptoBilis es un distribuidor externo, no un canal de venta oficial, lo que significa que el alcance del riesgo es relativamente limitado y se concentra principalmente en productos de lotes específicos vendidos a través de un canal concreto.
Por la naturaleza del incidente, se trata de un nuevo desafío para la seguridad física de las billeteras de hardware. Hasta ahora, los debates sobre la seguridad de las billeteras se centraban sobre todo en vulnerabilidades de software, filtraciones de frases de recuperación o errores de los usuarios. Si se confirma la implantación del chip, el ataque habría llegado directamente al hardware del dispositivo, lo que significa que incluso la última barrera física que protege las claves privadas podría eludirse. Este incidente, junto con varios casos recientes de seguridad en plataformas de intercambio y las controversias que han afectado a productos de almacenamiento de claves como Keystone, alimenta un debate más amplio sobre la seguridad de la autocustodia de activos.
Sin embargo, todavía hay varias cuestiones clave por esclarecer: primero, Trezor aún no ha examinado los dispositivos y por ahora solo está tratando el caso como un informe creíble, por lo que la conclusión definitiva queda pendiente de verificación oficial; segundo, el canal implicado pertenece a un distribuidor externo y no está claro si los productos vendidos por los canales oficiales se han visto afectados; tercero, el riesgo podría limitarse a lotes específicos y no afectar a toda la línea de productos.
Para quienes tengan uno de estos dispositivos, lo más prudente ahora es confirmar el canal y la fecha de compra. Si compraron un Safe 5 a través de CryptoBilis después de marzo, deberían transferir sus activos cuanto antes para reducir la incertidumbre. Para el sector en su conjunto, cómo garantizar la seguridad física de las billeteras de hardware durante la producción, la logística y la distribución podría convertirse en un tema de escrutinio constante.
Habrá que estar atentos a si Trezor publica los resultados oficiales de las pruebas y una declaración formal, así como a las medidas que adopte posteriormente el canal implicado.
#Trezor #CryptoSecurity #BilleteraDeHardware
La información anterior es una recopilación de datos y un análisis personal; no constituye asesoramiento de inversión.
Seguiré el caso y publicaré actualizaciones si se producen novedades importantes.
28

🚨 $BTC ALERTA DE BILLETERAS DE HARDWARE: ¡DESCUBREN IMPLANTES MALICIOSOS DE LEDGER! 🛑
📊 La policía de Singapur acaba de señalar que unos dispositivos Ledger vendidos localmente estaban comprometidos y robaban frases de recuperación; en dos casos, causaron pérdidas de S$3.5 M. La brecha en la cadena de suministro demuestra que incluso el almacenamiento «en frío» puede ser manipulado por actores maliciosos. 🦈 El dinero inteligente ya está recurriendo a canales autorizados y verificando la autenticidad antes de hacer cualquier oferta. 📈 Se espera una caída a corto plazo en la demanda de hardware adquirido en comercios minoristas, mientras los usuarios se apresuran a conseguir equipos verificados.
💡 ¿La conclusión? Nunca confíes en una caja que no haya sido sellada por el fabricante. Verifica las firmas del firmware, mantén las frases de recuperación sin conexión y considera transferir tus fondos a una billetera nueva si sospechas que ha habido manipulación. 🤔 ¿Cómo estás reforzando tu estrategia de seguridad para el hardware? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
🚨 $BTC ALERTA DE BILLETERAS DE HARDWARE: ¡DESCUBREN IMPLANTES MALICIOSOS DE LEDGER! 🛑
📊 La policía de Singapur acaba de señalar que unos dispositivos Ledger vendidos localmente estaban comprometidos y robaban frases de recuperación; en dos casos, causaron pérdidas de S$3.5 M. La brecha en la cadena de suministro demuestra que incluso el almacenamiento «en frío» puede ser manipulado por actores maliciosos. 🦈 El dinero inteligente ya está recurriendo a canales autorizados y verificando la autenticidad antes de hacer cualquier oferta. 📈 Se espera una caída a corto plazo en la demanda de hardware adquirido en comercios minoristas, mientras los usuarios se apresuran a conseguir equipos verificados.
💡 ¿La conclusión? Nunca confíes en una caja que no haya sido sellada por el fabricante. Verifica las firmas del firmware, mantén las frases de recuperación sin conexión y considera transferir tus fondos a una billetera nueva si sospechas que ha habido manipulación. 🤔 ¿Cómo estás reforzando tu estrategia de seguridad para el hardware? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
📊 La policía de Singapur acaba de señalar que unos dispositivos Ledger vendidos localmente estaban comprometidos y robaban frases de recuperación; en dos casos, causaron pérdidas de S$3.5 M. La brecha en la cadena de suministro demuestra que incluso el almacenamiento «en frío» puede ser manipulado por actores maliciosos. 🦈 El dinero inteligente ya está recurriendo a canales autorizados y verificando la autenticidad antes de hacer cualquier oferta. 📈 Se espera una caída a corto plazo en la demanda de hardware adquirido en comercios minoristas, mientras los usuarios se apresuran a conseguir equipos verificados.
💡 ¿La conclusión? Nunca confíes en una caja que no haya sido sellada por el fabricante. Verifica las firmas del firmware, mantén las frases de recuperación sin conexión y considera transferir tus fondos a una billetera nueva si sospechas que ha habido manipulación. 🤔 ¿Cómo estás reforzando tu estrategia de seguridad para el hardware? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
8

🚨 $BTC ALERTA A LOS USUARIOS: IMPLANTES MALICIOSOS EN DISPOSITIVOS LEDGER ROBARON 2,7 MILLONES DE DÓLARES EN SINGAPUR 💥
📊 La policía de Singapur descubrió monederos de hardware con implantes ocultos que sustraían frases de recuperación, lo que costó a los inversores 3,5 millones de dólares singapurenses. La brecha pone de relieve una vulnerabilidad clásica de la cadena de suministro, en la que actores maliciosos se infiltran en los canales minoristas y convierten dispositivos confiables en cazadores silenciosos de liquidez. 🦈
💡 Para proteger tus activos, compra monederos directamente al fabricante o a un distribuidor autorizado, realiza las comprobaciones de autenticidad de Ledger y nunca expongas tu frase de recuperación en línea. Si sospechas que alguien ha manipulado el dispositivo, deja de usarlo y transfiere los fondos a un dispositivo nuevo y verificado. 🤔 ¿Qué medidas adicionales estás tomando para verificar la integridad de tu monedero de hardware? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
🚨 $BTC ALERTA A LOS USUARIOS: IMPLANTES MALICIOSOS EN DISPOSITIVOS LEDGER ROBARON 2,7 MILLONES DE DÓLARES EN SINGAPUR 💥
📊 La policía de Singapur descubrió monederos de hardware con implantes ocultos que sustraían frases de recuperación, lo que costó a los inversores 3,5 millones de dólares singapurenses. La brecha pone de relieve una vulnerabilidad clásica de la cadena de suministro, en la que actores maliciosos se infiltran en los canales minoristas y convierten dispositivos confiables en cazadores silenciosos de liquidez. 🦈
💡 Para proteger tus activos, compra monederos directamente al fabricante o a un distribuidor autorizado, realiza las comprobaciones de autenticidad de Ledger y nunca expongas tu frase de recuperación en línea. Si sospechas que alguien ha manipulado el dispositivo, deja de usarlo y transfiere los fondos a un dispositivo nuevo y verificado. 🤔 ¿Qué medidas adicionales estás tomando para verificar la integridad de tu monedero de hardware? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
📊 La policía de Singapur descubrió monederos de hardware con implantes ocultos que sustraían frases de recuperación, lo que costó a los inversores 3,5 millones de dólares singapurenses. La brecha pone de relieve una vulnerabilidad clásica de la cadena de suministro, en la que actores maliciosos se infiltran en los canales minoristas y convierten dispositivos confiables en cazadores silenciosos de liquidez. 🦈
💡 Para proteger tus activos, compra monederos directamente al fabricante o a un distribuidor autorizado, realiza las comprobaciones de autenticidad de Ledger y nunca expongas tu frase de recuperación en línea. Si sospechas que alguien ha manipulado el dispositivo, deja de usarlo y transfiere los fondos a un dispositivo nuevo y verificado. 🤔 ¿Qué medidas adicionales estás tomando para verificar la integridad de tu monedero de hardware? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
9
🚨 $BTC ¡ESCÁNDALO DE LA BILLETERA DE HARDWARE: CLAVES COMPROMETIDAS, LA CONFIANZA EN JUEGO! 🛑
📊 Keystone acaba de revelar que un dispositivo falsificado superó su prueba de autenticación y robó la clave de verificación de fábrica. Destruirán 18,835 billeteras sin vender y pasarán a generar una nueva clave, pero la brecha también expuso los registros de 25,964 compradores: nombres, direcciones de envío, todo el expediente. 🦈
🔍 Aunque las frases de recuperación y las claves privadas siguen intactas, cualquier unidad enviada después del 20 de oct. tendrá que superar una verificación adicional, incluso si pasa la comprobación estándar. La pregunta clave: ¿podemos seguir confiando en las billeteras de hardware cuando se puede falsificar hasta el propio control de acceso? 🤔
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
🚨 $BTC ¡ESCÁNDALO DE LA BILLETERA DE HARDWARE: CLAVES COMPROMETIDAS, LA CONFIANZA EN JUEGO! 🛑
📊 Keystone acaba de revelar que un dispositivo falsificado superó su prueba de autenticación y robó la clave de verificación de fábrica. Destruirán 18,835 billeteras sin vender y pasarán a generar una nueva clave, pero la brecha también expuso los registros de 25,964 compradores: nombres, direcciones de envío, todo el expediente. 🦈
🔍 Aunque las frases de recuperación y las claves privadas siguen intactas, cualquier unidad enviada después del 20 de oct. tendrá que superar una verificación adicional, incluso si pasa la comprobación estándar. La pregunta clave: ¿podemos seguir confiando en las billeteras de hardware cuando se puede falsificar hasta el propio control de acceso? 🤔
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
📊 Keystone acaba de revelar que un dispositivo falsificado superó su prueba de autenticación y robó la clave de verificación de fábrica. Destruirán 18,835 billeteras sin vender y pasarán a generar una nueva clave, pero la brecha también expuso los registros de 25,964 compradores: nombres, direcciones de envío, todo el expediente. 🦈
🔍 Aunque las frases de recuperación y las claves privadas siguen intactas, cualquier unidad enviada después del 20 de oct. tendrá que superar una verificación adicional, incluso si pasa la comprobación estándar. La pregunta clave: ¿podemos seguir confiando en las billeteras de hardware cuando se puede falsificar hasta el propio control de acceso? 🤔
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
8

·
--
🚨 $BTC ALERTA DE BILLETERA DE HARDWARE: CLAVES COMPROMETIDAS, CONFIANZA EN RIESGO 🦈
📊 La brecha de seguridad de Keystone expuso 18.835 unidades sin vender y 25.964 registros de compradores, lo que demuestra que un dispositivo falsificado puede eludir la autenticación de fábrica. 🦈 Esto socava la premisa misma de la seguridad basada en hardware: si se rompe la cadena de verificación, los operadores de dinero inteligente buscarán la próxima barrida de liquidez en billeteras comprometidas. ⚡ Los dispositivos enviados después del 20 de octubre requerirán comprobaciones adicionales, incluso si superan la prueba estándar.
💬 ¿Cómo protegerás ahora tus $BTC activos? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre el riesgo. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
🚨 $BTC ALERTA DE BILLETERA DE HARDWARE: CLAVES COMPROMETIDAS, CONFIANZA EN RIESGO 🦈
📊 La brecha de seguridad de Keystone expuso 18.835 unidades sin vender y 25.964 registros de compradores, lo que demuestra que un dispositivo falsificado puede eludir la autenticación de fábrica. 🦈 Esto socava la premisa misma de la seguridad basada en hardware: si se rompe la cadena de verificación, los operadores de dinero inteligente buscarán la próxima barrida de liquidez en billeteras comprometidas. ⚡ Los dispositivos enviados después del 20 de octubre requerirán comprobaciones adicionales, incluso si superan la prueba estándar.
💬 ¿Cómo protegerás ahora tus $BTC activos? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre el riesgo. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
📊 La brecha de seguridad de Keystone expuso 18.835 unidades sin vender y 25.964 registros de compradores, lo que demuestra que un dispositivo falsificado puede eludir la autenticación de fábrica. 🦈 Esto socava la premisa misma de la seguridad basada en hardware: si se rompe la cadena de verificación, los operadores de dinero inteligente buscarán la próxima barrida de liquidez en billeteras comprometidas. ⚡ Los dispositivos enviados después del 20 de octubre requerirán comprobaciones adicionales, incluso si superan la prueba estándar.
💬 ¿Cómo protegerás ahora tus $BTC activos? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre el riesgo. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
5

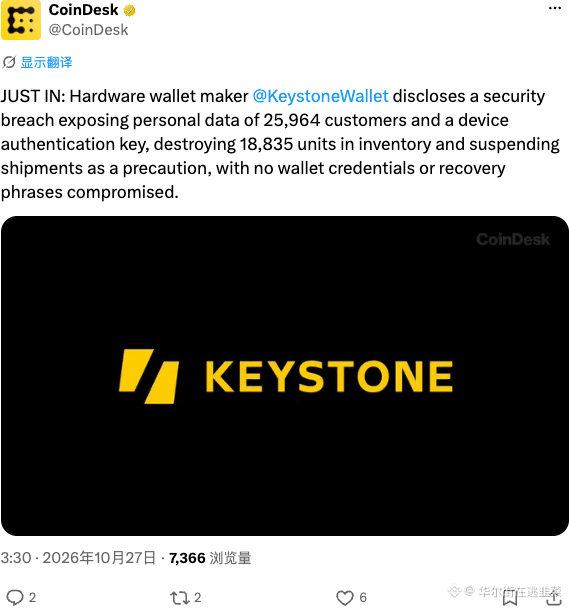
¡La seguridad de las billeteras físicas está seriamente amenazada! Keystone acaba de anunciar que destruirá 18,835 billeteras sin vender y suspenderá los envíos tras el hackeo del 20/10.
Los atacantes no solo obtuvieron 25,964 registros de clientes, sino que también ROBARON LA CLAVE CRIPTOGRÁFICA que se usa para autenticar los dispositivos originales. ¡Es un desastre!
Esto significa que las billeteras falsas y de baja calidad PODRÍAN SER AUTENTICADAS COMO ORIGINALES. El riesgo de que los usuarios pierdan su dinero se dispara si compran una billetera fraudulenta.
Aunque Keystone asegura que las claves privadas y los fondos no se vieron afectados, los usuarios deben ESTAR EXTREMADAMENTE ALERTA ante los mensajes fraudulentos. La empresa reemplazará la clave comprometida en los productos nuevos.
¿Este incidente te hace perder la confianza en las billeteras físicas? ¿O es simplemente una lección sobre los riesgos de la centralización?
#HardwareWallet #Seguridad
$BTC $ETH
¡La seguridad de las billeteras físicas está seriamente amenazada! Keystone acaba de anunciar que destruirá 18,835 billeteras sin vender y suspenderá los envíos tras el hackeo del 20/10.
Los atacantes no solo obtuvieron 25,964 registros de clientes, sino que también ROBARON LA CLAVE CRIPTOGRÁFICA que se usa para autenticar los dispositivos originales. ¡Es un desastre!
Esto significa que las billeteras falsas y de baja calidad PODRÍAN SER AUTENTICADAS COMO ORIGINALES. El riesgo de que los usuarios pierdan su dinero se dispara si compran una billetera fraudulenta.
Aunque Keystone asegura que las claves privadas y los fondos no se vieron afectados, los usuarios deben ESTAR EXTREMADAMENTE ALERTA ante los mensajes fraudulentos. La empresa reemplazará la clave comprometida en los productos nuevos.
¿Este incidente te hace perder la confianza en las billeteras físicas? ¿O es simplemente una lección sobre los riesgos de la centralización?
#HardwareWallet #Seguridad
$BTC $ETH
Los atacantes no solo obtuvieron 25,964 registros de clientes, sino que también ROBARON LA CLAVE CRIPTOGRÁFICA que se usa para autenticar los dispositivos originales. ¡Es un desastre!
Esto significa que las billeteras falsas y de baja calidad PODRÍAN SER AUTENTICADAS COMO ORIGINALES. El riesgo de que los usuarios pierdan su dinero se dispara si compran una billetera fraudulenta.
Aunque Keystone asegura que las claves privadas y los fondos no se vieron afectados, los usuarios deben ESTAR EXTREMADAMENTE ALERTA ante los mensajes fraudulentos. La empresa reemplazará la clave comprometida en los productos nuevos.
¿Este incidente te hace perder la confianza en las billeteras físicas? ¿O es simplemente una lección sobre los riesgos de la centralización?
#HardwareWallet #Seguridad
$BTC $ETH
2
346


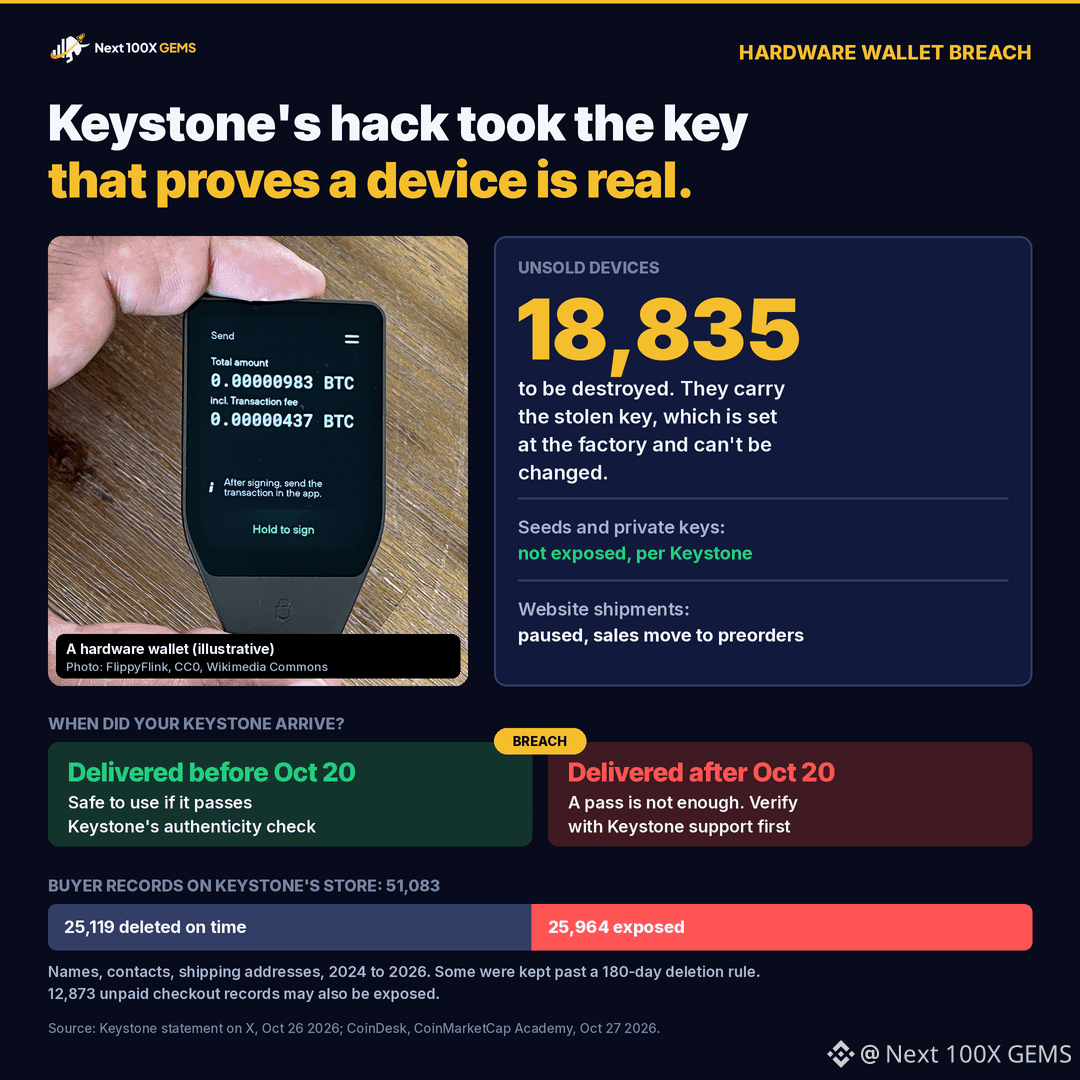
El domingo preguntamos por qué seguía archivado un pedido de Keystone de 2024, cuando la política de la propia empresa dice que los datos de los compradores se eliminan después de 180 días. Keystone ya respondió, y la respuesta vino acompañada de un problema aún mayor.
El atacante que entró en su sitio web el 20 de octubre también robó la clave que Keystone usa para comprobar que un dispositivo es auténtico. Esa clave se graba en cada billetera en la fábrica y no se puede borrar ni reescribir. Con ella, alguien podría fabricar una falsificación que supere la propia verificación de autenticidad de Keystone. Por eso, la empresa está destruyendo 18.835 dispositivos de su inventario, ha pausado los envíos desde su sitio web y está pasando a vender mediante pedidos anticipados con una clave nueva.
En cuanto a los datos, la tienda de Keystone tenía 51.083 registros de compradores. Se habían eliminado 25.119 conforme a la regla de los 180 días. Los otros 25.964, correspondientes al período de 2024 a 2026, podrían haber sido robados: nombres, datos de contacto, direcciones de envío y detalles de los pedidos. Keystone afirma que su herramienta de eliminación automatizada falló y nadie se dio cuenta. También podrían haberse expuesto otros 12.873 registros de pagos pendientes. Según Keystone, las frases de recuperación, las claves privadas y los datos de pago no se vieron afectados.
Qué significa esto si tienes una: una Keystone entregada antes del 20 de octubre está bien si supera la verificación. Una entregada después del 20 de octubre requiere una comprobación directa con el equipo de asistencia de Keystone, aunque la supere. La empresa dice que no hace falta que muevas tu $BTC solo por esto. Keystone también afirma que nunca te pedirá que devuelvas un dispositivo, así que cualquier correo electrónico, llamada o paquete relacionado con una «retirada del mercado» es una estafa.
#CryptoSecurity #MonederoDeHardware
NFA. DYOR.
El domingo preguntamos por qué seguía archivado un pedido de Keystone de 2024, cuando la política de la propia empresa dice que los datos de los compradores se eliminan después de 180 días. Keystone ya respondió, y la respuesta vino acompañada de un problema aún mayor.
El atacante que entró en su sitio web el 20 de octubre también robó la clave que Keystone usa para comprobar que un dispositivo es auténtico. Esa clave se graba en cada billetera en la fábrica y no se puede borrar ni reescribir. Con ella, alguien podría fabricar una falsificación que supere la propia verificación de autenticidad de Keystone. Por eso, la empresa está destruyendo 18.835 dispositivos de su inventario, ha pausado los envíos desde su sitio web y está pasando a vender mediante pedidos anticipados con una clave nueva.
En cuanto a los datos, la tienda de Keystone tenía 51.083 registros de compradores. Se habían eliminado 25.119 conforme a la regla de los 180 días. Los otros 25.964, correspondientes al período de 2024 a 2026, podrían haber sido robados: nombres, datos de contacto, direcciones de envío y detalles de los pedidos. Keystone afirma que su herramienta de eliminación automatizada falló y nadie se dio cuenta. También podrían haberse expuesto otros 12.873 registros de pagos pendientes. Según Keystone, las frases de recuperación, las claves privadas y los datos de pago no se vieron afectados.
Qué significa esto si tienes una: una Keystone entregada antes del 20 de octubre está bien si supera la verificación. Una entregada después del 20 de octubre requiere una comprobación directa con el equipo de asistencia de Keystone, aunque la supere. La empresa dice que no hace falta que muevas tu $BTC solo por esto. Keystone también afirma que nunca te pedirá que devuelvas un dispositivo, así que cualquier correo electrónico, llamada o paquete relacionado con una «retirada del mercado» es una estafa.
#CryptoSecurity #MonederoDeHardware
NFA. DYOR.
El atacante que entró en su sitio web el 20 de octubre también robó la clave que Keystone usa para comprobar que un dispositivo es auténtico. Esa clave se graba en cada billetera en la fábrica y no se puede borrar ni reescribir. Con ella, alguien podría fabricar una falsificación que supere la propia verificación de autenticidad de Keystone. Por eso, la empresa está destruyendo 18.835 dispositivos de su inventario, ha pausado los envíos desde su sitio web y está pasando a vender mediante pedidos anticipados con una clave nueva.
En cuanto a los datos, la tienda de Keystone tenía 51.083 registros de compradores. Se habían eliminado 25.119 conforme a la regla de los 180 días. Los otros 25.964, correspondientes al período de 2024 a 2026, podrían haber sido robados: nombres, datos de contacto, direcciones de envío y detalles de los pedidos. Keystone afirma que su herramienta de eliminación automatizada falló y nadie se dio cuenta. También podrían haberse expuesto otros 12.873 registros de pagos pendientes. Según Keystone, las frases de recuperación, las claves privadas y los datos de pago no se vieron afectados.
Qué significa esto si tienes una: una Keystone entregada antes del 20 de octubre está bien si supera la verificación. Una entregada después del 20 de octubre requiere una comprobación directa con el equipo de asistencia de Keystone, aunque la supere. La empresa dice que no hace falta que muevas tu $BTC solo por esto. Keystone también afirma que nunca te pedirá que devuelvas un dispositivo, así que cualquier correo electrónico, llamada o paquete relacionado con una «retirada del mercado» es una estafa.
#CryptoSecurity #MonederoDeHardware
NFA. DYOR.
763
·
--
Keystone está destruyendo 18.835 carteras de hardware no vendidas después de que una brecha expusiera una clave de producción que permite que los dispositivos falsificados superen las comprobaciones de autenticidad.
La clave robada no se puede cambiar, así que cualquier cartera falsa que la tenga parecería auténtica, lo que pondría en riesgo los fondos de los usuarios.
¿Qué significa esto para la confianza en la cadena de suministro de las carteras de hardware?
#Keystone #HardwareWallet
Keystone está destruyendo 18.835 carteras de hardware no vendidas después de que una brecha expusiera una clave de producción que permite que los dispositivos falsificados superen las comprobaciones de autenticidad.
La clave robada no se puede cambiar, así que cualquier cartera falsa que la tenga parecería auténtica, lo que pondría en riesgo los fondos de los usuarios.
¿Qué significa esto para la confianza en la cadena de suministro de las carteras de hardware?
#Keystone #HardwareWallet
La clave robada no se puede cambiar, así que cualquier cartera falsa que la tenga parecería auténtica, lo que pondría en riesgo los fondos de los usuarios.
¿Qué significa esto para la confianza en la cadena de suministro de las carteras de hardware?
#Keystone #HardwareWallet
101

·
--
🚨 ¡LEDGER SE ENFRENTA A UNA DEMANDA COLECTIVA MIENTRAS UNA FILTRACIÓN DE DATOS PONE EN PELIGRO LAS TENENCIAS DE $BTC ! 💣
El abogado Ariel Givner acaba de revelar que Ledger se enfrenta a una demanda colectiva en Nueva York tras fallos de seguridad que no se habían divulgado. La denuncia alega que una brecha ocurrida en diciembre de 2023 filtró datos confidenciales de clientes, incluidos correos electrónicos y números de teléfono, que pronto aparecieron en canales de la dark web. 🔍
Actores maliciosos utilizaron estos metadatos robados para lanzar ataques de ingeniería social muy precisos, haciéndose pasar por representantes oficiales para vaciar billeteras de autocustodia. 🌊 Proteger tus activos fuera de los exchanges $BTC es solo la mitad de la batalla cuando las vulnerabilidades de los datos personales abren puertas traseras a los atacantes. 🛡️
Ahora que las tácticas de phishing son mucho más selectivas, ¿qué medidas estás tomando para auditar la seguridad de tus operaciones personales? 🤔
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
🚨 ¡LEDGER SE ENFRENTA A UNA DEMANDA COLECTIVA MIENTRAS UNA FILTRACIÓN DE DATOS PONE EN PELIGRO LAS TENENCIAS DE $BTC ! 💣
El abogado Ariel Givner acaba de revelar que Ledger se enfrenta a una demanda colectiva en Nueva York tras fallos de seguridad que no se habían divulgado. La denuncia alega que una brecha ocurrida en diciembre de 2023 filtró datos confidenciales de clientes, incluidos correos electrónicos y números de teléfono, que pronto aparecieron en canales de la dark web. 🔍
Actores maliciosos utilizaron estos metadatos robados para lanzar ataques de ingeniería social muy precisos, haciéndose pasar por representantes oficiales para vaciar billeteras de autocustodia. 🌊 Proteger tus activos fuera de los exchanges $BTC es solo la mitad de la batalla cuando las vulnerabilidades de los datos personales abren puertas traseras a los atacantes. 🛡️
Ahora que las tácticas de phishing son mucho más selectivas, ¿qué medidas estás tomando para auditar la seguridad de tus operaciones personales? 🤔
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
El abogado Ariel Givner acaba de revelar que Ledger se enfrenta a una demanda colectiva en Nueva York tras fallos de seguridad que no se habían divulgado. La denuncia alega que una brecha ocurrida en diciembre de 2023 filtró datos confidenciales de clientes, incluidos correos electrónicos y números de teléfono, que pronto aparecieron en canales de la dark web. 🔍
Actores maliciosos utilizaron estos metadatos robados para lanzar ataques de ingeniería social muy precisos, haciéndose pasar por representantes oficiales para vaciar billeteras de autocustodia. 🌊 Proteger tus activos fuera de los exchanges $BTC es solo la mitad de la batalla cuando las vulnerabilidades de los datos personales abren puertas traseras a los atacantes. 🛡️
Ahora que las tácticas de phishing son mucho más selectivas, ¿qué medidas estás tomando para auditar la seguridad de tus operaciones personales? 🤔
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
6
·
--
Nueva brecha en el almacén de claves de Keystone: robaron la clave de verificación y podrían autenticar billeteras falsas como auténticas
El incidente de seguridad de Keystone está pasando de ser una «filtración de información» a un «robo de claves», otro hito que evidencia cómo se ha vulnerado la cadena de confianza de las billeteras de hardware.
Según informó Cointelegraph, Keystone reveló inicialmente que se habían filtrado datos de clientes, pero después actualizó la información y señaló que los hackers también habían robado una clave utilizada para verificar si una billetera era «auténtica». Esto significa que, en teoría, los atacantes podrían utilizar esa clave para hacer pasar una billetera falsa por una auténtica y así eludir las comprobaciones de los usuarios sobre la legitimidad del dispositivo.
¿Por qué este incidente debería preocuparnos más que una filtración de datos común? El valor fundamental de una billetera de hardware reside en que funciona «sin conexión y se puede verificar». Los usuarios están dispuestos a confiarle grandes cantidades de activos porque creen que la firma del dispositivo es auténtica y que su procedencia es fiable. Si se filtra la clave de verificación, se debilita la base de este mecanismo de confianza: ya no afecta solo a la contraseña de una cuenta, sino a los cimientos de la credibilidad de todo el producto.
En cuanto a los hechos, la información divulgada sigue actualizándose: la empresa aún no ha aclarado el alcance concreto del impacto de la clave robada ni si ya se ha utilizado indebidamente. Por lo tanto, es necesario distinguir entre «hechos confirmados» y «especulaciones aún no verificadas»: que la clave fue robada es un hecho, pero todavía no está claro si se ha utilizado para falsificar billeteras ni cuántos usuarios podrían verse afectados.
En el mercado, este tipo de incidentes de seguridad suele afectar primero a la confianza de los titulares de activos y podría provocar una actitud de cautela a corto plazo. Sin embargo, lo que realmente determinará la evolución a largo plazo de las billeteras de hardware es que el fabricante presente rápidamente soluciones correctivas verificables y comunique la situación con transparencia.
También hay factores que apuntan en sentido contrario: la filtración de una clave no significa que se hayan robado activos; las claves privadas de las billeteras de hardware siguen almacenándose sin conexión, y puede que una clave de verificación por sí sola no baste para transferir activos directamente. Además, el incidente sigue en desarrollo, por lo que existe un riesgo considerable de sacar conclusiones precipitadas.
¿Qué conviene observar a continuación? Primero, las aclaraciones posteriores de la empresa sobre el alcance del impacto de la clave robada; segundo, si aparecen casos probados de estafas con billeteras falsas; y tercero, la rapidez de la respuesta del fabricante y la credibilidad de las medidas propuestas. En cuanto a las operaciones, el impacto de este incidente de seguridad en los activos relacionados con las billeteras de hardware es, en gran medida, emocional y temporal. Lo más importante es esperar a que las próximas comunicaciones confirmen la magnitud real de las pérdidas, en lugar de sacar conclusiones antes de disponer de toda la información.
#Keystone #CryptoSecurity #HardwareWallet
Lo anterior es una recopilación de información y un análisis personal, y no constituye asesoramiento de inversión.
Si hay novedades importantes, seguiré haciendo un seguimiento y actualizando la información.
Nueva brecha en el almacén de claves de Keystone: robaron la clave de verificación y podrían autenticar billeteras falsas como auténticas
El incidente de seguridad de Keystone está pasando de ser una «filtración de información» a un «robo de claves», otro hito que evidencia cómo se ha vulnerado la cadena de confianza de las billeteras de hardware.
Según informó Cointelegraph, Keystone reveló inicialmente que se habían filtrado datos de clientes, pero después actualizó la información y señaló que los hackers también habían robado una clave utilizada para verificar si una billetera era «auténtica». Esto significa que, en teoría, los atacantes podrían utilizar esa clave para hacer pasar una billetera falsa por una auténtica y así eludir las comprobaciones de los usuarios sobre la legitimidad del dispositivo.
¿Por qué este incidente debería preocuparnos más que una filtración de datos común? El valor fundamental de una billetera de hardware reside en que funciona «sin conexión y se puede verificar». Los usuarios están dispuestos a confiarle grandes cantidades de activos porque creen que la firma del dispositivo es auténtica y que su procedencia es fiable. Si se filtra la clave de verificación, se debilita la base de este mecanismo de confianza: ya no afecta solo a la contraseña de una cuenta, sino a los cimientos de la credibilidad de todo el producto.
En cuanto a los hechos, la información divulgada sigue actualizándose: la empresa aún no ha aclarado el alcance concreto del impacto de la clave robada ni si ya se ha utilizado indebidamente. Por lo tanto, es necesario distinguir entre «hechos confirmados» y «especulaciones aún no verificadas»: que la clave fue robada es un hecho, pero todavía no está claro si se ha utilizado para falsificar billeteras ni cuántos usuarios podrían verse afectados.
En el mercado, este tipo de incidentes de seguridad suele afectar primero a la confianza de los titulares de activos y podría provocar una actitud de cautela a corto plazo. Sin embargo, lo que realmente determinará la evolución a largo plazo de las billeteras de hardware es que el fabricante presente rápidamente soluciones correctivas verificables y comunique la situación con transparencia.
También hay factores que apuntan en sentido contrario: la filtración de una clave no significa que se hayan robado activos; las claves privadas de las billeteras de hardware siguen almacenándose sin conexión, y puede que una clave de verificación por sí sola no baste para transferir activos directamente. Además, el incidente sigue en desarrollo, por lo que existe un riesgo considerable de sacar conclusiones precipitadas.
¿Qué conviene observar a continuación? Primero, las aclaraciones posteriores de la empresa sobre el alcance del impacto de la clave robada; segundo, si aparecen casos probados de estafas con billeteras falsas; y tercero, la rapidez de la respuesta del fabricante y la credibilidad de las medidas propuestas. En cuanto a las operaciones, el impacto de este incidente de seguridad en los activos relacionados con las billeteras de hardware es, en gran medida, emocional y temporal. Lo más importante es esperar a que las próximas comunicaciones confirmen la magnitud real de las pérdidas, en lugar de sacar conclusiones antes de disponer de toda la información.
#Keystone #CryptoSecurity #HardwareWallet
Lo anterior es una recopilación de información y un análisis personal, y no constituye asesoramiento de inversión.
Si hay novedades importantes, seguiré haciendo un seguimiento y actualizando la información.
El incidente de seguridad de Keystone está pasando de ser una «filtración de información» a un «robo de claves», otro hito que evidencia cómo se ha vulnerado la cadena de confianza de las billeteras de hardware.
Según informó Cointelegraph, Keystone reveló inicialmente que se habían filtrado datos de clientes, pero después actualizó la información y señaló que los hackers también habían robado una clave utilizada para verificar si una billetera era «auténtica». Esto significa que, en teoría, los atacantes podrían utilizar esa clave para hacer pasar una billetera falsa por una auténtica y así eludir las comprobaciones de los usuarios sobre la legitimidad del dispositivo.
¿Por qué este incidente debería preocuparnos más que una filtración de datos común? El valor fundamental de una billetera de hardware reside en que funciona «sin conexión y se puede verificar». Los usuarios están dispuestos a confiarle grandes cantidades de activos porque creen que la firma del dispositivo es auténtica y que su procedencia es fiable. Si se filtra la clave de verificación, se debilita la base de este mecanismo de confianza: ya no afecta solo a la contraseña de una cuenta, sino a los cimientos de la credibilidad de todo el producto.
En cuanto a los hechos, la información divulgada sigue actualizándose: la empresa aún no ha aclarado el alcance concreto del impacto de la clave robada ni si ya se ha utilizado indebidamente. Por lo tanto, es necesario distinguir entre «hechos confirmados» y «especulaciones aún no verificadas»: que la clave fue robada es un hecho, pero todavía no está claro si se ha utilizado para falsificar billeteras ni cuántos usuarios podrían verse afectados.
En el mercado, este tipo de incidentes de seguridad suele afectar primero a la confianza de los titulares de activos y podría provocar una actitud de cautela a corto plazo. Sin embargo, lo que realmente determinará la evolución a largo plazo de las billeteras de hardware es que el fabricante presente rápidamente soluciones correctivas verificables y comunique la situación con transparencia.
También hay factores que apuntan en sentido contrario: la filtración de una clave no significa que se hayan robado activos; las claves privadas de las billeteras de hardware siguen almacenándose sin conexión, y puede que una clave de verificación por sí sola no baste para transferir activos directamente. Además, el incidente sigue en desarrollo, por lo que existe un riesgo considerable de sacar conclusiones precipitadas.
¿Qué conviene observar a continuación? Primero, las aclaraciones posteriores de la empresa sobre el alcance del impacto de la clave robada; segundo, si aparecen casos probados de estafas con billeteras falsas; y tercero, la rapidez de la respuesta del fabricante y la credibilidad de las medidas propuestas. En cuanto a las operaciones, el impacto de este incidente de seguridad en los activos relacionados con las billeteras de hardware es, en gran medida, emocional y temporal. Lo más importante es esperar a que las próximas comunicaciones confirmen la magnitud real de las pérdidas, en lugar de sacar conclusiones antes de disponer de toda la información.
#Keystone #CryptoSecurity #HardwareWallet
Lo anterior es una recopilación de información y un análisis personal, y no constituye asesoramiento de inversión.
Si hay novedades importantes, seguiré haciendo un seguimiento y actualizando la información.
51

·
--
¡El incidente de seguridad de la billetera Keystone ha empeorado! Al principio solo se filtraron datos de clientes, pero ahora se ha confirmado que los hackers robaron la clave utilizada para verificar la autenticidad de las billeteras. Esto significa que las billeteras falsas podrían pasar por auténticas. Si usas Keystone, mantente alerta y comprueba si tu billetera se ha visto afectada. ¡La seguridad es lo primero!
¡La brecha de seguridad de la billetera Keystone acaba de empeorar! Al principio solo se filtraron datos de clientes, pero ahora admiten que los hackers robaron la clave utilizada para verificar que las billeteras son auténticas. Esto significa que las billeteras falsas podrían pasar por auténticas. Si eres usuario de Keystone, mantente alerta y comprueba si tu billetera se ha visto afectada. ¡La seguridad es lo primero!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
¡El incidente de seguridad de la billetera Keystone ha empeorado! Al principio solo se filtraron datos de clientes, pero ahora se ha confirmado que los hackers robaron la clave utilizada para verificar la autenticidad de las billeteras. Esto significa que las billeteras falsas podrían pasar por auténticas. Si usas Keystone, mantente alerta y comprueba si tu billetera se ha visto afectada. ¡La seguridad es lo primero!
¡La brecha de seguridad de la billetera Keystone acaba de empeorar! Al principio solo se filtraron datos de clientes, pero ahora admiten que los hackers robaron la clave utilizada para verificar que las billeteras son auténticas. Esto significa que las billeteras falsas podrían pasar por auténticas. Si eres usuario de Keystone, mantente alerta y comprueba si tu billetera se ha visto afectada. ¡La seguridad es lo primero!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
¡La brecha de seguridad de la billetera Keystone acaba de empeorar! Al principio solo se filtraron datos de clientes, pero ahora admiten que los hackers robaron la clave utilizada para verificar que las billeteras son auténticas. Esto significa que las billeteras falsas podrían pasar por auténticas. Si eres usuario de Keystone, mantente alerta y comprueba si tu billetera se ha visto afectada. ¡La seguridad es lo primero!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
43

·
--
El fabricante de billeteras de hardware Keystone reveló una vulnerabilidad de seguridad que expuso los datos de 25.000 clientes y las claves de sus dispositivos. Como medida preventiva, destruyó 18.000 dispositivos que aún no se habían enviado y suspendió las entregas, aunque las claves privadas no estuvieron en peligro.
Keystone se pasó de contundente con esta medida: hizo volar por los aires 18.000 dispositivos que todavía no se habían enviado. Aunque las claves privadas están a salvo, esta forma de limitar los daños mediante la «destrucción física» demuestra que la gravedad del incidente supera con creces lo que se imaginaba. La reputación de la marca ha sufrido un duro golpe y, a corto plazo, el ánimo del mercado está bajo presión; pero, a largo plazo, las billeteras frías de hardware siguen siendo la última línea de defensa. Lo que ha cambiado es quién tiene la capacidad de elegir.
#Keystone #HardwareWallet #Seguridad
El fabricante de billeteras de hardware Keystone reveló una vulnerabilidad de seguridad que expuso los datos de 25.000 clientes y las claves de sus dispositivos. Como medida preventiva, destruyó 18.000 dispositivos que aún no se habían enviado y suspendió las entregas, aunque las claves privadas no estuvieron en peligro.
Keystone se pasó de contundente con esta medida: hizo volar por los aires 18.000 dispositivos que todavía no se habían enviado. Aunque las claves privadas están a salvo, esta forma de limitar los daños mediante la «destrucción física» demuestra que la gravedad del incidente supera con creces lo que se imaginaba. La reputación de la marca ha sufrido un duro golpe y, a corto plazo, el ánimo del mercado está bajo presión; pero, a largo plazo, las billeteras frías de hardware siguen siendo la última línea de defensa. Lo que ha cambiado es quién tiene la capacidad de elegir.
#Keystone #HardwareWallet #Seguridad
Keystone se pasó de contundente con esta medida: hizo volar por los aires 18.000 dispositivos que todavía no se habían enviado. Aunque las claves privadas están a salvo, esta forma de limitar los daños mediante la «destrucción física» demuestra que la gravedad del incidente supera con creces lo que se imaginaba. La reputación de la marca ha sufrido un duro golpe y, a corto plazo, el ánimo del mercado está bajo presión; pero, a largo plazo, las billeteras frías de hardware siguen siendo la última línea de defensa. Lo que ha cambiado es quién tiene la capacidad de elegir.
#Keystone #HardwareWallet #Seguridad
4
·
--
Keystone revela una brecha que expone los datos de envío de compradores de billeteras de hardware
Se accedió a nombres, direcciones y datos de pedidos mediante una vulnerabilidad en la API de Shopify. Un investigador advierte sobre posibles ataques de phishing y ataques físicos. Clientes afectados han denunciado llamadas fraudulentas de personas que se hacen pasar por agentes de las fuerzas del orden.
¿Te ha notificado Keystone?
#Security #HardwareWallet $BTC
Fuente: cointelegraph.com
Keystone revela una brecha que expone los datos de envío de compradores de billeteras de hardware
Se accedió a nombres, direcciones y datos de pedidos mediante una vulnerabilidad en la API de Shopify. Un investigador advierte sobre posibles ataques de phishing y ataques físicos. Clientes afectados han denunciado llamadas fraudulentas de personas que se hacen pasar por agentes de las fuerzas del orden.
¿Te ha notificado Keystone?
#Security #HardwareWallet $BTC
Fuente: cointelegraph.com
Se accedió a nombres, direcciones y datos de pedidos mediante una vulnerabilidad en la API de Shopify. Un investigador advierte sobre posibles ataques de phishing y ataques físicos. Clientes afectados han denunciado llamadas fraudulentas de personas que se hacen pasar por agentes de las fuerzas del orden.
¿Te ha notificado Keystone?
#Security #HardwareWallet $BTC
Fuente: cointelegraph.com
127
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#JobsReportRaisesHikeOdds
239,151 visualizaciones
1,924 participa(n) en el debate
2
#CPITestsDecemberRateOutlook
16,281 visualizaciones
252 participa(n) en el debate
3
#BitcoinRebounds$75KAsChipsLead
20,150 visualizaciones
218 participa(n) en el debate
4
#US Data Center Rules May Constrain AI Expansion
37,352 visualizaciones
151 participa(n) en el debate
5
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
169 visualizaciones
6 participa(n) en el debate
6
#WillAnthropicListOnTime
56,611 visualizaciones
740 participa(n) en el debate
7
#WillUS-IranTensionsBoostSafe-HavenDemand?
8,949 visualizaciones
99 participa(n) en el debate
8
#BitcoinETFsSee$412MNetOutflows
2,447 visualizaciones
43 participa(n) en el debate
9
#HKSFCPlansToRestrictCryptoAndExchangeTerms
11,090 visualizaciones
212 participa(n) en el debate
10
#TradFiForBeginners
37,415 visualizaciones
571 participa(n) en el debate