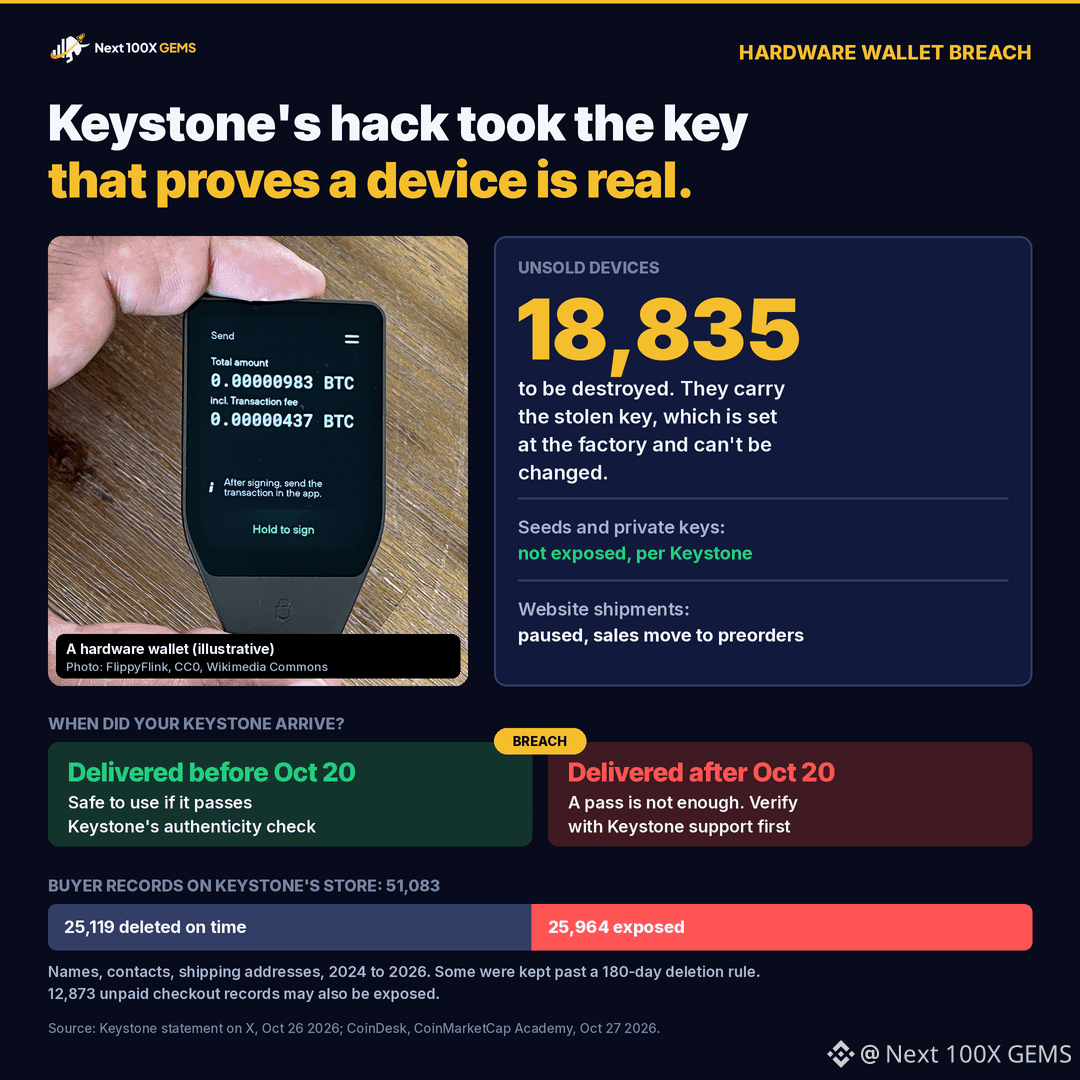
El domingo preguntamos por qué seguía archivado un pedido de Keystone de 2024, cuando la política de la propia empresa dice que los datos de los compradores se eliminan después de 180 días. Keystone ya respondió, y la respuesta vino acompañada de un problema aún mayor.
El atacante que entró en su sitio web el 20 de octubre también robó la clave que Keystone usa para comprobar que un dispositivo es auténtico. Esa clave se graba en cada billetera en la fábrica y no se puede borrar ni reescribir. Con ella, alguien podría fabricar una falsificación que supere la propia verificación de autenticidad de Keystone. Por eso, la empresa está destruyendo 18.835 dispositivos de su inventario, ha pausado los envíos desde su sitio web y está pasando a vender mediante pedidos anticipados con una clave nueva.
En cuanto a los datos, la tienda de Keystone tenía 51.083 registros de compradores. Se habían eliminado 25.119 conforme a la regla de los 180 días. Los otros 25.964, correspondientes al período de 2024 a 2026, podrían haber sido robados: nombres, datos de contacto, direcciones de envío y detalles de los pedidos. Keystone afirma que su herramienta de eliminación automatizada falló y nadie se dio cuenta. También podrían haberse expuesto otros 12.873 registros de pagos pendientes. Según Keystone, las frases de recuperación, las claves privadas y los datos de pago no se vieron afectados.
Qué significa esto si tienes una: una Keystone entregada antes del 20 de octubre está bien si supera la verificación. Una entregada después del 20 de octubre requiere una comprobación directa con el equipo de asistencia de Keystone, aunque la supere. La empresa dice que no hace falta que muevas tu $BTC solo por esto. Keystone también afirma que nunca te pedirá que devuelvas un dispositivo, así que cualquier correo electrónico, llamada o paquete relacionado con una «retirada del mercado» es una estafa.
#CryptoSecurity #MonederoDeHardware
NFA. DYOR.