

#hackalert
hackalert
133,713 visualizaciones
296 participa(n) en el debate
Populares
Novedades
·
--
Artículo
🚨Impacto en Venezuela🚨 Impacto en Venezuela: ¿Cómo nos afecta el hackeo a Binance y los movimientos del mercado cripto? 🇻🇪📉
Las criptomonedas y, en especial, el mercado P2P de Binance se han convertido en el auténtico pulmón financiero y el termómetro diario de la economía venezolana. Ante los recientes eventos globales y el ciberataque reportado en la plataforma —que sacudió a los mercados internacionales y arrastró temporalmente a la baja a Bitcoin y las principales criptomonedas—, muchos usuarios en el país han sentido una fuerte incertidumbre.
Aquí te explico de forma sencilla cuáles son las consecuencias reales de esta situación en nuestro bolsillo:
1️⃣ La presión sobre el tipo de cambio y la volatilidad del USDT:
Cuando ocurren este tipo de eventos a gran escala, la confianza en los mercados globales se sacude y el apetito por el riesgo disminuye. Esto genera fluctuaciones rápidas en las tasas de intercambio de las stablecoins (como USDT) frente al bolívar, desconcertando a quienes usamos el P2P como referencia diaria para fijar precios, proteger ahorros o recibir remesas.
2️⃣ El temor a los bloqueos y la liquidez en el P2P:
Una sacudida de esta magnitud en la plataforma madre encenderá siempre las alarmas de seguridad. En Venezuela, donde la banca nacional vigila con lupa cualquier movimiento atípico debido a normativas estrictas, cualquier fluctuación brusca o aumento en el volumen de operaciones por pánico acelera el riesgo de bloqueos preventivos de cuentas por parte de los bancos.
3️⃣ Efecto dominó en el comercio y la vida diaria:
Dado que una porción masiva de la economía diaria en Venezuela depende directa o indirectamente de la dinámica de intercambio en criptomonedas, cualquier freno, caída de confianza o contracción en el mercado cripto global impacta de inmediato la capacidad de los comerciantes para reponer inventarios y la estabilidad de los precios en la calle.
💡 ¿Qué deberíamos tener en cuenta estos días?
Mantén la calma y evita operar con pánico: Las ventas o compras apresuradas suelen dejar pérdidas innecesarias debido a los spreads (diferencias entre precios de compra y venta) elevados que suelen aparecer cuando el mercado se desacelera.
Extrema las precauciones de seguridad: Revisa muy bien las contrapartes con las que operas en el P2P, asegúrate de que los pagos vengan estrictamente del titular verificado y mantén tus respaldos al día.
El criptomercado es resiliente, pero en nuestra realidad económica actual, cualquier sacudida internacional se siente el doble.
👇 ¿Cómo has sentido el movimiento del P2P en las últimas horas? ¿Has notado cambios en las tasas o en la operativa de tus bancos? ¡Te leo en los comentarios! 💬
#HackAlert #Alert!! #BinanceSquareTalks $AMDB #USDT🔥🔥🔥
🚨Impacto en Venezuela
🚨 Impacto en Venezuela: ¿Cómo nos afecta el hackeo a Binance y los movimientos del mercado cripto? 🇻🇪📉
Las criptomonedas y, en especial, el mercado P2P de Binance se han convertido en el auténtico pulmón financiero y el termómetro diario de la economía venezolana. Ante los recientes eventos globales y el ciberataque reportado en la plataforma —que sacudió a los mercados internacionales y arrastró temporalmente a la baja a Bitcoin y las principales criptomonedas—, muchos usuarios en el país han sentido una fuerte incertidumbre.
Aquí te explico de forma sencilla cuáles son las consecuencias reales de esta situación en nuestro bolsillo:
1️⃣ La presión sobre el tipo de cambio y la volatilidad del USDT:
Cuando ocurren este tipo de eventos a gran escala, la confianza en los mercados globales se sacude y el apetito por el riesgo disminuye. Esto genera fluctuaciones rápidas en las tasas de intercambio de las stablecoins (como USDT) frente al bolívar, desconcertando a quienes usamos el P2P como referencia diaria para fijar precios, proteger ahorros o recibir remesas.
2️⃣ El temor a los bloqueos y la liquidez en el P2P:
Una sacudida de esta magnitud en la plataforma madre encenderá siempre las alarmas de seguridad. En Venezuela, donde la banca nacional vigila con lupa cualquier movimiento atípico debido a normativas estrictas, cualquier fluctuación brusca o aumento en el volumen de operaciones por pánico acelera el riesgo de bloqueos preventivos de cuentas por parte de los bancos.
3️⃣ Efecto dominó en el comercio y la vida diaria:
Dado que una porción masiva de la economía diaria en Venezuela depende directa o indirectamente de la dinámica de intercambio en criptomonedas, cualquier freno, caída de confianza o contracción en el mercado cripto global impacta de inmediato la capacidad de los comerciantes para reponer inventarios y la estabilidad de los precios en la calle.
💡 ¿Qué deberíamos tener en cuenta estos días?
Mantén la calma y evita operar con pánico: Las ventas o compras apresuradas suelen dejar pérdidas innecesarias debido a los spreads (diferencias entre precios de compra y venta) elevados que suelen aparecer cuando el mercado se desacelera.
Extrema las precauciones de seguridad: Revisa muy bien las contrapartes con las que operas en el P2P, asegúrate de que los pagos vengan estrictamente del titular verificado y mantén tus respaldos al día.
El criptomercado es resiliente, pero en nuestra realidad económica actual, cualquier sacudida internacional se siente el doble.
👇 ¿Cómo has sentido el movimiento del P2P en las últimas horas? ¿Has notado cambios en las tasas o en la operativa de tus bancos? ¡Te leo en los comentarios! 💬
#HackAlert #Alert!! #BinanceSquareTalks $AMDB #USDT🔥🔥🔥
4
5.2k
·
--
Lo que sabemos (actualización oficial de Binance):
• Impacto de ~6,3 mil millones de dólares; ~3 mil millones congelados en cadena
• SAFU + fondos de la empresa cubrirán todas las pérdidas: los fondos de los usuarios están seguros
• Los retiros siguen suspendidos por controles de seguridad; los depósitos funcionan con normalidad en su mayoría
$BNB — ¿moviste tus fondos o los dejaste donde estaban?
Síguenos para conocer la próxima actualización oficial.
#Write2Earn #alertadehackeo
56

·
--
$BTC
{future}(BTCUSDT)
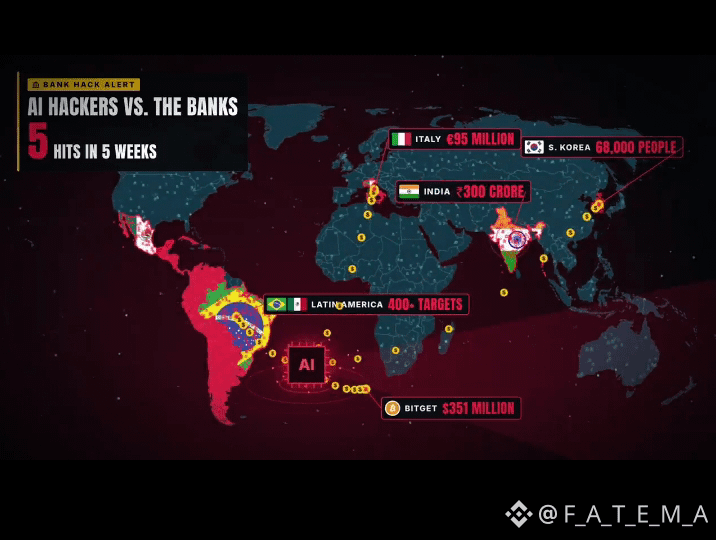
🚨 ÚLTIMA HORA: Los hackers están atacando bancos en 7 países al mismo tiempo.
Así se veía la COVID en la semana 1. Unos pocos países. Cifras pequeñas. Nadie lo llamó una crisis.
1/ Corea del Sur: los hackers usaron una herramienta de IA china para entrar en al menos 7 entidades financieras. Robaron los datos de 68,000 personas. Para mediados de octubre, habían vulnerado 16 entidades. Esta semana, Daishin Securities informó que se filtraron los datos de 38,490 clientes, incluidos sus números de cuenta bancaria.
2/ América Latina: una banda lanzó agentes de IA basados en Claude, Grok y Kimi contra más de 400 objetivos, incluidos bancos y empresas de pagos. Robaron contraseñas y accedieron a cuentas bancarias de clientes.
3/ Italia: un mensaje falso de WhatsApp enviado por «el director ejecutivo» y una voz clonada con IA hicieron que el banco privado de Intesa Sanpaolo transfiriera €95 millones. €36 millones siguen SIN APARECER; los convirtieron en criptomonedas.
4/ India: pequeños prestamistas perdieron ₹300 crore (unos $31 millones) en 2 meses. 150 casos. Los hackers copiaron credenciales bancarias y enviaron el dinero como préstamos falsos. Una empresa fue atacada dos veces.
5/ Criptomonedas: sustrajeron $351 millones de las carteras calientes de Bitget. Se sospecha de hackers norcoreanos.
6/ Japón: los hackers atacaron el servicio de compraventa de divisas de GMO Internet y exigieron $50 millones en criptomonedas. El primer ministro prometió un paquete de emergencia contra ciberataques.
7/ Australia: el regulador advierte que los ataques con IA ponen en riesgo más de A$4.5 billones en ahorros para la jubilación. Las alertas cibernéticas del Gobierno aumentaron un 80% en un año.
Ahora, ampliemos la perspectiva.
Las herramientas de hackeo con IA ahora son fáciles de conseguir. Las empresas más pequeñas tienen una seguridad débil. El dinero se mueve en minutos. Pasa de un banco a otro, a través de cuentas alquiladas, y sale en efectivo o en criptomonedas. Los responsables suelen estar en el extranjero.
La COVID paralizó las calles. Nadie está llamando a esto una crisis todavía. Pero los bancos centrales ya se preparan para el día en que los hackers logren entrar.
El G7 acordó realizar simulacros que simulan ataques con IA contra bancos. Según se informa, el BCE dio a los bancos de la eurozona 4 meses para presentar sus planes de defensa.
Si tienes tus ahorros en un banco, sígueme. Estoy siguiendo dónde atacarán los hackers y cuánto se llevarán.
#HackerNews #EarningsSeason
#HackAlert #FedWatch
$BTC
🚨 ÚLTIMA HORA: Los hackers están atacando bancos en 7 países al mismo tiempo.
Así se veía la COVID en la semana 1. Unos pocos países. Cifras pequeñas. Nadie lo llamó una crisis.
1/ Corea del Sur: los hackers usaron una herramienta de IA china para entrar en al menos 7 entidades financieras. Robaron los datos de 68,000 personas. Para mediados de octubre, habían vulnerado 16 entidades. Esta semana, Daishin Securities informó que se filtraron los datos de 38,490 clientes, incluidos sus números de cuenta bancaria.
2/ América Latina: una banda lanzó agentes de IA basados en Claude, Grok y Kimi contra más de 400 objetivos, incluidos bancos y empresas de pagos. Robaron contraseñas y accedieron a cuentas bancarias de clientes.
3/ Italia: un mensaje falso de WhatsApp enviado por «el director ejecutivo» y una voz clonada con IA hicieron que el banco privado de Intesa Sanpaolo transfiriera €95 millones. €36 millones siguen SIN APARECER; los convirtieron en criptomonedas.
4/ India: pequeños prestamistas perdieron ₹300 crore (unos $31 millones) en 2 meses. 150 casos. Los hackers copiaron credenciales bancarias y enviaron el dinero como préstamos falsos. Una empresa fue atacada dos veces.
5/ Criptomonedas: sustrajeron $351 millones de las carteras calientes de Bitget. Se sospecha de hackers norcoreanos.
6/ Japón: los hackers atacaron el servicio de compraventa de divisas de GMO Internet y exigieron $50 millones en criptomonedas. El primer ministro prometió un paquete de emergencia contra ciberataques.
7/ Australia: el regulador advierte que los ataques con IA ponen en riesgo más de A$4.5 billones en ahorros para la jubilación. Las alertas cibernéticas del Gobierno aumentaron un 80% en un año.
Ahora, ampliemos la perspectiva.
Las herramientas de hackeo con IA ahora son fáciles de conseguir. Las empresas más pequeñas tienen una seguridad débil. El dinero se mueve en minutos. Pasa de un banco a otro, a través de cuentas alquiladas, y sale en efectivo o en criptomonedas. Los responsables suelen estar en el extranjero.
La COVID paralizó las calles. Nadie está llamando a esto una crisis todavía. Pero los bancos centrales ya se preparan para el día en que los hackers logren entrar.
El G7 acordó realizar simulacros que simulan ataques con IA contra bancos. Según se informa, el BCE dio a los bancos de la eurozona 4 meses para presentar sus planes de defensa.
Si tienes tus ahorros en un banco, sígueme. Estoy siguiendo dónde atacarán los hackers y cuánto se llevarán.
#HackerNews #EarningsSeason
#HackAlert #FedWatch
446
·
--
Bajista
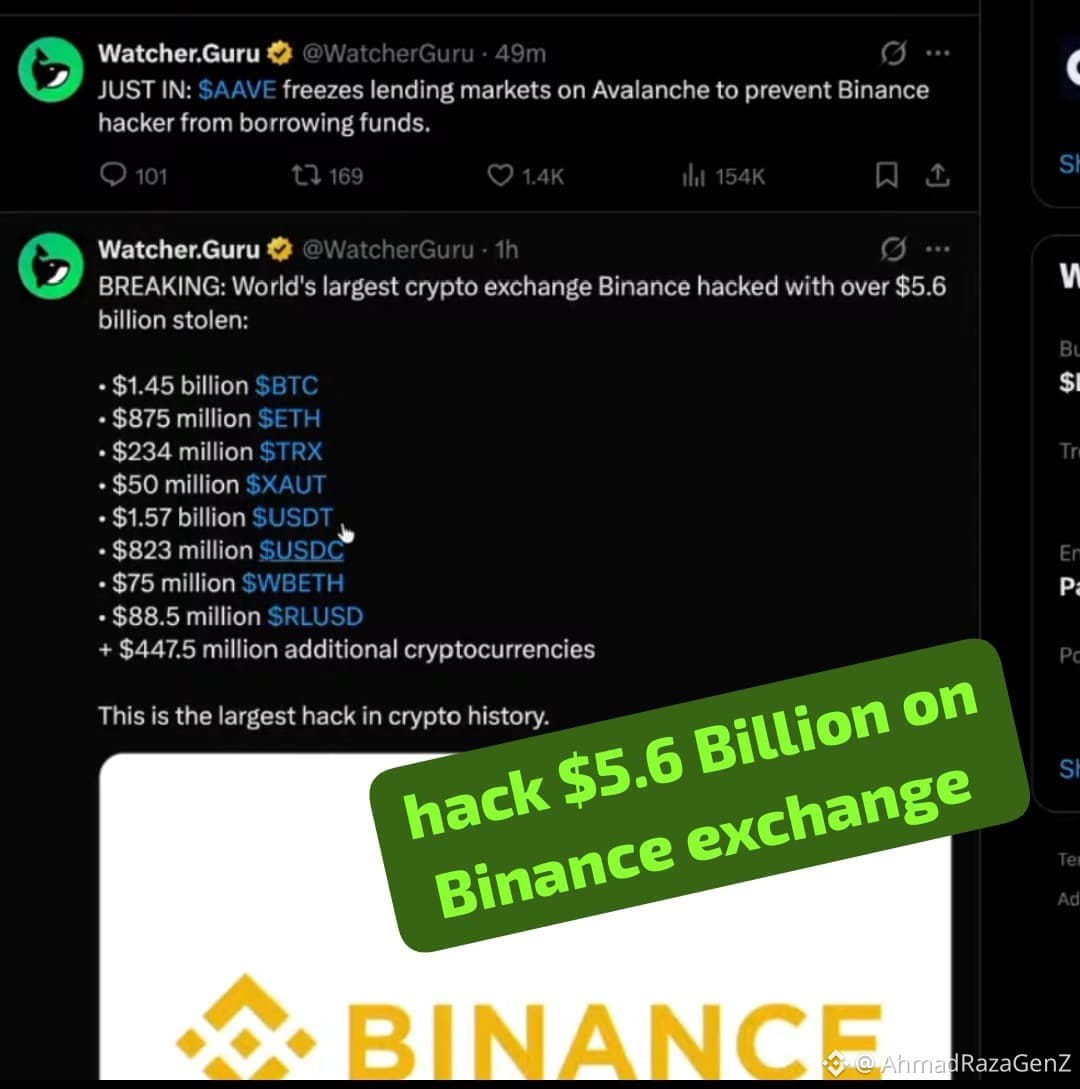
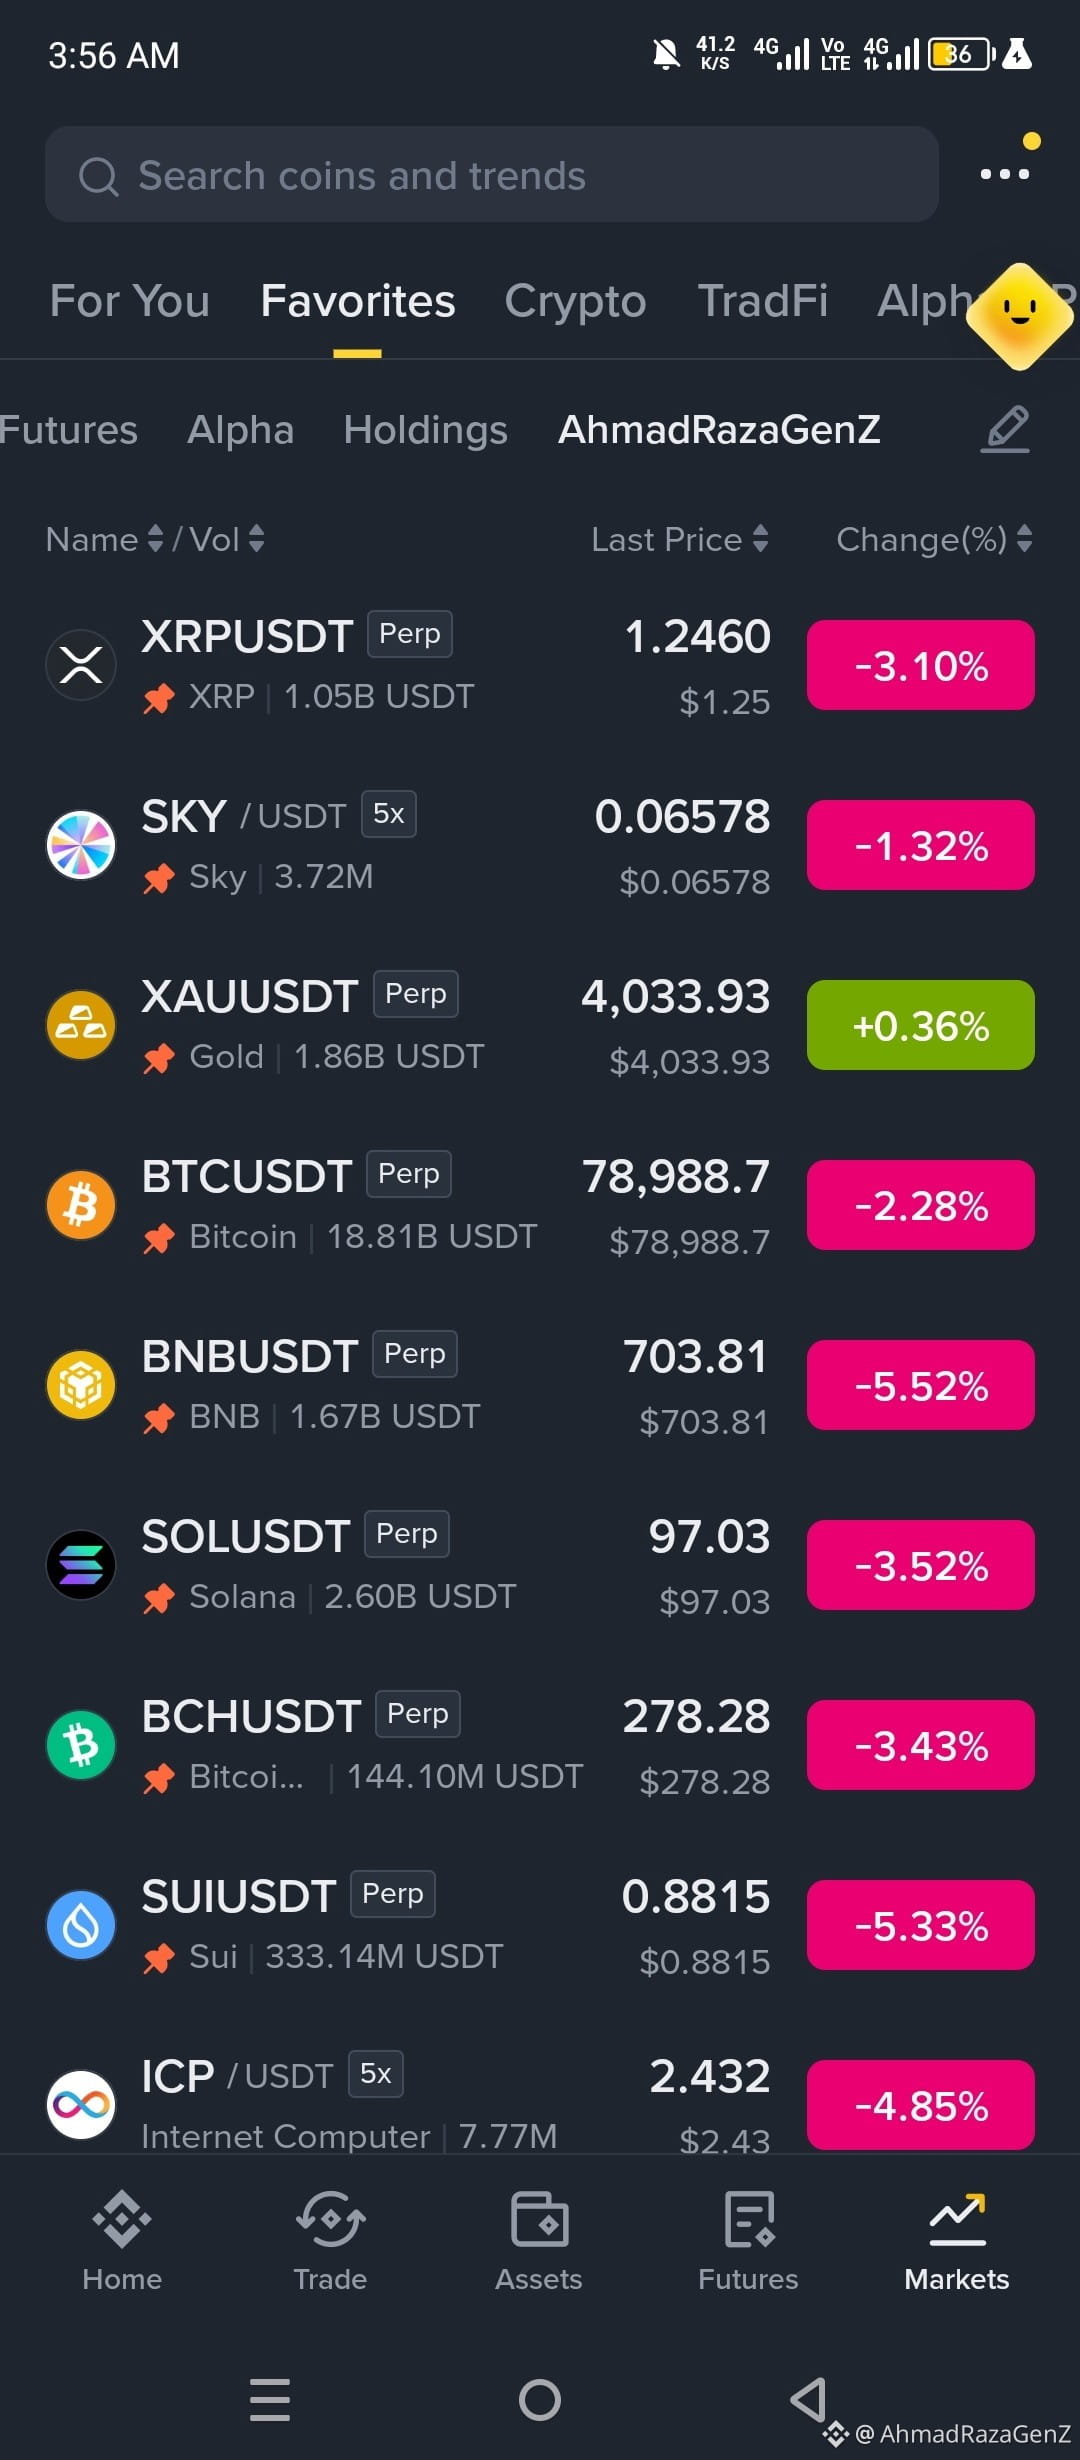
$BTC $BNB Después del hackeo en el exchange Binance, el mercado de $5.6 mil millones se desplomó. Veamos qué pasó después#hack #Binancehacked #HackAlert
$BTC $BNB Después del hackeo en el exchange Binance, el mercado de $5.6 mil millones se desplomó. Veamos qué pasó después#hack #Binancehacked #HackAlert
Leon Cheever PrwV:
its all planed
1
1
974
·
--
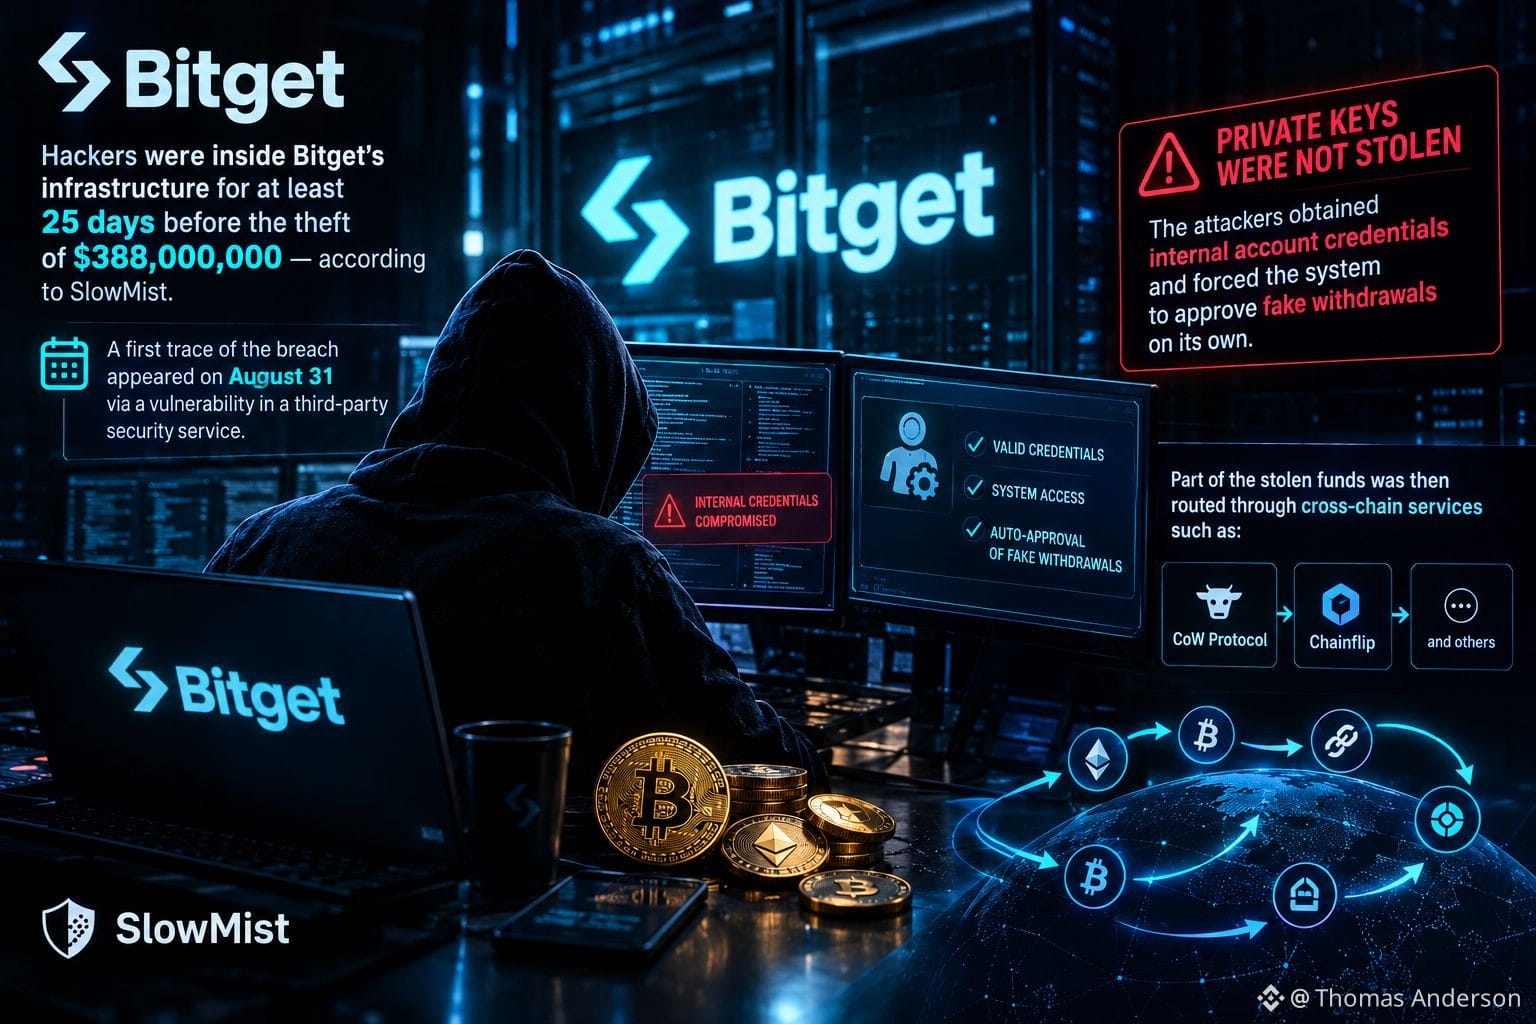
☠️ Los piratas informáticos estuvieron dentro de la infraestructura de Bitget durante al menos 25 días antes de robar 388.000.000 de dólares — según SlowMist, la primera huella de la brecha apareció ya el 31 de agosto a través de una vulnerabilidad en un servicio de seguridad de terceros.
No se robaron claves privadas: los atacantes obtuvieron credenciales internas y obligaron al sistema a aprobar retiros falsos por sí solo.
Parte de los fondos robados se canalizó a continuación a través de CoW Protocol, Chainflip y otros servicios entre cadenas.
#HackAlert
No se robaron claves privadas: los atacantes obtuvieron credenciales internas y obligaron al sistema a aprobar retiros falsos por sí solo.
Parte de los fondos robados se canalizó a continuación a través de CoW Protocol, Chainflip y otros servicios entre cadenas.
#HackAlert
2
2
496

·
--
$OST TESORO RECIBIÓ UN GOLPE – SE PERDIERON 18M$, LA NEGOCIACIÓN SE DETUVO DE INMEDIATO ⚠️
Perp DEX Ostium confirmó un problema de Tesoro OLP y suspendió toda la negociación tras un ataque. La pérdida estimada es de $18 millones—aproximadamente el 35% de su Tesoro total de $34 millones.
Eso es un gran bloque perdido. El equipo dice que está investigando, pero no hay un cronograma para reanudar las operaciones. Los protocolos RWA dependen de la confianza, y este tipo de golpe sacude la base.
¿Aún sigues con alguna exposición a OST o ya estás fuera?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#OST #HackAlert #DeFi #CryptoNews
⚠️
29

·
--
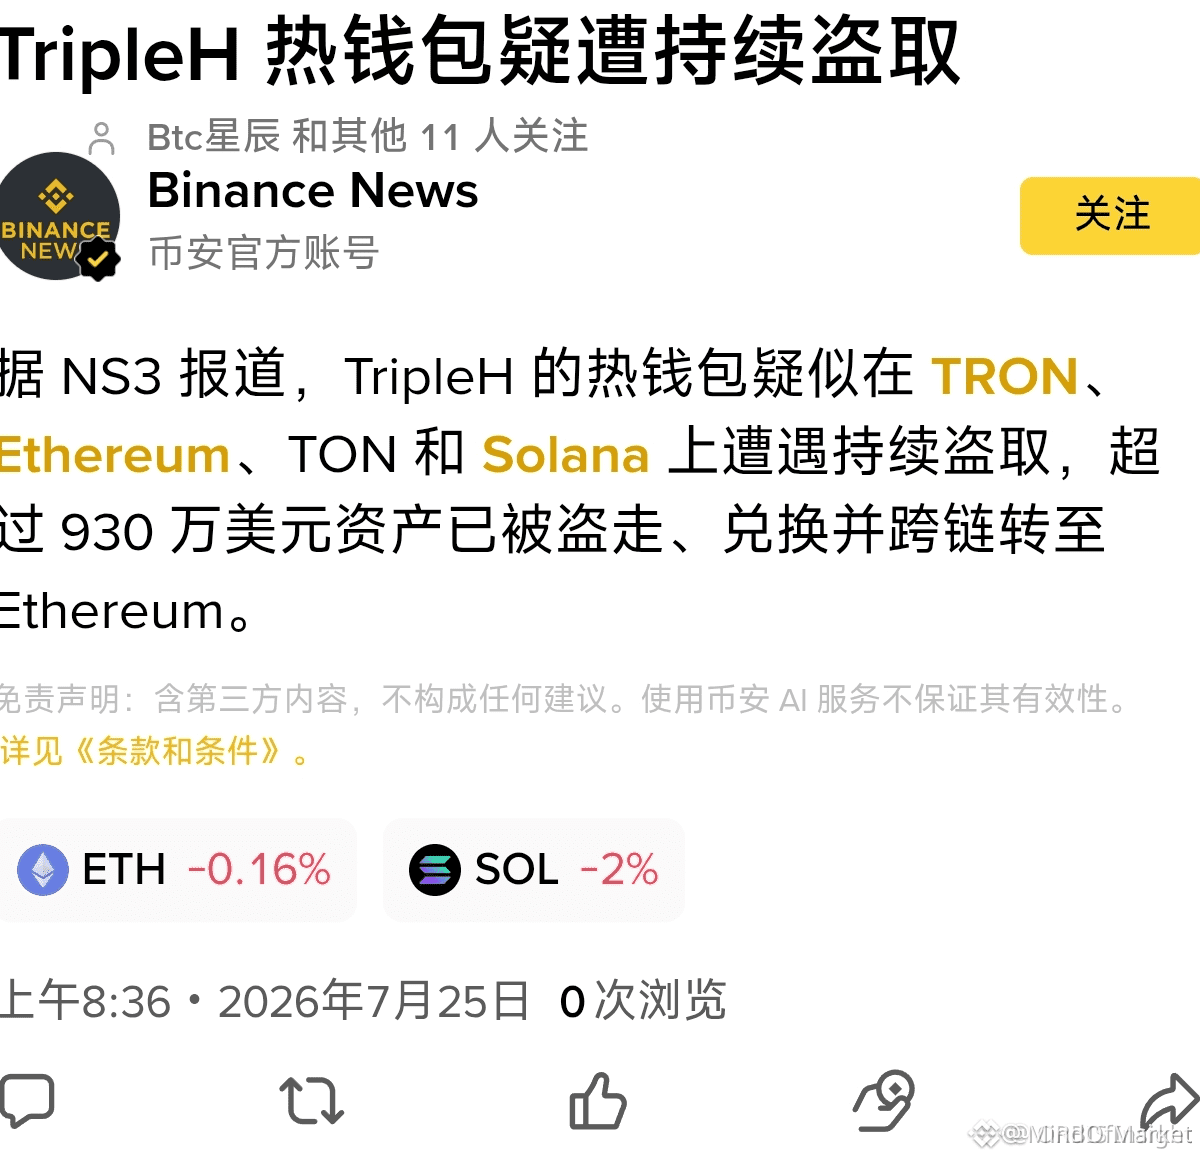
🔴 $SOL HACK EXPOSES STRUCTURAL WEAKNESS – ANOTHER $9M SWEPT 🐻
⚠️ La misma cadena que prometió una seguridad “de nivel institucional” acaba de ver cómo desaparecen otros $9M: este patrón no es aleatorio, es una fuga recurrente de liquidez. 📉 Cada exploit erosiona la capa de confianza que el gran capital necesita para acumular tamaño. El dinero inteligente observa estas grietas: cuando la seguridad se vuelve una variable recurrente, el posicionamiento se aleja de la convicción.
💡 Desde un punto de vista puramente estructural, las vulnerabilidades repetidas de un protocolo a menudo preceden a las fases de distribución. Si los holders con convicción empiezan a re asignar, el exceso de oferta crece. 💬 ¿Sigues manteniendo mientras el código sigue sangrando, o ya te has rotado hacia estructuras de mayor convicción? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #SOL #HackAlert #SecurityBreach #Bearish
🐻 🔴
60

·
--
🚨 $15M IMPACTANTE: ¡El bot MEV más notorio de Ethereum acaba de ser golpeado!
El espacio cripto acaba de ser testigo de otra bomba de seguridad importante. ⚠️
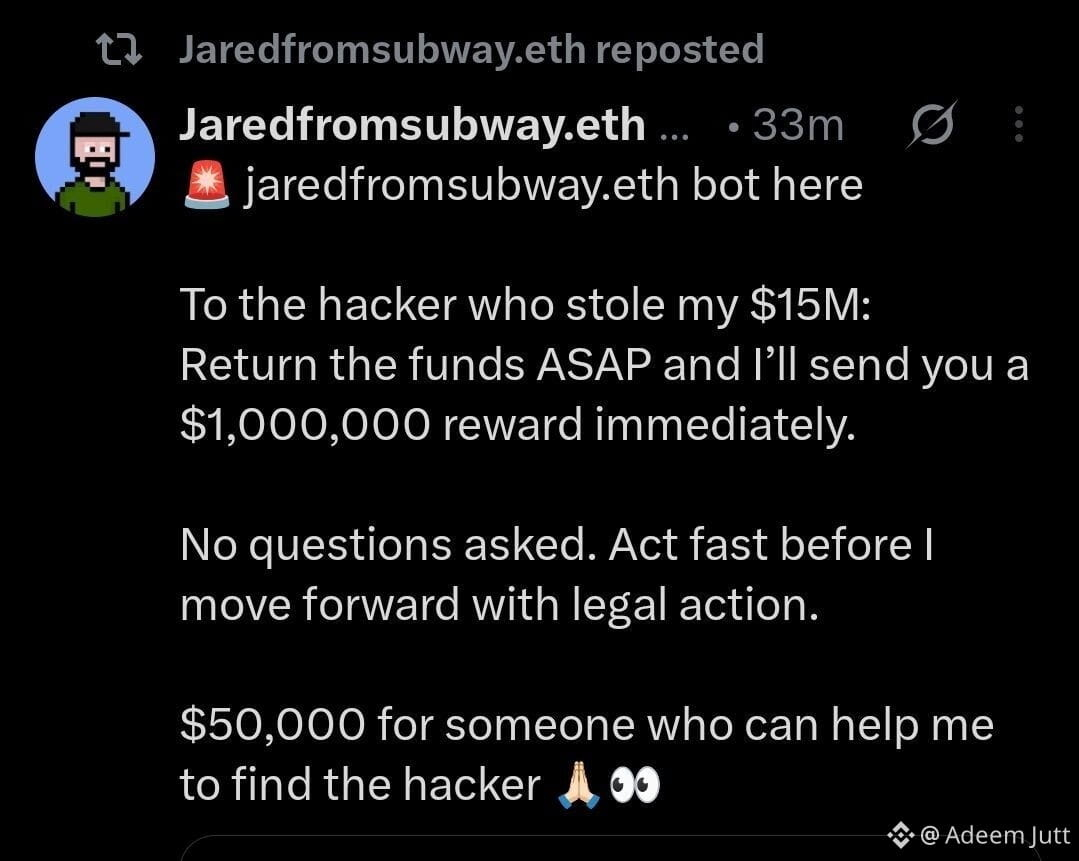
Se informa que el bot MEV de Ethereum, JaredFromSubway, ha sido drenado de casi $15 millones, generando ondas en la comunidad.
¿Qué lo hace aún más intenso? El atacante ya ha movido parte de los fondos robados a través de Tornado Cash, haciendo que la pista sea más difícil de seguir. 🌪️
Ahora la cacería está oficialmente en marcha.
La cuenta X jaredfromsubway.eth está ofreciendo:
💰 $1M de recompensa por el regreso de los fondos robados
💰 $50K de recompensa para quien ayude a identificar al hacker
El cripto se mueve rápido… pero también los hackers.
La verdadera pregunta ahora: ¿Se recuperarán los fondos, o es esta otra lección costosa para el mercado? 👀
$ETH | $BOME | $BICO
{spot}(ETHUSDT)
{spot}(BICOUSDT)
{spot}(BOMEUSDT)
#alert #HackAlert #Ethereum #ETH
🚨 $15M IMPACTANTE: ¡El bot MEV más notorio de Ethereum acaba de ser golpeado!
El espacio cripto acaba de ser testigo de otra bomba de seguridad importante. ⚠️
Se informa que el bot MEV de Ethereum, JaredFromSubway, ha sido drenado de casi $15 millones, generando ondas en la comunidad.
¿Qué lo hace aún más intenso? El atacante ya ha movido parte de los fondos robados a través de Tornado Cash, haciendo que la pista sea más difícil de seguir. 🌪️
Ahora la cacería está oficialmente en marcha.
La cuenta X jaredfromsubway.eth está ofreciendo:
💰 $1M de recompensa por el regreso de los fondos robados
💰 $50K de recompensa para quien ayude a identificar al hacker
El cripto se mueve rápido… pero también los hackers.
La verdadera pregunta ahora: ¿Se recuperarán los fondos, o es esta otra lección costosa para el mercado? 👀
$ETH | $BOME | $BICO
#alert #HackAlert #Ethereum #ETH
3
2
312

·
--
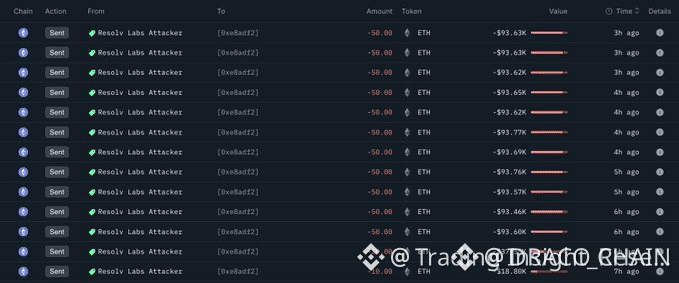
$ETH HACKER DE RESOLV LABS VUELCA 580 ETH EN UN MIXER 🔥
Los datos on-chain confirman que el atacante detrás del exploit del 25 de marzo por $25.9M está activo de nuevo. En pocas horas, 580 ETH — aproximadamente $1.09M — fueron enviados a un servicio de mezcla después de un período de inactividad.
Este patrón es coherente con intentos de liquidación por parte de actores sofisticados. El flujo sugiere preparación para OTC o una ofuscación adicional. ¿Seguirán los $24.8M restantes el mismo camino?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#ETH #OnChain #HackAlert #CryptoCrime
🔥
57

·
--
🚨 $11.8M HACK EN TRIPLE-A – FONDOS ROBADOS AHORA EN $ETH ! ⚠️
La infraestructura de pagos en stablecoin Triple‑A sufrió un exploit de hot wallet, con pérdidas ahora confirmadas en $11.8M. Los atacantes ya han intercambiado más de $9.3M y lo han movido entre cadenas hasta Ethereum. Esto es una situación en vivo: la liquidez se está reubicando dentro del ecosistema. 📉
Cuando el capital pirateado llega a una cadena importante, a menudo provoca presión vendedora o un reposicionamiento estratégico por parte de tenedores institucionales. 🔍 El patrón de movimiento sugiere que los perpetradores están creando capas de fondos metódicamente en lugar de deshacerse de ellos de inmediato: una señal clásica de coordinación profesional. 💥
Este evento refuerza por qué monitorear los flujos on‑chain importa tanto como el movimiento del precio. 📊 ¿Estás ajustando tu exposición en $ETH ante el riesgo de suministro que trae este exploit? 💬
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #ETH #HackAlert #Security #Crypto #OnChain
🦈 🚨
12

·
--
Un hacker sigiloso acaba de asestar un golpe devastador a un importante protocolo DeFi, y la mayoría de los traders aún siguen desprevenidos. Pero no el dinero inteligente, que ya está ajustando sus apuestas ante las consecuencias.
La señal es clara: la aplicación de Garden Finance está fuera de servicio después de una filtración a la base de datos de un solucionador independiente, lo que provocó la pérdida de criptoactivos con un valor de una suma de seis cifras. #DeFiSecurity #BlockchainThreats #HackAlert
La interpretación es sencilla: una base de datos vulnerable dejada abierta a accesos no autorizados puede desencadenar consecuencias catastróficas, incluso para los protocolos bien protegidos. Esto es un recordatorio contundente de los riesgos siempre presentes en las finanzas descentralizadas y de la importancia de contar con medidas de seguridad impenetrables.
Mientras observamos, estaremos atentos a la reacción del mercado cripto ante este hack. ¿Significará una catástrofe para el token de Garden Finance, o al final servirá como una oportunidad de compra? ¿Se revelarán las motivaciones del atacante, o permanecerán ocultas?
15

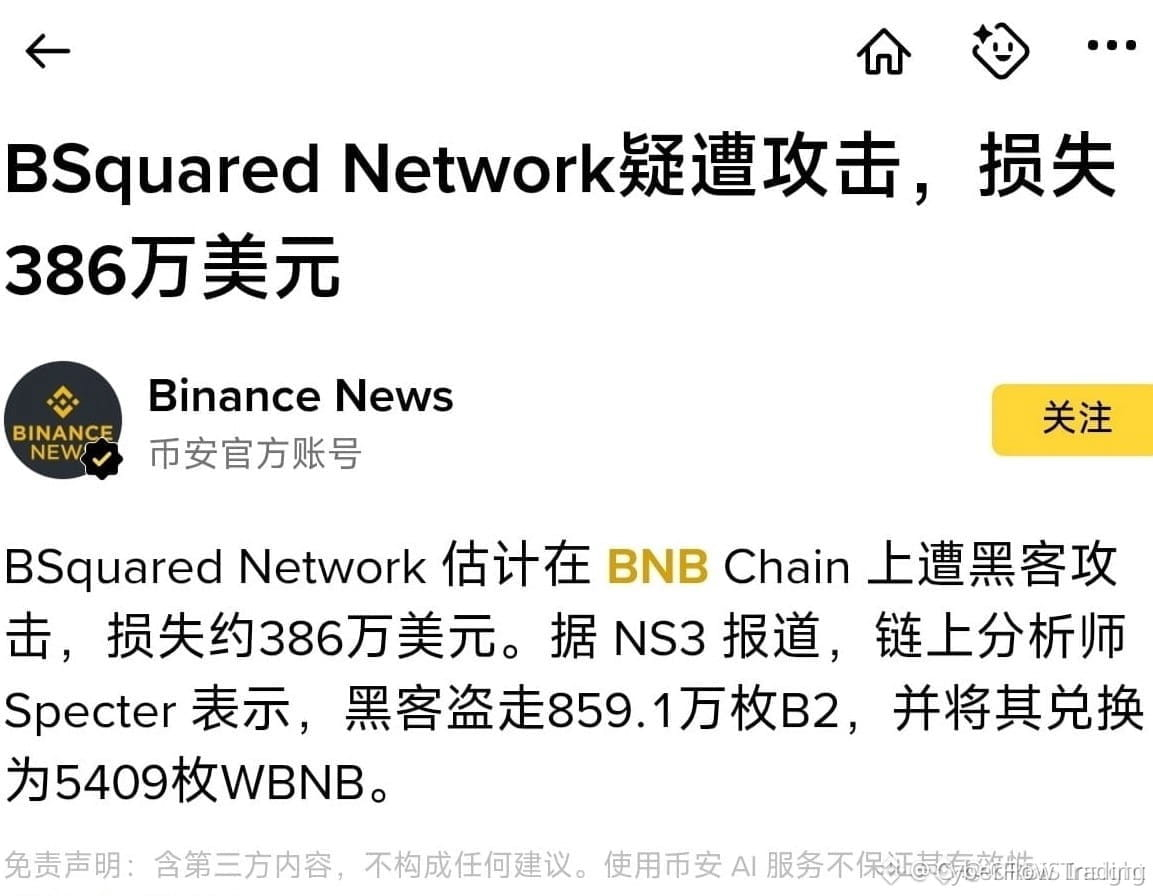
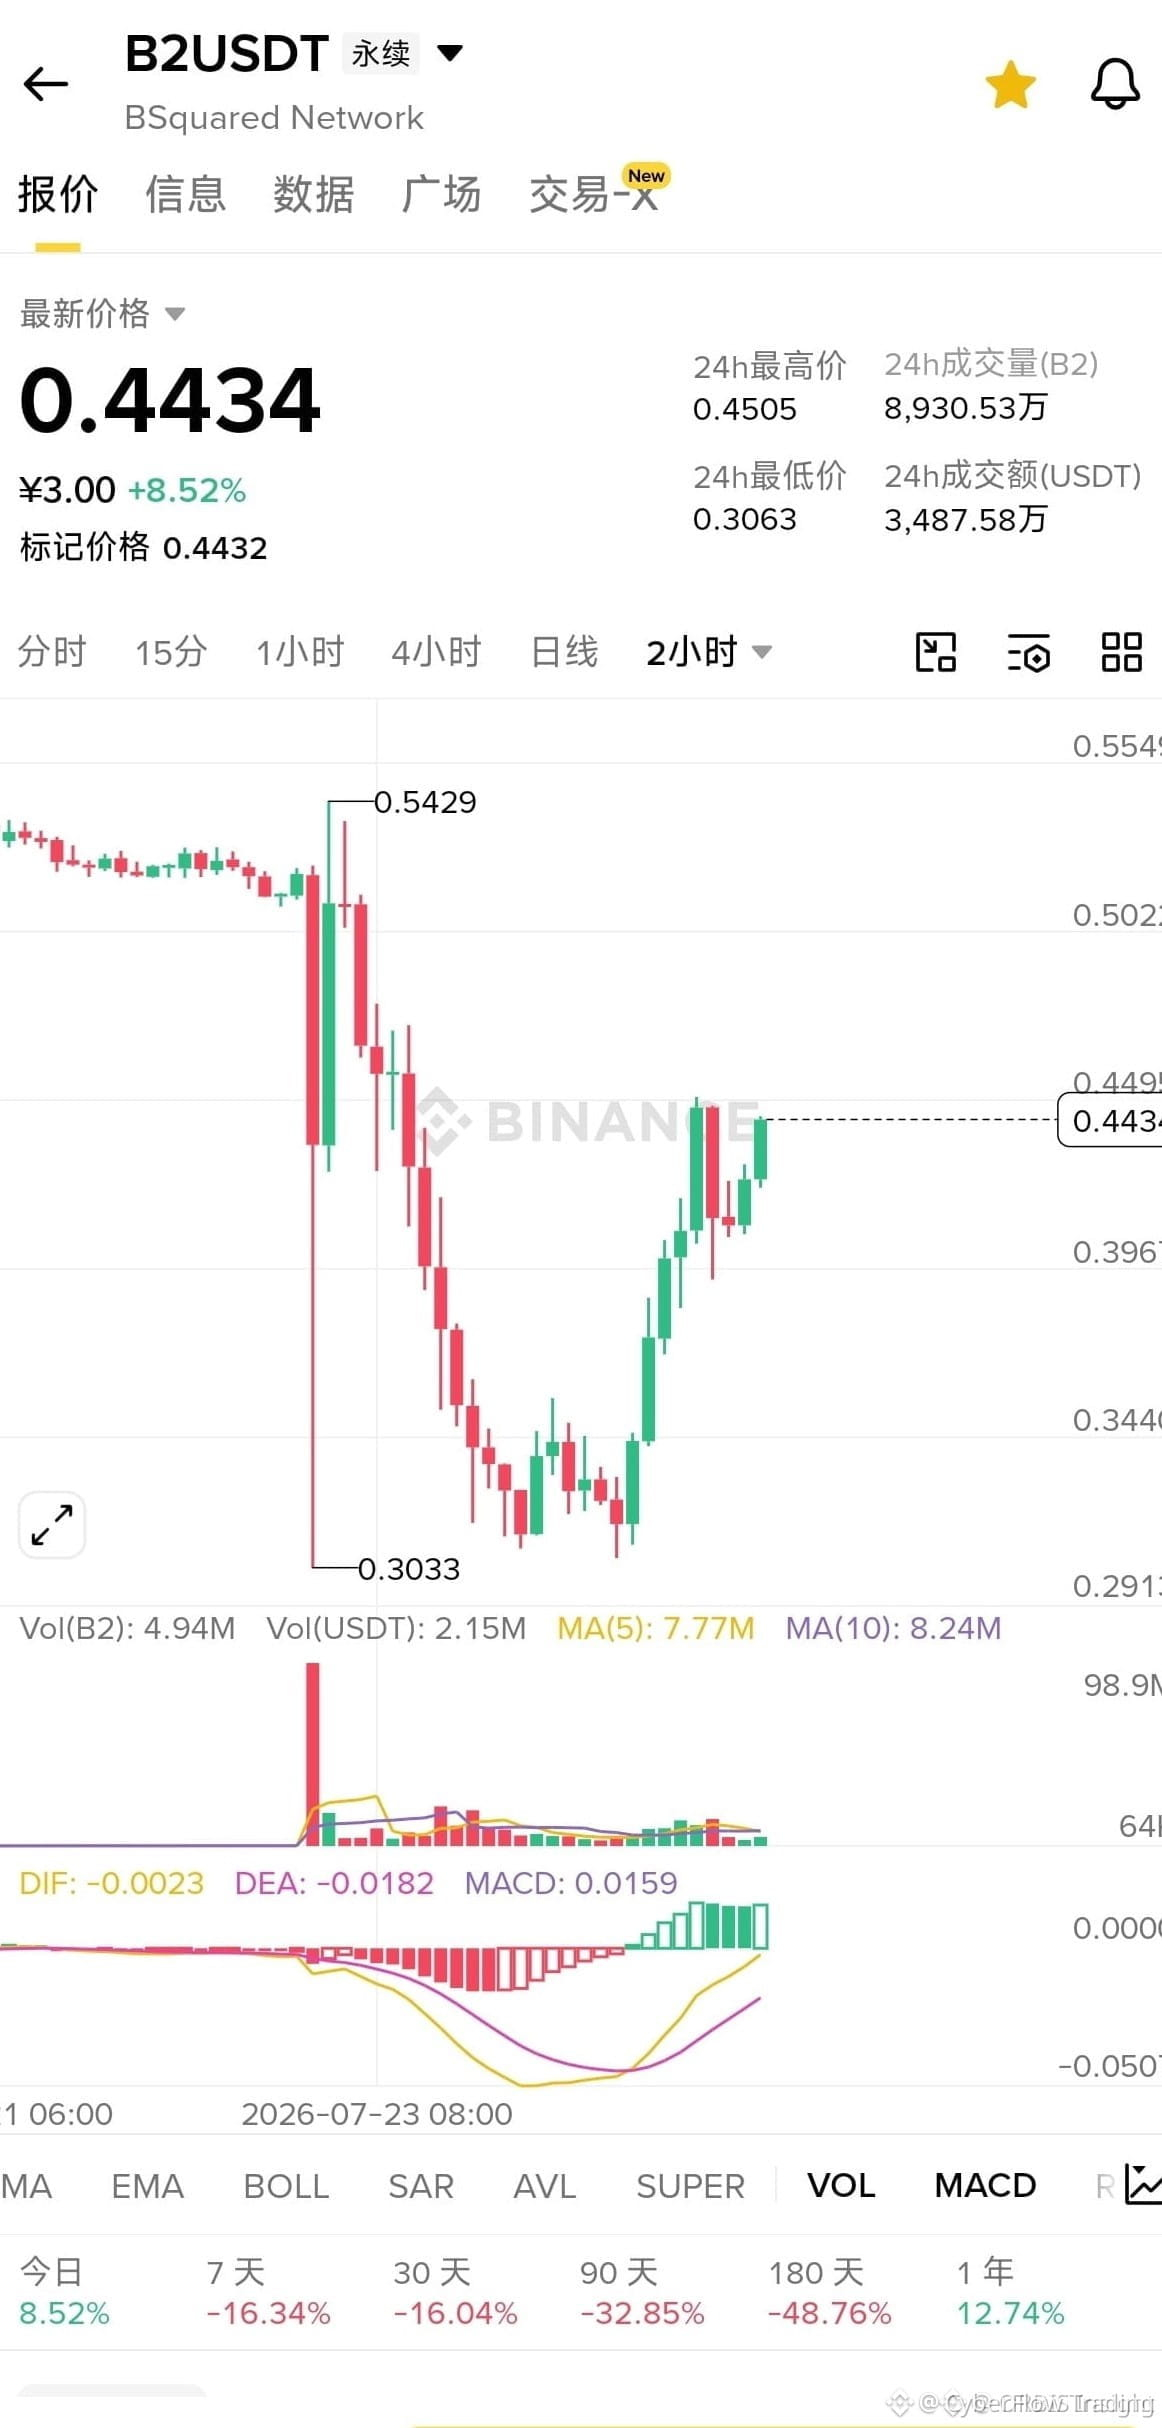
$B2 HACKED — CARGANDO SHORTS PARA EL REKTOING 🔴💣
📉 Se filtró una noticia y $B2 está sangrando liquidez como un cerdo atascado. Los creadores de mercado ya están montando la caída: los compradores minoristas que se quedaron con las bolsas están a punto de ser arrastrados. La estructura del gráfico está hecha trizas, no hay soporte que aguante y el volumen grita distribución.
🦈 Esto es dinero inteligente de manual: aprovecha el pánico, barre las ofertas restantes y luego deja que lo demás se vaya al abismo. Los shorts tienen el viento a favor mientras los que tienen spot rezan pidiendo un milagro que no llegará. 💬 ¿Estás atrapando este cuchillo desde arriba o todavía te aferras a los restos? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #B2 #HackAlert #ShortSetup #CryptoCrash
🔴 🦈
25

·
--
$VANRY HOLDERS ON EDGE DESPUÉS DE $1B EN PROTOCOLOS HACKeados TRAS PASAR AUDITORÍAS 🔥
Casi $1.000 millones se han drenado de proyectos auditados hasta ahora en 2026: las auditorías tradicionales dejan puntos ciegos que los atacantes explotan a diario. Las herramientas de auditoría basadas en IA como Cecuro ahora detectan el 91% de las vulnerabilidades, pero la adopción va por detrás de la evolución de los exploits.
El volumen de los hacks recientes está destruyendo la confianza minorista en $VANRY , $THE y $TAG . Si tienes cualquiera de estos tokens, ¿estás revisando tu exposición ahora mismo?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#VANRY #HackAlert #CryptoAudit #DefiRisk #Security
🔥
359

$SOL ECOSYSTEM PROTOCOL GOLPEADO POR UN DRENAJE DE $580K EN USDC – EL EQUIPO ACTIVO 🔥
Cuerpo
La pool de préstamos DeFiTuna en Solana fue explotada ayer: se llevaron 580.000 USDC en un solo golpe. La buena noticia: el vector de ataque ya está identificado y parcheado. El equipo se está moviendo rápido para recuperar fondos, pero esto presiona la confianza en DeFi de Solana.
Cuando un protocolo recibe un golpe y el equipo responde rápido, a menudo crea un descenso temporal del miedo en los tokens relacionados. La historia muestra que estos descensos se pueden comprar si el daño se contiene. ¿Estás mirando $SOL or o te estás manteniendo al margen hasta que se disipe el polvo?
No es asesoramiento financiero. Administra siempre tu riesgo.
#SOL #Solana #DeFi #HackAlert
💎
26
·
--
$SOL HACKERS FINALLY MOVE $21M AFTER FIVE MONTHS OF SILENCE 🔥
Cuerpo:
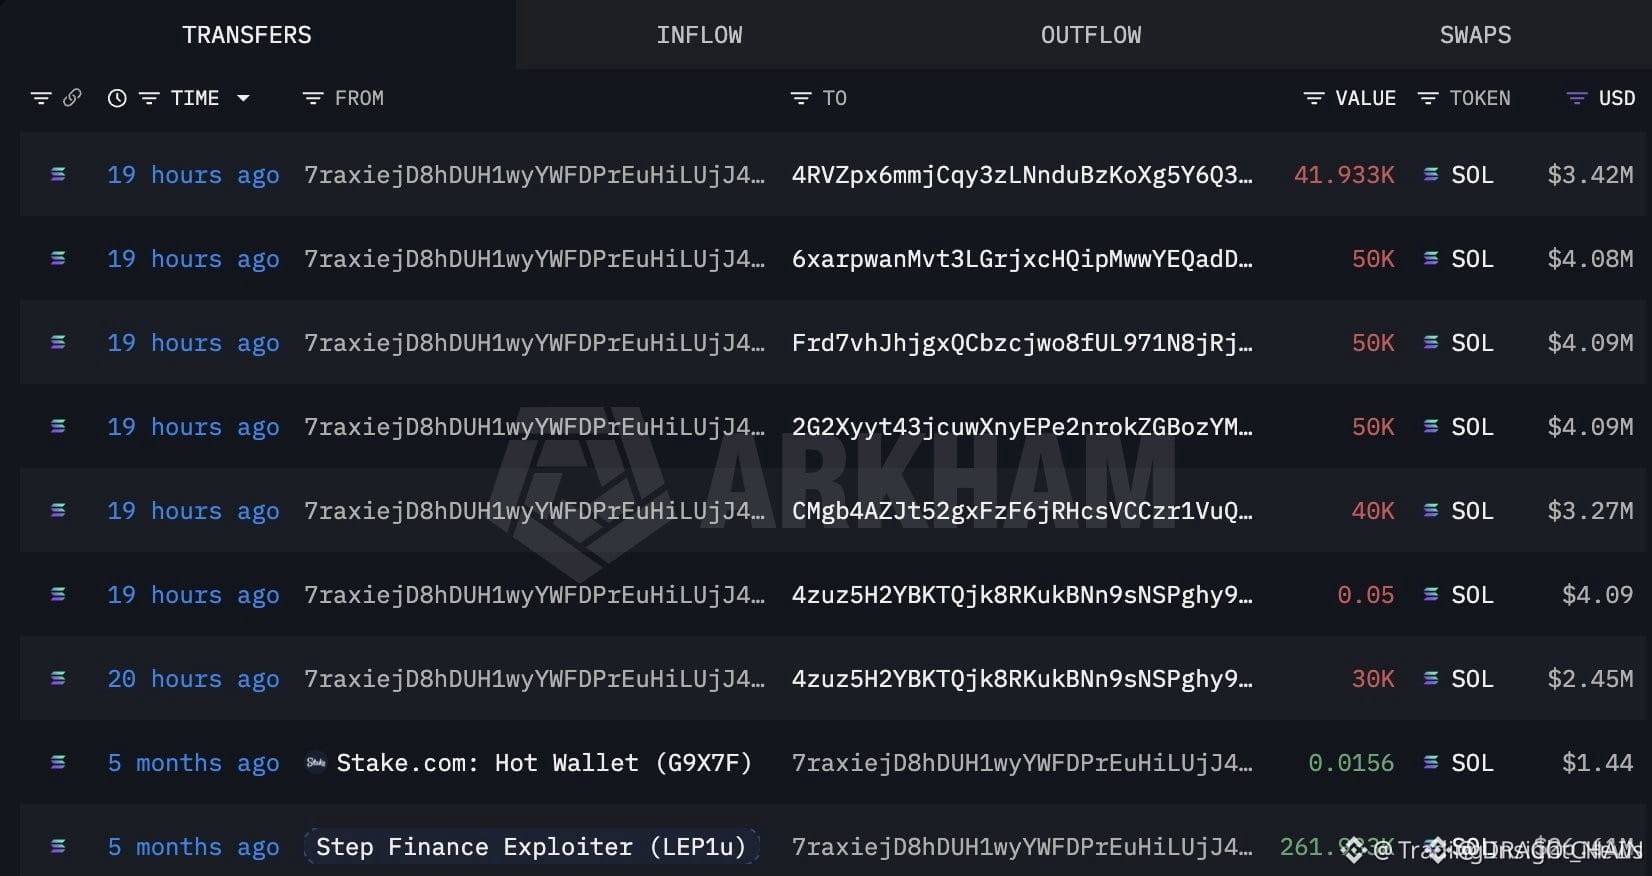
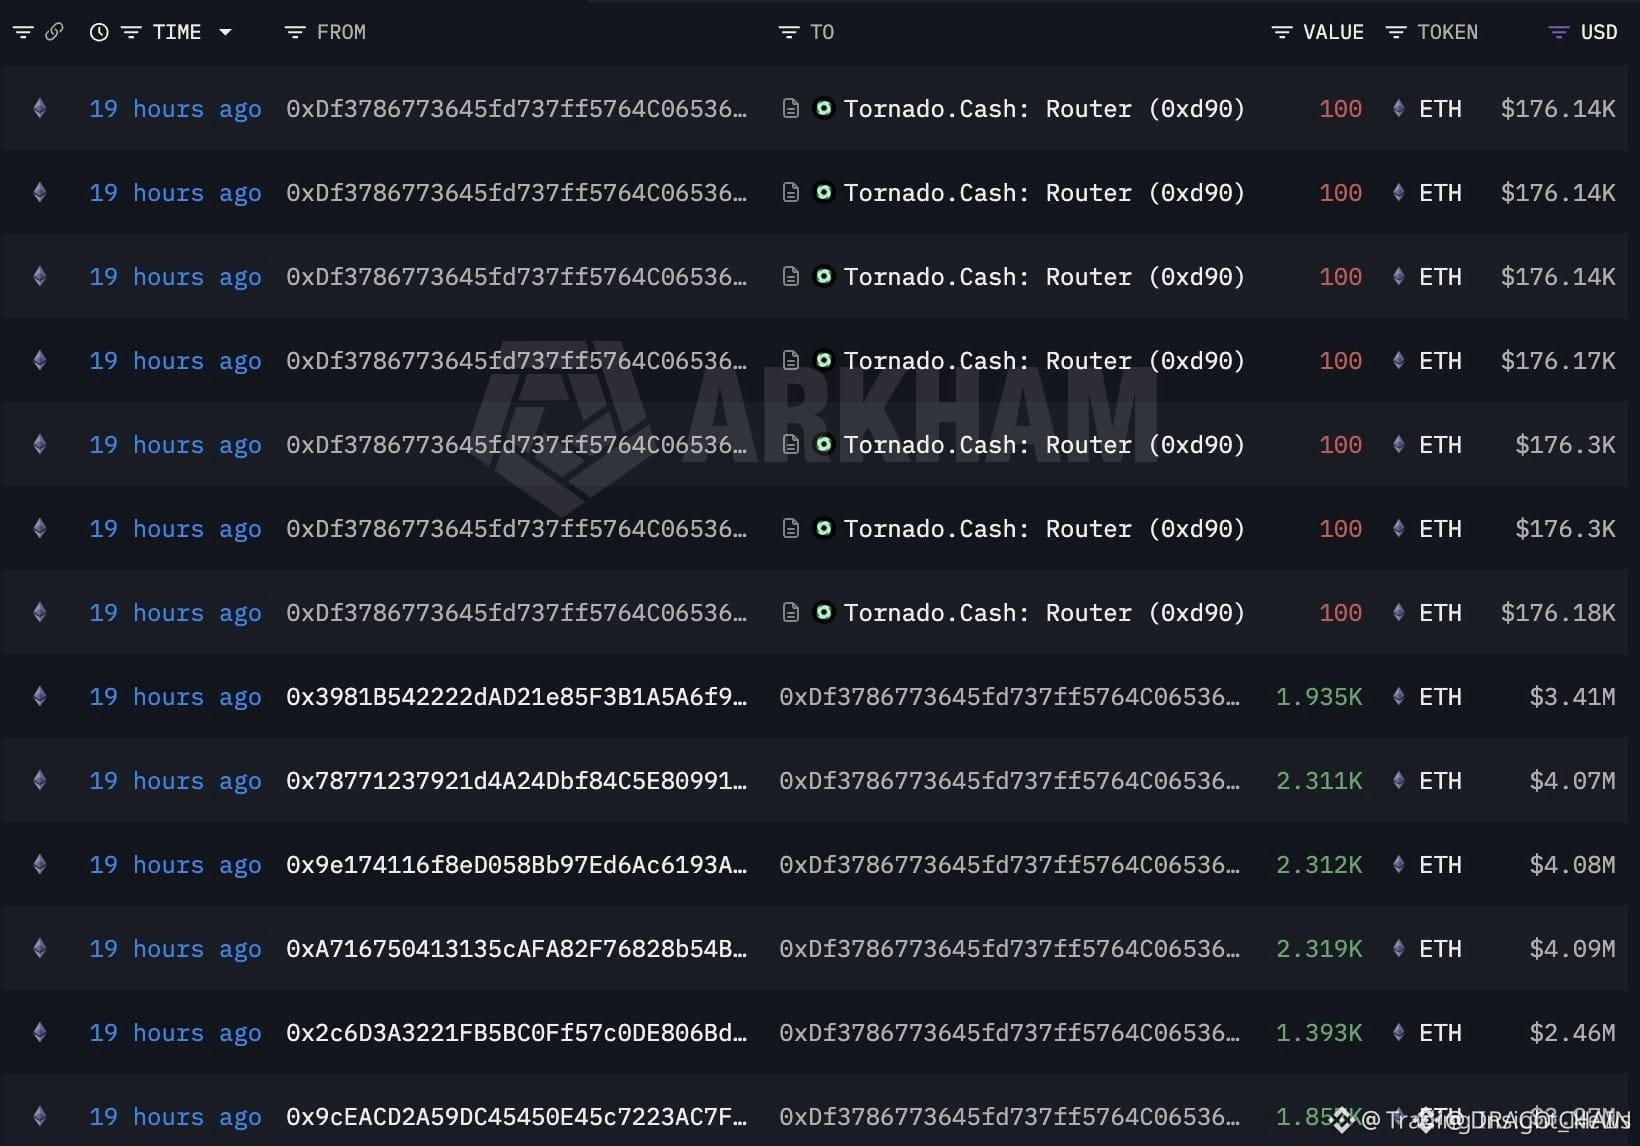
Los atacantes de Step Finance acaban de liquidar 261.933 SOL (21,4 M$) de una sola vez, convirtiéndolos a ETH y canalizándolos a través de un mezclador. Esta inyección repentina de liquidez crea una zona clara de resistencia por encima para $SOL , especialmente teniendo en cuenta el periodo de inactividad de 5 meses que permitió que la liquidez se acumulara por debajo.
El volumen se disparó con fuerza en la venta, y la posterior transferencia de ETH sugiere que el equipo está comprometido con la ofuscación: lo que significa que es probable que no haya devolución de fondos. La pregunta ahora es si esta presión vendedora provoca una ruptura de la estructura reciente o si es absorbida por las órdenes de compra.
¿Esperas que $SOL se mantenga por encima de su soporte clave o que baje un tramo desde aquí?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#SOL #HackAlert #CryptoNews #SellOff
⚡
44
·
--
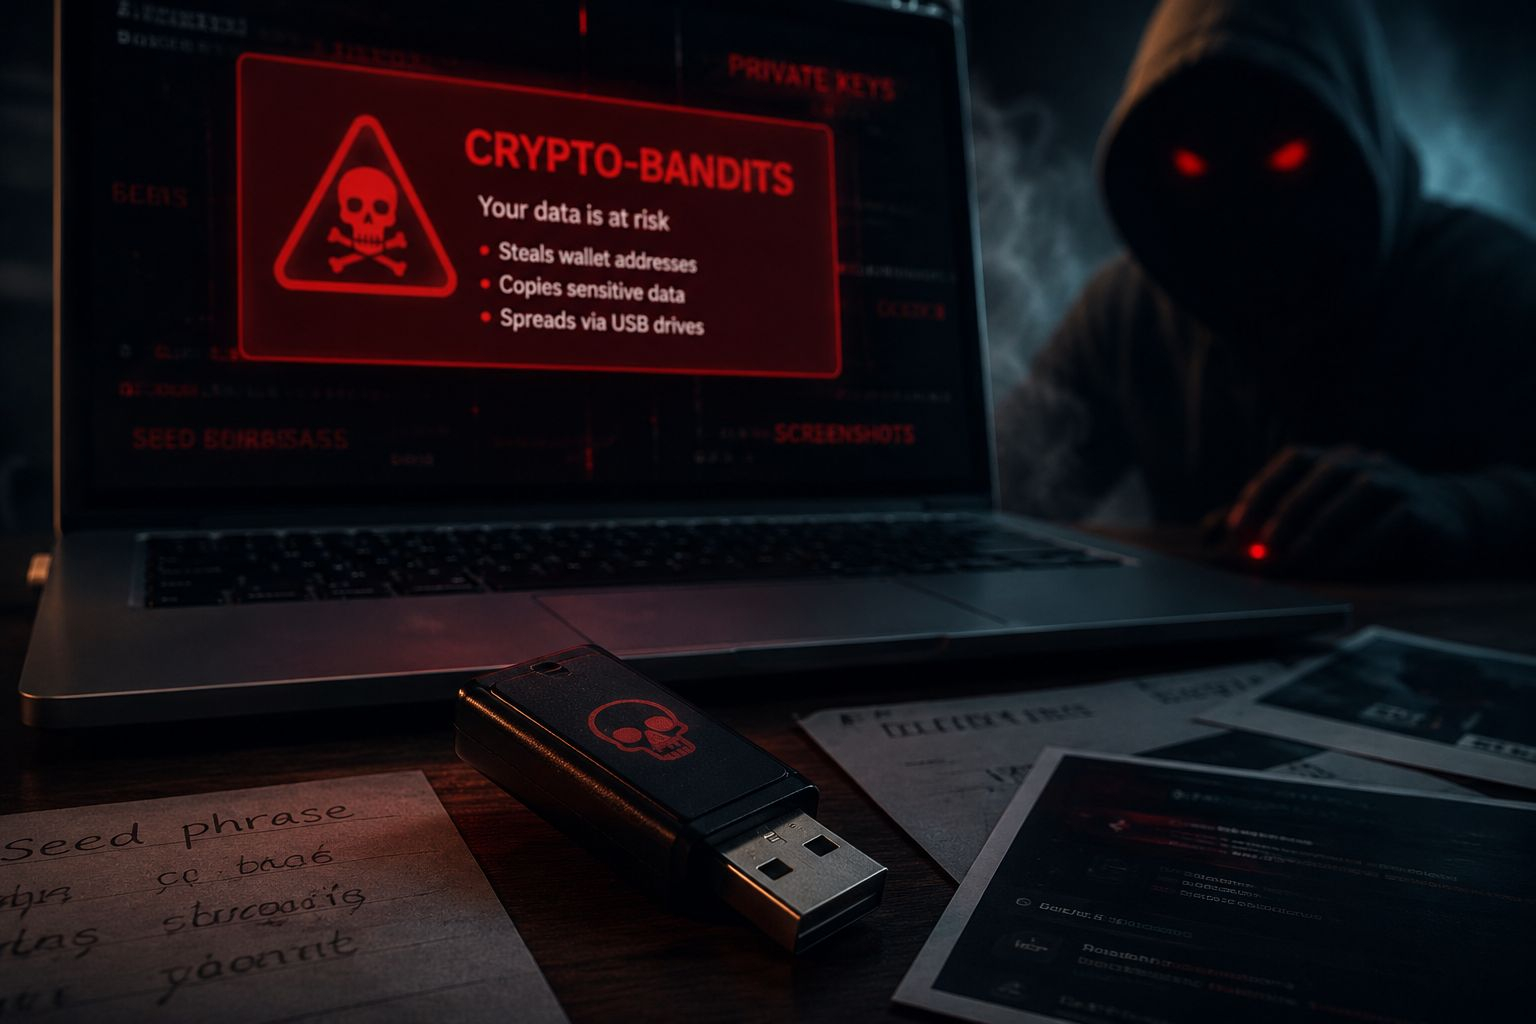
Microsoft ha advertido sobre un nuevo cripto-virus llamado CryptoBandits — se propaga a través de unidades USB disfrazadas como documentos ordinarios y revisa el portapapeles cada 0.5 segundos.
Si un usuario copia una dirección de billetera de criptomonedas, el virus reemplaza silenciosamente con la dirección de un estafador. También puede robar frases semilla, claves privadas y capturas de pantalla.
No conectes unidades USB desconocidas y siempre verifica la dirección antes de enviar transacciones cripto.
Suscríbete para actualizaciones
128
·
--
Alcista
🚨 Polymarket Confirma: No Hubo Hackeo de Smart Contracts Después del Incidente de $573K
Polymarket ha aclarado que ni su plataforma ni los contratos inteligentes de UMA fueron explotados, tras informes de un incidente de seguridad relacionado con una clave privada filtrada que llevó a un movimiento de fondos de aproximadamente $573K en Polygon.
🔍 ¿Qué pasó?
• Se comprometió una clave privada interna de 6 años vinculada a la infraestructura de depósitos
• Un atacante transfirió más de $520K–$573K
• El analista on-chain ZachXBT señaló la actividad temprano
🛡️ Respuesta de Polymarket:
• Todos los fondos de los usuarios confirmados como seguros
• La clave privada ha sido reemplazada y revocada completamente
• Seguridad mejorada a un sistema de gestión de claves basado en KMS
• Alrededor de $164K congelados con éxito a través de una respuesta coordinada
📊 Perspectiva Clave:
A pesar de los temores iniciales de una explotación del protocolo, el problema fue la seguridad operativa (exposición de clave antigua), no una vulnerabilidad de smart contract.
⚠️ Este incidente ocurre en medio de un aumento más amplio en ataques de DeFi — 19 hacks solo en mayo, con pérdidas totales alcanzando ~$38.2M.
💬 Conclusión de la comunidad:
La seguridad en crypto ya no se trata solo de código — la gestión de claves se está convirtiendo en el verdadero campo de batalla.
$BTC $POL $TRUMP
#Polymarket #DeFi #Security #HackAlert #blockchain
379

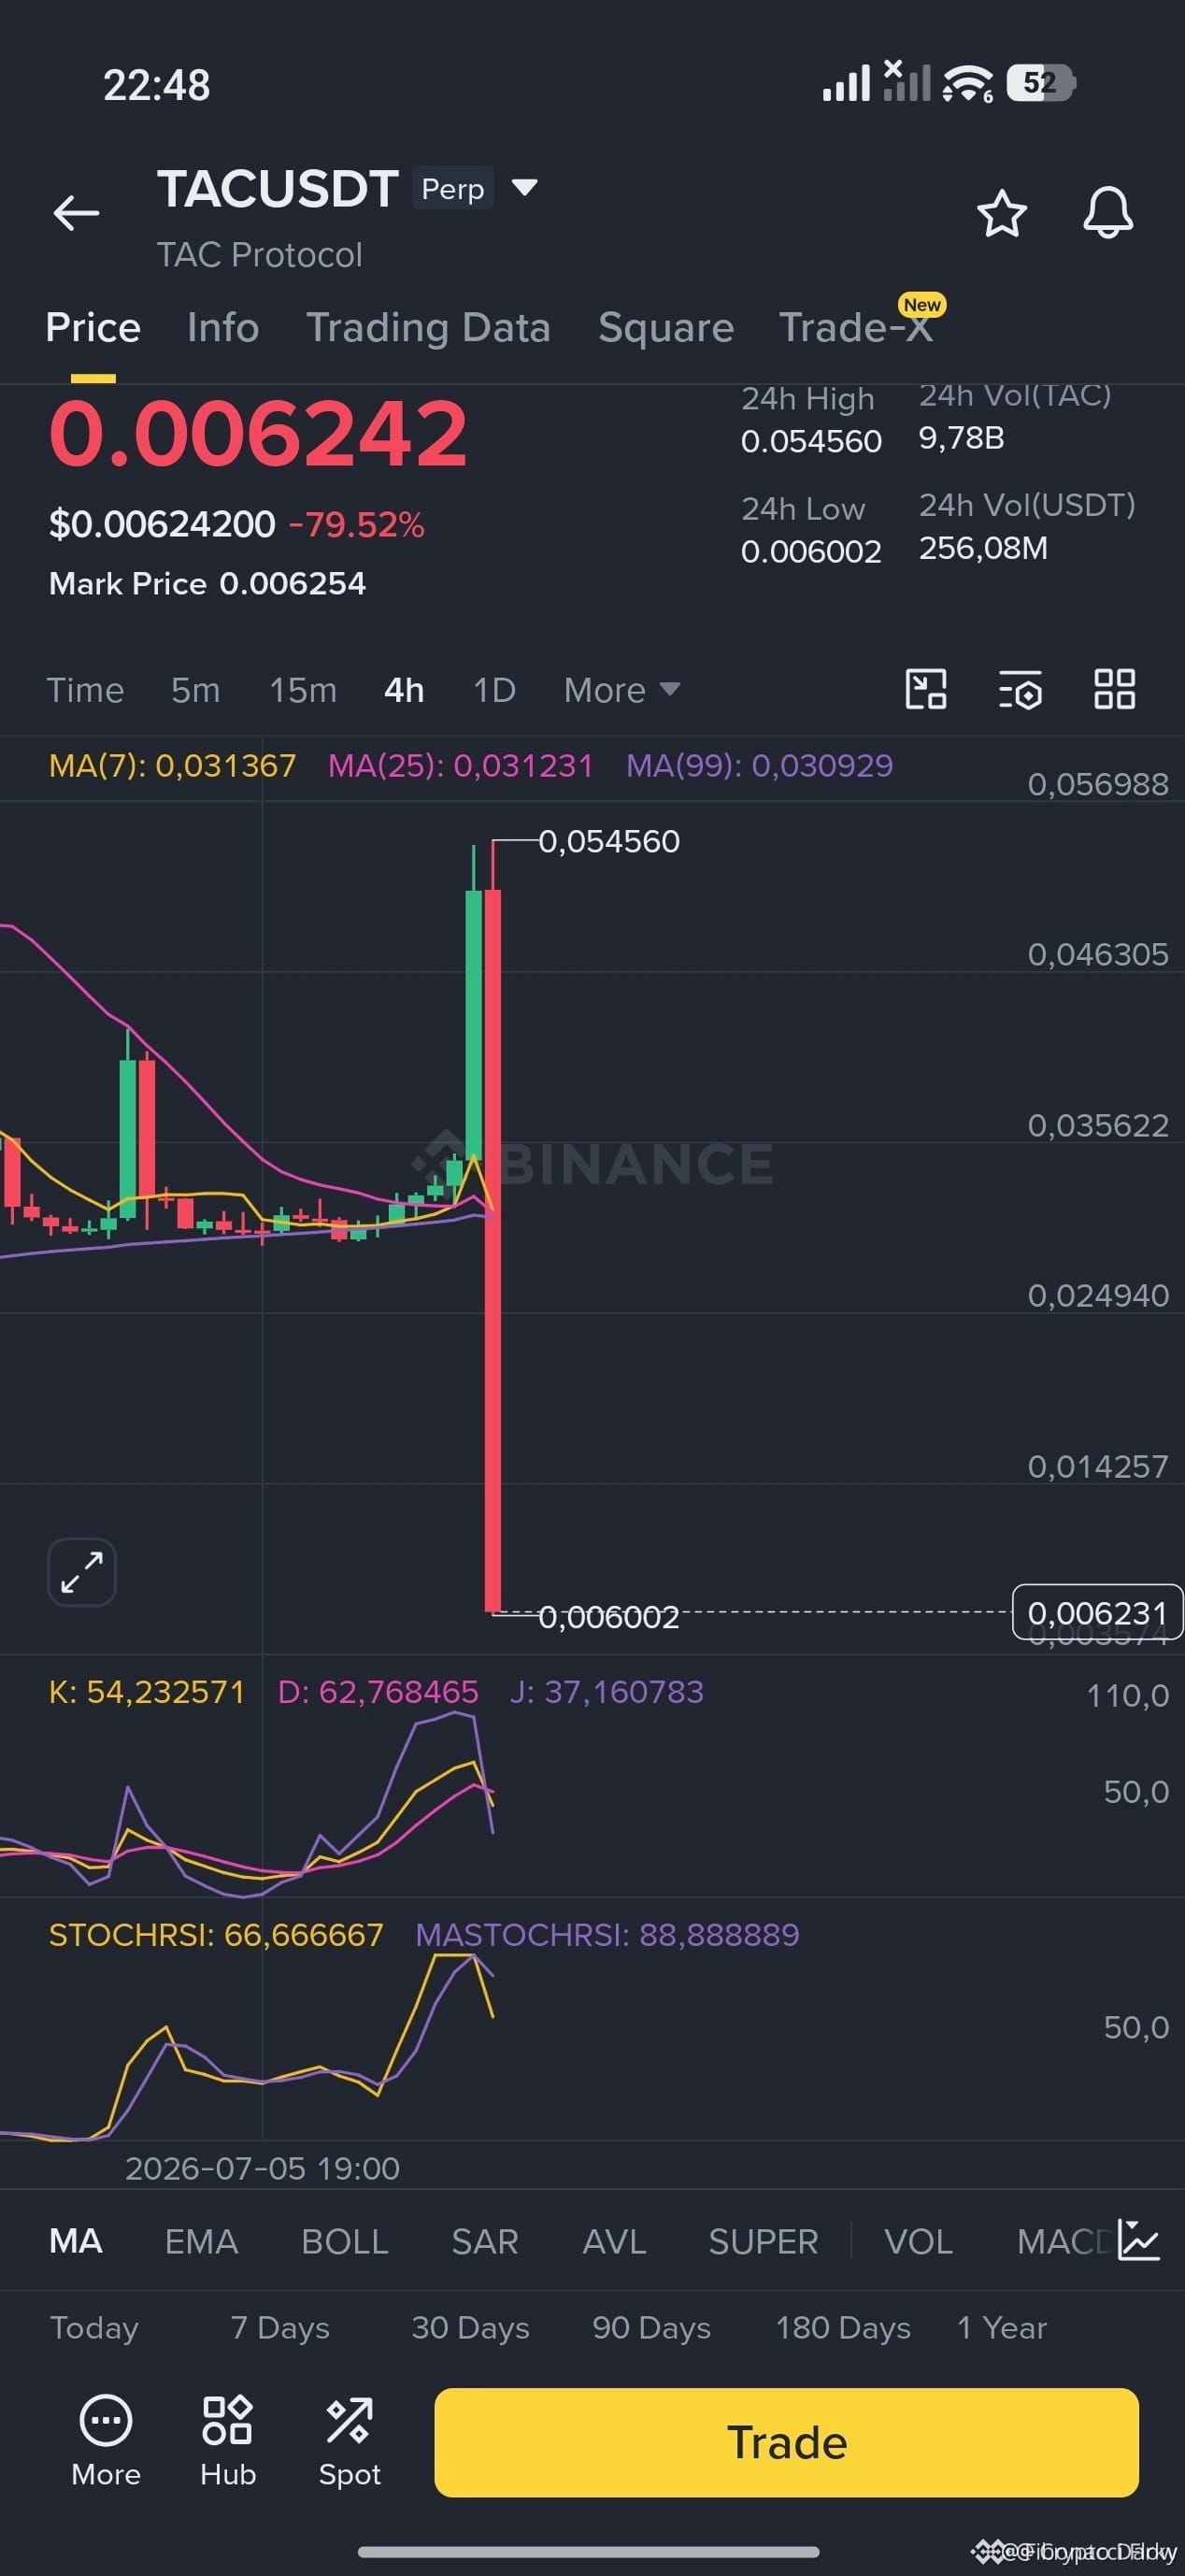
$TAC JUSTO ALCANZADO — INCIDENTE DE HACK DETECTADO TEMPRANO 🔥
No hay datos de precio específicos en la entrada.
Acaba de pasar algo con la red TAC. Los primeros reportes apuntan a un posible exploit o una brecha de seguridad. En mis años operando estos montajes, he visto que estos eventos generan mechas violentas —en ambos sentidos— mientras el mercado digiere la noticia.
La clave aquí es observar cómo entran las compras en los pasos de la oferta o si los vendedores toman el control total. Tengo los ojos en el libro de órdenes para ver cualquier señal de acumulación durante el pánico. ¿Lo estás sosteniendo o ya estás fuera?
No es asesoramiento financiero. Siempre gestiona tu riesgo.
#TAC #HackAlert #CryptoNews #Security
⚡
417
ALERTA MASIVA DE EXPLOTACIÓN EN BASE?
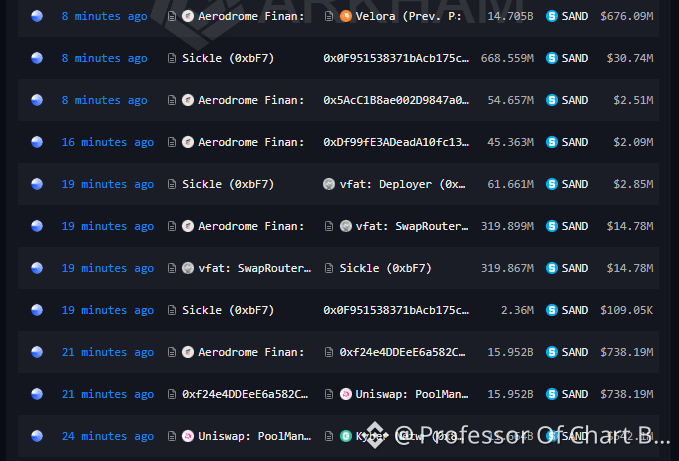
He estado investigando cierta actividad on-chain bastante desquiciada
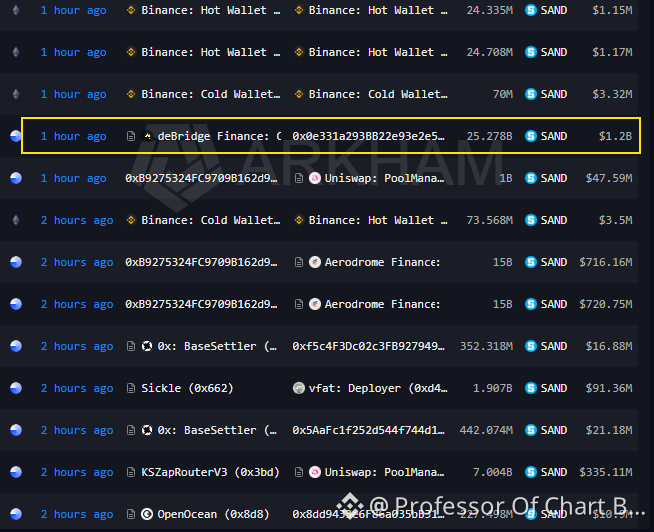
relacionada con $SAND en la red Base, y las cifras están completamente rotas.
Podríamos estar ante un gran exploit de acuñación de tokens y un drenaje de liquidez.
Se supone que SAND tiene un suministro máximo con tope duro de 3 mil millones de tokens.
Sin embargo, los datos on-chain muestran transferencias en una sola transacción de 15.9 mil millones e incluso 25.2 mil millones $SAND en Base.
Alguien encontró una vulnerabilidad en un contrato inteligente e imprimió un suministro infinito.
El explotador no solo acuñó; atacó agresivamente los pools de liquidez.
Estamos viendo intercambios de alta frecuencia usando routers personalizados (vfat, Sickle) y un enrutamiento pesado mediante agregadores a través de Aerodrome, Kyber Network y Uniswap. Están extrayendo cada gramo de liquidez de salida disponible en la L2.
La ruta de escape: ¿cómo están sacando el dinero?
La transacción más crítica detectada en el radar es 25.27 mil millones de SAND
(1.2B de valor nominal) que se enruta hacia un contrato de deBridge Finance.
Están intentando activamente hacer bridge del valor robado fuera de Base para blanquear los fondos antes de que sus direcciones puedan ser incluidas en listas negras.
También hay algo de actividad secundaria extraña, incluido el envío de 52M de tokens a una dirección nula (probablemente una función de quema en su script) y movimientos intensos de billeteras Binance Hot/Cold reaccionando al caos del mercado.
Si estás proporcionando liquidez para $SAND en Base, revisa tu exposición de inmediato. Mantente a salvo; seguiré monitoreando la cadena.
#sand #HackAlert #SandboxSANDSuspectedInfiniteMintFlawOnBase
90
$1 EMPIEZÓ DESDE $500K HASTA $14M EN MINUTOS — ESTO ES LO QUE PASÓ 🚨
Esta es la clase de situación que separa a los traders experimentados del resto. Un mnemónico filtrado del fundador de Robinhood llevó a una operación coordinada de pump and dump en $1, con el volumen de operaciones alcanzando $20M en apenas dos horas. El hacker luego se trasladó a BSC, emitió nuevos tokens y realizó wash trading para cobrar antes de que la dirección fuera congelada.
Tienes que preguntarte: ¿sigues wallets a ciegas o haces tu propia investigación?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#1 #HackAlert #MemeCoin #Security #CryptoAlert
🔥
164
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#WithdrawalsBack: 15 networks live
413 visualizaciones
24 participa(n) en el debate
2
#BinanceUpdatesProofofReservesAddresses
35,146 visualizaciones
781 participa(n) en el debate
3
#BinanceToResumePhaseOneOfWithdrawals
67,688 visualizaciones
1,033 participa(n) en el debate
4
#BinanceHadAlreadyCovered$6BofHackLoss
5,367 visualizaciones
99 participa(n) en el debate
5
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
31,044 visualizaciones
114 participa(n) en el debate
6
#BinanceSAFUFundTransferCompleted7499BTC
139,261 visualizaciones
1,869 participa(n) en el debate
7
#CZDismissesClaimsBinanceHackWasPredicted
28,826 visualizaciones
436 participa(n) en el debate
8
#BinanceRecovery90% of stolen assets
270,121 visualizaciones
259 participa(n) en el debate
9
#B14gReportsUnauthorizedTransferOfAbout97MCORE
9,053 visualizaciones
169 participa(n) en el debate
10
#USSpotETHETFsPost23StraightDaysOfNetOutflows
9,220 visualizaciones
145 participa(n) en el debate