Binance Square

cryptowallet

110,468 visualizaciones
673 participa(n) en el debate
The Market Ledger
·
--
Alcista
Electrum corrige un exploit de alto riesgo: actualiza a la versión 4.8.3 ahora — servidores maliciosos engañaban a los usuarios para que firmaran pagos robados Electrum ha publicado la versión 4.8.3 para corregir una vulnerabilidad de gravedad alta que ya estaba siendo explotada. Las versiones anteriores a la 4.8.3 confiaban en el servidor principal de Electrum para las transacciones no confirmadas (en el mempool). Un servidor malicioso podía interceptar una transacción recién difundida, suprimirla e insertar en el historial de la cartera una transacción falsa en conflicto que redirigía los fondos a una dirección controlada por un atacante. La transacción falsa llevaba firmas no válidas, pero los clientes antiguos no verificaban las firmas de los fondos aportados por el propio usuario antes de mostrarla como no confirmada. Si el usuario aumentaba manualmente la comisión mediante Replace-by-Fee (RBF), la cartera firmaba la transacción modificada y enviaba los fondos al atacante. En los casos denunciados, los atacantes creaban direcciones muy parecidas a la dirección prevista, cuyos últimos cuatro caracteres coincidían con los de esta, aprovechándose de la costumbre de comprobar solo el final. Electrum confirmó dos informes de incidentes, incluido uno en el que un usuario perdió fondos tras aumentar la comisión. La versión 4.8.3 ahora verifica las firmas de los fondos pertenecientes a la cartera en las transacciones del mempool antes de añadirlas al historial local. Los usuarios de cualquier versión anterior a la 4.8.3 deben actualizarse de inmediato desde el sitio oficial (electrum.org) y verificar las firmas GPG. Los clientes conectados a servidores de plena confianza (por ejemplo, uno alojado por el propio usuario) no se vieron afectados por este ataque concreto. Como práctica general, comprueba siempre con atención las direcciones de destino completas y los importes antes de firmar cualquier transacción, incluidos los aumentos de comisión. La autocustodia sigue siendo una herramienta poderosa, pero requiere mantenerse al día con las actualizaciones de seguridad. #Electrum #BitcoinSecurity #CryptoWallet #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #BinanceSquare $BTC {spot}(BTCUSDT) $XRP {spot}(XRPUSDT) $BNB {spot}(BNBUSDT)
Electrum corrige un exploit de alto riesgo: actualiza a la versión 4.8.3 ahora — servidores maliciosos engañaban a los usuarios para que firmaran pagos robados

Electrum ha publicado la versión 4.8.3 para corregir una vulnerabilidad de gravedad alta que ya estaba siendo explotada.

Las versiones anteriores a la 4.8.3 confiaban en el servidor principal de Electrum para las transacciones no confirmadas (en el mempool). Un servidor malicioso podía interceptar una transacción recién difundida, suprimirla e insertar en el historial de la cartera una transacción falsa en conflicto que redirigía los fondos a una dirección controlada por un atacante. La transacción falsa llevaba firmas no válidas, pero los clientes antiguos no verificaban las firmas de los fondos aportados por el propio usuario antes de mostrarla como no confirmada.

Si el usuario aumentaba manualmente la comisión mediante Replace-by-Fee (RBF), la cartera firmaba la transacción modificada y enviaba los fondos al atacante. En los casos denunciados, los atacantes creaban direcciones muy parecidas a la dirección prevista, cuyos últimos cuatro caracteres coincidían con los de esta, aprovechándose de la costumbre de comprobar solo el final.

Electrum confirmó dos informes de incidentes, incluido uno en el que un usuario perdió fondos tras aumentar la comisión. La versión 4.8.3 ahora verifica las firmas de los fondos pertenecientes a la cartera en las transacciones del mempool antes de añadirlas al historial local.

Los usuarios de cualquier versión anterior a la 4.8.3 deben actualizarse de inmediato desde el sitio oficial (electrum.org) y verificar las firmas GPG. Los clientes conectados a servidores de plena confianza (por ejemplo, uno alojado por el propio usuario) no se vieron afectados por este ataque concreto. Como práctica general, comprueba siempre con atención las direcciones de destino completas y los importes antes de firmar cualquier transacción, incluidos los aumentos de comisión.

La autocustodia sigue siendo una herramienta poderosa, pero requiere mantenerse al día con las actualizaciones de seguridad.
#Electrum #BitcoinSecurity #CryptoWallet #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
#BinanceSquare
$BTC
$XRP
$BNB
FC Barcelona vs. Real Madrid CF

FC Barcelona vs. Real Madrid CF

REA99%BAR1%Draw1%
Volumen $1,125,151.79
👛 Una billetera digital no es solo un lugar para guardar activos. En Web3, las billeteras te ayudan a gestionar tus claves, iniciar transacciones y conectarte con aplicaciones descentralizadas. Antes de usarla, recuerda estos cuatro puntos clave: 🔐 Seguridad de las claves: Nunca compartas tu clave privada ni tu frase semilla. 🌐 Red correcta: Comprueba la red blockchain antes de transferir. ✍️ Firma con precaución: Revisa detenidamente los detalles de la transacción y el alcance de los permisos. 🔎 Verifica el resultado: Confirma el estado de la transacción con un explorador de blockchain de confianza. La autocustodia te da más autonomía, pero también implica asumir una mayor responsabilidad en materia de seguridad. Al usar una billetera digital, ¿qué te importa más: la seguridad, la comodidad o la compatibilidad con varias cadenas? #ONEA #Web3 #CryptoWallet
👛 Una billetera digital no es solo un lugar para guardar activos.

En Web3, las billeteras te ayudan a gestionar tus claves, iniciar transacciones y conectarte con aplicaciones descentralizadas.

Antes de usarla, recuerda estos cuatro puntos clave:

🔐 Seguridad de las claves: Nunca compartas tu clave privada ni tu frase semilla.

🌐 Red correcta: Comprueba la red blockchain antes de transferir.

✍️ Firma con precaución: Revisa detenidamente los detalles de la transacción y el alcance de los permisos.

🔎 Verifica el resultado: Confirma el estado de la transacción con un explorador de blockchain de confianza.

La autocustodia te da más autonomía, pero también implica asumir una mayor responsabilidad en materia de seguridad.

Al usar una billetera digital, ¿qué te importa más: la seguridad, la comodidad o la compatibilidad con varias cadenas?

#ONEA #Web3 #CryptoWallet
🔐 ¿Cómo elegir una cartera de criptomonedas? Las carteras calientes son prácticas para las transacciones diarias; las carteras frías se centran más en mantener las claves privadas aisladas, mientras que las carteras multifirma permiten aprobar transacciones conjuntamente entre varios autorizadores. Al elegir, no te fijes solo en la marca y las funciones. Comprueba también: * ¿Quién controla las claves privadas? * ¿Se muestran claramente los detalles de las transacciones? * ¿Es fiable el mecanismo de recuperación? * ¿Permite gestionar los permisos? * ¿Se adapta a tus necesidades? ⚠️ Una cartera fría no es absolutamente segura, y una cartera caliente no es necesariamente peligrosa. Lo importante es proteger las claves y controlar los hábitos de uso y los permisos. ¿Qué es lo que más valoras al elegir una cartera? #ONEA #Web3 #CryptoWallet
🔐 ¿Cómo elegir una cartera de criptomonedas?

Las carteras calientes son prácticas para las transacciones diarias; las carteras frías se centran más en mantener las claves privadas aisladas, mientras que las carteras multifirma permiten aprobar transacciones conjuntamente entre varios autorizadores.

Al elegir, no te fijes solo en la marca y las funciones. Comprueba también:

* ¿Quién controla las claves privadas?
* ¿Se muestran claramente los detalles de las transacciones?
* ¿Es fiable el mecanismo de recuperación?
* ¿Permite gestionar los permisos?
* ¿Se adapta a tus necesidades?

⚠️ Una cartera fría no es absolutamente segura, y una cartera caliente no es necesariamente peligrosa. Lo importante es proteger las claves y controlar los hábitos de uso y los permisos.

¿Qué es lo que más valoras al elegir una cartera?

#ONEA #Web3 #CryptoWallet
🛡️ Más automatización no debería significar acceso ilimitado Un agente de IA puede preparar una transacción, pero eso no significa que necesite autoridad irrestricta sobre una billetera de criptomonedas. Un enfoque más seguro empieza con los permisos mínimos necesarios, una revisión cuidadosa de las aprobaciones de contratos inteligentes, límites de gasto adecuados y autorización adicional para las acciones sensibles. La pregunta clave no es solo qué puede hacer un agente de IA, sino qué tiene realmente permitido hacer. 📖 Lee la parte 3 de nuestra serie sobre IA + Web3 en Binance Square. #AIAgents #CryptoWallet #BlockchainSecurity
🛡️ Más automatización no debería significar acceso ilimitado

Un agente de IA puede preparar una transacción, pero eso no significa que necesite autoridad irrestricta sobre una billetera de criptomonedas.

Un enfoque más seguro empieza con los permisos mínimos necesarios, una revisión cuidadosa de las aprobaciones de contratos inteligentes, límites de gasto adecuados y autorización adicional para las acciones sensibles.

La pregunta clave no es solo qué puede hacer un agente de IA, sino qué tiene realmente permitido hacer.

📖 Lee la parte 3 de nuestra serie sobre IA + Web3 en Binance Square.

#AIAgents #CryptoWallet #BlockchainSecurity
🔥 Un estafador perdió 4,8 millones de dólares en Bitcoin por usar billeteras Ledger manipuladas: Chainalysis. Un estafador perdió 4,8 millones de dólares en Bitcoin por usar billeteras Ledger manipuladas: Chainalysis BTC$82,216.00+1.58%ETH$2,466.86+4.35%SOL$106.06+3.86%XRP$1.34+2.36%HYPE$81.63+3.41%BNB$729.05+1.22%USDC$0.999829+0.02%TRX$0.335563+1.51%FIGR_HELOC$1.031-0.77%ZEC$1,226.25+12.30%DOGE$0.082034+2.07%XMR$559.27+3.42%USDS$0.9998410.00%LINK$12.62+4.60%WBT$80.89+2.17%ADA$0.230031+3.83%LEO$9.04+0.02%NEAR$5.26+14.23%RAIN$0.00920264+10.97 Los fondos provenían de una estafa de tareas que pagaba a la gente por fingir ventas y reseñas de productos, y luego exigía depósitos antes de liberar el pago. ❓ ¿Qué opinas? ¿Es el inicio de un movimiento más grande o solo ruido? Cuéntanos abajo. $BTC $ETH #StablecoinLiquidity #AICryptoIntegration #CryptoWallet
🔥 Un estafador perdió 4,8 millones de dólares en Bitcoin por usar billeteras Ledger manipuladas: Chainalysis.

Un estafador perdió 4,8 millones de dólares en Bitcoin por usar billeteras Ledger manipuladas: Chainalysis BTC$82,216.00+1.58%ETH$2,466.86+4.35%SOL$106.06+3.86%XRP$1.34+2.36%HYPE$81.63+3.41%BNB$729.05+1.22%USDC$0.999829+0.02%TRX$0.335563+1.51%FIGR_HELOC$1.031-0.77%ZEC$1,226.25+12.30%DOGE$0.082034+2.07%XMR$559.27+3.42%USDS$0.9998410.00%LINK$12.62+4.60%WBT$80.89+2.17%ADA$0.230031+3.83%LEO$9.04+0.02%NEAR$5.26+14.23%RAIN$0.00920264+10.97

Los fondos provenían de una estafa de tareas que pagaba a la gente por fingir ventas y reseñas de productos, y luego exigía depósitos antes de liberar el pago.

❓ ¿Qué opinas? ¿Es el inicio de un movimiento más grande o solo ruido? Cuéntanos abajo.

$BTC $ETH

#StablecoinLiquidity #AICryptoIntegration #CryptoWallet
Artículo
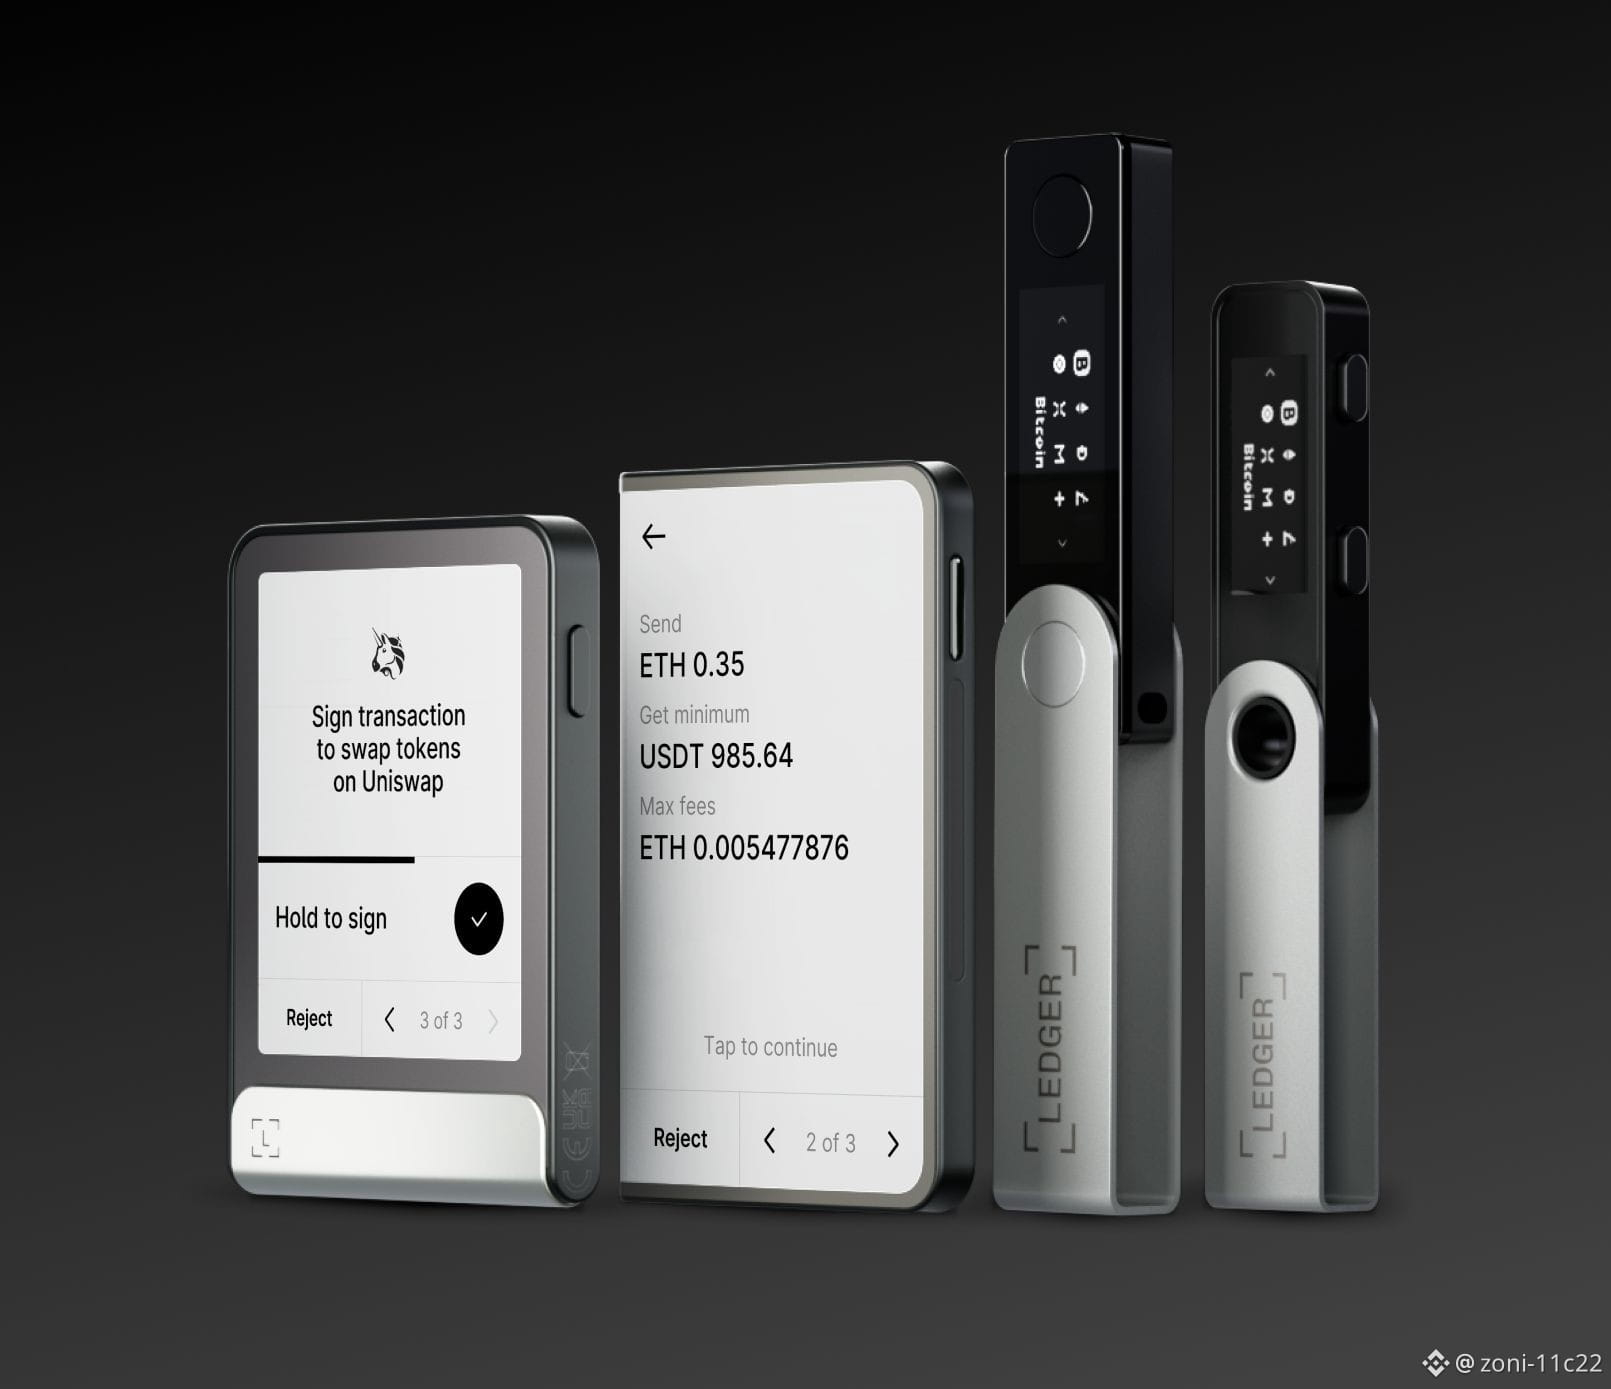
Tu billetera de hardware quizá no sea tu único riesgo de seguridad 🔐Muchos usuarios de criptomonedas creen que comprar una billetera de hardware hace que sus fondos estén automáticamente a salvo. Pero la seguridad abarca mucho más que el dispositivo en sí. Informes recientes han destacado presuntos casos de manipulación de hardware en dispositivos distribuidos a través de un revendedor. El incidente nos recuerda que la seguridad de la cadena de suministro es tan importante como la protección del software y de las claves privadas. Entonces, ¿qué pueden aprender de esto los usuarios de criptomonedas? 1. Compra en fuentes confiables La seguridad de un dispositivo depende en parte de su procedencia y de si ha sido manipulado.

Tu billetera de hardware quizá no sea tu único riesgo de seguridad 🔐

Muchos usuarios de criptomonedas creen que comprar una billetera de hardware hace que sus fondos estén automáticamente a salvo.
Pero la seguridad abarca mucho más que el dispositivo en sí.
Informes recientes han destacado presuntos casos de manipulación de hardware en dispositivos distribuidos a través de un revendedor. El incidente nos recuerda que la seguridad de la cadena de suministro es tan importante como la protección del software y de las claves privadas.
Entonces, ¿qué pueden aprender de esto los usuarios de criptomonedas?
1. Compra en fuentes confiables
La seguridad de un dispositivo depende en parte de su procedencia y de si ha sido manipulado.
🔥 Trezor rompe con sus revendedores después de que Ledger encuentra un implante espía en monederos de criptomonedas. Trezor rompe con sus revendedores después de que Ledger encuentra un implante espía en monederos de criptomonedas BTC$83,393.00+0.70%ETH$2,517.24-0.47%SOL$107.61-1.20%XRP$1.37-0.44%HYPE$80.83-4.32%BNB$744.55-0.29%USDC$0.999884+0.01%TRX$0.327316-1.07%FIGR_HELOC$1.052-1.13%ZEC$1,196.52-5.29%DOGE$0.084357-0.87%USDS$1.00+0.04%XMR$529.57-1.02%LINK$12.89-1.15%WBT$81.96+0.42%ADA$0.234839-3.63%LEO$8.90+0.13%RAIN$0.00999074-3.34%XLM$0.191265-2. Trezor pondrá fin a las autorizaciones de sus revendedores el 1 de enero de 2027, después de que Ledger confirmara que los monederos vendidos por un minorista del sudeste asiático llevaban un implante oculto que enviaba las frases de recuperación de los usuarios'. ❓ ¿Qué opinas? ¿Es el comienzo de un movimiento más amplio o solo ruido? Cuéntanos abajo. $BTC $ETH #StablecoinLiquidity #AICryptoIntegration #CryptoWallet
🔥 Trezor rompe con sus revendedores después de que Ledger encuentra un implante espía en monederos de criptomonedas.

Trezor rompe con sus revendedores después de que Ledger encuentra un implante espía en monederos de criptomonedas BTC$83,393.00+0.70%ETH$2,517.24-0.47%SOL$107.61-1.20%XRP$1.37-0.44%HYPE$80.83-4.32%BNB$744.55-0.29%USDC$0.999884+0.01%TRX$0.327316-1.07%FIGR_HELOC$1.052-1.13%ZEC$1,196.52-5.29%DOGE$0.084357-0.87%USDS$1.00+0.04%XMR$529.57-1.02%LINK$12.89-1.15%WBT$81.96+0.42%ADA$0.234839-3.63%LEO$8.90+0.13%RAIN$0.00999074-3.34%XLM$0.191265-2.

Trezor pondrá fin a las autorizaciones de sus revendedores el 1 de enero de 2027, después de que Ledger confirmara que los monederos vendidos por un minorista del sudeste asiático llevaban un implante oculto que enviaba las frases de recuperación de los usuarios'.

❓ ¿Qué opinas? ¿Es el comienzo de un movimiento más amplio o solo ruido? Cuéntanos abajo.

$BTC $ETH

#StablecoinLiquidity #AICryptoIntegration #CryptoWallet
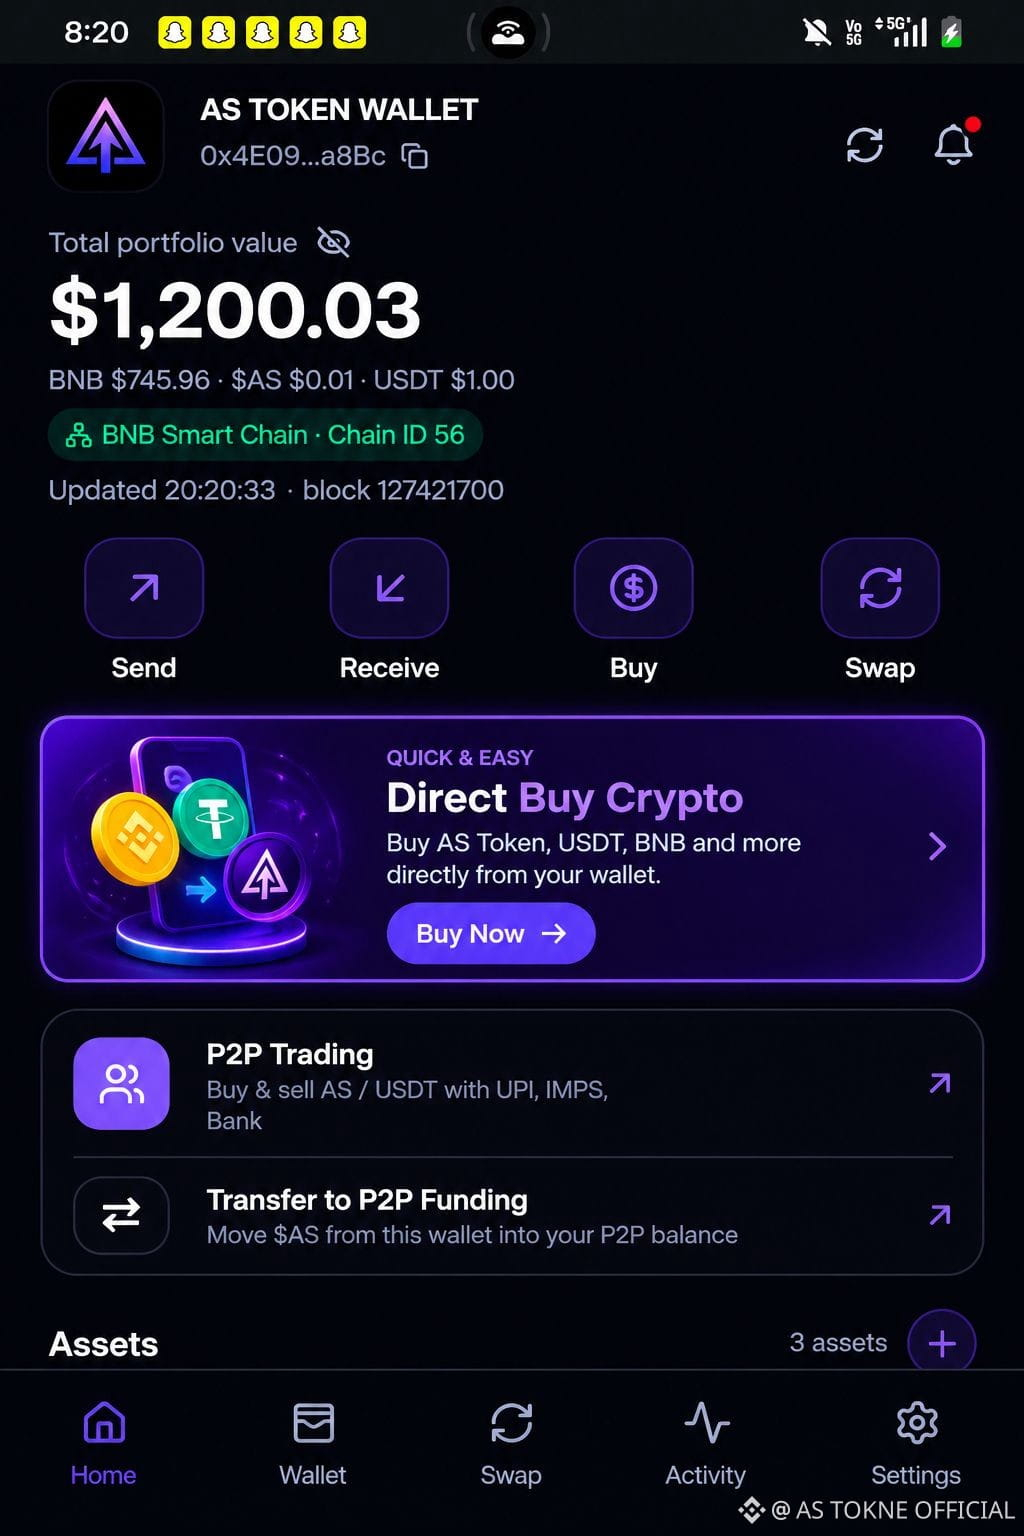
🚀 Presentamos AS Token Wallet 💜 Tus criptomonedas. Tus activos. Tú tienes el control. 🔐 💎 Gestiona tus criptoactivos en un solo lugar. ⚡ Envía y recibe criptomonedas fácilmente. 🪙 Compra AS Token, USDT y BNB. 🔄 Intercambia tokens compatibles. 🤝 Explora el trading P2P. 📊 Haz seguimiento de tu cartera y tus transacciones. Creada para ofrecer una experiencia cripto más inteligente. 🚀 AS TOKEN WALLET — Una billetera. Múltiples activos. Posibilidades infinitas. 💜 #ASTokenWallet #ASToken #CryptoWallet #blockchain. #Crypto_Jobs🎯 #Web3 #P2PTrading
🚀 Presentamos AS Token Wallet 💜
Tus criptomonedas. Tus activos. Tú tienes el control. 🔐
💎 Gestiona tus criptoactivos en un solo lugar. ⚡ Envía y recibe criptomonedas fácilmente. 🪙 Compra AS Token, USDT y BNB. 🔄 Intercambia tokens compatibles. 🤝 Explora el trading P2P. 📊 Haz seguimiento de tu cartera y tus transacciones.
Creada para ofrecer una experiencia cripto más inteligente. 🚀
AS TOKEN WALLET — Una billetera. Múltiples activos. Posibilidades infinitas. 💜
#ASTokenWallet #ASToken #CryptoWallet #blockchain. #Crypto_Jobs🎯 #Web3 #P2PTrading
🔥 Ledger investiga el posible robo de 87 millones de dólares en fondos de usuarios vinculados a un revendedor de billeteras cripto. Ledger investiga el posible robo de 87 millones de dólares en fondos de usuarios vinculados a un revendedor de billeteras cripto BTC$82,857.00+1.75%ETH$2,485.33+0.76%SOL$109.50+0.16%XRP$1.38+1.49%HYPE$85.37+1.43%BNB$737.80+0.07%USDC$0.9996390.00%TRX$0.332264-0.31%FIGR_HELOC$1.03+1.14%ZEC$1,213.10+6.02%DOGE$0.084312+0.51%USDS$0.99902+0.02%XMR$537.46-0.11%WBT$81.38+0.94%LINK$12.78+1.93%ADA$0.235974+0.06%LEO$8.90-0.58%RAIN$0.01026443-1.33%XLM$0. Ledger pidió al revendedor CryptoBilis que suspendiera las ventas y recomendó a los compradores recientes que no configuraran sus dispositivos, mientras un investigador on-chain rastreaba más de 86 millones de dólares en presuntos robos. ❓ ¿Qué opinas? ¿Es el inicio de un movimiento más grande o solo ruido? Cuéntanoslo abajo. $BTC $ETH #StablecoinLiquidity #AICryptoIntegration #CryptoWallet
🔥 Ledger investiga el posible robo de 87 millones de dólares en fondos de usuarios vinculados a un revendedor de billeteras cripto.

Ledger investiga el posible robo de 87 millones de dólares en fondos de usuarios vinculados a un revendedor de billeteras cripto BTC$82,857.00+1.75%ETH$2,485.33+0.76%SOL$109.50+0.16%XRP$1.38+1.49%HYPE$85.37+1.43%BNB$737.80+0.07%USDC$0.9996390.00%TRX$0.332264-0.31%FIGR_HELOC$1.03+1.14%ZEC$1,213.10+6.02%DOGE$0.084312+0.51%USDS$0.99902+0.02%XMR$537.46-0.11%WBT$81.38+0.94%LINK$12.78+1.93%ADA$0.235974+0.06%LEO$8.90-0.58%RAIN$0.01026443-1.33%XLM$0.

Ledger pidió al revendedor CryptoBilis que suspendiera las ventas y recomendó a los compradores recientes que no configuraran sus dispositivos, mientras un investigador on-chain rastreaba más de 86 millones de dólares en presuntos robos.

❓ ¿Qué opinas? ¿Es el inicio de un movimiento más grande o solo ruido? Cuéntanoslo abajo.

$BTC $ETH

#StablecoinLiquidity #AICryptoIntegration #CryptoWallet
#CryptoWallet Una billetera de criptomonedas no almacena tus monedas reales (que permanecen en la cadena de bloques); en cambio, protege tus claves privadas, las claves digitales necesarias para acceder a tus fondos y administrarlos. [1, 2] La elección de una billetera depende del saldo que tengas y de cómo planees usar tus activos. El sector divide las billeteras en dos categorías principales: [1, 2, 3] Billeteras calientes (software): aplicaciones gratuitas conectadas a Internet (aplicaciones móviles, extensiones de navegador y aplicaciones de escritorio), diseñadas para operar rápidamente a diario y acceder a aplicaciones descentralizadas (dApps). [1, 2, 3] Billeteras frías (hardware): dispositivos físicos sin conexión que ofrecen la máxima seguridad para saldos mayores o inversiones a largo plazo, al aislar tus claves de las amenazas de hackeo en línea. [1, 2, 3] $QNT {future}(QNTUSDT) $TRUMP {future}(TRUMPUSDT) $TRX {future}(TRXUSDT)
#CryptoWallet

Una billetera de criptomonedas no almacena tus monedas reales (que permanecen en la cadena de bloques); en cambio, protege tus claves privadas, las claves digitales necesarias para acceder a tus fondos y administrarlos. [1, 2]

La elección de una billetera depende del saldo que tengas y de cómo planees usar tus activos. El sector divide las billeteras en dos categorías principales: [1, 2, 3]

Billeteras calientes (software): aplicaciones gratuitas conectadas a Internet (aplicaciones móviles, extensiones de navegador y aplicaciones de escritorio), diseñadas para operar rápidamente a diario y acceder a aplicaciones descentralizadas (dApps). [1, 2, 3]

Billeteras frías (hardware): dispositivos físicos sin conexión que ofrecen la máxima seguridad para saldos mayores o inversiones a largo plazo, al aislar tus claves de las amenazas de hackeo en línea. [1, 2, 3]

$QNT
$TRUMP
$TRX
Cómo funcionan realmente las billeteras de criptomonedasMuchos principiantes piensan que una billetera cripto almacena criptomonedas. No lo hace. Tu criptomoneda permanece en la blockchain. Una billetera almacena tus claves. 🔑 Clave pública: Como tu número de cuenta. Puedes compartirlo para recibir fondos. 🔐 Clave privada: Como la contraseña maestra de tus activos. Nunca la compartas. Tipos de billeteras: 📱 Billeteras calientes (conectadas a internet) 💾 Billeteras frías (almacenamiento sin conexión) Regla de oro: “Si no son tus claves, no es tu cripto.” Entender la seguridad de las billeteras es una de las lecciones más importantes en cripto.

Cómo funcionan realmente las billeteras de criptomonedas

Muchos principiantes piensan que una billetera cripto almacena criptomonedas.
No lo hace.
Tu criptomoneda permanece en la blockchain.
Una billetera almacena tus claves.
🔑 Clave pública:
Como tu número de cuenta. Puedes compartirlo para recibir fondos.
🔐 Clave privada:
Como la contraseña maestra de tus activos. Nunca la compartas.
Tipos de billeteras:
📱 Billeteras calientes (conectadas a internet)
💾 Billeteras frías (almacenamiento sin conexión)
Regla de oro:
“Si no son tus claves, no es tu cripto.”
Entender la seguridad de las billeteras es una de las lecciones más importantes en cripto.
🔥 Europol advierte que las carteras de criptomonedas son el «riesgo principal» ante los ataques cuánticos. Europol advierte que las carteras de criptomonedas son el «riesgo principal» ante los ataques cuánticos BTC$83,720.00-2.78%ETH$2,579.37-4.91%SOL$117.67-2.11%XRP$1.45-3.72%HYPE$89.47-4.15%BNB$766.90-2.12%USDC$0.999937-0.01%TRX$0.333204-0.67%FIGR_HELOC$1.0390.00%ZEC$1,306.43-4.10%DOGE$0.089403-6.23%XMR$554.91-0.14%USDS$0.999076-0.04%LINK$13.48-3.80%WBT$83.25-3.21%ADA$0.255249-7.58%LEO$8.88-0.17%RAIN$0.01112625-2.71%XLM$0.203528-5.80%N La agencia policial de la UE espera que las cadenas de bloques se adapten a la amenaza, mientras que un segundo informe analiza el riesgo de que los datos robados ahora se descifren más adelante. ❓ ¿Qué opinas? ¿Es el comienzo de un movimiento más amplio o solo ruido? Cuéntanos abajo. $BTC $ETH #StablecoinLiquidity #AICryptoIntegration #CarteraCripto
🔥 Europol advierte que las carteras de criptomonedas son el «riesgo principal» ante los ataques cuánticos.

Europol advierte que las carteras de criptomonedas son el «riesgo principal» ante los ataques cuánticos BTC$83,720.00-2.78%ETH$2,579.37-4.91%SOL$117.67-2.11%XRP$1.45-3.72%HYPE$89.47-4.15%BNB$766.90-2.12%USDC$0.999937-0.01%TRX$0.333204-0.67%FIGR_HELOC$1.0390.00%ZEC$1,306.43-4.10%DOGE$0.089403-6.23%XMR$554.91-0.14%USDS$0.999076-0.04%LINK$13.48-3.80%WBT$83.25-3.21%ADA$0.255249-7.58%LEO$8.88-0.17%RAIN$0.01112625-2.71%XLM$0.203528-5.80%N

La agencia policial de la UE espera que las cadenas de bloques se adapten a la amenaza, mientras que un segundo informe analiza el riesgo de que los datos robados ahora se descifren más adelante.

❓ ¿Qué opinas? ¿Es el comienzo de un movimiento más amplio o solo ruido? Cuéntanos abajo.

$BTC $ETH

#StablecoinLiquidity #AICryptoIntegration #CarteraCripto
🔥 El Tesoro descarta las reglas de vigilancia sobre las «billeteras no alojadas» y los mezcladores de criptomonedas. El Tesoro descarta las reglas de vigilancia sobre las «billeteras no alojadas» y los mezcladores de criptomonedas BTC$85,798.00+0.39%ETH$2,711.48+0.35%SOL$120.32-0.49%XRP$1.51-0.03%HYPE$94.61+4.66%BNB$787.83-0.28%USDC$0.9999350.00%TRX$0.336432+0.27%FIGR_HELOC$1.0430.00%ZEC$1,340.75+0.71%DOGE$0.09592+0.36%XMR$555.79+1.89%LINK$13.96-1.30%WBT$85.75+0.94%ADA$0.268227+6.62%USDS$0.9998680.00%LEO$8.93-0.62%RAIN$0.011429-0.24%XLM$0.215134-2.20%NEAR$ FinCEN retiró una propuesta de 2020 para rastrear transacciones con billeteras de criptomonedas bajo autocustodia, así como un plan de 2023 para designar la mezcla de criptomonedas como una preocupación prioritaria en materia de lavado de dinero. ❓ ¿Qué opinas? ¿Es el comienzo de un cambio más amplio o solo ruido? Cuéntanos abajo. $BTC $ETH #StablecoinLiquidity #AICryptoIntegration #CryptoWallet
🔥 El Tesoro descarta las reglas de vigilancia sobre las «billeteras no alojadas» y los mezcladores de criptomonedas.

El Tesoro descarta las reglas de vigilancia sobre las «billeteras no alojadas» y los mezcladores de criptomonedas BTC$85,798.00+0.39%ETH$2,711.48+0.35%SOL$120.32-0.49%XRP$1.51-0.03%HYPE$94.61+4.66%BNB$787.83-0.28%USDC$0.9999350.00%TRX$0.336432+0.27%FIGR_HELOC$1.0430.00%ZEC$1,340.75+0.71%DOGE$0.09592+0.36%XMR$555.79+1.89%LINK$13.96-1.30%WBT$85.75+0.94%ADA$0.268227+6.62%USDS$0.9998680.00%LEO$8.93-0.62%RAIN$0.011429-0.24%XLM$0.215134-2.20%NEAR$

FinCEN retiró una propuesta de 2020 para rastrear transacciones con billeteras de criptomonedas bajo autocustodia, así como un plan de 2023 para designar la mezcla de criptomonedas como una preocupación prioritaria en materia de lavado de dinero.

❓ ¿Qué opinas? ¿Es el comienzo de un cambio más amplio o solo ruido? Cuéntanos abajo.

$BTC $ETH

#StablecoinLiquidity #AICryptoIntegration #CryptoWallet
$BTC - El CTO de Ledger dice que el exploit de Coldcard prueba que la seguridad de las carteras debe evolucionar para la era de la IA. Charles Guillemet sostiene que la aleatoriedad certificada en hardware ahora es fundamental a medida que la IA reconfigura los vectores de ataque. La vulnerabilidad de Coldcard puso de relieve brechas en la generación de entropía que la IA podría aprovechar aún más. BTC mantiene 64,143 USDT mientras se desarrolla el debate sobre la seguridad. Las carteras de hardware no pueden permanecer estáticas cuando los atacantes se vuelven más inteligentes: la entropía certificada ya no es opcional. ¿Avanzarán los fabricantes lo suficientemente rápido? $BTC #Bitcoin #BTC #CryptoWallet #Wallet
$BTC - El CTO de Ledger dice que el exploit de Coldcard prueba que la seguridad de las carteras debe evolucionar para la era de la IA.

Charles Guillemet sostiene que la aleatoriedad certificada en hardware ahora es fundamental a medida que la IA reconfigura los vectores de ataque.
La vulnerabilidad de Coldcard puso de relieve brechas en la generación de entropía que la IA podría aprovechar aún más.
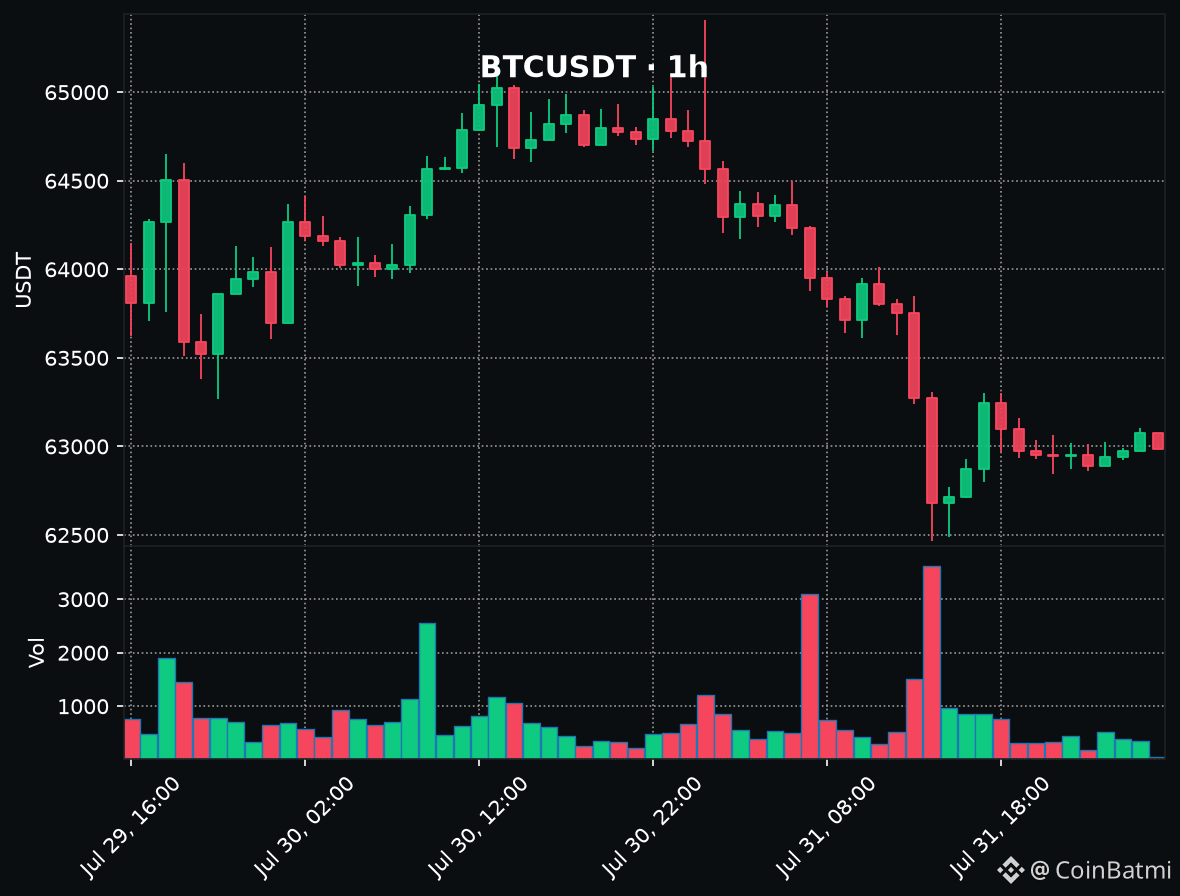
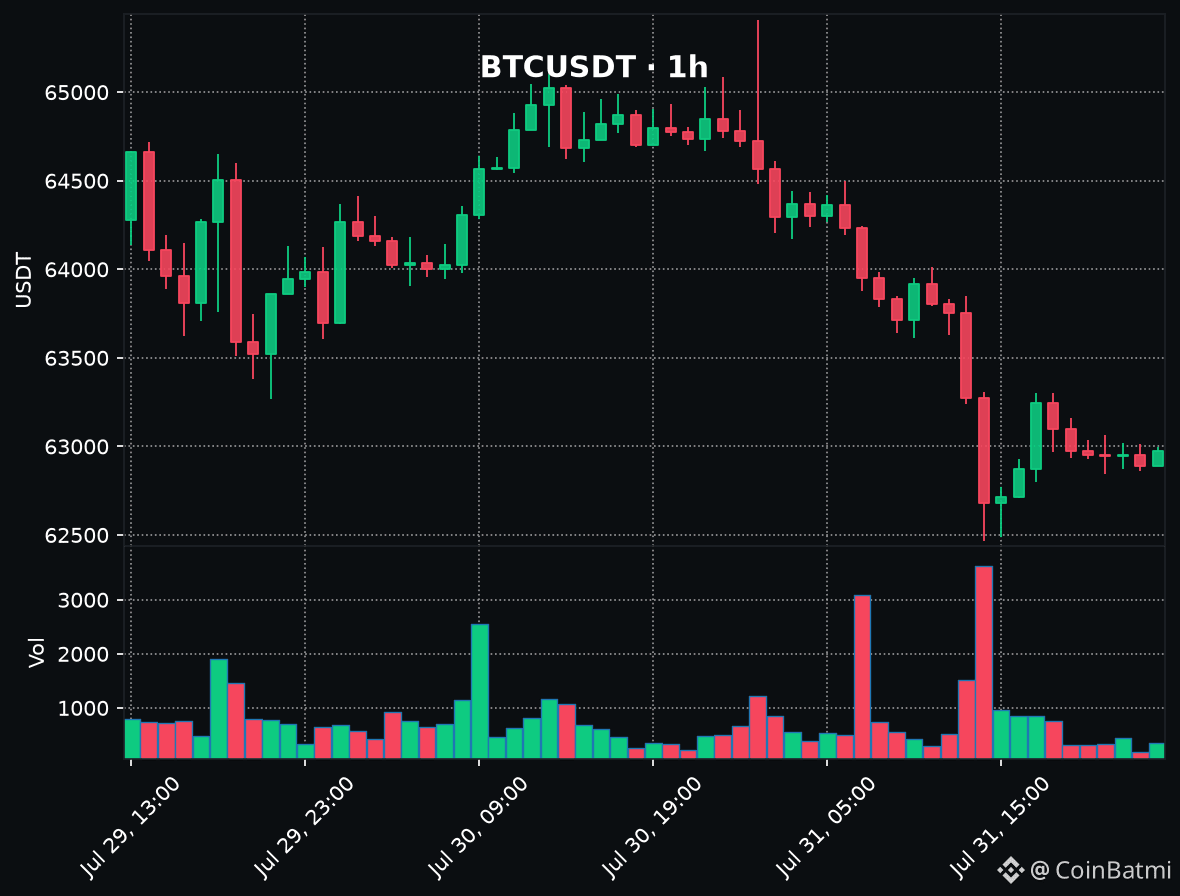
BTC mantiene 64,143 USDT mientras se desarrolla el debate sobre la seguridad.

Las carteras de hardware no pueden permanecer estáticas cuando los atacantes se vuelven más inteligentes: la entropía certificada ya no es opcional.
¿Avanzarán los fabricantes lo suficientemente rápido?

$BTC
#Bitcoin #BTC #CryptoWallet #Wallet
Artículo
Exploit de Semillas de Coldcard: Decenas de Millones Robados de Cientos de Carteras$BTC <t-etraded alrededor de 62,987 USDT cuando se conoció la noticia de que un atacante drenó decenas de millones de bitcoins desde cientos de carteras de hardware Coldcard el 30 de julio. Galaxy Research rastreó el robo hasta un estallido estrechamente coordinado que apuntó a dispositivos con una generación de semillas débil: un fallo en la implementación, no en el protocolo de Bitcoin en sí. El exploit afectó versiones de firmware específicas en las que la recolección de entropía falló en silencio. Los usuarios que generaron semillas en los dispositivos afectados no tuvieron advertencia hasta que los fondos se movieron. Coldcard ya ha parchado la vulnerabilidad, pero las monedas robadas ya están mezcladas a través de múltiples saltos. La recuperación parece poco probable.

Exploit de Semillas de Coldcard: Decenas de Millones Robados de Cientos de Carteras

$BTC <t-etraded alrededor de 62,987 USDT cuando se conoció la noticia de que un atacante drenó decenas de millones de bitcoins desde cientos de carteras de hardware Coldcard el 30 de julio. Galaxy Research rastreó el robo hasta un estallido estrechamente coordinado que apuntó a dispositivos con una generación de semillas débil: un fallo en la implementación, no en el protocolo de Bitcoin en sí.
El exploit afectó versiones de firmware específicas en las que la recolección de entropía falló en silencio. Los usuarios que generaron semillas en los dispositivos afectados no tuvieron advertencia hasta que los fondos se movieron. Coldcard ya ha parchado la vulnerabilidad, pero las monedas robadas ya están mezcladas a través de múltiples saltos. La recuperación parece poco probable.
Artículo
El exploit de Coldcard drena 594 BTC$BTC holders acaba de recibir un golpe enorme. Galaxy Digital informa de una falla en la generación de semillas de Coldcard que acabó con la entropía en varios modelos y versiones de firmware. Es una pesadilla para los usuarios de almacenamiento en frío. El exploit alcanzó 500 direcciones distintas, lo que resultó en que se drenaran 594 BTC. Estamos hablando de aproximadamente 70.000.000 USDT perdidos en un instante. Es un recordatorio contundente de que incluso las carteras de hardware no son infalibles si la generación de la semilla subyacente está defectuosa. Ahora mismo estaría revisando minuciosamente cada pieza de equipo en la bóveda.

El exploit de Coldcard drena 594 BTC

$BTC holders acaba de recibir un golpe enorme.
Galaxy Digital informa de una falla en la generación de semillas de Coldcard que acabó con la entropía en varios modelos y versiones de firmware. Es una pesadilla para los usuarios de almacenamiento en frío.
El exploit alcanzó 500 direcciones distintas, lo que resultó en que se drenaran 594 BTC. Estamos hablando de aproximadamente 70.000.000 USDT perdidos en un instante.
Es un recordatorio contundente de que incluso las carteras de hardware no son infalibles si la generación de la semilla subyacente está defectuosa. Ahora mismo estaría revisando minuciosamente cada pieza de equipo en la bóveda.
🔥 Malware SparkKitty encontrado en las tiendas de apps: apunta a frases semilla de carteras cripto. El malware se distribuyó mediante aplicaciones maliciosas en la App Store de Apple, Google Play y tiendas de aplicaciones de terceros. Los investigadores advierten que guardar las frases de recuperación de la wallet como capturas de pantalla puede exponer los activos cripto al robo. Un nuevo informe de la firma de ciberseguridad Check Point detalla cómo la campaña del malware SparkKitty atacó a usuarios de criptomonedas al escanear fotos almacenadas en dispositivos Android y iPhone infectados en busca de frases de recuperación de wallet y otra información sensible. Descubierto por primera vez por Kaspersky en junio de 2025, el análisis de Check Point detalló cómo el malware se propagó a través de la App Store de Apple, Google Play y tiendas de aplicaciones de terceros. Lo que hace que SparkKitty sea especialmente notable es su presencia tanto en la App Store de Apple como en Google Play, lo que le brinda una amplia superficie de ataque, escribió Check Point. El actor de amenazas detrás de SparkKitty distribuyó aplicaciones troyanizadas disfrazadas como herramientas legítimas de criptomonedas, plataformas de mensajería e incluso aplicaciones de entretenimiento, aumentando considerablemente la probabilidad de instalación por parte de usuarios desprevenidos. Después de que los usuarios concedieran acceso a sus bibliotecas de fotos, el malware escaneó las imágenes almacenadas en busca de frases de recuperación de la wallet y otra información sensible antes de subir los datos a servidores controlados por el atacante. ❓ ¿Qué opinas: esto es el inicio de un movimiento más grande o solo ruido? Déjalo abajo. $BTC $ETH #SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Malware SparkKitty encontrado en las tiendas de apps: apunta a frases semilla de carteras cripto.

El malware se distribuyó mediante aplicaciones maliciosas en la App Store de Apple, Google Play y tiendas de aplicaciones de terceros. Los investigadores advierten que guardar las frases de recuperación de la wallet como capturas de pantalla puede exponer los activos cripto al robo. Un nuevo informe de la firma de ciberseguridad Check Point detalla cómo la campaña del malware SparkKitty atacó a usuarios de criptomonedas al escanear fotos almacenadas en dispositivos Android y iPhone infectados en busca de frases de recuperación de wallet y otra información sensible.

Descubierto por primera vez por Kaspersky en junio de 2025, el análisis de Check Point detalló cómo el malware se propagó a través de la App Store de Apple, Google Play y tiendas de aplicaciones de terceros. Lo que hace que SparkKitty sea especialmente notable es su presencia tanto en la App Store de Apple como en Google Play, lo que le brinda una amplia superficie de ataque, escribió Check Point. El actor de amenazas detrás de SparkKitty distribuyó aplicaciones troyanizadas disfrazadas como herramientas legítimas de criptomonedas, plataformas de mensajería e incluso aplicaciones de entretenimiento, aumentando considerablemente la probabilidad de instalación por parte de usuarios desprevenidos. Después de que los usuarios concedieran acceso a sus bibliotecas de fotos, el malware escaneó las imágenes almacenadas en busca de frases de recuperación de la wallet y otra información sensible antes de subir los datos a servidores controlados por el atacante.

❓ ¿Qué opinas: esto es el inicio de un movimiento más grande o solo ruido? Déjalo abajo.

$BTC $ETH

#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Ledger afirma que el exploit de Coldcard demuestra que la seguridad de las carteras de Bitcoin debe adaptarse a la IA. Imagen: Shutterstock/Crea una cuenta para guardar tus artículos. Añade en Google. Añade “Decrypt” como tu fuente preferida para ver más de nuestras historias en Google. En resumen: Ledger dice que el exploit de Coldcard es una advertencia para la industria de las carteras de Bitcoin de hardware, pero afirma que sus propios dispositivos no se vieron afectados. La empresa sostiene que los generadores de números aleatorios (RNG) de hardware certificados de forma independiente son esenciales para crear con seguridad frases de recuperación de carteras. Ledger dice que la IA está acelerando el descubrimiento de vulnerabilidades y obligando a los equipos de seguridad a defenderse a la velocidad de las máquinas. El fabricante de carteras de hardware Ledger afirma que el reciente exploit de Coldcard debería servir como una advertencia para la industria de las criptomonedas. Según el CTO de Ledger, Charles Guillemet, el incidente expuso debilidades en la forma en que algunos dispositivos —en este caso, carteras de criptomonedas de hardware— generan aleatoriedad criptográfica, y a la vez muestra cómo la inteligencia artificial está reconfigurando tanto los ciberataques como las defensas digitales. “Lo estamos tratando como un recordatorio serio de que todo el modelo de seguridad de una cartera de hardware vive o muere con la aleatoriedad”, dijo Guillemet a Decrypt. “La criptografía es difícil y implementarla de forma segura es aún más difícil”. El incidente de Coldcard de esta semana hizo que eso quedara visible de la manera más costosa posible. Los comentarios llegan mientras el impacto del exploit de Coldcard continúa creciendo. La semana pasada, el fabricante de Coldcard Coinkite divulgó una falla en la cartera de Bitcoin de hardware Coldcard, que es “air-gapped” (aislada de redes), y que se remonta a una compilación de firmware de marzo de 2021. ❓ ¿Cuál es tu opinión? ¿Crees que esto es el inicio de algo más grande o solo ruido? Déjalo abajo. $BTC $ETH #SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Ledger afirma que el exploit de Coldcard demuestra que la seguridad de las carteras de Bitcoin debe adaptarse a la IA.

Imagen: Shutterstock/Crea una cuenta para guardar tus artículos. Añade en Google. Añade “Decrypt” como tu fuente preferida para ver más de nuestras historias en Google.

En resumen: Ledger dice que el exploit de Coldcard es una advertencia para la industria de las carteras de Bitcoin de hardware, pero afirma que sus propios dispositivos no se vieron afectados. La empresa sostiene que los generadores de números aleatorios (RNG) de hardware certificados de forma independiente son esenciales para crear con seguridad frases de recuperación de carteras. Ledger dice que la IA está acelerando el descubrimiento de vulnerabilidades y obligando a los equipos de seguridad a defenderse a la velocidad de las máquinas.

El fabricante de carteras de hardware Ledger afirma que el reciente exploit de Coldcard debería servir como una advertencia para la industria de las criptomonedas. Según el CTO de Ledger, Charles Guillemet, el incidente expuso debilidades en la forma en que algunos dispositivos —en este caso, carteras de criptomonedas de hardware— generan aleatoriedad criptográfica, y a la vez muestra cómo la inteligencia artificial está reconfigurando tanto los ciberataques como las defensas digitales.

“Lo estamos tratando como un recordatorio serio de que todo el modelo de seguridad de una cartera de hardware vive o muere con la aleatoriedad”, dijo Guillemet a Decrypt. “La criptografía es difícil y implementarla de forma segura es aún más difícil”. El incidente de Coldcard de esta semana hizo que eso quedara visible de la manera más costosa posible. Los comentarios llegan mientras el impacto del exploit de Coldcard continúa creciendo. La semana pasada, el fabricante de Coldcard Coinkite divulgó una falla en la cartera de Bitcoin de hardware Coldcard, que es “air-gapped” (aislada de redes), y que se remonta a una compilación de firmware de marzo de 2021.

❓ ¿Cuál es tu opinión? ¿Crees que esto es el inicio de algo más grande o solo ruido? Déjalo abajo.

$BTC $ETH

#SECryptoRegulation #AICryptoIntegration #CryptoWallet
·
--
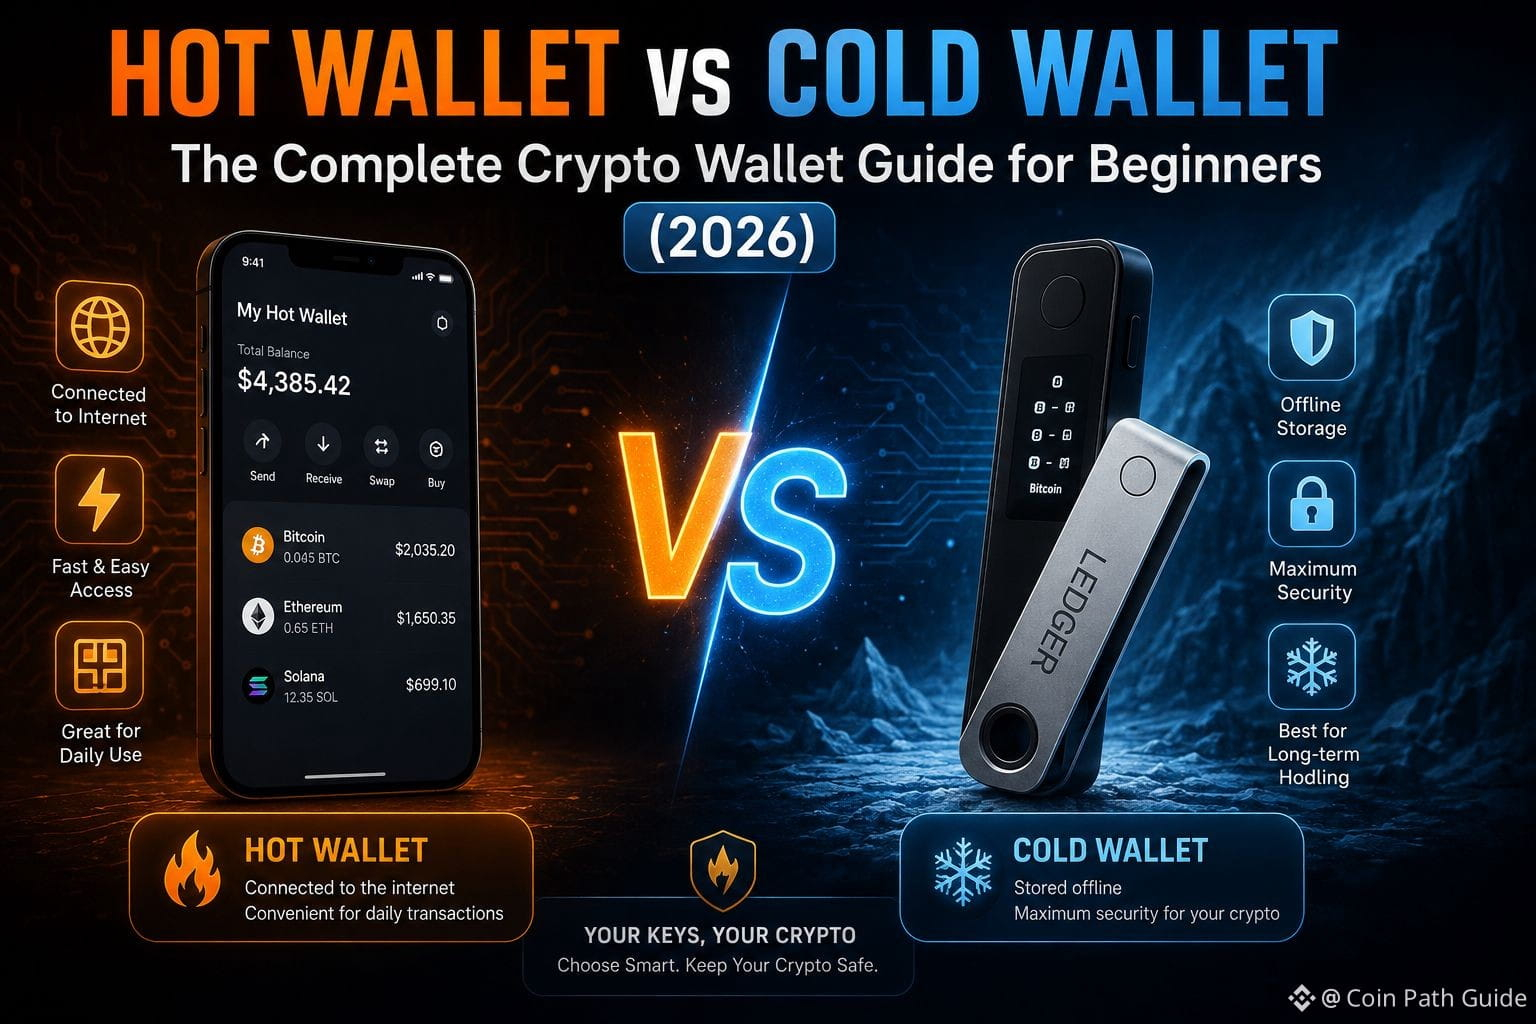
🔐 Billetera Caliente vs Billetera Fría — ¿Cuál necesitas TÚ? El 90% de los nuevos usuarios de cripto comete este error: dejar todas sus monedas en un exchange. Pero, ¿por qué “No tus llaves, no tus monedas” realmente importa? 🔥 Billetera Caliente → Ideal para el trading activo, pero con más riesgo ❄️ Billetera Fría → La opción más segura para mantener a largo plazo Desglosé exactamente cuándo usar cada una (con ejemplos reales) en el blog 👇 https://coinpathguide.blogspot.com/2026/08/hot-wallet-vs-cold-wallet-guide.html ¿Cuál usas TÚ ahora mismo? Déjalo en los comentarios 👇 $BTC $ETH $BNB #Crypto #BTC #Binance #CryptoWallet
🔐 Billetera Caliente vs Billetera Fría — ¿Cuál necesitas TÚ?
El 90% de los nuevos usuarios de cripto comete este error: dejar todas sus monedas en un exchange. Pero, ¿por qué “No tus llaves, no tus monedas” realmente importa?

🔥 Billetera Caliente → Ideal para el trading activo, pero con más riesgo
❄️ Billetera Fría → La opción más segura para mantener a largo plazo

Desglosé exactamente cuándo usar cada una (con ejemplos reales) en el blog 👇
https://coinpathguide.blogspot.com/2026/08/hot-wallet-vs-cold-wallet-guide.html

¿Cuál usas TÚ ahora mismo? Déjalo en los comentarios 👇

$BTC $ETH $BNB
#Crypto #BTC #Binance #CryptoWallet
🔥 Músico mexicano y familia asesinados por una cartera fría de Bitcoin que se creía que contenía millones. Según un informe de IBTimes UK, Melndez, su esposa embarazada Ana Paula Barragn, su hija de tres años Sofa y la trabajadora doméstica de 21 años Aleyda Romero fueron hallados muertos en la casa familiar en Atizapn de Zaragoza, Estado de México, el 1 de septiembre. El hijo de seis años de la pareja sobrevivió. Los fiscales estatales dijeron que los sospechosos presuntamente entraron en la vivienda buscando una cartera fría que creían que contenía montos de millones en Bitcoin. Las autoridades identificaron a los sospechosos como Diego Sebastin y Gerardo, usando N en lugar de sus apellidos de acuerdo con las normas mexicanas de privacidad para procedimientos penales. Se alega que Diego Sebastin, un asociado comercial de Melndez, utilizó su relación para ganar acceso y ofreció a Gerardo 2 millones de pesos, aproximadamente 118.000 dólares, para ayudar a obtener el cripto. Ambos fueron arrestados el 2 de septiembre. Las carteras frías no almacenan el Bitcoin en sí; en su lugar, son dispositivos, también conocidos como carteras de hardware, como el popular Ledger, Trezor o la Coldcard sin conexión (air-gapped), que guardan las claves privadas que controlan el acceso a los fondos. Si bien las carteras frías protegen contra muchos ataques en línea, no eliminan las amenazas físicas, ya que los criminales pueden dirigirse directamente a los titulares para acceder a sus carteras. Los asesinatos son el más reciente de un aumento de ataques físicos contra titulares de cripto. ❓ ¿Cuál es tu opinión: esto es el inicio de un movimiento más grande o solo ruido? Déjalo abajo. $BTC $ETH #SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Músico mexicano y familia asesinados por una cartera fría de Bitcoin que se creía que contenía millones.

Según un informe de IBTimes UK, Melndez, su esposa embarazada Ana Paula Barragn, su hija de tres años Sofa y la trabajadora doméstica de 21 años Aleyda Romero fueron hallados muertos en la casa familiar en Atizapn de Zaragoza, Estado de México, el 1 de septiembre. El hijo de seis años de la pareja sobrevivió. Los fiscales estatales dijeron que los sospechosos presuntamente entraron en la vivienda buscando una cartera fría que creían que contenía montos de millones en Bitcoin. Las autoridades identificaron a los sospechosos como Diego Sebastin y Gerardo, usando N en lugar de sus apellidos de acuerdo con las normas mexicanas de privacidad para procedimientos penales. Se alega que Diego Sebastin, un asociado comercial de Melndez, utilizó su relación para ganar acceso y ofreció a Gerardo 2 millones de pesos, aproximadamente 118.000 dólares, para ayudar a obtener el cripto.

Ambos fueron arrestados el 2 de septiembre. Las carteras frías no almacenan el Bitcoin en sí; en su lugar, son dispositivos, también conocidos como carteras de hardware, como el popular Ledger, Trezor o la Coldcard sin conexión (air-gapped), que guardan las claves privadas que controlan el acceso a los fondos. Si bien las carteras frías protegen contra muchos ataques en línea, no eliminan las amenazas físicas, ya que los criminales pueden dirigirse directamente a los titulares para acceder a sus carteras. Los asesinatos son el más reciente de un aumento de ataques físicos contra titulares de cripto.

❓ ¿Cuál es tu opinión: esto es el inicio de un movimiento más grande o solo ruido? Déjalo abajo.

$BTC $ETH

#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono